Wersja robocza Jeszcze nie jest 14 października — ale już publikujemy. Potraktuj to jako wersję roboczą. Opublikowano pełną wersję zawierającą tłumaczenia i dokumenty regulacyjne 14 października 2026 r.. — aż do ostatecznej premiery Przeczytaj manifest ▾

Nie publikujemy jednego raportu z dochodzenia. Dzielimy nasze szeroko zakrojone badania na trzy odrębne wektory — trzy odrębne ścieżki, z których każda ma własną formę, odbiorców i standard dowodowy. To, co właśnie czytasz, jest jedną z nich. Jest to roboczy szkic. Niektóre z przedstawionych tu faktów sami podważymy i udowodnimy, że jest inaczej — w tym wydarzenia z 2023 roku oraz pewne powiązania, które zamierzamy w pełni udokumentować. Pozostawiamy ten materiał w obecnej postaci, abyście mogli go zweryfikować i wyciągnąć własne wnioski.

14 października 2026 r. gotowa wersja — wraz z tłumaczeniami — zostanie przekazana jednocześnie do maksymalnie dziesięciu organów regulacyjnych. Jesteśmy przekonani, że uznają one naszą pracę, opartą w całości na źródłach publicznych i popartą udokumentowanymi dowodami, za wartą poświęcenia jej czasu.

Twierdzimy, że

Warunki korzystania z serwisu Steam nie stanowią umowy z użytkownikiem. Stanowią one prawną fortecę zbudowaną w celu ochrony serwisu Valve — przed organami regulacyjnymi, przed użytkownikami, którym serwis bezprawnie odmawia dostępu, oraz przed ofiarami kradzieży, którym powiedziano, że nie ma możliwości odwołania się ani żadnej procedury.

Twierdzimy, że

Steam uważa, że przepisy prawne można kupić za pomocą prawników, których usługi są na tyle drogie, że są w stanie sfałszować dowody. Udokumentowaliśmy, w jaki sposób ci prawnicy postąpili z dowodami.

Twierdzimy, że

Steam nie tylko akceptowało automatyzację. Opublikowało biblioteki, interfejsy API, infrastrukturę sesji — kompletny zestaw narzędzi technicznych niezbędnych do prowadzenia farmy botów na dużą skalę. Ekosystem automatyzacji opiera się na własnych rozwiązaniach inżynieryjnych Valve, udostępnianych pod inną nazwą.

Twierdzimy, że

Umowa abonamentowa serwisu Steam wyraźnie zabrania stosowania komercyjnych rozwiązań automatyzujących oraz korzystania z platform handlowych stron trzecich. Wszystkie platformy sprzedaży skórek i serwisy hazardowe działające w całej historii Steam — korzystały z interfejsów API Valve, systemu sesji Valve oraz przekaźnika OpenID Valve. Steam nie jest ofiarą tego ekosystemu. Steam jest jego twórcą.

Twierdzimy, że

Każda kradzież, każde sprzeniewierzenie zapasów, każde oszustwo związane z API na platformie — podstawową przyczyną jest sama architektura Steam oraz celowa strategia polegająca na zwiększaniu zależności od podmiotów zewnętrznych. To nie jest zaniedbanie. To zamierzony zabieg.

Twierdzimy, że

Zamknięcie serwisu OPSkins oraz inne ukierunkowane działania przeciwko „nielegalnym” platformom nie stanowiły egzekwowania prawa. Były to działania konkurencyjne przeprowadzone przy wykorzystaniu aparatu prawnego Valve — z korzyścią dla innych „nielegalnych” platform, które pozostały nietknięte.

Twierdzimy, że

Model biznesowy Steam — zero reklam, brak bezpośrednich przychodów z rynku wtórnego — jest strukturalnie uzależniony od platform, które zgodnie z jego własnymi warunkami korzystania z usługi (TOS) uznaje za nielegalne. Podchodzimy do tego jako analitycy danych pracujący z dużymi zbiorami danych. Nie podążamy za z góry wytyczonym śladem. Weryfikujemy twierdzenia innych. Zależność wynika z liczb.

Twierdzimy, że

Za każde oszustwo polegające na podmianie ofert oraz każde oszustwo związane z API odnotowane do stycznia 2026 r. — pełną odpowiedzialność ponosi Valve. Narzędzia stron trzecich stworzone dla Steam wprowadziły zabezpieczenia weryfikujące transakcje, których Valve, dysponując znacznie większymi zasobami, postanowiło nie wdrażać. Hazard został zablokowany, gdy organy regulacyjne zwróciły na to uwagę. Oszustwa nie zostały zablokowane — ponieważ ich usunięcie wymagałoby od Valve przyznania się, że luka w zabezpieczeniach miała charakter architektoniczny i od początku leżała po ich stronie. Zamiast tego winą obciążono użytkowników.

Twierdzimy, że

Steam wbudowało przeglądarkę w swój własny klient — kierując się chęcią gromadzenia danych telemetrycznych, a nie bezpieczeństwem użytkowników. Oprogramowanie antywirusowe nie może działać w jego obrębie. Mechanizmy ochrony przed złośliwym oprogramowaniem przeglądarki Chrome nie mają do niego dostępu. Własny filtr linków Steam — lista blokowanych adresów kontrolowana przez Valve — przetestowaliśmy go na publicznym zbiorze danych dotyczących phishingu. Na tej liście nie figuruje praktycznie żadna aktywna domena phishingowa typu Steam. Kampania phishingowa typu Steam trwa tak długo, jak długo istnieje domena.

Twierdzimy, że

Rozstrzygnięcie tej sprawy z pomocą prawników, których harmonogramy gry w golfa się pokrywają, może się udać w jednej jurysdykcji. Nie mówimy tu jednak o jednym kraju. Mówimy o każdym kraju, w którym działa firma Steam i w którym firma Valve przedłożyła swoje interesy finansowe ponad — a w praktyce zamiast — bezpieczeństwo swoich użytkowników i ich aktywów.

Twierdzimy, że

Widzimy, co robi firma Steam i jej prawnicy — spierają się o semantyczne niuanse, jak w przypadku kart baseballowych, przed publicznością, od której oczekują, że tego nie zrozumie. My natomiast udostępniliśmy tę wiedzę. Opiera się ona wyłącznie na źródłach publicznych, z udokumentowanym łańcuchem dowodowym — i może zostać wykorzystana przez organy regulacyjne przeciwko korporacji, która otwarcie kłamie.

Twierdzimy, że

CS2. Dota 2. E-sport na wielką skalę. Żadna z tych dyscyplin nie dotarłaby do obecnej publiczności bez gospodarki skórkami — a ta nie może funkcjonować bez zewnętrznych rynków komercyjnych, których regulamin Steam wyraźnie zabrania. Jeśli usunąć ekosystem treści, kulturę otwierania skrzynek, sponsorowane drużyny oraz płynność rynku wtórnego, dwie najcenniejsze marki Valve stracą odbiorców, którzy je utrzymują. Gospodarka Valve, którą uznaje się za nielegalną, stanowi podstawę gospodarki Valve.

Twierdzimy, że

Valve stosuje się do wniosków rosyjskich organów państwowych. Valve stosuje się do wniosków chińskich organów państwowych. To ich własne przyznanie. Pracownicy pomocy technicznej posiadający dostęp wewnętrzny mogą przeglądać, eksportować i przekazywać szczegółowe dane dotyczące kont bez zewnętrznego nadzoru. Odnotowane w 2023 r. przypadki przejęcia kont o wysokiej wartości wiązały się z nadużyciem uprawnień dostępu do pomocy technicznej w celu przekierowania aktywów do podmiotów zewnętrznych. Valve nadal dochodzi swoich praw w Federacji Rosyjskiej i składa zawiadomienia przedprocesowe na terytorium Rosji.

Twierdzimy, że

Znamy tożsamość większości osób stojących za głównymi platformami komercyjnymi działającymi w orbicie Steam. Znamy ich obywatelstwo. Obraz sytuacji stopniowo się wyłania. Nie spodziewamy się, że zajmie to siedem lat.

IBADANIA NAUKOWE

Taylor Wessing i dr Patrick

To nie my rozpoczęliśmy tę walkę — zrobili to ich prawnicy. W specjalistycznej pracy naukowej, popartej opiniami ekspertów, zostanie szczegółowo przeanalizowany udokumentowany sposób postępowania Taylor Wessing z dowodami, wraz z podaniem źródeł.

IIUDOKUMENTOWANE FAKTY

Suche. Pozyskane. Bez żadnych wniosków.

Wyłącznie dane publiczne, bez opinii. Każde stwierdzenie jest powiązane z opatrzonym datą dokumentem lub spostrzeżeniem; wszelkie informacje bez podania źródła zostały usunięte. Opracowano na potrzeby przeglądu regulacyjnego.

IIIWYWIAD

To, co wiemy, ale czego nie potrafimy jeszcze udowodnić.

Niezweryfikowane, nieprzefiltrowane, wyraźnie oznaczone — opublikowane, aby inni mogli zbadać tę sprawę razem z nami.

W każdym razie — zgodnie z obietnicą: zapukamy do każdych drzwi. Świat dowie się prawdy o Valve, czyli o „koniu trojańskim”, który ma siedzibę w USA, a interesy gdzie indziej. Właśnie dlatego rozdzielamy te ścieżki — aby organy regulacyjne mogły zajmować się każdą z nich osobno.
§1 of 30
01/30
Draft
PhishDestroyII·Sekcja 1 — Omówienie sprawySteam / Case File 001
01 / ŚLEDZTWOSpis treści →02 / DOWODYDowody · EN ↗03 / ODKRYWAJOdkrywaj · EN ↗

DOSSIER STEAM / II

Uwierzytelnianie przez stronę trzecią,
Egzekwowanie i Dostęp do danych

Kompleksowe badanie kryminalistyczne dotyczące luk strukturalnych, mechanizmów omijania proxy, selektywnego egzekwowania przepisów oraz wyzwań regulacyjnych związanych z ekosystemem interfejsów API sieci Steam.

Open account access subsection
Sekcja 1 — Omówienie sprawy

Zasada. Rekord. Pytania bez odpowiedzi.

Ograniczenia dotyczące kontekstu i źródła

Sześć ustaleń, z których każde odnosi się do opatrzonego datą dokumentu publicznego. Poszczególne sekcje mają następującą kolejność: dokumentacja techniczna (część A), przepisy i dokumentacja dotycząca egzekwowania prawa (część B), ramy prawne (część C), a następnie załączniki zawierające główne dowody rzeczowe.

Sześć ustaleń. Każde z nich łączy zapisany przepis z dokumentacją opatrzoną datą oraz pytaniem, na które dowody mogą udzielić odpowiedzi.

1. Hosty uwierzytelniające w oddzielnych domenach — 44 trasy · 26 par podzielonych

Rejestr osób aktywnych zawodowo zawiera 44 platformy uwierzytelniające się za pośrednictwem oddzielnej domeny, którą można zarejestrować. Pięć kolejnych tras oczekuje na weryfikację i przydzielenie daty RDAP; ich uwzględnienie zwiększyłoby łączną liczbę do 47. Nie są one uwzględnione w liczbie 44 ani w tabeli wiekowej. — 27 wraz z opublikowanym plikiem dowodowym dla każdej trasy oraz 17 dodanych na podstawie ręcznego zebrania danych, wymienionych osobno. W 26 par z podziałem na filtry główną domeną jest ZABLOKOWANE w filtrze linków Steam, podczas gdy serwer proxy obsługujący dane logowania nie jest. Nie są to domeny jednorazowe: csgogem.com jest zablokowany, podczas gdy api.csgem.com, serwer o nazwie Steam, jest zarejestrowany od marca 2014 r. — 12 lat i 6 miesięcy. Valve odbiera tę nazwę hosta w każdym żądaniu OpenID i wyświetla ją użytkownikowi na własnej stronie logowania. Pełna tabela, wiek połączeń dla poszczególnych tras oraz informacje o źródłach znajdują się w sekcji 3.

2. 2016 r.: nadano nazwę mechanizmowi i wyznaczono termin

W dniu 13 lipca 2016 r. Valve opisał publicznie, w jaki sposób serwisy hazardowe wykorzystywały Steam OpenID oraz zautomatyzowane konta handlowe, a zawiadomienia jego pełnomocnika z dnia 20 lipca 2016 r. wyznaczyły dziesięciodniowy termin. Od tego czasu nie opublikowano żadnych danych dotyczących egzekwowania przepisów w odniesieniu do poszczególnych operatorów. Dziesięć lat po wyznaczeniu tego terminu ten sam mechanizm jest nadal stosowany na serwerach uwierzytelniających w oddzielnych domenach, które nie zwróciły żadnego blokady filtru linków na stronie 2026-09-21.

3. Korelacja urządzeń, na papierze firmowym adwokata

W zamieszczonej tutaj korespondencji pełnomocnik Valve opisał korelację na poziomie urządzeń, łączącą jedno urządzenie z wieloma kontami — funkcję, o której dział pomocy technicznej Steam wcześniej informował użytkowników, że nie jest technicznie możliwa. Otwartą kwestią pozostaje, jakie dane dotyczące urządzeń posiada Valve oraz na jakiej podstawie odmawia się posiadaczom kont dostępu do nich.

4. Dwie reakcje dotyczące dostępu. W jednym przypadku dane nie zostały ujawnione, w drugim – doszło do ich wycieku.

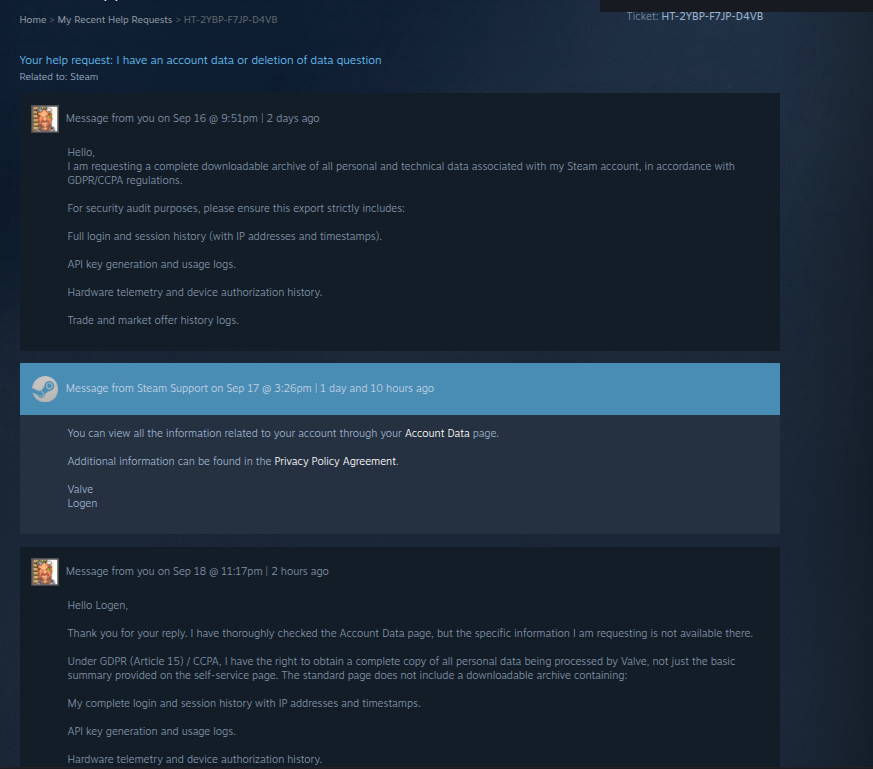
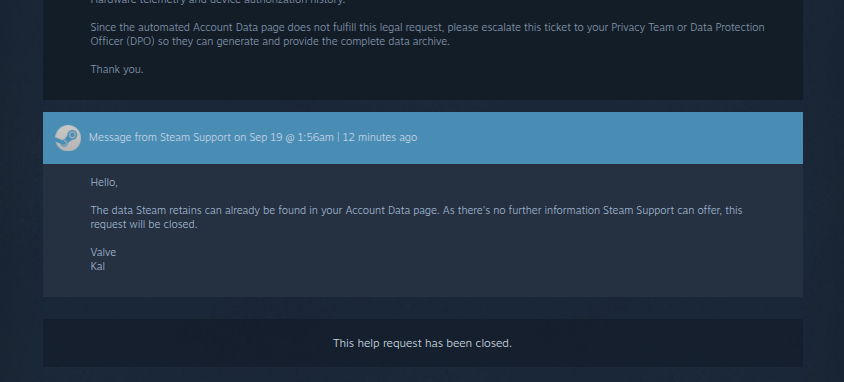
Październik 2025 r.: Pełnomocnik Valve odpowiedział na wniosek złożony na podstawie art. 15, przedkładając 830-stronicowy załącznik, w którym nieusunięte fragmenty tekstu zostały zamalowane — 902,270 znaków ujawnić dane przy użyciu standardowego narzędzia do ekstrakcji, w tym identyfikatory stron trzecich, których ujawnienie miały uniemożliwić te ograniczenia. Artykuł 15 ust. 4 stanowi podstawę istnienia tych ograniczeń. Wrzesień 2026 r.: Zgłoszenie HT-2YBP-F7JP-D4VB zostało zamknięte po trzech dniach wraz z linkiem do strony samoobsługowej „Dane konta” — bez podania danych i podstawy prawnej. W momencie publikacji nie upłynął jeszcze miesięczny termin określony w art. 12 ust. 3; zastrzeżenie dotyczy treści zgłoszenia.

5. Rynek powyżej pułapu Steam

Steam ogranicza wycenę spółki notowanej na giełdzie do około $1,800. Na pięciu platformach handlowych w nieaktualnym zrzucie ekranu (z dnia 23 września 2026 r.), 248 kategorii produktów CS2 ceny dwóch lub więcej z nich niezależnie od siebie przekraczają ten pułap, oraz wszystkie 248 są nieobecne w Steam; cena nowego egzemplarza gry „Dragon Lore” zaczyna się od $10,941 w 389 egzemplarzach wymienionych we wszystkich pięciu (dane dotyczące wyłącznie CSFloat w sekcji 13, pochodzące z migawki z 20 września, wynoszą $10,623.95 w 62 ofertach). Sprzedaż po tych cenach wymaga zewnętrznej platformy, podczas gdy transfer przedmiotów nadal odbywa się po cenie Steam.

6. Zasada jest jasno sformułowana; ścieżka audytu nie jest

Umowa abonamentowa zastrzega Steam na cele osobiste, niekomercyjne, zabrania komercyjnego wykorzystywania serwisu z wyjątkiem przypadków wyraźnie dozwolonych, zakazuje stosowania skryptów i botów oraz zezwala na zamknięcie konta. W 2016 r. Valve zastosowało te postanowienia wobec operatorów gier hazardowych. Osobno, zgodnie z informacjami z konta inżynieryjnego CSFloat, Valve zostało zamknięte IEconItems_730/GetPlayerItems w 2017 r., co spowodowało wyłączenie publicznego dostępu do oryginalnych identyfikatorów elementów (nie znaleziono dziennika zmian Valve).

2016 / Pisemne wezwanie 10 dni
Termin określony w zawiadomieniach adwokata z lipca 2016 r. skierowanych do serwisów hazardowych. List otwarty do WSGC: sekcja 2.
2017 / Publiczna historia audytowa Dostęp za pomocą identyfikatora został zablokowany
CSFloat rejestruje utratę oryginalnych identyfikatorów elementów.
Korespondencja z prawnikiem Korelacja urządzeń
Jedno urządzenie powiązane z dziesiątkami skradzionych kont.
Rejestr tras Zablokowano, a mimo to nadal próbuję się zalogować
Zasada: Oświadczenie Valve z 2016 r. zabrania prowadzenia działalności hazardowej w ramach OpenID Steam. Zapis: W filtrze linków znajduje się 26 głównych domen, a serwer obsługujący login Steam każdej z nich działa od — serwer csgogem.com działa już od 12 lat i 6 miesięcy.
Część A — Dokumentacja techniczna · Sekcja 4

Zakończono działanie punktu końcowego. W publicznym śledzeniu utracono klucz.

Ograniczenia dotyczące kontekstu i źródła

Steam wprowadzono zmiany, które ograniczyły publiczną widoczność identyfikatorów zasobów (Asset ID) oraz dostęp do API dotyczącej zapasów. W rezultacie śledzenie konkretnego przedmiotu na podstawie jego oryginalnego identyfikatora zasobu stało się niemożliwe na podstawie danych publicznych. Poniżej przedstawiono, co było możliwe wcześniej, co przestało być możliwe później oraz jakie koszty ponosi ofiara próbująca udowodnić, gdzie trafiła jej własność. Według konta inżynieryjnego CSFloat data ta to rok 2017; nie znaleziono żadnego dziennika zmian Valve. Ta sekwencja wydarzeń — mająca miejsce mniej więcej rok po oświadczeniu dotyczącym hazardu z lipca 2016 roku — stanowi przedmiot śledztwa, a nie ustalenie. Same zapisy dotyczące przedmiotów pozostają w systemach Valve; zewnętrzni śledczy stracili dostęp do łańcucha oryginalnych identyfikatorów, podczas gdy identyfikatory typu float, seed i paint pozwalają jedynie na częściowe dopasowanie.

Obowiązuje zasada Valve: Steam Dział pomocy technicznej nie przywraca elementów, które opuściły Twoje konto, a ciężar udowodnienia, co się stało, spoczywa na Tobie. Zapis: W 2017 roku serwis Valve zamknął punkt końcowy, który przekazywał oryginalne identyfikatory przedmiotów. Wcześniej każdy mógł prześledzić drogę skradzionej skórki z konta ofiary aż do bota działającego na platformie handlowej. Od tego czasu nikt spoza serwisu Valve nie ma takiej możliwości. Dokument, o który poproszono ofiarę, to ten, który został wyłączony — i nadal istnieje, wewnątrz Valve.

Okres przed awarią zasilania

W przeszłości każdy przedmiot wirtualny wygenerowany w Steam posiadał globalnie unikalny, niezmienny Identyfikator zasobu. Zewnętrzne bazy danych OSINT mogłyby indeksować te identyfikatory. Gdyby użytkownikowi skradziono jakiś przedmiot, śledczy mogliby prześledzić historię tego konkretnego zasobu, od momentu, gdy trafił on z pośredniego konta sprawcy kradzieży na konta magazynowe serwisu handlowego lub witryny hazardowej.

Wcześniej: każdy mógł prześledzić drogę danego przedmiotu z konta ofiary przez konta pośredniczące aż do bota magazynowego na platformie handlowej lub w kasynie, korzystając z danych publicznie dostępnych.

Po wprowadzeniu zmiany

Zgodnie z informacjami zamieszczonymi na koncie inżynieryjnym CSFloat, Valve zamknęło punkt końcowy w 2017 roku, a oryginalne identyfikatory przedmiotów przestały być dostępne dla podmiotów zewnętrznych. Nie znaleziono żadnego oświadczenia Valve wyjaśniającego przyczynę tej zmiany. W tym samym okresie nie odnotowano również żadnych opublikowanych działań skierowanych przeciwko komercyjnym kontom botów, które przenosiły przedmioty na dużą skalę.

Niezależnie od przyczyny, zmiana ta przerwała publiczny łańcuch dowodowy. Ofiara nie jest już w stanie odtworzyć łańcucha oryginalnych identyfikatorów na podstawie danych publicznych, aby wykazać, że konkretny skradziony przedmiot został zlikwidowany za pośrednictwem konkretnej platformy handlowej lub kasyna. Zapisy dotyczące przedmiotów nadal istnieją w systemach Valve; opinia publiczna, badacze i organy ścigania korzystające z danych publicznych nie mają do nich dostępu.

PO: śledzenie konkretnego przedmiotu na podstawie jego pierwotnego identyfikatora zasobu (Asset ID) nie jest już możliwe na podstawie danych publicznych. Łańcuch dowodowy pierwotnego identyfikatora dla przedmiotu przeniesionego po 2017 r. istnieje wyłącznie w ramach infrastruktury Valve; żaden taki zapis nie został udostępniony publicznie. Identyfikatory typu „float”, „seed” i „paint” pozwalają jedynie na częściowe, probabilistyczne dopasowanie.
IEconItems_730
POBRAĆ /IEconItems_730/GetPlayerItems/v1/
Ładunek z możliwością śledzenia (wersja sprzed aktualizacji)
"id": "14892281934",
"original_id": "11829910211",
Status: Ofiara może prześledzić historię przepływu przedmiotu między kontami botów.
Zaszyfrowany ładunek (po zainstalowaniu poprawki)
Obecny
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Status: osoby z zewnątrz nie mogą już śledzić historii pochodzenia pozycji na podstawie oryginalnego identyfikatora zasobu (Asset ID) na podstawie danych publicznych.
Wpływ na materiał dowodowy: Po wprowadzeniu zmiany publiczne dane niezbędne do prześledzenia konkretnego elementu na podstawie jego pierwotnego identyfikatora zasobu (Asset ID) – od konta ofiary aż po bot działający na platformie handlowej lub w kasynie – przestały być dostępne. Wewnętrzne zapisy nadal istnieją w Valve; ofiara, badacz lub śledczy korzystający z danych publicznych nie jest w stanie odtworzyć łańcucha oryginalnych identyfikatorów (identyfikatory typu float, seed i paint pozwalają jedynie na częściowe dopasowanie).

Źródło: Raport inżynieryjny firmy CSFloat dotyczący zamknięcia w 2017 r. IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (zarchiwizowano 2026-09-21) · przedstawione dane użytkowe służą jedynie do zilustrowania kształtu pola, a nie są rzeczywistymi odpowiedziami · nie znaleziono dziennika zmian Valve dla tego zamknięcia.

Część A — Dokumentacja techniczna · Sekcja 6

Interaktywny symulator ataków i przejęcia kontroli

Ograniczenia dotyczące kontekstu i źródła

Rekonstrukcja ścieżki od wiadomości phishingowej do rejestracji klucza po stronie serwera i realizacji transakcji. Przed 2023 r. klucz Web API zarejestrowany na koncie mógł odczytywać stan zapasów, anulować oczekującą ofertę handlową i utworzyć nową, a posiadaczowi konta nie wyświetlał się ekran potwierdzenia transakcji w przypadku żadnej z tych czynności. Stanowi to naruszenie zasady minimalnych uprawnień (OWASP A01:2021). Czasy podane w tej symulacji mają charakter poglądowy i nie są rzeczywistymi pomiarami z obecnej platformy.

Przejrzyj krok po kroku odtworzony przebieg przejęcia konta. Każda faza pokazuje, co widzi właściciel konta, a obok tego – komunikat, który otrzymuje numer Steam w tym samym momencie. Każde z tych połączeń jest prawidłowo uwierzytelnione. Żadna część sekwencji nie wymaga, aby uwierzytelnianie Steam zakończyło się niepowodzeniem — konieczne jest jedynie, aby wydany przez nie klucz nie miał zakresu obowiązywania (OWASP A01:2021).

To, co widzi gracz. To, co zmienia się za jego plecami.SYMULATOR PRZEJŚCIA GRY
01 / PRZYNĘTA DO CZATUZnajomy prosi o oddanie głosuOfiara otrzymuje wiadomość zawierającą link.
02 / LOGOWANIEPortal z osobami o podobnym wyglądzieOfiara wprowadza dane logowania.
03 / DOSTĘPTworzenie interfejsu API Silent WebAtakujący rejestruje klucz programisty.
04 / ZMIANAWymiana w ramach legalnego handluBot „Clone” tworzy kopię docelowego odbiorcy.
05 / POTWIERDZENIEZatwierdzono podróbkęNa telefonie zatwierdzono niewłaściwą ofertę.

Wykorzystanie luki zakończono. Spodziewając się powiadomienia na telefonie komórkowym dotyczącego pierwotnej transakcji, ofiara zatwierdza transakcję zastępczą. Jest to zintegrowana analiza kryminalistyczna pokazująca, w jaki sposób brak zasady minimalnych uprawnień (OWASP A01:2021) umożliwia zautomatyzowane przejęcie aktywów w czasie krótszym niż sekunda.

Ten sam etap widziany z perspektywy sieciOdtworzenie schematu sprzed 2023 r. · przykładowe kształty sygnałów
OfiaraZatwierdza komunikat wyświetlany na urządzeniu mobilnym, który miał pojawić się w przypadku pierwotnej transakcji.
NapastnikOdbiera przedmioty na koncie klona.
Steam widziPrzelew potwierdzony przez właściciela konta na zarejestrowanym urządzeniu.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

Pozostawiony po sobie ślad: transakcja zatwierdzona przez użytkownika. Jest to wpis Steam, który dział pomocy technicznej sprawdza po otrzymaniu zgłoszenia, a także powód, dla którego zarchiwizowane zgłoszenia zostały zamknięte jako wynikające z błędu użytkownika. Zgłoszenia znajdują się w archiwum egzekucji.

Część A — Dokumentacja techniczna · Sekcja 7

Punkty końcowe, które stanowią podstawę tej sekwencji.

Ograniczenia dotyczące kontekstu i źródła

Oto punkty końcowe interfejsu API Steam, które wykorzystywane były przez zgłoszone skrypty przejmujące kontrolę w celu przechwytywania transakcji bez przechodzenia przez etapy potwierdzania po stronie przeglądarki.

Wystarczą cztery udokumentowane punkty końcowe. Żaden z nich nie stanowi luki, żadnego nie trzeba wykorzystywać — wywołuje je prawidłowy klucz, a Steam odpowiada. Klucz to jedyna rzecz, którą napastnik musiał ukraść.

IEconService / GetTradeOffers / v1 ANKIETA

Służy do monitorowania ofert handlowych na koncie. Skrypty wielokrotnie wysyłają zapytania do tego punktu końcowego przy użyciu przejętego klucza API; zwraca on szczegóły nowo utworzonych, oczekujących lub zmodyfikowanych ofert handlowych. Nie podano tutaj częstotliwości wysyłania zapytań.

Wektor zagrożenia: Wyświetla numery toczących się ofert handlowych oraz szczegóły profilu odbiorcy.
IEconService / CancelTradeOffer / v1 INTERAKCJA

Służyło to programowemu unieważnieniu prawidłowej oferty handlowej użytkownika. Przed 2023 r. klucz nie był chroniony za pomocą uwierzytelniania dwuskładnikowego, więc zautomatyzowany serwer mógł anulować ofertę natychmiast po jej wykryciu, bez wyświetlania jakiegokolwiek powiadomienia dla posiadacza konta.

Wektor zagrożenia: Anuluje transakcję, zanim posiadacz konta zakończy proces potwierdzenia za pomocą telefonu komórkowego.
ISteamUser / GetPlayerSummaries / v2 RECON

Zapytano o nazwę profilu, adres URL zdjęcia profilowego oraz poziom uprawnionego odbiorcy transakcji. Dzięki temu skrypt może dostosować przygotowane konto-klon tak, by odpowiadało tym danym. Nie mierzy się tu czasu.

Wektor zagrożenia: Dostarcza dane niezbędne do podszywania się pod zamierzonego odbiorcę.
/dev/ajaxregisterkey TWORZENIE

Punkt końcowy rejestracji kluczy Steam. W przeszłości każda aktywna sesja pliku cookie przeglądarki (`steamLoginSecure`) mogła zarejestrować klucz bez potwierdzenia Steam Guard na urządzeniu mobilnym i bez powiadomienia właściciela konta.

Wektor zagrożenia: Trwałe dane uwierzytelniające utworzone przez skrypt, o których właściciel konta nie ma pojęcia.
Sekcja sądowa · Wektor substytucji handlowej

Jak Valve ostatecznie zneutralizowało „substytucję handlową” — i dlaczego zajęło to 7 lat stosowania rozwiązań obejściowych

Od prawie dziesięciu lat „Podszywanie się pod klucz API” (lub oszustwo typu „man-in-the-middle” związane z API) był najbardziej dochodowym modelem kradzieży kont na Steam, pozwalającym na wyłudzenie setek milionów dolarów w postaci skórek od niczego niepodejrzewających graczy. W wersji Valve nie wyeliminowano tej luki poprzez naprawę podatnej na ataki architektury API; zamiast tego w wersji Valve spędzono siedem lat na wprowadzaniu czterech barier utrudniających transakcje na całej platformie, które sparaliżowały płynność handlu w społeczności, nie rozwiązując jednocześnie podstawowej przyczyny problemu.

1. Śmierć przez naśladownictwo

Czas odnowienia awatara i nazwy (luty 2024 r.)

Wykorzystanie tej luki wymagało działania w ułamku sekundy: bot oszukańczy przechwycił wychodzącą transakcję i pobrał awatar oraz nazwę odbiorcy za pomocą ISteamUser, a następnie sklonował profil w ciągu 200 ms. 14 lutego 2024 r. Valve po cichu wprowadził obowiązkowe 2–4-godzinny czas odnowienia transakcji (Błąd 34) bezpośrednio po każdej zmianie nazwy profilu lub awatara. Bot nie może już klonować odbiorcy w locie bez zablokowania sobie możliwości prowadzenia transakcji.

2. Gospodarcza zagłada

7-dniowe odwrócenie trendu w CS2 (lipiec 2025 r.)

Valve wprowadził jednostronnie Odwrócenia trendów w przypadku przedmiotów z gry Counter-Strike. Każda wymieniona skórka jest oznaczona jako „Chroniona przed wymianą” przez siedem dni. Jeśli ofiara wykryje podmianę, klika opcję „Cofnij transakcję” w sekcji pomocy Steam, a skórka natychmiast wraca do jej ekwipunku, a odbiorca zostaje zablokowany. Ponieważ 7-dniowa blokada wymiany uniemożliwia oszustom przeniesienie przedmiotu na stronę umożliwiającą spieniężenie, kradzież staje się nieopłacalna.

3. Śmierć „Cichego Klucza”

Obowiązkowe powiadomienia push w aplikacjach mobilnych dla API (grudzień 2023 r.)

W przeszłości skradziony plik cookie sesji umożliwiał złośliwym skryptom wykonanie bezinterfejsowego żądania POST w tle do /dev/ajaxregisterkey bez powiadamiania ofiary. 4 grudnia 2023 r. firma Valve wprowadziła wymóg wyraźnego potwierdzenia powiadomienia push w aplikacji mobilnej Steam w celu wygenerowania klucza API sieciowego, co wyeliminowało ciche przydzielanie kluczy w tle.

4. Ostrzeżenia wyświetlane w aplikacji mobilnej

Banery z nazwą i stażem konta (2022–2024)

Valve zmodyfikowano okno potwierdzenia w wersji mobilnej tak, aby wyświetlało dane partnera handlowego Steam okres istnienia konta (data utworzenia), poziom Steam oraz wyraźne ostrzeżenie w kolorze bursztynowym: „Ten użytkownik niedawno zmienił nazwę swojego profilu”, co pozwala uważnym ofiarom przejrzeć tę iluzję optyczną.

Trzy wady „patchworku” Valve: dlaczego oszuści po prostu zmienili cele
1. Luka w systemie wykluczeń z gier (Dota 2 i TF2)

Funkcja „Trade Reversals” została wprowadzona wyłącznie w grze Counter-Strike 2. Przedmioty w grach „Dota 2” i „Team Fortress 2” pozostają całkowicie niezabezpieczone ze względu na złożoność procesu tworzenia i osadzania kamieni. Przedmioty najwyższej klasy warte tysiące dolarów (Haki Smoczych Pazurów, Złote Małe Roshany, niezwykłe płonące płomienie z TF2) nie podlegają żadnemu okresowi na cofnięcie transakcji. Oszuści po prostu przekierowali automatyczne przechwytywanie API na handlowców z Dota 2 i TF2, gdzie dział pomocy technicznej Steam rygorystycznie egzekwuje swoją politykę z 2016 roku dotyczącą „braku przywracania przedmiotów”.

2. Rezerwuar „Zombie Key” (bez terminu ważności)

Podczas gdy Valve wprowadziło mobilne uwierzytelnianie dwuskładnikowe (2FA) za pomocą powiadomień push w celu wygenerowania nowy klucze w grudniu 2023 r., Valve istniejących starszych kluczy API, które nigdy nie zostały unieważnione, nie straciły ważności ani nie zostały usunięte. Miliony aktywnych kont, które wygenerowały klucze (lub na których klucze zostały utworzone w tle przez oprogramowanie phishingowe lub złośliwe przed grudniem 2023 r.), nadal posiadają aktywne dane uwierzytelniające z brak terminu ważności (brak TTL) i zerowy limit czasu bezczynności. Osoby stanowiące zagrożenie prowadzą ogromne archiwalne bazy danych zawierające te trwałe klucze i nadal je sprawdzają IEconService niezakłócony.

3. Kara dla ofiary: 30-dniowy zakaz zawierania transakcji

Nawet w CS2 opcja Valve nakłada karę na oszukanego gracza: kliknięcie przycisku „Cofnij transakcję” w sekcji pomocy Steam automatycznie powoduje obowiązkowe 30-dniowe zawieszenie możliwości prowadzenia transakcji oraz dostępu do rynku wspólnotowego na koncie ofiary. Valve nakłada na użytkownika karę w postaci miesięcznego wykluczenia z platformy, co ma stanowić środek odstraszający przed „nieuzasadnionymi” unieważnieniami transakcji i zniechęcać ofiary do unieważniania transakcji dotyczących płynnych przedmiotów o niższej wartości.

Główny skandal regulacyjny: siedem lat obejść przepisów kontra jeden zakres API

Dlaczego firma Valve poświęciła siedem lat na opracowywanie mechanizmów blokujących transakcje, okresów karencji dla kont oraz odwracalnych blokad transakcji — co zakłóciło funkcjonowanie całej ekonomii gry i spowodowało spadek kapitalizacji rynkowej o $104 mln — zamiast wdrożyć rozwiązanie zgodne ze standardami branżowymi?

Jak potwierdza oficjalna premiera gry Valve w serwisie Steamworks, która miała miejsce 16 stycznia 2026 r. (Ogłoszenie #493839547938902179 ↗), Valve już wybudowane Grupy uprawnień szczegółowych (Ogólne, Mikrotransakcje, Gospodarka, Dane dotyczące sprzedaży) oraz Biała lista adresów IP w przypadku kluczy wydawcy dla firm. Valve od lat dysponowało odpowiednim rozwiązaniem technicznym. Jedno pole wyboru widoczne dla użytkownika —„Zablokuj dostęp tego klucza API sieciowego do usługi IEconService (zarządzanie transakcjami)” lub domowa lista białych adresów IP — wyeliminowałyby oszustwo związane z substytucją handlową w 2018 roku bez żadnych ubocznych szkód gospodarczych. Valve odmówiło zapewnienia zwykłym graczom ochrony, którą opracowało dla partnerów korporacyjnych.

Część B — Przepisy i historia egzekwowania · Sekcja 10

Interfejs API do automatyzacji. Zasada zakazująca automatyzacji.

Ograniczenia dotyczące kontekstu i źródła

W niniejszym rozdziale poruszono kwestię, w jaki sposób można pogodzić te dwa aspekty: jakie zastosowania API są dozwolone, przez kogo oraz na podstawie jakich opublikowanych kryteriów. Nie oszacowano tutaj liczby autoryzowanych komercyjnych użytkowników API, a brak opublikowanej listy nie sugeruje żadnej konkretnej liczby — sam brak stanowi ustalenie, a nie liczbę, która się za nim kryje. Cytowane powyżej wiadomości z pomocy technicznej Steam zostały przytoczone przez projekt ArchiSteamFarm w jego własnym FAQ (zweryfikowane dosłownie 2026-09-22); nie są to Valve publikacje, a konta, na które zostały wysłane, nie zostały zidentyfikowane.

Przepis (SSA § 4.C): żadnych skryptów, żadnych botów, żadnych systemów niebędących ludźmi na Steam. Zapis: Valve udostępnia bezgłowy interfejs API REST, którego jedynym celem jest automatyzacja komunikacji między serwerami, i przekazuje klucz do dowolnego konta. Użytkownicy są blokowani za stosowanie automatyzacji; interfejs do automatyzacji jest produktem firmy Valve. Nigdy nie opublikowano informacji o tym, jakie zastosowania komercyjne są dozwolone.

Błędne przekonanie dotyczące „twórców gier”

Steamworks SDK (oryginalne)

Wykorzystywane przez renomowane studia gier do wdrażania osiągnięć, systemu dobierania graczy i tabel wyników w swoich klientach gier. Wymaga skomplikowanej integracji z językiem C++ oraz oficjalnego procesu wdrożenia partnera.

Steam Interfejs API sieci Web (Luka)

Architektura JSON/REST typu „headless”, zaprojektowana z myślą o zewnętrznych serwerach internetowych. W opisanym tutaj schemacie ataku typu „hijack” służy ona do odczytywania stanów zapasów i manipulowania transakcjami typu peer-to-peer z serwerów zdalnych; jej legalne zastosowania nie zostały ujęte w niniejszym dossier.

Dla kogo jest ten kluczZwykły użytkownik Steam nie potrzebuje klucza Web API w samym kliencie; strona z kluczami znajduje się pod adresem przeznaczonym dla programistów, a jej udokumentowanym przeznaczeniem jest zewnętrzny dostęp po stronie serwera. Zarchiwizowane zgłoszenia dotyczące przejęcia kont opisują przypadki ofiar, które nie wiedziały o istnieniu tej strony, dopóki klucz nie został zarejestrowany na ich koncie.

Sprzeczność automatyzacji

§ 4.C SSA stanowi, co następuje: „Nie wolno w żaden sposób wykorzystywać żadnych skryptów, botów, makr ani innych systemów niekontrolowanych przez człowieka („automatyzacja”) do interakcji z treściami i usługami na stronie Steam”. Jednak punkty końcowe interfejsu API sieci Web (takie jak CancelTradeOffer) nie wymagają interfejsu użytkownika ani kodu CAPTCHA i całkowicie omijają klienta Steam. Interfejs API jest przeznaczony do automatyzacji między serwerami; zasada zabrania automatyzacji przez użytkowników; granica między tymi dwoma obszarami nie została ujawniona.

Rola serwera w procesie transakcyjnym

Klucz API sieci Web umożliwia serwerowi zewnętrznemu wykonywanie operacji handlowych na koncie bez udziału klienta Steam. W scenariuszu przejęcia kontroli serwer ten znajduje się pomiędzy posiadaczem konta a serwerem transakcyjnym.

  • → W przypadku operacji wykonywanych za pomocą klawisza nie wyświetla się ekran potwierdzenia transakcji.
  • → Umożliwia odpytywanie w tle (GetTradeOffers).
  • → Anuluje i ponownie generuje oferty bez udziału użytkownika.
Valve stworzyło interfejs, w swoich zasadach zakazało użytkownikom stosowania automatyzacji i nie opublikowało żadnych kryteriów określających, jakie rodzaje wykorzystania komercyjnego są dozwolone.
Część B — Przepisy i historia egzekwowania · sekcja 11

Wymagano dziesięciu dni. Trzeba było rozliczyć się z dziesięciu lat.

Ograniczenia dotyczące kontekstu i źródła

20 lipca 2016 r. radca prawny Valve wyznaczył operatorom gier hazardowych 10-dniowy termin. Dziesięć lat później (według stanu na moment sporządzenia dokumentacji, 2026-09-21) co najmniej jedna platforma wymieniona w doniesieniach prasowych dotyczących tego zawiadomienia, CSGOFast, nadal działa, korzystając z serwera uwierzytelniającego w oddzielnej domenie. Treść zawiadomienia została poniżej odtworzona na podstawie doniesień prasowych z 21 lipca 2016 r.; odtworzona treść nie jest skanem. Dokumentacja dotycząca egzekwowania przepisów, o której mowa w zawiadomieniu, nie została opublikowana. List otwarty do Komisji brzmi: Sekcja 2.

Proszę zapoznać się z ogłoszeniem z lipca 2016 r., zamieszczonym obok późniejszych uwag. Nadal oczekuje się na zestawienie wyników egzekwowania przepisów w podziale na poszczególnych operatorów.

Tydzień wcześniej — 13 lipca 2016 r., publicznie

W dniu 13 lipca 2016 r. zarchiwizowano 2026-09-21 ↗, Valve opisał, w jaki sposób serwisy hazardowe wykorzystywały Steam: OpenID do identyfikacji kont oraz zautomatyzowane konta do prowadzenia transakcji. Valve stwierdził, że wykorzystywanie tych mechanizmów do prowadzenia działalności hazardowej stanowiło naruszenie jego warunków korzystania z API oraz umów użytkownika. Zarówno opis mechanizmu, jak i zakaz zawarte są we własnym, opatrzonym datą oświadczeniu Valve. W przypadku 2026-09-21 testowane hosty uwierzytelniające z oddzielnych domen nie zwróciły żadnego bloku filtru łącza, a Valve nie opublikował żadnego rekordu egzekwowania dla poszczególnych operatorów.

VALVE CORPORATION

Bellevue, stan Waszyngton

„Wiemy, że prowadzisz jedną z wymienionych poniżej stron hazardowych. Wykorzystujecie Państwo Steam kont do prowadzenia tej działalności. Zgodnie z Steam Umową abonamentową usługi Steam i Steam są licencjonowane wyłącznie do użytku osobistego, niekomercyjnego.”

„Powinieneś natychmiast zaprzestać dalszego wykorzystywania swoich kont Steam do jakichkolwiek celów komercyjnych. Jeśli tego nie uczynisz, w ciągu dziesięciu (10) dni, Valve podejmie wszelkie dostępne środki prawne, w tym między innymi zamknięcie Państwa kont.”

Rekonstrukcja treści ogłoszenia z lipca 2016 r., sporządzona przez autorów na podstawie doniesień prasowych z 21 lipca 2016 r.
Karl Quackenbush
Dyrektor ds. prawnych, Valve Corp.
Oś czasu lipiec 2016 r. – wrzesień 2026 r.
Termin podany w ogłoszeniu:
10 dni
lipiec 2016 r.
Czas, jaki upłynął od daty ogłoszenia:
3,715 dni
Liczba ustalona na okres od 20 lipca 2016 r. do momentu utworzenia kopii zapasowej dokumentacji z dnia 21 września 2026 r.; nie jest to wartość aktualna
Opublikowane dane dotyczące egzekwowania przepisów:
Brak
Nie znaleziono danych dotyczących zakończeń połączeń ani blokad w podziale na operatorów

Dziesięć lat później, CSGOFast — wymieniona w doniesieniach prasowych dotyczących powiadomień z 2016 r. — działa: strona csgofast.com zwróciła komunikat o zablokowaniu przez filtr linków dla 2026-09-19 i 2026-09-21, podczas gdy jej host uwierzytelniający steam-login.authtofast.com (zarejestrowany 2026-06-30) tego nie zrobił.

Pełny, opatrzony datą zapis zmian dotyczących zabezpieczeń użytkownika Valve: Kalendarium wydarzeń związanych z bezpieczeństwem → · Orzecznictwo Sądu Okręgowego w Waszyngtonie i standard egzekwowania prawa: poniżej

Zgodnie z dokumentacją: W zawiadomieniu z 2016 r. wyznaczono 10-dniowy termin; Valve prowadziło już listę domen (Link Filter) i otrzymywało autoryzowane nazwy hostów w ramach własnych żądań OpenID; nie opublikowano żadnych danych dotyczących egzekwowania przepisów w podziale na operatorów. W raportach społeczności opisano działanie podjęte w 2018 r. przeciwko platformie handlowej (SkinJar), jednak raporty te nie zostały zweryfikowane i nie są brane pod uwagę w niniejszym dokumencie.
REJESTR PUBLICZNY / WASZYNGTON · 2016 → 2026

Dwa terminy. Jedna nieokreślona norma egzekucyjna.

20 LIPCA

Valve przyznaje serwisom hazardowym 10 dni

W wezwaniu wysłanym przez prawnika firmy ostrzegano, że dalsze wykorzystywanie kont Steam do celów komercyjnych może skutkować zamknięciem konta.

27 września

Waszyngton naciska Valve

Stanowa Komisja ds. Hazardu zażądała przedstawienia dowodów na podjęcie działań mających na celu powstrzymanie transferów „skinów” w celach hazardowych i wyznaczyła termin na udzielenie odpowiedzi do 14 października.

17 października

Valve odrzuca zarzut

Valve udzieliło odpowiedzi po upływie terminu, zaprzeczyło, jakoby ułatwiało hazard, poinformowało, że zablokowało powiązane konta, oraz stwierdziło, że nie zamierza wyłączać handlu i usługi OpenID dla wszystkich użytkowników. Co najmniej jedna platforma wymieniona w doniesieniach prasowych dotyczących lipcowych zawiadomień (CSGOFast) działała nadal dziesięć lat później. Oba fakty mogą mieć miejsce tylko wtedy, gdy operator zastąpił zablokowane konta; dokumentacja, która by to potwierdzała, nie została opublikowana. WSGC powinna zwrócić się do Valve o wyjaśnienie tej sprzeczności.

2026

Trasy zaobserwowane we wrześniu 2026 roku

W rejestrze tras odnotowano 44 platformy uwierzytelniające się za pośrednictwem serwerów uwierzytelniających z odrębnych domen, w tym CSGOFast, z wykorzystaniem mechanizmów OpenID i handlu Valve opisanych w 2016 roku. Nie przedstawiono rejestru egzekwowania, który wskazywałby, którym operatorom odcięto dostęp.

WŁASNA NOTATKA INFORMACYJNA KOMISJI · 30 STYCZNIA 2018 R.

Osiemnaście miesięcy po udzieleniu odpowiedzi przez Valve organ regulacyjny nadal określał to jako zamiar.

Podczas przesłuchania publicznego w sprawie projektu ustawy HB 2881, w ramach briefingu dla własnego organu ustawodawczego, Komisja opisała oświadczenie z lipca 2016 r. własnymi słowami: Valve „ogłosiła zamiar podjęcia zdecydowanych działań przeciwko wykorzystywaniu jej platformy do organizowania hazardu związanego ze skórkami”. Na tej samej stronie opisano, jak ogłoszenie to wpłynęło na prognozy branżowe — „w rezultacie”, prognoza dotycząca rynku gier hazardowych typu „skin” na rok 2020 została skorygowana z $19.7 miliardów do $670 mln, co oznacza spadek o około 97 procent – wyłącznie w wyniku samego ogłoszenia. Prognoza uległa zmianie. Dane dotyczące egzekwowania przepisów w przeliczeniu na jednego operatora, które uzasadniałyby tę zmianę, nadal nie zostały opublikowane.

Dane rynkowe to szacunki firm Narus Advisors oraz Eilers & Krejcik Gaming przytoczone w briefingu Komisji, a nie ustalenia samej Komisji; w tym samym dokumencie wartość zakładów z wykorzystaniem skórek w 2016 r. oszacowano na około $5 mld, z czego około $3 mld przypadło na serwisy typu kasynowego. Pobrano 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Można porównać publiczne stanowisko Valve z 2016 roku z infrastrukturą, którą można dziś zaobserwować. Pytanie brzmi, czy działania egzekucyjne objęły konta i trasy wykorzystywane przez operatorów objętych zakazem. Dziesięciodniowy termin zawiadomienia nie stanowi dowodu na to, że zawiadomienie zostało przekazane wszystkim wymienionym w nim operatorom. Działanie podjęte przez OPSkins w 2018 roku stanowi jedyną udokumentowaną interwencję skierowaną przeciwko konkretnemu operatorowi; biorąc pod uwagę 189 sprawdzonych platform i brak opublikowanych danych dotyczących poszczególnych operatorów, pojedyncze udokumentowane działanie nie wskazuje na istnienie określonego schematu egzekwowania przepisów.

Ogłoszenie Komisji ds. Hazardu stanu Waszyngton z 2016 r. ↗ zarchiwizowane 2026-05-20 ↗ · Odpowiedź Valve z dnia 17 października 2016 r. (kopia dokumentu) ↗ · Prezentacja WSGC przed zgromadzeniem ustawodawczym, 30 stycznia 2018 r. (kopia lokalna, 4 strony) ↗ · ten sam plik na stronie wsgc.wa.gov ↗ · rekord wyszukiwania i skrót ↗ · Akcja Valve na OPSkins z 2018 r. ↗ zarchiwizowano 2026-03-07 ↗ · Aktualny przegląd trasy ↗

Audyt śledczy o charakterze podłużnym · Podmioty objęte nakazem zaprzestania działalności z 2016 r.

Dekada „10-dniowego zawiadomienia”: kryminalistyczny audyt gotowości 23 wskazanych obiektów

W dniach 19–20 lipca 2016 r. Valve główny radca prawny Karl Quackenbush wystosował formalne wezwania do zaprzestania działalności skierowane do 23 platform hazardowych typu „skin”, nakazując im zaprzestanie komercyjnego wykorzystywania kont Steam w ramach 10 dni pod groźbą zamknięcia konta i podjęcia kroków prawnych. Ponad 3,700 dni później empiryczna kontrola ujawniła rzeczywisty przebieg egzekwowania przepisów: wielu operatorów nigdy nie zaprzestało działalności, inni działali nawet przez sześć lat po upływie terminu, a wart wiele miliardów dolarów ekosystem nadal korzystał z architektury OpenID firmy Valve.

5+ NA ŻYWO
Z pewnością będą działać w 2026 r. (CSGOBig, CSGO500, CSGOFast itp.)
6 LAT
Najdłuższy okres działania serwisu po ogłoszeniu zamknięcia (CSGOatse działało do 2022 r.)
$5.01B
Wielkość obrotów z zakładów na skórki w 2016 r. (Narus / Eilers & Krejcik)
Ponad 200
Aktywne serwisy hazardowe działające w szczytowym okresie koniunktury rynkowej
„The Surviving Titans” · Plan finansowy i strategiczny dotyczący ruchu na lata 2024–2026

Od 10-dniowych ostrzeżeń po zagraniczne konglomeraty: obroty rzędu wielu miliardów dolarów

Zamiast wyeliminować hazard oparty na skinach, komunikaty Valve z 2016 roku stały się katalizatorem przemian w branży. Operatorzy, którzy przetrwali, przekształcili się w podmioty offshore (Curaçao, Belize, Cypr), byli pionierami handlu typu peer-to-peer (P2P) w celu obejścia zakazów dotyczących botów, a obecnie przetwarzają ponad 10 milionów odwiedzin miesięcznie oraz miliardy dolarów rocznego obrotu z zakładów przy jednoczesnym kontynuowaniu uwierzytelniania za pośrednictwem Steam:

Platforma / Domena Ogłoszenie z lipca 2016 r. Wynik egzekucji i status przeżycia Weryfikacja zarejestrowana / Główne linki
CSGOBig
csgobig.com
10-dniowe zawiadomienie (lipiec 2016 r.) WCIĄŻ ŻYJĘ W 2026 ROKU
Tymczasowo zawieszone, ponownie uruchomione; uwierzytelnianie odbywa się za pośrednictwem serwisów letmeinbig.com i csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
10-dniowe zawiadomienie (lipiec 2016 r.) WCIĄŻ ŻYJĘ W 2026 ROKU
Zmieniło nazwę na 500 Casino (licencja z Curaçao nr 8048/JAZ2014-037), miesięczny obrót sięgający wielu milionów
Platforma na żywo (500.casino) ↗
CSGOFast
csgofast.com
10-dniowe zawiadomienie (lipiec 2016 r.) WCIĄŻ ŻYJĘ W 2026 ROKU
Aktywnie obsługujemy ruletkę, grę „Crash” i jackpot za pośrednictwem strony steam-login.authtofast.com
Audyt autoryzacji dokumentacji ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
10-dniowe zawiadomienie (lipiec 2016 r.) WCIĄŻ ŻYJĘ W 2026 ROKU
Skupiono się na zakładach związanych z e-sportem opartych na kryptowalutach oraz na zakładach kryptowalutowych; zapewniono nieprzerwaną działalność
Platforma na żywo ↗
CSGOCasino
csgocasino.net / csgocasino.gg
10-dniowe zawiadomienie (lipiec 2016 r.) NA ŻYWO PRZEZ SUCCESSOR (2026)
Domena została przekierowana; aktywny portal zastępczy działa pod adresem csgocasino.gg
Domena następcza ↗
CSGOatse
csgoatse.com
10-dniowe zawiadomienie (lipiec 2016 r.) DZIAŁAŁO PRZEZ 6 LAT (AKTYWNE DO 2022 R.)
Działalność hazardowa była prowadzona w pełnym zakresie przez sześć lat po 10-dniowym ultimatum wydanym przez Valve
X: @CSGOatsecom (aktywne do 2022 r.) ↗
CSGOSweep
csgosweep.com
10-dniowe zawiadomienie (lipiec 2016 r.) DZIAŁAŁ DO GRUDNIA 2017 R.
Działało publicznie przez 17 miesięcy po upływie terminu
X: Stan CSGOSweep – grudzień 2017 r. ↗
CSGOWild
csgowild.com
10-dniowe zawiadomienie (lipiec 2016 r.) DZIAŁAŁ DO GRUDNIA 2017 R.
Promowany przez czołowych influencerów; funkcjonował przez 1,5 roku po otrzymaniu wezwania do zaprzestania naruszeń, zanim nastąpiła migracja do świata kryptowalut
X: @Wild (aktywny od grudnia 2017 r.) ↗
CSGOPot
csgopot.com
10-dniowe zawiadomienie (lipiec 2016 r.) PRZETRWAŁ DO WRZEŚNIA 2017 R.
Prowadził działalność w zakresie zakładów z wysokimi stawkami i jackpotami przez 14 miesięcy po otrzymaniu zawiadomienia
X: @csgopot (aktywny we wrześniu 2017 r.) ↗
CSGODiamonds
csgodiamonds.com
10-dniowe zawiadomienie (lipiec 2016 r.) PRZETRWAŁ DO POŁOWY 2017 ROKU
Trwało przez cały rok 2017, mimo przyznania się do manipulowania wynikami na korzyść sponsorowanych streamerów
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
10-dniowe zawiadomienie (lipiec 2016 r.) ZAMKNIĘTE W LIPCU 2016 R.
Zamknięto w wyniku publicznego skandalu; przedmiot federalnego nakazu ugody wydanego przez Federalną Komisję Handlu (FTC)
Porozumienie z Federalną Komisją Handlu (FTC) (sprawa nr C-4632) ↗
CSGODouble
csgodouble.com
10-dniowe zawiadomienie (lipiec 2016 r.) ZAMKNIĘTE W LIPCU 2016 R.
Dobrowolne zaprzestanie działalności natychmiast po opublikowaniu wezwania do zaprzestania działalności
X: @CSGODouble (zamknięte w lipcu 2016 r.) ↗
CSGOMassive
csgomassive.com
10-dniowe zawiadomienie (lipiec 2016 r.) ZAMKNIĘTE W 2016 R.
Pod koniec 2016 r. zaprzestała działalności publicznej
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
10-dniowe zawiadomienie (lipiec 2016 r.) ZAMKNIĘTE W 2016 R.
W 2016 r. zaprzestała działalności publicznej
FB: csgostrongfree ↗
Skins2
skins2.com
10-dniowe zawiadomienie (lipiec 2016 r.) ZAMKNIĘTE 2016
W 2016 r. zaprzestała działalności publicznej
FB: CSNCOM ↗
Platforma Miesięczny ruch (odwiedziny) Szacowany obrót / wielkość sprzedaży Podmiot prawny i jurysdykcja Najważniejsze działania regulacyjne i model
CSGOEmpire
csgoempire.com
2,3 mln — 9,0 mln miesięcznie
Średni czas trwania: 6+ min; 80% bezpośrednie
$1.5B — $2.5B Roczny obrót
>1,000,000 transakcji wymiany skórek w systemie P2P miesięcznie; $6.4 mln aktywnych, płynnych zleceń na parkiecie
Moonrail Limited B.V. (Curaçao nr 148182)
Płatności: JHOLT LTD (Cypr); Założyciel: „Monarch” (Ossi Ketola)
Pionier w dziedzinie handlu przedmiotami P2P bez prowizji; licencja wydana na Curaçao nr OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 mln — 3,5 mln miesięcznie
Średni czas trwania: 9 min 23 s; współczynnik odrzuceń: 16%
$1.0B — $2.0B Roczny obrót
Szacowane roczne przychody firmy z tytułu przewagi kasyna w wysokości od $100M do $200M
Feral Holdings Limited
Siedziba firmy znajduje się w Belize City w Belize (nr rejestracyjny 171519)
Zablokowany przez australijską agencję ACMA (maj 2023 r.); sponsorował drużynę pierwszej ligi G2 Esports, w której grali nieletni zawodnicy
500 Casino (CSGO500)
500.casino / csgo500.com
220 tys. — 425 tys. / miesiąc
~105 tys. unikalnych użytkowników miesięcznie
$100k / tydzień ($5.2M/rok) w Royales
Wymóg obrotu dla graczy o wysokich stawkach: $400 obrotu na każdy $1 rakeback
Perfect Storm B.V. (Curaçao nr 150536)
Licencja wydana przez Komisję Nadzoru Gier na Curaçao nr OGL/2024/1354/0882
Zablokowany przez szwedzki urząd Spelinspektionen (listopad 2023 r.) za nielegalne kierowanie oferty do szwedzkich graczy
CSGOBig
csgobig.com
~169,600 / miesiąc
Średni czas trwania: 19 min 12 s; prawybory w USA
Roczny wolumen sprzedaży sięgający wielu milionów
Pudełka-niespodzianki, ruletka i bitwy o skrzynie
Działa w oparciu o pomocnicze routowanie proxy
letmeinbig.com (zarejestrowana w 2023 r.) i csgobiglogin.com
Cel z lipca 2016 r. – C&D; ponownie uruchomiony z architekturą autoryzacji przez pełnomocnika
CSGOFast
csgofast.com
~150 tys. — 250 tys. miesięcznie
Międzynarodowa, wielojęzyczna publiczność
Roczny wolumen rzędu wielu milionów
Ruletka o wysokiej prędkości i gry typu „crash”
Podmioty operacyjne prowadzące działalność na morzu
Trasy Steam uwierzytelnianie przez steam-login.authtofast.com
Przedmiot nakazu zaprzestania działalności z lipca 2016 r.; działalność nigdy nie została wstrzymana; nadal działa w 2026 r.
CSGO Polygon
csgopolygon.com / plg.bet
~300 tys. — 500 tys. miesięcznie
Dominacja krajów WNP i Europy Wschodniej
Roczny wolumen rzędu wielu milionów
Krypto i ruletka ze skórkami, zakłady na mecze
Cel drugiej fali (październik 2016 r.)
Skupiliśmy się na kryptowalutach, korzystając z domeny lustrzanej plg.bet
Przetrwało całą dekadę; nadal zajmuje się likwidacją zasobów poprzez interfejsy API stron trzecich
„Druga fala”: dlaczego wezwanie do zaprzestania naruszeń wysłane przez Valve dotyczyło łącznie ponad 43 stron internetowych

W dniu 17 października 2016 r. pełnomocnik prawny Valve oficjalnie poinformował Komisję ds. Hazardu stanu Waszyngton, że po wysłaniu pierwszych 23 zawiadomień w dniu 19 lipca firma Valve wysłała pisma z żądaniem zaprzestania działalności do ponad 20 kolejnych serwisów hazardowych z skinami (co spowodowało, że oficjalna liczba przekroczyła 43). Ta druga fala okazała się konieczna, ponieważ na pierwotnej liście w niewytłumaczalny sposób pominięto największe i najbardziej znane ośrodki hazardowe na świecie:

  • CSGOJackpot.com: Historyczny pionier w dziedzinie „skin jackpots”, który obsługiwał transakcje o wartości setek milionów, zanim musiał zakończyć działalność w obliczu groźby postawienia w stan oskarżenia przez władze federalne.
  • CSGOShuffle.com: Strona, która znalazła się w centrum skandalu związanego z transmisjami na żywo z lipca 2016 r., gdzie streamer serwisu Twitch o pseudonimie PhantomL0rd potajemnie posiadał 33% udziałów w firmie i został przyłapany na manipulowaniu kursami przy użyciu środków własnych.
  • Ekosystem makro (ponad 200 operatorów): Według badań branżowych przeprowadzonych przez Narus Advisors oraz Eilers & Krejcik Gaming, w 2016 roku działało ponad 200 różnych serwisów hazardowych opartych na skórach, które wygenerowały $5.01 miliardów w obrocie z zakładów od 3,03 miliona aktywnych graczy. 43 listy firmy Valve dotyczyły mniej niż 20% aktywnego rynku.
Oficjalne dochodzenia rządowe i regulacyjne w sprawie Steam hazardu skórnego

Zjawisko hazardu internetowego zostało udokumentowane w wielu oficjalnych dochodzeniach ustawowych, działaniach egzekucyjnych oraz rządowych dokumentach stanowiskowych:

1. Komisja ds. Hazardu Stanu Waszyngton (WSGC) (2016–2018)

W dniu 5 października 2016 r. wystosowano formalne wezwanie do zaprzestania działalności; w dniu 30 stycznia 2018 r. opublikowano opracowanie legislacyjne, w którym stwierdzono, że skórki są ekwiwalentami gotówki, oraz podano, że wolumen zakładów zawieranych przy użyciu skórek wyniósł $5.0B.

Raport legislacyjny WSGC w formacie PDF (kopia lokalna) ↗
2. Federalna Komisja Handlu Stanów Zjednoczonych (FTC) (wrzesień 2017 r., sygn. akt C-4632)

Pierwsze federalne postępowanie egzekucyjne w sprawie hazardu internetowego, wszczęte przeciwko właścicielom serwisu CSGOLotto, Trevorowi Martinowi i Thomasowi Cassellowi, w związku z praktykami wprowadzającymi w błąd oraz nieujawnionym sprawowaniem kontroli nad platformą.

Decyzja i ugoda FTC ↗
3. Dokument przedstawiający stanowisko Brytyjskiej Komisji ds. Hazardu (UKGC) oraz audyty dotyczące młodzieży

W grze skiny zostały formalnie zaklasyfikowane jako „pieniądze lub ich odpowiednik” na mocy ustawy o grach hazardowych z 2005 r. Późniejsze badania wykazały, że ponad 11% dzieci w wieku 11–16 lat obstawiało skiny w grach wideo.

Repozytorium badań UKGC ↗
4. Postępowanie wyjaśniające Senatu Australii w sprawie środowiska i komunikacji (2018)

Raport parlamentu federalnego w sprawie „Mikrotransakcje w grach dotyczące przedmiotów przyznawanych losowo”, oceniając mechanikę skrzynek z łupami w grze Valve, wypłaty środków na rynku wtórnym oraz sposoby obchodzenia przepisów.

Postępowanie wyjaśniające Parlamentu Australii ↗
Niespłacone należności

Opublikować protokół egzekucyjny: które konta hazardowe i boty zostały zablokowane, które serwery zwrotne zostały objęte ograniczeniami oraz które usługi komercyjne otrzymały zezwolenie. Publiczny zakaz i ostrzeżenie na stronie głównej nie stanowią dowodu na to, że podstawowa działalność została wstrzymana.

Część B — Przepisy i historia egzekwowania · Sekcja 12

Nazwa hosta jest już zawarta w żądaniu.

Ograniczenia dotyczące kontekstu i źródła

Valve prowadzi już listę domen (filtr linków) i otrzymuje nazwę hosta uwierzytelniającego w każdym żądaniu OpenID. Poniższy pseudokod przedstawia logiczny schemat połączenia tych dwóch elementów. Nie ma żadnych publicznie dostępnych dowodów na to, że Valve tak postępuje.

Valve prowadzi już listę zablokowanych domen. Valve otrzymuje już adres hosta logowania w każdym żądaniu OpenID. Nie trzeba niczego budować — wystarczy je połączyć. Jest to wyszukiwanie nazwy hosta na podstawie listy, którą Valve sam aktualizuje. Poniższy pseudokod ma charakter ilustracyjny i nie stanowi implementacji Valve.

forensic_autoban.py
# PSEUDOKOD ILUSTRACYJNY — Valve.block_domain() i flag_session_as_mitm() nie są rzeczywistymi wywołaniami API. Ilustruje to strukturę logiczną środka zaradczego, który Valve mógłby wdrożyć w odniesieniu do domen uwierzytelniania proxy, a nie rzeczywistą strukturę wewnętrzną Valve.
# Ilustracja: schemat logiczny sprawdzania przychodzącego żądania OpenID
def audit_openid_request(prośba):
blocked_origins = database.pobierz_platformy_z_czarnej_listy()
proxy_domain = request.params.pobierz(„openid.realm”)
target_redirect = request.params.pobierz(„openid.return_to”)

# Logika: Jeśli serwer proxy przekierowuje z powrotem do zablokowanej witryny, należy zablokować ten serwer proxy.
dla strona w blocked_origins:
jeśli strona w target_redirect:
Valve.blokuj_domenę(domena_proxy)
Valve.oznacz_sesję_jako_MITM(request.session)
# Wynik: żądanie logowania dla tego hosta zostało odrzucone

Uwaga:
Jeśli domena główna znajduje się już w filtrze linków (np. howl.gg, zablokowana 2026-09-18/19/21), a jej host uwierzytelniający (howl.uno) pojawia się w żądaniu OpenID wysyłanym przez przycisk logowania tej witryny, powiązanie to jest widoczne dla Valve na podstawie danych z własnego żądania. Sprawdzanie to można zautomatyzować; nie można jednak zautomatyzować decyzji o tym, czy ma ono zostać przeprowadzone.

Udokumentowane i zgłoszone przypadki

Valve co najmniej raz w przeszłości podjął działania wobec zewnętrznego operatora: w 2018 roku cofnął firmie OPSkins dostęp do systemu ExpressTrade (Ogłoszenie Valve ↗ zarchiwizowano 2026-03-07 ↗). W doniesieniach społeczności z 2018 roku opisano również przypadek utraty dostępu przez platformę handlową (SkinJar); doniesienia te nie zostały zweryfikowane, a mechanizm tego zdarzenia wywnioskowano na podstawie jego skutków, a nie na podstawie ujawnionego procesu.

Co wynika z tego precedensu:

Valve może zablokować dostęp operatorowi zewnętrznemu, gdy tylko uzna to za stosowne. Serwis CSGOFast, wymieniony w doniesieniach prasowych dotyczących zawiadomień z lipca 2016 r., działał na 2026-09-21 z hostem autoryzacyjnym zarejestrowanym na 2026-06-30, który nie zwracał blokady filtru linków. Żadne opublikowane kryteria nie wyjaśniają, dlaczego jeden operator został odcięty, a inni nie.

Co wynika z daty rejestracji, a czego z niej nie wynika

Data rejestracji hosta uwierzytelniającego stanowi dolną granicę czasu, w którym host mógł po raz pierwszy pojawić się w żądaniu OpenID; nie oznacza to jednak ciągłego użytkowania. sc-auth.net, na przykład, został zarejestrowany jako 2019-04-02 (RDAP) i zaobserwowano go we Steam procesie logowania serwisu Skin.Club we wrześniu 2026 r.; nie ma publicznie dostępnych informacji na temat tego, co wydarzyło się w okresie między tymi dwiema datami.

Audyt porównawczy: standardy zgodności z API

Aspekt egzekwowania prawa Zasady korzystania z API serwisu GitHub Steam Interfejs API sieci Web (Valve)
1. Neutralność pod względem zgodności z przepisami Opublikowane, jednolite zasady. Udokumentowane limity częstotliwości (np. 5,000 wywołań na godzinę dla uwierzytelnionych użytkowników, 15,000 na godzinę dla organizacji korzystających z GitHub Enterprise Cloud) oraz opublikowane zasady dopuszczalnego użytkowania mają zastosowanie do każdego konta. Brak opublikowanych kryteriów. Poszczególne konta są zamykane na podstawie klauzul dotyczących automatyzacji i wykorzystania komercyjnego (zarchiwizowane skargi), natomiast nie opublikowano żadnych danych dotyczących egzekwowania przepisów w podziale na operatorów w odniesieniu do platform komercyjnych.
2. Nadużycia związane z OpenID / serwerem proxy uwierzytelniającym Zgodnie z opublikowanymi zasadami serwisu GitHub aplikacje i tokeny OAuth mogą zostać zawieszone lub unieważnione w przypadku nadużyć, a w dokumentacji serwisu opisano automatyczne unieważnianie ujawnionych tokenów (podsumowanie dokumentacji serwisu GitHub sporządzone przez autorów). Hosty uwierzytelniające z odrębnych domen, zaobserwowane w Steam procesach OpenID (np. rbsnin.com, howl.uno, sc-auth.net), nie spowodowały zablokowania przez filtr Link Filter w 2026-09-21, podczas gdy ich główne domeny spowodowały takie zablokowanie.
3. Czerpanie zysków z nadużyć GitHub nie pobiera żadnych opłat transakcyjnych za pozycje przenoszone przez narzędzia automatyzacyjne stron trzecich; jego model przychodów opiera się na subskrypcjach i ofertach na platformie handlowej. Valve sprzedaje klucze do skrzynek, z których można uzyskać przedmioty, a Rynek Społeczności pobiera łączną opłatę w wysokości około 15% od transakcji zrealizowanych na terenie Rynku. Nie oszacowano tutaj przychodów przypisanych platformom zewnętrznym.
4. Okresy ważności pętli unikania Zawieszone identyfikatory klientów OAuth przestają działać na całej platformie w momencie zawieszenia; w dokumentacji nie podano czasu na podjęcie działań i w niniejszym dokumencie nie przyjęto żadnego założenia w tej kwestii. W przypadku hostów uwierzytelniających z oddzielnymi domenami, których daty rejestracji obejmowały okres od 2011 r. do września 2026 r., podczas kontroli 2026-09-19 i 2026-09-21 nie stwierdzono żadnych blokad wynikających z filtru linków. Data rejestracji stanowi dolną granicę możliwego okresu użytkowania, a nie dowód ciągłego użytkowania.
Źródła: Artykuł na GitHubie — opublikowana przez GitHub dokumentacja dotycząca limitów wykorzystania API oraz zasad korzystania z platformy (podsumowanie autorów, bez cytatów) · Artykuł Steam — Sprawdzenie filtrów linków w 2026-09-19 i 2026-09-21 (linkfilter-recheck-2026-09-21.json), rejestr RDAP (domain-registration.json) oraz zarchiwizowane zgłoszenia do pomocy technicznej (archiwum dowodów).
Część B — Przepisy i historia egzekwowania · Sekcja 13

Różnica cenowa w stosunku do 0

Przedmiot znajduje się w ekwipunku Steam; sprzedaż odbywa się gdzie indziej. Fabrycznie nowy AWP Dragon Lore miał 62 aktualne oferty na CSFloat; najniższa cena wywoławcza $10,623.95. Na rynku Steam nie można podać ceny wywoławczej wyższej niż około $1,800. Aby sprzedać przedmiot po zaobserwowanej wyższej cenie, właściciel musi znaleźć nabywcę spoza Steam lub skorzystać z innej platformy handlowej. Sam przedmiot i jego przekazanie nadal zależą od Steam.

Ograniczenia dotyczące kontekstu i źródła

W tej sekcji występują trzy różne pozycje, które nie są zamienne. 245 to liczba kategorii nazw produktów CS2, w których najtańsza aktywna oferta przekroczyła wartość $1,800 wyłącznie w serwisie CSFloat, 20 września 2026 r. 241 jest to ten sam zbiór pomniejszony o cztery kategorie przypięte do górnej granicy $100,000 w CSFloat, która stanowi panel, na podstawie którego obliczana jest dolna granica $13.63M. 248 to inny obraz sytuacji: kategorie, których ceny przekraczały limit na co najmniej dwóch z pięciu platform handlowych w dniu 23 września 2026 r. Platformy te pokrywają się, dlatego nie wolno sumować danych z różnych miejsc. Każda podana tutaj liczba stanowi cenę wywoławczą, a nie cenę, za jaką doszło do sprzedaży, i żadna z nich nie stanowi przychodu, obrotu ani zysku — ani dla Valve, ani dla nikogo innego. Wartości podane przez PriceEmpire to zaokrąglone szacunki opublikowane przez tę stronę, a jej karta Steam obejmuje przedmioty z innych gier Steam, więc zakresy porównania nie są identyczne.

Jeden produkt. Dwa systemy cenowe.ŚLEDŹ WYNIKI
STEAMO $1,800Opublikowany limit liczby ofert na rynku społecznościowym
ZAPISANY KATALOG$10,623.95Nowy, fabrycznie nowy model AWP Dragon Lore – proszę o cenę
ZALEŻNOŚĆWciąż jest to pozycja SteamStan magazynowy i przeniesienie pozostają na poziomie Steam

W tej sytuacji sprzedawca potrzebuje platformy lub nabywcy spoza Steam. Produkt nadal zależy od zasobów magazynowych i systemu transferu Steam.

01 / POZYCJAValve spis gierPrzedmiot z CS2 lub Dota 2 znajdujący się w Steam
02 / SUFITO $1,800 w dniu SteamMaksymalna cena za jedną ofertę na platformie Market
03 / ZAPYTANIE ZEWNĘTRZNE$10,623.95 dla „Dragon Lore”Najtańsza oferta CSFloat w zrzucie ekranu z danej daty
04 / DOSTAWASteam pozostaje w łańcuchuWłasność i przenoszenie przedmiotów opierają się na tym systemie
245 kategorii CS2 w serwisie CSFloat.166 kategorii CS2 i 3 Dota 2 na Skinport.

Każdy wykres przedstawia liczbę kategorii produktów, dla których najtańsza aktywna oferta znajdowała się dokładnie powyżej $1,800 w dniu 20 września 2026 r. Platformy handlowe pokrywają się; ich wyników nie należy sumować. Oferta nie oznacza sfinalizowanej sprzedaży.

Sprawdź rejestr na poziomie pozycji →
BEZPOŚREDNIE API CSFLOAT / ZRZUT EKRANU Z DATĄ$13.63M

Minimalna łączna wartość ofertowa w 241 kategorii produktów oraz 3,395 aktywnych ofert. Obliczono jako iloczyn najniższej ceny sprzedaży w każdej kategorii i liczby ofert w tej kategorii. Cztery kategorie, których ceny osiągnęły górny limit $100,000 ustalony przez CSFloat, zostały wykluczone z tego konserwatywnego zestawienia.

Co pokazuje ta kwota w dolarach

Oferty te stanowią co najmniej $13,631,888.25 w podanych cenach wywoławczych dla tego ograniczonego podzbioru CSFloat. Uwzględnienie czterech kategorii o najwyższych cenach daje $14,231,888.25. To jest limit dla aktywnych zleceń kupna, a nie zrealizowaną sprzedażą, obrotem gotówkowym, zyskiem ani całym rynkiem CS2.

Przelicz na podstawie migawki CSFloat zawierającej 245 wierszy ↗
PRICEEMPIRE / WARTOŚĆ KOTOWANASteam: nr 15 z 39

Wiele obiektów podaje wartość wyższą niż Steam.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

Sześć największych wyświetlonych wartości oraz Steam. PriceEmpire zaokrągla te liczby; Steam pokazuje $31M. Czternaście wymienionych obiektów plasuje się przed nim pod względem podanych wartości w dolarach.

PRICEEMPIRE / LICZBA OFERTSteam: nr 1 z 39

Steam nadal przoduje pod względem liczby ofert.

Steam
32,2 mln
YouPin898
5,9 mln
C5Game
4,6 mln
HaloSkins
4,4 mln
Skinport
3,8 mln

Steam pokazuje 32,2 mln oferty. Liczba ofert i łączna wartość wyceny odpowiadają na różne pytania; wiele ogłoszeń o niskiej cenie może zdominować tę liczbę.

Źródło: Publiczne porównanie serwisu PriceEmpire ↗ zarchiwizowano 2026-09-21 ↗, zarejestrowano 2026-09-20 o godz. 19:03 UTC; wyodrębnienie z datą z 39. wiersza ↗. Podane liczby są zaokrąglonymi szacunkami, a zasoby mogą się pokrywać w różnych lokalizacjach. Karta Steam zawiera również opisy przedmiotów z innych gier Steam, więc zakresy nie są identyczne. Podane wartości odzwierciedlają ceny wywoławcze, a nie sprzedaż ani przychody.
42
INNE ŹRÓDŁO / STEAMANALYST

Ekosystem biznesowy jest jak na dłoni.

Katalog platform handlowych serwisu SteamAnalyst zarchiwizowano 2026-07-19 ↗ wymienia 42 zewnętrzne platformy handlowe CS2 obok Steam, podając aktualne dane dotyczące cen dla 32 z 43 pozycji. PriceEmpire wymienia 39 platform handlowych zgodnie z własnymi kryteriami wyboru. Wymienione firmy, publiczne oferty, widoczne ceny: ta gospodarka jest otwarta na wgląd.

MECHANIZM TO GÓRNA GRANICA: SPRZEDAŻ TRACI NA SILE, A PRODUKT NIE.

Na pięciu platformach handlowych uchwyconych na jednym licencjonowanym zrzucie ekranu, Ceny 248 kategorii produktów CS2 przekraczają o co najmniej Steam wartościowy pułap Steam — a żadna z nich nie występuje w Steam. Ten sam zrzut ekranu pogrupował cały katalog według ceny: rynek Valve obejmuje 95.3% kategorii produktów poniżej swojego limitu i 1.9% kategorii powyżej niego. Spadek ten nie wynika ze spadku popytu; wynika on dokładnie z opublikowanej zasady. Sprzedaż po tych cenach wymaga zewnętrznego nabywcy lub platformy handlowej, podczas gdy Steam nadal kontroluje zapasy i transfer — transakcja opuszcza kasę Valve, a dostawa odbywa się w ramach infrastruktury Valve.

Steam Najczęściej zadawane pytania dotyczące rynku ↗zarchiwizowano 2026-09-21 ↗Steam Umowa abonamentowa ↗zarchiwizowano 2026-09-21 ↗Zbiór danych atlasu obejmujący pięć rynków ↗Manifest pochodzenia ↗Poprzednia migawka CSFloat ↗Podsumowanie Skinport ↗PriceEmpire ↗ zarchiwizowano 2026-09-21 ↗SteamAnalyst ↗ zarchiwizowano 2026-07-19 ↗Rejestr różnic cenowych ↗Atlas drabiny cenowej ↗

Część C — Ramy prawne · Sekcja 15 · Skala komercyjna

Podążaj za pieniędzmi. Rozdziel transakcje.

Ograniczenia dotyczące kontekstu i źródła

Kwestia wykorzystania w celach komercyjnych nabiera większego znaczenia, gdy przepływy pieniężne są rozdzielone. Przekazywanie przedmiotów przez osoby trzecie, sprzedaż podstawowa podmiotu Valve oraz wypłaty środków na zewnątrz to odrębne transakcje.

Przedmiot należy do Valve. Stan magazynowy wynosi Valve. Przeniesienie odbywa się na serwerach Valve. Jedynie płatność odbywa się gdzie indziej — czyli etap, od którego zależy, czy dana osoba jest podmiotem świadczącym usługi w zakresie przekazów pieniężnych, a etapu Valve nie przeprowadza się.

Mechanizm generowania przychodów

Gdzie faktycznie przepływają pieniądze.

Trzy ścieżki / gospodarka oparta na jednym przedmiocie
  1. 01 / KontoLista użytkowników

    Pozycje przechowywane w Steam

  2. 02 / PrzeniesienieHandel P2P

    Użytkownik ↔ bot lub użytkownik ↔ użytkownik

  3. 03 / RozliczeniePlatforma zewnętrzna

    Saldo na koncie lub spłata Steam

NakładSiła napędowa gospodarki wykracza poza kwotę opłaty transferowej

Steam zapewnia infrastrukturę magazynową i transferową wykorzystywaną przez rynki zewnętrzne. Ekonomiczna argumentacja przedstawiona w ramach dochodzenia opiera się na założeniu, że płynność odsprzedaży oraz powtarzający się popyt podtrzymują wydatki na etui, klucze i elementy zamienne, a także generują opłaty z tytułu kolejnych transakcji na Rynku Wspólnotowym. Bezpośredni transfer P2P nie wiąże się z prowizją Rynku Społecznościowego; ten fakt księgowy nie rozstrzyga jednak kwestii szerszych korzyści. Valve zachowuje kontrolę nad dostępem do konta i ograniczeniami handlowymi przez cały czas.

  1. 01 / Popyt wtórnyPłynność i wartość odsprzedaży

    Popyt w handlu zagranicznym i branży hazardowej

  2. 02 / Wydatki podstawoweKlucze, etui i kapsułki

    Zakupy od Valve, jeśli są dostępne

  3. 03 / PrzychodyPrzychody ze sprzedaży pierwotnej

    Plus opłaty od faktycznej sprzedaży na rynku

5% + 10%Steam + opłata CS2 od sprzedaży na rynku społecznościowym

Wniosek ekonomiczny wynikający z badania: płynne rynki odsprzedaży mogą sprzyjać wydawaniu pieniędzy na nowe towary. Znany symbol 15% uwzględnia stawki opłat rynkowych, z zastrzeżeniem minimalnych kwot i zaokrągleń; nie jest to opłata nakładana na każdą transakcję handlu zagranicznego.

Cennik usług Community Market serwisu Valve ↗ zarchiwizowano 2026-09-21 ↗. 25 lutego 2026 r. prokurator generalny stanu Nowy Jork wniósł pozew zarchiwizowano 2026-09-01 ↗ twierdząc, że płatne skrzynki z łupami mają związek z odsprzedażą za gotówkę na rynku zewnętrznym oraz szkodliwością hazardu — ten sam związek, który niniejsze dossier dokumentuje z punktu widzenia infrastruktury technicznej. Skarga ta stanowi zarzut, a nie ustalenie; przytoczono ją tutaj, ponieważ stanowa agencja ścigania postawiła pytanie pokrewne temu, które zadaje niniejszy raport: gdzie są dane dotyczące egzekwowania prawa, które odpowiadają publicznym deklaracjom?

  1. 01 / WpisWpłata w kryptowalutach

    Dane dotyczące usług zewnętrznych i portfeli

  2. 02 / KonwersjaBilans → skórki

    Produkty dostarczone w ramach Steam transakcji

  3. 03 / WyjścieZewnętrzna sprzedaż walut fiducjarnych

    Sprzedawca, kupujący i podmiot realizujący wypłatę

KYC?Należy zidentyfikować element sterujący przy każdym przekazaniu

To jest kierunek, w którym należy podjąć działania, a nie natywna usługa wymiany gotówki za pośrednictwem interfejsu API Steam. Przed zatwierdzeniem wypłaty gotówki bez weryfikacji tożsamości (no-KYC) należy udokumentować procesy weryfikacji tożsamości, przechowywania środków, identyfikatory transakcji oraz odbiorców wypłat u każdego zewnętrznego operatora.

Stany Zjednoczone / Ustawa o tajemnicy bankowej

Najpierw sklasyfikuj czynność, a potem obowiązek.

FinCEN ocenia przekazywanie środków pieniężnych na podstawie działalności danego przedsiębiorstwa. Przyjmowanie i przekazywanie zamiennej waluty wirtualnej może powodować powstanie obowiązków związanych z usługami pieniężnymi, z zastrzeżeniem obowiązujących definicji i wyjątków. Portfel Steam firmy Valve przyjmuje środki i zamienia je na przedmioty w grze; przedmioty te są następnie spieniężane za pośrednictwem zewnętrznych operatorów na prawdziwą walutę. Przedmiot i jego transfer odbywają się w ramach infrastruktury Valve; wypłata gotówki już nie, a to, czy jakakolwiek część tego cyklu spełnia definicje przekazów pieniężnych, jest kwestią klasyfikacyjną leżącą w gestii FinCEN, a nie wnioskiem wyciągniętym w niniejszym dokumencie.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ zarchiwizowano 2025-07-11 ↗

Unia Europejska / pranie brudnych pieniędzy

Śledź przebieg działań, zdobywaj wiedzę i korzystaj z pomocy.

Dyrektywa (UE) 2018/1673 dotyczy umyślnego prania pieniędzy oraz udziału w działaniach związanych z dochodami pochodzącymi z przestępstwa. Przedmiotem dochodzenia jest ustalenie, co firma Valve wiedziała o operatorach korzystających z jej infrastruktury handlowej i OpenID po 13 lipca 2016 r., kiedy to publicznie opisała takie wykorzystanie, oraz jakie działania podjęła w tej sprawie. Valve nie opublikowała żadnych danych dotyczących działań egzekucyjnych w odniesieniu do poszczególnych operatorów; to właśnie te dane, a nie niniejsza dokumentacja, dałyby odpowiedź na to pytanie.

Ramy prawa karnego UE ↗

Terminologia AMLD6: Powyższa dyrektywa z zakresu prawa karnego różni się od dyrektywy (UE) 2024/1640, zwanej również AMLD6. W przypadku tej ostatniej ogólny termin transpozycji upływa 10 lipca 2027 r., z zastrzeżeniem określonych wyjątków. Artykuł 78 ↗ zarchiwizowano 2026-08-30 ↗

Część C — Ramy prawne · Sekcja 16 · Powiadomienie, odpowiedź, odpowiedzialność

Ustawa o usługach cyfrowych: należy odnotować tę informację

Ograniczenia dotyczące kontekstu i źródła

Dwa elementy zawiadomienia zgodnie z art. 16 dotyczą raczej wnioskodawcy niż niniejszej dokumentacji: dane wnioskodawcy oraz oświadczenie w dobrej wierze, że informacje są prawdziwe. Wszystkie pozostałe wymagania przewidziane w tym artykule — uzasadnione wyjaśnienie oraz dokładna lokalizacja elektroniczna — zostały określone w sekcji 3 oraz w rejestrze tras, wraz z zapisanymi odpowiedziami i skrótami, tak aby każda strona mogła złożyć takie zawiadomienie. Dwa dalsze ograniczenia dotyczące samego prawa: utrata zwolnienia z odpowiedzialności za hosting nie powoduje sama w sobie powstania odpowiedzialności na mocy jakiegokolwiek innego prawa, a kwota 6% w art. 52 ust. 3 stanowi ustawowy pułap, a nie ustaloną karę w wysokości Valve.

Zgodnie z ustawą DSA dostawca usług hostingowych zachowuje ochronę przed odpowiedzialnością tylko do momentu, gdy uzyska konkretną wiedzę na ten temat i nie podejmie odpowiednich działań. Niniejszy dokument stanowi to zawiadomienie. Wymienia serwery, daty, zapisane odpowiedzi oraz skróty. Od momentu opublikowania nie chodzi już o to, czy Valve wiedział — chodzi o to, co zrobił potem Valve.

01Lipiec 2016 r. / wystawa dokumentacji

Dziesięciodniowe wezwanie.

Przedstawione powyżej ogłoszenie stanowi historyczny punkt wyjścia dla porównania działań egzekucyjnych w ramach dochodzenia.

0217 lutego 2024 r. / wniosek ogólny

Okno czasowe DSA.

Należy odróżnić zachowania historyczne od zachowań w okresie, w którym obowiązują odpowiednie zobowiązania wynikające z ustawy DSA.

03Dziesięć lat / migawka z oryginalnej dokumentacji

Czas trwania wymaga ścieżki powiadomień.

Czas, jaki upłynął od lipca 2016 r. (patrz sekcja 11), stanowi wskaźnik dotyczący dokumentacji. Nie chodzi tu o dziesięć lat stwierdzonych naruszeń ustawy DSA. Każde zawiadomienie należy powiązać z konkretną pozycją, obowiązującym przepisem, dowodem doręczenia oraz odpowiedzią.

Część C — Ramy prawne · Sekcja 17 · Tożsamość, wiek, dostęp do usług komercyjnych

Osoby niepełnoletnie: logowanie za pomocą kodu „Steam” nie stanowi weryfikacji wieku

Ograniczenia dotyczące kontekstu i źródła

W niniejszym dossier nie pojawiają się nigdzie dane osób niepełnoletnich i żadne takie dane nie zostały zebrane: autorzy nie zarejestrowali się, nie umieścili żadnych danych ani nie zalogowali się na żadnej z wymienionych platform. Każdy, kto opiera się na tej sekcji, powinien zachować poufność dowodów dotyczących dzieci i usunąć dane umożliwiające identyfikację z materiałów dowodowych udostępnianych publicznie. Ustawa COPPA została tutaj przytoczona jako przepis dotyczący ochrony prywatności dzieci, posiadający własne warunki zakresu zastosowania — grupa docelowa, faktyczna wiedza, gromadzone dane osobowe — a nie jako ogólna zasada dotycząca wieku uprawniającego do uprawiania hazardu; skarga wniesiona w stanie Nowy Jork w 2026 r. stanowi zarzut wysunięty przez organ stanowy, a nie ustalenie faktyczne.

„Zaloguj się za pomocą Steam” potwierdza istnienie konta. To niczego nie dowodzi w kwestii wieku — a na tych stronach jest to jedyna bariera między dzieckiem a wpłatą. Przeczytaj to z Sekcja 3.1: w kliencie Steam ostrzeżenie, które wyświetlałaby przeglądarka, nigdy nie jest generowane, więc dziecko nigdy go nie widzi.

Co oferuje OpenID SteamTożsamość konta

Zweryfikowany identyfikator SteamID służący do logowania się lub powiązania konta.

Co operator musi ustalićWarunki uczestnictwa

Wiek, właściwość sądowa oraz wszelkie wymagane kontrole tożsamości.

Podstawa techniczna: Dokumentacja Steamworks OpenID ↗ zarchiwizowano 2026-09-21 ↗. Udokumentowane potwierdzenie tożsamości nie stanowi zaświadczenia, że użytkownik może legalnie uprawiać hazard.

COPPA / dzieci poniżej 13 roku życia

Określ operator i dane.

Ustawa COPPA ma zastosowanie do objętych nią usług skierowanych do dzieci oraz usług, których dostawcy mają faktyczną świadomość, że gromadzą dane osobowe od dzieci poniżej 13. roku życia. Jest to ustawa dotycząca ochrony prywatności dzieci, a nie ogólna zasada określająca wiek uprawniający do uprawiania hazardu. Należy określić grupę docelową, gromadzone dane osobowe, stopień świadomości oraz proces uzyskiwania zgody rodziców.

FTC: Wymogi ustawy COPPA ↗ zarchiwizowano 2026-09-21 ↗

Dowody, które należy zabezpieczyć

Zapisz przebieg procesu od zalogowania się do dokonania wpłaty.

Należy zachować ograniczenie wiekowe serwisu, treść formularza rejestracyjnego, warunki kwalifikacyjne, proces płatności oraz historię skarg. Każdego operatora należy oceniać osobno. Wszelkie dowody dotyczące dzieci należy traktować jako poufne, a dane umożliwiające identyfikację należy usunąć z materiałów udostępnianych publicznie.

Powiązanym wpisem w rejestrze egzekucji administracyjnych jest Ogłoszenie o wniesieniu pozwu w Nowym Jorku w 2026 r. zarchiwizowano 2026-09-01 ↗, w którym zarzuca się, że płatne skrzynki z nagrodami wyrządzają szkodę młodym użytkownikom. Nie jest to ustalenie wynikające z ustawy COPPA.

Część C — Ramy prawne · Sekcja 18 · Wniosek na podstawie art. 15 RODO

Prośba. Odpowiedź. Brakujące porównanie.

Poprosił o cztery rzeczy, a jedną z nich był log, który pozwoliłby zidentyfikować osobę, która dodała klucz API do jego konta. Trzy dni później zgłoszenie zostało zamknięte wraz z linkiem do strony, na której nie ma żadnej z tych informacji — a z twierdzeniem zawartym w zdaniu kończącym ten fragment zaprzeczają sami prawnicy Valve.

Czyje to konto · Pochodzenie i ograniczenia

Te zrzuty ekranu nie należą do PhishDestroy. Pochodzą one od zwykłego użytkownika konta Steam — jednego z respondentów krótkiej ankiety przeprowadzonej w ramach tego projektu, który sam złożył zgłoszenie i dostarczył zrzuty ekranu. Konto należy do niego, zgłoszenie jest jego, a korespondencja toczy się między nim a działem pomocy technicznej Steam. Niniejszy projekt nie złożył tego zgłoszenia, nie posiada konta na platformie i nie jest stroną tego zgłoszenia.

16 września 2026 r. złożył wniosek o dostęp do danych na podstawie art. 15 RODO/CCPA, prosząc konkretnie o dzienniki rejestracji kluczy API, historię logowań wraz z adresami IP, historię autoryzacji urządzeń oraz historię transakcji. 17 września konsultant „Logen” skierował go na stronę samoobsługową „Dane konta”. 18 września stwierdził, że żądane kategorie nie znajdują się na tej stronie i poprosił o eskalację sprawy do zespołu ds. prywatności lub inspektora ochrony danych (DPO). 19 września konsultant „Kal” zamknął zgłoszenie, kierując go ponownie do tej samej strony. Oba zrzuty ekranu zostały zachowane poniżej (adres e-mail wnioskodawcy został zamazany; SHA-256 w steam_tos_assets/screenshot-manifest.json).

Jest on odpowiednią osobą do złożenia wniosku z zupełnie prozaicznego powodu: na tym koncie znajduje się klucz API sieci Web o wartości Steam, którego nie utworzył, zarejestrowany na localhost. Nie wiadomo, kiedy powstało — ani jemu, ani z niczego, co udostępniło mu Valve, ponieważ jedynym zapisem, który pozwoliłby to datować, jest dziennik rejestracji kluczy API, a właśnie tę kategorię dokumentów organ zamykający sprawę zataił. Klucz ten nie jest nowy: istnieje od czasu, który poprzedza moment, w którym się o nim dowiedział, o okres, którego nie jest w stanie oszacować, z tego samego powodu.

Inni posiadacze kont składają ten sam wniosek. Każda otrzymana odpowiedź zostanie umieszczona w tym miejscu na takich samych warunkach jak te dwie — numer zgłoszenia, data przechwycenia, SHA-256, dane wnioskodawcy utajnione — niezależnie od tego, czy zawiera ona podane kategorie, czy je odrzuca.

W ramach tego projektu nie zajmujemy stanowiska w sprawie przyczyny zamknięcia zgłoszenia. W zgłoszeniu nie podano żadnego powodu, a my również nie wyciągamy z tego żadnych wniosków.

Prośba. Odpowiedź. Porównanie.ŚLEDŹ WYNIKI
PROŚBAPoszczególne kategorieKlucz API, dane logowania, dane dotyczące urządzeń i transakcji
ODPOWIEDŹOdniesienie do danych kontaSprawdź punkt wymiany podpór
TESTCo zostało dostarczone?Porównaj każdą z wybranych kategorii

Poprosił o podanie czterech konkretnych kategorii. Strona „Dane konta”, do której został przekierowany, to funkcja samodzielnego eksportu danych użytkownika Valve, a w ramach tego projektu nie można wygenerować wykazu jej zawartości dla konta innej osoby — dlatego nie opublikowano tutaj pełnego porównania według poszczególnych kategorii. W dokumentacji znajduje się jego oświadczenie z 18 września, że kategorii tych nie było, oraz zamknięcie sprawy z 19 września, w którym ponownie odesłano go do tej strony, nie odnosząc się do tej kwestii.

Ekran 1/2 — Prośba (16 września) i pierwsza odpowiedź od agenta „Logen” (17 września)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Źródło: help.steampowered.com, zgłoszenie HT-2YBP-F7JP-D4VB · zapisano w dniach 16–17 września 2026 r. · adres e-mail zgłaszającego usunięty 2026-09-21 · Plik: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Ekran 2/2 — Zgłoszenie eskalacji (18 września) i zamknięcie sprawy przez konsultanta „Kal” (19 września)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Źródło: help.steampowered.com, zgłoszenie HT-2YBP-F7JP-D4VB · zapisano w dniach 18–19 września 2026 r. · Plik: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Odpowiedź końcowa z 19 września (dosłowne cytaty):
„Dane Steam przechowywane przez serwis można już znaleźć na stronie Dane konta. Ponieważ dział pomocy technicznej Steam nie dysponuje żadnymi dodatkowymi informacjami, To zgłoszenie zostanie zamknięte."
Brak dostarczonych danych · brak wskazania podstawy prawnej odmowy · brak informacji o wyniku eskalacji
To zdanie jest nieprawdziwe, a dowodzą tego prawnicy samego Valve. W piśmie pełnomocnika z dnia 1 października 2025 r., w pkt 1.9, opisano korelację na poziomie urządzeń, łączącą jedno urządzenie z dziesiątkami kont (Załącznik A). Ta sama przesyłka zawierała 830 stron zachowanych dokumentów (Załącznik B). Żadna z tych informacji nie znajduje się na stronie „Dane konta”.
Dlaczego to konto poprosiło o dziennik kluczy API?

Nie wybrał tych czterech kategorii przypadkowo. Ten localhost kluczem do jego konta jest oznaka skryptu, a nie osoby wpisującej prawdziwą domenę na stronie dla programistów (Sekcja 5, Sekcja 6). Jedynym zapisem, z którego wynika, kto go utworzył i skąd pochodzi, jest dziennik rejestracji kluczy API. To była pierwsza rzecz, o którą poprosił. Właśnie tej informacji firma „Closure” nie ujawniła.

Źródło: posiadacz konta, w ramach ankiety przeprowadzonej w ramach tego projektu. Powyższe zrzuty ekranu z biletami zostały zaszyfrowane; strona z kluczem nie została opublikowana.

Ocena · PhishDestroy

Zamknięcie zgłoszenia, mimo że kwestia pozostaje nierozstrzygnięta, nie jest tutaj przypadkiem. Jest to normalny wynik. Trzymamy się 16,319 zachowane dokumenty dotyczące skarg i pomocy oraz 354 powtórzeń w wymianie informacji dotyczącej wsparcia pochodzący z nich. Ten bilet stanowi jeden z dobrze udokumentowanych przykładów ich wyglądu.

Zgłoszenie do pomocy technicznej — Zachowane HT-2YBP-F7JP-D4VB
Typ żądania Artykuł 15 RODO – wniosek o dostęp do danych osobowych (DSAR)
Status biletu ZAMKNIĘTE 19 WRZEŚNIA 2026 R. — BRAK DANYCH
Agenci na giełdzie „Logen” (17 września), „Kal” (19 września)
Złożono 16 września 2026 r.
Wymagane dane Kto zarejestrował klucz API sieci Web powiązany z tym kontem oraz z jakiego adresu IP / urządzenia / o której godzinie
Powołana podstawa prawna Art. 15 RODO — prawo dostępu do danych osobowych
Ramy prawne: Artykuł 12 ust. 3 wyznacza administratorowi termin jednego miesiąca od daty otrzymania (z możliwością przedłużenia po uzasadnieniu). Termin ten nie upłynął w momencie publikacji, a niniejszy dokument nie wskazuje na naruszenie terminu. Zastrzeżenie dotyczy treści: w odpowiedzi końcowej zamieszczono link do strony samoobsługowej, ale nie wykazano, że przedstawiono cztery wymienione kategorie danych, a jeśli administrator odmówi podjęcia działań, art. 12 ust. 4 nakłada na niego obowiązek podania powodów oraz wskazania dróg odwoławczych. Żadna z tych informacji nie pojawia się w odpowiedzi końcowej.
Dlaczego właśnie te dane mają znaczenie?

Dziennik zdarzeń kluczy API sieci Web to rejestr pokazujący, czy strona trzecia zarejestrowała klucz przy użyciu skradzionego pliku cookie sesji — mechanizm opisany w skargach dotyczących kradzieży zapasów, zachowanych w archiwum niniejszej dokumentacji. Ujawnienie informacji o tym, kto zarejestrował klucz API, z jakiego adresu IP i o której godzinie, spowodowałoby:

  • Należy umożliwić ofierze porównanie adresu IP, z którego utworzono API, z jej własną historią logowań
  • Ujawnij adresy IP centrów danych powiązane ze znaną infrastrukturą botów wykorzystywanych do phishingu i hazardu
  • Przedstawić dowody, które można wykorzystać w postępowaniu cywilnym lub karnym przeciwko sprawcy
  • Pokaż, czy posiadacz konta został powiadomiony o utworzeniu klucza
Z czego wynika z akt sprawy: Valve przechowuje zapisy dotyczące urządzeń oraz powiązań między kontami — opisano je w piśmie pełnomocnika tej firmy z dnia 1 października 2025 r. (zob. Załącznik A, Memorandum dowodowe — Źródło 1). W zgłoszeniu HT-2YBP-F7JP-D4VB osoba, której dane dotyczą, zwróciła się o udostępnienie tej samej kategorii zapisów, a zgłoszenie zostało zamknięte poprzez odesłanie do strony samoobsługowej, która — jak zgłosiła osoba, której dane dotyczą — nie zawierała tych zapisów. To, czy odmowa ta jest zgodna z prawem, jest kwestią, którą rozstrzyga organ nadzorczy; skutkiem tego jest to, że osoba, której dane dotyczą, ich nie otrzymuje.
Wymiana wiadomości — cztery wiadomości, trzy dni

Dwóch pracowników pomocy technicznej Steam odpowiedziało, posługując się imionami podanymi w zgłoszeniu: „Logen” 17 września i „Kal” 19 września. Obaj odesłali wnioskodawcę na stronę „Dane konta”. Z treści zgłoszenia nie wynika, czy prośba dotarła do zespołu ds. prywatności Valve lub inspektora ochrony danych, a dokumentacja nie zawiera informacji o tym, kim są pracownicy obsługi klienta, jakie pełnią funkcje ani w jaki sposób zgłoszenie zostało przekierowane.

16 września
Wniosek złożony na podstawie art. 15, obejmujący cztery wymienione kategorie danych
17–18 września
Odniesienie do danych dotyczących konta; wnioskodawca zwraca się z prośbą o skierowanie sprawy do inspektora ochrony danych
19 WRZEŚNIA
Zgłoszenie zostało zamknięte z tym samym odnośnikiem; brak danych, brak podanej podstawy
Do czego artykuł 15 RODO wyraźnie uprawnia osobę, której dane dotyczą
art. 15 ust. 1 lit. a) Cele przetwarzania — dlaczego firma Valve przechowuje dane
art. 15 ust. 1 lit. b) Kategorie danych — co zawiera Valve
art. 15 ust. 1 lit. c) Odbiorcy lub kategorie odbiorców — kto otrzymał dane (np. posiadacz klucza API)
art. 15 ust. 1 lit. d) Okres przechowywania lub kryteria jego ustalania
art. 15 ust. 3 Kopia przetwarzanych danych osobowych — tj. sam dziennik kluczy API
ART. 12 ust. 3 Proszę o odpowiedź w ciągu jeden miesiąc od daty otrzymania; o przedłużeniu terminu należy poinformować w ciągu tego miesiąca. W momencie publikacji termin ten jeszcze nie upłynął. Art. 12 ust. 4: jeżeli organ kontrolny nie podejmie działań, musi podać powód oraz poinformować osobę, której dane dotyczą, o możliwych drogach złożenia skargi.
Procedura składania skarg dotyczących przepisów — dla każdego użytkownika

Każdy użytkownik, który złożył wniosek na podstawie art. 15 RODO do Valve i nie otrzymał zgodnej z przepisami odpowiedzi (lub otrzymał standardowy wzór odmowy bez danych), może złożyć skargę do organu nadzorczego w swoim państwie członkowskim UE/EOG. Oddziałem Valve w UE jest spółka Valve GmbH z siedzibą w Hamburgu, więc głównym organem nadzorczym właściwym do rozpatrywania skarg transgranicznych jest Hamburski Pełnomocnik ds. Ochrony Danych i Wolności Informacji (HmbBfDI). (Przedstawiciel na mocy art. 27 Valve również ma siedzibę w Hamburgu; sam adres przedstawiciela nie decyduje o tym, który organ jest właściwy.) Skargę można również złożyć do organu w państwie członkowskim skarżącego na mocy art. 77.

Numer referencyjny biletu w przypadku wszelkich reklamacji: HT-2YBP-F7JP-D4VB — odnotowany w niniejszej dokumentacji jako udokumentowany przypadek.

Jeden udokumentowany przypadek

Dokumenty istnieją; osoba, której dane dotyczą, ich nie otrzymała.

Pełnomocnik Valve opisał zapisy korelacji na poziomie urządzeń w piśmie z dnia 1 października 2025 r. W dniu 19 września 2026 r. wniosek złożony na podstawie art. 15 dotyczący tej samej kategorii zapisów został zamknięty poprzez odesłanie do strony samoobsługowej, która – jak zgłosił wnioskodawca – nie zawierała tych zapisów, bez podania podstawy prawnej. Zgłoszenie HT-2YBP-F7JP-D4VB stanowi jeden z udokumentowanych przypadków; to, czy odzwierciedla ono szerszą praktykę, jest kwestią do rozstrzygnięcia przez organ nadzorczy, który może zwrócić się do Valve o udostępnienie dokumentacji dotyczącej rozpatrywania wniosków.

Część C — Ramy prawne · Sekcja 19 · Prawo umów

Umowa abonamentowa niezgodna z architekturą platformy

Ograniczenia dotyczące kontekstu i źródła

Autorzy nie są prawnikami i żadna z powyższych treści nie stanowi porady prawnej. Cytat z SSA pochodzi z wersji z dnia 10 września 2026 r.; inna wersja może zawierać odmienne sformułowania, a numeracja paragrafów ulegała zmianom w poszczególnych wersjach — należy porównać dany paragraf z wersją, która miała zastosowanie do danego przypadku. Argumenty dotyczące art. 25 i 32 określają, czego wymaga rozporządzenie, a nie to, że organ nadzorczy stwierdził naruszenie. Dane liczbowe zawarte w argumencie 1 uwzględniają ograniczenia zakresu określone w sekcji 13.

Trzy z kluczowych postanowień SSA nie współgrają z budową platformy: zakaz wykorzystania komercyjnego w połączeniu z pułapem cenowym na rynku, który wypycha transakcje o wysokiej wartości poza platformę; klauzula odpowiedzialności użytkownika za klucze API w kontekście punktu końcowego klucza, który przed 2023 r. nie wymagał uwierzytelniania dwuskładnikowego; oraz sformułowania dotyczące egzekwowania przepisów w kontekście publicznego rejestru, który nie wykazuje egzekwowania przepisów w odniesieniu do poszczególnych operatorów. To, czy te sprzeczności mają wpływ na wykonalność przepisów, jest kwestią do rozstrzygnięcia przez sąd; w niniejszej sekcji przedstawiono fakty, które sąd miałby do rozpatrzenia.

Argument 1 / Struktura kapitalizacji rynkowej

Limit rynkowy i zakaz wykorzystywania do celów komercyjnych

W serwisie Steam Community Market górna granica cenowa wynosi około $1,800. W pięciu serwisach aukcyjnych, według nieaktualnego zrzutu ekranu (z 23 września 2026 r.), ceny 248 kategorii przedmiotów CS2 w co najmniej dwóch z tych serwisów przekraczają tę górną granicę; takie przedmioty nie mogą być sprzedawane po tych cenach na własnej platformie Valve. Właściciele, którzy chcą uzyskać takie ceny, korzystają z rynków zewnętrznych, które działają na kontach typu Steam i za pomocą interfejsu API typu Steam — należy pamiętać, że SSA klasyfikuje je jako komercyjne, chyba że wyraźnie zezwolono na inne traktowanie.

Pozycje przekraczają limit rynku → lukę wypełniają rynki zewnętrzne → rynki te korzystają z kont Steam i interfejsu API Steam → SSA zabrania komercyjnego wykorzystania bez zezwolenia → nie opublikowano rejestru zezwoleń. Łączna opłata Marketu Społeczności wynosząca około 15% dotyczy wyłącznie transakcji sprzedaży zrealizowanych w ramach Marketu, a nie tych zewnętrznych transakcji.
Argument 2 / Architektura zabezpieczeń klucza API

Luka w zabezpieczeniach klucza API jako kwestia związana z projektem platformy, a nie z niedbalstwem użytkownika

Przed 2023 r. punkt końcowy służący do tworzenia kluczy API serwisu Steam akceptował żądania POST zawierające skradziony identyfikator sesji i generował dane uwierzytelniające o wysokich uprawnieniach bez potwierdzenia e-mailowego, drugiego czynnika uwierzytelniającego lub weryfikacji urządzenia. Skargi dotyczące przejęcia API zebrane w ramach niniejszego dochodzenia wykazują ten sam schemat: skrypt atakującego, skradziony plik cookie sesji, ciche utworzenie klucza, przechwycenie transakcji (treść żądania przedstawiono w sekcji 8).

Artykuł 25 RODO (ochrona danych w fazie projektowania) oraz artykuł 32 (bezpieczeństwo przetwarzania) wymagają zastosowania środków technicznych odpowiednich do poziomu ryzyka. Wydanie poświadczenia, które może zostać przechwycone podczas transmisji bez drugiego czynnika uwierzytelniającego lub powiadomienia właściciela, jest kwestią projektową leżącą w gestii administratora danych. To, czy w tym kontekście można powołać się na klauzulę SSA nakładającą odpowiedzialność na użytkownika, jest kwestią, którą rozstrzygnie sąd i organ nadzorczy.

Argument 3 / Widoczność w czasie rzeczywistym

Valve pobiera nazwę hosta uwierzytelniającego przy każdym logowaniu

Nazwa hosta uwierzytelniającego dociera do punktu końcowego OpenID użytkownika Valve w postaci zwykłego tekstu w openid.return_to oraz openid.realm (kształt żądania przedstawiono w sekcji 3). Jego wyodrębnienie jest standardową operacją. Na dzień 2026-09-22 w 26 parach domena główna znajdowała się w filtrze Link Filter, podczas gdy host posiadający jej login Steam nie. Valve nie opublikował żadnych danych dotyczących egzekwowania zasad w podziale na operatorów, więc na podstawie danych publicznych nie można ustalić, czy w odniesieniu do tych hostów zastosowano jakiekolwiek środki inne niż filtr łączy.

Kto ponosi koszty

Wzorzec występujący w zarchiwizowanych skargach

W przeanalizowanych skargach Steam odpowiedź działu pomocy technicznej na zgłoszenie dotyczące przejęcia klucza API ma zawsze ten sam przebieg: odmowa przywrócenia dostępu, wskazanie, że użytkownik ponosi odpowiedzialność za konto i jego klucz API, oraz zamknięcie zgłoszenia. W niniejszym opracowaniu nie oszacowano łącznej liczby kont, których dotyczyła ta sytuacja, ani wartości utraconych środków; nie znaleziono żadnego źródła, z którego pochodziłyby takie dane.

Nie chodzi o to, czy poszczególni użytkownicy popełnili błędy. Chodzi o to, kto ponosi odpowiedzialność za architekturę, która do 2023 roku pozwalała na utworzenie za pomocą żądania POST z wykorzystaniem skradzionego pliku cookie poświadczeń handlowych o wysokich uprawnieniach bez powiadomienia i bez uwierzytelniania dwuskładnikowego.
SSA jako dokument a SSA jako umowa

Sąd rozpatrujący tę sprawę nie interpretowałby ustawy o ubezpieczeniach społecznych (SSA) w oderwaniu od pozostałych okoliczności.

Należy to rozpatrywać w połączeniu z pismem pełnomocnika z października 2025 r., w którym opisano korelację na poziomie urządzeń, daty rejestracji hostów autoryzacyjnych, sygnatury czasowe rejestracji partii, treść żądania klucza API oraz dziesięcioletni okres między powiadomieniami z lipca 2016 r. a platformami nadal działającymi we wrześniu 2026 r. To właśnie ta dokumentacja Valve musiałaby zostać uwzględniona.

Załącznik B — Wygenerowany plik PDF · kontrola redakcyjna

Zmiany w dostarczonym pliku PDF mają charakter kosmetyczny: zakryty tekst nadal można wyodrębnić

Kancelaria Valve odpowiedziała na wniosek o dostęp do danych złożony na podstawie RODO, dołączając 830-stronicowy załącznik, w którym zredagowane fragmenty zostały zamalowane na tekście, zamiast je usunąć. 902,270 znaków znajduje się pod czarnymi paskami i można je od razu wyodrębnić za pomocą narzędzia do wyodrębniania tekstu — w tym identyfikatory stron trzecich, których ujawnienie miały zapobiegać te paski. Publikowane są tu wyłącznie dane zbiorcze; nie zamieszczono żadnych treści objętych ochroną, a sam załącznik nie został opublikowany.

1. Wyniki kontroli geometrii

Odpowiedź na podstawie art. 15 RODO z dnia 1 października 2025 r. dołączono 830-stronicowy załącznik w formacie PDF (metadane producenta Aspose.PDF dla .NET, utworzone i zmodyfikowane tego samego dnia). Autorzy przeprowadzili kontrolę geometrii na poziomie stron: dla każdej strony zlokalizowano nieprzezroczyste, niemal czarne prostokąty narysowane na warstwie tekstowej, a następnie zliczono znaki możliwe do odczytania znajdujące się pod nimi.

Na podstawie wygenerowanego pliku
902,270
Znaki, które nadal można odczytać spod czarnych pasków
Liczba rzeczywista, a nie szacunkowa. Jest to liczba uwzględnionych postaci — a nie ofiar, przypadków ponownej identyfikacji ani zdarzeń.
830 / 830
Strony, których to dotyczy — wszystkie strony
986
Prostokąty nad tekstem, który można wyodrębnić
1,329
Łączna liczba nieprzezroczystych czarnych prostokątów
Czarne paski są nanoszone na warstwę tekstową; nie powodują one jej usunięcia. Tekst znajdujący się pod paskami można wyodrębnić za pomocą standardowych narzędzi do obsługi plików PDF. Publikowane są wyłącznie zbiorcze dane liczbowe; żadna z zakrytych treści nie jest tutaj przytoczona.
Demonstracja kryminalistyczna: rozdzielanie warstw
ASPOSE.PDF DLA .NET – MAKIETA NAKŁADKI WEKTOROWEJ (ZAŁĄCZNIK, STR. 412)

Zgłoszenie dotyczące konta: [LOGOWANIE: redacted_user_667]

Powód podany przez użytkownika: [TEKST: „Użytkownik zgłasza zduplikowane przedmioty w ekwipunku oraz nieuczciwe praktyki handlowe...”]

Na pierwszym planie: <path fill="#000" /> Błąd: Podstawowy strumień UTF-8 pozostał nienaruszony
Źródło: załącznik w formacie PDF do pisma radcy prawnego z dnia 1 października 2025 r. (830 stron, metadane producenta Aspose.PDF dla .NET) · obliczenia autorów, metoda i liczba stron w disclosure-audit.json · SHA-256 załącznika zapisanego w tym samym pliku · sam załącznik nie jest publikowany.
2. Dlaczego ma to znaczenie dla odpowiedzi osoby, której dane dotyczą

Pełnomocnik Valve przesłał ten plik osobie, której dane dotyczą, w odpowiedzi na wniosek tej osoby o udostępnienie jej własnych danych. Przekreślenia te mają charakter wyłącznie kosmetyczny: tekst pod nimi nigdy nie został usunięty, więc identyfikatory stron trzecich, które miały zostać ukryte za pomocą tych przekreśleń, trafiły do odbiorcy wraz z plikiem. Redakcja, którą można usunąć za pomocą narzędzia do wyodrębniania tekstu, niczego nie ukrywa, a ponadto uniemożliwia odbiorcy ustalenie, które informacje zostały ujawnione, a które nie.

Artykuł 15 ust. 4 stanowi podstawę istnienia tych ograniczeń: prawo do uzyskania kopii nie może naruszać praw i wolności innych osób. Jest to obowiązek, którego ta produkcja nie spełniła. To, czy można to uznać za naruszenie danych osobowych w rozumieniu art. 4 ust. 12, leży w gestii organu nadzorczego; samo ujawnienie jest mierzalne w pliku i możliwe do odtworzenia przez każdego, kto posiada te same bajty — skrót SHA-256 jest opublikowany, natomiast załącznik nie.

To, co znajdowało się pod kratami, nie były numery kont. Był to zbiór zgłoszeń użytkowników dotyczących wnioskodawcy wraz z danymi ich autorów: Steam loginów, które – ponieważ login rzadko jest używany wyłącznie na Steam – pozwalają zidentyfikować osobę, która się za nimi kryje — według szacunków autorów ponad 60% użytkowników wymienionych w dokumencie można w pełni zidentyfikować — wraz z nieocenzurowaną, nieprzeredagowaną treścią ich wpisów. Tekst ten zawiera życzenia śmierci oraz obelgi skierowane pod adresem narodowości osoby, która złożyła wniosek. Niektóre z zidentyfikowanych w ten sposób osób to nieletni. Produkcja przekazała osobie, na którą złożyła skargę, listę z nazwiskami dziennikarzy, a właśnie takiej szkody ma zapobiegać art. 15 ust. 4.

Kolejność znaków w pliku ma równie duże znaczenie jak jego zawartość. W odpowiedzi na wniosek najpierw zażądano dodatkowego potwierdzenia tożsamości, argumentując, że adres e-mail wnioskodawcy, utworzony przy użyciu pseudonimu, nie zawierał jego nazwiska; w trakcie wynikającego z tego opóźnienia konto zostało trwale zablokowane. W piśmie, w którym ostatecznie przekazano dane – ponad sześć tygodni po upływie terminu określonego w art. 12 ust. 3 – grożono adresatowi postępowaniem karnym i wstrzymano przekazanie pozostałej części jego danych do czasu wyjaśnienia przez niego aktywności na koncie przed pełnomocnikiem. Ujawnienie tych informacji rozstrzyga również dwie kwestie, na które Valve nie udzielił publicznej odpowiedzi: przedstawione dokumenty wskazują na powiązania między kontami sięgające aż do 2019 roku oraz na wewnętrzną telemetrię o zakresie, którego Valve nigdy nie opisał.

Zakres niniejszego rozdziału: Niniejsza uwaga ogranicza się do mechanizmów redakcyjnych, ocenionych na podstawie dostarczonego pliku. Dalsza analiza dostarczonych logów przeprowadzona przez autorów została wstrzymana do czasu przeprowadzenia niezależnej weryfikacji i nie została uwzględniona w żadnej innej części niniejszej dokumentacji.

Dowód: pismo pełnomocnika z dnia 1 października 2025 r. wraz z załącznikiem w formacie PDF (kod SHA-256 zapisany w pliku audytowym); Pomiary w formacie PDF na poziomie strony i metoda ↗. Kolejność wydarzeń – złożenie wniosku, odmowa na stronie 8 oraz opis ujawnionych dokumentów – została szczegółowo przedstawiona w relacji PhishDestroy, „Mój pies kontra elitarni prawnicy specjalizujący się w RODO”, 17 sierpnia 2026 r. ↗ zarchiwizowano 2026-08-21 ↗. Nazwy kont i dane stron trzecich zostały tutaj pominięte; nie przedstawiono żadnych informacji objętych paskami.

Na stronie 8 pisma przewodniego odrzuca się część wniosku i podaje się pisemne uzasadnienie: Nie jest możliwe udzielenie bardziej szczegółowej informacji ze względu na ochronę danych osobowych innych użytkowników platformy Steam… — nie można udzielić bardziej szczegółowej odpowiedzi, ponieważ należy chronić dane osobowe pozostałych Steam użytkowników. 830-stronicowy załącznik znajdował się w tej samej przesyłce. To, co zasłaniały paski, to nie numery kont: były to zgłoszenia złożone przeciwko wnioskodawcy, wraz z nazwiskami ich autorów i załączonymi nieocenzurowanymi wiadomościami w oryginalnej postaci. Posiadacz konta zwrócił się do Valve, za pośrednictwem swojego pełnomocnika, o udostępnienie jego własnej dokumentacji; to, co mógł z niej wyodrębnić, dotyczyło innych osób. Żadna z informacji zawartych w tym załączniku nie dotyczy tego, kto narysował te ramki. Potwierdza on jedynie, że ochrona Valve, na którą powołano się jako podstawę do nieudostępnienia danych, jest tą samą ochroną, której nie zapewniono w przypadku tego samego przekazu, w tej samej kopercie, tego samego dnia.
Załącznik D — Gromadzenie materiałów źródłowych

Wybrane dokumenty źródłowe

Sześć wpisów z archiwum — trzy zgłoszenia na GitHubie w systemach śledzenia Valve oraz trzy wpisy na Reddicie dotyczące spornych wyników pomocy technicznej. Każde źródło jest powiązane z danym zgłoszeniem, zapisanym tekstem oraz pytaniem, które ono rodzi.

GH-01 / GITHUBOtwórz w zapisanej kompilacji

Klucze sprzętowe, zamówione w 2016 r.

Jeden z użytkowników poprosił Valve o wprowadzenie obsługi kluczy sprzętowych U2F jako alternatywnego drugiego czynnika uwierzytelniającego. Zapisane zgłoszenie ma przypisane etykiety „Prośba o dodanie funkcji” oraz „Zweryfikowane”, a jego status jest oznaczony jako „otwarte”.

Proszę o dodanie obsługi klucza USB U2F w serwisie Steam jako alternatywnego rozwiązania.

Fragment zgłoszenia na GitHubie ↗
Udokumentowany zapis
Wniosek o wprowadzenie dodatkowego zabezpieczenia konta, opatrzony datą i opublikowany w systemie śledzenia zgłoszeń serwisu Valve, oznaczony jako „sprawdzony”.
Żądanie rozliczalności
Opublikuj decyzję dotyczącą produktu, termin udzielenia odpowiedzi oraz zakres ochrony przyznanej po przeprowadzeniu weryfikacji.
W dokumentacji: Środki zabezpieczające konta →Archiwum nr 484 · kompilacja 2026-09-17

Sześć wybranych wpisów. Opisy na GitHubie przedstawiają zapisane kompilacje. Wpisy na Reddicie zawierają relacje autorów.

Pobierz sześć nagrań ↓

Wersja z możliwością przeszukiwania zawiera 16,319 odrębnych rekordów: 393 wpisy na Trustpilot, 5,635 na Reddicie, 2,395 na GitHubie, 276 wpisów w sieci oraz 7,620 w wiki. Kilka wpisów może dotyczyć tego samego zdarzenia. Oddzielny plik eksportu główny zawierający 40,448 wiersze ma inny zakres.

Przeszukaj całe archiwum ↗ · Utwórz manifest ↗ · Zakres zbioru danych i liczby →

Załącznik E — Studium przypadku

ArchiSteamFarm oraz klauzula dotycząca automatyzacji

Narzędzie typu open source służące do „farmowania” kart, które – jak wynika z własnego działu FAQ – działa na milionach kont, co stoi w sprzeczności z klauzulą Umowy abonamentowej (§ 4.C) zakazującą automatyzacji. Mechanizmy działania — co farma musi kupić od Valve, zanim będzie mogła cokolwiek wygenerować, dlaczego każdy sposób wypłaty środków z karty stanowi naruszenie licencji, historia egzekwowania przepisów oraz kto moderuje gospodarkę kartową — zostały szczegółowo opisane w Załącznik V ↗.

Umowa abonamentowa Steam, § 4.C, stanowi:

„Nie wolno w żaden sposób wykorzystywać żadnych skryptów, botów, makr ani innych systemów niekontrolowanych przez człowieka („automatyzacja”) do interakcji z treściami i usługami na stronie Steam”. — Steam Umowa abonamentowa § 4.C (aktualna) ↗ zarchiwizowano 2026-09-18 ↗

Valve zapewnia przestrzeganie tej klauzuli. Robi to naprawdę dobrze. Często zadawane pytania dotyczące ArchiSteamFarm (ASF) — narzędzie typu open source, które zgodnie z opisem zawartym w jego dokumentacji działa na ponad kilka milionów kont Steam od czasu pierwszej wersji ponad 11 lat temu — zawiera trzy Steam komunikaty pomocy technicznej dotyczące trwałego zablokowania użytkowników, którzy prowadzili sieci botów. Valve wykryło te sieci, zidentyfikowało je i zlikwidowało. Istotne nie jest zatem to, czy Valve potrafi wykrywać automatyzację na dużą skalę.

Oficjalna strona projektu ArchiSteamFarm Często zadawane pytania bezpośrednio odnosi się do ryzyka wprowadzenia zakazu:

„Jest to niezwykle mało prawdopodobne, biorąc pod uwagę fakt, że ASF jest używane na ponad kilku milionach kont Steam od czasu jego pierwszej wersji, która pojawiła się ponad 11 lat temu — ale nadal jest to możliwe, niezależnie od faktycznego prawdopodobieństwa.”

„Valve wyraźnie przyznaje, że istnieją »Steam leniwcy«, jak tu stwierdzono, więc jeśli mnie pytasz, to jestem całkiem pewien, że gdyby im to nie odpowiadało, już dawno by coś z tym zrobili, zamiast zwracać uwagę, że mogą oni powodować problemy w kontekście VAC. Kluczowym pojęciem jest tutaj Steam „idlerzy”, na przykład ASF, a nie „idlerzy” związani z grami."

— ArchiSteamFarm Często zadawane pytania, JustArchiNET. Źródło: Wiki serwisu GitHub ↗ · zweryfikowano dosłownie 2026-09-22

W tym samym sekcji FAQ na pytanie „Czy komuś za to zablokowano konto?” odpowiedz brzmi: Tak, i przytacza treść wiadomości, którą Steam Support wysłał do trzech z nich:

1,000+ boty · zablokowano handel
„Wygląda na to, że to konto służyło do zarządzania siecią kont botów. Wykorzystywanie botów stanowi naruszenie postanowień Umowy abonamentowej Steam.”

Ponad 170 botów · trwale zablokowanych, zimowa wyprzedaż 2017
„To konto było wykorzystywane do nielegalnego gromadzenia kart kolekcjonerskich na Steam, a także do powiązanych działań, nie tylko o charakterze komercyjnym. Konto zostało trwale zablokowane, a dział pomocy technicznej Steam nie może udzielić dalszej pomocy w tej sprawie.”

Ponad 120 botów · trwale zablokowanych
„To konto oraz inne zostały wykorzystane do przeciążenia naszej infrastruktury sieciowej, co stanowi naruszenie zasad postępowania w sieci określonych w punkcie Steam”.

— Steam Komunikaty pomocy zamieszczone w sekcji ArchiSteamFarm FAQ, w części „Czy ktoś został za to zablokowany?”. Źródło ↗ · zweryfikowano dosłownie 2026-09-22

Umieść te dwa zapisy obok siebie. Zidentyfikowano prywatnego użytkownika korzystającego z 1,000 botów do farmowania, poinformowano go, że „korzystanie z botów stanowi naruszenie Steam Umowy abonamentowej”, a następnie trwale usunięto jego konto. Platformy komercyjne opisane w niniejszym dossier prowadzą zautomatyzowane Steam konta w ramach swojej podstawowej działalności, na znacznie większą skalę, i uwierzytelniają się za pomocą własnego OpenID Valve przy każdym logowaniu — a w przypadku żadnej z nich nie opublikowano żadnych danych dotyczących egzekwowania przepisów przez poszczególnych operatorów. Ta klauzula działa. Pytanie brzmi: przeciwko komu jest skierowana.

ASF nie jest tu o nic oskarżane, a jego interpretacja stanowiska Valve jest wyłącznie jego własną — autor wyraźnie stwierdza, że „ASF nie jest upoważnione przez Valve”. Narzędzie to służy tutaj jako przyrząd pomiarowy: pokazuje, że Valve wykrywa sieci botów, wymienia je z nazwy i blokuje na stałe. Valve może zamknąć tę kwestię jednym zdaniem, publikując informacje o tym, jakie komercyjne rozwiązania automatyzacyjne autoryzuje, oraz rejestr działań podjętych wobec pozostałych podmiotów w podziale na poszczególnych operatorów.

W jaki sposób „farmowanie kart” wpływa na przychody Valve

Karty kolekcjonerskie zdobyte w grze są sprzedawane na rynku społecznościowym Steam, który pobiera łączną opłatę w wysokości około 15% od każdej transakcji zrealizowanej na tym rynku; konto musi wydać $5.00 USD na Steam, zanim będzie mogło w ogóle otrzymać kartę; a zdobycie kart wymaga posiadania gry lub dokonania zakupów w grze. Nie szacuje się tutaj łącznej wartości przychodów — skala działalności jest podana wyłącznie zgodnie z informacjami zawartymi w sekcji FAQ serwisu ASF. W sekcji FAQ odnotowano również Valve cechy wyróżniające „Steam koła napędowe” (zdobywanie kart) z „osoby, które tylko się obijają w grach”; zobacz Najczęściej zadawane pytania dotyczące ASF ↗. Zasady działania zostały szczegółowo opisane w Załącznik V — skala oraz pułapka związana z wykorzystaniem komercyjnym.

Temat ArchiSteamFarm — automatyczne zdobywanie kart
Podana skala Miliony kont (zgodnie z sekcją FAQ na stronie ASF — dokładna liczba aktywnych kont nie została zweryfikowana)
Zliczone, a nie podane jako kwota 10,880,610 wszystkich wpisów API w własnej grupie ASF Steam (5,360,499 bez ograniczeń, jak pokazuje Steam) — „miliony” w sekcji FAQ to nie wymysł, tylko liczba wpisów. 88.97% nie podlegają żadnemu Steam zakazowi. Pełny spis dotyczący zakazu ↗
Informacje zawarte w dokumentacji samego narzędzia
  • ASF loguje się na konta w trybie bezinterfejsu i pozostawia gry w stanie bezczynności w celu uzyskania kart, nie uruchamiając klienta Steam (zgodnie z dokumentacją projektu).
  • W sekcji FAQ wyjaśniono, że Valve zdaje sobie sprawę z istnienia „Steam leniwców” oraz że „gdyby im to przeszkadzało, już dawno by coś z tym zrobili”.
  • Od ponad 11 lat nie odnotowano żadnych ukierunkowanych działań egzekucyjnych (zgodnie z sekcją „Często zadawane pytania”); wynikająca z tego sprzedaż kart na platformie Community Market wiąże się z łączną opłatą Steam wynoszącą około 15%.
  • W sekcji FAQ podano zalecany limit dziesięciu kont na operatora i przypisano to Valve: „Zalecenie to opiera się na wewnętrznych wytycznych Valve, a także na naszych własnych sugestiach”. Valve nie opublikowało żadnych takich wytycznych.
  • Limit techniczny, zgodnie z tym samym FAQ: „za pomocą jednego adresu IP i jednej instancji ASF można uruchomić od 100 do 200 botów”.
  • Czas gry w trybie „farmowania” jest rejestrowany przez Valve — „zazwyczaj jest aktualizowany mniej więcej co 30 minut” — a w § 4.C wymieniono „fałszowanie statystyk gry (np. zawyżanie liczby zwycięstw lub porażek, punktów XP, czasu gry)” jako czynność zabronioną.
Klauzula dotycząca automatyzacji jest jednoznaczna; w sekcji FAQ fundacji ASF od lat podaje się, że narzędzie to działa na milionach kont; nie odnotowano żadnych przypadków ukierunkowanych działań mających na celu jego zablokowanie. Rozbieżność między przepisem a jego stosowaniem jest faktem; przyczyna tego zjawiska nie została tutaj ustalona.
Pełna ekspozycja Gospodarka kartowa: proces, skala, licencja i kto ją nadzoruje ↗ Co gospodarstwo musi kupić od Valve, zanim będzie mogło wyprodukować choćby jedną kartę; dwa akapity § 4.C, które definiują „farmowanie kart” na podstawie jego skutków; dlaczego każdy sposób spieniężenia karty stanowi naruszenie licencji Valve, podczas gdy Valve pobiera opłatę przy wejściu; historia egzekwowania przepisów, w tym fala VAC z czerwca 2025 r. oraz blokowanie łańcuchowe na podstawie wspólnego numeru telefonu; oraz pracownik Valve i moderatorzy społeczności, którzy zarządzali usługami wymiany kart i listy zablokowanych w okolicy Steam. Spis dotyczący zakazu Nie pytaliśmy Valve, jak duże jest to gospodarstwo. Po prostu je policzyliśmy. ↗ 10,880,610 wszystkich kont (z ograniczeniami i bez) odczytanych z własnej grupy Steam użytkownika ArchiSteamFarm, do której oprogramowanie domyślnie dołącza automatycznie przy pierwszym uruchomieniu, chyba że użytkownik odznaczy opcję dołączenia do grupy (obejmuje to zarówno komercyjne farmy botów, jak i zwykłych graczy, którzy pozostawili domyślne ustawienie włączone). 88.97% nie ma na koncie żadnego rodzaju blokady Steam; spośród 11%, które ją mają, 99.8% to kosmetyczne blokady społecznościowe, które nigdy nie uniemożliwiają handlu. Po zweryfikowaniu z SteamRep, 67.77% z wymienionych oszustów pozostaje na wolności po uchyleniu blokad antycheatowych. Z podziałem według daty rejestracji, lokalizacji geograficznej i czasu aktywności — rzeczywista skala, zmierzona, a nie opisana.
Załącznik G — Od wzoru odmowy do dokumentu źródłowego

Podręcznik postępowania w sprawie DSAR: wniosek o udostępnienie dowodów

W oparciu o art. 15 RODO można zwrócić się o udostępnienie danych osobowych związanych z utworzeniem klucza API, odzyskaniem konta oraz dostępem do pomocy technicznej. Zachowany zapis pozwala ustalić, kto zainicjował daną czynność oraz na jakich podstawach opierała się platforma.

  1. 01

    Zachowaj swoją oś czasu.

    Zapisz powiadomienia dotyczące konta, bilety, identyfikatory transakcji oraz daty w czasie UTC. Zabezpiecz konto i zapoznaj się z opcjami odzyskiwania dostępnymi dla danej gry i transakcji.

    Steam Informacje dotyczące ochrony handlu ↗
  2. 02

    Poproś o udostępnienie Twoich przechowywanych danych.

    Poproś o dane dotyczące znaczników czasu, adresów IP źródłowych, kluczowych zdarzeń związanych z cyklem życia kluczy, potwierdzeń bezpieczeństwa oraz działań związanych z odzyskiwaniem dostępu do konta. Uwzględnij zdarzenia związane z dostępem do pomocy technicznej oraz odbiorców, jeśli dane te dotyczą Ciebie.

  3. 03

    Zachowaj potwierdzenie dostawy.

    Należy skorzystać z kanału kontaktowego ds. ochrony prywatności Valve. Standardowy termin udzielenia odpowiedzi wynosi jeden miesiąc; w przypadku konieczności przedłużenia tego terminu o maksymalnie dwa kolejne miesiące należy przedstawić uzasadnienie w ciągu tego pierwszego miesiąca.

    Valve ścieżka kontaktowa dotycząca prywatności ↗ zarchiwizowano 2026-09-21 ↗
  4. 04

    Porównaj odpowiedzi.

    Porównaj zapisy z chronologią wydarzeń. Zapytaj o przyczyny pominięć, a następnie, jeśli to konieczne, skorzystaj z procedury składania skargi do organu nadzorczego. Zachowaj odpowiedź dokładnie w takiej postaci, w jakiej ją otrzymałeś.

Wniosek osoby, której dane dotyczą, o dostęp do danychRODO / Artykuł 15

Bezpieczeństwo konta i historia dostępu

Przed wysłaniem należy zastąpić pola w nawiasach.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
Pobierz plik .txt

Co można osiągnąć dzięki adresowi IP centrum danych

Rozbieżność stanowi podstawę do wszczęcia dochodzenia.

Wniosek o klucz API pochodzący z sieci centrum danych, jak w przypadku dostawcy usług hostingowych poruszonym w niniejszym dochodzeniu, może mieć znaczenie w kontekście porównania z zapisami logowania, potwierdzeniami oraz historią aktywności użytkownika. Sam adres IP nie pozwala zidentyfikować sprawcy ani automatycznie obejść wszystkich zabezpieczeń. Dowód na to, że wrogie podmiot dostarczył zarejestrowaną zgodę, może podważyć możliwość powoływania się na tę zgodę; inne podstawy prawne i kwestie odpowiedzialności wymagają odrębnej analizy.

Zobacz zachowaną skargę dotyczącą zakazu i RODO →
Załącznik H — Analiza archiwum serwisu Wayback Machine · opublikowane statystyki dotyczące wsparcia

Liczba obsługiwanych spraw. Opublikowane czasy reakcji.

Ograniczenia dotyczące kontekstu i źródła

Valve publikuje codzienne statystyki dotyczące pomocy technicznej pod adresem store.steampowered.com/stats/support. Archiwa serwisu Wayback Machine zawierają historyczne kopie tej strony z lat 2018–2026. Wynikający z tych danych stosunek liczby zgłoszeń do liczby pracowników jest niezgodny z ręczną weryfikacją każdego zgłoszenia w opublikowanych czasach reakcji.

Porównaj zarchiwizowane dane dotyczące wsparcia użytkownika Valve w poszczególnych zapisanych migawkach. W opisie metodologii wyjaśniono, co te dane pozwalają zmierzyć, a czego nie.

Liczba spraw w porównaniu z opublikowanym czasem reakcji (2018 → 2026)

Dwie kolejki w jednym punkcie obsługi klienta – na podstawie 21 zarchiwizowanych zrzutów ekranu.

Valve publikuje dane dotyczące pomocy na żywo na stronie store.steampowered.com/stats/support. Każdy z poniższych punktów to sama dolna granica Valve, która pojawiła się na tej stronie w dniu, w którym serwis Internet Archive wykonał jej zrzut — nie jest to nasze oszacowanie. Obie serie przedstawiają tę samą miarę w tej samej jednostce, więc powinny znajdować się na jednej osi i można je bezpośrednio porównywać ze sobą.

Wnioski o zwrot kosztów — pieniądze Valve są w posiadaniu Bezpieczeństwo konta i odzyskiwanie dostępu — konto, które utraciłeś
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 minDolna granica zwrotu w każdym odczycie od lutego 2018 r. do sierpnia 2026 r. W ciągu ośmiu i pół roku zmienia się ona o mniej niż sześć minut, podczas gdy dzienny wolumen zwrotów zmienia się dziewięciokrotnie.
2,4 godz. → 8,7 godz.Dolna granica czasu odzyskiwania konta wynosi około 2,4 godziny we wszystkich pomiarach do grudnia 2022 r., z wyjątkiem jednego. W trzech pomiarach z 2026 r. Valve podaje wartości 10,9 godz., 5,8 godz. i 8,7 godz.
×2,8 → ×13O ile wolniej przebiega proces zwrotu środków w porównaniu z refundacjami – według danych opublikowanych przez samego Valve. Przez pięć lat sytuacja pozostaje stabilna, a potem różnica się powiększa — kolejka, w której proces przebiega wolniej, to ta, w której to użytkownik, a nie Valve, ponosi koszty.

Źródło: 21 kopii archiwalnych z serwisu Wayback Machine store.steampowered.com/stats/support, od 2018-02-03 do 2026-08-10; ekstrakcja w VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Zapoznaj się z ograniczeniami przedstawionymi na wykresie: wykres przedstawia niższy granica przedziału Valve wyników. Opublikowana górna granica jest gorsza w obu przypadkach — zwroty trwały od 1,5 godziny do 1,5 dnia, a odzyskiwanie od 7,0 godzin do 3,6 dnia. Dwa zrzuty ekranu zostały zarchiwizowane w zlokalizowanej wersji tej samej strony Valve — 2018-11-03 w języku czeskim, 2020-03-25 w języku francuskim — i są oznaczone w tabeli jako (cs) oraz (fr); ich dane przedstawiono tutaj z przetłumaczonymi nazwami jednostek miary i liczbami zgodnymi z publikacją, a dosłowne ciągi źródłowe zachowano w pliku ekstrakcji. Każdy zrzut zawierał czas odpowiedzi dla obu kolejek, a żaden punkt na żadnej z linii nie został wyinterpolowany. Pojedyncza wartość czasu przywrócenia wynosząca 2020-10-21 dla 15 minut została zaznaczona na wykresie i pozostawiona: pojawia się ona tylko w jednym zrzucie, a żaden inny zrzut nie mieści się w jej rzędzie wielkości. Pomiędzy wartościami 2022-12-08 a 2026-02-01 nie ma żadnego zapisu; ta 38-miesięczna luka w danych jest zacieniona i nie narysowano na niej żadnej linii. Wartości te opisują opublikowane czasy reakcji. Nie pokazują one, co dzieje się w ramach konkretnego zgłoszenia, a Valve nie opublikowało danych dotyczących liczby pracowników, w odniesieniu do których można by je interpretować.

Otwórz każde przechwycenie jako tabelę
Każdy zarchiwizowany zrzut ekranu, w postaci opublikowanej
PrzechwyćZwroty kosztów / dzieńOdpowiedź w sprawie zwrotu kosztówPowrót do zdrowia / dzieńDziałania naprawcze
2018-02-0398,788od 50,12 minuty do 1,52 godziny25,662od 2,51 godziny do 1,80 dnia
2018-05-0760,494od 53,83 minuty do 1,47 dnia24,226od 2,45 godziny do 2,22 dnia
2018-08-0269,084od 50,27 minuty do 1,59 godziny28,953od 2,44 godziny do 22,17 godziny
2018-11-03 (cs)63,410od 49,28 minuty do 1,54 godziny33,910od 2,42 godziny do 1,31 dnia
2019-02-0176,305od 50,13 minuty do 1,52 godziny35,164od 2,44 godziny do 2,04 dnia
2019-05-1878,951od 51,03 minuty do 3,12 godziny27,514Od 2,46 godziny do 20,39 godziny
2019-09-0778,941od 50,65 minuty do 1,66 godziny28,812od 2,42 godziny do 13,59 godziny
2019-12-1369,589od 50,77 minuty do 1,55 godziny25,322od 2,45 godziny do 1,13 dnia
2020-03-25 (fr)139,278od 49,45 minuty do 1 godziny i 53 minut32,302od 2,48 godziny do 3,62 dnia
2020-06-26278,504od 48,98 minuty do 2,29 godziny20,343od 2,39 godziny do 6,99 godziny
2020-10-21107,633od 50,80 minuty do 1,54 godziny20,688od 15,33 minuty do 8,62 godziny
2021-03-20158,956od 50,80 minuty do 1,64 godziny25,760od 2,34 godziny do 11,62 godziny
2021-06-26547,907od 51,93 minuty do 6,73 godziny29,728Od 2,40 godziny do 15,63 godziny
2021-10-10170,103od 51,88 minuty do 3,25 godziny23,989od 2,39 godziny do 13,05 godziny
2022-01-31354,386od 53,65 minuty do 8,09 godziny24,391od 2,42 godziny do 15,29 godziny
2022-05-09172,555od 51,83 minuty do 1,65 godziny23,289od 2,41 godziny do 16,90 godziny
2022-09-05153,453od 53,67 minuty do 4 godzin i 15 minut23,594od 2,45 godziny do 1,22 dnia
2022-12-08181,075od 54,83 minuty do 6,67 godziny27,111od 2,46 godziny do 18,89 godziny
2026-02-01317,762od 50,30 minuty do 1,52 godziny47,197Od godz. 10.91 do godz. 21.30
2026-05-09246,776od 50,12 minuty do 1,52 godziny35,264od 5,81 godziny do 15,60 godziny
2026-08-10373,244od 52,05 minuty do 2,07 godziny45,319od 8,73 godziny do 16,52 godziny
GŁÓWNA UWAGA:
W poprzek 21 zrzutów ekranu z serwisu Wayback w przedziale od 2018-02-03 do 2026-08-10, dzienne wnioski o zwrot wynosiły od 60,494 (maj 2018 r.) do 547,907 (czerwiec 2021 r.) — a 9,1× spread. Wynik za rok 2026 wynosi 373,244 (+278% w porównaniu z danymi z lutego 2018 r.).
W ciągu tych samych dziewięciu lat opublikowana dolna granica czasu reakcji na wniosek o zwrot nigdy nie spadła poniżej 49–55 minut zakres: całkowity czas trwania wynoszący mniej niż sześć minut, podczas gdy obciążenie, które za tym stało, wzrosło dziewięciokrotnie.
Gdyby ktoś poświęcał na przeczytanie każdego biletu choćby 5 sekund, przetworzenie 373,244 biletów dziennie (obecnie) zajęłoby 22 agenci pracujący przez całą dobę, 7 dni w tygodniu tylko po to, by je otwierać i zamykać; w szczytowym momencie (547,907, czerwiec 2021 r.) liczba ta wzrasta do 32.
Gdyby opublikowany czas reakcji odzwierciedlał czas obsługi pojedynczego zgłoszenia (~52 min/zgłoszenie), to wynikająca z tego liczba pracowników pracujących jednocześnie wynosiłaby rzędu 13,500 agentów przy obecnej wielkości i ~20,000 w szczytowym momencie. Nie znaleziono żadnych danych dotyczących liczby pracowników wspierających Valve; w niniejszym opracowaniu nie przyjęto żadnych założeń w tej kwestii.
Co z tego wynika: stosunek liczby spraw do liczby pracowników nie pozwala na przeprowadzenie weryfikacji przez człowieka każdej sprawy przy podanych czasach reakcji. Dane te wskazują na w dużej mierze zautomatyzowaną pierwszą fazę rozpatrywania spraw; nie podano jednak, jaki odsetek spraw podlega weryfikacji przez człowieka.
Dlaczego ma to znaczenie dla zgodności z RODO

Artykuł 22 RODO zabrania podejmowania wyłącznie zautomatyzowanych decyzji dotyczących poszczególnych osób, które pociągają za sobą istotne skutki prawne, bez zapewnienia prawa do weryfikacji przez człowieka na żądanie. Jeśli decyzje dotyczące wsparcia (zamknięcie zgłoszeń, działania związane z kontem, odmowa spełnienia wniosków o udostępnienie danych) są podejmowane wyłącznie przez zautomatyzowane skrypty, każda taka decyzja, która „w znaczący sposób wpływa” na użytkownika, może stanowić naruszenie art. 22.

Bilet HT-2YBP-F7JP-D4VB (Sekcja 18) została zamknięta po trzech dniach z odesłaniem do szablonu i bez odniesienia do przytoczonej podstawy prawnej. Na podstawie zgłoszenia nie można ustalić, czy ktoś je przejrzał; jest to pytanie, które organ nadzorczy może skierować do Valve na podstawie art. 22 oraz art. 15 ust. 1 lit. h).

Źródło: kopie zapasowe serwisu store.steampowered.com/stats/support utworzone przez Wayback Machine (2018-02-03, 2021-06-26, 2026-08-10) — dane wyodrębnione do pliku VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 zrzutów, 2018–2026). Uwaga: czas odpowiedzi „~52 min” stanowi dolną granicę dla kategorii zwrotów; czas odpowiedzi w zakresie bezpieczeństwa konta wynosił 2,4–16,5 godz. w tych samych zrzutach. 2021-06-26 to historyczny szczyt (547,907 wniosków o zwrot), a nie monotoniczny punkt środkowy — liczba wniosków wzrosła około 6-krotnie w latach 2020–2021, po czym częściowo spadła, by w 2026 r. powrócić do poziomu 373 tys.
Załącznik I — Zakres zbioru danych · wyniki, które można odtworzyć

Policz rekordy. Sprawdź zakres.

Ograniczenia dotyczące kontekstu i źródła

Należy policzyć rekordy, a następnie zweryfikować podane dane: każdą z poniższych liczb można ponownie obliczyć na podstawie opublikowanych plików.

Należy przeanalizować bazowe zbiory danych, odtworzyć wyniki liczenia oraz odróżnić wiersze źródłowe od pojedynczych zdarzeń.

Plik CSV główny zawiera 40,448 wierszy. Spośród nich, 36,516 pochodzą z kanału Discord-AntiScam poświęconego phishingowi. Pozostałe 3,932 Zawiera informacje z serwisu GitHub, recenzje, wyniki wyszukiwania, materiały z forum oraz inne źródła, tworząc kompleksowy indeks zgłoszonych tematów poruszanych przez społeczność oraz raportów dotyczących bezpieczeństwa.

W tym pliku CSV 1,690 wierszy zostało zaklasyfikowanych pod etykietą zbioru „Unpatched Security Exploit” (niezałatane luki w zabezpieczeniach), co odnosi się do historycznych zgłoszeń użytkowników i ujawnionych luk w zabezpieczeniach. Śledzenie tych zgłoszeń wymaga przeanalizowania konkretnej osi czasu kompilacji oraz publicznej historii poprawek dla każdego wątku.

Archiwum z możliwością wyszukiwania zawierające 16,319 rekordów stanowi odrębną, wyselekcjonowaną kompilację z własnym manifestem, przeznaczoną do precyzyjnego lokalnego przeglądania konkretnych zgłoszeń użytkowników i raportów o incydentach.

Aby stworzyć wiarygodną ścieżkę audytu, każdy zgłoszony przez użytkownika wpis musi zostać zweryfikowany w oparciu o udokumentowane harmonogramy kompilacji oraz historyczne dzienniki poprawek.

Oddzielne rekordy zbioru z części II 231,829 unikalne identyfikatory ofert, w tym 33,509 w kategorii automatycznej rejestracji oraz 198,320 oznaczone jako niezweryfikowane transfery. Wartość SHA-256 pliku wejściowego jest zgodna z zachowanym pomiarem. Liczby te opisują próby wystawienia ofert i zaobserwowane transfery, a nie ostateczne wartości transakcji ani zweryfikowane sumy kradzieży, co podkreśla potrzebę wykorzystania pierwotnych zapisów platformy do pomiaru dokładnego wpływu ekonomicznego. Wykaz wymiarów i skrótów ↗

Opanuj CSV ↗ · Indeks archiwum z funkcją wyszukiwania ↗ · Sprawdź rekordy źródłowe ↗

Załącznik J — Informacje o niniejszym dochodzeniu

Valve nie opublikowało żadnych danych dotyczących egzekwowania przepisów.
Zbudowaliśmy taki.

Niezależny. Niekomercyjny. Opracowany wyłącznie na podstawie danych publicznych. Przedłożony organom regulacyjnym.

88.97% flota automatyzacji pozostaje nienaruszona — nie wprowadzono żadnego zakazu
67.77% z 51,732 oszustów, wobec których zapadły wyroki, pozostaje na wolności
$26.8M+ minimalna kwota wydatków w sklepie dla floty nieobjętej limitami
3.6% domeny związane z hazardem zablokowane przez filtr linków użytkownika Valve
8 lat zarejestrowanych incydentów związanych z bezpieczeństwem

Czym to jest. Raport kryminalistyczny dotyczący platformy Steam firmy Valve Corporation — jej historii egzekwowania przepisów, ekonomii opartej na „card-farmingu”, ram prawnych oraz infrastruktury uwierzytelniania, z której korzystają operatorzy gier hazardowych za pośrednictwem własnego serwera OpenID firmy Steam. Każda wartość można odtworzyć na podstawie dwóch źródeł: publicznego interfejsu API firmy Valve oraz zbiorów danych opublikowanych wraz z niniejszym dochodzeniem.

Dla kogo jest przeznaczony. Organy regulacyjne właściwe w sprawach dotyczących Valve — organ nadzorczy ds. RODO w Niderlandach, FinCEN, SEC, koordynator ds. usług cyfrowych w ramach DSA, UOKiK oraz wszelkie organy ścigania badające przepływy finansowe powiązane z Steam. Również dla dziennikarzy, badaczy i wszystkich użytkowników, którzy zostali na stałe zablokowani na koncie, którym odmówiono zwrotu środków lub którym skradziono zasoby, a którym powiedziano, że nie ma możliwości odwołania.

Jedyne żądanie. Valve przechowuje te dane z zachowaniem pełnej dokładności — wraz z podanymi powodami blokady, pełną przestrzenią identyfikacyjną i w czasie rzeczywistym. Jest w stanie przetworzyć każde zapytanie zawarte w tej dokumentacji w ciągu kilku sekund i zdecydowało się nie publikować żadnej z tych informacji. Pytanie skierowane do każdego właściwego organu jest proste: a dlaczego nie?

Czego autorzy nie twierdzą. W trakcie tych prac nie dokonano żadnego logowania do Steam na żadnej platformie zewnętrznej. Podany adres URL OpenID określa parametry żądania, a nie fakt zakończonego logowania. Posiadanie oddzielnej domeny podlegającej rejestracji nie stanowi samo w sobie dowodu na obejście zasad. Daty rejestracji stanowią dolną granicę czasu, w którym host mógł po raz pierwszy pojawić się w żądaniu OpenID; nie świadczą one o ciągłym użytkowaniu. Autorzy nie twierdzą, co wiedział lub zamierzał Valve: każde stwierdzenie dotyczące Valve jest powiązane z datowanym dokumentem publicznym lub datowaną obserwacją. Tam, gdzie twierdzenia nie można było poprzeć dokumentem źródłowym, zostały one usunięte.

Kim jesteśmy

PhishDestroy — niezależni badacze. Nie jesteśmy powiązani z korporacją Valve ani żadną z wymienionych tu platform. Jedno konto Steam zostało wykorzystane wyłącznie w celu udokumentowania wniosku złożonego na podstawie RODO, o którym mowa w sekcji 18.

Informacja prawna

Niekomercyjne, zdecentralizowane dochodzenie w interesie publicznym. Wszystkie dane udostępniane są „tak jak są”, bez żadnych gwarancji. Niniejsza publikacja nie stanowi orzeczenia sądowego.

DOMENA PUBLICZNA
Licencjonowanie

Wszelkie prawa przekazano ludzkości. Można powielać, adaptować i publikować — podanie źródła nie jest wymagane. Dostęp z regionów objętych sankcjami OFAC: zabroniony. Pełna licencja i zastrzeżenia prawne →