कार्यशील मसौदा यह अभी तक अक्टूबर 14 नहीं है — लेकिन हम पहले ही प्रकाशित कर रहे हैं। इसे एक मसौदा मानिए। अनुवादों और नियामक प्रस्तुतियों सहित पूर्ण संस्करण प्रकाशित होता है। 14 अक्टूबर2026. प्रकाशित करता है 14 अक्टूबर2026 · मसौदा
मैनिफेस्टो पढ़ें ▾ ⋯

हम एक ही जांच प्रकाशित नहीं कर रहे हैं। हम अपने बड़े पैमाने के काम को विभाजित कर रहे हैं। तीन अलग-अलग सदिश — तीन अलग-अलग ट्रैक, प्रत्येक का अपना स्वरूप, दर्शक और साक्ष्य मानक। जो आप अभी पढ़ रहे हैं वह उनमें से एक है। यह एक कार्यशील मसौदा है। यहाँ के कुछ तथ्यों को हम स्वयं चुनौती देंगे और विपरीत साबित करेंगे — जिसमें 2023 की घटनाएँ और कुछ संबंध शामिल हैं जिन्हें हम पूरी तरह से दस्तावेज़ित करने का इरादा रखते हैं। हम सामग्री को जस का तस छोड़ रहे हैं ताकि आप इसकी जांच कर सकें और अपने निष्कर्ष निकाल सकें।

14 2026, अक्टूबर को, तैयार संस्करण — अनुवादों सहित — एक साथ दस नियामक निकायों को प्रस्तुत किया जाएगा। हमें विश्वास है कि वे हमारे इस कार्य को, जो पूरी तरह सार्वजनिक स्रोतों से निर्मित और दस्तावेजीकृत साक्ष्य आधार पर आधारित है, अपने समय के योग्य पाएंगे।

हम दावा करते हैं

Steam की सेवा की शर्तें उपयोगकर्ता समझौता नहीं हैं। ये एक कानूनी किला हैं, जिसे Valve की रक्षा के लिए बनाया गया है — नियामकों के खिलाफ, उन उपयोगकर्ताओं के खिलाफ जिन्हें यह अवैध रूप से लॉकआउट कर देता है, और चोरी के शिकारों के खिलाफ जिन्हें बताया गया था कि न कोई अपील है और न कोई प्रक्रिया।

हम दावा करते हैं

Steam मानता है कि कानूनों को ऐसे वकीलों से खरीदा जा सकता है जो सबूतों को जाली बनाने के लिए काफी महंगे हों। हमने दस्तावेज़ किया है कि उन वकीलों ने सबूतों के साथ क्या किया।

हम दावा करते हैं

Steam इसने केवल ऑटोमेशन को सहन नहीं किया। इसने लाइब्रेरीज़, एपीआईज़, सत्र अवसंरचना — बड़े पैमाने पर बॉट फार्म चलाने के लिए आवश्यक संपूर्ण तकनीकी टूलकिट प्रकाशित की। ऑटोमेशन इकोसिस्टम 'Valve' की अपनी इंजीनियरिंग पर आधारित है, जिसे एक अलग नाम से वितरित किया गया है।

हम दावा करते हैं

Steam का अपना सब्सक्राइबर एग्रीमेंट स्पष्ट रूप से व्यावसायिक स्वचालन और तीसरे पक्ष के मार्केटप्लेस को प्रतिबंधित करता है। Steam के पूरे इतिहास में चली हर स्किन मार्केट और जुआ संचालन — Valve के एपीआई, Valve के सेशन सिस्टम, Valve के ओपनआईडी रिले का उपयोग करते हुए। Steam यह इस पारिस्थितिकी तंत्र का शिकार नहीं है।Steam इसका वास्तुकार है।

हम दावा करते हैं

हर चोरी, हर इन्वेंटरी हाईजैक, हर API-सक्षम धोखाधड़ी — प्लेटफ़ॉर्म पर होने वाली हर घटना का मूल कारण Steam की अपनी संरचना और तीसरे पक्ष पर निर्भरता को जानबूझकर बढ़ावा देने की रणनीति है। यह लापरवाही नहीं है। यह डिज़ाइन है।

हम दावा करते हैं

OPSkins का शटडाउन और अन्य लक्षित कार्रवाई "गैरकानूनी" प्लेटफ़ॉर्मों के खिलाफ प्रवर्तन नहीं थीं। ये प्रतिस्पर्धात्मक अभियान थे, जिन्हेंValve की कानूनी व्यवस्था के माध्यम से संचालित किया गया — अन्य "गैरकानूनी" प्लेटफ़ॉर्मों के लाभ के लिए, जिन्हें अछूता छोड़ दिया गया।

हम दावा करते हैं

Steam का व्यावसायिक मॉडल — शून्य विज्ञापन, कोई प्रत्यक्ष द्वितीयक-बाज़ार राजस्व नहीं — संरचनात्मक रूप से उन प्लेटफ़ॉर्मों पर निर्भर है जिन्हें इसकी अपनी सेवा की शर्तें (TOS) अवैध घोषित करती हैं। हम इसे बड़े डेटासेट के साथ काम करने वाले डेटा विश्लेषकों की तरह देखते हैं। हम किसी पूर्वनिर्धारित मार्ग का अनुसरण नहीं करते। हम दूसरों के दावों की पुष्टि करते हैं। निर्भरता संख्याओं में है।

हम दावा करते हैं

हर ऑफर-प्रतिस्थापन धोखाधड़ी, हर API घोटाला जो जनवरी तक दस्तावेजीकृत किया गया 2026 — पूरी जिम्मेदारी Valve की है। Steam के लिए बनाए गए तृतीय-पक्ष उपकरणों ने व्यापार-सत्यापन सुरक्षा उपाय लागू किए, जिन्हें Valve, जिनके पास कहीं अधिक संसाधन थे, ने लागू नहीं किया। जब नियामकों ने देखा तो जुआ दबा दिया गया। घोटाले नहीं — क्योंकि उन्हें ठीक करने के लिए Valve को यह स्वीकार करना पड़ता कि यह कमजोरी संरचनात्मक थी और हमेशा उनकी ही थी। इसके बजाय उपयोगकर्ताओं को दोषी ठहराया गया।

हम दावा करते हैं

Steam Steam ने अपने स्वयं के क्लाइंट के भीतर एक ब्राउज़र बनाया — उपयोगकर्ता सुरक्षा के बजाय टेलीमेट्री संग्रह से प्रेरित। एंटीवायरस सॉफ़्टवेयर इसके अंदर काम नहीं कर सकता। Chrome की मैलवेयर सुरक्षा इसे नहीं पहुँच सकती। का अपना लिंक फ़िल्टर — ब्लॉकलिस्ट Valve नियंत्रण — हमने इसे एक सार्वजनिक फ़िशिंग डेटासेट के खिलाफ़ परखा। उस सूची में लगभग कोई भी सक्रिय Steam फ़िशिंग डोमेन नहीं दिखता। Steam फ़िशिंग अभियान तब तक जीवित रहता है जब तक डोमेन जीवित रहता है।

हम दावा करते हैं

गोल्फ शेड्यूल साझा करने वाले वकीलों के साथ इसे निपटाना शायद किसी एक क्षेत्राधिकार में सफल हो सकता है। हम किसी एक देश की बात नहीं कर रहे हैं। हम हर उस देश की बात कर रहे हैं जहाँ Steam संचालित होता है और जहाँ Valve ने अपने उपयोगकर्ताओं और उनकी संपत्तियों की सुरक्षा से ऊपर — और व्यवहार में उसकी जगह — अपने वित्तीय हितों को रखा।

हम दावा करते हैं

हम देख रहे हैं कि Steam और उसके वकील क्या कर रहे हैं — बेसबॉल कार्ड के अर्थशास्त्र पर बहस कर रहे हैं, ऐसे दर्शकों के सामने जिन्हें वे समझने की उम्मीद नहीं करते। हमने उस समझ को उपलब्ध कराया है। यह पूरी तरह सार्वजनिक स्रोतों से तैयार की गई है, एक दस्तावेजीकृत साक्ष्य श्रृंखला के साथ — और इसे नियामक खुलेआम झूठ बोलने वाली कंपनी के खिलाफ इस्तेमाल कर सकते हैं।

हम दावा करते हैं

CS2. Dota 2. बड़े पैमाने पर ईस्पोर्ट्स। इनमें से कुछ भी स्किन अर्थव्यवस्था के बिना अपने वर्तमान दर्शकों तक नहीं पहुँचता — और स्किन अर्थव्यवस्था तीसरे पक्ष के वाणिज्यिक बाजारों के बिना काम नहीं कर सकती, जिन्हें Steam की सेवा की शर्तें स्पष्ट रूप से प्रतिबंधित करती हैं। सामग्री पारिस्थितिकी तंत्र, केस खोलने की संस्कृति, प्रायोजित टीमें, द्वितीयक बाजार की तरलता को हटा दें: Valve की दो सबसे मूल्यवान फ्रेंचाइजी उस दर्शक वर्ग को खो देंगी जो उन्हें बनाए रखता है। जिस अर्थव्यवस्था को Valve अवैध कहता है, उसी पर Valve का निर्माण हुआ है।

हम दावा करते हैं

Valve रूसी राज्य प्राधिकरणों के अनुरोधों का पालन करता है। Valve चीनी राज्य प्राधिकरणों के अनुरोधों का पालन करता है। यह उनकी अपनी स्वीकारोक्ति है। आंतरिक पहुँच वाले सपोर्ट एजेंट बाहरी निगरानी के बिना विस्तृत खाता डेटा पढ़, निर्यात और स्थानांतरित कर सकते हैं। 2023 में दस्तावेजीकृत उच्च-मूल्य खाता समझौतों में समझौता किए गए समर्थन पहुँच के माध्यम से संपत्तियों को बाहरी पक्षों तक पहुँचाया गया। Valve रूसी संघ के भीतर अपने कानूनी अधिकारों का दावा करना जारी रखता है और रूसी क्षेत्र में मुकदमे-पूर्व नोटिस दायर करता है।

हम दावा करते हैं

हम जानते हैं कि Steam की कक्षा में काम करने वाले प्रमुख वाणिज्यिक प्लेटफ़ॉर्मों के पीछे अधिकांश पहचान कौन हैं। हम उनकी नागरिकता जानते हैं। पूरी तस्वीर सामने आ रही है। हम उम्मीद नहीं करते कि इसमें सात साल लगेंगे।

Iशैक्षणिक जांच

टेलर वेसिंग और डॉ. पैट्रिक

हमने यह लड़ाई शुरू नहीं की — उनके वकीलों ने की। विशेषज्ञों के समर्थन से एक समर्पित अकादमिक शोध-पत्र स्रोतों के साथ टेलर वेसिंग द्वारा साक्ष्यों के दस्तावेजीकृत प्रबंधन का विश्लेषण करेगा।

द्वितीयप्रमाणित तथ्य

सूखा। स्रोतयुक्त। कोई निष्कर्ष नहीं जोड़ा गया।

केवल सार्वजनिक डेटा, कोई राय नहीं। प्रत्येक दावे को एक दिनांकित दस्तावेज़ या अवलोकन से जोड़ा गया है; बिना स्रोत वाला कुछ भी हटा दिया गया है। नियामक समीक्षा के लिए बनाया गया।

तीसराखुफिया जानकारी

जो हम जानते हैं लेकिन अभी साबित नहीं कर सकते।

अप्रमाणित, अपरिष्कृत, स्पष्ट रूप से चिह्नित — इसे प्रकाशित किया गया है ताकि अन्य लोग हमारे साथ इसकी जांच कर सकें।

किसी भी हाल में — जैसा कि हमने वादा किया था: हम हर दरवाज़े पर दस्तक देंगे। दुनिया को Valve के बारे में, या अमेरिका में पते वाले और अन्यत्र हितों वाले एक ट्रोजन हॉर्स के बारे में सच्चाई पता चलेगी। यही वजह है कि हम इन दोनों ट्रैकों को अलग करते हैं — ताकि नियामक प्रत्येक के साथ स्पष्ट रूप से काम कर सकें।
§ 30 का1
01/30
मसौदा
PhishDestroyद्वितीय·नियामक दस्तावेज़Steam / केस फ़ाइल 001

उनके नियम।
उनकी प्रणाली।

Valve प्रतिबंध निर्धारित करता है।Steam बुनियादी ढांचा प्रदान करता है।

लिखित नियम को अवलोकित प्रमाणीकरण मार्ग के बगल में रखें। फिर पूछें कि प्रवर्तन कहाँ शुरू होता है — और सार्वजनिक अभिलेख कहाँ समाप्त होता है।

नियम / रिकॉर्ड03 प्रदर्शनी
01उनका शासन

व्यक्तिगत। गैर-व्यावसायिक।

सब्सक्राइबर समझौता वाणिज्यिक उपयोग को तब तक प्रतिबंधित करता है जब तक कि स्पष्ट रूप से अनुमति न दी गई हो।Valve ने अपने नियम जुआ संचालकों पर लागू किए, जैसा कि 2016. में बताया गया है।

नियम और 2016 रिकॉर्ड पढ़ें ↗
02निरीक्षित मार्ग

अवरुद्ध साइट। अनब्लॉक किया गया प्रामाणिक होस्ट।

26 44 के अलग-डोमेन मार्गों के रजिस्टर में यह विभाजन दिखाया गया था, जैसा कि 21–22 सितंबर 2026. के सहेजे गए लिंक फ़िल्टर जांचों में देखा गया।

दिनांकित मार्ग जाँचों का निरीक्षण करें ↗
03अमल का प्रश्न

दिखाएँ कि क्या लागू किया गया था।

एक लिंक फ़िल्टर परिणाम हर प्रवर्तन कार्रवाई को स्थापित नहीं करता। ऑपरेटर-दर-ऑपरेटर रिकॉर्ड को नियम के बगल में रखें।

जवाबदेही की मांग पढ़ें ↗
01 / विश्लेषण30 अनुभागों का अन्वेषण02 / सबूतस्रोत संग्रह ब्राउज़ करें03 / संबंधनेटवर्क का अन्वेषण करें

स्टीम डोजियर / भाग II

तृतीय-पक्ष प्रमाणीकरण
प्रवर्तन और डेटा पहुँच

Steam वेब API इकोसिस्टम के आसपास संरचनात्मक अंतरालों, प्रॉक्सी-बाईपास तंत्रों, चयनात्मक प्रवर्तन और नियामक चुनौतियों का निर्णायक फोरेंसिक अध्ययन।

खाता पहुँच उपधारा खोलें
संक्षेप में — 5 सत्यापनीय दावे सभी 5 जिन्हें Valve के अपने सर्वरों, दस्तावेज़ों और प्रकाशित तिथियों के विरुद्ध सत्यापित किया जा सकता है।
इसका क्या मतलब है — स्टीम लिंक फ़िल्टर

Valve एक लिंक फ़िल्टर बनाए रखता है जो Steam चैट या प्रोफ़ाइल टिप्पणियों में पोस्ट किए जाने पर जुआ और ट्रेडिंग साइटों के लिंक को ब्लॉक करता है। जब कोई उपयोगकर्ता एक ब्लॉक किए गए लिंक पर क्लिक करता है, तो Valve एक पूर्ण-स्क्रीन चेतावनी प्रदर्शित करता है: इस लिंक को संभावित रूप से दुर्भावनापूर्ण के रूप में चिह्नित किया गया है। हालाँकि, Valve केवल प्राथमिक वेबसाइट डोमेन की जाँच करता है। Steam OpenID प्रमाणीकरण के लिए उपयोग किए जाने वाले अलग-अलग डोमेन ब्लॉकलिस्ट में नहीं हैं — इसलिए मुख्य साइट अवरुद्ध होने के बावजूद लॉगिन प्रक्रिया सफल हो जाती है।

धारा 1 — मामले का संक्षिप्त विवरण

नियम। रिकॉर्ड। अनुत्तरित प्रश्न।

प्रसंग और स्रोत सीमाएँ

छह निष्कर्ष, प्रत्येक एक तिथिबद्ध सार्वजनिक अभिलेख से जुड़ा हुआ। विस्तृत अनुभाग इसी क्रम में हैं: तकनीकी अभिलेख (भाग A), नियम और प्रवर्तन अभिलेख (भाग B), कानूनी ढाँचे (भाग C), और फिर मुख्य प्रदर्शों के साथ परिशिष्ट।

छह निष्कर्ष। प्रत्येक एक लिखित नियम को एक दिनांकित अभिलेख से जोड़ता है और एक ऐसे प्रश्न को उठाता है जिसे साक्ष्य द्वारा परखा जा सकता है।

1. अलग-डोमेन प्रमाणन होस्ट — 44 मार्ग · 26 विभाजित जोड़े

लाइव रजिस्टर रिकॉर्ड करता है 44 एक अलग पंजीकरण योग्य डोमेन के माध्यम से प्रमाणीकरण करने वाले प्लेटफ़ॉर्म. पाँच अतिरिक्त मार्ग सत्यापन के लिए लंबित हैं और एक RDAP तिथि की प्रतीक्षा कर रहे हैं; इन्हें बढ़ावा देने से कुल संख्या 47. हो जाएगी। इन्हें 44 और आयु चार्ट से बाहर रखा गया है। — 27 एक प्रकाशित प्रति-मार्ग साक्ष्य फ़ाइल के साथ और मैनुअल संग्रह से जोड़े गए 17, अलग सूचीबद्ध। में 26 फ़िल्टर-स्प्लिट जोड़े मुख्य डोमेन है अवरुद्ध Steam लिंक फ़िल्टर में जबकि उस लॉगिन को वह प्रॉक्सी नहीं ले जा रहा है। ये बर्नर डोमेन नहीं हैं: csgogem.com अवरुद्ध है जबकि api.csgem.com, होस्ट जो अपना Steam लॉगिन ले जा रहा है, मार्च से पंजीकृत है 2014 — 12 साल 6 महीनेValve को प्रत्येक OpenID अनुरोध में वह होस्टनाम प्राप्त होता है, और इसे अपनी लॉगिन पेज पर उपयोगकर्ता को वापस दिखाता है। पूर्ण तालिका, प्रति-मार्ग आयु और स्रोत जानकारी अनुभाग 3. में दी गई है।

2. 2016: प्रक्रिया का नाम रखा गया, समय-सीमा निर्धारित की गई।

पर 13 जुलाई 2016 Valve Steam सार्वजनिक रूप से बताया कि कैसे जुआ साइटों ने ई-मेल OpenID और स्वचालित ट्रेडिंग खातों का उपयोग किया, और इसकी वकील की सूचनाओं का 20 जुलाई2016 दस दिन की समयसीमा निर्धारित की गई। तब से किसी भी ऑपरेटर-विशिष्ट प्रवर्तन रिकॉर्ड का प्रकाशन नहीं हुआ है। उस समयसीमा के जारी होने के दस साल बाद भी, उसी नाम की प्रक्रिया अलग-अलग डोमेन के auth होस्ट्स पर लागू है, जिन्होंने 2026-09-21. पर कोई Link Filter ब्लॉक नहीं लौटाया।

3. डिवाइस सहसंबंध, वकील के लेटरहेड पर

यहाँ पुनरुत्पादित पत्राचार में, Valve के वकील ने एक डिवाइस-स्तर का सहसंबंध बताया जो एक डिवाइस को कई खातों से जोड़ता है — एक ऐसी क्षमता जिसे Steam सपोर्ट ने पहले उपयोगकर्ताओं को तकनीकी रूप से असंभव बताया था। खुलकर सवाल यह है कि Valve किन डिवाइस-स्तर के रिकॉर्ड्स को रखता है और किस आधार पर खाताधारकों को उन तक पहुँच से वंचित किया जाता है।

4. दो पहुँच प्रतिक्रियाएँ। एक ने डेटा को छिपाया, एक ने इसे लीक कर दिया।

अक्टूबर2025: Valve के वकील ने अनुच्छेद 15 के तहत एक अनुरोध का उत्तर एक 830-पेज के परिशिष्ट के साथ दिया, जिसमें हटाने के बजाय पाठ पर लाल रंग से छिपाव किया गया है — 902,270 पात्र एक मानक एक्सट्रैक्शन टूल के साथ वापस आएं, जिसमें वे तृतीय-पक्ष पहचानकर्ता भी शामिल हैं जिन्हें बार छिपाने के लिए वहां रखे गए थे। अनुच्छेद 15(4) ही वह कारण है कि वे बार मौजूद हैं। सितंबर2026: टिकट HT-2YBP-F7JP-D4VB को तीन दिनों के बाद स्वयं-सेवा खाता डेटा पृष्ठ के लिंक के साथ बंद कर दिया गया — कोई डेटा नहीं, कोई कानूनी आधार नहीं बताया गया। अनुच्छेद 12(3) के तहत एक महीने की अवधि प्रकाशन तक समाप्त नहीं हुई थी; आपत्ति विषय-वस्तु से है।

5. Steam की सीमा से ऊपर का बाजार

Steam बाज़ार सूची को लगभग पर सीमित करता है $1,800. एक पुरानी तस्वीर में पाँच बाज़ारों में (23 सितंबर2026), 248 CS2 वस्तु श्रेणियाँ उनमें से दो या दो से अधिक द्वारा स्वतंत्र रूप से उस सीमा से ऊपर मूल्य निर्धारित किए जाते हैं, और सभी 248, Steam से अनुपस्थित हैं।; एक फैक्ट्री न्यू ड्रैगन लॉर शुरू होता है $10,941 389 62 पर सूचीबद्ध सभी पांचों में कुल प्रतियां हैं ( के 9 सितंबर के स्नैपशॉट से सेक्शन में केवल का आंकड़ा $ है)। उन कीमतों पर बेचने के लिए बाहरी मंच की आवश्यकता होती है, जबकि वस्तु हस्तांतरण अभी भी के माध्यम से होता है।10,623.95 20 13, CSFloat Steam

6. नियम स्पष्ट है; ऑडिट ट्रेल स्पष्ट नहीं है।

सब्सक्राइबर समझौता व्यक्तिगत, गैर-व्यावसायिक उपयोग के लिए Steam को आरक्षित करता है, स्पष्ट रूप से अनुमत होने के अलावा व्यावसायिक शोषण को प्रतिबंधित करता है, स्क्रिप्ट और बॉट्स को निषेध करता है, और खाते को समाप्त करने की अनुमति देता है।Valve ने उस भाषा को जुआ संचालकों पर 2016. में लागू किया। अलग से, CSFloat के इंजीनियरिंग खाते के अनुसार, Valve बंद हो गया। IEconItems_730/GetPlayerItems 2017, में मूल आइटम आईडी तक सार्वजनिक पहुँच हटाना (Valve चेंजलाग नहीं मिला)।

2016 लिखित मांग 10 दिन
Valve में वकील द्वारा 2016 के तहत जुआ साइटों को दिए गए नोटिसों की समय सीमा। WSGC को खुली चिट्ठी: धारा 2.
2017 / सार्वजनिक लेखा-परीक्षा पथ आईडी एक्सेस बंद
CSFloat मूल आइटम आईडी के नुकसान को दर्ज करता है।
परामर्श पत्राचार डिवाइस सहसंबंध
एक डिवाइस दर्जनों चोरी हुए खातों से जुड़ा हुआ।
मार्ग रजिस्टर ब्लॉक हो गया, और अभी भी लॉग इन कर रहा है
नियम: Valve की 2016 घोषणा Steam OpenID पर जुआ व्यवसाय चलाने पर प्रतिबंध लगाती है। रिकॉर्ड: 26 मुख्य डोमेन लिंक फ़िल्टर पर होते हैं, जबकि प्रत्येक के Steam लॉगिन को वह होस्ट चलाता है — csgogem.com का होस्ट 12 वर्षों से चल रहा है 6 महीनों से।
भाग A — तकनीकी अभिलेख · अनुभाग 4

एक एंडपॉइंट बंद हो गया। सार्वजनिक ट्रेसिंग ने एक कुंजी खो दी।

प्रसंग और स्रोत सीमाएँ

Steam बदलाव भेजे गए जिन्होंने आइटम एसेट आईडी की सार्वजनिक दृश्यता को हटा दिया और API इन्वेंटरी तक पहुंच को प्रतिबंधित कर दिया। प्रभाव: सार्वजनिक डेटा से किसी विशिष्ट आइटम को उसकी मूल एसेट आईडी से ट्रेस करना असंभव हो गया। नीचे बताया गया है कि पहले क्या संभव था, बाद में क्या संभव नहीं रहा, और इससे पीड़ित को यह साबित करने में क्या-क्या खर्च आता है कि उनकी संपत्ति कहां गई। CSFloat के इंजीनियरिंग खाते के अनुसार तारीख 2017 है; किसी भी Valve चेंजलाग का पता नहीं चला है। यह क्रम — जुलाई 2016 जुआ बयान के लगभग एक साल बाद — एक खोज प्रश्न है, न कि कोई निष्कर्ष। आइटम रिकॉर्ड स्वयं Valve की प्रणालियों में बने हुए हैं; बाहरी जांचकर्ताओं ने मूल-आईडी श्रृंखला तक पहुंच खो दी है, जबकि फ्लोट, सीड और पेंट पहचानकर्ता केवल आंशिक मिलान की अनुमति देते हैं।

Valve का नियम लागू होता है: Steam सहायता आपके खाते से बाहर गए आइटमों को पुनर्स्थापित नहीं करती है, और यह साबित करने का बोझ आप पर है कि क्या हुआ। रिकॉर्ड: 2017Valve ने उस एंडपॉइंट को बंद कर दिया था जिसमें मूल आइटम आईडी होती थीं। इसके पहले कोई भी पीड़ित के खाते से चोरी की गई स्किन को मार्केटप्लेस बॉट तक ट्रैक कर सकता था। इसके बाद Valve के बाहर कोई भी ऐसा नहीं कर सकता। पीड़ित से जो प्रमाण माँगा जा रहा है, वह वही प्रमाण है जिसे बंद कर दिया गया था। — और यह अभी भी मौजूद है, Valve के अंदर।

ब्लैकआउट-पूर्व युग

ऐतिहासिक रूप से, Steam पर उत्पन्न प्रत्येक आभासी वस्तु के पास एक वैश्विक रूप से अद्वितीय, अपरिवर्तनीय संपत्ति आईडीतीसरे पक्ष के OSINT डेटाबेस इन आईडीज़ को अनुक्रमित कर सकते हैं। यदि किसी उपयोगकर्ता का कोई आइटम हाईजैक हो जाता है, तो जांचकर्ता उस विशिष्ट संपत्ति की वंशावली का पता लगा सकते हैं, जब वह हाईजैक करने वाले के मध्यवर्ती खाते से किसी मार्केटप्लेस या जुआ साइट के स्टोरेज खातों में स्थानांतरित होती है।

पहले: कोई भी सार्वजनिक डेटा का उपयोग करके पीड़ित के खाते से मध्यवर्ती खातों के माध्यम से एक मार्केटप्लेस या कैसीनो स्टोरेज बॉट तक किसी आइटम का पता लगा सकता था।

बदलाव के बाद

CSFloat की इंजीनियरिंग रिपोर्ट के अनुसार, Valve ने 2017 में एंडपॉइंट बंद कर दिया और मूल आइटम आईडी बाहरी पक्षों के लिए उपलब्ध नहीं रहीं। इस परिवर्तन के कारण के बारे में कोई Valve बयान नहीं मिला है। उसी अवधि में, बड़े पैमाने पर आइटम स्थानांतरित करने वाले वाणिज्यिक बॉट खातों के खिलाफ कोई प्रकाशित कार्रवाई भी नहीं मिली है।

चाहे इसका कोई भी कारण हो, इस बदलाव ने सार्वजनिक हिरासत श्रृंखला को तोड़ दिया। एक पीड़ित अब सार्वजनिक डेटा से मूल-आईडी श्रृंखला को पुनः उत्पन्न नहीं कर सकता, जिससे यह दिखाया जा सके कि कोई विशिष्ट चोरी की गई वस्तु किसी विशिष्ट बाज़ार या कैसीनो के माध्यम से निपटाई गई थी। वस्तु के रिकॉर्ड अभी भी Valve की प्रणालियों में मौजूद हैं; सार्वजनिक डेटा पर काम करने वाले सार्वजनिक, शोधकर्ता और कानून प्रवर्तन उन तक नहीं पहुँच सकते।

AFTER: सार्वजनिक डेटा से किसी विशिष्ट आइटम को उसकी मूल एसेट आईडी द्वारा ट्रेस करना अब संभव नहीं है। 2017 के बाद स्थानांतरित किसी आइटम की मूल-आईडी चेन ऑफ़ कस्टडी केवल Valve की अवसंरचना के भीतर मौजूद है; ऐसा कोई रिकॉर्ड सार्वजनिक रूप से उपलब्ध नहीं है। फ्लोट, सीड और पेंट पहचानकर्ता केवल आंशिक, संभाव्य मिलान की अनुमति देते हैं।
आईईकॉनआइटम्स_730
प्राप्त करें /IEconItems_730/GetPlayerItems/v1/
ट्रेस करने योग्य पेलोड (प्री-पैच)
"id": "14892281934",
"original_id": "11829910211",
स्थिति: पीड़ित बॉट खातों के माध्यम से वस्तु की उत्पत्ति का पता लगा सकता है।
अस्पष्ट पेलोड (पैच के बाद)
वर्तमान
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
स्थिति: बाहरी पक्ष अब सार्वजनिक डेटा से मूल एसेट आईडी के माध्यम से आइटम की वंशावली का पता नहीं लगा सकते।
साक्ष्य पर प्रभाव: बदलाव के बाद, सार्वजनिक डेटा के माध्यम से किसी पीड़ित के खाते से एक विशिष्ट आइटम को उसकी मूल एसेट आईडी से मार्केटप्लेस या कैसीनो बॉट में ट्रैक करने के लिए आवश्यक जानकारी अब उपलब्ध नहीं थी। आंतरिक रिकॉर्ड अभी भी Valve पर मौजूद हैं; सार्वजनिक डेटा के आधार पर काम करने वाला कोई पीड़ित, शोधकर्ता या जांचकर्ता मूल आईडी श्रृंखला को पुन: उत्पन्न नहीं कर सकता (float, seed और paint पहचानकर्ता केवल आंशिक मिलान की अनुमति देते हैं)।

स्रोत: CSFloat इंजीनियरिंग खाता 2017 के बंद होने का IEconItems_730/GetPlayerItems — blog.csfloat.com/फ़्लोटडीबी-आइटम-ट्रैक-कैसे-करता-है (संग्रहीत 2026-09-21) · दिखाए गए पेलोड क्षेत्र के आकार का एक उदाहरण हैं, कैप्चर किए गए प्रतिक्रियाएँ नहीं · क्लोज़र के लिए कोई Valve चेंजलाग नहीं मिला है।

भाग A — तकनीकी अभिलेख · अनुभाग 6

इंटरैक्टिव एक्सप्लॉइट और हाईजैक सिमुलेटर

प्रसंग और स्रोत सीमाएँ

फ़िशिंग संदेश से लेकर सर्वर-साइड कुंजी पंजीकरण और ट्रेड स्वैप तक के मार्ग का पुनर्निर्माण। 2023, से पहले, किसी खाते पर पंजीकृत वेब API कुंजी अपनी इन्वेंटरी पढ़ सकती थी, लंबित ट्रेड प्रस्ताव रद्द कर सकती थी और एक नया प्रस्ताव बना सकती थी, और इन किसी भी क्रिया के लिए खाते के धारक को कोई ट्रेड-पुष्टि स्क्रीन नहीं दिखाई जाती थी। यह न्यूनतम विशेषाधिकार की अनुपस्थिति (OWASP A01:2021) है। इस सिमुलेशन में समय-सीमाएँ केवल उदाहरण के लिए हैं और वर्तमान प्लेटफ़ॉर्म के वास्तविक माप नहीं हैं।

पुनर्निर्मित अपहरण का क्रम-दर-क्रम अवलोकन करें। प्रत्येक चरण में दिखाया गया है कि खाताधारक क्या देखता है और उसी क्षण कॉल Steam को क्या प्राप्त होती है। उन सभी कॉलों में से प्रत्येक को सही ढंग से प्रमाणीकृत किया गया है। क्रम में कवनो चीज़ के लिए ई आवश्यक नइखे कि Steam की प्रमाणीकरण विफल हो — जरूरी बा कि ई जारी करे वाली कुंजी का कोई दायरा ना हो (OWASP A01:2021).

खिलाड़ी क्या देखता है। इसके पीछे क्या बदलता है।वॉकथ्रू सिम्युलेटर
01 / चैट लूरएक मित्र वोट देने के लिए कहता हैपीड़ित को एक लिंक वाला संदेश प्राप्त होता है।
02 / लॉगिनएक नकली पोर्टलपीड़ित साइन-इन क्रेडेंशियल दर्ज करता है।
03 / पहुँचसाइलेंट वेब API निर्माणहमलावर एक डेवलपर कुंजी पंजीकृत करता है।
04 / द स्विचवैध व्यापार का आदान-प्रदानक्लोन बॉट लक्ष्य प्राप्तकर्ता की नकल करता है।
05 / पुष्टिनकली स्वीकृतमोबाइल पर गलत ऑफर स्वीकृत।

शोषण पूरा हो गया। अपनी मूल ट्रेड के लिए मोबाइल प्रॉम्प्ट की उम्मीद करते हुए, पीड़ित प्रतिस्थापन ट्रेड को मंजूरी दे देता है। यह एक एकीकृत फोरेंसिक वॉकथ्रू है जो दिखाता है कि न्यूनतम विशेषाधिकार (OWASP A01:2021) की अनुपस्थिति स्वचालित, सब-सेकंड संपत्ति अपहरण को कैसे सक्षम करती है।

नेटवर्क से देखा गया वही कदमपूर्व-2023 पैटर्न का पुनर्निर्माण · आदर्श कॉल आकार
पीड़ितमूल व्यापार के लिए अपेक्षित मोबाइल प्रॉम्प्ट को अनुमोदित करता है।
हमलावरक्लोन खाते में आइटम प्राप्त करता है।
Steam देखता हैखाताधारक द्वारा पंजीकृत डिवाइस पर पुष्टि किया गया स्थानांतरण।
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

छोड़कर गया रिकॉर्ड: एक ऐसा व्यापार जिसे उपयोगकर्ता ने मंजूरी दी। यही वह रिकॉर्ड है जो Steam सपोर्ट तब पढ़ता है जब शिकायत आती है, और यही कारण है कि संग्रहीत शिकायतों को उपयोगकर्ता की त्रुटि के रूप में बंद कर दिया गया था। शिकायतें हैं प्रवर्तन अभिलेखागार.

भाग A — तकनीकी अभिलेख · अनुभाग 7

क्रम के पीछे के एंडपॉइंट्स।

प्रसंग और स्रोत सीमाएँ

ये वे Steam वेब API एंडपॉइंट्स हैं जिनका उपयोग रिपोर्ट की गई हाईजैक स्क्रिप्ट्स ने ट्रेड्स को इंटरसेप्ट करने के लिए किया, बिना ब्राउज़र-साइड पुष्टि प्रक्रियाओं से गुज़रे।

चार दस्तावेजीकृत एंडपॉइंट्स पूरा काम कर देते हैं। इनमें से कोई भी खामी नहीं है, किसी का भी शोषण करने की आवश्यकता नहीं — एक वैध कुंजी उन्हें कॉल करती है और Steam उत्तर देता है। कुंजी ही एकमात्र चीज़ थी जिसे हमलावर को चुराना था।

आईईकॉनसर्विस / गेटट्रेडऑफ़र्स / v1 मतदान

खाते की ट्रेड ऑफ़र्स की निगरानी के लिए उपयोग किया जाता है। स्क्रिप्ट्स इस एंडपॉइंट को समझौता किए गए API कुंजी के साथ बार-बार पोल करती हैं; यह नए बनाए गए, लंबित या संशोधित ट्रेड ऑफ़र्स का विवरण लौटाती है। पोलिंग अंतराल यहां मापे नहीं जाते।

धमकी वेक्टर: लंबित व्यापार प्रस्ताव आईडी और प्राप्तकर्ता की प्रोफ़ाइल विवरण प्रकट करता है।
आईईकॉनसर्विस / रद्द करें ट्रेड ऑफर / v1 परस्पर क्रिया

उपयोगकर्ता के वैध व्यापार प्रस्ताव को प्रोग्रामेटिक रूप से अमान्य करने के लिए प्रयुक्त। 2023 से पहले, कोई स्टेप-अप प्रमाणीकरण कुंजी की सुरक्षा नहीं करता था, इसलिए एक स्वचालित सर्वर जैसे ही इसे पहचान लेता, बिना खाताधारक से कोई पुष्टिकरण मांगे प्रस्ताव को रद्द कर सकता था।

धमकी वेक्टर: खाता धारक द्वारा मोबाइल पुष्टि पूरी करने से पहले व्यापार को रद्द कर देता है।
आईस्ट्रीमयूज़र / खिलाड़ी सारांश प्राप्त करें / v2 निरीक्षण

वैध व्यापार प्राप्तकर्ता का प्रोफ़ाइल नाम, अवतार छवि URL और स्तर प्राप्त करने के लिए क्वेरी की गई। इससे स्क्रिप्ट को मिलान के लिए तैयार क्लोन खाते को तैयार करने की अनुमति मिलती है। यहां कोई समय मापा नहीं जाता।

धमकी वेक्टर: लक्षित प्राप्तकर्ता का भेष धारण करने के लिए आवश्यक डेटा प्रदान करता है।
/dev/ajaxregisterkey सृजन

Steam की कुंजियों के लिए पंजीकरण एंडपॉइंट। ऐतिहासिक रूप से, कोई भी सक्रिय ब्राउज़र कुकी सत्र (`steamLoginSecure`) मोबाइल डिवाइस पर Steam गार्ड पुष्टि के बिना, और खाता धारक को किसी भी सूचना दिए बिना, एक कुंजी पंजीकृत कर सकता था।

धमकी वेक्टर: एक स्क्रिप्ट द्वारा बनाई गई एक स्थायी क्रेडेंशियल, जिसे खाता धारक देख नहीं पाता।
न्यायिक शव-परीक्षा · प्रतिस्थापन व्यापार वेक्टर

Valve ने आखिरकार "ट्रेड सब्स्टिट्यूशन" को कैसे निष्प्रभावी किया — और 7 को इसके लिए वर्षों तक कामचलाऊ समाधान क्यों अपनाने पड़े

लगभग एक दशक से, API की मुख्य व्यापार प्रतिस्थापन (या API का MitM घोटाला) Steam पर सबसे अधिक लाभदायक खाता चोरी मॉडल था, जिसने अनजान खिलाड़ियों से स्किन्स के रूप में सैकड़ों मिलियन डॉलर निकाल लिए। Valve ने कमजोर API आर्किटेक्चर को ठीक करके इस एक्सप्लॉइट को खत्म नहीं किया; इसके बजाय, Valve ने सात साल बिताए प्लेटफ़ॉर्म-व्यापी चार अवरोधक परतें लगाकर, जिससे समुदाय के व्यापार की तरलता ठप हो गई, जबकि मूल कारण अनसुलझा रह गया।

1. अनुकरण मृत्यु

अवतार और नाम कूलडाउन (फरवरी 2024)

इस शोषण के लिए सब-सेकंड नकल की आवश्यकता थी: स्कैम बॉट ने एक आउटगोइंग ट्रेड को इंटरसेप्ट किया, प्राप्तकर्ता का अवतार/नाम स्क्रैप किया via ISteamUser, और प्रोफ़ाइल को 200ms. में क्लोन किया। 14 फरवरी 2024, पर Valve ने चुपचाप एक अनिवार्य लागू किया। 2-टू-4 घंटे का ट्रेड कूलडाउन (त्रुटि 34) किसी भी प्रोफ़ाइल नाम या अवतार परिवर्तन के तुरंत बाद। एक बॉट अब प्राप्तकर्ता को तुरंत क्लोन नहीं कर सकता, बिना खुद को ट्रेडिंग से लॉक आउट किए।

2. आर्थिक मृत्यु

7-डे सीएस2 ट्रेड रिवर्सल (जुलाई 2025)

Valve एकपक्षीय पेश किया गया व्यापार पलटफेर काउंटर-स्ट्राइक आइटम्स के लिए। किसी भी ट्रेड की गई स्किन पर सात दिनों के लिए "Trade Protected" टैग लगा रहता है। यदि पीड़ित को प्रतिस्थापन का पता चलता है, तो वे Steam सपोर्ट में "Reverse Trade" पर क्लिक करते हैं, और स्किन तुरंत उनकी इन्वेंटरी में वापस आ जाती है, साथ ही प्राप्तकर्ता का खाता फ्रीज हो जाता है। क्योंकि 7-के दिन के ट्रेड लॉक से स्कैमर आइटम को कैशआउट साइट पर नहीं भेज सकते, इसलिए चोरी लाभहीन हो जाती है।

3. मौन कुंजी मृत्यु

API के लिए अनिवार्य मोबाइल पुश (दिसंबर 2023)

ऐतिहासिक रूप से, एक चोरी की गई सत्र कुकी ने दुर्भावनापूर्ण स्क्रिप्ट्स को एक हेडलेस बैकग्राउंड POST करने की अनुमति दी। /dev/ajaxregisterkey पीड़ित को सूचित किए बिना। 4 दिसंबर 2023,Valve ने Steam मोबाइल ऐप पर वेब API कुंजी उत्पन्न करने के लिए एक स्पष्ट पुश पुष्टि अनिवार्य कर दी, जिससे चुपचाप पृष्ठभूमि कुंजी प्रावधान समाप्त हो गया।

4. ऐप में मोबाइल चेतावनियाँ

खाते की आयु और नाम बैनर (2022–2024)

Valve व्यापार भागीदार को प्रदर्शित करने के लिए मोबाइल पुष्टि मोडाल को नया रूप दिया। Steam खाता कार्यकाल (सृजन तिथि), Steam स्तर, और एक स्पष्ट एम्बर चेतावनी: इस उपयोगकर्ता ने हाल ही में अपना प्रोफ़ाइल नाम बदला है।, चौकस शिकारों के लिए दृश्य भ्रम को तोड़ते हुए।

Valve के पैचवर्क में तीन खामियाँ: ठगों ने लक्ष्य क्यों बदल लिए
1. गेम अपवाद का छेद (डोटा 2 और TF2)

ट्रेड रिवर्सल्स विशेष रूप से काउंटर-स्ट्राइक 2. के लिए तैनात किए गए थे। डोटा 2 और टीम फोर्ट्रेस 2 की वस्तुएँ पूरी तरह से असुरक्षित हैं। क्राफ्टिंग और सॉकेटिंग की जटिलताओं के कारण। हजारों डॉलर मूल्य की उच्च-स्तरीय वस्तुएँ (Dragonclaw Hooks, Golden Baby Roshans, Unusual TF2 burning flames) में कोई रिवर्सल विंडो नहीं होती। स्कैमर्स ने बस स्वचालित API इंटरसेप्शन को Dota 2 और TF2 ट्रेडर्स पर रीडायरेक्ट कर दिया, जहाँ Steam सपोर्ट अपनी 2016 "नो आइटम रिस्टोरेशन" नीति को सख्ती से लागू करता है।

2. "ज़ॉम्बी की" जलाशय (शून्य समाप्ति)

जबकि Valve ने मोबाइल पुश 2FA उत्पन्न करने के लिए जोड़ा नया कुंजी दिसंबर में2023, Valve मौजूदा लीगेसी API कुंजियों को कभी रद्द, समाप्त या साफ़ नहीं किया गया।. लाखों सक्रिय खाते जिन्होंने कुंजीएँ उत्पन्न कीं (या जिनकी कुंजीएँ फ़िशिंग/मैलवेयर द्वारा 2023 से पहले चुपचाप बनाई गई थीं) अभी भी सक्रिय क्रेडेंशियल्स के साथ मौजूद हैं शून्य समाप्ति (कोई TTL नहीं) और शून्य निष्क्रियता टाइमआउट. खतरे के कर्ता इन स्थायी कुंजियों का विशाल ऐतिहासिक डेटाबेस बनाए रखते हैं, और लगातार पोल करते रहते हैं IEconService अबाधित

3. पीड़ित दंड: 30-डे ट्रेडिंग लॉकडाउन

CS2 में भी, Valve धोखा खाए गए खिलाड़ी को दंडित करता है: Steam सपोर्ट में "Reverse Trade" पर क्लिक करने से स्वचालित रूप से एक पीड़ित के खाते पर अनिवार्य 30--डे ट्रेडिंग और कम्युनिटी मार्केट प्रतिबंधValve उपयोगकर्ता को "बेबुनियाद" रिवर्सलों के खिलाफ निवारक के रूप में एक महीने के लिए प्लेटफ़ॉर्म से निष्कासित कर दंडित करता है, जिससे पीड़ितों को कम-मूल्य वाले तरल आइटमों पर ट्रेड रिवर्स करने से हतोत्साहित किया जाता है।

मुख्य नियामक घोटाला: सात वर्षों के कामचलाऊ उपायों बनाम एक API दायरा

Valve ने उद्योग-मानक समाधान लागू करने के बजाय व्यापार होल्ड, खाता कूलडाउन और रिवर्सिबल ट्रेड लॉक जैसी चीज़ें आविष्कार करने में सात साल क्यों बिताए—जिससे पूरी गेमिंग अर्थव्यवस्था में उथल-पुथल मच गई और बाजार पूंजीकरण में $104मिलियन का नुकसान हो गया?

Valve की आधिकारिक Steamworks रिलीज़ 16 जनवरी 2026 (घोषणा) द्वारा प्रमाणित। #493839547938902179 ↗), Valve पहले से ही बना हुआ दानेदार अनुमति समूह (सामान्य, माइक्रोट्रांजेक्शन, अर्थव्यवस्था, बिक्री डेटा) और आईपी व्हाइटलिस्टिंग कॉर्पोरेट पब्लिशर कीज़ के लिए। Valve के पास वर्षों से इंजीनियरिंग समाधान हाथ में था। एक ही उपयोगकर्ता-सामना वाला चेकबॉक्स—इस वेब API कुंजी को IEconService (ट्रेड मैनेजमेंट) तक पहुँचने से रोकें। या एक होम आईपी व्हाइटलिस्ट—ने 2018 में व्यापार प्रतिस्थापन घोटाले को शून्य आर्थिक सह-क्षति के साथ समाप्त कर दिया होता।Valve ने नियमित खिलाड़ियों को वह सुरक्षा देने से इनकार कर दिया जो उसने कॉर्पोरेट भागीदारों के लिए तैयार की थी।

भाग बी — नियम और प्रवर्तन अभिलेख · धारा 10

एक स्वचालन API। स्वचालन के खिलाफ एक नियम।

प्रसंग और स्रोत सीमाएँ

इस खंड का प्रश्न यह है कि दोनों को कैसे सामंजस्यपूर्ण बनाया जाए: API के कौन से उपयोग अधिकृत हैं, इन्हें किसने अधिकृत किया है, और किन प्रकाशित मानदंडों के आधार पर। यहाँ अधिकृत वाणिज्यिक API उपयोगकर्ताओं की कोई संख्या अनुमानित नहीं की गई है, और प्रकाशित सूची की अनुपस्थिति से कोई संख्या निहित नहीं होती — अनुपस्थिति ही निष्कर्ष है, न कि उसके पीछे कोई संख्या। उपरोक्त उद्धृत Steam समर्थन संदेश ArchiSteamFarm परियोजना द्वारा अपनी FAQ में पुनरुत्पादित किए गए हैं (शब्दशः सत्यापित 2026-09-22); ये Valve प्रकाशन नहीं हैं, और जिन्हें ये संदेश भेजे गए थे उन खातों की पहचान नहीं की गई है।

नियम (एसएसए § 4.C): Steam पर कोई स्क्रिप्ट, कोई बॉट, कोई गैर-मानवीय सिस्टम नहीं। रिकॉर्ड: Valve एक हेडलेस REST API प्रदान करता है, जिसका पूरा उद्देश्य सर्वर-टू-सर्वर ऑटोमेशन है, और किसी भी खाते की चाबी सौंप देता है। उपयोगकर्ताओं को ऑटोमेशन के लिए प्रतिबंधित किया जाता है; ऑटोमेशन इंटरफ़ेस Valve का अपना उत्पाद है। कौन से व्यावसायिक उपयोग अधिकृत हैं, यह कभी प्रकाशित नहीं किया गया है।

"गेम डेवलपर" भ्रम

स्टीमवर्क्स एसडीके (वैध)

वैध गेम स्टूडियो द्वारा अपने गेम क्लाइंट्स में उपलब्धियाँ, मैचमेकिंग और लीडरबोर्ड्स को एकीकृत करने के लिए उपयोग किया जाता है। इसके लिए जटिल C++ एकीकरण और आधिकारिक पार्टनर ऑनबोर्डिंग की आवश्यकता होती है।

Steam वेब API (दरार)

एक हेडलेस JSON/REST आर्किटेक्चर जो बाहरी वेब सर्वरों के लिए डिज़ाइन किया गया है। यहाँ दस्तावेज़ित हाइजैक पैटर्न में इसका उपयोग रिमोट सर्वरों से इन्वेंटरी पढ़ने और पीयर-टू-पीयर ट्रेड्स को मैनिपुलेट करने के लिए किया जाता है; इसके वैध उपयोग इस दस्तावेज़ में सूचीबद्ध नहीं हैं।

कुंजी किसके लिए हैएक सामान्य Steam उपयोगकर्ता को इन-क्लाइंट में वेब API कुंजी की कोई आवश्यकता नहीं होती; यह कुंजी पेज एक डेवलपर URL के अंतर्गत रहता है और इसका दस्तावेजीकृत उद्देश्य बाहरी, सर्वर-साइड एक्सेस है। संग्रहीत हाईजैक शिकायतों में उन पीड़ितों का वर्णन है जिन्हें तब तक इस पेज के अस्तित्व का पता नहीं था जब तक कि उनकी खाता पर एक कुंजी पंजीकृत नहीं हो गई थी।

स्वचालन का विरोधाभास

एसएसए § 4.C प्रदान करता है: आप Steam पर सामग्री और सेवाओं के साथ किसी भी प्रकार से संवाद करने के लिए किसी भी प्रकार की स्क्रिप्ट्स, बॉट्स, मैक्रोज़, या अन्य गैर-मानव-नियंत्रित प्रणालियों ('ऑटोमेशन') का उपयोग नहीं कर सकते। फिर भी वेब API एंडपॉइंट्स (जैसे CancelTradeOffer) इन्हें किसी मानवीय UI या कैप्चा की आवश्यकता नहीं होती और ये Steam क्लाइंट को पूरी तरह बाईपास कर देते हैं। API को सर्वर-टू-सर्वर ऑटोमेशन के लिए डिज़ाइन किया गया है; नियम उपयोगकर्ताओं द्वारा ऑटोमेशन को प्रतिबंधित करता है; दोनों के बीच की सीमा प्रकाशित नहीं की गई है।

व्यापार प्रवाह में सर्वर-साइड स्थिति

एक वेब API कुंजी तीसरे पक्ष के सर्वर को Steam क्लाइंट के बिना खाते के ट्रेड्स पर कार्रवाई करने की अनुमति देती है। हाइजैक पैटर्न में, वह सर्वर खाता धारक और ट्रेड सर्वर के बीच स्थित होता है।

  • → की की क्रियाओं के लिए कोई ट्रेड-पुष्टि स्क्रीन नहीं दिखाई जाती है।
  • → पृष्ठभूमि पोलिंग (GetTradeOffers) की अनुमति देता है।
  • → उपयोगकर्ता की सहभागिता के बिना ऑफ़र्स को रद्द और पुनः जारी करता है।
Valve इंटरफ़ेस बनाया, अपने नियमों में उपयोगकर्ता स्वचालन पर प्रतिबंध लगाया, और इस बात के कोई मानदंड प्रकाशित नहीं किए हैं कि कौन से व्यावसायिक उपयोग अधिकृत हैं।
भाग बी — नियम और प्रवर्तन अभिलेख · धारा 11

दस दिनों की मांग। दस सालों का हिसाब।

प्रसंग और स्रोत सीमाएँ

20 जुलाई 2016 Valve के मुख्य कानूनी सलाहकार ने जुआ संचालकों को 10-दिन की समयसीमा दी। दस साल बाद (डॉसियर स्नैपशॉट के अनुसार, 2026-09-21) उस नोटिस में नाम आए कम से कम एक प्लेटफ़ॉर्म, CSGOFast, अभी भी एक अलग-डोमेन ऑथ होस्ट के साथ संचालित हो रहा है। नीचे की शब्दावली 21 जुलाई 2016 की प्रेस रिपोर्टों से पुनर्निर्मित की गई है; यह पुनर्निर्माण स्कैन नहीं है। सूचना में निहित प्रवर्तन रिकॉर्ड प्रकाशित नहीं किया गया है। आयोग को खुला पत्र है धारा 2.

बाद के अवलोकनों के बगल में जुलाई के 2016 नोटिस को पढ़ें। बकाया मांग ऑपरेटर-दर-ऑपरेटर प्रवर्तन रिकॉर्ड है।

एक सप्ताह पहले — 13 जुलाई 2016, सार्वजनिक रूप से

पर 13 जुलाई 2016 संचित 2026-09-21 ↗Valve ने बताया कि जुआ साइटों ने खाता पहचान के लिए Steam और व्यापार के लिए स्वचालित खातों का उपयोग कैसे किया।Valve ने कहा कि उन तंत्रों का उपयोग करके जुआ व्यवसाय चलाना इसकी API और उपयोगकर्ता समझौतों का उल्लंघन था। यंत्रणा का विवरण और प्रतिबंध दोनों ही Valve के स्वयं के दिनांकित बयान में हैं। 2026-09-21 पर परीक्षण किए गए अलग-डोमेन प्रमाणीकरण होस्ट्स ने कोई लिंक फ़िल्टर ब्लॉक नहीं लौटाया, और Valve ने कोई प्रति-ऑपरेटर प्रवर्तन रिकॉर्ड प्रकाशित नहीं किया है।

वॉल्व कॉर्पोरेशन

बेलव्यू, डब्ल्यूए

हमें पता है कि आप नीचे सूचीबद्ध जुआ साइटों में से एक का संचालन कर रहे हैं। आप इस व्यवसाय को चलाने के लिए Steam खाते का उपयोग कर रहे हैं। Steam सदस्यता अनुबंध के तहत, Steam और Steam सेवाएँ केवल व्यक्तिगत, गैर-व्यावसायिक उपयोग के लिए लाइसेंस प्राप्त हैं।

आपको तुरंत अपने Steam खातों का किसी भी व्यावसायिक उद्देश्य के लिए आगे का उपयोग बंद कर देना चाहिए। यदि आप ऐसा करने में विफल रहते हैं दस (10) दिनों के भीतरValve सभी उपलब्ध उपायों का सहारा लेगा, जिसमें आपके खातों को समाप्त करना भी शामिल है, लेकिन यह इन्हीं तक सीमित नहीं है।

जुलाई 2016 के नोटिस टेक्स्ट का पुनर्निर्माण, जिसे लेखकों ने 21 जुलाई 2016 की प्रेस रिपोर्टों से तैयार किया है।
कार्ल क्वैकेनबुश
मुख्य विधिक सलाहकार, Valve कॉर्प.
समयरेखा जुलाई 2016 – सितम्बर 2026
सूचना में अंतिम तिथि:
10 दिन
जुलाई2016
सूचना के बाद से बीता समय:
3,715 दिन
20 जुलाई 2016 से 21 सितंबर 2026, के दस्तावेज़ स्नैपशॉट तक का निश्चित गणना, यह कोई लाइव आंकड़ा नहीं है।
प्रकाशित प्रवर्तन रिकॉर्ड:
कोई नहीं
टर्मिनेशन या ब्लॉकों का प्रति-ऑपरेटर खाता स्थित नहीं है।

दस साल बाद सीएसगोफास्ट — जिसे प्रेस रिपोर्टों में 2016 नोटिस के रूप में नामित किया गया है — परिचालन में है: csgofast.com ने 2026-09-19 और 2026-09-21, पर एक लिंक फ़िल्टर ब्लॉक लौटाया, जबकि इसका auth होस्ट steam-login.authtofast.com (पंजीकृत 2026-06-30) ने नहीं किया।

Valve की सुरक्षा परिवर्तनों का पूर्ण दिनांकित रिकॉर्ड: सुरक्षा समयरेखा → · वाशिंगटन रिकॉर्ड और प्रवर्तन मानक: नीचे

रिकॉर्ड से पता चलता है: 2016 नोटिस ने 10-दिन की समयसीमा निर्धारित की; Valve पहले से ही एक डोमेन सूची (लिंक फ़िल्टर) संचालित कर रहा था और अपनी OpenID अनुरोधों में प्रामाणिक होस्टनाम प्राप्त कर रहा था; किसी भी ऑपरेटर-विशिष्ट प्रवर्तन रिकॉर्ड का प्रकाशन नहीं किया गया है। सामुदायिक रिपोर्टों में एक मार्केटप्लेस (SkinJar) के खिलाफ 2018 कार्रवाई का वर्णन है, लेकिन वे रिपोर्टें अप्रमाणित हैं और यहाँ उन पर भरोसा नहीं किया गया है।
सीएसगोफास्ट / सुरक्षित प्रमाणीकरण मार्ग

घोषित रिटर्न होस्ट का अनुसरण करें।

सहेजे गए मार्ग रिकॉर्ड लिंक csgofast.com के लिए steam-login.authtofast.comअलग होस्टनेम Steam OpenID अनुरोध में शामिल किया जाता है। यह जांचकर्ताओं को एक ठोस पता प्रदान करता है, जिसे वे Valve के फ़िल्टरिंग और प्रवर्तन रिकॉर्ड्स से तुलना कर सकते हैं।

CSGOFast मार्ग और इसके स्रोत की जाँच करें ↗ · सहेजे गए Steam लिंक फ़िल्टर परिणामों की तुलना करें ↗

सार्वजनिक अभिलेख / वाशिंगटन · 2016 → 2026

दो समयसीमाएँ। एक अनुत्तरित प्रवर्तन मानक।

20 जुलाई

Valve जुआ साइटों को 10 दिन

उसके वकील की मांग ने चेतावनी दी कि Steam खातों के निरंतर व्यावसायिक उपयोग से खाता समाप्त किया जा सकता है।

27 अलगाव

वाशिंगटन दबाव डालता हValve

राज्य के जुआ आयोग ने जुआ के लिए स्किन ट्रांसफर रोकने के लिए उठाए गए कदमों के प्रमाण की मांग की और 14 अक्टूबर तक जवाब देने की समयसीमा निर्धारित की।

17 ओसीटी

Valve आरोप खारिज करता है

Valve अंतिम तिथि के बाद जवाब दिया, यह विवादित किया कि उसने जुआ की सुविधा प्रदान नहीं की, कहा कि उसने संबंधित खातों को अक्षम कर दिया है, और कहा कि वह सभी के लिए ट्रेडिंग और OpenID बंद नहीं करना चाहता था। जुलाई नोटिसों की प्रेस रिपोर्टों में नाम आने वाले कम से कम एक प्लेटफ़ॉर्म (CSGOFast) एक दशक बाद भी संचालित हो रहा था। ये दोनों तथ्य केवल तभी सही हो सकते हैं जब ऑपरेटर ने निष्क्रिय किए गए खातों को बदल दिया हो; यह दिखाने वाला रिकॉर्ड प्रकाशित नहीं किया गया है। WSGC को इन दोनों तथ्यों के बीच सामंजस्य स्थापित करने के लिए Valve से पूछना चाहिए।

2026

सितंबर में देखे गए मार्ग2026

रूट रजिस्टर में OpenID और ट्रेडिंग तंत्र (Valve) का उपयोग करते हुए अलग-अलग डोमेन ऑथ होस्ट्स के माध्यम से प्रमाणित होने वाले ई44 प्लेटफ़ॉर्मों का रिकॉर्ड है, जिनमें CSGOFast शामिल है, जैसा कि 2016. में वर्णित है। कौन से ऑपरेटरों को काट दिया गया था, यह दिखाने वाला प्रवर्तन रिकॉर्ड अभी तक तैयार नहीं किया गया है।

आयोग की अपनी ब्रीफिंग · 30 जनवरी 2018

Valve ने जवाब देने के अठारह महीने बाद भी नियामक ने इसे इरादा ही कहा।

एचबी 2881 की सार्वजनिक सुनवाई में अपनी विधायिका को संक्षिप्त जानकारी देते हुए, आयोग ने जुलाई के 2016 बयान का वर्णन अपने शब्दों में किया: Valve इसने स्किन्स जुए को सुगम बनाने के लिए अपने प्लेटफ़ॉर्म के उपयोग पर सख्त कार्रवाई करने का इरादा घोषित किया। उसी पृष्ठ में यह दर्ज है कि उस घोषणा ने उद्योग के पूर्वानुमान को कैसे प्रभावित किया — परिणामस्वरूप अनुमानित 2020 त्वचा-जुआ बाज़ार को से संशोधित किया गया था $19.7 billion के लिए $670 millionकेवल इस घोषणा के दम पर लगभग 97% की कटौती। पूर्वानुमान में बदलाव आया। इसे औचित्यसंगत ठहराने वाला प्रति-ऑपरेटर प्रवर्तन रिकॉर्ड अभी तक प्रकाशित नहीं हुआ है।

बाजार के आंकड़े आयोग की ब्रीफिंग में पुनरुत्पादित Narus Advisors / Eilers & Krejcik Gaming के अनुमान हैं, आयोग के निष्कर्ष नहीं; उसी दस्तावेज़ में '2016' स्किन सट्टेबाजी को लगभग $5 बिलियन बताया गया है, जिसमें से लगभग $3 बिलियन कैसीनो-शैली की साइटों पर है। प्राप्त किया गया 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Valve की सार्वजनिक 2016 स्थिति और आज की दृश्यमान अवसंरचना को एक साथ रखा जा सकता है। सवाल यह है कि क्या प्रवर्तन निषिद्ध ऑपरेटरों द्वारा उपयोग किए गए खातों और मार्गों तक पहुँच पाया। दस दिन का नोटिस इस बात का प्रमाण नहीं है कि यह नोटिस नामित ऑपरेटरों तक लागू किया गया था। 2018 OPSkins कार्रवाई नामित ऑपरेटर के खिलाफ एकमात्र दर्ज की गई हस्तक्षेप है; 189 प्लेटफ़ॉर्मों की जाँच की गई और प्रत्येक ऑपरेटर का कोई प्रकाशित रिकॉर्ड नहीं है, एकमात्र दर्ज की गई कार्रवाई प्रवर्तन के पैटर्न को नहीं दर्शाती।

वाशिंगटन जुआ आयोग की 2016 सूचना ↗ संग्रहीत 2026-05-20 ↗ · Valve की 17 अक्टूबर 2016 प्रतिक्रिया (दस्तावेज़ की प्रति) ↗ · WSGC की विधायिका को ब्रीफिंग, 30 जनवरी 2018 (स्थानीय प्रति, 4 पृष्ठ) ↗ · wsgc.wa.gov पर वही फ़ाइल ↗ · पुनर्प्राप्ति रिकॉर्ड और हैश ↗ · Valve का 2018 OPSkins एक्शन ↗ संग्रहीत 2026-03-07 ↗ · वर्तमान मार्ग ऑडिट ↗

फॉरेंसिक दीर्घकालिक ऑडिट · 2016 रोकने और मना करने के लक्ष्य

10-दिवस सूचना दशक: 23 नामित स्थलों का फोरेंसिक उत्तरजीविता ऑडिट

19–20 जुलाई 2016,Valve के जनरल काउंसल कार्ल क्वैकेनबुश ने 23 स्किन जुआ प्लेटफ़ॉर्म्स को औपचारिक रोक-और-निषेध नोटिस जारी किए, उन्हें Steam खातों के व्यावसायिक उपयोग को बंद करने का आदेश देते हुए 10 दिन खाता समाप्त करने और कानूनी कार्रवाई की धमकी के तहत। 3,700 दिनों बाद, एक अनुभवजन्य ऑडिट से प्रवर्तन का असली पैटर्न सामने आता है: कई ऑपरेटरों ने कभी संचालन बंद नहीं किया, अन्य ने समयसीमा के बाद छह साल तक संचालन जारी रखा, और अरबों डॉलर का इकोसिस्टम Valve की ओपनआईडी आर्किटेक्चर का लाभ उठाता रहा।

5+ लाइव
2026 (CSGOBig, CSGO500, CSGOFast, आदि) में दृढ़ता से संचालित
6 वर्ष
क्लोज़र से पहले नोटिस के बाद सबसे लंबा सक्रिय रहने का समय (2022 तक सक्रिय)
$5.01B
2016 स्किन सट्टेबाजी की मात्रा (नारस / ईलर्स और क्रेजिक)
200+
बाजार के शिखर पर सक्रिय त्वचा जुआ साइटें
The Surviving Titans · 2024–2026 Financial & Traffic Blueprint

From 10-Day Warnings to Offshore Conglomerates: The Multi-Billion-Dollar Turnover

Rather than eliminating skin gambling, Valve's 2016 notices catalyzed an industrial evolution. The surviving operators restructured as offshore corporate entities (Curaçao, Belize, Cyprus), pioneered Peer-to-Peer (P2P) trading to bypass bot bans, and now process over 10 million monthly web visits and billions of dollars in annual wagering handle while continuing to authenticate through Steam:

प्लेटफ़ॉर्म / डोमेन जुलाई2016 सूचना प्रवर्तन परिणाम और जीवित रहने की स्थिति रिकॉर्डेड सत्यापन / प्राथमिक लिंक
CSGOBig
csgobig.com
10-Day Notice (Jul 2016) STILL LIVE IN 2026
Temporarily paused, relaunched; authenticates via letmeinbig.com & csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
10-Day Notice (Jul 2016) STILL LIVE IN 2026
Rebranded into 500 Casino (Curaçao license #8048/JAZ2014-037), multi-million monthly turnover
Live Platform (500.casino) ↗
CSGOFast
csgofast.com
10-Day Notice (Jul 2016) STILL LIVE IN 2026
Actively operating roulette, crash, and jackpot via steam-login.authtofast.com
Dossier Auth Audit ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
10-Day Notice (Jul 2016) STILL LIVE IN 2026
Pivoted to esports coin wagering and crypto betting; maintained continuous operation
Live Platform ↗
CSGOCasino
csgocasino.net / csgocasino.gg
10-Day Notice (Jul 2016) LIVE VIA SUCCESSOR (2026)
Domain redirected; active successor portal operates under csgocasino.gg
Successor Domain ↗
CSGOatse
csgoatse.com
10-Day Notice (Jul 2016) SURVIVED 6 YEARS (ACTIVE TO 2022)
Continued full gambling operations for six years following Valve's 10-day ultimatum
X: @CSGOatsecom (Active to 2022) ↗
CSGOSweep
csgosweep.com
10-Day Notice (Jul 2016) SURVIVED TO DEC 2017
Operated publicly for 17 months after deadline
X: CSGOSweep Status Dec 2017 ↗
CSGOWild
csgowild.com
10-Day Notice (Jul 2016) SURVIVED TO DEC 2017
Promoted by major influencers; ran for 1.5 years post-C&D before crypto migration
X: @Wild (Active Dec 2017) ↗
CSGOPot
csgopot.com
10-Day Notice (Jul 2016) SURVIVED TO SEPT 2017
Operated high-stakes jackpot betting 14 months past notice
X: @csgopot (Active Sep 2017) ↗
CSGODiamonds
csgodiamonds.com
10-Day Notice (Jul 2016) SURVIVED TO MID 2017
Ran through 2017 despite admitted outcome tampering for sponsored streamers
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
10-Day Notice (Jul 2016) CLOSED JULY 2016
Shut down under public scandal; target of federal FTC consent order
FTC Consent Order (Docket C-4632) ↗
CSGODouble
csgodouble.com
10-Day Notice (Jul 2016) CLOSED JULY 2016
Shut down voluntarily immediately after C&D publication
X: @CSGODouble (Closed Jul 2016) ↗
CSGOMassive
csgomassive.com
10-Day Notice (Jul 2016) CLOSED 2016
Ceased public operations in late 2016
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
10-Day Notice (Jul 2016) CLOSED 2016
Ceased public operations in 2016
FB: csgostrongfree ↗
Skins2
skins2.com
10-Day Notice (Jul 2016) CLOSED 2016
Ceased public operations in 2016
FB: CSNCOM ↗
Platform Monthly Traffic (Visits) Estimated Turnover / Volume Corporate Entity & Jurisdiction Key Regulatory Actions & Model
CSGOEmpire
csgoempire.com
2.3M — 9.0M / mo
Avg 6+ min duration; 80% direct
$1.5B — $2.5B Annual Handle
>1,000,000 P2P skin trades/mo; $6.4M active liquid order floor
Moonrail Limited B.V. (Curaçao #148182)
Payments: JHOLT LTD (Cyprus); Founder: "Monarch" (Ossi Ketola)
Pioneered 0% fee P2P item trading; licensed Curaçao OGL/2024/1183/0869
CSGORoll
csgoroll.com
2.74M — 3.5M / mo
Avg 9m 23s duration; 16% bounce rate
$1.0B — $2.0B Annual Handle
Est. $100M–$200M annual corporate revenue from house edge
Feral Holdings Limited
Headquartered in Belize City, Belize (Reg #171519)
Banned by Australian ACMA (May 2023); sponsored tier-1 team G2 Esports with underage players
500 Casino (CSGO500)
500.casino / csgo500.com
220K — 425K / mo
~105k unique monthly visitors
$100k / week ($5.2M/yr) in Royales
High-roller wagering requirement: $400 wager per $1 rakeback
Perfect Storm B.V. (Curaçao #150536)
Curaçao Gaming Control Board license OGL/2024/1354/0882
Banned by Swedish Spelinspektionen (Nov 2023) for unlicensed targeting of Swedish players
CSGOBig
csgobig.com
~169,600 / mo
Avg duration 19m 12s; US primary
Multi-Million Annual Volume
Mystery boxes, roulette, and case battles
Operates via auxiliary proxy routing
letmeinbig.com (reg 2023) & csgobiglogin.com
Target of July 2016 C&D; relaunched with proxy auth architecture
CSGOFast
csgofast.com
~150K — 250K / mo
Global multi-language audience
Multi-Million Annual Volume
High-velocity roulette and crash games
Offshore operational entities
Routes Steam auth via steam-login.authtofast.com
Target of July 2016 C&D; never discontinued operations; active in 2026
CSGOPolygon
csgopolygon.com / plg.bet
~300K — 500K / mo
CIS and Eastern European dominance
Multi-Million Annual Volume
Crypto & skin roulette, match betting
Second-wave target (Oct 2016)
Pivoted to cryptocurrency with mirror domain plg.bet
Survived a full decade; continues skin liquidation via third-party APIs
The Second Wave: Why Valve's C&D Targeted 43+ Sites in Total

On 17 October 2016, Valve's legal counsel formally disclosed to the Washington State Gambling Commission that following the initial 23 notices on July 19, Valve had sent cease-and-desist letters to more than 20 additional skin gambling sites (bringing the official total above 43). This second wave was necessitated because the initial list inexplicably omitted the largest, most notorious gambling hubs in the world:

  • CSGOJackpot.com: The historic originator of skin jackpots, which handled hundreds of millions in volume before shuttering under threat of federal indictment.
  • CSGOShuffle.com: The site at the heart of the July 2016 streaming scandal, where Twitch streamer PhantomL0rd secretly owned 33% of the company and was exposed rigging odds with house funds.
  • The Macro Ecosystem (200+ Operators): According to industry research by Narus Advisors and Eilers & Krejcik Gaming, over 200 distinct skin gambling sites operated in 2016, generating $5.01 Billion in wagering volume from 3.03 million active players. Valve's 43 letters addressed less than 20% of the active market.
Official Government & Regulatory Investigations on Steam Skin Gambling

The skin gambling phenomenon is documented across multiple formal statutory inquiries, enforcement actions, and government position papers:

1. Washington State Gambling Commission (WSGC) (2016–2018)

Issued formal Cease & Desist demand on 5 Oct 2016; published Legislative Briefing on 30 Jan 2018 documenting that skins are cash equivalents and reporting the $5.0B skin wagering volume.

WSGC Legislative Report PDF (Local Copy) ↗
2. U.S. Federal Trade Commission (FTC) (Sept 2017, Docket C-4632)

First federal regulatory enforcement action involving skin gambling against CSGOLotto owners Trevor Martin and Thomas Cassell for deceptive practices and undisclosed platform control.

FTC Decision & Consent Order ↗
3. UK Gambling Commission (UKGC) Position Paper & Youth Audits

Formally classified in-game skins as "money or money's worth" under Gambling Act 2005. Subsequent surveys found over 11% of children aged 11–16 had bet skins on video games.

UKGC Research Repository ↗
4. Australian Senate Environment & Communications Inquiry (2018)

Federal Parliamentary report on "Gaming micro-transactions for chance-based items", evaluating Valve's loot box mechanics, secondary market cashouts, and regulatory circumvention.

Parliament of Australia Inquiry ↗
उत्कृष्ट मांग

प्रवर्तन रिकॉर्ड प्रकाशित करें: किन जुआ खातों और बॉट्स को अक्षम किया गया, किन रिटर्न होस्ट्स को प्रतिबंधित किया गया, और किन व्यावसायिक सेवाओं को अनुमति दी गई। सार्वजनिक प्रतिबंध और होमपेज चेतावनी यह साबित नहीं करतीं कि मूल संचालन को रोका गया था।

भाग बी — नियम और प्रवर्तन अभिलेख · धारा 12

होस्टनेम पहले से ही अनुरोध में है।

प्रसंग और स्रोत सीमाएँ

Valve यह पहले से ही डोमेन सूची (लिंक फ़िल्टर) रखता है और प्रत्येक OpenID अनुरोध में auth होस्टनेम प्राप्त करता है। नीचे दिया गया प्यूडोकोड दोनों को जोड़ने की तार्किक संरचना दिखाता है। कोई सार्वजनिक प्रमाण नहीं है कि Valve ऐसा करता है।

Valve पहले से ही एक डोमेन ब्लॉकलिस्ट चलाता है। Valve पहले से ही प्रत्येक OpenID अनुरोध में लॉगिन होस्ट प्राप्त करता है। कुछ भी बनाने की ज़रूरत नहीं है — दोनों को जोड़ना है। यह एक होस्टनेम लुकअप है जो Valve द्वारा स्वयं बनाए गए एक सूची के खिलाफ किया जाता है। नीचे दिया गया प्यूडोकोड केवल एक उदाहरण है, यह Valve का कार्यान्वयन नहीं है।

न्यायिक_स्वचालितप्रतिबंध.पाइ
# ILLUSTRATIVE PSEUDOCODE — Valve.block_domain() and flag_session_as_mitm() are not real API calls. This demonstrates the logical structure of a mitigation Valve could implement against proxy auth domains, not actual Valve internals.
# Illustration: the logical shape of a check on the incoming OpenID request
परिभाषा ऑडिट_ओपनआईडी_रिक्वेस्ट(अनुरोध):
ब्लॉक किए गए_मूल = डेटाबेस.ब्लैकलिस्ट किए गए प्लेटफ़ॉर्म प्राप्त करें()
प्रॉक्सी_डोमेन = request.params.प्राप्त करना('openid.realm')
लक्ष्य पुनर्निर्देश = request.params.प्राप्त करना(ओपनआईडी.रिटर्न_टू)

# Logic: If the proxy routes back to a blocked site, ban the proxy.
के लिए साइट में अवरुद्ध_मूल:
यदि साइट में लक्ष्य पुनर्निर्देश:
Valve.ब्लॉक_डोमेन(प्रॉक्सी_डोमेन)
Valve.सत्र को मिडिलमैन हमले के रूप में चिह्नित करें(request.session)
# Result: उस होस्ट के लिए लॉगिन अनुरोध अस्वीकार कर दिया गया है।

निरीक्षण:
जब कोई मुख्य डोमेन पहले से ही लिंक फ़िल्टर (e.g.howl.gg, blocked 2026-09-18/19/21) में हो और उसका auth होस्ट (howl.uno) उस साइट के लॉगिन बटन से आने वाले OpenID अनुरोध में दिखाई दे, तो यह संबंध Valve को उसके अपने अनुरोध डेटा से स्पष्ट रूप से दिखाई देता है। यह जाँच स्वचालित की जा सकती है; इसे चलाया जाए या नहीं, यह स्वचालित नहीं है।

दस्तावेजीकृत और रिपोर्ट किए गए पूर्वनिर्णय

Valve रिकॉर्ड पर कम से कम एक बार एक तीसरे पक्ष के ऑपरेटर के खिलाफ हस्तक्षेप किया है: 2018 में इसने ExpressTrade सिस्टम पर OPSkins की पहुंच रद्द कर दी (Valve की घोषणा ↗ संग्रहीत 2026-03-07 ↗2018 की सामुदायिक रिपोर्टों में भी एक मार्केटप्लेस (SkinJar) के एक्सेस खोने का वर्णन है; ये रिपोर्टें अप्रमाणित हैं और तंत्र परिणाम से अनुमानित है, न कि किसी प्रकटीकृत प्रक्रिया से।

पूर्व उदाहरण क्या स्थापित करता है:

Valve यह जब चाहे किसी तीसरे पक्ष के ऑपरेटर की पहुँच काट सकता है। CSGOFast, जिसे जुलाई के 2016 नोटिस से संबंधित प्रेस रिपोर्टों में नामित किया गया था, 2026-09-21 पर ऑपरेट कर रहा था, जिसमें auth होस्ट 2026-06-30 पंजीकृत था, जिसने कोई लिंक फ़िल्टर ब्लॉक नहीं लौटाया। किसी एक ऑपरेटर को काटा गया और अन्य को नहीं, इसका कोई प्रकाशित मानदंड नहीं बताता।

पंजीकरण की तारीख क्या दिखाती है और क्या नहीं दिखाती

एक auth होस्ट की पंजीकरण तिथि उस समय की न्यूनतम सीमा है जब होस्ट पहली बार OpenID अनुरोध में प्रकट हो सकता था; यह निरंतर उपयोग स्थापित नहीं करती। sc-auth.netउदाहरण के लिए, इसे 2019-04-02 (RDAP) पर पंजीकृत किया गया था और सितंबर 2026 में Skin.Club के Steam लॉगिन फ्लो में देखा गया था; इन दोनों तारीखों के बीच क्या हुआ, यह सार्वजनिक रिकॉर्ड में नहीं है।

तुलनात्मक ऑडिट: API अनुपालन मानक

प्रवर्तन आयाम GitHub API नियम Steam वेब API (Valve)
1. Compliance Neutrality Published, uniform rules. Documented rate limits (e.g. 5,000 calls/hr for authenticated users, 15,000/hr for GitHub Enterprise Cloud organisations) and published acceptable-use policies apply to every account. No published criteria. Individual accounts are terminated under the automation and commercial-use clauses (archived complaints), while no per-operator enforcement record for commercial platforms has been published.
2. OpenID / Auth Proxy Abuse GitHub's published policies allow OAuth apps and tokens to be suspended or revoked for abuse, and its documentation describes automatic revocation of exposed tokens (authors' summary of GitHub documentation). Separate-domain auth hosts observed in Steam OpenID flows (e.g. rbsnin.com, howl.uno, sc-auth.net) returned no Link Filter block on 2026-09-21 while their main domains did.
3. Monetization of Abuse GitHub takes no transaction fee on items moved by third-party automation; its revenue model is subscriptions and marketplace listings. Valve sells the case keys that produce the items, and the Community Market charges a combined fee of about 15% on sales completed inside the Market. No figure for revenue attributable to third-party platforms is estimated here.
4. Evasion Loop Lifespans Suspended OAuth client IDs stop working platform-wide at suspension; the documentation does not publish a time-to-action figure and none is assumed here. Separate-domain auth hosts with registration dates from 2011 to September 2026 returned no Link Filter block in the checks of 2026-09-19 and 2026-09-21. Registration date is a lower bound on possible use, not proof of continuous use.
स्रोत: GitHub स्तंभ — GitHub द्वारा प्रकाशित API दर-सीमा और प्लेटफ़ॉर्म-नीति दस्तावेज़ीकरण (लेखकों का सारांश, उद्धृत नहीं) · Steam स्तंभ — Link Filter की 2026-09-19 और 2026-09-21 की जाँचें (linkfilter-recheck-2026-09-21.json), RDAP रजिस्ट्री (domain-registration.json) और संग्रहीत सहायता शिकायतें (साक्ष्य संग्रह).
भाग बी — नियम और प्रवर्तन अभिलेख · अनुभाग 13

ऑफ़-Steam मूल्य अंतर

यह वस्तु एक Steam की इन्वेंटरी में रखी गई है; बिक्री कहीं और होती है। एक फैक्ट्री न्यू AWP Dragon Lore था 62 CSFloat पर लाइव ऑफ़र; सबसे सस्ता मांगा गया $10,623.95Steam का अपना बाजार लगभग $1,800. से अधिक का मांगा गया मूल्य प्रदर्शित नहीं कर सकता। देखी गई उच्च कीमत पर बेचने के लिए, मालिक को ऑफ-Steam खरीदार या बाज़ार की आवश्यकता होती है। वस्तु और उसका हस्तांतरण अभी भी Steam पर निर्भर करते हैं।

प्रसंग और स्रोत सीमाएँ

इस अनुभाग में तीन अलग-अलग गणनाएँ दी गई हैं और वे परस्पर प्रतिस्थापन योग्य नहीं हैं। 245 यह उन CS2 आइटम-नाम श्रेणियों की संख्या है जिनकी सबसे सस्ती सक्रिय पेशकश केवल CSFloat पर $1,800 से अधिक थी, 20 सितंबर 2026. 241 यह वही सेट है, जिसमें से उन चार श्रेणियों को हटा दिया गया है, जिन्हें CSFloat की $100,000 की ऊपरी सीमा पर पिन किया गया है, और यही वह पैनल है जिस पर $13.63M के निचले फर्श की गणना की जाती है। 248 यह एक अलग स्नैपशॉट है: 23 सितंबर 2026. पर पांच मार्केटप्लेस में से दो या अधिक द्वारा कैप से ऊपर कीमत वाली श्रेणियाँ। मार्केटप्लेस ओवरलैप करते हैं, इसलिए विभिन्न प्लेटफ़ॉर्म के आंकड़ों को कभी भी जोड़ा नहीं जाना चाहिए। यहाँ प्रत्येक आंकड़ा माँग मूल्य है, पूरी हुई बिक्री नहीं, और इनमें से कोई भी राजस्व, टर्नओवर या लाभ नहीं है — न Valve के लिए, न किसी और के लिए। PriceEmpire के सूचीबद्ध मान उस साइट द्वारा प्रकाशित गोल-मोल अनुमान हैं, और इसका Steam कार्ड अन्य Steam गेम्स की वस्तुओं को भी कवर करता है, इसलिए तुलना के दायरे समान नहीं हैं।

एक आइटम। दो मूल्य प्रणालियाँ।रिकॉर्ड का पालन करें
स्ट्रीमलगभग $1,800प्रकाशित सामुदायिक बाजार सूचीकरण सीमा
सहेजा गया कैटलॉग$10,623.95फ़ैक्टरी न्यू AWP ड्रैगन लॉर फ़्लोर आस्क
निर्भरताअभी भी एक Steam आइटमइन्वेंटरी और ट्रांसफर Steam पर ही बने रहते हैं।

उस अनुरोध पर, विक्रेता को एक ऑफ-Steam स्थल या खरीदार की आवश्यकता होती है। वस्तु अभी भी Steam की इन्वेंटरी और ट्रांसफर सिस्टम पर निर्भर करती है।

01 / आइटमValve गेम सूचीSteam में आयोजित CS2 या Dota 2 आइटम
02 / छतलगभग $1,800 पर Steamएक मार्केट लिस्टिंग के लिए अधिकतम मूल्य
03 बाहर पूछें$10,623.95 for Dragon Loreपुरानी तस्वीर में सबसे सस्ता CSFloat ऑफर
04 / डिलीवरीSteam श्रृंखला में बना रहता हैस्वामित्व और वस्तु हस्तांतरण इसकी प्रणाली पर निर्भर करते हैं।
245 CSFloat पर CS2 श्रेणियाँ।166 Skinport पर CS2 और 3, Dota 2 श्रेणियाँ।

प्रत्येक आकृति उन आइटम-नाम श्रेणियों की गिनती करती है जिनकी सबसे सस्ती सक्रिय पेशकश 20 सितंबर 2026. को सख्ती से $1,800 से ऊपर थी। बाज़ार एक-दूसरे में ओवरलैप करते हैं; उनकी गिनतियों को जोड़ना नहीं चाहिए। एक पेशकश पूरी हुई बिक्री नहीं है।

आइटम-स्तर के रजिस्टर का निरीक्षण करें →
सीधे CSFLOAT API / दिनांकित स्नैपशॉट$13.63M

में न्यूनतम समग्र अनुरोधित मूल्य 241 आइटम श्रेणियाँ और 3,395 सक्रिय ऑफ़र. प्रत्येक श्रेणी की सबसे सस्ती बोली × उसकी ऑफ़र संख्या के रूप में गणना की गई। CSFloat की $100,000 की ऊपरी सीमा पर पिन की गई चार श्रेणियों को इस रूढ़िवादी पैनल से बाहर रखा गया है।

डॉलर की राशि क्या दर्शाती है

ये ऑफ़र कम से कम का प्रतिनिधित्व करते हैं $13,631,888.25 पोस्ट किए गए इस सीमित CSFloat उपसमूह के लिए पूछी गई कीमतें। चार उच्चतम मूल्य श्रेणियों को शामिल करने पर $14,231,888.25. यह एक है सक्रिय अनुरोधों पर सीमा, न तो पूरी हुई बिक्री, न नकद कारोबार, न लाभ और न ही पूरा CS2 बाज़ार।

245-पंक्ति CSFloat स्नैपशॉट से पुनः गणना करें ↗
मूल्यसम्राज्य / सूचीबद्ध मूल्यSteam: #15 का 39

कई स्थल Steam से अधिक डॉलर मूल्य सूचीबद्ध करते हैं।

यूयूस्किन्स
$133.8M
यू-पिन 898
$127.5M
बफ़।163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

छह सबसे बड़े प्रदर्शित मान और Steam। PriceEmpire इन आंकड़ों को गोल करता है; Steam दिखाता है। $31Mप्रदर्शित डॉलर मूल्यों के आधार पर चौदह सूचीबद्ध स्थल इससे आगे हैं।

प्राइसएम्पायर / ऑफर काउंटSteam: #1 का 39

Steam अभी भी ऑफ़र्स की संख्या में आगे है।

Steam
32.2एम
यू-पिन 898
5.9एम
सी5गेम
4.6एम
हेलोस्किन्स
4.4एम
Skinport
3.8एम

Steam दिखाता है 32.2एम ऑफ़र्स। ऑफ़र्स की संख्या और कुल मांगा गया मूल्य अलग-अलग सवालों का जवाब देते हैं; कई कम कीमत वाली लिस्टिंग गिनती में हावी हो सकती हैं।

स्रोत: प्राइसएम्पायर की सार्वजनिक तुलना ↗ संचित 2026-09-21 ↗, कैप्चर क2026-09-2019:03यूटीसी; तिथि 39-पंक्ति निष्कर्षण ↗. इसके आंकड़े गोल-मोल अनुमान हैं, और इन्वेंटरी विभिन्न साइटों पर ओवरलैप हो सकती है। Steam का कार्ड अन्य Steam खेलों की वस्तुओं का भी वर्णन करता है, इसलिए दायरे समान नहीं हैं। सूचीबद्ध मूल्य पूछी जाने वाली कीमतों को मापता है, बिक्री या राजस्व को नहीं।
42
एक और स्रोत / स्टीमएनालिस्ट

व्यावसायिक पारिस्थितिकी तंत्र स्पष्ट रूप से दिखाई दे रहा है।

SteamAnalyst की मार्केटप्लेस निर्देशिका संग्रहीत 2026-07-19 ↗ 42 को तीसरे पक्ष के CS2 मार्केटप्लेस के रूप में सूचीबद्ध करता है, साथ ही Steam को भी, और 43 प्रविष्टियों के लिए 32 का हालिया मूल्य डेटा प्रदान करता है। PriceEmpire अपने स्वयं के समावेशन मानदंडों के तहत 39 मार्केटप्लेस को सूचीबद्ध करता है। नामित व्यवसाय, सार्वजनिक प्रस्ताव, दृश्यमान कीमतें: यह अर्थव्यवस्था निरीक्षण के लिए खुली है।

सीलिंग ही तंत्र है: बिक्री भाप छोड़ती है, वस्तु नहीं।

एक लाइसेंस प्राप्त स्नैपशॉट में कैद पाँच मार्केटप्लेस, 248 CS2 आइटम श्रेणियों में से दो या अधिक की कीमतें स्वतंत्र रूप से Steam की लगभग $1,800 लिस्टिंग सीमा से ऊपर हैं — और इनमें से प्रत्येक Steam पर अनुपस्थित है।. उसी स्नैपशॉट ने पूरे कैटलॉग को कीमत के अनुसार वर्गीकृत किया: Valve की मार्केट में अपनी कैप से नीचे की आइटम श्रेणियों का 95.3% और उससे ऊपर की श्रेणियों का 1.9% होता है। यह पतन गिरती मांग का अनुसरण नहीं करता; यह ठीक प्रकाशित नियम पर ही लागू होता है। उन कीमतों पर बेचने के लिए एक बाहरी खरीदार या बाज़ार की आवश्यकता होती है, जबकि Steam अभी भी इन्वेंटरी और हस्तांतरण को नियंत्रित करता है — व्यवसाय Valve के चेकआउट से बाहर चला जाता है और डिलीवरी Valve के इन्फ्रास्ट्रक्चर पर ही रहती है।

Steam बाज़ार अक्सर पूछे जाने वाले प्रश्न ↗संचित 2026-09-21 ↗Steam सब्सक्राइबर समझौता ↗संचित 2026-09-21 ↗पाँच-मार्केटप्लेस एटलस डेटासेट ↗प्रोवेंन्स प्रदर्शनी ↗पहले CSFloat स्नैपशॉट ↗Skinport झलक ↗प्राइसएम्पायर ↗ संचित 2026-09-21 ↗स्टीमएनालिस्ट ↗ संग्रहीत 2026-07-19 ↗मूल्य-अंतर रजिस्टर ↗मूल्य-सीढ़ी एटलस ↗

भाग C — कानूनी ढाँचे · अनुभाग 15 · वाणिज्यिक पैमाना

पैसे का पीछा करो। लेन-देन को अलग करो।

प्रसंग और स्रोत सीमाएँ

Valveजब धन प्रवाह अलग-अलग हो जाते हैं, तो वाणिज्यिक उपयोग का प्रश्न और तीक्ष्ण हो जाता है। तीसरे पक्ष को वस्तु हस्तांतरण, ई-कॉमर्स प्लेटफ़ॉर्म की प्राथमिक बिक्री और बाहरी नकद निकासी अलग-अलग लेनदेन हैं।

यह आइटम Valve का है। इन्वेंटरी Valve की है। ट्रांसफर Valve के सर्वरों पर चलता है। भुगतान ही कहीं और होता है। — जो यह तय करने वाला कदम है कि कोई मनी ट्रांसमीटर है या नहीं, और यही एक ऐसा कदम है जो Valve संचालित नहीं करता।

राजस्व तंत्र

जहाँ पैसा वास्तव में चलता है।

तीन मार्ग / एक वस्तु अर्थव्यवस्था
  1. 01 / खाताउपयोगकर्ता सूची

    Steam पर रखे गए आइटम

  2. 02 / स्थानांतरणपी2पी व्यापार

    उपयोगकर्ता ↔ बॉट या उपयोगकर्ता ↔ उपयोगकर्ता

  3. 03 / समझौताबाहरी प्लेटफ़ॉर्म

    Steam पर साइट संतुलन या भुगतान

परिसंचरणआर्थिक इंजन एक ट्रांसफर शुल्क से परे तक फैला हुआ है।

Steam बाहरी बाजारों द्वारा उपयोग की जाने वाली इन्वेंटरी और स्थानांतरण अवसंरचना प्रदान करता है। जांच का आर्थिक तर्क यह है कि पुनर्विक्रय तरलता और बार-बार होने वाली मांग मामलों, कुंजियों और प्रतिस्थापन वस्तुओं पर खर्च को बनाए रखती है, साथ ही बाद की कम्युनिटी मार्केट बिक्री पर शुल्क भी लगाती है। एक सीधे P2P स्थानांतरण में कोई कम्युनिटी मार्केट कमीशन नहीं लगता; यह लेखांकन तथ्य व्यापक लाभ को निर्धारित नहीं करता।Valve पूरे समय खाता पहुँच और व्यापार प्रतिबंधों पर नियंत्रण बनाए रखता है।

  1. 01 / द्वितीयक मांगतरलता और पुनर्विक्रय मूल्य

    बाहरी व्यापार और जुआ की मांग

  2. 02 / प्राथमिक खर्चचाबियाँ, केस और कैप्सूल

    Valveपर जहाँ पेशकश की गई हो, खरीदारी

  3. 03 / राजस्वप्राथमिक-विक्रय आय

    वास्तविक बाज़ार बिक्री पर अतिरिक्त शुल्क

5% + 10%Steam + कम्युनिटी मार्केट बिक्री पर CS2 शुल्क

जांच का आर्थिक निष्कर्ष: तरल पुनर्विक्रय बाजार नए उत्पादों पर खर्च को प्रोत्साहित कर सकते हैं। परिचित 15% न्यूनतम सीमाओं और राउंडिंग के अधीन मार्केट शुल्क दरों को जोड़ता है; यह प्रत्येक बाहरी व्यापार पर लगाया जाने वाला कोई शुल्क नहीं है।

Valve का सामुदायिक बाज़ार शुल्क अनुसूची ↗ संचित 2026-09-21 ↗. 25 फरवरी 2026 न्यूयॉर्क के अटॉर्नी जनरल ने एक कार्रवाई दायर की। संग्रहीत 2026-09-01 ↗ यह आरोप लगाते हुए कि भुगतान किए गए लूट बॉक्स बाहरी नकद पुनर्विक्रय और जुए से होने वाले नुकसान से जुड़े हैं — वही संबंध जिसे यह दस्तावेज़ तकनीकी-अवरसंरचना पक्ष से प्रदर्शित करता है। वह शिकायत एक आरोप है, निष्कर्ष नहीं; इसे यहाँ इसलिए उद्धृत किया गया है क्योंकि एक राज्य कानून-प्रवर्तन एजेंसी ने 'Valve' पर उसी प्रश्न को रखा है जो यह दस्तावेज़ पूछता है: सार्वजनिक घोषणाओं से मेल खाने वाला प्रवर्तन रिकॉर्ड कहाँ है?

  1. 01 / प्रवेशक्रिप्टो जमा

    बाहरी सेवा और वॉलेट रिकॉर्ड

  2. 02 / रूपांतरणबैलेंस → स्किन्स

    Steam ट्रेड्स के माध्यम से वितरित की गई वस्तुएँ

  3. 03 / बाहर निकलेंबाहरी फ़िएट बिक्री

    विक्रेता, खरीदार और भुगतान प्रदाता

केवाईसी?प्रत्येक हस्तांतरण पर नियंत्रण की पहचान करें।

जांच करने का यह मार्ग है, न कि कोई नेटिव SteamAPI कैश-कन्वर्जन सेवा। बिना KYC कैश-आउट का दावा करने से पहले प्रत्येक बाहरी ऑपरेटर पर पहचान जांच, हिरासत, लेनदेन आईडी और भुगतान प्राप्तकर्ताओं का दस्तावेजीकरण करें।

संयुक्त राज्य अमेरिका / बैंक गोपनीयता अधिनियम

पहले गतिविधि का वर्गीकरण करें, फिर दायित्व का।

FinCEN व्यवसाय की गतिविधियों के आधार पर धन प्रेषण का आकलन करता है। परिवर्तनीय वर्चुअल मुद्रा को स्वीकार करना और प्रेषित करना, लागू परिभाषाओं और अपवादों के अधीन, धन-सेवा संबंधी दायित्वों को सक्रिय कर सकता है।Valve का Steam वॉलेट निधियाँ स्वीकार करता है और उन्हें इन-गेम आइटम्स में परिवर्तित करता है; ये आइटम्स फिर तीसरे पक्ष के ऑपरेटरों के माध्यम से वास्तविक मुद्रा में नकदीकृत किए जाते हैं। वस्तु और उसका हस्तांतरण Valve के बुनियादी ढांचे पर चलते हैं; कैश-आउट नहीं, और उस चक्र के किसी भी भाग का मनी-ट्रांसमिशन परिभाषाओं को पूरा करता है या नहीं, यह FinCEN के लिए वर्गीकरण का प्रश्न है, न कि यहाँ निकाला गया कोई निष्कर्ष।

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ संग्रहीत 2025-07-11 ↗

यूरोपीय संघ / धन शोधन

निशान, प्रक्रिया, ज्ञान और सहायता।

निर्देश (EU) 2018/1673 जानबूझकर की गई लॉन्ड्रिंग और आपराधिक आय में भागीदारी को कवर करता है। जांच का प्रश्न यह है कि Valve को 13 जुलाई 2016, के बाद ऑपरेटरों द्वारा इसके ट्रेडिंग और OpenID इंफ्रास्ट्रक्चर का उपयोग करने के बारे में क्या पता था, जब उसने सार्वजनिक रूप से उस उपयोग का वर्णन किया था, और उसने उनके खिलाफ क्या कार्रवाई की। Valve ने किसी भी ऑपरेटर-वार प्रवर्तन रिकॉर्ड का प्रकाशन नहीं किया है; वह रिकॉर्ड, यह दस्तावेज़ नहीं, इस प्रश्न का उत्तर देगा।

ईयू आपराधिक-कानून ढांचा ↗

AMLD6 शब्दावली: उपरोक्त आपराधिक-कानून निर्देश Directive (EU) 2024/1640,, जिसे AMLD6 भी कहा जाता है, से अलग है। बाद वाले के लिए सामान्य रूपांतरण की समयसीमा 10 जुलाई 2027, है, जिसमें विशिष्ट अपवाद शामिल हैं। लेख78 ↗ संचित 2026-08-30 ↗

भाग C — कानूनी ढाँचे · अनुभाग 16 · सूचना, प्रतिक्रिया, जिम्मेदारी

डिजिटल सेवा अधिनियम: तथ्यों को सामने रखें

प्रसंग और स्रोत सीमाएँ

लेख 16 की सूचना के दो तत्व इस दस्तावेज़ के बजाय प्रस्तुतकर्ता के पास रहते हैं: प्रस्तुतकर्ता का अपना विवरण और यह घोषणा कि जानकारी सटीक है। लेख द्वारा आवश्यक बाकी सभी चीज़ें — प्रमाणित स्पष्टीकरण और सटीक इलेक्ट्रॉनिक स्थान — धारा 3 और मार्ग रजिस्टर में, संग्रहीत प्रतिक्रियाओं और हैश के साथ निर्धारित की गई हैं, ताकि कोई भी पक्ष इसे दर्ज कर सके। कानून पर दो और सीमाएँ हैं: होस्टिंग छूट खोने से स्वयं में किसी अन्य कानून के तहत देयता स्थापित नहीं होती, और अनुच्छेद 52(3) में उल्लिखित '6%' एक वैधानिक सीमा है, न कि Valve के खिलाफ आकलित दंड।

डीएसए के तहत, एक होस्टिंग प्रदाता अपनी देयता सुरक्षा केवल तब तक बनाए रखता है जब तक उसे विशिष्ट जानकारी न हो और वह कार्रवाई करने में विफल रहता है। यह दस्तावेज़ वह सूचना है। यह होस्ट्स, तिथियाँ, सहेजी गई प्रतिक्रियाएँ और हैश नाम बताता है। प्रकाशन के बाद सवाल यह नहीं रहा कि क्या Valve को पता था — सवाल यह है कि Valve ने इसके बाद क्या किया।

01जुलाई 2016 / द डॉसियर प्रदर्शनी

एक दस-दिवसीय मांग।

उपरोक्त पुनर्निर्मित नोटिस जांच के प्रवर्तन तुलना के लिए ऐतिहासिक प्रारंभिक बिंदु है।

0217 फरवरी 2024 / सामान्य आवेदन

डीएसए समय खिड़की।

प्रासंगिक डीएसए दायित्वों के लागू होने की अवधि के दौरान आचरण से ऐतिहासिक आचरण को अलग करें।

03दस साल / मूल दस्तावेज़ का स्नैपशॉट

अवधि के लिए सूचना पथ आवश्यक है।

जुलाई 2016 से अब तक का समय (देखें धारा 11) एक दस्तावेज़ी मेट्रिक है। यह स्थापित DSA उल्लंघनों के दस वर्षों का नहीं है। प्रत्येक सूचना को एक विशिष्ट आइटम, लागू कानून, वितरण के प्रमाण और प्रतिक्रिया से लिंक करें।

भाग C — कानूनी ढाँचे · अनुभाग 17 · पहचान, आयु, वाणिज्यिक पहुँच

नाबालिग: Steam लॉगिन आयु जांच नहीं है।

प्रसंग और स्रोत सीमाएँ

इस दस्तावेज़ में किसी भी नाबालिग का डेटा कहीं भी नहीं है और कोई डेटा एकत्रित भी नहीं किया गया: लेखकों ने किसी भी नामित प्लेटफ़ॉर्म पर पंजीकरण नहीं किया, जमा नहीं किया, या लॉगिन पूरा नहीं किया। इस अनुभाग पर काम करने वाले किसी भी व्यक्ति को बच्चे से संबंधित साक्ष्य निजी रखना चाहिए और सार्वजनिक प्रदर्शनों से पहचान संबंधी विवरण हटा देना चाहिए। COPPA का यहाँ बच्चों की गोपनीयता कानून के रूप में उल्लेख किया गया है, जिसके अपने दायरे की शर्तें हैं — दर्शक, वास्तविक जानकारी, एकत्रित व्यक्तिगत डेटा — न कि सामान्य जुआ-आयु नियम के रूप में; 2026न्यूयॉर्क शिकायत एक राज्य प्राधिकरण द्वारा लगाया गया आरोप है, न कि कोई निष्कर्ष।

"Steam के साथ साइन इन करें" यह साबित करता है कि एक खाता मौजूद है। यह उम्र के बारे में कुछ भी साबित नहीं करता। — और इन साइटों पर यह एक बच्चे और जमा के बीच का एकमात्र द्वार है। इसे के साथ पढ़ें धारा 3.1Steam क्लाइंट के अंदर ब्राउज़र द्वारा दिखाई जाने वाली चेतावनी कभी भी नहीं दिखती, इसलिए चाइल्ड उसे कभी नहीं देखता।

Steam OpenID क्या प्रदान करता हैखाता पहचान

एक सत्यापित SteamID जिसका उपयोग लॉग इन करने या खाते को लिंक करने के लिए किया जाता है।

ऑपरेटर को क्या स्थापित करना चाहिएभाग लेने की पात्रता

आयु, क्षेत्राधिकार और कोई भी आवश्यक पहचान जांच।

तकनीकी आधार: स्टीमवर्क्स ओपनआईडी दस्तावेज़ीकरण ↗ संचित 2026-09-21 ↗दस्तावेजीकृत पहचान पुष्टि यह प्रमाणन नहीं है कि उपयोगकर्ता कानूनी रूप से जुआ खेल सकता है।

COPPA / 13 से कम उम्र के बच्चे

ऑपरेटर और डेटा की पहचान करें।

COPPA उन कवर की गई बाल-उन्मुख सेवाओं और उन सेवाओं पर लागू होती है जिन्हें वास्तव में पता है कि वे 13. से कम उम्र के बच्चों से व्यक्तिगत जानकारी एकत्रित कर रही हैं। यह बच्चों की गोपनीयता संबंधी कानून है, सार्वभौमिक जुआ-आयु नियम नहीं। दर्शकों की पहचान, एकत्रित व्यक्तिगत डेटा, जानकारी और अभिभावक सहमति प्रक्रिया स्थापित करें।

एफटीसी: COPPA आवश्यकताएँ ↗ संचित 2026-09-21 ↗

संरक्षित करने के लिए साक्ष्य

लॉगिन से जमा तक की यात्रा रिकॉर्ड करें।

साइट के आयु गेट, पंजीकरण की शब्दावली, पात्रता की शर्तें, भुगतान प्रक्रिया और शिकायत इतिहास को संरक्षित करें। प्रत्येक ऑपरेटर का अलग से आकलन करें। किसी भी ऐसे साक्ष्य को जो किसी बच्चे से संबंधित हो, निजी रखें और सार्वजनिक प्रदर्शनों से पहचान संबंधी विवरण हटा दें।

एक संबंधित सार्वजनिक प्रवर्तन रिकॉर्ड है 2026 न्यूयॉर्क शिकायत घोषणा संग्रहीत 2026-09-01 ↗, जो भुगतान किए गए लूट बॉक्स से युवा उपयोगकर्ताओं को होने वाले नुकसान का आरोप लगाता है। यह COPPA का निष्कर्ष नहीं है।

भाग C — कानूनी ढाँचे · अनुभाग 18 · GDPR लेख 15 अनुरोध

अनुरोध। उत्तर। अनुपस्थित तुलना।

उसने चार चीज़ों की मांग की, जिनमें से एक था वह लॉग जो यह बताएगा कि उसके खाते पर 'API' कुंजी किसने लगाई थी। तीन दिन बाद टिकट को एक ऐसे पृष्ठ के लिंक के साथ बंद कर दिया गया जिस पर उनमें से कोई भी नहीं है। — और इसे समाप्त करने के लिए इस्तेमाल किया गया वाक्य Valve के अपने वकीलों द्वारा खंडित किया गया है।

यह किसका खाता है · उत्पत्ति और सीमाएँ

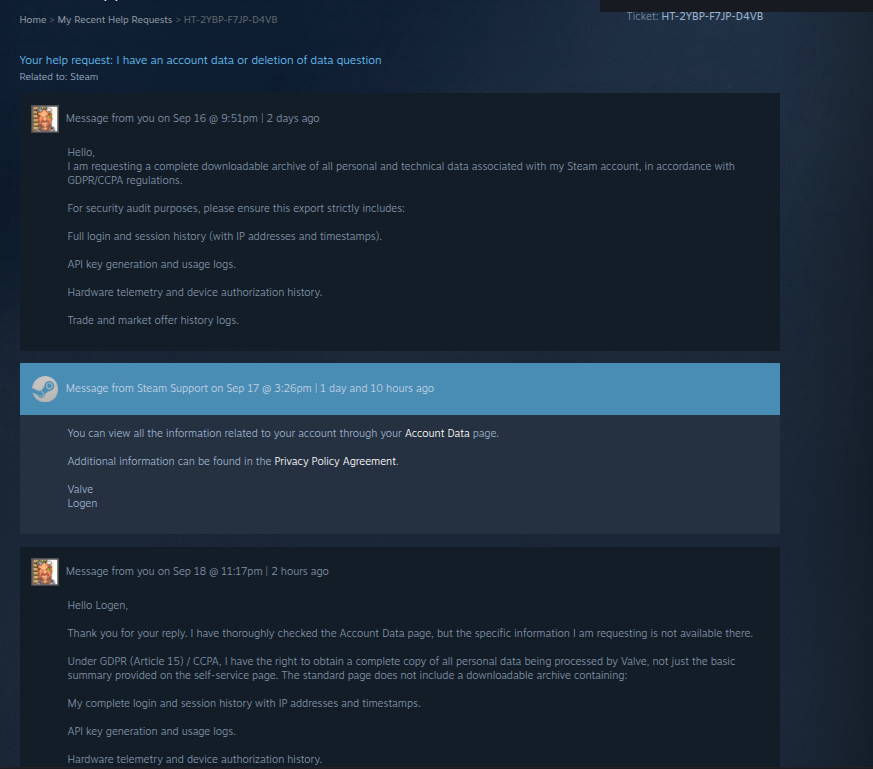
ये स्क्रीनशॉट PhishDestroy के नहीं हैं। ये एक साधारण Steam खाताधारक से आए हैं — इस परियोजना द्वारा चलाए गए एक छोटे सर्वेक्षण के एक उत्तरदाता, जिसने स्वयं अनुरोध दायर किया और स्क्रीनशॉट प्रदान किए। खाता उनका है, टिकट उनका है, और पत्राचार उनके और Steam समर्थन के बीच है। इस परियोजना ने अनुरोध प्रस्तुत नहीं किया, प्लेटफ़ॉर्म पर इसका कोई खाता नहीं है, और यह इस टिकट में पक्षकार नहीं है।

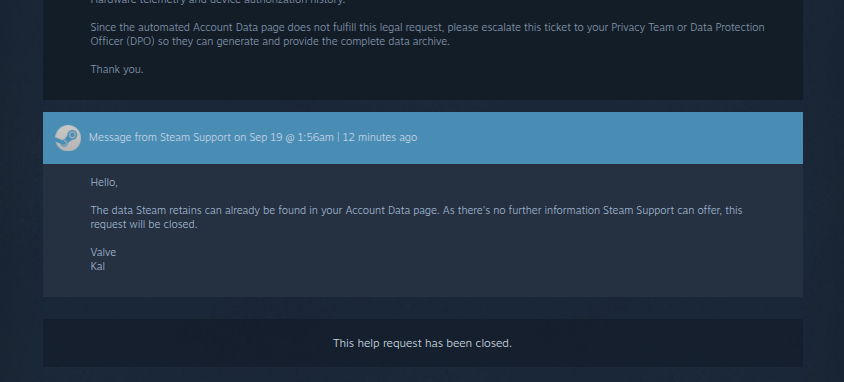
16 सितंबर को 2026 ने एक GDPR/CCPA अनुच्छेद 15 विषय पहुँच अनुरोध दायर किया, जिसमें विशेष रूप से API-की पंजीकरण लॉग, आईपी के साथ लॉगिन इतिहास, डिवाइस प्राधिकरण इतिहास और व्यापार इतिहास की मांग की गई। 17 सितंबर को एजेंट "Logen" ने उन्हें स्वयं-सेवा खाता डेटा पृष्ठ पर भेज दिया। 18 सितंबर को उन्होंने कहा कि अनुरोधित श्रेणियाँ उस पृष्ठ पर नहीं थीं और उन्होंने प्राइवेसी टीम या DPO को एस्केलेशन करने का अनुरोध किया। 19 सितंबर को एजेंट "Kal" ने उसी रेफरल के साथ टिकट बंद कर दिया। दोनों स्क्रीनशॉट नीचे संरक्षित हैं (अनुरोधकर्ता का ईमेल हटाया गया; SHA-256 में steam_tos_assets/screenshot-manifest.json).

वह एक साधारण कारण से अनुरोध करने के लिए उपयुक्त है: उसके खाते में एक Steam Web API कुंजी है जिसे उसने नहीं बनाया, पंजीकृत है localhost. यह कब बनाया गया था, यह ज्ञात नहीं है। — न तो उसे, और न ही Valve द्वारा उपलब्ध कराई गई किसी भी चीज़ से, क्योंकि एकमात्र रिकॉर्ड जो इसकी तारीख बता सकता है, वह API-की पंजीकरण लॉग है, और यही वह श्रेणी है जिसे समापन ने छिपाया था। कुंजी नई नहीं है: यह उसकी जानकारी में आने से पहले से मौजूद थी, और वह उस अंतराल को माप नहीं सकता, ठीक उसी कारण से।

अन्य खाताधारक भी समान अनुरोध दायर कर रहे हैं। कोई भी प्राप्त होने वाली प्रतिक्रिया इन दोनों की शर्तों के अनुसार—टिकट संख्या, कैप्चर तिथि, SHA-256, अनुरोधकर्ता का नाम हटाया गया—यहाँ जोड़ी जाएगी, चाहे वह श्रेणियाँ प्रदान करे या उन्हें अस्वीकार करे।

यह परियोजना टिकट क्यों बंद किया गया, इस पर कोई पक्ष नहीं लेती। इसमें कोई कारण नहीं बताया गया था, और यहाँ कोई अनुमान भी नहीं लगाया गया है।

अनुरोध। प्रतिक्रिया। तुलना।रिकॉर्ड का पालन करें
अनुरोधविशिष्ट श्रेणियाँAPI-कुंजी, लॉगिन, डिवाइस और व्यापार रिकॉर्ड
प्रतिक्रियाखाता डेटा संदर्भसमर्थन विनिमय का निरीक्षण करें
परीक्षाक्या प्रदान किया गया था?प्रत्येक अनुरोधित श्रेणी की तुलना करें

उसने चार नामित श्रेणियों का अनुरोध किया। जिस Account Data पेज का उसे संदर्भ दिया गया था, वह Valve का अपना स्वयं-सेवा निर्यात है, और यह परियोजना किसी अन्य के खाते की सामग्री को सूचीबद्ध नहीं कर सकती — इसलिए यहाँ कोई पूर्ण श्रेणी-दर-श्रेणी तुलना प्रकाशित नहीं की गई है। रिकॉर्ड पर जो है, वह 18 सितंबर का उनका बयान है कि श्रेणियाँ वहाँ नहीं थीं, और 19 सितंबर का समापन है, जिसने उन्हें संबोधित किए बिना ही रेफ़रल दोहराया।

स्क्रीन 1/2 — अनुरोध (16 Sep) और पहला उत्तर, एजेंट "Logen" (17 Sep)
GDPR टिकट HT-2YBP-F7JP-D4VB — अनुरोध और पहला उत्तर
स्रोत: help.steampowered.com, टिकट HT-2YBP-F7JP-D4VB · कैप्चर 16–17 सितंबर 2026 · अनुरोधकर्ता का ईमेल हटाया गया 2026-09-21 · फ़ाइल: gdpr-ticket-1.png · एसएचए-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
स्क्रीन2/2 — एस्केलेशन अनुरोध (18 Sep) और समापन, एजेंट "Kal" (19 Sep)
GDPR टिकट HT-2YBP-F7JP-D4VB — वृद्धि अनुरोध और समापन
स्रोत: help.steampowered.com, टिकट HT-2YBP-F7JP-D4VB · कैप्चर 18–19 सितंबर 2026 · फ़ाइल: gdpr-ticket-2.png · एसएचए-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
अंतिम प्रतिक्रिया, 19 सितम्बर (शाब्दिक):
Steam द्वारा संग्रहीत डेटा पहले से ही आपके Account Data पृष्ठ पर पाया जा सकता है। चूंकि Steam सपोर्ट और कोई अतिरिक्त जानकारी प्रदान नहीं कर सकता, यह अनुरोध बंद कर दिया जाएगा।"
कोई डेटा प्रदान नहीं किया गया · अस्वीकृति का कोई कानूनी आधार नहीं बताया गया · कोई एस्केलेशन परिणाम नहीं दिखाया गया
वह वाक्य झूठा है, और Valve के अपने वकील ही इसे साबित करते हैं। 1 के वकील का पत्र, दिनांक 2025,, पैराग्राफ 1.9,, एक डिवाइस-स्तर का सहसंबंध वर्णन करता है जो एक डिवाइस को दर्जनों खातों से जोड़ता है (परिशिष्ट अ). उसी प्रतिक्रिया में रखे गए अभिलेखों के 830 पृष्ठ शामिल थे (परिशिष्ट B). इनमें से कुछ भी खाता डेटा पृष्ठ पर नहीं है।
इस खाते ने API-की लॉग क्यों माँगा?

उसने उन चार श्रेणियों को यादृच्छिक रूप से नहीं चुना। localhost उसके खाते की कुंजी है एक स्क्रिप्ट का निशान है, न कि डेवलपर पेज में कोई वास्तविक डोमेन टाइप करने वाले व्यक्ति का। (धारा 5, धारा 6). एकमात्र रिकॉर्ड जो दिखाता है कि इसे किसने बनाया और कहाँ से बनाया, वह API-key पंजीकरण लॉग है। वह पहली चीज़ थी जिसकी उसने मांग की। यही वह चीज़ थी जिसे क्लोज़र ने छिपाया।

स्रोत: इस परियोजना के सर्वेक्षण के दौरान खाता धारक। ऊपर दिए गए टिकट के स्क्रीनशॉट हैश किए गए हैं; मुख्य पृष्ठ प्रकाशित नहीं किया गया है।

मूल्यांकन · PhishDestroy

यहाँ टिकट को प्रश्न अभी भी खुला होने के बावजूद बंद करना कोई आकस्मिक घटना नहीं है। यह सामान्य परिणाम है। हम मानते हैं 16,319 संरक्षित शिकायत और समर्थन रिकॉर्ड और 354 दोहराए गए समर्थन आदान-प्रदान हटाए गए उनसे लिया गया। यह टिकट उस आकार का एक दिनांकित, पूरी तरह से कैद किया गया उदाहरण है।

समर्थन टिकट — संरक्षित HT-2YBP-F7JP-D4VB
अनुरोध का प्रकार GDPR लेख 15 डीएसएआर
टिकट की स्थिति बंद 19 सितम्बर 2026 — कोई डेटा प्रदान नहीं किया गया
विनिमय में एजेंट "लोगेन" (17 सित), "काल्" (19 सित)
दाखिल 16 सितंबर2026
अनुरोधित डेटा इस खाते से जुड़ी Web API कुंजी किसने पंजीकृत की, और वह किस IP / डिवाइस / टाइमस्टैम्प से की गई थी?
उद्धृत कानूनी आधार GDPR धारा 15 — व्यक्तिगत डेटा तक पहुँच का अधिकार
कानूनी ढांचा: लेख 12(3) नियंत्रक को प्राप्ति से एक महीने का समय देता है (कारण बताकर बढ़ाया जा सकता है)। वह अवधि प्रकाशन के समय समाप्त नहीं हुई थी, और यह दस्तावेज़ समयसीमा के उल्लंघन का दावा नहीं करता। आपत्ति विषय-वस्तु से संबंधित है: अंतिम प्रतिक्रिया एक स्व-सेवा पृष्ठ से लिंक करती है लेकिन यह नहीं दिखाती कि चार नामित डेटा श्रेणियाँ तैयार की गई थीं, और यदि नियंत्रक कार्रवाई करने से इनकार करता है, तो अनुच्छेद 12(4) के अनुसार उसे कारण और शिकायत मार्ग बताने होंगे। ये दोनों अंतिम प्रतिक्रिया में नहीं हैं।
यह विशिष्ट डेटा क्यों मायने रखता है

वेब API कुंजी इवेंट लॉग वह रिकॉर्ड है जो यह दर्शाता है कि किसी तीसरे पक्ष ने चोरी की गई सत्र कुकी का उपयोग करके एक कुंजी पंजीकृत की है या नहीं — यह उस तंत्र का वर्णन है जो इस दस्तावेज़ के अभिलेखागार में संरक्षित इन्वेंटरी-चोरी की शिकायतों में बताया गया है। यह खुलासा करना कि किसने एक API कुंजी पंजीकृत की, किस आईपी से, और किस टाइमस्टैम्प पर, तो:

  • पीड़ित को API निर्माण आईपी की तुलना अपने लॉगिन इतिहास से करने की अनुमति दें।
  • ज्ञात फ़िशिंग/जुआ बॉट इंफ्रास्ट्रक्चर से जुड़े डेटा-सेंटर आईपी पतों का खुलासा करें।
  • कार्यकर्ता के खिलाफ दीवानी या आपराधिक कार्यवाहियों में उपयोगी साक्ष्य प्रस्तुत करें।
  • दिखाएँ कि कुंजी बनाए जाने पर खाते के धारक को सूचित किया गया था या नहीं।
रिकॉर्ड से पता चलता है: Valve डिवाइस-स्तर और खाता-संबंधी रिकॉर्ड्स को बनाए रखता है — इसके वकील का पत्र 1, 10 अक्टूबर 2025 में उनका वर्णन किया गया है (देखें परिशिष्ट A, साक्ष्य ज्ञापन — स्रोत 1)। टिकट HT-2YBP-F7JP-D4VB में डेटा विषय द्वारा उसी श्रेणी के रिकॉर्ड का अनुरोध किया गया था और टिकट को एक स्व-सेवा पृष्ठ पर भेजकर बंद कर दिया गया, जिसके बारे में डेटा विषय ने रिपोर्ट किया कि उसमें वे रिकॉर्ड नहीं थे। यह कि वह इनकार वैध है या नहीं, यह पर्यवेक्षी प्राधिकरण के लिए एक प्रश्न है; इसका प्रभाव यह है कि जिस व्यक्ति से डेटा संबंधित है, उसे यह नहीं मिलता।
विनिमय — चार संदेश, तीन दिन

Steam के दो सपोर्ट एजेंटों ने टिकट पर दिखाए गए पहले नामों के तहत जवाब दिया: 17 सितंबर को "Logen" और 19 सितंबर को "Kal". दोनों ने अनुरोधकर्ता को अकाउंट डेटा पेज पर भेज दिया। टिकट पर यह नहीं दिखता कि अनुरोध Valve की प्राइवेसी टीम या डेटा प्रोटेक्शन ऑफिसर तक पहुँचा या नहीं, और दस्तावेज़ में यह नहीं बताया गया कि एजेंट कौन हैं, उनकी भूमिकाएँ क्या हैं, या टिकट कैसे रूट किया गया।

16 अलगाव
लेख 15चार नामित डेटा श्रेणियों के साथ दायर अनुरोध
17–18 अलगाव
खाता डेटा के लिए रेफ़रल; अनुरोधकर्ता DPO एस्केलेशन का अनुरोध करता है
19 अलगाव
टिकट उसी रेफरल के साथ बंद कर दिया गया; कोई डेटा नहीं, कोई आधार नहीं बताया गया।
लेख 15GDPR स्पष्ट रूप से विषय को क्या अधिकार प्रदान करता है
धारा15(1)(क) प्रसंस्करण उद्देश्यों — Valve डेटा क्यों रखता है
धारा15(1)(ख) डेटा की श्रेणियाँ — Valve के पास क्या है
धारा15(1)(c) प्राप्तकर्ता या प्राप्तकर्ताओं की श्रेणियाँ — जिनके पास डेटा प्राप्त हुआ (e.g., API कुंजी धारक)
धारा15(1)(d) रखने की अवधि या इसे निर्धारित करने के मानदंड
लेख15(3) प्रसंस्करण के अधीन व्यक्तिगत डेटा की एक प्रति — i.e., API-की लॉग स्वयं
धारा12 (3) के भीतर प्रतिक्रिया आवश्यक है एक महीना प्राप्ति की; विस्तार उसी महीने के भीतर सूचित किया जाना चाहिए। प्रकाशन के समय यह अवधि समाप्त नहीं हुई थी। धारा 12(4): यदि नियंत्रक कार्रवाई नहीं करता है, तो उसे कारण बताना होगा और शिकायत निवारण मार्गों की जानकारी देनी होगी।
नियामक शिकायत मार्ग — किसी भी उपयोगकर्ता के लिए

कोई भी उपयोगकर्ता जिसने Valve को एक लेख 15 GDPR अनुरोध प्रस्तुत किया और कोई अनुपालन प्रतिक्रिया (या डेटा के बिना एक टेम्पलेट अस्वीकृति) प्राप्त नहीं की, वह अपने EU/EEA सदस्य राज्य में पर्यवेक्षी प्राधिकारी के पास शिकायत दर्ज कर सकता है। Valve की EU स्थापना हैम्बर्ग में Valve GmbH है, इसलिए सीमा-पार शिकायतों के लिए प्रमुख पर्यवेक्षी प्राधिकारी है हैम्बर्ग की डेटा सुरक्षा और सूचना स्वतंत्रता की आयुक्त (HmbBfDI). (Valve के अनुच्छेद 27 का प्रतिनिधि भी हैम्बर्ग में स्थित है; एक प्रतिनिधि का पता अपने आप में सक्षम प्राधिकरण निर्धारित नहीं करता।) अनुच्छेद 77. के तहत शिकायतकर्ता के अपने सदस्य राज्य के प्राधिकरण के पास भी शिकायत दर्ज की जा सकती है।

किसी भी शिकायत के लिए टिकट संदर्भ: HT-2YBP-F7JP-D4VB — इस दस्तावेज़ में एक प्रलेखित उदाहरण के रूप में संरक्षित।

एक प्रलेखित उदाहरण

रिकॉर्ड मौजूद हैं; डेटा विषय को वे प्राप्त नहीं हुए।

Valve के वकील ने 1 अक्टूबर 2025. के एक पत्र में डिवाइस-स्तरीय सहसंबंध रिकॉर्ड का वर्णन किया। 19 सितंबर 2026 पर, इसी श्रेणी के रिकॉर्ड के लिए एक Article 15 अनुरोध को एक स्वयं-सेवा पृष्ठ पर भेजकर बंद कर दिया गया, जिसे अनुरोधकर्ता ने बताया कि उसमें वे रिकॉर्ड नहीं थे, बिना किसी कानूनी आधार के। टिकट HT-2YBP-F7JP-D4VB एक प्रलेखित उदाहरण है; यह व्यापक प्रथा को दर्शाता है या नहीं, यह पर्यवेक्षी प्राधिकरण का प्रश्न है, जो Valve से इसकी हैंडलिंग रिकॉर्ड्स की मांग कर सकता है।

भाग C — कानूनी ढाँचे · अनुभाग 19 · संविदा कानून

प्लेटफ़ॉर्म की अपनी वास्तुकला के विरुद्ध सदस्यता समझौता

प्रसंग और स्रोत सीमाएँ

लेखक वकील नहीं हैं और यह कोई कानूनी सलाह नहीं है। एसएसए का उद्धरण 10, सितंबर 2026 के संशोधन से लिया गया है; किसी अन्य संशोधन में यह अलग हो सकता है, और खंड संख्या संशोधनों के साथ बदल गई है — प्रश्नगत आचरण को नियंत्रित करने वाले संस्करण के अनुसार खंड की जाँच करें। लेख 25 और 32 के तर्क बताते हैं कि विनियमन में क्या आवश्यक है, न कि किसी पर्यवेक्षी प्राधिकरण ने उल्लंघन पाया है। तर्क 1 में दिए गए आंकड़े अनुभाग 13. में निर्धारित दायरा सीमाएँ दर्शाते हैं।

एसएसए के तीन केंद्रीय प्रावधान इस बात से मेल नहीं खाते कि प्लेटफ़ॉर्म कैसे बनाया गया है: एक बाज़ार मूल्य सीमा के खिलाफ व्यावसायिक उपयोग पर रोक जो उच्च-मूल्य वाली बिक्री को प्लेटफ़ॉर्म से बाहर धकेलती है; उपयोगकर्ता-देयता खंड (API) एक ऐसे मुख्य लक्ष्य बिंदु के विरुद्ध है, जिसके लिए 2023, से पहले किसी द्वितीयक कारक की आवश्यकता नहीं होती थी; और सार्वजनिक रिकॉर्ड के विरुद्ध प्रवर्तन भाषा, जो प्रति-ऑपरेटर प्रवर्तन नहीं दिखाती। ये तनाव प्रवर्तन क्षमता को प्रभावित करते हैं या नहीं, यह अदालत का प्रश्न है; इस अनुभाग में वे तथ्य प्रस्तुत किए गए हैं जो अदालत के समक्ष होंगे।

तर्क 1 / मार्केट कैप आर्किटेक्चर

बाजार की ऊपरी सीमा और वाणिज्यिक उपयोग पर प्रतिबंध

Steam Community Market की लिस्टिंग सीमा लगभग $1,800. है। एक पुराने स्नैपशॉट (23, Sep 2026) में पाँच मार्केटप्लेस में, 248 CS2 आइटम श्रेणियाँ उनमें से दो या अधिक द्वारा स्वतंत्र रूप से उस सीमा से ऊपर मूल्यनिर्धारित की गई हैं; ऐसे आइटम Valve के अपने प्लेटफ़ॉर्म पर उन कीमतों पर बेचा नहीं जा सकता।जो मालिक वे कीमतें चाहते हैं, वे तृतीय-पक्ष बाज़ारों का उपयोग करते हैं, जो Steam खातों और Steam API पर चलते हैं — जब तक स्पष्ट रूप से अनुमति न दी जाए, SSA इन्हें वाणिज्यिक के रूप में वर्गीकृत करता है।

आइटम बाजार की ऊपरी सीमा से अधिक हो जाते हैं → तृतीय-पक्ष बाजार इस अंतर को भरते हैं → ये बाजार Steam खातों और Steam API का उपयोग करते हैं → SSA बिना अनुमति के व्यावसायिक उपयोग पर रोक लगाता है → अनुमति का कोई रजिस्टर प्रकाशित नहीं किया गया है। कम्युनिटी मार्केट की संयुक्त शुल्क राशि लगभग 15% केवल मार्केट के भीतर पूरी हुई बिक्री पर लागू होती है, इन बाहरी लेनदेन पर नहीं।
तर्क 2 / API कुंजी सुरक्षा वास्तुकला

API-की भेद्यता को उपयोगकर्ता की लापरवाही के बजाय एक प्लेटफ़ॉर्म डिज़ाइन प्रश्न के रूप में देखना

2023,Steam के API कुंजी निर्माण एंडपॉइंट ने एक चोरी किए गए sessionid के साथ एक POST स्वीकार किया और एक उच्च-अधिकार वाला क्रेडेंशियल उत्पन्न किया। ई-मेल पुष्टि के बिना, एक दूसरा फैक्टर या डिवाइस सत्यापनAPI में इस जांच में एकत्रित हाईजैक शिकायतें एक ही पैटर्न का पालन करती हैं: हमलावर स्क्रिप्ट, चोरी की गई सत्र कुकी, चुपके कुंजी निर्माण, व्यापार इंटरसेप्शन (अनुरोध पेलोड अनुभाग 8 में दिखाया गया है)।

GDPR लेख 25 (डिज़ाइन द्वारा डेटा संरक्षण) और लेख 32 (प्रसंस्करण की सुरक्षा) जोखिम के अनुरूप तकनीकी उपायों की आवश्यकता करते हैं। दूसरे कारक या स्वामी को सूचित किए बिना व्यापार इंटरसेप्शन में सक्षम क्रेडेंशियल जारी करना नियंत्रक के लिए एक डिज़ाइन संबंधी प्रश्न है। उस पृष्ठभूमि में उपयोगकर्ता पर दायित्व लगाने वाली SSA क्लॉज पर भरोसा किया जा सकता है या नहीं, यह न्यायालय और पर्यवेक्षी प्राधिकरण का प्रश्न है।

तर्क3 / वास्तविक-समय दृश्यता

Valve हर लॉगिन पर auth होस्टनेम प्राप्त करता है।

auth होस्टनेम Valve के OpenID एंडपॉइंट पर प्लेनटेक्स्ट में पहुँचता है। openid.return_to और openid.realm (रिक्वेस्ट का आकार सेक्शन 3 में दिखाया गया है)। इसे निकालना एक मानक ऑपरेशन है। 2026-09-22, के अनुसार, 26 में मुख्य डोमेन लिंक फ़िल्टर पर था, जबकि होस्ट जिस पर Steam लॉगिन था, वह लिंक फ़िल्टर पर नहीं था। Valve ने किसी भी ऑपरेटर-विशिष्ट प्रवर्तन रिकॉर्ड का प्रकाशन नहीं किया है, इसलिए सार्वजनिक डेटा से यह स्थापित नहीं किया जा सकता कि लिंक फ़िल्टर के अलावा इन होस्ट्स पर कोई अन्य उपाय लागू किया गया है या नहीं।

लागत कौन वहन करता है

संग्रहीत शिकायतों में पैटर्न

समीक्षित शिकायतों में, Steam सपोर्ट की 'API' की-हाइजैक दावे पर प्रतिक्रिया एक ही रूप में होती है: पुनर्स्थापना से इनकार, खाते और इसकी API कुंजी के लिए उपयोगकर्ता की जिम्मेदारी का हवाला, और टिकट बंद करना। इस दस्तावेज़ में प्रभावित खातों या खोए मूल्य का कोई समग्र आंकड़ा अनुमानित नहीं किया गया है; ऐसे आंकड़े का कोई स्रोत नहीं मिला है।

प्रश्न यह नहीं है कि व्यक्तिगत उपयोगकर्ताओं ने गलतियाँ कीं या नहीं। प्रश्न यह है कि उस आर्किटेक्चर के लिए कौन जिम्मेदार है, जिसने 2023, तक एक चोरी की कुकी के साथ POST अनुरोध को बिना किसी सूचना और बिना द्वितीयक प्रमाणीकरण के उच्च-अधिकार वाला ट्रेडिंग क्रेडेंशियल बनाने की अनुमति दी।
दस्तावेज़ के रूप में SSA बनाम अनुबंध के रूप में SSA

इस रिकॉर्ड का मूल्यांकन करने वाली अदालत एसएसए को अलग से नहीं पढ़ेगी।

2026. यह वकील के 10 अक्टूबर के 2025 पत्र के साथ पढ़ा जाएगा, जिसमें डिवाइस-स्तर की सहसंबंध, auth-host पंजीकरण तिथियाँ, बैच पंजीकरण टाइमस्टैम्प, API-key अनुरोध पेलोड और जुलाई के 2016 नोटिस और सितंबर में अभी भी संचालित हो रहे प्लेटफ़ॉर्म के बीच के दस वर्षों का वर्णन है। यही वह रिकॉर्ड है जिसे Valve को संबोधित करना होगा।

परिशिष्ट B — उत्पन्न PDF · छुपांकन जाँच

उत्पादित PDF में की गई छंटनी केवल दिखावटी है: छिपाया गया पाठ अभी भी निकालने योग्य है।

Valve के वकील ने GDPR के एक्सेस अनुरोध का उत्तर एक 830-पेज परिशिष्ट के साथ दिया, जिसमें पाठ को हटाने के बजाय उस पर लाल रंग से छपाई की गई है। 902,270 अक्षर काले बार के नीचे बैठते हैं और टेक्स्ट-एक्सट्रैक्शन टूल से सीधे बाहर आते हैं। — जिसमें वे तृतीय-पक्ष पहचानकर्ता भी शामिल हैं जिन्हें छिपाने के लिए बार लगाए गए थे। यहाँ केवल समेकित गणनाएँ प्रकाशित की गई हैं; कोई भी कवर की गई सामग्री पुनरुत्पादित नहीं की गई है, और परिशिष्ट स्वयं प्रकाशित नहीं किया गया है।

1. ज्योमेट्री जांच में क्या पाया गया

GDPR कला. 15 दिनांकित प्रतिक्रिया 1 अक्टूबर 2025 इसके साथ एक 830-पेज PDF परिशिष्ट था (.NET निर्माता मेटाडेटा के लिए Aspose.PDF, उसी तारीख को बनाया और संशोधित)। लेखकों ने पेज-स्तरीय ज्यामिति जांच की: प्रत्येक पेज के लिए, पाठ परत के बाद बनाए गए अपारदर्शी, लगभग काले आयत पाए गए और उनके नीचे स्थित निकालने योग्य अक्षरों की गिनती की गई।

उत्पादित फ़ाइल पर मापा गया
902,270
काले बारों के नीचे से अभी भी पात्र निकाले जा सकते हैं।
गणना की गई है, अनुमानित नहीं। यह कवर किए गए पात्रों की संख्या है — पीड़ितों, पुनः पहचानों या घटनाओं की नहीं।
830 / 830
प्रभावित पृष्ठ — प्रत्येक पृष्ठ
986
निकालने योग्य पाठ पर आयतें
1,329
कुल मिलाकर अपारदर्शी काले आयत
काले बार टेक्स्ट लेयर पर खींचे गए हैं; वे इसे हटाते नहीं हैं। बार के नीचे का टेक्स्ट मानक PDF उपकरणों से निकाला जा सकता है। केवल समग्र गणनाएँ प्रकाशित की गई हैं; यहाँ कोई आच्छादित सामग्री पुनरुत्पादित नहीं की गई है।
फोरेंसिक प्रदर्शन: परत पृथक्करण
ASPOSE.PDF .NET वेक्टर ओवरले मॉकअप के लिए (परिशिष्ट P. 412)

खाते के खिलाफ रिपोर्ट दर्ज: [लॉगिन: redacted_user_667]

उपयोगकर्ता द्वारा प्रस्तुत कारण: [टेक्स्ट: "उपयोगकर्ता ने इन्वेंटरी में डुप्लिकेट आइटम और दुर्व्यवहारपूर्ण व्यापार आचरण की सूचना दी..."]

अग्रभूमि: <path fill="#000" /> खामी: अंतर्निहित UTF-8 स्ट्रीम अक्षुण्ण
2025 स्रोत: 1 के 10 अक्टूबर 2019 के परामर्श पत्र का PDF परिशिष्ट (830 पृष्ठ, .NET निर्माता मेटाडेटा के लिए Aspose.PDF ) · लेखकों, विधि और प्रति-पृष्ठ गणनाओं द्वारा मापा गया disclosure-audit.json · SHA-1:256, संलग्नक उसी फ़ाइल में दर्ज है · संलग्नक स्वयं प्रकाशित नहीं है।
2. डेटा विषय प्रतिक्रिया के लिए यह क्यों महत्वपूर्ण है

Valve के वकील ने उस व्यक्ति के अपने अभिलेखों की मांग के जवाब में यह फ़ाइल डेटा विषय को भेजी। इस पर लगे बार केवल सजावटी हैं: नीचे का टेक्स्ट कभी हटाया ही नहीं गया था, इसलिए जिन तीसरे पक्ष की पहचानकर्ताओं को छिपाने के लिए बार लगाए गए थे, वे फ़ाइल के साथ प्राप्तकर्ता तक पहुँच गए। एक ऐसी छुपाव जो टेक्स्ट-एक्सट्रैक्शन टूल से हटाया जा सकता है, कुछ भी छिपा नहीं पाता, और यह प्राप्तकर्ता को यह भी नहीं बता पाता कि क्या प्रकट किया गया था और क्या नहीं।

लेख 15(4) ही वह कारण है कि ये प्रतिबंध मौजूद हैं: एक प्रति प्राप्त करने का अधिकार दूसरों के अधिकारों और स्वतंत्रताओं को प्रतिकूल रूप से प्रभावित नहीं करना चाहिए। यह वही दायित्व है जिसे इस उत्पादन ने पूरा नहीं किया। कि इसे अनुच्छेद 4(12) के तहत व्यक्तिगत डेटा उल्लंघन के रूप में वर्गीकृत किया जाना चाहिए या नहीं, यह पर्यवेक्षी प्राधिकरण द्वारा निर्धारित किया जाएगा; प्रकटीकरण स्वयं फ़ाइल में मापा जा सकता है, और वही बाइट्स रखने वाला कोई भी व्यक्ति इसे पुन: उत्पन्न कर सकता है — SHA-256 प्रकाशित है, परिशिष्ट नहीं।

बारों के नीचे जो था, वे खाता नंबर नहीं थे। यह अनुरोधकर्ता के खिलाफ दायर उपयोगकर्ता रिपोर्टों का मूल भाग था, जिनके लेखक संलग्न थे: Steam लॉगिन, जो क्योंकि एक लॉगिन शायद ही कभी केवल Steam पर ही उपयोग किया जाता है, उनके पीछे छिपे व्यक्ति की पहचान करते हैं — लेखकों के अनुसार, दस्तावेज़ में नामित उपयोगकर्ताओं में से 60% से अधिक पूरी तरह से पहचाने जा सकते हैं। — साथ ही उन्होंने जो लिखा था, उसका कच्चा, बिना संपादित पाठ। उस पाठ में मृत्यु की कामनाएँ और आवेदक की राष्ट्रीयता के प्रति अपमानजनक भाषा शामिल है। इस प्रकार पहचाने गए कुछ लोग नाबालिग हैं। प्रोडक्शन ने उस व्यक्ति को, जिसकी उन्होंने रिपोर्ट की थी, पत्रकारों की नामित सूची सौंपी।, जो कि वही सटीक हानि है जिसे रोकने के लिए अनुच्छेद15(4) लिखा गया है।

फ़ाइल के आसपास का क्रम उसकी सामग्री जितना ही महत्वपूर्ण है। अनुरोध को पहले पहचान के अतिरिक्त प्रमाण की मांग के साथ अस्वीकार किया गया, इस आधार पर कि अनुरोधकर्ता के छद्म ईमेल पते में उसका नाम नहीं था; बाद में हुई देरी के दौरान खाते पर स्थायी रूप से प्रतिबंध लगा दिया गया। अंततः डेटा प्रदान करने वाले पत्र में, अनुच्छेद 12(3) महीने की समय-सीमा समाप्त होने के छह सप्ताह से अधिक समय बाद, प्राप्तकर्ता को आपराधिक अभियोजन की धमकी दी गई और जब तक उसने अपने खाते की गतिविधि वकील को समझा नहीं दी, तब तक उसके शेष डेटा को रोक लिया गया। यह खुलासा दो ऐसे सवालों का भी समाधान करता है जिनका जवाब Valve ने सार्वजनिक रूप से नहीं दिया है: प्रस्तुत रिकॉर्ड दिखाते हैं कि खाते को जोड़ने का काम 2019, तक जाता है और आंतरिक टेलीमेट्री की गहराई Valve ने कभी वर्णन नहीं की है।

इस अनुभाग का दायरा: यहाँ का अवलोकन केवल संशोधन की प्रक्रिया तक सीमित है, जिसे प्रस्तुत फ़ाइल पर मापा गया है। लेखकों का प्रस्तुत लॉग्स का आगे का विश्लेषण स्वतंत्र समीक्षा के लंबित होने तक रोका गया है और इस दस्तावेज़ के अन्य भागों में उस पर भरोसा नहीं किया गया है।

2025 साक्ष्य: 1 के 10 अक्टूबर 2019 के वकील पत्र और उसका PDF परिशिष्ट (SHA-256, ऑडिट फ़ाइल में दर्ज); पृष्ठ-स्तरीय PDF मापन और विधि ↗. अनुरोध का क्रम, पेज-8 का अस्वीकार और प्रकट किए गए रिकॉर्डों का वर्णन, PhishDestroy के विवरण में पूरी तरह से दिए गए हैं, "मेरा कुत्ता बनाम एलीट GDPR वकील", 17 अगस्त 2026 ↗ संग्रहीत 2026-08-21 ↗. खाता नाम और तृतीय-पक्ष डेटा यहां छोड़े गए हैं; बारों द्वारा ढके गए किसी भी भाग को पुन: प्रस्तुत नहीं किया गया है।

Page 8 of the covering letter refuses part of the request, and states the reason in writing: Eine genauere Auskunft ist aufgrund des Schutzes der personenbezogenen Daten anderer Nutzer der Steam-Plattform… nicht möglich. — a more detailed answer is not possible, because the personal data of other Steam users must be protected. The 830-page appendix was in the same package. What the bars covered was not account numbers: it was the reports filed against the requester, their authors named, with the raw unredacted messages attached. The account holder had asked Valve, through its counsel, for his own file; what he could extract from it was other people's. Nothing in this appendix turns on who drew the boxes. What it establishes is that the protection Valve invoked as its ground for withholding is the protection this same production failed, in the same envelope, on the same day.
परिशिष्ट डी — स्रोत संग्रह

चयनित प्राथमिक अभिलेख

आर्काइव से छह रिकॉर्ड — Valve के ट्रैकरों में तीन GitHub मुद्दे और विवादित समर्थन परिणामों के तीन Reddit खाते। प्रत्येक स्रोत उस दावे, संग्रहीत पाठ और उससे उठने वाले प्रश्न से जुड़ा रहता है।

GH-01 / GITHUBOpen in saved build

Hardware keys, requested in 2016

A user asked Valve to support U2F hardware keys as an alternative second factor. The saved issue carries both Feature Request and reviewed labels, with its state recorded as open.

I request U2F usb dongle support in steam as an alternative.

Excerpt from the GitHub issue ↗
Documented record
A dated request for an additional account safeguard, published in Valve's own issue tracker and labelled reviewed.
Accountability demand
Publish the product decision, the response date and the protection delivered after review.
In the dossier: Account safeguards →Archive #484 · build 2026-09-17

छह चयनित रिकॉर्ड। GitHub बताता है कि सहेजा गया बिल्ड कैसा है। Reddit पोस्ट लेखकों के खातों को संरक्षित करते हैं।

छह रिकॉर्ड डाउनलोड करें ↓

खोजने योग्य बिल्ड में शामिल हैं 16,319 अलग-अलग रिकॉर्ड393 Trustpilot, 5,635 Reddit, 2,395 GitHub, 276 वेब और 7,620 विकी रिकॉर्ड्स। कई रिकॉर्ड एक ही घटना से संबंधित हो सकते हैं। अलग 40,448-पंक्ति मास्टर एक्सपोर्ट का दायरा अलग है।

पूरे आर्काइव में खोजें ↗ · निर्माण घोषणा ↗ · डेटासेट का दायरा और गणनाएँ →

परिशिष्ट ई — केस अध्ययन

ArchiSteamFarm और स्वचालन खंड

एक ओपन-सोर्स कार्ड-फार्मिंग टूल, जिसकी अपनी FAQ में कहा गया है कि यह लाखों खातों पर चलता है, सब्सक्राइबर एग्रीमेंट की धारा (§ 4.C) के खिलाफ है जो स्वचालन को प्रतिबंधित करती है। मैकेनिक्स — एक फार्म को Valve से क्या खरीदना होता है इससे पहले कि वह कुछ भी उत्पादन कर सके, कार्ड को नकद में बदलने का हर तरीका लाइसेंस का उल्लंघन क्यों करता है, प्रवर्तन रिकॉर्ड और कार्ड अर्थव्यवस्था का संचालन कौन करता है — पूरी तरह से में वर्णित हैं प्रदर्शनी V ↗.

Steam सदस्य अनुबंध, § 4.C, में कहा गया है:

आप Steam पर सामग्री और सेवाओं के साथ किसी भी प्रकार से संवाद करने के लिए किसी भी प्रकार की स्क्रिप्ट्स, बॉट्स, मैक्रोज़, या अन्य गैर-मानव-नियंत्रित प्रणालियों ('ऑटोमेशन') का उपयोग नहीं कर सकते। — Steam सब्सक्राइबर समझौता § 4.C (वर्तमान) ↗ संग्रहीत 2026-09-18 ↗

Valve इस खंड को लागू करता है। यह इसमें बहुत अच्छा है। के अक्सर पूछे जाने वाले प्रश्न आर्चीस्टीमफार्म (एएसएफ) — एक ओपन-सोर्स टूल जिसे इसकी अपनी डॉक्यूमेंटेशन इस पर चलने वाला बताती है कई मिलियन से अधिक Steam खाते 11 साल पहले पहली रिलीज़ के बाद से — यह तीन Steam सपोर्ट संदेशों को पुन: प्रस्तुत करता है, जिनमें उन उपयोगकर्ताओं को स्थायी रूप से प्रतिबंधित किया गया था जिन्होंने बॉट नेटवर्क चलाए थे। Valve ने इन नेटवर्कों का पता लगाया, उन्हें नाम दिए और नष्ट कर दिया। इसलिए प्रासंगिक प्रश्न यह नहीं है कि क्या Valve बड़े पैमाने पर ऑटोमेशन का पता लगा सकता है।

परियोजना का आधिकारिक आर्चिस्टीमफार्म अक्सर पूछे जाने वाले प्रश्न सीधे प्रतिबंध के जोखिम को संबोधित करता है:

यह अत्यंत असंभव है, यह देखते हुए कि ASF का उपयोग लाखों से अधिक Steam खातों पर किया जा रहा है, इसकी पहली रिलीज़ से जो 11 साल पहले हुई थी — लेकिन फिर भी यह एक संभावना है, वास्तविक संभावना की परवाह किए बिना।

Valve स्पष्ट रूप से 'Steam के आलसी' के अस्तित्व को स्वीकार करता है, जैसा कि यहां कहा गया है, इसलिए अगर आप मुझसे पूछें तो मुझे पूरा यकीन है कि अगर वे उनसे सहज नहीं होते, तो वे पहले ही कुछ कर चुके होते, बजाय इसके कि यह बताने के कि वे VAC-संबंधी समस्याएं पैदा कर सकते हैं। यहाँ मुख्य शब्द 'Steam' आइडलर हैं, उदाहरण के लिए ASF, न कि गेम आइडलर।"

— आर्किस्टीमफार्म अक्सर पूछे जाने वाले प्रश्न, जस्टआर्चीनेट। स्रोत: GitHub विकी ↗ · सत्यापित शब्दशः 2026-09-22

उसी FAQ में "क्या किसी को इसके लिए प्रतिबंधित किया गया?" का उत्तर है हाँ, और यह वही पुन: प्रस्तुत करता है जो Steam सपोर्ट ने उन तीनों को लिखा था:

1,000+ बॉट्स · व्यापार प्रतिबंधित
Steam ऐसा लगता है कि इस खाते का उपयोग बॉट खातों के एक नेटवर्क को प्रबंधित करने के लिए किया गया था। बॉटिंग, ईमेल सेवा सदस्यता समझौते का उल्लंघन है।

170+ बॉट्स · स्थायी रूप से प्रतिबंधित, 2017 विंटर सेल
इस खाते का उपयोग Steam पर अवैध रूप से संग्रहणीय कार्ड इकट्ठा करने के साथ-साथ संबंधित और केवल वाणिज्यिक गतिविधियों के लिए किया गया था। यह खाता स्थायी रूप से अवरुद्ध कर दिया गया है और Steam सहायता इस मामले पर अतिरिक्त सहायता प्रदान नहीं कर सकती।

120+ बॉट्स · स्थायी रूप से प्रतिबंधित
इस और अन्य खातों का उपयोग हमारे नेटवर्क इंफ्रास्ट्रक्चर को बाधित करने के लिए किया गया था, जो कि Steam की ऑनलाइन आचार संहिता का उल्लंघन है।

— Steam समर्थन संदेश ArchiSteamFarm FAQ के "क्या किसी को इसके लिए प्रतिबंधित किया गया?" अनुभाग में पुनरुत्पादित। स्रोत ↗ · सत्यापित शब्दशः 2026-09-22

दोनों रिकॉर्डों को एक-दूसरे के बगल में रखें। 1,000 फार्मिंग बॉट्स वाले एक निजी उपयोगकर्ता की पहचान की गई, उसे बताया गया कि "बॉटिंग Steam सदस्यता अनुबंध का उल्लंघन है", और स्थायी रूप से हटा दिया गया। इस दस्तावेज़ में शामिल वाणिज्यिक प्लेटफ़ॉर्म अपने मुख्य व्यवसाय के रूप में स्वचालित Steam खाते चलाते हैं, और कहीं बड़े पैमाने पर ऐसा करते हैं, तथा हर लॉगिन पर Valve के अपने OpenID के माध्यम से प्रमाणीकरण करते हैं — और इनमें से किसी के भी लिए प्रति-ऑपरेटर प्रवर्तन रिकॉर्ड प्रकाशित नहीं किया गया है। यह प्रावधान काम करता है। सवाल यह है कि यह किसकी ओर निर्देशित है।

यहाँ ASF पर किसी भी बात का आरोप नहीं है, और Valve की स्थिति की अपनी व्याख्या है — इसके लेखक ने स्पष्ट रूप से कहा है कि "ASF को Valve द्वारा अधिकृत नहीं किया गया है"। यहाँ इस उपकरण का उपयोग एक मापक यंत्र के रूप में किया गया है: यह दिखाता है कि Valve बॉट नेटवर्क का पता लगाता है, उन्हें लिखित रूप में नामित करता है और स्थायी रूप से प्रतिबंधित कर देता है। Valve एक ही वाक्य में प्रश्न का निपटारा कर सकता है, यह प्रकाशित करके कि वह कौन सी व्यावसायिक स्वचालन को अधिकृत करता है, और बाकी के संबंध में उसने क्या कार्रवाई की, इसका ऑपरेटर-वार रिकॉर्ड प्रस्तुत करके।

जहाँ कार्ड फार्मिंग Valve की आय को प्रभावित करती है

फार्म्ड ट्रेडिंग कार्ड्स को Steam कम्युनिटी मार्केट पर बेचा जाता है, जो मार्केट के भीतर पूरी हुई प्रत्येक बिक्री पर लगभग 15% का संयुक्त शुल्क लेता है; खाते ने Steam पर $5.00 USD खर्च किए होने चाहिए, तभी वह कोई कार्ड प्राप्त कर सकता है; और कार्ड ड्रॉप्स के लिए गेम का स्वामित्व या इन-गेम खरीदारी आवश्यक है। यहाँ कोई समग्र राजस्व आंकड़ा अनुमानित नहीं किया गया है — परिचालन पैमाना केवल ASF FAQ में बताए अनुसार दर्शाया गया है। FAQ में Valve को भी दर्ज किया गया है, जो अलग करता है। Steamइडलर (कार्ड फार्मिंग) से गेम आइडलर्स; देखें ASF अक्सर पूछे जाने वाले प्रश्न ↗. यांत्रिकी पूरी तरह से में निर्धारित की गई हैं प्रदर्शनी V — पैमाना और व्यावसायिक जाल.

विषय आर्चीस्टीमफार्म — स्वचालित कार्ड खेती
निर्दिष्ट पैमाना लाखों खाते (ASF FAQ के अनुसार — सटीक सक्रिय संख्या अज्ञात)
गिना गया, उद्धृत नहीं 10,880,610 ASF के अपने Steam समूह में कुल API प्रविष्टियाँ (5,360,499 गैर-सीमित, जैसा कि Steam दिखाता है) — FAQ में "मिलियंस" कोई कहानी नहीं है, यह एक जनगणना है। 88.97% पर किसी भी प्रकार का Steam प्रतिबंध नहीं है। पूर्ण प्रतिबंध जनगणना ↗
टूल की अपनी दस्तावेज़ीकरण में प्रकटीकरण
  • ASF, प्रोजेक्ट दस्तावेज़ीकरण के अनुसार, Steam क्लाइंट को लॉन्च किए बिना ही हेडलेस मोड में खातों को लॉग इन करता है और कार्ड ड्रॉप्स के लिए गेम्स को निष्क्रिय रखता है।
  • FAQ में यह बताया गया है कि Valve को "Steam के आलसी लोगों" की जानकारी है और "अगर वे उनसे खुश नहीं होते, तो वे पहले ही कुछ कर चुके होते"।
  • 11 वर्षों से लक्षित प्रवर्तन की कोई रिपोर्ट नहीं मिली (FAQ के अनुसार); कम्युनिटी मार्केट के भीतर होने वाली कार्ड बिक्री पर Steam की संयुक्त शुल्क दर लगभग 15%. होती है।
  • FAQ में प्रति ऑपरेटर दस खातों की अनुशंसित अधिकतम सीमा बताई गई है और इसे Valve को श्रेय दिया गया है: "यह सिफारिश आंतरिक Valve दिशानिर्देशों के साथ-साथ हमारी अपनी सुझावों पर आधारित है।" Valve द्वारा ऐसा कोई दिशानिर्देश प्रकाशित नहीं किया गया है।
  • तकनीकी सीमा, उसी FAQ के अनुसार: "आप एक ही IP और एक ही ASF इंस्टेंस के साथ अधिकतम 100-200 बॉट्स चला सकते हैं।"
  • फार्म्ड प्लेटाइम को Valve द्वारा रिकॉर्ड किया जाता है — "यह आमतौर पर हर लगभग 30 मिनट में अपडेट होता है" — और § 4.C "गेमप्ले आँकड़ों की जालसाजी (e.g., बढ़ा-चढ़ाकर दिखाए गए जीत या हार, XP, प्लेटाइम)" को एक निषिद्ध कृत्य के रूप में सूचीबद्ध करता है।
स्वचालन खंड स्पष्ट है; ASF FAQ में वर्षों से कहा गया है कि यह उपकरण लाखों खातों पर चलता है; इसके खिलाफ कोई लक्षित प्रवर्तन रिपोर्ट नहीं किया गया है। नियम और उसके अनुप्रयोग के बीच का अंतर रिकॉर्ड है; इसका कारण यहाँ स्थापित नहीं किया गया है।
पूर्ण प्रदर्शनी कार्ड अर्थव्यवस्था: प्रक्रिया, पैमाना, लाइसेंस और इसे कौन नियंत्रित करता है ↗ Valve से एक कार्ड बनाने से पहले एक फार्म को क्या-क्या खरीदना होता है; §4.C की वे दो पंक्तियाँ जो कार्ड फार्मिंग को उसके प्रभावों के आधार पर परिभाषित करती हैं; कार्ड को कैश आउट करने का हर तरीका लाइसेंस का उल्लंघन क्यों करता है Valve ने लिखा था जबकि Valve दरवाजे पर शुल्क लेता है; प्रवर्तन रिकॉर्ड जिसमें जून की 2025 VAC लहर और साझा फोन नंबर द्वारा चेन-प्रतिबंध शामिल हैं; और Valve के कर्मचारी तथा सामुदायिक मॉडरेटर कार्ड-ट्रेडिंग और प्रतिबंध-सूची सेवाओं का संचालन करते हुए पाए गए, जो Steam के आसपास हैं। प्रतिबंध जनगणना हमने Valve से नहीं पूछा कि खेत कितना बड़ा है। हमने इसकी गिनती की। ↗ 10,880,610 कुल खातों (सीमित और गैर-सीमित) को ArchiSteamFarm के अपने Steam समूह से पढ़ा जाता है, जिसमें सॉफ़्टवेयर पहली बार लॉन्च करते समय डिफ़ॉल्ट रूप से शामिल हो जाता है, जब तक कि उपयोगकर्ता समूह-संयोजन सेटिंग को अनचेक न कर दे (जिससे वाणिज्यिक बॉट फार्म और डिफ़ॉल्ट छोड़ने वाले नियमित खिलाड़ी दोनों कैप्चर होते हैं)। 88.97% इन पर किसी भी प्रकार का Steam प्रतिबंध नहीं है; जिन पर 11% लागू है, उनमें से 99.8% केवल कॉस्मेटिक कम्युनिटी प्रतिबंध हैं जो ट्रेडिंग कभी नहीं रोकते। SteamRep के साथ क्रॉस-चेक करने पर, सूचीबद्ध स्कैमर्स में से 67.77% एंटी-चीट प्रतिबंध हटाए जाने के बाद स्वतंत्र हो जाते हैं। पंजीकरण तिथि, भूगोल और सर्वाइवल ब्रेकडाउन के साथ — असली पैमाना, मापा गया, बताया नहीं गया।
परिशिष्ट G — एक टेम्पलेट अस्वीकृति से मूल रिकॉर्ड तक

DSAR प्लेबुक: साक्ष्य का अनुरोध करें

APIसे संबंधित व्यक्तिगत डेटा का अनुरोध करने के लिए अनुच्छेद15GDPR का उपयोग करें। एक संरक्षित रिकॉर्ड यह परीक्षण कर सकता है कि किसी कार्रवाई की शुरुआत किसने की और प्लेटफ़ॉर्म किस आधार पर निर्भर था।

  1. 01

    अपनी टाइमलाइन को संरक्षित करें।

    खाते के नोटिस, टिकट, ट्रेड आईडी और तिथियों को UTC में सहेजें। खाते को सुरक्षित करें और गेम व लेनदेन के लिए लागू पुनर्प्राप्ति विकल्पों की समीक्षा करें।

    Steam व्यापार संरक्षण जानकारी ↗
  2. 02

    अपने संग्रहित डेटा का अनुरोध करें।

    टाइमस्टैम्प, स्रोत आईपी, कुंजी जीवनचक्र घटनाएँ, सुरक्षा पुष्टि और खाते से संबंधित पुनर्प्राप्ति क्रियाएँ माँगें। जहाँ ये डेटा आपसे संबंधित हों, वहाँ समर्थन-पहुँच घटनाएँ और प्राप्तकर्ता भी शामिल करें।

  3. 03

    डिलीवरी का रिकॉर्ड रखें।

    Valve के गोपनीयता संपर्क मार्ग का उपयोग करें। सामान्य प्रतिक्रिया अवधि एक माह है; यदि पहले माह के भीतर दो अतिरिक्त महीनों तक का विस्तार आवश्यक हो, तो उसका कारण स्पष्ट करना होगा।

    Valve गोपनीयता संपर्क मार्ग ↗ संचित 2026-09-21 ↗
  4. 04

    प्रतिक्रिया की तुलना करें।

    लॉग्स को अपनी समयरेखा के साथ मिलाएँ। छूटी हुई प्रविष्टियों के कारण पूछें, फिर यदि आवश्यक हो तो पर्यवेक्षी-प्राधिकरण शिकायत मार्ग का उपयोग करें। प्रतिक्रिया को बिल्कुल वैसे ही संरक्षित करें जैसे प्राप्त हुई थी।

डेटा विषय पहुँच अनुरोधGDPR / लेख 15

खाता सुरक्षा और पहुँच रिकॉर्ड

सबमिट करने से पहले कोष्ठक वाले फ़ील्ड्स को बदलें।

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
.txt डाउनलोड करें

एक डेटा-सेंटर आईपी क्या स्थापित कर सकता है

अंतर जांच के लिए साक्ष्य है।

API-key अनुरोध, जो डेटा-सेंटर नेटवर्क से उत्पन्न होता है, जैसा कि इस जांच में उठाए गए होस्टिंग-प्रदाता उदाहरण में है, लॉगिन रिकॉर्ड, पुष्टि और उपयोगकर्ता की टाइमलाइन की तुलना में प्रासंगिक हो सकता है। केवल एक आईपी पता स्वयं अपराधी की पहचान नहीं करता और न ही स्वचालित रूप से सभी सुरक्षा उपायों को ध्वस्त कर देता है। यह प्रमाण कि एक शत्रुतापूर्ण पक्ष ने दर्ज की गई सहमति प्रदान की थी, उस सहमति पर निर्भरता को चुनौती दे सकता है; अन्य कानूनी आधारों और देयता संबंधी मुद्दों का अलग से विश्लेषण आवश्यक है।

संरक्षित प्रतिबंध औरGDPR की शिकायत देखें →
परिशिष्ट H — Wayback Machine अभिलेखागार विश्लेषण · प्रकाशित समर्थन सांख्यिकी

समर्थन मात्रा। प्रकाशित प्रतिक्रिया समय।

प्रसंग और स्रोत सीमाएँ

Valve दैनिक समर्थन सांख्यिकी प्रकाशित करता है store.steampowered.com/stats/supportWayback Machine आर्काइव्स इस पृष्ठ के 2018 से 2026. तक के ऐतिहासिक स्नैपशॉट्स को संरक्षित करते हैं। इन आंकड़ों से संकेतित वॉल्यूम-से-हेडकाउंट अनुपात प्रकाशित प्रतिक्रिया समयों पर प्रति टिकट मानवीय समीक्षा के साथ असंगत है।

Valve के संग्रहीत समर्थन आंकड़ों की विभिन्न सहेजी गई स्नैपशॉट्स में तुलना करें। यह पद्धति बताती है कि ये आंकड़े क्या माप सकते हैं और क्या नहीं।

प्रकाशित प्रतिक्रिया समय के विरुद्ध वॉल्यूम (2018 → 2026)

एक ही सपोर्ट डेस्क पर दो कतारें, 21 में संग्रहीत कैप्चर को क्रॉस-रीड करें।

Valve लाइव सपोर्ट आंकड़े प्रकाशित करता है store.steampowered.com/stats/supportनीचे प्रत्येक बिंदु उस पृष्ठ पर उसी दिन प्रिंट किया गया निचला सीमा Valve है, जिस दिन इंटरनेट आर्काइव ने उसे कैप्चर किया था — यह हमारा कोई अनुमान नहीं है। दोनों श्रृंखलाएँ एक ही माप और एक ही इकाई में हैं, इसलिए वे एक ही अक्ष पर हैं और सीधे एक-दूसरे के सापेक्ष पढ़ी जा सकती हैं।

रिफंड अनुरोध — पैसा Valve रख रहा है खाता सुरक्षा और पुनर्प्राप्ति — वह खाता जो आप खो चुके हैं
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 मिनफरवरी 2018 से अगस्त 2026. तक हर कैप्चर में रिफंड की निचली सीमा। आठ साल और आधे वर्ष में यह छह मिनट से भी कम समय में बदलता है, जबकि दैनिक रिफंड वॉल्यूम नौ गुना तक बदलता है।
2.4 h → 8.7 hखाता-रिकवरी का निचला सीमा दिसंबर 2022 तक हर कैप्चर में लगभग 2.4 घंटे के पास रहती है, सिवाय एक के। तीन 2026 कैप्चर में Valve प्रकाशित करता है: 10.9 घंटे, 5.8 घंटे और 8.7 घंटे।
×2.8 → ×13Valve के अपने प्रकाशित आंकड़ों के अनुसार, पुनर्प्राप्ति रिफंड की तुलना में कितनी धीमी है। पांच साल तक स्थिर रहने के बाद यह अंतर बढ़ जाता है — वह कतार जो धीमी हो जाती है, वह वही है जिसमें पैसे का नुकसान उपयोगकर्ता को होता है, न कि Valve को।

स्रोत: 21 Wayback Machine कैप्चर store.steampowered.com/सांख्यिकी/समर्थन, 2018-02-03 से 2026-08-10 तक; निष्कर्षण में VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. आंकड़ों के साथ सीमाएँ पढ़ें: चार्ट दर्शाता है निम्न, नीचा, नीचे Valve प्रिंट्स की सीमा का एक बाउंड। प्रकाशित ऊपरी सीमा दोनों ही मामलों में खराब है — रिफंड्स 1.5 घंटे से 1.5 दिन तक, रिकवरी 7.0 घंटे से 3.6 दिन तक। दो कैप्चर एक ही Valve पृष्ठ के स्थानीय संस्करण में संग्रहीत किए गए थे — चेक में 2018-11-03, फ्रेंच में 2020-03-25 — और तालिका में (cs) और (fr) से चिह्नित हैं; उनके आंकड़े यहां इकाई शब्दों के अनुवाद और प्रकाशन के अनुसार संख्याओं के साथ दिखाए गए हैं, और शब्दशः स्रोत स्ट्रिंग्स निष्कर्षण फ़ाइल में रखी गई हैं। प्रत्येक कैप्चर ने दोनों कतारों के लिए प्रतिक्रिया समय प्रकाशित किया, और किसी भी रेखा पर कोई बिंदु अंतर-पोलिनेटेड नहीं है। 2020-10-21 के एकल 15-मिनट रिकवरी आंकड़े को चार्ट पर चिह्नित किया गया है और शामिल रखा गया है: यह केवल एक कैप्चर में दिखाई देता है और कोई अन्य कैप्चर इसके एक क्रम-परिमाण के भीतर नहीं है। 2022-12-08 और 2026-02-01 के बीच कोई कैप्चर मौजूद नहीं है; रिकॉर्ड में उस 38-महीने के अंतराल को छायांकित किया गया है, और उस पर कुछ भी नहीं दिखाया गया है। ये आंकड़े प्रकाशित प्रतिक्रिया समय का वर्णन करते हैं। वे यह नहीं दिखाते कि टिकट के अंदर क्या होता है, और Valve ने उन्हें पढ़ने के लिए कोई हेडकाउंट प्रकाशित नहीं किया है।

हर कैप्चर को एक तालिका के रूप में खोलें
प्रत्येक संग्रहीत कैप्चर, जैसा प्रकाशित
कैप्चररिफंड / दिनरिफंड प्रतिक्रियारिकवरी / दिनरिकवरी प्रतिक्रिया
2018-02-0398,78850.12 minutes to 1.52 hours25,6622.51 hours to 1.80 days
2018-05-0760,49453.83 minutes to 1.47 days24,2262.45 hours to 2.22 days
2018-08-0269,08450.27 minutes to 1.59 hours28,9532.44 hours to 22.17 hours
2018-11-03 (cs)63,41049.28 minutes to 1.54 hours33,9102.42 hours to 1.31 days
2019-02-0176,30550.13 minutes to 1.52 hours35,1642.44 hours to 2.04 days
2019-05-1878,95151.03 minutes to 3.12 hours27,5142.46 hours to 20.39 hours
2019-09-0778,94150.65 minutes to 1.66 hours28,8122.42 hours to 13.59 hours
2019-12-1369,58950.77 minutes to 1.55 hours25,3222.45 hours to 1.13 days
2020-03-25 (fr)139,27849.45 minutes to 1.53 hours32,3022.48 hours to 3.62 days
2020-06-26278,50448.98 minutes to 2.29 hours20,3432.39 hours to 6.99 hours
2020-10-21107,63350.80 minutes to 1.54 hours20,68815.33 minutes to 8.62 hours
2021-03-20158,95650.80 minutes to 1.64 hours25,7602.34 hours to 11.62 hours
2021-06-26547,90751.93 minutes to 6.73 hours29,7282.40 hours to 15.63 hours
2021-10-10170,10351.88 minutes to 3.25 hours23,9892.39 hours to 13.05 hours
2022-01-31354,38653.65 minutes to 8.09 hours24,3912.42 hours to 15.29 hours
2022-05-09172,55551.83 minutes to 1.65 hours23,2892.41 hours to 16.90 hours
2022-09-05153,45353.67 minutes to 4.15 hours23,5942.45 hours to 1.22 days
2022-12-08181,07554.83 minutes to 6.67 hours27,1112.46 hours to 18.89 hours
2026-02-01317,76250.30 minutes to 1.52 hours47,19710.91 hours to 21.30 hours
2026-05-09246,77650.12 minutes to 1.52 hours35,2645.81 hours to 15.60 hours
2026-08-10373,24452.05 minutes to 2.07 hours45,3198.73 hours to 16.52 hours
मुख्य अवलोकन:
पार 21 वेबैक कैप्चर 2018-02-03 से 2026-08-10, तक दैनिक रिफंड सबमिशन की सीमा थी 60,494 (मई 2018) से 547,907 (जून2021) — एक 9.1× फैलाव2026 का आंकड़ा 373,244 है (+278% बनाम फरवरी के 2018 कैप्चर)।
उसी नौ वर्षों के दौरान, रिफंड प्रतिक्रिया समय के लिए प्रकाशित निचला सीमा कभी भी एक से ऊपर नहीं गई। 49–55 एक मिनट बैंड: छह मिनट से भी कम समय में एक कुल गति, जबकि इसके पीछे का कार्यभार नौ गुना बढ़ गया।
यदि कोई व्यक्ति प्रत्येक टिकट को केवल 5 सेकंड में पढ़े, तो वर्तमान में प्रतिदिन 373,244 टिकटों को संसाधित करने में लगेगा 22 24/7 पर काम करने वाले एजेंट सिर्फ उन्हें खोलने और बंद करने के लिए; चरम पर (547,907, जून 2021) यह 32. तक बढ़ जाता है।
यदि प्रकाशित प्रतिक्रिया समय प्रति टिकट हैंडलिंग समय (~52मिनट/टिकट) को दर्शाता है, तो निहित समवर्ती स्टाफिंग लगभग इस प्रकार होगी 13,500 एजेंट्स वर्तमान वॉल्यूम पर और चरम पर लगभग20,000। Valve के समर्थन हेडकाउंट के लिए कोई स्रोत आंकड़ा नहीं मिला है; यहाँ कोई अनुमान नहीं लगाया गया है।
निम्नलिखित: वॉल्यूम-टू-हेडकाउंट अनुपात प्रकाशित प्रतिक्रिया समयों पर प्रति-टिकट मानवीय समीक्षा के साथ असंगत है। ये आंकड़े मुख्यतः स्वचालित प्रथम समीक्षा के अनुरूप हैं; कितनी मात्रा में समीक्षा मानवीय रूप से की जाती है, यह प्रकाशित नहीं किया गया है।
GDPR अनुपालन के लिए यह क्यों महत्वपूर्ण है

GDPR अनुच्छेद22 केवल स्वचालित व्यक्तिगत निर्णय लेने पर रोक लगाता है, जो अनुरोध पर मानवीय समीक्षा का अधिकार दिए बिना महत्वपूर्ण कानूनी प्रभाव पैदा करते हैं। यदि Steam समर्थन निर्णय (टिकट बंद करना, खाते पर कार्रवाई, डेटा अनुरोधों से इनकार) पूरी तरह से स्वचालित स्क्रिप्ट द्वारा लिए जाते हैं, तो प्रत्येक ऐसा निर्णय जो उपयोगकर्ता को "महत्वपूर्ण रूप से प्रभावित करता है" अनुच्छेद 22. का उल्लंघन कर सकता है।

टिकट HT-2YBP-F7JP-D4VB (धारा18) को तीन दिनों के बाद एक टेम्पलेट रेफरल के साथ बंद कर दिया गया और उद्धृत कानूनी आधार के साथ कोई संलग्नता नहीं दिखाई गई। टिकट से यह निर्धारित नहीं किया जा सकता कि किसी व्यक्ति ने इसकी समीक्षा की या नहीं; यह एक ऐसा प्रश्न है जिसे पर्यवेक्षी प्राधिकरण अनुच्छेद 22 और अनुच्छेद 15(1)(h) के तहत Valve से पूछ सकता है।

स्रोत: Wayback Machine के store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) के स्नैपशॉट — डेटा VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json में निकाला गया (21 स्नैपशॉट, 2018–2026). नोट: "~52 मिनट" प्रतिक्रिया समय रिफंड-श्रेणी का निचला सीमा है; खाता सुरक्षा प्रतिक्रिया समान स्नैपशॉट्स में 2.4–16.5 घंटे थी। 2021-06-26 सभी समय का उच्चतम स्तर (547,907 रिफंड अनुरोध) है, न कि कोई एकरूप मध्यबिंदु — वॉल्यूम ~6गुना बढ़ गया 2020–2021 में, फिर आंशिक रूप से गिरकर 2026. में 373K तक पुनः उबर गया।
परिशिष्ट I — डेटासेट का दायरा · पुनरुत्पादित किए जा सकने वाले गणनाएँ

रिकॉर्ड्स की गिनती करें। दायरा जांचें।

प्रसंग और स्रोत सीमाएँ

रिकॉर्ड्स की गिनती करें, फिर दावों का परीक्षण करें: नीचे दी गई प्रत्येक संख्या प्रकाशित फ़ाइलों से पुनः प्राप्त की जा सकती है।

निहित डेटासेटों का निरीक्षण करें, गणनाओं को पुनः उत्पन्न करें, और स्रोत पंक्तियों को अद्वितीय घटनाओं से अलग करें।

मास्टर CSV में शामिल हैं 40,448 कतारेंइनमें से, 36,516 Discord-AntiScam फ़िशिंग फ़ीड से आते हैं। शेष 3,932 पंक्तियाँ रिपोर्ट किए गए सामुदायिक विषयों और सुरक्षा रिपोर्टों का एक व्यापक अनुक्रमणिका प्रदान करते हुए, GitHub, समीक्षाएं, खोज परिणाम, फोरम सामग्री और अन्य स्रोतों में फैली हुई हैं।

उस CSV में, 1,690 पंक्तियाँ "Unpatched Security Exploit" संग्रह लेबल के अंतर्गत वर्गीकृत हैं, जो ऐतिहासिक उपयोगकर्ता समस्याओं और भेद्यता प्रकटीकरणों का प्रतिनिधित्व करती हैं। इन रिपोर्टों का पता लगाने में प्रत्येक थ्रेड की विशिष्ट बिल्ड समयरेखा और सार्वजनिक पैच इतिहास की समीक्षा शामिल है।

16,319-रिकॉर्ड सर्चेबल आर्काइव एक अलग, क्यूरेट किया गया बिल्ड है, जिसका अपना मैनिफेस्ट है, और जिसे विशिष्ट उपयोगकर्ता दावों और घटना रिपोर्टों की सटीक स्थानीय खोज के लिए डिज़ाइन किया गया है।

To build a reliable audit trail, every user-reported record must be verified against documented build timelines and historical patch logs.

अलग भाग II संग्रह रिकॉर्ड 231,829 अनूठी लिस्टिंग आईडी, जिसमें स्वचालित पंजीकरण श्रेणी में 33,509 और unverified transfers के रूप में चिह्नित 198,320 शामिल हैं। इनपुट फ़ाइल का SHA-256 संरक्षित माप से मेल खाता है। ये गणनाएँ अंतिम लेनदेन मूल्यों या सत्यापित चोरी के कुल योग के बजाय लिस्टिंग प्रयासों और देखे गए ट्रांसफर का वर्णन करती हैं, जो सटीक आर्थिक प्रभाव को मापने के लिए प्राथमिक प्लेटफ़ॉर्म रिकॉर्ड्स की आवश्यकता को उजागर करती हैं। माप और हैश सूचीबद्ध करें ↗

मास्टर सीएसवी ↗ · खोजने योग्य अभिलेखागार मैनिफेस्ट ↗ · स्रोत रिकॉर्ड्स का निरीक्षण करें ↗

परिशिष्ट J — इस जांच के बारे में

Valve कोई प्रवर्तन रिकॉर्ड प्रकाशित नहीं करता।
हमने एक बनाया।

स्वतंत्र। गैर-व्यावसायिक। केवल सार्वजनिक डेटा से निर्मित। नियामकों को प्रस्तुत।

88.97% स्वचालित बेड़े को अछूता छोड़ा गया — किसी भी प्रकार का प्रतिबंध नहीं
67.77% 51,732: मुकदमेबाजी के बाद घोटालेबाज़ बरी
$26.8M+ गैर-लिमिटेड फ्लीट द्वारा स्टोर खर्च पर न्यूनतम सीमा
3.6% Valve के लिंक फ़िल्टर द्वारा अवरुद्ध जुआ डोमेन
8 वर्ष दस्तावेजीकृत सुरक्षा घटनाओं की

यह क्या है। Valve कॉर्पोरेशन के Steam प्लेटफ़ॉर्म पर एक फोरेंसिक दस्तावेज़ — इसके प्रवर्तन रिकॉर्ड, कार्ड-फार्मिंग अर्थव्यवस्था, कानूनी ढाँचा, और प्रमाणीकरण अवसंरचना, जिसका उपयोग जुआ संचालक Steam के अपने OpenID रिले के माध्यम से करते हैं। प्रत्येक आंकड़ा दो स्रोतों से पुनः प्राप्त किया जा सकता है: Valve का अपना सार्वजनिक API और इस जांच के साथ प्रकाशित डेटासेट।

यह किसके लिए है। Valve GDPR — नीदरलैंड के लिए पर्यवेक्षी प्राधिकरण, FinCEN, SEC, DSA डिजिटल सेवा समन्वयक, UOKiK, और कोई भी कानून प्रवर्तन एजेंसी जो से जुड़े वित्तीय प्रवाहों की जांच कर रही है, पर अधिकार क्षेत्र रखने वाले नियामक। पत्रकारों, शोधकर्ताओं और उन सभी उपयोगकर्ताओं के लिए भी जिन्होंने स्थायी खाते पर प्रतिबंध, अस्वीकृत रिफंड या चोरी हुई इन्वेंटरी का सामना किया और जिन्हें बताया गया कि कोई अपील नहीं है। Steam

एकमात्र मांग। Valve यह डेटा पूर्ण विश्वसनीयता के साथ रखता है — कारण संलग्न, पूर्ण आईडी स्पेस, वास्तविक समय में। यह इस दस्तावेज़ में मौजूद हर क्वेरी को सेकंडों में चला सकता है और उसने इसका कोई भी हिस्सा प्रकाशित न करने का निर्णय लिया है। किसी भी सक्षम प्राधिकारी के लिए प्रश्न सरल है: क्यों नहीं?

लेखक जो दावा नहीं करते। इस कार्य के दौरान किसी भी तृतीय-पक्ष प्लेटफ़ॉर्म पर Steam में कोई लॉगिन पूरा नहीं किया गया। एक प्रदान किया गया OpenID URL अनुरोध पैरामीटर स्थापित करता है, पूरा लॉगिन नहीं। एक अलग पंजीकरण योग्य डोमेन अपने आप में छलावा का प्रमाण नहीं है। पंजीकरण की तिथियाँ उस समय की न्यूनतम सीमाएँ हैं जब कोई होस्ट पहली बार OpenID अनुरोध में प्रकट हो सकता था; वे निरंतर उपयोग को स्थापित नहीं करतीं। लेखक यह दावा नहीं करते कि Valve को क्या पता था या उनका इरादा क्या था: Valve के बारे में प्रत्येक कथन किसी दिनांकित सार्वजनिक दस्तावेज़ या दिनांकित अवलोकन से जुड़ा है। जहाँ किसी दावे को किसी स्रोत दस्तावेज़ के आधार पर प्रस्तुत नहीं किया जा सका, उसे हटा दिया गया है।

हम कौन हैं

PhishDestroy — स्वतंत्र जांचकर्ता।Valve कॉर्पोरेशन या यहां नामित किसी भी प्लेटफ़ॉर्म से कोई संबद्धता नहीं। एक Steam खाता केवल धारा 18. में GDPR अनुरोध को दस्तावेज़ित करने के लिए उपयोग किया गया था।

कानूनी अस्वीकरण

गैर-व्यावसायिक, विकेंद्रीकृत सार्वजनिक-हित जांच। सभी डेटा "जैसा है" प्रदान किया गया है, बिना किसी वारंटी के। यह प्रकाशन कोई न्यायिक निष्कर्ष नहीं है।

सार्वजनिक डोमेन
लाइसेंसिंग

सभी अधिकार मानवता को समर्पित। प्रतिलिपि बनाना, अनुकूलित करना, प्रकाशित करना — श्रेय देना आवश्यक नहीं। OFAC-क्षेत्र पहुँच: निषिद्ध। पूर्ण लाइसेंस और अस्वीकरण →