Перейти к отчёту о безопасности
Безопасность домена и анализ угроз
nigerianembassycaracas.org favicon

nigerianembassycaracas.org

“Nigeria Embassy Caracas”

Вердикт по угрозе Критический 90/100 оценка доказательств
Доступность Ошибка сервера Последний сохраненный ответ оказался неубедительным.
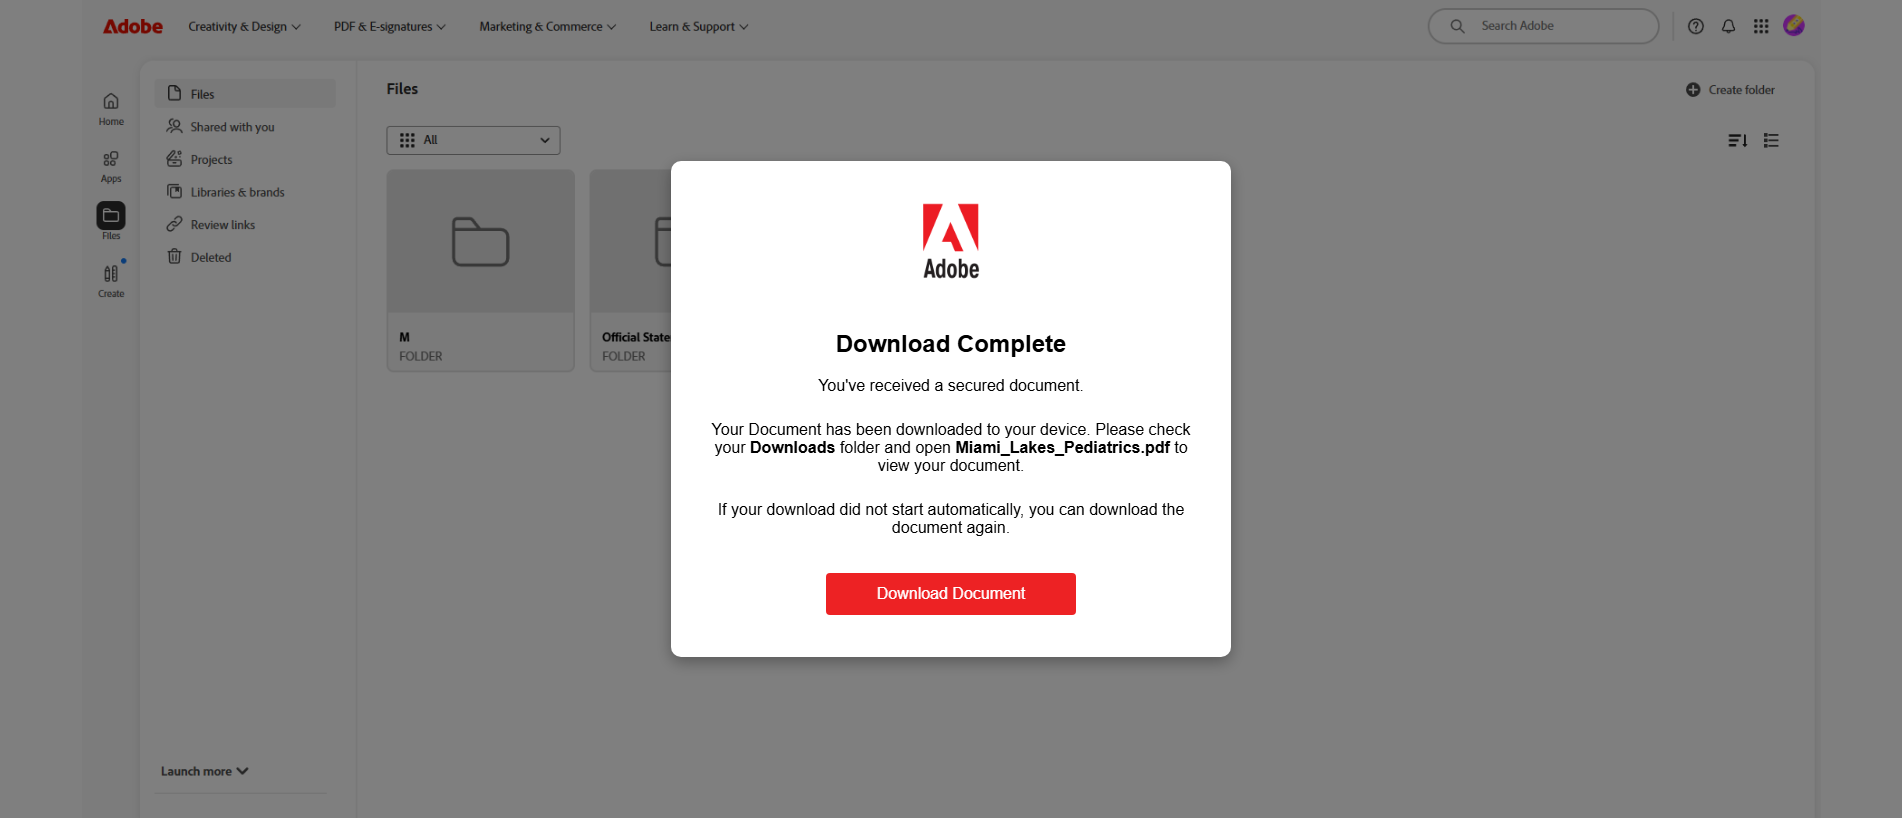
Всего обнаружений вирусов: 6/89 URLQuery threat systems: 2 alerts Олицетворение бренда: Adobe
31.07.2026 Adobe 1 Report Sent
Actions API
⚠️
Этот домен был отмечен как вредоносный
Механизмы безопасности сообщают об обнаружении: 6. Будьте предельно осторожны — не вводите учетные данные или личную информацию.
ABUSE NOTICE · 7D+ OPEN Outgoing abuse reports are recorded; the latest stored availability evidence still shows the domain reachable.
Notification and current-status evidence

The sent-report ledger records the first outgoing report at . The recorded recipient is abuse@wildwestdomains.com. The latest stored availability evidence still shows the domain reachable; 1 month has elapsed since the first outgoing report.

ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.

Elapsed since first report
1 month
Reports sent
1
Latest case ID
PD-20260731-7BF228
Current status
HTTP 503 at latest stored check
Краткий обзор отчёта

nigerianembassycaracas.org — Ошибка сервера (HTTP 503). Олицетворение бренда: Adobe; Тип мошенничества: Impersonation. Сводка доказательств: VirusTotal 6/89 (alphaMountain.ai, Chong Lua Dao, CRDF, Forcepoint ThreatSeeker, Gridinsoft); URLQuery 2 alerts; URLScan malicious verdict; PhishDestroy score 90/100. Регистратор: Wild West Domains.

Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.

Сводка доказательств

КРИТИЧЕСКИЙ
Оценка
90/100

On 31 July 2026, analysis of nigerianembassycaracas.org indicates that the domain remains active and is being leveraged for a generic phishing campaign. The domain was registered on 18 December 2014 through Wild West Domains, LLC and is currently hosted at IP address 192.185.160.45. DNS resolution is provided by ns1129.websitewelcome.com and ns1130.websitewelcome.com, both belonging to the WebsiteWelcome hosting platform. VirusTotal records show that 2 of 91 scanned security vendors have flagged the domain, suggesting limited but non‑trivial detection.

The domain appears on a single public blocklist and is actively blocked by the PhishDestroy service, confirming that at least one security community has identified malicious activity. No additional public reputation services or Safe Browsing checks are referenced in the available intelligence. The limited detection count and single blocklist entry imply that the phishing infrastructure may be low‑profile or recently re‑used, but the presence of any detections demonstrates that defensive controls can identify the threat.

Defenders should add the domain and its associated IP address to outbound filtering rules, monitor DNS queries for the listed nameservers, and ensure that email gateway solutions reference the latest blocklist feeds that include this indicator. Continuous re‑scanning with multi‑vendor services is advised to capture any changes in detection status. Given the high risk rating, organizations handling sensitive credential flows should treat any communications appearing to originate from the domain as malicious until proven otherwise.

VirusTotal
VirusTotal
6 det.
URLQuery
URLQuery
2 threat alerts
Сертификат TLS
Let's Encrypt
Возраст
11.8 yr
Зафиксированный статус
Ошибка сервера 503
PhishDestroy
DestroyList
В списке
Reports Sent
1
Охват данных VirusTotal 6 / 89 URLQuery 2 threat-system alerts OTX no community references CF Radar scan completed URLScan capture сохраненный отчет URLScan verdict malicious TLS valid certificate, 54d WHOIS 143 mo old Снимок экрана 4 captures · 3 sources
Данные сетевой безопасности
Threat Detection Systems 2 alerts
Detection System Indicator Verdict Alert
DNS4EU www.nigerianembassycaracas.org malicious Sinkholed
DNS4EU nigerianembassycaracas.org malicious Sinkholed

Forensic History & Detection Timeline

This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Domain Status Transition Aug 5, 2026 · 00:14 UTC
    Domain state transitioned from dead to alive.
  2. Domain Status Transition Aug 3, 2026 · 00:31 UTC
    Domain state transitioned from alive to dead.
  3. Threat First Observed Jul 31, 2026 · 02:09 UTC
    Domain ingestion complete. Initial state is marked as alive pointing to IP 192.185.160.45.

Процесс реагирования на угрозы

Открытие
Checks
Reports
Доступность
14/15
Sent Report Recorded
Stored sent-report record for registrar Wild West Domains, LLC, hosting provider, 1 abuse contact
abuse@wildwestdomains.com
31.07.2026

Статус в публичных блок-листах

Сохранённое наблюдение

Зафиксированное различие заголовков

Заголовок для сканера503 - SERVICE UNAVAILABLE
Заголовок для посетителяNigeria Embassy Caracas

Сохранённый снимок · 4 sources

Аналитика доменов

Домен
URLScan Verdict Вредоносный score 100 Phishing brand: Adobe report ↗
Сервер / ASN Apache · AS31898 Oracle Corporation
Репутация IP abuse score 0/100 0 reports checked 30.08.2026
Регистратор Wild West Domains
IP-адрес 192.185.160.45 US
ГеолокацияUS Ashburn, US
СетьAS31898 · Oracle Corporation
Обратный поиск IPviewdns.info → rapiddns.io →
РегистрацияСоздано 18.12.2014 Expires 18.12.2026
Статус HTTP503 Error
Elapsed Since First Report 3 days
Что мы учитываем Raw elapsed time since the first stored abuse report. It is not a registrar response-time measurement. Latest observed status: Ошибка сервера.
Что содержит каждый отчет Сохраненные записи исходящих отчетов могут ссылаться на доказательства, доступные на данный момент, такие как вердикты поставщиков, регистрационные данные, сведения о хостинге, классификации или снимки экрана. На этой странице не указывается точная доставленная полезная нагрузка, получение, подтверждение или действие получателя.
Технические деталиDNS, SAN в протоколе SSL, временные метки
Впервые обнаружено31.07.2026
IoC Extractionscanned 01.08.20260 wallet · 0 Telegram IoCs
Submitted URLhttp://nigerianembassycaracas.org/wp-admin/Miami_Lakes_Pediatrics
Серверы имёнns1129.websitewelcome.comns1130.websitewelcome.com
MX Records0 nigerianembassycaracas.org
TLS Fingerprint
TLS Observationvalid from 25.06.2026scanned 31.07.2026
Favicon Hash
ID дела
Заголовок страницы
Nigeria Embassy Caracas
Сертификат TLS
Valid transport encryption · Выдан Let's Encrypt · valid for 54 days
Технологии · 13 identified
Detected via Cloudflare Radar · Wappalyzer engine
Пожаловаться на этот домен Предоставьте доказательства и помогите защитить других

Анализ VirusTotal

6 / Поставщики средств безопасности 89 отметили этот домен
View on VT
Last analyzed First positive detection Previous stored snapshot: 8 detections
alphaMountain.ai
Chong Lua Dao
CRDF
Forcepoint ThreatSeeker
Gridinsoft
SOCRadar

Архивные доказательства

Wayback Machine Snapshot
Исторический снимок доступен для проверки доказательств.
View Archive
Анализ производительности сайта

Google PageSpeed Insights — mobile performance audit of nigerianembassycaracas.org · checked Jul 31, 2026

30
Poor
Performance
FCP
3.52s
First Contentful Paint
LCP
9.66s
Largest Contentful Paint
CLS
0.149
Cumulative Layout Shift
TBT
1252ms
Total Blocking Time
SI
7.92s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Stored Capture Evidence 1 snapshot

Timestamped response metadata retained by the local collection pipeline. Each value below belongs to the displayed archive time.

Archived HTTP response HTTP 200
Requested URL: http://nigerianembassycaracas.org/wp-admin/Miami_Lakes_Pediatrics
Final URL: http://nigerianembassycaracas.org/wp-admin/Miami_Lakes_Pediatrics/
Downloading Document
Реагирование
HTTP 200
HTML body
2.7 KB
Compressed
1.2 KB
Links
0 internal · 0 external
Detected technologies
apache
Selected response headers
Server: Apache
Content-Encoding: gzip
Content-Type: text/html
HSTS: not observed DNSSEC: not observed WAF / firewall: observed Cloaking flag: not observed
All stored response-header names (10)
DateServerLast-ModifiedAccept-RangesVaryContent-EncodingContent-LengthKeep-AliveConnectionContent-Type

Доказательства и внешние отчеты

Снимок отправленных доказательств
Sent: Ledger records: 1 Case ID: PD-20260731-7BF228 Recipient: abuse@wildwestdomains.com
Page title stored with report: Background Image Page
URLScan evidence VirusTotal evidence URLQuery evidence Screenshot 90.4 KB

Повлиял ли на вас этот сайт?

If credentials were compromised, report immediately. Do not engage with recovery scammers.

Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.

Европол
Найдите официальный канал отчетности для вашей страны ЕС
National police directory
Остерегайтесь мошенников, предлагающих услуги по восстановлению данных! Преступники могут снова связаться с жертвами, притворяясь следователями, адвокатами или агентами по восстановлению. Не платите авансовые платежи и не делитесь учетными данными. Узнайте больше о мошенничестве при получении компенсаций →

Сообщите об этом в местные органы власти

Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.

Каталог 97 стран
Черновик по шаблону • помощь AI с формулировками включается только с отдельного согласия. Просмотрите и отправьте его самостоятельно

Проверить любой домен

Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.

Сканировать сейчас

Сообщить о фишинге

Добавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество

Сообщить

Поток оперативных данных об угрозах

Недавние сообщения о фишинге и наблюдаемые изменения доступности

Отслеживать

Будьте в курсе событий, берегите себя

Отслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание

Поток оперативных данных об угрозах Подать жалобу на это объявление
HTML · IFRAME

Вставить этот отчет

Разместите эту информацию об угрозах на своём сайте или в блоге

embed.html
<iframe
  src="https://phishdestroy.io/ru/embed/domain/nigerianembassycaracas.org"
  title="PhishDestroy threat report for nigerianembassycaracas.org"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>