
 Investigație
Simbioza înșelăciunii prin API-ul Steam: Deșertare, neglijență și responsabilitate
Constatări din investigație
Steam este complet complice la înșelătoria cu schimbarea ofertei de API de milioane de dolari, menținând o simbioză reciproc avantajoasă cu hoții de skin-uri și cu operatorii de jocuri de noroc ilegale.
1. Introducere: O simbioză a neglijenței calculate
Steam a fostot întotdeauna perfect de acord cu orice dezvoltare, inclusiv cu orice reglementări și modificări (de exemplu, restricțiile de tranzacționare sau interdicțiile de tranzacționare după schimbarea numelui de utilizator). Acestea sunt măsuri impuse, dar ineficiente și incomplete. Valve nu are nicio dorință autentică de a lupta împotriva acestui fenomen, deoarece înțelege că platforma lor depinde atât de înșelătorii și de pariurile ilegale, cât și de restul economiei subterane pe care Steam a favorizat-o, a permis-o să se dezvolte și a permis existența ei timp de mulți ani. Nu este vorba despre un atac împotriva Steam; este o simbioză – reciproc avantajoasă și înțeleasă de ambele părți implicate în această relație.
Frauda notorie cu API (cunoscută comun sub denumirea de înlocuirea/intercambiarea ofertelor) a apărut acum mult timp. Phishing-ul s-a bazat întotdeauna pe înlocuirea tranzacțiilor. În forma sa persistentă, a apărut în jurul primăverii anului 2019 (înainte de aceasta, exista sub forma unor atacuri de phishing izolate, care au evoluat ulterior în mecanisme de înlocuire cu limite de durată de 1, 4 sau 8 ore). Până în primăvara anului 2019, toate instrumentele active pe piața fraudelor au transformat sesiunile preluată în „mobile”. Astfel a atins o popularitate extremă. Conform estimărilor noastre cele mai conservatoare, acest lucru a permis furtul a cel puțin 10 milioane de dolari sau mai mult. Totuși, trebuie înțeles că, în general, acest fenomen încurajează activitatea cibercriminalilor. Steam protejează fraudatorii prin adoptarea atitudinii că „skin-urile nu au nicio valoare”. Introducerea restricției de tranzacționare (trade hold) a avut loc după ce mecanismul de înlocuire a ofertelor era deja consolidat. Restricția de tranzacționare de 7 zile, fără limită de timp, a fost adăugată brusc și fără motiv. Aceasta nu este o măsură anti-fraudă; este o reglementare.
Să explicăm cum funcționează schimbul de oferte și de ce Steam și eforturile sale de combatere a înșelătoriei sunt un adevărat spectacol de circ (și au fost întotdeauna așa).
2. Planul de acțiune 2017–2018: Cinci algoritmi proprietari
Pentru a înțelege amploarea operațiunii, ne putem întoarce cu privirea la panourile private de fraudă care au operat între 2017 și primăvara anului 2018. În această perioadă, dezvoltatorii au conceput cinci algoritmi operaționali distincți pentru metoda de schimb de oferte. Această actualizare privată a inclus toate cele cinci algoritmi: botul panoului se autentifica în contul utilizatorului și opera conform unuia dintre cele cinci algoritmi de mai jos, ocolind autentificarea în doi pași (2FA) prin validarea Guard. Fraudatorii puteau configura aceste setări (trimiterea de jocuri, filtrul prețului minim al ofertei etc.) direct în panoul lor de administrare.
Ofertă de schimb, într-un singur paragraf: Victima verifică o tranzacție legitimă pe PC. Înainte de confirmarea prin telefon, o sesiune controlată de atacator o anulează, copiază numele și avatarul contrapartei și trimite o ofertă de înlocuire. Victima confirmă apoi oferta de înlocuire în Steam Guard – adesea o ofertă care nu returnează nimic. Codul Guard nu este spart; oferta din spatele etapei familiare de confirmare este modificată.
Anexă tehnică: variante de schimbare a ofertei și evoluția panoului
- Verifică oferta: provine de pe un site de tranzacționare? Dacă da, execută acțiunile de mai jos.
- Anulează oferta din botul oficial de tranzacționare.
- Analizează porecla, avatarul și mesajul de tranzacție din contul botului oficial și le setează pe toate în contul botului escrocului.
- Trimite exact aceeași ofertă, dar din contul înșelătorului, cu aceleași articole, același pseudonim și același avatar.
- Verifică oferta: provine de pe un site de tranzacționare? Dacă da, execută acțiunile de mai jos.
- Nu anulează imediat oferta de la botul oficial, ci așteaptă ca utilizatorul să o accepte pe computer (nu pe telefon).
- Odată ce utilizatorul o acceptă (pe computer), botul anulează oferta oficială.
- Analizează porecla, avatarul și mesajul de tranzacție din contul botului oficial și le setează pe contul escrocului.
- Trimite exact aceeași ofertă din contul escrocilor, cu aceleași articole, același pseudonim și același avatar.
- Acceptă oferta (de la botul escrocilor) pe calculator.
- În consecință, utilizatorul confirmă tranzacția în aplicația mobilă, crezând că aceasta provine de la botul oficial, când, de fapt, este trimisă de botul escrocilor.
- Utilizatorul trimite o ofertă folosind linkul de tranzacționare al botului escrocului și trece la confirmarea acesteia în aplicația mobilă.
- Botul escrocului anulează oferta utilizatorului.
- Trimite o ofertă din contul utilizatorului, care include toate obiectele acestuia (jocurile eligibile pot fi selectate în panoul de administrare), către link-ul de tranzacționare al botului escrocului.
- Utilizatorul confirmă apoi această tranzacție modificată în aplicația mobilă.
- Oferte primite:
- Când este trimisă utilizatorului o ofertă care solicită doar articolele acestuia, schimbul are loc în momentul în care utilizatorul o acceptă pe telefon (după ce a fost acceptată pe computer) [folosind Algoritmul nr. 2].
- Când o ofertă este trimisă utilizatorului pentru atât obiectele sale, cât și cele ale celeilalte părți, schimbul are loc în momentul în care utilizatorul o acceptă pe telefon (după ce a fost acceptată pe computer).
- Oferte emise:
- Când utilizatorul trimite o ofertă către o altă persoană, conținând propriile sale obiecte, iar aceasta se află în procesul de a o confirma prin aplicația mobilă, schimbul este executat. Verificarea confirmării mobile a utilizatorului, din partea botului, este gestionată prin acceptarea automată a tranzacției.
- Identic cu Algoritmul nr. 4, cu excepția că, în timpul schimbului de ofertă în curs de emitere, adaugă mai întâi articolele utilizatorului care făceau deja parte din tranzacție, apoi adaugă întregul inventar al jocurilor selectate sub acestea. Jocurile eligibile pentru a fi golite pot fi alese în panoul de administrare (CS, DOTA, H1Z1, PUBG).
3. Infrastructura panourilor de înșelăciune și funcțiile de administrare
Rețelele de înșelăciuni sunt operate ca întreprinderi SaaS legitime. Panourile lor de administrare includ funcționalități robuste, multithread, concepute pentru exfiltrarea rapidă a datelor și pentru control:
- Tabel detaliat al jurnalului afișând SteamID-uri active în curs de înlocuire: 'SteamID', 'Inventar ($)', 'Timp rămas până la expirarea sesiunii de schimb', 'Oferte schimbate', 'Algoritm operațional', 'Filtru de preț', 'Ora de începere a sesiunii de schimb', 'Notă', 'Acțiuni'.
- Funcționalități de gestionare a utilizatorilor: pauză, reluare, ștergere, actualizare legătură tranzacție.
- Filtru de prag minim de preț în USD (oferirile ale căror valori totale ale articolelor sunt sub acest prag nu vor fi schimbate, evitând pierderea de timp cu articole de valoare redusă). Această opțiune este accesibilă din fila „Setări”. Prețurile pentru CS, DOTA, H1Z1 și PUBG sunt actualizate zilnic între orele 05:00 și 07:00.
- Actualizări manuale ale legăturilor comerciale dacă utilizatorul își modifică URL-ul de tranzacționare.
- Controlul botului de oferte (start, stop, restart).
- Navegador Steam integrat.
- Și multe alte funcționalități...
Pachetul special de phishing „maFile”
Există, de asemenea, un pachet separat care țintește fișierele maFiles (fișierele Autentificatorului Mobil). Mecanica de bază implică preluarea unui cod SMS, așteptarea expirării perioadei de răcire de 2 zile, golirea colecției de skin-uri și preluarea completă a controlului asupra contului.
Victima se autentifică pe un site de phishing folosind numele de utilizator și parola (validate în timp real). Ulterior, apare un prompt pentru introducerea codului SMS (în locul Steam Guard), care afișează ultimele două cifre ale numărului de telefon pe care a fost trimis SMS-ul. Odată furnizat un cod SMS valid, panoul de administrare generează automat un maFile. Cu acest fișier, înșelătorii pot genera coduri Steam Guard 2FA și pot accepta direct schimburile. Cu toate acestea, acest fișier maFile nou generat este supus unei restricții de tranzacționare de 2 zile (hold): orice tranzacție inițiată în primele 2 zile de la crearea fișierului maFile este ținută în așteptare timp de 48 de ore și poate fi anulată de proprietar.
Odată ce noul fișier maFile este generat în panoul înșelătorului, vechiul autenticator mobil al victimei va începe să genereze coduri nevalide, deși, pentru victimă, aplicația pare să funcționeze complet normal. Textul SMS-ului primit de utilizator este: Codul pentru dezactivarea sau mutarea aplicației Authenticator este: 13204Panoul de administrare include, de asemenea, opțiuni pentru descărcarea fișierului maFile, verificarea validității acestuia, generarea codurilor 2FA (similar cu Steam Desktop Authenticator - SDA), inițierea unei oferte care include toate articolele din inventar cu un singur clic sau executarea unei oferte automate cu o perioadă de așteptare de 2 zile, imediat după generarea fișierului maFile. În plus, panoul a adăugat ulterior funcționalități de „auto-phishing” și preluare automată a conturilor cu un singur clic. Pentru comoditate, un cronometru vizual de numărătoare inversă urmărește durata rămasă a perioadei de așteptare, afișată direct lângă fișierul maFile.
3b. Metode operaționale
1) Vizez furtul de skin:
- Exfiltrare cu întârziere: Așteptați 2 zile după generarea fișierului maFile, apoi trimiteți o ofertă de tranzacție către contul de destinație (un singur buton din panoul de administrare trimite toate skinurile către linkul de tranzacție țintă). Cerințe pentru succes: victima nu trebuie să își schimbe numărul de telefon sau parola în aceste 2 zile (deoarece o astfel de acțiune anulează fișierul maFile din panou).
- Ofertă automată imediată: Trimiteți o ofertă automată care conține toate articolele din inventar către legătura de tranzacționare țintă imediat după generarea fișierului maFile. Nu acceptați această ofertă imediat, astfel încât articolele să nu dispară prematur din contul victimei. Așteptați pur și simplu 2 zile și apoi acceptați-o. În cadrul acestei metode, schimbarea parolei sau asocierea unui nou autenticator mobil nu va opri tranzacția, deși, dacă victima își actualizează autenticatorul, blocajul se resetează, necesitând o așteptare suplimentară de 2 zile. Cerințe pentru succes: victima nu trebuie să anuleze manual oferta de tranzacție în așteptare pe parcursul perioadei de blocare de 48 de ore.
2) Vizierea furtului de conturi (Phishing):
- Vânzarea directă a contului: Vinde contul preîncărcat cu fișierul maFile. După generarea unui maFile, victima este mult mai puțin probabil să suspecteze o fraudă, comparativ cu phishing-ul tradițional, care adesea declanșează un blocare imediată prin semnal roșu (Red Sign) pe cont. În consecință, înșelătorii au o fereastră mai largă de timp pentru a revânze contul pe piețele negre. Cu toate acestea, există întotdeauna riscul ca victima să încerce să se autentifice de pe un browser/nou PC și să regenereze maFile pe telefonul său, sau să își reseteze parola.
- Auto-Phishing: După capturarea fișierului maFile, contul este automat adăugat în coada de procesare pentru extragerea automată a credențialelor și este blocat prin aplicarea unei interdicții comunitare. Combinația dintre phishing și generarea fișierului maFile vizează și extrage exclusiv protecția mobilă Steam Guard.
- Phishing cu un singur clic: Instalează o interdicție comunitară și declanșează eliminarea automată a acreditărilor la comandă.
În plus, acest bot poate fi integrat cu analizarea cookie-urilor OPSkins și cu verificarea 2FA. Partea de backend este multi-threaded și capabilă să proceseze un număr nelimitat de conturi pe secundă.
4. Anatomia înșelăciunii
Cum se desfășoară, de fapt, înșelătoria? Un utilizator primește un link pe Steam (domeniul ar putea masca o competiție, un airdrop sau un site de tranzacționare a pieilor). Pagina include un buton de autorizare și interfețe de autentificare extrem de sofisticate: o fereastră pop-up falsă de tip „browser în browser”, care afișează literalmente „domeniul oficial Steam” (folosind about:blank trucuri sau ferestre personalizate pentru a ascunde URL-ul real de phishing). Sau, în loc de o suprapunere vizuală a ferestrei, deschide o pagină de autentificare Steam clonată perfect, pe ecran complet, găzduită pe un domeniu falsificat. Copilul se autentifică direct, tastând numele de utilizator, parola și codul Steam Guard. Și atât. Nu se întâmplă nimic – site-ul de phishing fie îi redirecționează în altă parte, fie afișează pur și simplu din nou formularul de autentificare.
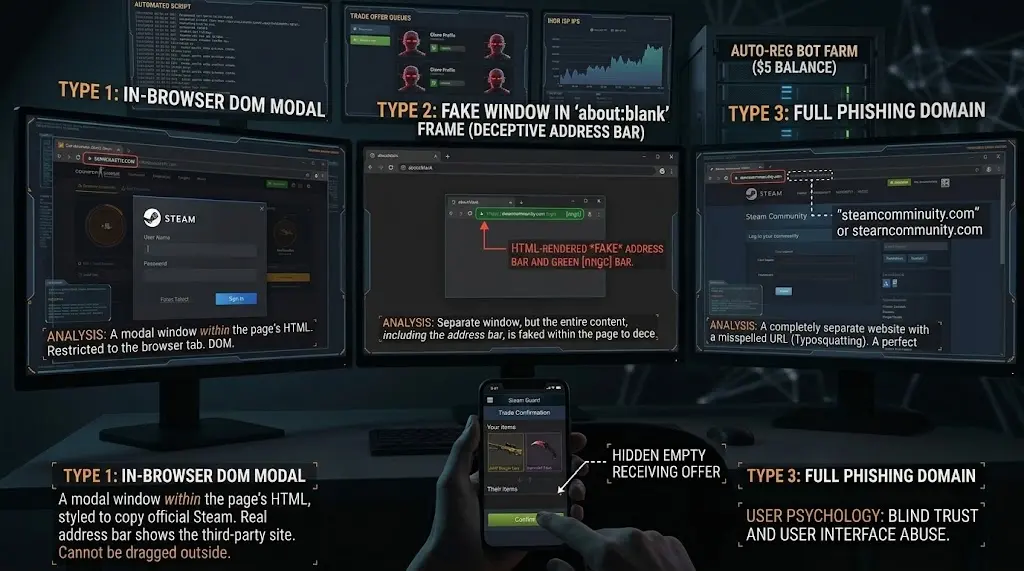
4a. Dar ce s-a întâmplat, de fapt, în culise?
Pe serverul atacatorului, o sesiune activă este generată imediat după autentificare, stabilind practic o sesiune de cont pe deplin autorizată. Scriptul solicită apoi imediat o cheie API pentru cont (prin steamcommunity.com/dev/apikey). Fraudatorii ar introduce ulterior navigatoare web headless integrate în sesiunile active, alături de automatizări pentru spam automat, închiderea biletelor de suport și altele.
Pentru a desfășura această operațiune, înșelătorii au nevoie de conturi bot gata de utilizare, cu drepturi active de tranzacționare și fără restricții comunitare. Acestea sunt conturi înregistrate automat în masă (preîncărcate cu exact 5 dolari, vechi de 14 zile pentru a debloca funcția de tranzacționare). Da, sunt înregistrate complet automat, utilizând software de înregistrare. Steam, desigur, observă și detectează aceste înregistrări (chiar și prin proxy); este pe deplin conștient de tiparele de activitate generate de software – conturi finanțate cu exact 5 dolari pentru a ridica limita, cu fondurile rămânând complet nefolosite. Odată achiziționate, aceste conturi sunt integrate în panoul de înșelătorie. De la acel moment, întregul atac se desfășoară aproape exclusiv prin cereri API brute. Singura excepție este vânzarea obiectelor furate: de obicei, accesează manual browserul, listează pielea (skins), transferă fondurile și retrag banii (deși unii susțin că au realizat o automatizare completă de la capăt la capăt, în care un bot listează pielea, execută vânzările și efectuează automat plățile către lucrători, spammeri și generatori de trafic).
Autentificarea provine de la o adresă IP complet nouă, iar sesiunea generată de software provine dintr-o rețea statică de hosting/ISP, predominant Ihor. Datele și fișierele conservate de PhishDestroy dintr-un astfel de produs evidențiază mai multe adrese suprasolicitate aparent coincident: unele adrese IP Ihor erau consecutive, inclusiv adresele care se termină cu .156, .157 și .158, iar fiecare dintre ele susținea simultan peste 1.000 de sesiuni preluată (hijacked). Aceasta nu este o estimare externă; ea rezultă din infrastructura examinată în fișierele produsului. Ulterior, a apărut un schemă separată pe partea botului de recepție: un bot primea un slot de adresă IP; înlocuirea botului din acel slot păstra adresa, atribuind-o efectiv pentru aproximativ o lună. Totuși, o autentificare pe server putea genera în continuare o cheie API și o sesiune paralelă cu durată nedeterminată. Este acest lucru un comportament normal al unui jucător?
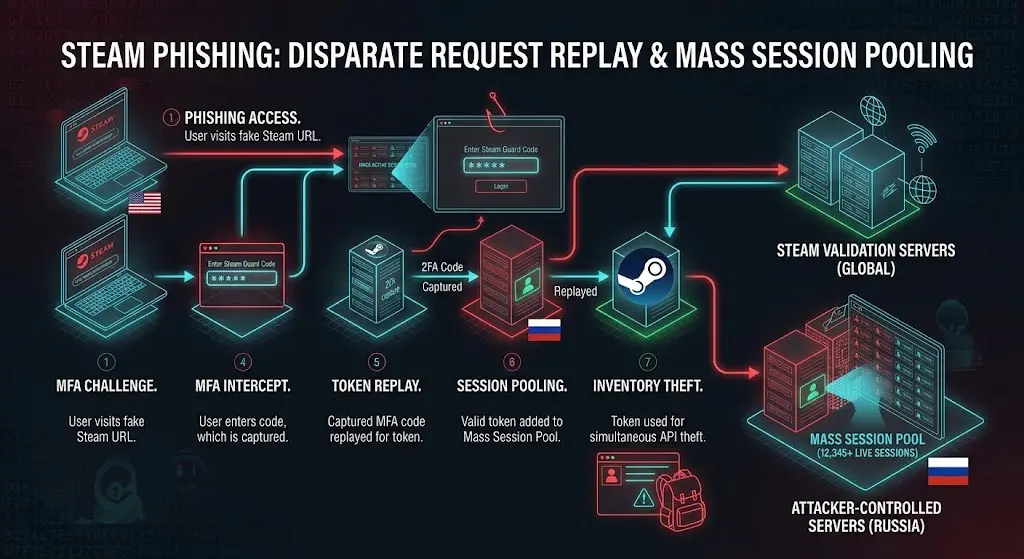
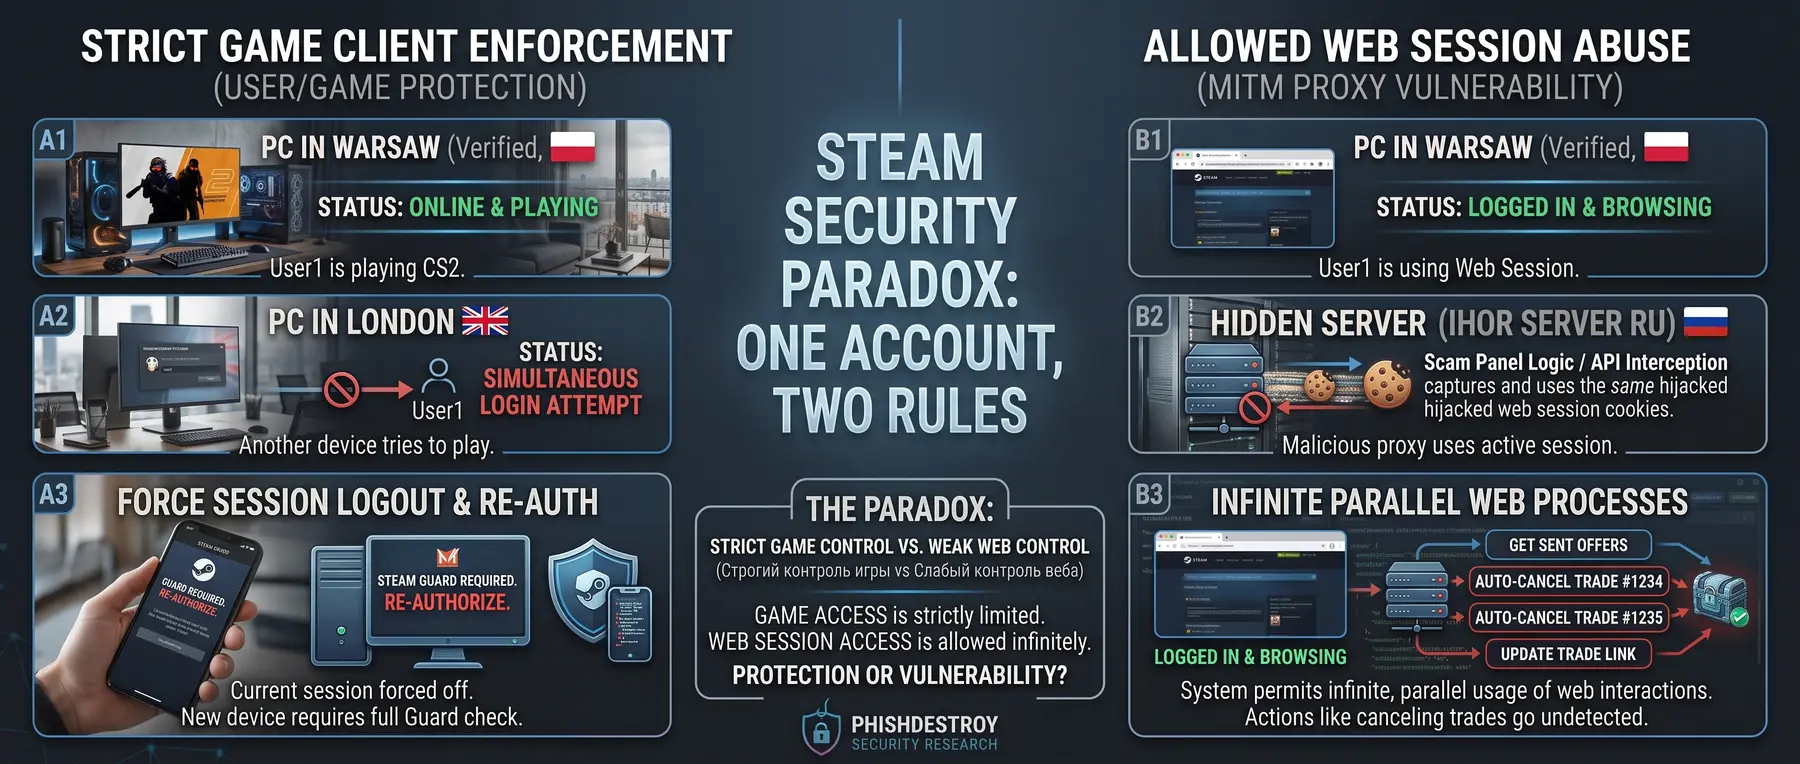
Valve protejează licența, nu contul.
Două persoane care încearcă să joace dintr-un singur cont reprezintă o urgență. Un IP al lui Ihor care deține 1.000 de sesiuni active preluată prin interceptare, aparent, nu.
Regulile proprii ale Steam specifică faptul că jocul simultan pe un singur cont nu este suportat: primul utilizator primește în cele din urmă eroarea „Invalid Steam UserID Ticket” și trebuie să se autentifice din nou. Un dispozitiv nerecunoscut necesită, în mod separat, un cod Steam Guard.
În infrastructura documentată, o singură adresă IP a lui Ihor a menținut simultan 1.000 de sesiuni active secăstrate, care generau chei, monitorizau conturile și anulau sau înlocuiau tranzacțiile. Steam nu a revocat masiv acel singur grup de sesiuni și nu a impus proprietarilor o reautentificare curată.
Ce anume nu merită protejat – inventarul, mesajele private, profilul sau fiecare prieten expus la phishing și spam?
Răspunsul minim este evident: atunci când un cont american cunoscut obține brusc o sesiune de găzduire paralelă dintr-o adresă IP care deține deja 1.000 de conturi preluată, acea sesiune, cheia API creată de ea și confirmările aferente trebuie revocate. În schimb, sesiunea MITM ar putea citi în mod indefinit conversațiile alături de proprietar și controla tranzacțiile. Partajarea licențelor este întreruptă, semnalele de preluare sunt tolerate, iar pierderea este atribuită înapoi victimei.
În plus, pe platforma Steam, cheia API rămâne complet indefinită. Chiar dacă o ștergeți sau o modificați manual, sesiunea dumneavoastră o va regenera automat la orice acțiune în fundal (cum ar fi verificările de sănătate ale sesiunii, evaluarea inventarului sau verificările periodice bazate pe cronometru, pe care panourile de fraudă le executau în mii de instanțe). Acest acces persistent la sesiune permite escrocilor să monitorizeze conturile în timp real, înainte ca utilizatorii să observe. Este rar ca utilizatorii să se dea seama: de obicei, odată ce sunt vizați de phishing, sesiunea lor se termină în cele din urmă sau este abandonată. Dar dacă o victimă șterge sau modifică doar cheia API, scriptul o recreează imediat, utilizând sesiunea activă.
Boturile sunt conturi înregistrate în masă, cu un sold de 5 USD. Piața este uriașă, iar competiția este atât de acerbă încât conturile sunt vândute aproape la costul lor brut de 5 USD. Steam observă clar, de exemplu, că telefonul unui minor – sesiunea activă care conține autentificatorul Steam Guard – se află în SUA; vede calculatorul și browserul acestuia în SUA. Și simultan, detectează o sesiune activă care provine din Rusia sau din Țările de Jos (furnizorul Ihor a fost principalul hub pentru o perioadă îndelungată, deoarece era încărcat cu aceste IP-uri specifice).
Da, furtul a început la scară largă. Steam nu a comentat nimic. Când copiii au scris la suport, Steam nu i-a instruit nici măcar să își schimbe parola; în schimb, suportul a trimis răspunsuri generice, standardizate, în care se menționa că pielea (skin-urile) dispăruse și că „nu este problema noastră”. Ulterior (în jurul anilor 2021–2022), înșelătorii au început să închidă automat bileturile de suport: un copil deschidea un bilet, iar scriptul automatizat al panoului îl închidea imediat. Copiii credeau că este suportul Steam care le respinge cazurile. Nu era. Dar Steam a stat practic deoparte și a permis ca acest lucru să se întâmple.
Ipocrizia Steam și a actualizărilor sale „anti-fraud” este uluitoare, ținând cont de volumul de date stocate de Steam: acesta urmărește țările, istoricul adreselor IP și amprentele dispozitivelor. Steam a ascuns conștient faptul că conturile erau compromise activ. Apoi, au existat incidente în care Steam a emis interdicții masive la nivel de comunitate pentru conturile victime care au fost prinse în sesiuni de schimb activă. Uau, un lucru excelent, Steam! Steam a aplicat blocaje pe conturile victimelor pur și simplu pentru că acestea partajau o adresă IP de proxy cu alte sesiuni, în loc să, de exemplu, termine sesiunile neautorizate. Și când victimele au contactat suportul pentru a contesta interdicțiile, suportul a făcut pe prostul, pretinzând că nu pot vedea sau ști nimic. Dar știm că văd totul: dispozitivele, ID-urile de hardware, jurnalele de tranzacții, istoricul modificărilor, parolele anterioare, numerele de telefon, adresele de e-mail și exact când și de pe ce dispozitiv au fost modificate (asta este partea cea mai amuzantă: Steam știe când un cont este preluat – înregistrează ID-ul exact al dispozitivului, marcajul temporal și adresa IP a atacatorului).
Anomalia este vizibilă. Răspunsul este încă scriptat.
Suportul nu lipsește semnalul. Înregistrarea contului indică un dispozitiv local verificat, o sesiune simultană de găzduire din străinătate, modificări repetate ale tranzacțiilor și momentul exact al furtului. Totuși, răspunsul redactat ignoră acea telemetrie, atribuie incidentul „unei erori de utilizator sau unui atac de phishing”, refuză restaurarea și închide biletul. Aceasta este o alegere de a nu acționa, nu o lipsă de dovezi.
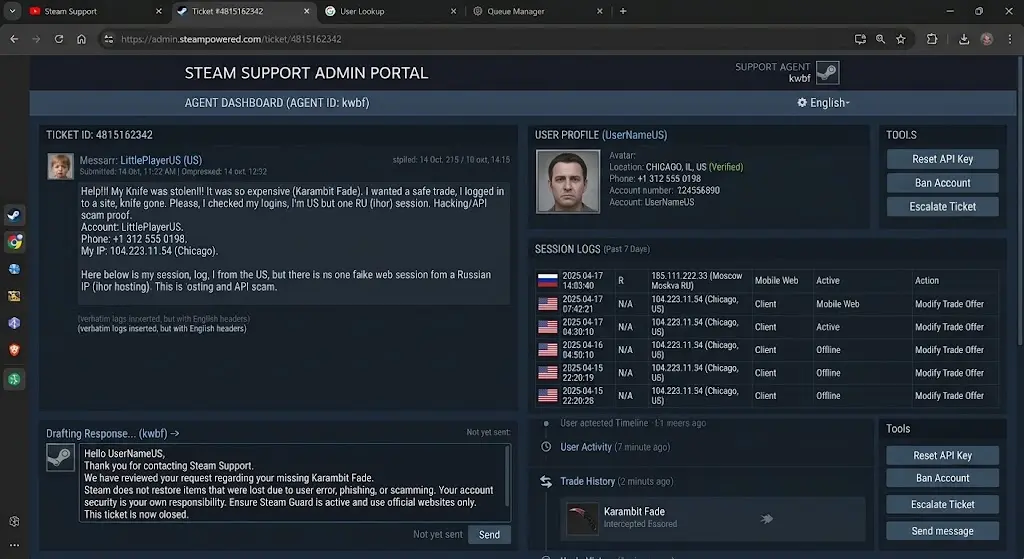
4b. Iluzia opririi tranzacțiilor
Așadar, un copil speriat îi scrie echipei de suport Steam: Aaa, ajutor, mi-au fost furate pielea! Le trimiteam unui prieten, unui comerciant sau pe un site de tranzacționare, dar au ajuns pe un cont complet diferit, cu exact același nume de utilizator și același avatar, nu pe cel pe care l-am acceptat în tranzacție!
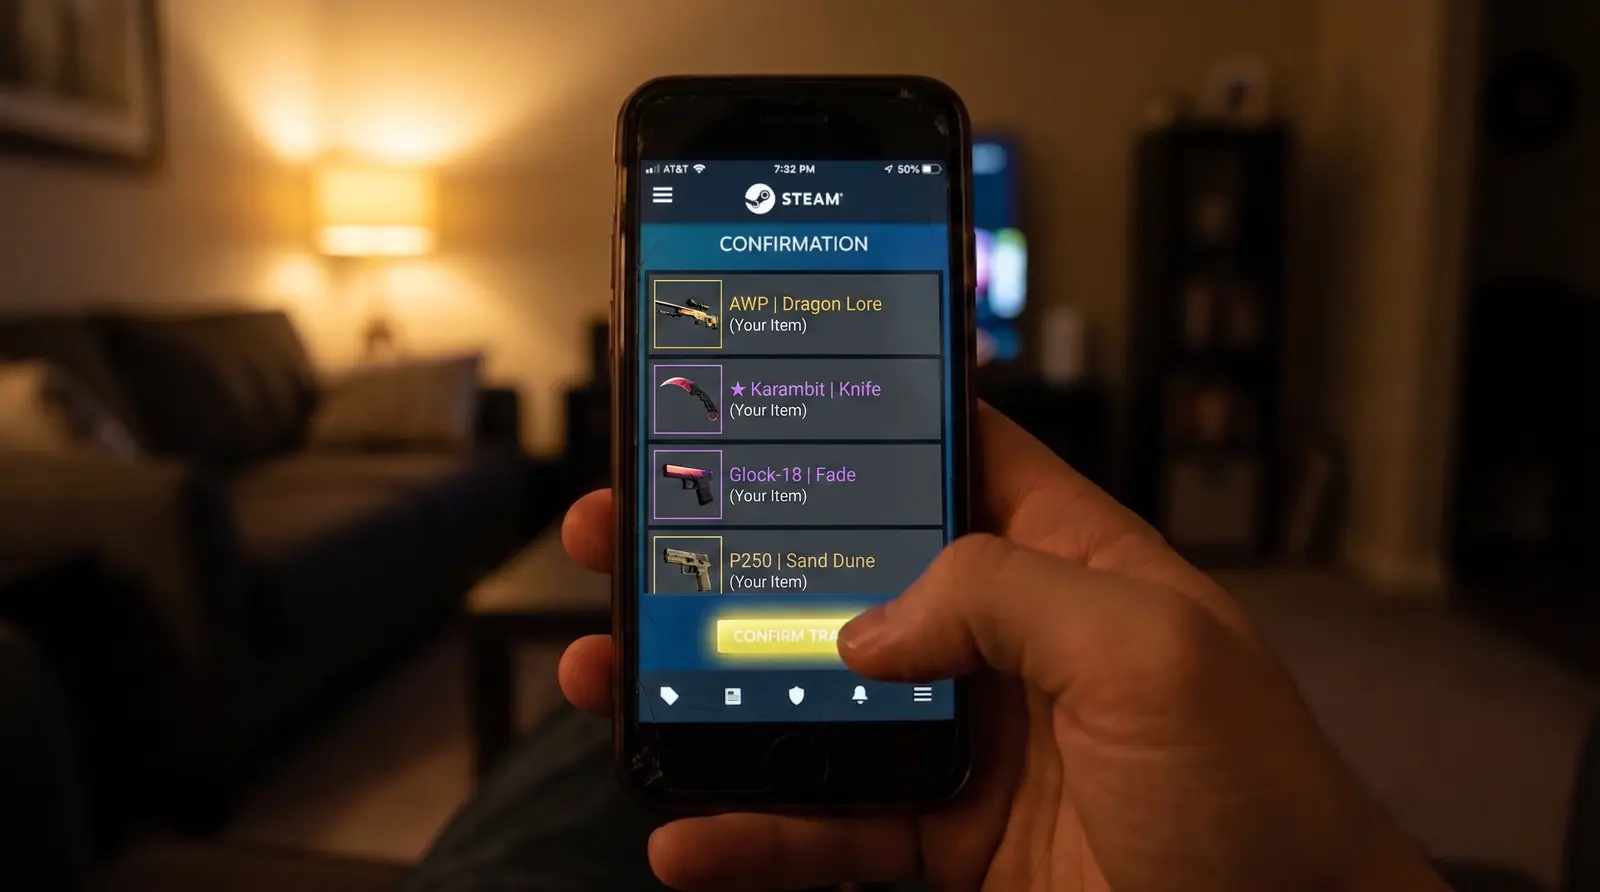
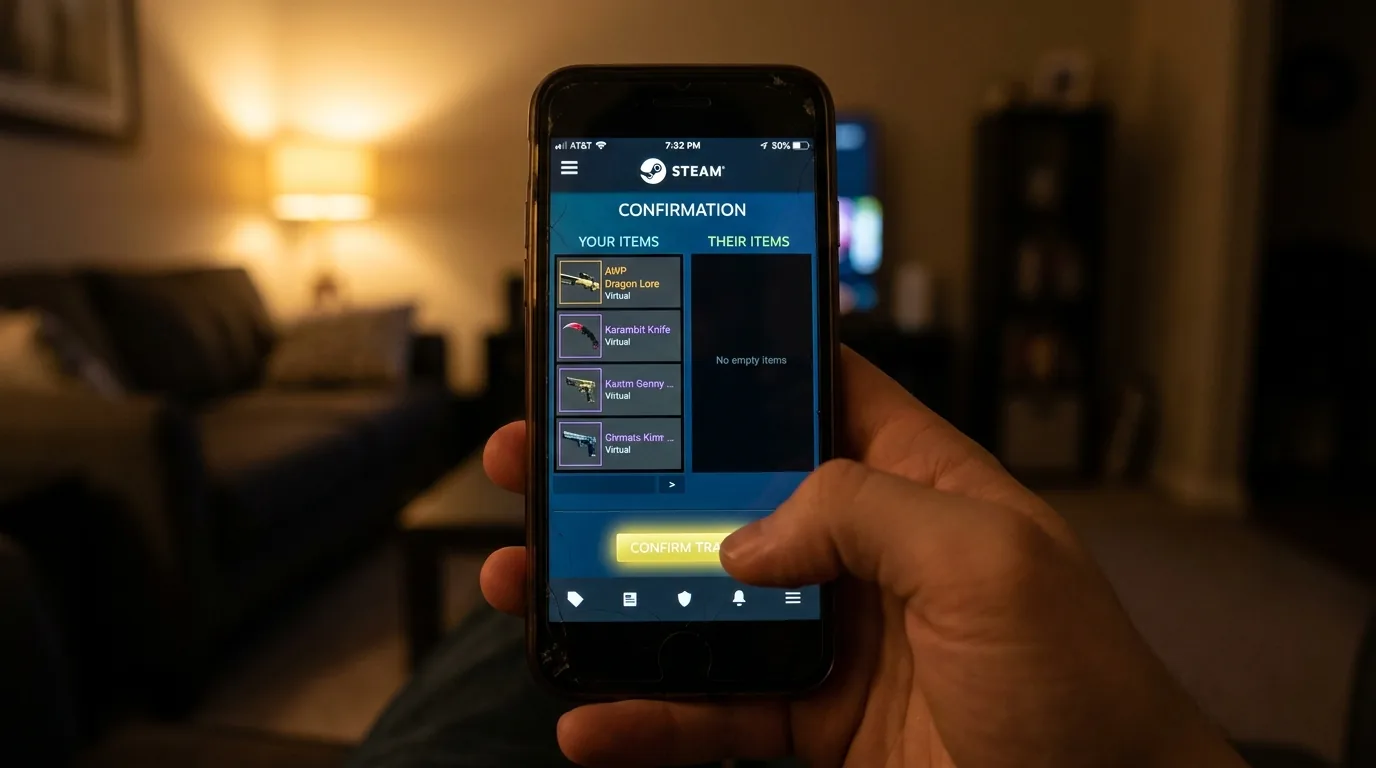
Cum s-a întâmplat, de fapt, acest lucru?
Într-adevăr, înlocuirea nu preia tranzacția instantaneu. În browserul dumneavoastră, examinați oferta de tranzacție originală, faceți clic pe „confirmare” – obiecte în schimbul obiectelor, sau trimise către contul verificat al prietenului dumneavoastră. Verificați detaliile și totul corespunde. Dar în scurtul interval de timp dintre acceptarea tranzacției pe PC-ul dumneavoastră și deschiderea telefonului pentru a o confirma – exact atunci botul escrocilor, clonat cu același nume și avatar, anulează tranzacția legitimă și trimite propria sa.
Da, pe ecranul telefonului tău, privești tranzacția modificată. Inițial, afișează obiectele pe care le trimiți, dar în partea de jos, nu primești absolut nimic în schimb. Iar utilizatorii ignoră avertismentele, deoarece au deja verificat totul pe calculator. Precizia psihologică a acestei înșelăciuni și vulnerabilitatea bazei de utilizatori sunt uluitoare, mai ales că victimele sunt convins pe deplin că execută o transferare sigură. Cu toate acestea, serverele Steam observă o sesiune creată cu săptămâni sau luni în urmă de la o adresă IP complet diferită, anulează o tranzacție activă și inițiază imediat și acceptă una nouă – tratând-o ca pe o tranzacție complet normală și legitimă. Pare extrem de legitim, nu-i așa?
Vreau să subliniez că mult înainte ca Steam să introducă actualizările sale greoaie și ineficiente, site-urile terțe de tranzacționare au intervenit pentru a lua măsuri. Acestea își valorificau reputația și, poate, pur și simplu simțeau milă pentru copiii păgubiți. De exemplu, site-ul tradeit.gg a implementat un sistem prin care, în cazul în care oferta comercială oficială era anulată, un alarmant mesaj „ANULAT” de dimensiuni mari apărea pe ecranul utilizatorului. Aceasta a fost o soluție reală, motiv pentru care îi recunoaștem ca pionieri care au încercat efectiv să facă ceva. Așadar, un site extern care folosea API-ul Steam putea detecta o schimbare de tranzacție în timp real, dar Steam însuși nu putea? Sau pur și simplu au refuzat să termine o sesiune neautorizată care avea evident zero legătură cu utilizatorul legitim? Da, tichetele de suport ale Steam susțineau repetat: „Obiectele tale au dispărut, nu putem ajuta”, iar boturile de primire ale escrocilor erau rareori blocate (și, dacă erau, se întâmpla mult după faptele petrecute). Chiar și după introducerea perioadelor de așteptare pentru tranzacții, rata medie de blocare a boturilor de fraudă active (măsuri care, în final, favorizează economia Steam, în loc să restituie obiectele victimelor) a fluctuat în jurul valorilor de 15–25% în perioadele de vârf. Între timp, furnizorul de hosting unde funcționau boturile Ihor, iar aceste sesiuni automatizate nu au utilizat niciodată proxii rezidențiali sau mobili cu rotație.
4c. Dovada infrastructurii statice
Putem demonstra acest lucru. Așa cum știți, PhishDestroy este un proiect radical anti-phishing. Am inundat formularele de phishing cu fraze-seed false, la scară largă, pentru a epuiza capacitatea de încărcare și procesare a serverelor lor. De fapt, de aici a pornit conceptul: Steam impune limite de rată pentru încercările de autentificare pe adresa IP. În urmă cu ani, am executat această metodă utilizând proxii publici gratuit, trimițând încercări de autentificare invalide în mod continuu sau vizând conturi protejate prin Steam Guard prin e-mail. În cele din urmă, Valve a început să blocheze aceste încercări și, deoarece nu achiziționam rețele de proxii comerciale, s-a dovedit a fi mai puțin viabil în timp. Cu toate acestea, așa cum ne dăm seama acum, ar fi putut fi extrem de disruptiv, însă, în logica torsionată a Valve, interferarea cu operațiunile escrocilor a fost considerată „neetică”.
Prin deconectarea de la rețea, timp de ore întregi, a formularelor de autentificare ale escrocilor, am stabilit că aceștia nu foloseau o rețea vastă de proxii rezidențiali, ci proxii statici sau adrese VPS. Fișierele de produs conservate au confirmat două modele distincte: sesiunile interceptate erau agregate, cu peste 1.000 pe IP-ul lui Ihor, în timp ce boturile de primire foloseau sloturi stabile – un bot pe IP. Înlocuirea unui bot în același slot păstra IP-ul; adresa era efectiv alocată pentru aproximativ o lună.
Concluzia: O scenă de crimă deschisă
Steam a văzut totul, a știut totul și a rămas pur și simplu în tăcere, în loc să acționeze pentru a-și proteja utilizatorii. Ce platformă care pretinde că securitatea este prioritatea sa principală.
În plus, un atacator cu o sesiune de browser activă ar putea monitoriza simultan contul dvs., să citească conversațiile dvs. sau să modifice profilul (de exemplu, prin simularea unui anunș fals de „VAC Ban”) pentru a vă induce panică și a vă determina să transferați rapid toate obiectele către un prieten sau către un cont secundar „sigur” – ducându-i direct în capcana schimbului de oferte. Da, ar putea citi activ conversațiile private cu prietenii dvs. și vizualiza media dvs. în timp real, chiar alături de dumneavoastră. Aparent, Steam consideră sesiunile paralele din țări complet diferite ca fiind un comportament standard pentru o platformă de jocuri (probabil raționând că, deoarece Family Sharing există, „nu este o problemă dacă fură, atâta timp cât nu joacă CS:GO simultan”).
5. Capcana cheii API: Schimbarea parolei nu este suficientă
Chiar dacă ai schimmat parola, dar ai uitat să revoci cheia API activă, înșelătorii te puteau jefui în continuare. Da, fără o sesiune activă, scriptul lor nu mai putea naviga prin profilul tău sau accepta automat tranzacțiile. Cu toate acestea, API-ul oficial Steam le permitea încă să execute cele mai critice acțiuni: monitorizarea activității contului tău și anularea tranzacțiilor în așteptare (prin CancelTradeOffer).
Armat exclusiv cu cheia ta API, botul ar detecta și anula instantaneu tranzacția ta legitimă, trimițând imediat o ofertă falsă clonată din contul său (destinată link-ului tău de tranzacție). De la acel moment, scriptul pur și simplu aștepta. Nu putea apăsa butonul de confirmare în numele tău. Întreaga înșelăciune se baza pe faptul că deschideai aplicația mobilă și confirmai voluntar tranzacția înlocuită prin Steam Guard. Și a funcționat impecabil.
Există o nuanță tehnică critică: având în mână doar o cheie API (și fără o sesiune activă), scriptul nu poate injecta direct o tranzacție în confirmările Steam Guard. Acesta trebuie să trimită o nouă ofertă de tranzacție primită. Acest lucru înseamnă că trebuie să faceți manual clic pe „Acceptă tranzacția” pe PC înainte ca oferta să apară în aplicația Steam Guard.
Ar fi de așteptat că acest pas suplimentar ar reduce rata de succes a înșelătoriei – în sfârșit, la acceptarea unei noi tranzacții de la un necunoscut, Steam afișează avertismente ample („Nu sunteți prieteni”, „Acest cont a fost semnalat”). Dar hoții au exploatat psihologia umană și memoria musculară. Deoarece victima a inițiat ea însăși tranzacția inițială, era deja pregătită mental să se despartă de obiectele sale. Când au văzut că tranzacția se anulează brusc și că una nouă sosește imediat, cu exact aceleași obiecte, același pseudonim și același avatar, au presupus: Site-ul a întârziat și a recreat tranzacția.
Utilizatorul a bifat mecanic avertismentele din Steam, pe pilot automat, a acceptat schimbul fals și l-a confirmat pe telefon. Înșelăciunea a reușit nu prin ocolirea securității Steam Guard, ci prin exploatarea inerției umane.
6. Verdictul: Complice prin design
Mesajul nostru principal rămâne neschimbat: datorăm un mulțumire specială Valve și personalului lor de suport, care au considerat extrem de convenabil să „nu vadă nimic și să nu știe nimic”.
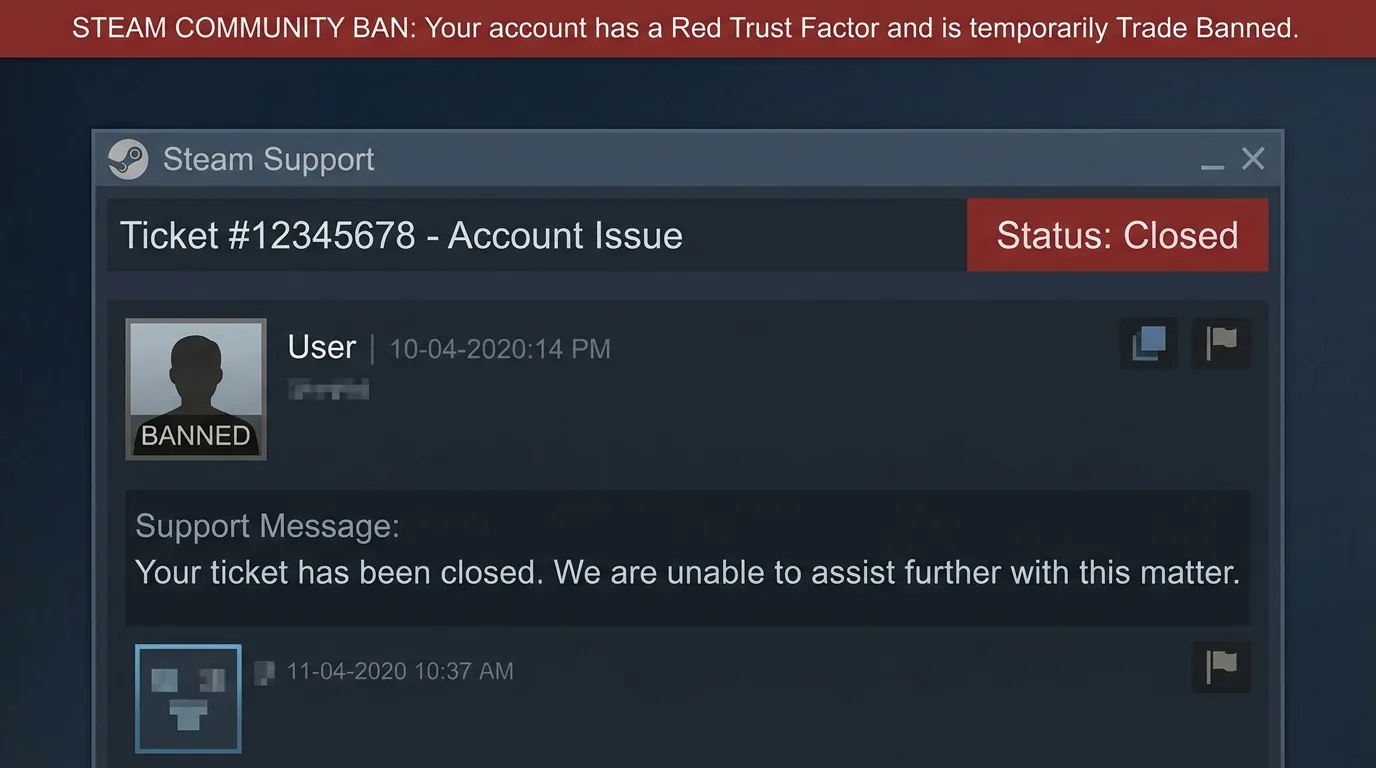
Le placează pe buze că, tehnic, nu dispun de instrumentele sau de capacitatea necesară pentru a oferi asistență. Realitatea este însă cu totul diferită. Pentru a recupera un cont preluat ilegal, echipa de suport nu are nevoie, de fapt, de o cheie CD veche și prăfuită, din urmă cu zece ani. Steam înregistrează o gamă vastă de alți parametri, care sunt ignorate deliberat în cadrul disputelor privind recuperarea contului. Vorbim despre identificatorul unic al dispozitivului. Acesta nu este un HWID simplu, un număr de serie al discului dur sau o versiune BIOS, ci o amprentă hardware unică pe care Steam o preia, probabil la același nivel de kernel/sistem profund ca și în cazul anti-cheat-ului VAC.
Așadar, când Valve refuză să vă restaureze contul, pur și simplu pentru că „nu dețineți o cheie CD”, nu este vorba despre o limitare tehnică. Este o strategie de afaceri. Este dorința de a vă forța să cumpărați din nou toate jocurile, și un refuz categoric de a vă reda controlul asupra inventarelor de înaltă valoare de skin-uri.
Este neetic, dar profund „Steam-like”. La fel stau lucrurile cu sistemul lor de suport – o operațiune ieftină de asistență clienți externalizată, ale cărei politici interne sunt concepute pentru a evita furnizarea unei ajutoare reale sau chiar a unei politețe de bază. Totul se reduce la răspunsuri copiate și lipite din scripturi și la închiderea unilaterală a biletelor.
Dar Steam este perfect de acord cu acest lucru.
7. Întrebările pe care Congresul trebuie să le adreseze Valve
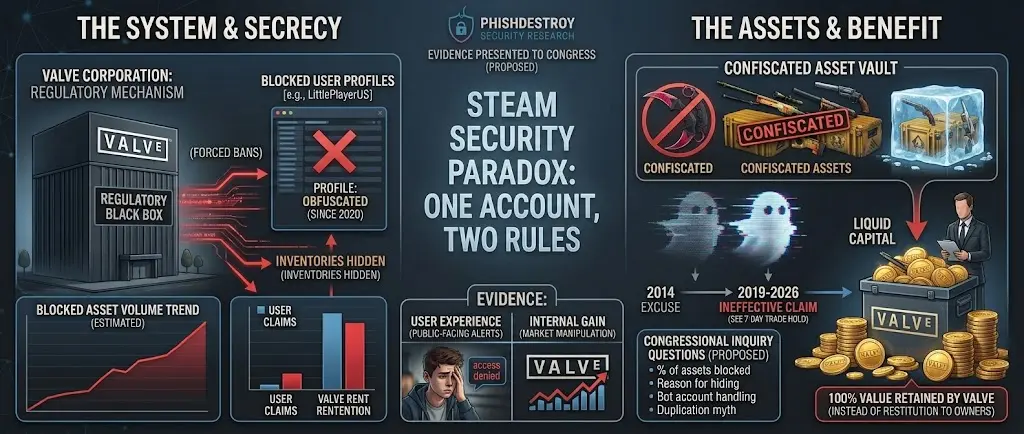
Nu întreba despre cărți de baseball. Urmărește banii și registrul de bunuri.
Dacă Valve se prezintă în fața Congresului sau a unui organism de reglementare, analogiile nu constituie dovezi. Solicitați răspunsuri jurate și supuse auditului privind valoarea pe care o imobilizează, victimele pe care refuză să le repare și controalele pe care alege să le impună.
Câtă valoare a jucătorilor este blocată?
Câte obiecte din CS2 și Dota se află în conturi blocate prin tranzacții sau interzise de comunitate? Ce procent din oferta circulantă și ce valoare de piață reprezintă acestea, defalcate pe an, tip de restricție, raritatea obiectului și perioada de îngheț?
Cerință: Totaluri agregate, metodologie, intervale de vârstă, un audit independent și o dezvăluire inspectabilă a inventarelor de boti interzise. Dacă cifrele infirmă acuzația, publicați-le.
De ce este ascunsă proba?
Când un inventar sau un profil devine ne-public în urma unei restricții, ce scop de securitate îndeplinește această măsură? Politica de vizibilitate s-a modificat în jurul anului 2020 și de ce se ascunde registrul în loc să se afișeze un avertisment public proeminent, similar cu un anunț VAC?
Cerință: Istoricul politicilor, raționamentul intern, regulile de acces și calea de contestație.
De ce nu sunt oprite pipeline-urile de boturi încă de la început?
Steam însuși afirmă că utilizatorii malițioși operează frecvent conturi fictive și utilizează un prag de 5 USD. Ce detectează înregistrările automate, atribuirea numerelor de telefon și a autenticatorilor, finanțarea exact la pragul stabilit, absența activității în jocuri, perioade lungi de inactivitate, apoi fluxuri de obiecte cu caracteristicile unui comportament automatizat?
Cerință: Ratale de rezultate false pozitive și false negative – și dacă interdicțiile au loc înainte ca contul să aibă valoare sau doar după ce articolele valoroase au fost obținute.
Mai este „duplicarea” o scuză credibilă?
Rațiunea duplicării se întoarce la practicile de restaurare și la cazurile de abuz în suport din mijlocul anilor 2010. Un element modern are un registru unic, o lanț de transfer cunoscut și rețineri comerciale. De ce ar genera o copie revocarea aceluiași element de la un destinatar ilicit dovedit și realocarea acestuia către deținătorul anterior verificat? La ce pas exact apare un al doilea element în 2026?
Cerință: Istoria politicilor din 2014, o explicație tehnică reproductibilă și numărul incidentelor reale de duplicare cauzate de restaurări din 2019.
Sub ce autoritate este imobilizat obiectul?
Tratează Valve o piele ca pe o proprietate, ca pe o licență sau ca pe o simplă dreptate de bază de date? Ce clauză contractuală și ce teorie juridică permit imobilizarea permanentă după furt, în timp ce se refuză restituirea către deținătorul anterior verificat? Bunurile recuperate de la un hoț nu devin venituri ale poliției; de ce echivalentul digital rămâne sub controlul exclusiv al platformei, în loc să fie returnat victimei?
Cerință: Notificare, dezvăluirea probelor, revizuirea umană, apel, termenele limită și regula precisă care guvernează dispoziția finală a fiecărui element.
Pe cine protejează interdicția – și cât a câștigat deja Valve?
Întrebarea defensibilă nu este, prin urmare, dacă Valve primește din nou prețul nominal complet la fiecare revânzare, ci câtă sumă în bani din circuit închis și cât venit cumulativ din comisioane erau atașate unui articol înainte ca acesta să fie blocat – și cum eliminarea ofertei afectează raritatea și prețul tuturor celorlalte articole rămase.
Cerință: Taxele pe viață colectate pentru fiecare articol ulterior blocat, ratele de restituire către victime și de intervenție pre-pierdere, precum și un model al efectului de preț al ofertei blocate. Nu considerați o interdicție fără restituire ca o formă de ajutor pentru victimă.
Valve apără o prezumție de vinovăție?
O restricție a contului nu echivalează cu o pedeapsă cu închisoarea; această analogie pune la încercare procedura. Dacă Valve sau executivii săi ar fi fost supuși unei sancțiuni neexplicate, pe baza unor dovezi nedivulgate, iar un recurs nominal ar fi fost respins cu „citește legea”, ar numi avocații companiei acest lucru drept justiție? Totuși, în cazul stocurilor de valoare ridicată, Valve poate părea simultan acuzator, judecător și custode al valorii înghețate. Ce mecanism de control independent abordează acest conflict de interese?
Cerință: Regula exactă, actul pretins, rezumatul probelor, evaluatorul uman, decizia motivată, escaladarea independentă și divulgarea modului de tratare a valorii înghețate.
De ce este un apel semnificativ inaccesibil?
Un răspuns standardizat și un link general către Acordul Abonatului Steam nu constituie o constatare de fapt. De ce poate un consumator obișnuit să i se refuze accesul la acuzații și la dovezi, pentru a se confrunta apoi cu bariere tehnice, juridice și financiare care fac practic imposibilă contestarea unei restricții automate sau eronate?
Cerință: Apel uman gratuit, decizie formulată în limbaj simplu, termene limită pentru răspuns, acces la soluționarea litigiilor de către terți și statistici privind interdicțiile automate, revizuirile umane, anulările și răspunsurile repetitive bazate pe șabloane.
Comunitate, recuperare și sesiunea pe care Valve a ales să nu o încheie
Ce înseamnă „comunitatea” din Steam Community?
După ce Procurorul General al statului New York a intentat un proces împotriva Valve în februarie 2026, Valve a publicat un comunicat de suport Steam destinat utilizatorilor, invocând efectele asupra utilizatorilor și asupra procesului public. Dar, atunci când deciziile platformei afectează inventarele valoroase ale acestor utilizatori, ce putere formală deține această „comunitate” – voturi, motive, consultări de politică, supraveghere sau chiar vizibilitate asupra rezultatelor rapoartelor?
Cerință: Definiți drepturile de guvernanță ale comunității și publicați registrele de consultări, rezultatele rapoartelor și un mecanism independent de supraveghere a utilizatorilor – sau recunoașteți că „comunitate” este doar un termen de marketing, nu o formă de reprezentare.
De ce aplicarea obișnuită a legii moștenește secretizarea VAC?
Păstrarea secretă a semnăturilor de detectare anti-cheat poate proteja o metodă de detectare. O restricție comunitară sau comercială este o altă situație. Ce risc de securitate împiedică Valve să numească regula, marcajul temporal, acțiunea presupusă și categoria de dovezi? Câte rapoarte de la utilizatori și rapoarte de la boturi duc la o acțiune, și ce controale de integritate acoperă personalul, contractorii și voluntarii?
Cerință: Rata de erori și de anulare, statistici privind raportarea și acțiunea, audituri independente de integritate, reguli privind conflictele de interese și rezultatele disciplinare agregate.
Este recuperarea contului concepută în jurul unor dovezi pe care utilizatorii sunt puține șanse să le păstreze?
Steam afirmă că o cheie de licență retail poate stabili dreptul de proprietate și recomandă păstrarea acesteia; de asemenea, menționează că un număr de telefon verificat oferă opțiuni suplimentare de recuperare. De ce se cere o cheie fizică cu o vechime de un deceniu, când Valve poate deține înregistrări privind plățile, adresele de e-mail și numerele de telefon istorice, precum și datele despre dispozitive și sesiunile de autentificare? PhishDestroy estimează intern că 15–20% dintre solicitanți nu finalizează procesul de recuperare după o astfel de cerință, deși unii continuă să scrie de la furnizorul de servicii de lungă durată și de pe calculatorul lor, având controlul asupra adresei de e-mail sau a numărului de telefon. Valve poate contrazice această estimare prin publicarea propriilor date.
Cerință: Încercări, aprobări, respingeri și proceduri abandonate, grupate pe tip de dovadă; rezultate pentru solicitanții care dețin un e-mail, un număr de telefon sau un dispozitiv; și o explicație auditabilă a ponderării semnalelor.
De ce să pedepsești victima, în loc să revoci sesiunea ostilă?
În infrastructura analizată, mai multe adrese IP consecutive ale lui Ihor – inclusiv adresele care se termină cu .156, .157 și .158 – mențineau fiecare peste 1.000 de sesiuni active preluată (hijacked), în timp ce proprietarii se aflau pe dispozitive cunoscute, în alte locații. Aceste sesiuni puteau recrea cheile API, aștepta, modifica tranzacțiile și citi chatul în paralel. Acordul de abonare Steam amenință cu terminarea contului pentru utilizarea de proxii IP care ascund locația, inclusiv „în orice alt scop”. De ce un server proxy care deține o mie de conturi neconectate nu declanșează măcar o revocare de sesiune?
Cerință: Revocați automat o sesiune de găzduire, cheia API și confirmările acesteia atunci când aceasta adună conturi neconexe la scară masivă; apoi impuneți o reautentificare curată, fără a restricționa victima.
Șapte ani, 79 de angajați Steam și 1,16 milioane de ore nominale: eșec sau model de afaceri?
PhishDestroy poate documenta grupuri de peste 1.000 de sesiuni pe o singură adresă IP, adrese consecutive la un singur furnizor și sloturi IP stabile și separate pentru boturile de primire. Cu toate acestea, modelul de la nivel de server nu a declanșat răspunsul evident: revocarea sesiunii de găzduire, invalidarea accesului său la API și impunerea unei autentificări curate din partea proprietarului. Valve aplică deja reguli privind utilizarea concurentă în jurul sesiunilor de joc. De ce nu a fost aplicată o logică de risc echivalentă atunci când o adresă de găzduire din Rusia se afla între proprietar și Steam, deținând o mie de conturi neconexe?
Un instantaneu al organizației din 2021, expus accidental prin litigiul antitrust al Wolfire din 2024, ar fi enumerat 79 de persoane în categoria „Steam” a Valve și un salariu brut agregat de 76.446.633 de dolari – aproximativ 968.000 de dolari per angajat listat, ca medie de categorie, nu ca salariu individual. Acest instantaneu nu dovedește că 79 de ingineri de securitate au lucrat la schimbarea ofertelor, că numărul de angajați a rămas constant sau că întregul timp al angajaților a fost disponibil pentru această problemă. Stabilește însă dimensiunea pe care Valve trebuie să o explice.
Către: Victimele furtului de active și echipa juridică deghizată a Valve
Ați încercat să convingeți atât instanțele de judecată, cât și utilizatorii, că furtul de obiecte este exclusiv vina „copiilor prosti” și că arhitectura platformei dumneavoastră nu poartă nicio responsabilitate. Să lăsăm deoparte măștile corporative și să explicăm, în cei mai simpli termeni, de ce ecosistemul dumneavoastră de phishing, extrem de sofisticat și extrem de profitabil, există exclusiv din cauza lacunelor arhitecturale ale Steam. Phishing-ul este, în esență, actul de a fura cheia de la ușa principală. Dar faptul că în spatele acestei uși se află un controlor al unei seifuri complet neapărat, neîngrijit de nicio măsură de securitate, este exclusiv vina dezvoltatorilor Valve.
Să examinăm câteva analogii pentru modelul dvs. de securitate, pentru a înțelege amploarea enormă a acestei defecțiuni.
1. Nu ești GitHub (Basmele dezvoltatorilor)
Valve își justifică API-ul nesigur, susținând că Steam este o „platformă deschisă pentru dezvoltatori”. Bine, să vă comparăm cu GitHub. Ce se întâmplă când încercați să generați un token de acces personal (PAT) pe GitHub?
- Sistemul vă obligă să reîntroduceți parola.
- Solicită un cod 2FA.
- Obligați-vă să marcați explicit permisiunile de domeniu (separarea privilegiilor) pentru token.
- Crucial este faptul că vă solicită să stabiliți o dată de expirare (TTL) pentru token.
Și ce face Steam? Emite în tăcere, cu un singur clic, o cheie infinită și onipotentă, fără nicio confirmare, acordând acces nelimitat de citire/scriere pentru a anula și înlocui oferte de schimb pentru totdeauna. Nu sunteți o platformă deschisă pentru dezvoltatori; sunteți o poartă deschisă.
2. Sunteți mai răi decât mixerele de criptomonede sancționate (Sindromul Tornado Cash)
Dacă Steam nu este o platformă pentru dezvoltatori, atunci poate este o bursă de valori? Să vă comparăm nu cu bursele de valori legitime, ci cu mixerele cripto umbre și platformele sancționate pe care Departamentul de Trezorerie al SUA și FBI le demontează pentru spălare de bani (precum Tornado Cash, Bitzlato sau Garantex).
Vrei să afli ironia supremă, Gabe? Chiar și spălătorile de criptomonede ilegale și sancționate de pe dark web aplică o securitate API mai robustă decât Steam! Chiar și administratorii mixerelor din subteran înțeleg că, pentru a genera o cheie API capabilă să gestioneze soldurile utilizatorilor, trebuie să forțeze utilizatorul să introducă un cod 2FA, să confirme prin e-mail și să lege cheia de anumite adrese IP. Însă Valve – o corporație americană legală, cu o valoare de miliarde de dolari – permite unui script invizibil, care rulează pe un server din Rusia, să obțină acces permanent, fără confirmare, la inventarele utilizatorilor, cu o valoare de zeci de mii de dolari, cu un singur clic. Criminalii cibernetici aplică, de fapt, standarde de securitate mai ridicate decât dezvoltatorii voștri, care primesc salarii de un milion de dolari?
3. Piețele gri s-au dovedit mai inteligente decât o corporație cu o valoare de miliarde de dolari
Cea mai amuzantă parte este legată de piețele terțe pentru pariuri și tranzacționarea de skin-uri (precum OPSkins sau vechiul BitSkins), pe care Valve le-a vizat atât de agresiv. Înapoi în 2017, ele se confruntau cu exact aceeași problemă de substituție prin API Offer-Swap. Și știți ce au făcut? Ele – un grup mic de dezvoltatori independenți, fără bugete de miliarde de dolari – au rezolvat-o pur și simplu în câteva zile, adăugând confirmări, spargând instantaneu schemele escrocilor.
Între timp, Valve a cheltuit 7 ani efectuând experimente pe copii, observând cât timp ar continua utilizatorii să cumpere noi pielea pentru a înlocui cele furate și cât capital ilicit ar putea spăla hoții prin acest ciclu.
4. Bastoane strălucitoare în locul unor soluții reale
În loc să închidă vulnerabilitatea, Valve a introdus „brilante” bastoane. O perioadă de 7 zile de blocare a tranzacțiilor. O blocare de 4 ore pentru schimbarea numelui de utilizator. În cursul a 7 ani, ați tratat o fractură deschisă cu un plasturi. Un cuție furat nu a fost niciodată returnat victimei; a fost pur și simplu înghețat pentru totdeauna pe un bot interzis, reducând artificial oferta circulată și împingând în sus valoarea de piață. A fost ciclul de afaceri perfect: hoții fură, Valve interzice, oferta scade, prețurile cresc, iar Gabe încasează o taxă de tranzacție lucrativă la fiecare vânzare nouă.
Întrebarea principală pe care Valve nu poate să o răspundă:
STEAM, DE CE NAIBA NU AI ADĂUGAT O CONFIRMARE OBLIGATORIE SAU O ALERTĂ PE MOBIL ÎN STEAM GUARD PENTRU GENERAREA UNEI CHEI API—UN INSTRUMENT ONIPOTENT CARE CONTROLEAZĂ MII DE DOLARI ÎN ACTIVE VIRTUALE?!
Forțați utilizatorii să confirme vânzarea unei cărți de colecție de 3 cenți prin aplicația mobilă. Totuși, timp de 7 ani, ați permis unui script invizibil să preia controlul permanent asupra întregului lor inventar, fără o singură notificare. Aceasta nu este „phishing”. Este o neglijență deliberată și calculată, iar utilizatorii voștri au plătit prețul.
Dacă managementul executiv al Valve a supus inginerii de securitate experimentelor ilegale de înghețare criogenică în primăvara anului 2017 și i-a trezit abia astăzi – retragem toate afirmațiile noastre. Acest lucru ar explica totul. Știința necesită sacrificii (în acest caz, inventarele utilizatorilor).
Dar dacă angajații tăi erau pe deplin conștienți și își primeau salariile în cursul acestor 7 ani, avem vești proaste. În timp ce dezvoltatorii tăi au petrecut 1,16 milioane de ore încercând să securizeze cheile API fără a implementa o simplă confirmare Steam Guard, iată o scurtă excursie în ceea ce restul omenirii a reușit să obțină în timp ce tu erai în stază:
Progresele tehnologice și științifice ale umanității (2017–2024):
- Revoluția inteligenței artificiale: Omenirea a inventat rețelele neuronale generative. OpenAI a lansat ChatGPT, care a trecut examenele de bar, a învățat să scrie cod complex, să diagnostice boli și să creeze artă fotor realistă, transformând complet economia globală.
- Explorarea spațială: NASA a aterizat cu succes roverul Perseverance pe Marte, a zburat cu elicopterul Ingenuity în atmosfera marțiană și a desfășurat Telescopul Spațial James Webb, privind înapoi spre începutul timpului. SpaceX a stăpânit capturarea în aer a propulsoarelor de rachetă de 50 de metri, aflate în cădere, folosind brațe mecanice uriașe.
- Medicină: Lumea a fost confruntată cu pandemia de COVID-19. În timp record, cercetătorii au secvențiat genomul virusului, au dezvoltat și testat vaccinuri revoluționare pe baza ARNm și au imunizat miliarde de persoane pentru a opri pandemia.
- Saltul cuantic: Google și IBM au atins oficial „supremația cuantică”, construind calculatoare cuantice capabile să rezolve în câteva secunde ecuații care ar necesita mii de ani pentru a fi rezolvate de supercalculatoare clasice.
- Revoluțiile hardware: Apple a abandonat arhitectura de procesor pe care a făcut-o să se bazeze timp de decenii și a proiectat din zero propriile sale cipuri M-series de înaltă performanță. În același timp, Valve a reușit să proiecteze, să producă și să lanseze consola inovatoare Steam Deck.
Realizările Echipelor de Securitate Steam în aceeași perioadă de 7 ani:
- A fost adăugată o retenție comercială de 7 zile (nu a reușit să oprească furturile).
- Am petrecut 5 ani gândindu-mă, apoi am interzis tranzacționarea de articole blocate timp de 4 ore după o schimbare de poreclă (provocând râsul escrocilor).
Rezumat: În timpul în care omenirea a ajuns pe Marte, a inventat inteligența artificială, a învins o pandemie globală și a construit calculatoare cuantice, Valve – o corporație cu o valoare de miliarde de dolari – nu a reușit să adauge o singură fereastră pop-up cu un buton „Confirmă în aplicația mobilă” pe pagina dev/apikey.
Domnilor de la Valve, bine ați venit în viitor. Somnul criogenic al dumneavoastră s-a încheiat. Omenirea a făcut un salt uriaș înainte. Haideți, în sfârșit, să implementați autentificarea în doi pași (2FA) pentru API-ul dumneavoastră, ca să înceteze pierderea a milioane de dolari de către minori din cauza lenei corporative. Sau ar trebui să așteptăm încă 7 ani ca Elon Musk să colonizeze Marte?
Acoperirea API-ului Steam: Cum Valve a legalizat spionajul tăcut
Valve a petrecut ultimii 7 ani de zile încercând să transfere responsabilitatea pentru masivul scandal de înlocuire a tranzacțiilor prin API asupra utilizatorilor săi. Răspunsul standard al serviciului de asistență Steam minimizează suferința victimelor, susținând că acestea au căzut pur și simplu pradă phishing-ului și și-au compromis singure conturile.
Aceasta este o minciună corporativă calculată. Ce Valve denumește „furt de cont” este, în realitate, o operațiune de supraveghere Man-in-the-Middle (MITM) automatizată și neîntreruptă, facilitată de propria lor infrastructură defectă.
Furcul contului vs. spionaj silențios prin atac MITM
Termenii de utilizare Steam interzic în mod strict utilizarea scripturilor automate. Cu toate acestea, infrastructura backend a Valve închide ochii atunci când exact aceste scripturi preiau sesiunile utilizatorilor.
- Furt standard: O autentificare de pe un dispozitiv neautorizat declanșează o interdicție comunitară, care blochează contul și păstrează inventarul utilizatorului.
- Spionaj prin API: Un server malițios stabilește o conexiune paralelă, monitorizând contul în fundal, non-stop, fără a declanșa nicio alertă sau interdicție.
- Minciuna interfeței: În timpul unei tranzacții, aplicația mobilă Steam afișează o tranzacție legitimă, forțând utilizatorul să autorizeze o tranzacție pe care un script invizibil o anulează și o înlocuiește în milisecunde.
Acordul Fantomă: Cum Steam minte despre „consimțământul” dumneavoastră
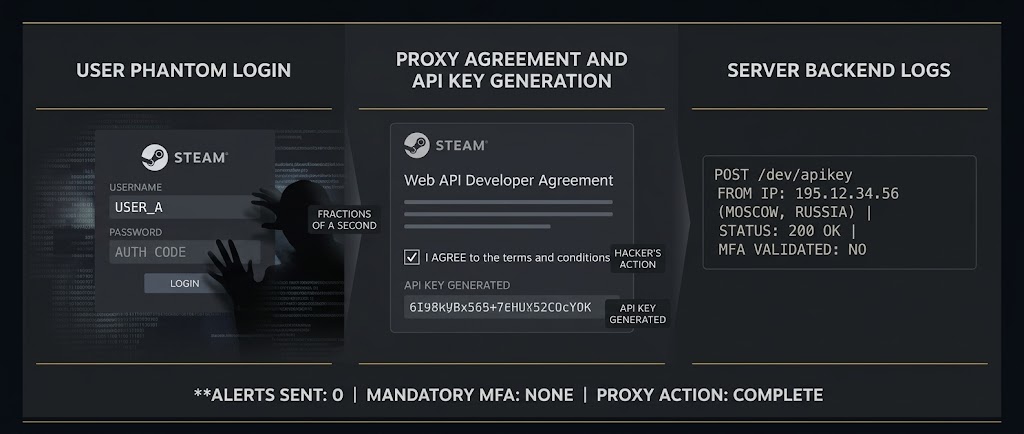
Să vorbim despre scuipa preferată a Suportului Steam atunci când refuză să vă returneze obiectele furate: „Sunteți responsabil pentru securitatea contului dumneavoastră și pentru acțiunile efectuate pe acesta.”
Aceasta implică faptul că dumneavoastră, utilizatorul, ați acceptat termenii care au permis această furt. Cu adevărat? Nu ați văzut niciodată această pagină cu acordul pentru dezvoltatori: https://steamcommunity.com/dev/apiterms. Nu ați apăsat niciodată pe „Accept”. Un hacker a acceptat acest contract în numele dumneavoastră, la fracțiuni de secundă după ce s-a autentificat în contul dumneavoastră de la o adresă IP din Rusia.
Așadar, provocăm orice avocat sau reprezentant al Valve să ne arate exact unde în Acordul Abonatului Steam se precizează: „Prin utilizarea Steam, consimțiți la supraveghere de fundal, non-stop, a contului dumneavoastră sau al copilului dumneavoastră, efectuată de un server automatizat situat în Rusia.”
În 90% din cazurile de înlocuire a tranzacțiilor, victima nu știe nici măcar ce este o cheie Web API. Nu a folosit niciodată una. Totuși, Valve a stat cu mâinile în sân timp de 7 ani, ignorând complet o soluție pe care comunitatea o cere cu insistență din prima zi: Adăugați o confirmare obligatorie prin Steam Guard pentru generarea cheii API!
Steam, copiii nu ar trebui să fie obligați să finanțeze hackerii
Imaginează-ți un adolescent obișnuit din Europa. Joacă jocuri, economisește pentru skinurile sale preferate și, la un moment dat, face o greșeală – se autentifică pe un site de phishing. Într-un ecosistem digital normal, protocolul este simplu: contul este blocat automat (Community Ban), parolele sunt resetate, iar accesul este restabilit în siguranță. Adolescentul își dă seama de greșeala sa, dar sistemul îl protejează de consecințe fatale.
Dar în Steam, totul funcționează diferit. În loc să blocheze activitatea suspectă, Valve deschide tăcut o ușă ascunsă. Un server dintr-o jurisdicție sancționată (Rusia) obține acces paralel, neautorizat, la contul acestui copil. Fără nicio confirmare secundară, fără un singur prompt Steam Guard, un script alien generează o cheie Web API. Aceasta acceptă acordurile legale în numele utilizatorului și începe să monitorizeze chat-urile, tranzacțiile și inventarul acestuia non-stop.
Un adolescent din UE nu a consimțit niciodată la supraveghere ascunsă. Nu este obligat să finanțeze hackeri dintr-o teritoriu sancționat de OFAC doar pentru că o corporație cu o valoare de miliarde de dolari este prea leneșă pentru a-și securiza propriul API. Prin păstrarea pieilor furate și refuzul restituirii acestora, Valve acoperă neglijența sa infrastructurală, legalizând efectiv drenarea activelor digitale ale cetățenilor europeni către teritorii sancționate.
De ce securitatea API-ului și a tokenurilor Steam încalcă legea
Steam permite terților să genereze chei API și să preia tokeni de sesiune prin proxii MitM, fără niciun avertisment către utilizator sau verificare 2FA. Această neglijență încalcă direct legislația majoră privind protecția datelor și drepturile consumatorilor:
- 🇪🇺 RGPD UE (art. 25 și 32): Impune „Securitate prin Design” și protecție tehnică adecvată. Generarea cheilor de acces critice fără autentificare în doi pași (2FA) reprezintă un eșec grav de securitate.
- 🇺🇸 Legea FTC din SUA (Secțiunea 5): Pedepsește „Practici neloiale” și lipsa „Siguranței rezonabile a datelor”. FTC acționează în mod obișnuit împotriva platformelor care nu implementează MFA pentru acțiunile critice ale conturilor.
- ⚖️ Directiva UE 2019/770: Serviciile digitale trebuie să îndeplinească așteptările de bază ale consumatorilor în materie de securitate. Vulnerabilitatea API-ului Steam, vechi de șapte ani, eșuează complet în acest sens.
- 🛡️ Directiva NIS 2: Impune o igienă cibernetică strictă, inclusiv MFA obligatoriu pentru gestionarea accesului, pe care Valve îl ignoră la generarea de API-uri.
Concluzie: Când o platformă transmite cheile API ale utilizatorului către o sesiune proxy, fără nicio alertă sau confirmare, nu este vorba doar de o deficiență, ci de o încălcare majoră a conformității.
Pregătit să contraataci? Generează-ți notificarea de contestare
Nu accepta refuzurile automate ale Termenilor și Condițiilor. Cereți răspundere legală Valve în temeiul legislației internaționale privind protecția consumatorilor și a datelor. Folosiți generatorul nostru gratuit și interactiv pentru a compila instantaneu un Aviz formal de Contestare (PDF) pentru regiunea dumneavoastră.
Generează notificarea și salvează ca PDFRetine Valve jurnale la nivel de sesiune pentru autentificare, crearea cheilor API, anularea și înlocuirea ofertelor, confirmări, istoricul IP și acțiunile de suport? Dacă aceste înregistrări există, ar putea Valve să demonstreze când a observat pentru prima dată pool-urile lui Ihor și de ce le-a lăsat active? Dacă acestea nu există, de ce o platformă care gestionează inventare de valoare ridicată a eșuat să păstreze urmele de audit necesare pentru investigarea unei clase cunoscute de atac?
Pe parcursul a aproximativ 88 de luni, câți utilizatori – inclusiv minori, în măsura în care este cunoscut – au deschis tichete specifice privind înlocuirea ofertelor? Câți tichete au evidențiat o sesiune paralelă străină, dar au primit un răspuns automatizat în loc de o revocare imediată? Câți cazuri au dus la prevenirea pierderii înainte de producerea acesteia, la restituirea efectivă a obiectelor sau la interzicerea unui bot de primire, atribuibilă acelui tichet sau raport, în loc de o detecție ulterioară și nerezonantă? Analiza PhishDestroy a rapoartelor publice ale victimelor și a discuțiilor de pe Reddit nu a identificat niciun caz care să poată fi legat cu încredere de un raport al unei victime; acest lucru nu constituie o dovadă că nu există astfel de cazuri, iar Valve poate corecta situația publicând totalurile sale interne.
Întrebarea privind banii necesită, de asemenea, o contabilitate exactă. În cazul unei vânzări pe piața comunitară pentru CS2 sau Dota, în care un vânzător primește 100 de unități de valoare Steam Wallet, cumpărătorul plătește aproximativ 115, după aplicarea comisiei Steam de 5% și a comisiei de joc de 10%, sub rezerva rotunjirii. Suplimentul de 15 reprezintă o taxă; cei 100 ai vânzătorului constituie valoare Steam Wallet, nu alte 100 de unități de comision, astfel încât expresia „profit de 115%” ar fi inexactă. Dar, dacă acel obiect este furat ulterior și înghețat fără a se acorda o despăgubire, Valve continuă să controleze fondurile din bucla închisă, a colectat taxa și a scos obiectul din circulație. Care sunt plățile agregate ale cumpărătorilor, taxele Valve, obligațiile legate de Steam Wallet, valoarea obiectelor înghețate, efectele asupra prețurilor și sumele despăgubirii pentru această clasă de atacuri?
Cerință: Publicați efectivul real al personalului de securitate și suport pe ani; orele și bugetul alocate prevenirii schimburilor de oferte; cronologia completă a rapoartelor, deciziilor și a loturilor masive ratate; ratele de anulare a sesiunilor de la deschiderea tichetului, de interzicere a boturilor de la deschiderea tichetului și de restituire; jurnalele de cereri/acțiuni păstrate; și o comparație auditată între salariile Steam și profitul platformei, pierderile utilizatorilor, comisioanele colectate, valoarea portofelelor și obiectele înghețate. Răspundeți oficial: a fost vorba de un eșec de personal, de un eșec al politicii de suport sau de o alegere deliberată de afaceri?
Suport externalizat și acces privilegiat
Un agent externalizat poate interoga orice utilizator Steam din întreaga lume?
Politica de confidențialitate a Valve stipulează că furnizorii de servicii de suport terți pot primi date personale doar în măsura strict necesară. PhishDestroy cunoaște setul de câmpuri și modelul de acces al interfeței examinate; Valve este rugat să confirme sau să infirme acest lucru în mod oficial. Un agent contractor din Irlanda – sau din altă parte – poate deschide profilul unui utilizator din SUA, Germania, Australia, China sau Rusia? Pot consulta adresele de e-mail actuale și istorice, numerele de telefon, adresele IP, înregistrările privind dispozitivele, sesiunile, modificările contului, tranzacțiile sau conversațiile private? Este necesară existența unui bilet (ticket) atribuit?
Cerință: Un registru al procesorilor și subprocesorilor, fiecare țară de procesare, o matrice de acces pe câmpuri și pe roluri, restricții regionale, acces just-in-time limitat la bilet și un răspuns clar privind identificatorii din chat și istoricul.
Valve știe cine este persoana din spatele fiecărei interogări privilegiate?
Un angajat al unui contractor poate avea legături personale, politice sau guvernamentale necunoscute de utilizator. Ce împiedică un operator să fie mituit, constrâns sau însărcinat de FSB – sau de orice altă agenție de informații sau de aplicare a legii – să recupereze istoricul IP al unei persoane, orele de activitate, contactele sau modificările contului? Valve identifică fiecare persoană fizică, interzice partajarea acreditărilor, înregistrează fiecare căutare și vizualizare de câmpuri, detectează accesul în afara unui dosar alocat, blochează exportul în masă și impune ca toate cererile guvernamentale să treacă prin procesul juridic al Valve?
Cerință: Jurnale de audit atribuibile individual, autentificare legată de hardware, alerte de anomalii, revizuiri periodice ale accesului, perioade de păstrare a jurnalelor, statistici privind abuzul din interior, totalul cererilor guvernamentale provenite de la subcontractanți, rezultatele disciplinare și un raport de transparență publică pe țări.
Va susține Valve că boturile și victimele nu mai pot fi localizate?
Dacă Valve declară într-o audiere că interfața, securitatea și suportul său au eșuat – sau transferă responsabilitatea eșecului către un prestator extern – și apoi promite despăgubiri, afirmația „nu mai putem identifica boturile sau victimele” nu poate deveni următoarea scuză. PhishDestroy este pregătit să prezinte SteamID-urile conservate ale boturilor receptoare, împreună cu înregistrările asociate ale tranzacțiilor și furturilor din produsul principal examinat. Estimarea noastră internă actuală indică faptul că corelarea acestui material cu registrul complet al tranzacțiilor Valve ar putea identifica aproximativ 80% dintre victimele clasice ale schimburilor de oferte – nu cazurile de maFile, phishing de credențiale sau RAT; acoperirea exactă poate fi stabilită doar prin reconciliere. Au existat încă două panouri: un set de dezvoltatori poate fi acum greu de localizat, dar alți participanți și cercetători ar putea furniza liste suplimentare.
Dacă Valve îi comunică Congresului că stocurile masive de pielea înghețate nu au niciun efect asupra ofertei, rarității, prețurilor sau veniturilor platformei, în timp ce datele interne demonstrează contrariul, aceasta ar constitui o declarație falsă în fața Congresului. Simplul enunț al unor afirmații nu este suficient: se impune solicitarea datelor de bază și a unui model independent de impact. Timpul este esențial. Schimbul de oferte își pierde relevanța, pe măsură ce înșelăciunile pe Steam se orientează către sarcini RAT și momeală de tip VAC-ban fals, livrate prin fișiere; persoanele aflate în spatele produselor mai vechi pot dispărea împreună cu probele.
Anticiparea scuzei „încredere”: registrul botului de schimb de oferte cu 213.000 de intrări
Anticipăm apărarea standard a Valve: „Nu putem acorda încredere oarbă unei liste de victime furnizate de o terță parte.” Respectăm acest scepticism. De aceea nu oferim o listă de victime. Oferim o listă verificabilă a boturilor de primire utilizate de panourile clasice de schimb de oferte.
Dispunem de mijloace pentru a securiza bazele de date care acoperă aproximativ 80% din volumul istoric al ofertei clasice de schimb de API-uri – mecanismul care a anulat o ofertă de tranzacție legitimă și a trimis o ofertă de înlocuire – dacă Valve se angajează cu adevărat la restituiere, în loc de controlul imaginii prin relații publice. Această estimare nu acoperă furtul de fișiere maFile, phishing-ul obișnuit de credențiale, payload-urile RAT sau alte tipuri de înșelătorii: aceste fluxuri ar putea utiliza boti limitate sau ascunse și nu pot fi reconstruite cu aceeași certitudine. Putem întreba direct autorii panoului de înșelătorii. Sunt programatori accesibili: putem contacta imediat cel puțin unul dintre ei și avem o cale de acces către celălalt. Obiectivul nu este o vânătoare de vrăjitoare împotriva dezvoltatorilor individuali, ci forțarea Steam să corecteze o deficiență sistemică de șapte ani. Comparativ cu tăcerea corporativă a Valve, dezvoltatorii panoului au demonstrat, în anumite momente, mai multă umanitate și transparență.
Chiar dacă autorii refuză să își partajeze jurnalele, dispunem de metode forensice alternative pentru identificarea rețelelor de bot-uri implementate exclusiv pentru acest mecanism specific de anulare și înlocuire a ofertelor. În conformitate cu acest criteriu de utilizare exclusivă, fiecare tranzacție primită de un panou verificat care primește bot-uri constituie o furt documentat.
Nimeni nu cere Valve să predea jurnalele sale interne către PhishDestroy. Vom furniza SteamID-uri sau date de autentificare pentru conturile boturilor utilizate exclusiv pentru primirea și lichidarea obiectelor furate prin înlocuirea ofertelor; Valve poate păstra registrul său în propriul mediu și poate efectua potrivirea în mod autonom. Multe dintre aceste boturi au vândut cu succes obiecte furate, unele sunt deja blocate, iar volumul tranzacțiilor primite este enorm.
Dovezile de verificare aparțin însăși Valve: comportamentul conturilor doar de boturi, momentul anularii unei oferte legitime și al trimiterii unei oferte de înlocuire, istoricul primirii de obiecte și al lichidării, infrastructura documentată a Ihor și confirmările din partea utilizatorilor afectați. Pentru un cont verificat ca bot destinat exclusiv schimbului de oferte, fiecare tranzacție primită în perioada sa de operare constituie un înregistrare de furt, nu o activitate normală a jucătorilor.
Întrebare directă către Valve: Faptul că boturile operează recepția și lichidarea automată a pieilor furate încalcă Acordul Abonatului Steam și regulile platformei – sau doar atunci când aplicarea lor este convenabilă pentru Valve? Furtul organizat de piei constituie o activitate comercială, sau și această definiție se schimbă atunci când este convenabil?
Valve nu are nevoie să ne încreadă în evaluarea noastră a victimelor. Trebuie doar să coreleze cele aproximativ 213.000 de identificatoare de boturi cu propriul registru și să verifice independent funcționalitatea acestora. Odată verificate, identificarea victimelor și restaurarea obiectelor reprezintă o interogare de bază de date. Vom face tot ce ne stă în putință pentru a furniza lista. Singurul element lipsă este disponibilitatea Valve de a acționa.
Angajamentul PhishDestroy: Dacă Valve inițiază cu adevărat procesul de restituire, vom depune toate eforturile posibile pentru a obține, a conserva și a livra în condiții de securitate listele disponibile. Cerer către Valve: Păstrați înregistrările interne acum, fără a ni le transmite, deschideți un canal protejat pentru identificatorii boturilor și reconciliați ID-urile Steam și tranzacțiile în propriul registru, notificați victimele identificate și publicați numărul de articole restaurate.
Banii reali au intrat deja în circuitul închis al Steam, iar Valve a colectat comisioane pe măsură ce obiectul a circulat. Dacă istoricul său rămâne complet urmăribil, dacă deținătorul anterior este cunoscut și dacă Valve îl îngheață apoi permanent, refuzând restituirea și ascunând inventarul, întrebarea devine inevitabilă: de ce ar trebui ca publicul să vadă acest lucru ca pe o formă de protecție, nu ca pe monetizarea propriei vulnerabilități a platformei? Un ban care lasă victima cu mâinile goale nu constituie o restituire.
Această investigație este viciată în favoarea escrocilor? Nu. Poziționarea noastră rămâne strict anti-fraud. Cu toate acestea, dovezile tehnice ne obligă să recunoaștem: neglijența sistemică a Valve reprezintă o amenințare mult mai gravă pentru securitatea ecosistemului decât actorii individuali care exploatează vulnerabilitățile sale.
Este simplu: activitățile noastre sunt fundamental opuse intereselor escrocilor de pe Steam. PhishDestroy își propune să detecteze și să demonteze infrastructura acestora, în timp ce obiectivul lor este furtul de active ale utilizatorilor. Dar pentru a-i contracara eficient, trebuie să evaluăm obiectiv nivelul tehnic al adversarilor noștri.
Confruntarea noastră durează din 2018, iar însăși necesitatea unui grup independent de cibersecuritate, precum PhishDestroy, este un simptom direct al crizei sistemice din modelul de protecție al Valve. Experiența noastră demonstrează că adâncimea înțelegerii schemelor de fraudă – de la localizarea șabloanelor de phishing la segmente specifice de limbaj, până la exploatarea vulnerabilităților din sistemul de invitații al clientului Steam – este exponențial mai mare în rândul cercetătorilor independenți decât în cel al inginerilor de securitate ai Valve, care au ignorat aceste probleme de ani de zile.
Platforma Steam s-a transformat într-un mediu nesupravegheat pentru testarea metodelor avansate de cibercriminalitate. Lipsa totală de supraveghere și volumele masive de capital gri au generat sindicate criminale extrem de sofisticate. Nivelul tehnic al soluțiilor lor este remarcabil de ridicat: de la scheme avansate de evaziune până la phishing cu bugete mari prin Google Ads, utilizând domenii originale. Și-au perfecționat metodele în sectorul bancar mult înainte de apariția instrumentelor de drenaj a criptomonedelor (dovezi: wheregoes.com/trace/20235852868/, wheregoes.com/trace/20235945432/). Ce se întâmplă cu schema API Offer Swap (care este în prezent în mare parte neutralizată): înainte de apariția PhishDestroy, hoții de identități își reînnoiau în siguranță domeniile timp de ani de zile și manipulau reputația pe ScamAdviser, deoarece noi eram singura forță care implementa detectarea și blocarea automată a phishing-ului.
Am încercat repetat să stabilim un canal de comunicare cu Suportul Steam, similar colaborării noastre cu Google în cadrul Google Ads. Pe parcursul cercetării noastre privind logica și procesarea rapoartelor, am acumulat o experiență substanțială. A fost evident că Steam nu își protejează deloc marca comercială: site-urile de phishing preiau direct (și continuă să preia) stiluri, imagini și elemente de interfață direct de pe serverele oficiale ale Steam. În designurile actuale de phishing care utilizează autentificare, apelurile către serverele CDN sunt clar vizibile în cererile de rețea (analiza cererilor: urlscan.io/result/...Valve deține toate telemetriile și metricile necesare, dar îi lipsește complet voința de a întreprinde acțiuni reale împotriva fraudelor. Toate măsurile lor de securitate au fost reactive, fiind măsuri impuse sub presiunea reglementatorilor externi. Narativul despre „ajutorul comunității”, precum SteamRep, este un mit: administratorii unor astfel de proiecte au fost ei înșiși implicați în șantaj, furt de skin-uri și deblocări plătite pentru escroci. Mișcarea de voluntari de pe Steam este minimă, cu excepția rară a entuziaștilor precum moderatorul Colt din Belarus. Dacă curățăm platforma de escroci, de ce ar trebui să fim obligați să implorăm Valve să îi blocheze? În schimb, suportul ar putea respinge rapoartele noastre sau chiar sugera interzicerea contului nostru pentru că am trimis liste de domenii malicioase.
Steam, ca afacere, nu suferă din cauza prezenței escrocilor pe platformă; modelul său economic și bariera financiară de intrare extrem de scăzută încurajează activ proliferarea acestora. Toleranța față de fermele de boturi, fermele de carduri, fermele de cutii (case farming) și piața gri de revânzare a dus la distrugerea completă a comerțului clasic peer-to-peer până în 2018. Platforma s-a transformat într-o piață comercială în care tranzacțiile sunt efectuate în USDT prin intermediul site-urilor terțe, contrazicând direct Termenii și Condițiile nominale (TOS) ale Steam, pe care Valve le ignoră atâta timp cât acestea rămân profitabile.
Logica de interzicere a Valve este complet opacă. Compania blochează în mod performativ conturile goale și inactivate, dar ignoră rețelele masive de boturi automate care servesc activitățile de „farming” (de exemplu, doar grupul Archiasf deține 5.337.718 conturi de boturi: steamcommunity.com/groups/archiasf). Termenii de utilizare (TOS) ai Valve sunt redactați astfel încât absolut orice participant activ în economia pieței de skin-uri se află, tehnic, în încălcare. Acest lucru acordă companiei autoritate nelimitată de a confisca active sau de a șterge conturi, fără a respecta procedurile legale. În același timp, plângerile împotriva majorilor escroci care se dau drept creatori de conținut celebri sunt ignorate de ani de zile, în ciuda numărului masiv de sesizări.
Pe platforma Steam, Valve în sine reprezintă o înșelăciune mult mai mare și mai cinică decât fraudatorii obișnuiți.
Utilizatorii sunt complet neapărați, nu există mecanisme de a ține la răspundere înșelătorii, iar toate activele digitale și conturile aparțin exclusiv companiei, care nu răspunde în fața nimănui. Platforma este copleșită de boturi de spam și de rețele de creștere artificială a timpului de joc. Toxicitatea, jignirile, phishing-ul și comerțul ilicit coexistă liber. Dar răul suprem este chiar Valve, care a crescut o întreagă generație de cibercriminali, demonstrând impunitate și o totală apatie față de victime. Copii disperati, confruntați cu refuzul suportului de a returna articole, au fost recrutați de înșelători în scheme de fraudă. Acesta nu a fost un incident izolat, ci o practică sistemică.
Politica de prețuri regională prezintă, de asemenea, inconsistențe majore: prețul unui singur joc poate fi de 100 de dolari în Statele Unite și de 20 de dolari pe piețele regionale. Atitudinea serviciului de suport este, la rândul ei, segmentată în mod similar – în experiența noastră, doar divizia de suport din Japonia adoptă o abordare profesională, adecvată și responsabilă în ceea ce privește securitatea utilizatorilor.
Prin urmare, da, susțin: escrocii care practică schimbul de oferte sunt un rău mai mic comparativ cu Steam însuși.
În cursul a 88 de luni, platforma a eșuat să detecteze o sesiune paralelă anormală, nesfârșită, care nu a fost rulat prin proxii secrete, ci prin cele mai simple IP-uri de server, unde un singur server susține simultan 1000 de sesiuni. Vă mulțumim, Steam, pentru că ne-ați forțat să existăm, și extrem de mulțumim pentru că ați construit această industrie a minciunii. Dacă Steam nu ar fi un monopol global sufocant, orice piață competitivă ar fi distrus o astfel de gestionare neglijentă încă din stadiul incipient. Chiar și dark web-ul nu adăpostește atâta toxicitate și mizerie cât ecosistemul Valve, dar din cauza lipsei de alternative, Valve se bucură de o impunitate absolută.
Steam trebuie să răspundă sever din punct de vedere legal pentru complicitate în infracțiuni cibernetice. Phishing-ul sofisticat și preluarea abuzivă a autorizațiilor sunt consecințe directe ale deficiențelor din arhitectura Steam. Nu este vorba că utilizatorii sunt „naivi”, ci că dumneavoastră, Steam, sunteți incapabili să terminați sesiunile paralele atunci când se modifică datele de autentificare. Fraudatorii utilizează phishing extrem de sofisticat în tandem cu interfața Steam – tocmai interfața ale cărei defecte sunt folosite de companie pentru a acuză, cu cinism, victimele. Declar, asumându-mi întreaga responsabilitate: acesta este cel mai sofisticat phishing din punct de vedere logic. Nicio altă platformă financiară sau cripto nu ar fi permis existența unei astfel de vulnerabilități – ar fi eliminat-o mult înainte ca aceasta să poată atinge proporții atât de mari. Steam ascunde cu grijă algoritmii săi. Sunt gata să intru într-o discuție deschisă, sub acord de confidențialitate (NDA), cu orice inginer de securitate Valve, pentru a demonstra că situația actuală este fie o incompetență absolută, fie un interes financiar conștient.
Steam este cauza rădăcină a fraudelor pe platforma Steam. Compania nu a luptat niciodată independent împotriva acestora. Steam este o rușine și un anti-exemplu. Valve intimidează cinic copiii printr-un TOS redactat în jargon juridic, exclusiv pentru a proteja corporația, ceea ce duce la faptul că peste 70% dintre copii nu contactează nici măcar serviciul de asistență atunci când le sunt furate obiectele, știind că vor primi un refuz dur, formulat pe șabloane. Valve a pur și simplu uitat de limitele sale, presupunând că o corporație privată este permisă să facă absolut orice. Nu rămâneți în tăcere. Vorbiți.
De ce nu am publicat mai devreme acest material?
Am redactat fragmentele acestei investigații încă din 2022. Cunoșteam mecanismele în detaliu. Dar de ce am așteptat? Pentru că am asistat la modul în care Valve și reprezentanții săi legali, cu onorarii exorbitante, au îngropat continuu rapoartele, au emis notificări agresive de retragere a conținutului și s-au ascuns în spatele scuzei „investigațiilor de securitate în curs”, în loc să implementeze soluții simple. Utilizatorii Reddit cer de la prima lună ca verificarea prin SMS să fie obligatorie pentru generarea de chei API sau ca accesul la API să fie dezactivat complet pentru utilizatorii obișnuiți (care nu au deloc nevoie de el – acesta este utilizat exclusiv de Steam, de portaluri comerciale terțe și de escroci). Totuși, Valve a ales să acuze copiii că au căzut victimele proxilor MitM, în loc să facă lucrul logic și simplu. Nu ar trebui să fie necesare peste un milion de ore de muncă a dezvoltatorilor pentru a rezolva ceea ce a fost prima sugestie pe forumurile publice, acum ani de zile.
Suport pentru etică, listă albă pentru mită și integrare Lolzteam
Sursa noastră, „Source 1”, nu este un actor oarecare. Deține un cont Steamworks, completat cu taxe de înregistrare pentru dezvoltatori plătite și verificare a identității (KYC). Când au escaladat problemele de securitate, Valve a susținut că „nu există jurnale” privind cine a accesat ce. Dar noi cunoaștem adevărul: suportul Steam este externalizat către subcontractanți terți cu salarii mici, care nu au niciun interes în securitatea utilizatorilor. Mai alarmant, rapoartele noastre viitoare vor dezvălui cât de adânc se întinde corupția, inclusiv conturi de angajați specifici (precum lucrătorul „al”) care primesc mită pentru a debloca boturi de pariuri și pentru a include în lista albă fluxuri de înșelătorii. Sub nasul Valve, rețele precum Lolzteam au tranzacționat și lichidat activ peste 70 de milioane de conturi furate, în timp ce accesul la API rămâne neanulat. De ce se teme Valve de anularea în masă a accesului API? Se tem că site-urile de pariuri nu vor înregistra depunerile, sau că propriile lor economii gri se vor prăbuși?
Sesiuni infinite vs. protecția licențelor
Dacă un utilizator încearcă să pornească două sesiuni de joc separate pe dispozitive diferite, clientul Steam îl deconectează imediat, generând o eroare de bilet ID. Cu toate acestea, Valve permite ca o sesiune web paralelă activă pe un server din Rusia (de exemplu, Ihor) să rămână activă timp de șase luni, citind în mod silențios chaturile și inventarul utilizatorului și așteptând momentul potrivit. Fraudatorul așteaptă ca copilul să cumpere o piele de valoare mare, apoi afișează o notificare falsă de „ban VAC în așteptare”. Îi trimite un mesaj din profilul unui prieten preluat, pretinzând că este un moderator, și îl sperie să transfere articole către un cont de „prieten” sau „smurf” pentru a le „salva”. Deoarece sesiunea paralelă este activă și monitorizează activitatea, scriptul API al fraudatorului interceptează și înlocuiește oferta în câteva milisecunde. Dacă Steam ar încheia sesiunile concurente de pe IP-uri diferite, aceste atacuri ar fi complet imposibile.
Wealthul blocat al inventarilor interzise
Cerințăm ca reglementatorii financiari globali să auditeze volumul stocurilor interzise, în prezent reținute de Valve. Când un bot este interzis, articolele furate nu sunt returnate copiilor; ele sunt blocate permanent în bazele de date ale Valve. Acest sistem în buclă închisă reduce artificial oferta de pielea în circulație, crește prețurile pe piață și mărește direct comisioanele de tranzacție ale Valve pentru fiecare vânzare ulterioară pe piață. Aceste stocuri blocate au o lichiditate monetară reală. Valve joacă un joc cinic, în care acționează simultan ca instanță, juriu și bancă suverană, evitând taxe de milioane de dolari asupra lichidității blocate, sub pretextul „restricțiilor temporare” care sunt, în realitate, permanente. Este timpul pentru o contabilitate completă a pielelor blocate din 2019 încoace, în Team Fortress, Dota 2 și CS2.
Notă editorială: Afermațiile operaționale ale lui Ihor se bazează pe datele și fișierele conservate de PhishDestroy, provenite dintr-un produs examinat, și pot fi supuse unei verificări independente. Totalurile agregate, aplicarea selectivă a legii și motivația economică necesită accesul la registrele Valve. Referințele la Irlanda, Rusia, FSB sau la un alt stat descriu un model de amenințare; ele nu acuză un contractor sau un operator specific de divulgare de informații, în absența unor dovezi. Cifrele de 79 de persoane și 76,4 milioane de dolari sunt raportate dintr-un tabel de categorii din 2021, depus la instanță, care a fost expus înainte de corectarea cenzurării. Cifra de 1.162.880 de ore este o calculație ilustrativă a capacității de personal — nu o afirmație conform căreia cele 79 de persoane au fost ingineri de securitate sau au petrecut acele ore în cadrul acestei fraude.
Autor și expertiză editorială
Elaborat de Echipa de Cercetare PhishDestroy, un colectiv independent de analiști de amenințări cibernetice, cercetători în domeniul forensicii blockchain și specialiști în OSINT. Membrii echipei noastre dețin calificări extinse în urmărirea exfiltrării de date, ingineria inversă a malware-ului și auditul infrastructurii malicioase, începând cu anul 2018. Consultați investigațiile noastre verificate în Arhiva de Știri și Investigații sau verificați angajamentul nostru față de transparență în Politica editorială.
Contact și Oficiul Registrului
Pentru a trimite rapoarte, a solicita corecturi sau a escala amenințările, vizitați Biroul de contact sau să depuneți un bilet formal prin Centrul de Apelații.
Asociația PhishDestroy
Registrul virtual și Cutia poștală pentru operațiuni decarbonizate:
10685-B Hazelhurst Dr, Houston, TX 77043, SUA
Declarație privind transparența și conținutul YMYL
Avertisment: PhishDestroy este un proiect independent de inteligență privind amenințările, cu caracter necomercial. Cercetările prezentate pe această pagină au exclusiv scopuri educative, de analiză a securității și de conștientizare publică a amenințărilor. Ele nu constituie consultanță juridică, financiară, de investiții sau de securitate profesională. Efectuați întotdeauna propria dumneavoastră due diligence independentă și consultați profesioniști autorizați înainte de a interacționa cu active digitale, interfețe de programare (API) de autorizare sau platforme terțe.