Conclusão crítica
A Steam mente descaradamente, encobre criminosos e obstrui a investigação.
Introdução: Um crime de negligência deliberada
Em agosto de 2025, a maior plataforma de jogos do mundo, a Steam, não apenas sofreu uma violação de segurança, como também a facilitou ativamente. Por meio de uma cascata de falhas sistêmicas e negligência grave, a Valve permitiu que o jogo BlockBlasters (AppID 3872350) para se tornar um cavalo de Tróia em uma campanha devastadora de malware. Não se tratou de um ataque sofisticado e inevitável. Foi uma operação clássica de roubo de dados que teve sucesso porque a segurança do Steam está fundamentalmente comprometida. Durante 22 dias, ele roubou centenas de milhares de dólares, esvaziou carteiras de criptomoedas e comprometeu contas de usuários, enquanto a Valve não fez nada.
Quando a verdade veio à tona, a resposta da Valve não foi proteger seus usuários, mas sim proteger sua imagem. A empresa divulgou um único comunicado enganoso, atribuindo a culpa a uma “conta de desenvolvedor comprometida” — uma mentira patética destinada a desviar a culpa e se isentar de responsabilidade. Este artigo irá desmascarar essa mentira. Usando dados forenses, análise da linha do tempo e as próprias políticas da Valve, provaremos que esse incidente não foi apenas uma falha de ação, mas um encobrimento deliberado de negligência criminosa.
Identidade Revelada
A Steam mente descaradamente e esconde Valentin Lopes, o desenvolvedor verificado por trás do aplicativo malicioso.
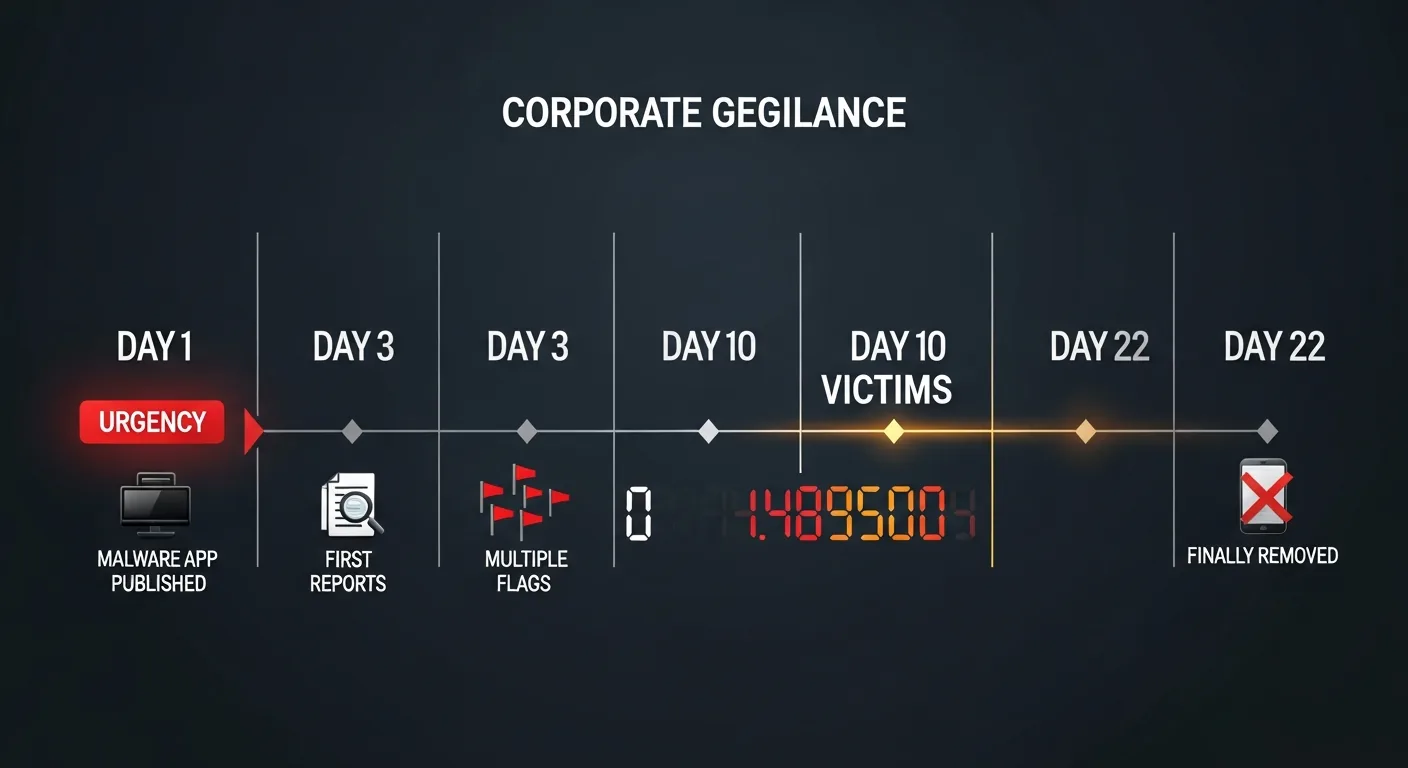
A cronologia de 22 dias de inércia
A Valve teve 22 dias para impedir isso. As denúncias dos usuários não paravam de chegar, e os dados da plataforma mostravam sinais claros de que algo estava errado. O silêncio deles foi uma escolha.
Lançamento do BlockBlasters. Uma versão limpa e legítima é aprovada pelo processo de verificação do Steam.
A armadilha está montada. Os invasores lançam a versão de patch 19799326. Essa atualização, que contém o código malicioso, é aprovada pelo Steam e distribuída a todos os jogadores.
As primeiras vítimas dão o alarme. Os usuários inundam o Suporte do Steam com tickets relatando uso anômalo da CPU, tráfego de rede suspeito e, o mais grave de tudo, roubo de criptomoedas. Esses tickets caem no esquecimento, ignorados pela Valve.
Os dados são um claro sinal de alerta. A telemetria pública do SteamDB mostra que o número de jogadores caiu para um dígito, mas o jogo continua instalado em centenas de computadores, extraindo dados silenciosamente. Essa enorme discrepância é um sinal de alerta que qualquer sistema de monitoramento competente deveria ter detectado.
A comunidade entra em ação. Pesquisadores independentes de segurança expõem a infraestrutura de comando e controle do malware baseada no Telegram, forçando os hackers a agir.
A evidência é inegável. A G DATA CyberDefense AG publica um relatório forense completo, confirmando o vetor de ataque em várias etapas do malware e revelando os detalhes técnicos da violação.
A anatomia do ataque
Não se tratava de um malware de última geração. Era uma mistura rudimentar, mas eficaz, de scripts comuns e programas de roubo de dados que deveria ter sido muito fácil de detectar para uma plataforma que movimenta bilhões de dólares.
Etapa 1: Infiltração inicial (game2.bat)
A carga útil inicial, um script de lote simples, realizou um reconhecimento básico: coletou endereços IP, geolocalização e detalhes dos usuários do Steam. Em seguida, baixou um arquivo ZIP protegido por senha (v1.zip) — uma técnica clássica para contornar scanners automatizados pouco sofisticados.
Etapa 2: Evasão e escalada (carregadores VBS)
Por meio de scripts VBS, o malware executava seus componentes principais em janelas de comando ocultas. Ele adicionava seu próprio diretório à lista de exclusões do Microsoft Defender, uma ação que deveria acionar um alerta imediato e de alta prioridade em qualquer sistema monitorado.
Etapa 3: Roubo de dados (Client-built2.exe e Block1.exe)
Com as defesas desativadas, o malware implantou suas cargas úteis principais: um backdoor baseado em Python para acesso persistente e uma variante do infostealer StealC. Ele tinha como alvo dados do navegador, tokens de sessão e, mais importante ainda, carteiras de criptomoedas do Chrome, Edge e Brave. Todos os dados roubados foram encaminhados para dois servidores de comando e controle por meio de tráfego HTTP não seguro. Os indicadores de comprometimento (IOCs) do “crypto drainer” confirmaram o Steam como um vetor de distribuição de malware para operações organizadas de roubo.
Confiança Traída
Foi justamente a confiança depositada neles e sua negligência que levaram a dezenas de furtos que eles encobrem. Isso representa um ataque clássico à cadeia de suprimentos, que explora a confiança na plataforma em grande escala.
Indicadores de Compromisso (IOCs)
| Arquivo | SHA256 | Classificação |
|---|---|---|
game2.bat | aa1a1328e0d0042d071bca13ff9a13116d8f3cf77e6e9769293e2b144c9b73b3
|
BAT.Trojan-Stealer.StimBlaster.F |
launch1.vbs | c3404f768f436924e954e48d35c27a9d44c02b7a346096929a1b26a1693b20b3
|
Script.Malware.BatchRunner.A@IOC |
test.vbs | b2f84d595e8abf3b7aa744c737cacc2cc34c9afd6e7167e55369161bc5372a9b
|
Script.Malware.BatchRunner.A@IOC |
Client-built2.exe | 17c3d4c216b2cde74b143bfc2f0c73279f2a007f627e3a764036baf272b4971a
|
Win64.Backdoor.StimBlaster.L6WGC3 |
Block1.exe | 59f80ca5386ed29eda3efb01a92fa31fb7b73168e84456ac06f88fdb4cd82e9e | Win32.Trojan-Stealer.StealC.RSZPXF |
Desmascarando a mentira: a história da “conta hackeada” é uma grande besteira
O encobrimento foi revelado
A Steam espalha mentiras e ajuda as vítimas, enquanto sua empresa verifica os desenvolvedores e concede o mais alto certificado de confiança ao conteúdo deles.
Vamos chamar a desculpa da Valve sobre o “desenvolvedor que sofreu um ataque hacker” pelo que ela realmente é: uma mentira patética e facilmente refutável. É um insulto à inteligência de seus usuários, uma narrativa criada para protegê-los das consequências de sua própria negligência. Toda essa fantasia desmorona no momento em que você analisa os próprios procedimentos obrigatórios do Steam.
- O “Muro dos US$ 100” e a verificação de identidade: Para publicar no Steam, todo desenvolvedor deve passar pelo programa Steam Direct. Isso envolve o pagamento de uma taxa de US$ 100 e a conclusão de um processo de “Conheça seu Cliente” (KYC), fornecendo nomes legais, informações bancárias e documentos fiscais. O autor do crime não era um fantasma anônimo; a Valve tinha sua identidade verificada e seus dados financeiros registrados. Isso torna a inação da empresa uma escolha consciente de proteger um parceiro verificado em detrimento de seus próprios usuários.
- O mito do apagão de 22 dias: O Steamworks oferece aos desenvolvedores ferramentas robustas para proteger suas contas. Um desenvolvedor legítimo que tenha perdido o controle poderia abrir um ticket de “perda de acesso às credenciais de editor”. Esse processo foi projetado para ser rápido, bloqueando os direitos de publicação e as compilações em questão de horas, e não semanas. A ideia de que um desenvolvedor possa ficar sem acesso por mais de 20 dias enquanto seu jogo distribui malware é absurda. Isso sugere um de dois cenários, ambos incriminando a Valve: ou o desenvolvedor era cúmplice, ou a Valve ignorou seus tickets de suporte desesperados, além das dezenas de reclamações dos usuários.
- Negligência sistemática em relação às reclamações dos usuários: Dezenas de usuários enviaram relatos detalhados sobre roubo financeiro, comportamento de malware e comprometimento de contas. Não se tratava de reclamações vagas; eram informações úteis para a tomada de medidas. Um sistema de suporte competente teria sinalizado esses casos, encaminhado a questão para instâncias superiores e bloqueado a página do aplicativo enquanto se aguardava a investigação, tudo isso em até 24 horas. O fato de a Valve não ter feito isso por 22 dias não é um descuido; é uma política de ignorância deliberada.
O Engano Fundamental: Adulteração de uma cena de crime digital
É aqui que o encobrimento da Valve passa de uma simples negligência para o que só pode ser descrito como adulteração de uma cena de crime digital. Que fique bem claro: a Valve não removeu o jogo infectado.
As evidências forenses e as análises realizadas por pesquisadores de segurança que rastreavam a infraestrutura C2 confirmam isso de forma inequívoca: foram os próprios criminosos que excluiram suas versões maliciosas dos servidores do Steam. Eles fizeram isso em 21 de setembro, somente depois que seu grupo de controle no Telegram foi exposto publicamente. Eles executaram uma retirada do tipo “terra arrasada”, destruindo as evidências para apagar seus rastros.
A alegação da Valve de que tomou medidas é uma invenção descarada. Ao esperar que os invasores apagassem seus próprios rastros antes de intervir para remover a página da loja, a Valve permitiu, na prática, que as principais provas fossem destruídas. Isso não foi controle de danos; foi obstrução. Eles não estavam protegendo os usuários; estavam se protegendo, garantindo que a cena do crime ficasse limpa.
O custo humano da indiferença corporativa
A negligência da Valve teve consequências concretas, pelas quais a empresa não assumiu absolutamente nenhuma responsabilidade.
- Ruína financeira: Mais de US$ 150.000 foram roubados (parece que foram mais de US$ 1.000.000). Para muitos, essa quantia era capaz de mudar suas vidas. Um streamer perdeu US$ 32.000 durante uma transmissão ao vivo beneficente para o tratamento do câncer.
- Traição à confiança: Centenas de usuários tiveram suas contas comprometidas, seus dados roubados e seus sistemas infectados.
- Silêncio absoluto: Até hoje, a Valve não ofereceu nenhum reembolso, nenhuma indenização e nenhum pedido de desculpas sincero. A resposta padrão que enviaram foi um insulto a todas as vítimas.
O motivo: o lucro acima das pessoas
Por que a Valve permitiria que isso acontecesse? O motivo é tão simples quanto cínico: era mais barato.
Uma verdadeira reformulação da segurança — que inclua a implementação de testes em ambiente isolado para todas as compilações, a separação das credenciais dos desenvolvedores, a contratação de uma equipe de segurança competente e a publicação de relatórios de transparência — custaria milhões. Pagar indenização às vítimas criaria um precedente oneroso.
A alternativa? Divulgar um comunicado vago e enganoso, deixar que o ciclo de notícias siga em frente e absorver o impacto mínimo nas relações públicas. Foi uma decisão comercial calculada, na qual a segurança dos usuários foi considerada uma perda aceitável.
Esse padrão de negligência não é novidade. Do PirateFi (2024) ao Chemia (2025), a Valve ignorou repetidamente os alertas e permitiu a entrada de malware em sua plataforma, agindo apenas após a comoção pública. O BlockBlasters não foi uma exceção; foi o resultado inevitável de uma cultura de segurança falha.
Veredicto final: Culpado das acusações
Que os fatos falem por si mesmos.
- Fato: Os sistemas automatizados da Valve aprovaram uma versão que continha um malware insignificante.
- Fato: A equipe de suporte da Valve ignorou os alertas diretos das vítimas por três semanas.
- Fato: A Valve só tomou medidas depois que os próprios hackers removeram os arquivos maliciosos.
- Fato: A declaração oficial da Valve foi uma deturpação deliberada dos fatos, com o objetivo de evitar a responsabilização.
A Valve não apenas falhou. Ela mentiu. Encobriu sua própria negligência, protegeu seus lucros e deixou que seus usuários pagassem o preço. A confiança que a comunidade depositava no Steam foi irrevogavelmente quebrada. Isso não foi um erro; foi uma traição.