Ir para o relatório de segurança
Segurança de domínio e inteligência contra ameaças
mssecuregateway.de favicon

mssecuregateway.de

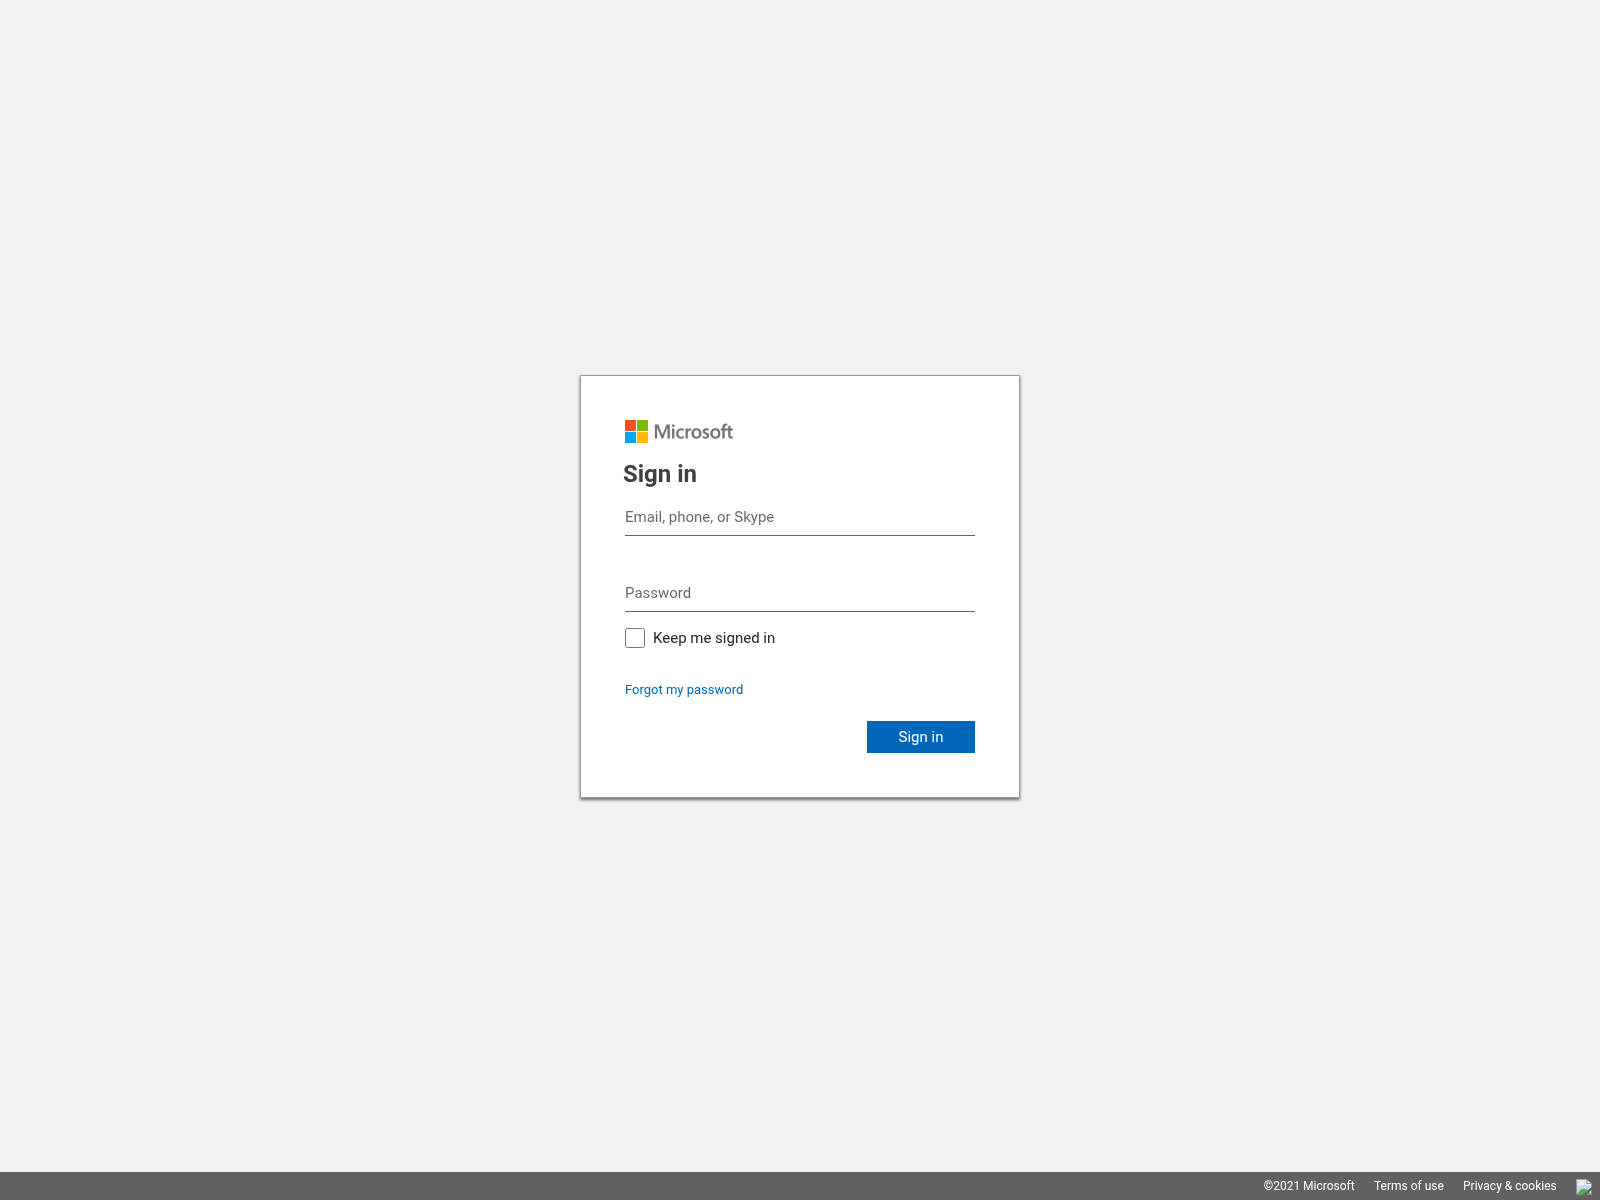
“Sign in to your Microsoft account”

Resolved IP
87.230.86.70
Veredicto de ameaça Crítico
Disponibilidade Conteúdo indisponível O conteúdo estava indisponível na última observação
Detecções do VirusTotal: 15/89 Representação da marca: Microsoft
OTX: 27 refs 20/01/2026 Microsoft
API
Este domínio foi sinalizado como malicioso
Mecanismos de segurança relatando uma detecção: 15. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
Resumo do relatório

mssecuregateway.de — Conteúdo indisponível (HTTP 410). Representação da marca: Microsoft; Tipo de golpe: Tech Support Scam. Resumo das evidências: VirusTotal 15/89 (ADMINUSLabs, alphaMountain.ai, BitDefender, Chong Lua Dao, Forcepoint ThreatSeeker); URLScan malicious verdict; Google Safe Browsing flagged; CF Radar malicious; PhishDestroy score 100/100.

A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.

VirusTotal
VirusTotal
15 det.
OTX references
DNS Security
5/14
CF Radar
Malicioso
URLScan
URLScan
Certificado TLS
Expirado ou não verificado
Status observado
Conteúdo indisponível 410
PhishDestroy
DestroyList
Listado

Source evidence

8 sources

VirusTotal

15 / 89

Denunciar

CF Radar

provider verdict: malicious

Denunciar

URLScan verdict

malicious

Denunciar

Bloqueios de DNS

5/14

Google Safe Browsing

Threat flag recorded

Denunciar

PhishStats

checked — no match recorded

OTX

27 community references

Denunciar

URLScan capture

relatório armazenado

Stored URLScan capture preview
Denunciar
Inteligência de segurança de rede
DNS Provider Blocks 5 / 14
Cloudflare Family Cloudflare Security Controld Adblock Controld Family Controld Malware
CF Cloudflare Radar Verdict Malicioso
Security threats Phishing Phishing (detected) Phishing

Resumo das evidências

Crítico
VirusTotal
15/89
OTX
27 community refs
URLScan
Stored capture

This domain, mssecuregateway.de, operates as a credential harvesting site specifically designed to impersonate Microsoft authentication portals. Analysis indicates the page title 'Sign in to your Microsoft account' was used to deceive users into submitting login credentials, which would be captured by threat actors for unauthorized access to accounts or further malicious activities. The infrastructure mimics legitimate Microsoft services, increasing the likelihood of successful phishing attempts against unsuspecting users. Infrastructure analysis reveals multiple high-confidence indicators of compromise. The domain was registered on February 21, 2026, with an SSL certificate issued by Let's Encrypt (R12), resolving to IP address 87.230.86.70 under AS8972 (Host Europe GmbH). Security vendors flagged this domain as malicious, with 25 out of 95 engines on VirusTotal detecting it as a phishing threat. Additionally, the domain appears on one security blocklist, and Google Safe Browsing has explicitly flagged it as a phishing site. The combination of these indicators confirms the domain's malicious intent. Users who visited mssecuregateway.de or entered credentials on this site should immediately take corrective action. First, reset passwords for any accounts accessed through the domain, prioritizing Microsoft and other sensitive services. Enable multi-factor authentication where available to mitigate unauthorized access. Monitor accounts for suspicious activity, such as unrecognized logins or unauthorized transactions. If corporate credentials were exposed, notify internal security teams to assess potential lateral movement risks. Finally, ensure endpoint security tools are updated to detect and block similar threats in the future.

Análise de detecção e evasão

Suspeita de cloaking: os títulos do scanner e do visitante são diferentes

Ainda não foi digitalizado Ainda não foi registrada nenhuma diferença entre o rastreador e o navegador

Observações armazenadas comparando o rastreador com o navegador para este host, além de uma verificação em tempo real da assinatura digital para sistemas de distribuição de tráfego do tipo Keitaro.

Sinalizador de camuflagem armazenado
Ainda não foi digitalizado
Última varredura de camuflagem
Cabeçalho do servidor detectado pelo scanner
Apache/2.4.68 (Unix)

Nota do digitalizador: terminal_unconfirmed: candidate_reason=dead_http; raw=http_410; http=410; via=http_proxy; server=Apache/2.4.68 (Unix)

Título exibido no scanner de segurança410 Gone
Título exibido para um visitante do navegadorSign in to your Microsoft account
Verificação de impressão digital “TDS” em tempo real
Sete impressões digitais do Keitaro, além de uma comparação entre o crawler e o navegador, executadas a partir do scanner PhishDestroy quando este painel estiver aberto.
Esperando

Captura armazenada · 2 captures

Domain details

Domínio
URLScan Verdict Malicioso score 100 Phishing brand: Microsoft report ↗
Google Safe Browsing Sinalizado Social engineering checked 01/10/2026
Reputação do IP abuse score 0/100 0 reports checked 26/09/2026
OTX Tags 2026-02activeall-domainsblocklistcobaltstrikecontentcryptodiscorddomíniosdrainerfraudlivemonthlyphishdestroy+5 more
Registrador Desconhecido
Contato para abusosabuse@hosteurope.de
Status HTTP410 Gone
Tempo até a primeira indisponibilidade 54 days
O que contabilizamos Tempo decorrido desde a primeira denúncia de abuso armazenada até a primeira observação de que o conteúdo estava indisponível. Isto não estabelece a causa.
O que cada relatório contém Os registros de relatórios de saída armazenados podem fazer referência a evidências disponíveis no momento, como veredictos de fornecedores, dados de registro, detalhes de hospedagem, classificações ou capturas de tela. Esta página não infere a carga exata entregue, recebimento, confirmação ou ação de um destinatário.
Detalhes técnicosProvenance & timestamps
Detectado pela primeira vez20/01/2026
DOM Analysisanalyzed 28/07/2026score 100/1001 brand signal
Submitted URLhttp://mssecuregateway.de/
Favicon Hash
Título da página
Sign in to your Microsoft account
Impersonates
Microsoft
Certificado TLS
Hostname coverage not recorded · Emitido por R12 · stored validity ends in 61 days

Network & certificates

Stored technical evidence

Network & DNS

Resolved IP
87.230.86.70
Network ASN
AS8972
Organization
Host Europe GmbH
Observed location
Strasbourg, FR
Server header
Apache/2.4.25 (Debian)

Servidores de nomes 2

  • docks01.rzone.de
  • shades12.rzone.de

Mail routing 1 MX record

  • mssecuregateway.depriority 20

Location describes the IP network.

Certificado TLS

Issuer
R12
Valid from
2026-01-30 10:05:32
Valid until
2026-04-30 10:05:31
Hostname coverage
Hostname coverage not recorded
Validity
Stored certificate expired
Collection time
2026-03-15 05:51:33 UTC
Collection source
PhishDestroy collector
Certificate fingerprint5844a39cdc39cd526101ee2cf325e752d7585f884ac864237b257e3d9d535dec

Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.

viewdns.info · 87.230.86.70rapiddns.io

Latest Classified Outcome 2026-10-08 10:25:13 UTC

Primary outcome Inativo reason: Http No Content 70% confidence
Attribution source: Current Http Probe
Evidence layers Availability: Root path has no content Content: Absent At Root DNS: Stale Registration: Unknown
Latest HTTP observation Inativo Http No Content 70% 2026-10-08 10:25:13 UTC
RDAP registration Desconhecido
Observed timeline last reachable: 2026-09-15 22:18:05 UTC current episode first observed: 2026-10-01 02:34:55 UTC observed RIP window: 2026-09-15 22:18:05 UTC → 2026-10-01 02:34:55 UTC · 364.28h midpoint estimate ≈ 2026-09-23 12:26:30 UTC · precision low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Tecnologias · 2 identified
D
Debian
Detected via Cloudflare Radar · Wappalyzer engine
Denunciar este domínio Envie evidências e ajude a proteger outras pessoas

Análise do VirusTotal

15 / Os fornecedores de segurança 89 sinalizaram este domínio
View on VT
Last analyzed Previous stored snapshot: 16 detections
ADMINUSLabs
alphaMountain.ai
BitDefender
Chong Lua Dao
Forcepoint ThreatSeeker
Fortinet
G-Data
Google Safe Browsing
Gridinsoft
Kaspersky
Lionic
Seclookup
Sophos
VIPRE
Webroot

Evidências arquivadas

Wayback Machine Snapshot
Um instantâneo histórico está disponível para revisão de evidências
View Archive
Análise de desempenho do site

Google PageSpeed Insights — mobile performance audit of mssecuregateway.de · checked Mar 1, 2026

89
Needs Work
Performance
FCP
2.46s
First Contentful Paint
LCP
2.86s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0ms
Total Blocking Time
SI
4.49s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor

Forensic History & Detection Timeline

ThreatLifecycleTelemetry
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Status Check 2026-10-01 16:03:01 UTC
    Telemetry event observed.

Pipeline de resposta a ameaças

Descoberta
Analysis
Monitoring

16 recorded events. These records describe collected evidence, outgoing notifications and publication; they do not confirm a complete investigation or a takedown.

Ameaça detectada
mssecuregateway.de detectados e colocados na fila para análise completa
20/01/2026
URLScan.io Capture
Armazenado URLScan report with capture artifacts
26/03/2026
URLScan Verdict
URLScan returned a malicious verdict · score 100
29/07/2026
Cloudflare Radar Report
A stored Cloudflare Radar report is available. The report link alone is not a malicious verdict and does not prove that every network field was captured.
Web Archive
Preserved in Wayback Machine — historical evidence archived
14/03/2026
VirusTotal
15/89 recorded on VirusTotal
19/09/2026
Google Safe Browsing
01/10/2026
OTX Community References
27 community publication references on AlienVault OTX. References are not vendor verdicts and are excluded from the evidence score.
28/09/2026
DNS Security Blocks
Blocked by 5 of 14 checked DNS providers: Cloudflare family, Cloudflare security, Controld adblock, Controld family
CF Radar: Malicious
Cloudflare Radar classified this domain as Security threats, Phishing, Phishing (detected), phishing
Brand Impersonation
Impersonation of Microsoft
Forensic Evidence Collected
Stored evidence from URLScan.io, stored screenshot
26/03/2026
Technical Analysis Recorded
O relatório contém tecnologia armazenada ou resultados de análises forenses.
08/10/2026
Lista de Destruição Publicada
20/01/2026
Content Observed Unavailable
As últimas verificações armazenadas indicam que o conteúdo denunciado não está disponível; isso não estabelece quem ou o que causou a mudança.
06/06/2026
Tempo até a primeira indisponibilidade
1292 horas decorridas desde a detecção até a primeira observação indisponível.
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Denúncias da comunidade

Denunciado por 1 membro da comunidade; visto pela primeira vez em 20/01/2026

Denúncias armazenadas
1
URLs únicas denunciadas
1
Aceita1

Evidências e relatórios externos

Análise aprofundada

Você foi afetado por este site?

6 evidence signal groups linked 0 reports recorded Conteúdo indisponível
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Se você inseriu credenciais de conta, informações pessoais ou de pagamento, ou baixou um arquivo deste domínio, tome medidas imediatas. Abaixo estão os recursos para ajudá-lo a relatar o incidente e se proteger.

Europol
Encontre o canal de denúncia oficial do seu país da UE
National police directory
Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes relacionadas à recuperação →

Notifique as autoridades locais

Selecione seu país para obter contactos oficiais do cibercrime ou crie um rascunho de reclamação →.

Diretório de 97 países

Template-based draft · optional AI wording assistance requires separate consent

Rascunho assistido por IA – os detalhes do incidente são processados pelo provedor de IA · Revise e envie você mesmo

Verificar qualquer domínio

Análise de ameaças usando lista de bloqueio armazenada, WHOIS, DNS e evidências de verificação pública

Digitalize agora

Denunciar phishing

Envie domínios suspeitos para nosso banco de dados de ameaças — proteja a comunidade

Denunciar

Feed de ameaças em tempo real

Relatórios recentes de phishing e alterações de disponibilidade observadas

Monitorar

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo


Feed de ameaças em tempo real Recorrer deste anúncio
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/mssecuregateway.de"
  title="PhishDestroy threat report for mssecuregateway.de"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>