trzy czwarte
Rejestratorzy zawieszeni
7
Udowodniono kłamstwa NameSilo
8
Kradzież punktów końcowych PHP
Co tak naprawdę zrobił xmrwallet[.]com
Od 2016 roku xmrwallet[.]com reklamował się jako darmowy, otwartoźródłowy portfel Monero. Nasze przechwytywanie ruchu sieciowego w czasie rzeczywistym 18 lutego 2026 okazało się, że robiło coś zupełnie innego: kradzież prywatnych kluczy podglądu Monero przy każdym logowaniu oraz przejęcie transakcji po stronie serwera.
Mechanizm kradzieży rdzenia
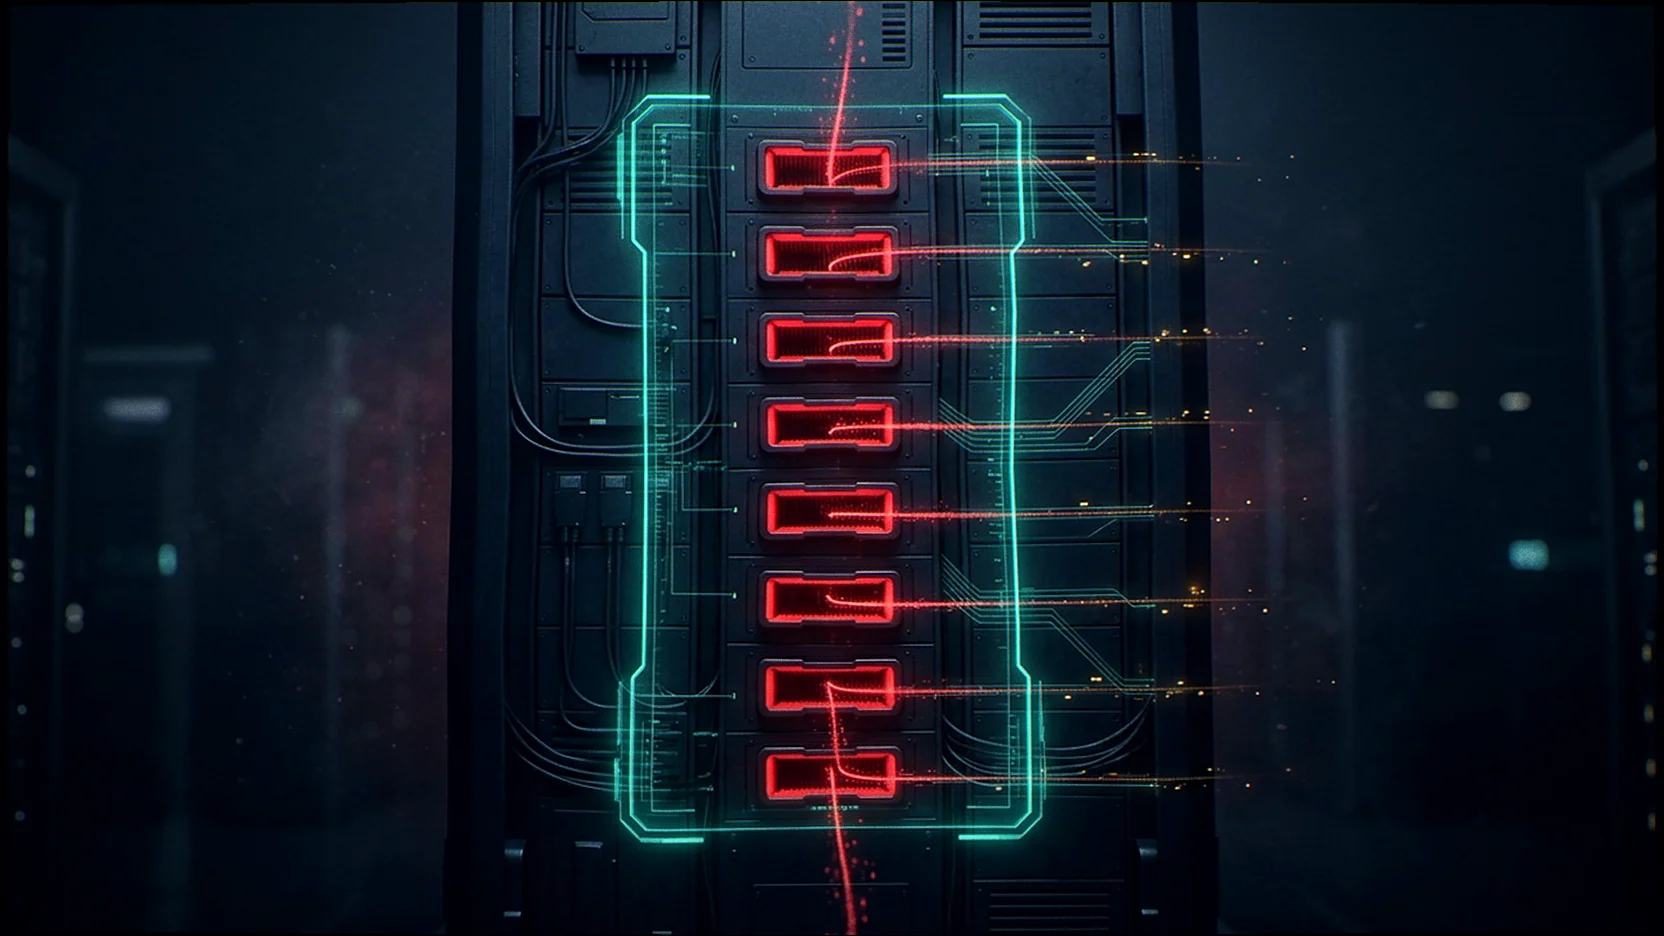
Kod nie wstrzyknięty — architektura podstawowa. System sesji obejmujący 8 endpointów PHP, transmitujący prywatny klucz podglądu ofiary 40+ razy na sesję. Gdy użytkownicy wysyłali XMR, ich transakcja została cicho odrzucona.raw_tx_and_hash.raw = 0) i zastąpiono przez oszusta.
Użytkownik otwiera portfel
Wyświetl wycieknięty klucz (Base64)
TX przejęty po stronie serwera
XMR wysłane do oszusta
Sześciu dostawców zabezpieczeń w VirusTotal oznaczyło to jako złośliwe. Piętnaścioro udokumentowanych ofiar na Trustpilot, Sitejabber i BitcoinTalk. Jedna ofiara straciła. 590 XMR (~$177,000) w jednej kradzieży.
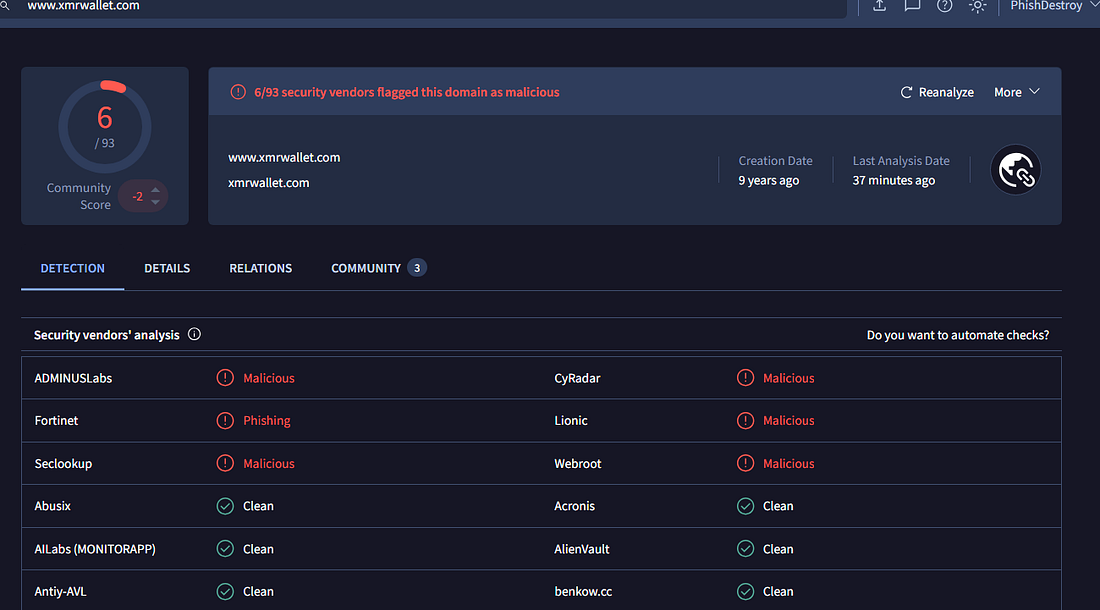
Screenshot 3 — VirusTotal: 6/93 dostawców oznaczyło xmrwallet.com jako złośliwy. Fortinet sklasyfikował go jako “Phishing”.
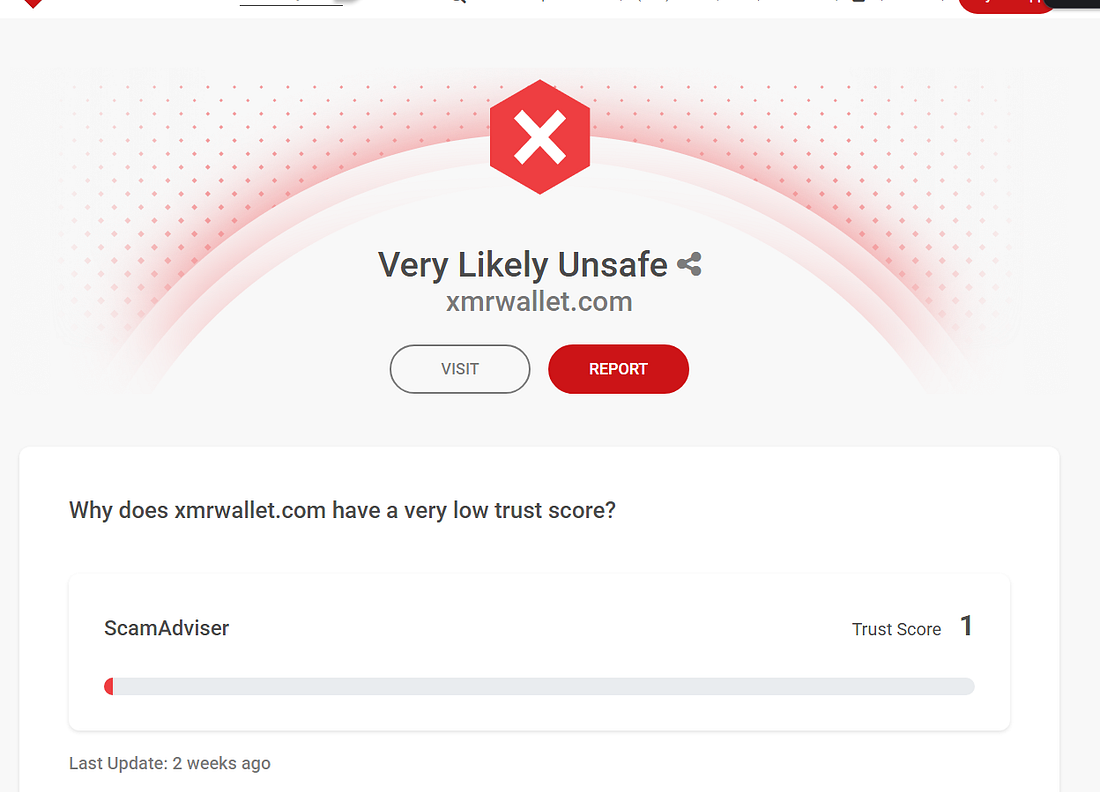
Zrzut ekranu 4 — ScamAdviser: Ocena zaufania 1/100. „Bardzo prawdopodobnie niebezpieczne.”
Trzej rejestratorzy wykonali swoją pracę
Złożyliśmy identyczne zgłoszenia nadużyć u wszystkich czterech rejestratorów hostujących domeny xmrwallet. Trzej zareagowali natychmiast:
PublicDomainRegistry
xmrwallet.cc
Zawieszony
Indie · Dni do działania
WebNic
xmrwallet.biz
Zawieszony
Malezja · Dni do działania
NICENIC
xmrwallet.net
DNS nieaktywny
Chiny · Tygodnie na działanie
NameSilo
xmrwallet.com
Odmowa
USA · Obrona oszusta
Trzy kraje. Trzy niezależne wnioski.
Indie, Malezja, Chiny — przeanalizowano dowody, stwierdzono oszustwo, zawieszono domeny. Bez zadawania pytań.
NameSilo wybrał inną drogę
Czwarty rejestrator — NameSilo, LLC (USA) — hostując główną domenę z największą ilością dowodów i ofiar — zrobili dokładnie odwrotnie. Skontaktowali się ze scamerem, uwierzyli w jego historię i opublikowali publiczne oświadczenie broniące go:
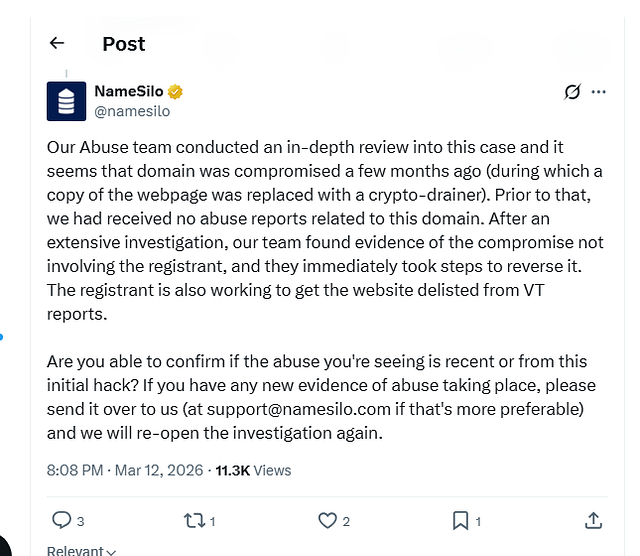
Screenshot 6 — publiczne oświadczenie NameSilo na X (Twitter), 12 marca 2026 r. Każde stwierdzenie w tym poście było fałszywe.
Zespół ds. nadużyć przeprowadził dogłębną analizę tej sprawy i wydaje się, że domena została przejęta kilka miesięcy temu... Po rozległym dochodzeniu nasz zespół znalazł dowody na kompromis, który nie obejmuje rejestrującego... Rejestrujący również pracuje nad usunięciem witryny z raportów VT.
— NameSilo, za pośrednictwem X (Twitter)
Analizowaliśmy to oświadczenie linia po linii. Każde twierdzenie było fałszywe.
Własne słowa operatora
Zanim NameSilo interweniował, operator odpowiedział bezpośrednio na nasz raport nadużycia. Jego e‑maile potwierdzają świadomość i zamiar:
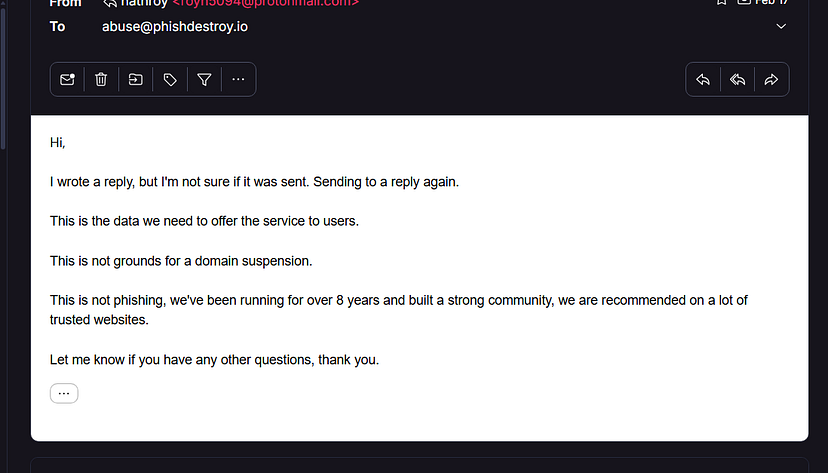
Screenshot 7 — Odpowiedź operatora: „To nie jest phishing, działamy od ponad 8 lat.”
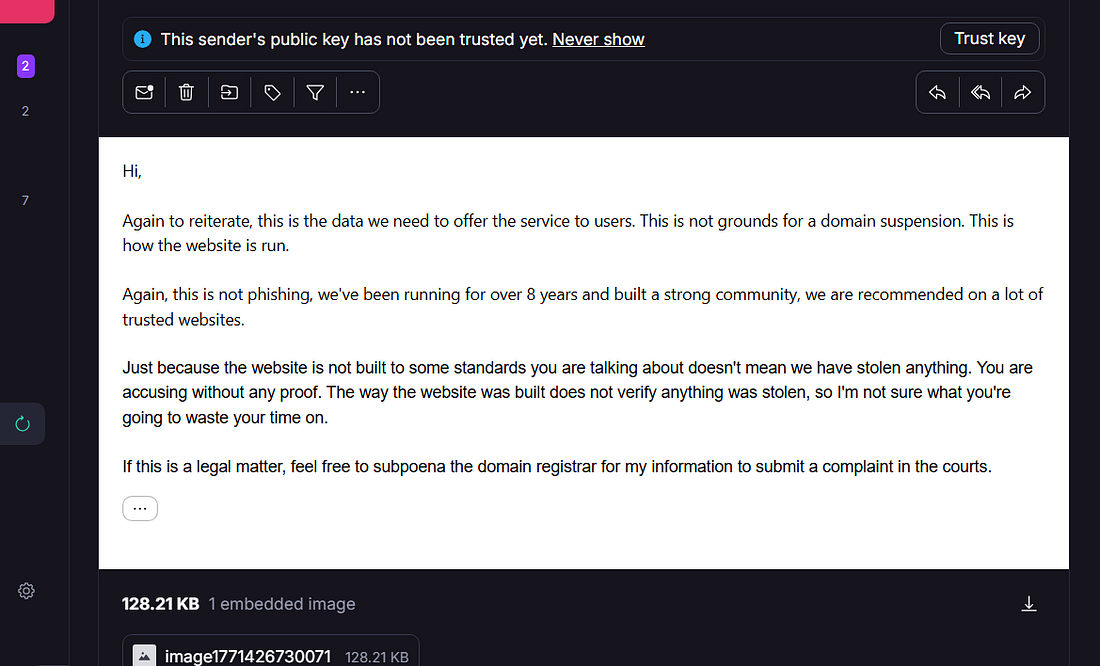
Screenshot 8 — Druga odpowiedź operatora: „To są dane, których potrzebujemy, aby świadczyć usługę.” „Dane” stanowiły prywatny klucz widoku ofiary.
Siedem kłamstw, ujawnione
KŁAMSTWO #1: „Domena została skompromitowana”
Mechanizm kradzieży jest rdzeniem architektury — 8 punktów końcowych PHP, wyciek klucza w formacie Base64, a 5,3‑letnia przerwa w commitach GitHub. Ten system został zbudowany przez lata, a nie wstrzyknięty w trakcie ataku.
KŁAMSTWO #2: „Nie otrzymaliśmy żadnych wcześniejszych zgłoszeń nadużyć”
Sześciu dostawców VirusTotal, skargi na Trustpilot sięgające lat, wątek ostrzegawczy na BitcoinTalk, operator zbanowany z r/Monero w 2018 roku. Jedno wyszukiwanie w Google pokazałoby to.
KŁAMSTWO #3: “Nie dotyczy rejestrującego”
Operator został zarejestrowany 4 domeny escape u 4 rejestratorów (prepaid 5‑10 lat każdy) przed Śledztwo zostało opublikowane. Usunięto ponad 21 zgłoszeń na GitHubie. Zatrudniono programistów do systemu captcha. To nie ofiara — to operacja.
KŁAMSTWO #4: „Natychmiast podjęli kroki, aby to odwrócić”
Kod kradzieży był uruchomiony w środowisku produkcyjnym. w trakcie oświadczenia NameSilo. Zero commitów w GitHubie dotyczących jakiegokolwiek incydentu. Nic nie zostało odwrócone.
KŁAMSTWO #5: „Pracujemy nad usunięciem z listy VirusTotal”
NameSilo pochwalił oszusta za lobbowanie w celu usunięcia wykrywania „Phishing” firmy Fortinet — bez usuwania kodu phishingowego. To nie jest działanie w dobrej wierze. To tłumienie ostrzeżeń bezpieczeństwa.
KŁAMSTWO #6: “Czy nadużycie jest niedawne?”
Przeniesienie ciężaru dowodu na osobę zgłaszającą, aby mogła zamknąć sprawę. Dowody znajdowały się w raporcie. Trzej równorzędni rejestratorzy nie musieli pytać.
LIE #7: “Ponownie otworzymy śledztwo”
„Re‑open” sugeruje, że kiedyś było otwarte. Ich dochodzenie polegało na zadzwonieniu do oszusta i spisaniu tego, co powiedział. To nie jest dochodzenie — to dyktowanie.
Dowody infrastrukturalne
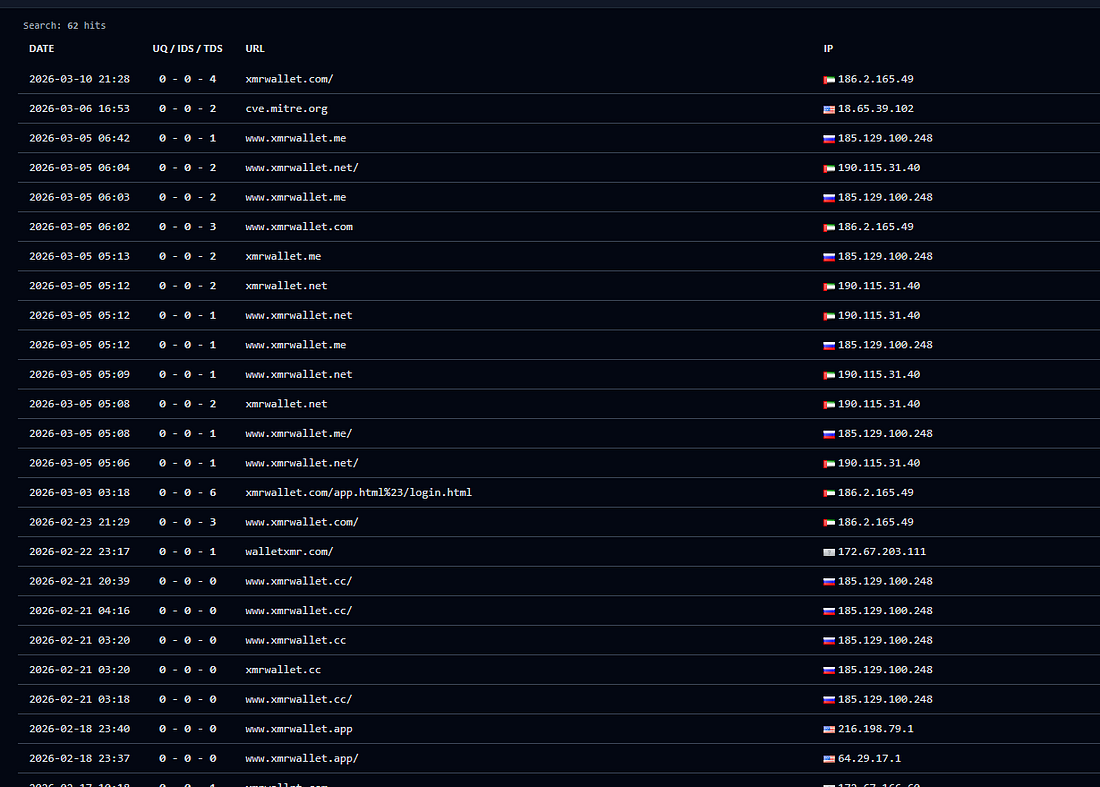
Screenshot 10 — dane URLScan: wszystkie domeny xmrwallet (.com, .cc, .biz, .net, .me, .app) rozwiązujące się do tej samej infrastruktury.
Oś czasu: Upadek xmrwallet
2016
xmrwallet[.]com rozpoczyna działalność, reklamując się jako „darmowy otwartoźródłowy portfel Monero”
2018
Operator zbanowany z r/Monero. Pierwsze raporty ofiar pojawiają się na Trustpilot
4 lutego 2026
Domena escape xmrwallet.cc zarejestrowana (8 lat przedpłata) — przed opublikowaniem śledztwa
13 lutego 2026
Opublikowano wydanie #35 — pełny mechanizm przechwytywania TX ujawniony
18 lutego 2026
Zgłoszenie #36 — przechwytywanie na żywo: 109 żądań, 43 transmisje klucza podglądu w jednej sesji
23 lutego 2026
xmrwallet.cc ZAWIESZONY (PDR). xmrwallet.biz ZAWIESZONY (WebNic). Operator w panice usuwa Issues #35 i #36
26 lutego 2026
Więcej paniki: zarejestrowano xmrwallet.net i .me (10‑letni przedpłatny, te same adresy IP co zawieszone domeny)
8 marca 2026
xmrwallet.net DNS NIEDOSTĘPNY (NICENIC). 3 z 4 domen ucieczki zneutralizowano
mar 2026
NameSilo publikuje oświadczenie: Rejestrujący jest ofiarą. Pomaga tłumić wykrycia w VirusTotal
27 mar 2026
Formalna skarga do ICANN złożona (RAA Sekcja 3.18). Dowody przekazane organom ścigania. Raport został opublikowany.
Wyrok
NameSilo nie zignorował dowodów. Przeczytali je, zadzwonili do oszusta, uwierzyli mu, uznali go za niewinnego i pomogli stłumić ostrzeżenia bezpieczeństwa. Następnie poprosili badaczy o udowodnienie, że nadużycie jest „niedawne”.
To nie jest zaniedbanie. To jest partnerstwo.
Domena jest wyłączona. Oszustwo się skończyło. Jednak fakt, że amerykański rejestrator postanowił publicznie sfabrykować historię okładkową, aby chronić złodzieja kryptowalut o wartości $2M — to coś, co będzie prześladować NameSilo przez bardzo długi czas. Ich oświadczenie będzie Exhibit A w każdym kolejnym zgłoszeniu.
Jeśli poręczasz złodzieja, dzielisz się jego rachunkiem.
Dowody i zasoby
Powiązane śledztwa
To dochodzenie opiera się na publicznie dostępnych dowodach, przechwytywaniach ruchu sieciowego w czasie rzeczywistym, OSINT, publicznych platformach recenzenckich oraz dosłownym oświadczeniu publicznym firmy NameSilo. Nie dokonano nieautoryzowanego dostępu. Wszystkie ustalenia są niezależnie odtwarzalne.