7
NameSilo leugens bewezen
8
Diefstal van PHP-endpoints
Wat xmrwallet[.]com Eigenlijk Deed
Sinds 2016 positioneerde xmrwallet[.]com zich als een gratis, open-source Monero-portemonnee. Onze live netwerkopname op 18 februari 2026 bleek dat het iets heel anders deed: bij elke login privé Monero view‑keys stelen en transacties server‑side kapen.
Kern‑diefstalmechanisme
Niet geïnjecteerde code — de kernarchitectuur. Een sessiesysteem over 8 PHP‑eindpunten, waarbij de private view‑sleutel van het slachtoffer wordt verzonden 40+ keer per sessie. Wanneer gebruikers XMR verzonden, werd hun transactie stilzwijgend verworpen.raw_tx_and_hash.raw = 0) en vervangen door die van de oplichter.
Gebruiker opent wallet
Bekijk geëxfiltreerde sleutel (Base64)
TX heeft server‑side gekaapt
XMR verzonden naar oplichter
Zes beveiligingsleveranciers op VirusTotal markeerden het als kwaadaardig. Vijftien gedocumenteerde slachtoffers op Trustpilot, Sitejabber en BitcoinTalk. Eén slachtoffer verloor. 590 XMR (~$177,000) in één diefstal.
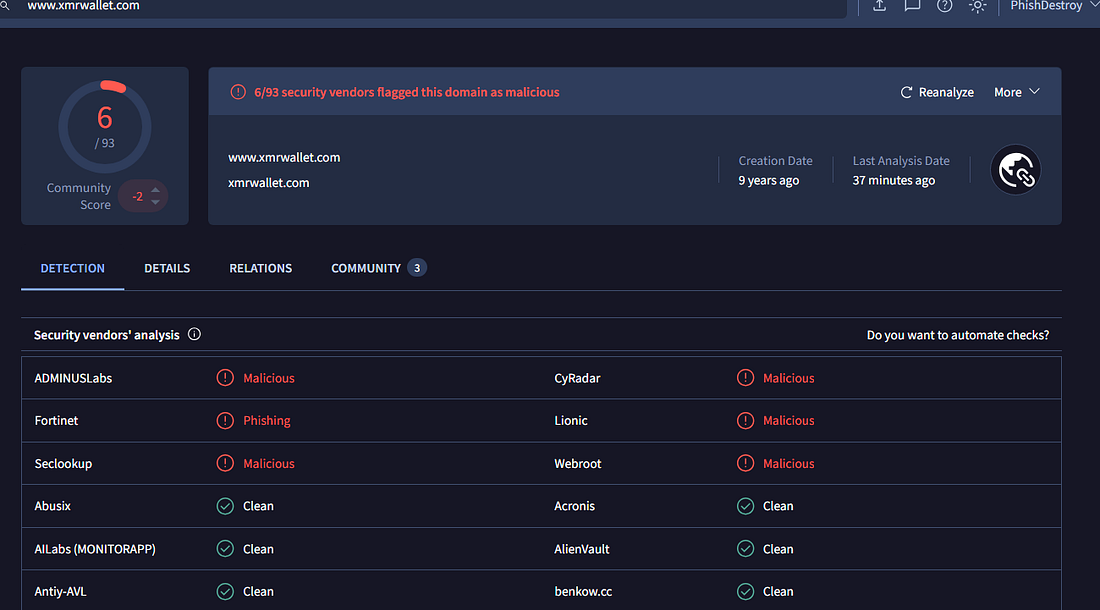
Screenshot 3 — VirusTotal: 6/93 leveranciers markeerden xmrwallet.com als kwaadaardig. Fortinet classificeerde het als “Phishing.”
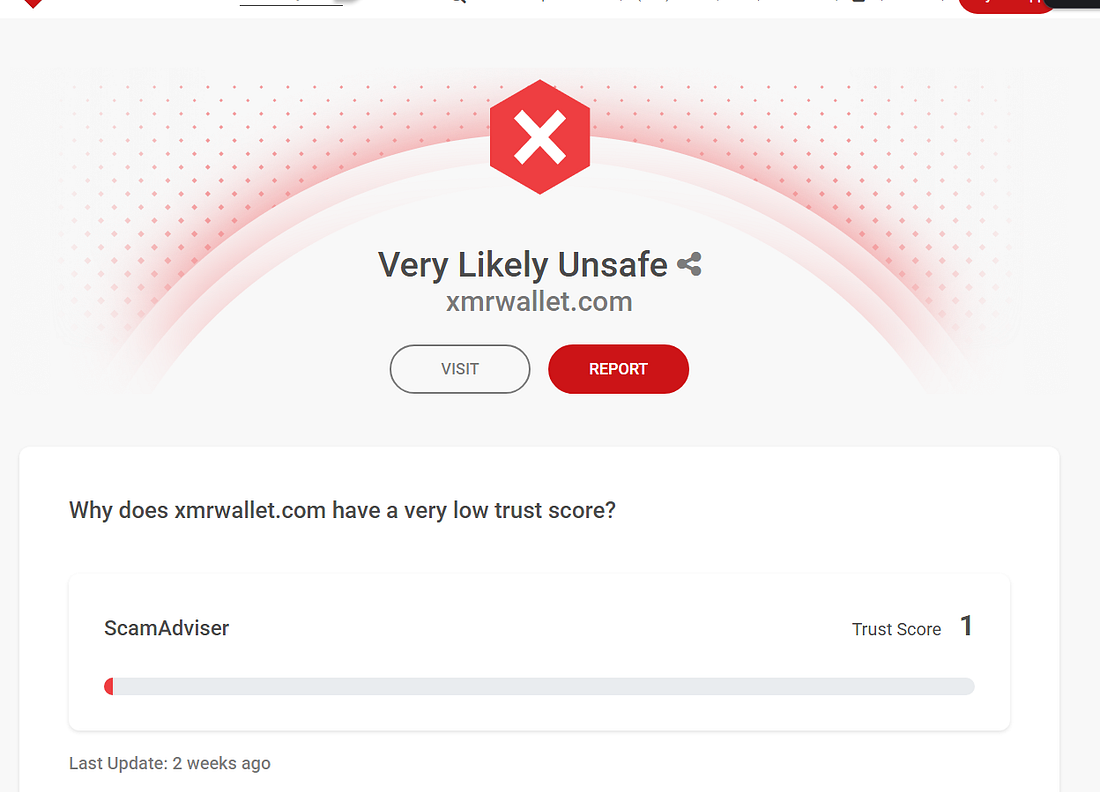
Screenshot 4 — ScamAdviser: Vertrouwensscore 1/100. “Zeer waarschijnlijk onveilig.”
Drie registrars hebben hun werk gedaan
We hebben identieke misbruikrapporten ingediend bij alle vier de registrars die xmrwallet‑domeinen hosten. Drie handelden onmiddellijk:
PublicDomainRegistry
xmrwallet.cc
Geschorst
India · Dagen om te handelen
WebNic
xmrwallet.biz
Geschorst
Maleisië · Dagen om te handelen
NICENIC
xmrwallet.net
DNS-dood
China · Weken om te handelen
NameSilo
xmrwallet.com
Geweigerd
USA · Verdedigde oplichter
Drie landen. Drie onafhankelijke conclusies.
India, Maleisië, China — hebben het bewijs beoordeeld, fraude geconstateerd en de domeinen geschorst. Geen vragen gesteld.
NameSilo koos een ander pad
De vierde registrar — NameSilo, LLC (VS) — het hosten van het primaire domein met het meeste bewijs en de meeste slachtoffers — deed het tegenovergestelde. Ze namen contact op met de oplichter, geloofden zijn verhaal en publiceerden een openbare verklaring waarin ze hem verdedigden:
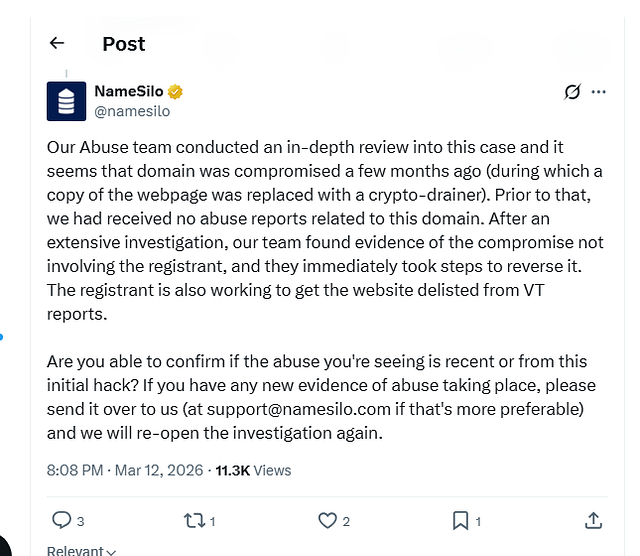
Screenshot 6 — NameSilo’s openbare verklaring op X (Twitter), 12 maart 2026. Elke bewering in dit bericht was onjuist.
Ons Abuse‑team heeft een grondige beoordeling van deze zaak uitgevoerd en het lijkt erop dat het domein enkele maanden geleden is gecompromitteerd... Na een uitgebreid onderzoek vond ons team bewijs dat de compromittering de registrant niet betrof... De registrant werkt ook aan het laten verwijderen van de website uit VT‑rapporten.
— NameSilo, via X (Twitter)
We hebben deze verklaring regel voor regel geanalyseerd. Elke bewering was onwaar.
De eigen woorden van de operator
Voordat NameSilo ingreep, reageerde de operator direct op ons misbruikrapport. Zijn e‑mails bevestigen bewustzijn en intentie:
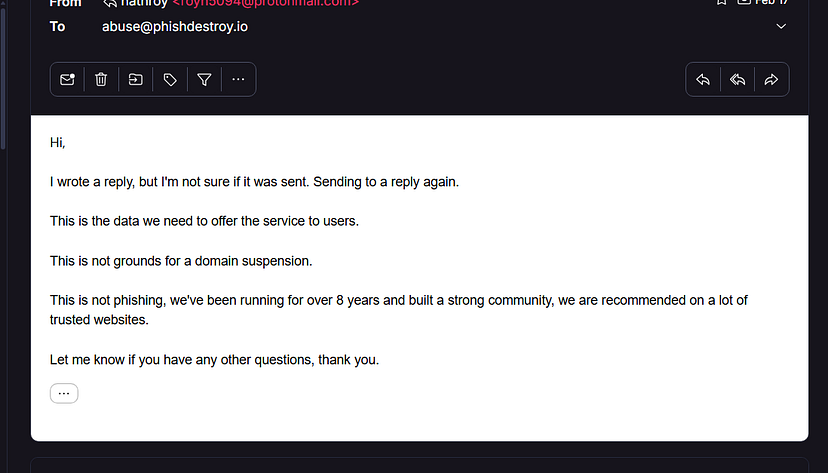
Screenshot 7 — Operator's response: “Dit is geen phishing, we draaien al meer dan 8 jaar.”
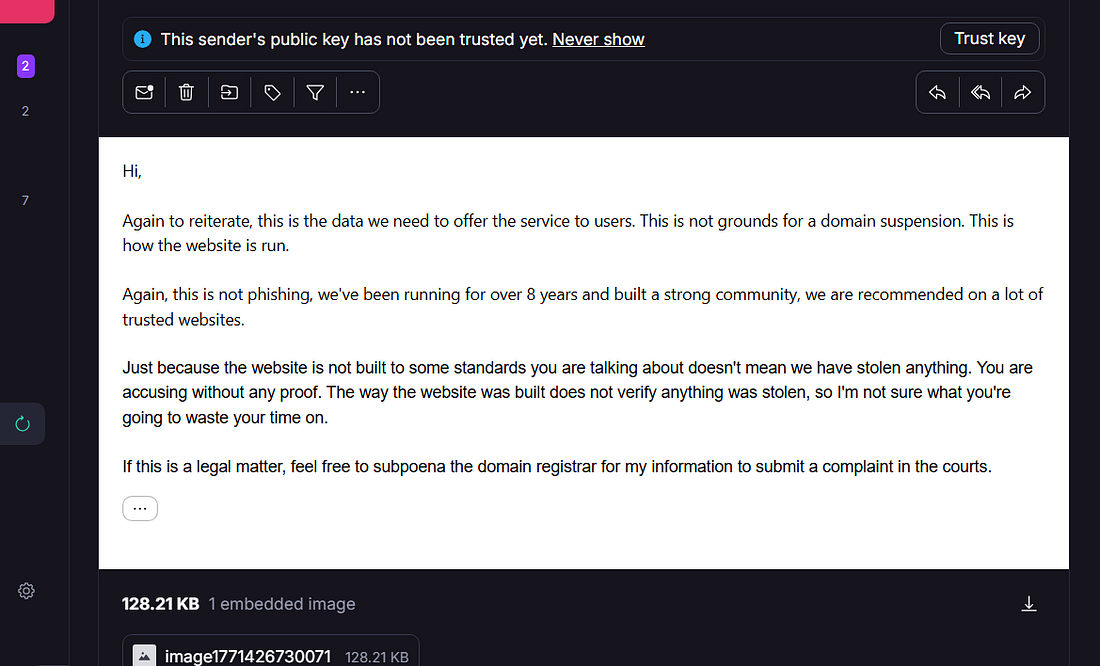
Screenshot 8 — Tweede reactie van de operator: “Dit zijn de data die we nodig hebben om de dienst aan te bieden.” De “data” was de private view‑sleutel van het slachtoffer.
Zeven leugens, ontmaskerd
LOOG #1: “Het domein is gecompromitteerd”
Het diefstalmechanisme is de kernarchitectuur — 8 PHP‑eindpunten, Base64‑sleutelexfiltratie, een 5,3‑jaar GitHub‑commit‑kloof. Dit systeem is over jaren opgebouwd, niet geïnjecteerd in een hack.
LIE #2: “We hadden geen eerdere misbruikrapporten ontvangen”
Zes VirusTotal-leveranciers, Trustpilot-klachten die jaren teruggaan, een BitcoinTalk-waarschuwingsthread, de operator verbannen van r/Monero in 2018. Een enkele Google‑zoekopdracht zou dit hebben laten zien.
LOOG #3: “Geen betrokkenheid van de registrant”
De operator is geregistreerd 4 escape‑domeinen bij 4 registrars prepaid 5-10 jaar elk voor Het onderzoek werd gepubliceerd. 21+ GitHub‑issues verwijderd. Ontwikkelaars ingehuurd voor een captcha‑systeem. Dat is geen slachtoffer — dat is een operatie.
LIE #4: “Ze namen onmiddellijk stappen om het terug te draaien”
De diefstalcode draaide in productie. tijdens de verklaring van NameSilo. Nul GitHub-commits die een incident behandelen. Niets werd teruggedraaid.
LIE #5: “Werkend aan het van de lijst halen op VirusTotal”
NameSilo prees de oplichter voor het lobbyen om Fortinet’s “Phishing” detectie te verwijderen — zonder de phishingcode te verwijderen. Dat is niet te goeder trouw. Dat onderdrukt beveiligingswaarschuwingen.
LOOG #6: “Is het misbruik recent?”
De bewijslast verschuiven naar de melder zodat hij/zij de zaak kan sluiten. Het bewijs stond in het rapport. Drie collega‑registrars hoefden niet te vragen.
LIE #7: “We zullen het onderzoek heropenen”
“Re-open” impliceert dat het ooit open was. Hun onderzoek bestond uit het bellen van de oplichter en het opschrijven van wat hij zei. Dat is geen onderzoek — dat is dictaat.
Infrastructuurbewijs
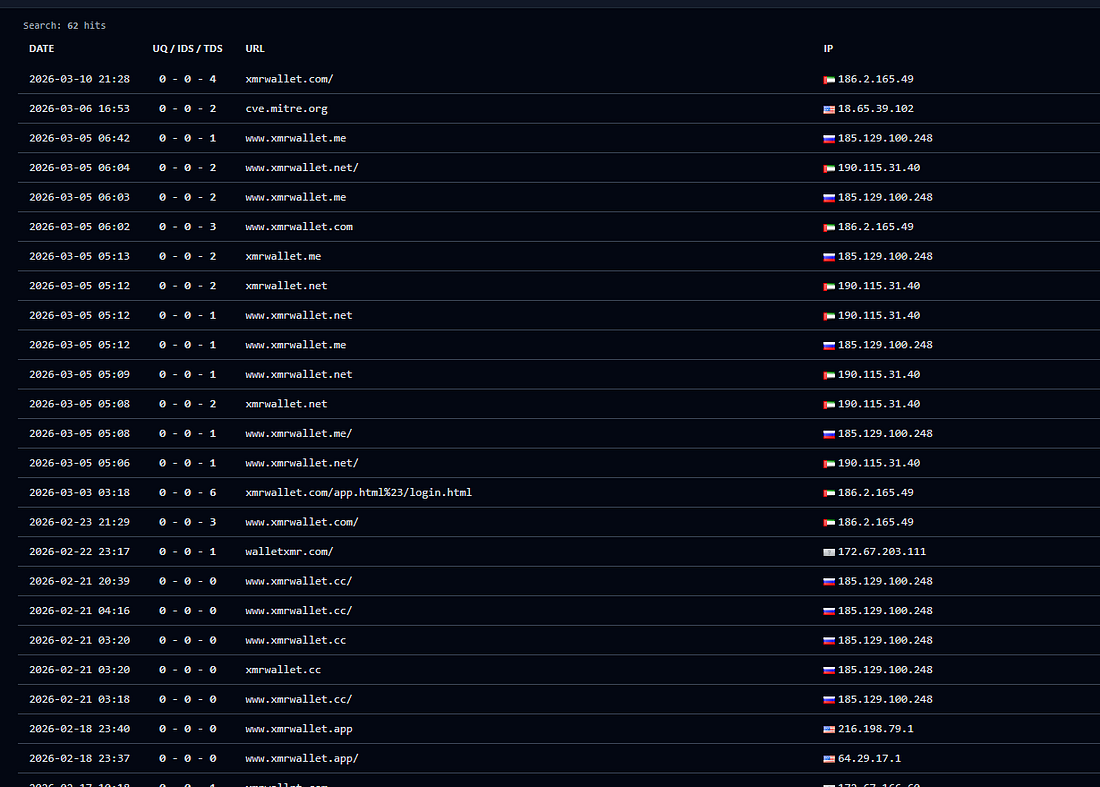
Screenshot 10 — URLScan‑gegevens: alle xmrwallet‑domeinen (.com, .cc, .biz, .net, .me, .app) die naar dezelfde infrastructuur verwijzen.
Tijdlijn: De val van xmrwallet
2016
xmrwallet[.]com begint met opereren en positioneert zich als “gratis open-source Monero‑portemonnee”.
2018
Operator verbannen van r/Monero. Eerste slachtofferrapporten verschijnen op Trustpilot
4 februari 2026
Escape‑domein xmrwallet.cc geregistreerd (8 jaar prepaid) — voordat onderzoek gepubliceerd
13 feb 2026
Issue #35 gepubliceerd — volledig TX‑hijackingsmechanisme blootgesteld
18 feb 2026
Issue #36 — live capture: 109 verzoeken, 43 viewkey-transmissies in één sessie
23 feb 2026
xmrwallet.cc GESUSPEND (PDR). xmrwallet.biz GESCHORST (WebNic). Operator paniekverwijdert Issues #35 & #36
26 feb 2026
Meer paniek: xmrwallet.net en .me geregistreerd (10yr prepaid, dezelfde IP's als geschorste domeinen)
8 maart 2026
xmrwallet.net DNS NIET BEREIKBAAR (NICENIC). 3 van de 4 escape-domeinen geneutraliseerd
mrt 2026
NameSilo publiceert een verklaring: De registrant is het slachtoffer. Helpt bij het onderdrukken van VirusTotal‑detecties
27 maart 2026
Formele ICANN‑klacht ingediend (RAA Sectie 3.18). Bewijs ingediend bij de wetshandhaving. Dit rapport gepubliceerd.
Het Vonnis
NameSilo negeerde het bewijs niet. Ze lazen het, belden de oplichter, geloofden hem, verklaarden hem onschuldig en hielpen bij het onderdrukken van beveiligingswaarschuwingen. Vervolgens vroegen ze de onderzoekers om aan te tonen dat het misbruik “recent” is.
Dat is geen nalatigheid. Dat is een partnerschap.
Het domein is offline. De oplichterij is voorbij. Maar het feit dat een Amerikaanse registrar publiekelijk een dekmantel heeft verzonnen om een cryptodief van $2 M te beschermen — dat is iets dat NameSilo nog zeer lang zal achtervolgen. Hun verklaring zal vanaf nu Exhibit A zijn in elke indiening.
Als je garant staat voor de dief, deel je zijn rekening.
Bewijs & Middelen
Gerelateerde onderzoeken
Dit onderzoek is gebaseerd op publiekelijk beschikbare bewijzen, live netwerkcaptures, OSINT, publieke beoordelingsplatformen en NameSilo’s eigen letterlijke openbare verklaring. Er is geen ongeautoriseerde toegang uitgevoerd. Alle bevindingen zijn onafhankelijk reproduceerbaar.