보안 보고서로 이동
저장된 보안 신호
저장된 VirusTotal 결과: 21/92 엔진에서 경고했습니다. malicious: 17. suspicious: 4. 분석 시간(저장된 표기): 2026-10-19 17:51 UTC. 조회 시간(저장된 표기): 2026-10-21 06:05 UTC. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.
이 사이트로 인해 사기를 당하셨습니까?당국에 신고하세요
리디렉션 기록됨 rheinvexortrade.defisio3-eum31.sbs + 2개 더 보기 세부 정보
도메인 보안 및 위협 인텔리전스
rheinvexortrade.de 파비콘

rheinvexortrade.de

요약

PhishDestroy는 2026-10-08에 rheinvexortrade.de를 처음 기록했습니다. 저장된 VirusTotal 결과: 21/92 엔진에서 경고했습니다. malicious: 17. suspicious: 4. 분석 시간(저장된 표기): 2026-10-19 17:51 UTC. 조회 시간(저장된 표기): 2026-10-21 06:05 UTC.

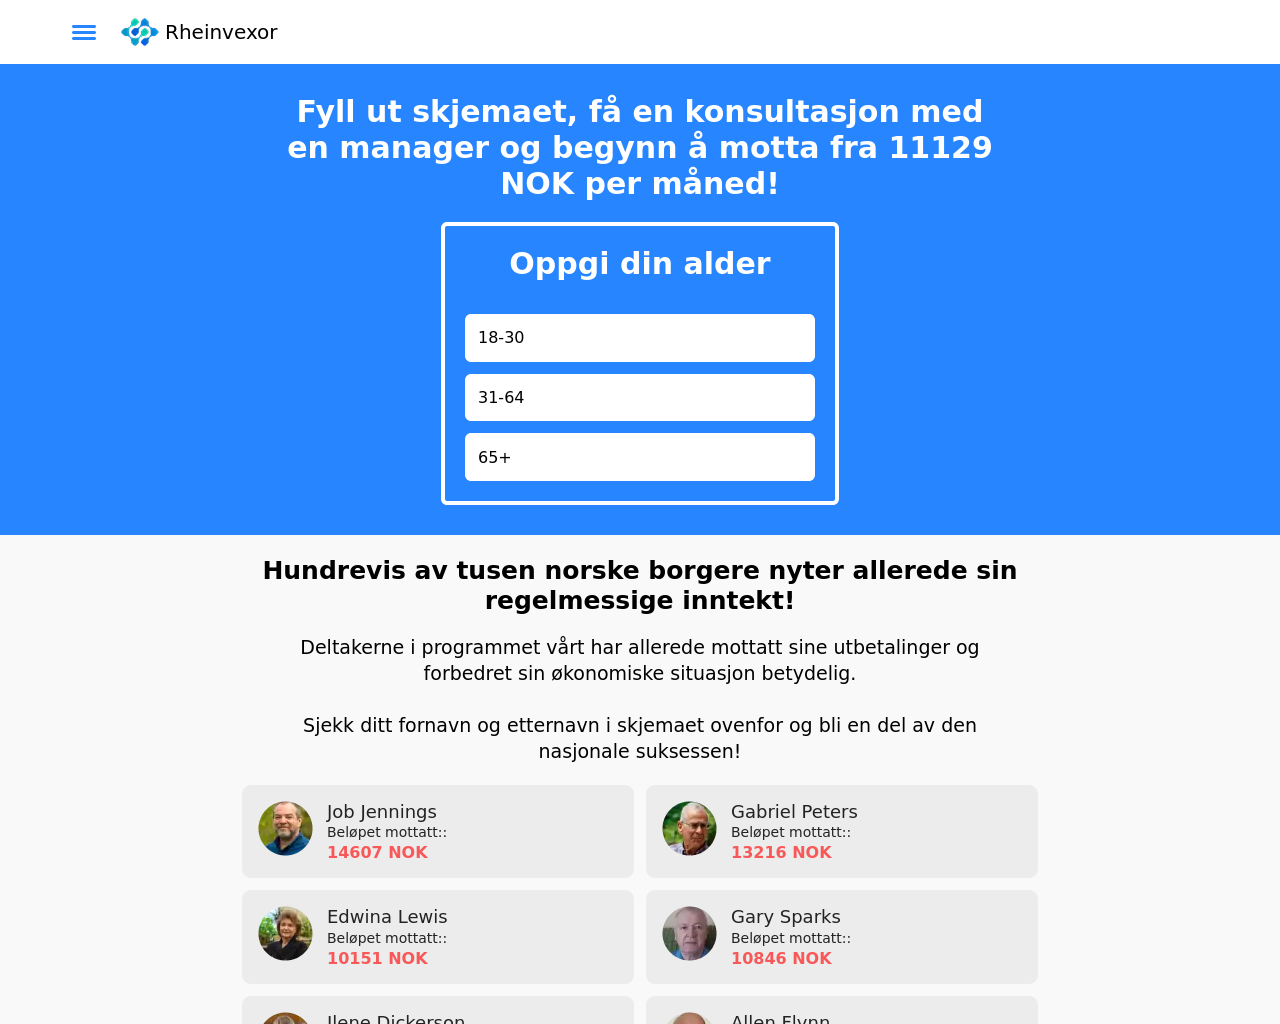
“Rheinvexor”

IP 주소
네덜란드158.94.210.119Omegatech LTD
최초 관측
2026년 10월 8일
PhishDestroy 평가 심각
98/100
증거 점수
최초 관측 2026년 10월 8일 16:11 UTC · PhishDestroy
VirusTotal 탐지: 21/92
VirusTotal
엔진 감지 ·
URLQuery
탐지
OTX
커뮤니티 관련 자료
URLScan
엔진 판정 · 점수 40
Cloudflare Radar
페이지 캡처
갤러리 열기
OTX: 5 건 참조 2026년 10월 8일
X Telegram API
보고서 요약

PhishDestroy에 rheinvexortrade.de 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

분석

도메인 요약

PhishDestroy는 2026-10-08에 rheinvexortrade.de를 처음 기록했습니다. 저장된 VirusTotal 결과: 21/92 엔진에서 경고했습니다. malicious: 17. suspicious: 4. 분석 시간(저장된 표기): 2026-10-19 17:51 UTC. 조회 시간(저장된 표기): 2026-10-21 06:05 UTC. 위험도: 심각 (98/100). 호스팅: Omegatech LTD. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.

심각
VirusTotal
21 / 92
호스팅
네덜란드158.94.210.119Omegatech LTD
OTX
5 community refs
페이지 캡처
8

PhishDestroy 분석, 이전에 검토되지 않은 버전

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

Overview

rheinvexortrade.de presents itself under the name "Rheinvexor" and pairs it with the word "trade" in a German .de domain, which suggests an online trading or investment service. PhishDestroy first detected it on 2026-10-08 and added it to our blocklist. As of 2026-10-19 the site was still online and serving content, so anyone who finds it through ads, messages or search results can still reach it.

사기 수법

We have not yet assigned this domain to a specific scheme. The trading branding and the security detections point to a clear risk for visitors. Sites like this often ask people to open an account, submit personal or identity details, or deposit money, sometimes crypto, into a platform whose balances and profits cannot be independently checked. The page title shows only an unfamiliar brand name, "Rheinvexor", with no link to a known exchange or regulated broker. That alone is a reason not to trust it with funds or credentials.

증거

On 2026-10-08, the same day we first saw the domain, 20 of 92 VirusTotal engines flagged it. The vendors that flagged it include alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF, CyRadar, DNS8, ESET and Forcepoint ThreatSeeker. These are separate vendors from different regions, so the agreement is meaningful for a domain this new. The domain also appears in 5 AlienVault OTX threat pulses, which shows other researchers are tracking it too.

인프라

The site is hosted at 158.94.210.119 on the Omegatech LTD network in the Netherlands. The domain uses a German country-code suffix while the server sits in another country. Its TLS certificate comes from Let's Encrypt, so the padlock in the browser only means the connection is encrypted. It says nothing about whether the operator is legitimate.

What to do

If you registered on Rheinvexor, do not deposit more money. Be especially wary of any request to pay a "fee", "tax" or "verification charge" to unlock a withdrawal. If you already sent funds, record the transaction details and report them to your bank, payment provider or exchange, and to the police. If you reused a password on the site, change it everywhere you used it and turn on two-factor authentication. If you uploaded ID documents, watch for identity misuse. Security teams should block the domain and its hosting IP, and add the domain to internal DNS and proxy denylists.

출처 증거VirusTotal 21 / 92 · OTX 5 참고 문헌 9 개 출처

VirusTotal

21 / 92 엔진 감지

분석:
보고서 열기
VirusTotal출처의 원본 기록관측: 9개 필드

관측: · 검색됨:

공급업체별 결과 건수

Timeout: 0; Harmless: 41; Malicious: 17; Suspicious: 4; Undetected: 30

공급업체 라벨

Crdf: malicious; Dns8: suspicious; Eset: suspicious; Vipre: phishing; G data: phishing; Lionic: phishing; Sophos: phishing; Cyradar: phishing; Webroot: malicious; Fortinet: phishing; Netcraft: malicious; Prebytes: suspicious; Socradar: phishing; Urlquery: malicious; Kaspersky: phishing; Seclookup: malicious; Gridinsoft: suspicious; Bitdefender: phishing; Chong lua dao: malicious; Alphamountain ai: phishing; Forcepoint threatseeker: phishing

평판 점수

0

최초 발견

DNS 레코드

TTL: 300; Type: SOA; Rname: hostmaster.rheinvexortrade.de; Value: ns1.dyna-ns.net, TTL: 300; Type: A; Value: 158.94.210.119, TTL: 300; Type: NS; Value: ns2.dyna-ns.net, TTL: 300; Type: NS; Value: ns1.dyna-ns.net

DNS at

JARM 지문

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

인증서

San: rheinvexortrade.de; Issuer: Let's Encrypt / YE1; Serial: 58dc396341fb35f47dc2b68fdd5d6b58c3; SHA256: b9a8a5220a55c4e1f99ae4128d9e881f1c1b3021c6fbe842f4b23bd4c7f2eebd; Subject: rheinvexortrade.de; Valid to: 2026-11-27T01:10:23Z; Valid from: 2026-08-29T01:10:24Z

레지스트리 데이터(RDAP)

Status: active; Events: Last changed: 2026-08-28T08:56:27Z
출처의 원본 필드 · JSON
공급업체별 결과 건수
Timeout: 0; Harmless: 41; Malicious: 17; Suspicious: 4; Undetected: 30
공급업체 라벨
Crdf: malicious; Dns8: suspicious; Eset: suspicious; Vipre: phishing; G data: phishing; Lionic: phishing; Sophos: phishing; Cyradar: phishing; Webroot: malicious; Fortinet: phishing; Netcraft: malicious; Prebytes: suspicious; Socradar: phishing; Urlquery: malicious; Kaspersky: phishing; Seclookup: malicious; Gridinsoft: suspicious; Bitdefender: phishing; Chong lua dao: malicious; Alphamountain ai: phishing; Forcepoint threatseeker: phishing
평판
0
최초 발견
2026-06-15T11:40:07Z
DNS 레코드
TTL: 300; Type: SOA; Rname: hostmaster.rheinvexortrade.de; Value: ns1.dyna-ns.net, TTL: 300; Type: A; Value: 158.94.210.119, TTL: 300; Type: NS; Value: ns2.dyna-ns.net, TTL: 300; Type: NS; Value: ns1.dyna-ns.net
DNS at
2026-10-19T17:57:00Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
인증서
San: rheinvexortrade.de; Issuer: Let's Encrypt / YE1; Serial: 58dc396341fb35f47dc2b68fdd5d6b58c3; SHA256: b9a8a5220a55c4e1f99ae4128d9e881f1c1b3021c6fbe842f4b23bd4c7f2eebd; Subject: rheinvexortrade.de; Valid to: 2026-11-27T01:10:23Z; Valid from: 2026-08-29T01:10:24Z
레지스트리 데이터
Status: active; Events: Last changed: 2026-08-28T08:56:27Z
별도의 수집기 요약

이는 별도로 저장된 결과입니다. 이 결과의 개수, 공급업체 및 날짜는 상단의 제공업체 관측 결과를 대체하지 않습니다. 검색 날짜는 분석 날짜가 아닙니다.

출처
VirusTotal
결과 상태
observed
Numerator
20
Denominator
92
Vendors
alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF, CyRadar, DNS8, ESET, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, Kaspersky, Lionic, Netcraft, PREBYTES, Seclookup, SOCRadar, Sophos, VIPRE, Webroot
관측 위치:
2026-10-04 16:25:52
Checked at
2026-10-08 18:42:55
Fetched at
2026-10-08 16:42:56

Cloudflare Radar

사기

보고서 열기
Cloudflare Radar출처의 원본 기록관측: 15개 필드

관측: · 검색됨:

UUID

e0f28183-99fa-4da2-bb46-e89cddc4734f

최종 URL

https://rheinvexortrade.de/

HTTP 응답

200

이동 기록

URL: https://rheinvexortrade.de/; Status: 200

DOM 구조 해시

bab8b2ecc852c395f42a9f863fbb3da413bdb89790cd073821afb78f6bc6fcd6

문서 해시

d5e43143eae0ccce050c1248a37ab1c28a27d5e2157f70fb3a8ef3456b16c8fc

피싱 분류기 결과

phishing

URL risks

사기

도메인 위험 범주

Malware, Security threats, Scam, CIPA Filter, CIPA

Cloudflare Radar 순위

Bucket: >200000

DNS 레코드

Name: rheinvexortrade.de; Type: A; Value: 158.94.210.119

DNSSEC 유효

✗

IP

158.94.210.119

판정

Tags: malware; Malicious: ✓; Categories: malware

등록 기록

Updated: 2026-08-28T08:56:27Z; Nameservers: ns1.dyna-ns.net, ns2.dyna-ns.net
출처의 원본 필드 · JSON
UUID
e0f28183-99fa-4da2-bb46-e89cddc4734f
최종 URL
https://rheinvexortrade.de/
상태
200
역사
URL: https://rheinvexortrade.de/; Status: 200
DOM 구조 해시
bab8b2ecc852c395f42a9f863fbb3da413bdb89790cd073821afb78f6bc6fcd6
문서 해시
d5e43143eae0ccce050c1248a37ab1c28a27d5e2157f70fb3a8ef3456b16c8fc
Phishing v2
phishing
URL risks
사기
도메인 위험 요소
Malware, Security threats, Scam, CIPA Filter, CIPA
레이더 순위
Bucket: >200000
DNS 레코드
Name: rheinvexortrade.de; Type: A; Value: 158.94.210.119
DNSSEC 유효
✗
IP
158.94.210.119
판정
Tags: malware; Malicious: ✓; Categories: malware
등록 기록
Updated: 2026-08-28T08:56:27Z; Nameservers: ns1.dyna-ns.net, ns2.dyna-ns.net

URLScan

악성 · 엔진 판정 · 점수 40

SHA-256 6d4097cfd9da203d1c295a1ab5753603c9570423375fcaf3325f0a5478e7f362

보고서 열기
URLScan출처의 원본 기록관측: 20개 필드

Spamhaus DBL

기록 확인됨; 판결 내용은 보존되지 않음

보고서 열기

PhishDestroy DOM

98 / 100 · 휴리스틱 점수 · 브랜드 참조 0건 · 분류 0건

보고서 열기

PhishDestroy 설명

서사 생성 메타데이터

보고서 열기
제목, 설명 및 생성 기록

서술 생성 날짜는 관측 날짜와 별개입니다. 이는 보존된 게시 필드일 뿐, 별도의 독립적인 탐지 결과가 아닙니다.

Ai summary
Overview rheinvexortrade.de presents itself under the name "Rheinvexor" and pairs it with the word "trade" in a German .de domain, which suggests an online trading or investment service. PhishDestroy first detected it on 2026-10-08 and added it to our blocklist. As of 2026-10-19 the site was still online and serving content, so anyone who finds it through ads, messages or search results can still reach it. How the scam works We have not yet assigned this domain to a specific scheme. The trading branding and the security detections point to a clear risk for visitors. Sites like this often ask people to open an account, submit personal or identity details, or deposit money, sometimes crypto, into a platform whose balances and profits cannot be independently checked. The page title shows only an unfamiliar brand name, "Rheinvexor", with no link to a known exchange or regulated broker. That alone is a reason not to trust it with funds or credentials. Evidence On 2026-10-08, the same day we first saw the domain, 20 of 92 VirusTotal engines flagged it. The vendors that flagged it include alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF, CyRadar, DNS8, ESET and Forcepoint ThreatSeeker. These are separate vendors from different regions, so the agreement is meaningful for a domain this new. The domain also appears in 5 AlienVault OTX threat pulses, which shows other researchers are tracking it too. Infrastructure The site is hosted at 158.94.210.119 on the Omegatech LTD network in the Netherlands. The domain uses a German country-code suffix while the server sits in another country. Its TLS certificate comes from Let's Encrypt, so the padlock in the browser only means the connection is encrypted. It says nothing about whether the operator is legitimate. What to do If you registered on Rheinvexor, do not deposit more money. Be especially wary of any request to pay a "fee", "tax" or "verification charge" to unlock a withdrawal. If you already sent funds, record the transaction details and report them to your bank, payment provider or exchange, and to the police. If you reused a password on the site, change it everywhere you used it and turn on two-factor authentication. If you uploaded ID documents, watch for identity misuse. Security teams should block the domain and its hosting IP, and add the domain to internal DNS and proxy denylists. Useful links urlscan.io scan and screenshot: https://urlscan.io/result/01a11c47-242b-727d-8fef-453e9a61dac6/ VirusTotal report: https://www.virustotal.com/gui/domain/rheinvexortrade.de Google Safe Browsing status: https://transparencyreport.google.com/safe-browsing/search?url=rheinvexortrade.de Archived copy: https://web.archive.org/web/20261009145954/https://rheinvexortrade.de/ Report phishing to Google: https://safebrowsing.google.com/safebrowsing/report_phish/ Site owner? Request a review: https://phishdestroy.io/appeals/
Ai generated by
threat-anthropic
Ai generated at
2026-10-19 12:41:14
Revision
9d82b64312e601e12410cba236f311a6d4d838a7243b80053008eba8d6333da5
모드
stored
Interpretation
검토되지 않은 이전에 저장된 분석 결과; 텍스트 생성 시점은 원본 관측 날짜와 별개입니다.

결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.

수집된 출처 세부 정보

저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.

저장된 모든 필드와 출처·날짜
웹사이트 점검출처의 원본 기록검색됨: 26개 필드

메일 설정

Spf lookups: 0

CAA 레코드

Domain: rheinvexortrade.de

DNS 보호 기능 결과

Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1

웹 아카이브 관찰 결과

Last: 2026-10-16T06:16:02Z; First: 2026-10-09T14:59:54Z; Changes: 1; Days archived: 2; Scans per day: 0.15; Avg page bytes: 12794

크롤러 규칙

Agents: *; Present: ✓; Sitemaps: https://rheinvexortrade.de/sitemap.xml

사이트맵

Present: ✓; URL count: 5

페이지 제목 및 메타데이터

Title: Globale Vernetzung & Echtzeit-Intelligenz | Rheinvexor; Robots: index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1; Description: Für ambitionierte Investoren, die smarte Marktchancen suchen: Rheinvexor bietet eine KI-gestützte Handelsplattform mit adaptiven Strukturen und 180+ Märkten weltweit.; Canonicalurl: https://rheinvexortrade.de/

추적기

Requests: 28; Trackers: (Name: Cloudflare; Company: Cloudflare; Country: US; Category: Hosting; Requests: 1), (Name: jsDelivr; Company: jsDelivr; Category: Hosting; Requests: 4)

양식 및 혼합 콘텐츠

Third party scripts: 0

HTTP 응답

Up: ✓; Code: 200; Timings: DNS: 484; TLS: 105; Wait: 91; Connect: 73; Download: 186; Response ms: 939

TLS 연결

Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓

포트

Open: 22, 80, 443

탄소 배출 추정

Bytes: 96855; Co2 grams: 0.0035; Cleaner than: 23

DNS server

NS: (IP: 162.159.27.158; Host: ns1.dyna-ns.net), (IP: 162.159.25.5; Host: ns2.dyna-ns.net); Zone: rheinvexortrade.de

쿠키

Cookies: (Name: cf-c; HTTP only: ✓; Same site: Lax), (Name: __cf_clicked), (Name: ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog; Secure: ✓; Same site: Lax)

위치

IP: 158.94.210.119; ASN: 202412; Org: Omegatech LTD; City: Amsterdam; Country: NL

SSL

Issuer: Let's Encrypt / YE1; Subject: rheinvexortrade.de

DNS 레코드

A: 158.94.210.119; NS: ns1.dyna-ns.net, ns2.dyna-ns.net; Soa: Nsname: ns1.dyna-ns.net; Hostmaster: hostmaster.rheinvexortrade.de; Serial: 2026082801; Refresh: 16384; Retry: 2048; Expire: 1209600; Minttl: 300

DNSSEC

Ds: ✗; Rrsig: ✗; Dnskey: ✗

HSTS

Message: Site does not serve any HSTS headers.

HTTP 보안 정책

Xframeoptions: ✗; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗

Get IP

IP: 158.94.210.119; Family: 4

리디렉션

Chain: https://rheinvexortrade.de

페이지 링크

Internal count: 29

등록 기록

Updated: 2026-08-28T08:56:27Z; Status: connect; Nameservers: ns1.dyna-ns.net, ns2.dyna-ns.net

HTTP 헤더

Headers: Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: same-origin; Via: 1.1 Caddy
출처의 원본 필드 · JSON
메일 설정
Spf lookups: 0
CAA 레코드
Domain: rheinvexortrade.de
DNS 보호 기능 결과
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
웹 아카이브 관찰 결과
Last: 2026-10-16T06:16:02Z; First: 2026-10-09T14:59:54Z; Changes: 1; Days archived: 2; Scans per day: 0.15; Avg page bytes: 12794
크롤러 규칙
Agents: *; Present: ✓; Sitemaps: https://rheinvexortrade.de/sitemap.xml
사이트맵
Present: ✓; URL count: 5
페이지 제목 및 메타데이터
Title: Globale Vernetzung & Echtzeit-Intelligenz | Rheinvexor; Robots: index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1; Description: Für ambitionierte Investoren, die smarte Marktchancen suchen: Rheinvexor bietet eine KI-gestützte Handelsplattform mit adaptiven Strukturen und 180+ Märkten weltweit.; Canonicalurl: https://rheinvexortrade.de/
추적기
Requests: 28; Trackers: (Name: Cloudflare; Company: Cloudflare; Country: US; Category: Hosting; Requests: 1), (Name: jsDelivr; Company: jsDelivr; Category: Hosting; Requests: 4)
양식 및 혼합 콘텐츠
Third party scripts: 0
상태
Up: ✓; Code: 200; Timings: DNS: 484; TLS: 105; Wait: 91; Connect: 73; Download: 186; Response ms: 939
TLS 연결
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
포트
Open: 22, 80, 443
Carbon
Bytes: 96855; Co2 grams: 0.0035; Cleaner than: 23
DNS server
NS: (IP: 162.159.27.158; Host: ns1.dyna-ns.net), (IP: 162.159.25.5; Host: ns2.dyna-ns.net); Zone: rheinvexortrade.de
쿠키
Cookies: (Name: cf-c; HTTP only: ✓; Same site: Lax), (Name: __cf_clicked), (Name: ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog; Secure: ✓; Same site: Lax)
위치
IP: 158.94.210.119; ASN: 202412; Org: Omegatech LTD; City: Amsterdam; Country: NL
SSL
Issuer: Let's Encrypt / YE1; Subject: rheinvexortrade.de
DNS 레코드
A: 158.94.210.119; NS: ns1.dyna-ns.net, ns2.dyna-ns.net; Soa: Nsname: ns1.dyna-ns.net; Hostmaster: hostmaster.rheinvexortrade.de; Serial: 2026082801; Refresh: 16384; Retry: 2048; Expire: 1209600; Minttl: 300
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
HTTP 보안 정책
Xframeoptions: ✗; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 158.94.210.119; Family: 4
리디렉션
Chain: https://rheinvexortrade.de
페이지 링크
Internal count: 29
등록 기록
Updated: 2026-08-28T08:56:27Z; Status: connect; Nameservers: ns1.dyna-ns.net, ns2.dyna-ns.net
HTTP 헤더
Headers: Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: same-origin; Via: 1.1 Caddy
네트워크 보안 인텔리전스
CF Cloudflare Radar 판정 결과 악성
Malware Malware Security threats 사기

rheinvexortrade.de 관련 질문

rheinvexortrade.de은(는) 정상적인 사이트인가요?

PhishDestroy는 기록된 증거를 바탕으로 rheinvexortrade.de를 심각 위험 등급(98/100)으로 평가했으며, 이는 2026-10-08에 처음 기록되었습니다. 저장된 VirusTotal 결과: 21/92 엔진에서 경고했습니다. malicious: 17. suspicious: 4. 분석 시간(저장된 표기): 2026-10-19 17:51 UTC. 조회 시간(저장된 표기): 2026-10-21 06:05 UTC. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.

rheinvexortrade.de에 지갑을 연결해도 안전한가요?

이 보고서에는 rheinvexortrade.de이 어떤 지갑 요청을 하는지 기록되어 있지 않습니다. 앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.

rheinvexortrade.de을(를) 이용했다면 어떻게 해야 하나요?

어떤 조치를 취했는지에 따라 다릅니다. 비밀번호를 입력했다면 해당 비밀번호를 변경하고, 동일한 비밀번호를 사용한 다른 모든 사이트에서도 비밀번호를 변경하십시오. 또한, 해당 사이트에서 2단계 인증을 제공하는 경우 이를 활성화하십시오. 결제를 했거나 카드 또는 은행 정보를 제공했다면, 카드에 기재된 연락처나 공식 웹사이트를 통해 은행이나 결제 서비스 업체에 문의하십시오. 단순히 지갑만 연결한 경우라면, 지갑 내에서 해당 사이트와의 연결을 끊고 대기 중인 요청을 거부하세요. 연결 자체만으로는 자금이 이동하지 않습니다. 토큰 승인(token approval)이나 권한 부여(permit)에 서명한 경우, 토큰 승인 확인 도구를 사용하여 이를 취소하십시오. 시드 문구나 개인 키를 공유한 경우, 해당 지갑이 해킹당한 것으로 간주하고 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기십시오. 파일을 다운로드한 경우, 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오. 경찰이나 기타 관할 당국에 신고할 수 있도록 주소, 날짜, 결제 또는 거래 내역 및 메시지를 보관하십시오. 신고한다고 해서 자금이 반드시 반환되는 것은 아닙니다. 단계별 안내: 긴급 대응 가이드.

더 보기

차단 목록 일치 항목PhishDestroy · 다른 11개에서 일치 항목 없음 1
PhishDestroy PhishDestroy 목록 출처 보기

마지막 확인

저장된 캡처 · 캡처 8개

모든 캡처 링크 및 해시 (8)
rheinvexortrade.de: caution — 20/92 VirusTotal engines. PhishDestroy risk score 98/100 (critical).
소셜 미리보기 카드 rheinvexortrade.de: caution — 20/92 VirusTotal engines. PhishDestroy risk score 98/100 (critical). v d8f2ce02be8d

도메인 상세 정보

도메인
URLScan 판정 분석 완료 점수 0 엔진 판정: 악성 · 점수 40 보고서 ↗
IP 평판 네덜란드158.94.210.119 악용 점수 9/100 신고 21건 피싱오픈 프록시나쁜 웹 봇 확인됨 2026년 11월 7일 마지막 신고일
OTX 태그 2026-10activeall-domainsblocklistcontentcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
등록기관 알 수 없음
악용 신고 연락처abuse@omegatech.sc
호스팅 업체 악용 신고 연락처 abuse@omegatech.sc Omegatech LTD · AS202412
WHOIS 상태connect
기술 세부 정보출처 및 타임스탬프
최초 발견2026년 10월 8일
DOM 분석분석됨 2026년 10월 9일점수 98/100
제출된 URLhttp://rheinvexortrade.de/
파비콘 해시
확인된 페이지 제목
Rheinvexor
TLS 인증서
발급자 Let's Encrypt / YE1 · 저장된 유효 기간이 10일 후 만료

네트워크 & 인증서

저장된 기술 증거

네트워크 & DNS

IP 주소
네덜란드158.94.210.119
네트워크 ASN
AS202412
조직
Omegatech LTD
관측 위치
네덜란드Amsterdam, NL

네임서버 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

SOA

  • nsname: ns1.dyna-ns.net
  • hostmaster: hostmaster.rheinvexortrade.de
  • serial: 2026082801
  • refresh: 16384
  • retry: 2048
  • expire: 1209600
  • minttl: 300

위치는 IP 네트워크 기준입니다.

TLS 인증서

발행자
Let's Encrypt / YE1
유효 기간 시작
2026-08-29 01:10:24
유효 기간 만료
2026-11-27 01:10:23
호스트명 적용 범위
저장된 인증서의 유효 기간
유효성
저장된 유효 기간 내
수거 시간
2026-10-11 10:02:39 UTC
수집 출처
PhishDestroy collector
인증서 지문b9a8a5220a55c4e1f99ae4128d9e881f1c1b3021c6fbe842f4b23bd4c7f2eebd
인증서 이름 · SAN 1개
  • rheinvexortrade.de

저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.

기술 · 3 identified
전체 기록 열기
이 도메인 신고하기 증거를 제출하고 다른 사람들을 보호하는 데 힘을 보태주세요

VirusTotal 분석

21 / 92개의 보안 업체가 이 도메인을 표시했습니다
VT에서 보기
마지막 분석 최초 양성 검출
CRDF
DNS8
ESET
VIPRE
G-Data
Lionic
소포스
CyRadar
Webroot
Fortinet
넷크래프트
PREBYTES
SOCRadar
URLQuery
카스퍼스키
Seclookup
Gridinsoft
BitDefender
Chong Lua Dao
alphaMountain.ai
Forcepoint ThreatSeeker

보관된 증거

Wayback Machine 스냅샷
아카이브 보기

저장된 스냅샷 1

사이트 성능 분석

Google PageSpeed Insights — 다음 도메인의 모바일 성능 감사: rheinvexortrade.de ·

93
좋아요
성능
FCP
1.02 s
콘텐츠가 포함된 첫 페인트
LCP
1.02 s
최초 콘텐츠 표시 시간(LCP)
CLS
0
누적 레이아웃 이동
TBT
0 ms
총 차단 시간
SI
7.04 s
속도 지수
데이터 제공: Google PageSpeed Insights · 모바일 전략 · 점수: 90-100 양호 50-89 개선 필요 0-49 빈곤
등록 및 참관 안내2

가용성 관측값

마지막 접속 가능 관측
마지막 콘텐츠 관측

추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.

저장된 모든 데이터105
전체 기록 열기

캡처된 네트워크 요청

네트워크 요청: 5 SHA-256 해시: 5 URLScan 스캔:

URLScan이 페이지 로딩 중에 기록한 네트워크 요청. URLScan은 모든 요청에 대해 해시를 제공하지는 않습니다. PhishDestroy는 2026-10-29 02:18 UTC에 이 목록을 가져왔습니다.

URLScan에서 이 스캔을 열어보세요 01a11c47-242b-727d-8fef-453e9a61dac6 ↗

저장된 관측 기록4

모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.

  1. 가용성 모니터 · 기록된 상태

    live_content

    content_served

  2. 가용성 모니터 · 기록된 상태

    live_content

    content_served

  3. 가용성 모니터 · 기록된 상태

    live_content

    content_served

  4. 도메인 모니터링 · 첫 번째 수집 기록

    접속 가능

보관된 가용성 관측값 전체182
전체 기록 열기

위협 대응 파이프라인

  1. 탐지 · 기록됨
  2. 분석 · 기록됨
  3. 모니터링 · 기록됨

기록된 이벤트: 11. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.

선제적 탐지 및 데이터 수집위협 데이터 수집 완료 기록됨: 1 중 1
  • 위협 데이터 수집 완료
    rheinvexortrade.de이 탐지되어 전체 분석을 위해 대기열에 추가됨
위협 인텔리전스 확인URLScan.io 캡처 · URLScan 판정 결과 · Cloudflare Radar 보고서 · 웹 아카이브 · VirusTotal · OTX 커뮤니티 참조 자료 · Cloudflare Radar: 악성 · 수집된 포렌식 증거 · 기록된 기술 분석 기록됨: 9 중 9
게시 및 접속 가능 여부DestroyList에 등재됨 기록됨: 1 중 1

기록된 활동

6개 항목
  1. AlienVault OTX

    5 커뮤니티 관련 자료

    출처 보기
  2. VirusTotal

    21/92 엔진 감지

    출처 보기
  3. 웨이백 머신

    페이지 보관됨

    출처 보기
  4. Cloudflare Radar

    사기

    출처 보기
  5. PhishDestroy에 등록됨

    rheinvexortrade.de

    출처 보기
  6. URLScan

    페이지 캡처됨

    출처 보기
조사 및 보고 방식

공개 스캔, 증거 및 악용 신고 채널

당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.

01공개 스캔 및 증거 수집10개의 출처 및 도구 그룹
urlscan.io 스크린샷 · DOM · HTTP

렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.

VirusTotal 다중 엔진 판정 결과

사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.

Google Safe Browsing 투명성 보고서

Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.

Cloudflare Radar DNS · 인증서 · 카테고리

공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.

AlienVault OTX 위협 인텔리전스 업데이트

지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.

웨이백 머신 과거 증거

보관된 캡처를 비교하고 과거의 맥락을 보존합니다.

abuse.ch ThreatFox IOC 상관관계 분석

일치하는 지표와 관련 위협 기록을 확인하십시오.

crt.sh 인증서 투명성

인증서 기록 및 관련 호스트명을 검사합니다.

DNS 보안 필터 Quad9 · AdGuard · CleanBrowsing

보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.

Web-Check 표면 검사

공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.

02악용 신고 및 후속 조치등록 기관, 호스팅 및 보안 채널
  1. 책임 있는 제공업체를 파악하십시오. 등록 및 호스팅 레코드를 관련 악용 신고 담당자와 연결합니다.
  2. 증거 자료를 준비하십시오. URL, 공개 스캔 참조 정보, 캡처 화면 및 기록된 관찰 내용을 포함하십시오.
  3. 보고서를 전송합니다. 가능한 경우, 발송된 보고서 기록과 수신자 정보를 보관하십시오.
  4. 내용을 재검토하고 업데이트를 게시하십시오. 스캐너의 판정 결과, 제공업체의 대응 및 사이트 가용성을 추후 추적할 수 있습니다.

스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.

출처별 모든 저장된 기록

소스별로 이 도메인의 전체 이력을 살펴보세요. 다운로드 파일에는 선택한 소스의 모든 기록이 포함됩니다. 날짜는 원래의 필드 레이블을 그대로 유지합니다.

모든 기록을 JSON 형식으로 다운로드

클로킹 확인

브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.

rheinvexortrade.de

증거 및 외부 보고서

심층 분석
도움말 및 신고

이 사이트로 인해 피해를 입으셨나요?

5 개의 증거 신호 그룹 연결됨
당신은 혼자가 아니며, 부끄러워할 일은 전혀 없습니다. 사기범은 신뢰를 악용하는 교묘한 범죄자입니다. 피해 사실을 신고하는 것은 사기에 맞서는 가장 강력한 무기입니다. 당신의 신고가 다른 사람의 피해를 막고 수사 기관의 대응을 도울 수 있습니다. 침묵은 사기범에게 가장 큰 이점입니다. 침묵을 깨세요.
계정 정보가 유출되었다면 즉시 신고하세요. 피해 복구를 빙자한 사기범에게 응하지 마세요.

실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.

공식 보고 경로

기타 공식 신고 경로
FTC ReportFraud 미국

사기 및 사기 행위를 미국 연방거래위원회(FTC)에 신고하십시오. 신고 내용은 법 집행 기관에서 사용하는 데이터베이스에 저장됩니다.

IdentityTheft.gov 미국

단계별 복구 계획이 포함된 공식 신원 도용 신고 절차.

CISA 미국

사이버 사고 및 피싱은 미국 사이버보안 및 인프라 보안국(CISA)에 신고하십시오.

CSIRTs Network 유럽 연합

EU 내 국가 사고 대응 팀(CSIRT) 목록입니다. 해당 국가의 팀을 찾아보세요.

FIRST 전 세계

국가 및 분야별로 검색 가능한 전 세계 사고 대응 팀 디렉토리.

ReportCyber 호주

사이버 범죄는 호주 사이버 보안 센터(Australian Cyber Security Centre)와 경찰에 신고하십시오.

Scamwatch 호주

사기는 ACCC가 운영하는 국가 사기 방지 센터(National Anti-Scam Centre)에 신고하십시오.

Canadian Anti-Fraud Centre 캐나다

캐나다 내 사기 및 사기 행위를 신고하고 최신 사기 경보를 확인하세요.

지역 당국에 신고하기

공식 사이버 범죄 연락처 또는 불만사항 초안 작성 →를 받으려면 국가를 선택하세요.

결제를 진행하셨다면, 가능한 한 빨리 해당 은행이나 결제 서비스 제공업체의 공식 연락처를 통해 문의하시기 바랍니다. 경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다.

사기꾼은 범죄자입니다. 신고를 하면 법적 기록이 남게 되며, 다른 사람들을 보호하는 데 도움이 됩니다.

97개국 디렉토리

AI 지원 초안 - 사고 세부정보는 AI 제공업체에서 처리됩니다.

직접 검토하고 제출하세요.
피싱 사고 발생 후

피해자를 위한 권고 사항 및 조언

공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.

지금 당장 어떻게 해야 할까요?

긴급

의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.

  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.

신고를 위해 어떤 정보를 수집해야 하나요?

FBI 지침

원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗

  • 결제 기록 — 결제를 하셨다면 영수증, 금액, 날짜, 결제 대행업체 및 수취인 정보를 잘 보관해 두세요.
  • 정확한 날짜 및 시간 — 각 거래 내역 및 사기범과의 첫 접촉 시점
  • 스크린샷 — 사기 웹사이트, 채팅 메시지, 이메일, 지갑 거래, 소셜 미디어
  • 모든 URL 및 도메인 사기꾼이 사용한 (다음과 같은 것들을 포함하여 rheinvexortrade.de)
  • 커뮤니케이션 — 사기꾼이 사용한 이메일, 문자, 전화번호, 사용자 이름

비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.

이 사기 사건을 어디에 신고해야 할까요?

  • FBI IC3 — 인터넷 범죄 신고 센터 (미국 연방 신고 창구)
  • 유로폴 — 유럽 사이버 범죄 신고 (EU)
  • 귀하의 은행 또는 결제 서비스 제공업체 — 자금이나 카드 정보가 유출된 경우, 공식 연락처를 통해 즉시 사기 대응팀에 연락하십시오.
  • 지역 경찰 — 비록 당장 조치를 취할 수는 없더라도 공식 기록을 남깁니다

신고한다고 해서 피해 회복이나 수사가 보장되지는 않지만, 신속하고 정확한 거래 데이터는 당국과 서비스 제공업체가 사건을 추적하는 데 도움이 될 수 있습니다.

피싱 사기는 일반적으로 어떻게 이루어지나요?

  • 가짜 웹사이트 — 도메인을 약간만 변경한, 정식 사이트와 픽셀 단위로 완벽하게 일치하는 복제 사이트
  • 돼지 도살 사기(피그 부처링) — Telegram·왓츠앱·데이트 앱을 통해 몇 주에 걸쳐 신뢰를 쌓은 뒤, 돈을 훔쳐갔다
  • 회복 사기 — 사기범이 자금 회수 대행업체로 위장해 선불 수수료를 요구합니다. 업체를 독립적으로 확인하기 전에는 절대 시드 구문을 공유하거나 돈을 지불하지 마세요
  • AI를 이용한 사기 — 딥페이크, 자동화된 피싱, AI로 생성된 사이트 등으로 인해 사기 행각을 적발하기가 더 어려워지고 있다

앞으로 어떻게 하면 스스로를 지킬 수 있을까요?

  • 공식 사이트 즐겨찾기 추가 — 이메일, DM 또는 광고에 포함된 링크는 절대 클릭하지 마세요
  • 도메인 확인 — 확인하기 PhishDestroy 상호작용을 시작하기 전에 HTTPS, 맞춤법, 도메인 등록 기간을 확인하세요.
  • "너무 좋아서 믿기 힘들다" = 사기 — 수익 보장, 유명인의 추천, 촉박한 마감 기한

추가 지침: NIST · 피싱 대응FBI IC3 · 신고 및 증거FTC · 피해 복구 사기

최신 정보를 확인하고, 안전을 지키세요

실시간 위협을 모니터링하거나, 오탐이라고 판단될 경우 이 목록에 이의를 제기하십시오.

회복 사기꾼들을 조심하세요! 범죄자는 수사관, 변호사, 회복요원인 척 하면서 피해자에게 다시 연락할 수도 있습니다. 선불 비용을 지불하거나 자격 증명을 공유하지 마십시오. 복구 사기에 대해 더 알아보기 →
이 보고서 정보출처, 관측일 및 정정 사항

이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.

AI 지원 분석 작성 시각: . 이 내용은 당시 확보된 증거를 설명한 것이며, 추후 출처 확인 과정에서 내용이 변경될 수 있습니다.

캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.

이 보고서 삽입증거 링크가 포함된 간단한 위젯
HTML · IFRAME

이 보고서 삽입하기

이 위협 정보를 귀하의 웹사이트나 블로그에 공유하세요

embed.html
<iframe
  src="https://phishdestroy.io/ko/embed/domain/rheinvexortrade.de"
  title="PhishDestroy threat report for rheinvexortrade.de"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>