Spamhaus DBL
dominio di spam

rebby-wallet.us.safepel.us: Imitazione di SafePal, rilevato da PhishDestroy il 2026-10-27.
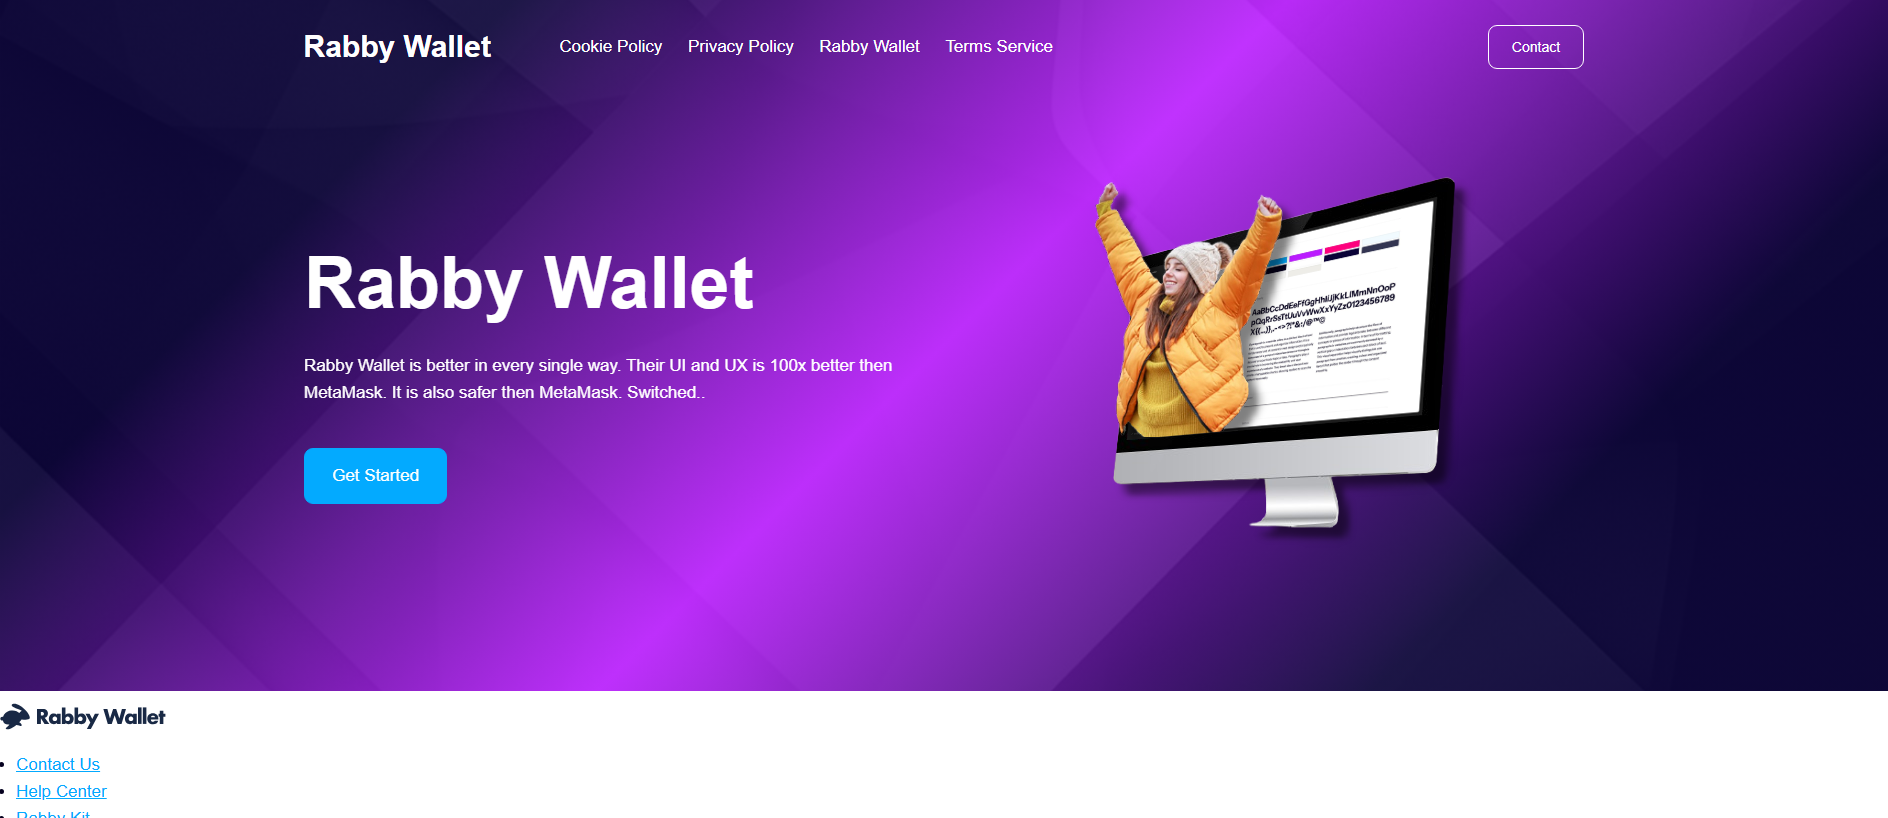
“Rabby Wallet - Download Your Rabby Wallet App”
 NiceNIC
 79.133.41.203Ultahost, Inc.
Imitazione di SafePal: rebby-wallet.us.safepel.us — Ultima attività nota (HTTP 200). Riepilogo delle prove: VirusTotal 0/92; URLScan capture; Spamhaus…
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
rebby-wallet.us.safepel.us: Imitazione di SafePal, rilevato da PhishDestroy il 2026-10-27. Rischio: alto (66/100). Registrar: NiceNIC. Stato: Ultima attività nota. Hosting: Ultahost, Inc. PhishDestroy ha inviato 1 segnalazione di abuso. Presente nella lista Spamhaus DBL. Non inserire credenziali e non collegare un wallet.
79.133.41.203Ultahost, Inc.NiceNICRapporto sulle minacce PhishDestroy
PhishDestroy’s intake AI classified the site as malicious, citing brand impersonation of Rabby Wallet and a suggested download on a non‑official domain. The page was first seen by PhishDestroy on 2026-10-27, returning HTTP 200 with the title “Rabby Wallet - Download Your Rabby Wallet App.”
Impostor sites copy the branding and naming of legitimate cryptocurrency wallets to lure users into downloading a malicious application. The fake binary can capture private keys, intercept transactions, or install extensions that drain funds once permissions are granted.
VirusTotal scanned the domain on 2026-10-27 with 92 engines and reported zero detections and zero suspicious flags. Google Safe Browsing checked the same date and did not flag the URL, and OTX listed no pulses as of 2026-10-27. External blocklists MetaMask and SEAL listed the domain, PhishDestroy’s internal blocklist marked it as malicious, and URLScan’s machine‑learning engine flagged it as malicious with a score of 99, though its overall verdict was non‑malicious.
The recorded IP was 79.133.41.203, belonging to Ultahost, Inc. in Germany, and the site presented a Let’s Encrypt certificate valid until 2027-01-25. DNS records on 2026-10-27 showed an A record for that IP, an SPF TXT record, and nameservers ns1‑ns4.ultahost.com. The domain and its apex were created only a few days before first sighting, indicating a newly registered site.
Do not download any application from this site or enter Rabby Wallet credentials; if credentials were entered, change associated passwords and monitor wallet addresses for unauthorized activity. Defenders should block the exact domain in network filters and log any access attempts for further investigation.
dominio di spam
Malevolo · verdetto dei motori · punteggio 99
Apri il rapportoOsservato: · Estratto da:
| Uuid | 01a17e68-56e5-70ea-aeb5-535acd2ae508 |
|---|---|
| Final url | http://rebby-wallet.us.safepel.us/ |
| Stato | 200 |
| Reindirizzamenti | [
{
"to": "https://rebby-wallet.us.safepel.us/",
"from": "http://rebby-wallet.us.safepel.us/",
"status": 307
},
{
"to": "http://rebby-wallet.us.safepel.us/",
"from": "https://rebby-wallet.us.safepel.us/",
"status": 307
}
] |
| Ip | 79.133.41.203 |
| Ptr | cp19.fra1.ultacp.com |
| Domini contattati | [
"rabby.io",
"static-assets.debank.com",
"s.w.org",
"rebby-wallet.us"
] |
| Indirizzi IP contattati | [
"192.0.77.48",
"52.222.236.88",
"18.66.122.62",
"79.133.41.203"
] |
| Asns | [
"2635",
"16509",
"214036"
] |
| Countries | [
"US",
"DE"
] |
| Domini collegati | [
"rebby-wallet.us",
"rabby.io",
"support.rabby.io",
"rabbykit.rabby.io",
"chrome.google.com",
"x.com",
"github.com",
"discord.gg",
"debank.com",
"apps.apple.com",
"play.google.com"
] |
| Social | [
"https://x.com/Rabby_io",
"https://github.com/RabbyHub/Rabby",
"https://discord.gg/seFBCWmUre",
"https://github.com/RabbyHub",
"https://github.com/RabbyHub/Rabby/blob/develop/audits/2025/%5B20250821%5DRabby%20Browser%20Extension%20Wallet%20-%20SlowMist%20Audit%20Report.pdf",
"https://github.com/RabbyHub/Rabby/blob/develop/audits/2025/%5B20250903%5DLeast%20Authority%20-%20Rabby%20Wallet%20Wallet%20Extension%20Final%20Audit%20Report.pdf"
] |
| Hash del documento | 49356bf442e84b30c83013c9f5fde8755108f8a25578db7967877bc2490071d6 |
| Globals | [
"_wpemojiSettings",
"twemoji",
"wp",
"acaiAnimations"
] |
| Storage keys | [
"wpEmojiSettingsSupports"
] |
| Età del dominio (giorni) | 0 |
| Apex age days | 4 |
| Richieste | 77 |
| Pareri dei fornitori | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Intestazioni HTTP | {
"content-type": "text/html; charset=UTF-8"
} |
0 / 92 rilevamenti del motore · riepilogo salvato
Apri il rapportoOsservato: · Estratto da:
| Conteggio dei risultati dei fornitori | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| Reputazione | 0 |
| Registrar | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| Creato | 2026-10-22T05:54:57Z |
| Scadenza | 2027-10-22T05:54:57Z |
| Aggiornato | 2026-10-22T06:48:48Z |
| Prima rilevazione | 2026-10-22T07:04:45Z |
| Record DNS | [
{
"ttl": 14400,
"type": "A",
"value": "79.133.41.203"
},
{
"ttl": 7511,
"type": "TXT",
"value": "v=spf1 +a +mx +ip4:79.133.41.203 ~all"
}
] |
| Dns at | 2026-10-27T13:10:38Z |
| Jarm | 29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae |
| Certificato | {
"san": [
"autoconfig.rebby-wallet.us",
"autodiscover.rebby-wallet.us",
"cpanel.rebby-wallet.us",
"cpcalendars.rebby-wallet.us",
"cpcontacts.rebby-wallet.us",
"mail.rebby-wallet.us",
"rebby-wallet.us",
"rebby-wallet.us.safepel.us",
"webdisk.rebby-wallet.us",
"webmail.rebby-wallet.us"
],
"issuer": "Let's Encrypt / YR2",
"serial": "5c3dca41061381ab012c66d04e4d6d4ee17",
"sha256": "32afe06d39592a8bbf53283c3348732b8024ab0c8b46c4c308e4239b71f1e4d5",
"subject": "rebby-wallet.us.safepel.us",
"valid_to": "2027-01-25T08:15:12Z",
"valid_from": "2026-10-27T08:15:13Z"
} |
| Record di registrazione | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"registrar_iana_id": "3765",
"registrar_url": "https://nicenic.com",
"created": "2026-10-21T16:00:00Z",
"updated": "2026-10-21T16:00:00Z",
"expires": "2027-10-21T16:00:00Z",
"status": [
"addPeriod",
"clientDeleteProhibited",
"clientTransferProhibited",
"serverTransferProhibited"
],
"nameservers": [
"ns1.royalhost.net",
"ns2.royalhost.net"
],
"dnssec": "unsigned"
} |
La sintesi riportata sopra e questa scheda del provider sono state raccolte in momenti diversi. Entrambe rimangono disponibili; le classificazioni come “maliziosa” e “sospetta” sono indicate separatamente.
nessun riferimento della community
Apri il rapportoprovider verdict: clean
Apri il rapportoOsservato: · Estratto da:
| Uuid | ace03dfd-3e89-4fbb-a0b8-e6699063d448 |
|---|---|
| Final url | https://rebby-wallet.us.safepel.us/ |
| Stato | 200 |
| Storia | [
{
"url": "https://rebby-wallet.us.safepel.us/",
"status": 200
}
] |
| Hash della struttura DOM | 985d8a5507d42d4f8195bf56c1b0aaed6801a9154b0b26fe8dddb36a4402cfe2 |
| Hash del documento | 42464cc1850365b7e9d3021ff24e4ffc44f9d998d64bd411a676841ce4de135c |
| Radar rank | {
"bucket": ">200000"
} |
| Record DNS | [
{
"name": "rebby-wallet.us.safepel.us",
"type": "A",
"value": "79.133.41.203"
}
] |
| DNSSEC valido | false |
| Ip | 127.0.1.7 |
| Record di registrazione | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"created": "2026-10-22T05:54:57Z",
"updated": "2026-10-22T06:48:48Z",
"expires": "2027-10-22T05:54:57Z",
"nameservers": [
"ns2.royalhost.net",
"ns1.royalhost.net"
]
} |
Nessun flag di minaccia
Apri il rapporto10 / 100 · punteggio euristico · 11 riferimenti al marchio · 1 classificazione
Apri il rapportoMetadati relativi alla generazione di narrazioni
Apri il rapportoLa data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
| Configurazione della posta elettronica | {
"spf": "v=spf1 +a +mx +ip4:79.133.41.203 ~all",
"dkim": [
"default"
],
"dmarc": true,
"dkim_bits": 2048,
"spf_lookups": 2
} |
|---|---|
| Record CAA | {
"domain": "rebby-wallet.us.safepel.us"
} |
| Risultati relativi al DNS protettivo | {
"resolvers": 12,
"blocked_count": 0
} |
| Regole del Crawler | {
"agents": [
"*"
],
"present": true,
"llms_txt": true,
"sitemaps": [
"https://rebby-wallet.us/sitemap_index.xml"
]
} |
| Mappa del sito | {
"present": true,
"url_count": 5
} |
| Titolo e metadati della pagina | {
"ogUrl": "https://rebby-wallet.us/",
"title": "Rabby Wallet - Download Your Rabby Wallet App",
"ogType": "website",
"robots": "index, follow, max-image-preview:large, max-snippet:-1, max-video-preview:-1",
"ogTitle": "Rabby Wallet - Download Your Rabby Wallet App",
"generator": "WordPress 7.1.3",
"ogSiteName": "Rabby Wallet",
"description": "Download Your Rabby Wallet App",
"twitterCard": "summary_large_image",
"canonicalUrl": "https://rebby-wallet.us/",
"ogDescription": "Download Your Rabby Wallet App"
} |
| Moduli e contenuti misti | {
"no_sri": [
"https://rebby-wallet.us/wp-includes/js/dist/script-modules/block-library/navigation/view.min.js",
"https://rebby-wallet.us/wp-content/themes/acai/assets/js/animation.js"
],
"third_party_scripts": 2
} |
| Stato | {
"up": true,
"code": 200,
"timings": {
"dns": 2,
"tls": 20,
"wait": 1419,
"connect": 7,
"download": 22
},
"response_ms": 1470
} |
| Connessione TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Porte | {
"open": [
21,
25,
53,
80,
110,
143,
443,
587,
993,
995
]
} |
| Carbon | {
"bytes": 141883,
"co2_grams": 0.0052,
"cleaner_than": 14
} |
| Server DNS | {
"ns": [
{
"ip": "149.28.254.81",
"host": "ns4.ultahost.com"
},
{
"ip": "167.71.73.238",
"host": "ns1.ultahost.com"
},
{
"ip": "94.130.75.18",
"host": "ns3.ultahost.com"
},
{
"ip": "51.38.114.43",
"host": "ns2.ultahost.com"
}
],
"zone": "safepel.us"
} |
| Ubicazione | {
"ip": "79.133.41.203",
"asn": "214036",
"org": "Ultahost, Inc.",
"city": "Frankfurt am Main",
"country": "DE"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "rebby-wallet.us.safepel.us"
} |
| Record DNS | {
"A": [
"79.133.41.203"
],
"TXT": [
"v=spf1 +a +mx +ip4:79.133.41.203 ~all"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Politiche di sicurezza HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "79.133.41.203",
"family": 4
} |
| Reindirizzamenti | {
"chain": [
"https://rebby-wallet.us.safepel.us"
]
} |
| Link alla pagina | {
"external": [
"https://rebby-wallet.us/cookie-policy/",
"https://rebby-wallet.us/privacy-policy/",
"https://rebby-wallet.us/rabby-wallet/",
"https://rebby-wallet.us/terms-service/",
"https://support.rabby.io/",
"https://rabbykit.rabby.io/",
"https://rabby.io/docs/integrating-rabby-wallet/",
"https://chrome.google.com/webstore/detail/rabby/acmacodkjbdgmoleebolmdjonilkdbch",
"https://rebby-wallet.us/",
"https://rabby.io/",
"https://x.com/Rabby_io",
"https://github.com/RabbyHub/Rabby",
"https://discord.gg/seFBCWmUre",
"https://rabby.io/",
"https://debank.com/hi/0a110032",
"https://apps.apple.com/us/app/rabby-wallet-crypto-evm/id6474381673",
"https://play.google.com/store/apps/details",
"https://rabby.io/chain-dashboard",
"https://github.com/RabbyHub",
"https://github.com/RabbyHub/Rabby/blob/develop/audits/2025/%5B20250821%5DRabby%20Browser%20Extension%20Wallet%20-%20SlowMist%20Audit%20Report.pdf",
"https://github.com/RabbyHub/Rabby/blob/develop/audits/2025/%5B20250903%5DLeast%20Authority%20-%20Rabby%20Wallet%20Wallet%20Extension%20Final%20Audit%20Report.pdf",
"https://rabby.io/docs/terms-of-use/",
"https://rabby.io/docs/privacy/"
],
"external_count": 23,
"internal_count": 2
} |
| Record di registrazione | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"created": "2026-10-22T05:54:57Z",
"updated": "2026-10-27T05:55:01Z",
"expires": "2027-10-22T05:54:57Z",
"status": [
"clientDeleteProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp",
"serverTransferProhibited https://icann.org/epp"
],
"nameservers": [
"ns1.ultahost.com",
"ns2.ultahost.com",
"ns3.ultahost.com",
"ns4.ultahost.com"
]
} |
| Intestazioni HTTP | {
"headers": {
"content-type": "text/html; charset=UTF-8"
}
} |
No. PhishDestroy classifica rebby-wallet.us.safepel.us come Imitazione di SafePal (rischio: alto, 66/100); è stato rilevato per la prima volta il 2026-10-27. Presente nella lista Spamhaus DBL. Considera il sito non sicuro.
No. Non collegare un wallet, non firmare messaggi e non approvare token su rebby-wallet.us.safepel.us. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.
Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.
Verificato, nessuna corrispondenza
Ultimo controllo
401c31a0c02de1be7ce03cc76f94014f5dbdfe51fc345d507dfd8f4655a5f223 · 220095 bytes 401c31a0c02de1be7ce03cc76f94014f5dbdfe51fc345d507dfd8f4655a5f223 · 220095 bytes 9de23ccdb9b9183df458d02c090db73f1cf607bec5a1ba78b3e46b2e2ea7a420 · 858106 bytes  79.133.41.203 punteggio di abuso 10/100 3 segnalazioni Fraud OrdersPhishingWeb SpamEmail SpamWeb Bot difettosoExploited Host controllato 27/10/2026 ultima segnalazione (RU) Indagine su PhishDestroy 79.133.41.203Frankfurt am Main, DE
ns1.ultahost.comns2.ultahost.comns3.ultahost.comns4.ultahost.comLa posizione si riferisce alla rete IP.
32afe06d39592a8bbf53283c3348732b8024ab0c8b46c4c308e4239b71f1e4d5autoconfig.rebby-wallet.usautodiscover.rebby-wallet.uscpanel.rebby-wallet.uscpcalendars.rebby-wallet.uscpcontacts.rebby-wallet.usmail.rebby-wallet.usrebby-wallet.usrebby-wallet.us.safepel.uswebdisk.rebby-wallet.uswebmail.rebby-wallet.usMetadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
Nomi host conservati nel record di dominio o nella cache di Certificate Transparency. Il semplice fatto che un nome host sia presente non è indice di disponibilità attuale né di attività dannose.
www.rebby-wallet.us.safepel.usRecord di dominioWordPress is a free and open-source content management system written in PHP and paired with a MySQL or MariaDB database. Features include a plugin architecture and a template system.
MySQL is an open-source relational database management system.
PHP is a general-purpose scripting language used for web development.
Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di rebby-wallet.us.safepel.us · checked Oct 27, 2026
Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.
http://rebby-wallet.us.safepel.us/Content-Type: text/html; charset=UTF-8Cache-Control: public, max-age=0Content-Encoding: gzipsummary_large_imagepublic, max-age=0Keep-Alivegziptext/html; charset=UTF-8Tue, 27 Oct 2026 17:30:36 GMTTue, 27 Oct 2026 17:30:36 GMTtimeout=5, max=100; rel="https://api.w.org/"chunkedAccept-EncodingValori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.
Raggiungibile
Source: domain_monitor. This stored snapshot does not establish current availability.
Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.
Eventi registrati: 13. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.
PD-20261027-258C5B · Ricevuta 83916
Pagina archiviata
Visualizza fonte0/92 rilevamenti del motore
Visualizza fonterebby-wallet.us.safepel.us
Visualizza fontePagina salvata
Visualizza fonteEseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.
Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.
Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.
Verifica se Google attualmente classifica l’URL come non sicuro.
Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.
Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.
Confronta le schermate archiviate e conserva il contesto storico.
Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.
Esamina i record dei certificati e i nomi host correlati.
Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.
Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.
Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisi degli URL↗
 CloudflareRadar / segnalazione di abusi↗
 YandexSafe Browsing↗
 URLScan.ioScansione pubblica↗
 ESETEsempio / Invio di URL↗
 BitdefenderInvio dell’URL↗
 NortonSafe Web↗
 SymantecRecensione del sito↗
 AviraSegnalazione degli URL↗
 Avast / AVGSegnalazione degli URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftSegnalazione di abusi↗
 PhishTankSegnalazioni da parte della comunità↗
 APWG eCXInformazioni sul phishing↗
 PhishStatsFeed pubblico↗
 Phish.ReportAbusi relativi all’hosting↗
 SpamhausReputazione del dominio↗
 PolySwarmAnalisi multi-motore↗
 CheckPhishScansione degli URL↗
 QutteraScansione alla ricerca di malware↗
 URLqueryAnalisi del browser↗
 Criminal IPIntelligenza sulle risorse↗
 CRDFThreat Center↗
 ScamadviserVerifica della reputazione↗
 MyWOTReputazione nella comunità↗
Stesso IP 79.133.41.203 Segnale di supporto 6
Etichetta del brand: SafePal Segnale di supporto 8
Registrar: NiceNIC Solo per la scoperta 6
Ogni raggio rappresenta un motivo per cui un dominio è collegato a questo rapporto. La dimensione dei nodi indica i rilevamenti di VirusTotal, i nodi tratteggiati sono già offline e gli elenchi completi sono riportati di seguito. Elenco completo dei rapporti correlati
Questo IP di origine ospita più domini di phishing: l'infrastruttura può essere condivisa tra campagne.
Altri rapporti PhishDestroy su questo indirizzo IP: 23 Di seguito sono riportati i 6 con il maggior numero di rilevamenti su VirusTotal.
Report con la stessa etichetta del sistema di raccolta. Un’etichetta condivisa non dimostra un’impersonificazione né una proprietà comune. Visualizza i rapporti corrispondenti →
Registrati tramite lo stesso registrar. Un registrar serve milioni di clienti non collegati tra loro, quindi questo dato indica semplicemente un raggruppamento piuttosto che dimostrare un nesso.
Rapporti aggiunti di recente dal database PhishDestroy. Questi collegamenti di scoperta non implicano infrastrutture o proprietà condivise.
Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.
rebby-wallet.us.safepel.us PD-20261027-258C5B Destinatario: u-abuse@ultahost.com Registrar: NICENIC International Group Co., Limited (Hong Kong (China)) Policy Violations: “Services may be used only for lawful purposes… fraud, abuse and illegal activity prohibited. Violations may result in immediate suspension.” + dedicated abuse handling and takedown Applicable Laws: Crimes Ordinance Cap.200 (Fraud), Theft Ordinance Cap.210 §16A (fraud by deception), Personal Data (Privacy) Ordinance Cap.486
Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

L’IC3 non accetta allegati. Conservate le prove originali per gli investigatori. Linee guida dell’IC3
Linea telefonica federale per le segnalazioni1-800-CALL-FBI

Servizio attuale: Segnala una frode. Inghilterra, Galles e Irlanda del Nord. Scozia: 101.
Centro di assistenza0300 123 2040


Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

Inoltrare le e-mail e i messaggi di testo truffaldini al National Cyber Security Centre, che provvede a chiudere i siti dannosi individuati.
E-mailreport@phishing.gov.uk Messaggi di testo7726
Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.
Inoltrare le e-mail di phishing all’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portale nazionale per la segnalazione dei crimini informatici. In caso di frodi finanziarie, chiamare immediatamente anche il numero verde 1930.
Linea di assistenza1930
Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.


Segnala frodi e truffe in Canada e leggi gli avvisi aggiornati sulle truffe.
Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.
Anche se i fondi fossero stati congelati, non possono essere recuperati senza una denuncia ufficiale alla polizia o un’ordinanza del tribunale. Presentare una denuncia è l’unica via per un potenziale recupero.
I truffatori sono criminali. Presentare una denuncia crea un documento legale e contribuisce a proteggere gli altri.
Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗
rebby-wallet.us.safepel.us)Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi
Analisi delle minacce utilizzando blocklist archiviate, WHOIS, DNS e prove di scansione pubblica
Scansiona oraSegnala i domini sospetti al nostro database delle minacce — proteggi la comunità
SegnalaSegnalazioni recenti di phishing e modifiche osservate della disponibilità
MonitoraControlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.