Vai al rapporto di sicurezza
Questo dominio è stato segnalato come dannoso
Motori di sicurezza che segnalano un rilevamento: 19. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Sicurezza del dominio e intelligence sulle minacce
Favicon di moviedbclonefirst.netlify.app

moviedbclonefirst.netlify.app

In breve

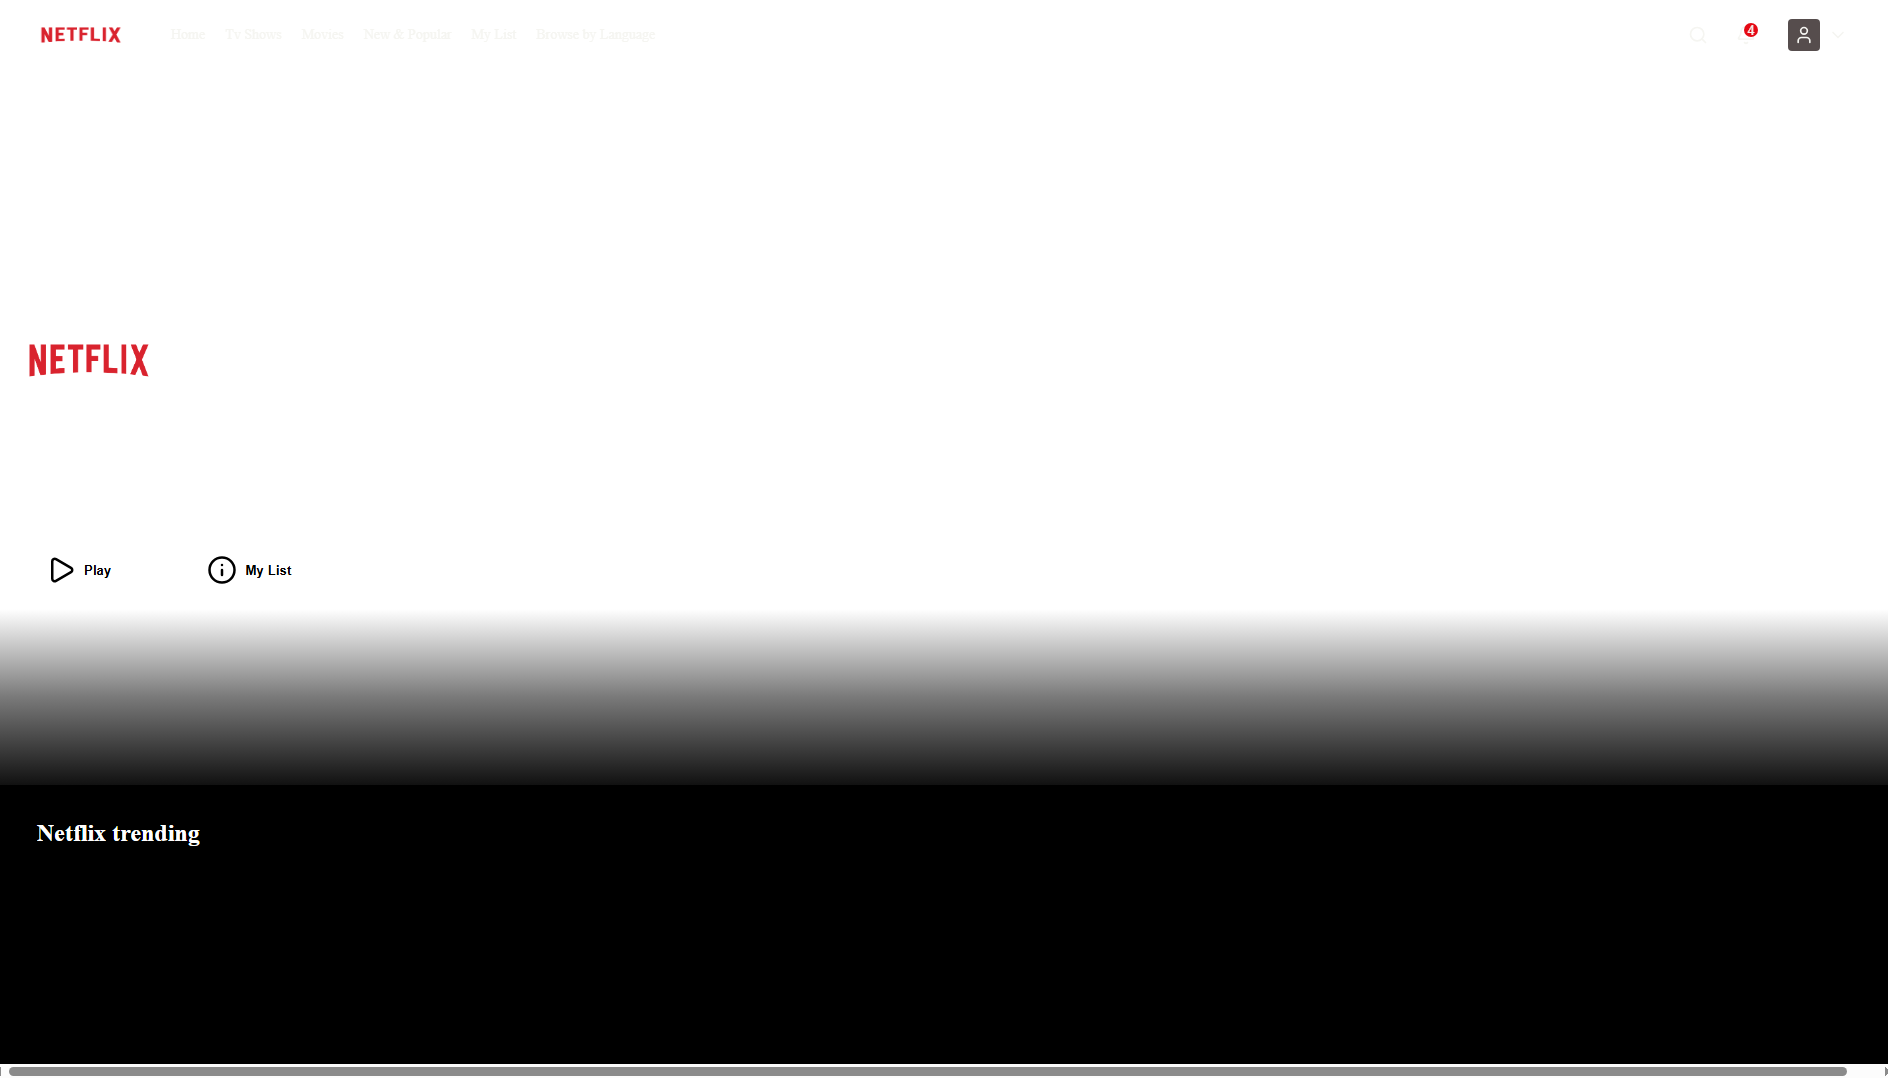
moviedbclonefirst.netlify.app: Imitazione di Netflix, rilevato da PhishDestroy il 2026-10-22. Rischio: critico (100/100). Registrar: Netlify. Stato: Ultimo attivo conosciuto. Hosting: Amazon.com, Inc. VirusTotal: 19/92 motori lo segnalano. Non inserire credenziali e non collegare un wallet.

“netflix”

Registrar
Netlify
Resolved IP
98.84.224.111
Valutazione di PhishDestroy Critico
Disponibilità Ultimo attivo conosciuto Ultima osservazione di raggiungibilità memorizzata Osservato Sonda HTTP
Rilevamenti VirusTotal: 19/92 Etichetta automatica del marchio: Netflix Tipo di truffa: Impersonificazione
VirusTotal
rilevamenti del motore ·
OTX
riferimenti della comunità
Cloudflare Radar
Non registrato
Acquisizioni della pagina
apri galleria
Età del dominio
Non registrato
Segnalazioni inviate
Nessun record inviato
22/10/2026 CDN
X Telegram API
Riepilogo del rapporto

Imitazione di Netflix: moviedbclonefirst.netlify.app — Ultimo attivo conosciuto (HTTP 200). Riepilogo delle prove: VirusTotal 19/92 (Criminal IP…

Il riepilogo delle prove riportato di seguito si basa sulle osservazioni conservate. Ogni fonte mantiene la propria data di raccolta.

Evidenze della fonteVirusTotal 19 / 92 7 sources

VirusTotal

19 / 92 rilevamenti del motore · riepilogo salvato

Apri il rapporto
VirusTotalRecord originale della fonteOsservato: 14 campi

Osservato: · Estratto da:

Conteggio dei risultati dei fornitori

Timeout
0
Innocuo
44
Malevolo
17
Sospetto
0
Non rilevato
31

Etichette dei fornitori

ESET
phishing
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
phishing
Webroot
malicious
Emsisoft
phishing
Fortinet
phishing
Netcraft
malicious
URLQuery
malicious
Kaspersky
phishing
Gridinsoft
phishing
MalwareURL
phishing
BitDefender
phishing
Criminal IP
phishing
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

Punteggio di reputazione

0

Tag

  • dga

Registrar

Name.com, Inc.

Creato

Scadenza

Aggiornato

Prima rilevazione

Record DNS

  • TTL, secondi
    311
    Tipo
    AAAA
    Valore
    2600:1f18:16e:df01::258
  • TTL, secondi
    311
    Tipo
    AAAA
    Valore
    2600:1f18:16e:df01::259
  • TTL, secondi
    120
    Tipo
    A
    Valore
    98.84.224.111
  • TTL, secondi
    120
    Tipo
    A
    Valore
    18.208.88.157

Record DNS rilevati

Impronta JARM

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

Certificato

Nomi alternativi del soggetto (SAN)
  • *.netlify.app
  • netlify.app
Emittente
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
Numero di serie
cd5d0afb0611b5bd9d692535c0ca7c4
SHA-256
bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478
Soggetto
*.netlify.app
Valido fino al
Valido dal

Record di registrazione

Registrar
Name.com, Inc.
ID IANA del registrar
625
URL del registrar
http://www.name.com
Registrato
Aggiornato
Scadenza
Stato
  • clientTransferProhibited
Nameserver
  • dns1.p01.nsone.net
  • dns2.p01.nsone.net
  • dns3.p01.nsone.net
  • dns4.p01.nsone.net
DNSSEC
unsigned
Campi originali della fonte · JSON
Conteggio dei risultati dei fornitori
{
    "timeout": 0,
    "harmless": 44,
    "malicious": 17,
    "suspicious": 0,
    "undetected": 31
}
Etichette dei fornitori
{
    "ESET": "phishing",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "Webroot": "malicious",
    "Emsisoft": "phishing",
    "Fortinet": "phishing",
    "Netcraft": "malicious",
    "URLQuery": "malicious",
    "Kaspersky": "phishing",
    "Gridinsoft": "phishing",
    "MalwareURL": "phishing",
    "BitDefender": "phishing",
    "Criminal IP": "phishing",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputazione
0
Tag
[
    "dga"
]
Registrar
Name.com, Inc.
Creato
2018-05-08T22:48:05Z
Scadenza
2025-05-08T22:48:05Z
Aggiornato
2024-04-11T16:00:14Z
Prima rilevazione
2026-08-21T21:19:50Z
Record DNS
[
    {
        "ttl": 311,
        "type": "AAAA",
        "value": "2600:1f18:16e:df01::258"
    },
    {
        "ttl": 311,
        "type": "AAAA",
        "value": "2600:1f18:16e:df01::259"
    },
    {
        "ttl": 120,
        "type": "A",
        "value": "98.84.224.111"
    },
    {
        "ttl": 120,
        "type": "A",
        "value": "18.208.88.157"
    }
]
Dns at
2026-10-11T03:39:44Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificato
{
    "san": [
        "*.netlify.app",
        "netlify.app"
    ],
    "issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
    "serial": "cd5d0afb0611b5bd9d692535c0ca7c4",
    "sha256": "bc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478",
    "subject": "*.netlify.app",
    "valid_to": "2027-03-19T23:59:59Z",
    "valid_from": "2026-02-16T00:00:00Z"
}
Record di registrazione
{
    "registrar": "Name.com, Inc.",
    "registrar_iana_id": "625",
    "registrar_url": "http://www.name.com",
    "created": "2018-05-08T22:48:05Z",
    "updated": "2024-04-11T16:00:14Z",
    "expires": "2025-05-08T22:48:05Z",
    "status": [
        "clientTransferProhibited"
    ],
    "nameservers": [
        "dns1.p01.nsone.net",
        "dns2.p01.nsone.net",
        "dns3.p01.nsone.net",
        "dns4.p01.nsone.net"
    ],
    "dnssec": "unsigned"
}
Record di origine separato · 17 malicious + 0 suspicious / 92 · 2026-10-11 03:37:22 UTC

La sintesi riportata sopra e questa scheda del provider sono state raccolte in momenti diversi. Entrambe rimangono disponibili; le classificazioni come “maliziosa” e “sospetta” sono indicate separatamente.

record_source
collected_observations.vt
analysis_at
2026-10-11T03:37:22Z
fetched_at
2026-10-22T20:38:24Z
stats
{"timeout":0,"harmless":44,"malicious":17,"suspicious":0,"undetected":31}

URLScan

Malevolo

Apri il rapporto
URLScanRecord originale della fonteOsservato: 22 campi

Osservato: · Estratto da:

ID del report

01a16551-b33a-7649-859e-65ccd18b7413

URL finale

https://moviedbclonefirst.netlify.app/

Risposta HTTP

200

Tipo di reindirizzamento

https-only

Reindirizzamenti

  • A
    https://moviedbclonefirst.netlify.app/
    Da
    http://moviedbclonefirst.netlify.app/
    Stato
    307

Indirizzo IP

35.157.26.135

DNS inverso (PTR)

ec2-35-157-26-135.eu-central-1.compute.amazonaws.com

Domini contattati

  • api.themoviedb.org
  • image.tmdb.org

Indirizzi IP contattati

  • 18.173.154.103
  • 35.157.26.135

Sistemi autonomi (ASN)

  • 16509

Paesi dei server

  • US
  • DE

Hash del documento

6f9c6bf5bab4d828974eb2a8ccc4ce31118b7386e4c8e75340befdec70884491

Hash degli script

  • 28b565b318afd9f8c97bcefac4ecd1d5657ac8cfac6f82bc2850af8501f861ff

Variabili globali JavaScript

  • __reactRouterVersion

Sessione TLS e certificato

Nomi alternativi del soggetto (SAN)
  • *.netlify.app
  • netlify.app
Suite di cifratura
AES_128_GCM
Emittente
DigiCert Global G2 TLS RSA SHA256 2020 CA1
Soggetto
*.netlify.app
Protocollo
TLS 1.3
Valido fino al
Valido dal

Età del dominio, giorni

61

Età del dominio registrato, giorni

61

Età del certificato, giorni

248

Validità del certificato, giorni

396

Richieste della pagina

15

Pareri dei fornitori

Verdetto dei motori
Tag
  • urlscan-ml
  • urlscan-ml-60c5e22
Punteggio
87
Malevolo
Sì
Verdetto complessivo
Tag
  • phishing
Punteggio
100
Marchi
  • netflix
Malevolo
Sì
Categorie
  • phishing
Verdetto URLScan
Tag
  • phishing
Punteggio
100
Marchi
  • Netflix
Malevolo
Sì
Categorie
  • phishing

Intestazioni HTTP

Server
Netlify
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000; includeSubDomains; preload
Campi originali della fonte · JSON
Uuid
01a16551-b33a-7649-859e-65ccd18b7413
Final url
https://moviedbclonefirst.netlify.app/
Stato
200
Reindirizzato
https-only
Reindirizzamenti
[
    {
        "to": "https://moviedbclonefirst.netlify.app/",
        "from": "http://moviedbclonefirst.netlify.app/",
        "status": 307
    }
]
Ip
35.157.26.135
Ptr
ec2-35-157-26-135.eu-central-1.compute.amazonaws.com
Domini contattati
[
    "api.themoviedb.org",
    "image.tmdb.org"
]
Indirizzi IP contattati
[
    "18.173.154.103",
    "35.157.26.135"
]
Asns
[
    "16509"
]
Countries
[
    "US",
    "DE"
]
Hash del documento
6f9c6bf5bab4d828974eb2a8ccc4ce31118b7386e4c8e75340befdec70884491
Hash degli script
[
    "28b565b318afd9f8c97bcefac4ecd1d5657ac8cfac6f82bc2850af8501f861ff"
]
Globals
[
    "__reactRouterVersion"
]
Tls
{
    "san": [
        "*.netlify.app",
        "netlify.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "DigiCert Global G2 TLS RSA SHA256 2020 CA1",
    "subject": "*.netlify.app",
    "protocol": "TLS 1.3",
    "valid_to": "2027-03-19T23:59:59Z",
    "valid_from": "2026-02-16T00:00:00Z"
}
Età del dominio (giorni)
61
Apex age days
61
Tls age days
248
Giorni di validità TLS
396
Richieste
15
Pareri dei fornitori
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 87,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "netflix"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Netflix"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
Intestazioni HTTP
{
    "server": "Netlify",
    "content-type": "text/html; charset=UTF-8",
    "strict-transport-security": "max-age=31536000; includeSubDomains; preload"
}
Registrazione separata del monitor · 2026-10-23 03:30 UTC

Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.

record_source
domain_monitor.urlscan
uuid
01a16551-b33a-7649-859e-65ccd18b7413
punteggio
100
malicious
true
result_at
2026-10-23T03:30:43Z
enriched_at
2026-10-23T08:20:54Z
source_timestamps
{"urlscan_result_at":"2026-10-23 05:30:43","urlscan_enriched_at":"2026-10-23 10:20:54"}
timestamp_basis
Europa/Berlino, come indicato nel rapporto esistente; i timestamp delle fonti sono riportati alla lettera

Spamhaus DBL

Verifica registrata; verdetto non conservato

Apri il rapporto

PhishDestroy DOM

93 / 100 · punteggio euristico · 1 brand references · 1 classifications

Apri il rapporto
Punteggio del monitor separato · 10 / 100 · 2026-10-22T22:20:27Z

Questa analisi del monitor, risalente a una data precedente, è distinta dall'analisi primaria di PhishDestroy riportata sopra. Un punteggio euristico non corrisponde a una probabilità misurata.

record_source
domain_monitor.dom_analysis
heuristic_score
10
analyzed_at
2026-10-22T22:20:27Z
source_timestamp
2026-10-23 00:20:27
timestamp_basis
Europa/Berlino, come indicato nel rapporto esistente; i timestamp delle fonti sono riportati alla lettera

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Ogni campo conservato, con fonte e data
Controlli del sito webRecord originale della fonteEstratto da: 22 campi

Configurazione della posta elettronica

Ricerche SPF
0

Record CAA

Numero
2
Dominio
netlify.app
Emittenti consentiti
  • digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226

Risultati relativi al DNS protettivo

Resolver controllati
12
Bloccato da
  • CloudFlare Family
Resolver che bloccano
1

Osservazioni sull'archivio web

Ultima osservazione
Prima osservazione
Modifiche registrate
0
Giorni archiviati
1
Dimensione media della pagina, byte
1318

Titolo e metadati della pagina

Titolo della pagina
netflix

Tracker

Richieste
13
Servizi rilevati
  • Nome
    The Movie DB
    Azienda
    The Movie DB
    Categoria
    Misc
    Richieste
    1

Moduli e contenuti misti

Script di terze parti
0

Risposta HTTP

Raggiungibile
Sì
Stato HTTP
200
Tempi della richiesta, ms
DNS
123
TLS
13
In attesa
565
Connessione
8
Scarica
0
Tempo di risposta, ms
709

Connessione TLS

ALPN
h2
Suite di cifratura
TLS_AES_128_GCM_SHA256
Protocollo
TLSv1.3
Versioni supportate
  • TLSv1.2
  • TLSv1.3
Certificato autorizzato
Sì
Forward secrecy
Sì

Porte

Porte aperte
  • 80
  • 443

Stima delle emissioni

Byte
791
CO₂, grammi
0
Più pulito del, %
95

Server DNS

Nameserver
  • Indirizzo IP
    198.51.44.1
    Host
    dns1.p01.nsone.net
  • Indirizzo IP
    198.51.45.1
    Host
    dns2.p01.nsone.net
  • Indirizzo IP
    198.51.44.65
    Host
    dns3.p01.nsone.net
  • Indirizzo IP
    198.51.45.65
    Host
    dns4.p01.nsone.net
Zona DNS
netlify.app

Ubicazione

Indirizzo IP
2a05:d014:58f:6200::259
ASN
16509
Organizzazione
Amazon.com, Inc.
Città
Frankfurt am Main
Paese
DE

Certificato TLS

Emittente
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
Soggetto
*.netlify.app

Record DNS

A
  • 63.176.8.218
  • 35.157.26.135
AAAA
  • 2a05:d014:58f:6200::258
  • 2a05:d014:58f:6200::259

DNSSEC

Record DS
No
RRSIG
No
DNSKEY
No

HSTS

Valore dell'intestazione
max-age=31536000; includeSubDomains; preload
Osservazione
Site is compatible with the HSTS preload list!
Compatibile con preload
Sì

Politiche di sicurezza HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
max-age=31536000; includeSubDomains; preload
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Ricerca IP

Indirizzo IP
2a05:d014:58f:6200::258
Versione IP
6

Reindirizzamenti

Catena di reindirizzamenti
  • https://moviedbclonefirst.netlify.app

Stack tecnologico

Tecnologie
  • Netlify
  • HSTS
  • DigiCert

Intestazioni HTTP

Intestazioni della risposta
Server
Netlify
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000; includeSubDomains; preload
Campi originali della fonte · JSON
Configurazione della posta elettronica
{
    "spf_lookups": 0
}
Record CAA
{
    "count": 2,
    "domain": "netlify.app",
    "issuers": [
        "digicert.com;account=2d83e9ac9b6776c3f215150f6ebceea8cefe3bc2e1fb5efffb1d71e200575226"
    ]
}
Risultati relativi al DNS protettivo
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Osservazioni sull'archivio web
{
    "last": "2026-10-11T11:17:48Z",
    "first": "2026-10-11T11:17:48Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 1318
}
Titolo e metadati della pagina
{
    "title": "netflix"
}
Tracker
{
    "requests": 13,
    "trackers": [
        {
            "name": "The Movie DB",
            "company": "The Movie DB",
            "category": "Misc",
            "requests": 1
        }
    ]
}
Moduli e contenuti misti
{
    "third_party_scripts": 0
}
Stato
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 123,
        "tls": 13,
        "wait": 565,
        "connect": 8,
        "download": 0
    },
    "response_ms": 709
}
Connessione TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Porte
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 791,
    "co2_grams": 0,
    "cleaner_than": 95
}
Server DNS
{
    "ns": [
        {
            "ip": "198.51.44.1",
            "host": "dns1.p01.nsone.net"
        },
        {
            "ip": "198.51.45.1",
            "host": "dns2.p01.nsone.net"
        },
        {
            "ip": "198.51.44.65",
            "host": "dns3.p01.nsone.net"
        },
        {
            "ip": "198.51.45.65",
            "host": "dns4.p01.nsone.net"
        }
    ],
    "zone": "netlify.app"
}
Ubicazione
{
    "ip": "2a05:d014:58f:6200::259",
    "asn": "16509",
    "org": "Amazon.com, Inc.",
    "city": "Frankfurt am Main",
    "country": "DE"
}
SSL
{
    "issuer": "DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1",
    "subject": "*.netlify.app"
}
Record DNS
{
    "A": [
        "63.176.8.218",
        "35.157.26.135"
    ],
    "AAAA": [
        "2a05:d014:58f:6200::258",
        "2a05:d014:58f:6200::259"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=31536000; includeSubDomains; preload",
    "message": "Site is compatible with the HSTS preload list!",
    "compatible": true
}
Politiche di sicurezza HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=31536000; includeSubDomains; preload",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "2a05:d014:58f:6200::258",
    "family": 6
}
Reindirizzamenti
{
    "chain": [
        "https://moviedbclonefirst.netlify.app"
    ]
}
Tech stack
{
    "technologies": [
        "Netlify",
        "HSTS",
        "DigiCert"
    ]
}
Intestazioni HTTP
{
    "headers": {
        "server": "Netlify",
        "content-type": "text/html; charset=UTF-8",
        "strict-transport-security": "max-age=31536000; includeSubDomains; preload"
    }
}

Domande su moviedbclonefirst.netlify.app

moviedbclonefirst.netlify.app è affidabile?

No. PhishDestroy classifica moviedbclonefirst.netlify.app come Imitazione di Netflix (rischio: critico, 100/100); è stato rilevato per la prima volta il 2026-10-22. VirusTotal: 19/92 motori lo segnalano. Considera il sito non sicuro.

È sicuro collegare un wallet a moviedbclonefirst.netlify.app?

No. Non collegare un wallet, non firmare messaggi e non approvare token su moviedbclonefirst.netlify.app. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.

Cosa devo fare se ho usato moviedbclonefirst.netlify.app?

Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.

Approfondisci

Risultati della lista dei blocchiPhishDestroy 1
PhishDestroy PhishDestroy list Visualizza fonte

Acquisizione salvata · 6 acquisizioni

Tutti i link di acquisizione e gli hash (6)

Dettagli del dominio

Dominio
Verdetto URLScan Malevolo punteggio 100 Phishing brand: Netflix report ↗
Contesto IP Netlify shared edge IP di origine nascosto La reputazione Edge-IP non è attribuita a questo dominio.
Fornitore della piattaforma Netlify US(US)
Contatto abusiabuse@netlify.com
Contatto abuse dell'hosting abuse@netlify.com Amazon.com, Inc. · AS16509
Stato HTTP200
Dettagli tecniciProvenienza e data e ora
Rilevato per la prima volta22/10/2026
Analisi DOManalyzed 23/10/2026score 93/1001 brand signal
URL inviatohttp://moviedbclonefirst.netlify.app/
Hash della favicon
Titolo della pagina rilevato
netflix
Riferimenti automatici al marchio
Netflix
Certificato TLS
Emesso da DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1 · la validità salvata scade tra 144 giorni

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Edge CDN condiviso
Resolved IP
98.84.224.111
ASN della rete
AS16509
Organizzazione
AS14618 Amazon.com, Inc.
Posizione osservata
Ashburn, US
Intestazione del server
Netlify

La reputazione Edge-IP non è attribuita a questo dominio.

La posizione si riferisce alla rete IP.

Certificato TLS

Emittente
DigiCert Inc / DigiCert Global G2 TLS RSA SHA256 2020 CA1
Valido dal
2026-02-16 00:00:00
Valido fino al
2027-03-19 23:59:59
Copertura dei nomi host
Date del certificato archiviato valide
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificatobc3a8134c21a842e64ea34d488826dd2ba50f59a3bcbaed1e6b71a4242de1478
Nomi del certificato · 2 SAN
  • *.netlify.app
  • netlify.app

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Ultimo esito classificato 2026-10-25 23:01:41 UTC

All’ultimo controllo il sito serviva le sue pagine.

Dettagli tecnici
Esito primario Contenuto attivo reason: Ordinary HTTP content served 90% confidence
Attribuzione source: Current Http Probe
Livelli di prove Availability: Content serving Content: Content served at root DNS: Stale Registration: Unknown
Ultima osservazione HTTP Contenuto attivo Contenuti HTTP standard forniti 90% 2026-10-25 23:01:41 UTC
Registrazione RDAP Sconosciuto
Cronologia osservata last reachable: 2026-10-25 02:54:36 UTC last content: 2026-10-25 02:54:36 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Segnala questo dominio Invia le prove e contribuisci a proteggere gli altri

Analisi di VirusTotal

19 / I fornitori di sicurezza 92 hanno contrassegnato questo dominio
Visualizza su VT
Ultima analisi
Criminal IP
alphaMountain.ai
BitDefender
CyRadar
ESET
Emsisoft
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
MalwareURL
Netcraft
SOCRadar
Sophos
URLQuery
VIPRE
Webroot

Prove archiviate

Istantanea di Wayback Machine
Visualizza archivio
Dettagli relativi alla registrazione e all'osservazione3

Availability observations

Ultima osservazione con sito raggiungibile
Ultima osservazione del contenuto
Estimate basis
Currently reachable

Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.

Cronologia delle osservazioni archiviate2

Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.

  1. Monitor di disponibilità · Stato registrato

    Sconosciuto→live_content

    content_served

  2. Monitoraggio domini · Primo record della raccolta

    Raggiungibile

Tutte le osservazioni relative alla disponibilità conservate14

Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.

  1. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-26 00:01:41.000000
    SHA-256 della prova
    f284e7809ac47e5e69f8edcdd3b6f1fae7e436860beba029610b87bb3c1e36fa
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-26 00:01:41
    Evidence reason
    alive_content
  2. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-26 00:01:41.000000
    SHA-256 della prova
    f284e7809ac47e5e69f8edcdd3b6f1fae7e436860beba029610b87bb3c1e36fa
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-26 00:01:41
    Evidence reason
    alive_content
  3. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 12:01:48.000000
    SHA-256 della prova
    5eb84158845e9cce66e634121c96d72a437e885e060239982ddf35891ccb5152
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 12:01:48
    Evidence reason
    alive_content
  4. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 12:01:48.000000
    SHA-256 della prova
    5eb84158845e9cce66e634121c96d72a437e885e060239982ddf35891ccb5152
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 12:01:48
    Evidence reason
    alive_content
  5. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 03:54:36.000000
    SHA-256 della prova
    58bed04e8264bebdd6177496aa4d579b5886fd7910be6534deabeb6997d5074e
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 03:54:36
    Evidence reason
    alive_content
  6. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 03:54:36.000000
    SHA-256 della prova
    58bed04e8264bebdd6177496aa4d579b5886fd7910be6534deabeb6997d5074e
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 03:54:36
    Evidence reason
    alive_content
  7. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-24 12:00:40.000000
    SHA-256 della prova
    dece67267c68409a40bb0dde0edbc27b9d9024e3bc7c75abbe2a121b210caa78
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-24 12:00:40
    Evidence reason
    alive_content
  8. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-24 12:00:40.000000
    SHA-256 della prova
    dece67267c68409a40bb0dde0edbc27b9d9024e3bc7c75abbe2a121b210caa78
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-24 12:00:40
    Evidence reason
    alive_content
  9. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-24 00:00:50.000000
    SHA-256 della prova
    139779e0bbc8d3626c4d43cc72f6fad4a38c3ae90b85b60025793f7ef62819db
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-24 00:00:50
    Evidence reason
    alive_content
  10. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-24 00:00:50.000000
    SHA-256 della prova
    139779e0bbc8d3626c4d43cc72f6fad4a38c3ae90b85b60025793f7ef62819db
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-24 00:00:50
    Evidence reason
    alive_content
  11. current_http_probelive_content
    Observation source
    current_http_probe
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-23 12:00:43.000000
    SHA-256 della prova
    7719b8bff8b6777becfd2184d546e1fa0a3c72563c7d55492baf28b93deea70b
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-23 12:00:43
    Evidence reason
    alive_content
  12. http_observationlive_content
    Observation source
    http_observation
    Causa
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Stato HTTP registrato
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-23 12:00:43.000000
    SHA-256 della prova
    7719b8bff8b6777becfd2184d546e1fa0a3c72563c7d55492baf28b93deea70b
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-23 12:00:43
    Evidence reason
    alive_content
  13. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-22 22:34:53.000000
    SHA-256 della prova
    a73959dc8bf82b8c9c2260e0b2bd113070a67c5fc368fa4d7a98182e19f3a4c1
    HTTP probe value as recorded
    0 · nessun codice di risposta HTTP registrato
    Evidence timestamp as recorded
    2026-10-22 22:34:53
    Evidence reason
  14. http_observationunknown
    Observation source
    http_observation
    Causa
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    unknown
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-22 22:34:53.000000
    SHA-256 della prova
    a73959dc8bf82b8c9c2260e0b2bd113070a67c5fc368fa4d7a98182e19f3a4c1
    HTTP probe value as recorded
    0 · nessun codice di risposta HTTP registrato
    Evidence timestamp as recorded
    2026-10-22 22:34:53
    Evidence reason

Attività registrata

4 entries
  1. VirusTotal

    19/92 rilevamenti del motore

    Visualizza fonte
  2. Aggiunto a PhishDestroy

    moviedbclonefirst.netlify.app

    Visualizza fonte
  3. URLScan

    Pagina salvata

    Visualizza fonte
  4. Wayback Machine

    Pagina archiviata

    Visualizza fonte
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

moviedbclonefirst.netlify.app

Dati e relazioni esterne

Analisi approfondita
Assistenza e segnalazione

Questo sito ti ha influenzato in qualche modo?

4 gruppi di segnali di evidenza collegati Ultimo attivo conosciuto
Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Il silenzio è il più grande vantaggio del truffatore. Rompilo.
Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

Canali ufficiali di segnalazione

Recensione dell'annuncio su PhishDestroy Non un rapporto delle forze dell'ordine
Ricorso in materia di domini
Richiedi una revisione se possiedi questo dominio e ritieni che l'elenco non sia corretto

Segnalalo alle autorità locali

Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.

Elenco di 97 paesi

Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale

Controllalo e invialo tu stesso
A seguito di un episodio di phishing

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • Modifica tutte le password — e-mail, account Exchange, qualsiasi servizio che utilizzi la stessa password
  • Abilita l'autenticazione a due fattori (2FA) utilizzando un'app di autenticazione (non via SMS). Disattiva il recupero tramite SMS
  • Carte congelate se hai inserito i tuoi dati bancari sul sito di phishing

Quali informazioni devo raccogliere per la mia relazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗

  • Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui moviedbclonefirst.netlify.app)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

How do phishing scams typically work?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Macellazione dei suini — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative ai rimborsi

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle frodi relative ai sussidi di recupero →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/moviedbclonefirst.netlify.app"
  title="PhishDestroy threat report for moviedbclonefirst.netlify.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>