Vai al rapporto di sicurezza
Questo dominio è stato segnalato come dannoso
Motori di sicurezza che segnalano un rilevamento: 18. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Sicurezza del dominio e intelligence sulle minacce
Favicon di establebiturextrade.com

establebiturextrade.com

In breve

establebiturextrade.com: Phishing, rilevato da PhishDestroy il 2026-10-25.

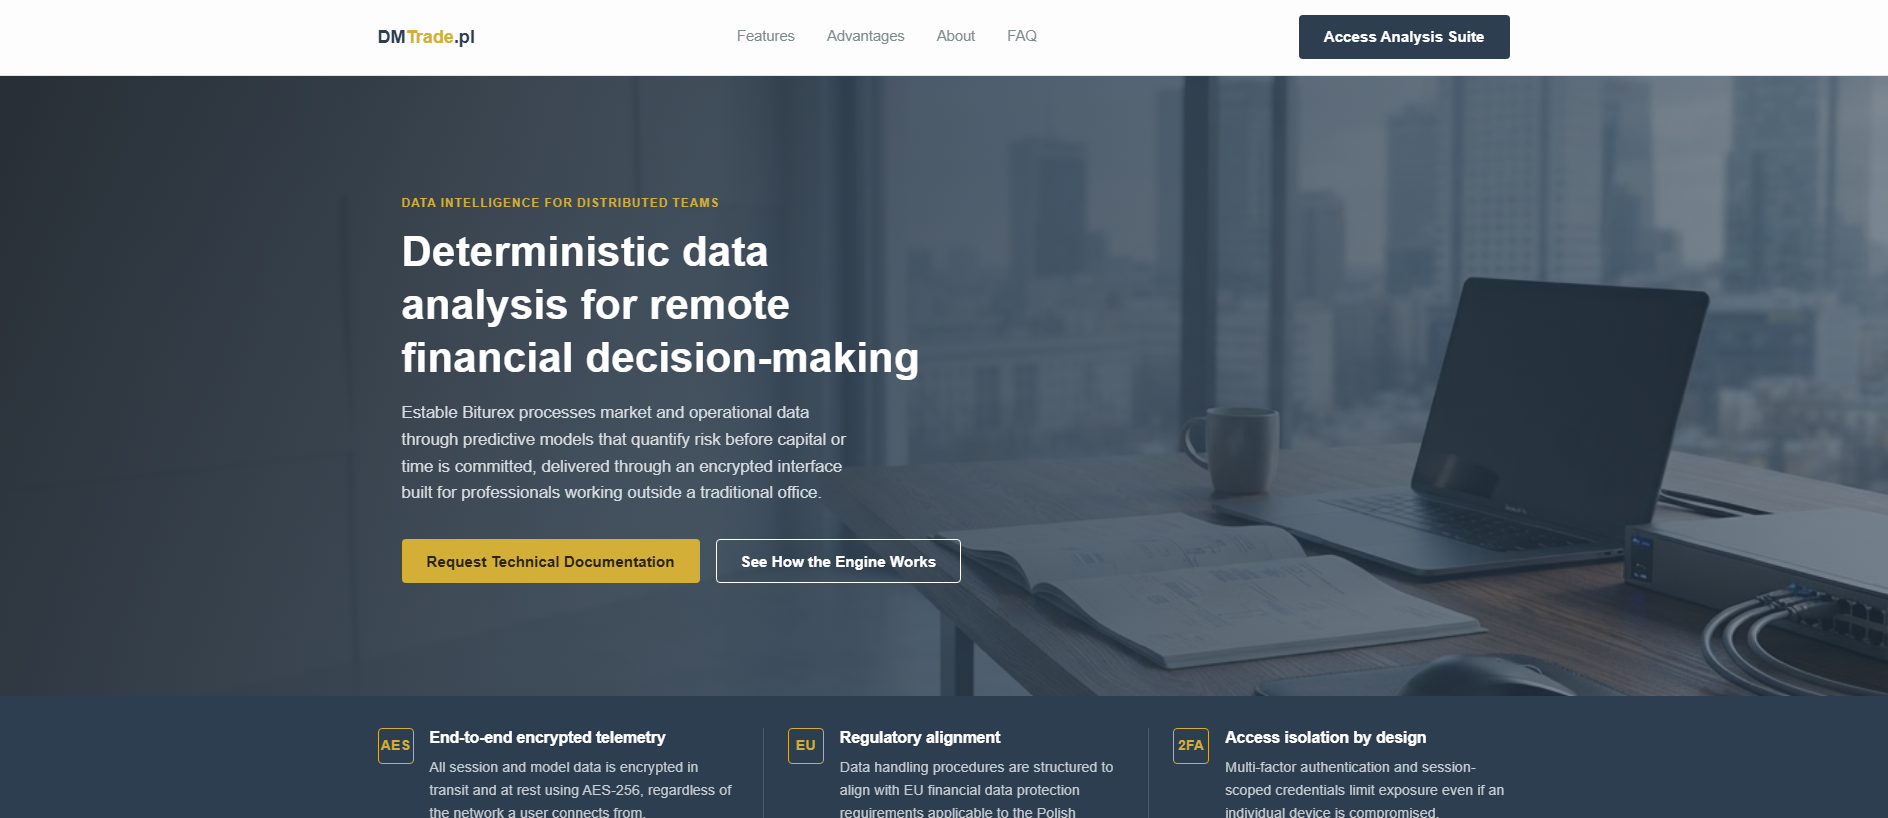
“DMTrade.pl — AI Platform for Remote Financial Analysis”

Registrar
Dynadot
Resolved IP
158.94.210.119
Registrato
20/03/2026
Valutazione di PhishDestroy Critico
Disponibilità Ultimo attivo conosciuto Ultima osservazione di raggiungibilità memorizzata Osservato Sonda HTTP
Rilevamenti VirusTotal: 18/92 Spamhaus DBL: spam domain
VirusTotal
rilevamenti del motore ·
OTX
riferimenti della comunità
Cloudflare Radar
Acquisizioni della pagina
apri galleria
Età del dominio
Segnalazioni inviate
Nessun record inviato
OTX: 1 ref 25/10/2026
X Telegram API
Riepilogo del rapporto

Phishing: establebiturextrade.com — Ultimo attivo conosciuto (HTTP 200). Riepilogo delle prove: VirusTotal 18/92 (alphaMountain.ai, BitDefender, Chong Lua…

L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.

Analisi

Riepilogo del dominio

establebiturextrade.com: Phishing, rilevato da PhishDestroy il 2026-10-25. Rischio: critico (100/100). Registrar: Dynadot. Stato: Ultimo attivo conosciuto. Hosting: Omegatech LTD. VirusTotal: 18/92 motori lo segnalano. Presente nella lista Spamhaus DBL. Non inserire credenziali e non collegare un wallet.

Critico
VirusTotal
18 / 92
OTX
1 community ref
Acquisizioni della pagina
6

Rapporto sulle minacce PhishDestroy

Overview

PhishDestroy added establebiturextrade.com to its internal blocklist on 2026-10-25 after the domain was first observed by our system. The recorded page title is “DMTrade.pl — AI Platform for Remote Financial Analysis”. An HTTP request on the same day returned status 200 over HTTPS with a valid certificate. The stored “alive” status reflects a snapshot and does not guarantee current availability.

How the scam works

The domain is flagged because it matches patterns commonly associated with fraudulent financial services, but no malicious payload or credential‑capture behavior was observed on the captured page. Sites that present a seemingly legitimate AI‑driven analysis platform can be used to lure users into providing personal or financial information, or to download unwanted software. No specific phishing or malware technique was identified in the available evidence.

Prove

VirusTotal scanned the domain on 2026-10-22 and recorded 18 detections from 92 engines, including 15 malicious and 3 suspicious labels from vendors such as BitDefender, ESET and Forcepoint ThreatSeeker. Google Safe Browsing checked on 2026-10-25 and returned no flag. URLScan captured a snapshot on 2026-09-01; its engine verdict marked the URL as malicious with a score of 100, while the overall verdict was non‑malicious. Cloudflare Radar scanned on 2026-10-25 and classified the URL as phishing with a malware category, and OTX listed one pulse referencing the domain.

Infrastrutture

The domain was registered on 2026-03-20 through Dynadot Inc, with the WHOIS record showing a client‑transfer‑prohibited status. The recorded IP was 158.94.210.119, which was associated with Omegatech LTD in the Netherlands (ASN 202412). TLS was provided by Let’s Encrypt, valid from 2026-09-01 to 2026-11-30, and the server responded on ports 22, 80 and 443. No DNSSEC records were present at the time of observation.

What to do

Visitors should not submit credentials, personal data, or download files from this site; if any credentials were entered, change the associated passwords immediately. Security teams can add establebiturextrade.com to their deny lists and monitor outbound connections to 158.94.210.119 for any unexpected traffic. Review web server and proxy logs for accesses to the domain and treat any data submitted as potentially compromised. No broader blocking of the hosting provider or registrar is recommended based on the current evidence.

Evidenze della fonteVirusTotal 18 / 92 · OTX 1 references 9 sources

VirusTotal

18 / 92 rilevamenti del motore · riepilogo salvato

Apri il rapporto
VirusTotalRecord originale della fonteOsservato: 11 campi

Osservato: · Estratto da:

Conteggio dei risultati dei fornitori

Timeout
0
Innocuo
44
Malevolo
15
Sospetto
3
Non rilevato
30

Etichette dei fornitori

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
phishing
CyRadar
phishing
Fortinet
spam
Netcraft
malicious
SOCRadar
phishing
Kaspersky
phishing
Seclookup
malicious
Gridinsoft
phishing
BitDefender
phishing
Chong Lua Dao
malicious
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

Punteggio di reputazione

0

Creato

Aggiornato

Prima rilevazione

Record DNS

  • TTL, secondi
    300
    Tipo
    NS
    Valore
    ns1.dyna-ns.net
  • TTL, secondi
    300
    Tipo
    A
    Valore
    158.94.210.119
  • TTL, secondi
    300
    Tipo
    NS
    Valore
    ns2.dyna-ns.net
  • TTL, secondi
    300
    Tipo
    SOA
    Casella del responsabile
    hostmaster.establebiturextrade.com
    Valore
    ns1.dyna-ns.net

Record DNS rilevati

Impronta JARM

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

Certificato

Nomi alternativi del soggetto (SAN)
  • establebiturextrade.com
Emittente
Let's Encrypt / YE2
Numero di serie
6c5de4cb589dd3880dda77942a441110331
SHA-256
323f44d0e62134e374d2ecf07ee19ecd439540f5cba960667390403533978752
Soggetto
establebiturextrade.com
Valido fino al
Valido dal

Dati del registro (RDAP)

Stato
  • transfer prohibited
Eventi del registro
Scadenza della registrazione
Ultima modifica
Registrazione
Scadenza presso il registrar
Ultimo aggiornamento del database RDAP
Registrar
DYNADOT LLC
ID IANA del registrar
472
Campi originali della fonte · JSON
Conteggio dei risultati dei fornitori
{
    "timeout": 0,
    "harmless": 44,
    "malicious": 15,
    "suspicious": 3,
    "undetected": 30
}
Etichette dei fornitori
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Fortinet": "spam",
    "Netcraft": "malicious",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "phishing",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputazione
0
Creato
2026-03-20T00:00:00Z
Aggiornato
2026-04-15T00:00:00Z
Prima rilevazione
2026-03-20T15:08:17Z
Record DNS
[
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "158.94.210.119"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns2.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "SOA",
        "rname": "hostmaster.establebiturextrade.com",
        "value": "ns1.dyna-ns.net"
    }
]
Dns at
2026-10-21T22:07:31Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificato
{
    "san": [
        "establebiturextrade.com"
    ],
    "issuer": "Let's Encrypt / YE2",
    "serial": "6c5de4cb589dd3880dda77942a441110331",
    "sha256": "323f44d0e62134e374d2ecf07ee19ecd439540f5cba960667390403533978752",
    "subject": "establebiturextrade.com",
    "valid_to": "2026-11-30T03:57:28Z",
    "valid_from": "2026-09-01T03:57:29Z"
}
Dati del Registro di sistema
{
    "status": [
        "transfer prohibited"
    ],
    "events": {
        "expiration": "2027-03-20T14:47:15Z",
        "last changed": "2026-08-31T21:38:05Z",
        "registration": "2026-03-20T14:47:15Z",
        "registrar expiration": "2027-03-20T14:47:15Z",
        "last update of RDAP database": "2026-10-16T06:54:24Z"
    },
    "registrar": "DYNADOT LLC",
    "registrar_iana_id": "472"
}
Record di origine separato · 15 malicious + 3 suspicious / 92 · 2026-10-21 22:02:07 UTC

La sintesi riportata sopra e questa scheda del provider sono state raccolte in momenti diversi. Entrambe rimangono disponibili; le classificazioni come “maliziosa” e “sospetta” sono indicate separatamente.

record_source
collected_observations.vt
analysis_at
2026-10-21T22:02:07Z
fetched_at
2026-10-25T22:52:26Z
stats
{"timeout":0,"harmless":44,"malicious":15,"suspicious":3,"undetected":30}

Cloudflare Radar

Truffa

Apri il rapporto
Cloudflare RadarRecord originale della fonteOsservato: 15 campi

Osservato: · Estratto da:

ID del report

cce28ce7-c06c-4596-851a-9826c52afe1b

URL finale

https://establebiturextrade.com/

Risposta HTTP

200

Cronologia di navigazione

  • URL
    https://establebiturextrade.com/
    Stato
    200

Hash della struttura DOM

69b431a032dbf6fc1ab1424c439133898cd2b6422523f95b47d488a0e933b05f

Hash del documento

51483f2779fbd51b4e59f54cb69e9c634c21efd3fc8ef965ddcc09f34fbd7c01

Risultato del classificatore di phishing

  • phishing

Categorie di rischio dell'URL

  • Truffa

Categorie di rischio del dominio

  • Malware
  • Security threats
  • Truffa
  • CIPA Filter
  • CIPA

Posizione Cloudflare Radar

Fascia di classifica
>200000

Record DNS

  • Nome
    establebiturextrade.com
    Tipo
    A
    Valore
    158.94.210.119

DNSSEC valido

No

Indirizzo IP

158.94.210.119

Verdetto

Tag
  • malware
Malevolo
Sì
Categorie
  • malware

Record di registrazione

Registrar
Dynadot Inc
Registrato
Aggiornato
Scadenza
Nameserver
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net
Campi originali della fonte · JSON
Uuid
cce28ce7-c06c-4596-851a-9826c52afe1b
Final url
https://establebiturextrade.com/
Stato
200
Storia
[
    {
        "url": "https://establebiturextrade.com/",
        "status": 200
    }
]
Hash della struttura DOM
69b431a032dbf6fc1ab1424c439133898cd2b6422523f95b47d488a0e933b05f
Hash del documento
51483f2779fbd51b4e59f54cb69e9c634c21efd3fc8ef965ddcc09f34fbd7c01
Phishing v2
[
    "phishing"
]
Url risks
[
    "Scam"
]
Rischi del dominio
[
    "Malware",
    "Security threats",
    "Scam",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
Record DNS
[
    {
        "name": "establebiturextrade.com",
        "type": "A",
        "value": "158.94.210.119"
    }
]
DNSSEC valido
false
Ip
158.94.210.119
Verdetto
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
Record di registrazione
{
    "registrar": "Dynadot Inc",
    "created": "2026-03-20T14:47:15Z",
    "updated": "2026-08-13T12:54:34Z",
    "expires": "2027-03-20T14:47:15Z",
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}

Spamhaus DBL

dominio di spam

URLScan

Acquisizione della pagina

Apri il rapporto
Registrazione separata del monitor · data non registrata

Istantanea del monitor salvata separatamente; non sostituisce il record del report principale né determina la disponibilità attuale.

record_source
domain_monitor.urlscan
uuid
01a05c69-adc7-729d-bdfb-95a2215944bc
punteggio
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europa/Berlino, come indicato nel rapporto esistente; i timestamp delle fonti sono riportati alla lettera

PhishDestroy DOM

93 / 100 · punteggio euristico · 2 brand references · 0 classifications

Apri il rapporto

La storia di PhishDestroy

Metadati relativi alla generazione di narrazioni

Apri il rapporto
Titolo, descrizione e scheda di generazione

La data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.

ai_title
establebiturextrade.com — Suspicious Domain
ai_description
PhishDestroy flags establebiturextrade.com as a suspicious domain; the site presents an AI financial analysis platform but is flagged by multiple security engines.
ai_generated_at
2026-10-25T22:55:07Z
ai_generated_by
threat-v3-groq
interpretation
Metadati relativi alla generazione della narrazione, distinti dalle date delle osservazioni del fornitore.

I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.

Dettagli raccolti dalle fonti

Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.

Ogni campo conservato, con fonte e data
Controlli del sito webRecord originale della fonteEstratto da: 26 campi

Configurazione della posta elettronica

Ricerche SPF
0

Record CAA

Dominio
establebiturextrade.com

Risultati relativi al DNS protettivo

Resolver controllati
12
Bloccato da
  • CloudFlare Family
Resolver che bloccano
1

Osservazioni sull'archivio web

Ultima osservazione
Prima osservazione
Modifiche registrate
0
Giorni archiviati
1
Dimensione media della pagina, byte
22633

Regole del Crawler

User agent
  • *
Presente
Sì
URL delle sitemap
  • https://establebiturextrade.com/sitemap.xml

Mappa del sito

Presente
Sì
Numero di URL
5

Titolo e metadati della pagina

Titolo della pagina
DMTrade.pl — AI Platform for Remote Financial Analysis
Direttive di indicizzazione
index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1
Descrizione
DMTrade.pl is the AI platform for distributed teams that quantifies risk through deterministic predictive models before capital is committed. Discover encrypted, audit-ready analysis built for remote work.
URL canonico
https://establebiturextrade.com/

Tracker

Richieste
45
Servizi rilevati
  • Nome
    Cloudflare
    Azienda
    Cloudflare
    Paese
    US
    Categoria
    Hosting
    Richieste
    1
  • Nome
    jsDelivr
    Azienda
    jsDelivr
    Categoria
    Hosting
    Richieste
    2

Moduli e contenuti misti

Script di terze parti
0

Risposta HTTP

Raggiungibile
Sì
Stato HTTP
200
Tempi della richiesta, ms
DNS
672
TLS
102
In attesa
98
Connessione
72
Scarica
163
Tempo di risposta, ms
1107

Connessione TLS

ALPN
h2
Suite di cifratura
TLS_AES_128_GCM_SHA256
Protocollo
TLSv1.3
Versioni supportate
  • TLSv1.2
  • TLSv1.3
Certificato autorizzato
Sì
Forward secrecy
Sì

Porte

Porte aperte
  • 22
  • 80
  • 443

Stima delle emissioni

Byte
80593
CO₂, grammi
0.0029
Più pulito del, %
27

Server DNS

Nameserver
  • Indirizzo IP
    162.159.26.92
    Host
    ns1.dyna-ns.net
  • Indirizzo IP
    162.159.24.5
    Host
    ns2.dyna-ns.net
Zona DNS
establebiturextrade.com

Cookie

Cookie
  • Nome
    cf-c
    HTTP-only
    Sì
    SameSite
    Lax
  • Nome
    __cf_clicked
  • Nome
    ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog
    Secure
    Sì
    SameSite
    Lax

Ubicazione

Indirizzo IP
158.94.210.119
ASN
202412
Organizzazione
Omegatech LTD
Città
Amsterdam
Paese
NL

Certificato TLS

Emittente
Let's Encrypt / YE2
Soggetto
establebiturextrade.com

Record DNS

A
  • 158.94.210.119
NS
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net
SOA
Nameserver primario
ns1.dyna-ns.net
Hostmaster
hostmaster.establebiturextrade.com
Numero di serie
2026083101
Aggiornamento, secondi
16384
Nuovo tentativo, secondi
2048
Scadenza, secondi
1209600
TTL minimo, secondi
300

DNSSEC

Record DS
No
RRSIG
No
DNSKEY
No

HSTS

Osservazione
Site does not serve any HSTS headers.

Politiche di sicurezza HTTP

X-Frame-Options
No
Referrer-Policy
same-origin
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
nosniff
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Ricerca IP

Indirizzo IP
158.94.210.119
Versione IP
4

Reindirizzamenti

Catena di reindirizzamenti
  • https://establebiturextrade.com

Link alla pagina

Link interni
10

Record di registrazione

Registrar
Dynadot Inc
Registrato
Aggiornato
Scadenza
Stato
  • clientTransferProhibited https://icann.org/epp
Nameserver
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

Intestazioni HTTP

Intestazioni della risposta
Content-type
text/html; charset=utf-8
X-content-type-options
nosniff
Referrer-policy
same-origin
Campi originali della fonte · JSON
Configurazione della posta elettronica
{
    "spf_lookups": 0
}
Record CAA
{
    "domain": "establebiturextrade.com"
}
Risultati relativi al DNS protettivo
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Osservazioni sull'archivio web
{
    "last": "2026-10-25T22:51:07Z",
    "first": "2026-10-25T22:51:07Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 22633
}
Regole del Crawler
{
    "agents": [
        "*"
    ],
    "present": true,
    "sitemaps": [
        "https://establebiturextrade.com/sitemap.xml"
    ]
}
Mappa del sito
{
    "present": true,
    "url_count": 5
}
Titolo e metadati della pagina
{
    "title": "DMTrade.pl — AI Platform for Remote Financial Analysis",
    "robots": "index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1",
    "description": "DMTrade.pl is the AI platform for distributed teams that quantifies risk through deterministic predictive models before capital is committed. Discover encrypted, audit-ready analysis built for remote work.",
    "canonicalUrl": "https://establebiturextrade.com/"
}
Tracker
{
    "requests": 45,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "jsDelivr",
            "company": "jsDelivr",
            "category": "Hosting",
            "requests": 2
        }
    ]
}
Moduli e contenuti misti
{
    "third_party_scripts": 0
}
Stato
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 672,
        "tls": 102,
        "wait": 98,
        "connect": 72,
        "download": 163
    },
    "response_ms": 1107
}
Connessione TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Porte
{
    "open": [
        22,
        80,
        443
    ]
}
Carbon
{
    "bytes": 80593,
    "co2_grams": 0.0029,
    "cleaner_than": 27
}
Server DNS
{
    "ns": [
        {
            "ip": "162.159.26.92",
            "host": "ns1.dyna-ns.net"
        },
        {
            "ip": "162.159.24.5",
            "host": "ns2.dyna-ns.net"
        }
    ],
    "zone": "establebiturextrade.com"
}
Cookie
{
    "cookies": [
        {
            "name": "cf-c",
            "http_only": true,
            "same_site": "Lax"
        },
        {
            "name": "__cf_clicked"
        },
        {
            "name": "ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog",
            "secure": true,
            "same_site": "Lax"
        }
    ]
}
Ubicazione
{
    "ip": "158.94.210.119",
    "asn": "202412",
    "org": "Omegatech LTD",
    "city": "Amsterdam",
    "country": "NL"
}
SSL
{
    "issuer": "Let's Encrypt / YE2",
    "subject": "establebiturextrade.com"
}
Record DNS
{
    "A": [
        "158.94.210.119"
    ],
    "NS": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ],
    "SOA": "{\"nsname\": \"ns1.dyna-ns.net\", \"hostmaster\": \"hostmaster.establebiturextrade.com\", \"serial\": 2026083101, \"refresh\": 16384, \"retry\": 2048, \"expire\": 1209600, \"minttl\": 300}"
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
Politiche di sicurezza HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": "same-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": "nosniff",
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "158.94.210.119",
    "family": 4
}
Reindirizzamenti
{
    "chain": [
        "https://establebiturextrade.com"
    ]
}
Link alla pagina
{
    "internal_count": 10
}
Record di registrazione
{
    "registrar": "Dynadot Inc",
    "created": "2026-03-20T14:47:15Z",
    "updated": "2026-08-13T12:54:34Z",
    "expires": "2027-03-20T14:47:15Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
Intestazioni HTTP
{
    "headers": {
        "content-type": "text/html; charset=utf-8",
        "x-content-type-options": "nosniff",
        "referrer-policy": "same-origin"
    }
}
Informazioni sulla sicurezza di rete
CF Cloudflare Radar Verdict Malevolo
Truffa Malware Security threats Malware

Domande su establebiturextrade.com

establebiturextrade.com è affidabile?

No. PhishDestroy classifica establebiturextrade.com come Phishing (rischio: critico, 100/100); è stato rilevato per la prima volta il 2026-10-25. VirusTotal: 18/92 motori lo segnalano. Presente nella lista Spamhaus DBL. Considera il sito non sicuro.

È sicuro collegare un wallet a establebiturextrade.com?

No. Non collegare un wallet, non firmare messaggi e non approvare token su establebiturextrade.com. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.

Cosa devo fare se ho usato establebiturextrade.com?

Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.

Approfondisci

Risultati della lista dei blocchiPhishDestroy 1
PhishDestroy PhishDestroy list Visualizza fonte

Acquisizione salvata · 6 acquisizioni

Tutti i link di acquisizione e gli hash (6)

Dettagli del dominio

Dominio
Reputazione IP punteggio di abuso 10/100 17 reports PhishingOpen ProxyWeb Bot difettoso checked 26/10/2026
Registrar Dynadot US(US)
Contatto abuse dell'hosting abuse@omegatech.sc Omegatech LTD · AS202412
RegistrazioneCreato 20/03/2026 (219d) — Scadenza 20/03/2027
Stato HTTP200
Dettagli tecniciProvenienza e data e ora
Rilevato per la prima volta25/10/2026
Analisi DOManalyzed 26/10/2026score 93/1002 brand signals
URL inviatohttp://establebiturextrade.com/
Hash della favicon
ID del caso
Titolo della pagina rilevato
DMTrade.pl — AI Platform for Remote Financial Analysis
Riferimenti automatici al marchio
Attraverso Near
Certificato TLS
Emesso da Let's Encrypt / YE2 · la validità salvata scade tra 35 giorni

Rete & certificati

Evidenze tecniche archiviate

Rete & DNS

Resolved IP
158.94.210.119
ASN della rete
AS202412
Organizzazione
Omegatech LTD
Posizione osservata
Amsterdam, NL

Nameserver 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

La posizione si riferisce alla rete IP.

Certificato TLS

Emittente
Let's Encrypt / YE2
Valido dal
2026-09-01 03:57:29
Valido fino al
2026-11-30 03:57:28
Copertura dei nomi host
Date del certificato archiviato valide
Validità
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato323f44d0e62134e374d2ecf07ee19ecd439540f5cba960667390403533978752
Nomi del certificato · 1 SAN
  • establebiturextrade.com

Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.

Tecnologie · 3 identified
Rilevato tramite Cloudflare Radar · Motore Wappalyzer
Segnala questo dominio Invia le prove e contribuisci a proteggere gli altri

Analisi di VirusTotal

18 / I fornitori di sicurezza 92 hanno contrassegnato questo dominio
Visualizza su VT
Ultima analisi
alphaMountain.ai
BitDefender
Chong Lua Dao
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
Netcraft
Seclookup
SOCRadar
Sophos
VIPRE

Prove archiviate

Istantanea di Wayback Machine
Visualizza archivio
Analisi delle prestazioni del sito

Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di establebiturextrade.com · checked Oct 25, 2026

100
Bene
Prestazioni
FCP
0.92 s
First Contentful Paint
LCP
1.5 s
Largest Contentful Paint
CLS
0
Spostamento cumulativo del layout
TBT
0 ms
Tempo totale di blocco
SI
2.41 s
Indice di velocità
Basato su Google PageSpeed Insights · Strategia mobile · Punteggi: 90-100 Buono 50-89 Da migliorare 0-49: povero
Evidenze delle acquisizioni archiviate 1 snapshot

Metadati della risposta con marca temporale conservati dalla pipeline di raccolta locale. Ogni valore riportato di seguito si riferisce all’orario di archiviazione visualizzato.

Risposta HTTP archiviata HTTP 200
URL richiesto: http://establebiturextrade.com/
URL finale: https://establebiturextrade.com/
DMTrade.pl — AI Platform for Remote Financial Analysis
DMTrade.pl is the AI platform for distributed teams that quantifies risk through deterministic predictive models before capital is committed. Discover encrypted, audit-ready analysis built for remote work.
Risposta
HTTP 200
Corpo dell'HTML
78.7 KB
Compresso
20.2 KB
Link
26 internal · 0 external
Intestazioni di risposta selezionate
Cache-Control: private, no-store
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
Presenza di intestazioni di sicurezza
X-Content-Type-OptionsReferrer-Policy
HSTS: non osservato DNSSEC: non osservato WAF / firewall: not observed Flag di cloaking: non osservato
Saved response-header values · 11
Alt-Svc
h3=":443"; ma=2592000
Cache-Control
private, no-store
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Data
Sun, 25 Oct 2026 22:51:07 GMT
Etag
W/"13ad1-7X7a3rL8bUVoV8PHpue+akrVob4"
Referrer-Policy
same-origin
Transfer-Encoding
chunked
Vary
Cookie
Via
1.1 Caddy
X-Content-Type-Options
nosniff

Valori conservati dal sistema di raccolta; i valori lunghi possono essere abbreviati durante la raccolta.

Tutte le osservazioni relative alla disponibilità conservate1

Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Data e ora della fonte originale
    2026-10-25 23:52:58.793018
    SHA-256 della prova
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

Attività registrata

6 entries
  1. URLScan

    Pagina salvata

    Visualizza fonte
  2. AlienVault OTX

    1 riferimenti della comunità

    Visualizza fonte
  3. Cloudflare Radar

    Truffa

    Visualizza fonte
  4. VirusTotal

    18/92 rilevamenti del motore

    Visualizza fonte
  5. Wayback Machine

    Pagina archiviata

    Visualizza fonte
  6. Aggiunto a PhishDestroy

    establebiturextrade.com

    Visualizza fonte
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Verifica il cloaking

Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.

establebiturextrade.com

Dati e relazioni esterne

Analisi approfondita
Assistenza e segnalazione

Questo sito ti ha influenzato in qualche modo?

5 gruppi di segnali di evidenza collegati Ultimo attivo conosciuto
Non sei solo e non hai nulla di cui vergognarti. I truffatori sono criminali esperti che sfruttano la fiducia. Segnalare quanto accaduto è l’arma più potente contro le frodi: la tua segnalazione può evitare che altri diventino vittime e aiutare le forze dell’ordine ad agire. Il silenzio è il più grande vantaggio del truffatore. Rompilo.
Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.

Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

Canali ufficiali di segnalazione

Recensione dell'annuncio su PhishDestroy Non un rapporto delle forze dell'ordine
Ricorso in materia di domini
Richiedi una revisione se possiedi questo dominio e ritieni che l'elenco non sia corretto

Segnalalo alle autorità locali

Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.

Elenco di 97 paesi

Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale

Controllalo e invialo tu stesso
A seguito di un episodio di phishing

Raccomandazioni e consigli per le vittime

Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.

Cosa devo fare subito?

Urgente

Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.

  • Modifica tutte le password — e-mail, account Exchange, qualsiasi servizio che utilizzi la stessa password
  • Abilita l'autenticazione a due fattori (2FA) utilizzando un'app di autenticazione (non via SMS). Disattiva il recupero tramite SMS
  • Carte congelate se hai inserito i tuoi dati bancari sul sito di phishing

Quali informazioni devo raccogliere per la mia relazione?

Linee guida dell'FBI

Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗

  • Documenti di pagamento — Se hai effettuato un pagamento, conserva la ricevuta, indicando l'importo, la data, il fornitore del servizio di pagamento e i dati del destinatario.
  • Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
  • Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
  • Tutti gli URL e i domini utilizzato dal truffatore (tra cui establebiturextrade.com)
  • Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore

Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.

A chi devo segnalare la truffa?

  • FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
  • Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
  • La tua banca o il tuo fornitore di servizi di pagamento — contattare tempestivamente il team antifrode tramite i recapiti ufficiali qualora siano state divulgate informazioni relative a denaro o carte di credito.
  • Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente

Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.

How do phishing scams typically work?

  • Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
  • Macellazione dei suini — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
  • Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
  • Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi

Come posso proteggermi in futuro?

  • Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
  • Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
  • "Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti

Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative ai rimborsi

Rimani informato, rimani al sicuro

Controlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo

Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali. Scopri di più sulle frodi relative ai sussidi di recupero →
Informazioni su questo reportFonti, date di osservazione e correzioni

Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.

L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.

Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.

Incorpora questo reportUn widget compatto con un link alle evidenze
HTML · IFRAME

Incorpora questo rapporto

Condividi queste informazioni sulle minacce sul tuo sito web o sul tuo blog

embed.html
<iframe
  src="https://phishdestroy.io/it/embed/domain/establebiturextrade.com"
  title="PhishDestroy threat report for establebiturextrade.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>