VirusTotal
15 / 89 rilevamenti del motore
Apri il rapporto
duplicate-disabled-420660.invalid: Phishing, rilevato da PhishDestroy il 2026-08-09.
 78.135.82.192HostLAB Bilisim Teknolojileri
Phishing: duplicate-disabled-420660.invalid — Contenuto non disponibile. Riepilogo delle prove: VirusTotal 15/89 (alphaMountain.ai, BitDefender, Chong Lua…
L’analisi dettagliata di PhishDestroy AI resta in inglese per preservare il rapporto forense originale.
duplicate-disabled-420660.invalid: Phishing, rilevato da PhishDestroy il 2026-08-09. Rischio: critico (95/100). Stato: Contenuto non disponibile. Hosting: HostLAB Bilisim Teknolojileri A.S. VirusTotal: 15/89 motori lo segnalano. Non inserire credenziali e non collegare un wallet.
78.135.82.192HostLAB Bilisim TeknolojileriRapporto sulle minacce PhishDestroy
duplicate-disabled-420660.invalid is a domain on the PhishDestroy blocklist. It has not yet been assigned a specific scheme type, and no impersonated brand has been identified. PhishDestroy first saw it on 2026-08-10. The site has been offline since 2026-09-25 and was still unreachable at the last check on 2026-10-19.
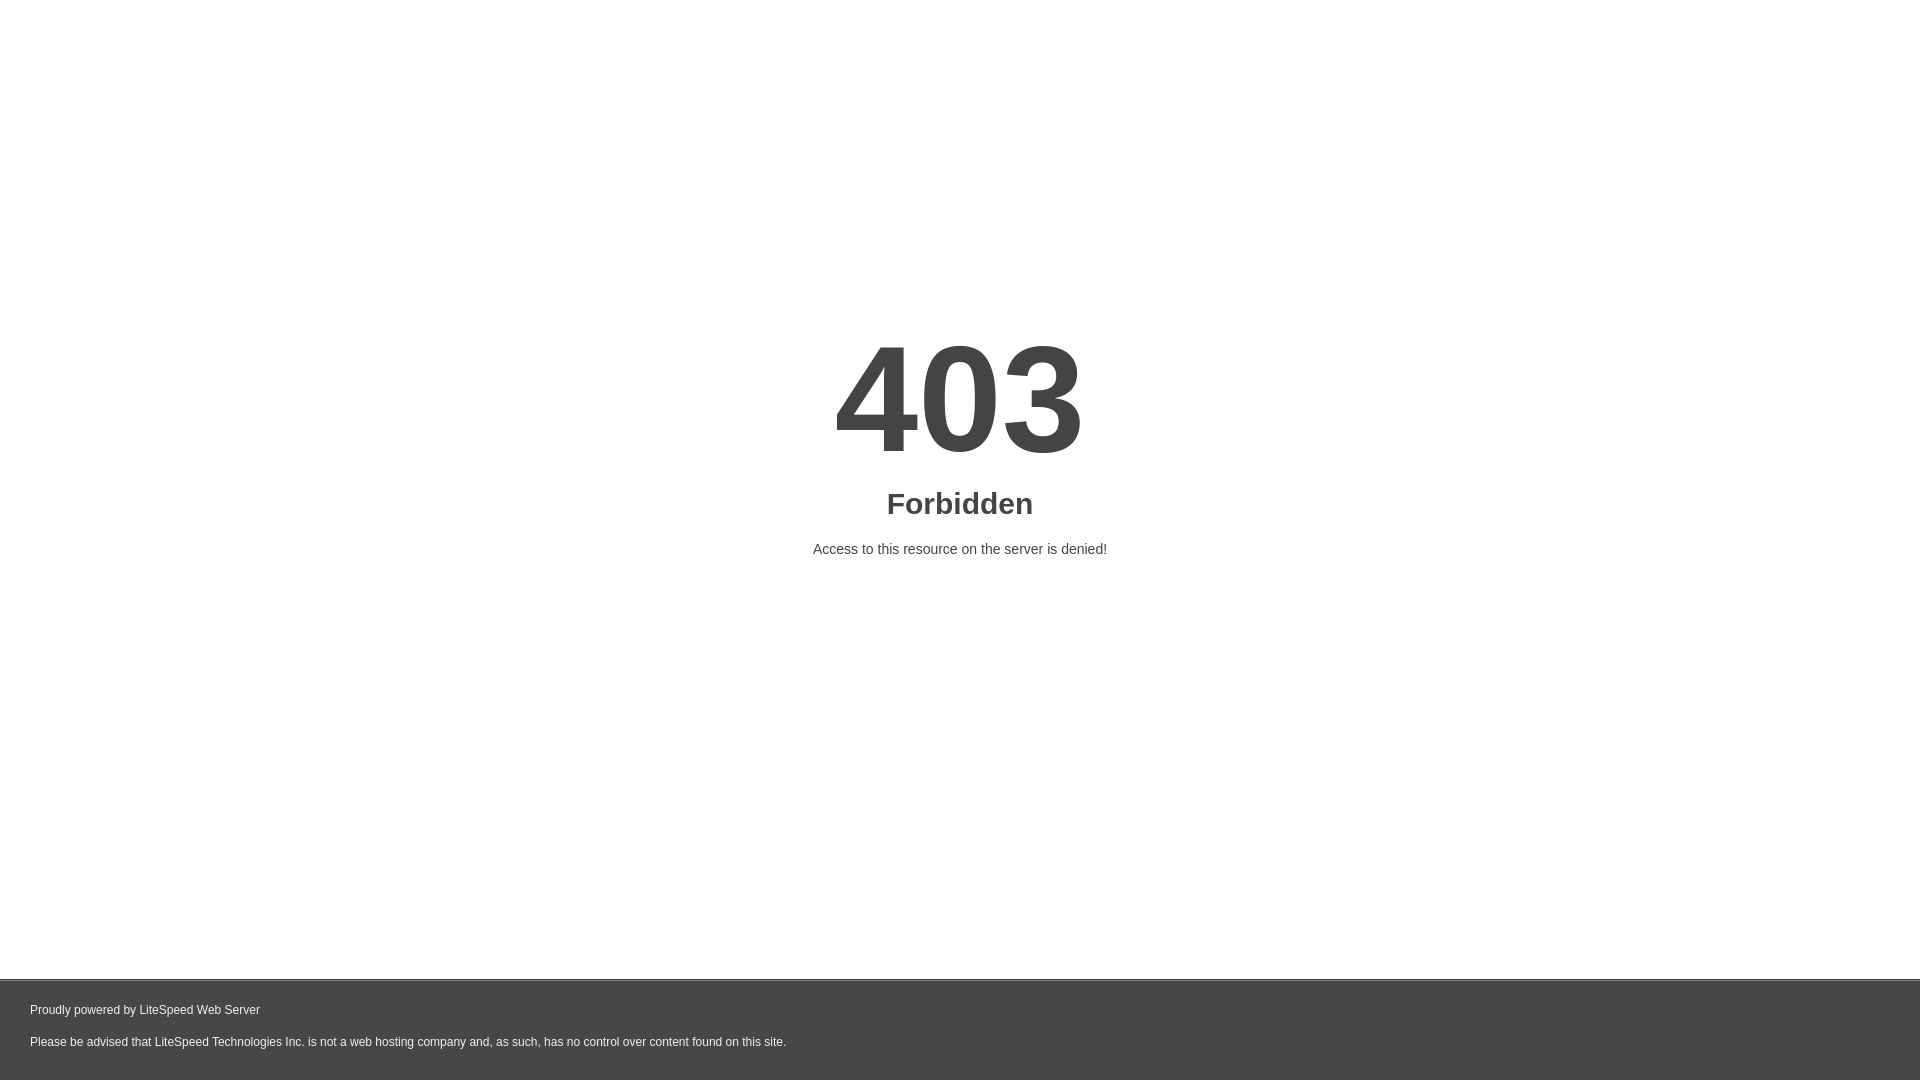
The served page carried only the title "403 Forbidden", so its content gives no sign of what it was meant to imitate. That title is a server access-denied message, while the domain sits on our blocklist as suspicious. Fifteen security vendors independently flagged the domain, which suggests it was associated with harmful activity rather than being an ordinary broken site. On domains like this, the main risk is a page that asks for wallet connections, seed phrases or login credentials. No specific scheme has been confirmed for this one.
On 2026-09-14, VirusTotal showed detections from 15 of 89 engines. That is a meaningful minority for a site with no visible content. The flagging vendors include Kaspersky, BitDefender, Fortinet, Forcepoint ThreatSeeker, G-Data, Gridinsoft, alphaMountain.ai and the Vietnamese anti-scam project Chong Lua Dao. Detection by that many unrelated vendors, combined with PhishDestroy's own listing, is why the domain is treated as unsafe.
The domain resolved to 78.135.82.192 on the HostLAB Bilisim Teknolojileri A.S. network in Turkey. It used a free, automatically issued Let's Encrypt certificate, so the padlock in the browser said nothing about whether the site was trustworthy. The domain stayed online for roughly six weeks after PhishDestroy first saw it, then went dark on 2026-09-25.
If you visited this domain and entered a password, change it and turn on two-factor authentication for that account. If you connected a crypto wallet or approved a transaction there, review and revoke any token approvals you do not recognize. If you typed in a seed phrase, move your funds to a new wallet immediately. Defenders should block the domain and its IP at DNS and proxy level. They should also search logs for past connections and report any related domains that appear on the same hosting.
15 / 89 rilevamenti del motore
Apri il rapportonessun riferimento della community
Apri il rapportoprovider verdict: clean
Apri il rapportoOsservato: · Estratto da:
| Uuid | 3d31534b-533c-4f6e-81af-a93895ff3992 |
|---|---|
| Final url | https://www.tetherusdtistanbul.com.websitedukkani.com.tr/ |
| Stato | 403 |
| Storia | [
{
"url": "https://www.tetherusdtistanbul.com.websitedukkani.com.tr/",
"status": 403
}
] |
| Hash della struttura DOM | 0a226e7ff0226df9c1b312239c3a21c005ded97c86cc005e8bbdb5decc778a66 |
| Hash del documento | 7271dd5c11fb9a1052a5e91a09afbe7d148fd3388dc51c338df62a0a16f06739 |
| Radar rank | {
"bucket": ">200000"
} |
| Record DNS | [
{
"name": "www.tetherusdtistanbul.com.websitedukkani.com.tr",
"type": "A",
"value": "78.135.82.192"
}
] |
| DNSSEC valido | false |
| Ip | 78.135.82.192 |
| Record di registrazione | {
"created": "2026-06-11T00:00:00Z",
"expires": "2027-06-10T00:00:00Z"
} |
Nessun flag di minaccia
Apri il rapportoVerifica registrata; verdetto non conservato
Apri il rapportoNessun rapporto trovato
Apri il rapportoLa mancanza di un rapporto non equivale a un verdetto di affidabilità. Nel record memorizzato rimangono gli zeri predefiniti; il punteggio di affidabilità misurato non è disponibile.
Metadati relativi alla generazione di narrazioni
Apri il rapportoLa data di generazione della narrazione è distinta dalle date di osservazione. Si tratta dei campi di pubblicazione conservati, non di un ulteriore rilevamento indipendente.
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
No. PhishDestroy classifica duplicate-disabled-420660.invalid come Phishing (rischio: critico, 95/100); è stato rilevato per la prima volta il 2026-08-09. VirusTotal: 15/89 motori lo segnalano. Considera il sito non sicuro.
No. Non collegare un wallet, non firmare messaggi e non approvare token su duplicate-disabled-420660.invalid. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.
Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.
Verificato, nessuna corrispondenza
Ultimo controllo
28fa085914a8eac5b91d635b1475d50ebd3886d62a2cad2787a06d991cd27055 · 33477 bytes  78.135.82.192 punteggio di abuso 10/100 5 segnalazioni Scansione delle porteBrute-Force controllato 10/09/2026 ultima segnalazione 78.135.82.192Istanbul, TR
La posizione si riferisce alla rete IP.
dd22e9f91aec5ef83c7888c1a07df0177196a5d2640e828e3178e26092b33db6tetherusdtistanbul.comtetherusdtistanbul.com.websitedukkani.com.trMetadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
Google PageSpeed Insights — audit delle prestazioni su dispositivi mobili di duplicate-disabled-420660.invalid · checked Aug 11, 2026
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.
Raggiungibile→Non disponibile
Fonte: monitor di disponibilità. Ogni osservazione registrata rimane separata, compresi i record con la stessa data o lo stesso hash delle prove ma con fonti o stati DNS diversi. Uno stato sconosciuto non costituisce prova che il sito sia offline.
Eventi registrati: 9. Questi record descrivono le prove raccolte, le notifiche inviate e la pubblicazione; non confermano il completamento di un'indagine né la rimozione del sito.
15/89 rilevamenti del motore
Visualizza fonteduplicate-disabled-420660.invalid
Visualizza fonteEseguiamo la scansione di URL sospetti, esaminiamo i risultati pubblici e inviamo le prove attraverso gli appositi canali di segnalazione degli abusi. Gli eventi datati riportati sopra mostrano ciò che è stato registrato per questo dominio. La directory sottostante illustra il flusso di lavoro più ampio.
Acquisisci la pagina visualizzata, le richieste e l’infrastruttura visibile.
Confronta i risultati dei motori disponibili e conserva il timestamp dell’analisi.
Verifica se Google attualmente classifica l’URL come non sicuro.
Esamina una scansione pubblica e i relativi dati registrati relativi alla rete e alla classificazione.
Cerca riferimenti agli indicatori e informazioni correlate provenienti dalla comunità.
Confronta le schermate archiviate e conserva il contesto storico.
Cerca gli indicatori corrispondenti e i record relativi alle minacce associate.
Esamina i record dei certificati e i nomi host correlati.
Confronta le risposte del resolver di sicurezza e registra i blocchi rilevati.
Ispeziona il DNS pubblico, il TLS, l’HTTP e la superficie tecnologica.
Di seguito sono elencati i servizi di sicurezza utilizzati per la scansione, i controlli di reputazione e la segnalazione. Il fatto che un servizio sia elencato non costituisce prova che esso abbia ricevuto, accettato o agito in merito a questo specifico dominio. Le segnalazioni registrate compaiono nella cronologia delle notifiche riportata sopra.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalisi degli URL↗
 CloudflareRadar / segnalazione di abusi↗
 YandexSafe Browsing↗
 URLScan.ioScansione pubblica↗
 ESETEsempio / Invio di URL↗
 BitdefenderInvio dell’URL↗
 NortonSafe Web↗
 SymantecRecensione del sito↗
 AviraSegnalazione degli URL↗
 Avast / AVGSegnalazione degli URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftSegnalazione di abusi↗
 PhishTankSegnalazioni da parte della comunità↗
 APWG eCXInformazioni sul phishing↗
 PhishStatsFeed pubblico↗
 Phish.ReportAbusi relativi all’hosting↗
 SpamhausReputazione del dominio↗
 PolySwarmAnalisi multi-motore↗
 CheckPhishScansione degli URL↗
 QutteraScansione alla ricerca di malware↗
 URLqueryAnalisi del browser↗
 Criminal IPIntelligenza sulle risorse↗
 CRDFThreat Center↗
 ScamadviserVerifica della reputazione↗
 MyWOTReputazione nella comunità↗
Titolo simile Segnale di supporto 4
Stesso IP 78.135.82.192 Segnale di supporto 1
Ogni raggio rappresenta un motivo per cui un dominio è collegato a questo rapporto. La dimensione dei nodi indica i rilevamenti di VirusTotal, i nodi tratteggiati sono già offline e gli elenchi completi sono riportati di seguito. Elenco completo dei rapporti correlati
Stesso hash della favicon o stesso titolo della pagina di questo host.
Un altro dominio di phishing condivide questo IP di origine: possibile infrastruttura co-localizzata.
Rapporti aggiunti di recente dal database PhishDestroy. Questi collegamenti di scoperta non implicano infrastrutture o proprietà condivise.
Confronta ciò che ricevono un browser e un crawler e verifica l’eventuale instradamento del traffico tramite Keitaro.
duplicate-disabled-420660.invalid Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.

L’IC3 non accetta allegati. Conservate le prove originali per gli investigatori. Linee guida dell’IC3
Linea telefonica federale per le segnalazioni1-800-CALL-FBI

Servizio attuale: Segnala una frode. Inghilterra, Galles e Irlanda del Nord. Scozia: 101.
Centro di assistenza0300 123 2040


Segnalare truffe e frodi alla Commissione Federale per il Commercio degli Stati Uniti (Federal Trade Commission). Le segnalazioni vengono inserite in un database utilizzato dalle forze dell’ordine.

Modulo ufficiale di segnalazione del furto d’identità con un piano di recupero passo dopo passo.

Segnalare gli incidenti informatici e gli attacchi di phishing all’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA).

Inoltrare le e-mail e i messaggi di testo truffaldini al National Cyber Security Centre, che provvede a chiudere i siti dannosi individuati.
E-mailreport@phishing.gov.uk Messaggi di testo7726
Elenco dei team nazionali di risposta agli incidenti (CSIRT) nell’UE. Trova il team del tuo paese.

Elenco mondiale dei team di risposta agli incidenti, consultabile per paese e settore.
Inoltrare le e-mail di phishing all’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portale nazionale per la segnalazione dei crimini informatici. In caso di frodi finanziarie, chiamare immediatamente anche il numero verde 1930.
Linea di assistenza1930
Segnalare i reati informatici all’Australian Cyber Security Centre e alla polizia.


Segnala frodi e truffe in Canada e leggi gli avvisi aggiornati sulle truffe.
Seleziona il tuo Paese per ottenere contatti ufficiali del crimine informatico o creare una bozza di reclamo →.
Anche se i fondi fossero stati congelati, non possono essere recuperati senza una denuncia ufficiale alla polizia o un’ordinanza del tribunale. Presentare una denuncia è l’unica via per un potenziale recupero.
I truffatori sono criminali. Presentare una denuncia crea un documento legale e contribuisce a proteggere gli altri.
Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. Linee guida IC3 sulle prove ↗
duplicate-disabled-420660.invalid)Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
Ulteriori indicazioni: NIST · risposta al phishingFBI IC3 · segnalazioni e proveFTC · truffe relative al recupero dei fondi
Analisi delle minacce utilizzando blocklist archiviate, WHOIS, DNS e prove di scansione pubblica
Scansiona oraSegnala i domini sospetti al nostro database delle minacce — proteggi la comunità
SegnalaSegnalazioni recenti di phishing e modifiche osservate della disponibilità
MonitoraControlla le minacce in tempo reale oppure contesta questa segnalazione se ritieni che si tratti di un falso positivo
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
L’analisi assistita da AI è stata redatta il . Descrive le prove disponibili all'epoca; ulteriori verifiche delle fonti potrebbero modificare tali dati.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.