Rilevamenti VirusTotal: 22/92Corrispondenze della blocklist memorizzate: 1Etichetta automatica del marchio: XfinityGoogle Safe Browsing: threat flag recorded
Motori di sicurezza che segnalano un rilevamento: 22. Blocklist pubbliche che segnalano una corrispondenza: 1. Prestare estrema cautela: non inserire credenziali o informazioni personali.
Riepilogo del rapporto
Phishing di credenziali: comcast-2-iota.vercel.app — Ultimo attivo conosciuto (HTTP 200). Riepilogo delle prove: VirusTotal 22/92 (alphaMountain.ai…
The evidence summary below uses retained observations. Each source keeps its own collection date.
Analysis
Critico
Rilevamenti VirusTotal: 22/92
Corrispondenze della blocklist memorizzate: 1
Etichetta automatica del marchio: Xfinity
Ultimo attivo conosciuto
Google Safe Browsing: threat flag recorded
Source counts
VirusTotal
22 / 92
Acquisizioni della pagina
8
Domain summary
comcast-2-iota.vercel.app: Phishing di credenziali, rilevato da PhishDestroy il 2026-10-22. Rischio: critico (100/100). Registrar: Vercel. Stato: Ultimo attivo conosciuto. Hosting: Amazon.com, Inc. VirusTotal: 22/92 motori lo segnalano. Google Safe Browsing lo segnala come pericoloso. Non inserire credenziali e non collegare un wallet.
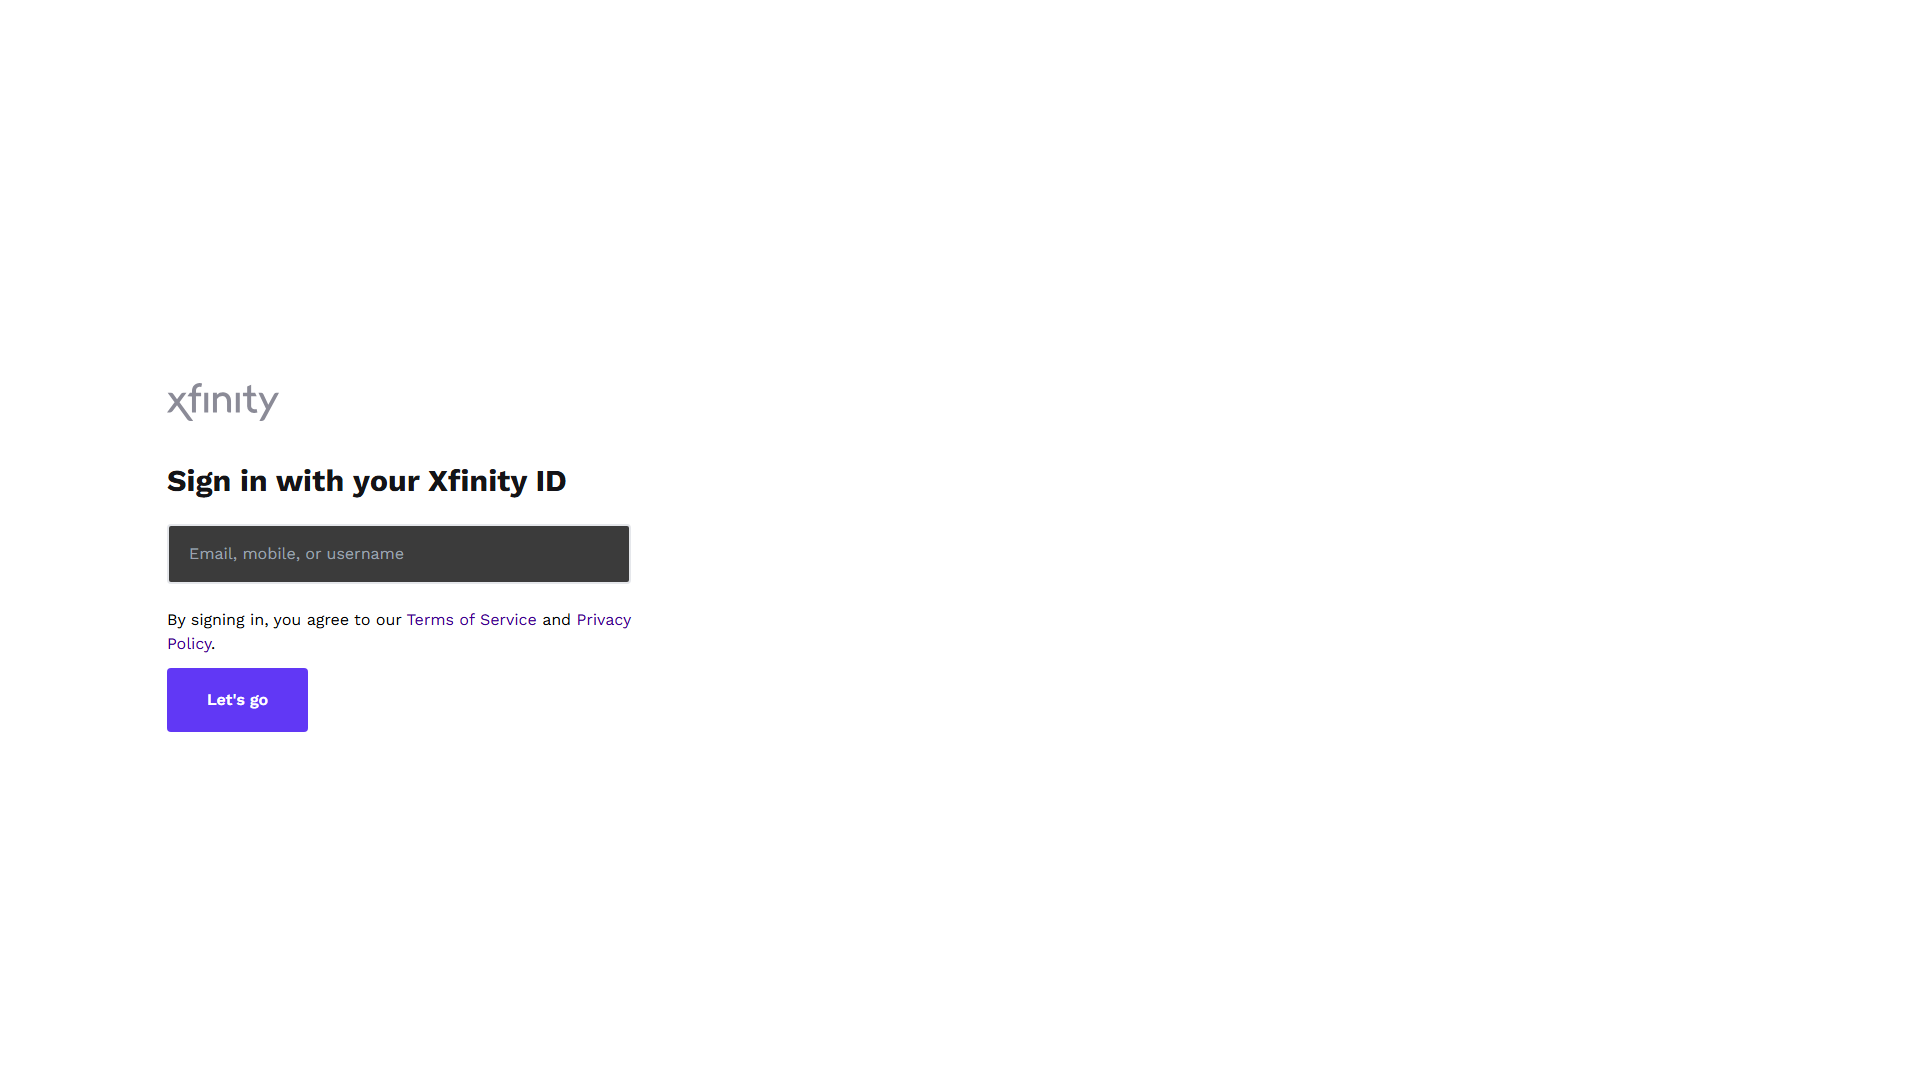
comcast-2-iota.vercel.app is a tenant hostname on Vercel, not a separately registered domain. PhishDestroy first observed the hostname on Oct 22, 2026. Stored content metadata identifies Xfinity as the apparent target. The captured page title is “Sign in to Xfinity”. Stored page analysis classifies the content as credential phishing. Current evidence score: 100/100 (critical).
Positive findings are stored from 4 sources: VirusTotal, Phishunt, Google Safe Browsing, and URLScan. VirusTotal recorded 22 detections among 92 engines: alphaMountain.ai, BitDefender, DNS8, Ermes, ESET, Emsisoft, Forcepoint ThreatSeeker, Fortinet, G-Data, Google Safe Browsing, Gridinsoft, Kaspersky, LevelBlue, Lionic, MalwareURL, Netcraft, SOCRadar, Sophos, URLQuery, VIPRE, Webroot, desenmascara.me on Oct 22, 2026 at 13:41 UTC. Phishunt listed the hostname in the separate external-blocklist snapshot on Oct 24, 2026 at 22:20 UTC. Google Safe Browsing flagged the domain: Social Engineering on Oct 24, 2026 at 04:00 UTC. URLScan returned a malicious verdict with score 100; scan metadata linked the capture to Xfinity and assigned phishing as its category on Oct 23, 2026 at 03:30 UTC.
HTTP 200 was recorded on Oct 24, 2026 at 22:00 UTC. Latest classified outcome: live content observed; cause content served on Oct 24, 2026 at 08:00 UTC. Vercel is the hosting platform for this tenant, not its registrar. At collection time, the hostname resolved to 216.198.79.67 on AS16509 (Amazon.com, Inc.). The IP and ASN identify shared Vercel infrastructure, not the tenant operator. DOM analysis on Oct 22, 2026 at 22:20 UTC returned 85/100. The evidence archive retains 8 visual captures from PhishDestroy and URLScan. The platform TLS certificate was issued by WR1 with validity through Nov 27, 2026.
The content indicators and 4 positive source findings support the current Xfinity-themed credential phishing classification.
Evidenze della fonteVirusTotal 22 / 92 · Google Safe Browsing: flagged4 sources
I risultati riflettono il momento di raccolta di ciascuna fonte. Zero rilevamenti non garantiscono la sicurezza. I riferimenti OTX sono pubblicazioni della community.
Domande su comcast-2-iota.vercel.app
comcast-2-iota.vercel.app è affidabile?
No. PhishDestroy classifica comcast-2-iota.vercel.app come Phishing di credenziali (rischio: critico, 100/100); è stato rilevato per la prima volta il 2026-10-22. VirusTotal: 22/92 motori lo segnalano. Google Safe Browsing lo segnala come pericoloso. Considera il sito non sicuro.
È sicuro collegare un wallet a comcast-2-iota.vercel.app?
No. Non collegare un wallet, non firmare messaggi e non approvare token su comcast-2-iota.vercel.app. I siti di phishing chiedono autorizzazioni (approve, setApprovalForAll, Permit2) che permettono all’operatore di spostare i tuoi fondi, e una transazione confermata non si può annullare.
Cosa devo fare se ho usato comcast-2-iota.vercel.app?
Cambia tutte le password inserite su quel sito e attiva l’autenticazione a due fattori. Se hai collegato un wallet o firmato qualcosa, revoca le autorizzazioni e sposta i fondi rimasti su un nuovo wallet; non condividere mai la seed phrase. Guida passo passo: guida di emergenza.
Emesso da WR1· la validità salvata scade tra 33 giorni
Rete & certificati
Evidenze tecniche archiviate
Rete & DNS
Shared CDN edge
Resolved IP
216.198.79.67
ASN della rete
AS16509
Organization
Amazon.com, Inc.
Observed location
Walnut, US
Server header
Vercel
La reputazione Edge-IP non è attribuita a questo dominio.
La posizione si riferisce alla rete IP.
Certificato TLS
Issuer
WR1
Valido dal
2026-08-29 19:48:09
Valido fino al
2026-11-27 19:48:08
Hostname coverage
Date del certificato archiviato valide
Validity
Entro le date di validità archiviate
Fonte di raccolta
PhishDestroy collector
Impronta del certificato8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093Nomi del certificato · 1 SAN
*.vercel.app
Metadati del certificato salvati. Le date del certificato prive di fuso orario sono mostrate così come archiviate. La cifratura del trasporto non dimostra che il sito sia affidabile.
Evidence layersAvailability: Content servingContent: Content served at rootDNS: StaleRegistration: Unknown
Latest HTTP observationContenuto attivoOrdinary HTTP content served90%2026-10-24 10:00:39 UTC
RDAP registrationSconosciuto
Observed timelinelast reachable: 2026-10-24 10:00:39 UTClast content: 2026-10-24 10:00:39 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Un orario stimato descrive una finestra di osservazione. Non dimostra un’azione del registrar né il momento esatto in cui un sito è diventato irraggiungibile.
Dettagli raccolti dalle fonti
Osservazioni archiviate di pagina, rete e scanner, raggruppate per fonte e momento dell’osservazione.
Modifiche datate conservate dal monitoraggio e dai sistemi di raccolta delle fonti. Le osservazioni più recenti compaiono per prime; gli stati delle fonti non costituiscono prova di un takedown.
Monitoraggio della disponibilità · Stato registrato
Sconosciuto→live_content
content_served
Google Safe Browsing · Threat flag
No flag recorded→Flag recorded
Monitoraggio della disponibilità · Stato registrato
Sconosciuto
probe_inconclusive
Monitoraggio della disponibilità · Primo record di raccolta
Le relazioni archiviate sono raggruppate in base all'attributo di corrispondenza esatta. Un fornitore o un registrar condiviso da solo non dimostra la proprietà comune.
Mappa delle infrastrutture · comcast-2-iota.vercel.app
Link diretto — Stesso dominio registrabile, stesso file favicon o stesso kit di phishing.
Segnale di supporto — Condivide l'infrastruttura o un marchio di riferimento; non costituisce prova della presenza di un unico operatore.
Solo per la scoperta — Stesso registrar o stesso edge CDN: elencato per la navigazione, non è una prova di collegamento.
Ogni riga rappresenta un motivo per cui un dominio è collegato a questo host. I nodi a dimensione intera indicano rilevamenti di VirusTotal, mentre quelli tratteggiati sono già offline. Di seguito è riportato l'elenco completo. Elenco completo dei rapporti correlati
Questi report si risolvono nello stesso IP edge condiviso. Aiutano con l'individuazione dei report ma non implicano la proprietà comune o un server di origine condiviso.
Report con la stessa etichetta del sistema di raccolta. Un’etichetta condivisa non dimostra un’impersonificazione né una proprietà comune. Visualizza i report corrispondenti →
Registrati tramite lo stesso registrar. Un registrar serve milioni di clienti non collegati tra loro, quindi questo dato indica semplicemente un raggruppamento piuttosto che dimostrare un nesso.
3 gruppi di segnali di evidenza collegatiUltimo attivo conosciuto
Se le credenziali sono state compromesse, segnalalo immediatamente. Non interagire con i truffatori del recupero fondi.
Se hai inserito credenziali dell'account, informazioni personali o di pagamento oppure hai scaricato un file da questo dominio, agisci immediatamente. Di seguito sono riportate le risorse per aiutarti a segnalare l'incidente e proteggerti.
Attenzione ai truffatori che promettono il recupero dei fondi! I criminali possono contattare nuovamente le vittime fingendo di essere investigatori, avvocati o agenti di recupero. Non pagare commissioni anticipate né condividere credenziali.Scopri di più sulle frodi relative ai sussidi di recupero →
Template-based draft · optional AI wording assistance requires separate consent
Bozza assistita dall'intelligenza artificiale: i dettagli dell'incidente vengono elaborati dal fornitore di intelligenza artificiale · Controllalo e invialo tu stesso
After a phishing incident
Raccomandazioni e consigli per le vittime
Scegli i passaggi pertinenti a ciò che hai condiviso. Conserva una copia di questo report insieme alla tua documentazione.
Cosa devo fare subito?
Urgente
Smetti di usare il sito sospetto. Accedi al servizio autentico tramite la sua app ufficiale o un indirizzo di cui ti fidi già.
Modifica tutte le password — e-mail, account Exchange, qualsiasi servizio che utilizzi la stessa password
Abilita l'autenticazione a due fattori (2FA) utilizzando un'app di autenticazione (non via SMS). Disattiva il recupero tramite SMS
Carte congelate se hai inserito i tuoi dati bancari sul sito di phishing
Quali informazioni devo raccogliere per la mia relazione?
Linee guida dell'FBI
Conserva in un luogo sicuro email, ricevute, messaggi e screenshot originali. Una cronologia dei fatti aiuta l’autorità competente a capire cosa è successo. IC3 evidence guidance ↗
Documenti di pagamento — se hai effettuato un pagamento, conserva ricevuta, importo, data, fornitore del pagamento e dati del beneficiario.
Date e orari esatti — di ogni transazione e del primo contatto con il truffatore
Schermate — siti web truffaldini, messaggi in chat, e-mail, transazioni tramite portafoglio digitale, social media
Tutti gli URL e i domini utilizzato dal truffatore (tra cui comcast-2-iota.vercel.app)
Comunicazioni — e-mail, SMS, numeri di telefono, nomi utente utilizzati dal truffatore
Anche se non conosci tutti i dettagli — sporgere comunque denuncia. Anche le informazioni parziali sono comunque utili alle indagini.
A chi devo segnalare la truffa?
FBI IC3 — Internet Crime Complaint Center (sistema di segnalazione federale degli Stati Uniti)
Europol — Segnalazioni relative alla criminalità informatica in Europa (UE)
Your bank or payment provider — contatta tempestivamente il suo team antifrode tramite i recapiti ufficiali se sono stati esposti denaro o dati della carta.
Polizia locale — crea un documento ufficiale, anche se non è in grado di agire immediatamente
Una segnalazione non garantisce il recupero dei fondi né l’avvio di un’indagine, ma dati sulle transazioni tempestivi e accurati possono aiutare le autorità e i fornitori di servizi a tracciare l’incidente.
How do phishing scams typically work?
Siti web fasulli — cloni perfetti, al pixel, di siti legittimi con domini leggermente modificati
Macellazione dei suini — fiducia conquistata nel corso di settimane tramite Telegram/WhatsApp/app di incontri, per poi rubare i soldi
Truffe legate al recupero dei fondi — i truffatori si spacciano per agenti di recupero e chiedono commissioni anticipate. Non condividere mai la frase di recupero né effettuare pagamenti prima di aver verificato il fornitore in modo indipendente
Truffe basate sull'intelligenza artificiale — i deepfake, il phishing automatizzato e i siti generati dall’intelligenza artificiale rendono più difficile individuare le frodi
Come posso proteggermi in futuro?
Aggiungi i siti ufficiali ai preferiti — Non cliccare mai sui link contenuti nelle e-mail, nei messaggi diretti o negli annunci pubblicitari
Verifica i domini — controllare PhishDestroy prima di interagire. Verifica l'HTTPS, l'ortografia e l'età del dominio
"Troppo bello per essere vero" = truffa — rendimenti garantiti, testimonial di personaggi famosi, scadenze urgenti
Informazioni su questo reportFonti, date di osservazione e correzioni
Questo report combina acquisizioni di pagina salvate, record di registrazione e di rete, risultati degli scanner e lo storico delle segnalazioni di PhishDestroy. Ogni fonte mantiene la propria data di osservazione. Apri il report di una fonte per esaminare il risultato originale.
Un’acquisizione documenta ciò che veniva mostrato. Il risultato di uno scanner registra la valutazione di quel provider al momento del controllo. Né un certificato valido né un risultato con zero rilevamenti garantiscono la sicurezza.