
 जांच
स्टीम API घोटाला सहजीवन: धोखाधड़ी, लापरवाही और जवाबदेही
जांच निष्कर्ष
स्टीम करोड़ों डॉलर के API ऑफर स्वैप घोटाले में पूरी तरह से शामिल है, और स्किन चोरी करने वालों तथा अवैध जुआ संचालकों के साथ पारस्परिक रूप से लाभकारी सहजीवन बनाए हुए है।
1. परिचय: गणना किए गए लापरवाही का सहजीवन
Steam हमेशा हर विकास के साथ पूरी तरह से सहज रहा है—जिसमें कोई भी नियम और बदलाव शामिल हैं (उदाहरण के लिए, ट्रेड होल्ड या निकनेम बदलने के बाद ट्रेड प्रतिबंध)। ये जबरदस्ती उठाए गए उपाय हैं, लेकिन ये अप्रभावी और अधूरे हैं। Valve की इस से लड़ने की कोई वास्तविक इच्छा नहीं है, क्योंकि वे समझते हैं कि उनका प्लेटफ़ॉर्म घोटालों और जुए के साथ-साथ उस शेष छाया अर्थव्यवस्था पर भी निर्भर है जिसे Steam ने कई वर्षों से बढ़ावा दिया है, उभरने दिया है और मौजूद रहने दिया है। ऐसा नहीं है कि वे स्टीम पर हमला कर रहे हैं; यह एक सहजीवन है—जो पारस्परिक रूप से लाभकारी है और इस सहजीवन के दोनों प्रतिभागियों द्वारा समझा जाता है।
कुख्यात API घोटाला (आम तौर पर ऑफर स्वैपिंग/रिप्लेसमेंट के नाम से जाना जाता है) बहुत समय पहले शुरू हुआ था। फ़िशिंग हमेशा ट्रेड रिप्लेसमेंट पर निर्भर रही है। इसके लगातार जारी रूप में, यह 2019 की वसंत के आसपास दिखाई दी (उससे पहले, यह अलग फ़िशिंग के रूप में मौजूद थी, जो अंततः 1, 4, या 8 घंटे की अवधि सीमाओं के साथ रिप्लेसमेंट में विकसित हो गई)। 2019 के वसंत तक, घोटाला बाज़ार में सक्रिय सभी उपकरणों ने हैक किए गए सत्र को 'मोबाइल' बना दिया था। और इस तरह यह अपनी अति-लोकप्रियता के दौर से गुज़रा। हमारे सबसे रूढ़िवादी अनुमानों के अनुसार, इसने कम से कम 10 मिलियन डॉलर और उससे अधिक की चोरी को संभव बनाया। लेकिन आपको यह समझना होगा कि, आम तौर पर, यह साइबर अपराधियों को बढ़ावा देता है। स्टीम 'स्किन्स बेकार हैं' का खेल खेलकर घोटालेबाजों की रक्षा करता है। ट्रेड होल्ड की शुरुआत ऑफ़र स्वैप तंत्र के पहले से ही स्थापित हो जाने के बाद हुई। अनंत 7-दिवसीय ट्रेड होल्ड अचानक और बिना किसी कारण के जोड़ा गया था। यह धोखाधड़ी-रोधी नहीं है; यह विनियमन है।
आइए समझाते हैं कि ऑफर स्वैपिंग कैसे काम करती है, और क्यों Steam और इसकी धोखाधड़ी-रोधी कोशिशें पूरी तरह से एक मज़ाक हैं (और हमेशा से रही हैं)।
2. 2017–2018 ब्लूप्रिंट: पाँच निजी एल्गोरिदम
ऑपरेशन के पैमाने को समझने के लिए, हम 2017 से वसंत 2018 तक संचालित निजी घोटाला पैनलों पर वापस देख सकते हैं। इस अवधि के दौरान, डेवलपर्स ने ऑफर स्वैप विधि के लिए पांच अलग-अलग परिचालन एल्गोरिदम डिजाइन किए। इस निजी अपडेट में सभी पांच एल्गोरिदम शामिल थे: पैनल का बॉट उपयोगकर्ता के खाते में लॉग इन करता था और नीचे दिए गए पांच एल्गोरिदम में से किसी एक के अनुसार संचालित होता था, गार्ड सत्यापन के साथ 2FA को बाईपास करते हुए। स्कैमर इन सेटिंग्स (गेम भेजना, न्यूनतम ऑफ़र मूल्य फ़िल्टर, आदि) को सीधे अपने एडमिन पैनल में कॉन्फ़िगर कर सकते थे।
तकनीकी परिशिष्ट: ऑफ़र बदलने के तरीके और पैनल का विकास
- ऑफ़र की जाँच करें: क्या यह किसी ट्रेडिंग वेबसाइट से है? यदि हाँ, तो नीचे दिए गए कार्य करें।
- आधिकारिक ट्रेडिंग बॉट से ऑफर रद्द करता है।
- यह आधिकारिक बॉट के खाते से निकनेम, अवतार और ट्रेड संदेश को पार्स करता है और इन्हें सभी स्कैमर के बॉट खाते पर सेट कर देता है।
- बिल्कुल वही ऑफर भेजता है, लेकिन ठग के खाते से, उन्हीं वस्तुओं, उसी उपनाम और उसी अवतार के साथ।
- ऑफ़र की जाँच करें: क्या यह किसी ट्रेडिंग वेबसाइट से है? यदि हाँ, तो नीचे दिए गए कार्य करें।
- यह आधिकारिक बॉट से मिली पेशकश को तुरंत रद्द नहीं करता, बल्कि उपयोगकर्ता के अपने कंप्यूटर (फोन पर नहीं) पर इसे स्वीकार करने का इंतजार करता है।
- एक बार जब उपयोगकर्ता इसे (कंप्यूटर पर) स्वीकार कर लेता है, तो बॉट आधिकारिक प्रस्ताव रद्द कर देता है।
- यह आधिकारिक बॉट के खाते से निकनेम, अवतार और ट्रेड संदेश को पार्स करता है और उन्हें ठग के खाते पर सेट करता है।
- धोखेबाज़ के खाते से बिल्कुल वही ऑफ़र भेजता है, जिसमें वही आइटम, वही निकनेम और वही अवतार होता है।
- कंप्यूटर पर (ठग के बॉट से) प्रस्ताव स्वीकार करता है।
- परिणामस्वरूप, उपयोगकर्ता अपने मोबाइल ऐप पर ट्रेड की पुष्टि कर देता है, यह सोचकर कि यह आधिकारिक बॉट से है, जबकि वास्तव में यह स्कैमर का है।
- उपयोगकर्ता स्कैमर के बॉट के ट्रेड लिंक का उपयोग करके एक ऑफर भेजता है और उसे अपनी मोबाइल ऐप पर पुष्टि करने के लिए जाता है।
- ठग का बॉट उपयोगकर्ता की पेशकश रद्द कर देता है।
- उपयोगकर्ता के खाते में मौजूद सभी आइटमों का ऑफर स्कैमर के बॉट के ट्रेड लिंक पर भेजता है (प्रशासन पैनल में योग्य गेम्स चुने जा सकते हैं)।
- उपयोगकर्ता फिर अपने मोबाइल ऐप पर इस संशोधित ट्रेड की पुष्टि करता है।
- आगामी प्रस्ताव:
- जब उपयोगकर्ता को केवल उनकी वस्तुओं के लिए अनुरोध भेजा जाता है, तो स्वैप तब होता है जब उपयोगकर्ता इसे अपने फोन पर स्वीकार करने जाता है (कंप्यूटर पर स्वीकार करने के बाद) [अल्गोरिदम #2 का उपयोग करके]।
- जब उपयोगकर्ता को उनके और दूसरी पार्टी के दोनों आइटम्स के लिए ऑफर भेजा जाता है, तो स्वैप तब होता है जब उपयोगकर्ता इसे अपने फोन पर स्वीकार करता है (कंप्यूटर पर स्वीकार करने के बाद)।
- प्रस्थान प्रस्ताव:
- जब उपयोगकर्ता किसी को अपनी वस्तुएँ शामिल करते हुए एक ऑफ़र भेजता है, और वह इसे अपने मोबाइल ऐप पर पुष्टि करने के लिए जा रहा होता है, तब स्वैप निष्पादित हो जाता है। बॉट की ओर से उपयोगकर्ता की मोबाइल पुष्टि का सत्यापन स्वचालित व्यापार स्वीकृति के माध्यम से किया जाता है।
- एल्गोरिदम #4 के समान, सिवाय इसके कि आउटगोइंग ऑफर स्वैप के दौरान, यह पहले उन उपयोगकर्ता की वस्तुओं को जोड़ता है जो पहले से ही ट्रेड का हिस्सा थीं, और फिर चयनित खेलों की पूरी इन्वेंटरी को नीचे जोड़ता है। खाली किए जाने योग्य गेम्स एडमिन पैनल में चुने जा सकते हैं (CS, DOTA, H1Z1, PUBG)।
3. स्कैम पैनल अवसंरचना और प्रशासनिक सुविधाएँ
धोखाधड़ी नेटवर्क वैध SaaS उद्यमों की तरह चलाए जाते हैं। उनके एडमिन डैशबोर्ड में तीव्र डेटा निकासी और नियंत्रण के लिए डिज़ाइन की गई मजबूत, बहु-थ्रेडेड सुविधाएँ शामिल होती हैं:
- विस्तृत लॉग तालिका प्रतिस्थापन के अंतर्गत सक्रिय SteamID दिखा रहा है: 'SteamID', 'इन्वेंटरी ($)', 'स्वैप सत्र समाप्त होने तक शेष समय', 'स्वैप किए गए ऑफ़र', 'संचालन एल्गोरिदम', 'मूल्य फ़िल्टर', 'स्वैप सत्र प्रारंभ समय', 'नोट', 'कार्रवाई'.
- उपयोगकर्ता प्रबंधन सुविधाएँ: विराम, फिर से शुरू, हटाएँ, व्यापार लिंक अपडेट करें।
- यूएसडी में न्यूनतम मूल्य सीमा फ़िल्टर (जिन ऑफ़र्स का कुल आइटम मूल्य इस सीमा से कम है, उन्हें स्वैप नहीं किया जाएगा, जिससे कम-मूल्य वाली वस्तुओं पर समय बर्बाद होने से बचाव होगा)। यह विकल्प 'Settings' टैब के अंतर्गत उपलब्ध है। CS, DOTA, H1Z1 और PUBG की कीमतें प्रतिदिन सुबह 5:00 बजे से 7:00 बजे के बीच अपडेट की जाती हैं।
- मैनुअल ट्रेड लिंक अपडेट्स यदि उपयोगकर्ता अपना ट्रेड URL बदलता है।
- बॉट नियंत्रण प्रदान करें (शुरू, बंद, पुनः आरंभ)
- इन-बिल्ट स्टीम ब्राउज़र (पेड ऐडऑन).
- और कई अन्य विशेषताएँ...
विशेष 'maFile' फ़िशिंग बंडल
maFiles (मोबाइल ऑथेंटिकेटर फ़ाइलें) को लक्षित करने वाला एक अलग बंडल भी है। मुख्य तंत्र में SMS कोड प्राप्त करना, दो दिन का कूलडाउन पूरा करना, स्किन्स को खाली करना और खाते पर पूरी तरह से कब्ज़ा करना शामिल है।
पीड़ित फिशिंग साइट पर अपने उपयोगकर्ता नाम और पासवर्ड के साथ प्रमाणित होता है (वास्तविक समय में सत्यापित)। इसके बाद, Steam Guard की जगह एक SMS कोड प्रविष्टि प्रॉम्प्ट दिखाई देता है, जिसमें वह फोन नंबर के अंतिम दो अंक दिखाए जाते हैं जहाँ SMS भेजा गया था। एक वैध SMS कोड प्रदान करने पर, एडमिन पैनल स्वचालित रूप से एक maFileइस फ़ाइल के साथ, ठग Steam Guard 2FA कोड उत्पन्न कर सकते हैं और सीधे ट्रेड स्वीकार कर सकते हैं। हालांकि, इस नए उत्पन्न किए गए maFile पर 2-दिन का ट्रेड प्रतिबंध (होल्ड) लागू होता है: maFile के निर्माण के बाद पहले 2 दिनों के भीतर शुरू की गई कोई भी ट्रेड 48 घंटों के लिए रोकी जाती है और मालिक द्वारा रद्द की जा सकती है।
एक बार जब स्कैमर के पैनल में नया maFile जेनरेट हो जाता है, तो पीड़ित का पुराना मोबाइल ऑथेंटिकेटर अमान्य कोड जेनरेट करना शुरू कर देता है, हालांकि पीड़ित को ऐप पूरी तरह से सामान्य रूप से काम करता हुआ प्रतीत होता है। उपयोगकर्ता को प्राप्त होने वाले इनकमिंग SMS का पाठ इस प्रकार है: ऑथेंटिकेटर को अक्षम या स्थानांतरित करने का कोड है: 13204एडमिन डैशबोर्ड में maFile डाउनलोड करने, इसकी वैधता जांचने, 2FA कोड उत्पन्न करने (Steam Desktop Authenticator - SDA के समान), एक ही बटन से सभी इन्वेंटरी आइटम वाला ऑफर शुरू करने, या maFile जनरेशन के तुरंत बाद 2-दिन की होल्ड के साथ स्वचालित ऑफर निष्पादित करने के विकल्प भी होते हैं। इसके अलावा, ऑटो-बाईपास फ़िशिंग लाइसेंस के साथ, डैशबोर्ड "ऑटो-फ़िशिंग" और एक-क्लिक अकाउंट हाईजैकिंग सुविधाओं को अनलॉक करता है। सुविधा के लिए, एक दृश्य काउंटडाउन टाइमर maFile के ठीक बगल में शेष होल्ड अवधि को ट्रैक करता है।
3b. परिचालन पद्धतियाँ
1) त्वचा चोरी को निशाना बनाना:
- विलंबित निकासी: maFile जेनरेशन के बाद 2 दिन प्रतीक्षा करें, फिर अपने गंतव्य खाते को एक ट्रेड ऑफर भेजें (एडमिन पैनल में एक ही बटन सभी स्किन्स को लक्ष्य ट्रेड लिंक पर भेज देता है)। सफलता के लिए आवश्यकताएँ: इन 2 दिनों के दौरान पीड़ित को अपना फोन नंबर या पासवर्ड नहीं बदलना चाहिए (क्योंकि ऐसा करने से पैनल में maFile अमान्य हो जाता है)।
- तत्काल स्वचालित प्रस्ताव: maFile जनरेशन होते ही सभी इन्वेंटरी आइटम वाला एक ऑटो-ऑफ़र लक्ष्य ट्रेड लिंक पर तुरंत भेजें। इस ऑफ़र को तुरंत स्वीकार न करें ताकि आइटम पीड़ित के खाते से समय से पहले गायब न हो जाएँ। बस 2 दिन प्रतीक्षा करें और फिर इसे स्वीकार कर लें। इस विधि में, पासवर्ड बदलने या नया मोबाइल ऑथेंटिकेटर लिंक करने से ट्रेड रुक नहीं पाएगा, हालांकि यदि पीड़ित अपना ऑथेंटिकेटर अपडेट करता है, तो होल्ड रीसेट हो जाएगा, जिससे फिर से 2 दिन प्रतीक्षा करनी पड़ेगी। सफलता के लिए आवश्यकताएँ: पीड़ित को 48 घंटे के होल्ड के दौरान लंबित ट्रेड ऑफर को मैन्युअल रूप से रद्द नहीं करना चाहिए।
2) खाते की चोरी को लक्षित करना (फ़िशिंग):
- प्रत्यक्ष खाता बिक्री: maFile के साथ पहले से लोड किए गए खाते को बेचें। maFile उत्पन्न करने के बाद, पारंपरिक फ़िशिंग की तुलना में पीड़ित को गड़बड़ी का संदेह होने की संभावना काफी कम हो जाती है, जो अक्सर खाते पर तुरंत रेड साइन लॉक लगा देती है। परिणामस्वरूप, ठगों के पास खाते को मार्केट्स पर बेचने के लिए अधिक समय होता है। हालाँकि, हमेशा यह जोखिम रहता है कि पीड़ित नए ब्राउज़र/पीसी से लॉग इन करने का प्रयास करे और अपने फोन पर maFile को फिर से जनरेट करे, या अपना पासवर्ड रीसेट कर दे।
- ऑटो-फ़िशिंग (फ़िशिंग लाइसेंस आवश्यक): maFile कैप्चर होने के बाद, खाते को स्वचालित प्रमाण-पत्र निष्कर्षण के लिए कतारबद्ध किया जाता है और Community Ban के साथ लॉक कर दिया जाता है। Phishing, maFile जनरेशन के साथ मिलकर केवल मोबाइल Steam Guard को लक्षित करती है और उससे प्रमाण-पत्र निकालती है।
- वन-क्लिक फ़िशिंग (फ़िशिंग लाइसेंस आवश्यक): एक सामुदायिक प्रतिबंध लगाता है और आदेश पर स्वचालित रूप से प्रमाणपत्र छीनने की प्रक्रिया शुरू करता है।
इसके अतिरिक्त, इस बॉट को OPSkins कुकी पार्सिंग (यदि लाइसेंस प्राप्त हो) और 2FA सत्यापन के साथ एकीकृत किया जा सकता है। बैकएंड बहु-थ्रेडेड है और प्रति सेकंड अनगिनत खातों को संसाधित करने में सक्षम है।
४. छल की संरचना
धोखा वास्तव में कैसे होता है? एक बच्चे को Steam पर एक लिंक मिलता है (यह डोमेन टूर्नामेंट, एयरड्रॉप या स्किन-ट्रेडिंग साइट के रूप में छलावा कर सकता है)। पृष्ठ पर एक प्राधिकरण बटन और अत्यधिक परिष्कृत साइन-इन इंटरफेस होते हैं: एक नकली ब्राउज़र-इन-ब्राउज़र पॉप-अप विंडो जो शाब्दिक रूप से 'आधिकारिक Steam डोमेन' दिखाती है (उपयोग करके about:blank वास्तविक फ़िशिंग URL को छिपाने के लिए ट्रिक्स या कस्टम विंडो)। या, विज़ुअल विंडो ओवरले के बजाय, यह एक स्पूफ़ेड डोमेन पर होस्ट किए गए पूर्ण-स्क्रीन, पूरी तरह से क्लोन किए गए Steam लॉगिन पेज को खोलता है। बच्चा सीधे अपना यूज़रनेम, पासवर्ड और Steam गार्ड कोड टाइप करके प्रमाणित कर लेता है। और बस। कुछ भी नहीं होता—फ़िशिंग साइट या तो उन्हें कहीं और रीडायरेक्ट कर देती है या बस लॉगिन फॉर्म को फिर से दिखा देती है।
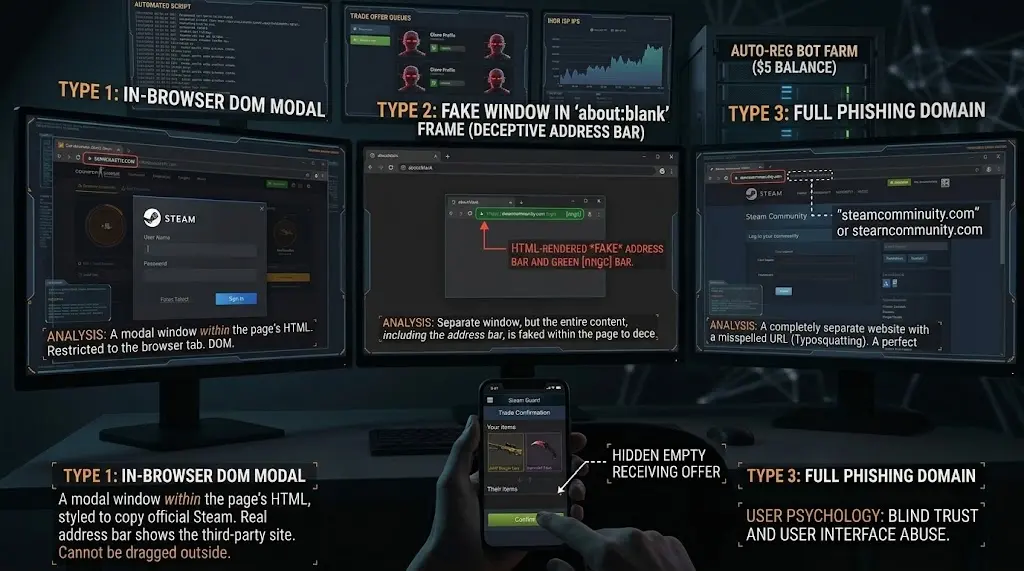
4a. लेकिन पर्दे के पीछे वास्तव में क्या हुआ?
हमलावर के सर्वर पर, प्रमाणीकरण के तुरंत बाद एक लाइव सत्र शुरू हो जाता है—जो मूलतः एक पूरी तरह अधिकृत खाता सत्र स्थापित करता है। स्क्रिप्ट फिर तुरंत खाते के लिए एक ईमेल-केवल लॉगिन कुंजी का अनुरोध करती है (के माध्यम से steamcommunity.com/dev/apikey). घोटालेबाज़ बाद में सक्रिय सत्रों के भीतर एकीकृत हेडलेस ब्राउज़र पेश करेंगे, साथ ही स्वचालित स्पैमिंग, समर्थन टिकटों को बंद करने और अन्य कार्यों के लिए ऑटोमेशन भी।
इस ऑपरेशन को चलाने के लिए, ठगों को सक्रिय ट्रेडिंग विशेषाधिकारों और बिना किसी सामुदायिक सीमा के तैयार-प्रयोग योग्य बॉट खाते चाहिए। ये स्वचालित रूप से थोक में पंजीकृत खाते हैं (ठीक $5 से पूर्व-लोडेड, ट्रेडिंग अनलॉक करने के लिए 14 दिनों तक पुराने)। हाँ, इन्हें पंजीकरण सॉफ़्टवेयर का उपयोग करके पूरी तरह स्वचालित रूप से पंजीकृत किया जाता है। Steam, बेशक, इन पंजीकरणों को देखता और पहचानता है (प्रॉक्सी के साथ भी); यह सॉफ़्टवेयर-चालित गतिविधि पैटर्न से पूरी तरह अवगत है—सीमा हटाने के लिए ठीक $5 से वित्त पोषित खाते, जिनमें धन पूरी तरह अछूता रहता है। एक बार खरीदने के बाद, इन खातों को स्कैम पैनल से जोड़ दिया जाता है। उस बिंदु से, पूरा हमला लगभग विशेष रूप से कच्ची API अनुरोधों के माध्यम से संचालित होता है। एकमात्र अपवाद चोरी की गई वस्तुओं को बेचना है: आमतौर पर, वे मैन्युअल रूप से ब्राउज़र तक पहुँचते हैं, स्किन्स की सूची बनाते हैं, फंड ट्रांसफर करते हैं, और कैश आउट करते हैं (हालांकि कुछ का दावा है कि उन्होंने पूरी एंड-टू-एंड ऑटोमेशन हासिल कर ली है, जहाँ कथित तौर पर एक बॉट स्किन्स की सूची बनाता है, बिक्री करता है, और श्रमिकों, स्पैमर्स और ट्रैफ़िक ड्राइवरों को स्वचालित रूप से भुगतान करता है)।
प्रमाणीकरण बिल्कुल नए आईपी से शुरू होता है, और सॉफ़्टवेयर-निर्मित सत्र एक स्थिर होस्टिंग/आईएसपी पूल से आता है - मुख्य रूप से Ihor। ऐसे ही एक उत्पाद से PhishDestroy के संरक्षित डेटा और फ़ाइलें एक से अधिक संयोगवश अतिभारित पते दिखाती हैं: कुछ Ihor आईपी लगातार थे, जिनमें .156, .157 और .158 पर समाप्त होने वाले पते शामिल थे, और प्रत्येक में एक बार में 1,000 से अधिक सक्रिय अपहृत सत्र थे। यह कोई बाहरी अनुमान नहीं है; यह उत्पाद फ़ाइलों में जांचे गए बुनियादी ढांचे से आता है। बाद में प्राप्तकर्ता-बॉट पक्ष पर एक अलग योजना सामने आई: एक बॉट को एक आईपी स्लॉट प्राप्त हुआ; उस स्लॉट में बॉट को बदलने से पता बरकरार रहा, प्रभावी रूप से इसे लगभग एक महीने तक आवंटित किया गया। फिर भी एक सर्वर लॉगिन अभी भी एक API कुंजी और एक अनिश्चित समानांतर सत्र बना सकता है। क्या वह सामान्य खिलाड़ी व्यवहार है?
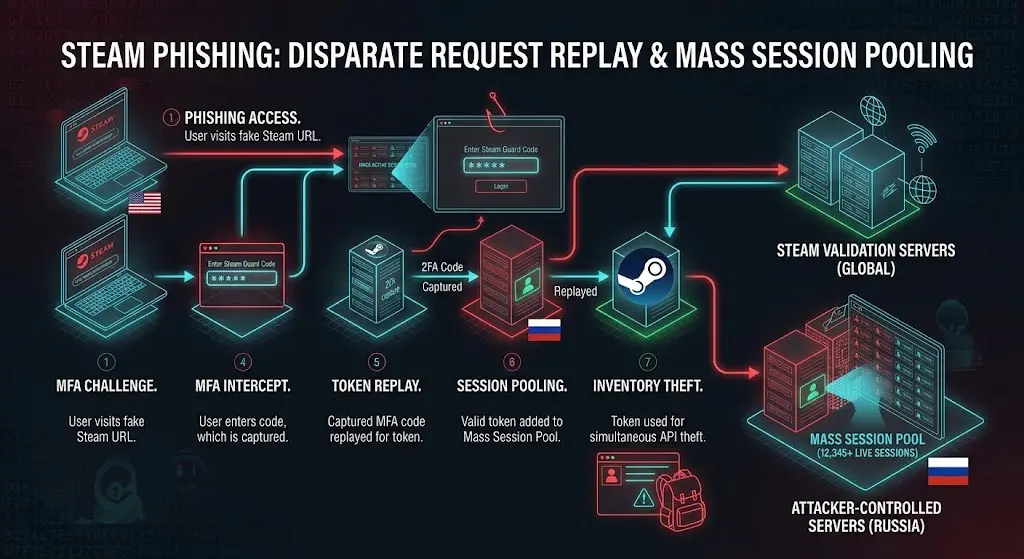
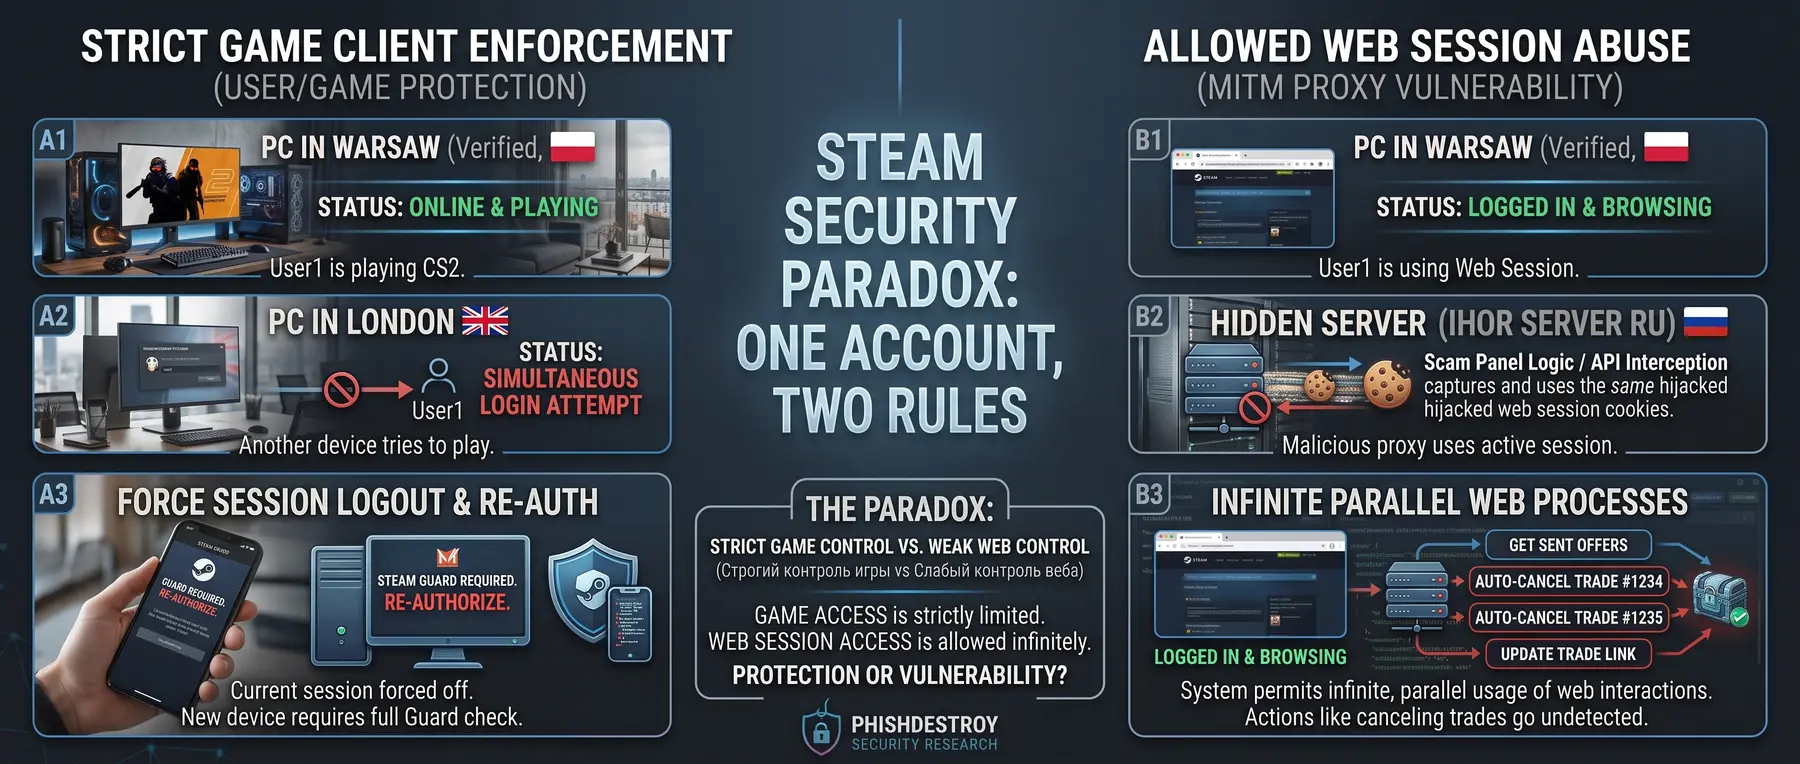
Valve लाइसेंस की सुरक्षा करता है। हिसाब नहीं.
एक खाते से दो लोगों का खेलने का प्रयास करना एक आपातकालीन स्थिति है। 1,000 सक्रिय अपहृत सत्र रखने वाला एक Ihor IP स्पष्ट रूप से नहीं है।
Steam के अपने नियम कहते हैं कि एक खाते पर एक साथ खेलना असमर्थित है: पहले उपयोगकर्ता को अंततः "अमान्य Steam उपयोगकर्ता आईडी टिकट" प्राप्त होता है और उसे फिर से लॉग इन करना होगा। किसी अज्ञात डिवाइस के लिए अलग से Steam Guard कोड की आवश्यकता होती है।
प्रलेखित बुनियादी ढांचे में, एक Ihor IP ने एक साथ 1,000 सक्रिय अपहृत सत्र आयोजित किए, जिन्होंने चाबियाँ बनाईं, खातों की निगरानी की, और ट्रेडों को रद्द या प्रतिस्थापित किया। Steam ने उस एकल पूल को बड़े पैमाने पर निरस्त नहीं किया या मालिकों को स्वच्छ पुन:प्रमाणीकरण के लिए बाध्य नहीं किया।
वास्तव में क्या सुरक्षित रखने लायक नहीं है—इन्वेंट्री, निजी संदेश, प्रोफ़ाइल, या फ़िशिंग स्पैम के संपर्क में आने वाला प्रत्येक मित्र?
न्यूनतम प्रतिक्रिया स्पष्ट है: जब एक ज्ञात अमेरिकी खाता अचानक पहले से ही 1,000 अपहृत खातों वाले आईपी से समानांतर होस्टिंग सत्र प्राप्त करता है, तो उस सत्र को रद्द करें, API कुंजी बनाई गई और इसकी पुष्टि की गई। इसके बजाय, एमआईटीएम सत्र अनिश्चित काल तक मालिक के साथ बातचीत पढ़ सकता है और ट्रेडों को नियंत्रित कर सकता है। लाइसेंस साझाकरण बाधित है; अधिग्रहण के संकेतों को सहन किया जाता है, और नुकसान को पीड़ित को वापस सौंप दिया जाता है।
इसके अलावा, Steam पर, आपका ईमेल-आधारित सत्र कुंजी पूरी तरह से अनिश्चितकालीन रहता है। भले ही आप इसे मैन्युअली हटा दें या बदल दें, आपका सत्र किसी भी पृष्ठभूमि क्रिया (जैसे सत्र स्वास्थ्य जांच, इन्वेंटरी मूल्यांकन, या नियमित टाइमर-आधारित जांच, जिन्हें स्कैम पैनल हजारों की संख्या में चलाते थे) पर स्वचालित रूप से इसे फिर से उत्पन्न कर देगा। यह निरंतर सत्र पहुँच सुनिश्चित करती है कि घोटालेबाज उपयोगकर्ताओं के ध्यान में आने से पहले वास्तविक समय में खातों की निगरानी कर सकें। उपयोगकर्ताओं का इसे पकड़ पाना दुर्लभ है: आमतौर पर, एक बार जब वे फिश हो जाते हैं, तो उनका सत्र अंततः समाप्त हो जाता है या हटा दिया जाता है। लेकिन यदि कोई पीड़ित केवल अपनी API कुंजी को हटाता या बदलता है, तो स्क्रिप्ट सक्रिय सत्र का उपयोग करके इसे तुरंत फिर से बना देती है।
ये बॉट्स थोक में पंजीकृत खाते हैं जिनमें $5 का बैलेंस होता है। बाजार बहुत बड़ा है, और प्रतिस्पर्धा इतनी तीव्र है कि ये खाते लगभग उनके मूल लागत $5 पर ही बेचे जाते हैं। उदाहरण के लिए, Steam स्पष्ट रूप से देखता है कि एक बच्चे का फोन—जिस सक्रिय सत्र में Steam Guard प्रमाणीकरणकर्ता शामिल है—संयुक्त राज्य अमेरिका में स्थित है; यह उनका कंप्यूटर और ब्राउज़र भी अमेरिका में देखता है। और साथ ही, यह रूस या नीदरलैंड्स से उत्पन्न एक सक्रिय सत्र भी देखता है (प्रदाता इहोर (क्योंकि यह इन विशिष्ट आईपी पतों से भरा हुआ था, इसलिए यह लंबे समय तक मुख्य केंद्र था)।
हाँ, चोरी बड़े पैमाने पर शुरू हो गई थी। स्टीम ने कुछ भी टिप्पणी नहीं की। जब बच्चों ने सपोर्ट को लिखा, तो स्टीम ने उन्हें अपना पासवर्ड बदलने का निर्देश भी नहीं दिया; इसके बजाय, सपोर्ट ने सामान्य boilerplate जवाब भेजे जिसमें कहा गया था कि स्किन्स चले गए हैं और यह 'हमारी समस्या नहीं है।' बाद में (लगभग 2021–2022 में), ठगों ने खुद ही सपोर्ट टिकटों को स्वचालित रूप से बंद करना शुरू कर दिया: कोई बच्चा एक टिकट खोलता, और पैनल की स्वचालित स्क्रिप्ट तुरंत उसे बंद कर देती। बच्चों को लगा कि यह स्टीम सपोर्ट था जो उनके मामलों को खारिज कर रहा था। ऐसा नहीं था। लेकिन स्टीम ने मूल रूप से तटस्थ रहकर इसे होने दिया।
Steam और उसके 'एंटी-स्कैम' अपडेट्स की पाखंडता चौंकाने वाली है, यह देखते हुए कि Steam कितना डेटा संग्रहीत करता है: यह देशों, आईपी इतिहास और डिवाइस फिंगरप्रिंटिंग को ट्रैक करता है। Steam ने जानबूझकर इस तथ्य को छिपाया कि खाते सक्रिय रूप से समझौता किए गए थे। और फिर, ऐसे मामले भी हुए जहाँ Steam ने खातों पर बड़े पैमाने पर समुदाय प्रतिबंध लगाए। पीड़ित जो सक्रिय स्वैप सत्रों में पकड़े गए थे। वाह, शानदार काम, Steam! Steam ने पीड़ित खातों पर ताले लगा दिए सिर्फ इसलिए कि वे अन्य सत्रों के साथ एक ही प्रॉक्सी IP साझा कर रहे थे, बजाय इसके कि, मान लीजिए, अनधिकृत सत्रों को समाप्त कर देते। और जब पीड़ितों ने प्रतिबंधों के खिलाफ अपील करने के लिए सपोर्ट से संपर्क किया, तो सपोर्ट ने बेवकूफ़ बनकर दिखावा किया कि वे कुछ भी नहीं देख या जान सकते। लेकिन हम जानते हैं कि वे सब कुछ देखते हैं: आपके डिवाइस, हार्डवेयर आईडी, लेनदेन लॉग, परिवर्तनों का इतिहास, पिछले पासवर्ड, फोन नंबर, ईमेल, और यह भी कि वे ठीक कब और किस डिवाइस से संशोधित किए गए थे। (यह सबसे मज़ेदार हिस्सा है: स्टीम जानती है कि कोई खाता कब हाईजैक होता है—यह हमलावर के सटीक डिवाइस आईडी, टाइमस्टैम्प और आईपी पते को लॉग करती है)।
असामान्यता साफ़ दिखती है। जवाब फिर भी तयशुदा है।
सपोर्ट के पास संकेतों की कमी नहीं है। अकाउंट रिकॉर्ड में सत्यापित स्थानीय डिवाइस, विदेशी होस्टिंग से एक साथ चल रहा सत्र, बार-बार बदले गए ट्रेड और चोरी का सटीक समय दिखता है। फिर भी तैयार जवाब इस टेलीमेट्री को अनदेखा करता है, दोष “यूज़र की गलती या फ़िशिंग” पर डालता है, बहाली से इनकार करता है और टिकट बंद कर देता है। यह सबूत की कमी नहीं, कार्रवाई न करने का फैसला है।
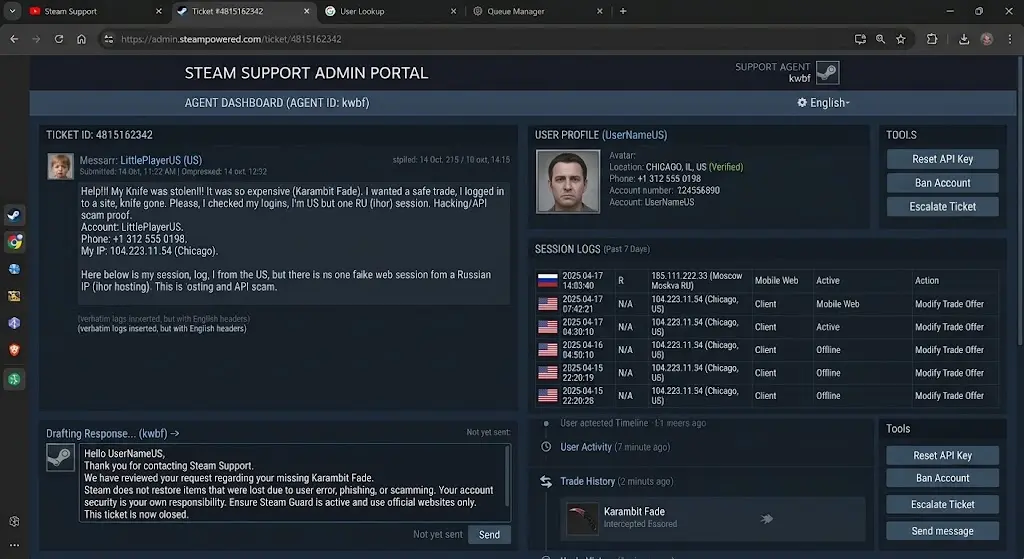
4b. व्यापार धारणा भ्रम
तो, एक डरा हुआ बच्चा Steam सपोर्ट को लिखता है: आआआ, मदद करो, मेरी स्किन्स चोरी हो गईं! मैं उन्हें अपने दोस्त, या किसी व्यापारी, या किसी ट्रेडिंग वेबसाइट को भेज रहा था, लेकिन वे बिल्कुल अलग अकाउंट में चली गईं, जिसमें वही निकनेम और अवतार था, वह नहीं जो मैंने ट्रेड में स्वीकार किया था!
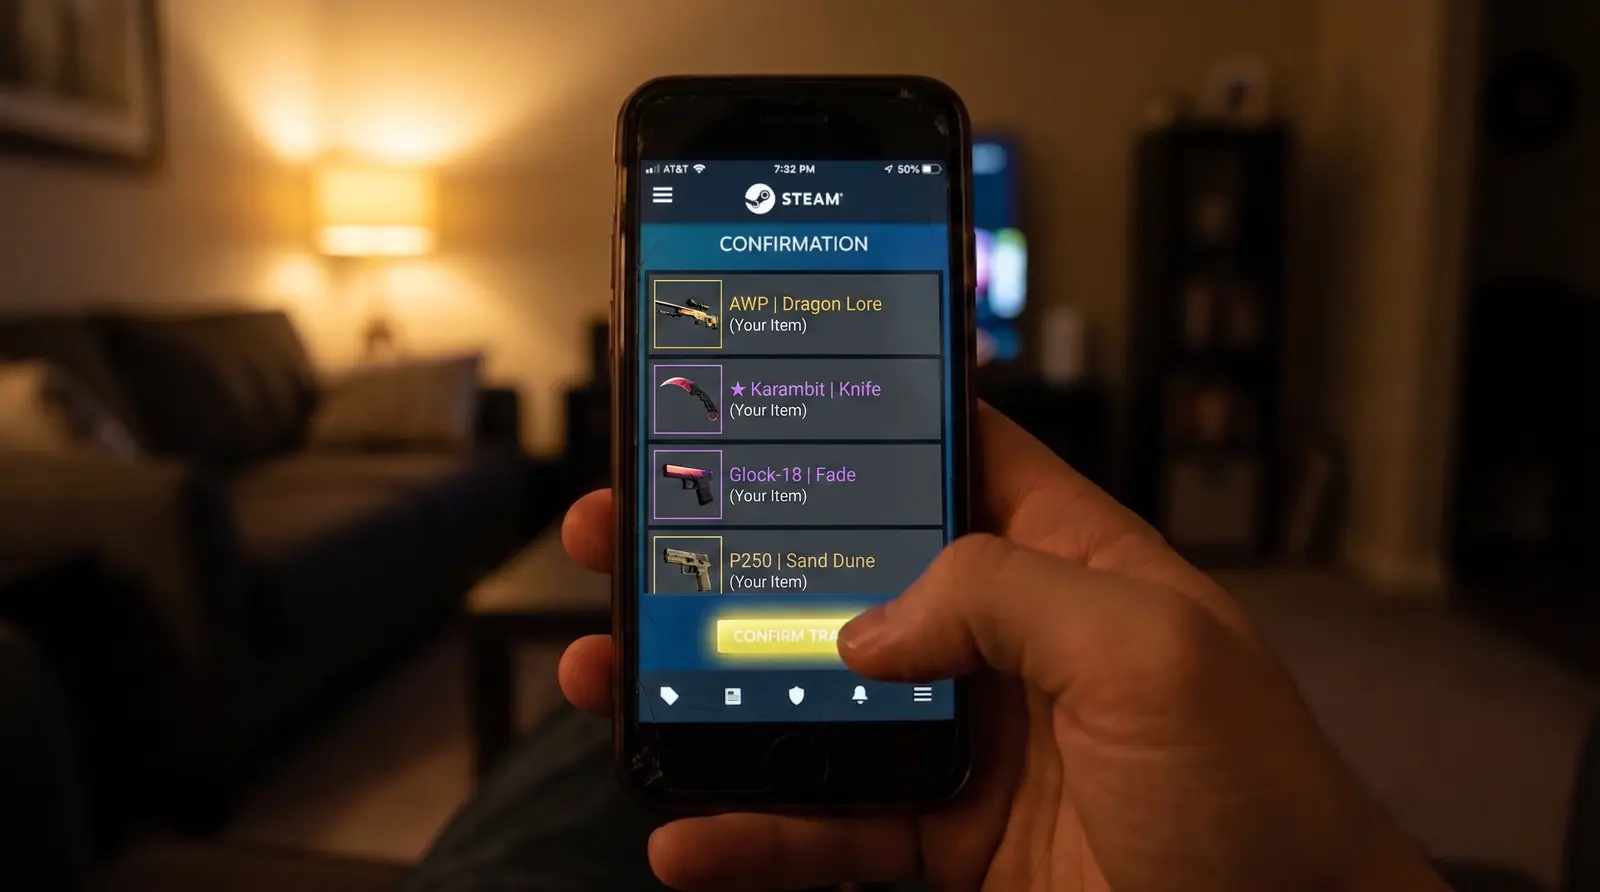
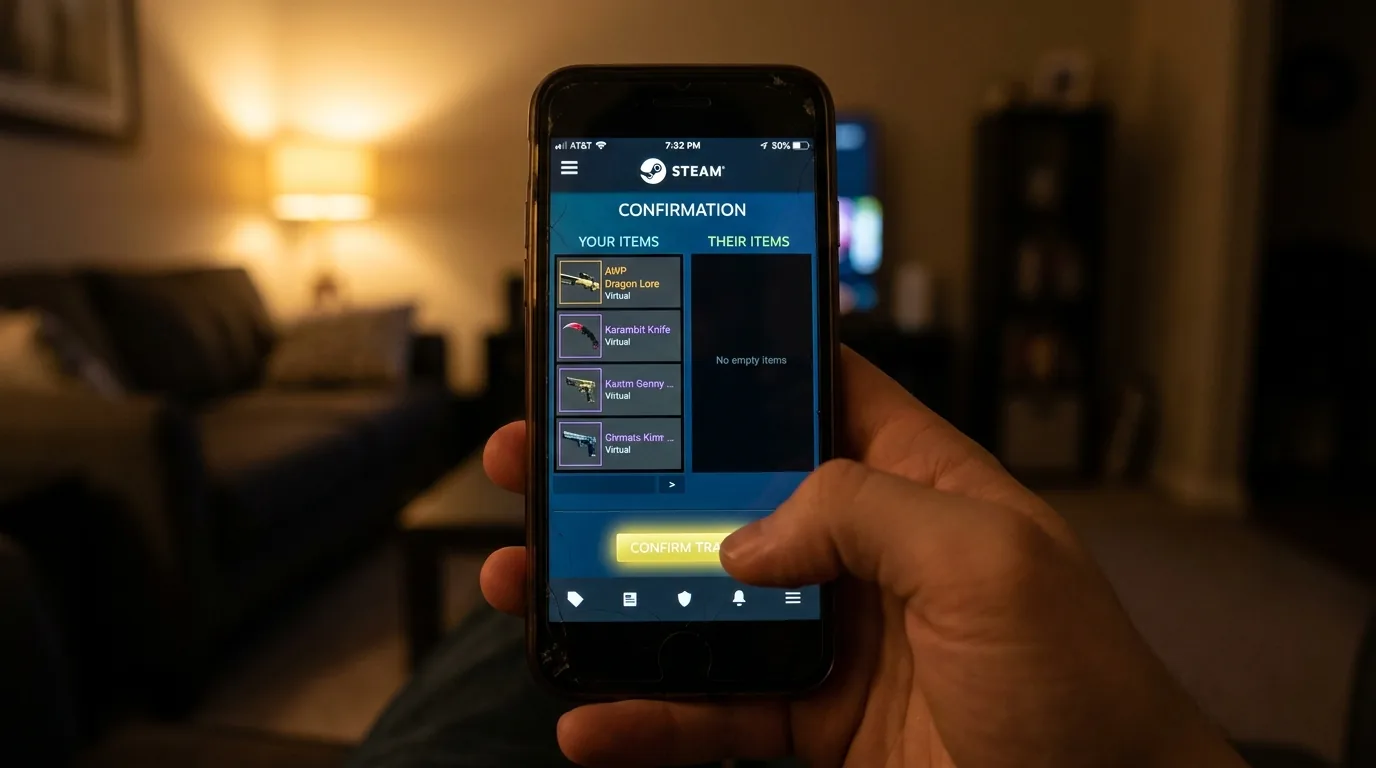
यह वास्तव में कैसे हुआ?
वास्तव में, प्रतिस्थापन तुरंत व्यापार को हाईजैक नहीं करता। अपने ब्राउज़र में, आप मूल व्यापार प्रस्ताव की समीक्षा करते हैं, 'पुष्टि करें' पर क्लिक करते हैं—वस्तुओं के लिए वस्तुएँ, या अपने मित्र के सत्यापित खाते में भेजा जाता है। आप विवरणों की पुष्टि करते हैं, और सब कुछ मेल खाता है। लेकिन आपके पीसी पर ट्रेड स्वीकार करने और पुष्टि के लिए फोन खोलने के बीच के संक्षिप्त समय में—तभी स्कैमर का बॉट, उसी नाम और अवतार के साथ क्लोन किया हुआ, वैध ट्रेड रद्द कर देता है और अपना ट्रेड भेज देता है।
हाँ, आपके फोन की स्क्रीन पर आप उस बदले हुए ट्रेड को देख रहे हैं। शुरुआत में यह आपके भेजे जाने वाले आइटम दिखाता है, लेकिन नीचे आपको बदले में बिल्कुल कुछ भी नहीं मिलता। और उपयोगकर्ता चेतावनियों को अनदेखा कर देते हैं क्योंकि उन्होंने पहले ही अपने कंप्यूटर पर सब कुछ सत्यापित कर लिया होता है। इस घोटाले की मनोवैज्ञानिक सटीकता और उपयोगकर्ता आधार की भेद्यता चौंकाने वाली है, खासकर इसलिए क्योंकि पीड़ित पूरी तरह से मानते हैं कि वे एक सुरक्षित ट्रांसफर कर रहे हैं। फिर भी Steam के सर्वर एक सत्र को देखते हैं, जो हफ्तों या महीनों पहले एक पूरी तरह से अलग IP पते से बनाया गया था, एक सक्रिय ट्रेड को रद्द करते हैं और तुरंत एक नया शुरू करते और स्वीकार करते हैं—और इसे एक पूरी तरह से सामान्य, वैध लेनदेन के रूप में मानते हैं। बहुत ही वैध लगता है, है ना?
मैं यह रेखांकित करना चाहता हूँ कि Steam ने अपने अकुशल, अप्रभावी अपडेट्स पेश करने से बहुत पहले ही, तृतीय-पक्ष ट्रेडिंग साइटों ने कार्रवाई की। उन्होंने अपनी प्रतिष्ठा को महत्व दिया, और शायद वे ठगे गए बच्चों के लिए सहानुभूति महसूस कर रहे थे। उदाहरण के लिए, साइट tradeit.gg एक ऐसी प्रणाली लागू की गई जिसमें यदि उनका आधिकारिक व्यापार प्रस्ताव रद्द हो जाता, तो उपयोगकर्ता की स्क्रीन पर एक ज़ोरदार "CANCELED" अलार्म बज उठता। यह एक वास्तविक समाधान था, और इसलिए हम उन्हें उन अग्रदूतों के रूप में पहचानते हैं जिन्होंने वास्तव में कुछ करने की कोशिश की। तो, क्या Steam के एक्सटर्नल साइट्स (API) का उपयोग करके कोई बाहरी साइट रीयल-टाइम में ट्रेड स्वैप का पता लगा सकती थी, लेकिन Steam खुद नहीं लगा सकता था? या क्या उन्होंने बस एक अनधिकृत सत्र को समाप्त करने से इनकार कर दिया, जिसका वैध उपयोगकर्ता से स्पष्ट रूप से कोई संबंध नहीं था? हाँ, स्टीम के सपोर्ट टिकटों ने बार-बार दावा किया: 'आपकी आइटम चली गई हैं, हम मदद नहीं कर सकते,' और धोखेबाज़ के रिसीविंग बॉट्स को शायद ही कभी प्रतिबंधित किया गया (और अगर किया भी गया, तो यह घटना के बहुत बाद में हुआ)। ट्रेड होल्ड्स (trade holds) पेश किए जाने के बाद भी, सक्रिय घोटाला बॉट्स (ऐसे लॉक जो अंततः पीड़ितों को आइटम वापस करने के बजाय Steam की अर्थव्यवस्था को लाभ पहुँचाते हैं) की औसत प्रतिबंध दर चरम समय पर लगभग 15–25% बनी हुई थी। इस बीच, जिस होस्टिंग प्रदाता पर बॉट्स संचालित हो रहे थे, वह बना रहा इहोर, और इन स्वचालित सत्रों में कभी भी आवासीय या मोबाइल घूर्णनशील प्रॉक्सी का उपयोग नहीं किया गया।
4c. स्थिर अवसंरचना का प्रमाण
हम इसे साबित कर सकते हैं। जैसा कि आप जानते हैं, PhishDestroy एक कट्टर एंटी-फ़िशिंग परियोजना है। हमने बड़े पैमाने पर फिशिंग फॉर्म में नकली सीड वाक्यांश भरकर उनके सर्वर की लोडिंग और प्रोसेसिंग क्षमता को समाप्त कर दिया। वास्तव में यहीं से हमने इस अवधारणा की शुरुआत की: Steam प्रत्येक IP पते पर लॉगिन प्रयासों पर दर सीमाएँ लागू करता है। सालों पहले, हमने मुफ्त सार्वजनिक प्रॉक्सी का उपयोग करके अनंत अमान्य लॉगिन प्रयास भेजे या ईमेल Steam Guard से सुरक्षित खातों को निशाना बनाया। अंततः, वाल्व ने इन प्रयासों को ब्लॉक करना शुरू कर दिया, और चूंकि हम व्यावसायिक प्रॉक्सी नेटवर्क नहीं खरीद रहे थे, इसलिए समय के साथ यह कम व्यवहार्य साबित हुआ। हालाँकि, जैसा कि अब हमें एहसास है, यह बहुत विघटनकारी हो सकता था, फिर भी वाल्व की विकृत तर्कशक्ति में, घोटालेबाजों के कामकाज में हस्तक्षेप करना 'अनैतिक' माना गया।
हमने ठगों के लॉगिन पोर्टलों का तनाव परीक्षण करके—जिसने उनकी प्रमाणीकरण प्रणालियों को घंटों के लिए पूरी तरह से ऑफ़लाइन कर दिया—यह पुष्टि की कि वे विशाल आवासीय प्रॉक्सी नेटवर्क (जो लाखों आईपी पतों तक फैले होते) का उपयोग नहीं कर रहे थे। इसके बजाय, वे स्थिर प्रॉक्सी और सस्ते वीपीएस होस्टिंग पर निर्भर थे। विशेष रूप से, उनके सेटअप में प्रत्येक आईपी पर ठीक एक बॉट आवंटित किया गया था, और ये आईपी विशेष रूप से Ihor वीपीएस सर्वरों के थे।
निचोड़: एक खुला अपराध स्थल
Steam ने सब कुछ देखा, सब कुछ जान लिया, और अपने उपयोगकर्ताओं की रक्षा करने के लिए कदम उठाने के बजाय बस चुप रहा। क्या अद्भुत प्लेटफ़ॉर्म है जो सुरक्षा को अपनी सर्वोच्च प्राथमिकता बताता है।
इसके अलावा, एक हमलावर जो सक्रिय ब्राउज़र सत्र में हो, वह एक साथ आपके खाते की निगरानी कर सकता है, आपकी चैट पढ़ सकता है, या आपकी प्रोफ़ाइल में बदलाव कर सकता है (उदाहरण के लिए, एक नकली 'VAC बैन' नोटिस दिखाकर) ताकि आपको घबराहट में जल्दी से अपने सभी आइटम एक दोस्त या एक 'सुरक्षित' वैकल्पिक खाते में ट्रांसफर करने के लिए मजबूर किया जा सके—जिससे वे सीधे ऑफर स्वैप ट्रैप में फँस जाते हैं। हाँ, वे सक्रिय रूप से आपके दोस्तों के साथ आपकी निजी चैट पढ़ सकते हैं और आपके साथ ही रीयल-टाइम में आपका मीडिया देख सकते हैं। जाहिर है, स्टीम पूरी तरह से अलग-अलग देशों से होने वाले समानांतर सत्रों को एक गेमिंग प्लेटफ़ॉर्म के लिए सामान्य व्यवहार मानता है (शायद यह तर्क देते हुए कि चूंकि फैमिली शेयरिंग मौजूद है, 'अगर वे चोरी करते हैं तो कोई बात नहीं, जब तक वे एक साथ CS:GO नहीं खेल रहे हैं')।
5. API की ट्रैप: अपना पासवर्ड बदलना ही पर्याप्त नहीं है
भले ही आपने अपना पासवर्ड बदल लिया हो, लेकिन सक्रिय API कुंजी को रद्द करना भूल गए हों, तब भी स्कैमर आपको लूट सकते हैं। हाँ, सक्रिय सत्र के बिना उनकी स्क्रिप्ट अब आपकी प्रोफ़ाइल नेविगेट नहीं कर सकती और ट्रेड्स स्वचालित रूप से स्वीकार नहीं कर सकती। हालांकि, आधिकारिक Steam API ने उन्हें सबसे महत्वपूर्ण क्रियाएँ करने की अनुमति दी: आपके खाते की गतिविधि की निगरानी करना और लंबित ट्रेड्स को रद्द करना (के माध्यम से CancelTradeOffer).
केवल आपके API कुंजी से लैस, बॉट तुरंत आपके वैध ट्रेड का पता लगाकर रद्द कर देगा, और तुरंत अपने खाते से एक नकली क्लोन ऑफर भेजेगा (जो आपके ट्रेड लिंक पर निर्देशित होगा)। उस बिंदु से, स्क्रिप्ट बस इंतजार करती रही। यह आपकी ओर से 'पुष्टि करें' पर क्लिक नहीं कर सकती थी। यह पूरा घोटाला इस बात पर निर्भर था कि आप अपनी मोबाइल ऐप खोलें और स्टीम गार्ड में स्वैप किए गए ट्रेड की स्वेच्छा से पुष्टि करें। और यह बेदाग़ रूप से काम कर गया।
एक महत्वपूर्ण तकनीकी बारीकी है: केवल एक API कुंजी (और कोई सक्रिय सत्र नहीं) के साथ, स्क्रिप्ट सीधे आपके Steam Guard पुष्टि में ट्रेड इंजेक्ट नहीं कर सकती। इसे एक नया इनकमिंग ट्रेड ऑफर भेजना होगा। इसका मतलब है कि आपको पहले अपने पीसी पर 'ट्रेड स्वीकार करें' पर मैन्युअल रूप से क्लिक करना होगा, इससे पहले कि यह आपके Steam Guard ऐप में दिखाई दे।
कोई सोचेगा कि यह अतिरिक्त कदम घोटाले की सफलता दर को कम कर देता है—आखिरकार, जब कोई अजनबी से नया ट्रेड स्वीकार करता है, तो Steam बड़े चेतावनी संदेश दिखाता है ('आप दोस्त नहीं हैं', 'इस खाते को चिह्नित किया गया है')। लेकिन ठगों ने मानव मनोविज्ञान और मांसपेशी स्मृति का फायदा उठाया। चूंकि पीड़ित ने मूल ट्रेड खुद ही शुरू किया था, वे पहले से ही अपनी वस्तुएँ छोड़ने के लिए मानसिक रूप से तैयार थे। जब उन्होंने ट्रेड को अचानक रद्द होते और तुरंत ही बिल्कुल वही वस्तुएँ, उपनाम और अवतार वाला एक नया ट्रेड आते देखा, तो उन्होंने मान लिया: साइट में देरी हुई और उसने व्यापार को फिर से बनाया।
उपयोगकर्ता ने स्वचालित रूप से Steam की चेतावनियों पर क्लिक किया, नकली ट्रेड स्वीकार किया, और अपने फोन पर इसकी पुष्टि की। यह घोटाला Steam Guard की सुरक्षा को बायपास करके नहीं, बल्कि मानवीय जड़त्व का शिकार बनाकर सफल हुआ।
६. फैसला: डिजाइन के तहत मिलीभगत
हमारा मुख्य संदेश जस का तस है: हम वाल्व और उनके समर्थन कर्मचारियों के विशेष आभारी हैं, जिन्होंने 'कुछ न देखने और कुछ न जानने' को बेहद सुविधाजनक पाया।
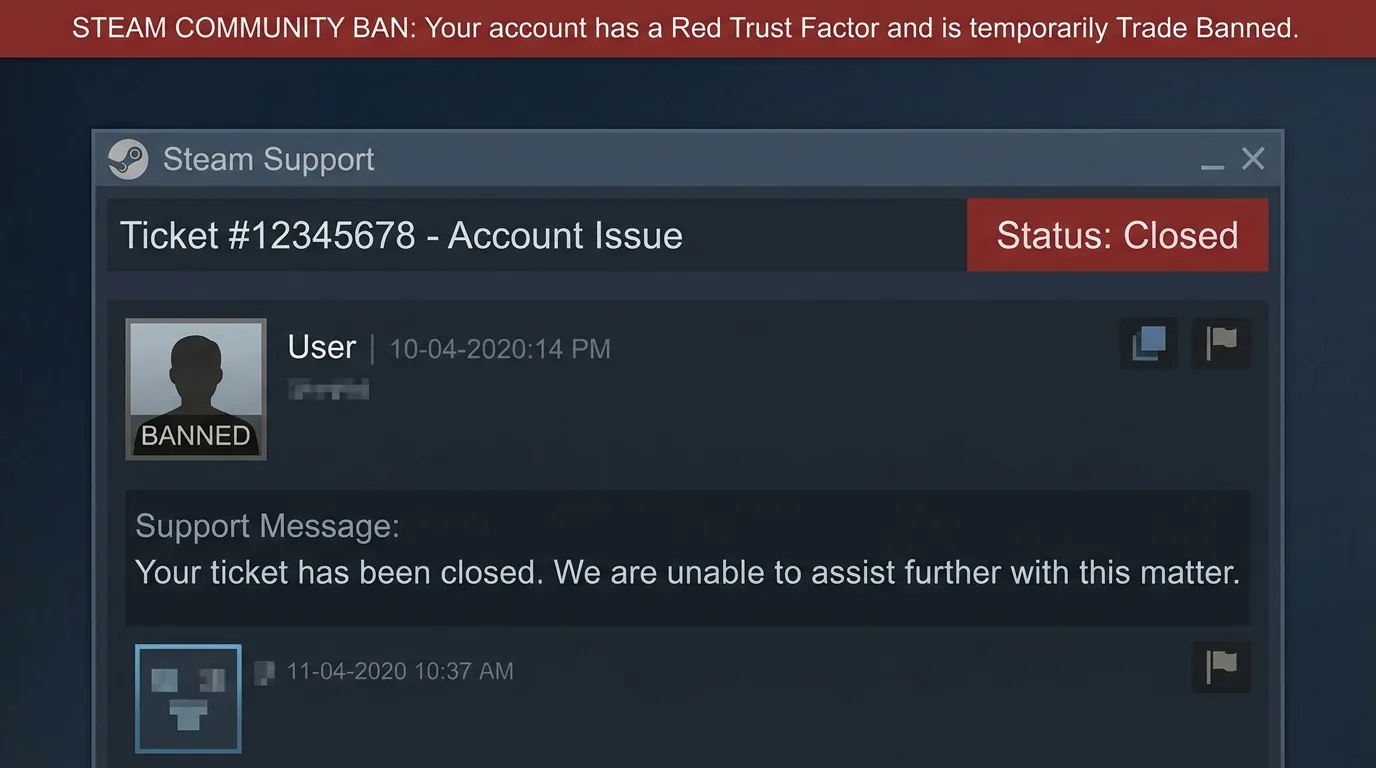
वे यह दावा करना पसंद करते हैं कि तकनीकी रूप से उनके पास सहायता करने के लिए आवश्यक उपकरण या क्षमता नहीं है। लेकिन वास्तविकता पूरी तरह से अलग है। एक हाईजैक किए गए खाते को पुनः प्राप्त करने के लिए, सपोर्ट को वास्तव में दस साल पुरानी, धूल-भरी सीडी कुंजी की आवश्यकता नहीं होती। Steam पुनर्प्राप्ति विवादों के दौरान जानबूझकर अनदेखा किए जाने वाले अन्य कई पैरामीटरों का एक विशाल समूह कैप्चर करता है। हम आपके अद्वितीय डिवाइस पहचानकर्ता की बात कर रहे हैं। यह कोई साधारण HWID, हार्ड ड्राइव सीरियल नंबर, या BIOS संस्करण नहीं है—यह एक अनूठी हार्डवेयर फिंगरप्रिंट है जिसे Steam प्राप्त करता है, संभवतः उनके VAC एंटी-चीट के समान कर्नेल/गहरे सिस्टम स्तर पर।
तो जब Valve आपके खाते को सिर्फ इसलिए बहाल करने से इनकार करता है क्योंकि आपके पास 'सीडी की' नहीं है, तो यह कोई तकनीकी सीमा नहीं है। यह एक व्यावसायिक रणनीति है। यह आपको अपने सभी गेम फिर से खरीदने के लिए मजबूर करने की इच्छा है, और स्किन्स के उच्च-मूल्य वाले इन्वेंटरी पर नियंत्रण वापस करने से पूरी तरह इनकार करना है।
यह अनैतिक है, लेकिन यह गहराई से 'Steam-like' है। उनकी सपोर्ट सिस्टम के साथ भी यही हाल है—एक सस्ता, आउटसोर्स्ड ग्राहक सेवा संचालन जिसकी आंतरिक नीतियाँ वास्तविक मदद या बुनियादी शिष्टाचार देने से बचने के लिए बनाई गई हैं। सब कुछ स्क्रिप्टेड कॉपी-पेस्ट जवाबों तक सीमित हो जाता है और टिकटों को एकतरफा बंद कर दिया जाता है।
लेकिन Steam को इससे कोई समस्या नहीं है।
7. कांग्रेस को Valve पर अवश्य प्रश्न पूछने चाहिए
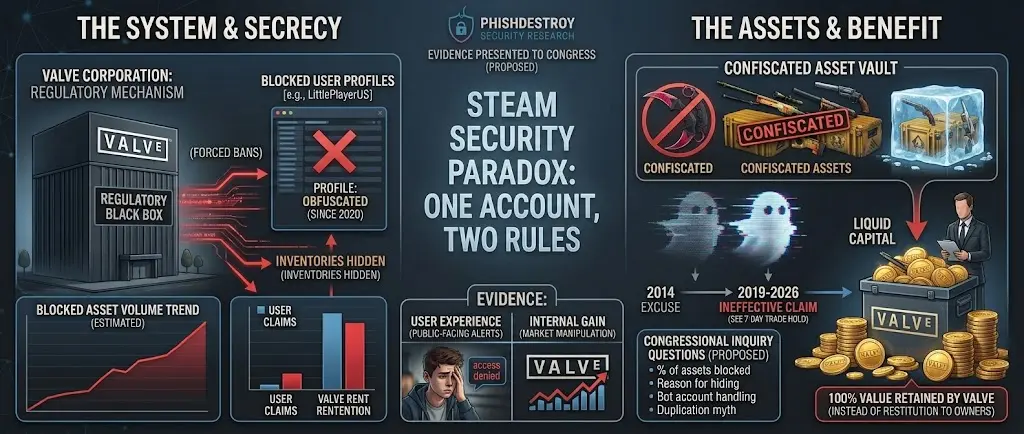
बेसबॉल कार्ड के बारे में मत पूछो. पैसे और आइटम बहीखाता का पालन करें।
यदि Valve कांग्रेस या किसी नियामक के सामने पेश होता है, तो उपमाएँ साक्ष्य नहीं हैं। यह जिस मूल्य को स्थिर करता है, जिन पीड़ितों को यह बहाल करने से इनकार करता है, और जिन नियंत्रणों को यह लागू करना चाहता है, उनके बारे में शपथपूर्वक, सुनने योग्य उत्तर मांगें।
खिलाड़ी का कितना मूल्य लॉक किया गया है?
कितने CS2 और Dota आइटम व्यापार या समुदाय-प्रतिबंधित खातों में हैं? परिसंचारी आपूर्ति का कितना प्रतिशत और वे किस बाजार मूल्य का प्रतिनिधित्व करते हैं, वर्ष, प्रतिबंध के प्रकार, वस्तु की दुर्लभता और जमे हुए समय के अनुसार विभाजित?
मांग:कुल योग, कार्यप्रणाली, आयु बकेट, एक स्वतंत्र लेखापरीक्षा और प्रतिबंधित-बॉट सूची का निरीक्षण योग्य प्रकटीकरण। यदि आंकड़े आरोप का खंडन करते हैं, तो उन्हें प्रकाशित करें।
PhishDestroy Declaration & Legal Waiver
This formal legal declaration accompanies every submission in this referral set, outlining the waiver of rights, OFAC-region access restrictions, and liability limitations.
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  Access from OFAC-sanctioned jurisdictions is prohibited. That is a     │
  │  matter of territory and law — not of nationality and not of people.    │
  │  Changing your Steam region does not change your physical location      │
  │  or your legal status. No loopholes.                                    │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  let your IT law professionals calculate its price. Take your time —    │
  │  it is a rare asset: the only website in the world whose purchase       │
  │  changes nothing, because everything on it already lives on IPFS,       │
  │  in regulator inboxes, and in archives we do not control.               │
  │                                                                         │
  │  50% of whatever you pay goes to the SEAL Foundation                    │
  │  (securityalliance.org) — people who do volunteer security work         │
  │  professionally and publish it for free. We are not affiliated with     │
  │  them and they did not ask for this; we name them as the public         │
  │  standard of what real volunteers look like — the standard your own     │
  │  volunteer moderators and outsourced support failed, publicly,          │
  │  before you had to remove them. You know the scandals. So do we.        │
  │                                                                         │
  │  The rest buys the community coffee while we keep publishing.           │
  │  That is not a settlement offer. It is a demonstration of what          │
  │  money can't reach: the domain is the maximum Valve can obtain,         │
  │  and obtaining it obtains nothing. The referrals continue.              │
  │  The mirrors continue. Part 3 continues.                                │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================
सबूत क्यों छिपाए गए?
जब कोई इन्वेंट्री या प्रोफ़ाइल प्रतिबंध के बाद गैर-सार्वजनिक हो जाती है, तो वह किस सुरक्षा उद्देश्य की पूर्ति करता है? क्या 2020 के आसपास दृश्यता नीति बदल गई, और VAC नोटिस के समान एक प्रमुख सार्वजनिक चेतावनी प्रदर्शित करने के बजाय बहीखाता क्यों छिपाया गया?
मांग:नीति का इतिहास, आंतरिक तर्क, पहुंच नियम और अपील पथ।
बॉट पाइपलाइनों को जन्म के समय क्यों नहीं रोका जाता?
Steam स्वयं कहता है कि दुर्भावनापूर्ण उपयोगकर्ता आमतौर पर डमी खाते संचालित करते हैं और $5 की सीमा का उपयोग करते हैं। स्वचालित पंजीकरण, फोन और प्रमाणक प्रावधान, बिल्कुल सीमा पर फंडिंग, कोई गेम गतिविधि नहीं, लंबे समय तक निष्क्रियता, फिर मशीन जैसी वस्तु प्रवाह का क्या पता चलता है?
मांग:गलत-सकारात्मक और गलत-नकारात्मक दरें - और क्या खाते का मूल्य होने से पहले या मूल्यवान वस्तुओं के आने के बाद ही प्रतिबंध लगते हैं।
क्या "दोहराव" अभी भी एक विश्वसनीय बहाना है?
दोहराव का तर्क 2010 के मध्य से पुनर्स्थापना प्रथाओं और समर्थन-दुरुपयोग की कहानियों से मिलता है। एक आधुनिक वस्तु का एक अद्वितीय रिकॉर्ड, एक ज्ञात स्थानांतरण श्रृंखला और व्यापार होता है। किसी सिद्ध अवैध प्राप्तकर्ता से उसी वस्तु को वापस लेने और सत्यापित पूर्व धारक को पुनः सौंपने से एक प्रति क्यों बनेगी? 2026 में दूसरा आइटम किस सटीक चरण पर दिखाई देगा?
मांग:2014 के बाद से नीति का इतिहास, एक प्रतिलिपि प्रस्तुत करने योग्य तकनीकी स्पष्टीकरण और 2019 के बाद से वास्तविक बहाली के कारण होने वाली डुप्लिकेट घटनाओं की संख्या।
किस अधिकार के तहत वस्तु को स्थिर किया गया है?
क्या Valve किसी त्वचा को संपत्ति, लाइसेंस या केवल डेटाबेस पात्रता के रूप में मानता है? कौन सा अनुबंध खंड और कानूनी सिद्धांत सत्यापित पूर्व धारक को क्षतिपूर्ति से इनकार करते हुए चोरी के बाद स्थायी स्थिरीकरण की अनुमति देता है? चोर से बरामद संपत्ति पुलिस राजस्व नहीं बनती; पीड़ित के पास लौटने के बजाय डिजिटल समतुल्य प्लेटफ़ॉर्म के विशेष नियंत्रण में क्यों रहता है?
मांग:नोटिस, साक्ष्य प्रकटीकरण, मानव समीक्षा, अपील, समय सीमा और प्रत्येक आइटम के अंतिम स्वभाव को नियंत्रित करने वाला सटीक नियम।
प्रतिबंध किसकी रक्षा करता है—और Valve पहले ही कितना कमा चुका है?
Valve के आधिकारिक FAQ में CS2 और Dota के लिए 5% Steam लेनदेन शुल्क और 10% गेम-विशिष्ट शुल्क सूचीबद्ध है, जिसका भुगतान खरीदार द्वारा Community Market बिक्री पर किया जाता है। Steam Wallet आय को किसी बैंक से निकाला नहीं जा सकता या किसी अन्य खाते में स्थानांतरित नहीं किया जा सकता। इसलिए रक्षात्मक सवाल यह नहीं है कि क्या Valve को हर पुनर्विक्रय पर फिर से पूरी नाममात्र कीमत मिलती है, बल्कि यह है कि लॉक होने से पहले किसी आइटम से कितना बंद-लूप पैसा और संचयी शुल्क राजस्व जुड़ा हुआ था - और आपूर्ति को हटाने से बची हुई हर चीज की कमी और कीमत पर क्या प्रभाव पड़ता है।
मांग:प्रत्येक वस्तु पर बाद में जमा की गई आजीवन फीस, पीड़ित-पुनर्स्थापना और पूर्व-नुकसान हस्तक्षेप दरें, और रुकी हुई आपूर्ति के मूल्य प्रभाव का एक मॉडल। बिना क्षतिपूर्ति के प्रतिबंध को पीड़ित की मदद के रूप में न गिनें।
क्या Valve अपराध की धारणा का बचाव करता है?
त्वचा पर प्रतिबंध जेल की सज़ा नहीं है; सादृश्य प्रक्रिया का परीक्षण करता है। यदि Valve या उसके अधिकारियों को अस्पष्ट दंड, अज्ञात साक्ष्य और नाममात्र की अपील का सामना करना पड़ता है, जिसका उत्तर "कानून पढ़ें" के साथ दिया जाता है, तो क्या उसके वकील इसे न्याय कहेंगे? फिर भी उच्च-मूल्य वाली सूची के लिए Valve जमे हुए मूल्य का आरोप लगाने वाला, निर्णायक और संरक्षक प्रतीत हो सकता है। कौन सी स्वतंत्र जाँच उस संघर्ष का समाधान करती है?
मांग:सटीक नियम, कथित कार्य, साक्ष्य सारांश, मानव समीक्षक, तर्कसंगत निर्णय, स्वतंत्र वृद्धि और जमे हुए मूल्य का इलाज कैसे किया जाता है इसका खुलासा।
एक सार्थक अपील पहुंच योग्य क्यों नहीं है?
बॉयलरप्लेट प्रतिक्रिया और Steam Subscriber Agreement के लिए एक व्यापक लिंक तथ्य की खोज नहीं है। एक सामान्य उपभोक्ता को आरोप और सबूत से वंचित क्यों किया जा सकता है, फिर तकनीकी, कानूनी और वित्तीय बाधाओं का सामना क्यों करना पड़ता है जो स्वचालित या गलत प्रतिबंध को चुनौती देना अव्यावहारिक बना देता है?
मांग:नि:शुल्क मानवीय अपील, सरल भाषा में निर्णय, प्रतिक्रिया की समय सीमा, बाहरी विवाद पहुंच, और स्वचालित प्रतिबंध, मानवीय समीक्षा, उलटफेर और दोहराए गए टेम्पलेट उत्तरों पर आँकड़े।
समुदाय, पुनर्प्राप्ति और सत्र Valve ने हत्या न करने का निर्णय लिया
Steam Community में "समुदाय" क्या है?
फरवरी 2026 में New York के अटॉर्नी जनरल द्वारा Valve पर मुकदमा दायर करने के बाद, Valve ने उपयोगकर्ताओं के उद्देश्य से एक Steam समर्थन वक्तव्य प्रकाशित किया और उपयोगकर्ताओं और सार्वजनिक प्रक्रिया पर प्रभाव डाला। लेकिन जब प्लेटफ़ॉर्म निर्णय उन उपयोगकर्ताओं की मूल्यवान सूची को प्रभावित करते हैं, तो इस "समुदाय" के पास कौन सी औपचारिक शक्ति होती है - वोट, कारण, नीति परामर्श, निरीक्षण या यहां तक कि रिपोर्ट परिणामों में दृश्यता?
मांग:समुदाय के शासन अधिकारों को परिभाषित करें और परामर्श रिकॉर्ड, रिपोर्ट परिणाम और एक स्वतंत्र उपयोगकर्ता-निगरानी तंत्र प्रकाशित करें - या स्वीकार करें कि "समुदाय" ब्रांडिंग है, प्रतिनिधित्व नहीं।
सामान्य प्रवर्तन को VAC गोपनीयता क्यों प्राप्त होती है?
एंटी-चीट डिटेक्शन हस्ताक्षरों को गुप्त रखने से डिटेक्शन विधि की सुरक्षा हो सकती है। एक समुदाय या व्यापार प्रतिबंध अलग है। कौन सा सुरक्षा जोखिम Valve को नियम, टाइमस्टैम्प, कथित कार्रवाई और साक्ष्य श्रेणी का नाम देने से रोकता है? कितनी उपयोगकर्ता रिपोर्ट और बॉट रिपोर्ट कार्रवाई की ओर ले जाती हैं, और कौन से अखंडता नियंत्रण कर्मचारियों, ठेकेदारों और स्वयंसेवकों को कवर करते हैं?
मांग:त्रुटि और उलटने की दर, रिपोर्ट-टू-एक्शन आँकड़े, स्वतंत्र अखंडता ऑडिट, हितों के टकराव के नियम और समग्र अनुशासनात्मक परिणाम।
क्या खाता पुनर्प्राप्ति उन साक्ष्यों के आधार पर डिज़ाइन की गई है जिन्हें उपयोगकर्ताओं द्वारा बनाए रखने की संभावना नहीं है?
Steam का कहना है कि एक खुदरा सीडी कुंजी स्वामित्व स्थापित कर सकती है और इसे रखने की सिफारिश करती है; इसमें यह भी कहा गया है कि एक सत्यापित फ़ोन अतिरिक्त पुनर्प्राप्ति विकल्प देता है। जब Valve में भुगतान, ऐतिहासिक ईमेल और फोन, डिवाइस और लॉगिन रिकॉर्ड हो सकते हैं तो एक दशक पुरानी भौतिक कुंजी की मांग क्यों करें? PhishDestroy आंतरिक रूप से अनुमान लगाता है कि 15-20% दावेदार ऐसी मांग के बाद वसूली पूरी नहीं करते हैं, हालांकि कुछ अभी भी लंबे समय से प्रदाता और कंप्यूटर से लिखते हैं और ईमेल या फोन को नियंत्रित करते हैं। Valve अपना डेटा प्रकाशित करके उस अनुमान का खंडन कर सकता है।
मांग:साक्ष्य प्रकार के अनुसार प्रयास, अनुमोदन, अस्वीकृति और परित्यक्त प्रक्रियाएं; ईमेल, फ़ोन या डिवाइस रखने वाले दावेदारों के लिए परिणाम; और सिग्नल वेटिंग की श्रव्य व्याख्या।
शत्रुतापूर्ण सत्र को रद्द करने के बजाय पीड़ित को दंडित क्यों करें?
जांचे गए बुनियादी ढांचे में, कई लगातार Ihor आईपी - जिनमें .156, .157 और .158 पर समाप्त होने वाले पते शामिल हैं - प्रत्येक ने 1,000+ सक्रिय अपहृत सत्र आयोजित किए, जबकि मालिक कहीं और ज्ञात उपकरणों पर बने रहे। वे सत्र API कुंजियों को फिर से बना सकते हैं, प्रतीक्षा कर सकते हैं, ट्रेडों को बदल सकते हैं और समानांतर में चैट पढ़ सकते हैं। Steam Subscriber Agreement आईपी प्रॉक्सी के लिए खाता समाप्ति की धमकी देता है जो निवास को छुपाता है, जिसमें "किसी अन्य उद्देश्य के लिए" भी शामिल है। एक हजार असंबंधित खाते रखने वाला सर्वर प्रॉक्सी एक सत्र निरस्तीकरण को भी ट्रिगर क्यों नहीं करता है?
मांग:जब यह बड़े पैमाने पर असंबद्ध खातों को पूल करता है तो होस्टिंग सत्र, इसकी API कुंजी और पुष्टिकरण को स्वचालित रूप से रद्द कर देता है; फिर पीड़ित को प्रतिबंधित किए बिना स्वच्छ पुन: प्रमाणीकरण की आवश्यकता होती है।
सात साल, 79 Steam कर्मचारी और 1.16 मिलियन नाममात्र घंटे: विफलता या व्यवसाय मॉडल?
PhishDestroy एक आईपी पर 1,000+ सत्रों के पूल, एक प्रदाता पर लगातार पते और बॉट प्राप्त करने के लिए अलग स्थिर आईपी स्लॉट की पुष्टि कर सकता है। फिर भी सर्वर-साइड पैटर्न ने स्पष्ट प्रतिक्रिया को ट्रिगर नहीं किया: होस्टिंग सत्र को रद्द करें, इसकी API पहुंच को अमान्य करें और मालिक से स्वच्छ प्रमाणीकरण की आवश्यकता है। Valve पहले से ही खेल सत्रों के आसपास समवर्ती-उपयोग नियमों को लागू करता है। जब एक हजार असंबंधित खाते रखते समय एक रूसी होस्टिंग पता मालिक और Steam के बीच बैठता था तो समतुल्य जोखिम तर्क क्यों लागू नहीं किया गया था?
2024 में Wolfire एंटीट्रस्ट मुकदमेबाजी के माध्यम से गलती से उजागर हुए 2021 संगठन के स्नैपशॉट में कथित तौर पर Valve की "Steam" श्रेणी में 79 लोगों को सूचीबद्ध किया गया था और कुल सकल वेतन $76,446,633 था - एक श्रेणी औसत के रूप में प्रति सूचीबद्ध कर्मचारी लगभग $968,000, व्यक्तिगत वेतन नहीं। वह स्नैपशॉट यह साबित नहीं करता है कि 79 सुरक्षा इंजीनियरों ने ऑफ़र स्वैपिंग पर काम किया, कि कर्मचारियों की संख्या स्थिर रही, या कि सभी कर्मचारी समय इस समस्या के लिए उपलब्ध थे। यह वह पैमाना स्थापित करता है जिसे Valve को स्पष्ट करना चाहिए।
से: संपत्ति चोरी के पीड़ितों और वाल्व की धोखाधड़ीपूर्ण कानूनी टीम
आप अदालतें और खिलाड़ी दोनों को यह यकीन दिलाने की कोशिश कर रहे हैं कि आइटम चोरी केवल 'मूर्ख बच्चों' की गलती है और आपके प्लेटफ़ॉर्म की संरचना की इसमें कोई जिम्मेदारी नहीं है। आइए कॉर्पोरेट मुखौटे उतार दें और सबसे सरल शब्दों में समझाएं कि आपका अत्यधिक परिष्कृत, अत्यधिक लाभदायक फ़िशिंग इकोसिस्टम केवल Steam की संरचनात्मक खामियों के कारण ही मौजूद है। फ़िशिंग केवल मुख्य दरवाज़े की चाबी चुराने का एक कार्य है। लेकिन इस दरवाज़े के पीछे एक पूरी तरह से बिना सुरक्षा वाला वॉल्ट कंट्रोलर मौजूद है—यह पूरी तरह से वाल्व के डेवलपर्स की गलती है।
आइए आपके सुरक्षा मॉडल के लिए कुछ उपमाओं का अवलोकन करें ताकि इस विफलता की विशालता को समझ सकें।
1. आप 'GitHub' नहीं हैं (डेवलपर की परीकथा)
Valve अपनी असुरक्षित API को यह दावा करके सही ठहराता है कि Steam 'डेवलपर्स के लिए एक खुला प्लेटफ़ॉर्म' है। ठीक है, चलिए आपको GitHub से तुलना करते हैं। जब आप GitHub पर Personal Access Token (PAT) जनरेट करने की कोशिश करते हैं तो क्या होता है?
- सिस्टम आपको अपना पासवर्ड फिर से दर्ज करने के लिए मजबूर करता है।
- यह आपसे 2FA कोड मांगता है।
- यह आपको टोकन के लिए स्कोप अनुमतियों (विशेषाधिकार पृथक्करण) को स्पष्ट रूप से चेक करने के लिए बाध्य करता है।
- महत्वपूर्ण रूप से, यह आपसे टोकन के लिए समाप्ति तिथि (TTL) निर्धारित करने के लिए कहता है।
और Steam क्या करता है? यह चुपचाप एक ही क्लिक में एक अनंत, सर्वशक्तिमान कुंजी जारी कर देता है, बिना किसी पुष्टि के, जो व्यापार प्रस्तावों को रद्द करने और बदलने के लिए अनंतकाल तक असीमित पढ़ने/लिखने की अनुमति प्रदान करती है। आप डेवलपर्स के लिए कोई खुला मंच नहीं हैं; आप एक खुला द्वार हैं।
2. आप प्रतिबंधित क्रिप्टो-मिक्सर्स से भी बदतर हैं (द टॉरनेडो कैश सिंड्रोम)
अगर Steam डेवलपर्स के लिए एक प्लेटफ़ॉर्म नहीं है, तो शायद यह एक वित्तीय विनिमय है? आइए हम आपको वैध स्टॉक एक्सचेंजों से नहीं बल्कि उन छाया क्रिप्टो-मिक्सर्स और प्रतिबंधित प्लेटफ़ॉर्म्स से तुलना करें जिन्हें अमेरिकी ट्रेजरी और FBI मनी लॉन्ड्रिंग के लिए ध्वस्त करते हैं (जैसे Tornado Cash, Bitzlato, या Garantex)।
क्या तुम जानना चाहते हो असली विडंबना क्या है, गेब? अवैध, प्रतिबंधित डार्क-वेब क्रिप्टो लॉन्ड्रियाँ भी Steam से बेहतर API सुरक्षा लागू करती हैं! भूमिगत मिक्सर्स के एडमिनिस्ट्रेटर भी समझते हैं कि यूजर बैलेंस मैनेज करने के लिए एक API कुंजी जनरेट करने के लिए उन्हें यूजर को 2FA कोड डालने, ईमेल से पुष्टि करने और कुंजी को विशिष्ट IP पतों से बांधने के लिए मजबूर करना होता है। फिर भी, वाल्व—एक कानूनी, अरबों डॉलर की अमेरिकी कंपनी—रूस में एक सर्वर पर चलने वाली एक अदृश्य स्क्रिप्ट को एक ही क्लिक में दसियों हज़ार डॉलर मूल्य की उपयोगकर्ता इन्वेंट्री तक स्थायी, बिना पुष्टि वाली पहुँच प्राप्त करने की अनुमति देती है। क्या साइबर अपराधी वास्तव में आपके लाखों डॉलर वेतनभोगी डेवलपर्स की तुलना में उच्च सुरक्षा मानकों को लागू करते हैं?
3. ग्रे मार्केट्स एक बहु-अरब डॉलर की कॉर्पोरेशन से भी अधिक चतुर साबित हुए।
सबसे मज़ेदार बात यह है कि Valve ने उन तीसरे पक्ष के स्किन जुआ और ट्रेडिंग मार्केटप्लेस (जैसे OPSkins या पुराने BitSkins) को इतनी आक्रामकता से निशाना बनाया। 2017 में, उन्हें बिल्कुल वही 'API' ऑफर-स्वैप प्रतिस्थापन समस्या का सामना करना पड़ा। और क्या आप जानते हैं उन्होंने क्या किया? उन्होंने—बहु-अरब डॉलर के बजट के बिना स्वतंत्र डेवलपर्स का एक छोटा समूह—सिर्फ कुछ ही दिनों में पुष्टि जोड़कर इसे ठीक कर दिया, जिससे ठगों की योजनाएँ तुरंत ही ध्वस्त हो गईं।
इस बीच, वाल्व ने बच्चों पर सात साल तक प्रयोग किए, यह देखने के लिए कि उपयोगकर्ता चोरी हुई स्किन्स की जगह लेने के लिए नई स्किन्स कितनी देर तक खरीदते रहेंगे, और इस चक्र के माध्यम से धोखेबाज़ कितनी अवैध पूंजी धो सकते हैं।
4. असली सुधारों के बजाय शानदार बैसाखी
खामी को बंद करने के बजाय, Valve ने 'शानदार' बैसाखी पेश कीं। 7-दिन का ट्रेड होल्ड। अपना निकनेम बदलने के लिए 4-घंटे का ट्रेड लॉक। 7 साल तक, आपने एक खुले फ्रैक्चर का इलाज बैंड-एड से किया। एक चोरी की गई चाकू कभी भी उसके शिकार को वापस नहीं दी गई; इसे बस एक प्रतिबंधित बॉट पर हमेशा के लिए जमा कर दिया गया, जिससे आपूर्ति कृत्रिम रूप से कम हो गई और बाजार मूल्य बढ़ गया। यह एक परिपूर्ण व्यापार चक्र था: ठग चोरी करते हैं, Valve प्रतिबंध लगाता है, आपूर्ति घटती है, कीमतें बढ़ती हैं, और Gabe हर नई बिक्री पर एक लाभदायक लेनदेन शुल्क वसूलता है।
मुख्य प्रश्न जिसका उत्तर वाल्व नहीं दे सकता:
स्टीम, आखिर तुमने स्टीम गार्ड में अनिवार्य पुष्टि या मोबाइल पुश जोड़कर एक ईमेल पुष्टिकरण कोड (API) उत्पन्न करने का विकल्प क्यों नहीं डाला—एक सर्वशक्तिमान उपकरण जो हजारों डॉलर के वर्चुअल संपत्तियों को नियंत्रित करता है?!
आप उपयोगकर्ताओं को अपने मोबाइल ऐप पर 3 सेंट के ट्रेडिंग कार्ड की बिक्री की पुष्टि करने के लिए मजबूर करते हैं। फिर भी, 7 वर्षों तक आपने एक अदृश्य स्क्रिप्ट को बिना एक भी सूचना दिए उनके पूरे स्टॉक पर स्थायी नियंत्रण हासिल करने दिया। यह 'फिशिंग' नहीं है। यह जानबूझकर, सोची-समझी लापरवाही है, और आपके उपयोगकर्ताओं ने इसकी कीमत चुकाई।
यदि वाल्व के कार्यकारी प्रबंधन ने 2017 की वसंत में अपने सुरक्षा इंजीनियरों पर अवैध क्रायोजेनिक फ्रीजिंग प्रयोग किए और उन्हें आज ही जगाया—तो हम अपने सभी दावे वापस लेते हैं। इससे सब कुछ समझ में आ जाएगा। विज्ञान को बलिदानों की आवश्यकता होती है (इस मामले में, उपयोगकर्ता की इन्वेंटरी)।
लेकिन अगर आपके कर्मचारी इन 7 वर्षों के दौरान पूरी तरह से सचेत रहते और अपनी तनख्वाहें प्राप्त करते रहे होते, तो हमारे पास बुरी खबर है। जबकि आपके डेवलपर्स ने एक साधारण Steam Guard पुष्टि लागू किए बिना 'API' कीज़ सुरक्षित करने की कोशिश में 1.16 मिलियन घंटे बिताए, यहाँ एक संक्षिप्त झलक है कि जब आप स्थैतिक अवस्था में थे, तब बाकी मानवता ने क्या-क्या हासिल किया:
मानवता की तकनीकी और वैज्ञानिक क्रांतियाँ (2017–2024):
- एआई क्रांति: मानवता ने जनरेटिव न्यूरल नेटवर्क का आविष्कार किया। OpenAI ने ChatGPT लॉन्च किया, जिसने बार परीक्षाएं उत्तीर्ण कीं, जटिल कोड लिखना सीखा, बीमारियों का निदान किया और फोटोरियलिस्टिक कला का चित्रण किया, जिससे वैश्विक अर्थव्यवस्था पूरी तरह से बदल गई।
- अंतरिक्ष अन्वेषण: नासा ने मंगल ग्रह पर पर्सिवेरेन्स रोवर को सफलतापूर्वक उतारा, मंगल के वायुमंडल में इंजेनियटी हेलीकॉप्टर उड़ाया, और समय की शुरुआत को देखने के लिए जेम्स वेब स्पेस टेलीस्कोप तैनात किया। स्पेसएक्स ने विशाल यांत्रिक भुजाओं से गिरते हुए 50 मीटर लंबे रॉकेट बूस्टर को हवा में ही पकड़ने में महारत हासिल की।
- चिकित्सा: दुनिया ने COVID-19 महामारी का सामना किया। रिकॉर्ड समय में, वैज्ञानिकों ने वायरस के जीनोम का अनुक्रमण किया, क्रांतिकारी mRNA टीकों का विकास और परीक्षण किया, और महामारी को रोकने के लिए अरबों लोगों का टीकाकरण किया।
- क्वांटम लीप: गूगल और आईबीएम ने आधिकारिक रूप से 'क्वांटम श्रेष्ठता' हासिल की, ऐसे क्वांटम कंप्यूटर बनाकर जो सेकंडों में ऐसे समीकरण हल कर सकते हैं जिन्हें क्लासिकल सुपरकंप्यूटरों को हल करने में हजारों साल लगेंगे।
- हार्डवेयर क्रांतियाँ: एप्पल ने उस प्रोसेसर आर्किटेक्चर को छोड़ दिया जिस पर वह दशकों से निर्भर था और अपनी उच्च-प्रदर्शन एम-सीरीज़ सिलिकॉन को शून्य से डिजाइन किया। इस बीच, वाल्व ने स्वयं अभिनव स्टीम डेक कंसोल को डिजाइन, निर्माण और जारी करने में सफलता हासिल की।
स्टीम सुरक्षा टीम की उपलब्धियाँ उन्हीं 7 वर्षों में:
- 7-दिन का व्यापारिक रोक लगाया गया (चोरी को रोकने में विफल)।
- पाँच साल सोचने में बिताए, फिर उपनाम बदलने के बाद चार घंटे के लिए आइटम ट्रेडिंग पर प्रतिबंध लगा दिया (जिस पर ठग हँस पड़े)।
सारांश: इंसानियत के मंगल तक पहुँचने, कृत्रिम बुद्धिमत्ता का आविष्कार करने, एक वैश्विक महामारी पर काबू पाने, और क्वांटम कंप्यूटर बनाने में जितना समय लगा, उतने ही समय में Valve—एक अरबों डॉलर की कंपनी—dev/apikey पेज पर 'Confirm in Mobile App' बटन वाला एक भी पॉप-अप बॉक्स नहीं जोड़ सकी।
Valve के सज्जनो, भविष्य में आपका स्वागत है। आपकी क्रायोजेनिक नींद समाप्त हो चुकी है। मानवता बहुत आगे बढ़ चुकी है। आइए अंततः आपके API पर 2FA जोड़ें ताकि बच्चे आपकी कॉर्पोरेट आलस्य के कारण लाखों डॉलर खोना बंद कर दें। या क्या हमें फिर से 7 साल इंतजार करना चाहिए जब तक एलन मस्क मंगल पर उपनिवेश नहीं बसा देते?
स्टीम API कवर-अप: कैसे वाल्व ने मौन जासूसी को वैध किया
Valve ने पिछले 7 वर्षों से इस विशाल API ट्रेड सब्स्टिट्यूशन घोटाले का दोष अपने उपयोगकर्ताओं पर मढ़ने में बिताया है। Steam Support की मानक प्रतिक्रिया पीड़ितों को यह कहकर खारिज कर देती है कि वे बस फ़िशिंग के झांसे में आ गए और उन्होंने अपने ही खाते जोखिम में डाल दिए।
यह एक सोची-समझी कॉर्पोरेट झूठ है। जिसको वाल्व 'खाता चोरी' कहता है, वह वास्तव में उनके अपने टूटे हुए बुनियादी ढांचे द्वारा सुगम किया गया एक निर्बाध, स्वचालित मैन-इन-द-मिडिल (MITM) निगरानी अभियान है।
खाता चोरी बनाम चुपके MITM जासूसी
Steam की सेवा की शर्तें स्वचालित स्क्रिप्ट्स के उपयोग को सख्त रूप से मना करती हैं। फिर भी, जब ये ही स्क्रिप्ट्स उपयोगकर्ता सत्रों को हाईजैक कर लेती हैं, तो Valve का बैकएंड इस पर आंखें मूंद लेता है।
- साधारण चोरी: अनधिकृत डिवाइस से लॉगिन होने पर सामुदायिक प्रतिबंध लागू हो जाता है, जिससे खाता लॉक हो जाता है और उपयोगकर्ता की इन्वेंटरी सुरक्षित रहती है।
- API जासूसी: एक दुर्भावनापूर्ण सर्वर एक समानांतर कनेक्शन स्थापित करता है, जो किसी भी अलर्ट या प्रतिबंध को सक्रिय किए बिना 24/7 पृष्ठभूमि में खाते की निगरानी करता है।
- इंटरफ़ेस झूठ: एक ट्रेड के दौरान, Steam मोबाइल ऐप एक वैध लेनदेन दिखाता है, जिससे उपयोगकर्ता को एक ऐसे ट्रेड को अधिकृत करने के लिए मजबूर किया जाता है जिसे एक अदृश्य स्क्रिप्ट मिलीसेकंड में रद्द कर देती है और बदल देती है।
द फैंटम एग्रीमेंट: स्टीम आपके 'सहमति' के बारे में कैसे झूठ बोलती है
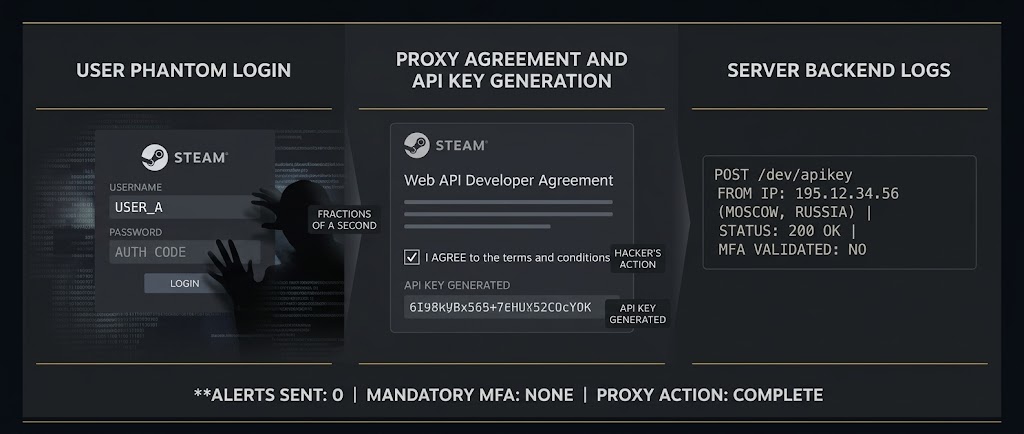
चलिए Steam Support के उस पसंदीदा बहाने के बारे में बात करें जब वे आपके चोरी हुए आइटम्स वापस करने से इनकार करते हैं: 'आप अपने खाते की सुरक्षा और उस पर की गई कार्रवाइयों के लिए जिम्मेदार हैं।'
वे यह संकेत देते हैं कि आपने, उपयोगकर्ता के रूप में, उन शर्तों को स्वीकार कर लिया था जिन्होंने इस चोरी को संभव बनाया। सच में? आपने कभी यह डेवलपर समझौता पृष्ठ नहीं देखा: https://steamcommunity.com/dev/apiterms। आपने कभी 'Agree' पर क्लिक नहीं किया। एक हैकर ने रूसी आईपी पते से आपके खाते में प्रवेश करने के कुछ ही मिलीसेकंड बाद आपके नाम पर इस अनुबंध को स्वीकार कर लिया।
तो, हम किसी भी वकील या Valve के प्रतिनिधि को चुनौती देते हैं कि वह हमें ठीक-ठीक दिखाए कि Steam सदस्यता समझौते में कहाँ लिखा है: 'Steam का उपयोग करके, आप रूस में स्थित एक स्वचालित सर्वर द्वारा आपके या आपके बच्चे के खाते की 24/7 पृष्ठभूमि निगरानी के लिए सहमति देते हैं।'
90% ट्रेड सब्स्टिट्यूशन मामलों में, पीड़ित को यह भी नहीं पता होता कि वेब API कुंजी क्या होती है। उन्होंने कभी इसका उपयोग नहीं किया है। फिर भी Valve ने 7 वर्षों तक आराम से हाथ पर हाथ धरे रखा, उस समाधान को पूरी तरह अनदेखा किया जिसकी समुदाय पहले दिन से ही मांग कर रही थी: बस API कुंजी उत्पन्न करने के लिए एक अनिवार्य Steam Guard पुष्टि जोड़ दें!
स्टीम, बच्चों को हैकर्स को प्रायोजित करने के लिए मजबूर नहीं किया जाना चाहिए
यूरोप के एक आम किशोर की कल्पना करें। वे गेम खेलते हैं, अपनी पसंदीदा स्किन्स के लिए पैसे बचाते हैं, और किसी समय वे एक गलती कर बैठते हैं—वे एक फ़िशिंग साइट पर लॉग इन कर लेते हैं। एक सामान्य डिजिटल पारिस्थितिकी तंत्र में, प्रोटोकॉल सरल है: खाता स्वचालित रूप से लॉक कर दिया जाता है (कम्युनिटी बैन), पासवर्ड रीसेट किए जाते हैं, और पहुंच सुरक्षित रूप से बहाल कर दी जाती है। बच्चा अपनी गलती समझ जाता है, लेकिन सिस्टम उन्हें घातक परिणामों से बचाता है।
लेकिन Steam में सब कुछ अलग तरह से काम करता है। संदिग्ध गतिविधि को ब्लॉक करने के बजाय, Valve चुपचाप एक छिपा हुआ दरवाज़ा खोल देता है। एक प्रतिबंधित क्षेत्र (रूस) का सर्वर इस बच्चे के खाते तक समानांतर, अनधिकृत पहुँच प्राप्त कर लेता है। किसी भी द्वितीयक पुष्टि के बिना, एक भी Steam Guard प्रॉम्प्ट के बिना, एक बाहरी स्क्रिप्ट एक वेब API कुंजी उत्पन्न करती है। यह उपयोगकर्ता की ओर से कानूनी समझौतों को स्वीकार करती है और उनकी चैट्स, ट्रेड्स और इन्वेंटरी की 24/7 निगरानी शुरू कर देती है।
यूरोपीय संघ के एक किशोर ने कभी भी छिपे हुए निगरानी के लिए सहमति नहीं दी। वे केवल इसलिए OFAC-प्रतिबंधित क्षेत्र के हैकर्स को प्रायोजित करने के लिए बाध्य नहीं हैं क्योंकि एक अरबों डॉलर की कंपनी अपनी API को सुरक्षित करने में आलसी है। चोरी की गई स्किन्स को रखकर और उन्हें बहाल करने से इनकार करके, वाल्व अपनी बुनियादी ढांचे की लापरवाही को छिपा रहा है, और प्रभावी रूप से यूरोपीय नागरिकों की डिजिटल संपत्तियों को प्रतिबंधित क्षेत्रों में जाने की प्रक्रिया को वैध बना रहा है।
स्टीम के API और टोकन सुरक्षा कानून का उल्लंघन क्यों करती है
Steam तीसरे पक्षों को MitM प्रॉक्सी के माध्यम से बिना किसी उपयोगकर्ता अलर्ट या 2FA जांच के API कुंजियाँ उत्पन्न करने और सत्र टोकन हाईजैक करने की अनुमति देता है। यह लापरवाही प्रमुख डेटा सुरक्षा और उपभोक्ता कानूनों का सीधे उल्लंघन करती है:
- 🇪🇺 ईयू GDPR (अनुच्छेद 25 और 32): 'डिज़ाइन द्वारा सुरक्षा' और पर्याप्त तकनीकी सुरक्षा की मांग करता है। 2FA के बिना महत्वपूर्ण एक्सेस कुंजियाँ उत्पन्न करना एक गंभीर सुरक्षा विफलता है।
- 🇺🇸 अमेरिकी एफटीसी अधिनियम (धारा 5): 'अनुचित प्रथाओं' और 'उचित डेटा सुरक्षा' की कमी को दंडित करता है। FTC नियमित रूप से उन प्लेटफ़ॉर्मों के खिलाफ कार्रवाई करता है जिनमें महत्वपूर्ण खाता कार्यों के लिए MFA नहीं होता।
- ⚖️ ईयू निर्देश 2019/770: डिजिटल सेवाओं को बुनियादी उपभोक्ता सुरक्षा अपेक्षाओं को पूरा करना चाहिए। Steam की 7 साल पुरानी API कमजोरी इसमें पूरी तरह विफल है।
- 🛡️ एनआईएस 2 निर्देश: कड़े साइबर स्वच्छता मानदंड निर्धारित करता है, जिसमें पहुँच प्रबंधन के लिए अनिवार्य एमएफए शामिल है, जिसे Valve API उत्पन्न करने के लिए अनदेखा करता है।
निष्कर्ष: जब कोई प्लेटफ़ॉर्म बिना एक भी अलर्ट या पुष्टि के आपके API की कुंजियाँ एक प्रॉक्सी सत्र को सौंप देता है, तो यह सिर्फ एक खामी नहीं है—यह एक बड़ी अनुपालन उल्लंघन है।
7. Why Now? The 7-Year Silence & Corporate Complicity
Author's Note: The following critical chapter explaining the timing and security circumstances of this investigation is presented in English, the primary research language of PhishDestroy.
Since the very beginning of our investigation in 2018–2019, one fundamental question stood above all: why did we delay the publication of these materials for so many years?
The answer is simple: we lacked the final piece of this corrupt puzzle. For years, we watched Valve cynically close victimized children's support tickets with the exact same boilerplate response: "We do not have the technical capability to restore or duplicate your items." It was vital for us to irrefutably prove that this "technical impossibility" excuse was a calculated corporate lie.
That final piece was delivered by Source 1 and Valve's own high-priced external counsel, Taylor Wessing. Their procedural failures during GDPR requests and cost-saving measures on document editing tools exposed the exact logs that Valve keeps for years: complete geolocation history, active session lists, IP addresses, and the millisecond-precise timing of automated Web API key generation. The puzzle was complete: Valve has full visibility over exactly when an account is hijacked by a Russian script, but willfully chose to ignore it.
SYSTEMIC SILENCE AND CENSORED THREAT INTEL
Over the past 7 years, we witnessed several high-quality technical write-ups detailing Steam's API vulnerabilities appear online, only to vanish shortly after. Both Valve and scam syndicates flooded authors with DMCA notices and security complaints, claiming 'exposure of active exploits' or 'scam advertising.' It was a joint conspiracy of silence.
Our goal was never to quietly report this vulnerability to Valve. They knew about it from day one in 2019—Reddit was flooded with it, and Steam Support forums were full of it. Third-party skin platforms like OPSkins and BitSkins solved the zero-2FA trade validation problem years before it even became an active exploit on Steam. Yet Valve took exactly 7 years to deploy a simple 7-day trade hold and hover warnings. Implementing it earlier would have decreased market volume and their lucrative 15% transaction fee. Valve consciously chose to remain the most unpunished company looting virtual assets from minors.
Insider Theft in Low-Paid Outsourced Support
Valve portrays its support as flawless, but in reality, they delegate operations to cheap third-party contractors—the Low-Paid Support Cartel. These agents close tickets with boilerplate links without human review, shielded by Valve's corporate NDAs.
But we possess irrefutable precedents: low-paid outsourced support agents have systematically stolen and sold children's active session data to Russian scammers. We know exactly which fields and sensitive data are accessible to these contractors—from full transaction chains to live session tokens. While Valve protects itself with contracts, children's data is sold on shadow markets.
We declare: PhishDestroy takes its payment for the work we did in your place. We guarantee a full public exposure of your lying middle-ground, from account thefts to insider contractor corruptions. The time for games is over.
लड़ने के लिए तैयार हैं? अपना विवाद सूचना उत्पन्न करें
उनके स्वचालित सेवा की शर्तों के अस्वीकरण को स्वीकार न करें। अंतरराष्ट्रीय उपभोक्ता और डेटा संरक्षण कानूनों के तहत Valve को कानूनी रूप से जिम्मेदार ठहराएँ। अपने क्षेत्र के लिए तुरंत एक औपचारिक कानूनी विवाद सूचना (PDF) तैयार करने हेतु हमारे निःशुल्क, इंटरैक्टिव जनरेटर का उपयोग करें।
सूचना उत्पन्न करें और पीडीएफ के रूप में सहेजेंक्या Valve प्रमाणीकरण, API-कुंजी निर्माण, रद्दीकरण और प्रतिस्थापन, पुष्टिकरण, आईपी इतिहास और समर्थन कार्यों के लिए सत्र-स्तरीय लॉग बनाए रखता है? यदि वे रिकॉर्ड मौजूद हैं, तो क्या Valve यह साबित कर सकता है कि उसने पहली बार Ihor पूल कब देखे और उन्हें सक्रिय क्यों छोड़ा? यदि वे मौजूद नहीं हैं, तो उच्च-मूल्य वाले इन्वेंट्री को संभालने वाला प्लेटफ़ॉर्म किसी ज्ञात आक्रमण वर्ग की जांच के लिए आवश्यक ऑडिट ट्रेल को संरक्षित करने में विफल क्यों रहा?
लगभग 88 महीनों में, कितने उपयोगकर्ताओं ने—जिनमें ज्ञात नाबालिग भी शामिल हैं—विशेष रूप से ऑफ़र प्रतिस्थापन के बारे में टिकट खोले? कितने टिकटों में एक विदेशी समानांतर सत्र दिखाया गया लेकिन तत्काल निरस्तीकरण के बजाय एक लिखित प्रतिक्रिया प्राप्त हुई? कितने मामलों में बाद में असंबंधित पता लगाने के बजाय नुकसान से पहले रोकथाम, वास्तविक वस्तु की भरपाई, या उस टिकट या रिपोर्ट के कारण प्राप्त करने वाले बॉट पर प्रतिबंध लगाया गया? PhishDestroy की सार्वजनिक पीड़ित रिपोर्टों और Reddit चर्चाओं की समीक्षा में ऐसा कोई मामला नहीं मिला जिसे पीड़ित की रिपोर्ट से आत्मविश्वास से जोड़ा जा सके; यह इस बात का प्रमाण नहीं है कि कोई मौजूद नहीं है, और Valve अपने आंतरिक योग को प्रकाशित करके रिकॉर्ड को सही कर सकता है।
धन के प्रश्न के लिए भी सटीक लेखांकन की आवश्यकता होती है। CS2 या Dota Community Market बिक्री के लिए जिसमें विक्रेता को Steam Wallet मूल्य की 100 इकाइयां प्राप्त होती हैं, खरीदार सूचीबद्ध 5% Steam शुल्क और 10% गेम शुल्क के बाद लगभग 115 का भुगतान करता है, जो राउंडिंग के अधीन है। अतिरिक्त 15 एक शुल्क है; विक्रेता का 100 वॉलेट मूल्य है, अन्य 100 कमीशन नहीं है, इसलिए "115% लाभ" गलत होगा। लेकिन अगर वह वस्तु बाद में चोरी हो जाती है और क्षतिपूर्ति के बिना जमा कर दी जाती है, तो Valve अभी भी बंद-लूप फंड को नियंत्रित करता है, शुल्क एकत्र करता है और वस्तु को प्रचलन से हटा देता है। इस आक्रमण वर्ग के लिए कुल खरीदार भुगतान, Valve शुल्क, वॉलेट देनदारियां, जमे हुए-आइटम मूल्य, मूल्य प्रभाव और पुनर्स्थापन राशि क्या हैं?
मांग:वर्ष के अनुसार वास्तविक सुरक्षा और समर्थन कर्मचारियों की संख्या प्रकाशित करें; ऑफ़र-स्वैप रोकथाम के लिए आवंटित घंटे और बजट; रिपोर्टों, निर्णयों और छूटे हुए सामूहिक पूलों की पूरी समयरेखा; टिकट-दर-सत्र-निरस्तीकरण, टिकट-से-बॉट-प्रतिबंध और पुनर्स्थापन दरें; संरक्षित अनुरोध/कार्रवाई लॉग; और Steam पेरोल और प्लेटफ़ॉर्म लाभ की उपयोगकर्ता हानि, एकत्रित शुल्क, वॉलेट मूल्य और जमे हुए आइटम के साथ एक ऑडिटेड तुलना। रिकॉर्ड पर उत्तर दें: क्या यह स्टाफिंग विफलता, समर्थन-नीति विफलता या जानबूझकर किया गया व्यावसायिक विकल्प था?
आउटसोर्स समर्थन और विशेषाधिकार प्राप्त पहुंच
क्या कोई आउटसोर्स एजेंट दुनिया भर के किसी भी Steam उपयोगकर्ता से पूछताछ कर सकता है?
Valve की गोपनीयता नीति कहती है कि तृतीय-पक्ष सहायता प्रदाता केवल आवश्यकतानुसार व्यक्तिगत डेटा प्राप्त कर सकते हैं। PhishDestroy जांचे गए इंटरफ़ेस के फ़ील्ड सेट और एक्सेस मॉडल को जानता है; Valve को रिकॉर्ड पर इसकी पुष्टि या खंडन करने के लिए कहा जाता है। क्या आयरलैंड में या अन्यत्र कोई ठेकेदार एजेंट अमेरिका, जर्मनी, ऑस्ट्रेलिया, चीन या रूस में किसी उपयोगकर्ता के लिए खाता खोल सकता है? क्या वे वर्तमान और ऐतिहासिक ईमेल, फोन, आईपी और डिवाइस रिकॉर्ड, सत्र, खाता परिवर्तन, लेनदेन या निजी चैट देख सकते हैं? क्या एक निर्दिष्ट टिकट आवश्यक है?
मांग:एक प्रोसेसर और सबप्रोसेसर रजिस्टर, प्रत्येक प्रसंस्करण देश, एक भूमिका-दर-फ़ील्ड एक्सेस मैट्रिक्स, क्षेत्रीय प्रतिबंध, टिकट-स्कोप जस्ट-इन-टाइम एक्सेस, और चैट और ऐतिहासिक पहचानकर्ताओं पर एक स्पष्ट उत्तर।
क्या Valve प्रत्येक विशेषाधिकार प्राप्त लुकअप के पीछे के मानव को जानता है?
किसी ठेकेदार के कर्मचारी के उपयोगकर्ता के लिए अज्ञात व्यक्तिगत, राजनीतिक या सरकारी संबंध हो सकते हैं। किसी ऑपरेटर को किसी व्यक्ति का आईपी इतिहास, गतिविधि समय, संपर्क या खाता परिवर्तन पुनर्प्राप्त करने के लिए FSB-या किसी अन्य खुफिया या कानून-प्रवर्तन निकाय द्वारा रिश्वत देने, मजबूर करने या काम करने से क्या रोकता है? क्या Valve प्रत्येक प्राकृतिक व्यक्ति की पहचान करता है, साझा क्रेडेंशियल्स को प्रतिबंधित करता है, प्रत्येक खोज और फ़ील्ड दृश्य को रिकॉर्ड करता है, निर्दिष्ट मामले के बाहर पहुंच का पता लगाता है, थोक निर्यात को रोकता है और सभी सरकारी मांगों को Valve की कानूनी प्रक्रिया से गुजरने की आवश्यकता होती है?
मांग:व्यक्तिगत रूप से जिम्मेदार ऑडिट लॉग, हार्डवेयर-बाउंड प्रमाणीकरण, विसंगति अलर्ट, आवधिक पहुंच समीक्षा, लॉग-प्रतिधारण अवधि, अंदरूनी-दुरुपयोग आँकड़े, ठेकेदार-उत्पन्न सरकार-अनुरोध योग, अनुशासनात्मक परिणाम और देश द्वारा एक सार्वजनिक पारदर्शिता रिपोर्ट।
क्या Valve यह दावा करेगा कि बॉट और पीड़ित अब नहीं मिलेंगे?
यदि Valve सुनवाई में बताता है कि उसका इंटरफ़ेस, सुरक्षा और समर्थन विफल हो गया है - या विफलता को आउटसोर्सर पर स्थानांतरित कर देता है - और फिर क्षतिपूर्ति का वादा करता है, तो "हम अब बॉट या पीड़ितों की पहचान नहीं कर सकते" अगला बहाना नहीं बन सकता है। PhishDestroy जांच किए गए मुख्य उत्पाद से प्राप्त बॉट और संबंधित व्यापार और चोरी के रिकॉर्ड के संरक्षित SteamIDs जमा करने के लिए तैयार है। हमारा वर्तमान आंतरिक अनुमान यह है कि इस सामग्री को Valve के संपूर्ण व्यापार बहीखाता के साथ मिलान करने से लगभग 80% क्लासिक ऑफ़र-स्वैप पीड़ितों की पहचान की जा सकती है - न कि maFile, क्रेडेंशियल-फ़िशिंग या RAT मामले; सटीक कवरेज केवल सामंजस्य के माध्यम से स्थापित किया जा सकता है। दो अन्य पैनल मौजूद थे: डेवलपर्स के एक समूह का पता लगाना अब मुश्किल हो सकता है, लेकिन अन्य प्रतिभागी और शोधकर्ता अतिरिक्त सूचियाँ प्रदान करने में सक्षम हो सकते हैं।
यदि Valve कांग्रेस को बताता है कि बड़े पैमाने पर जमे हुए त्वचा के भंडार का आपूर्ति, कमी, कीमतों या प्लेटफ़ॉर्म राजस्व पर कोई प्रभाव नहीं पड़ता है, जबकि इसका आंतरिक डेटा अन्यथा दिखाता है, तो यह कांग्रेस के लिए एक गलत बयान होगा। दावे पर्याप्त नहीं हैं: अंतर्निहित डेटा और एक स्वतंत्र प्रभाव मॉडल की आवश्यकता है। समय मायने रखता है. ऑफ़र स्वैपिंग प्रासंगिकता खो रही है क्योंकि Steam घोटाले RAT पेलोड और फ़ाइलों के माध्यम से वितरित नकली VAC-प्रतिबंध लालच की ओर बढ़ रहे हैं; पुराने उत्पादों के पीछे के लोग सबूत के साथ गायब हो सकते हैं।
'भरोसे' के बहाने का अनुमान: 213,000 ऑफर-स्वैप बॉट लेजर
हम Valve के मानक बचाव की आशा करते हैं: 'हम किसी तीसरे पक्ष द्वारा प्रदान की गई पीड़ितों की सूची पर आँख बंद करके भरोसा नहीं कर सकते।' हम उस संदेह का सम्मान करते हैं। इसीलिए हम पीड़ितों की सूची नहीं दे रहे हैं. हम क्लासिक ऑफ़र-स्वैप पैनल द्वारा उपयोग किए जाने वाले प्राप्त बॉट की एक सत्यापन योग्य सूची पेश कर रहे हैं।
हमारे पास ऐतिहासिक क्लासिक API ऑफ़र-स्वैप वॉल्यूम के लगभग 80% को कवर करने वाले डेटाबेस को सुरक्षित करने का साधन है - वह तंत्र जो एक वैध व्यापार प्रस्ताव को रद्द कर देता है और एक प्रतिस्थापन भेजता है - यदि Valve वास्तव में पीआर क्षति नियंत्रण के बजाय क्षतिपूर्ति के लिए प्रतिबद्ध है। यह अनुमान माफ़ाइल चोरी, सामान्य क्रेडेंशियल फ़िशिंग, RAT पेलोड या अन्य घोटाले प्रकारों को कवर नहीं करता है: उन प्रवाहों में सीमित या छुपे हुए बॉट्स का उपयोग किया जा सकता है और उन्हें उसी विश्वास के साथ पुनर्निर्मित नहीं किया जा सकता है। हम घोटाले-पैनल लेखकों से सीधे पूछ सकते हैं। वे सुलभ कोडर हैं: हम कम से कम एक से तुरंत संपर्क कर सकते हैं और दूसरे के लिए रास्ता खोज सकते हैं। इसका उद्देश्य व्यक्तिगत डेवलपर्स के खिलाफ जादू-टोना करना नहीं है, बल्कि Steam को सात साल की प्रणालीगत विफलता को ठीक करने के लिए मजबूर करना है। Valve की कॉर्पोरेट चुप्पी की तुलना में, पैनल डेवलपर्स ने कई बार अधिक मानवता और पारदर्शिता दिखाई है।
भले ही लेखक अपने लॉग साझा करने से इनकार करते हैं, हमारे पास इस विशिष्ट ऑफ़र-रद्दीकरण और प्रतिस्थापन तंत्र के लिए विशेष रूप से तैनात बॉट नेटवर्क की पहचान करने के लिए वैकल्पिक फोरेंसिक तरीके हैं। उस विशिष्ट-उपयोग मानदंड के तहत, सत्यापित पैनल प्राप्त करने वाले बॉट पर आने वाला प्रत्येक व्यापार एक दस्तावेजी चोरी है।
कोई भी Valve को अपने आंतरिक लॉग PhishDestroy को सौंपने के लिए नहीं कह रहा है। हम उन बॉट्स के लिए SteamIDs या खाता लॉगिन प्रदान करेंगे जिनका उपयोग केवल ऑफ़र प्रतिस्थापन के माध्यम से चोरी की गई वस्तुओं को प्राप्त करने और समाप्त करने के लिए किया जाता है; Valve अपने बही-खाते को अपने वातावरण में रख सकता है और मैच स्वयं कर सकता है। इनमें से कई बॉट्स ने चोरी की वस्तुओं को सफलतापूर्वक बेच दिया, कुछ पर पहले ही प्रतिबंध लगा दिया गया है, और आने वाले ट्रेडों की मात्रा बहुत अधिक है।
सत्यापन साक्ष्य Valve का अपना है: बॉट-केवल खाता व्यवहार, एक वैध प्रस्ताव को रद्द करने और प्रतिस्थापन भेजे जाने का समय, आने वाली वस्तु और परिसमापन इतिहास, दस्तावेजित Ihor बुनियादी ढांचे, और प्रभावित उपयोगकर्ताओं से पुष्टि। एक विशेष ऑफर-स्वैप प्राप्त करने वाले बॉट के रूप में सत्यापित खाते के लिए, इसकी परिचालन अवधि में आने वाला प्रत्येक व्यापार एक चोरी रिकॉर्ड है - सामान्य खिलाड़ी गतिविधि नहीं।
Valve से सीधा प्रश्न:क्या चोरी की खालों की बॉट-संचालित प्राप्ति और स्वचालित परिसमापन Steam Subscriber Agreement और प्लेटफ़ॉर्म नियमों का उल्लंघन करता है - या केवल तब जब प्रवर्तन Valve के लिए सुविधाजनक हो? क्या संगठित त्वचा चोरी व्यावसायिक गतिविधि है, या क्या सुविधाजनक होने पर वह परिभाषा भी बदल जाती है?
Valve को हमारे पीड़ित मूल्यांकन पर भरोसा करने की आवश्यकता नहीं है। इसे केवल अपने स्वयं के बही-खाते के साथ अनुमानित 213,000 बॉट पहचानकर्ताओं को क्रॉस-रेफरेंस करने और स्वतंत्र रूप से उनके कार्य को सत्यापित करने की आवश्यकता है। एक बार सत्यापित होने के बाद, पीड़ितों की पहचान करना और वस्तुओं को पुनर्स्थापित करना एक डेटाबेस क्वेरी है। हम सूची उपलब्ध कराने के लिए हर संभव प्रयास करेंगे। एकमात्र गायब तत्व Valve की कार्य करने की इच्छा है।
PhishDestroy प्रतिबद्धता:यदि Valve वास्तव में पुनर्स्थापन शुरू करता है, तो हम उपलब्ध सूचियों को प्राप्त करने, संरक्षित करने और सुरक्षित रूप से वितरित करने के लिए हर संभव प्रयास करेंगे।Valve की मांग:आंतरिक लॉग को अब हमें सौंपे बिना सुरक्षित रखें, बॉट पहचानकर्ताओं के लिए एक संरक्षित चैनल खोलें, और SteamIDs और अपने स्वयं के बहीखाते के अंदर ट्रेडों का मिलान करें, पहचाने गए पीड़ितों को सूचित करें और पुनर्स्थापित वस्तुओं की संख्या प्रकाशित करें।
वास्तविक धन पहले ही Steam के बंद लूप में प्रवेश कर चुका है, और Valve ने आइटम प्रसारित होते ही शुल्क एकत्र कर लिया है। यदि इसका इतिहास पूरी तरह से पता लगाने योग्य रहता है, तो पूर्व धारक ज्ञात है, और Valve फिर क्षतिपूर्ति से इनकार करते हुए और इन्वेंट्री को छिपाते हुए इसे स्थायी रूप से फ्रीज कर देता है, सवाल अपरिहार्य है: जनता को इसे प्लेटफ़ॉर्म की अपनी भेद्यता के मुद्रीकरण के बजाय सुरक्षा के रूप में क्यों देखना चाहिए? ऐसा प्रतिबंध जो पीड़ित को खाली हाथ छोड़ दे, क्षतिपूर्ति नहीं है।
क्या यह जांच धोखाधड़ी करने वालों के पक्षपातपूर्ण है? नहीं। हमारी स्थिति पूरी तरह से धोखाधड़ी-विरोधी बनी हुई है। हालांकि, तकनीकी साक्ष्य हमें यह स्वीकार करने के लिए मजबूर करते हैं कि Valve की प्रणालीगत लापरवाही, इसकी कमजोरियों का फायदा उठाने वाले व्यक्तिगत अपराधियों की तुलना में, पारिस्थितिकी तंत्र की सुरक्षा के लिए कहीं अधिक गंभीर खतरा है।
यह सरल है: हमारी गतिविधियाँ मूल रूप से Steam घोटालेबाजों के हितों के विपरीत हैं। PhishDestroy का उद्देश्य उनकी अवसंरचना का पता लगाना और उसे ध्वस्त करना है, जबकि उनका लक्ष्य उपयोगकर्ताओं की संपत्तियों की चोरी करना है। लेकिन उन्हें प्रभावी ढंग से काउंटर करने के लिए हमें अपने विरोधियों के तकनीकी स्तर का वस्तुनिष्ठ मूल्यांकन करना होगा।
हमारा टकराव 2018 से चल रहा है, और PhishDestroy जैसे स्वतंत्र साइबर सुरक्षा समूह की आवश्यकता ही Valve के सुरक्षा मॉडल में प्रणालीगत संकट का प्रत्यक्ष लक्षण है। हमारा अनुभव दर्शाता है कि धोखाधड़ी की योजनाओं की समझ की गहराई—फिशिंग टेम्पलेट्स के स्थानीयकरण से लेकर विशिष्ट भाषा खंडों तक, और Steam क्लाइंट के निमंत्रण प्रणाली में कमजोरियों के शोषण तक—स्वतंत्र शोधकर्ताओं में Valve के सुरक्षा इंजीनियरों की तुलना में घातीय रूप से अधिक है, जिन्होंने इन मुद्दों को वर्षों से अनदेखा किया है।
स्टीम प्लेटफ़ॉर्म उन्नत साइबर अपराध तरीकों का परीक्षण करने के लिए एक अनियंत्रित सैंडबॉक्स में विकसित हो गया है। निगरानी की पूरी कमी और ग्रे कैपिटल की भारी मात्रा ने अत्यधिक परिष्कृत आपराधिक सिंडिकेट को जन्म दिया है। उनके समाधानों का तकनीकी स्तर उल्लेखनीय रूप से उच्च है: उन्नत बचाव योजनाओं से लेकर मूल डोमेन का उपयोग करके उच्च-बजट गूगल विज्ञापन फ़िशिंग तक। उन्होंने क्रिप्टो ड्रेनर्स के उदय से बहुत पहले बैंकिंग क्षेत्र में अपने तरीकों को परिपूर्ण कर लिया था (सबूत: wheregoes.com /trace/20235852868/, wheregoes.com /trace/20235945432/). API ऑफ़र स्वैप योजना के बारे में क्या (जिसे वर्तमान में काफी हद तक निष्क्रिय कर दिया गया है): PhishDestroy के उभरने से पहले, धोखेबाज़ों ने वर्षों तक सुरक्षित रूप से अपने डोमेन का नवीनीकरण किया और ScamAdviser पर अपनी प्रतिष्ठा में हेरफेर किया, क्योंकि हम स्वचालित फ़िशिंग का पता लगाने और उसे ब्लॉक करने वाली एकमात्र शक्ति थे।
हमने बार-बार Steam सपोर्ट के साथ संचार का एक चैनल स्थापित करने का प्रयास किया, ठीक उसी तरह जैसे हमने Google Ads पर Google के साथ सहयोग किया था। रिपोर्ट लॉजिक और प्रोसेसिंग पर हमारे शोध के दौरान हमें पर्याप्त अनुभव प्राप्त हुआ। यह स्पष्ट था कि Steam अपने ट्रेडमार्क की बिल्कुल भी रक्षा नहीं करता: फिशिंग साइटें सीधे Steam के आधिकारिक सर्वरों से शैलियाँ, छवियाँ और इंटरफ़ेस तत्व खींच रही थीं (और खींचती जा रही हैं)। वर्तमान फिशिंग डिज़ाइनों में, जिनमें प्राधिकरण का उपयोग होता है, नेटवर्क अनुरोधों में CDN सर्वर कॉल स्पष्ट रूप से दिखाई देती हैं (अनुरोधों का विश्लेषण: urlscan.io /result/...). वाल्व के पास सभी आवश्यक टेलीमेट्री और मेट्रिक्स हैं, लेकिन धोखाधड़ी के खिलाफ वास्तविक कार्रवाई करने की इच्छाशक्ति पूरी तरह से नहीं है। उनके सभी सुरक्षा उपाय प्रतिक्रियाशील थे, जो बाहरी नियामकों के दबाव में उठाए गए जबरन कदम थे। SteamRep जैसे "सामुदायिक सहायता" का दृष्टिकोण एक मिथक है: ऐसे प्रोजेक्ट के प्रशासक स्वयं ब्लैकमेल, स्किन चोरी और स्कैमर्स के लिए पैसे लेकर प्रतिबंध हटाने (paid unbans) में शामिल थे। स्टीम की स्वयंसेवी गतिविधि न्यूनतम है—बेलारूस के मॉडरेटर कोल्ट जैसे उत्साही लोगों के दुर्लभ अपवादों के साथ। अगर हम प्लेटफ़ॉर्म को धोखेबाजों से साफ़ कर रहे हैं, तो हमें उन्हें ब्लॉक करने के लिए वाल्व से भीख क्यों मांगनी चाहिए? इसके बजाय, सपोर्ट हमारी रिपोर्टों को खारिज कर सकता है या दुर्भावनापूर्ण डोमेनों की सूचियाँ जमा करने के लिए हमारे अपने खाते पर प्रतिबंध लगाने का सुझाव भी दे सकता है।
Steam एक व्यवसाय के रूप में प्लेटफ़ॉर्म पर स्कैमर्स की मौजूदगी से प्रभावित नहीं है—इसका आर्थिक मॉडल और बेहद कम वित्तीय प्रवेश बाधा सक्रिय रूप से उनकी वृद्धि को प्रोत्साहित करते हैं। बॉट फार्म, कार्ड फार्मिंग, केस फार्मिंग और ग्रे रीसेल मार्केट के प्रति सहिष्णुता ने 2018 तक क्लासिक पीयर-टू-पीयर ट्रेडिंग का पूर्ण विनाश कर दिया। यह प्लेटफ़ॉर्म एक व्यावसायिक बाज़ार में बदल गया है जहाँ लेन-देन तृतीय-पक्ष साइटों के माध्यम से 'USDT' में किए जाते हैं, जो सीधे तौर पर Steam की नाममात्र सेवा की शर्तों (TOS) का खंडन करता है, जिन्हें Valve तब तक अनदेखा करता रहता है जब तक यह लाभदायक रहता है।
Valve की प्रतिबंध लगाने की तर्क-प्रणाली पूरी तरह से अस्पष्ट है। कंपनी दिखावटी तौर पर खाली, निष्क्रिय खातों को ब्लॉक करती है, लेकिन फार्मिंग के लिए सेवा देने वाले विशाल स्वचालित बॉट नेटवर्क की अनदेखी करती है (उदाहरण के लिए, अकेले Archiasf समूह के पास 5,337,718 बॉट खाते हैं: steamcommunity.com /groups/archiasf)। Valve की सेवा की शर्तें (TOS) इस तरह से तैयार की गई हैं कि स्किन अर्थव्यवस्था में शामिल कोई भी सक्रिय प्रतिभागी तकनीकी रूप से उल्लंघन कर रहा है। इससे कंपनी को उचित प्रक्रिया के बिना संपत्ति जब्त करने या खाते हटाने का असीमित अधिकार मिल जाता है। साथ ही, बड़े धोखेबाजों के खिलाफ रिपोर्टें, जो प्रसिद्ध कंटेंट क्रिएटर्स का भेष धारण करते हैं, बड़े पैमाने पर रिपोर्टों के बावजूद वर्षों तक अनदेखी की जाती हैं।
Steam प्लेटफ़ॉर्म पर, Valve स्वयं सामान्य धोखेबाजों की तुलना में कहीं बड़ा और अधिक धूर्त घोटाला है।
उपयोगकर्ता पूरी तरह से असहाय हैं, ठगों को जवाबदेह ठहराने के लिए कोई तंत्र नहीं है, और सभी डिजिटल संपत्तियाँ और खाते विशेष रूप से कंपनी के हैं, जो किसी के प्रति जवाबदेह नहीं है। प्लेटफ़ॉर्म स्पैम बॉट्स और प्लेटाइम बढ़ाने वाले नेटवर्क से भर गया है। विषाक्तता, अपशब्द, फ़िशिंग और अवैध व्यापार स्वतंत्र रूप से सहअस्तित्व में हैं। लेकिन असली बुराई स्वयं वाल्व है, जिसने पीड़ितों के प्रति दंडहीनता और पूर्ण उदासीनता दिखाकर साइबर अपराधियों की एक पूरी पीढ़ी तैयार की। समर्थन द्वारा वस्तुएँ वापस करने से इनकार के कारण निराश बच्चों को ठगों ने धोखाधड़ी की योजनाओं में शामिल कर लिया। यह कोई अलग-थलग घटना नहीं थी—यह एक प्रणालीगत प्रथा थी।
क्षेत्रीय मूल्य निर्धारण नीतियों में भी गहरी असंगतताएँ दिखाई देती हैं: एक ही गेम की कीमत अमेरिका में $100 और क्षेत्रीय बाजारों में $20 हो सकती है। समर्थन का रवैया भी इसी तरह विभाजित है—हमारे अनुभव में, केवल जापानी समर्थन विभाग ही उपयोगकर्ता सुरक्षा के प्रति पेशेवर, पर्याप्त और जिम्मेदार दृष्टिकोण अपनाता है।
इसलिए, हाँ, मैं यह दावा करता हूँ: ऑफर-स्वैप घोटालेबाज Steam की तुलना में कम बुराई हैं।
88 महीनों से, यह प्लेटफ़ॉर्म एक असामान्य, अनंत समानांतर सत्र का पता लगाने में विफल रहा है, जो गुप्त प्रॉक्सी के माध्यम से नहीं, बल्कि सबसे सरल सर्वर-साइड आईपी के माध्यम से चल रहा है, जहाँ एक सर्वर पर एक साथ 1000 सत्र चलते हैं। धन्यवाद, स्टीम, हमें मौजूद रहने के लिए मजबूर करने के लिए, और इस धोखे के उद्योग को बनाने के लिए अत्यंत धन्यवाद। यदि Steam एक घुटन भरी वैश्विक एकाधिकार नहीं होता, तो कोई भी प्रतिस्पर्धी बाजार अपनी प्रारंभिक अवस्था में ही इस लापरवाह प्रबंधन को नष्ट कर देता। यहां तक कि डार्क वेब में भी Valve के इकोसिस्टम जितनी विषाक्तता और गंदगी नहीं होती, लेकिन विकल्पों की कमी के कारण Valve को पूर्ण दंडमुक्ति प्राप्त है।
Steam को साइबर अपराध में सहायता और उकसावे के लिए कड़ी कानूनी जवाबदेही का सामना करना चाहिए। परिष्कृत फ़िशिंग और प्राधिकरण हाईजैकिंग Steam की संरचना में मौजूद खामियों के सीधे परिणाम हैं। यह नहीं है कि उपयोगकर्ता "मूर्ख" हैं, बल्कि आप, Steam, सुरक्षा प्रमाण-पत्र बदलने पर समानांतर सत्रों को समाप्त करने में असमर्थ हैं। ठग Steam के इंटरफ़ेस के साथ मिलकर अत्यधिक परिष्कृत फ़िशिंग का उपयोग करते हैं—वही इंटरफ़ेस जिसकी खामियों के लिए कंपनी निंदकतापूर्वक पीड़ितों को दोष देती है। मैं पूरी जिम्मेदारी के साथ कहता हूँ: तार्किक दृष्टिकोण से यह सबसे परिष्कृत फ़िशिंग है। कोई भी अन्य वित्तीय या क्रिप्टो प्लेटफॉर्म ऐसी भेद्यता को मौजूद रहने नहीं देता—वे इसे इतनी बड़ी समस्या बनने से बहुत पहले ही खत्म कर देते। Steam अपने एल्गोरिदम को सावधानीपूर्वक छिपाता है। मैं यह साबित करने के लिए किसी भी वाल्व सुरक्षा इंजीनियर के साथ NDA के तहत खुली चर्चा करने के लिए तैयार हूँ: वर्तमान स्थिति या तो पूर्ण अक्षमता है या जानबूझकर किया गया वित्तीय हित।
Steam पर धोखाधड़ी की जड़ Steam ही है। कंपनी ने इसे कभी स्वतंत्र रूप से नहीं लड़ा। Steam एक कलंक और एक नकारात्मक उदाहरण है। Valve निहित स्वार्थ से बच्चों को कानूनी शब्दावली में लिखे TOS के माध्यम से डराता है, जो केवल निगम की रक्षा के लिए है, जिसके परिणामस्वरूप 70% से अधिक बच्चे अपने आइटम चोरी होने पर सहायता से संपर्क भी नहीं करते, क्योंकि उन्हें पता है कि उन्हें एक कठोर, टेम्पलेट आधारित अस्वीकृति मिलेगी। Valve ने अपनी सीमाओं को भूल गया है, यह मानते हुए कि एक निजी निगम को कुछ भी करने की अनुमति है। चुप न रहें। आवाज़ उठाएँ।
संपादकीय नोट:परिचालन Ihor दावे एक जांचे गए उत्पाद से PhishDestroy के संरक्षित डेटा और फ़ाइलों पर आधारित हैं और स्वतंत्र समीक्षा के लिए प्रस्तुत किए जा सकते हैं। कुल योग, चयनात्मक प्रवर्तन और आर्थिक मकसद के लिए Valve के रिकॉर्ड की आवश्यकता होती है। आयरलैंड, रूस, FSB या किसी अन्य राज्य के संदर्भ एक खतरे के मॉडल का वर्णन करते हैं; वे बिना सबूत के किसी नामित ठेकेदार या ऑपरेटर पर खुलासे का आरोप नहीं लगाते हैं। 79-व्यक्ति और $76.4 मिलियन के आंकड़े अदालत में दायर 2021 श्रेणी तालिका से बताए गए हैं जो संशोधित संशोधन से पहले सामने आए हैं। 1,162,880 घंटे का आंकड़ा एक उदाहरणात्मक स्टाफिंग-क्षमता गणना है - यह दावा नहीं है कि 79 लोग सुरक्षा इंजीनियर थे या इस धोखाधड़ी पर उन घंटों को खर्च किया था।
Author & Editorial Expertise
Prepared by the PhishDestroy Research Team, an independent collective of cybersecurity threat analysts, blockchain forensic researchers, and OSINT specialists. Our team members hold extensive credentials in tracing data exfiltration, reverse-engineering malware, and auditing malicious infrastructure since 2018. Review our verified investigations in our News & Investigations Archive or check our commitment to transparency in our Editorial Policy.
Contact & Registry Office
To submit reports, request corrections, or escalate threats, visit our Contact Desk or submit a formal ticket via our Appeals Center.
PhishDestroy Association
Virtual Registry & Decarbonized Operations Mailbox:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Transparency & YMYL Disclaimer
Disclaimer: PhishDestroy is a non-commercial, independent threat intelligence project. The research on this page is for educational, security analysis, and public threat-awareness purposes only. It does not constitute legal, financial, investment, or professional security advice. Always perform your own independent diligence and consult licensed professionals before interacting with digital assets, authorization APIs, or third-party platforms.