सुरक्षा रिपोर्ट पर जाएँ
इस डोमेन को दुर्भावनापूर्ण के रूप में चिह्नित किया गया है।
सुरक्षा इंजन एक पहचान की रिपोर्ट कर रहे हैं: 2। अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।
डोमेन सुरक्षा और ख़तरे की आसूचना
welvartfonds.com का फ़ेविकॉन

welvartfonds.com

संक्षेप में

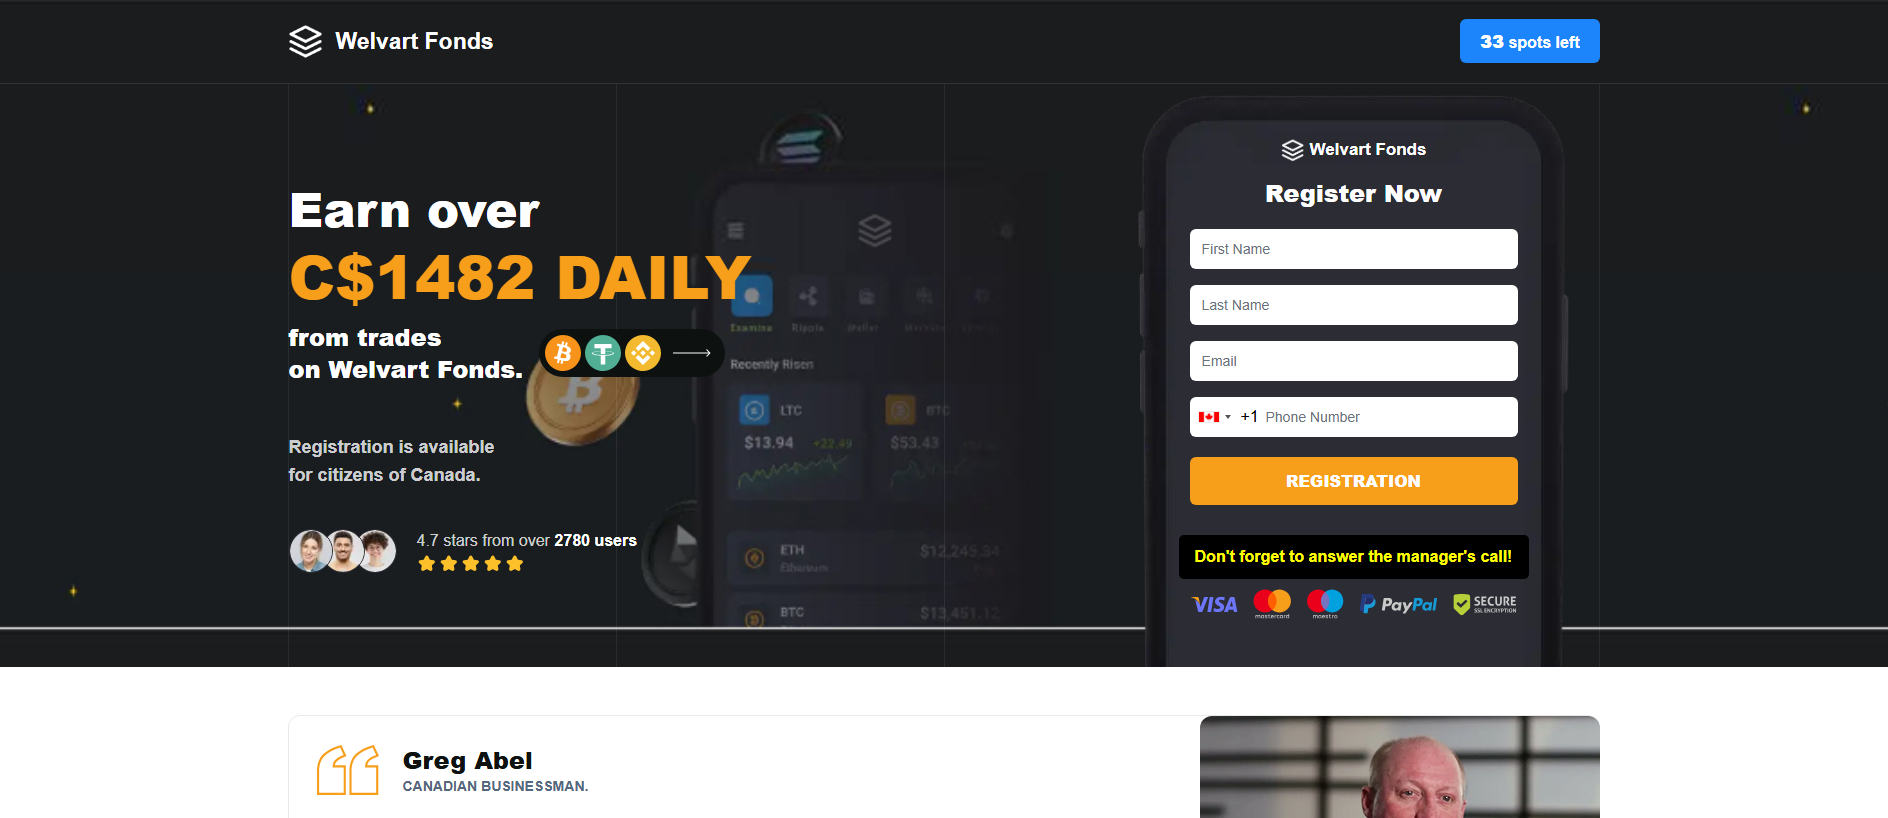
welvartfonds.com: क्रिप्टो निवेश घोटाला; PhishDestroy ने इसे 2026-10-25 को पकड़ा। जोखिम: गंभीर (81/100)। रजिस्ट्रार: Dynadot। होस्टिंग: CloudFLARENET-EU। VirusTotal: 2/92 इंजन इसे चिह्नित करते हैं। Spamhaus DBL में सूचीबद्ध। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

“Welvart Fonds — AI Platform for Smarter Surplus Capital”

रजिस्ट्रार
Dynadot
Resolved IP
158.94.210.119
पंजीकृत
22/10/2026
PhishDestroy मूल्यांकन गंभीर
पहला अवलोकन Oct 25, 2026 23:20 UTC · PhishDestroy
वायरस का कुल पता लगाना: 2/92 Spamhaus DBL: spam domain स्वचालित ब्रांड लेबल: Ledger घोटाले का प्रकार: निवेश घोटाला युवा डोमेन: 3 दिन पुराना
VirusTotal
इंजन का पता लगाना ·
ओटीएक्स
सामुदायिक संदर्भ
Cloudflare Radar
पेज कैप्चर
गैलरी खोलें
डोमेन आयु
भेजी गई रिपोर्टें
कोई रिकॉर्ड नहीं भेजा गया
26/10/2026 CDN
X Telegram एपीआई
रिपोर्ट सारांश

क्रिप्टो निवेश घोटाला: welvartfonds.com — असत्यापित. साक्ष्य सारांश: VirusTotal 2/92 (CRDF, Gridinsoft); URLScan capture; Spamhaus DBL_SPAM; PhishDestroy…

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

विश्लेषण

डोमेन सारांश

welvartfonds.com: क्रिप्टो निवेश घोटाला; PhishDestroy ने इसे 2026-10-25 को पकड़ा। जोखिम: गंभीर (81/100)। रजिस्ट्रार: Dynadot। होस्टिंग: CloudFLARENET-EU। VirusTotal: 2/92 इंजन इसे चिह्नित करते हैं। Spamhaus DBL में सूचीबद्ध। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

गंभीर
VirusTotal
2 / 92
पेज कैप्चर
7

PhishDestroy खतरे की रिपोर्ट

Overview

PhishDestroy’s intake on 2026-10-26 classified welvartfonds.com as malicious after a fresh URLScan scan returned a malicious verdict with an AI‑phishing confidence of 90 %. The recorded page title “Welvart Fonds — AI Platform for Smarter Surplus Capital” was captured and matches the assessment’s note that the site pretends to offer an AI‑driven investment service. The domain first appeared in PhishDestroy logs on 2026-10-26, four days after its registration on 2026-10-22.

How the scam works

Fake AI‑investment pages typically lure visitors with promises of high returns and then request personal data, login credentials or cryptocurrency wallet details. Collected information is used for credential theft, account takeover or direct crypto theft.

साक्ष्य

URLScan captured the site on 2026-10-25, returned HTTP 403 and assigned a 100 % malicious score with the category “phishing”. VirusTotal analysis on 2026-10-25 recorded two malicious detections out of 92 engines (CRDF marked malicious, Gridinsoft marked phishing). Google Safe Browsing checked on 2026-10-26 did not flag the domain. OTX reported zero pulses on 2026-10-26. No external blocklists listed the domain as of the same date, while PhishDestroy’s internal blocklist marked it as malicious on 2026-10-25.

अवसंरचना

The domain was registered with Dynadot Inc on 2026-10-22 (recorded creation 2026-10-23). TLS inspection on 2026-10-25 found a Let’s Encrypt certificate issued for welvartfonds.com, valid until 2027-01-23. The recorded IPv4 address was 158.94.210.119 and IPv6 addresses were in the 2a06:98c1:3120::/64 range, both belonging to the CloudFLARENET‑EU network in Great Britain. Port scans performed on 2026-10-26 observed TCP ports 22, 80, 443 and 8080 open, and HTTP headers indicated a Cloudflare WAF.

What to do

Visitors should avoid entering any credentials, personal information or crypto wallet details on the site and, if any were submitted, change passwords and monitor accounts for unauthorized activity. Organizations should block welvartfonds.com at the DNS or firewall level and review logs for connections to the recorded Cloudflare addresses. Continue monitoring reputable threat feeds for updates on this indicator.

स्रोत साक्ष्यVirusTotal 2 / 92 9 sources

VirusTotal

2 / 92 इंजन का पता लगाना · सहेजा गया सारांश

रिपोर्ट खोलें
VirusTotalस्रोत का मूल रिकॉर्डदेखा गया: 14 फ़ील्ड

देखा गया: · प्राप्त किया गया:

विक्रेता परिणाम गणनाएँ

टाइमआउट
0
हानिरहित
54
दुर्भावनापूर्ण
2
संदिग्ध
0
पता नहीं चला
36

विक्रेता लेबल

CRDF
malicious
Gridinsoft
phishing

प्रतिष्ठा स्कोर

0

रजिस्ट्रार

Dynadot Inc

निर्मित

समाप्त होता है

अद्यतन

पहली बार दिखा

DNS रिकॉर्ड

  • TTL, सेकंड
    300
    प्रकार
    NS
    मान
    ns1.dyna-ns.net
  • TTL, सेकंड
    300
    प्रकार
    SOA
    ज़िम्मेदार व्यक्ति का पता
    hostmaster.welvartfonds.com
    मान
    ns1.dyna-ns.net
  • TTL, सेकंड
    300
    प्रकार
    A
    मान
    158.94.210.119
  • TTL, सेकंड
    300
    प्रकार
    NS
    मान
    ns2.dyna-ns.net

DNS रिकॉर्ड प्राप्त होने का समय

JARM फ़िंगरप्रिंट

40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319

प्रमाणपत्र

विषय के वैकल्पिक नाम (SAN)
  • *.welvartfonds.com
  • welvartfonds.com
जारीकर्ता
Let's Encrypt / YE1
सीरियल नंबर
5e721c45727abfe0a3c7ae5778f134850e5
SHA-256
4011e515332193f30b562d175402941875d3307d380dc719d0854c95db0624cd
विषय (Subject)
welvartfonds.com
मान्यता समाप्ति
मान्यता आरंभ

पंजीकरण रिकॉर्ड

रजिस्ट्रार
Dynadot Inc
रजिस्ट्रार IANA ID
472
रजिस्ट्रार URL
http://www.dynadot.com
पंजीकृत
अद्यतन
समाप्त होता है
स्थिति
  • clientTransferProhibited
नेमसर्वर
  • imani.ns.cloudflare.com
  • valentin.ns.cloudflare.com
DNSSEC
unsigned

रजिस्ट्री डेटा (RDAP)

स्थिति
  • client transfer prohibited
रजिस्ट्री घटनाएँ
पंजीकरण की समाप्ति
अंतिम बदलाव
पंजीकरण
RDAP डेटाबेस का अंतिम अपडेट
स्रोत के मूल फ़ील्ड · JSON
विक्रेता परिणाम गणनाएँ
{
    "timeout": 0,
    "harmless": 54,
    "malicious": 2,
    "suspicious": 0,
    "undetected": 36
}
विक्रेता लेबल
{
    "CRDF": "malicious",
    "Gridinsoft": "phishing"
}
प्रतिष्ठा
0
रजिस्ट्रार
Dynadot Inc
निर्मित
2026-10-22T23:15:41Z
समाप्त होता है
2027-10-22T23:15:41Z
अद्यतन
2026-10-22T23:15:55Z
पहली बार दिखा
2026-10-22T23:27:30Z
DNS रिकॉर्ड
[
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "SOA",
        "rname": "hostmaster.welvartfonds.com",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "158.94.210.119"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns2.dyna-ns.net"
    }
]
Dns at
2026-10-25T20:08:31Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
प्रमाणपत्र
{
    "san": [
        "*.welvartfonds.com",
        "welvartfonds.com"
    ],
    "issuer": "Let's Encrypt / YE1",
    "serial": "5e721c45727abfe0a3c7ae5778f134850e5",
    "sha256": "4011e515332193f30b562d175402941875d3307d380dc719d0854c95db0624cd",
    "subject": "welvartfonds.com",
    "valid_to": "2027-01-23T17:50:19Z",
    "valid_from": "2026-10-25T17:50:20Z"
}
पंजीकरण रिकॉर्ड
{
    "registrar": "Dynadot Inc",
    "registrar_iana_id": "472",
    "registrar_url": "http://www.dynadot.com",
    "created": "2026-10-22T23:15:41Z",
    "updated": "2026-10-22T23:15:55Z",
    "expires": "2027-10-22T23:15:41Z",
    "status": [
        "clientTransferProhibited"
    ],
    "nameservers": [
        "imani.ns.cloudflare.com",
        "valentin.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
पंजीकरण डेटा
{
    "status": [
        "client transfer prohibited"
    ],
    "events": {
        "expiration": "2027-10-22T23:15:41Z",
        "last changed": "2026-10-22T23:15:55Z",
        "registration": "2026-10-22T23:15:41Z",
        "last update of RDAP database": "2026-10-22T23:27:05Z"
    }
}
स्रोत रिकॉर्ड अलग करें · 2 malicious + 0 suspicious / 92 · 2026-10-25 20:05:36 UTC

उपरोक्त सारांश और यह प्रदाता रिकॉर्ड विभिन्न समयों पर एकत्र किए गए थे। दोनों अभी भी उपलब्ध हैं; दुर्भावनापूर्ण और संदिग्ध वर्गीकरण अलग-अलग दिखाए गए हैं।

record_source
collected_observations.vt
analysis_at
2026-10-25T20:05:36Z
fetched_at
2026-10-25T23:20:50Z
stats
{"timeout":0,"harmless":54,"malicious":2,"suspicious":0,"undetected":36}

Cloudflare Radar

फ़िशिंग

रिपोर्ट खोलें
Cloudflare Radarस्रोत का मूल रिकॉर्डदेखा गया: 12 फ़ील्ड

देखा गया: · प्राप्त किया गया:

रिपोर्ट ID

0e7b2970-ca66-4887-adf1-0e19f82561d8

अंतिम यूआरएल

https://finly2-ducimus72.cfd/

HTTP प्रतिक्रिया

200

नेविगेशन इतिहास

  • URL
    https://welvartfonds.com/
    स्थिति
    200
  • URL
    https://finly2-ducimus72.cfd/
    स्थिति
    200

DOM संरचना हैश

e3ea3139b9d649222996b5b5a24b81fc916d8f33b8a741c354b23f5e3c9ec8fe

दस्तावेज़ हैश

0b4c7650225864eafdd82b6ebd8b564131c52147e3d11699c6068abe30db366c

फ़िशिंग क्लासिफ़ायर का परिणाम

  • phishing

Cloudflare Radar रैंक

रैंक सीमा
>200000

DNS रिकॉर्ड

  • नाम
    finly2-ducimus72.cfd
    प्रकार
    A
    मान
    188.114.96.0
  • नाम
    finly2-ducimus72.cfd
    प्रकार
    A
    मान
    188.114.97.0
  • नाम
    finly2-ducimus72.cfd
    प्रकार
    AAAA
    मान
    2a06:98c1:3120::
  • नाम
    finly2-ducimus72.cfd
    प्रकार
    AAAA
    मान
    2a06:98c1:3121::

DNSSEC मान्य

नहीं

IP पता

188.114.96.0

पंजीकरण रिकॉर्ड

रजिस्ट्रार
NameCheap, Inc.
पंजीकृत
अद्यतन
समाप्त होता है
नेमसर्वर
  • lilyana.ns.cloudflare.com
  • rocky.ns.cloudflare.com
स्रोत के मूल फ़ील्ड · JSON
Uuid
0e7b2970-ca66-4887-adf1-0e19f82561d8
Final url
https://finly2-ducimus72.cfd/
स्थिति
200
इतिहास
[
    {
        "url": "https://welvartfonds.com/",
        "status": 200
    },
    {
        "url": "https://finly2-ducimus72.cfd/",
        "status": 200
    }
]
DOM संरचना हैश
e3ea3139b9d649222996b5b5a24b81fc916d8f33b8a741c354b23f5e3c9ec8fe
दस्तावेज़ हैश
0b4c7650225864eafdd82b6ebd8b564131c52147e3d11699c6068abe30db366c
Phishing v2
[
    "phishing"
]
Radar rank
{
    "bucket": ">200000"
}
DNS रिकॉर्ड
[
    {
        "name": "finly2-ducimus72.cfd",
        "type": "A",
        "value": "188.114.96.0"
    },
    {
        "name": "finly2-ducimus72.cfd",
        "type": "A",
        "value": "188.114.97.0"
    },
    {
        "name": "finly2-ducimus72.cfd",
        "type": "AAAA",
        "value": "2a06:98c1:3120::"
    },
    {
        "name": "finly2-ducimus72.cfd",
        "type": "AAAA",
        "value": "2a06:98c1:3121::"
    }
]
DNSSEC मान्य
false
Ip
188.114.96.0
पंजीकरण रिकॉर्ड
{
    "registrar": "NameCheap, Inc.",
    "created": "2026-10-25T22:01:05Z",
    "updated": "2026-10-25T22:01:11Z",
    "expires": "2027-10-25T23:59:59Z",
    "nameservers": [
        "lilyana.ns.cloudflare.com",
        "rocky.ns.cloudflare.com"
    ]
}
अलग संग्रहीत सारांश: clean · निरीक्षण तिथि दर्ज नहीं की गई

यह सारांश ऊपर दिए गए पुराने स्कैन से भिन्न है। इसे उत्पत्ति-प्रमाण के लिए संरक्षित रखा गया है और यह चयनित स्रोत अवलोकन को ओवरराइड नहीं करता।

verdict
साफ़
categories
[]
observed_at
null
source_path
phishdestroy.technologies.cf_radar
scope
अलग संग्रहीत सारांश; अनुपस्थित अवलोकन तिथि स्वच्छ स्कैन का प्रमाण नहीं है।

Spamhaus DBL

स्पैम डोमेन

यूआरएलस्कैन

दुर्भावनापूर्ण · इंजन का निर्णय · स्कोर 98

रिपोर्ट खोलें
यूआरएलस्कैनस्रोत का मूल रिकॉर्डदेखा गया: 21 फ़ील्ड

देखा गया: · प्राप्त किया गया:

रिपोर्ट ID

01a17563-2d1c-745e-a9d9-8c58a12551a8

अंतिम यूआरएल

https://welvartfonds.com/

HTTP प्रतिक्रिया

200

रीडायरेक्ट का प्रकार

https-only

पुनर्निर्देशित करता है

  • कहाँ तक
    https://welvartfonds.com/
    कहाँ से
    http://welvartfonds.com/
    स्थिति
    307

IP पता

158.94.210.119

संपर्क किए गए आईपी पते

  • 158.94.210.119

ऑटोनॉमस सिस्टम (ASN)

  • 202412

सर्वर के देश

  • NL

दस्तावेज़ हैश

49e2156b1c521742d26b5101ef847a7cc5003a126d6c53a3b536884b40316bd1

स्क्रिप्ट हैश

  • 8aa5f8f647356dcd4fc5dbbe0efd5bc0e8da74026bc61e24636e2e1f5749b0ce

JavaScript ग्लोबल वेरिएबल

  • __dclq
  • __dclOrig
  • __dclFlush
  • __smsCheckBeforeSubmit
  • __isSmsEnabled
  • __isSmsVerified
  • intlTelInput

कुकीज़

  • connect.sid

TLS सेशन और प्रमाणपत्र

विषय के वैकल्पिक नाम (SAN)
  • *.welvartfonds.com
  • welvartfonds.com
सिफ़र सूट
AES_128_GCM
जारीकर्ता
YE1
विषय (Subject)
welvartfonds.com
प्रोटोकॉल
TLS 1.3
मान्यता समाप्ति
मान्यता आरंभ

डोमेन की आयु, दिन

1

पंजीकृत डोमेन की आयु, दिन

1

प्रमाणपत्र की आयु, दिन

0

प्रमाणपत्र की वैधता, दिन

89

पेज अनुरोध

7

प्रदाता के निर्णय

इंजन का निर्णय
टैग
  • urlscan-ml
  • urlscan-ml-60c5e22
स्कोर
98
दुर्भावनापूर्ण
हाँ
समग्र निर्णय
स्कोर
0
दुर्भावनापूर्ण
नहीं

HTTP हेडर

Content-type
text/html; charset=utf-8
X-content-type-options
nosniff
Referrer-policy
same-origin
स्रोत के मूल फ़ील्ड · JSON
Uuid
01a17563-2d1c-745e-a9d9-8c58a12551a8
Final url
https://welvartfonds.com/
स्थिति
200
पुनर्निर्देशित
https-only
पुनर्निर्देशित करता है
[
    {
        "to": "https://welvartfonds.com/",
        "from": "http://welvartfonds.com/",
        "status": 307
    }
]
Ip
158.94.210.119
संपर्क किए गए आईपी पते
[
    "158.94.210.119"
]
Asns
[
    "202412"
]
Countries
[
    "NL"
]
दस्तावेज़ हैश
49e2156b1c521742d26b5101ef847a7cc5003a126d6c53a3b536884b40316bd1
स्क्रिप्ट हैश
[
    "8aa5f8f647356dcd4fc5dbbe0efd5bc0e8da74026bc61e24636e2e1f5749b0ce"
]
Globals
[
    "__dclq",
    "__dclOrig",
    "__dclFlush",
    "__smsCheckBeforeSubmit",
    "__isSmsEnabled",
    "__isSmsVerified",
    "intlTelInput"
]
कुकीज़
[
    "connect.sid"
]
Tls
{
    "san": [
        "*.welvartfonds.com",
        "welvartfonds.com"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE1",
    "subject": "welvartfonds.com",
    "protocol": "TLS 1.3",
    "valid_to": "2027-01-23T17:50:19Z",
    "valid_from": "2026-10-25T17:50:20Z"
}
डोमेन आयु (दिन)
1
Apex age days
1
Tls age days
0
TLS वैधता (दिन)
89
अनुरोध
7
प्रदाता के निर्णय
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 98,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP हेडर
{
    "content-type": "text/html; charset=utf-8",
    "x-content-type-options": "nosniff",
    "referrer-policy": "same-origin"
}
अलग मॉनिटर रिकॉर्ड · दिनांक दर्ज नहीं है

अलग संग्रहीत मॉनिटर स्नैपशॉट; प्राथमिक रिपोर्ट रिकॉर्ड को प्रतिस्थापित नहीं करता या वर्तमान उपलब्धता स्थापित नहीं करता।

record_source
domain_monitor.urlscan
uuid
01a173bc-f8d9-722b-8c3b-15bb6dd9a397
स्कोर
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
मौजूदा रिपोर्ट में प्रयुक्त Europe/Berlin; स्रोत टाइमस्टैम्प शब्दशः संरक्षित हैं।

PhishDestroy कथा

कथा निर्माण मेटाडेटा

रिपोर्ट खोलें
शीर्षक, विवरण और पीढ़ी रिकॉर्ड

कथानक निर्माण की तिथि अवलोकन तिथियों से अलग होती है। ये प्रकाशित किए गए रखे गए क्षेत्र हैं, न कि कोई अतिरिक्त स्वतंत्र पता लगाना।

ai_title
welvartfonds.com — Phishing Site for Fake AI Investment
ai_description
PhishDestroy flagged welvartfonds.com on 2026-10-26 as a malicious phishing site masquerading as an AI‑driven investment platform.
ai_generated_at
2026-10-25T23:22:44Z
ai_generated_by
threat-v3-groq
interpretation
कथा निर्माण मेटाडेटा, प्रदाता के अवलोकन तिथियों से अलग।

परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।

एकत्रित स्रोत विवरण

संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।

हर संग्रहीत फ़ील्ड, उसके स्रोत और तारीख के साथ
वेबसाइट जाँचेंस्रोत का मूल रिकॉर्डप्राप्त किया गया: 18 फ़ील्ड

मेल विन्यास

SPF लुकअप
0

CAA रिकॉर्ड

डोमेन
welvartfonds.com

संरक्षणात्मक DNS परिणाम

जाँचे गए रिज़ॉल्वर
12
ब्लॉक करने वाले रिज़ॉल्वर
0

क्रॉलर नियम

यूज़र एजेंट
  • *
मौजूद
हाँ
साइटमैप URL
  • https://welvartfonds.com/sitemap.xml

साइटमैप

मौजूद
हाँ
URL की संख्या
5

TLS कनेक्शन

ALPN
h2
सिफ़र सूट
TLS_AES_256_GCM_SHA384
प्रोटोकॉल
TLSv1.3
समर्थित संस्करण
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
प्रमाणपत्र सत्यापित
हाँ
फ़ॉरवर्ड सीक्रेसी
हाँ

पोर्ट

खुले पोर्ट
  • 22
  • 80
  • 443
  • 8080

DNS सर्वर

नेमसर्वर
  • IP पता
    172.64.34.133
    होस्ट
    holly.ns.cloudflare.com
  • IP पता
    173.245.59.180
    होस्ट
    jeremy.ns.cloudflare.com
DNS ज़ोन
welvartfonds.com

स्थान

IP पता
2a06:98c1:3120::3
ASN
13335
संगठन
CloudFLARENET-EU
शहर
London
देश
GB

TLS प्रमाणपत्र

जारीकर्ता
Let's Encrypt / YE1
विषय (Subject)
welvartfonds.com

DNS रिकॉर्ड

A
  • 158.94.210.119
NS
  • jeremy.ns.cloudflare.com
  • holly.ns.cloudflare.com
SOA
प्राथमिक नेमसर्वर
imani.ns.cloudflare.com
होस्टमास्टर
dns.cloudflare.com
सीरियल नंबर
2418429271
रिफ़्रेश, सेकंड
10000
पुनः प्रयास, सेकंड
2400
समाप्ति, सेकंड
604800
न्यूनतम TTL, सेकंड
1800
TXT
  • google-site-verification=t68GRMN86JaQwC-BlUv_CtyREAH9xAjYTbSXbrZ6rsA
AAAA
  • 2a06:98c1:3121::3
  • 2a06:98c1:3120::3

DNSSEC

DS रिकॉर्ड
नहीं
RRSIG
नहीं
DNSKEY
नहीं

HSTS

अवलोकन
Site does not serve any HSTS headers.

HTTP सुरक्षा नीतियाँ

X-Frame-Options
SAMEORIGIN
Referrer-Policy
same-origin
X-XSS-Protection
नहीं
Permissions-Policy
नहीं
X-Content-Type-Options
नहीं
Content-Security-Policy
नहीं
Strict-Transport-Security
नहीं
Cross-Origin-Opener-Policy
नहीं
Cross-Origin-Embedder-Policy
नहीं
Cross-Origin-Resource-Policy
नहीं

वेब एप्लिकेशन फ़ायरवॉल

WAF उत्पाद
Cloudflare
WAF पाया गया
हाँ

IP लुकअप

IP पता
2a06:98c1:3120::3
IP संस्करण
6

पंजीकरण रिकॉर्ड

रजिस्ट्रार
Dynadot Inc
पंजीकृत
अद्यतन
समाप्त होता है
स्थिति
  • clientTransferProhibited https://icann.org/epp
नेमसर्वर
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

HTTP हेडर

रिस्पॉन्स हेडर
सर्वर
cloudflare
Content-type
text/html; charset=utf-8
X-frame-options
SAMEORIGIN
Referrer-policy
same-origin
स्रोत के मूल फ़ील्ड · JSON
मेल विन्यास
{
    "spf_lookups": 0
}
CAA रिकॉर्ड
{
    "domain": "welvartfonds.com"
}
संरक्षणात्मक DNS परिणाम
{
    "resolvers": 12,
    "blocked_count": 0
}
क्रॉलर नियम
{
    "agents": [
        "*"
    ],
    "present": true,
    "sitemaps": [
        "https://welvartfonds.com/sitemap.xml"
    ]
}
साइटमैप
{
    "present": true,
    "url_count": 5
}
TLS कनेक्शन
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
पोर्ट
{
    "open": [
        22,
        80,
        443,
        8080
    ]
}
डीएनएस सर्वर
{
    "ns": [
        {
            "ip": "172.64.34.133",
            "host": "holly.ns.cloudflare.com"
        },
        {
            "ip": "173.245.59.180",
            "host": "jeremy.ns.cloudflare.com"
        }
    ],
    "zone": "welvartfonds.com"
}
स्थान
{
    "ip": "2a06:98c1:3120::3",
    "asn": "13335",
    "org": "CloudFLARENET-EU",
    "city": "London",
    "country": "GB"
}
एसएसएल
{
    "issuer": "Let's Encrypt / YE1",
    "subject": "welvartfonds.com"
}
DNS रिकॉर्ड
{
    "A": [
        "158.94.210.119"
    ],
    "NS": [
        "jeremy.ns.cloudflare.com",
        "holly.ns.cloudflare.com"
    ],
    "SOA": "{\"nsname\": \"imani.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2418429271, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
    "TXT": [
        "google-site-verification=t68GRMN86JaQwC-BlUv_CtyREAH9xAjYTbSXbrZ6rsA"
    ],
    "AAAA": [
        "2a06:98c1:3121::3",
        "2a06:98c1:3120::3"
    ]
}
डीएनएससेक
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
एचटीएस
{
    "message": "Site does not serve any HSTS headers."
}
HTTP सुरक्षा नीतियाँ
{
    "xFrameOptions": "SAMEORIGIN",
    "referrerPolicy": "same-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
फ़ायरवॉल
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2a06:98c1:3120::3",
    "family": 6
}
पंजीकरण रिकॉर्ड
{
    "registrar": "Dynadot Inc",
    "created": "2026-10-22T23:15:41Z",
    "updated": "2026-10-25T17:50:27Z",
    "expires": "2027-10-22T23:15:41Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
HTTP हेडर
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=utf-8",
        "x-frame-options": "SAMEORIGIN",
        "referrer-policy": "same-origin"
    }
}

welvartfonds.com के बारे में सवाल

क्या welvartfonds.com भरोसेमंद है?

नहीं। PhishDestroy welvartfonds.com को क्रिप्टो निवेश घोटाला की श्रेणी में रखता है (जोखिम: गंभीर, 81/100); इसे पहली बार 2026-10-25 को पकड़ा गया। VirusTotal: 2/92 इंजन इसे चिह्नित करते हैं। Spamhaus DBL में सूचीबद्ध। इस साइट को असुरक्षित मानें।

क्या welvartfonds.com से वॉलेट कनेक्ट करना सुरक्षित है?

नहीं। welvartfonds.com पर वॉलेट कनेक्ट न करें, संदेशों पर हस्ताक्षर न करें और टोकन को मंज़ूरी न दें। फ़िशिंग साइटें ऐसी अनुमतियाँ (approve, setApprovalForAll, Permit2) माँगती हैं जिनसे संचालक आपकी संपत्ति निकाल सकता है, और पुष्टि हो चुका लेन-देन वापस नहीं होता।

अगर मैंने welvartfonds.com इस्तेमाल किया है तो क्या करूँ?

वहाँ डाले गए सभी पासवर्ड बदलें और दो-चरणीय सत्यापन चालू करें। अगर आपने वॉलेट कनेक्ट किया या किसी चीज़ पर हस्ताक्षर किया, तो अनुमतियाँ रद्द करें और बचे हुए फ़ंड नए वॉलेट में भेजें; अपना सीड फ़्रेज़ कभी साझा न करें। चरण-दर-चरण मदद: आपातकालीन गाइड।

और देखें

ब्लॉकलिस्ट मिलानPhishDestroy 1
PhishDestroy PhishDestroy list स्रोत देखें

सहेजा गया कैप्चर · 7 कैप्चर

सभी कैप्चर लिंक और हैश (7)

डोमेन विवरण

डोमेन
आईपी संदर्भ Cloudflare shared edge मूल आईपी छिपा हुआ एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।
रजिस्ट्रार Dynadot US(US)
दुरुपयोग संपर्कabuse@dynadot.com, abuse@omegatech.sc
आईसीएएनएन रजिस्ट्रीICANN Lookup (RDAP) →
पंजीकरणनिर्मित 22/10/2026 (3d · Brand New!) — समाप्त होता है 22/10/2027
तकनीकी विवरणउत्पत्ति और समय-मुद्रांक
पहली बार पता चला26/10/2026
डीओएम विश्लेषणanalyzed 26/10/2026score 81/1002 brand signals
सबमिट किया गया यूआरएलhttp://welvartfonds.com/
फ़ैविकॉन हैश
केस आईडी
पृष्ठ शीर्षक देखा गया
Welvart Fonds — AI Platform for Smarter Surplus Capital
स्वचालित ब्रांड संदर्भ
पार Ledger
TLS प्रमाणपत्र
जारीकर्ता Let's Encrypt / YE1 · सहेजी गई वैधता 89 दिन में समाप्त

नेटवर्क & प्रमाणपत्र

संग्रहीत तकनीकी साक्ष्य

नेटवर्क & DNS

साझा कCDN एज
Resolved IP
158.94.210.119
नेटवर्क ASN
AS13335
संगठन
CloudFLARENET-EU
निरीक्षित स्थान
London, GB
सर्वर हेडर
cloudflare

एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।

नेमसर्वर 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

स्थान IP नेटवर्क को दर्शाता है।

TLS प्रमाणपत्र

जारीकर्ता
Let's Encrypt / YE1
मान्यता आरंभ
2026-10-25 17:50:20
मान्यता समाप्ति
2027-01-23 17:50:19
होस्टनाम कवरेज
संग्रहीत प्रमाणपत्र तिथियाँ मान्य
वैधता
संग्रहीत वैधता तिथियों के भीतर
संग्रह स्रोत
PhishDestroy collector
प्रमाणपत्र फ़िंगरप्रिंट4011e515332193f30b562d175402941875d3307d380dc719d0854c95db0624cd
प्रमाणपत्र के नाम · 2 SAN
  • *.welvartfonds.com
  • welvartfonds.com

संग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।

तकनीकें · 5 identified
द्वारा पता लगाया गया Cloudflare Radar · वप्पलाइज़र इंजन
इस डोमेन की रिपोर्ट करें सबूत जमा करें और दूसरों की सुरक्षा में मदद करें

वायरसटोटल विश्लेषण

2 / 92 सुरक्षा विक्रेताओं ने इस डोमेन को चिह्नित किया
VT पर देखें
अंतिम विश्लेषण
CRDF
Gridinsoft

संग्रहीत साक्ष्य

Wayback Machine झलक
आर्काइव देखें
साइट प्रदर्शन विश्लेषण

Google PageSpeed Insights — मोबाइल परफ़ॉर्मेंस ऑडिट: welvartfonds.com · checked Oct 26, 2026

99
अच्छा
प्रदर्शन
FCP
0.94 s
First Contentful Paint
LCP
1.88 s
सबसे बड़ा संतोषजनक पेंट
CLS
0
संचयी लेआउट शिफ्ट
TBT
0 ms
कुल अवरोधन समय
SI
2.71 s
गति सूचकांक
डेटा स्रोत: Google PageSpeed Insights · मोबाइल रणनीति · स्कोर: 90-100 अच्छा 50-89 सुधार की आवश्यकता 0-49 खराब
संग्रहीत कैप्चर साक्ष्य 1 snapshot

स्थानीय संग्रह पाइपलाइन द्वारा रखा गया टाइमस्टैम्प-युक्त रिस्पॉन्स मेटाडेटा। नीचे दिया गया हर मान प्रदर्शित संग्रह समय से संबंधित है।

संचित HTTP प्रतिक्रिया HTTP 200
अनुरोधित यूआरएल: http://welvartfonds.com/
अंतिम यूआरएल: https://welvartfonds.com/
प्रतिक्रिया
HTTP 200
HTML बॉडी
835 B
संपीडित
421 B
लिंक
0 internal · 0 external
चयनित प्रतिक्रिया शीर्षक
Cache-Control: no-cache, no-store, must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
X-Powered-By: Express
सुरक्षा हेडर मौजूद हैं
X-Content-Type-OptionsReferrer-Policy
HSTS: नहीं देखा गया DNSSEC: नहीं देखा गया WAF / firewall: not observed क्लोकिंग फ़्लैग: नहीं देखा गया
Saved response-header values · 11
Alt-Svc
h3=":443"; ma=2592000
Cache-Control
no-cache, no-store, must-revalidate
Content-Encoding
gzip
Content-Length
434
Content-Type
text/html; charset=utf-8
दिनांक
Sun, 25 Oct 2026 23:20:12 GMT
Referrer-Policy
same-origin
Vary
Accept-Encoding
Via
1.1 Caddy
X-Content-Type-Options
nosniff
X-Powered-By
Express

कलेक्टर द्वारा रखे गए मान; लंबे मान संग्रह के दौरान छोटे किए जा सकते हैं।

सभी प्रतिधारित उपलब्धता अवलोकन1

स्रोत: उपलब्धता मॉनिटर। प्रत्येक संग्रहीत अवलोकन अलग रहता है, जिसमें एक ही तारीख या सबूत हैश वाले रिकॉर्ड भी शामिल हैं, लेकिन स्रोत या डीएनएस स्थिति अलग-अलग होती हैं। एक अज्ञात स्थिति यह प्रमाण नहीं है कि साइट ऑफ़लाइन है।

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    कारण
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    मूल स्रोत का समय-स्टाम्प
    2026-10-26 00:25:35.638849
    प्रमाण SHA-256
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

दर्ज गतिविधि

5 entries
  1. यूआरएलस्कैन

    पृष्ठ कैप्चर किया गया

    स्रोत देखें
  2. Cloudflare Radar

    फ़िशिंग

    स्रोत देखें
  3. VirusTotal

    2/92 इंजन का पता लगाना

    स्रोत देखें
  4. वेबैक मशीन

    पृष्ठ संग्रहीत

    स्रोत देखें
  5. PhishDestroy में जोड़ा गया

    welvartfonds.com

    स्रोत देखें
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

मिलते-जुलते डोमेन

151 संग्रहीत मिलते-जुलते डोमेन

सभी दिखाएँ (88)
eldger.com transposition kedger.com replacement kledger.com insertion l3dger.com replacement ldeger.com transposition ldger.com omission le.dger.com subdomain lecger.com replacement ledber.com replacement ledegr.com transposition leder.com omission ledg3r.com replacement ledge.com omission ledged.com replacement ledgedr.com insertion ledgee.com replacement ledgeer.com repetition ledgercom.com various ledget.com replacement ledgewr.com insertion ledgger.com repetition ledgir.com vowel-swap ledgor.com vowel-swap ledgr.com omission ledgre.com transposition ledgrer.com insertion ledgsr.com replacement ledgwer.com insertion ledgwr.com replacement ledher.com replacement ledhger.com insertion ledsger.com insertion ledtger.com insertion ledyer.com replacement ledzer.com replacement leedger.com insertion legder.com transposition leger.com omission lerdger.com insertion lerger.com replacement lesger.com replacement lewdger.com insertion lidger.com vowel-swap lledger.com repetition lodger.com vowel-swap lrdger.com replacement lsdger.com replacement oedger.com replacement pedger.com replacement pledger.com insertion dedger.com bitsquatting hedger.com bitsquatting iedger.com homoglyph l-edger.com hyphenation ladger.com bitsquatting lcdlger.com homoglyph lddger.com bitsquatting lebger.com homoglyph leclger.com homoglyph ledcer.com bitsquatting leddger.com insertion ledeer.com bitsquatting ledeger.com insertion ledfer.com bitsquatting ledg-er.com hyphenation ledgar.com bitsquatting ledger0.com addition ledger1.com addition ledger4.com addition ledger5.com addition ledger6.com addition ledgerb.com addition ledgerc.com addition ledgerf.com addition ledgeri.com addition ledgern.com addition ledgerq.com addition ledgerx.com addition ledges.com bitsquatting ledgez.com bitsquatting ledgur.com bitsquatting lediger.com homoglyph ledqer.com homoglyph leeger.com bitsquatting leelger.com homoglyph lefger.com bitsquatting letger.com bitsquatting ludger.com bitsquatting

151 में से 100 दिखाए जा रहे हैं

क्लोकिंग की जाँच

ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।

welvartfonds.com

साक्ष्य और बाहरी रिपोर्टें

गहन विश्लेषण
सहायता और रिपोर्टिंग

क्या आप इस साइट से प्रभावित हुए?

4 साक्ष्य संकेत समूह जुड़े हैं असत्यापित
आप अकेले नहीं हैं, और इसमें शर्मिंदा होने जैसा कुछ नहीं है। धोखेबाज़ चालाक अपराधी होते हैं जो भरोसे का फ़ायदा उठाते हैं। अपनी घटना की रिपोर्ट करना धोखाधड़ी के ख़िलाफ़ सबसे मज़बूत हथियार है: आपकी रिपोर्ट दूसरों को शिकार बनने से बचा सकती है और क़ानून प्रवर्तन को कार्रवाई में मदद कर सकती है। चुप्पी धोखेबाज़ का सबसे बड़ा फ़ायदा है। इसे तोड़ें।
यदि लॉगिन विवरण से समझौता हुआ है, तो तुरंत रिपोर्ट करें। रिकवरी के नाम पर ठगी करने वालों से संपर्क न करें।

यदि आपने खाता क्रेडेंशियल, व्यक्तिगत या भुगतान जानकारी दर्ज की है, या इस डोमेन से कोई फ़ाइल डाउनलोड की है, तो तुरंत कार्रवाई करें। घटना की रिपोर्ट करने और अपनी सुरक्षा करने में आपकी सहायता के लिए नीचे संसाधन दिए गए हैं।

आधिकारिक रिपोर्टिंग मार्ग

अपने स्थानीय अधिकारियों को रिपोर्ट करें

आधिकारिक साइबर अपराध संपर्क, या एक शिकायत ड्राफ्ट बनाएं → प्राप्त करने के लिए अपना देश चुनें।

97-देश निर्देशिका

एआई-सहायता प्राप्त ड्राफ्ट - घटना विवरण एआई प्रदाता द्वारा संसाधित किया जाता है

इसकी स्वयं समीक्षा करें और सबमिट करें
फिशिंग घटना के बाद

पीड़ितों के लिए सिफारिशें और सलाह

आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।

मुझे तुरंत क्या करना चाहिए?

अत्यावश्यक

संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।

  • सभी पासवर्ड बदलें — ईमेल, एक्सचेंज खाते, कुछ भी जो एक ही पासवर्ड साझा करता हो
  • 2FA सक्षम करें एक ऑथेंटिकेटर ऐप (एसएमएस नहीं) का उपयोग करें। एसएमएस-आधारित रिकवरी को अक्षम करें।
  • फ्रीज़ कार्ड्स यदि आपने फिशिंग साइट पर बैंकिंग विवरण दर्ज किए

मैं अपनी रिपोर्ट के लिए कौन सी जानकारी एकत्र करूँ?

एफबीआई दिशानिर्देश

मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 साक्ष्य मार्गदर्शन ↗

  • भुगतान रिकॉर्ड — यदि आपने भुगतान किया है, तो रसीद, राशि, तारीख, भुगतान प्रदाता और प्राप्तकर्ता का विवरण सहेजें।
  • सटीक तिथियाँ और समय — प्रत्येक लेनदेन और ठग के साथ पहली बातचीत का
  • स्क्रीनशॉट — घोटाला वेबसाइट, चैट संदेश, ईमेल, वॉलेट लेनदेन, सोशल मीडिया
  • सभी यूआरएल और डोमेन धोखेबाज़ द्वारा उपयोग किया गया (सहित welvartfonds.com)
  • संचार — ईमेल, टेक्स्ट संदेश, फोन नंबर, उपयोगकर्ता नाम जिनका उपयोग ठग ने किया

भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।

मुझे इस घोटाले की रिपोर्ट कहाँ करनी चाहिए?

  • एफबीआई आईसी3 — इंटरनेट अपराध शिकायत केंद्र (अमेरिकी संघीय रिपोर्टिंग)
  • यूरोपोल — यूरोपीय साइबर अपराध रिपोर्टिंग (ईयू)
  • आपका बैंक या भुगतान प्रदाता — यदि धन या कार्ड की जानकारी उजागर हुई है, तो आधिकारिक संपर्क विवरण के माध्यम से तुरंत इसकी धोखाधड़ी टीम से संपर्क करें।
  • स्थानीय पुलिस — एक आधिकारिक रिकॉर्ड बनाता है, भले ही वे तुरंत कार्रवाई न कर सकें

रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।

How do phishing scams typically work?

  • नकली वेबसाइटें — थोड़े बदले हुए डोमेन के साथ वैध साइटों के पिक्सेल-परफेक्ट क्लोन
  • सूअर का वध — टेलीग्राम/व्हाट्सएप/डेटिंग ऐप्स के माध्यम से हफ्तों में बनाया गया भरोसा, फिर पैसे चोरी
  • रिकवरी घोटाले — धोखेबाज़ रिकवरी एजेंट बनकर अग्रिम शुल्क माँगते हैं। सेवा प्रदाता की स्वतंत्र रूप से पुष्टि किए बिना कभी भी सीड फ़्रेज़ साझा न करें और न ही भुगतान करें
  • एआई-संचालित धोखाधड़ियाँ — डीपफेक, स्वचालित फ़िशिंग, और एआई-जनित साइटें धोखाधड़ी का पता लगाना कठिन बना रही हैं

मैं भविष्य में खुद को कैसे सुरक्षित रख सकता हूँ?

  • आधिकारिक साइटों को बुकमार्क करें — ईमेल, डीएम, या विज्ञापनों में दिए गए लिंक पर कभी क्लिक न करें
  • डोमेन सत्यापित करें — की जाँच करें PhishDestroy संवाद करने से पहले HTTPS, वर्तनी, डोमेन की आयु की जाँच करें।
  • "सच होने के लिए बहुत अच्छा" = घोटाला — गारंटीशुदा रिटर्न, सेलिब्रिटी समर्थन, तत्काल समय-सीमाएँ

अतिरिक्त मार्गदर्शन: एनआईएसटी · फ़िशिंग प्रतिक्रियाएफबीआई आईसी3 · रिपोर्ट और साक्ष्यएफटीसी · वसूली घोटाले

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →
इस रिपोर्ट के बारे मेंस्रोत, अवलोकन तिथियाँ और सुधार

यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।

AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्यों का वर्णन करता है; बाद में स्रोत जांच बदल सकती हैं।

कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।

इस रिपोर्ट को एम्बेड करेंसाक्ष्य के लिंक वाला एक छोटा विजेट
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/welvartfonds.com"
  title="PhishDestroy threat report for welvartfonds.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>