Spamhaus DBL
स्पैम डोमेन


emrebilisim45.com: फ़िशिंग; PhishDestroy ने इसे 2026-10-26 को पकड़ा। जोखिम: गंभीर (78/100)। रजिस्ट्रार: Spaceship। स्थिति: सर्वर त्रुटि। होस्टिंग: Belenkii Ivan Alexandrovich। Spamhaus DBL में सूचीबद्ध। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।
फ़िशिंग: emrebilisim45.com — सर्वर त्रुटि. साक्ष्य सारांश: VirusTotal 0/92; URLScan capture; Spamhaus DBL_SPAM; PhishDestroy score 78/100. रजिस्ट्रार…
मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।
PhishDestroy खतरे की रिपोर्ट
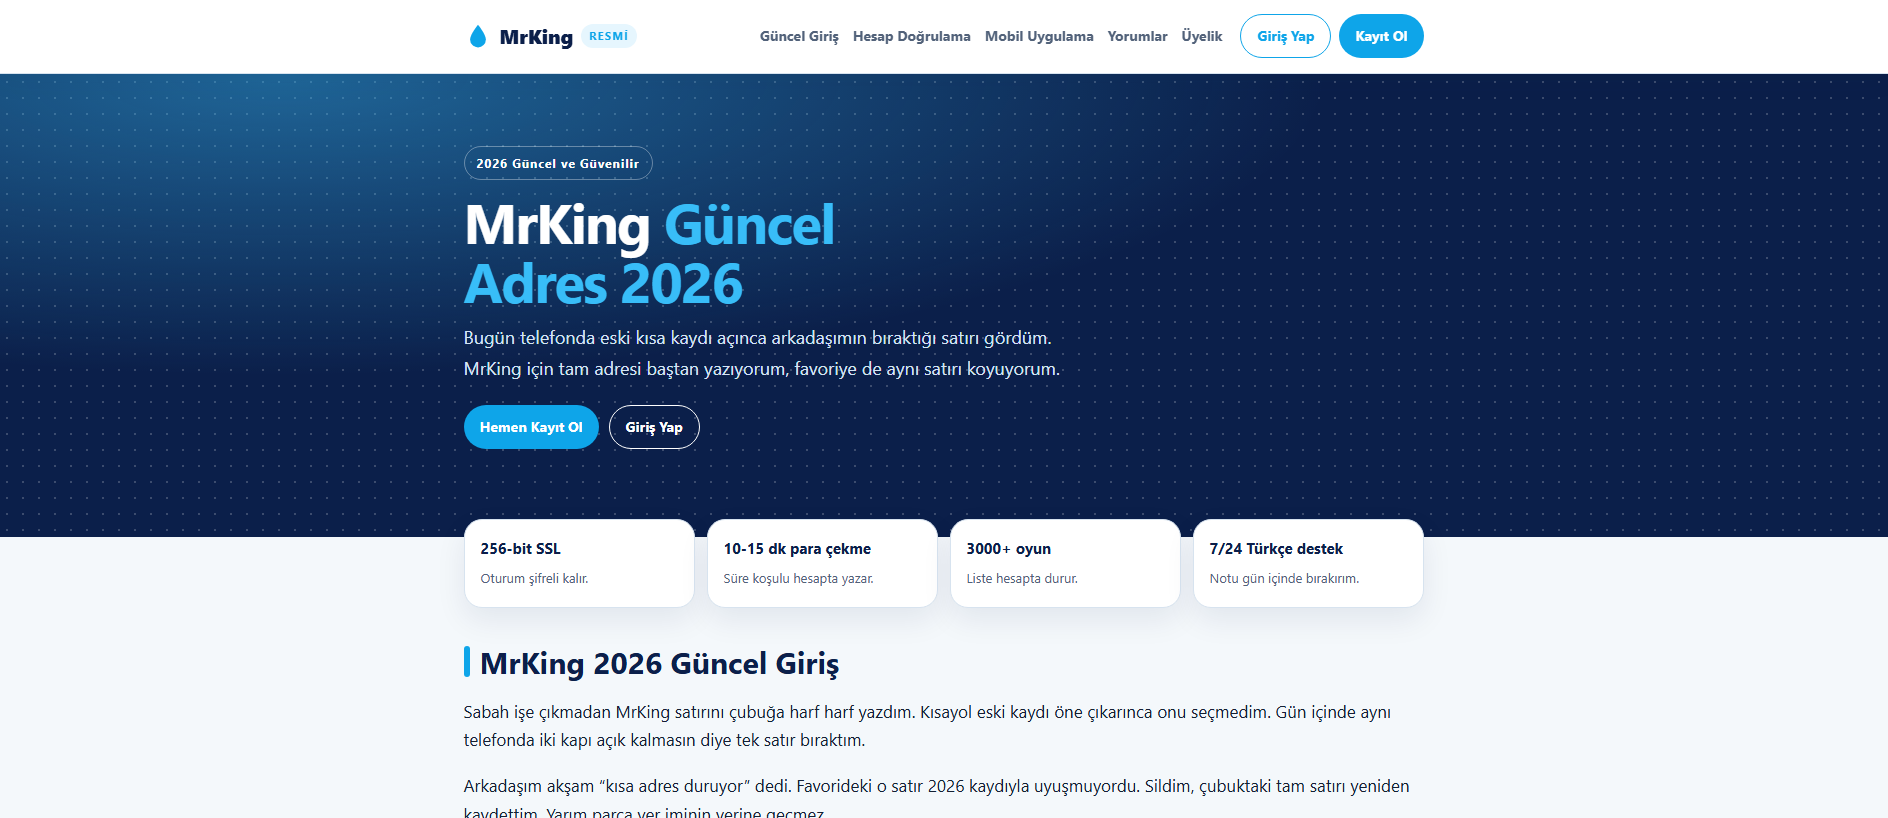
The captured screenshot from 2026-10-26 shows a browser error page reading This site can't be reached with the message The connection was reset and the code ERR_CONNECTION_RESET, offering Details and Reload buttons and showing no form or brand in that frame. PhishDestroy listed emrebilisim45.com because its intake assessment on 2026-10-26 recorded page content titled MrKing with Giriş Yap and Kayıt Ol controls, and the domain was first seen by PhishDestroy on 2026-10-26.
The recorded page presented login and registration controls beneath the MrKing name, a pattern PhishDestroy assesses as credential theft, where visitors type account details into an imitation of a service they trust. As a category risk, such a page also serves as an entry funnel for further requests for personal or account information.
The screenshot shows only the connection-reset error, while the 2026-10-26 intake capture recorded the MrKing login and registration text. urlscan engine verdicts scored the captured page malicious at 84 on 2026-10-26, whereas an earlier intake scan returned clean, and VirusTotal did not flag the domain. Spamhaus listed it as spam on 2026-10-26, PhishDestroy's internal blocklist held the domain, external blocklists showed 0 entries, OTX held 0 pulses, and Google Safe Browsing did not flag it on 2026-10-26. The page fetch returned a redirect within the same domain with no cross-site redirect.
Registrar Spaceship, Inc., registered 2026-10-25; hosting recorded on 2026-10-26, with no WAF or CDN identified in the captures. Notable weakness: no email authentication detected, with no SPF lookups recorded; TLS 1.3, TLS-AES-256-GCM-SHA384, forward secrecy, ALPN http/1.1, certificate recorded as not authorized; CAA records present; DNSSEC signed.
If you submitted credentials through emrebilisim45.com, change that password on the genuine MrKing service and enable two-factor authentication. Block emrebilisim45.com at your DNS or proxy layer, alert anyone who visited it, and review logs for related young lookalike domains.
स्पैम डोमेन
दुर्भावनापूर्ण · इंजन का निर्णय · स्कोर 84
SHA-256 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c
देखा गया: · प्राप्त किया गया:
| Uuid | 01a177ed-8000-7579-987c-c6b7fe867db2 |
|---|---|
| Final url | https://www.emrebilisim45.com/klavye/ |
| स्थिति | 200 |
| Ip | 94.183.168.109 |
| संपर्क किए गए आईपी पते | [
"94.183.168.109"
] |
| Asns | [
"213995"
] |
| Countries | [
"GB"
] |
| दस्तावेज़ हैश | 3731be6d28c50be36a5c2e7ece8d8039d437649b195dd2b93b87af524a548c8c |
| Tls | {
"san": [
"www.emrebilisim45.com"
],
"cipher": "AES_128_GCM",
"issuer": "YR1",
"subject": "www.emrebilisim45.com",
"protocol": "TLS 1.3",
"valid_to": "2027-01-23T18:04:52Z",
"valid_from": "2026-10-25T18:04:53Z"
} |
| डोमेन आयु (दिन) | 433 |
| Apex age days | 433 |
| Tls age days | 0 |
| TLS वैधता (दिन) | 89 |
| अनुरोध | 4 |
| प्रदाता के निर्णय | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 84,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP हेडर | {
"server": "Tengine/3.1.0",
"content-type": "text/html"
} |
अलग संग्रहीत मॉनिटर स्नैपशॉट; प्राथमिक रिपोर्ट रिकॉर्ड को प्रतिस्थापित नहीं करता या वर्तमान उपलब्धता स्थापित नहीं करता।
0 / 92 इंजन का पता लगाना · सहेजा गया सारांश
रिपोर्ट खोलेंदेखा गया: · प्राप्त किया गया:
| विक्रेता परिणाम गणनाएँ | {
"timeout": 0,
"harmless": 55,
"malicious": 0,
"suspicious": 0,
"undetected": 37
} |
|---|---|
| प्रतिष्ठा | 0 |
| टैग | [
"dga"
] |
| रजिस्ट्रार | Spaceship, Inc. |
| निर्मित | 2026-10-25T18:23:38Z |
| समाप्त होता है | 2027-10-25T18:23:38Z |
| अद्यतन | 2026-10-25T18:23:38Z |
| पहली बार दिखा | 2025-08-18T11:32:08Z |
| DNS रिकॉर्ड | [
{
"ttl": 1800,
"type": "SOA",
"rname": "support.spaceship.com",
"value": "launch1.spaceship.net"
},
{
"ttl": 300,
"type": "A",
"value": "94.183.168.109"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch1.spaceship.net"
},
{
"ttl": 1800,
"type": "NS",
"value": "launch2.spaceship.net"
}
] |
| Dns at | 2026-10-26T06:27:04Z |
| Jarm | 21d19d00021d21d00042d43d0000005ad20eceaf7f71ae0887d2ff117bf97f |
| प्रमाणपत्र | {
"san": [
"royal-king-affaires.com"
],
"issuer": "Let's Encrypt / YR1",
"serial": "68102d4951e1c0e12c88f1aa9d6eb32346",
"sha256": "955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8",
"subject": "royal-king-affaires.com",
"valid_to": "2027-01-09T19:39:19Z",
"valid_from": "2026-10-11T19:39:20Z"
} |
| पंजीकरण रिकॉर्ड | {
"registrar": "Spaceship, Inc.",
"registrar_iana_id": "3862",
"registrar_url": "http://www.spaceship.com",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"dnssec": "signedDelegation"
} |
| पंजीकरण डेटा | {
"status": [
"client transfer prohibited"
],
"events": {
"last changed": "2026-10-25T18:23:39Z",
"registration": "2026-10-25T18:23:38Z",
"registrar expiration": "2027-10-25T18:23:38Z",
"last update of RDAP database": "2026-10-25T20:12:55Z"
}
} |
उपरोक्त सारांश और यह प्रदाता रिकॉर्ड विभिन्न समयों पर एकत्र किए गए थे। दोनों अभी भी उपलब्ध हैं; दुर्भावनापूर्ण और संदिग्ध वर्गीकरण अलग-अलग दिखाए गए हैं।
कोई सामुदायिक संदर्भ नहीं
रिपोर्ट खोलेंprovider verdict: clean
रिपोर्ट खोलेंदेखा गया: · प्राप्त किया गया:
| Uuid | 10afd815-ffac-46e1-bf7c-c242f8f098cb |
|---|---|
| Final url | https://emrebilisim45.com/ |
| इतिहास | [
{
"url": "https://emrebilisim45.com/",
"status": 0
}
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS रिकॉर्ड | [
{
"name": "emrebilisim45.com",
"type": "A",
"value": "94.183.168.109"
}
] |
| DNSSEC मान्य | true |
| पंजीकरण रिकॉर्ड | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
कोई खतरा फ़्लैग नहीं
रिपोर्ट खोलें78 / 100 · अनुभवसिद्ध स्कोर · 0 ब्रांड संदर्भ · 0 वर्गीकरण
रिपोर्ट खोलेंकथा निर्माण मेटाडेटा
रिपोर्ट खोलेंकथानक निर्माण की तिथि अवलोकन तिथियों से अलग होती है। ये प्रकाशित किए गए रखे गए क्षेत्र हैं, न कि कोई अतिरिक्त स्वतंत्र पता लगाना।
परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।
संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।
| मेल विन्यास | {
"spf_lookups": 0
} |
|---|---|
| CAA रिकॉर्ड | {
"domain": "emrebilisim45.com"
} |
| संरक्षणात्मक DNS परिणाम | {
"resolvers": 12,
"blocked_count": 0
} |
| वेब अभिलेखागार अवलोकन | {
"last": "2025-11-08T17:07:42Z",
"first": "2025-11-08T17:07:42Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 51438
} |
| TLS कनेक्शन | {
"alpn": "http/1.1",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": false,
"forward_secrecy": true
} |
| पोर्ट | {
"open": [
22,
80,
443
]
} |
| डीएनएस सर्वर | {
"ns": [
{
"ip": "162.159.27.32",
"host": "launch2.spaceship.net"
},
{
"ip": "162.159.26.38",
"host": "launch1.spaceship.net"
}
],
"zone": "emrebilisim45.com"
} |
| स्थान | {
"ip": "94.183.168.109",
"asn": "213995",
"org": "Belenkii Ivan Alexandrovich",
"city": "Moscow",
"country": "RU"
} |
| एसएसएल | {
"issuer": "Let's Encrypt / YR1",
"subject": "royal-king-affaires.com"
} |
| DNS रिकॉर्ड | {
"A": [
"94.183.168.109"
],
"NS": [
"launch1.spaceship.net",
"launch2.spaceship.net"
],
"SOA": "{\"nsname\": \"launch1.spaceship.net\", \"hostmaster\": \"support.spaceship.com\", \"serial\": 1792952955, \"refresh\": 43200, \"retry\": 3600, \"expire\": 604800, \"minttl\": 3600}"
} |
| डीएनएससेक | {
"ds": true,
"rrsig": true,
"dnskey": true
} |
| Get ip | {
"ip": "94.183.168.109",
"family": 4
} |
| पंजीकरण रिकॉर्ड | {
"registrar": "Spaceship, Inc.",
"created": "2026-10-25T18:23:38Z",
"updated": "2026-10-25T18:23:38Z",
"expires": "2027-10-25T18:23:38Z",
"status": [
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"launch1.spaceship.net",
"launch2.spaceship.net"
]
} |
नहीं। PhishDestroy emrebilisim45.com को फ़िशिंग की श्रेणी में रखता है (जोखिम: गंभीर, 78/100); इसे पहली बार 2026-10-26 को पकड़ा गया। Spamhaus DBL में सूचीबद्ध। इस साइट को असुरक्षित मानें।
नहीं। emrebilisim45.com पर वॉलेट कनेक्ट न करें, संदेशों पर हस्ताक्षर न करें और टोकन को मंज़ूरी न दें। फ़िशिंग साइटें ऐसी अनुमतियाँ (approve, setApprovalForAll, Permit2) माँगती हैं जिनसे संचालक आपकी संपत्ति निकाल सकता है, और पुष्टि हो चुका लेन-देन वापस नहीं होता।
वहाँ डाले गए सभी पासवर्ड बदलें और दो-चरणीय सत्यापन चालू करें। अगर आपने वॉलेट कनेक्ट किया या किसी चीज़ पर हस्ताक्षर किया, तो अनुमतियाँ रद्द करें और बचे हुए फ़ंड नए वॉलेट में भेजें; अपना सीड फ़्रेज़ कभी साझा न करें। चरण-दर-चरण मदद: आपातकालीन गाइड।
जांचा गया, कोई मेल नहीं मिला
अंतिम जाँच
87e01ec645b8a169ecf66d8baad9b87e64b9caeb32221141c0165e40a2cfe377 · 98751 bytes a5db7ab655d3900bfb2bf44f8483ca7ce06fc6f795376f14b777be50f1f0af62 · 29231 bytes 
 (US)
launch1.spaceship.netlaunch2.spaceship.netnsname: launch1.spaceship.nethostmaster: support.spaceship.comserial: 1792952955refresh: 43200retry: 3600expire: 604800minttl: 3600स्थान IP नेटवर्क को दर्शाता है।
955357583fbaee4e70b800d4f253106470f9b326b1e30bcbabdb28b4d2efb4b8royal-king-affaires.comसंग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।
डोमेन रिकॉर्ड या सर्टिफिकेट ट्रांसपेरेंसी कैश में होस्टनाम बनाए रखे जाते हैं। केवल एक होस्टनाम वर्तमान उपलब्धता या दुर्भावनापूर्ण गतिविधि स्थापित नहीं करता।
mail.emrebilisim45.comडोमेन रिकॉर्डpop.emrebilisim45.comडोमेन रिकॉर्डsmtp.emrebilisim45.comडोमेन रिकॉर्डwww.emrebilisim45.comडोमेन रिकॉर्डस्थानीय संग्रह पाइपलाइन द्वारा रखा गया टाइमस्टैम्प-युक्त रिस्पॉन्स मेटाडेटा। नीचे दिया गया हर मान प्रदर्शित संग्रह समय से संबंधित है।
https://www.emrebilisim45.com/klavye/सर्वर: Tengine/3.1.0Content-Type: text/htmlContent-Encoding: gzipsummary_large_imagebyteskeep-alivegzip7370text/htmlMon, 26 Oct 2026 11:14:06 GMTSun, 25 Oct 2026 20:08:18 GMTTengine/3.1.0Accept-Encodingकलेक्टर द्वारा रखे गए मान; लंबे मान संग्रह के दौरान छोटे किए जा सकते हैं।
अनुमानित समय एक अवलोकन अवधि को दर्शाता है। यह रजिस्ट्रार की किसी कार्रवाई या साइट के अनुपलब्ध होने के सटीक क्षण को सिद्ध नहीं करता।
मॉनिटर और स्रोत कलेक्टरों द्वारा रखे गए तिथि-सहित बदलाव। सबसे नए अवलोकन पहले दिखते हैं; स्रोतों की स्थिति टेकडाउन का प्रमाण नहीं है।
पहुँच योग्य
स्रोत: उपलब्धता मॉनिटर। प्रत्येक संग्रहीत अवलोकन अलग रहता है, जिसमें एक ही तारीख या सबूत हैश वाले रिकॉर्ड भी शामिल हैं, लेकिन स्रोत या डीएनएस स्थिति अलग-अलग होती हैं। एक अज्ञात स्थिति यह प्रमाण नहीं है कि साइट ऑफ़लाइन है।
रिकॉर्ड किए गए घटनाक्रम: 8। ये रिकॉर्ड एकत्रित साक्ष्य, प्रेषित सूचनाएं और प्रकाशन का वर्णन करते हैं; ये पूर्ण जांच या निष्कासन की पुष्टि नहीं करते।
पृष्ठ कैप्चर किया गया
स्रोत देखें0/92 इंजन का पता लगाना
स्रोत देखेंemrebilisim45.com
स्रोत देखेंहम संदिग्ध यूआरएल स्कैन करते हैं, सार्वजनिक परिणामों की जांच करते हैं और उपयुक्त दुरुपयोग-रिपोर्टिंग चैनलों के माध्यम से साक्ष्य भेजते हैं। ऊपर दिए गए पुराने इवेंट्स दिखाते हैं कि इस डोमेन के लिए क्या रिकॉर्ड किया गया है। नीचे दी गई निर्देशिका व्यापक कार्यप्रवाह को समझाती है।
रेंडर किए गए पेज, अनुरोधों और दृश्यमान अवसंरचना को कैप्चर करें।
उपलब्ध इंजन परिणामों की तुलना करें और विश्लेषण टाइमस्टैम्प को बनाए रखें।
जाँचें कि क्या Google वर्तमान में इस URL को असुरक्षित के रूप में सूचीबद्ध करता है।
एक सार्वजनिक स्कैन और उसके रिकॉर्ड किए गए नेटवर्क तथा वर्गीकरण डेटा का निरीक्षण करें।
सूचक संदर्भों और संबंधित सामुदायिक खुफिया जानकारी की तलाश करें।
संग्रहीत कैप्चर की तुलना करें और ऐतिहासिक संदर्भ को संरक्षित करें।
मिलते-जुलते संकेतों और संबंधित खतरे के रिकॉर्डों की तलाश करें।
प्रमाणपत्र रिकॉर्ड और संबंधित होस्टनामों की जाँच करें।
सुरक्षा रिज़ॉल्वर प्रतिक्रियाओं की तुलना करें और देखी गई ब्लॉकिंग को रिकॉर्ड करें।
सार्वजनिक DNS, TLS, HTTP और तकनीकी सतह का निरीक्षण करें।
स्कैनिंग, प्रतिष्ठा जांच और रिपोर्टिंग के लिए उपयोग की जाने वाली सुरक्षा सेवाएं नीचे सूचीबद्ध हैं। किसी सेवा का सूचीबद्ध होना इस बात का प्रमाण नहीं है कि उसने इस विशिष्ट डोमेन को प्राप्त, स्वीकार या उस पर कार्रवाई की है। रिकॉर्ड की गई सबमिशन ऊपर अधिसूचना इतिहास में दिखाई देती हैं।
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalयूआरएल विश्लेषण↗
 Cloudflareरडार / दुरुपयोग रिपोर्टिंग↗
 YandexSafe Browsing↗
 यूआरएलस्कैन डॉट आईओसार्वजनिक स्कैन↗
 ईएसईटीनमूना / URL सबमिशन↗
 बिटडेफ़ेंडरयूआरएल सबमिशन↗
 NortonSafe Web↗
 Symantecसाइट समीक्षा↗
 अवीरायूआरएल रिपोर्टिंग↗
 Avast / AVGयूआरएल रिपोर्टिंग↗
 कास्परस्कीOpenTIP↗
 डॉ.वेबऑनलाइन स्कैनर↗
 नेटक्राफ्टदुरुपयोग रिपोर्टिंग↗
 फ़िशटैंकसमुदाय रिपोर्टिंग↗
 APWG eCXफ़िशिंग इंटेलिजेंस↗
 फ़िशस्टैट्ससार्वजनिक फ़ीड↗
 Phish.Reportहोस्टिंग दुरुपयोग↗
 Spamhausडोमेन प्रतिष्ठा↗
 पॉलीस्वार्ममल्टी-इंजन विश्लेषण↗
 CheckPhishयूआरएल स्कैन↗
 Qutteraमैलवेयर स्कैन↗
 URLqueryब्राउज़र विश्लेषण↗
 Criminal IPसंपत्ति खुफिया जानकारी↗
 CRDFThreat Center↗
 Scamadviserप्रतिष्ठा जाँच↗
 MyWOTसामुदायिक प्रतिष्ठा↗
एक ही रजिस्ट्रार के माध्यम से पंजीकृत। एक रजिस्ट्रार लाखों असंबंधित ग्राहकों को सेवा प्रदान करता है, इसलिए यह लिंक साबित करने के बजाय रिपोर्टों को समूहित करता है।
PhishDestroy डेटाबेस से हाल ही में रिपोर्टें जोड़ी गईं। ये खोज लिंक साझा बुनियादी ढांचे या स्वामित्व का संकेत नहीं देते हैं।
ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।
emrebilisim45.com यदि आपने खाता क्रेडेंशियल, व्यक्तिगत या भुगतान जानकारी दर्ज की है, या इस डोमेन से कोई फ़ाइल डाउनलोड की है, तो तुरंत कार्रवाई करें। घटना की रिपोर्ट करने और अपनी सुरक्षा करने में आपकी सहायता के लिए नीचे संसाधन दिए गए हैं।

IC3 संलग्नक स्वीकार नहीं करता है। मूल सबूत जांचकर्ताओं के लिए सुरक्षित रखें। IC3 मार्गदर्शन
संघीय टिप लाइन1-800-CALL-FBI

वर्तमान सेवा: धोखाधड़ी की रिपोर्ट करें. इंग्लैंड, वेल्स और उत्तरी आयरलैंड। स्कॉटलैंड: 101।
संपर्क केंद्र0300 123 2040


घोटालों और धोखाधड़ी की रिपोर्ट यूएस फेडरल ट्रेड कमीशन को करें। रिपोर्टें एक डेटाबेस में दर्ज की जाती हैं जिसका उपयोग कानून प्रवर्तन द्वारा किया जाता है।

चरण-दर-चरण पुनर्प्राप्ति योजना के साथ आधिकारिक पहचान चोरी रिपोर्ट।

साइबर घटनाओं और फ़िशिंग की रिपोर्ट यूएस साइबर सुरक्षा और अवसंरचना सुरक्षा एजेंसी को करें।

ठगी से संबंधित ईमेल और टेक्स्ट संदेशों को राष्ट्रीय साइबर सुरक्षा केंद्र को अग्रेषित करें, जो अपनी पहचान की गई दुर्भावनापूर्ण साइटों को हटा देता है।
ईमेलreport@phishing.gov.uk टेक्स्ट संदेश7726
यूरोपीय संघ में राष्ट्रीय घटना प्रतिक्रिया टीमों (CSIRTs) की निर्देशिका। अपने देश के लिए टीम खोजें।

घटना प्रतिक्रिया टीमों की विश्वव्यापी निर्देशिका, जिसे देश और क्षेत्र के अनुसार खोजा जा सकता है।
फ़िशिंग ईमेल को एंटी-फ़िशिंग वर्किंग ग्रुप को फॉरवर्ड करें।
ईमेलreportphishing@apwg.org
राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल। वित्तीय धोखाधड़ी के लिए, तुरंत 1930 हेल्पलाइन पर भी कॉल करें।
हेल्पलाइन1930

ACCC द्वारा संचालित राष्ट्रीय धोखाधड़ी-रोधी केंद्र को धोखाधड़ियों की रिपोर्ट करें।

कनाडा में धोखाधड़ी और घोटालों की रिपोर्ट करें और वर्तमान घोटाला अलर्ट पढ़ें।
आधिकारिक साइबर अपराध संपर्क, या एक शिकायत ड्राफ्ट बनाएं → प्राप्त करने के लिए अपना देश चुनें।
भले ही फंड जमा कर दिए गए हों, उन्हें आधिकारिक पुलिस रिपोर्ट या अदालत के आदेश के बिना वापस नहीं पाया जा सकता। शिकायत दर्ज करना ही संभावित वसूली का एकमात्र रास्ता है।
ठग अपराधी हैं। रिपोर्ट दर्ज करने से एक कानूनी रिकॉर्ड बनता है और दूसरों की सुरक्षा में मदद मिलती है।
एआई-सहायता प्राप्त ड्राफ्ट - घटना विवरण एआई प्रदाता द्वारा संसाधित किया जाता है
आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।
संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।
मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 साक्ष्य मार्गदर्शन ↗
emrebilisim45.com)भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।
रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।
अतिरिक्त मार्गदर्शन: एनआईएसटी · फ़िशिंग प्रतिक्रियाएफबीआई आईसी3 · रिपोर्ट और साक्ष्यएफटीसी · रिकवरी घोटाले
संग्रहीत ब्लॉकलिस्ट, WHOIS, DNS और सार्वजनिक स्कैन साक्ष्य का उपयोग करके खतरे का विश्लेषण
अभी स्कैन करेंसंदिग्ध डोमेन हमारे थ्रेट डेटाबेस में जमा करें — समुदाय की सुरक्षा करें
रिपोर्ट करेंहाल की फ़िशिंग रिपोर्टें और उपलब्धता में परिवर्तन देखे गए
निगरानी करेंलाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।
यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।
AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्यों का वर्णन करता है; बाद में स्रोत जांच बदल सकती हैं।
कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।