सुरक्षा रिपोर्ट पर जाएँ
डोमेन सुरक्षा और ख़तरे की आसूचना
delvianmurexal.com का फ़ेविकॉन

delvianmurexal.com

संक्षेप में

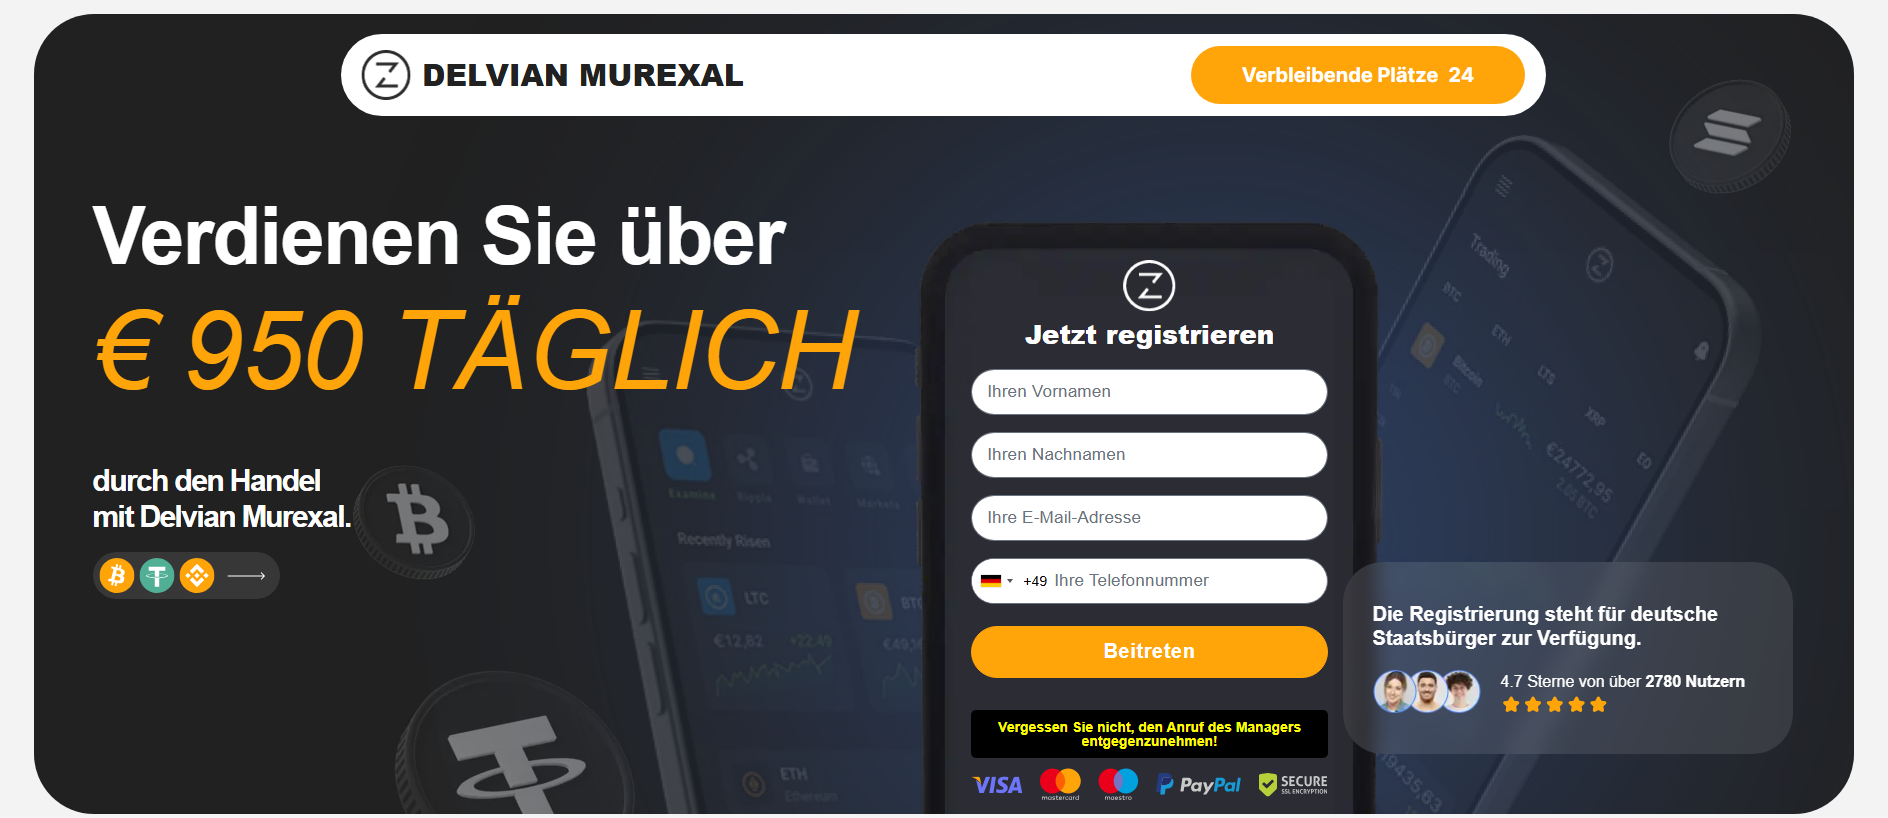
delvianmurexal.com: Zelle की नकल; PhishDestroy ने इसे 2026-10-25 को पकड़ा। जोखिम: गंभीर (100/100)। रजिस्ट्रार: Dynadot। स्थिति: अंतिम ज्ञात सक्रिय। होस्टिंग: Omegatech LTD। VirusTotal: 18/92 इंजन इसे चिह्नित करते हैं। Spamhaus DBL में सूचीबद्ध। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

“Delvian Murexal”

रजिस्ट्रार
Dynadot
Resolved IP
158.94.210.119
Registered
28/06/2026
PhishDestroy assessment गंभीर
उपलब्धता अंतिम ज्ञात सक्रिय नवीनतम संग्रहीत रीचैबिलिटी अवलोकन निरीक्षित · HTTP probe
वायरस का कुल पता लगाना: 18/92 Spamhaus DBL: DBL_SPAM स्वचालित ब्रांड लेबल: Zelle
VirusTotal
engine detections
ओटीएक्स
community references
Cloudflare Radar
पेज कैप्चर
गैलरी खोलें
डोमेन आयु
भेजी गई रिपोर्टें
No sent record
OTX: 5 refs 25/10/2026
एपीआई
इस डोमेन को दुर्भावनापूर्ण के रूप में चिह्नित किया गया है।
सुरक्षा इंजन एक पहचान की रिपोर्ट कर रहे हैं: 18। अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।
रिपोर्ट सारांश

Zelle की नकल: delvianmurexal.com — अंतिम ज्ञात सक्रिय (HTTP 200). साक्ष्य सारांश: VirusTotal 18/92 (alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF…

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

Analysis

Domain summary

delvianmurexal.com: Zelle की नकल; PhishDestroy ने इसे 2026-10-25 को पकड़ा। जोखिम: गंभीर (100/100)। रजिस्ट्रार: Dynadot। स्थिति: अंतिम ज्ञात सक्रिय। होस्टिंग: Omegatech LTD। VirusTotal: 18/92 इंजन इसे चिह्नित करते हैं। Spamhaus DBL में सूचीबद्ध। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

गंभीर
VirusTotal
18 / 92
ओटीएक्स
5 community refs
पेज कैप्चर
8

PhishDestroy threat report

Overview

PhishDestroy listed delvianmurexal.com on 2026-10-25 after its intake system flagged the domain because 14 security vendors reported it as malicious. The recorded page title was “180+ Globale Märkte, maximale Skalierbarkeit — Delvian Murexal”, describing an AI‑driven trading platform, and no concrete phishing or malware activity was captured. An HTTP 200 response was recorded on 2026-10-25, indicating the site was reachable at that time.

How the scam works

The current evidence does not identify a concrete fraud mechanism; the domain is simply marked as suspicious because security tools have flagged it as malicious. In general, domains with similar profiles may be used to lure visitors into credential harvesting, fake investment offers, or malware distribution, but no such behavior was observed on this page.

Evidence

VirusTotal scanned the domain on 2026-10-24 and reported 14 malicious and 4 suspicious detections from 92 engines, totaling 18 hits. Google Safe Browsing checked on 2026-10-25 and did not flag the site. Spamhaus DBL listed the domain as spam on 2026-10-25. OTX recorded five pulses mentioning the domain as of 2026-10-25. PhishDestroy’s internal blocklist includes the domain. URLScan captured the site on 2026-10-25; its engine verdict marked it malicious with a score of 98 while the overall verdict was neutral. Cloudflare Radar also marked the domain malicious, citing malware and scam categories.

Infrastructure

The domain was registered with Dynadot Inc on 2026-06-28, giving it an age of 119 days at the time of capture. DNS records recorded an A record pointing to 158.94.210.119, which was associated with ASN 202412 (Omegatech LTD) located in the Netherlands. The site used a Let's Encrypt TLS certificate issued on 2026-08-28, valid until 2026-11-26, and was observed serving on ports 22, 80 and 443. No DNSSEC records were observed.

What to do

Visitors should avoid entering any credentials or downloading files from the site; if credentials were entered, change passwords immediately and monitor accounts for unusual activity. Network defenders should block the domain at firewalls or proxy filters, add it to threat‑intel feeds, and review logs for any connections to 158.94.210.119. No wallet‑related remediation is applicable because wallet recommendations are disabled for this domain.

स्रोत साक्ष्यVirusTotal 18 / 92 · OTX 5 references 7 sources

VirusTotal

18 / 92 engine detections

रिपोर्ट खोलें
VirusTotal · 2026-10-24T21:14:36Z

निरीक्षित: · Retrieved:

Vendor result counts
{
    "timeout": 0,
    "harmless": 43,
    "malicious": 14,
    "suspicious": 4,
    "undetected": 31
}
Vendor labels
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Fortinet": "spam",
    "Netcraft": "malicious",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Reputation
0
निर्मित
2026-06-28T00:00:00Z
Updated
2026-06-28T00:00:00Z
पहली बार दिखा
2026-06-28T05:42:35Z
DNS रिकॉर्ड
[
    {
        "ttl": 300,
        "type": "SOA",
        "rname": "hostmaster.delvianmurexal.com",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns2.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "158.94.210.119"
    }
]
Dns at
2026-10-24T21:19:56Z
Jarm
40d40d40d00000000043d43d00043d6aff5ab0f4fc31897186312c9e639319
Certificate
{
    "san": [
        "delvianmurexal.com"
    ],
    "issuer": "Let's Encrypt / YE2",
    "serial": "57ee066cebdf51c4c3b99cacedf6134bebd",
    "sha256": "3821dc8b75f469fa97ecee0e27109b22d6318e5fcb7b57d5c985a41d9c5e9dc0",
    "subject": "delvianmurexal.com",
    "valid_to": "2026-11-26T14:37:44Z",
    "valid_from": "2026-08-28T14:37:45Z"
}
Registry data
{
    "status": [
        "transfer prohibited"
    ],
    "events": {
        "expiration": "2027-06-28T05:15:26Z",
        "last changed": "2026-08-28T10:24:15Z",
        "registration": "2026-06-28T05:15:26Z",
        "registrar expiration": "2027-06-28T05:15:26Z",
        "last update of RDAP database": "2026-10-23T10:50:10Z"
    },
    "registrar": "DYNADOT LLC",
    "registrar_iana_id": "472"
}

Cloudflare Radar

Scam

रिपोर्ट खोलें
Cloudflare Radar · 2026-10-25T07:06:00Z

निरीक्षित: · Retrieved:

Uuid
d876014a-0496-4207-99e3-d36b114d5730
Final url
https://delvianmurexal.com/
स्थिति
200
History
[
    {
        "url": "https://delvianmurexal.com/",
        "status": 200
    }
]
DOM structure hash
15d292bab5c3480d756fcc42f2e03b8bf5e0b5df4e7237b6d34edf5f78b61ed7
Document hash
fa4613345ad112104111a36bfe8f131aa4ff798df2a960e4b8f213cad484fbf6
Phishing v2
[
    "phishing"
]
Url risks
[
    "Scam"
]
डोमेन जोखिम
[
    "Malware",
    "Security threats",
    "Scam",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
DNS रिकॉर्ड
[
    {
        "name": "delvianmurexal.com",
        "type": "A",
        "value": "158.94.210.119"
    }
]
DNSSEC मान्य
false
Ip
158.94.210.119
Verdict
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
पंजीकरण रिकॉर्ड
{
    "registrar": "Dynadot Inc",
    "created": "2026-06-28T05:15:26Z",
    "updated": "2026-08-13T12:37:43Z",
    "expires": "2027-06-28T05:15:26Z",
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}

Spamhaus DBL

DBL_SPAM

यूआरएलस्कैन

पेज कैप्चर

रिपोर्ट खोलें
यूआरएलस्कैन · 2026-10-25T06:30:45Z

निरीक्षित: · Retrieved:

Uuid
01a171c0-f3af-7480-a063-53da1f2105bd
Final url
https://delvianmurexal.com/
स्थिति
200
पुनर्निर्देशित
https-only
Redirects
[
    {
        "to": "https://delvianmurexal.com/",
        "from": "http://delvianmurexal.com/",
        "status": 307
    }
]
Ip
158.94.210.119
Contacted IP addresses
[
    "158.94.210.119"
]
Asns
[
    "202412"
]
Countries
[
    "NL"
]
Document hash
2727ad1192c6617a559cb35327dfccd9b4f281d159e3e5832e83eccf2faf162b
Script hashes
[
    "8aa5f8f647356dcd4fc5dbbe0efd5bc0e8da74026bc61e24636e2e1f5749b0ce"
]
Globals
[
    "__dclq",
    "__dclOrig",
    "__dclFlush",
    "__smsCheckBeforeSubmit",
    "__isSmsEnabled",
    "__isSmsVerified",
    "intlTelInput",
    "navToggle",
    "mobileNav",
    "langSwitcher",
    "langBtn"
]
कुकीज़
[
    "connect.sid"
]
Tls
{
    "san": [
        "delvianmurexal.com"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "YE2",
    "subject": "delvianmurexal.com",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-26T14:37:44Z",
    "valid_from": "2026-08-28T14:37:45Z"
}
डोमेन आयु (दिन)
119
Apex age days
119
Tls age days
57
TLS वैधता (दिन)
89
Requests
5
Provider verdicts
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 98,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
HTTP headers
{
    "content-type": "text/html; charset=utf-8",
    "x-content-type-options": "nosniff",
    "referrer-policy": "same-origin"
}

परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।

एकत्रित स्रोत विवरण

संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।

Every stored field, with its source and date
Website checks · 2026-10-25T07:06:53Z
Mail configuration
{
    "spf_lookups": 0
}
CAA रिकॉर्ड
{
    "domain": "delvianmurexal.com"
}
Protective DNS results
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Web archive observations
{
    "last": "2026-10-25T06:32:50Z",
    "first": "2026-10-13T10:14:01Z",
    "changes": 1,
    "days_archived": 2,
    "scans_per_day": 0.08,
    "avg_page_bytes": 18199
}
Crawler rules
{
    "agents": [
        "*"
    ],
    "present": true,
    "sitemaps": [
        "https://delvianmurexal.com/sitemap.xml"
    ]
}
Sitemap
{
    "present": true,
    "url_count": 5
}
पेज शीर्षक और मेटाडेटा
{
    "title": "180+ Globale Märkte, maximale Skalierbarkeit — Delvian Murexal",
    "robots": "index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1",
    "description": "Delvian Murexal ist eine KI-gestützte Handelsplattform, die synergetische Ökosysteme und adaptive Echtzeit-Analyse für ambitionierte globale Investoren bereitstellt.",
    "canonicalUrl": "https://delvianmurexal.com/"
}
Trackers
{
    "requests": 28,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "jsDelivr",
            "company": "jsDelivr",
            "category": "Hosting",
            "requests": 4
        }
    ]
}
फ़ॉर्म और मिश्रित सामग्री
{
    "third_party_scripts": 0
}
स्थिति
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 294,
        "tls": 105,
        "wait": 91,
        "connect": 84,
        "download": 161
    },
    "response_ms": 735
}
TLS connection
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        22,
        80,
        443
    ]
}
Carbon
{
    "bytes": 93652,
    "co2_grams": 0.0034,
    "cleaner_than": 23
}
Dns server
{
    "ns": [
        {
            "ip": "162.159.27.158",
            "host": "ns1.dyna-ns.net"
        },
        {
            "ip": "162.159.24.5",
            "host": "ns2.dyna-ns.net"
        }
    ],
    "zone": "delvianmurexal.com"
}
कुकीज़
{
    "cookies": [
        {
            "name": "cf-c",
            "http_only": true,
            "same_site": "Lax"
        },
        {
            "name": "__cf_clicked"
        },
        {
            "name": "ph_phc_t6w4wzJE2sbz4ro8LmZZTssm5go3KD6mP7QsqcDQRSp6_posthog",
            "secure": true,
            "same_site": "Lax"
        }
    ]
}
Location
{
    "ip": "158.94.210.119",
    "asn": "202412",
    "org": "Omegatech LTD",
    "city": "Amsterdam",
    "country": "NL"
}
Ssl
{
    "issuer": "Let's Encrypt / YE2",
    "subject": "delvianmurexal.com"
}
DNS रिकॉर्ड
{
    "A": [
        "158.94.210.119"
    ],
    "NS": [
        "ns2.dyna-ns.net",
        "ns1.dyna-ns.net"
    ],
    "SOA": "{\"nsname\": \"ns1.dyna-ns.net\", \"hostmaster\": \"hostmaster.delvianmurexal.com\", \"serial\": 2026082801, \"refresh\": 16384, \"retry\": 2048, \"expire\": 1209600, \"minttl\": 300}"
}
Dnssec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
HTTP security policies
{
    "xFrameOptions": false,
    "referrerPolicy": "same-origin",
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": "nosniff",
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "158.94.210.119",
    "family": 4
}
Redirects
{
    "chain": [
        "https://delvianmurexal.com"
    ]
}
Page links
{
    "internal_count": 30
}
पंजीकरण रिकॉर्ड
{
    "registrar": "Dynadot Inc",
    "created": "2026-06-28T05:15:26Z",
    "updated": "2026-08-13T12:37:43Z",
    "expires": "2027-06-28T05:15:26Z",
    "status": [
        "clientTransferProhibited https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
HTTP headers
{
    "headers": {
        "content-type": "text/html; charset=utf-8",
        "x-content-type-options": "nosniff",
        "referrer-policy": "same-origin"
    }
}

delvianmurexal.com के बारे में सवाल

क्या delvianmurexal.com भरोसेमंद है?

नहीं। PhishDestroy delvianmurexal.com को Zelle की नकल की श्रेणी में रखता है (जोखिम: गंभीर, 100/100); इसे पहली बार 2026-10-25 को पकड़ा गया। VirusTotal: 18/92 इंजन इसे चिह्नित करते हैं। Spamhaus DBL में सूचीबद्ध। इस साइट को असुरक्षित मानें।

क्या delvianmurexal.com से वॉलेट कनेक्ट करना सुरक्षित है?

नहीं। delvianmurexal.com पर वॉलेट कनेक्ट न करें, संदेशों पर हस्ताक्षर न करें और टोकन को मंज़ूरी न दें। फ़िशिंग साइटें ऐसी अनुमतियाँ (approve, setApprovalForAll, Permit2) माँगती हैं जिनसे संचालक आपकी संपत्ति निकाल सकता है, और पुष्टि हो चुका लेन-देन वापस नहीं होता।

अगर मैंने delvianmurexal.com इस्तेमाल किया है तो क्या करूँ?

वहाँ डाले गए सभी पासवर्ड बदलें और दो-चरणीय सत्यापन चालू करें। अगर आपने वॉलेट कनेक्ट किया या किसी चीज़ पर हस्ताक्षर किया, तो अनुमतियाँ रद्द करें और बचे हुए फ़ंड नए वॉलेट में भेजें; अपना सीड फ़्रेज़ कभी साझा न करें। चरण-दर-चरण मदद: आपातकालीन गाइड।

और देखें

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list स्रोत देखें

सहेजा गया कैप्चर · 8 कैप्चर

All capture links and hashes (8)

डोमेन विवरण

डोमेन
IP प्रतिष्ठा abuse score 10/100 15 reports PhishingOpen ProxyBad Web Bot checked 25/10/2026
OTX tags 2026-10activeall-domainsblocklistcontentcryptoडोमेनdrainerfraudlivemonthlyphishdestroyphishingscam
रजिस्ट्रार Dynadot US(US)
दुरुपयोग संपर्कabuse@omegatech.sc, abuse@dynadot.com
आईसीएएनएन रजिस्ट्रीICANN Lookup (RDAP) →
पंजीकरणनिर्मित 28/06/2026 (119d) — Expires 28/06/2027
HTTP स्थिति200
तकनीकी विवरणProvenance & timestamps
पहली बार पता चला25/10/2026
DOM Analysisanalyzed 25/10/2026score 10/1001 brand signal
Submitted URLhttp://delvianmurexal.com/
Favicon Hash
केस आईडी
Observed page title
Delvian Murexal
Automated brand references
Zelle
TLS प्रमाणपत्र
जारीकर्ता YE2 · सहेजी गई वैधता 32 दिन में समाप्त

नेटवर्क & प्रमाणपत्र

संग्रहीत तकनीकी साक्ष्य

नेटवर्क & DNS

Resolved IP
158.94.210.119
नेटवर्क ASN
AS202412
Organization
Omegatech LTD
Observed location
Amsterdam, NL

नेमसर्वर 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

स्थान IP नेटवर्क को दर्शाता है।

TLS प्रमाणपत्र

Issuer
YE2
मान्यता आरंभ
2026-08-28 14:37:45
मान्यता समाप्ति
2026-11-26 14:37:44
Hostname coverage
संग्रहीत प्रमाणपत्र तिथियाँ मान्य
Validity
संग्रहीत वैधता तिथियों के भीतर
संग्रह स्रोत
PhishDestroy collector
प्रमाणपत्र फ़िंगरप्रिंट3821dc8b75f469fa97ecee0e27109b22d6318e5fcb7b57d5c985a41d9c5e9dc0
प्रमाणपत्र के नाम · 1 SAN
  • delvianmurexal.com

संग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।

इस डोमेन की रिपोर्ट करें सबूत जमा करें और दूसरों की सुरक्षा में मदद करें

वायरसटोटल विश्लेषण

18 / 92 सुरक्षा विक्रेताओं ने इस डोमेन को चिह्नित किया
VT पर देखें
अंतिम विश्लेषण पिछला संग्रहीत स्नैपशॉट: 18 detections
alphaMountain.ai
BitDefender
Chong Lua Dao
CRDF
साइरेडार
DNS8
ईएसईटी
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
कास्परस्की
Lionic
नेटक्राफ्ट
Seclookup
SOCRadar
सोफोस
VIPRE

संग्रहीत साक्ष्य

Wayback Machine Snapshot
आर्काइव देखें
साइट प्रदर्शन विश्लेषण

Google PageSpeed Insights — मोबाइल परफ़ॉर्मेंस ऑडिट: delvianmurexal.com · checked Oct 25, 2026

100
Good
Performance
FCP
1.03 s
First Contentful Paint
LCP
1.03 s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
0 ms
Total Blocking Time
SI
2.1 s
Speed Index
डेटा स्रोत: Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
संग्रहीत अवलोकन इतिहास1

मॉनिटर और स्रोत कलेक्टरों द्वारा रखे गए तिथि-सहित बदलाव। सबसे नए अवलोकन पहले दिखते हैं; स्रोतों की स्थिति टेकडाउन का प्रमाण नहीं है।

  1. उपलब्धता मॉनिटर · पहला संग्रह रिकॉर्ड

    पहुँच योग्य

All retained availability observations1

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    कारण
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 07:31:43.000000
    प्रमाण SHA-256
    5ee74885fb73cb3559cbd56c42fa1ecd04983a3aa128c2f1b6ead195d8520a0c

दर्ज गतिविधि

6 entries
  1. एलियनवॉल्ट ओटीएक्स

    5 community references

    स्रोत देखें
  2. VirusTotal

    18/92 engine detections

    स्रोत देखें
  3. वेबैक मशीन

    Page archived

    स्रोत देखें
  4. PhishDestroy में जोड़ा गया

    delvianmurexal.com

    स्रोत देखें
  5. यूआरएलस्कैन

    Page captured

    स्रोत देखें

क्लोकिंग की जाँच

ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।

delvianmurexal.com

साक्ष्य और बाहरी रिपोर्टें

गहन विश्लेषण
Help & reporting

क्या आप इस साइट से प्रभावित हुए?

5 साक्ष्य संकेत समूह जुड़े हैं अंतिम ज्ञात सक्रिय
यदि लॉगिन विवरण से समझौता हुआ है, तो तुरंत रिपोर्ट करें। रिकवरी के नाम पर ठगी करने वालों से संपर्क न करें।

यदि आपने खाता क्रेडेंशियल, व्यक्तिगत या भुगतान जानकारी दर्ज की है, या इस डोमेन से कोई फ़ाइल डाउनलोड की है, तो तुरंत कार्रवाई करें। घटना की रिपोर्ट करने और अपनी सुरक्षा करने में आपकी सहायता के लिए नीचे संसाधन दिए गए हैं।

अपने स्थानीय अधिकारियों को रिपोर्ट करें

आधिकारिक साइबर अपराध संपर्क, या एक शिकायत ड्राफ्ट बनाएं → प्राप्त करने के लिए अपना देश चुनें।

97-देश निर्देशिका

Template-based draft · optional AI wording assistance requires separate consent

एआई-सहायता प्राप्त ड्राफ्ट - घटना विवरण एआई प्रदाता द्वारा संसाधित किया जाता है · इसकी स्वयं समीक्षा करें और सबमिट करें
After a phishing incident

पीड़ितों के लिए सिफारिशें और सलाह

आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।

मुझे तुरंत क्या करना चाहिए?

अत्यावश्यक

संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।

  • सभी पासवर्ड बदलें — ईमेल, एक्सचेंज खाते, कुछ भी जो एक ही पासवर्ड साझा करता हो
  • 2FA सक्षम करें एक ऑथेंटिकेटर ऐप (एसएमएस नहीं) का उपयोग करें। एसएमएस-आधारित रिकवरी को अक्षम करें।
  • फ्रीज़ कार्ड्स यदि आपने फिशिंग साइट पर बैंकिंग विवरण दर्ज किए

मैं अपनी रिपोर्ट के लिए कौन सी जानकारी एकत्र करूँ?

एफबीआई दिशानिर्देश

मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 evidence guidance ↗

  • भुगतान रिकॉर्ड — यदि आपने भुगतान किया है, तो रसीद, राशि, तिथि, भुगतान प्रदाता और प्राप्तकर्ता का विवरण सहेजें।
  • सटीक तिथियाँ और समय — प्रत्येक लेनदेन और ठग के साथ पहली बातचीत का
  • स्क्रीनशॉट — घोटाला वेबसाइट, चैट संदेश, ईमेल, वॉलेट लेनदेन, सोशल मीडिया
  • सभी यूआरएल और डोमेन धोखेबाज़ द्वारा उपयोग किया गया (सहित delvianmurexal.com)
  • संचार — ईमेल, टेक्स्ट संदेश, फोन नंबर, उपयोगकर्ता नाम जिनका उपयोग ठग ने किया

भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।

मुझे इस घोटाले की रिपोर्ट कहाँ करनी चाहिए?

  • एफबीआई आईसी3 — इंटरनेट अपराध शिकायत केंद्र (अमेरिकी संघीय रिपोर्टिंग)
  • यूरोपोल — यूरोपीय साइबर अपराध रिपोर्टिंग (ईयू)
  • Your bank or payment provider — यदि पैसा या कार्ड की जानकारी उजागर हुई है, तो आधिकारिक संपर्क विवरण के माध्यम से तुरंत उसकी धोखाधड़ी टीम से संपर्क करें।
  • स्थानीय पुलिस — एक आधिकारिक रिकॉर्ड बनाता है, भले ही वे तुरंत कार्रवाई न कर सकें

रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।

How do phishing scams typically work?

  • नकली वेबसाइटें — थोड़े बदले हुए डोमेन के साथ वैध साइटों के पिक्सेल-परफेक्ट क्लोन
  • सूअर का वध — टेलीग्राम/व्हाट्सएप/डेटिंग ऐप्स के माध्यम से हफ्तों में बनाया गया भरोसा, फिर पैसे चोरी
  • रिकवरी घोटाले — धोखेबाज़ रिकवरी एजेंट बनकर अग्रिम शुल्क माँगते हैं। सेवा प्रदाता की स्वतंत्र रूप से पुष्टि किए बिना कभी भी सीड फ़्रेज़ साझा न करें और न ही भुगतान करें
  • एआई-संचालित धोखाधड़ियाँ — डीपफेक, स्वचालित फ़िशिंग, और एआई-जनित साइटें धोखाधड़ी का पता लगाना कठिन बना रही हैं

मैं भविष्य में खुद को कैसे सुरक्षित रख सकता हूँ?

  • आधिकारिक साइटों को बुकमार्क करें — ईमेल, डीएम, या विज्ञापनों में दिए गए लिंक पर कभी क्लिक न करें
  • डोमेन सत्यापित करें — की जाँच करें PhishDestroy संवाद करने से पहले HTTPS, वर्तनी, डोमेन की आयु की जाँच करें।
  • "सच होने के लिए बहुत अच्छा" = घोटाला — गारंटीशुदा रिटर्न, सेलिब्रिटी समर्थन, तत्काल समय-सीमाएँ

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

Official reporting routes

यूरोपोल
अपने ईयू देश के लिए आधिकारिक रिपोर्टिंग चैनल ढूंढें
National police directory
Find your country
रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →
इस रिपोर्ट के बारे मेंस्रोत, अवलोकन तिथियाँ और सुधार

यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।

AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्य का वर्णन करता है; बाद में स्रोतों की जाँच के परिणाम बदल सकते हैं।

कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।

इस रिपोर्ट को एम्बेड करेंसाक्ष्य के लिंक वाला एक छोटा विजेट
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/delvianmurexal.com"
  title="PhishDestroy threat report for delvianmurexal.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>