सुरक्षा रिपोर्ट पर जाएँ
डोमेन सुरक्षा और ख़तरे की आसूचना
dapps-assets-protocol.firebaseapp.com का फ़ेविकॉन

dapps-assets-protocol.firebaseapp.com

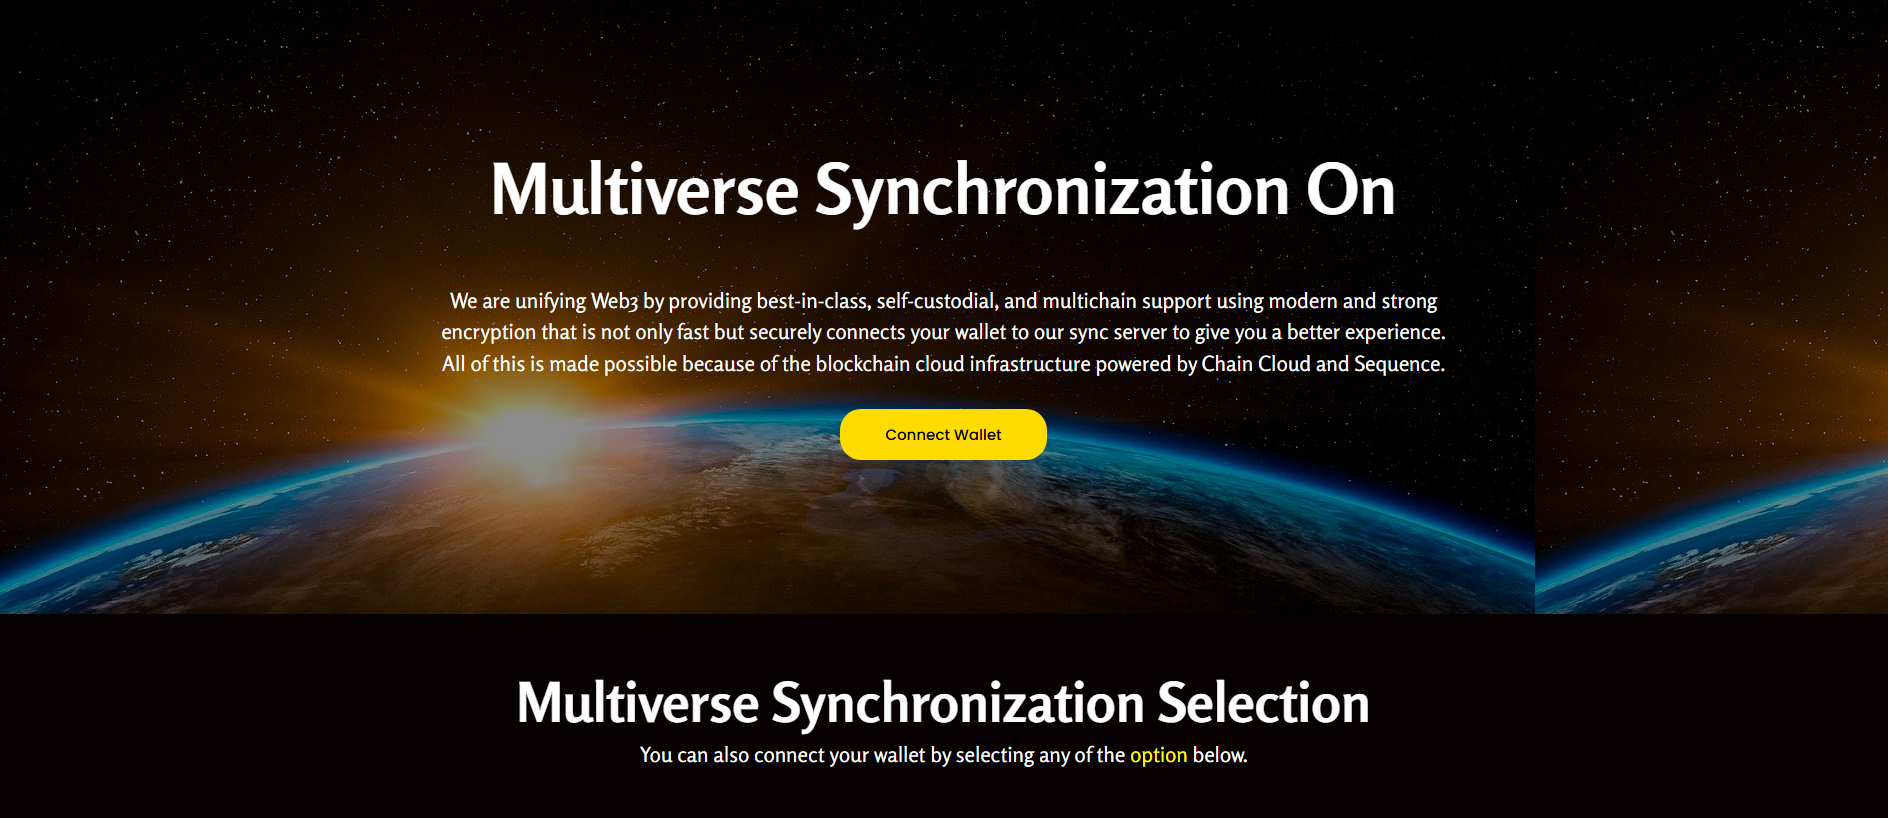
“Connect”

रजिस्ट्रार
Google Domains
Resolved IP
199.36.158.100
PhishDestroy assessment मध्यम
पहला अवलोकन Oct 25, 2026 04:23 UTC · PhishDestroy
संग्रहीत PhishDestroy ख़तरे की सूची घोटाले का प्रकार: Crypto Drainer
VirusTotal
दर्ज नहीं
ओटीएक्स
community references
Cloudflare Radar
दर्ज नहीं
पेज कैप्चर
गैलरी खोलें
डोमेन आयु
दर्ज नहीं
भेजी गई रिपोर्टें
No sent record
25/10/2026 CDN
एपीआई
Suspicious Domain — Listed on PhishDestroy
संग्रहीत PhishDestroy ख़तरे की सूची. अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।
रिपोर्ट सारांश

dapps-assets-protocol.firebaseapp.com — असत्यापित. साक्ष्य सारांश: PhishDestroy score 25/100. रजिस्ट्रार: Google Domains.

The evidence summary below uses retained observations. Each source keeps its own collection date.

स्रोत साक्ष्य 3 sources

परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।

और देखें

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list स्रोत देखें

सहेजा गया कैप्चर · 2 कैप्चर

All capture links and hashes (2)

डोमेन विवरण

डोमेन
URLScan verdict विश्लेषण पूरा हुआ score 0 report ↗
IP Context Fastly shared edge origin IP hidden एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।
प्लेटफ़ॉर्म प्रदाता Google Domains US(US)
दुरुपयोग संपर्कnetwork-abuse@google.com, cloud-abuse@google.com
तकनीकी विवरणProvenance & timestamps
पहली बार पता चला25/10/2026
DOM Analysisanalyzed 25/10/2026score 15/100
Submitted URLhttp://dapps-assets-protocol.firebaseapp.com/
Favicon Hash
Observed page title
Connect
TLS प्रमाणपत्र
जारीकर्ता Google Trust Services / WR4 · सहेजी गई वैधता 58 दिन में समाप्त

नेटवर्क & प्रमाणपत्र

संग्रहीत तकनीकी साक्ष्य

नेटवर्क & DNS

Shared CDN edge
Resolved IP
199.36.158.100
नेटवर्क ASN
AS54113
Organization
FASTLY - Fastly, Inc., US
Observed location
US

एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।

स्थान IP नेटवर्क को दर्शाता है।

TLS प्रमाणपत्र

Issuer
Google Trust Services / WR4
मान्यता आरंभ
2026-09-23 18:00:29
मान्यता समाप्ति
2026-12-22 18:00:28
Hostname coverage
प्रमाणपत्र होस्टनेम बेमेल
Validity
संग्रहीत वैधता तिथियों के भीतर
Collection time
2026-10-25 05:02:12 UTC
संग्रह स्रोत
PhishDestroy collector
प्रमाणपत्र फ़िंगरप्रिंट044f879fc66c5b0ffe5f059867a14d1245a8f289de612e1dadc662f7cfbf44a6
प्रमाणपत्र के नाम · 1 SAN
  • firebaseapp.com

संग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।

इस डोमेन की रिपोर्ट करें सबूत जमा करें और दूसरों की सुरक्षा में मदद करें
Registration & observation details1

Availability observations

अंतिम पहुँच-योग्य अवलोकन

अनुमानित समय एक अवलोकन अवधि को दर्शाता है। यह रजिस्ट्रार की किसी कार्रवाई या साइट के अनुपलब्ध होने के सटीक क्षण को सिद्ध नहीं करता।

संग्रहीत अवलोकन इतिहास1

मॉनिटर और स्रोत कलेक्टरों द्वारा रखे गए तिथि-सहित बदलाव। सबसे नए अवलोकन पहले दिखते हैं; स्रोतों की स्थिति टेकडाउन का प्रमाण नहीं है।

  1. उपलब्धता मॉनिटर · पहला संग्रह रिकॉर्ड

    पहुँच योग्य

All retained availability observations1

Source: availability monitor. This journal includes earlier observations and repeated states with distinct dates or evidence. Identical records appear once; an unknown state is not proof that the site is offline.

  1. unknown
    कारण
    probe_inconclusive
    Monitor confidence
    20
    Original source timestamp
    2026-10-25 05:23:46.000000
    प्रमाण SHA-256
    225da782f4454d0641228af549ee0b93fda347e785f081d1d63718ca768b5e91

दर्ज गतिविधि

2 entries
  1. PhishDestroy में जोड़ा गया

    dapps-assets-protocol.firebaseapp.com

    स्रोत देखें
  2. यूआरएलस्कैन

    Page captured

    स्रोत देखें

क्लोकिंग की जाँच

ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।

dapps-assets-protocol.firebaseapp.com

साक्ष्य और बाहरी रिपोर्टें

गहन विश्लेषण
Help & reporting

क्या आप इस साइट से प्रभावित हुए?

3 साक्ष्य संकेत समूह जुड़े हैं असत्यापित
यदि लॉगिन विवरण से समझौता हुआ है, तो तुरंत रिपोर्ट करें। रिकवरी के नाम पर ठगी करने वालों से संपर्क न करें।

यदि आपने खाता क्रेडेंशियल, व्यक्तिगत या भुगतान जानकारी दर्ज की है, या इस डोमेन से कोई फ़ाइल डाउनलोड की है, तो तुरंत कार्रवाई करें। घटना की रिपोर्ट करने और अपनी सुरक्षा करने में आपकी सहायता के लिए नीचे संसाधन दिए गए हैं।

अपने स्थानीय अधिकारियों को रिपोर्ट करें

आधिकारिक साइबर अपराध संपर्क, या एक शिकायत ड्राफ्ट बनाएं → प्राप्त करने के लिए अपना देश चुनें।

97-देश निर्देशिका

Template-based draft · optional AI wording assistance requires separate consent

एआई-सहायता प्राप्त ड्राफ्ट - घटना विवरण एआई प्रदाता द्वारा संसाधित किया जाता है · इसकी स्वयं समीक्षा करें और सबमिट करें
After a phishing incident

पीड़ितों के लिए सिफारिशें और सलाह

आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।

मुझे तुरंत क्या करना चाहिए?

अत्यावश्यक

संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।

  • सभी पासवर्ड बदलें — ईमेल, एक्सचेंज खाते, कुछ भी जो एक ही पासवर्ड साझा करता हो
  • 2FA सक्षम करें एक ऑथेंटिकेटर ऐप (एसएमएस नहीं) का उपयोग करें। एसएमएस-आधारित रिकवरी को अक्षम करें।
  • फ्रीज़ कार्ड्स यदि आपने फिशिंग साइट पर बैंकिंग विवरण दर्ज किए

मैं अपनी रिपोर्ट के लिए कौन सी जानकारी एकत्र करूँ?

एफबीआई दिशानिर्देश

मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 evidence guidance ↗

  • भुगतान रिकॉर्ड — यदि आपने भुगतान किया है, तो रसीद, राशि, तिथि, भुगतान प्रदाता और प्राप्तकर्ता का विवरण सहेजें।
  • सटीक तिथियाँ और समय — प्रत्येक लेनदेन और ठग के साथ पहली बातचीत का
  • स्क्रीनशॉट — घोटाला वेबसाइट, चैट संदेश, ईमेल, वॉलेट लेनदेन, सोशल मीडिया
  • सभी यूआरएल और डोमेन धोखेबाज़ द्वारा उपयोग किया गया (सहित dapps-assets-protocol.firebaseapp.com)
  • संचार — ईमेल, टेक्स्ट संदेश, फोन नंबर, उपयोगकर्ता नाम जिनका उपयोग ठग ने किया

भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।

मुझे इस घोटाले की रिपोर्ट कहाँ करनी चाहिए?

  • एफबीआई आईसी3 — इंटरनेट अपराध शिकायत केंद्र (अमेरिकी संघीय रिपोर्टिंग)
  • यूरोपोल — यूरोपीय साइबर अपराध रिपोर्टिंग (ईयू)
  • Your bank or payment provider — यदि पैसा या कार्ड की जानकारी उजागर हुई है, तो आधिकारिक संपर्क विवरण के माध्यम से तुरंत उसकी धोखाधड़ी टीम से संपर्क करें।
  • स्थानीय पुलिस — एक आधिकारिक रिकॉर्ड बनाता है, भले ही वे तुरंत कार्रवाई न कर सकें

रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।

How do phishing scams typically work?

  • नकली वेबसाइटें — थोड़े बदले हुए डोमेन के साथ वैध साइटों के पिक्सेल-परफेक्ट क्लोन
  • सूअर का वध — टेलीग्राम/व्हाट्सएप/डेटिंग ऐप्स के माध्यम से हफ्तों में बनाया गया भरोसा, फिर पैसे चोरी
  • रिकवरी घोटाले — धोखेबाज़ रिकवरी एजेंट बनकर अग्रिम शुल्क माँगते हैं। सेवा प्रदाता की स्वतंत्र रूप से पुष्टि किए बिना कभी भी सीड फ़्रेज़ साझा न करें और न ही भुगतान करें
  • एआई-संचालित धोखाधड़ियाँ — डीपफेक, स्वचालित फ़िशिंग, और एआई-जनित साइटें धोखाधड़ी का पता लगाना कठिन बना रही हैं

मैं भविष्य में खुद को कैसे सुरक्षित रख सकता हूँ?

  • आधिकारिक साइटों को बुकमार्क करें — ईमेल, डीएम, या विज्ञापनों में दिए गए लिंक पर कभी क्लिक न करें
  • डोमेन सत्यापित करें — की जाँच करें PhishDestroy संवाद करने से पहले HTTPS, वर्तनी, डोमेन की आयु की जाँच करें।
  • "सच होने के लिए बहुत अच्छा" = घोटाला — गारंटीशुदा रिटर्न, सेलिब्रिटी समर्थन, तत्काल समय-सीमाएँ

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

Official reporting routes

यूरोपोल
अपने ईयू देश के लिए आधिकारिक रिपोर्टिंग चैनल ढूंढें
National police directory
Find your country
रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →
इस रिपोर्ट के बारे मेंस्रोत, अवलोकन तिथियाँ और सुधार

यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।

कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।

इस रिपोर्ट को एम्बेड करेंसाक्ष्य के लिंक वाला एक छोटा विजेट
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/dapps-assets-protocol.firebaseapp.com"
  title="PhishDestroy threat report for dapps-assets-protocol.firebaseapp.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>