सुरक्षा रिपोर्ट पर जाएँ
इस डोमेन को दुर्भावनापूर्ण के रूप में चिह्नित किया गया है।
सुरक्षा इंजन एक पहचान की रिपोर्ट कर रहे हैं: 5। किसी मैच की रिपोर्ट करने वाली सार्वजनिक ब्लॉक सूचियाँ: 1। अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।
डोमेन सुरक्षा और ख़तरे की आसूचना
br.ngtwr.shop का फ़ेविकॉन

br.ngtwr.shop

संक्षेप में

br.ngtwr.shop: ब्लॉकलिस्ट में डोमेन; PhishDestroy ने इसे 2026-10-25 को पकड़ा। जोखिम: गंभीर (80/100)। रजिस्ट्रार: GoDaddy.com। स्थिति: अंतिम ज्ञात सक्रिय। होस्टिंग: Cloudflare, Inc। VirusTotal: 5/92 इंजन इसे चिह्नित करते हैं। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

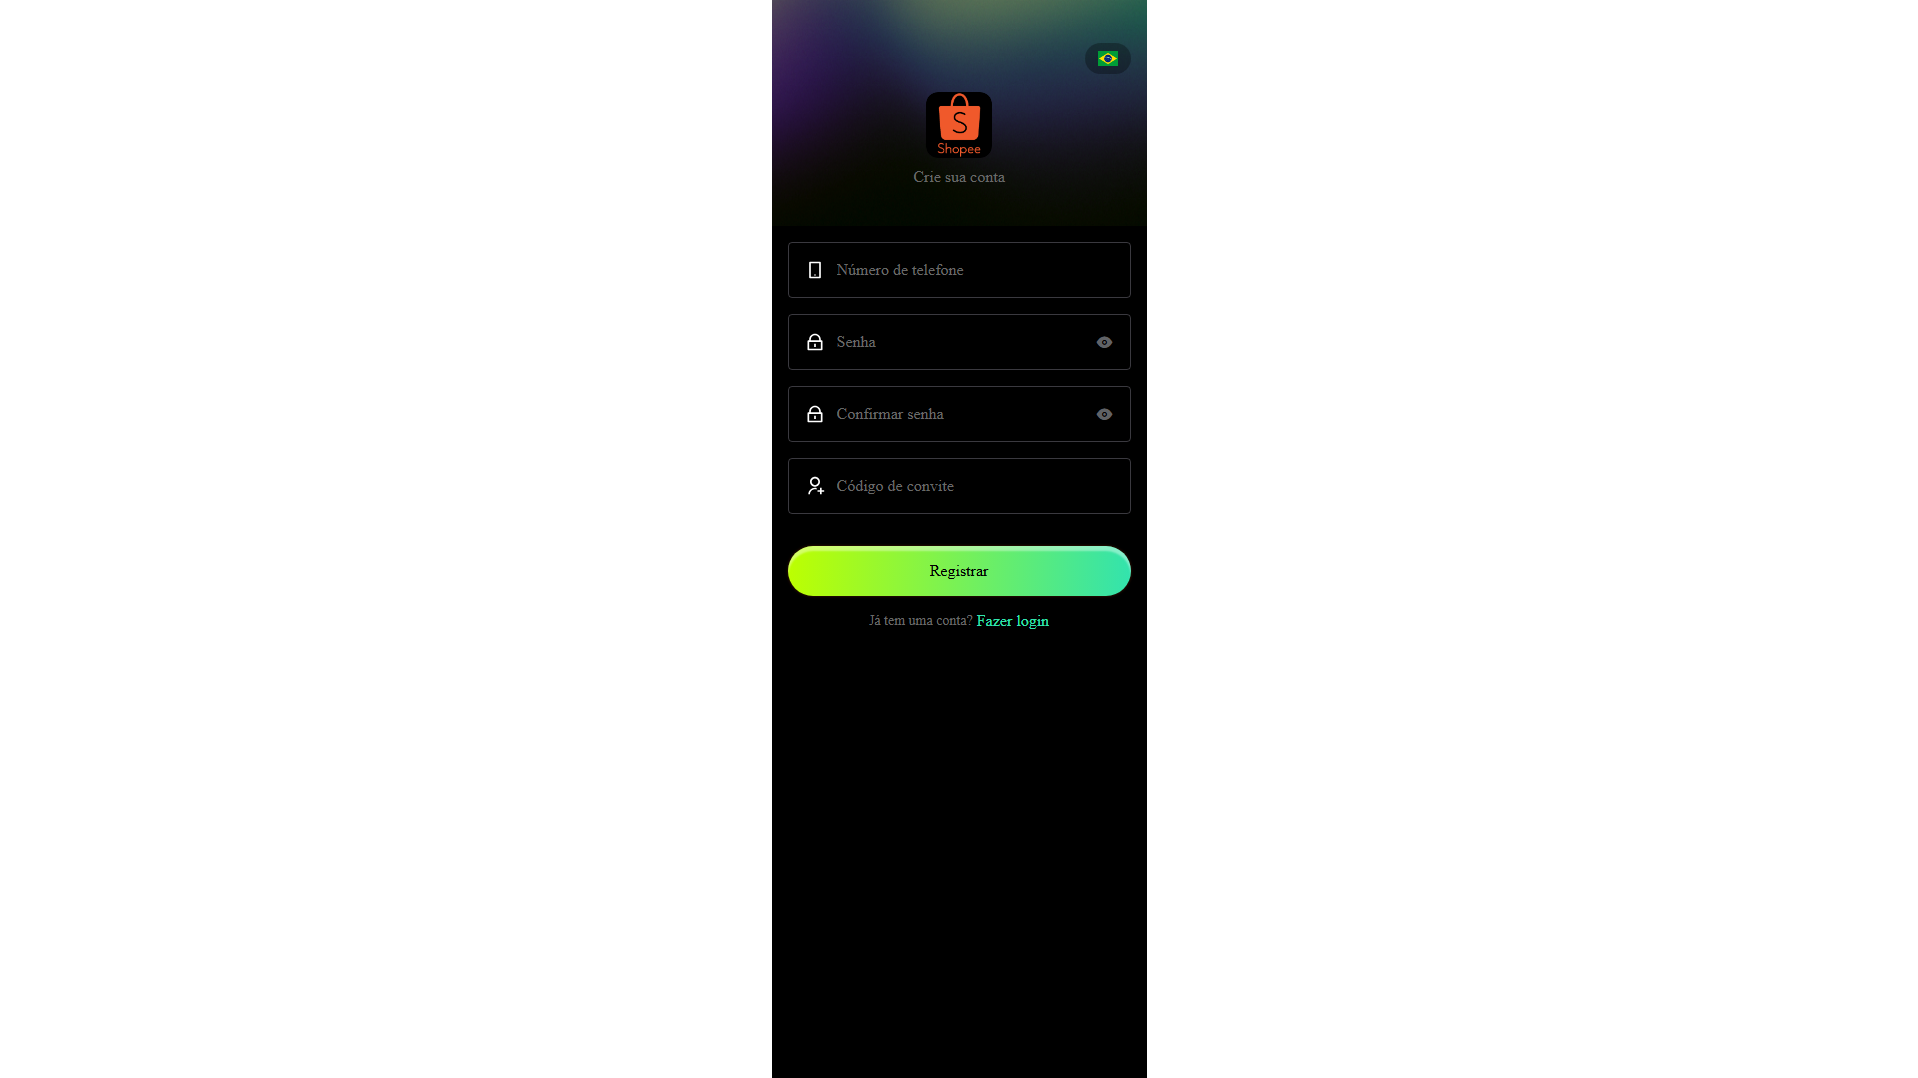
“register”

रजिस्ट्रार
GoDaddy.com
Resolved IP
172.67.128.152
पंजीकृत
27/07/2026
PhishDestroy मूल्यांकन गंभीर
उपलब्धता अंतिम ज्ञात सक्रिय नवीनतम संग्रहीत रीचैबिलिटी अवलोकन देखा गया HTTP जांच
वायरस का कुल पता लगाना: 5/92 संग्रहीत ब्लॉकलिस्ट मिलान: 1
VirusTotal
इंजन का पता लगाना ·
ओटीएक्स
सामुदायिक संदर्भ
Cloudflare Radar
पेज कैप्चर
गैलरी खोलें
डोमेन आयु
भेजी गई रिपोर्टें
कोई रिकॉर्ड नहीं भेजा गया
25/10/2026 CDN
X Telegram एपीआई
रिपोर्ट सारांश

ब्लॉकलिस्ट में डोमेन: br.ngtwr.shop — अंतिम ज्ञात सक्रिय (HTTP 200). साक्ष्य सारांश: VirusTotal 5/92 (alphaMountain.ai, Emsisoft, Fortinet, LevelBlue…

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

विश्लेषण

डोमेन सारांश

br.ngtwr.shop: ब्लॉकलिस्ट में डोमेन; PhishDestroy ने इसे 2026-10-25 को पकड़ा। जोखिम: गंभीर (80/100)। रजिस्ट्रार: GoDaddy.com। स्थिति: अंतिम ज्ञात सक्रिय। होस्टिंग: Cloudflare, Inc। VirusTotal: 5/92 इंजन इसे चिह्नित करते हैं। लॉगिन जानकारी न डालें और वॉलेट कनेक्ट न करें।

गंभीर
VirusTotal
5 / 92
पेज कैप्चर
5

PhishDestroy खतरे की रिपोर्ट

Overview

PhishDestroy listed br.ngtwr.shop on 2026-10-25 after an automated URLScan detection marked the page as malicious. The recorded page title is "register" and the site returned HTTP 200 on the same date. The assessment notes insufficient page content for deeper analysis, so the classification remains based on external signals rather than observed behavior.

How the scam works

The detections indicate a phishing risk, meaning the site may attempt to trick users into disclosing credentials or personal data by mimicking legitimate services. No specific mechanism such as wallet draining or credential harvesting was observed on the page; the classification relies on the pattern of phishing tags applied by scanners.

साक्ष्य

URLScan captured the page on 2026-10-25, returned a malicious verdict with phishing tags and identified the Shopee brand. VirusTotal recorded five malicious detections out of ninety‑two engines on the same day, all labeling the domain as phishing. Google Safe Browsing checked the site on 2026-10-25 and did not flag it. OpenPhish listed the domain, and Cloudflare Radar flagged it as phishing. OTX reported zero pulses. PhishDestroy’s internal blocklist also contains the domain.

अवसंरचना

Recorded DNS data showed A records to Cloudflare addresses, including 172.67.128.152, and AAAA records to Cloudflare IPv6 addresses; the network was identified as Cloudflare, Inc. in Canada. The recorded TLS certificate was issued by Google Trust Services, valid from 2026-09-24 to 2026-12-23. The recorded apex domain age was 90 days, while the sub‑domain had no age data. No registrar information was recorded, and the observed configuration included Cloudflare’s web application firewall.

What to do

Do not enter login credentials, personal information, or approve any wallet permissions on this site. If credentials were entered, change the associated passwords immediately. Monitor accounts for unauthorized activity and block the domain in web filters or security gateways. Report any interaction to PhishDestroy for further investigation.

स्रोत साक्ष्यVirusTotal 5 / 92 8 sources

VirusTotal

5 / 92 इंजन का पता लगाना · सहेजा गया सारांश

रिपोर्ट खोलें
VirusTotalस्रोत का मूल रिकॉर्डदेखा गया: 9 फ़ील्ड

देखा गया: · प्राप्त किया गया:

विक्रेता परिणाम गणनाएँ

टाइमआउट
0
हानिरहित
50
दुर्भावनापूर्ण
5
संदिग्ध
0
पता नहीं चला
37

विक्रेता लेबल

Emsisoft
phishing
Fortinet
phishing
नेटक्राफ्ट
malicious
LevelBlue
phishing
alphaMountain.ai
phishing

प्रतिष्ठा स्कोर

0

श्रेणियाँ

alphaMountain.ai
Phishing (alphaMountain.ai)

पहली बार दिखा

DNS रिकॉर्ड

  • TTL, सेकंड
    300
    प्रकार
    A
    मान
    172.67.128.152
  • TTL, सेकंड
    300
    प्रकार
    AAAA
    मान
    2606:4700:3036::6815:215
  • TTL, सेकंड
    300
    प्रकार
    AAAA
    मान
    2606:4700:3033::ac43:8098
  • TTL, सेकंड
    300
    प्रकार
    A
    मान
    104.21.2.21

DNS रिकॉर्ड प्राप्त होने का समय

JARM फ़िंगरप्रिंट

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

प्रमाणपत्र

विषय के वैकल्पिक नाम (SAN)
  • ngtwr.shop
  • *.ngtwr.shop
जारीकर्ता
Google Trust Services / WE1
सीरियल नंबर
1862f0ff42964c8913ea1e574c96f4f3
SHA-256
6e61be548f0c611a04133aa71145033156f313d636563aa1825ff6836ed45f6e
विषय (Subject)
ngtwr.shop
मान्यता समाप्ति
मान्यता आरंभ
स्रोत के मूल फ़ील्ड · JSON
विक्रेता परिणाम गणनाएँ
{
    "timeout": 0,
    "harmless": 50,
    "malicious": 5,
    "suspicious": 0,
    "undetected": 37
}
विक्रेता लेबल
{
    "Emsisoft": "phishing",
    "Fortinet": "phishing",
    "Netcraft": "malicious",
    "LevelBlue": "phishing",
    "alphaMountain.ai": "phishing"
}
प्रतिष्ठा
0
श्रेणियाँ
{
    "alphaMountain.ai": "Phishing (alphaMountain.ai)"
}
पहली बार दिखा
2026-10-25T05:35:48Z
DNS रिकॉर्ड
[
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.128.152"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3036::6815:215"
    },
    {
        "ttl": 300,
        "type": "AAAA",
        "value": "2606:4700:3033::ac43:8098"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.2.21"
    }
]
Dns at
2026-10-25T09:35:44Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
प्रमाणपत्र
{
    "san": [
        "ngtwr.shop",
        "*.ngtwr.shop"
    ],
    "issuer": "Google Trust Services / WE1",
    "serial": "1862f0ff42964c8913ea1e574c96f4f3",
    "sha256": "6e61be548f0c611a04133aa71145033156f313d636563aa1825ff6836ed45f6e",
    "subject": "ngtwr.shop",
    "valid_to": "2026-12-23T19:46:39Z",
    "valid_from": "2026-09-24T18:46:42Z"
}
स्रोत रिकॉर्ड अलग करें · 5 malicious + 0 suspicious / 92 · 2026-10-25 08:58:59 UTC

उपरोक्त सारांश और यह प्रदाता रिकॉर्ड विभिन्न समयों पर एकत्र किए गए थे। दोनों अभी भी उपलब्ध हैं; दुर्भावनापूर्ण और संदिग्ध वर्गीकरण अलग-अलग दिखाए गए हैं।

record_source
collected_observations.vt
analysis_at
2026-10-25T08:58:59Z
fetched_at
2026-10-25T17:32:33Z
stats
{"timeout":0,"harmless":50,"malicious":5,"suspicious":0,"undetected":37}

Cloudflare Radar

फ़िशिंग

रिपोर्ट खोलें
Cloudflare Radarस्रोत का मूल रिकॉर्डदेखा गया: 14 फ़ील्ड

देखा गया: · प्राप्त किया गया:

रिपोर्ट ID

7fba014f-0f16-4885-a269-f69d8b87d341

अंतिम यूआरएल

https://br.ngtwr.shop/

HTTP प्रतिक्रिया

200

नेविगेशन इतिहास

  • URL
    https://br.ngtwr.shop/
    स्थिति
    200

DOM संरचना हैश

65cbec682d40f5ee780b4f1ff335020c544fe15806af86ee989a9f76bba2bfba

दस्तावेज़ हैश

e58aadc850627b468ae52b02a2ef165f597d7ac2376602c69dcc6d56a760dbfe

फ़िशिंग क्लासिफ़ायर का परिणाम

  • phishing

URL जोखिम श्रेणियाँ

  • फ़िशिंग

डोमेन जोखिम श्रेणियाँ

  • फ़िशिंग
  • Security threats
  • CIPA Filter
  • CIPA

Cloudflare Radar रैंक

रैंक सीमा
>200000

DNS रिकॉर्ड

  • नाम
    br.ngtwr.shop
    प्रकार
    A
    मान
    104.21.2.21
  • नाम
    br.ngtwr.shop
    प्रकार
    A
    मान
    172.67.128.152
  • नाम
    br.ngtwr.shop
    प्रकार
    AAAA
    मान
    2606:4700:3036::6815:215
  • नाम
    br.ngtwr.shop
    प्रकार
    AAAA
    मान
    2606:4700:3033::ac43:8098

DNSSEC मान्य

नहीं

IP पता

104.21.2.21

निर्णय

टैग
  • phishing
दुर्भावनापूर्ण
हाँ
श्रेणियाँ
  • phishing
स्रोत के मूल फ़ील्ड · JSON
Uuid
7fba014f-0f16-4885-a269-f69d8b87d341
Final url
https://br.ngtwr.shop/
स्थिति
200
इतिहास
[
    {
        "url": "https://br.ngtwr.shop/",
        "status": 200
    }
]
DOM संरचना हैश
65cbec682d40f5ee780b4f1ff335020c544fe15806af86ee989a9f76bba2bfba
दस्तावेज़ हैश
e58aadc850627b468ae52b02a2ef165f597d7ac2376602c69dcc6d56a760dbfe
Phishing v2
[
    "phishing"
]
Url risks
[
    "Phishing"
]
डोमेन जोखिम
[
    "Phishing",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
DNS रिकॉर्ड
[
    {
        "name": "br.ngtwr.shop",
        "type": "A",
        "value": "104.21.2.21"
    },
    {
        "name": "br.ngtwr.shop",
        "type": "A",
        "value": "172.67.128.152"
    },
    {
        "name": "br.ngtwr.shop",
        "type": "AAAA",
        "value": "2606:4700:3036::6815:215"
    },
    {
        "name": "br.ngtwr.shop",
        "type": "AAAA",
        "value": "2606:4700:3033::ac43:8098"
    }
]
DNSSEC मान्य
false
Ip
104.21.2.21
निर्णय
{
    "tags": [
        "phishing"
    ],
    "malicious": true,
    "categories": [
        "phishing"
    ]
}

यूआरएलस्कैन

दुर्भावनापूर्ण

रिपोर्ट खोलें
यूआरएलस्कैनस्रोत का मूल रिकॉर्डदेखा गया: 21 फ़ील्ड

देखा गया: · प्राप्त किया गया:

रिपोर्ट ID

01a173ec-7aae-762b-b5ab-dc680493ce2e

अंतिम यूआरएल

https://br.ngtwr.shop/register/index

HTTP प्रतिक्रिया

200

रीडायरेक्ट का प्रकार

https-only

पुनर्निर्देशित करता है

  • कहाँ तक
    https://br.ngtwr.shop/register/index
    कहाँ से
    http://br.ngtwr.shop/register/index
    स्थिति
    307

IP पता

172.67.128.152

संपर्क किए गए डोमेन

  • oss.shein-vip.shop
  • xiaoqi-shop.oss-ap-southeast-1.aliyuncs.com
  • at.alicdn.com
  • cdn.dcloud.net.cn

संपर्क किए गए आईपी पते

  • 104.26.6.197
  • 47.79.48.210
  • 163.181.225.30
  • 172.67.128.152

ऑटोनॉमस सिस्टम (ASN)

  • 13335
  • 45102
  • 24429

सर्वर के देश

  • SG
  • DE

दस्तावेज़ हैश

04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747

स्क्रिप्ट हैश

  • bc80cc2e6c2fda5970a97c162a9df74d171c51d7725c8df788ebac992b8c3716
  • f15cf6cef08f81d5db9f93a557da0724d9f3e0835a0cd66a946791b6ec847f2b
  • 1f541f5f09dc9892662f11a01fae809339f876c28a482bbc4b9667e10a0859ea
  • 2858179ab147c72dcd0c10edb3b55a50871f70055b59ad09b3835019b72f6041
  • 66bbddfff2515d8acc891177fc2abba872bf46dffc7110758951f1021d704967
  • 7c22635e215ef85e7abeac5ad3c1a5bee18b5ed8222630088fcea0190093ecc4
  • e4a8b404618d24d4bb95c0fb77fbd9a68d2c9bca869db937e8ce86b32a8284d1
  • 79112630112545a26707db573d49a019b3ffd60d702734a100445e24bb4dabfe
  • f1e60ed5bae060e363e95c2bb636eba29bb7d74d814ebbf9d92438a586acda52

JavaScript ग्लोबल वेरिएबल

  • coverSupport
  • __VUE_INSTANCE_SETTERS__
  • __VUE_SSR_SETTERS__
  • uni
  • wx
  • rpx2px
  • __uniConfig
  • __uniLayout
  • __uniRoutes
  • __INTLIFY__
  • __VUE__
  • __VUE_DEVTOOLS_PLUGINS__

ब्राउज़र स्टोरेज कुंजियाँ

  • __DC_STAT_UUID

डोमेन की आयु, दिन

0

पंजीकृत डोमेन की आयु, दिन

90

प्रमाणपत्र की आयु, दिन

30

प्रमाणपत्र की वैधता, दिन

90

पेज अनुरोध

31

प्रदाता के निर्णय

इंजन का निर्णय
टैग
  • urlscan-ml
  • urlscan-ml-60c5e22
स्कोर
100
दुर्भावनापूर्ण
हाँ
समग्र निर्णय
टैग
  • phishing
स्कोर
100
ब्रांड
  • shopee
दुर्भावनापूर्ण
हाँ
श्रेणियाँ
  • phishing
URLScan का निर्णय
टैग
  • phishing
स्कोर
100
ब्रांड
  • Shopee
दुर्भावनापूर्ण
हाँ
श्रेणियाँ
  • phishing

HTTP हेडर

Content-type
image/png
स्रोत के मूल फ़ील्ड · JSON
Uuid
01a173ec-7aae-762b-b5ab-dc680493ce2e
Final url
https://br.ngtwr.shop/register/index
स्थिति
200
पुनर्निर्देशित
https-only
पुनर्निर्देशित करता है
[
    {
        "to": "https://br.ngtwr.shop/register/index",
        "from": "http://br.ngtwr.shop/register/index",
        "status": 307
    }
]
Ip
172.67.128.152
संपर्क किए गए डोमेन
[
    "oss.shein-vip.shop",
    "xiaoqi-shop.oss-ap-southeast-1.aliyuncs.com",
    "at.alicdn.com",
    "cdn.dcloud.net.cn"
]
संपर्क किए गए आईपी पते
[
    "104.26.6.197",
    "47.79.48.210",
    "163.181.225.30",
    "172.67.128.152"
]
Asns
[
    "13335",
    "45102",
    "24429"
]
Countries
[
    "SG",
    "DE"
]
दस्तावेज़ हैश
04d05978fdb111358073ab0524e5c1fafc0826615c206987618416b8bd8a4747
स्क्रिप्ट हैश
[
    "bc80cc2e6c2fda5970a97c162a9df74d171c51d7725c8df788ebac992b8c3716",
    "f15cf6cef08f81d5db9f93a557da0724d9f3e0835a0cd66a946791b6ec847f2b",
    "1f541f5f09dc9892662f11a01fae809339f876c28a482bbc4b9667e10a0859ea",
    "2858179ab147c72dcd0c10edb3b55a50871f70055b59ad09b3835019b72f6041",
    "66bbddfff2515d8acc891177fc2abba872bf46dffc7110758951f1021d704967",
    "7c22635e215ef85e7abeac5ad3c1a5bee18b5ed8222630088fcea0190093ecc4",
    "e4a8b404618d24d4bb95c0fb77fbd9a68d2c9bca869db937e8ce86b32a8284d1",
    "79112630112545a26707db573d49a019b3ffd60d702734a100445e24bb4dabfe",
    "f1e60ed5bae060e363e95c2bb636eba29bb7d74d814ebbf9d92438a586acda52"
]
Globals
[
    "coverSupport",
    "__VUE_INSTANCE_SETTERS__",
    "__VUE_SSR_SETTERS__",
    "uni",
    "wx",
    "rpx2px",
    "__uniConfig",
    "__uniLayout",
    "__uniRoutes",
    "__INTLIFY__",
    "__VUE__",
    "__VUE_DEVTOOLS_PLUGINS__"
]
Storage keys
[
    "__DC_STAT_UUID"
]
डोमेन आयु (दिन)
0
Apex age days
90
Tls age days
30
TLS वैधता (दिन)
90
अनुरोध
31
प्रदाता के निर्णय
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 100,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "shopee"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Shopee"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
HTTP हेडर
{
    "content-type": "image/png"
}
अलग मॉनिटर रिकॉर्ड · दिनांक दर्ज नहीं है

अलग संग्रहीत मॉनिटर स्नैपशॉट; प्राथमिक रिपोर्ट रिकॉर्ड को प्रतिस्थापित नहीं करता या वर्तमान उपलब्धता स्थापित नहीं करता।

record_source
domain_monitor.urlscan
uuid
01a17327-9b7b-70e8-bc44-11ce3b7c9ce9
स्कोर
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
मौजूदा रिपोर्ट में प्रयुक्त Europe/Berlin; स्रोत टाइमस्टैम्प शब्दशः संरक्षित हैं।

PhishDestroy कथा

कथा निर्माण मेटाडेटा

रिपोर्ट खोलें
शीर्षक, विवरण और पीढ़ी रिकॉर्ड

कथानक निर्माण की तिथि अवलोकन तिथियों से अलग होती है। ये प्रकाशित किए गए रखे गए क्षेत्र हैं, न कि कोई अतिरिक्त स्वतंत्र पता लगाना।

ai_title
br.ngtwr.shop — Suspicious Domain
ai_description
PhishDestroy flagged br.ngtwr.shop, which displays a "register" page, as a suspicious domain after URLScan labeled it malicious on 2026-10-25.
ai_generated_at
2026-10-25T17:35:03Z
ai_generated_by
threat-v3-groq
interpretation
कथा निर्माण मेटाडेटा, प्रदाता के अवलोकन तिथियों से अलग।

परिणाम हर स्रोत के संग्रह समय को दर्शाते हैं। शून्य डिटेक्शन सुरक्षा की गारंटी नहीं है। OTX संदर्भ सामुदायिक प्रकाशन हैं।

एकत्रित स्रोत विवरण

संग्रहीत पेज, नेटवर्क और स्कैनर अवलोकन, स्रोत और अवलोकन समय के अनुसार समूहित।

हर संग्रहीत फ़ील्ड, उसके स्रोत और तारीख के साथ
वेबसाइट जाँचेंस्रोत का मूल रिकॉर्डप्राप्त किया गया: 20 फ़ील्ड

CAA रिकॉर्ड

डोमेन
br.ngtwr.shop

संरक्षणात्मक DNS परिणाम

जाँचे गए रिज़ॉल्वर
12
किसने ब्लॉक किया
  • CloudFlare Family
ब्लॉक करने वाले रिज़ॉल्वर
1

वेब अभिलेखागार अवलोकन

अंतिम अवलोकन
पहला अवलोकन
दर्ज किए गए बदलाव
0
संग्रहित दिन
1
औसत पेज आकार, बाइट
1941

ट्रैकर्स

अनुरोध
21
पाई गई सेवाएँ
  • नाम
    Alibaba
    कंपनी
    Alibaba
    देश
    CN
    श्रेणी
    Misc
    अनुरोध
    1

फ़ॉर्म और मिश्रित सामग्री

थर्ड-पार्टी स्क्रिप्ट
0

HTTP प्रतिक्रिया

पहुँच योग्य
हाँ
HTTP स्थिति
200
अनुरोध का समय, ms
डीएनएस
2
TLS
13
इंतज़ार
381
संयोग
6
डाउनलोड करें
0
प्रतिक्रिया समय, ms
402

TLS कनेक्शन

ALPN
h2
सिफ़र सूट
TLS_AES_256_GCM_SHA384
प्रोटोकॉल
TLSv1.3
समर्थित संस्करण
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
प्रमाणपत्र सत्यापित
हाँ
फ़ॉरवर्ड सीक्रेसी
हाँ

पोर्ट

खुले पोर्ट
  • 80
  • 443
  • 8080

कार्बन अनुमान

बाइट
1277
CO₂, ग्राम
0
अन्य पेजों से स्वच्छ, %
95

DNS सर्वर

नेमसर्वर
  • IP पता
    172.64.32.114
    होस्ट
    eva.ns.cloudflare.com
  • IP पता
    108.162.195.118
    होस्ट
    camilo.ns.cloudflare.com
DNS ज़ोन
ngtwr.shop

स्थान

IP पता
2606:4700:3033::ac43:8098
ASN
13335
संगठन
Cloudflare, Inc.
शहर
Toronto
देश
CA

TLS प्रमाणपत्र

जारीकर्ता
Google Trust Services / WE1
विषय (Subject)
ngtwr.shop

DNS रिकॉर्ड

A
  • 172.67.128.152
  • 104.21.2.21
AAAA
  • 2606:4700:3033::ac43:8098
  • 2606:4700:3036::6815:215

DNSSEC

DS रिकॉर्ड
नहीं
RRSIG
नहीं
DNSKEY
नहीं

HSTS

अवलोकन
Site does not serve any HSTS headers.

HTTP सुरक्षा नीतियाँ

X-Frame-Options
नहीं
Referrer-Policy
नहीं
X-XSS-Protection
नहीं
Permissions-Policy
नहीं
X-Content-Type-Options
नहीं
Content-Security-Policy
नहीं
Strict-Transport-Security
नहीं
Cross-Origin-Opener-Policy
नहीं
Cross-Origin-Embedder-Policy
नहीं
Cross-Origin-Resource-Policy
नहीं

वेब एप्लिकेशन फ़ायरवॉल

WAF उत्पाद
Cloudflare
WAF पाया गया
हाँ

IP लुकअप

IP पता
2606:4700:3036::6815:215
IP संस्करण
6

पुनर्निर्देशित करता है

चेन पुनर्निर्देशित करें
  • https://br.ngtwr.shop

HTTP हेडर

रिस्पॉन्स हेडर
सर्वर
cloudflare
Content-type
text/html
स्रोत के मूल फ़ील्ड · JSON
CAA रिकॉर्ड
{
    "domain": "br.ngtwr.shop"
}
संरक्षणात्मक DNS परिणाम
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
वेब अभिलेखागार अवलोकन
{
    "last": "2026-10-25T16:22:50Z",
    "first": "2026-10-25T16:22:50Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 1941
}
ट्रैकर्स
{
    "requests": 21,
    "trackers": [
        {
            "name": "Alibaba",
            "company": "Alibaba",
            "country": "CN",
            "category": "Misc",
            "requests": 1
        }
    ]
}
फ़ॉर्म और मिश्रित सामग्री
{
    "third_party_scripts": 0
}
स्थिति
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 2,
        "tls": 13,
        "wait": 381,
        "connect": 6,
        "download": 0
    },
    "response_ms": 402
}
TLS कनेक्शन
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
पोर्ट
{
    "open": [
        80,
        443,
        8080
    ]
}
Carbon
{
    "bytes": 1277,
    "co2_grams": 0,
    "cleaner_than": 95
}
डीएनएस सर्वर
{
    "ns": [
        {
            "ip": "172.64.32.114",
            "host": "eva.ns.cloudflare.com"
        },
        {
            "ip": "108.162.195.118",
            "host": "camilo.ns.cloudflare.com"
        }
    ],
    "zone": "ngtwr.shop"
}
स्थान
{
    "ip": "2606:4700:3033::ac43:8098",
    "asn": "13335",
    "org": "Cloudflare, Inc.",
    "city": "Toronto",
    "country": "CA"
}
एसएसएल
{
    "issuer": "Google Trust Services / WE1",
    "subject": "ngtwr.shop"
}
DNS रिकॉर्ड
{
    "A": [
        "172.67.128.152",
        "104.21.2.21"
    ],
    "AAAA": [
        "2606:4700:3033::ac43:8098",
        "2606:4700:3036::6815:215"
    ]
}
डीएनएससेक
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
एचटीएस
{
    "message": "Site does not serve any HSTS headers."
}
HTTP सुरक्षा नीतियाँ
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
फ़ायरवॉल
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "2606:4700:3036::6815:215",
    "family": 6
}
पुनर्निर्देशित करता है
{
    "chain": [
        "https://br.ngtwr.shop"
    ]
}
HTTP हेडर
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html"
    }
}
नेटवर्क सुरक्षा इंटेलिजेंस
CF Cloudflare Radar Verdict दुर्भावनापूर्ण
फ़िशिंग Security threats फ़िशिंग

br.ngtwr.shop के बारे में सवाल

क्या br.ngtwr.shop भरोसेमंद है?

नहीं। PhishDestroy br.ngtwr.shop को ब्लॉकलिस्ट में डोमेन की श्रेणी में रखता है (जोखिम: गंभीर, 80/100); इसे पहली बार 2026-10-25 को पकड़ा गया। VirusTotal: 5/92 इंजन इसे चिह्नित करते हैं। इस साइट को असुरक्षित मानें।

क्या br.ngtwr.shop से वॉलेट कनेक्ट करना सुरक्षित है?

नहीं। br.ngtwr.shop पर वॉलेट कनेक्ट न करें, संदेशों पर हस्ताक्षर न करें और टोकन को मंज़ूरी न दें। फ़िशिंग साइटें ऐसी अनुमतियाँ (approve, setApprovalForAll, Permit2) माँगती हैं जिनसे संचालक आपकी संपत्ति निकाल सकता है, और पुष्टि हो चुका लेन-देन वापस नहीं होता।

अगर मैंने br.ngtwr.shop इस्तेमाल किया है तो क्या करूँ?

वहाँ डाले गए सभी पासवर्ड बदलें और दो-चरणीय सत्यापन चालू करें। अगर आपने वॉलेट कनेक्ट किया या किसी चीज़ पर हस्ताक्षर किया, तो अनुमतियाँ रद्द करें और बचे हुए फ़ंड नए वॉलेट में भेजें; अपना सीड फ़्रेज़ कभी साझा न करें। चरण-दर-चरण मदद: आपातकालीन गाइड।

और देखें

ब्लॉकलिस्ट मिलानOpenPhish · PhishDestroy 2
ओपनफ़िश सूचीबद्ध स्रोत देखें
PhishDestroy PhishDestroy list स्रोत देखें

अंतिम जाँच

सहेजा गया कैप्चर · 5 कैप्चर

सभी कैप्चर लिंक और हैश (5)
पृष्ठ शीर्षक देखा गया
register
TLS प्रमाणपत्र
जारीकर्ता Google Trust Services / WE1 · सहेजी गई वैधता 58 दिन में समाप्त

डोमेन विवरण

डोमेन
आईपी संदर्भ Cloudflare shared edge मूल आईपी छिपा हुआ एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।
रजिस्ट्रार (मूल डोमेन) GoDaddy.com
दुरुपयोग संपर्क["abuse@godaddy.com"]
आईसीएएनएन रजिस्ट्रीICANN Lookup (RDAP) →
पंजीकरण (मूल डोमेन)ngtwr.shop · निर्मित 27/07/2026 (90d) — समाप्त होता है 27/07/2027
HTTP स्थिति200
तकनीकी विवरणउत्पत्ति और समय-मुद्रांक
पहली बार पता चला25/10/2026
डीओएम विश्लेषणanalyzed 25/10/2026score 78/100
सबमिट किया गया यूआरएलhttp://br.ngtwr.shop/register/index
फ़ैविकॉन हैश
ICANN OVERSIGHT Registration: ngtwr.shop

प्रत्यायन और आरएए संदर्भ

रजिस्ट्रार मान्यता और DNS दुरुपयोग से जुड़े दायित्व

For the registrable domain ngtwr.shop behind this subdomain, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

मान्यता एक अनुबंध है, सुरक्षा प्रमाणन नहीं।

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft कुछ भी अपने आप नहीं भेजा जाता।

नेटवर्क & प्रमाणपत्र

संग्रहीत तकनीकी साक्ष्य

नेटवर्क & DNS

साझा कCDN एज
Resolved IP
172.67.128.152
नेटवर्क ASN
AS13335
संगठन
Cloudflare, Inc.
निरीक्षित स्थान
Toronto, CA
सर्वर हेडर
cloudflare

एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।

नेमसर्वर 1

  • eva.ns.cloudflare.com

स्थान IP नेटवर्क को दर्शाता है।

TLS प्रमाणपत्र

जारीकर्ता
Google Trust Services / WE1
मान्यता आरंभ
2026-09-24 18:46:42
मान्यता समाप्ति
2026-12-23 19:46:39
होस्टनाम कवरेज
संग्रहीत प्रमाणपत्र तिथियाँ मान्य
वैधता
संग्रहीत वैधता तिथियों के भीतर
संग्रह स्रोत
PhishDestroy collector
प्रमाणपत्र फ़िंगरप्रिंट6e61be548f0c611a04133aa71145033156f313d636563aa1825ff6836ed45f6e
प्रमाणपत्र के नाम · 2 SAN
  • ngtwr.shop
  • *.ngtwr.shop

संग्रहीत प्रमाणपत्र मेटाडेटा। बिना टाइमज़ोन वाली प्रमाणपत्र तिथियाँ संग्रहीत रूप में ही दिखाई गई हैं। ट्रांसपोर्ट एन्क्रिप्शन से यह सिद्ध नहीं होता कि साइट भरोसेमंद है।

तकनीकें · 4 identified
द्वारा पता लगाया गया Cloudflare Radar · वप्पलाइज़र इंजन
इस डोमेन की रिपोर्ट करें सबूत जमा करें और दूसरों की सुरक्षा में मदद करें

वायरसटोटल विश्लेषण

5 / 92 सुरक्षा विक्रेताओं ने इस डोमेन को चिह्नित किया
VT पर देखें
अंतिम विश्लेषण पिछला संग्रहीत स्नैपशॉट: 5 detections
alphaMountain.ai
Emsisoft
Fortinet
LevelBlue
नेटक्राफ्ट

संग्रहीत साक्ष्य

Wayback Machine झलक
आर्काइव देखें
साइट प्रदर्शन विश्लेषण

Google PageSpeed Insights — मोबाइल परफ़ॉर्मेंस ऑडिट: br.ngtwr.shop · checked Oct 25, 2026

67
Needs Work
प्रदर्शन
FCP
3.72 s
First Contentful Paint
LCP
7.39 s
सबसे बड़ा संतोषजनक पेंट
CLS
0.022
संचयी लेआउट शिफ्ट
TBT
0 ms
कुल अवरोधन समय
SI
3.72 s
गति सूचकांक
डेटा स्रोत: Google PageSpeed Insights · मोबाइल रणनीति · स्कोर: 90-100 अच्छा 50-89 सुधार की आवश्यकता 0-49 खराब
संग्रहीत कैप्चर साक्ष्य 1 snapshot

स्थानीय संग्रह पाइपलाइन द्वारा रखा गया टाइमस्टैम्प-युक्त रिस्पॉन्स मेटाडेटा। नीचे दिया गया हर मान प्रदर्शित संग्रह समय से संबंधित है।

संचित HTTP प्रतिक्रिया HTTP 200
अनुरोधित यूआरएल: http://br.ngtwr.shop/register/index
प्रतिक्रिया
HTTP 200
HTML बॉडी
1.6 KB
संपीडित
938 B
लिंक
0 internal · 0 external
पहचानी गई तकनीकें
cloudflare
चयनित प्रतिक्रिया शीर्षक
Content-Type: text/html
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
सर्वर: cloudflare
HSTS: नहीं देखा गया DNSSEC: नहीं देखा गया WAF / firewall: observed क्लोकिंग फ़्लैग: नहीं देखा गया
फ़ैविकॉन फिंगरप्रिंट: 93f444c72d328636b3a811a0767790449f069cfe5ef43c7a7f044f44511accff
Saved response-header values · 14
alt-svc
h3=":443"; ma=86400
cf-cache-status
DYNAMIC
CF-RAY
a50290825c653a05-YYZ
संयोग
keep-alive
Content-Encoding
gzip
Content-Type
text/html
दिनांक
Sun, 25 Oct 2026 16:23:13 GMT
Last-Modified
Tue, 20 Oct 2026 07:03:06 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=Y3lUv4hdX2p6%2Bprbt04miAV8f6WHSBIS3sMVD7zHuyltEzOdHS%2BFB410Z%2FEO9PfBnuomRUyu%2FWs2cODEvB0KOFx1Eabu1JLEDT8R%2Ff0n1JEWwX7QXrHgX3WyJLS3bv2U"}]}
सर्वर
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Transfer-Encoding
chunked
Vary
Accept-Encoding

कलेक्टर द्वारा रखे गए मान; लंबे मान संग्रह के दौरान छोटे किए जा सकते हैं।

संग्रहीत अवलोकन इतिहास1

मॉनिटर और स्रोत कलेक्टरों द्वारा रखे गए तिथि-सहित बदलाव। सबसे नए अवलोकन पहले दिखते हैं; स्रोतों की स्थिति टेकडाउन का प्रमाण नहीं है।

  1. डोमेन मॉनिटर · पहला संग्रह रिकॉर्ड

    पहुँच योग्य

सभी प्रतिधारित उपलब्धता अवलोकन3

स्रोत: उपलब्धता मॉनिटर। प्रत्येक संग्रहीत अवलोकन अलग रहता है, जिसमें एक ही तारीख या सबूत हैश वाले रिकॉर्ड भी शामिल हैं, लेकिन स्रोत या डीएनएस स्थिति अलग-अलग होती हैं। एक अज्ञात स्थिति यह प्रमाण नहीं है कि साइट ऑफ़लाइन है।

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    कारण
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    रिकॉर्ड किया गया HTTP स्टेटस
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    मूल स्रोत का समय-स्टाम्प
    2026-10-25 17:38:38.000000
    प्रमाण SHA-256
    47b6a44c3a78e1fbe05c8b6069c6f68802f754cd73b2cce188969e996733c41e
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 17:38:38
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    कारण
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    रिकॉर्ड किया गया HTTP स्टेटस
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    मूल स्रोत का समय-स्टाम्प
    2026-10-25 17:38:38.000000
    प्रमाण SHA-256
    47b6a44c3a78e1fbe05c8b6069c6f68802f754cd73b2cce188969e996733c41e
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 17:38:38
    Evidence reason
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    कारण
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    मूल स्रोत का समय-स्टाम्प
    2026-10-25 17:29:19.030122
    प्रमाण SHA-256
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

दर्ज गतिविधि

5 entries
  1. VirusTotal

    5/92 इंजन का पता लगाना

    स्रोत देखें
  2. यूआरएलस्कैन

    पृष्ठ कैप्चर किया गया

    स्रोत देखें
  3. Cloudflare Radar

    फ़िशिंग

    स्रोत देखें
  4. वेबैक मशीन

    पृष्ठ संग्रहीत

    स्रोत देखें
  5. PhishDestroy में जोड़ा गया

    br.ngtwr.shop

    स्रोत देखें
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

क्लोकिंग की जाँच

ब्राउज़र और क्रॉलर को मिलने वाली सामग्री की तुलना करें, और Keitaro ट्रैफ़िक रूटिंग की जाँच करें।

br.ngtwr.shop

साक्ष्य और बाहरी रिपोर्टें

गहन विश्लेषण
सहायता और रिपोर्टिंग

क्या आप इस साइट से प्रभावित हुए?

3 साक्ष्य संकेत समूह जुड़े हैं अंतिम ज्ञात सक्रिय
आप अकेले नहीं हैं, और इसमें शर्मिंदा होने जैसा कुछ नहीं है। धोखेबाज़ चालाक अपराधी होते हैं जो भरोसे का फ़ायदा उठाते हैं। अपनी घटना की रिपोर्ट करना धोखाधड़ी के ख़िलाफ़ सबसे मज़बूत हथियार है: आपकी रिपोर्ट दूसरों को शिकार बनने से बचा सकती है और क़ानून प्रवर्तन को कार्रवाई में मदद कर सकती है। चुप्पी धोखेबाज़ का सबसे बड़ा फ़ायदा है। इसे तोड़ें।
यदि लॉगिन विवरण से समझौता हुआ है, तो तुरंत रिपोर्ट करें। रिकवरी के नाम पर ठगी करने वालों से संपर्क न करें।

यदि आपने खाता क्रेडेंशियल, व्यक्तिगत या भुगतान जानकारी दर्ज की है, या इस डोमेन से कोई फ़ाइल डाउनलोड की है, तो तुरंत कार्रवाई करें। घटना की रिपोर्ट करने और अपनी सुरक्षा करने में आपकी सहायता के लिए नीचे संसाधन दिए गए हैं।

आधिकारिक रिपोर्टिंग मार्ग

अपने स्थानीय अधिकारियों को रिपोर्ट करें

आधिकारिक साइबर अपराध संपर्क, या एक शिकायत ड्राफ्ट बनाएं → प्राप्त करने के लिए अपना देश चुनें।

97-देश निर्देशिका

एआई-सहायता प्राप्त ड्राफ्ट - घटना विवरण एआई प्रदाता द्वारा संसाधित किया जाता है

इसकी स्वयं समीक्षा करें और सबमिट करें
फिशिंग घटना के बाद

पीड़ितों के लिए सिफारिशें और सलाह

आपने जो जानकारी साझा की है, उसके अनुसार कदम चुनें। इस रिपोर्ट की एक प्रति अपने रिकॉर्ड के साथ रखें।

मुझे तुरंत क्या करना चाहिए?

अत्यावश्यक

संदिग्ध साइट का उपयोग बंद करें। असली सेवा को उसके आधिकारिक ऐप या किसी ऐसे पते से खोलें जिस पर आप पहले से भरोसा करते हैं।

  • सभी पासवर्ड बदलें — ईमेल, एक्सचेंज खाते, कुछ भी जो एक ही पासवर्ड साझा करता हो
  • 2FA सक्षम करें एक ऑथेंटिकेटर ऐप (एसएमएस नहीं) का उपयोग करें। एसएमएस-आधारित रिकवरी को अक्षम करें।
  • फ्रीज़ कार्ड्स यदि आपने फिशिंग साइट पर बैंकिंग विवरण दर्ज किए

मैं अपनी रिपोर्ट के लिए कौन सी जानकारी एकत्र करूँ?

एफबीआई दिशानिर्देश

मूल ईमेल, रसीदें, संदेश और स्क्रीनशॉट किसी सुरक्षित स्थान पर रखें। तथ्यों पर आधारित समयरेखा से शिकायत प्राप्त करने वाली संस्था को यह समझने में मदद मिलती है कि क्या हुआ। IC3 साक्ष्य मार्गदर्शन ↗

  • भुगतान रिकॉर्ड — यदि आपने भुगतान किया है, तो रसीद, राशि, तारीख, भुगतान प्रदाता और प्राप्तकर्ता का विवरण सहेजें।
  • सटीक तिथियाँ और समय — प्रत्येक लेनदेन और ठग के साथ पहली बातचीत का
  • स्क्रीनशॉट — घोटाला वेबसाइट, चैट संदेश, ईमेल, वॉलेट लेनदेन, सोशल मीडिया
  • सभी यूआरएल और डोमेन धोखेबाज़ द्वारा उपयोग किया गया (सहित br.ngtwr.shop)
  • संचार — ईमेल, टेक्स्ट संदेश, फोन नंबर, उपयोगकर्ता नाम जिनका उपयोग ठग ने किया

भले ही आपके पास सभी विवरण न हों — फिर भी रिपोर्ट दर्ज करें. आंशिक जानकारी अभी भी जांच में मदद करती है।

मुझे इस घोटाले की रिपोर्ट कहाँ करनी चाहिए?

  • एफबीआई आईसी3 — इंटरनेट अपराध शिकायत केंद्र (अमेरिकी संघीय रिपोर्टिंग)
  • यूरोपोल — यूरोपीय साइबर अपराध रिपोर्टिंग (ईयू)
  • आपका बैंक या भुगतान प्रदाता — यदि धन या कार्ड की जानकारी उजागर हुई है, तो आधिकारिक संपर्क विवरण के माध्यम से तुरंत इसकी धोखाधड़ी टीम से संपर्क करें।
  • स्थानीय पुलिस — एक आधिकारिक रिकॉर्ड बनाता है, भले ही वे तुरंत कार्रवाई न कर सकें

रिपोर्ट करने से रिकवरी या जाँच की गारंटी नहीं मिलती, लेकिन समय पर दिया गया सटीक लेन-देन डेटा अधिकारियों और सेवा प्रदाताओं को घटना का पता लगाने में मदद कर सकता है।

How do phishing scams typically work?

  • नकली वेबसाइटें — थोड़े बदले हुए डोमेन के साथ वैध साइटों के पिक्सेल-परफेक्ट क्लोन
  • सूअर का वध — टेलीग्राम/व्हाट्सएप/डेटिंग ऐप्स के माध्यम से हफ्तों में बनाया गया भरोसा, फिर पैसे चोरी
  • रिकवरी घोटाले — धोखेबाज़ रिकवरी एजेंट बनकर अग्रिम शुल्क माँगते हैं। सेवा प्रदाता की स्वतंत्र रूप से पुष्टि किए बिना कभी भी सीड फ़्रेज़ साझा न करें और न ही भुगतान करें
  • एआई-संचालित धोखाधड़ियाँ — डीपफेक, स्वचालित फ़िशिंग, और एआई-जनित साइटें धोखाधड़ी का पता लगाना कठिन बना रही हैं

मैं भविष्य में खुद को कैसे सुरक्षित रख सकता हूँ?

  • आधिकारिक साइटों को बुकमार्क करें — ईमेल, डीएम, या विज्ञापनों में दिए गए लिंक पर कभी क्लिक न करें
  • डोमेन सत्यापित करें — की जाँच करें PhishDestroy संवाद करने से पहले HTTPS, वर्तनी, डोमेन की आयु की जाँच करें।
  • "सच होने के लिए बहुत अच्छा" = घोटाला — गारंटीशुदा रिटर्न, सेलिब्रिटी समर्थन, तत्काल समय-सीमाएँ

अतिरिक्त मार्गदर्शन: एनआईएसटी · फ़िशिंग प्रतिक्रियाएफबीआई आईसी3 · रिपोर्ट और साक्ष्यएफटीसी · वसूली घोटाले

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →
इस रिपोर्ट के बारे मेंस्रोत, अवलोकन तिथियाँ और सुधार

यह रिपोर्ट संग्रहीत पेज कैप्चर, पंजीकरण और नेटवर्क रिकॉर्ड, स्कैनर परिणाम और PhishDestroy रिपोर्टिंग इतिहास को एक साथ प्रस्तुत करती है। हर स्रोत अपनी अवलोकन तिथि बनाए रखता है। मूल परिणाम देखने के लिए स्रोत रिपोर्ट खोलें।

AI-सहायता प्राप्त विश्लेषण लिखे जाने की तिथि: . यह उस समय उपलब्ध साक्ष्यों का वर्णन करता है; बाद में स्रोत जांच बदल सकती हैं।

कैप्चर दर्ज करता है कि उस समय क्या दिखाया गया था। स्कैनर का परिणाम जाँच के समय उस प्रदाता का आकलन दर्ज करता है। न तो वैध प्रमाणपत्र और न ही शून्य डिटेक्शन वाला परिणाम सुरक्षा की गारंटी है।

इस रिपोर्ट को एम्बेड करेंसाक्ष्य के लिंक वाला एक छोटा विजेट
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/br.ngtwr.shop"
  title="PhishDestroy threat report for br.ngtwr.shop"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>