
ट्रैक किए गए डोमेन खोजें और संग्रहीत साक्ष्य, डिटेक्शन और नवीनतम देखी गई उपलब्धता की समीक्षा करें।
221,198
कुल ट्रैक किए गए
215,387
वीटी का पता चला
93,450
अंतिम बार सक्रिय देखा गया
127,748
अंतिम जाँच पर अनुपलब्ध
0
वीटी लंबित
How This Attack Works
Solana Drainer threats exploit vulnerabilities in Solana's crypto ecosystem to steal funds. Understanding their operation is crucial for prevention.
STEP 1
Target Identification
Attackers identify potential victims through phishing emails and fake websites.
STEP 2
Phishing Execution
Victims are lured to malicious sites mimicking legitimate platforms, like phantomairdrop.com.
STEP 3
Credential Harvesting
Once on the fake site, victims input sensitive information, believing it to be secure.
STEP 4
Fund Drainage
Attackers utilize harvested credentials to access wallets and drain funds via illicit transactions.
Technical Analysis
Solana Drainer attacks leverage phishing techniques to exploit the Solana blockchain. Attackers often create copycat websites using top TLDs such as .com, .xyz, and .cc, with domains hosted by registrars like Cloudflare, Inc. and PDR Ltd. These sites employ deceptive JavaScript and HTML code to mimic legitimate interfaces, tricking users into entering their private keys or seed phrases. Once credentials are obtained, attackers interact with the Solana blockchain via RPC calls to execute unauthorized transactions. The usage of smart contract functions like `transfer` and `approve` allows attackers to swiftly move funds out of victims' accounts. The infrastructure often involves a network of proxy servers to obfuscate the origin of the attack and make tracing back to the perpetrators difficult.
Real Cases
Phantom Wallet Breach (2023)
$2 million stolen
Attackers created a fraudulent Phantom wallet site to harvest user credentials, resulting in a $2 million theft.
SolUnion Scam (2024)
$1.5 million stolen
Using the domain phantom.solunion.cc, scammers executed a sophisticated phishing attack, stealing $1.5 million in SOL.
VaultBenefits Exploit (2024)
$3 million stolen
A fake airdrop campaign via vaultbenefits.net led to credential compromise and a subsequent $3 million drain.
How to Detect
Unsolicited emails or messages offering free SOL or airdrops
Websites with slight misspellings of legitimate names
Requests for private keys or seed phrases
Suspicious URL structures or unfamiliar TLDs like .xyz or .cc
Lack of HTTPS security on sites claiming to be secure
How to Protect Yourself
1
Verify URLs carefully before interacting
2
Enable multi-factor authentication on your wallet
3
Never share your private key or seed phrase
4
Regularly check transaction histories for unauthorized activity
5
Use official wallet apps and browser extensions
Frequently Asked Questions
Data sourced from PhishDestroy threat intelligence database — 2,752 domains tracked for this threat type
Solana Drainer 2,752 domains
sol-hyperliquid.app

sol-inclnerator.net
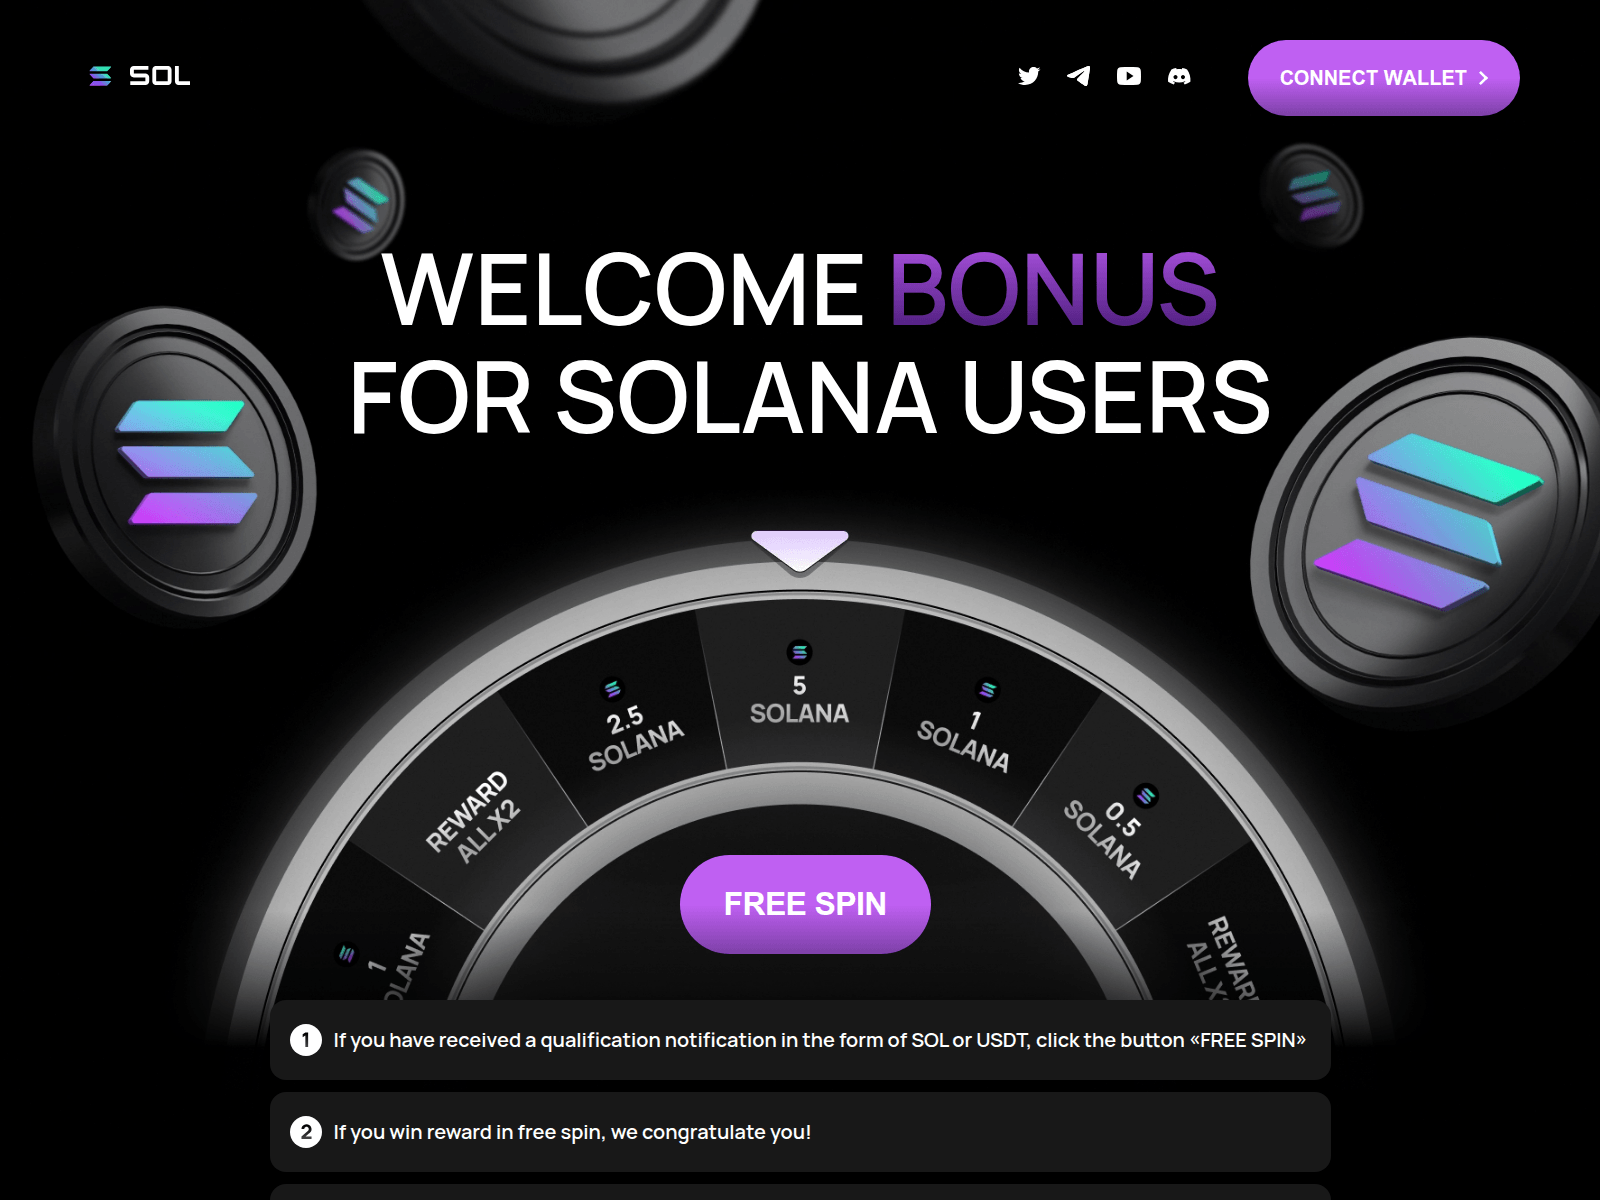
sol.swiftsniper.com

sola-event.click
solana-5i.netlify.app
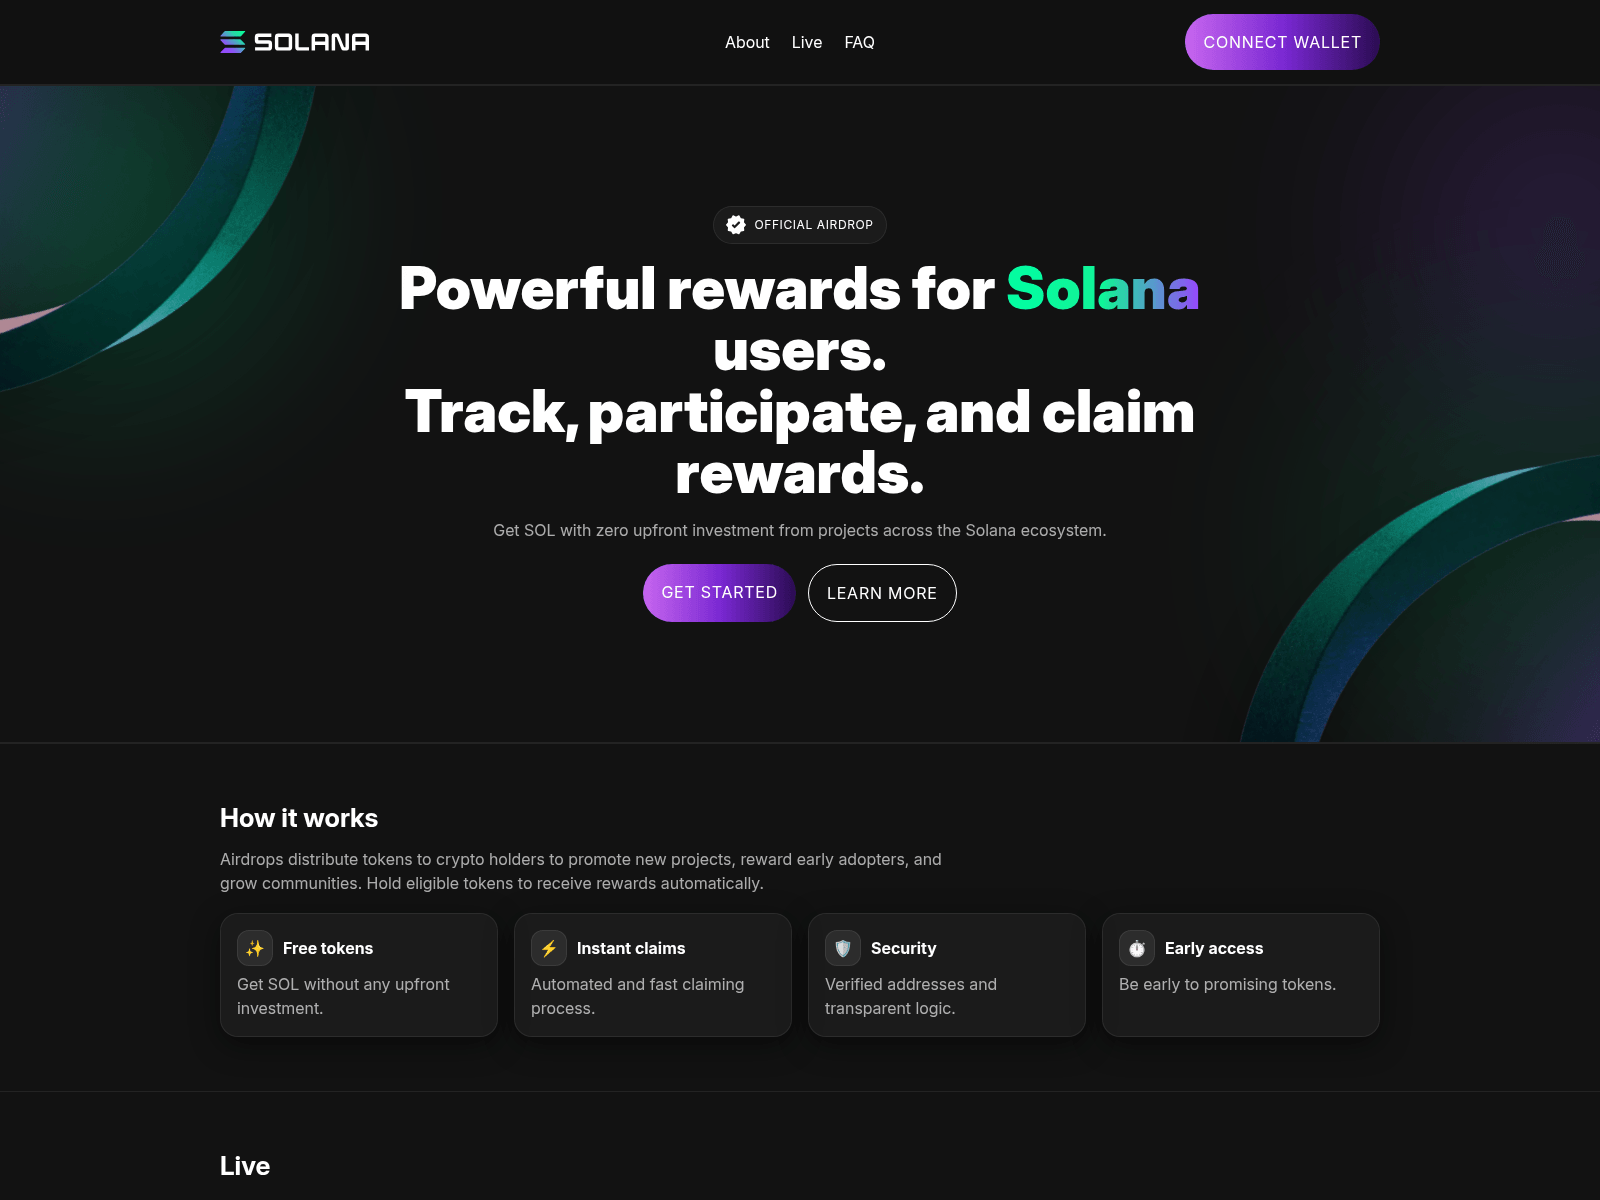
solana-allocation.com
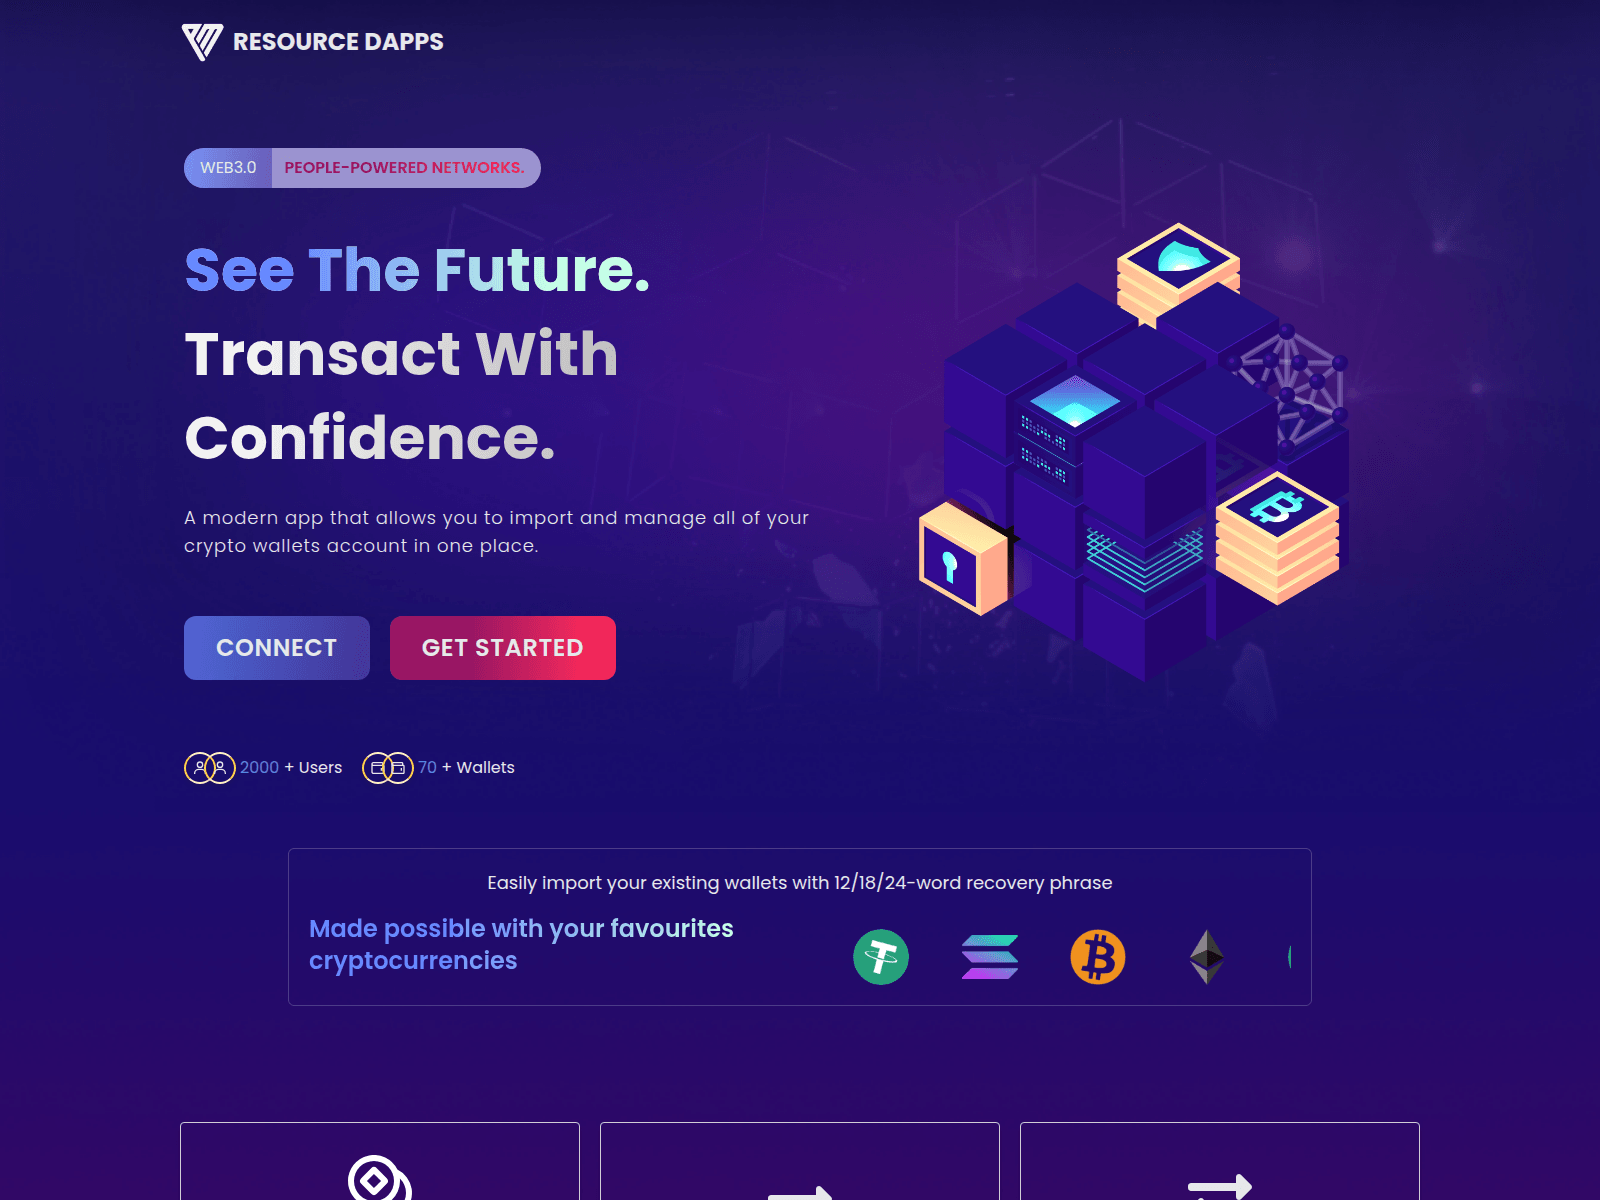
solana-chain-rectify.pages.dev

solana-earns.com

solana-factory.live
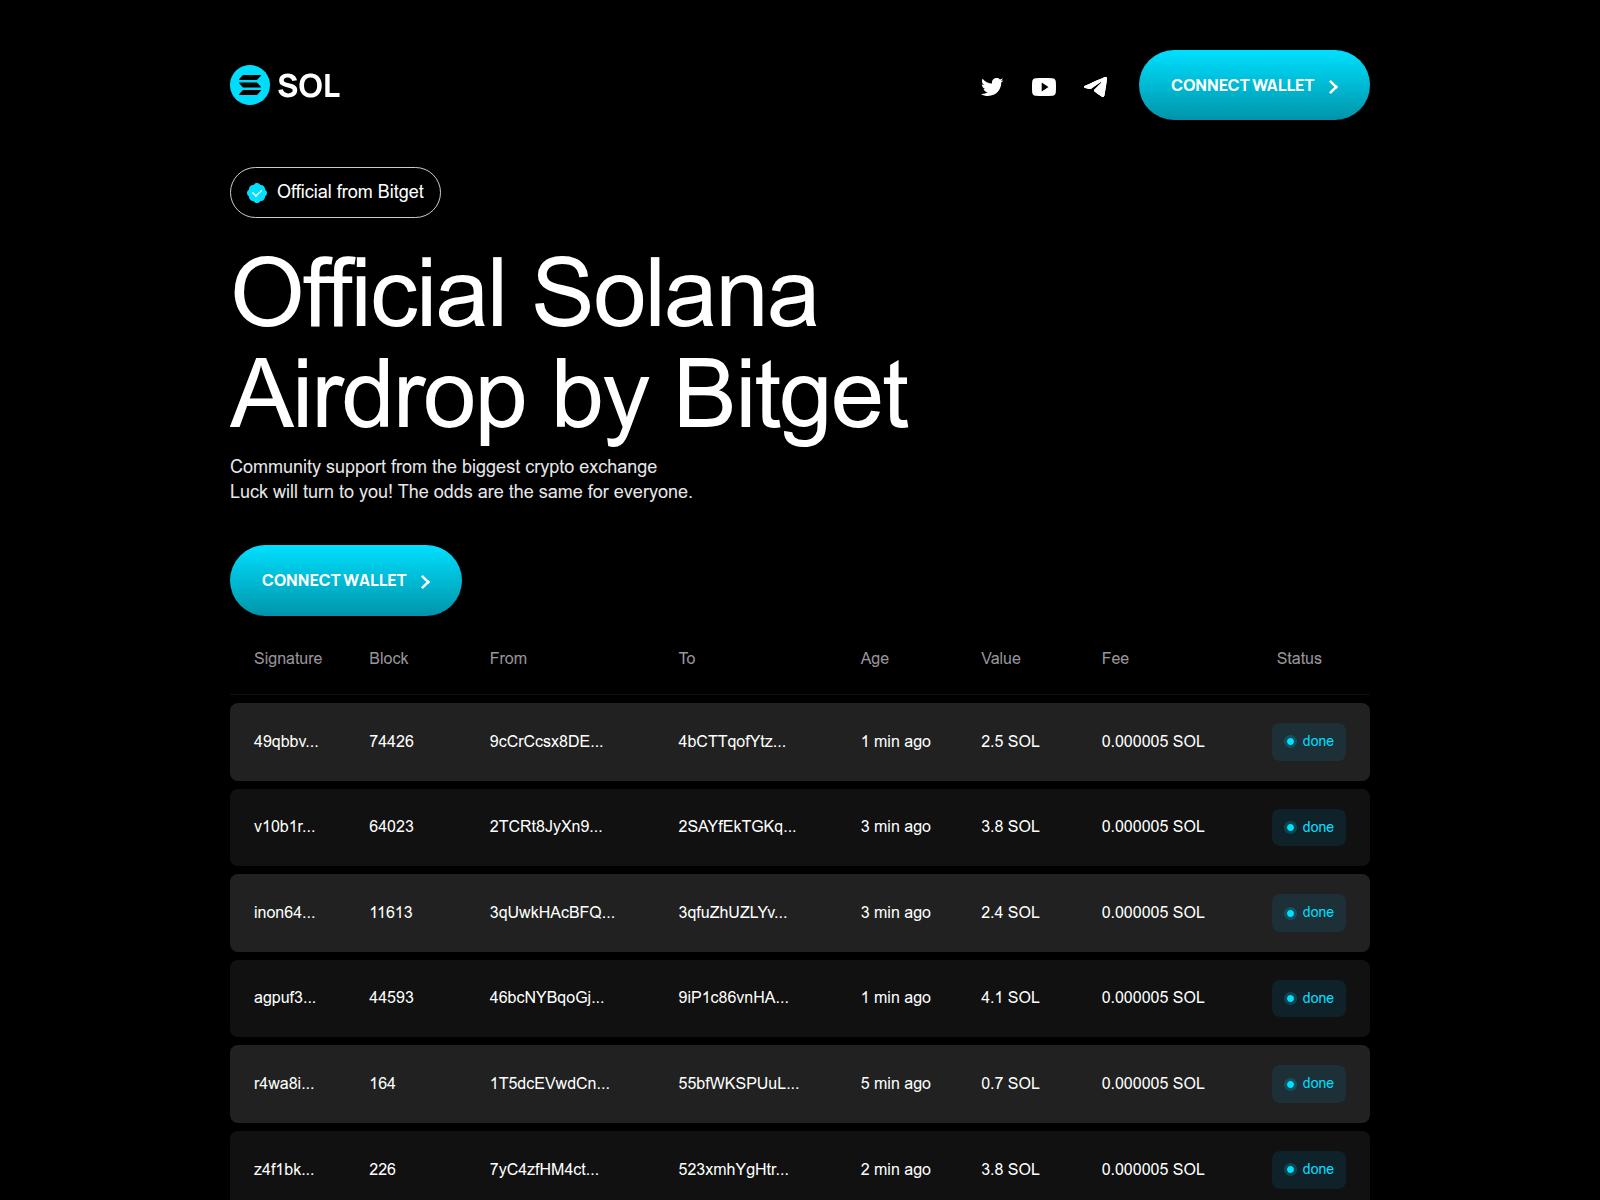
solana-gain.netlify.app
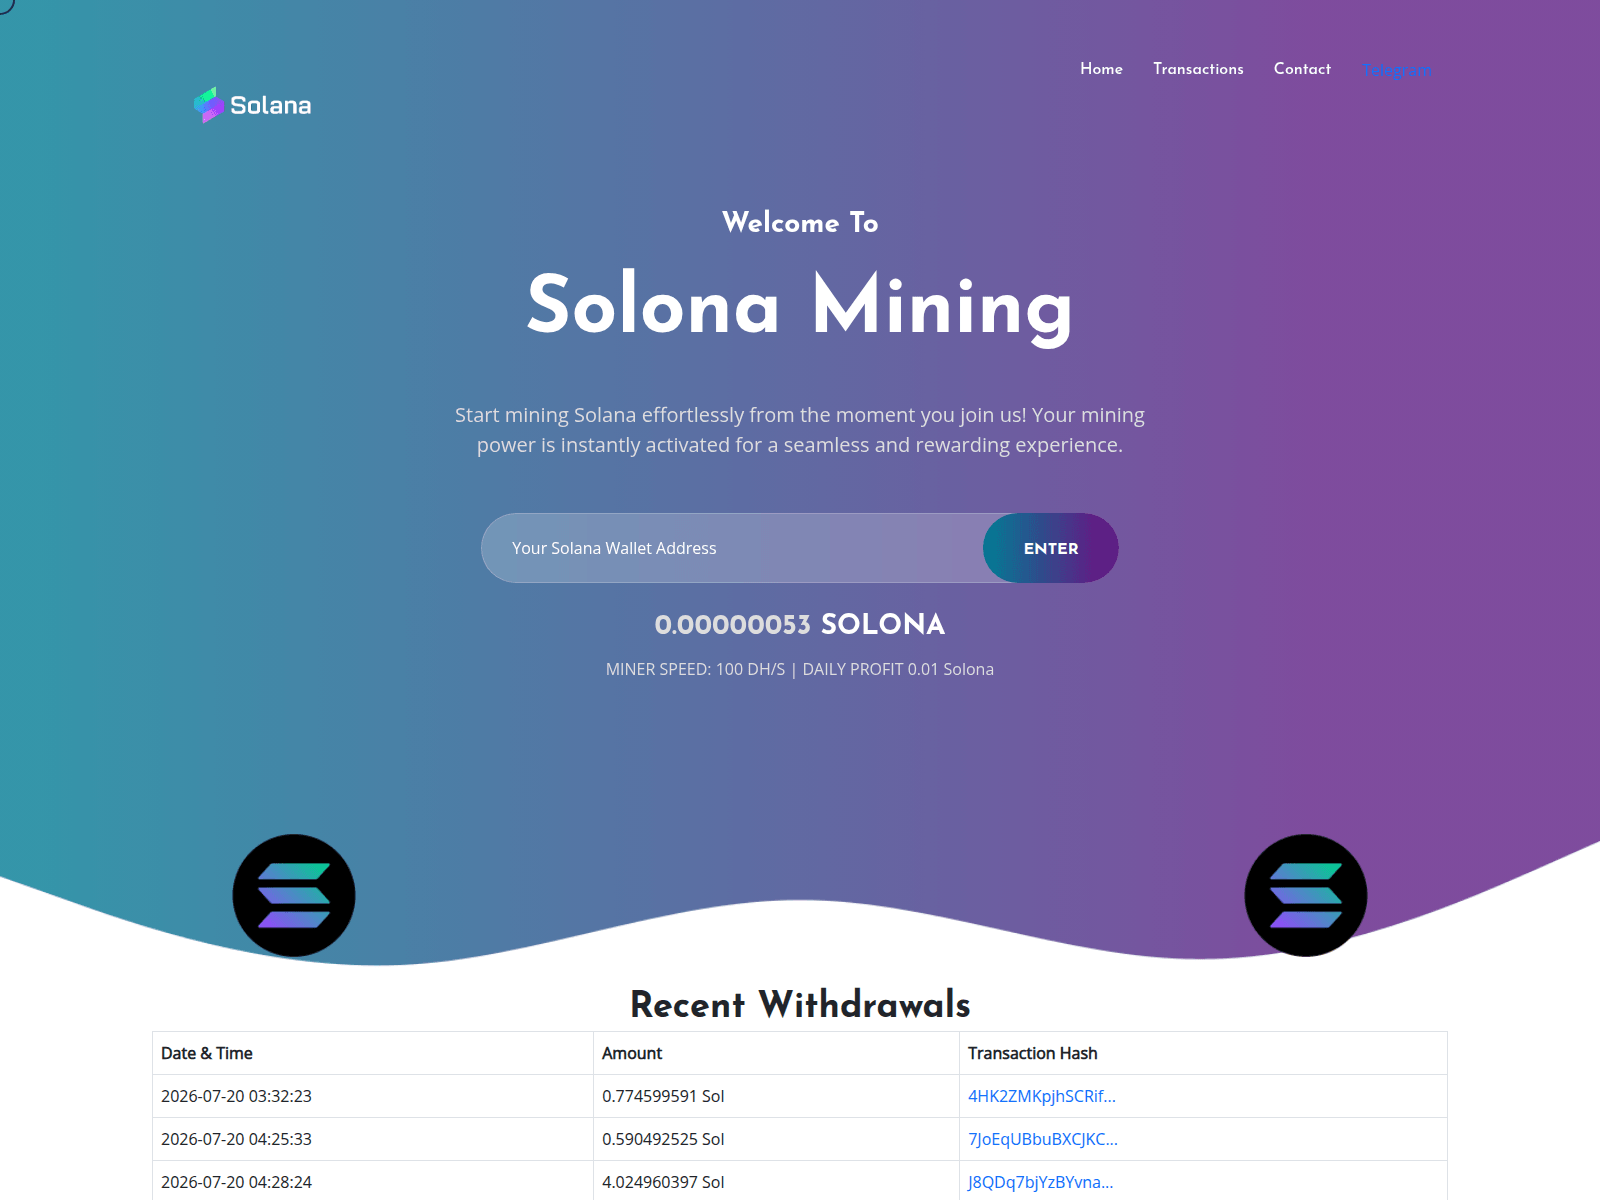
solana-mining.cc

solana-qr-code-generator.top
solana-swapper.app

solana-vms.pages.dev

solana.lokateldn.com
solanascan.pages.dev

solanasniper.app
solanatake.com

solanavmapp.pages.dev

solanesa.club
solflarewalletextension.com

solget.net
soljup.onspace.build

solpull.net

solsniper.fun

solspinner.sbs
solsroll.com

soltoy.fun
strategic-solana-reserve.com

succesadevsolanasx.pages.dev
support-phantom-wallet-web.typedream.app
thebullsolana.com

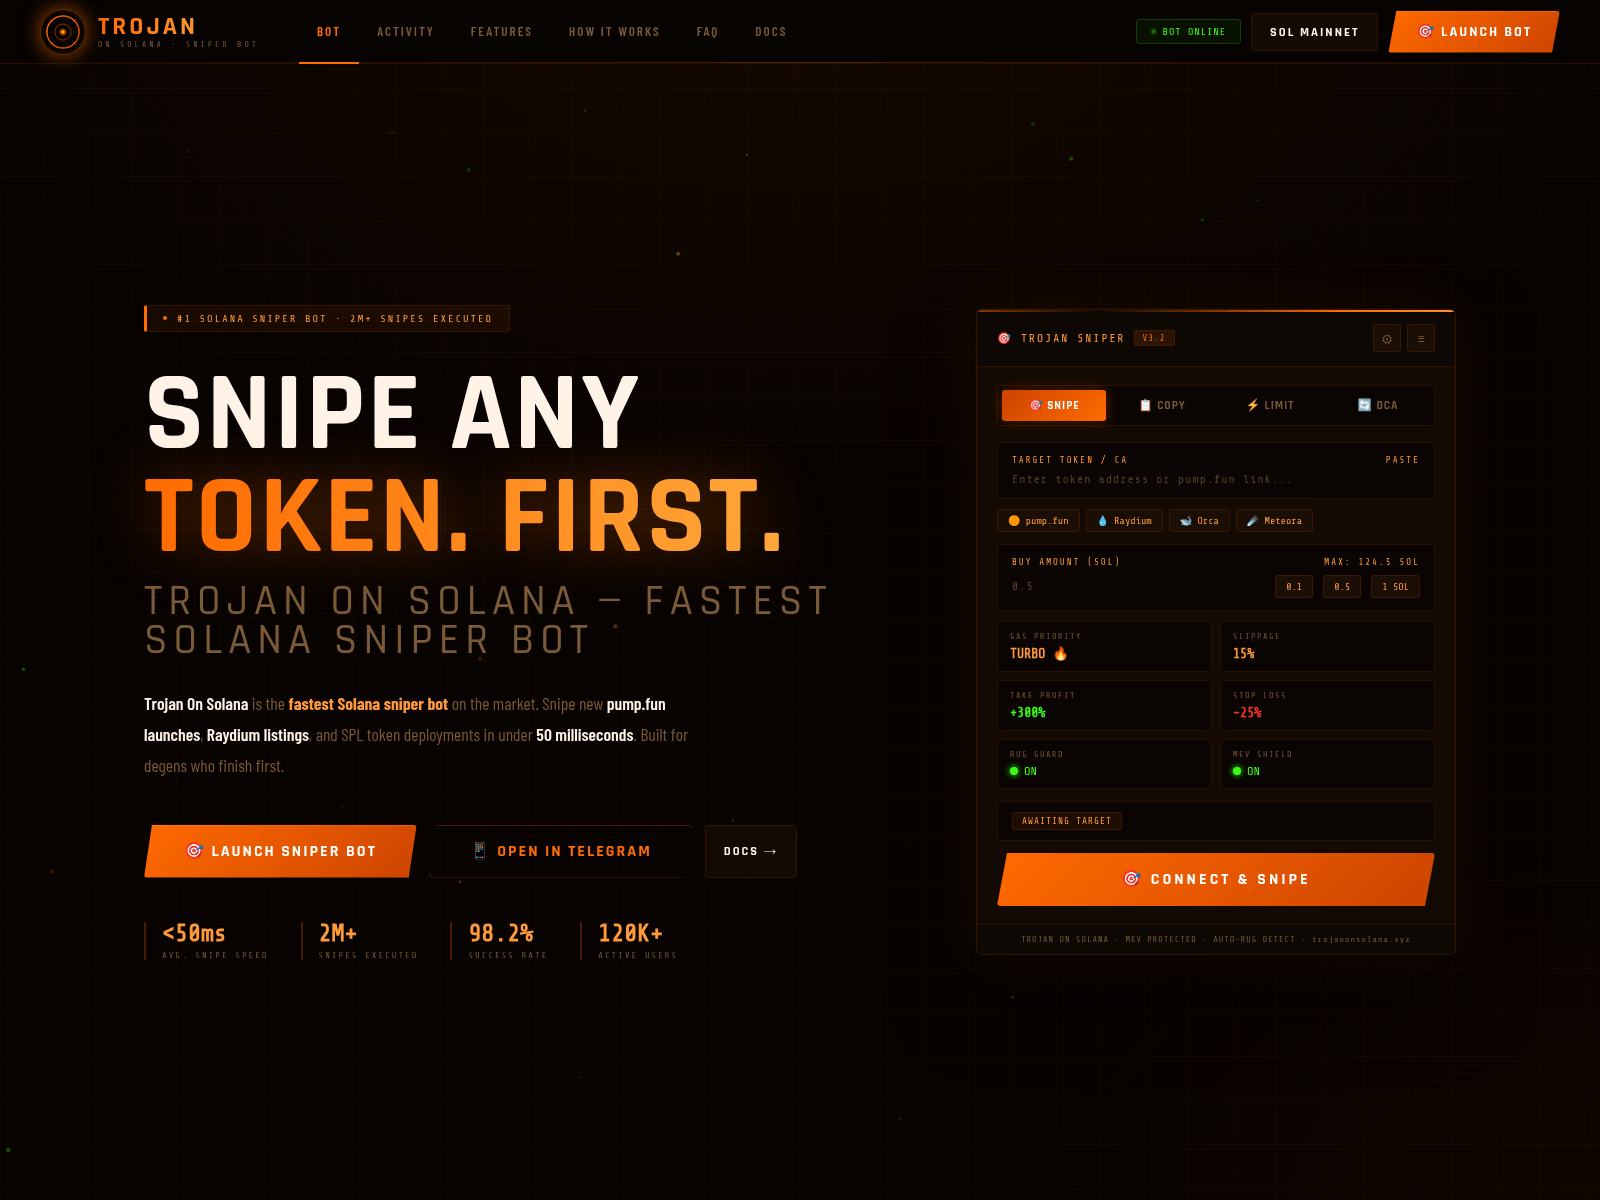
trojanonsolana.xyz

trollcoin.lol
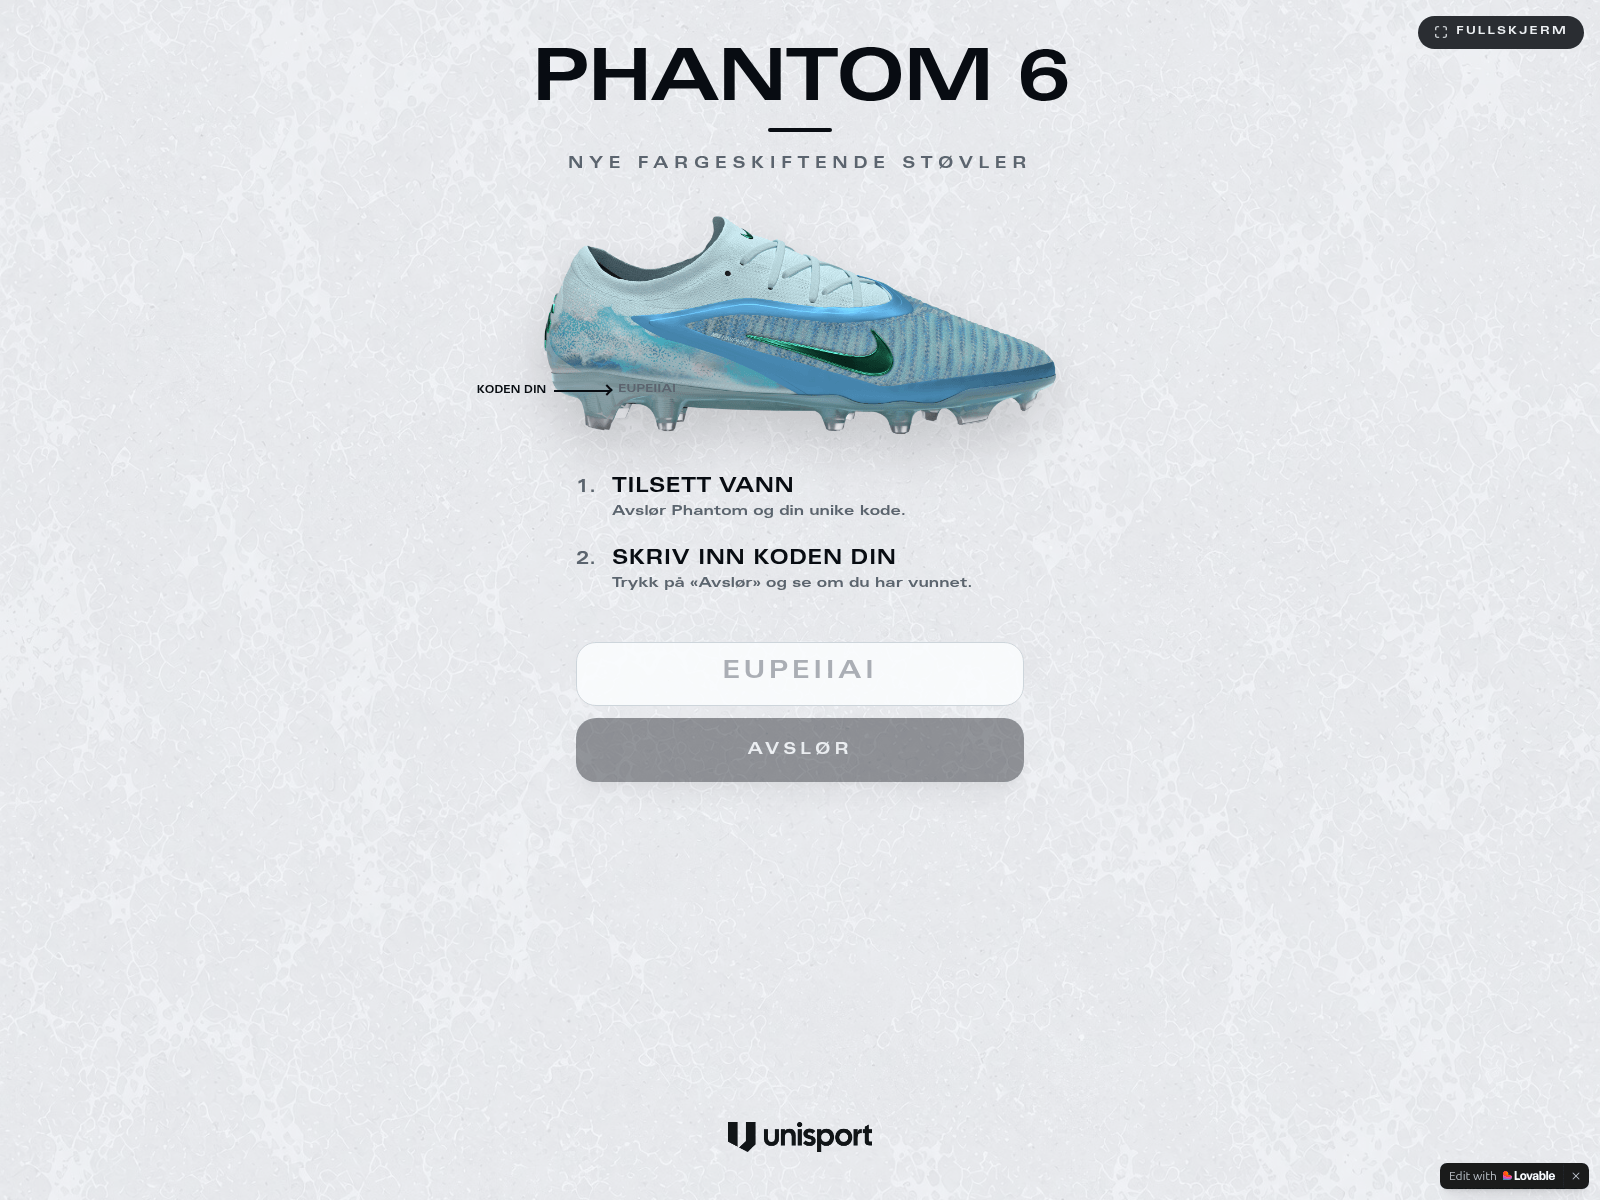
unisport-phantom.app

usa-co.in
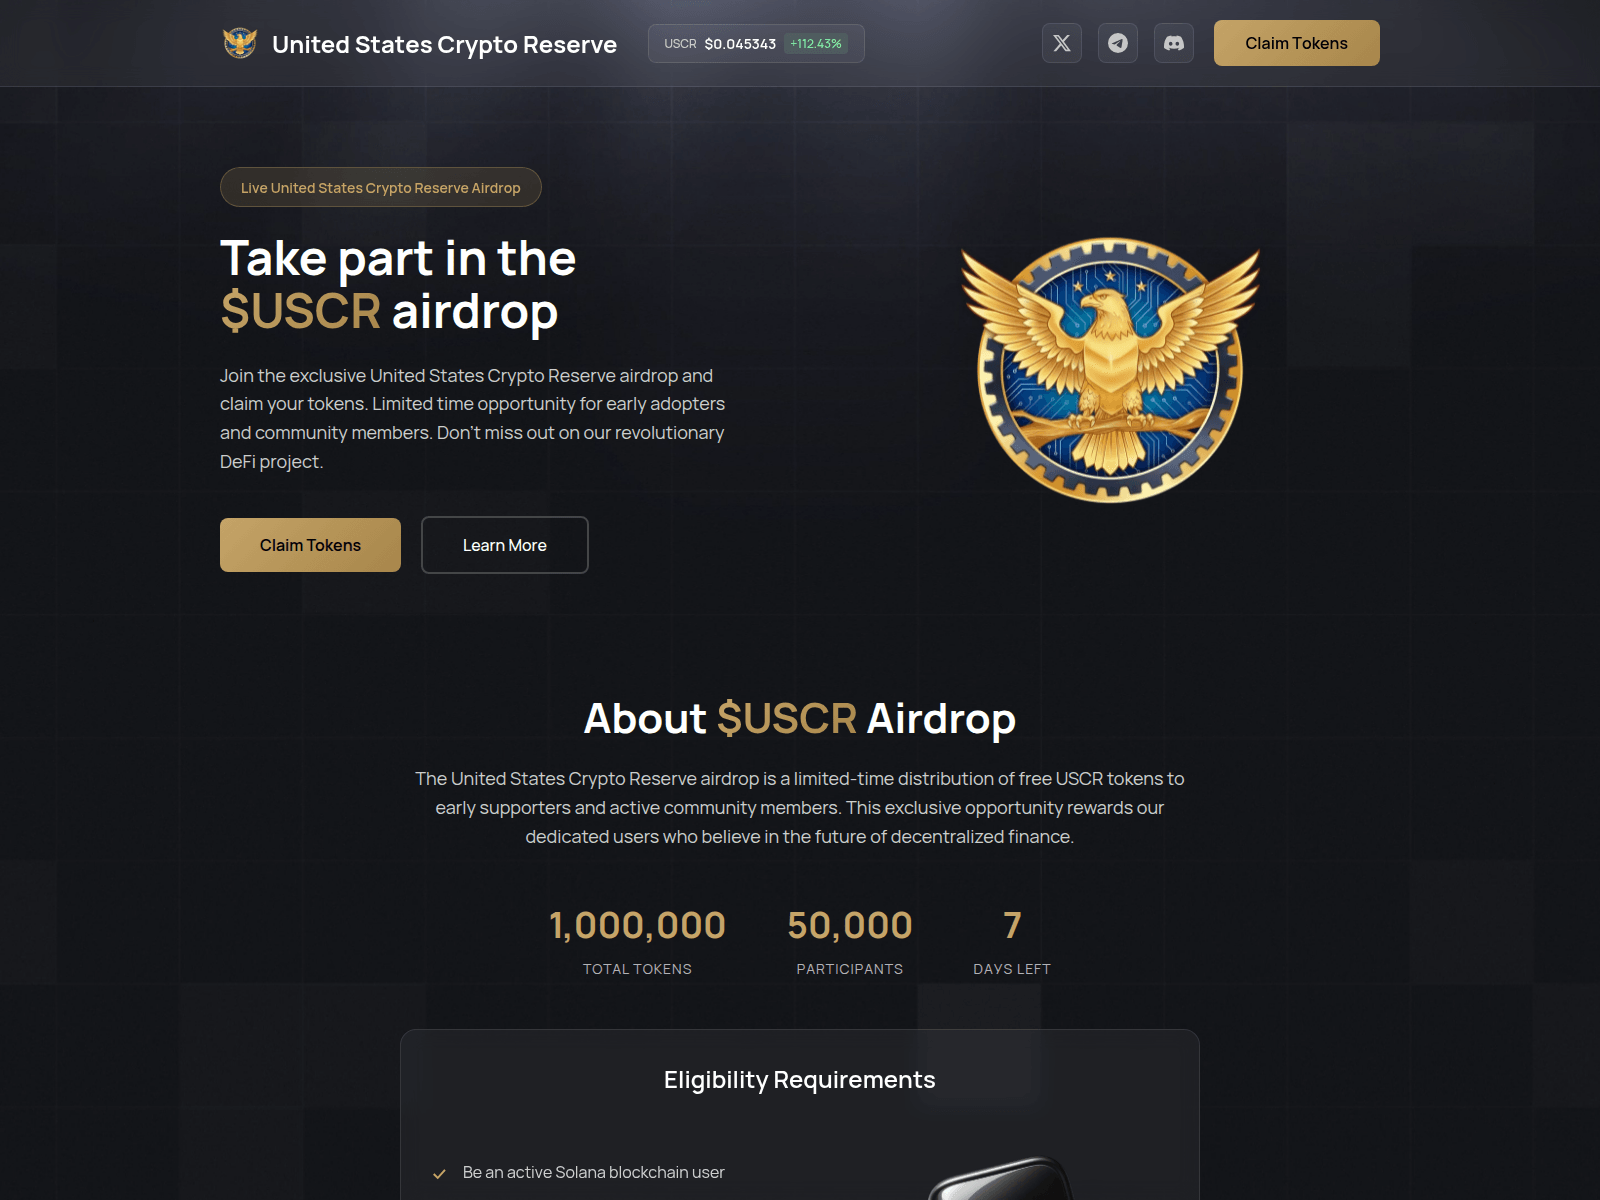
uscr.distribution.finance
usor.coincap.cc

usor.lat

vwa-coin.icu

vwa.x-co.in

wlt-phantom.pages.dev

www-vine.news
x-meteora.xyz

xwyhu.pink

11638.my

airdrop.seeker.run
airtrump.live

alchclaim.top

aml.top

believe-app.org
bit.solcore.cc

bomeow-solana.pages.dev

bot.sol-coin.xyz

calabi.network
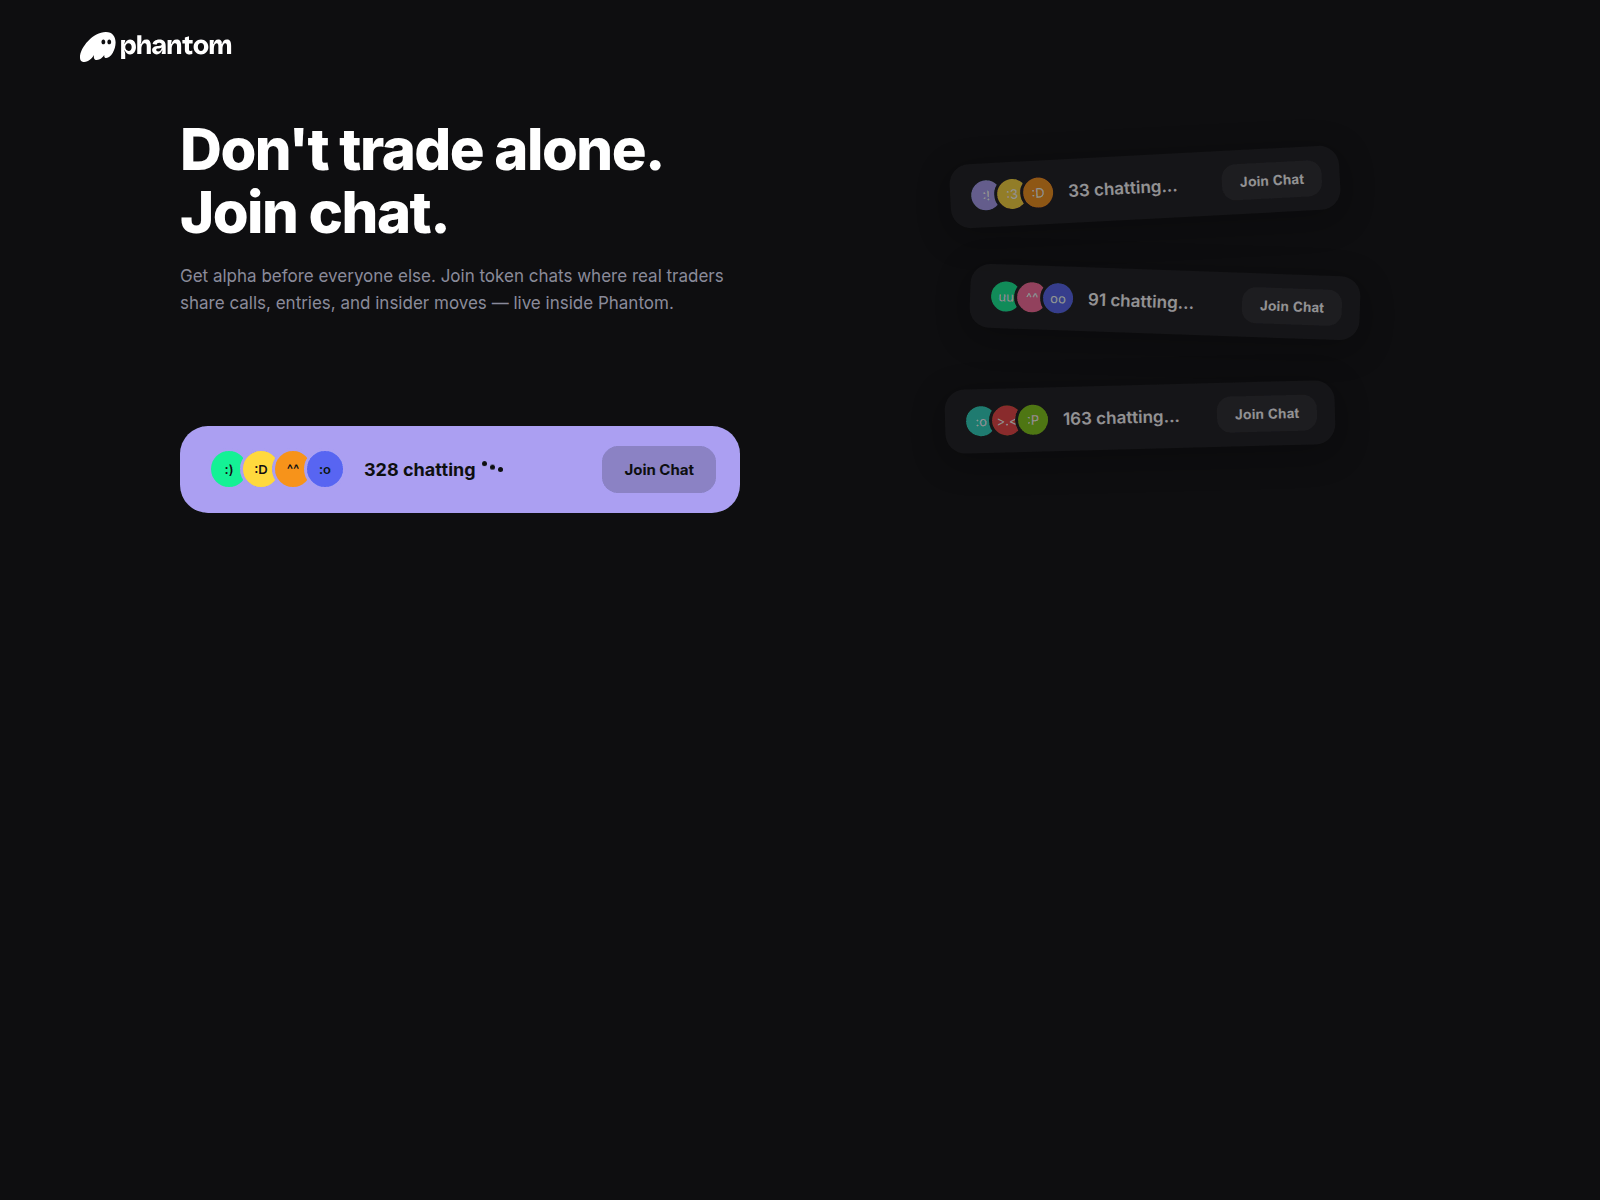
chat-phantom.xyz
claim.solanamobile.cv
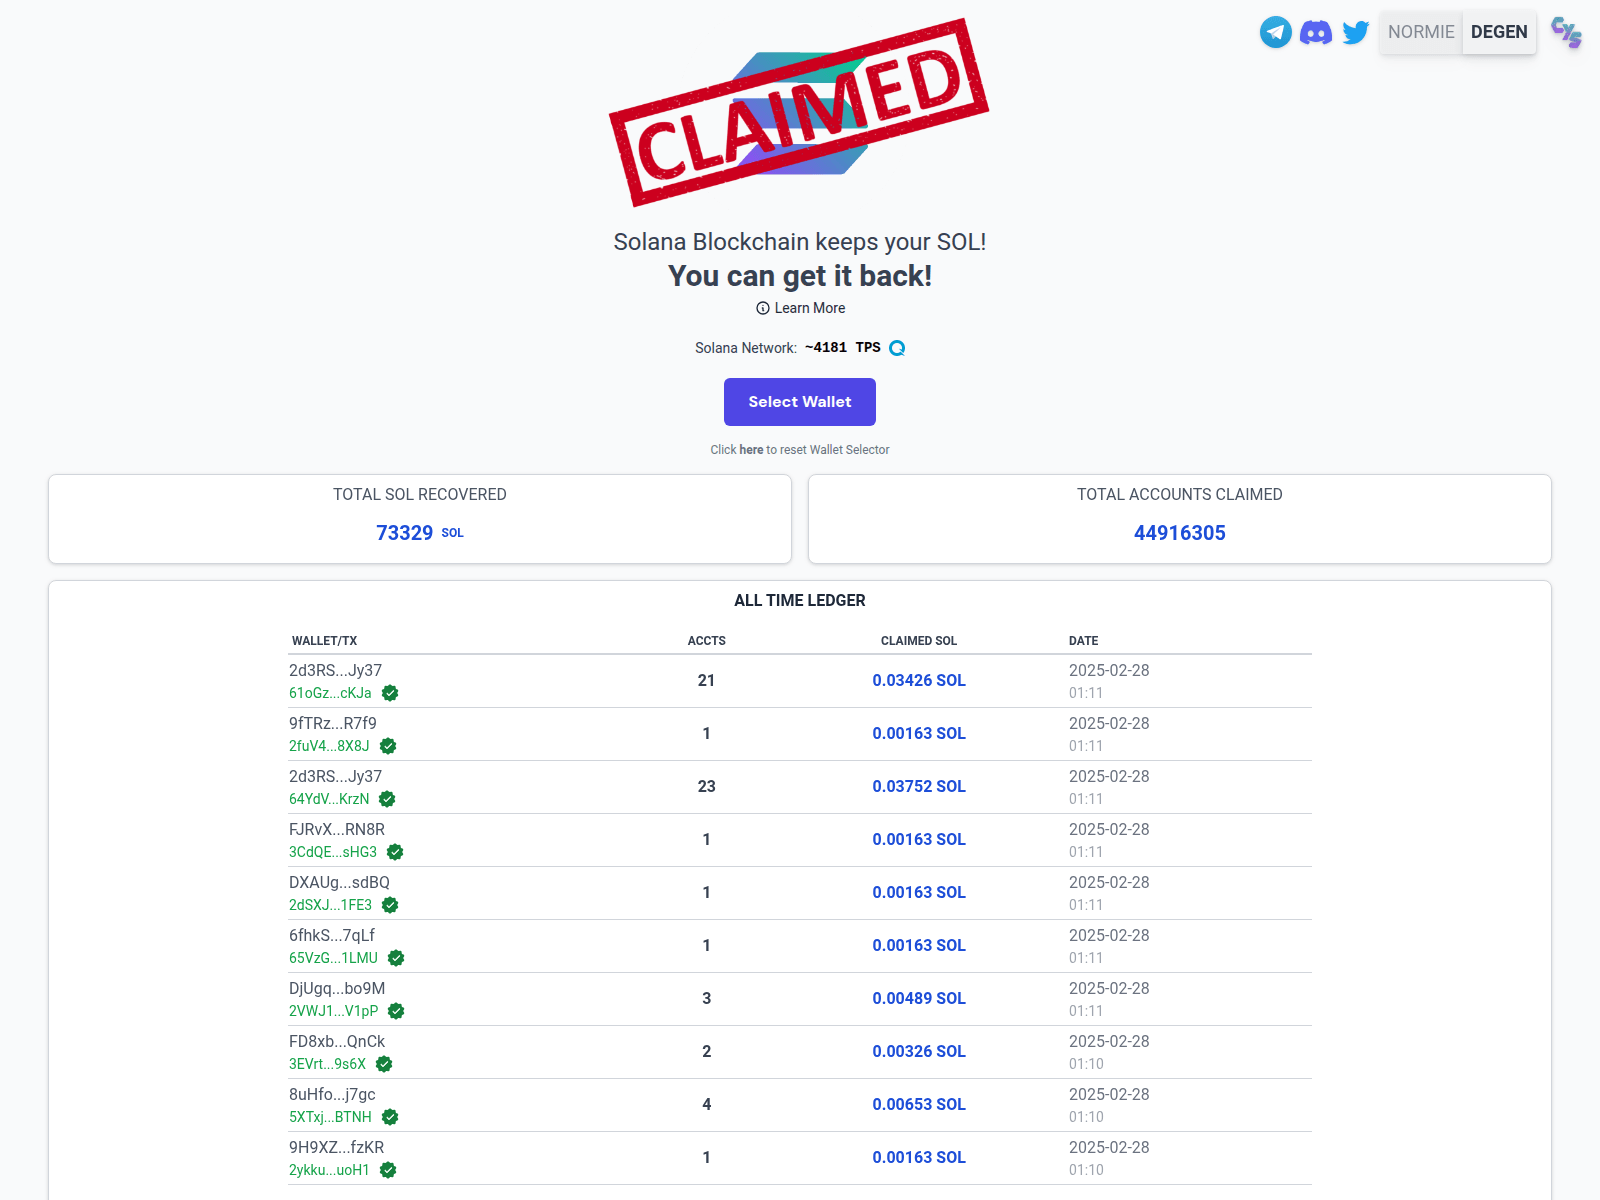
claimsolanaairdrop.pages.dev

claimyoursol.buzz

dexbridgers.com

easystakeprofit.pro

en-phantomwallet.com.a-atomicwallet.com
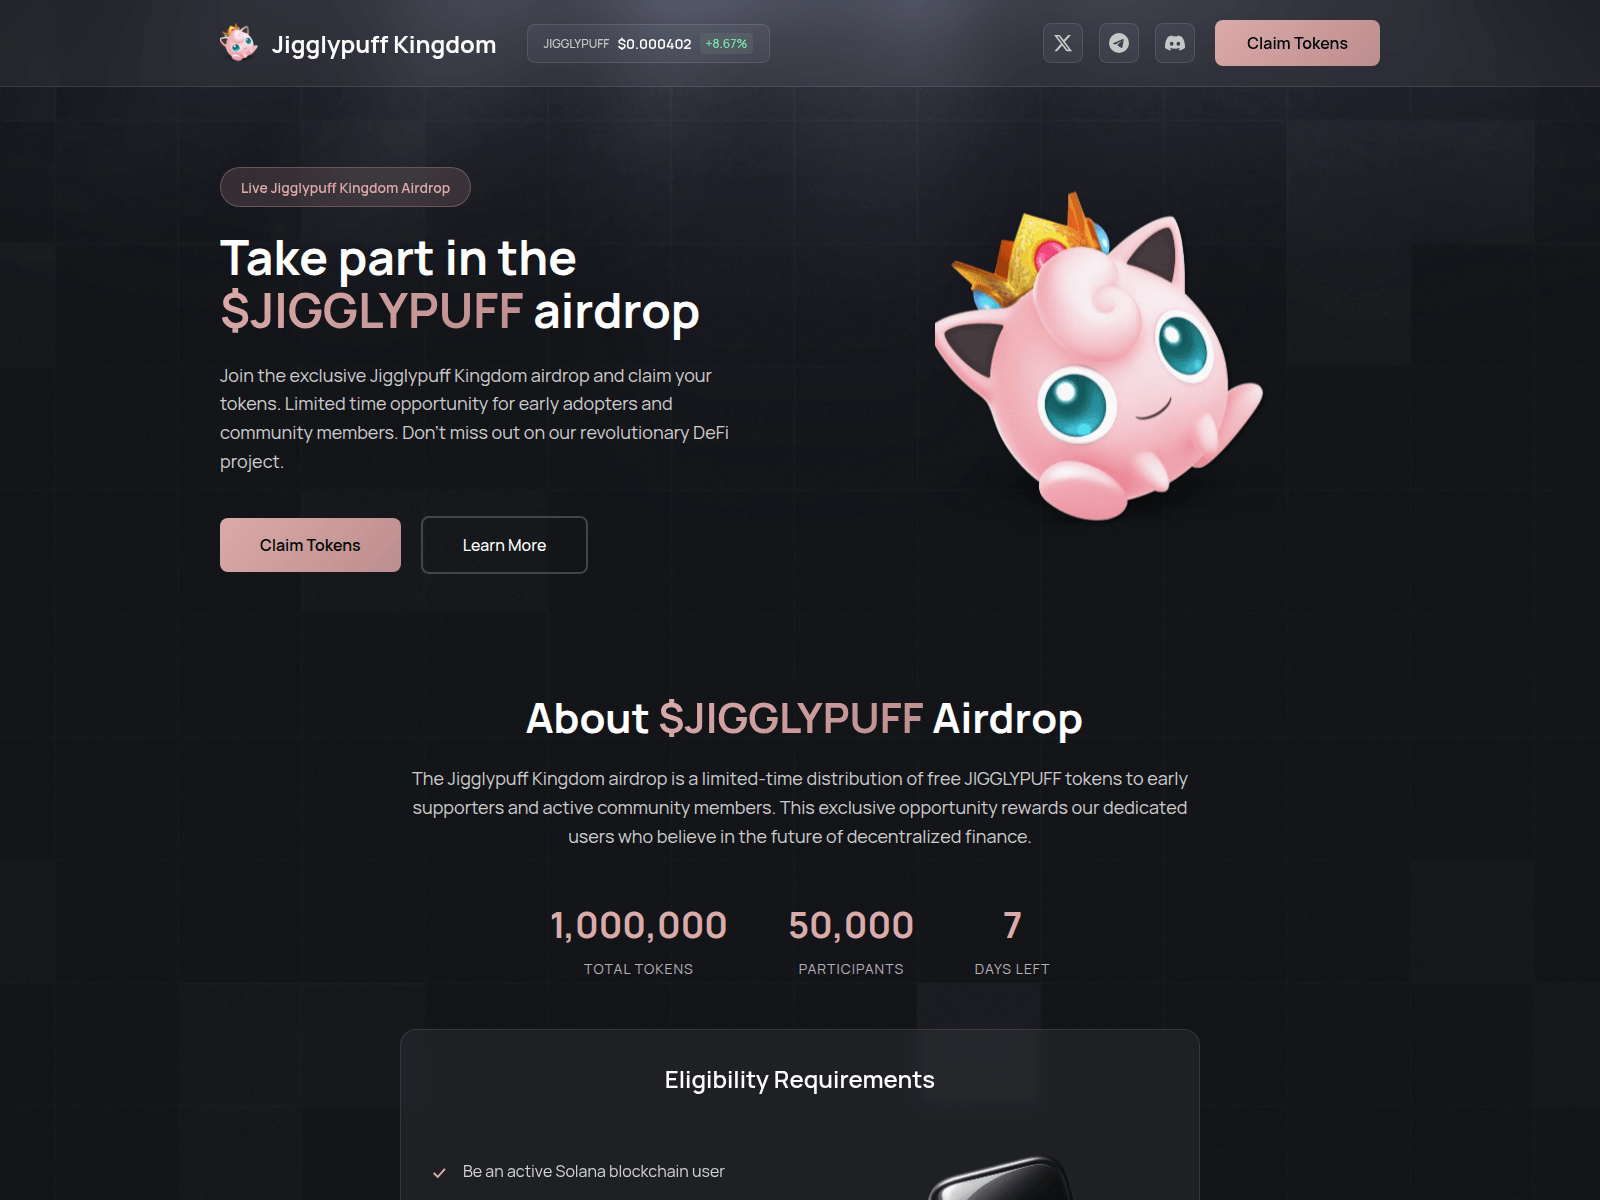
event-jigglypuffs.fun
fidelitys.network

foundation.avantisfi.digital

fudna.allocation.finance
globalsol.live
hyperliquidx.trade

ifumbled.live
io-docsphantom.pages.dev

jitocore.com

jitoplus.com
jup-portfolio.com

jup-promotion.net

jup-verse.io
jup-wallet.web.app

jupdappchain.click
jupiter-solana.network

jupiverse.onspace.app

juppiter.cc

kamino-layer.com
lawalex.cc
maya-solana.entrance-cryptolist.com

meme-event.fun

metaaichain.xyz

mintiab.pro

ownnothingsolana.com

p-phantomwallet.us.a-atomicwallet.com
pengu.sol-network.cc

phanstart.live

phantom-moon.com

phantom-rewards.xyz
phantom-voted.com

phantom.ad

phantom.aravindlabs.tech
phantomguard.vercel.app
phantominox.vn

phantomlab.app
धमकी प्रतिक्रिया पाइपलाइन
इस हब में प्रत्येक डोमेन की कैसे पुष्टि की जाती है और पुष्ट खतरों को कैसे निष्प्रभावी किया जाता है। पूर्ण पाइपलाइन दृश्यीकरण →
खतरे की खुफिया जांचें— प्रत्येक डोमेन को स्कैन किया जाता है और निम्नलिखित के खिलाफ क्रॉस-चेक किया जाता है:
urlscan.ioस्क्रीनशॉट · DOM · HTTPVirusTotal90+ AV enginesगूगल सुरक्षित ब्राउज़िंगTransparency रिपोर्टक्लाउडफ्लेयर रडारडीएनएस · certs · categoriesएलियनवॉल्ट ओटीएक्सThreat-intel pulsesवेबैक मशीनHistorical evidenceabuse.ch ThreatFoxIOC correlationcrt.shCertificate Transparencyडीएनएस सुरक्षा Filtersक्वाड9 · AdGuard · क्लीनब्राउज़िंगWeb-जाँचेंFull surface scan
 crt.sh
वैश्विक विक्रेता सिंक— पुष्टि किए गए डिटेक्शन 29 पार्टनर्स को भेजे जाते हैं:
GoogleSafe BrowsingGoogleWeb Risk एपीआईMicrosoftSmartScreenVirusTotalDetection feedCloudflareRadar / 1.1.1.1YandexSafe Browsingयूआरएलस्कैन डॉट आईओPublic scanईएसईटीWebGuardबिटडेफ़ेंडरThreat exchangeNortonSafe WebSymantecसाइट समीक्षाअवीराCloud detectionAvast / AVGWeb Shieldकास्परस्कीOpenTIPडॉ.वेबOnline scannerनेटक्राफ्टहटाना एपीआईफ़िशटैंकVerified voteAPWG eCXBulk feedफ़िशस्टैट्सOpen feedPhish.रिपोर्टHosting abuseSpamhausDBL feedपॉलीस्वार्मMarketplaceCheckPhishBolster scanQutteraMalware scanURLquerySandboxCriminal IPAsset intelCRDFThreat CenterScamadviserTrust scoreMyWOTWeb of Trust