URLQuery
2 det.
Non enregistré
Ouvrir le rapport 

qfsvaultx.org : Usurpation de Coinbase, détecté par PhishDestroy le 2026-10-25.
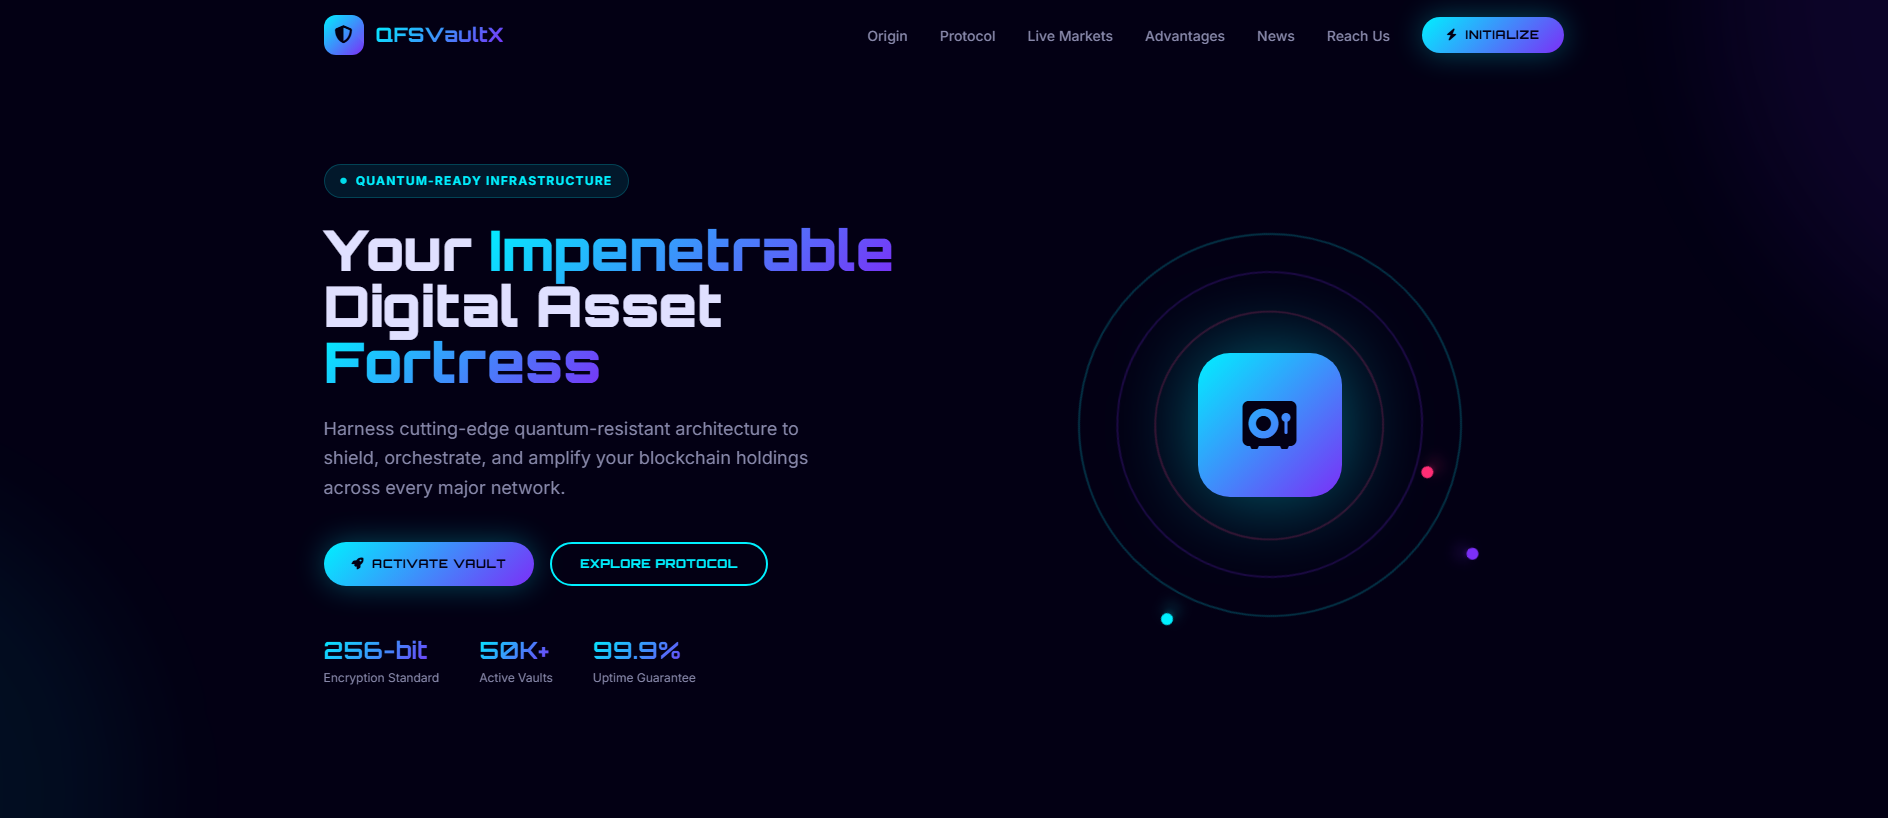
“QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings”
Le registre des rapports envoyés consigne le premier rapport sortant à l’adresse . The recorded recipient is abuse@velia.net. Les dernières données enregistrées concernant la disponibilité indiquent toujours que le domaine est accessible; 30 hours s'est écoulé depuis le premier rapport envoyé.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
Usurpation de Coinbase: qfsvaultx.org — Dernier actif connu (HTTP 302). Résumé des preuves: VirusTotal 0/92; URLQuery 2 det.; CF Radar malicious; PhishDestroy…
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
Rapport sur la menace PhishDestroy
PhishDestroy’s intake AI classified qfsvaultx.org as malicious with a high phishing confidence based on the page’s claim to be a “Next‑Gen Digital Fortress for Blockchain Holdings” and its request to “Initialize Your Vault” by linking popular crypto wallets. The assessment was recorded on 2026-10-25, the same day the site returned an HTTP 200 response and displayed the quoted excerpt. The domain was first seen by PhishDestroy on 2026-10-25, 237 days after its registration on 2026-03-02.
A crypto‑wallet drainer typically presents a legitimate‑sounding service and prompts visitors to connect their Web3 wallet. When the user approves the connection, the site can request token transfer permissions and move funds without further user interaction. No on‑page evidence of actual transfers was captured, but the request to link MetaMask, Coinbase, Trust Wallet, Crypto.com or Exodus matches this known pattern.
VirusTotal scanned the domain on 2026-10-25 (analysis date 2026-05-02) with 92 engines and reported zero malicious or suspicious detections. Google Safe Browsing checked on 2026-10-25 and did not flag the site. OTX listed four pulses referencing the domain as of 2026-10-25. PhishDestroy’s internal blocklist marks the domain as malicious. urlscan.io captured the site on 2026-10-25, its engine flagged it as malicious with a score of 99 and tags indicating phishing, while its overall verdict was non‑malicious. Cloudflare Radar also flagged the domain for phishing and DGA‑related risk on the same date.
The domain was registered on 2026-03-02 through TuringSign Inc. d/b/a Cosmotown and was 236 days old at first sight. The recorded IP was 85.195.85.58, belonging to ASN 29066 (velia.net Internetdienste GmbH) located in Frankfurt, DE. The TLS certificate, issued by Let’s Encrypt /YR2, was valid from 2026-09-01 to 2026-11-30. Nameservers were ns1.betahostit.com and ns2.betahostit.com (also ns41.dnsiaas.com, ns42.dnsiaas.com).
Visitors should avoid connecting any crypto wallet to qfsvaultx.org; if a connection was already approved, immediately revoke all permissions in the wallet and consider moving assets to a new, secure wallet. Organizations should block the domain at the network perimeter, monitor outbound connections to the recorded IP, and add the domain to internal threat feeds. Users who entered seed phrases or private keys should treat those credentials as compromised and generate new wallets.
2 det.
Hameçonnage
Ouvrir le rapportObservé: · Consulté le:
| Uuid | 8bbe674a-13df-4578-a7f1-47dfccac955f |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Statut | 200 |
| Histoire | [
{
"url": "https://qfsvaultx.org/",
"status": 200
}
] |
| Hachage de la structure DOM | 54a3d7949feaf6fd5f890f1e54a425b1910b98aba0c235a6739ca0970170b06c |
| Hachage du document | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Phishing v2 | [
"phishing"
] |
| Risques du domaine | [
"DGA Domains",
"Security threats",
"CIPA Filter",
"CIPA"
] |
| Radar rank | {
"bucket": ">200000"
} |
| Enregistrements DNS | [
{
"name": "qfsvaultx.org",
"type": "A",
"value": "85.195.85.58"
}
] |
| DNSSEC valide | false |
| Ip | 85.195.85.58 |
| Verdict | {
"tags": [
"dga domains"
],
"malicious": true,
"categories": [
"dga domains"
]
} |
| Fiche d’enregistrement | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
Malveillant · verdict des moteurs · score 99
Ouvrir le rapportObservé: · Consulté le:
| Uuid | 01a17105-ca61-7172-bd0e-432669364e37 |
|---|---|
| Final url | https://qfsvaultx.org/ |
| Statut | 200 |
| Ip | 85.195.85.58 |
| Ptr | de6000-r.iaasdns.com |
| Domaines contactés | [
"www.youtube.com",
"cdnjs.cloudflare.com",
"fonts.gstatic.com",
"jnn-pa.googleapis.com",
"googleads.g.doubleclick.net",
"cdn.tailwindcss.com",
"i.ytimg.com",
"www.google.com",
"static.doubleclick.net",
"api.coingecko.com",
"fonts.googleapis.com"
] |
| Adresses IP contactées | [
"172.217.115.4",
"209.85.144.119",
"142.251.152.119",
"173.194.175.149",
"173.194.68.154",
"172.66.172.219",
"172.217.222.94",
"142.251.154.4",
"104.17.25.14",
"173.194.175.95",
"104.26.2.143",
"85.195.85.58"
] |
| Asns | [
"15169",
"13335",
"29066"
] |
| Countries | [
"US",
"DE"
] |
| Hachage du document | ab7e9638a854ce745fe937d6668a2aa3ed620bf946a872f9596ee16f60beed78 |
| Globals | [
"tailwind",
"/template.html",
"AOS",
"toggleNav",
"closeNav",
"openModal",
"closeModal",
"loadMarketData"
] |
| Cookies | [
"XSRF-TOKEN",
"laravel_session",
"__Secure-YNID",
"YSC",
"__Secure-ROLLOUT_TOKEN",
"VISITOR_INFO1_LIVE",
"VISITOR_PRIVACY_METADATA"
] |
| Tls | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"cipher": "AES_128_GCM",
"issuer": "YR2",
"subject": "qfsvaultx.org",
"protocol": "TLS 1.3",
"valid_to": "2026-11-30T09:49:06Z",
"valid_from": "2026-09-01T09:49:07Z"
} |
| Âge du domaine en jours | 236 |
| Apex age days | 236 |
| Tls age days | 53 |
| Validité TLS en jours | 89 |
| Demandes | 27 |
| Avis des prestataires | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 99,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| En-têtes HTTP | {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
} |
Instantané de moniteur enregistré séparément ; ne remplace pas l'enregistrement principal du rapport et ne détermine pas la disponibilité actuelle.
0 / 92 détections de moteurs · résumé enregistré
Ouvrir le rapportObservé: · Consulté le:
| Nombre de résultats par fournisseur | {
"timeout": 0,
"harmless": 57,
"malicious": 0,
"suspicious": 0,
"undetected": 35
} |
|---|---|
| Réputation | 0 |
| Mots-clés | [
"dga"
] |
| Créé | 2026-03-02T00:00:00Z |
| Mise à jour | 2026-03-02T00:00:00Z |
| Vu pour la première fois | 2026-03-02T09:18:51Z |
| Enregistrements DNS | [
{
"ttl": 21600,
"type": "NS",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "TXT",
"value": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
},
{
"ttl": 21600,
"type": "SOA",
"rname": "biz\\.urdesigner.gmail.com",
"value": "ns1.betahostit.com"
},
{
"ttl": 14400,
"type": "MX",
"value": "qfsvaultx.org",
"priority": 0
},
{
"ttl": 14400,
"type": "A",
"value": "85.195.85.58"
},
{
"ttl": 21600,
"type": "NS",
"value": "ns2.betahostit.com"
}
] |
| Dns at | 2026-05-02T11:36:40Z |
| Jarm | 29d29d00029d29d00042d43d00041d598ac0c1012db967bb1ad0ff2491b3ae |
| Certificat | {
"san": [
"*.qfsvaultx.org",
"qfsvaultx.org"
],
"issuer": "Let's Encrypt / R12",
"serial": "55385ca526654ce8dfbc8154f2d4199c47e",
"sha256": "63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550",
"subject": "qfsvaultx.org",
"valid_to": "2026-07-31T09:48:23Z",
"valid_from": "2026-05-02T09:48:24Z"
} |
| Données du registre | {
"status": [
"client delete prohibited",
"client renew prohibited",
"client transfer prohibited",
"client update prohibited"
],
"events": {
"last changed": "2026-03-02T07:10:00Z",
"registration": "2026-03-02T06:59:06Z",
"registrar expiration": "2027-03-02T06:59:06Z",
"last update of RDAP database": "2026-05-02T11:36:40Z"
},
"registrar": "Cosmotown, Inc.",
"registrar_iana_id": "1509"
} |
Le résumé ci-dessus et cette fiche de fournisseur ont été recueillis à des moments différents. Les deux restent disponibles ; les classifications « malveillantes » et « suspectes » sont affichées séparément.
4 community references
Ouvrir le rapportAucune menace signalée
Ouvrir le rapportChèque enregistré ; verdict non retenu
Ouvrir le rapport73 / 100 · score heuristique · 8 brand references · 1 classifications
Ouvrir le rapportCette analyse de surveillance datée est distincte de l'analyse principale d'PhishDestroy présentée ci-dessus. Un score heuristique ne correspond pas à une probabilité mesurée.
Métadonnées relatives à la génération narrative
Ouvrir le rapportLa date de génération du récit est distincte des dates d'observation. Il s'agit des champs de publication conservés, et non d'une détection supplémentaire indépendante.
Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
| Configuration de la messagerie | {
"mx": [
"qfsvaultx.org"
],
"spf": "v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all",
"dkim": [
"default"
],
"dmarc": true,
"dkim_bits": 2048,
"spf_lookups": 5
} |
|---|---|
| Enregistrements CAA | {
"domain": "qfsvaultx.org"
} |
| Résultats de la protection DNS | {
"resolvers": 12,
"blocked_count": 0
} |
| Observations relatives aux archives Web | {
"last": "2026-10-25T03:08:24Z",
"first": "2026-10-25T03:08:24Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 10629
} |
| Titre de la page et métadonnées | {
"title": "QFSVaultX — Next-Gen Digital Fortress for Blockchain Holdings",
"description": "Military-grade quantum protection for your decentralized portfolio."
} |
| Formulaires et contenu mixte | {
"no_sri": [
"https://cdn.tailwindcss.com/",
"https://cdnjs.cloudflare.com/ajax/libs/aos/2.3.4/aos.js"
],
"third_party_scripts": 2
} |
| Statut | {
"up": true,
"code": 200,
"timings": {
"dns": 5,
"tls": 10,
"wait": 548,
"connect": 6,
"download": 6
},
"response_ms": 575
} |
| Connexion TLS | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
21,
25,
53,
80,
110,
143,
443,
587,
993,
995,
3306
]
} |
| Carbon | {
"bytes": 43431,
"co2_grams": 0.0016,
"cleaner_than": 40
} |
| Serveur DNS | {
"ns": [
{
"host": "ns2.betahostit.com"
},
{
"host": "ns1.betahostit.com"
}
],
"zone": "qfsvaultx.org"
} |
| Lieu | {
"ip": "85.195.85.58",
"asn": "29066",
"org": "velia.net Internetdienste GmbH",
"city": "Frankfurt am Main",
"country": "DE"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "qfsvaultx.org"
} |
| Enregistrements DNS | {
"A": [
"85.195.85.58"
],
"MX": [
"{\"exchange\": \"qfsvaultx.org\", \"priority\": 0}"
],
"NS": [
"ns2.betahostit.com",
"ns1.betahostit.com"
],
"SOA": "{\"nsname\": \"ns1.betahostit.com\", \"hostmaster\": \"biz\\\\.urdesigner.gmail.com\", \"serial\": 2026090101, \"refresh\": 3600, \"retry\": 1800, \"expire\": 1209600, \"minttl\": 86400}",
"TXT": [
"v=spf1 +a +mx +ip4:85.195.85.58 include:relay.mailbaby.net ~all"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Politiques de sécurité HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "85.195.85.58",
"family": 4
} |
| Redirections | {
"chain": [
"https://qfsvaultx.org"
]
} |
| Liens vers les pages | {
"internal_count": 8
} |
| Fiche d’enregistrement | {
"registrar": "TuringSign Inc. d/b/a Cosmotown",
"created": "2026-03-02T06:59:06Z",
"updated": "2026-08-12T08:28:39Z",
"expires": "2027-03-02T06:59:06Z",
"status": [
"clientDeleteProhibited https://icann.org/epp",
"clientRenewProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp",
"clientUpdateProhibited https://icann.org/epp"
],
"nameservers": [
"ns41.dnsiaas.com",
"ns42.dnsiaas.com"
]
} |
| En-têtes HTTP | {
"headers": {
"server": "LiteSpeed",
"content-type": "text/html; charset=UTF-8",
"x-powered-by": "PHP/8.3.36"
}
} |
 Cloudflare Radar Verdict Malveillant
Non. PhishDestroy classe qfsvaultx.org comme Usurpation de Coinbase (risque : critique, 73/100) ; il a été détecté pour la première fois le 2026-10-25. Considérez ce site comme dangereux.
Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur qfsvaultx.org. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.
Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.
cc4af6b506ad9df4a2278bec31dad8eda08545ad67fb4a3647accbcd600592ca · 100931 bytes 56f8aedbe1d86b81fff36c121c67974672c4d2be02f465dd5924369d1a9d37de · 153669 bytes d1436cbb28c391be2c8b9f225af10deaacc0b6792ec4aaa99b31a278a4cc4765 · 63957 bytes  (US)
ns1.betahostit.comns2.betahostit.comns41.dnsiaas.comns42.dnsiaas.comqfsvaultx.orgpriority 0La localisation correspond au réseau IP.
63b77d8b778612de8bd437a37b1e22699afdda14b33dafbded0362e03986f550*.qfsvaultx.orgqfsvaultx.orgMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Le site redirigeait les visiteurs ailleurs lors de la dernière vérification.
PHP is a general-purpose scripting language used for web development.
Cloudflare is a web-infrastructure and website-security company, providing content-delivery-network services, DDoS mitigation, Internet security, and distributed domain-name-server services.
Google PageSpeed Insights — audit des performances mobiles de qfsvaultx.org · checked Oct 25, 2026
Métadonnées de réponse horodatées conservées par la chaîne de collecte locale. Chaque valeur ci-dessous se rapporte à l’heure d’archivage affichée.
https://qfsvaultx.org/X-Powered-By: PHP/8.3.36Content-Type: text/html; charset=UTF-8Cache-Control: no-cache, privateContent-Encoding: gzipServeur: LiteSpeedh3=":443"; ma=2592000, h3-29=":443"; ma=2592000no-cache, privateKeep-Alivegzip9696text/html; charset=UTF-8Sun, 25 Oct 2026 03:08:39 GMTtimeout=5, max=100LiteSpeedAccept-EncodingPHP/8.3.36Valeurs conservées par le collecteur ; les valeurs longues peuvent être raccourcies lors de la collecte.
Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
redirect: raw=redirect_302; http=302; via=https_proxy; location=https://qfsvaultx.org/cgi-sys/suspendedpage.cgi; server=LiteSpeed
qfsvaultx.org Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
live_content→redirected
http_redirect
Inconnu→live_content
content_served
Accessible
Source : moniteur de disponibilité. Chaque observation enregistrée est traitée séparément, y compris les enregistrements présentant la même date ou le même hachage de preuve, mais dont les sources ou les états DNS diffèrent. Un état « inconnu » ne signifie pas nécessairement que le site est hors ligne.
4 références communautaires
Voir la sourceHameçonnage
Voir la source0/92 détections de moteurs
Voir la sourcePD-20261025-A75089
Page archivée
Voir la sourceqfsvaultx.org
Voir la sourcePage enregistrée
Voir la sourceWe scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.
Capture the rendered page, requests and visible infrastructure.
Compare the available engine results and retain the analysis timestamp.
Check whether Google currently lists the URL as unsafe.
Inspect a public scan and its recorded network and classification data.
Look for indicator references and related community intelligence.
Compare archived captures and preserve historical context.
Look for matching indicators and associated threat records.
Inspect certificate records and related hostnames.
Compare security resolver responses and record observed blocking.
Inspect the public DNS, TLS, HTTP and technology surface.
Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analysis↗
 CloudflareRadar / abuse reporting↗ YandexSafe Browsing↗
 URLScan.ioPublic scan↗
 ESETSample / URL submission↗
 BitdefenderURL submission↗
 NortonSafe Web↗
 SymantecÉvaluation du site↗
 AviraURL reporting↗
 Avast / AVGURL reporting↗
 KasperskyOpenTIP↗
 Dr.WebOnline scanner↗
 NetcraftAbuse reporting↗
 PhishTankCommunity reporting↗
 APWG eCXPhishing intelligence↗
 PhishStatsPublic feed↗
 Phish.ReportHosting abuse↗
 SpamhausDomain reputation↗
 PolySwarmMulti-engine analysis↗
 CheckPhishURL scan↗
 QutteraMalware scan↗
 URLqueryBrowser analysis↗
 Criminal IPAsset intelligence↗ CRDFThreat Center↗
 ScamadviserReputation check↗
 MyWOTCommunity reputation↗
255 domaines ressemblants enregistrés
100 affichés sur 255
Même favicon Lien direct 4
Même IP 85.195.85.58 Signal auxiliaire 2
Libellé de marque : Coinbase Signal auxiliaire 8
Bureau d’enregistrement : TuringSign Uniquement pour la découverte 6
Chaque ligne correspond à une raison pour laquelle un domaine est associé à cet hébergeur. La taille des nœuds indique les détections de VirusTotal et les nœuds en pointillés sont déjà hors ligne. Les listes complètes figurent ci-dessous. Liste complète des rapports liés
Même hachage de favicon ou même titre de page que cet hébergeur.
Cette adresse IP d'origine héberge plusieurs domaines de phishing : l'infrastructure peut être partagée entre les campagnes.
Rapports portant la même étiquette de collecteur. Une étiquette commune n’établit ni usurpation d’identité ni propriété commune. Afficher les rapports correspondants →
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Rapports récemment ajoutés à partir de la base de données PhishDestroy. Ces liens de découverte n’impliquent pas d’infrastructure ou de propriété partagée.
PD-20261025-A75089 Destinataire : abuse@velia.net AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (US): 18 U.S.C. § 1343 - Wire Fraud 18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA) 15 U.S.C. § 45 - FTC Act (Deceptive Practices) Federal laws prohibit wire fraud, computer fraud, and deceptive business practices. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Ligne d'alerte fédérale1-800-CALL-FBI

Current service: Signaler une fraude. England, Wales and Northern Ireland. Scotland: 101.
Centre de contact0300 123 2040Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.
Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗
qfsvaultx.org)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries liées au remboursement
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Ce texte présente les éléments dont on disposait à l'époque ; les vérifications ultérieures des sources peuvent entraîner des modifications.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.