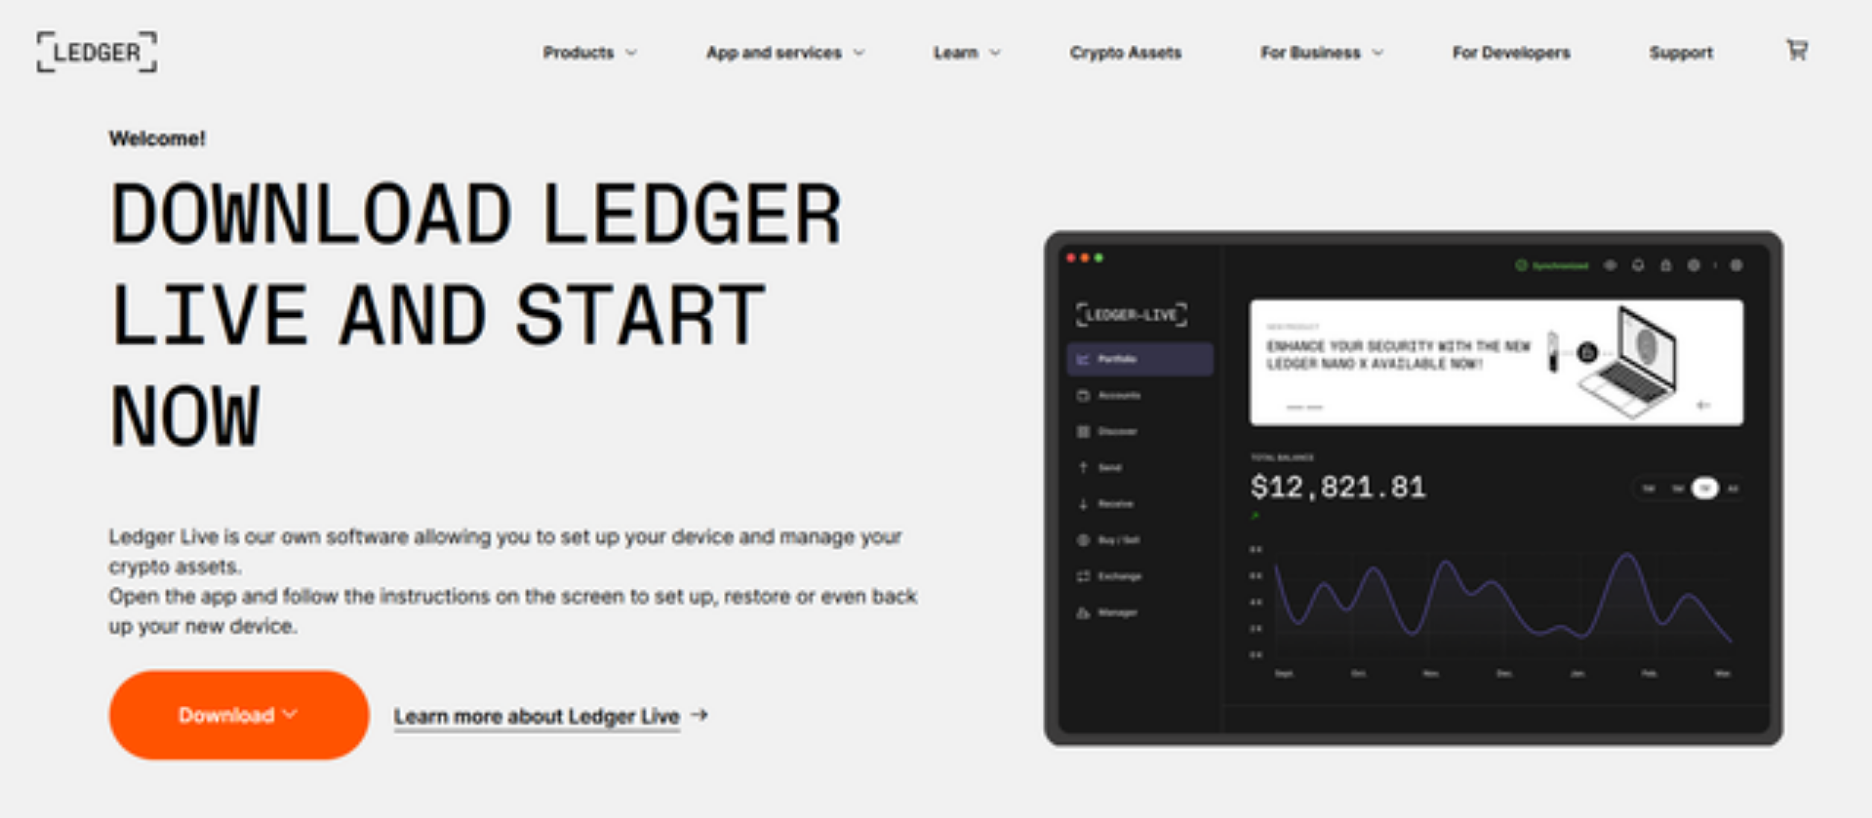
URLScan
Capture de la page
Ouvrir le rapport

docs-ledgrr-finance.pages.dev : Domaine sur listes de blocage, détecté par PhishDestroy le 2026-10-22. Risque : élevé (66/100). Bureau d’enregistrement : Cloudflare. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
Domaine sur listes de blocage: docs-ledgrr-finance.pages.dev — Non vérifié. Résumé des preuves: URLScan capture; 2 external blocklist matches (MetaMask…
The evidence summary below uses retained observations. Each source keeps its own collection date.
Capture de la page
Ouvrir le rapportLes résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
Observé: · Retrieved:
| Uuid | 01a164f8-ba46-76cd-a708-3a89aa44f866 |
|---|---|
| Final url | https://docs-ledgrr-finance.pages.dev/ |
| Statut | 200 |
| Redirigé | https-only |
| Redirects | [
{
"to": "https://docs-ledgrr-finance.pages.dev/",
"from": "http://docs-ledgrr-finance.pages.dev/",
"status": 307
}
] |
| Ip | 172.66.47.170 |
| Contacted domains | [
"i.ibb.co"
] |
| Contacted IP addresses | [
"45.43.142.4",
"172.66.47.170"
] |
| Asns | [
"16276",
"13335"
] |
| Countries | [
"GB"
] |
| Document hash | 77863be252bdee663df7c9ed683b9ab4454d921bb9e922308d4da753b605af43 |
| Tls | {
"san": [
"docs-ledgrr-finance.pages.dev",
"*.docs-ledgrr-finance.pages.dev"
],
"cipher": "AES_128_GCM",
"issuer": "WE1",
"subject": "docs-ledgrr-finance.pages.dev",
"protocol": "TLS 1.3",
"valid_to": "2026-12-04T06:53:44Z",
"valid_from": "2026-09-05T05:56:07Z"
} |
| Âge du domaine en jours | 402 |
| Apex age days | 402 |
| Tls age days | 47 |
| Validité TLS en jours | 90 |
| Requests | 3 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 100,
"malicious": true
},
"overall": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"ledger"
],
"malicious": true,
"categories": [
"phishing"
]
},
"urlscan": {
"tags": [
"phishing"
],
"score": 100,
"brands": [
"Ledger"
],
"malicious": true,
"categories": [
"phishing"
]
}
} |
| HTTP headers | {
"server": "cloudflare",
"content-type": "text/html; charset=utf-8",
"x-content-type-options": "nosniff",
"referrer-policy": "strict-origin-when-cross-origin"
} |
Observé: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 56,
"malicious": 0,
"suspicious": 0,
"undetected": 36
} |
|---|---|
| Reputation | 0 |
| Tags | [
"dga"
] |
| Bureau d’enregistrement | CloudFlare, Inc. |
| Créé | 2020-09-02T02:33:29Z |
| Expires | 2026-09-02T02:33:29Z |
| Updated | 2025-03-17T14:56:22Z |
| Vu pour la première fois | 2025-09-15T07:30:51Z |
| Enregistrements DNS | [
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:310c::ac42:2c56"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "dakota.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "A",
"value": "172.66.47.170"
},
{
"ttl": 300,
"type": "A",
"value": "172.66.44.86"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:310c::ac42:2faa"
},
{
"ttl": 21600,
"type": "NS",
"value": "dakota.ns.cloudflare.com"
},
{
"ttl": 21600,
"type": "NS",
"value": "pat.ns.cloudflare.com"
}
] |
| Dns at | 2026-09-05T08:19:08Z |
| Jarm | 27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6 |
| Certificate | {
"san": [
"docs-ledgrr-finance.pages.dev",
"*.docs-ledgrr-finance.pages.dev"
],
"issuer": "Google Trust Services / WE1",
"serial": "21bf742f2ae4371113df1dd7ec4e6d9",
"sha256": "311f2321f6eec422533d7ccb8971b7111cc82333bf390963c55f54b42805a619",
"subject": "docs-ledgrr-finance.pages.dev",
"valid_to": "2026-12-04T06:53:44Z",
"valid_from": "2026-09-05T05:56:07Z"
} |
| Fiche d’enregistrement | {
"registrar": "CloudFlare, Inc.",
"registrar_iana_id": "1910",
"registrar_url": "None",
"created": "2020-09-02T02:33:29Z",
"updated": "2023-09-04T18:15:07Z",
"expires": "2026-09-02T02:33:29Z",
"status": [
"clientDeleteProhibited",
"clientTransferProhibited",
"clientUpdateProhibited",
"clientdeleteprohibited",
"clienttransferprohibited",
"clientupdateprohibited"
],
"nameservers": [
"adi.ns.cloudflare.com",
"karl.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
Non. PhishDestroy classe docs-ledgrr-finance.pages.dev comme Domaine sur listes de blocage (risque : élevé, 66/100) ; il a été détecté pour la première fois le 2026-10-22. Considérez ce site comme dangereux.
Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur docs-ledgrr-finance.pages.dev. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.
Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.
Dernière vérification
 (US)
La réputation Edge-IP n’est pas attribuée à ce domaine.
dakota.ns.cloudflare.compat.ns.cloudflare.com311f2321f6eec422533d7ccb8971b7111cc82333bf390963c55f54b42805a619docs-ledgrr-finance.pages.dev*.docs-ledgrr-finance.pages.devMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
Accessible
docs-ledgrr-finance.pages.dev
Voir la sourcePage captured
Voir la sourceChaque ligne correspond à une raison pour laquelle un domaine est associé à cet hébergeur. La taille des nœuds indique les détections de VirusTotal et les nœuds en pointillés sont déjà hors ligne. Les listes complètes figurent ci-dessous.
Ces rapports renvoient à la même adresse IP périphérique partagée. Ils facilitent la découverte des rapports mais n'impliquent pas de propriété commune ni de serveur d'origine partagé.
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
docs-ledgrr-finance.pages.dev
Les domaines répertoriés font l’objet d’au moins un signalement d’abus ; cette entrée n’a aucun historique de notifications conservé.
Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.


Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.
Template-based draft · optional AI wording assistance requires separate consent
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. IC3 evidence guidance ↗
docs-ledgrr-finance.pages.dev)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.