Aller au rapport de sécurité
Ce domaine a été signalé comme malveillant
Moteurs de sécurité signalant une détection : 17. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
Sécurité des domaines et renseignements sur les menaces
Favicon de deichmandeoutlets.com

deichmandeoutlets.com

En bref

deichmandeoutlets.com : Hameçonnage, détecté par PhishDestroy le 2026-10-25.

Bureau d’enregistrement
West263 International
Resolved IP
104.18.71.116
Enregistré
23/07/2026
Évaluation de PhishDestroy Critique
Disponibilité Dernier actif connu Dernière observation d'accessibilité stockée Observé Sonde HTTP
Détections VirusTotal : 17/92 Spamhaus DBL: phishing domain
VirusTotal
détections de moteurs ·
OTX
références communautaires
Cloudflare Radar
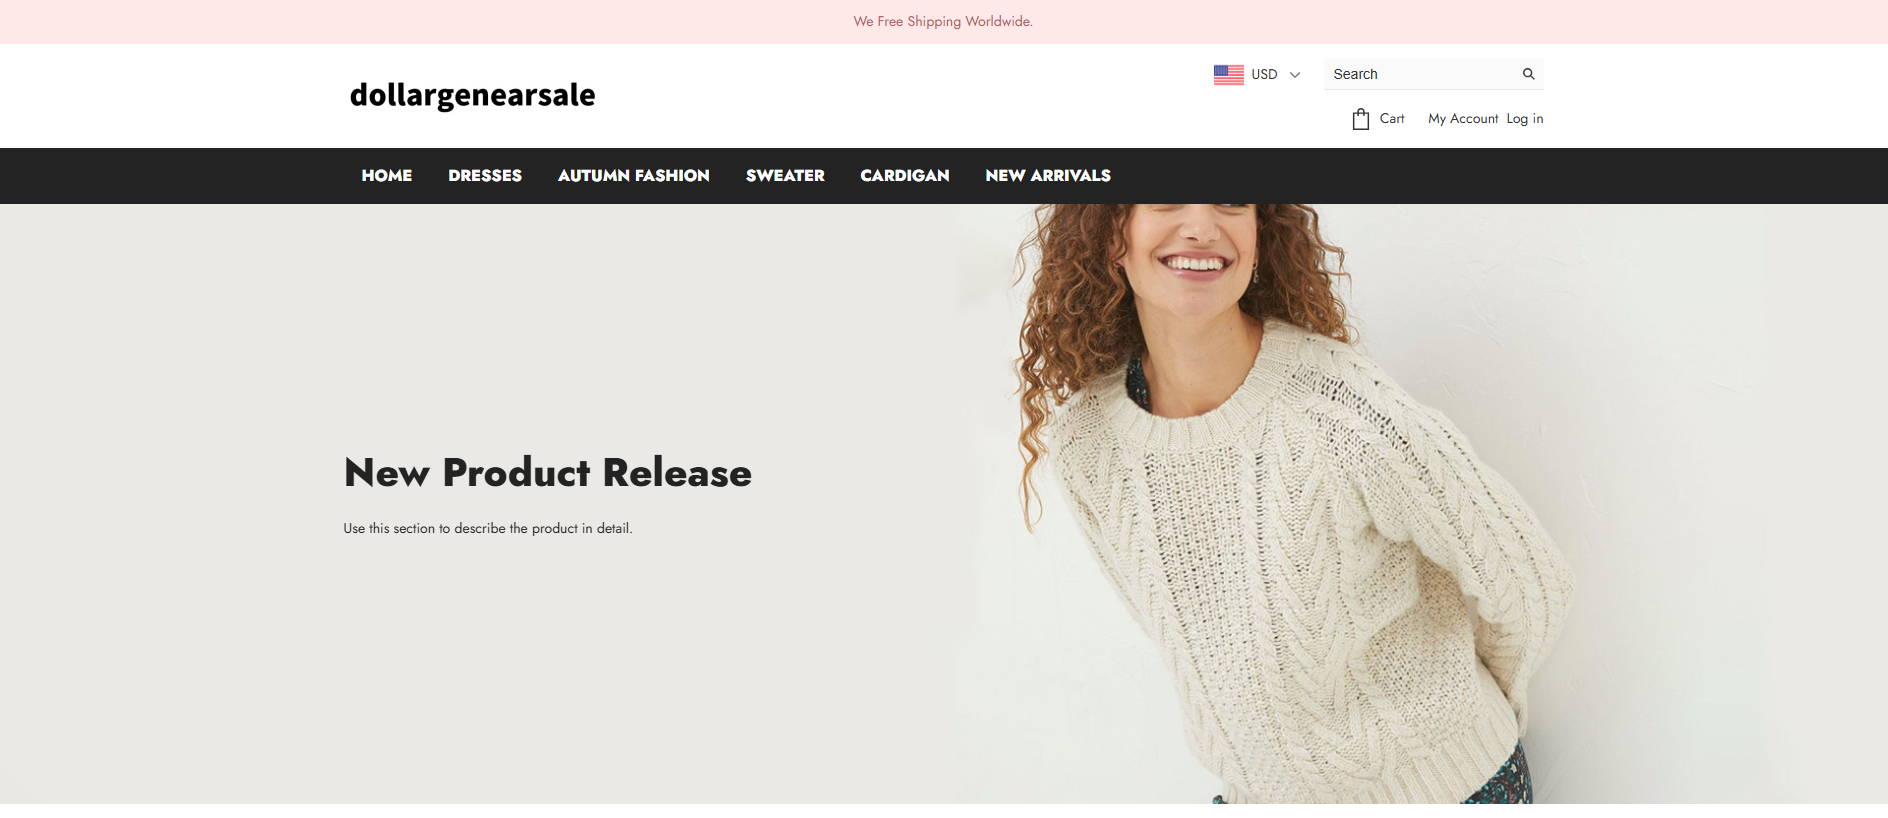
Captures de la page
ouvrir la galerie
Âge du domaine
Signalements envoyés
voir la chronologie
OTX: 1 ref 25/10/2026 1 Report Sent CDN
X Telegram API
Résumé du rapport

Hameçonnage: deichmandeoutlets.com — Dernier actif connu (HTTP 200). Résumé des preuves: VirusTotal 17/92 (alphaMountain.ai, BitDefender, Chong Lua Dao, CRDF…

L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.

Analyse

Résumé du domaine

deichmandeoutlets.com : Hameçonnage, détecté par PhishDestroy le 2026-10-25. Risque : critique (100/100). Bureau d’enregistrement : West263 International. Statut : Dernier actif connu. Hébergement : Cloudflare, Inc. PhishDestroy a envoyé 1 signalement d’abus. VirusTotal : 17/92 moteurs le signalent. Inscrit sur la liste Spamhaus DBL. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.

Critique
VirusTotal
17 / 92
OTX
1 community ref
Captures de la page
9

Rapport sur la menace PhishDestroy

Overview

PhishDestroy listed deichmandeoutlets.com as a suspicious domain based on automated detections. The site was first seen by PhishDestroy on 2026-10-25 and returned an HTTP 200 response with a recorded page title of "500 Internal Server Error".

How the scam works

The detections indicate the domain could be used for generic phishing or malware distribution, a common pattern for sites that aim to capture credentials or deliver malicious payloads. No specific credential‑harvesting form, malicious script, or wallet‑related behavior was observed in the captured page snapshot.

Éléments de preuve

VirusTotal reported 13 malicious and 4 suspicious classifications from 92 engines on 2026-10-25, with vendors such as BitDefender, ESET, Kaspersky and others labeling it malicious or phishing. Google Safe Browsing checked the domain on 2026-10-25 and did not flag it. urlscan captured the site on 2026-10-25; its engine verdicts marked it malicious with a score of 89, while the overall verdict was not malicious. OTX listed one pulse referencing the domain on 2026-10-25, and PhishDestroy's internal blocklist includes it; external blocklists showed no entries on that date.

Infrastructures

The domain was registered with West263 International Limited on 2026-07-23 and used the nameservers ns1.beta-dns.com and ns2.beta-dns.com. The recorded IP was 104.18.71.116, a Cloudflare CDN address associated with ASN 13335 (Cloudflare, Inc.) and the scan logged the location as Toronto, Canada. TLS was provided by Google Trust Services, valid from 2026-09-20 to 2026-12-19.

What to do

Avoid entering any credentials, personal data or downloading files from deichmandeoutlets.com; if you have already submitted information, change related passwords and monitor accounts for suspicious activity. Security teams should add the domain to web‑filter blocklists and review logs for connections to its recorded IP address.

Preuves des sourcesVirusTotal 17 / 92 · OTX 1 references 9 sources

VirusTotal

17 / 92 détections de moteurs · résumé enregistré

Ouvrir le rapport
VirusTotalEnregistrement d'origine de la sourceObservé: 14 champs

Observé: · Consulté le:

Nombre de résultats par fournisseur

Délai dépassé
0
Inoffensif
42
Malveillant
13
Suspect
4
Non détecté
33

Étiquettes des fournisseurs

CRDF
malicious
DNS8
suspicious
ESET
suspicious
VIPRE
phishing
G-Data
phishing
Lionic
phishing
Sophos
phishing
CyRadar
phishing
Fortinet
spam
SOCRadar
phishing
Kaspersky
phishing
Seclookup
malicious
Gridinsoft
suspicious
BitDefender
phishing
Chong Lua Dao
malicious
alphaMountain.ai
phishing
Forcepoint ThreatSeeker
phishing

Score de réputation

0

Bureau d’enregistrement

West263 International Limited

Créé

Date d'expiration

Mise à jour

Vu pour la première fois

Enregistrements DNS

  • TTL, secondes
    21600
    Type
    NS
    Valeur
    ns2.ec-dns.com
  • TTL, secondes
    600
    Type
    SOA
    Adresse du responsable
    admin.ec-dns.com
    Valeur
    ns1.ec-dns.com
  • TTL, secondes
    600
    Type
    A
    Valeur
    104.18.71.116
  • TTL, secondes
    21600
    Type
    NS
    Valeur
    ns1.ec-dns.com

Enregistrements DNS relevés

Empreinte JARM

27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6

Certificat

Noms alternatifs du sujet (SAN)
  • deichmandeoutlets.com
Émetteur
Google Trust Services / WE1
Numéro de série
51be0a9dd6018d060e5c7e5fb79a351f
SHA-256
01fb059595bf64f1f21e01926ff8a8b9cc01a1512fc346b395d61e3bc775e83b
Sujet
deichmandeoutlets.com
Fin de validité
Début de validité

Fiche d’enregistrement

Bureau d’enregistrement
West263 International Limited
ID IANA du registraire
1915
URL du bureau d'enregistrement
http://www.hkdns.hk
Enregistré
Mise à jour
Date d'expiration
Statut
  • ok
Serveurs de noms
  • ns1.beta-dns.com
  • ns2.beta-dns.com
DNSSEC
unsigned

Données du registre (RDAP)

Statut
  • active
Événements du registre
Expiration de l'enregistrement
Dernière modification
Enregistrement
Dernière mise à jour de la base RDAP
Champs d'origine de la source · JSON
Nombre de résultats par fournisseur
{
    "timeout": 0,
    "harmless": 42,
    "malicious": 13,
    "suspicious": 4,
    "undetected": 33
}
Étiquettes des fournisseurs
{
    "CRDF": "malicious",
    "DNS8": "suspicious",
    "ESET": "suspicious",
    "VIPRE": "phishing",
    "G-Data": "phishing",
    "Lionic": "phishing",
    "Sophos": "phishing",
    "CyRadar": "phishing",
    "Fortinet": "spam",
    "SOCRadar": "phishing",
    "Kaspersky": "phishing",
    "Seclookup": "malicious",
    "Gridinsoft": "suspicious",
    "BitDefender": "phishing",
    "Chong Lua Dao": "malicious",
    "alphaMountain.ai": "phishing",
    "Forcepoint ThreatSeeker": "phishing"
}
Réputation
0
Bureau d’enregistrement
West263 International Limited
Créé
2026-07-23T13:40:29Z
Date d'expiration
2027-07-23T13:40:29Z
Mise à jour
2026-07-23T13:40:29Z
Vu pour la première fois
2026-07-23T14:12:10Z
Enregistrements DNS
[
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ns2.ec-dns.com"
    },
    {
        "ttl": 600,
        "type": "SOA",
        "rname": "admin.ec-dns.com",
        "value": "ns1.ec-dns.com"
    },
    {
        "ttl": 600,
        "type": "A",
        "value": "104.18.71.116"
    },
    {
        "ttl": 21600,
        "type": "NS",
        "value": "ns1.ec-dns.com"
    }
]
Dns at
2026-10-24T09:33:47Z
Jarm
27d40d40d00040d00042d43d00041df04c41293ba84f6efe3a613b22f983e6
Certificat
{
    "san": [
        "deichmandeoutlets.com"
    ],
    "issuer": "Google Trust Services / WE1",
    "serial": "51be0a9dd6018d060e5c7e5fb79a351f",
    "sha256": "01fb059595bf64f1f21e01926ff8a8b9cc01a1512fc346b395d61e3bc775e83b",
    "subject": "deichmandeoutlets.com",
    "valid_to": "2026-12-19T13:59:48Z",
    "valid_from": "2026-09-20T12:59:56Z"
}
Fiche d’enregistrement
{
    "registrar": "West263 International Limited",
    "registrar_iana_id": "1915",
    "registrar_url": "http://www.hkdns.hk",
    "created": "2026-07-23T13:40:29Z",
    "updated": "2026-07-23T13:40:29Z",
    "expires": "2027-07-23T13:40:29Z",
    "status": [
        "ok"
    ],
    "nameservers": [
        "ns1.beta-dns.com",
        "ns2.beta-dns.com"
    ],
    "dnssec": "unsigned"
}
Données du registre
{
    "status": [
        "active"
    ],
    "events": {
        "expiration": "2027-07-23T21:40:29Z",
        "last changed": "2026-07-23T21:40:29Z",
        "registration": "2026-07-23T21:40:29Z",
        "last update of RDAP database": "2026-10-19T03:47:50Z"
    }
}
Enregistrement source distinct · 13 malicious + 4 suspicious / 92 · 2026-10-24 09:33:30 UTC

Le résumé ci-dessus et cette fiche de fournisseur ont été recueillis à des moments différents. Les deux restent disponibles ; les classifications « malveillantes » et « suspectes » sont affichées séparément.

record_source
collected_observations.vt
analysis_at
2026-10-24T09:33:30Z
fetched_at
2026-10-25T06:55:19Z
stats
{"timeout":0,"harmless":42,"malicious":13,"suspicious":4,"undetected":33}

Cloudflare Radar

Hameçonnage

Ouvrir le rapport
Cloudflare RadarEnregistrement d'origine de la sourceObservé: 14 champs

Observé: · Consulté le:

ID du rapport

e179c8dc-a205-43e2-a311-9ee8e4ad8a1a

URL finale

https://deichmandeoutlets.com/

Réponse HTTP

200

Historique de navigation

  • URL
    https://deichmandeoutlets.com/
    Statut
    200

Hachage de la structure DOM

f6e916472a6cda10d933830aaa02a179d13be0c251eaddb110aac2d941701c43

Hachage du document

83db5d217e83cd0b1034ba00b4e239a0a79ce42650a680258ecd86cdce3dcc25

Résultat du classificateur d'hameçonnage

  • phishing

Catégories de risque du domaine

  • Malware
  • Security threats
  • CIPA Filter
  • CIPA

Rang Cloudflare Radar

Tranche de classement
>200000

Enregistrements DNS

  • Nom
    deichmandeoutlets.com
    Type
    A
    Valeur
    104.18.71.116

DNSSEC valide

Non

Adresse IP

104.18.71.116

Verdict

Mots-clés
  • malware
Malveillant
Oui
Catégories
  • malware

Fiche d’enregistrement

Bureau d’enregistrement
West263 International Limited
Enregistré
Mise à jour
Date d'expiration
Serveurs de noms
  • ns1.beta-dns.com
  • ns2.beta-dns.com
Champs d'origine de la source · JSON
Uuid
e179c8dc-a205-43e2-a311-9ee8e4ad8a1a
Final url
https://deichmandeoutlets.com/
Statut
200
Histoire
[
    {
        "url": "https://deichmandeoutlets.com/",
        "status": 200
    }
]
Hachage de la structure DOM
f6e916472a6cda10d933830aaa02a179d13be0c251eaddb110aac2d941701c43
Hachage du document
83db5d217e83cd0b1034ba00b4e239a0a79ce42650a680258ecd86cdce3dcc25
Phishing v2
[
    "phishing"
]
Risques du domaine
[
    "Malware",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
Enregistrements DNS
[
    {
        "name": "deichmandeoutlets.com",
        "type": "A",
        "value": "104.18.71.116"
    }
]
DNSSEC valide
false
Ip
104.18.71.116
Verdict
{
    "tags": [
        "malware"
    ],
    "malicious": true,
    "categories": [
        "malware"
    ]
}
Fiche d’enregistrement
{
    "registrar": "West263 International Limited",
    "created": "2026-07-23T13:40:29Z",
    "updated": "2026-07-23T13:40:29Z",
    "expires": "2027-07-23T13:40:29Z",
    "nameservers": [
        "ns1.beta-dns.com",
        "ns2.beta-dns.com"
    ]
}

Spamhaus DBL

domaine de hameçonnage

URLScan

Malveillant · verdict des moteurs · score 89

Ouvrir le rapport
URLScanEnregistrement d'origine de la sourceObservé: 18 champs

Observé: · Consulté le:

ID du rapport

01a171b6-8446-7489-a5ed-a58729dd7662

URL finale

https://deichmandeoutlets.com/

Réponse HTTP

200

Type de redirection

https-only

Redirections

  • Vers
    https://deichmandeoutlets.com/
    De
    http://deichmandeoutlets.com/
    Statut
    307

Adresse IP

104.18.71.116

Adresses IP contactées

  • 104.18.71.116

Systèmes autonomes (ASN)

  • 13335

Hachage du document

6c5d74593398868b7285edba64f53c5db909a6fd2cf4052b5a617609d3b62b5d

Cookies

  • __cf_bm

Session TLS et certificat

Noms alternatifs du sujet (SAN)
  • deichmandeoutlets.com
Suite de chiffrement
AES_128_GCM
Émetteur
WE1
Sujet
deichmandeoutlets.com
Protocole
TLS 1.3
Fin de validité
Début de validité

Âge du domaine, jours

93

Âge du domaine enregistré, jours

93

Âge du certificat, jours

34

Validité du certificat, jours

90

Requêtes de la page

2

Avis des prestataires

Verdict des moteurs
Mots-clés
  • urlscan-ml
  • urlscan-ml-60c5e22
Score
89
Malveillant
Oui
Verdict global
Score
0
Malveillant
Non

En-têtes HTTP

Serveur
cloudflare
Content-type
text/html; charset=utf-8
Champs d'origine de la source · JSON
Uuid
01a171b6-8446-7489-a5ed-a58729dd7662
Final url
https://deichmandeoutlets.com/
Statut
200
Redirigé
https-only
Redirections
[
    {
        "to": "https://deichmandeoutlets.com/",
        "from": "http://deichmandeoutlets.com/",
        "status": 307
    }
]
Ip
104.18.71.116
Adresses IP contactées
[
    "104.18.71.116"
]
Asns
[
    "13335"
]
Hachage du document
6c5d74593398868b7285edba64f53c5db909a6fd2cf4052b5a617609d3b62b5d
Cookies
[
    "__cf_bm"
]
Tls
{
    "san": [
        "deichmandeoutlets.com"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WE1",
    "subject": "deichmandeoutlets.com",
    "protocol": "TLS 1.3",
    "valid_to": "2026-12-19T13:59:48Z",
    "valid_from": "2026-09-20T12:59:56Z"
}
Âge du domaine en jours
93
Apex age days
93
Tls age days
34
Validité TLS en jours
90
Demandes
2
Avis des prestataires
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 89,
        "malicious": true
    },
    "overall": {
        "score": 0,
        "malicious": false
    }
}
En-têtes HTTP
{
    "server": "cloudflare",
    "content-type": "text/html; charset=utf-8"
}
Fiche de suivi distincte · date non enregistrée

Instantané de moniteur enregistré séparément ; ne remplace pas l'enregistrement principal du rapport et ne détermine pas la disponibilité actuelle.

record_source
domain_monitor.urlscan
uuid
01a171b6-8446-7489-a5ed-a58729dd7662
score
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europe/Berlin, tel qu'utilisé dans le rapport existant ; les horodatages sources sont conservés tels quels

PhishDestroy DOM

93 / 100 · score heuristique · 0 brand references · 0 classifications

Ouvrir le rapport

L'histoire de PhishDestroy

Métadonnées relatives à la génération narrative

Ouvrir le rapport
Titre, description et fiche de création

La date de génération du récit est distincte des dates d'observation. Il s'agit des champs de publication conservés, et non d'une détection supplémentaire indépendante.

ai_title
deichmandeoutlets.com — Suspicious Domain
ai_description
PhishDestroy flagged deichmandeoutlets.com as suspicious on 2026-10-25 after VirusTotal marked it malicious (13 vendors) and urlscan gave a high‑risk score.
ai_generated_at
2026-10-25T07:02:39Z
ai_generated_by
threat-v3-groq
interpretation
Métadonnées relatives à la génération de récits, distinctes des dates d'observation des prestataires.

Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.

Détails collectés sur les sources

Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.

Chaque champ conservé, avec sa source et sa date
Vérifications de sites webEnregistrement d'origine de la sourceConsulté le: 22 champs

Configuration de la messagerie

Requêtes SPF
0

Enregistrements CAA

Domaine
deichmandeoutlets.com

Résultats de la protection DNS

Résolveurs vérifiés
12
Bloqué par
  • CloudFlare Family
Résolveurs bloquants
1

Observations relatives aux archives Web

Dernière observation
Première observation
Modifications enregistrées
1
Jours archivés
2
Captures par jour
0.11
Taille moyenne de page, octets
54234

Titre de la page et métadonnées

Titre de la page
500 Internal Server Error
Directives d'indexation
noindex, nofollow

Suiveurs

Demandes
26
Services détectés
  • Nom
    Google Static
    Société
    Google
    Pays
    US
    Catégorie
    Hébergement
    Demandes
    2

Formulaires et contenu mixte

Scripts tiers
0

Réponse HTTP

Accessible
Oui
Statut HTTP
200
Durées de la requête, ms
DNS
5689
TLS
21
En attente
357
Connexion
6
Télécharger
0
Temps de réponse, ms
6073

Estimation carbone

Octets
219
CO₂, grammes
0
Plus propre que, %
95

Serveurs DNS

Serveurs de noms
  • Adresse IP
    61.158.128.7
    Hôte
    ns2.ec-dns.com
  • Adresse IP
    211.99.99.47
    Hôte
    ns1.ec-dns.com
Zone DNS
deichmandeoutlets.com

Cookies

Cookies
  • Nom
    _auth_debug
  • Nom
    _adegcz_vid
  • Nom
    _adegcz_cvid
  • Nom
    _adegcz_vs
  • Nom
    utm_source
  • Nom
    utm_medium
  • Nom
    order_utm_history
  • Nom
    landing_page
  • Nom
    _adegcz_ka
  • Nom
    first_http_referer
  • Nom
    first_visit_time
  • Nom
    PHPSESSID
    Cookie de session
    Oui
  • Nom
    __cf_bm
    Secure
    Oui
    HTTP-only
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_ua
    Secure
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_pu
    Secure
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_tz
    Secure
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_ss
    Secure
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_lang
    Secure
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_vs
    Secure
    Oui
    SameSite
    None
  • Nom
    _BAEEFEE_dt
    Secure
    Oui
    SameSite
    None

Lieu

Adresse IP
104.18.71.116
ASN
13335
Organisation
Cloudflare, Inc.
Ville
Toronto
Pays
CA

Certificat TLS

Émetteur
Google Trust Services / WE1
Sujet
deichmandeoutlets.com

Enregistrements DNS

A
  • 104.18.71.116
NS
  • ns1.ec-dns.com
  • ns2.ec-dns.com
SOA
Serveur de noms principal
ns1.ec-dns.com
Hostmaster
admin.ec-dns.com
Numéro de série
1784814129
Actualisation, secondes
3600
Nouvelle tentative, secondes
300
Expiration, secondes
1209600
TTL minimal, secondes
1800

DNSSEC

Enregistrement DS
Non
RRSIG
Non
DNSKEY
Non

HSTS

Observation
Site does not serve any HSTS headers.

Politiques de sécurité HTTP

X-Frame-Options
Non
Referrer-Policy
Non
X-XSS-Protection
Non
Permissions-Policy
Non
X-Content-Type-Options
Non
Content-Security-Policy
Non
Strict-Transport-Security
Non
Cross-Origin-Opener-Policy
Non
Cross-Origin-Embedder-Policy
Non
Cross-Origin-Resource-Policy
Non

Pare-feu applicatif web

Produit WAF
Cloudflare
WAF détecté
Oui

Recherche d'adresse IP

Adresse IP
104.18.71.116
Version IP
4

Redirections

Chaîne de redirection
  • https://deichmandeoutlets.com

Fiche d’enregistrement

Bureau d’enregistrement
West263 International Limited
Enregistré
Mise à jour
Date d'expiration
Statut
  • ok https://icann.org/epp
Serveurs de noms
  • ns1.beta-dns.com
  • ns2.beta-dns.com

En-têtes HTTP

En-têtes de réponse
Serveur
cloudflare
Content-type
text/html; charset=utf-8
Champs d'origine de la source · JSON
Configuration de la messagerie
{
    "spf_lookups": 0
}
Enregistrements CAA
{
    "domain": "deichmandeoutlets.com"
}
Résultats de la protection DNS
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Observations relatives aux archives Web
{
    "last": "2026-10-25T06:17:15Z",
    "first": "2026-10-16T02:57:12Z",
    "changes": 1,
    "days_archived": 2,
    "scans_per_day": 0.11,
    "avg_page_bytes": 54234
}
Titre de la page et métadonnées
{
    "title": "500 Internal Server Error",
    "robots": "noindex, nofollow"
}
Suiveurs
{
    "requests": 26,
    "trackers": [
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 2
        }
    ]
}
Formulaires et contenu mixte
{
    "third_party_scripts": 0
}
Statut
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 5689,
        "tls": 21,
        "wait": 357,
        "connect": 6,
        "download": 0
    },
    "response_ms": 6073
}
Carbon
{
    "bytes": 219,
    "co2_grams": 0,
    "cleaner_than": 95
}
Serveur DNS
{
    "ns": [
        {
            "ip": "61.158.128.7",
            "host": "ns2.ec-dns.com"
        },
        {
            "ip": "211.99.99.47",
            "host": "ns1.ec-dns.com"
        }
    ],
    "zone": "deichmandeoutlets.com"
}
Cookies
{
    "cookies": [
        {
            "name": "_auth_debug"
        },
        {
            "name": "_adegcz_vid"
        },
        {
            "name": "_adegcz_cvid"
        },
        {
            "name": "_adegcz_vs"
        },
        {
            "name": "utm_source"
        },
        {
            "name": "utm_medium"
        },
        {
            "name": "order_utm_history"
        },
        {
            "name": "landing_page"
        },
        {
            "name": "_adegcz_ka"
        },
        {
            "name": "first_http_referer"
        },
        {
            "name": "first_visit_time"
        },
        {
            "name": "PHPSESSID",
            "session": true
        },
        {
            "name": "__cf_bm",
            "secure": true,
            "http_only": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_ua",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_pu",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_tz",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_ss",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_lang",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_vs",
            "secure": true,
            "same_site": "None"
        },
        {
            "name": "_BAEEFEE_dt",
            "secure": true,
            "same_site": "None"
        }
    ]
}
Lieu
{
    "ip": "104.18.71.116",
    "asn": "13335",
    "org": "Cloudflare, Inc.",
    "city": "Toronto",
    "country": "CA"
}
SSL
{
    "issuer": "Google Trust Services / WE1",
    "subject": "deichmandeoutlets.com"
}
Enregistrements DNS
{
    "A": [
        "104.18.71.116"
    ],
    "NS": [
        "ns1.ec-dns.com",
        "ns2.ec-dns.com"
    ],
    "SOA": "{\"nsname\": \"ns1.ec-dns.com\", \"hostmaster\": \"admin.ec-dns.com\", \"serial\": 1784814129, \"refresh\": 3600, \"retry\": 300, \"expire\": 1209600, \"minttl\": 1800}"
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
Politiques de sécurité HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Pare-feu
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "104.18.71.116",
    "family": 4
}
Redirections
{
    "chain": [
        "https://deichmandeoutlets.com"
    ]
}
Fiche d’enregistrement
{
    "registrar": "West263 International Limited",
    "created": "2026-07-23T13:40:29Z",
    "updated": "2026-07-23T13:40:29Z",
    "expires": "2027-07-23T13:40:29Z",
    "status": [
        "ok https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.beta-dns.com",
        "ns2.beta-dns.com"
    ]
}
En-têtes HTTP
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=utf-8"
    }
}
Renseignements sur la sécurité réseau
CF Cloudflare Radar Verdict Malveillant
Malware Malware Security threats

Questions sur deichmandeoutlets.com

deichmandeoutlets.com est-il légitime ?

Non. PhishDestroy classe deichmandeoutlets.com comme Hameçonnage (risque : critique, 100/100) ; il a été détecté pour la première fois le 2026-10-25. VirusTotal : 17/92 moteurs le signalent. Inscrit sur la liste Spamhaus DBL. Considérez ce site comme dangereux.

Peut-on connecter un portefeuille à deichmandeoutlets.com sans risque ?

Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur deichmandeoutlets.com. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.

Que faire si j’ai utilisé deichmandeoutlets.com ?

Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.

Explorer

Correspondances dans la liste noirePhishDestroy 1
PhishDestroy PhishDestroy list Voir la source

Capture enregistrée · 9 captures

Tous les liens de capture et les hachages (9)

Détails du domaine

Domaine
Contexte IP Cloudflare shared edge adresse IP d'origine masquée La réputation Edge-IP n’est pas attribuée à ce domaine.
Bureau d’enregistrement West263 International CN(CN)
Contact anti-abusabuse@hkdns.hk
Registre de l'ICANNICANN Lookup (RDAP) →
EnregistrementCréé 23/07/2026 (94d) — Date d'expiration 23/07/2027
Statut HTTP200
Détails techniquesProvenance et horodatages
Première détection25/10/2026
Analyse DOManalyzed 25/10/2026score 93/100
URL soumisehttp://deichmandeoutlets.com/
ID du dossier
Certificat TLS
Émis par WE1 · la validité enregistrée expire dans 54 jours

Réseau & certificats

Preuves techniques enregistrées

Réseau & DNS

Périphérie CDN partagée
Resolved IP
104.18.71.116
ASN du réseau
AS13335
Organisation
Cloudflare, Inc.
Lieu d'observation
Toronto, CA
En-tête du serveur
cloudflare

La réputation Edge-IP n’est pas attribuée à ce domaine.

Serveurs de noms 4

  • ns1.beta-dns.com
  • ns1.ec-dns.com
  • ns2.beta-dns.com
  • ns2.ec-dns.com

La localisation correspond au réseau IP.

Certificat TLS

Émetteur
WE1
Début de validité
2026-09-20 12:59:56
Fin de validité
2026-12-19 13:59:48
Couverture des noms d'hôte
Certificat valide selon les dates enregistrées
Validité
Dans la période de validité enregistrée
Source de collecte
PhishDestroy collector
Empreinte du certificat01fb059595bf64f1f21e01926ff8a8b9cc01a1512fc346b395d61e3bc775e83b
Noms du certificat · 1 SAN
  • deichmandeoutlets.com

Métadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.

Dernier résultat classifié 2026-10-25 12:22:49 UTC

Le site servait ses pages lors de la dernière vérification.

Détails techniques
Critère d'évaluation principal Contenu actif reason: Ordinary HTTP content served 90% confidence
Mention de source source: Current Http Probe
Couches de données probantes Availability: Unreachable Content: Unknown DNS: Stale Registration: Unknown
Dernière observation HTTP Contenu actif Contenu HTTP standard fourni 90% 2026-10-25 12:22:49 UTC
Inscription au RDAP Inconnu
Chronologie observée last reachable: 2026-10-25 06:20:44 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Sous-domaines enregistrés1

Noms d'hôte conservés dans l'enregistrement de domaine ou dans le cache de Certificate Transparency. Un nom d'hôte ne suffit pas à lui seul à établir la disponibilité actuelle ou l'existence d'une activité malveillante.

  • www.deichmandeoutlets.comEnregistrement de domaine

La date et l'heure initiales de l'observation ne sont pas enregistrées pour ces noms d'hôtes.

Technologies · 3 identified
Détecté via Cloudflare Radar · Moteur Wappalyzer
Signaler ce domaine Envoyez des éléments de preuve et contribuez à protéger les autres

Analyse VirusTotal

17 / Les fournisseurs de sécurité 92 ont signalé ce domaine
Voir sur VT
Dernière analyse
alphaMountain.ai
BitDefender
Chong Lua Dao
CRDF
CyRadar
DNS8
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
Seclookup
SOCRadar
Sophos
VIPRE

Preuves archivées

Instantané de Wayback Machine
Voir l’archive
Analyse des performances du site

Google PageSpeed Insights — audit des performances mobiles de deichmandeoutlets.com · checked Oct 25, 2026

85
Needs Work
Performances
FCP
2.77 s
First Contentful Paint
LCP
3.45 s
Largest Contentful Paint
CLS
0
Décalage cumulatif de la mise en page
TBT
30 ms
Temps total de blocage
SI
4.28 s
Indice de vitesse
Données fournies par Google PageSpeed Insights · Stratégie mobile · Résultats : 90-100 Bon 50-89 À améliorer 0-49 : Faible
Preuves issues des captures enregistrées 1 snapshot

Métadonnées de réponse horodatées conservées par la chaîne de collecte locale. Chaque valeur ci-dessous se rapporte à l’heure d’archivage affichée.

Réponse HTTP archivée HTTP 403
URL demandée : http://deichmandeoutlets.com/
Just a moment...
Réponse
HTTP 403
Corps du code HTML
5.6 KB
Compressé
3.3 KB
Liens
0 internal · 0 external
Technologies détectées
cloudflare
En-têtes de réponse sélectionnés
Content-Type: text/html; charset=UTF-8
CF-Mitigated: challenge
Serveur: cloudflare
Content-Encoding: gzip
En-têtes de sécurité présents
Content-Security-PolicyX-Frame-OptionsX-Content-Type-OptionsReferrer-PolicyPermissions-PolicyCross-Origin-Opener-PolicyCross-Origin-Resource-Policy
HSTS : non observé DNSSEC : non observé WAF / firewall: observed Indicateur de cloaking : non observé
Saved response-header values · 22
Accept-Ch
Sec-CH-UA-Bitness, Sec-CH-UA-Arch, Sec-CH-UA-Full-Version, Sec-CH-UA-Mobile, Sec-CH-UA-Model, Sec-CH-UA-Platform-Version, Sec-CH-UA-Full-Version-List, Sec-CH-UA-Platform, Sec-CH-UA, UA-Bitness, UA-Arch, UA-Full-Version, UA-Mobile, UA-Model,
alt-svc
h3=":443"; ma=86400
Cf-Mitigated
challenge
CF-RAY
a4ff18a4fc514388-EWR
Connexion
close
Content-Encoding
gzip
Content-Security-Policy
default-src 'none'; script-src 'nonce-2OypMtX1juybfn7Td7dsaD' 'unsafe-eval' https://challenges.cloudflare.com; script-src-attr 'none'; style-src 'unsafe-inline'; img-src 'self' https://challenges.cloudflare.com; connect-src 'self' https://challenges.cloudflare.com; frame-src 'self' https://challenges.cloudflare.com blo
Content-Type
text/html; charset=UTF-8
Critical-Ch
Sec-CH-UA-Bitness, Sec-CH-UA-Arch, Sec-CH-UA-Full-Version, Sec-CH-UA-Mobile, Sec-CH-UA-Model, Sec-CH-UA-Platform-Version, Sec-CH-UA-Full-Version-List, Sec-CH-UA-Platform, Sec-CH-UA, UA-Bitness, UA-Arch, UA-Full-Version, UA-Mobile, UA-Model,
Cross-Origin-Embedder-Policy
require-corp
Cross-Origin-Opener-Policy
same-origin
Cross-Origin-Resource-Policy
same-origin
Date
Sun, 25 Oct 2026 06:17:06 GMT
Origin-Agent-Cluster
?1
Permissions-Policy
accelerometer=(),camera=(),clipboard-read=(),clipboard-write=(),geolocation=(),gyroscope=(),hid=(),magnetometer=(),microphone=(),payment=(),publickey-credentials-get=(),screen-wake-lock=(),serial=(),sync-xhr=(),usb=(),xr-spatial-tracking=*
Referrer-Policy
same-origin
Serveur
cloudflare
Server-Timing
chlray;desc="a4ff18a4fc514388"
Transfer-Encoding
chunked
Vary
accept-encoding
X-Content-Type-Options
nosniff
X-Frame-Options
SAMEORIGIN

Valeurs conservées par le collecteur ; les valeurs longues peuvent être raccourcies lors de la collecte.

Informations relatives à l'inscription et à l'observation1

Availability observations

Dernière observation d’accessibilité

Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.

Historique des observations enregistrées2

Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.

  1. Moniteur de disponibilité · État enregistré

    Inconnu→live_content

    content_served

  2. Surveillance de domaine · Premier enregistrement de recouvrement

    Accessible

Toutes les observations de disponibilité enregistrées4

Source : moniteur de disponibilité. Chaque observation enregistrée est traitée séparément, y compris les enregistrements présentant la même date ou le même hachage de preuve, mais dont les sources ou les états DNS diffèrent. Un état « inconnu » ne signifie pas nécessairement que le site est hors ligne.

  1. current_http_probelive_content
    Observation source
    current_http_probe
    Cause
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Statut HTTP enregistré
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-25 13:22:49.000000
    SHA-256 de la preuve
    27ea7e2d3887dfdeb9d22b9cc54aa7c8f6fdb052f31e63b958ec17ad57a76f9c
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 13:22:49
    Evidence reason
    alive_content
  2. http_observationlive_content
    Observation source
    http_observation
    Cause
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Statut HTTP enregistré
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-25 13:22:49.000000
    SHA-256 de la preuve
    27ea7e2d3887dfdeb9d22b9cc54aa7c8f6fdb052f31e63b958ec17ad57a76f9c
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 13:22:49
    Evidence reason
    alive_content
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    Cause
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-25 07:20:44.000000
    SHA-256 de la preuve
    a67ef1868fc4850790188d2a265e2d5d16fadfe0d381b18968a6aad3ef4e0a0d
    HTTP probe value as recorded
    0 · aucun code de réponse HTTP n'a été enregistré
    Evidence timestamp as recorded
    2026-10-25 07:20:44
    Evidence reason
  4. http_observationunknown
    Observation source
    http_observation
    Cause
    probe_inconclusive
    Availability state
    unreachable
    Content state
    unknown
    DNS state
    unknown
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    20
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-25 07:20:44.000000
    SHA-256 de la preuve
    a67ef1868fc4850790188d2a265e2d5d16fadfe0d381b18968a6aad3ef4e0a0d
    HTTP probe value as recorded
    0 · aucun code de réponse HTTP n'a été enregistré
    Evidence timestamp as recorded
    2026-10-25 07:20:44
    Evidence reason

Activité enregistrée

7 entries
  1. AlienVault OTX

    1 références communautaires

    Voir la source
  2. Cloudflare Radar

    Hameçonnage

    Voir la source
  3. VirusTotal

    17/92 détections de moteurs

    Voir la source
  4. Signalement d’abus envoyé

    PD-20261025-005C15

    abuse@hkdns.hk
  5. Ajouté à PhishDestroy

    deichmandeoutlets.com

    Voir la source
  6. URLScan

    Page enregistrée

    Voir la source
  7. Wayback Machine

    Page archivée

    Voir la source
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Vérifier le cloaking

Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.

deichmandeoutlets.com

Données factuelles et rapports externes

Instantané des preuves transmises
Envoyé le : Entrées du registre : 1 ID du dossier : PD-20261025-005C15 Destinataire : abuse@hkdns.hk
Titre de la page enregistré avec le rapport : Just a moment...
Avis généré au format PDF Notice text archived (811 chars)
Texte de la notification d’abus tel qu’envoyé au fournisseur
AUP & Terms of Service Violations:
Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices.
Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension.
Applicable Legal Framework (CN):
Cybersecurity Law of China
Criminal Law Article 285
Criminal Law Article 266 - Fraud
Chinese law strictly prohibits cyber fraud and illegal access to computer systems.
Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Référencement naturel et nom de domaine
Analyse approfondie
Aide et signalement

Ce site vous a-t-il affecté ?

6 groupes de signaux de preuve liés 1 enregistrements de notification conservés Dernier actif connu
Vous n’êtes pas seul et il n’y a aucune honte à avoir. Les escrocs sont des criminels aguerris qui abusent de la confiance. Signaler ce qui vous est arrivé est l’arme la plus puissante contre la fraude : votre signalement peut éviter à d’autres de devenir victimes et aider les forces de l’ordre à agir. Le silence est le meilleur allié de l’escroc. Brisez-le.
Si vos identifiants ont été compromis, signalez-le immédiatement. Ne répondez pas aux escrocs qui promettent de récupérer vos fonds.

Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

Voies officielles de signalement

Signalez-le à vos autorités locales

Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.

Annuaire de 97 pays

Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA

Examinez-le et soumettez-le vous-même
À la suite d'un incident de hameçonnage

Recommandations et conseils à l'intention des victimes

Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.

Que dois-je faire tout de suite ?

Urgent

Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.

  • Modifier tous les mots de passe — e-mail, comptes Exchange, tout ce qui utilise le même mot de passe
  • Activer l'authentification à deux facteurs (2FA) en utilisant une application d'authentification (et non par SMS). Désactivez la récupération par SMS
  • Cartes « Freeze » si vous avez saisi vos coordonnées bancaires sur le site de hameçonnage

Quelles informations dois-je rassembler pour mon rapport ?

Directives du FBI

Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗

  • Justificatifs de paiement — Si vous avez effectué un paiement, conservez le justificatif, en précisant le montant, la date, le prestataire de paiement et les coordonnées du bénéficiaire.
  • Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
  • Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
  • Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment deichmandeoutlets.com)
  • Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc

Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.

À qui dois-je signaler cette arnaque ?

  • FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
  • Europol — Rapports sur la cybercriminalité en Europe (UE)
  • Votre banque ou votre prestataire de services de paiement — contacter sans tarder son service de lutte contre la fraude en utilisant les coordonnées officielles si des informations relatives à des sommes d'argent ou à des cartes bancaires ont été divulguées.
  • Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement

Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.

How do phishing scams typically work?

  • Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
  • Découpe du porc — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
  • Arnaques liées au recouvrement — des escrocs se font passer pour des agents de récupération et exigent des frais à l’avance. Ne communiquez jamais votre phrase de récupération et ne payez rien avant d’avoir vérifié le prestataire de manière indépendante
  • Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter

Comment puis-je me protéger à l'avenir ?

  • Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
  • Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
  • « Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés

Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries liées au remboursement

Restez informés, restez en sécurité

Surveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif

Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification. En savoir plus sur la fraude liée aux aides à la reprise →
À propos de ce rapportSources, dates d’observation et corrections

Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.

L’analyse assistée par AI a été rédigée le . Ce texte présente les éléments dont on disposait à l'époque ; les vérifications ultérieures des sources peuvent entraîner des modifications.

Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.

Intégrer ce rapportUn widget compact avec un lien vers les preuves
HTML · IFRAME

Intégrer ce rapport

Partagez ces informations sur les menaces sur votre site web ou votre blog

embed.html
<iframe
  src="https://phishdestroy.io/fr/embed/domain/deichmandeoutlets.com"
  title="PhishDestroy threat report for deichmandeoutlets.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>