Aller au rapport de sécurité
Sécurité des domaines et renseignements sur les menaces
Favicon de cont17ct-pelvo-biz-ruxra-zemki.pages.dev

cont17ct-pelvo-biz-ruxra-zemki.pages.dev

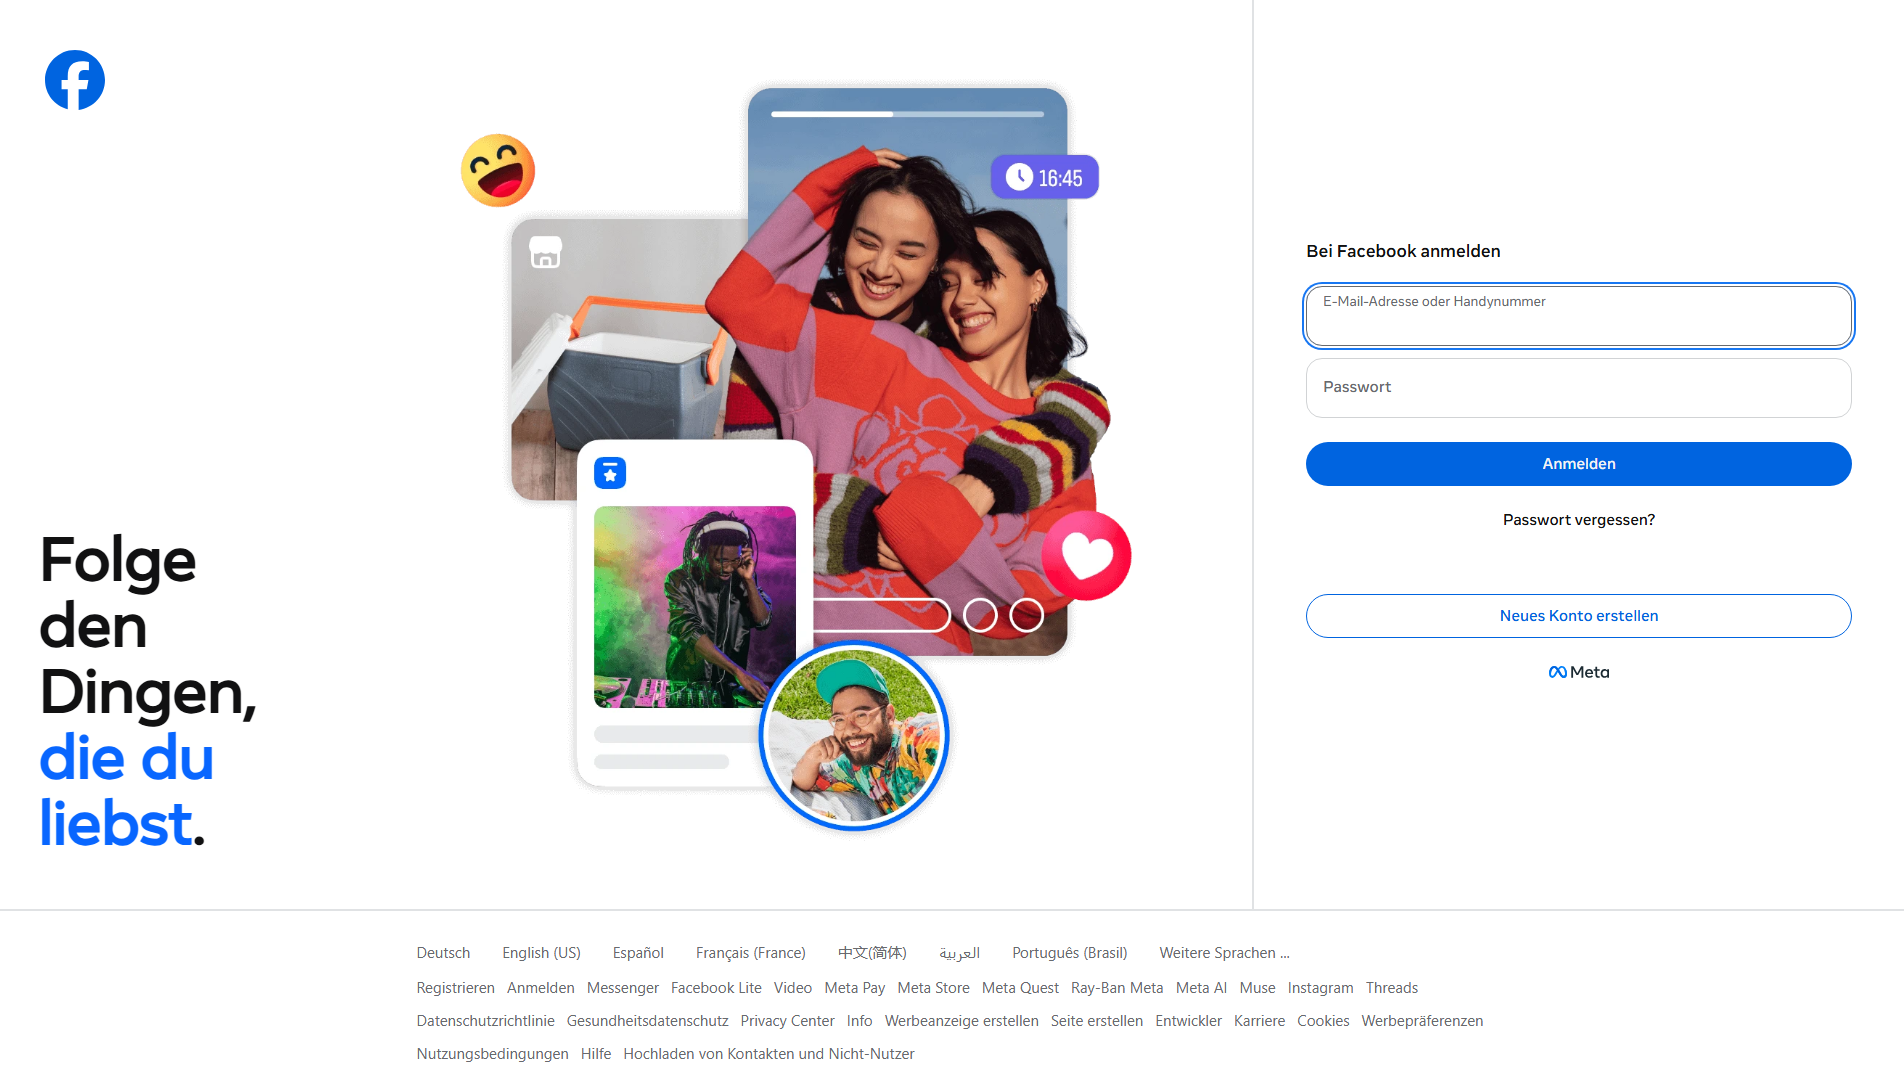
“Meta for Business | Page Appeal”

Bureau d’enregistrement
Cloudflare
Resolved IP
172.66.47.2
PhishDestroy assessment Élevé
Première observation Oct 22, 2026 22:15 UTC · PhishDestroy
Liste des menaces PhishDestroy stockée
23/10/2026 CDN
API
Suspicious Domain — Listed on PhishDestroy
Liste des menaces PhishDestroy stockée. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
Captures de la page
ouvrir la galerie
Résumé du rapport

cont17ct-pelvo-biz-ruxra-zemki.pages.dev — Non vérifié. Résumé des preuves: URLScan capture; PhishDestroy score 68/100. Bureau d’enregistrement: Cloudflare.

The evidence summary below uses retained observations. Each source keeps its own collection date.

Preuves des sources 1 sources

Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.

Explorer

Blocklist matchesPhishDestroy 1
PhishDestroy PhishDestroy list Voir la source

Capture enregistrée · 3 captures

Détails du domaine

Domaine
IP Context Cloudflare shared edge origin IP hidden La réputation Edge-IP n’est pas attribuée à ce domaine.
Fournisseur de plateforme Cloudflare US(US)
Détails techniquesProvenance & timestamps
Première détection23/10/2026
DOM Analysisanalyzed 23/10/2026score 68/1002 brand signals
Submitted URLhttp://cont17ct-pelvo-biz-ruxra-zemki.pages.dev/
Favicon Hash
Observed page title
Meta for Business | Page Appeal
Automated brand references
Facebook Instagram

Réseau & certificats

Preuves techniques enregistrées

Réseau & DNS

Shared CDN edge
Resolved IP
172.66.47.2
ASN du réseau
AS13335
Organization
Cloudflare, Inc.
Observed location
Toronto, CA
Server header
cloudflare

La réputation Edge-IP n’est pas attribuée à ce domaine.

Serveurs de noms 2

  • jewel.ns.cloudflare.com
  • yew.ns.cloudflare.com

La localisation correspond au réseau IP.

Signaler ce domaine Envoyez des éléments de preuve et contribuez à protéger les autres

Preuves archivées

Wayback Machine Snapshot
Un instantané historique est disponible pour l’examen des preuves
Voir l’archive
Preuves issues des captures enregistrées 1 snapshot

Métadonnées de réponse horodatées conservées par la chaîne de collecte locale. Chaque valeur ci-dessous se rapporte à l’heure d’archivage affichée.

Archived HTTP response HTTP 200
Requested URL: http://cont17ct-pelvo-biz-ruxra-zemki.pages.dev/
Final URL: https://cont17ct-pelvo-biz-ruxra-zemki.pages.dev/
Meta for Business | Page Appeal
Web site created using create-react-app
Réponse
HTTP 200
HTML body
715 B
Compressed
415 B
Links
0 internal · 0 external
Detected technologies
cloudflarereact
Selected response headers
Content-Type: text/html; charset=utf-8
Cache-Control: public, max-age=0, must-revalidate
Content-Encoding: gzip
Server: cloudflare
Security headers present
X-Content-Type-OptionsReferrer-Policy
HSTS : non observé DNSSEC : non observé WAF / firewall: observed Indicateur de cloaking : non observé
Saved response-header values · 14
Access-Control-Allow-Origin
*
alt-svc
h3=":443"; ma=86400
Cache-Control
public, max-age=0, must-revalidate
CF-RAY
a4d853597d9e3643-FRA
Connection
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Date
Tue, 20 Oct 2026 13:21:26 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Referrer-Policy
strict-origin-when-cross-origin
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=1ZxzmslSYueS1rA0bZuMqrvItJilCZE7Z9Q8gt8v34sVDrfhPm6Kh8dJ4YU1lHaIxnCkBs4uttZD%2FY6L3B0eKdJcshsG%2BTbo6Gc07XOO5DMNFNBGPNigJ8fs8Y03SlAf0e7kZHpzibP
Server
cloudflare
Transfer-Encoding
chunked
X-Content-Type-Options
nosniff

Valeurs conservées par le collecteur ; les valeurs longues peuvent être raccourcies lors de la collecte.

Registration & observation details1

Availability observations

Dernière observation d’accessibilité

Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.

Historique des observations enregistrées1

Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.

  1. Moniteur de disponibilité · Premier enregistrement de collecte

    Accessible

Activité enregistrée

2 entries
  1. Ajouté à PhishDestroy

    cont17ct-pelvo-biz-ruxra-zemki.pages.dev

    Voir la source
  2. URLScan

    Page captured

    Voir la source

Vérifier le cloaking

Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.

cont17ct-pelvo-biz-ruxra-zemki.pages.dev

Données factuelles et rapports externes

Référencement naturel et nom de domaine
Analyse approfondie
Help & reporting

Ce site vous a-t-il affecté ?

3 groupes de signaux de preuve liés 0 enregistrements de notification conservés Non vérifié

Les domaines répertoriés font l’objet d’au moins un signalement d’abus ; cette entrée n’a aucun historique de notifications conservé.

Si vos identifiants ont été compromis, signalez-le immédiatement. Ne répondez pas aux escrocs qui promettent de récupérer vos fonds.

Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

Official reporting routes

Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification. En savoir plus sur la fraude liée aux aides à la reprise →

Signalez-le à vos autorités locales

Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.

Annuaire de 97 pays

Template-based draft · optional AI wording assistance requires separate consent

Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA · Examinez-le et soumettez-le vous-même
After a phishing incident

Recommandations et conseils à l'intention des victimes

Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.

Que dois-je faire tout de suite ?

Urgent

Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.

  • Modifier tous les mots de passe — e-mail, comptes Exchange, tout ce qui utilise le même mot de passe
  • Activer l'authentification à deux facteurs (2FA) en utilisant une application d'authentification (et non par SMS). Désactivez la récupération par SMS
  • Cartes « Freeze » si vous avez saisi vos coordonnées bancaires sur le site de hameçonnage

Quelles informations dois-je rassembler pour mon rapport ?

Directives du FBI

Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. IC3 evidence guidance ↗

  • Justificatifs de paiement — si vous avez payé, conservez le reçu, le montant, la date, le prestataire de paiement et les coordonnées du bénéficiaire.
  • Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
  • Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
  • Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment cont17ct-pelvo-biz-ruxra-zemki.pages.dev)
  • Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc

Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.

À qui dois-je signaler cette arnaque ?

  • FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
  • Europol — Rapports sur la cybercriminalité en Europe (UE)
  • Your bank or payment provider — contactez rapidement son service antifraude via ses coordonnées officielles si de l’argent ou des données de carte ont été exposés.
  • Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement

Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.

How do phishing scams typically work?

  • Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
  • Découpe du porc — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
  • Arnaques liées au recouvrement — des escrocs se font passer pour des agents de récupération et exigent des frais à l’avance. Ne communiquez jamais votre phrase de récupération et ne payez rien avant d’avoir vérifié le prestataire de manière indépendante
  • Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter

Comment puis-je me protéger à l'avenir ?

  • Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
  • Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
  • « Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés

Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams

Restez informés, restez en sécurité

Surveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif

Flux d'alertes en temps réel Contester cette annonce
À propos de ce rapportSources, dates d’observation et corrections

Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.

Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.

Intégrer ce rapportUn widget compact avec un lien vers les preuves
HTML · IFRAME

Intégrer ce rapport

Partagez ces informations sur les menaces sur votre site web ou votre blog

embed.html
<iframe
  src="https://phishdestroy.io/fr/embed/domain/cont17ct-pelvo-biz-ruxra-zemki.pages.dev"
  title="PhishDestroy threat report for cont17ct-pelvo-biz-ruxra-zemki.pages.dev"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>