Aller au rapport de sécurité
Ce domaine a été signalé comme malveillant
Listes de blocage publiques signalant une correspondance : 1. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
Avez-vous été victime d’une arnaque sur ce site ?Signaler aux autorités
Sécurité des domaines et renseignements sur les menaces
Favicon de aumento-en-linea.vercel.app

aumento-en-linea.vercel.app

En bref

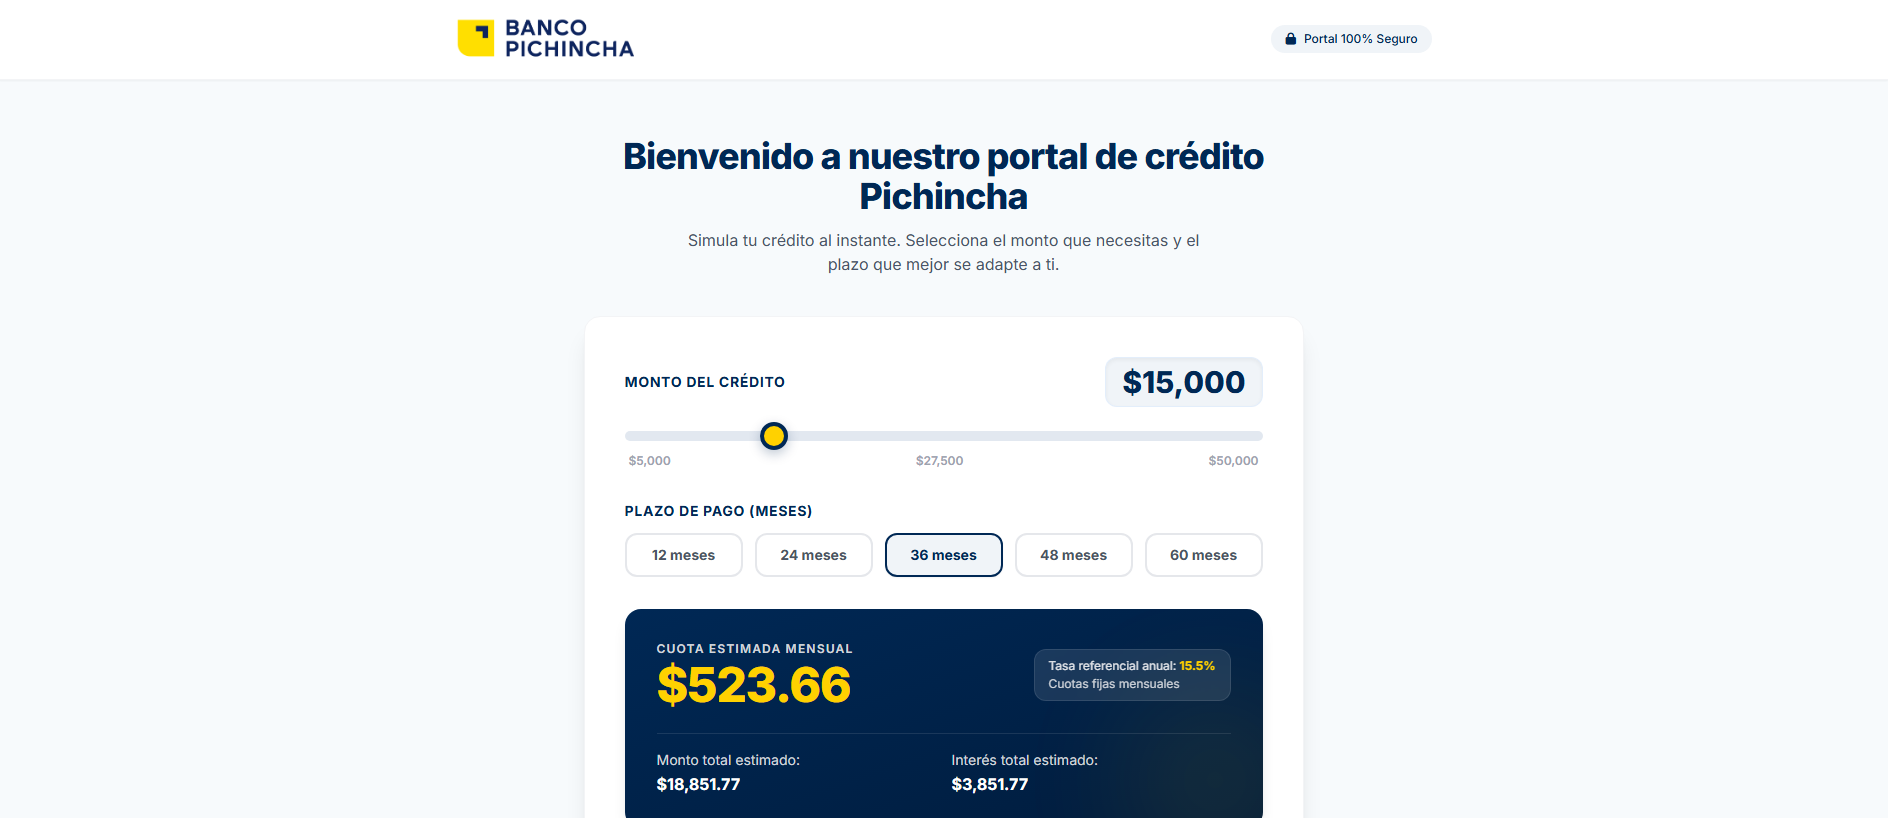
aumento-en-linea.vercel.app : Usurpation de Bancopichincha, détecté par PhishDestroy le 2026-10-27. Risque : élevé (65/100). Bureau d’enregistrement : Vercel. Statut : Dernière activité connue. Hébergement : Amazon.com, Inc. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.

“Bienvenido a nuestro portal de crédito Pichincha”

Bureau d’enregistrement
États-UnisVercel
Adresse IP
États-Unis216.198.79.67Amazon.com, Inc. · CDN
Première observation
27/10/2026
Évaluation de PhishDestroy Élevé
65/100
Score de preuves
Disponibilité Dernière activité connue Dernière observation d'accessibilité stockée Observé Sonde HTTP
Correspondances de la liste de blocage stockée : 1 Libellé de marque automatique : Bancopichincha Type d'arnaque : Usurpation
Correspondances dans la liste noire
OpenPhish
URLScan
Captures de la page
ouvrir la galerie
27/10/2026 CDN
X Telegram API
Résumé du rapport

Usurpation de Bancopichincha: aumento-en-linea.vercel.app — Dernière activité connue (HTTP 200). Résumé des preuves: URLScan malicious verdict; 1 external…

Le résumé des données ci-dessous s'appuie sur les observations conservées. Chaque source conserve sa propre date de collecte.

Questions sur aumento-en-linea.vercel.app

aumento-en-linea.vercel.app est-il légitime ?

Non. PhishDestroy classe aumento-en-linea.vercel.app comme Usurpation de Bancopichincha (risque : élevé, 65/100) ; il a été détecté pour la première fois le 2026-10-27. Considérez ce site comme dangereux.

Peut-on connecter un portefeuille à aumento-en-linea.vercel.app sans risque ?

Non. Ne connectez pas de portefeuille, ne signez pas de messages et n’approuvez pas de jetons sur aumento-en-linea.vercel.app. Les sites de phishing demandent des autorisations (approve, setApprovalForAll, Permit2) qui permettent à l’opérateur de déplacer vos actifs, et une transaction confirmée ne peut pas être annulée.

Que faire si j’ai utilisé aumento-en-linea.vercel.app ?

Changez tous les mots de passe saisis sur ce site et activez l’authentification à deux facteurs. Si vous avez connecté un portefeuille ou signé quelque chose, révoquez les autorisations et transférez les fonds restants vers un nouveau portefeuille ; ne communiquez jamais votre phrase de récupération. Aide pas à pas : guide d’urgence.

Explorer

Preuves des sources 5 sources

URLScan

Malveillant

SHA-256 0570c4770a2576862c7fc55725e72bce1fc9a43426cd4f28f8d8543f103a6d39

Ouvrir le rapport
URLScanEnregistrement d'origine de la sourceObservé: 21 champs

Observé: · Consulté le:

ID du rapport

01a17b7a-8534-723c-8adc-0ca1e9c92dc0

URL finale

https://aumento-en-linea.vercel.app/

Réponse HTTP

200

Type de redirection

https-only

Redirections

  • Vers
    https://aumento-en-linea.vercel.app/
    De
    http://aumento-en-linea.vercel.app/
    Statut
    307

Adresse IP

64.29.17.131

Domaines contactés

  • cdnjs.cloudflare.com
  • cdn.tailwindcss.com
  • placehold.co
  • fonts.gstatic.com
  • upload.wikimedia.org
  • fonts.googleapis.com

Adresses IP contactées

  • 188.114.96.3
  • 142.251.14.94
  • 185.15.59.240
  • 142.250.154.95
  • 104.17.25.14
  • 104.26.3.143
  • 64.29.17.131

Systèmes autonomes (ASN)

  • 13335
  • 15169
  • 14907
  • 16509

Pays des serveurs

  • US

Domaines liés

  • www.pichincha.com
  • amuento-3278--aumento35.replit.app

Hachage du document

62665d7b96a9892c69c8c15fcb173c207657c8c76d0cb4cddbddf366baaa9b62

Variables globales JavaScript

  • tailwind
  • /template.html
  • formatCurrency
  • formatCurrencyDecimals
  • calcularCuota
  • setPlazo
  • selectedMonto
  • selectedPlazo
  • tasaAnual
  • montoRange
  • montoDisplay
  • cuotaDisplay
  • totalPagarDisplay
  • totalInteresDisplay
  • plazoButtons

Session TLS et certificat

Noms alternatifs du sujet (SAN)
  • *.vercel.app
Suite de chiffrement
AES_128_GCM
Émetteur
WR1
Sujet
*.vercel.app
Protocole
TLS 1.3
Fin de validité
Début de validité

Âge du domaine, jours

0

Âge du domaine enregistré, jours

2464

Âge du certificat, jours

58

Validité du certificat, jours

89

Requêtes de la page

9

Avis des prestataires

Verdict des moteurs
Mots-clés
  • urlscan-ml
  • urlscan-ml-60c5e22
Score
98
Malveillant
Oui
Verdict global
Mots-clés
  • phishing
Score
100
Marques
  • bancopichincha
Malveillant
Oui
Catégories
  • phishing
Verdict URLScan
Mots-clés
  • phishing
Score
100
Marques
  • Banco Pichincha
Malveillant
Oui
Catégories
  • phishing

En-têtes HTTP

Serveur
Vercel
Content-type
text/html; charset=utf-8
Strict-transport-security
max-age=63072000; includeSubDomains; preload
Champs d'origine de la source · JSON
Uuid
01a17b7a-8534-723c-8adc-0ca1e9c92dc0
Final url
https://aumento-en-linea.vercel.app/
Statut
200
Redirigé
https-only
Redirections
[
    {
        "to": "https://aumento-en-linea.vercel.app/",
        "from": "http://aumento-en-linea.vercel.app/",
        "status": 307
    }
]
Ip
64.29.17.131
Domaines contactés
[
    "cdnjs.cloudflare.com",
    "cdn.tailwindcss.com",
    "placehold.co",
    "fonts.gstatic.com",
    "upload.wikimedia.org",
    "fonts.googleapis.com"
]
Adresses IP contactées
[
    "188.114.96.3",
    "142.251.14.94",
    "185.15.59.240",
    "142.250.154.95",
    "104.17.25.14",
    "104.26.3.143",
    "64.29.17.131"
]
Asns
[
    "13335",
    "15169",
    "14907",
    "16509"
]
Countries
[
    "US"
]
Domaines liés
[
    "www.pichincha.com",
    "amuento-3278--aumento35.replit.app"
]
Hachage du document
62665d7b96a9892c69c8c15fcb173c207657c8c76d0cb4cddbddf366baaa9b62
Globals
[
    "tailwind",
    "/template.html",
    "formatCurrency",
    "formatCurrencyDecimals",
    "calcularCuota",
    "setPlazo",
    "selectedMonto",
    "selectedPlazo",
    "tasaAnual",
    "montoRange",
    "montoDisplay",
    "cuotaDisplay",
    "totalPagarDisplay",
    "totalInteresDisplay",
    "plazoButtons"
]
Tls
{
    "san": [
        "*.vercel.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WR1",
    "subject": "*.vercel.app",
    "protocol": "TLS 1.3",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Âge du domaine en jours
0
Apex age days
2464
Tls age days
58
Validité TLS en jours
89
Demandes
9
Avis des prestataires
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 98,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "bancopichincha"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Banco Pichincha"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
En-têtes HTTP
{
    "server": "Vercel",
    "content-type": "text/html; charset=utf-8",
    "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
}
Fiche de suivi distincte · 2026-10-27 04:31 UTC

Instantané de moniteur enregistré séparément ; ne remplace pas l'enregistrement principal du rapport et ne détermine pas la disponibilité actuelle.

record_source
domain_monitor.urlscan
uuid
01a17b7a-8534-723c-8adc-0ca1e9c92dc0
score
100
malicious
true
result_at
2026-10-27T04:31:03Z
enriched_at
2026-10-27T09:14:02Z
source_timestamps
{"urlscan_result_at":"2026-10-27 05:31:03","urlscan_enriched_at":"2026-10-27 10:14:02"}
timestamp_basis
Europe/Berlin, tel qu'utilisé dans le rapport existant ; les horodatages sources sont conservés tels quels

Spamhaus DBL

Chèque enregistré ; verdict non retenu

Ouvrir le rapport

PhishDestroy DOM

0 / 100 · score heuristique · 0 référence de marque · 1 classification

Ouvrir le rapport
Note du moniteur (séparée) · 0 / 100 · 2026-10-27T07:20:13Z

Cette analyse de surveillance datée est distincte de l'analyse principale d'PhishDestroy présentée ci-dessus. Un score heuristique ne correspond pas à une probabilité mesurée.

record_source
domain_monitor.dom_analysis
heuristic_score
0
analyzed_at
2026-10-27T07:20:13Z
source_timestamp
2026-10-27 08:20:13
timestamp_basis
Europe/Berlin, tel qu'utilisé dans le rapport existant ; les horodatages sources sont conservés tels quels

Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.

Détails collectés sur les sources

Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.

Chaque champ conservé, avec sa source et sa date
VirusTotalEnregistrement d'origine de la sourceObservé: 13 champs

Observé: · Consulté le:

Nombre de résultats par fournisseur

Délai dépassé
0
Inoffensif
49
Malveillant
7
Suspect
0
Non détecté
36

Étiquettes des fournisseurs

ESET
phishing
G-Data
phishing
Webroot
malicious
Fortinet
phishing
Kaspersky
phishing
LevelBlue
phishing
BitDefender
phishing

Score de réputation

0

Bureau d’enregistrement

Tucows Domains Inc

Créé

Date d'expiration

Mise à jour

Vu pour la première fois

Enregistrements DNS

  • TTL, secondes
    300
    Type
    A
    Valeur
    216.198.79.195
  • TTL, secondes
    300
    Type
    A
    Valeur
    64.29.17.195

Enregistrements DNS relevés

Empreinte JARM

3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb

Certificat

Noms alternatifs du sujet (SAN)
  • *.vercel.app
Émetteur
Google Trust Services / WR1
Numéro de série
f7911168ffa7d0f4135e24792e7a52a8
SHA-256
8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Sujet
*.vercel.app
Fin de validité
Début de validité

Fiche d’enregistrement

Bureau d’enregistrement
Tucows Domains Inc
ID IANA du registraire
69
URL du bureau d'enregistrement
http://www.tucows.com
Enregistré
Mise à jour
Date d'expiration
Statut
  • clientTransferProhibited
  • clientUpdateProhibited
Serveurs de noms
  • ns1.vercel-dns-3.com
  • ns2.vercel-dns-3.com
  • ns3.vercel-dns-3.com
  • ns4.vercel-dns-3.com
DNSSEC
unsigned
Champs d'origine de la source · JSON
Nombre de résultats par fournisseur
{
    "timeout": 0,
    "harmless": 49,
    "malicious": 7,
    "suspicious": 0,
    "undetected": 36
}
Étiquettes des fournisseurs
{
    "ESET": "phishing",
    "G-Data": "phishing",
    "Webroot": "malicious",
    "Fortinet": "phishing",
    "Kaspersky": "phishing",
    "LevelBlue": "phishing",
    "BitDefender": "phishing"
}
Réputation
0
Bureau d’enregistrement
Tucows Domains Inc
Créé
2020-01-28T03:03:04Z
Date d'expiration
2026-01-28T03:03:04Z
Mise à jour
2025-01-26T03:25:55Z
Vu pour la première fois
2026-10-26T12:09:16Z
Enregistrements DNS
[
    {
        "ttl": 300,
        "type": "A",
        "value": "216.198.79.195"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "64.29.17.195"
    }
]
Dns at
2026-10-27T00:09:30Z
Jarm
3fd3fd00000000000043d43d00043dc3b2afa8a5ec09b510a8559aff7899fb
Certificat
{
    "san": [
        "*.vercel.app"
    ],
    "issuer": "Google Trust Services / WR1",
    "serial": "f7911168ffa7d0f4135e24792e7a52a8",
    "sha256": "8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093",
    "subject": "*.vercel.app",
    "valid_to": "2026-11-27T19:48:08Z",
    "valid_from": "2026-08-29T19:48:09Z"
}
Fiche d’enregistrement
{
    "registrar": "Tucows Domains Inc",
    "registrar_iana_id": "69",
    "registrar_url": "http://www.tucows.com",
    "created": "2020-01-28T03:03:04Z",
    "updated": "2025-01-26T03:25:55Z",
    "expires": "2026-01-28T03:03:04Z",
    "status": [
        "clientTransferProhibited",
        "clientUpdateProhibited"
    ],
    "nameservers": [
        "ns1.vercel-dns-3.com",
        "ns2.vercel-dns-3.com",
        "ns3.vercel-dns-3.com",
        "ns4.vercel-dns-3.com"
    ],
    "dnssec": "unsigned"
}
Vérifications de sites webEnregistrement d'origine de la sourceConsulté le: 24 champs

Configuration de la messagerie

Requêtes SPF
0

Enregistrements CAA

Nombre
2
Domaine
vercel.app
Émetteurs autorisés
  • letsencrypt.org
  • pki.goog

Résultats de la protection DNS

Résolveurs vérifiés
12
Bloqué par
  • CloudFlare Family
Résolveurs bloquants
1

Observations relatives aux archives Web

Dernière observation
Première observation
Modifications enregistrées
0
Jours archivés
1
Taille moyenne de page, octets
4755

Titre de la page et métadonnées

Titre de la page
Bienvenido a nuestro portal de crédito Pichincha

Suiveurs

Demandes
9
Services détectés
  • Nom
    Cloudflare
    Société
    Cloudflare
    Pays
    US
    Catégorie
    Hébergement
    Demandes
    3
  • Nom
    Google Fonts
    Société
    Google
    Pays
    US
    Catégorie
    Hébergement
    Demandes
    1
  • Nom
    Google Static
    Société
    Google
    Pays
    US
    Catégorie
    Hébergement
    Demandes
    1
  • Nom
    WikiMedia
    Société
    Wikimedia Foundation
    Pays
    US
    Catégorie
    Hébergement
    Demandes
    1

Formulaires et contenu mixte

Scripts sans SRI
  • https://cdn.tailwindcss.com/
Scripts tiers
1

Réponse HTTP

Accessible
Oui
Statut HTTP
200
Durées de la requête, ms
DNS
25
TLS
32
En attente
92
Connexion
33
Télécharger
10
Temps de réponse, ms
192

Connexion TLS

ALPN
h2
Suite de chiffrement
TLS_AES_128_GCM_SHA256
Protocole
TLSv1.3
Versions prises en charge
  • TLSv1.2
  • TLSv1.3
Certificat validé
Oui
Confidentialité persistante
Oui

Ports

Ports ouverts
  • 80
  • 443

Estimation carbone

Octets
14437
CO₂, grammes
0.0005
Plus propre que, %
64

Serveurs DNS

Serveurs de noms
  • Adresse IP
    205.251.193.92
    Hôte
    ns1.vercel-dns-3.com
  • Adresse IP
    205.251.194.149
    Hôte
    ns2.vercel-dns-3.com
  • Adresse IP
    205.251.197.116
    Hôte
    ns3.vercel-dns-3.com
  • Adresse IP
    205.251.199.60
    Hôte
    ns4.vercel-dns-3.com
Zone DNS
vercel.app

Cookies

Cookies
  • Nom
    WMF-Uniq
    Secure
    Oui
    HTTP-only
    Oui
    SameSite
    None

Lieu

Adresse IP
64.29.17.131
ASN
16509
Organisation
Amazon.com, Inc.
Ville
Walnut
Pays
US

Certificat TLS

Émetteur
Google Trust Services / WR1
Sujet
*.vercel.app

Enregistrements DNS

A
  • 64.29.17.131
  • 216.198.79.131

DNSSEC

Enregistrement DS
Non
RRSIG
Non
DNSKEY
Non

HSTS

Valeur de l'en-tête
max-age=63072000; includeSubDomains; preload
Observation
Site is compatible with the HSTS preload list!
Compatible preload
Oui

Politiques de sécurité HTTP

X-Frame-Options
Non
Referrer-Policy
Non
X-XSS-Protection
Non
Permissions-Policy
Non
X-Content-Type-Options
Non
Content-Security-Policy
Non
Strict-Transport-Security
max-age=63072000; includeSubDomains; preload
Cross-Origin-Opener-Policy
Non
Cross-Origin-Embedder-Policy
Non
Cross-Origin-Resource-Policy
Non

Recherche d'adresse IP

Adresse IP
64.29.17.131
Version IP
4

Redirections

Chaîne de redirection
  • https://aumento-en-linea.vercel.app

Pile technologique

Technologies
  • Tailwind CSS
  • Vercel
  • Cloudflare
  • Google Font API
  • Font Awesome
  • cdnjs
  • HSTS

Liens vers les pages

Adresses des liens externes
  • https://www.pichincha.com/
  • https://amuento-3278--aumento35.replit.app/
Liens externes
2

En-têtes HTTP

En-têtes de réponse
Serveur
Vercel
Content-type
text/html; charset=utf-8
Strict-transport-security
max-age=63072000; includeSubDomains; preload
Champs d'origine de la source · JSON
Configuration de la messagerie
{
    "spf_lookups": 0
}
Enregistrements CAA
{
    "count": 2,
    "domain": "vercel.app",
    "issuers": [
        "letsencrypt.org",
        "pki.goog"
    ]
}
Résultats de la protection DNS
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Observations relatives aux archives Web
{
    "last": "2026-10-27T03:49:27Z",
    "first": "2026-10-27T03:49:27Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 4755
}
Titre de la page et métadonnées
{
    "title": "Bienvenido a nuestro portal de crédito Pichincha"
}
Suiveurs
{
    "requests": 9,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 3
        },
        {
            "name": "Google Fonts",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Static",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "WikiMedia",
            "company": "Wikimedia Foundation",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        }
    ]
}
Formulaires et contenu mixte
{
    "no_sri": [
        "https://cdn.tailwindcss.com/"
    ],
    "third_party_scripts": 1
}
Statut
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 25,
        "tls": 32,
        "wait": 92,
        "connect": 33,
        "download": 10
    },
    "response_ms": 192
}
Connexion TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_128_GCM_SHA256",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Ports
{
    "open": [
        80,
        443
    ]
}
Carbon
{
    "bytes": 14437,
    "co2_grams": 0.0005,
    "cleaner_than": 64
}
Serveur DNS
{
    "ns": [
        {
            "ip": "205.251.193.92",
            "host": "ns1.vercel-dns-3.com"
        },
        {
            "ip": "205.251.194.149",
            "host": "ns2.vercel-dns-3.com"
        },
        {
            "ip": "205.251.197.116",
            "host": "ns3.vercel-dns-3.com"
        },
        {
            "ip": "205.251.199.60",
            "host": "ns4.vercel-dns-3.com"
        }
    ],
    "zone": "vercel.app"
}
Cookies
{
    "cookies": [
        {
            "name": "WMF-Uniq",
            "secure": true,
            "http_only": true,
            "same_site": "None"
        }
    ]
}
Lieu
{
    "ip": "64.29.17.131",
    "asn": "16509",
    "org": "Amazon.com, Inc.",
    "city": "Walnut",
    "country": "US"
}
SSL
{
    "issuer": "Google Trust Services / WR1",
    "subject": "*.vercel.app"
}
Enregistrements DNS
{
    "A": [
        "64.29.17.131",
        "216.198.79.131"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "header": "max-age=63072000; includeSubDomains; preload",
    "message": "Site is compatible with the HSTS preload list!",
    "compatible": true
}
Politiques de sécurité HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=63072000; includeSubDomains; preload",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "64.29.17.131",
    "family": 4
}
Redirections
{
    "chain": [
        "https://aumento-en-linea.vercel.app"
    ]
}
Tech stack
{
    "technologies": [
        "Tailwind CSS",
        "Vercel",
        "Cloudflare",
        "Google Font API",
        "Font Awesome",
        "cdnjs",
        "HSTS"
    ]
}
Liens vers les pages
{
    "external": [
        "https://www.pichincha.com/",
        "https://amuento-3278--aumento35.replit.app/"
    ],
    "external_count": 2
}
En-têtes HTTP
{
    "headers": {
        "server": "Vercel",
        "content-type": "text/html; charset=utf-8",
        "strict-transport-security": "max-age=63072000; includeSubDomains; preload"
    }
}
Correspondances dans la liste noireOpenPhish · PhishDestroy · aucune correspondance dans les 10 autres 2
OpenPhish Répertorié Voir la source
PhishDestroy Liste PhishDestroy Voir la source

Dernière vérification

Capture enregistrée · 6 captures

Tous les liens de capture et les hachages (6)
aumento-en-linea.vercel.app: Phishing site — Flagged by OpenPhish. PhishDestroy risk score 65/100 (high).
Fiche d'aperçu sur les réseaux sociaux aumento-en-linea.vercel.app: Phishing site — Flagged by OpenPhish. PhishDestroy risk score 65/100 (high). v e0977377aa7c

Détails du domaine

Domaine
Verdict URLScan Malveillant score 100 Hameçonnage brand: Bancopichincha rapport ↗
Contexte IP États-Unis216.198.79.67 Vercel shared edge adresse IP d'origine masquée La réputation Edge-IP n’est pas attribuée à ce domaine.
Fournisseur de plateforme Vercel US(US)
Contact anti-abusabuse@vercel.com
Contact abus de l'hébergeur abuse@vercel.com Amazon.com, Inc. · AS16509
Statut HTTP200
Détails techniquesProvenance et horodatages
Première détection27/10/2026
Analyse DOManalysé 27/10/2026score 0/100
URL soumisehttp://aumento-en-linea.vercel.app/
Titre de la page tel qu'il apparaît
Bienvenido a nuestro portal de crédito Pichincha
Certificat TLS
Émis par WR1 · la validité enregistrée expire dans 30 jours

Réseau & certificats

Preuves techniques enregistrées

Réseau & DNS

Périphérie CDN partagée
Adresse IP
États-Unis216.198.79.67
ASN du réseau
AS16509
Nom de l'AS
AMAZON-02 - Amazon.com, Inc., US
Organisation
Amazon.com, Inc.
Lieu d'observation
États-UnisWalnut, US
En-tête du serveur
Vercel

La réputation Edge-IP n’est pas attribuée à ce domaine.

La localisation correspond au réseau IP.

Certificat TLS

Émetteur
WR1
Début de validité
2026-08-29 19:48:09
Fin de validité
2026-11-27 19:48:08
Couverture des noms d'hôte
Dates de validité des certificats enregistrés
Validité
Dans la période de validité enregistrée
Source de collecte
PhishDestroy collector
Empreinte du certificat8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Noms du certificat · 1 SAN
  • *.vercel.app

Métadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.

Dernier résultat classifié 2026-10-27 11:57:05 UTC

Le site servait ses pages lors de la dernière vérification.

Détails techniques
Critère d'évaluation principal Contenu actif reason: Ordinary HTTP content served 90% confidence
Mention de source source: Current Http Probe
Couches de données probantes Availability: Unreachable Content: Unknown DNS: Stale Registration: Unknown
Dernière observation HTTP Contenu actif Contenu HTTP standard fourni 90% 2026-10-27 11:57:05 UTC
Inscription au RDAP
Chronologie observée last reachable: 2026-10-27 03:51:14 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Signaler ce domaine Envoyez des éléments de preuve et contribuez à protéger les autres

Preuves archivées

Instantané de Wayback Machine
Voir l’archive
Preuves issues des captures enregistrées 1 snapshot

Métadonnées de réponse horodatées conservées par la chaîne de collecte locale. Chaque valeur ci-dessous se rapporte à l’heure d’archivage affichée.

Réponse HTTP archivée HTTP 200
URL demandée : http://aumento-en-linea.vercel.app/
URL finale : https://aumento-en-linea.vercel.app/
Bienvenido a nuestro portal de crédito Pichincha
Réponse
HTTP 200
Corps du code HTML
14.1 KB
Compressé
3.8 KB
Liens
0 internal · 2 external
En-têtes de réponse sélectionnés
Cache-Control: public, max-age=0, must-revalidate
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
Serveur: Vercel
En-têtes de sécurité présents
Strict-Transport-Security
HSTS: observed DNSSEC : non observé WAF / firewall: observed Indicateur de cloaking : non observé
Saved response-header values · 14
Access-Control-Allow-Origin
*
Âge
6363
Cache-Control
public, max-age=0, must-revalidate
Content-Disposition
inline
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Date
Tue, 27 Oct 2026 03:48:07 GMT
Etag
W/"94e407dfbe5fcb61025f78c03f29e738"
Last-Modified
Tue, 27 Oct 2026 02:02:03 GMT
Serveur
Vercel
Strict-Transport-Security
max-age=63072000; includeSubDomains; preload
Transfer-Encoding
chunked
X-Vercel-Cache
HIT
X-Vercel-Id
yul1::57687-1793072887161-d47570ed0f98

Valeurs conservées par le collecteur ; les valeurs longues peuvent être raccourcies lors de la collecte.

Informations relatives à l'inscription et à l'observation1

Availability observations

Dernière observation d’accessibilité

Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.

Historique des observations enregistrées2

Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.

  1. Moniteur de disponibilité · État enregistré

    live_content

    content_served

  2. Surveillance de domaine · Premier enregistrement de recouvrement

    Accessible

Toutes les observations de disponibilité enregistrées4

Source : moniteur de disponibilité. Chaque observation enregistrée est traitée séparément, y compris les enregistrements présentant la même date ou le même hachage de preuve, mais dont les sources ou les états DNS diffèrent. Un état « inconnu » ne signifie pas nécessairement que le site est hors ligne.

  1. current_http_probelive_content
    Observation source
    current_http_probe
    Cause
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    stale
    Statut HTTP enregistré
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-27 12:57:05.000000
    SHA-256 de la preuve
    39471bbbfd5f0e9e53353f4436e6cb26b0c98a210754211ae1803df66a4d42cb
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 12:57:05
    Evidence reason
    alive_content
  2. http_observationlive_content
    Observation source
    http_observation
    Cause
    content_served
    Availability state
    content_live
    Content state
    served_at_root
    DNS state
    unknown
    Statut HTTP enregistré
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    90
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-27 12:57:05.000000
    SHA-256 de la preuve
    39471bbbfd5f0e9e53353f4436e6cb26b0c98a210754211ae1803df66a4d42cb
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 12:57:05
    Evidence reason
    alive_content
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    Cause
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Statut HTTP enregistré
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-27 04:51:14.000000
    SHA-256 de la preuve
    aef0695b09d48a9e3f9697896b60ad77a656ed6c7f6885e67c3eb1fb9931c45c
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 04:51:14
    Evidence reason
  4. http_observationunknown
    Observation source
    http_observation
    Cause
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Statut HTTP enregistré
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Horodatage de la source d'origine
    2026-10-27 04:51:14.000000
    SHA-256 de la preuve
    aef0695b09d48a9e3f9697896b60ad77a656ed6c7f6885e67c3eb1fb9931c45c
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-27 04:51:14
    Evidence reason

Pipeline de réponse aux menaces

  1. Détection · enregistrés
  2. Analyse · enregistrés
  3. Surveillance · en cours

Événements enregistrés : 9. Ces enregistrements décrivent les preuves recueillies, les notifications envoyées et la publication ; ils ne confirment pas qu’une enquête ait été menée à son terme ni qu’un retrait ait eu lieu.

Détection préventive et intégrationMenace enregistrée Enregistré : 1 sur 1
  • Menace enregistrée
    aumento-en-linea.vercel.app détecté et mis en file d'attente pour une analyse complète
Vérifications des renseignements sur les menacesCapture URLScan.io · Verdict d'URLScan · Archives du Web · Détection dans une liste noire · Usurpation d'identité de marque · Preuves numériques recueillies · Analyse technique enregistrée Enregistré : 7 sur 7
  • Capture URLScan.io
    Rapport URLScanenregistré avec les éléments de capture
  • Verdict d'URLScan
    URLScan a classé la page comme malveillante · Score : 100
  • Archives du Web
    Conservé dans l'Wayback Machine : preuves historiques archivées
  • Détection dans une liste noire
    Présent dans les listes de blocage : OpenPhish
  • Usurpation d'identité de marque
    Libellé de marque automatique : Bancopichincha
  • Preuves numériques recueillies
    Preuves enregistrées provenant de URLScan.io, capture d'écran enregistrée
  • Analyse technique enregistrée
    Le rapport contient les résultats enregistrés de la détection technologique ou de l'analyse forensic.
Publication et disponibilitéPublié dans DestroyList · La surveillance se poursuit Enregistré : 1 sur 2
  • Publié dans DestroyList
    Répertorié dans le référentiel public PhishDestroy/DestroyList
  • La surveillance se poursuit
    Le domaine reste accessible ou son accès est restreint ; des vérifications ultérieures pourraient mettre à jour cette observation.

Activité enregistrée

3 entrées
  1. Ajouté à PhishDestroy

    aumento-en-linea.vercel.app

    Voir la source
  2. URLScan

    Page enregistrée

    Voir la source
  3. Wayback Machine

    Page archivée

    Voir la source
Comment nous menons nos enquêtes et établissons nos rapports

Analyses publiques, preuves et canaux de signalement des abus

Nous analysons les URL suspectes, examinons les résultats publics et transmettons les preuves via les canaux de signalement d'abus appropriés. Les événements datés ci-dessus indiquent ce qui a été enregistré pour ce domaine. La rubrique ci-dessous explique le processus dans son ensemble.

01Analyses publiques et collecte de preuves10 sources et groupes d'outils
urlscan.io Capture d'écran · DOM · HTTP

Capturez la page affichée, les requêtes et l'infrastructure visible.

VirusTotal Verdicts multi-moteurs

Comparez les résultats des moteurs disponibles et conservez l'horodatage de l'analyse.

Google Safe Browsing Rapport de transparence

Vérifiez si Google répertorie actuellement cette URL comme non sécurisée.

Cloudflare Radar DNS · certificats · catégories

Examiner un scan public ainsi que les données réseau et de classification qui y sont enregistrées.

AlienVault OTX Mises à jour sur les menaces

Recherchez les références aux indicateurs et les informations issues de la communauté à ce sujet.

Wayback Machine Données historiques

Comparer les captures archivées et conserver le contexte historique.

abuse.ch ThreatFox Corrélation des IOC

Recherchez les indicateurs correspondants et les fiches de menaces associées.

crt.sh Transparence des certificats

Inspecter les enregistrements de certificats et les noms d'hôtes associés.

Filtres de sécurité DNS Quad9 · AdGuard · CleanBrowsing

Comparer les réponses des résolveurs de sécurité et enregistrer les blocages observés.

Web-Check Inspection de surface

Inspecter les surfaces technologiques publiques DNS, TLS et HTTP.

02Signalements d'abus et suiviRegistraires, hébergeurs et canaux de sécurité
  1. Identifier le fournisseur responsable. Mettre en correspondance les enregistrements de nom de domaine et d'hébergement avec le contact chargé des signalements d'abus concerné.
  2. Préparez un dossier de preuves. Inclure l'URL, les références des analyses publiques, les captures d'écran et les observations consignées.
  3. Envoyer le rapport. Conserver les enregistrements des rapports envoyés et les informations relatives aux destinataires, lorsqu'elles sont disponibles.
  4. Vérifier à nouveau et publier les mises à jour. Suivez les résultats ultérieurs des scanners, les réponses des fournisseurs et la disponibilité des sites.

Les services de sécurité utilisés pour l'analyse, la vérification de la réputation et le signalement sont répertoriés ci-dessous. Le fait qu'un service figure dans cette liste ne signifie pas pour autant qu'il ait reçu, accepté ou traité ce domaine en particulier. Les signalements enregistrés apparaissent dans l'historique des notifications ci-dessus.

Vérifier le cloaking

Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.

aumento-en-linea.vercel.app

Données factuelles et rapports externes

Référencement naturel et nom de domaine
Analyse approfondie
Aide et signalement

Avez-vous été victime de ce site ?

3 groupes de signaux de preuve liés Dernière activité connue
Vous n’êtes pas seul et il n’y a aucune honte à avoir. Les escrocs sont des criminels aguerris qui abusent de la confiance. Signaler ce qui vous est arrivé est l’arme la plus puissante contre la fraude : votre signalement peut éviter à d’autres de devenir victimes et aider les forces de l’ordre à agir. Le silence est le meilleur allié de l’escroc. Brisez-le.
Si vos identifiants ont été compromis, signalez-le immédiatement. Ne répondez pas aux escrocs qui promettent de récupérer vos fonds.

Si vous avez saisi des informations d'identification de compte, des informations personnelles ou de paiement, ou téléchargé un fichier à partir de ce domaine, agissez immédiatement. Vous trouverez ci-dessous des ressources pour vous aider à signaler l'incident et à vous protéger.

Voies officielles de signalement

Autres voies officielles de signalement
FTC ReportFraud États-Unis

Signalez les escroqueries et les fraudes à la Commission fédérale du commerce des États-Unis. Les signalements sont enregistrés dans une base de données utilisée par les forces de l'ordre.

IdentityTheft.gov États-Unis

Formulaire officiel de signalement d’usurpation d’identité, accompagné d’un plan de rétablissement étape par étape.

CISA États-Unis

Signalez les incidents cybernétiques et les tentatives d’hameçonnage à l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA).

NCSC Royaume-Uni

Transférez les e-mails et SMS frauduleux au Centre national de cybersécurité, qui procède à la suppression des sites malveillants qu’il identifie.

E-mailreport@phishing.gov.uk SMS7726
CSIRTs Network Union européenne

Répertoire des équipes nationales d’intervention en cas d’incident (CSIRT) dans l’UE. Trouvez l’équipe de votre pays.

FIRST Dans le monde entier

Annuaire mondial des équipes d’intervention en cas d’incident, consultable par pays et par secteur.

ReportCyber Australie

Signalez les cybercrimes au Centre australien de cybersécurité et à la police.

Scamwatch Australie

Signalez les escroqueries au Centre national de lutte contre la fraude géré par l’ACCC.

Canadian Anti-Fraud Centre Canada

Signalez les fraudes et les escroqueries au Canada et consultez les alertes actuelles concernant les escroqueries.

Examen des inscriptions sur PhishDestroy Il ne s'agit pas d'un signalement aux forces de l'ordre
Recours en matière de nom de domaine
Demandez un examen si vous possédez ce domaine et pensez que la liste est incorrecte

Signalez-le à vos autorités locales

Sélectionnez votre pays pour obtenir contacts officiels en matière de cybercriminalité ou créer un projet de plainte →.

Même si des fonds ont été gelés, ils ne peuvent être récupérés sans procès-verbal de police officiel ou sans décision de justice. Le dépôt d’une plainte est la seule voie permettant un éventuel recouvrement.

Les escrocs sont des criminels. Le fait de déposer plainte crée un dossier judiciaire et contribue à protéger d’autres personnes.

Annuaire de 97 pays

Brouillon assisté par l'IA : les détails de l'incident sont traités par le fournisseur d'IA

Examinez-le et soumettez-le vous-même
À la suite d'un incident de hameçonnage

Recommandations et conseils à l'intention des victimes

Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.

Que dois-je faire tout de suite ?

Urgent

Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.

  • Modifier tous les mots de passe — e-mail, comptes Exchange, tout ce qui utilise le même mot de passe
  • Activer l'authentification à deux facteurs (2FA) en utilisant une application d'authentification (et non par SMS). Désactivez la récupération par SMS
  • Bloquer ses cartes bancaires si vous avez saisi vos coordonnées bancaires sur le site de hameçonnage

Quelles informations dois-je rassembler pour mon signalement ?

Directives du FBI

Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗

  • Justificatifs de paiement — Si vous avez effectué un paiement, conservez le justificatif, en précisant le montant, la date, le prestataire de paiement et les coordonnées du bénéficiaire.
  • Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
  • Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
  • Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment aumento-en-linea.vercel.app)
  • Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc

Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.

À qui dois-je signaler cette arnaque ?

  • FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
  • Europol — Rapports sur la cybercriminalité en Europe (UE)
  • Votre banque ou votre prestataire de services de paiement — contacter sans tarder son service de lutte contre la fraude en utilisant les coordonnées officielles si des informations relatives à des sommes d'argent ou à des cartes bancaires ont été divulguées.
  • Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement

Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.

How do phishing scams typically work?

  • Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
  • Pig butchering — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
  • Arnaques liées au recouvrement — des escrocs se font passer pour des agents de récupération et exigent des frais à l’avance. Ne communiquez jamais votre phrase de récupération et ne payez rien avant d’avoir vérifié le prestataire de manière indépendante
  • Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter

Comment puis-je me protéger à l'avenir ?

  • Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
  • Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
  • « Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés

Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries à la « récupération »

Restez informés, restez en sécurité

Surveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif

Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification. En savoir plus sur les escroqueries à la récupération →
À propos de ce rapportSources, dates d’observation et corrections

Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.

Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.

Intégrer ce rapportUn widget compact avec un lien vers les preuves
HTML · IFRAME

Intégrer ce rapport

Partagez ces informations sur les menaces sur votre site web ou votre blog

embed.html
<iframe
  src="https://phishdestroy.io/fr/embed/domain/aumento-en-linea.vercel.app"
  title="PhishDestroy threat report for aumento-en-linea.vercel.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>