بیش از ۲ میلیون دلار
مقدار تخمینی سرقتشده
7
دروغهای NameSilo اثبات شد
آنچه xmrwallet[.]com در واقع انجام داد
از سال ۲۰۱۶، xmrwallet[.]com خود را بهعنوان یک کیف پول مونرو رایگان و متنباز معرفی میکرد. ما گرفتن زنده ترافیک شبکه در ۱۸ فوریه ۲۰۲۶ اثبات کرد که کار بسیار متفاوتی انجام میدهد: سرقت کلیدهای مشاهده خصوصی مونرو در هر ورود و دستکاری تراکنشها در سمت سرور.
مکانیسم اصلی سرقت
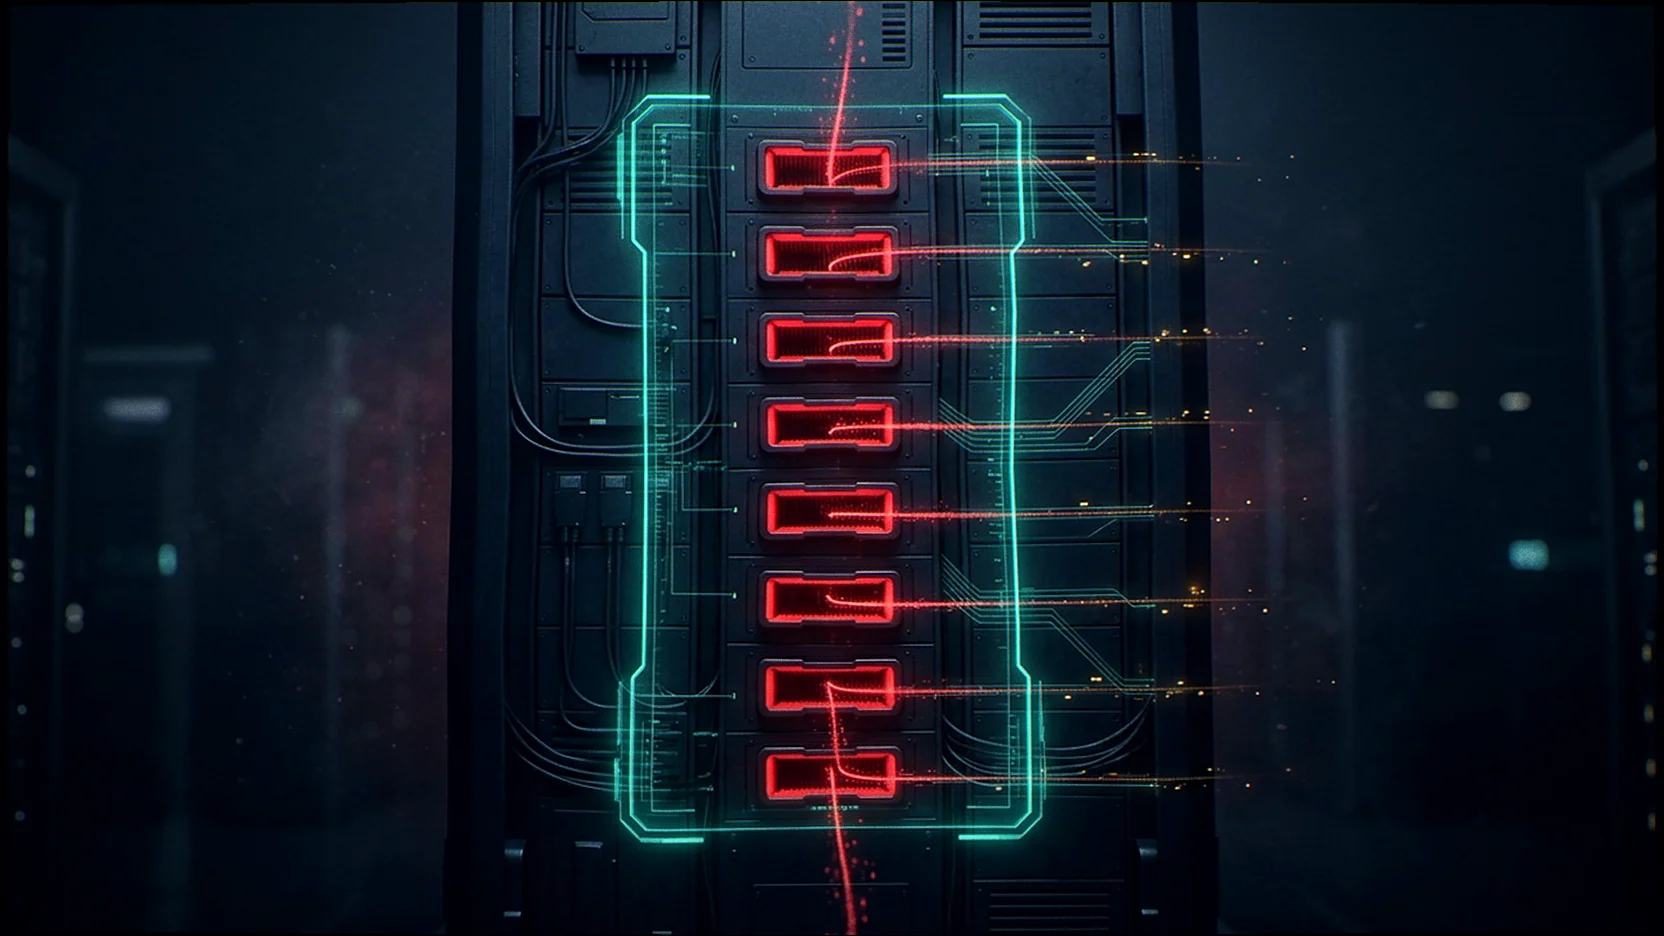
کد تزریقنشده — معماری هستهسیستم نشست در ۸ نقطه پایانی PHP که کلید خصوصی نمایش قربانی را منتقل میکند بیش از ۴۰ بار در هر نشست. هنگامی که کاربران XMR ارسال میکردند، تراکنش آنها بهصورت خاموش رد میشد (raw_tx_and_hash.raw = 0) و با آنِ کلاهبردار جایگزین شد.
کاربر کیف پول را باز میکند
مشاهده کلیدهای دزدیدهشده (Base64)
سرور سمت ارسال (TX) هک شد
ارسال XMR به کلاهبردار
شش ارائهدهنده امنیتی در ویروستوتال آن را بهعنوان بدافزار علامتگذاری کردهاند. پانزده قربانی مستند در تروستپایلوت، سیتجاببر و بیتکوینتالک. یک قربانی از دست داد ۵۹۰ XMR (حدوداً ۱۷۷,۰۰۰ دلار) در یک سرقت واحد.
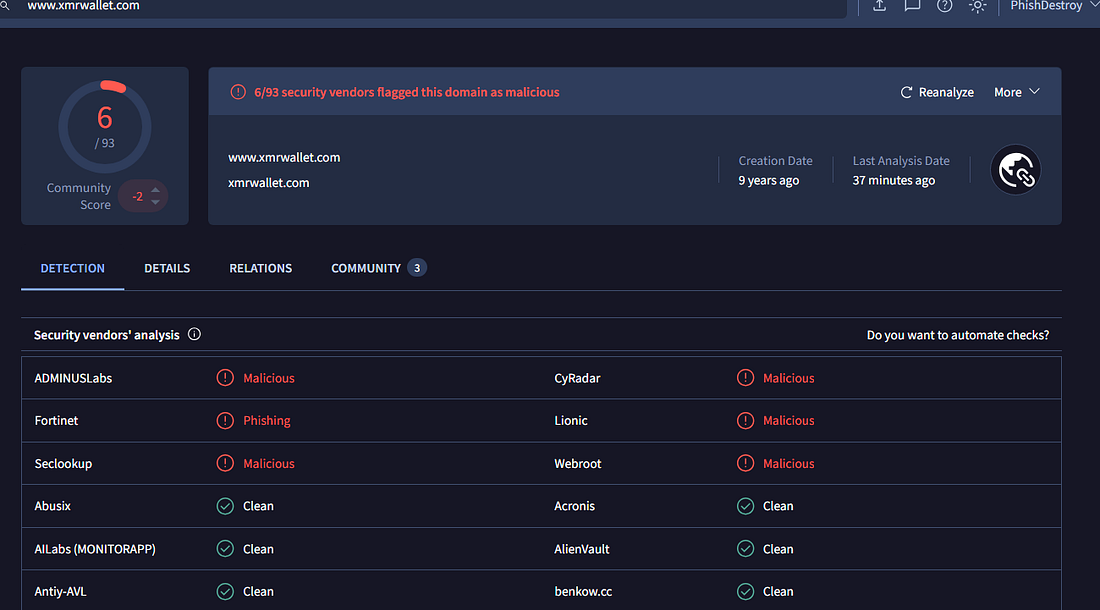
اسکرینشات ۳ — ویروستوتال: ۶ از ۹۳ سرویسدهنده، دامنه xmrwallet.com را بهعنوان مخرب شناسایی کردند. فورتینت آن را «فیشینگ» طبقهبندی نمود.
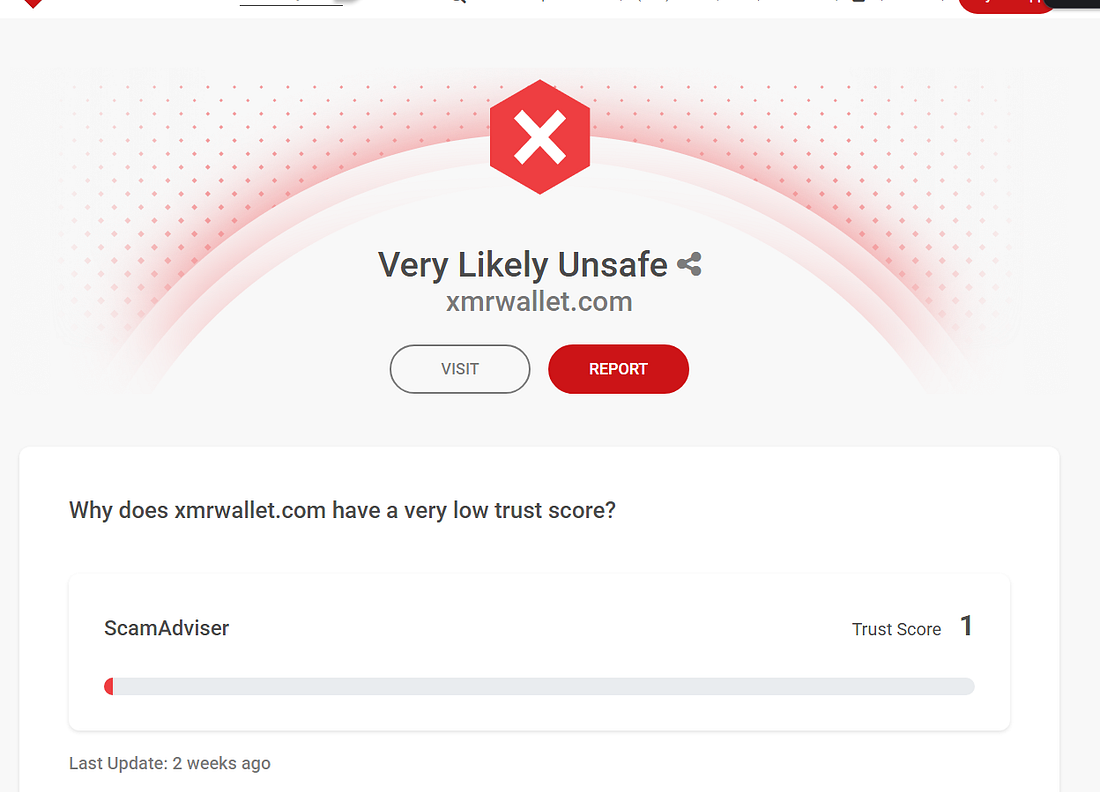
اسکرینشات ۴ — ScamAdviser: امتیاز اعتماد ۱ از ۱۰۰. «بسیار محتمل است که ناامن باشد.»
سه ثبتکننده، وظیفه خود را به درستی انجام دادند
ما گزارشهای سوءاستفادهای یکسان را به هر چهار ثبتکنندهای که دامنههای xmrwallet را میزبانی میکردند، ارسال کردیم. سهتای آنها بلافاصله اقدام کردند:
PublicDomainRegistry
xmrwallet.cc
معلق
هند · روزهای باقیمانده تا اقدام
وبنیک
xmrwallet.biz
معلق
مالزی · روزهای باقیمانده برای اقدام
NICENIC
xmrwallet.net
مرگ DNS
چین · هفتههای باقیمانده برای اقدام
NameSilo
xmrwallet.com
رد شد
ایالات متحده آمریکا · کلاهبردار تحت حمایت
سه کشور. سه نتیجهگیری مستقل.
هند، مالزی و چین — شواهد را بررسی کردند، کلاهبرداری را شناسایی کردند و دامنهها را معلق کردند. بدون هیچ پرسش و جویی.
نامسیلو مسیر متفاوتی را انتخاب کرد
ثبتکنندهٔ چهارم — نامسیلو، الالسی (ایالات متحده آمریکا) — میزبان دامنه اصلی که بیشترین شواهد و بیشترین قربانیان را در بر داشت — کار عکس را انجام داد. آنها با کلاهبردار تماس گرفتند، به داستان او باور کردند و بیانیهای عمومی منتشر کردند که او را مدافع میکرد:
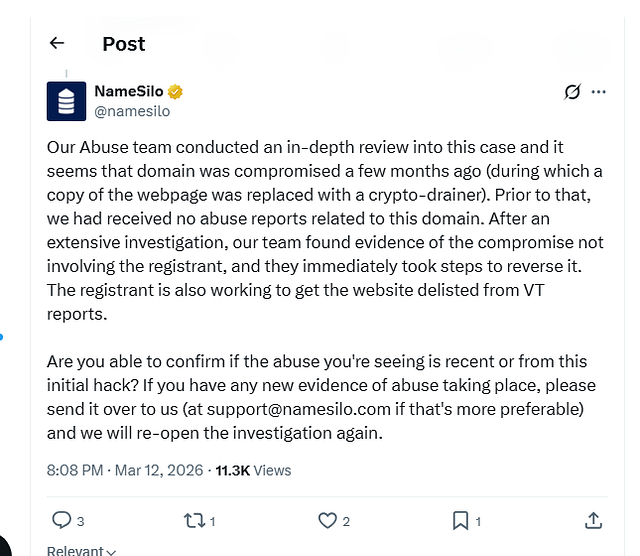
اسکرینشات ۶ — بیانیه عمومی NameSilo در شبکه اجتماعی X (توییتر)، ۱۲ مارس ۲۰۲۶. هر یک از ادعاهای مطرحشده در این پست نادرست بود.
تیم سوءاستفاده ما بررسی عمیقی در مورد این پرونده انجام داد و به نظر میرسد دامین چند ماه پیش مورد نفوذ قرار گرفته است... پس از یک تحقیق گسترده، تیم ما شواهدی از نفوذ یافت که مالک دامین (Registrant) در آن دخیل نبوده است... مالک دامین نیز در حال تلاش برای حذف وبسایت از گزارشهای ویروستوت (VT) است.
— نیمسیلو، از طریق ایکس (توییتر)
این بیان را خطبهخط تحلیل کردیم. هر ادعایی نادرست بود.
واژگان خودِ اپراتور
پیش از آنکه NameSilo مداخله کند، اپراتور مستقیماً به گزارش سوءاستفاده ما پاسخ داد. ایمیلهای او آگاهی و قصد او را تأیید میکنند:
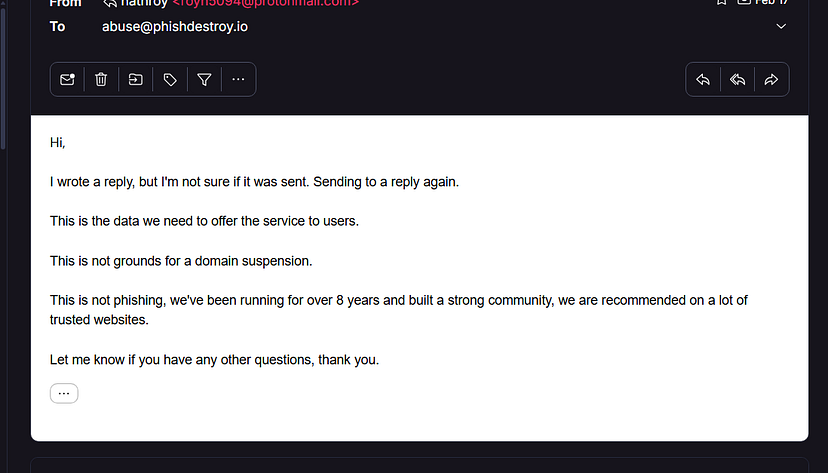
اسکرینشات ۷ — پاسخ اپراتور: «این فیشینگ نیست، ما بیش از ۸ سال است که فعالیت میکنیم.»
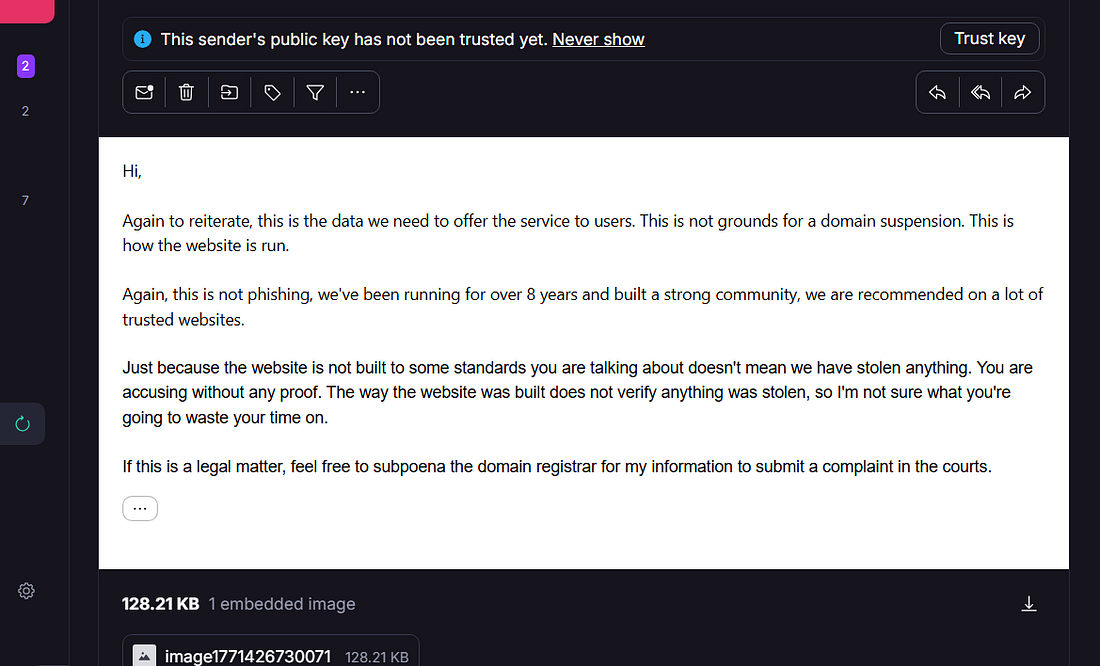
اسکرینشات ۸ — پاسخ دوم اپراتور: «این دادههایی است که برای ارائه خدمات به آن نیاز داریم.» «دادهها» همان کلید خصوصی نمایش قربانی بود.
هفت دروغ، افشا شد
دروغ شماره ۱: «دامنه هک شده است»
مکانیسم سرقت، معماری اصلی است — شامل ۸ نقطه پایانی PHP، استخراج کلید بهصورت Base64، و فاصله ۵.۳ ساله در کامیتهای گیتهاباین سیستم طی سالها ساخته شد، نه اینکه در یک حمله هک تزریق شده باشد.
دروغ شماره ۲: «ما هیچ گزارش سوءاستفادهای را از قبل دریافت نکرده بودیم»
شش ارائهدهنده ویروستوتال، شکایتهای تروستپایلوت که به سالهای پیشتر بازمیگردد، یک رشته هشداردهنده در بیتکوینتاک، و اپراتور در سال ۲۰۱۸ از r/Monero مسدود شدیک جستجوی ساده در گوگل این موضوع را نشان میداد.
دروغ شماره ۳: «عدم درگیر کردن ثبتکننده»
اپراتور ثبتنام کرده است ۴ دامنه فرار در ۴ ثبتکننده (پیشپرداختی، هرکدام ۵ تا ۱۰ ساله) قبل از تحقیقات منتشر شد. بیش از ۲۱ مشکل (Issue) در گیتهاب حذف شد. توسعهدهندگان برای پیادهسازی سیستم کپچا استخدام شدند. این یک قربانی نیست — این یک عملیات است.
دروغ شماره ۴: «فوراً اقداماتی برای بازگرداندن وضعیت به حالت قبل انجام دادند»
کد سرقت در محیط تولید در حال اجرا بود در بیانیهی NameSilo. هیچ کامیت گیتهابی برای رسیدگی به هیچ حادثهای ثبت نشده است. هیچ تغییری بازگردانده نشده است.
دروغ شماره ۵: «تلاش برای حذف از ویروستوتال»
NameSilo از کلاهبردار بهخاطر لابیگری برای حذف تشخیص «فیشینگ» توسط Fortinet تقدیر کرد — بدون حذف کد فیشینگاین حسننیت نیست. این سرکوب هشدارهای امنیتی است.
دروغ شماره ۶: «آیا سوءاستفاده اخیراً رخ داده است؟»
انتقال بار اثبات به گزارشدهنده تا پرونده بسته شود. شواهد در گزارش موجود بود. سه ثبتکننده همسطح نیازی به پرسش نداشتند.
دروغ شماره ۷: «ما پرونده را دوباره باز خواهیم کرد»
«بازگشایی» به این معناست که پرونده پیشتر باز بوده است. تحقیقات آنها صرفاً شامل تماس تلفنی با کلاهبردار و یادداشتبرداری از سخنان او بود. این کار تحقیقات نیست؛ این دیکتهبرداری است.
شواهد زیرساخت
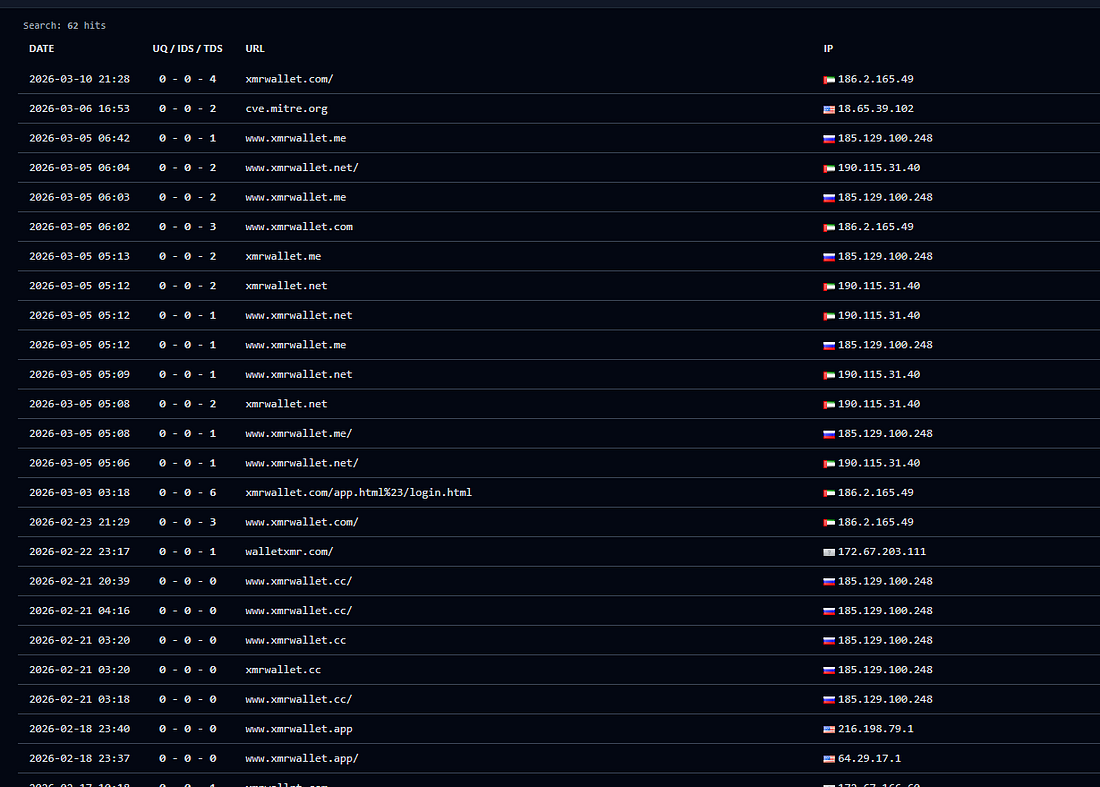
اسکرینشات ۱۰ — دادههای URLScan: تمام دامنههای xmrwallet (با پسوندهای .com، .cc، .biz، .net، .me و .app) به یک زیرساخت واحد اشاره میکنند.
خط زمانی: سقوط xmrwallet
2016
سایت xmrwallet[.]com فعالیت خود را آغاز کرده و خود را بهعنوان «کیف پول مونرو متنباز و رایگان» تبلیغ میکند.
2018
اپراتور از r/Monero ممنوع شده استاولین گزارشهای قربانیان در Trustpilot ظاهر میشوند
۴ فوریه ۲۰۲۶
فرار از دامنه xmrwallet.cc که ثبت شده (پرداخت ۸ ساله) — پیش از انتشار تحقیقات
۱۳ فوریه ۲۰۲۶
انتشار شماره ۳۵ — مکانیزم کامل دزدی ترافیک خروجی (TX) آشکار شد
۱۸ فوریه ۲۰۲۶
مسئله شماره ۳۶ — ثبت زنده: ۱۰۹ درخواست و ۴۳ انتقال کلید مشاهده در یک نشست واحد
۲۳ فوریه ۲۰۲۶
xmrwallet.cc معلق شد (PDR) xmrwallet.biz معلق شد (وبنیک). اپراتور در حالت وحشت، مشکلات شماره ۳۵ و ۳۶ را حذف میکند
۲۶ فوریه ۲۰۲۶
اضافه شدن اضطراب: دامنههای xmrwallet.net و .me ثبت شدند (پرداخت ۱۰ ساله، با همان IPهای دامنههای معلقشده)
۸ مارس ۲۰۲۶
xmrwallet.net DNS مرده است (NICENIC). ۳ از ۴ دامنههای فرار خنثیسازی شدند
مارس ۲۰۲۶
نامسیلو بیانیهای منتشر کرد: ثبتکننده، قربانی است. به سرکوب تشخیصهای ویروستوتال کمک میکند
۲۷ مارس ۲۰۲۶
ثبت شکایت رسمی نزد ICANN (بخش ۳.۱۸ RAA). شواهد ارائهشده به نهادهای قانونگذاری. انتشار این گزارش.
حکم
نامسیلو (NameSilo) شواهد را نادیده نگرفت. آنها شواهد را مطالعه کردند، با کلاهبردار تماس گرفتند، به حرفهای او باور کردند، او را بیگناه اعلام کردند و در سرکوب هشدارهای امنیتی یاری رساندند. سپس از پژوهشگران خواستند که اثبات کنند سوءاستفاده «تازه» است.
این بیتوجهی نیست. این یک مشارکت است.
دامین از دسترس خارج شده است. کلاهبرداری به پایان رسیده است. اما این واقعیت که یک ثبتکننده دامین در ایالات متحده برای پنهانکردن یک دزد رمزارزی با ارزش ۲ میلیون دلار، بهطور عمومی یک داستان پوششی ساختگی ارائه داد، چیزی است که برای مدت بسیار طولانی سایهاش بر سر NameSilo خواهد ماند. بیانیه آنها از این پس در هر پروندهای بهعنوان مدرک «الف» (Exhibit A) به کار خواهد آمد.
اگر برای دزد ضامن شوید، هزینهاش را با او تقسیم میکنید.
شواهد و منابع
بررسیهای مرتبط
این تحقیق بر اساس شواهد در دسترس عموم، ثبتهای زنده شبکه، اطلاعات منابع باز (OSINT)، پلتفرمهای عمومی بازبینی و بیانیه رسمی و کلمهبهکلمه منتشرشده توسط NameSilo استوار است. هیچ دسترسی غیرمجازی انجام نشده است. تمامی یافتهها بهصورت مستقل قابل بازتولید هستند.