Desde 2019, hemos eliminado miles de dominios de phishing sin coste alguno. Los estafadores respondieron con ataques DDoS, empresas falsas, denuncias masivas y documentos legales falsificados. Nada de eso funcionó. Aquí están las pruebas.
Publicado el 20 de mayo de 2025 Actualizado en abril de 2026 9 minutos de lecturaPhishDestroy Research
Nuestro modelo es deliberadamente aburrido. Buscamos infraestructuras de phishing, archivamos pruebas, elaboramos informes estructurados sobre abusos y eliminamos dominios. Sin guerras de relaciones públicas, sin juegos de ego. Solo automatización y correo electrónico.
Detectar
Rastreo automatizado + aportaciones de la comunidad a través de un bot de Telegram. Más de 839 000 dominios en nuestra base de datos de amenazas.
Archivo
Sitios web archivados en Web Archive + copias forenses locales antes de su retirada. La conservación de las pruebas es fundamental.
Informe
Un correo electrónico SMTP estructurado por dominio con todo lo que necesita un registrador o proveedor de alojamiento. Flujo de trabajo automatizado. Coste: 0 $.
Principio fundamental
Por defecto, no se divulga información personal. Nos centramos en la infraestructura, no en las personas. Cuando los autores de amenazas traspasan los límites legales (amenazas, fraude, robo de identidad), remitimos el caso a las fuerzas del orden con un expediente completo de pruebas. En los demás casos, simplemente desactivamos sus dominios.
Lo que intentaron los estafadores (y por qué fracasaron)
A lo largo de los años, los ciberdelincuentes nos han lanzado todo lo que se les ha ocurrido. A continuación, te ofrecemos un análisis exhaustivo de todas las tácticas y explicamos por qué cada una de ellas fue una pérdida de dinero para ellos.
Ataque
Método
Su coste
Nuestro impacto
Estado
Avalanchas de correos electrónicos
Entre 2.000 y 5.000 mensajes al día durante meses
$50-300/mo
Cero
Fallido
Sociedad ficticia del Reino Unido
Empresa ficticia + documentos falsificados de «propiedad»
$500-2,000
Cero
Fallido
Criticas en las redes sociales
X, Telegram, Medium: información masiva
$100-500
Cuentas suspendidas, archivos activos
Molestia
Ataques DDoS
Botnets alquiladas contra nuestro servidor de aterrizaje
$200-2,000
Cero
Fallido
Granjas de bots
Seguidores, «me gusta» y denuncias falsos
$50-300
Cero
Fallido
Denuncias falsas de abuso
Denuncias falsas dirigidas a nuestro proveedor de alojamiento web
Hora
Cero
Fallido
Intercambio de contenidos
Introducir contenido ilegal para provocar bloqueos automáticos
Hora
Cero
Fallido
Suplantación de identidad
Falsos foros de «hackers rusos» que venden nuestro trabajo
Hora
Cero
Fallido
DDoS → bloqueo del servidor
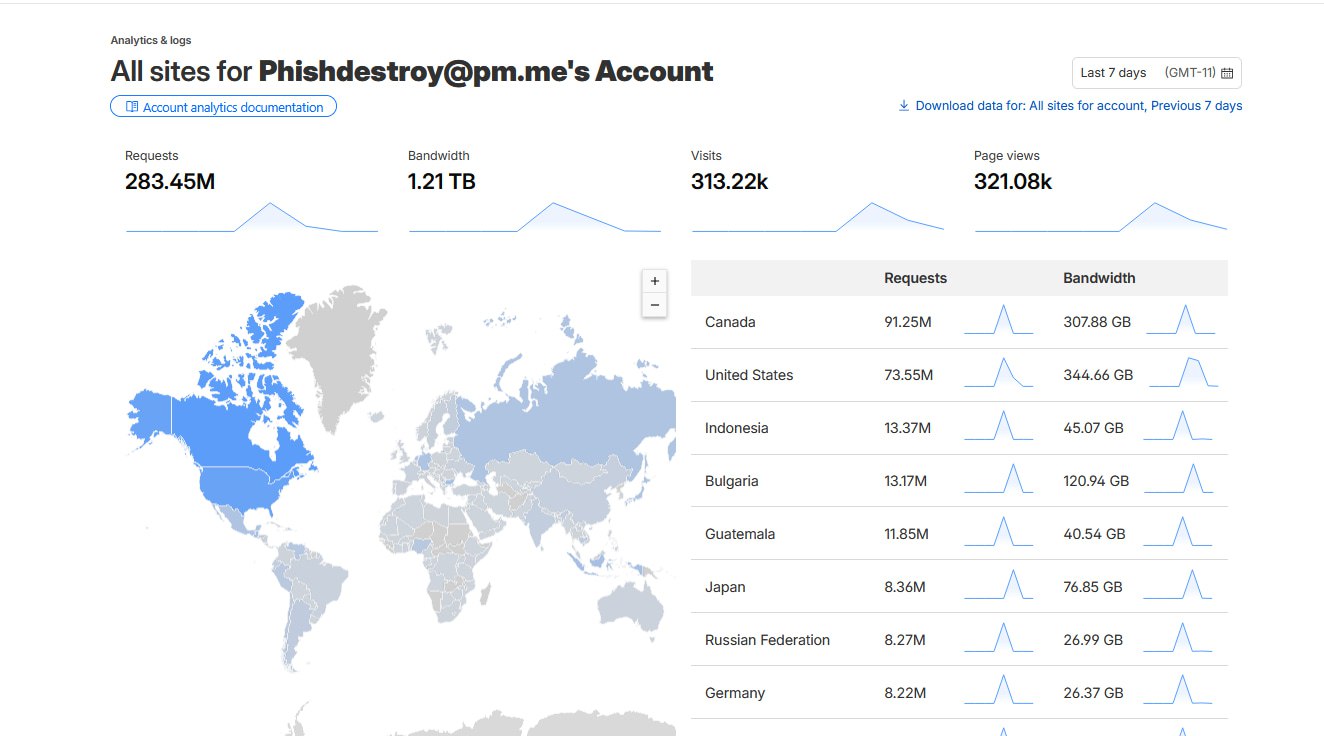
283 millones de solicitudes / 1,21 TB — Namecheap nos ha dado de baja
$2,000+
Migración a Cloudflare + Hetzner
Molestia
DMCA falsa
Reclamación de derechos de autor falsa de OnlyFans a Google
Hora
Cero — OnlyFans ha negado haber presentado la demanda
Fallido
Infiltración de usuarios de confianza
Un usuario de confianza introdujo 46 dominios falsos positivos
Hora
Se ha fijado rápidamente, se han consolidado todos los roles
Fallido
Formulario de apelación contra el spam
Más de 9.000 reclamaciones por dominios falsos mediante la resolución de hCaptcha
$100-500
Cero — filtrado de forma trivial
Fallido
Bombardeo de correos electrónicos (en curso)
Más de 400 000 mensajes, sin parar, que se borran automáticamente
$500+/mo
Cero
Fallido
X/Twitter me ha bloqueado (otra vez)
Solicitud de emergencia al estilo «Gov» → cuenta suspendida
$3,000+
No voy a restaurarlo. Se acabó con X.
Molestia
Expulsión de Reddit
Cuenta bloqueada. 1 publicación de hace 5 años.
Hora
Cero
Fallido
La lógica económica es sencilla
Ellos gastan más de 3.000 dólares por cada retirada de contenido de «tipo gubernamental». Nosotros gastamos 0 dólares por cada dominio eliminado. Nuestro proceso de retirada se basa en la automatización por correo electrónico; la página web es opcional. Los ataques DDoS contra una página de destino son como bombardear una valla publicitaria: los camiones de reparto siguen circulando.
Cronología del ataque
2019 — Origen
«¡Ni siquiera tenéis página web!»
Unos estafadores se burlaron de nosotros en una reclamación presentada ante el registrador. Creamos uno en 15 minutos. La broma tuvo éxito. Las retiraciones se multiplicaron.
2020-2022 — Avalanchas de correos electrónicos
Entre 2.000 y 5.000 mensajes al día
Bombardeo masivo de la bandeja de entrada que se prolongó durante meses. No dependemos del correo electrónico entrante para nuestras operaciones. No ha tenido ningún impacto en absoluto.
2023 — Sociedad pantalla del Reino Unido
Empresa ficticia + documentos de propiedad falsificados
Crearon una empresa registrada en el Reino Unido y falsificaron documentos de «titularidad del dominio» para reclamar nuestro dominio. El dominio estaba registrado a nombre de un particular; las reclamaciones de las empresas están abocadas al fracaso desde el principio.
2024 — Campaña de ataques DDoS
Alquiler de una red de bots contra nuestro servidor de aterrizaje
Alquilaron botnets para «derribarnos». Detrás de Cloudflare. El flujo de correos electrónicos continuó. Las retiradas no se vieron afectadas. Una lección muy cara para ellos.
Septiembre de 2025 — Cierre de Telegram
Se ha difundido masivamente nuestro canal de Telegram
Denunciamos de forma masiva y con éxito nuestro canal, en el que se publicaban dominios para su bloqueo automático. Inmediatamente creamos un nuevo canal.
2025-2026 — En curso
Ampliación de las operaciones y refuerzo de la infraestructura
Se ha ampliado el proceso automatizado de detección y notificación. Se han implementado nuevas medidas contra la infraestructura de phishing activa. Los detalles son confidenciales.
6 de marzo de 2026 — La «opción nuclear» de los ataques DDoS
283 millones de solicitudes, 1,21 TB: Namecheap nos ha dado de baja
Ataque DDoS masivo: 283 millones de solicitudes y 1,21 TB de ancho de banda en 7 días. El alojamiento de Namecheap no pudo soportarlo y nos canceló la cuenta. Migramos a Cloudflare + Hetzner (de 8 $ al mes a 25 $ al mes). Tras la migración, lo intentaron de nuevo y, como era de esperar, fracasaron estrepitosamente. Cloudflare lo absorbió todo. Cero tiempo de inactividad.
30 de marzo de 2026 — DMCA falsa
Reclamación de derechos de autor falsa de OnlyFans a Google
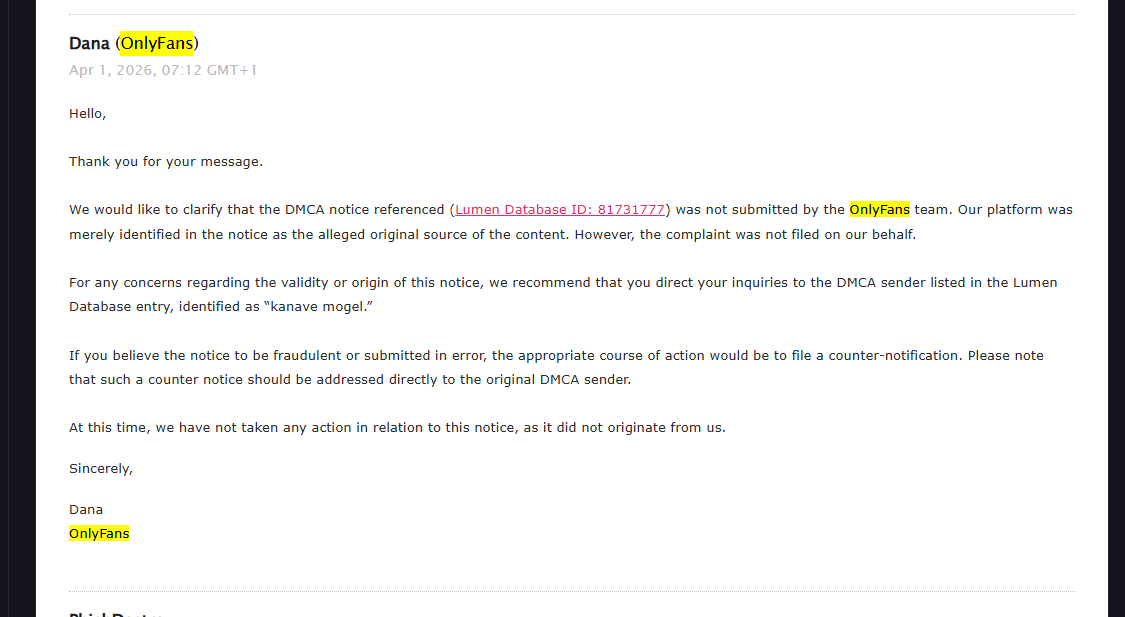
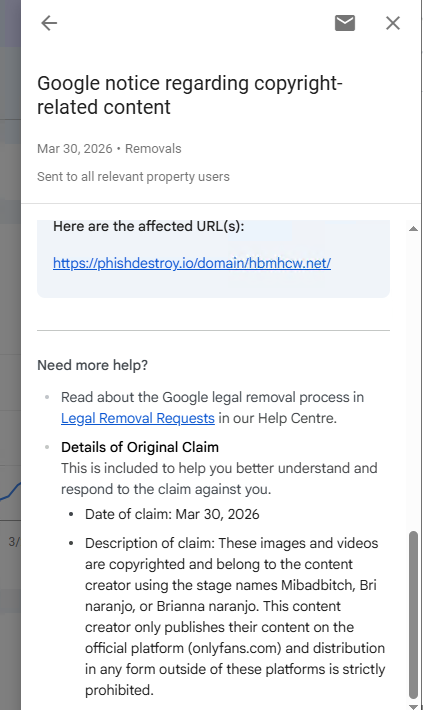
Presentó una solicitud fraudulenta de retirada en virtud de la DMCA ante Google, alegando que nuestra página de informes sobre dominios infringía los derechos de autor de contenidos de OnlyFans. La reclamación la presentó «kanave mogel» utilizando los nombres de artistas de OnlyFans. Nos pusimos en contacto directamente con OnlyFans, y nos confirmaron lo siguiente: «Este aviso no ha sido enviado por el equipo de OnlyFans. No procede de nosotros». Caso desestimado.
Marzo de 2026 — Infiltración de usuarios de confianza
Un usuario de confianza introdujo 46 dominios falsos positivos
Un usuario con estatus de confianza logró añadir 46 dominios legítimos a nuestra lista de bloqueados. Lo detectamos rápidamente y revertimos el cambio. Resultado: se ha reforzado el modelo de permisos para todos los roles de usuario: administradores, usuarios de confianza y todos los demás. Gracias por la auditoría de seguridad gratuita.
Marzo-abril de 2026 — Avalancha de formularios de recurso
Más de 9 000 apelaciones falsas mediante la resolución de hCaptcha
Inundaron nuestro formulario de reclamaciones sobre dominios con más de 9.000 envíos falsos, pagando por la resolución de hCaptcha. Se filtraron fácilmente: los patrones eran evidentes. Les costó dinero y tiempo. A nosotros no nos costó nada.
Abril de 2026 — X/Twitter vuelve a ser suspendido
Se ha eliminado la segunda cuenta de X. No se va a recuperar.
Nuestra cuenta de X ha vuelto a ser suspendida, probablemente a raíz de solicitudes de emergencia por parte de las autoridades. Esta vez lo tenemos claro: se acabó X. No merece la pena el esfuerzo de recuperarla. Hemos creado canales de comunicación alternativos y nuestras operaciones no dependen de ninguna red social.
2026 — Expulsado de Reddit
Una cuenta de 5 años con entre 1 y 3 publicaciones. Ha desaparecido.
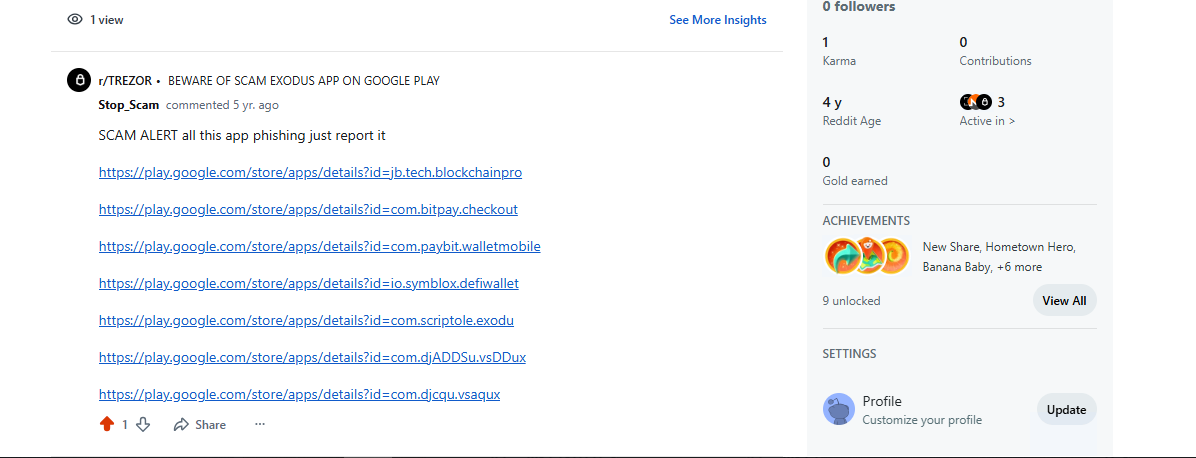
Nos han bloqueado nuestra cuenta de Reddit. Tenía 1 karma, 0 contribuciones y una publicación de hace 5 años en r/TREZOR en la que se advertía sobre aplicaciones fraudulentas en Google Play. Estamos destrozados. (Bueno, en realidad no.) 😂
En curso — Bombardeo de correos electrónicos
Más de 400 000 correos electrónicos y la cifra sigue aumentando
Una avalancha incesante de correos electrónicos, que se borran automáticamente. Sinceramente, no podemos decirte la cifra exacta porque nuestros filtros los borran automáticamente. Se calcula que son más de 400 000. Alguien está muy enfadado. Debemos de estar haciendo algo bien.
Archivo de pruebas
A continuación se muestran pruebas documentadas de incidentes concretos. Haz clic en cualquier ficha para ver la captura de pantalla a tamaño completo. Todas las pruebas se conservan en aras de la transparencia y para posibles procedimientos legales.
Gráfico de ataques DDoS
Picos de tráfico procedentes de botnets alquiladas. A través de Cloudflare. Sin impacto operativo alguno en las suspensiones relacionadas con el correo electrónico.
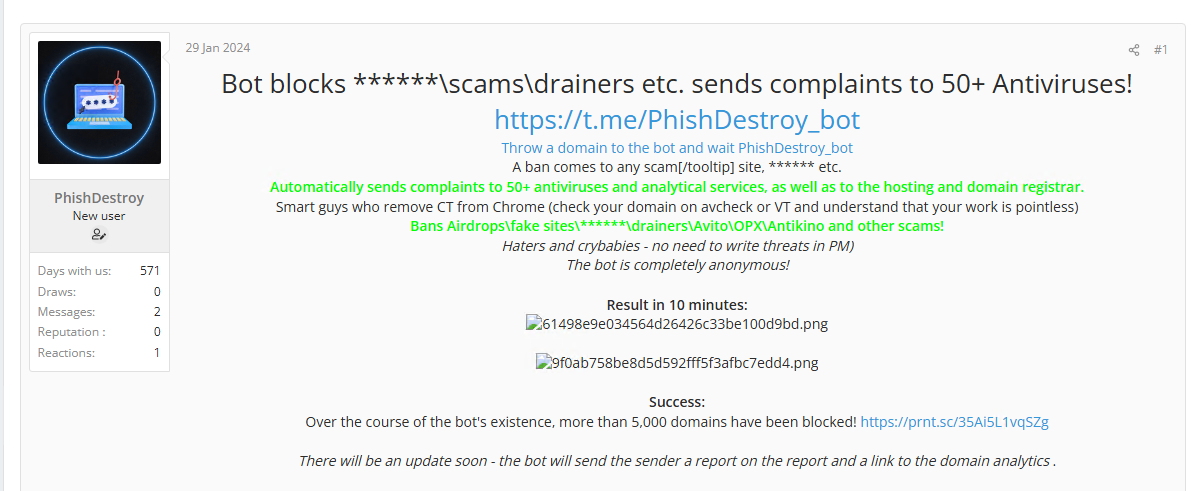
Foro falso de «hackers rusos»
Los estafadores crearon foros falsos de RU y se atribuyeron nuestro trabajo como si fuera su «servicio». Se ha guardado una captura de pantalla a modo de prueba.
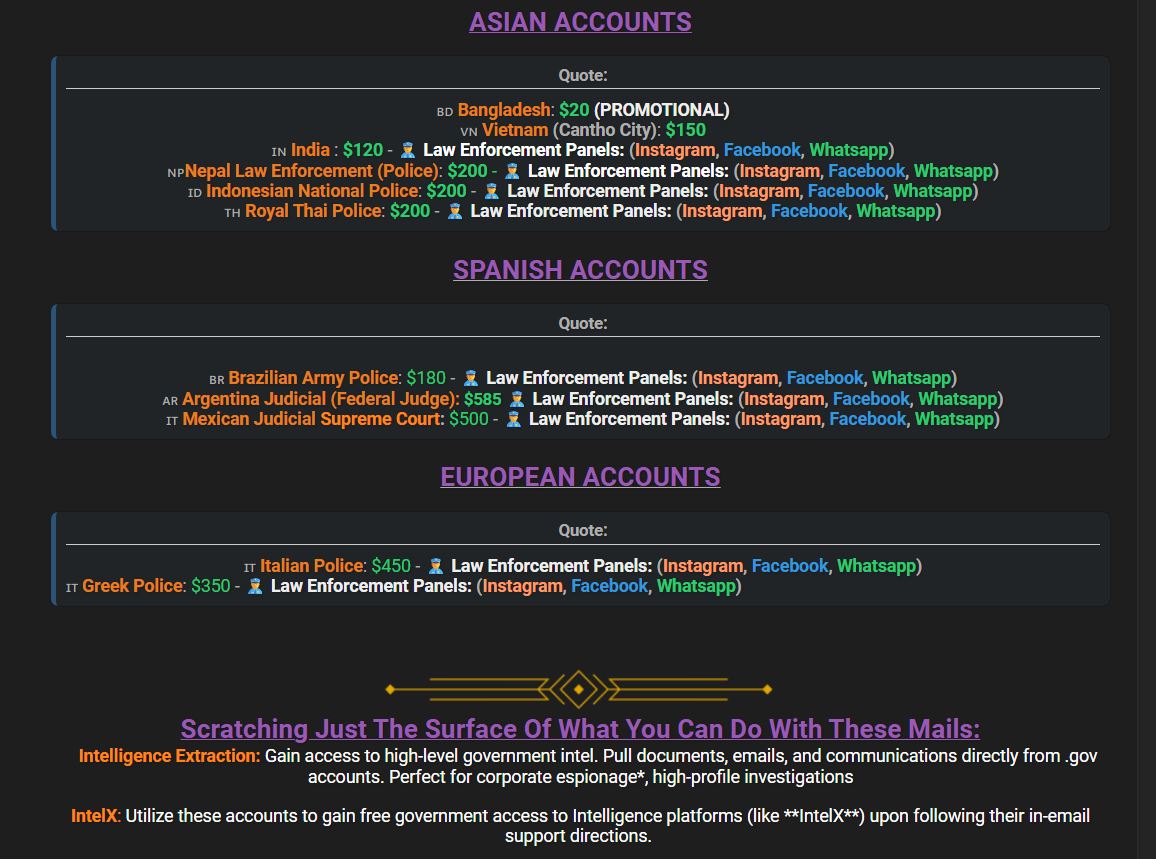
Tarifas del foro — «Gov Access»
Precios de un foro público sobre estafas. Ofrecen servicios «llave en mano» y acceso a un panel de control automatizado para las fuerzas del orden.
Denuncia falsa de abuso
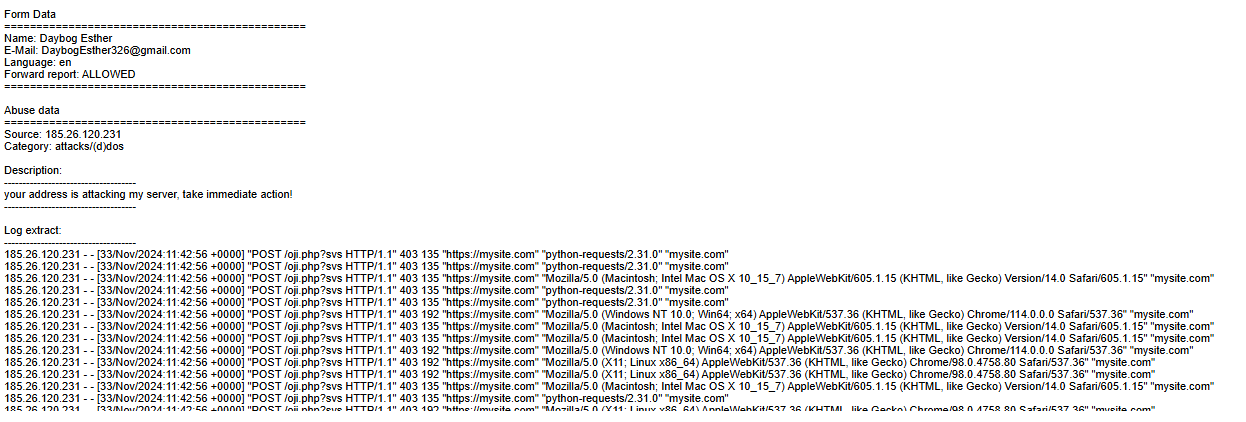
En un informe, ocultaron el dominio real bajo el nombre de «mysite.com». No se trataba de un ataque DDoS, sino de su punto final de autenticación para la captura de semillas.
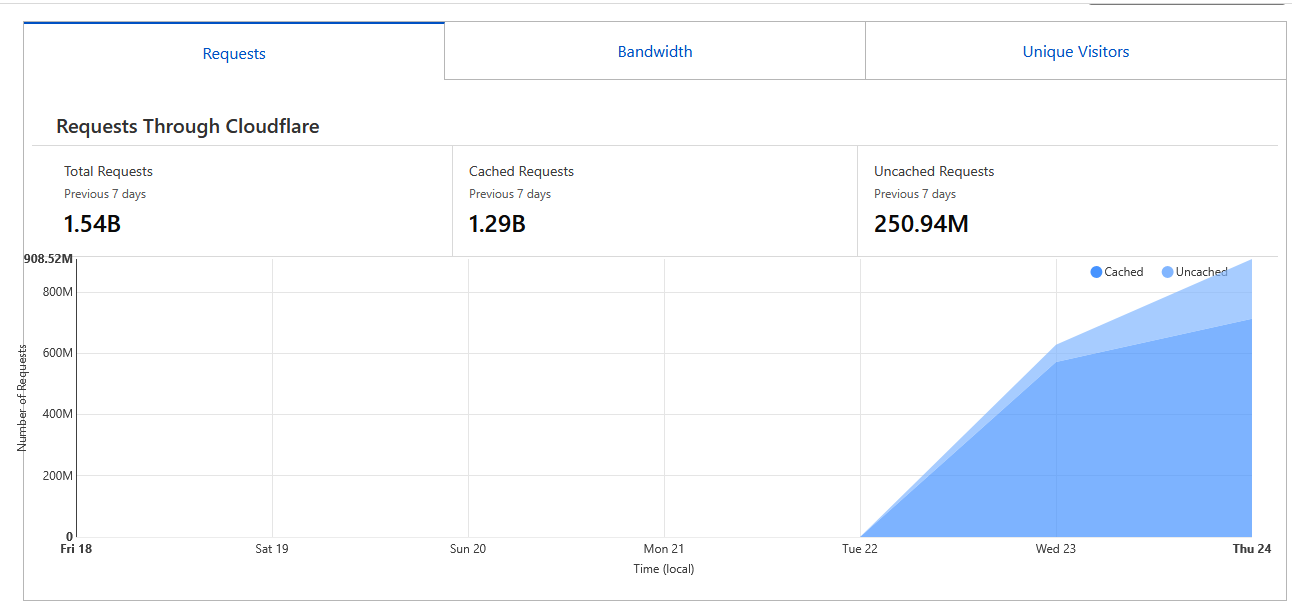
DDoS: 283 millones de solicitudes / 1,21 TB
6 de marzo de 2026. El ataque que dejó fuera de servicio nuestro alojamiento de Namecheap. Canadá, EE. UU., Indonesia, Bulgaria: una red de bots a escala mundial. Migramos a Cloudflare.
Falsa notificación DMCA a través de Google
Se ha falsificado una denuncia DMCA de OnlyFans para solicitar la eliminación de nuestro dominio. Presentada por «kanave mogel». OnlyFans ha confirmado que nunca la presentó.
OnlyFans: «No es cosa nuestra»
Respuesta oficial de Dana, de OnlyFans: «Este aviso no lo ha enviado el equipo de OnlyFans. No procede de nosotros».
Cuenta de Reddit bloqueada
1 karma. 0 aportaciones. Una publicación de hace 5 años en la que se advierte sobre aplicaciones fraudulentas. Sin duda, una amenaza para la sociedad.
Marzo de 2026: El ataque DDoS que dejó fuera de servicio nuestro servidor
El 6 de marzo de 2026, unos estafadores lanzaron el mayor ataque DDoS contra nuestra infraestructura hasta la fecha: 283,45 millones de solicitudes y 1,21 TB de ancho de banda en solo 7 días. El ataque procedía de una red de bots global que abarcaba Canadá (91 millones de solicitudes), Estados Unidos (73 millones), Indonesia (13 millones), Bulgaria (13 millones), Guatemala (12 millones), Japón, Rusia y Alemania.
Estadísticas de Cloudflare: 283 millones de solicitudes, 1,21 TB de ancho de banda. El ataque que nos obligó a migrar nuestro alojamiento web.
El alojamiento de NamecheapEN, a 8 dólares al mes, no pudo con el volumen y nos canceló la cuenta. Nos cambiamos a Cloudflare + HetznerEN (25 dólares al mes). Tras la migración, lo volvieron a intentar… y, como era de esperar, fracasaron estrepitosamente. Cloudflare lo gestionó todo sin ningún problema. Sin interrupciones del servicio. Sin repercusiones en las operaciones de retirada.
Ataque falso en virtud de la DMCA
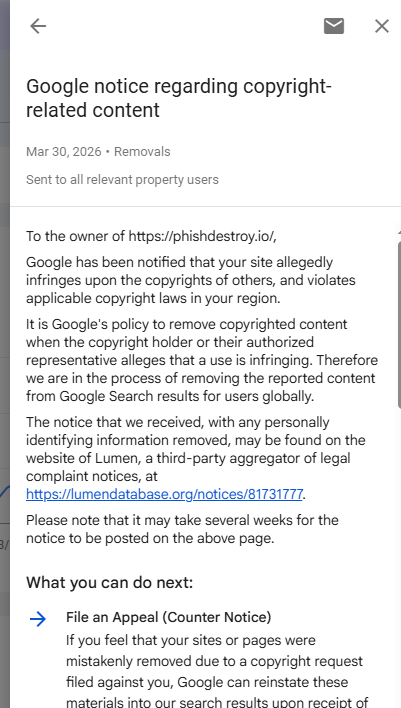
El 30 de marzo de 2026, Google nos notificó una reclamación por infracción de derechos de autor contra nuestra página de informes de dominios phishdestroy.io/domain/hbmhcw.net/. En la denuncia se alegaba que nuestra página contenía contenido de OnlyFans protegido por derechos de autor perteneciente a las artistas «Mibadbitch, Bri Naranjo o Brianna Naranjo». La denuncia fue presentada por una persona llamada «kanave mogel».
Aviso de derechos de autor de Google
30 de marzo de 2026. Google retira nuestra página de informes de dominios de los resultados de búsqueda a raíz de una reclamación fraudulenta en virtud de la DMCA.
OnlyFans: No es de nuestra parte
Dana, de OnlyFans: «Este aviso no lo ha enviado el equipo de OnlyFans. No proviene de nosotros».
Nos pusimos en contacto directamente con OnlyFans. Su respuesta fue clara: «La notificación de la DMCA a la que se hace referencia (ID de la base de datos de Lumen: 81731777) no fue presentada por el equipo de OnlyFans. Nuestra plataforma simplemente fue identificada en la notificación como la supuesta fuente original del contenido. Sin embargo, la denuncia no se presentó en nuestro nombre».
Registro de la base de datos Lumen
lumendatabase.org/notices/81731777 — La notificación fraudulenta completa en virtud de la DMCA es de dominio público. Presentada por «kanave mogel». Un estafador que intenta utilizar la ley de derechos de autor para eliminar de nuestros informes las pruebas de sus dominios de phishing.
Eliminación de contenidos en redes sociales
Nuestras cuentas en redes sociales son objeto de ataques sistemáticos. X (Twitter)EN, Telegram, Medium, Reddit… Todas han sido suspendidas o bloqueadas mediante denuncias masivas, probablemente utilizando solicitudes de emergencia gubernamentales falsificadas. Nuestra última cuenta de X fue eliminada en abril de 2026. Hemos decidido no restaurarlo. Ya estamos hartos de jugar al «golpea al topo» con las suspensiones de las plataformas.
X/Twitter — abandonado definitivamente
Tras la segunda suspensión, decidimos que ya era suficiente. No vamos a perder el tiempo recuperando cuentas en plataformas en las que los estafadores con dinero pueden presentar solicitudes falsas a las autoridades para que se eliminen cuentas. Nuestras operaciones nunca han dependido de las redes sociales. Las eliminaciones continúan de todos modos.
Canales alternativos
Decimos la verdad y ayudamos a bloquear lo que hay que bloquear. A algunas personas no les gusta eso. Creen que bloquear o eliminar nuestras cuentas nos detendrá o nos hará daño. No nos quejamos; la verdad es que, a estas alturas, resulta gracioso. Estamos preparados para cualquier bloqueo o eliminación. Estafadores con dinero y sin cerebro = compran ataques e intentan destruirnos. Pero PhishDestroy sigue aquí. Y seguimos destruyendo.
Archivo X
Se han conservado más de 140 000 publicaciones eliminadas.
Cada medida que tomamos sigue un estricto protocolo de conservación de pruebas, diseñado para garantizar la máxima transparencia y estar preparados para posibles procedimientos judiciales:
Archivado previo a la eliminación: Instantáneas del Archivo Web + copias forenses locales de cada sitio web de phishing antes de su denuncia
Cadena de pruebas: Todas las comunicaciones con los registradores, los proveedores de alojamiento web y las fuerzas del orden se registran y se les asigna una marca de tiempo.
Protocolo de escalado: Cuando se confirma la identidad y se traspasan los límites legales, se remiten los expedientes probatorios a las autoridades
Política de no represalias: Preferimos la eliminación de infraestructuras a las operaciones de búsqueda centradas en personas. Es más limpio, más rápido y se adapta mejor a grandes escalas.
Nuestra estructura de costes es asimétrica a propósito. Cada dólar que gastan en represalias es dinero tirado. Cada dominio que eliminamos no nos cuesta nada.
Su gasto
Nuestros gastos
Más de 3.000 dólares por cada «eliminación social al estilo gubernamental»
0 $ por cada denuncia automática de abuso
Entre 200 y 2.000 dólares por el alquiler de una red de bots para ataques DDoS
$0 — behind Cloudflare, email flows continue
Entre 500 y 2.000 dólares por una empresa de papel del Reino Unido, además de documentos falsificados con validez legal
$0 — private registration, claims auto-rejected
Entre 50 y 300 dólares al mes por servicios de envío masivo de correos electrónicos
$0 — we don't use inbound email for operations
Entre 50 y 300 dólares por informes falsos generados por una red de bots
$0 — reported and wiped by platforms
El marcador
Matan a miles de personas que intentan detenernos. Nosotros gastamos $0 para desmantelar su infraestructura. Nuestra automatización es escalable. Su pánico, no. Les advertimos: «Tu infraestructura se va a desconectar pronto» — y ahí empieza el caos por su parte. Mientras tanto, nosotros seguimos con lo de siempre: escanear, archivar, informar, eliminar.
¿Quieres echar una mano?
Si te has topado con una página web de phishing o quieres colaborar en la lucha contra las estafas relacionadas con las criptomonedas, aquí te explicamos cómo hacerlo:
Aviso sobre transparencia. PhishDestroy es un proyecto independiente y sin ánimo de lucro. Nuestra investigación puede reflejar un sesgo inherente contra las infraestructuras de estafa y los servicios que las facilitan. Animamos a los lectores a evaluar todo el material de forma crítica e independiente. Lee nuestra declaración de transparencia completa →