IC3 del FBI
Denunciar delitos cometidos a través de Internet en los Estados Unidos
Federal tips line1-800-CALL-FBI

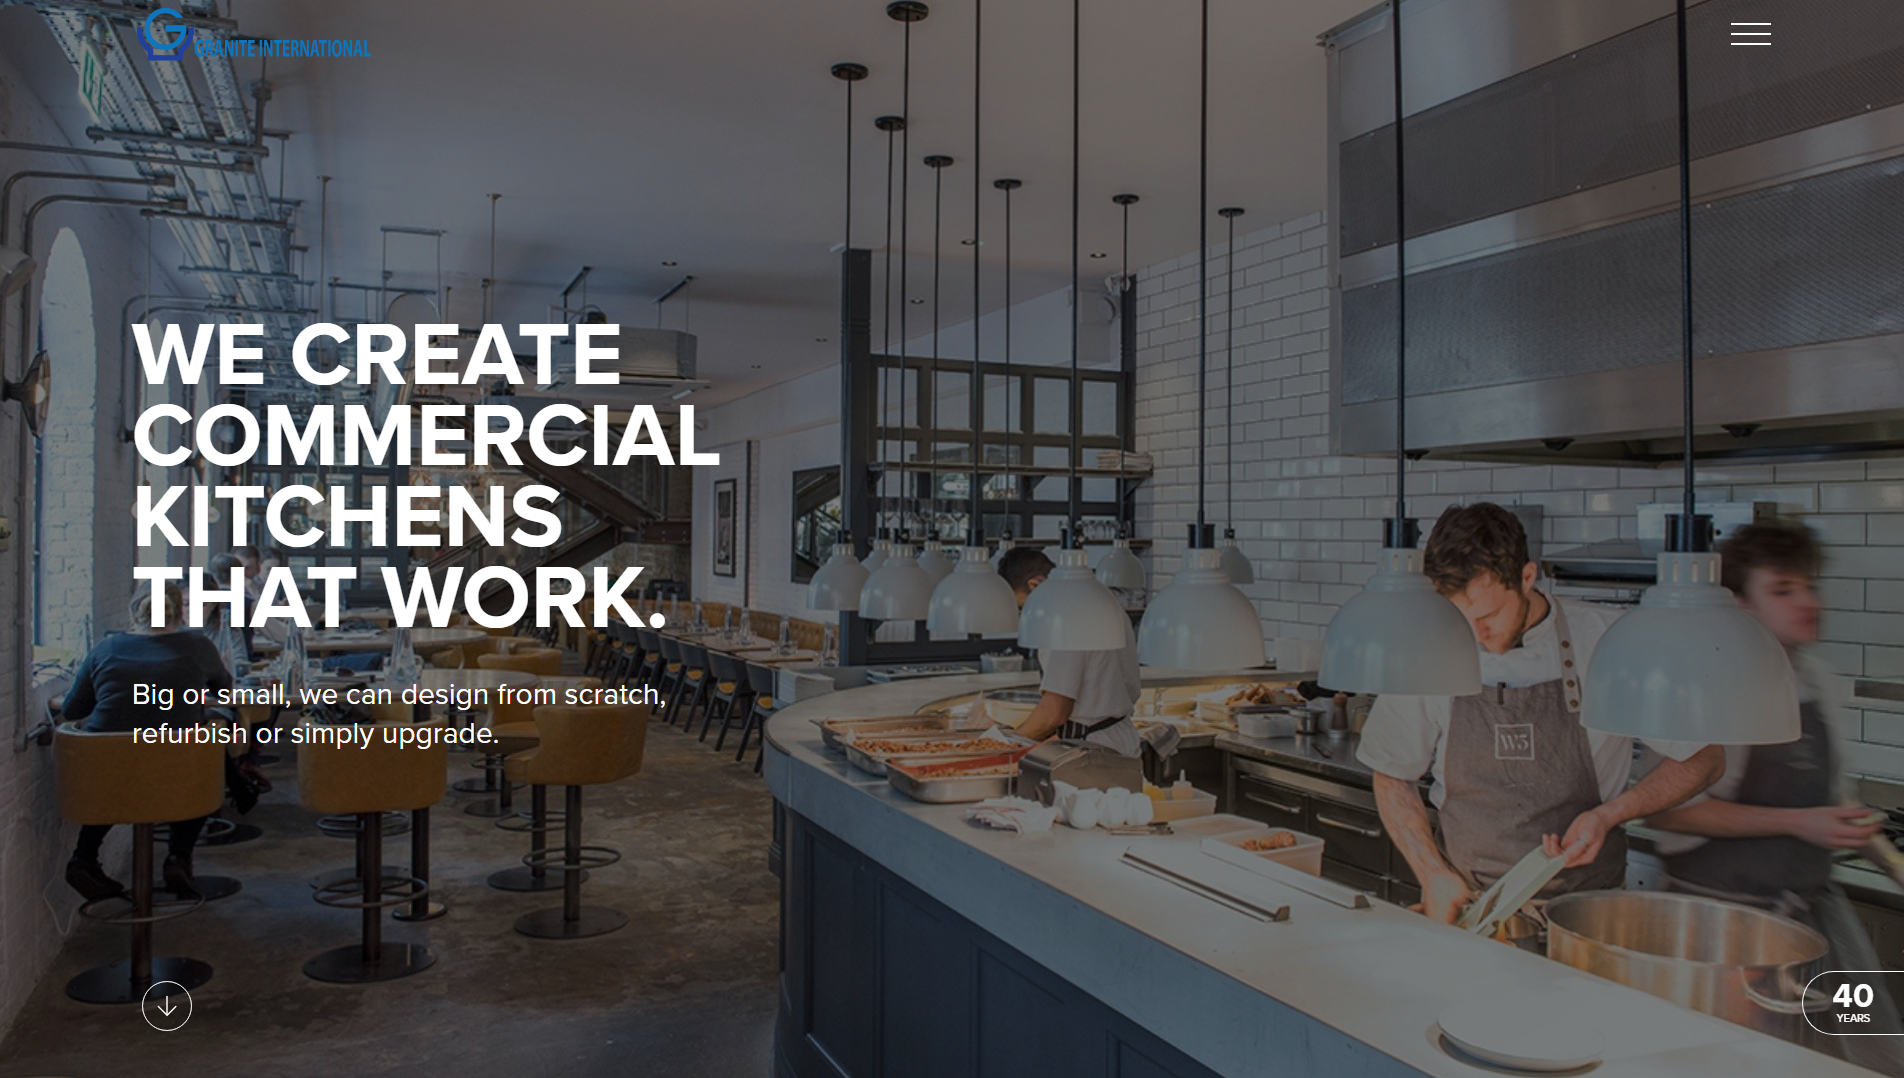
“Granite International - Commercial Kitchen Installers”
Phishing domain granite-internationalltd.com targets commercial kitchen services. Detected by 2/91 vendors on VirusTotal. Now offline.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Granite-internationalltd.com masquerades as a legitimate commercial kitchen installation service, yet it is a phishing domain. Despite its offline status, it was flagged by 2 out of 91 vendors on VirusTotal, indicating its malicious intent. The domain's page title, 'Granite International - Commercial Kitchen Installers,' suggests a targeted approach towards businesses in the commercial kitchen sector.
Registered through ENOM, INC., the domain was hosted on an IP address in Romania under Host Sailor Ltd (ASN: AS60117). The SSL certificate was issued by Let's Encrypt, a common choice for both legitimate and malicious sites due to its ease of access and cost-free nature. The platform risk score of 56/100 and a low abuse score of 1/100 reflect a moderate threat level, likely due to its recent detection and subsequent takedown.
PhishDestroy added this domain to its blocklist after first detecting it on June 19, 2026. The domain's quick takedown limits its potential impact, but its existence underscores the ongoing threat of phishing attacks in niche sectors. The use of a specific industry focus, such as commercial kitchen installations, highlights the evolving tactics of phishers to exploit less commonly targeted areas, potentially catching businesses off guard.

Observaciones almacenadas de rastreadores frente a navegadores para este servidor, además de una comprobación en tiempo real de la huella digital para sistemas de distribución de tráfico al estilo Keitaro.
LiteSpeedNota del escáner: alive_content: raw=ok; http=200; via=https_proxy; server=LiteSpeed
 (GB)

Si ingresó credenciales de cuenta, información personal o de pago, o descargó un archivo de este dominio, tome medidas inmediatas. A continuación encontrará recursos que le ayudarán a informar el incidente y protegerse.


Seleccione su país para obtener contactos oficiales de cibercrimen o crear un borrador de queja →.
Cada línea representa un motivo por el que un dominio está vinculado a este servidor. El tamaño de los nodos indica las detecciones de VirusTotal y los nodos con línea discontinua ya están fuera de línea. A continuación se incluyen las listas completas.
El mismo hash del favicon o el mismo título de página que este servidor.
Forma parte de la campaña de phishing «Unknown». Ver todos los dominios de la campaña →
Esta IP de origen aloja múltiples dominios de phishing; la infraestructura puede compartirse entre campañas.
Estos dominios también se dirigen a los usuarios de Unknown. Ver todas las amenazas de «Unknown» →
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
Análisis de amenazas utilizando listas de bloqueo almacenadas, WHOIS, DNS y evidencia de escaneo público
Escanear ahoraEnvía los dominios sospechosos a nuestra base de datos de amenazas: protege a la comunidad
DenunciarInformes de phishing recientes y cambios de disponibilidad observados
MonitorizarSupervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.