Ir al informe de seguridad
Este dominio ha sido señalado como malicioso
Motores de seguridad que informan una detección: 4. Listas de bloqueo públicas que informan una coincidencia: 1. Tenga extrema precaución: no ingrese credenciales o información personal.
Seguridad de dominio e inteligencia sobre amenazas
Favicon de help-suite-brazzers-home.typedream.app

help-suite-brazzers-home.typedream.app

En resumen

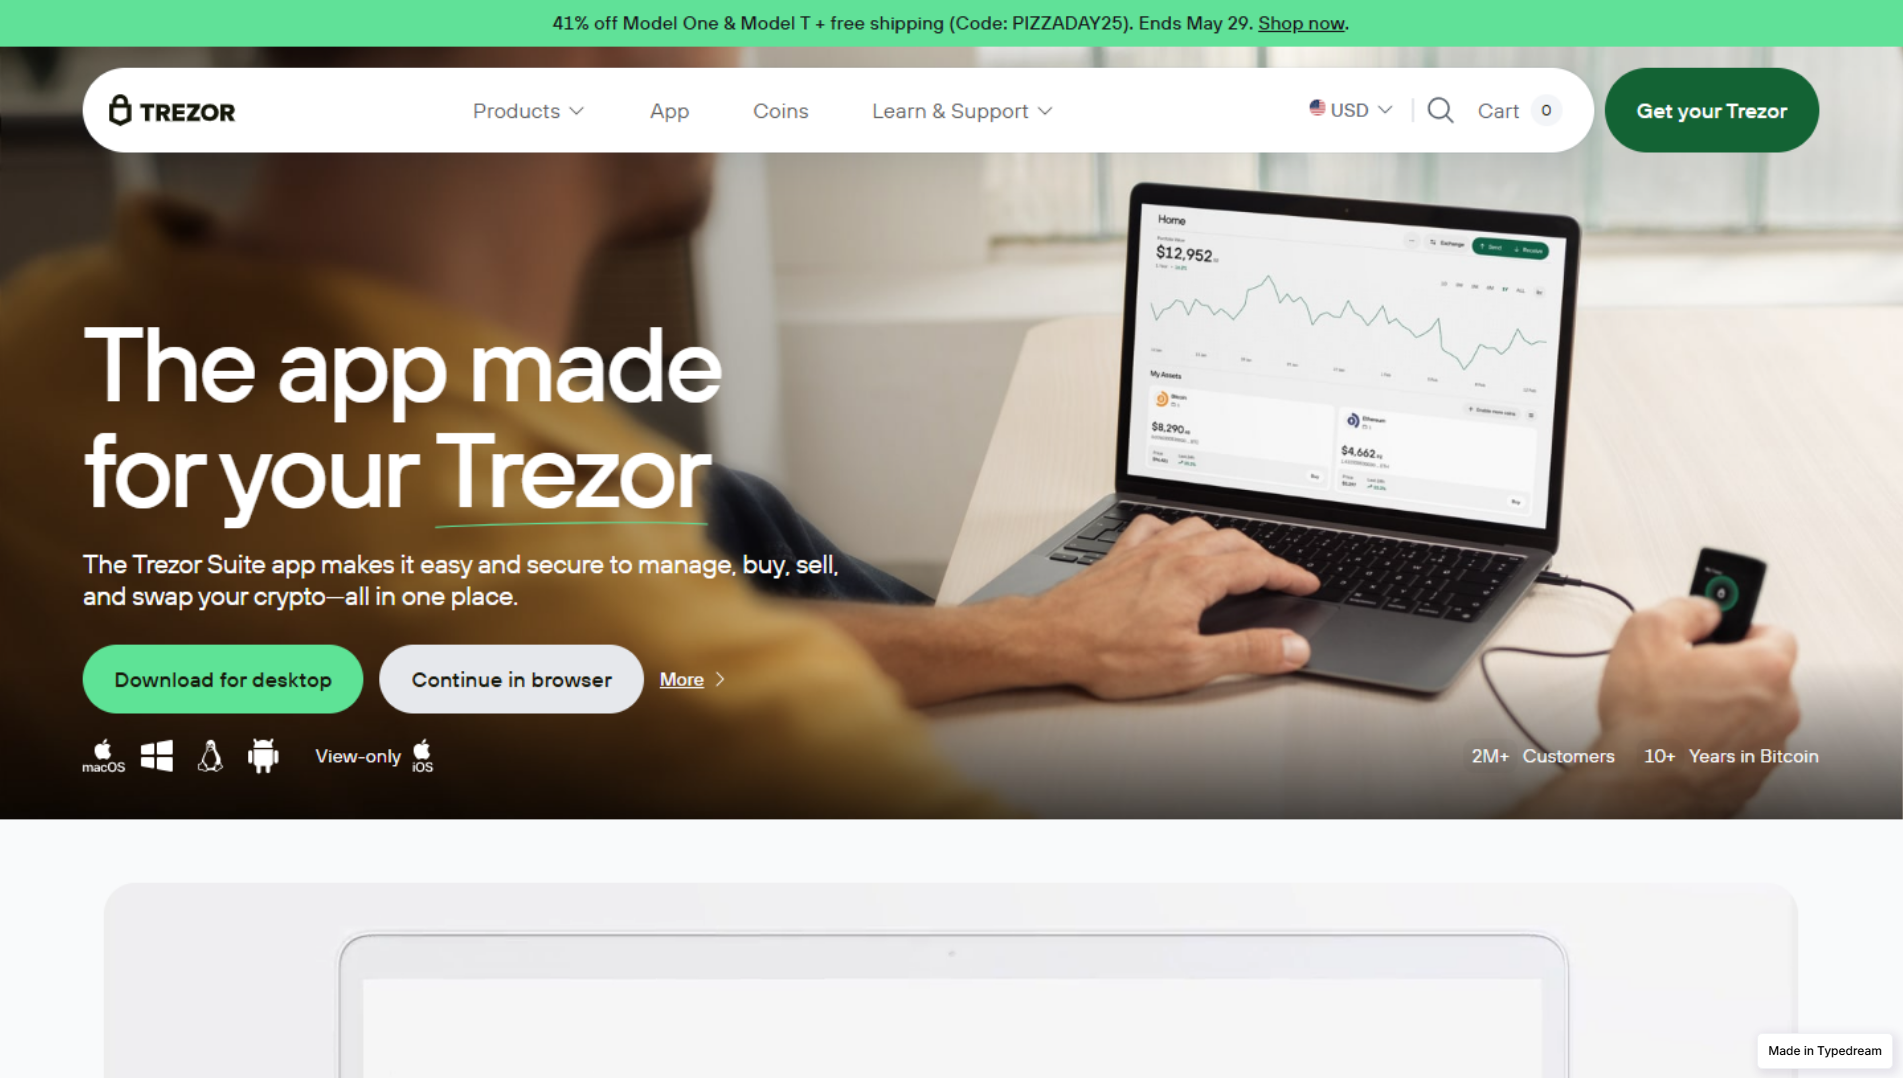
help-suite-brazzers-home.typedream.app: Phishing de frase semilla, detectado por PhishDestroy el 2026-10-25.

“Trēzor Suite | Desktop & Web Crypto® Management”

Registrador
Typedream
Resolved IP
188.114.97.3
Evaluación de PhishDestroy Crítico
Disponibilidad Último activo conocido Última observación de accesibilidad almacenada Observado Sondeo HTTP
VirusTotal detecciones: 4/92 Spamhaus DBL: phishing domain Coincidencias de la lista de bloqueo almacenadas: 1 Etiqueta automática de marca: Ethereum Tipo de estafa: Robo de la frase de semillas
VirusTotal
detecciones del motor ·
OTX
referencias de la comunidad
Cloudflare Radar
Capturas de la página
abrir galería
Antigüedad del dominio
No registrado
Denuncias enviadas
No hay registros enviados
25/10/2026 CDN
X Telegram API
Resumen del informe

Phishing de frase semilla: help-suite-brazzers-home.typedream.app — Último activo conocido (HTTP 200). Resumen de las pruebas: VirusTotal 4/92…

El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.

Análisis

Resumen del dominio

help-suite-brazzers-home.typedream.app: Phishing de frase semilla, detectado por PhishDestroy el 2026-10-25. Riesgo: crítico (90/100). Registrador: Typedream. Estado: Último activo conocido. Alojamiento: Cloudflare, Inc. VirusTotal: 4/92 motores lo marcan. Incluido en la lista Spamhaus DBL. No introduzcas credenciales ni conectes una billetera.

Crítico
VirusTotal
4 / 92
Capturas de la página
4

Informe sobre la amenaza PhishDestroy

Overview

PhishDestroy’s intake AI flagged the URL as malicious because a fresh URLScan capture returned a malicious verdict and the AI model identified a high‑confidence phishing pattern. The recorded page title “Trēzor Suite | Desktop & Web Crypto® Management” uses the Trezor brand on the unrelated subdomain help-suite-brazzers-home.typedream.app, which the prior assessment interpreted as brand impersonation. The domain was first seen by PhishDestroy on 2026-10-25.

How the scam works

In this category, attackers create pages that mimic official cryptocurrency wallet interfaces and use the trusted brand name to lure victims into entering login credentials, seed phrases or other sensitive data, which can then be used to steal funds or gain unauthorized wallet access.

Pruebas

URLScan captured the site on 2026-10-25 and assigned a malicious verdict with a score of 100, labeling it as phishing and associating it with the Trezor brand. VirusTotal scanned the domain on 2026-10-25 and reported 4 malicious detections out of 92 engines (ESET, Kaspersky, PhishFort, alphaMountain.ai) all classifying it as phishing. Google Safe Browsing checked on 2026-10-25 and did not flag the URL. OpenPhish listed the domain on its blocklist as of 2026-10-25. PhishDestroy’s internal blocklist also contained the domain on that date. Cloudflare Radar scanned on 2026-10-25 and returned a malicious phishing verdict. OTX had no pulses for the domain on 2026-10-25.

Infraestructura

The site was recorded resolving to Cloudflare‑served IP addresses 188.114.96.1, 188.114.97.3 and 104.21.37.85/172.67.206.36, and the TLS certificate observed was issued to typedream.app and was valid until 2026-12-22. The domain was created one day before detection, while its apex domain had existed for over five years. Cloudflare’s WAF was present in the recorded headers.

What to do

Anyone who may have entered cryptocurrency credentials on the page should assume those credentials are compromised and change them immediately. Organizations should block the exact domain help-suite-brazzers-home.typedream.app at the network perimeter and monitor for any traffic to the recorded IP addresses. Review web server and authentication logs for signs of credential submission and educate users about phishing attempts that impersonate crypto wallet providers.

Evidencias de las fuentesVirusTotal 4 / 92 8 sources

VirusTotal

4 / 92 detecciones del motor · resumen guardado

Abrir informe
VirusTotalRegistro original de la fuenteObservado: 14 campos

Observado: · Consultado el:

Recuento de resultados de proveedores

Tiempo agotado
0
Inofensivo
52
Malicioso
4
Sospechoso
0
No detectado
36

Etiquetas de los proveedores

ESET
phishing
Kaspersky
phishing
PhishFort
phishing
alphaMountain.ai
phishing

Puntuación de reputación

0

Categorías

alphaMountain.ai
Phishing (alphaMountain.ai)

Registrador

Squarespace Domains II LLC

Creado

Caduca

Actualizado

Visto por primera vez

Registros DNS

  • TTL, segundos
    300
    Tipo
    A
    Valor
    104.21.37.85
  • TTL, segundos
    300
    Tipo
    A
    Valor
    172.67.206.36

Registros DNS obtenidos

Huella JARM

27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c

Certificado

Nombres alternativos del sujeto (SAN)
  • typedream.app
  • *.typedream.app
Emisor
Google Trust Services / WE1
Número de serie
4978c5cda53022f50e8b10d3f8f8f4c8
SHA-256
138556077c63e0419543a8da6c8303688b66bb0ab78ce09b1973983fa45d16a4
Sujeto
typedream.app
Válido hasta
Válido desde

Ficha de registro

Registrador
Squarespace Domains II LLC
ID de IANA del registrador
895
URL del registrador
domains.squarespace.com
Registrado
Actualizado
Caduca
Estado
  • client
  • clientDeleteProhibited
  • clientTransferProhibited
Servidores de nombres
  • annalise.ns.cloudflare.com
  • darwin.ns.cloudflare.com
DNSSEC
unsigned
Campos originales de la fuente · JSON
Recuento de resultados de proveedores
{
    "timeout": 0,
    "harmless": 52,
    "malicious": 4,
    "suspicious": 0,
    "undetected": 36
}
Etiquetas de los proveedores
{
    "ESET": "phishing",
    "Kaspersky": "phishing",
    "PhishFort": "phishing",
    "alphaMountain.ai": "phishing"
}
Reputación
0
Categorías
{
    "alphaMountain.ai": "Phishing (alphaMountain.ai)"
}
Registrador
Squarespace Domains II LLC
Creado
2021-01-22T08:47:25Z
Caduca
2026-01-22T08:47:25Z
Actualizado
2025-01-12T12:14:22Z
Visto por primera vez
2026-10-24T11:05:57Z
Registros DNS
[
    {
        "ttl": 300,
        "type": "A",
        "value": "104.21.37.85"
    },
    {
        "ttl": 300,
        "type": "A",
        "value": "172.67.206.36"
    }
]
Dns at
2026-10-25T04:22:15Z
Jarm
27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c
Certificado
{
    "san": [
        "typedream.app",
        "*.typedream.app"
    ],
    "issuer": "Google Trust Services / WE1",
    "serial": "4978c5cda53022f50e8b10d3f8f8f4c8",
    "sha256": "138556077c63e0419543a8da6c8303688b66bb0ab78ce09b1973983fa45d16a4",
    "subject": "typedream.app",
    "valid_to": "2026-12-22T15:58:29Z",
    "valid_from": "2026-09-23T14:58:44Z"
}
Ficha de registro
{
    "registrar": "Squarespace Domains II LLC",
    "registrar_iana_id": "895",
    "registrar_url": "domains.squarespace.com",
    "created": "2021-01-22T08:47:25Z",
    "updated": "2025-01-07T12:14:23Z",
    "expires": "2026-01-22T08:47:25Z",
    "status": [
        "client",
        "clientDeleteProhibited",
        "clientTransferProhibited"
    ],
    "nameservers": [
        "annalise.ns.cloudflare.com",
        "darwin.ns.cloudflare.com"
    ],
    "dnssec": "unsigned"
}
Registro de origen independiente · 4 malicious + 0 suspicious / 92 · 2026-10-25 04:21:59 UTC

El resumen anterior y este registro del proveedor se recopilaron en momentos diferentes. Ambos siguen estando disponibles; las clasificaciones como «malicioso» y «sospechoso» se muestran por separado.

record_source
collected_observations.vt
analysis_at
2026-10-25T04:21:59Z
fetched_at
2026-10-25T16:26:20Z
stats
{"timeout":0,"harmless":52,"malicious":4,"suspicious":0,"undetected":36}

Cloudflare Radar

Phishing

Abrir informe
Cloudflare RadarRegistro original de la fuenteObservado: 15 campos

Observado: · Consultado el:

ID del informe

3b61623c-1b0a-4451-a821-24b2b4645d14

URL final

https://help-suite-brazzers-home.typedream.app/

Respuesta HTTP

200

Historial de navegación

  • URL
    https://help-suite-brazzers-home.typedream.app/
    Estado
    200

Hash de la estructura DOM

de5adb314b515dfbac766c495b295283352fd8680ece281e55146cd5c493a33a

Hash del documento

86e65d8b693e64d8d671be612b499afd40936f42bf406b65639ede7a9234e778

Resultado del clasificador de phishing

  • phishing

Categorías de riesgo de la URL

  • Phishing

Categorías de riesgo del dominio

  • Phishing
  • Security threats
  • CIPA Filter
  • CIPA

Clasificación de Cloudflare Radar

Rango de clasificación
>200000

Registros DNS

  • Nombre
    help-suite-brazzers-home.typedream.app
    Tipo
    A
    Valor
    104.21.37.85
  • Nombre
    help-suite-brazzers-home.typedream.app
    Tipo
    A
    Valor
    172.67.206.36

DNSSEC válido

No

Dirección IP

104.21.37.85

Veredicto

Etiquetas
  • phishing
Malicioso
Sí
Categorías
  • phishing

Ficha de registro

Registrador
Squarespace Domains II LLC.
Registrado
Actualizado
Caduca
Servidores de nombres
  • annalise.ns.cloudflare.com
  • darwin.ns.cloudflare.com
Campos originales de la fuente · JSON
Uuid
3b61623c-1b0a-4451-a821-24b2b4645d14
Final url
https://help-suite-brazzers-home.typedream.app/
Estado
200
Historia
[
    {
        "url": "https://help-suite-brazzers-home.typedream.app/",
        "status": 200
    }
]
Hash de la estructura DOM
de5adb314b515dfbac766c495b295283352fd8680ece281e55146cd5c493a33a
Hash del documento
86e65d8b693e64d8d671be612b499afd40936f42bf406b65639ede7a9234e778
Phishing v2
[
    "phishing"
]
Url risks
[
    "Phishing"
]
Riesgos del dominio
[
    "Phishing",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
Registros DNS
[
    {
        "name": "help-suite-brazzers-home.typedream.app",
        "type": "A",
        "value": "104.21.37.85"
    },
    {
        "name": "help-suite-brazzers-home.typedream.app",
        "type": "A",
        "value": "172.67.206.36"
    }
]
DNSSEC válido
false
Ip
104.21.37.85
Veredicto
{
    "tags": [
        "phishing"
    ],
    "malicious": true,
    "categories": [
        "phishing"
    ]
}
Ficha de registro
{
    "registrar": "Squarespace Domains II LLC.",
    "created": "2021-01-22T08:47:25Z",
    "updated": "2026-01-12T09:38:06Z",
    "expires": "2027-01-22T08:47:25Z",
    "nameservers": [
        "annalise.ns.cloudflare.com",
        "darwin.ns.cloudflare.com"
    ]
}

Spamhaus DBL

dominio de phishing

URLScan

Malicioso

Abrir informe
URLScanRegistro original de la fuenteObservado: 22 campos

Observado: · Consultado el:

ID del informe

01a173eb-43dc-729e-bb72-795273a6dbbd

URL final

https://help-suite-brazzers-home.typedream.app/

Respuesta HTTP

200

Tipo de redirección

https-only

Redirecciones

  • Hacia
    https://help-suite-brazzers-home.typedream.app/
    Desde
    http://help-suite-brazzers-home.typedream.app/
    Estado
    307

Dirección IP

172.67.206.36

Dominios contactados

  • fonts.googleapis.com
  • cdnjs.cloudflare.com
  • static.cloudflareinsights.com
  • uploads.teachablecdn.com

Direcciones IP con las que se ha establecido contacto

  • 104.17.24.14
  • 192.179.24.95
  • 104.16.79.73
  • 3.167.37.33
  • 172.67.206.36

Sistemas autónomos (ASN)

  • 13335
  • 15169
  • 16509

Países de los servidores

  • US

Dominios vinculados

  • typedream.com

Hash del documento

e956fcab3e1bdd946379a41a24249b344bfbda4680ba5e0e0dcb7906fa8af7b6

Hashes de scripts

  • 98971530458778abeb5749a04d3d3b833ae0df8e4b7375960b00b9e23af6a836
  • caa66494a056f92f01d9d8ba80ec55360a6d10256fa7983c70d902ee8f29cc86
  • 6b551f0184e44f7d5a04c2c52f20e0bf1f8509a45b791c03a82118958b8e8bd1
  • 66d3385b97fac4ebc7c80d23782e81526ec33c0271a7d639148edf9f8885d4b3
  • a7280da336d8bc5ee22b6067ebaa02bf025072e9d07758baf2f4602c795dc5f4
  • 562846f03fffa8619f79c3b2656fda2dc98019c62fd0dfc9ab3125af1a0124ab
  • cecdbcd15f470ac05366f8b4d03e8b6a0da3d9d655c96080eaa3393611e4a046
  • c7b5dd94081b60844217464260c70ad0ced2313ed69e05493a94dfe3fa70c13a
  • ce7fe28337b6ead6b17634c8a4f2fa399cd307d5e847c9da0d0417af6c138adb
  • 7ab8fba833efce4a850c58ab12d4674cc1c3b41304a6f5840ba78afd7b6dd323

Variables globales de JavaScript

  • webpackChunk_N_E
  • __next_set_public_path__
  • next
  • __NEXT_DATA__
  • __SSG_MANIFEST_CB
  • __NEXT_P
  • _N_E
  • __NEXT_PRELOADREADY
  • __MIDDLEWARE_MATCHERS
  • __BUILD_MANIFEST
  • __SSG_MANIFEST
  • __cfBeacon
  • quicklink

Sesión TLS y certificado

Nombres alternativos del sujeto (SAN)
  • typedream.app
  • *.typedream.app
Conjunto de cifrado
AES_128_GCM
Emisor
WE1
Sujeto
typedream.app
Protocolo
QUIC
Válido hasta
Válido desde

Antigüedad del dominio, días

1

Antigüedad del dominio registrado, días

2079

Antigüedad del certificado, días

32

Validez del certificado, días

90

Solicitudes de la página

88

Veredictos de los proveedores

Veredicto de los motores
Etiquetas
  • urlscan-ml
  • urlscan-ml-60c5e22
Puntuación
99
Malicioso
Sí
Veredicto general
Etiquetas
  • phishing
Puntuación
100
Marcas
  • trezor
Malicioso
Sí
Categorías
  • phishing
Veredicto de URLScan
Etiquetas
  • phishing
Puntuación
100
Marcas
  • Trezor
Malicioso
Sí
Categorías
  • phishing

Encabezados HTTP

Servidor
cloudflare
Content-type
text/html; charset=utf-8
X-powered-by
Next.js
Campos originales de la fuente · JSON
Uuid
01a173eb-43dc-729e-bb72-795273a6dbbd
Final url
https://help-suite-brazzers-home.typedream.app/
Estado
200
Redirigido
https-only
Redirecciones
[
    {
        "to": "https://help-suite-brazzers-home.typedream.app/",
        "from": "http://help-suite-brazzers-home.typedream.app/",
        "status": 307
    }
]
Ip
172.67.206.36
Dominios contactados
[
    "fonts.googleapis.com",
    "cdnjs.cloudflare.com",
    "static.cloudflareinsights.com",
    "uploads.teachablecdn.com"
]
Direcciones IP con las que se ha establecido contacto
[
    "104.17.24.14",
    "192.179.24.95",
    "104.16.79.73",
    "3.167.37.33",
    "172.67.206.36"
]
Asns
[
    "13335",
    "15169",
    "16509"
]
Countries
[
    "US"
]
Dominios vinculados
[
    "typedream.com"
]
Hash del documento
e956fcab3e1bdd946379a41a24249b344bfbda4680ba5e0e0dcb7906fa8af7b6
Hashes de scripts
[
    "98971530458778abeb5749a04d3d3b833ae0df8e4b7375960b00b9e23af6a836",
    "caa66494a056f92f01d9d8ba80ec55360a6d10256fa7983c70d902ee8f29cc86",
    "6b551f0184e44f7d5a04c2c52f20e0bf1f8509a45b791c03a82118958b8e8bd1",
    "66d3385b97fac4ebc7c80d23782e81526ec33c0271a7d639148edf9f8885d4b3",
    "a7280da336d8bc5ee22b6067ebaa02bf025072e9d07758baf2f4602c795dc5f4",
    "562846f03fffa8619f79c3b2656fda2dc98019c62fd0dfc9ab3125af1a0124ab",
    "cecdbcd15f470ac05366f8b4d03e8b6a0da3d9d655c96080eaa3393611e4a046",
    "c7b5dd94081b60844217464260c70ad0ced2313ed69e05493a94dfe3fa70c13a",
    "ce7fe28337b6ead6b17634c8a4f2fa399cd307d5e847c9da0d0417af6c138adb",
    "7ab8fba833efce4a850c58ab12d4674cc1c3b41304a6f5840ba78afd7b6dd323"
]
Globals
[
    "webpackChunk_N_E",
    "__next_set_public_path__",
    "next",
    "__NEXT_DATA__",
    "__SSG_MANIFEST_CB",
    "__NEXT_P",
    "_N_E",
    "__NEXT_PRELOADREADY",
    "__MIDDLEWARE_MATCHERS",
    "__BUILD_MANIFEST",
    "__SSG_MANIFEST",
    "__cfBeacon",
    "quicklink"
]
Tls
{
    "san": [
        "typedream.app",
        "*.typedream.app"
    ],
    "cipher": "AES_128_GCM",
    "issuer": "WE1",
    "subject": "typedream.app",
    "protocol": "QUIC",
    "valid_to": "2026-12-22T15:58:29Z",
    "valid_from": "2026-09-23T14:58:44Z"
}
Antigüedad del dominio en días
1
Apex age days
2079
Tls age days
32
Días de validez TLS
90
Solicitudes
88
Veredictos de los proveedores
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 99,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "trezor"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "Trezor"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
Encabezados HTTP
{
    "server": "cloudflare",
    "content-type": "text/html; charset=utf-8",
    "x-powered-by": "Next.js"
}
Registro de monitorización independiente · fecha no registrada

Instantánea del monitor almacenada por separado; no sustituye al registro principal del informe ni determina la disponibilidad actual.

record_source
domain_monitor.urlscan
uuid
01a17328-4e4f-718b-8a88-97b38bb36b2b
puntuación
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Europa/Berlín, tal y como se utiliza en el informe actual; las marcas de tiempo de origen se conservan tal cual

OTX

sin referencias de la comunidad

Abrir informe

Google Safe Browsing

Sin amenazas marcadas

Abrir informe

PhishDestroy DOM

65 / 100 · puntuación heurística · 3 brand references · 1 classifications

Abrir informe

La historia de PhishDestroy

Metadatos de generación narrativa

Abrir informe
Título, descripción y registro de generación

La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.

ai_title
help-suite-brazzers-home.typedream.app — Trezor Phishing
ai_description
PhishDestroy flagged help-suite-brazzers-home.typedream.app on 2026-10-25 as a phishing site impersonating Trezor Suite, citing page title and multiple scans.
ai_generated_at
2026-10-25T16:31:35Z
ai_generated_by
threat-v3-groq
interpretation
Metadatos de generación narrativa, independientes de las fechas de observación del proveedor.

Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.

Detalles recopilados de las fuentes

Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.

Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 26 campos

Configuración del correo electrónico

Consultas SPF
0

Registros CAA

Cantidad
10
Dominio
typedream.app
Emisores permitidos
  • comodoca.com
  • digicert.com; cansignhttpexchanges=yes
  • letsencrypt.org
  • pki.goog; cansignhttpexchanges=yes
  • ssl.com

Resultados de DNS de protección

Resolutores comprobados
12
Bloqueado por
  • CloudFlare Family
Resolutores que bloquean
1

Observaciones sobre el archivo web

Última observación
Primera observación
Cambios registrados
0
Días archivados
1
Tamaño medio de página, bytes
582695

Reglas del crawler

Presente
Sí

Mapa del sitio

Presente
Sí
Número de URL
1

Título de la página y metadatos

URL Open Graph
https://help-suite-brazzers-home.typedream.page/
Título de la página
Trēzor Suite | Desktop & Web Crypto® Management
Tipo Open Graph
website
Título Open Graph
Trēzor Suite | Desktop & Web Crypto® Management
Nombre del sitio Open Graph
help-suite-brazzers-home
Descripción
A website made with Typedream.
Tarjeta de Twitter
summary
Cuenta de Twitter
@typedreamHQ
Descripción Open Graph
A website made with Typedream.

Rastreadores

Solicitudes
80
Servicios detectados
  • Nombre
    Cloudflare
    Empresa
    Cloudflare
    País
    US
    Categoría
    Alojamiento web
    Solicitudes
    1
  • Nombre
    Google Fonts
    Empresa
    Google
    País
    US
    Categoría
    Alojamiento web
    Solicitudes
    53

Formularios y contenido mixto

Scripts de terceros
0

Respuesta HTTP

Accesible
Sí
Estado HTTP
200
Tiempos de la solicitud, ms
DNS
20
TLS
24
Esperando
248
Conexión
13
Descargar
41
Tiempo de respuesta, ms
346

Conexión TLS

ALPN
h2
Conjunto de cifrado
TLS_AES_256_GCM_SHA384
Protocolo
TLSv1.3
Versiones compatibles
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sí
Confidencialidad directa (forward secrecy)
Sí

Puertos

Puertos abiertos
  • 80
  • 443
  • 8080

Estimación de carbono

Bytes
2397873
CO₂, gramos
0.0877
Más limpio que, %
1

Servidores DNS

Servidores de nombres
  • Dirección IP
    172.64.33.151
    Host
    darwin.ns.cloudflare.com
  • Dirección IP
    162.159.38.234
    Host
    annalise.ns.cloudflare.com
Zona DNS
typedream.app

Ubicación

Dirección IP
188.114.96.3
ASN
13335
Organización
Cloudflare, Inc.
Ciudad
Toronto
País
CA

Certificado TLS

Emisor
Google Trust Services / WE1
Sujeto
typedream.app

Registros DNS

A
  • 188.114.96.3
  • 188.114.97.3

DNSSEC

Registro DS
No
RRSIG
No
DNSKEY
No

HSTS

Observación
Site does not serve any HSTS headers.

Políticas de seguridad HTTP

X-Frame-Options
No
Referrer-Policy
No
X-XSS-Protection
No
Permissions-Policy
No
X-Content-Type-Options
No
Content-Security-Policy
No
Strict-Transport-Security
No
Cross-Origin-Opener-Policy
No
Cross-Origin-Embedder-Policy
No
Cross-Origin-Resource-Policy
No

Cortafuegos de aplicaciones web

Producto WAF
Cloudflare
WAF detectado
Sí

Consulta de IP

Dirección IP
188.114.96.3
Versión de IP
4

Redirecciones

Cadena de redireccionamientos
  • https://help-suite-brazzers-home.typedream.app

Perfiles en redes sociales

Perfiles
  • https://x.com/typedreamHQ

Enlaces de la página

Direcciones de enlaces externos
  • https://typedream.com/
Enlaces externos
1
Enlaces internos
1

Encabezados HTTP

Encabezados de respuesta
Servidor
cloudflare
Content-type
text/html; charset=utf-8
X-powered-by
Next.js
Campos originales de la fuente · JSON
Configuración del correo electrónico
{
    "spf_lookups": 0
}
Registros CAA
{
    "count": 10,
    "domain": "typedream.app",
    "issuers": [
        "comodoca.com",
        "digicert.com; cansignhttpexchanges=yes",
        "letsencrypt.org",
        "pki.goog; cansignhttpexchanges=yes",
        "ssl.com"
    ]
}
Resultados de DNS de protección
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Observaciones sobre el archivo web
{
    "last": "2026-10-25T16:22:35Z",
    "first": "2026-10-25T16:22:35Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 582695
}
Reglas del crawler
{
    "present": true
}
Mapa del sitio
{
    "present": true,
    "url_count": 1
}
Título de la página y metadatos
{
    "ogUrl": "https://help-suite-brazzers-home.typedream.page/",
    "title": "Trēzor Suite | Desktop & Web Crypto® Management",
    "ogType": "website",
    "ogTitle": "Trēzor Suite | Desktop & Web Crypto® Management",
    "ogSiteName": "help-suite-brazzers-home",
    "description": "A website made with Typedream.",
    "twitterCard": "summary",
    "twitterSite": "@typedreamHQ",
    "ogDescription": "A website made with Typedream."
}
Rastreadores
{
    "requests": 80,
    "trackers": [
        {
            "name": "Cloudflare",
            "company": "Cloudflare",
            "country": "US",
            "category": "Hosting",
            "requests": 1
        },
        {
            "name": "Google Fonts",
            "company": "Google",
            "country": "US",
            "category": "Hosting",
            "requests": 53
        }
    ]
}
Formularios y contenido mixto
{
    "third_party_scripts": 0
}
Estado
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 20,
        "tls": 24,
        "wait": 248,
        "connect": 13,
        "download": 41
    },
    "response_ms": 346
}
Conexión TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Puertos
{
    "open": [
        80,
        443,
        8080
    ]
}
Carbon
{
    "bytes": 2397873,
    "co2_grams": 0.0877,
    "cleaner_than": 1
}
Servidor DNS
{
    "ns": [
        {
            "ip": "172.64.33.151",
            "host": "darwin.ns.cloudflare.com"
        },
        {
            "ip": "162.159.38.234",
            "host": "annalise.ns.cloudflare.com"
        }
    ],
    "zone": "typedream.app"
}
Ubicación
{
    "ip": "188.114.96.3",
    "asn": "13335",
    "org": "Cloudflare, Inc.",
    "city": "Toronto",
    "country": "CA"
}
SSL
{
    "issuer": "Google Trust Services / WE1",
    "subject": "typedream.app"
}
Registros DNS
{
    "A": [
        "188.114.96.3",
        "188.114.97.3"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": false
}
Hsts
{
    "message": "Site does not serve any HSTS headers."
}
Políticas de seguridad HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": false,
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Cortafuegos
{
    "waf": "Cloudflare",
    "has_waf": true
}
Get ip
{
    "ip": "188.114.96.3",
    "family": 4
}
Redirecciones
{
    "chain": [
        "https://help-suite-brazzers-home.typedream.app"
    ]
}
Perfiles en redes sociales
{
    "profiles": [
        "https://x.com/typedreamHQ"
    ]
}
Enlaces de la página
{
    "external": [
        "https://typedream.com/"
    ],
    "external_count": 1,
    "internal_count": 1
}
Encabezados HTTP
{
    "headers": {
        "server": "cloudflare",
        "content-type": "text/html; charset=utf-8",
        "x-powered-by": "Next.js"
    }
}
Inteligencia de seguridad de red
CF Cloudflare Radar Verdict Malicioso
Phishing Security threats Phishing

Preguntas sobre help-suite-brazzers-home.typedream.app

¿Es help-suite-brazzers-home.typedream.app legítimo?

No. PhishDestroy clasifica help-suite-brazzers-home.typedream.app como Phishing de frase semilla (riesgo: crítico, 90/100); se detectó por primera vez el 2026-10-25. VirusTotal: 4/92 motores lo marcan. Incluido en la lista Spamhaus DBL. Considera el sitio inseguro.

¿Es seguro conectar una billetera a help-suite-brazzers-home.typedream.app?

No. No conectes una billetera, no firmes mensajes ni apruebes tokens en help-suite-brazzers-home.typedream.app. Los sitios de phishing piden aprobaciones (approve, setApprovalForAll, Permit2) que permiten al operador mover tus activos, y una transacción confirmada no se puede revertir.

¿Qué hago si usé help-suite-brazzers-home.typedream.app?

Cambia todas las contraseñas que introdujiste allí y activa la autenticación en dos pasos. Si conectaste una billetera o firmaste algo, revoca las aprobaciones y mueve los fondos restantes a una billetera nueva; nunca compartas tu frase semilla. Ayuda paso a paso: guía de emergencia.

Explorar

Coincidencias en la lista de bloqueadosOpenPhish · PhishDestroy 2
OpenPhish Incluido Ver fuente
PhishDestroy PhishDestroy list Ver fuente

Última comprobación

Captura guardada · 4 capturas

Todos los enlaces de captura y los hash (4)

Detalles del dominio

Dominio
Contexto de IP Cloudflare shared edge IP de origen oculta La reputación de Edge-IP no se atribuye a este dominio.
Proveedor de plataforma Typedream
Estado HTTP200
Detalles técnicosProcedencia y marcas de tiempo
Primera detección25/10/2026
Análisis del DOManalyzed 25/10/2026score 65/1003 brand signals
URL enviadahttp://help-suite-brazzers-home.typedream.app/
Hash del favicon
Título de la página observado
Trēzor Suite | Desktop & Web Crypto® Management
Referencias automáticas a marcas
Ethereum Foundation Trezor
Certificado TLS
Emitido por Google Trust Services / WE1 · la validez guardada termina en 57 días

Red & certificados

Evidencias técnicas almacenadas

Red & DNS

Punto de acceso CDN compartido
Resolved IP
188.114.97.3
ASN de la red
AS13335
Organización
Cloudflare, Inc.
Ubicación observada
Toronto, CA
Encabezado del servidor
cloudflare

La reputación de Edge-IP no se atribuye a este dominio.

La ubicación corresponde a la red IP.

Certificado TLS

Emisor
Google Trust Services / WE1
Válido desde
2026-09-23 14:58:44
Válido hasta
2026-12-22 15:58:29
Cobertura de nombres de host
Certificado válido según las fechas almacenadas
Validez
Dentro de las fechas de validez almacenadas
Fuente de recopilación
PhishDestroy collector
Huella digital del certificado138556077c63e0419543a8da6c8303688b66bb0ab78ce09b1973983fa45d16a4
Nombres del certificado · 2 SAN
  • typedream.app
  • *.typedream.app

Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.

Tecnologías · 11 identified
Detectado a través de Cloudflare Radar · Motor Wappalyzer
Denunciar este dominio Envía pruebas y ayuda a proteger a los demás

Análisis de VirusTotal

4 / Los proveedores de seguridad de 92 marcaron este dominio
Ver en VT
Último análisis
alphaMountain.ai
ESET
Kaspersky
PhishFort

Evidencias archivadas

Instantánea de Wayback Machine
Ver archivo
Análisis del rendimiento del sitio

Google PageSpeed Insights — auditoría de rendimiento móvil de help-suite-brazzers-home.typedream.app · checked Oct 25, 2026

67
Needs Work
Rendimiento
FCP
2.4 s
Primer renderizado con contenido
LCP
11.28 s
Largest Contentful Paint
CLS
0.129
Desplazamiento acumulativo de la maquetación
TBT
66 ms
Tiempo total de bloqueo
SI
2.68 s
Índice de velocidad
Datos proporcionados por Google PageSpeed Insights · Estrategia móvil · Puntuaciones: 90-100: Bueno 50-89: Necesita mejoras 0-49: Pobre
Evidencias de capturas almacenadas 1 snapshot

Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.

Respuesta HTTP archivada HTTP 200
URL solicitada: http://help-suite-brazzers-home.typedream.app/
URL final: https://help-suite-brazzers-home.typedream.app/
Trēzor Suite | Desktop & Web Crypto® Management
A website made with Typedream.
Respuesta
HTTP 200
Cuerpo del HTML
2.19 MB
Comprimido
571.4 KB
Enlaces
1 internal · 1 external
Tecnologías detectadas
cloudflare
Encabezados de respuesta seleccionados
Content-Type: text/html; charset=utf-8
X-Powered-By: Next.js
Cache-Control: s-maxage=120, stale-while-revalidate
Servidor: cloudflare
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
HSTS: no observado DNSSEC: no observado WAF / firewall: observed Indicador de cloaking: no observado
Título de Open Graph: Trēzor Suite | Desktop & Web Crypto® Management
Descripción de Open Graph: A website made with Typedream.
Twitter card: summary
Saved response-header values · 21
Access-Control-Allow-Methods
GET,HEAD,PUT,PATCH,POST,DELETE
Access-Control-Allow-Origin
*
alt-svc
h3=":443"; ma=86400
Cache-Control
s-maxage=120, stale-while-revalidate
cf-cache-status
DYNAMIC
CF-RAY
a5028f7c6b8bb2c2-GRU
Conexión
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Fecha
Sun, 25 Oct 2026 16:22:32 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=Opw2ygQVPC%2FpQzbWkOxssfa7pcrEJhNJZfQjYvdsWU78FHjaXfWP6oznGDtTpxs8x3EJwqFtJHXvc%2Fdu1nM8UIqkOPKXRDq0QT%2B68Mht0OiIKGJuqzMrIlLKfOFyF1XGmUfQCy%2F
Servidor
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Transfer-Encoding
chunked
Vary
Accept-Encoding
Via
1.1 google
x-middleware-rewrite
/help-suite-brazzers-home
x-nextjs-cache
STALE
x-powered-by
Next.js
x-td-version
0.116.0

Valores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.

Historial de observaciones almacenadas1

Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.

  1. Monitor de dominios · Primer registro de cobro

    Accesible

Todas las observaciones de disponibilidad registradas3

Fuente: monitor de disponibilidad. Cada observación guardada se mantiene por separado, incluidos los registros con la misma fecha o el mismo hash de evidencia, pero con fuentes o estados de DNS diferentes. Un estado desconocido no es prueba de que el sitio esté fuera de línea.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Estado HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Marca de tiempo de la fuente original
    2026-10-25 17:37:29.000000
    SHA-256 de la evidencia
    98a7e2738000bfe5701d7b88e10b39eac299e36c9fba4d17cd04d0e2f87a0864
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 17:37:29
    Evidence reason
  2. http_observationunknown
    Observation source
    http_observation
    Causa
    http_2xx_unclassified
    Availability state
    unknown
    Content state
    unknown
    DNS state
    unknown
    Estado HTTP registrado
    200
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    40
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Marca de tiempo de la fuente original
    2026-10-25 17:37:29.000000
    SHA-256 de la evidencia
    98a7e2738000bfe5701d7b88e10b39eac299e36c9fba4d17cd04d0e2f87a0864
    HTTP probe value as recorded
    200
    Evidence timestamp as recorded
    2026-10-25 17:37:29
    Evidence reason
  3. current_state_backfillunknown
    Observation source
    current_state_backfill
    Causa
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Marca de tiempo de la fuente original
    2026-10-25 17:29:19.030122
    SHA-256 de la evidencia
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

Actividad registrada

5 entries
  1. URLScan

    Página capturada

    Ver fuente
  2. Cloudflare Radar

    Phishing

    Ver fuente
  3. VirusTotal

    4/92 detecciones del motor

    Ver fuente
  4. Wayback Machine

    Página archivada

    Ver fuente
  5. Añadido a PhishDestroy

    help-suite-brazzers-home.typedream.app

    Ver fuente
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Dominios similares

52 dominios similares almacenados

ethercum.org homoglyph Informe interno etheruem.org transposition Informe interno athereum.org bitsquatting dethereum.org insertion e.thereum.org subdomain efhereum.org replacement ehereum.org omission etereum.org omission eth3reum.org replacement ether.eum.org subdomain etheream.org vowel-swap ethereim.org replacement
Mostrar todo (40)
ethereium.org insertion etherem.org omission etheremu.org transposition ethereom.org vowel-swap etheresum.org insertion ethereujm.org insertion ethereum2.org addition ethereum3.org addition ethereum4.org addition ethereumc.org addition ethereumd.org addition ethereumorg.com various ethereumr.org addition ethereums.org addition ethereumx.org addition ethereun.org homoglyph ethereunm.org homoglyph ethereurm.org homoglyph ethereurn.org homoglyph ethereuym.org insertion ethereuzm.org insertion ethereyum.org insertion etherium.org vowel-swap etherrum.org replacement etherteum.org insertion etherum.org omission ethezeum.org bitsquatting ethireum.org vowel-swap ethnereum.org insertion ethreum.org omission ethureum.org bitsquatting etihereum.org homoglyph ithereum.org vowel-swap othereum.org vowel-swap rethereum.org insertion sethereum.org insertion thereum.org omission uthereum.org bitsquatting zethereum.org insertion zthereum.org replacement

Inteligencia comunitaria

1 reporte de la comunidad

CategoríaSuplantación

Brand abuse: copyrighted content, fake affiliation, fenced impersonation, impersonation, tm advertisement, impersonating Trezor (SatoshiLabs Group)

Comprobar cloaking

Compara lo que reciben un navegador y un rastreador, y comprueba si hay enrutamiento de tráfico de Keitaro.

help-suite-brazzers-home.typedream.app

Datos y informes externos

Third-Party Detection — ChainAbuse
1 report filed for help-suite-brazzers-home.typedream.app · category: Suplantación · fuente comprobada
Señalado por automated brand-abuse detection on Oct 24, 2026 — automated submission, not a user testimony. Source: ChainAbuse (TRM Labs).
Análisis en profundidad
Ayuda y notificación de incidencias

¿Te ha afectado esta página web?

3 grupos de señales de evidencia vinculados Último activo conocido
No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. El silencio es la mayor ventaja del estafador. Rómpalo.
Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.

Si ingresó credenciales de cuenta, información personal o de pago, o descargó un archivo de este dominio, tome medidas inmediatas. A continuación encontrará recursos que le ayudarán a informar el incidente y protegerse.

Canales oficiales de notificación

Informa a las autoridades locales

Seleccione su país para obtener contactos oficiales de cibercrimen o crear un borrador de queja →.

directorio de 97 países

Borrador asistido por IA: el proveedor de IA procesa los detalles del incidente

Revíselo y envíelo usted mismo
Tras un incidente de phishing

Recomendaciones y consejos para las víctimas

Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.

¿Qué debo hacer ahora mismo?

Urgente

Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.

  • Cambiar todas las contraseñas — correo electrónico, cuentas de Exchange, cualquier cosa que utilice la misma contraseña
  • Activar la autenticación de dos factores utilizando una aplicación de autenticación (no SMS). Desactivar la recuperación mediante SMS
  • Tarjetas de congelación si has introducido tus datos bancarios en la página de phishing

¿Qué información debo recopilar para mi informe?

Directrices del FBI

Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗

  • Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
  • Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
  • Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
  • Todas las URL y dominios utilizados por el estafador (incluidos help-suite-brazzers-home.typedream.app)
  • Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador

Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.

¿Dónde debo denunciar la estafa?

  • IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
  • Europol — Informes sobre la ciberdelincuencia en Europa (UE)
  • Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
  • Policía local — deja constancia oficial, aunque no puedan actuar de inmediato

Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.

How do phishing scams typically work?

  • Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
  • Sacrificio de cerdos — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
  • Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
  • Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar

¿Cómo puedo protegerme en el futuro?

  • Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
  • Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
  • «Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes

Más información: NIST · respuesta al phishingFBI IC3 · denuncias y pruebasFTC · estafas relacionadas con la recuperación de fondos

Mantente informado, mantente a salvo

Supervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.

¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales. Más información sobre el fraude en las ayudas de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones

Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.

El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.

Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.

Insertar este informeUn widget compacto con un enlace a las evidencias
HTML · IFRAME

Incrustar este informe

Comparte esta información sobre amenazas en tu página web o blog

embed.html
<iframe
  src="https://phishdestroy.io/es/embed/domain/help-suite-brazzers-home.typedream.app"
  title="PhishDestroy threat report for help-suite-brazzers-home.typedream.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>