Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
trustedadviser.co.nz favicon

trustedadviser.co.nz

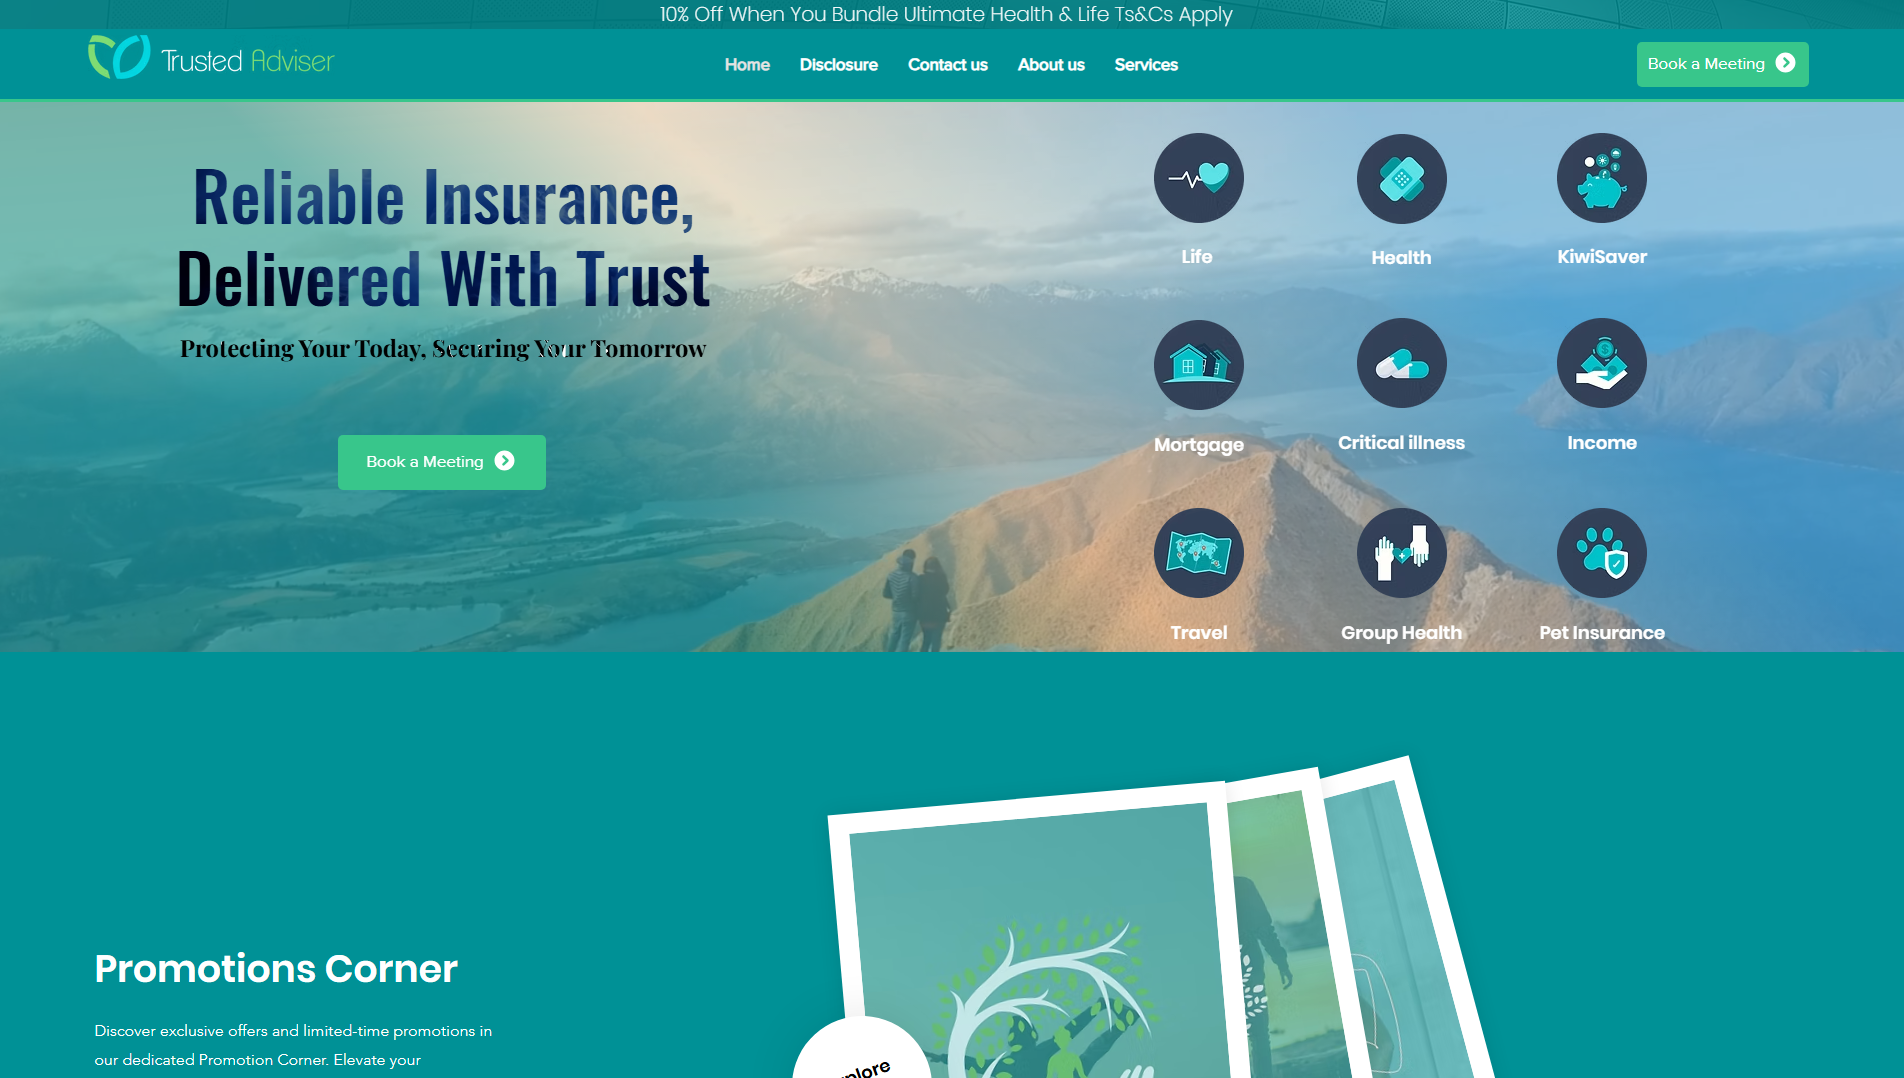
“Home | Trusted Adviser”

Drohungsurteil Kritisch 98/100 Evidenzbewertung
Verfügbarkeit Letzter bekanntermaßen aktiv Letzte gespeicherte Erreichbarkeitsbeobachtung
VirusTotal-Erkennungen: 10/89 Markenidentität: Across Letzter bekanntermaßen aktiv
OTX: 31 refs 21.09.2026 Across CDN
Actions API
⚠️
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 10. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Berichtsübersicht

trustedadviser.co.nz — Letzter bekanntermaßen aktiv (HTTP 301). Markenidentität: Across; Betrugstyp: Impersonation. Zusammenfassung der Beweislage: VirusTotal 10/89 (alphaMountain.ai, Chong Lua Dao, Forcepoint ThreatSeeker, Fortinet, Gridinsoft); CF Radar malicious; PhishDestroy score 98/100. Registrar: Dreamscape Networks In….

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Zusammenfassung der Beweislage

KRITISCH
Bewertung
98/100

PhishDestroy first observed trustedadviser.co.nz on Sep 21, 2026. Stored content metadata identifies Across as the apparent target. The captured page title is “Home | Trusted Adviser”. Stored page analysis classifies the content as impersonation. Current evidence score: 98/100 (critical).

Positive findings are stored from 2 sources: VirusTotal and Cloudflare Radar. VirusTotal recorded 10 detections among 89 engines: alphaMountain.ai, Chong Lua Dao, Forcepoint ThreatSeeker, Fortinet, Gridinsoft, Lionic, SOCRadar, Sophos, VIPRE, Webroot on Sep 22, 2026 at 20:16 UTC. Cloudflare Radar classified the hostname as malicious and assigned the categories security threats and phishing; its verdict timestamp was not retained. Non-positive and contextual checks: AlienVault OTX listed 31 community pulse references (not vendor detections) on Sep 22, 2026 at 20:17 UTC. The separate external-blocklist snapshot contained no matches on Sep 23, 2026 at 02:20 UTC. Google Safe Browsing returned no flag on Sep 22, 2026 at 20:16 UTC. URLScan completed without a malicious verdict (score 0) on Sep 22, 2026 at 03:30 UTC.

HTTP 301 was recorded on Sep 23, 2026 at 02:23 UTC. Registration records for the domain list Dreamscape Networks International Pte Ltd t/a Crazy Domains as the registrar and Mar 20, 2015 as the creation date. At collection time, the hostname resolved to 185.230.63.186 on AS58182 (Wix.com Ltd.). The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. DOM analysis on Sep 21, 2026 at 10:20 UTC returned 98/100. The evidence archive retains 3 visual captures from PhishDestroy and URLScan. TLS metadata lists Let's Encrypt / YR2 as the certificate issuer with validity through Nov 30, 2026; checked Sep 21, 2026 at 10:02 UTC.

The content indicators and 2 positive source findings support the current Across-themed impersonation classification.

VirusTotal
VirusTotal
10 det.
OTX references
CF-Radar
Schädlich
URLScan
URLScan
TLS-Zertifikat
Let's Encrypt / YR2
Alter
11.5 yr
Beobachteter Status
Letzter bekanntermaßen aktiv 301
PhishDestroy
DestroyList
Gelistet
Datenabdeckung VirusTotal 10 / 89 OTX 31 community references CF-Radar provider verdict: malicious URLScan capture gespeicherter Bericht URLScan verdict Analyse abgeschlossen TLS valid certificate, 67d WHOIS 140 mo old Screenshot 3 captures · 2 sources
Erkenntnisse zur Netzwerksicherheit
CF Cloudflare Radar Verdict Schädlich
Security threats Phishing Phishing

Forensic History & Detection Timeline

This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. VirusTotal Detections Update Sep 21, 2026 · 14:55 UTC
    VirusTotal scanner detections updated from 9 to 10. Added scanner alerts: SOCRadar.
  2. Threat First Observed Sep 21, 2026 · 11:48 UTC
    Domain ingestion complete. Initial state is marked as unknown pointing to IP 185.230.63.107.

Pipeline zur Reaktion auf Sicherheitsbedrohungen

Entdeckung
Checks
Reports
Verfügbarkeit
13/15

Status der öffentlichen Sperrliste

Analyse von Erkennung und Umgehung

Überprüfung der Cloaking- und Traffic-Verteilung

Noch nicht eingescannt Bislang wurde noch kein Unterschied zwischen Crawler und Browser festgestellt.

Gespeicherte Beobachtungen zum Vergleich zwischen Crawler und Browser für diesen Host sowie eine Echtzeit-Fingerabdruckprüfung für Verkehrsverteilungssysteme im Keitaro-Stil.

Gespeichertes Cloaking-Flag
Noch nicht eingescannt
Letzter Tarnungsscan
Vom Scanner erkannter Server-Header
Pepyaka

Anmerkung des Scanners: redirect: raw=redirect_301; http=301; via=https_proxy; location=https://www.trustedadviser.co.nz/; server=Pepyaka

Live-TDS-Fingerabdruckprüfung
Sieben Keitaro-Fingerabdrücke sowie ein Vergleich zwischen Crawler und Browser, der vom „PhishDestroy“-Scanner ausgeführt wird, wenn dieses Fenster geöffnet ist.
Warten

Gespeicherte Aufnahme · 3 sources

Domain-Intelligenz

Domain
URLScan Verdict Analyse abgeschlossen score 0 report ↗
Server / ASN cloudflare · AS58182 Wix.com Ltd.
IP Context Cloudflare shared edge origin IP hidden Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
OTX Tags 2026-09activeall-domainsblocklistcontentcryptoDomainsdrainerfraudlivemonthlyphishdestroyphishingphishing-database+2 more
Registrar Dreamscape Networks In…
IP-Adresse 185.230.63.107 CDN
StandortUS Ashburn, US
NetzwerkAS58182 · Wix Com Inc
Die Ursprungs-IP ist hinter einem CDN-Proxy verborgen. Reverse-IP-Ergebnisse für die Edge-Adresse enthalten nicht verwandte Mandanten; Um den Ursprung zu finden, sind passive DNS- oder Zertifikatstransparenzdaten erforderlich.
RegistrierungErstellt 20.03.2015
HTTP-Status301 Moved Permanently
Technische DetailsDNS, SSL-SANs, Zeitstempel
Erstmals entdeckt21.09.2026
DOM Analysisanalyzed 21.09.2026score 98/1001 brand signal
IoC Extractionscanned 22.09.20260 wallet · 0 Telegram IoCs
Submitted URLhttp://www.trustedadviser.co.nz/
Nameserverns0.wixdns.netns1.wixdns.net
MX Records0 mail.trustedadviser.co.nz
TLS Fingerprint
TLS Observationvalid from 01.09.2026scanned 21.09.2026
TLS SAN Domainswww.trustedadviser.co.nz
Favicon Hash
Seitentitel
Home | Trusted Adviser
Impersonates
Across
TLS-Zertifikat
Valid transport encryption · Ausgestellt von Let's Encrypt / YR2 · valid for 67 days
Technologien · 7 identified
Detected via Cloudflare Radar · Wappalyzer engine
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

10 / 89 Sicherheitsanbieter haben diese Domain markiert
View on VT
Last analyzed Previous stored snapshot: 10 detections
alphaMountain.ai
Chong Lua Dao
Forcepoint ThreatSeeker
Fortinet
Gridinsoft
Lionic
SOCRadar
Sophos
VIPRE
Webroot
Website-Performanceanalyse

Google PageSpeed Insights — mobile performance audit of trustedadviser.co.nz · checked Sep 21, 2026

56
Needs Work
Performance
FCP
4.24s
First Contentful Paint
LCP
12.99s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
249ms
Total Blocking Time
SI
6.3s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor

Nachweise und externe Berichte

Wurden Sie von dieser Website betroffen?

If credentials were compromised, report immediately. Do not engage with recovery scammers.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.

Europol
Finden Sie den offiziellen Meldekanal für Ihr EU-Land
National police directory
Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet Überprüfen Sie es und reichen Sie es selbst ein

Jede beliebige Domain prüfen

Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise

Jetzt scannen

Phishing melden

Melden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community

Melden

Echtzeit-Bedrohungsfeed

Aktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen

Überwachen

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Echtzeit-Bedrohungsfeed Einspruch gegen diesen Eintrag einlegen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/trustedadviser.co.nz"
  title="PhishDestroy threat report for trustedadviser.co.nz"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>