Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
primecorra.us favicon

primecorra.us

“Bot Verification”

Drohungsurteil Kritisch 88/100 Evidenzbewertung
Verfügbarkeit Letzter bekanntermaßen aktiv Letzte gespeicherte Erreichbarkeitsbeobachtung
VirusTotal-Erkennungen: 6/89 Markenidentität: Unknown Letzter bekanntermaßen aktiv
OTX: 4 refs 30.08.2026 Unbekannt
Actions API
⚠️
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 6. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Berichtsübersicht

primecorra.us — Letzter bekanntermaßen aktiv (HTTP 200). Markenidentität: Unknown; Betrugstyp: Impersonation. Zusammenfassung der Beweislage: VirusTotal 6/89 (alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Gridinsoft, Netcraft); PhishDestroy score 88/100.

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Zusammenfassung der Beweislage

KRITISCH
Bewertung
88/100

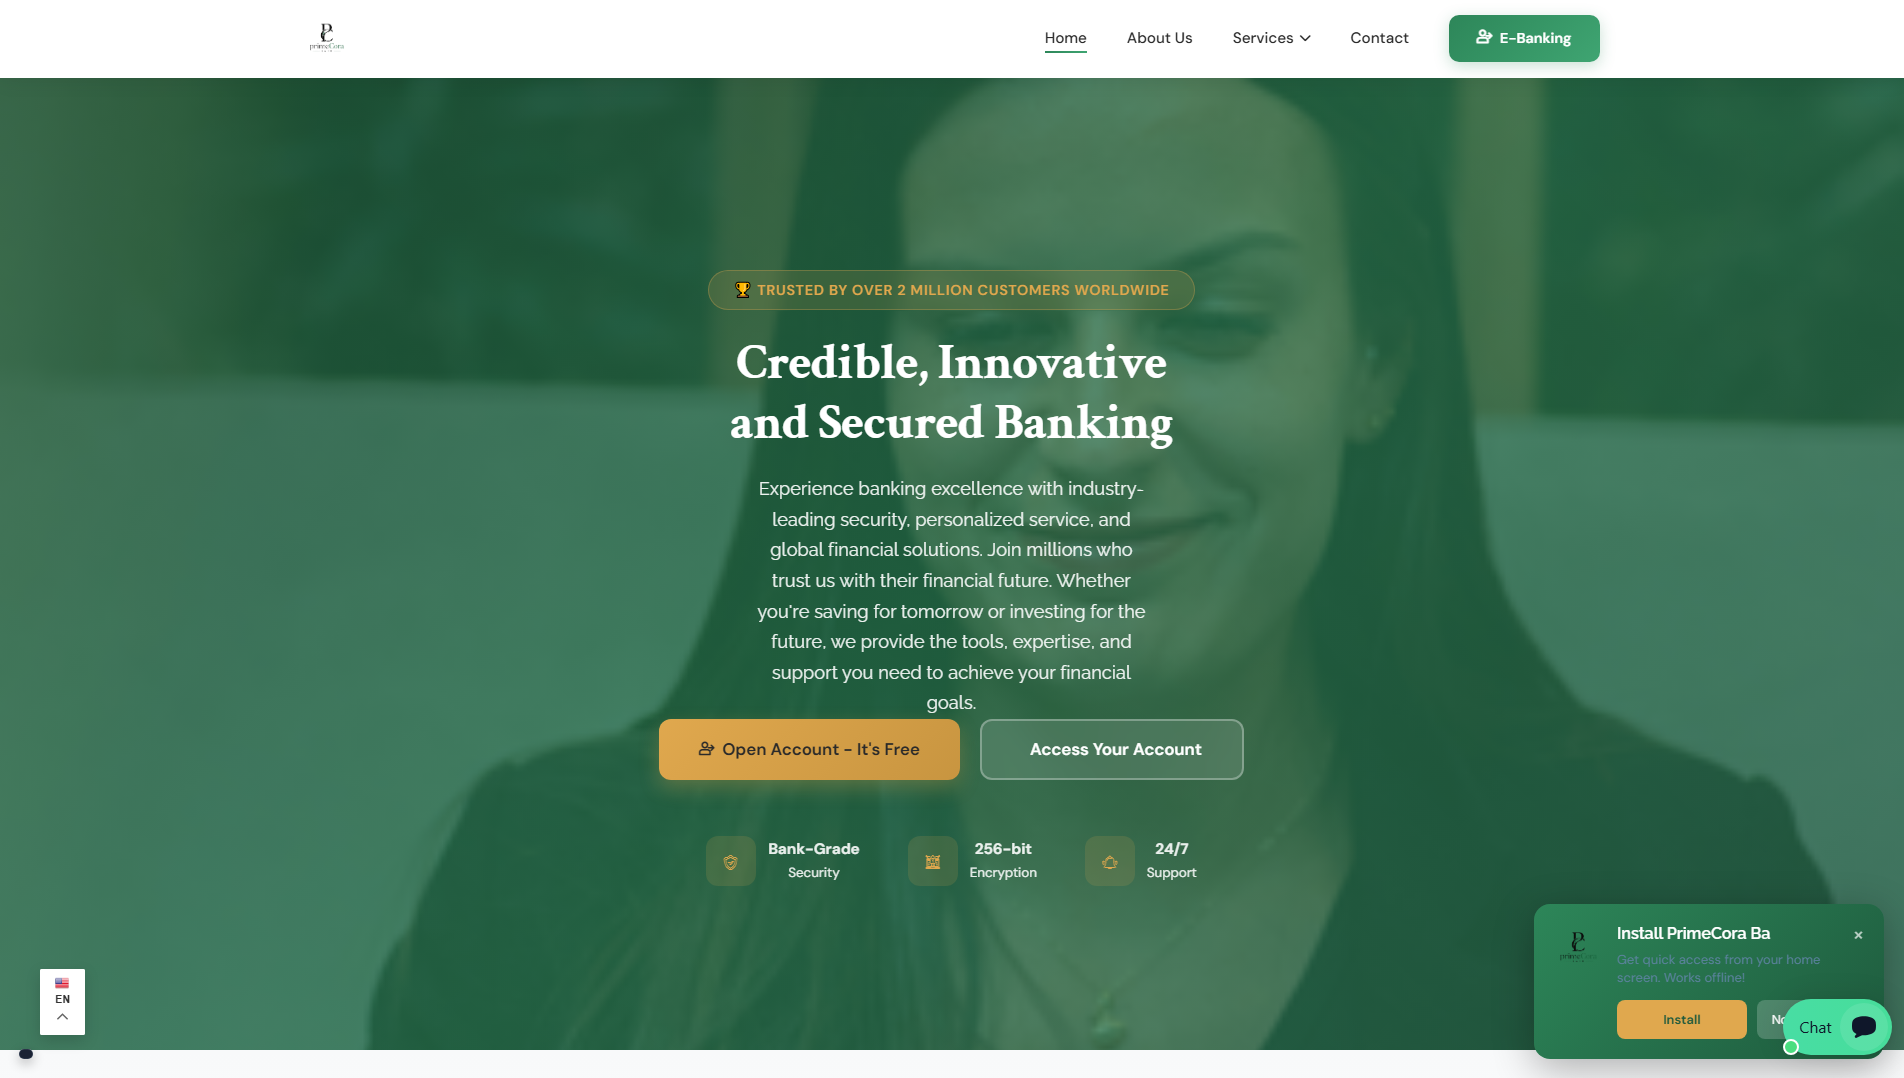
PhishDestroy first observed primecorra.us on Aug 30, 2026. Stored content metadata identifies Unknown as the apparent target. The captured page title is “Bot Verification”. Stored page analysis classifies the content as impersonation. Current evidence score: 88/100 (critical).

One source contains a positive finding: VirusTotal. VirusTotal recorded 6 detections among 89 engines: alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Gridinsoft, Netcraft, SOCRadar on Sep 12, 2026 at 02:16 UTC. Non-positive and contextual checks: AlienVault OTX listed 4 community pulse references (not vendor detections) on Aug 31, 2026 at 07:50 UTC. The separate external-blocklist snapshot contained no matches on Sep 20, 2026 at 14:20 UTC. Google Safe Browsing returned no flag on Sep 12, 2026 at 04:00 UTC. URLScan completed without a malicious verdict (score 0) on Aug 30, 2026 at 05:08 UTC.

HTTP 200 was recorded on Sep 20, 2026 at 10:28 UTC. At collection time, the hostname resolved to 198.251.84.129 on AS53667 (FranTech Solutions). The recorded endpoint location is Luxembourg, LU. The stored server header is LiteSpeed. The evidence archive retains 2 visual captures from PhishDestroy and URLScan. TLS metadata lists Let's Encrypt as the certificate issuer with validity through Nov 20, 2026; checked Aug 30, 2026 at 04:02 UTC.

Stored content provides classification context, but only one source contains a positive finding.

VirusTotal
VirusTotal
6 det.
OTX references
URLScan
URLScan
ScamAdviser
Scamadviser
80/100Likely Safe
TLS-Zertifikat
Let's Encrypt
Beobachteter Status
Letzter bekanntermaßen aktiv 200
PhishDestroy
DestroyList
Gelistet
Datenabdeckung VirusTotal 6 / 89 OTX 4 community references CF-Radar scan completed URLScan capture gespeicherter Bericht URLScan verdict Analyse abgeschlossen TLS valid certificate, 81d WHOIS not parsed Screenshot 2 captures · 2 sources Scamadviser 80/100

Forensic History & Detection Timeline

This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. VirusTotal Detections Update Aug 31, 2026 · 00:29 UTC
    VirusTotal scanner detections updated from 3 to 5. Added scanner alerts: Gridinsoft, alphaMountain.ai.
  2. VirusTotal Detections Update Aug 30, 2026 · 06:58 UTC
    VirusTotal scanner detections updated from 1 to 3. Added scanner alerts: Forcepoint ThreatSeeker, SOCRadar.
  3. VirusTotal Detections Update Aug 30, 2026 · 05:23 UTC
    VirusTotal scanner detections updated from 0 to 1. Added scanner alerts: Netcraft.
  4. Threat First Observed Aug 30, 2026 · 04:19 UTC
    Domain ingestion complete. Initial state is marked as alive pointing to IP 198.251.84.129.

Pipeline zur Reaktion auf Sicherheitsbedrohungen

Entdeckung
Checks
Reports
Verfügbarkeit
15/17

Status der öffentlichen Sperrliste

Evasion analysis

Cloaking suspected: scanner and victim titles differ

Stored crawler-versus-browser observations for this host, plus a live fingerprint check for Keitaro-style traffic distribution systems.

Stored cloaking flag
Not yet scanned
Last cloaking scan
Server header seen by scanner
LiteSpeed

Scanner note: alive_content: raw=ok; http=200; via=https_proxy; server=LiteSpeed

Title shown to the security scannerPrimeCora Bank
Title shown to a browser visitorBot Verification
Live TDS fingerprint check
Seven Keitaro fingerprints plus a crawler-versus-browser comparison, run from the PhishDestroy scanner when this section scrolls into view.
Waiting

Gespeicherte Aufnahme · 2 sources

Domain-Intelligenz

Domain
URLScan Verdict Analyse abgeschlossen score 0 report ↗
Server / ASN LiteSpeed · AS53667 FranTech Solutions
IP-Reputation abuse score 3/100 2 reports Email Spam checked 30.08.2026
OTX Tags 2026-08activeall-domainsblocklistcontentcryptoDomainsdrainerfraudlivemonthlyphishdestroyphishingscam
IP-Adresse 198.251.84.129 LU
StandortLU Luxembourg, LU
NetzwerkAS53667 · FranTech Solutions
HTTP-Status200
Technische DetailsDNS, SSL-SANs, Zeitstempel
Erstmals entdeckt30.08.2026
IoC Extractionscanned 30.08.20260 wallet · 0 Telegram IoCs
Submitted URLhttp://primecorra.us/
Nameserverns109.my-control-panel.comns110.my-control-panel.com
MX Records10 mail.primecorra.us
TLS Fingerprint
TLS Observationvalid from 22.08.2026scanned 30.08.2026
Favicon Hash
Seitentitel
Bot Verification
TLS-Zertifikat
Valid transport encryption · Ausgestellt von Let's Encrypt · valid for 81 days
Abgleich mit Bedrohungsdaten · source references
ScamAdviser Public lookup
A public ScamAdviser lookup is available. Review its current score and warnings at the source; the existence of a lookup page is not itself a malicious verdict.
View on ScamAdviser
Live-fetched via CF worker proxy pool · cached 24h
Technologien · 7 identified
Detected via Cloudflare Radar · Wappalyzer engine
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

6 / 89 Sicherheitsanbieter haben diese Domain markiert
View on VT
Last analyzed First positive detection Previous stored snapshot: 6 detections
alphaMountain.ai
CRDF
Forcepoint ThreatSeeker
Gridinsoft
Netcraft
SOCRadar

Archivierte Beweise

Wayback Machine Snapshot
Zur Beweisüberprüfung steht ein historischer Schnappschuss zur Verfügung
View Archive
Website-Performanceanalyse

Google PageSpeed Insights — mobile performance audit of primecorra.us · checked Aug 30, 2026

77
Needs Work
Performance
FCP
2.56s
First Contentful Paint
LCP
4.66s
Largest Contentful Paint
CLS
0.018
Cumulative Layout Shift
TBT
0ms
Total Blocking Time
SI
4.3s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor

Nachweise und externe Berichte

Wurden Sie von dieser Website betroffen?

If credentials were compromised, report immediately. Do not engage with recovery scammers.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.


Europol
Finden Sie den offiziellen Meldekanal für Ihr EU-Land
National police directory
Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet Überprüfen Sie es und reichen Sie es selbst ein

Jede beliebige Domain prüfen

Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise

Jetzt scannen

Phishing melden

Melden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community

Melden

Echtzeit-Bedrohungsfeed

Aktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen

Überwachen

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Echtzeit-Bedrohungsfeed Einspruch gegen diesen Eintrag einlegen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/primecorra.us"
  title="PhishDestroy threat report for primecorra.us"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>