Zum Sicherheitsbericht springen
Domänensicherheit und Bedrohungsinformationen
casinorainbet-canada.net favicon

casinorainbet-canada.net

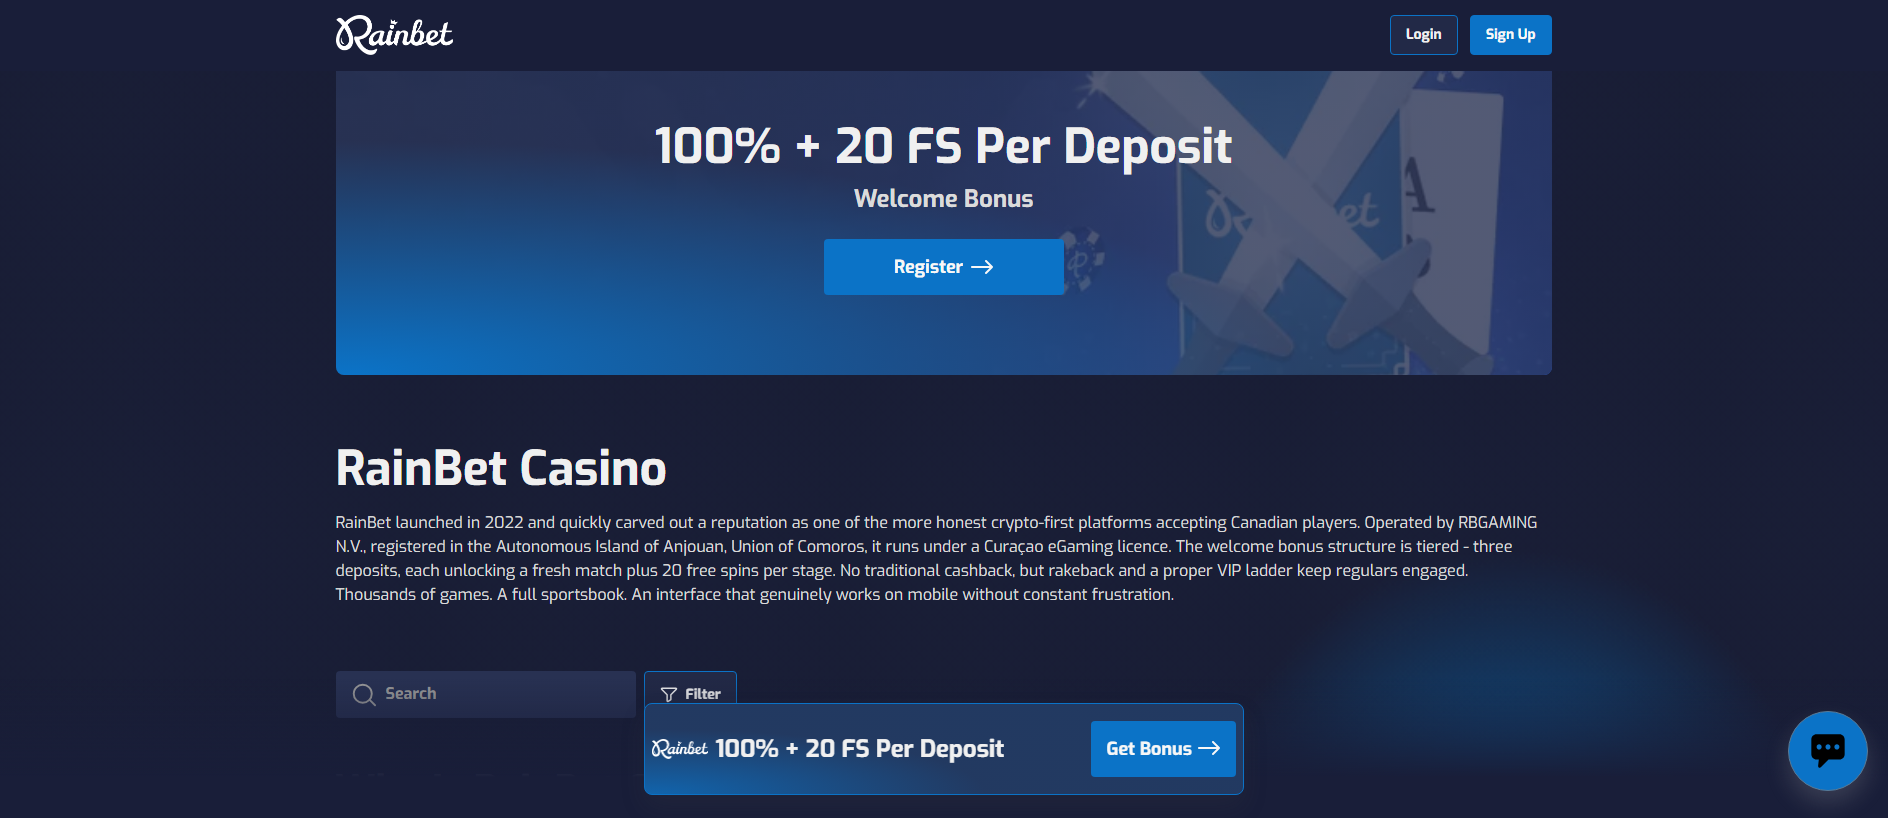
“Official RainBet™ | CAD$500 Bonus + 100% Match”

Drohungsurteil Kritisch 95/100 Evidenzbewertung
Verfügbarkeit Inhalt nicht verfügbar Der Inhalt war in der letzten Beobachtung nicht verfügbar
VirusTotal-Erkennungen: 8/89 Gespeicherte Sperrlistenübereinstimmungen: 2 URLQuery threat systems: 2 alerts Markenidentität: MetaMask
OTX: 3 refs 15.09.2026 MetaMask 1 Report Sent CDN
Actions API
⚠️
Diese Domain wurde als bösartig markiert.
Sicherheits-Engines melden eine Entdeckung: 8. Öffentliche Blocklisten, die eine Übereinstimmung melden: 2. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
Berichtsübersicht

casinorainbet-canada.net — Inhalt nicht verfügbar. Markenidentität: MetaMask; Betrugstyp: Gambling. Zusammenfassung der Beweislage: VirusTotal 8/89 (ChainPatrol, alphaMountain.ai, CRDF, Forcepoint ThreatSeeker, Gridinsoft); URLQuery 2 alerts; 2 external blocklist matches (MetaMask, SEAL); PhishDestroy score 95/100. Registrar: DEVEXPANSE.

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Zusammenfassung der Beweislage

KRITISCH
Bewertung
95/100

Assessment
Stored evidence for casinorainbet-canada.net: VirusTotal recorded 8 detections among 89 scanners on 2026-09-15. That ratio reproduces the stored check in its original units and is not converted into another measure. MetaMask and SEAL appear as named external blocklist observations for casinorainbet-canada.net. Each item in this report remains at the scope supplied by its dated source record.

Detection Evidence
VirusTotal records 8 detections among 89 scanners in the stored snapshot dated 2026-09-15. The numerator describes scanners that produced detections, while the denominator describes scanners included in that check. The reverse order would materially alter the stored result. The VirusTotal snapshot dated 2026-09-15 supplies no common rationale covering the included scanners, and this report adds none. A later VirusTotal snapshot may contain different values, so any comparison should preserve the exact ratio and date of each snapshot.

Source Context
MetaMask and SEAL are recorded as named external blocklist observations for casinorainbet-canada.net in the snapshot dated 2026-09-15. The stored MetaMask and SEAL blocklist records supply names and entries, but they supply no shared method or common rationale. PhishDestroy’s catalogue also contains casinorainbet-canada.net as a publisher record. That PhishDestroy record is counted separately from the MetaMask and SEAL external blocklist observations. This separation keeps the origin of every entry visible and prevents a single stored item from being counted again under another source label.

Reachability and Timeline
The record first observed casinorainbet-canada.net on 2026-09-15. The MetaMask and SEAL blocklist snapshot is dated 2026-09-15 and remains a separate event in the stored timeline. The registration date is separately recorded as 2026-07-03. A URLScan reference was stored on 2026-09-15 as a dated artifact for review. Each timestamp qualifies only the adjacent observation in this timeline. Later collection results should be compared with these dated values without replacing the earlier snapshot.

Registration and Infrastructure
The source stores 188.114.96.3 as the observed address in this record. The registration date for casinorainbet-canada.net is recorded as 2026-07-03. These fields preserve registration, network, and certificate context stored in this record. The report preserves each label and number as a separate source value instead of combining them into an invented aggregate. Keeping the fields separate leaves every infrastructure value traceable to the record that supplied it.

Conclusion
The casinorainbet-canada.net record states that VirusTotal recorded 8 detections among 89 scanners on 2026-09-15. MetaMask and SEAL remain named blocklist observations from the snapshot dated 2026-09-15. PhishDestroy remains a separate publisher catalogue entry in the stored record. The observed address field in this record contains 188.114.96.3. The supported conclusion is bounded to the exact stored observations for casinorainbet-canada.net. Any statement beyond those source values would require additional dated material.

Recommended Actions
Avoid submitting sensitive information to casinorainbet-canada.net during review. Use a known service address obtained separately from this report for any necessary access. Defenders can retain casinorainbet-canada.net as an exact indicator and preserve relevant DNS, proxy, and endpoint records. Compare later VirusTotal snapshots and MetaMask and SEAL blocklist records with the dated values above instead of replacing them. Keep each later observation with its source date so changes remain visible during follow-up review. If a defensive rule is needed, keep its scope to casinorainbet-canada.net. The stored record does not justify extending that rule to 188.114.96.3 or to other infrastructure records.

VirusTotal
VirusTotal
8 det.
URLQuery
URLQuery
2 threat alerts
OTX references
URLScan
URLScan
ScamAdviser
Scamadviser
80/100Likely Safe
TLS-Zertifikat
Google Trust Services / WE1
Alter
3 mo New
Beobachteter Status
Inhalt nicht verfügbar
PhishDestroy
DestroyList
Gelistet
Reports Sent
1
Datenabdeckung VirusTotal 8 / 89 URLQuery 2 threat-system alerts OTX 3 community references CF-Radar scan completed URLScan capture gespeicherter Bericht URLScan verdict Analyse abgeschlossen TLS valid certificate, 83d WHOIS 3 mo old Screenshot 3 captures · 3 sources Scamadviser 80/100
Erkenntnisse zur Netzwerksicherheit
Threat Detection Systems 2 alerts
Detection System Indicator Verdict Alert
DNS4EU casinorainbet-canada.net malicious Sinkholed
Quad9 DNS casinorainbet-canada.net malicious Sinkholed

Forensic History & Detection Timeline

This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Domain Status Transition Sep 16, 2026 · 13:01 UTC
    Domain state transitioned from alive to dead.
  2. Threat First Observed Sep 15, 2026 · 15:48 UTC
    Domain ingestion complete. Initial state is marked as alive pointing to IP 188.114.96.3.

Pipeline zur Reaktion auf Sicherheitsbedrohungen

Entdeckung
Checks
Reports
Verfügbarkeit
16/16
Sent Report Recorded
Stored sent-report record for registrar DEVEXPANSE LTD d/b/a Regery.com, hosting provider, 1 abuse contact
abuse@regery.com
15.09.2026

Status der öffentlichen Sperrliste

Evasion analysis

Cloaking & traffic-distribution check

Stored crawler-versus-browser observations for this host, plus a live fingerprint check for Keitaro-style traffic distribution systems.

Stored cloaking flag
Not yet scanned
Last cloaking scan

Scanner note: dns_error: raw=dns_error; via=local_dns_prefilter

Live TDS fingerprint check
Seven Keitaro fingerprints plus a crawler-versus-browser comparison, run from the PhishDestroy scanner when this section scrolls into view.
Waiting

Gespeicherte Aufnahme · 3 sources

Domain-Intelligenz

Domain
URLScan Verdict Analyse abgeschlossen score 0 report ↗
Server / ASN cloudflare · AS13335 Cloudflare, Inc.
IP Context Cloudflare shared edge origin IP hidden Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
OTX Tags 2026-09all-domainsblocklistcryptoDomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Registrar DEVEXPANSE LV(LV)
IP-Adresse 188.114.96.3 CDN
StandortCA Toronto, CA
NetzwerkAS13335 · CloudFlare, Inc.
Die Ursprungs-IP ist hinter einem CDN-Proxy verborgen. Reverse-IP-Ergebnisse für die Edge-Adresse enthalten nicht verwandte Mandanten; Um den Ursprung zu finden, sind passive DNS- oder Zertifikatstransparenzdaten erforderlich.
RegistrierungErstellt 03.07.2026 (79d · New) Expires 03.07.2027
Zeit bis zur ersten Nichtverfügbarkeit 21h
Was wir zählen Verstrichene Zeit von der ersten gespeicherten Missbrauchsmeldung bis zur ersten Feststellung, dass der Inhalt nicht verfügbar war. Damit ist die Ursache nicht geklärt.
Was jeder Bericht enthält Gespeicherte Ausgangsberichtsaufzeichnungen können auf zu diesem Zeitpunkt verfügbare Beweise verweisen, wie z. B. Urteile von Anbietern, Registrierungsdaten, Hosting-Details, Klassifizierungen oder Screenshots. Diese Seite lässt keine Rückschlüsse auf die genaue zugestellte Nutzlast, den Empfang, die Bestätigung oder die Aktion eines Empfängers zu.
Technische DetailsDNS, SSL-SANs, Zeitstempel
Erstmals entdeckt15.09.2026
DOM Analysisanalyzed 15.09.2026score 95/10014 brand signals
IoC Extractionscanned 16.09.20260 wallet · 0 Telegram IoCs
Submitted URLhttp://casinorainbet-canada.net/
Nameserverbill.ns.cloudflare.commagnolia.ns.cloudflare.com
MX Records10 route1.mx.cloudflare.net 85 route3.mx.cloudflare.net 97 route2.mx.cloudflare.net
TLS Fingerprint
TLS Observationvalid from 14.09.2026scanned 15.09.2026
Favicon Hash
Fall-ID
Seitentitel
Official RainBet™ | CAD$500 Bonus + 100% Match
Impersonates
Across Apple Binance Blast Compound Cs2 Ethereum Google +6
TLS-Zertifikat
Valid transport encryption · Ausgestellt von Google Trust Services / WE1 · valid for 83 days
Casino / Gambling License Verification
Unverified gambling license
This domain markets casino/gambling services. Scam casinos routinely display fake Curaçao, MGA, or Kahnawake license badges that don’t exist in the real registries. Always verify the license number against the official regulator database before depositing. If the site shows a seal but no clickable registry link — or the linked registry page doesn’t exist — treat it as fraudulent.
Curaçao eGaming (official) Malta Gaming Authority UK Gambling Commission PA Gaming Control Kahnawake Gaming Gibraltar Gambling
Technologien · 5 identified
Detected via Cloudflare Radar · Wappalyzer engine
Diese Domain melden Reichen Sie Beweismaterial ein und helfen Sie mit, andere zu schützen

VirusTotal-Analyse

8 / 89 Sicherheitsanbieter haben diese Domain markiert
View on VT
Last analyzed Previous stored snapshot: 8 detections
ChainPatrol
alphaMountain.ai
CRDF
Forcepoint ThreatSeeker
Gridinsoft
Kaspersky
Seclookup
VIPRE
Website-Performanceanalyse

Google PageSpeed Insights — mobile performance audit of casinorainbet-canada.net · checked Sep 15, 2026

97
Good
Performance
FCP
1.08s
First Contentful Paint
LCP
1.65s
Largest Contentful Paint
CLS
0.061
Cumulative Layout Shift
TBT
38ms
Total Blocking Time
SI
3.87s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor

Ähnliche Domains

79 gespeicherte ähnliche Domains

Alle anzeigen (67)
metasmask.io insertion Interner Bericht metramask.io insertion Interner Bericht mewtamask.io insertion Interner Bericht mmetamask.io homoglyph Interner Bericht mtamask.io omission Interner Bericht mwetamask.io insertion Interner Bericht nmetamask.io homoglyph Interner Bericht metamark.io bitsquatting Interner Bericht metamaskj.io addition Interner Bericht metammask.io homoglyph Interner Bericht metamnask.io homoglyph Interner Bericht emtamask.io transposition m-etamask.io hyphenation meamask.io omission meatmask.io transposition meramask.io replacement mertamask.io insertion metaamask.io repetition metaamsk.io transposition metaask.io omission metalmask.io insertion metamaask.io insertion metamadsk.io insertion metamaek.io replacement metamak.io omission metamas.io omission metamasak.io insertion metamasdk.io insertion metamask-io.com various metamasl.io replacement metamasm.io replacement metamsak.io transposition metamsk.io omission metamusk.io vowel-swap metamzsk.io replacement metarnask.io homoglyph metmaask.io transposition metmask.io omission metsamask.io insertion metsmask.io replacement mettamask.io repetition metwmask.io replacement metyamask.io insertion metzmask.io replacement meyamask.io replacement meytamask.io insertion mitamask.io vowel-swap mnetamask.io homoglyph mretamask.io insertion mrtamask.io replacement mstamask.io replacement mteamask.io transposition mwtamask.io replacement rnetamask.io homoglyph matamask.io bitsquatting mdtamask.io bitsquatting metamasi.io bitsquatting metamasj.io bitsquatting metamaska.io addition metamaskk.io addition metamaskl.io addition metamaso.io bitsquatting metamesk.io bitsquatting metamqsk.io bitsquatting metemask.io bitsquatting netamask.io homoglyph xn--metamas-bhb.io homoglyph

Nachweise und externe Berichte

Momentaufnahme der übermittelten Beweise
Sent: Ledger records: 1 Case ID: PD-20260915-847AA1 Recipient: abuse@regery.com
Page title stored with report: Official RainBet™ | CAD$500 Bonus + 100% Match
URLScan evidence VirusTotal evidence URLQuery evidence Screenshot 458.4 KB
PDF notice generated Notice text archived (640 chars)
Abuse notice text as sent to the provider
Policy Violations:
Illegal Activities: Active phishing operation targeting victims
Fraud & Deception: Impersonation of legitimate services
Identity Theft: Collection of credentials under false pretenses
Applicable Laws (LV):
International Anti-Cybercrime Regulations
Budapest Convention on Cybercrime
Universal Fraud Prevention Laws
Phishing activities violate international cybercrime conventions and LV's domestic fraud laws.
Action Required: This evidence-backed report demonstrates clear violations requiring suspension per your policies. Continued hosting exposes your organization to regulatory scrutiny and potential legal liability.

Wurden Sie von dieser Website betroffen?

If credentials were compromised, report immediately. Do not engage with recovery scammers.

Wenn Sie Kontoanmeldeinformationen, persönliche oder Zahlungsinformationen eingegeben oder eine Datei von dieser Domain heruntergeladen haben, ergreifen Sie sofort Maßnahmen. Nachfolgend finden Sie Ressourcen, die Ihnen helfen, den Vorfall zu melden und sich zu schützen.


Europol
Finden Sie den offiziellen Meldekanal für Ihr EU-Land
National police directory
Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Betrug im Zusammenhang mit Wiederaufbaumaßnahmen →

Melden Sie sich bei Ihren örtlichen Behörden

Wählen Sie Ihr Land aus, um Offizielle Kontakte im Bereich Cyberkriminalität oder einen Beschwerdeentwurf erstellen → zu erhalten.

97-Länder-Verzeichnis
KI-gestützter Entwurf – Vorfalldetails werden vom KI-Anbieter verarbeitet Überprüfen Sie es und reichen Sie es selbst ein

Jede beliebige Domain prüfen

Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise

Jetzt scannen

Phishing melden

Melden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community

Melden

Echtzeit-Bedrohungsfeed

Aktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen

Überwachen

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Echtzeit-Bedrohungsfeed Einspruch gegen diesen Eintrag einlegen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/casinorainbet-canada.net"
  title="PhishDestroy threat report for casinorainbet-canada.net"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>