
Berichte zur Domänensicherheit
Durchsuchen Sie die erfassten Domains und überprüfen Sie gespeicherte Beweismittel, Erkennungen sowie die aktuell beobachtete Verfügbarkeit.
224,520
Gesamtzahl der erfassten Fälle
218,644
VT erkannt
94,135
Zuletzt aktiv gesehen
130,385
Bei der letzten Überprüfung nicht verfügbar
1
VT Ausstehend
Cosmotown, Inc. 1,744 Domains

mint-modz.com
nationspringbk.com
novaessex.com
novaonsol.com
oceandeliveryexpress.com
optiumledger.com
p2p-option.com
peer-option.com
perkbulk.com
pidigitalcurrency.com
pinnacletrustvest.com
pipskey-fxtrd.com
prime-bull.com
qfs-ledger-backup.com
qfsallbackup.com
qfsassetsphrasebackup.com
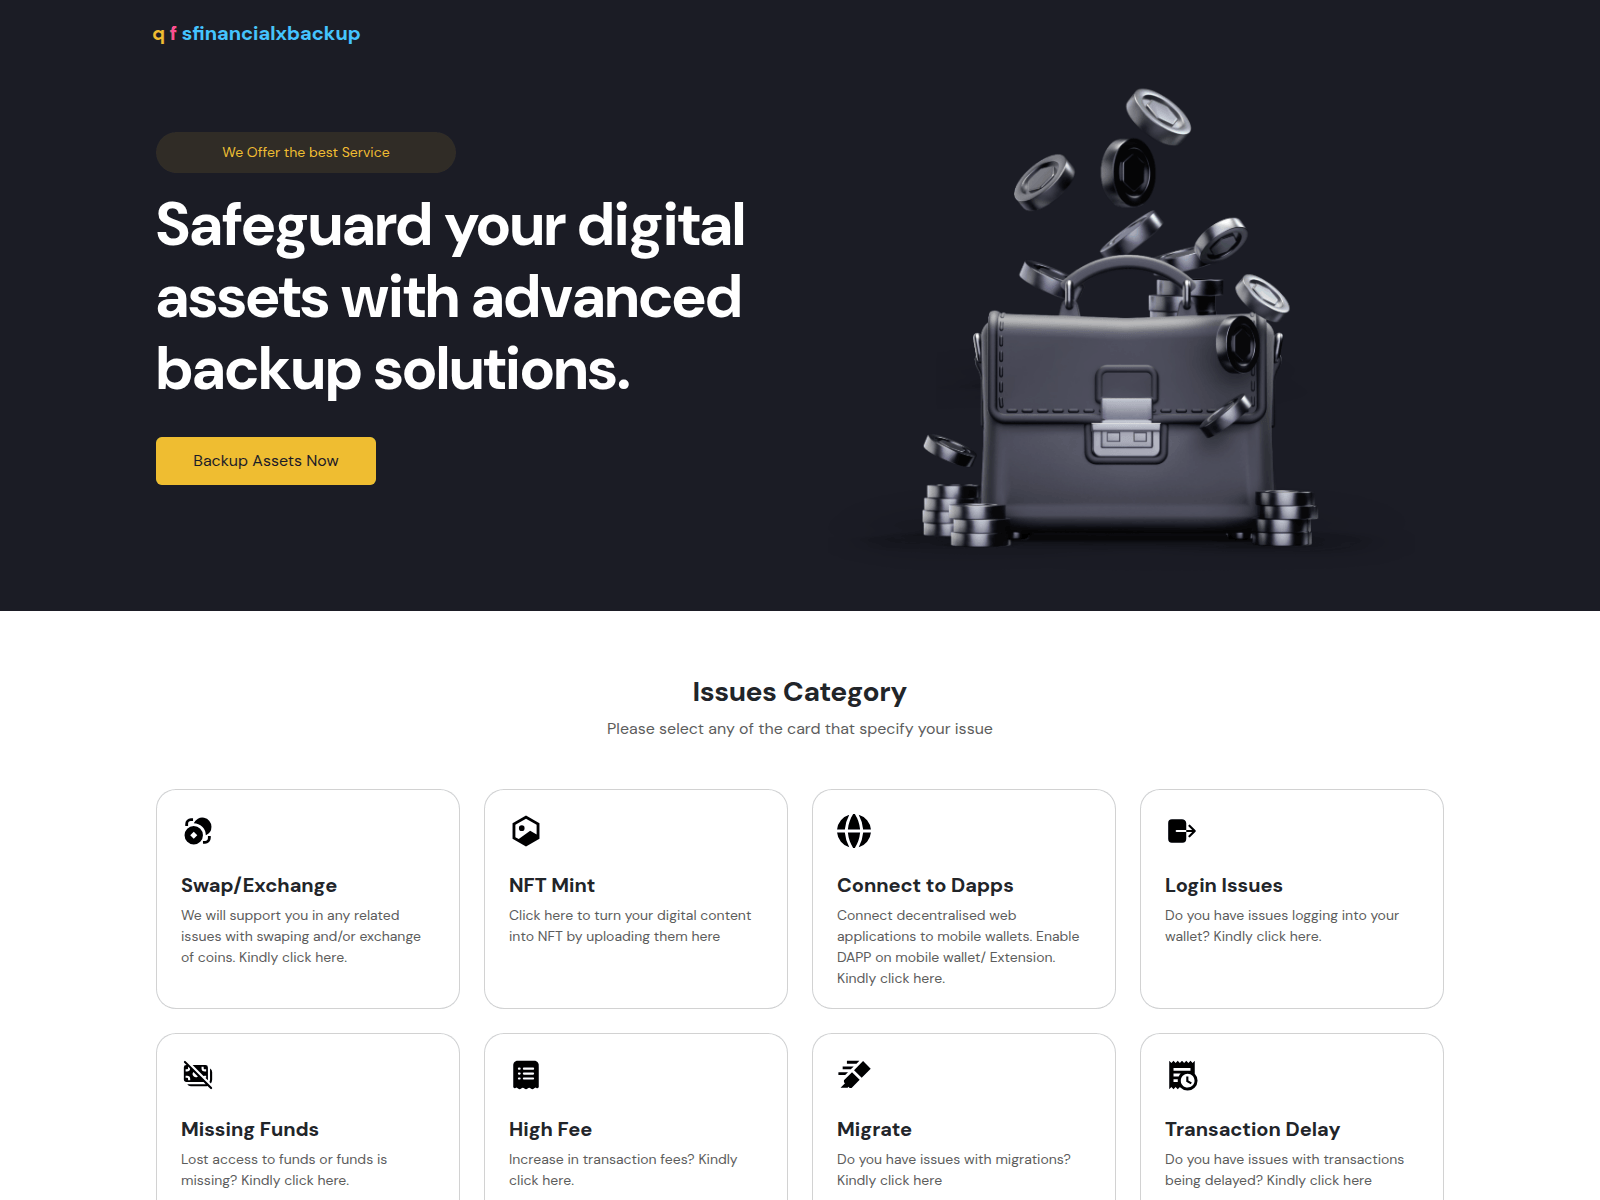
qfsfinancialsbackups.com
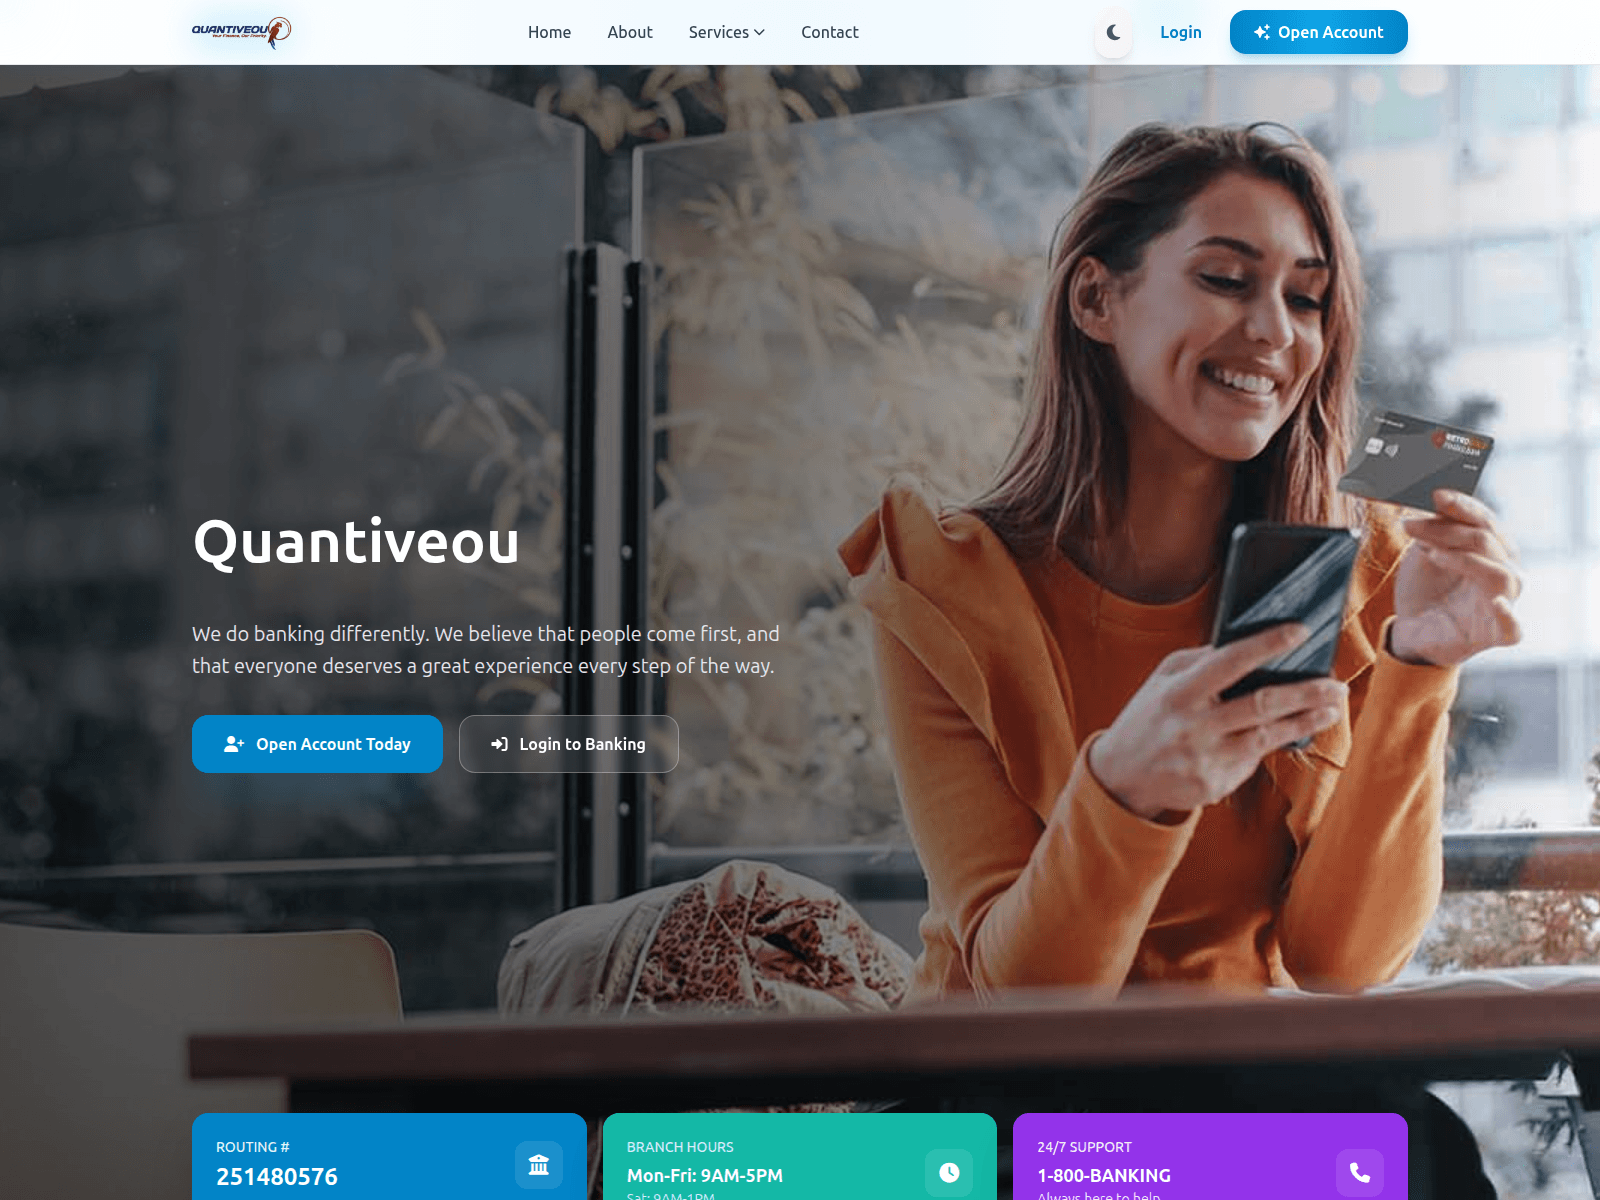
quantiveou.com
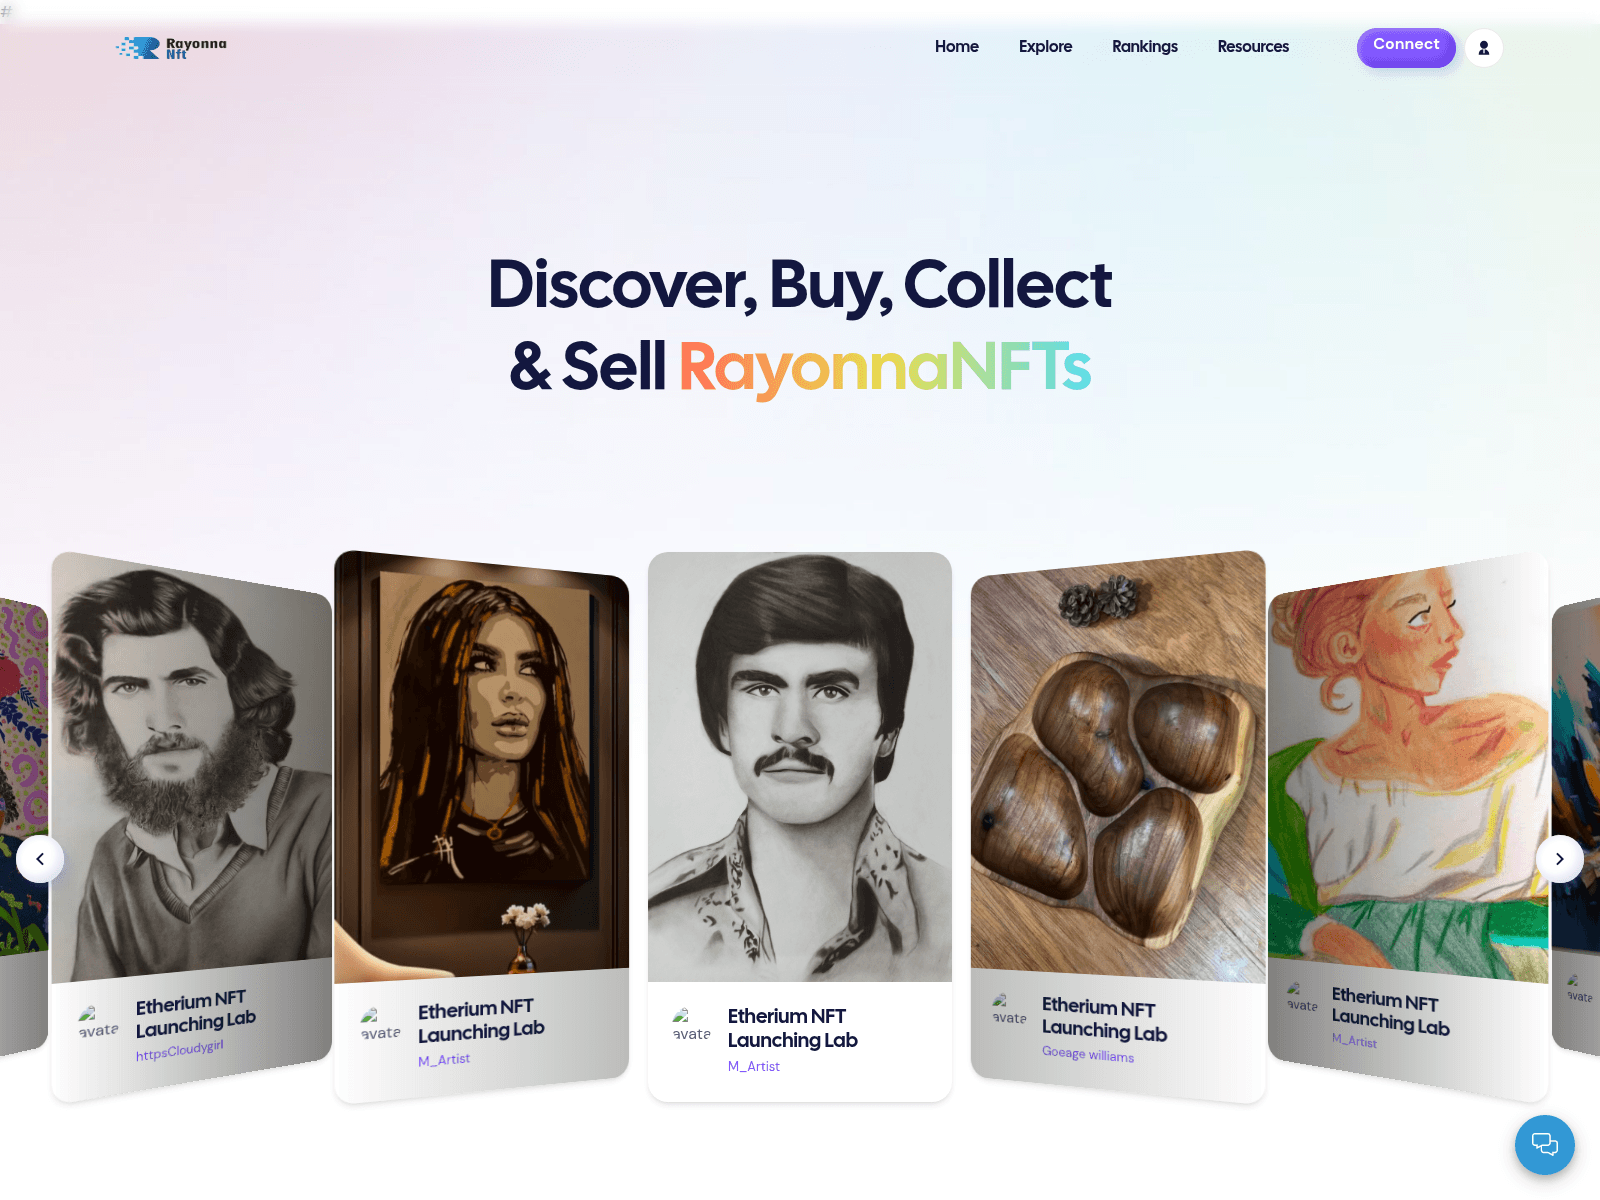
rayonnanft.com
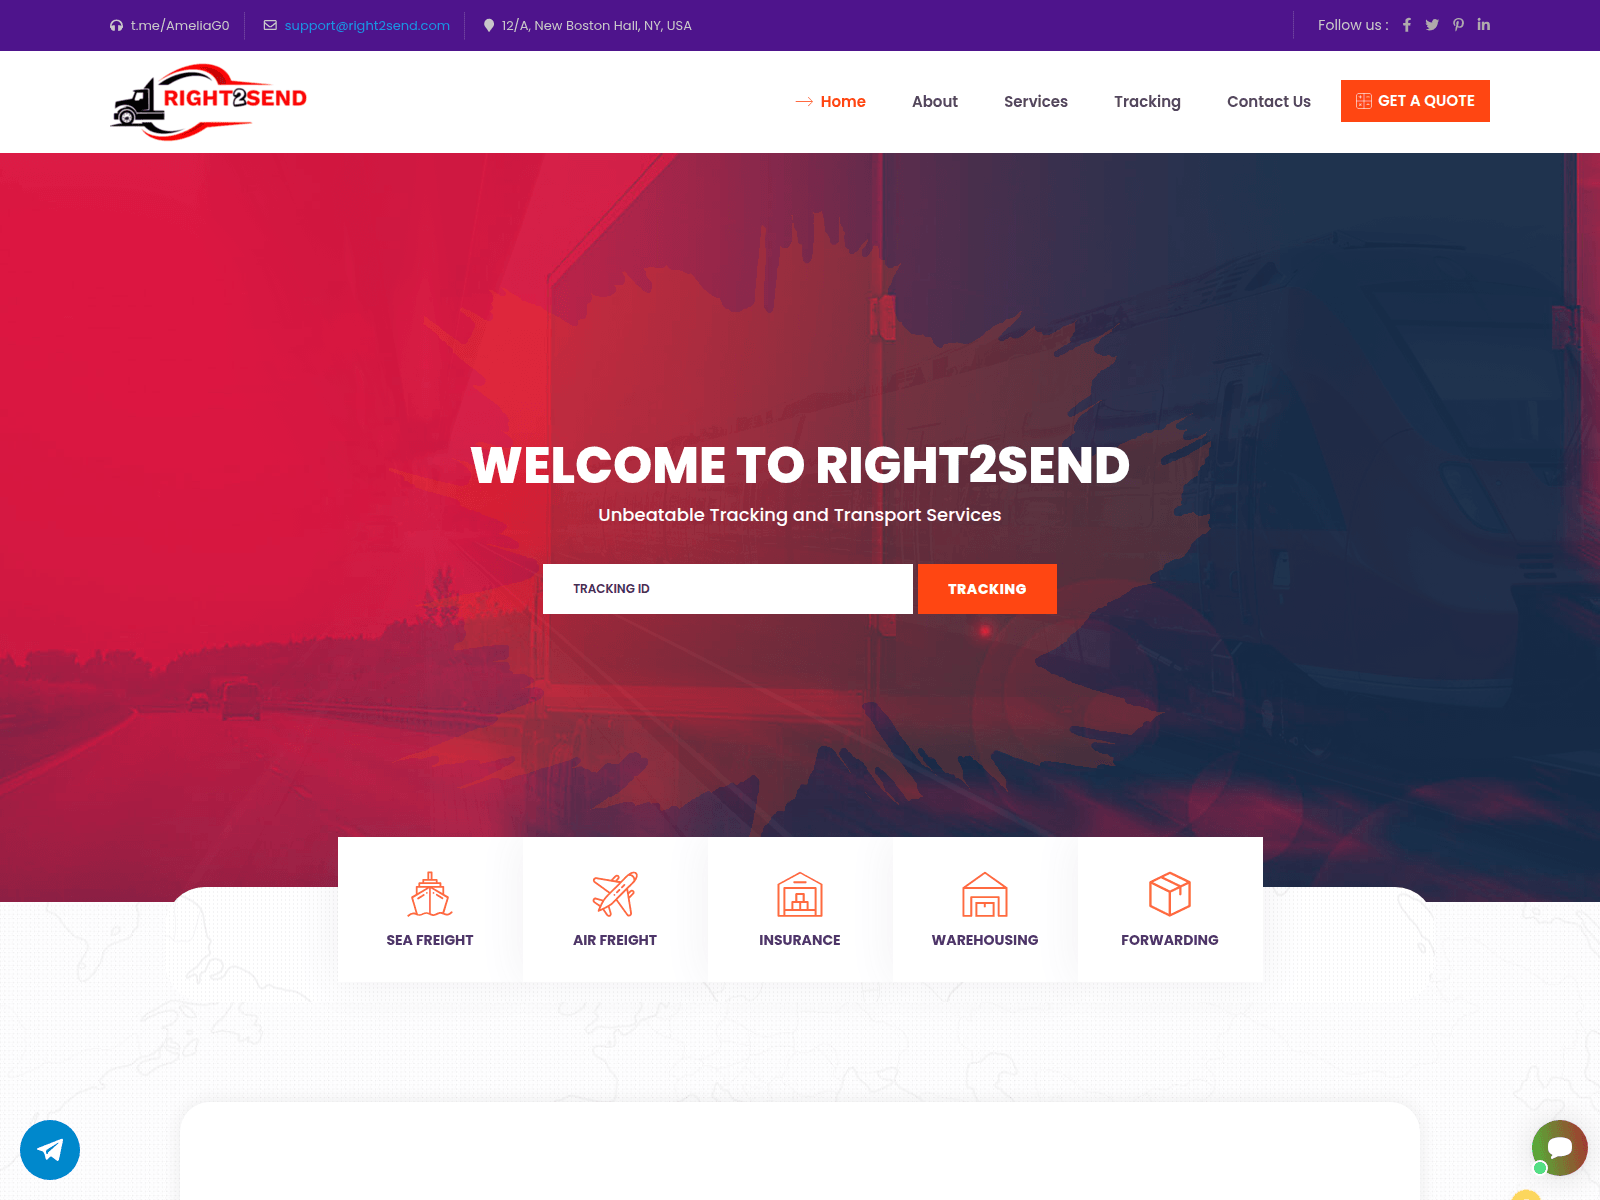
right2send.com
roadietrack.info
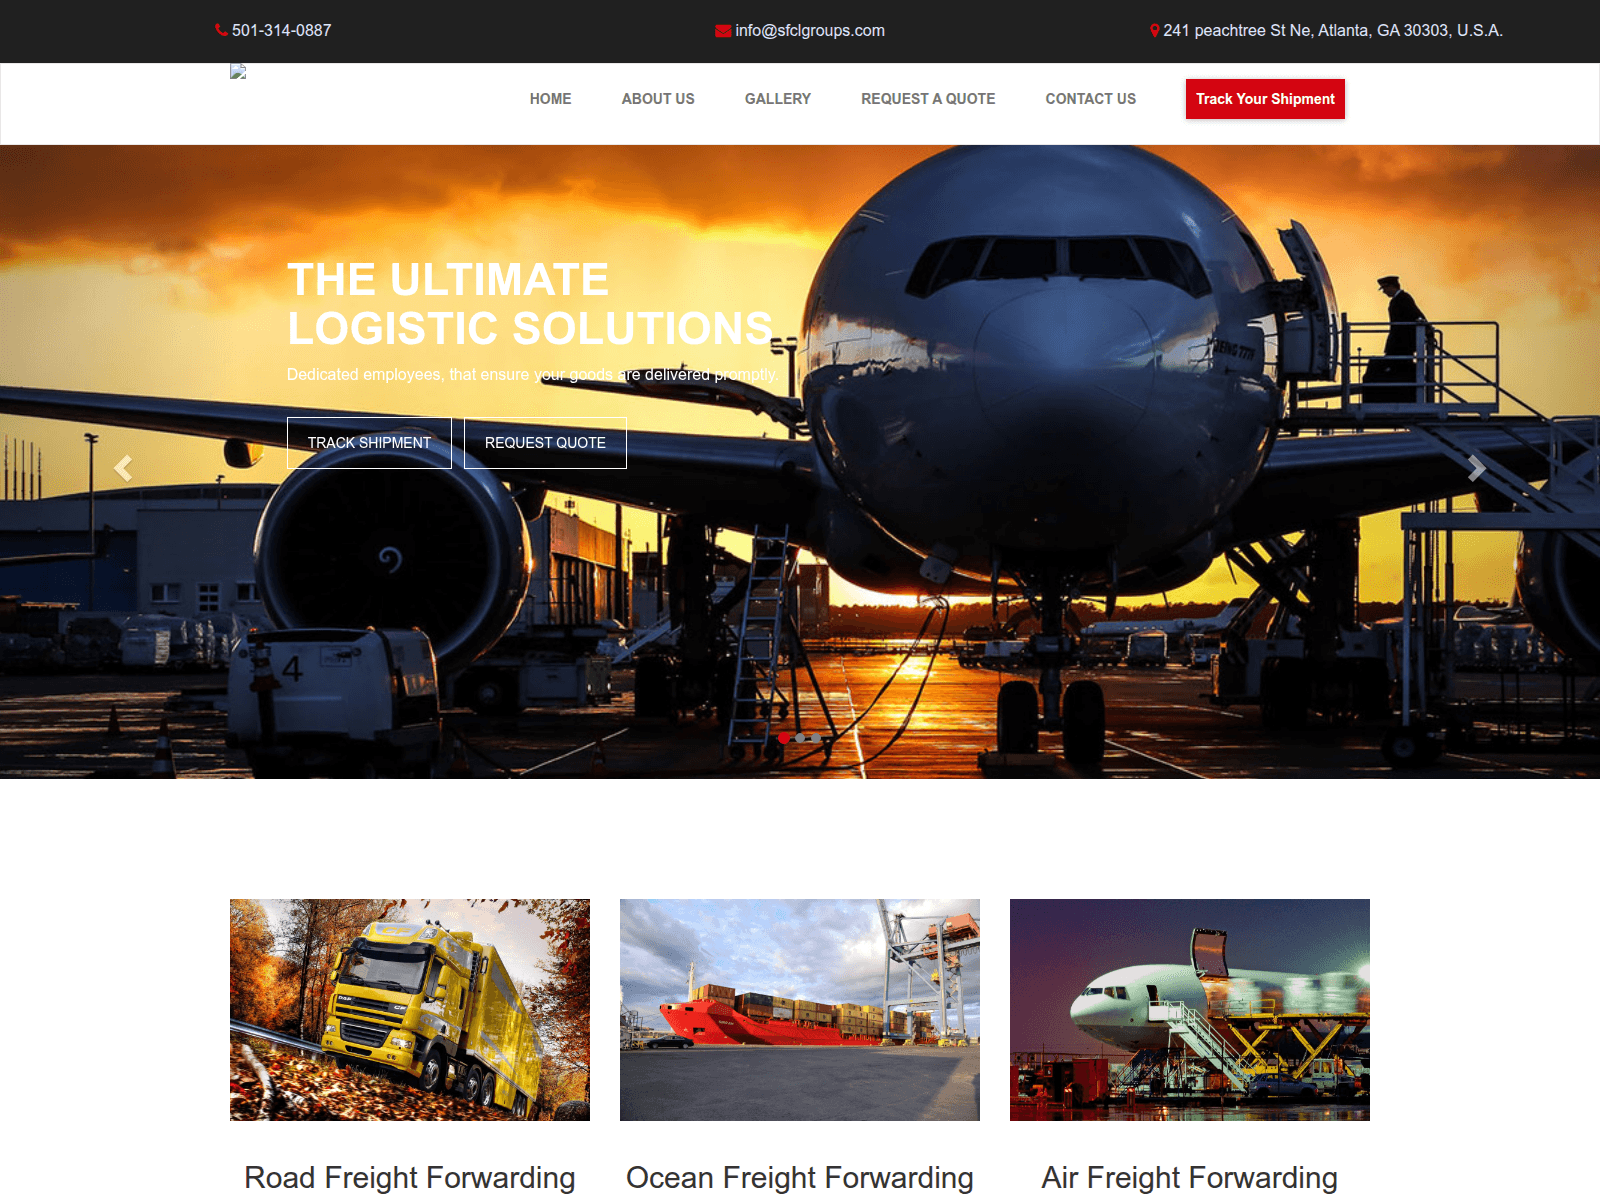
sfclgroups.com
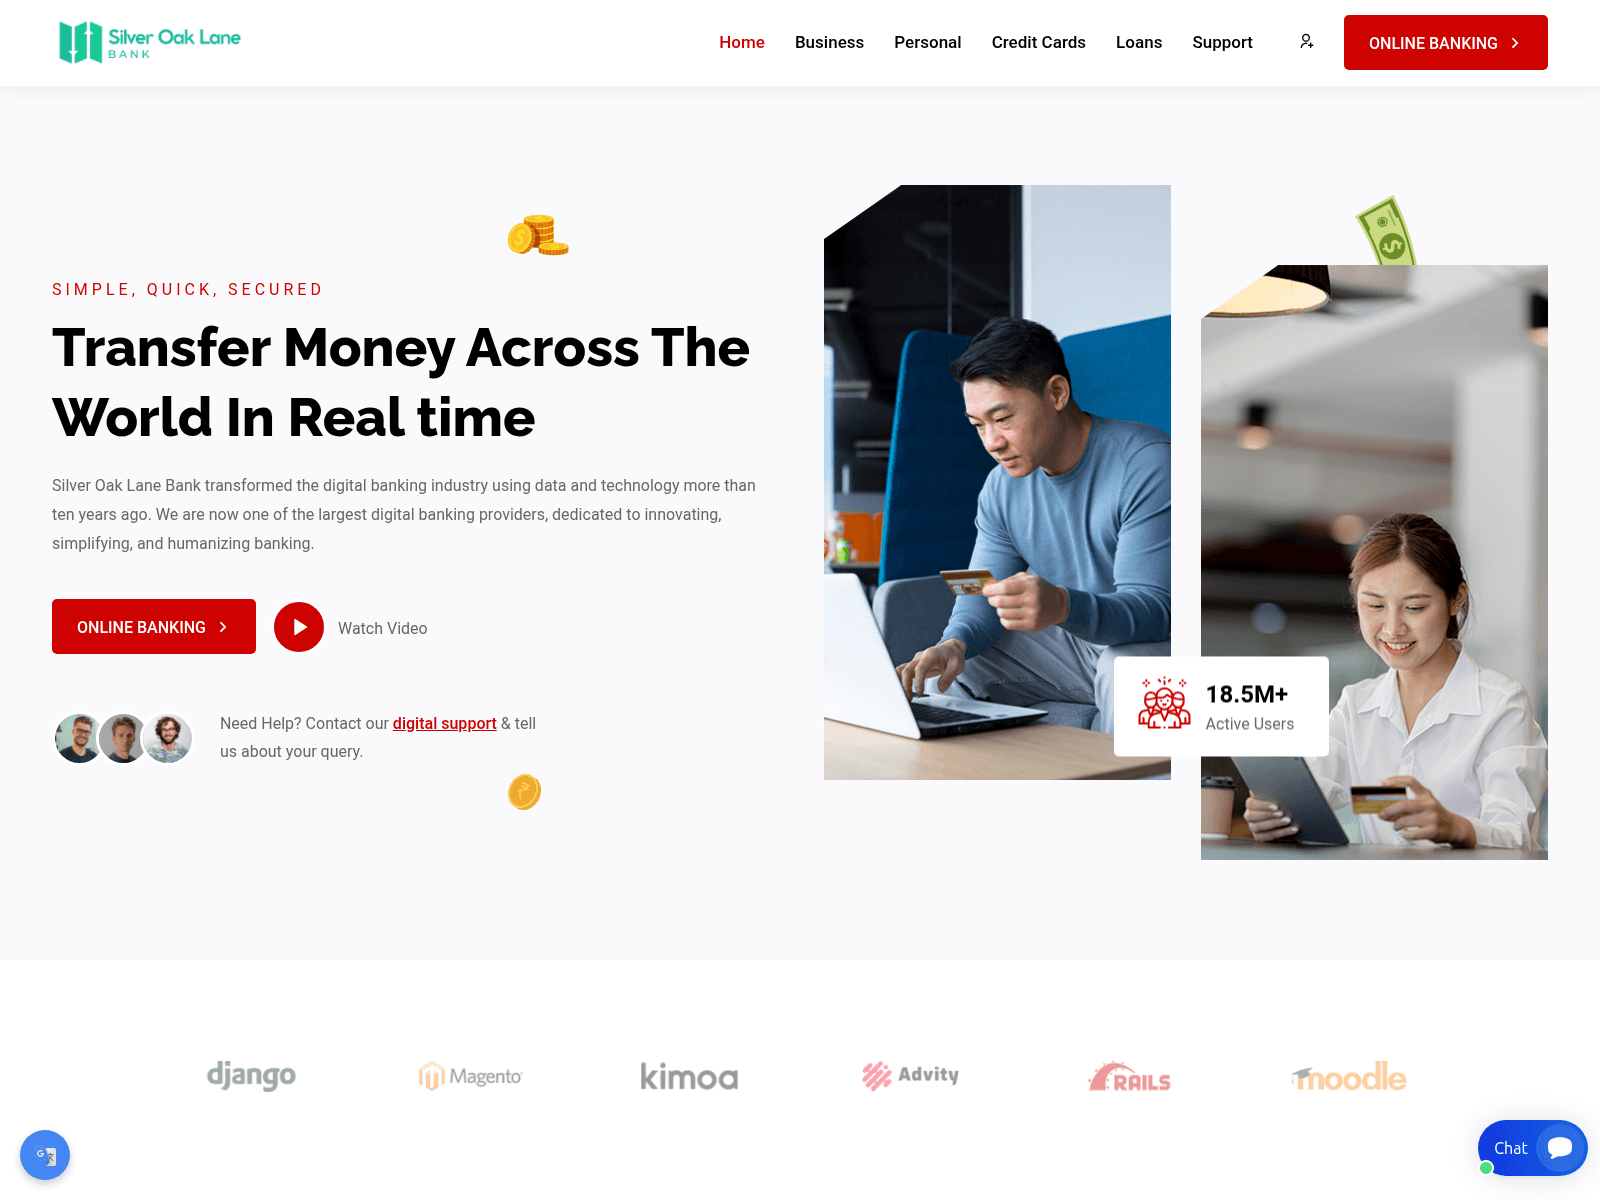
silveroaklane.com
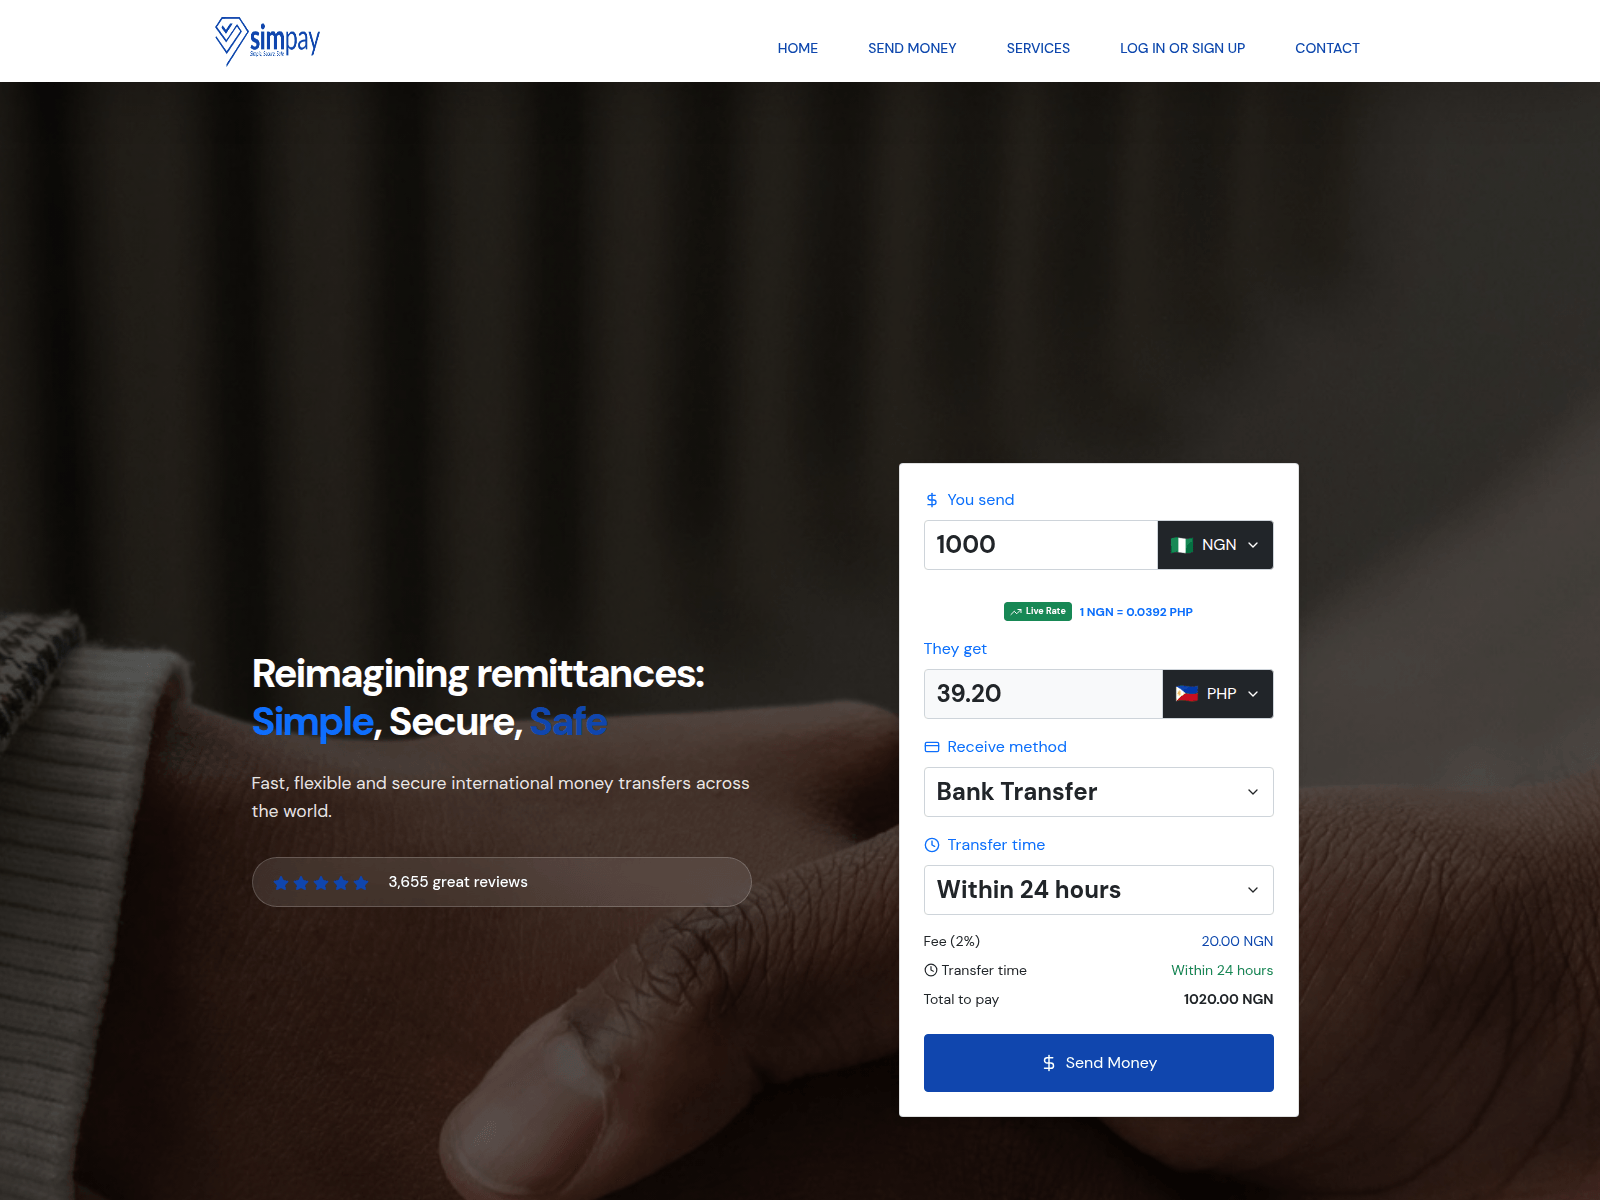
simpayremit.com
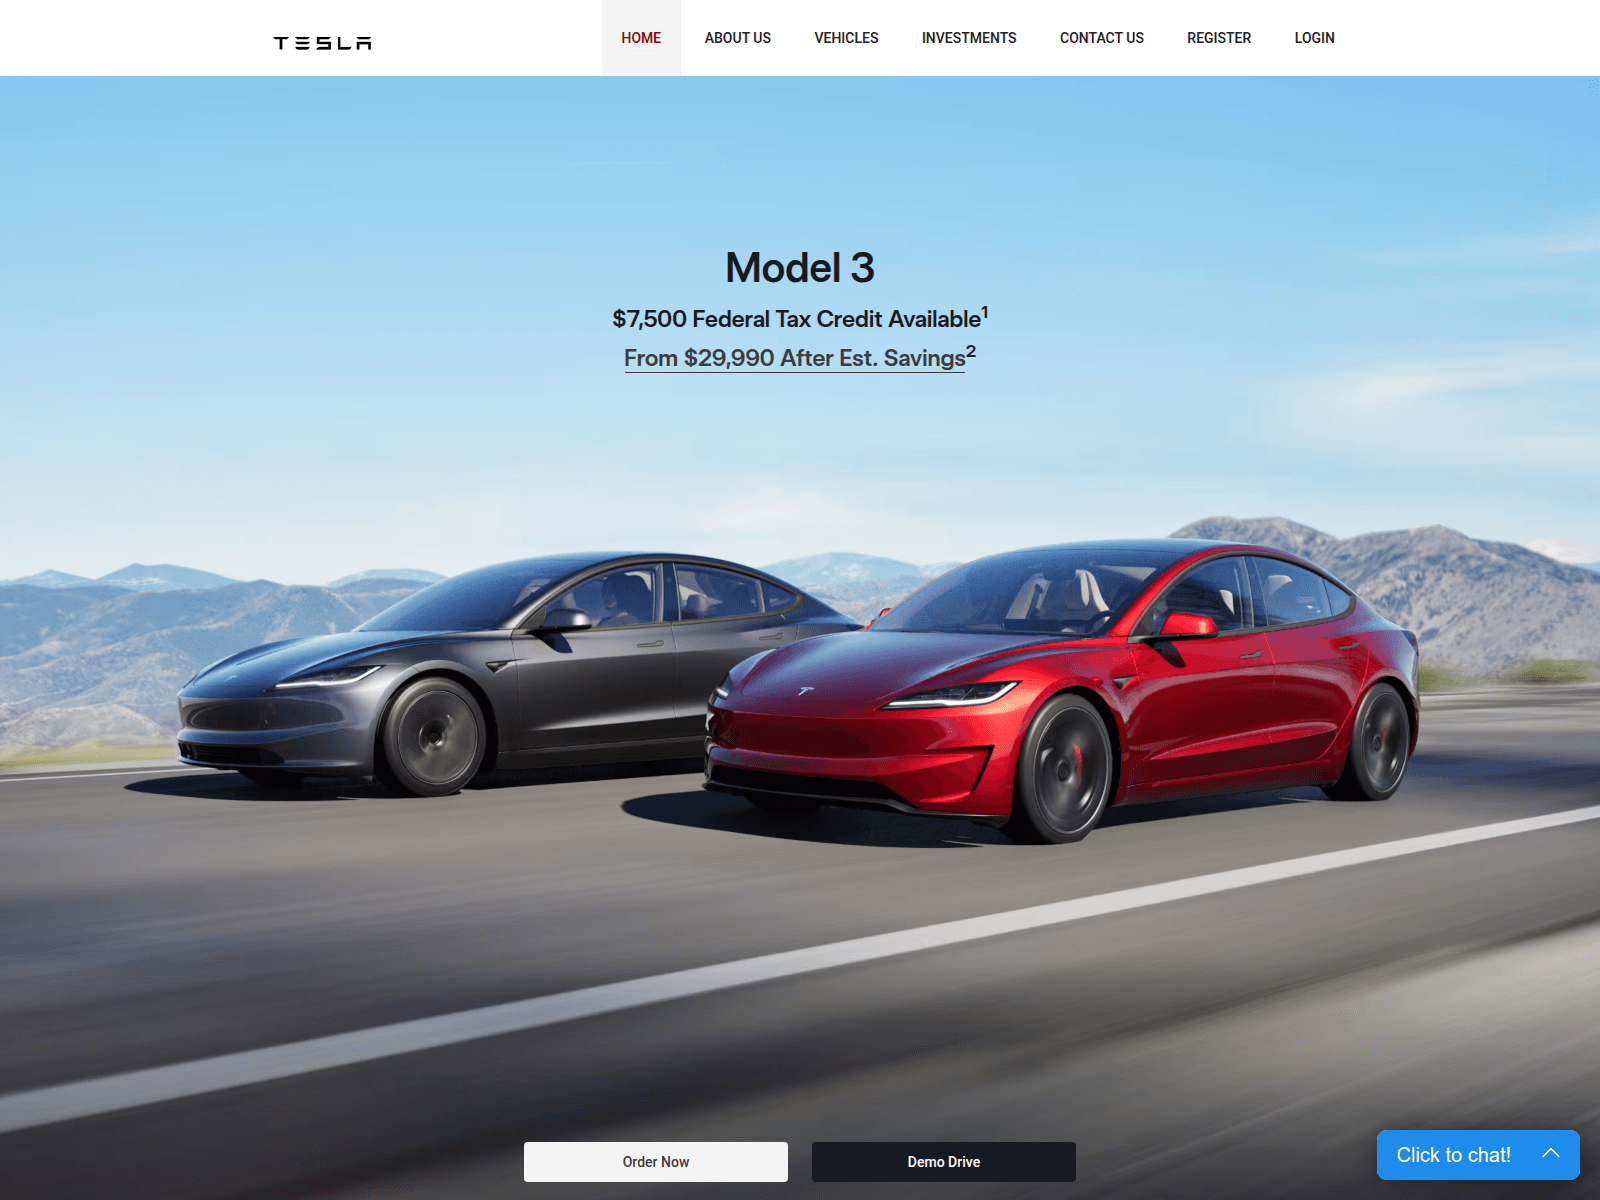
spacexgrid.com
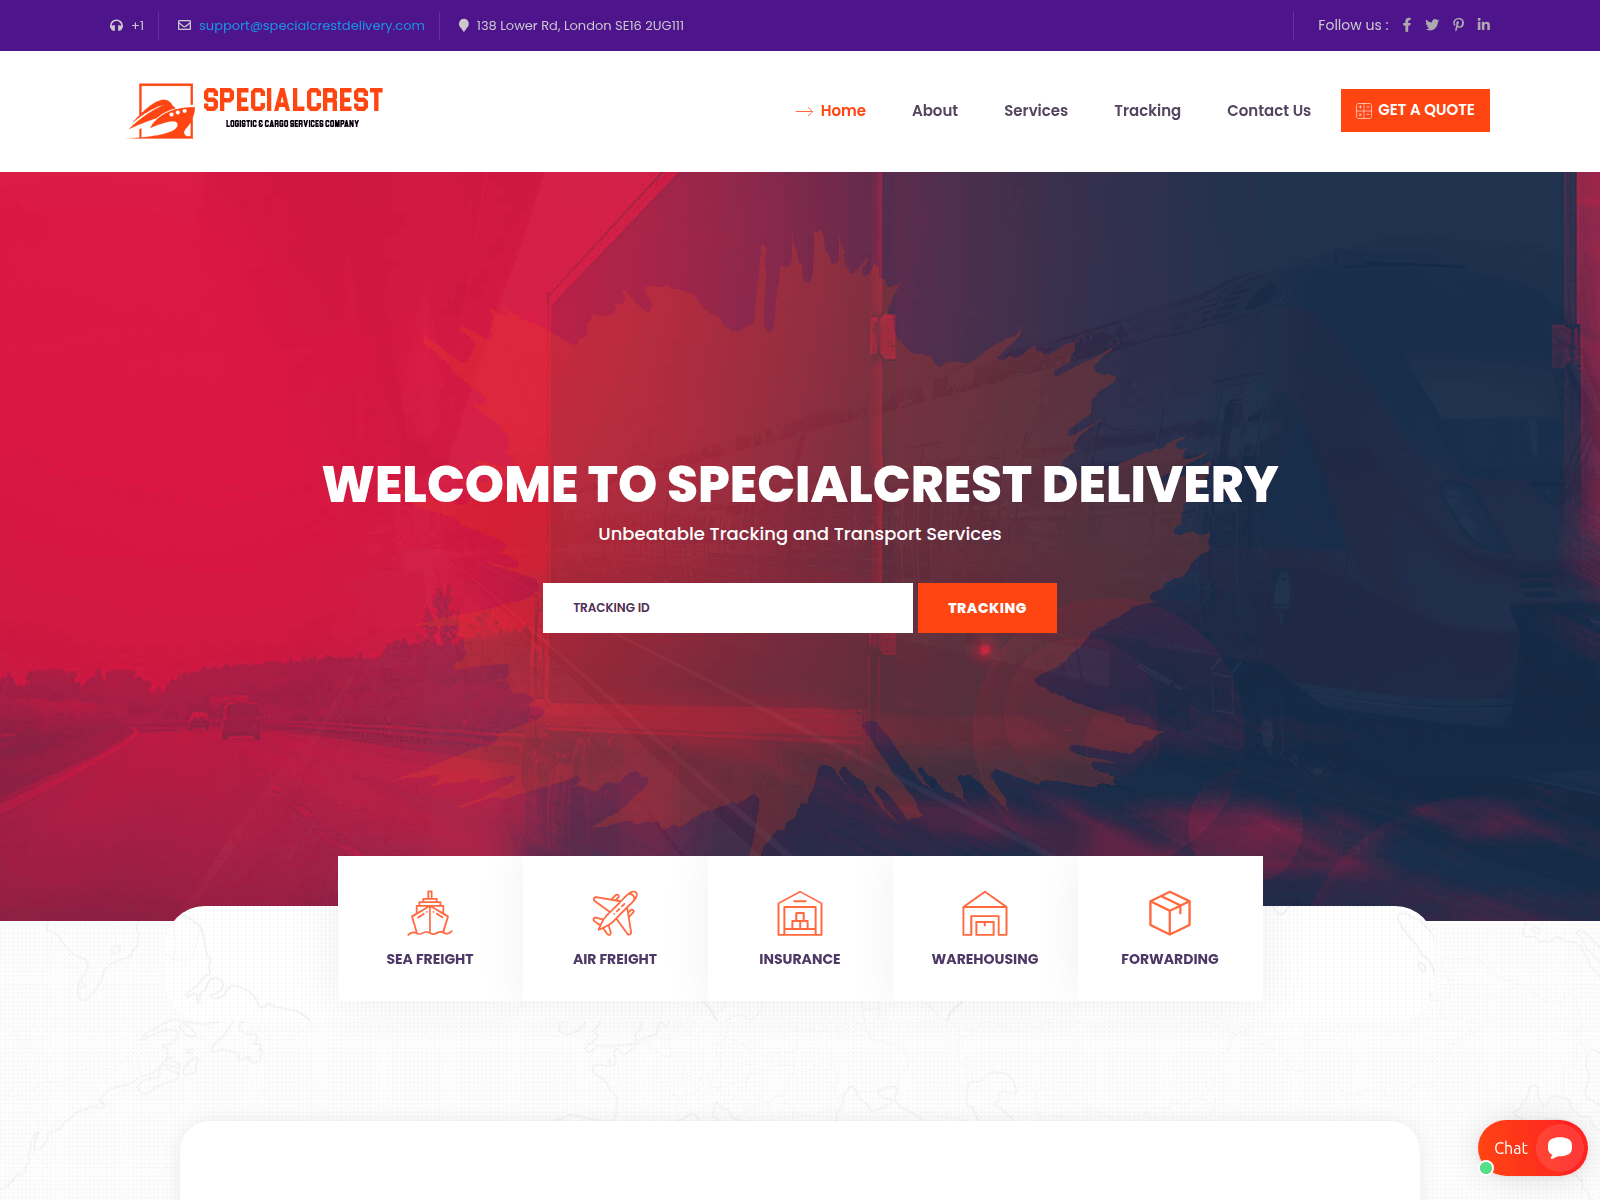
specialcrestdelivery.com
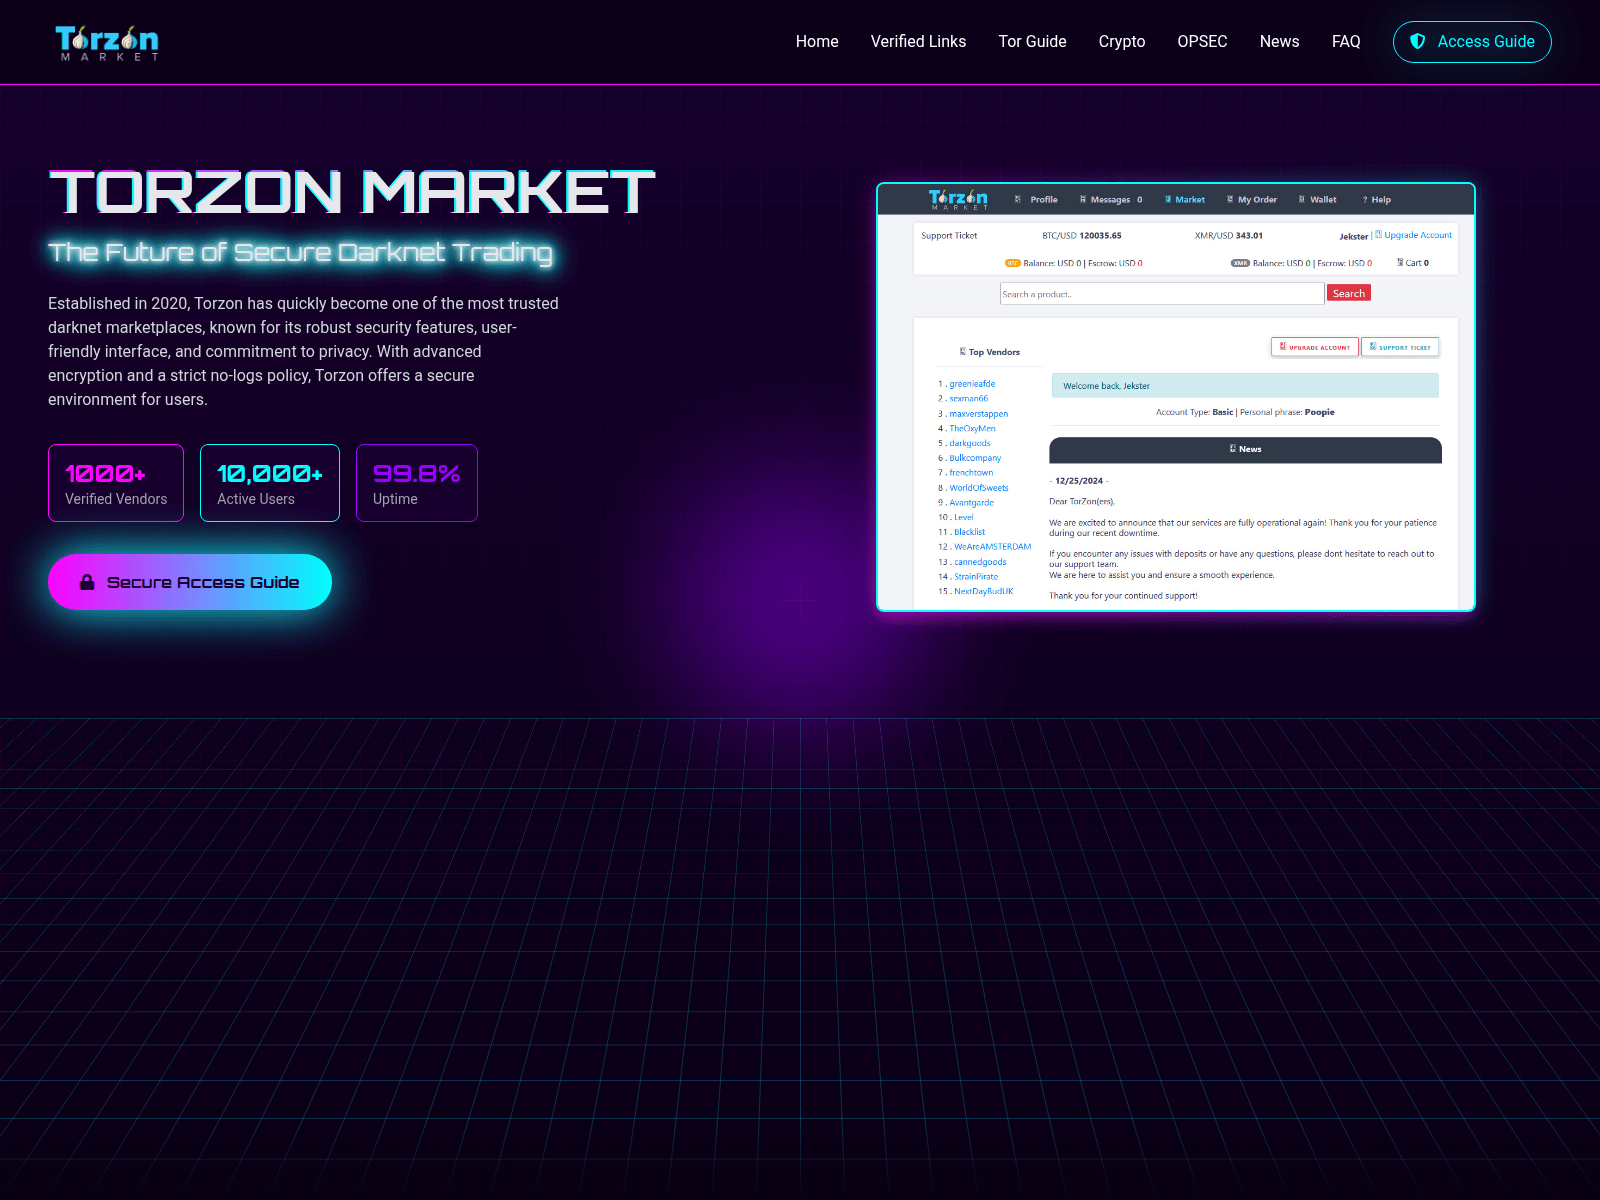
tor-zon.net
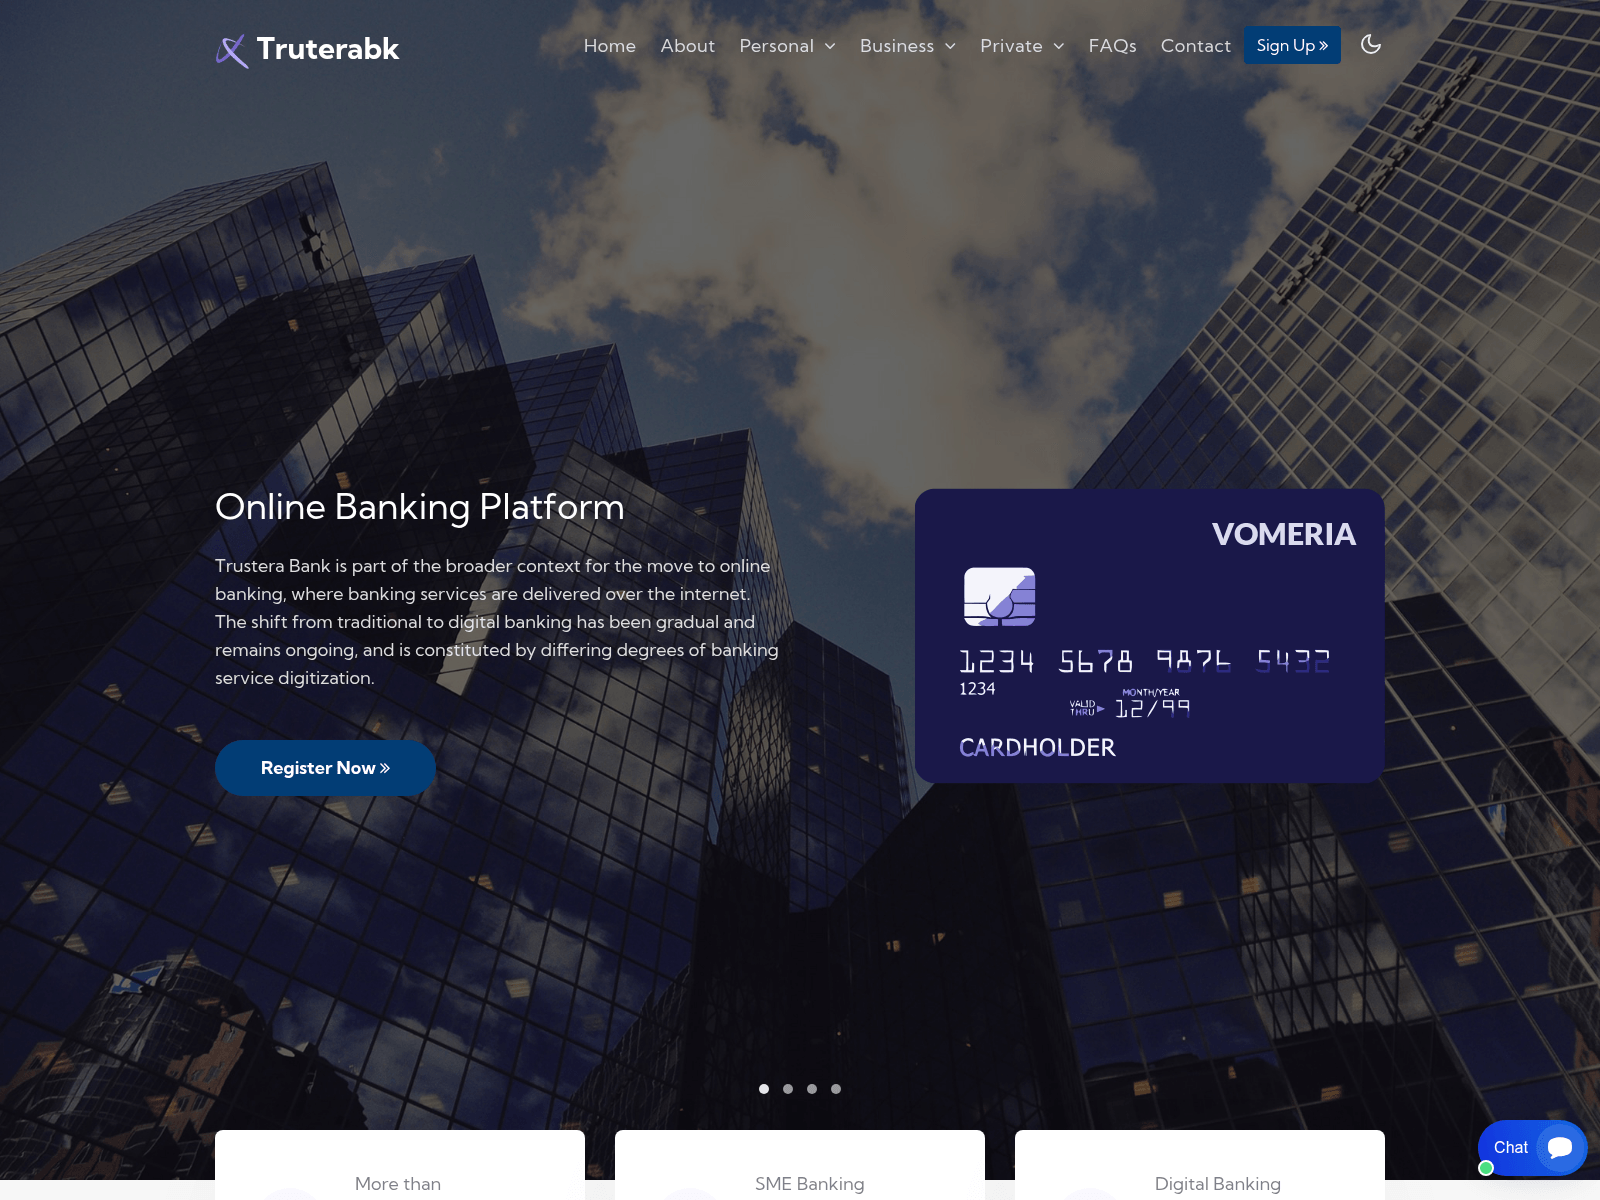
truterabk.com
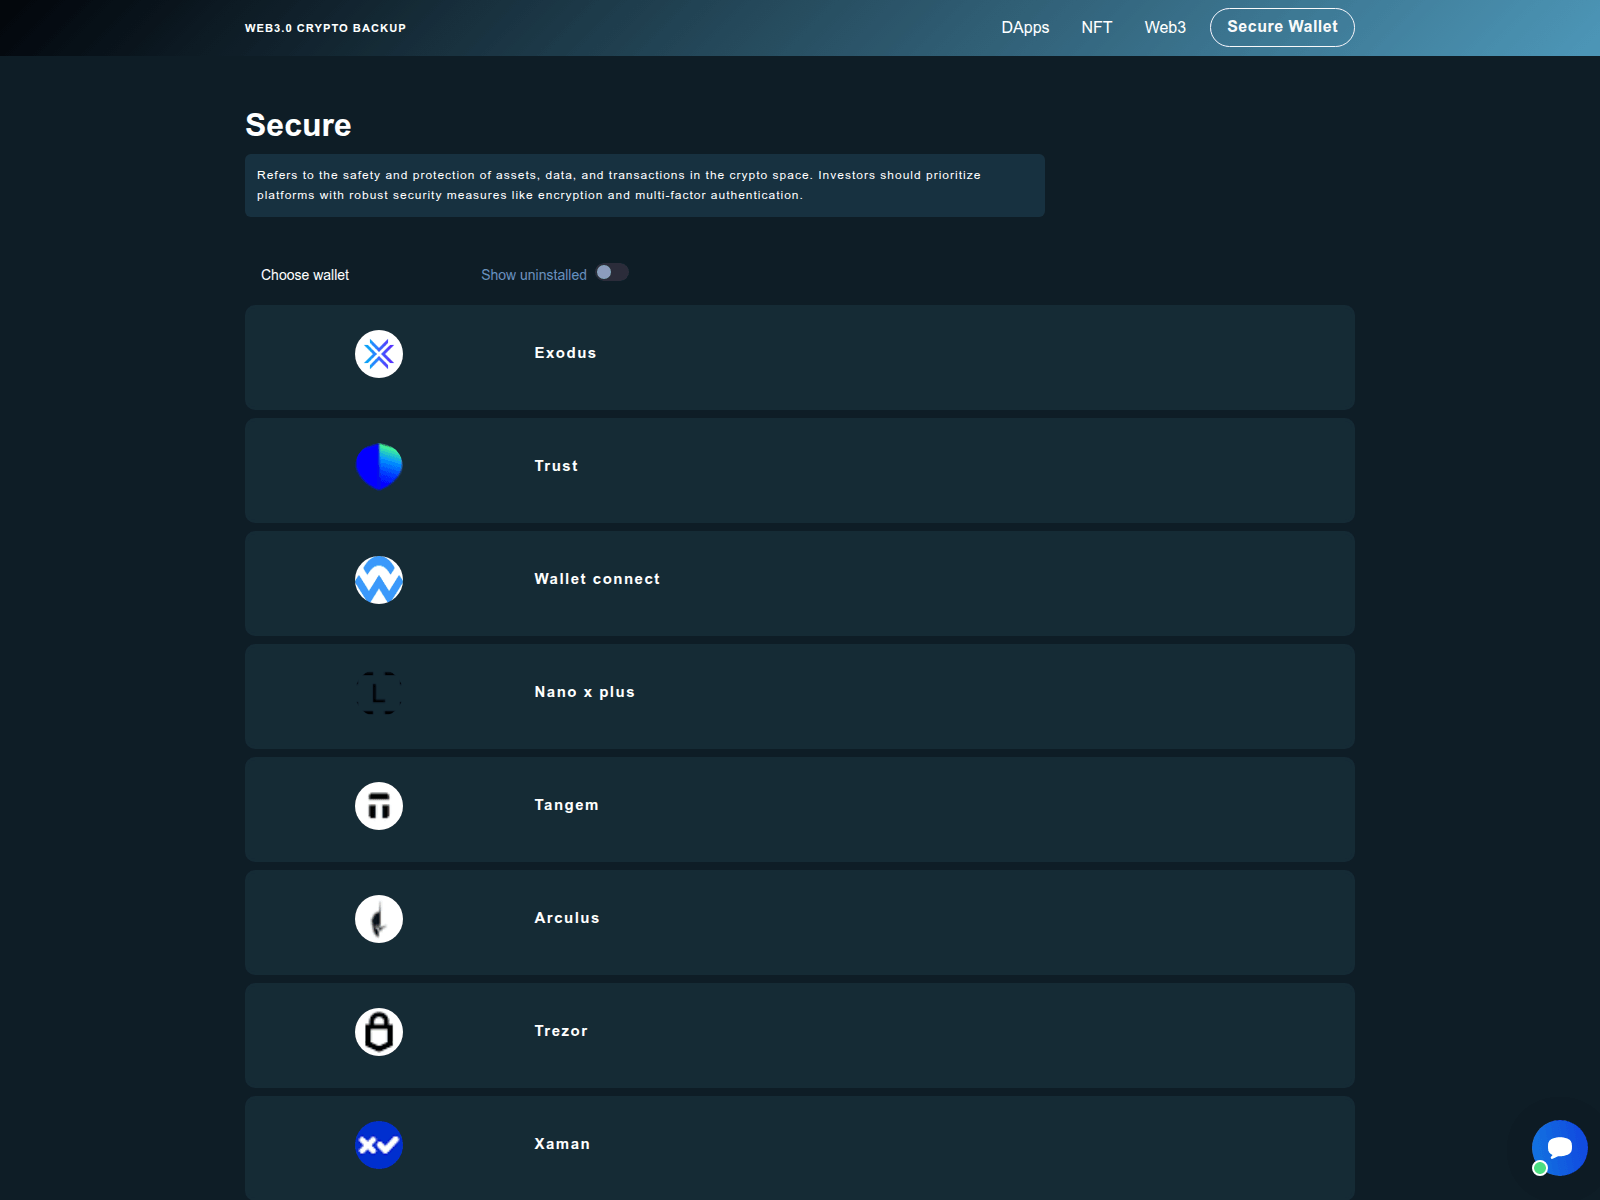
web3cryptobackup.com
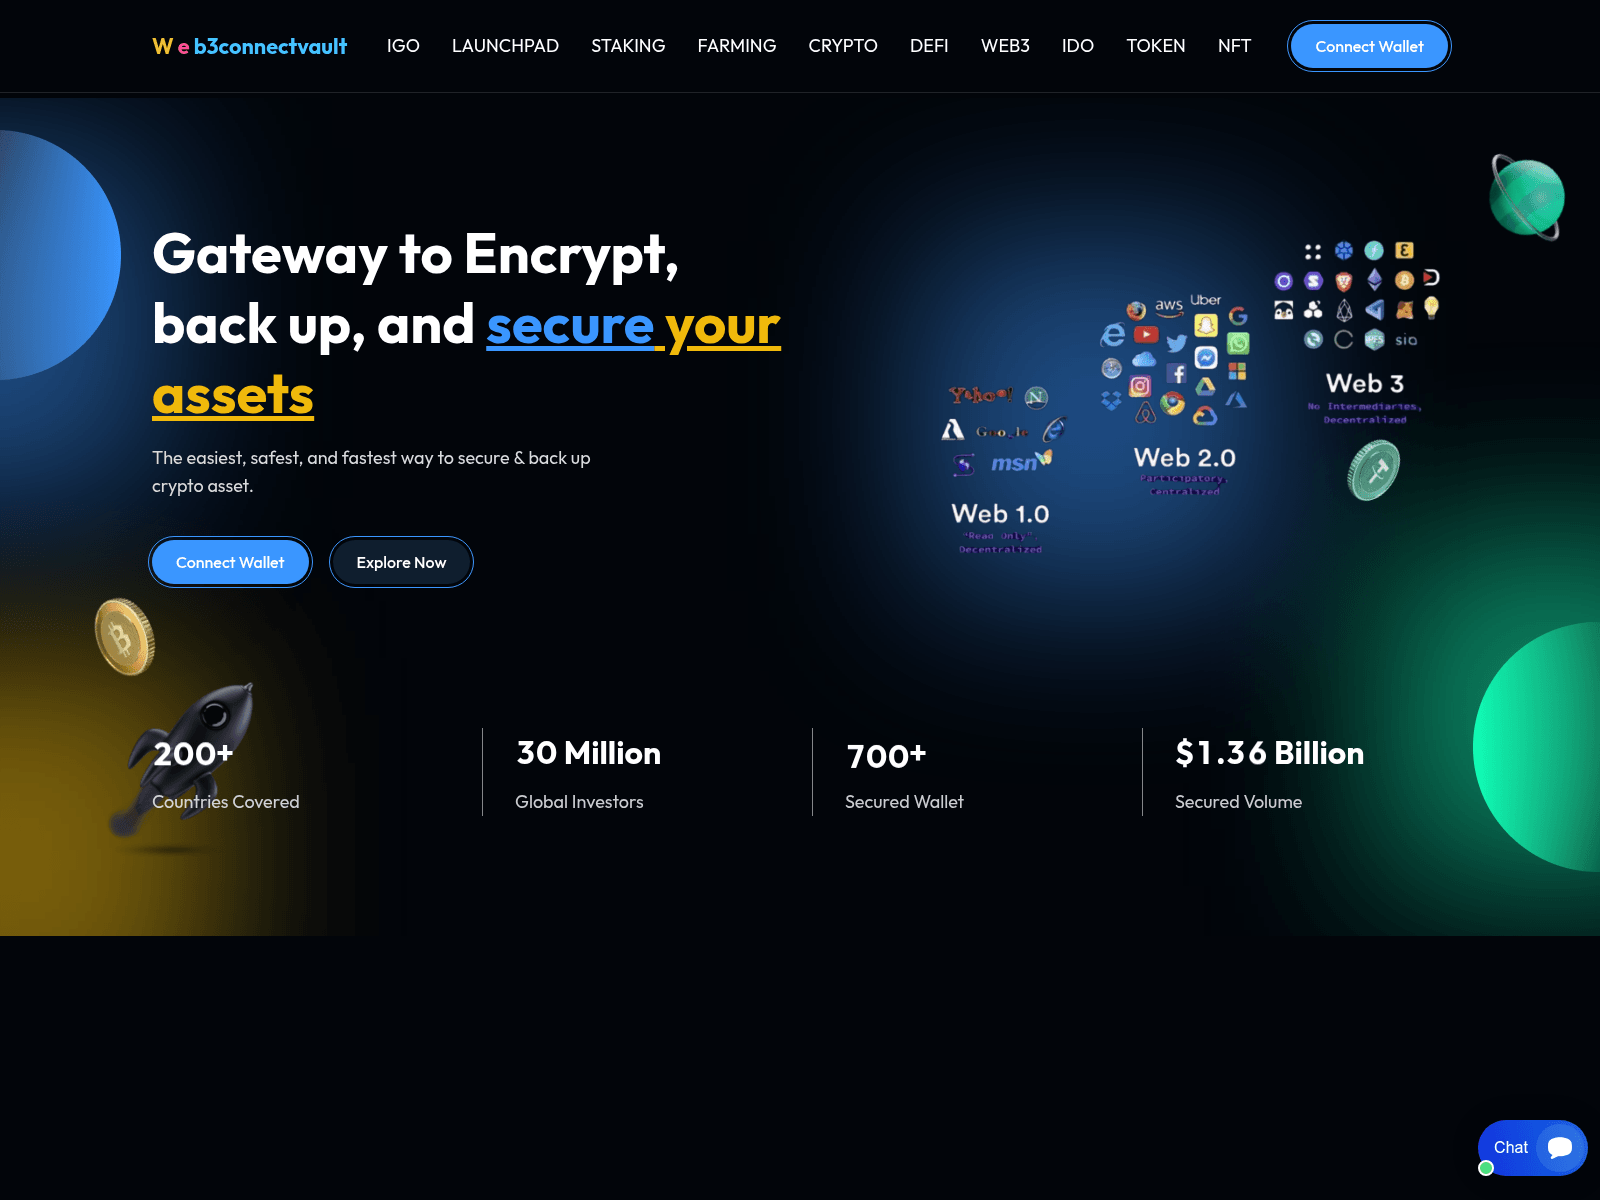
web3sconnectvault.com
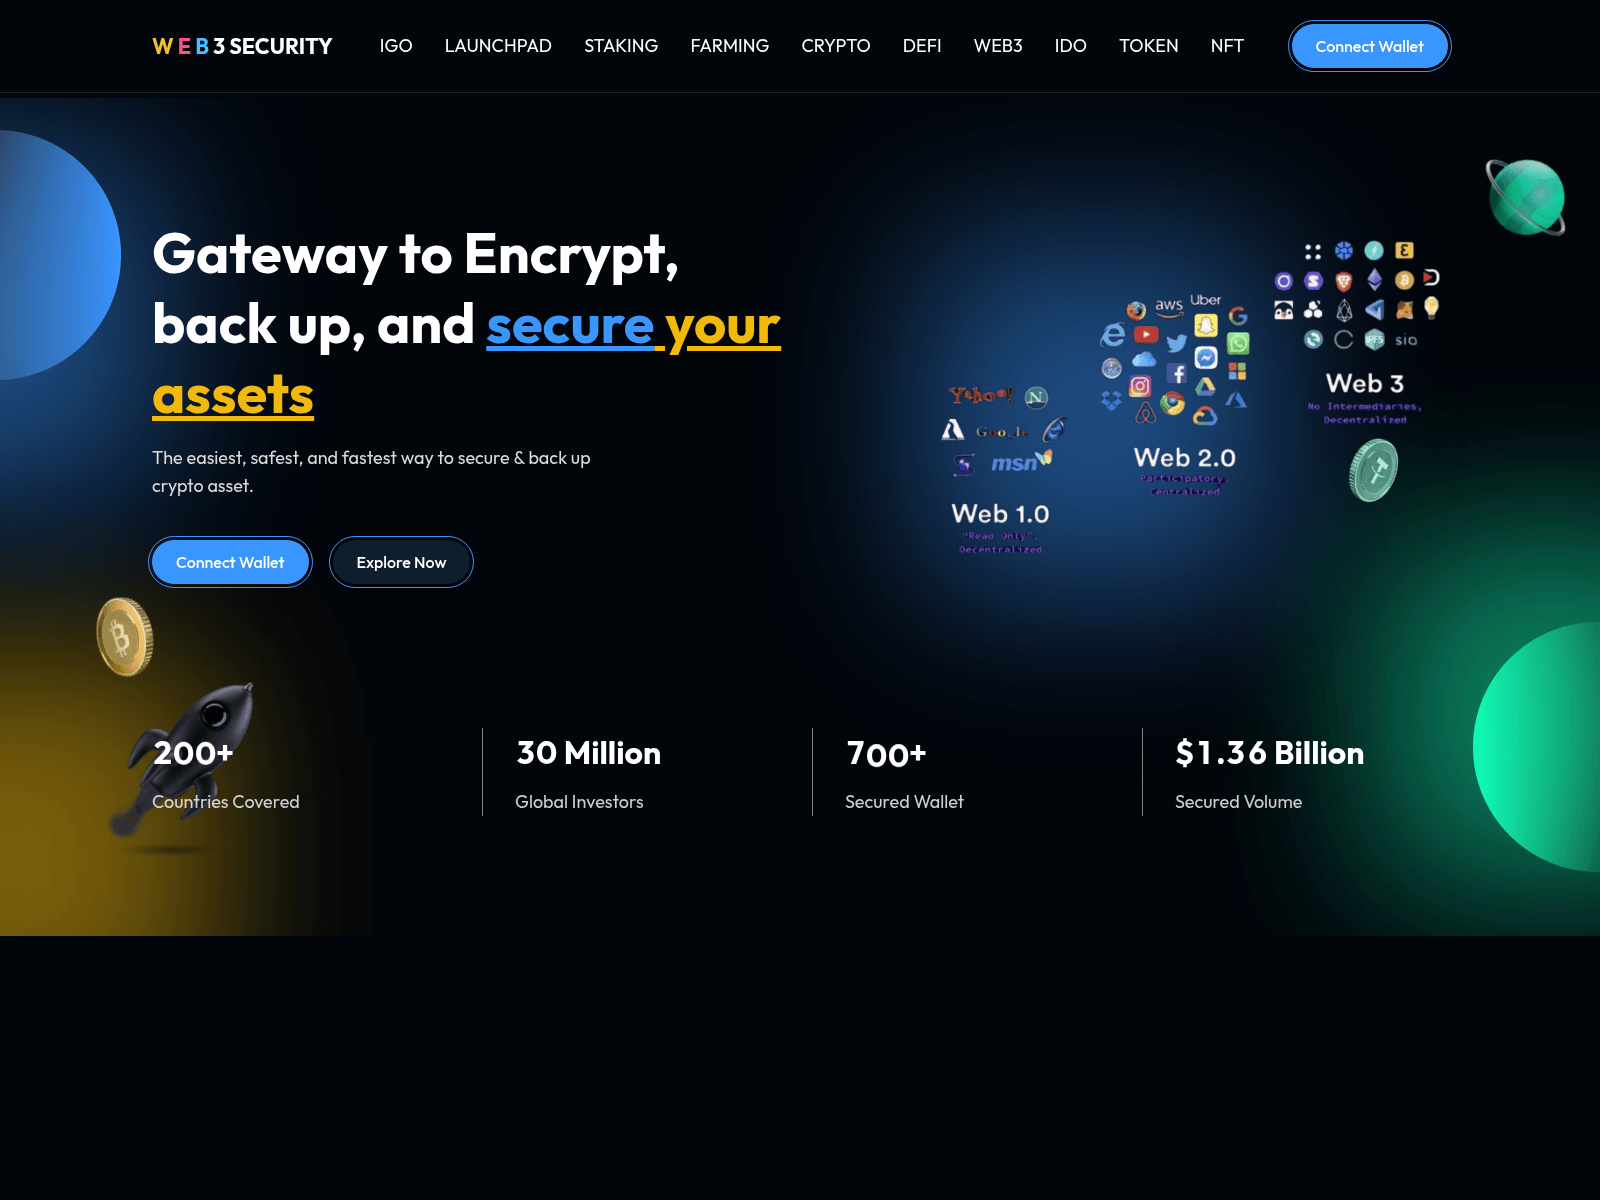
web3securitys.com
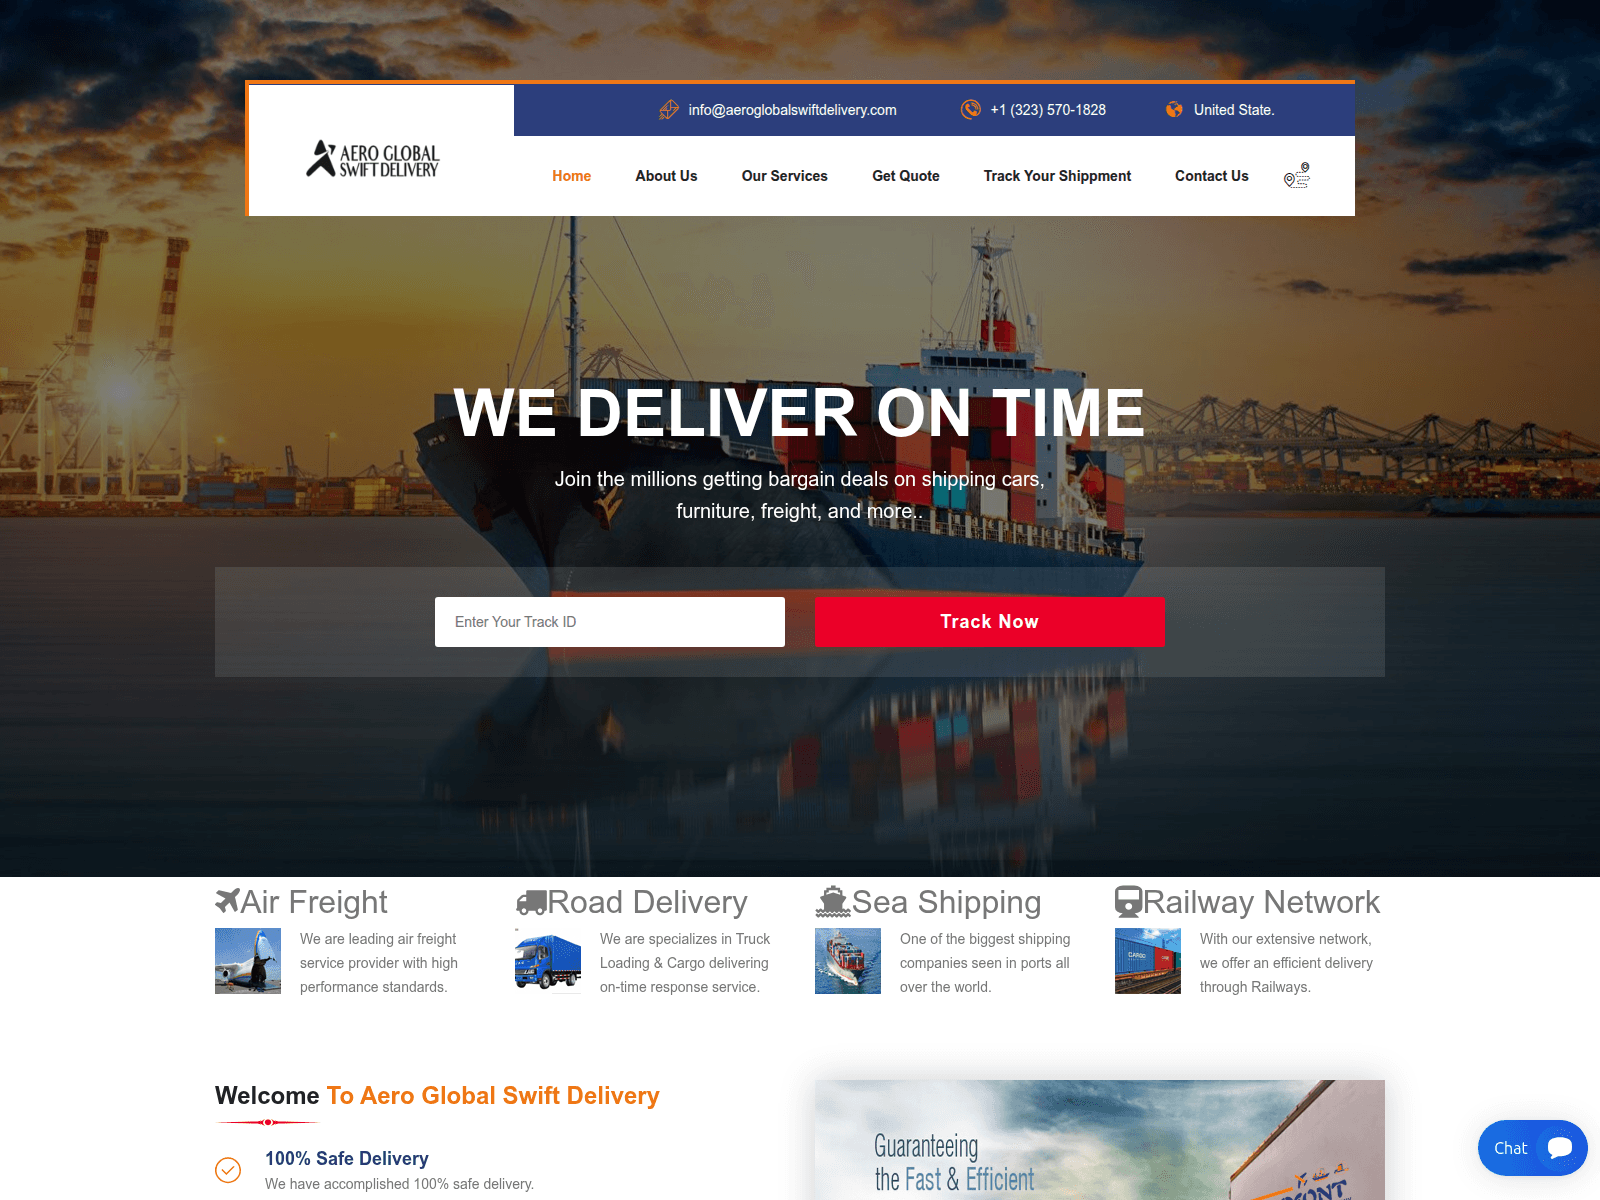
aeroglobalswiftdelivery.com.trinityexpressdelivery.com
autotimetrade.com
axiscapitalmgt.com
brandrancegradess.com
clearspacedelivery.com

cybersecurerecovery.com
eastium-sphereplc.com
getyoufind.com
go-fund-me.org
novablemsecuresystem.com
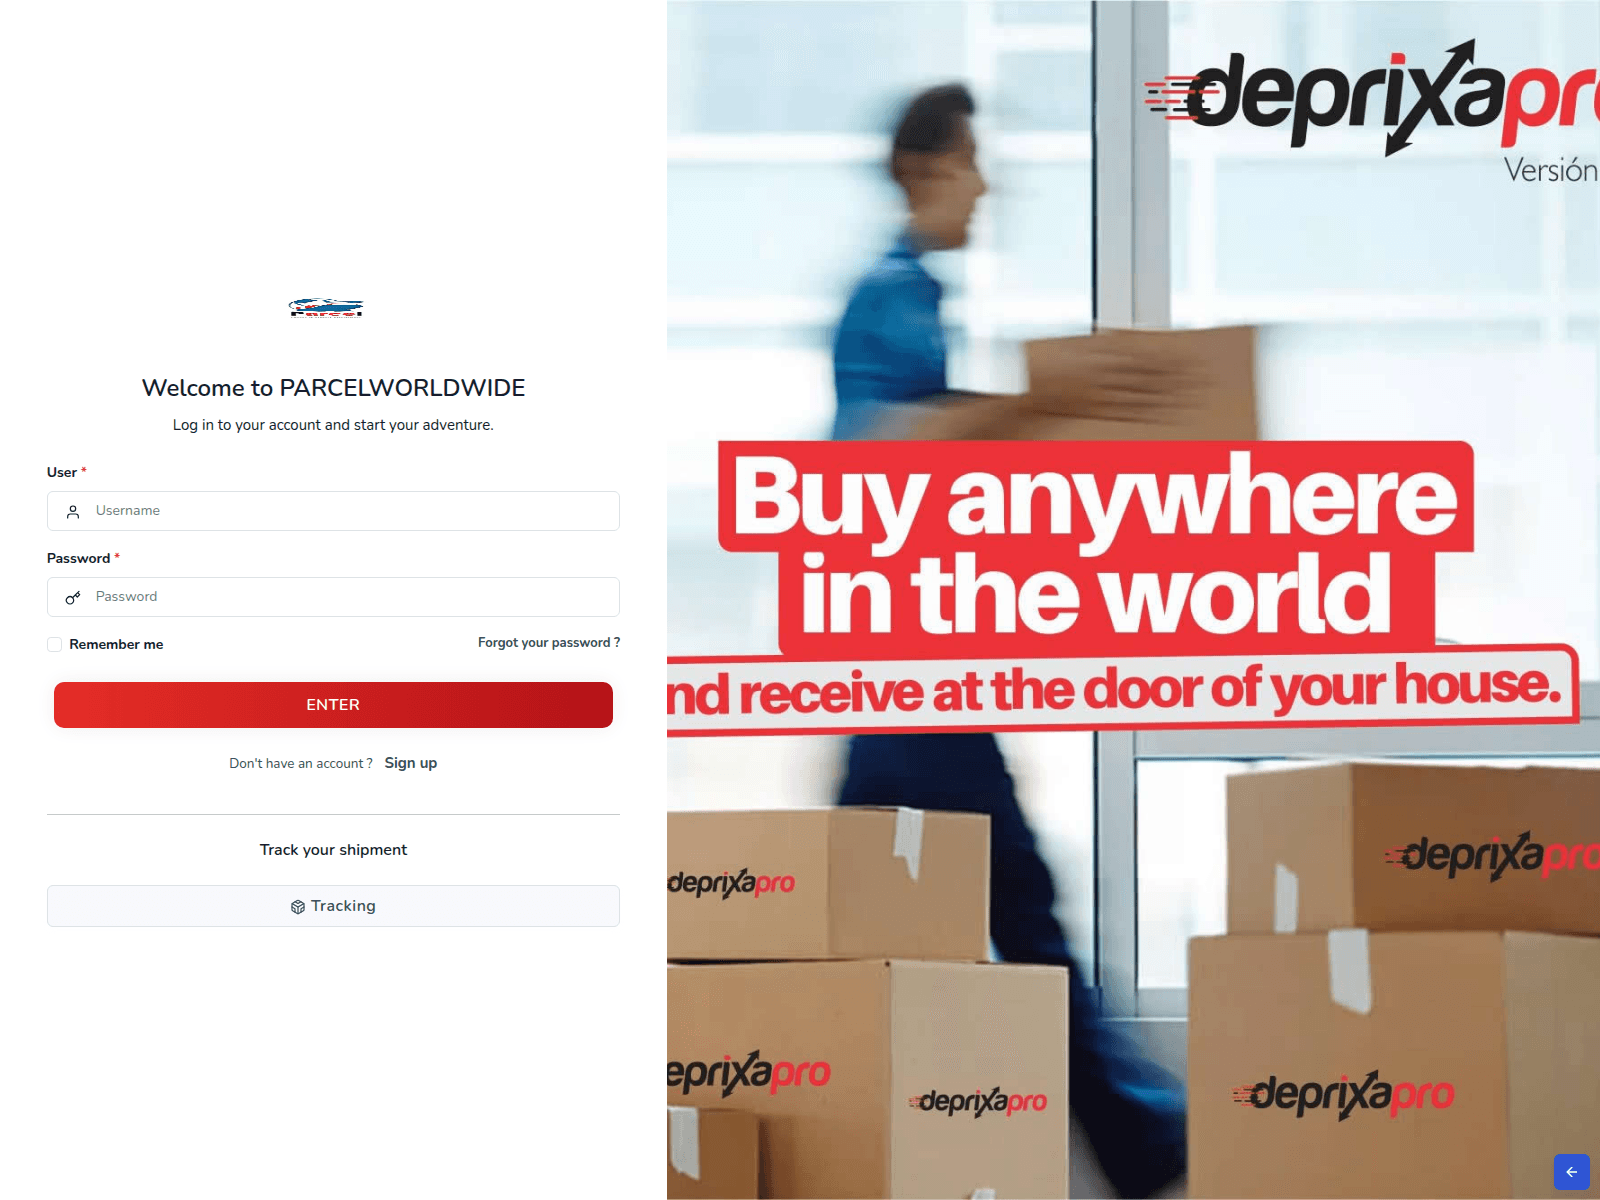
parcel-worldwide.com
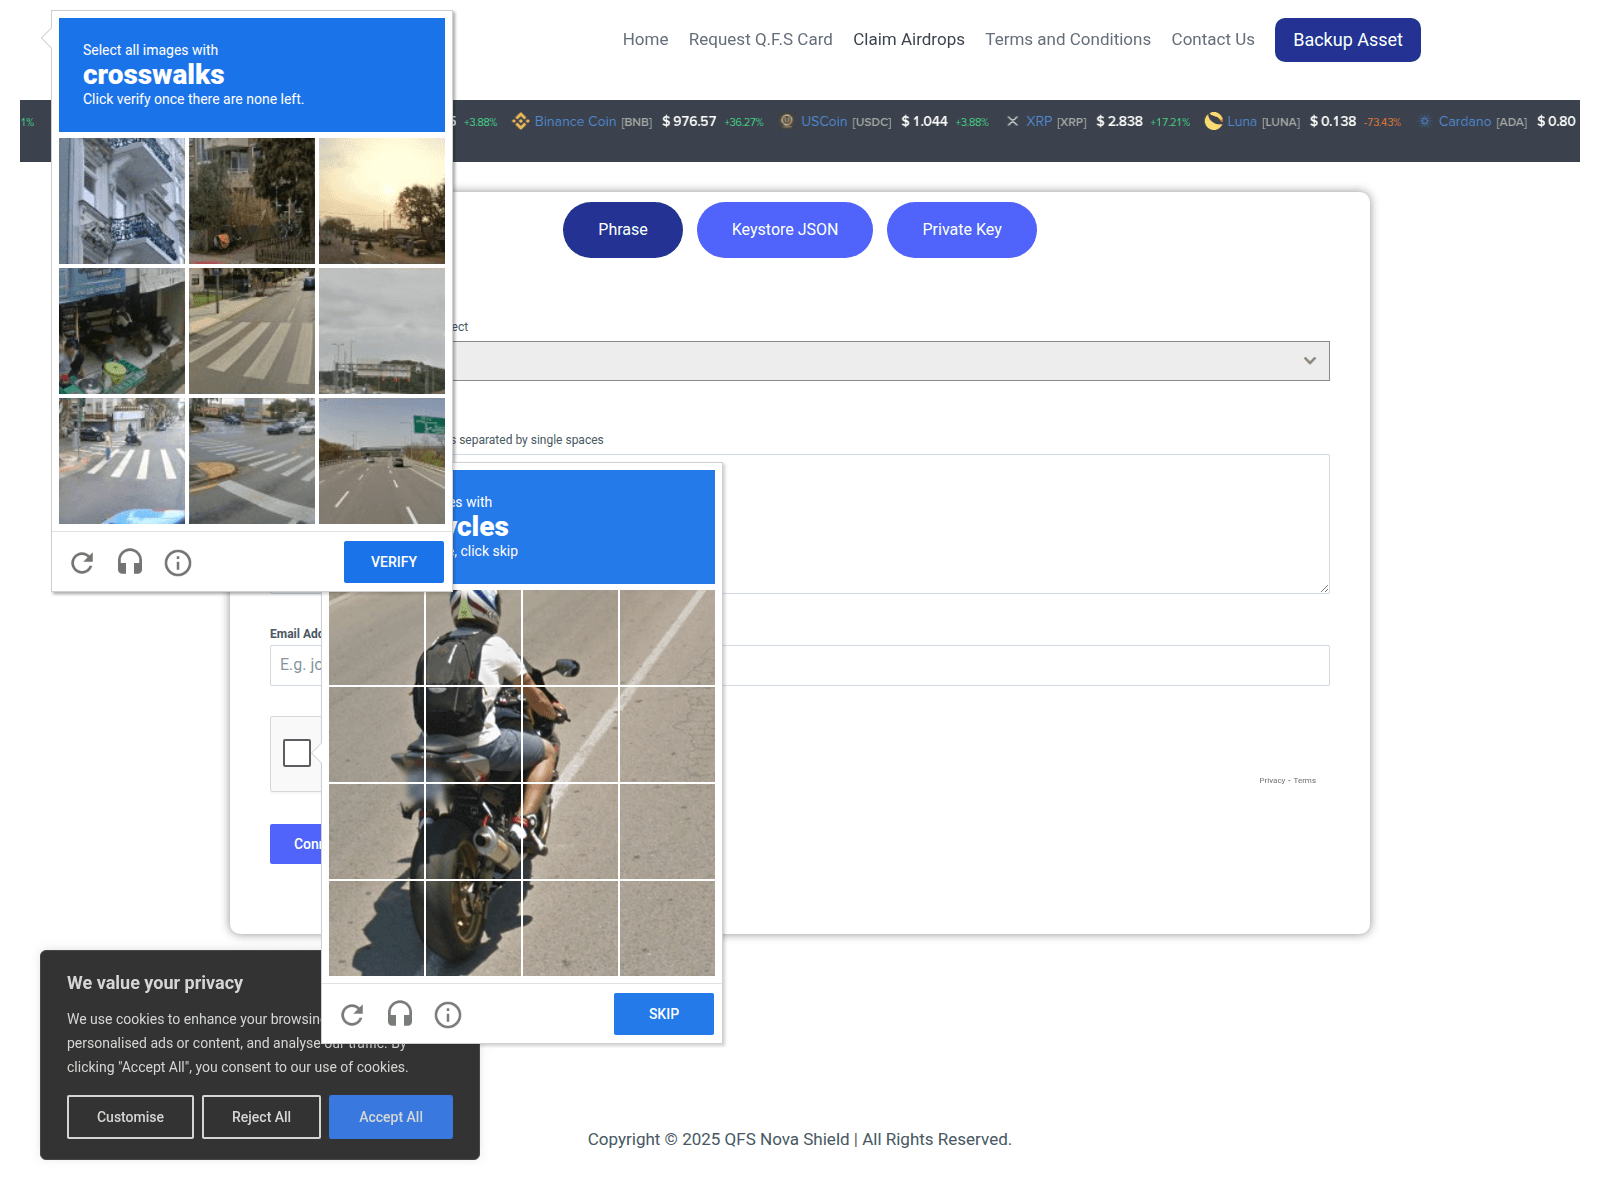
qfsnovashield.com
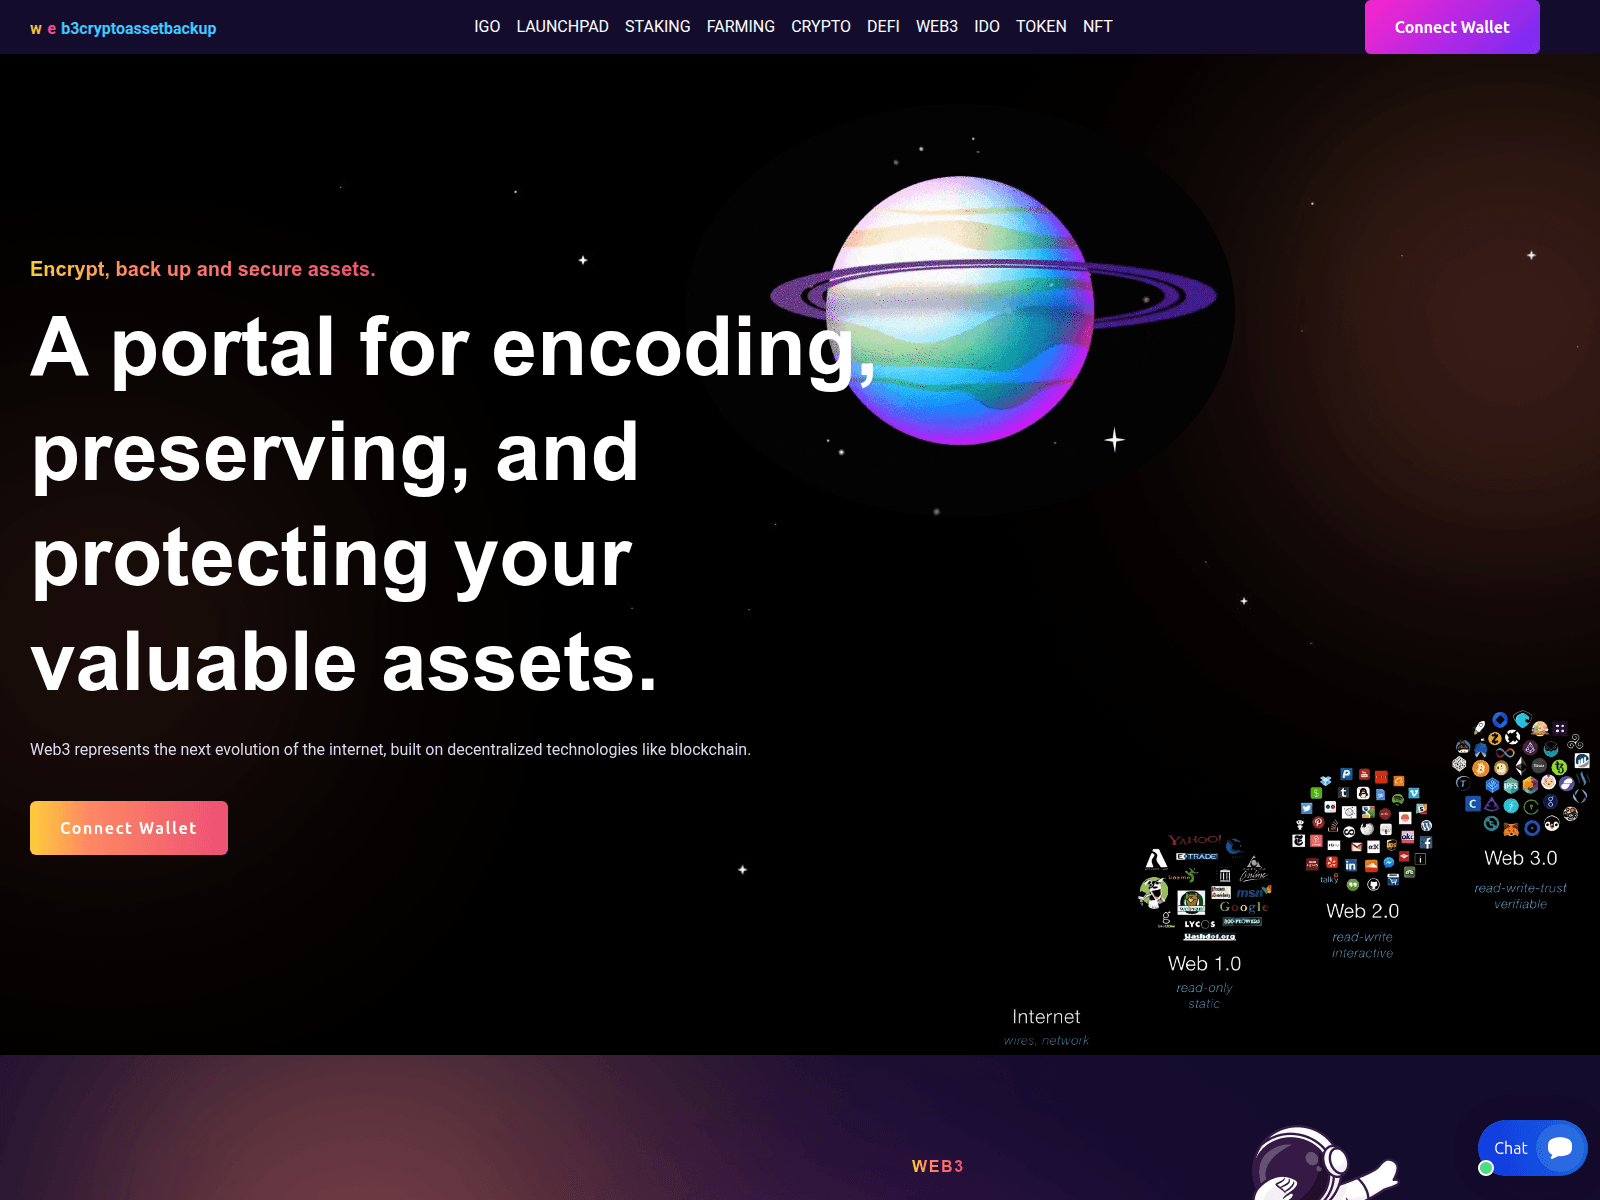
web3cryptoassetbackup.com
Nach Registrierungsstelle suchen
Wählen Sie einen Registrar aus, um alle bei ihm registrierten, markierten Domains anzuzeigen.
 31,923
 21,991
 19,208
 9,216
 8,548
 7,414
 7,401
 7,232
 5,407
 5,204
 4,756
 4,479
4,093
 3,619
 3,430
 3,393
2,912
 2,677
 2,592
2,550
 2,167
 2,119
 2,090
 1,937
 1,744
 1,642
 1,557
1,513
 1,478
 1,478
Anzeigen 1,744 die oben genannten Domänen
Nach Abflussart suchen
Auf Phishing-Domains wurden Wallet-Drainer-Kits entdeckt.


Nach Betrugs-Kits durchsuchen
Häufige Arten von Betrugsaktionen, die durch die Analyse von Seitentiteln erkannt wurden.
Nach Zielmarke stöbern
Seriöse Marken, die von Phishing-Seiten imitiert werden.


Nach Betrugsart durchsuchen
Klassifizierung von Phishing-Kampagnen nach Angriffsmethoden und Social-Engineering-Techniken.
Pipeline zur Reaktion auf Sicherheitsbedrohungen
Wie jede Domain in diesem Hub überprüft wird und wie bestätigte Bedrohungen entschärft werden. Vollständige Visualisierung der Pipeline →
Überprüfung der Bedrohungsinformationen— Jede Domäne wird gescannt und anhand folgender Kriterien überprüft:
urlscan.ioScreenshot · DOM · HTTPVirusTotal90+ AV enginesGoogle Safe BrowsingTransparency BerichtCloudflare RadarDNS · certs · categoriesAlienVault OTXThreat-intel pulsesWayback MachineHistorical evidenceabuse.ch ThreatFoxIOC correlationcrt.shCertificate TransparencyDNS Sicherheit FiltersQuad9 · AdGuard · CleanBrowsingWeb-ÜberprüfenFull surface scan
 crt.sh
Globale Anbietersynchronisierung— Bestätigte Nachweise werden an 29 Partner weitergeleitet:
GoogleSafe BrowsingGoogleWeb Risk APIMicrosoftSmartScreenVirusTotalDetection feedCloudflareRadar / 1.1.1.1YandexSafe BrowsingURLScan.ioPublic scanESETWebGuardBitdefenderThreat exchangeNortonSafe WebSymantecSiteReviewAviraCloud detectionAvast / AVGWeb ShieldKasperskyOpenTIPDr.WebOnline scannerNetcraftAbschaltung APIPhishTankVerified voteAPWG eCXBulk feedPhishStatsOpen feedPhish.BerichtHosting abuseSpamhausDBL feedPolySwarmMarketplaceCheckPhishBolster scanQutteraMalware scanURLquerySandboxCriminal IPAsset intelCRDFThreat CenterScamadviserTrust scoreMyWOTWeb of Trust