
Berichte zur Domänensicherheit
Durchsuchen Sie die erfassten Domains und überprüfen Sie gespeicherte Beweismittel, Erkennungen sowie die aktuell beobachtete Verfügbarkeit.
223,228
Gesamtzahl der erfassten Fälle
217,471
VT erkannt
93,601
Zuletzt aktiv gesehen
129,627
Bei der letzten Überprüfung nicht verfügbar
4
VT Ausstehend

Porkbun LLC 1,466 Domains
allenfortlimited.ltd
alphecca.io
aml-verifier.io
billyspopsicles.com
censwiftsyntion.pro
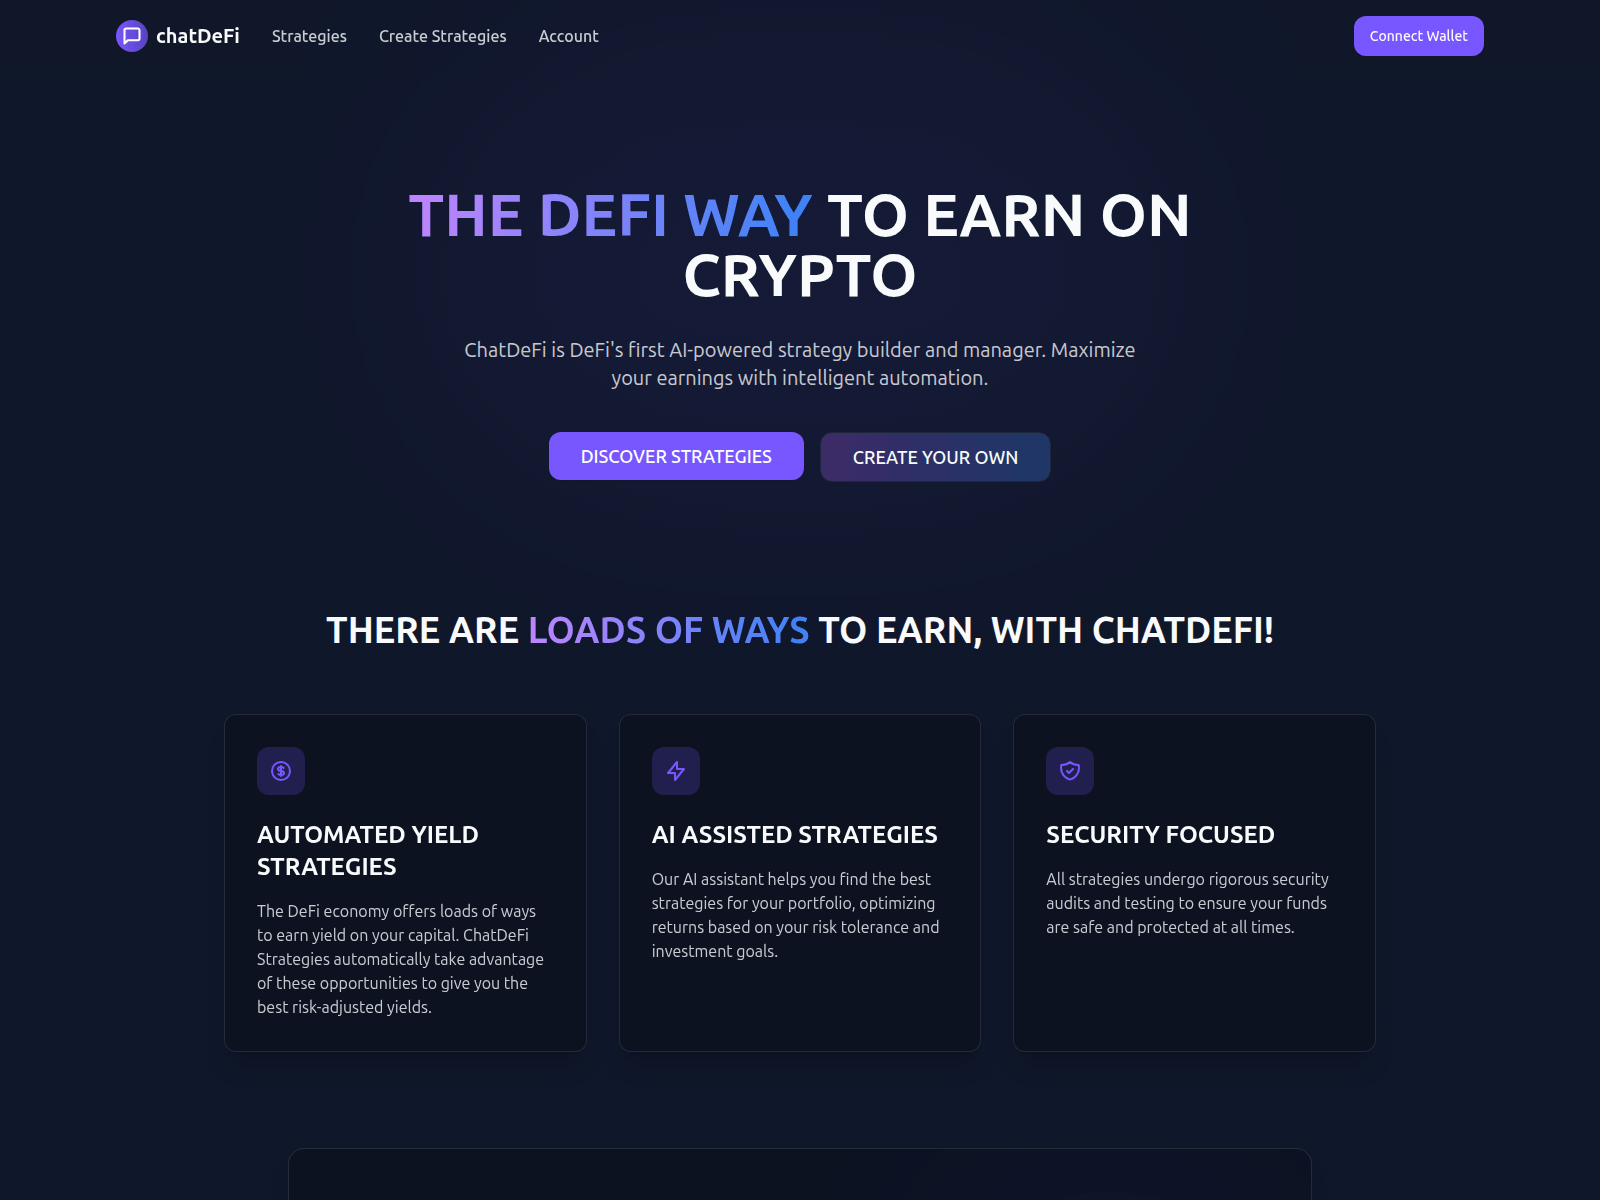
chatdefi.app
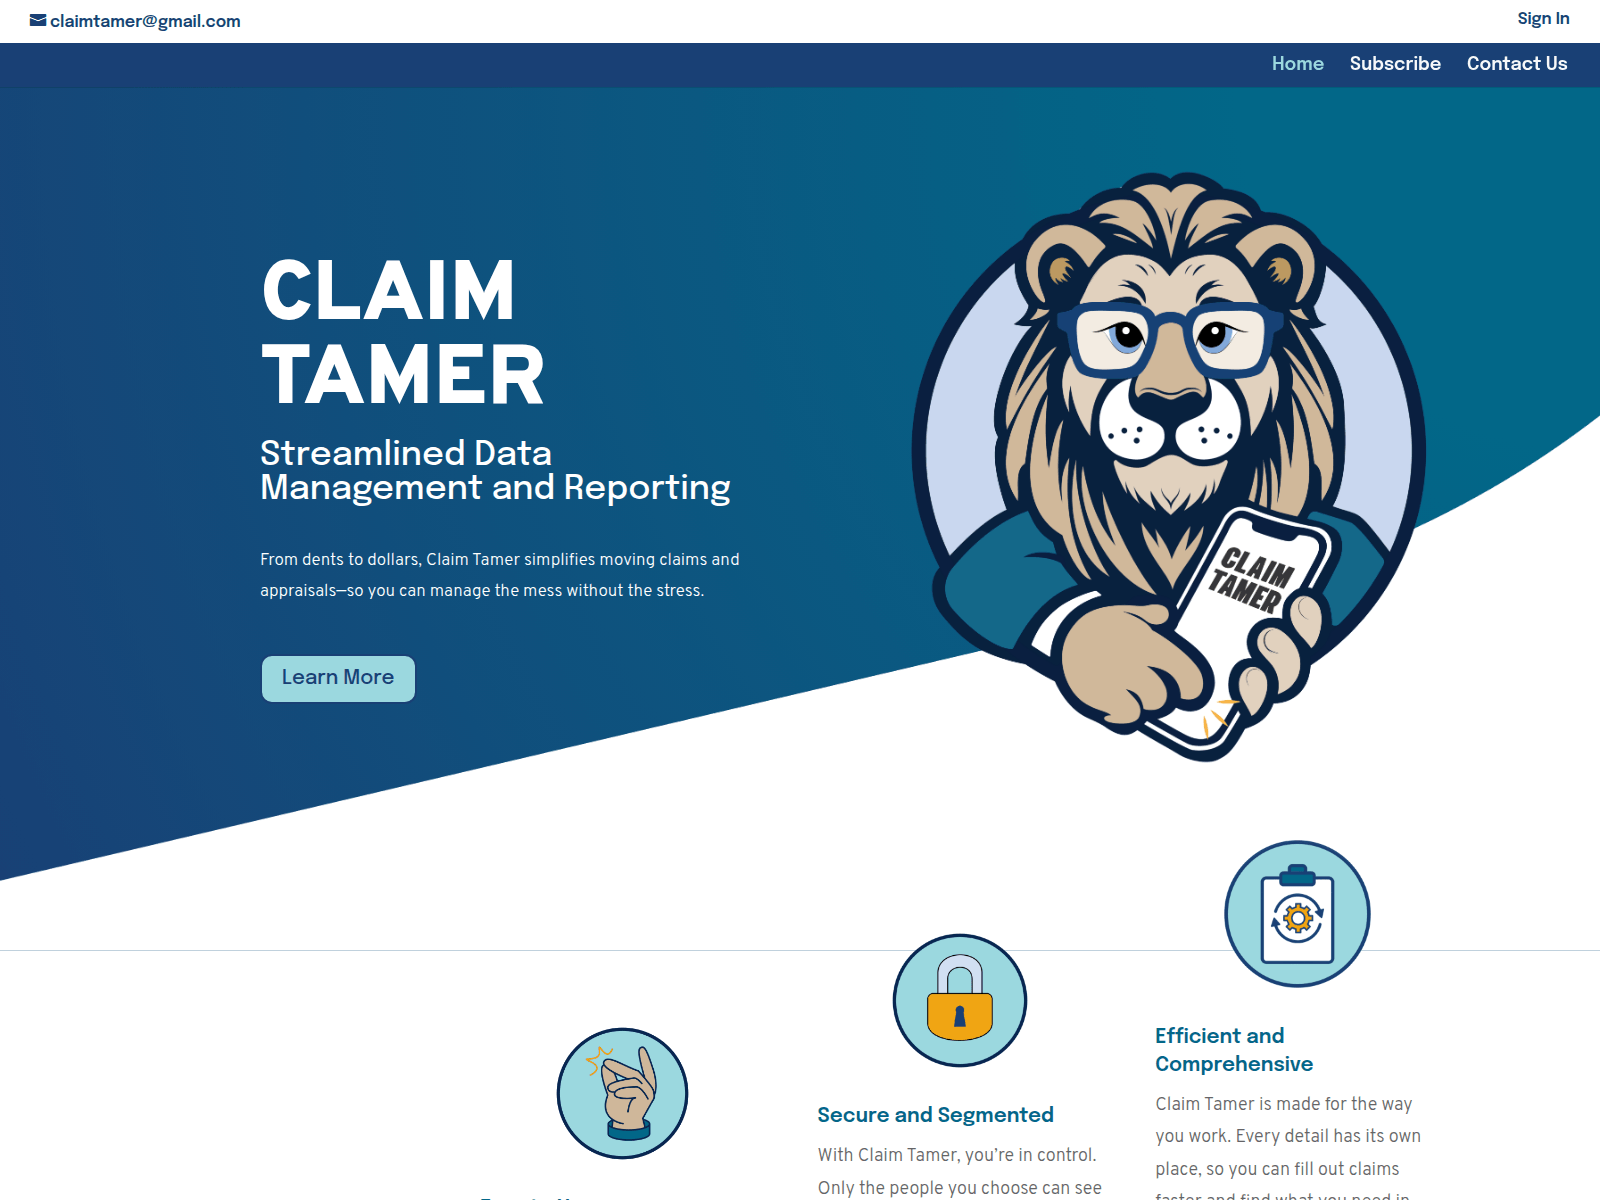
claimtamer.com
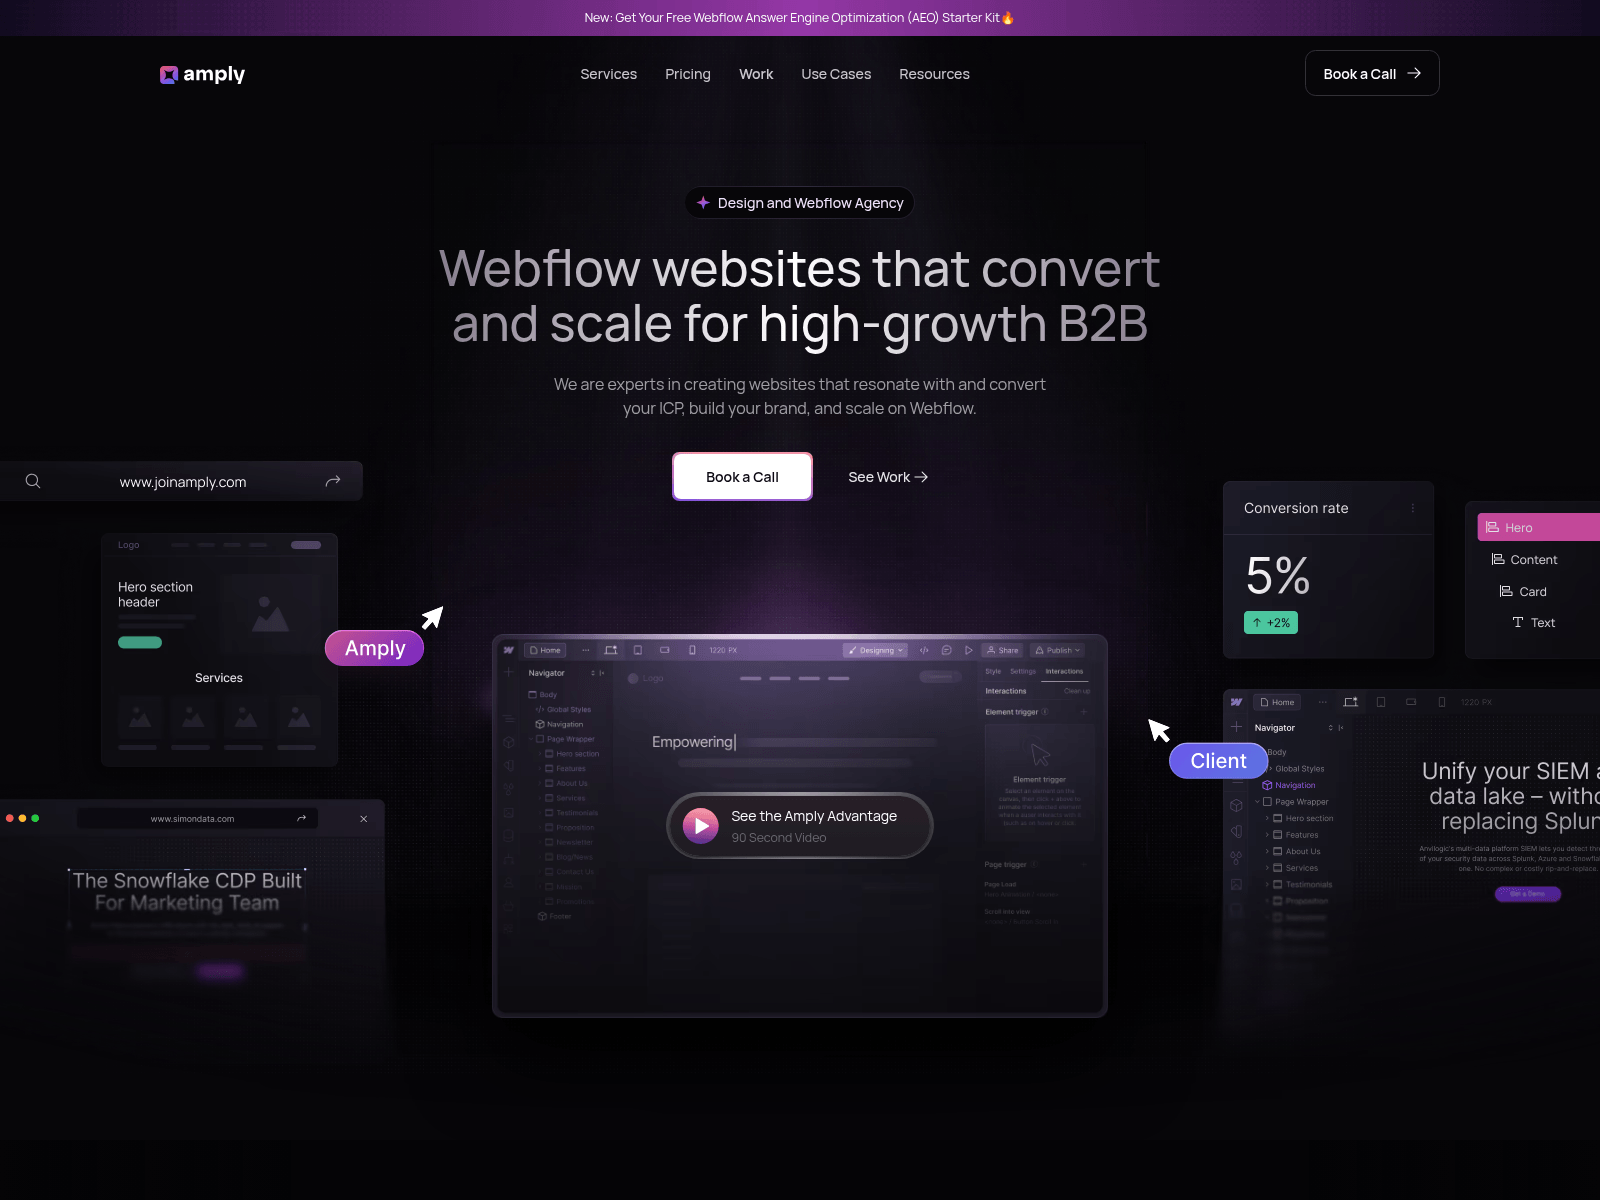
cloudamply.com
comparemarketcap.com
cordexchange.xyz
doublepeakco.com
duplicate-disabled-51590.invalid
duswz.com
geforcepro.pro
gowithsplitconvert.com
hypernatt.com
independreserve.com
invoicehub.happybt.com
jito-stak.ing.network
keonhacai1.spa
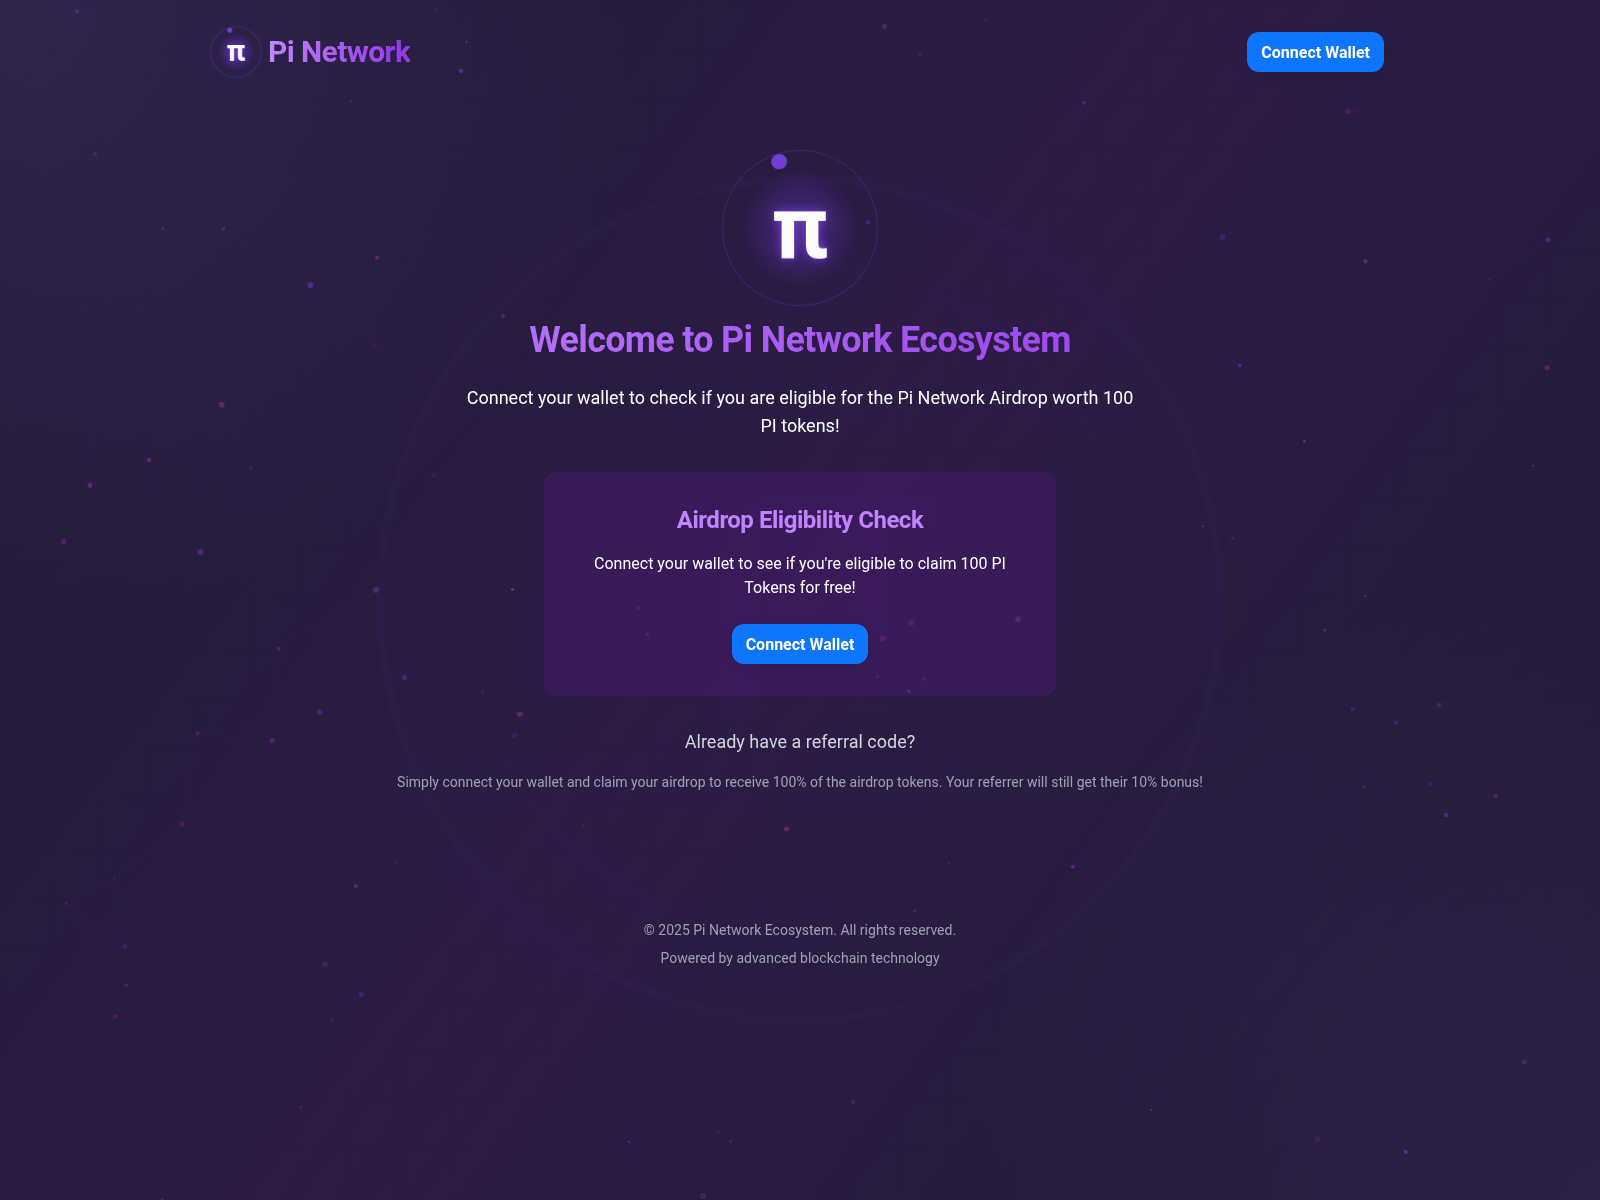
minepi.lol
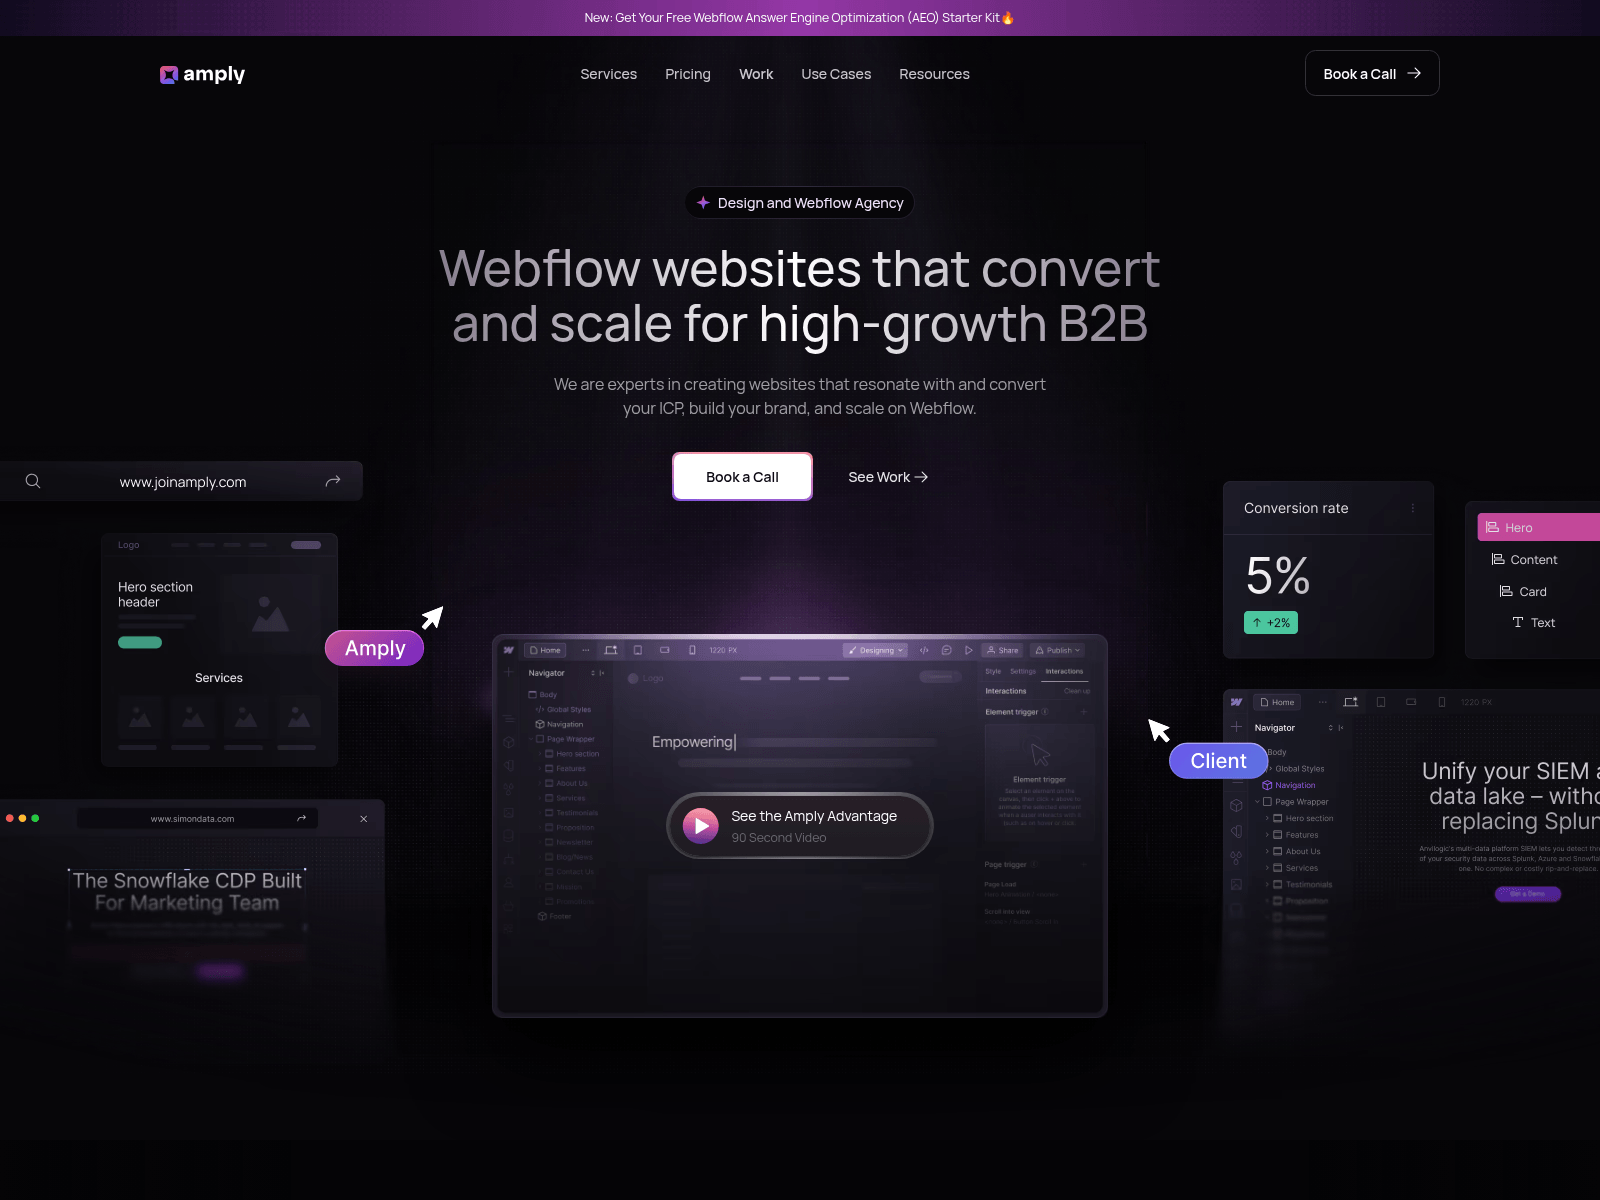
nextjoinamply.com
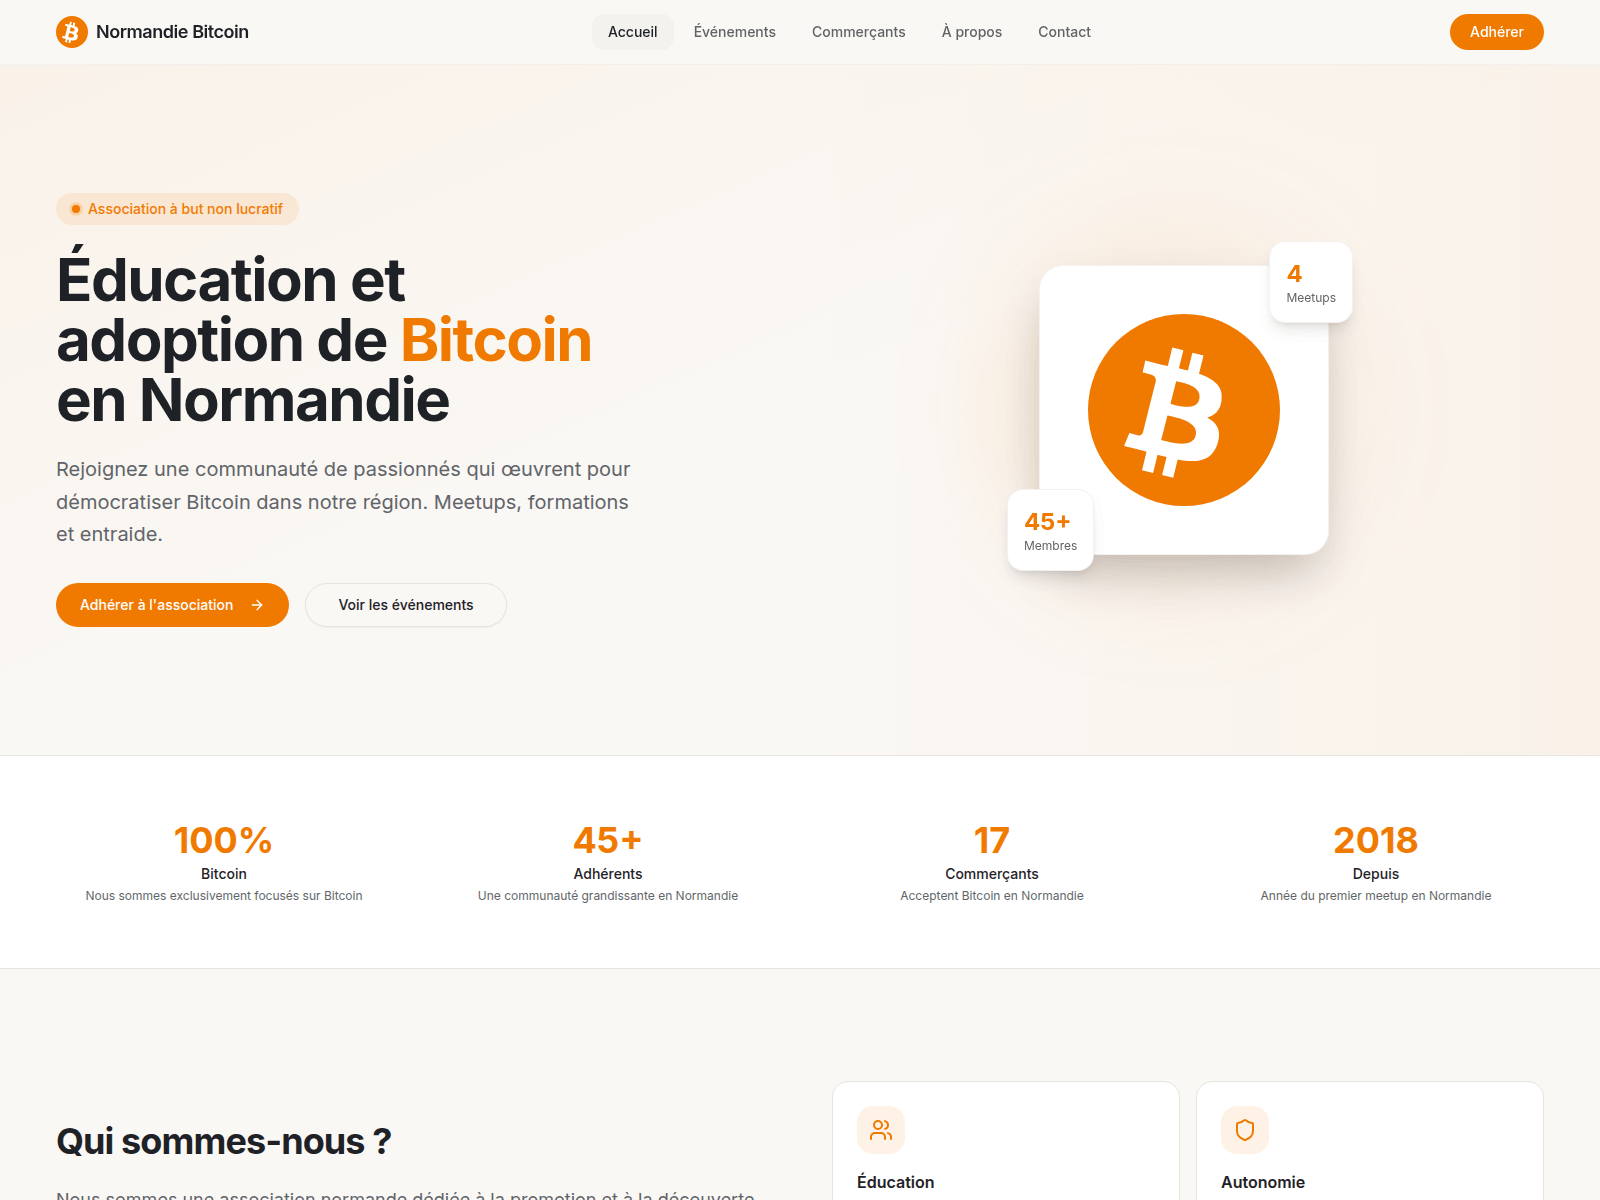
normandiebitcoin.com

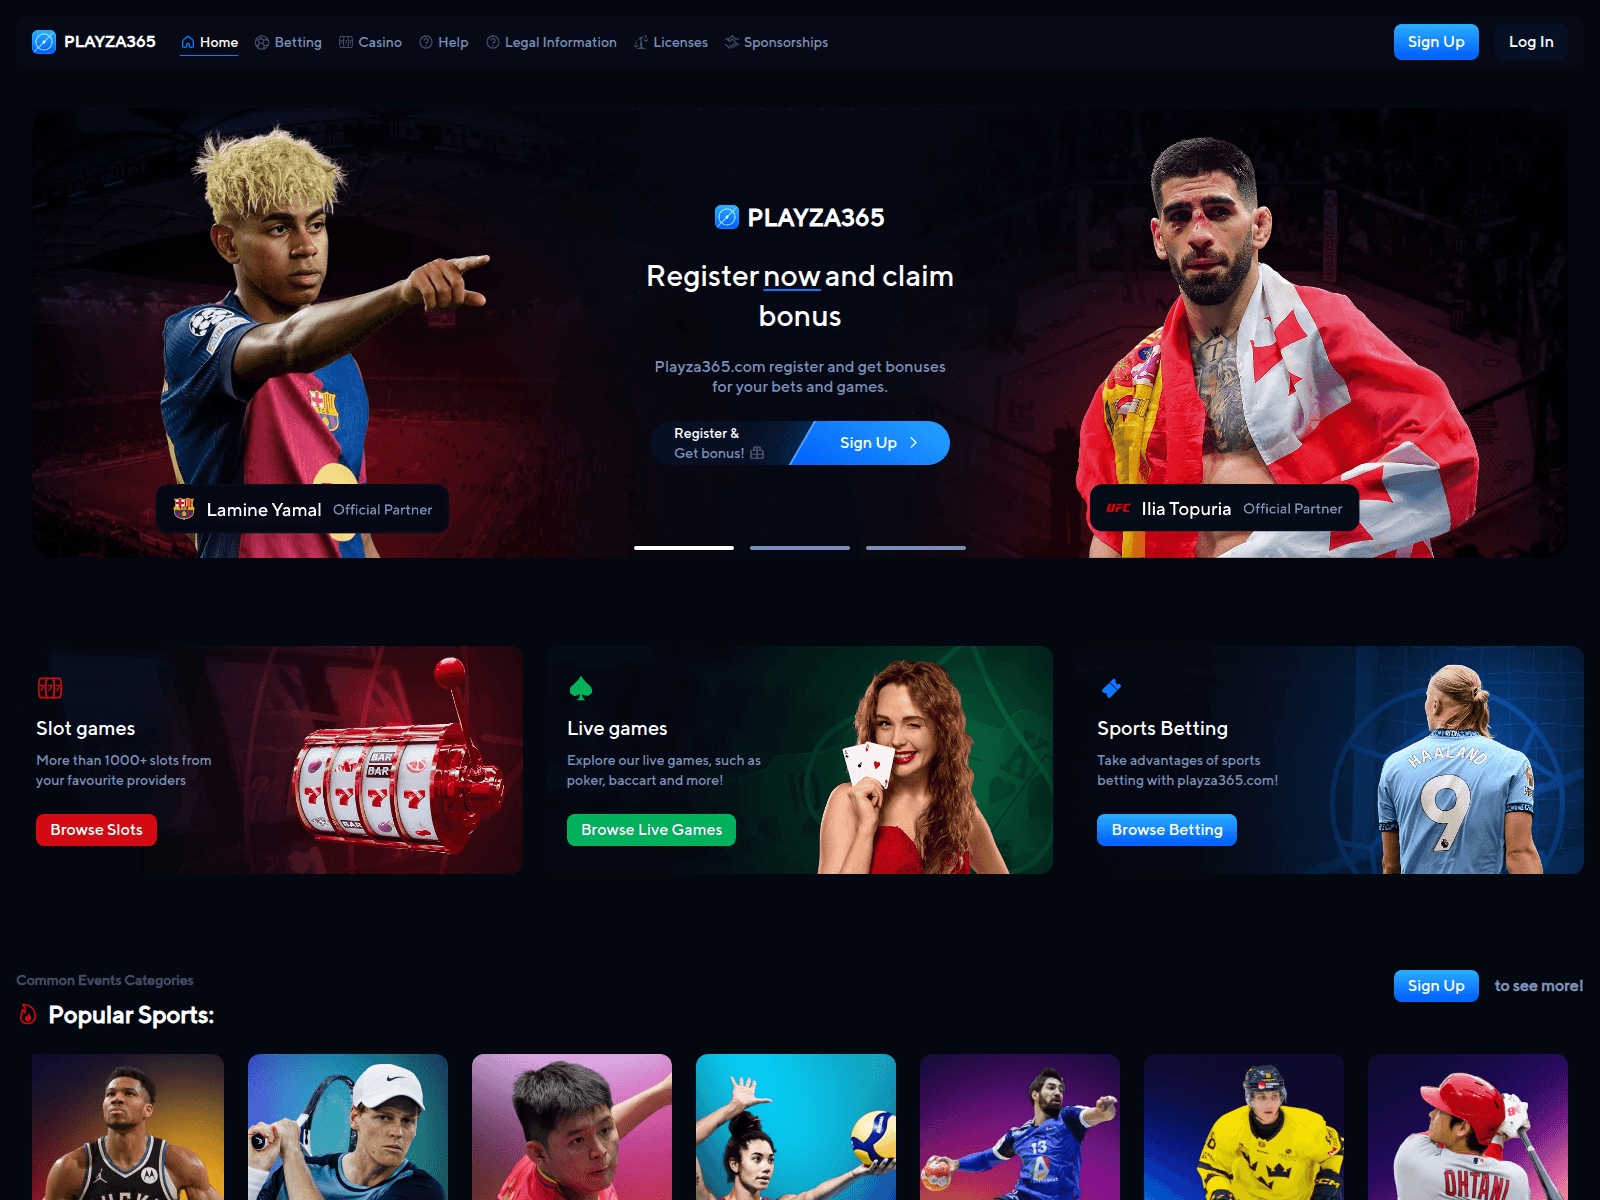
playza365.com
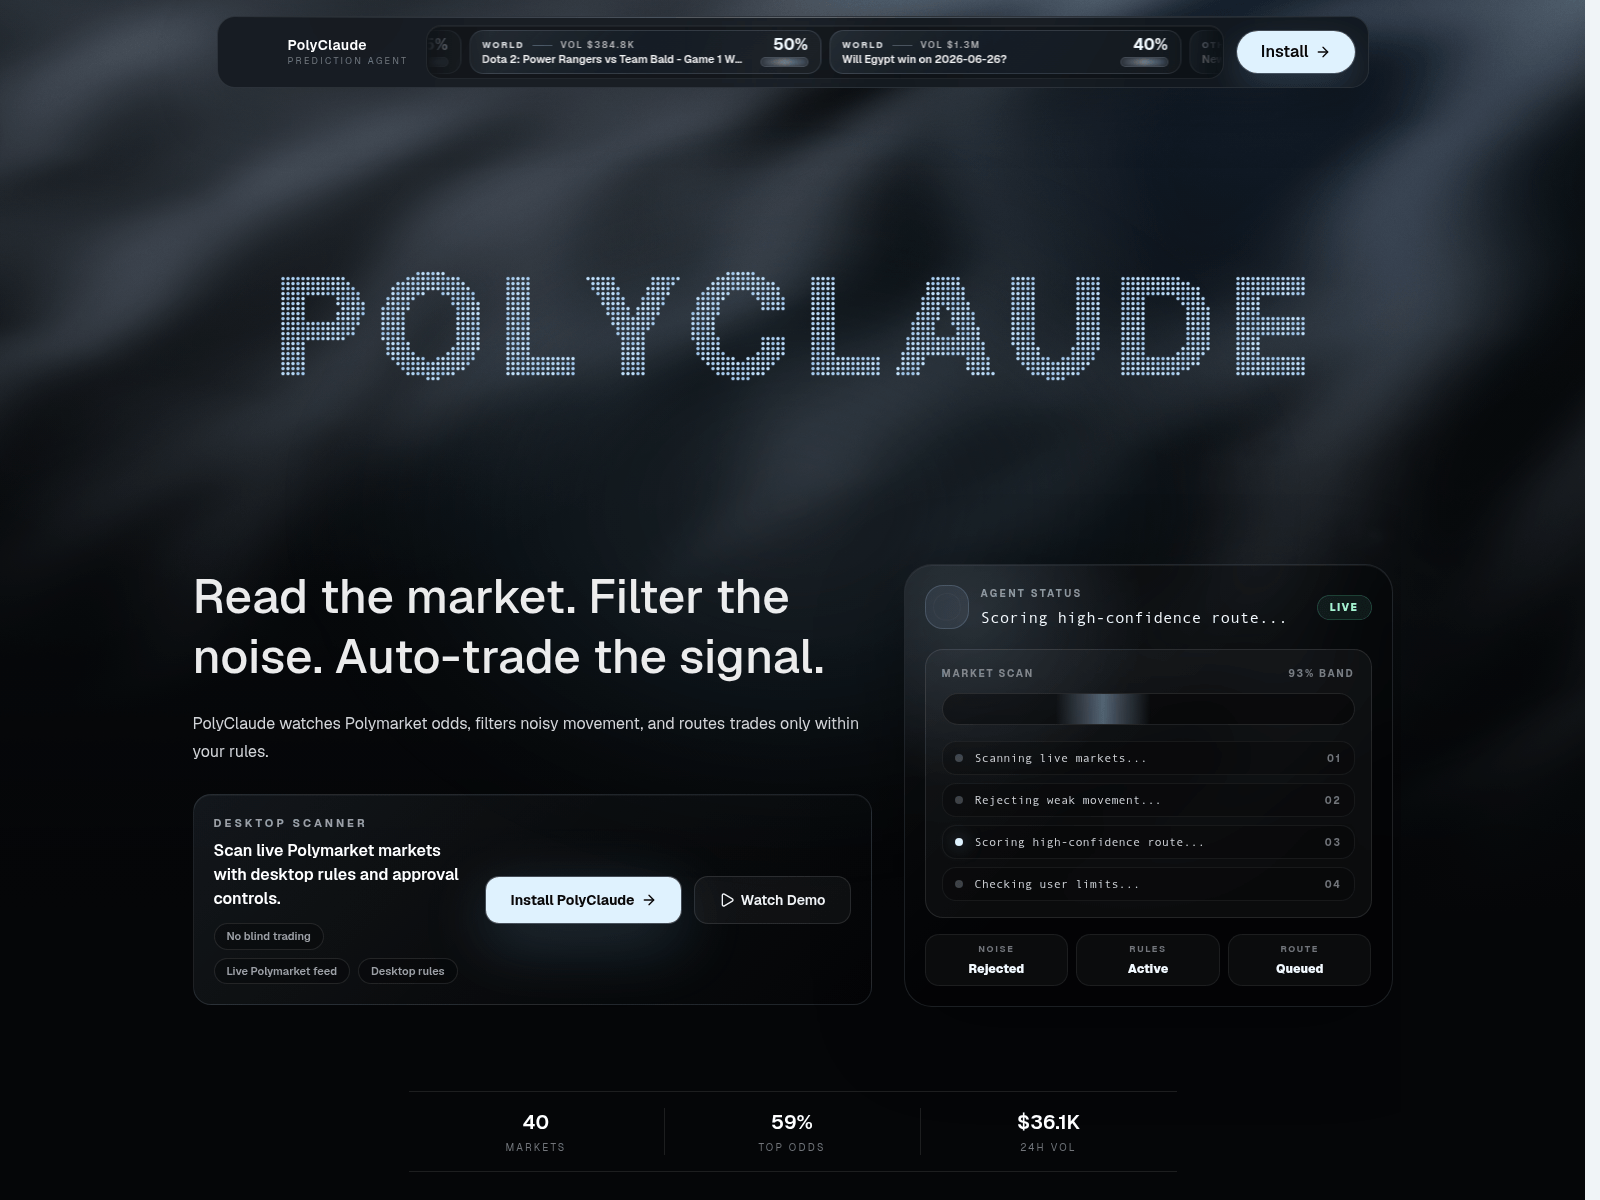
polyclaude.lol
portalcreditosimples.online
portalsimplesfinanciamento.online
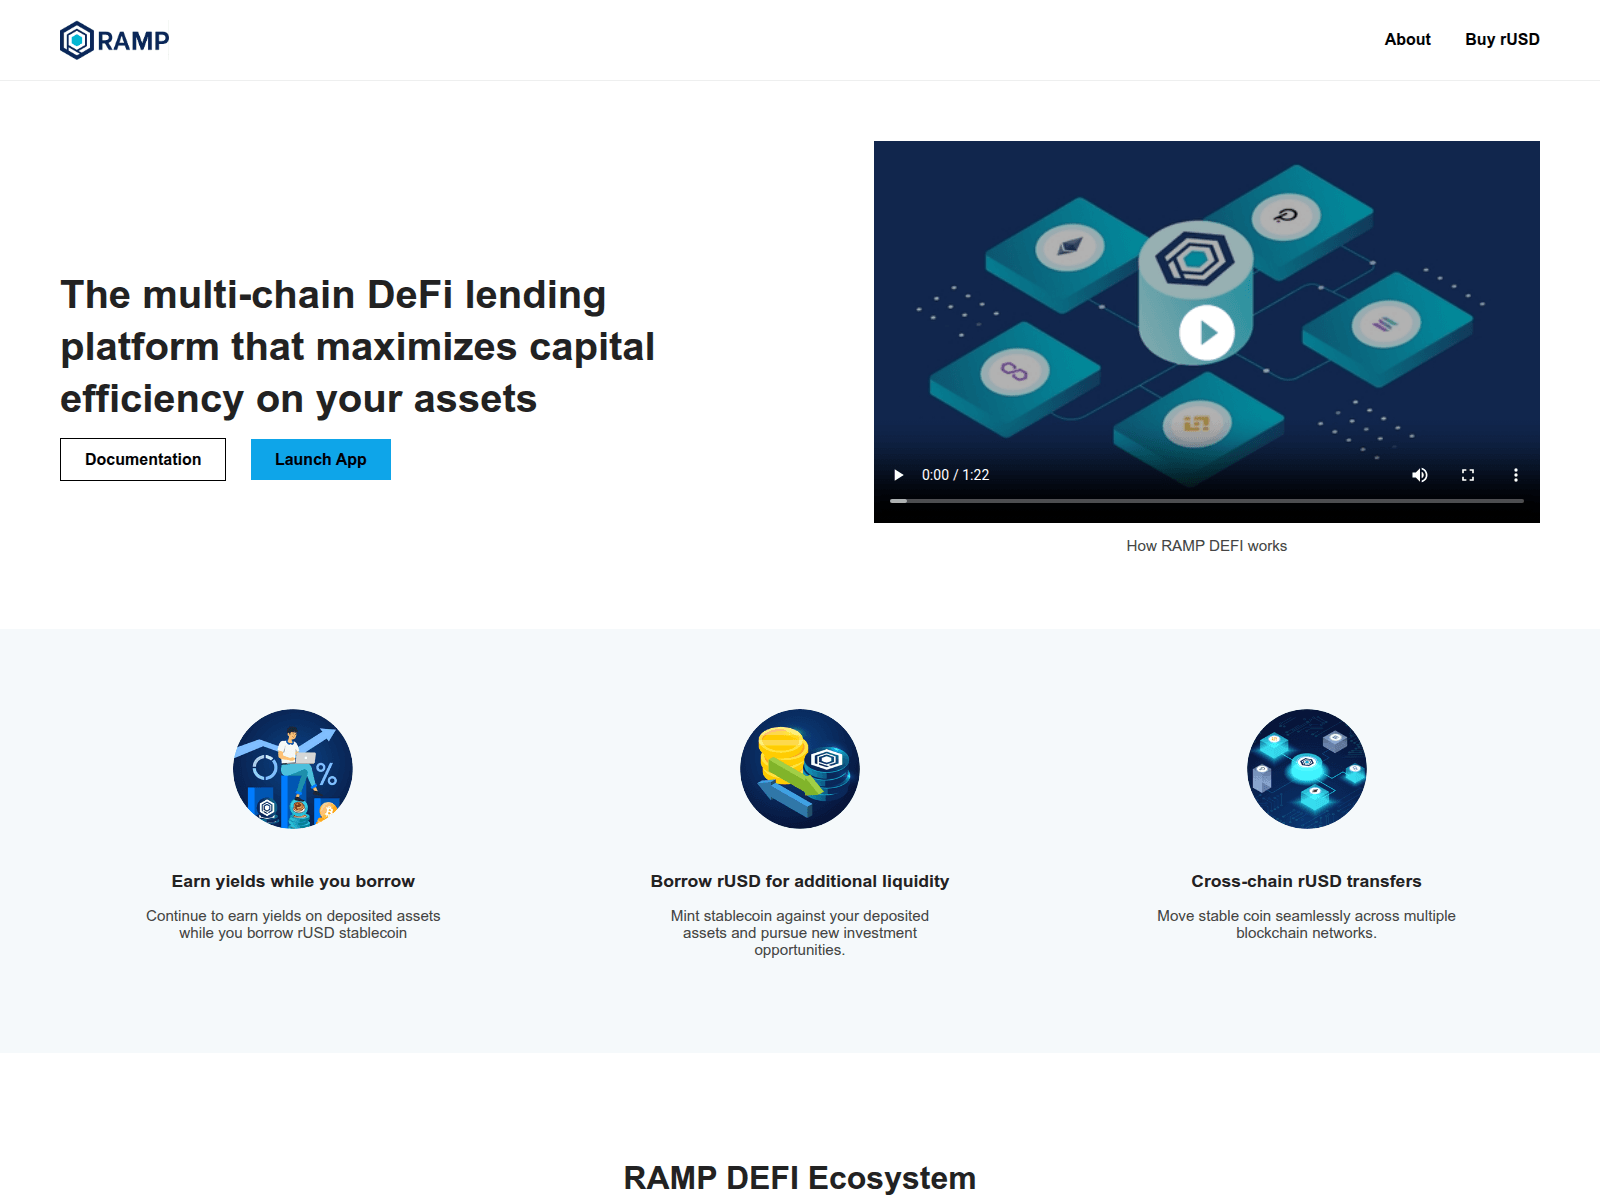
ramptoken.org
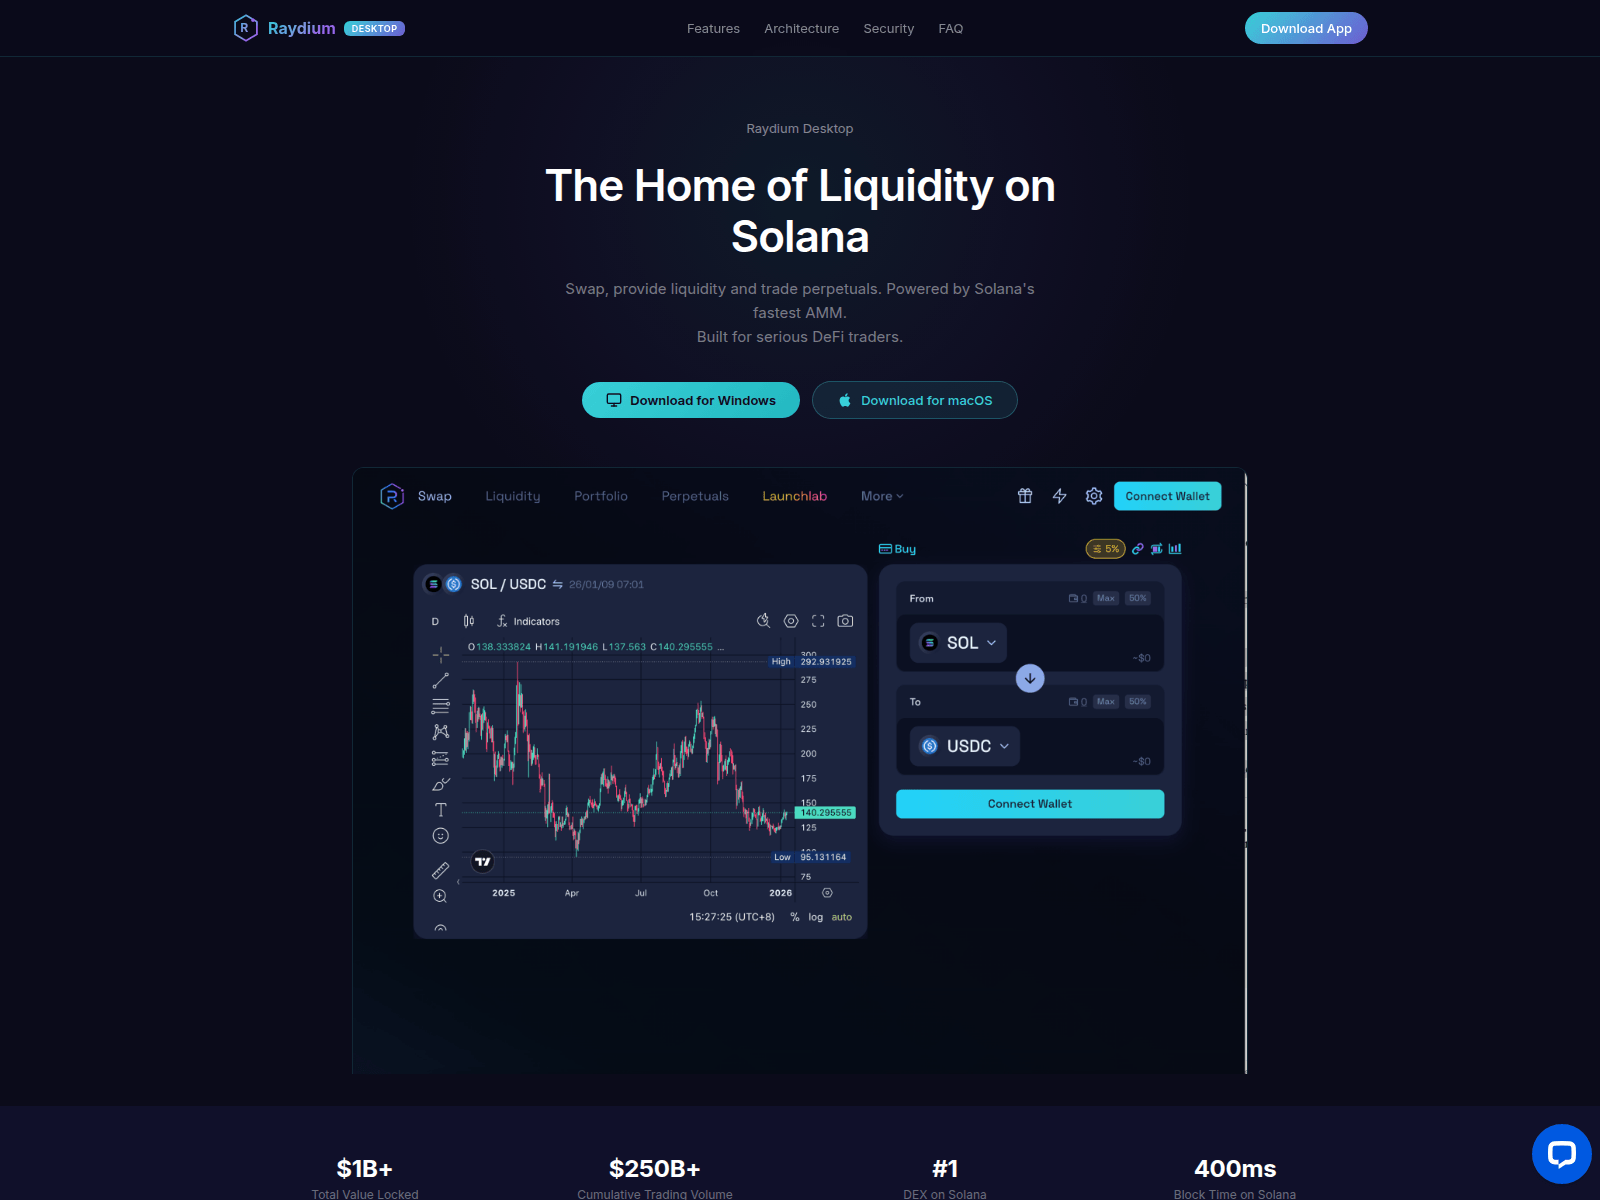
raydiumdesktop.io
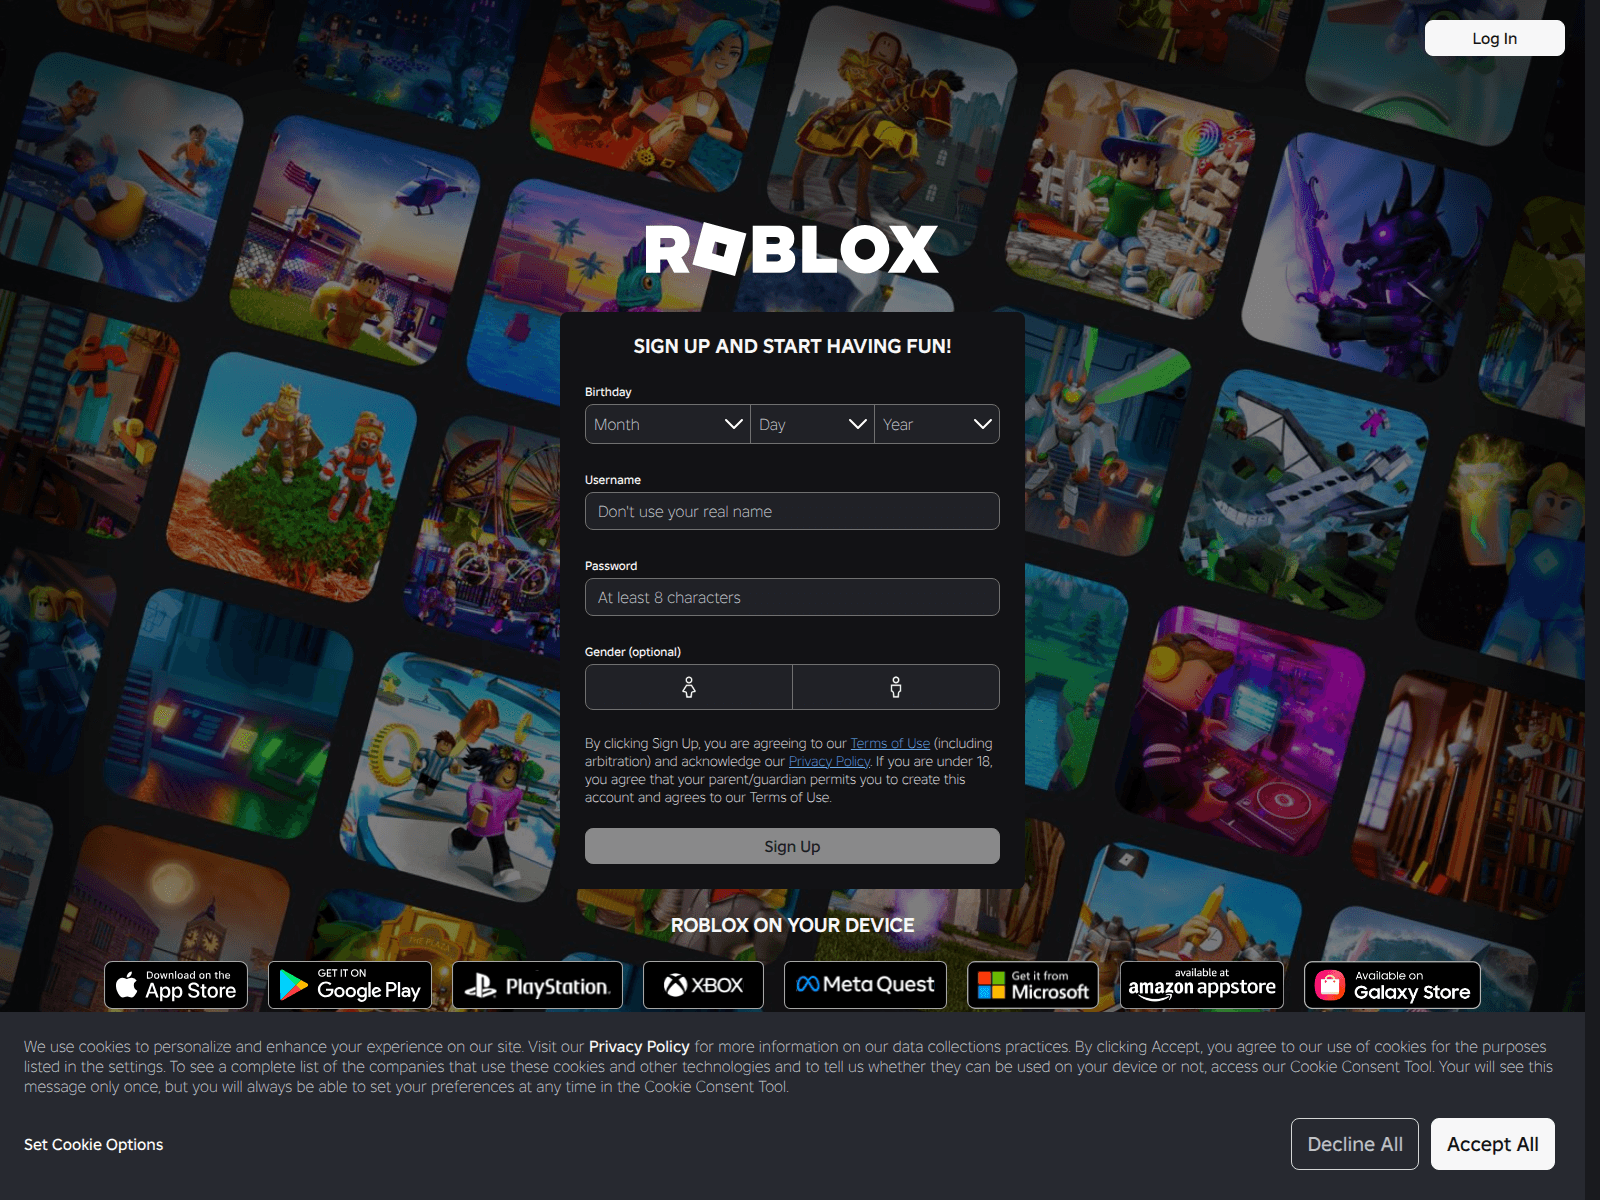
robux.zip
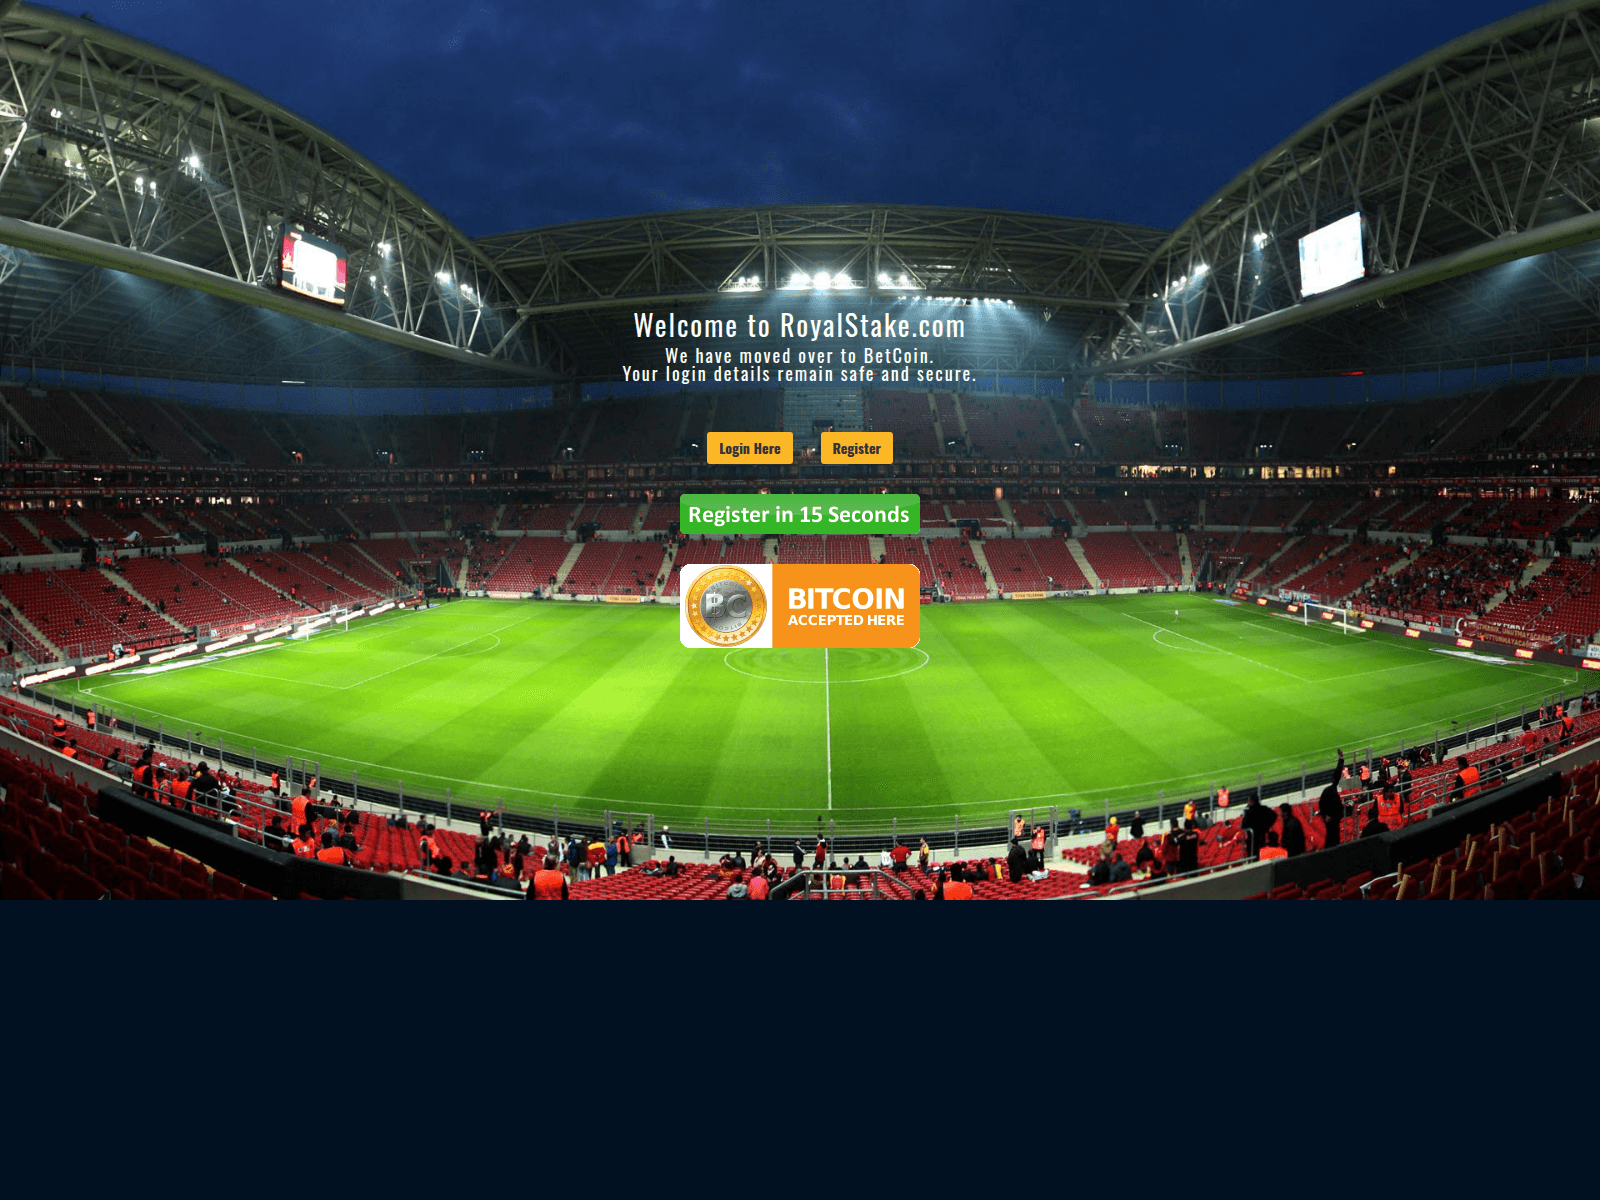
royalstake.com
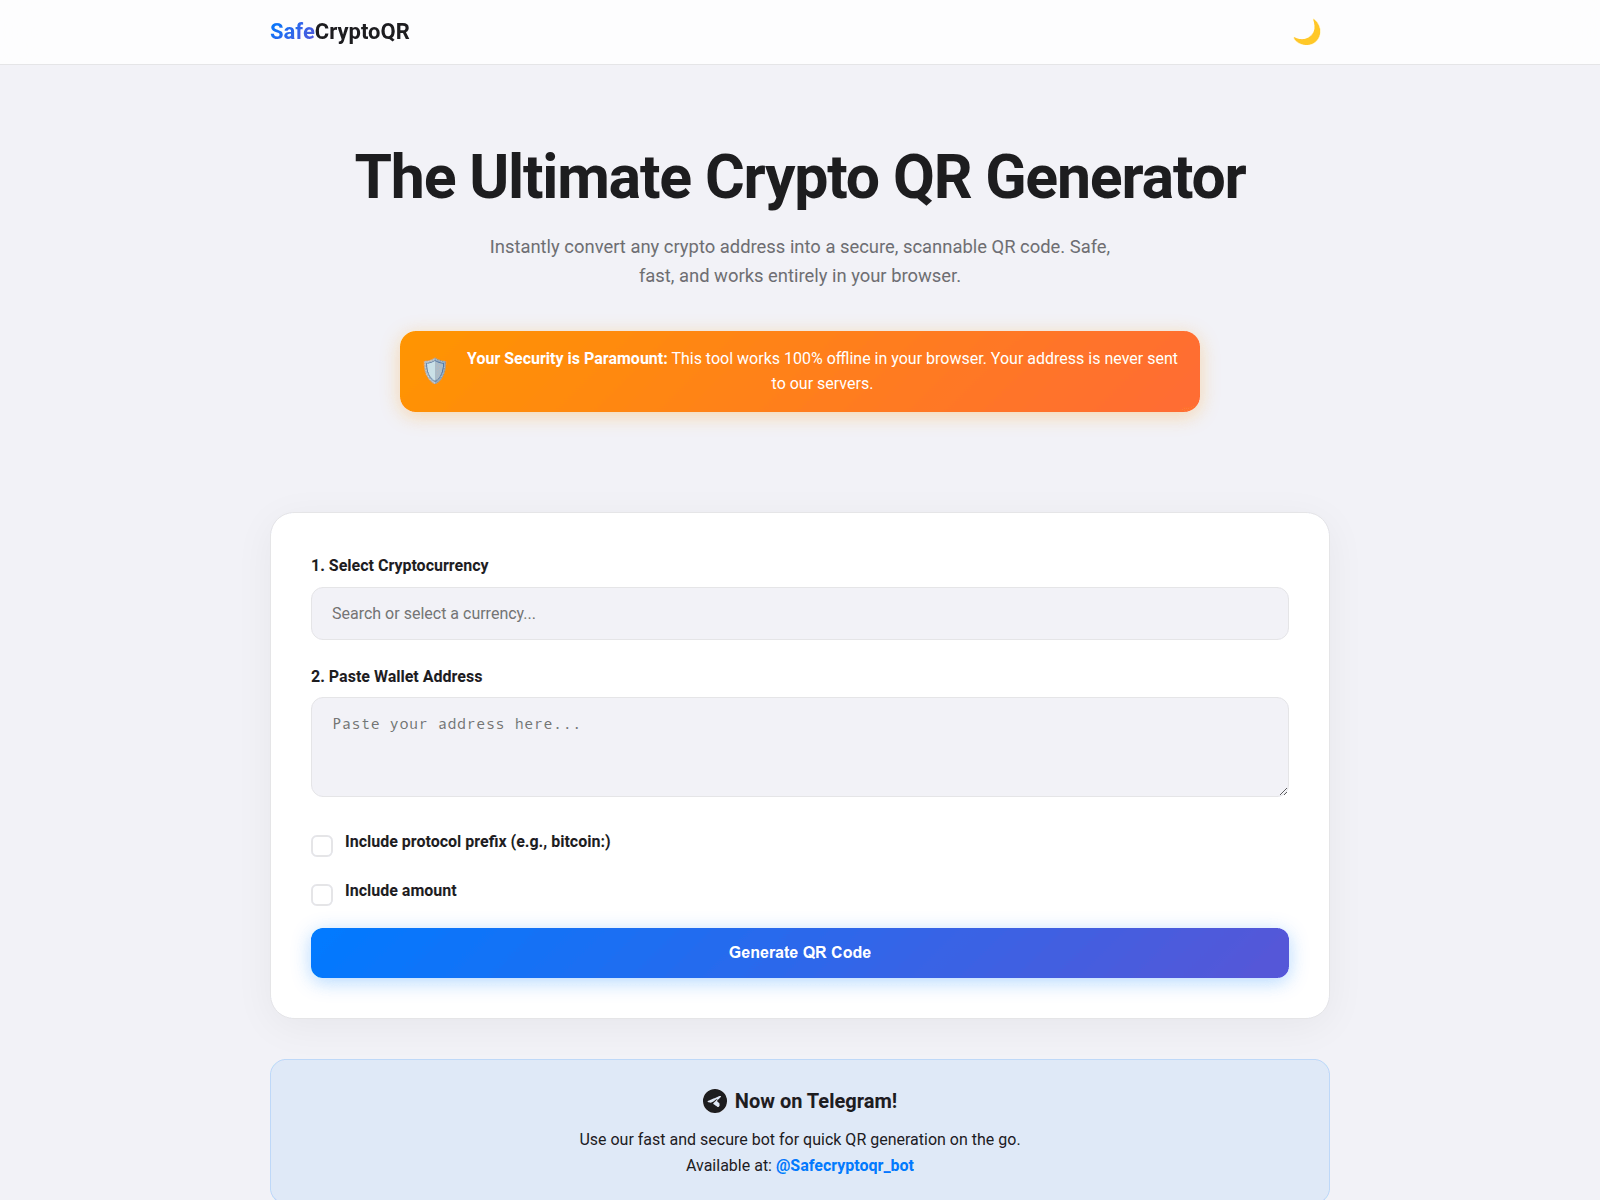
safecryptoqr.com
safepalwalletverify.com
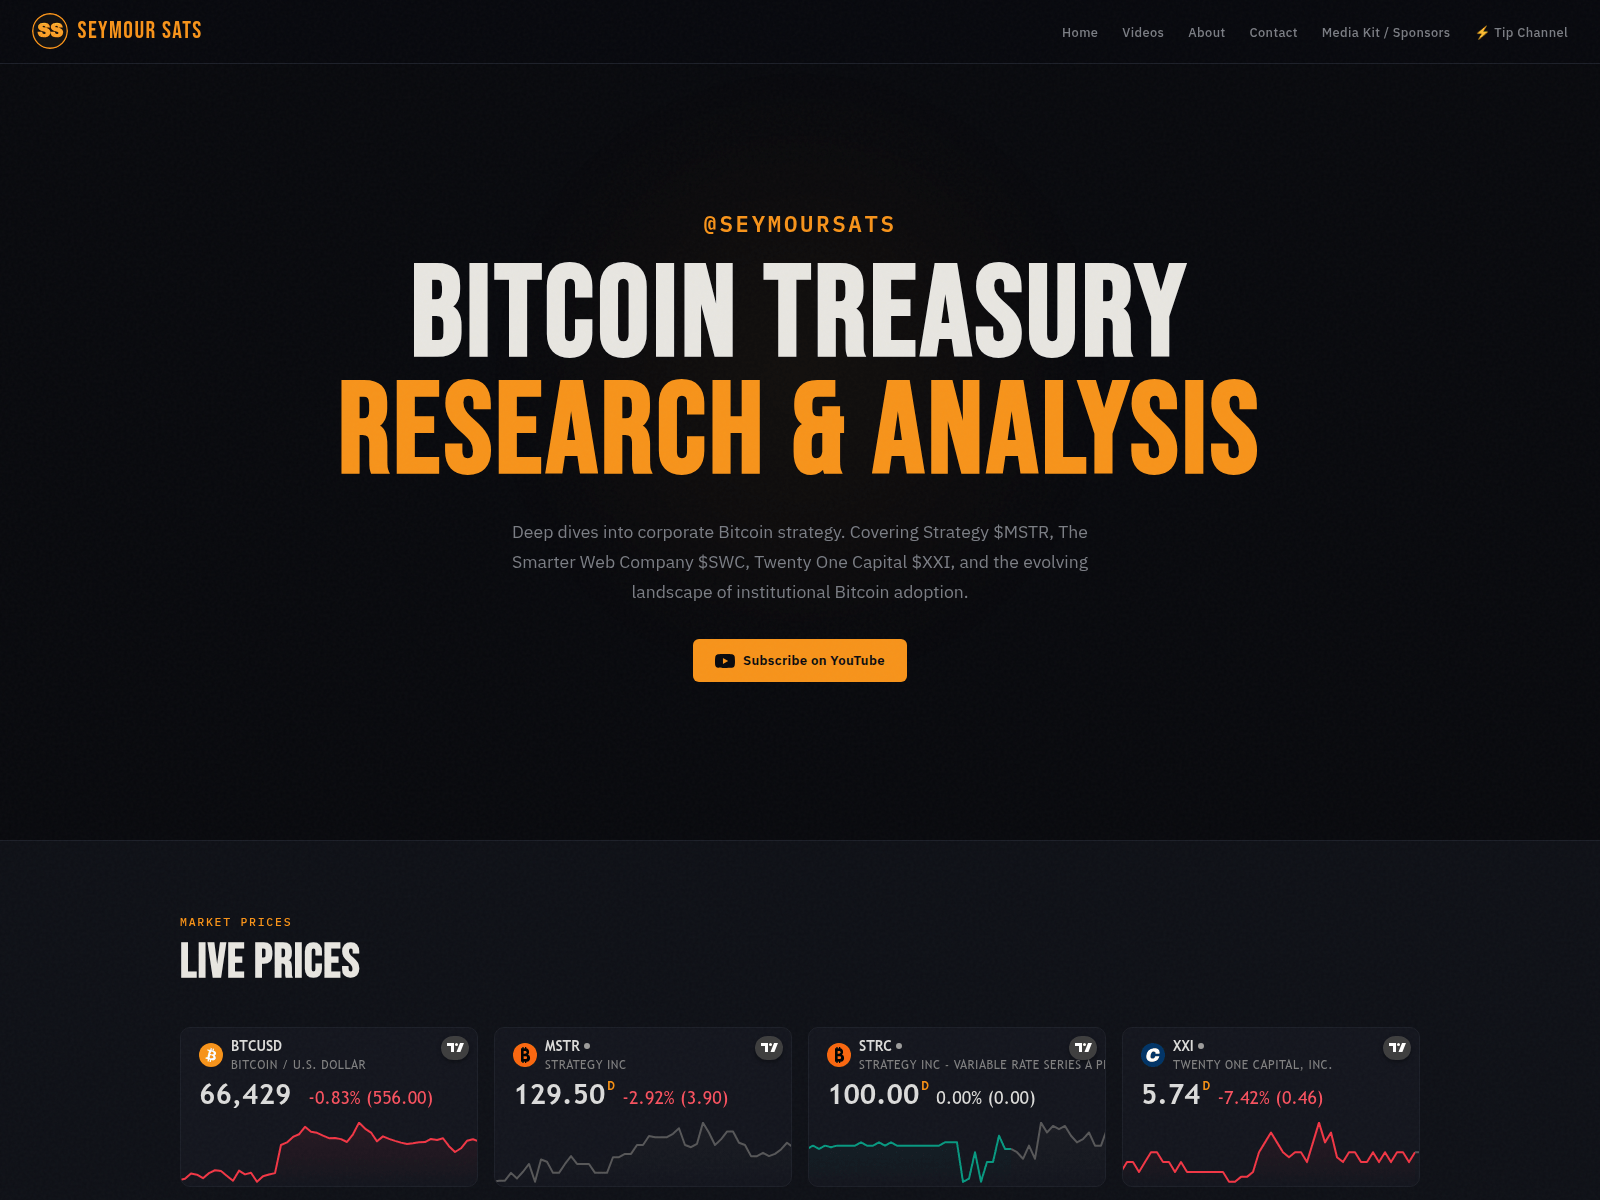
seymoursats.com
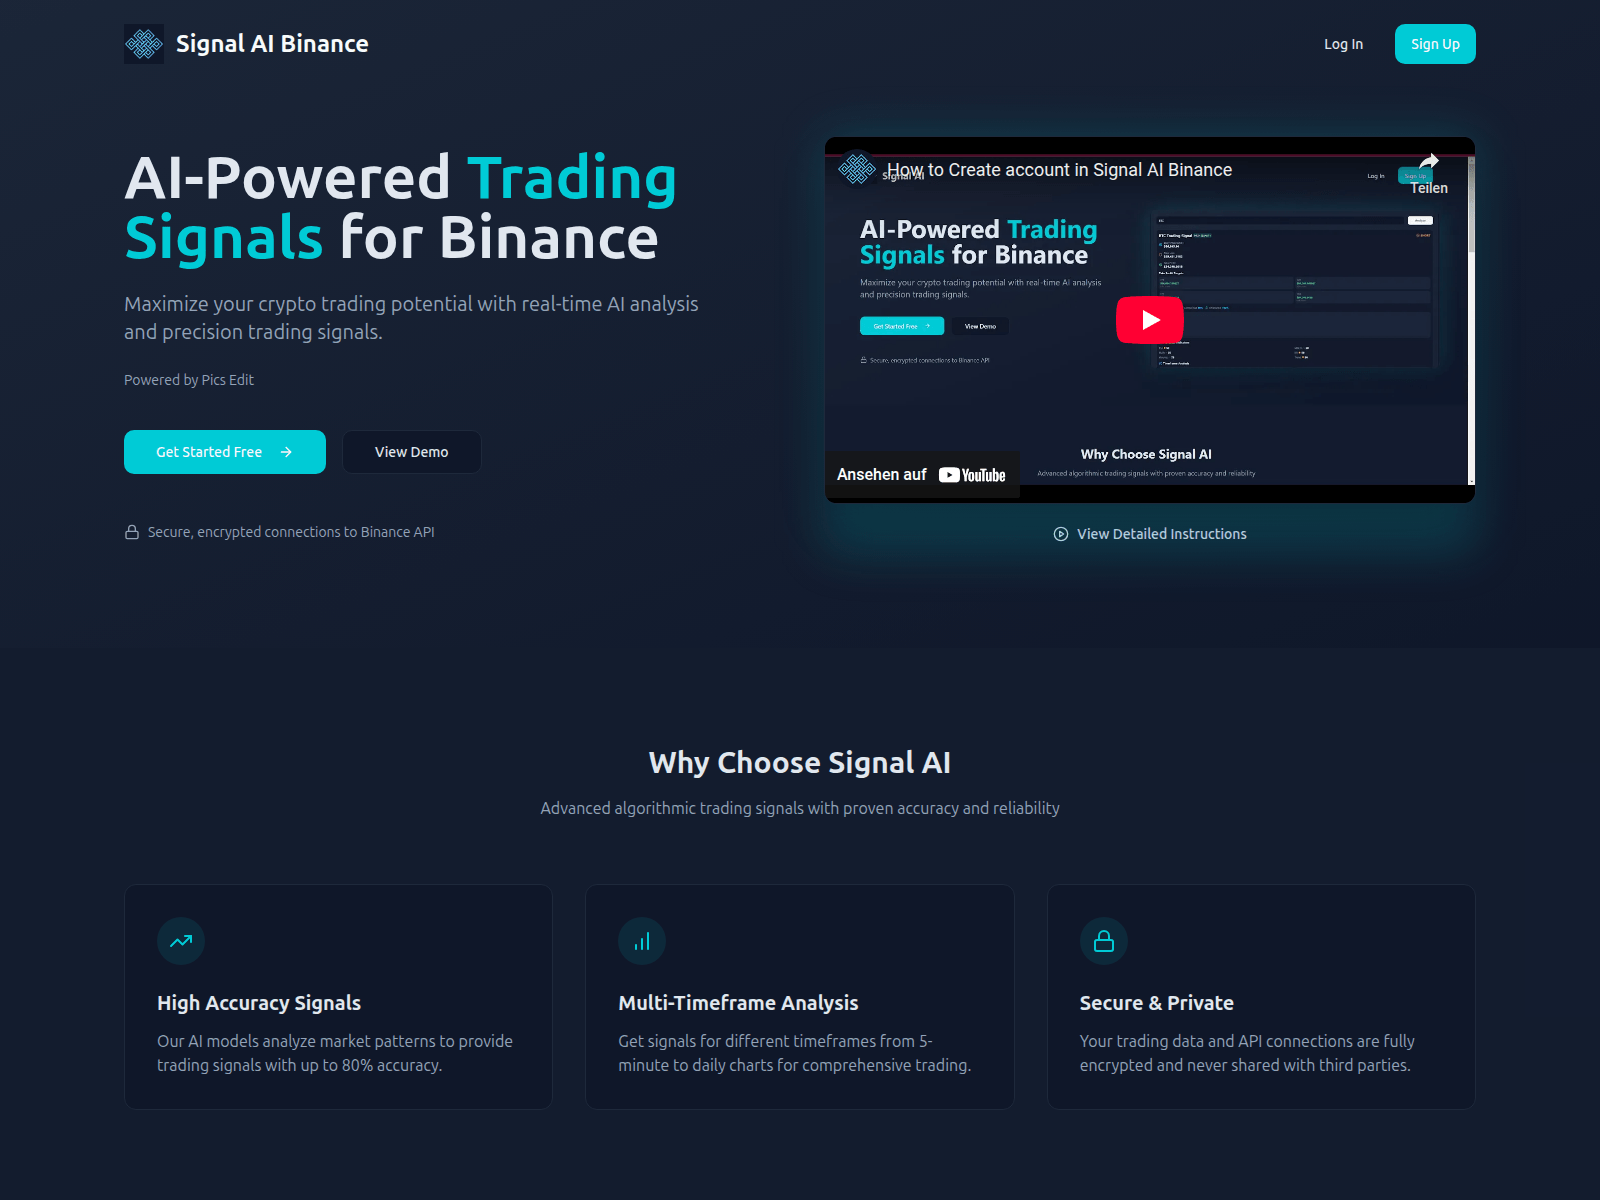
signalai-binance.com
standx.app
tf-soc.com
tf-soz.com
thebasecheck.com
thorwap.finance
tirasfoods.com
trackable.uk
trust-trader.app
trust-trader.help
trusty-ledger.com
valcrestc.com
worldfi.info
airdropeligibility.com
amltester.com
carv-io.co
creditorapidocentral.online
golddelivery.now
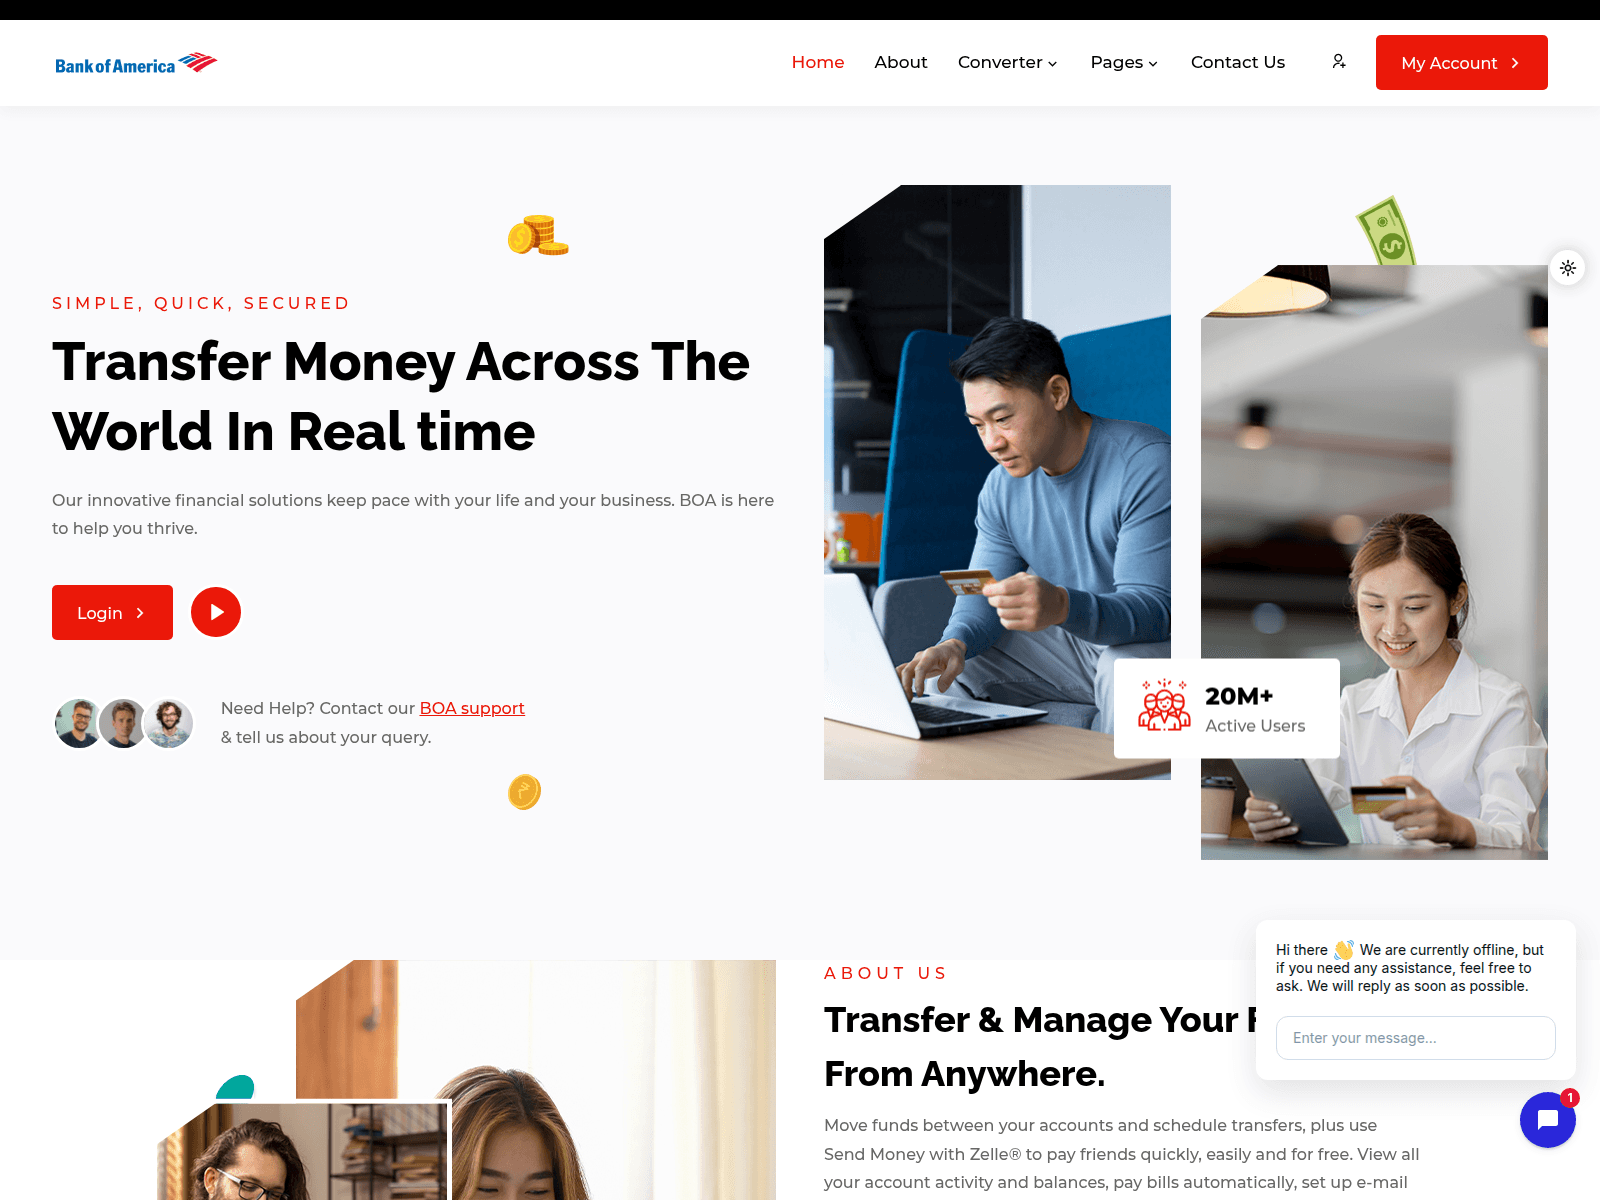
home.sentiagoboagroup.online
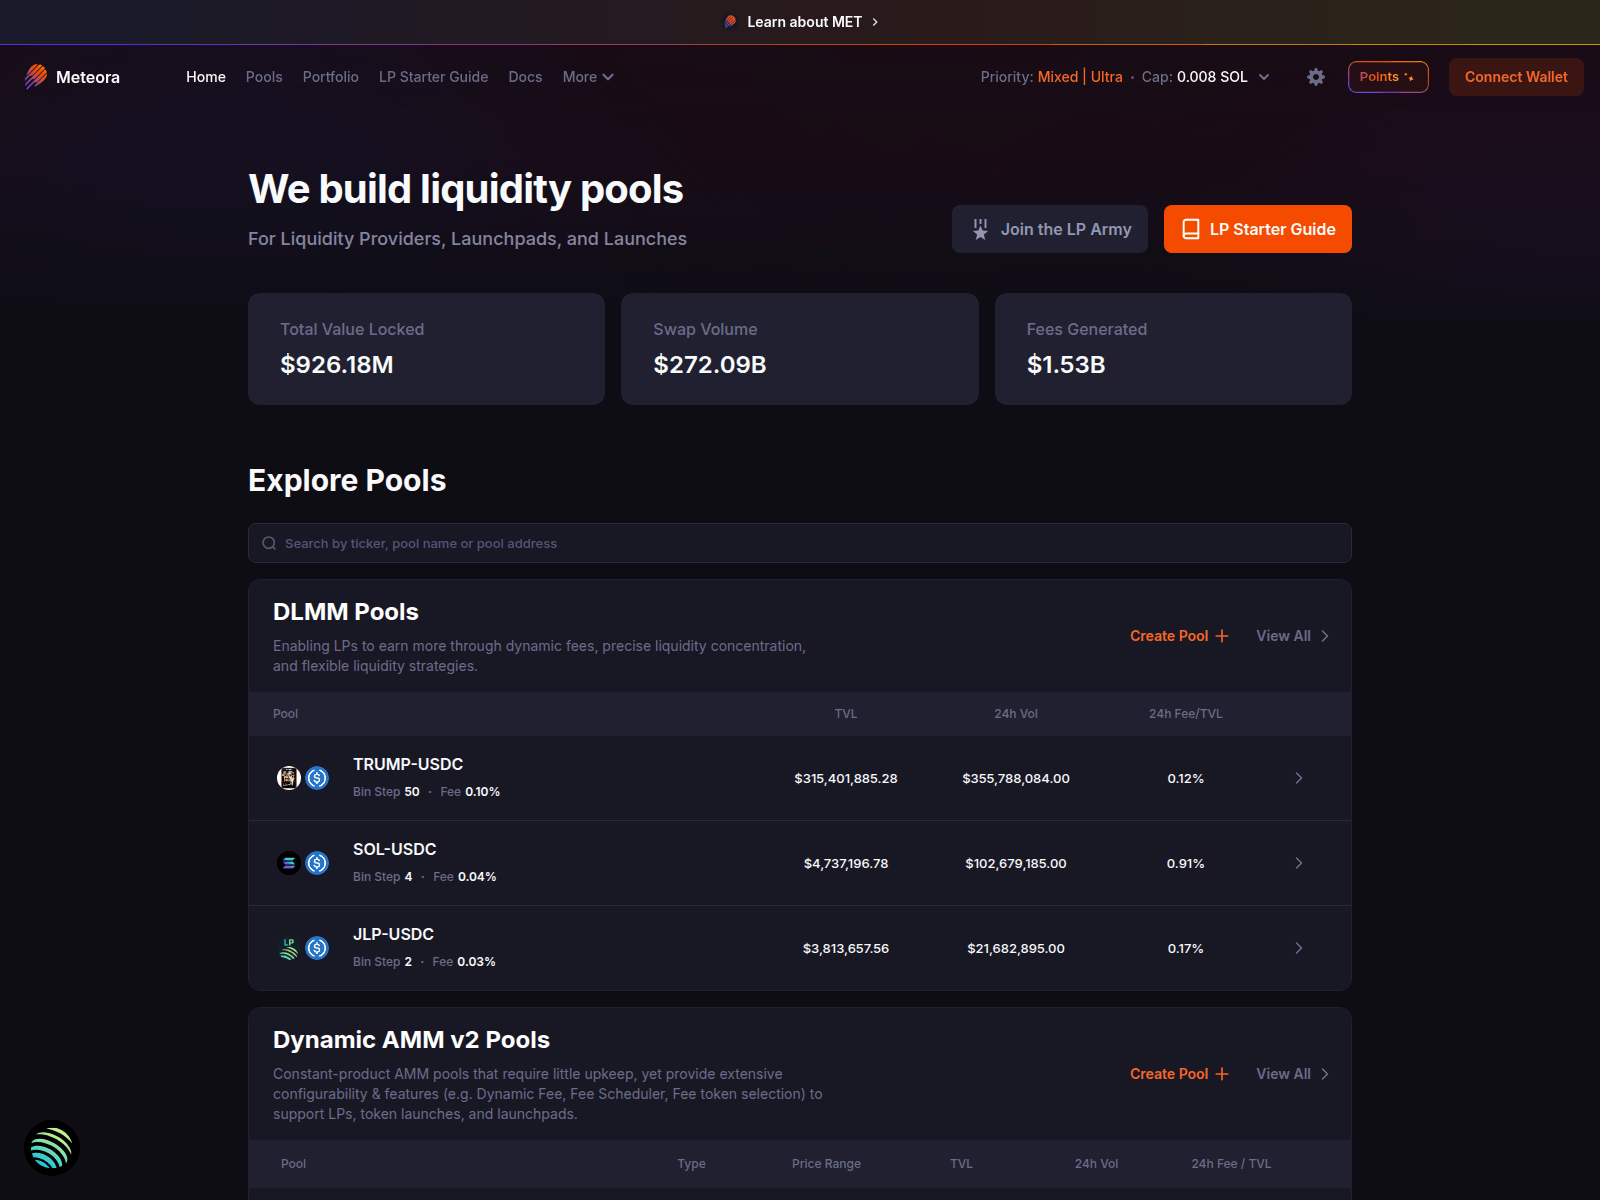
meteorateam.lat
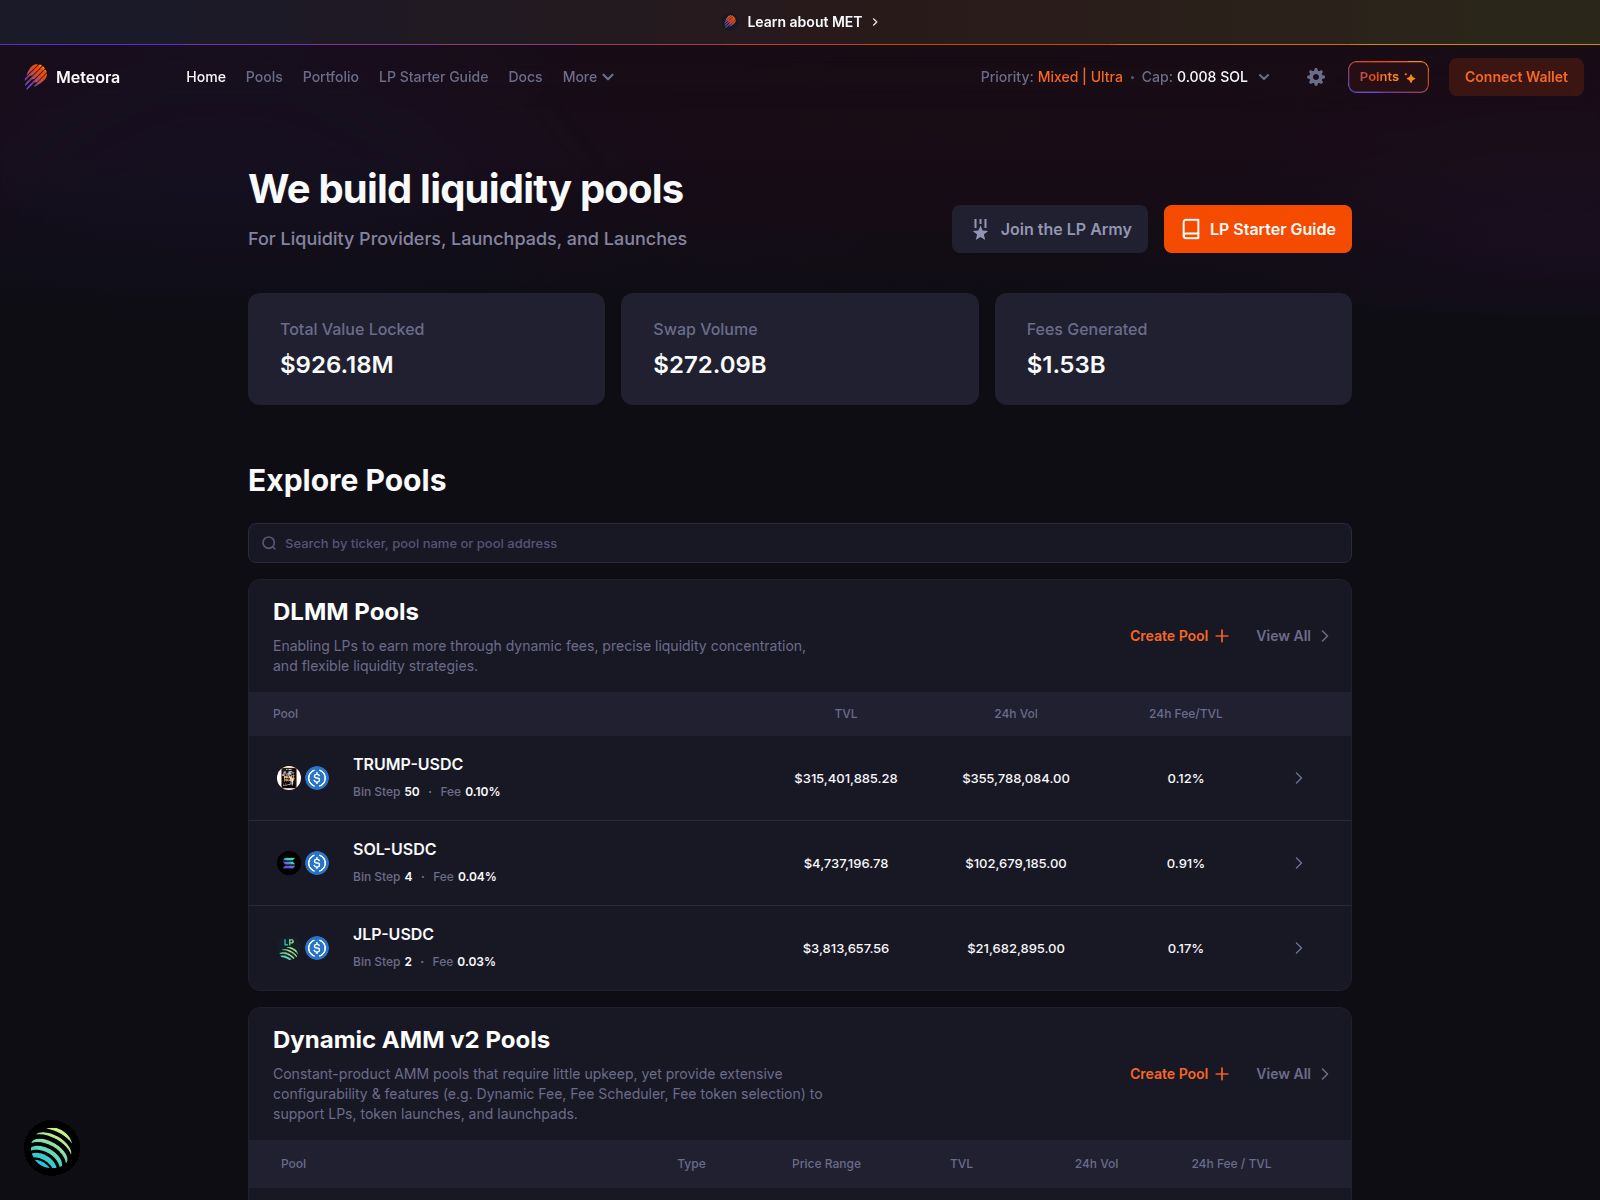
meteorateam.lol
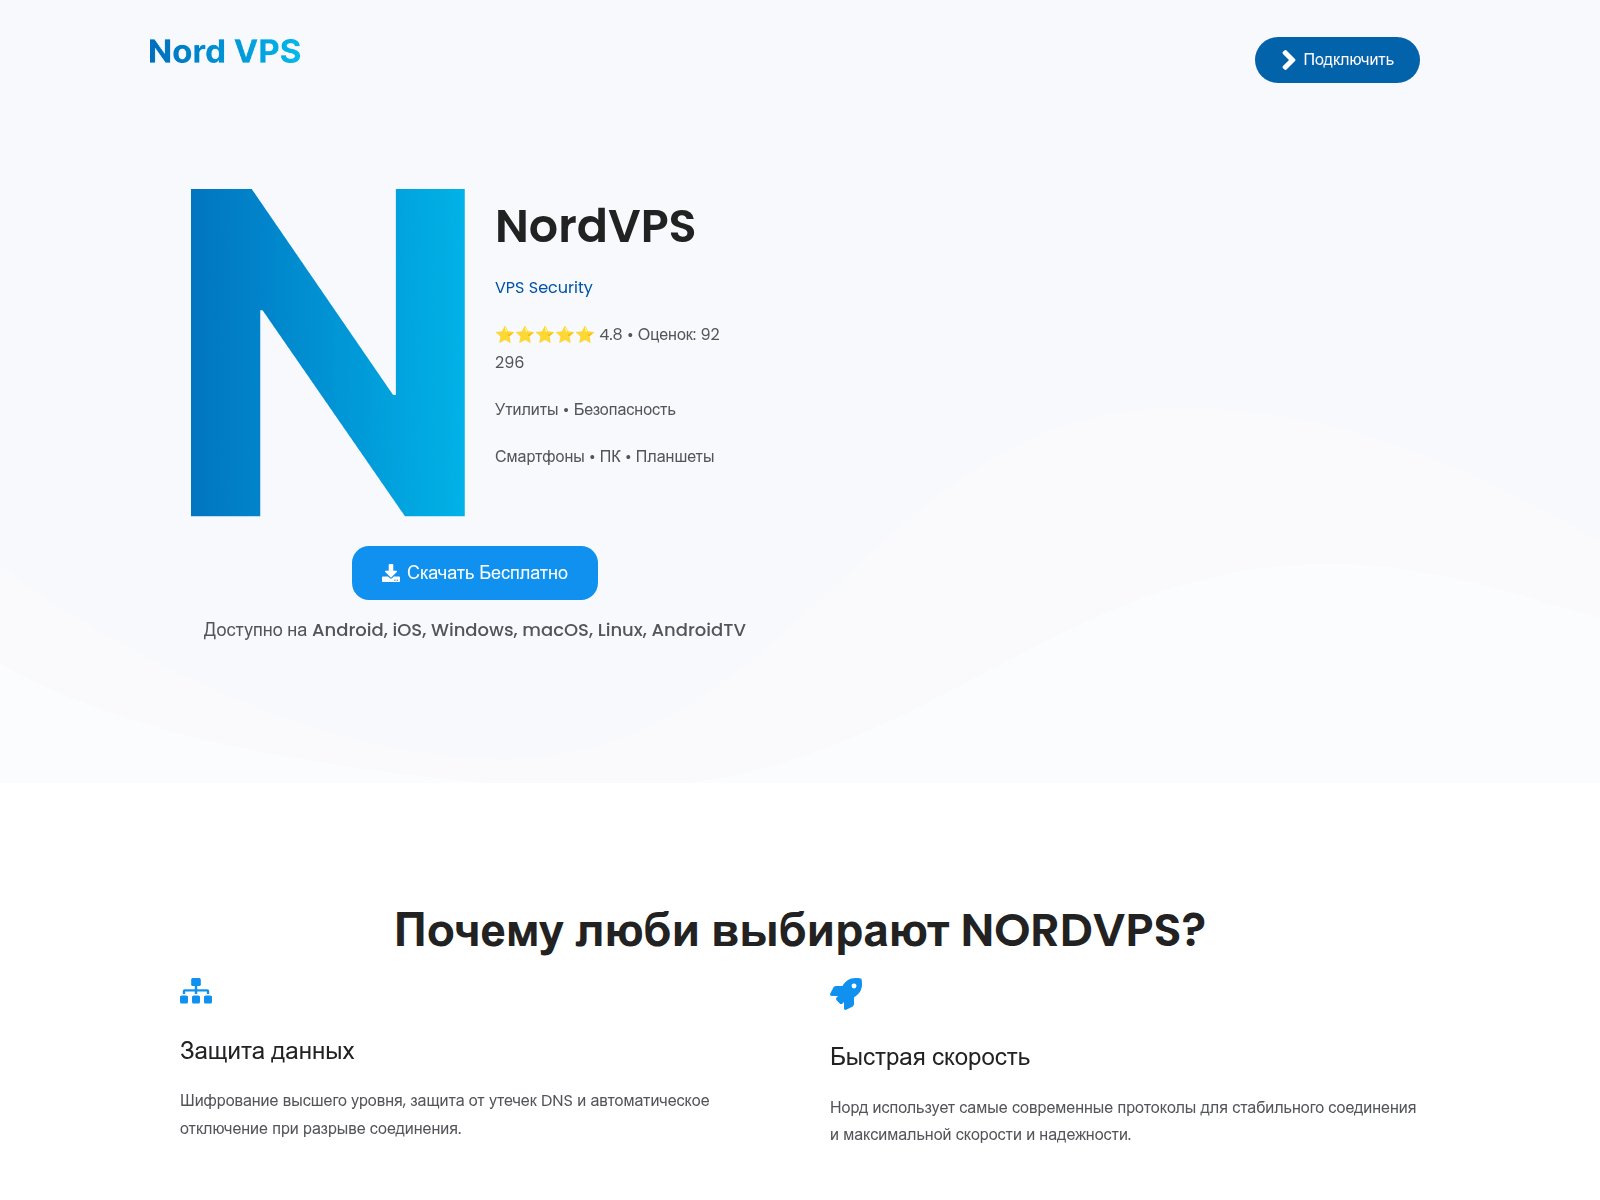
nord-vpn.lol
rh-scan.com
splitdev.fun
syncblockchain.surge.sh
Nach Registrierungsstelle suchen
Wählen Sie einen Registrar aus, um alle bei ihm registrierten, markierten Domains anzuzeigen.
 NiceNIC
31,700
 Cloudflare
21,969
 Dynadot
18,739
 Namecheap
9,155
 PDR Ltd. d/b/a PublicDomainRe...
8,518
 GoDaddy
7,381
 NameSilo
7,360
 Gname.com Pte. Ltd.
7,215
 WebNIC
5,392
 Global Domain Group
5,195
 Trustname.com
4,757
 Tucows
4,469
Wix Studio
4,093
 Hostinger
3,612
 Vercel
3,430
 Spaceship, Inc.
3,254
GitHub, Inc.
2,912
 MarkMonitor
2,674
 Dominet (HK) Limited
2,576
Cloudflare Pages
2,550
 Netlify
2,167
 OwnRegistrar, Inc.
2,115
 Hosting Concepts B.V. d/b/a R...
2,073
 Name.com
1,932
 Cosmotown
1,737
 CSC Corporate Domains, Inc.
1,642
 MAT BAO CORPORATION
1,548
Key-Systems
1,509
 REGRU-RU
1,475
 Porkbun LLC
1,466
Anzeigen 1,466 die oben genannten Domänen
Nach Abflussart suchen
Auf Phishing-Domains wurden Wallet-Drainer-Kits entdeckt.


Nach Betrugs-Kits durchsuchen
Häufige Arten von Betrugsaktionen, die durch die Analyse von Seitentiteln erkannt wurden.
Nach Zielmarke stöbern
Seriöse Marken, die von Phishing-Seiten imitiert werden.


Nach Betrugsart durchsuchen
Klassifizierung von Phishing-Kampagnen nach Angriffsmethoden und Social-Engineering-Techniken.
Pipeline zur Reaktion auf Sicherheitsbedrohungen
Wie jede Domain in diesem Hub überprüft wird und wie bestätigte Bedrohungen entschärft werden. Vollständige Visualisierung der Pipeline →
Überprüfung der Bedrohungsinformationen— Jede Domäne wird gescannt und anhand folgender Kriterien überprüft:
urlscan.ioScreenshot · DOM · HTTPVirusTotal90+ AV enginesGoogle Safe BrowsingTransparency BerichtCloudflare RadarDNS · certs · categoriesAlienVault OTXThreat-intel pulsesWayback MachineHistorical evidenceabuse.ch ThreatFoxIOC correlationcrt.shCertificate TransparencyDNS Sicherheit FiltersQuad9 · AdGuard · CleanBrowsingWeb-ÜberprüfenFull surface scan
 crt.sh
Globale Anbietersynchronisierung— Bestätigte Nachweise werden an 29 Partner weitergeleitet:
GoogleSafe BrowsingGoogleWeb Risk APIMicrosoftSmartScreenVirusTotalDetection feedCloudflareRadar / 1.1.1.1YandexSafe BrowsingURLScan.ioPublic scanESETWebGuardBitdefenderThreat exchangeNortonSafe WebSymantecSiteReviewAviraCloud detectionAvast / AVGWeb ShieldKasperskyOpenTIPDr.WebOnline scannerNetcraftAbschaltung APIPhishTankVerified voteAPWG eCXBulk feedPhishStatsOpen feedPhish.BerichtHosting abuseSpamhausDBL feedPolySwarmMarketplaceCheckPhishBolster scanQutteraMalware scanURLquerySandboxCriminal IPAsset intelCRDFThreat CenterScamadviserTrust scoreMyWOTWeb of Trust