VirusTotal
24 / 94 发动机检测
已检索/已核查:
打开报告 
PhishDestroy 于 2026-03-31 首次记录了 netflix-frontend-five-phi.vercel.app。已保存的 VirusTotal 结果:24/94 个引擎发出警告。Google 安全浏览将其标记为危险。
“NETFLIX”
 Vercel64.29.17.131Vercel, Inc · CDN
PhishDestroy 保存了 netflix-frontend-five-phi.vercel.app 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
PhishDestroy 于 2026-03-31 首次记录了 netflix-frontend-five-phi.vercel.app。已保存的 VirusTotal 结果:24/94 个引擎发出警告。Google 安全浏览将其标记为危险。风险:关键(100/100)。注册商:Vercel。状态:可达 · 访问受限。托管:Amazon.com, Inc。请勿输入登录凭据,也不要连接钱包。
64.29.17.131Vercel, Inc · CDNVercel 随本次分析记录的截图 · Cloudflare Radar · 2026-03-31T13:57:18Z
SHA-256: af2349093d605d2e1c69a4343f9370891fe379f88b23570782c4394a6d84f6c9
PhishDestroy分析,审阅版
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
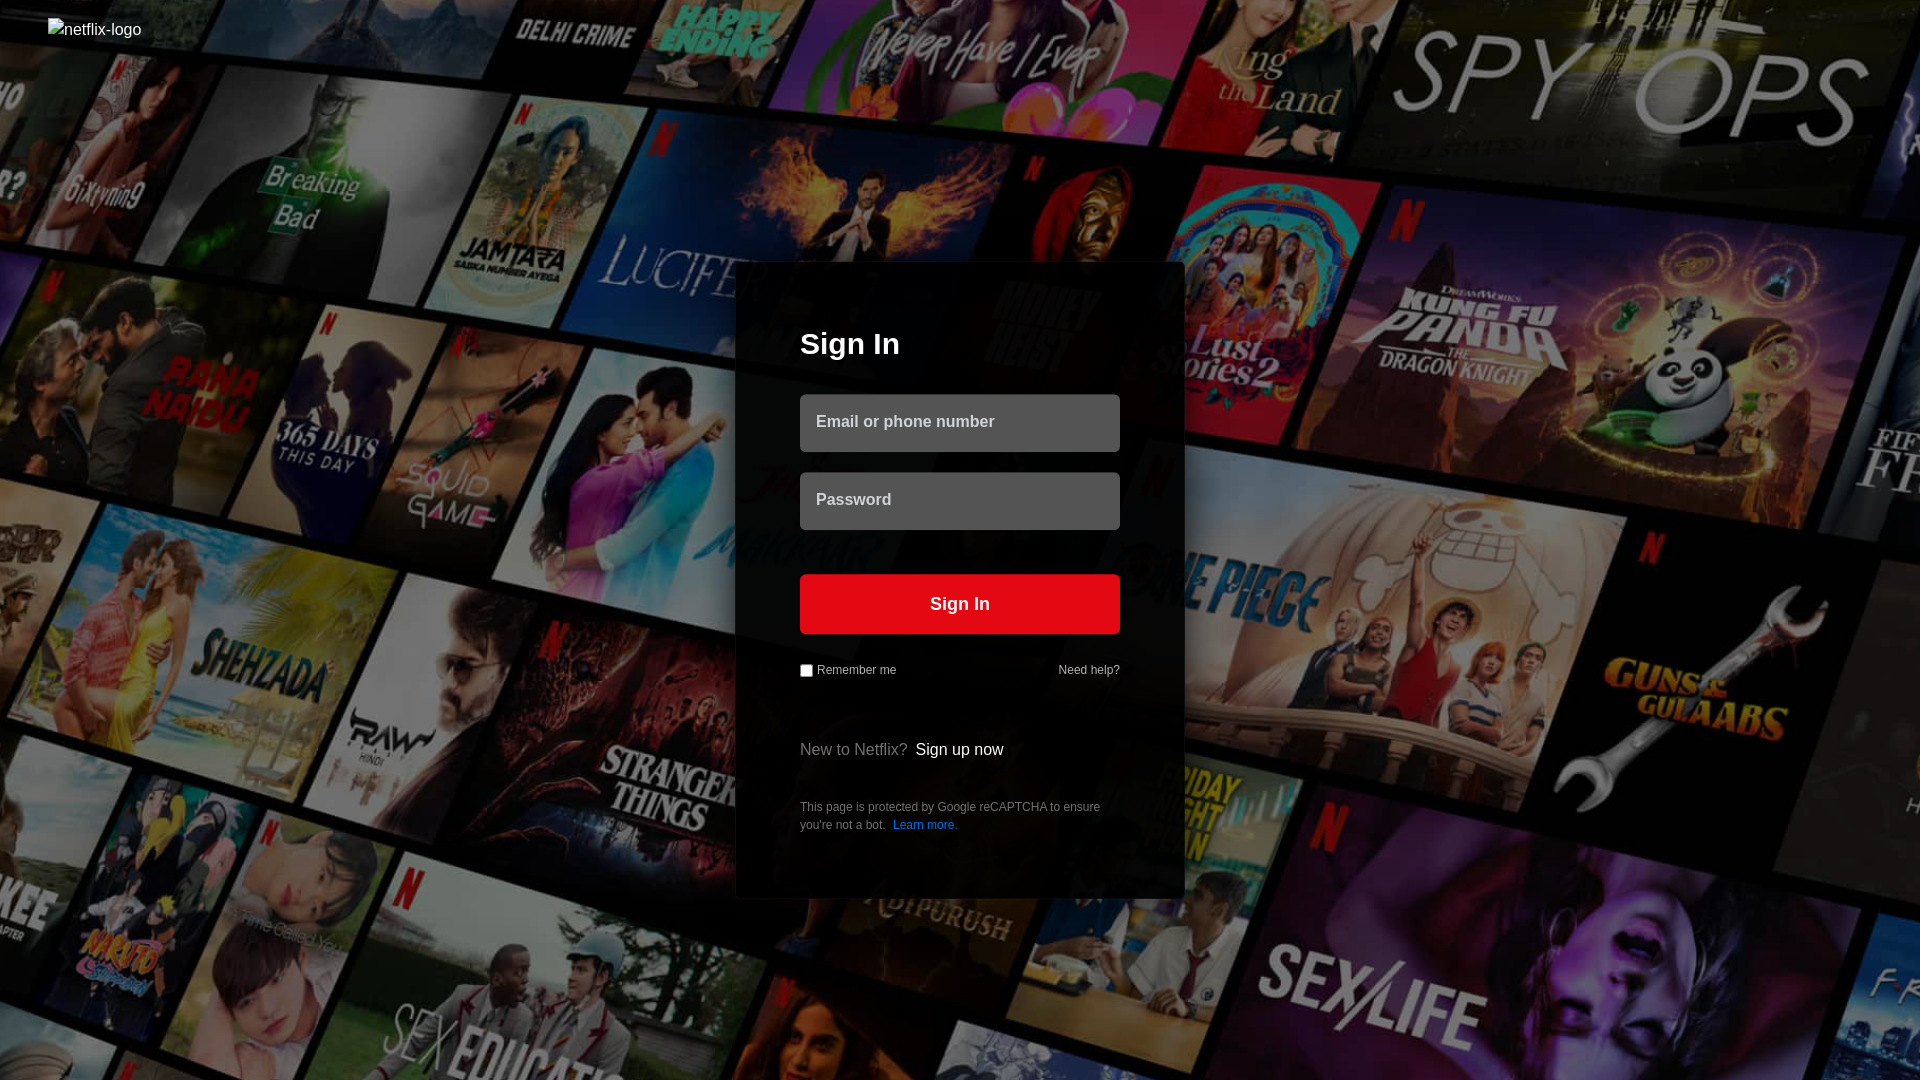
On 2026-03-31, netflix-frontend-five-phi.vercel.app displayed a Netflix-branded sign-in page over a background collage of various show tiles and promotional artwork. The central dark overlay presented a prominent 'Sign In' heading with input fields for an email address or phone number, and a password.
Below these text fields, a red 'Sign In' action button was visible, accompanied by checkboxes and helper links such as 'Remember me', 'Need help?', and 'Sign up now'. Additionally, the interface included a notice mentioning Google reCAPTCHA protection against automated bots.
24 / 94 发动机检测
4 threat-system alerts
打开报告网络钓鱼
打开报告观测时间: · 检索到:
| UUID | 9d7b6b83-16ed-43a9-9d21-3f3642eec4c4 |
|---|---|
| 最终 URL | https://netflix-frontend-five-phi.vercel.app/ |
| 状态 | 200 |
| 历史 | URL: https://netflix-frontend-five-phi.vercel.app/; Status: 200 |
| DOM 结构哈希 | cce402ee065f30046225a06de60131c7c26f3b960769975f8c17508e7b1417c4 |
| 文档哈希值 | 80310cde8a639f184ebe3c920b05ec18a845783fa1b754bcf0bb0c987cec4b62 |
| Phishing v2 | phishing |
| URL risks | 网络钓鱼 |
| 域名风险 | Phishing, Security threats, CIPA Filter, CIPA |
| DNS 记录 | Name: netflix-frontend-five-phi.vercel.app; Type: A; Value: 216.198.79.195, Name: netflix-frontend-five-phi.vercel.app; Type: A; Value: 64.29.17.195 |
| DNSSEC 有效 | ✗ |
| IP | 216.198.79.195 |
| 判定 | Tags: phishing; Malicious: ✓; Categories: phishing |
| 注册记录 | Registrar: Tucows Domains Inc; Created: 2020-01-28T03:03:04Z; Updated: 2026-03-14T03:03:04Z; Expires: 2036-01-28T03:03:04Z; Nameservers: ns1.vercel-dns-3.com, ns2.vercel-dns-3.com, ns3.vercel-dns-3.com, ns4.vercel-dns-3.com |
7/12
1/100
打开报告已记录威胁标记
打开报告恶意 · 引擎判定 · 评分 98
打开报告已检查 — 无匹配记录
无社区引用
打开报告已登记;未保留判决结果
打开报告未找到报告
打开报告缺少报告并不等同于可信度判定。存储记录中仍保留历史零值;无法获取测得的可信度评分。
10 / 100 · 启发式得分 · 2 个品牌引用 · 1 个分类
打开报告叙事生成元数据
打开报告叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
| Detection System | Indicator | 判定 | Alert |
|---|---|---|---|
| Cloudflare DNS | netflix-frontend-five-phi.vercel.app | malicious | Sinkholed |
| OpenDNS | netflix-frontend-five-phi.vercel.app | phishing | Phishing Block |
| Quad9 DNS | netflix-frontend-five-phi.vercel.app | malicious | Sinkholed |
| DNS4EU | netflix-frontend-five-phi.vercel.app | malicious | Sinkholed |
 Cloudflare Radar判定结果 恶意
根据记录在案的证据,PhishDestroy将netflix-frontend-five-phi.vercel.app评定为关键风险等级(100/100);该记录首次出现于2026-03-31。已保存的 VirusTotal 结果:24/94 个引擎发出警告。Google 安全浏览将其标记为危险。本站评分和名单收录本身不能证明欺诈。请核对每个来源的日期和具体网址。
本报告未记录netflix-frontend-five-phi.vercel.app发出的钱包请求。鉴于上述风险信号,请勿在此处连接钱包、签署消息或approve代币权限。已确认的区块链交易无法撤销。
这取决于你的具体操作。如果你输入了密码,请立即更改该密码,并同时在所有使用过该密码的其他网站上进行修改;如果网站提供双因素认证功能,请务必开启。如果你进行了支付或提供了银行卡或银行账户信息,请通过银行卡上的联系方式或其官方网站联系你的银行或支付服务商。 如果您只是连接了钱包,请在钱包中断开该网站的连接并拒绝待处理的请求;仅连接本身并不会转移资金。 如果您签署了代币授权或permit,请使用代币授权检查工具撤销授权。如果您分享了助记词或私钥,请将该钱包视为已遭泄露,并将剩余资金转移到使用新助记词的新钱包中。如果您下载了文件,请勿打开,并使用安全软件扫描设备。 请保留地址、日期、支付或交易详情及相关消息,以便向警方或其他主管机构报案;报案并不保证资金能够追回。分步帮助指南:紧急处理指南。
af2349093d605d2e1c69a4343f9370891fe379f88b23570782c4394a6d84f6c9 提供给模型的预处理副本的 SHA-256 哈希值: 6f0d8e1e314f6307540839da9d530ca677b01f0bc15727ade05219c482180759 af2349093d605d2e1c69a4343f9370891fe379f88b23570782c4394a6d84f6c9 · 1956470 bytes 445a26f828a3b4ce4045fb1fb0fbb15fe1046b57e94723deff47275bc782ce8f · 1224491 bytes 049189b3d79949a9db957b552fbd07550422c71ca16dc67c93131d382d3bc571 · 6167 bytes 31f30e7d3fb371ef60e5accce6c3ab9a0b2389e6ae55e513d2fda7770e275e81 · 6036 bytes  64.29.17.131 Vercel 共享边缘 源IP已隐藏 Edge-IP 声誉不属于此域。 (US) 64.29.17.131Walnut, US
Edge-IP 声誉不属于此域。
ns1.vercel-dns-3.comns2.vercel-dns-3.comns3.vercel-dns-3.comns4.vercel-dns-3.com位置信息描述的是 IP 网络。
4b377d7d8e1770bbe1519b5896246c116ab3aea968434658b330f054f7ea4338vercel.app已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
HTTP Strict Transport Security (HSTS) informs browsers that the site should only be accessed using HTTPS.
Google PageSpeed Insights — 移动端性能审核: netflix-frontend-five-phi.vercel.app ·
由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。
http://netflix-frontend-five-phi.vercel.app/https://netflix-frontend-five-phi.vercel.app/Cache-Control: public, max-age=0, must-revalidateContent-Type: text/html; charset=utf-8服务器: Vercelpublic, max-age=0, must-revalidate1590text/html; charset=utf-8Thu, 15 Oct 2026 16:51:30 GMTVercelmax-age=63072000; includeSubDomains; preloadDEPLOYMENT_DISABLEDyul1::lv2wj-1792083090535-ebb48021cb65由采集器保留的数值;较长的值可能在采集时被截短。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
网络请求: 8 SHA-256 哈希值: 8 URLScan扫描:
URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-10-29 04:57 UTC 检索到了此列表。
在 URLScan 上打开此扫描 019d4427-113a-76ab-8410-c47fa11d9463 ↗
| # | 网络请求 | HTTP方法 · 状态码 | 类型 | 未压缩大小 | 响应正文的SHA-256哈希值 |
|---|
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
我们的扫描器无法完成此项检查。
netflix-frontend-five-phi.vercel.app 来源:domain_monitor。此存储的快照不能反映当前的可用性。
已记录事件:15。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。
将所有记录下载为 JSON 格式| ID | 存储的数据 |
|---|
品牌标签:Netflix 辅助信号 8
注册商:Vercel 仅限探索 6
每条辐条代表该域名与本报告相关联的一个原因。节点大小表示VirusTotal的检测结果,虚线节点表示已下线,完整列表如下。 相关报告完整列表
带有相同采集器标签的报告。标签相同并不能证明存在仿冒或同一所有者。 查看匹配的报告 →
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
由 1 名社区成员报告;首次发现于 2026年3月31日
根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。
选择您所在的国家/地区以获取 官方网络犯罪联系人 或 创建投诉草稿 →。
如果您已付款,请尽快通过官方联系方式联系您的银行或支付服务商。请保留地址、日期、付款或交易详情以及相关信息,以便向警方或其他主管机关报案。报案并不保证能追回款项。
诈骗者是犯罪分子。报案可形成法律记录,并有助于保护他人。
AI辅助草稿——事件详细信息由AI提供商处理
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
netflix-frontend-five-phi.vercel.app)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。