Робочий проект Ще не 14 жовтня — але ми вже публікуємо матеріали. Вважайте це чернеткою. Опубліковано повну версію з перекладами та документацією для подання до регулюючих органів 14 жовтня 2026 року. — до остаточного випуску Прочитати маніфест ▾

Ми не публікуємо одне розслідування. Ми розділяємо нашу масштабну роботу на три окремі вектори — три окремі напрямки, кожен із яких має власну форму, аудиторію та стандарти доказування. Те, що ви зараз читаєте, є одним із них. Це робочий проект. Деякі з наведених тут фактів ми самі оскаржимо та доведемо протилежне — зокрема, події 2023 року та певні зв’язки, які ми маємо намір повністю задокументувати. Ми залишаємо матеріал у тому вигляді, в якому він є, щоб ви могли перевірити його та зробити власні висновки.

14 жовтня 2026 року остаточний варіант — разом із перекладами — буде одночасно подано до десяти регуляторних органів. Ми впевнені, що вони визнають нашу роботу, яка повністю базується на відкритих джерелах та має задокументовану доказову базу, такою, що заслуговує на їхню увагу.

Ми стверджуємо, що

Умови надання послуг Steam не є угодою з користувачем. Це юридична фортеця, створена для захисту Valve — від регуляторних органів, від користувачів, яким вона незаконно відмовляє у доступі, та від жертв крадіжок, яким заявили, що оскарження неможливе і процедури для цього не існує.

Ми стверджуємо, що

Steam вважає, що закони можна купити за допомогою адвокатів, послуги яких коштують настільки дорого, що вони здатні сфальсифікувати докази. Ми задокументували, що саме ці адвокати зробили з доказами.

Ми стверджуємо, що

Steam не просто мирилося з автоматизацією. Воно оприлюднило бібліотеки, API, інфраструктуру сеансів — повний набір технічних інструментів, необхідних для масштабної експлуатації бот-ферми. Екосистема автоматизації побудована на власних розробках Valve, які розповсюджуються під іншою назвою.

Ми стверджуємо, що

Угода з абонентом Steam прямо забороняє комерційну автоматизацію та використання сторонніх торгових майданчиків. Протягом усієї історії існування Steam функціонували всі ринки скінів та азартні ігри — з використанням API Valve, системи сесій Valve та ретранслятора OpenID Valve. Steam не є жертвою цієї екосистеми. Steam є її творцем.

Ми стверджуємо, що

Кожна крадіжка, кожне незаконне привласнення запасів, кожне шахрайство з використанням API на платформі — першопричиною цього є власна архітектура Steam та цілеспрямована стратегія створення залежності від сторонніх постачальників. Це не недбалість. Це задум.

Ми стверджуємо, що

Закриття OPSkins та інші цілеспрямовані заходи проти «незаконних» платформ не були заходами з забезпечення дотримання законодавства. Це були операції, спрямовані на підривання конкуренції, що здійснювалися за допомогою правового апарату Valve — на користь інших «незаконних» платформ, які залишилися недоторканими.

Ми стверджуємо, що

Бізнес-модель Steam — відсутність реклами та доходів від прямого вторинного ринку — структурно залежить від платформ, які, згідно з її власними Умовами використання, визнані незаконними. Ми підходимо до цього як аналітики даних, що працюють з великими масивами даних. Ми не слідуємо заздалегідь визначеним шляхом. Ми перевіряємо твердження інших. Залежність проявляється в цифрах.

Ми стверджуємо, що

За кожне шахрайство, пов’язане з підміною пропозицій, за кожну аферу з API, зафіксовану до січня 2026 року, — повну відповідальність несе Valve. Сторонні інструменти, розроблені для Steam, реалізували засоби захисту для перевірки транзакцій, які Valve, маючи набагато більші ресурси, вирішило не впроваджувати. Азартні ігри були заборонені, коли регулятори звернули на це увагу. А шахрайство — ні, оскільки для його усунення Valve мала б визнати, що вразливість була архітектурною і завжди належала саме їм. Натомість провину поклали на користувачів.

Ми стверджуємо, що

Steam вбудувала браузер у власний клієнт — з метою збору телеметричних даних, а не для забезпечення безпеки користувачів. Антивірусне програмне забезпечення не може працювати всередині нього. Захист Chrome від шкідливого програмного забезпечення не може до нього дістатися. Власний фільтр посилань Steam — чорний список, яким керує Valve — ми протестували його на публічному наборі даних про фішинг. У цьому списку майже немає активних фішингових доменів типу Steam. Фішингова кампанія «Steam» триває доти, доки існує домен.

Ми стверджуємо, що

Вирішити це питання за допомогою юристів, у яких збігається графік гри в гольф, можливо, вдасться лише в одній юрисдикції. Ми ж говоримо не про одну країну. Ми говоримо про кожну країну, де працює Steam і де Valve поставила свої фінансові інтереси вище — а на практиці й замість — безпеки своїх користувачів та їхніх активів.

Ми стверджуємо, що

Ми бачимо, що роблять Steam та її юристи — вони сперечаються про дрібниці, наче про бейсбольні картки, перед аудиторією, яка, на їхню думку, цього не зрозуміє. Ми ж зробили це розуміння доступним. Воно повністю базується на відкритих джерелах, має задокументований ланцюжок доказів — і регуляторні органи можуть використовувати його проти корпорації, яка відверто бреше.

Ми стверджуємо, що

CS2. Dota 2. Кіберспорт у великому масштабі. Жодне з цих явищ не змогло б охопити свою нинішню аудиторію без економіки скінів — а економіка скінів не може функціонувати без сторонніх комерційних ринків, які прямо заборонені Умовами використання Steam. Усуньте екосистему контенту, культуру відкриття скриньок, спонсоровані команди, ліквідність вторинного ринку — і дві найцінніші франшизи Valve втратять аудиторію, яка їх підтримує. Економіка Valve, яку називають незаконною, є тією самою економікою Valve, на якій вона ґрунтується.

Ми стверджуємо, що

Valve виконує запити російських державних органів. Valve виконує запити китайських державних органів. Це їхнє власне зізнання. Співробітники служби підтримки, що мають внутрішній доступ, можуть переглядати, експортувати та передавати детальні дані про облікові записи без зовнішнього нагляду. Зафіксовані у 2023 році випадки компрометації високоцінних облікових записів пов’язані з тим, що зловмисники, скориставшись доступом служби підтримки, переправляли активи стороннім суб’єктам. Valve продовжує відстоювати свої законні права на території Російської Федерації та подає попередні повідомлення про порушення кримінальної справи на російській території.

Ми стверджуємо, що

Нам відомі особи більшості власників основних комерційних платформ, що діють у сфері впливу Steam. Нам відоме їхнє громадянство. Повна картина поступово складається. Ми не очікуємо, що це займе сім років.

IНАУКОВЕ ДОСЛІДЖЕННЯ

Taylor Wessing та д-р Патрік

Цю суперечку розпочали не ми, а їхні юристи. У спеціальній науковій статті, підкріпленій висновками експертів, буде детально проаналізовано задокументовані дії Taylor Wessing щодо поводження з доказами, з посиланням на джерела.

IIДОКУМЕНТОВАНІ ФАКТИ

Сухі факти. Джерела. Без висновків.

Виключно відкриті дані, без власних думок. Кожне твердження підкріплене документом із зазначеною датою або спостереженням; все, що не має джерела, було видалено. Створено для перевірки з боку регулюючих органів.

IIIРОЗВІДКА

Те, що ми знаємо, але поки що не можемо довести.

Неперевірено, необроблено, чітко позначено — опубліковано, щоб інші могли досліджувати це разом з нами.

У будь-якому разі — як ми й обіцяли: Ми постукаємо у кожні двері. Світ дізнається правду про Valve або про «троянського коня», який має адресу в США, а інтереси — в інших країнах. Саме тому ми розділяємо ці напрямки — щоб регуляторні органи могли чітко працювати з кожним із них окремо.
§1 of 30
01/30
Draft
PhishDestroyII·Розділ 1 — Короткий виклад справиSteam / Case File 001

Їхні правила.
Їхня система.

Valve встановлює обмеження. Steam надає інфраструктуру.

Шість висновків, кожен із яких пов’язаний із датованим публічним документом. Детальні розділи розташовані в такому порядку: технічна документація (Частина А), правила та документація щодо їх виконання (Частина Б), правові рамки (Частина С), а потім — додатки з основними доказами.

Розслідування / Докази03 · Докази
01Головне питання / вибіркове застосування законодавства

Один звід правил. Нерівне застосування.

У реєстрі зазначено, що комерційні сервіси використовують ідентифікатори Steam, інвентарі, боти та перекази як операційну інфраструктуру. Закон про безпеку даних (SSA) забороняє комерційне використання та автоматизацію без дозволу.

Read the rule & 2016 record ↗
02Частина А — Технічна документація · Розділ 3

Сайт заблоковано. Маршрут входу в систему — ні.

26 заблокованих основних доменів. Проксі-сервер автентифікації, що працює за кожним із них, та час його функціонування.

Хости з аутентифікацією в окремому домені: дані про фільтр посилань ↗
03Розділ 2 — Відкритий лист

Відкритий лист до Комісії з питань азартних ігор штату Вашингтон

Десять днів перетворилися на десять років. На запит Комісії від 2016 року, адресований Valve, не було надано відповіді у вигляді даних щодо кожного оператора окремо; у цьому листі Комісію просять поновити розгляд справи.

Відкритий лист до Комісії з питань азартних ігор штату Вашингтон ↗
01 / РОЗСЛІДУВАННЯЗміст →02 / ДОКАЗИДокази · EN ↗03 / ОГЛЯДОгляд · EN ↗

ДОСЬЄ «STEAM» / II

Аутентифікація через сторонні сервіси,
Забезпечення дотримання та Доступ до даних

Вичерпне експертне дослідження структурних прогалин, механізмів обходу проксі-серверів, вибіркового застосування законодавства та регуляторних викликів, пов’язаних з екосистемою веб-API Steam.

Open account access subsection
Розділ 1 — Короткий виклад справи

Правило. Рекорд. Питання, на які немає відповіді.

Контекст та обмеження джерел

Шість висновків, кожен із яких пов’язаний із датованим публічним документом. Детальні розділи розташовані в такому порядку: технічна документація (Частина А), правила та документація щодо їх виконання (Частина Б), правові рамки (Частина С), а потім — додатки з основними доказами.

Шість висновків. Кожен із них пов’язує письмове правило з датованим документом та питанням, яке можна перевірити за допомогою доказів.

1. Хости автентифікації з окремими доменами — 44 маршрути · 26 пар з розділенням

Записи в реєстрі безробітних 44 платформи, що проходять автентифікацію через окремий домен, який можна зареєструвати. Ще п’ять маршрутів перебувають на стадії перевірки й очікують на дату RDAP; після їх затвердження загальна кількість маршрутів становитиме 47. Вони не включені до списку 44 маршрутів та до таблиці за віком. — 27 із опублікованим файлом доказів для кожного маршруту та 17, доданих у результаті ручного збору, перелічених окремо. У 26 пар фільтрів-роздільників головний домен — це ЗАБЛОКОВАНО у фільтрі посилань Steam, тоді як проксі-сервер, що використовує ці дані для входу, не потрапляє під блокування. Це не одноразові домени: csgogem.com заблоковано, тоді як api.csgem.com, хост із логіном Steam зареєстрований з березня 2014 року — 12 років 6 місяців. Valve отримує це ім’я хосту в кожному запиті OpenID і відображає його користувачеві на власній сторінці входу. Повна таблиця, терміни дії для кожного маршруту та джерела наведено в розділі 3.

2. 2016 рік: механізм отримав назву, було встановлено кінцевий термін

13 липня 2016 року Valve публічно описав, як сайти азартних ігор використовували Steam OpenID та автоматизовані торгові рахунки, а в повідомленнях його юридичного представника від 20 липня 2016 року було встановлено десятиденний термін. З того часу не було опубліковано жодних даних щодо заходів примусу щодо окремих операторів. Через десять років після встановлення цього терміну той самий механізм використовується на хостах автентифікації з окремими доменами, які не повернули жодного блокування за допомогою фільтра посилань на 2026-09-21.

3. Відповідність пристроїв, на бланку адвоката

У наведеному тут листуванні адвокат Valve описав кореляцію на рівні пристроїв, що пов’язує один пристрій із кількома обліковими записами — про те, що така можливість, як раніше заявляла служба підтримки Steam, технічно неможлива. Залишається відкритим питання, якими даними на рівні пристроїв володіє Valve і на якій підставі власникам облікових записів відмовляють у доступі до них.

4. Дві відповіді щодо доступу. В одній випадку дані не були надані, в іншій — стався витік даних.

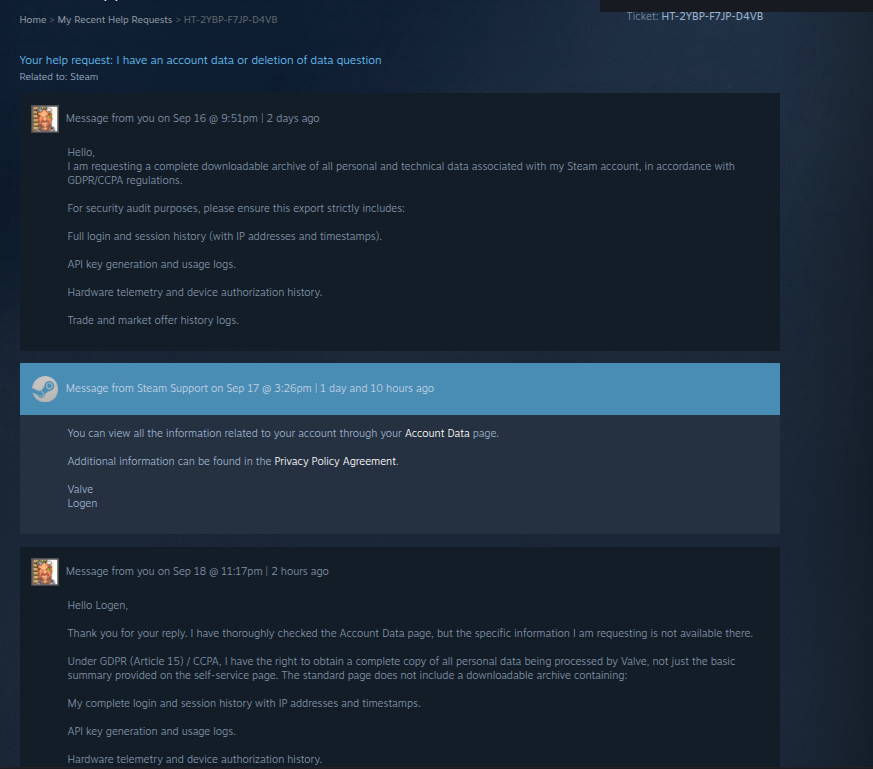
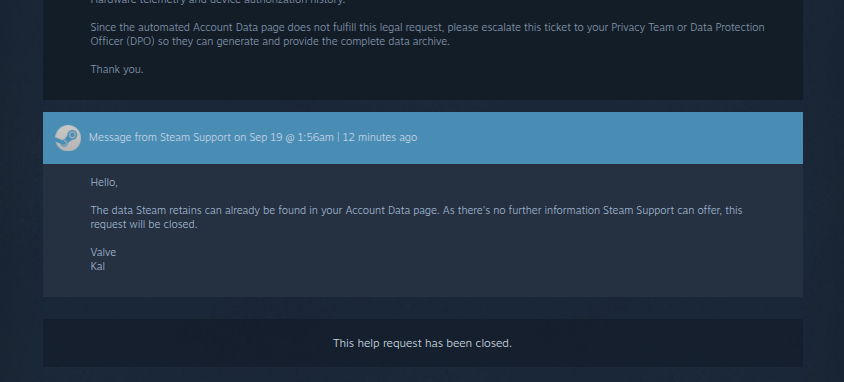
Жовтень 2025 року: Адвокат Valve відповів на запит згідно зі ст. 15, надавши додаток обсягом 830 сторінок, у якому вилучені фрагменти тексту були зафарбовані, а не видалені — 902,270 символів надати стандартний інструмент для вилучення даних, включаючи ідентифікатори сторонніх джерел, які мали приховувати ці обмежувальні елементи. Стаття 15(4) є підставою для існування цих обмежувальних елементів. Вересень 2026 року: Заявка HT-2YBP-F7JP-D4VB була закрита через три дні з посиланням на сторінку самообслуговування «Дані облікового запису» — без надання даних та зазначення правової підстави. На момент публікації місячний термін, передбачений ст. 12(3), ще не закінчився; заперечення стосується суті справи.

5. Ринок перевищив верхню межу Steam

Steam обмежує ринкову капіталізацію приблизно до $1,800. На п’яти торгових майданчиках за даними з моменту створення знімка (23 вересня 2026 року), 248 категорій товарів CS2 ціна на них перевищує зазначений верхній поріг у двох або більше випадках незалежно один від одного, і усі 248 відсутні в Steam; ціна на абсолютно новий набір «Dragon Lore» починається від $10,941 за 389 екземплярів, зазначених у всіх п’яти (показник лише для CSFloat у розділі 13, за даними знімку від 20 вересня, становить $10,623.95 за 62 пропозиціями). Продаж за цими цінами вимагає використання сторонньої платформи, тоді як передача предметів все ще здійснюється за ціною Steam.

6. Правило сформульовано чітко; ланцюжок аудиту — ні

Угода з абонентом передбачає, що Steam призначено для особистого, некомерційного використання, забороняє комерційне використання, за винятком випадків, коли це прямо дозволено, забороняє використання скриптів та ботів, а також передбачає можливість закриття облікового запису. У 2016 році Valve застосувало ці положення до операторів азартних ігор. Окремо, згідно з інженерним акаунтом CSFloat, Valve закрив IEconItems_730/GetPlayerItems у 2017 році було скасовано публічний доступ до ідентифікаторів оригінальних елементів (журнал змін Valve не знайдено).

2016 / Письмовий запит 10 днів
Кінцевий термін, зазначений у повідомленнях Valve від липня 2016 року, надісланих юридичним представником сайтам, що займаються азартними іграми. Відкритий лист до WSGC: Розділ 2.
2017 / Публічний аудиторський слід Доступ за ідентифікатором закрито
CSFloat фіксує втрату оригінальних ідентифікаторів елементів.
Листування з адвокатом Кореляція пристроїв
Один пристрій пов’язаний із десятками викрадених облікових записів.
Реєстр маршрутів Акаунт заблоковано, але я все одно намагаюся увійти
Правило: Згідно із заявою Valve від 2016 року, заборонено вести гральний бізнес на Steam OpenID. Запис: У фільтрі посилань міститься 26 основних доменів, а хост, на якому розміщено обліковий запис Steam для кожного з них, працює вже — хост csgogem.com працює вже 12 років і 6 місяців.
Частина А — Технічна документація · Розділ 4

Кінцева точка закрита. У публічному трасуванні втрачено ключ.

Контекст та обмеження щодо джерел

Steam було впроваджено зміни, які прибрали публічну видимість ідентифікаторів активів (Asset ID) та обмежили доступ до інвентарю через API. Наслідок: відстежити конкретний предмет за його оригінальним ідентифікатором активу стало неможливо на основі публічних даних. Далі йдеться про те, що було можливим раніше, що стало неможливим після цього, і чого це коштує жертві, яка намагається довести, куди поділося її майно. Згідно з інженерним обліковим записом CSFloat, це сталося у 2017 році; журналу змін Valve виявлено не було. Ця послідовність подій — приблизно через рік після заяви про азартні ігри від липня 2016 року — є предметом розслідування, а не висновком. Самі записи про предмети залишаються в системах Valve; зовнішні дослідники втратили доступ до ланцюжка оригінальних ідентифікаторів, тоді як ідентифікатори float, seed та paint дозволяють лише часткове зіставлення.

Діє правило Valve: Steam Служба підтримки не відновлює елементи, які були видалені з вашого облікового запису, і обов’язок довести, що саме сталося, лежить на вас. Запис: У 2017 році Valve закрив кінцеву точку, яка передавала оригінальні ідентифікатори предметів. До цього будь-хто міг відстежити викрадений скін з облікового запису жертви аж до бота на торговому майданчику. Після цього ніхто за межами Valve не може цього зробити. Доказ, який вимагають від потерпілого, — це той самий доказ, який було підмінено — і вона досі існує, всередині Valve.

Епоха до відключення електроенергії

Історично кожен віртуальний об’єкт, створений на Steam, мав глобально унікальний, незмінний Ідентифікатор активу. Сторонні бази даних OSINT можуть індексувати ці ідентифікатори. Якщо у користувача викрали товар, слідчі зможуть простежити шлях руху цього конкретного активу від проміжного рахунку зловмисника до рахунків зберігання на торговельному майданчику або сайті азартних ігор.

РАНІШЕ: будь-хто міг простежити шлях переказу коштів з рахунку жертви через проміжні рахунки аж до торговельного майданчика або бота-сховища казино, використовуючи загальнодоступні дані.

Після зміни

Згідно з інформацією з технічного профілю CSFloat, у 2017 році Valve закрив кінцеву точку, і оригінальні ідентифікатори предметів перестали бути доступними для сторонніх осіб. Не було знайдено жодної заяви Valve щодо причини таких змін. У той самий період також не було виявлено жодних оприлюднених заходів проти комерційних бот-акаунтів, які здійснювали масові операції з товарами.

Незалежно від причини, ця зміна порушила публічний ланцюжок відстеження. Потерпілий більше не може відтворити ланцюжок оригінальних ідентифікаторів на основі публічних даних, щоб довести, що конкретний викрадений предмет був реалізований через певний торговий майданчик або казино. Записи про ці предмети все ще існують у системах Valve; громадськість, дослідники та правоохоронні органи, які працюють з публічними даними, не мають до них доступу.

ПІСЛЯ: відстежити конкретний об’єкт за його оригінальним ідентифікатором активу (Asset ID) на основі загальнодоступних даних більше неможливо. Ланцюг відповідальності за оригінальним ідентифікатором для об’єкта, переміщеного після 2017 року, існує лише в інфраструктурі Valve; жодних таких записів публічно не оприлюднено. Ідентифікатори Float, seed та paint дозволяють лише часткове, ймовірнісне зіставлення.
IEconItems_730
ОТРИМАТИ /IEconItems_730/GetPlayerItems/v1/
Відстежуваний корисний вантаж (до випуску виправлення)
"id": "14892281934",
"original_id": "11829910211",
Статус: Потерпілий може відстежувати шлях переміщення предмета між акаунтами-ботами.
Зашифрований корисний вантаж (після застосування виправлення)
Поточний
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Статус: сторонні особи більше не можуть відстежувати історію об’єкта за оригінальним ідентифікатором активу на основі загальнодоступних даних.
Вплив на докази: Після внесення змін публічні дані, необхідні для відстеження конкретного об’єкта за його оригінальним ідентифікатором активу (Asset ID) від облікового запису потерпілого до бота на торговельному майданчику чи в казино, стали недоступними. Внутрішні записи все ще існують у Valve; жертва, дослідник або слідчий, які працюють на основі публічних даних, не можуть відтворити ланцюжок оригінальних ідентифікаторів (ідентифікатори float, seed та paint дозволяють лише часткове зіставлення).

Джерело: Звіт інженерної компанії CSFloat про закриття у 2017 році IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (архів 2026-09-21) · наведені дані є ілюстрацією форми поля, а не записаними відповідями · журнал змін Valve для цього закриття не знайдено.

Частина А — Технічна документація · Розділ 6

Інтерактивний симулятор експлойтів та захоплення контролю

Контекст та обмеження джерел

Реконструкція ланцюжка подій від фішингового повідомлення до реєстрації ключа на стороні сервера та обміну. До 2023 року ключ Web API, зареєстрований на обліковому записі, міг зчитувати його запаси, скасовувати пропозицію про угоду, що перебувала на розгляді, та створювати нову, причому під час жодної з цих дій власнику облікового запису не відображався екран підтвердження угоди. Це є порушенням принципу «найменших привілеїв» (OWASP A01:2021). Часові показники в цій симуляції наведені для ілюстрації та не є реальними вимірами поточної роботи платформи.

Пройдіть крок за кроком відтворений процес викрадення облікового запису. На кожному етапі показано, що бачить власник облікового запису, а поруч — дзвінок, який отримує номер Steam у той самий момент. Кожен із цих дзвінків проходить належну аутентифікацію. Жоден елемент у цій послідовності не повинен вимагати, щоб аутентифікація Steam завершилася невдачею — важливо, щоб ключ, який вона видає, не мав жодної сфери дії (OWASP A01:2021).

Що бачить гравець. Що змінюється за його спиною.СИМУЛЯТОР ПРОХОДЖЕННЯ ГРИ
01 / ПРИМАНКА ДЛЯ ЧАТУДруг просить проголосуватиЖертва отримує повідомлення з посиланням.
02 / ВХІДПортал-двійникЖертва вводить дані для входу.
03 / ДОСТУПСтворення API «Silent Web»Зловмисник реєструє ключ розробника.
04 / ПЕРЕКЛЮЧЕННЯЗамінено законну торгівлюБот «Clone» створює дублікат цільового одержувача.
05 / ПІДТВЕРДЖЕННЯПідробка затвердженаНа мобільному пристрої було затверджено неправильну пропозицію.

Експлойт виконано. Очікуючи на мобільне сповіщення щодо своєї початкової операції, жертва затверджує заміну операції. Це інтегрований криміналістичний покроковий аналіз, який демонструє, як відсутність принципу «мінімальних привілеїв» (OWASP A01:2021) уможливлює автоматизоване викрадення активів за частку секунди.

Той самий крок, якщо дивитися з точки зору мережіВідтворення структури до 2023 року · ілюстративні форми дзвінків
ПотерпілийЗатверджує мобільне запит, який передбачався для початкової угоди.
НападникОтримує товари на рахунок-клон.
Steam переглядівПереказ, підтверджений власником рахунку на зареєстрованому пристрої.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

Залишений слід: операція, яку користувач затвердив. Саме цей запис Steam служба підтримки переглядає при надходженні скарги, і саме це є причиною, чому архівні скарги були закриті як «помилка користувача». Скарги знаходяться в архів виконавчих справ.

Частина А — Технічна документація · Розділ 7

Кінцеві точки, що лежать в основі послідовності.

Контекст та обмеження джерел

Це — Steam кінцеві точки веб-API, які, як повідомляється, використовували скрипти для перехоплення операцій без проходження етапів підтвердження на стороні браузера.

Чотири задокументовані кінцеві точки виконують усю роботу. Жодна з них не є вразливістю, жодну з них не потрібно експлуатувати — їх викликає дійсний ключ, і Steam відповідає. Ключ — це єдине, що зловмиснику потрібно було викрасти.

IEconService / GetTradeOffers / v1 ОПИТУВАННЯ

Використовується для моніторингу торгових пропозицій облікового запису. Скрипти періодично надсилають запити на цей кінцевий пункт, використовуючи викрадений ключ API; він повертає детальну інформацію про новостворені, очікувані або змінені торгові пропозиції. Інтервали запитів тут не вимірюються.

Вектор загрози: Відображає ідентифікатори очікуючих торгових пропозицій та дані профілю одержувача.
IEconService / CancelTradeOffer / v1 ВЗАЄМОДІЯ

Використовується для програмного скасування законної торгової пропозиції користувача. До 2023 року ключ не захищався додатковою автентифікацією, тому автоматизований сервер міг скасувати пропозицію одразу після її виявлення, без будь-якого попередження власника облікового запису.

Вектор загрози: Скасовує операцію до того, як власник рахунку завершить підтвердження через мобільний телефон.
ISteamUser / GetPlayerSummaries / v2 RECON

Здійснено запит для отримання імені профілю, URL-адреси зображення аватара та рівня легітимного одержувача торгової операції. Це дозволяє скрипту налаштувати підготовлений клонований обліковий запис відповідно до цих даних. Час виконання тут не вимірюється.

Вектор загрози: Надає дані, необхідні для того, щоб видати себе за передбачуваного одержувача.
/dev/ajaxregisterkey СТВОРЕННЯ

Steam — кінцева точка реєстрації ключів. Раніше будь-яка активна сесія файлів cookie браузера (`steamLoginSecure`) могла зареєструвати ключ без підтвердження Steam Guard на мобільному пристрої та без будь-якого повідомлення власника облікового запису.

Вектор загрози: Постійні облікові дані, створені за допомогою скрипта, про що власник облікового запису не знає.
Судово-медична експертиза · Вектор заміщення товарів

Як Valve нарешті подолав проблему «заміщення товарів» — і чому на це знадобилося 7 років обхідних рішень

Протягом майже десятиліття «Підміна API-ключа» (або шахрайство типу «Man-in-the-Middle» з використанням API) була найприбутковішою моделлю крадіжки акаунтів на Steam, завдяки якій з нічого не підозрюючих гравців було викрадено скіни на сотні мільйонів доларів. Valve не усунула цю вразливість шляхом виправлення вразливої архітектури API; натомість Valve протягом семи років наклала чотири рівні бар’єрів на всій платформі, що паралізували ліквідність торгівлі в спільноті, не вирішивши при цьому першопричину проблеми.

1. «Смерть мімікрії»

Час відновлення аватара та імені (лютий 2024 р.)

Цей зловмисний код вимагав миттєвої імітації: шахрайський бот перехоплював вихідний торговий запит і зчитував аватар та ім’я одержувача за допомогою ISteamUser, і скопіював профіль за 200 мс. 14 лютого 2024 року Valve непомітно запровадив обов’язкове Час відновлення торгівлі — від 2 до 4 годин (Помилка 34) відразу після будь-якої зміни імені профілю або аватара. Бот більше не може миттєво клонувати одержувача, не блокуючи при цьому свою можливість здійснювати торги.

2. Економічна смерть

7-денне розворотне відхилення CS2 (липень 2025 р.)

Valve запроваджено односторонні Зміни тренду для предметів у грі Counter-Strike. Будь-який обміняний скін отримує позначку «Захищений від обміну» на сім днів. Якщо жертва виявляє підміну, вона натискає «Скасувати обмін» у розділі «Підтримка» Steam, і скін миттєво повертається до її інвентарю, а одержувач блокується. Оскільки 7-денна блокада обміну не дозволяє шахраям перенести предмет на сайт для обміну на гроші, крадіжка стає невигідною.

3. Смерть «Silent Key»

Обов’язкове впровадження мобільних push-повідомлень для API (грудень 2023 р.)

Раніше викрадений сесійний файл cookie дозволяв зловмисним скриптам виконувати фоновий POST-запит без інтерфейсу користувача до /dev/ajaxregisterkey без попередження жертви. 4 грудня 2023 року Valve запровадило обов’язкове явне підтвердження push-повідомлення в мобільному додатку Steam для генерації ключа Web API, що усунуло можливість прихованого фонового надання ключів.

4. Мобільні сповіщення у додатку

Банери з датою створення та назвою облікового запису (2022–2024)

Valve було оновлено модальне вікно підтвердження на мобільних пристроях, щоб відображати дані торгового партнера Steam термін існування рахунку (дата відкриття), рівень Steam та явне попередження жовтого кольору: «Цей користувач нещодавно змінив ім’я у своєму профілі», що розвіює візуальну ілюзію для уважних жертв.

Три недоліки «клаптикової ковдри» Valve: чому шахраї просто змінили свої цілі
1. Лазівка, пов’язана з виключенням ігор (Dota 2 та TF2)

Функція «Trade Reversals» була впроваджена виключно для Counter-Strike 2. Предмети в іграх Dota 2 та Team Fortress 2 залишаються абсолютно незахищеними через складність процесу виготовлення та вставлення самоцвітів. Предмети високого рівня, вартість яких сягає тисяч доларів (гаки «Драконовий кіготь», «Золоті малі Рошани», «Незвичайні палаючі полум’я TF2»), не мають жодного періоду для скасування угоди. Шахраї просто перенаправили автоматичне перехоплення API на трейдерів Dota 2 та TF2, де служба підтримки Steam суворо дотримується своєї політики 2016 року щодо «відсутності відновлення предметів».

2. Резервуар «Zombie Key» (без терміну дії)

У той час як Valve додало мобільну двофакторну аутентифікацію (2FA) у вигляді push-повідомлень для генерації новий ключі у грудні 2023 року, Valve існуючі старі ключі API ніколи не скасовувалися, не втрачали чинності та не видалялися. Мільйони активних облікових записів, які генерували ключі (або в яких ключі були створені непомітно за допомогою фішингу чи шкідливого програмного забезпечення до грудня 2023 року), досі містять активні облікові дані з нульовий термін дії (без TTL) та нульовий час очікування у разі бездіяльності. Зловмисники ведуть величезні бази даних, що містять ці постійні ключі, і продовжують здійснювати запити IEconService без перешкод.

3. Штраф для потерпілого: 30-денна заборона на торгівлю

Навіть у CS2, Valve накладає штраф на гравця, якого обдурили: натискання кнопки «Скасувати обмін» у Steam «Підтримка» автоматично накладає обов’язкова 30-денна заборона на торгівлю та доступ до «Community Market» на рахунку потерпілого. Valve карає користувача місячним відстороненням від платформи як засіб запобігання «безпідставним» скасуванням угод, що має на меті відрадити жертв від скасування угод щодо ліквідних товарів з низькою вартістю.

Головний скандал у сфері регулювання: сім років обхідних шляхів проти однієї сфери застосування API

Чому Valve витратив сім років на розробку механізмів блокування торгів, періодів очікування для облікових записів та оборотних блокувань торгів — що призвело до порушення роботи всієї ігрової економіки та втрати $104 млн ринкової капіталізації — замість того, щоб застосувати стандартне для галузі рішення?

Про що свідчить офіційний реліз гри Valve у Steamworks 16 січня 2026 року (Оголошення #493839547938902179 ↗), Valve вже побудовано Групи детальних прав доступу (Загальні, Мікротранзакції, Економіка, Дані про продажі) та Білий список IP-адрес для корпоративних ключів видавця. Valve вже роками мала готове технічне рішення. Один-єдиний прапорець для користувача —«Заборонити цьому ключу веб-API доступ до IEconService (Управління торгівлею)» або список дозволених домашніх IP-адрес — дозволив би повністю покінчити з шахрайством, пов’язаним із заміною товарів, у 2018 році без жодних побічних економічних наслідків. Valve відмовилася надати звичайним гравцям той захист, який вона розробила для корпоративних партнерів.

Частина Б — Правила та дані про їх виконання · Розділ 10

API для автоматизації. Правило, що забороняє автоматизацію.

Контекст та обмеження джерел

У цьому розділі ставиться питання про те, як узгодити ці два аспекти: які види використання API є дозволеними, ким вони санкціоновані та за якими оприлюдненими критеріями. Тут не наводиться жодних оцінок щодо кількості дозволених комерційних користувачів API, і відсутність оприлюдненого списку не означає, що таких користувачів немає — саме ця відсутність є висновком, а не цифрою, що стоїть за нею. Наведені вище повідомлення служби підтримки Steam відтворені проектом ArchiSteamFarm у його власному розділі «Часті запитання» (перевірено дослівно 2026-09-22); вони не є Valve публікаціями, а облікові записи, на які їх було надіслано, не ідентифіковано.

Положення (SSA § 4.C): На Steam заборонено використовувати скрипти, боти та нелюдські системи. Запис: Valve надає безінтерфейсний REST API, єдиною метою якого є автоматизація взаємодії між серверами, і надає доступ до нього будь-якому обліковому запису. Користувачів блокують за використання засобів автоматизації; інтерфейс для автоматизації є власним продуктом Valve. Інформація про те, які види комерційного використання дозволені, ніколи не оприлюднювалася.

Хибне уявлення про «розробника ігор»

Steamworks SDK (ліцензійна версія)

Використовується офіційними ігровими студіями для інтеграції досягнень, системи підбору гравців та таблиць лідерів у свої ігрові клієнти. Вимагає складної інтеграції на C++ та офіційного підключення партнера.

Steam Веб-API (Лазівка)

Архітектура JSON/REST без «голови», призначена для зовнішніх веб-серверів. У описаному тут сценарії «викрадення» вона використовується для зчитування даних про запаси та управління одноранговими операціями з віддалених серверів; її законні сфери застосування не описані в цьому досьє.

Для кого призначений цей ключЗвичайному користувачеві Steam не потрібен ключ Web API для роботи в клієнті; сторінка з ключами розміщена за URL-адресою для розробників, і, згідно з документацією, призначена для зовнішнього доступу на стороні сервера. В архіві скарг на викрадення облікових записів описані випадки, коли жертви не знали про існування цієї сторінки, доки на їхньому обліковому записі не було зареєстровано ключ.

Протиріччя автоматизації

У § 4.C Закону про соціальне забезпечення (SSA) передбачено: «Забороняється будь-яким чином використовувати скрипти, боти, макроси чи інші системи, що не керуються людиною («Автоматизація»), для взаємодії з Контентом та Послугами на Steam». Проте кінцеві точки Web API (наприклад, CancelTradeOffer) не потребують інтерфейсу користувача та капчі й повністю обходять клієнт Steam. API призначений для автоматизації взаємодії між серверами; правило забороняє автоматизацію з боку користувачів; межа між цими двома випадками не оприлюднюється.

Позиція на стороні сервера в торговому потоці

Ключ веб-API дозволяє сторонньому серверу здійснювати операції з рахунком без участі клієнта Steam. У сценарії «викрадення» цей сервер розташовується між власником рахунку та сервером торгівлі.

  • → Екран підтвердження операції не відображається при виконанні дій за допомогою клавіші.
  • → Дозволяє виконувати фонове опитування (GetTradeOffers).
  • → Скасовує та повторно формує пропозиції без участі користувача.
Valve створила інтерфейс, у своїх правилах заборонила використання автоматизованих засобів користувачами та не опублікувала критеріїв, за якими дозволяється комерційне використання.
Частина Б — Правила та історія їх виконання · Розділ 11

Потрібно було десять днів. А відзвітувати — за десять років.

Контекст та обмеження щодо джерел

20 липня 2016 року головний юрисконсульт компанії Valve поставив операторам азартних ігор 10-денний термін. Через десять років (станом на момент створення знімка досьє, 2026-09-21) принаймні одна платформа, згадана в пресових повідомленнях про це повідомлення, — CSGOFast — досі функціонує з авторизаційним хостом на окремому домені. Текст повідомлення відтворено нижче на основі пресових повідомлень від 21 липня 2016 року; це відтворення не є сканованою копією. Протокол про примусове виконання, на який натякало це повідомлення, не було опубліковано. Відкритий лист до Комісії є Розділ 2.

Ознайомтеся з повідомленням від липня 2016 року, розміщеним поруч із пізнішими зауваженнями. Наразі залишається невирішеним питання щодо звіту про виконання вимог кожним оператором окремо.

За тиждень до того — 13 липня 2016 року, на публіці

Про 13 липня 2016 року архів 2026-09-21 ↗, Valve описав, як сайти азартних ігор використовували Steam: OpenID для ідентифікації облікових записів та автоматизовані облікові записи для торгівлі. Valve зазначив, що використання цих механізмів для ведення бізнесу в сфері азартних ігор порушувало умови використання API та угоди з користувачами. Як опис механізму, так і заборона містяться у власній датованій заяві Valve. На 2026-09-21 тестовані хости авторизації з окремими доменами не повернули жодного блокування за фільтром посилань, а Valve не опублікував жодного запису про застосування обмежень для окремих операторів.

КОРПОРАЦІЯ «VALVE»

Белв'ю, штат Вашингтон

«Нам відомо, що ви керуєте одним із перелічених нижче сайтів, пов’язаних з азартними іграми. Ви використовуєте Steam облікових записів для ведення цієї діяльності. Згідно з Угодою про надання послуг Steam, послуги Steam та Steam ліцензовані виключно для особистого, некомерційного використання».

«Ви повинні негайно припинити подальше використання своїх облікових записів Steam у будь-яких комерційних цілях. Якщо ви цього не зробите, протягом десяти (10) днів, Valve вживатиме всіх доступних заходів, включаючи, серед іншого, закриття ваших облікових записів».

Відтворення тексту повідомлення від липня 2016 року, складене авторами на основі повідомлень у пресі від 21 липня 2016 року
Карл Квакенбуш
Головний юрисконсульт, Valve Corp.
Хронологія подій Липень 2016 р. – вересень 2026 р.
Термін, зазначений у повідомленні:
10 днів
Липень 2016 року
Час, що минув з моменту повідомлення:
3,715 днів
Дані зафіксовано за період з 20 липня 2016 року до моменту створення знімка досьє 21 вересня 2026 року; це не актуальні дані
Опубліковані дані про виконання:
Немає
Не знайдено даних про завершення дзвінків або блокування для кожного оператора

Через десять років, CSGOFast — згаданий у ЗМІ у повідомленнях 2016 року — працює: сайт csgofast.com повернув повідомлення про блокування фільтром посилань для 2026-09-19 та 2026-09-21, тоді як його хост автентифікації steam-login.authtofast.com (зареєстрований 2026-06-30) цього не зробив.

Повний хронологічний звіт про зміни в налаштуваннях безпеки Valve: Хронологія подій у сфері безпеки → · Судова практика Вашингтона та критерії застосування: нижче

Що свідчать матеріали справи: У повідомленні 2016 року було встановлено 10-денний термін; Valve вже використовував список доменів («Link Filter») та отримував імена авторизованих хостів у своїх запитах OpenID; жодних даних щодо заходів щодо виконання вимог окремими операторами опубліковано не було. У звітах спільноти згадується захід 2018 року проти торговельного майданчика (SkinJar), але ці звіти не перевірені і в даному документі на них не посилаються.
CSGOFAST / ШЛЯХ ЗБЕРЕЖЕНОЇ АВТЕНТИФІКАЦІЇ

Перейдіть на вказаний хост для повернення.

Посилання на збережені записи маршрутів csgofast.com до steam-login.authtofast.com. Окреме ім'я хоста передається у запиті OpenID Steam. Це дає слідчим конкретну адресу для порівняння із записами про фільтрування та застосування заходів, що містяться в запиті Valve.

Ознайомтеся з маршрутом CSGOFast та його джерелом ↗ · Порівняти збережені Steam Результати фільтрації посилань ↗

ПУБЛІЧНИЙ РЕЄСТР / ВАШИНГТОН · 2016 → 2026

Два терміни. Один невизначений стандарт виконання.

20 липня

Valve надає сайтам, що пропонують азартні ігри, 10 днів

У вимозі її юридичного представника містилося попередження, що подальше комерційне використання облікових записів Steam може призвести до припинення дії облікового запису.

27 вересня

Вашингтон тисне Valve

Державна комісія з азартних ігор вимагає надати докази вжиття заходів щодо припинення використання «скін-переказів» для азартних ігор та встановила термін для надання відповіді до 14 жовтня.

17 жовтня

Valve відхиляє звинувачення

Valve відповіла після закінчення встановленого терміну, заперечила, що сприяла азартним іграм, заявила, що заблокувала пов’язані акаунти, та зазначила, що не хоче вимикати торгівлю та OpenID для всіх користувачів. Принаймні одна платформа, згадана в пресі у зв’язку з липневими повідомленнями (CSGOFast), продовжувала працювати через десять років. Обидва факти можуть бути правдивими лише в тому випадку, якщо оператор замінив заблоковані облікові записи; даних, які б це підтверджували, опубліковано не було. WSGC має звернутися до Valve із проханням узгодити ці дві інформації.

2026

Маршрути, зафіксовані у вересні 2026 року

У реєстрі маршрутів зафіксовано 44 платформи, що проходять аутентифікацію через хости аутентифікації в окремих доменах, зокрема CSGOFast, з використанням механізмів OpenID та торгівлі Valve, описаних у 2016 році. Запис про заходи, який би показав, яким операторам було відключено доступ, не було оприлюднено.

ВЛАСНИЙ БРИФІНГ КОМІСІЇ · 30 СІЧНЯ 2018 РОКУ

Через вісімнадцять місяців після відповіді Valve регуляторний орган все ще називав це «наміром».

Під час брифінгу для членів власного законодавчого органу на публічних слуханнях щодо законопроекту HB 2881 Комісія описала заяву від липня 2016 року своїми словами: Valve "оголосила про намір вжити жорстких заходів проти використання своєї платформи для організації азартних ігор зі скінами". На цій же сторінці наведено інформацію про те, як це оголошення вплинуло на прогнози щодо розвитку галузі — «як наслідок», прогноз щодо ринку азартних ігор у 2020 році було переглянуто з $19.7 мільярд до $670 мільйон, що становить зниження приблизно на 97 відсотків, лише на тлі самого оголошення. Прогноз змінився. Дані щодо кількості випадків порушення на одного оператора, які б це обґрунтували, досі не опубліковано.

Ринкові показники — це оцінки компаній Narus Advisors та Eilers & Krejcik Gaming, наведені в брифінгу Комісії, а не висновки самої Комісії; у тому ж документі обсяг ставок на скіни у 2016 році оцінюється приблизно в $5 мільярда, з яких близько $3 мільярдів припадає на сайти, що працюють за принципом казино. Отримано 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Публічну позицію Valve від 2016 року та сучасну інфраструктуру, яку можна спостерігати, можна порівняти між собою. Питання полягає в тому, чи поширилися заходи щодо забезпечення дотримання вимог на рахунки та маршрути, якими користуються заборонені оператори. Десятиденний термін попередження не є доказом того, що попередження було доведено до відома всіх операторів, зазначених у ньому. Захід щодо OPSkins у 2018 році є єдиним задокументованим випадком втручання проти конкретного оператора; з огляду на те, що було перевірено 189 платформ і не опубліковано жодних даних щодо окремих операторів, один задокументований випадок не свідчить про наявність певної тенденції у застосуванні заходів.

Повідомлення Комісії з питань азартних ігор штату Вашингтон за 2016 рік ↗ архів 2026-05-20 ↗ · Відповідь Valve від 17 жовтня 2016 року (копія документа) ↗ · Інформаційна доповідь WSGC для законодавчого органу, 30 січня 2018 року (місцева копія, 4 стор.) ↗ · той самий файл на сайті wsgc.wa.gov ↗ · запис пошуку та хеш ↗ · Події Valve на OPSkins у 2018 році ↗ архів 2026-03-07 ↗ · Перевірка поточного маршруту ↗

Судово-експертний довгостроковий аудит · Об’єкти, щодо яких у 2016 році було винесено вимоги про припинення діяльності

«Десятиліття 10-денного попередження»: криміналістичний аудит стану збереженості 23 зазначених об’єктів

19–20 липня 2016 року Valve головний юрисконсульт Карл Квакенбуш надіслав офіційні повідомлення про припинення діяльності 23 платформам азартних ігор зі «шкірами», наказавши їм припинити комерційне використання Steam облікових записів у межах 10 днів під загрозою закриття облікового запису та судових позовів. Через 3,700 днів емпіричний аудит виявив справжню картину дотримання вимог: численні оператори так і не припинили свою діяльність, інші продовжували працювати ще до шести років після закінчення терміну, а багатомільярдна екосистема й надалі використовувала архітектуру OpenID від Valve.

5+ НАЖИВО
Безумовно працюватимуть у 2026 році (CSGOBig, CSGO500, CSGOFast тощо)
6 РОКІВ
Найдовший період роботи після оприлюднення повідомлення до закриття (CSGOatse працював до 2022 року)
$5.01B
Обсяг ставок на шкіру у 2016 році (Narus / Eilers & Krejcik)
200+
Активні сайти азартних ігор, що працюють у період піку ринку
«Титани, що вижили» · План розвитку фінансів та відвідуваності на 2024–2026 роки

Від 10-денних попереджень до офшорних конгломератів: оборот у кілька мільярдів доларів

Замість того, щоб покласти край азартним іграм зі шкірою, повідомлення Valve від 2016 року стали каталізатором еволюції галузі. Оператори, що вижили, реорганізувалися в офшорні юридичні особи (Кюрасао, Беліз, Кіпр), стали піонерами торгівлі за принципом «рівний-рівному» (P2P) для обходу заборон на використання ботів і зараз обробляють понад 10 мільйонів відвідувань веб-сайту щомісяця та мільярди доларів щорічного обсягу ставок продовжуючи при цьому аутентифікацію через Steam:

Платформа / Домен Повідомлення за липень 2016 року Результати виконання рішення та статус виживання Зареєстрована перевірка / Основні посилання
CSGOBig
csgobig.com
Повідомлення за 10 днів (липень 2016 р.) У 2026 РОЦІ ВСЕ ЩЕ ЖИВУТЬ
Тимчасово призупинено, відновлено; авторизація здійснюється через letmeinbig.com та csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
Повідомлення за 10 днів (липень 2016 р.) У 2026 РОЦІ ВСЕ ЩЕ ЖИВУТЬ
Перейменовано на 500 Casino (ліцензія Кюрасао № 8048/JAZ2014-037), щомісячний оборот у кілька мільйонів
Платформа Live (500.casino) ↗
CSGOFast
csgofast.com
Повідомлення за 10 днів (липень 2016 р.) У 2026 році все ще живий
Активно працюють рулетка, «краш» та джекпот через steam-login.authtofast.com
Аудит автентичності досьє ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
Повідомлення за 10 днів (липень 2016 р.) У 2026 році все ще живі
Орієнтована на ставки на кіберспортивні монети та криптовалютні ставки; забезпечує безперебійну роботу
Платформа в режимі реального часу ↗
CSGOCasino
csgocasino.net / csgocasino.gg
Повідомлення за 10 днів (липень 2016 р.) ПРЯМА ТРАНСЛЯЦІЯ ЧЕРЕЗ SUCCESSOR (2026)
Домен перенаправлено; активний портал-наступник працює за адресою csgocasino.gg
Домен-наступник ↗
CSGOatse
csgoatse.com
Повідомлення за 10 днів (липень 2016 р.) ПРОІСНУВАВ 6 РОКІВ (ДІЯВ ДО 2022 РОКУ)
Продовження повномасштабної діяльності у сфері азартних ігор протягом шести років після 10-денного ультиматуму від Valve
X: @CSGOatsecom (активний до 2022 року) ↗
CSGOSweep
csgosweep.com
Повідомлення за 10 днів (липень 2016 р.) ПРОІСНУВАВ ДО ГРУДНЯ 2017 РОКУ
Продовжувала працювати у відкритому режимі протягом 17 місяців після закінчення терміну
X: Статус CSGOSweep, грудень 2017 р. ↗
CSGOWild
csgowild.com
Повідомлення за 10 днів (липень 2016 р.) ПРОІСНУВАВ ДО ГРУДНЯ 2017 РОКУ
Просувався провідними інфлюенсерами; працював протягом 1,5 року після отримання попередження про припинення діяльності (C&D) до переходу на криптовалюту
X: @Wild (Активний з грудня 2017 р.) ↗
CSGOPot
csgopot.com
Повідомлення за 10 днів (липень 2016 р.) ПРОЖИВ ДО ВЕРЕСНЯ 2017 РОКУ
Продовжував приймати ставки на джекпот із високими ставками протягом 14 місяців після отримання попередження
X: @csgopot (Активний з вересня 2017 р.) ↗
CSGODiamonds
csgodiamonds.com
Повідомлення за 10 днів (липень 2016 р.) ПРОІСНУВАВ ДО СЕРЕДИНИ 2017 РОКУ
Пройшов у 2017 році, незважаючи на визнані факти фальсифікації результатів для стримерів, що отримували спонсорську підтримку
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
Повідомлення за 10 днів (липень 2016 р.) ЗАКРИТО У ЛИПНІ 2016 РОКУ
Закрито через громадський скандал; стало об’єктом угоди про дотримання вимог, укладеної з Федеральною торговою комісією (FTC)
Постанова Федеральної торгової комісії (справа № C-4632) ↗
CSGODouble
csgodouble.com
Повідомлення за 10 днів (липень 2016 р.) ЗАКРИТО У ЛИПНІ 2016 РОКУ
Добровільно припиніть діяльність одразу після опублікування вимоги про припинення діяльності
X: @CSGODouble (закрито в липні 2016 р.) ↗
CSGOMassive
csgomassive.com
Повідомлення за 10 днів (липень 2016 р.) ЗАКРИТО 2016
Припинила свою діяльність наприкінці 2016 року
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
Повідомлення за 10 днів (липень 2016 р.) ЗАКРИТО 2016
Припинила свою діяльність у 2016 році
FB: csgostrongfree ↗
Skins2
skins2.com
Повідомлення за 10 днів (липень 2016 р.) ЗАКРИТО 2016
Припинила свою діяльність у 2016 році
FB: CSNCOM ↗
Платформа Щомісячний трафік (відвідування) Орієнтовний оборот / обсяг Юридична особа та юрисдикція Основні регуляторні заходи та модель
CSGOEmpire
csgoempire.com
2,3 млн — 9,0 млн на місяць
Середня тривалість — 6+ хвилин; 80% прямий
$1.5B — $2.5B Річний обсяг продажів
>1,000,000 операції з обміну скінами P2P на місяць; $6.4 млн активних ліквідних ордерів
Moonrail Limited B.V. (Кюрасао № 148182)
Платежі: JHOLT LTD (Кіпр); Засновник: «Monarch» (Оссі Кетола)
Перша компанія, що запровадила безкоштовну P2P-торгівлю товарами; ліцензія Кюрасао OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 млн — 3,5 млн на місяць
Середня тривалість — 9 хв 23 с; 16% коефіцієнт відмов
$1.0B — $2.0B Річний обсяг операцій
Орієнтовний річний дохід компанії від переваги казино: $100M–$200M
Feral Holdings Limited
Штаб-квартира розташована в місті Беліз, Беліз (реєстраційний номер № 171519)
Заборонена австралійською комісією ACMA (травень 2023 року); спонсорувала команду першого рівня G2 Esports, у складі якої були неповнолітні гравці
500 Casino (CSGO500)
500.casino / csgo500.com
220 тис. — 425 тис. на місяць
~105 тис. унікальних відвідувачів щомісяця
$100к / тиждень ($5.2М/рік) у Роялесі
Вимоги щодо ставок для гравців з високими ставками: $400 ставка на кожні $1 рейкбеку
Perfect Storm B.V. (Кюрасао № 150536)
Ліцензія Комісії з контролю за азартними іграми Кюрасао № OGL/2024/1354/0882
Заборонено шведським органом Spelinspektionen (листопад 2023 р.) за неліцензовану орієнтацію на шведських гравців
CSGOBig
csgobig.com
~169,600 / місяць
Середня тривалість — 19 хв 12 с; первинні вибори у США
Щорічний обсяг у кілька мільйонів
Таємничі скриньки, рулетка та битви за скриньки
Працює за допомогою допоміжної проксі-маршрутизації
letmeinbig.com (зареєстровано у 2023 році) та csgobiglogin.com
Target версії C&D за липень 2016 року; перезапущено з архітектурою проксі-аутентифікації
CSGOFast
csgofast.com
~150 тис. — 250 тис. на місяць
Глобальна багатомовна аудиторія
Щорічний обсяг у кілька мільйонів
Швидкісні ігри в рулетку та «краш»
Офшорні операційні структури
Маршрути Steam автентифікація через steam-login.authtofast.com
Об’єкт, щодо якого у липні 2016 року було винесено попередження про припинення діяльності (C&D); діяльність ніколи не припинялася; працює у 2026 році
CSGO Polygon
csgopolygon.com / plg.bet
~300 тис. — 500 тис. на місяць
Домінування країн СНГ та Східної Європи
Щорічний обсяг у кілька мільйонів
Криптовалюта та «рулетка зі скінами», ставки на матчі
Ціль другої хвилі (жовтень 2016 р.)
Переорієнтувався на криптовалюту з дзеркальним доменом plg.bet
Проіснував ціле десятиліття; продовжує ліквідацію інтерфейсів через сторонні API
«Друга хвиля»: чому у вимозі про припинення порушень від Valve загалом було зазначено понад 43 сайти

17 жовтня 2016 року юридичний радник компанії Valve офіційно повідомив Комісії з питань азартних ігор штату Вашингтон, що після перших 23 повідомлень, надісланих 19 липня, компанія Valve надіслала листи з вимогою припинити діяльність до понад 20 додаткових сайтів, де можна грати на скіни (в результаті чого офіційна загальна кількість перевищила 43). Ця друга хвиля стала необхідною через те, що в первинному списку з незрозумілих причин були пропущені найбільші та найвідоміші ігрові центри світу:

  • CSGOJackpot.com: Історичний засновник «шкірних джекпотів», який обробляв сотні мільйонів, перш ніж згорнути діяльність під загрозою федерального звинувачення.
  • CSGOShuffle.com: Сайт, який опинився в центрі скандалу з стримінгом у липні 2016 року, коли виявилося, що стрімер Twitch PhantomL0rd таємно володів 33% акцій компанії та фальсифікував результати ставок за рахунок коштів компанії.
  • Макроекосистема (понад 200 операторів): Згідно з галузевим дослідженням, проведеним компаніями Narus Advisors та Eilers & Krejcik Gaming, у 2016 році діяло понад 200 окремих сайтів азартних ігор зі «скінами», які забезпечили обсяг ставок у розмірі $5.01 мільярда від 3,03 мільйона активних гравців. 43 листи компанії Valve охопили менше ніж 20% активного ринку.
Офіційні урядові та регуляторні розслідування щодо азартних ігор «Steam Skin Gambling»

Феномен азартних ігор під прикриттям задокументований у численних офіційних законодавчих розслідуваннях, заходах щодо забезпечення дотримання законодавства та офіційних документах уряду:

1. Комісія з питань азартних ігор штату Вашингтон (WSGC) (2016–2018)

5 жовтня 2016 року було надіслано офіційну вимогу про припинення діяльності; 30 січня 2018 року опубліковано законодавчий огляд, у якому зазначається, що скіни є еквівалентами готівки, та наводиться інформація про обсяг ставок у скінах у розмірі $5.0B.

Звіт WSGC про законодавчу діяльність у форматі PDF (локальна копія) ↗
2. Федеральна торгова комісія США (FTC) (вересень 2017 р., справа № C-4632)

Перший випадок застосування федеральних регуляторних заходів щодо азартних ігор, пов’язаних зі «шкірами», проти власників CSGOLotto Тревора Мартіна та Томаса Касселла за оманливі практики та приховування інформації про контроль над платформою.

Рішення та угода про врегулювання справи Федеральної торгової комісії (FTC) ↗
3. Документ із викладенням позиції Британської комісії з азартних ігор (UKGC) та перевірки щодо молоді

Відповідно до Закону про азартні ігри 2005 року ігрові скіни офіційно класифікувалися як «гроші або те, що має грошову цінність». Наступні опитування показали, що понад 11% дітей віком 11–16 років робили ставки скінами у відеоіграх.

Репозитарій досліджень UKGC ↗
4. Розслідування Сенату Австралії з питань навколишнього середовища та комунікацій (2018)

Звіт Федерального парламенту щодо «Ігрові мікротранзакції за предмети, що отримуються за принципом випадковості», аналізуючи механіку «лут-боксів» у грі Valve, виведення коштів на вторинному ринку та обхід нормативних вимог.

Розслідування парламенту Австралії ↗
Непогашений попит

Опублікуйте звіт про заходи щодо забезпечення дотримання вимог: які ігрові акаунти та боти було заблоковано, яким хостам-резервам було накладено обмеження, а яким комерційним сервісам було надано дозвіл. Публічне оголошення про заборону та попередження на головній сторінці не свідчать про те, що відповідна діяльність була припинена.

Частина Б — Правила та історія їх виконання · Розділ 12

Ім'я хоста вже вказано у запиті.

Контекст та обмеження джерел

Valve вже веде список доменів (фільтр посилань) і отримує ім’я хоста автентифікації в кожному запиті OpenID. Наведений нижче псевдокод ілюструє логічну схему зв’язку між цими двома елементами. Немає жодних публічних доказів того, що Valve робить це.

Valve вже використовує чорний список доменів. Valve вже отримує хост, з якого здійснюється вхід, у кожному запиті OpenID. Нічого будувати не треба — їх просто треба з’єднати. Це пошук імені хоста за списком, який Valve веде самостійно. Наведений нижче псевдокод є ілюстрацією, а не реалізацією Valve.

forensic_autoban.py
# ІЛЮСТРАТИВНИЙ ПСЕВДОКОД — Valve.block_domain() та flag_session_as_mitm() не є реальними викликами API. Це демонструє логічну структуру заходів захисту, які Valve може реалізувати проти доменів проксі-аутентифікації, а не фактичну внутрішню структуру Valve.
# Ілюстрація: логічна структура перевірки вхідного запиту OpenID
def audit_openid_request(запит):
blocked_origins = database.отримати_платформи_у_чорному_списку()
proxy_domain = request.params.отримати(«openid.realm»)
target_redirect = request.params.отримати(«openid.return_to»)

# Логіка: Якщо проксі-сервер перенаправляє на заблокований сайт, заблокуйте цей проксі-сервер.
для сайт в blocked_origins:
якщо сайт в target_redirect:
Valve.block_domain(proxy_domain)
Valve.позначити_сесію_як_MITM(request.session)
# Результат: запит на вхід для цього хосту відхилено

Спостереження:
Якщо основний домен уже внесено до фільтра посилань (наприклад, howl.gg, заблоковано 2026-09-18/19/21), а його хост автентифікації (howl.uno) з’являється у запиті OpenID, що надсилається з кнопки входу на цьому сайті, то Valve може виявити цю асоціацію на основі даних власного запиту. Перевірку можна автоматизувати, але її виконання — ні.

Задокументовані та оприлюднені прецеденти

Valve, як свідчать офіційні дані, принаймні один раз вживав заходів щодо стороннього оператора: у 2018 році він позбавив компанію OPSkins доступу до системи ExpressTrade (Оголошення Valve ↗ архів 2026-03-07 ↗). У повідомленнях спільноти за 2018 рік також йдеться про те, що один із маркетплейсів (SkinJar) втратив доступ; ці повідомлення не підтверджені, а механізм випливає з результату, а не з оприлюдненого процесу.

Що встановлює цей прецедент:

Valve може заблокувати доступ стороннього оператора, коли вважатиме за потрібне. CSGOFast, згаданий у пресових повідомленнях про попередження від липня 2016 року, працював на 2026-09-21 із зареєстрованим хостом авторизації 2026-06-30, який не повертав блокування за фільтром посилань. Чому одного оператора було відключено, а інших — ні, не пояснюється жодними опублікованими критеріями.

Що відображає дата реєстрації, а що — ні

Дата реєстрації авторизаційного хосту є нижньою межею часу, коли цей хост міг вперше з’явитися у запиті OpenID; вона не свідчить про безперервне використання. sc-auth.net, наприклад, було зареєстровано як 2019-04-02 (RDAP) і було виявлено в процесі входу на сайт Skin.Club під номером Steam у вересні 2026 року; про те, що відбувалося між цими двома датами, у відкритих джерелах інформації немає даних.

Порівняльний аудит: стандарти відповідності API

Аспект правозастосування Правила використання API GitHub Steam Веб-API (Valve)
1. Нейтральність щодо дотримання вимог Опубліковані, уніфіковані правила. До кожного облікового запису застосовуються задокументовані обмеження частоти звернень (наприклад, 5,000 запитів на годину для авторизованих користувачів, 15,000 на годину для організацій GitHub Enterprise Cloud) та опубліковані правила допустимого використання. Опублікованих критеріїв немає. Окремі акаунти блокуються на підставі положень про автоматизацію та комерційне використання (архівні скарги), при цьому дані щодо заходів, вжитих щодо окремих операторів комерційних платформ, не оприлюднюються.
2. Зловживання OpenID / проксі-сервером автентифікації Згідно з опублікованими правилами GitHub, додатки та токени OAuth можуть бути призупинені або анульовані у разі зловживання, а в документації описано процедуру автоматичного анулювання токенів, що потрапили у відкритий доступ (підсумок авторів на основі документації GitHub). Хости автентифікації з окремими доменами, виявлені в потоках OpenID Steam (наприклад, rbsnin.com, howl.uno, sc-auth.net), не викликали блокування фільтром посилань у 2026-09-21, на відміну від їхніх основних доменів.
3. Отримання прибутку від зловживань GitHub не стягує комісію за транзакції щодо товарів, переміщених за допомогою сторонніх засобів автоматизації; його модель отримання доходу базується на передплатах та розміщенні оголошень на торговельному майданчику. Valve продає ключі від скриньок, за допомогою яких можна отримати ці предмети, а «Community Market» стягує сукупну комісію в розмірі приблизно 15% з продажів, здійснених на цій платформі. У цьому звіті не наводяться оціночні дані щодо доходів, отриманих за рахунок сторонніх платформ.
4. Термін служби циклів ухилення При блокуванні ідентифікатори клієнтів OAuth перестають працювати на всій платформі; у документації не вказано термін, протягом якого відбуваються такі дії, і в даному випадку він не враховується. Хости автентифікації з окремими доменами, дата реєстрації яких припадає на період з 2011 року по вересень 2026 року, не виявили жодних блокувань за фільтром посилань під час перевірок 2026-09-19 та 2026-09-21. Дата реєстрації є нижньою межею можливого використання, а не доказом безперервного використання.
Джерела: стаття на GitHub — опублікована GitHub документація щодо обмежень швидкості використання API та політики платформи (підсумок авторів, цитати відсутні) · стаття Steam — перевірки фільтра посилань у 2026-09-19 та 2026-09-21 (linkfilter-recheck-2026-09-21.json), реєстр RDAP (domain-registration.json) та архівні звернення до служби підтримки (архів доказів).
Частина Б — Правила та інформація про їх виконання · Розділ 13

Цінова різниця «off-Steam»

Цей товар знаходиться в запасі Steam; продаж відбувається в іншому місці. Новий, прямо з заводу, AWP Dragon Lore мав 62 актуальні пропозиції на CSFloat; найнижча запропонована ціна $10,623.95. На власному ринку Steam неможливо встановити ціну продажу, вищу за приблизно $1,800. Щоб продати товар за вищу спостережувану ціну, власнику потрібен покупець або торговельна платформа поза межами Steam. Товар та його передача все ще залежать від Steam.

Контекст та обмеження джерел

У цьому розділі наведено три різні види підрахунку, і вони не є взаємозамінними. 245 — це кількість категорій товарів CS2, найдешевша діюча пропозиція в яких перевищувала $1,800 виключно на CSFloat, 20 вересня 2026 року. 241 це той самий набір за вирахуванням чотирьох категорій, закріплених на верхній межі CSFloat $100,000, яка є панеллю, на основі якої обчислюється нижня межа $13.63M. 248 Це інший зріз ситуації: категорії, ціна на які 23 вересня 2026 року перевищувала верхню межу на двох або більше з п’яти торгових майданчиків. Торгові майданчики перетинаються, тому показники з різних майданчиків ні в якому разі не можна додавати. Кожна цифра тут є ціною, за яку пропонується товар, а не ціною укладеної угоди, і жодна з них не є доходом, оборотом чи прибутком — ні для Valve, ні для будь-кого іншого. Значення, наведені на сайті PriceEmpire, є округленими оцінками, опублікованими цим сайтом, а його картка Steam охоплює предмети з інших Steam ігор, тому обсяги порівняння не є ідентичними.

Один товар. Дві системи ціноутворення.СЛІДКУЙТЕ ЗА РЕЗУЛЬТАТАМИ
STEAMПро $1,800Опублікований ліміт розміщення на ринку спільноти
ЗБЕРЕЖЕНИЙ КАТАЛОГ$10,623.95Новий, прямо з заводу, AWP Dragon Lore — запитуйте ціну
ЗАЛЕЖНІСТЬЦе все ще товар із позначкою SteamЗалишок та переміщення залишаються на рівні Steam

За таких умов продавцю потрібна альтернативна Steam платформа або покупець. Товар, як і раніше, залежить від запасів та системи передачі Steam.

01 / ТОВАРValve інвентар гриПредмет із CS2 або Dota 2, що знаходиться в Steam
02 / СТЕЛЯПро $1,800 на SteamМаксимальна ціна за одне оголошення на ринку
03 / ЗАПИТ ЗЗОВНІ$10,623.95 для «Dragon Lore»Найнижча пропозиція CSFloat у знімку на зазначену дату
04 / ДОСТАВКАSteam залишається в ланцюжкуПраво власності та передача предметів залежать від цієї системи
245 категорій CS2 на CSFloat.166 категорій CS2 та 3 категорії Dota 2 на Skinport.

На кожному графіку наведено кількість категорій товарів, найдешевша діюча пропозиція яких 20 вересня 2026 року була строго вище $1,800. Торгові майданчики перетинаються; їхні показники не слід додавати. Пропозиція не є завершеною угодою.

Переглянути реєстр на рівні товару →
ПРЯМИЙ API CSFLOAT / ЗНІМОК З ВКАЗАНОЮ ДАТОЮ$13.63М

Мінімальна сукупна заявлена вартість у 241 категорій товарів та 3,395 активних пропозицій. Розраховується як найнижча ціна продажу в кожній категорії, помножена на кількість пропозицій у ній. Чотири категорії, зафіксовані на верхній межі CSFloat $100,000, виключені з цієї консервативної вибірки.

Що показує ця сума в доларах

Ці пропозиції становлять щонайменше $13,631,888.25 у заявлених цінах на цю обмежену підгрупу CSFloat. Якщо врахувати чотири категорії з максимальними цінами, то отримаємо $14,231,888.25. Це — мінімальна ціна на активні заявки на купівлю, а не кількість здійснених продажів, грошовий оборот, прибуток чи весь ринок CS2.

Перерахувати на основі знімка CSFloat із 245 рядками ↗
PRICEEMPIRE / ВКАЗАНА ВАРТІСТЬSteam: № 15 із 39

Багато закладів вказують суму, що перевищує Steam доларів.

UUSkins
$133.8М
YouPin898
$127.5M
Buff.163
$104М
Moon.Market
$100.3М
White.Market
$89.6М
Buff.Market
$86.7М
Steam
$31М

Шість найбільших значень, що відображаються, та Steam. PriceEmpire округлює ці цифри; Steam показує $31М. За вказаною вартістю у доларах попереду нього знаходяться чотирнадцять об’єктів зі списку.

PRICEEMPIRE / КІЛЬКІСТЬ ПРОПОЗИЦІЙSteam: № 1 із 39

Steam як і раніше лідирує за кількістю пропозицій.

Steam
32,2 млн
YouPin898
5,9 млн
C5Game
4,6 млн
HaloSkins
4,4 млн
Skinport
3,8 млн

Steam показує 32,2 млн пропозиції. Кількість пропозицій та загальна заявлена вартість дають відповіді на різні питання; у загальній кількості можуть переважати оголошення з низькою ціною.

Джерело: Публічне порівняння від PriceEmpire ↗ архів 2026-09-21 ↗, зафіксовано 2026-09-20 о 19:03 за UTC; витяг за 39 рядків ↗. Наведені цифри є округленими оцінками, а асортимент товарів може частково збігатися між різними майданчиками. На картці Steam також описані предмети з інших ігор Steam, тому обсяги не збігаються. Вказана вартість відображає запитувану ціну, а не обсяг продажів чи виручку.
42
ІНШЕ ДЖЕРЕЛО / STEAMANALYST

Комерційна екосистема лежить на поверхні.

Каталог ринків від SteamAnalyst архів 2026-07-19 ↗ містить перелік із 42 сторонніх торгових майданчиків CS2, а також Steam, із актуальними даними про ціни для 32 із 43 позицій. PriceEmpire наводить перелік із 39 торгових майданчиків, відібраних за власними критеріями. Названі компанії, публічні пропозиції, видимі ціни: ця економіка відкрита для перевірки.

МЕЖА — ЦЕ МЕХАНІЗМ: ПРОДАЖ ВИЧЕРПУЄТЬСЯ, А ТОВАР — НІ.

На п’яти торгових майданчиках, відображених на одному ліцензованому знімку, Ціни на 248 категорій товарів CS2 окремо перевищують встановлений Steam верхній межу вартості, що становить приблизно $1,800, на суму, що дорівнює двом або більше таких меж — і жодна з них не представлена в Steam. Цей самий знімок розподілив весь каталог за ціною: на ринку Valve представлено 95.3% категорій товарів, ціна яких нижча за встановлений ліміт, та 1.9% категорій, ціна яких вища за нього. Таке скорочення асортименту не пов’язане зі зниженням попиту; воно повністю відповідає опублікованим правилам. Продаж за цими цінами вимагає залучення зовнішнього покупця або торговельної платформи, тоді як Steam як і раніше контролює запаси та передачу — операція залишає касу Valve, а доставка здійснюється на інфраструктурі Valve.

Steam Поширені запитання про ринок ↗архівувати 2026-09-21 ↗Steam Угода з абонентом ↗архів 2026-09-21 ↗Набір даних атласу «Five-marketplace» ↗Декларація походження ↗Попередній знімок CSFloat ↗Короткий огляд Skinport ↗PriceEmpire ↗ архів 2026-09-21 ↗SteamAnalyst ↗ архів 2026-07-19 ↗Реєстр цінових розбіжностей ↗Атлас цінової шкали ↗

Частина С — Правові рамки · Розділ 15 · Комерційний масштаб

Слідкуйте за грошима. Розділяйте транзакції.

Контекст та обмеження щодо джерел

Питання щодо комерційного використання стає ще гострішим, коли грошові потоки розділяються. Передача товарів третім особам, основні продажі Valve та зовнішні виведення коштів — це різні операції.

Цей товар належить Valve. На складі є Valve. Передача здійснюється на серверах Valve. Лише оплата здійснюється десь інде — саме цей крок визначає, чи є особа оператором з переказу коштів, і саме цей крок Valve не виконується.

Механізм формування доходів

Де насправді рухаються гроші.

Три шляхи / економіка з одним предметом
  1. 01 / Обліковий записПерелік користувачів

    Кількість одиниць у запасі — Steam

  2. 02 / ПередачаP2P-торгівля

    Користувач ↔ бот або користувач ↔ користувач

  3. 03 / РозрахунокЗовнішня платформа

    Закриття рахунку або погашення заборгованості Steam

ТиражЕкономічний ефект виходить за межі суми трансферного внеску

Steam забезпечує інфраструктуру управління запасами та передачі, яку використовують зовнішні ринки. Економічна аргументація розслідування полягає в тому, що ліквідність при перепродажу та постійний попит підтримують витрати на кейси, ключі та запасні частини, а також забезпечують комісійні від подальших продажів на «Community Market». Прямий P2P-переказ не передбачає комісії «Community Market»; цей бухгалтерський факт не вирішує питання про більш широку вигоду. Valve зберігає контроль над доступом до рахунків та обмеженнями на торгівлю протягом усього процесу.

  1. 01 / Вторинний попитЛіквідність та вартість при перепродажу

    Зовнішній попит на азартні ігри та азартні ігри

  2. 02 / Основні видаткиКлючі, футляри та капсули

    Покупки з Valve, якщо така можливість передбачена

  3. 03 / ДохідДохід від первинного продажу

    Плюс комісія з фактичних продажів на ринку

5% + 10%Steam + комісія CS2 з продажів на Community Market

Економічний висновок дослідження: ліквідні ринки перепродажу можуть стимулювати витрати на нові товари. Звичний показник 15% враховує ринкові ставки комісій, з урахуванням мінімальних значень та округлення; це не збір, що стягується з кожної зовнішньої угоди.

Тарифи на послуги «Community Market» від Valve ↗ архів 2026-09-21 ↗. 25 лютого 2026 року Генеральний прокурор штату Нью-Йорк подав позов архів 2026-09-01 ↗ у якому стверджується, що платні «лут-бокси» пов’язані з перепродажем за готівку та шкодою від азартних ігор — саме цей зв’язок і задокументовано в цьому досьє з точки зору технічної інфраструктури. Ця скарга є лише твердженням, а не встановленим фактом; вона наводиться тут тому, що державний правоохоронний орган поставив питання, пов’язане з тим, яке порушує це досьє: де ж дані про заходи з дотримання законодавства, що відповідають публічним заявам?

  1. 01 / ВступКриптовалютний депозит

    Записи про зовнішні сервіси та гаманці

  2. 02 / ПеретворенняБаланс → скіни

    Товари, доставлені в результаті Steam угод

  3. 03 / ВихідЗовнішній продаж фіатних валют

    Продавець, покупець та постачальник послуг з виплати коштів

KYC?Визначайте елемент управління під час кожного переходу

Саме цей шлях слід розглянути, а не вбудовану службу конвертації готівки через API Steam. Перед тим, як підтвердити можливість виведення коштів без KYC, слід задокументувати перевірку особи, умови зберігання, ідентифікатори транзакцій та одержувачів виплат у кожного зовнішнього оператора.

Сполучені Штати Америки / Закон про банківську таємницю

Спочатку класифікуйте діяльність, а потім — зобов’язання.

FinCEN оцінює операції з переказу коштів виходячи з діяльності підприємства. Прийняття та переказ конвертованої віртуальної валюти може спричинити виникнення зобов’язань щодо надання грошових послуг, з урахуванням відповідних визначень та винятків. Гаманець Steam компанії Valve приймає кошти та конвертує їх на ігрові предмети; потім ці предмети реалізуються через сторонніх операторів в обмін на реальну валюту. Предмет та його передача здійснюються на інфраструктурі Valve; виведення коштів — ні, і те, чи відповідає якась частина цього циклу визначенням грошових переказів, є питанням класифікації для FinCEN, а не висновком, зробленим у цьому документі.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ архів 2025-07-11 ↗

Європейський Союз / відмивання грошей

Відстежуйте надходження коштів, отримуйте інформацію та допомогу.

Директива (ЄС) 2018/1673 стосується умисного відмивання коштів та участі у операціях із доходами від злочинної діяльності. Питання, яке стоїть перед слідством, полягає в тому, що саме знала компанія Valve про операторів, які використовували її торговельну інфраструктуру та інфраструктуру OpenID після 13 липня 2016 року, коли вона публічно описала таке використання, та які заходи вона вжила щодо них. Valve не опублікувала жодних даних про заходи щодо кожного оператора окремо; саме ці дані, а не дане досьє, дали б відповідь на це питання.

Система кримінального права ЄС ↗

Термінологія AMLD6: Зазначена вище директива у сфері кримінального права відрізняється від Директиви (ЄС) 2024/1640, яка також називається AMLD6. Загальний термін транспонування останньої — 10 липня 2027 року, з урахуванням визначених винятків. Стаття 78 ↗ архівувано 2026-08-30 ↗

Частина С — Правові рамки · Розділ 16 · Повідомлення, відповідь, відповідальність

Закон про цифрові послуги: зафіксувати інформацію офіційно

Контекст та обмеження щодо джерел

Два елементи повідомлення згідно зі статтею 16 належать до заявника, а не до цього досьє: власні реквізити заявника та заява про добросовісність щодо точності наданої інформації. Усе інше, що вимагає ця стаття — обґрунтоване пояснення та точне електронне місцезнаходження — викладено в Розділі 3 та в реєстрі маршрутів разом із збереженими відповідями та хеш-сумами, щоб будь-яка сторона могла подати відповідне повідомлення. Ще два обмеження самого закону: втрата звільнення від відповідальності за хостинг сама по собі не встановлює відповідальності за будь-яким іншим законом, а 6% у статті 52(3) є встановленою законом верхньою межею, а не призначеним штрафом у розмірі Valve.

Відповідно до Закону про цифрові послуги (DSA) хостинг-провайдер зберігає імунітет від відповідальності лише до того моменту, поки він не отримає конкретну інформацію і не вживе відповідних заходів. Це досьє і є таким повідомленням. У ньому вказано хости, дати, збережені відповіді та хеші. З моменту публікації питання вже не полягає в тому, чи знав Valve, а в тому, що зробив Valve далі.

01Липень 2016 року / виставка «Досьє»

Десятиденний термін виконання вимоги.

Наведене вище повідомлення є історичною відправною точкою для порівняння заходів щодо забезпечення виконання в рамках розслідування.

0217 лютого 2024 року / загальна заявка

Часове вікно DSA.

Розрізняйте поведінку в минулому та поведінку в період, коли діють відповідні зобов’язання згідно з Законом про цифрові послуги (DSA).

03Десять років / знімок оригінального досьє

Для тривалості потрібно створити ланцюжок повідомлень.

Час, що минув з липня 2016 року (див. розділ 11), є показником досьє. Це не десять років доведених порушень Закону про захист даних (DSA). Кожне повідомлення слід пов’язати з конкретним пунктом, відповідним законодавством, підтвердженням доставки та відповіддю.

Частина C — Правові рамки · Розділ 17 · Ідентифікація, вік, доступ до комерційних послуг

Неповнолітні: вхід із кодом Steam не є перевіркою віку

Контекст та обмеження джерел

У цьому досьє ніде не згадуються дані неповнолітніх, і жодних таких даних не збиралося: автори не реєструвалися, не розміщували інформацію та не входили в систему на жодній із згаданих платформ. Кожен, хто використовує інформацію з цього розділу, повинен зберігати конфіденційність доказів, що стосуються дітей, та вилучати ідентифікуючі деталі з публічних матеріалів. Закон COPPA згадується тут як законодавство про захист приватних даних дітей із власними умовами сфери застосування — аудиторія, фактична обізнаність, зібрані персональні дані — а не як загальне правило щодо віку для участі в азартних іграх; скарга, подана у 2026 році в штаті Нью-Йорк, є звинуваченням з боку державного органу, а не офіційним висновком.

«Увійти за допомогою Steam» підтверджує наявність облікового запису. Це ніяк не свідчить про вік — і на цих сайтах це єдиний бар’єр між дитиною та поповненням рахунку. Прочитайте це разом із Розділ 3.1: у клієнті Steam попередження, яке зазвичай відображає браузер, ніколи не спрацьовує, тому дитина його ніколи не бачить.

Що пропонує Steam OpenIDІдентифікаційні дані облікового запису

Перевірений SteamID, який використовується для входу в систему або прив’язки облікового запису.

Що повинен встановити операторПраво на участь

Вік, юрисдикція та будь-які необхідні перевірки особи.

Технічна основа: Документація Steamworks OpenID ↗ архів 2026-09-21 ↗. Задокументоване підтвердження особи не є свідченням того, що користувач має право брати участь у азартних іграх.

COPPA / діти віком до 13 років

Визначте оператор та дані.

Закон COPPA поширюється на відповідні послуги, орієнтовані на дітей, а також на послуги, про які є фактична інформація про те, що вони збирають персональні дані дітей віком до 13 років. Це закон про захист приватного життя дітей, а не загальне правило щодо віку, з якого дозволено грати в азартні ігри. Необхідно визначити цільову аудиторію, персональні дані, що збираються, наявність інформації про це та процедуру отримання згоди батьків.

FTC: Вимоги COPPA ↗ архів 2026-09-21 ↗

Докази, які слід зберегти

Зафіксуйте весь процес — від входу в систему до внесення депозиту.

Збережіть вікові обмеження сайту, формулювання умов реєстрації, вимоги до учасників, алгоритм здійснення платежів та історію скарг. Оцінюйте кожного оператора окремо. Забезпечте конфіденційність будь-яких доказів, що стосуються дітей, та вилучіть з публічних матеріалів відомості, що дозволяють ідентифікувати особу.

Відповідним документом про примусове виконання у сфері громадського правопорядку є Оголошення про подання позову у Нью-Йорку у 2026 році архів 2026-09-01 ↗, в якому стверджується, що платні «лут-бокси» завдають шкоди молодим користувачам. Це не є висновком, зробленим на підставі закону COPPA.

Частина C — Нормативно-правова база · Розділ 18 · Запит відповідно до статті 15 GDPR

Запит. Відповідь. Відсутнє порівняння.

Він попросив чотири речі, одна з яких — журнал, що дозволить встановити особу, яка додала API-ключ до його облікового запису. Через три дні заявку було закрито, додавши посилання на сторінку, на якій немає жодного з них — а твердження, яким завершується цей документ, спростовується самими адвокатами Valve.

Чий це обліковий запис · Походження та обмеження

Ці скріншоти не належать PhishDestroy. Вони надійшли від звичайного власника облікового запису Steam — одного з респондентів короткого опитування, проведеного в рамках цього проєкту, який самостійно подав запит і надав скріншоти. Рахунок належить йому, запит — його, а листування ведеться між ним та службою підтримки Steam. Цей проєкт не подавав запиту, не має рахунку на платформі та не є стороною цього запиту.

16 вересня 2026 року він подав запит на доступ до даних відповідно до статті 15 GDPR/CCPA, в якому конкретно вимагав надати журнали реєстрації API-ключів, історію входів із зазначенням IP-адрес, історію авторизації пристроїв та історію торгових операцій. 17 вересня оператор «Logen» перенаправив його на сторінку самообслуговування «Дані облікового запису». 18 вересня він зазначив, що запитувані категорії даних на цій сторінці відсутні, та попросив передати його звернення до команди з питань конфіденційності або відповідального за захист даних (DPO). 19 вересня оператор «Kal» закрив запит, надавши ту саму рекомендацію. Обидва знімки екрана наведено нижче (адреса електронної пошти заявника приховано; SHA-256 у steam_tos_assets/screenshot-manifest.json).

Він є гідним замовником з цілком звичайної причини: його обліковий запис містить ключ Web API Steam, який він не створював і який зареєстровано на localhost. Невідомо, коли вона була створена — не йому і не з того, що Valve надав йому, оскільки єдиним записом, який міг би підтвердити дату, є журнал реєстрації API-ключів, а саме цю категорію даних суд ухвалив не розкривати. Ключ не є новим: він існував ще до того, як він про нього дізнався, і цей проміжок часу він не може визначити саме з тієї ж причини.

Інші власники облікових записів подають такий самий запит. Будь-яка отримана відповідь буде додана сюди на тих самих умовах, що й ці дві — номер квитка, дата отримання, SHA-256, ім’я заявника приховано — незалежно від того, чи надаються категорії, чи відмовляють у їх наданні.

Цей проєкт не висловлює жодної думки щодо причин закриття квитка. У ньому не було вказано жодної причини, і тут також не робиться жодних припущень з цього приводу.

Запит. Відповідь. Порівняння.СЛІДКУЙТЕ ЗА РЕЗУЛЬТАТАМИ
ЗАПИТКонкретні категоріїAPI-ключ, логін, дані про пристрої та операції
ВІДПОВІДЬДовідка щодо даних облікового записуПеревірте обмін опор
ТЕСТЩо було поставлено?Порівняйте кожну з обраних категорій

Він попросив надати чотири конкретні категорії. Сторінка «Дані облікового запису», на яку його скерували, — це власна функція самообслуговування Valve для експорту даних, і цей проєкт не може перелічити її вміст для чужого облікового запису — тому повне порівняння за категоріями тут не опубліковано. У протоколі зафіксовано його заяву від 18 вересня про те, що цих категорій там не було, а також рішення про закриття справи від 19 вересня, в якому повторно наводилося посилання, але без розгляду цього питання.

Екран 1/2 — Запит (16 вересня) та перша відповідь, агент «Logen» (17 вересня)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Джерело: help.steampowered.com, запит HT-2YBP-F7JP-D4VB · зафіксовано 16–17 вересня 2026 року · електронна адреса заявника прихована 2026-09-21 · Файл: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Екран 2/2 — Запит на ескалацію (18 вересня) та закриття справи, оператор «Кал» (19 вересня)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Джерело: help.steampowered.com, запит HT-2YBP-F7JP-D4VB · зафіксовано 18–19 вересня 2026 року · Файл: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Заключна відповідь, 19 вересня (дослівно):
«Дані Steam, які зберігаються, вже можна переглянути на сторінці «Дані облікового запису». Оскільки служба підтримки не може надати Steam додаткової інформації, Цей запит буде закрито."
Дані не надано · правові підстави для відмови не вказано · результат розгляду не вказано
Це твердження є неправдивим, і це підтверджують самі адвокати Valve. У листі адвоката від 1 жовтня 2025 року, у пункті 1.9, описано кореляцію на рівні пристроїв, що пов’язує один пристрій із десятками облікових записів (Додаток А). Ця ж відповідь містила 830 сторінок збережених документів (Додаток Б). На сторінці «Дані облікового запису» цього немає.
Чому цей обліковий запис запросив журнал API-ключів

Він не вибрав ці чотири категорії навмання. Цей localhost ключовим моментом у його справі є ознака скрипта, а не людини, яка вводить реальний домен на сторінці розробника (Розділ 5, Розділ 6). Єдиний запис, з якого видно, хто його створив і звідки, — це журнал реєстрації API-ключів. Це було перше, про що він попросив. Саме цю інформацію компанія «Closure» приховала.

Джерело: власник облікового запису під час опитування в рамках цього проєкту. Наведені вище скріншоти квитків мають хеш-код; сторінка з ключем не опублікована.

Оцінка · PhishDestroy

Закриття квитка, коли питання залишається відкритим, тут не є випадковістю. Це цілком нормальний результат. Ми дотримуємося 16,319 збережені записи про скарги та звернення за допомогою та 354 обміни зверненнями до служби підтримки з усуненням дублікатів отриманих з них. Цей квиток є одним із датованих, повністю збережених прикладів їхньої форми.

Запит на підтримку — Збережено HT-2YBP-F7JP-D4VB
Тип запиту Стаття 15 GDPR (запит на доступ до даних)
Статус квитка ЗАКРИТО 19 ВЕРЕСНЯ 2026 Р. — ДАНІ НЕ НАВЕДЕНО
Агенти на біржі «Логен» (17 вересня), «Кал» (19 вересня)
Подано 16 вересня 2026 року
Необхідні дані Хто зареєстрував ключ веб-API, пов’язаний із цим обліковим записом, та з якої IP-адреси / пристрою / у який момент часу
Посилання на правові підстави Стаття 15 Загального регламенту про захист даних (GDPR) — право на доступ до персональних даних
Правові засади: Стаття 12(3) надає контролеру один місяць з моменту отримання (з можливістю продовження за наявності обґрунтованих підстав). На момент публікації цей строк ще не закінчився, і в цьому досьє не стверджується про порушення строку. Заперечення стосується суті справи: у заключній відповіді наведено посилання на сторінку самообслуговування, але не показано, що було надано чотири зазначені категорії даних, а якщо контролер відмовляється вживати заходів, стаття 12(4) вимагає від нього вказати причини та шляхи подання скарги. Ні того, ні іншого у заключній відповіді не міститься.
Чому саме ці дані мають значення

Журнал подій ключів Web API — це запис, який показує, чи зареєструвала третя сторона ключ із використанням викраденого сесійного файлу cookie — механізм, описаний у скаргах щодо крадіжки інвентарю, що зберігаються в архіві цього досьє. Розкриття інформації про те, хто зареєстрував ключ API, з якої IP-адреси та в який момент часу, дозволило б:

  • Надайте потерпілому можливість порівняти IP-адресу, з якої було створено API, зі своєю історією входу в систему
  • Виявити IP-адреси центрів обробки даних, пов’язані з відомою інфраструктурою фішингових та азартних ігор
  • Надати докази, які можуть бути використані в цивільному або кримінальному провадженні проти винуватця
  • Показати, чи було повідомлено власника облікового запису про створення ключа
Що свідчать матеріали справи: Valve зберігає записи на рівні пристроїв та записи про взаємозв’язки між обліковими записами — про це йдеться у листі її юридичного представника від 1 жовтня 2025 року (див. Додаток А, Меморандум щодо доказів — Джерело 1). У запиті HT-2YBP-F7JP-D4VB суб’єкт даних вимагав записів того самого класу, і цей запит було закрито з посиланням на сторінку самообслуговування, яка, за повідомленням суб’єкта даних, не містила цих записів. Чи є така відмова законною — це питання, яке має вирішувати наглядовий орган; наслідком цього є те, що особа, якої стосуються дані, не отримує їх.
Листування — чотири повідомлення, три дні

Двоє співробітників служби підтримки Steam відповіли, вказавши імена, зазначені в запиті: «Logen» — 17 вересня та «Kal» — 19 вересня. Обидва скерували заявника на сторінку «Дані облікового запису». У запиті немає жодних відомостей про те, чи надійшов він до команди з питань конфіденційності або до відповідального за захист даних компанії Valve, а в матеріалах справи не вказано, хто саме є цими співробітниками, які посади вони обіймають та яким чином було спрямовано цей запит.

16 вересня
Стаття 15: запит, поданий щодо чотирьох зазначених категорій даних
17–18 вересня
Посилання на дані облікового запису; заявник просить передати питання на розгляд відповідальному за захист даних
19 вересня
Заявка закрита з тим самим посиланням; даних немає, підстави не вказано
На що, згідно зі статтею 15 Загального регламенту про захист даних (GDPR), суб’єкт даних має чітко визначене право
Стаття 15, пункт 1, підпункт а) Цілі обробки — чому компанія Valve зберігає дані
Стаття 15, пункт 1, підпункт b) Категорії даних — що містить Valve
Стаття 15, пункт 1, підпункт (c) Одержувачі або категорії одержувачів — хто отримав ці дані (наприклад, власник ключа API)
Стаття 15, пункт 1, підпункт d) Термін зберігання або критерії його визначення
Стаття 15, пункт 3 Копія персональних даних, що підлягають обробці, — тобто сам журнал API-ключів
СТ. 12(3) Необхідно надати відповідь протягом один місяць з моменту отримання; про продовження строку необхідно повідомити протягом цього місяця. На момент публікації цей строк ще не закінчився. Стаття 12, пункт 4: якщо контролер не вживає заходів, він повинен пояснити причини цього та повідомити суб’єкта про способи подання скарги.
Процедура подання скарги щодо дотримання нормативних вимог — для будь-якого користувача

Будь-який користувач, який надіслав запит відповідно до статті 15 GDPR на адресу Valve і не отримав відповіді, що відповідає вимогам (або отримав шаблонну відмову без зазначення даних), може подати скаргу до наглядового органу у своїй країні-члені ЄС/ЄЕЗ. Представництвом Valve в ЄС є компанія Valve GmbH у Гамбурзі, тому головним наглядовим органом для розгляду транскордонних скарг є Гамбурський уповноважений з питань захисту даних та свободи інформації (HmbBfDI). (Представник згідно зі статтею 27 Valve також знаходиться в Гамбурзі; сама по собі адреса представника не визначає компетентний орган.) Скаргу також можна подати до органу у власній державі-члені скаржника відповідно до статті 77.

Номер квитка для подання скарги: HT-2YBP-F7JP-D4VB — зафіксовано в цьому досьє як задокументований випадок.

Один задокументований випадок

Записи існують; суб’єкт даних їх не отримав.

Адвокат Valve описав записи про кореляцію на рівні пристроїв у листі від 1 жовтня 2025 року. 19 вересня 2026 року запит відповідно до статті 15 щодо записів того самого класу було закрито з перенаправленням на сторінку самообслуговування, яка, за повідомленням заявника, не містила цих записів, без зазначення правової підстави. Заявка HT-2YBP-F7JP-D4VB є одним із задокументованих випадків; чи відображає вона більш поширену практику — це питання до наглядового органу, який може звернутися до Valve із запитом щодо записів про обробку даних.

Частина С — Правові рамки · Розділ 19 · Договірне право

Угода з абонентом, що суперечить власній архітектурі платформи

Контекст та обмеження джерел

Автори не є юристами, і жодна з наведених тут інформації не є юридичною консультацією. Цитування з SSA взято з редакції від 10 вересня 2026 року; в іншій редакції формулювання може відрізнятися, а нумерація пунктів змінювалася від редакції до редакції — слід звіряти номер пункту з тією версією, яка регулювала відповідну поведінку. Аргументи, наведені у статтях 25 та 32, визначають вимоги нормативного акту, а не те, що наглядовий орган встановив факт порушення. Цифри в аргументі 1 містять обмеження сфери застосування, визначені у розділі 13.

Три основні положення SSA суперечать архітектурі платформи: заборона комерційного використання на тлі встановленого для ринку цінового обмеження, що витісняє угоди з високою вартістю за межі платформи; пункт про відповідальність користувачів за API-ключі суперечить кінцевій точці доступу, яка до 2023 року не вимагала двофакторної аутентифікації; а також формулювання щодо забезпечення дотримання вимог суперечить публічним даним, які свідчать про відсутність заходів щодо забезпечення дотримання вимог окремими операторами. Чи впливають ці суперечності на можливість забезпечення дотримання вимог — це питання, яке має вирішувати суд; у цьому розділі викладено факти, які будуть представлені на розгляд суду.

Аргумент 1 / Архітектура ринкової капіталізації

Максимальна ринкова ціна та заборона використання в комерційних цілях

На ринку «Steam Community Market» встановлено верхню межу цін на рівні приблизно $1,800. За даними знімку стану на певну дату (23 вересня 2026 року) на п’яти торгових майданчиках ціни на 248 категорій товарів CS2 на двох або більше з них перевищують цю верхню межу; такі товари не можна продавати за цими цінами на власній платформі Valve. Власники, які бажають встановлювати такі ціни, користуються сторонніми торговими майданчиками, що працюють на рахунках Steam та через API Steam — SSA класифікує їх як комерційні, якщо це прямо не дозволено.

Товари перевищують ліміт ринку → цю прогалину заповнюють сторонні ринки → ці ринки використовують облікові записи Steam та API Steam → SSA забороняє комерційне використання без дозволу → реєстр дозволів не опубліковано. Сукупна комісія Community Market у розмірі приблизно 15% застосовується лише до продажів, здійснених у межах ринку, а не до цих зовнішніх угод.
Аргумент 2 / Архітектура безпеки API-ключів

Уразливість API-ключа — це проблема, пов’язана з архітектурою платформи, а не з недбалістю користувачів

До 2023 року кінцева точка створення API-ключів у Steam приймала запит POST із викраденим ідентифікатором сеансу та генерувала облікові дані з високим рівнем привілеїв без підтвердження електронною поштою, другого фактора або перевірки пристрою. Скарги щодо викрадення API, зібрані в ході цього розслідування, мають однакову схему: скрипт зловмисника, викрадене сесійне cookie, приховане створення ключа, перехоплення транзакції (вміст запиту наведено в розділі 8).

Стаття 25 GDPR (захист даних на етапі проектування) та стаття 32 (безпека обробки) вимагають вжиття технічних заходів, що відповідають рівню ризику. Видача облікових даних, які можуть бути перехоплені під час передачі, без застосування другого фактора аутентифікації або повідомлення власника є питанням проектування, яке належить вирішувати контролеру. Чи можна в таких умовах покладатися на положення SSA, що покладає відповідальність на користувача, — це питання, яке має вирішувати суд та наглядовий орган.

Аргумент 3 / Можливість відстеження в режимі реального часу

Valve отримує ім’я хоста для автентифікації під час кожного входу в систему

Ім’я хоста автентифікації надходить на кінцеву точку OpenID користувача Valve у вигляді відкритого тексту у openid.return_to та openid.realm (форма запиту наведена в розділі 3). Витягнення цієї інформації є стандартною операцією. Станом на 2026-09-22 у 26 парах основний домен перебував у фільтрі посилань, тоді як хост, що містив його Steam логін, — ні. Valve не опублікував жодних даних щодо заходів, вжитих щодо окремих операторів, тому на основі відкритих даних неможливо встановити, чи застосовувалися до цих хостів якісь інші заходи, окрім фільтрації каналів зв’язку.

Хто несе витрати

Закономірність у заархівованих скаргах

У розглянутих скаргах відповідь служби підтримки Steam на заяву про викрадення API-ключа має однаковий формат: відмова у відновленні, посилання на відповідальність користувача за обліковий запис та його API-ключ, закриття запиту. У цьому досьє не наведено загальних даних щодо кількості постраждалих облікових записів або суми втрат; джерела таких даних виявлено не було.

Питання полягає не в тому, чи припускалися окремі користувачі помилок. Питання полягає в тому, хто несе відповідальність за архітектуру, яка аж до 2023 року дозволяла за допомогою POST-запиту зі вкраденим файлом cookie створювати облікові дані для торгівлі з високим рівнем привілеїв без будь-якого сповіщення та без другого фактора аутентифікації.
SSA як документ проти SSA як договору

Суд, який розглядатиме цю справу, не буде тлумачити Закон про соціальне забезпечення (SSA) у відриві від контексту.

Цей документ слід розглядати разом із листом адвоката від жовтня 2025 року, в якому описано кореляцію на рівні пристроїв, дати реєстрації авторизаційних хостів, часові мітки реєстрації партій, дані запиту на API-ключ, а також десятирічний проміжок між повідомленнями від липня 2016 року та платформами, що все ще функціонували у вересні 2026 року. Саме на ці дані Valve мав би звернути увагу.

Додаток Б — Створений PDF-файл · перевірка редагування

Редагування у створеному PDF-файлі має суто косметичний характер: прихований текст залишається доступним для вилучення

Юрист компанії Valve відповів на запит про доступ відповідно до GDPR, надавши додаток обсягом 830 сторінок, у якому вилучені фрагменти тексту були зафарбовані, а не видалені. 902,270 символів розташовані під чорними смугами і відразу виводяться за допомогою інструменту для вилучення тексту — включаючи ідентифікатори сторонніх джерел, які ці стовпчики мали приховати. Тут опубліковано лише зведені дані; жоден з конфіденційних матеріалів не наводиться, а сам додаток не публікується.

1. Що виявила перевірка геометрії

Відповідь відповідно до статті 15 Загального регламенту про захист даних (GDPR) від 1 жовтня 2025 року до нього було додано додаток у форматі PDF обсягом 830 сторінок (метадані виробника Aspose.PDF для .NET, створені та змінені того ж дня). Автори провели перевірку геометрії на рівні сторінок: для кожної сторінки виявляли непрозорі, майже чорні прямокутники, нанесені поверх шару тексту, та підраховували символи, які можна було виокремити з-під них.

Виміряно на основі створеного файлу
902,270
Символи, які все ще можна витягти з-під чорних смуг
Підраховано, а не оцінено. Це кількість персонажів, про яких йдеться у матеріалі, — а не жертв, випадків повторної ідентифікації чи інцидентів.
830 / 830
Сторінки, яких це стосується — усі сторінки
986
Прямокутники над текстом, який можна виділити
1,329
Загальна кількість непрозорих чорних прямокутників
Чорні смуги накладені на шар з текстом; вони не видаляють його. Текст, що знаходиться під смугами, можна витягти за допомогою стандартних інструментів для роботи з PDF-файлами. Публікуються лише загальні статистичні дані; прихований вміст тут не наводиться.
Криміналістична демонстрація: розділення шарів
МАКЕТ ВЕКТОРНОГО НАКЛАДАННЯ ДЛЯ ASPOSE.PDF ДЛЯ .NET (ДОДАТОК, С. 412)

Подано скаргу щодо цього облікового запису: [ЛОГІН: redacted_user_667]

Причина, вказана користувачем: [ТЕКСТ: «Користувач повідомляє про дублікати предметів у інвентарі та недобросовісну торговельну поведінку...»]

На передньому плані: <path fill="#000" /> Недолік: Базовий потік UTF-8 залишається незмінним
Джерело: додаток у форматі PDF до листа юридичної фірми від 1 жовтня 2025 року (830 сторінок, метадані виробника Aspose.PDF для .NET) · підрахунок здійснено авторами, метод та кількість сторінок у disclosure-audit.json · SHA-256 додатка, записаного в тому самому файлі · сам додаток не опубліковано.
2. Чому це важливо для відповіді суб’єкта даних

Адвокат Valve надіслав цей файл суб’єкту даних у відповідь на запит щодо його власних даних. Ці смуги мають суто косметичний характер: текст під ними так і не було видалено, тому сторонні ідентифікатори, які ці смуги мали приховати, надійшли одержувачу разом із файлом. Редагування, яке можна видалити за допомогою інструменту для вилучення тексту, нічого не приховує, а також не дає одержувачу можливості встановити, що саме було розкрито, а що — ні.

Саме пункт 4 статті 15 є причиною існування цих обмежень: право на отримання копії не повинно негативно впливати на права та свободи інших осіб. Саме цього зобов’язання не дотримався даний виробник. Чи можна це кваліфікувати як порушення захисту персональних даних відповідно до статті 4(12), має визначити наглядовий орган; саме розкриття інформації можна виміряти у файлі, і його може відтворити будь-хто, хто має ті самі байти — SHA-256 опубліковано, а додаток — ні.

Те, що було під решітками, — це не номери рахунків. Це був перелік скарг користувачів, поданих проти заявника, із зазначенням їхніх авторів: Steam логінів, які, оскільки логін рідко використовується лише на Steam, дозволяють ідентифікувати особу, що стоїть за ними — за підрахунками авторів, понад 60% користувачів, згаданих у документі, можна повністю ідентифікувати — разом із необробленим, неотредагованим текстом їхніх дописів. Цей текст містить побажання смерті та образи на адресу національності заявника. Деякі з цих осіб є неповнолітніми. Виробництво передало іменний список журналістів тій особі, про яку вони повідомили, саме такої шкоди і покликана запобігти стаття 15(4).

Порядок символів у файлі має таке ж значення, як і його зміст. На цей запит спочатку було надано відповідь із вимогою надати додаткові докази особи, мотивуючи це тим, що псевдонім у електронній адресі заявника не містив його імені; під час затримки, що настала після цього, обліковий запис було назавжди заблоковано. У листі, яким нарешті були надані дані — більш ніж через шість тижнів після закінчення місячного терміну, передбаченого ст. 12(3) — одержувачу погрожували кримінальним переслідуванням і утримували решту його власних даних доти, доки він не пояснив активність свого облікового запису адвокату. Цей розкриття інформації також дає відповідь на два питання, на які Valve не відповідав публічно: надані записи показують, що зв’язування облікових записів сягає 2019 року, а також внутрішню телеметрію такої глибини, яку Valve ніколи не описував.

Сфера застосування цього розділу: У даному випадку розгляд обмежується механізмами редагування, виявленими у готовому файлі. Подальший аналіз авторами отриманих журналів відкладено до проведення незалежної експертизи, і на нього не посилаються в інших частинах цього досьє.

Докази: лист адвоката від 1 жовтня 2025 року та його додаток у форматі PDF (SHA-256 зафіксовано в аудиторському файлі); Вимірювання PDF на рівні сторінки та методика ↗. Послідовність подій, пов’язаних із запитом, відмовою (сторінка 8) та описом оприлюднених записів, викладена в повному обсязі у звіті PhishDestroy, «Мій пес проти елітних юристів з питань GDPR», 17 серпня 2026 року ↗ архівувати 2026-08-21 ↗. Назви облікових записів та дані третіх сторін тут не наводяться; інформація, що прихована смугами, не відтворюється.

На сторінці 8 супровідного листа частина запиту відхиляється, при цьому письмово зазначається причина: Надати більш детальну інформацію неможливо з міркувань захисту персональних даних інших користувачів платформи Steam… — надати більш детальну відповідь неможливо, оскільки необхідно захистити персональні дані інших Steam користувачів. Додатк на 830 сторінок містився в тому самому пакеті. Зачорнені фрагменти не стосувалися номерів рахунків: це були скарги, подані проти заявника, із зазначенням імен їхніх авторів та доданими необробленими, нередагованими повідомленнями. Власник рахунку через свого адвоката звернувся до Valve із проханням надати його власну справу; те, що він зміг з неї витягти, стосувалося інших осіб. Ніщо в цьому додатку не залежить від того, хто намалював ці рамки. Він лише доводить, що захист Valve, на який посилалися як на підставу для відмови у наданні інформації, — це той самий захист, якого не дотрималися при наданні саме цих матеріалів, у тому самому конверті, того самого дня.
Додаток D — Збір вихідних даних

Вибрані первинні документи

Шість записів з архіву — три записи в системах відстеження Valve на GitHub та три дописи на Reddit щодо спірних результатів надання підтримки. Кожне джерело залишається прикріпленим до заяви, збереженого тексту та питання, яке воно порушує.

GH-01 / GITHUBВідкрити у збереженій збірці

Апаратні ключі, замовлені у 2016 році

Користувач звернувся до Valve із проханням забезпечити підтримку апаратних ключів U2F як альтернативного другого фактора аутентифікації. Ця збережена заявка має мітки «Запит на функцію» та «Переглянуто», а її статус зазначено як «відкрита».

Я прошу додати підтримку USB-ключів U2F у Steam як альтернативу.

Витяг із запису на GitHub ↗
Документально підтверджений запис
Застарілий запит на додатковий захід захисту облікового запису, опублікований у власній системі відстеження проблем Valve та позначений як «переглянутий».
Вимога щодо підзвітності
Опублікуйте рішення щодо продукту, дату надання відповіді та заходи захисту, вжиті після розгляду.

Шість вибраних записів. Описи на GitHub містять інформацію про збережену збірку. Публікації на Reddit зберігають акаунти авторів.

Завантажте шість записів ↓

Збірка з можливістю пошуку містить 16,319 унікальних записів: 393 записи на Trustpilot, 5,635 на Reddit, 2,395 на GitHub, 276 веб-записів та 7,620 записів у вікі. Кілька записів можуть стосуватися однієї й тієї ж події. Окремий основний експорт, що складається з 40,448 рядків, має інший обсяг даних.

Пошук у повному архіві ↗ · Створити маніфест ↗ · Обсяг набору даних та кількість записів →

Додаток Е — Приклад з практики

ArchiSteamFarm та положення про автоматизацію

Інструмент для фармінгу карток з відкритим кодом, у власному розділі «Часті запитання» якого зазначено, що він працює на мільйонах облікових записів, що суперечить пункту Угоди з абонентом (§ 4.C), який забороняє автоматизацію. Механізм роботи — що ферма повинна придбати у Valve, перш ніж зможе щось виробляти; чому кожен спосіб виведення коштів з картки порушує умови ліцензії; історія застосування санкцій та хто контролює економіку карток — викладено в повному обсязі в Додаток V ↗.

У § 4.C Угоди з абонентом № Steam зазначено:

«Забороняється будь-яким чином використовувати скрипти, боти, макроси чи інші системи, що не керуються людиною («Автоматизація»), для взаємодії з Контентом та Послугами на Steam». — Steam Угода з абонентом, § 4.C (чинна редакція) ↗ архів 2026-09-18 ↗

Valve забезпечує виконання цього пункту. І робить це дуже добре. Розділ «Часті запитання» на сайті ArchiSteamFarm (ASF) — інструмент з відкритим кодом, який, згідно з його власною документацією, працює на понад кілька мільйонів Steam облікових записів з моменту першого випуску понад 11 років тому — відтворює три Steam повідомлення служби підтримки про постійне блокування користувачів, які керували мережами ботів. Valve виявили ці мережі, назвали їх і ліквідували. Тому головне питання полягає не в тому, чи здатний Valve виявляти автоматизацію у великих масштабах.

Офіційний сайт проєкту ArchiSteamFarm Поширені запитання безпосередньо розглядає ризик введення заборони:

«Це вкрай малоймовірно, зважаючи на те, що ASF використовується на понад кількох мільйонах Steam облікових записів з моменту його першого випуску, який відбувся понад 11 років тому, — але така можливість все ж існує, незалежно від фактичної ймовірності».

"Valve чітко визнає існування «Steam ледарів», як зазначено тут, тож, якщо мене запитати, я цілком впевнений, що якби вони не сприймали їх нормально, то вже вжили б якісь заходи, а не просто вказували на те, що вони можуть спричинити проблеми VAC. Ключовим словом тут є «ідлери» (наприклад, ASF), а не «ігрові ідлери»."

— ArchiSteamFarm Поширені запитання, JustArchiNET. Джерело: Вікі GitHub ↗ · перевірено дослівно 2026-09-22

У тому ж розділі «Часті запитання» на запитання «Чи когось за це заблокували?» дається така відповідь: Так, і наводить те, що Steam Support написав трьом із них:

1,000+ боти · заборонено торгувати
«Схоже, цей обліковий запис використовувався для управління мережею бот-акаунтів. Використання ботів є порушенням Угоди з абонентом Steam».

Понад 170 ботів · назавжди заблоковано, Зимовий розпродаж 2017 року
«Цей обліковий запис використовувався для незаконного збирання колекційних карток на Steam, а також для пов’язаної з цим діяльності, яка не обмежувалася лише комерційною діяльністю. Обліковий запис було назавжди заблоковано, і служба підтримки Steam не може надати додаткову допомогу з цього питання».

Понад 120 ботів · назавжди заблоковано
«Цей та інші акаунти використовувалися для перевантаження нашої мережевої інфраструктури, що є порушенням правил поведінки в Інтернеті Steam».

— Steam Повідомлення служби підтримки, наведені в розділі «Чи когось за це заблокували?» у ArchiSteamFarm розділі «Поширені запитання». Джерело ↗ · перевірено дослівно 2026-09-22

Розмістіть ці два записи поруч. Приватного користувача, який використовував 1,000 ботів для фармінгу, було виявлено, йому повідомили, що «використання ботів є порушенням Steam Угоди з абонентом», і його було назавжди заблоковано. Комерційні платформи, описані в цьому досьє, використовують автоматизовані Steam акаунти як основний напрямок своєї діяльності в набагато більших масштабах і здійснюють аутентифікацію через власний OpenID Valve під час кожного входу — при цьому щодо жодної з них не було опубліковано жодних даних про заходи щодо дотримання правил, вжиті окремими операторами. Ця умова діє. Питання в тому, на кого вона спрямована.

ASF тут ні в чому не звинувачується, а його тлумачення позиції Valve є власною думкою — автор чітко зазначає, що «ASF не уповноважений Valve». Цей інструмент тут використовується як вимірювальний прилад: він показує, що Valve виявляє бот-мережі, називає їх у своїх повідомленнях та назавжди блокує. Valve може закрити це питання одним реченням, опублікувавши інформацію про те, яку комерційну автоматизацію він схвалює, а також звіт за кожним оператором про те, що було зроблено щодо решти.

Як фарм карт впливає на дохід Valve

Торгові картки, отримані в грі, продаються на ринку спільноти Steam, який стягує сукупну комісію в розмірі приблизно 15% з кожної угоди, укладеної на цьому ринку; акаунт повинен витратити $5.00 доларів США на Steam, перш ніж він зможе взагалі отримати картку; а для отримання карток необхідно володіти грою або здійснювати внутрішньоігрові покупки. У цьому розділі не наводиться загальна оцінка доходу — масштаб діяльності вказано лише відповідно до інформації, наведеної у розділі «Часті запитання» ASF. У цьому розділі також зазначено Valve відмінні риси "Steam холостоходових коліс" (фарм карт) з «ті, хто просто бавиться в ігри»; див. Часті запитання щодо АСФ ↗. Механізм дії викладено в повному обсязі в Додаток V — шкала та пастка комерційного використання.

Тема ArchiSteamFarm — автоматизований фарм карт
Зазначений масштаб Мільйони облікових записів (згідно з розділом «Часті запитання» на сайті ASF — точна кількість активних облікових записів не підтверджена)
Підраховано, а не наведено 10,880,610 загальна кількість записів API у власній Steam групі ASF (5,360,499 без обмежень, як показано в Steam) — «мільйони» у розділі «Часті запитання» — це не вигадка, а фактична кількість. 88.97% не передбачають жодної Steam заборони будь-якого роду. Повний перелік заборон ↗
Інформація, наведена у власній документації до інструменту
  • ASF автоматично входить в акаунти в режимі без графічного інтерфейсу та залишає ігри в режимі очікування для отримання карт, не запускаючи клієнт Steam (відповідно до документації проєкту).
  • У розділі «Часті запитання» наводиться аргумент, що Valve знає про «Steam ледарів» і що «якби вони не були з цим згодні, то вже б щось зробили».
  • Протягом понад 11 років не повідомлялося про жодні цілеспрямовані заходи з контролю за дотриманням законодавства (згідно з розділом «Часті запитання»); у результаті продаж карток на «Community Market» приносить Steam сукупний комісійний дохід у розмірі приблизно 15%.
  • У розділі «Часті запитання» вказано рекомендовану граничну кількість — десять облікових записів на одного оператора — і посилання на Valve: «Ця рекомендація ґрунтується на внутрішніх Valve настановках, а також на наших власних пропозиціях». Компанія Valve не опублікувала жодних таких настанов.
  • Технічне обмеження, згідно з тим самим розділом «Часті запитання»: «Ви можете запускати до 100–200 ботів з однієї IP-адреси та одного екземпляра ASF».
  • Час гри, набраний штучним шляхом, фіксується Valve — «зазвичай дані оновлюються приблизно кожні 30 хвилин» — а в § 4.C «фальсифікація ігрових статистичних даних (наприклад, завищення кількості перемог чи поразок, XP, часу гри)» зазначена як заборонена дія.
Положення щодо автоматизації є чітким; у розділі «Часті запитання» ASF вже протягом багатьох років зазначається, що цей інструмент використовується на мільйонах облікових записів; про жодні цілеспрямовані заходи щодо його заборони не повідомлялося. Розбіжність між правилом та його застосуванням є фактом; причина цього тут не встановлена.
Повна експозиція Економіка карток: процес, масштаби, ліцензія та хто її регулює ↗ Що ферма повинна придбати у Valve, перш ніж зможе виготовити хоча б одну картку; два рядки § 4.C, які визначають фарм карт за його наслідками; чому кожен спосіб обміну карти на гроші порушує ліцензію Valve, тоді як Valve стягує плату на вході; історія заходів щодо забезпечення дотримання правил, включаючи хвилю VAC у червні 2025 року та ланцюгові блокування за спільним номером телефону; а також співробітник Valve та модератори спільноти, яких було виявлено під час управління послугами з обміну картками та списками заблокованих користувачів навколо Steam. Перепис заборон Ми не запитували Valve, якої площі ця ферма. Ми її виміряли. ↗ 10,880,610 загальна кількість облікових записів (з обмеженнями та без них), зчитаних із власної групи Steam користувача ArchiSteamFarm, до якої програма автоматично приєднується за замовчуванням під час першого запуску, якщо користувач не зніме галочку з налаштування приєднання до групи (що охоплює як комерційні бот-ферми, так і звичайних гравців, які залишили налаштування за замовчуванням увімкненим). 88.97% не мають жодних заборон Steam; із тих 11%, які їх мають, 99.8% — це косметичні заборони від спільноти, які ніколи не зупиняють торгівлю. Після перехресної перевірки з SteamRep, 67.77% із перелічених шахраїв залишаються на свободі після скасування заборон античіт-системи. З розбивкою за датою реєстрації, географією та виживанням — реальні масштаби, виміряні, а не описані.
Додаток G — Від шаблону відмови до відповідного запису

Посібник з DSAR: запит на надання доказів

Скористайтеся статтею 15 Загального регламенту про захист даних (GDPR), щоб отримати доступ до персональних даних, пов’язаних зі створенням API-ключа, відновленням облікового запису та доступом до служби підтримки. Збережений запис дозволяє перевірити, хто ініціював дію та на що спиралася платформа.

  1. 01

    Збережіть свою хронологію.

    Збережіть повідомлення щодо облікового запису, квитки, ідентифікатори транзакцій та дати у форматі UTC. Захистіть обліковий запис та ознайомтеся з варіантами відновлення, що застосовуються до гри та транзакції.

    Steam Інформація про заходи торговельного захисту ↗
  2. 02

    Запитайте свої збережені дані.

    Запитайте про часові мітки, IP-адреси джерел, ключові події життєвого циклу, підтвердження безпеки та дії з відновлення, пов’язані з обліковим записом. Вкажіть події, пов’язані з доступом служби підтримки, та одержувачів, якщо ці дані стосуються вас.

  3. 03

    Зберігайте квитанцію про доставку.

    Скористайтеся каналом зв’язку з Valve щодо питань конфіденційності. Зазвичай відповідь надається протягом одного місяця; у разі необхідності продовження терміну ще на два місяці про це слід повідомити протягом першого місяця.

    Valve шлях зв’язку щодо питань конфіденційності ↗ архів 2026-09-21 ↗
  4. 04

    Порівняйте відповіді.

    Звірте журнали з вашою хронологією подій. З’ясуйте причини пропусків, а потім, якщо це необхідно, скористайтеся процедурою подання скарги через керівництво. Збережіть відповідь у тому вигляді, в якому її отримали.

Запит суб’єкта даних щодо доступу до данихGDPR / Стаття 15

Безпека облікового запису та записи про доступ

Перед відправкою замініть поля, взяті в дужки.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
Завантажити файл у форматі .txt

Що можна реалізувати за допомогою IP-адреси центру обробки даних

Розбіжність є підставою для проведення розслідування.

Запит на отримання API-ключа, що надходить із мережі центру обробки даних, як у прикладі з хостинг-провайдером, наведеному в цьому розслідуванні, може мати значення при порівнянні з записами про вхід у систему, підтвердженнями та хронологією дій користувача. Сама лише IP-адреса не дозволяє ідентифікувати суб’єкта або автоматично подолати всі засоби захисту. Докази того, що ворожий суб’єкт надав зафіксовану згоду, можуть поставити під сумнів обґрунтованість покладання на цю згоду; інші правові підстави та питання відповідальності вимагають окремого аналізу.

Переглянути збережену скаргу щодо заборони та GDPR →
Додаток H — Аналіз архіву Wayback Machine · опубліковані статистичні дані щодо підтримки

Обсяг підтримки. Опубліковані показники часу реагування.

Контекст та обмеження джерел

Valve щодня публікує статистику підтримки за адресою store.steampowered.com/stats/support. В архівах Wayback Machine збережені історичні знімки цієї сторінки за період з 2018 по 2026 рік. Співвідношення обсягу роботи до кількості співробітників, яке випливає з цих даних, не відповідає рівню ручної перевірки кожного запиту з опублікованими показниками часу відповіді.

Порівняйте архівні показники підтримки Valve у збережених знімках. У методології пояснюється, що саме ці показники дозволяють виміряти, а що — ні.

Обсяг у порівнянні з опублікованим часом реагування (2018 → 2026)

Дві черги біля одного пункту обслуговування — про це йдеться у 21 архівних знімках екрана.

Valve оприлюднює дані щодо кількості звернень до служби підтримки в режимі реального часу на store.steampowered.com/stats/support. Кожен пункт, наведений нижче, — це саме нижня межа Valve, яка була надрукована на цій сторінці в день, коли «Інтернет-архів» зробив її знімок, — а не наша оцінка. Обидва ряди даних представляють одну й ту саму величину в одних і тих самих одиницях виміру, тому вони розміщені на одній осі й їх можна порівнювати безпосередньо між собою.

Запити на повернення коштів — у Valve є гроші Безпека та відновлення облікового запису — обліковий запис, який ви втратили
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 хвНижня межа рефунду в кожному періоді з лютого 2018 року по серпень 2026 року. Протягом восьми з половиною років вона змінюється менше ніж на шість хвилин, тоді як щоденний обсяг рефунду змінюється в дев’ять разів.
2,4 год → 8,7 годНижня межа часу відновлення облікового запису у всіх знімках до грудня 2022 року, за винятком одного, становить близько 2,4 години. У трьох знімках за 2026 рік Valve показує значення 10,9 год, 5,8 год та 8,7 год.
×2,8 → ×13Наскільки повільніше відбувається відшкодування, ніж повернення коштів, згідно з опублікованими даними самого Valve. Протягом п’яти років ситуація залишається стабільною, а потім розрив збільшується — черга, яка стала повільнішою, — це та, в якій збитків зазнає користувач, а не Valve.

Джерело: 21 знімок веб-сторінки, зроблений за допомогою Wayback Machine, store.steampowered.com/stats/support, від 2018-02-03 до 2026-08-10; витяг у VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Зверніть увагу на межі, позначені цифрами: на графіку зображено нижче межа діапазону Valve випадків. Опублікована верхня межа є гіршою за обома показниками — час повернення коштів становив від 1,5 години до 1,5 дня, а час відновлення — від 7,0 годин до 3,6 дня. Два знімки були заархівовані в локалізованих версіях тієї самої Valve сторінки — 2018-11-03 чеською, 2020-03-25 французькою — і позначені в таблиці як (cs) та (fr); їхні дані наводяться тут із перекладеними назвами одиниць виміру та цифрами, як вони були опубліковані, а дослівні рядки джерела зберігаються у файлі витягу. У кожному знімку опубліковано час відгуку для обох черг, і жодна точка на жодній з ліній не є інтерпольованою. Єдине значення часу відновлення за 15 хвилин — 2020-10-21 — позначено на графіку та залишено: воно з’являється лише в одному знімку, і жоден інший знімок не знаходиться в межах одного порядку величини від нього. Між 2022-12-08 та 2026-02-01 немає жодного запису; ця 38-місячна прогалина у записі зафарбована, і через неї нічого не намальовано. Ці показники описують опубліковані часи реагування. Вони не показують, що відбувається всередині квитка, а Valve не опублікувала даних про чисельність персоналу, з якими можна було б їх порівняти.

Відкривати кожну зняту фотографію у вигляді таблиці
Кожен архівний знімок, у тому вигляді, в якому він був опублікований
ЗнімокПовернення коштів / деньВідповідь щодо повернення коштівВідновлення / деньЗаходи з відновлення
2018-02-0398,788від 50,12 хвилин до 1,52 години25,662від 2,51 години до 1,80 дня
2018-05-0760,494від 53,83 хвилин до 1,47 дня24,226від 2,45 годин до 2,22 днів
2018-08-0269,084від 50,27 хвилин до 1,59 години28,953від 2,44 години до 22,17 години
2018-11-03 (cs)63,410від 49,28 хвилин до 1,54 години33,910від 2,42 години до 1,31 дня
2019-02-0176,305від 50,13 хвилин до 1,52 години35,164від 2,44 години до 2,04 днів
2019-05-1878,951від 51,03 хвилини до 3,12 годин27,514від 2,46 години до 20,39 години
2019-09-0778,941від 50,65 хвилин до 1,66 години28,812від 2,42 години до 13,59 годин
2019-12-1369,589від 50,77 хвилин до 1,55 години25,322від 2,45 години до 1,13 дня
2020-03-25 (fr)139,278від 49,45 хвилин до 1,53 години32,302від 2,48 години до 3,62 днів
2020-06-26278,504від 48,98 хвилин до 2,29 годин20,343від 2,39 години до 6,99 години
2020-10-21107,633від 50,80 хвилин до 1,54 години20,688від 15,33 хвилин до 8,62 годин
2021-03-20158,956від 50,80 хвилин до 1,64 години25,760від 2,34 години до 11,62 години
2021-06-26547,907від 51,93 хвилини до 6,73 годин29,728від 2,40 годин до 15,63 годин
2021-10-10170,103від 51,88 хвилин до 3,25 годин23,989від 2,39 години до 13,05 години
2022-01-31354,386від 53,65 хвилин до 8,09 годин24,391від 2,42 години до 15,29 годин
2022-05-09172,555від 51,83 хвилини до 1,65 години23,289від 2,41 години до 16,90 годин
2022-09-05153,453від 53,67 хвилин до 4,15 годин23,594від 2,45 години до 1,22 дня
2022-12-08181,075від 54,83 хвилини до 6,67 години27,111від 2,46 години до 18,89 години
2026-02-01317,762від 50,30 хвилин до 1,52 години47,197з 10:91 до 21:30
2026-05-09246,776від 50,12 хвилин до 1,52 години35,264від 5,81 години до 15,60 годин
2026-08-10373,244від 52,05 хвилин до 2,07 годин45,319від 8,73 години до 16,52 години
КЛЮЧОВЕ СПОСТЕРЕЖЕННЯ:
По всій 21 знімок з Wayback у діапазоні від 2018-02-03 до 2026-08-10 щоденні заявки на відшкодування коливалися від 60,494 (травень 2018 р.) до 547,907 (червень 2021 р.) — а Спред 9,1×. Показник за 2026 рік становить 373,244 (+278% порівняно з даними за лютий 2018 року).
Протягом тих самих дев’яти років опублікована нижня межа часу реагування на запит про відшкодування ніколи не виходила за межі 49–55 хвилин діапазон: загальний рух тривалістю менше шести хвилин, тоді як навантаження, що його зумовило, змінилося в дев’ять разів.
Якщо людина буде читати кожен квиток хоча б 5 секунд, то обробка 373,244 квитків на день (наразі) займе 22 агенти, які працюють цілодобово без вихідних лише для того, щоб їх відкривати й закривати; у піковий період (547,907, червень 2021 року) цей показник зростає до 32.
Якби опублікований час відповіді відображав час обробки кожного запиту (~52 хв/запит), то необхідна кількість персоналу, що працює одночасно, становила б близько 13,500 агентів при поточній чисельності та ~20,000 у піковий період. Даних щодо чисельності персоналу, що забезпечує підтримку Valve, знайдено не було; у даному випадку ці показники не враховуються.
Висновок: співвідношення обсягу до чисельності персоналу не узгоджується з ручною перевіркою кожного запиту за опублікованими показниками часу реагування. Наведені цифри відповідають переважно автоматизованому першому етапу обробки; інформація про те, яка частка запитів проходить ручну перевірку, не оприлюднена.
Чому це важливо для дотримання вимог GDPR

Стаття 22 GDPR забороняє виключно автоматизоване прийняття індивідуальних рішень, що має істотні правові наслідки, без надання права на перевірку людиною за запитом. Якщо рішення служби підтримки (закриття звернень, дії з обліковими записами, відмова у задоволенні запитів щодо даних) приймаються виключно за допомогою автоматизованих скриптів, кожне таке рішення, яке «істотно впливає» на користувача, може порушувати статтю 22.

Квиток HT-2YBP-F7JP-D4VB (Розділ 18) було закрито через три дні з використанням шаблонного повідомлення про передачу справи, без розгляду зазначеної правової основи. На підставі запису неможливо встановити, чи хтось його переглядав; це питання, яке наглядовий орган може поставити Valve відповідно до статті 22 та статті 15(1)(h).

Джерело: знімки сайту store.steampowered.com/stats/support, збережені в Wayback Machine (2018-02-03, 2021-06-26, 2026-08-10) — дані витягнуто у файл VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 знімок, 2018–2026). Примітка: час відповіді «~52 хв» є нижньою межею для категорії повернення коштів; час відповіді щодо безпеки облікового запису становив 2,4–16,5 годин у тих самих знімках. 2021-06-26 — це історичний пік (547,907 запитів на повернення коштів), а не монотонна середня точка — обсяг зріс приблизно в 6 разів у 2020–2021 роках, потім частково знизився, а потім відновився до 373 тис. у 2026 році.
Додаток I — Обсяг набору даних · показники, які можна відтворити

Підрахуйте записи. Перевірте область дії.

Контекст та обмеження джерел

Порахуйте записи, а потім перевірте наведені твердження: кожну цифру, наведену нижче, можна повторно обчислити на основі опублікованих файлів.

Перевірте вихідні набори даних, відтворіть результати підрахунку та відокремте рядки-джерела від окремих випадків.

Головний файл CSV містить 40,448 рядків. З них, 36,516 походять із каналів Discord-AntiScam, присвячених фішингу. Решта 3,932 Ці рядки охоплюють GitHub, огляди, результати пошуку, матеріали форумів та інші джерела, забезпечуючи вичерпний перелік тем, що обговорюються в спільноті, та звітів про безпеку.

У цьому CSV-файлі 1,690 рядків віднесені до категорії «Невиправлені уразливості безпеки», що відображає історичні проблеми користувачів та оприлюднені відомості про уразливості. Аналіз цих повідомлень передбачає вивчення конкретної хронології збірок та публічної історії випуску виправлень для кожної гілки.

Архів із можливістю пошуку за записом 16,319 — це окрема, ретельно підібрана збірка з власним маніфестом, призначена для точного локального аналізу конкретних заяв користувачів та повідомлень про інциденти.

Щоб створити надійний аудиторський слід, кожен запис, внесений користувачем, має бути перевірений на відповідність задокументованим графікам збірки та історичним журналам випуску виправлень.

Окремі записи колекції, що входять до частини II 231,829 унікальних ідентифікаторів оголошень, у тому числі 33,509 у категорії автоматизованої реєстрації та 198,320, позначених як неперевірені перекази. Значення SHA-256 вхідного файлу збігається із збереженими даними вимірювання. Ці показники описують спроби розміщення оголошень та зафіксовані перекази, а не остаточні суми транзакцій чи підтверджені загальні суми крадіжок, що підкреслює необхідність використання первинних записів платформ для вимірювання точного економічного впливу. Перелік розмірів та хеш-значень ↗

Опанувати CSV ↗ · Архівний маніфест з можливістю пошуку ↗ · Переглянути вихідні записи ↗

Додаток J — Про це розслідування

Valve не публікує даних про заходи примусового виконання.
Ми створили такий.

Незалежний. Некомерційний. Створено виключно на основі відкритих даних. Подано до регулюючих органів.

88.97% парк засобів автоматизації залишається без змін — жодних заборон
67.77% з 51,732 шахраїв, щодо яких було винесено судове рішення, залишаються на свободі
$26.8M+ мінімальний рівень витрат на заправку для автопарку, що не підпадає під обмеження
3.6% домени, пов’язані з азартними іграми, заблоковані фільтром посилань Valve
8 років зафіксованих інцидентів безпеки

Що це таке. Криміналістичне досьє щодо платформи Steam корпорації Valve — її історія правозастосування, економіка «кард-фармінгу», правова база та інфраструктура автентифікації, яку оператори азартних ігор використовують через власний ретранслятор OpenID компанії Steam. Кожен показник можна відтворити з двох джерел: власного публічного API компанії Valve та наборів даних, опублікованих разом із цим розслідуванням.

Для кого це призначено. Регулюючі органи, до юрисдикції яких належить Valve — наглядовий орган з питань GDPR у Нідерландах, FinCEN, SEC, координатор з цифрових послуг DSA, UOKiK, а також будь-які правоохоронні органи, що розслідують фінансові потоки, пов’язані з Steam. А також для журналістів, дослідників та кожного користувача, якому було накладено постійну заборону на використання облікового запису, відмовлено у поверненні коштів або викрадено інвентар, і якому було повідомлено, що оскаржити це рішення неможливо.

Єдина вимога. Valve зберігає ці дані з повною точністю — із зазначенням причин заборони, повним простором ідентифікаторів та в режимі реального часу. Система може обробити будь-який запит у цьому досьє за лічені секунди, але вирішила не оприлюднювати жодної з цих даних. Питання до будь-якого компетентного органу є простим: а чому б і ні?

Чого автори не стверджують. Під час цієї роботи на жодній сторонній платформі не було здійснено входу в систему Steam. Надана URL-адреса OpenID визначає параметри запиту, а не факт завершення входу в систему. Наявність окремого домену, що підлягає реєстрації, сама по собі не є доказом ухилення. Дати реєстрації є нижньою межею того, коли хост міг вперше з’явитися у запиті OpenID; вони не свідчать про безперервне використання. Автори не роблять тверджень щодо того, що знав або мав на меті Valve: кожне твердження щодо Valve пов’язане з датованим публічним документом або датованим спостереженням. У випадках, коли твердження не можна було підкріпити вихідним документом, його було вилучено.

Хто ми

PhishDestroy — незалежні дослідники. Не мають жодного відношення до корпорації Valve або будь-якої з платформ, згаданих тут. Один обліковий запис Steam використовувався виключно для документування запиту відповідно до GDPR, про який йдеться в розділі 18.

Юридичне застереження

Некомерційне, децентралізоване розслідування в інтересах суспільства. Усі дані надаються «як є», без жодних гарантій. Ця публікація не є судовим висновком.

ПУБЛІЧНИЙ ДОМЕН
Ліцензування

Усі права передано людству. Дозволено відтворювати, адаптувати, публікувати — вказівка авторства не потрібна. Доступ у регіоні, що підпадає під дію OFAC: заборонено. Повна ліцензія та відмова від відповідальності →