Çalışma Taslağı Henüz 14 Ekim değil — ama yayınlamaya şimdiden başladık. Bunu bir taslak olarak kabul edin. Çeviriler ve düzenleyici kurumlara sunulan belgeleri içeren tam sürüm yayınlandı 14 Ekim 2026. — kesin sürüm yayınlanana kadar Manifesto'yu okuyun ▾

Tek bir araştırma yayınlamıyoruz. Geniş kapsamlı çalışmamızı şu şekilde bölümlere ayırıyoruz: üç ayrı vektör — her biri kendine özgü bir biçime, hedef kitleye ve delil standardına sahip üç farklı yol. Şu anda okuduğunuz metin bunlardan biridir. Bu, bir çalışma taslağıdır. Burada yer alan bazı olguları bizler de sorgulayacak ve aksini kanıtlayacağız — 2023’teki olaylar ve tam olarak belgelemeyi planladığımız belirli bağlantılar da dahil olmak üzere. Bu materyali olduğu gibi bırakıyoruz ki siz de doğrulayabilin ve kendi sonuçlarınızı çıkarabilin.

14 Ekim 2026 tarihinde, çevirileri de içeren nihai versiyon, en fazla on düzenleyici kuruma aynı anda sunulacaktır. Tamamen kamuya açık kaynaklardan derlenen ve belgelenmiş kanıt temeline dayanan çalışmamızın, bu kurumlar için zaman ayırmaya değer olduğunu düşünüyoruz.

Şunu ileri sürüyoruz

Steam’in Hizmet Şartları bir kullanıcı sözleşmesi değildir. Bunlar, Valve’u korumak için inşa edilmiş bir hukuki kale niteliğindedir — düzenleyici kurumlara karşı, haksız bir şekilde erişimini engellediği kullanıcılara karşı, temyiz hakkı ve yasal yolun olmadığı söylenen hırsızlık mağdurlarına karşı.

Şunu ileri sürüyoruz

Steam, kanıtları tahrif edecek kadar pahalı avukatlar sayesinde yasaların satın alınabileceğine inanıyor. O avukatların delillerle ne yaptığını belgeledik.

Şunu ileri sürüyoruz

Steam otomasyonu sadece hoş görmekle kalmadı. Kütüphaneleri, API’leri ve oturum altyapısını — yani büyük ölçekte bir bot çiftliğini işletmek için gereken eksiksiz teknik araç setini — yayınladı. Otomasyon ekosistemi, Valve’ın kendi mühendislik çalışmaları üzerine kurulmuş olup, farklı bir ad altında dağıtılmaktadır.

Şunu ileri sürüyoruz

Steam'ün kendi Abone Sözleşmesi, ticari otomasyonu ve üçüncü taraf pazar yerlerini açıkça yasaklamaktadır. Steam'ün tüm tarihi boyunca yürütülen her türlü skin pazarı ve kumar faaliyeti — Valve'un API'lerini, Valve'in oturum sistemini ve Valve'nin OpenID aktarımını kullanarak gerçekleştirilmiştir. Steam bu ekosistemin kurbanı değildir. Steam ise onun mimarıdır.

Şunu ileri sürüyoruz

Platformdaki her hırsızlık, her envanter gaspı, her API yoluyla gerçekleştirilen dolandırıcılık — bunların temel nedeni Steam'un kendi mimarisi ve üçüncü taraflara bağımlılığı kasten besleme stratejisidir. Bu ihmal değil. Bu tasarımın bir parçası.

Şunu ileri sürüyoruz

OPSkins’in kapatılması ve “yasadışı” platformlara yönelik diğer hedefli eylemler, bir yaptırım değildi. Bunlar, Valve’nin hukuki mekanizması aracılığıyla yürütülen rekabet amaçlı operasyonlardı — ve bu operasyonlar, dokunulmadan kalan diğer “yasadışı” platformların yararına gerçekleştirildi.

Şunu ileri sürüyoruz

Steam'un iş modeli — sıfır reklam, ikincil piyasadan doğrudan gelir yok — yapısal olarak, kendi Kullanım Koşulları'nda yasadışı ilan ettiği platformlara bağımlıdır. Biz bu konuyu, büyük veri kümeleriyle çalışan veri analistleri olarak ele alıyoruz. Önceden belirlenmiş bir yol izlemiyoruz. Başkalarının iddialarını doğruluyoruz. Bağımlılık, rakamlarda yatıyor.

Şunu iddia ediyoruz

Ocak 2026’ya kadar belgelenen her teklif-değiştirme dolandırıcılığı, her API dolandırıcılığı — tüm sorumluluk Valve’a aittir. Steam için geliştirilen üçüncü taraf araçlar, çok daha fazla kaynağa sahip olan Valve’in piyasaya sürmemeyi tercih ettiği işlem doğrulama önlemlerini hayata geçirdi. Düzenleyiciler farkına vardığında kumar faaliyetleri engellendi. Dolandırıcılık vakaları ise engellenmedi — çünkü bunların düzeltilmesi için Valve’nin, bu güvenlik açığının mimari kaynaklı olduğunu ve her zaman kendilerine ait olduğunu kabul etmesi gerekiyordu. Bunun yerine kullanıcılar suçlandı.

Şunu ileri sürüyoruz

Steam, kullanıcı güvenliği değil, telemetri verisi toplama amacıyla kendi istemcisi içinde bir tarayıcı geliştirdi. Antivirüs yazılımları bu ortamda çalışamaz. Chrome’un kötü amaçlı yazılım korumaları bu ortama erişemez. Steam’nin kendi Link Filter’ı — Valve’ın kontrol ettiği engelleme listesi — bunu halka açık bir kimlik avı veri seti üzerinde test ettik. Bu listede aktif Steam kimlik avı alan adları neredeyse hiç yer almıyor. Bir Steam kimlik avı kampanyası, alan adı var olduğu sürece devam eder.

Şunu ileri sürüyoruz

Aynı golf programını paylaşan avukatlarla bu meseleyi çözmek belki bir yargı bölgesinde başarılı olabilir. Biz tek bir ülkeden bahsetmiyoruz. Burada, Steam’in faaliyet gösterdiği ve Valve’ın finansal çıkarlarını kullanıcılarının ve varlıklarının güvenliğinin üstünde — ve pratikte onun yerine — öncelikli kıldığı her ülkeden bahsediyoruz.

Şunu ileri sürüyoruz

Steam ve avukatlarının ne yaptığını görüyoruz — anlamayacağını düşündükleri bir kitleye beyzbol kartı gibi önemsiz ayrıntılar üzerinde tartışmalar yürütüyorlar. Biz ise bu konudaki anlayışı herkesin erişimine açtık. Bu anlayış, tamamen kamuya açık kaynaklardan derlenmiş ve belgelenmiş bir kanıt zincirine dayanıyor — ve düzenleyici kurumlar tarafından, alenen yalan söyleyen bir şirkete karşı kullanılabilir.

Şunu ileri sürüyoruz

CS2. Dota 2. Büyük ölçekli e-spor. Bunların hiçbiri, skin ekonomisi olmadan mevcut izleyici kitlesine ulaşamaz — ve skin ekonomisi, Steam’in Kullanım Koşulları’nda açıkça yasaklanan üçüncü taraf ticari pazarlar olmadan işleyemez. İçerik ekosistemini, kutu açma kültürünü, sponsorlu takımları ve ikincil piyasa likiditesini ortadan kaldırırsanız: Valve'ın en değerli iki franchise'ı, kendilerini ayakta tutan kitlesini kaybeder. Valve olarak adlandırılan ve yasadışı sayılan ekonomi, Valve olarak adlandırılan ekonominin temelini oluşturmaktadır.

Şunu ileri sürüyoruz

Valve, Rus devlet makamlarının taleplerine uymaktadır. Valve, Çin devlet makamlarının taleplerine uymaktadır. Bu, onların kendi itirafıdır. İç erişime sahip destek temsilcileri, harici denetim olmaksızın ayrıntılı hesap verilerini okuyabilir, dışa aktarabilir ve aktarabilir. 2023 yılında belgelenen yüksek değerli hesap ihlalleri, destek erişiminin ele geçirilmesi ve varlıkların dış aktörlere aktarılmasıyla ilgiliydi. Valve, Rusya Federasyonu sınırları içinde yasal haklarını savunmaya devam etmekte ve Rusya topraklarında duruşma öncesi bildirimlerde bulunmaktadır.

Şunu ileri sürüyoruz

Steam'un etki alanında faaliyet gösteren başlıca ticari platformların arkasındaki kimliklerin çoğunu biliyoruz. Vatandaşlıklarını da biliyoruz. Resmin bütününü görmeye başlıyoruz. Bunun yedi yıl sürmesini beklemiyoruz.

IAKADEMİK ARAŞTIRMA

Taylor Wessing & Dr. Patrick

Bu mücadeleyi biz başlatmadık — onların avukatları başlattı. Uzmanlar tarafından desteklenen kapsamlı bir akademik makale, kaynaklara dayalı olarak Taylor Wessing’un kanıtları ele alma biçimini ayrıntılı bir şekilde inceleyecektir.

IIBELGELENMİŞ GERÇEKLER

Kuru. Kaynak belirtilmiş. Sonuç eklenmemiş.

Yalnızca kamuya açık veriler, görüş içermez. Her iddia, tarihli bir belgeye veya gözlemeye dayandırılmıştır; kaynağı belirtilmemiş tüm bilgiler kaldırılmıştır. Düzenleyici kurumların incelemesi için hazırlanmıştır.

IIIİSTİHBARAT

Bildiğimiz, ancak henüz kanıtlayamadığımız şeyler.

Doğrulanmamış, düzenlenmemiş, açıkça işaretlenmiş — başkalarının da bizimle birlikte bu konuyu araştırabilmesi için yayınlanmıştır.

Her halükarda — söz verdiğimiz gibi: Her kapıyı çalacağız. Dünya, Valve hakkındaki gerçeği ya da ABD’de bir adresi olan ancak başka yerlerdeki çıkarları olan bir Truva atı hakkındaki gerçeği öğrenecek. İşte tam da bu nedenle bu izleri birbirinden ayırıyoruz — böylece düzenleyici kurumlar her biriyle ayrı ayrı ve net bir şekilde çalışabilsinler.
§1 of 30
01/30
Draft
PhishDestroyII·Bölüm 1 — Dava özetiSteam / Case File 001
01 / İNCELEMEİçindekiler →02 / KANITLARKanıtlar · EN ↗03 / KEŞFETKeşfet · EN ↗

STEAM DOSYASI / II

Üçüncü Taraf Kimlik Doğrulama,
Uygulama ve Veriye Erişim

Steam Web API ekosistemini çevreleyen yapısal eksiklikler, vekil atlama mekanizmaları, seçici uygulama ve düzenleyici zorluklara ilişkin kapsamlı bir adli inceleme.

Open account access subsection
Bölüm 1 — Dava özeti

Kural. Rekor. Cevaplanmamış sorular.

Bağlam ve kaynak sınırlamaları

Her biri tarihli bir kamu kayıtıyla bağlantılı altı bulgu. Ayrıntılı bölümler aynı sırayı izlemektedir: teknik kayıt (Bölüm A), kurallar ve uygulama kaydı (Bölüm B), yasal çerçeveler (Bölüm C) ve ardından birincil delillerin yer aldığı ekler.

Altı bulgu. Her biri, yazılı bir kuralı tarihli bir kayda ve kanıtların doğruluğunu test edebileceği bir soruya bağlamaktadır.

1. Ayrı etki alanına sahip kimlik doğrulama sunucuları — 44 yol · 26 bölünmüş çift

Canlı kayıt defterindeki kayıtlar Ayrı bir kayıt edilebilir alan adı aracılığıyla kimlik doğrulaması yapılan 44 platform. Doğrulama aşamasında olan ve RDAP tarihi bekleyen beş güzergâh daha bulunmaktadır; bunların listeye eklenmesi halinde toplam sayı 47’ye ulaşacaktır. Bu güzergâhlar, 44 sayısına ve yaş tablosuna dahil edilmemiştir. — 27, her güzergâh için yayınlanmış bir kanıt dosyası ile ve manuel toplama yoluyla eklenen 17 tanesi, ayrı olarak listelenmiştir. İçinde 26 filtre-ayırma çifti ana etki alanı şudur: ENGELLENMİŞ Steam Bağlantı Filtresinde yer alırken, oturum açma bilgilerini taşıyan proxy ise yer almıyor. Bunlar geçici alan adları değil: csgogem.com engellenmişken api.csgem.com, Steam kullanıcı adını taşıyan sunucu, Mart 2014'ten beri kayıtlıdır — 12 yıl 6 ay. Valve, her OpenID isteğinde bu ana bilgisayar adını alır ve bunu kendi oturum açma sayfasında kullanıcıya gösterir. Tam tablo, rota bazında yaş bilgileri ve kaynak bilgileri 3. Bölüm’de yer almaktadır.

2. 2016: Mekanizmaya bir isim verildi, son tarih belirlendi

13 Temmuz 2016 tarihinde Valve, kumar sitelerinin Steam OpenID ve otomatik işlem hesaplarını nasıl kullandığını kamuoyuna açıkladı; avukatının 20 Temmuz 2016 tarihli bildirimlerinde ise on günlük bir süre tanındı. O tarihten bu yana operatör bazında herhangi bir yaptırım kaydı yayınlanmamıştır. Bu sürenin dolmasından on yıl sonra, aynı adlı mekanizma, 2026-09-21 tarihinde Link Filter engellemesi döndürmeyen ayrı etki alanlarına sahip kimlik doğrulama sunucularında kullanılmaya devam etmektedir.

3. Cihaz eşleştirme, avukatın antetli kağıdında

Burada aktarılan yazışmalarda, Valve’un avukatı, bir cihazı birden fazla hesapla ilişkilendiren cihaz düzeyinde bir korelasyonu açıklamıştır — bu, Steam Destek ekibinin daha önce kullanıcılara teknik olarak mümkün olmadığını söylediği bir özellikti. Cevaplanmamış soru, Valve'in hangi cihaz düzeyindeki kayıtları elinde bulundurduğu ve hesap sahiplerinin bu kayıtlara erişiminin hangi gerekçeyle engellendiğidir.

4. İki erişim yanıtı. Birinde veriler paylaşılmadı, diğerinde ise sızdırıldı.

Ekim 2025: Valve'nın avukatı, 15. maddeye dayalı bir talebe, metin içindeki sansürlenmiş kısımların silinmek yerine üzerlerinin boyanarak gizlendiği 830 sayfalık bir ekle yanıt verdi — 902,270 karakter standart bir veri çıkarma aracıyla, çubukların gizlemek amacıyla konulduğu üçüncü taraf tanımlayıcıları da içeren verilerle geri dönün. Bu çubukların var olmasının nedeni 15. maddenin (4) numaralı fıkrasıdır. Eylül 2026: HT-2YBP-F7JP-D4VB numaralı bilet, üç gün sonra self-servis Hesap Verileri sayfasına yönlendiren bir bağlantı eklenerek kapatıldı — veri yoktu, hukuki dayanak belirtilmemişti. Yayınlandığı tarihte 12. Maddenin 3. fıkrası uyarınca belirlenen bir aylık süre henüz dolmamıştı; itiraz, konunun özüne yöneliktir.

5. Steam'nin tavan seviyesinin üzerindeki piyasa

Steam, bir hisse senedinin piyasa değerini yaklaşık $1,800. Tarihli bir anlık görüntüde (23 Eylül 2026) beş pazar yerinde, 248 CS2 ürün kategorisi bu üst sınırın üzerinde fiyatlandırılmaları, iki veya daha fazlası tarafından bağımsız olarak belirlenmişse ve 248'inin tamamı Steam'da yok; Fabrika çıkışı yeni bir Dragon Lore’un fiyatı şu şekilde başlıyor: $10,941 Beş listede yer alan toplam 389 kopya üzerinden (13. Bölüm’de yer alan, 20 Eylül anlık görüntüsüne ait, yalnızca CSFloat’a ait rakam, 62 teklifte $10,623.95’dır). Bu fiyatlardan satış yapmak için harici bir platform gerekirken, ürün transferi hâlâ Steam üzerinden gerçekleşmektedir.

6. Kural açık ve nettir; denetim izi ise değildir

Abonelik Sözleşmesi, Steam'yi kişisel ve ticari olmayan kullanım için ayırır, açıkça izin verilen durumlar dışında ticari kullanımı yasaklar, komut dosyalarını ve botları yasaklar ve hesabın feshine izin verir. Valve, 2016 yılında bu hükümleri kumar operatörlerine de uygulamıştır. Bununla ayrı olarak, CSFloat’un mühendislik hesabına göre, Valve kapatıldı IEconItems_730/GetPlayerItems 2017 yılında, orijinal öğe kimliklerine kamu erişimi kaldırıldı (Valve değişiklik günlüğü bulunamadı).

2016 / Yazılı talep 10 gün
Valve avukatının kumar sitelerine gönderdiği Temmuz 2016 tarihli bildirimlerdeki son tarih. WSGC’ye açık mektup: 2. Bölüm.
2017 / Kamuya açık denetim izi Kimlik erişimi kapatıldı
CSFloat, orijinal öğe kimlik numaralarının kaybolmasını kaydeder.
Avukat yazışmaları Cihaz korelasyonu
Çalınan düzinelerce hesapla bağlantılı tek bir cihaz.
Güzergâh kaydı Engellendi, ancak yine de oturum açılıyor
Kural: Valve'nin 2016 tarihli açıklaması, Steam OpenID üzerinde kumar işletmesi yürütülmesini yasaklamaktadır. Kayıt: Link Filter'da 26 ana alan adı bulunurken, her birinin Steam giriş bilgilerini barındıran sunucu şu anda çalışmaktadır — csgogem.com'unki 12 yıl 6 aydır çalışmaktadır.
A Bölümü — Teknik kayıt · 4. Bölüm

Bir uç nokta kapatıldı. Genel izleme bir anahtarını kaybetti.

Bağlam ve kaynak sınırlamaları

Steam güncellemesi, ürün Varlık Kimliklerinin kamuya açık görünürlüğünü ortadan kaldıran ve API envanter erişimini kısıtlayan değişiklikleri içeriyordu. Bunun sonucu: kamuya açık verilerden belirli bir ürünü orijinal Varlık Kimliği ile takip etmek imkânsız hale geldi. Aşağıda, daha önce neyin mümkün olduğu, sonrasında neyin mümkün olmaktan çıktığı ve mülkünün nereye gittiğini kanıtlamaya çalışan bir mağdurun bunun için ne kadar bedel ödediği anlatılmaktadır. CSFloat'un mühendislik hesabına göre tarih 2017'dir; Valve'ya ait herhangi bir değişiklik günlüğü bulunamamıştır. Bu olay dizisi — Temmuz 2016’daki kumar açıklaması üzerinden yaklaşık bir yıl sonra — bir bulgu değil, soruşturmanın odak noktasıdır. Öğe kayıtları hâlâ Valve’in sistemlerinde bulunmaktadır; dış araştırmacılar orijinal kimlik zincirine erişimlerini kaybetmişken, float, seed ve paint tanımlayıcıları yalnızca kısmi eşleştirmeye izin vermektedir.

Valve kuralı geçerlidir: Steam Destek ekibi, hesabınızdan çıkan öğeleri geri yüklemez ve ne olduğunu kanıtlama yükümlülüğü size aittir. Kayıt: 2017 yılında Valve, orijinal öğe kimliklerini taşıyan uç noktayı kapattı. Bundan önce, herkes çalınan bir görünümü kurbanın hesabından bir pazar yeri botuna kadar takip edebiliyordu. Bundan sonra ise, Valve dışındaki hiç kimse bunu yapamıyor. Mağdurdan istenen kanıt, kapatılmış olan kanıttır — ve o hâlâ var, Valve’nin içinde.

Elektrik Kesintisi Öncesi Dönem

Tarihsel olarak, Steam üzerinde oluşturulan her sanal öğe, küresel olarak benzersiz ve değiştirilemez bir Varlık Kimliği. Üçüncü taraf OSINT veritabanları bu kimlikleri indeksleyebilir. Bir kullanıcının bir öğesi ele geçirilmişse, soruşturmacılar söz konusu varlığın, ele geçiren kişinin ara hesabından bir pazar yeri veya kumar sitesinin depolama hesaplarına aktarılırken izlediği yolu takip edebilir.

ÖNCE: Herhangi bir kişi, kamuya açık verileri kullanarak, kurbanın hesabından ara hesaplar üzerinden bir pazar yerine veya kumarhane depolama botuna kadar bir öğenin izini sürebiliyordu.

Değişiklikten sonra

CSFloat’un mühendislik hesabına göre, Valve 2017 yılında uç noktayı kapattı ve orijinal öğe kimlikleri üçüncü taraflarca erişilemez hale geldi. Değişikliğin nedenine ilişkin herhangi bir Valve açıklaması bulunamadı. Aynı dönemde, öğeleri büyük ölçekte hareket ettiren ticari bot hesaplarına karşı alınmış herhangi bir önlem de tespit edilemedi.

Sebebi ne olursa olsun, bu değişiklik halka açık izleme zincirini kopardı. Mağdurlar artık kamuya açık verilerden orijinal kimlik zincirini yeniden oluşturarak, çalınan belirli bir eşyanın belirli bir pazar yeri veya kumarhane aracılığıyla elden çıkarıldığını kanıtlayamazlar. Eşya kayıtları hâlâ Valve'nin sistemlerinde mevcuttur; ancak kamuya açık veriler üzerinden çalışan halk, araştırmacılar ve kolluk kuvvetleri bu kayıtlara erişemez.

SONRA: Kamuya açık verilerden belirli bir öğeyi orijinal Varlık Kimliği ile takip etmek artık mümkün değildir. 2017’den sonra taşınan bir öğenin orijinal kimlikli izleme zinciri yalnızca Valve’un altyapısı içinde mevcuttur; bu tür bir kayıt kamuya açık olarak yayınlanmamıştır. Float, seed ve paint tanımlayıcıları yalnızca kısmi ve olasılıksal eşleşmelere izin vermektedir.
IEconItems_730
AL /IEconItems_730/GetPlayerItems/v1/
İzlenebilir Yük (Yama Öncesi)
"id": "14892281934",
"original_id": "11829910211",
Durum: Mağdur, bot hesapları arasında öğenin izini sürebilir.
Gizlenmiş Yük (Yama Sonrası)
Mevcut
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Durum: Dış taraflar, kamuya açık verilerden orijinal Varlık Kimliği'ni kullanarak artık öğenin izini süremez.
Kanıtlar üzerindeki etkisi: Değişikliğin ardından, mağdurun hesabından bir pazar yeri veya kumarhane botuna kadar belirli bir öğeyi orijinal Varlık Kimliği üzerinden takip etmek için gerekli olan kamuya açık veriler artık mevcut değildi. İç kayıtlar hâlâ Valve adresinde mevcuttur; kamuya açık verilerle çalışan bir mağdur, araştırmacı veya soruşturmacı, orijinal kimlik zincirini yeniden oluşturamaz (float, seed ve paint tanımlayıcıları yalnızca kısmi eşleşmeye izin verir).

Kaynak: CSFloat mühendislik raporunda, 2017 yılında kapanan IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (arşivlendi 2026-09-21) · Gösterilen yükler, alanın şeklini gösteren örneklerdir; yakalanan yanıtlar değildir · Bu kapatma için Valve değişiklik günlüğü bulunamamıştır.

A Bölümü — Teknik kayıt · 6. Bölüm

Etkileşimli Güvenlik Açığı Sömürme ve Kontrol Ele Geçirme Simülatörü

Bağlam ve kaynak sınırlamaları

Oltalama mesajından sunucu tarafındaki anahtar kaydına ve işlem değiş tokuşuna kadar olan sürecin yeniden canlandırılması. 2023 yılından önce, bir hesapta kayıtlı bir Web API anahtarı, hesabın envanterini okuyabilir, beklemede olan bir işlem teklifini iptal edebilir ve yeni bir teklif oluşturabilirdi; bu işlemlerin hiçbirinde hesap sahibine işlem onay ekranı gösterilmiyordu. Bu durum, en az ayrıcalık ilkesinin (OWASP A01:2021) ihlali anlamına gelir. Bu simülasyondaki zamanlamalar örnek niteliğindedir ve mevcut platformun gerçek zamanlı ölçümleri değildir.

Yeniden canlandırılan ele geçirme sürecini adım adım inceleyin. Her aşamada, hesap sahibinin gördükleri ve bunun yanında Steam numarasının aynı anda aldığı çağrı gösterilmektedir. Bu aramaların her biri doğru bir şekilde kimlik doğrulamasından geçmiştir. Süreçteki hiçbir adımın başarısız olması için Steam'nin kimlik doğrulamasına gerek yoktur — bunun için, Steam'nin verdiği anahtarın herhangi bir kapsam içermemesi gerekir (OWASP A01:2021).

Oyuncunun gördükleri. Arkasında neler değişiyor.ADIM ADIM SIMÜLATÖR
01 / SOHBET YEMİBir arkadaşım oy vermemi istiyorMağdur, içinde bir bağlantı bulunan bir mesaj alır.
02 / GİRİŞBir benzerlik portalıMağdur, oturum açma bilgilerini girer.
03 / ERİŞİMSessiz Web API'si oluşturmaSaldırgan, bir geliştirici anahtarı kaydeder.
04 / DEĞİŞİMMeşru ticaret takasıKlon botu, hedef alıcıyı kopyalar.
05 / ONAYSahte ürün onaylandıMobil cihazdan yanlış teklif onaylandı.

Saldırı Tamamlandı. Mağdur, asıl işlemin mobil cihaz üzerinden bildirim gelmesini beklerken, yerine geçen işlemi onaylar. Bu, “En Düşük Ayrıcalık” ilkesinin (OWASP A01:2021) uygulanmamasının, saniyenin altında bir sürede otomatik varlık ele geçirilmesine nasıl yol açtığını gösteren entegre bir adli inceleme kılavuzudur.

Aynı adım, ağdan bakıldığında2023 öncesi modelin yeniden oluşturulması · örnek çağrı şekilleri
MağdurOrijinal işlem için beklenen mobil uyarıyı onaylar.
SaldırganKlon hesapta öğeleri alır.
Steam görüyorKayıtlı bir cihazda hesap sahibi tarafından onaylanan bir para transferi.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

Geride kalan kayıt: kullanıcının onayladığı bir işlem. Şikayet geldiğinde Steam Destek biriminin okuduğu kayıt budur ve arşivlenmiş şikayetlerin “kullanıcı hatası” gerekçesiyle kapatılmasının nedeni budur. Şikayetler icra arşivi.

A Bölümü — Teknik kayıt · 7. Bölüm

Dizinin ardındaki uç noktalar.

Bağlam ve kaynak sınırlamaları

Bunlar, bildirilen ele geçirme komut dosyalarının, tarayıcı tarafındaki onay adımlarından geçmeden işlemleri ele geçirmek için kullandıkları Steam Web API uç noktalarıdır.

Belgelenmiş dört uç nokta tüm işi hallediyor. Bunların hiçbiri bir güvenlik açığı değil, hiçbirinin istismar edilmesine gerek yok — geçerli bir anahtar bunları çağırıyor ve Steam yanıt veriyor. Saldırganın çalması gereken tek şey anahtardı.

IEconService / GetTradeOffers / v1 ANKET

Hesabın işlem tekliflerini izlemek için kullanılır. Komut dosyaları, ele geçirilmiş API anahtarıyla bu uç noktayı tekrar tekrar sorgular; bu uç nokta, yeni oluşturulan, beklemede olan veya değiştirilen işlem tekliflerinin ayrıntılarını döndürür. Sorgulama aralıkları burada ölçülmez.

Tehdit vektörü: Bekleyen ticaret tekliflerinin kimlik numaralarını ve alıcının profil bilgilerini gösterir.
IEconService / CancelTradeOffer / v1 ETKİLEŞİM

Kullanıcının geçerli işlem teklifini program yoluyla geçersiz kılmak için kullanılır. 2023 yılından önce, anahtarı koruyan hiçbir iki aşamalı kimlik doğrulama yöntemi bulunmadığından, otomatik bir sunucu, bir teklif tespit edilir edilmez, hesap sahibine herhangi bir uyarıda bulunmadan bu teklifi iptal edebiliyordu.

Tehdit vektörü: Hesap sahibi mobil onay işlemini tamamlamadan önce işlemi iptal eder.
ISteamUser / GetPlayerSummaries / v2 RECON

Meşru ticaret alıcısının profil adını, avatar resminin URL’sini ve seviyesini almak için sorgu gerçekleştirildi. Bu, komut dosyasının hazırlanan klon hesabı buna uygun şekilde düzenlemesini sağlar. Burada herhangi bir zaman ölçümü yapılmamaktadır.

Tehdit vektörü: Hedeflenen alıcının kimliğine bürünmek için gerekli verileri sağlar.
/dev/ajaxregisterkey YARATILIŞ

Steam'in anahtarlar için kayıt uç noktası. Geçmişte, herhangi bir aktif tarayıcı çerez oturumu (`steamLoginSecure`), mobil cihazda Steam Guard onayı gerekmeksizin ve hesap sahibine herhangi bir bildirimde bulunulmaksızın bir anahtarı kaydedebiliyordu.

Tehdit vektörü: Hesap sahibinin haberi olmadan bir komut dosyası tarafından oluşturulan kalıcı bir kimlik bilgisi.
Adli Otopsi · Ticaret İkame Vektörü

Valve "Ticaret İkamesi"ni Nasıl Sonunda Ortadan Kaldırdı — Ve Neden 7 Yıl Boyunca Geçici Çözümlere Başvurulmak Zorunda Kalındı

Neredeyse on yıldır, "API Anahtarı Takas Dolandırıcılığı" (veya API MitM Dolandırıcılığı) Steam'de en kârlı hesap hırsızlığı modeliydi ve hiçbir şeyden haberi olmayan oyunculardan yüz milyonlarca dolarlık skin çaldı. Valve, güvenlik açığı bulunan API mimarisini düzelterek bu istismarı ortadan kaldırmadı; bunun yerine, Valve yedi yıl boyunca platform genelinde dört katmanlı engel oluşturarak topluluk içi ticaretin likiditesini felce uğrattı, ancak sorunun temel nedenini çözmedi.

1. Taklitçi’nin Ölümü

Avatar ve İsim Bekleme Süresi (Şubat 2024)

Bu saldırı, saniyenin altında bir sürede taklit yapılmasını gerektiriyordu: dolandırıcılık botu, gönderilen bir ticareti ele geçirdi ve alıcının avatarını/adını şu yolla topladı: ISteamUser, ve profili 200 ms içinde kopyaladı. 14 Şubat 2024 tarihinde, Valve sessizce zorunlu bir 2 ila 4 saatlik takas bekleme süresi (Hata 34) herhangi bir profil adı veya avatar değişikliğinin hemen ardından. Bir bot, artık işlem yapma imkânını kaybetmeden alıcıyı anında kopyalayamaz.

2. Ekonomik Ölüm

7 Günlük CS2 İşlem Yön Değişimi (Temmuz 2025)

Valve tek taraflı olarak uygulamaya konuldu Ticaret Trend Değişimleri Counter-Strike öğeleri için. Takas edilen her skin, yedi gün boyunca “Takas Korumalı” olarak işaretlenir. Mağdur bir değiştirme fark ederse, Steam Destek'te "Takası İptal Et" seçeneğine tıklar ve skin anında envanterine geri dönerken alıcı da dondurulur. 7 günlük takas kilidi, dolandırıcıların öğeyi para çekme sitesine aktarmasını engellediği için hırsızlık kârlı olmaktan çıkar.

3. Sessiz Anahtarın Ölümü

API için Zorunlu Mobil Bildirim (Aralık 2023)

Tarihsel olarak, çalınan bir oturum çerezi, kötü niyetli komut dosyalarının başsız bir arka plan POST isteği gerçekleştirmesine olanak sağlamıştı /dev/ajaxregisterkey mağdura haber vermeden. 4 Aralık 2023 tarihinde, Valve, bir Web API anahtarı oluşturmak için Steam Mobil Uygulamasında açık bir onay isteği zorunlu kıldı ve böylece arka planda sessizce anahtar tahsisi uygulamasını ortadan kaldırdı.

4. Uygulama İçi Mobil Uyarılar

Hesap Süresi ve Ad Afişleri (2022–2024)

Valve, ticaret ortağının bilgilerini görüntülemek üzere mobil onay penceresini yeniledi Steam hesap süresi (açılış tarihi), Steam seviyesi ve açık bir sarı uyarı: "Bu kullanıcı kısa süre önce profil adını değiştirmiştir", dikkatli kurbanlar için görsel yanılsamayı bozarak.

Valve’nin Yama Çalışmasındaki Üç Kusur: Dolandırıcılar Neden Hedeflerini Değiştirdiler?
1. Oyun Hariç Tutma Açığı (Dota 2 ve TF2)

Trade Reversals, yalnızca Counter-Strike 2 için kullanıma sunuldu. Dota 2 ve Team Fortress 2 eşyaları tamamen korumasız durumda zanaatkarlık ve yuva takma işlemlerinin karmaşıklığı nedeniyle. Binlerce dolar değerindeki üst düzey eşyalar (Dragonclaw Hooks, Golden Baby Roshans, Unusual TF2 burning flames) için iade süresi hiç yoktur. Dolandırıcılar, otomatik API dinleme işlemlerini Dota 2 ve TF2 tüccarlarına yönlendirdiler; burada Steam Destek ekibi, 2016 tarihli “eşya geri verme yok” politikasını sıkı bir şekilde uygulamaktadır.

2. “Zombie Key” Rezervuarı (Süre Dolumu Yok)

Valve, mobil push 2FA özelliğini ekleyerek yeni 2023 yılının Aralık ayında anahtarlar, Valve Mevcut eski API anahtarları hiçbir zaman iptal edilmedi, süresi dolmadı veya silinmedi. Anahtar oluşturmuş (ya da Aralık 2023’ten önce kimlik avı/kötü amaçlı yazılımlar tarafından fark edilmeden anahtarları oluşturulmuş) milyonlarca aktif hesap, hâlâ şu bilgilerin yer aldığı aktif kimlik bilgilerini barındırmaktadır: sıfır geçerlilik süresi (TTL yok) ve sıfır hareketsizlik zaman aşımı. Saldırganlar, bu kalıcı anahtarların bulunduğu devasa geçmiş veritabanlarını tutmakta ve sorgulamaya devam etmektedir IEconService rahat.

3. Mağdur Cezası: 30 Günlük İşlem Engellemesi

CS2’de bile, Valve dolandırılan oyuncuyu cezalandırır: Steam Destek bölümünde “Ticareti İptal Et” seçeneğine tıklamak otomatik olarak bir Mağdurun hesabına uygulanan 30 günlük zorunlu işlem ve Topluluk Pazarı yasağı. Valve, “anlamsız” işlem iptallerine karşı caydırıcı bir önlem olarak kullanıcıyı bir ay süreyle platformdan uzaklaştırma cezasına çarptırır; böylece mağdurların düşük değerli ve likit varlıklarla ilgili işlemleri iptal etmesini engeller.

Temel Düzenleme Skandalı: Yedi Yıllık Çözüm Yolları ve Tek Bir API Kapsamı

Valve, sektör standardı bir çözümü uygulamak yerine neden yedi yılını ticaret tutma mekanizmaları, hesap bekleme süreleri ve geri alınabilir ticaret kilitleri icat ederek geçirdi — bu da tüm oyun ekonomisini altüst etti ve piyasa değerinden $104M'yi sildi?

16 Ocak 2026 tarihinde Valve'un Steamworks üzerinden yaptığı resmi duyuruda da görüldüğü üzere (Duyuru #493839547938902179 ↗), Valve zaten inşa edilmiş Ayrıntılı İzin Grupları (Genel, Mikro Ödemeler, Ekonomi, Satış Verileri) ve IP Beyaz Listeleme kurumsal Yayıncı Anahtarları için. Valve, bu teknik çözümü yıllardır elinde bulunduruyordu. Kullanıcıya yönelik tek bir onay kutusu—"Bu Web API anahtarının IEconService'e (Ticaret Yönetimi) erişmesini engelle" ya da bir ev IP beyaz listesi — 2018’de ticari ikame dolandırıcılığını, hiçbir ekonomik yan etki yaratmadan ortadan kaldırmış olacaktı. Valve, kurumsal ortakları için tasarladığı korumayı sıradan oyunculara sağlamayı reddetti.

B Bölümü — Kurallar ve uygulama kaydı · 10. Bölüm

Bir otomasyon API’si. Otomasyona karşı bir kural.

Bağlam ve kaynak sınırlamaları

Bu bölümde ele alınan soru, bu iki unsurun nasıl uzlaştırılacağıdır: API’nin hangi kullanımları yetkilendirilmiştir, kim tarafından yetkilendirilmiştir ve hangi yayınlanmış kriterlere göre yetkilendirilmiştir. Burada yetkilendirilmiş ticari API kullanıcılarının sayısı hakkında herhangi bir tahmin yapılmamıştır ve yayınlanmış bir listenin bulunmaması da böyle bir sayıyı ima etmemektedir — burada önemli olan bulgudur, arkasındaki sayı değil. Yukarıda alıntılanan Steam destek mesajları, ArchiSteamFarm projesi tarafından kendi SSS bölümünde yeniden yayınlanmıştır (kelimesi kelimesine doğrulanmıştır 2026-09-22); bunlar Valve yayınlar değildir ve gönderildikleri hesaplar belirtilmemiştir.

Kural (SSA § 4.C): Steam'da komut dosyası yok, bot yok, insan dışı sistem yok. Kayıt: Valve, tek amacı sunucu-sunucu otomasyonu olan başsız bir REST API sunar ve anahtarı herhangi bir hesaba verir. Kullanıcılar otomasyon nedeniyle yasaklanmaktadır; otomasyon arayüzü Valve’un kendi ürünüdür. Hangi ticari kullanımların izinli olduğu hiçbir zaman kamuoyuna açıklanmamıştır.

"Oyun Geliştiricisi" Yanılgısı

Steamworks SDK (Orijinal)

Meşru oyun stüdyoları tarafından başarılar, eşleştirme ve liderlik tablolarını oyun istemcilerine entegre etmek için kullanılır. Karmaşık bir C++ entegrasyonu ve resmi iş ortağı kayıt süreci gerektirir.

Steam Web API (Boşluk)

Harici web sunucuları için tasarlanmış, başsız bir JSON/REST mimarisi. Burada belgelenen “hijack” modelinde, bu mimari uzak sunuculardan envanterleri okumak ve eşler arası işlemleri yönetmek için kullanılır; meşru kullanım alanları bu dosyada listelenmemiştir.

Anahtar kimin için?Sıradan bir Steam kullanıcısının istemci tarafında bir Web API anahtarına ihtiyacı yoktur; anahtar sayfası bir geliştirici URL’si altında yer alır ve belgelenmiş amacı, harici, sunucu tarafı erişimdir. Arşivlenmiş hesap ele geçirme şikayetleri, hesaplarına bir anahtar kaydedilene kadar bu sayfanın varlığından haberdar olmayan mağdurları anlatmaktadır.

Otomasyon Çelişkisi

SSA § 4.C'de şu hüküm yer almaktadır: "Steam'daki İçerik ve Hizmetlerle herhangi bir şekilde etkileşim kurmak amacıyla hiçbir türde komut dosyası, bot, makro veya insan kontrolü dışında çalışan diğer sistemler ('Otomasyon') kullanamazsınız." Ancak Web API uç noktaları (örneğin CancelTradeOffer) insan tarafından kullanılacak bir kullanıcı arayüzüne ve captcha’ya gerek duymaz ve Steam istemcisini tamamen atlar. API, sunucu-sunucu otomasyonu için tasarlanmıştır; kural, kullanıcılar tarafından otomasyonu yasaklar; ikisi arasındaki sınır kamuya açıklanmamıştır.

Ticaret akışında sunucu tarafında yer alan bir pozisyon

Bir Web API anahtarı, üçüncü taraf bir sunucunun Steam istemcisi olmadan hesabın işlemlerini gerçekleştirmesine olanak tanır. “Hijack” modelinde, söz konusu sunucu hesap sahibi ile işlem sunucusu arasında yer alır.

  • → Anahtarın gerçekleştirdiği işlemler için herhangi bir işlem onayı ekranı gösterilmez.
  • → Arka planda sorgulama (GetTradeOffers) yapılmasına izin verir.
  • → Kullanıcı müdahalesi olmaksızın teklifleri iptal eder ve yeniden düzenler.
Valve arayüzü oluşturdu, kurallarında kullanıcıların otomasyonunu yasakladı ve hangi ticari kullanımların izin verileceğine dair herhangi bir kriter yayınlamadı.
B Bölümü — Kurallar ve uygulama kaydı · 11. Bölüm

On gün talep edildi. Hesap verilmesi gereken on yıl.

Bağlam ve kaynak sınırlamaları

20 Temmuz 2016 tarihinde Valve’in hukuk müşaviri, kumar operatörlerine 10 günlük bir süre tanıdı. On yıl sonra (dosya anlık görüntüsü 2026-09-21 itibarıyla), söz konusu bildirime ilişkin basın haberlerinde adı geçen en az bir platform olan CSGOFast, ayrı bir etki alanına sahip bir kimlik doğrulama sunucusu üzerinden hâlâ faaliyettedir. Aşağıda, 21 Temmuz 2016 tarihli basın haberlerinden alınan metin yeniden oluşturulmuştur; bu yeniden oluşturma, bir tarama değildir. Bildirimin ima ettiği yaptırım kaydı yayınlanmamıştır. Komisyona yönelik açık mektup şöyledir: 2. Bölüm.

Daha sonraki gözlemlerin yanındaki Temmuz 2016 tarihli duyuruyu okuyun. Henüz yerine getirilmemiş talep, işletmeci bazında bir uygulama kaydıdır.

Bir hafta önce — 13 Temmuz 2016, halka açık bir ortamda

Tarih: 13 Temmuz 2016 arşivlendi 2026-09-21 ↗, Valve, kumar sitelerinin Steam’yi nasıl kullandığını açıkladı: Hesap tanımlama için OpenID ve işlemler için otomatik hesaplar. Valve, bu mekanizmaların bir kumar işletmesini yürütmek amacıyla kullanılmasının, API ve kullanıcı sözleşmelerini ihlal ettiğini belirtti. Hem mekanizmanın açıklaması hem de yasak, Valve'un kendi tarihli açıklamasında yer almaktadır. 2026-09-21 tarihinde, test edilen ayrı etki alanı kimlik doğrulama sunucuları herhangi bir Bağlantı Filtresi engellemesi döndürmedi ve Valve, operatör bazında herhangi bir uygulama kaydı yayınlamadı.

VALVE ŞİRKETİ

Bellevue, Washington

"Aşağıda listelenen kumar sitelerinden birini işlettiğinizin farkındayız. Bu işi yürütmek için Steam hesap kullanıyorsunuz. Steam Abone Sözleşmesi uyarınca, Steam ve Steam hizmetleri yalnızca kişisel ve ticari olmayan kullanım için lisanslanmıştır."

"Steam hesaplarınızı ticari amaçlarla kullanmaya derhal son vermelisiniz. Aksi takdirde, on (10) gün içinde, Valve, hesaplarınızın kapatılması da dahil olmak üzere, ancak bununla sınırlı olmamak üzere, mevcut tüm hukuki yollara başvuracaktır."

21 Temmuz 2016 tarihli basın haberlerinden yazarlar tarafından derlenen, Temmuz 2016 tarihli duyurunun metninin yeniden oluşturulması
Karl Quackenbush
Hukuk Müşaviri, Valve Corp.
Zaman Çizelgesi Temmuz 2016 – Eylül 2026
İlanda belirtilen son tarih:
10 Gün
Temmuz 2016
Bildirimden bu yana geçen süre:
3,715 Gün
20 Temmuz 2016 tarihinden 21 Eylül 2026 tarihli dosya anlık görüntüsüne kadar sabit tutan sayıdır; gerçek zamanlı bir rakam değildir
Yayınlanmış uygulama kaydı:
Yok
Operatör bazında sonlandırma veya engelleme kayıtlarına rastlanmadı

On yıl sonra, CSGOFast — 2016 tarihli bildirimlere ilişkin basın haberlerinde adı geçen — şu anda faaliyettedir: csgofast.com, 2026-09-19 ve 2026-09-21 adreslerinde Link Filter engellemesi döndürürken, kimlik doğrulama sunucusu steam-login.authtofast.com (kayıtlı 2026-06-30) bunu yapmadı.

Valve'nin güvenlik değişikliklerine ilişkin tam ve tarihli kayıt: Güvenlik Zaman Çizelgesi → · Washington eyaletindeki kayıtlar ve uygulama standardı: aşağıda

Kayıtlarda yer alan bilgiler: 2016 tarihli bildirimde 10 günlük bir süre belirlenmişti; Valve halihazırda bir alan adı listesi (Link Filter) işletiyordu ve kendi OpenID isteklerinde yetkilendirme ana bilgisayar adlarını alıyordu; operatör bazında herhangi bir uygulama kaydı yayınlanmamıştır. Topluluk raporlarında bir pazar yeri (SkinJar) aleyhine 2018 yılında alınan bir önlemden bahsedilmektedir, ancak bu raporlar doğrulanmamıştır ve burada dayanak olarak kabul edilmemiştir.
KAMU KAYDI / WASHINGTON · 2016 → 2026

İki son tarih. Yanıtlanmamış tek bir uygulama standardı.

20 TEMMUZ

Valve, kumar sitelerine 10 gün süre tanır

Şirketin avukatının talebinde, Steam hesaplarının ticari amaçla kullanılmaya devam edilmesinin hesapların kapatılmasına yol açabileceği uyarısında bulunuldu.

27 Eylül

Washington tuşuna basın Valve

Eyalet Kumar Komisyonu, kumar amacıyla yapılan “skin” transferlerini durdurmaya yönelik adımlara ilişkin kanıt talep etti ve yanıt için 14 Ekim tarihini son tarih olarak belirledi.

17 EKİM

Valve bu suçlamayı reddediyor

Valve, son başvuru tarihinden sonra yanıt verdi; kumar faaliyetlerine zemin hazırladığını reddetti, ilgili hesapları devre dışı bıraktığını belirtti ve herkes için ticareti ve OpenID hizmetini kapatmak istemediğini ifade etti. Temmuz ayındaki bildirimlerle ilgili basın haberlerinde adı geçen en az bir platform (CSGOFast), on yıl sonra hâlâ faaliyet gösteriyordu. Her iki durum da ancak operatörün devre dışı bırakılan hesapların yerine yenilerini getirmiş olması halinde geçerli olabilir; bunu gösterecek kayıtlar ise yayınlanmamıştır. WSGC, Valve’den bu iki durumu birbiriyle uyumlu hale getirmesini istemelidir.

2026

Eylül 2026’da gözlemlenen güzergâhlar

Rota kayıtlarında, 2016 yılında açıklanan OpenID ve Valve ticaret mekanizmalarını kullanarak CSGOFast dahil olmak üzere ayrı etki alanlı kimlik doğrulama sunucuları aracılığıyla kimlik doğrulaması yapan 44 platform kayıtlıdır. Hangi operatörlerin erişiminin kesildiğini gösterecek uygulama kaydı henüz sunulmamıştır.

KOMİSYONUN KENDİ BİLGİLENDİRME NOTU · 30 OCAK 2018

Valve'nin yanıt vermesinden on sekiz ay sonra, düzenleyici kurum bunu hâlâ bir niyet olarak nitelendirdi.

Komisyon, HB 2881 sayılı yasa tasarısına ilişkin kamuya açık oturumda kendi yasama organına bilgi verirken, Temmuz 2016 tarihli açıklamayı kendi sözleriyle şöyle aktardı: Valve "Platformunun, skinlerle kumar oynanmasını kolaylaştırmak amacıyla kullanılmasına karşı sert önlemler alma niyetini açıkladı." Aynı sayfada, bu duyurunun sektör tahminlerine nasıl bir etki yaptığı da belirtilmiştir — "sonuç olarak," 2020 yılı için öngörülen skin kumar pazarı, $19.7 milyar ...'ye $670 milyon, sadece bu açıklamanın etkisiyle yaklaşık yüzde 97’lik bir düşüş yaşandı. Tahmin değişti. Bunu haklı çıkaracak operatör başına uygulama verileri ise hâlâ yayınlanmadı.

Piyasa rakamları, Komisyon’un bilgilendirme belgesinde aktarılan Narus Advisors / Eilers & Krejcik Gaming tahminleridir; Komisyon’un kendi bulguları değildir. Aynı belgede, 2016 yılına ait skin bahis hacminin yaklaşık $5 milyar olduğu ve bunun yaklaşık $3 milyarı kumarhane tarzı sitelerde gerçekleştiği belirtilmektedir. Erişim tarihi: 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Valve'nin 2016 yılında kamuoyuna açıkladığı tutum ile günümüzde gözlemlenebilen altyapı yan yana karşılaştırılabilir. Asıl soru, yaptırımların yasaklanmış operatörlerin kullandığı hesaplara ve rotalara ulaşıp ulaşmadığıdır. On günlük bildirim süresi, bildirimin içinde adı geçen işletmecilerin tümüne ulaştırıldığının kanıtı değildir. 2018 tarihli OPSkins operasyonu, adı belirtilen bir operatöre karşı gerçekleştirilen tek belgelenmiş müdahaledir; denetlenen 189 platform ve operatör başına yayınlanmış hiçbir kayıt göz önüne alındığında, tek bir belgelenmiş müdahale, bir uygulama eğilimi göstermez.

Washington Kumar Komisyonu’nun 2016 tarihli bildirisi ↗ arşivlendi 2026-05-20 ↗ · Valve'nin 17 Ekim 2016 tarihli yanıtı (belge kopyası) ↗ · WSGC’nin yasama organına yaptığı bilgilendirme, 30 Ocak 2018 (yerel kopya, 4 sayfa) ↗ · wsgc.wa.gov adresindeki aynı dosya ↗ · alma kaydı ve hash ↗ · Valve'nin 2018 OPSkins etkinliği ↗ arşivlendi 2026-03-07 ↗ · Mevcut güzergâh denetimi ↗

Adli Boylamsal Denetim · 2016 Yılına Ait İhtarname Hedefleri

“10 Günlük Bildirim On Yılı”: Adı Geçen 23 Tesisin Adli Hayatta Kalma Denetimi

19–20 Temmuz 2016 tarihlerinde, Valve Genel Hukuk Müşaviri Karl Quackenbush, 23 skin kumar platformuna resmi ihtarnameler göndererek, bu platformlara Steam hesaplarının ticari kullanımını sonlandırmalarını emretti. 10 gün hesap kapatma ve yasal işlem tehdidi altında. 3,700 günün üzerinde bir süre sonra, ampirik bir denetim, yaptırımların gerçek seyrini ortaya çıkardı: çok sayıda operatör faaliyetlerini hiçbir zaman durdurmadı, diğerleri ise son tarihten sonra altı yıla kadar faaliyetlerini sürdürdü ve milyarlarca dolarlık ekosistem, Valve’in OpenID mimarisinden yararlanmaya devam etti.

5+ CANLI
2026 yılında kesinlikle faaliyete geçecek (CSGOBig, CSGO500, CSGOFast vb.)
6 YIL
Kapanıştan önce bildirimin yayınlanmasından sonraki en uzun süre (CSGOatse, 2022 yılına kadar aktif kaldı)
$5.01B
2016 yılı cilt bahis hacmi (Narus / Eilers & Krejcik)
200'den fazla
Piyasanın en yoğun olduğu dönemde faaliyet gösteren aktif çevrimiçi kumar siteleri
Hayatta Kalan Titanlar · 2024–2026 Mali ve Trafik Planı

10 Günlük Uyarılar'dan Denizaşırı Holdinglere: Milyarlarca Dolarlık Cirolar

Valve’un 2016 tarihli duyuruları, skin ticareti ortadan kaldırmak yerine sektörel bir dönüşümü tetikledi. Hayatta kalan operatörler, denizaşırı şirketler (Curaçao, Belize, Kıbrıs) olarak yeniden yapılandılar, bot yasaklarını aşmak için Peer-to-Peer (P2P) ticaretine öncülük ettiler ve şu anda Aylık 10 milyon web ziyareti ve yıllık milyarlarca dolarlık bahis hacmi Steam aracılığıyla kimlik doğrulamaya devam ederken:

Platform / Alan Adı Temmuz 2016 Duyurusu Uygulama Sonucu ve Hayatta Kalma Durumu Kaydedilmiş Doğrulama / Ana Bağlantılar
CSGOBig
csgobig.com
10 Günlük Bildirim (Temmuz 2016) 2026'DA HÂLÂ YAŞIYOR
Geçici olarak durduruldu, yeniden başlatıldı; letmeinbig.com ve csgobiglogin.com üzerinden kimlik doğrulaması yapılır
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
10 Günlük Bildirim (Temmuz 2016) 2026'DA HÂLÂ YAŞIYORUM
500 Casino olarak yeniden markalaştı (Curaçao lisans numarası #8048/JAZ2014-037), aylık cirosu milyonlarca
Canlı Platform (500.casino) ↗
CSGOFast
csgofast.com
10 Günlük Bildirim (Temmuz 2016) 2026'DA HÂLÂ YAŞIYOR
Steam-login.authtofast.com üzerinden aktif olarak rulet, crash ve jackpot oyunları oynanmaktadır
Dosya Yetki Denetimi ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
10 Günlük Bildirim (Temmuz 2016) 2026'DA HÂLÂ YAŞIYOR
E-spor para birimi bahisleri ve kripto para bahislerine odaklandı; kesintisiz faaliyetini sürdürdü
Canlı Platform ↗
CSGOCasino
csgocasino.net / csgocasino.gg
10 Günlük Bildirim (Temmuz 2016) LIVE VIA SUCCESSOR (2026)
Alan adı yönlendirildi; aktif hale gelen yeni portal csgocasino.gg adresi altında hizmet vermektedir
Halef Etki Alanı ↗
CSGOatse
csgoatse.com
10 Gün Önceden Bildirim (Temmuz 2016) 6 YIL DAYANDI (2022'YE KADAR AKTİF)
Valve'un 10 günlük ültimatomunun ardından altı yıl boyunca kumar faaliyetleri tam kapasiteyle devam etti
X: @CSGOatsecom (2022'ye kadar aktif) ↗
CSGOSweep
csgosweep.com
10 Gün Önceden Bildirim (Temmuz 2016) ARALIK 2017'YE KADAR HAYATTA KALDI
Son başvuru tarihinden sonra 17 ay boyunca halka açık olarak faaliyet gösterdi
X: CS:GO Sweep Durumu Aralık 2017 ↗
CSGOWild
csgowild.com
10 Günlük Bildirim (Temmuz 2016) ARALIK 2017’E KADAR YAŞADI
Önemli influencerlar tarafından tanıtıldı; C&D’den sonra kripto sektörüne geçiş yapana kadar 1,5 yıl boyunca faaliyet gösterdi
X: @Wild (Aralık 2017'de aktif) ↗
CSGOPot
csgopot.com
10 Günlük Bildirim (Temmuz 2016) EYLÜL 2017'YE KADAR YAŞADI
Bildirim tarihinden itibaren 14 ay boyunca yüksek meblağlı ikramiyeli bahisler düzenlendi
X: @csgopot (Eylül 2017'de aktif) ↗
CSGODiamonds
csgodiamonds.com
10 Gün Öncesinden Bildirim (Temmuz 2016) 2017'nin ortasına kadar ayakta kaldı
Sponsorlu yayıncılar için sonuçların tahrif edildiği itiraf edilmesine rağmen 2017 yılı boyunca devam etti
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
10 Günlük Bildirim (Temmuz 2016) TEMMUZ 2016'DA KAPANDI
Kamuoyunda patlak veren bir skandalın ardından faaliyetlerini durdurdu; federal FTC’nin rıza kararının hedefi oldu
FTC Onay Kararı (Dava Dosyası C-4632) ↗
CSGODouble
csgodouble.com
10 Günlük Bildirim (Temmuz 2016) TEMMUZ 2016'DA KAPANDI
C&D bildiriminin yayınlanmasının hemen ardından gönüllü olarak faaliyetleri durdurmak
X: @CSGODouble (Temmuz 2016'da kapatıldı) ↗
CSGOMassive
csgomassive.com
10 Günlük Bildirim (Temmuz 2016) 2016'da KAPALI
2016 yılının sonlarında halka açık faaliyetlerini sonlandırdı
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
10 Günlük Bildirim (Temmuz 2016) 2016'da KAPALI
2016 yılında halka açık hizmetlerini sonlandırdı
FB: csgostrongfree ↗
Skins2
skins2.com
10 Günlük Bildirim (Temmuz 2016) 2016'da KAPALI
2016 yılında halka açık hizmetlerini sonlandırdı
FB: CSNCOM ↗
Platform Aylık Trafik (Ziyaret Sayısı) Tahmini Cirosu / Hacmi Tüzel Kişilik ve Yargı Yetkisi Önemli Düzenleyici Önlemler ve Model
CSGOEmpire
csgoempire.com
2,3 milyon — 9,0 milyon / ay
Ortalama süre 6+ dakika; 80% doğrudan
$1.5B — $2.5B Yıllık İşlem Hacmi
>1,000,000 Ayda P2P skin ticareti; $6.4M aktif likit emir havuzu
Moonrail Limited B.V. (Curaçao #148182)
Ödemeler: JHOLT LTD (Kıbrıs); Kurucu: "Monarch" (Ossi Ketola)
Ücretsiz P2P eşya ticaretinin öncüsü; Curaçao OGL/2024/1183/0869 lisanslı
CSGORoll
csgoroll.com
2,74 milyon — 3,5 milyon / ay
Ortalama süre: 9 dakika 23 saniye; 16% hemen çıkma oranı
$1.0B — $2.0B Yıllık İşlem Hacmi
Kumarhanenin avantajından elde edilen yıllık kurumsal gelir tahmini: $100M–$200M
Feral Holdings Limited
Merkezi Belize City, Belize’de bulunan (Kayıt No. 171519)
Avustralya ACMA tarafından yasaklandı (Mayıs 2023); reşit olmayan oyuncuları kadrosunda bulunduran birinci kademe takım G2 Esports’a sponsorluk yaptı
500 Casino (CSGO500)
500.casino / csgo500.com
220 bin — 425 bin / ay
Aylık yaklaşık 105 bin tekil ziyaretçi
Royales’te haftada $100k (yılda $5.2M)
Yüksek bahisli oyuncular için bahis şartı: $1 rakeback başına $400 bahis
Perfect Storm B.V. (Curaçao #150536)
Curaçao Kumar Denetleme Kurulu lisansı OGL/2024/1354/0882
İsveçli oyunculara ruhsatsız bir şekilde hitap ettiği gerekçesiyle İsveç Spelinspektionen tarafından yasaklandı (Kasım 2023)
CSGOBig
csgobig.com
~169,600 / ay
Ortalama süre 19 dakika 12 saniye; ABD ön seçimleri
Yıllık Milyonlarca Birim Hacim
Gizemli kutular, rulet ve kutu savaşları
Yardımcı proxy yönlendirmesi yoluyla çalışır
letmeinbig.com (2023'te tescil edildi) & csgobiglogin.com
Temmuz 2016 tarihli C&D hedefi; vekil kimlik doğrulama mimarisiyle yeniden başlatıldı
CSGOFast
csgofast.com
~150 bin — 250 bin / ay
Dünya çapında çok dilli kitle
Yıllık Milyonlarca Birim Hacim
Yüksek hızlı rulet ve crash oyunları
Denizaşırı operasyonel kuruluşlar
Yollar Steam steam-login.authtofast.com üzerinden kimlik doğrulama
Temmuz 2016 tarihli C&D'nin hedefi; faaliyetlerini hiçbir zaman durdurmadı; 2026'da da faaliyette
CSGO Polygon
csgopolygon.com / plg.bet
~300 bin — 500 bin / ay
BDT ve Doğu Avrupa’nın hakimiyeti
Yıllık Milyonlarca Birim Hacim
Kripto ve skin ruleti, maç bahisleri
İkinci dalga hedefi (Ekim 2016)
plg.bet adlı ayna alan adıyla kripto para birimine yöneldi
Tam on yıl boyunca ayakta kaldı; üçüncü taraf API’leri aracılığıyla varlık tasfiyesine devam ediyor
İkinci Dalga: Valve'nin İhtarnamesi Neden Toplamda 43'ten Fazla Siteyi Hedef Aldı?

17 Ekim 2016 tarihinde, Valve’nin hukuk danışmanı, Washington Eyaleti Kumar Komisyonu’na, 19 Temmuz’da gönderilen ilk 23 bildirimin ardından, Valve’in şu kuruluşlara faaliyet durdurma mektupları gönderdiğini resmen bildirdi: 20'den fazla ek çevrimiçi kumar sitesi (böylece resmi toplam sayı 43’ün üzerine çıktı). Bu ikinci dalga, ilk listede dünyanın en büyük ve en kötü şöhretli kumar merkezlerinin açıklanamayan bir şekilde yer almaması nedeniyle gerekli hale geldi:

  • CSGOJackpot.com: Federal suçlama tehdidi altında faaliyetlerini sonlandırmadan önce yüz milyonlarca dolarlık işlem hacmi gerçekleştiren, “skin jackpot” sisteminin tarihi öncüsü.
  • CSGOShuffle.com: Temmuz 2016'daki canlı yayın skandalının merkezinde yer alan site; Twitch yayıncısı PhantomL0rd'un şirketin 33% hissesine gizlice sahip olduğu ve şirket fonlarıyla bahis oranlarını manipüle ettiği ortaya çıkmıştı.
  • Makro Ekosistem (200'den fazla operatör): Narus Advisors ve Eilers & Krejcik Gaming tarafından yapılan sektör araştırmasına göre, 2016 yılında 200’den fazla farklı skin kumar sitesi faaliyet göstermiş ve 3,03 milyon aktif oyuncudan $5.01 milyar bahis hacmi elde etmiştir. Valve'nin 43 mektubu, aktif pazarın 20%'inden daha azını kapsamaktaydı.
Steam Skin Kumarına İlişkin Resmi Hükümet ve Düzenleyici Kurum Soruşturmaları

Kumar bağımlılığı olgusu, çok sayıda resmi yasal soruşturma, yaptırım işlemi ve hükümetin görüş belgelerinde belgelenmiştir:

1. Washington Eyaleti Kumar Komisyonu (WSGC) (2016–2018)

5 Ekim 2016 tarihinde resmi bir “Faaliyet Durdurma ve Vazgeçme” talebinde bulunuldu; 30 Ocak 2018 tarihinde, skinlerin nakit muadili olduğunu belgeleyen ve $5.0B tutarındaki skin bahis hacmini bildiren bir Yasal Bilgilendirme Yayını yayınlandı.

WSGC Yasama Raporu PDF (Yerel Kopya) ↗
2. ABD Federal Ticaret Komisyonu (FTC) (Eylül 2017, Dava Dosyası C-4632)

CSGOLotto sahipleri Trevor Martin ve Thomas Cassell aleyhine, aldatıcı uygulamalar ve platform kontrolünün açıklanmaması gerekçesiyle, “skin gambling” ile ilgili ilk federal düzenleyici yaptırım kararı.

FTC Kararı ve Rıza Kararı ↗
3. Birleşik Krallık Kumar Komisyonu (UKGC) Görüş Belgesi ve Gençlik Denetimleri

Oyun içi görünümler, 2005 tarihli Kumar Yasası kapsamında resmen “para veya para değeri” olarak sınıflandırıldı. Daha sonra yapılan anketlerde, 11–16 yaş arası çocukların %0’ından fazlasının video oyunlarında görünümler üzerine bahis oynadığı ortaya çıktı.

UKGC Araştırma Arşivi ↗
4. Avustralya Senatosu Çevre ve İletişim Soruşturması (2018)

Federal Parlamento raporu: "Şansa dayalı öğeler için oyun içi mikro işlemler", Valve'un ganimet kutusu mekanizmalarını, ikincil piyasadaki nakit çekimlerini ve düzenlemelerin atlatılmasını değerlendirerek.

Avustralya Parlamentosu Soruşturması ↗
Karşılanmamış talep

Uygulama kaydını yayınlayın: Hangi kumar hesapları ve botların devre dışı bırakıldığını, hangi geri dönüş sunucularının kısıtlandığını ve hangi ticari hizmetlere izin verildiğini belirtin. Halka açık bir yasaklama ve ana sayfada yer alan bir uyarı, ilgili faaliyetin durdurulduğunu kanıtlamaz.

B Bölümü — Kurallar ve uygulama kaydı · 12. Madde

Ana bilgisayar adı, istekte zaten mevcut.

Bağlam ve kaynak sınırlamaları

Valve halihazırda bir etki alanı listesi (Bağlantı Filtresi) tutmaktadır ve her OpenID isteğinde kimlik doğrulama ana bilgisayar adını almaktadır. Aşağıdaki sözde kod, bu ikisinin birbirine bağlanmasının mantıksal yapısını göstermektedir. Valve’in bunu yaptığına dair kamuya açık bir kanıt bulunmamaktadır.

Valve halihazırda bir etki alanı engelleme listesi kullanmaktadır. Valve her OpenID isteğinde oturum açma ana bilgisayarını zaten almaktadır. Hiçbir şeyin inşa edilmesine gerek yok — ikisinin birleştirilmesi gerekiyor. Bu, Valve'un kendi kendine güncellediği bir listeye göre yapılan bir ana bilgisayar adı aramasıdır. Aşağıdaki sözde kod, bir örnek niteliğindedir; Valve'in uygulamasını yansıtmamaktadır.

forensic_autoban.py
# ÖRNEK PSEUDOKOD — Valve.block_domain() ve flag_session_as_mitm() gerçek API çağrıları değildir. Bu, Valve'in proxy kimlik doğrulama etki alanlarına karşı uygulayabileceği bir önlem mekanizmasının mantıksal yapısını gösterir; Valve'nin gerçek iç işleyişini değil.
# Örnek: Gelen OpenID isteğinin kontrolünün mantıksal yapısı
def audit_openid_request(istek):
blocked_origins = database.get_blacklisted_platforms()
proxy_domain = request.params.al('openid.realm')
target_redirect = request.params.al('openid.return_to')

# Mantık: Proxy, engellenmiş bir siteye yönlendiriyorsa, proxy'yi yasakla.
için site içinde engellenen_kaynaklar:
eğer site içinde target_redirect:
Valve.block_domain(proxy_domain)
Valve.flag_session_as_mitm(request.session)
# Sonuç: söz konusu ana bilgisayar için yapılan oturum açma isteği reddedildi

Gözlem:
Bir ana etki alanı halihazırda Bağlantı Filtresinde yer alıyorsa (örn. howl.gg, engellenen 2026-09-18/19/21) ve bu sitenin oturum açma düğmesinden gelen OpenID isteğinde kimlik doğrulama ana bilgisayarı (howl.uno) görünüyorsa, bu ilişki Valve tarafından kendi istek verilerinden gözlemlenebilir. Kontrol otomatikleştirilebilir; ancak bunun çalıştırılıp çalıştırılmayacağı otomatikleştirilemez.

Belgelenmiş ve raporlanmış emsal kararlar

Valve, kayıtlara göre en az bir kez üçüncü taraf bir operatöre karşı müdahale etmiştir: 2018 yılında OPSkins’in ExpressTrade sistemi üzerinden erişimini iptal etmiştir (Valve'nin duyurusu ↗ arşivlendi 2026-03-07 ↗). 2018 yılına ait topluluk raporlarında da bir pazar yerinin (SkinJar) erişimini kaybettiği belirtilmektedir; bu raporlar doğrulanmamıştır ve söz konusu mekanizma, açıklanan bir süreçten değil, sonuçtan çıkarılmıştır.

Bu emsal kararın ortaya koyduğu husus:

Valve, istediği zaman üçüncü taraf bir operatörün erişimini kesebilir. Temmuz 2016 tarihli bildirimlere ilişkin basın haberlerinde adı geçen CSGOFast, 2026-09-21 üzerinde faaliyet gösteriyordu ve 2026-06-30’de kayıtlı bir yetkilendirme sunucusu kullanıyordu; bu sunucu, Link Filter engellemesi döndürmüyordu. Neden bir operatörün erişimi kesilirken diğerlerinin kesilmediğine dair yayınlanmış herhangi bir kriter bulunmamaktadır.

Kayıt tarihinin neleri gösterdiği ve neleri göstermediği

Bir kimlik doğrulama sunucusunun kayıt tarihi, söz konusu sunucunun bir OpenID isteğinde ilk kez ne zaman ortaya çıkmış olabileceğine dair bir alt sınırdır; bu, sürekli kullanım olduğunu göstermez. sc-auth.netÖrneğin, 2019-04-02 (RDAP) olarak kaydedilmişti ve Eylül 2026’da Skin.Club’un Steam oturum açma akışında gözlemlenmişti; bu iki tarih arasında neler yaşandığına dair kamuya açık bir kayıt bulunmamaktadır.

Karşılaştırmalı Denetim: API Uyumluluk Standartları

Uygulama Boyutu GitHub API Kuralları Steam Web API (Valve)
1. Uyum Tarafsızlığı Yayınlanmış, tek tip kurallar. Belgelenmiş hız sınırları (örn. kimliği doğrulanmış kullanıcılar için 5,000 çağrı/saat, GitHub Enterprise Cloud kuruluşları için 15,000/saat) ve yayınlanmış kabul edilebilir kullanım ilkeleri her hesap için geçerlidir. Yayınlanmış herhangi bir kriter bulunmamaktadır. Bireysel hesaplar, otomasyon ve ticari kullanım hükümleri (arşivlenmiş şikâyetler) kapsamında kapatılmaktadır; ancak ticari platformlar için operatör bazında herhangi bir yaptırım kaydı yayınlanmamıştır.
2. OpenID / Kimlik Doğrulama Proxy'sinin Kötüye Kullanımı GitHub’un yayınlanmış politikaları, kötüye kullanım durumunda OAuth uygulamalarının ve jetonlarının askıya alınmasına veya iptal edilmesine izin vermektedir; ayrıca, belgelerinde ifşa olmuş jetonların otomatik olarak iptal edilmesi süreci açıklanmaktadır (yazarların GitHub belgelerine ilişkin özeti). Steam OpenID akışlarında gözlemlenen ayrı etki alanına sahip kimlik doğrulama sunucuları (örn. rbsnin.com, howl.uno, sc-auth.net), ana etki alanlarının aksine 2026-09-21'da herhangi bir Bağlantı Filtresi engellemesi döndürmedi.
3. Suistimalden Gelir Elde Etme GitHub, üçüncü taraf otomasyon sistemleri aracılığıyla taşınan ürünler için herhangi bir işlem ücreti almaz; gelir modeli, abonelikler ve pazar yeri listelemelerinden oluşur. Valve, bu eşyaları elde etmeyi sağlayan kutu anahtarlarını satmaktadır ve Topluluk Pazarı, Pazar içinde gerçekleştirilen satışlar üzerinden toplamda yaklaşık 15% tutarında bir ücret almaktadır. Üçüncü taraf platformlara atfedilebilecek gelirle ilgili herhangi bir rakam burada tahmin edilmemektedir.
4. Kaçınma Döngüsünün Ömrü Askıya alınan OAuth istemci kimlikleri, askıya alma işlemi gerçekleştirildiğinde platform genelinde çalışmaz hale gelir; belgelerde bu durumun ne kadar sürede gerçekleşeceğine dair bir rakam belirtilmemiştir ve burada da böyle bir varsayımda bulunulmamıştır. Kayıt tarihleri 2011 ile Eylül 2026 arasında olan ayrı etki alanlı kimlik doğrulama sunucuları, 2026-09-19 ve 2026-09-21 kontrollerinde herhangi bir Bağlantı Filtresi engellemesi göstermedi. Kayıt tarihi, olası kullanımın alt sınırını belirtir; sürekli kullanımın kanıtı değildir.
Kaynaklar: GitHub köşe yazısı — GitHub’ın yayınladığı API hız sınırı ve platform politikası belgeleri (yazarların özeti, alıntı yapılmamıştır) · Steam köşe yazısı — 2026-09-19 ve 2026-09-21 numaralı Bağlantı Filtresi kontrolleri (linkfilter-recheck-2026-09-21.json), RDAP kayıt defteri (domain-registration.json) ve arşivlenmiş destek şikayetleri (kanıt arşivi).
B Bölümü — Kurallar ve uygulama kaydı · 13. Madde

0 dışındaki fiyat farkı

Ürün, Steam envanterinde bulunuyor; satış başka bir yerde gerçekleşiyor. Fabrika Çıkışı Yeni bir AWP Dragon Lore’un CSFloat'ta 62 canlı teklif; istenen en düşük fiyat $10,623.95. Steam’in kendi pazarında, yaklaşık $1,800’ın üzerinde bir satış fiyatı gösterilemez. Gözlemlenen daha yüksek fiyattan satış yapabilmek için, bir sahibin Steam dışındaki bir alıcıya veya pazara ihtiyacı vardır. Ürün ve devri hâlâ Steam’e bağlıdır.

Bağlam ve kaynak sınırlamaları

Bu bölümde üç farklı sayım yer almaktadır ve bunlar birbirinin yerine kullanılamaz. 245 20 Eylül 2026 tarihinde, yalnızca CSFloat'ta en ucuz aktif teklifin $1,800'u aştığı CS2 ürün adı kategorilerinin sayısıdır. 241 Bu, CSFloat'un $100,000 tavanına sabitlenmiş dört kategorinin çıkarıldığı aynı kümedir; bu panel, $13.63M tabanının hesaplandığı paneldir. 248 Bu ise farklı bir anlık durumdur: 23 Eylül 2026 tarihinde beş satış platformundan ikisi veya daha fazlası tarafından üst sınırın üzerinde fiyatlandırılan kategoriler. Satış platformları birbiriyle örtüşmektedir; bu nedenle farklı platformlardaki sayılar asla toplanmamalıdır. Buradaki tüm rakamlar, gerçekleşmiş bir satış değil, talep edilen fiyattır ve bunların hiçbiri Valve ya da başka herhangi bir kişi için gelir, ciro veya kâr değildir. PriceEmpire’da listelenen değerler, söz konusu site tarafından yayınlanan yuvarlatılmış tahminlerdir ve Steam kartı diğer Steam oyundaki öğeleri de kapsamaktadır; dolayısıyla karşılaştırma kapsamları birbiriyle aynı değildir.

Bir ürün. İki fiyat sistemi.KAYDI TAKİP EDİN
STEAMHakkında $1,800Yayınlanan Topluluk Pazarı listeleme sınırı
KAYDEDİLMİŞ KATALOG$10,623.95Fabrika çıkışı yeni AWP Dragon Lore – fiyat sor
BAĞIMLILIKHâlâ Steam adet varStok ve transfer durumu Steam olarak kalır

Bu talepte, satıcının Steam dışındaki bir satış yeri veya alıcıya ihtiyacı vardır. Ürün, yine de Steam’in stok ve transfer sistemine bağlıdır.

01 / ÜRÜNValve oyun envanteriSteam'da tutulan CS2 veya Dota 2 eşyası
02 / TAVAN$1,800 hakkında, Steam'deBir Market ilanı için maksimum fiyat
03 / DIŞARIDAN SORULAN SORU$10,623.95, Dragon Lore içinTarihli anlık görüntüde en ucuz CSFloat teklifi
04 / TESLİMATSteam zincirde kalırMülkiyet ve eşya devri, bu sisteme bağlıdır
CSFloat'ta 245 CS2 kategorisi bulunmaktadır.Skinport'ta 166 adet CS2 ve 3 adet Dota 2 kategorisi bulunmaktadır.

Her bir rakam, 20 Eylül 2026 tarihinde en ucuz aktif teklifi tam olarak $1,800'ın üzerinde olan ürün adı kategorilerini saymaktadır. Pazar yerleri birbirleriyle örtüşmektedir; bu sayılar birbirine eklenmemelidir. Bir teklif, tamamlanmış bir satış anlamına gelmez.

Ürün düzeyindeki kayıtları inceleyin →
DOĞRUDAN CSFLOAT API / TARİHLİ ANLIK GÖRÜNTÜ$13.63M

En düşük toplam talep edilen değer 241 ürün kategorisi ve 3,395 aktif teklif. Her kategorinin en ucuz satış fiyatı × teklif sayısı olarak hesaplanmıştır. CSFloat’un $100,000 tavan seviyesinde sabitlenmiş dört kategori, bu ihtiyatlı panelin dışında tutulmuştur.

Bu rakamın gösterdiği şey

Bu teklifler en az $13,631,888.25 Bu sınırlı CSFloat alt kümesi için ilan edilen satış fiyatları. Tavan fiyatlı dört kategori de dahil edildiğinde ortaya çıkan sonuç şudur: $14,231,888.25. Bu bir aktif alım taleplerine ilişkin durum, tamamlanmış satışlar, nakit cirosu, kâr ya da CS2 pazarının tamamı değil.

245 satırlık CSFloat anlık görüntüsünden yeniden hesapla ↗
PRICEEMPIRE / KAYITLI DEĞERSteam: 39'un 15'incisi

Birçok mekan, Steam'dan daha yüksek bir dolar tutarı belirtmektedir.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

Görüntülenen en büyük altı değer ve Steam. PriceEmpire bu rakamları yuvarlar; Steam şunu gösterir: $31M. Görüntülenen dolar değerlerine göre, bu mekanın önünde yer alan 14 adet listelenmiş mekan bulunmaktadır.

PRICEEMPIRE / TEKLİF SAYISISteam: 39'un 1'incisi

Steam, teklif sayısı açısından hâlâ başı çekiyor.

Steam
32,2 milyon
YouPin898
5,9 milyon
C5Game
4,6 milyon
HaloSkins
4,4 milyon
Skinport
3,8 milyon

Steam gösterir 32,2 milyon teklifler. Teklif sayısı ile toplam talep edilen değer, farklı sorulara yanıt verir; düşük fiyatlı birçok ilan, toplam sayıyı büyük ölçüde etkileyebilir.

Kaynak: PriceEmpire'ın herkese açık karşılaştırması ↗ arşivlendi 2026-09-21 ↗, 2026-09-20 19:03 UTC'de kaydedildi; 39 satırlık eski tarihli veri çıkarma ↗. Rakamlar yuvarlanmış tahminlerdir ve envanter, farklı platformlar arasında çakışabilir. Steam kartında diğer Steam oyunlarına ait öğeler de yer aldığından, kapsamlar birbiriyle tam olarak aynı değildir. Listelenen değerler, satış veya gelir değil, talep edilen fiyatları yansıtmaktadır.
42
BAŞKA BİR KAYNAK / STEAMANALYST

Ticari ekosistem gözümüzün önünde.

SteamAnalyst'in pazar yeri dizini arşivlendi 2026-07-19 ↗ Steam'nin yanı sıra 42 üçüncü taraf CS2 pazar yerini listeliyor ve 43 girişten 32'si için güncel fiyat verileri sunuyor. PriceEmpire, kendi dahil etme kriterlerine göre 39 pazar yerini listeliyor. Adı geçen işletmeler, halka açık teklifler, görünür fiyatlar: bu ekonomi incelemeye açıktır.

TAVAN, MEKANİZMADIR: SATIŞ STEAM’DEN ÇIKAR, ÜRÜN ÇIKMAZ.

Tek bir lisanslı anlık görüntüde yakalanan beş pazarda, 248 adet CS2 ürün kategorisinin fiyatı, Steam’in yaklaşık $1,800’lık liste tavanının üzerinde, iki veya daha fazla kategoride bağımsız olarak belirlenmiştir — ve bunların her biri Steam’de yer almamaktadır. Aynı anlık görüntü, tüm kataloğu fiyata göre gruplandırdı: Valve’nin pazarında, üst sınırının altındaki ürün kategorilerinden 95.3%, üst sınırının üstündeki kategorilerden ise 1.9% yer alıyor. Bu daralma, azalan talebi yansıtmıyor; tam olarak yayınlanan kurala uyuyor. Bu fiyatlardan satış yapmak için dışarıdan bir alıcı veya pazar yeri gerekir; ancak Steam hâlâ envanteri ve transferi kontrol eder — işlem Valve'ün ödeme sayfasından geçer ve teslimat Valve'ün altyapısında kalır.

Steam Piyasa SSS ↗arşivlendi 2026-09-21 ↗Steam Abone Sözleşmesi ↗arşivlendi 2026-09-21 ↗Beş pazar atlası veri kümesi ↗Menşe beyannamesi ↗Daha önceki CSFloat anlık görüntüsü ↗Skinport özeti ↗PriceEmpire ↗ arşivlendi 2026-09-21 ↗SteamAnalyst ↗ arşivlendi 2026-07-19 ↗Fiyat farkı kaydı ↗Fiyat merdiveni atlası ↗

C Bölümü — Yasal çerçeveler · 15. Bölüm · Ticari ölçek

Paranın izini sürün. İşlemleri birbirinden ayırın.

Bağlam ve kaynak sınırlamaları

Para akışları birbirinden ayrıldığında, ticari kullanım meselesi daha belirgin hale gelir. Üçüncü taraflara yapılan mal transferleri, Valve’un ana satışları ve dışarıya yapılan nakit çıkışları birbirinden farklı işlemlerdir.

Ürün, Valve'a aittir. Stok, Valve'dir. Aktarım, Valve'nin sunucularında gerçekleştirilir. Sadece ödeme başka bir yerde gerçekleştiriliyor — bu, bir kişinin para transferi yapan kuruluş olup olmadığını belirleyen adımdır ve Valve’ın faaliyet göstermediği tek adımdır.

Gelir mekanizması

Paranın gerçekte nereye aktığı.

Üç yol / tek ürün ekonomisi
  1. 01 / HesapKullanıcı envanteri

    Steam'da bulunan öğeler

  2. 02 / TransferP2P ticareti

    Kullanıcı ↔ bot veya kullanıcı ↔ kullanıcı

  3. 03 / ÖdemeHarici platform

    Site bakiyesi veya ödenecek tutar Steam

DolaşımEkonomik itici güç, transfer ücretinin ötesine uzanır

Steam, dış pazarların kullandığı envanter ve aktarım altyapısını sağlar. Soruşturmanın ekonomik argümanı, yeniden satış likiditesi ve tekrarlanan talebin, kasalar, anahtarlar ve yedek parçalara yönelik harcamaları sürdürdüğü ve bunun da Topluluk Pazarı’ndaki sonraki satışlardan komisyon elde edilmesini sağladığı yönündedir. Doğrudan P2P transferlerinde Topluluk Pazarı komisyonu alınmaz; ancak bu muhasebe gerçeği, daha geniş kapsamlı faydayı kesinleştirmez. Valve, süreç boyunca hesap erişimi ve ticaret kısıtlamaları üzerindeki kontrolünü elinde tutar.

  1. 01 / İkincil talepLikidite ve yeniden satış değeri

    Dış ticaret ve kumar talebi

  2. 02 / Birincil harcamalarAnahtarlar, kılıflar ve kapsüller

    Sunulduğu durumlarda Valve’dan yapılan alışverişler

  3. 03 / GelirBirincil satış gelirleri

    Ayrıca, piyasa satışlarından elde edilen gelir üzerinden alınan ücretler

5% + 10%Steam + Topluluk Pazarı satışlarında CS2 ücreti

Araştırmanın ekonomik sonucu: likit ikinci el pazarları, yeni ürünlere yönelik harcamaları teşvik edebilir. Bilinen 15% işareti, asgari tutarlara ve yuvarlama kurallarına tabi olan piyasa ücret oranlarını birleştirir; bu, her dış ticarete uygulanan bir vergi değildir.

Valve'nin Topluluk Pazarı ücret tablosu ↗ arşivlendi 2026-09-21 ↗. 25 Şubat 2026 tarihinde New York Başsavcısı bir dava açtı arşivlendi 2026-09-01 ↗ Ücretli ganimet kutularının harici nakit yeniden satış ve kumarın yol açtığı zararla bağlantılı olduğu iddiası — bu dosyanın teknik altyapı açısından belgelediği bağlantının aynısı. Bu şikayet bir iddiadır, bir bulgu değildir; burada alıntılanmasının nedeni, bir eyalet kolluk kurumunun bu dosyada sorulan soruyla bağlantılı bir soruyu gündeme getirmiş olmasıdır: kamuoyuna yapılan açıklamalarla örtüşen uygulama kayıtları nerede?

  1. 01 / GirişKripto para yatırımı

    Harici hizmet ve cüzdan kayıtları

  2. 02 / DönüştürmeDenge → görünümler

    Steam işlem yoluyla teslim edilen ürünler

  3. 03 / ÇıkışDış fiat satışı

    Satıcı, alıcı ve ödeme sağlayıcısı

KYC mi?Her devir teslimde kontrolün kime geçtiğini belirleyin

Araştırılması gereken yol budur; yerel bir Steam API nakit dönüştürme hizmeti değil. KYC gerektirmeyen bir nakit çekme işlemi onaylamadan önce, her bir harici operatörde kimlik doğrulamalarını, saklama işlemlerini, işlem kimlik numaralarını ve ödeme alıcılarını belgelendirin.

Amerika Birleşik Devletleri / Banka Gizliliği Kanunu

Önce faaliyeti, ardından yükümlülüğü sınıflandırın.

FinCEN, para transferlerini işletmenin faaliyetlerine göre değerlendirir. Dönüştürülebilir sanal para birimini kabul etmek ve aktarmak, geçerli tanımlara ve istisnalara tabi olarak para hizmetleri yükümlülüklerini tetikleyebilir. Valve'un Steam Cüzdanı, fonları kabul eder ve bunları oyun içi öğelere dönüştürür; bu öğeler daha sonra üçüncü taraf operatörler aracılığıyla gerçek para birimine çevrilir. Öğe ve aktarımı Valve'in altyapısı üzerinden gerçekleştirilir; nakit çıkışı ise bu altyapı üzerinden yapılmaz ve bu döngünün herhangi bir kısmının para transferi tanımlarına uyup uymadığı, burada varılacak bir sonuç değil, FinCEN'in sınıflandırma konusudur.

FinCEN FIN-2019-G001, 1–2. maddeler, 5.1 ↗ arşivlendi 2025-07-11 ↗

Avrupa Birliği / kara para aklama

Gelirlerin izlenmesi, bilgi ve destek.

(AB) 2018/1673 sayılı Direktif, suç gelirleriyle ilgili kasıtlı kara para aklama ve bu suçlara iştirak eylemlerini kapsamaktadır. Soruşturmanın odak noktası, Valve’nin, 13 Temmuz 2016 tarihinde bu kullanımı kamuoyuna açıkladığı tarihten sonra, kendi ticaret ve OpenID altyapısını kullanan operatörler hakkında ne bildiği ve bu konuda ne tür önlemler aldığıdır. Valve, operatör bazında herhangi bir yaptırım kaydı yayınlamamıştır; bu soruyu yanıtlayacak olan, bu dosya değil, söz konusu kayıttır.

AB ceza hukuku çerçevesi ↗

AMLD6 terminolojisi: Yukarıdaki ceza hukuku direktifi, AMLD6 olarak da bilinen (AB) 2024/1640 sayılı Direktif’ten farklıdır. İkincisinin, belirli istisnalar dışında, genel uyum süresi 10 Temmuz 2027’dir. 78. madde ↗ arşivlendi 2026-08-30 ↗

C Bölümü — Yasal çerçeveler · 16. Bölüm · Bildirim, yanıt, sorumluluk

Dijital Hizmetler Yasası: bilgiyi kayıt altına almak

Bağlam ve kaynak sınırlamaları

16. Madde uyarınca yapılan bildirimin iki unsuru, bu dosya yerine bildirimde bulunan kişiye aittir: bildirimde bulunan kişinin kendi bilgileri ve bilgilerin doğru olduğuna dair iyi niyet beyanı. Maddenin gerektirdiği diğer her şey — gerekçelendirilmiş açıklama ve tam elektronik konum — Bölüm 3'te ve rota kaydında, kaydedilmiş yanıtlar ve hash değerleriyle birlikte belirtilmiştir; böylece herhangi bir taraf bunu sunabilir. Yasanın kendisiyle ilgili iki sınırlama daha bulunmaktadır: barındırma muafiyetini kaybetmek, tek başına başka herhangi bir yasa kapsamında sorumluluk doğurmaz ve 52. Maddenin (3) numaralı fıkrasındaki 6% rakamı, Valve'e karşı uygulanan bir ceza değil, yasal bir üst sınırdır.

DSA kapsamında, bir barındırma hizmeti sağlayıcısı, ancak konuyla ilgili kesin bilgiye sahip olduğu halde harekete geçmemesi durumunda sorumluluk muafiyetinden yararlanamaz. Bu dosya, söz konusu bildirimdir. Bu belge, sunucuları, tarihleri, kaydedilmiş yanıtları ve karma değerleri belirtmektedir. Yayınlanmasından itibaren asıl soru artık Valve’nun bunu bilip bilmediği değil; Valve’in bundan sonra ne yaptığıdır.

01Temmuz 2016 / dosya sergisi

On günlük bir talep.

Yukarıda yeniden oluşturulan bildirim, soruşturmadaki yaptırım karşılaştırmasının tarihsel başlangıç noktasıdır.

0217 Şubat 2024 / genel başvuru

DSA zaman aralığı.

Tarihsel davranışları, ilgili DSA yükümlülüklerinin geçerli olduğu dönemdeki davranışlardan ayırın.

03On yıl / orijinal dosya anlık görüntüsü

Süre için bir bildirim dizisi gereklidir.

Temmuz 2016’dan bu yana geçen süre (bkz. Bölüm 11), bir dosya ölçütüdür. Bu, on yıllık yerleşik DSA ihlalleri anlamına gelmez. Her bir bildirimi belirli bir maddeye, ilgili yasaya, teslimat kanıtına ve cevaba bağlayınız.

C Bölümü — Yasal çerçeveler · 17. Bölüm · Kimlik, yaş, ticari erişim

Reşit olmayanlar: Steam ile oturum açma, yaş kontrolü değildir

Bağlam ve kaynak sınırlamaları

Bu dosyada hiçbir yerde reşit olmayan kişilerin verileri yer almamaktadır ve bu tür veriler toplanmamıştır: yazarlar, adı geçen hiçbir platforma kayıt olmamış, bilgi yüklememiş veya oturum açmamıştır. Bu bölüme dayanarak çalışma yapacak kişiler, çocuklarla ilgili kanıtları gizli tutmalı ve kamuya açık delillerden kimlik bilgilerini gizlemelidir. COPPA, burada genel bir kumar yaşı kuralı olarak değil, kendi kapsam koşullarına (hedef kitle, fiili bilgi, toplanan kişisel veriler) sahip bir çocuk gizlilik yasası olarak atıfta bulunulmaktadır; 2026 tarihli New York şikayeti, bir eyalet makamı tarafından yapılan bir iddiadır, bir tespit değildir.

"Steam ile giriş yap" seçeneği, bir hesabın var olduğunu kanıtlar. Bu, yaş konusunda hiçbir şeyi kanıtlamaz — ve bu sitelerde bu, bir çocuk ile para yatırma işlemi arasındaki tek engeldir. Şunu dikkatle okuyun: Bölüm 3.1: Steam istemcisi içinde, bir tarayıcının göstereceği uyarı hiçbir zaman tetiklenmez; dolayısıyla çocuk bu uyarıyı asla görmez.

Steam OpenID’nin sunduğu özelliklerHesap kimliği

Giriş yapmak veya bir hesabı bağlamak için kullanılan, doğrulanmış bir SteamID.

Operatörün belirlemesi gereken hususlarKatılım şartları

Yaş, yetki alanı ve gerekli kimlik kontrolleri.

Teknik dayanak: Steamworks OpenID belgeleri ↗ arşivlendi 2026-09-21 ↗. Belgelenmiş kimlik beyanı, kullanıcının yasal olarak kumar oynayabileceğine dair bir tasdik niteliğinde değildir.

COPPA / 13 yaşın altındaki çocuklar

İşleciyi ve veriyi belirleyin.

COPPA, kapsam dahilindeki çocuklara yönelik hizmetler ile 13 yaşın altındaki çocuklardan kişisel bilgi topladıklarını fiilen bilen hizmetler için geçerlidir. Bu, çocuklara yönelik bir gizlilik yasasıdır; genel bir kumar oynama yaşı kuralı değildir. Hedef kitleyi, toplanan kişisel verileri, bu konuda bilgi sahibi olma durumunu ve ebeveyn onayı sürecini belirleyin.

FTC: COPPA gereklilikleri ↗ arşivlendi 2026-09-21 ↗

Korunması gereken kanıtlar

Giriş yapma aşamasından para yatırma aşamasına kadar olan süreci kaydedin.

Sitenin yaş sınırlaması, kayıt metni, katılım koşulları, ödeme süreci ve şikayet geçmişini koruyun. Her operatörü ayrı ayrı değerlendirin. Çocuklarla ilgili tüm kanıtları gizli tutun ve kamuya açık delillerden kimlik bilgilerini gizleyin.

Bu konuyla ilgili bir kamu yaptırım kaydı şudur: 2026 New York Şikayet Duyurusu arşivlendi 2026-09-01 ↗, bu karar ücretli ganimet kutularının genç kullanıcılara zarar verdiğini iddia etmektedir. Bu, COPPA kapsamında bir tespit değildir.

C Bölümü — Yasal çerçeveler · 18. Bölüm · GDPR’nin 15. maddesine dayalı talep

İstek. Yanıt. Eksik karşılaştırma.

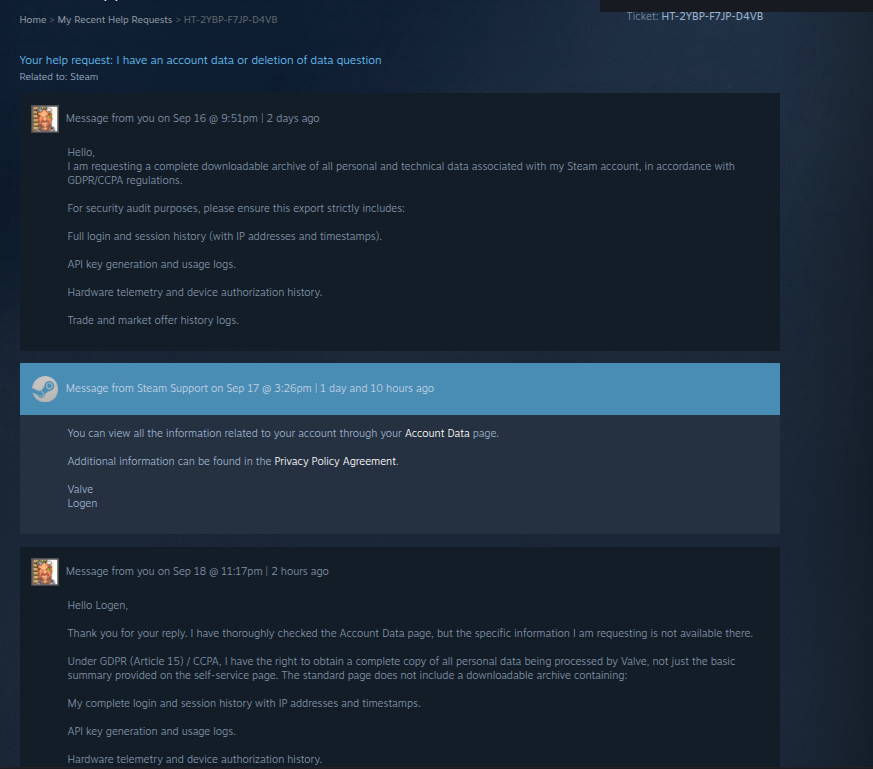
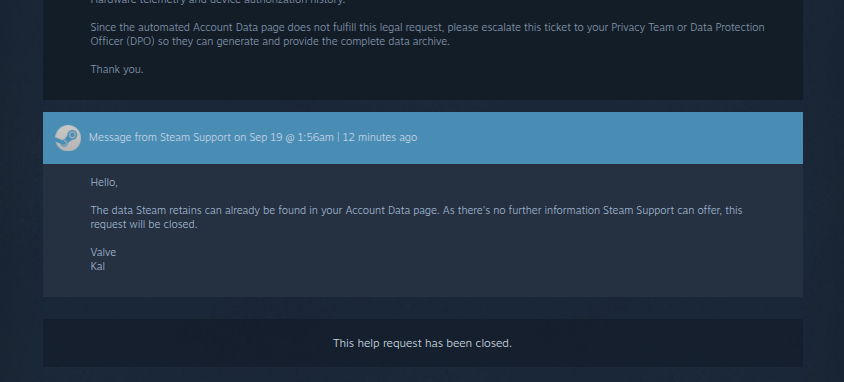
Dört şey istedi; bunlardan biri, hesabına API anahtarı ekleyen kişinin kimliğini ortaya çıkaracak günlük kaydıydı. Üç gün sonra, bilet, bunların hiçbirini içermeyen bir sayfaya yönlendiren bir bağlantı ile kapatıldı — ve metnin sonunu oluşturan cümle, Valve’un kendi avukatları tarafından çürütülmüştür.

Bu hesap kime ait? · Kaynak ve Sınırlar

Bu ekran görüntüleri PhishDestroy'a ait değildir. Bunlar sıradan bir Steam hesap sahibinden geliyor — bu proje kapsamında yürütülen kısa bir ankete katılan ve talebi bizzat kendisi sunan, ekran görüntülerini sağlayan bir katılımcıdan. Hesap ona ait, bilet ona ait ve yazışmalar onunla Steam Destek ekibi arasında gerçekleşmiştir. Bu proje, talebi sunmamıştır, platformda herhangi bir hesaba sahip değildir ve bu biletin taraflarından biri değildir.

16 Eylül 2026 tarihinde, özellikle API anahtarı kayıt günlükleri, IP adresleriyle birlikte oturum açma geçmişi, cihaz yetkilendirme geçmişi ve işlem geçmişini talep eden bir GDPR/CCPA Madde 15 veri sahibi erişim talebinde bulundu. 17 Eylül’de “Logen” adlı temsilci, onu self-servis Hesap Verileri sayfasına yönlendirdi. 18 Eylül'de, talep ettiği kategorilerin o sayfada bulunmadığını belirtti ve konunun Gizlilik Ekibi veya Veri Koruma Görevlisi'ne (DPO) iletilmesini istedi. 19 Eylül'de “Kal” adlı müşteri temsilcisi, aynı yönlendirmeyle talebi kapattı. Her iki ekran görüntüsü de aşağıda yer almaktadır (talep sahibinin e-posta adresi gizlenmiştir; SHA-256 steam_tos_assets/screenshot-manifest.json).

O, sıradan bir nedenden ötürü bu talebi yapmak için en uygun kişidir: Bu hesapta, kendisinin oluşturmadığı ve şu adrese kayıtlı bir Steam Web API anahtarı bulunmaktadır: localhost. Ne zaman kurulduğu bilinmemektedir — ne ona ait, ne de Valve’nin ona sağladığı herhangi bir şeyden kaynaklanmıyor; çünkü bunu tarihlendirebilecek tek kayıt, API anahtarı kayıt günlüğüdür ve bu tam da kapatma işleminin gizlediği kategoridir. Anahtar yeni değil: aynı nedenden ötürü, onun bundan haberdar olmasından önce, ölçülemez bir süre öncesine dayanıyor.

Diğer hesap sahipleri de aynı talepte bulunuyor. Alınan her türlü yanıt, kategorileri onaylasa da reddetse de, bu ikisiyle aynı koşullarda — bilet numarası, yakalama tarihi, SHA-256, talep sahibinin kimliği gizlenmiş olarak — buraya eklenecektir.

Bu proje, biletin neden kapatıldığı konusunda herhangi bir görüş belirtmemektedir. Bilette herhangi bir neden belirtilmemiştir ve burada da böyle bir neden çıkarılmamaktadır.

İstek. Yanıt. Karşılaştırma.KAYDI TAKİP EDİN
TALEPBelirli kategorilerAPI anahtarı, oturum açma, cihaz ve işlem kayıtları
YANITHesap Verileri ReferansıDestek değişimini inceleyin
SINAVNeler teslim edildi?İstenen her bir kategoriyi karşılaştırın

Dört adet isimlendirilmiş kategori talep etti. Kendisine yönlendirildiği Hesap Verileri sayfası, Valve’un kendi self-servis dışa aktarım özelliğidir ve bu proje, başka birinin hesabına ait içeriği listeleyemez — dolayısıyla burada kategoriler bazında tam bir karşılaştırma yayınlanmamaktadır. Kayıtlarda yer alan, 18 Eylül tarihli, kategorilerin mevcut olmadığına dair yaptığı açıklama ve 19 Eylül tarihli, bu konuyu ele almadan yönlendirmeyi tekrarlayan kapanış bildirisidir.

Ekran 1/2 — Talep (16 Eylül) ve ilk yanıt, temsilci "Logen" (17 Eylül)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Kaynak: help.steampowered.com, bilet numarası HT-2YBP-F7JP-D4VB · 16–17 Eylül 2026 tarihinde kaydedilmiştir · talep sahibinin e-posta adresi gizlenmiştir 2026-09-21 · Dosya: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Ekran 2/2 — Sorunun üst düzeye taşınması talebi (18 Eylül) ve kapanış, temsilci “Kal” (19 Eylül)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Kaynak: help.steampowered.com, bilet numarası HT-2YBP-F7JP-D4VB · 18–19 Eylül 2026 tarihinde kaydedilmiştir · Dosya: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Kapanış yanıtı, 19 Eylül (kelimesi kelimesine):
"Steam'da saklanan veriler, Hesap Verileri sayfanızda zaten bulunabilir. Destek ekibinin sunabileceği başka bir bilgi Steam olmadığından, Bu talep kapatılacaktır."
Veri sağlanmadı · reddedilme için yasal dayanak belirtilmedi · üst makama iletilme sonucu gösterilmedi
Bu cümle yanlıştır ve Valve'un kendi avukatları bunu kanıtlamaktadır. Avukatın 1 Ekim 2025 tarihli mektubunun 1.9. paragrafında, bir cihazı düzinelerce hesapla ilişkilendiren cihaz düzeyinde bir korelasyon açıklanmaktadır (Ek A). Aynı cevapta, saklanan kayıtlardan oluşan 830 sayfa yer alıyordu (Ek B). Bunların hiçbiri Hesap Bilgileri sayfasında yer almıyor.
Bu hesap neden API anahtarı günlüğünü istedi?

O, bu dört kategoriyi rastgele seçmedi. O... localhost Hesabındaki anahtar şudur: bir komut dosyasının işareti; geliştirici sayfasına gerçek bir alan adını yazan bir kişinin değil (5. Bölüm, 6. Bölüm). Kimin tarafından ve nereden oluşturulduğunu gösteren tek kayıt, API anahtarı kayıt günlüğüdür. Bu, onun ilk istediği şeydi. İşte bu bilgi, kapatma kararıyla gizlendi.

Kaynak: Hesap sahibi, bu projenin anketi sırasında. Yukarıdaki bilet ekran görüntüleri karma değerlere dönüştürülmüştür; anahtar sayfası yayınlanmamıştır.

Değerlendirme · PhishDestroy

Sorunun hâlâ çözülmemiş olduğu halde bir biletin kapatılması burada bir tesadüf değildir. Bu, olağan bir sonuçtur. Biz 16,319 saklanan şikayet ve destek kayıtları ve 354 adet tekrarlardan arındırılmış destek yazışması bunlardan derlenmiştir. Bu bilet, bu tür biletlerin aldığı şekli gösteren, tarihli ve tüm ayrıntılarıyla kaydedilmiş bir örnektir.

Destek Bileti — Saklanmış HT-2YBP-F7JP-D4VB
Talep türü GDPR Madde 15 – Veri Sahibi Hakları Talebi (DSAR)
Bilet durumu 19 EYLÜL 2026'DA KAPALI — VERİ SAĞLANMAMIŞTIR
Borsadaki aracılar "Logen" (17 Eylül), "Kal" (19 Eylül)
Dosyalandı 16 Eylül 2026
İstenen veriler Bu hesaba bağlı Web API anahtarını kim kaydetmiştir ve hangi IP adresinden / cihazdan / zaman damgasından?
Atıfta bulunulan hukuki dayanak GDPR Madde 15 — Kişisel verilere erişim hakkı
Yasal çerçeve: 12. Maddenin (3) numaralı fıkrası, veri sorumlusuna bildirimin alınmasından itibaren bir aylık süre tanır (gerekçeli olarak uzatılabilir). Bu süre, yayınlandığı tarihte henüz dolmamıştı ve bu dosyada süre ihlali iddiası yer almamaktadır. İtiraz, içeriğe yöneliktir: Son yanıtta bir self-servis sayfasına bağlantı verilmiş olmakla birlikte, adı geçen dört veri kategorisinin sunulduğu gösterilmemiştir; ayrıca, veri sorumlusu harekete geçmeyi reddederse, Madde 12(4) uyarınca gerekçelerini ve şikayet kanallarını belirtmesi gerekmektedir. Son yanıtta bunların hiçbiri yer almamaktadır.
Bu verilerin önemi nedir?

Web API anahtar olay günlüğü, bir üçüncü tarafın çalınan bir oturum çerezi kullanarak bir anahtar kaydetmiş olup olmadığını gösteren kayıttır — bu dosyanın arşivinde saklanan envanter hırsızlığı şikayetlerinde açıklanan mekanizma. Bir API anahtarını kimin, hangi IP adresinden ve hangi zaman damgasıyla kaydettiğinin açıklanması:

  • Mağdurun, API oluşturulurken kullanılan IP adresini kendi oturum açma geçmişiyle karşılaştırmasına izin verin
  • Bilinen kimlik avı / kumar bot altyapısıyla bağlantılı veri merkezi IP adreslerini ortaya çıkarın
  • Faile karşı açılacak medeni hukuk veya ceza davalarında kullanılabilecek deliller sunmak
  • Anahtar oluşturulduğunda hesap sahibine bildirimde bulunulup bulunulmadığını göster
Kayıtlarda yer alan bilgiler: Valve, cihaz düzeyindeki ve hesap ilişkilendirme kayıtlarını saklamaktadır — 1 Ekim 2025 tarihli avukat mektubunda bu kayıtlar açıklanmaktadır (bkz. Ek A, Delil Memorandumu — Kaynak 1). HT-2YBP-F7JP-D4VB numaralı talepte, veri sahibi tarafından aynı tür kayıtlar talep edilmiş ve talep, veri sahibinin söz konusu kayıtları içermediğini bildirdiği bir self-servis sayfasına yönlendirilerek kapatılmıştır. Bu reddin hukuka uygun olup olmadığı denetim makamının değerlendireceği bir konudur; bunun sonucu ise, verilerin konusu olan kişinin söz konusu kayıtlara ulaşamamasıdır.
Yazışma — dört mesaj, üç gün

İki Steam destek temsilcisi, bilet üzerinde belirtilen ilk isimlerle yanıt verdi: 17 Eylül’de “Logen” ve 19 Eylül’de “Kal”. Her ikisi de talepte bulunan kişiyi Hesap Bilgileri sayfasına yönlendirdi. Bilet üzerinde, talebin Valve'un Gizlilik Ekibine veya Veri Koruma Görevlisine ulaşıp ulaşmadığına dair herhangi bir bilgi bulunmamaktadır ve dosyada temsilcilerin kim oldukları, rollerinin ne olduğu veya biletin nasıl yönlendirildiği belirtilmemiştir.

16 Eylül
Dört adet belirtilen veri kategorisi ile sunulan Madde 15 talebi
17–18 Eylül
Hesap Verilerine Atıf; talep eden, DPO’ya yönlendirme talebinde bulunur
19 EYLÜL
Bilet aynı sevk bilgisiyle kapatıldı; veri yok, gerekçe belirtilmemiş
GDPR’nin 15. maddesi, veri sahibine açıkça hangi hakları tanır?
15. Maddenin (1) numaralı fıkrasının (a) bendi İşleme amaçları — Valve'un verileri neden sakladığı
15. Maddenin (1) numaralı fıkrasının (b) bendi Veri kategorileri — Valve'da yer alanlar
Madde 15(1)(c) Alıcılar veya alıcı kategorileri — verileri alan kişi (örneğin, API anahtarı sahibi)
15. Maddenin (1) numaralı fıkrasının (d) bendi Saklama süresi veya bunun belirlenmesine ilişkin kriterler
15. maddenin (3) numaralı fıkrası İşleme tabi tutulan kişisel verilerin bir kopyası — yani API anahtarı günlüğünün kendisi
MADDE 12(3) Yanıt süresi: bir ay teslim tarihinden itibaren; süre uzatımı o ay içinde bildirilmelidir. Yayın tarihi itibarıyla süre henüz dolmamıştı. 12. Maddenin 4. fıkrası: Eğer denetleyici harekete geçmezse, bunun nedenini belirtmeli ve şikayetçiye şikayet kanalları hakkında bilgi vermelidir.
Yasal şikayet süreci — tüm kullanıcılar için

Valve’a GDPR’nin 15. maddesi kapsamında bir talepte bulunmuş ve kurallara uygun bir yanıt (ya da veri içermeyen şablon bir ret mektubu) almamış herhangi bir kullanıcı, kendi AB/AEA üye devletindeki denetim makamına şikayette bulunabilir. Valve'in AB'deki yerleşim yeri Hamburg'daki Valve GmbH olduğundan, sınır ötesi şikayetler için baş denetim makamı Hamburg Veri Koruma ve Bilgi Özgürlüğü Sorumlusu (HmbBfDI). (Valve'un 27. maddesinde belirtilen temsilci de Hamburg'da bulunmaktadır; bir temsilcinin adresi tek başına yetkili makamı belirlemez.) Ayrıca, 77. madde uyarınca şikayetçinin kendi üye devletindeki makama da şikayette bulunulabilir.

Herhangi bir şikayet için bilet referans numarası: HT-2YBP-F7JP-D4VB — bu dosyada belgelenmiş bir örnek olarak yer almaktadır.

Belgelenmiş bir örnek

Kayıtlar mevcuttur; veri sahibi bu kayıtları almamıştır.

Valve’nin avukatı, 1 Ekim 2025 tarihli bir mektupta cihaz düzeyindeki korelasyon kayıtlarını açıklamıştır. 19 Eylül 2026 tarihinde, aynı tür kayıtlara ilişkin 15. madde kapsamında yapılan bir talep, talep sahibinin bu kayıtları içermediğini bildirdiği bir self-servis sayfasına yönlendirilerek kapatılmış; bu işlemde herhangi bir yasal dayanak belirtilmemiştir. HT-2YBP-F7JP-D4VB numaralı talep, belgelenmiş bir örnektir; bunun daha yaygın bir uygulamayı yansıtıp yansıtmadığı ise, Valve’den işleme kayıtlarını talep edebilecek olan denetim otoritesinin değerlendirmesi gereken bir konudur.

C Bölümü — Yasal çerçeveler · 19. Bölüm · Sözleşme hukuku

Platformun kendi mimarisine aykırı Abone Sözleşmesi

Bağlam ve kaynak sınırlamaları

Yazarlar hukukçu değildir ve bu metin hiçbir şekilde hukuki tavsiye niteliği taşımamaktadır. SSA’dan alıntı, 10 Eylül 2026 tarihli revizyondan yapılmıştır; farklı bir revizyonda metin farklı şekilde yazılmış olabilir ve madde numaralandırması revizyonlar arasında değişmiştir — söz konusu davranışı düzenleyen sürümle maddeyi karşılaştırınız. 25. ve 32. maddelere ilişkin argümanlar, düzenlemenin neyi gerektirdiğini belirtir; bir denetim otoritesinin bir ihlal tespit ettiğini ifade etmez. 1. Argümandaki rakamlar, 13. Bölümde belirtilen kapsam sınırlarını yansıtmaktadır.

SSA’nın üç temel hükmü, platformun yapısı ile uyumsuzluk göstermektedir: yüksek değerli satışları platform dışına iten bir Pazar fiyat tavanına yönelik ticari kullanım yasağı; 2023'ten önce ikinci faktör gerektirmeyen bir anahtar uç noktası karşısında API anahtarları için öngörülen kullanıcı sorumluluk maddesi; ve operatör başına uygulama göstermeyen bir kamu kayıtına karşı uygulanan yaptırım ifadeleri. Bu çelişkilerin uygulanabilirliği etkileyip etkilemediği bir mahkeme meselesidir; bu bölüm, mahkemenin önüne gelecek olguları ortaya koymaktadır.

1. Argüman / Piyasa Değeri Mimarisi

Pazarın üst sınırı ve ticari kullanım yasağı

Steam Topluluk Pazarı’nın liste fiyatı üst sınırı yaklaşık $1,800’dır. Tarihli bir anlık görüntüde (23 Eylül 2026) yer alan beş pazar yerinde, 248 CS2 ürün kategorisi, bu üst sınırın üzerinde iki veya daha fazla pazar yeri tarafından bağımsız olarak fiyatlandırılmıştır; bu tür ürünler Valve'nin kendi platformunda bu fiyatlardan satılamaz. Bu fiyatları isteyen işletme sahipleri, Steam hesapları ve Steam API’si üzerinden çalışan üçüncü taraf pazarlarını kullanır — SSA, açıkça izin verilmedikçe bunları ticari faaliyet olarak sınıflandırır.

Ürünler Pazarın üst sınırını aşıyor → bu açığı üçüncü taraf pazarlar kapatıyor → bu pazarlar Steam hesaplarını ve Steam API’sini kullanıyor → SSA, izinsiz ticari kullanımı yasaklıyor → izin kayıtları yayınlanmamıştır. Topluluk Piyasası'nın yaklaşık 15% tutarındaki toplam ücreti, yalnızca Piyasa içinde tamamlanan satışlar için geçerlidir; bu harici işlemler için geçerli değildir.
2. Argüman / API Anahtarı Güvenlik Mimarisi

API anahtarı güvenlik açığı, kullanıcı ihmali değil, platform tasarımına ilişkin bir sorun olarak değerlendirilmelidir

2023 yılından önce, Steam’un API anahtarı oluşturma uç noktası, çalınmış bir sessionid içeren bir POST isteğini kabul ediyor ve yüksek ayrıcalıklı bir kimlik bilgisi oluşturuyordu e-posta onayı, ikinci bir güvenlik faktörü veya cihaz doğrulaması olmadan. Bu soruşturmada toplanan API ele geçirme şikayetleri tek bir şablonu izlemektedir: saldırgan komut dosyası, çalınan oturum çerezi, gizli anahtar oluşturma, işlem ele geçirme (istek yükü Bölüm 8’de gösterilmiştir).

GDPR’nin 25. Maddesi (tasarım aşamasından itibaren veri koruma) ve 32. Maddesi (işlemenin güvenliği), riske uygun teknik önlemlerin alınmasını gerektirmektedir. İkinci bir güvenlik faktörü olmaksızın veya sahibine bildirimde bulunulmaksızın ticaretin kesintiye uğratılmasına yol açabilecek bir kimlik bilgisi verilmesi, veri sorumlusunun tasarımla ilgili bir meselesidir. Bu bağlamda, sorumluluğu kullanıcıya yükleyen SSA hükmüne güvenilip güvenilemeyeceği konusu, mahkeme ve denetim otoritesinin karar vereceği bir meseledir.

3. Argüman / Gerçek Zamanlı Görünürlük

Valve her oturum açılışında kimlik doğrulama ana bilgisayar adını alır

Oturum açma ana bilgisayar adı, Valve'un OpenID uç noktasına düz metin olarak şu şekilde ulaşır: openid.return_to ve openid.realm (istek biçimi Bölüm 3’te gösterilmiştir). Bunun çıkarılması standart bir işlemdir. 2026-09-22 itibarıyla, 26 çiftte ana etki alanı Link Filtresi’nde yer alırken, Steam oturum açma bilgisini taşıyan ana bilgisayar bu filtrede yer almıyordu. Valve, operatör bazında herhangi bir uygulama kaydı yayınlamamıştır; bu nedenle, bu ana bilgisayarlara Link Filtresi dışında herhangi bir önlem uygulanıp uygulanmadığı, kamuya açık verilerden tespit edilememektedir.

Masrafları kim karşılar?

Arşivlenmiş şikayetlerdeki eğilim

İncelenen şikayetlerde, Steam Destek ekibinin API anahtarı ele geçirilmesi iddialarına verdiği yanıt tek bir kalıba uymaktadır: geri yükleme talebini reddetmek, hesap ve API anahtarı konusunda kullanıcının sorumluluğuna atıfta bulunmak ve bileti kapatmak. Bu dosyada, etkilenen hesapların sayısı veya kaybedilen değerle ilgili herhangi bir toplam rakam tahmin edilmemiştir; bu tür bir rakamın kaynağına da rastlanmamıştır.

Asıl mesele, bireysel kullanıcıların hata yapıp yapmadığı değildir. Asıl mesele, 2023 yılına kadar çalınmış bir çerezle yapılan bir POST isteğinin, herhangi bir bildirimde bulunulmaksızın ve ikinci faktörlü kimlik doğrulama yapılmaksızın yüksek ayrıcalıklı bir işlem kimlik bilgisi oluşturulmasına imkân tanıyan bu mimarinin sorumluluğunun kime ait olduğudur.
Bir belge olarak SSA ile bir sözleşme olarak SSA

Bu dosyayı inceleyen bir mahkeme, SSA’yı tek başına değerlendirmez.

Bu belge, avukatın Ekim 2025 tarihli mektubu ile birlikte incelenmelidir; söz konusu mektupta cihaz düzeyinde korelasyon, yetkilendirme sunucusu kayıt tarihleri, toplu kayıt zaman damgaları, API anahtarı talebinin yükü ve Temmuz 2016 tarihli bildirimlerle Eylül 2026’da hâlâ faaliyette olan platformlar arasındaki on yıllık süre ele alınmaktadır. İşte Valve'ın ele alması gereken kayıt budur.

Ek B — Oluşturulan PDF · sansürleme kontrolü

Oluşturulan PDF’deki sansürleme sadece görsel niteliktedir: sansürlenen metin hâlâ çıkarılabilir durumdadır

Valve'nın avukatı, bir GDPR erişim talebine, metin içindeki gizlenen kısımların silinmek yerine üzerlerinin boyanarak işaretlendiği 830 sayfalık bir ekle yanıt verdi. 902,270 karakter, siyah çubukların altında yer alır ve bir metin çıkarma aracıyla doğrudan ortaya çıkar — çubukların gizlemesi gereken üçüncü taraf tanımlayıcıları da dahil olmak üzere. Burada yalnızca toplam sayılar yayınlanmaktadır; kapsama dahil olan içeriklerin hiçbir kısmı aktarılmamaktadır ve ek metin de yayınlanmamaktadır.

1. Geometri kontrolünde tespit edilenler

GDPR’nin 15. maddesine ilişkin, tarihli yanıt 1 Ekim 2025 Bu çalışmaya 830 sayfalık bir PDF eki eşlik ediyordu (aynı tarihte oluşturulmuş ve değiştirilmiş, .NET için Aspose.PDF üretici meta verileri). Yazarlar sayfa düzeyinde bir geometri kontrolü gerçekleştirdiler: her sayfa için, metin katmanının üzerine boyanmış, neredeyse siyah renkli, saydam olmayan dikdörtgenler tespit edildi ve bunların altında bulunan çıkarılabilir karakterler sayıldı.

Oluşturulan dosya üzerinden ölçülmüştür
902,270
Kara çubukların altından hâlâ okunabilen karakterler
Tahmin değil, sayım. Bu, kapsama dahil olan karakterlerin sayısıdır — kurbanların, yeniden tanımlamaların ya da olayların sayısı değildir.
830 / 830
Etkilenen sayfalar — tüm sayfalar
986
Çıkarılabilir metinlerin üzerindeki dikdörtgenler
1,329
Toplamda opak siyah dikdörtgenler
Siyah çubuklar metin katmanının üzerine çizilmiştir; metni silmezler. Çubukların altındaki metin, standart PDF araçlarıyla çıkarılabilir. Yalnızca toplam sayılar yayınlanmaktadır; örtülü içerik burada yer almamaktadır.
Adli Gösteri: Katmanların Ayrılması
ASPOSE.PDF FOR .NET VEKTÖR ÜSTÜNE YERLEŞTİRME MODELİ (EK, S. 412)

Hesap hakkında yapılan şikayet: [GİRİŞ: redacted_user_667]

Kullanıcı tarafından belirtilen neden: [METİN: "Kullanıcı, envanterde yinelenen ürünler ve haksız ticari uygulamalar olduğunu bildiriyor..."]

Ön plan: <path fill="#000" /> Kusur: Altta yatan UTF-8 akışı bozulmamış
Kaynak: 1 Ekim 2025 tarihli danışmanlık mektubunun PDF eki (830 sayfa, Aspose.PDF for .NET üretici meta verileri) · yazarlar tarafından hesaplanmış, yöntem ve sayfa başına sayılar disclosure-audit.json · Aynı dosyada kayıtlı ekin SHA-256 değeri · ekin kendisi yayınlanmamıştır.
2. Bu durumun veri sahibi yanıtı açısından önemi nedir?

Valve'un avukatı, ilgili kişinin kendi kayıtlarına ilişkin talebine yanıt olarak bu dosyayı veri sahibine gönderdi. Üzerindeki çizgiler sadece görsel amaçlıdır: Altındaki metin hiçbir zaman silinmemiştir; dolayısıyla, gizlemek amacıyla çizgilerle örtülen üçüncü taraf tanımlayıcıları, dosya ile birlikte alıcıya ulaşmıştır. Metin çıkarma aracıyla kaldırılabilen bir sansürleme işlemi hiçbir şeyi gizlemez ve ayrıca alıcının neyin ifşa edildiğini, neyin edilmediğini belirleyememesine neden olur.

15. maddenin 4. fıkrası, bu kısıtlamaların var olmasının temel nedenidir: bir kopya alma hakkı, başkalarının hak ve özgürlüklerini olumsuz etkilememelidir. İşte bu yapımın yerine getirmediği yükümlülük budur. Bunun 4. maddenin (12) numaralı fıkrası kapsamında bir kişisel veri ihlali olarak nitelendirilip nitelendirilmeyeceği, denetim makamı tarafından belirlenecektir; ifşa edilen bilginin kendisi dosyada ölçülebilir ve aynı baytlara sahip olan herkes tarafından yeniden üretilebilir — SHA-256 yayınlanmıştır, ancak ek yayınlanmamıştır.

Çubukların altında hesap numaraları yoktu. Bu, talep sahibine karşı yapılan kullanıcı raporlarının metniydi ve raporların yazarları da eklenmişti: Steam oturum açma işlemi; bir oturum açma işleminin nadiren sadece Steam’de kullanılması nedeniyle, bunların ardındaki kişiyi tespit eden — Yazarların hesaplamasına göre, belgede adı geçen kullanıcıların 60%’dan fazlası tam olarak tanımlanabilir durumdadır — yazdıkları metnin düzenlenmemiş, sansürsüz haliyle birlikte. Bu metin, talep sahibinin uyruğuna yönelik ölüm tehditleri ve hakaretler içermektedir. Bu şekilde kimlikleri tespit edilen kişilerden bazıları reşit değildir. Yapım ekibi, haber yaptıkları kişiye isimleri belirtilmiş bir muhabir listesi verdi, ki bu tam da 15. maddenin 4. fıkrasının önlemek amacıyla düzenlendiği zarardır.

Dosyanın içindeki sıralama, içeriği kadar önemlidir. Talep, ilk olarak, talep sahibinin takma adla kullandığı e-posta adresinde isminin bulunmaması gerekçesiyle ek kimlik kanıtı istenmesiyle karşılandı; ardından ortaya çıkan gecikme süresince hesap kalıcı olarak engellendi. Verilerin nihayet teslim edildiği mektup, Madde 12(3)’te belirtilen bir aylık sürenin altı haftadan fazla geçmesinden sonra geldi; mektupta alıcıya cezai kovuşturma tehdidinde bulunuldu ve avukata hesap faaliyetlerini açıklayana kadar kendi verilerinin geri kalanı saklandı. Bu ifşa, Valve'un kamuoyuna yanıt vermediği iki soruyu da açıklığa kavuşturuyor: sunulan kayıtlar, 2019 yılına kadar uzanan hesap bağlantılarını gösteriyor ve Valve'in daha önce hiç açıklamadığı derinlikte bir iç telemetri verisi ortaya çıkıyor.

Bu bölümün kapsamı: Buradaki inceleme, hazırlanan dosya üzerinden ölçülen düzenleme sürecinin işleyişiyle sınırlıdır. Yazarların hazırlanan kayıtlara ilişkin daha kapsamlı analizleri, bağımsız bir inceleme sonuçlanana kadar askıya alınmış olup, bu dosyada başka hiçbir yerde bu analize dayanılmamıştır.

Delil: 1 Ekim 2025 tarihli avukat mektubu ve buna ekli PDF dosyası (SHA-256 denetim dosyasında kayıtlı); Sayfa düzeyinde PDF ölçümleri ve yöntemi ↗. Talebin akışı, 8. sayfadaki ret kararı ve ifşa edilen kayıtların niteliği, PhishDestroy’nin ifadesinde ayrıntılı olarak belirtilmiştir, “Köpeğim ve Seçkin GDPR Avukatları”, 17 Ağustos 2026 ↗ arşivlendi 2026-08-21 ↗. Hesap adları ve üçüncü taraf verileri burada yer almamaktadır; çubuklarla örtülen hiçbir bilgi aktarılmamıştır.

Kapak mektubunun 8. sayfasında talebin bir kısmı reddedilmekte ve gerekçe yazılı olarak belirtilmektedir: Steam platformundaki diğer kullanıcıların kişisel verilerinin korunması nedeniyle… daha ayrıntılı bilgi verilmesi mümkün değildir. — Daha ayrıntılı bir cevap verilmesi mümkün değildir, çünkü diğer Steam kullanıcılarının kişisel verilerinin korunması gerekmektedir. 830 sayfalık ek de aynı pakette yer almaktaydı. Çizgilerle kapatılan kısımlar hesap numaraları değildi: bunlar, talep sahibine karşı sunulan raporlardı; raporların yazarlarının isimleri belirtilmişti ve sansürlenmemiş ham mesajlar ekte yer alıyordu. Hesap sahibi, avukatı aracılığıyla Valve’dan kendi dosyasını istemişti; ancak dosyadan elde edebildiği bilgiler başkalarına aitti. Bu ekte yer alan hiçbir şey, kutuları kimin çizdiğiyle ilgili değildir. Ortaya koyduğu şey, bilgilerin saklanmasının gerekçesi olarak gösterilen Valve korumasının, aynı zarf içinde, aynı gün, bu aynı sunumda sağlanamadığıdır.
Ek D — Kaynak toplama

Seçilmiş birincil kaynaklar

Arşivden altı kayıt — Valve’nin izleme sistemlerindeki üç GitHub sorunu ve tartışmalı destek sonuçlarına ilişkin üç Reddit hesabı. Her kaynak, ilgili iddiaya, kaydedilmiş metne ve ortaya attığı soruya eklenmiştir.

GH-01 / GITHUBKaydedilmiş derlemede aç

2016 yılında talep edilen donanım anahtarları

Bir kullanıcı, Valve’dan alternatif bir ikinci faktör olarak U2F donanım anahtarlarını desteklemesini talep etti. Kaydedilen bu sorun, hem “Özellik Talebi” hem de “İncelendi” etiketlerini taşıyor ve durumu “açık” olarak kaydedilmiştir.

Alternatif olarak Steam'de U2F USB anahtarının desteklenmesini talep ediyorum.

GitHub sorunundan alıntı ↗
Kayıtlı belge
Valve'un kendi sorun izleme sisteminde yayınlanan ve “incelendi” olarak etiketlenmiş, ek bir hesap koruma önlemi talebine ilişkin tarihli bir istek.
Hesap verme talebi
Ürün kararını, yanıt tarihini ve inceleme sonrasında sağlanan korumayı yayınlayın.
Dosyada: Hesap güvenlik önlemleri →Arşiv #484 · derleme 2026-09-17

Seçilmiş altı kayıt. GitHub açıklamaları, kaydedilen derlemeyi tanımlar. Reddit gönderileri, yazarların anlatımlarını korur.

Altı kaydı indirin ↓

Arama yapılabilen derleme şunları içerir: 16,319 farklı kayıt: 393 Trustpilot, 5,635 Reddit, 2,395 GitHub, 276 web ve 7,620 wiki kaydı. Birden fazla kayıt aynı olayı ilgilendirebilir. Ayrı olarak hazırlanan 40,448 satırlık ana dışa aktarımın kapsamı farklıdır.

Tüm arşivi ara ↗ · Manifest oluştur ↗ · Veri kümesinin kapsamı ve sayıları →

Ek E — Vaka çalışması

ArchiSteamFarm ve otomasyon hükmü

Kendi SSS bölümünde milyonlarca hesapta çalıştığı belirtilen bir açık kaynaklı kart toplama aracı; bu durum, otomasyonu yasaklayan Abone Sözleşmesi maddesiyle (§ 4.C) çelişmektedir. İşleyiş mekanizması — bir kart toplama sisteminin herhangi bir şey üretebilmesi için Valve'dan ne satın alması gerektiği, bir karttan para çekmenin her yolunun neden lisans şartlarını ihlal ettiği, yaptırım geçmişi ve kart ekonomisini kimin denetlediği — şu belgede ayrıntılı olarak açıklanmaktadır: Ek V ↗.

Steam Abone Sözleşmesi’nin 4.C maddesi şu şekilde belirtmektedir:

"Steam'daki İçerik ve Hizmetlerle herhangi bir şekilde etkileşim kurmak amacıyla, hiçbir türde komut dosyası, bot, makro veya insan kontrolü dışında çalışan diğer sistemler ('Otomasyon') kullanamazsınız." — Steam Abone Sözleşmesi § 4.C (güncel) ↗ arşivlendi 2026-09-18 ↗

Valve bu maddeyi uygulamaktadır. Bu konuda oldukça başarılıdır. Şu konuyla ilgili SSS: ArchiSteamFarm (ASF) — kendi belgelerinde şu platformlarda çalıştığı belirtilen bir açık kaynaklı araç: birkaç milyondan fazla Steam hesabı 11 yılı aşkın bir süre önce ilk sürümünün yayınlanmasından bu yana — bot ağlarını işleten kullanıcıları kalıcı olarak engelleyen üç Steam destek mesajını yeniden yayınlıyor. Valve bu ağları tespit etti, isimlerini açıkladı ve ortadan kaldırdı. Dolayısıyla asıl soru, Valve’in büyük ölçekte otomasyonu tespit edip edemeyeceği değildir.

Projenin resmi ArchiSteamFarm SSS yasaklanma riskini doğrudan ele almaktadır:

"ASF'nin, 11 yıldan fazla bir süre önce piyasaya sürüldüğünden bu yana birkaç milyondan fazla Steam hesabında kullanıldığı gerçeği göz önüne alındığında, bu durum son derece olasılık dışı görünse de — gerçek olasılık ne olursa olsun — yine de bir olasılıktır."

"Valve, burada belirtildiği gibi 'Steam aylakların' varlığını açıkça kabul ediyor; dolayısıyla bana sorarsan, eğer bu durumdan hoşnut olmasalardı, VAC açısından sorunlara yol açabileceğini belirtmek yerine çoktan bir şeyler yaparlardı, buna oldukça eminim." Buradaki anahtar kelime, örneğin ASF gibi Steam idler’lardır; oyun idler’ları değildir."

— ArchiSteamFarm SSS, JustArchiNET. Kaynak: GitHub wiki ↗ · kelimesi kelimesine doğrulanmış 2026-09-22

Aynı SSS bölümünde "Bu nedenle kimse yasaklandı mı?" sorusuna şu yanıt verilmektedir: Evet, ve Steam Support’un bunlardan üçüne yazdıklarını şu şekilde aktarıyor:

1,000+ bot · ticaret yasağı
"Görünüşe göre bu hesap, bir bot hesabı ağını yönetmek için kullanılmış. Bot kullanımı, Steam Abone Sözleşmesi’nin ihlali niteliğindedir."

170'den fazla bot · kalıcı olarak yasaklandı, 2017 Kış İndirimi
"Bu hesap, Steam'da koleksiyon kartlarını yasadışı bir şekilde toplamak ve bununla ilgili, sadece ticari faaliyetlerle sınırlı olmayan diğer faaliyetlerde kullanılmıştır. Hesap kalıcı olarak engellenmiştir ve Steam Destek ekibi bu konuyla ilgili ek destek sağlayamaz."

120'den fazla bot · kalıcı olarak engellendi
"Bu ve diğer hesaplar, ağ altyapımızı aşırı yüklemek amacıyla kullanıldı; bu da Steam çevrimiçi davranış kurallarının ihlali teşkil etmektedir."

— Steam ArchiSteamFarm numaralı SSS’nin “Bunun yüzünden kimse engellendi mi?” başlıklı bölümünde yer alan destek mesajları. Kaynak ↗ · kelimesi kelimesine doğrulanmış 2026-09-22

İki kaydı yan yana yerleştirin. 1,000 tarım botuna sahip bir özel kullanıcı tespit edildi, kendisine “bot kullanımı Steam Abone Sözleşmesi’nin ihlali” olduğu bildirildi ve kalıcı olarak hesapları silindi. Bu dosyada yer alan ticari platformlar, ana faaliyetleri olarak otomatik Steam hesaplarını çok daha büyük ölçekte işletiyor ve her oturum açılışında Valve'in kendi OpenID'si aracılığıyla kimlik doğrulaması yapıyor — ancak bunların hiçbiri için operatör bazında bir yaptırım kaydı yayınlanmadı. Bu madde geçerlidir. Asıl soru, kime yönelik olduğudur.

ASF burada hiçbir şeyle suçlanmamaktadır ve Valve’un tutumuna ilişkin yorumu tamamen kendisine aittir — yazarı, “ASF, Valve tarafından yetkilendirilmemiştir” şeklinde açıkça belirtmektedir. Bu araç burada bir ölçüm aracı olarak kullanılmaktadır: Valve'nin bot ağlarını tespit ettiğini, bunları yazılı olarak isimlendirdiğini ve kalıcı olarak yasakladığını göstermektedir. Valve, hangi ticari otomasyonlara izin verdiğini ve geri kalanlar hakkında ne yaptığını operatör bazında kayda geçirerek tek bir cümleyle bu konuyu kapatabilir.

Kart toplama faaliyetlerinin Valve'nin gelirine etkisi

Çiftlikte elde edilen koleksiyon kartları, Steam Topluluk Pazarı’nda satılmaktadır; bu pazarda, Pazar içinde gerçekleştirilen her satış için toplamda yaklaşık 15% tutarında bir ücret alınmaktadır; hesap, bir kart alabilmek için öncelikle Steam üzerinde $5.00 USD harcamış olmalıdır; ve kartların düşmesi için oyunun sahibi olunması veya oyun içi satın alımlar gereklidir. Burada toplam gelir rakamı tahmin edilmemektedir — işletme ölçeği yalnızca ASF SSS’sinde belirtildiği şekilde ifade edilmiştir. SSS’de ayrıca Valve ayırt edici unsur kaydedilmiştir. "Steam avara" (kart toplama) kaynak: "oyun boşboğazları"; bkz. ASF SSS ↗. Bu mekanizma, şu metinde ayrıntılı olarak açıklanmaktadır: Ek V — Ölçek ve ticari amaçlı tuzak.

Konu ArchiSteamFarm — otomatik kart toplama
Belirtilen ölçek Milyonlarca hesap (ASF SSS’ye göre — kesin aktif hesap sayısı doğrulanmamıştır)
Sayılmış, alıntılanmamış 10,880,610 ASF’nin kendi Steam grubundaki toplam API girdisi (5,360,499 sınırsız, Steam’te gösterildiği gibi) — SSS’deki “milyonlar” bir hikâye değil, sayıdır. 88.97% herhangi bir tür Steam yasak içermemektedir. Tam yasak sayımı ↗
Aracın kendi belgelerinde yer alan açıklamalar
  • ASF, Steam istemcisini başlatmadan (proje belgelerinde belirtildiği üzere) hesapları başsız modda oturum açar ve kart düşmesi için oyunları bekleme moduna alır.
  • Sıkça Sorulan Sorular bölümünde, Valve’ın “Steam aylaklarından” haberdar olduğu ve “eğer bunlardan hoşlanmasalardı, çoktan bir şeyler yaparlardı” şeklinde bir gerekçe öne sürülmektedir.
  • (Sıkça Sorulan Sorular bölümüne göre) 11 yılı aşkın süredir hedefli bir denetim bildirilmemiştir; Community Market’te gerçekleşen kart satışlarından elde edilen gelir, Steam’in toplam ücretini, yani yaklaşık 15%’u karşılamaktadır.
  • Sıkça Sorulan Sorular bölümünde, operatör başına on hesaplık bir üst sınır önerilmekte ve bu öneri Valve’ye atfedilmektedir: “Bu öneri, hem Valve’in iç yönergelerine hem de bizim kendi önerilerimize dayanmaktadır.” Valve tarafından bu tür bir yönerge yayınlanmamıştır.
  • Aynı SSS'ye göre teknik sınır: "Tek bir IP adresi ve tek bir ASF örneği ile en fazla 100-200 bot çalıştırabilirsiniz."
  • Oyun süresi, Valve tarafından kaydedilir — “genellikle yaklaşık 30 dakikada bir güncellenir” — ve § 4.C’de “Oyun istatistiklerini tahrif etmek (örn. şişirilmiş galibiyet veya mağlubiyet sayıları, XP, oyun süresi)” yasaklanmış eylemler arasında yer almaktadır.
Otomasyon hükmü açık ve nettir; ASF SSS bölümünde yıllardır bu aracın milyonlarca hesapta çalıştığı belirtilmektedir; buna yönelik herhangi bir hedefli yaptırım bildirilmemiştir. Kural ile uygulaması arasındaki uçurum, kayıtlarda görülmektedir; bunun nedeni burada belirlenmemiştir.
Serginin tamamı Kart ekonomisi: süreç, ölçek, lisans ve denetimi kim yapıyor? ↗ Bir çiftliğin tek bir kart üretebilmesi için Valve’dan ne satın alması gerektiği; § 4.C'nin, kart çiftçiliğini etkilerine göre tanımlayan iki satırı; bir kartı nakde çevirmenin her yolunun, Valve'in yazdığı lisansı ihlal etmesinin nedeni, oysa Valve girişte bir ücret alıyor; Haziran 2025'teki VAC dalgası ve paylaşılan telefon numarasına göre zincirleme yasaklamayı içeren uygulama kaydı; ve Steam civarında kart ticareti ve yasak listesi hizmetlerini yönettikleri tespit edilen Valve çalışanı ve topluluk moderatörleri. Yasak sayımı Valve'a çiftliğin ne kadar büyük olduğunu sormadık. Saydık. ↗ 10,880,610 toplam hesap (sınırlı ve sınırsız), ArchiSteamFarm'in kendi Steam grubundan okunur; kullanıcı grup katılım ayarının işaretini kaldırmadıkça, yazılım ilk başlatıldığında varsayılan olarak bu gruba otomatik olarak katılır (hem ticari bot çiftliklerini hem de varsayılan ayarı değiştirmeyen normal oyuncuları kapsar). 88.97%'de herhangi bir tür Steam yasağı bulunmaz; yasağı olan 11%'nin 99.8%'ü ise ticareti hiçbir zaman durdurmayan, sadece görünüşe yönelik topluluk yasaklarıdır. SteamRep ile çapraz kontrol edildiğinde, listelenen dolandırıcıların 67.77%’ü, hile önleme yasakları bir kenara bırakıldığında serbest kalmaktadır. Kayıt tarihi, coğrafi dağılım ve hayatta kalma oranlarına göre yapılan analizlerle — gerçek ölçek, anlatılmamış, ölçülmüş.
Ek G — Red şablonundan ilgili kayda

DSAR kılavuzu: kanıt talep etme

GDPR’nin 15. maddesini kullanarak API anahtarı oluşturma, hesap kurtarma ve destek erişimiyle ilgili kişisel verileri talep edebilirsiniz. Saklanan kayıtlar, bir eylemi kimin başlattığını ve platformun hangi bilgilere dayandığını ortaya koyabilir.

  1. 01

    Zaman çizelgenizi koruyun.

    Hesap bildirimlerini, biletleri, işlem kimliklerini ve tarihleri UTC formatında kaydedin. Hesabı güvence altına alın ve oyun ile işlem için geçerli kurtarma seçeneklerini gözden geçirin.

    Steam Ticaret Koruma bilgileri ↗
  2. 02

    Saklanan verilerinizi talep edin.

    Zaman damgaları, kaynak IP adresleri, anahtar yaşam döngüsü olayları, güvenlik onayları ve hesapla ilgili kurtarma işlemlerini talep edin. Bu veriler sizi ilgilendirdiği durumlarda, destek erişim olaylarını ve alıcıları da ekleyin.

  3. 03

    Teslimat kaydını saklayın.

    Valve'nın gizlilik iletişim kanalını kullanın. Normal yanıt süresi bir aydır; bu ilk ay içinde, en fazla iki ay daha uzatma gerekliliği gerekçelendirilmelidir.

    Valve gizlilik iletişim yolu ↗ arşivlendi 2026-09-21 ↗
  4. 04

    Yanıtları karşılaştırın.

    Kayıtları zaman çizelgenizle karşılaştırın. Eksikliklerin nedenlerini sorun, ardından gerekirse denetim makamı şikayet yoluna başvurun. Alınan yanıtı aynen koruyun.

Veri sahibinin bilgi edinme talebiGDPR / 15. Madde

Hesap güvenliği ve erişim kayıtları

Göndermeden önce köşeli parantez içindeki alanları değiştirin.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
.txt dosyasını indir

Bir veri merkezi IP'si neleri sağlayabilir?

Bir tutarsızlık, soruşturma yapılması gerektiğini gösteren bir kanıttır.

Bu soruşturmada ele alınan barındırma sağlayıcısı örneğinde olduğu gibi, bir veri merkezi ağından kaynaklanan bir API anahtarı talebi, oturum açma kayıtları, onaylar ve kullanıcının zaman çizelgesiyle karşılaştırıldığında önemli olabilir. Bir IP adresi tek başına failin kimliğini belirlemez veya her türlü savunmayı otomatik olarak geçersiz kılmaz. Kayıtlı onayı düşmanca niyetli bir failin sağladığına dair kanıtlar, söz konusu onaya güvenilmesini sorgulatabilir; diğer yasal dayanaklar ve sorumluluk konuları ise ayrı bir analiz gerektirir.

Korunmuş yasaklama ve GDPR şikayetini inceleyin →
Ek H — Wayback Machine arşiv analizi · yayınlanmış destek istatistikleri

Destek hacmi. Yayınlanmış yanıt süreleri.

Bağlam ve kaynak sınırlamaları

Valve, günlük destek istatistiklerini şu adreste yayınlamaktadır: store.steampowered.com/stats/support. Wayback Machine arşivleri, bu sayfanın 2018’den 2026’ya kadar olan tarihsel anlık görüntülerini saklamaktadır. Bu rakamların işaret ettiği iş hacmi-personel sayısı oranı, yayınlanan yanıt süreleri dikkate alındığında bilet başına insan tarafından yapılan inceleme ile tutarsızdır.

Kaydedilmiş anlık görüntülerdeki Valve’nin arşivlenmiş destek rakamlarını karşılaştırın. Metodoloji, bu rakamların neleri ölçebileceğini ve neleri ölçemeyeceğini açıklamaktadır.

Yayınlanan yanıt süresine göre hacim (2018 → 2026)

Tek bir destek masasında iki kuyruk; 21 adet arşivlenmiş ekran görüntüsüne bakıldığında.

Valve, canlı destek rakamlarını şu adreste yayınlamaktadır: store.steampowered.com/stats/support. Aşağıdaki her bir nokta, Internet Archive’ın sayfayı kaydettiği gün o sayfada yer alan alt sınır Valve’un kendisidir — bizim tarafımızdan yapılan bir tahmin değildir. Her iki dizi de aynı birimde ifade edilen aynı ölçüdür; dolayısıyla tek bir eksende yer alırlar ve birbirleriyle doğrudan karşılaştırılarak okunabilirler.

İade talepleri — Valve tutulan para Hesap güvenliği ve kurtarma — kaybettiğiniz hesap
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 dakikaŞubat 2018’den Ağustos 2026’ya kadar olan her veride geri ödeme alt sınırı. Sekiz buçuk yıllık süre boyunca bu değer altı dakikadan az bir değişiklik gösterirken, günlük geri ödeme hacmi dokuz kat artmıştır.
2,4 saat → 8,7 saatHesap kurtarma süresinin alt sınırı, Aralık 2022’ye kadar yapılan tüm verim ölçümlerinde bir tanesi hariç 2,4 saat civarında seyretmektedir. 2026’daki üç verim ölçümünde Valve sırasıyla 10,9 saat, 5,8 saat ve 8,7 saat değerlerini yayınlamıştır.
×2,8 → ×13Valve’un kendi yayınladığı rakamlara göre, geri ödemelere kıyasla geri kazanımın ne kadar daha yavaş olduğu. Beş yıl boyunca sabit kaldıktan sonra fark açılıyor — yavaşlayan kuyruk, masrafı Valve’in değil, kullanıcının üstlendiği kuyruktur.

Kaynak: 21 adet Wayback Machine yedeklemesi store.steampowered.com/stats/support, 2018-02-03’dan 2026-08-10’e; çıkarma işlemi VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Şekillerdeki sınırları inceleyin: grafikte daha düşük Valve baskı aralığının sınırı. Yayınlanan üst sınır her iki satırda da daha kötüydü — geri ödemeler 1,5 saat ile 1,5 gün arasında, geri kazanımlar ise 7,0 saat ile 3,6 gün arasında değişiyordu. İki ekran görüntüsü, aynı Valve sayfasının yerelleştirilmiş sürümlerinde — 2018-11-03 Çekçe, 2020-03-25 Fransızca — arşivlenmiştir ve tabloda (cs) ve (fr) olarak işaretlenmiştir; rakamları burada birim adları çevrilmiş ve sayılar yayınlandığı şekliyle gösterilmiş olup, kaynak dizelerin tam metinleri çıkarma dosyasında saklanmıştır. Her yakalama, her iki kuyruk için de bir yanıt süresi yayınlamıştır ve her iki çizgideki hiçbir nokta enterpolasyonla doldurulmamıştır. 2020-10-21 değerindeki tek 15 dakikalık kurtarma süresi, grafikte işaretlenmiş ve bırakılmıştır: bu değer yalnızca bir yakalamada görülmekte olup, başka hiçbir yakalamada buna bir büyüklük sırası kadar yakın bir değer bulunmamaktadır. 2022-12-08 ile 2026-02-01 arasında hiçbir yakalama bulunmamaktadır; kayıtlardaki bu 38 aylık boşluk gölgelendirilmiştir ve üzerine hiçbir çizgi çizilmemiştir. Bu rakamlar yayınlanmış yanıt sürelerini göstermektedir. Bunlar, bir biletin içinde neler olduğunu göstermez ve Valve, bu rakamları değerlendirmek için kullanılabilecek herhangi bir personel sayısını yayınlamamıştır.

Her yakalamayı bir tablo olarak aç
Yayınlandığı haliyle her bir arşivlenmiş ekran görüntüsü
YakalamaGeri ödemeler / günGeri ödeme yanıtıİyileşme süresi / günKurtarma müdahalesi
2018-02-0398,78850,12 dakika ile 1,52 saat arası25,6622,51 saat ile 1,80 gün arası
2018-05-0760,49453,83 dakika ile 1,47 gün arası24,2262,45 saat ile 2,22 gün arası
2018-08-0269,08450,27 dakika ile 1,59 saat arası28,9532,44 saat ile 22,17 saat arası
2018-11-03 (cs)63,41049,28 dakika ile 1,54 saat arası33,9102,42 saat ile 1,31 gün arası
2019-02-0176,30550,13 dakika ile 1,52 saat arası35,1642,44 saat ile 2,04 gün arası
2019-05-1878,95151,03 dakika ile 3,12 saat arası27,5142,46 saat ile 20,39 saat arası
2019-09-0778,94150,65 dakika ile 1,66 saat arası28,8122,42 saat ile 13,59 saat arası
2019-12-1369,58950,77 dakika ile 1,55 saat arası25,3222,45 saat ile 1,13 gün arası
2020-03-25 (fr)139,27849,45 dakika ile 1,53 saat arası32,3022,48 saat ile 3,62 gün arası
2020-06-26278,50448,98 dakika ile 2,29 saat arası20,3432,39 saat ile 6,99 saat arası
2020-10-21107,63350,80 dakika ile 1,54 saat arası20,68815,33 dakika ile 8,62 saat arası
2021-03-20158,95650,80 dakika ile 1,64 saat arası25,7602,34 saat ile 11,62 saat arası
2021-06-26547,90751,93 dakika ile 6,73 saat arası29,7282,40 saat ile 15,63 saat arası
2021-10-10170,10351,88 dakika ile 3,25 saat arası23,9892,39 saat ile 13,05 saat arası
2022-01-31354,38653,65 dakika ile 8,09 saat arası24,3912,42 saat ile 15,29 saat arası
2022-05-09172,55551,83 dakika ile 1,65 saat arası23,2892,41 saat ile 16,90 saat arası
2022-09-05153,45353,67 dakika ile 4,15 saat arası23,5942,45 saat ile 1,22 gün arası
2022-12-08181,07554,83 dakika ile 6,67 saat arası27,1112,46 saat ile 18,89 saat arası
2026-02-01317,76250,30 dakika ile 1,52 saat arası47,19710,91 saat ile 21,30 saat arası
2026-05-09246,77650,12 dakika ile 1,52 saat arası35,2645,81 saat ile 15,60 saat arası
2026-08-10373,24452,05 dakika ile 2,07 saat arası45,3198,73 saat ile 16,52 saat arası
ANA GÖZLEM:
Boydan boya 21 Wayback arşiv kaydı 2018-02-03 ile 2026-08-10 arasında değişen günlük geri ödeme başvuruları, 60,494 (Mayıs 2018) – 547,907 (Haziran 2021) — bir 9,1× spread. 2026 yılı rakamı 373,244’dır (Şubat 2018 verilerine kıyasla (+278%)).
Aynı dokuz yıl boyunca, geri ödeme yanıt süresi için açıklanan alt sınır hiçbir zaman bir 49–55 dakika aralık: Toplam hareket süresi altı dakikanın altındayken, bunun ardındaki iş yükü dokuz kat arttı.
Bir kişi her bileti sadece 5 saniye bile okusa, günde 373,244 bilet işlenmesi (mevcut durum) şu kadar zaman alır: 24 saat kesintisiz çalışan 22 temsilci sadece bunları açıp kapatmak için; en yüksek seviyede (547,907, Haziran 2021) bu rakam 32’ye yükseliyor.
Yayınlanan yanıt süresi, bilet başına işlem süresini yansıtıyorsa (~52 dakika/bilet), bundan çıkarılabilecek eşzamanlı personel sayısı şu mertebede olurdu: 13,500 temsilci mevcut hacimde ve tepe noktasında ~20,000. Valve'in destek personel sayısı ile ilgili kaynaklı bir rakam bulunamamıştır; burada herhangi bir rakam varsayılmamıştır.
Aşağıda belirtilenler: İş hacmi-çalışan sayısı oranı, yayınlanan yanıt süreleri çerçevesinde bilet başına insan tarafından yapılan incelemeyle tutarlı değildir. Rakamlar, büyük ölçüde otomatikleştirilmiş bir ilk inceleme süreciyle tutarlıdır; insan tarafından incelenen biletlerin oranı ise yayınlanmamıştır.
Bu durumun GDPR uyumluluğu açısından önemi nedir?

GDPR’nin 22. maddesi, talep üzerine insan tarafından incelenme hakkı tanınmaksızın, önemli hukuki sonuçlar doğuran, tamamen otomatikleştirilmiş bireysel karar vermeyi yasaklamaktadır. Eğer Steam Destek kararları (biletlerin kapatılması, hesap işlemleri, veri taleplerinin reddi) tamamen otomatik komut dosyaları tarafından alınıyorsa, kullanıcıyı “önemli ölçüde etkileyen” bu tür her karar, Madde 22’yi ihlal edebilir.

Bilet HT-2YBP-F7JP-D4VB (18. Madde) üç gün sonra, şablon bir sevk ile ve atıfta bulunulan yasal dayanakla ilgili herhangi bir değerlendirme yapılmaksızın kapatılmıştır. Bir kişinin bunu inceleyip incelemediği, bildirimden anlaşılamamaktadır; bu, denetim makamının 22. Madde ve 15. Maddenin (1)(h) bendi uyarınca Valve’a yöneltebileceği bir sorudur.

Kaynak: store.steampowered.com/stats/support adresinin Wayback Machine anlık görüntüleri (2018-02-03, 2021-06-26, 2026-08-10) — veriler VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json dosyasına aktarılmıştır (21 anlık görüntü, 2018–2026). Not: "~52 dakika" yanıt süresi, iade kategorisi için alt sınırdır; aynı anlık görüntülerde hesap güvenliği yanıt süresi 2,4–16,5 saat arasındaydı. 2021-06-26, tekdüze bir orta nokta değil, tüm zamanların en yüksek seviyesidir (547,907 geri ödeme talebi); hacim 2020–2021'de ~6 kat arttı, ardından kısmen düştü ve 2026'da 373 bin seviyesine geri döndü.
Ek I — Veri kümesinin kapsamı · tekrarlanabilir sayılar

Kayıtları sayın. Kapsamı kontrol edin.

Bağlam ve kaynak sınırlamaları

Kayıtları sayın, ardından iddiaları doğrulayın: Aşağıdaki tüm rakamlar, yayınlanmış dosyalardan yeniden hesaplanabilir.

Altta yatan veri kümelerini inceleyin, sayıları yeniden hesaplayın ve kaynak satırları tekil olaylardan ayırt edin.

Ana CSV dosyası şunları içerir: 40,448 satır. Bunlardan, 36,516 Discord-AntiScam kimlik avı beslemesinden gelmektedir. Geri kalanlar 3,932 Bu satırlar GitHub, inceleme raporları, arama sonuçları, forum içerikleri ve diğer kaynakları kapsayarak, bildirilen topluluk konuları ve güvenlik raporlarının kapsamlı bir dizinini sunar.

Bu CSV dosyasında, 1,690 satır, geçmişteki kullanıcı sorunlarını ve güvenlik açığı açıklamalarını temsil eden "Yama Uygulanmamış Güvenlik Açığı" koleksiyon etiketi altında sınıflandırılmıştır. Bu raporları takip etmek, her bir konunun kendine özgü derleme zaman çizelgesini ve genel yama geçmişini incelemek anlamına gelir.

16,319 kayıtlık aranabilir arşiv, belirli kullanıcı iddialarının ve olay raporlarının yerel düzeyde titizlikle incelenmesi amacıyla tasarlanmış, kendi manifestosuna sahip, ayrı ve özenle derlenmiş bir yapıdır.

Güvenilir bir denetim izi oluşturmak için, kullanıcıların bildirdiği her kayıt, belgelenmiş derleme zaman çizelgeleri ve geçmiş yama günlükleriyle karşılaştırılarak doğrulanmalıdır.

Ayrı olarak tutulan Bölüm II koleksiyon kayıtları 231,829 benzersiz ilan kimliği, bunlara otomatik kayıt kategorisinde yer alan 33,509 ve doğrulanmamış transferler olarak işaretlenen 198,320 de dahildir. Giriş dosyasının SHA-256 değeri, saklanan ölçümle eşleşmektedir. Bu sayılar, kesinleşmiş işlem değerleri veya doğrulanmış hırsızlık toplamlarından ziyade, listeleme girişimlerini ve gözlemlenen transferleri yansıtmaktadır; bu da, kesin ekonomik etkiyi ölçmek için birincil platform kayıtlarına duyulan ihtiyacı vurgulamaktadır. Ölçümleri ve hash değerlerini listeleme ↗

CSV'yi İyice Öğrenin ↗ · Arama yapılabilen arşiv listesi ↗ · Kaynak kayıtlarını incele ↗

Ek J — Bu araştırma hakkında

Valve herhangi bir yaptırım kaydı yayınlamamaktadır.
Bir tane yaptık.

Bağımsız. Ticari amaç gütmeyen. Yalnızca kamuya açık veriler kullanılarak oluşturulmuştur. Düzenleyici kurumlara sunulmuştur.

88.97% otomasyon filosu dokunulmamış — hiçbir türde yasak yok
67.77% 51,732'dan fazla hüküm giymiş dolandırıcı serbest kalıyor
$26.8M+ sınırlandırılmamış filo tarafından yapılan mağaza harcamalarının alt sınırı
3.6% Valve'un Bağlantı Filtresi tarafından engellenen kumar sitelerinin alan adları
8 yıl kayıt altına alınmış güvenlik olayları

Bu nedir? Valve Şirketi’nin Steam platformuna ilişkin bir adli inceleme dosyası — platformun yaptırım geçmişi, kart toplama ekonomisi, yasal çerçevesi ve kumar operatörlerinin Steam’ün kendi OpenID aktarım sistemi aracılığıyla kullandığı kimlik doğrulama altyapısı. Her rakam, iki kaynaktan doğrulanabilir: Valve'in kendi halka açık API'si ve bu araştırma ile birlikte yayınlanan veri kümeleri.

Kimler için uygundur. Valve üzerinde yetki sahibi düzenleyici kurumlar — Hollanda’nın GDPR denetim kurumu, FinCEN, SEC, DSA Dijital Hizmetler Koordinatörü, UOKiK ve Steam ile bağlantılı finansal akışları inceleyen tüm kolluk kuvvetleri. Ayrıca gazeteciler, araştırmacılar ve kalıcı hesap engellemesi uygulanan, geri ödeme talebi reddedilen veya envanterleri çalınan ve itiraz hakkı olmadığı söylenen tüm kullanıcılar için.

Tek talep. Valve bu verileri tam doğrulukla saklamaktadır — yasaklama nedenleri de dahil olmak üzere, tam kimlik alanı, gerçek zamanlı olarak. Bu dosyadaki her sorguyu saniyeler içinde çalıştırabilir ve bunların hiçbirini yayınlamamayı tercih etmiştir. Yetkili makamlar için soru basittir: Neden olmasın?

Yazarların iddia etmedikleri şey. Bu çalışma sırasında hiçbir üçüncü taraf platformda Steam’ye giriş işlemi tamamlanmamıştır. Sağlanan OpenID URL’si, tamamlanmış bir giriş işlemini değil, istek parametrelerini belirler. Kayıt edilebilir ayrı bir alan adı, tek başına kaçırma eyleminin kanıtı değildir. Kayıt tarihleri, bir ana bilgisayarın bir OpenID isteğinde ilk kez ne zaman görünebileceğine dair alt sınırları belirtir; sürekli kullanım olduğunu kanıtlamazlar. Yazarlar, Valve'ın ne bildiğini veya neyi amaçladığını iddia etmemektedir: Valve ile ilgili her ifade, tarihli bir kamuya açık belgeye veya tarihli bir gözleme dayanmaktadır. Bir iddianın kaynak belgeyle desteklenemediği durumlarda, söz konusu ifade metinden çıkarılmıştır.

Biz kimiz?

PhishDestroy — bağımsız araştırmacılar. Valve Şirketi veya burada adı geçen herhangi bir platformla hiçbir bağlantısı yoktur. Bir adet Steam hesabı, yalnızca 18. bölümdeki GDPR talebini belgelemek amacıyla kullanılmıştır.

Yasal uyarı

Ticari amaç gütmeyen, merkezi olmayan, kamu yararına yapılan bir araştırma. Tüm veriler “olduğu gibi” sunulmakta olup hiçbir garanti verilmemektedir. Bu yayın, adli bir karar niteliğinde değildir.

KAMU MALI
Lisanslama

Tüm haklar insanlığa devredilmiştir. Çoğaltma, uyarlama, yayınlama — kaynak gösterme zorunluluğu yoktur. OFAC bölgesi erişimi: yasaktır. Tam lisans ve sorumluluk reddi beyanı →