Bozza di lavoro Non è ancora il 14 ottobre, ma stiamo già pubblicando. Consideralo una bozza. Viene pubblicata la versione completa con le traduzioni e i documenti normativi 14 ottobre 2026. — fino al rilascio definitivo Leggi il manifesto ▾

Non stiamo pubblicando un'unica inchiesta. Stiamo suddividendo il nostro lavoro su larga scala in tre vettori distinti — tre percorsi distinti, ciascuno con una propria struttura, un proprio pubblico e un proprio standard probatorio. Quello che state leggendo ora è uno di questi. Si tratta di una bozza di lavoro. Alcuni dei fatti qui riportati li contesteremo noi stessi e ne dimostreremo il contrario — compresi gli eventi del 2023 e alcuni collegamenti che intendiamo documentare in modo esaustivo. Lasciamo il materiale così com’è affinché possiate verificarlo e trarre le vostre conclusioni.

Il 14 ottobre 2026, la versione definitiva — corredata delle traduzioni — sarà presentata contemporaneamente a un massimo di dieci organismi di regolamentazione. Riteniamo che questi ultimi riterranno che il nostro lavoro, elaborato interamente sulla base di fonti pubbliche e supportato da una base probatoria documentata, meriti la loro attenzione.

Affermiamo che

I Termini di servizio di Steam non costituiscono un accordo con l'utente. Si tratta di una fortezza giuridica costruita per proteggere Valve: dalle autorità di regolamentazione, dagli utenti che vengono esclusi in modo illegittimo, dalle vittime di furti a cui è stato detto che non esiste alcun ricorso né alcuna procedura.

Affermiamo che

Steam ritiene che le leggi possano essere comprate con avvocati così costosi da riuscire a falsificare le prove. Abbiamo documentato come quegli avvocati abbiano utilizzato le prove.

Affermiamo che

Steam non si è limitato a tollerare l'automazione. Ha reso pubbliche le librerie, le API, l'infrastruttura di sessione: l'intero kit di strumenti tecnici necessario per gestire una bot farm su larga scala. L'ecosistema di automazione si basa sulla tecnologia sviluppata da Valve, distribuita con un nome diverso.

Affermiamo che

Il Contratto di abbonamento di Steam vieta espressamente l’automazione commerciale e i marketplace di terze parti. Tutti i mercati di skin e le operazioni di gioco d’azzardo sono stati gestiti nel corso dell’intera storia di Steam, utilizzando le API di Valve, il sistema di sessioni di Valve e il relay OpenID di Valve. Steam non è la vittima di questo ecosistema. Steam ne è l'artefice.

Affermiamo che

Ogni furto, ogni appropriazione indebita di scorte, ogni frode basata sulle API sulla piattaforma: la causa principale è l'architettura stessa di Steam e una strategia deliberata volta a favorire la dipendenza da terze parti. Non si tratta di negligenza. È una scelta progettuale.

Affermiamo che

La chiusura di OPSkins e altre azioni mirate contro piattaforme “illegali” non sono state misure di contrasto. Si è trattato di operazioni volte a favorire la concorrenza, condotte attraverso l’apparato giuridico di Valve — a vantaggio di altre piattaforme “illegali” che sono rimaste impunite.

Affermiamo che

Il modello di business di Steam — nessuna pubblicità, nessun ricavo diretto dal mercato secondario — dipende strutturalmente dalle piattaforme che i suoi stessi Termini di servizio dichiarano illegali. Affrontiamo la questione come analisti di dati che lavorano con grandi insiemi di dati. Non seguiamo un percorso prestabilito. Verifichiamo le affermazioni altrui. La dipendenza è evidente dai numeri.

Affermiamo che

Ogni frode di sostituzione dell’offerta, ogni truffa API documentata fino a gennaio 2026 — la piena responsabilità ricade su Valve. Gli strumenti di terze parti sviluppati per Steam hanno implementato misure di protezione per la verifica delle transazioni che Valve, pur disponendo di risorse di gran lunga superiori, ha scelto di non implementare. Il gioco d’azzardo è stato represso quando le autorità di regolamentazione se ne sono accorte. Le truffe no — perché risolverle avrebbe richiesto che Valve ammettesse che la vulnerabilità era di natura architettonica e che era sempre stata loro. La colpa è stata invece attribuita agli utenti.

Affermiamo che

Steam ha integrato un browser all’interno del proprio client — con l’obiettivo di raccogliere dati telemetrici, non di garantire la sicurezza degli utenti. I software antivirus non possono operare al suo interno. Le protezioni antimalware di Chrome non riescono a raggiungerlo. Abbiamo testato il filtro dei link proprio di Steam — la lista di blocco controllata da Valve — su un set di dati pubblico relativo al phishing. In quell'elenco non compare praticamente nessun dominio di phishing attivo Steam. Una campagna di phishing Steam dura finché dura il dominio.

Affermiamo che

Risolvere la questione con avvocati che hanno gli stessi impegni sul campo da golf potrebbe forse funzionare in una giurisdizione. Ma non stiamo parlando di un solo Paese. Stiamo parlando di ogni paese in cui opera Steam e in cui Valve ha anteposto i propri interessi finanziari alla sicurezza dei propri utenti e dei loro beni — e, in pratica, li ha sostituiti.

Affermiamo che

Vediamo cosa stanno facendo Steam e i suoi avvocati: discutono di cavilli semantici davanti a un pubblico che, secondo loro, non è in grado di capire. Noi abbiamo reso accessibile questa comprensione. È stata ricavata interamente da fonti pubbliche, con una catena probatoria documentata, e può essere utilizzata dalle autorità di regolamentazione contro una società che sta mentendo apertamente.

Affermiamo che

CS2. Dota 2. Gli eSport su larga scala. Nessuno di questi fenomeni raggiungerebbe il proprio pubblico attuale senza l’economia delle skin — e l’economia delle skin non può funzionare senza i mercati commerciali di terze parti che i Termini di Servizio (TOS) di Steam vietano esplicitamente. Se si eliminassero l’ecosistema dei contenuti, la cultura dell’apertura delle casse, le squadre sponsorizzate e la liquidità del mercato secondario, le due franchigie più preziose di Valve perderebbero il pubblico che le sostiene. L'economia Valve che viene definita illegale è quella su cui si fonda l'economia Valve.

Affermiamo che

Valve ottempera alle richieste delle autorità statali russe. Valve ottempera alle richieste delle autorità statali cinesi. È quanto ammettono loro stessi. Gli addetti all’assistenza con accesso interno possono leggere, esportare e trasferire dati dettagliati relativi agli account senza alcun controllo esterno. Le violazioni di account di alto valore documentate nel 2023 hanno comportato l’uso improprio dell’accesso del supporto per convogliare risorse verso soggetti esterni. Valve continua a far valere i propri diritti legali all’interno della Federazione Russa e presenta notifiche preliminari al processo sul territorio russo.

Affermiamo che

Conosciamo la maggior parte delle identità che si celano dietro le principali piattaforme commerciali che operano nell’orbita di Steam. Conosciamo la loro nazionalità. Il quadro completo sta prendendo forma. Non pensiamo che ci vorranno sette anni.

IRICERCA ACCADEMICA

Taylor Wessing & il dott. Patrick

Non siamo stati noi a dare inizio a questa battaglia, ma i loro avvocati. Un articolo accademico approfondito, avallato da esperti, analizzerà minuziosamente la gestione documentata delle prove da parte di Taylor Wessing, citando le fonti.

IIFATTI DOCUMENTATI

Asciutto. Di provenienza controllata. Senza conclusioni aggiunte.

Solo dati pubblici, nessuna opinione. Ogni affermazione è collegata a un documento o a un’osservazione datati; qualsiasi informazione priva di fonte è stata rimossa. Realizzato per la revisione normativa.

IIIINTELLIGENZA

Ciò che sappiamo ma che non siamo ancora in grado di dimostrare.

Non verificato, non revisionato, chiaramente segnalato — pubblicato affinché altri possano approfondirlo insieme a noi.

In ogni caso — come promesso: busseremo a ogni porta. Il mondo verrà a conoscenza della verità su Valve, ovvero su un cavallo di Troia con sede negli Stati Uniti e interessi altrove. È proprio per questo che separiamo queste due piste: in modo che le autorità di regolamentazione possano occuparsi di ciascuna di esse in modo chiaro e distinto.
§1 of 30
01/30
Draft
PhishDestroyII· INDAGINE INDIPENDENTESTEAM / DOSSIER 001
01 / L’ANALISI30 sezioni da esplorare 02 / LE PROVEApri l’archivio delle fonti 03 / I COLLEGAMENTIEsplora la rete

IL DOSSIER SU STEAM / II

Autenticazione da parte di terzi,
Applicazione e Accesso ai dati

Lo studio forense definitivo sulle lacune strutturali, sui meccanismi di aggiramento dei proxy, sull’applicazione selettiva delle norme e sulle sfide normative relative all’ecosistema delle API Web Steam.

Open account access subsection
Sezione 1 — Sintesi del caso

La regola. Il record. Le domande senza risposta.

Contesto e limiti della fonte

Sei risultati, ciascuno collegato a un documento pubblico datato. Le sezioni dettagliate seguono lo stesso ordine: documentazione tecnica (Parte A), normativa e applicazione (Parte B), quadri giuridici (Parte C), seguite dalle appendici con gli allegati principali.

Sei risultati. Ciascuno collega una norma scritta a un documento datato e a una questione che può essere verificata sulla base delle prove.

1. Host di autenticazione con domini separati — 44 percorsi · 26 coppie separate

I registri dei disoccupati 44 piattaforme che effettuano l'autenticazione tramite un dominio separato registrabile. Altre cinque rotte sono in attesa di verifica e di una data RDAP; la loro inclusione porterebbe il totale a 47. Esse sono escluse dal numero 44 e dalla tabella delle età. — 27 con un file di prove pubblicato per ogni percorso e 17 aggiunti tramite raccolta manuale, elencati a parte. In 26 coppie di filtri separati il dominio principale è BLOCCATO nel filtro dei link Steam, mentre il proxy che ne gestisce l'accesso non lo è. Non si tratta di domini temporanei: csgogem.com è bloccato mentre api.csgem.com, l'host con nome di accesso Steam, è registrato dal marzo 2014 — 12 anni e 6 mesi. Valve riceve quel nome host in ogni richiesta OpenID e lo ripropone all'utente nella propria pagina di accesso. La tabella completa, con le durate per ogni route e le informazioni sulla provenienza, è riportata nella Sezione 3.

2. 2016: il meccanismo è stato denominato e la scadenza è stata fissata

Il 13 luglio 2016 Valve ha descritto pubblicamente come i siti di gioco d’azzardo utilizzassero Steam OpenID e conti di trading automatizzati, e le comunicazioni del suo legale del 20 luglio 2016 hanno fissato un termine di dieci giorni. Da allora non è stato pubblicato alcun resoconto sulle azioni di applicazione della normativa per singolo operatore. A dieci anni dalla scadenza fissata, lo stesso meccanismo citato è in uso su host di autenticazione con domini separati che non hanno restituito alcun blocco da parte di Link Filter su 2026-09-21.

3. Correlazione dei dispositivi, su carta intestata dell’avvocato

Nella corrispondenza qui riportata, il legale di Valve ha descritto una correlazione a livello di dispositivo che collega un dispositivo a più account — una funzionalità che il servizio di assistenza di Steam aveva precedentemente dichiarato agli utenti non essere tecnicamente possibile. Resta da chiarire quali dati relativi ai dispositivi siano in possesso di Valve e su quale base venga negato ai titolari degli account l’accesso a tali dati.

4. Due risposte relative all’accesso. Una ha negato l’accesso ai dati, l’altra li ha divulgati.

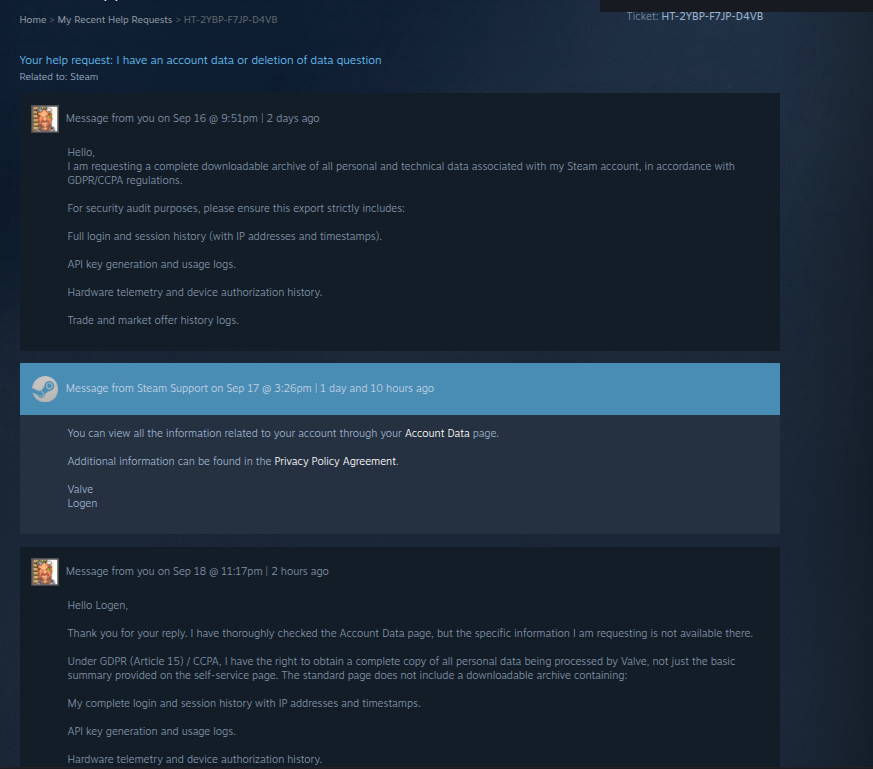
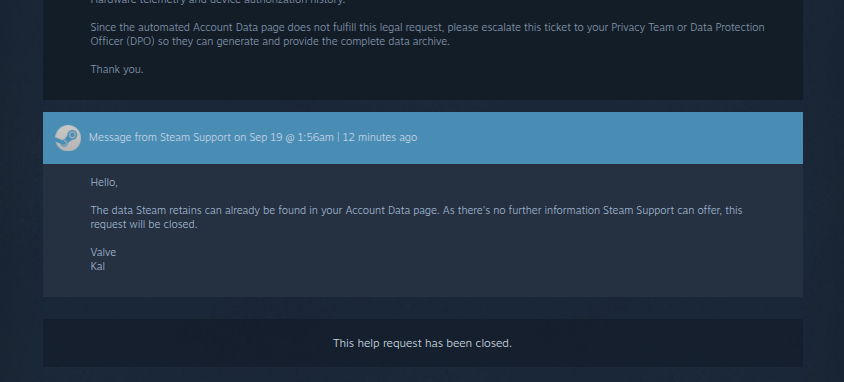
Ottobre 2025: L’avvocato di Valve ha risposto a una richiesta ai sensi dell’articolo 15 presentando un’appendice di 830 pagine in cui le parti oscurate sono state coperte con del colore anziché essere rimosse — 902,270 caratteri riferire i dati utilizzando uno strumento di estrazione standard, compresi gli identificatori di terze parti che proprio quelle barre avevano lo scopo di nascondere. L’articolo 15, paragrafo 4, è il motivo per cui esistono quelle barre. Settembre 2026: Il ticket HT-2YBP-F7JP-D4VB è stato chiuso dopo tre giorni con un link alla pagina self-service “Dati dell’account”: nessun dato, nessuna base giuridica indicata. Al momento della pubblicazione, il termine di un mese previsto dall’art. 12, comma 3, non era ancora scaduto; l’obiezione riguarda il merito della questione.

5. Il mercato al di sopra del massimo di Steam

Steam limita la quotazione in Borsa a circa $1,800. In cinque mercati, in una panoramica datata (23 settembre 2026), 248 categorie di articoli CS2 il cui prezzo superi tale limite da parte di due o più di essi, indipendentemente l'uno dall'altro, e tutti e 248 sono assenti da Steam; un Dragon Lore nuovo di fabbrica parte da $10,941 su 389 copie presenti in tutte e cinque le piattaforme (il dato relativo esclusivamente a CSFloat riportato nella Sezione 13, tratto dall’istantanea del 20 settembre, è pari a $10,623.95 su 62 offerte). La vendita a tali prezzi richiede una piattaforma esterna, mentre il trasferimento degli articoli avviene ancora a Steam.

6. La regola è esplicita; la traccia di controllo non lo è

Il Contratto di abbonamento riserva Steam all’uso personale e non commerciale, vieta lo sfruttamento commerciale salvo nei casi espressamente consentiti, proibisce l’uso di script e bot e consente la chiusura dell’account. Nel 2016, Valve ha esteso tale disposizione agli operatori di gioco d’azzardo. Separatamente, secondo l’account tecnico di CSFloat, Valve ha chiuso IEconItems_730/GetPlayerItems nel 2017, con la rimozione dell'accesso pubblico agli ID degli elementi originali (non è stato individuato alcun log delle modifiche Valve).

2016 / Richiesta scritta 10 giorni
Scadenza indicata nelle comunicazioni inviate nel luglio 2016 dall’avvocato Valve ai siti di gioco d’azzardo. Lettera aperta alla WSGC: Sezione 2.
2017 / Registro di audit pubblico Accesso tramite ID disattivato
CSFloat registra la perdita degli ID originali degli elementi.
Corrispondenza legale Correlazione tra dispositivi
Un dispositivo collegato a decine di account rubati.
Registro dei percorsi Bloccato, ma continuo ad accedere
La regola: La dichiarazione del 2016 di Valve vieta la gestione di attività di gioco d'azzardo su Steam OpenID. Il record: Il Link Filter ospita 26 domini principali, mentre l'host che gestisce l'accesso Steam di ciascuno di essi è in funzione da — quello di csgogem.com è in funzione da 12 anni e 6 mesi.
Parte A — Scheda tecnica · Sezione 4

Un endpoint è stato chiuso. Il tracciamento pubblico ha perso una chiave.

Contesto e limiti della fonte

Steam ha implementato modifiche che hanno rimosso la visibilità pubblica degli ID delle risorse e limitato l’accesso all’inventario tramite API. L’effetto: è diventato impossibile rintracciare un articolo specifico tramite il suo ID originale a partire dai dati pubblici. Di seguito viene illustrato ciò che era possibile prima, ciò che ha smesso di esserlo dopo e quali sono i costi che una vittima deve sostenere per provare dove siano finite le proprie proprietà. La data è il 2017 secondo l’account tecnico di CSFloat; non è stato individuato alcun changelog di Valve. La sequenza degli eventi — circa un anno dopo la dichiarazione sul gioco d’azzardo del luglio 2016 — costituisce l’oggetto dell’indagine, non una conclusione. I record degli oggetti rimangono all’interno dei sistemi di Valve; gli investigatori esterni hanno perso l’accesso alla catena degli ID originali, mentre gli identificatori float, seed e paint consentono solo una corrispondenza parziale.

Si applica la regola Valve: Steam Il servizio di assistenza non ripristina gli elementi che sono stati rimossi dal tuo account, e spetta a te dimostrare cosa sia successo. Il record: Nel 2017, Valve ha chiuso l'endpoint che trasportava gli ID originali degli oggetti. Prima di allora, chiunque poteva seguire il percorso di una skin rubata dall'account della vittima fino a un bot su un marketplace. Da allora, nessuno al di fuori di Valve può più farlo. Il documento richiesto alla vittima è proprio quello che era stato nascosto — ed esiste ancora, all’interno di Valve.

L'era precedente al blackout

Storicamente, ogni oggetto virtuale generato su Steam possedeva un identificativo univoco a livello globale e immutabile ID risorsa. I database OSINT di terze parti potrebbero indicizzare questi ID. Se a un utente venisse sottratto un oggetto, gli investigatori potrebbero tracciare il percorso di quella specifica risorsa man mano che passa dall’account intermedio del malintenzionato agli account di archiviazione di un marketplace o di un sito di scommesse.

PRIMA: chiunque, utilizzando dati pubblici, poteva tracciare un oggetto dall'account della vittima attraverso account intermedi fino a un bot di un marketplace o di un casinò.

Dopo il cambiamento

Secondo l'account tecnico di CSFloat, Valve ha chiuso l'endpoint nel 2017 e gli ID originali degli oggetti hanno smesso di essere disponibili per soggetti esterni. Non è stata individuata alcuna dichiarazione da parte di Valve relativa al motivo di tale cambiamento. Nello stesso periodo, non è stata individuata nemmeno alcuna azione resa pubblica contro gli account bot commerciali che spostavano oggetti su larga scala.

Qualunque ne fosse la ragione, tale cambiamento ha interrotto la catena di custodia pubblica. Una vittima non può più ricostruire la catena di identificazione originale a partire dai dati pubblici per dimostrare che un determinato oggetto rubato sia stato venduto tramite un mercato o un casinò specifico. I registri relativi agli oggetti esistono ancora all’interno dei sistemi di Valve; il pubblico, i ricercatori e le forze dell’ordine che operano sulla base dei dati pubblici non possono accedervi.

DOPO: non è più possibile risalire a un oggetto specifico tramite il suo ID originale (Asset ID) sulla base dei dati pubblici. La catena di custodia dell’ID originale per un oggetto spostato dopo il 2017 esiste solo all’interno dell’infrastruttura di Valve; nessun documento di questo tipo è stato reso pubblico. Gli identificatori float, seed e paint consentono solo una corrispondenza parziale e probabilistica.
IEconItems_730
OTTIENI /IEconItems_730/GetPlayerItems/v1/
Carico utile tracciabile (versione precedente alla patch)
"id": "14892281934",
"original_id": "11829910211",
Stato: la vittima può tracciare la provenienza dell'oggetto attraverso i vari account dei bot.
Payload offuscato (post-patch)
Attuale
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Stato: i soggetti esterni non possono più risalire alla provenienza di un articolo tramite l'ID asset originale a partire dai dati pubblici.
Effetto sulle prove: Dopo la modifica, i dati pubblici necessari per tracciare una voce specifica tramite il suo ID Asset originale dall’account di una vittima fino a un bot di marketplace o di casinò non erano più disponibili. I registri interni esistono ancora su Valve; una vittima, un ricercatore o un investigatore che operi sulla base di dati pubblici non è in grado di ricostruire la catena dell’ID originale (gli identificatori float, seed e paint consentono solo una corrispondenza parziale).

Fonte: resoconto tecnico di CSFloat relativo alla chiusura del 2017 di IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (archiviato 2026-09-21) · i payload riportati servono a illustrare la forma del campo e non rappresentano risposte effettive · non è stato individuato alcun changelog Valve relativo alla chiusura.

Parte A — Scheda tecnica · Sezione 6

Simulatore interattivo di exploit e dirottamento

Contesto e limiti della fonte

Una ricostruzione del percorso che va dal messaggio di phishing alla registrazione della chiave lato server e allo scambio di titoli. Prima del 2023, una chiave API Web registrata su un account poteva leggere il proprio portafoglio, annullare un'offerta di scambio in sospeso e crearne una nuova, senza che al titolare dell'account venisse mostrata alcuna schermata di conferma dello scambio per nessuna di queste azioni. Si tratta di una violazione del principio del privilegio minimo (OWASP A01:2021). I tempi riportati in questa simulazione sono puramente indicativi e non corrispondono a misurazioni in tempo reale dell’attuale piattaforma.

Segui passo dopo passo la ricostruzione del dirottamento. Ogni fase mostra ciò che vede il titolare dell'account e, accanto, la chiamata Steam ricevuta nello stesso momento. Ciascuna di queste chiamate viene autenticata correttamente. Nessuna parte della sequenza richiede che l'autenticazione di Steam fallisca: è necessario che la chiave da essa emessa non abbia alcun ambito di applicazione (OWASP A01:2021).

Ciò che vede il giocatore. Ciò che cambia dietro di lui.SIMULATORE DI PROCEDURA PASSO PASSO
01 / L'ESCA DA CHATUn amico mi chiede di votareLa vittima riceve un messaggio contenente un link.
02 / L'ACCESSOUn portale di sosiaLa vittima inserisce le credenziali di accesso.
03 / L'ACCESSOCreazione di API per il Silent WebL'autore dell'attacco registra una chiave di sviluppatore.
04 / IL CAMBIOScambio commerciale legittimoIl bot "Clone" duplica il destinatario di destinazione.
05 / CONFERMAContraffazione approvataOfferta errata approvata dal cellulare.

L'exploit è stato completato. Convinto che stia per ricevere una notifica sul cellulare relativa alla transazione originale, la vittima approva la transazione sostitutiva. Si tratta di una simulazione forense integrata che illustra come l’assenza del principio del “privilegio minimo” (OWASP A01:2021) consenta il dirottamento automatizzato delle risorse in meno di un secondo.

Lo stesso passaggio, visto dalla reteRicostruzione dell'andamento precedente al 2023 · forme illustrative delle chiamate
VittimaApprova il messaggio di conferma sul dispositivo mobile previsto per l'operazione originale.
AttaccanteRiceve gli articoli sull'account clone.
Steam vedeUn trasferimento confermato dal titolare del conto su un dispositivo registrato.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

La traccia lasciata: un'operazione approvata dall'utente. Questo è il record che il supporto Steam consulta quando riceve il reclamo, ed è il motivo per cui i reclami archiviati sono stati chiusi come "errore dell'utente". I reclami si trovano in l'archivio delle misure esecutive.

Parte A — Scheda tecnica · Sezione 7

I punti finali alla base della sequenza.

Contesto e limiti della fonte

Questi sono i Steam endpoint delle API Web che gli script di dirottamento segnalati hanno utilizzato per intercettare le operazioni di trading senza passare attraverso le fasi di conferma lato browser.

Quattro endpoint documentati sono sufficienti a svolgere l'intero compito. Nessuno di essi presenta difetti, né è necessario sfruttarne alcuno: una chiave valida li chiama e Steam risponde. La chiave è l'unica cosa che l'aggressore doveva rubare.

IEconService / GetTradeOffers / v1 SONDAGGIO

Utilizzato per monitorare le offerte di trading dell'account. Gli script interrogano ripetutamente questo endpoint utilizzando la chiave API compromessa; esso restituisce i dettagli delle offerte di trading appena create, in sospeso o modificate. Gli intervalli di interrogazione non vengono misurati in questa sede.

Vettore di minaccia: Mostra gli ID delle offerte commerciali in sospeso e i dettagli del profilo del destinatario.
IEconService / CancelTradeOffer / v1 INTERAZIONE

Utilizzato per invalidare in modo programmatico l'offerta di scambio legittima dell'utente. Prima del 2023 la chiave non era protetta da alcuna autenticazione a più livelli, pertanto un server automatizzato poteva annullare un'offerta non appena veniva rilevata, senza alcun avviso al titolare dell'account.

Vettore di minaccia: Annulla l'operazione prima che il titolare del conto completi la conferma tramite cellulare.
ISteamUser / GetPlayerSummaries / v2 RECON

È stata eseguita una query per recuperare il nome del profilo, l'URL dell'immagine dell'avatar e il livello del destinatario legittimo della transazione. Ciò consente allo script di personalizzare un account clone già pronto in modo che corrisponda. In questa fase non viene misurato alcun tempo.

Vettore di minaccia: Fornisce i dati necessari per spacciarsi per il destinatario previsto.
/dev/ajaxregisterkey CREAZIONE

L'endpoint di registrazione di Steam per le chiavi. In passato, qualsiasi sessione attiva di cookie del browser (`steamLoginSecure`) poteva registrare una chiave senza una conferma Steam Guard sul dispositivo mobile e senza alcuna notifica al titolare dell'account.

Vettore di minaccia: Una credenziale permanente creata da uno script, all’insaputa del titolare dell’account.
Autopsia forense · Il vettore di sostituzione commerciale

Come Valve ha finalmente neutralizzato la “sostituzione commerciale” — e perché ci sono voluti 7 anni di soluzioni alternative

Da quasi un decennio, il "Sostituzione della chiave API" (o truffa MitM tramite API) è stato il modello di furto di account più redditizio su Steam, sottraendo centinaia di milioni di dollari in skin a giocatori ignari. Valve non ha eliminato la vulnerabilità correggendo l’architettura API vulnerabile; al contrario, Valve ha impiegato sette anni per sovrapporre quattro barriere di attrito a livello di piattaforma che hanno paralizzato la liquidità degli scambi all’interno della comunità, senza risolvere la causa alla radice.

1. La morte per mimetismo

Tempo di attesa per avatar e nome (febbraio 2024)

L'attacco richiedeva una mimica in frazioni di secondo: il bot truffaldino intercettava un'operazione in uscita, estraeva l'avatar e il nome del destinatario tramite ISteamUser, e ha clonato il profilo in 200 ms. Il 14 febbraio 2024, Valve ha introdotto in sordina un obbligo Tempo di attesa per le transazioni da 2 a 4 ore (Errore 34) subito dopo qualsiasi modifica del nome del profilo o dell'avatar. Un bot non può più clonare un destinatario al volo senza essere escluso dalle negoziazioni.

2. La morte economica

Inversione di tendenza CS2 a 7 giorni (luglio 2025)

Valve ha introdotto misure unilaterali Inversioni di tendenza nel mercato per gli oggetti di Counter-Strike. Ogni skin scambiata viene contrassegnata come "Protezione scambio" per sette giorni. Se una vittima scopre una sostituzione, clicca su "Annulla scambio" nella sezione Assistenza Steam e la skin viene immediatamente restituita al proprio inventario, mentre il destinatario viene bloccato. Poiché il blocco dello scambio di 7 giorni impedisce ai truffatori di trasferire l’oggetto su un sito di incasso, il furto risulta non redditizio.

3. La morte del “Silent Key”

Implementazione obbligatoria delle notifiche push su dispositivi mobili per l’API (dicembre 2023)

In passato, un cookie di sessione rubato consentiva a script dannosi di eseguire una richiesta POST in background senza interfaccia grafica verso /dev/ajaxregisterkey senza avvisare la vittima. Il 4 dicembre 2023, Valve ha reso obbligatoria una conferma esplicita tramite notifica push sull’app mobile Steam per generare una chiave API Web, eliminando così l’assegnazione silenziosa delle chiavi in background.

4. Avvisi in-app sui dispositivi mobili

Banner con l’anzianità e il nome dell’account (2022–2024)

Valve ha rinnovato la finestra modale di conferma su dispositivo mobile per visualizzare il partner commerciale Steam anzianità del conto (data di apertura), livello Steam e un avviso esplicito di colore ambra: "Questo utente ha recentemente modificato il nome del proprio profilo", rompendo così l'illusione ottica per le vittime più attente.

I tre difetti del “patchwork” di Valve: perché i truffatori si sono semplicemente spostati su altri bersagli
1. La scappatoia dell'esclusione dei giochi (Dota 2 e TF2)

Le "Trade Reversals" sono state utilizzate esclusivamente per Counter-Strike 2. Gli oggetti di Dota 2 e Team Fortress 2 rimangono completamente privi di protezione a causa delle complessità legate alla creazione e all'incastonatura. Gli oggetti di alto livello del valore di migliaia di dollari (Dragonclaw Hooks, Golden Baby Roshans, Unusual TF2 burning flames) non prevedono alcun periodo di recesso. I truffatori hanno semplicemente reindirizzato l’intercettazione automatizzata tramite API verso i commercianti di Dota 2 e TF2, dove l’assistenza Steam applica rigorosamente la propria politica del 2016 che prevede «nessun ripristino degli oggetti».

2. Il serbatoio "Zombie Key" (senza scadenza)

Mentre Valve ha aggiunto l'autenticazione a due fattori (2FA) tramite notifiche push sul cellulare per generare nuovo chiavi nel dicembre 2023, Valve non ha mai revocato, lasciato scadere o eliminato le chiavi API legacy esistenti. Milioni di account attivi che hanno generato chiavi (o per i quali sono state create chiavi in modo invisibile tramite phishing o malware prima del dicembre 2023) contengono ancora credenziali attive con scadenza pari a zero (nessun TTL) e timeout di inattività pari a zero. Gli autori delle minacce gestiscono enormi database storici contenenti queste chiavi persistenti, continuando a interrogare IEconService senza essere disturbato.

3. La sanzione per la vittima: blocco delle operazioni di trading per 30 giorni

Anche in CS2, Valve penalizza il giocatore vittima della truffa: cliccando su “Annulla scambio” in Steam Support si infligge automaticamente una sospensione obbligatoria di 30 giorni delle operazioni di trading e dell'accesso al Mercato Comunitario sull'account della vittima. Valve punisce l'utente con un mese di sospensione dalla piattaforma come misura deterrente contro le revoche "infondate", scoraggiando le vittime dal revocare le transazioni relative a articoli liquidi di valore inferiore.

Lo scandalo normativo fondamentale: sette anni di soluzioni alternative contro un unico ambito di applicazione dell’API

Perché Valve ha dedicato sette anni a inventare blocchi sulle transazioni, tempi di attesa per gli account e blocchi reversibili sulle transazioni — sconvolgendo l'intera economia del gioco e causando una perdita di $104M in capitalizzazione di mercato — invece di adottare la soluzione standard del settore?

Come dimostrato dal lancio ufficiale di Valve su Steamworks il 16 gennaio 2026 (Annuncio #493839547938902179 ↗), Valve già realizzati Gruppi di autorizzazioni granulari (Generale, Microtransazioni, Economia, Dati di vendita) e Lista bianca degli indirizzi IP per le chiavi di pubblicazione aziendali. Valve disponeva già da anni della soluzione tecnica. Una semplice casella di selezione visibile all'utente—"Impedisci a questa chiave API Web di accedere a IEconService (Gestione delle operazioni)" oppure una lista bianca degli indirizzi IP domestici — avrebbe sradicato la truffa della sostituzione commerciale nel 2018 senza alcun danno collaterale economico. Valve si è rifiutata di garantire ai giocatori abituali la protezione che aveva messo a punto per i propri partner aziendali.

Parte B — Norme e dati relativi all’applicazione · Sezione 10

Un'API di automazione. Una regola contro l'automazione.

Contesto e limiti della fonte

La domanda che questa sezione pone è come si concilino questi due aspetti: quali utilizzi dell’API sono autorizzati, da chi e in base a quali criteri pubblicati. Qui non viene stimato alcun numero di utenti commerciali autorizzati dell’API, né l’assenza di un elenco pubblicato implica alcuna cifra — l’assenza è il risultato, non un numero che sta dietro ad essa. I messaggi di assistenza Steam citati sopra sono riprodotti dal progetto ArchiSteamFarm nella propria FAQ (verificati alla lettera 2026-09-22); non si tratta di Valve pubblicazioni e gli account a cui sono stati inviati non sono identificati.

La norma (SSA § 4.C): Niente script, niente bot, niente sistemi non umani su Steam. Il record: Valve mette a disposizione un'API REST headless il cui unico scopo è l'automazione da server a server e fornisce la chiave a qualsiasi account. Gli utenti vengono bannati per l'uso di sistemi automatizzati; l'interfaccia di automazione è un prodotto sviluppato da Valve. Non è mai stato reso noto quali siano gli usi commerciali autorizzati.

Il "mito dello sviluppatore di videogiochi"

SDK di Steamworks (autentico)

Utilizzato da studi di sviluppo di videogiochi autorizzati per integrare obiettivi, matchmaking e classifiche nei client dei propri giochi. Richiede una complessa integrazione in C++ e l’adesione come partner ufficiale.

Steam API web (La scappatoia)

Un'architettura JSON/REST "headless" progettata per server web esterni. Nel modello di "hijack" qui documentato, viene utilizzata per leggere gli inventari e gestire gli scambi peer-to-peer da server remoti; i suoi usi legittimi non sono riportati in questo dossier.

A chi è destinata la chiaveUn utente Steam standard non ha alcuna necessità, all’interno dell’applicazione, di una chiave API Web; la pagina relativa alle chiavi si trova in un URL riservato agli sviluppatori e il suo scopo, come documentato, è l’accesso esterno lato server. Le segnalazioni archiviate relative a casi di dirottamento descrivono vittime che non sapevano dell’esistenza di tale pagina fino a quando non era stata registrata una chiave sul loro account.

La contraddizione dell'automazione

La sezione 4.C della SSA recita: "Non è consentito utilizzare in alcun modo script, bot, macro o altri sistemi non controllati dall'uomo ("Automazione") per interagire con i Contenuti e i Servizi su Steam." Tuttavia, gli endpoint delle API Web (come CancelTradeOffer) non richiedono un'interfaccia utente né un captcha e aggirano completamente il client Steam. L'API è progettata per l'automazione da server a server; la regola vieta l'automazione da parte degli utenti; il confine tra le due non è reso pubblico.

Un ruolo lato server nel flusso commerciale

Una chiave API Web consente a un server di terze parti di intervenire sulle operazioni dell'account senza il client Steam. Nello schema di "hijack", tale server si interpone tra il titolare dell'account e il server delle operazioni.

  • → Per le operazioni eseguite con il tasto non viene visualizzata alcuna schermata di conferma dell'operazione.
  • → Consente il polling in background (GetTradeOffers).
  • → Annulla e riemette le offerte senza l'intervento dell'utente.
Valve ha realizzato l'interfaccia, ha vietato l'automazione da parte degli utenti nelle proprie regole e non ha pubblicato alcun criterio che indichi quali usi commerciali siano autorizzati.
Parte B — Norme e dati relativi all’applicazione · Sezione 11

Dieci giorni richiesti. Dieci anni da rendere conto.

Contesto e limiti della fonte

Il 20 luglio 2016 il responsabile legale di Valve ha concesso agli operatori di gioco d’azzardo un termine di 10 giorni. Dieci anni dopo (alla data della istantanea del dossier, 2026-09-21) almeno una piattaforma citata nei resoconti stampa relativi a tale avviso, CSGOFast, è ancora operativa con un host di autenticazione su dominio separato. Il testo è stato ricostruito qui di seguito sulla base dei resoconti stampa del 21 luglio 2016; la ricostruzione non è una scansione. Il verbale di applicazione della legge a cui l’avviso faceva riferimento non è stato pubblicato. La lettera aperta alla Commissione è Sezione 2.

Si prega di leggere l’avviso del luglio 2016 riportato accanto alle osservazioni successive. Ciò che manca è un resoconto delle misure di applicazione adottate per ciascun operatore.

Una settimana prima — il 13 luglio 2016, in pubblico

Il 13 luglio 2016 archiviato 2026-09-21 ↗, Valve ha descritto come i siti di gioco d’azzardo utilizzassero Steam: OpenID per l’identificazione degli account e account automatizzati per le operazioni di trading. Valve ha affermato che l’utilizzo di tali meccanismi per gestire un’attività di gioco d’azzardo violava i suoi accordi relativi alle API e agli utenti. Sia la descrizione del meccanismo che il divieto sono contenuti nella dichiarazione datata dello stesso Valve. Al valore 2026-09-21, gli host di autenticazione con dominio separato sottoposti a test non hanno restituito alcun blocco da parte del filtro dei collegamenti, mentre al valore Valve non è stato pubblicato alcun record di applicazione specifico per operatore.

VALVE CORPORATION

Bellevue, Stato di Washington

"Siamo a conoscenza del fatto che Lei gestisce uno dei siti di gioco d'azzardo elencati di seguito. State utilizzando Steam account per svolgere tale attività. Ai sensi del Steam Contratto di abbonamento, i servizi Steam e Steam sono concessi in licenza esclusivamente per uso personale e non commerciale."

"Dovete cessare immediatamente e astenervi dall'utilizzare ulteriormente i vostri account Steam per qualsiasi scopo commerciale. Se non lo farete, entro dieci (10) giorni, Valve ricorrerà a tutti i rimedi disponibili, compresa, a titolo esemplificativo ma non esaustivo, la chiusura dei tuoi account."

Ricostruzione del testo del comunicato del luglio 2016, elaborata dagli autori sulla base di articoli di stampa del 21 luglio 2016
Karl Quackenbush
Consulente legale, Valve Corp.
Cronologia Luglio 2016 – settembre 2026
Termine indicato nell'avviso:
10 giorni
Luglio 2016
Tempo trascorso dalla notifica:
3,715 giorni
Dato fisso relativo al periodo dal 20 luglio 2016 alla data di riferimento del 21 settembre 2026; non si tratta di un dato in tempo reale
Documentazione relativa alle misure di esecuzione rese pubbliche:
Nessuno
Non è stato individuato alcun registro per operatore relativo alle interruzioni o ai blocchi

Dieci anni dopo, CSGOFast — citato nei resoconti giornalistici relativi alle segnalazioni del 2016 — è operativo: csgofast.com ha restituito un blocco del filtro dei link su 2026-09-19 e 2026-09-21, mentre il suo host di autenticazione steam-login.authtofast.com (registrato 2026-06-30) non l'ha fatto.

Registro completo e datato delle modifiche alla sicurezza di Valve: Cronologia della sicurezza → · Il caso di Washington e il criterio di applicazione: di seguito

Cosa emerge dai dati: L'avviso del 2016 fissava un termine di 10 giorni; Valve gestiva già un elenco di domini (il Link Filter) e riceveva i nomi host autorizzati nelle proprie richieste OpenID; non è stato pubblicato alcun registro relativo all'applicazione delle misure per singolo operatore. Alcune segnalazioni della comunità descrivono un’azione intrapresa nel 2018 contro un marketplace (SkinJar), ma tali segnalazioni non sono state verificate e non vengono prese in considerazione nel presente documento.
DOCUMENTO PUBBLICO / WASHINGTON · 2016 → 2026

Due scadenze. Un criterio di applicazione ancora indefinito.

20 LUGLIO

Valve concede ai siti di gioco d'azzardo 10 giorni

Nella richiesta del proprio legale si avvertiva che il proseguimento dell'uso commerciale degli account Steam avrebbe potuto comportare la cessazione del contratto.

27 SET

Washington preme Valve

La Commissione statale per il gioco d’azzardo ha richiesto prove delle misure adottate per impedire i trasferimenti di skin a fini di gioco d’azzardo e ha fissato al 14 ottobre il termine per la risposta.

17 OTTOBRE

Valve respinge l'accusa

Valve ha risposto dopo la scadenza, ha contestato l’accusa di aver facilitato il gioco d’azzardo, ha affermato di aver disattivato gli account associati e ha dichiarato di non voler disattivare il trading e OpenID per tutti. Almeno una piattaforma citata nei resoconti stampa relativi alle notifiche di luglio (CSGOFast) era ancora operativa un decennio dopo. Entrambi i fatti possono reggere solo se l’operatore ha sostituito gli account disabilitati; la documentazione che lo dimostrerebbe non è stata pubblicata. Il WSGC dovrebbe chiedere a Valve di chiarire la discrepanza tra i due dati.

2026

Le rotte osservate nel settembre 2026

Il registro dei percorsi riporta 44 piattaforme che effettuano l’autenticazione tramite host di autenticazione di domini separati, tra cui CSGOFast, utilizzando i meccanismi OpenID e di scambio Valve descritti nel 2016. Il registro delle misure applicative che indicherebbe quali operatori siano stati disattivati non è stato prodotto.

BRIEFING DELLA COMMISSIONE · 30 GENNAIO 2018

Diciotto mesi dopo la risposta di Valve, l'autorità di regolamentazione continuava a definirla una semplice intenzione.

Nel corso dell’audizione pubblica sulla HB 2881, rivolgendosi al proprio organo legislativo, la Commissione ha descritto con parole proprie la dichiarazione del luglio 2016: Valve "ha annunciato l'intenzione di intervenire con severità contro l'uso della propria piattaforma per facilitare il gioco d'azzardo con gli skin." Nella stessa pagina si riporta l'impatto che tale annuncio ha avuto sulle previsioni del settore — "di conseguenza," le previsioni relative al mercato del gioco d'azzardo con puntate in pelle per il 2020 sono state riviste da $19.7 miliardi a $670 milioni, con un calo di circa il 97 per cento, solo sulla scia dell’annuncio. Le previsioni sono cambiate. Il dato relativo all’applicazione delle norme per operatore che ne giustificherebbe l’adozione non è ancora stato pubblicato.

I dati di mercato sono stime di Narus Advisors / Eilers & Krejcik Gaming riportate nel documento informativo della Commissione, non risultati della Commissione stessa; lo stesso documento stima che nel 2016 le scommesse con "skin" ammontassero a circa $5 miliardi, di cui circa $3 miliardi su siti di tipo casinò. Recuperato 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

È possibile mettere a confronto la posizione ufficiale espressa da Valve nel 2016 con l'infrastruttura attualmente osservabile. La domanda è se le misure di applicazione abbiano interessato gli account e i percorsi utilizzati dagli operatori vietati. Un preavviso di dieci giorni non costituisce prova del fatto che la comunicazione sia stata effettuata a tutti gli operatori ivi indicati. L'intervento di OPSkins del 2018 è l'unico caso documentato di azione intrapresa contro un operatore specifico; considerando che sono state controllate 189 piattaforme e che non sono stati pubblicati dati specifici per singolo operatore, un solo intervento documentato non è indicativo di una linea di condotta sistematica in materia di applicazione delle norme.

Avviso del 2016 della Commissione per il gioco d'azzardo di Washington ↗ archiviato 2026-05-20 ↗ · Risposta di Valve del 17 ottobre 2016 (copia del documento) ↗ · Presentazione del WSGC all’Assemblea legislativa, 30 gennaio 2018 (copia locale, 4 pagine) ↗ · lo stesso file su wsgc.wa.gov ↗ · record di recupero e hash ↗ · L'azione di Valve su OPSkins nel 2018 ↗ archiviato 2026-03-07 ↗ · Verifica del percorso attuale ↗

Audit forense longitudinale · Soggetti oggetto di diffida del 2016

Il decennio del preavviso di 10 giorni: verifica forense sulla sopravvivenza dei 23 siti indicati

Il 19 e 20 luglio 2016, Valve il responsabile dell’ufficio legale Karl Quackenbush ha emesso diffide formali nei confronti di 23 piattaforme di gioco d’azzardo “skin”, ordinando loro di cessare l’uso commerciale degli account Steam all’interno di 10 giorni sotto la minaccia della chiusura dell'account e di azioni legali. Più di 3,700 giorni dopo, una verifica empirica ha rivelato il vero andamento dell'applicazione delle norme: numerosi operatori non hanno mai cessato l'attività, altri hanno continuato a operare fino a sei anni dopo la scadenza, e l'ecosistema multimiliardario ha continuato a sfruttare l'architettura OpenID di Valve.

5+ IN DIRETTA
Sicuramente operativi nel 2026 (CSGOBig, CSGO500, CSGOFast, ecc.)
6 ANNI
Periodo più lungo di attività dopo la notifica prima della chiusura (CSGOatse attivo fino al 2022)
$5.01B
Volume delle scommesse "skin" nel 2016 (Narus / Eilers & Krejcik)
Oltre 200
Siti di gioco d'azzardo online attivi che operano nel momento di massimo splendore del mercato
I Titani sopravvissuti · Piano finanziario e di traffico 2024–2026

Dagli avvisi con 10 giorni di preavviso ai conglomerati offshore: un fatturato multimiliardario

Anziché eliminare il "skin gambling", le comunicazioni del 2016 di Valve hanno dato il via a un’evoluzione del settore. Gli operatori sopravvissuti si sono riorganizzati come entità societarie offshore (Curaçao, Belize, Cipro), hanno aperto la strada al trading Peer-to-Peer (P2P) per aggirare i divieti relativi ai bot e ora gestiscono oltre 10 milioni di visite mensili al sito web e miliardi di dollari di volume di scommesse annuo pur continuando ad autenticarsi tramite Steam:

Piattaforma / Dominio Avviso di luglio 2016 Esito dell'applicazione della legge e stato di sopravvivenza Verifica registrata / Link principali
CSGOBig
csgobig.com
Preavviso di 10 giorni (luglio 2016) ANCORA IN VITA NEL 2026
Temporaneamente sospeso, poi riattivato; l'autenticazione avviene tramite letmeinbig.com e csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
Preavviso di 10 giorni (luglio 2016) ANCORA VIVI NEL 2026
Ribattezzato 500 Casino (licenza di Curaçao n. 8048/JAZ2014-037), con un fatturato mensile di svariati milioni
Piattaforma live (500.casino) ↗
CSGOFast
csgofast.com
Preavviso di 10 giorni (luglio 2016) ANCORA IN VITA NEL 2026
Roulette, Crash e Jackpot attivi su steam-login.authtofast.com
Dossier di verifica dell'autenticità ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
Preavviso di 10 giorni (luglio 2016) ANCORA IN VITA NEL 2026
Si è orientata verso le scommesse sulle monete degli eSport e le scommesse in criptovaluta; ha mantenuto un’attività operativa ininterrotta
Piattaforma live ↗
CSGOCasino
csgocasino.net / csgocasino.gg
Preavviso di 10 giorni (luglio 2016) LIVE VIA SUCCESSOR (2026)
Il dominio è stato reindirizzato; il portale successore attivo è raggiungibile all'indirizzo csgocasino.gg
Dominio successore ↗
CSGOatse
csgoatse.com
Preavviso di 10 giorni (luglio 2016) È RIMASTO IN ATTIVITÀ PER 6 ANNI (FINO AL 2022)
Le attività di gioco d’azzardo sono proseguite a pieno regime per sei anni dopo l’ultimatum di 10 giorni lanciato da Valve
X: @CSGOatsecom (Attivo fino al 2022) ↗
CSGOSweep
csgosweep.com
Preavviso di 10 giorni (luglio 2016) È RIMASTO IN VITA FINO A DICEMBRE 2017
È rimasto in funzione al pubblico per 17 mesi dopo la scadenza
X: Stato di CSGOSweep, dicembre 2017 ↗
CSGOWild
csgowild.com
Preavviso di 10 giorni (luglio 2016) È RIMASTO IN VITA FINO A DICEMBRE 2017
Promuoto da importanti influencer; è rimasto attivo per un anno e mezzo dopo la diffida, prima della migrazione verso le criptovalute
X: @Wild (Attivo da dicembre 2017) ↗
CSGOPot
csgopot.com
Preavviso di 10 giorni (luglio 2016) È RIMASTO IN VITA FINO A SETTEMBRE 2017
Ha gestito scommesse con jackpot di importo elevato per 14 mesi dopo la notifica
X: @csgopot (Attivo da settembre 2017) ↗
CSGODiamonds
csgodiamonds.com
Avviso con preavviso di 10 giorni (luglio 2016) È RIMASTO IN ATTIVITÀ FINO ALLA METÀ DEL 2017
Ha continuato a operare per tutto il 2017 nonostante avesse ammesso di aver manipolato i risultati a favore degli streamer sponsorizzati
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
Avviso con preavviso di 10 giorni (luglio 2016) CHIUSO A LUGLIO 2016
Chiuso a seguito di uno scandalo pubblico; oggetto di un’ordinanza consensuale della FTC federale
Ordinanza consensuale della FTC (Fascicolo C-4632) ↗
CSGODouble
csgodouble.com
Preavviso di 10 giorni (luglio 2016) CHIUSO A LUGLIO 2016
Chiusura volontaria immediatamente dopo la pubblicazione dell'avviso di cessazione e desistenza
X: @CSGODouble (Chiuso a luglio 2016) ↗
CSGOMassive
csgomassive.com
Preavviso di 10 giorni (luglio 2016) CHIUSO 2016
Ha cessato l'attività al pubblico alla fine del 2016
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
Preavviso di 10 giorni (luglio 2016) CHIUSO NEL 2016
Ha cessato l'attività al pubblico nel 2016
FB: csgostrongfree ↗
Skins2
skins2.com
Preavviso di 10 giorni (luglio 2016) CHIUSO NEL 2016
Ha cessato l'attività al pubblico nel 2016
FB: CSNCOM ↗
Piattaforma Traffico mensile (visite) Fatturato / Volume stimato Entità societaria e giurisdizione Principali misure normative e modello
CSGOEmpire
csgoempire.com
2,3 milioni — 9,0 milioni al mese
Durata media: 6+ min; 80% diretto
$1.5B — $2.5B Volume d'affari annuo
>1,000,000 transazioni P2P di skin al mese; $6.4M di ordine liquido attivo
Moonrail Limited B.V. (Curaçao n. 148182)
Pagamenti: JHOLT LTD (Cipro); Fondatore: "Monarch" (Ossi Ketola)
Pioniere nel commercio P2P di oggetti senza commissioni; autorizzato da Curaçao con licenza OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 milioni — 3,5 milioni al mese
Durata media: 9 minuti e 23 secondi; 16% percentuale di rimbalzo
$1.0B — $2.0B Volume d'affari annuo
Fatturato aziendale annuo stimato compreso tra $100M e $200M derivante dal margine della casa
Feral Holdings Limited
Con sede a Belize City, Belize (n. di registrazione 171519)
Bandita dall'ACMA australiana (maggio 2023); ha sponsorizzato la squadra di primo livello G2 Esports, che schierava giocatori minorenni
500 Casino (CSGO500)
500.casino / csgo500.com
220.000 — 425.000 al mese
circa 105.000 visitatori unici al mese
$100k / settimana ($5.2M/anno) a Royales
Requisiti di scommessa per i grandi scommettitori: $400 di scommessa per ogni $1 di rakeback
Perfect Storm B.V. (Curaçao n. 150536)
Licenza OGL/2024/1354/0882 rilasciata dalla Commissione di controllo del gioco d'azzardo di Curaçao
Sospesa dalla Spelinspektionen svedese (novembre 2023) per aver rivolto le proprie offerte ai giocatori svedesi senza licenza
CSGOBig
csgobig.com
~169,600 / mese
Durata media: 19 minuti e 12 secondi; primarie statunitensi
Volume annuo di diversi milioni
Scatole misteriose, roulette e battaglie per le casse
Funziona tramite instradamento proxy ausiliario
letmeinbig.com (registrato nel 2023) e csgobiglogin.com
Target di luglio 2016 C&D; rilanciato con architettura di autenticazione tramite proxy
CSGOFast
csgofast.com
~150.000 — 250.000 al mese
Pubblico globale multilingue
Volume annuo di diversi milioni
Roulette ad alta velocità e giochi "crash"
Enti operativi offshore
Percorsi Steam autenticazione tramite steam-login.authtofast.com
Obiettivo del C&D del luglio 2016; attività mai interrotte; ancora in attività nel 2026
CSGOPolygon
csgopolygon.com / plg.bet
~300.000 — 500.000 al mese
Il predominio dei Paesi della CSI e dell’Europa orientale
Volume annuo di diversi milioni
Criptovalute e roulette skin, scommesse sugli incontri
Obiettivo della seconda fase (ottobre 2016)
Si è orientato verso le criptovalute con il dominio speculare plg.bet
È sopravvissuto per un intero decennio; continua a liquidare le attività tramite API di terze parti
La seconda ondata: perché la diffida di Valve ha preso di mira oltre 43 siti in totale

Il 17 ottobre 2016, il consulente legale di Valve ha comunicato formalmente alla Commissione per il gioco d’azzardo dello Stato di Washington che, a seguito delle prime 23 notifiche del 19 luglio, Valve aveva inviato lettere di diffida a oltre 20 siti di gioco d'azzardo con skin aggiuntivi (portando il totale ufficiale a oltre 43). Questa seconda ondata si è resa necessaria perché l'elenco iniziale aveva inspiegabilmente tralasciato i centri di gioco d'azzardo più grandi e famigerati del mondo:

  • CSGOJackpot.com: Il pioniere storico delle lotterie clandestine, che gestiva un volume d’affari di centinaia di milioni prima di chiudere i battenti a causa della minaccia di un’incriminazione federale.
  • CSGOShuffle.com: Il sito al centro dello scandalo dello streaming del luglio 2016, in cui lo streamer di Twitch PhantomL0rd deteneva segretamente il 33% della società ed è stato smascherato mentre manipolava le quote utilizzando i fondi dell'azienda.
  • L'ecosistema macro (oltre 200 operatori): Secondo una ricerca di settore condotta da Narus Advisors ed Eilers & Krejcik Gaming, nel 2016 erano attivi oltre 200 siti distinti di gioco d’azzardo con skin, che hanno generato $5.01 miliardi di volume di scommesse da 3,03 milioni di giocatori attivi. Le 43 lettere di Valve hanno riguardato meno di 20% del mercato attivo.
Indagini ufficiali da parte del governo e delle autorità di regolamentazione sul gioco d’azzardo “Steam Skin”

Il fenomeno del gioco d’azzardo con la pelle è documentato in numerose indagini ufficiali previste dalla legge, azioni di contrasto e documenti di posizione del governo:

1. Commissione per il gioco d'azzardo dello Stato di Washington (WSGC) (2016–2018)

Il 5 ottobre 2016 è stata emessa una richiesta formale di cessazione e astensione; il 30 gennaio 2018 è stato pubblicato un documento informativo legislativo in cui si attesta che gli “skin” sono equivalenti al contante e si riporta il volume delle scommesse con “skin” pari a $5.0B.

Rapporto legislativo del WSGC in formato PDF (copia locale) ↗
2. Commissione federale per il commercio degli Stati Uniti (FTC) (settembre 2017, fascicolo C-4632)

Prima azione di contrasto normativa a livello federale relativa al "skin gambling" nei confronti dei titolari di CSGOLotto, Trevor Martin e Thomas Cassell, per pratiche ingannevoli e controllo non dichiarato della piattaforma.

Decisione e ordinanza consensuale della FTC ↗
3. Documento di posizione della Commissione britannica per il gioco d’azzardo (UKGC) e verifiche relative ai minori

Le skin dei videogiochi sono state formalmente classificate come "denaro o equivalente" ai sensi del Gambling Act 2005. Da successive indagini è emerso che oltre 11% dei bambini di età compresa tra gli 11 e i 16 anni aveva scommesso skin nei videogiochi.

Archivio di ricerca dell’UKGC ↗
4. Inchiesta del Senato australiano su ambiente e comunicazioni (2018)

Relazione del Parlamento federale su "Microtransazioni nei giochi per oggetti ottenibili in modo casuale", valutando le meccaniche dei loot box di Valve, i prelievi in contanti sul mercato secondario e l'elusione delle norme.

Inchiesta del Parlamento australiano ↗
La domanda in sospeso

Pubblicare il resoconto delle misure applicate: quali account di gioco d’azzardo e bot sono stati disattivati, quali host di ritorno sono stati limitati e quali servizi commerciali hanno ottenuto l’autorizzazione. Un divieto pubblico e un avviso sulla homepage non dimostrano che l’attività in questione sia stata interrotta.

Parte B — Norme e dati relativi all'applicazione · Sezione 12

Il nome host è già presente nella richiesta.

Contesto e limiti della fonte

Valve dispone già di un elenco di domini (il “Link Filter”) e riceve già il nome host di autenticazione in ogni richiesta OpenID. Il pseudocodice riportato di seguito illustra la struttura logica che consente di collegare i due elementi. Non vi sono prove pubbliche che dimostrino che Valve lo faccia.

Valve gestisce già una lista nera di domini. Valve riceve già l'host di accesso in ogni richiesta OpenID. Non c'è bisogno di costruire nulla: basta unire le due parti. Si tratta di una ricerca del nome host in un elenco che Valve gestisce autonomamente. Lo pseudocodice riportato di seguito è solo un esempio illustrativo, non l'implementazione di Valve.

forensic_autoban.py
# PSEUDOCODICE ILLUSTRATIVO — Valve.block_domain() e flag_session_as_mitm() non sono vere e proprie chiamate API. Questo esempio illustra la struttura logica di una misura di mitigazione Valve che potrebbe essere implementata contro i domini di autenticazione proxy, non il funzionamento interno effettivo di Valve.
# Illustrazione: la struttura logica di una verifica sulla richiesta OpenID in arrivo
def audit_openid_request(richiesta):
blocked_origins = database.get_blacklisted_platforms()
proxy_domain = request.params.ottenere('openid.realm')
target_redirect = request.params.ottenere('openid.return_to')

# Logica: se il proxy reindirizza verso un sito bloccato, bloccare il proxy.
per sito in origini_bloccate:
se sito in target_redirect:
Valve.block_domain(proxy_domain)
Valve.contrassegna_sessione_come_MITM(request.session)
# Risultato: la richiesta di accesso per quell'host è stata rifiutata

Osservazione:
Se un dominio principale è già presente nel filtro dei link (ad es. howl.gg, bloccato 2026-09-18/19/21) e il suo host di autenticazione (howl.uno) compare nella richiesta OpenID proveniente dal pulsante di accesso di quel sito, l'associazione è rilevabile da Valve dai propri dati di richiesta. La verifica è automatizzabile; la sua esecuzione, invece, non lo è.

Precedenti documentati e segnalati

Valve è intervenuto contro un operatore terzo almeno una volta, come risulta dai dati disponibili: nel 2018 ha revocato l'accesso di OPSkins al sistema ExpressTrade (L'annuncio di Valve ↗ archiviato 2026-03-07 ↗). Anche alcune segnalazioni della comunità risalenti al 2018 descrivono la perdita di accesso a una piattaforma (SkinJar); tali segnalazioni non sono state verificate e il meccanismo è dedotto dall'esito, non da una procedura resa pubblica.

Cosa stabilisce il precedente:

Valve può interrompere l’accesso di un operatore terzo quando lo ritiene opportuno. CSGOFast, citato nei resoconti stampa relativi alle notifiche del luglio 2016, operava su 2026-09-21 con un host di autenticazione registrato su 2026-06-30 che non restituiva alcun blocco da parte del Link Filter. Il motivo per cui un operatore è stato escluso e altri no non è spiegato da alcun criterio pubblicato.

Cosa indica e cosa non indica la data di registrazione

La data di registrazione di un host di autenticazione rappresenta il limite minimo relativo al momento in cui l'host potrebbe essere apparso per la prima volta in una richiesta OpenID; essa non implica un utilizzo continuativo. sc-auth.net, ad esempio, è stato registrato con il codice 2019-04-02 (RDAP) ed è stato rilevato nella procedura di accesso Steam di Skin.Club nel settembre 2026; ciò che è accaduto tra queste due date non risulta dai registri pubblici.

Audit comparativo: standard di conformità API

Aspetto esecutivo Regole dell'API di GitHub Steam API web (Valve)
1. Neutralità normativa Si applicano a tutti gli account regole pubblicate e uniformi, limiti di frequenza documentati (ad esempio, 5,000 chiamate/ora per gli utenti autenticati, 15,000/ora per le organizzazioni GitHub Enterprise Cloud) e politiche di utilizzo accettabile pubblicate. Non sono stati pubblicati criteri. Gli account individuali vengono chiusi in base alle clausole relative all’automazione e all’uso commerciale (reclami archiviati), mentre non è stato pubblicato alcun registro delle azioni intraprese per operatore per quanto riguarda le piattaforme commerciali.
2. Abuso di OpenID / proxy di autenticazione Le politiche pubblicate da GitHub consentono la sospensione o la revoca delle app e dei token OAuth in caso di abuso, e la sua documentazione descrive la revoca automatica dei token esposti (sintesi della documentazione di GitHub a cura degli autori). Gli host di autenticazione con dominio separato rilevati nei flussi OpenID Steam (ad esempio rbsnin.com, howl.uno, sc-auth.net) non hanno generato alcun blocco da parte del filtro dei link in 2026-09-21, mentre i loro domini principali sì.
3. Monetizzazione degli abusi GitHub non applica commissioni sulle transazioni relative agli articoli trasferiti tramite sistemi di automazione di terze parti; il suo modello di business si basa sugli abbonamenti e sulle inserzioni nel marketplace. Valve vende le chiavi delle casse che consentono di ottenere gli oggetti, mentre il Mercato della Comunità applica una commissione complessiva di circa 15% sulle vendite effettuate all’interno del Mercato. In questa sede non viene fornita alcuna stima delle entrate attribuibili a piattaforme di terze parti.
4. Durata dei cicli di evasione Gli ID client OAuth sospesi smettono di funzionare su tutta la piattaforma al momento della sospensione; la documentazione non riporta un tempo stimato per l'intervento e in questa sede non se ne ipotizza alcuno. Gli host di autenticazione con domini separati e date di registrazione comprese tra il 2011 e settembre 2026 non hanno restituito alcun blocco da parte del filtro dei link nei controlli di 2026-09-19 e 2026-09-21. La data di registrazione rappresenta un limite minimo per il possibile utilizzo, non una prova di utilizzo continuativo.
Fonti: rubrica GitHub — Documentazione pubblicata da GitHub sui limiti di velocità delle API e sulle politiche della piattaforma (sintesi degli autori, non citata) · rubrica Steam — Controlli del filtro dei link di 2026-09-19 e 2026-09-21 (linkfilter-recheck-2026-09-21.json), registro RDAP (domain-registration.json) e i reclami relativi all'assistenza archiviati (archivio delle prove).
Parte B — Norme e dati relativi all'applicazione · Sezione 13

Il divario di prezzo rispetto a 0

L'oggetto si trova in un inventario Steam; la vendita avviene altrove. Un AWP Dragon Lore nuovo di fabbrica aveva 62 offerte attive su CSFloat; il prezzo più basso richiesto $10,623.95. Il mercato di Steam non può visualizzare un prezzo richiesto superiore a circa $1,800. Per vendere al prezzo più alto osservato, un proprietario ha bisogno di un acquirente o di una piattaforma di mercato esterni a Steam. L'oggetto e il suo trasferimento dipendono comunque da Steam.

Contesto e limiti della fonte

In questa sezione compaiono tre diversi conteggi, che non sono intercambiabili. 245 è il numero di categorie di nomi di articoli CS2 la cui offerta attiva più conveniente ha superato il valore $1,800 esclusivamente su CSFloat, il 20 settembre 2026. 241 è lo stesso insieme meno le quattro categorie fissate al limite massimo $100,000 di CSFloat, ovvero il pannello su cui viene calcolato il limite minimo $13.63M. 248 Si tratta di un quadro diverso: le categorie il cui prezzo superava il limite massimo in due o più delle cinque piattaforme di mercato il 23 settembre 2026. Le piattaforme si sovrappongono, pertanto i dati provenienti da sedi diverse non devono mai essere sommati. Ogni cifra qui riportata rappresenta un prezzo richiesto, non una vendita conclusa, e nessuna di esse costituisce ricavo, fatturato o profitto — né per Valve né per chiunque altro. I valori riportati da PriceEmpire sono stime arrotondate pubblicate da quel sito, e la sua carta Steam copre oggetti provenienti da altri Steam giochi, quindi gli ambiti di riferimento nel confronto non sono identici.

Un articolo. Due sistemi di prezzi.SEGUI IL RECORD
STEAMInformazioni su $1,800Limite massimo pubblicato per gli annunci sul Mercato della Comunità
CATALOGO SALVATO$10,623.95AWP Dragon Lore nuova di fabbrica, prezzo da concordare
LA DIPENDENZAÈ ancora un articolo SteamL'inventario e il trasferimento rimangono a Steam

A quel prezzo, il venditore ha bisogno di una piattaforma alternativa o di un acquirente. L'articolo dipende comunque dall'inventario e dal sistema di trasferimento di Steam.

01 / ARTICOLOValve inventario delle partiteOggetto di CS2 o Dota 2 contenuto in Steam
02 / SOFFITTOInformazioni su $1,800 in SteamPrezzo massimo per un annuncio sul Market
03 / RICHIESTA ESTERNA$10,623.95 per Dragon LoreL'offerta CSFloat più conveniente nella panoramica datata
04 / CONSEGNASteam rimane nella catenaLa proprietà e il trasferimento degli oggetti dipendono dal sistema stesso
245 categorie CS2 su CSFloat.166 categorie di CS2 e 3 di Dota 2 su Skinport.

Ciascuna cifra riporta il numero di categorie di articoli la cui offerta attiva più conveniente era rigorosamente superiore a $1,800 il 20 settembre 2026. Le piattaforme si sovrappongono; i relativi conteggi non devono essere sommati. Un'offerta non equivale a una vendita conclusa.

Controllare il registro a livello di articolo →
API CSFLOAT DIRETTA / ISTANTANEA DATATA$13.63M

Valore richiesto complessivo minimo in 241 categorie di articoli e 3,395 offerte attive. Calcolato come il prezzo di vendita più basso di ciascuna categoria moltiplicato per il numero delle offerte corrispondenti. Le quattro categorie fissate al limite massimo di CSFloat ($100,000) sono escluse da questo panel prudenziale.

Cosa indica la cifra in dollari

Queste offerte rappresentano almeno $13,631,888.25 nei prezzi di vendita pubblicati per questo sottoinsieme limitato di CSFloat. Includendo le quattro categorie con prezzo massimo si ottiene $14,231,888.25. Questo è un limite massimo per le richieste attive, non le vendite concluse, il fatturato, l’utile o l’intero mercato CS2.

Ricalcola a partire dall'istantanea CSFloat di 245 righe ↗
PRICEEMPIRE / VALORE DI CATALOGOSteam: n. 15 su 39

Molti locali indicano un valore in dollari superiore a Steam.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

I sei valori più grandi visualizzati e Steam. PriceEmpire arrotonda queste cifre; Steam mostra $31M. Quattordici locali presenti nell'elenco lo precedono in base ai valori in dollari indicati.

PRICEEMPIRE / NUMERO DI OFFERTESteam: n. 1 su 39

Steam è ancora in testa per numero di offerte.

Steam
32,2 milioni
YouPin898
5,9 milioni
C5Game
4,6 milioni
HaloSkins
4,4 milioni
Skinport
3,8 milioni

Steam mostra 32,2 milioni offerte. Il numero di offerte e il valore totale richiesto rispondono a domande diverse; molti annunci a basso prezzo possono incidere in modo determinante sul conteggio.

Fonte: Confronto pubblico di PriceEmpire ↗ archiviato 2026-09-21 ↗, registrato alle 2026-09-20 19:03 UTC; estrazione datata a 39 righe ↗. I dati riportati sono stime approssimative e le scorte possono sovrapporsi tra le diverse sedi. La scheda di Steam descrive anche oggetti provenienti da altri giochi Steam, pertanto gli ambiti di riferimento non sono identici. I valori indicati si riferiscono ai prezzi di vendita richiesti, non alle vendite o ai ricavi.
42
UN'ALTRA FONTE / STEAMANALYST

L'ecosistema commerciale è sotto gli occhi di tutti.

Elenco dei marketplace di SteamAnalyst archiviato 2026-07-19 ↗ elenca 42 piattaforme di vendita CS2 di terze parti insieme a Steam, con dati recenti sui prezzi per 32 delle 43 voci. PriceEmpire elenca 39 piattaforme in base ai propri criteri di inclusione. Aziende citate, offerte pubbliche, prezzi visibili: questa economia è trasparente.

IL LIMITE È IL MECCANISMO: LA VENDITA PERDE SLANCIO, L’ARTICOLO NO.

In cinque mercati diversi, immortalati in un’unica istantanea autorizzata, 248 categorie di articoli CS2 hanno un prezzo fissato in modo indipendente superiore al limite massimo di inserzione di Steam, pari a circa $1,800, per almeno due di esse — e ognuna di esse è assente da Steam. La stessa istantanea ha suddiviso l’intero catalogo in fasce di prezzo: il mercato di Valve offre 95.3% delle categorie di articoli al di sotto del proprio limite massimo e 1.9% di quelle al di sopra. Il crollo non riflette un calo della domanda, ma corrisponde esattamente alla regola pubblicata. La vendita a tali prezzi richiede un acquirente esterno o un marketplace, mentre Steam continua a controllare le scorte e il trasferimento: l’attività esce dalla cassa di Valve e la consegna rimane sull’infrastruttura di Valve.

Steam Domande frequenti sul mercato ↗archiviato 2026-09-21 ↗Steam Contratto di abbonamento ↗archiviato 2026-09-21 ↗Set di dati dell'atlante dei cinque mercati ↗Manifesto di provenienza ↗Istantanea precedente di CSFloat ↗Panoramica su Skinport ↗PriceEmpire ↗ archiviato 2026-09-21 ↗SteamAnalyst ↗ archiviato 2026-07-19 ↗Registro del divario di prezzo ↗Atlante della scala dei prezzi ↗

Parte C — Quadri giuridici · Sezione 15 · Scala commerciale

Segui i flussi di denaro. Distingui le transazioni.

Contesto e limiti della fonte

La questione dell’uso commerciale assume maggiore rilevanza quando i flussi di denaro vengono separati. I trasferimenti di beni a terzi, le vendite primarie di Valve e i prelievi di contanti dall’esterno sono operazioni distinte.

L'articolo appartiene a Valve. Le scorte ammontano a Valve. Il trasferimento avviene sui server di Valve. Solo il pagamento avviene altrove — ovvero la fase che determina se un soggetto sia o meno un operatore di trasferimento di denaro, e l’unica fase in cui Valve non opera.

Il meccanismo di generazione dei ricavi

Dove il denaro circola effettivamente.

Tre percorsi / un'economia basata su un unico bene
  1. 01 / AccountInventario utenti

    Articoli disponibili: Steam

  2. 02 / TrasferimentoCommercio P2P

    Utente ↔ bot oppure utente ↔ utente

  3. 03 / LiquidazionePiattaforma esterna

    Saldo del sito o pagamento Steam

CircolazioneIl motore economico va oltre il semplice costo del trasferimento

Steam fornisce l’infrastruttura di inventario e trasferimento utilizzata dai mercati esterni. L’argomentazione economica alla base dell’indagine è che la liquidità derivante dalla rivendita e la domanda ricorrente sostengono la spesa per custodie, chiavi e articoli di ricambio, con commissioni sulle successive vendite sul Mercato della Comunità. Un trasferimento diretto P2P non comporta alcuna commissione da parte del Mercato della Comunità; tale dato contabile non risolve la questione del beneficio più ampio. Valve mantiene il controllo sull’accesso agli account e sulle restrizioni di trading in ogni fase.

  1. 01 / Domanda secondariaLiquidità e valore di rivendita

    Domanda esterna legata al commercio e al gioco d’azzardo

  2. 02 / Spesa primariaChiavi, custodie e capsule

    Acquisti a partire da Valve, ove disponibili

  3. 03 / RicaviRicavi da vendita primaria

    Più le commissioni sulle vendite effettive sul mercato

5% + 10%Steam + commissione CS2 sulle vendite nel Community Market

Conclusione economica dello studio: i mercati di rivendita liquidi possono incoraggiare la spesa per articoli nuovi. Il noto 15% combina i tassi delle commissioni di mercato, soggetti a importi minimi e arrotondamenti; non si tratta di un prelievo applicato a ogni transazione esterna.

Tabella delle tariffe del Community Market di Valve ↗ archiviato 2026-09-21 ↗. Il 25 febbraio 2026 Il Procuratore Generale di New York ha intentato un’azione legale archiviato 2026-09-01 ↗ sostenendo che i loot box a pagamento siano collegati alla rivendita in contanti all’esterno e ai danni causati dal gioco d’azzardo — lo stesso nesso che questo dossier documenta dal punto di vista dell’infrastruttura tecnica. Tale denuncia è un’accusa, non un accertamento; viene citata qui perché un’agenzia statale incaricata dell’applicazione della legge ha posto una domanda affine a quella sollevata dal presente dossier: dove sono i dati relativi all’applicazione della legge che corrispondono alle dichiarazioni pubbliche?

  1. 01 / IntroduzioneDeposito in criptovaluta

    Registrazioni relative a servizi esterni e portafogli

  2. 02 / ConversioneEquilibrio → skin

    Articoli consegnati tramite Steam transazioni

  3. 03 / UscitaVendita esterna di valuta fiat

    Venditore, acquirente e fornitore del servizio di pagamento

KYC?Identificare il controllo ad ogni passaggio di consegne

Questa è la strada da seguire, non un servizio di conversione in contanti basato sull'API nativa Steam. Documentare i controlli di identità, la custodia, gli ID delle transazioni e i destinatari dei pagamenti presso ciascun operatore esterno prima di autorizzare un prelievo in contanti senza KYC.

Stati Uniti / Legge sul segreto bancario

Classificare prima l'attività, poi l'obbligo.

Il FinCEN valuta le operazioni di trasferimento di denaro in base all’attività svolta dall’impresa. L'accettazione e il trasferimento di valuta virtuale convertibile possono far scattare gli obblighi relativi ai servizi di trasferimento di denaro, fatte salve le definizioni e le eccezioni applicabili. Il portafoglio Steam di Valve accetta fondi e li converte in oggetti di gioco; tali oggetti vengono poi liquidati tramite operatori terzi in cambio di valuta reale. L’oggetto e il suo trasferimento avvengono sull’infrastruttura di Valve; il prelievo di contante no, e se una qualsiasi parte di tale ciclo soddisfi le definizioni di trasferimento di denaro è una questione di classificazione che spetta al FinCEN, non una conclusione tratta in questa sede.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ archiviato 2025-07-11 ↗

Unione Europea / riciclaggio di denaro

Tracciabilità dei proventi, delle informazioni e dell'assistenza.

La direttiva (UE) 2018/1673 riguarda il riciclaggio intenzionale e la partecipazione a attività che coinvolgono proventi di reato. La questione oggetto dell’indagine è cosa sapesse Valve riguardo agli operatori che utilizzavano la sua infrastruttura di trading e OpenID dopo il 13 luglio 2016, quando ne descrisse pubblicamente tale utilizzo, e quali misure abbia adottato al riguardo. Valve non ha pubblicato alcun registro delle misure di applicazione per singolo operatore; sarebbe tale registro, e non il presente dossier, a rispondere alla domanda.

Quadro normativo dell'UE in materia di diritto penale ↗

Terminologia della sesta direttiva antiriciclaggio (AMLD6): La direttiva in materia di diritto penale sopra citata è distinta dalla direttiva (UE) 2024/1640, nota anche come AMLD6. Per quest’ultima, il termine generale di recepimento è fissato al 10 luglio 2027, con alcune eccezioni specificate. Articolo 78 ↗ archiviato 2026-08-30 ↗

Parte C — Quadri giuridici · Sezione 16 · Notifica, risposta, responsabilità

La legge sui servizi digitali: mettere nero su bianco le conoscenze

Contesto e limiti della fonte

Due elementi della notifica ai sensi dell’articolo 16 riguardano il mittente piuttosto che il presente fascicolo: i dati identificativi del mittente stesso e una dichiarazione in buona fede circa l’accuratezza delle informazioni. Tutto il resto richiesto dall’articolo — la spiegazione motivata e l’esatta ubicazione elettronica — è indicato nella Sezione 3 e nel registro dei percorsi, con le risposte salvate e gli hash, in modo che qualsiasi parte possa presentarla. Due ulteriori limiti alla legge stessa: la perdita dell’esenzione per l’hosting non comporta di per sé alcuna responsabilità ai sensi di altre leggi, e il valore 6% di cui all’articolo 52, paragrafo 3, rappresenta un limite massimo previsto dalla legge, non una sanzione commisurata a Valve.

Ai sensi del DSA, un fornitore di servizi di hosting mantiene la propria esenzione da responsabilità solo fino al momento in cui non ne viene specificamente a conoscenza e omette di agire. Il presente dossier costituisce tale avviso. Indica i server, le date, le risposte salvate e gli hash. A partire dalla pubblicazione, la domanda non è più se Valve ne fosse a conoscenza, bensì cosa abbia fatto Valve in seguito.

01Luglio 2016 / la mostra "The Dossier"

Una richiesta di dieci giorni.

La comunicazione sopra riportata costituisce il punto di partenza storico per il confronto in materia di applicazione delle misure oggetto dell’indagine.

0217 febbraio 2024 / domanda generica

La finestra temporale DSA.

Distinguere la condotta storica da quella assunta nel periodo in cui si applicano gli obblighi previsti dalla DSA.

03Dieci anni / istantanea del fascicolo originale

La durata richiede una traccia delle notifiche.

Il tempo trascorso dal luglio 2016 (cfr. Sezione 11) è un indicatore del fascicolo. Non si tratta di dieci anni di violazioni accertate della DSA. Collegare ogni comunicazione a un elemento specifico, alla normativa applicabile, alla prova di consegna e alla risposta.

Parte C — Quadri giuridici · Sezione 17 · Identità, età, accesso commerciale

Minori: un accesso con Steam non costituisce una verifica dell'età

Contesto e limiti della fonte

In questo dossier non compaiono dati relativi a minori e non ne sono stati raccolti: gli autori non si sono registrati, non hanno caricato contenuti né effettuato l’accesso a nessuna delle piattaforme citate. Chiunque si basi su questa sezione dovrebbe mantenere riservate le prove che coinvolgono un minore e oscurare i dettagli identificativi dagli atti pubblici. Il COPPA viene citato in questa sede come legge sulla privacy dei minori con condizioni di applicazione specifiche — pubblico di riferimento, conoscenza effettiva, dati personali raccolti — e non come norma generale relativa all’età minima per il gioco d’azzardo; la denuncia presentata a New York nel 2026 costituisce un’accusa da parte di un’autorità statale, non un accertamento.

"Accedi con Steam" dimostra che esiste un account. Questo non dimostra nulla riguardo all'età — e su questi siti è l’unico ostacolo tra un bambino e un versamento. Leggilo con Sezione 3.1: all'interno del client Steam l'avviso che un browser mostrerebbe non viene mai visualizzato, quindi il bambino non lo vede mai.

Cosa offre Steam OpenIDIdentità dell'account

Uno SteamID verificato utilizzato per effettuare l'accesso o collegare un account.

Cosa deve stabilire l'operatoreRequisiti di partecipazione

Età, giurisdizione ed eventuali verifiche d'identità richieste.

Basi tecniche: Documentazione su Steamworks OpenID ↗ archiviato 2026-09-21 ↗. L’attestazione documentata dell’identità non costituisce una certificazione che l’utente possa giocare d’azzardo legalmente.

COPPA / minori di 13 anni

Identificare l'operatore e i dati.

Il COPPA si applica ai servizi rivolti ai minori e a quelli che sono effettivamente a conoscenza di raccogliere dati personali da minori di 13 anni. Si tratta di una legge sulla privacy dei minori, non di una norma generale sull’età minima per il gioco d’azzardo. È necessario definire il pubblico di riferimento, i dati personali raccolti, la consapevolezza in merito e la procedura di consenso dei genitori.

FTC: Requisiti del COPPA ↗ archiviato 2026-09-21 ↗

Le prove da conservare

Registra il percorso dall'accesso al deposito.

Mantenere inalterati i criteri di età minima, il testo relativo alla registrazione, i requisiti di ammissibilità, la procedura di pagamento e la cronologia dei reclami del sito. Valutare ciascun operatore separatamente. Mantenere riservate tutte le prove che coinvolgono un minore e oscurare i dettagli identificativi dai documenti pubblici.

Un documento correlato relativo all’applicazione delle norme da parte delle autorità pubbliche è il Annuncio relativo alla causa intentata a New York nel 2026 archiviato 2026-09-01 ↗, che sostiene che i loot box a pagamento causino danni ai giovani utenti. Non si tratta di una constatazione ai sensi del COPPA.

Parte C — Quadri giuridici · Sezione 18 · Richiesta ai sensi dell’articolo 15 del GDPR

La richiesta. La risposta. Il confronto mancante.

Ha chiesto quattro cose, una delle quali era il log che avrebbe permesso di identificare chi aveva inserito una chiave API sul suo account. Tre giorni dopo, la segnalazione è stata chiusa con un link a una pagina in cui non compare nessuno di essi — e la frase con cui si conclude è smentita dagli stessi avvocati di Valve.

A chi appartiene questo account · Provenienza e limiti

Queste schermate non sono di PhishDestroy. Provengono da un normale titolare di un account Steam — uno dei partecipanti a un breve sondaggio condotto da questo progetto, che ha presentato personalmente la richiesta e ha fornito gli screenshot. L’account è il suo, il ticket è suo e la corrispondenza è tra lui e l’assistenza Steam. Questo progetto non ha inviato la richiesta, non possiede alcun account sulla piattaforma e non è parte in causa in questo ticket.

Il 16 settembre 2026 ha presentato una richiesta di accesso ai dati personali ai sensi dell’articolo 15 del GDPR/CCPA, chiedendo specificatamente i registri di registrazione delle chiavi API, la cronologia degli accessi con gli indirizzi IP, la cronologia delle autorizzazioni dei dispositivi e la cronologia delle transazioni. Il 17 settembre l’operatore “Logen” lo ha indirizzato alla pagina self-service “Dati dell’account”. Il 18 settembre ha dichiarato che le categorie richieste non erano presenti in quella pagina e ha chiesto che la questione venisse inoltrata al team per la privacy o al responsabile della protezione dei dati (DPO). Il 19 settembre l’operatore “Kal” ha chiuso il ticket con lo stesso rinvio. Entrambe le schermate sono riportate di seguito (l’indirizzo e-mail del richiedente è stato oscurato; SHA-256 in steam_tos_assets/screenshot-manifest.json).

È la persona giusta a cui rivolgersi per un motivo ben semplice: il suo account è associato a una chiave API Web Steam che lui non ha creato, registrata su localhost. Non si sa quando sia stato creato — non a lui, e non da nulla che Valve gli abbia messo a disposizione, poiché l’unico documento che ne consentirebbe la datazione è il registro di registrazione delle chiavi API, che è proprio la categoria che la chiusura ha omesso di fornire. La chiave non è nuova: la precede di un lasso di tempo che egli non è in grado di misurare, proprio per lo stesso motivo.

Anche altri titolari di account stanno presentando la stessa richiesta. Qualsiasi risposta ricevuta verrà aggiunta qui alle stesse condizioni di queste due — numero di ticket, data di acquisizione, SHA-256, dati del richiedente oscurati — sia che accetti le categorie richieste sia che le rifiuti.

Il presente progetto non prende posizione in merito al motivo per cui il ticket è stato chiuso. Nel ticket non è stata indicata alcuna motivazione e in questa sede non se ne deduce alcuna.

La richiesta. La risposta. Il confronto.SEGUI IL RECORD
LA RICHIESTACategorie specificheChiave API, dati di accesso, dati relativi ai dispositivi e alle operazioni di trading
LA RISPOSTARiferimento ai dati dell'accountControllare lo scambio dei supporti
IL TESTCosa è stato fornito?Confronta ciascuna categoria richiesta

Ha chiesto quattro categorie specifiche. La pagina “Dati dell’account” a cui è stato indirizzato è la funzione di esportazione self-service di Valve, e questo progetto non può elencarne i contenuti per l’account di qualcun altro — pertanto qui non viene pubblicato alcun confronto completo categoria per categoria. Ciò che risulta documentato è la sua dichiarazione del 18 settembre in cui affermava che le categorie non erano presenti, e la chiusura del 19 settembre che ribadiva il rinvio senza affrontare la questione.

Schermata 1/2 — Richiesta (16 settembre) e prima risposta dell'agente "Logen" (17 settembre)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Fonte: help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · acquisito il 16-17 settembre 2026 · indirizzo e-mail del richiedente oscurato 2026-09-21 · File: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Schermata 2/2 — Richiesta di escalation (18 settembre) e chiusura, agente "Kal" (19 settembre)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Fonte: help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · acquisito il 18-19 settembre 2026 · File: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Risposta conclusiva, 19 settembre (testuale):
"I dati Steam conservati sono già disponibili nella pagina 'Dati dell'account'. Poiché il Servizio di assistenza Steam non è in grado di fornire ulteriori informazioni, questa richiesta verrà chiusa."
Dati non forniti · nessuna base giuridica per il rifiuto indicata · nessun esito dell'escalation indicato
Quella frase è falsa, e lo dimostrano proprio gli avvocati di Valve. La lettera del legale del 1° ottobre 2025, al paragrafo 1.9, descrive una correlazione a livello di dispositivo che collega un dispositivo a decine di account (Appendice A). La stessa risposta comprendeva 830 pagine di documenti conservati (Appendice B). Nulla di tutto ciò compare nella pagina "Dati dell'account".
Perché questo account ha richiesto il registro delle chiavi API?

Non ha scelto quelle quattro categorie a caso. Il localhost la chiave del suo account è il segno distintivo di uno script, non di una persona che digita un dominio reale nella pagina degli sviluppatori (Sezione 5, Sezione 6). L'unico documento che indica chi l'ha creato e da dove proviene è il registro delle registrazioni delle chiavi API. È stata la prima cosa che ha chiesto. Ed è proprio questo che la chiusura ha omesso.

Fonte: il titolare dell'account, durante il sondaggio relativo a questo progetto. Gli screenshot dei ticket riportati sopra sono stati sottoposti a hash; la pagina della chiave non è stata pubblicata.

Valutazione · PhishDestroy

Chiudere un ticket quando la questione è ancora in sospeso non è un caso. È la normale conclusione. Noi riteniamo che 16,319 documentazione relativa ai reclami e all’assistenza conservata e 354 scambi di assistenza deduplicati tratto da essi. Questo biglietto è un esempio datato e completo della forma che assumono.

Ticket di assistenza — Conservato HT-2YBP-F7JP-D4VB
Tipo di richiesta Articolo 15 del GDPR (Richiesta di accesso ai dati personali)
Stato del biglietto CHIUSO IL 19 SETTEMBRE 2026 — DATI NON FORNITI
Agenti nella borsa valori "Logen" (17 settembre), "Kal" (19 settembre)
Archiviato 16 settembre 2026
Dati richiesti Chi ha registrato la chiave API Web associata a questo account e da quale indirizzo IP / dispositivo / data e ora?
Base giuridica citata Art. 15 del GDPR — diritto di accesso ai dati personali
Il quadro giuridico: L’articolo 12, paragrafo 3, concede al titolare del trattamento un mese di tempo a partire dal ricevimento (prorogabile previa motivazione). Tale termine non era ancora scaduto al momento della pubblicazione e il presente fascicolo non sostiene che vi sia stata una violazione dei termini. L’obiezione riguarda la sostanza: la risposta conclusiva rimanda a una pagina self-service ma non dimostra che le quattro categorie di dati indicate siano state fornite; inoltre, qualora il titolare del trattamento si rifiuti di agire, l’articolo 12, paragrafo 4, gli impone di indicarne i motivi e le vie di ricorso. Nessuno dei due elementi figura nella risposta conclusiva.
Perché questi dati specifici sono importanti

Il registro degli eventi delle chiavi API Web è il documento che indica se una terza parte ha registrato una chiave utilizzando un cookie di sessione rubato — il meccanismo descritto nelle denunce di furto di inventario conservate nell’archivio di questo dossier. Rivelare chi ha registrato una chiave API, da quale indirizzo IP e in quale momento, consentirebbe di:

  • Consentire alla vittima di confrontare l’indirizzo IP utilizzato per la creazione dell’API con la propria cronologia di accesso
  • Individua gli indirizzi IP dei data center collegati a infrastrutture note di bot utilizzate per il phishing e il gioco d'azzardo
  • Fornire prove utilizzabili in procedimenti civili o penali a carico dell’autore del fatto
  • Indica se il titolare del conto è stato informato al momento della creazione della chiave
Cosa emerge dai dati: Valve conserva i registri relativi ai dispositivi e alla correlazione degli account — tali registri sono descritti nella lettera del suo legale del 1° ottobre 2025 (cfr. Appendice A, Memorandum probatorio — Fonte 1). Nel ticket HT-2YBP-F7JP-D4VB la stessa categoria di registrazioni è stata richiesta dall’interessato e il ticket è stato chiuso con un rinvio a una pagina self-service che, secondo quanto segnalato dall’interessato, non le conteneva. Se tale rifiuto sia legittimo è una questione che spetta all’autorità di controllo; l’effetto è che l’interessato non riceve tali dati.
Lo scambio — quattro messaggi, tre giorni

Due agenti dell’assistenza Steam hanno risposto utilizzando i nomi di battesimo indicati nel ticket: “Logen” il 17 settembre e “Kal” il 19 settembre. Entrambi hanno indirizzato il richiedente alla pagina “Dati dell’account”. Nulla nel ticket indica se la richiesta sia giunta al team per la privacy o al responsabile della protezione dei dati di Valve, e il fascicolo non specifica chi siano gli addetti, quali siano i loro ruoli né come sia stato inoltrato il ticket.

16 SET
Art. 15: richiesta presentata con quattro categorie di dati specificate
17–18 settembre
Riferimento ai dati dell’account; il richiedente chiede che la questione venga sottoposta al responsabile della protezione dei dati (DPO)
19 SET
Il ticket è stato chiuso con lo stesso riferimento; nessun dato, nessuna motivazione indicata
A cosa l’articolo 15 del GDPR conferisce esplicitamente il diritto all’interessato
Art. 15, comma 1, lettera a) Finalità del trattamento — perché Valve conserva i dati
Art. 15, comma 1, lettera b) Categorie di dati — cosa contiene Valve
Art. 15, comma 1, lettera c) Destinatari o categorie di destinatari — chi ha ricevuto i dati (ad esempio, il titolare della chiave API)
Art. 15, comma 1, lettera d) Periodo di conservazione o criteri per la sua determinazione
Art. 15, comma 3 Una copia dei dati personali oggetto del trattamento — ovvero il registro delle chiavi API stesso
ART. 12, comma 3 Risposta richiesta entro un mese dalla data di ricezione; l’eventuale proroga deve essere comunicata entro tale mese. Al momento della pubblicazione, il termine non era ancora scaduto. Art. 12, comma 4: Se il responsabile del trattamento non interviene, deve motivarne le ragioni e informare l’interessato sulle vie di ricorso.
Procedura di reclamo in materia normativa — per qualsiasi utente

Qualsiasi utente che abbia presentato una richiesta ai sensi dell’articolo 15 del GDPR a Valve e non abbia ricevuto una risposta conforme (o abbia ricevuto un rifiuto standardizzato privo di dati) può presentare un reclamo all’autorità di controllo dello Stato membro dell’UE/SEE di appartenenza. La sede di Valve nell’UE è Valve GmbH ad Amburgo, pertanto l’autorità di controllo capofila per i reclami transfrontalieri è la Autorità di Amburgo per la protezione dei dati e la libertà di informazione (HmbBfDI). (Anche il rappresentante di cui all’articolo 27 di Valve ha sede ad Amburgo; l’indirizzo di un rappresentante non è di per sé determinante ai fini dell’individuazione dell’autorità competente.) È inoltre possibile presentare un reclamo all’autorità dello Stato membro di appartenenza del reclamante ai sensi dell’articolo 77.

Numero di riferimento del biglietto per eventuali reclami: HT-2YBP-F7JP-D4VB — conservato in questo fascicolo come caso documentato.

Un caso documentato

I documenti esistono; l'interessato non li ha ricevuti.

Il legale di Valve ha descritto i registri di correlazione a livello di dispositivo in una lettera del 1° ottobre 2025. Il 19 settembre 2026 una richiesta ai sensi dell’articolo 15 relativa alla stessa categoria di registri è stata chiusa con un rinvio a una pagina self-service che, secondo quanto riferito dal richiedente, non li conteneva, senza che fosse indicata alcuna base giuridica. Il ticket HT-2YBP-F7JP-D4VB costituisce un caso documentato; se ciò rifletta una pratica più ampia è una questione che spetta all’autorità di controllo, la quale può richiedere a Valve i propri registri relativi alla gestione dei casi.

Parte C — Quadri giuridici · Sezione 19 · Diritto contrattuale

Il Contratto di abbonamento in contrasto con l'architettura della piattaforma stessa

Contesto e limiti della fonte

Gli autori non sono avvocati e quanto riportato non costituisce in alcun modo una consulenza legale. Il testo della SSA è tratto dalla revisione del 10 settembre 2026; una revisione diversa potrebbe presentare formulazioni diverse, e la numerazione delle clausole è cambiata nel corso delle varie revisioni — si raccomanda di verificare la clausola facendo riferimento alla versione che disciplinava la condotta in questione. Le argomentazioni relative agli articoli 25 e 32 indicano ciò che il regolamento richiede, non che un'autorità di controllo abbia riscontrato una violazione. I dati riportati nell'argomentazione 1 riflettono i limiti di ambito stabiliti nella sezione 13.

Tre delle disposizioni fondamentali della SSA risultano in contrasto con la struttura della piattaforma: il divieto di uso commerciale, il limite massimo di prezzo del Market che spinge le vendite di alto valore fuori dalla piattaforma; la clausola di responsabilità dell’utente per le chiavi API, in contrasto con un endpoint chiave che, prima del 2023, non richiedeva l’autenticazione a due fattori; e la formulazione relativa all’applicazione della normativa, in contrasto con un documento pubblico che non riporta alcuna applicazione specifica per operatore. Se tali tensioni incidano sull’applicabilità della normativa è una questione di competenza del tribunale; questa sezione espone i fatti che verrebbero sottoposti all’esame di un tribunale.

Argomento 1 / Architettura della capitalizzazione di mercato

Il limite massimo di mercato e il divieto di uso commerciale

Il mercato comunitario Steam ha un tetto massimo di quotazione pari a circa $1,800. In cinque mercati, secondo un’istantanea datata (23 settembre 2026), 248 categorie di articoli CS2 presentano prezzi fissati in modo indipendente da due o più di tali mercati al di sopra di tale tetto massimo; tali articoli non possono essere venduti a quei prezzi sulla piattaforma di Valve. I proprietari che desiderano ottenere tali prezzi ricorrono a mercati di terze parti, che operano tramite account Steam e l'API Steam — la SSA li classifica come commerciali, salvo espressa autorizzazione.

Gli articoli superano il limite massimo del Mercato → i mercati di terze parti colmano il divario → tali mercati utilizzano account Steam e l’API Steam → la SSA vieta l’uso commerciale senza autorizzazione → non è stato pubblicato alcun registro delle autorizzazioni. La commissione complessiva del Mercato della Comunità, pari a circa 15%, si applica solo alle vendite concluse all’interno del Mercato, non a queste transazioni esterne.
Argomento 2 / Architettura di sicurezza delle chiavi API

La vulnerabilità della chiave API come problema di progettazione della piattaforma piuttosto che come negligenza da parte dell'utente

Prima del 2023, l'endpoint di creazione delle chiavi API di Steam accettava una richiesta POST con un ID di sessione rubato e generava credenziali con privilegi elevati senza conferma via e-mail, autenticazione a due fattori o verifica tramite dispositivo. Le segnalazioni relative al dirottamento delle API raccolte nel corso di questa indagine seguono tutte lo stesso schema: script dell’autore dell’attacco, cookie di sessione rubato, creazione silenziosa di una chiave, intercettazione delle transazioni (il payload della richiesta è riportato nella Sezione 8).

L’articolo 25 del GDPR (protezione dei dati fin dalla progettazione) e l’articolo 32 (sicurezza del trattamento) richiedono misure tecniche adeguate al rischio. L’emissione di una credenziale suscettibile di intercettazione durante la trasmissione senza un secondo fattore di autenticazione o senza notifica al titolare costituisce una questione di progettazione che spetta al titolare del trattamento. Se, in tale contesto, sia possibile fare affidamento sulla clausola SSA che attribuisce la responsabilità all’utente è una questione che spetta al tribunale e all’autorità di controllo.

Argomento 3 / Visibilità in tempo reale

Valve riceve il nome host di autenticazione ad ogni accesso

Il nome host di autenticazione arriva all'endpoint OpenID di Valve in testo in chiaro in openid.return_to e openid.realm (la struttura della richiesta è illustrata nella Sezione 3). L’estrazione è un’operazione standard. Al 2026-09-22, in 26 coppie il dominio principale era presente nel Link Filter, mentre l’host che ospitava il suo Steam login non lo era. Valve non ha pubblicato alcun registro delle misure applicate per singolo operatore, pertanto dai dati pubblici non è possibile stabilire se a questi host siano state applicate misure diverse dal filtro di collegamento.

Chi ne sostiene il costo

L'andamento dei reclami archiviati

Nei reclami esaminati, la risposta di Steam Support a una segnalazione di dirottamento della chiave API segue sempre lo stesso schema: rifiuto del ripristino, richiamo alla responsabilità dell’utente per l’account e la relativa chiave API, chiusura del ticket. In questo dossier non viene fornita alcuna stima complessiva relativa agli account interessati o al valore perso; non è stata individuata alcuna fonte a sostegno di tale cifra.

La questione non è se i singoli utenti abbiano commesso degli errori. La questione è chi sia responsabile di un’architettura che, fino al 2023, ha consentito a una richiesta POST con un cookie rubato di creare credenziali di trading con privilegi elevati senza alcuna notifica e senza autenticazione a due fattori.
L’SSA come documento rispetto all’SSA come contratto

Un tribunale chiamato a valutare questo fascicolo non interpretarebbe la SSA in modo isolato.

Lo esaminerebbe insieme alla lettera dell’avvocato dell’ottobre 2025 in cui vengono descritti la correlazione a livello di dispositivo, le date di registrazione dell’host di autenticazione, i timestamp di registrazione dei lotti, il payload della richiesta della chiave API e i dieci anni intercorsi tra le notifiche del luglio 2016 e le piattaforme ancora operative nel settembre 2026. Questo è il fascicolo che Valve dovrebbe esaminare.

Appendice B — Il PDF generato · verifica della redazione

La censura nel file PDF fornito è di natura puramente estetica: il testo oscurato rimane comunque estraibile

Il legale di Valve ha risposto a una richiesta di accesso ai sensi del GDPR allegando un documento di 830 pagine in cui le parti oscurate sono state coperte con un tratto di pennarello anziché essere rimosse. 902,270 caratteri si trovano sotto le barre nere e vengono visualizzati immediatamente tramite uno strumento di estrazione del testo — compresi gli identificatori di terze parti che le barre avrebbero dovuto nascondere. Qui vengono pubblicati solo i dati aggregati; nessun contenuto protetto viene riprodotto e l’appendice stessa non viene pubblicata.

1. Cosa ha rilevato il controllo geometrico

Risposta ai sensi dell’art. 15 del GDPR in data 1° ottobre 2025 era accompagnato da un’appendice in formato PDF di 830 pagine (metadati del produttore Aspose.PDF per .NET, creati e modificati nella stessa data). Gli autori hanno eseguito un controllo geometrico a livello di pagina: per ogni pagina sono stati individuati i rettangoli opachi, quasi neri, sovrapposti al livello di testo, e sono stati contati i caratteri estraibili che si trovavano al di sotto di essi.

Misurato sul file generato
902,270
Caratteri ancora leggibili sotto le barre nere
Dati effettivi, non stime. Si tratta di un conteggio dei personaggi coinvolti, non delle vittime, delle reidentificazioni o degli incidenti.
830 / 830
Pagine interessate — tutte le pagine
986
Rettangoli su testo estraibile
1,329
Rettangoli neri opachi in totale
Le barre nere sono state tracciate sopra il livello di testo; non lo eliminano. Il testo sottostante può essere estratto con strumenti standard per i PDF. Vengono pubblicati solo i dati aggregati; nessun contenuto coperto viene riprodotto in questa sede.
Dimostrazione forense: separazione degli strati
ASPOSE.PDF PER .NET: MODELLO DI SOVRAPPOSIZIONE VETTORIALE (APPENDICE, pag. 412)

Segnalazione presentata nei confronti dell'account: [LOGIN: utente_oscurato_667]

Motivo indicato dall'utente: [TESTO: "L'utente segnala la presenza di oggetti duplicati nell'inventario e comportamenti commerciali scorretti..."]

In primo piano: <path fill="#000" /> Difetto: il flusso UTF-8 sottostante rimane intatto
Fonte: appendice in formato PDF alla lettera dell'avvocato del 1° ottobre 2025 (830 pagine, metadati del produttore Aspose.PDF per .NET) · misurato dagli autori, metodo e conteggio per pagina in disclosure-audit.json · Il valore SHA-256 dell’appendice è riportato nello stesso file · l’appendice stessa non è pubblicata.
2. Perché questo è importante per la risposta dell’interessato

Il legale di Valve ha inviato questo fascicolo a un interessato in risposta a una richiesta relativa ai propri dati personali. Le barre sono solo a scopo estetico: il testo sottostante non è mai stato rimosso, quindi gli identificativi di terze parti che le barre avrebbero dovuto nascondere sono stati trasmessi al destinatario insieme al file. Una censura che può essere rimossa con uno strumento di estrazione del testo non nasconde nulla e impedisce inoltre al destinatario di stabilire cosa sia stato divulgato e cosa no.

L’articolo 15, paragrafo 4, è la ragione stessa dell’esistenza di tali restrizioni: il diritto di ottenere una copia non deve ledere i diritti e le libertà altrui. Questo è l’obbligo che la presente produzione non ha rispettato. Spetta all’autorità di controllo stabilire se si tratti di una violazione dei dati personali ai sensi dell’articolo 4, paragrafo 12; la divulgazione stessa è misurabile nel file e riproducibile da chiunque disponga degli stessi byte — l’SHA-256 è pubblicato, l’appendice no.

Quello che c’era sotto le sbarre non erano numeri di conto. Si trattava del corpus delle segnalazioni presentate dagli utenti nei confronti del richiedente, con l’indicazione dei rispettivi autori: Steam accessi che, poiché un account viene raramente utilizzato solo su Steam, identificano la persona che vi si cela — Secondo i calcoli degli autori, oltre 60% degli utenti citati nel documento sono pienamente identificabili — insieme al testo originale, non censurato, di ciò che hanno scritto. Tale testo contiene auguri di morte e insulti rivolti alla nazionalità del richiedente. Alcune delle persone così identificate sono minorenni. La produzione ha consegnato un elenco nominativo di giornalisti alla persona che avevano segnalato, che è proprio il danno che l'art. 15, comma 4, è stato concepito per prevenire.

L'ordine delle righe nel file è importante tanto quanto il suo contenuto. Alla richiesta è stata inizialmente opposta la richiesta di ulteriori prove di identità, con la motivazione che l’indirizzo e-mail alias del richiedente non conteneva il suo nome; durante il ritardo che ne è seguito, l’account è stato bloccato in modo permanente. La lettera che alla fine ha fornito i dati, a più di sei settimane dal termine di un mese previsto dall’art. 12(3), minacciava il destinatario di un procedimento penale e gli negava l’accesso al resto dei propri dati fino a quando non avesse spiegato l’attività del proprio account al legale. La divulgazione chiarisce inoltre due questioni a cui Valve non ha mai risposto pubblicamente: i documenti prodotti dimostrano che il collegamento tra account risale al 2019 e rivelano una telemetria interna di una profondità che Valve non ha mai descritto.

Ambito di applicazione della presente sezione: L'osservazione qui riportata si limita agli aspetti tecnici della redazione, analizzati sulla base del file così come è stato prodotto. L'ulteriore analisi dei log prodotti, effettuata dagli autori, è stata sospesa in attesa di una revisione indipendente e non viene presa in considerazione in altre parti del presente dossier.

Prova: lettera dell’avvocato del 1° ottobre 2025 e relativa appendice in formato PDF (codice SHA-256 registrato nel file di audit); Misure e metodo relativi ai PDF a livello di pagina ↗. La sequenza della richiesta, il rifiuto di cui a pagina 8 e la descrizione dei dati divulgati sono riportati integralmente nel resoconto di PhishDestroy, “Il mio cane contro gli avvocati d’élite del GDPR”, 17 agosto 2026 ↗ archiviato 2026-08-21 ↗. I nomi degli account e i dati di terze parti sono stati omessi in questa sede; non viene riprodotto nulla di quanto coperto dalle barre.

A pagina 8 della lettera di accompagnamento si respinge una parte della richiesta, indicandone per iscritto il motivo: Non è possibile fornire informazioni più dettagliate a causa della tutela dei dati personali degli altri utenti della piattaforma Steam… — non è possibile fornire una risposta più dettagliata, poiché occorre tutelare i dati personali degli altri Steam utenti. L’appendice di 830 pagine era contenuta nello stesso plico. Ciò che le barre coprivano non erano numeri di conto: si trattava delle denunce presentate contro il richiedente, con i nomi degli autori, alle quali erano allegati i messaggi grezzi non censurati. Il titolare del conto aveva chiesto a Valve, tramite il proprio legale, il proprio fascicolo; ciò che riuscì a ricavarne riguardava altre persone. Nulla in questa appendice dipende da chi abbia tracciato le caselle. Ciò che emerge è che la tutela Valve invocata come motivo per negare l’accesso è proprio quella che questa stessa consegna non è riuscita a garantire, nella stessa busta, lo stesso giorno.
Appendice D — Raccolta delle fonti

Documenti primari selezionati

Sei documenti provenienti dall'archivio: tre segnalazioni su GitHub nei tracker di Valve e tre post su Reddit relativi a esiti controversi delle richieste di assistenza. Ogni fonte rimane associata alla segnalazione, al testo salvato e alla questione che essa solleva.

GH-01 / GITHUBApri nella build salvata

Chiavi hardware, richieste nel 2016

Un utente ha chiesto a Valve di supportare le chiavi hardware U2F come secondo fattore di autenticazione alternativo. La segnalazione salvata presenta sia l'etichetta “Richiesta di funzionalità” che quella “Revisionata”, con lo stato registrato come “aperta”.

Chiedo che su Steam venga aggiunto il supporto per le chiavette USB U2F come alternativa.

Estratto dall'issue su GitHub ↗
Documentazione ufficiale
Una richiesta datata relativa a una misura di sicurezza aggiuntiva per l'account, pubblicata nel sistema di tracciamento dei problemi di Valve e contrassegnata come "rivista".
Richiesta di rendicontazione
Pubblicare la decisione relativa al prodotto, la data di risposta e la protezione concessa a seguito della revisione.
Nel dossier: Misure di sicurezza degli account →Archivio n. 484 · build 2026-09-17

Sei record selezionati. Le descrizioni su GitHub illustrano la build salvata. I post su Reddit riportano i resoconti degli autori.

Scarica i sei brani ↓

La build ricercabile contiene 16,319 record distinti: 393 su Trustpilot, 5,635 su Reddit, 2,395 su GitHub, 276 sul web e 7,620 su wiki. Più record possono riguardare lo stesso evento. L'esportazione principale separata di 40,448 righe ha un ambito diverso.

Cerca nell'archivio completo ↗ · Crea manifesto ↗ · Ambito e conteggi del set di dati →

Appendice E — Caso di studio

ArchiSteamFarm e la clausola sull'automazione

Uno strumento open source per il “card-farming” che, secondo le sue stesse FAQ, funziona su milioni di account, in contrasto con la clausola del Contratto di abbonamento (§ 4.C) che vieta l’automazione. I meccanismi — ciò che una "farm" deve acquistare da Valve prima di poter produrre qualsiasi cosa, perché ogni modalità di incasso di una carta viola la licenza, i precedenti in materia di applicazione delle norme e chi modera l'economia delle carte — sono illustrati in dettaglio in Allegato V ↗.

Il Contratto di abbonamento Steam, al § 4.C, recita:

"Non è consentito utilizzare in alcun modo script, bot, macro o altri sistemi non controllati dall'uomo ("Automazione") per interagire con i Contenuti e i Servizi su Steam." — Steam Contratto di abbonamento § 4.C (versione attuale) ↗ archiviato 2026-09-18 ↗

Valve garantisce il rispetto di questa clausola. Lo fa molto bene. Le domande frequenti su ArchiSteamFarm (ASF) — uno strumento open source che, secondo la sua stessa documentazione, funziona su più di qualche milione di account Steam dalla sua prima versione, rilasciata oltre 11 anni fa, riporta tre Steam messaggi dell’assistenza che hanno comportato il ban permanente degli utenti che gestivano reti di bot. Valve ha individuato le reti, le ha identificate e le ha smantellate. La questione rilevante non è quindi se Valve sia in grado di rilevare l’automazione su larga scala.

Il sito ufficiale del progetto ArchiSteamFarm Domande frequenti affronta direttamente il rischio di un divieto:

"Si tratta di un'eventualità estremamente improbabile, considerando che ASF è utilizzato su oltre qualche milione di account Steam sin dal suo primo rilascio, avvenuto più di 11 anni fa — ma rimane comunque una possibilità, a prescindere dalla probabilità effettiva."

"Valve riconosce chiaramente l’esistenza dei 'Steam fannulloni', come affermato qui, quindi, se me lo chiedessi, sono abbastanza sicuro che, se non fossero d’accordo con loro, avrebbero già fatto qualcosa invece di sottolineare che potrebbero causare problemi dal punto di vista VAC. La parola chiave in questo contesto è “idler Steam”, ad esempio ASF, e non gli “idler” legati ai giochi."

— ArchiSteamFarm Domande frequenti, JustArchiNET. Fonte: Wiki di GitHub ↗ · verificato alla lettera 2026-09-22

Nella stessa sezione delle domande frequenti, alla domanda "Qualcuno è stato bannato per questo?" si risponde con Sì, e riporta ciò che Steam Support ha scritto a tre di loro:

1,000+ bot · account sospeso per attività di trading
"Sembra che questo account sia stato utilizzato per gestire una rete di account bot. L'uso di bot costituisce una violazione del Contratto con l'abbonato Steam."

Oltre 170 bot · banditi definitivamente, Saldi invernali 2017
"Questo account è stato utilizzato per raccogliere illegalmente carte da collezione su Steam, nonché per svolgere attività correlate, non solo di natura commerciale. L'account è stato bloccato in modo definitivo e l'assistenza di Steam non può fornire ulteriore supporto in merito a questa questione."

Oltre 120 bot · banditi definitivamente
"Questo e altri account sono stati utilizzati per sovraccaricare la nostra infrastruttura di rete, il che costituisce una violazione delle Steam norme di condotta online."

— Steam Messaggi di supporto riportati nella ArchiSteamFarm sezione delle FAQ, alla voce "Qualcuno è stato bannato per questo?". Fonte ↗ · verificato alla lettera 2026-09-22

Metti i due documenti uno accanto all’altro. Un utente privato con 1,000 bot di farming viene identificato, informato che “l’uso di bot costituisce una violazione del Steam Accordo con l’Abbonato” e rimosso definitivamente. Le piattaforme commerciali citate in questo dossier gestiscono account automatizzati Steam come attività principale, su scala ben più ampia, e effettuano l’autenticazione tramite l’OpenID di Valve ad ogni accesso — e per nessuna di esse è stato pubblicato alcun registro relativo alle misure applicative adottate nei confronti dei singoli operatori. La clausola funziona. La domanda è: a chi è rivolta?

L'ASF non è accusata di nulla in questa sede, e la sua interpretazione della posizione di Valve è personale — l'autore afferma chiaramente che «l'ASF non è autorizzata da Valve». Lo strumento viene utilizzato qui come strumento di misurazione: dimostra che Valve rileva le reti di bot, le identifica per nome e le bandisce in modo permanente. Valve può chiudere la questione con una sola frase, pubblicando quali automazioni commerciali autorizza e il resoconto, operatore per operatore, di ciò che ha fatto riguardo alle altre.

In che misura il "card farming" incide sui ricavi di Valve

Le carte collezionabili ottenute tramite farming vengono vendute sul Mercato della Comunità Steam, che applica una commissione complessiva di circa 15% su ogni vendita completata all’interno del Mercato; l’account deve aver speso $5.00 USD su Steam prima di poter ricevere una carta; inoltre, per ottenere le carte è necessario possedere il gioco o effettuare acquisti in-game. Qui non viene stimato alcun dato aggregato sui ricavi: la portata operativa è indicata solo come riportato nelle FAQ di ASF. Le FAQ riportano inoltre Valve elementi distintivi "Steam pulegge folli" (raccolta di carte) da "giocatori inattivi"; vedi il Domande frequenti sull'ASF ↗. Le modalità operative sono illustrate in dettaglio in Allegato V — la scala e la trappola dell'uso commerciale.

Oggetto ArchiSteamFarm — raccolta automatizzata di carte
Scala indicata Milioni di account (secondo le FAQ dell’ASF — il numero esatto di account attivi non è stato verificato)
Contati, non citati 10,880,610 voci API totali nel gruppo Steam proprio di ASF (5,360,499 senza limitazioni, come mostra Steam) — il termine “milioni” nelle FAQ non è una storia, è un conteggio. 88.97% non comportano alcun Steam divieto di alcun tipo. Il censimento completo dei divieti ↗
Informazioni riportate nella documentazione dello strumento stesso
  • ASF effettua l'accesso agli account in modalità headless e lascia i giochi inattivi in attesa del rilascio delle carte senza avviare il client Steam (come indicato nella documentazione del progetto).
  • La sezione FAQ sostiene che Valve sia a conoscenza dei "Steam fannulloni" e che "se non fossero d'accordo con loro, avrebbero già fatto qualcosa".
  • Non sono stati segnalati interventi mirati da oltre 11 anni (secondo le FAQ); le vendite con carta effettuate all’interno del Community Market comportano una commissione complessiva di circa 15% a carico di Steam.
  • La sezione FAQ indica un limite massimo raccomandato di dieci account per operatore e lo attribuisce a Valve: «Questa raccomandazione si basa su linee guida interne Valve, oltre che sui nostri suggerimenti». Nessuna linea guida di questo tipo è stata pubblicata da Valve.
  • Limite tecnico, secondo la stessa FAQ: "è possibile gestire fino a 100-200 bot con un unico indirizzo IP e una singola istanza ASF".
  • Il tempo di gioco generato artificialmente viene registrato da Valve — «di solito viene aggiornato ogni 30 minuti circa» — e il paragrafo § 4.C elenca la «falsificazione delle statistiche di gioco (ad esempio, vittorie o sconfitte gonfiate, XP, tempo di gioco)» tra gli atti vietati.
La clausola sull’automazione è esplicita; le FAQ dell’ASF affermano da anni che lo strumento è in uso su milioni di account; non sono state segnalate azioni mirate contro di esso. Il divario tra la norma e la sua applicazione è un dato di fatto; la ragione di tale divario non viene qui chiarita.
Mostra completa L'economia delle carte: il processo, la portata, la licenza e chi la modera ↗ Cosa deve acquistare un’azienda agricola da Valve prima di poter produrre una singola carta; le due righe del § 4.C che definiscono il “card farming” in base ai suoi effetti; perché ogni modo di incassare una carta viola la licenza Valve mentre Valve applica una commissione all’ingresso; il registro delle misure applicative, compresa l’ondata VAC del giugno 2025 e il divieto a catena basato sul numero di telefono condiviso; e i dipendenti Valve e i moderatori della comunità che gestiscono i servizi di scambio di carte e la lista dei ban intorno a Steam. Il censimento dei divieti Non abbiamo chiesto a Valve quanto fosse grande la fattoria. L'abbiamo misurata. ↗ 10,880,610 account totali (con limitazioni e senza limitazioni) letti dal gruppo Steam di ArchiSteamFarm, a cui il software si aggiunge automaticamente per impostazione predefinita al primo avvio, a meno che l’utente non deselezioni l’impostazione di adesione al gruppo (includendo sia le farm di bot commerciali sia i giocatori regolari che hanno lasciato l’impostazione predefinita attiva). 88.97% non presentano alcun tipo di Steam; dei 11% che ne hanno, 99.8% sono ban comunitari puramente formali che non impediscono in alcun modo il trading. Dopo un controllo incrociato con i SteamRep, 67.77% dei truffatori elencati tornano liberi una volta che i ban anti-cheat vengono messi da parte. Con analisi per data di registrazione, area geografica e durata della permanenza nel gioco: la vera portata, misurata, non raccontata.
Appendice G — Da un modello di rifiuto al documento sottostante

Guida operativa DSAR: richiedere le prove

Ricorrere all’articolo 15 del GDPR per richiedere i dati personali relativi alla creazione della chiave API, al recupero dell’account e all’accesso all’assistenza. Una registrazione conservata può consentire di verificare chi abbia avviato un’azione e su quali elementi si sia basata la piattaforma.

  1. 01

    Conserva la tua cronologia.

    Salvare le notifiche relative all'account, i ticket, gli ID delle transazioni e le date in UTC. Proteggere l'account e verificare le opzioni di recupero disponibili per il gioco e la transazione.

    Steam Informazioni sulla protezione commerciale ↗
  2. 02

    Richiedi i tuoi dati conservati.

    Richiedi i timestamp, gli indirizzi IP di origine, gli eventi relativi al ciclo di vita delle chiavi, le conferme di sicurezza e le azioni di ripristino relative all'account. Includi gli eventi relativi all'accesso da parte del supporto tecnico e i destinatari, qualora tali dati ti riguardino.

  3. 03

    Conserva la ricevuta di consegna.

    Utilizzare il canale di contatto per la privacy di Valve. Il termine di risposta standard è di un mese; un’eventuale proroga necessaria fino a un massimo di altri due mesi deve essere motivata entro il primo mese.

    Valve percorso di contatto per la privacy ↗ archiviato 2026-09-21 ↗
  4. 04

    Confronta le risposte.

    Confronta i registri con la tua cronologia. Chiedi spiegazioni per le omissioni, quindi, se necessario, avvaliti della procedura di reclamo presso l’autorità di vigilanza. Conserva la risposta esattamente così come l’hai ricevuta.

Richiesta di accesso ai dati personaliGDPR / Articolo 15

Sicurezza dell'account e registri di accesso

Sostituisci i campi tra parentesi prima di inviare il modulo.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
Scarica il file .txt

Cosa può garantire un indirizzo IP di un data center

Una discrepanza costituisce un indizio su cui indagare.

Una richiesta di chiave API proveniente dalla rete di un data center, come nell’esempio del provider di hosting citato in questa indagine, può risultare rilevante se confrontata con i registri di accesso, le conferme e la cronologia dell’utente. Un indirizzo IP da solo non identifica l’autore dell’azione né vanifica automaticamente ogni difesa. La prova che un soggetto ostile abbia fornito il consenso registrato potrebbe mettere in discussione l’affidabilità di tale consenso; altre basi giuridiche e questioni relative alla responsabilità richiedono un’analisi a parte.

Vedi il provvedimento di divieto conservato e il reclamo relativo al GDPR →
Appendice H — Analisi dell'archivio di Wayback Machine · Statistiche di supporto pubblicate

Volume di assistenza. Tempi di risposta pubblicati.

Contesto e limiti della fonte

Valve pubblica quotidianamente le statistiche relative all'assistenza su store.steampowered.com/stats/support. Gli archivi di Wayback Machine conservano istantanee storiche di questa pagina dal 2018 al 2026. Il rapporto tra volume e numero di addetti che emerge da questi dati non è compatibile con una revisione manuale di ogni singolo ticket nei tempi di risposta pubblicati.

Confronta i dati di supporto archiviati di Valve nelle varie istantanee salvate. La metodologia spiega cosa questi dati possono e non possono misurare.

Volume rispetto al tempo di risposta pubblicato (2018 → 2026)

Due code presso un unico sportello di assistenza, come si evince da 21 schermate archiviate.

Valve pubblica i dati relativi all'assistenza in tempo reale su store.steampowered.com/stats/support. Ciascun punto riportato di seguito corrisponde al limite inferiore Valve stesso, così come appariva su quella pagina il giorno in cui Internet Archive ne ha effettuato l'archiviazione — non si tratta di una nostra stima. Entrambe le serie rappresentano la stessa misura nella stessa unità, pertanto devono essere riportate su un unico asse e possono essere confrontate direttamente tra loro.

Richieste di rimborso — denaro Valve in possesso Sicurezza e recupero dell'account — l'account che hai perso
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 minIl limite minimo di rimborso in ogni rilevamento dal febbraio 2018 all'agosto 2026. Nell'arco di otto anni e mezzo varia di meno di sei minuti, mentre il volume giornaliero dei rimborsi varia di un fattore pari a nove.
2,4 h → 8,7 hIl limite inferiore per il recupero dell'account si attesta intorno alle 2,4 ore in tutte le rilevazioni fino a dicembre 2022, tranne una. Nelle tre rilevazioni del 2026, Valve riporta valori pari a 10,9 h, 5,8 h e 8,7 h.
×2,8 → ×13Quanto sia più lento il rimborso rispetto ai risarcimenti, secondo i dati pubblicati dallo stesso Valve. La situazione rimane stabile per cinque anni, poi il divario si allarga: la coda che ha subito un rallentamento è quella in cui è l’utente, e non Valve, a dover sostenere le spese.

Fonte: 21 copie d'archivio di Wayback Machine relative a store.steampowered.com/stats/support, da 2018-02-03 a 2026-08-10; estrazione in VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Leggere i limiti indicati dai grafici: il grafico rappresenta il inferiore limite dell'intervallo Valve stampe. Il limite superiore pubblicato è peggiore su entrambe le linee: i rimborsi variavano da 1,5 ore a 1,5 giorni, il recupero da 7,0 ore a 3,6 giorni. Due schermate sono state archiviate in un’edizione localizzata della stessa pagina Valve — 2018-11-03 in ceco, 2020-03-25 in francese — e sono contrassegnate con (cs) e (fr) nella tabella; i relativi dati sono riportati qui con le denominazioni delle unità di misura tradotte e i numeri così come pubblicati, mentre le stringhe originali sono conservate nel file di estrazione. Ogni acquisizione ha pubblicato un tempo di risposta per entrambe le code e nessun punto su nessuna delle due linee è stato interpolato. L’unico dato relativo al recupero di 15 minuti, pari a 2020-10-21, è contrassegnato sul grafico e lasciato tale: compare in una sola acquisizione e nessun’altra acquisizione si trova entro un ordine di grandezza da esso. Non esiste alcuna acquisizione tra 2022-12-08 e 2026-02-01; quella lacuna di 38 mesi nella registrazione è ombreggiata e non vi è alcuna linea tracciata su di essa. Questi dati descrivono i tempi di risposta pubblicati. Non mostrano cosa avvenga all’interno di un ticket e Valve non ha pubblicato alcun dato relativo al numero di addetti a cui rapportarli.

Apri ogni acquisizione sotto forma di tabella
Ogni acquisizione archiviata, così come pubblicata
AcquisizioneRimborsi / al giornoRisposta relativa al rimborsoRecupero / giornoMisure di recupero
2018-02-0398,788Da 50,12 minuti a 1,52 ore25,662Da 2,51 ore a 1,80 giorni
2018-05-0760,494Da 53,83 minuti a 1,47 giorni24,226Da 2,45 ore a 2,22 giorni
2018-08-0269,084Da 50,27 minuti a 1 ora e 59 minuti28,953Da 2,44 ore a 22,17 ore
2018-11-03 (cs)63,410Da 49,28 minuti a 1,54 ore33,910Da 2,42 ore a 1,31 giorni
2019-02-0176,305Da 50,13 minuti a 1,52 ore35,164Da 2,44 ore a 2,04 giorni
2019-05-1878,951Da 51,03 minuti a 3,12 ore27,514Da 2,46 ore a 20,39 ore
2019-09-0778,941Da 50,65 minuti a 1,66 ore28,812Da 2,42 ore a 13,59 ore
2019-12-1369,589Da 50,77 minuti a 1 ora e 55 minuti25,322Da 2,45 ore a 1,13 giorni
2020-03-25 (fr)139,278Da 49,45 minuti a 1 ora e 53 minuti32,302Da 2,48 ore a 3,62 giorni
2020-06-26278,504Da 48,98 minuti a 2,29 ore20,343Da 2,39 ore a 6,99 ore
2020-10-21107,633Da 50,80 minuti a 1,54 ore20,688Da 15,33 minuti a 8,62 ore
2021-03-20158,956Da 50,80 minuti a 1,64 ore25,760Da 2,34 ore a 11,62 ore
2021-06-26547,907Da 51,93 minuti a 6,73 ore29,728Da 2,40 ore a 15,63 ore
2021-10-10170,103Da 51,88 minuti a 3,25 ore23,989Da 2,39 ore a 13,05 ore
2022-01-31354,386Da 53,65 minuti a 8,09 ore24,391Da 2,42 ore a 15,29 ore
2022-05-09172,555Da 51,83 minuti a 1,65 ore23,289Da 2,41 ore a 16,90 ore
2022-09-05153,453Da 53,67 minuti a 4 ore e 15 minuti23,594Da 2,45 ore a 1,22 giorni
2022-12-08181,075Da 54,83 minuti a 6,67 ore27,111Da 2,46 ore a 18,89 ore
2026-02-01317,762Da 50,30 minuti a 1,52 ore47,197Dalle 10.91 alle 21.30
2026-05-09246,776Da 50,12 minuti a 1,52 ore35,264Da 5,81 ore a 15,60 ore
2026-08-10373,244Da 52,05 minuti a 2,07 ore45,319Da 8,73 ore a 16,52 ore
OSSERVAZIONE CHIAVE:
Da una parte all'altra 21 archivi di Wayback nell’intervallo da 2018-02-03 a 2026-08-10, le richieste di rimborso giornaliere variavano da 60,494 (maggio 2018) a 547,907 (Giugno 2021) — a Spread di 9,1×. Il dato relativo al 2026 è pari a 373,244 (+278% rispetto al dato registrato a febbraio 2018).
Nel corso di quegli stessi nove anni, il limite inferiore pubblicato per i tempi di risposta ai rimborsi non è mai sceso al di sotto di un 49–55 minuti banda: un movimento complessivo inferiore a sei minuti, mentre il carico di lavoro sottostante è aumentato di nove volte.
Se una persona dedicasse anche solo 5 secondi alla lettura di ogni biglietto, l’elaborazione di 373,244 biglietti al giorno (dato attuale) richiederebbe 22 agenti in servizio 24 ore su 24, 7 giorni su 7 solo per aprirle e chiuderle; al picco (547,907, giugno 2021) tale valore sale a 32.
Se il tempo di risposta pubblicato riflettesse il tempo di gestione per singolo ticket (~52 min/ticket), il numero di dipendenti necessari per gestire contemporaneamente tali richieste sarebbe dell’ordine di 13,500 agenti al volume attuale e ~20,000 al picco. Non è stato individuato alcun dato di riferimento relativo al numero di dipendenti a supporto di Valve; in questa sede non se ne ipotizza alcuno.
Di seguito: il rapporto tra volume e numero di addetti non è compatibile con una revisione umana per ogni segnalazione nei tempi di risposta pubblicati. I dati sono coerenti con una prima fase di analisi in gran parte automatizzata; non viene resa nota la percentuale di segnalazioni sottoposte a revisione umana.
Perché questo è importante ai fini della conformità al GDPR

L’articolo 22 del GDPR vieta i processi decisionali individuali esclusivamente automatizzati che producono effetti giuridici significativi, senza prevedere il diritto a una revisione umana su richiesta. Se le decisioni relative all’assistenza (chiusura dei ticket, azioni sull’account, rifiuto delle richieste di dati) vengono prese interamente da script automatizzati, ogni decisione di questo tipo che «incida in modo significativo» sull’utente potrebbe violare l’articolo 22.

Biglietto HT-2YBP-F7JP-D4VB (Sezione 18) è stata chiusa dopo tre giorni con un rinvio standard, senza alcun approfondimento in merito alla base giuridica citata. Dal ticket non è possibile stabilire se qualcuno l’abbia esaminata; si tratta di una questione che l’autorità di controllo può sottoporre a Valve ai sensi dell’articolo 22 e dell’articolo 15, paragrafo 1, lettera h).

Fonte: istantanee di Wayback Machine del sito store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) — dati estratti in VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 istantanee, 2018–2026). Nota: il tempo di risposta di "~52 min" rappresenta il limite inferiore per la categoria dei rimborsi; il tempo di risposta relativo alla sicurezza dell’account variava da 2,4 a 16,5 ore nelle stesse istantanee. 2021-06-26 rappresenta il picco storico (547,907 richieste di rimborso), non un punto medio monotono — il volume è aumentato di circa 6 volte nel periodo 2020–2021, per poi diminuire parzialmente prima di risalire a 373.000 nel 2026.
Appendice I — Ambito del set di dati · conteggi riproducibili

Conta i record. Verifica l'ambito.

Contesto e limiti della fonte

Contate i record, poi verificate le affermazioni: ogni dato riportato di seguito può essere ricavato nuovamente dai file pubblicati.

Esaminare i set di dati sottostanti, riprodurre i conteggi e distinguere le righe di origine dagli incidenti singoli.

Il file CSV principale contiene 40,448 righe. Di questi, 36,516 provengono dal feed "Discord-AntiScam" dedicato al phishing. I restanti 3,932 Le righe coprono GitHub, le recensioni, i risultati di ricerca, i contenuti dei forum e altre fonti, fornendo un indice completo degli argomenti segnalati dalla comunità e delle segnalazioni relative alla sicurezza.

All'interno di quel file CSV, 1,690 righe sono classificate sotto l'etichetta "Unpatched Security Exploit", che rappresenta i problemi segnalati dagli utenti in passato e le vulnerabilità rese pubbliche. Per tracciare queste segnalazioni è necessario esaminare la cronologia delle build specifiche di ciascun thread e la cronologia pubblica delle patch.

L'archivio consultabile 16,319-record è una versione separata e curata, dotata di un proprio manifesto, progettata per consentire un'analisi locale accurata delle segnalazioni degli utenti e dei rapporti sugli incidenti.

Per creare una traccia di audit affidabile, ogni registrazione segnalata dagli utenti deve essere verificata alla luce delle tempistiche di compilazione documentate e dei registri storici delle patch.

I record della collezione separata della Parte II 231,829 ID univoci degli annunci, tra cui 33,509 nella categoria delle registrazioni automatiche e 198,320 contrassegnati come trasferimenti non verificati. Lo SHA-256 del file di input corrisponde alla misurazione conservata. Questi conteggi descrivono i tentativi di inserimento in vendita e i trasferimenti osservati piuttosto che i valori delle transazioni finalizzate o i totali verificati dei furti, evidenziando la necessità di disporre dei registri primari della piattaforma per misurare l’esatto impatto economico. Elenco delle misure e degli hash ↗

Padroneggia il CSV ↗ · Elenco degli archivi consultabili ↗ · Controlla i record di origine ↗

Appendice J — Informazioni sulla presente indagine

Valve non pubblica alcun registro delle misure esecutive.
Ne abbiamo costruito uno.

Indipendente. Non commerciale. Realizzato esclusivamente sulla base di dati pubblici. Presentato alle autorità di regolamentazione.

88.97% flotta di veicoli automatizzati non interessata — nessun divieto di alcun tipo
67.77% di 51,732 truffatori condannati che se la cavano senza conseguenze
$26.8M+ spesa minima in negozio per la flotta non soggetta a limiti
3.6% domini relativi al gioco d'azzardo bloccati dal filtro dei link di Valve
8 anni degli incidenti di sicurezza documentati

Di cosa si tratta. Un dossier forense sulla piattaforma Steam della Valve Corporation: il suo storico di applicazione delle norme, l’economia basata sul “card-farming”, il quadro giuridico e l’infrastruttura di autenticazione che gli operatori di gioco d’azzardo utilizzano tramite il relay OpenID di Steam. Ogni dato è ricreabile da due fonti: l'API pubblica di Valve e i set di dati pubblicati insieme alla presente indagine.

A chi è rivolto. Le autorità di regolamentazione competenti in materia di Valve — l’autorità di controllo del GDPR per i Paesi Bassi, il FinCEN, la SEC, il coordinatore dei servizi digitali (DSA), l’UOKiK e qualsiasi autorità di polizia che indaghi sui flussi finanziari collegati a Steam. Anche per giornalisti, ricercatori e tutti gli utenti che hanno subito il blocco definitivo dell’account, il rifiuto di un rimborso o il furto di beni in inventario e ai quali è stato comunicato che non è possibile presentare ricorso.

L'unica richiesta. Valve conserva questi dati con la massima fedeltà — motivi del divieto allegati, spazio ID completo, in tempo reale. È in grado di eseguire ogni query contenuta in questo dossier in pochi secondi e ha scelto di non pubblicarne alcuna parte. La domanda per qualsiasi autorità competente è semplice: Perché no?

Ciò che gli autori non sostengono. Durante questo lavoro non è stato effettuato alcun accesso a Steam su alcuna piattaforma di terze parti. È l'URL OpenID fornito a stabilire i parametri della richiesta, non un accesso completato. Un dominio registrabile separato non costituisce di per sé una prova di elusione. Le date di registrazione rappresentano i limiti minimi relativi al momento in cui un host avrebbe potuto comparire per la prima volta in una richiesta OpenID; esse non dimostrano un uso continuativo. Gli autori non avanzano affermazioni su ciò che Valve sapeva o intendeva: ogni affermazione relativa a Valve è collegata a un documento pubblico datato o a un’osservazione datata. Laddove non è stato possibile attribuire un’affermazione a un documento di riferimento, essa è stata rimossa.

Chi siamo

PhishDestroy — ricercatori indipendenti. Nessun legame con la società Valve o con alcuna delle piattaforme qui menzionate. Un account Steam è stato utilizzato esclusivamente per documentare la richiesta ai sensi del GDPR di cui alla Sezione 18.

Avviso legale

Indagine non commerciale, decentralizzata e di interesse pubblico. Tutti i dati sono forniti “così come sono”, senza alcuna garanzia. La presente pubblicazione non costituisce un accertamento giudiziario.

DI DOMINIO PUBBLICO
Licenze

Tutti i diritti ceduti all’umanità. È consentito riprodurre, adattare e pubblicare il contenuto senza obbligo di attribuzione. Accesso vietato nella regione soggetta alle restrizioni dell’OFAC. Licenza completa e dichiarazione di non responsabilità →