Borrador de trabajo Aún no es 14 de octubre, pero ya estamos publicando. Considéralo un borrador. Se publica la versión completa con traducciones y documentos normativos 14 de octubre de 2026. — hasta el lanzamiento definitivo Leer el manifiesto ▾

No vamos a publicar una sola investigación. Vamos a dividir nuestro trabajo a gran escala en tres vectores distintos — tres vías distintas, cada una con su propia forma, público y criterio probatorio. Lo que estás leyendo ahora es una de ellas. Se trata de un borrador de trabajo. Algunos de los hechos aquí expuestos los rebatiremos nosotros mismos y demostraremos lo contrario —incluidos los acontecimientos de 2023 y ciertas conexiones que pretendemos documentar en su totalidad—. Dejamos el material tal cual para que puedas verificarlo y sacar tus propias conclusiones.

El 14 de octubre de 2026, la versión definitiva —con las traducciones— se presentará simultáneamente a un máximo de diez organismos reguladores. Creemos que considerarán que nuestro trabajo, elaborado íntegramente a partir de fuentes públicas y con una base empírica documentada, merece su atención.

Afirmamos que

Las condiciones de servicio de Steam no son un acuerdo con el usuario. Son una fortaleza jurídica construida para proteger a Valve: frente a los organismos reguladores, frente a los usuarios a los que excluye ilegalmente y frente a las víctimas de robos a las que se les ha dicho que no hay recurso ni procedimiento alguno.

Afirmamos que

Steam cree que las leyes se pueden comprar con abogados lo suficientemente caros como para falsificar pruebas. Hemos documentado lo que hicieron esos abogados con las pruebas.

Afirmamos que

Steam no se limitó a tolerar la automatización. Publicó las bibliotecas, las API y la infraestructura de sesiones: todo el conjunto de herramientas técnicas necesarias para gestionar una granja de bots a gran escala. El ecosistema de automatización se basa en la propia ingeniería de Valve, distribuida bajo otro nombre.

Afirmamos que

El propio Acuerdo de Suscriptor de Steam prohíbe explícitamente la automatización comercial y los mercados de terceros. Todas las plataformas de skins y operaciones de apuestas que se han llevado a cabo a lo largo de toda la historia de Steam utilizaban las API de Valve, el sistema de sesiones de Valve y el relé OpenID de Valve. Steam no es la víctima de este ecosistema. Steam es su artífice.

Afirmamos que

Cada robo, cada apropiación indebida de existencias, cada fraude perpetrado a través de la API en la plataforma: la causa fundamental es la propia arquitectura de Steam y una estrategia deliberada de fomentar la dependencia de terceros. Esto no es negligencia. Es a propósito.

Afirmamos que

El cierre de OPSkins y otras medidas dirigidas contra plataformas «ilegales» no fueron acciones de aplicación de la ley. Fueron operaciones competitivas llevadas a cabo a través del aparato jurídico de Valve, en beneficio de otras plataformas «ilegales» que siguen sin ser afectadas.

Afirmamos que

El modelo de negocio de Steam —sin publicidad y sin ingresos directos del mercado secundario— depende estructuralmente de las plataformas que sus propias condiciones de uso declaran ilegales. Abordamos esto como analistas de datos que trabajan con grandes conjuntos de datos. No seguimos una pista predeterminada. Verificamos las afirmaciones de otros. La dependencia se refleja en las cifras.

Afirmamos que

Toda estafa de sustitución de ofertas, toda estafa relacionada con la API documentada hasta enero de 2026: la responsabilidad recae íntegramente en Valve. Las herramientas de terceros desarrolladas para Steam implementaron medidas de protección para la verificación de operaciones que Valve, con recursos mucho mayores, decidió no incorporar. Las apuestas se prohibieron cuando los reguladores se dieron cuenta. Las estafas no —porque solucionarlas requería que Valve admitiera que la vulnerabilidad era arquitectónica y siempre había sido suya. En cambio, se culpó a los usuarios.

Afirmamos que

Steam ha integrado un navegador en su propio cliente, con el objetivo de recopilar datos de telemetría, no de garantizar la seguridad del usuario. El software antivirus no puede funcionar en su interior. Las protecciones contra malware de Chrome no pueden acceder a él. El propio filtro de enlaces de Steam —la lista de bloqueo que controla Valve— lo hemos probado con un conjunto de datos público sobre phishing. En esa lista no aparece prácticamente ningún dominio de phishing activo Steam. Una campaña de phishing Steam perdura mientras exista el dominio.

Afirmamos que

Resolver esto con abogados que comparten agenda de golf quizá funcione en una jurisdicción. No estamos hablando de un solo país. Estamos hablando de todos los países en los que opera Steam y en los que Valve antepuso sus intereses financieros a —y, en la práctica, en detrimento de— la seguridad de sus usuarios y de sus activos.

Afirmamos que

Vemos lo que están haciendo Steam y sus abogados: discutir sobre sutilezas semánticas ante un público del que esperan que no entienda nada. Nosotros hemos puesto esa información a disposición de todos. Se basa íntegramente en fuentes públicas, con una cadena de pruebas documentada, y los organismos reguladores pueden utilizarla contra una empresa que miente abiertamente.

Afirmamos que

CS2. Dota 2. Los deportes electrónicos a gran escala. Ninguno de ellos llegaría a su público actual sin la economía de los «skins», y esta no puede funcionar sin los mercados comerciales de terceros que los Términos de Servicio (TOS) de Steam prohíben explícitamente. Si se elimina el ecosistema de contenidos, la cultura de abrir cajas, los equipos patrocinados y la liquidez del mercado secundario, las dos franquicias más valiosas de Valve perderían la audiencia que las sustenta. La economía Valve que se tacha de ilegal es aquella en la que se basa la economía Valve.

Afirmamos que

Valve atiende las solicitudes de las autoridades estatales rusas. Valve atiende las solicitudes de las autoridades estatales chinas. Así lo admiten ellos mismos. Los agentes de soporte con acceso interno pueden leer, exportar y transferir datos detallados de las cuentas sin supervisión externa. Las violaciones de cuentas de alto valor documentadas en 2023 implicaron el uso indebido del acceso del servicio de asistencia para desviar activos hacia actores externos. Valve sigue haciendo valer sus derechos legales dentro de la Federación Rusa y presenta notificaciones previas al juicio en territorio ruso.

Afirmamos que

Conocemos la identidad de la mayoría de las personas que están detrás de las principales plataformas comerciales que operan en la órbita de Steam. Sabemos de qué país son. El panorama completo va tomando forma. No creemos que vaya a llevar siete años.

IINVESTIGACIÓN ACADÉMICA

Taylor Wessing y el Dr. Patrick

Nosotros no iniciamos esta disputa, sino sus abogados. Un artículo académico especializado, respaldado por expertos, analizará en detalle la gestión documentada de las pruebas por parte de Taylor Wessing, con referencias.

IIHECHOS DOCUMENTADOS

En seco. De origen. Sin conclusiones añadidas.

Solo datos públicos, sin opiniones. Cada afirmación está respaldada por un documento o una observación con fecha; se ha eliminado todo aquel contenido que no tuviera una fuente. Diseñado para su revisión normativa.

IIIINTELIGENCIA

Lo que sabemos, pero que aún no podemos demostrar.

Sin verificar, sin depurar, claramente señalado: publicado para que otros puedan investigarlo junto con nosotros.

En cualquier caso, tal y como prometimos: Llamaremos a todas las puertas. El mundo descubrirá la verdad sobre Valve, o sobre un «caballo de Troya» con sede en EE. UU. e intereses en otros lugares. Precisamente por eso separamos estas vías: para que las autoridades reguladoras puedan trabajar con cada una de ellas de forma clara.
§1 of 30
01/30
Draft
PhishDestroyII·Sección 1 — Resumen del casoSteam / Case File 001

Sus reglas.
Su sistema.

Valve establece las restricciones. Steam proporciona la infraestructura.

Seis conclusiones, cada una de ellas vinculada a un documento público con fecha. Las secciones detalladas siguen el mismo orden: expediente técnico (Parte A), normativa y expediente de cumplimiento (Parte B), marcos jurídicos (Parte C) y, a continuación, los anexos con las pruebas documentales principales.

01 / INVESTIGACIÓNÍndice →02 / PRUEBASPruebas · EN ↗03 / EXPLORARExplorar · EN ↗

EL DOSSIER DE STEAM / II

Autenticación por terceros,
Aplicación y Acceso a los datos

El estudio forense definitivo sobre las deficiencias estructurales, los mecanismos de elusión de los proxies, la aplicación selectiva de la normativa y los retos regulatorios que rodean al ecosistema de la API web Steam.

Open account access subsection
Sección 1 — Resumen del caso

La norma. El récord. Las preguntas sin respuesta.

Contexto y límites de la fuente

Seis conclusiones, cada una de ellas vinculada a un documento público con fecha. Las secciones detalladas siguen el mismo orden: expediente técnico (Parte A), normativa y expediente de cumplimiento (Parte B), marcos jurídicos (Parte C) y, a continuación, los anexos con las pruebas documentales principales.

Seis conclusiones. Cada una de ellas relaciona una norma escrita con un registro fechado y una hipótesis que puede contrastarse con las pruebas.

1. Hosts de autenticación de dominios independientes: 44 rutas · 26 pares divididos

Los registros de personas en situación de desempleo 44 plataformas que se autentifican a través de un dominio independiente registrable. Hay otras cinco rutas pendientes de verificación que esperan una fecha de RDAP; si se incluyeran, el total ascendería a 47. Quedan excluidas de la cifra de 44 y de la tabla de antigüedad. — 27 con un archivo de pruebas publicado por ruta y 17 añadidos a partir de una recopilación manual, que se enumeran por separado. En 26 pares de filtros divididos El dominio principal es BLOQUEADO en el filtro de enlaces Steam, mientras que el proxy que utiliza sus datos de inicio de sesión no lo está. No se trata de dominios temporales: csgogem.com está bloqueado, mientras que api.csgem.com, el servidor con el nombre de usuario Steam, está registrado desde marzo de 2014 — 12 años y 6 meses. Valve recibe ese nombre de host en cada solicitud de OpenID y se lo muestra al usuario en su propia página de inicio de sesión. En la sección 3 se incluyen la tabla completa, las edades por ruta y el origen.

2. 2016: se dio nombre al mecanismo y se fijó el plazo

El 13 de julio de 2016, Valve describió públicamente cómo los sitios de apuestas utilizaban Steam OpenID y cuentas de trading automatizadas, y las notificaciones de su abogado, de fecha 20 de julio de 2016, fijaron un plazo de diez días. Desde entonces no se ha publicado ningún registro de medidas coercitivas por operador. Diez años después de que se fijara dicho plazo, el mismo mecanismo mencionado se sigue utilizando en servidores de autenticación de dominios independientes que no devolvieron ningún bloqueo de Link Filter en 2026-09-21.

3. Correlación de dispositivos, en papel con membrete del bufete

En la correspondencia que aquí se reproduce, el abogado de Valve describió una correlación a nivel de dispositivo que vincula un dispositivo con varias cuentas, una función que el servicio de asistencia de Steam había indicado previamente a los usuarios que no era técnicamente posible. La cuestión que queda pendiente es qué registros a nivel de dispositivo conserva Valve y en qué se basa para denegar el acceso a los titulares de las cuentas.

4. Dos respuestas respecto al acceso. Una denegó el acceso a los datos y la otra los filtró.

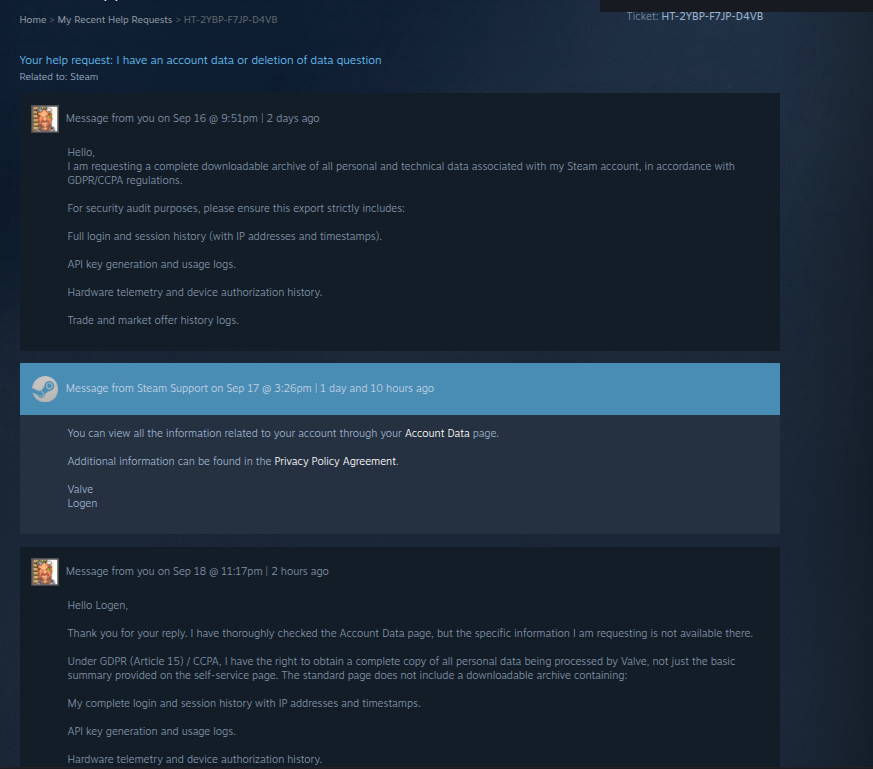
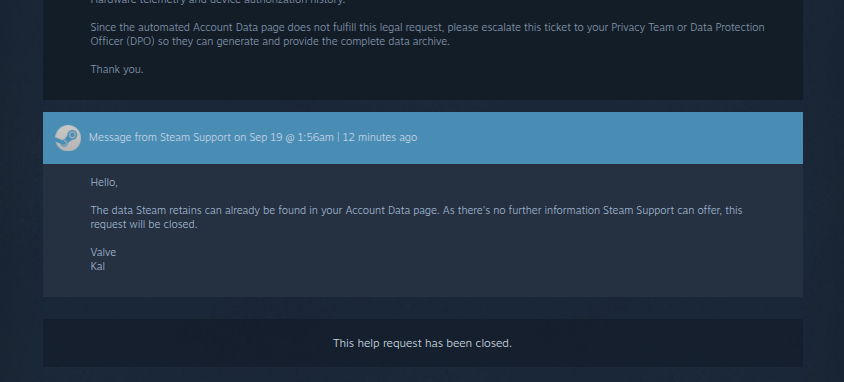
Octubre de 2025: El abogado de Valve respondió a una solicitud en virtud del artículo 15 con un anexo de 830 páginas en el que las partes censuradas se han tachado sobre el texto en lugar de eliminarlas — 902,270 caracteres volver a mostrar los datos con una herramienta de extracción estándar, incluidos los identificadores de terceros que esas barras tenían por objeto ocultar. El apartado 4 del artículo 15 es la razón por la que existen esas barras. Septiembre de 2026: El ticket HT-2YBP-F7JP-D4VB se cerró al cabo de tres días con un enlace a la página de autoservicio «Datos de la cuenta»: sin datos y sin indicar el fundamento jurídico. El plazo de un mes previsto en el artículo 12, apartado 3, aún no había vencido en el momento de la publicación; la objeción se refiere al fondo del asunto.

5. El mercado por encima del techo de Steam

Steam limita la cotización en bolsa a unos $1,800. En cinco mercados, según una instantánea de fecha pasada (23 de septiembre de 2026), 248 categorías de artículos CS2 dos o más de ellos, de forma independiente, fijen un precio superior a ese límite máximo, y los 248 están ausentes de Steam; un «Dragon Lore» nuevo de fábrica cuesta a partir de $10,941 en 389 copias que figuran en las cinco listas (la cifra correspondiente únicamente a CSFloat de la sección 13, procedente de la instantánea del 20 de septiembre, es de $10,623.95 en 62 ofertas). Vender a esos precios requiere una plataforma externa, mientras que la transferencia de artículos sigue realizándose a Steam.

6. La norma es explícita; el registro de auditoría no lo es.

El Acuerdo de suscripción reserva Steam para uso personal y no comercial, prohíbe la explotación comercial salvo en los casos expresamente permitidos, prohíbe el uso de scripts y bots, y permite la cancelación de la cuenta. Valve aplicó esa cláusula a los operadores de juegos de azar en 2016. Por otra parte, según la cuenta de ingeniería de CSFloat, Valve cerró IEconItems_730/GetPlayerItems En 2017, se eliminó el acceso público a los identificadores originales de los elementos (no se ha encontrado ningún registro de cambios Valve).

2016 / Reclamación por escrito 10 días
Plazo establecido en las notificaciones enviadas por el abogado en julio de 2016 a los sitios web de apuestas. Carta abierta a la WSGC: Sección 2.
2017 / Registro público de auditoría Acceso con identificación cerrado
CSFloat registra la pérdida de los ID originales de los elementos.
Correspondencia con los abogados Correlación de dispositivos
Un dispositivo vinculado a decenas de cuentas robadas.
Registro de rutas Bloqueado, pero sigo iniciando sesión
La norma: La declaración de Valve de 2016 prohíbe gestionar un negocio de apuestas en Steam OpenID. El historial: El filtro de enlaces contiene 26 dominios principales, mientras que el servidor que aloja el inicio de sesión Steam de cada uno de ellos lleva funcionando… el de csgogem.com lleva 12 años y 6 meses en funcionamiento.
Parte A — Ficha técnica · Sección 4

Se ha cerrado un punto final. El seguimiento público ha perdido una clave.

Contexto y límites de la fuente

Steam introdujo cambios que eliminaron la visibilidad pública de los ID de activos de los artículos y restringieron el acceso al inventario a través de la API. El resultado: se hizo imposible rastrear un artículo concreto mediante su ID de activo original a partir de datos públicos. A continuación se detalla lo que era posible antes, lo que dejó de serlo después y lo que eso supone para una víctima que intenta demostrar adónde ha ido a parar su propiedad. La fecha es 2017, según la cuenta de ingeniería de CSFloat; no se ha localizado ningún registro de cambios de Valve. La secuencia —aproximadamente un año después de la declaración sobre el juego de julio de 2016— es la pregunta de la investigación, no una conclusión. Los registros de los artículos en sí permanecen dentro de los sistemas de Valve; los investigadores externos perdieron el acceso a la cadena de identificadores originales, mientras que los identificadores «float», «seed» y «paint» solo permiten una coincidencia parcial.

Se aplica la regla Valve: Steam El servicio de atención al cliente no recupera los artículos que hayan salido de tu cuenta, y la responsabilidad de demostrar lo que ha ocurrido recae en ti. El historial: En 2017, Valve cerró el punto final que contenía los ID originales de los artículos. Antes de eso, cualquiera podía rastrear un skin robado desde la cuenta de la víctima hasta un bot de un mercado. Desde entonces, nadie ajeno a Valve puede hacerlo. El documento de identidad que se le pide a la víctima es el que fue sustraído. — y sigue existiendo, dentro de Valve.

La era anterior al apagón

Históricamente, cada objeto virtual generado en Steam poseía un identificador único a nivel global e inmutable ID del activo. Las bases de datos OSINT de terceros podrían indexar estos identificadores. Si a un usuario le robaran un artículo, los investigadores podrían rastrear el recorrido de ese activo concreto a medida que pasara de la cuenta intermedia del ladrón a las cuentas de almacenamiento de un mercado o un sitio web de apuestas.

ANTES: cualquiera podía rastrear un artículo desde la cuenta de la víctima, pasando por cuentas intermedias, hasta llegar a un bot de almacenamiento de un mercado o un casino, utilizando datos públicos.

Tras el cambio

Según la cuenta de ingeniería de CSFloat, Valve cerró el punto final en 2017 y los ID originales de los artículos dejaron de estar disponibles para terceros. No se ha encontrado ninguna declaración Valve que explique el motivo del cambio. Tampoco se ha encontrado, en ese mismo periodo, ninguna medida publicada contra las cuentas de bots comerciales que movían artículos a gran escala.

Sea cual sea el motivo, el cambio rompió la cadena de custodia pública. Una víctima ya no puede reconstruir la cadena de identificación original a partir de datos públicos para demostrar que un artículo robado concreto se vendió a través de un mercado o casino específico. Los registros de los artículos siguen existiendo en los sistemas de Valve; el público, los investigadores y las fuerzas del orden que trabajan con datos públicos no pueden acceder a ellos.

A PARTIR DE AHORA: ya no es posible rastrear un artículo concreto mediante su ID de activo original a partir de datos públicos. La cadena de custodia del ID original de un artículo trasladado después de 2017 solo existe dentro de la infraestructura de Valve; no se ha hecho público ningún registro de este tipo. Los identificadores «float», «seed» y «paint» solo permiten una correspondencia parcial y probabilística.
IEconItems_730
OBTENER /IEconItems_730/GetPlayerItems/v1/
Carga útil rastreable (antes del parche)
"id": "14892281934",
"original_id": "11829910211",
Estado: La víctima puede rastrear el historial del objeto a través de las cuentas de los bots.
Carga útil ofuscada (tras la aplicación del parche)
Actual
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Estado: las partes externas ya no pueden rastrear el historial de un artículo a partir de su ID de activo original utilizando datos públicos.
Repercusión en las pruebas: Tras el cambio, ya no se disponía de los datos públicos necesarios para rastrear un artículo concreto mediante su ID de activo original desde la cuenta de una víctima hasta un bot de un mercado o un casino. Los registros internos siguen existiendo en Valve; una víctima, un investigador o un analista que trabaje a partir de datos públicos no puede reproducir la cadena del ID original (los identificadores «float», «seed» y «paint» solo permiten una coincidencia parcial).

Fuente: Informe técnico de CSFloat sobre el cierre en 2017 de IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (archivado 2026-09-21) · Las cargas útiles que se muestran son una ilustración de la forma del campo, no respuestas capturadas · No se ha encontrado ningún registro de cambios Valve para el cierre.

Parte A — Ficha técnica · Sección 6

Simulador interactivo de vulnerabilidades y secuestros de sistemas

Contexto y límites de la fuente

Una reconstrucción del proceso desde el mensaje de phishing hasta el registro de la clave en el servidor y la operación de intercambio. Antes de 2023, una clave de API web registrada en una cuenta podía consultar su inventario, cancelar una oferta de intercambio pendiente y crear una nueva, sin que se mostrara al titular de la cuenta ninguna pantalla de confirmación de la operación para ninguna de esas acciones. Esto supone una falta del principio del privilegio mínimo (OWASP A01:2021). Los tiempos que aparecen en esta simulación son ilustrativos y no constituyen mediciones en tiempo real de la plataforma actual.

Repasa paso a paso el secuestro reconstruido. En cada fase se muestra lo que ve el titular de la cuenta y, junto a ello, la llamada Steam que recibe en ese mismo momento. Todas y cada una de esas llamadas se autentican correctamente. Ningún paso de la secuencia requiere que la autenticación de Steam falle; lo que se necesita es que la clave que emite no tenga ámbito (OWASP A01:2021).

Lo que ve el jugador. Lo que cambia detrás.SIMULADOR DE RECORRIDO
01 / EL SEÑUELO PARA CHATUn amigo me pide que voteLa víctima recibe un mensaje con un enlace.
02 / EL INICIO DE SESIÓNUn portal de doblesLa víctima introduce sus datos de acceso.
03 / EL ACCESOCreación de la API de Silent WebEl atacante registra una clave de desarrollador.
04 / EL CAMBIOIntercambio comercial legítimoEl bot «Clone» duplica al destinatario seleccionado.
05 / CONFIRMACIÓNFalsificación autorizadaSe ha aprobado una oferta errónea desde el móvil.

La explotación se ha completado. Al esperar recibir una notificación en el móvil sobre su operación original, la víctima aprueba la operación sustitutiva. Se trata de un análisis forense integrado que muestra cómo la ausencia del principio del «privilegio mínimo» (OWASP A01:2021) permite el secuestro automatizado de activos en menos de un segundo.

El mismo paso, visto desde la redReconstrucción del patrón anterior a 2023 · formas ilustrativas de las llamadas
VíctimaAprueba el aviso en el móvil que se esperaba para la operación original.
DelanteroRecibe los artículos en la cuenta clonada.
Steam veUna transferencia confirmada por el titular de la cuenta en un dispositivo registrado.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

El legado que dejó: una transacción que el usuario aprobó. Ese es el registro que Steam Support consulta cuando se recibe la reclamación, y el motivo por el que las reclamaciones archivadas se cerraron como «error del usuario». Las reclamaciones se encuentran en el archivo de ejecución.

Parte A — Expediente técnico · Sección 7

Los puntos finales que hay detrás de la secuencia.

Contexto y límites de la fuente

Estos son los Steam puntos finales de la API web que los scripts de secuestro detectados utilizaban para interceptar operaciones sin pasar por los pasos de confirmación del navegador.

Cuatro puntos finales documentados se encargan de todo. Ninguno de ellos presenta fallos, ni es necesario aprovecharlos: una clave válida los invoca y Steam responde. La clave es lo único que el atacante tuvo que robar.

IEconService / GetTradeOffers / v1 ENCUESTA

Se utiliza para supervisar las ofertas de negociación de la cuenta. Los scripts consultan este punto final repetidamente con la clave API comprometida; este devuelve los detalles de las ofertas de negociación recién creadas, pendientes o modificadas. En este caso no se miden los intervalos de consulta.

Vector de amenaza: Muestra los ID de las ofertas comerciales pendientes y los datos del perfil del destinatario.
IEconService / CancelTradeOffer / v1 INTERACCIÓN

Se utilizaba para invalidar de forma automática la oferta de intercambio legítima del usuario. Antes de 2023, la clave no estaba protegida por ninguna autenticación de dos factores, por lo que un servidor automatizado podía cancelar una oferta tan pronto como se detectara, sin avisar al titular de la cuenta.

Vector de amenaza: Anula la operación antes de que el titular de la cuenta complete la confirmación a través del móvil.
ISteamUser / GetPlayerSummaries / v2 RECON

Se ha realizado una consulta para obtener el nombre del perfil, la URL de la imagen de avatar y el nivel del destinatario legítimo de la transacción. Esto permite que el script adapte una cuenta clonada previamente preparada para que coincida con los datos. Aquí no se mide el tiempo.

Vector de amenaza: Proporciona los datos necesarios para hacerse pasar por el destinatario previsto.
/dev/ajaxregisterkey CREACIÓN

El punto final de registro de Steam para las claves. Históricamente, cualquier sesión activa de cookies del navegador (`steamLoginSecure`) podía registrar una clave sin una confirmación Steam Guard en el dispositivo móvil y sin notificarlo al titular de la cuenta.

Vector de amenaza: Una credencial persistente creada por un script, sin que el titular de la cuenta se dé cuenta.
Autopsia forense · El vector de sustitución comercial

Cómo Valve logró finalmente neutralizar la «sustitución comercial» — y por qué se necesitaron siete años de soluciones provisionales

Durante casi una década, el «Sustitución de claves API» (o estafa MitM de API) fue el modelo de robo de cuentas más lucrativo en Steam, con el que se sustrajeron cientos de millones de dólares en skins a jugadores desprevenidos. Valve no erradicó el exploit corrigiendo la arquitectura vulnerable de la API; en su lugar, Valve dedicó siete años a superponer cuatro barreras de fricción en toda la plataforma que paralizaron la liquidez del comercio de la comunidad, sin abordar la causa raíz.

1. La muerte por mimetismo

Tiempo de espera para cambiar de avatar y nombre (febrero de 2024)

La vulnerabilidad requería una imitación en menos de un segundo: el bot fraudulento interceptaba una transacción saliente y extraía el avatar y el nombre del destinatario a través de ISteamUser, y clonó el perfil en 200 ms. El 14 de febrero de 2024, Valve implementó discretamente una medida obligatoria Tiempo de espera de 2 a 4 horas para realizar una transacción (Error 34) inmediatamente después de cualquier cambio en el nombre de perfil o en el avatar. Un bot ya no puede clonar a un destinatario sobre la marcha sin quedar bloqueado para realizar operaciones.

2. La muerte económica

Inversión de tendencia de 7 días en CS2 (julio de 2025)

Valve introdujo medidas unilaterales Inversiones en las operaciones para objetos de Counter-Strike. Cualquier skin intercambiada se marca como «Protegida contra intercambios» durante siete días. Si una víctima descubre una sustitución, hace clic en «Reversar intercambio» en Steam Soporte, y el skin se devuelve al instante a su inventario, al tiempo que se bloquea al destinatario. Dado que el bloqueo de intercambio de 7 días impide que los estafadores trasladen el objeto a un sitio de cambio por dinero, el robo deja de ser rentable.

3. La muerte de «Silent Key»

Notificación push obligatoria para la API (diciembre de 2023)

Históricamente, una cookie de sesión robada permitía que los scripts maliciosos ejecutaran una solicitud POST en segundo plano y sin interfaz gráfica hacia /dev/ajaxregisterkey sin avisar a la víctima. El 4 de diciembre de 2023, Valve exigió una confirmación explícita mediante notificación push en la aplicación móvil Steam para generar una clave de API web, con lo que se eliminó la asignación silenciosa de claves en segundo plano.

4. Avisos móviles dentro de la aplicación

Banners con la antigüedad y el nombre de la cuenta (2022-2024)

Valve se ha rediseñado la ventana modal de confirmación para dispositivos móviles con el fin de mostrar el Steam antigüedad de la cuenta (fecha de creación), nivel Steam y una advertencia explícita de color ámbar: «Este usuario ha cambiado recientemente el nombre de su perfil», lo que rompe la ilusión óptica para las víctimas que prestan atención.

Los tres fallos del «mosaico» de Valve: por qué los estafadores simplemente cambiaron de objetivo
1. La laguna jurídica de la exclusión de juegos (Dota 2 y TF2)

Las «Trade Reversals» se implementaron exclusivamente para Counter-Strike 2. Los objetos de Dota 2 y Team Fortress 2 siguen sin estar protegidos en absoluto debido a las complejidades de la creación y el engaste. Los objetos de alto nivel que valen miles de dólares (ganchos de garra de dragón, Baby Roshans dorados, llamas ardientes inusuales de TF2) no tienen ningún plazo de reversión. Los estafadores simplemente redirigieron la interceptación automatizada de la API hacia los comerciantes de Dota 2 y TF2, donde el servicio de atención al cliente de Steam aplica estrictamente su política de 2016 de «no restitución de objetos».

2. El depósito «Zombie Key» (sin caducidad)

Mientras que Valve incorporó la autenticación de dos factores (2FA) mediante notificaciones push en el móvil para generar nuevo llaves en diciembre de 2023, Valve nunca se han revocado, caducado ni eliminado las claves de API heredadas existentes. Millones de cuentas activas que generaron claves (o en las que se crearon claves de forma silenciosa mediante phishing o malware antes de diciembre de 2023) siguen teniendo credenciales activas con caducidad nula (sin TTL) y tiempo de espera por inactividad nulo. Los autores de amenazas mantienen enormes bases de datos históricas con estas claves persistentes y siguen realizando consultas IEconService sin alteraciones.

3. La sanción impuesta a la víctima: suspensión de operaciones durante 30 días

Incluso en CS2, Valve penaliza al jugador estafado: al hacer clic en «Anular intercambio» en Steam Soporte, se inflige automáticamente un prohibición obligatoria de realizar operaciones y de acceder al Mercado Comunitario durante 30 días en la cuenta de la víctima. Valve sanciona al usuario con un mes de suspensión de la plataforma como medida disuasoria frente a las anulaciones «frívolas», lo que desalienta a las víctimas a anular operaciones con artículos líquidos de menor valor.

El escándalo regulatorio fundamental: siete años de soluciones provisionales frente a un único ámbito de aplicación de la API

¿Por qué Valve dedicó siete años a inventar restricciones comerciales, tiempos de espera en las cuentas y bloqueos comerciales reversibles —lo que trastocó toda la economía del juego y provocó una pérdida de $104M en capitalización bursátil— en lugar de aplicar la solución estándar del sector?

Tal y como demuestra el lanzamiento oficial de Valve en Steamworks el 16 de enero de 2026 (Anuncio #493839547938902179 ↗), Valve ya construido Grupos de permisos detallados (General, Microtransacciones, Economía, Datos de ventas) y Lista blanca de direcciones IP para las claves de editor corporativas. Valve llevaba años disponiendo de la solución técnica. Una simple casilla de selección visible para el usuario—«Impedir que esta clave de la API web acceda a IEconService (Gestión de operaciones)» o una lista blanca de direcciones IP domésticas —habría erradicado la estafa de la sustitución comercial en 2018 sin causar ningún daño colateral económico. Valve se negó a ofrecer a los jugadores habituales la protección que había diseñado para sus socios corporativos.

Parte B — Normativa y historial de cumplimiento · Artículo 10

Una API de automatización. Una norma contra la automatización.

Contexto y límites de la fuente

La cuestión que plantea esta sección es cómo se concilian ambos aspectos: qué usos de la API están autorizados, quién los autoriza y según qué criterios publicados. Aquí no se estima el número de usuarios comerciales autorizados de la API, y la ausencia de una lista publicada no implica tal cifra; la ausencia es la conclusión, no una cifra que haya detrás. Los mensajes de asistencia Steam citados anteriormente han sido reproducidos por el proyecto ArchiSteamFarm en su propia sección de preguntas frecuentes (verificados textualmente 2026-09-22); no se trata de Valve publicaciones, y no se identifican las cuentas a las que se enviaron.

La norma (SSA, artículo 4.C): No se admiten scripts, bots ni sistemas no humanos en Steam. El historial: Valve ofrece una API REST sin interfaz de usuario cuyo único objetivo es la automatización de servidor a servidor, y proporciona la clave a cualquier cuenta. Se bloquea a los usuarios que utilicen herramientas de automatización; la interfaz de automatización es un producto propio de Valve. Nunca se ha publicado qué usos comerciales están autorizados.

La falacia del «desarrollador de videojuegos»

SDK de Steamworks (original)

Lo utilizan los estudios de videojuegos legítimos para integrar logros, emparejamiento y tablas de clasificación en los clientes de sus juegos. Requiere una integración compleja en C++ y la incorporación como socio oficial.

Steam API web (La laguna jurídica)

Una arquitectura JSON/REST sin encabezado diseñada para servidores web externos. En el patrón de secuestro que aquí se documenta, se utiliza para leer inventarios y manipular intercambios entre pares desde servidores remotos; sus usos legítimos no se recogen en este informe.

Para quién es la llaveUn usuario normal Steam no necesita una clave de API web dentro de la aplicación; la página de claves se encuentra en una URL para desarrolladores y su finalidad, según la documentación, es el acceso externo desde el lado del servidor. Las denuncias archivadas por suplantación de identidad describen casos de víctimas que no sabían que esa página existía hasta que se había registrado una clave en su cuenta.

La contradicción de la automatización

El artículo 4.C de la SSA establece lo siguiente: «No está permitido utilizar ningún tipo de scripts, bots, macros u otros sistemas no controlados por personas («automatización») para interactuar de ninguna manera con el Contenido y los Servicios de Steam». Sin embargo, los puntos finales de la API web (como CancelTradeOffer) no requieren interfaz de usuario ni captcha y eluden por completo el cliente Steam. La API está diseñada para la automatización de servidor a servidor; la norma prohíbe la automatización por parte de los usuarios; la línea divisoria entre ambas no se ha hecho pública.

Un puesto del lado del servidor en el flujo comercial

Una clave de API web permite que un servidor externo realice operaciones en la cuenta sin necesidad del cliente Steam. En el patrón de secuestro, dicho servidor se interpone entre el titular de la cuenta y el servidor de operaciones.

  • → No aparece ninguna pantalla de confirmación de operación para las acciones realizadas con la tecla.
  • → Permite la consulta en segundo plano (GetTradeOffers).
  • → Cancela y vuelve a emitir ofertas sin necesidad de que el usuario intervenga.
Valve ha creado la interfaz, ha prohibido la automatización por parte de los usuarios en sus normas y no ha publicado ningún criterio sobre qué usos comerciales están autorizados.
Parte B — Normativa y historial de cumplimiento · Artículo 11

Se exigían diez días. Había que rendir cuentas de diez años.

Contexto y límites de la fuente

El 20 de julio de 2016, el consejero jurídico de Valve fijó un plazo de 10 días a los operadores de juegos de azar. Diez años después (a fecha de la captura de pantalla del expediente, 2026-09-21), al menos una de las plataformas mencionadas en las noticias de prensa sobre dicho aviso, CSGOFast, sigue operativa con un servidor de autenticación en un dominio independiente. A continuación se reconstruye el texto a partir de las noticias de prensa del 21 de julio de 2016; la reconstrucción no es un escaneo. El expediente de ejecución al que aludía el aviso no se ha publicado. La carta abierta a la Comisión es Sección 2.

Lee el aviso de julio de 2016 que figura junto a las observaciones posteriores. Lo que aún falta es un registro de cumplimiento por cada operador.

Una semana antes — 13 de julio de 2016, en público

El 13 de julio de 2016 archivado 2026-09-21 ↗, Valve describió cómo los sitios web de apuestas utilizaban Steam: OpenID para la identificación de cuentas y cuentas automatizadas para las operaciones. Valve afirmó que el uso de esos mecanismos para gestionar un negocio de apuestas infringía su API y sus acuerdos de usuario. Tanto la descripción del mecanismo como la prohibición figuran en la propia declaración fechada de Valve. En 2026-09-21, los servidores de autenticación de dominios independientes sometidos a prueba no devolvieron ningún bloqueo de filtro de enlaces, y Valve no ha publicado ningún registro de aplicación específico por operador.

VALVE CORPORATION

Bellevue, WA

«Sabemos que gestionas uno de los sitios web de apuestas que se enumeran a continuación. Está utilizando Steam cuentas para llevar a cabo esta actividad. Según el Steam Contrato de Suscripción, los servicios Steam y Steam están autorizados únicamente para uso personal y no comercial».

«Debes cesar y abstenerte de inmediato de seguir utilizando tus cuentas Steam con fines comerciales. Si no lo haces, en un plazo de diez (10) días, «Valve emprenderá todas las acciones legales a su alcance, incluida, entre otras, la cancelación de tus cuentas».

Reconstrucción del texto del aviso de julio de 2016, elaborada por los autores a partir de las noticias publicadas el 21 de julio de 2016
Karl Quackenbush
Consejero jurídico general, Valve Corp.
Cronología Julio de 2016 – septiembre de 2026
Plazo indicado en el anuncio:
10 días
Julio de 2016
Tiempo transcurrido desde la notificación:
3,715 días
Cifra fija desde el 20 de julio de 2016 hasta la instantánea del expediente del 21 de septiembre de 2026; no se trata de una cifra en tiempo real.
Expediente de ejecución publicado:
Ninguno
No se ha encontrado ningún registro por operador de cortes o bloqueos

Diez años después, CSGOFast —mencionado en las noticias de prensa sobre los avisos de 2016— está operativo: csgofast.com devolvió un bloqueo de Link Filter en 2026-09-19 y 2026-09-21, mientras que su servidor de autenticación steam-login.authtofast.com (registrado 2026-06-30) no lo hizo.

Registro completo y con fecha de los cambios de seguridad de Valve: Cronología de la seguridad → · El historial de Washington y el criterio de aplicación: a continuación

Lo que consta en el expediente: La notificación de 2016 establecía un plazo de 10 días; Valve ya gestionaba una lista de dominios (el «Link Filter») y recibía los nombres de host de autenticación en sus propias solicitudes de OpenID; no se ha publicado ningún registro de medidas coercitivas por operador. Los informes de la comunidad describen una medida tomada en 2018 contra un mercado (SkinJar), pero dichos informes no han sido verificados y no se tienen en cuenta en este documento.
ARCHIVO PÚBLICO / WASHINGTON · 2016 → 2026

Dos plazos. Una norma de aplicación sin respuesta.

20 de julio

Valve concede a los sitios web de apuestas un plazo de 10 días

En la notificación de su abogado se advertía de que el uso comercial continuado de las cuentas Steam podría dar lugar a la rescisión del contrato.

27 de septiembre

Washington presiona Valve

La Comisión de Juegos de Azar del estado exigió pruebas de las medidas adoptadas para impedir las transferencias de «skins» con fines de juego y fijó el 14 de octubre como fecha límite para responder.

17 de octubre

Valve rechaza la acusación

Valve respondió tras el plazo establecido, negó que facilitara las apuestas, afirmó que había desactivado las cuentas relacionadas y señaló que no quería desactivar el comercio ni OpenID para todos los usuarios. Al menos una de las plataformas mencionadas en las noticias de prensa sobre las notificaciones de julio (CSGOFast) seguía en funcionamiento una década después. Ambos hechos solo pueden ser ciertos si el operador sustituyó las cuentas desactivadas; el registro que lo demostraría no se ha publicado. La WSGC debería pedir a Valve que aclare esta contradicción.

2026

Las rutas observadas en septiembre de 2026

El registro de rutas recoge 44 plataformas que se autentican a través de servidores de autenticación de dominios independientes, entre ellas CSGOFast, utilizando los mecanismos OpenID y de intercambio Valve descritos en 2016. No se ha presentado el registro de medidas coercitivas que indicaría qué operadores fueron bloqueados.

INFORME DE LA PROPIA COMISIÓN · 30 DE ENERO DE 2018

Dieciocho meses después de que Valve respondiera, el organismo regulador seguía considerándolo una intención.

En la sesión informativa celebrada ante su propia asamblea legislativa durante la audiencia pública sobre el proyecto de ley HB 2881, la Comisión describió la declaración de julio de 2016 con sus propias palabras: Valve «anunció su intención de tomar medidas enérgicas contra el uso de su plataforma para facilitar las apuestas con skins». En esa misma página se recoge el impacto que tuvo ese anuncio en las previsiones del sector — «como consecuencia de ello», La previsión para el mercado de las apuestas con «skin» en 2020 se revisó de $19.7 mil millones a $670 millones, una caída de alrededor del 97 por ciento, solo a raíz del anuncio. La previsión se modificó. El informe de cumplimiento por operador que lo justificaría aún no se ha publicado.

Las cifras de mercado son estimaciones de Narus Advisors / Eilers & Krejcik Gaming reproducidas en el informe de la Comisión, no conclusiones de la propia Comisión; el mismo documento sitúa las apuestas con «skins» en 2016 en unos $5 mil millones, de los cuales aproximadamente $3 mil millones correspondieron a sitios web tipo casino. Recuperado el 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

La postura pública de Valve en 2016 y la infraestructura observable en la actualidad pueden compararse. La cuestión es si las medidas de control llegaron a las cuentas y rutas utilizadas por los operadores prohibidos. Un plazo de preaviso de diez días no constituye prueba de que se haya notificado a todos los operadores mencionados en el mismo. La medida tomada por OPSkins en 2018 es la única intervención documentada contra un operador concreto; teniendo en cuenta que se revisaron 189 plataformas y que no se ha publicado ningún registro por operador, una única medida documentada no pone de manifiesto un patrón de aplicación de la normativa.

Comunicado de 2016 de la Comisión del Juego de Washington ↗ archivado 2026-05-20 ↗ · Respuesta de Valve del 17 de octubre de 2016 (copia del documento) ↗ · Sesión informativa del WSGC ante la Asamblea Legislativa, 30 de enero de 2018 (copia local, 4 págs.) ↗ · el mismo archivo en wsgc.wa.gov ↗ · registro de recuperación y hash ↗ · La acción de Valve en OPSkins en 2018 ↗ archivado 2026-03-07 ↗ · Auditoría de la ruta actual ↗

Auditoría forense longitudinal · Objetivos de las órdenes de cese y desistimiento de 2016

La década del preaviso de 10 días: auditoría forense de supervivencia de los 23 emplazamientos señalados

Los días 19 y 20 de julio de 2016, Valve el consejero jurídico Karl Quackenbush emitió notificaciones formales de cese y desistimiento a 23 plataformas de apuestas con «skins», ordenándoles que cesaran el uso comercial de Steam cuentas dentro de 10 días bajo la amenaza de la cancelación de la cuenta y de acciones legales. Más de 3,700 días después, una auditoría empírica revela el verdadero patrón de aplicación de la normativa: numerosos operadores nunca cesaron su actividad, otros siguieron operando hasta seis años después de la fecha límite, y el ecosistema, valorado en miles de millones de dólares, siguió aprovechando la arquitectura OpenID de Valve.

5+ EN DIRECTO
Definitivamente en funcionamiento en 2026 (CSGOBig, CSGO500, CSGOFast, etc.)
6 AÑOS
Periodo más largo de actividad tras el aviso previo al cierre (CSGOatse estuvo activo hasta 2022)
$5.01B
Volumen de apuestas «skin» en 2016 (Narus / Eilers & Krejcik)
Más de 200
Sitios web de apuestas en línea activos que operan en el momento álgido del mercado
Los «Surviving Titans» · Plan financiero y de tráfico para 2024-2026

Desde avisos con 10 días de antelación hasta conglomerados con sede en el extranjero: un volumen de negocio de varios miles de millones de dólares

En lugar de acabar con las apuestas con «skin», los avisos de Valve de 2016 impulsaron una evolución del sector. Los operadores que sobrevivieron se reestructuraron como entidades corporativas extraterritoriales (Curazao, Belice, Chipre), fueron pioneros en el comercio entre pares (P2P) para eludir las prohibiciones de los bots y ahora procesan más de 10 millones de visitas mensuales a la web y miles de millones de dólares en volumen anual de apuestas sin dejar de autenticarse a través de Steam:

Plataforma / Dominio Aviso de julio de 2016 Resultado de la ejecución y situación de supervivencia Verificación registrada / Enlaces principales
CSGOBig
csgobig.com
Aviso con 10 días de antelación (julio de 2016) SIGO VIVIENDO EN 2026
Se ha suspendido temporalmente y se ha relanzado; la autenticación se realiza a través de letmeinbig.com y csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
Aviso con 10 días de antelación (julio de 2016) SEGUIRÉ VIVIENDO EN 2026
Renombrado como 500 Casino (licencia de Curazao n.º 8048/JAZ2014-037), con una facturación mensual de varios millones
Plataforma en directo (500.casino) ↗
CSGOFast
csgofast.com
Aviso con 10 días de antelación (julio de 2016) SEGUIRÉ VIVIENDO EN 2026
Oferta activa de ruleta, Crash y Jackpot a través de steam-login.authtofast.com
Expediente de auditoría de autenticación ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
Aviso con 10 días de antelación (julio de 2016) SEGUIRÉ VIVIENDO EN 2026
Se ha reorientado hacia las apuestas con monedas de los esports y las apuestas con criptomonedas; ha mantenido su funcionamiento ininterrumpido
Plataforma en directo ↗
CSGOCasino
csgocasino.net / csgocasino.gg
Aviso con 10 días de antelación (julio de 2016) EN DIRECTO A TRAVÉS DE SUCCESSOR (2026)
El dominio ha sido redirigido; el portal sucesor, ya operativo, funciona en csgocasino.gg
Dominio sucesor ↗
CSGOatse
csgoatse.com
Aviso con 10 días de antelación (julio de 2016) HA PERDURADO 6 AÑOS (EN ACTIVO HASTA 2022)
Las operaciones de juego continuaron sin interrupción durante seis años tras el ultimátum de 10 días de Valve
X: @CSGOatsecom (Activo hasta 2022) ↗
CSGOSweep
csgosweep.com
Aviso con 10 días de antelación (julio de 2016) VIVIÓ HASTA DICIEMBRE DE 2017
Permaneció en funcionamiento público durante 17 meses tras la fecha límite
X: Estado de CSGOSweep, diciembre de 2017 ↗
CSGOWild
csgowild.com
Aviso con 10 días de antelación (julio de 2016) VIVIÓ HASTA DICIEMBRE DE 2017
Promocionado por influyentes de gran alcance; estuvo en funcionamiento durante un año y medio tras la carta de cese y desistimiento, antes de la migración a las criptomonedas.
X: @Wild (Activo en diciembre de 2017) ↗
CSGOPot
csgopot.com
Aviso con 10 días de antelación (julio de 2016) VIVIÓ HASTA SEPTIEMBRE DE 2017
Llevaba 14 meses operando apuestas con botes de alto riesgo tras haber recibido la notificación
X: @csgopot (Activo en septiembre de 2017) ↗
CSGODiamonds
csgodiamonds.com
Aviso con 10 días de antelación (julio de 2016) SUPERÓ LA METAD DE 2017
Se mantuvo en marcha durante 2017 a pesar de que se admitió que se habían manipulado los resultados de los streamers patrocinados
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
Aviso con 10 días de antelación (julio de 2016) CERRADO EN JULIO DE 2016
Cerró tras un escándalo público; objeto de una orden de consentimiento de la FTC federal
Orden de consentimiento de la FTC (expediente C-4632) ↗
CSGODouble
csgodouble.com
Aviso con 10 días de antelación (julio de 2016) CERRADO EN JULIO DE 2016
Cierre voluntario inmediatamente después de la publicación de la orden de cese y desistimiento
X: @CSGODouble (Cerrado en julio de 2016) ↗
CSGOMassive
csgomassive.com
Aviso con 10 días de antelación (julio de 2016) CERRADO EN 2016
Cessó su actividad pública a finales de 2016
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
Aviso con 10 días de antelación (julio de 2016) CERRADO EN 2016
Cessó su actividad pública en 2016
FB: csgostrongfree ↗
Skins2
skins2.com
Aviso con 10 días de antelación (julio de 2016) CERRADO EN 2016
Cessó su actividad pública en 2016
FB: CSNCOM ↗
Plataforma Tráfico mensual (visitas) Volumen de negocio estimado Entidad jurídica y jurisdicción Principales medidas normativas y modelo
CSGOEmpire
csgoempire.com
2,3 millones — 9,0 millones al mes
Duración media: más de 6 minutos; 80% directo
$1.5B — $2.5B Volumen de negocio anual
>1,000,000 operaciones de intercambio de skins P2P al mes; $6.4M de volumen de órdenes activas y líquidas
Moonrail Limited B.V. (Curazao n.º 148182)
Pagos: JHOLT LTD (Chipre); Fundador: «Monarch» (Ossi Ketola)
Pioneros en el intercambio de artículos P2P sin comisiones; con licencia de Curazao OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 millones — 3,5 millones al mes
Duración media: 9 min 23 s; tasa de rebote: 16%
$1.0B — $2.0B Volumen de negocio anual
Ingresos corporativos anuales estimados de entre $100M y $200M procedentes de la ventaja de la casa
Feral Holdings Limited
Con sede en la ciudad de Belice, Belice (n.º de registro 171519)
Prohibido por la ACMA australiana (mayo de 2023); patrocinaba al equipo de primera división G2 Esports, que contaba con jugadores menores de edad
500 Casino (CSGO500)
500.casino / csgo500.com
220 000 — 425 000 al mes
~105 000 visitantes únicos al mes
$100k / semana ($5.2M/año) en Royales
Requisito de apuesta para grandes apostadores: $400 de apuesta por cada $1 de rakeback
Perfect Storm B.V. (Curazao n.º 150536)
Licencia de la Junta de Control del Juego de Curazao OGL/2024/1354/0882
Prohibida por la Spelinspektionen sueca (noviembre de 2023) por dirigirse a jugadores suecos sin licencia
CSGOBig
csgobig.com
~169,600 / mes
Duración media: 19 min 12 s; primarias de EE. UU.
Volumen anual multimillonario
Cajas misteriosas, ruleta y batallas por cajas
Funciona mediante enrutamiento por proxy auxiliar
letmeinbig.com (registrado en 2023) y csgobiglogin.com
Target de julio de 2016 C&D; relanzado con arquitectura de autenticación por proxy
CSGOFast
csgofast.com
~150 000 — 250 000 al mes
Público internacional multilingüe
Volumen anual multimillonario
Juegos de ruleta y «crash» de alta velocidad
Entidades operativas extraterritoriales
Rutas Steam autenticación a través de steam-login.authtofast.com
Objeto de la orden de cese y desalojo de julio de 2016; nunca cesó su actividad; en funcionamiento en 2026
CSGOPolygon
csgopolygon.com / plg.bet
~300 000 — 500 000 al mes
El dominio de la CEI y Europa del Este
Volumen anual multimillonario
Criptomonedas y ruleta de skins, apuestas en partidos
Objetivo de la segunda fase (octubre de 2016)
Se ha reorientado hacia las criptomonedas con el dominio espejo plg.bet
Ha sobrevivido una década completa; sigue liquidando skins a través de API de terceros
La segunda oleada: por qué la notificación de cese y desistimiento de Valve se dirigió a más de 43 sitios web en total

El 17 de octubre de 2016, el asesor jurídico de Valve comunicó oficialmente a la Comisión de Juegos de Azar del Estado de Washington que, tras las 23 notificaciones iniciales del 19 de julio, Valve había enviado cartas de cese y desistimiento a más de 20 sitios web adicionales de apuestas con «skins» (con lo que el total oficial supera los 43). Esta segunda ronda se hizo necesaria porque la lista inicial omitía, inexplicablemente, los centros de juego más grandes y famosos del mundo:

  • CSGOJackpot.com: La empresa pionera en el sector de las apuestas clandestinas, que gestionó un volumen de cientos de millones antes de cerrar ante la amenaza de una acusación federal.
  • CSGOShuffle.com: La plataforma que se vio envuelta en el escándalo de las retransmisiones de julio de 2016, en la que el streamer de Twitch PhantomL0rd era propietario en secreto del 33% de la empresa y se descubrió que manipulaba las cuotas con fondos de la propia plataforma.
  • El macroecosistema (más de 200 operadores): Según un estudio del sector realizado por Narus Advisors y Eilers & Krejcik Gaming, en 2016 operaban más de 200 sitios web distintos de apuestas con «skins», que generaron $5.01 mil millones en volumen de apuestas procedentes de 3,03 millones de jugadores activos. Las 43 cartas de Valve se dirigían a menos de 20% del mercado activo.
Investigaciones oficiales gubernamentales y reguladoras sobre el juego «Steam Skin Gambling»

El fenómeno de las apuestas con «skin» está documentado en múltiples investigaciones oficiales, medidas coercitivas y documentos de posición del Gobierno:

1. Comisión de Juegos de Azar del Estado de Washington (WSGC) (2016-2018)

El 5 de octubre de 2016 se emitió una requerimiento formal de cese y desistimiento; el 30 de enero de 2018 se publicó un informe legislativo en el que se documentaba que los «skins» son equivalentes al efectivo y se daba a conocer el volumen de apuestas con «skins» de $5.0B.

Informe legislativo del WSGC en formato PDF (copia local) ↗
2. Comisión Federal de Comercio de EE. UU. (FTC) (septiembre de 2017, expediente C-4632)

Primera medida coercitiva reguladora federal relacionada con las apuestas con «skins» contra los propietarios de CSGOLotto, Trevor Martin y Thomas Cassell, por prácticas engañosas y control no revelado de la plataforma.

Resolución y orden de consentimiento de la FTC ↗
3. Documento de posición de la Comisión del Juego del Reino Unido (UKGC) y auditorías sobre los jóvenes

Las skins del juego se clasificaron oficialmente como «dinero o algo equivalente al dinero» en virtud de la Ley de Juegos de Azar de 2005. Encuestas posteriores revelaron que más del 11% de los niños de entre 11 y 16 años habían apostado skins en videojuegos.

Repositorio de investigación de la UKGC ↗
4. Investigación del Senado australiano sobre Medio Ambiente y Comunicaciones (2018)

Informe del Parlamento Federal sobre «Microtransacciones en videojuegos para obtener objetos aleatorios», en la que se analizan la mecánica de las cajas de botín de Valve, las retiradas de dinero en el mercado secundario y la elusión de la normativa.

Investigación del Parlamento de Australia ↗
La demanda pendiente

Publicar el informe de medidas coercitivas: qué cuentas de juego y bots se han desactivado, a qué servidores de respuesta se ha restringido el acceso y a qué servicios comerciales se les ha concedido permiso. Una prohibición pública y una advertencia en la página de inicio no demuestran que se haya detenido la operación subyacente.

Parte B — Normativa y historial de cumplimiento · Artículo 12

El nombre de host ya figura en la solicitud.

Límites del contexto y de la fuente

Valve ya dispone de una lista de dominios (el «Link Filter») y ya recibe el nombre de host de autenticación en cada solicitud de OpenID. El pseudocódigo que aparece a continuación muestra la estructura lógica para conectar ambos elementos. No hay pruebas públicas que indiquen que Valve lo haga.

Valve ya mantiene una lista negra de dominios. Valve ya recibe el host de inicio de sesión en cada solicitud de OpenID. No hay que construir nada: solo hay que unir las dos cosas. Se trata de una consulta de nombre de host en una lista que Valve mantiene por sí misma. El pseudocódigo que aparece a continuación es un ejemplo ilustrativo, no la implementación de Valve.

forensic_autoban.py
# PSEUDOCÓDIGO ILUSTRATIVO — Valve.block_domain() y flag_session_as_mitm() no son llamadas reales a la API. Esto ilustra la estructura lógica de una medida de mitigación que Valve podría implementar frente a dominios de autenticación por proxy, no el funcionamiento interno real de Valve.
# Ilustración: el esquema lógico de una comprobación de la solicitud de OpenID recibida
def audit_openid_request(solicitud):
blocked_origins = base de datos.obtener_plataformas_en_la_lista_negra()
proxy_domain = request.params.obtener(«openid.realm»)
target_redirect = request.params.obtener('openid.return_to')

# Lógica: Si el proxy redirige a un sitio bloqueado, bloquear el proxy.
para sitio web en blocked_origins:
si sitio web en target_redirect:
Valve.bloquear_dominio(proxy_domain)
Valve.marcar_sesión_como_MITM(request.session)
# Resultado: Se rechaza la solicitud de inicio de sesión para ese host

Observación:
Cuando un dominio principal ya figura en el filtro de enlaces (por ejemplo, howl.gg, bloqueado 2026-09-18/19/21) y su host de autenticación (howl.uno) aparece en la solicitud OpenID procedente del botón de inicio de sesión de ese sitio, la asociación es observable para Valve a partir de sus propios datos de solicitud. La comprobación se puede automatizar; sin embargo, no se puede determinar si se lleva a cabo.

Precedentes documentados y comunicados

Valve ha intervenido contra un operador externo al menos una vez, según consta: en 2018 revocó el acceso de OPSkins al sistema ExpressTrade (El anuncio de Valve ↗ archivado 2026-03-07 ↗). Los informes de la comunidad de 2018 también describen cómo una plataforma de comercio (SkinJar) perdió el acceso; dichos informes no han sido verificados y el mecanismo se deduce a partir del resultado, no de un proceso revelado.

Lo que establece el precedente:

Valve puede bloquear el acceso de un operador externo cuando lo considere oportuno. CSGOFast, mencionado en las noticias de prensa sobre las notificaciones de julio de 2016, operaba en 2026-09-21 con un servidor de autenticación registrado en 2026-06-30 que no devolvía ningún bloqueo de Link Filter. No hay ningún criterio publicado que explique por qué se bloqueó a un operador y a otros no.

Lo que indica y lo que no indica una fecha de inscripción

La fecha de registro de un host de autenticación constituye el límite inferior de cuándo podría haber aparecido por primera vez dicho host en una solicitud OpenID; no implica un uso continuado. sc-auth.net, por ejemplo, se registró como 2019-04-02 (RDAP) y se observó en el flujo de inicio de sesión Steam de Skin.Club en septiembre de 2026; lo que ocurrió entre esas dos fechas no figura en los registros públicos.

Auditoría comparativa: Normas de cumplimiento de la API

Dimensión de la aplicación de la ley Normas de la API de GitHub Steam API web (Valve)
1. Neutralidad en materia de cumplimiento Se aplican a todas las cuentas normas publicadas y uniformes, así como límites de frecuencia documentados (por ejemplo, 5,000 llamadas/hora para usuarios autenticados, 15,000/hora para organizaciones de GitHub Enterprise Cloud) y políticas de uso aceptable publicadas. No hay criterios publicados. Las cuentas individuales se cierran en virtud de las cláusulas de automatización y uso comercial (quejas archivadas), mientras que no se ha publicado ningún historial de medidas coercitivas por operador para las plataformas comerciales.
2. Uso indebido de OpenID / proxy de autenticación Las políticas publicadas por GitHub permiten suspender o revocar las aplicaciones y los tokens de OAuth en caso de uso indebido, y su documentación describe la revocación automática de los tokens expuestos (resumen de la documentación de GitHub elaborado por los autores). Los servidores de autenticación de dominios independientes observados en Steam flujos de OpenID (por ejemplo, rbsnin.com, howl.uno, sc-auth.net) no provocaron ningún bloqueo del filtro de enlaces en 2026-09-21, mientras que sus dominios principales sí lo hicieron.
3. Monetización del abuso GitHub no cobra comisión por las transacciones de artículos gestionadas mediante automatización de terceros; su modelo de ingresos se basa en las suscripciones y los anuncios en su mercado. Valve vende las llaves de las cajas que permiten obtener los objetos, y el Mercado de la Comunidad cobra una comisión conjunta de aproximadamente 15% sobre las ventas realizadas en el propio Mercado. En este informe no se estima ninguna cifra correspondiente a los ingresos atribuibles a plataformas de terceros.
4. Duración de los bucles de evasión Los ID de cliente de OAuth suspendidos dejan de funcionar en toda la plataforma en el momento de la suspensión; la documentación no indica un plazo para la aplicación de la medida y aquí no se asume ninguno. Los servidores de autenticación de dominios independientes con fechas de registro comprendidas entre 2011 y septiembre de 2026 no mostraron ningún bloqueo por parte del filtro de enlaces en las comprobaciones de 2026-09-19 y 2026-09-21. La fecha de registro constituye un límite inferior del posible uso, no una prueba de uso continuado.
Fuentes: Columna de GitHub — Documentación publicada por GitHub sobre los límites de tasa de la API y la política de la plataforma (resumen de los autores, sin citas) · Columna Steam — Comprobaciones del filtro de enlaces de 2026-09-19 y 2026-09-21 (linkfilter-recheck-2026-09-21.json), registro RDAP (registro-de-dominios.json) y las reclamaciones de asistencia archivadas (archivo de pruebas).
Parte B — Normativa y historial de cumplimiento · Artículo 13

La diferencia de precio «off-Steam»

El artículo se encuentra en un inventario Steam; la venta se realiza en otro lugar. Un AWP Dragon Lore «Factory New» tenía 62 ofertas activas en CSFloat; el precio más bajo que se pide $10,623.95. En el propio mercado de Steam no se puede fijar un precio de venta superior a aproximadamente $1,800. Para vender al precio más alto observado, el propietario necesita un comprador o un mercado ajeno a Steam. El artículo y su transferencia siguen dependiendo de Steam.

Contexto y límites de la fuente

En esta sección aparecen tres conceptos distintos que no son intercambiables. 245 es el número de categorías de nombres de artículos de CS2 cuya oferta activa más barata superó el valor $1,800 únicamente en CSFloat, el 20 de septiembre de 2026. 241 es ese mismo conjunto menos las cuatro categorías fijadas en el límite superior $100,000 de CSFloat, que es el panel sobre el que se calcula el límite inferior $13.63M. 248 Se trata de una visión general diferente: categorías cuyo precio superaba el límite máximo en dos o más de los cinco mercados el 23 de septiembre de 2026. Los mercados se solapan, por lo que nunca deben sumarse las cifras de las distintas plataformas. Todas las cifras aquí indicadas son precios de venta, no ventas realizadas, y ninguna de ellas corresponde a ingresos, volumen de negocio o beneficio —ni para Valve ni para nadie más—. Los valores que figuran en PriceEmpire son estimaciones redondeadas publicadas por dicho sitio web, y su carta Steam incluye artículos de otros Steam juegos, por lo que los ámbitos de la comparación no son idénticos.

Un artículo. Dos sistemas de precios.SIGUE EL REGISTRO
STEAMAcerca de $1,800Límite máximo de anuncios publicados en el mercado comunitario
CATÁLOGO GUARDADO$10,623.95AWP Dragon Lore, nueva de fábrica, precio a consultar
LA DEPENDENCIASigue siendo un artículo SteamEl inventario y la transferencia siguen en Steam

En ese caso, el vendedor necesita un canal alternativo o un comprador. El artículo sigue dependiendo del inventario y del sistema de transferencia de Steam.

01 / ARTÍCULOValve inventario del juegoObjeto de CS2 o Dota 2 guardado en Steam
02 / TECHOAcerca de $1,800 en SteamPrecio máximo por un anuncio en el mercado
03 / PREGUNTAS EXTERNAS$10,623.95 para «Dragon Lore»La oferta más barata de CSFloat en la instantánea de esa fecha
04 / ENTREGASteam permanece en la cadenaLa titularidad y la transferencia de artículos dependen de su sistema
245 categorías CS2 en CSFloat.166 categorías de CS2 y 3 de Dota 2 en Skinport.

Cada cifra recoge las categorías de nombres de artículos cuya oferta activa más barata se situaba estrictamente por encima de $1,800 el 20 de septiembre de 2026. Los mercados se solapan; no se deben sumar sus recuentos. Una oferta no equivale a una venta completada.

Consulta el registro por artículo →
API DIRECTA DE CSFLOAT / INSTANTÁNEA CON FECHA$13.63M

Valor mínimo total de venta en 241 categorías de artículos y 3,395 ofertas activas. Se calcula multiplicando el precio de venta más barato de cada categoría por el número de ofertas correspondientes. Se excluyen de este panel conservador las cuatro categorías fijadas en el límite máximo de $100,000 de CSFloat.

Lo que refleja la cifra en dólares

Estas ofertas representan, como mínimo, $13,631,888.25 en los precios de venta anunciados para este subconjunto limitado de CSFloat. Si se incluyen las cuatro categorías con precio máximo, el resultado es $14,231,888.25. Esto es un límite mínimo para las órdenes de compra activas, y no las ventas realizadas, el volumen de caja, los beneficios ni el mercado CS2 en su conjunto.

Volver a calcular a partir de la instantánea de CSFloat de 245 filas ↗
PRICEEMPIRE / VALOR DE CATÁLOGOSteam: n.º 15 de 39

Muchos locales indican un valor en dólares superior a Steam.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

Los seis valores más altos mostrados y Steam. PriceEmpire redondea estas cifras; Steam muestra $31M. Catorce recintos de la lista lo superan según los valores en dólares que se muestran.

PRICEEMPIRE / NÚMERO DE OFERTASSteam: n.º 1 de 39

Steam sigue a la cabeza en cuanto al número de ofertas.

Steam
32,2 millones
YouPin898
5,9 millones
C5Game
4,6 millones
HaloSkins
4,4 millones
Skinport
3,8 millones

Steam muestra 32,2 millones Ofertas. El número de ofertas y el valor total de venta responden a cuestiones diferentes; es posible que haya muchas propiedades a la venta a bajo precio que dominen el recuento.

Fuente: Comparativa pública de PriceEmpire ↗ archivado 2026-09-21 ↗, capturado el 2026-09-20 a las 19:03 UTC; extracción de 39 filas con fecha ↗. Las cifras son estimaciones aproximadas y el inventario puede solaparse entre las distintas sedes. La ficha de Steam también describe objetos de otros juegos de Steam, por lo que los ámbitos no son idénticos. Los valores indicados corresponden a los precios de venta, no a las ventas ni a los ingresos.
42
OTRA FUENTE / STEAMANALYST

El ecosistema comercial está a la vista de todos.

Directorio de tiendas de SteamAnalyst archivado 2026-07-19 ↗ Enumera 42 plataformas de venta de CS2 de terceros, además de Steam, con datos recientes sobre los precios de 32 de las 43 entradas. PriceEmpire recoge 39 plataformas de venta según sus propios criterios de inclusión. Empresas identificadas, ofertas públicas, precios visibles: esta economía está abierta a la inspección.

EL LÍMITE ES EL MECANISMO: LA OFERTA PIERDE IMPULSO, PERO EL ARTÍCULO NO.

En cinco mercados recogidos en una instantánea autorizada, Las 248 categorías de artículos de CS2 tienen un precio fijado de forma independiente que supera en dos o más unidades el límite máximo de cotización de Steam, que es de aproximadamente $1,800, y ninguna de ellas aparece en Steam. Esa misma instantánea agrupaba todo el catálogo por precios: el mercado de Valve ofrece 95.3% de las categorías de artículos por debajo de su límite máximo y 1.9% de las que están por encima. La caída no se debe a una disminución de la demanda, sino que se ajusta exactamente a la norma publicada. Vender a esos precios requiere un comprador externo o un mercado, mientras que Steam sigue controlando el inventario y la transferencia: la transacción sale de la caja de Valve y la entrega se realiza a través de la infraestructura de Valve.

Steam Preguntas frecuentes sobre el mercado ↗archivado 2026-09-21 ↗Steam Contrato de suscripción ↗archivado 2026-09-21 ↗Conjunto de datos del atlas de cinco mercados ↗Manifiesto de procedencia ↗Instantánea anterior de CSFloat ↗Resumen de Skinport ↗PriceEmpire ↗ archivado 2026-09-21 ↗SteamAnalyst ↗ archivado 2026-07-19 ↗Registro de diferencias de precios ↗Atlas de la escala de precios ↗

Parte C — Marcos jurídicos · Sección 15 · A escala comercial

Sigue el rastro del dinero. Separa las transacciones.

Contexto y límites de la fuente

La cuestión del uso comercial se agudiza cuando se separan los flujos de dinero. Las transferencias de artículos a terceros, las ventas principales de Valve y las retiradas de efectivo externas son transacciones diferentes.

El artículo es de Valve. El stock es de Valve. La transferencia se realiza en los servidores de Valve. Lo único es que el pago se realiza en otro sitio — que es el paso que determina si alguien es un operador de transferencia de fondos, y el único paso Valve que no lleva a cabo.

El mecanismo de ingresos

Donde realmente circula el dinero.

Tres caminos / una economía de un solo artículo
  1. 01 / CuentaInventario de usuarios

    Artículos en reserva: Steam

  2. 02 / TraspasoComercio entre particulares

    Usuario ↔ bot o usuario ↔ usuario

  3. 03 / LiquidaciónPlataforma externa

    Saldo de la obra o pago de Steam

CirculaciónEl motor económico va más allá del coste de traspaso

Steam proporciona la infraestructura de inventario y transferencia que utilizan los mercados externos. El argumento económico de la investigación es que la liquidez de la reventa y la demanda recurrente sostienen el gasto en estuches, llaves y artículos de recambio, con comisiones sobre las ventas posteriores en el Mercado Comunitario. Una transferencia directa entre particulares (P2P) no conlleva comisión del Mercado Comunitario; ese dato contable no resuelve la cuestión del beneficio general. Valve mantiene el control sobre el acceso a las cuentas y las restricciones de negociación en todo momento.

  1. 01 / Demanda secundariaLiquidez y valor de reventa

    Demanda externa relacionada con el comercio y los juegos de azar

  2. 02 / Gasto primarioLlaves, estuches y cápsulas

    Compras a partir de Valve, cuando estén disponibles

  3. 03 / IngresosIngresos por venta directa

    Más comisiones sobre las ventas reales en el mercado

5% + 10%Steam + comisión de CS2 sobre las ventas en el Mercado de la Comunidad

Conclusión económica de la investigación: los mercados de reventa de activos líquidos pueden fomentar el gasto en artículos nuevos. El conocido 15% combina las tasas de comisión del mercado, sujetas a mínimos y redondeos; no se trata de un gravamen que se aplique a todas las transacciones con el exterior.

Lista de tarifas del Community Market de Valve ↗ archivado 2026-09-21 ↗. El 25 de febrero de 2026 El fiscal general de Nueva York interpuso una demanda archivado 2026-09-01 ↗ en la que se alega que las cajas de botín de pago están relacionadas con la reventa externa por dinero en efectivo y los daños derivados del juego —la misma relación que este informe documenta desde el punto de vista de la infraestructura técnica—. Esa denuncia es una alegación, no una conclusión; se cita aquí porque un organismo estatal encargado de hacer cumplir la ley ha planteado una cuestión relacionada con la que plantea este informe: ¿dónde está el historial de aplicación de la ley que se corresponda con las declaraciones públicas?

  1. 01 / EntradaIngreso en criptomonedas

    Registros de servicios externos y monederos

  2. 02 / ConversiónEquilibrio → aspectos

    Artículos entregados a través de Steam transacciones

  3. 03 / SalidaVenta externa de moneda fiduciaria

    Vendedor, comprador y proveedor de pagos

¿KYC?Identificar el control en cada traspaso

Esta es la vía que hay que investigar, no un servicio de conversión de efectivo mediante la API nativa Steam. Documenta las comprobaciones de identidad, la custodia, los identificadores de transacción y los destinatarios de los pagos en cada operador externo antes de afirmar que se trata de un retiro de efectivo sin KYC.

Estados Unidos / Ley de Secreto Bancario

Clasifica primero la actividad y, a continuación, la obligación.

La FinCEN evalúa la transmisión de fondos en función de la actividad que realiza una empresa. Aceptar y transferir moneda virtual convertible puede dar lugar a obligaciones en materia de servicios monetarios, con sujeción a las definiciones y excepciones aplicables. La cartera Steam de Valve acepta fondos y los convierte en artículos del juego; a continuación, dichos artículos se liquidan a través de operadores externos a cambio de moneda real. El objeto y su transferencia se gestionan en la infraestructura de Valve; el cobro en efectivo no, y el hecho de que alguna parte de ese ciclo se ajuste a las definiciones de transferencia de fondos es una cuestión de clasificación que corresponde a la FinCEN, no una conclusión que se extraiga aquí.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ archivado 2025-07-11 ↗

Unión Europea / blanqueo de capitales

Realizar un seguimiento de los ingresos, la información y la asistencia.

La Directiva (UE) 2018/1673 regula el blanqueo intencional y la participación en actividades relacionadas con productos del delito. La cuestión que se plantea en la investigación es qué sabía Valve sobre los operadores que utilizaban su infraestructura de negociación y OpenID después del 13 de julio de 2016, cuando describió públicamente dicho uso, y qué medidas tomó al respecto. Valve no ha publicado ningún registro de medidas coercitivas por operador; ese registro, y no este expediente, respondería a la pregunta.

Marco penal de la UE ↗

Terminología de la AMLD6: La directiva en materia de derecho penal mencionada anteriormente es distinta de la Directiva (UE) 2024/1640, también conocida como AMLD6. Esta última tiene un plazo general de transposición que vence el 10 de julio de 2027, con algunas excepciones específicas. Artículo 78 ↗ archivado 2026-08-30 ↗

Parte C — Marcos jurídicos · Artículo 16 · Notificación, respuesta, responsabilidad

La Ley de Servicios Digitales: dejar constancia de los conocimientos

Contexto y límites de la fuente

Hay dos elementos de una notificación conforme al artículo 16 que corresponden al remitente y no a este expediente: los datos del propio remitente y una declaración de buena fe de que la información es exacta. Todo lo demás que exige el artículo —la explicación fundamentada y la ubicación electrónica exacta— se recoge en la sección 3 y en el registro de rutas, junto con las respuestas guardadas y los hash, de modo que cualquier parte pueda presentarla. Hay otras dos limitaciones en la propia ley: la pérdida de la exención de responsabilidad del proveedor de alojamiento no implica por sí misma responsabilidad alguna en virtud de ninguna otra ley, y el 6% del artículo 52, apartado 3, es un límite máximo legal, no una sanción impuesta contra Valve.

En virtud de la DSA, un proveedor de servicios de alojamiento solo goza de exención de responsabilidad hasta el momento en que tenga conocimiento concreto de los hechos y no actúe en consecuencia. Este expediente constituye dicha notificación. En él se indican los servidores, las fechas, las respuestas guardadas y los hash. Desde su publicación, la cuestión ya no es si Valve lo sabía, sino qué hizo Valve a continuación.

01Julio de 2016 / la exposición «The Dossier»

Un plazo de diez días.

La notificación reconstruida anteriormente constituye el punto de partida histórico para la comparación de las medidas de ejecución de la investigación.

0217 de febrero de 2024 / solicitud general

La ventana temporal del DSA.

Distingue entre la conducta histórica y la conducta durante el período en el que se aplican las obligaciones pertinentes de la DSA.

03Diez años / instantánea del expediente original

La duración requiere un historial de notificaciones.

El tiempo transcurrido desde julio de 2016 (véase la sección 11) es un indicador del expediente. No se trata de diez años de infracciones constatadas de la DSA. Vincula cada notificación a un elemento concreto, a la legislación aplicable, a las pruebas de entrega y a la respuesta correspondiente.

Parte C — Marcos jurídicos · Sección 17 · Identidad, edad y acceso comercial

Menores de edad: un inicio de sesión con «Steam» no constituye una verificación de edad

Contexto y límites de la fuente

En este expediente no aparece ningún dato de menores en ninguna parte y no se recopiló ninguno: los autores no se registraron, no depositaron información ni iniciaron sesión en ninguna de las plataformas mencionadas. Cualquiera que se base en esta sección debe mantener la confidencialidad de las pruebas relacionadas con menores y ocultar los datos identificativos en los documentos públicos. La COPPA se cita aquí como una ley de protección de la privacidad de los menores con sus propias condiciones de aplicación —público destinatario, conocimiento efectivo, datos personales recopilados— y no como una norma general sobre la edad mínima para apostar; la denuncia presentada en Nueva York en 2026 es una alegación de una autoridad estatal, no una resolución judicial.

«Iniciar sesión con Steam» demuestra que existe una cuenta. Eso no demuestra nada sobre la edad — y en estas páginas es la única barrera entre un niño y un depósito. Léelo con Apartado 3.1: dentro del cliente Steam, la advertencia que mostraría un navegador nunca se activa, por lo que el niño nunca la ve.

¿Qué ofrece OpenID?Identidad de la cuenta

Un SteamID verificado que se utiliza para iniciar sesión o vincular una cuenta.

Lo que debe determinar el operadorRequisitos para participar

Edad, jurisdicción y cualquier verificación de identidad necesaria.

Fundamento técnico: Documentación de Steamworks OpenID ↗ archivado 2026-09-21 ↗. La verificación de identidad documentada no constituye una certificación de que el usuario pueda apostar legalmente.

COPPA / menores de 13 años

Identifica el operador y los datos.

La COPPA se aplica a los servicios dirigidos a menores que entran en su ámbito de aplicación y a aquellos que tienen conocimiento efectivo de que recogen datos personales de menores de 13 años. Se trata de una ley sobre la privacidad de los menores, no de una norma universal sobre la edad mínima para participar en juegos de azar. Se debe determinar el público destinatario, los datos personales que se recogen, el conocimiento de dichos datos y el proceso de consentimiento parental.

FTC: Requisitos de la COPPA ↗ archivado 2026-09-21 ↗

Las pruebas que hay que conservar

Registra el proceso desde el inicio de sesión hasta el ingreso.

Mantén el control de edad del sitio web, el texto del registro, las condiciones de acceso, el proceso de pago y el historial de reclamaciones. Evalúa a cada operador por separado. Mantén la confidencialidad de cualquier prueba relacionada con un menor y oculta los datos identificativos en los documentos públicos.

Un registro relacionado con la aplicación de la ley es el Anuncio de la demanda de Nueva York de 2026 archivado 2026-09-01 ↗, en la que se alega que las cajas de botín de pago causan perjuicios a los usuarios jóvenes. No se trata de una conclusión de la COPPA.

Parte C — Marcos jurídicos · Sección 18 · Solicitud en virtud del artículo 15 del RGPD

La solicitud. La respuesta. La comparación que falta.

Pidió cuatro cosas, una de ellas el registro que revelaría quién había introducido una clave API en su cuenta. Tres días después, el ticket se cerró con un enlace a una página en la que no aparece ninguno de ellos. — y la frase con la que se concluye la contradicen los propios abogados de Valve.

De quién es esta cuenta · Procedencia y límites

Estas capturas de pantalla no son de PhishDestroy. Provienen de un titular de una cuenta Steam cualquiera —uno de los participantes en una breve encuesta realizada por este proyecto—, que presentó la solicitud él mismo y facilitó las capturas de pantalla. La cuenta es suya, el ticket es suyo y la correspondencia es entre él y el servicio de atención al cliente Steam. Este proyecto no presentó la solicitud, no tiene ninguna cuenta en la plataforma y no es parte en este ticket.

El 16 de septiembre de 2026 presentó una solicitud de acceso de datos del interesado, en virtud del artículo 15 del RGPD y la CCPA, en la que solicitaba específicamente los registros de registro de claves API, el historial de inicio de sesión con direcciones IP, el historial de autorización de dispositivos y el historial de operaciones. El 17 de septiembre, el agente «Logen» le remitió a la página de autoservicio «Datos de la cuenta». El 18 de septiembre, declaró que las categorías solicitadas no figuraban en dicha página y pidió que se remitiera el asunto al equipo de privacidad o al delegado de protección de datos (DPO). El 19 de septiembre, el agente «Kal» cerró el ticket con la misma remisión. A continuación se conservan ambas capturas de pantalla (se ha ocultado el correo electrónico del solicitante; SHA-256 en steam_tos_assets/screenshot-manifest.json).

Es el solicitante ideal por una razón muy sencilla: Su cuenta tiene una clave de API web Steam que él no ha creado, registrada a nombre de localhost. Se desconoce cuándo se creó — ni a él, ni a partir de nada que Valve haya puesto a su disposición, ya que el único registro que permitiría datarlo es el registro de inscripción de la clave API, que es precisamente la categoría que el cierre ocultó. La clave no es nueva: es anterior a que él tuviera conocimiento de ella en un intervalo que no puede cuantificar, por la misma razón.

Otros titulares de cuentas están presentando la misma solicitud. Cualquier respuesta que se reciba se añadirá aquí en las mismas condiciones que estas dos —número de ticket, fecha de captura, SHA-256, identidad del solicitante ocultada—, tanto si acepta las categorías como si las rechaza.

Este proyecto no se pronuncia sobre los motivos por los que se cerró el ticket. En él no se indicaba ningún motivo, y aquí tampoco se deduce ninguno.

La solicitud. La respuesta. La comparación.SIGUE EL REGISTRO
LA SOLICITUDCategorías específicasRegistros de claves API, inicio de sesión, dispositivos y operaciones
LA RESPUESTAReferencia de datos de la cuentaRevisa el intercambio de soporte
LA PRUEBA¿Qué se suministró?Compara cada categoría solicitada

Pidió cuatro categorías concretas. La página de «Datos de la cuenta» a la que se le remitió es la propia función de exportación de autoservicio de Valve, y este proyecto no puede detallar su contenido para la cuenta de otra persona; por lo tanto, aquí no se publica ninguna comparación completa categoría por categoría. Lo que consta en el expediente es su declaración del 18 de septiembre en la que afirmaba que las categorías no estaban ahí, y el cierre del 19 de septiembre, en el que se repetía la remisión sin abordar el tema.

Pantalla 1/2 — Solicitud (16 de septiembre) y primera respuesta, agente «Logen» (17 de septiembre)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Fuente: help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · capturado del 16 al 17 de septiembre de 2026 · correo electrónico del solicitante ocultado 2026-09-21 · Archivo: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (captura-de-pantalla-manifest.json).
Pantalla 2/2 — Solicitud de escalado (18 de septiembre) y cierre, agente «Kal» (19 de septiembre)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Fuente: help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · capturado del 18 al 19 de septiembre de 2026 · Archivo: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (captura-de-pantalla-manifest.json).
Respuesta final, 19 de septiembre (textual):
«Los datos Steam que se conservan ya se pueden consultar en la página «Datos de la cuenta». Dado que el servicio de atención al cliente Steam no puede ofrecer más información, Esta solicitud se cerrará."
No se han facilitado datos · no se ha indicado ningún fundamento jurídico para la denegación · no se muestra el resultado de la escalación
Esa afirmación es falsa, y los propios abogados de Valve lo demuestran. En el apartado 1.9 de la carta del abogado de 1 de octubre de 2025 se describe una correlación a nivel de dispositivo que vincula un dispositivo con docenas de cuentas (Apéndice A). Esa misma respuesta incluía 830 páginas de documentos conservados (Apéndice B). No aparece nada de eso en la página «Datos de la cuenta».
¿Por qué esta cuenta solicitó el registro de la clave API?

No eligió esas cuatro categorías al azar. El localhost La clave de su cuenta es la marca de un script, no de una persona que introduce un dominio real en la página de desarrolladores (Sección 5, Sección 6). El único registro que indica quién lo creó y desde dónde es el registro de registro de claves API. Eso fue lo primero que pidió. Y eso es lo que la empresa se negó a facilitar.

Fuente: el titular de la cuenta, durante la encuesta de este proyecto. Las capturas de pantalla de los tickets que aparecen arriba están cifradas; la página clave no se ha publicado.

Evaluación · PhishDestroy

Cerrar un ticket sin haber resuelto la cuestión no es algo fortuito en este caso. Es lo habitual. Nos atenemos a 16,319 registros conservados de reclamaciones y asistencia y 354 intercambios de asistencia técnica sin duplicados extraídos de ellos. Este billete es un ejemplo concreto y completo de la forma que adoptan.

Ticket de asistencia — Conservado HT-2YBP-F7JP-D4VB
Tipo de solicitud Artículo 15 del RGPD (Solicitud de acceso a los datos)
Estado del billete CERRADO EL 19 DE SEPTIEMBRE DE 2026 — NO SE HAN FACILITADO DATOS
Agentes de la bolsa «Logen» (17 de septiembre), «Kal» (19 de septiembre)
Archivado 16 de septiembre de 2026
Datos solicitados ¿Quién registró la clave de la API web vinculada a esta cuenta, y desde qué dirección IP, dispositivo y marca de tiempo?
Fundamento jurídico invocado Artículo 15 del RGPD: derecho de acceso a los datos personales
El marco jurídico: El artículo 12, apartado 3, concede al responsable del tratamiento un plazo de un mes a partir de la recepción (prorrogable previa justificación). Dicho plazo no había vencido en el momento de la publicación, y este expediente no alega ningún incumplimiento del plazo. La objeción se refiere al fondo del asunto: la respuesta final incluye un enlace a una página de autoservicio, pero no demuestra que se hayan facilitado las cuatro categorías de datos mencionadas; además, si el responsable del tratamiento se niega a actuar, el artículo 12, apartado 4, le obliga a exponer los motivos y las vías de reclamación. Ninguno de estos elementos figura en la respuesta final.
Por qué son importantes estos datos concretos

El registro de eventos de claves de la API web es el registro que muestra si un tercero ha registrado una clave utilizando una cookie de sesión robada — el mecanismo descrito en las denuncias por robo de inventario conservadas en el archivo de este expediente—. Revelar quién registró una clave de API, desde qué dirección IP y en qué momento:

  • Permitir a la víctima comparar la dirección IP de creación de la API con su propio historial de inicio de sesión
  • Revelar las direcciones IP de centros de datos vinculadas a infraestructuras conocidas de phishing o de bots de apuestas
  • Aportar pruebas que puedan utilizarse en procedimientos civiles o penales contra el autor
  • Indica si se notificó al titular de la cuenta cuando se creó la clave
Lo que consta en el expediente: Valve conserva registros a nivel de dispositivo y de correlación de cuentas; la carta de su asesor jurídico, de 1 de octubre de 2025, los describe (véase el Apéndice A, Memorándum de pruebas — Fuente 1). En el ticket HT-2YBP-F7JP-D4VB, el interesado solicitó el mismo tipo de registros y el ticket se cerró remitiéndole a una página de autoservicio que, según informó el interesado, no los contenía. La legalidad de dicha denegación es una cuestión que compete a la autoridad de control; el resultado es que el interesado no recibe los datos.
El intercambio: cuatro mensajes, tres días

Dos agentes de atención al cliente de Steam respondieron utilizando los nombres de pila que figuraban en el ticket: «Logen» el 17 de septiembre y «Kal» el 19 de septiembre. Ambos remitieron al solicitante a la página de datos de la cuenta. En el ticket no hay nada que indique si la solicitud llegó al equipo de privacidad o al responsable de protección de datos de Valve, y el expediente no especifica quiénes son los agentes, cuáles son sus funciones ni cómo se tramitó el ticket.

16 de septiembre
Solicitud en virtud del artículo 15 presentada con cuatro categorías de datos especificadas
17-18 de septiembre
Consulta sobre los datos de la cuenta; el solicitante pide que se remita el asunto al responsable de protección de datos
19 de septiembre
Incidencia cerrada con la misma referencia; sin datos, sin fundamento indicado.
¿A qué derechos da derecho explícitamente al interesado el artículo 15 del RGPD?
Art. 15, apartado 1, letra a) Finalidades del tratamiento: por qué Valve conserva los datos
Art. 15, apartado 1, letra b) Categorías de datos: qué contiene Valve
Art. 15, apartado 1, letra c) Destinatarios o categorías de destinatarios — quién recibió los datos (p. ej., el titular de la clave API)
Art. 15, apartado 1, letra d) Plazo de conservación o criterios para determinarlo
Art. 15, apartado 3 Una copia de los datos personales objeto de tratamiento, es decir, el propio registro de claves API
ART. 12, apartado 3 Se requiere una respuesta en un plazo de un mes a partir de la fecha de recepción; cualquier prórroga deberá comunicarse en el plazo de ese mes. El plazo aún no había vencido en el momento de la publicación. Art. 12, apartado 4: Si el responsable del tratamiento no toma medidas, deberá explicar los motivos e informar al interesado de las vías de reclamación.
Procedimiento de reclamación ante las autoridades reguladoras — para cualquier usuario

Cualquier usuario que haya presentado una solicitud en virtud del artículo 15 del RGPD a Valve y no haya recibido una respuesta conforme (o una respuesta de denegación con un texto predefinido sin datos) podrá presentar una reclamación ante la autoridad de control de su Estado miembro de la UE o del EEE. El establecimiento de Valve en la UE es Valve GmbH, con sede en Hamburgo, por lo que la autoridad de control principal para las reclamaciones transfronterizas es la Delegado de Hamburgo para la Protección de Datos y la Libertad de Información (HmbBfDI). (El representante a que se refiere el artículo 27 de Valve también tiene su sede en Hamburgo; la dirección de un representante no determina por sí sola cuál es la autoridad competente.) También se puede presentar una reclamación ante la autoridad del propio Estado miembro del reclamante, con arreglo al artículo 77.

Número de referencia del ticket para cualquier reclamación: HT-2YBP-F7JP-D4VB — que se recoge en este expediente como un caso documentado.

Un caso documentado

Los registros existen; el interesado no los ha recibido.

El abogado de Valve describió los registros de correlación a nivel de dispositivo en una carta de 1 de octubre de 2025. El 19 de septiembre de 2026 se archivó una solicitud en virtud del artículo 15 relativa a la misma clase de registros, remitiéndose al solicitante a una página de autoservicio que, según este, no contenía dichos registros, sin que se indicara el fundamento jurídico correspondiente. El ticket HT-2YBP-F7JP-D4VB es un caso documentado; si esto refleja una práctica más generalizada es una cuestión que debe resolver la autoridad de control, que puede solicitar a Valve sus registros de tramitación.

Parte C — Marcos jurídicos · Artículo 19 · Derecho contractual

El acuerdo de suscripción frente a la propia arquitectura de la plataforma

Contexto y límites de la fuente

Los autores no son abogados y nada de lo aquí expuesto constituye asesoramiento jurídico. La cita de la SSA procede de la revisión del 10 de septiembre de 2026; una revisión diferente puede tener un texto distinto, y la numeración de las cláusulas ha cambiado a lo largo de las distintas revisiones; comprueba la cláusula con la versión que regulaba la conducta en cuestión. Los argumentos de los artículos 25 y 32 exponen lo que exige el reglamento, no que una autoridad de control haya constatado una infracción. Las cifras del argumento 1 recogen los límites de ámbito de aplicación establecidos en la sección 13.

Tres de las disposiciones fundamentales de la SSA chocan con la forma en que está diseñada la plataforma: la prohibición del uso comercial frente a un límite máximo de precios en el «Mercado» que empuja las ventas de alto valor fuera de la plataforma; la cláusula de responsabilidad del usuario por las claves API, frente a un punto final de claves que, antes de 2023, no exigía un segundo factor de autenticación; y la redacción relativa a la aplicación de la normativa, frente a un registro público que no muestra ninguna medida de aplicación por parte de los operadores. Que estas contradicciones afecten a la aplicabilidad es una cuestión que debe resolver un tribunal; en esta sección se exponen los hechos que se presentarían ante un tribunal.

Argumento 1 / Arquitectura de la capitalización bursátil

El límite máximo del mercado y la prohibición de uso comercial

El mercado comunitario Steam tiene un límite máximo de cotización de aproximadamente $1,800. En cinco mercados, según una instantánea obsoleta (23 de septiembre de 2026), 248 categorías de artículos CS2 tienen precios fijos en dos o más de esos mercados que superan dicho límite máximo; dichos artículos no se pueden vender a esos precios en la propia plataforma de Valve. Los propietarios que deseen esos precios recurren a mercados de terceros, que funcionan con cuentas Steam y la API Steam —la SSA las considera de carácter comercial, salvo que se autorice expresamente lo contrario—.

Los artículos superan el límite máximo del Mercado → los mercados de terceros cubren esa diferencia → dichos mercados utilizan cuentas Steam y la API Steam → la SSA prohíbe el uso comercial sin autorización → no se ha publicado ningún registro de autorizaciones. La comisión combinada del Mercado Comunitario, de aproximadamente 15%, se aplica únicamente a las ventas realizadas dentro del Mercado, no a estas transacciones externas.
Argumento 2 / Arquitectura de seguridad de las claves API

La vulnerabilidad de la clave API como un problema de diseño de la plataforma, más que como una negligencia por parte del usuario

Antes de 2023, el punto final de creación de claves API de Steam aceptaba una solicitud POST con un «sessionid» sustraído y generaba una credencial con privilegios elevados. sin confirmación por correo electrónico, sin autenticación de dos factores ni verificación mediante dispositivo. Las denuncias de secuestro de API recopiladas en esta investigación siguen un patrón común: script del atacante, cookie de sesión robada, creación silenciosa de claves e interceptación de transacciones (la carga útil de la solicitud se muestra en la sección 8).

El artículo 25 del RGPD (protección de datos desde el diseño) y el artículo 32 (seguridad del tratamiento) exigen la adopción de medidas técnicas adecuadas al riesgo. La emisión de una credencial susceptible de ser interceptada en el tráfico de datos sin un segundo factor de autenticación ni notificación al titular es una cuestión de diseño que incumbe al responsable del tratamiento. La cuestión de si, en ese contexto, puede invocarse la cláusula del SSA que atribuye la responsabilidad al usuario es competencia de los tribunales y de la autoridad de control.

Argumento 3 / Visibilidad en tiempo real

Valve recibe el nombre de host de autenticación en cada inicio de sesión

El nombre de host de autenticación llega al punto final OpenID de Valve en texto sin cifrar en openid.return_to y openid.realm (la estructura de la solicitud se muestra en la sección 3). Su extracción es una operación estándar. A fecha de 2026-09-22, en 26 pares, el dominio principal figuraba en el filtro de enlaces, mientras que el host que albergaba su inicio de sesión Steam no lo hacía. Valve no ha publicado ningún registro de aplicación por operador, por lo que, a partir de los datos públicos, no se puede determinar si se ha aplicado alguna medida distinta del filtro de enlaces a estos hosts.

¿Quién corre con los gastos?

La tendencia observada en las reclamaciones archivadas

En las reclamaciones analizadas, la respuesta del servicio de atención al cliente de Steam ante una denuncia de suplantación de una clave API sigue siempre el mismo patrón: rechazar la restauración, hacer hincapié en la responsabilidad del usuario respecto a la cuenta y su clave API, y cerrar el ticket. En este informe no se estima ninguna cifra global sobre el número de cuentas afectadas ni sobre el valor perdido; tampoco se ha localizado ninguna fuente que proporcione dicha cifra.

La cuestión no es si los usuarios individuales cometieron errores. La cuestión es quién es responsable de una arquitectura que, hasta 2023, permitía que una solicitud POST con una cookie robada creara una credencial de negociación con privilegios elevados sin notificación alguna y sin autenticación de dos factores.
El SSA como documento frente al SSA como contrato

Un tribunal que evaluara este expediente no interpretaría la SSA de forma aislada.

Lo leería junto con la carta del abogado de octubre de 2025 en la que se describen la correlación a nivel de dispositivo, las fechas de registro del host de autenticación, las marcas de tiempo de registro por lotes, la carga útil de la solicitud de la clave API y los diez años transcurridos entre las notificaciones de julio de 2016 y las plataformas que seguían operando en septiembre de 2026. Ese es el expediente que Valve tendría que abordar.

Apéndice B — El PDF generado · comprobación de la censura

La censura que aparece en el PDF generado es meramente estética: el texto ocultado sigue pudiendo extraerse.

El abogado de Valve respondió a una solicitud de acceso en virtud del RGPD con un anexo de 830 páginas en el que los datos ocultados se han tachado sobre el texto en lugar de eliminarlos. 902,270 caracteres aparecen debajo de las barras negras y se extraen directamente con una herramienta de extracción de texto — incluidos los identificadores de terceros que las barras debían ocultar. Aquí solo se publican las cifras agregadas; no se reproduce ningún contenido protegido y el propio apéndice no se publica.

1. Resultados de la comprobación geométrica

Respuesta en virtud del artículo 15 del RGPD, con fecha del 1 de octubre de 2025 Iba acompañado de un apéndice en formato PDF de 830 páginas (metadatos del creador de Aspose.PDF para .NET, creados y modificados en la misma fecha). Los autores realizaron una comprobación de la geometría a nivel de página: para cada página, se localizaron los rectángulos opacos, casi negros, superpuestos a la capa de texto y se contaron los caracteres extraíbles que se encontraban debajo de ellos.

Medido en el archivo generado
902,270
Caracteres que aún se pueden extraer de debajo de las barras negras
Contados, no estimados. Se trata de un recuento de los personajes incluidos, no de víctimas, reidentificaciones o incidentes.
830 / 830
Páginas afectadas: todas las páginas
986
Rectángulos sobre texto extraíble
1,329
Rectángulos negros opacos en total
Las barras negras se superponen a la capa de texto; no la eliminan. El texto que se encuentra debajo de las barras puede extraerse con herramientas estándar de PDF. Solo se publican las cifras globales; aquí no se reproduce ningún contenido oculto.
Demostración forense: separación de capas
MAQUETA DE SUPERPOSICIÓN VECTORIAL DE ASPOSE.PDF PARA .NET (APÉNDICE, PÁG. 412)

Denuncia presentada contra la cuenta: [INICIO DE SESIÓN: redacted_user_667]

Motivo indicado por el usuario: [TEXTO: «Un usuario denuncia la presencia de artículos duplicados en el inventario y conductas comerciales abusivas...»]

Primer plano: <path fill="#000" /> Vulnerabilidad: El flujo UTF-8 subyacente permanece intacto
Fuente: Apéndice en formato PDF de la carta del abogado del 1 de octubre de 2025 (830 páginas, metadatos del creador de Aspose.PDF para .NET) · calculado por los autores, método y recuento por página en disclosure-audit.json · El SHA-256 del apéndice se incluye en el mismo archivo · El apéndice en sí no se publica.
2. Por qué esto es importante para la respuesta del interesado

El abogado de Valve envió este expediente a un interesado en respuesta a una solicitud de acceso a sus propios datos. Las barras que aparecen son meramente estéticas: el texto que hay debajo nunca se eliminó, por lo que los identificadores de terceros que se pretendía ocultar con esas barras llegaron al destinatario junto con el archivo. Una censura que se elimina con una herramienta de extracción de texto no oculta nada y, además, impide que el destinatario pueda determinar qué información se reveló y cuál no.

El artículo 15, apartado 4, es la razón por la que existen esas restricciones: el derecho a obtener una copia no debe afectar negativamente a los derechos y libertades de terceros. Esa es la obligación que esta producción no cumplió. Corresponde a la autoridad de control determinar si se trata de una violación de datos personales con arreglo al artículo 4, apartado 12; la divulgación en sí misma es cuantificable en el archivo y reproducible por cualquier persona que disponga de los mismos bytes: el SHA-256 está publicado, pero el anexo no.

Lo que había debajo de las barras no eran números de cuenta. Se trataba del conjunto de denuncias presentadas por los usuarios contra el solicitante, con los nombres de sus autores adjuntos: Steam inicios de sesión que, dado que rara vez se utiliza un inicio de sesión únicamente en Steam, identifican a la persona que hay detrás de ellos — Según el recuento de los autores, más de 60% de los usuarios mencionados en el documento son totalmente identificables — junto con el texto original, sin censurar, de lo que escribieron. Dicho texto incluye amenazas de muerte e insultos dirigidos a la nacionalidad del solicitante. Algunas de las personas así identificadas son menores de edad. La producción entregó una lista con los nombres de los periodistas a la persona a la que habían denunciado., que es precisamente el perjuicio que el artículo 15, apartado 4, pretende evitar.

El orden de los caracteres del archivo es tan importante como su contenido. La solicitud se respondió en un primer momento con la exigencia de aportar más pruebas de identidad, alegando que la dirección de correo electrónico con seudónimo del solicitante no incluía su nombre; la cuenta fue bloqueada de forma permanente durante el retraso que se produjo a continuación. La carta que finalmente facilitó los datos, más de seis semanas después del plazo de un mes establecido en el artículo 12, apartado 3, amenazaba al destinatario con un proceso penal y retenía el resto de sus propios datos hasta que explicara la actividad de su cuenta al abogado. La divulgación también aclara dos cuestiones que Valve no había respondido públicamente: los registros presentados muestran que la vinculación de cuentas se remonta a 2019, y una telemetría interna de una profundidad que Valve nunca ha descrito.

Ámbito de aplicación de esta sección: La observación que aquí se presenta se limita a los aspectos técnicos de la redacción, tal y como se aprecian en el expediente tal y como se ha presentado. El análisis más detallado que han realizado los autores de los registros presentados queda en suspenso a la espera de una revisión independiente y no se tiene en cuenta en ninguna otra parte de este expediente.

Prueba: carta del abogado de 1 de octubre de 2025 y su anexo en formato PDF (SHA-256 registrado en el archivo de auditoría); Medidas y método en PDF a nivel de página ↗. La secuencia de la solicitud, la denegación de la página 8 y la descripción de los registros divulgados se exponen en detalle en el relato de PhishDestroy, «Mi perro contra los abogados expertos en el RGPD», 17 de agosto de 2026 ↗ archivado 2026-08-21 ↗. En este caso se han omitido los nombres de las cuentas y los datos de terceros; no se reproduce nada de lo que quedan ocultos tras las barras.

En la página 8 de la carta de presentación se deniega parte de la solicitud y se expone el motivo por escrito: No es posible facilitar información más detallada debido a la protección de los datos personales de otros usuarios de la plataforma Steam… — No es posible dar una respuesta más detallada, ya que hay que proteger los datos personales de otros Steam usuarios. El anexo de 830 páginas se encontraba en el mismo paquete. Lo que ocultaban las barras no eran números de cuenta: se trataba de las denuncias presentadas contra el solicitante, con los nombres de sus autores y los mensajes originales sin censurar adjuntos. El titular de la cuenta había solicitado a Valve, a través de su abogado, su propio expediente; lo que pudo extraer de él eran datos de otras personas. Nada de lo que figura en este anexo tiene que ver con quién dibujó los recuadros. Lo que queda claro es que la protección Valve invocada como motivo para la retención es precisamente la protección que esta misma entrega no respetó, en el mismo sobre, el mismo día.
Apéndice D — Recogida de muestras

Documentos primarios seleccionados

Seis registros del archivo: tres incidencias de GitHub en los sistemas de seguimiento de Valve y tres cuentas de Reddit con resultados controvertidos de la asistencia técnica. Cada fuente se mantiene vinculada a la reclamación, al texto guardado y a la cuestión que plantea.

GH-01 / GITHUBAbrir en la compilación guardada

Claves de hardware, solicitadas en 2016

Un usuario solicitó a Valve que admitiera las llaves de hardware U2F como segundo factor de autenticación alternativo. La incidencia guardada lleva las etiquetas «Solicitud de función» y «Revisada», y su estado figura como «abierta».

Solicito que Steam admita los llaveros USB U2F como alternativa.

Extracto de la incidencia de GitHub ↗
Expediente documentado
Una solicitud antigua para una medida de seguridad adicional en la cuenta, publicada en el propio sistema de seguimiento de incidencias de Valve y marcada como «revisada».
Exigencia de rendición de cuentas
Publica la decisión sobre el producto, la fecha de respuesta y la protección concedida tras la revisión.
En el dossier: Medidas de seguridad de la cuenta →Archivo n.º 484 · compilación 2026-09-17

Seis registros seleccionados. Las descripciones de GitHub recogen la compilación guardada. Las publicaciones de Reddit conservan los relatos de los autores.

Descarga los seis discos ↓

La versión con función de búsqueda contiene 16,319 registros distintos: 393 en Trustpilot, 5,635 en Reddit, 2,395 en GitHub, 276 entradas en la web y 7,620 en la wiki. Varias entradas pueden referirse al mismo evento. La exportación principal, de 40,448 filas, tiene un alcance diferente.

Buscar en todo el archivo ↗ · Generar manifiesto ↗ · Ámbito y recuentos del conjunto de datos →

Apéndice E — Estudio de caso

ArchiSteamFarm y la cláusula de automatización

Una herramienta de código abierto para la «farming» de tarjetas que, según su propia sección de preguntas frecuentes, funciona en millones de cuentas, lo que contraviene la cláusula del Acuerdo de Suscripción (§ 4.C) que prohíbe la automatización. Los mecanismos —lo que una granja tiene que comprar a Valve antes de poder producir nada, por qué todas las formas de cobrar una tarjeta incumplen la licencia, el historial de aplicación de la normativa y quién modera la economía de las tarjetas— se describen detalladamente en Anexo V ↗.

El Contrato de Suscripción Steam, en su apartado 4.C, establece lo siguiente:

«No está permitido utilizar ningún tipo de script, bot, macro u otros sistemas no controlados por personas («automatización») para interactuar de ninguna manera con el Contenido y los Servicios de Steam». — Steam Contrato de suscripción, artículo 4.C (vigente) ↗ archivado 2026-09-18 ↗

Valve se encarga de hacer cumplir esta cláusula. Lo hace muy bien. Las preguntas frecuentes de ArchiSteamFarm (ASF) — una herramienta de código abierto que, según su propia documentación, se ejecuta en más de unos cuantos millones de cuentas Steam Desde su primer lanzamiento, hace más de 11 años, reproduce tres Steam mensajes del servicio de asistencia en los que se expulsaba de forma permanente a los usuarios que gestionaban redes de bots. Valve detectó las redes, las identificó y las desmanteló. Por lo tanto, la cuestión relevante no es si Valve es capaz de detectar la automatización a gran escala.

La página web oficial del proyecto ArchiSteamFarm Preguntas frecuentes aborda directamente el riesgo de una prohibición:

«Esto es muy poco probable, teniendo en cuenta que ASF se utiliza en más de unos cuantos millones de cuentas Steam desde su lanzamiento, hace ya más de 11 años; pero sigue siendo una posibilidad, independientemente de la probabilidad real».

«Valve reconoce claramente que existen los «Steam holgazanes», tal y como se afirma aquí, así que, si me preguntas, estoy bastante seguro de que, si no les parecieran bien, ya habrían hecho algo al respecto en lugar de señalar que podrían causar problemas en lo que respecta a VAC. La palabra clave aquí es «juegos de inactividad» (por ejemplo, ASF), y no «juegos de inactividad»."

— ArchiSteamFarm Preguntas frecuentes, JustArchiNET. Fuente: Wiki de GitHub ↗ · verificado palabra por palabra 2026-09-22

En la misma sección de preguntas frecuentes, a la pregunta «¿Han expulsado a alguien por eso?» se responde con Sí, y reproduce lo que Steam Support escribió a tres de ellos:

1,000+ bots · prohibido comerciar
«Parece que esta cuenta se utilizó para gestionar una red de cuentas de bots. El uso de bots constituye una infracción del Acuerdo de suscriptor Steam».

Más de 170 bots · bloqueados de forma permanente, rebajas de invierno de 2017
«Esta cuenta se utilizó para coleccionar ilegalmente tarjetas coleccionables en Steam, así como para actividades relacionadas, no solo de carácter comercial. La cuenta ha sido bloqueada de forma permanente y el servicio de atención al cliente de Steam no puede ofrecer asistencia adicional sobre este asunto».

Más de 120 bots · bloqueados de forma permanente
«Esta y otras cuentas se utilizaron para saturar nuestra infraestructura de red, lo que constituye una infracción de las normas de conducta en línea Steam».

— Steam Mensajes de asistencia reproducidos en la ArchiSteamFarm sección de preguntas frecuentes, apartado «¿Han expulsado a alguien por eso?». Fuente ↗ · verificado palabra por palabra 2026-09-22

Coloca los dos discos uno al lado del otro. Se identifica a un usuario particular que utiliza 1,000 bots de farming, se le informa de que «el uso de bots constituye una infracción del Steam Acuerdo de Suscriptor» y se le expulsa de forma permanente. Las plataformas comerciales incluidas en este informe gestionan cuentas automatizadas Steam como actividad principal, a una escala mucho mayor, y se autentican a través del propio OpenID de Valve en cada inicio de sesión; sin embargo, no se ha publicado ningún registro de medidas disciplinarias por operador para ninguna de ellas. La cláusula es válida. La cuestión es a quién va dirigida.

Aquí no se acusa a la ASF de nada, y su interpretación de la postura de Valve es propia: su autor afirma claramente que «la ASF no está autorizada por Valve». La herramienta se utiliza aquí como instrumento de medición: muestra que Valve detecta redes de bots, las identifica por escrito y las bloquea de forma permanente. Valve puede zanjar la cuestión con una sola frase publicando qué automatización comercial autoriza y el registro, por operador, de las medidas que tomó con respecto al resto.

Cómo afecta la «farming» de tarjetas a los ingresos de Valve

Las cartas coleccionables obtenidas en el juego se venden en el Mercado de la Comunidad Steam, que cobra una comisión total de aproximadamente 15% por cada venta realizada en el Mercado; la cuenta debe haber gastado $5.00 USD en Steam antes de poder recibir una tarjeta; y para obtener tarjetas es necesario poseer el juego o realizar compras dentro del mismo. Aquí no se estima ninguna cifra de ingresos totales: la escala operativa se indica únicamente tal y como la describe la sección de preguntas frecuentes de ASF. La sección de preguntas frecuentes también recoge Valve características distintivas "Steam ociosos" (obtención de cartas) de «jugadores que no hacen nada»; véase el Preguntas frecuentes sobre la peste porcina africana ↗. Las normas se describen detalladamente en Anexo V — la escala y la trampa del uso comercial.

Asunto ArchiSteamFarm — obtención automática de tarjetas
Escala indicada Millones de cuentas (según las preguntas frecuentes de la ASF; no se ha verificado el número exacto de cuentas activas)
Contados, no citados 10,880,610 entradas API en total en el propio grupo Steam de la ASF (5,360,499 sin límite, tal y como muestra Steam): los «millones» de las preguntas frecuentes no son una cifra aproximada, sino un recuento. 88.97% no conllevan Steam prohibición de ningún tipo. Censo completo de las prohibiciones ↗
Información que figura en la propia documentación de la herramienta
  • ASF inicia sesión en las cuentas en modo sin interfaz gráfica y mantiene los juegos en espera para obtener cartas sin iniciar el cliente Steam (según la documentación del proyecto).
  • En la sección de preguntas frecuentes se argumenta que Valve es consciente de la existencia de los «Steam holgazanes» y que «si no les parecieran bien, ya habrían hecho algo al respecto».
  • No se ha informado de ninguna medida coercitiva específica en más de 11 años (según las preguntas frecuentes); las ventas de tarjetas resultantes dentro del Community Market conllevan una comisión combinada de Steam, que asciende a unos 15%.
  • En la sección de preguntas frecuentes se establece un límite máximo recomendado de diez cuentas por operador y se atribuye a Valve: «Esta recomendación se basa en directrices internas de Valve, así como en nuestras propias sugerencias». Valve no ha publicado ninguna directriz de este tipo.
  • Límite técnico, según la misma sección de preguntas frecuentes: «Se pueden ejecutar entre 100 y 200 bots con una sola dirección IP y una sola instancia de ASF».
  • El tiempo de juego «farmado» lo registra Valve —«suele actualizarse cada 30 minutos aproximadamente»— y el apartado § 4.C incluye «Falsificar estadísticas de juego (por ejemplo, inflar el número de victorias o derrotas, la XP o el tiempo de juego)» como una acción prohibida.
La cláusula sobre automatización es explícita; en las preguntas frecuentes de la ASF se afirma desde hace años que la herramienta se utiliza en millones de cuentas; no se ha informado de ninguna medida coercitiva específica contra ella. La discrepancia entre la norma y su aplicación queda reflejada en los registros; aquí no se establece la razón de dicha discrepancia.
Exposición completa La economía de las tarjetas: el proceso, la escala, la licencia y quién la regula ↗ Lo que una granja tiene que comprar a Valve antes de poder producir una sola tarjeta; las dos líneas del § 4.C que definen la «granja de tarjetas» por sus efectos; por qué cualquier forma de canjear una tarjeta incumple la licencia Valve, mientras que Valve cobra una tarifa en la entrada; el historial de cumplimiento, incluida la oleada de VAC de junio de 2025 y la prohibición en cadena por número de teléfono compartido; y los empleados de Valve y moderadores de la comunidad que se encargaban de gestionar los servicios de intercambio de tarjetas y la lista de prohibidos en torno a Steam. El censo de las prohibiciones No le preguntamos a Valve qué tamaño tiene la granja. La medimos. ↗ 10,880,610 cuentas en total (limitadas y no limitadas) leídas del grupo Steam propio de ArchiSteamFarm, al que el software se une automáticamente por defecto al iniciarse por primera vez, a menos que el usuario desmarque la opción de unirse al grupo (lo que incluye tanto a las granjas de bots comerciales como a los jugadores habituales que mantuvieron la configuración predeterminada). 88.97% no tiene ninguna Steam suspensión de ningún tipo; de los 11% que sí la tienen, 99.8% son suspensiones comunitarias meramente simbólicas que nunca impiden seguir operando. Tras cotejarlo con SteamRep, 67.77% de los estafadores de la lista quedan en libertad una vez que se dejan de lado las sanciones del sistema antitrampas. Con desgloses por fecha de registro, ubicación geográfica y permanencia: la escala real, medida, no narrada.
Apéndice G — De un modelo de denegación al expediente correspondiente

Manual de actuación DSAR: solicitar las pruebas

Recurre al artículo 15 del RGPD para solicitar los datos personales relacionados con la creación de claves API, la recuperación de cuentas y el acceso al servicio de asistencia. Un registro conservado permite comprobar quién inició una acción y en qué se basó la plataforma.

  1. 01

    Conserva tu cronología.

    Guarda los avisos de la cuenta, los tickets, los identificadores de las transacciones y las fechas en UTC. Protege la cuenta y revisa las opciones de recuperación aplicables al juego y a la transacción.

    Steam Información sobre protección comercial ↗
  2. 02

    Solicita los datos que se han conservado.

    Solicita las marcas de tiempo, las direcciones IP de origen, los eventos clave del ciclo de vida, las confirmaciones de seguridad y las acciones de recuperación relacionadas con la cuenta. Incluye los eventos de acceso al servicio de asistencia y los destinatarios cuando esos datos te conciernan.

  3. 03

    Guarda el albarán de entrega.

    Utiliza el canal de contacto de privacidad de Valve. El plazo de respuesta habitual es de un mes; si fuera necesario prorrogarlo hasta dos meses más, deberá justificarse dicha prórroga en el plazo de ese primer mes.

    Valve vía de contacto sobre privacidad ↗ archivado 2026-09-21 ↗
  4. 04

    Compara la respuesta.

    Compara los registros con tu cronología. Pregunta por los motivos de las omisiones y, si es necesario, recurre a la vía de reclamación ante la autoridad supervisora. Conserva la respuesta tal y como la hayas recibido.

Solicitud de acceso del interesadoRGPD / Artículo 15

Seguridad de la cuenta y registros de acceso

Sustituye los campos entre corchetes antes de enviar el formulario.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
Descargar .txt

Qué puede ofrecer una dirección IP de un centro de datos

Una discrepancia es un indicio que hay que investigar.

Una solicitud de clave API procedente de la red de un centro de datos, como en el ejemplo del proveedor de alojamiento web planteado en esta investigación, puede resultar relevante si se compara con los registros de inicio de sesión, las confirmaciones y la cronología del usuario. Una dirección IP por sí sola no identifica al autor ni anula automáticamente todas las defensas. La prueba de que un autor malintencionado haya facilitado el consentimiento registrado podría poner en duda la validez de dicho consentimiento; otras bases jurídicas y cuestiones de responsabilidad requieren un análisis por separado.

Consulta la denuncia archivada sobre la prohibición y el RGPD →
Apéndice H — Análisis del archivo de Wayback Machine · Estadísticas de asistencia publicadas

Volumen de asistencia técnica. Tiempos de respuesta publicados.

Contexto y límites de la fuente

Valve publica estadísticas diarias de asistencia en store.steampowered.com/stats/support. Los archivos de Wayback Machine conservan instantáneas históricas de esta página desde 2018 hasta 2026. La relación entre el volumen y el número de empleados que se desprende de estas cifras no es compatible con una revisión humana de cada ticket en los tiempos de respuesta publicados.

Compara las cifras de apoyo archivadas de Valve en las instantáneas guardadas. La metodología explica qué es lo que esas cifras pueden y no pueden medir.

Volumen frente al tiempo de respuesta publicado (2018 → 2026)

Dos colas en un servicio de atención al cliente, según se desprende de 21 capturas archivadas.

Valve publica las cifras de asistencia en directo en store.steampowered.com/stats/support. Cada punto que aparece a continuación corresponde al límite inferior Valve tal y como figuraba en esa página el día en que Internet Archive la capturó, y no es una estimación nuestra. Ambas series representan la misma medida en la misma unidad, por lo que deben situarse en un mismo eje y pueden compararse directamente entre sí.

Solicitudes de reembolso — dinero Valve disponible Seguridad y recuperación de la cuenta — la cuenta que has perdido
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49-55 minEl límite inferior del reembolso en cada captura desde febrero de 2018 hasta agosto de 2026. A lo largo de ocho años y medio, varía en menos de seis minutos, mientras que el volumen diario de reembolsos varía en un factor de nueve.
2,4 h → 8,7 hEl límite inferior de la recuperación de cuentas se sitúa en torno a las 2,4 horas en todos los registros hasta diciembre de 2022, salvo en uno. En los tres registros de 2026, Valve publica 10,9 h, 5,8 h y 8,7 h.
×2,8 → ×13Cuánto más lenta es la recuperación que los reembolsos, según las propias cifras publicadas por Valve. Se mantiene estable durante cinco años y luego la diferencia aumenta: la cola que se ha ralentizado es aquella en la que es el usuario, y no Valve, quien corre con los gastos.

Fuente: 21 capturas de Wayback Machine de store.steampowered.com/stats/support, de 2018-02-03 a 2026-08-10; extracción en VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Lee los límites junto con las cifras: el gráfico representa el inferior límite del rango de Valve impresiones. El límite superior publicado es peor en ambos casos: los reembolsos oscilaron entre 1,5 horas y 1,5 días, y la recuperación, entre 7,0 horas y 3,6 días. Se archivaron dos capturas en una edición localizada de la misma página Valve — 2018-11-03 en checo, 2020-03-25 en francés — y están marcadas como (cs) y (fr) en la tabla; sus cifras aparecen aquí con las palabras de las unidades traducidas y los números tal y como se publicaron, y las cadenas de texto originales se conservan en el archivo de extracción. Cada captura publicó un tiempo de respuesta para ambas colas, y ningún punto de ninguna de las líneas está interpolado. La única cifra de recuperación de 15 minutos, 2020-10-21, está señalada en el gráfico y se ha dejado tal cual: aparece solo en una captura y ninguna otra captura se encuentra dentro de un orden de magnitud de ella. No existe ningún registro entre 2022-12-08 y 2026-02-01; ese vacío de 38 meses en el registro aparece sombreado y no se traza ninguna línea a través de él. Estas cifras describen los tiempos de respuesta publicados. No muestran lo que ocurre en el interior de un ticket, y Valve no ha publicado ninguna cifra de personal con la que compararlas.

Abrir cada captura como una tabla
Todas las capturas archivadas, tal y como se publicaron
CapturaReembolsos / díaRespuesta sobre el reembolsoRecuperación / díaRespuesta de recuperación
2018-02-0398,788De 50,12 minutos a 1,52 horas25,662De 2,51 horas a 1,80 días
2018-05-0760,494De 53,83 minutos a 1,47 días24,226De 2,45 horas a 2,22 días
2018-08-0269,084De 50,27 minutos a 1,59 horas28,953De 2,44 horas a 22,17 horas
2018-11-03 (cs)63,410De 49,28 minutos a 1,54 horas33,910De 2,42 horas a 1,31 días
2019-02-0176,305De 50,13 minutos a 1,52 horas35,164De 2,44 horas a 2,04 días
2019-05-1878,951De 51,03 minutos a 3,12 horas27,514De 2,46 horas a 20,39 horas
2019-09-0778,941De 50,65 minutos a 1,66 horas28,812De 2,42 horas a 13,59 horas
2019-12-1369,589De 50,77 minutos a 1,55 horas25,322De 2,45 horas a 1,13 días
2020-03-25 (fr)139,278De 49,45 minutos a 1,53 horas32,302De 2,48 horas a 3,62 días
2020-06-26278,504De 48,98 minutos a 2,29 horas20,343De 2,39 horas a 6,99 horas
2020-10-21107,633De 50,80 minutos a 1,54 horas20,688De 15,33 minutos a 8,62 horas
2021-03-20158,956De 50,80 minutos a 1,64 horas25,760De 2,34 horas a 11,62 horas
2021-06-26547,907De 51,93 minutos a 6,73 horas29,728De 2,40 horas a 15,63 horas
2021-10-10170,103De 51,88 minutos a 3,25 horas23,989De las 2,39 horas a las 13,05 horas
2022-01-31354,386De 53,65 minutos a 8,09 horas24,391De 2,42 horas a 15,29 horas
2022-05-09172,555De 51,83 minutos a 1,65 horas23,289De 2,41 horas a 16,90 horas
2022-09-05153,453De 53,67 minutos a 4,15 horas23,594De 2,45 horas a 1,22 días
2022-12-08181,075De 54,83 minutos a 6,67 horas27,111De 2,46 horas a 18,89 horas
2026-02-01317,762De 50,30 minutos a 1,52 horas47,197De las 10.91 horas a las 21.30 horas
2026-05-09246,776De 50,12 minutos a 1,52 horas35,264De 5,81 horas a 15,60 horas
2026-08-10373,244De 52,05 minutos a 2,07 horas45,319De 8,73 horas a 16,52 horas
OBSERVACIÓN CLAVE:
A lo largo de 21 capturas de Wayback En el intervalo comprendido entre 2018-02-03 y 2026-08-10, las solicitudes diarias de reembolso oscilaron entre 60,494 (mayo de 2018) hasta 547,907 (Junio de 2021) — un 9,1× de diferencial. La cifra de 2026 es 373,244 (+278% respecto a la de febrero de 2018).
A lo largo de esos mismos nueve años, el límite inferior publicado para el tiempo de respuesta de las devoluciones nunca se alejó de un 49–55 minutos banda: un movimiento total de menos de seis minutos, mientras que la carga de trabajo subyacente se multiplicó por nueve.
Si una persona dedicara tan solo 5 segundos a leer cada ticket, procesar 373,244 tickets al día (cifra actual) le llevaría 22 agentes que trabajan las 24 horas del día, los 7 días de la semana solo para abrirlas y cerrarlas; en su momento álgido (547,907, junio de 2021) esa cifra asciende a 32.
Si el tiempo de respuesta publicado reflejara el tiempo de tramitación por ticket (aprox. 52 min/ticket), la plantilla simultánea necesaria sería del orden de 13,500 agentes al volumen actual y ~20,000 en el pico. No se ha encontrado ninguna cifra contrastada sobre el número de empleados de Valve; por lo tanto, aquí no se ha tenido en cuenta.
A continuación: la relación entre volumen y número de empleados no es compatible con una revisión humana de cada ticket en los tiempos de respuesta publicados. Las cifras concuerdan con una primera revisión en gran medida automatizada; no se ha publicado qué proporción se somete a revisión humana.
Por qué es importante para el cumplimiento del RGPD

El artículo 22 del RGPD prohíbe la toma de decisiones individuales exclusivamente automatizadas que tengan efectos jurídicos significativos, sin que se conceda el derecho a una revisión humana previa solicitud. Si las decisiones de asistencia (cierre de tickets, acciones en la cuenta, denegación de solicitudes de datos) se toman íntegramente mediante scripts automatizados, cada una de esas decisiones que «afecte de manera significativa» al usuario podría infringir el artículo 22.

Entrada HT-2YBP-F7JP-D4VB (Apartado 18) se cerró al cabo de tres días con una remisión tipo y sin que se abordara el fundamento jurídico citado. A partir del expediente no se puede determinar si alguien lo revisó; esa es una cuestión que la autoridad de control puede plantear a Valve en virtud del artículo 22 y del artículo 15, apartado 1, letra h).

Fuente: instantáneas de Wayback Machine de store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) — datos extraídos a VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 instantáneas, 2018-2026). Nota: el tiempo de respuesta de «~52 min» es el límite inferior de la categoría de reembolsos; la respuesta en materia de seguridad de la cuenta osciló entre 2,4 y 16,5 horas en las mismas instantáneas. 2021-06-26 es el máximo histórico (547,907 solicitudes de reembolso), no un punto medio monótono: el volumen se multiplicó por ~6 entre 2020 y 2021, luego descendió parcialmente antes de recuperarse hasta alcanzar las 373 000 en 2026.
Apéndice I — Alcance del conjunto de datos · recuentos que pueden reproducirse

Cuenta los registros. Comprueba el ámbito.

Contexto y límites de la fuente

Cuenta los registros y, a continuación, comprueba las afirmaciones: todas las cifras que aparecen a continuación pueden volver a calcularse a partir de los archivos publicados.

Examina los conjuntos de datos subyacentes, reproduce los recuentos y distingue las filas de origen de los incidentes únicos.

El archivo CSV principal contiene 40,448 filas. De ellos, 36,516 proceden del canal de phishing «Discord-AntiScam». El resto 3,932 Las filas abarcan GitHub, revisiones, resultados de búsqueda, contenido de foros y otras fuentes, lo que ofrece un índice exhaustivo de los temas planteados por la comunidad y los informes de seguridad.

En ese archivo CSV, 1,690 filas están clasificadas bajo la etiqueta de colección «Vulnerabilidades de seguridad sin parchear», que recoge incidencias históricas de los usuarios y divulgaciones de vulnerabilidades. El seguimiento de estos informes implica revisar la cronología específica de cada versión y el historial público de parches de cada hilo.

El archivo de búsqueda de registros 16,319 es una versión independiente y seleccionada, con su propio manifiesto, diseñada para la exploración local precisa de reclamaciones de usuarios e informes de incidentes específicos.

Para crear un registro de auditoría fiable, cada registro comunicado por los usuarios debe verificarse cotejándolo con los plazos de compilación documentados y los registros históricos de parches.

Los registros de la colección de la Parte II, por separado 231,829 identificadores únicos de anuncios, incluyendo 33,509 en la categoría de registro automatizado y 198,320 marcado como transferencias no verificadas. El SHA-256 del archivo de entrada coincide con la medición conservada. Estas cifras describen los intentos de publicación y las transferencias observadas, más que los valores de las transacciones finalizadas o los totales de robos verificados, lo que pone de relieve la necesidad de disponer de registros primarios de la plataforma para medir el impacto económico exacto. Lista de medidas y hash ↗

CSV avanzado ↗ · Índice del archivo con función de búsqueda ↗ · Revisar los registros originales ↗

Apéndice J — Acerca de esta investigación

Valve no publica ningún historial de medidas coercitivas.
Hemos construido uno.

Independiente. Sin ánimo de lucro. Elaborado exclusivamente a partir de datos públicos. Presentado a las autoridades reguladoras.

88.97% La flota de vehículos autónomos no se ve afectada: no hay prohibición de ningún tipo
67.77% de los 51,732 estafadores condenados que quedan en libertad
$26.8M+ Límite mínimo de gasto en tienda para la flota no limitada
3.6% dominios de juegos de azar bloqueados por el filtro de enlaces de Valve
8 años de incidentes de seguridad registrados

De qué se trata. Un informe forense sobre la plataforma Steam de Valve Corporation: su historial de cumplimiento normativo, su economía basada en la acumulación de tarjetas, su marco jurídico y la infraestructura de autenticación que utilizan los operadores de juegos de azar a través del relé OpenID propio de Steam. Todas las cifras pueden verificarse a partir de dos fuentes: la propia API pública de Valve y los conjuntos de datos publicados junto con esta investigación.

A quién va dirigido. Las autoridades reguladoras con competencia sobre Valve —la autoridad de control del RGPD en los Países Bajos, la FinCEN, la SEC, el coordinador de servicios digitales de la DSA, la UOKiK y cualquier organismo encargado de hacer cumplir la ley que investigue los flujos financieros vinculados a Steam—. También para periodistas, investigadores y cualquier usuario al que se le haya bloqueado la cuenta de forma permanente, se le haya denegado un reembolso o se le haya sustraído el inventario, y al que se le haya comunicado que no existe posibilidad de recurso.

La única exigencia. Valve conserva estos datos con total fidelidad —incluidos los motivos de la prohibición, el espacio de identificación completo y en tiempo real—. Es capaz de ejecutar cualquier consulta de este expediente en cuestión de segundos y ha decidido no publicar nada de ello. La pregunta para cualquier autoridad competente es sencilla: ¿Por qué no?

Lo que los autores no afirman. Durante este trabajo no se completó ningún inicio de sesión en Steam en ninguna plataforma de terceros. Una URL de OpenID facilitada establece los parámetros de la solicitud, no un inicio de sesión completado. El hecho de que exista un dominio registrable independiente no constituye, por sí solo, prueba de evasión. Las fechas de registro son límites mínimos respecto a cuándo podría haber aparecido por primera vez un host en una solicitud de OpenID; no demuestran un uso continuado. Los autores no afirman lo que Valve sabía o pretendía: cada afirmación sobre Valve está vinculada a un documento público con fecha o a una observación con fecha. Cuando no ha sido posible respaldar una afirmación con un documento fuente, se ha eliminado.

Quiénes somos

PhishDestroy — Investigadores independientes. Sin afiliación alguna con Valve Corporation ni con ninguna de las plataformas aquí mencionadas. Se utilizó una cuenta Steam con el único fin de documentar la solicitud en virtud del RGPD a la que se hace referencia en la sección 18.

Aviso legal

Investigación de interés público, sin ánimo de lucro y descentralizada. Todos los datos se facilitan «tal cual», sin garantía alguna. Esta publicación no constituye una resolución judicial.

DE DOMINIO PÚBLICO
Licencias

Todos los derechos cedidos a la humanidad. Se permite reproducir, adaptar y publicar sin necesidad de citar la fuente. Acceso desde la región de la OFAC: prohibido. Licencia completa y aviso legal →