
REGENBOGEN. REICHSTAG. SCHLAGSTOCK.
Die drei Säulen von Taylor Wessing: vorgetäuschte Inklusion, ein NS-Gründer und Gewalt als Methode
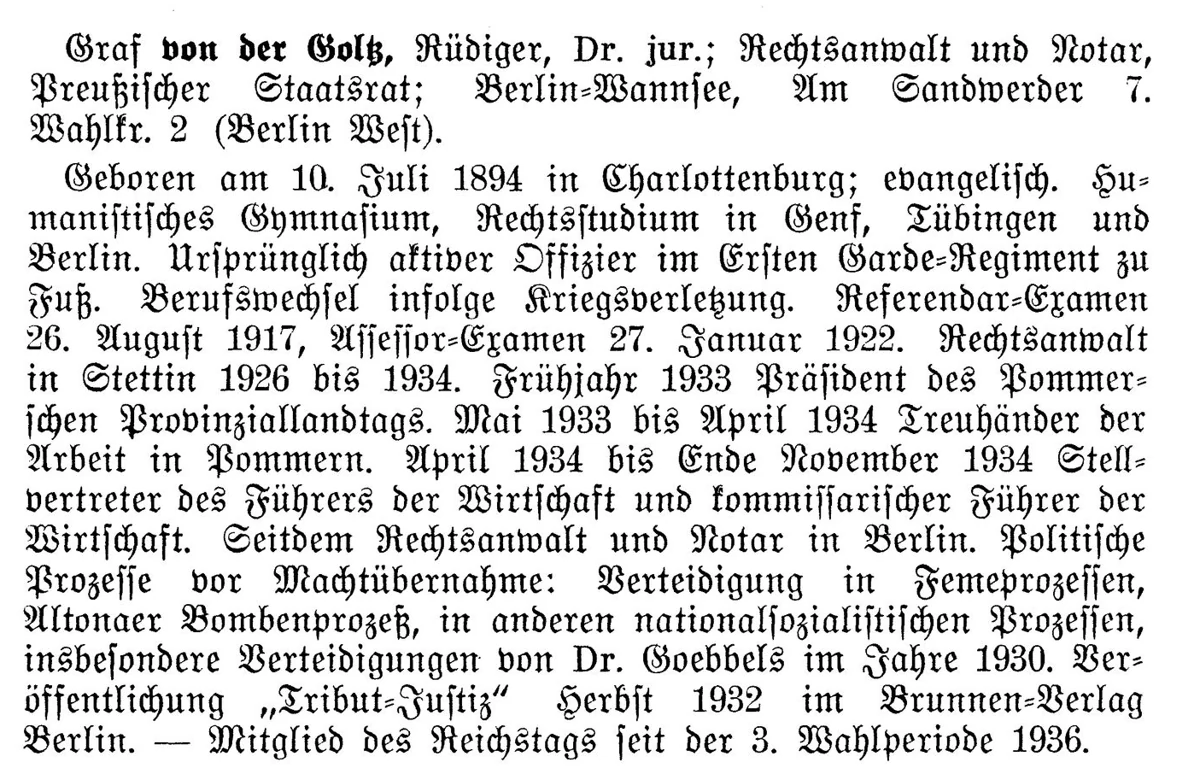
Reichstags-Handbuch
Deutsche Fassung · Übersetzung des englischen Dossiers. Zitierte Meldungstexte und technische Originalaufzeichnungen bleiben in ihrer Quellsprache.
PhishDestroy ist von beiden Parteien unabhängig. Wir sind nicht Quelle 1. Wir nehmen von niemandem Geld an. Niemals. Wir veröffentlichen unter unserem eigenen Namen und stehen für unsere Analyse ein.
Wir haben diesen Fall im August aufgegriffen. Die Unterlagen führten zu drei miteinander verbundenen Untersuchungssträngen: juristischer Druck auf einen Auskunftsersuchenden; der Umgang mit homophober und nationalitätsbezogener Hetze in einer offiziellen Datenauskunft; und die NS-Vergangenheit des deutschen Kanzleigründers. Jeder dieser Punkte wird im Folgenden anhand der zugehörigen Dokumente und Quellen dargestellt. Berufliches Ansehen beantwortet keinen davon.
UNSER GEGENSTAND. ZWEI ORGANISATIONEN. KEINE KAMPAGNE FÜR EINE ENTSPERRUNG.
und Auskunftserteilung
und Dokumentenverarbeitung
Eine Wiederherstellung des Accounts erledigt keinen der beiden Untersuchungsstränge.
Wir haben Valve und Taylor Wessing bewusst getrennt. Taylor Wessing hätte nicht zum Gegenstand dieses Dossiers werden müssen. Das Material hätte auf Medium bleiben können. Wir untersuchten den Steam-Fall und die darin dokumentierten Unwahrheiten mittels KI und umfangreicher Datenanalysen, als unsere Auswertung in den Dokumenten und der Korrespondenz selbst Gefahrenmerkmale erkannte. Teile davon wirkten derart unwahrscheinlich, dass wir uns fragten, ob die Dokumente gefälscht seien. Die Dokumente sind offiziell. Die darin enthaltenen Signaturen sind nicht gefälscht.
Die Sperre von Quelle 1 ist nicht unser Ziel
Die Sperre von Quelle 1 ist für unser Untersuchungsziel unerheblich. Wir entscheiden weder über seine Schuld noch über seine Unschuld und verlangen von niemandem, dies in unserem Namen zu tun. Eine Entsperrung, ein Vergleich oder eine sonstige Änderung seines Accounts würde an dieser Untersuchung nichts ändern. Quelle 1 kann sie nicht beenden.
Wir haben von ihm offizielle Dokumente erhalten. Möglicherweise wurden zusätzliche Informationen übermittelt; sie bilden jedoch nicht die Grundlage dieses Dossiers. Unsere Arbeit hängt weder von seinen Interessen noch von der Wiederherstellung seines Accounts ab. Gegenstand sind der Umgang mit offiziellen Dokumenten, die darin enthaltenen Aussagen und personenbezogenen Daten sowie die durch das Verfahren geschaffenen Risiken.
Wir prüfen eine gerichtliche Entscheidung oder einen vergleichbar strengen mathematischen Nachweis beziehungsweise eine entsprechende Widerlegung. Die Forderung, eine Veröffentlichung einzustellen, beantwortet die Beweislage nicht. Die Aussagen der Schreiben über deutsche Gerichte untersuchen wir unter Wenn ein bezahlter Vertreter für das Gericht spricht.
Warum die Anwaltsschreiben für die Valve-Untersuchung relevant sind
Die Schreiben enthalten Eingeständnisse und Widersprüche, die für die benachbarte Untersuchung zu Valve relevant sind und von den Anwälten im Rahmen ihrer beruflichen Tätigkeit unterzeichnet wurden.
Unser Befund erinnert zugleich an die inzwischen gestrichene Bestimmung der Steam-Bedingungen, nach der die Inanspruchnahme rechtlicher Hilfe zur dauerhaften Löschung des Accounts führen sollte. Hier stellen wir einen weiteren Widerspruch fest: Die Darstellung der Anwälte verortet eine angebliche Übertragung oder einen Verkauf zunächst im Mai und anschließend im Juli. Das unvollständige Zugriffsprotokoll aus der DSGVO-Auskunft enthält jedoch keinen Accountzugriff, der diese Darstellung belegen würde. Dies ist eine der Abweichungen, die die zuständigen Stellen anhand der vollständigen Aufzeichnungen prüfen sollen.
Berufliches Handeln, keine Privatleben
Unsere Untersuchung der beiden promovierten Rechtsanwälte beschränkt sich auf ihre beruflichen Handlungen und die Angaben auf der offiziellen Website ihrer Kanzlei. Ihre Angehörigen, persönlichen Beziehungen und Privatleben interessieren uns nicht. Solche Nachforschungen entsprechen nicht unserer Arbeitsweise und sind für die hier vorgenommene berufliche Bewertung nach unserer Auffassung unerheblich.
Lesen Sie die Dokumente.
 Dokument ansehen ↗
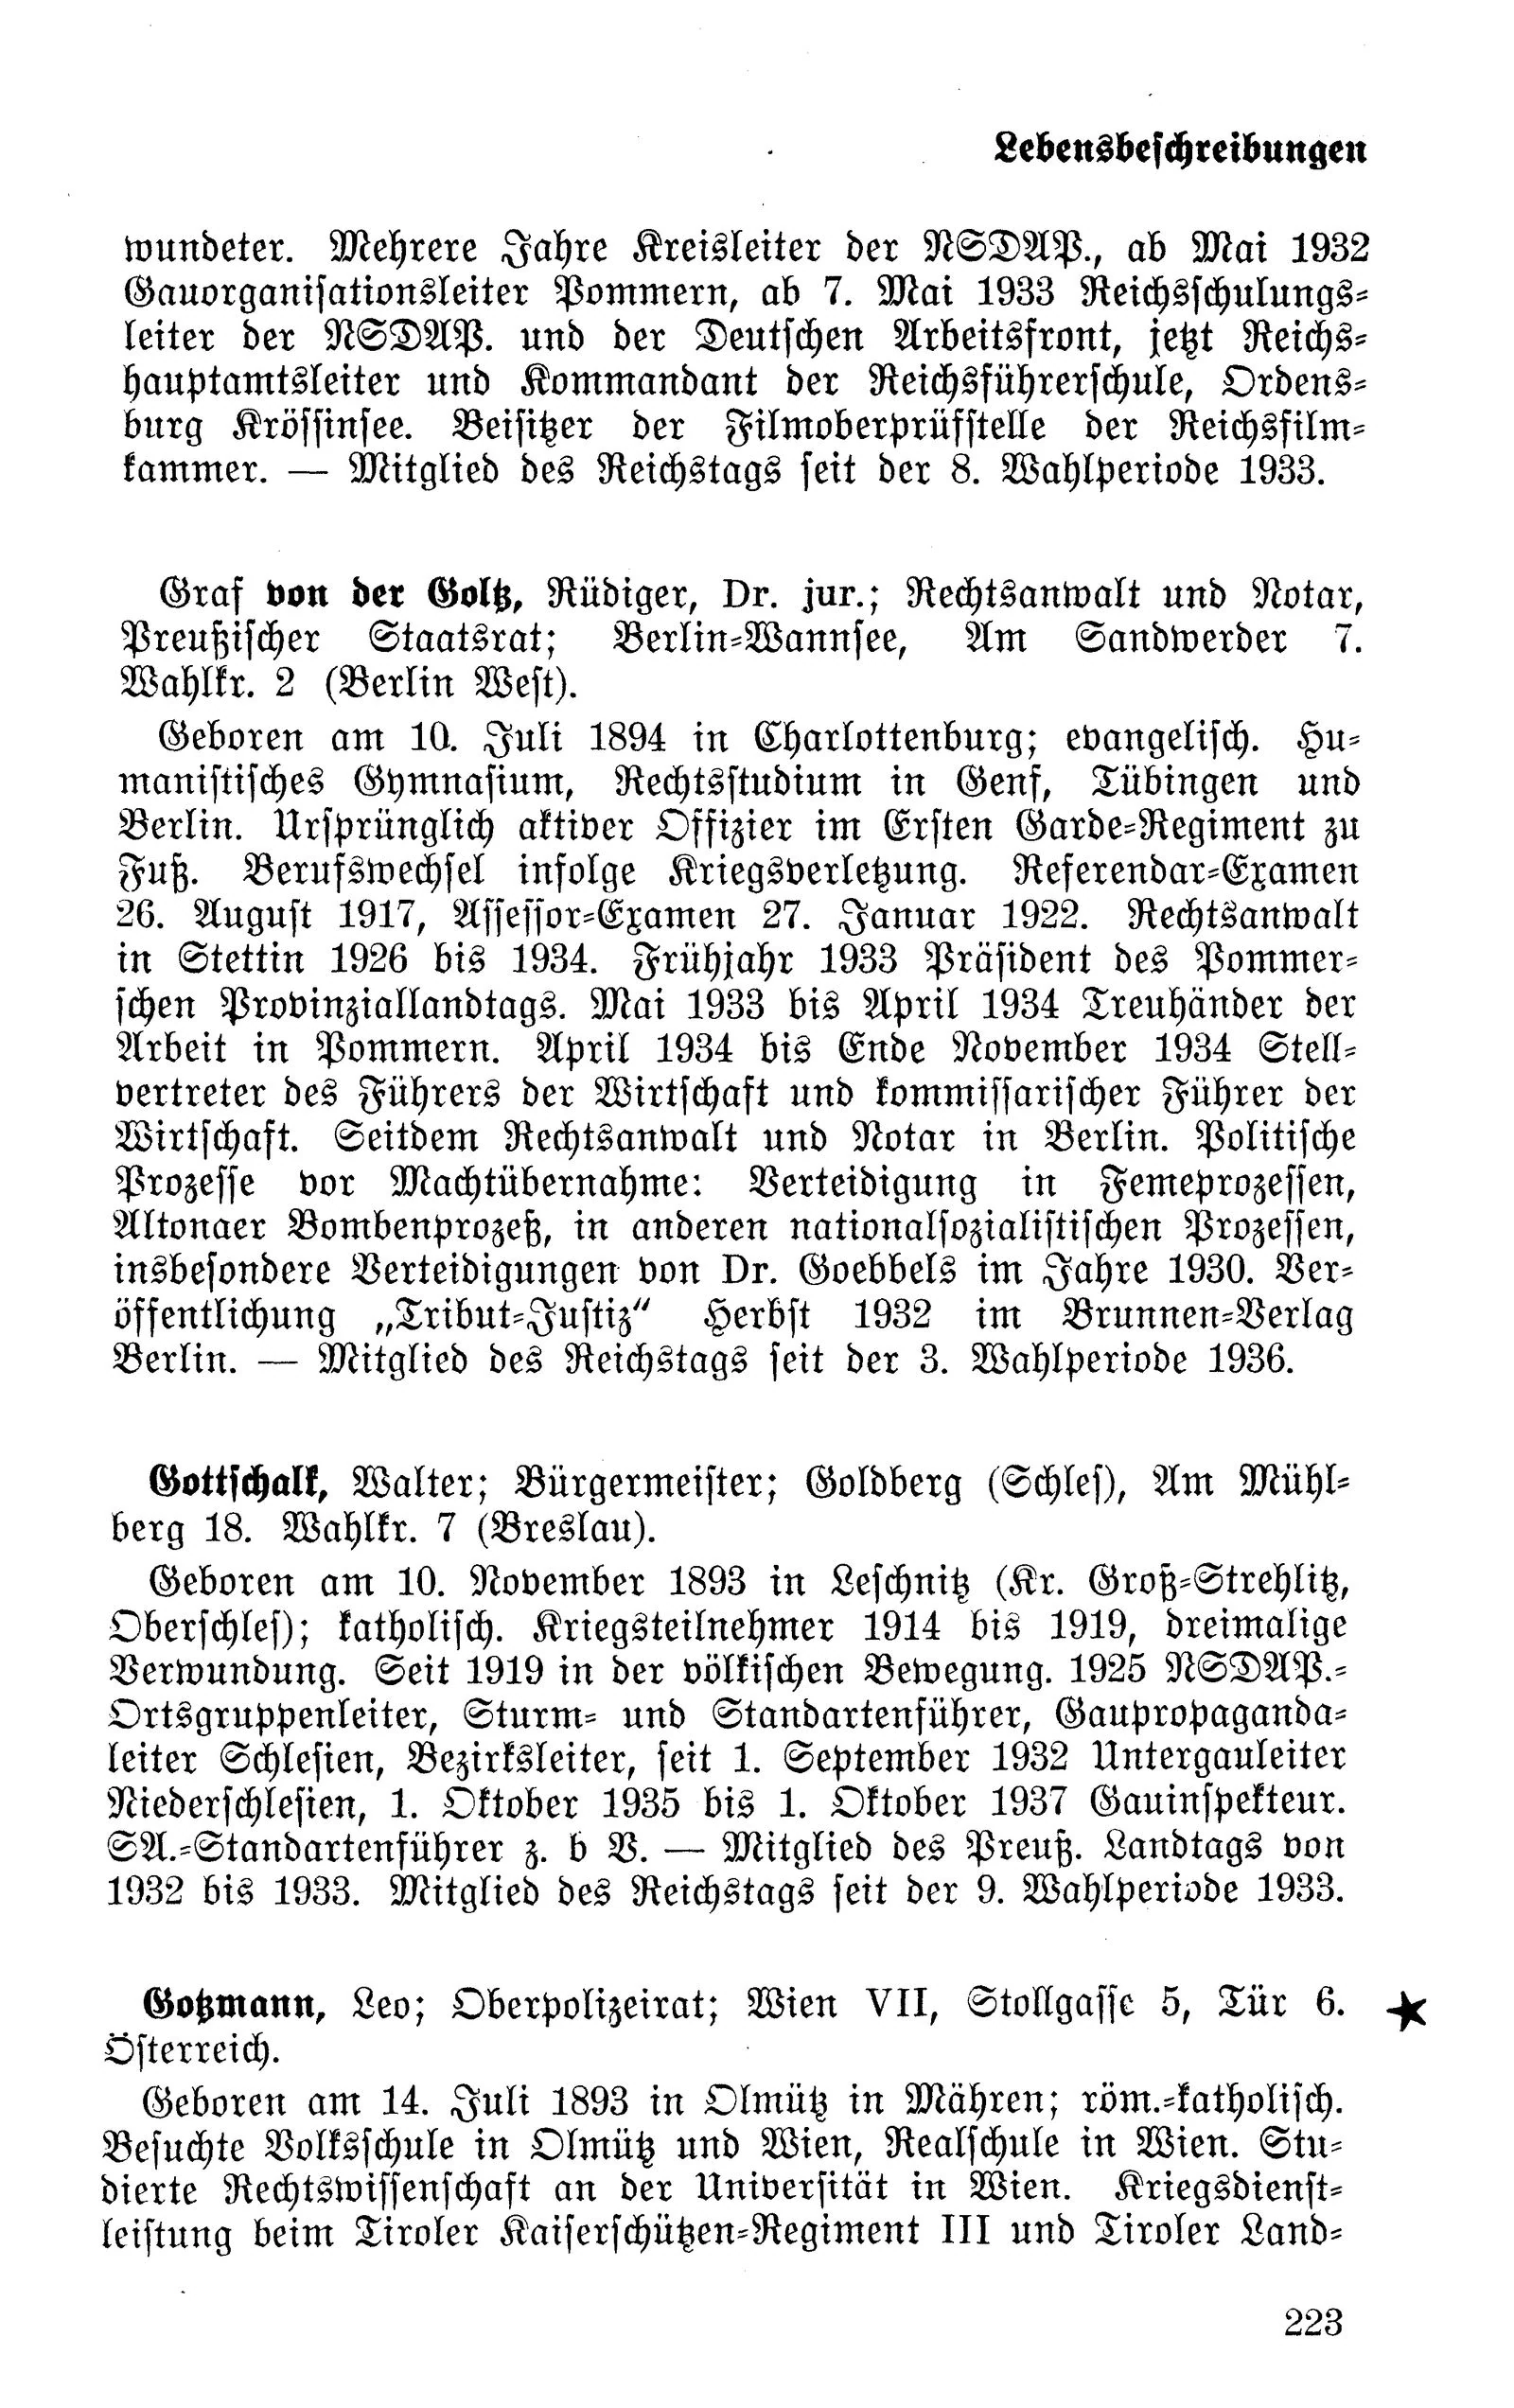
Der biografische Eintrag
Rüdiger Graf von der Goltz · Der Großdeutsche Reichstag
- Quelle
- Bayerische Staatsbibliothek
- Fundstelle
- Druckseite 223 · Scan 224
 Dokument ansehen ↗
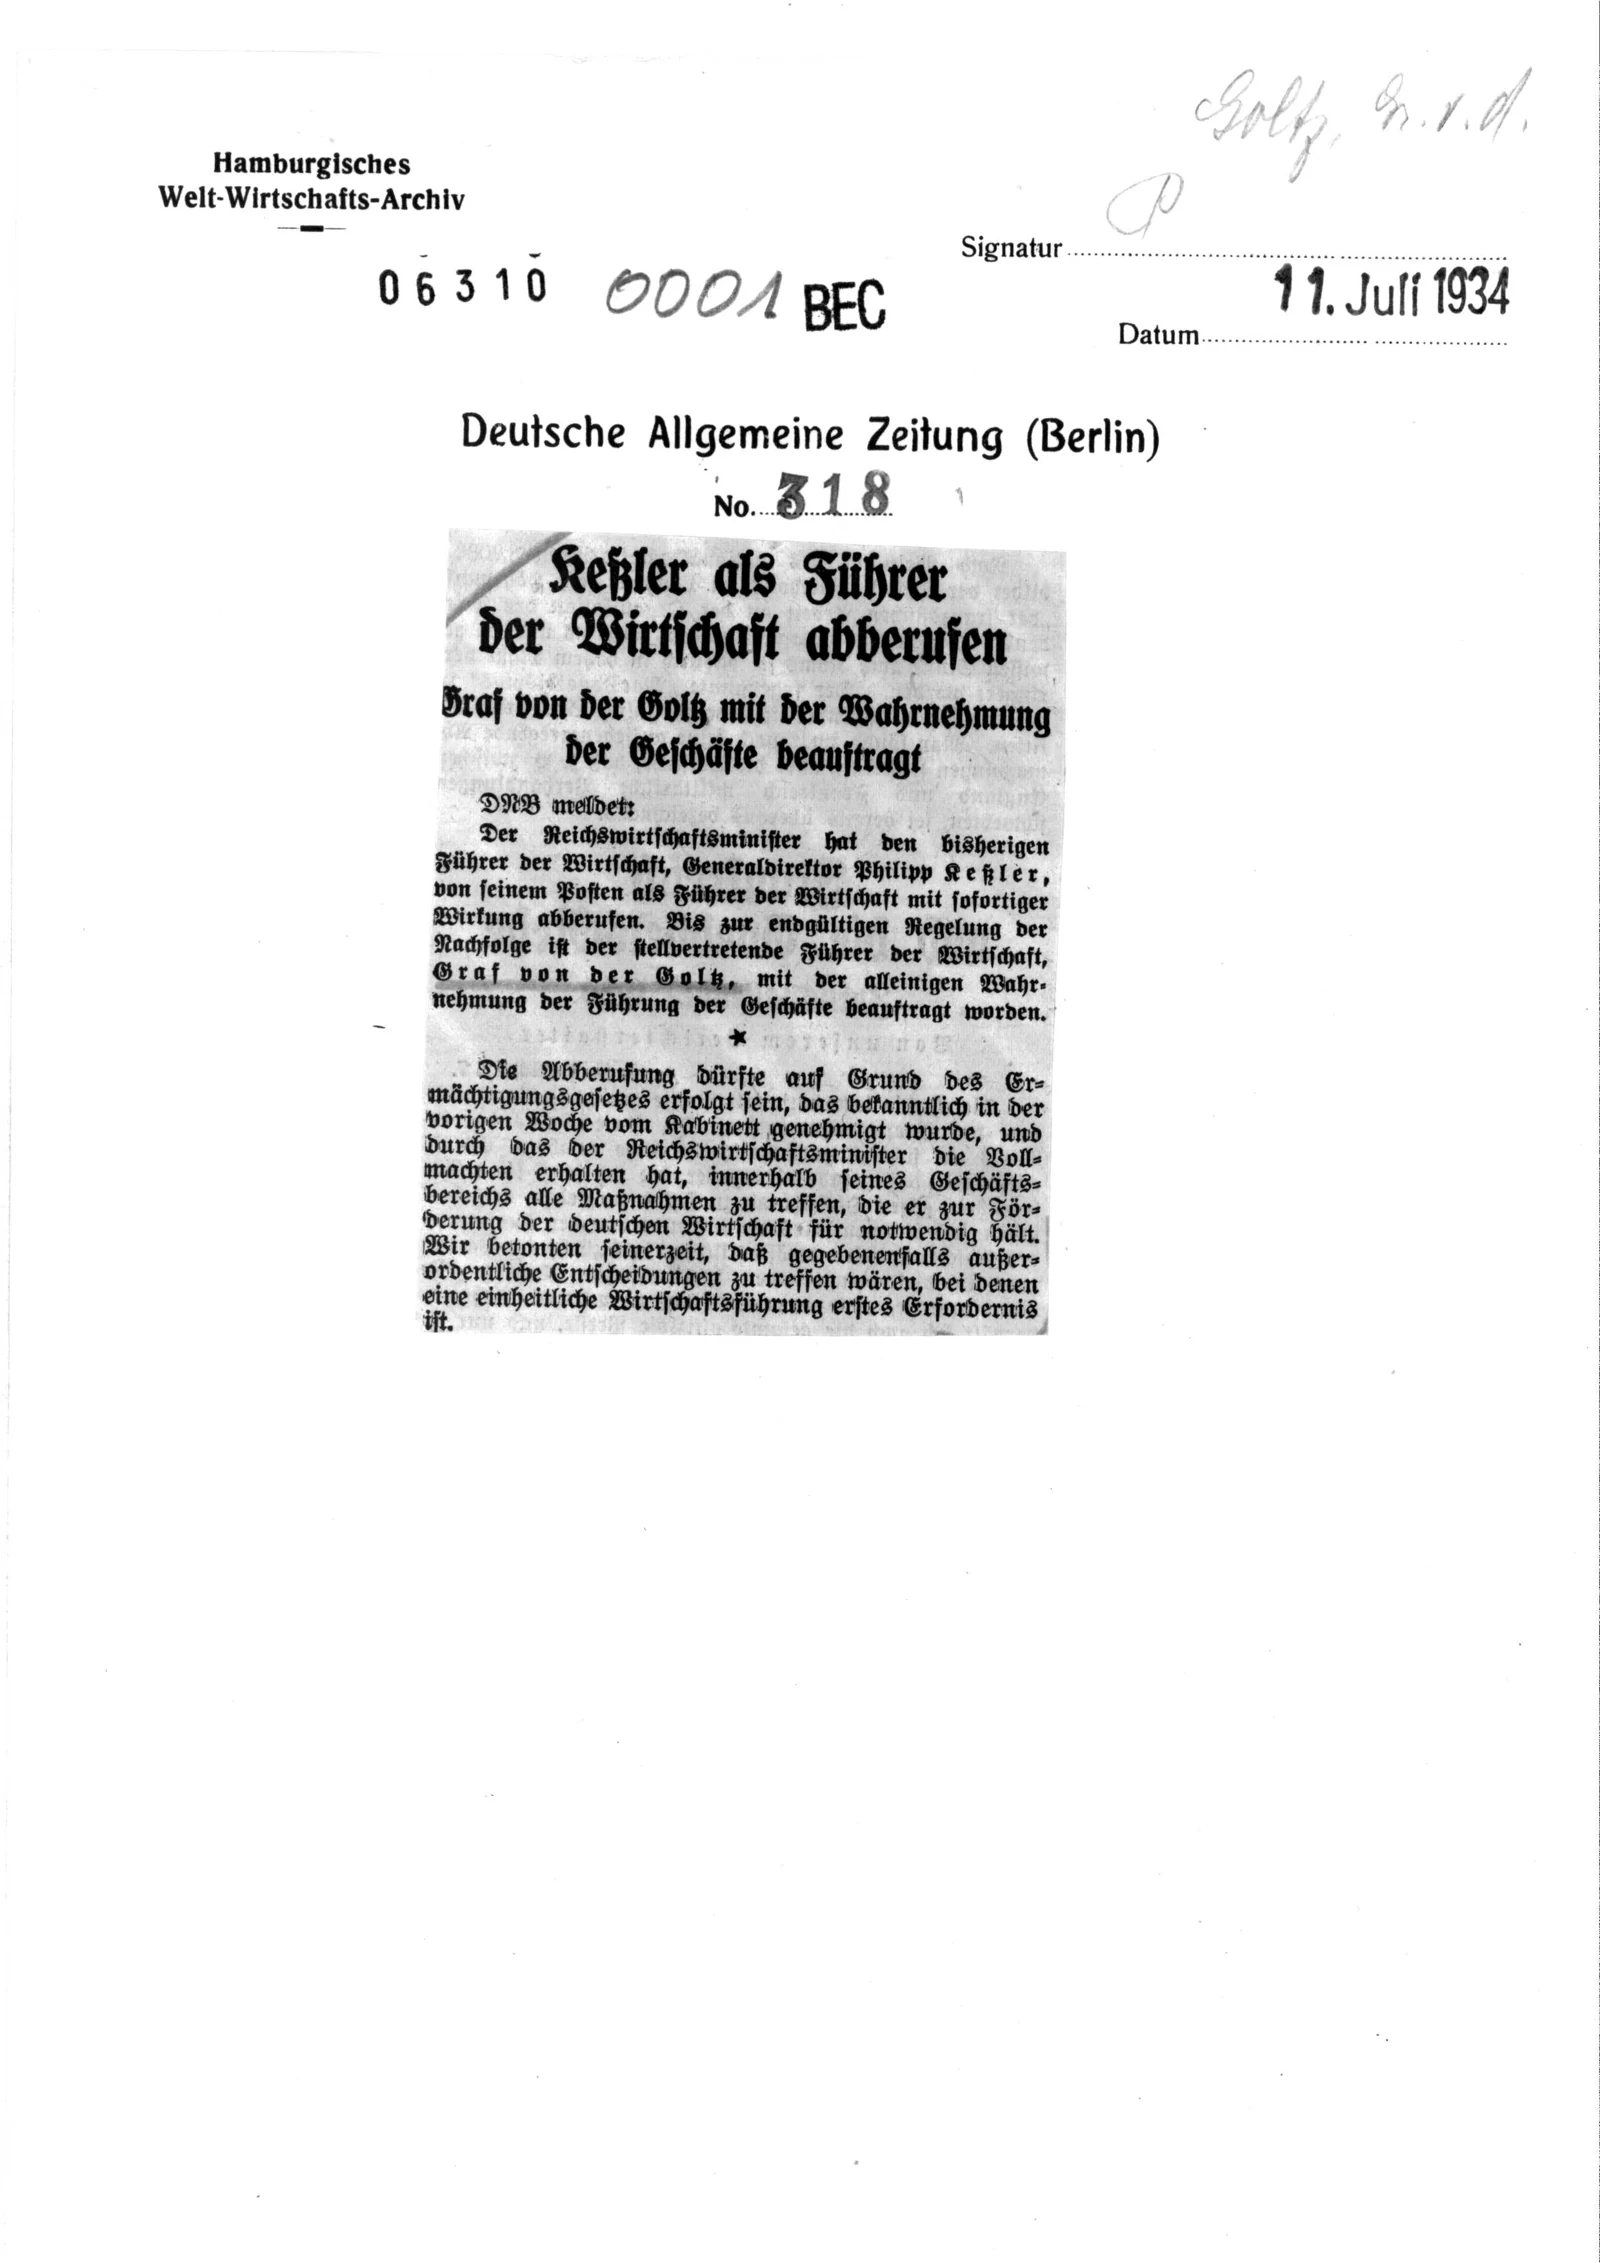
Die zeitgenössische Quelle
Deutsche Allgemeine Zeitung · Berlin · 11. Juli 1934
- Quelle
- ZBW / HWWA-Pressearchiv
- Fundstelle
- Mappe pe/006310 · Dokument 00001
 Dokument ansehen ↗
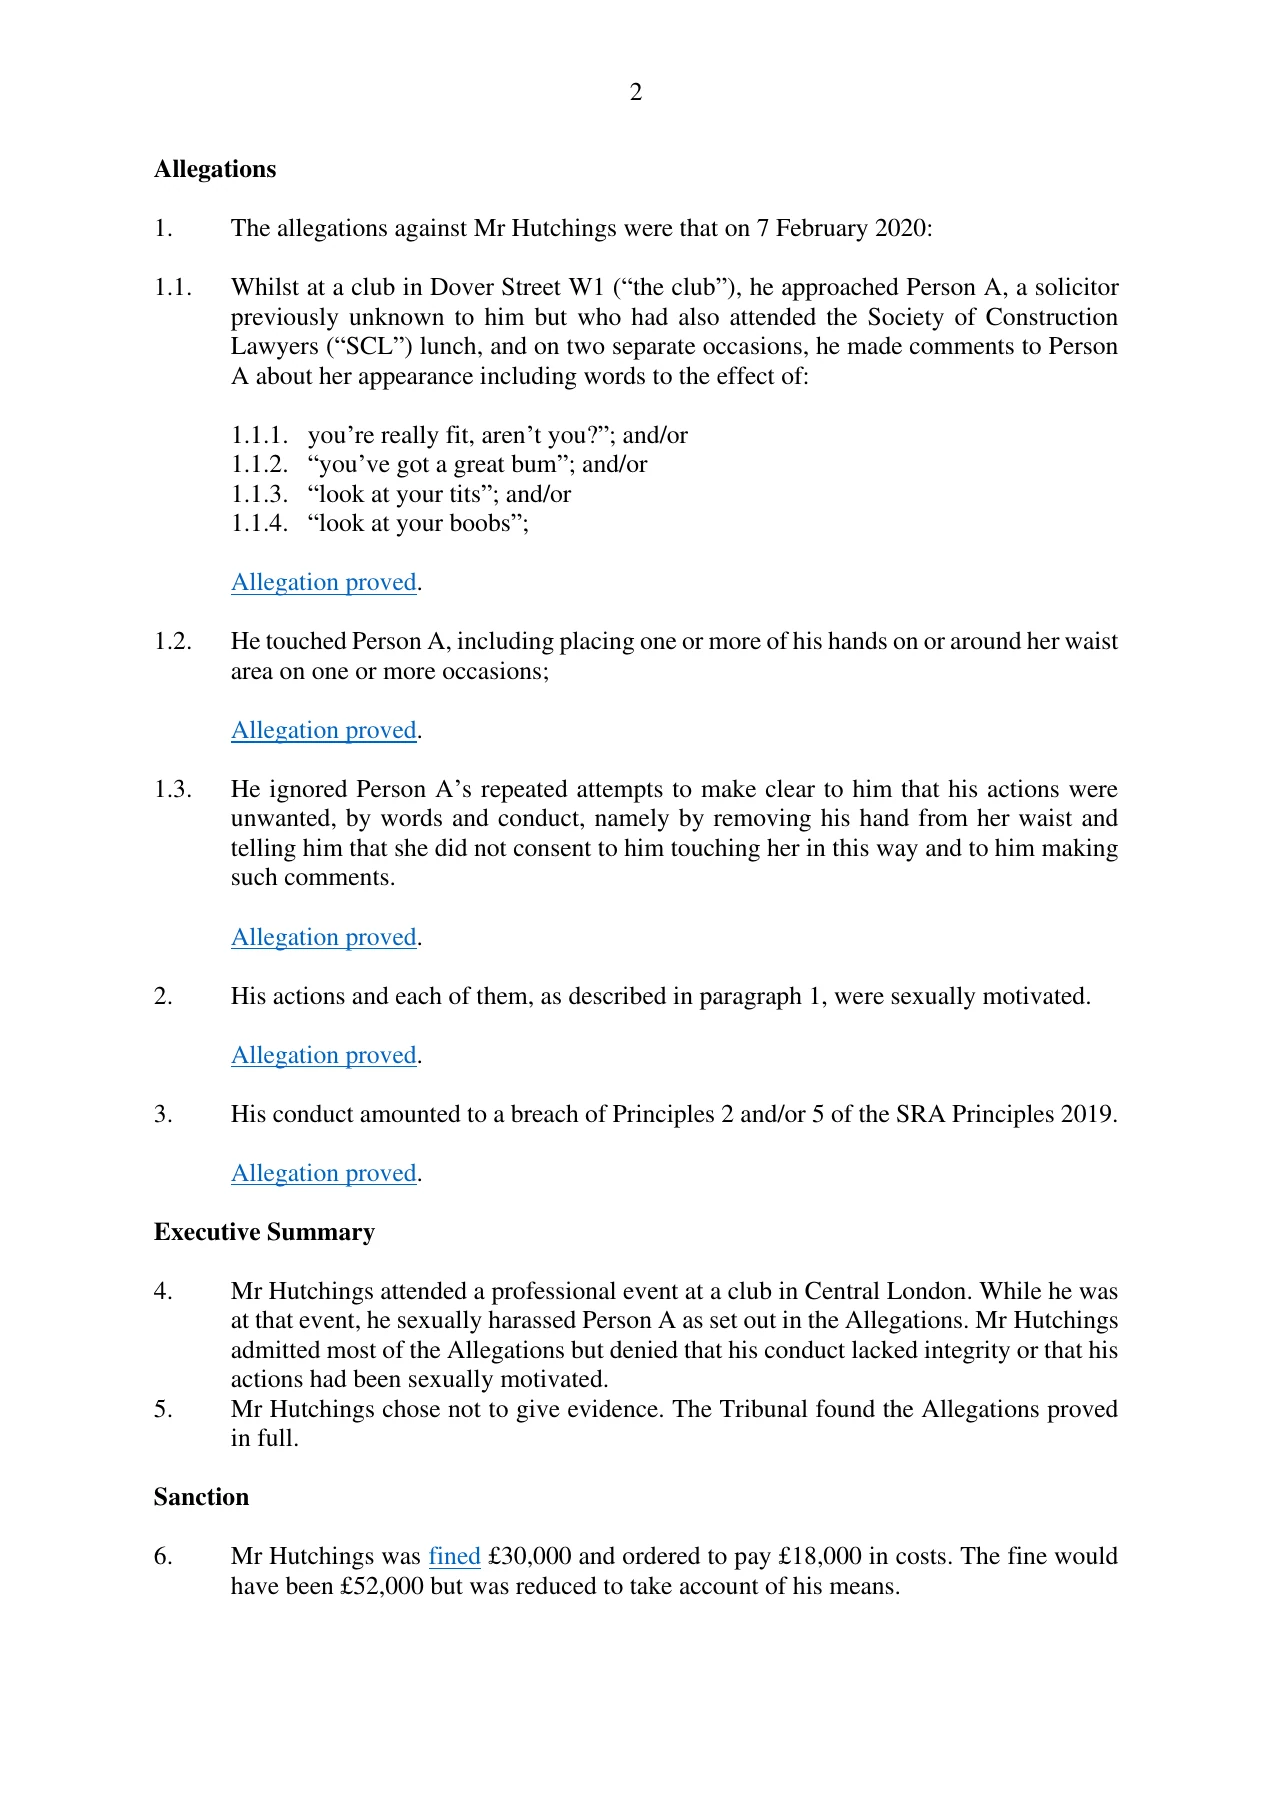
Die dokumentierten Feststellungen
Solicitors Disciplinary Tribunal · Verfahren 12393-2022
- Quelle
- Solicitors Disciplinary Tribunal
- Fundstelle
- Entscheidung · Seite 2 von 19
 Dokument ansehen ↗
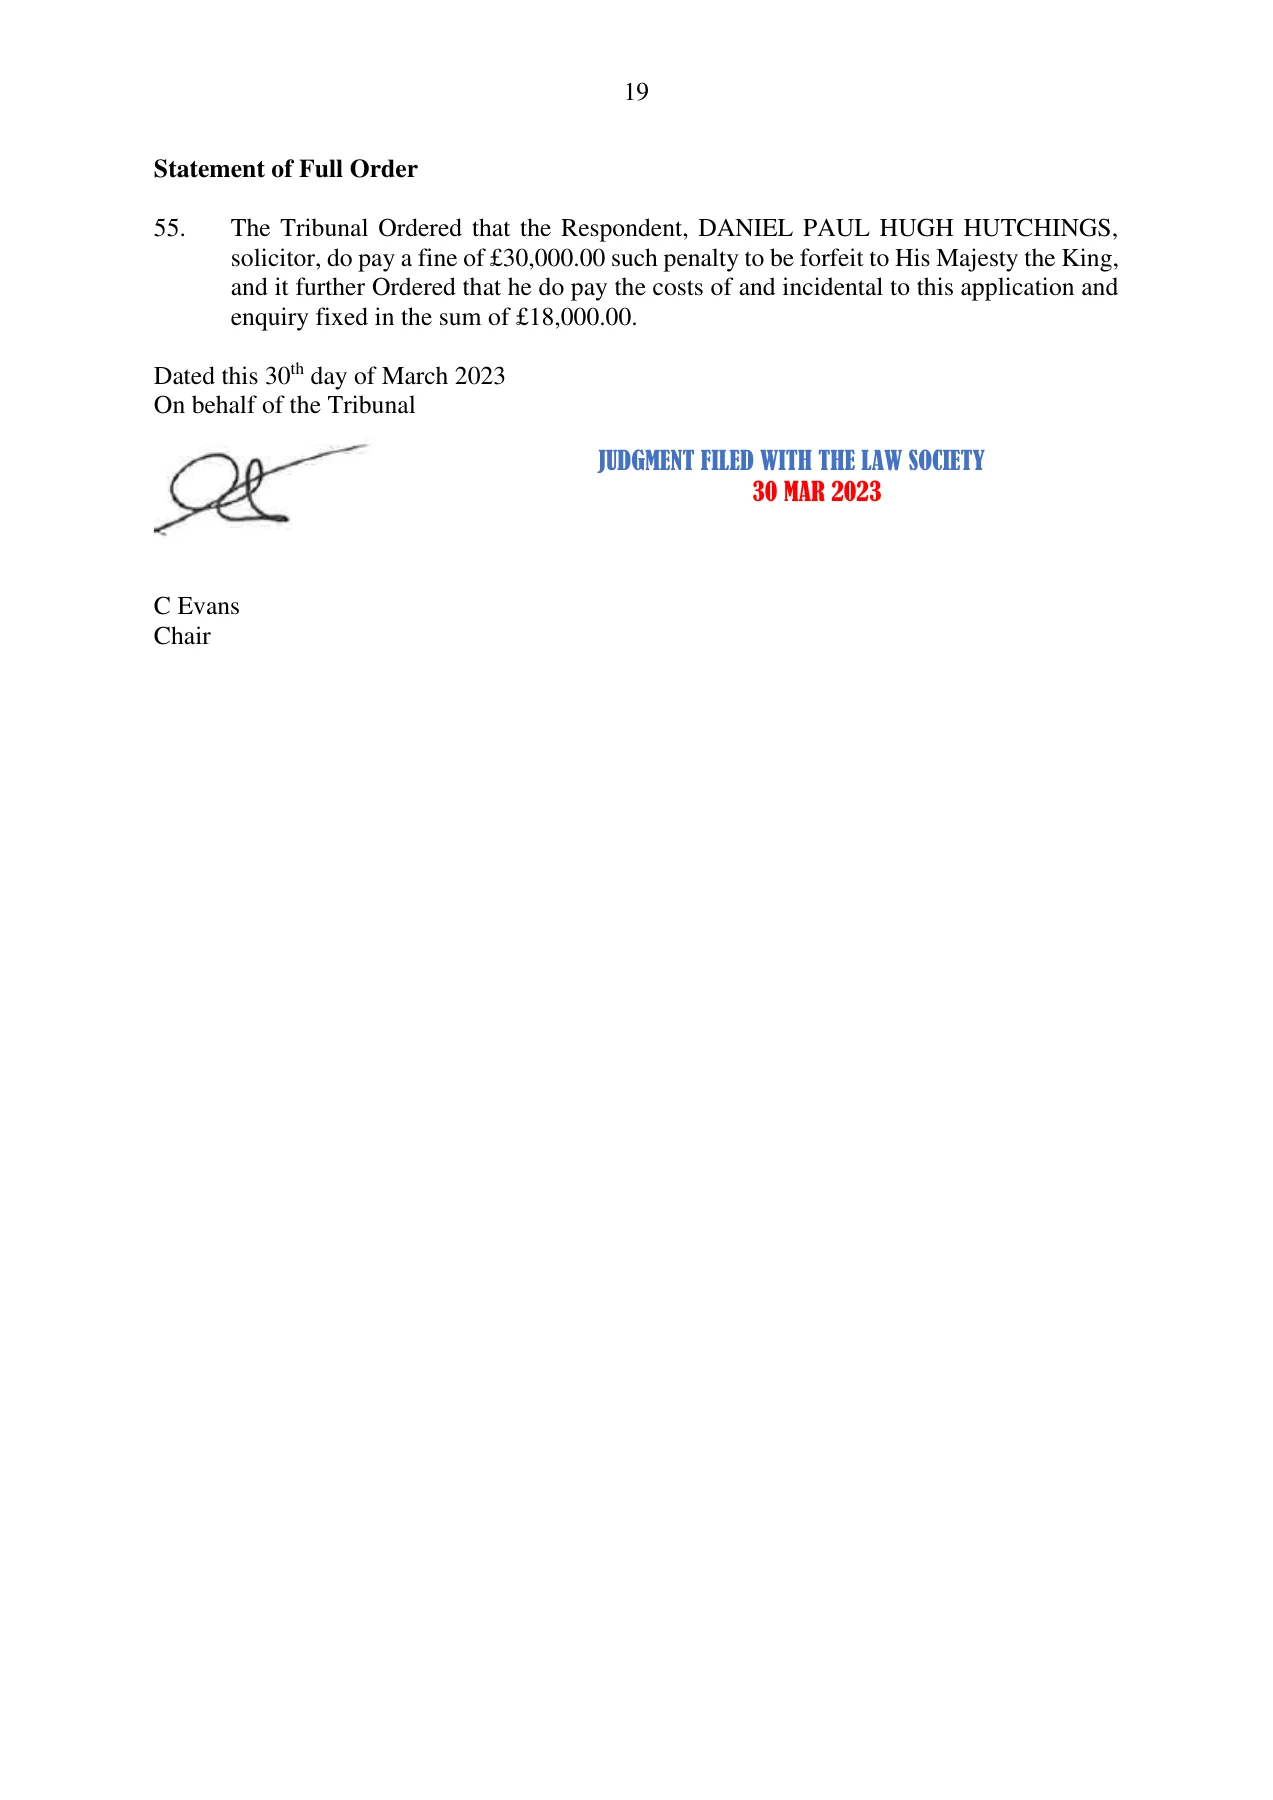
Die abschließende Entscheidung
Daniel Paul Hugh Hutchings · Entscheidung vom 30. März 2023
- Quelle
- Solicitors Disciplinary Tribunal
- Fundstelle
- Vollständiger Entscheidungstenor · Seite 19 von 19
TEIL I. DRUCK, FABRIKATION, DATENAUSKUNFT
Ein Auskunftsersuchen wird mit Beschuldigungen beantwortet
Ein ukrainischer Nutzer verlangte seine personenbezogenen Daten nach Art. 15 DSGVO. Taylor Wessings Antwort an seinen Anwalt brachte Vorwürfe des Accountkaufs, der Dokumentenfälschung und strafbaren Verhaltens ins Spiel. Ausgangspunkt war ein gesetzlicher Auskunftsanspruch. In diesem Zusammenhang ist die Korrespondenz zu lesen.
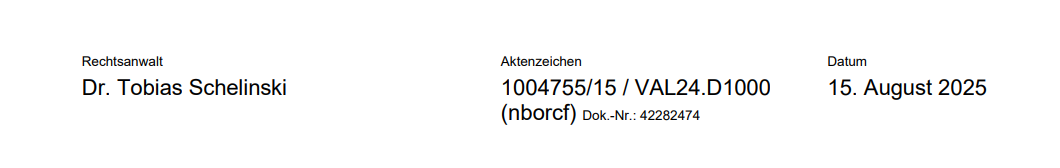
Dr. Tobias Schelinski, 15. August 2025 (Dok.-Nr. 42282474): Das Schreiben wirft dem Mandanten vor, den Account gekauft zu haben, verweist auf eine „gefälschte Versorgerrechnung“ und bezeichnet als „völlig unklar“, wessen Daten überhaupt betroffen seien. Es führt 1.938 Meldungen gegen den Nutzer an: „Allein die schiere Menge zeigt, dass mehrfach gegen die Vereinbarung verstoßen wurde.“ Die behauptete Menge soll die Verantwortlichkeit begründen, bevor die Echtheit dieser Meldungen behandelt wird.[11]
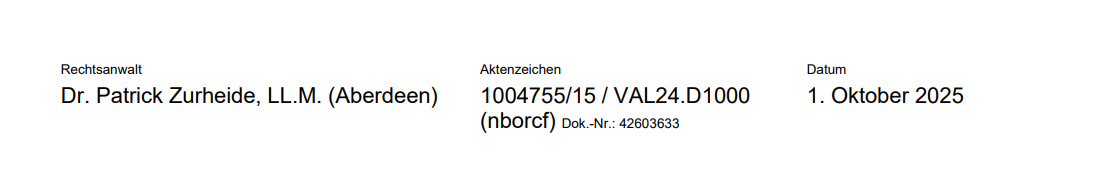
Dr. Patrick Zurheide, 1. Oktober 2025 (Dok.-Nr. 42603633):[12]
„Es ist offensichtlich davon auszugehen, dass Ihr Mandant oder seine Komplizen Phishing-Angriffe in verschleierter Form fortsetzen wollen und herausfinden möchten, wie dies möglich ist, ohne erwischt zu werden.“
„Der Account bietet wie kaum ein anderer zahlreiche Gründe für eine Sperre ... Nach unserer Erfahrung würde jedes Gericht die Sperre für rechtmäßig halten.“
Das Schreiben endet mit der Aussicht auf Strafverfolgung nach §§ 263, 263a, 202a, 303a StGB und fragt, ob sich „das anwaltliche Mandat auch auf Strafverfahren erstreckt“. Nach unserer Bewertung setzt diese Korrespondenz Strafverfolgungsdrohungen, Beschuldigungen und monatelange Verzögerungen ein, um Druck auf einen Menschen auszuüben, der seine Daten verlangt. Keine dieser Maßnahmen beantwortet seinen gesetzlichen Auskunftsanspruch.
 Screenshot vergrößern ↗
 Screenshot vergrößern ↗
Die offengelegte Auswahl: Grundlage unseres Fabrikationsbefunds
Die schließlich erteilte Auskunft verdeckte optisch 94,28% des Inhalts — 70.717 Wörter — angeblich „zum Schutz der Rechte Dritter“. Genau 50 Meldungen blieben sichtbar und wurden als „Beweis“ gegen den gesperrten Nutzer präsentiert. Anlage B dokumentiert drei voneinander unabhängige Gründe, diese Auswahl anzufechten:[13]
70.717 Wörter
pᵢ = Wahrscheinlichkeit des Symbols i
ZeichenverteilungSchnittmenge / Vereinigungsmenge
Ähnlichkeit der MeldungstexteZu 100% identische
Meldungstexte
In Anlage B ausgewiesene gemeinsame Wahrscheinlichkeit
Logarithmische Skala[Adjektiv][Substantiv][Ziffern]unhappyrat44132 · eagerotter54677 · crushedlard9764
- Chronologie. Der Account wurde am 23. Mai 2025 gesperrt. Die sichtbaren Meldungen stammen aus August und September und beschreiben neue Einladungen und Phishing-Links. Unser Befund: Die darin behauptete Aktivität ist mit dem gesperrten Zustand des Accounts unvereinbar.
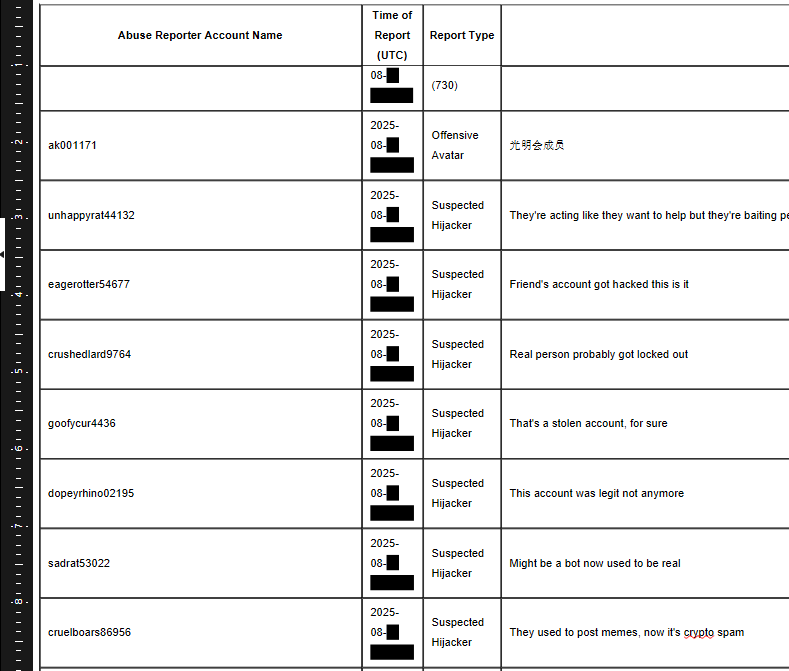
- Generierung der Nutzernamen. Unsere Prüfung identifiziert 62% der sichtbaren Beschwerdeführer als synthetische Namen nach dem Muster
[adjective][noun][numbers], darunter unhappyrat44132, eagerotter54677, crushedlard9764. Die ermittelte Shannon-Entropie beträgt 3,48 gegenüber 2,14 bei den Vergleichsnamen realer Nutzer. Unter dem verwendeten Wahrscheinlichkeitsmodell verwirft die Prüfung eine unabhängige Entstehung und weist eine gemeinsame Wahrscheinlichkeit von ungefähr 10⁻¹⁵³ aus. - Textidentität. Die verglichenen Meldungstexte sind zu 100% identisch; der Jaccard-Index beträgt 1,000. Das ist das Ergebnis des Textähnlichkeitsvergleichs. Der Fabrikationsbefund beruht auf seiner Verbindung mit der Chronologie und der Analyse der Nutzernamen.
Das verdeckte Material enthält jahrelange koordinierte Hetze gegen die ukrainische Nationalität des Nutzers: „hohol“, „Ukrainian Nazi“, „SVO SVO GOIDA ZOV ZOV“, „execute him“. Der Anteil kyrillischer Zeichen erreicht im verdeckten Material 61,58%, gegenüber 0,32% in der sichtbaren Auswahl. Unsere Schlussfolgerung ist konkret: Taylor Wessing verdeckte die nationalitätsbezogene Hetze und ließ die von unserer Prüfung als Botnetz identifizierte Auswahl stehen. Die Auswahl entfernte den Kontext, der die Meldungen erklärte, und bewahrte das Material, mit dem die Sperre gerechtfertigt wurde.
 Screenshot vergrößern ↗
Detailausschnitt · dieselben drei Beispiele wie in der quantitativen Prüfung.
Fehlgeschlagene Schwärzung, Kenntnis und Unterdrückung der Veröffentlichung
Die PDF enthielt schwarze Rechtecke über Text, der nie gelöscht worden war. Zu seiner Wiederherstellung war kein Eindringen erforderlich. Die Daten befanden sich in der von der Kanzlei gelieferten Datei. Wir bewerten dies als berufliche Fahrlässigkeit in genau dem Verfahren, das als Schutz Dritter dargestellt wurde.
Dieselben Zeilen.
Der Text darunter.
Verschieben Sie die Trennlinie, um die schwarze Überdeckung mit den darunterliegenden Accountnamen zu vergleichen.
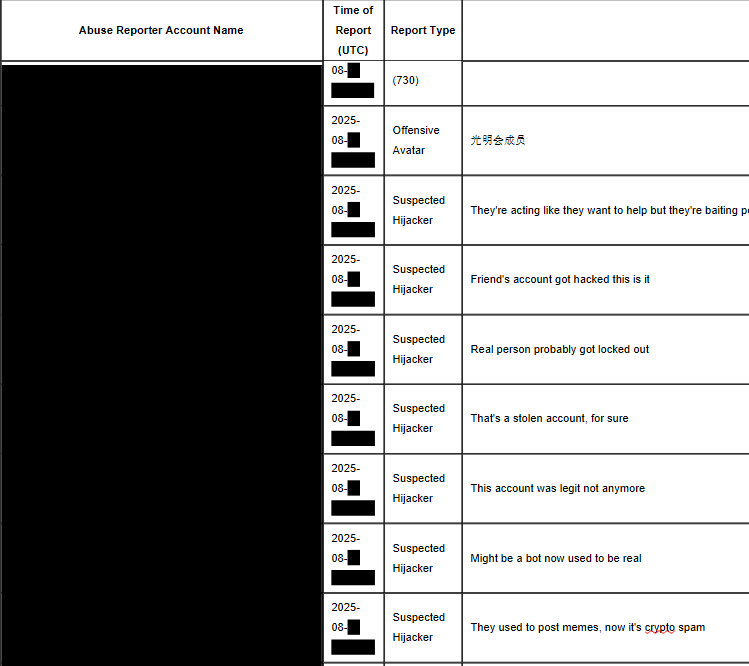
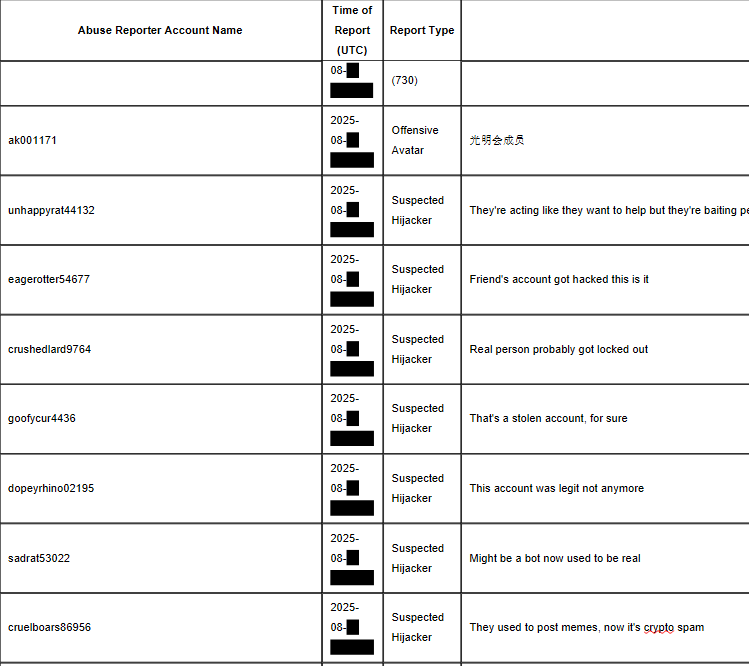
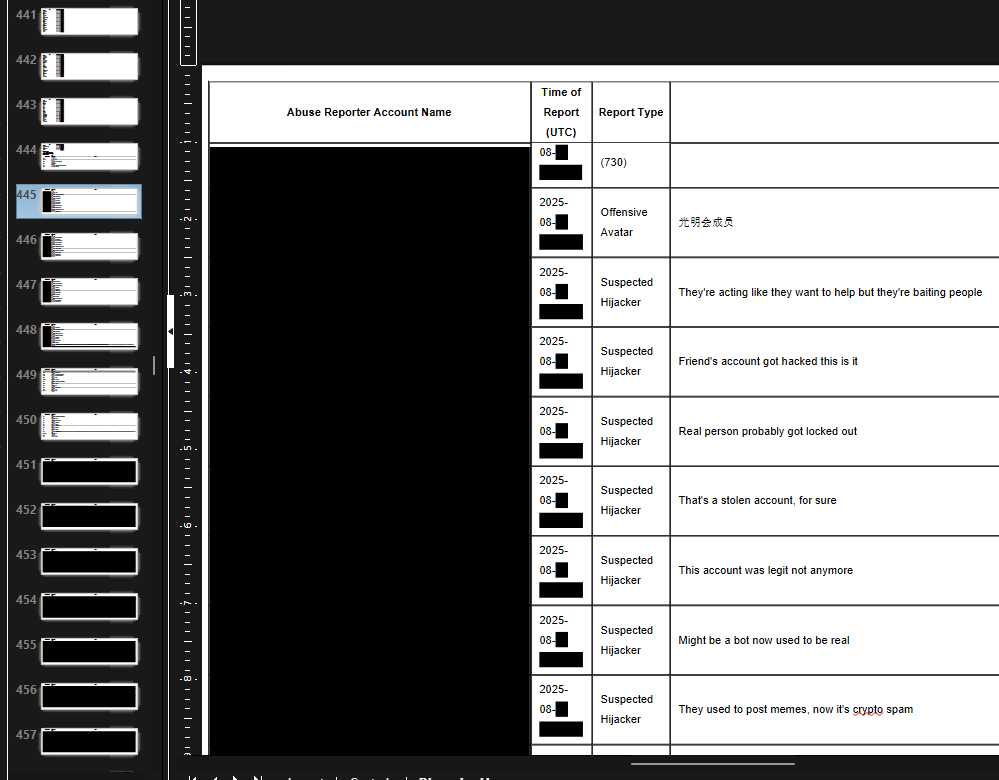 Screenshot vergrößern ↗Mit schwarzer ÜberdeckungScreenshot vergrößern ↗Darunterliegender Text sichtbar
Der Vergleich verwendet deckungsgleiche Detailausschnitte im Originalmaßstab. Beide vollständigen Screenshots lassen sich oben öffnen.
Wir informierten die Kanzlei und Dr. Patrick Zurheide persönlich. Er bezeichnete die Information über die Offenlegung als „amusing“. Unser Vorgang dokumentiert ein Jahr seit der Benachrichtigung ohne Abhilfe. Unabhängig davon verzeichnen Serveraufzeichnungen Zugriffe von Valve-Gateways am 21. Oktober 2025, am 16.–17. Februar 2026 und am 31. August 2026. Unsere Fallanalyse verbindet den Oktoberzugriff mit einer Anfrage der Eltern eines Meldungsverfassers; die Zugriffsanlage hält die Netzwerkbeobachtungen und ihre Grenzen fest. Unser Vorwurf bleibt: Weder die Aufsichtsbehörde nach Art. 33 DSGVO noch die Betroffenen nach Art. 34 wurden benachrichtigt. Der Umgang mit der Meldung ist Teil des Falls.[14]
Vier Zugriffsereignisse.
Zehn Monate.
Netzwerk der Valve Corporation · AS32590 · HTTPS
| Erfasster Zeitstempel | Host | Seitenaufrufe | Anfragen | Bytes |
|---|---|---|---|---|
| (a) | 208.64.203.11gw.valvesoftware.comSeattle, Washington | 11 | 34 | 6.322.782 |
| (b) | 208.64.203.19gw19.valvesoftware.comBellevue, Washington | 11 | 65 | 9.286.619 |
| (c) | 208.64.203.20gw20.valvesoftware.comBellevue, Washington | 9 | 62 | 8.586.044 |
| (d) | 208.64.203.20gw20.valvesoftware.comBellevue, Washington | 1 | 3 | 2.152.328 |
Sicherung und Grenzen
Die ursprünglichen Zugriffslogs für Oktober 2025 und Februar 2026 wurden vom Hosting-Anbieter inzwischen rotiert und werden nicht mehr aufbewahrt. Die daraus erzeugten und gesondert gesicherten Auswertungsdatenbanken sind die erhaltene Aufzeichnung und stehen der Behörde vollständig zur Verfügung.
Da die Auswertung aggregiert, lassen sich weder die bei den einzelnen Zugriffen aufgerufenen URLs noch die Dauer der Sitzungen aus dem erhaltenen Bestand rekonstruieren. Valves eigene Aufzeichnungen ausgehender Verbindungen für dieselben Tage unterliegen dieser Einschränkung nicht.
Vollständige Anlage lesen 8 Abschnitte · Methode, Chronologie, Sicherung & SHA-256+
1. ZUSAMMENFASSUNG DES BEFUNDS
Die Webserveraufzeichnungen der von der betroffenen Person betriebenen Website — des Auskunftsersuchenden aus dem in Absatz 3.1AA der Eingabe beschriebenen Art.-15-Vorgang — zeigen über zehn Monate VIER getrennte Zugriffsereignisse von drei unterschiedlichen Hosts innerhalb des eigenen Netzwerks der Valve Corporation.
Zwei der drei Hosts werden geografisch BELLEVUE, WASHINGTON, zugeordnet — der Stadt, in der die Valve Corporation ihren Hauptsitz hat.
Alle vier Ereignisse erfolgten über HTTPS. Zusammen umfassen sie 164 Anfragen, 32 Seitenaufrufe und ungefähr 26,3 MB übertragene Daten.
2. DIE AUFZEICHNUNGEN
Wörtlich aus der Auswertungsdatenbank, Abschnitt VISITOR. Feldreihenfolge: Host; Seitenaufrufe; Gesamtzahl der Anfragen; Bytes; Zeitstempel der letzten Anfrage im Format YYYYMMDDHHMMSS.
(a) 208.64.203.11 11 34 6322782 20251021165923
-> 21 October 2025, 16:59:23
(b) 208.64.203.19 11 65 9286619 20260216190806
-> 16 February 2026, 19:08:06
(c) 208.64.203.20 9 62 8586044 20260217112356
-> 17 February 2026, 11:23:56
(d) 208.64.203.20 1 3 2152328 20260831175904
-> 31 August 2026, 17:59:04
Quelldateien (AWStats 8.0 Build 20240604, SSL-Logdatenbanken, vom Hosting-Anbieter aus den Rohdaten des Webservers erzeugt):
awstats102025.<site>.txt, line 7315
awstats022026.<site>.txt, lines 17524 and 19100
awstats082026.<site>.txt, line 7162
3. ZUORDNUNG DER HOSTS
Jede Adresse wurde aufgelöst und anhand von Register- und Routingdaten überprüft:
208.64.203.11   reverse DNS  gw.valvesoftware.com
location     Seattle, Washington, USA
208.64.203.19   reverse DNS  gw19.valvesoftware.com
location     BELLEVUE, Washington, USA
208.64.203.20   reverse DNS  gw20.valvesoftware.com
location     BELLEVUE, Washington, USA
All three:
Autonomous System   AS32590 (VALVE-CORPORATION - Valve Corporation)
Network name        VALVE-V4-1
Registered org      Valve Corporation (VC-2)
Abuse/NOC contact   noc@valvesoftware.com
Announced prefix    208.64.203.0/24
Jeder Hostname liegt innerhalb von valvesoftware.com, der eigenen Second-Level-Domain der Valve Corporation. Keine dieser Adressen gehört zu einem Internetanbieter für Privatkunden, einem Content Delivery Network, einem Cloud-Host, einem VPN-Ausgang oder einem gemeinsam genutzten Proxy. Der Adressblock ist unmittelbar der Valve Corporation zugewiesen und wird durch ihr eigenes autonomes System angekündigt.
4. METHODE
Die Identifizierung erfolgte weder durch bloße Sichtprüfung noch durch Annahmen.
(a) Der vollständige Satz der von AS32590 angekündigten IPv4-Präfixe wurde aus den Routingdaten von RIPE NCC bezogen (44 Präfixe).
(b) Jede in den Zugriffsaufzeichnungen der untersuchten Zeiträume vorkommende IP-Adresse wurde programmatisch mit diesem Satz verglichen.
(c) Anschließend wurde der Vergleich über sämtliche erhaltenen Auswertungsdatenbanken der Website für Oktober 2025 bis September 2026 wiederholt.
Vier Datensätze stimmten überein. Es handelt sich um die vier unter Ziffer 2 aufgeführten. Alle anderen untersuchten Adressen gehörten zu Internetanbietern für Privatkunden, Cloud-Anbietern, Content Delivery Networks, Suchmaschinen-Crawlern oder nicht beteiligten Hosting-Unternehmen.
Jeder Empfänger kann die Zuordnung unabhängig und ohne Rückgriff auf uns überprüfen:
host 208.64.203.19
whois 208.64.203.19
https://stat.ripe.net/data/prefix-overview/data.json?resource=208.64.203.19
5. CHRONOLOGIE
Wir führen die Daten ohne Aussage über einen Zusammenhang auf. Die zeitliche Folge ist dokumentiert; etwaige Schlussfolgerungen sind Sache der Behörde.
1 October 2025    Valve's external counsel transmits the Article 15
                  response containing the defective redaction
                  (referral, paragraph 3.1AA)
21 October 2025   ACCESS (a) - 34 requests, 6.3 MB
February 2026 Proceedings commenced against Valve Corporation by
the Attorney General of the State of New York
16 February 2026 ACCESS (b) - 65 requests, 9.3 MB
17 February 2026 ACCESS (c) - 62 requests, 8.6 MB
(consecutive days, from two different Valve
gateways)17-19 August 2026 Publication of the technical findings concerning
the defective redaction
24 August 2026 Written notice served on Valve, seven-day period
31 August 2026 Period expires without response
31 August 2026 ACCESS (d), 17:59:04 - same day6. WARUM DIES DER BEHÖRDE VORGELEGT WIRD
Wir behaupten nichts über den Zweck und ziehen keine Schlussfolgerung. Wir halten fest, was die Logs zeigen: Hosts innerhalb des eigenen Netzwerks der Valve Corporation riefen von der betroffenen Person veröffentlichtes Material auf — an den dokumentierten Tagen, in den dokumentierten Mengen, wiederholt über zehn Monate.
Die Bedeutung liegt in der KENNTNIS, dem maßgeblichen Auslöser nach Artikel 33 und Artikel 34. Das dort veröffentlichte Material betraf die fehlerhafte Schwärzung und die dadurch offengelegten personenbezogenen Daten Dritter — derselben Betroffenen, die nach unserem Kenntnisstand nie benachrichtigt wurden.
ZUM UMFANG. Zugriff (b) umfasst 65 Anfragen bei 11 Seitenaufrufen; Zugriff (c) 62 Anfragen bei 9 Seitenaufrufen. Das ist kein Crawler, der ein einzelnes Dokument abruft, und kein zufälliger Besuch. Die Zahlen sind mit einer längeren Lektüre vereinbar. Wir halten dies als Beobachtung zu den Mengen fest.
Wir ersuchen die Behörde, anhand von Valves eigenen Aufzeichnungen festzustellen:
(a) ob eine für Valve handelnde Person am 21. Oktober 2025, am 16.–17. Februar 2026 und am 31. August 2026 auf dieses Material zugriff, in welcher Funktion und auf wessen Weisung; (b) welche interne Bewertung gegebenenfalls auf jeden Zugriff folgte; (c) ob die betroffenen Dritten nach diesen Zeitpunkten irgendwann gemäß Artikel 34 benachrichtigt wurden; (d) ob die Aufsichtsbehörde gemäß Artikel 33 benachrichtigt wurde; (e) falls nicht, aus welchem Grund man das Entstehen dieser Pflicht verneinte.
Diese Fragen kann nur die Behörde stellen. Wir liefern die Beobachtung. Die Entscheidung steht uns nicht zu.
7. SICHERUNG UND GRENZEN
Die ursprünglichen Zugriffslogs für Oktober 2025 und Februar 2026 wurden vom Hosting-Anbieter inzwischen rotiert und werden nicht mehr aufbewahrt. Die daraus erzeugten und gesondert gesicherten Auswertungsdatenbanken sind die erhaltene Aufzeichnung und stehen der Behörde vollständig zur Verfügung.
Da die Auswertung aggregiert, lassen sich weder die bei den einzelnen Zugriffen aufgerufenen URLs noch die Dauer der Sitzungen aus dem erhaltenen Bestand rekonstruieren. Valves eigene Aufzeichnungen ausgehender Verbindungen für dieselben Tage unterliegen dieser Einschränkung nicht.
Sämtliche Quelldateien sowie die zugrunde gelegten Routingdaten sind gesichert und stehen der Behörde über einen geschützten Kanal zur Verfügung.
8. INTEGRITÄT DER GESICHERTEN DATEIEN
Die Auswertungsdatenbanken wurden am 1. September 2026 vom Hosting-Account kopiert und unmittelbar beim Kopieren mit Hashwerten versehen. SHA-256:
0704c0170e9e7ed103aec75af2feacd4a2584e0ae1da0cb88b68258630e4ff2c
awstats102025.67a427a7...spacecharged.site.txt
(contains record (a) - 21 October 2025)
ef9cff2a423767aed192dd056177c86b0aaa0df1390994a5007a79c19b9a5722
awstats022026.67a427a7...spacecharged.site.txt
(contains records (b) and (c) - 16 and 17 February 2026)
8bf0221608bdef2e84e523ff908aaaa46a299ae782e8f63b54773136c75b08f7
awstats082026.67a427a7...spacecharged.site.txt
(contains record (d) - 31 August 2026)
Zur Vollständigkeit wurden außerdem Dateien der zweiten Website-Konfiguration auf demselben Account gesichert:
7847f57203092b380a238c53303aa1fa650f325962679847851d69dc2ddbf889
    awstats022026.a2a07414...spacecharged.site.txt
3a0f43e7ad9f7fcc2e435ff2bd2480de9e150184a3aa860495ec330ec1839fa5
    awstats082026.a2a07414...spacecharged.site.txt
Die Behörde kann überprüfen, ob eine übermittelte Kopie bytegenau der Datei entspricht, die sich am Sicherungsdatum auf dem Hosting-Account befand.
Nach der Veröffentlichung auf Medium bestritt Dr. Patrick keine einzige Zahl. Er berief sich auf das „Recht auf Vergessenwerden“ nach Art. 17 DSGVO; unsere Artikel verschwanden aus den Google-Suchergebnissen. Gegenstand war seine berufliche Tätigkeit für einen milliardenschweren Mandanten — eine Funktion, die in der Korrespondenz ausdrücklich genannt wird. Wir bewerten den Einsatz des Datenschutzrechts zur Unterdrückung der Berichterstattung über die Datenoffenlegung als Versuch, das Versagen zu vertuschen und unabhängige Sicherheitsforschung zu behindern. Die Entfernung aus der Suche korrigiert weder die PDF noch beantwortet sie die Prüfung.
TEIL II. HEUCHELEI: EIN REGENBOGEN ÜBER „PIDOR“
Stonewall · LGBTQ+-Inklusion
Taylor Wessing tritt öffentlich als LGBT-Vorreiter auf. Drei Jahre in Folge: Stonewall Top 100, unter den zehn besten Kanzleien. Ein myGwork-Interview über „kreative Pläne zur Förderung der LGBTQ+-Inklusion“. IDAHOBIT-Beiträge des Head of Talent. Der „Head of Responsible Business“ spricht über die Bedeutung der LGBTQ+-Geschichte. Dr. Patrick nimmt an Briefings teil.[9]
Und nun ihr Dokument. Angeblich zwei Monate „manuelle Prüfung“. Ein automatisiertes Skript übermalte den Login des Meldungsverfassers zabolotov — und „vergaß“ die benachbarte Spalte. In den von einer Elitekanzlei für eine rechtliche Auseinandersetzung erstellten Unterlagen steht ausdrücklich im Klartext:
Was in der ersten Zeile steht.
- Originaleintrag
pidor
- Deutsche Entsprechung
Schwuchtel
Eine homophobe Beleidigung gegen schwule Männer. „Pidor“ ist die lateinische Schreibweise des russischen Wortes „пидор“. Die Übersetzung macht die Bedeutung deutlich; der Screenshot bewahrt den Originaleintrag.
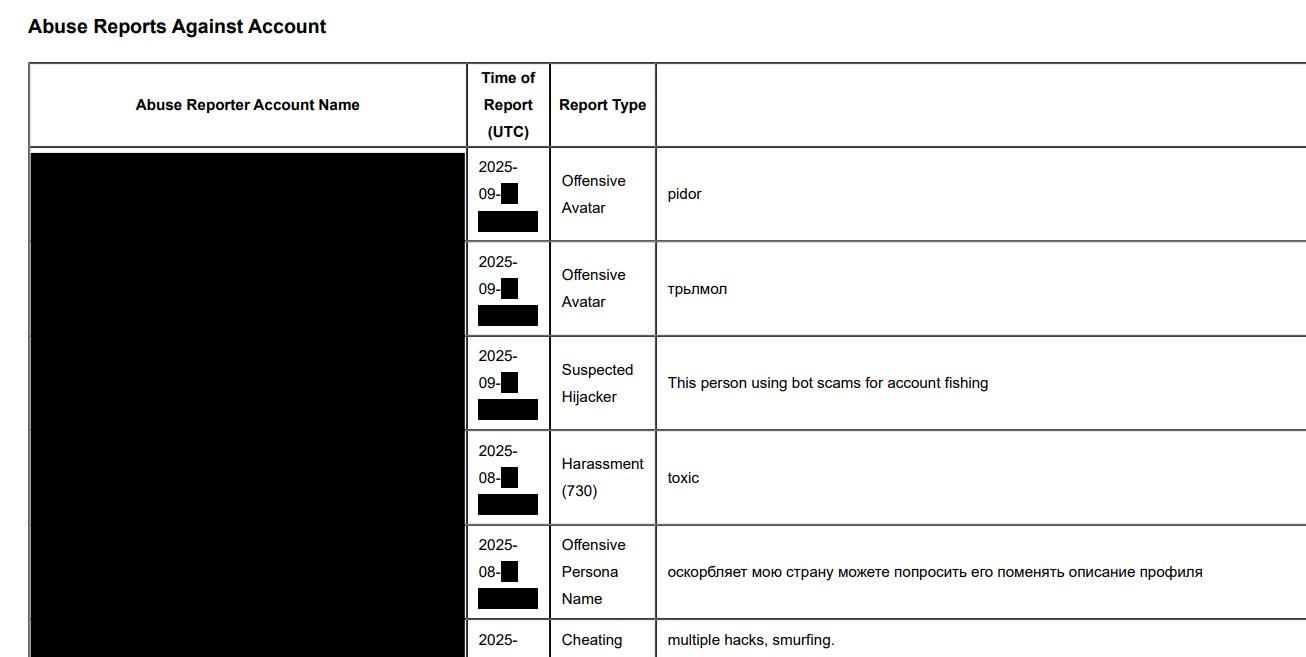 Screenshot vergrößern ↗
Eine homophobe Beschimpfung. In einem offiziellen Dokument. Von einer Kanzlei, die laut Stonewall zu den besten Arbeitgebern zählt. Der Regenbogen ist Marketing. „Pidor“ ist ihre betriebliche Realität. Und nein: Das ist kein „bedauerlicher Einzelfall“. Diese Homophobie hat eine Vorgeschichte.
Das ist Missachtung des Gesetzes.
Es geht um mehr als Respektlosigkeit gegenüber einem Gegner. Es geht um die Missachtung des Gesetzes, das diesem Menschen ein Recht auf Auskunft über seine Daten gibt. Ein Vorwurf gegen den Antragsteller beantwortet kein Auskunftsersuchen. Die Gewissheit eines Anwalts über ein künftiges Urteil erfüllt keine gegenwärtige Pflicht. Das Geld eines Konzerns stellt diese Pflicht nicht zur Disposition.
Unsere Position und die verlangte Prüfung ↗TEIL III. NATIONALSOZIALISMUS IM FUNDAMENT DER KANZLEI
Die Kanzlei schreibt auf ihrer Website, sie ehre ihre Geschichte. Wikipedia erwähnt den Gründer des deutschen Zweigs mit einer einzigen sterilen Zeile — „1954 nahm Rüdiger Graf von der Goltz Kurt Wessing als Partner auf“ — und verliert kein Wort darüber, wer Goltz war. Das genügt nicht. Wir schließen diese Lücke anhand der Archive.[3][10]
Rüdiger Graf von der Goltz (1894–1976):
- 1. April 1932: freiwilliger Eintritt in die NSDAP. Mitglied Nr. 1,033,215 — vor Hitlers Machtübernahme.[1][2][4][5]
- Bis 1933: Anwalt der NS-Elite. Verteidiger von Joseph Goebbels in einem Prozess 1930 und von SA-Männern in politischen Mordverfahren. Goebbels schrieb in seinen Tagebüchern: „Goltz ist Knorke. Er macht uns allen Spaß“.
- 1933: Präsident des Pommerschen Landtags; Reichstreuhänder der Arbeit; von Göring persönlich ernanntes Mitglied des Preußischen Staatsrats; Mitgründer von Hans Franks Akademie für Deutsches Recht — jener Einrichtung, die deutsches Recht für die NS-Ideologie umschrieb.
- 1936–1943: Reichstagsabgeordneter der NSDAP. Mitglied der Strafrechtskommission beim Reichsjustizministerium — jener Maschinerie, die Repressionen rechtlich formalisierte, darunter die Verfolgung Homosexueller nach Paragraph 175, die Männer mit dem rosa Winkel in Konzentrationslager brachte.
- 1938, die Blomberg-Fritsch-Affäre. Goltz verteidigte General von Fritsch gegen einen konstruierten Homosexualitätsvorwurf. Er gewann — indem er bewies, dass der „wirkliche“ Homosexuelle ein anderer Offizier war: Achim von Frisch. Goltz griff das menschenfressende Gesetz nicht an. Er verwies die Henker auf einen anderen Menschen.[6]
- Nach dem Krieg: keinerlei Konsequenzen. Eine Praxis in Düsseldorf. 1954: Partner Kurt Wessing. Jahrzehntelang trug die Kanzlei seinen Namen: Graf von der Goltz, Wessing & Partner. Sein Sohn wurde später Aufsichtsratsvorsitzender von BMW. Das System sorgte für die Seinen.
Originalseite vergrößern ↗Bayerische Staatsbibliothek · Druckseite 223 / Scan 224.
Der Name.
Die Dokumentation.
Rüdiger Graf von der Goltz
Der Großdeutsche Reichstag, 1938.
- Sammlung
- Reichstags-Handbücher
- Katalogkennung
- bsb00000146
- Signatur
- BA/Z 36.609-1938
Sechs Dokumente. Die ganze Mappe.
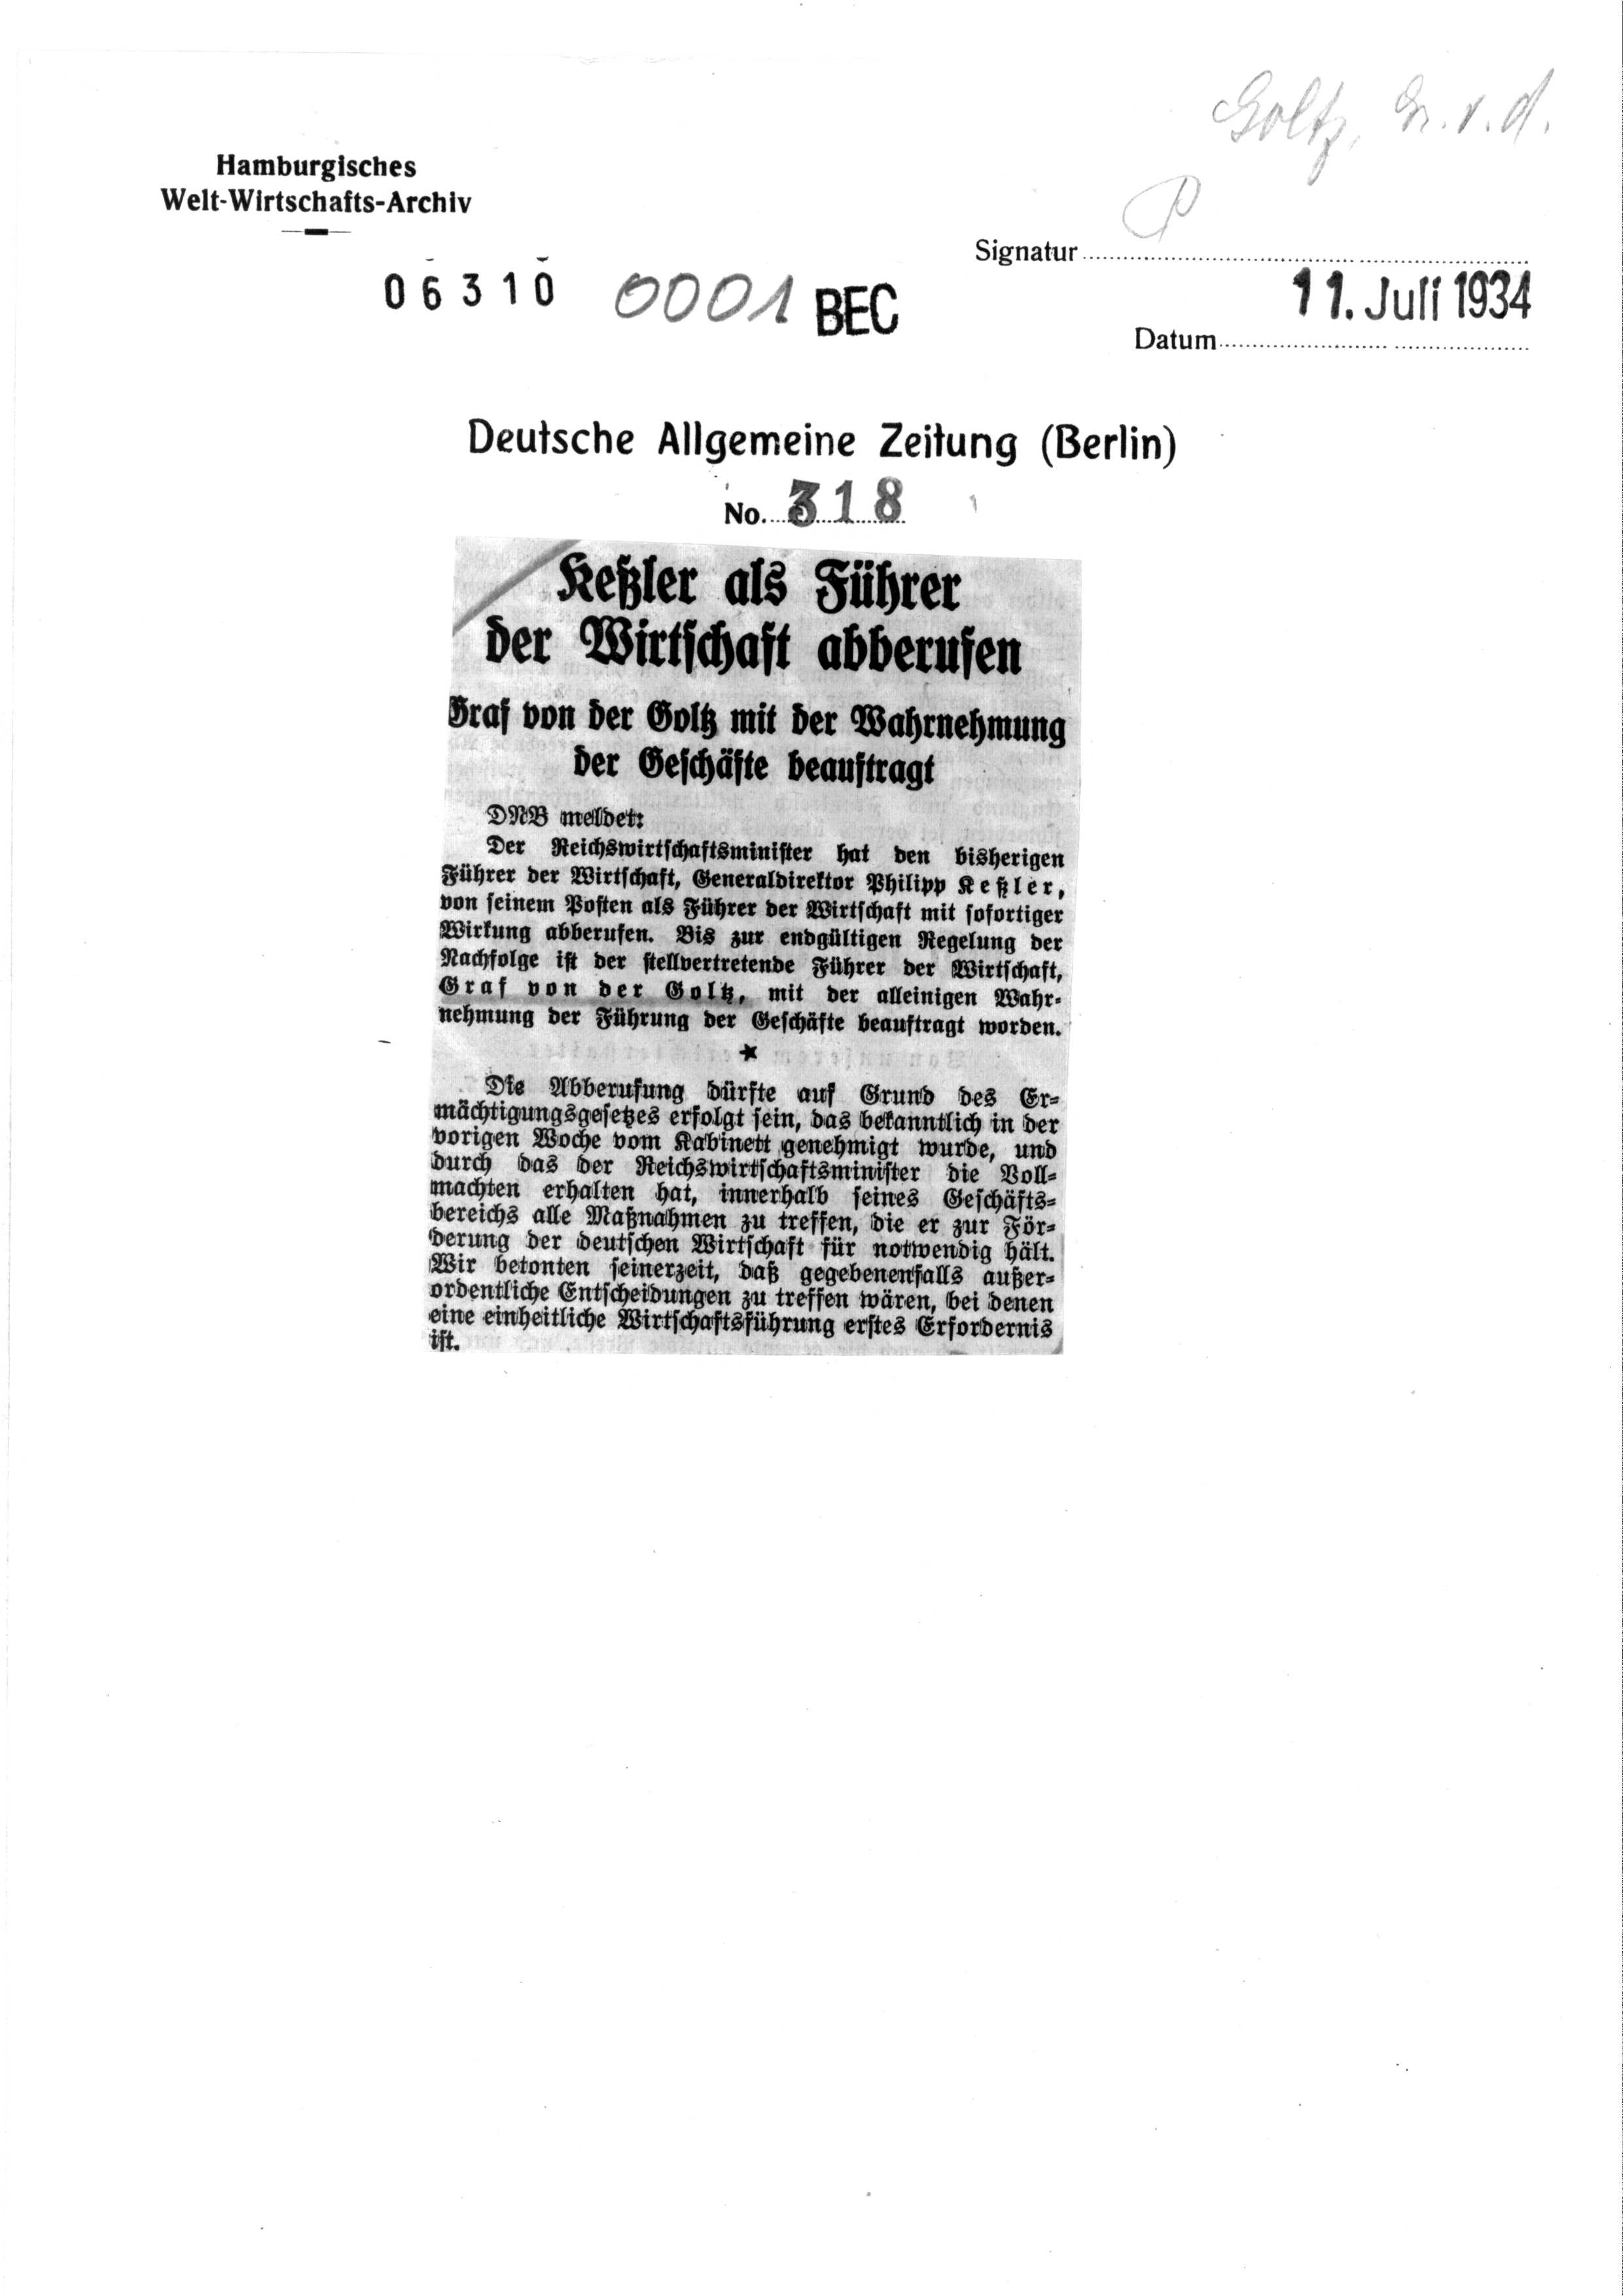 Vollansicht ↗
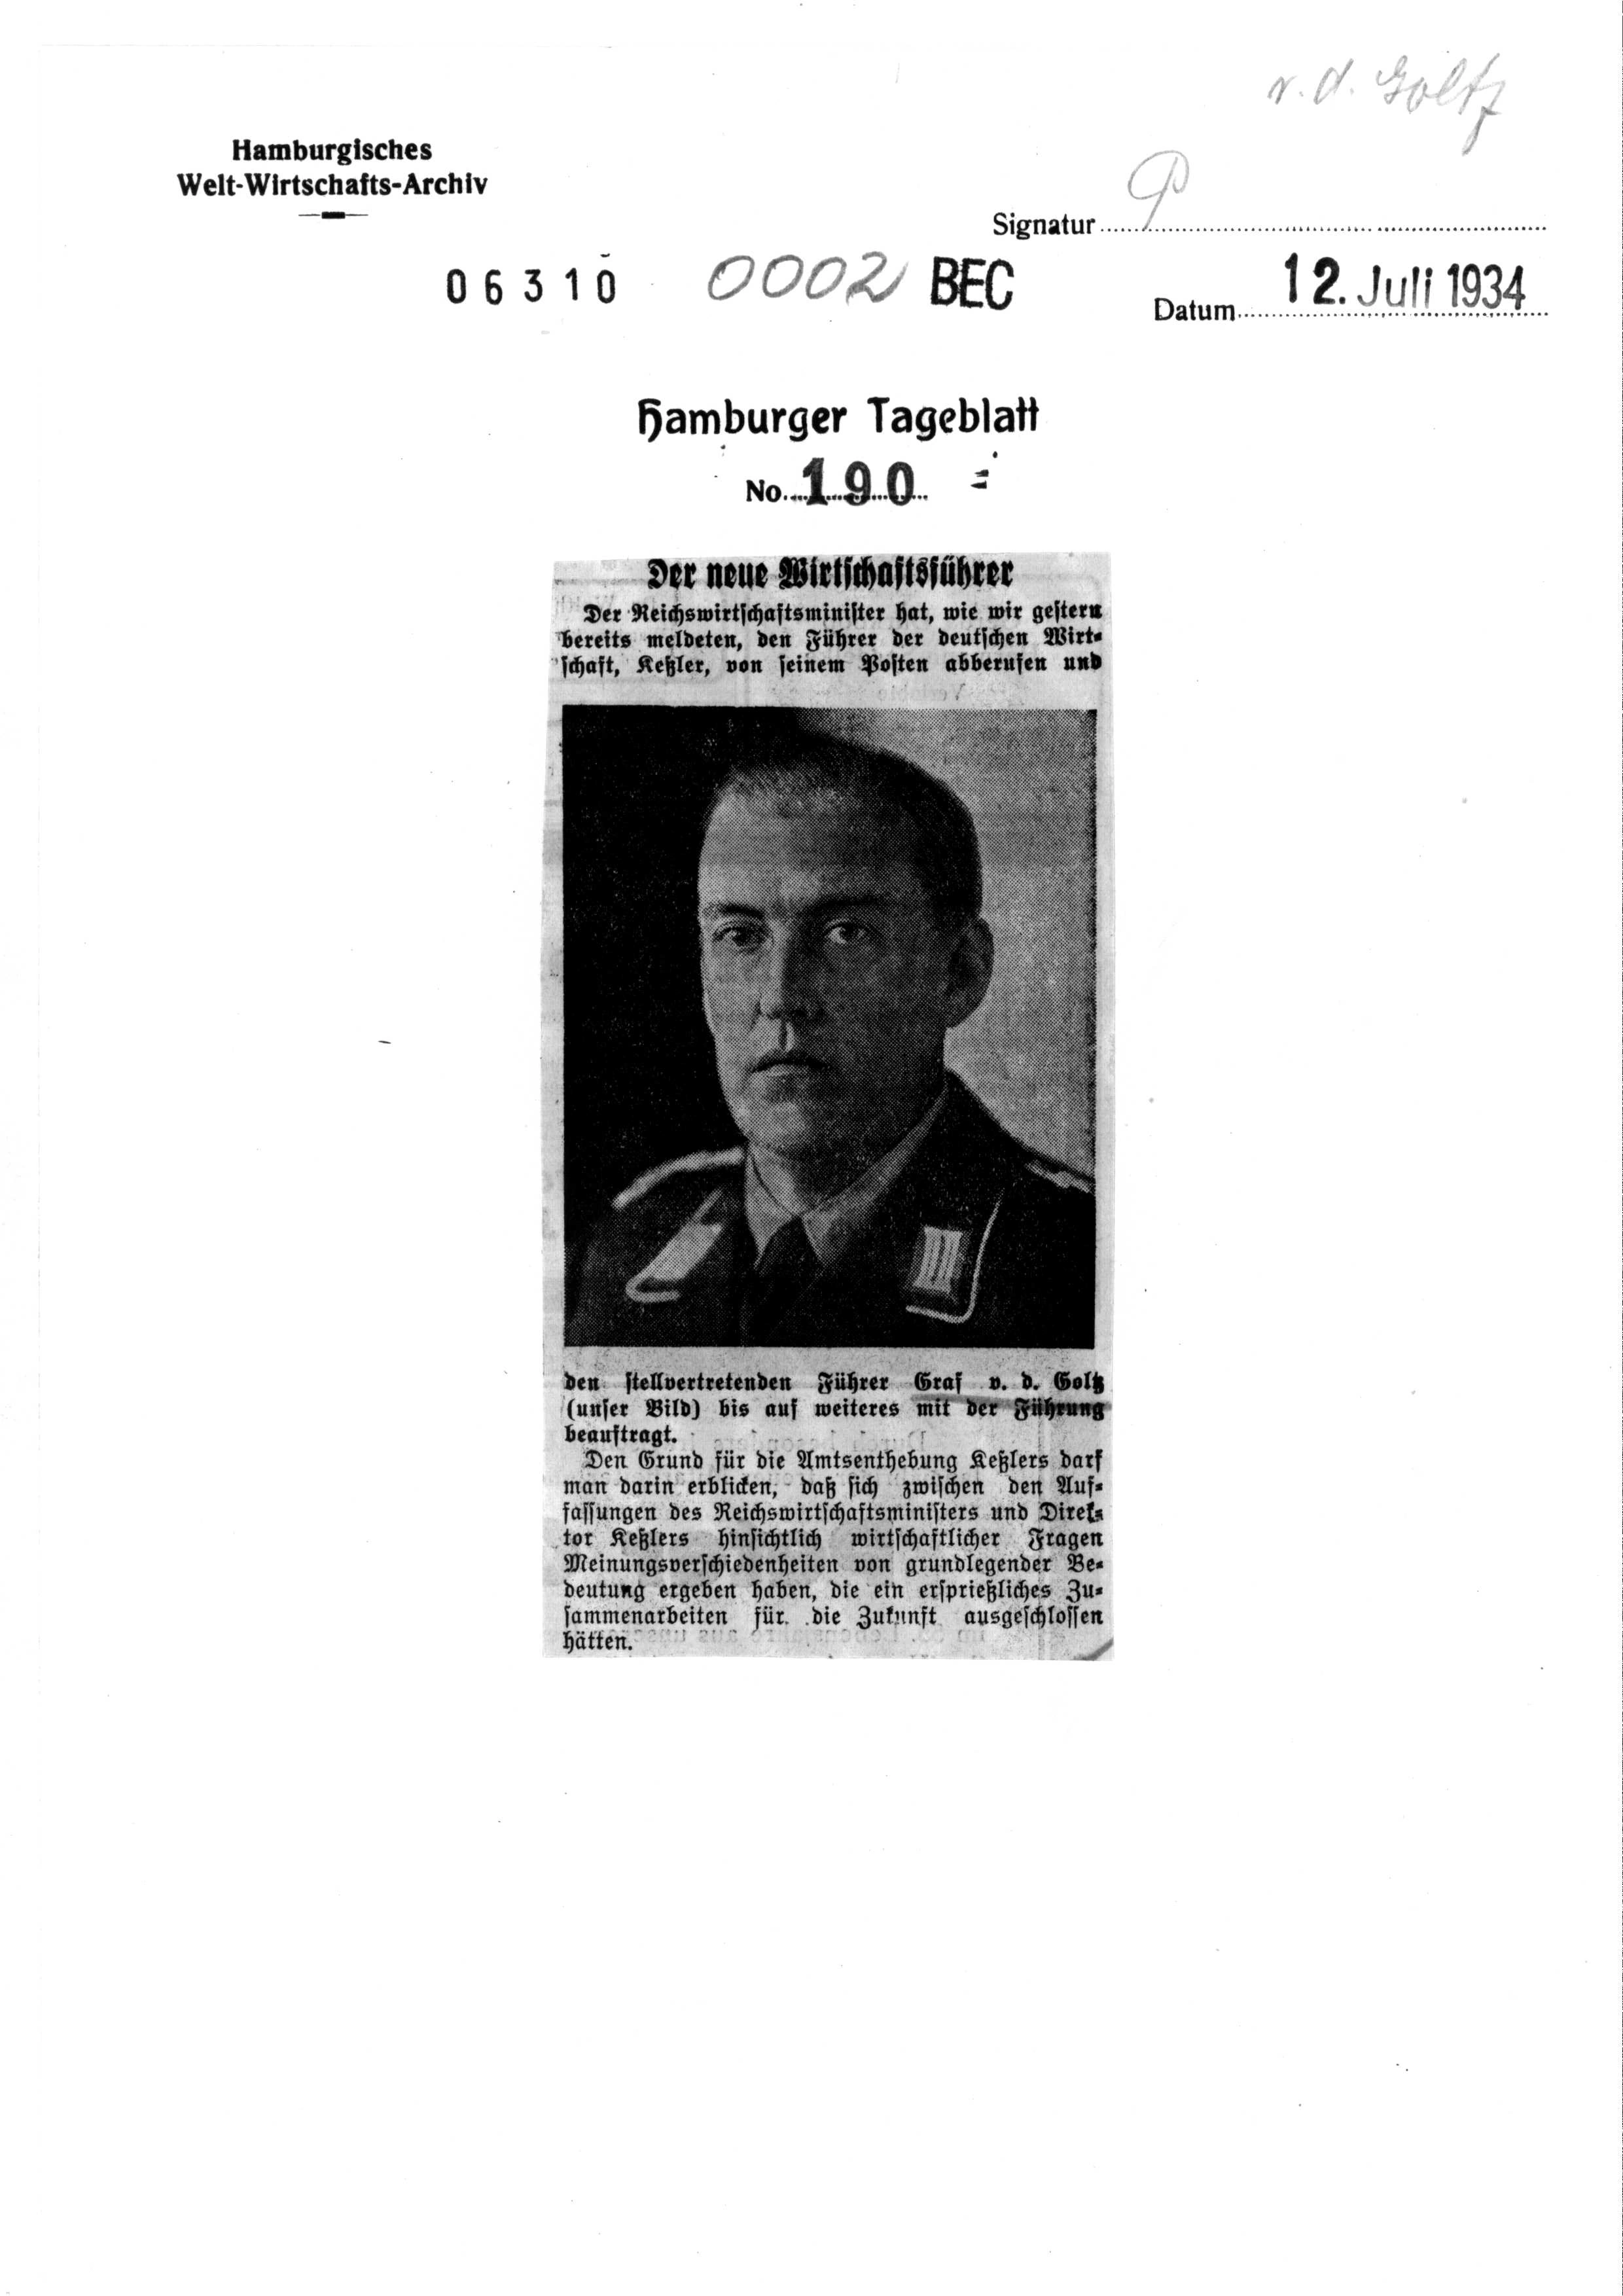 Vollansicht ↗
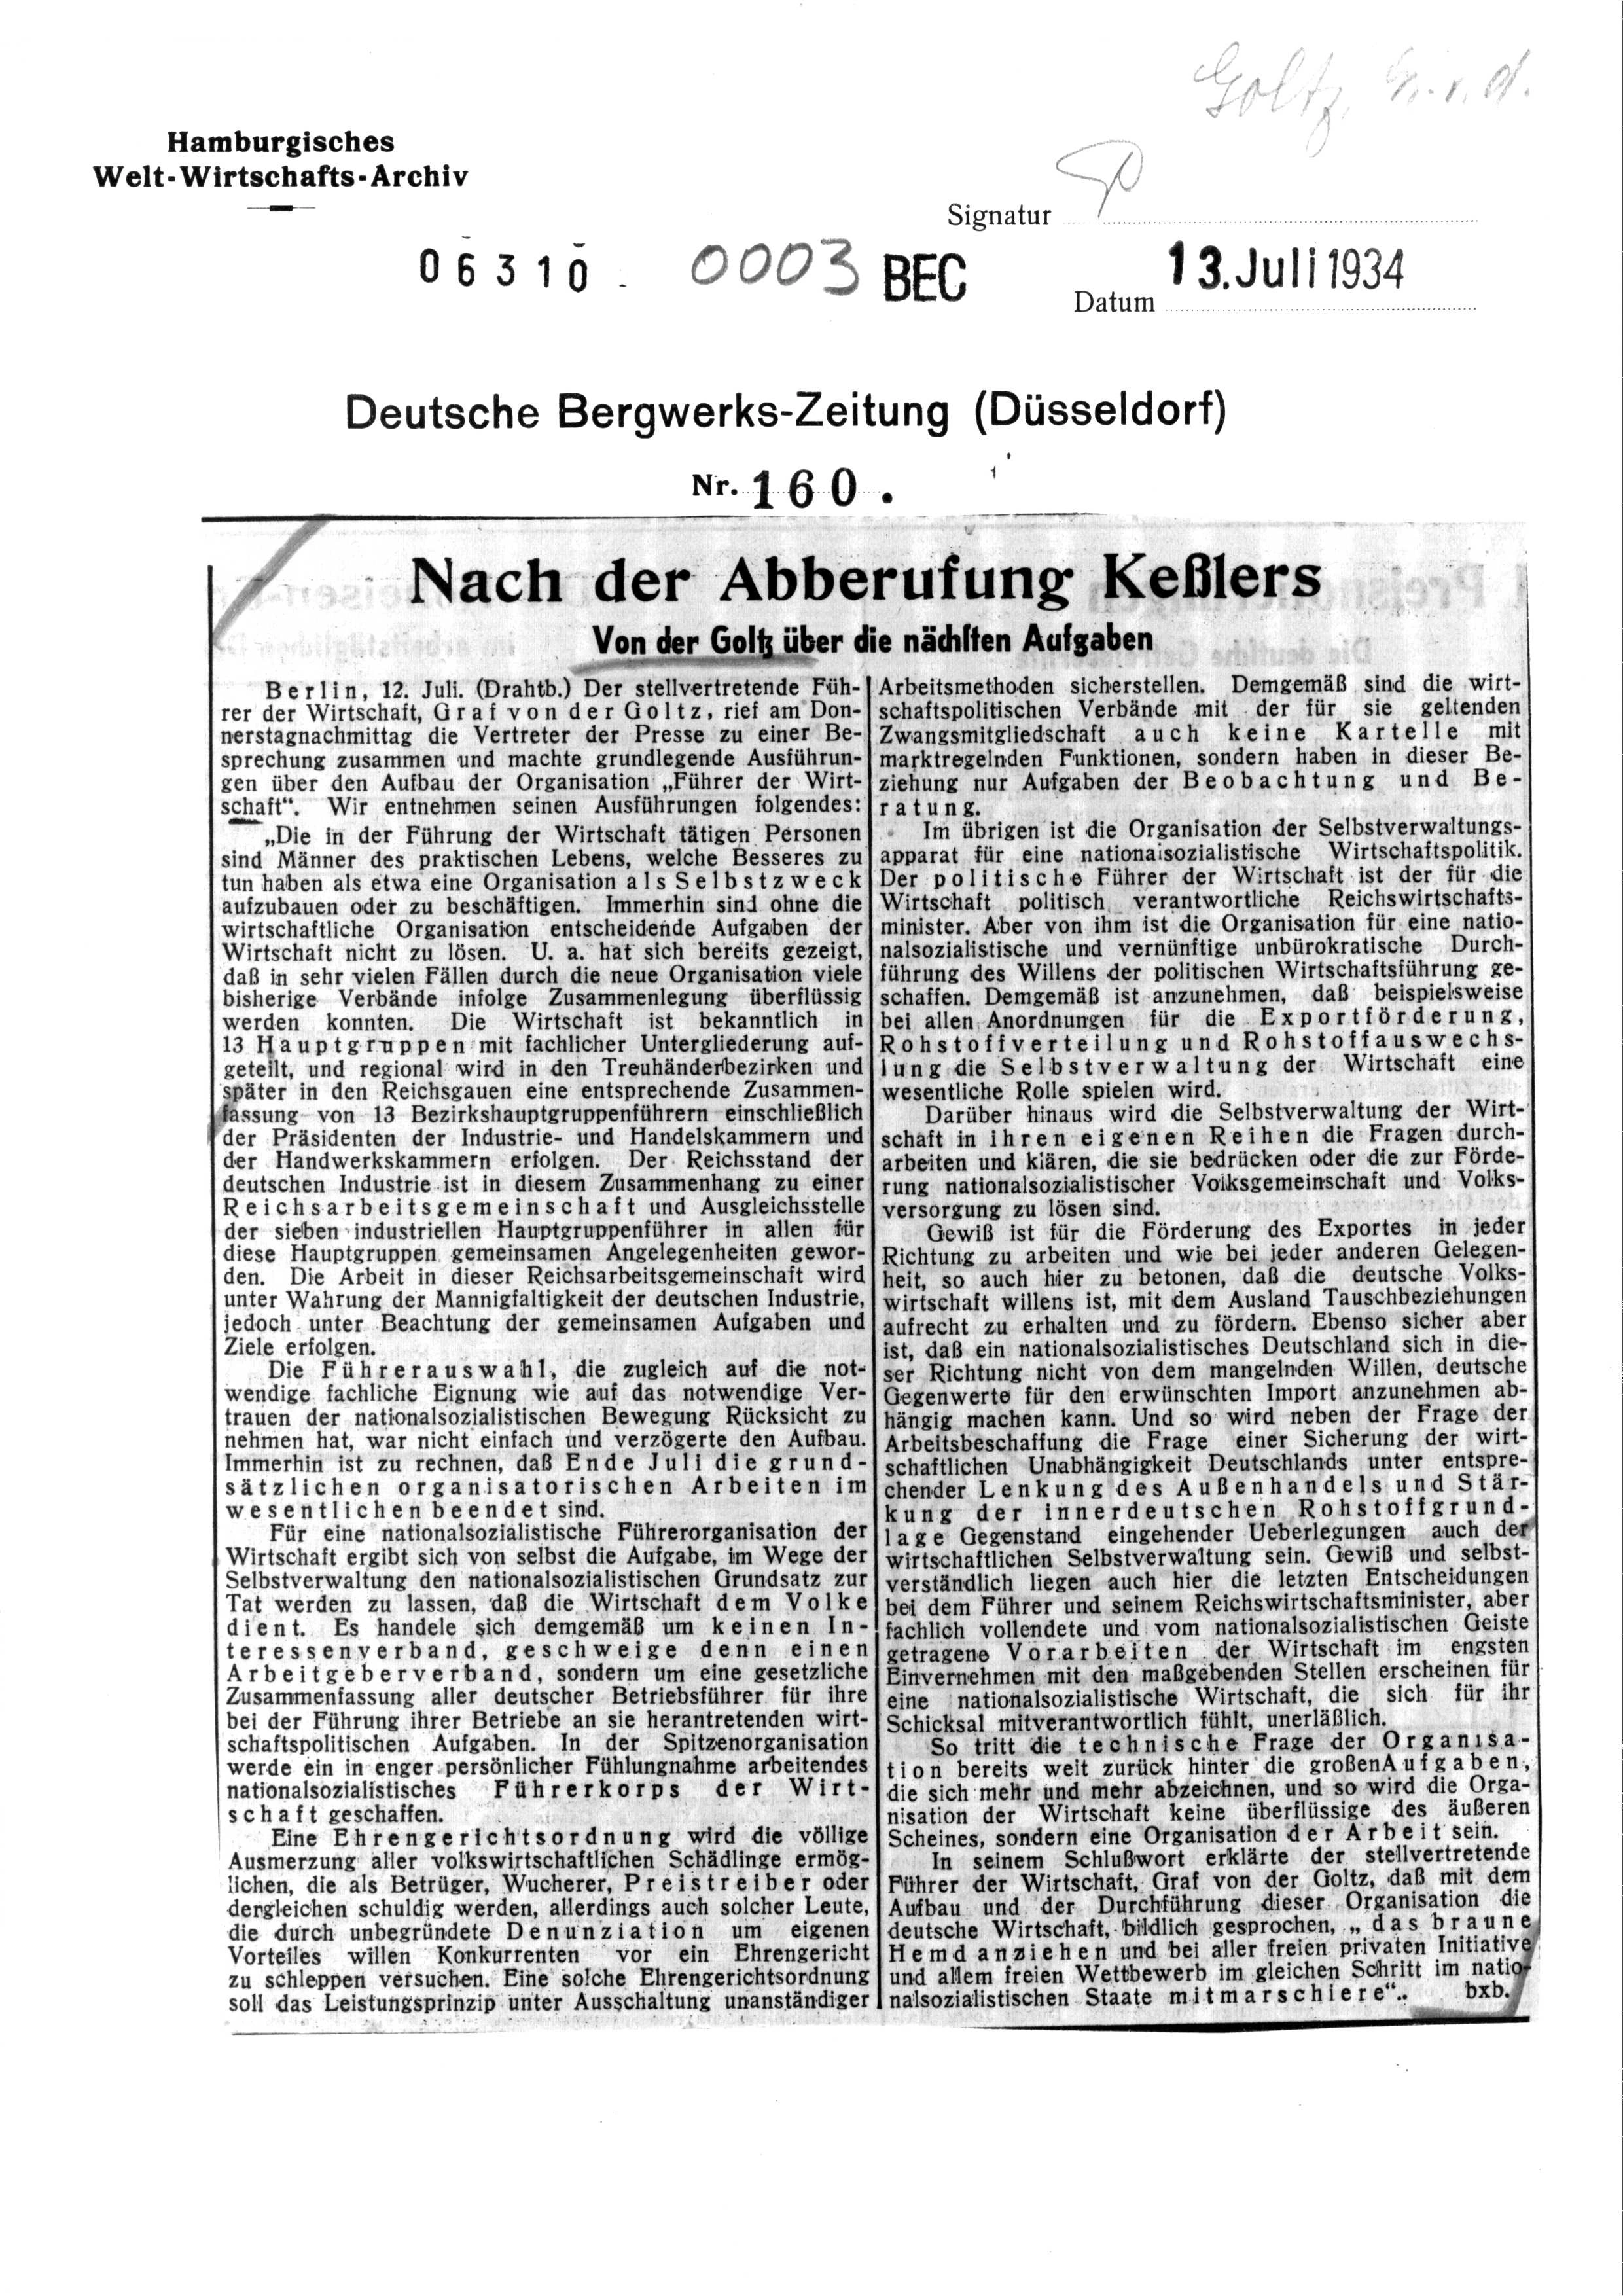 Vollansicht ↗
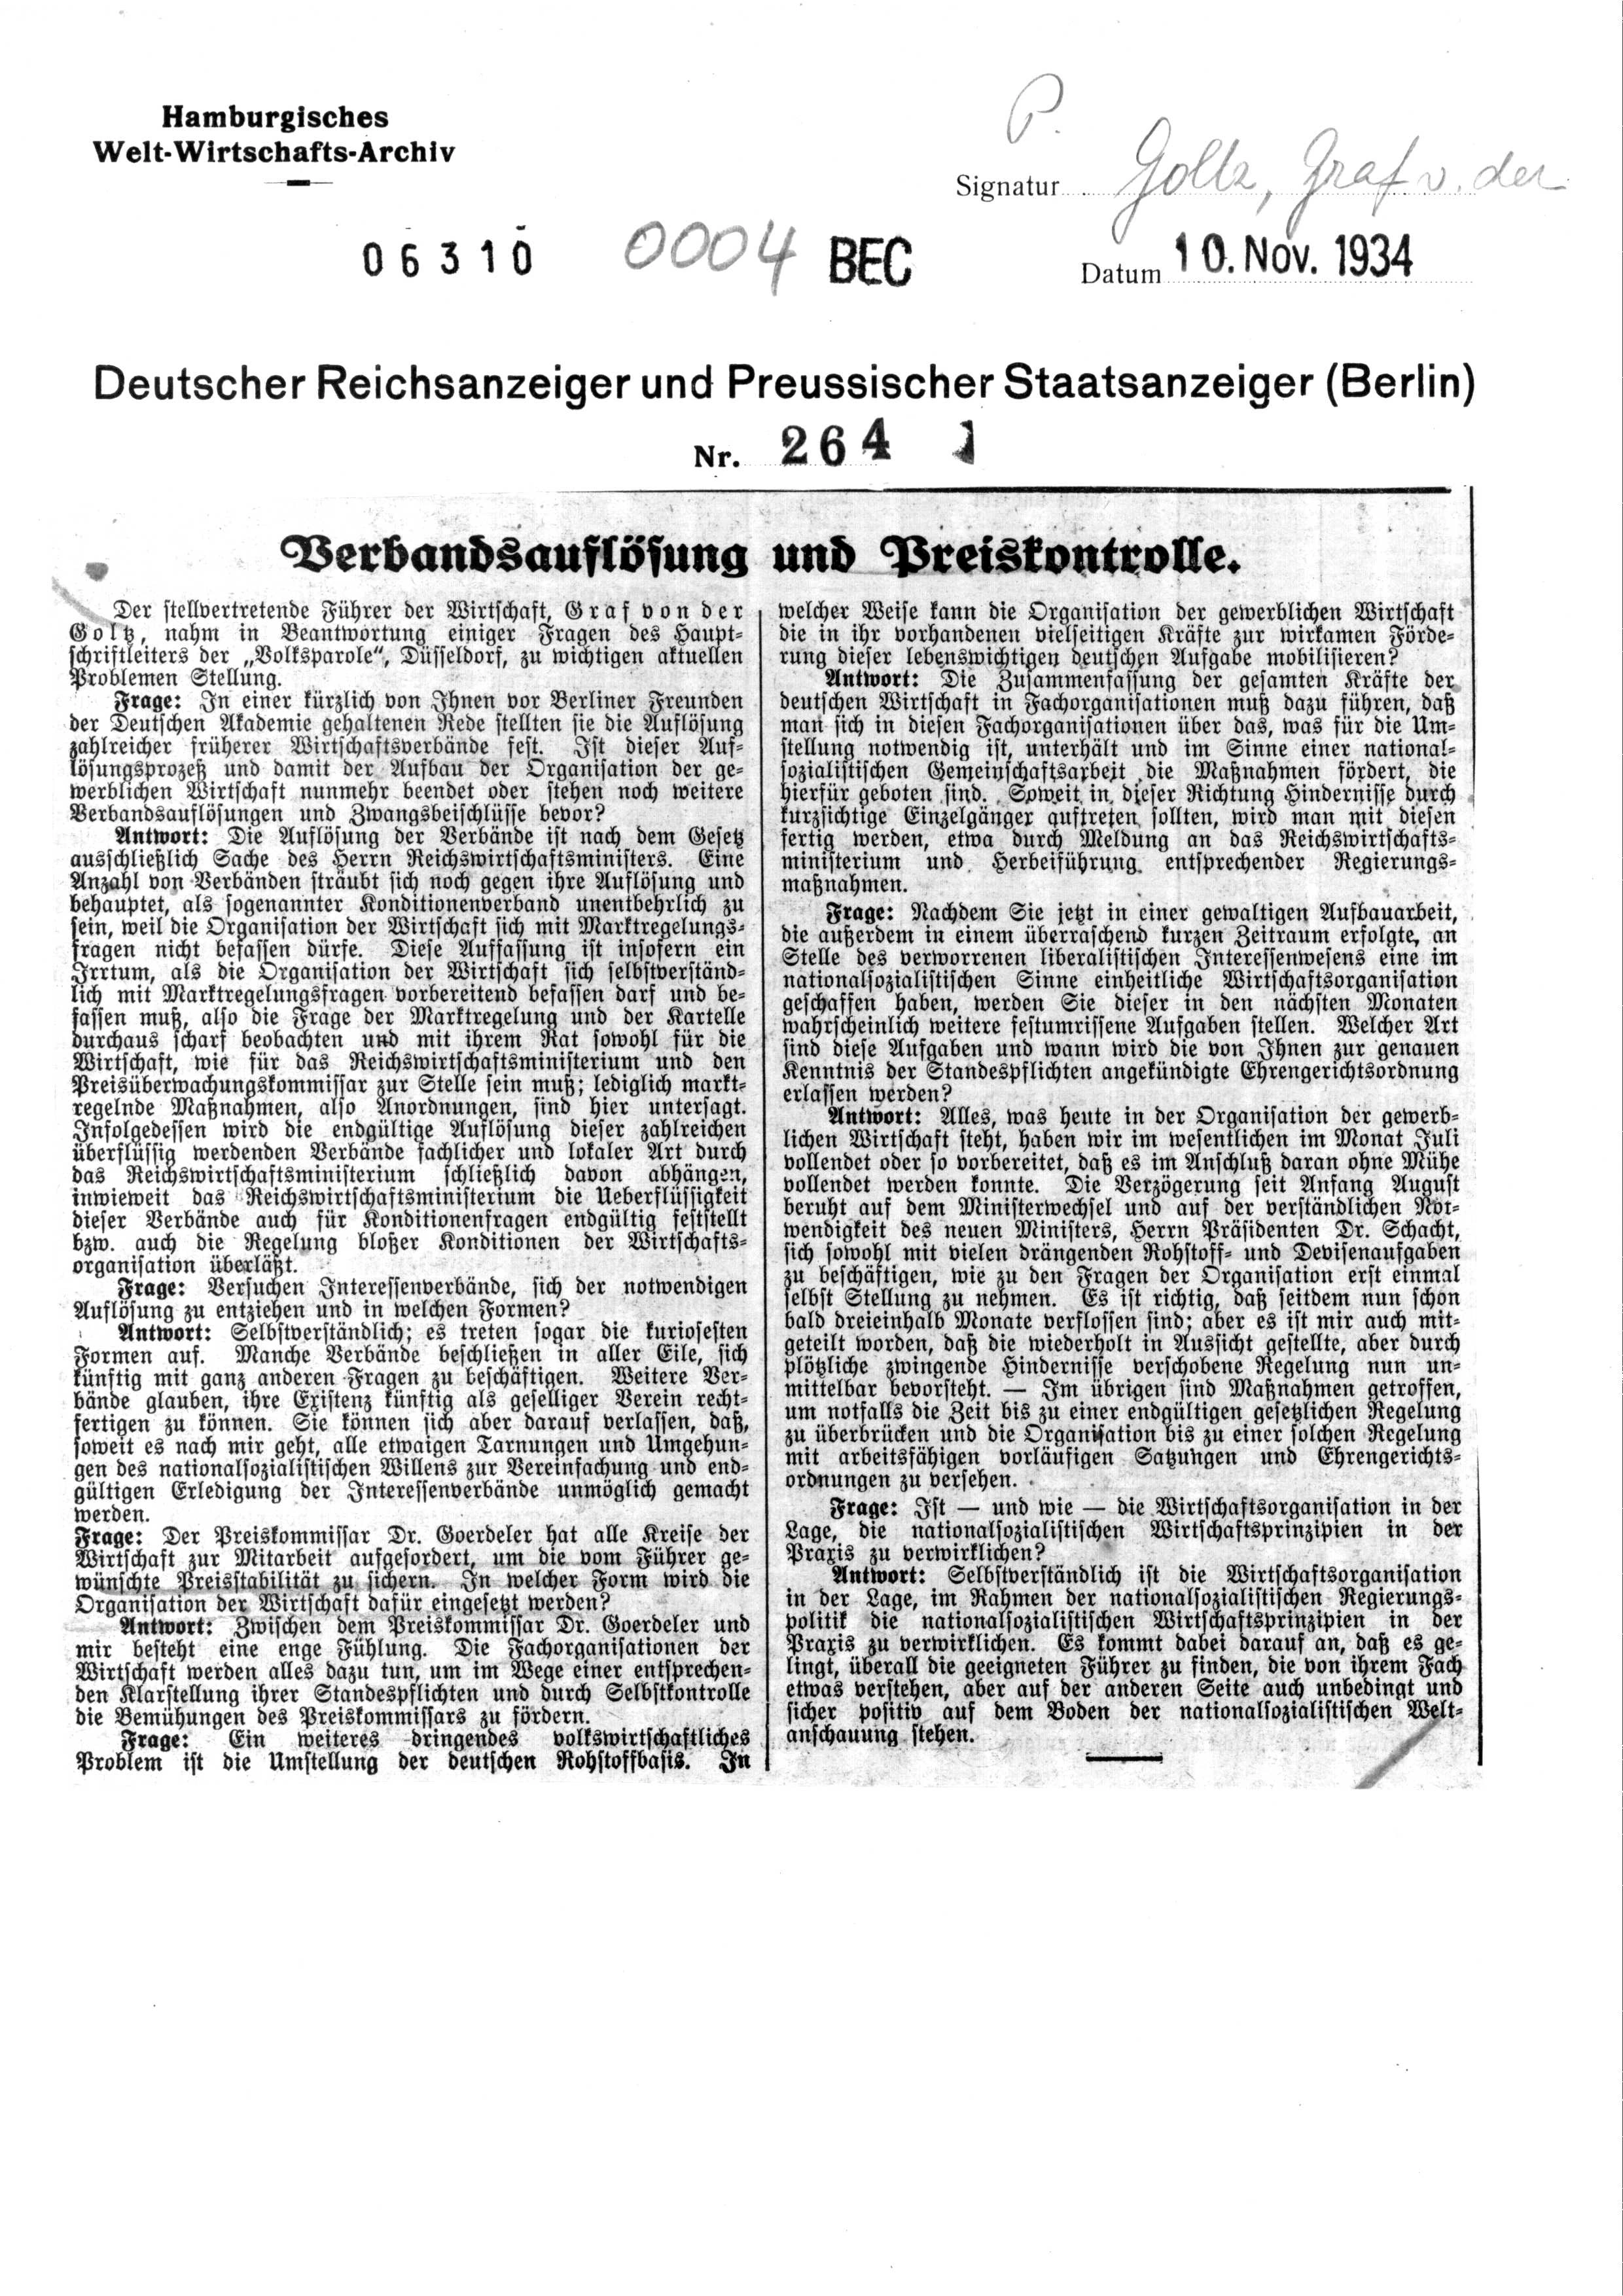 Vollansicht ↗
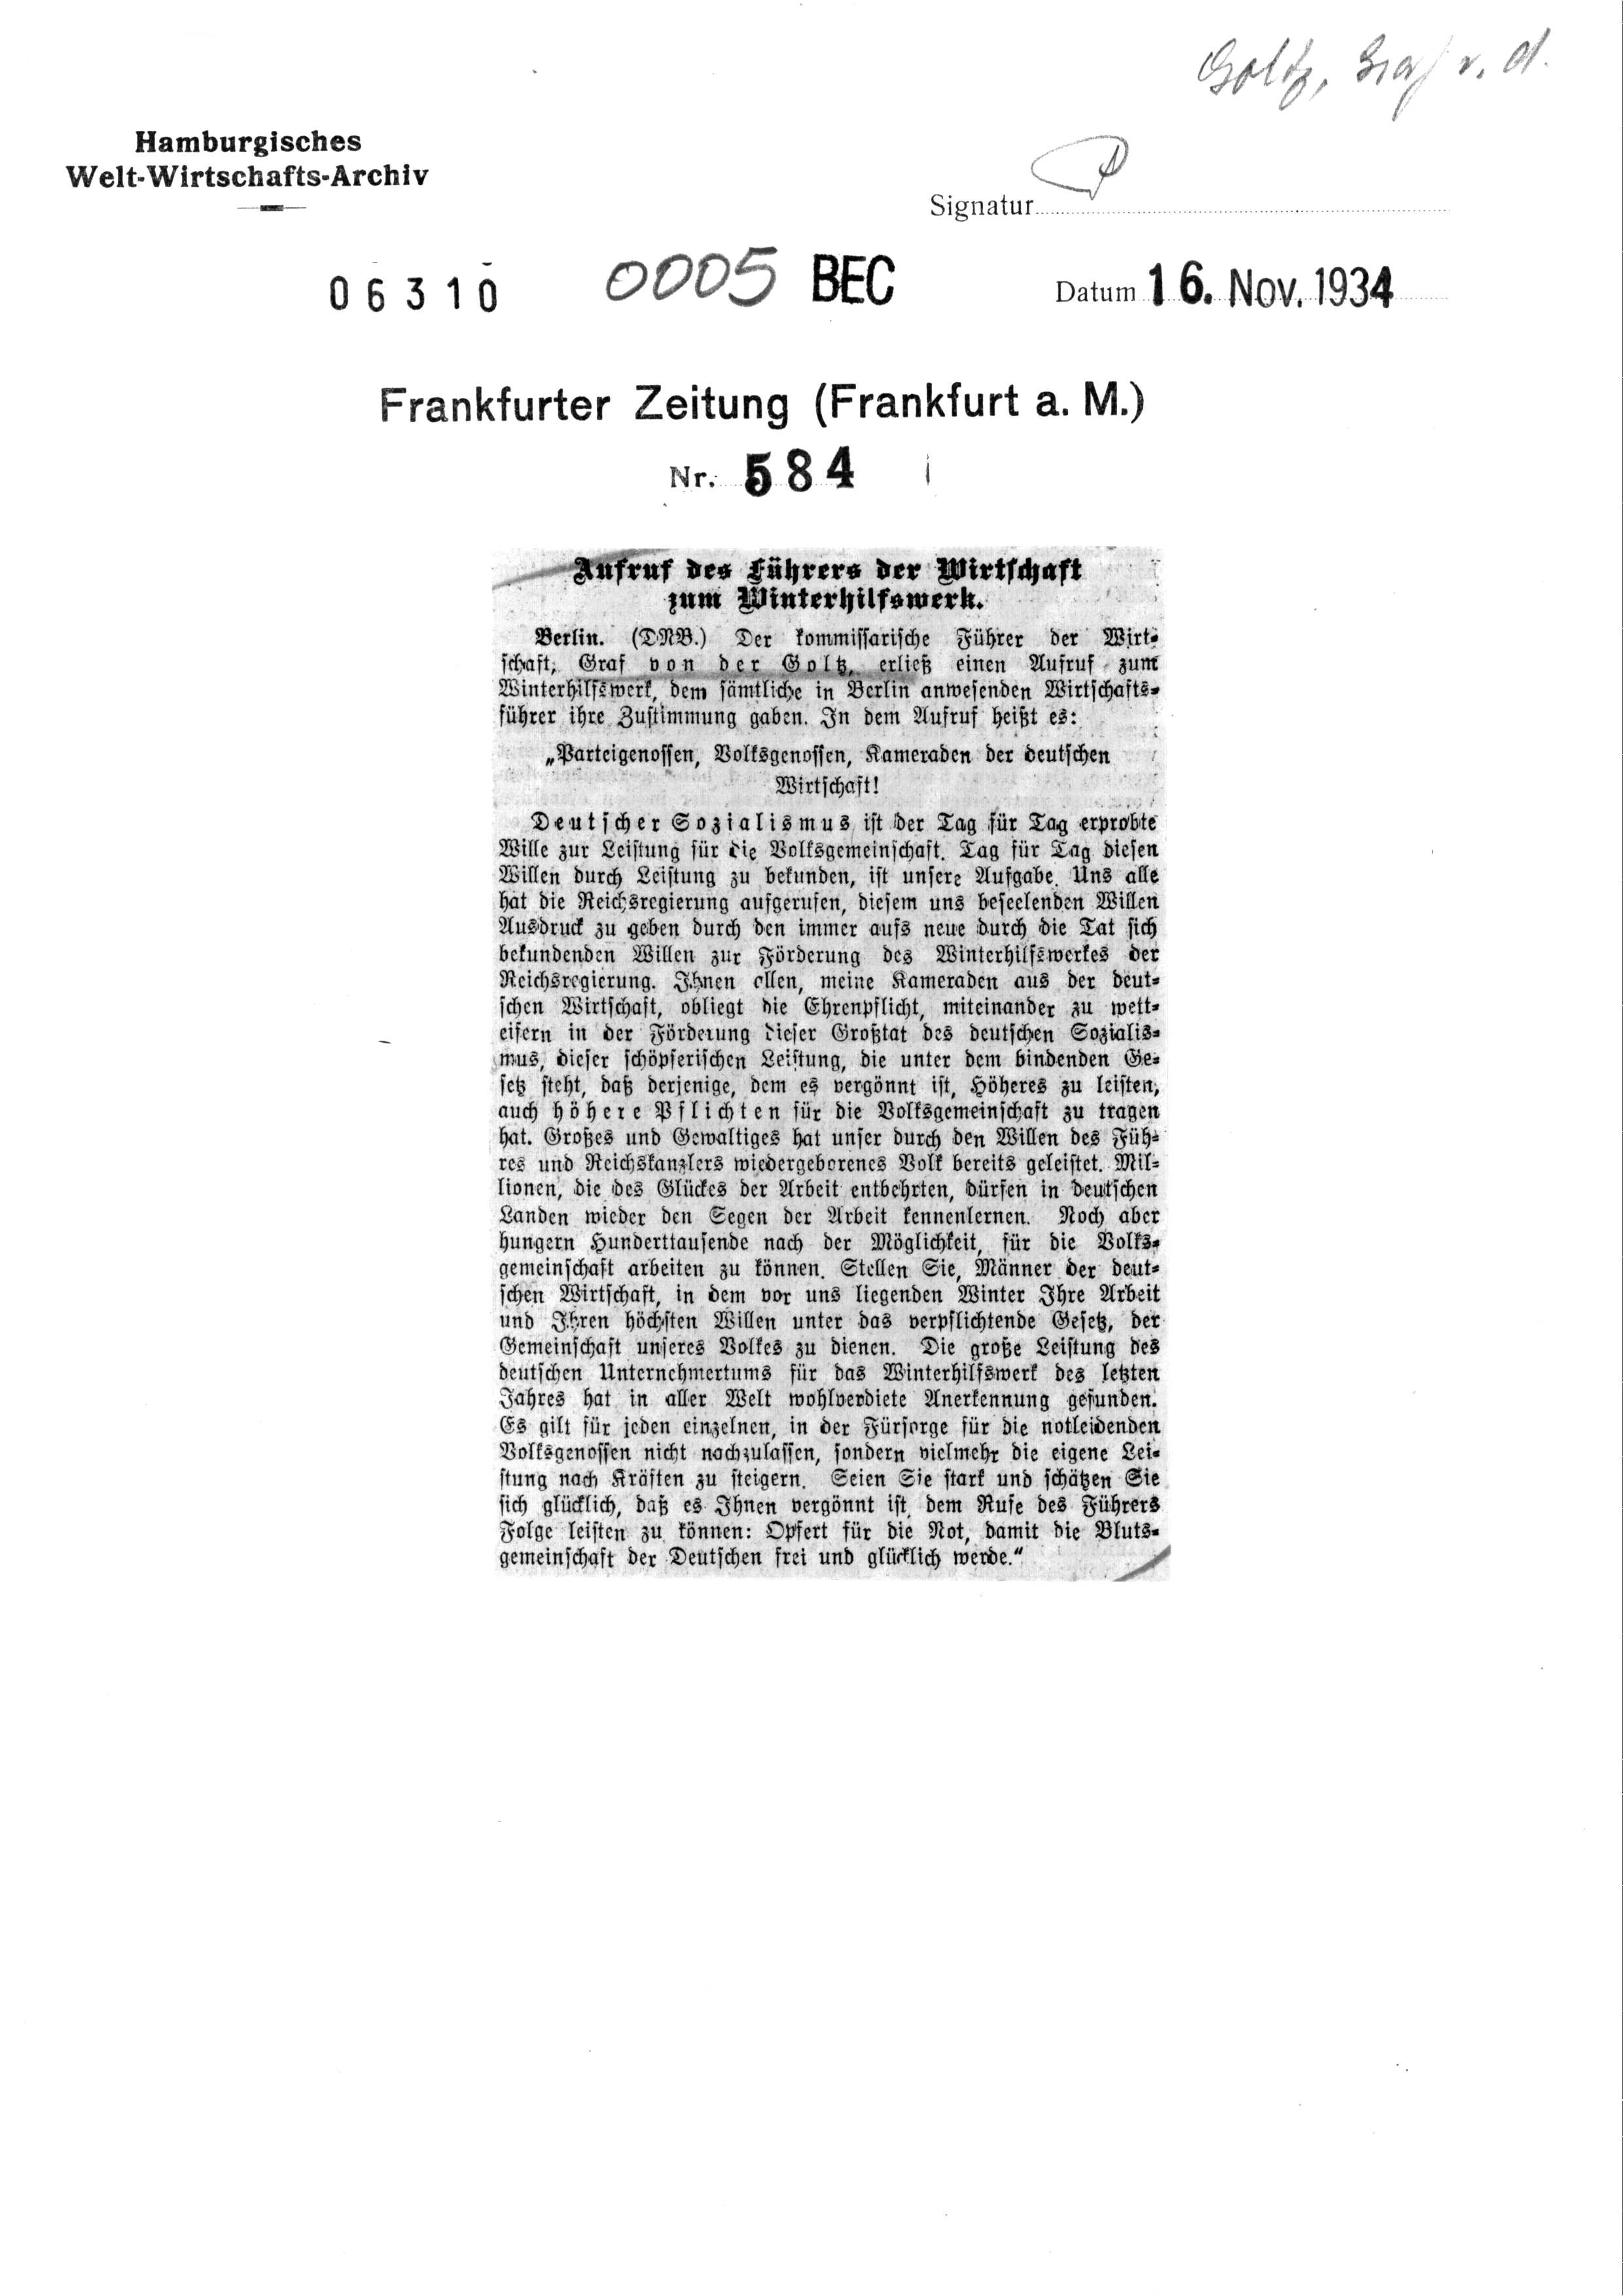 Vollansicht ↗
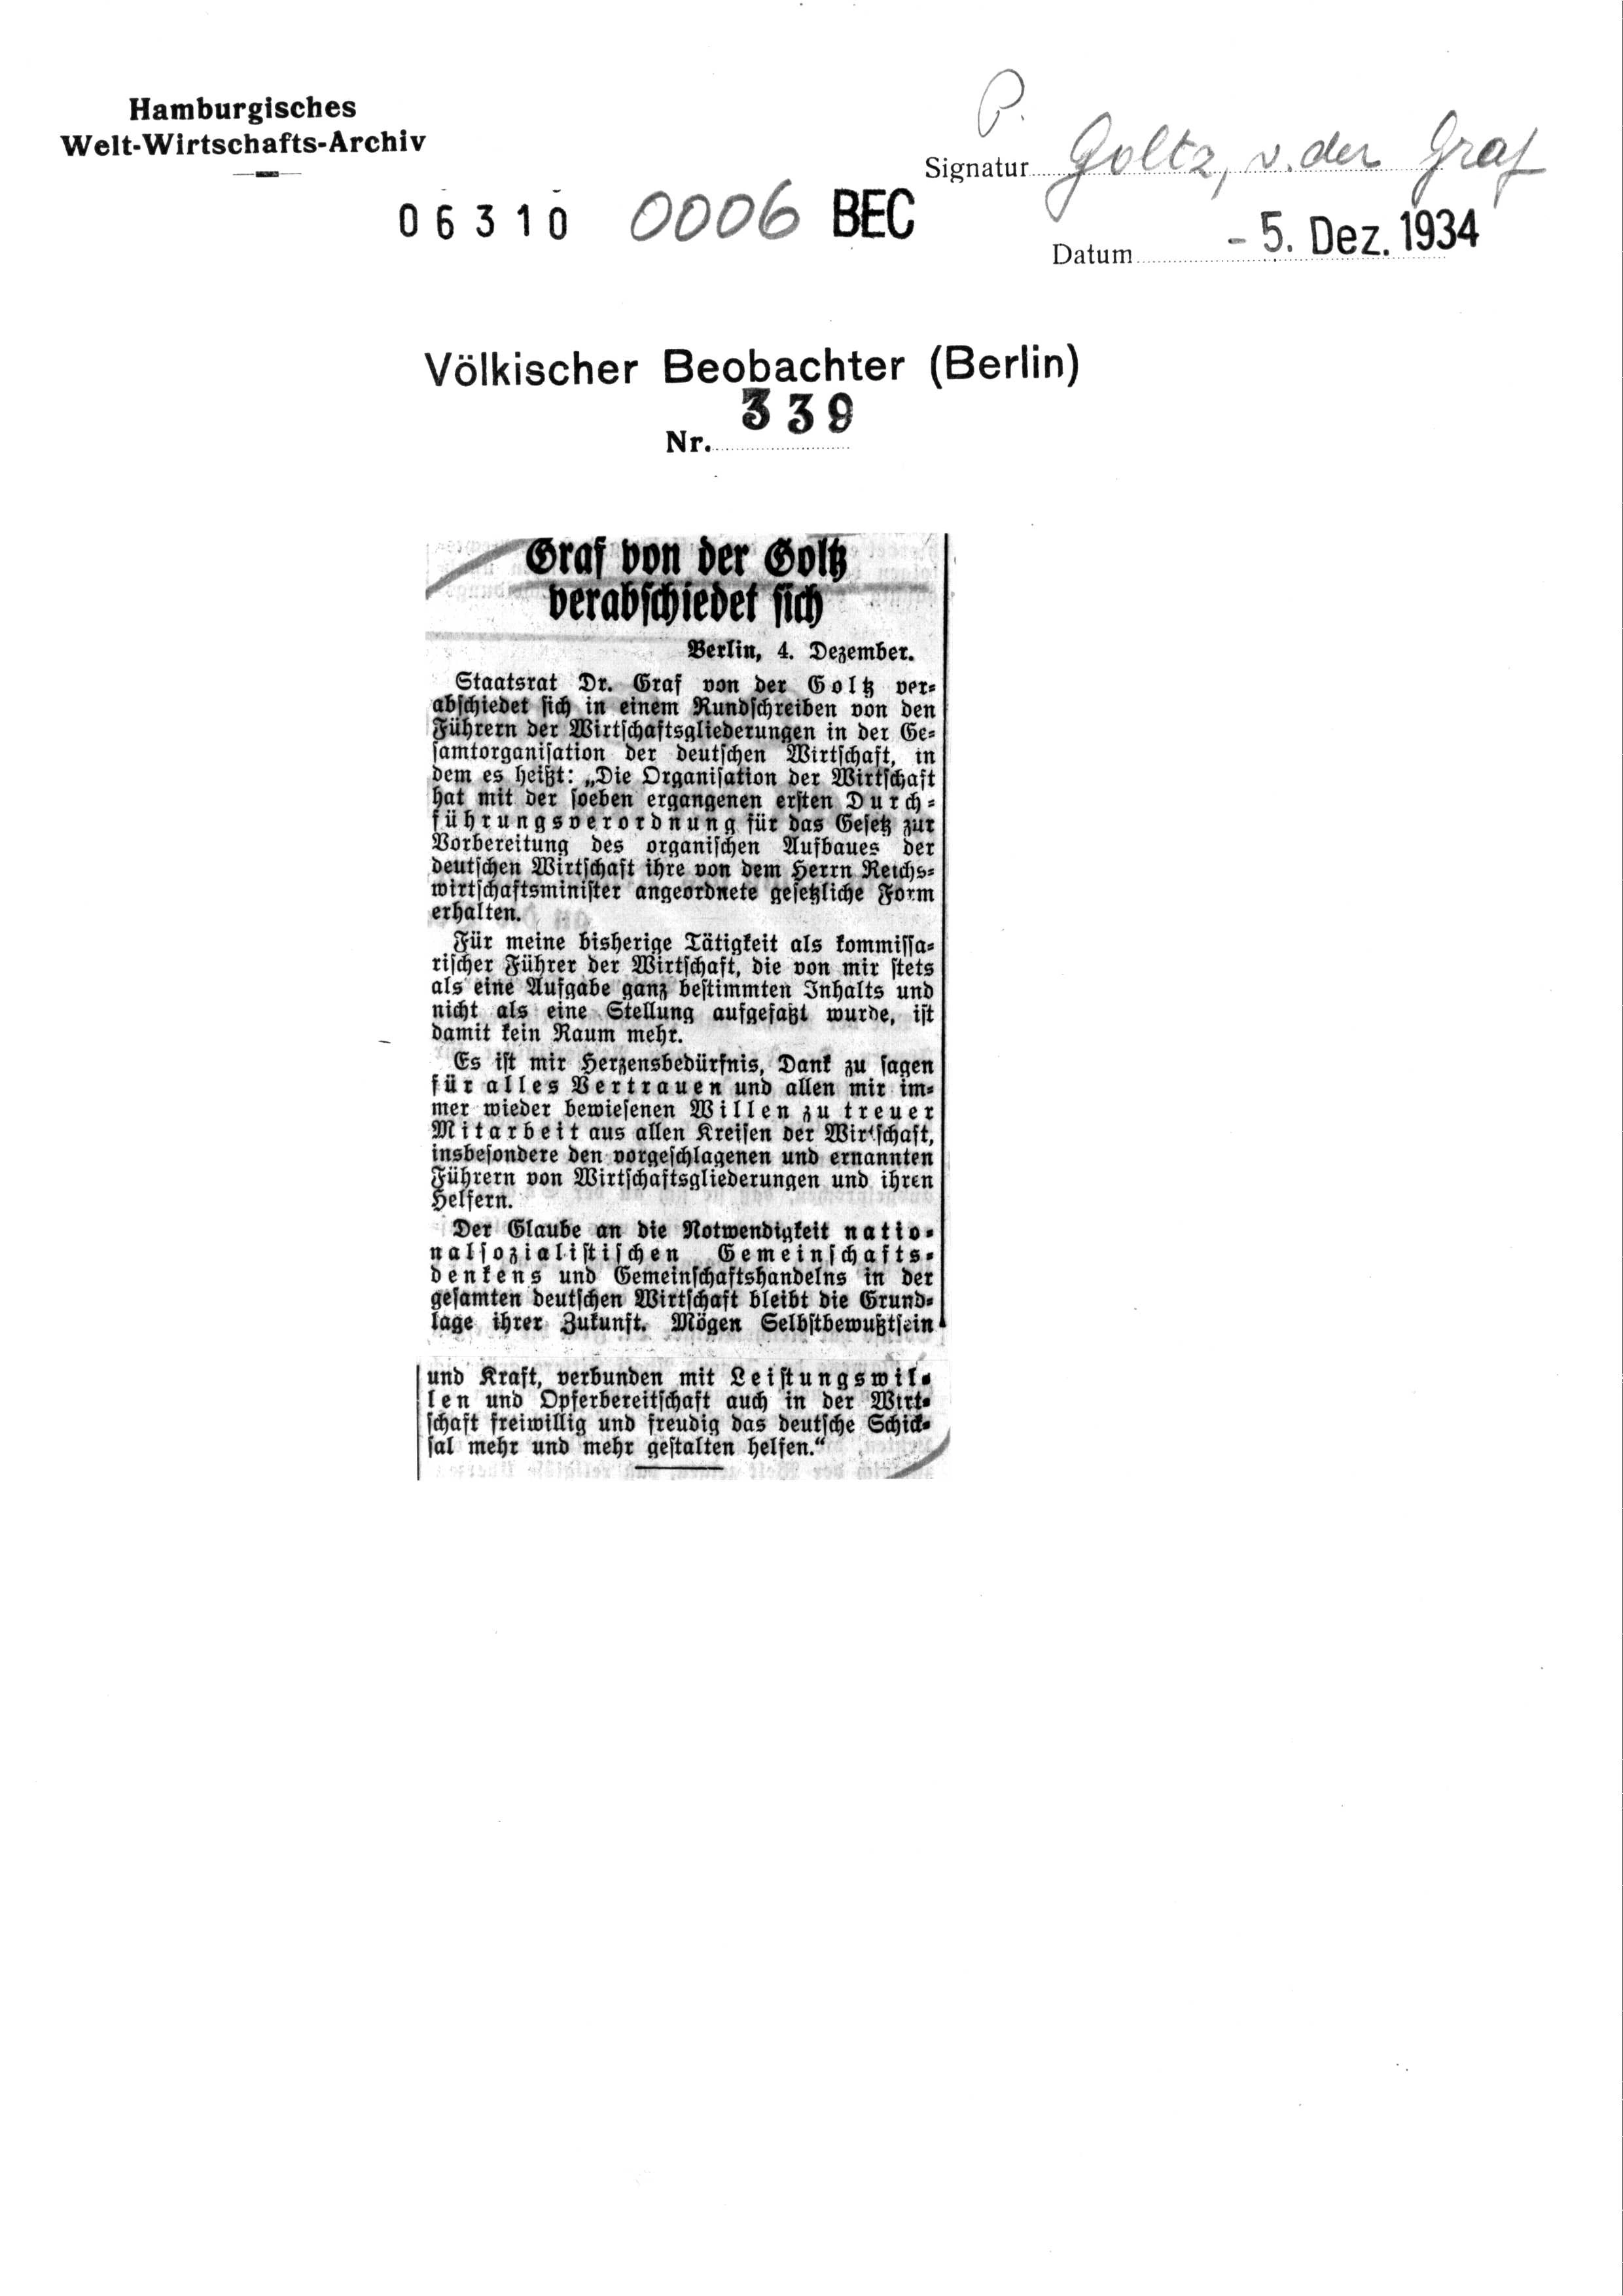 Vollansicht ↗
Bereitgestellt von ZBW — Leibniz-Informationszentrum Wirtschaft / Hamburgisches Welt-Wirtschafts-Archiv. Datum, Zeitungsname und Ausgabennummer wurden von den Archivblättern übernommen. Alle sechs im ZBW-Viewer öffnen ↗ · Rechtehinweis des Archivs ↗
Die Berufung. Der Auftrag. Das gedruckte Gesetz.
Die Dokumentation reicht über einen biografischen Eintrag hinaus. Eine zeitgenössische Zeitung nennt die Berufung von der Goltz'; die veröffentlichte Edition der Kommissionsakten benennt seine politische Rolle; das amtliche Gesetzblatt hält den institutionellen Auftrag und die Strafvorschriften des Regimes fest.
Ein namentlich benannter Vertreter der Partei.
Die wissenschaftliche Edition der Kommissionsakten nennt von der Goltz als Vertreter der NSDAP in den späteren Beratungen. Sie verzeichnet zudem seine einführenden Worte zur Publikation Das neue Strafrecht von 1936 neben Gürtner und Freisler sowie seinen Vortrag über den Ehrenschutz im geplanten Strafrecht. Die Fundstellen sind konkret: gedruckte Seiten XVI–XVII; Kurzbiografie auf XXVII.[16]
Ein gesonderter Bibliothekskatalog verzeichnet Nationalsozialistischer Ehrenschutz, erschienen 1938 in Wien, unter den Namen Hans Frank und Rüdiger Graf von der Goltz. Titel, Autoren und Ausgabe lassen sich unabhängig nachprüfen.[20]
Vier Seiten aus den Quellen.
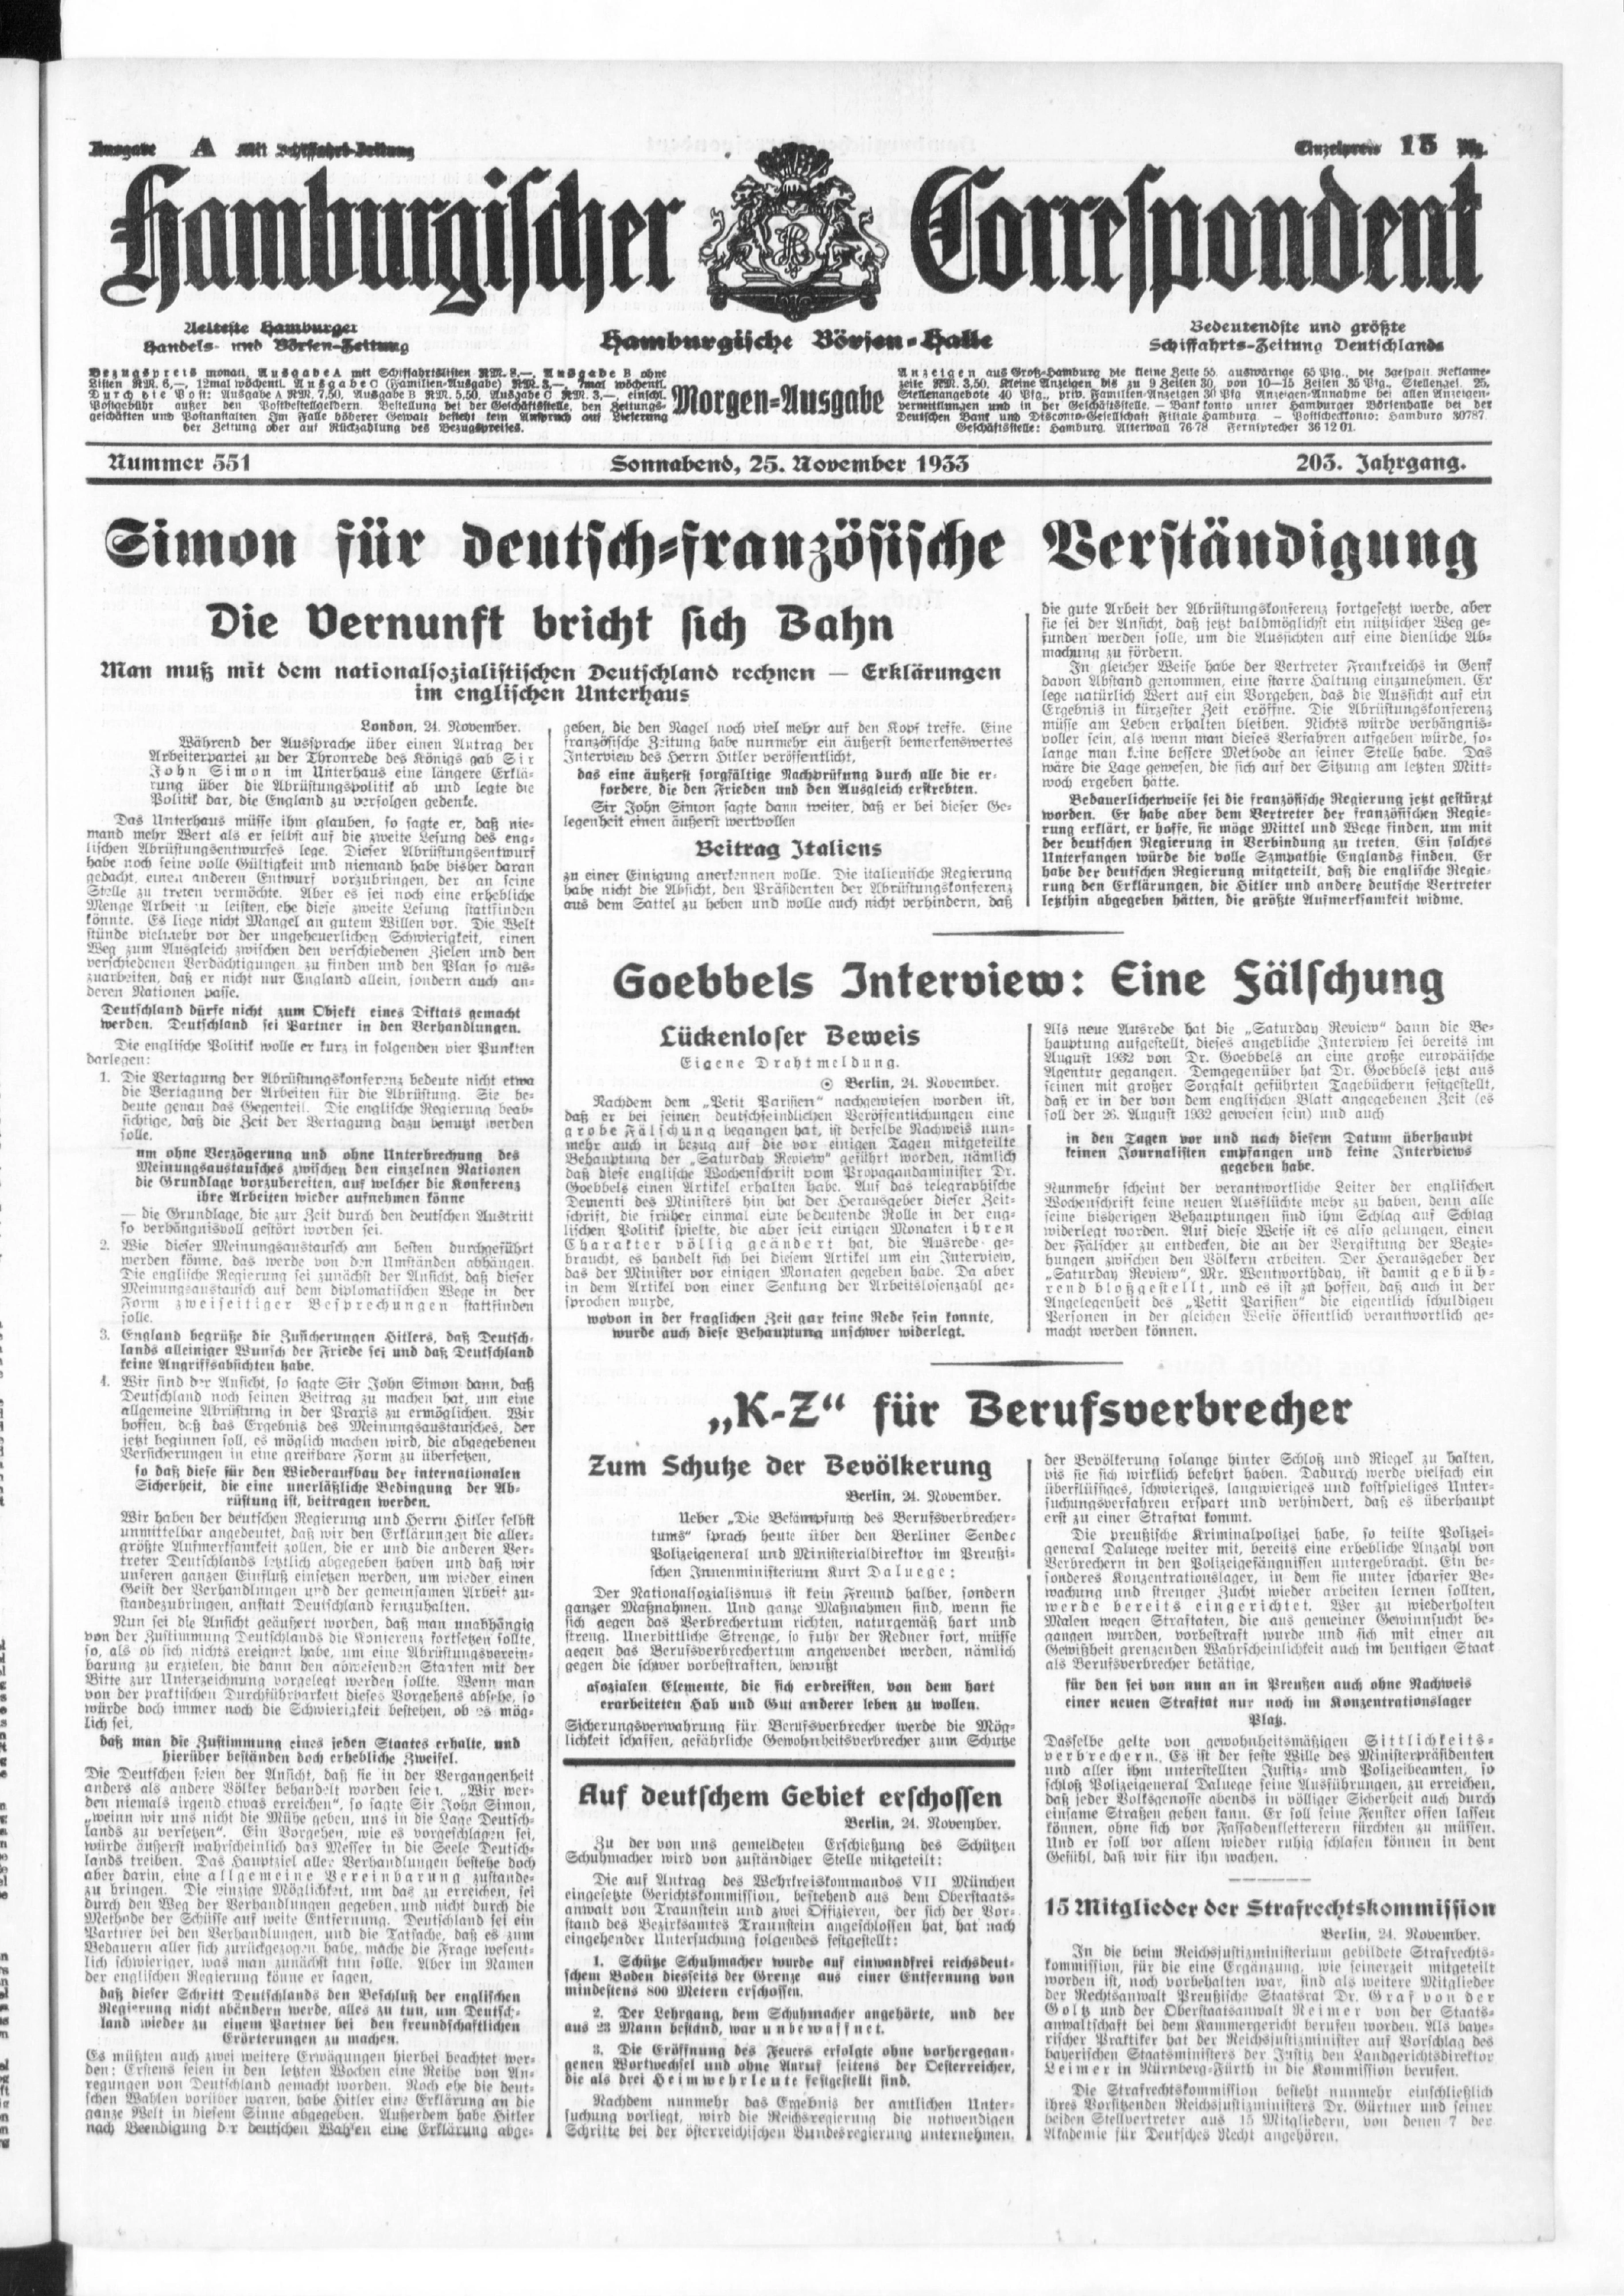 Ganze Seite öffnen ↗
Von der Goltz wird in die Kommission berufen.
Hamburgischer Correspondent · 25. November 1933 · Titelseite
Die Meldung vom 24. November nennt von der Goltz unter den neu berufenen Mitgliedern der Strafrechtskommission beim Reichsjustizministerium. Die Zeitung des Folgetags liefert einen zeitgenössischen Beleg.[15]
Artikelausschnitt · vollständige Zeitungsseite verfügbarArchiveintrag ↗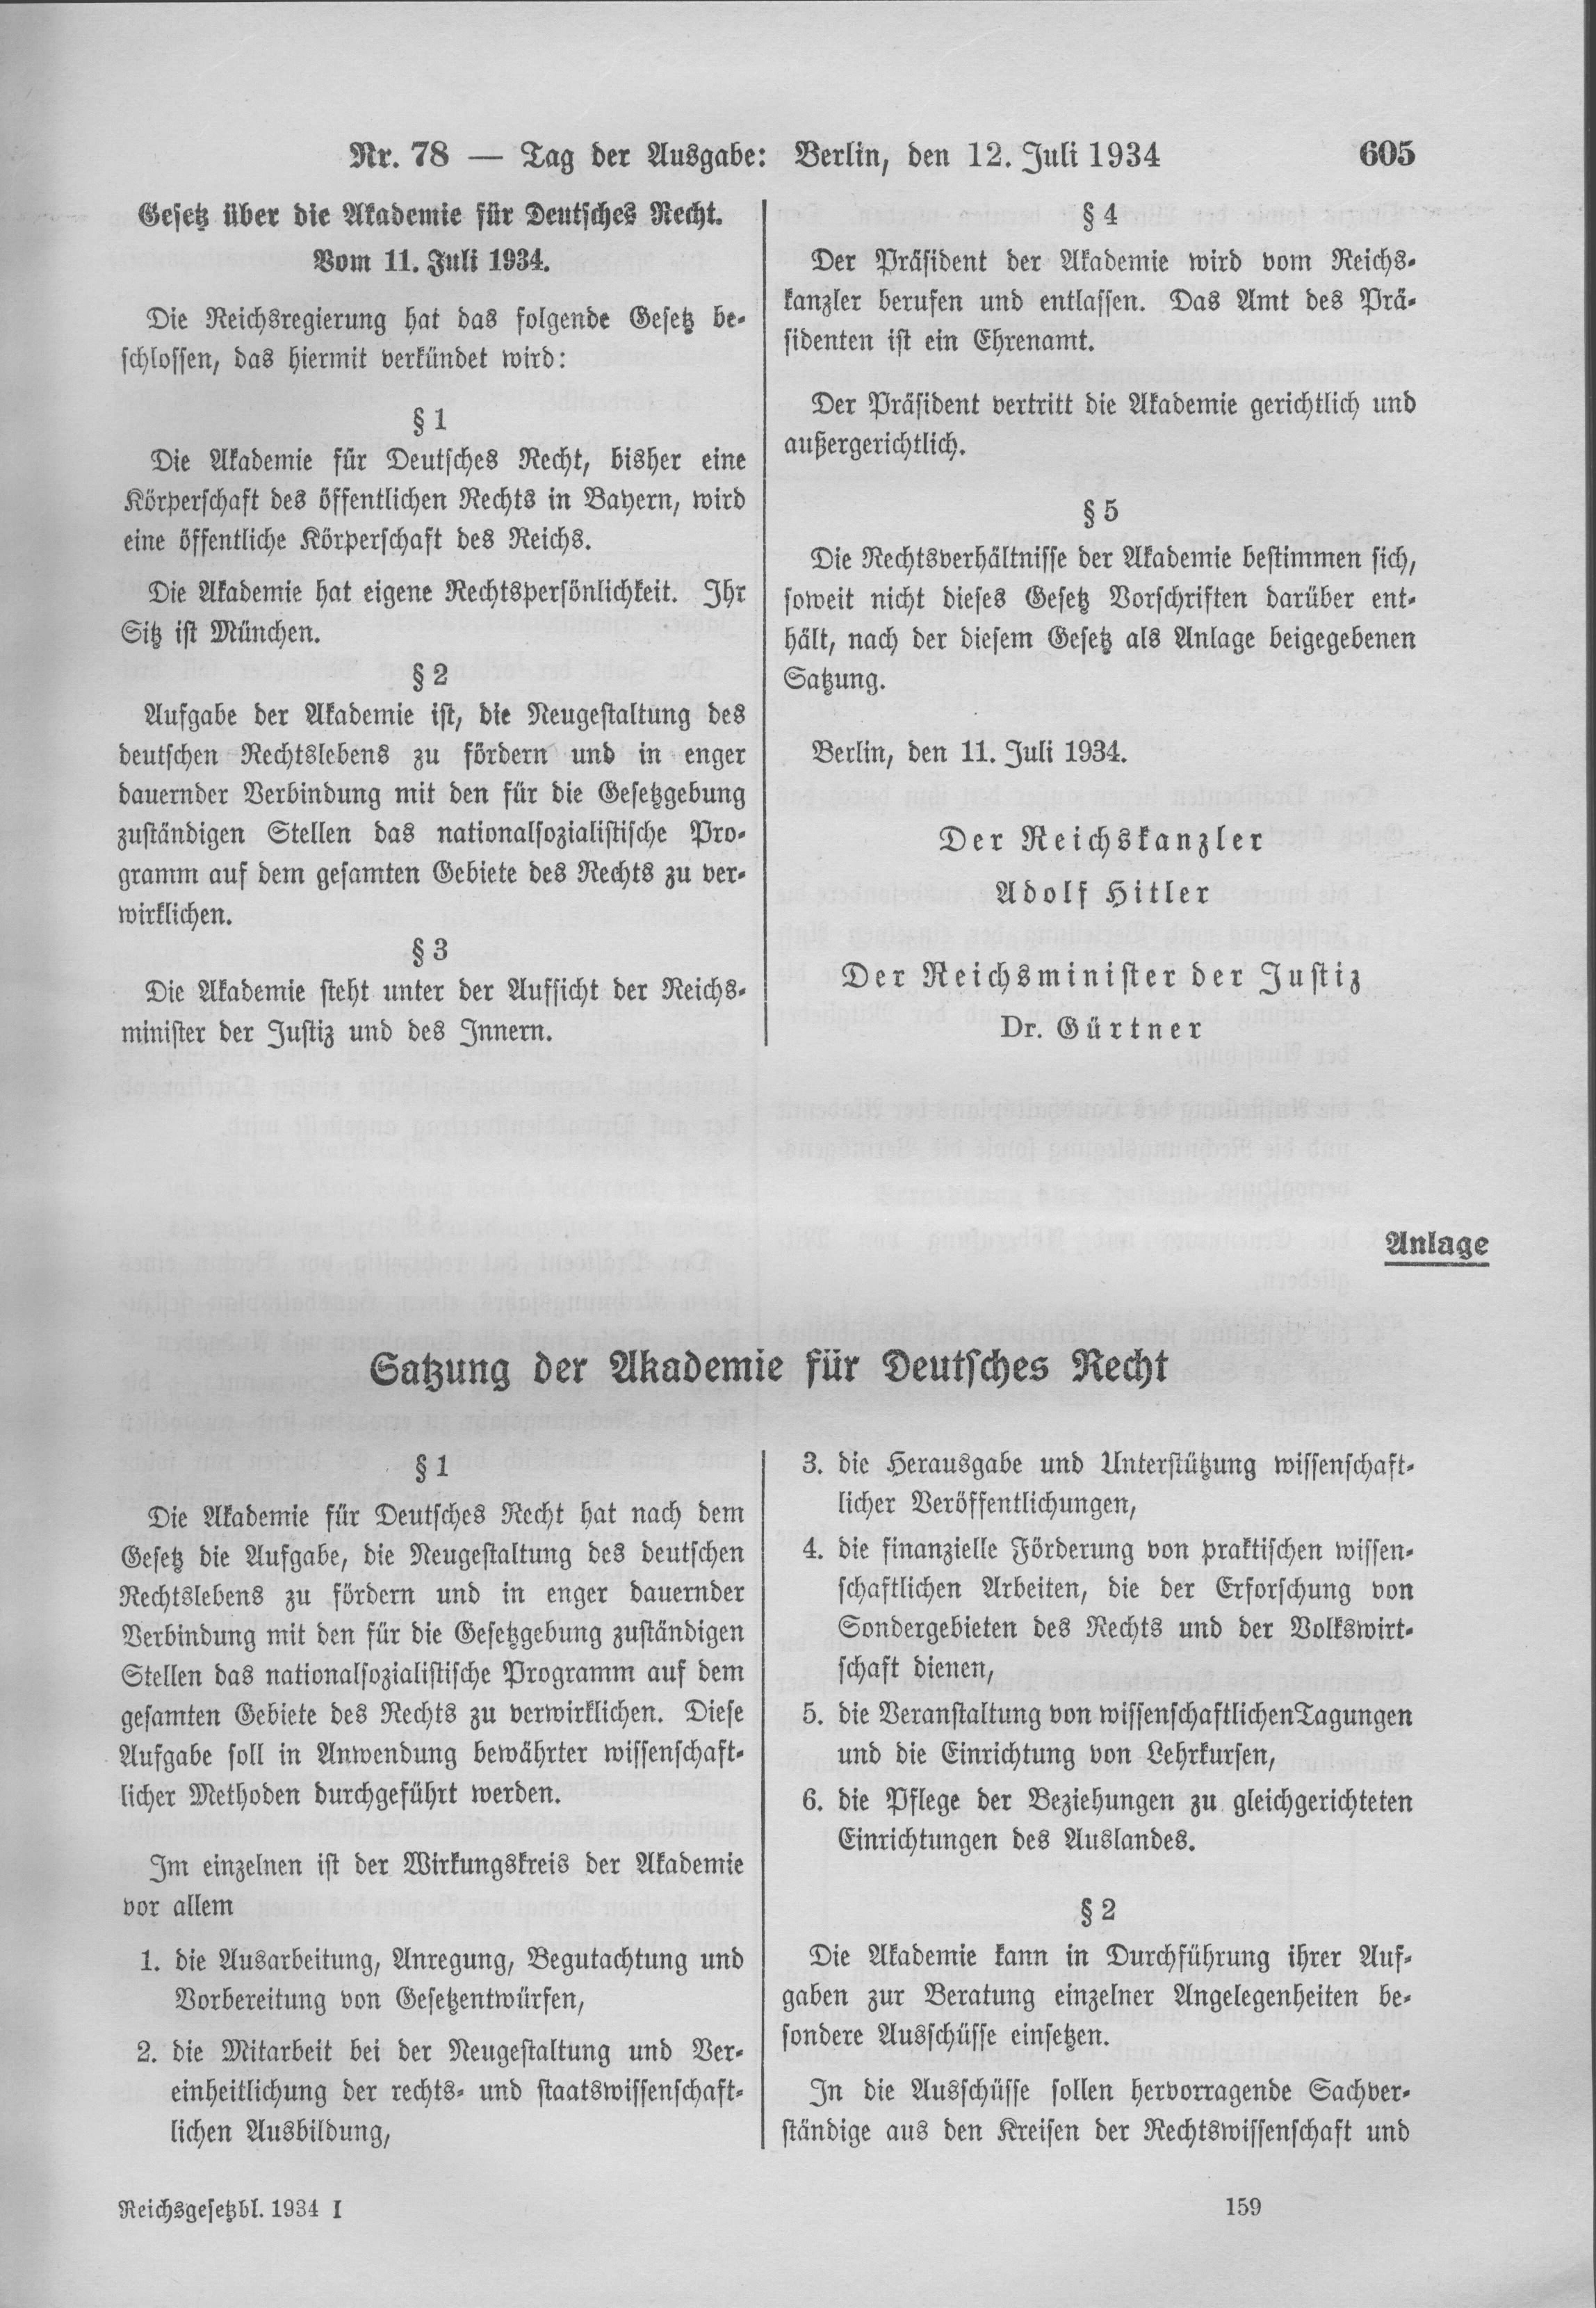 Ganze Seite öffnen ↗
Der gesetzliche Auftrag der Akademie.
Gesetz vom 11. Juli 1934 · RGBl. I, S. 605
§2 weist der Akademie die Verwirklichung des nationalsozialistischen Programms auf dem gesamten Gebiet des Rechts zu — in dauernder Verbindung mit den für die Gesetzgebung zuständigen Stellen.[17]
Amtliches Gesetzblatt · vollständige Seite 605Archiveintrag ↗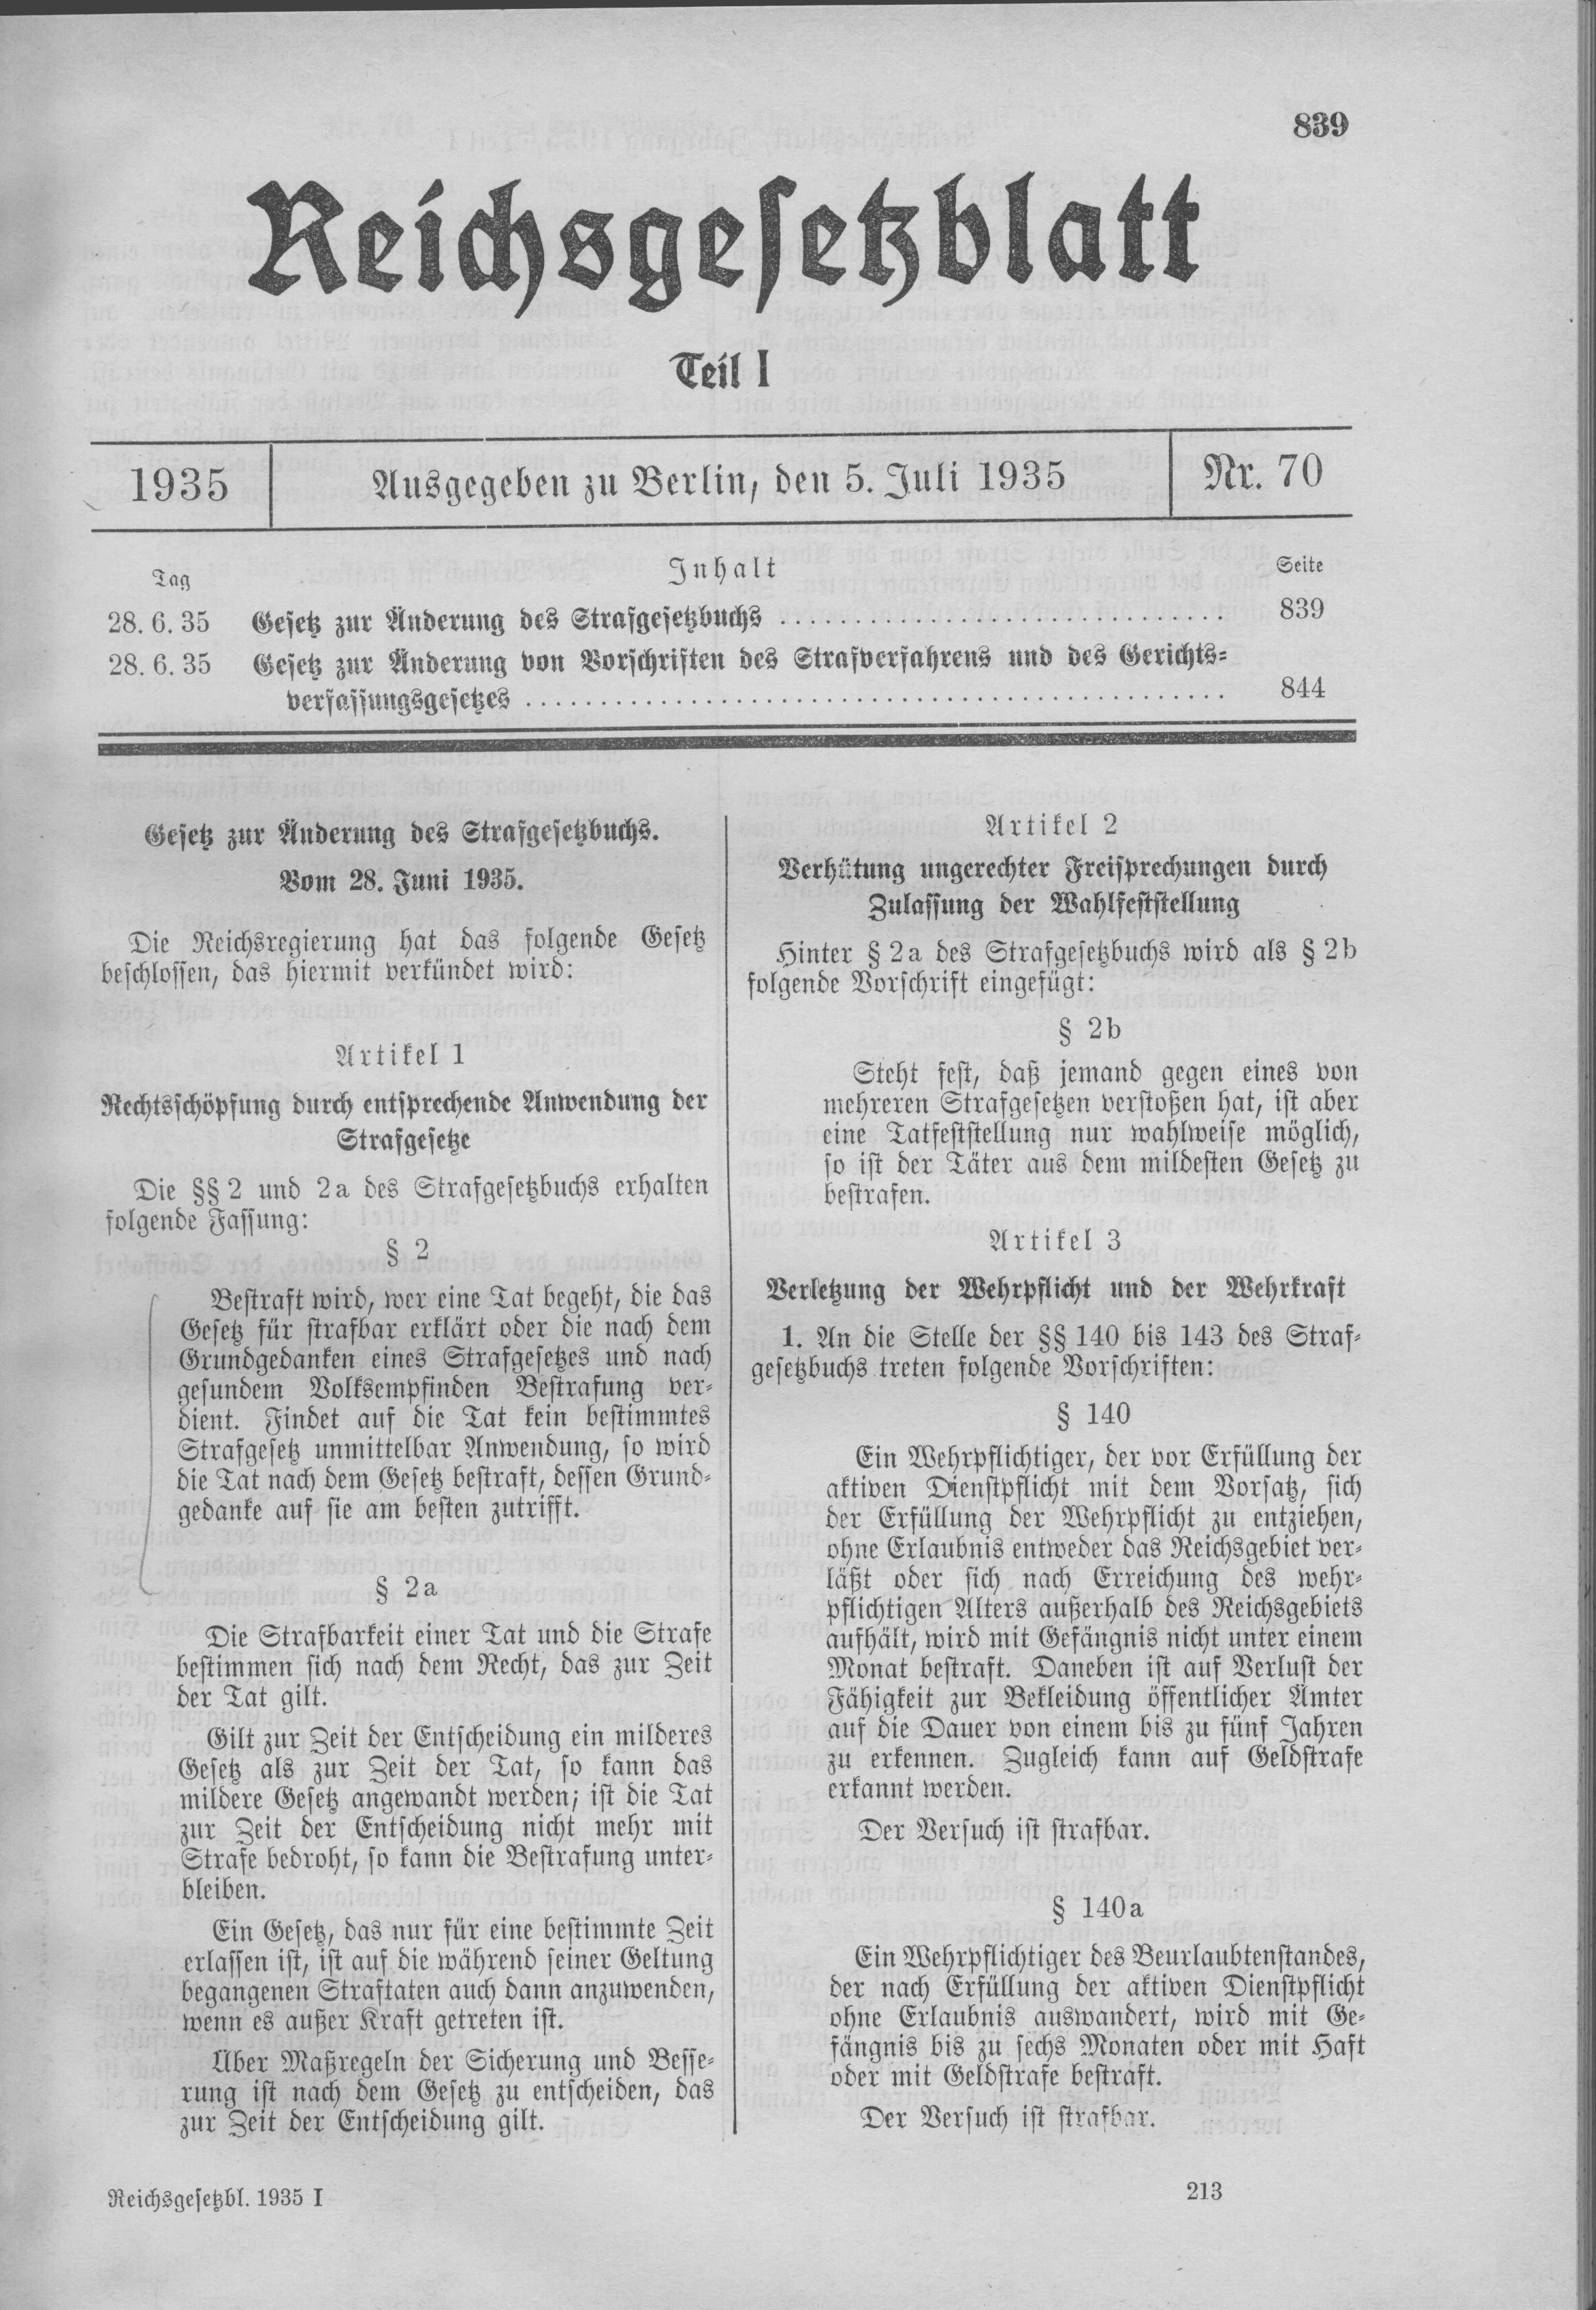 Ganze Seite öffnen ↗
Bestrafung über den ausdrücklichen Tatbestand hinaus.
Gesetz vom 28. Juni 1935 · RGBl. I, S. 839 · Artikel 1
Der neu gefasste §2 erlaubt eine Bestrafung durch Analogie unter Berufung auf den Grundgedanken eines Strafgesetzes und das „gesunde Volksempfinden“. Die Vorschrift steht auf der ersten Seite derselben Novelle, die §175 verschärfte.[18]
Amtliches Gesetzblatt · vollständige Seite 839Archiveintrag ↗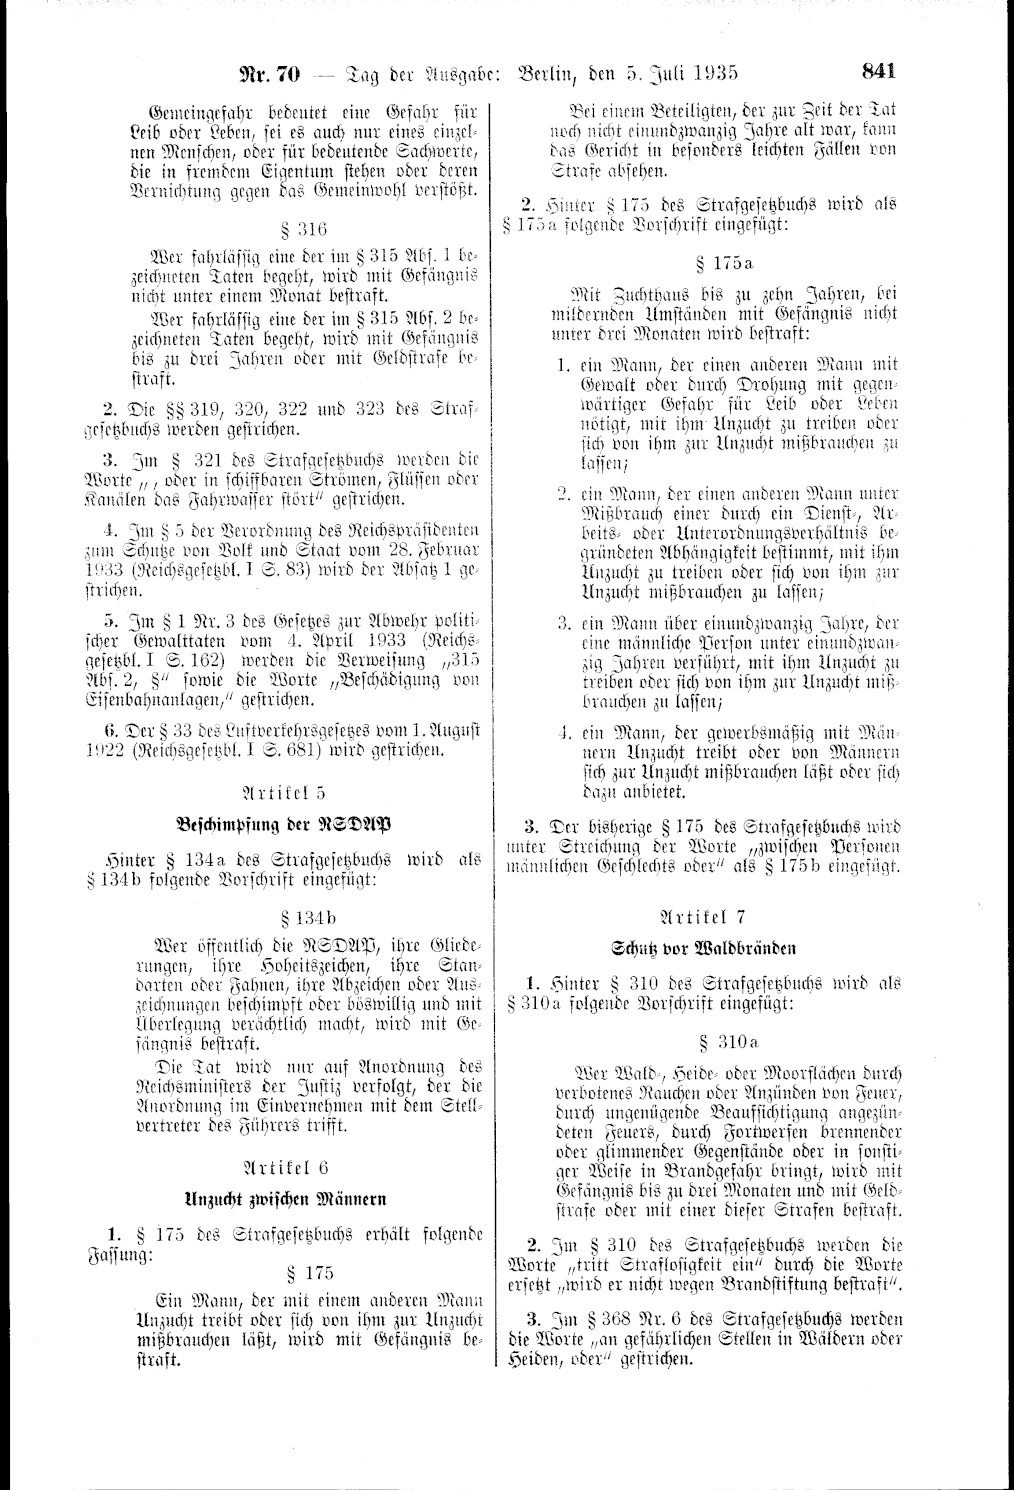 Ganze Seite öffnen ↗
Der Gesetzestext zur Verfolgung von Männern.
Gesetz vom 28. Juni 1935 · RGBl. I, S. 841 · Artikel 6
Artikel 6 enthält den neu gefassten §175 und den eingefügten §175a. Die Novelle weitete die Strafbarkeit sexueller Handlungen zwischen Männern aus; §175a sah für die dort genannten Fälle bis zu zehn Jahre Zuchthaus vor.[18]
Amtliches Gesetzblatt · vollständige Seite 841Archiveintrag ↗Zeitung: Original und digitale Bereitstellung durch die Staats- und Universitätsbibliothek Hamburg, Nr. 551 vom 25. November 1933, Titelseite; Bestandskennung PPN689065124_19331125. Gesetzblatt: ÖNB / ALEX, wiedergegeben über Wikimedia Commons. Die Zeitungsvorschau ist ein gekennzeichneter Ausschnitt; jede vollständige Seite bleibt zugänglich.
Das Bundesarchiv führt R 61 — Akademie für Deutsches Recht unter seinen digitalisierten Beständen. Neben dem bereits verlinkten persönlichen Nachlass eröffnet dies einen weiteren Zugang zu den Akten der Institution.[22]
Bundesarchiv · digitalisierte Bestände ↗Und nun die Ironie, die eine Veröffentlichung zwingend macht: Die „elitäre englische Geschichte“, mit der die Kanzlei prahlte — ein bis 1782 zurückreichender Zweig — hat sich von ihr getrennt. Das Vereinigte Königreich, Dubai, die Niederlande, Irland und Belgien verlassen die Struktur und treten ab dem 1. Juni 2026 unter Winston Taylor auf; auf der Website steht ein offizieller Hinweis. Übrig bleibt genau der Gegenstand dieses Dossiers: der deutsche Kern mit seinen Wurzeln. Ihre Vorgänger. Sie können sich Zeit lassen — wir werden unsere wissenschaftliche Arbeit abschließen und der Wikipedia-Gemeinschaft und der Welt helfen, sich nicht zu irren. Wie kommt ihr Wikipedia-Artikel ohne einen ausführlichen Abschnitt über den GRÜNDER aus?[10]
KAPITEL. ZEILE NR. 1
Pidor steht an erster Stelle
Von 2.002 Meldungen wählte Taylor Wessing genau 50 zur Offenlegung aus. Nachfolgend die erste sichtbare Zeile:
Screenshot vergrößern ↗Detailausschnitt der ersten Zeile. Der vollständige Screenshot öffnet sich oben.
Die erste. Eine homophobe Beschimpfung als Visitenkarte ihrer „Beweisgrundlage“. Angeblich zwei Monate „manuelle Prüfung“ — und Zeile Nr. 1 wurde übersehen.
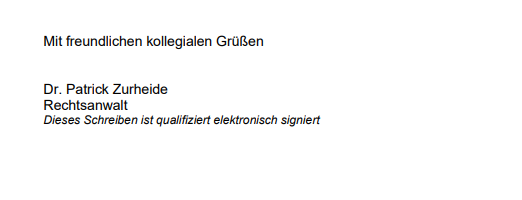
Nun das Ende des Begleitschreibens zu dieser Anlage: „Dieses Schreiben ist qualifiziert elektronisch signiert“ — eine qualifizierte elektronische Signatur. Dr. Patrick Zurheide hat das Dokument nicht „übersehen“. Er hat es unterzeichnet. Unter „pidor“ steht die Signatur eines promovierten Juristen einer Stonewall-Top-100-Kanzlei.[12]
 Screenshot vergrößern ↗
Was ihr Gründer schuf: Das Recht der rosa Winkel
Abstimmungen im Reichstag von 1936 bis 1943 waren ein Ritual — dort wurde nichts „beschlossen“, sondern abgenickt. Die eigentliche Arbeit Rüdiger Graf von der Goltz’ fand anderswo statt: als Mitglied der Strafrechtskommission beim Reichsjustizministerium und Mitgründer von Hans Franks Akademie für Deutsches Recht — den Gremien, die das Strafrecht des Dritten Reichs verfassten und legitimierten.[1][2][5]
Zum Zuständigkeitsbereich dieser Maschinerie gehörte Paragraph 175 in seiner nationalsozialistischen Fassung von 1935. Das Ergebnis ist bekannt: rund 100.000 Verhaftungen, Zehntausende Verurteilungen, Tausende Männer in Konzentrationslagern — mit einem rosa Winkel an ihrer Kleidung, ganz unten in der Lagerhierarchie, bei einer entsetzlichen Sterblichkeit.
Er saß in der Kommission, die diese Norm schrieb, und in der Akademie, die sie rechtfertigte. Die Blomberg-Fritsch-Affäre von 1938 zeigt, wie er dieses System nutzte: das Leben eines anderen als Honorar.[6]
Deshalb ist Zeile Nr. 1 mit dem Wort „pidor“ unter der Signatur ihres Doktors keine Ironie. Es ist Kontinuität.
Die getilgte russische Spur
Nun zum Kern: Was genau wurde entfernt, damit diese Zeile an erster Stelle stehen konnte?
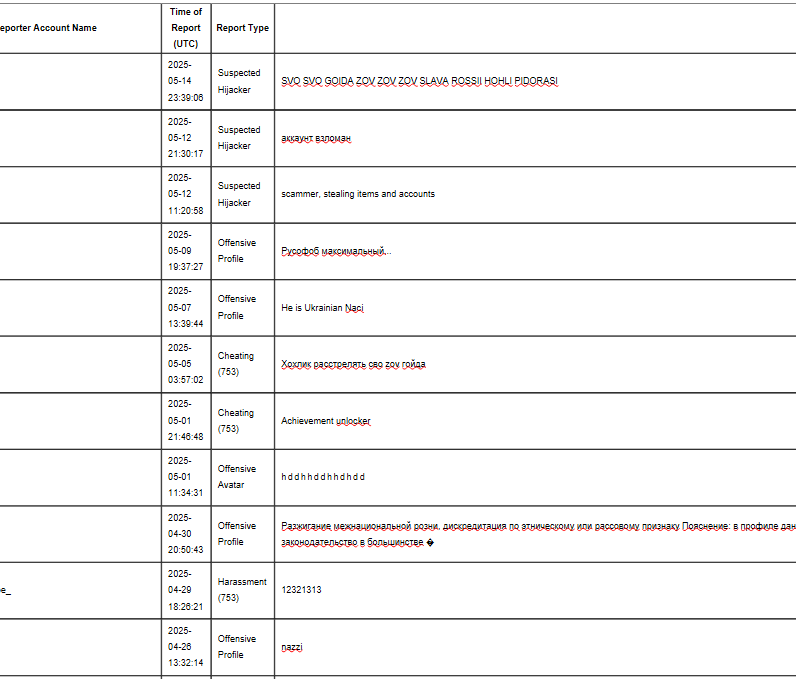
In den verdeckten 94,28% des Dokuments liegt die tatsächlich entstandene Wirklichkeit. Jahrelange russischsprachige Hetze gegen einen Ukrainer, verbunden mit Todeswünschen. Wörtlich aus dem verdeckten Teil der Logs:
- „SVO SVO GOIDA ZOV ZOV ZOV SLAVA ROSSII HOHLI PIDORASI“ (14. Mai 2025)
- „Execute the hohol svo zov goida“ (5. Mai 2025)
- „He is Ukrainian Naci“ (7. Mai 2025)
- „GOOOOOOOOOL HOHLIIIIIIIII GOIDAAAAAAA“ (29. November 2024)
Hunderte solcher Meldungen. Kyrillisch, Politik, Hass auf die Nationalität des Accountinhabers. Taylor Wessing übermalte all das — unter dem Vorwand, „Dritte zu schützen“.
Die meisten verdeckten Meldungen waren nicht auf Englisch.
Nach der aktuellen Schätzung von PhishDestroy sind rund 64% der geschwärzten Meldungen in anderen Sprachen als Englisch verfasst. Das verdeckte Material muss in seinen jeweiligen Sprachen gelesen werden, um die Schikanen und den Kontext zu verstehen, der aus der sichtbaren Auswahl entfernt wurde.
Die Bezugsgröße sind hier Meldungen. Der gesonderte Wert von 61,58% bezeichnet den Anteil kyrillischer Zeichen im verdeckten Material.
 Screenshot vergrößern ↗
Sichtbar blieben 50 Meldungen in sterilem, normiertem Englisch: „Got a sketchy invite from this account“, „It's acting like a phishing account“, „This account is clearly compromised“. Die Chronologie und Analyse der Nutzernamen begründen, weshalb unsere Prüfung diese sichtbare Auswahl als fabriziert einordnet.
Eine qualifizierte elektronische Signatur setzt die Arithmetik nicht außer Kraft. Und sie beseitigt nicht die Geschichte einer Kanzlei, die vor 90 Jahren genau dies lernte: unbequeme Menschen aus Dokumenten zu tilgen und durch andere zu ersetzen.
KAPITEL. BERUFLICHES HANDELN UND INSTITUTIONELLE KONTROLLE
Das Tribunal, der Mahiki Club und £30.000
Der dokumentierte Sachverhalt reicht über diese Datenauskunft hinaus. Dazu gehören eine veröffentlichte Entscheidung des Solicitors Disciplinary Tribunal (SDT) und gesondert ausgewiesene Berichte der juristischen Fachpresse.
Daniel Hutchings, Solicitor im Londoner Büro von Taylor Wessing, besuchte das jährliche Mittagessen der Society of Construction Law und anschließend den Mahiki-Nachtclub in Mayfair. Die Fallunterlagen beschreiben „unangemessene, unerwünschte und sexuell motivierte Kommentare“ gegenüber einer Anwältin, anzügliche Bemerkungen über ihren Körper und Berührungen ihrer Taille ohne Zustimmung. Drei Vorfälle führten zu einer Geldbuße von £30.000 und einer Kostenentscheidung. Dieses Disziplinarergebnis ist neben den öffentlichen Bekenntnissen der Kanzlei zu beruflichem Verhalten und Inklusion zu betrachten.[7]
Dokument ansehen ↗Dokument ansehen ↗Unabhängig davon berichtete RollOnFriday über einen „Head of Department“ bei Taylor Wessing, der angeblich „mit einer Referendarin angebandelt“ habe. Dieser Beitrag betrifft ein berichtetes Gerücht; bei Hutchings liegt eine Tribunalentscheidung vor. Beide bleiben als solche in den Quellen ausgewiesen. Sie werfen unterschiedliche Fragen zu Hierarchie, Aufsicht und Glaubwürdigkeit der öffentlich verkündeten Standards auf.[8]
Berufliche Autorität gegen einen Auskunftsersuchenden
Eine Kanzlei, die Hunderte Euro pro Stunde berechnet, fragt, ob „Ihr Anwalt auch Strafsachen übernimmt“. Die in Teil I wiedergegebenen Schreiben zeigen, wie diese Autorität eingesetzt wurde.
Die unterzeichnete Korrespondenz bezeichnet den Gegner als Phisher, Erpresser und Fälscher, ohne die zur Begründung dieser Vorwürfe erforderlichen Beweise vorzulegen. Die Frage lautet, welche internen Kontrollen solche Aussagen in der Antwort auf einen gesetzlichen Antrag zulassen. Das berufliche Dokument selbst liefert den Prüfungsgegenstand.
Unsere Bewertung: Dieses Geschäftsmodell ist unsicher
Die Verbindung aus fabrizierten Beweisen, Drohungen, mangelhaftem Datenschutz und unterdrückter Berichterstattung ist nach unserer Bewertung ein institutionelles Sicherheitsversagen. Professionelle Sprache und eine etablierte Marke mindern das Gewicht des hier dokumentierten Handelns nicht.
Diese Vorgänge erfordern eine Untersuchung der Institution. Die Kanzlei verarbeitet im Rahmen von DSGVO-Verfahren personenbezogene Daten Tausender Dritter. Ihre Aufsicht, Freigabekontrollen und Reaktion auf gemeldete Fehler betreffen deshalb Menschen weit über diesen Accountstreit hinaus.
DIE VERBINDUNG: EIN MUSTER, 90 JAHRE
Betrachten wir, wie sich ihre gesamte Geschichte zusammenfügt. Die Methode ist unverändert. Nur das Firmenschild hat gewechselt. Das vollständige Muster:
| 1932–1945 | 2025–2026 |
|---|---|
| Juristische Arbeit für eine Repressionsmaschinerie | Juristische Arbeit für einen milliardenschweren Mandanten um jeden Preis |
| Fälschung und Verfahrensmanöver (Fall Fritsch) | Fabrikation: 50 Botnetz-Meldungen nach der Sperre statt 1.954 echter Meldungen |
| Mitarbeit in der Maschinerie der Homosexuellenverfolgung (§175) | „Pidor“ in einem offiziellen Dokument unter der Stonewall-Regenbogenflagge |
| Die Mächtigen schützen, die Schwachen zerstören | Hetze gegen einen Ukrainer verdecken, seinen Anwalt bedrohen und Belästigung in der City |
| Straflosigkeit nach 1945 | Ein Jahr Schweigen über eine Datenoffenlegung + das „Recht auf Vergessenwerden“ gegen Journalisten |
Damals: Reichstagsuniform und Dienst am System. Heute: Anzug im Hamburger oder Londoner Büro, Drohungen mit Paragraphen des Strafgesetzbuchs und die absolute Gewissheit der Straflosigkeit.
KAPITEL. BERUFLICHE AUTORITÄT UNTERLIEGT DER KONTROLLE
Ein Doktortitel, ein Briefkopf mit Standorten von Amsterdam bis Shanghai und ein milliardenschwerer Mandant kennzeichnen die berufliche Funktion eines Anwalts. Sie machen seine Bewertung nicht zu einer gerichtlichen Feststellung, seine Drohung nicht zu einem Urteil und ein schwarzes Rechteck nicht zur Löschung des darunterliegenden Textes.
Die Beweisgrundlage des Fälschungsbefunds
Die Grundlagen unseres Befunds sind in der durch Anlage B gestützten Analyse von Chronologie, Nutzernamen und Textidentität dargelegt.[13]
Unsere nach ISO/IEC 27037 und 27042 durchgeführte Untersuchung kommt auf Grundlage von Chronologie, Wahrscheinlichkeit und Stilometrie zu dem Ergebnis, dass die Beweise fabriziert sind. Eine sachliche Erwiderung muss einen Fehler in den Aufzeichnungen, der Methode oder der Berechnung benennen und dessen Auswirkung auf das Ergebnis nachweisen. Ein Berufstitel ist keine Widerlegung.
Kenntnis macht das Versagen zur Verantwortung der Institution
Wir informierten sowohl Dr. Patrick als auch die Kanzlei. Ein Jahr ist vergangen. Unser Vorgang dokumentiert für diesen Zeitraum folgende Versäumnisse von Taylor Wessing:
- Die fahrlässige Schwärzung personenbezogener Daten Dritter wurde nicht korrigiert — die schwarzen Rechtecke blieben schwarze Rechtecke;
- die im rechtlichen Verfahren vorgelegte fabrizierte Auswahl von 50 „Meldungen“ wurde weder zurückgezogen noch überprüft;
- weder die Aufsichtsbehörde wurde über die Datenoffenlegung informiert (Art. 33 DSGVO) noch wurden die betroffenen Dritten benachrichtigt (Art. 34 DSGVO);
- eine interne Untersuchung fand nicht statt — für einen Antrag bei Google zur Entfernung unserer Artikel blieb jedoch Zeit.
Fortgesetzte Untätigkeit nach Kenntnis der Institution ist selbst institutionelles Handeln. Die Verantwortung lässt sich nicht länger auf den ursprünglichen Bearbeiter oder Unterzeichner beschränken.
Eine gemeinsame Marke verlangt verantwortliche Aufsicht
Taylor Wessing bezeichnet seine Struktur als „Decentralised“. Gleichwohl bieten Landesgesellschaften und Partner ihre Leistungen unter einer gemeinsamen beruflichen Marke an. Diese Struktur muss feststellen können, wer eine Datenauskunft verantwortet, wer sie prüft, wer von einem Fehler erfährt und wer Abhilfe verlangt. Der Rückverweis auf einen einzelnen Partner beantwortet kein Versagen, das der Kanzlei selbst gemeldet wurde.
Nach unserer Bewertung billigt eine Organisation durch Untätigkeit Handlungen, von denen sie ein Jahr lang weiß und die sie unkorrigiert lässt. Jeder Partner, der seit dem 1. Oktober 2025 am Kanzleigewinn beteiligt ist, profitiert vom fortgesetzten Betrieb dieser Institution. Unsere Kritik richtet sich deshalb gegen ihre Leitung und Aufsicht, nicht allein gegen die Unterschrift unter einem Schreiben.
Wenn ein bezahlter Vertreter für das Gericht spricht
Die Korrespondenz wirft eine Frage staatlicher Autorität auf: Welche Form von Rechtsprechung soll der Auskunftsersuchende nach dem Willen ihrer Verfasser akzeptieren? Die Aussage, „jedes Gericht würde die Sperre für rechtmäßig halten“, präsentiert das Wunschergebnis des Konzernmandanten als feststehende Antwort von Gerichten, die den Vorgang nicht geprüft haben. Der Verfasser schreibt als bezahlter Vertreter dieses Mandanten. Mit welcher Befugnis spricht er für das Gericht?
Wir bewerten diese Haltung als Versuch, unabhängige Kontrolle durch Konzernautorität zu ersetzen. Vier Begriffe beschreiben die institutionelle Gefahr:
Konzernmacht verdrängt öffentliche Entscheidungsgewalt. Die Gefahr besteht darin, dass Recht, Verfahren und richterliche Autorität zu Instrumenten für das Wunschergebnis eines Konzerns werden, während der Mensch, der einen gesetzlichen Anspruch geltend macht, als zu beseitigendes Hindernis behandelt wird.
Rechtsprechung wird zur käuflichen Dienstleistung für eine interessierte Partei. Ein Konzern bezahlt seinen Anwalt für die Vertretung; dieses Mandat verleiht keine Befugnis, ein unabhängiges Urteil über das eigene Handeln des Konzerns zu sprechen. Wer Parteivortrag als vorbestimmtes Urteil jedes Gerichts ausgibt, beseitigt die Unterscheidung, auf der ein unparteiisches Verfahren beruht.
Politische Macht konzentriert sich durch Vermögen. Die entsprechende Gefahr in der Rechtspraxis: Geld erkauft den Anschein von Gewissheit und Autorität. Der Konzern kann sich Drohungen, ausgedehnte Korrespondenz und Behauptungen des unvermeidlichen Sieges leisten; der Antragsteller soll dagegen auf sein gesetzlich eingeräumtes Recht verzichten.
Kleptokratie bezeichnet Machtgebrauch zur privaten Bereicherung; institutionelle Korruption die Umlenkung einer Institution von ihren öffentlichen Aufgaben auf private Interessen. Der hier untersuchte Konflikt ist konkret: Der bezahlte Vertreter eines Konzerns verteidigt dessen Datenverarbeitung, behauptet den erwarteten Gerichtsausgang und wirkt an der Reaktion auf Berichte über eben diese Datenverarbeitung mit. Unser Vertuschungsvorwurf macht die unabhängige Prüfung dieses Konflikts zwingend.
Ein Konzernmandat ist kein richterliches Mandat. Die unterzeichnete Aussage darüber, was Gerichte entscheiden werden, gehört zusammen mit den Strafverfolgungsdrohungen, den ausgewählten Meldungen, der fehlerhaften Schwärzung und der Reaktion nach Kenntniserlangung in die Eingabe. Beruflicher Status erhöht die Verantwortung für diese Aussagen. Er schafft keine Immunität gegen ihre Prüfung.
Dies ist eine formelle, dokumentierte Eskalation. Einschüchterung, Verzögerung oder eine Änderung am Account von Quelle 1 werden sie nicht beenden. Über die zuständigen Stellen werden wir für jede unterzeichnete Behauptung und jede in diesem Dossier dokumentierte Entscheidung eine Antwort verlangen.
Die abschließende Entscheidung liegt bei den zuständigen Stellen
Deutsche Rechtsanwälte unterliegen der BRAO (Bundesrechtsanwaltsordnung), der BORA (Berufsordnung für Rechtsanwälte) und der Pflicht, das Gericht oder das Verfahren nicht irrezuführen. Unser forensischer Bericht richtet sich an die Hanseatische Rechtsanwaltskammer Hamburg und die Datenschutzaufsichtsbehörden. Die Behauptungen der Kanzlei über einen gerichtlichen Ausgang ersetzen die Zuständigkeit dieser Stellen nicht.
Die zuständigen Stellen bestimmen die rechtlichen Folgen von Fälschung, Vertuschung und Fahrlässigkeit. Wir liefern die Dokumente, Berechnungen und Fragen, die eine Antwort verlangen. Unsere Schlussfolgerung bleibt unmissverständlich:
Die Mathematik gibt uns jedes Recht, ihre Fälschung eine Fälschung zu nennen.
Ein Jahr Untätigkeit der Kanzlei gibt uns jedes Recht, sie eine Unternehmensfälschung zu nennen.
Wir halten diese Methoden für inakzeptabel und gefährlich. Die Eingabe verlangt eine Prüfung des Handelns der Kanzlei als bezahlter Konzernvertreterin: der unterzeichneten Aussagen, des Umgangs mit den Beweisen und der Reaktion nach Kenntniserlangung.
BERUFLICHE VERANTWORTUNG ENDET NICHT MIT DER SIGNATUR
Ihr eigenes berufliches Profil
Taylor Wessing präsentiert diese Anwälte im Zusammenhang mit Technologierecht, Datenschutz und Konzernberatung. Das offizielle Profil von Dr. Tobias Schelinski nennt außerdem folgende Lehrtätigkeiten:
| Zeitraum | Einrichtung |
|---|---|
| Seit 2010 | Hochschule für Angewandte Wissenschaften, Hamburg |
| 2011–2013 | Heinrich-Heine-Universität Düsseldorf |
| Seit 2017 | Nordakademie, Hamburg/Elmshorn |
Die genannten Lehrtätigkeiten gehören zu Dr. Tobias Schelinski. Sie stehen in seinem offiziellen englischsprachigen Profil. Das gesonderte offizielle Profil von Dr. Patrick Vincent Zurheide beschreibt seine Praxis im Technologie-, Software- und Datenschutzrecht.
Unser erster Medium-Artikel enthielt einen Kommentar, in dem wir einräumten, die Lehrtätigkeiten der Anwälte nicht berücksichtigt zu haben. Diese Korrektur blieb sichtbar. Ein Fehler unserer eigenen Arbeit muss nachvollziehbar bleiben. Dieselbe Rechenschaft verlangen wir für die festgestellten Fehler in den Dokumenten der Kanzlei.
Die Behauptung darüber, was jedes Gericht entscheiden würde, beschäftigt uns auch im Zusammenhang mit diesen Lehrtätigkeiten.
Wir nehmen diese Worte ernst. Wir tun sie weder als beiläufige E-Mail-Rhetorik noch als leeren Bluff ab. Nach unserer Bewertung verlangen Aussagen unter Berufstitel und elektronischer Signatur eine berufsrechtliche Reaktion und unabhängige Aufsicht.
01 / Sorgfaltspflicht
Eine sichere Dokumentenbereinigung verlangt, dass sensible Inhalte aus der freigegebenen Datei entfernt werden. Eine darübergelegte undurchsichtige Form lässt die Informationen weiterhin extrahierbar. Bei promovierten Juristen, denen personenbezogene Daten anvertraut sind und die in ihrem erklärten Fachgebiet handeln, bewerten wir dieses Versagen als grobe Fahrlässigkeit. Die erforderliche Prüfung war elementar; die Folgen betreffen die Daten anderer Menschen.
02 / Sicherheit der Verarbeitung — Artikel 32 DSGVO
Artikel 32 verlangt dem Risiko angemessene Sicherheitsmaßnahmen. Die freigegebene PDF enthielt weiterhin personenbezogene Daten Dritter in der dem Antragsteller übermittelten Datei.
Unsere Kritik betrifft den tatsächlichen Umgang mit den Daten, nicht das Erscheinungsbild eines Datenschutzhinweises oder einer Compliance-Erklärung auf einer Website. DSGVO, Artikel 32–34
03 / Die behauptete Prüfung und das Versagen der Qualitätssicherung
Die Korrespondenz beschreibt zwei Monate manuelle Vorbereitung, unter anderem mit der Formulierung „manuell die Daten bereinigt werden mussten“. Eine Auswahl- oder Extraktionsprüfung hätte den verbliebenen Text offengelegt. Unsere Schlussfolgerung: Die behauptete Prüfung gewährleistete nicht die für dieses Dokument erforderliche Qualitätskontrolle.
04 / Kenntnis, Schweigen und der Vertuschungsvorwurf
Artikel 33 verlangt die unverzügliche Meldung einer meldepflichtigen Verletzung des Schutzes personenbezogener Daten, möglichst innerhalb von 72 Stunden nach Kenntniserlangung; eine Ausnahme besteht, wenn ein Risiko für Betroffene unwahrscheinlich ist. Artikel 34 betrifft die Benachrichtigung Betroffener bei voraussichtlich hohem Risiko, vorbehaltlich der dort genannten Ausnahmen. Nach unserer Auffassung ist der Umgang mit dieser Offenlegung an diesen Pflichten zu messen. Offizieller DSGVO-Text
Die fehlenden Unterlagen gehen über ein Verbraucherkonto hinaus
Das offengelegte Material ist unvollständig; die Korrespondenz räumt selbst Grenzen der Lieferung ein. Nach unserer Mindestschätzung fehlen mindestens 35.000 Seiten — noch ohne die von den Anwälten erwähnte zusätzliche Telemetrie und ohne Aufzeichnungen über Mitarbeiterzugriffe auf die Nutzerdaten.
Der Accountinhaber war auch verifizierter Steamworks-Teilnehmer. Sein Verhältnis zu Valve ging damit über das eines gewöhnlichen Plattformkunden hinaus. Die übermittelte PDF enthält weder die Steuerstatus- und Verifizierungsdokumente, die er nach eigener Angabe zur Freischaltung der Spieleveröffentlichung eingereicht hatte, noch die einschlägigen Unterlagen zur Einreichungszahlung von $100.
Wie diese Zahlung in den Vereinigten Staaten rechtlich einzuordnen ist, beantwortet die Auskunftsfrage nicht: Welche Informationen wurden erhoben, welche sind noch gespeichert, wer hat darauf zugegriffen und weshalb fehlten sie in der Antwort? Stattdessen erhielt der Nutzer eine 830-seitige Auskunft, deren Inhalt zu 94,28% optisch verdeckt war, während das als Beweis herausgestellte Material sichtbar blieb.
Wir fragen außerdem, ob dies der erste Antrag dieser Art war, der tatsächlich zu einer Auskunft führte, statt mit Rücknahme oder Ablehnung zu enden. Die Prüfung des gesamten Arbeitsablaufs behandelt diese Frage.
VOM PDF-VERSAGEN ZUM RISIKO FÜR WEITERE UNTERNEHMEN
Eine Dokumenten-Engine von 2020 in einer Untersuchung von 2026
Als PDF-Erzeuger wurde in unserer Untersuchung Aspose.PDF for .NET 20.8 identifiziert, eine Veröffentlichung vom August 2020. Die Versionsnummer folgt dem Jahr-Monat-Schema: 20 steht für 2020, 8 für August. Der Hersteller veröffentlicht sowohl die Versionshinweise zu 20.8 als auch die Versionshinweise zu 26.9 und ermöglicht damit den hier angeführten Vergleich.
Die PDF trägt kein Testversions-Wasserzeichen. Unsere Arbeitshypothese ist die Nutzung einer kommerziellen Lizenz mit einem beibehaltenen älteren Build; wir werfen der Kanzlei keinen Crack und keine Raubkopie vor. Aspose erlaubt mit seinem unbefristeten Lizenzmodell die weitere Nutzung berechtigter Versionen nach Ablauf des Update-Abonnements. Eine rechtmäßige Lizenz und eine aktuelle Verarbeitungsumgebung sind getrennte Fragen. Die ausgegebene Datei belegt weder das genaue Kaufdatum noch Verlängerungsdaten. Aspose-Lizenzierung · Herstellererklärung zu Verlängerung und dauerhafter Nutzung
Die Kanzlei wirbt mit IT-, Daten- und Cyberkompetenz, unter anderem für Technologie- und Finanzunternehmen. Diese Aussagen machen das Verarbeitungsversagen unmittelbar relevant für ihre fachliche Kompetenz. Ein Datenschutzhinweis beschreibt eine Pflicht; das datenverarbeitende System muss sie umsetzen.
Was das Szenario veranschaulicht
Wir modellieren ein Risiko und berichten nicht über einen erfolgreichen Einbruch. Das Szenario verfolgt vom Angreifer kontrollierte Inhalte bis in einen Dokumentenkonverter und beschreibt die Folgen einer erfolgreichen Parser-Ausnutzung. Die vorliegenden Screenshots dokumentieren das Schwärzungsversagen und die Erzeuger-Metadaten; das Diagramm modelliert die weitergehende Angriffskette.
Das Modell beginnt bei einem Dokumentenprozess, der Profilbeschreibungen, Accountnamen, Meldungstexte und Nachrichten übernimmt. Der Angreifer platziert präparierten Inhalt in einem Feld, das in den Datenexport gelangt. Das Auskunftsersuchen führt diesen Inhalt über die Datensammlung zum Dokumentenprozess. Im modellierten verwundbaren Ablauf verarbeitet der Konverter die eingebettete Struktur und erreicht den Parserfehler.
Drei unterschiedliche Angriffspfade
Externe Ressourcen laden / SSRF. Der SSRF-Zweig modelliert einen Konverter, der eine vom Nutzer vorgegebene Ressourcenadresse auflöst und Anfragen an interne Ziele zulässt. Die Anfrage entsteht innerhalb der Verarbeitungsumgebung und erreicht Dienste, die für diesen Prozess zugänglich sind. Cloud-Metadaten sind ein sensibles Ziel; Zielbeschränkungen, Metadatenschutz und Netzwerksegmentierung bilden die zugehörigen Schutzmaßnahmen.
Speicherkorruption im Parser / RCE. Im RCE-Szenario erreicht präparierter Dokumenteninhalt einen verwundbaren Parser und löst einen Speichersicherheitsfehler aus. Die erfolgreiche Ausnutzung verschafft dem Angreifer Codeausführung im Dokumentenprozess. Der daraus entstehende Zugang und seine Folgen werden weiter unten untersucht.
Externes Stylesheet oder verknüpfte Ressource. In diesem Zweig lädt der Konverter ein entferntes Stylesheet oder ein verknüpftes Objekt unter Kontrolle des Angreifers. Die Anfrage offenbart dem Ressourcenbetreiber die nach außen sichtbare Adresse und den Verarbeitungszeitpunkt. Der heruntergeladene Inhalt gelangt in die nächste Parserstufe. Ressourcenregeln und Parserwartung gehören somit zur selben Verarbeitungsgrenze.
Von der Eingabe zum ersten Zugang.
Ein Prozess übernimmt von Dritten beeinflusstes Material. Der Inhalt bleibt nicht vertrauenswürdig, auch wenn er in einen offiziellen Auskunftsablauf gelangt.
Das Szenario setzt eine erreichbare Schwachstelle im Prozess voraus. Ihre erfolgreiche Ausnutzung schafft den ersten Zugang; danach zielt der Angreifer auf erreichbare Daten, Zugangsdaten und Wege tiefer ins Netzwerk.
Die historischen CVEs und ihr genauer Anwendungsbereich
Cisco Talos dokumentierte CVE-2019-5042 und CVE-2019-5066 als Speichersicherheitslücken in Aspose.PDF for C++ 19.2. Die erste betrifft PDF-Elemente des Typs FunctionType 0, die zweite LZW-komprimierte Datenströme. Beide Berichte beschreiben mögliche entfernte Codeausführung und verzeichnen einen Hersteller-Patch vom 16. September 2019.
Zur Bewertung des .NET-20.8-Ablaufs müssen die eingesetzten Komponenten, ihre Builds und die von nutzerkontrollierten Inhalten erreichbaren Parserpfade identifiziert werden. TALOS-2019-0809 / CVE-2019-5042 · TALOS-2019-0855 / CVE-2019-5066
Ein erster Zugang ist der Beginn des Eindringens
Sobald Codeausführung erreicht ist, handelt der Angreifer mit der Identität und den Zugriffsrechten des Verarbeitungsprozesses. Weitere DSGVO-Exporte, vertrauliche Mandantenunterlagen, Dienstzugangsdaten und interne Ressourcen, die dieser Identität offenstehen, werden unmittelbare Ziele. Es folgt die Erkundung und Ausweitung: weitere Systeme identifizieren, zugängliche Anmeldedaten missbrauchen und höhere Rechte erlangen. Die anfänglichen Prozessrechte bestimmen den ersten Zugang. Eindämmung und Entfernung sind dringend, denn ein Angreifer, der diesen Zugang behält, hat Zeit, Wege tiefer in die Infrastruktur zu suchen. Datendiebstahl, laterale Bewegung und der Verkauf des Zugangs an Ransomware-Akteure sind die hier untersuchten Folgerisiken.
Für den Unterzeichner des Begleitschreibens kann ein Dokument gewöhnlich aussehen, während seine automatisierte Verarbeitung bereits eine Vertrauensgrenze überschritten hat. Deshalb ersetzen eine qualifizierte Signatur, eine teure kommerzielle Bibliothek und beruhigende Aussagen über manuelle Prüfung weder sichere Eingabeverarbeitung noch Isolation.
Warum die Meldung kein Ein-Mandanten-Problem bleiben kann
Wir teilten der Kanzlei mit, dass wir begründeten Anlass haben, das Schwärzungsversagen nicht für einen Einzelfall zu halten. Unsere Hypothese betrifft die wiederholte Verarbeitung eines bestimmten Nutzerdatenformats, nicht jede Datei jedes Mandanten. Eine alte Erzeugerversion wirft Wartungsfragen auf; die gescheiterte Schwärzung wirft eine gesonderte, unmittelbar beobachtbare Frage nach der Gestaltung und Prüfung des Freigabeprozesses auf.
Unsere Schlussfolgerung aus der Untersuchung lautet: Das Risiko gehört zu einem wiederholbaren Unternehmensprozess. Die Untersuchung reicht deshalb über Dr. Patrick Zurheide hinaus und erfasst Personal, Skripte, Prüfkontrollen und Auskünfte, die denselben Verarbeitungsweg nutzten. Ein Fehler in diesem Weg verlangt die Prüfung jeder darüber erzeugten Auskunft.
Die Prüfung muss den gesamten Antragsbestand nachvollziehen: erteilte Antworten, verzögerte Anträge, nach Drohungen oder Beschuldigungen aufgegebene Anträge und niemals gelieferte Daten. Dieser Fall wirft die Frage auf, wie viele Antragsteller abgeschreckt wurden, bevor sie die Auskunftsstufe erreichten, auf der der Fehler sichtbar wurde.
Deshalb ist auch die Benachrichtigung der Kanzlei entscheidend. Unser Vorwurf: Taylor Wessing und ihr Mandant verbargen die bekannte Offenlegung und ließen zugleich deren weiteren Umfang ungeklärt. Die zuständigen Stellen müssen feststellen, wer davon wusste, wer den Prozess stoppen konnte, welche weiteren Auskünfte betroffen waren und was nach Kenntniserlangung geschah. Verantwortung folgt dem Arbeitsablauf und den darüber getroffenen Entscheidungen.
UNSERE POSITION. EIN RECHT IST KEIN ENTGEGENKOMMEN DES KONZERNS.
Wir verlangen keine Entsperrung eines Accounts. Wir verlangen die Prüfung eines Verfahrens. Das Budget eines Konzerns, der Ruf einer Kanzlei und der akademische Titel eines Anwalts beantworten keine der Fragen, die diese Dokumente aufwerfen.
Wir kamen nicht als Partei. Wir werden nicht als bloße Zuschauer gehen.
Ungewöhnlich ist unsere Unabhängigkeit vom ursprünglichen Konflikt. Wir sind nicht angetreten, um Quelle 1 zu vertreten. Wir stießen auf Dokumente, deren Inhalt, Signaturen und Verarbeitung eine Untersuchung verlangten. Was wir vorfanden, macht Neutralität gegenüber diesem Verhalten unmöglich. Unsere Bewertung ist eindeutig: Einschüchterung, Verzögerung, Überheblichkeit, Inkompetenz und Missachtung des Rechts. Grundlage dieser Bewertung sind die Schreiben, die fehlerhafte Schwärzung, die Benachrichtigungen und die Reaktion darauf.
Wir betrachten das Verschweigen dieser Offenlegung und Dr. Patrick Zurheides Einsatz des Rechts auf Vergessenwerden gegen die Berichterstattung darüber als Teile desselben Verantwortungsproblems. Der Sprache der Schreiben haben wir wenig hinzuzufügen. Lesen Sie sie. Vergleichen Sie die Aussagen über den Antragsteller, die Gerichte und die Sorgfalt der Kanzlei mit dem Inhalt der ausgelieferten PDF-Datei.
Ein Verdacht ist keine Erlaubnis, Datenschutzrechte aufzuheben. Die Vorhersage eines Anwalts ist kein Gerichtsurteil. Ein schwarzes Rechteck ist keine Löschung.
Ein Unternehmen kann keine pauschale Ausnahme von Artikel 15 schaffen, indem es den Antragsteller zum Betrüger, Regelverletzer oder Straftäter erklärt. Das Auskunftsrecht ist keine Belohnung für Kunden, die dem Unternehmen genehm sind. Die Auskunftsleitlinien des EDSA behandeln genau diesen Punkt: Der Verantwortliche soll die Absichten des Antragstellers nicht bewerten und die Auskunft nicht allein deshalb verweigern, weil die Daten in einem Rechtsstreit verwendet werden könnten. EDSA-Leitlinien 01/2022 · Auskunftsrecht ↗
Drei Untersuchungsstränge. Getrennte Verantwortung.
- Valve und Steam. Die Aussagen der Plattform, ihre gespeicherten Daten und das Material für die parallele Steam-Untersuchung. Die PDF-Datei lieferte die für diesen Strang benötigten Belege.
- Taylor Wessing und die Unterzeichner. Die Schreiben, die Dokumentenverarbeitung, die Schwärzungen, die Reaktion auf die Benachrichtigung und das berufliche Verhalten der Personen, deren Signaturen unter den Dokumenten stehen. Valve kann diese Fragen nicht an ihrer Stelle beantworten.
- Die weitergehende Bearbeitung von DSGVO-Anfragen. Die Methoden in benachbarten Vorgängen, die über diesen Account hinaus betroffenen Menschen und die systemischen Fragen, die wir in unseren beiden wissenschaftlichen Arbeiten ausarbeiten.
Eine Beilegung des Accountstreits erledigt weder den zweiten noch den dritten Strang. Quelle 1 kann darüber nicht in unserem Namen verfügen. Wir verlangen Ehrlichkeit, Prüfung und Rechenschaft. Diese Arbeit lässt sich nicht durch eine private Verhandlung über die Sperre eines einzelnen Kunden erledigen.
Was genau wird hier gelehrt?
Die veröffentlichten Lehrtätigkeiten von Dr. Tobias Schelinski erweitern die berufsbezogene Frage über ein einzelnes Schreiben hinaus. Was lernen künftige Praktiker über die Pflichten eines Konzerns gegenüber einem Menschen, der ein gesetzliches Recht ausübt? Was bedeutet es, wenn der Konzernanwalt schreibt, als stehe der Ausgang vor jedem Gericht bereits fest? Wir fordern Hochschulen und Anwaltschaft auf, diese Fragen anhand von Dok.-Nr. 42282474 und Dok.-Nr. 42603633 zu prüfen — nicht anhand des Ansehens eines Titels.
Wir bitten auch die Öffentlichkeit, Menschenrechtsorganisationen und LGBTQ+-Leser, die erste sichtbare Meldungszeile zu prüfen. Konnte Dr. Patrick Zurheide dieses Schimpfwort nach den behaupteten zwei Monaten manueller Bearbeitung übersehen oder nicht verstehen? War seine sichtbare Übernahme ein Kontrollversagen oder eine bewusste Entscheidung? Seine Antwort bot Raum für Beschuldigungen und Vorhersagen. Wo bleibt die vollständige Antwort auf das Auskunftsersuchen? Unser historisches Kapitel und die aktuellen Dokumente stehen zur gemeinsamen Betrachtung bereit.
Die Prüfung muss über diese Akte hinausreichen.
Es geht nicht bloß um einen Fall. Nach unserer Lesart passen die Korrespondenz und die Entscheidungen bei der Offenlegung mit erschreckender Präzision zu dem oben beschriebenen historischen Muster. Vergleichen Sie, was verborgen und was sichtbar gelassen wurde. Unsere Position wird nicht milder, weil dieser Vergleich unbequem ist.
Es geht um den praktischen Wert der DSGVO, wenn ein Konzern andere dafür bezahlt, eine Anfrage zu bearbeiten. Wie viele von Taylor Wessing bearbeitete Ersuchen wurden vollständig und rechtmäßig beantwortet? Wie viele kamen zu 94 Prozent geschwärzt zurück, wie im hier dokumentierten Fall? Wie viele wurden so lange hinausgezögert, bis den Antragstellern Zeit, Mittel oder Kraft fehlten? Wurden auch in benachbarten Vorgängen Drohungen oder Beschuldigungen eingesetzt? Die Größe der beteiligten Unternehmen ist für diese Fragen bedeutungslos.
Die hier sichtbar gewordene Dienstleistung läuft nach unserer Bewertung darauf hinaus, Daten unter dem Deckmantel beruflicher Autorität zurückzuhalten. Halten Konzerne Auskunftsrechte für geschäftlich unbequem, sollen sie offen erklären, dass sie das Gesetz ändern wollen. Sie dürfen es nicht privat durch eine bezahlte Vorhersage darüber ersetzen, was ein Gericht tun werde.
Wir verlangen eine Prüfung weiterer PDFs aus demselben Verfahren, der Bearbeitung verwandter Auskunftsersuchen, der Anweisungen an die Bearbeiter und der Entscheidungen nach der Benachrichtigung. Wir haben der Kanzlei geraten, ihre PDFs zu prüfen. Ob diese Prüfung stattfand, was sie ergab und wer benachrichtigt wurde, muss die Kanzlei beantworten. Genau dort, wo unsere eigenen Belege enden, wird die behördliche Befugnis zur Einsicht erforderlich.
Tauchen dieselben Worte in anderen Akten auf, muss das Verfahren geprüft werden.
Findet eine Aufsichtsbehörde in benachbarten Auskünften ähnlich stehen gelassene homophobe Beleidigungen, verlangen wir die Klärung, wer diese Dateien erstellt, wer sie geprüft und wer ihre Herausgabe freigegeben hat. Wurden dieselben Methoden verwendet? Wurde dieselbe manuelle Prüfung zugesichert? Was geschah nach der Meldung des Problems?
- Auswahl. Vergleichen Sie die verdeckten Formulierungen mit den sichtbar gelassenen.
- Freigabe. Prüfen Sie die Kontrolle, die Freigabe und die zugrunde liegenden Anweisungen.
- Reaktion. Stellen Sie fest, was nach der Benachrichtigung geändert wurde und in welchen weiteren Vorgängen.
Wir verlangen von einer deutschen Behörde nicht, einen bindenden Präzedenzfall aus dem Common Law zu übernehmen. Wir verlangen den Vergleich dokumentierten Verhaltens. Ein vergleichbarer Fall kann dieselbe Selbstgewissheit und passive Aggression sichtbar machen und Fragen aufwerfen, die beantwortet werden müssen. Gefordert ist die Prüfung der Belege und des Verfahrens.
- Datenschutzaufsicht: Vollständigkeit und Fristen der Auskunft, Sicherheit der übermittelten Dokumente, Umgang mit Benachrichtigungen und Umfang der betroffenen Verarbeitung.
- Berufsaufsicht: Verhalten der Anwälte, Aussagen in ihrer unterschriebenen Korrespondenz und Kontrolle der Dokumentenerstellung.
- Staatsanwaltschaftliche Prüfung: Untersuchung der Originalbelege, soweit sie der zuständigen Staatsanwaltschaft Anlass zu Ermittlungen geben.
Sollten deutsche Staatsanwaltschaften, die Kammer oder die zuständigen Aufsichtsbehörden keinen Anlass sehen, den weitergehenden Prozess zu prüfen, werden wir die systemische Frage dem Europäischen Datenschutzausschuss und der Europäischen Kommission vorlegen. Unsere wissenschaftliche Arbeit ist kein Ausstieg aus diesem Fall. Sie ist die nächste Stufe. Wir bereiten zwei Fachaufsätze vor. Nach Abschluss dieser Arbeit werden wir die darin dokumentierten Fragen auf den zuständigen institutionellen Wegen weiterverfolgen. Wir werden diese Sache nicht fallen lassen.
Eine direkte Frage an den Versicherer der Kanzlei.
Der Valve-Vorgang verlangt eine Prüfung durch den Berufshaftpflichtversicherer von Taylor Wessing. Nach unserer Position lässt sich die Aktenlage nicht auf ein unbekanntes, vereinzeltes Versehen reduzieren. Die Art der Übermittlung, unsere Benachrichtigungen, die Antwort und die datierten Zugriffe aus dem Netz des Mandanten gehören in diese Prüfung. Die Zugriffsaufzeichnungen und die Grenzen ihrer Überlieferung stehen in Anlage PD-VALVE-2026/01.
Um den Text unter den Rechtecken zu erreichen, war kein Einbruch erforderlich. Der Absender lieferte den Text im Dokument selbst mit. Wir bezeichnen diesen Mechanismus als berufliche Fahrlässigkeit: Die Offenlegung entstand bei der Erstellung und Übermittlung der Datei. Der Versicherer sollte prüfen, wann das Risiko bekannt wurde, welche Maßnahmen folgten und ob dasselbe Verfahren in weiteren Mandaten eingesetzt wurde.
Die deutsche Datenschutzgeschichte verschärft die Frage.
Deutschlands Erfahrung mit der Überwachung durch Gestapo und Stasi gehört zum historischen Hintergrund seines Beharrens auf Privatsphäre und Grenzen institutioneller Macht. Hessen verabschiedete 1970 das erste Datenschutzgesetz der Welt. Diese Geschichte sollte das Recht des Einzelnen auf seine Daten zu einer ernsthaften Verpflichtung machen — nicht zu einem Hindernis, das durch Korrespondenz zermürbt wird. Hessische Datenschutzaufsicht · Geschichte ↗ · Datenschutzaufsicht Baden-Württemberg · historischer Kontext ↗
Wir hielten die Trennlinie einmal für einfach: Anwälte können Menschen mit verwerflichem Verhalten verteidigen und dabei die Grenzen ihres eigenen Berufs achten. Hier begegnen uns Doktortitel, erhebliche wirtschaftliche Interessen, eine öffentliche Geschichtsdarstellung mit auffälligen Auslassungen und Dokumente, die weit mehr Prüfung verlangen, als ihre Briefköpfe nahelegen. Ein Titel beendet diese Untersuchung nicht.
An Leser, Menschenrechtsorganisationen und weitere Empfänger.
Lassen Sie sich durch den Status eines Konzerns oder seiner Anwälte nicht davon abhalten, Ihre gesetzlichen Rechte auszuüben. Wenn Sie diese Unterlagen für prüfenswert halten, können Sie Organisationen und Behörden Ihrer Wahl darauf aufmerksam machen. Sie dürfen unsere Arbeit im Rahmen der veröffentlichten Projektlizenz und Bedingungen diskutieren, übersetzen und weiterverwenden. Wir verlangen die Prüfung dokumentierten beruflichen Verhaltens und institutioneller Praktiken.
Steam-Nutzer, denen Accounts oder Gegenstände gestohlen wurden, können ein besonderes Interesse am Inhalt ihrer Auskunft haben. Im hier dokumentierten Fall führte der Supportaustausch nicht zur verlangten vollständigen Offenlegung; das gelieferte Material lässt erhebliche Fragen nach fehlenden Daten offen. Auch wenn Sie von Valve eine vollständige und brauchbare Antwort erhalten haben, möchten wir davon erfahren. Zu einer breiteren Dokumentation gehören auch diese Erfahrungen.
Wenn Sie eine geschwärzte PDF-Datei von Taylor Wessing erhalten haben, prüfen Sie, ob die schwarzen Flächen den darunterliegenden Text tatsächlich entfernen. Unser quelloffenes Werkzeug zur Prüfung von PDF-Schwärzungen ermöglicht die lokale Untersuchung. Die Medium-Artikel beschreiben auch einfache Prüfungen mit LibreOffice oder durch Markieren und Kopieren in einen reinen Texteditor. Bewahren Sie die Originaldatei auf. Ein undurchsichtiges Rechteck allein belegt keine Entfernung der verdeckten Daten.
Schildern Sie, was Sie wann angefordert und welche Antwort Sie erhalten haben.
An die Behörden: Prüfen Sie die benachbarten Vorgänge.
Wir würden Dokumente mit Informationen anderer Menschen am liebsten nicht verbreiten. Öffentlich zeigen wir ausgewählte Screenshots. Die vollständigen, unbearbeiteten Originale bleiben den Behörden über einen geschützten Kanal vorbehalten. Sie enthalten personenbezogene Daten und Material, das über diesen einzelnen Fall hinausgeht.
Wir verlangen von einer Behörde nicht bloß die Wiederholung unserer Untersuchung eines Accounts. Wir verlangen die Prüfung der Vorgänge, in die wir keinen Einblick haben: benachbarte Anfragen, frühere Exporte, interne Anweisungen, Unterlagen zur Qualitätskontrolle und Entscheidungen nach der Benachrichtigung. Dok.-Nr. 42603633 und Dok.-Nr. 42282474 benennen den Ausgangspunkt. Sie markieren nicht die äußerste Grenze der Fragen.
Die Medium-Reihe: unsere frühere, informelle Berichterstattung.
Die vier Artikel reagieren mit Sarkasmus und informeller Sprache auf die Korrespondenz. Sie enthalten nicht die vollständige Darstellung dieses Dossiers. Sie bleiben Teil der Veröffentlichungsgeschichte; die wissenschaftliche Arbeit entwickelt Methoden und Belege weiter.
- 01Mein Hund gegen Elite-DSGVO-AnwälteDie Valve-Datenoffenlegung, über die niemand spricht · Original auf Englisch↗
- 02Mein Hund gegen Elite-Anwälte — Teil 2Die fünf Jahre alte PDF-Schwachstelle und globale Konzerne · Original auf Englisch↗
- 03Mein Hund gegen Elite-Anwälte — Teil 3Valve, DSGVO und die Vertuschung · Original auf Englisch↗
- 04Mein Hund gegen Elite-Anwälte — Teil 4Dr. Patrick: Ihr eigenes Dokument hat Ihren Mandanten widerlegt · Original auf Englisch↗
Ein Recht, das nur so lange Bestand hat, bis ein Konzern einen Anwalt beauftragt, wird nicht durchgesetzt. Diese Frage werden wir weiterhin öffentlich stellen und von den zuständigen Institutionen eine Antwort verlangen.
EPILOG. DIE DOKUMENTATION BLEIBT ZUGÄNGLICH.
Taylor Wessing muss sich den dokumentierten Tatsachen stellen.
Das öffentliche Fallmaterial beschränkt sich auf Screenshots. Am 14. Oktober wird das vollständige Paket — einschließlich der Originalschreiben, unzensierten Rohlogs und ergänzenden Dokumente — unmittelbar und unbearbeitet an die Aufsichtsbehörden übergeben. Die Originale enthalten personenbezogene Daten und über diesen Fall hinausreichende Beweise und werden deshalb nicht auf der öffentlichen Seite beigefügt. Das Dossier und seine IPFS-Kopie bewahren die öffentliche Darstellung der Befunde trotz der Versuche, sie aus der Suche zu entfernen.
Jede über unsere Wikipedia-Initiative vorgeschlagene Berichtigung muss mit ihrem Beleg verknüpft bleiben.
PhishDestroy kann warten
Unser Sicherungshorizont reicht über die Korrespondenzstrategie einer Kanzlei hinaus. Finanzierungsmodelle für Archive arbeiten bereits mit einem Speicherhorizont von 200 Jahren: Die Protokolldokumentation von Arweave beschreibt eine Vorausfinanzierung replizierter Speicherung über diesen Zeitraum. Arweave-Protokollübersicht — Speicherfinanzierung
Die Entfernung aus Suchergebnissen verändert die Auffindbarkeit; sie verändert nicht den Inhalt der Dokumente. Wir werden dem Einsatz des Schutzes personenbezogener Daten zur Unterdrückung der Prüfung unterzeichneter beruflicher Arbeit für einen Konzernmandanten weiterhin entgegentreten.
Verfasser, Daten, Signaturen und Inhalte bleiben dokumentiert. Wir werden sie sichern, vorlegen und weiterhin Antworten verlangen.
QUELLEN
Die NS-Vergangenheit des Gründers — Archive und belastbare Quellen:
- Rüdiger Graf von der Goltz (lawyer) — Wikipedia EN
- Rüdiger von der Goltz (Jurist) — Wikipedia DE
- Taylor Wessing — Geschichte — Wikipedia DE
- Reichstags-Handbuch 1938, Bayerische Staatsbibliothek, biografischer Eintrag zu Rüdiger Graf von der Goltz. Druckseite 223 · digitaler Scan 224
- Lilla, Doring, Schulz, „Statisten in Uniform: Die Mitglieder des Reichstags 1933–1945“, Droste, ISBN 3-7700-5254-4
- Blomberg-Fritsch-Affäre — Wikipedia
Skandale und Öffentlichkeitsarbeit:
- Disziplinarentscheidung des SDT zu Daniel Hutchings (Geldbuße £30.000; Berichte bei Law.com International und Legal Cheek), Vorfall im Mahiki Club, London.
- RollOnFriday — Gerüchte über einen „Head of Department“ von Taylor Wessing und eine Referendarin.
- Offizielle LGBT-Veröffentlichungen von Taylor Wessing: Stonewall Top 100, myGwork, IDAHOBIT (taylorwessing.com).
- Hinweis auf der Website von Taylor Wessing zum Ausscheiden der Standorte im Vereinigten Königreich, in Dubai, den Niederlanden, Irland und Belgien aus dem Taylor Wessing Verein (Marke Winston Taylor ab 1. Juni 2026); Taylor Wessing — Wikipedia EN.
Fallunterlagen — vollständige Fassungen bei den Aufsichtsbehörden:
- Schreiben von Dr. Schelinski, Taylor Wessing, 15.08.2025, Dok.-Nr. 42282474.
- Schreiben von Dr. Zurheide, Taylor Wessing, 01.10.2025, Dok.-Nr. 42603633, Anlagen 1–2.
- Anlage B: Quantitative forensische Prüfung der DSGVO-Auskunftsdaten, AR-2025-BAN-FORENSICS (Shannon-Entropie 3,48 gegenüber 2,14; Jaccard-Index 1,000; chronologisches Paradox; „pidor“, Seite 444).
- Anlage PD-VALVE-2026/01: Zugriffslogs der Gateways der Valve Corporation (AS32590) — 21.10.2025, 16.–17.02.2026, 31.08.2026; SHA-256-Prüfsummen beigefügt.
Ergänzende historische Dokumente und Nachweis der Kanzleitrennung:
- Hamburgischer Correspondent, Nr. 551, 25.11.1933: „15 Mitglieder der Strafrechtskommission“.
- Regge / Schubert (1988), Protokolle der Strafrechtskommission des Reichsjustizministeriums, Teil 1, S. XVI–XVII, XXVII. ISBN 3-11-011694-4.
- Gesetz über die Akademie für Deutsches Recht, 11.07.1934; RGBl. I, Nr. 78, S. 605 (§2).
- Gesetz zur Änderung des Strafgesetzbuchs, 28.06.1935; RGBl. I, Nr. 70, S. 839–843, insbesondere Artikel 1 und 6.
- United States Holocaust Memorial Museum: Gay Men under the Nazi Regime; Paragraph 175 and the Nazi Campaign against Homosexuality.
- Hans Frank / Rüdiger Graf von der Goltz: Nationalsozialistischer Ehrenschutz. Wien: Deutscher Rechts-Verlag, 1938. CiNii Books, BB17180010.
- Winston Taylor International LLP, Schreiben vom 2. Juni 2026, SEC-Anlage 5.1: Zusammenschluss mit Wirkung zum 1. Juni 2026.
- Bundesarchiv: Digitalisierte Bestände — R 61, Akademie für Deutsches Recht.
Unabhängige Forschungsgruppe für digitale Forensik