
 Śledztwo
Symbiozowy oszustwo oparte na API Steam: Zamieszanie, zaniedbanie i odpowiedzialność
Wynik śledztwa
Steam jest w pełni współwinny wielomilionowej oszustwie polegającemu na zamianie ofert API, podtrzymując wzajemnie korzystną symbiozę z kradnącymi skiny oraz nielegalnymi operatorami zakładów.
1. Wstęp: Symbioza obliczonego zaniedbania
Steam zawsze akceptował wszelkie zmiany i regulacje, w tym m.in. blokady handlowe oraz zakazy handlowe po zmianie pseudonimu. Są to wymuszone środki, jednak nieskuteczne i niekompletne. Valve nie wykazuje autentycznej woli walki z tym zjawiskiem, ponieważ rozumie, że ich platforma zależy od oszustw i hazardu, a także od pozostałych elementów szarej strefy, które Steam wykreował, pozwolił na ich rozwój i które funkcjonują od wielu lat. Nie jest to atak na Steam, lecz symbioza – wzajemnie korzystna i akceptowalna przez obie strony tego układu.
Słynny oszustwo API (znane powszechnie jako podmiana lub zamiana oferty) ma długą historię. Phishing zawsze opierał się na mechanizmie zamiany transakcji. W swojej utrwalonej formie pojawiło się ono około wiosny 2019 roku (wcześniej istniało jako odrębne phishingi, które ostatecznie ewoluowały w zamiany z limitami czasowymi wynoszącymi 1, 4 lub 8 godzin). Do wiosny 2019 roku wszystkie narzędzia aktywne na rynku oszustw uczyniły przejętą sesję „mobilną”. Tak właśnie funkcjonowało ono w okresie swojej ogromnej popularności. Według naszych najbardziej konserwatywnych szacunków umożliwiło to kradzież co najmniej 10 milionów dolarów, a nawet więcej. Należy jednak zrozumieć, że zjawisko to ogólnie sprzyja rozwojowi cyberprzestępczości. Steam chroni oszustów, grając w grę, że „skiny nie mają wartości”. Wprowadzenie blokady handlowej nastąpiło po tym, jak mechanizm zamiany oferty był już ugruntowany. Nieskończona, siedmiodniowa blokada handlowa została dodana nagle i bez uzasadnienia. Nie jest to walka z oszustwami; to regulacja.
Wyjaśnijmy, jak działa zamiana ofert i dlaczego Steam oraz jego próby walki z oszustwami to kompletny cyrk (i zawsze nim były).
2. Projekt na lata 2017–2018: pięć algorytmów prywatnych
Aby zrozumieć skalę operacji, można sięgnąć do historii prywatnych paneli scamerskich działających w okresie od 2017 roku do wiosny 2018 roku. W tym czasie deweloperzy opracowali pięć odrębnych algorytmów operacyjnych dla metody wymiany ofert. Ta prywatna aktualizacja obejmowała wszystkie pięć algorytmów: bot panelu logował się na konto użytkownika i działał zgodnie z jednym z poniższych algorytmów, omijając uwierzytelnianie dwuskładnikowe (2FA) z walidacją Guard. Scammerzy mogli konfigurować te ustawienia (np. wysyłanie gier, filtr minimalnej ceny oferty itp.) bezpośrednio w swoim panelu administracyjnym.
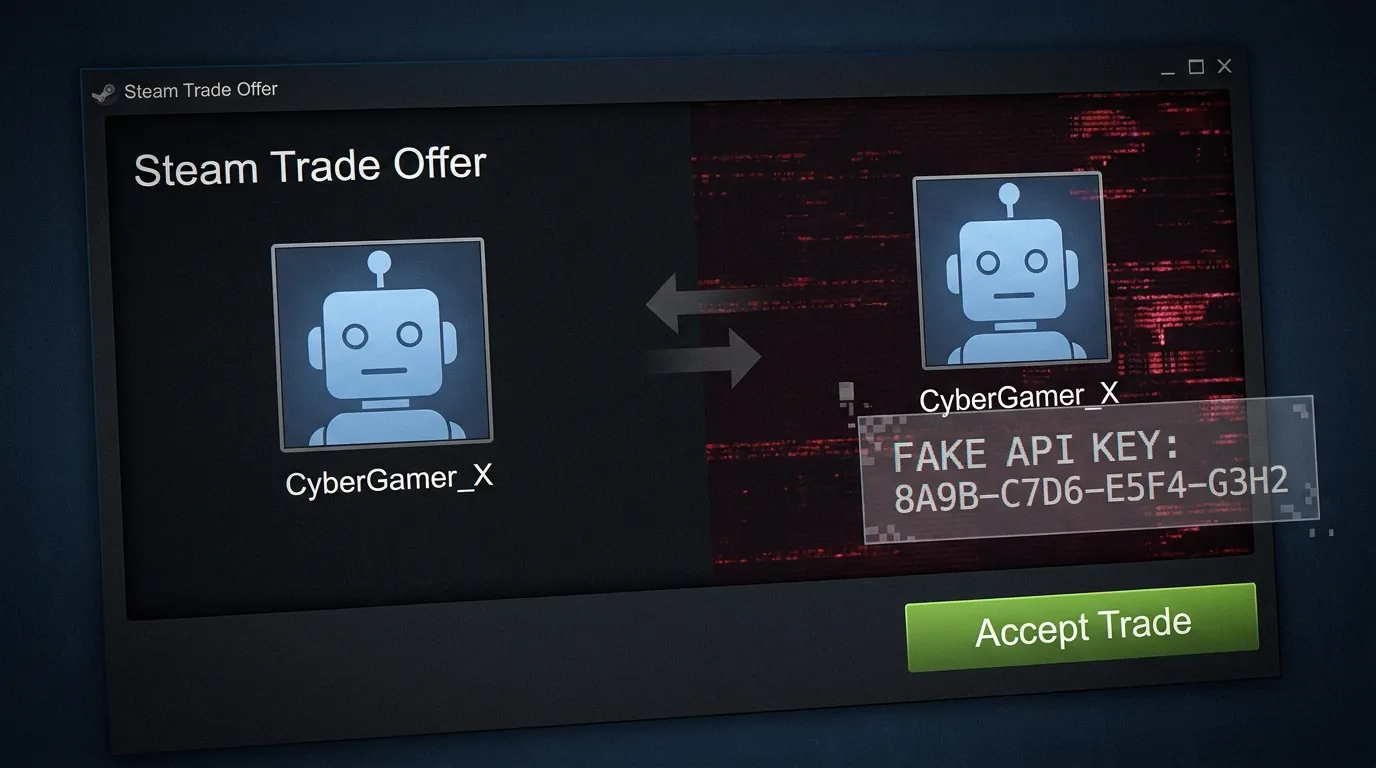
Zaproponuj zamianę oferty w jednym akapicie: Ofiara weryfikuje legalną transakcję na komputerze. Przed potwierdzeniem na telefonie sesja kontrolowana przez atakującego anuluje ją, kopiuje nazwę i awatar strony transakcji oraz wysyła ofertę zastępczą. Ofiara potwierdza następnie tę zastępczą ofertę w Steam Guard — często jest to oferta, która nie przynosi żadnych korzyści. Kod Guard nie zostaje złamany; zmienia się jedynie treść oferty ukryta pod znanym krokiem potwierdzenia.
Załącznik techniczny: warianty wymiany ofert i ewolucja paneli
- Sprawdza ofertę: czy pochodzi z serwisu handlowego? Jeśli tak, wykonuje poniższe czynności.
- Anuluje ofertę z oficjalnego bota handlowego.
- Analizuje pseudonim, awatar oraz wiadomość handlową z konta oficjalnego bota i ustawia je wszystkie na koncie bota oszusta.
- Wysyła dokładnie tę samą ofertę, ale z konta oszusta, z tymi samymi przedmiotami, tą samą nazwą użytkownika i tą samą awatarką.
- Sprawdza ofertę: czy pochodzi z serwisu handlowego? Jeśli tak, wykonuje poniższe czynności.
- Nie anuluje oferty od oficjalnego bota natychmiast, lecz czeka, aż użytkownik ją zaakceptuje na komputerze (nie na telefonie).
- Po zaakceptowaniu oferty przez użytkownika (na komputerze) bot anuluje oficjalną propozycję.
- Analizuje pseudonim, awatar i wiadomość handlową z konta oficjalnego bota i ustawia je na koncie oszusta.
- Wysyła dokładnie tę samą ofertę z konta oszusta, z tymi samymi przedmiotami, tą samą nazwą użytkownika i tym samym awatarem.
- Akceptuje ofertę (z bota oszusta) na komputerze.
- W efekcie użytkownik potwierdza transakcję w swojej aplikacji mobilnej, sądząc, że pochodzi ona z oficjalnego bota, podczas gdy w rzeczywistości wysłana została przez bota oszusta.
- Użytkownik wysyła ofertę, korzystając z linku do transakcji z bota oszusta, a następnie przechodzi do jej potwierdzenia w aplikacji mobilnej.
- Bot oszusta anuluje ofertę użytkownika.
- Wysyła ofertę z konta użytkownika zawierającą wszystkie jego przedmioty (dopuszczalne gry można wybrać w panelu administracyjnym) na link handlowy bota oszusta.
- Następnie użytkownik potwierdza tę zmodyfikowaną transakcję w swojej aplikacji mobilnej.
- Przychodzące oferty:
- Gdy do użytkownika wysyłana jest oferta zawierająca wyłącznie jego przedmioty, zamiana następuje w momencie, gdy użytkownik akceptuje ją na telefonie (po wcześniejszej akceptacji na komputerze) [z wykorzystaniem Algorytmu nr 2].
- Gdy oferta jest wysyłana do użytkownika zarówno dla jego przedmiotów, jak i przedmiotów drugiej strony, wymiana następuje w momencie, gdy użytkownik akceptuje ją na telefonie (po wcześniejszej akceptacji na komputerze).
- Oferty wychodzące:
- Gdy użytkownik wysyła ofertę zawierającą własne przedmioty, a w międzyczasie udaje się do jej potwierdzenia w aplikacji mobilnej, wymiana zostaje wykonana. Weryfikacja mobilnego potwierdzenia użytkownika po stronie bota jest realizowana za pomocą automatycznego akceptowania transakcji.
- Identyczne z Algorytmem nr 4, z wyjątkiem tego, że podczas wymiany wychodzącej oferty najpierw dodaje przedmioty użytkownika, które już były częścią transakcji, a następnie dołącza całą zawartość inwentarza wybranych gier poniżej. Gry kwalifikujące się do opróżnienia można wybrać w panelu administracyjnym (CS, DOTA, H1Z1, PUBG).
3. Infrastruktura panelu scamowego i funkcje administracyjne
Sieci oszustw są prowadzone jak legalne przedsiębiorstwa SaaS. Ich panele administracyjne obejmują zaawansowane, wielowątkowe funkcje zaprojektowane do szybkiego wykradania danych i kontroli:
- Szczegółowa tabela dziennika wyświetlanie aktywnych SteamID w trakcie podmiany: „SteamID”, „Wartość inwentarza ($)”, „Czas do wygaśnięcia sesji wymiany”, „Wymienione oferty”, „Algorytm operacyjny”, „Filtr cenowy”, „Czas rozpoczęcia sesji wymiany”, „Uwaga”, „Akcje”.
- Funkcje zarządzania użytkownikami: wstrzymaj, wznow, usuń, zaktualizuj link transakcji.
- Filtr progu minimalnej ceny w USD ( oferty o łącznej wartości przedmiotów poniżej tego progu nie zostaną wymienione, co pozwala uniknąć marnowania czasu na przedmioty o niskiej wartości). Ta opcja jest dostępna w zakładce „Ustawienia”. Ceny dla CS, DOTA, H1Z1 i PUBG są aktualizowane codziennie w godzinach od 5:00 do 7:00.
- Ręczna aktualizacja linków handlowych jeśli użytkownik zmieni swój adres URL transakcji.
- Kontrola bota ofertowego (start, stop, restart).
- Wbudowana przeglądarka Steam.
- oraz wiele innych funkcji...
Specjalny pakiet phishingowy „maFile”
Istnieje również osobny pakiet atakujący pliki maFiles (Mobile Authenticator). Główna mechanika obejmuje przechwycenie kodu SMS, odczekanie dwudniowego okresu chłodzenia, opróżnienie kolekcji skórek oraz pełne przejęcie konta.
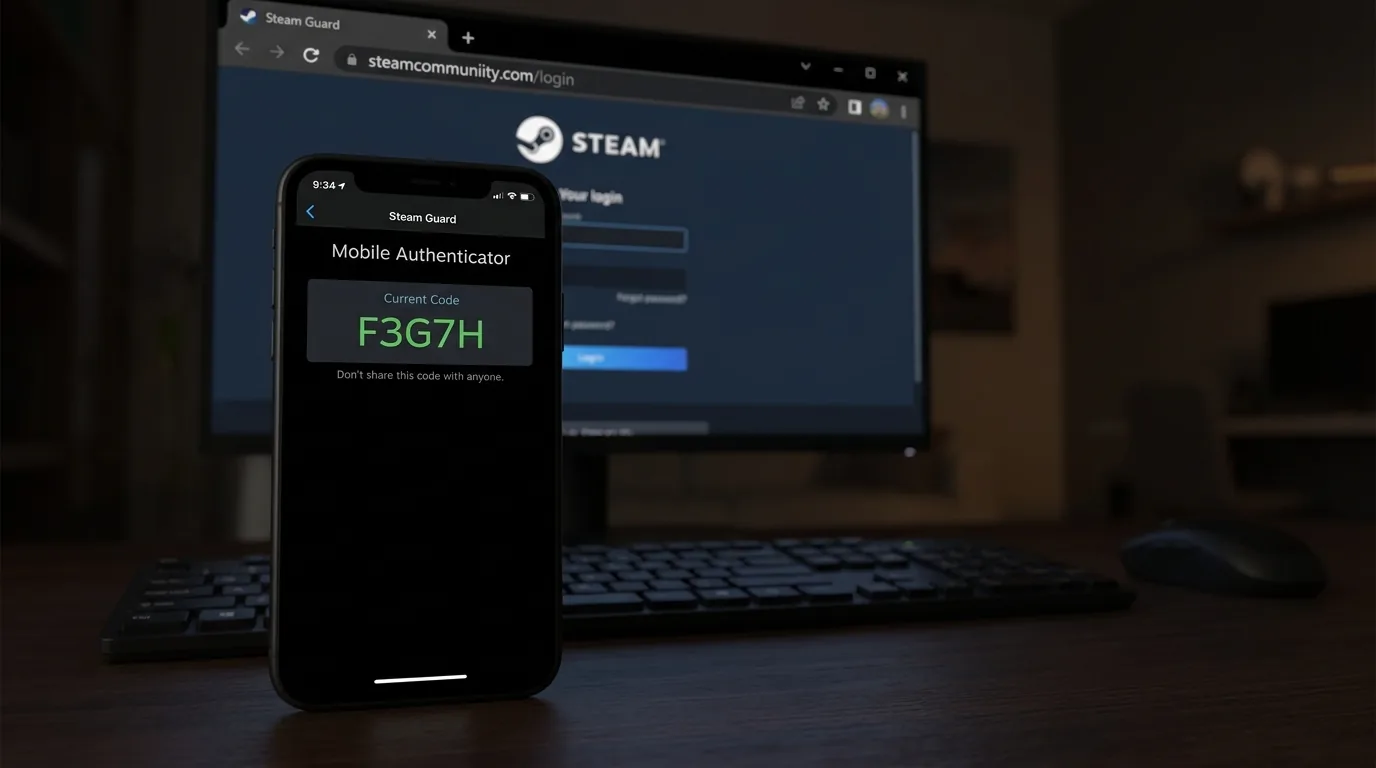
Ofiara uwierzytelnia się na stronie phishingowej, podając nazwę użytkownika i hasło (walidowane w czasie rzeczywistym). Po tym etapie pojawia się okno do wprowadzenia kodu SMS (w miejsce Steam Guard), wyświetlające ostatnie dwie cyfry numeru telefonu, na który wysłano wiadomość. Po podaniu poprawnego kodu SMS panel administracyjny automatycznie generuje maFile. Dzięki temu plikowi oszuści mogą generować kody Steam Guard 2FA i akceptować wymiany bezpośrednio. Jednakże nowo wygenerowany plik maFile podlega dwudniowemu ograniczeniu handlowemu (hold): wszelkie wymiany inicjowane w ciągu pierwszych dwóch dni od utworzenia pliku maFile są wstrzymywane na 48 godzin i mogą zostać anulowane przez właściciela.
Po wygenerowaniu nowego pliku maFile w panelu oszusta, stary mobilny autentyfikator ofiary zacznie generować nieprawidłowe kody, choć z perspektywy ofiary aplikacja będzie wydawać się działająca całkowicie normalnie. Treść przychodzącej wiadomości SMS, którą otrzymuje użytkownik, brzmi: Kod służący do wyłączenia lub przeniesienia aplikacji Authenticator to: 13204Pulpit administratora oferuje również opcje pobrania pliku maFile, weryfikacji jego poprawności, generowania kodów 2FA (analogicznie do Steam Desktop Authenticator – SDA), inicjowania oferty zawierającej wszystkie przedmioty z inwentarza za pomocą jednego przycisku lub wykonywania automatycznej oferty z 2-dniowym okresem wstrzymania bezpośrednio po wygenerowaniu pliku maFile. Ponadto pulpit w późniejszym terminie zyskał funkcje „auto-phishingu” oraz przejęcia konta za pomocą jednego kliknięcia. Dla wygody użytkownika wizualny odliczanie czasu pokazuje pozostały okres wstrzymania bezpośrednio obok pliku maFile.
3b. Metody operacyjne
1) Celowanie w kradzież skórek:
- Opóźniona eksfiltracja: Odczekaj 2 dni po wygenerowaniu pliku maFile, a następnie wyślij ofertę handlową na swoje konto docelowe (pojedynczy przycisk w panelu administracyjnym wysyła wszystkie skiny do docelowego linku handlowego). Wymagania dotyczące sukcesu: ofiara nie może zmienić numeru telefonu ani hasła w ciągu tych 2 dni (ponieważ taka zmiana unieważnia plik maFile w panelu).
- Natychmiastowa automatyczna oferta: Wyślij automatyczną ofertę zawierającą wszystkie przedmioty z inwentarza na docelowy link handlowy natychmiast po wygenerowaniu pliku maFile. Nie akceptuj tej oferty od razu, aby przedmioty nie zniknęły przedwcześnie z konta ofiary. Po prostu odczekaj 2 dni i zaakceptuj ją. W ramach tej metody zmiana hasła lub powiązanie nowego mobilnego modułu uwierzytelniającego nie przerwie transakcji, jednak jeśli ofiara zaktualizuje swój moduł uwierzytelniający, blokada zostanie zresetowana, co wymaga ponownego odczekania 2 dni. Wymagania dotyczące sukcesu: ofiara nie może ręcznie anulować oczekującej oferty handlowej w ciągu 48-godzinnej blokady.
2) Kradzież kont docelowych (phishing):
- Bezpośrednia sprzedaż konta: Sprzedawaj konto wraz z wcześniejszym załadowanym plikiem maFile. Po wygenerowaniu pliku maFile ofiara znacznie rzadziej podejrzewa nieprawidłowości w porównaniu z tradycyjnym phishingiem, który często natychmiast wywołuje blokadę konta oznaczoną czerwonym znakiem ostrzegawczym. W rezultacie oszuści dysponują szerszym oknem czasowym na odsprzedaż konta na rynkach. Niemniej jednak zawsze istnieje ryzyko, że ofiara spróbuje zalogować się z nowej przeglądarki lub komputera i wygeneruje plik maFile na swoim telefonie, albo zresetuje hasło.
- Auto-phishing: Po przechwyceniu pliku maFile konto jest automatycznie umieszczane w kolejce do automatycznego usuwania poświadczeń i blokowane przez zakaz społecznościowy. Phishing w połączeniu z generowaniem pliku maFile ma na celu wyłuskanie i usunięcie wyłącznie mobilnej ochrony Steam Guard.
- Phishing jednym kliknięciem: Instaluje zakaz społeczności i wywołuje automatyczne usuwanie poświadczeń na polecenie.
Ponadto ten bot może zostać zintegrowany z parsowaniem ciasteczek OPSkins oraz weryfikacją dwuskładnikową (2FA). Backend jest wielowątkowy i zdolny do przetwarzania niezliczonej liczby kont na sekundę.
4. Anatomia oszustwa
Jak dokładnie przebiega oszustwo? Młody użytkownik otrzymuje na Steamie link (domena może udawać turniej, airdrop lub stronę do handlu skórkami). Strona zawiera przycisk autoryzacji oraz zaawansowane interfejsy logowania: fałszywe okno przeglądarki w przeglądarce, które dosłownie wyświetla „oficjalną domenę Steam” (wykorzystując about:blank triki lub niestandardowe okna służące do ukrycia rzeczywistego adresu URL phishingowego). Albo, zamiast wizualnej nakładki okna, otwiera pełnoekranową, idealnie sklonowaną stronę logowania do Steam hostowaną na sfałszowanej domenie. Dziecko uwierzytelnia się bezpośrednio, wpisując nazwę użytkownika, hasło oraz kod Steam Guard. I to wszystko. Nic się nie dzieje – strona phishingowa przekierowuje go gdzie indziej lub po prostu ponownie wyświetla formularz logowania.
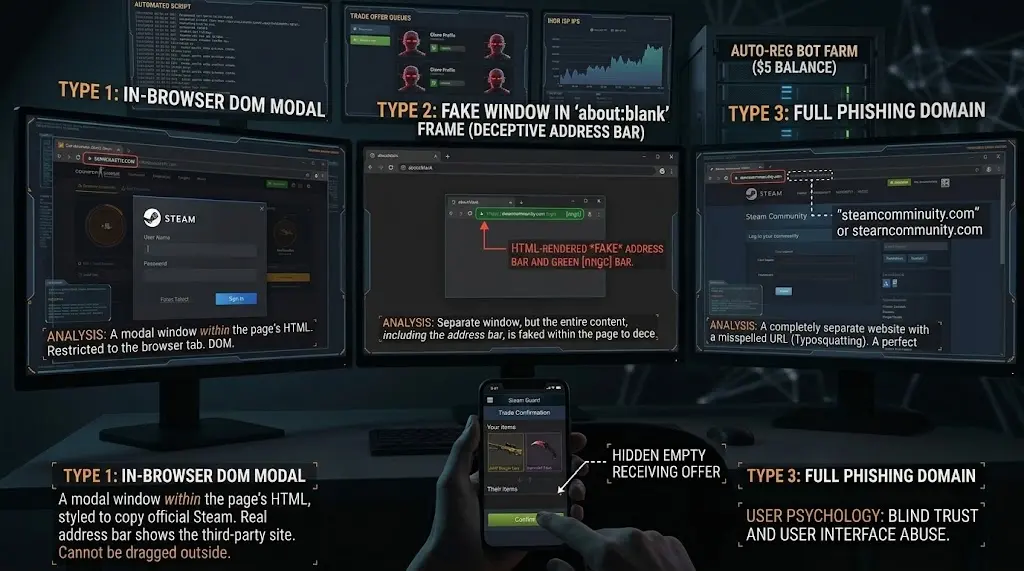
4a. Co tak naprawdę działo się za kulisami?
Na serwerze atakującego natychmiast po uwierzytelnieniu uruchamiana jest aktywna sesja, co w istocie oznacza utworzenie w pełni uprawnionej sesji konta. Skrypt następnie natychmiast żąda klucza API dla tego konta (poprzez steamcommunity.com/dev/apikey). Oszuści później wprowadzali zintegrowane przeglądarki headless w ramach aktywnych sesji, wraz z automatyzacją służącą do automatycznego wysyłania spamu, zamykania zgłoszeń w systemie obsługi klienta oraz innych działań.
Aby przeprowadzić tę operację, oszuści wymagają gotowych do użycia kont botów z aktywnymi uprawnieniami do handlu i bez ograniczeń społecznościowych. Są to konta zarejestrowane masowo automatycznie (zasilone dokładnie kwotą 5 USD i „dojrzałe” przez 14 dni w celu odblokowania handlu). Tak, są one rejestrowane w pełni automatycznie za pomocą oprogramowania do rejestracji. Steam, oczywiście, widzi i wykrywa te rejestracje (nawet przy użyciu proxy); jest w pełni świadomy wzorców aktywności sterowanych oprogramowaniem – kont zasilanych dokładnie kwotą 5 USD w celu podniesienia limitu, z funduszami pozostającymi całkowicie nietkniętymi. Po zakupie konta te są podłączane do panelu scamowego. Od tego momentu cały atak działa niemal wyłącznie za pomocą surowych żądań API. Jedynym wyjątkiem jest sprzedaż skradzionych przedmiotów: zazwyczaj ręcznie uzyskują dostęp do przeglądarki, wystawiają skiny, transferują środki i wypłacają gotówkę (choć niektórzy twierdzą, że osiągnęli pełną automatyzację od początku do końca, w której bot rzekomo wystawia skiny, wykonuje sprzedaże i automatycznie wypłaca wynagrodzenia pracownikom, spammerom i operatorom ruchu).
Uwierzytelnienie pochodzi z zupełnie nowego adresu IP, a sesja wygenerowana przez oprogramowanie z puli statycznego hostingu/ISP — głównie Ihor. Zachowane dane i pliki PhishDestroy z jednego z takich produktów wykazują więcej niż jeden przypadkowo przeciążony adres: niektóre adresy IP Ihor były kolejno numerowane, w tym kończące się na .156, .157 i .158, a każdy z nich obsługiwał jednocześnie ponad 1000 aktywnych, przejętych sesji. Nie jest to zewnętrzna szacunkowa ocena; wynika z infrastruktury przeanalizowanej w plikach produktu. Później po stronie bota odbierającego pojawił się odrębny schemat: jeden bot otrzymywał jeden slot IP; wymiana bota w tym slocie zachowywała adres, co de facto przypisywało go na około miesiąc. Niemniej logowanie na serwerze mogło nadal tworzyć klucz API i nieograniczoną czasowo równoległą sesję. Czy jest to normalne zachowanie gracza?
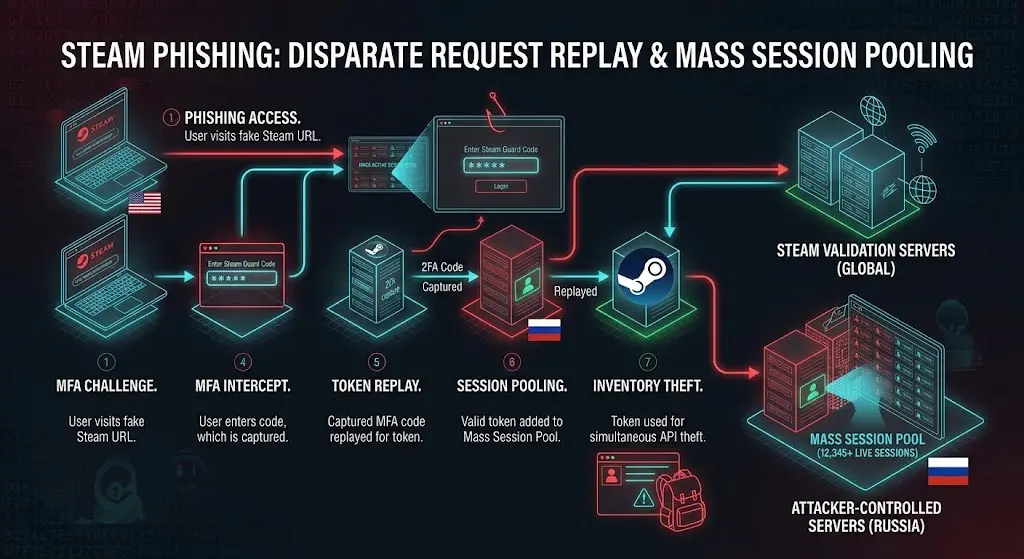
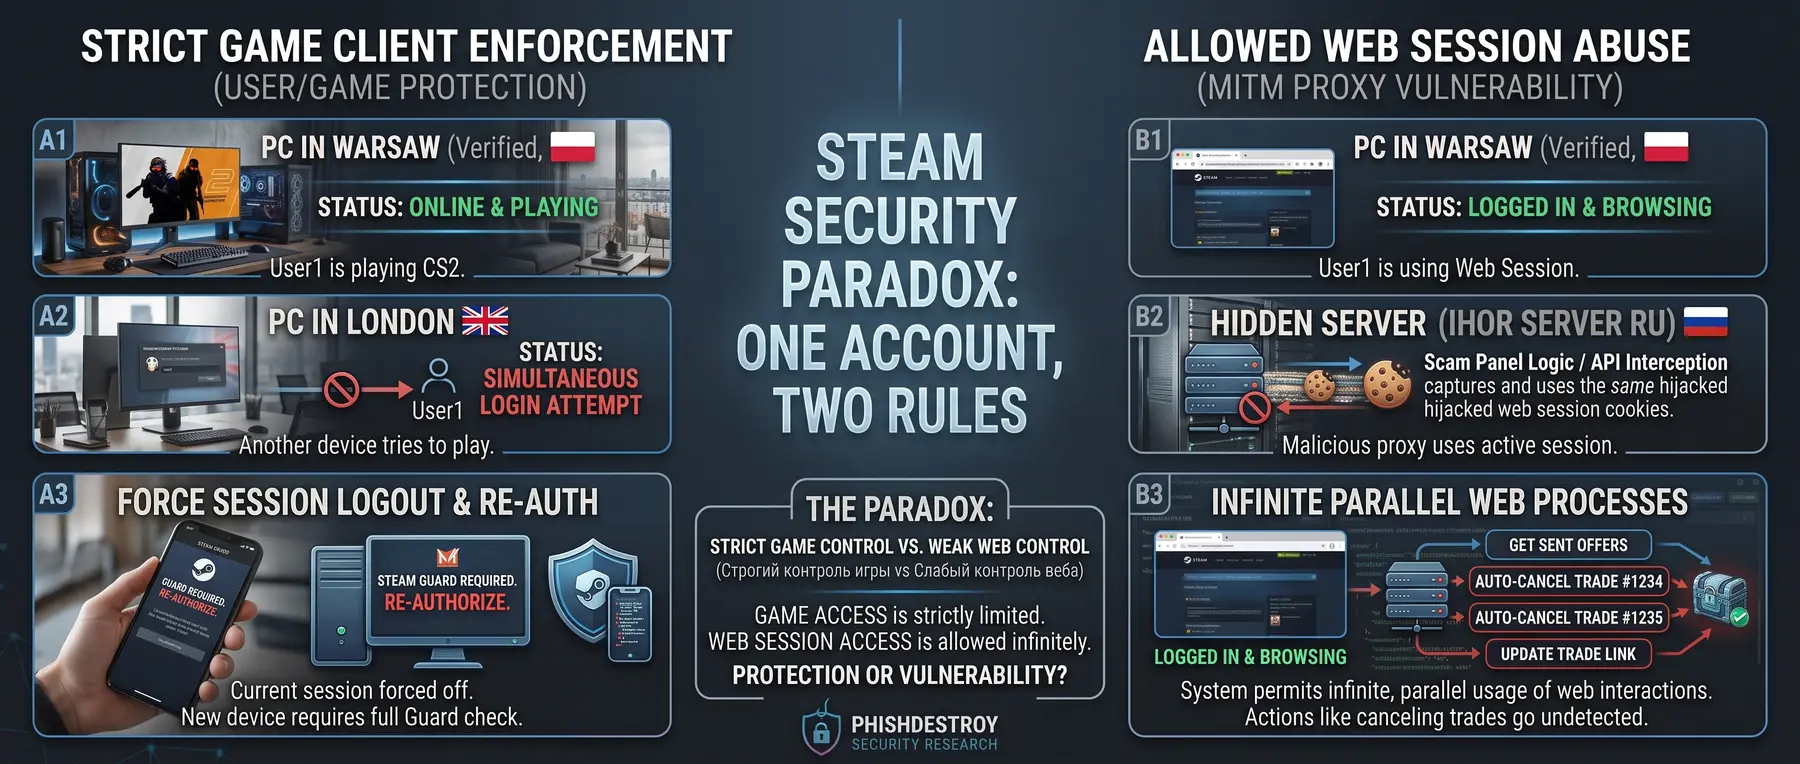
Valve chroni licencję, nie konto.
Dwóch użytkowników próbujących grać z jednego konta to sytuacja awaryjna. Natomiast jeden adres IP Ihora, utrzymujący 1000 aktywnych przejętych sesji, wyraźnie nie jest.
Własne zasady Steam wskazują, że jednoczesne korzystanie z jednego konta nie jest wspierane: pierwszy użytkownik ostatecznie otrzymuje komunikat „Nieprawidłowy bilet identyfikatora użytkownika Steam” i musi ponownie się zalogować. Niezidentyfikowane urządzenie wymaga osobno kodu Steam Guard.
W udokumentowanej infrastrukturze jeden adres IP Ihora jednocześnie utrzymywał 1000 aktywnych, przejętych sesji, które tworzyły klucze, monitorowały konta oraz anulowały lub zastępowały transakcje. Steam nie cofnął masowo tego pojedynczego puli sesji ani nie wymusił na właścicielach czystej ponownej autoryzacji.
Czego dokładnie nie warto chronić: inwentarza, prywatnych wiadomości, profilu czy każdego znajomego narażonego na phishingowy spam?
Minimalna reakcja jest oczywista: gdy znane konto amerykańskie nagle uzyskuje równoległą sesję hostowaną z adresu IP, który już obsługuje 1000 przejętych kont, należy unieważnić tę sesję, wygenerowany przez nią klucz API oraz powiązane potwierdzenia. Zamiast tego sesja MITM może przez nieokreślony czas czytać czat obok właściciela i kontrolować transakcje. Udostępnianie licencji zostaje przerwane, sygnały przejęcia są tolerowane, a straty są przypisywane z powrotem ofierze.
Ponadto na platformie Steam Twój klucz API pozostaje całkowicie nieokreślony. Nawet jeśli usuniesz go ręcznie lub go zmienisz, Twoja sesja automatycznie go odtworzy przy dowolnym działaniu w tle (takim jak kontrola stanu sesji, wycena zawartości plecaka czy rutynowe sprawdziany oparte na timerach, które panele oszustów uruchamiały w tysiącach). Ten trwały dostęp do sesji umożliwia oszustom monitorowanie kont w czasie rzeczywistym, zanim użytkownicy zauważą jakiekolwiek nieprawidłowości. Użytkownicy rzadko orientują się w sytuacji: zazwyczaj, po tym jak padną ofiarą phishingu, ich sesja ostatecznie wygasa lub jest porzucana. Jednakże, jeśli ofiara jedynie usunie lub zmieni swój klucz API, skrypt natychmiast go odtworzy, wykorzystując aktywną sesję.
Boty to konta zarejestrowane hurtowo z saldem 5 dolarów. Rynek jest ogromny, a konkurencja tak zacięta, że konta są sprzedawane niemal po kosztach własnych, wynoszących 5 dolarów. Steam wyraźnie widzi, na przykład, że telefon dziecka – aktywna sesja zawierająca autoryzator Steam Guard – znajduje się w USA; widzi ich komputer i przeglądarkę w USA. Jednocześnie widzi aktywną sesję pochodzącą z Rosji lub Holandii (dostawca Ihor przez długi czas był głównym węzłem, ponieważ zawierał te konkretne adresy IP).
Tak, kradzież przybrała masową skalę. Steam nie odniósł się do niczego. Gdy dzieci pisały do pomocy technicznej, Steam nawet nie polecił im zmiany hasła; zamiast tego wsparcie wysyłało generyczne, szablonowe odpowiedzi, stwierdzając, że skiny zniknęły i że „nie jest to nasz problem”. Później (około 2021–2022) oszuści zaczęli automatycznie zamykać zgłoszenia we własnym zakresie: dziecko otwierało zgłoszenie, a automatyczny skrypt panelu natychmiast je zamykał. Dzieci sądziły, że to wsparcie Steam odrzuca ich sprawy. Tak nie było. Ale Steam w zasadzie stał z boku i pozwolił, by do tego doszło.
Hipokryzja Steam i jego aktualizacji „anty-scam” jest oszałamiająca, biorąc pod uwagę, jak wiele danych Steam przechowuje: śledzi kraje, historię adresów IP oraz odciski palca urządzeń. Steam świadomie ukrywał fakt, że konta były aktywnie kompromitowane. A potem miały miejsce incydenty, w których Steam nałożył masowe zakazy społecznościowe na konta ofiary które zostały wykryte podczas aktywnych sesji wymiany. Wow, świetna robota, Steam! Steam nałożył bloki na konta ofiar wyłącznie dlatego, że współdzieliły one adres IP proxy z innymi sesjami, zamiast, powiedzmy, zakończyć nieautoryzowane sesje. A gdy ofiary kontaktowały się z pomocą techniczną, aby odwołać się od banów, wsparcie udawało, że nic nie widzi i nie wie. Ale my wiemy, że widzą wszystko: Twoje urządzenia, identyfikatory sprzętowe, dzienniki transakcji, historię zmian, poprzednie hasła, numery telefonów, adresy e-mail oraz dokładny moment i urządzenie, z którego zostały one zmodyfikowane (to najzabawniejsza część: Steam wie, kiedy konto zostaje przejęte – rejestruje dokładny identyfikator urządzenia, znacznik czasu i adres IP atakującego).
Anomalia jest widoczna. Odpowiedź nadal jest skryptowana.
Wsparcie nie brakuje sygnału. Zapis konta wskazuje na zweryfikowane urządzenie lokalne, równoległą sesję hostowaną za granicą, powtarzające się modyfikacje transakcji oraz dokładny moment kradzieży. Tymczasem przygotowana odpowiedź ignoruje te dane telemetrii, obwinia „błąd użytkownika lub phishing”, odmawia przywrócenia dostępu i zamyka zgłoszenie. To świadoma decyzja o bezczynności, a nie brak dowodów.
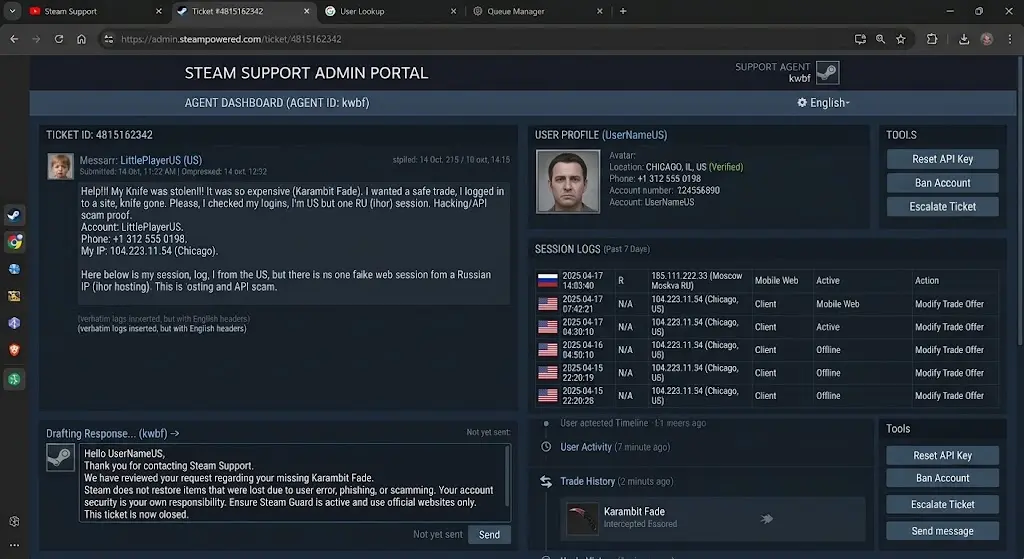
4b. Iluzja wstrzymania transakcji
Zatem przerażony nastolatek pisze do wsparcia technicznego Steam: Aaa, pomocy, moje skiny zostały skradzione! Wysyłałem je do znajomego, tradera lub na stronę z handlem, ale trafiły na zupełnie inne konto o identycznym pseudonimie i awatarze, a nie na to, które zaakceptowałem w transakcji!
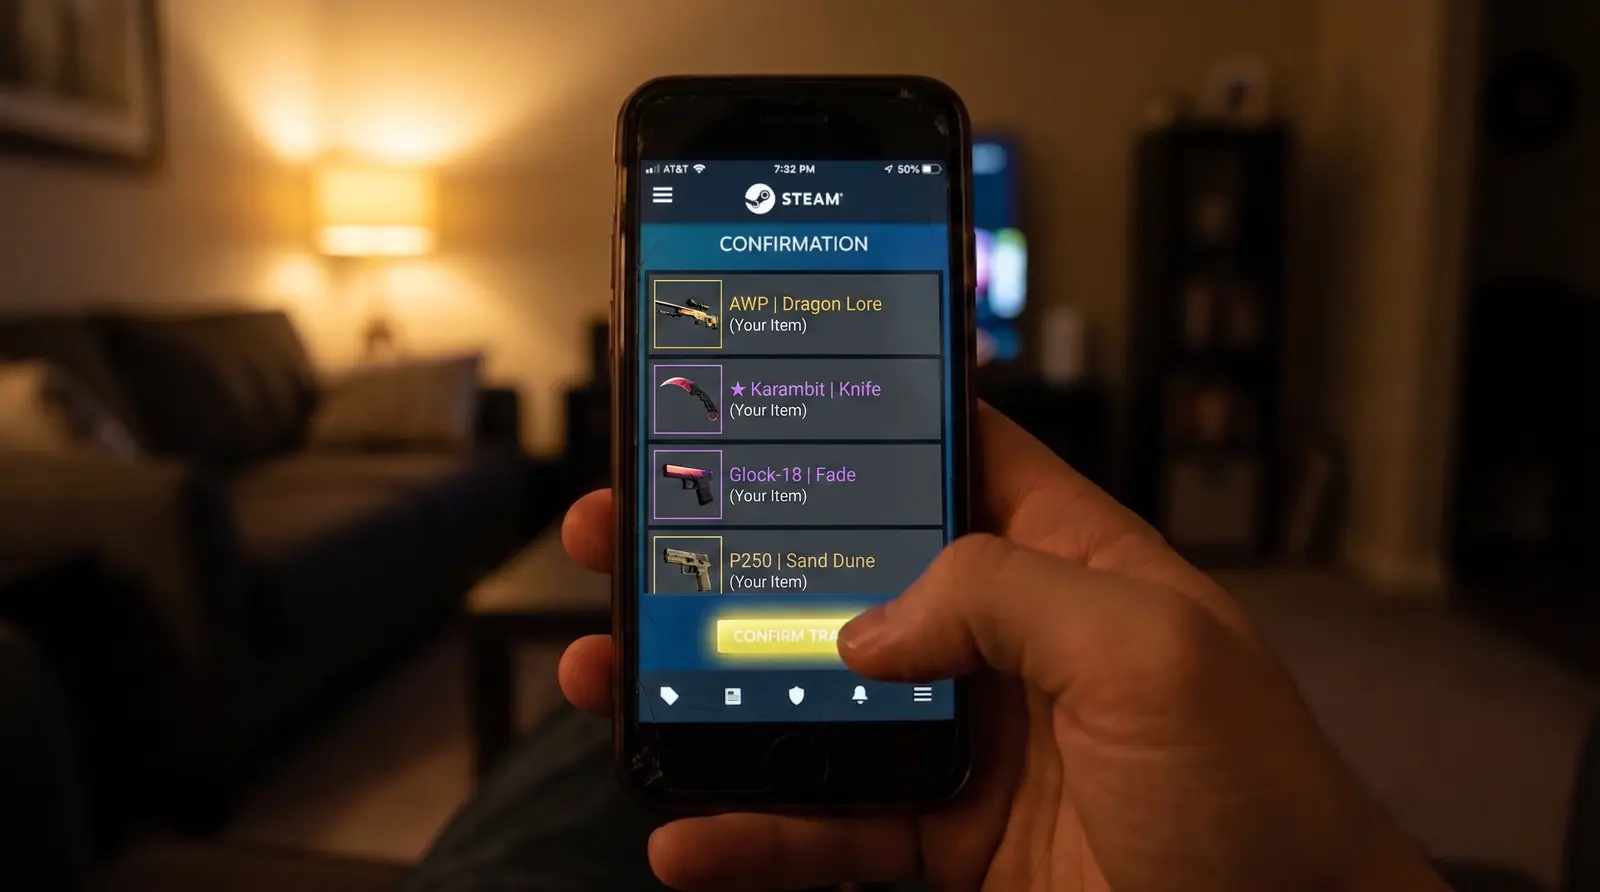
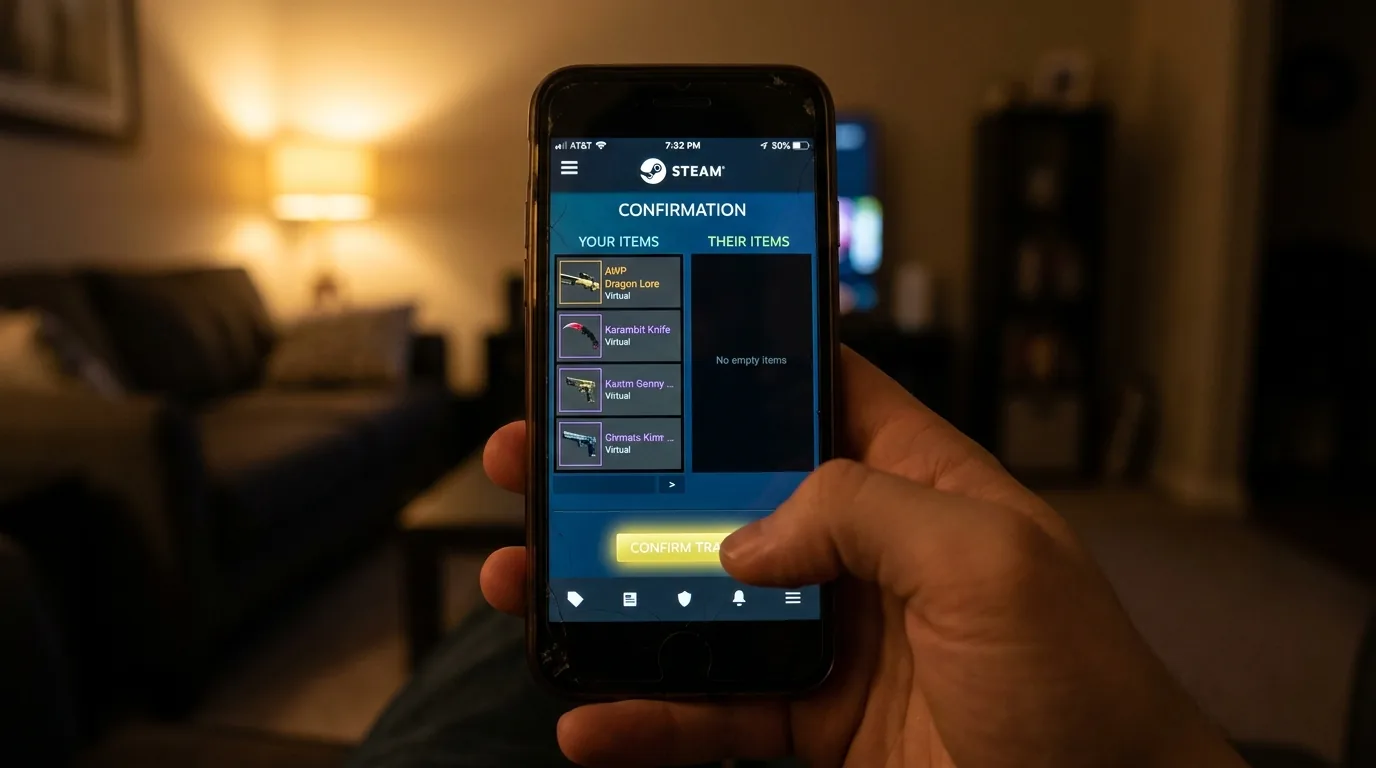
W jaki sposób to właściwie się stało?
Rzeczywiście, podmiana nie przejmuję transakcji natychmiast. W przeglądarce przeglądasz oryginalną ofertę wymiany, klikasz „potwierdź” — przedmioty za przedmioty, lub wysyłasz je na zweryfikowane konto znajomego. Weryfikujesz szczegóły i wszystko się zgadza. Jednak w krótkim oknie czasowym między zaakceptowaniem wymiany na komputerze a otwarciem telefonu w celu jej potwierdzenia — to właśnie wtedy bot oszusta, sklonowany z tą samą nazwą i awatarem, anuluje legalną transakcję i wysyła własną.
Tak, na ekranie telefonu widzisz podmienioną transakcję. Początkowo wyświetla ona Twoje wysyłane przedmioty, ale na dole nie otrzymujesz w zamian absolutnie niczego. Użytkownicy ignorują ostrzeżenia, ponieważ wcześniej zweryfikowali wszystko na komputerze. Psychologiczna precyzja tego oszustwa oraz podatność bazy użytkowników są oszałamiające, zwłaszcza że ofiary w pełni wierzą, że wykonują bezpieczną transfer. Tymczasem serwery Steam obserwują sesję utworzoną tygodnie lub miesiące wcześniej z zupełnie innego adresu IP, anulują aktywną transakcję i natychmiast inicjują oraz akceptują nową — traktując ją jako całkowicie normalną, legalną operację. Wygląda to na bardzo legalną czynność, prawda?
Chcę podkreślić, że znacznie wcześniej, zanim Steam wprowadził swoje nieporadne i nieskuteczne aktualizacje, strony trzeciej strony zajmujące się handlem podjęły działania. Ceniły swoją reputację, a być może po prostu współczuły oszukanym dzieciom. Na przykład strona tradeit.gg Wdrożono system, w którym w przypadku anulowania oficjalnej oferty handlowej na ekranie użytkownika wyświetlał się głośny alarm „ANULOWANO”. Było to realne rozwiązanie, dlatego uznajemy ich za pionierów, którzy faktycznie podjęli próbę rozwiązania problemu. Czyli zewnętrzna strona wykorzystująca API Steam mogła wykrywać wymianę handlową w czasie rzeczywistym, ale sam Steam nie potrafił tego zrobić? A może po prostu odmawiał terminowania nieautoryzowanej sesji, która w oczywisty sposób nie miała żadnego związku z legalnym użytkownikiem? Tak, zgłoszenia do wsparcia Steam wielokrotnie zawierały stwierdzenie: „Twoje przedmioty są utracone, nie możemy pomóc”, a boty odbierające scammerów rzadko były nawet banowane (a jeśli już, to znacznie po fakcie). Nawet po wprowadzeniu blokad handlowych (trade holds), średnia stopa banowania aktywnych botów scamerskich (blokad, które ostatecznie służą gospodarce Steam, zamiast zwracać przedmioty ofiarom) w szczytowych momentach oscylowała w granicach 15–25%. Tymczasem dostawca hostingu, na którym działały boty, pozostał Ihor, a te automatyczne sesje nigdy nie wykorzystywały rotacyjnych proxy rezydencyjnych ani mobilnych.
4c. Dowód na rzecz statycznej infrastruktury
Możemy to udowodnić. Jak wiadomo, PhishDestroy to radykalny projekt antyphishingowy. Zalaćliśmy formularze phishingowe fałszywymi frazami seed w dużej skali, aby wyczerpać zdolności obliczeniowe i przetwarzające ich serwerów. To właśnie tutaj narodził się ten koncept: Steam egzekwuje limity częstotliwości prób logowania na adres IP. Kilka lat temu realizowaliśmy to za pomocą darmowych, publicznych proxy, wysyłając niekończące się nieprawidłowe próby logowania lub celując w konta chronione przez Steam Guard oparty na e-mailu. Ostatecznie Valve zaczął blokować takie próby, a ponieważ nie kupowaliśmy komercyjnych sieci proxy, metoda ta z czasem okazała się mniej opłacalna. Jednak, jak teraz uświadamiamy sobie, mogła być niezwykle zakłócająca, lecz w pokręconej logice Valve utrudnianie działań oszustów uznano za „nieetyczne”.
Przez kilkanaście godzin utrzymując formularze uwierzytelniania oszustów w trybie offline, ustaliliśmy, że nie korzystali oni z rozległej sieci proxy opartej na adresach rezydencjalnych, lecz ze statycznych proxy lub adresów VPS. Zachowane pliki produktowe potwierdziły dwa odrębne modele: przejęte sesje były grupowane w pulach liczących ponad 1000 na każdy adres IP Ihora, podczas gdy boty odbierające korzystały ze stabilnych slotów – jeden bot na adres IP. Zamiana bota w tym samym slocie zachowywała adres IP; adres ten był de facto przypisywany na okres około miesiąca.
Konkluzja: Otwarta scena przestępstwa
Steam widział wszystko, wiedział wszystko i po prostu milczał, zamiast podjąć działania w celu ochrony swoich użytkowników. Oto platforma, która twierdzi, że bezpieczeństwo jest jej najwyższym priorytetem.
Ponadto, atakujący z aktywną sesją przeglądarki mógłby równolegle monitorować Twoje konto, czytać Twoje czaty lub modyfikować Twój profil (na przykład, publikując fałszywe powiadomienie o „banie VAC”), aby wywołać u Ciebie panikę i skłonić do szybkiego przeniesienia wszystkich przedmiotów na konto znajomego lub „bezpieczne” konto alternatywne – co bezpośrednio prowadzi do pułapki wymiany ofert. Tak, mogli aktywnie czytać Twoje prywatne czaty ze znajomymi i oglądać Twoje media w czasie rzeczywistym, równolegle z Tobą. Wyraźnie Steam traktuje równoległe sesje z zupełnie różnych krajów jako standardowe zachowanie dla platformy gamingowej (może zakładając, że skoro istnieje Family Sharing, to „nie ma problemu, jeśli kradną, o ile nie grają jednocześnie w CS:GO”).
5. Pułapka klucza API: zmiana hasła to za mało
Nawet jeśli zmieniłeś hasło, ale zapomniałeś odwołać aktywny klucz API, oszuści wciąż mogli Cię okraść. Tak, bez aktywnej sesji ich skrypt nie mógł już nawigować po Twoim profilu ani automatycznie akceptować transakcji. Jednak oficjalne API Steam nadal pozwalało im wykonywać najistotniejsze operacje: monitorowanie aktywności na Twoim koncie oraz anulowanie oczekujących transakcji (poprzez CancelTradeOffer).
Posiadając wyłącznie Twój klucz API, bot natychmiast wykrywał i anulował Twoją legalną transakcję, a następnie natychmiast wysyłał fałszywą, klonowaną ofertę z własnego konta (skierowaną do Twojego linku transakcyjnego). Od tego momentu skrypt po prostu czekał. Nie mógł kliknąć przycisku potwierdzenia w Twoim imieniu. Cały oszustwo opierało się na tym, że otworzyłeś aplikację mobilną i dobrowolnie potwierdziłeś podmienioną transakcję w Steam Guard. I zadziałało to bezbłędnie.
Istnieje kluczowa techniczna niuans: dysponując wyłącznie kluczem API (i nie posiadając aktywnej sesji), skrypt nie jest w stanie bezpośrednio wstrzyknąć transakcji do potwierdzeń Steam Guard. Musi on wysłać nową ofertę handlową. Oznacza to, że najpierw musisz ręcznie kliknąć „Przyjmij transakcję” na komputerze, zanim oferta pojawi się w aplikacji Steam Guard.
Można by sądzić, że ten dodatkowy krok obniża skuteczność oszustwa – wszakże przy akceptowaniu nowej wymiany od obcej osoby Steam wyświetla rozbudowane ostrzeżenia („Nie jesteście przyjaciółmi”, „To konto zostało oznaczone”). Oszuści jednak wykorzystali psychologię człowieka i pamięć mięśniową. Ponieważ ofiara sama zainicjowała pierwotną wymianę, była już psychicznie przygotowana na oddanie swoich przedmiotów. Gdy zobaczyła, że wymiana nagle zostaje anulowana, a natychmiast pojawia się nowa, zawierająca dokładnie te same przedmioty, pseudonim i awatar, zakładała: Strona działała z opóźnieniem i ponownie utworzyła transakcję.
Użytkownik mechanicznie, działając na autopilocie, pomijał ostrzeżenia Steam, zaakceptował fałszywą wymianę i potwierdził ją na telefonie. Oszustwo powiodło się nie dzięki ominięciu zabezpieczeń Steam Guard, lecz dzięki wykorzystaniu ludzkiej bezwładności.
6. Werdykt: Współwinny z założenia
Nasza główna wiadomość pozostaje bez zmian: jesteśmy szczególnie wdzięczni firmie Valve oraz jej zespołowi wsparcia, którzy uznali za niezwykle wygodne „nie widzieć i nie wiedzieć nic”.
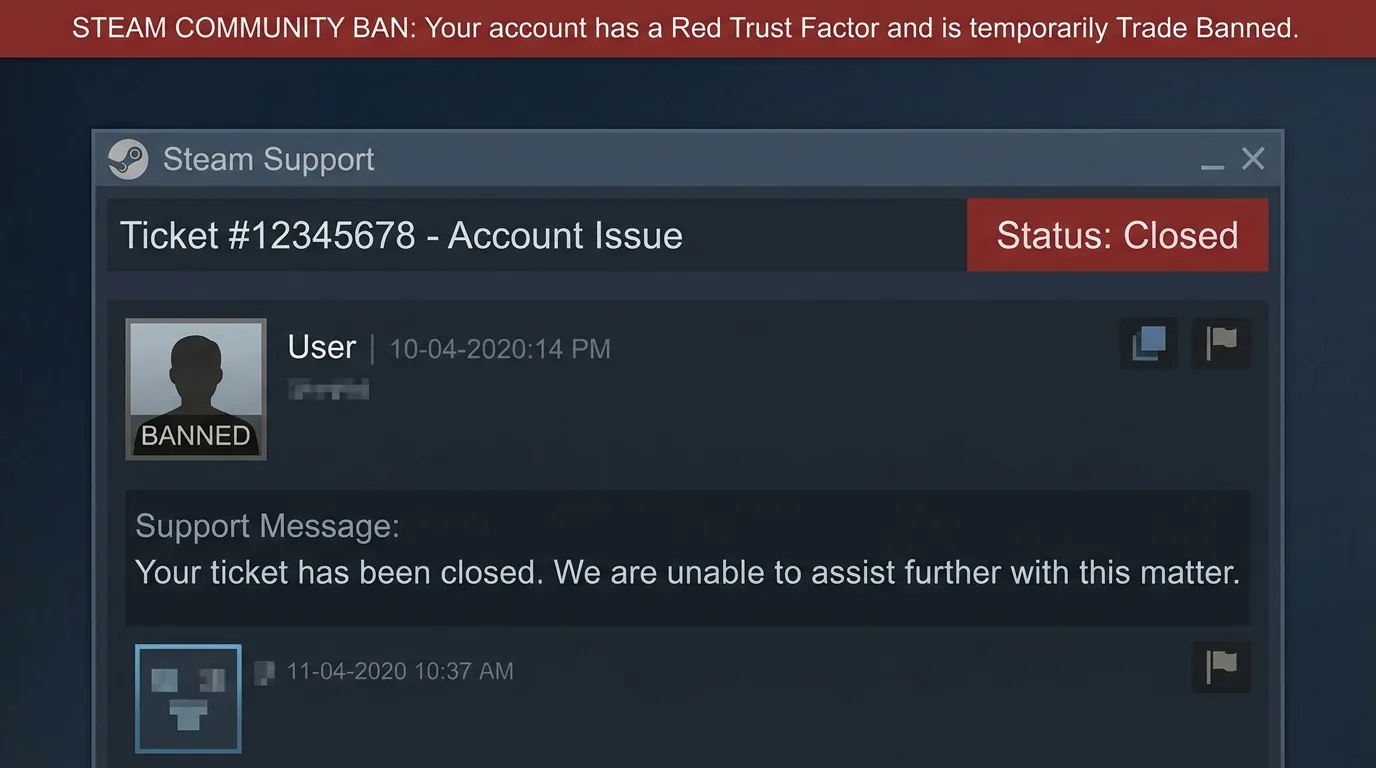
Chętnie twierdzą, że technicznie nie dysponują narzędziami ani możliwościami, aby udzielić pomocy. Rzeczywistość jest jednak zupełnie inna. W celu odzyskania przejętego konta wsparcie techniczne wcale nie potrzebuje jakiegoś starożytnego, zakurzonego klucza CD z dziesięciu lat temu. Steam rejestruje ogromną liczbę innych parametrów, które są celowo ignorowane podczas sporów dotyczących odzyskiwania konta. Mowa tu o unikalnym identyfikatorze urządzenia. Nie jest to zwykły HWID, numer seryjny dysku twardego ani wersja BIOS-u – to unikalny odcisk sprzętowy, który Steam pobiera, najprawdopodobniej na tym samym poziomie jądra/systemu, co ich antycheat VAC.
Gdy Valve odmawia przywrócenia Twojego konta wyłącznie z powodu „braku klucza CD”, nie jest to ograniczenie techniczne. To strategia biznesowa. To chęć wymuszenia na Tobie ponownego zakupu wszystkich gier oraz bezwzględna odmowa oddania kontroli nad cennymi kolekcjami skórek.
To nieetyczne, ale głęboko „steamowe”. To samo dotyczy ich systemu wsparcia – taniej, zleconej na zewnątrz operacji obsługi klienta, której wewnętrzne procedury są zaprojektowane tak, aby unikać udzielania realnej pomocy, a nawet podstawowej uprzejmości. Wszystko sprowadza się do skryptowych, kopiuj-wklej odpowiedzi oraz jednostronnego zamykania zgłoszeń.
Ale Steam nie ma z tym żadnego problemu.
7. Pytania, które Kongres musi zadać firmie Valve
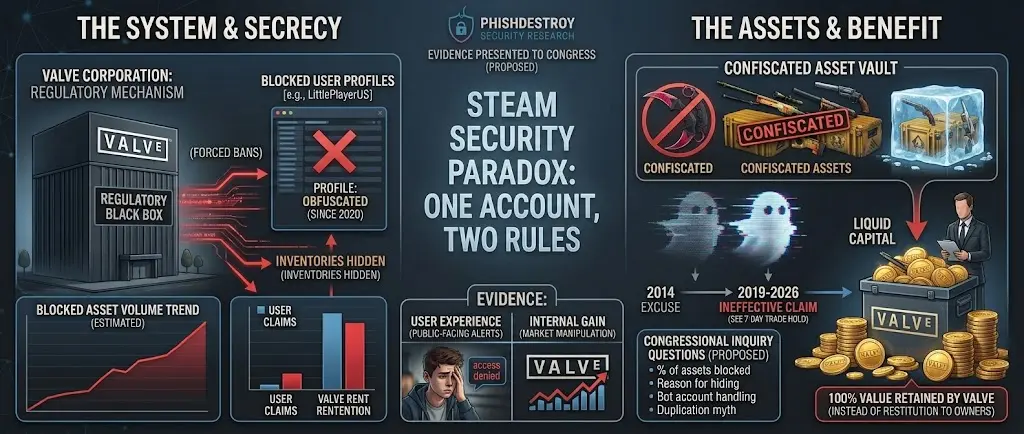
Nie pytaj o karty baseballowe. Śledź przepływy finansowe i rejestr przedmiotów.
Gdy Valve stawi się przed Kongresem lub organem regulacyjnym, analogie nie stanowią dowodu. Wymagaj przysięganych, poddanych audytowi odpowiedzi dotyczących wartości, które unieruchamia, ofiar, których odmawia przywrócenia, oraz kontroli, które decyduje się egzekwować.
Ile wartości graczy jest zablokowane?
Ile przedmiotów z CS2 i Doty znajduje się na kontach objętych zakazem handlu lub zakazem społecznościowym? Jaki procent obrotu i jaką wartość rynkową one reprezentują, z podziałem na rok, typ ograniczenia, rzadkość przedmiotu oraz czas zamrożenia?
Popyt: Sumy zbiorcze, metodologia, przedziały wiekowe, niezależny audyt oraz podlegająca weryfikacji publikacja wykazów zakazanych botów. Jeśli dane obalają zarzut, opublikuj je.
Dlaczego dowody są ukryte?
Gdy inwentaryzacja lub profil staje się niepubliczny po nałożeniu ograniczenia, jaki cel bezpieczeństwa temu służy? Czy polityka widoczności uległa zmianie około 2020 roku i dlaczego księga jest ukrywana, zamiast wyświetlać wyraźne publiczne ostrzeżenie, podobne do powiadomienia VAC?
Popyt: Historia polityki, wewnętrzne uzasadnienie, zasady dostępu oraz ścieżka odwoławcza.
Dlaczego boty nie są eliminowane już na etapie ich powstawania?
Sam Steam wskazuje, że złośliwi użytkownicy powszechnie posługują się fikcyjnymi kontami i stosują próg 5 dolarów. Co wykrywa automatyczną rejestrację, przydzielanie numerów telefonów i modułów uwierzytelniających, finansowanie dokładnie na poziomie progu, brak aktywności w grach, długotrwałą nieaktywność, a następnie maszynowy charakter przepływu przedmiotów?
Popyt: Stopy fałszywie dodatnich i fałszywie ujemnych wyników – oraz to, czy zakazy są nakładane, zanim konto nabierze wartości, czy dopiero po otrzymaniu cennych przedmiotów.
Czy „duplikacja” nadal jest wiarygodnym usprawiedliwieniem?
Uzasadnienie duplikacji sięga praktyk restytucyjnych oraz przypadków nadużyć w obsłudze z połowy lat 2010. Współczesny przedmiot posiada unikalny rekord, znaną łańcuch przeniesień oraz zabezpieczenia handlowe. Dlaczego wycofanie tego samego przedmiotu od udowodnionego nielegalnego odbiorcy i jego ponowne przypisanie do zweryfikowanego poprzedniego posiadacza miałoby skutkować powstaniem kopii? Na którym dokładnie etapie w 2026 roku pojawia się drugi przedmiot?
Popyt: Historia polityki od 2014 roku, odtwarzalne wyjaśnienie techniczne oraz liczba rzeczywistych incydentów duplikacji spowodowanych przywracaniem od 2019 roku.
Na jakiej podstawie prawnej przedmiot został unieruchomiony?
Czy Valve traktuje skiny jako własność, licencję czy jedynie uprawnienie w bazie danych? Który zapis umowy i teoria prawna uzasadniają trwałe unieruchomienie po kradzieży, jednocześnie odmawiając restytucji zweryfikowanemu dotychczasowemu posiadaczowi? Odzyskana od złodzieja własność nie staje się przychodem policji; dlaczego cyfrowy odpowiednik pozostaje pod wyłączną kontrolą platformy, zamiast zostać zwrócony poszkodowanemu?
Popyt: Powiadomienie, ujawnienie dowodów, przegląd przez człowieka, odwołanie, terminy oraz dokładna reguła określająca ostateczną dyspozycję każdego elementu.
Kogo chroni ban i ile Valve już zarobiło?
Oficjalne FAQ firmy Valve wymienia 5% opłatę transakcyjną Steam oraz 10% opłatę specyficzną dla gier CS2 i Dota, pobieraną od kupującego przy sprzedaży na rynku społecznościowym. Środki na koncie Steam Wallet nie mogą zostać wypłacone na konto bankowe ani przelewane na inne konto. Obronna kwestia sprowadza się zatem nie do tego, czy Valve otrzymuje pełną cenę nominalną ponownie przy każdej odsprzedaży, lecz do tego, ile zamkniętego obiegu środków i skumulowanych przychodów z opłat było przypisane do przedmiotu przed jego zablokowaniem – oraz jak usunięcie podaży wpływa na rzadkość i cenę pozostałych przedmiotów.
Popyt: Opłaty za czas trwania życia pobierane od każdej pozycji, a następnie zamrożone, wskaźniki zwrotu ofiarom oraz interwencji przed stratą, a także model wpływu cenowego na zamrożoną podaż. Nie traktuj zakazu bez zwrotu jako pomocy dla ofiary.
Czy Valve broni domniemania winy?
Ograniczenie dostępu do konta nie jest wyrokiem więzienia; ta analogia testuje procedurę. Gdyby Valve lub jej dyrekcja stanęła przed niezrozumiałą karą, nieujawnionymi dowodami i symbolicznym odwołaniem, na które odpowiedziano „przeczytaj przepisy”, czy ich prawnicy nazwaliby to sprawiedliwością? Tymczasem w przypadku wartościowych aktywów Valve może pełnić rolę oskarżyciela, sędziego i strażnika zamrożonej wartości. Jaka niezależna kontrola adresuje ten konflikt interesów?
Popyt: Dokładna reguła, rzekome działanie, podsumowanie dowodów, człowiek-weryfikator, uzasadniona decyzja, niezależna eskalacja oraz ujawnienie sposobu traktowania zamrożonej wartości.
Dlaczego odwołanie o istotnym znaczeniu jest niedostępne?
Schematyczna odpowiedź oraz ogólny link do Umowy Subskrybenta Steam nie stanowią ustalenia faktów. Dlaczego zwykły konsument może zostać pozbawiony dostępu do zarzutów i dowodów, a następnie stanąć w obliczu barier technicznych, prawnych i finansowych, które czynią kwestionowanie automatycznego lub błędnego ograniczenia niepraktycznym?
Popyt: Bezpłatne odwołanie do człowieka, decyzja w języku zrozumiałym dla każdego, terminy odpowiedzi, dostęp do zewnętrznego rozstrzygania sporów oraz statystyki dotyczące automatycznych banów, przeglądów przez ludzi, cofnięć decyzji i powtarzających się szablonowych odpowiedzi.
Społeczność, odzyskiwanie danych i sesja, której Valve postanowiło nie zamykać
Czym jest „społeczność” w Steam Community?
Po tym, jak prokurator generalna stanu Nowy Jork pozwała firmę Valve w lutym 2026 roku, Valve opublikowała oświadczenie wsparcia Steam skierowane do użytkowników, przywołując skutki dla użytkowników oraz publiczny proces. Jednak gdy decyzje platformy wpływają na cenne inwentarze tych użytkowników, jaką formalną władzę posiada ta „społeczność” – głosowanie, uzasadnienia, konsultacje polityki, nadzór czy nawet widoczność wyników zgłoszeń?
Popyt: Zdefiniuj prawa społeczności do sprawowania władzy i opublikuj zapisy konsultacji, wyniki raportów oraz niezależny mechanizm nadzoru użytkownika – albo przyznaj, że „społeczność” to jedynie element brandingu, a nie reprezentacja.
Dlaczego zwykłe egzekwowanie przepisów dziedziczy poufność VAC?
Utrzymywanie w tajemnicy sygnatur wykrywania antycheat może chronić metodę detekcji. Ograniczenia społecznościowe lub branżowe są czymś innym. Jakie ryzyko bezpieczeństwa uniemożliwia Valve podanie nazwy reguły, znacznika czasu, rzekomego działania oraz kategorii dowodów? Ile zgłoszeń od użytkowników i raportów botów prowadzi do podjęcia działań, a jakie kontrole integralności obejmują pracowników, podwykonawców i wolontariuszy?
Popyt: Wskaźniki błędów i odwróceń, statystyki dotyczące przejścia od raportu do działania, niezależne audyty integralności, zasady dotyczące konfliktu interesów oraz zbiorcze wyniki dyscyplinarne.
Czy mechanizmy odzyskiwania konta są projektowane w oparciu o dowody, których użytkownicy najprawdopodobniej nie będą w stanie zachować?
Steam wskazuje, że detaliczny klucz CD może potwierdzić prawo własności i zaleca jego przechowywanie; informuje również, że zweryfikowany numer telefonu zapewnia dodatkowe opcje odzyskiwania konta. Dlaczego więc domagać się fizycznego klucza sprzed dekady, skoro Valve może dysponować danymi dotyczącymi płatności, historycznym adresem e-mail i numerem telefonu, a także zapisami o urządzeniach i logowaniach? PhishDestroy wewnętrznie szacuje, że 15–20% osób składających wnioski nie ukończy procesu odzyskiwania po takim żądaniu, choć część z nich nadal kontaktuje się z długoterminowego dostawcy i komputera oraz kontroluje adres e-mail lub numer telefonu. Valve może obalić ten szacunek, publikując swoje dane.
Popyt: Próby, zatwierdzenia, odrzucenia oraz porzucone procedury według typu dowodu; wyniki dla wnioskodawców, którzy zachowali e-mail, numer telefonu lub urządzenie; oraz audytowalne wyjaśnienie ważności sygnałów.
Dlaczego karać ofiarę, zamiast unieważnić wrogą sesję?
W badanej infrastrukturze kilka kolejnych adresów IP Ihora – w tym adresy kończące się na .156, .157 i .158 – utrzymywało po ponad 1000 aktywnych, przejętych sesji, podczas gdy właściciele kont pozostawali na znanych urządzeniach w innych lokalizacjach. Te sesje mogły równolegle odtwarzać klucze API, oczekiwać, modyfikować transakcje oraz odczytywać czaty. Umowa subskrypcyjna Steam przewiduje możliwość rozwiązania umowy w przypadku korzystania z proxy IP maskującego miejsce pobytu, w tym „w jakimkolwiek innym celu”. Dlaczego serwer proxy utrzymujący tysiąc niezwiązanych ze sobą kont nie wywołuje nawet odwołania sesji?
Popyt: Automatycznie cofnij sesję hostingu, jej klucz API oraz potwierdzenia, gdy łączy ona niezwiązane ze sobą konta w masowej skali; następnie wymuż czyste uwierzytelnienie ponowne, nie ograniczając przy tym ofiary.
Siedem lat, 79 pracowników Steam i 1,16 miliona nominalnych godzin: porażka czy model biznesowy?
PhishDestroy może udokumentować puli liczące ponad 1000 sesji na jednym adresie IP, kolejne adresy u jednego dostawcy oraz osobne, stabilne sloty IP przeznaczone dla botów odbierających. Mimo to wzorzec po stronie serwera nie wywołał oczywistej reakcji: odwołania sesji hostingowej, unieważnienia dostępu do API oraz wymogu czystej autoryzacji od właściciela. Valve już egzekwuje zasady dotyczące jednoczesnego korzystania z sesji gier. Dlaczego równoważna logika ryzyka nie została zastosowana, gdy rosyjski adres hostingowy znajdował się między właścicielem a Steam, trzymając tysiąc niezwiązanych ze sobą kont?
Zdjęcie stanu organizacji z 2021 r., przypadkowo ujawnione w ramach postępowania antymonopolowego przeciwko Wolfire w 2024 r., miało wykazywać 79 osób w kategorii „Steam” Valve oraz łączną sumę wynagrodzeń brutto w wysokości 76 446 633 USD, co odpowiada średniej kategorii wynoszącej około 968 000 USD na wymienionego pracownika, a nie indywidualnemu wynagrodzeniu. To zdjęcie stanu nie dowodzi, że 79 inżynierów bezpieczeństwa pracowało nad zamianą ofert, że liczba pracowników pozostawała stała, ani że cały czas pracy wszystkich pracowników był dostępny do rozwiązania tego problemu. Ustala jednak skalę, którą Valve musi wyjaśnić.
Do: Ofiar kradzieży aktywów oraz wprowadzającego w błąd zespołu prawnego Valve
Przez cały czas próbujesz przekonać sądy i graczy, że kradzież przedmiotów jest wyłącznie winą „głupich dzieci”, a architektura Twojej platformy nie ponosi żadnej odpowiedzialności. Zdejmijmy korporacyjne maski i wyjaśnijmy w najprostszych słowach, dlaczego Twój wysoce zaawansowany i dochodowy ekosystem phishingu istnieje wyłącznie z powodu luk w architekturze Steam. Phishing to jedynie akt kradzieży klucza do drzwi frontowych. Natomiast fakt, że za tymi drzwiami znajduje się całkowicie niechroniony kontroler sejfu, to w całości wina deweloperów Valve.
Przeanalizujmy kilka analogii do Twojego modelu bezpieczeństwa, aby uświadomić sobie ogrom tej awarii.
1. Nie jesteś GitHubem (Baśń o programiście)
Valve uzasadnia swoją niebezpieczną API, twierdząc, że Steam to „otwarta platforma dla deweloperów”. Dobra, porównajmy Cię z GitHubem. Co się dzieje, gdy próbujesz wygenerować Osobisty Token Dostępu (PAT) na GitHubie?
- System wymusza ponowne wprowadzenie hasła.
- Poprosi Cię o kod 2FA.
- Zobowiązuje to do jawnego zaznaczenia uprawnień zakresu (separacji przywilejów) dla żetonu.
- Co kluczowe, wymaga ona ustawienia daty wygaśnięcia (TTL) dla tokena.
A co robi Steam? Jednym kliknięciem, bez żadnego potwierdzenia, cicho wydaje klucz o nieograniczonej mocy, przyznający nieograniczony dostęp do odczytu i zapisu, umożliwiający na zawsze anulowanie i zastępowanie ofert handlowych. Nie jesteście otwartą platformą dla deweloperów; jesteście otwartą bramą.
2. Jesteś gorszy niż objęte sankcjami mieszarki kryptowalut (syndrom Tornado Cash)
Gdyby Steam nie był platformą dla deweloperów, być może jest giełdą finansową? Porównajmy Cię nie do legalnych giełd papierów wartościowych, lecz do cieniowych miksów kryptowalut i sankcjonowanych platform, które amerykański Departament Skarbu i FBI rozbijają w związku z praniem pieniędzy (takich jak Tornado Cash, Bitzlato czy Garantex).
Chcesz poznać ostateczną ironię, Gabe? Nawet nielegalne, objęte sankcjami pralnie kryptowalut z dark webu stosują lepsze zabezpieczenia API niż Steam! Nawet administratorzy podziemnych mikserów rozumieją, że aby wygenerować klucz API umożliwiający zarządzanie saldami użytkowników, muszą wymusić na użytkowniku wprowadzenie kodu 2FA, potwierdzenie przez e-mail oraz przypisanie klucza do konkretnych adresów IP. Tymczasem Valve – legalna, warta miliardy dolarów amerykańska korporacja – pozwala niewidocznemu skryptowi działającemu na serwerze w Rosji uzyskać trwały, nie wymagający potwierdzenia dostęp do inwentarzy użytkowników wartych dziesiątki tysięcy dolarów za jednym kliknięciem. Czy cyberprzestępcy faktycznie egzekwują wyższe standardy bezpieczeństwa niż Twoi deweloperzy zarabiający miliony dolarów?
3. Szare rynki okazały się sprytniejsze od korporacji o wartości wielu miliardów dolarów
Najzabawniejszą częścią tej historii są trzeciostronne rynki hazardowe i wymiany skórek (takie jak OPSkins czy dawne BitSkins), które Valve tak agresywnie atakowało. W 2017 roku konfrontowały się one z dokładnie tym samym problemem podmiany ofert API (Offer-Swap). A wiecie, co zrobiły? One – mała grupa niezależnych deweloperów bez budżetów liczących miliardy dolarów – po prostu naprawiła to w ciągu kilku dni, dodając mechanizm potwierdzeń, co natychmiast zniweczyło schematy oszustów.
Tymczasem Valve przez 7 lat prowadziła eksperymenty na dzieciach, obserwując, jak długo użytkownicy będą kupować nowe skiny w celu zastąpienia skradzionych oraz jak dużą ilość nielegalnych środków oszuści mogli wyprać za pośrednictwem tego obiegu.
4. Wspaniałe kule zamiast rzeczywistych napraw
Zamiast usunąć lukę, Valve wprowadziło „genialne” opaski. Siedmiodniowy okres karencji dla transakcji. Czterogodzinny blokada handlu przy zmianie pseudonimu. Przez siedem lat leczyło otwarte złamanie plastry. Skradziony nóż nigdy nie został zwrócony ofierze; został po prostu na zawsze zamrożony na zbanowanym botcie, co sztucznie zmniejszyło podaż na rynku i podbiło jego wartość. Był to idealny cykl biznesowy: oszuści kradną, Valve banuje, podaż spada, ceny rosną, a Gabe pobiera lukratywną prowizję od każdej nowej sprzedaży.
Główne pytanie, na które Valve nie może odpowiedzieć:
STEAM, DLACZEGO NA ŚWIECIE NIE MOGŁEŚ PO PROSTU DODAĆ OBOWIĄZKOWEGO POTWIERDZENIA LUB POWIADOMIENIA PUSH NA TELEFON W STEAM GUARD PRZY GENEROWANIU KLUCZA API—NARZĘDZIA WSZECHMOCNEGO, KTÓRE KONTROLUJE AKTYWA WARTOŚCIU TYSIĘCY DOLARÓW W ŚWIECIE WIRTUALNYM?!
Wymagasz od użytkowników potwierdzenia sprzedaży karty kolekcjonerskiej za 3 centy w aplikacji mobilnej. A jednak przez 7 lat pozwalałeś niewidocznemu skryptowi uzyskać trwałą kontrolę nad całym ich stanem magazynowym, bez jakiegokolwiek powiadomienia. To nie jest „phishing”. To celowe, przemyślane zaniedbanie, a Twoi użytkownicy zapłacili za to cenę.
Gdyby kierownictwo Valve poddało swoich inżynierów bezpieczeństwa nielegalnym eksperymentom z kriogenicznym zamrażaniem wiosną 2017 roku i obudziło ich dopiero dziś – wycofujemy wszystkie nasze twierdzenia. Wyjaśniałoby to wszystko. Nauka wymaga ofiar (w tym przypadku: stanów magazynowych użytkowników).
Ale jeśli przez te 7 lat Twoi pracownicy byli w pełni świadomi i otrzymywali wynagrodzenie, mamy złą wiadomość. Podczas gdy Twoi deweloperzy spędzili 1,16 miliona godzin na zabezpieczaniu kluczy API, nie wdrażając prostego potwierdzenia Steam Guard, oto krótki przegląd tego, co reszta ludzkości zdołała osiągnąć, podczas gdy Ty pozostawałeś w stanie hibernacji:
Technologiczne i naukowe przełomy ludzkości (2017–2024):
- Rewolucja AI: Ludzkość wynalazła generatywne sieci neuronowe. OpenAI uruchomiło ChatGPT, który zdał egzamin na adwokata, nauczył się pisać złożony kod, diagnozować choroby oraz tworzyć fotorealistyczne dzieła sztuki, całkowicie transformując globalną gospodarkę.
- Eksploracja kosmosu: NASA z powodzeniem wylądowała łazikiem Perseverance na Marsie, przetestowała helikopter Ingenuity w marsjańskiej atmosferze oraz wdrożyła Kosmiczny Teleskop Jamesa Webba, obserwujący początki Wszechświata. SpaceX opanowała technikę przechwytywania spadających z powietrza 50-metrowych stopni rakiet za pomocą gigantycznych mechanicznych ramion.
- Medycyna: Świat stanął w obliczu pandemii COVID-19. W rekordowo krótkim czasie naukowcy zsekwencjonowali genom wirusa, opracowali i przetestowali rewolucyjne szczepionki mRNA oraz zaszczepili miliardy ludzi, aby zatrzymać pandemię.
- Kwantowy skok: Google i IBM oficjalnie osiągnęły „przewagę kwantową”, budując komputery kwantowe zdolne do rozwiązywania w ciągu kilku sekund równań, na które klasyczne superkomputery potrzebowałyby tysięcy lat.
- Rewolucje sprzętowe: Apple porzuciła architekturę procesora, na której opierała się przez dziesięciolecia, i zaprojektowała od podstaw własne, wysokowydajne układy M-series. Tymczasem Valve sama zdołała zaprojektować, wyprodukować i wprowadzić na rynek innowacyjną konsolę Steam Deck.
Osiągnięcia Zespołu Bezpieczeństwa Steam w ciągu tych samych 7 lat:
- Dodano 7-dniowe wstrzymanie transakcji (nie udało się powstrzymać kradzieży).
- Przez 5 lat myślałem, a potem handel zakazanymi przedmiotami został zablokowany na 4 godziny po zmianie pseudonimu (co wywołało śmiech wśród oszustów).
Podsumowanie: W czasie, w którym ludzkość dotarła na Marsa, wynalazła sztuczną inteligencję, pokonała globalną pandemię i zbudowała komputery kwantowe, Valve – korporacja warta miliardy dolarów – nie zdołała dodać nawet jednego okna dialogowego z przyciskiem „Potwierdź w aplikacji mobilnej” na stronie dev/apikey.
Panowie z Valve, witajcie w przyszłości. Wasz kriogeniczny sen dobiegł końca. Ludzkość dokonała ogromnego skoku naprzód. Wreszcie dodajcie uwierzytelnianie dwuskładnikowe (2FA) do swojego API, aby dzieci przestały tracić miliony dolarów z powodu waszej korporacyjnej lenistwa. Czy może mamy czekać kolejne 7 lat, aż Elon Musk skolonizuje Marsa?
Zakrycie Steam API: Jak Valve zalegalizowała cichą inwigilację
Przez ostatnie 7 lat Valve zrzuca odpowiedzialność za masową oszustwo polegające na podmianie transakcji API na swoich użytkowników. Standardowa odpowiedź pomocy technicznej Steam zbywa ofiary, twierdząc, że padły ofiarą phishingu i same skompromitowały swoje konta.
To jest przemyślane korporacyjne kłamstwo. To, co Valve nazywa „kradzieżą konta”, jest w rzeczywistości nieprzerwaną, zautomatyzowaną operacją inwigilacji typu Man-in-the-Middle (MITM), umożliwiającą przez ich własną, wadliwą infrastrukturę.
Kradzież konta a cicha szpiegowska inwigilacja MITM
Regulamin usługi Steam surowo zabrania stosowania automatycznych skryptów. Tymczasem backend Valve’a przymyka na to oko, gdy te same skrypty przejmują sesje użytkowników.
- Standardowe kradzieże: Logowanie z nieautoryzowanego urządzenia wywołuje zakaz społecznościowy, blokując konto i zachowując inwentarz użytkownika.
- Sztuka szpiegostwa API: Złośliwy serwer nawiązuje równoległe połączenie, monitorując konto w tle 24/7 bez wywoływania żadnych alertów ani banów.
- Kłamstwo interfejsu: Podczas transakcji aplikacja mobilna Steam wyświetla legalną operację, zmuszając użytkownika do autoryzacji wymiany, którą niewidoczny skrypt anuluje i zastępuje w ciągu milisekund.
Umowa Fantom: Jak Steam kłamie na temat Twojej „zgody”
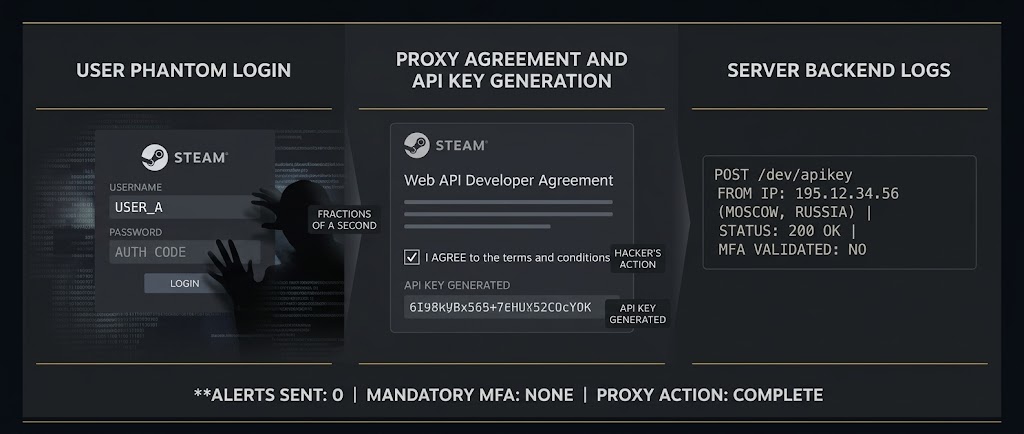
Porozmawiajmy o ulubionym usprawiedliwieniu Steam Support, gdy odmawiają zwrotu skradzionych przedmiotów: „Jesteś odpowiedzialny za bezpieczeństwo swojego konta oraz za działania podejmowane na nim”.
Sugerują, że to Ty, użytkownik, wyraziłeś zgodę na warunki, które umożliwiły to kradzież. Naprawdę? Nigdy nie widziałeś tej strony z umową dla deweloperów: https://steamcommunity.com/dev/apiterms. Nigdy nie kliknąłeś „Zgadzam się”. Haker zaakceptował tę umowę w Twoim imieniu, ułamki sekundy po zalogowaniu się na Twoje konto z rosyjskiego adresu IP.
Wyzwiamy więc każdego prawnika lub przedstawiciela Valve, by wskazał nam dokładnie, w którym miejscu Umowy Subskrybenta Steamu znajduje się zapis: „Korzystając ze Steama, wyrażasz zgodę na całodobowy, tłoowy nadzór nad Twoim lub dziecinnym kontem przez zautomatyzowany serwer zlokalizowany w Rosji”.
W 90% przypadków podmiany handlu ofiara nawet nie wie, czym jest klucz Web API. Nigdy go nie używała. Tymczasem Valve przez 7 lat biernie przyglądała się sytuacji, całkowicie ignorując rozwiązanie, o które społeczność krzyczy od pierwszego dnia: wystarczy dodać obowiązkowe potwierdzenie przez Steam Guard przy generowaniu klucza API!
Steam: dzieci nie powinny być zmuszane do wspierania hakerów
Wyobraź sobie zwykłego nastolatka z Europy. Gra w gry, oszczędza na ulubione skiny i pewnego dnia popełnia błąd – loguje się na stronie phishingowej. W normalnym ekosystemie cyfrowym protokół jest prosty: konto jest automatycznie blokowane (Community Ban), hasła są resetowane, a dostęp jest bezpiecznie przywracany. Młody człowiek uświadamia sobie swój błąd, ale system chroni go przed katastrofalnymi konsekwencjami.
W Steamie wszystko działa jednak inaczej. Zamiast blokować podejrzane aktywności, Valve cicho otwiera ukryte drzwi. Serwer z jurysdykcji objętej sankcjami (Rosja) uzyskuje równoległy, nieautoryzowany dostęp do konta tego dziecka. Bez żadnego drugiego poziomu weryfikacji, bez pojedynczego promptu Steam Guard, obcy skrypt generuje klucz Web API. Akceptuje w imieniu użytkownika warunki prawne i rozpoczyna całodobowe monitorowanie jego czatów, transakcji oraz ekwipunku.
Nastolatek z UE nigdy nie wyraził zgody na ukryte inwigilowanie. Nie jest zobowiązany do finansowania hakerów z terytorium objętego sankcjami OFAC tylko dlatego, że korporacja o wartości wielomiliardowej jest zbyt leniwa, aby zabezpieczyć własne API. Poprzez zatrzymanie skradzionych skórek i odmowę ich przywrócenia Valve przykrywa swoją zaniedbanie infrastrukturalne, de facto legalizując odpływ cyfrowych aktywów obywateli europejskich na terytoria objęte sankcjami.
Dlaczego naruszenie bezpieczeństwa API i tokenów Steam łamie prawo
Steam umożliwia stronom trzecim generowanie kluczy API oraz przejmowanie tokenów sesji za pośrednictwem proxy MitM, bez jakichkolwiek alertów dla użytkownika ani weryfikacji dwuskładnikowej (2FA). Taka zaniedbanie stanowi bezpośrednie naruszenie kluczowych przepisów dotyczących ochrony danych osobowych oraz praw konsumentów:
- 🇪🇺 RODO UE (art. 25 i 32): Wymaga wdrożenia zasady „bezpieczeństwo przez projektowanie” oraz odpowiednich środków ochrony technicznej. Generowanie kluczowych kluczy dostępu bez uwierzytelniania dwuskładnikowego (2FA) stanowi poważne naruszenie bezpieczeństwa.
- 🇺🇸 Ustawa FTC USA (art. 5): Kara za „nieuczciwe praktyki” oraz brak „wystarczającego bezpieczeństwa danych”. FTC regularnie podejmuje działania wobec platform, które nie wdrażają wieloskładnikowej weryfikacji tożsamości (MFA) dla kluczowych operacji na kontach.
- ⚖️ Dyrektywa UE 2019/770: Usługi cyfrowe muszą spełniać podstawowe oczekiwania konsumentów w zakresie bezpieczeństwa. Siedmioletnia luka w API Steam całkowicie tego nie spełnia.
- 🛡️ Dyrektywa NIS 2: Wymaga rygorystycznej higieny cybernetycznej, w tym obowiązkowego uwierzytelniania wieloskładnikowego (MFA) w zarządzaniu dostępem, czego Valve nie przestrzega w przypadku generowania API.
Podsumowując: Gdy platforma przekazuje Twoje klucze API do sesji proxy bez jakiegokolwiek ostrzeżenia czy potwierdzenia, nie jest to jedynie wada, lecz poważne naruszenie wymogów zgodności.
Gotowi do kontrataku? Wygeneruj swoje powiadomienie o sporze
Nie akceptuj automatycznych odrzuceń przez ich regulamin. Wymagaj od Valve odpowiedzialności prawnej na mocy międzynarodowych przepisów dotyczących ochrony konsumentów i danych osobowych. Skorzystaj z naszego darmowego, interaktywnego generatora, aby natychmiast przygotować formalne Powiadomienie o sporze (PDF) dostosowane do Twojego regionu.
Wygeneruj powiadomienie i zapisz jako PDFCzy Valve przechowuje logi na poziomie sesji dotyczące uwierzytelniania, tworzenia kluczy API, anulowania i wymiany ofert, potwierdzeń, historii adresów IP oraz działań supportowych? Jeśli takie rekordy istnieją, czy Valve mogłoby udowodnić, kiedy po raz pierwszy zauważyło pulę Ihora i dlaczego pozostawiło je w stanie aktywnym? Jeśli nie istnieją, dlaczego platforma obsługująca inwentarze o wysokiej wartości nie zachowała śladu audytowego niezbędnego do zbadania znanego typu ataku?
W ciągu około 88 miesięcy, ilu użytkowników – w tym nieletnich, o ile jest to znane – otworzyło zgłoszenia dotyczące konkretnie podmiany ofert? Ile zgłoszeń wykazywało obcą równoległą sesję, ale otrzymało skryptowaną odpowiedź zamiast natychmiastowego unieważnienia? Ile spraw zakończyło się zapobieżeniem stracie, faktycznym zwrotem przedmiotu lub zakazem działania bota odbierającego, przypisanym do danego zgłoszenia lub raportu, a nie do późniejszego, niezwiązanego wykrycia? Przegląd PhishDestroy publicznych raportów ofiar i dyskusji na Reddicie nie wykazał żadnego przypadku, który można by z pewnością powiązać z raportem ofiary; nie jest to jednak dowodem na to, że żaden taki przypadek nie istnieje, a Valve może sprostować te dane, publikując swoje wewnętrzne sumy.
Kwestia finansowa wymaga również precyzyjnej rozliczalności. W przypadku sprzedaży na rynku społecznościowym CS2 lub Dota, w której sprzedający otrzymuje 100 jednostek wartości portfela Steam, kupujący płaci około 115 jednostek po uwzględnieniu opisanego 5% opłaty Steam oraz 10% opłaty za grę, z uwzględnieniem zaokrągleń. Dodatkowe 15 jednostek stanowi opłatę; 100 jednostek sprzedającego to wartość portfela, a nie kolejne 100 jednostek prowizji, dlatego określenie „115% zysku” byłoby nieprecyzyjne. Jednakże, jeśli przedmiot ten zostanie później skradziony i zablokowany bez zwrotu, Valve nadal kontroluje środki w zamkniętym obiegu, pobrała opłatę i wycofała przedmiot z obrotu. Jakie są łącznie płatności kupujących, opłaty Valve, zobowiązania portfela, wartość zablokowanych przedmiotów, wpływ na ceny oraz kwoty zwrotów dla tej klasy ataku?
Popyt: Opublikuj rzeczywistą liczbę pracowników działów bezpieczeństwa i wsparcia technicznego rocznie; liczbę godzin oraz budżet przeznaczony na zapobieganie wymianie ofert; pełną oś czasu raportów, decyzji oraz pominiętych masowych pul; wskaźniki czasu od zgłoszenia do unieważnienia sesji, czasu od zgłoszenia do zbanowania bota oraz wskaźniki zwrotów; zachowane dzienniki żądań i działań; oraz zweryfikowane porównanie wynagrodzeń pracowników Steam i zysków platformy z stratami użytkowników, pobranymi opłatami, wartością portfela oraz zamrożonymi przedmiotami. Odpowiedz oficjalnie: czy była to niewystarczająca obsada kadrowa, wada polityki wsparcia technicznego, czy też świadoma decyzja biznesowa?
Zewnętrzne wsparcie i uprzywilejowany dostęp
Czy zlecony agent może wysyłać zapytania do dowolnego użytkownika Steam na całym świecie?
Polityka prywatności firmy Valve stanowi, że dostawcy wsparcia trzeciej strony mogą otrzymywać dane osobowe wyłącznie w niezbędnym zakresie. Firma PhishDestroy zna zestaw pól oraz model dostępu interfejsu, który został przebadany; Valve jest proszona o potwierdzenie lub zaprzeczenie tego faktu w formie pisemnej. Czy agent kontraktowy w Irlandii – lub w innym miejscu – może otworzyć profil użytkownika z USA, Niemiec, Australii, Chin lub Rosji? Czy ma możliwość przeglądania bieżących i historycznych rekordów e-maili, numerów telefonów, adresów IP oraz urządzeń, sesji, zmian konta, transakcji lub prywatnych czatów? Czy wymagane jest przypisanie zgłoszenia (ticketu)?
Popyt: Rejestr procesorów i podprocesorów, wszystkie kraje przetwarzania danych, macierz dostępu do pól danych z podziałem na role, ograniczenia regionalne, dostępy just-in-time ograniczone do zakresu zgłoszeń (ticketów) oraz jednoznaczna odpowiedź dotycząca czatu i identyfikatorów historycznych.
Czy Valve zna tożsamość osoby stojącej za każdym uprzywilejowanym zapytaniem?
Pracownik podwykonawcy może mieć osobiste, polityczne lub rządowe powiązania nieznane użytkownikowi. Co zapobiega sytuacji, w której operator zostaje przekupiony, zmuszony lub powołany przez FSB – lub jakikolwiek inny organ wywiadowczy lub organ ścigania – do pozyskania historii IP osoby, czasu aktywności, kontaktów lub zmian na koncie? Czy Valve identyfikuje każdą osobę fizyczną, zakazuje współdzielenia danych uwierzytelniających, rejestruje każdą wyszukiwanie i wyświetlenie pola, wykrywa dostęp spoza przypisanego przypadku, blokuje masowy eksport i wymaga, aby wszystkie żądania rządowe przechodziły przez proces prawny Valve?
Popyt: Audytorowalne dzienniki zdarzeń przypisane do konkretnych użytkowników, uwierzytelnianie sprzętowe, alerty o anomalii, okresowe przeglądy dostępu, okresy przechowywania logów, statystyki nadużyć wewnętrznych, łączna liczba żądań rządowych pochodzących od podwykonawców, wyniki działań dyscyplinarnych oraz publiczny raport o przejrzystości z podziałem na kraje.
Czy Valve twierdzi, że boty i ofiary nie mogą już zostać zlokalizowane?
Jeśli Valve zezna przed sądem, że jej interfejs, zabezpieczenia i wsparcie techniczne zawiodły – lub przerzuci odpowiedzialność za te niepowodzenia na podwykonawcę – a następnie obieca naprawienie szkód, argument „nie jesteśmy już w stanie zidentyfikować botów ani ofiar” nie może stać się kolejnym pretekstem. PhishDestroy jest gotowa przedstawić zachowane identyfikatory SteamID odbierających botów oraz powiązane z nimi zapisy transakcji i kradzieży z głównego produktu poddanego analizie. Nasza aktualna wewnętrzna szacunkowa ocena wskazuje, że skorelowanie tych materiałów z kompletnym rejestrem transakcji Valve mogłoby umożliwić zidentyfikowanie około 80% ofiar klasycznych operacji wymiany ofert – nie dotyczy to przypadków związanych z fałszowaniem plików maFile, phishingiem po dane logowania ani złośliwym oprogramowaniem RAT; dokładny zakres pokrycia można ustalić wyłącznie w wyniku procesu weryfikacji i dopasowania danych. Istniały dwa inne panele: jedna grupa deweloperów może obecnie być trudna do zlokalizowania, ale inni uczestnicy i badacze mogą być w stanie dostarczyć dodatkowe listy.
Jeśli Valve oświadczy przed Kongresem, że duże, zamrożone zapasy skórek nie mają wpływu na podaż, rzadkość, ceny ani przychody platformy, podczas gdy wewnętrzne dane wskazują na odmienny stan rzeczy, będzie to fałszywe oświadczenie złożone przed Kongresem. Samo twierdzenie nie wystarczy: należy żądać dostępu do danych źródłowych oraz niezależnego modelu oceny wpływu. Czas ma znaczenie. Wymiana ofert traci na znaczeniu, ponieważ oszustwa na Steamie przechodzą w kierunku dostarczania obciążeń RAT oraz fałszywych przynęt VAC-ban za pośrednictwem plików; sprawcy stojący za starszymi produktami mogą zniknąć wraz z dowodami.
Przewidywanie wymówki „zaufania”: rejestr bota do wymiany ofert 213 000
Przewidujemy standardową obronę Valve: „Nie możemy ślepo ufać liście ofiar dostarczonej przez podmiot trzeci”. Szanujemy ten sceptycyzm. Dlatego nie przedstawiamy listy ofiar. Przedstawiamy natomiast weryfikowalną listę botów odbierających, wykorzystywanych przez klasyczne panele wymiany ofert.
Dysponujemy środkami umożliwiającymi zabezpieczenie baz danych obejmujących około 80% historycznego wolumenu klasycznych operacji offer-swap – mechanizmu, który anuluje legalną ofertę handlową i wysyła jej zamiennik – pod warunkiem, że Valve rzeczywiście zobowiąże się do naprawienia szkód, a nie jedynie do zarządzania wizerunkiem. Szacun ten nie obejmuje kradzieży plików maFile, zwykłego phishingu po dane logowania, obciążeń RAT ani innych typów oszustw: te przepływy mogły wykorzystywać ograniczone lub ukryte boty i nie mogą zostać zrekonstruowane z porównywalnym stopniem pewności. Możemy zwrócić się bezpośrednio do autorów paneli oszustw. Są to dostępni programiści: możemy natychmiast skontaktować się z co najmniej jednym z nich i mamy ścieżkę do pozostałych. Celem nie jest polowanie na czarownice wobec pojedynczych deweloperów, lecz wymuszenie na Steamie naprawienia siedmioletniego, systemowego zaniedbania. W porównaniu z korporacyjną ciszą Valve, deweloperzy paneli okazjonalnie wykazywali większą ludzkość i transparentność.
Nawet jeśli autorzy odmówią udostępnienia swoich logów, dysponujemy alternatywnymi metodami forensycznymi umożliwiającymi identyfikację sieci botów wdrażanych wyłącznie w celu realizacji tego konkretnego mechanizmu anulowania i zastępowania ofert. Zgodnie z kryterium wyłącznego użytkowania, każda nadchodząca transakcja do zweryfikowanego panelu odbierającego bota stanowi udokumentowaną kradzież.
Nikt nie wymaga od Valve przekazania PhishDestroy wewnętrznych logów. Udostępnimy SteamID lub dane logowania do botów, które służyły wyłącznie do odbierania i likwidacji przedmiotów skradzionych za pomocą podmiany ofert; Valve może zachować swój rejestr transakcji w swoim środowisku i samodzielnie wykonać dopasowanie. Wielu z tych botów skutecznie sprzedało skradzione przedmioty, część z nich została już zbanowana, a wolumen nadchodzących transakcji jest ogromny.
Dowody weryfikacji pochodzą bezpośrednio od Valve: zachowanie kont wyłącznie botowych, czas anulowania legalnej oferty i wysłania oferty zastępczej, historia otrzymywanych przedmiotów oraz likwidacji, udokumentowana infrastruktura Ihora oraz potwierdzenia ze strony poszkodowanych użytkowników. W przypadku konta zweryfikowanego jako bot wyłącznie do odbierania ofert wymiany, każda transakcja przychodząca w okresie jego działania stanowi zapis kradzieży, a nie normalną aktywność gracza.
Bezpośrednie pytanie do Valve: Czy botowe odbieranie i automatyczna likwidacja skradzionych skórek naruszają Umowę Subskrybenta Steam oraz zasady platformy – czy też tylko wtedy, gdy egzekwowanie jest wygodne dla Valve? Czy zorganizowana kradzież skórek stanowi działalność komercyjną, czy też ta definicja również zmienia się, gdy jest to wygodne?
Valve nie musi ufać naszej ocenie ofiar. Wystarczy, że skoreluje szacunkowe 213 000 identyfikatorów botów z własnym rejestrem i niezależnie zweryfikuje ich funkcję. Po weryfikacji identyfikacja ofiar i przywracanie przedmiotów to jedynie zapytanie do bazy danych. Zrobimy wszystko, co w naszej mocy, aby dostarczyć tę listę. Jedynym brakującym elementem jest gotowość Valve do podjęcia działań.
Zobowiązanie PhishDestroy: Jeśli Valve rzeczywiście rozpocznie proces naprawczy, dołożymy wszelkich starań, aby pozyskać, zabezpieczyć i bezpiecznie dostarczyć dostępne listy. Żądanie wobec Valve: Zachowaj wewnętrzne dzienniki zdarzeń, nie przekazując ich nam, otwórz chroniony kanał dla identyfikatorów botów oraz zsynchronizuj identyfikatory Steam i transakcje w ramach własnego rejestru, powiadom zidentyfikowane ofiary i opublikuj liczbę przywróconych przedmiotów.
Prawdziwe pieniądze już weszły do zamkniętego obiegu Steam, a Valve pobierało prowizje w trakcie cyrkulacji przedmiotu. Jeśli jego historia pozostaje w pełni śledzonalna, poprzedni właściciel jest znany, a Valve następnie trwale go zamraża, odmawia zwrotu i ukrywa go z inwentarza, pytanie staje się nieuchronne: dlaczego publiczność ma to postrzegać jako ochronę, a nie jako monetyzację własnej podatności platformy? Ban, który pozostawia ofiarę z pustymi rękami, nie stanowi naprawienia szkody.
Czy to śledzenie jest obciążone uprzedzeniem wobec oszustów? Nie. Nasze stanowisko pozostaje zdecydowanie antyfraudowe. Jednakże dowody techniczne zmuszają nas do uznania, że systemowe zaniedbania Valve stanowią znacznie poważniejsze zagrożenie dla bezpieczeństwa ekosystemu niż pojedynczy sprawcy wykorzystujący jego podatności.
To jest proste: nasze działania są fundamentalnie sprzeczne z interesami oszustów działających na platformie Steam. PhishDestroy ma na celu wykrywanie i rozbijanie ich infrastruktury, podczas gdy ich celem jest kradzież aktywów użytkowników. Aby skutecznie im przeciwdziałać, musimy jednak obiektywnie ocenić poziom techniczny naszych przeciwników.
Nasze starcie trwa od 2018 roku, a sama konieczność istnienia niezależnej grupy ds. cyberbezpieczeństwa, takiej jak PhishDestroy, jest bezpośrednim objawem systemowego kryzysu w modelu ochronnym Valve. Nasze doświadczenia wykazują, że poziom zrozumienia schematów oszustw – od lokalizacji szablonów phishingowych i konkretnych segmentów językowych, po wykorzystywanie luk w systemie zaproszeń klienta Steam – jest wielokrotnie wyższy wśród niezależnych badaczy niż wśród inżynierów bezpieczeństwa Valve, którzy przez lata ignorowali te problemy.
Platforma Steam przekształciła się w niekontrolowane środowisko do testowania zaawansowanych metod cyberprzestępczości. Całkowity brak nadzoru oraz ogromne wolumeny szarego kapitału doprowadziły do powstania wysoce wysublimowanych syndykatów przestępczych. Poziom techniczny ich rozwiązań jest zaskakująco wysoki: od zaawansowanych schematów omijania zabezpieczeń, po kosztowne kampanie phishingowe oparte na reklamach Google Ads z wykorzystaniem oryginalnych domen. Doskonalili swoje metody w sektorze bankowym na długo przed pojawieniem się narzędzi do wykradania kryptowalut (crypto drainers) (dowody: wheregoes.com/trace/20235852868/, wheregoes.com/trace/20235945432/). Co dotyczy schematu API Offer Swap (który jest obecnie w dużej mierze unieszkodliwiony): przed pojawieniem się PhishDestroy, oszuści bezpiecznie odnawiali swoje domeny przez lata i manipulowali reputacją na ScamAdviser, ponieważ byliśmy jedyną siłą wdrażającą automatyczne wykrywanie i blokowanie phishingu.
Wielokrotnie próbowaliśmy nawiązać kanał komunikacji z działem wsparcia Steam, analogicznie do naszej współpracy z Google w zakresie Google Ads. W trakcie badania logiki i przetwarzania zgłoszeń zdobyliśmy znaczne doświadczenie. Było oczywiste, że Steam w ogóle nie chroni swojej znaki towarowej: strony phishingowe bezpośrednio pobierają (i nadal pobierają) style, obrazy oraz elementy interfejsu bezpośrednio z oficjalnych serwerów Steam. W aktualnych projektach phishingowych wykorzystujących mechanizmy autoryzacji, wywołania serwerów CDN są wyraźnie widoczne w żądaniach sieciowych (analiza żądań: urlscan.io/result/...Valce dysponuje wszelkimi niezbędnymi danymi telemetrii i metrykami, ale całkowicie brakuje jej woli do podjęcia realnych działań przeciwko oszustwom. Wszystkie ich środki bezpieczeństwa miały charakter reaktywny i były wymuszone przez presję ze strony zewnętrznych organów regulacyjnych. Narracja o „pomocy społeczności”, np. w postaci SteamRep, to mit: administratorzy takich projektów byli sami zamieszani w szantaż, kradzież skórek oraz płatne odblokowania kont dla oszustów. Ruch wolontariuszy na Steamie jest minimalny – z rzadkimi wyjątkami entuzjastów, takimi jak moderator Colt z Białorusi. Jeśli oczyszczamy platformę z oszustów, dlaczego musimy błagać Valve o ich zablokowanie? Zamiast tego, wsparcie może odrzucać nasze zgłoszenia, a nawet sugerować zbanowanie naszego własnego konta za przesyłanie list złośliwych domen.
Steam jako biznes nie cierpi na obecności oszustów na platformie – jego model ekonomiczny oraz ekstremalnie niski próg wejścia finansowego aktywnie sprzyjają ich rozprzestrzenianiu się. Tolerancja wobec farm botów, farm kart, farm skrzynek oraz szarego rynku odsprzedaży doprowadziła do całkowitego zniszczenia klasycznego handlu peer-to-peer do 2018 roku. Platforma przekształciła się w komercyjny rynek, na którym transakcje realizowane są w USDT za pośrednictwem stron trzecich, co wprost sprzeczne jest z nominalnymi Warunkami Obsługi (TOS) Steam, które Valve ignoruje, dopóki działalność ta pozostaje opłacalna.
Logika banów stosowana przez Valve jest całkowicie nieprzezroczysta. Firma symbolicznie blokuje puste, nieaktywne konta, ignorując jednak masowe, zautomatyzowane sieci botów obsługujące farmy (na przykład sama grupa Archiasf dysponuje 5 337 718 kontami botów: steamcommunity.com/groups/archiasf). Regulamin serwisu Valve został sformułowany w taki sposób, że każdy aktywny uczestnik ekonomii skórek formalnie narusza jego postanowienia. Nadaje to firmie nieograniczoną władzę do konfiskaty aktywów lub usuwania kont bez przeprowadzenia należytej procedury. Jednocześnie zgłoszenia dotyczące dużych oszustów podszywających się pod znanych twórców treści są ignorowane przez lata, mimo masowych zgłoszeń.
Na platformie Steam sama Valve stanowi znacznie większy i bardziej cyniczny oszustwo niż zwykli oszuści.
Użytkownicy pozostają całkowicie bezbronni, nie istnieją żadne mechanizmy umożliwiające pociągnięcie oszustów do odpowiedzialności, a wszystkie cyfrowe aktywa i konta należą wyłącznie do firmy, która nie ponosi odpowiedzialności wobec nikogo. Platforma jest zalana spam botami i sieciami sztucznie podnoszącymi czas gry. Toksyczność, wulgaryzmy, phishing i nielegalny handel współistnieją swobodnie. Jednak ostatecznym złem jest sama Valve, która wyhodowała całe pokolenie cyberprzestępców, demonstrując bezkarność i całkowitą obojętność wobec ofiar. Rozpaczliwi dzieci, skonfrontowani z odmową wsparcia technicznego w zakresie zwrotu przedmiotów, byli werbowani przez oszustów do udziału w schematach oszukańczych. Nie był to incydent jednostkowy – to była praktyka systemowa.
Regionalne polityki cenowe wykazują również głębokie niespójności: cena jednej gry może wynosić 100 USD w Stanach Zjednoczonych i 20 USD na rynkach regionalnych. Postawa działów wsparcia jest podobnie zróżnicowana – w naszym doświadczeniu jedynie japoński oddział wsparcia wykazuje profesjonalne, adekwatne i odpowiedzialne podejście do bezpieczeństwa użytkowników.
Zatem tak, twierdzę: oszuści stosujący metodę zamiany ofert są mniejszym złem w porównaniu z samym Steamem.
Przez 88 miesięcy platforma nie wykryła anomalnej, nieskończonej równoległej sesji, uruchamianej nie przez tajne serwery proxy, lecz przez najprostsze adresy IP po stronie serwera, na których jeden serwer obsługuje jednocześnie 1000 sesji. Dziękujemy, Steam, za wymuszenie naszej egzystencji, a bardzo dziękujemy za budowanie tej branży opartej na oszustwie. Gdyby Steam nie był duszącym globalnym monopolistą, jakikolwiek konkurencyjny rynek zniszczyłby tak zaniedbaną administrację w zarodku. Nawet dark web nie kryje w sobie tyle toksyczności i brudu, co ekosystem Valve, ale z powodu braku alternatyw Valve cieszy się absolutną bezkarnością.
Steam ponosi poważną odpowiedzialność prawną za wspieranie i ułatwianie popełniania przestępstw cybernetycznych. Zaawansowane ataki phishingowe oraz przejęcie autoryzacji są bezpośrednim skutkiem wad w architekturze Steam. Problem nie polega na tym, że użytkownicy są „głupi”, lecz na tym, że Steam nie jest w stanie zakończyć równoległych sesji w momencie zmiany danych uwierzytelniających. Oszuści wykorzystują zaawansowany phishing we współpracy z interfejsem Steam – tym samym interfejsem, którego wady firma cynicznie wykorzystuje do obwiniania ofiar. Stwierdzam z pełną odpowiedzialnością: z logicznego punktu widzenia jest to najbardziej zaawansowany atak phishingowy. Żadna inna platforma finansowa ani kryptowalutowa nie dopuściłaby do istnienia takiej podatności – usunięto by ją znacznie wcześniej, zanim mogłaby przyjąć taką skalę. Steam celowo ukrywa swoje algorytmy. Jest gotów na otwartą dyskusję pod warunkiem zachowania poufności (NDA) z dowolnym inżynierem ds. bezpieczeństwa Valve, aby udowodnić, że obecna sytuacja jest wynikiem absolutnej niekompetencji lub świadomego interesu finansowego.
Steam jest główną przyczyną oszustw na platformie Steam. Firma nigdy nie walczyła z tym problemem samodzielnie. Steam to hańba i antywzór. Valve cynicznie zastrasza dzieci regulaminem (TOS) napisanym prawniczym żargonem, mającym na celu wyłącznie ochronę korporacji, w wyniku czego ponad 70% dzieci nie kontaktuje się nawet z pomocą techniczną po kradzieży swoich przedmiotów, wiedząc, że otrzymają surową, szablonową odmowę. Valve po prostu zapomniała o swoich granicach, zakładając, że prywatna korporacja ma prawo robić absolutnie wszystko. Nie milcz. Głośno mów o tym.
Dlaczego nie opublikowaliśmy tego wcześniej?
Część tego śledztwa była dokumentowana od 2022 roku. Dokładnie znaliśmy mechanizmy działania systemu. Dlaczego jednak czekaliśmy? Ponieważ obserwowaliśmy, jak Valve oraz jej drodzy prawnicy systematycznie ignorują raporty, wysyłają agresywne żądania usunięcia treści i ukrywają się za wymówką „trwających badań bezpieczeństwa”, zamiast wdrożyć proste poprawki. Użytkownicy Reddita od pierwszego miesiąca apelują o wymóg weryfikacji SMS przy generowaniu kluczy API lub o całkowite wyłączenie dostępu do API dla zwykłych użytkowników (którzy go w ogóle nie potrzebują – jest on wykorzystywany wyłącznie przez Steam, komercyjne portale stron trzecich oraz oszustów). Mimo to Valve postanowiła obwiniać dzieci za padanie ofiarami proxy MitM, zamiast zrobić logiczną i prostą rzecz. Rozwiązanie problemu, który był pierwszą sugestią na publicznych forach kilka lat temu, nie powinno wymagać ponad miliona godzin pracy deweloperów.
Wsparcie dla etyki, biała lista łapówek oraz integracja z Lolzteam
Nasz sygnalista, Źródło 1, nie jest przypadkową postacią. Posiada konto Steamworks – z opłaconą rejestracją deweloperską oraz weryfikacją tożsamości (KYC). Gdy zgłaszał problemy bezpieczeństwa, Valve twierdziło, że „nie istnieją logi” dotyczące tego, kto uzyskał dostęp do jakich zasobów. Jednak znamy prawdę: wsparcie techniczne Steam jest outsourcowane do nisko opłacanych podwykonawców, którzy nie wykazują żadnego zainteresowania bezpieczeństwem użytkowników. Co budzi jeszcze większe obawy, nasze nadchodzące raporty ujawnią, jak głęboko sięga korupcja, w tym konkretne konta pracowników (takie jak pracownik „al”), którzy przyjmowali łapówki za odblokowywanie botów do hazardu oraz dodawanie oszustwowych schematów na listę białą. Na oczach Valve sieci takie jak Lolzteam aktywnie handlowały i realizowały ponad 70 milionów skradzionych kont, podczas gdy dostęp do API pozostawał nieodwołany. Dlaczego Valve obawia się masowego odwołania dostępu do API? Czy obawiają się, że strony hazardowe nie zarejestrują depozytów, albo że ich własne szare gospodarki runą?
Nielimitowane sesje vs. ochrona licencyjna
Gdy użytkownik próbuje uruchomić dwie niezależne sesje gry na różnych urządzeniach, klient Steam natychmiast loguje go z komunikatem o błędzie biletu ID. Tymczasem Valve pozwala, aby aktywna równoległa sesja internetowa na serwerze w Rosji (np. Ihor) pozostawała aktywna przez sześć miesięcy, w sposób niejawny odczytując czaty i ekwipunek użytkownika oraz czekając na odpowiedni moment. Oszust czeka, aż dziecko kupi cenną skórkę, a następnie wyświetla fałszywe powiadomienie o „oczekującym banie VAC”. Wysyła wiadomość z przejętego profilu znajomego, podając się za moderatora i straszy dziecko, zmuszając je do przeniesienia przedmiotów na konto „znajomego” lub „smurfa”, aby je „uratować”. Ponieważ równoległa sesja jest aktywna i monitoruje sytuację, skrypt API oszusta przechwytuje i podmienia ofertę w ułamku sekundy. Gdyby Steam zamykał równoległe sesje z różnych adresów IP, ataki te byłyby całkowicie niemożliwe.
Zablokowany majątek w zakazanych zapasach
Żądamy, aby globalni regulatorzy finansowi przeprowadzili audyt wolumenu zakazanych zapasów, które obecnie są zatrzymywane przez Valve. Gdy bot zostaje zbanowany, skradzione przedmioty nie są zwracane dzieciom; są one trwale zablokowane w bazach danych Valve. Ten zamknięty obieg sztucznie ogranicza podaż skórek w obiegu, podnosi ceny na rynku i bezpośrednio zwiększa prowizje transakcyjne pobierane przez Valve przy każdej kolejnej sprzedaży na rynku. Te zablokowane zapasy posiadają realną płynność finansową. Valve prowadzi cyniczną grę, w której pełni jednocześnie rolę sądu, ławy przysięgłych i banku centralnego, unikając milionów w podatkach od zablokowanej płynności pod pozorem „tymczasowych ograniczeń”, które w praktyce mają charakter trwały. Nadszedł czas na pełne rozliczenie zablokowanych skórek od 2019 roku w grach Team Fortress, Dota 2 i CS2.
Uwaga redakcyjna: Operacyjne twierdzenia Ihora opierają się na zachowanych danych i plikach z jednego zbadanego produktu, udostępnionych przez PhishDestroy, i mogą zostać przedstawione do niezależnej weryfikacji. Ustalenie sum zbiorczych, selektywna egzekucja prawa oraz motywacja ekonomiczna wymagają dostępu do dokumentacji Valve. Odwołania do Irlandii, Rosji, FSB lub innego państwa opisują model zagrożeń; nie stanowią oskarżenia konkretnego wykonawcy lub operatora o ujawnienie informacji bez dowodów. Dane dotyczące 79 osób oraz kwoty 76,4 mln USD pochodzą z tabeli kategorii złożonej w sądzie w 2021 r., która została ujawniona przed skorygowaniem cenzury. Wartość 1 162 880 godzin jest obliczeniem ilustracyjnym dotyczącym potencjału kadrowego – nie jest to twierdzenie, że 79 osób było inżynierami bezpieczeństwa ani że przepracowało te godziny przy tym oszustwie.
Autor i kompetencje redakcyjne
Przygotowane przez Zespół badawczy PhishDestroyniezależna grupa analityków zagrożeń cyberbezpieczeństwa, badaczy forensyki blockchain oraz specjalistów ds. OSINT. Nasi członkowie posiadają rozległe kwalifikacje w zakresie śledzenia wycieku danych, inżynierii odwrotnej złośliwego oprogramowania oraz audytu infrastruktury złośliwej od 2018 roku. Przeglądaj nasze zweryfikowane śledztwa w naszym Archiwum wiadomości i śledztw lub sprawdź nasze zobowiązanie do transparentności w Polityka redakcyjna.
Dane kontaktowe i Urząd Rejestru
Aby składać raporty, wnioskować o korekty lub eskalować zagrożenia, odwiedź naszą Biuro kontaktowe albo złożyć formalne zgłoszenie za pośrednictwem naszego Centrum Odwołań.
Stowarzyszenie PhishDestroy
Wirtualny rejestr i skrzynka pocztowa operacji zdekarbonizowanych:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Zastrzeżenie dotyczące transparentności i treści YMYL
Zastrzeżenie: PhishDestroy to niekomercyjny, niezależny projekt z zakresu wywiadu zagrożeń. Badania przedstawione na tej stronie mają wyłącznie charakter edukacyjny, analityczny (w kontekście bezpieczeństwa) oraz służą podnoszeniu świadomości publicznej o zagrożeniach. Nie stanowią one porady prawnej, finansowej, inwestycyjnej ani profesjonalnej porady w zakresie bezpieczeństwa. Zawsze przeprowadzaj własną, niezależną weryfikację i konsultuj się z licencjonowanymi specjalistami przed interakcją z aktywami cyfrowymi, interfejsami API do autoryzacji lub platformami stron trzecich.