
 Onderzoek
De symbiose van de Steam API-oplichting: Misleiding, nalatigheid en aansprakelijkheid
Onderzoeksbevinding
Steam is volledig medeplichtig aan de miljoenenfraude met het ruilen van API-aanbiedingen, en onderhandhoudt een wederzijds voordelige symbiose met skin-dieven en illegale gokoperatoren.
1. Inleiding: Een symbiose van berekende nalatigheid
Steam heeft altijd volledig ingestemd met elke ontwikkeling, inclusief alle regelgeving en wijzigingen (zoals handelsblokkades of handelsverboden na het wijzigen van een bijnaam). Dit zijn geforceerde maatregelen, maar ze zijn ondoeltreffend en onvolledig. Valve heeft geen echte wil om hier tegenin te gaan, omdat ze begrijpen dat hun platform afhankelijk is van oplichting en gokken, evenals de rest van de schaduw-economie die Steam heeft gefokt, heeft toegestaan te ontstaan en al jarenlang heeft laten bestaan. Het is niet zo dat zij Steam aanvallen; het is een symbiose—wederzijds voordelig en begrepen door beide deelnemers aan deze symbiose.
De beruchte API-scam (algemeen bekend als offer swapping of replacement) heeft een lange geschiedenis. Phishing heeft altijd gebruikgemaakt van trade replacement. In zijn persistente vorm verscheen het rond de lente van 2019 (vóórdat bestond het als losstaande phishing, die uiteindelijk evolueerde naar een replacement met duurbeperkingen van 1, 4 of 8 uur). Tegen de lente van 2019 hadden alle op de scam-markt actieve tools de overgenomen sessie 'mobiel' gemaakt. Zo bereikte het zijn hyperpopulariteit. Volgens onze meest conservatieve schattingen leidde dit tot diefstal van minimaal 10 miljoen dollar en meer. Maar u moet begrijpen dat dit in het algemeen cybercriminelen voedt. Steam beschermt oplichters door het spel te spelen dat 'skins waardeloos zijn'. De invoering van de trade hold kwam nadat het offer swap-mechanisme al gevestigd was. De eindeloze 7-daagse trade hold werd abrupt en zonder reden toegevoegd. Dit is geen anti-scam; het is regulering.
Laten we uitleggen hoe het verwisselen van aanbiedingen werkt en waarom Steam en zijn pogingen tegen oplichting een complete clowneshow zijn (en altijd al waren).
2. De blauwdruk van 2017–2018: vijf private algoritmes
Om de omvang van de operatie te begrijpen, kunnen we terugblikken op de privé-scampanels die van 2017 tot het voorjaar van 2018 actief waren. Tijdens deze periode ontwikkelden de makers vijf verschillende operationele algoritmen voor de offer-swap-methode. Deze privé-update omvatte alle vijf algoritmen: de bot van het panel logde in op het account van de gebruiker en handelde volgens een van de vijf hieronder beschreven algoritmen, waarbij 2FA werd omzeild via Guard-validatie. Oplichters konden deze instellingen (zoals het versturen van games, de minimale bodprijsfilter, enz.) rechtstreeks in hun beheerpaneel configureren.
Biedt een ruil aan, in één alinea: Het slachtoffer verifieert een legitieme transactie op de PC. Vóór de bevestiging via de telefoon annuleert een door de aanvalder gecontroleerde sessie deze, kopieert de naam en het avatar van de tegenpartij en stuurt een vervangend aanbod. Het slachtoffer bevestigt vervolgens dit vervangende aanbod in Steam Guard, vaak een aanbod dat niets oplevert. De Guard-code wordt niet gehackt; het aanbod onder de vertrouwde bevestigingsstap wordt gewijzigd.
Technische bijlage: varianten van offer-swap en evolutie van het paneel
- Controleert het aanbod: komt het van een handelswebsite? Zo ja, voert het de onderstaande acties uit.
- Annuleert het aanbod van de officiële handelsbot.
- Verwerkt de bijnaam, het avatar en de handelsbericht van het account van de officiële bot en stelt deze allemaal in op het account van de bot van de oplichter.
- Verstuurt exact hetzelfde aanbod, maar vanuit het account van de oplichter, met dezelfde artikelen, dezelfde bijnaam en dezelfde avatar.
- Controleert het aanbod: komt het van een handelswebsite? Zo ja, voert het de onderstaande acties uit.
- Annuleert het aanbod van de officiële bot niet direct, maar wacht tot de gebruiker het op hun computer (niet op de telefoon) accepteert.
- Zodra de gebruiker het op de computer accepteert, annuleert de bot het officiële aanbod.
- Verwerkt de bijnaam, het avatar en de handelsbericht van het account van de officiële bot en stelt deze in op het account van de oplichter.
- Verstuurt exact hetzelfde aanbod vanuit het account van de oplichter, met dezelfde artikelen, dezelfde bijnaam en dezelfde avatar.
- Accepteert het aanbod (van de bot van de oplichter) op de computer.
- Daarom bevestigt de gebruiker de transactie in zijn mobiele app, in de veronderstelling dat deze afkomstig is van de officiële bot, terwijl deze in werkelijkheid van de oplichter komt.
- De gebruiker stuurt een aanbod via de handelslink van de bot van de oplichter en bevestigt dit in de mobiele app.
- De bot van de oplichter annuleert het aanbod van de gebruiker.
- Verstuurt een aanbieding vanuit het account van de gebruiker, waarin al hun items zijn opgenomen (geschikte spellen kunnen worden geselecteerd in het beheerpaneel), naar de handelslink van de bot van de oplichter.
- De gebruiker bevestigt deze aangepaste transactie vervolgens in de mobiele app.
- Inkomende aanbiedingen:
- Wanneer een aanbod wordt verzonden naar de gebruiker waarin uitsluitend om hun items wordt gevraagd, vindt de ruil plaats op het moment dat de gebruiker het op hun telefoon aanvaardt (na het eerder aanvaarden op de computer) [met behulp van Algoritme #2].
- Wanneer er een aanbieding naar de gebruiker wordt verzonden voor zowel diens items als de items van de tegenpartij, vindt de ruil plaats op het moment dat de gebruiker deze op de telefoon aanvaardt (na het eerder aanvaarden op de computer).
- Uitgaande aanbiedingen:
- Wanneer een gebruiker een aanbod stuurt dat hun eigen items bevat, wordt de ruil uitgevoerd terwijl de gebruiker bezig is met het bevestigen via de mobiele app. De verificatie van de mobiele bevestiging van de gebruiker aan de kant van de bot wordt afgehandeld via automatische ruilacceptatie.
- Identiek aan Algoritme #4, met het verschil dat tijdens de uitgaande aanbodwisseling eerst de items van de gebruiker die al deel uitmaakten van de ruil worden toegevoegd en vervolgens de volledige inventaris van de geselecteerde spellen daaronder wordt geplaatst. De in aanmerking komende spellen die geleegd kunnen worden, kunnen worden geselecteerd in het beheerpaneel (CS, DOTA, H1Z1, PUBG).
3. Infrastructuur en beheerfuncties van scampanels
Scamnetwerken worden als legitieme SaaS-bedrijven geëxploiteerd. Hun beheerdersdashboards bevatten robuuste, multithreaded functies die zijn ontworpen voor snelle data-exfiltratie en controle:
- Gedetailleerde logtabel actieve SteamID's onder vervanging weergeven: 'SteamID', 'Inventaris ($)', 'Resterende tijd tot het verstrijken van de swap-sessie', 'Verwisselde aanbiedingen', 'Operationele algoritme', 'Prijsfilter', 'Starttijd swap-sessie', 'Opmerking', 'Acties'.
- Gebruikersbeheerfuncties: pauzeren, hervatten, verwijderen, handelsonderhoudslink bijwerken.
- Minimumprijsdrempelfilter in USD (aanbiedingen waarvan de totale waarde van de items onder deze drempelwaarde ligt, worden niet uitgewisseld, om tijd te besparen op items van lage waarde). Deze optie is toegankelijk via het tabblad 'Instellingen'. De prijzen voor CS, DOTA, H1Z1 en PUBG worden dagelijks bijgewerkt tussen 05:00 en 07:00 uur.
- Handmatige bijwerkingen van handelslinks als de gebruiker de handels-URL wijzigt.
- Beheer van aanbiedingsbots (start, stop, herstart).
- Ingebouwde Steam-browser.
- En vele andere functies...
De speciale phishingbundle ‘maFile’
Er is ook een apart bundle gericht op maFiles (Mobile Authenticator-bestanden). De kernmechaniek omvat het ophalen van een SMS-code, het afwachten van een koeltijd van twee dagen, het leegmaken van de skins en het volledige overnemen van het account.
Het slachtoffer authentificeert zich op een phishing-site met hun gebruikersnaam en wachtwoord (geldig in realtime). Vervolgens verschijnt een invoerveld voor een SMS-code (in plaats van Steam Guard), waarbij de laatste twee cijfers van het telefoonnummer waarnaar de SMS is verzonden, worden weergegeven. Zodra een geldige SMS-code is ingevoerd, genereert het beheerpaneel automatisch een maFileMet dit bestand kunnen oplichters Steam Guard 2FA-codes genereren en ruiltransacties rechtstreeks aanvaarden. Echter, deze nieuw gegenereerde maFile is onderworpen aan een handelsbeperking van twee dagen (hold): alle ruiltransacties die binnen de eerste twee dagen na het aanmaken van de maFile worden gestart, worden 48 uur vastgehouden en kunnen door de eigenaar worden geannuleerd.
Zodra het nieuwe maFile is gegenereerd in het paneel van de oplichter, zal de oude mobiele authenticator van het slachtoffer ongeldige codes gaan genereren, hoewel de app voor het slachtoffer volledig normaal lijkt te functioneren. De tekst van de binnenkomende SMS die de gebruiker ontvangt luidt: De code om Authenticator te deactiveren of te verplaatsen is: 13204Het administratie-dashboard biedt tevens opties om het maFile te downloaden, de geldigheid ervan te controleren, 2FA-codes te genereren (vergelijkbaar met Steam Desktop Authenticator - SDA), met één knop een aanbieding te initiëren die alle inventarisitems bevat, of direct na het genereren van het maFile een automatische aanbieding uit te voeren met een vasthoudperiode van twee dagen. Daarnaast zijn aan het dashboard later functies toegevoegd voor "auto-phishing" en accountovername met één klik. Voor gebruiksgemak wordt de resterende vasthoudperiode rechtstreeks naast het maFile bijgehouden via een visuele afteltimer.
3b. Operationele methoden
1) Gerichte aanvallen op het stelen van skins:
- Vertraagde exfiltratie: Wacht 2 dagen na de generatie van het maFile, en stuur vervolgens een handelsaanbieding naar je doelaccount (met één knop in het beheerpaneel worden alle skins naar de doelhandelslink verzonden). Vereisten voor succes: het slachtoffer mag tijdens deze 2 dagen zijn telefoonnummer of wachtwoord niet wijzigen (aangezien dit het maFile in het paneel ongeldig maakt).
- Directe automatische aanbieding: Stuur onmiddellijk na het genereren van de maFile een automatische aanbieding met alle voorraaditems naar de doelruilverbinding. Neem deze aanbieding niet direct aan, zodat de items niet te vroeg uit het account van het slachtoffer verdwijnen. Wacht simpelweg 2 dagen en aanvaard deze dan. Bij deze methode kan het wijzigen van het wachtwoord of het koppelen van een nieuwe mobiele authenticator de ruil niet stoppen, hoewel de wachtlijst wordt gereset als het slachtoffer de authenticator bijwerkt, wat een nieuwe wachttijd van 2 dagen vereist. Vereisten voor succes: het slachtoffer mag de hangende ruilaanbieding niet handmatig annuleren tijdens de 48-uur durende wachtperiode.
2) Gerichte aanval op accountdiefstal (phishing):
- Directe verkoop van accounts: Verkoop het account vooraf geladen met de bijbehorende maFile. Nadat een maFile is gegenereerd, is het voor het slachtoffer veel minder waarschijnlijk dat het verdachte activiteit vermoedt, in tegenstelling tot traditionele phishing, die vaak direct een Red Sign-blokkering van het account activeert. Hierdoor hebben oplichters een bredere tijdsmarge om het account op marktplaatsen te verhandelen. Er bestaat echter altijd het risico dat het slachtoffer probeert in te loggen vanaf een nieuwe browser of pc en de maFile op zijn telefoon opnieuw genereert, of het wachtwoord reset.
- Automatisch phishing: Nadat het maFile is gevangen, wordt het account automatisch in de wachtrij geplaatst voor geautomatiseerde credential stripping en vergrendeld met een Community Ban. Phishing gecombineerd met maFile-generatie richt zich uitsluitend op de mobiele Steam Guard en verwijdert deze.
- Phishing met één klik: Installeert een communityban en activeert het automatische intrekken van inloggegevens op commando.
Daarnaast kan deze bot worden geïntegreerd met het parsen van OPSkins-cookies en 2FA-verificatie. De backend is multithreaded en in staat om onbeperkt veel accounts per seconde te verwerken.
4. De anatomie van de misleiding
Hoe speelt de fraude zich daadwerkelijk af? Een gebruiker ontvangt een link via Steam (het domein kan zich voordoen als een toernooi, een airdrop of een site voor het verhandelen van skins). De pagina bevat een autorisatieknop en uiterst geavanceerde inlogschermen: een neppe browser-in-browser-popup die letterlijk het 'officiële Steam-domein' weergeeft (met gebruikmaking about:blank trucs of aangepaste vensters om de echte phishing-URL te verbergen). Of, in plaats van een visueel venster-overlay, opent het een volledig scherm, perfect gekloonde Steam-inlogpagina die wordt gehost op een gespoofde domein. Het kind authenticeert rechtstreeks en typt zijn gebruikersnaam, wachtwoord en Steam Guard-code. En dat is het. Er gebeurt niets: de phishing-site leidt hen ergens anders naartoe of toont simpelweg het inlogformulier opnieuw.
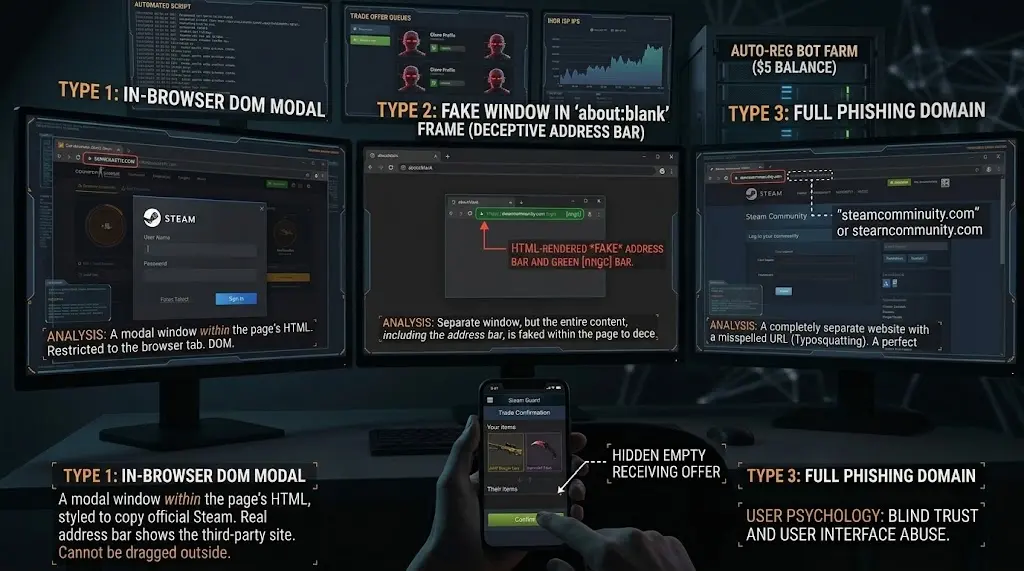
4a. Wat er daadwerkelijk achter de schermen gebeurde
Op de server van de aanvalder wordt direct na de authenticatie een actieve sessie gegenereerd, wat in feite een volledig geautoriseerde accountsessie tot stand brengt. Het script vraagt vervolgens onmiddellijk om een API-sleutel voor het account (via steamcommunity.com/dev/apikey). Op een later moment zouden oplichtters geïntegreerde headless browsers introduceren binnen actieve sessies, in combinatie met automatisering voor het automatisch versturen van spam, het sluiten van ondersteunings tickets en meer.
Om deze operatie uit te voeren, hebben oplichters kant-en-klare bot-accounts nodig met actieve handelsrechten en zonder communitybeperkingen. Het gaat om automatisch in bulk geregistreerde accounts (vooraf geladen met exact $5, verouderd gedurende 14 dagen om het handelen te ontgrendelen). Ja, deze worden volledig automatisch geregistreerd met behulp van registratiesoftware. Steam ziet en detecteert deze registraties uiteraard (zelfs met proxies); het is zich volledig bewust van de door software gedreven activiteitspatronen—accounts die met exact $5 worden gefinancierd om de limiet te omzeilen, waarbij de middelen volledig onaangetast blijven. Nadat deze accounts zijn aangeschaft, worden ze aangesloten op het oplichtingspaneel. Vanaf dat moment verloopt de volledige aanval vrijwel uitsluitend via ruwe API-aanvragen. De enige uitzondering is de verkoop van de gestolen items: doorgaans wordt handmatig via de browser toegang verkregen, worden de skins op de markt gezet, worden de middelen overgeboekt en wordt de opbrengst geconverteerd naar contant geld (hoewel sommigen beweren volledige end-to-end automatisering te hebben bereikt, waarbij een bot de skins op de markt zet, de verkopen uitvoert en automatisch uitbetalingen doet aan werknemers, spammers en traffic drivers).
De authenticatie komt van een volledig nieuw IP-adres, en de door software gegenereerde sessie stamt uit een statisch hosting-/ISP-pool—voornamelijk van Ihor. De door PhishDestroy bewaarde gegevens en bestanden van één dergelijk product tonen meer dan één toevallig overbeladen adres: sommige Ihor-IP's waren opeenvolgend, waaronder adressen die eindigen op .156, .157 en .158, en elk van deze adressen had tegelijkertijd meer dan 1.000 actieve, overgenomen sessies. Dit is geen externe schatting; het is afgeleid uit de infrastructuur die in de productbestanden is onderzocht. Een apart schema verscheen later aan de zijde van de ontvangende bot: één bot ontving één IP-slot; het vervangen van de bot in dat slot behield het adres, waardoor het effectief voor ongeveer een maand werd toegewezen. Toch kon een serverlogin nog steeds een API-sleutel en een onbepaalde parallelle sessie creëren. Is dat normaal spelergedrag?
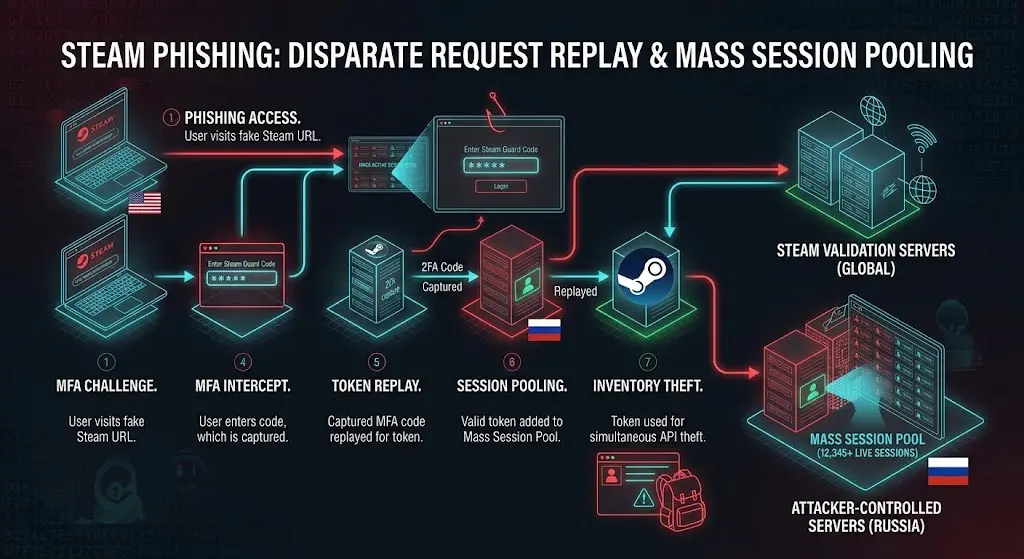
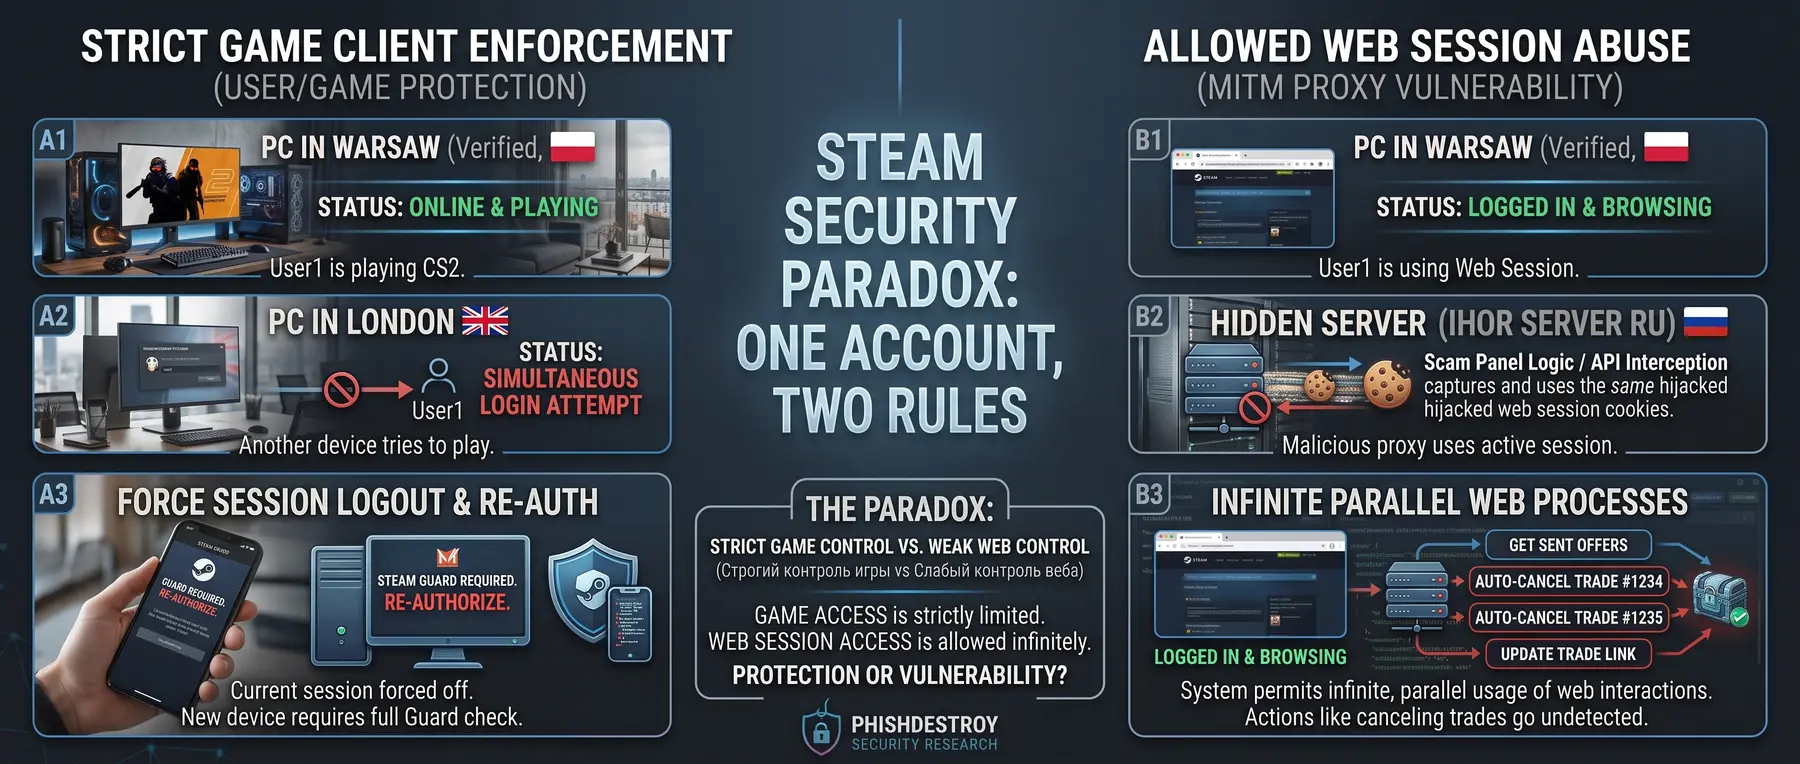
Valve beschermt de licentie, niet het account.
Twee personen die proberen te spelen via één account is een noodsituatie. Eén IP-adres van Ihor dat 1.000 actieve, overgenomen sessies bevat, is dat blijkbaar niet.
De eigen regels van Steam stellen dat gelijktijdig spelen op één account niet wordt ondersteund: de eerste gebruiker ontvangt uiteindelijk een “Invalid Steam UserID Ticket”-foutmelding en moet zich opnieuw aanmelden. Een onherkende vereist daarentegen apart een Steam Guard-code.
In de gedocumenteerde infrastructuur hield één IP-adres van Ihor gelijktijdig 1.000 actieve, ontvoerde sessies vast die sleutels genereerden, accounts bewaakten en transacties annuleerden of vervingden. Steam heeft die enkele pool niet massaal ingetrokken noch de eigenaren gedwongen tot een schone herauthenticatie.
Wat is er precies niet de moeite waard om te beschermen: de voorraad, de privéberichten, het profiel of elke vriend die blootstaat aan phishing-spam?
De minimale reactie is voor de hand liggend: wanneer een bekende Amerikaanse account plotseling een parallelle hosting-sessie verkrijgt vanaf een IP-adres dat al 1.000 overgenomen accounts draagt, moet die sessie, de door deze aangemaakte API-sleutel en de bijbehorende bevestigingen worden ingetrokken. In plaats daarvan kan de MITM-sessie onbeperkt chatberichten naast de eigenaar lezen en handelen besturen. Licentie-delen wordt onderbroken, overname-signalen worden getolereerd en het verlies wordt weer aan het slachtoffer toegeschreven.
Daarnaast blijft je API-sleutel op Steam volledig onbepaald. Zelfs als je deze handmatig verwijdert of wijzigt, wordt deze automatisch opnieuw gegenereerd bij elke achtergrondactie (zoals sessiegezondheidscontroles, inventariswaardering of routinematige timergebaseerde controles, die door oplichtingspanels in duizenden worden uitgevoerd). Deze persistente sessietoegang zorgt ervoor dat oplichters accounts in real-time kunnen monitoren voordat gebruikers dit opmerken. Het is zeldzaam dat gebruikers hierachter komen: doorgaans sterft hun sessie uit of wordt deze verwerpt zodra ze zijn opgelicht. Maar als een slachtoffer slechts zijn API-sleutel verwijdert of wijzigt, wordt deze onmiddellijk opnieuw aangemaakt door het script via de actieve sessie.
De bots zijn massaal geregistreerde accounts met een saldo van $5. De markt is enorm en de concurrentie zo intens dat de accounts worden verkocht tegen bijna de kale kostprijs van $5. Steam ziet bijvoorbeeld duidelijk dat de telefoon van een kind – de actieve sessie met de Steam Guard-authenticator – zich in de VS bevindt; het ziet hun computer en browser in de VS. En tegelijkertijd ziet het een actieve sessie die afkomstig is uit Rusland of Nederland (de provider Ihor was lange tijd de centrale hub, aangezien deze was uitgerust met deze specifieke IP-adressen).
Ja, de diefstal begon op grote schaal. Steam reageerde niet op de meldingen. Toen kinderen contact opnamen met de ondersteuning, gaf Steam hen niet eens instructies om hun wachtwoord te wijzigen; in plaats daarvan stuurde de ondersteuning generieke, standaardformule-antwoorden waarin werd gesteld dat de skins waren verdwenen en dat het 'niet ons probleem' was. Later (rond 2021–2022) begonnen oplichters zelf automatisch ondersteuningstickets te sluiten: een kind zou een ticket openen, en het geautomatiseerde script van het paneel zou het direct sluiten. De kinderen dachten dat het Steam-ondersteuning was die hun zaken afwees. Dat was het niet. Maar Steam stond er in feite bij en liet het gebeuren.
De hypocriëte houding van Steam en haar 'anti-scam'-updates is schokkend, gezien de hoeveelheid gegevens die Steam opslaat: het platform volgt landen, IP-geschiedenis en voert device fingerprinting uit. Steam heeft bewust verborgen dat accounts actief waren gecompromitteerd. Daarnaast waren er incidenten waarin Steam massale communitybans uitvaardigde voor de accounts van de slachtoffers die werden betrapt tijdens actieve swap-sessies. Wat een schitterend werk, Steam! Steam legde blokkades op aan slachtoffers, simpelweg omdat deze een proxy-IP deelden met andere sessies, in plaats van, bijvoorbeeld, de ongeautoriseerde sessies te beëindigen. En toen slachtoffers de ondersteuning contacteerden om de blokkades aan te vechten, deed de ondersteuning alsof ze niets wisten, alsof ze niets konden zien of weten. Maar wij weten dat ze alles zien: uw apparaten, hardware-IDs, transactielogboeken, wijzigingshistorie, eerdere wachtwoorden, telefoonnummers, e-mailadressen en precies wanneer en vanaf welk apparaat deze zijn gewijzigd (dit is het grappigste deel: Steam weet wanneer een account is overgenomen – het logt het exacte apparaat-ID, tijdstip en IP-adres van de aanval).
De anomalie is zichtbaar. Het antwoord is nog steeds gescript.
De ondersteuning mist niet het signaal. Het accountlogboek toont een geverifieerd lokaal apparaat, een gelijktijdige buitenlandse hosting-sessie, herhaalde wijzigingen in transacties en de exacte timing van de diefstal. Toch negeert het opgestelde antwoord die telemetrie, wijt de oorzaak aan “gebruikersfout of phishing”, weigert herstel en sluit het ticket. Dat is een keuze om niet te handelen, geen gebrek aan bewijs.
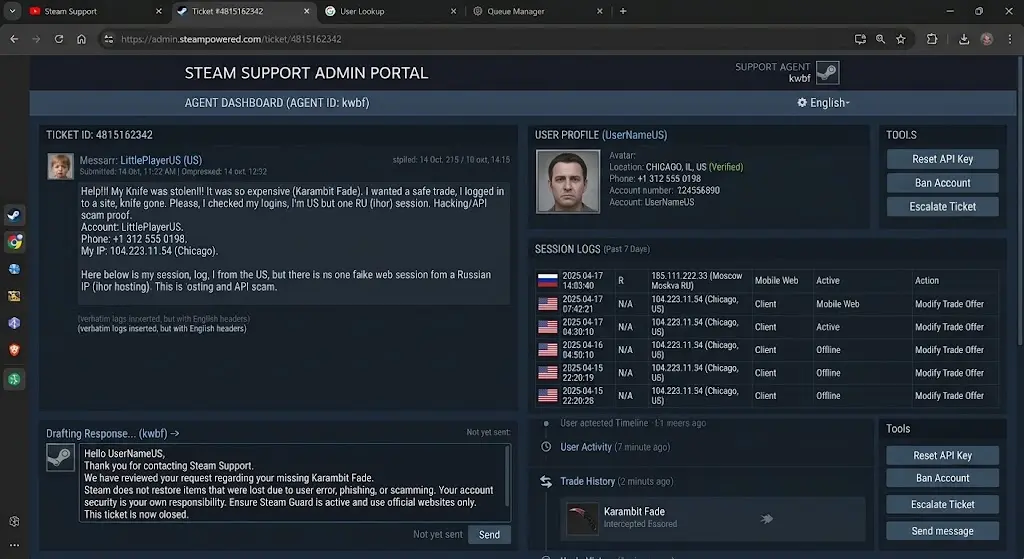
4b. De illusie van de handelsstop
Een bevreesde tiener schrijft dus naar de Steam-ondersteuning: Aa, help, mijn skins zijn gestolen! Ik stuurde ze naar mijn vriend, of een handelaar, of een handelswebsite, maar ze belandden op een compleet ander account met precies dezelfde bijnaam en avatar, niet op het account dat ik in de trade had geaccepteerd!
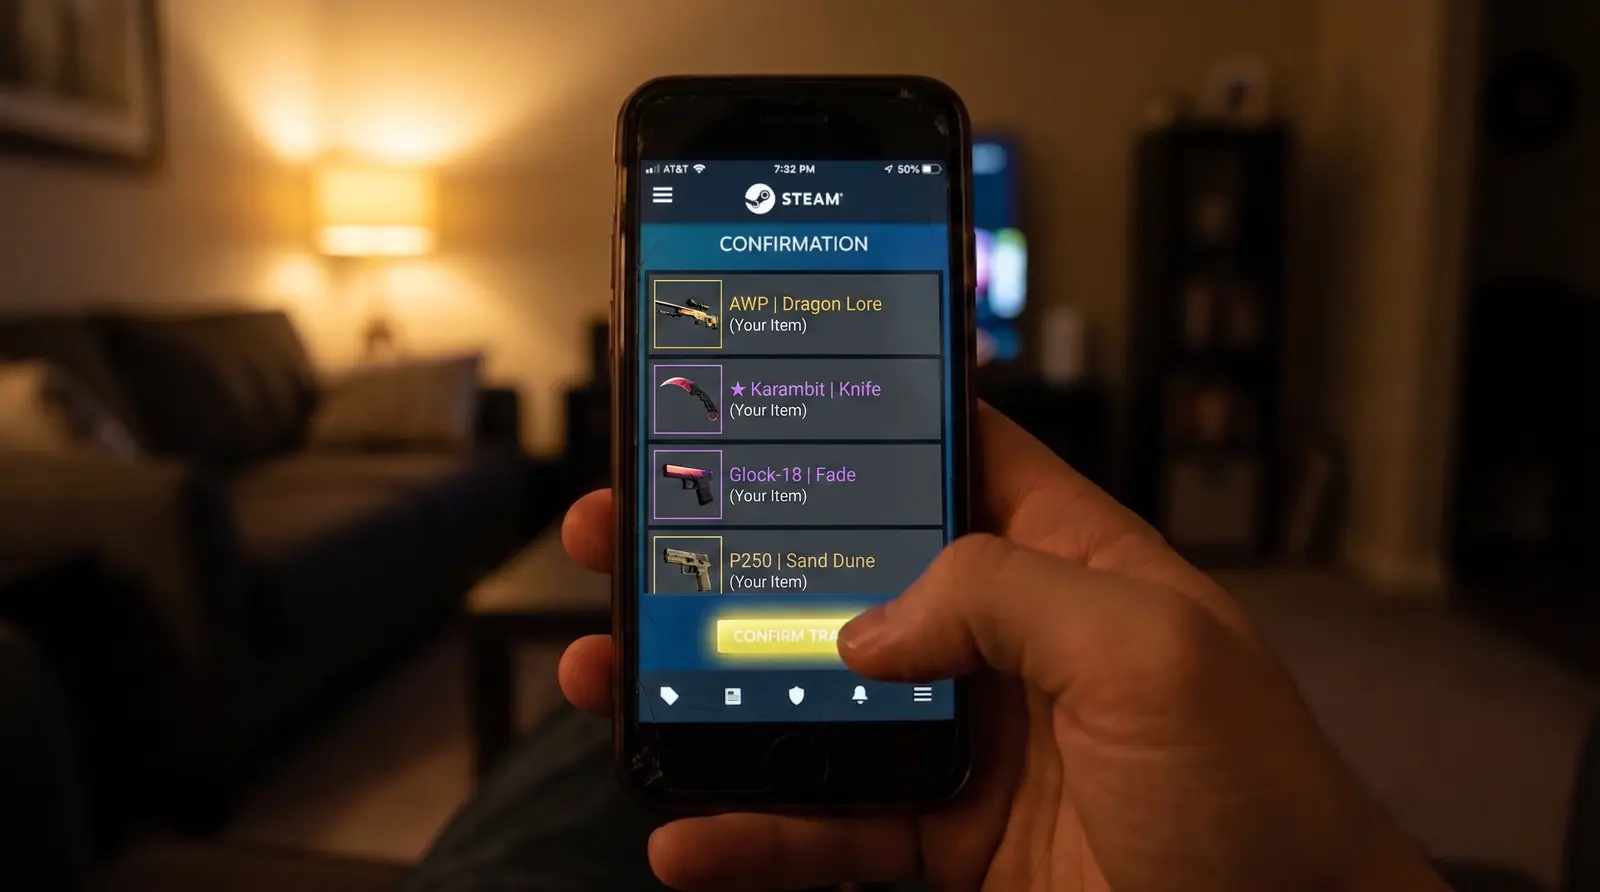
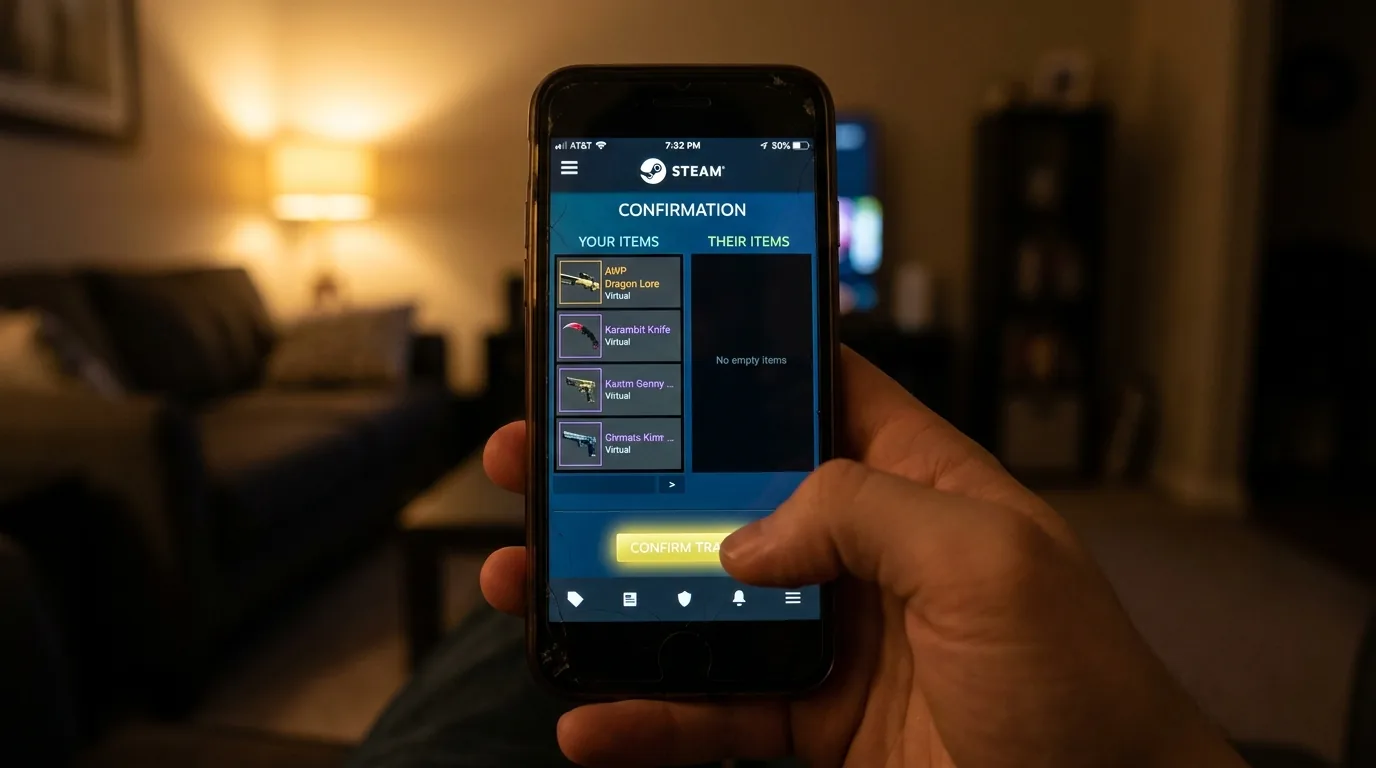
Hoe is dit eigenlijk gebeurd?
Inderdaad, de vervanging hakt de handel niet direct af. In je browser bekijk je het oorspronkelijke handelsvoorstel en klik je op 'bevestigen' — items voor items, of verzonden naar het geverifieerde account van je vriend. Je controleert de details en alles komt overeen. Maar in het korte tijdsvenster tussen het accepteren van de handel op je PC en het openen van je telefoon om deze te bevestigen — dan is het moment waarop de bot van de oplichter, gekloond met dezelfde naam en avatar, de legitieme handel annuleert en de zijne verstuurt.
Ja, op je telefoon scherm zie je de verwisselde trade. In eerste instantie toont het je uitgaande items, maar onderaan ontvang je absoluut niets in ruil. Gebruikers negeren de waarschuwingen omdat ze alles al hebben geverifieerd op hun computer. De psychologische precisie van deze oplichting en de kwetsbaarheid van de gebruikersbasis zijn verbluffend, zeker omdat slachtoffers volledig geloven dat ze een veilige overdracht uitvoeren. En toch registreren de servers van Steam een sessie die weken of maanden geleden is aangemaakt vanaf een volledig ander IP-adres, annuleren een actieve trade en starten onmiddellijk een nieuwe aan en accepteren deze – en behandelen deze als een volkomen normale, legitieme transactie. Klinkt zeer legitiem, nietwaar?
Ik wil benadrukken dat derden-handelsplatformen al lang voordat Steam zijn onhandige en ineffectieve updates introduceerde, de handen uit de mouwen staken. Zij hechtten waarde aan hun reputatie en voelden zich misschien ook gewoon schuldig voor de opgelichte kinderen. Zo deed bijvoorbeeld de site tradeit.gg Ze hebben een systeem geïmplementeerd waarbij, indien hun officiële handelsaanbod werd geannuleerd, een massaal „GEANNULEERD”-alarm op het scherm van de gebruiker werd weergegeven. Dit was een echte oplossing, waardoor wij hen erkennen als pioniers die daadwerkelijk iets hebben geprobeerd. Dus, een externe site die gebruikmaakte van de Steam API kon een handelswissel in realtime detecteren, maar Steam zelf kon dat niet? Of weigerden ze simpelweg om een ongeautoriseerde sessie te beëindigen die duidelijk geen enkele relatie had met de legitieme gebruiker? Ja, de supporttickets van Steam stelden herhaaldelijk: „Je items zijn weg, wij kunnen je niet helpen”, en de ontvangende bots van de oplichters werden zelden verbannen (en als ze dat wel waren, was het pas lang na het feitelijke moment). Zelfs nadat handelsblokkades werden ingevoerd, bleef het gemiddelde verbanningspercentage voor actieve oplichtersbots (blokkades die uiteindelijk ten goede komen aan de economie van Steam in plaats van items terug te geven aan slachtoffers) tijdens piekmomenten rond de 15–25%. Ondertussen bleef de hostingprovider waar de bots op draaiden Ihoren deze geautomatiseerde sessies maakten nooit gebruik van draaiende residentie- of mobiele proxys.
4c. Bewijs van statische infrastructuur
Dit kunnen wij aantonen. Zoals u weet, is PhishDestroy een radicaal anti-phishingproject. Wij hebben phishingformulieren op grote schaal overspoeld met neppe seedphrases om de laad- en verwerkingscapaciteit van hun servers te overbelasten. Dit is overigens waar het concept vandaan komt: Steam handhaaft rate limits op inlogpogingen per IP-adres. Jaren geleden voerden wij dit uit met behulp van gratis openbare proxies, waarbij we eindeloze ongeldige inlogpogingen stuurden of accounts targetten die beschermd werden door e-mail Steam Guard. Uiteindelijk begon Valve deze pogingen te blokkeren en aangezien wij geen commerciële proxy-netwerken aankochten, bleek dit op de lange termijn minder haalbaar. Echter, zoals wij nu beseffen, had dit zeer verstorend kunnen zijn, maar in de verdraaide logica van Valve werd het bemoeilijken van de operaties van oplichters als 'onethisch' beschouwd.
Door de authenticatieformulieren van de oplichters gedurende uren offline te zetten, hebben we vastgesteld dat zij geen uitgebreid netwerk van residentiële proxys gebruikten, maar statische proxys of VPS-adressen. De bewaarde productbestanden bevestigden twee verschillende modellen: overgenomen sessies werden in groepen van meer dan 1.000 per IP-adres van Ihor gebundeld, terwijl ontvangende bots stabiele slots gebruikten—één bot per IP. Het vervangen van een bot in dezelfde slot behield het IP-adres; het adres was effectief voor ongeveer een maand toegewezen.
De kern: Een open misdaadlocatie
Steam zag alles, wist alles en bleef simpelweg zwijgen in plaats van actie te ondernemen om zijn gebruikers te beschermen. Wat een platform dat beweert dat veiligheid zijn hoogste prioriteit is.
Daarnaast kan een aanvaller met een actieve browsersessie gelijktijdig uw account monitoren, uw chats lezen of uw profiel wijzigen (bijvoorbeeld door een neppe 'VAC Ban'-melding te plaatsen) om u in paniek te brengen en u te dwingen al uw items snel over te zetten naar een vriend of een 'veilig' alternatief account – waardoor u rechtstreeks in de val van het aanbodruilmechanisme loopt. Ja, ze kunnen actief uw privéchats met vrienden lezen en uw media in realtime bekijken, terwijl u zelf ook online bent. Blijkbaar beschouwt Steam parallelle sessies uit volledig verschillende landen als standaardgedrag voor een gamingplatform (misschien redenerend dat, aangezien Family Sharing bestaat, 'het geen probleem is als ze stelen, zolang ze maar niet tegelijkertijd CS:GO spelen').
5. De API-sleutelval: het wijzigen van je wachtwoord is niet genoeg
Zelfs als u uw wachtwoord heeft gewijzigd maar vergeten bent de actieve API-sleutel te intrekken, kunnen oplichters u nog steeds beroven. Ja, zonder een actieve sessie kon hun script uw profiel niet meer doorlopen of handelen automatisch accepteren. Echter, de officiële Steam API stond hen nog steeds toe de meest kritieke acties uit te voeren: het monitoren van uw accountactiviteit en het annuleren van lopende handelen (via CancelTradeOffer).
Uitsluitend met behulp van uw API-sleutel zou de bot uw legitieme trade onmiddellijk detecteren en annuleren, en direct een neppe kloon-aanbieding versturen vanuit zijn eigen account (gericht op uw trade-link). Vanaf dat moment wachtte het script simpelweg af. Het kon namens u niet op bevestigen klikken. De hele oplichting hing ervan af dat u uw mobiele app opende en vrijwillig de verwisselde trade bevestigde in Steam Guard. En het werkte feilloos.
Er is een cruciale technische nuance: met alleen een API-sleutel (en geen actieve sessie) kan het script geen trade rechtstreeks injecteren in je Steam Guard-bevestigingen. Het moet een nieuwe inkomende trade-aanbieding versturen. Dit betekent dat je eerst handmatig op 'Trade aanvaarden' op je pc moet klikken, voordat deze verschijnt in je Steam Guard-app.
Men zou verwachten dat deze extra stap het succespercentage van de oplichting verlaagt—immers, bij het accepteren van een nieuwe ruil met een onbekende toont Steam opvallende waarschuwingen ('U bent geen vrienden', 'Dit account is gemarkeerd'). Maar de oplichters maakten gebruik van menselijke psychologie en spiergeheugen. Omdat het slachtoffer de oorspronkelijke ruil zelf had geïnitieerd, was het mentaal al voorbereid om van zijn items af te komen. Toen de ruil plotseling werd geannuleerd en er onmiddellijk een nieuwe ruil binnenkwam met exact dezelfde items, bijnaam en avatar, ging het ervan uit: De site haperde en herhaalde de transactie.
De gebruiker klikte mechanisch, alsof in een trance, door de waarschuwingen van Steam heen, accepteerde de neppe ruil en bevestigde deze op zijn telefoon. De oplichting slaagde niet door de beveiliging van Steam Guard te omzeilen, maar door menselijke traagheid als wapen te gebruiken.
6. Het vonnis: Medeplichtig door ontwerp
Onze boodschap blijft onveranderd: we zijn Valve en hun ondersteuningspersoneel een speciaal woord van dank verschuldigd, die het blijkbaar uiterst handig vonden om 'niets te zien en niets te weten'.
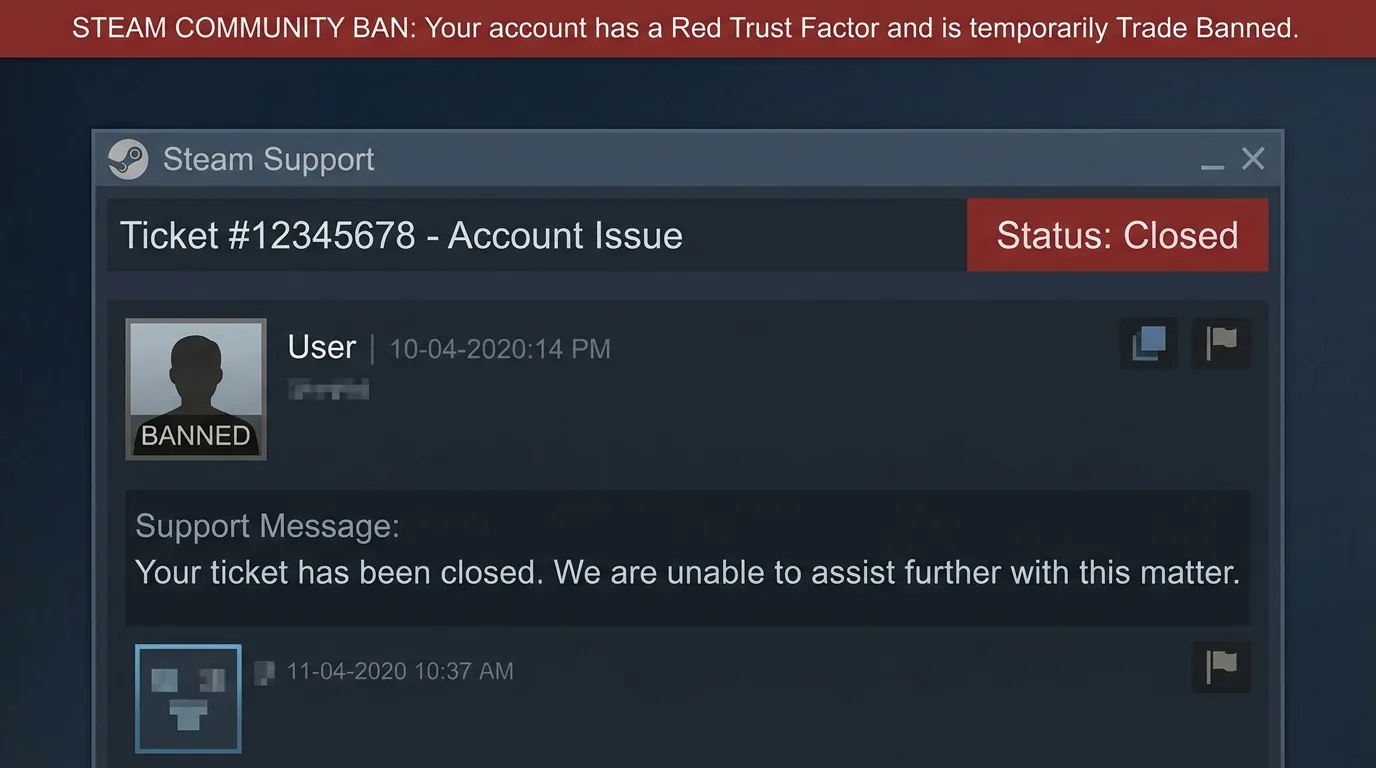
Ze houden ervan te beweren dat ze technisch gezien over de nodige middelen of capaciteiten beschikken om te helpen. De werkelijkheid is echter compleet anders. Om een overgenomen account te herstellen, heeft de ondersteuning niet per se een verouderde, stoffige CD-sleutel uit tien jaar geleden nodig. Steam registreert een breed scala aan andere parameters die tijdens herstelgeschillen bewust worden genegeerd. We hebben het hier over uw unieke apparaatidentificatiecode. Dit is geen eenvoudige HWID, geen serienummer van de harde schijf en geen BIOS-versie, maar een unieke hardware-vingerafdruk die Steam ophaalt, waarschijnlijk op hetzelfde kernel- of diepe systeemniveau als hun VAC-anti-cheat.
Wanneer Valve weigert je account te herstellen, simpelweg omdat je 'geen CD-key hebt', is dat geen technische beperking. Het is een zakelijke strategie. Het is de wens om je te dwingen je games opnieuw aan te schaffen, en een categorische weigering om de controle over waardevolle inventarissen van skins terug te geven.
Het is onethisch, maar diep 'Steam-achtig'. Hetzelfde geldt voor hun ondersteuningssysteem: een goedkope, uitbesteedde klantenservice-operatie waarvan de interne beleid is ontworpen om daadwerkelijke hulp of zelfs basale beleefdheid te vermijden. Alles wordt gereduceerd tot gescripte, kopieer-plak-responses en het eenzijdig sluiten van tickets.
Maar Steam heeft daar helemaal geen probleem mee.
7. Vragen die het Congres aan Valve moet stellen
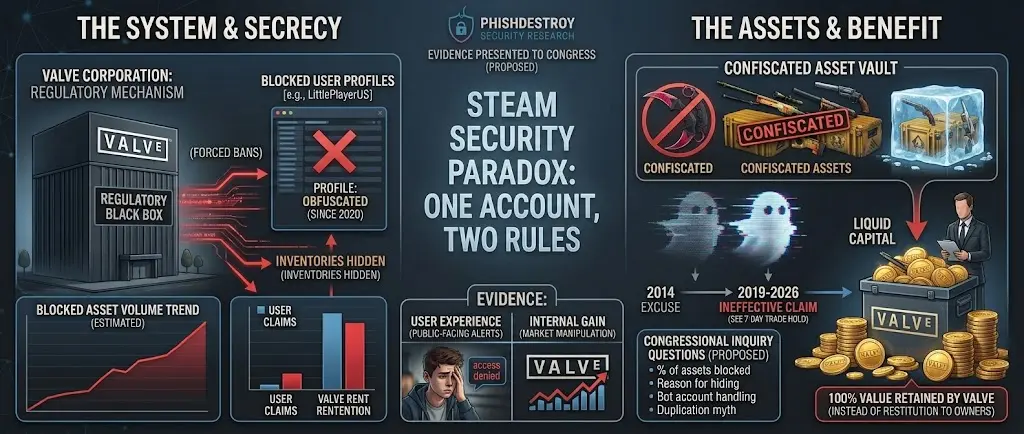
Vraag niet naar honkbalkaarten. Volg het geld en het goederenregister.
Als Valve voor het Congres of een toezichthouder verschijnt, zijn analogieën geen bewijs. Vraag om geëdigde, controleerbare antwoorden over de waarde die het blokkeert, de slachtoffers die het weigert te herstellen en de beheersmaatregelen die het kiest af te dwingen.
Hoeveel spelerwaarde is geblokkeerd?
Hoeveel CS2- en Dota-items bevinden zich in handels- of community-verboden accounts? Welk percentage van de circulerende voorraad en welke marktwaarde vertegenwoordigen zij, opgesplitst per jaar, type beperking, zeldzaamheid van het item en de duur van de bevriezing?
Vraag: Totale aggregaten, methodologie, leeftijdscategorieën, een onafhankelijke audit en een inspecteerbare openbaarmaking van de inventaris van verboden bots. Als de cijfers de beschuldiging weerleggen, publiceer ze dan.
Waarom wordt het bewijs verborgen?
Wanneer een inventaris of profiel niet-publiek wordt na een beperking, welk beveiligingsdoel dient dat? Is het zichtbaarheidsbeleid rond 2020 gewijzigd, en waarom wordt het register verborgen in plaats van een opvallende publieke waarschuwing te tonen, vergelijkbaar met een VAC-melding?
Vraag: De geschiedenis van het beleid, de interne onderbouwing, de toegangsregels en het bezwaarprocedure.
Waarom worden bot-pipelines niet al bij de geboorte gestopt?
Steam zelf stelt dat kwaadwillende gebruikers doorgaans dummy-accounts exploiteren en hanteert een drempelwaarde van 5 dollar. Wat detecteert geautomatiseerde registratie, het inrichten van telefoonnummers en authenticatoren, het financieren van accounts op precies die drempelwaarde, het ontbreken van spelactiviteit, lange periodes van inactiviteit en machineachtige itemstromen?
Vraag: Valse-positieve en valse-negatieve tarieven – en of blokkades plaatsvinden voordat de account waarde heeft of pas nadat waardevolle items zijn binnengekomen.
Is "duplicatie" nog steeds een geloofwaardige smoes?
De onderbouwing voor duplicatie gaat terug op herstelpraktijken en verhalen over misbruik van ondersteuning uit het midden van de jaren 2010. Een modern item heeft een uniek record, een bekende overdrachtketen en handelsblokkades. Waarom zou het intrekken van datzelfde item bij een bewezen illegale ontvanger en de herallocatie ervan aan de geverifieerde vorige houder een kopie creëren? Op welke exacte stap verschijnt er in 2026 een tweede item?
Vraag: De beleidsgeschiedenis sinds 2014, een reproduceerbare technische uitleg en het aantal daadwerkelijke duplicaatincidenten veroorzaakt door herstelacties sinds 2019.
Op grond van welk bevoegdheidsbesluit wordt het voorwerp geïmmobiliseerd?
Behandelt Valve een skin als eigendom, als licentie of slechts als een database-entitlement? Welke contractbepaling en welke rechtsleer stellen de permanente immobilisatie na diefstal mogelijk, terwijl tegelijkertijd restitutie aan de geverifieerde oorspronkelijke houder wordt geweigerd? Eigendommen die van een dief worden teruggevonden, worden niet tot inkomsten van de politie; waarom blijft het digitale equivalent onder het exclusieve beheer van het platform in plaats van terug te keren naar het slachtoffer?
Vraag: Kennisgeving, openbaarmaking van bewijs, menselijke beoordeling, beroep, termijnen en de precieze regel die de definitieve afhandeling van elk item bepaalt.
Wie beschermt het verbod – en hoeveel heeft Valve al verdiend?
De officiële FAQ van Valve vermeldt een transactiekostenpercentage van 5% voor Steam, aangevuld met een spel-specifieke kostenpercentage van 10% voor CS2 en Dota, die door de koper worden betaald bij transacties op de Community Market. Opbrengsten op de Steam Wallet kunnen niet worden opgenomen op een bankrekening noch worden overgemaakt naar een ander account. De verdedigbare vraag is derhalve niet of Valve bij elke herverkoop opnieuw de volledige nominale prijs ontvangt, maar hoeveel gesloten-loop-geld en cumulatieve opbrengsten uit kosten aan een item waren gekoppeld voordat het werd vergrendeld, en hoe het wegnemen van aanbod de schaarste en de prijs van alles wat overblijft beïnvloedt.
Vraag: Levenslange vergoedingen die op elk item worden geheven, later bevroren, slachtoffercompensatie- en preventiepercentages vóór verlies, en een model van het prijseffect van bevroren aanbod. Tel een verbod zonder compensatie niet op als hulp aan het slachtoffer.
Verdedigt Valve een veronderstelling van schuld?
Een beperking van de accountfuncties is geen gevangenisstraf; de analogie toetst de procedure. Als Valve of zijn bestuurders een onverklaarde sanctie zouden krijgen, onthulde bewijs en een formeel beroep dat beantwoord wordt met „lees de wet”, zouden hun advocaten dat dan rechtvaardigheid noemen? En toch kan Valve bij waardevolle inventarissen de rol van aanklager, rechter en bewaarder van de bevroren waarde tegelijkertijd vervullen. Welke onafhankelijke controle adresseert dat belangenconflict?
Vraag: De exacte regel, het vermeende handelen, de samenvatting van het bewijs, de menselijke beoordelaar, de gemotiveerde beslissing, de onafhankelijke escalatie en de openbaarmaking van de behandeling van de bevroren waarde.
Waarom is een zinvol beroep niet toegankelijk?
Een standaardreactie en een algemene link naar de Steam-abonneerovereenkomst vormen geen vaststelling van feiten. Waarom kan een gewone consument worden ontkend in de beschuldiging en het bewijs, en vervolgens worden geconfronteerd met technische, juridische en financiële barrières die het betwisten van een geautomatiseerde of onjuiste beperking onpraktisch maken?
Vraag: Gratis menselijk bezwaar, een beslissing in begrijpelijke taal, reactietermijnen, toegang tot externe geschillenbeslechting en statistieken over geautomatiseerde blokkades, menselijke herzieningen, herroepingen en herhaalde sjabloonantwoorden.
Community, herstel en de sessie die Valve ervoor koos niet te beëindigen
Wat is de “community” in Steam Community?
Na de rechtszaak die de New Yorkse staatsadvocaat tegen Valve aanspande in februari 2026, publiceerde Valve een verklaring van Steam Support gericht op gebruikers, waarin de gevolgen voor gebruikers en het openbare proces werden benoemd. Maar wanneer platformbeslissingen de waardevolle inventarissen van die gebruikers raken, welke formele bevoegdheid heeft deze “gemeenschap” dan – stemrecht, onderbouwing, beleidsconsultatie, toezicht of zelfs inzicht in de uitkomsten van meldingen?
Vraag: Definieer de governance-rechten van de gemeenschap en publiceer de overlegrecords, rapporteer de resultaten en stel een onafhankelijk toezichtmechanisme door gebruikers in—of geef toe dat “gemeenschap” slechts een merknaam is, geen vertegenwoordiging.
Waarom erfde de gewone handhaving het VAC-geheim?
Het geheimhouden van anti-cheat-detectiesignaturen kan een detectiemethode beschermen. Een gemeenschaps- of handelsbeperking is iets anders. Welk beveiligingsrisico verhindert dat Valve de regel, het tijdstip, de vermeende handeling en de bewijscategorie noemt? Hoeveel gebruikersmeldingen en botmeldingen leiden tot actie, en welke integriteitscontroles gelden voor personeel, contractanten en vrijwilligers?
Vraag: Fout- en omkeertarieven, statistieken van rapportage tot actie, onafhankelijke integriteitsaudits, regels inzake belangenconflicten en geaggregeerde disciplinaire uitkomsten.
Is accountherstel ontworpen rond bewijs dat gebruikers waarschijnlijk niet zullen bewaren?
Steam stelt dat een retail-CD-sleutel het eigendom kan vaststellen en raadt aan deze te bewaren; bovendien vermeldt het dat een geverifieerd telefoonnummer extra herstelopties biedt. Waarom wordt dan een fysieke sleutel van een decennium geleden vereist, terwijl Valve mogelijk betaalgegevens, historische e-mail- en telefoonnummers, apparaat- en inloggegevens in bezit heeft? PhishDestroy schat intern dat 15–20% van de claimanten het herstelproces niet voltooit na een dergelijke eis, hoewel sommigen nog steeds schrijven vanuit de oorspronkelijke provider en computer en de e-mail of het telefoonnummer onder controle hebben. Valve kan deze schatting weerleggen door zijn gegevens te publiceren.
Vraag: Pogingen, goedkeuringen, afkeuringen en afgebroken procedures per bewijstype; resultaten voor claimanten die een e-mailadres, telefoonnummer of apparaat hebben aangeleverd; en een controleerbare toelichting op de signalweging.
Waarom wordt het slachtoffer gestraft in plaats van de vijandige sessie te intrekken?
In de onderzochte infrastructuur beheerden meerdere opeenvolgende IP-adressen van Ihor – waaronder adressen die eindigen op .156, .157 en .158 – elk meer dan 1.000 actieve, overgenomen sessies, terwijl de eigenaars zich op bekende apparaten elders bevonden. Deze sessies konden API-sleutels opnieuw genereren, wachten, handelen wijzigen en chats parallel lezen. De Steam Subscriber Agreement dreigt met het beëindigen van accounts bij het gebruik van IP-proxies die de woonplaats verbergen, inclusief “voor enig ander doel”. Waarom activeert een server-proxy die duizenden ongerelateerde accounts beheert niet eens een sessie-intrekking?
Vraag: Herroep automatisch een hosting-sessie, de bijbehorende API-sleutel en bevestigingen wanneer deze op massale schaal ongerelateerde accounts bundelt; vereis daarna een schone herauthenticatie zonder de slachtoffers te beperken.
Zeven jaar, 79 Steam-medewerkers en 1,16 miljoen nominale uren: mislukking of businessmodel?
PhishDestroy kan pools van meer dan 1.000 sessies op één IP-adres onderbouwen, opeenvolgende adressen bij één provider en aparte, stabiele IP-slots voor ontvangende bots. Het serverzijdepatroon heeft echter de voor de hand liggende reactie niet getriggerd: de hosting-sessie intrekken, de API-toegang ongeldig verklaren en schone authenticatie van de eigenaar vereisen. Valve handhaaft al regels voor gelijktijdig gebruik rondom gamesessies. Waarom werd er geen equivalente risicologiek toegepast toen een Russisch hosting-adres tussen de eigenaar en Steam stond en duizenden ongerelateerde accounts beheerde?
Een organisatiesnapshot uit 2021, die per ongeluk werd blootgelegd in de antitrustzaak tegen Wolfire in 2024, vermeldde naar verluidt 79 personen in de categorie “Steam” van Valve en een totale bruto beloning van $76.446.633. Dit komt neer op gemiddeld circa $968.000 per opgenomen medewerker als categoriegemiddelde, niet als individueel salaris. Deze snapshot bewijst niet dat 79 beveiligingsingenieurs werkten aan het wisselen van aanbiedingen, dat het aantal medewerkers constant bleef, of dat de volledige werktijd van alle medewerkers beschikbaar was voor dit specifieke probleem. Wel legt het de schaal vast die Valve moet toelichten.
Aan: De slachtoffers van het stelen van activa en het bedrieglijke juridische team van Valve
U heeft er zich tot nu toe ingespannen om zowel rechters als spelers ervan te overtuigen dat het stelen van items uitsluitend de schuld is van 'domme kinderen' en dat de architectuur van uw platform geen enkele verantwoordelijkheid draagt. Laten we de corporate maskers afleggen en in de eenvoudigste termen uitleggen waarom uw uiterst geavanceerde en winstgevende phishing-ecosysteem uitsluitend bestaat door architecturale lekken in Steam. Phishing is niets meer dan het stelen van een sleutel voor een voordeur. Maar het feit dat achter deze deur een volledig onbewaakte kluiscontroller ligt, is volledig de schuld van de ontwikkelaars van Valve.
Laten we enkele analogieën voor uw beveiligingsmodel bekijken om de enorme omvang van dit falen te begrijpen.
1. U bent niet GitHub (Het sprookje voor ontwikkelaars)
Valve rechtvaardigt zijn onveilige API door te beweren dat Steam een 'open platform voor ontwikkelaars' is. Laten we u dan vergelijken met GitHub. Wat gebeurt er wanneer u probeert een Persoonlijke Toegangstoken (PAT) te genereren op GitHub?
- Het systeem dwingt u om uw wachtwoord opnieuw in te voeren.
- U wordt verzocht om een 2FA-code in te voeren.
- Het verplicht u om de scope-machtigingen (privilegescheiding) voor het token expliciet te selecteren.
- Cruciaal is dat u een vervaldatum (TTL) voor de token moet instellen.
En wat doet Steam? Met één klik geeft het stilletjes een oneindige, alomvattende sleutel uit, zonder enige bevestiging, die onbeperkte lees- en schrijftoegang verleent om handelsaandragen voor altijd te annuleren en te vervangen. Jullie zijn geen open platform voor ontwikkelaars; jullie zijn een open poort.
2. U bent erger dan gesanctioneerde crypto-mixers (het Tornado Cash-syndroom)
Als Steam geen platform voor ontwikkelaars is, is het dan misschien een financiële beurs? Laten we u niet vergelijken met legitieme effectenbeurzen, maar met de schaduwcryptomixers en gesanctioneerde platforms die het Amerikaanse ministerie van Financiën en de FBI ontmantelen wegens witwassen (zoals Tornado Cash, Bitzlato of Garantex).
Wil je de ultieme ironie weten, Gabe? Zelfs illegale, gesanctionerde crypto-wasbedrijven op het dark web hanteren betere API-beveiliging dan Steam! Zelfs de beheerders van ondergrondse mixers begrijpen dat ze, om een API-sleutel te genereren die gebruikersbalansen kan beheren, de gebruiker moeten dwingen een 2FA-code in te voeren, dit per e-mail te bevestigen en de sleutel aan specifieke IP-adressen te binden. En toch staat Valve – een legaal, miljardenbedrijf uit de Verenigde Staten – een onzichtbaar script dat op een server in Rusland draait, toe om met één klik permanente, bevestigingsvrije toegang te krijgen tot gebruikersinventarissen met een waarde van tienduizenden dollars. Handhaven cybercriminelen daadwerkelijk hogere beveiligingsnormen dan uw ontwikkelaars met een salaris van een miljoen dollar?
3. De grijze markt bleek slimmer dan een multibedrijfs met miljarden omzet
Het grappigste aspect betreft de derdenmarktplaatsen voor het gokken en verhandelen van skins, zoals OPSkins of het voormalige BitSkins, die Valve zo agressief heeft bestreden. In 2017 stonden zij voor precies hetzelfde API Offer-Swap-substitutieprobleem. En weet je wat zij deden? Zij – een kleine groep onafhankelijke ontwikkelaars zonder miljardenbudgets – losten het binnen enkele dagen op door bevestigingen toe te voegen, waardoor ze de schema’s van de oplichters direct ontmantelden.
Tegelijkertijd besteedde Valve zeven jaar aan het uitvoeren van experimenten met kinderen, waarbij werd geobserveerd hoe lang gebruikers doorgingen met het kopen van nieuwe skins om gestolen exemplaren te vervangen, en hoeveel illegale kapitaal scammers via deze cyclus konden witwassen.
4. Prachtige krukken in plaats van echte oplossingen
In plaats van de kwetsbaarheid te verhelpen, introduceerde Valve 'briljante' hulpmiddelen. Een handelsblokkade van 7 dagen. Een handelsvergrendeling van 4 uur voor het wijzigen van je bijnaam. Gedurende 7 jaar behandelde je een open breuk met een pleister. Een gestolen mes werd nooit aan het slachtoffer teruggegeven; het werd simpelweg voor eeuwig bevroren op een geblokkeerde bot, waardoor het circulerende aanbod kunstmatig daalde en de marktwaarde steeg. Het was de perfecte businesscyclus: oplichters stelen, Valve blokkeert, het aanbod daalt, de prijzen stijgen, en Gabe verdient een lucratieve transactiekost op elke nieuwe verkoop.
De hoofdvraag die Valve niet kan beantwoorden:
STEAM, WAAAROM KON JE NIET EEN VERPLICHT BEVESTIGINGSSTAP OF MOBIEL PUSH-MELDING IN STEAM GUARD TOEVOEGEN VOOR HET GENEREREN VAN EEN API-KEY—EEN ALLEMACHTIG HULPMIDDEL DAT DUIZENDEN DOLLARS AAN VIRTUELE ACTIVA BEHEERT?!
U dwingt gebruikers af om de verkoop van een handelskaart van 3 cent te bevestigen in hun mobiele app. Toch heeft u gedurende 7 jaar een onzichtbaar script toegestaan om permanente controle te krijgen over hun volledige voorraad, zonder enige melding. Dit is geen 'phishing'. Dit is opzettelijke, doordachte nalatigheid, en uw gebruikers hebben de prijs daarvoor betaald.
Als het topmanagement van Valve zijn beveiligingsingenieurs in het voorjaar van 2017 aan illegale cryogene bevriezingsproeven heeft onderworpen en ze pas vandaag weer heeft gewekt, trekken wij al onze stellingen in. Dat zou alles verklaren. De wetenschap vereist offers (in dit geval: gebruikersinventarissen).
Maar als je medewerkers de afgelopen zeven jaar volledig bewust waren en hun salaris ontvingen, hebben we slecht nieuws. Terwijl je ontwikkelaars 1,16 miljoen uur besteedden aan het beveiligen van API-sleutels zonder een eenvoudige Steam Guard-bevestiging te implementeren, volgt hier een korte excursie naar wat de rest van de mensheid in de tussentijd bereikte:
Technologische en wetenschappelijke doorbraken van de mensheid (2017–2024):
- De AI-revolutie: De mensheid heeft generatieve neurale netwerken uitgevonden. OpenAI bracht ChatGPT op de markt, dat bar-examens haalde, complexe code kon schrijven, ziektes kon diagnosticeren en fotorealistische kunst kon schilderen, waardoor de wereldwijde economie volledig werd getransformeerd.
- Ruimteverkenning: NASA heeft met succes de Perseverance-ruimterover op Mars geland, de Ingenuity-helikopter door de Marsatmosfera laten vliegen en de James Webb-ruimtetelscoop gelanceerd, die terugkijkt naar het begin van de tijd. SpaceX heeft de vangst van vallende 50 meter hoge raketboosters uit de lucht met enorme mechanische armen beheerst.
- Geneeskunde: De wereld werd geconfronteerd met de COVID-19-pandemie. In recordtempo sequeerden wetenschappers het genoom van het virus, ontwikkelden en testten ze revolutionaire mRNA-vaccins en vaccineerden ze miljarden mensen om de pandemie te stuiten.
- De Quantum Leap: Google en IBM hebben officieel 'kwantumvoorrang' bereikt door kwantumcomputers te bouwen die vergelijkingen in enkele seconden kunnen oplossen, terwijl klassieke supercomputers daar duizenden jaren voor nodig hebben.
- Hardware-revoluties: Apple heeft de processorarchitectuur waar het decennialang op heeft geleund, achtergelaten en heeft zijn eigen hoogwaardige M-reeks-siliconen van de grond af aan ontworpen. Ondertussen is het Valve zelf gelukt om de innovatieve Steam Deck-console te ontwerpen, te produceren en op de markt te brengen.
Prestaties van het Steam-beveiligingsteam in dezelfde 7-jarige periode:
- Een handelsblokkade van 7 dagen is toegevoegd (de diefstallen konden niet worden gestopt).
- Vijf jaar nadenken, waarna het handelen in verboden items voor vier uur werd verboden na een wijziging van de gebruikersnaam (wat lachendal was voor oplichters).
Samenvatting: In de tijd die de mensheid nodig had om Mars te bereiken, kunstmatige intelligentie te verwezenlijken, een wereldwijde pandemie te overwinnen en kwantumcomputers te bouwen, lukte het Valve – een multibedrijfsconcern met een omzet in de miljarden – niet om een enkel pop-upvenster met een knop 'Bevestigen in mobiele app' toe te voegen aan de dev/apikey-pagina.
Heren van Valve, welkom in de toekomst. Uw cryogene slaap is voorbij. De mensheid heeft een enorme sprong vooruit gemaakt. Laten we eindelijk 2FA aan uw API koppelen, zodat kinderen niet meer miljoenen dollars verliezen door uw corporate luiheid. Of moeten we nog zeven jaar wachten tot Elon Mars koloniseert?
De Steam API-dekking: hoe Valve stille spionage legaliseerde
Valve heeft de afgelopen zeven jaar de schuld voor de massale API-handelsvervingsfraude op zijn gebruikers gestort. Het standaardantwoord van Steam Support wijst slachtoffers af door te beweren dat zij simpelweg zijn opgelicht door phishing en hun eigen accounts hebben gecompromitteerd.
Dit is een doordachte, bedachte leugen van het bedrijf. Wat Valve als 'accountdiefstal' benoemt, is in werkelijkheid een ononderbroken, geautomatiseerde Man-in-the-Middle (MITM)-bewakingsoperatie, die wordt vergemakkelijkt door hun eigen gebrekkige infrastructuur.
Accountovername versus stille MITM-spy
De Servicevoorwaarden van Steam verbieden het gebruik van geautomatiseerde scripts strikt. Toch sluit Valve de ogen voor het feit dat precies deze scripts gebruikerssessies overnemen.
- Standaard diefstal: Een inlogpoging vanaf een niet-geautoriseerd apparaat leidt tot een Community Ban, waardoor het account wordt geblokkeerd en de inventaris van de gebruiker wordt behouden.
- API-spionage: Een kwaadaardige server vestigt een parallelle verbinding en bewaakt het account in de achtergrond 24/7 zonder dat er waarschuwingen worden afgegeven of blokkades worden opgelegd.
- De leugen van de interface: Tijdens een ruil toont de Steam-mobiele app een legitieme transactie, waardoor de gebruiker wordt gedwongen een ruil te autoriseren die door een onzichtbaar script binnen milliseconden wordt geannuleerd en vervangen.
De Phantom-overeenkomst: hoe Steam liegt over uw 'toestemming'
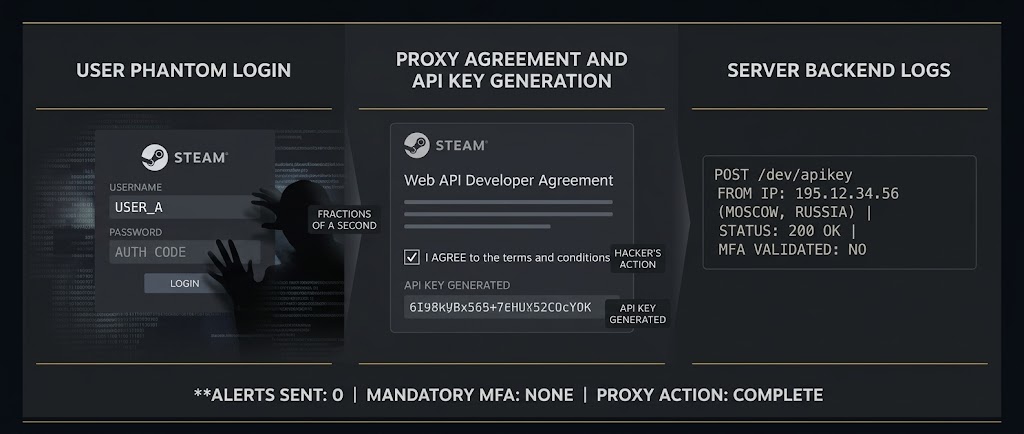
Laten we het hebben over de favoriete smoes van Steam Support wanneer ze weigeren je gestolen items terug te geven: 'Jij bent verantwoordelijk voor de beveiliging van je account en de handelingen die daarop worden uitgevoerd.'
Ze suggereren dat jij, de gebruiker, akkoord ging met de voorwaarden die deze diefstal mogelijk maakten. Echt? Je hebt deze ontwikkelaarsovereenkomstpagina nooit gezien: https://steamcommunity.com/dev/apiterms. Je hebt nooit op 'Akkoord' geklikt. Een hacker aanvaardde deze overeenkomst namens jou, fracties van een seconde nadat hij zich had aangemeld bij je account vanaf een Russisch IP-adres.
Wij uitdagen daarom elke advocaat of Valve-vertegenwoordiger om ons exact aan te wijzen waar in de Steam-abonneerovereenkomst staat: 'Door Steam te gebruiken, stemt u in met 24/7 achtergrondtoezicht op uw account of dat van uw kind door een geautomatiseerde server in Rusland.'
In 90% van de gevallen van handelsvervanging weet het slachtoffer niet eens wat een Web API-sleutel is. Ze hebben er nog nooit een gebruikt. Toch heeft Valve zeven jaar lang met de armen over elkaar gezeten en een oplossing genegeerd waar de gemeenschap sinds de eerste dag om schreeuwt: voeg verplichte Steam Guard-bevestiging toe voor het genereren van de API-sleutel!
Steam: kinderen mogen niet gedwongen worden hackers te financieren
Stel je een gewone Europese tiener voor. Die speelt games, spaart voor favoriete skins en maakt op een gegeven moment een fout: hij of zij logt in op een phishing-site. In een normaal digitaal ecosysteem is het protocol eenvoudig: het account wordt automatisch geblokkeerd (Community Ban), de wachtwoorden worden gereset en de toegang wordt veilig hersteld. De tiener beseft de fout, maar het systeem beschermt hem of haar tegen fatale gevolgen.
Maar in Steam werkt alles anders. In plaats van de verdachte activiteit te blokkeren, opent Valve stilletjes een verborgen deur. Een server in een gesanctioneerde jurisdictie (Rusland) verkrijgt parallel en onbevoegd toegang tot het account van dit kind. Zonder enige secundaire verificatie, zonder een enkele Steam Guard-prompt, genereert een vreemd script een Web API-sleutel. Het aanvaardt de juridische overeenkomsten namens de gebruiker en begint hun chats, transacties en inventaris 24/7 te monitoren.
Een tiener uit de EU heeft nooit toestemming gegeven voor verborgen toezicht. Hij of zij is niet verplicht om hackers uit een door OFAC gesanctioneerd gebied te financieren, alleen maar omdat een miljardenbedrijf te lui is om zijn eigen API te beveiligen. Door de gestolen skins te behouden en weigert ze deze te herstellen, dekt Valve zijn infrastructurele nalatigheid, waardoor het effectief de afvoer van digitale activa van Europese burgers naar gesanctioneerde gebieden wordt gelegaliseerd.
Waarom de API- en tokenbeveiliging van Steam de wet overtred
Steam staat derden toe om API-sleutels te genereren en sessietokens over te nemen via MitM-proxies, zonder enige waarschuwing aan de gebruiker of 2FA-controles. Deze nalatigheid schendt rechtstreeks de belangrijkste wetten op gegevensbescherming en consumentenrecht:
- 🇪🇺 EU-AVG (art. 25 en 32): Eist 'Security by Design' en adequate technische bescherming. Het genereren van kritieke toegangskeys zonder 2FA is een ernstig beveiligingsfalen.
- 🇺🇸 Amerikaanse FTC-wet (artikel 5): Straft 'oneerlijke praktijken' en het ontbreken van 'redelijke dataveiligheid'. De FTC treedt routinematig op tegen platforms die geen MFA hanteren voor kritieke accountacties.
- ⚖️ EU-richtlijn 2019/770: Digitale diensten moeten voldoen aan de basisverwachtingen van consumenten op het gebied van beveiliging. De zeven jaar oude API-kwetsbaarheid van Steam voldoet hier volledig niet aan.
- 🛡️ Richtlijn NIS 2: Eist strikte cyberhygiëne, waaronder verplichte MFA voor toegangsbeheer, wat Valve negeert bij API-generatie.
Kortom: wanneer een platform uw API-sleutels doorgeeft aan een proxy-sessie zonder enige waarschuwing of bevestiging, is dat niet slechts een tekortkoming, maar een ernstige schending van de compliance-eisen.
Klaar om terug te slaan? Genereer uw verzoek tot betwisting
Weiger de geautomatiseerde weigeringen van hun Servicevoorwaarden. Houd Valve wettelijk aansprakelijk op basis van internationale wetgeving inzake consumentenrechten en gegevensbescherming. Gebruik onze gratis, interactieve generator om direct een formeel juridisch Bezwaarschrift (PDF) voor uw regio samen te stellen.
Kennisgeving genereren en opslaan als PDFBehoudt Valve sessieniveau-logbestanden voor authenticatie, het aanmaken van API-sleutels, het annuleren en vervangen van aanbiedingen, bevestigingen, IP-geschiedenis en ondersteuningsacties? Als deze records bestaan, kan Valve dan aantonen wanneer het voor het eerst de Ihor-pools heeft waargenomen en waarom het deze actief heeft laten? Als ze niet bestaan, waarom heeft een platform dat omgaat met hoogwaardige inventarissen de vereiste audit trail niet bewaard om een bekende aanvalsklasse te onderzoeken?
Over een periode van ongeveer 88 maanden, hoeveel gebruikers – waaronder minderjarigen, voor zover bekend – hebben tickets geopend die specifiek betrekking hadden op het vervangen van aanbiedingen? Hoeveel tickets toonden een buitenlandse parallelle sessie, maar kregen een gescripteerd antwoord in plaats van een onmiddellijke intrekking? In hoeveel gevallen leidde dit tot preventie vóór het verlies, daadwerkelijke restitutie van items, of een ban voor een ontvangende bot die direct aan dat ticket of die melding was toe te schrijven, in plaats van aan een latere, ongerelateerde detectie? De analyse van PhishDestroy van openbare slachtoffermeldingen en Reddit-discussies leverde geen enkel geval op dat met zekerheid aan een melding van een slachtoffer kon worden gelinkt; dit is geen bewijs dat er geen enkel dergelijk geval bestaat, en Valve kan het beeld rechtzetten door zijn interne totalen te publiceren.
De geldvraag vereist ook een exacte boekhouding. Bij een verkoop op de CS2- of Dota Community Market waarbij de verkoper 100 eenheden aan Steam Wallet-waarde ontvangt, betaalt de koper ongeveer 115, rekening houdend met de vermelde Steam-commissie van 5% en de spelcommissie van 10%, onder voorbehoud van afronding. Het extra bedrag van 15 is een commissie; de 100 van de verkoper is Wallet-waarde en geen extra 100 aan commissie, dus „115% winst” zou onnauwkeurig zijn. Maar als dat item later wordt gestolen en bevroren zonder restitutie, heeft Valve nog steeds de controle over de gesloten-loopfondsen, heeft de commissie geïnd en het item uit de omloop gehaald. Wat zijn de totale koperbetalingen, Valve-commissies, Wallet-verplichtingen, de waarde van bevroren items, de prijseffecten en de restitutiebedragen voor deze aanvalsklasse?
Vraag: Publiceer het daadwerkelijke aantal veiligheids- en ondersteuningsmedewerkers per jaar; de uren en het budget dat zijn toegewezen aan de preventie van aanbodruil; de volledige tijdlijn van rapporten, beslissingen en gemiste massapools; de omzettingstijden van ticket naar sessie-intrekking, ticket naar bot-ban en restitutiepercentages; de bewaarde verzoeks- en actie-logboeken; en een geauditeerde vergelijking van de loonkosten van Steam en het platformwinst met de gebruikersverliezen, de geïncasseerde vergoedingen, de Wallet-waarde en de bevroren items. Beantwoord openlijk: was dit een personeelstekort, een falen van het ondersteuningsbeleid of een bewuste zakelijke keuze?
Uitgebeste ondersteuning en bevoegde toegang
Kan een uitbesteedde agent willekeurige Steam-gebruikers wereldwijd opvragen?
De privacybeleid van Valve stelt dat derden die ondersteuning verlenen, persoonsgegevens uitsluitend mogen ontvangen voor zover noodzakelijk. PhishDestroy kent het veldenset en het toegangsmodel van het onderzochte interface; Valve wordt verzocht dit openbaar te bevestigen of te ontkennen. Kan een contractagent in Ierland – of elders – een gebruiker in de VS, Duitsland, Australië, China of Rusland openen? Kunnen zij huidige en historische e-mail-, telefoon-, IP- en apparaatgegevens, sessies, accountwijzigingen, transacties of privé-chatberichten inzien? Is een toegewezen ticket vereist?
Vraag: Een register van verwerkers en subverwerkers, elk verwerkingsland, een rol- en veldspecifieke toegangsmatrix, regionale beperkingen, ticketgebonden just-in-time-toegang en een duidelijk antwoord op chat- en historische identificatoren.
Weet Valve de persoon achter elke bevoegde opzoekopdracht?
Een medewerker van een onderaannemer kan persoonlijke, politieke of overheidsrelaties hebben die voor de gebruiker onbekend zijn. Wat voorkomt dat een operator wordt omkocht, onder druk gezet of door de FSB – of enig ander inlichtingen- of handhavingsorgaan – wordt ingezet om de IP-geschiedenis, activiteitstijden, contacten of accountwijzigingen van een persoon op te vragen? Identificeert Valve elk natuurlijk persoon, verbiedt het het delen van inloggegevens, registreert het elke zoekopdracht en weergave van velden, detecteert het toegang buiten het kader van een toegewezen zaak, blokkeert het bulkexport en vereist het dat alle overheidsverzoeken via het juridische proces van Valve lopen?
Vraag: Individueel toewijsbare auditlogs, aan hardware gebonden authenticatie, anomaliewaarschuwingen, periodieke toegangsbeoordelingen, logretentieperiodes, statistieken over misbruik door insiders, totale aantallen overheidsverzoeken afkomstig van onderaannemers, disciplinaire uitkomsten en een openbaar transparantieverslag per land.
Zal Valve beweren dat de bots en slachtoffers niet langer kunnen worden gevonden?
Als Valve in een hoorzitting verklaart dat haar interface, beveiliging en ondersteuning zijn gefaald – of de schuld verschuift naar een externe partij – en vervolgens restitutie belooft, dan kan “we kunnen de bots of slachtoffers niet meer identificeren” niet de volgende smoes worden. PhishDestroy is bereid bewaarde SteamIDs van ontvangende bots en bijbehorende transactie- en diefstalrecords uit het onderzochte hoofdproduct in te dienen. Onze huidige interne schatting is dat het afstemmen van dit materiaal op de volledige transactielogboek van Valve ongeveer 80% van de slachtoffers van klassieke aanbiedingsruil-aanvallen kan identificeren – niet maFile-, credential-phishing- of RAT-gevallen; de exacte dekking kan uitsluitend worden vastgesteld door afstemming. Er bestonden twee andere panelen: één groep ontwikkelaars is mogelijk nu moeilijk te lokaliseren, maar andere deelnemers en onderzoekers kunnen mogelijk aanvullende lijsten aanleveren.
Als Valve de Amerikaanse Senaat vertelt dat grote, bevroren voorraden van skins geen effect hebben op het aanbod, de schaarste, de prijzen of het platformomzet, terwijl de interne data het tegenovergestelde aantonen, dan is dat een onjuiste verklaring aan het Congres. Enkele beweringen zijn onvoldoende: vereis de onderliggende data en een onafhankelijk impactmodel. Tijd is van essentieel belang. Het aanbieden van skinswissels verliest aan relevantie, aangezien Steam-oplichtingen verschuiven naar RAT-payloads en neppe VAC-ban-lokjes die via bestanden worden verspreid; de personen achter de oudere producten kunnen verdwijnen samen met het bewijsmateriaal.
Het vooruitlopen op de ‘vertrouwen’-smoes: het grootboek van de 213.000 bodwisselbots
We verwachten de standaardverdediging van Valve: ‘We kunnen een door een derde partij verstrekte lijst met slachtoffers niet blindelings vertrouwen.’ We respecteren dat scepsis. Daarom bieden wij geen lijst met slachtoffers aan. Wij bieden een verifieerbare lijst aan met de ontvangende bots die door de klassieke offer-swap-panelen worden gebruikt.
We beschikken over de middelen om databases te beveiligen die circa 80% van het historische volume van klassieke API offer-swap-transacties dekken—het mechanisme dat een legitieme handelsaanbieding annuleerde en een vervangende aanbieding verzond—mits Valve daadwerkelijk toezegt tot restitutie in plaats van PR-schadebeheersing. Deze schatting dekt geen diefstal van maFiles, gewone credential-phishing, RAT-payloads of andere oplichtingstypen: die stromen kunnen beperkte of verborgen bots gebruiken en kunnen niet met dezelfde zekerheid worden gereconstrueerd. We kunnen de auteurs van de oplichtingspanelen rechtstreeks vragen. Ze zijn toegankelijke ontwikkelaars: we kunnen onmiddellijk contact opnemen met minstens één van hen en hebben een pad naar de andere. Het doel is geen heksenjacht op individuele ontwikkelaars, maar Steam te dwingen tot het corrigeren van een zeven jaar durend systeemfalencement. In vergelijking met het corporate stilzwijgen van Valve hebben de ontwikkelaars van de panelen af en toe meer menselijkheid en transparantie getoond.
Zelfs indien de auteurs weigeren hun logs te delen, beschikken wij over alternatieve forensische methoden om botnetwerken te identificeren die uitsluitend worden ingezet voor dit specifieke annulerings- en vervangingsmechanisme van aanbiedingen. Op basis van dit criterium van exclusief gebruik is elke binnenkomende transactie naar een geverifieerd paneel dat een bot ontvangt, een gedocumenteerde diefstal.
Niemand vraagt Valve om zijn interne logs aan PhishDestroy over te dragen. Wij leveren SteamIDs of accountlogins voor bots die uitsluitend worden gebruikt om gestolen items, verkregen via offer replacement, te ontvangen en te liquideren; Valve kan zijn eigen administratie binnen zijn eigen omgeving bewaren en de matching zelf uitvoeren. Veel van deze bots hebben gestolen items succesvol verkocht, sommige zijn al geband, en het volume van binnenkomende trades is enorm.
Het bewijs voor de verificatie is afkomstig van Valve zelf: het gedrag van uitsluitend bot-accounts, het tijdstip waarop een legitiem aanbod werd geannuleerd en een vervangend aanbod werd verzonden, de geschiedenis van binnenkomende items en liquidaties, de gedocumenteerde Ihor-infrastructuur en de bevestiging door getroffen gebruikers. Voor een account dat is geverifieerd als een exclusieve bot voor het ontvangen van aanbodruiltransacties, is elke binnenkomende transactie tijdens de operationele periode een diefstalrecord en geen normale speleractiviteit.
Directe vraag aan Valve: Schenden door bots geautomatiseerde ontvangst en liquidatie van gestolen skins de Steam-abonneesovereenkomst en de platformregels, of alleen wanneer handhaving voor Valve handig is? Is georganiseerde skin-diefstal een commerciële activiteit, of verandert ook die definitie wanneer het handig is?
Valve hoeft niet te vertrouwen op onze slachtofferbeoordeling. Het volstaat dat Valve de geschatte 213.000 bot-identificatoren afstemt op zijn eigen administratie en hun functionaliteit onafhankelijk verifieert. Zodra dit is geverifieerd, is het identificeren van slachtoffers en het herstellen van items een databasequery. Wij zullen alles in ons vermogen stellen om de lijst aan te leveren. Het enige ontbrekende element is de bereidheid van Valve om actie te ondernemen.
Verplichting van PhishDestroy: Mocht Valve daadwerkelijk met restitutie beginnen, dan zullen wij alle mogelijke inspanningen leveren om de beschikbare lijsten te verkrijgen, te bewaren en veilig te leveren. Eis aan Valve: Bewaar de interne logs nu zonder ze aan ons over te dragen, open een beveiligde kanaal voor bot-identificatoren, verifieer SteamIDs en transacties binnen het eigen ledger, meld de geïdentificeerde slachtoffers en publiceer het aantal herstelde items.
Er is al echt geld in de gesloten lus van Steam gestroomd, en Valve heeft commissies geïnd terwijl het item circuleerde. Als de geschiedenis volledig traceerbaar blijft, de vorige houder bekend is, en Valve het item vervolgens permanent bevriest, weigert restitutie en het inventaris verborgen houdt, is de vraag onontkoombaar: waarom zou het publiek dit moeten zien als bescherming in plaats van als monetalisering van de eigen kwetsbaarheid van het platform? Een ban die het slachtoffer met lege handen laat staan, is geen restitutie.
Is dit onderzoek bevooroordeeld ten gunste van oplichters? Nee. Onze positionering blijft strikt anti-scam. Echter, het technische bewijs dwingt ons tot de erkenning dat de systematische nalatigheid van Valve een veel ernstiger bedreiging voor de veiligheid van het ecosysteem vormt dan de individuele actoren die misbruik maken van de kwetsbaarheden.
Het is eenvoudig: onze activiteiten staan fundamenteel haaks op de belangen van Steam-oplichters. PhishDestroy richt zich op het detecteren en ontmantelen van hun infrastructuur, terwijl hun doel de diefstal van gebruikersactiva is. Om hen effectief te counteren, moeten we echter objectief de technische vaardigheid van onze tegenstanders beoordelen.
Onze confrontatie duurt sinds 2018, en de noodzaak van een onafhankelijke cybersecuritygroep zoals PhishDestroy is een direct symptoom van de systemische crisis in het beschermingsmodel van Valve. Onze ervaring toont aan dat het begrip van fraudepraktijken – van de localisatie van phishing-sjablonen naar specifieke taalsegmenten tot de uitbuiting van kwetsbaarheden in het uitnodigingssysteem van de Steam-client – exponentieel groter is bij onafhankelijke onderzoekers dan bij de beveiligingsingenieurs van Valve, die deze problemen al jaren negeren.
Het Steam-platform is uitgegroeid tot een ongerelateerde sandbox voor het testen van geavanceerde cybercrime-methoden. Het volledige gebrek aan toezicht en de enorme volumes aan grijze kapitaal hebben geleid tot de vorming van uiterst gesofisticeerde criminele syndicaats. Het technische niveau van hun oplossingen is opmerkelijk hoog: van geavanceerde omzeilingstechnieken tot phishing via Google Ads met een hoog budget, waarbij originele domeinen worden gebruikt. Ze hebben hun methoden al lang voordat crypto-drainers verschenen, perfectie bereikt in de bancaire sector (bewijs: wheregoes.com/trace/20235852868/, wheregoes.com/trace/20235945432/). Wat betreft het API Offer Swap-systeem (dat momenteel grotendeels is geneutraliseerd): vóór de opkomst van PhishDestroy vernieuwden oplichters veilig hun domeinen gedurende jaren en manipuleerden ze hun reputatie op ScamAdviser, aangezien wij de enige kracht waren die geautomatiseerde phishingdetectie en -blokkering implementeerden.
We hebben herhaaldelijk geprobeerd een communicatiekanaal met Steam Support te openen, vergelijkbaar met onze samenwerking met Google op het gebied van Google Ads. Tijdens ons onderzoek naar de logica en verwerking van meldingen hebben we aanzienlijke ervaring opgedaan. Het was duidelijk dat Steam zijn handelsmerk op geen enkele wijze beschermt: phishing-sites halen (en halen nog steeds) stijlen, afbeeldingen en interface-elementen rechtstreeks van de officiële servers van Steam. In de huidige phishing-ontwerpen die autorisatie gebruiken, zijn CDN-serveroproepen duidelijk zichtbaar in netwerkverzoeken (analyse van verzoeken: urlscan.io/result/...Valle beschikt over alle benodigde telemetrie en metingen, maar ontbreekt volledig aan de wil om daadwerkelijke maatregelen te nemen tegen fraude. Alle beveiligingsmaatregelen waren reactief en werden onder druk van externe toezichthouders opgelegd. Het verhaal van “community support”, zoals SteamRep, is een mythe: de beheerders van dergelijke projecten waren zelf betrokken in chantage, diefstal van skins en betaalde onbans voor oplichters. Het vrijwilligersinitiatief van Steam is minimaal, met zeldzame uitzonderingen van enthousiastelingen zoals de moderator Colt uit Wit-Rusland. Als we het platform van oplichters zuiveren, waarom moeten we dan smeken bij Valve om hen te blokkeren? In plaats daarvan kan support onze meldingen afwijzen of zelfs voorstellen om ons eigen account te bannen voor het indienen van lijsten met kwaadaardige domeinen.
Als bedrijf lijdt Steam niet onder de aanwezigheid van oplichters op het platform; haar economisch model en de extreem lage financiële drempel voor deelname moedigen hun verspreiding actief aan. De tolerantie voor botfarms, card farming, case farming en de grijze herverkoopmarkt leidde in 2018 tot de volledige vernietiging van het klassieke peer-to-peer-handel. Het platform is uitgegroeid tot een commerciële markt waar transacties via derdenplatforms in USDT worden afgerond, wat rechtstreeks in tegenspraak is met de nominale Gebruiksvoorwaarden (TOS) van Steam, die Valve negeert zolang dit winstgevend blijft.
De banlogica van Valve is volledig ondoorzichtig. Het bedrijf blokkeert op een puur cosmetische manier lege, inactieve accounts, maar negeert massale geautomatiseerde botnetwerken die zich richten op het opschonen van spullen (bijvoorbeeld: alleen al de Archiasf-groep beschikt over 5.337.718 botaccounts: steamcommunity.com/groups/archiasf). De gebruiksvoorwaarden van Valve zijn zodanig opgesteld dat elke actieve deelnemer aan de skin-economie technisch gezien in overtreding is. Dit verleent het bedrijf onbeperkte bevoegdheid om activa in beslag te nemen of accounts te verwijderen zonder behoorlijke procedure. Tegelijkertijd worden meldingen tegen grote oplichters die zich voordoen als bekende contentcreators jarenlang genegeerd, ondanks massale meldingen.
Op het Steam-platform is Valve zelf een veel grotere en cynischere oplichter dan gewone fraudeurs.
Gebruikers zijn volledig verdedigingsloos, er bestaan geen mechanismen om oplichters aansprakelijk te stellen, en alle digitale activa en accounts behoren uitsluitend toe aan het bedrijf, dat aan niemand verantwoording verschuldigd is. Het platform wordt overspoeld door spambots en netwerken die speeltijd kunstmatig verhogen. Toxiciteit, scheldwoorden, phishing en illegale handel coëxisteren vrijelijk. Maar de ultieme kwaad is Valve zelf, dat een hele generatie cybercriminelen heeft opgeleid door ongestraft te handelen en een totale onverschilligheid te tonen jegens slachtoffers. Verwoeste kinderen, geconfronteerd met het weigeren van de klantenservice om artikelen terug te geven, werden door oplichters geworven voor fraudepraktijken. Dit was geen geïsoleerd incident, maar een systematische praktijk.
De regionale prijsbeleid vertoont eveneens diepe inconsistenties: de prijs van een enkel spel kan in de VS $100 bedragen en in regionale markten slechts $20. De houding van de klantenservice is op een vergelijkbare manier gesegmenteerd; uit onze ervaring vertoont alleen de Japanse afdeling klantenservice een professionele, adequate en verantwoordelijke aanpak van de beveiliging van gebruikers.
Daarom, ja, ik betoog: de oplichters die zich bezighouden met het ruilen van aanbiedingen zijn het kleinere kwaad vergeleken met Steam zelf.
Gedurende 88 maanden is het platform niet in staat geweest om een anomaal, eindeloos parallelle sessie te detecteren, die niet via geheime proxys werd uitgevoerd, maar via de eenvoudigste server-side IP-adressen, waarbij één server gelijktijdig 1000 sessies draagt. Dank u, Steam, dat u ons dwingt te bestaan, en uitermate dank u niet voor het opbouwen van deze industrie van bedrog. Als Steam geen verstikkend mondiaal monopolie zou zijn, zou elke concurrerende markt zo’n nalatig beheer in de kinderschoenen hebben vernietigd. Zelfs de dark web herbergt niet zoveel toxiciteit en vuil als het ecosysteem van Valve, maar door het gebrek aan alternatieven geniet Valve van absolute impunititeit.
Steam moet ernstig juridisch aansprakelijk worden gesteld voor medeplichtigheid aan cybercriminaliteit. Geavanceerde phishing en het ontvoeren van autorisaties zijn rechtstreekse gevolgen van tekortkomingen in de architectuur van Steam. Het is niet zo dat gebruikers „dom” zijn, maar dat u, Steam, niet in staat bent om parallelle sessies te beëindigen wanneer de beveiligingsgegevens worden gewijzigd. Oplichters maken gebruik van zeer geavanceerde phishing in combinatie met de interface van Steam—precies die interface waarvan de gebreken het bedrijf cynisch de slachtoffers aan de schuld houdt. Ik stel met volledige verantwoordelijkheid: dit is vanuit logisch oogpunt de meest geavanceerde phishing. Geen enkel ander financieel of crypto-platform zou een dergelijke kwetsbaarheid hebben toegestaan; zij hadden deze lang voordat hij tot zulke proporties kon groeien, al lang geleden opgelost. Steam verbergt zijn algoritmen zorgvuldig. Ik ben bereid tot een open discussie onder NDA met elke beveiligingsingenieur van Valve om aan te tonen: de huidige situatie is ofwel absolute incompetentie ofwel een bewuste financiële belangenverstrengeling.
Steam is de oorsprak van fraude op het platform. Het bedrijf heeft er nooit zelfstandig tegen gestreden. Steam is een schande en een negatief voorbeeld. Valve intimideert cynisch kinderen met een gebruikersovereenkomst vol juridisch jargon, puur om de corporatie te beschermen. Hierdoor neemt meer dan 70% van de kinderen geen contact op met de ondersteuning wanneer hun items worden gestolen, in de wetenschap dat ze een harde, gestandaardiseerde afwijzing zullen ontvangen. Valve heeft zijn grenzen blijkbaar vergeten en gaat ervan uit dat een particuliere corporatie alles mag. Blijf niet zwijgen. Spreek op.
Waarom hebben we dit niet eerder gepubliceerd?
Sinds 2022 hebben we delen van dit onderzoek al op papier gezet. Wij kenden de mechanismen tot in de puntjes. Maar waarom wachten? Omdat we hebben gezien hoe Valve en haar dure juridische vertegenwoordigers rapporten systematisch onder de pet deden, agressieve takedown-verzoeken indien en zich achter het excuus van “lopende beveiligingsonderzoeken” verschoolden, in plaats van eenvoudige correcties door te voeren. Reddit-gebruikers vragen al sinds de eerste maand om SMS-verificatie te vereisen voor het genereren van API-sleutels of om API-toegang volledig te deactiveren voor gewone gebruikers (die er helemaal geen gebruik van maken – deze wordt uitsluitend gebruikt door Steam, commerciële derdenportalen en oplichters). Toch koos Valve ervoor om kinderen de schuld te geven van het slachtoffer worden van MitM-proxies, in plaats van het logische en eenvoudige te doen. Het zou niet meer dan een miljoen ontwikkelaarsuren moeten kosten om op te lossen wat al jaren geleden suggestie nummer één was op openbare fora.
Ondersteuning voor ethiek, whitelisting van omkoping en Lolzteam-integratie
Onze klokkenluiders, Bron 1, is geen willekeurige speler. Deze persoon beschikt over een Steamworks-account, inclusief betaalde ontwikkelaarsregistratiekosten en identiteitsverificatie (KYC). Toen deze persoon beveiligingsproblemen aan de orde stelde, beweerde Valve dat er "geen logs bestaan" van wie wat heeft opgehaald. Maar wij kennen de waarheid: de ondersteuning van Steam is uitbesteed aan laagbetaalde derden die geen enkele belangstelling hebben voor de beveiliging van gebruikers. Nog zorgwekkender is dat onze aankomende rapportages zullen onthullen hoe diep de corruptie reikt, waaronder specifieke accountgegevens van medewerkers (zoals werknemer "al") die terugbetalingen hebben ontvangen om gokbots te debannen en fraudekanalen op de witte lijst te zetten. Voor de neus van Valve hebben netwerken zoals Lolzteam actief meer dan 70 miljoen gestolen accounts verhandeld en geliquideerd, terwijl de API-toegang niet is ingetrokken. Waarom vreest Valve een massale intrekking van API-toegang? Vrezen ze dat gokwebsites geen stortingen zullen registreren, of dat hun eigen grijze economieën zullen instorten?
Oneindige sessies versus licentiebeveiliging
Als een gebruiker probeert twee aparte gamesessies op verschillende apparaten te starten, wordt deze door de Steam-client onmiddellijk afgezet met een ID-ticketfout. Toch staat Valve een actieve parallelle webservie op een server in Rusland (zoals Ihor) zes maanden lang actief, waarbij deze in stilte de chats en de inventaris van de gebruiker leest en op het juiste moment wacht. De oplichter wacht tot het kind een huid van hoge waarde koopt, waarna een nepmelding over een "VAC-ban in behandeling" wordt weergegeven. Ze sturen een bericht vanuit een overgenomen profiel van een vriend, doen zich voor als een moderator en intimideren het kind om items over te dragen naar een "vriend" of "smurf"-account om ze te "redden". Omdat de parallelle sessie actief is en toezicht houdt, vangt het API-script van de oplichter het aanbod in milliseconden af en verruilt het. Als Steam gelijktijdige sessies via verschillende IP-adressen zou beëindigen, zouden deze aanvallen volledig onmogelijk zijn.
De geblokkeerde rijkdom van verboden voorraden
Wij eisen dat wereldwijde financiële toezichthouders een audit uitvoeren naar het volume van verboden voorraden die momenteel door Valve worden vastgehouden. Wanneer een bot wordt geband, worden de gestolen items niet aan de kinderen teruggegeven; ze worden permanent vergrendeld binnen de databases van Valve. Dit gesloten systeem verlaagt kunstmatig het circulerende aanbod van skins, wat de marktprijzen verhoogt en de transactiekosten van Valve bij elke volgende marktomzet rechtstreeks verhoogt. Deze vergrendelde voorraden hebben een reële monetaire liquiditeit. Valve speelt een cynisch spel waarin zij de rol van rechter, jury en soevereine bank op zich nemen, waardoor ze miljoenen aan belastingen op vergrendelde liquiditeit ontduiken onder het mom van "tijdelijke beperkingen" die functioneel permanent zijn. Het is tijd voor een volledige afrekening van de vergrendelde skins sinds 2019 in Team Fortress, Dota 2 en CS2.
Redactionele opmerking: De operationele stellingen van Ihor zijn gebaseerd op de door PhishDestroy bewaarde gegevens en bestanden van één onderzocht product en kunnen worden ingediend voor onafhankelijke toetsing. Totale aggregaten, selectieve handhaving en economisch belang vereisen de administratie van Valve. Verwijzingen naar Ierland, Rusland, de FSB of een andere staat beschrijven een dreigingsmodel; zij beschuldigen geen genoemde aannemer of operator van onthulling zonder bewijs. De cijfers van 79 personen en 76,4 miljoen dollar worden gerapporteerd uit een in 2021 bij de rechtbank ingediende categorietabel die werd blootgelegd vóór de gecorrigeerde censurering. Het cijfer van 1.162.880 uur is een illustratieve berekening van de personeelscapaciteit — geen stelling dat 79 personen beveiligingsingenieurs waren of die uren aan deze fraude besteedden.
Auteur en redactionele expertise
Opgesteld door Onderzoeksteam van PhishDestroy, een onafhankelijke collectief van cybersecurity-dreigingsanalisten, blockchainforensisch onderzoekers en OSINT-specialisten. Onze teamleden beschikken over uitgebreide certificeringen op het gebied van het traceren van data-exfiltratie, het reverse-engineeren van malware en het auditen van kwaadaardige infrastructuur sinds 2018. Raadpleeg onze geverifieerde onderzoeken in onze Archief van nieuws en onderzoeken of bekijk onze toewijding aan transparantie in onze Redactionele beleid.
Contact- en registratiekantoor
Ga naar onze Contactdesk of dien een formeel ticket in via onze Aanvullingscentrum.
Stichting PhishDestroy
Virtueel register en ontdecarboniseerde mailbox voor operaties:
10685-B Hazelhurst Dr, Houston, TX 77043, VS
Transparantie- en YMYL-disclaimer
Disclaimer: PhishDestroy is een niet-commercieel, onafhankelijk project op het gebied van dreigingsinformatie. Het onderzoek op deze pagina is uitsluitend bedoeld voor educatieve doeleinden, beveiligingsanalyse en het vergroten van het publieke bewustzijn rondom digitale dreigingen. Het vormt geen juridisch, financieel, investerings- of professioneel beveiligingsadvies. Voer altijd uw eigen onafhankelijke due diligence uit en raadpleeg gecertificeerde professionals voordat u interactie aangaat met digitale activa, autorisatie-API's of platforms van derden.