सुरक्षा रिपोर्ट पर जाएँ
डोमेन सुरक्षा और ख़तरे की आसूचना
reagent-alfa.dp.ua favicon

reagent-alfa.dp.ua

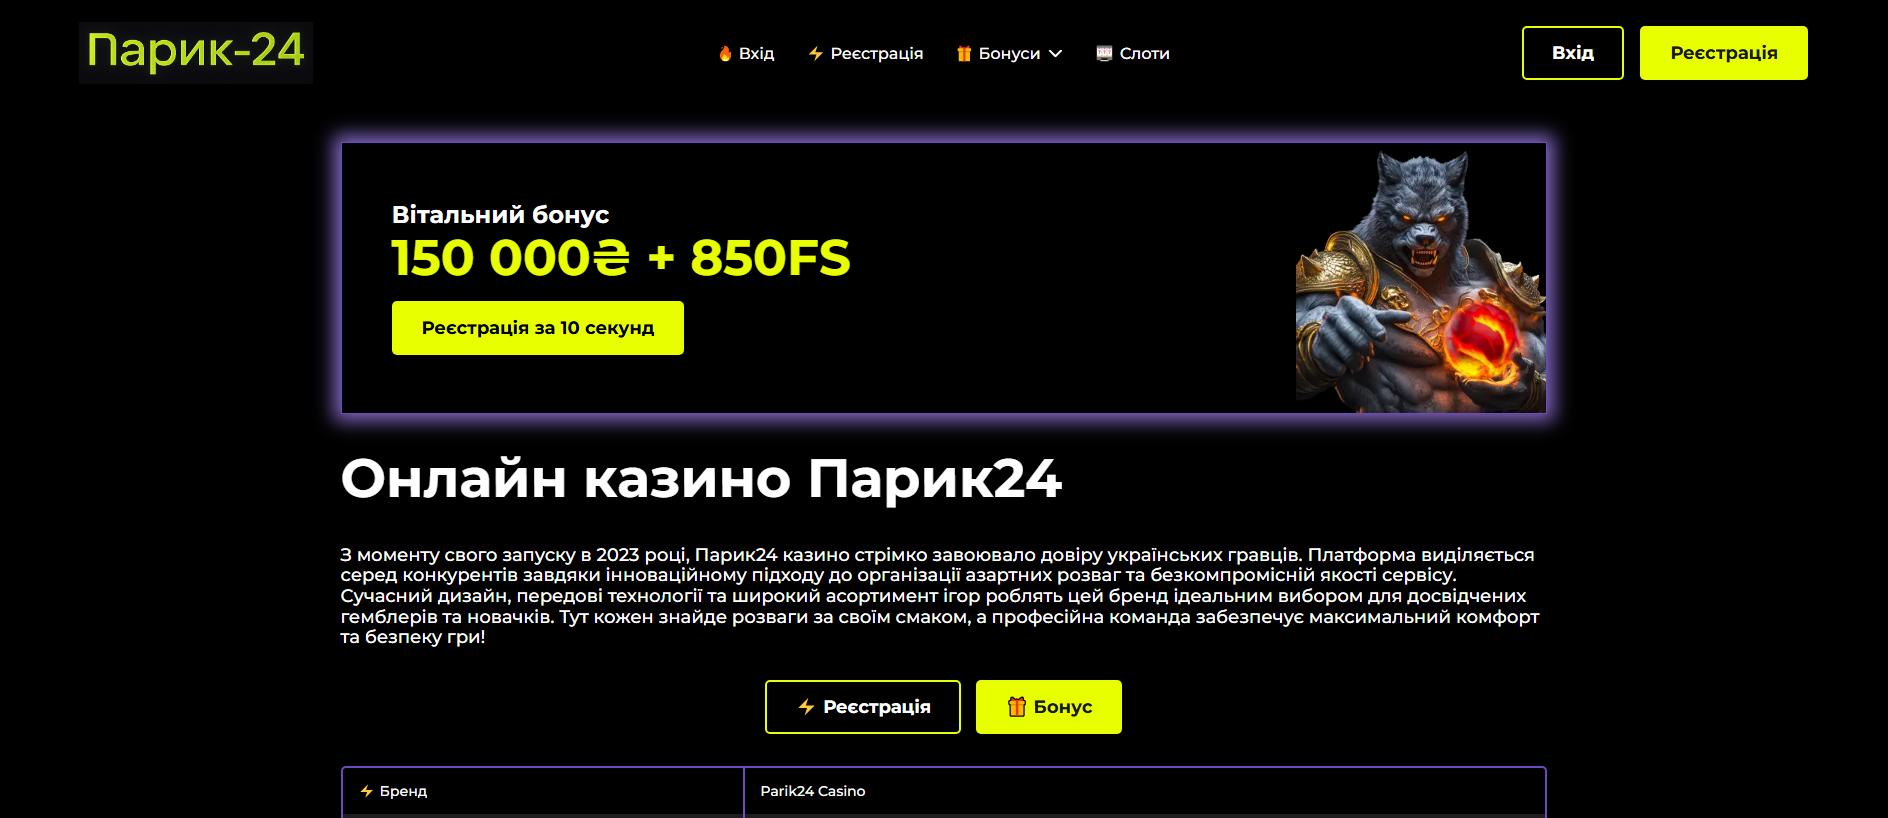
“Parik24 — казино України з бездепозитними бонусами”

धमकी भरा फैसला गंभीर 90/100 साक्ष्य स्कोर
उपलब्धता पहुंच योग्य · पहुंच प्रतिबंधित पहुंच योग्य प्रतिक्रिया; पृष्ठ सामग्री सत्यापित नहीं थी
वायरस का कुल पता लगाना: 11/89 Spamhaus DBL: DBL_PHISH ब्रांड प्रतिरूपण: Unknown अंतिम ज्ञात सक्रिय
OTX: 4 refs 22/09/2026 अज्ञात CDN
Actions एपीआई
⚠️
इस डोमेन को दुर्भावनापूर्ण के रूप में चिह्नित किया गया है।
सुरक्षा इंजन एक पहचान की रिपोर्ट कर रहे हैं: 11। अत्यधिक सावधानी बरतें - क्रेडेंशियल या व्यक्तिगत जानकारी दर्ज न करें।
रिपोर्ट सारांश

reagent-alfa.dp.ua — पहुंच योग्य · पहुंच प्रतिबंधित (HTTP 403). ब्रांड प्रतिरूपण: Unknown; घोटाले का प्रकार: Impersonation. साक्ष्य सारांश: VirusTotal 11/89 (alphaMountain.ai, BitDefender, Bkav, Chong Lua Dao, Fortinet); URLScan capture; Spamhaus DBL_PHISH; CF Radar malicious; PhishDestroy score 90/100. रजिस्ट्रार: ТОВ "НІК.ЮЕЙ".

मूल फॉरेंसिक रिकॉर्ड सुरक्षित रखने के लिए नीचे का विस्तृत PhishDestroy AI विश्लेषण अंग्रेज़ी में रखा गया है।

साक्ष्य सारांश

आलोचनात्मक
स्कोर
90/100

PhishDestroy first observed reagent-alfa.dp.ua on Sep 22, 2026. Stored content metadata identifies Unknown as the apparent target. The captured page title is “Parik24 — казино України з бездепозитними бонусами”. Page analysis recorded additional brand references to Apple, Google, Mastercard, Telegram, and Visa. Stored page analysis classifies the content as impersonation. Current evidence score: 90/100 (critical).

Positive findings are stored from 3 sources: VirusTotal, Spamhaus DBL, and Cloudflare Radar. VirusTotal recorded 11 detections among 89 engines: alphaMountain.ai, BitDefender, Bkav, Chong Lua Dao, Fortinet, G-Data, Kaspersky, Lionic, Seclookup, Sophos, Webroot on Sep 23, 2026 at 05:01 UTC. Spamhaus DBL: DBL_PHISH on Sep 22, 2026 at 18:30 UTC. Cloudflare Radar classified the hostname as malicious and assigned the categories security threats and phishing; its verdict timestamp was not retained. Non-positive and contextual checks: AlienVault OTX listed 4 community pulse references (not vendor detections) on Sep 23, 2026 at 05:02 UTC. The separate external-blocklist snapshot contained no matches on Sep 23, 2026 at 02:20 UTC. Google Safe Browsing returned no flag on Sep 23, 2026 at 05:01 UTC. URLScan captured the page on Sep 22, 2026 at 14:39 UTC.

An access-restricted HTTP 403 response was recorded on Sep 22, 2026 at 23:04 UTC. Registration records for the domain list ТОВ "НІК.ЮЕЙ" as the registrar and Sep 11, 2025 as the creation date. At collection time, the hostname resolved to 172.67.213.18 (AS13335 Cloudflare, Inc.). The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. DOM analysis on Sep 22, 2026 at 18:20 UTC returned 81/100. The evidence archive retains 2 visual captures from PhishDestroy and URLScan. TLS metadata lists Let's Encrypt / YE2 as the certificate issuer with validity through Dec 21, 2026; checked Sep 22, 2026 at 16:02 UTC.

The content indicators and 3 positive source findings support the current Unknown-themed impersonation classification.

VirusTotal
VirusTotal
11 det.
OTX references
सीएफ रडार
दुर्भावनापूर्ण
URLScan
यूआरएलस्कैन
TLS प्रमाणपत्र
Let's Encrypt / YE2
आयु
1 yr
देखी गई स्थिति
पहुंच योग्य · पहुंच प्रतिबंधित 403
PhishDestroy
विनाश सूची
सूचीबद्ध
डेटा कवरेज VirusTotal 11 / 89 ओटीएक्स 4 community references सीएफ रडार provider verdict: malicious URLScan capture संग्रहित रिपोर्ट TLS valid certificate, 89d कौन है 13 mo old स्क्रीनशॉट 2 captures · 2 sources
नेटवर्क सुरक्षा इंटेलिजेंस
CF Cloudflare Radar Verdict दुर्भावनापूर्ण
Security threats Phishing Phishing

Forensic History & Detection Timeline

This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Domain Status Transition Sep 23, 2026 · 01:04 UTC
    Domain state transitioned from alive to dead.
  2. VirusTotal Detections Update Sep 22, 2026 · 19:47 UTC
    VirusTotal scanner detections updated from 1 to 11. Added scanner alerts: BitDefender, Chong Lua Dao, Fortinet, G-Data, Kaspersky, Lionic, Seclookup, Sophos, Webroot, alphaMountain.ai.
  3. Threat First Observed Sep 22, 2026 · 16:39 UTC
    Domain ingestion complete. Initial state is marked as alive pointing to IP 172.67.213.18.

धमकी प्रतिक्रिया पाइपलाइन

खोज
Checks
Reports
उपलब्धता
13/15

सार्वजनिक ब्लॉकलिस्ट स्थिति

खोज-परहेज़ विश्लेषण

छिपे होने का संदेह: स्कैनर और आगंतुक शीर्षक भिन्न हैं

अभी तक स्कैन नहीं किया गया अभी तक क्रॉलर और ब्राउज़र के बीच कोई अंतर दर्ज नहीं किया गया है।

इस होस्ट के लिए संग्रहीत क्रॉलर-बनाम-ब्राउज़र अवलोकन, साथ ही केइतारो-शैली ट्रैफ़िक वितरण प्रणालियों के लिए लाइव फिंगरप्रिंट जांच।

संग्रहीत छुपाने वाला झंडा
अभी तक स्कैन नहीं किया गया
अंतिम छुपाने का स्कैन
स्कैनर द्वारा देखा गया सर्वर हेडर
cloudflare

स्कैनर नोट: cloudflare_ban: raw=cf_phishing_block; http=403; via=https_direct; server=cloudflare; provider_error=cloudflare_phishing_interstitial

स्कैन के दौरान प्रदाता की प्रतिक्रिया: cloudflare_phishing_interstitial

सुरक्षा स्कैनर को दिखाया गया शीर्षकSuspected Phishing | Cloudflare
ब्राउज़र आगंतुक को दिखाया गया शीर्षकParik24 — казино України з бездепозитними бонусами
TDS लाइव फिंगरप्रिंट जांच
सात केइतारो फिंगरप्रिंट्स और एक क्रॉलर-बनाम-ब्राउज़र तुलना, जब यह पैनल खुला हो तो PhishDestroy स्कैनर से चलाया जाता है।
इंतज़ार

सहेजा गया कैप्चर · 2 sources

डोमेन इंटेलिजेंस

डोमेन
सर्वर / ASN cloudflare · AS13335 Cloudflare, Inc.
IP Context Cloudflare shared edge origin IP hidden एज-आईपी प्रतिष्ठा इस डोमेन के लिए जिम्मेदार नहीं है।
OTX Tags 2026-09activeall-domainsblocklistcontentcryptoडोमेनdrainerfraudlivemonthlyphishdestroyphishingscam
रजिस्ट्रार ТОВ "НІК.ЮЕЙ"
IP पता 172.67.213.18 CDN
भौगोलिक स्थानUS San Francisco, US
नेटवर्कAS13335 · Cloudflare, Inc.
रिवर्स IPviewdns.info → rapiddns.io →
मूल आईपी सीडीएन प्रॉक्सी के पीछे छिपा हुआ है। किनारे के पते के लिए रिवर्स-आईपी परिणामों में असंबंधित किरायेदार शामिल हैं; मूल का पता लगाने के लिए निष्क्रिय DNS या प्रमाणपत्र-पारदर्शिता डेटा की आवश्यकता होती है।
पंजीकरणनिर्मित 11/09/2025 Expires 11/09/2028
HTTP स्थिति403 Forbidden
Elapsed Since First Report 8h
हम क्या मापते हैं Raw elapsed time since the first stored abuse report. It is not a registrar response-time measurement. Latest observed status: पहुंच योग्य · पहुंच प्रतिबंधित.
प्रत्येक रिपोर्ट में क्या शामिल है संग्रहीत आउटगोइंग-रिपोर्ट रिकॉर्ड उस समय उपलब्ध साक्ष्य का संदर्भ दे सकते हैं, जैसे विक्रेता के फैसले, पंजीकरण डेटा, होस्टिंग विवरण, वर्गीकरण, या स्क्रीनशॉट। यह पृष्ठ किसी प्राप्तकर्ता द्वारा वितरित सटीक पेलोड, रसीद, पावती या कार्रवाई का अनुमान नहीं लगाता है।
तकनीकी विवरणडीएनएस, एसएसएल एसएएन, टाइमस्टैम्प
पहली बार पता चला22/09/2026
DOM Analysisanalyzed 22/09/2026score 81/1005 brand signals
IoC Extractionscanned 23/09/20260 wallet · 0 Telegram IoCs
Submitted URLhttp://www.reagent-alfa.dp.ua/
नेमसर्वरbayan.ns.cloudflare.comzelda.ns.cloudflare.com
TLS Fingerprint
TLS Observationvalid from 22/09/2026scanned 22/09/2026
Favicon Hash
पेज शीर्षक
Parik24 — казино України з бездепозитними бонусами
Impersonates
Apple Google Mastercard Telegram Visa
TLS प्रमाणपत्र
Valid transport encryption · जारीकर्ता Let's Encrypt / YE2 · valid for 89 days
तकनीकें · 6 identified
Detected via Cloudflare Radar · Wappalyzer engine
इस डोमेन की रिपोर्ट करें सबूत जमा करें और दूसरों की सुरक्षा में मदद करें

वायरसटोटल विश्लेषण

11 / 89 सुरक्षा विक्रेताओं ने इस डोमेन को चिह्नित किया
View on VT
Last analyzed First positive detection Previous stored snapshot: 11 detections
alphaMountain.ai
BitDefender
Bkav
Chong Lua Dao
Fortinet
G-Data
कास्परस्की
Lionic
Seclookup
सोफोस
वेबरूट
साइट प्रदर्शन विश्लेषण

Google PageSpeed Insights — mobile performance audit of reagent-alfa.dp.ua · checked Sep 22, 2026

77
Needs Work
Performance
FCP
3.01s
First Contentful Paint
LCP
4.8s
Largest Contentful Paint
CLS
0.003
Cumulative Layout Shift
TBT
2ms
Total Blocking Time
SI
3.23s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor

साक्ष्य और बाहरी रिपोर्टें

क्या आप इस साइट से प्रभावित हुए?

If credentials were compromised, report immediately. Do not engage with recovery scammers.

यदि आपने खाता क्रेडेंशियल, व्यक्तिगत या भुगतान जानकारी दर्ज की है, या इस डोमेन से कोई फ़ाइल डाउनलोड की है, तो तुरंत कार्रवाई करें। घटना की रिपोर्ट करने और अपनी सुरक्षा करने में आपकी सहायता के लिए नीचे संसाधन दिए गए हैं।

यूरोपोल
अपने ईयू देश के लिए आधिकारिक रिपोर्टिंग चैनल ढूंढें
National police directory
रिकवरी ठगों से सावधान रहें! अपराधी जांचकर्ता, वकील या रिकवरी एजेंट होने का नाटक करते हुए पीड़ितों से दोबारा संपर्क कर सकते हैं। अग्रिम शुल्क का भुगतान न करें या क्रेडेंशियल साझा न करें। रिकवरी धोखाधड़ी के बारे में और जानें →

अपने स्थानीय अधिकारियों को रिपोर्ट करें

आधिकारिक साइबर अपराध संपर्क, या एक शिकायत ड्राफ्ट बनाएं → प्राप्त करने के लिए अपना देश चुनें।

97-देश निर्देशिका
एआई-सहायता प्राप्त ड्राफ्ट - घटना विवरण एआई प्रदाता द्वारा संसाधित किया जाता है इसकी स्वयं समीक्षा करें और सबमिट करें

किसी भी डोमेन की जाँच करें

संग्रहीत ब्लॉकलिस्ट, WHOIS, DNS और सार्वजनिक स्कैन साक्ष्य का उपयोग करके खतरे का विश्लेषण

अभी स्कैन करें

फ़िशिंग की रिपोर्ट करें

संदिग्ध डोमेन हमारे थ्रेट डेटाबेस में जमा करें — समुदाय की सुरक्षा करें

रिपोर्ट करें

सीधा खतरा फीड

हाल की फ़िशिंग रिपोर्टें और उपलब्धता में परिवर्तन देखे गए

निगरानी करें

जानकारी में रहें, सुरक्षित रहें

लाइव खतरों की निगरानी करें या यदि आपको लगता है कि यह एक गलत सकारात्मक है तो इस लिस्टिंग को चुनौती दें।

सीधा खतरा फीड इस लिस्टिंग के खिलाफ अपील करें
HTML · IFRAME

इस रिपोर्ट को एम्बेड करें

इस थ्रेट इंटेलिजेंस को अपनी वेबसाइट या ब्लॉग पर साझा करें।

embed.html
<iframe
  src="https://phishdestroy.io/hi/embed/domain/reagent-alfa.dp.ua"
  title="PhishDestroy threat report for reagent-alfa.dp.ua"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>