
Informes de seguridad de dominios
Busca dominios supervisados y revisa las pruebas almacenadas, las detecciones y la última disponibilidad observada.
221,208
Total registrado
215,424
Se ha detectado VT
86,830
Última conexión: activo
134,378
No disponible en la última comprobación
0
VT Pendiente
Dominet (HK) Limited 2,552 dominios


integrate-device-ledger.com

jack4fan.com

jimothytoken.com
jtexpress-he.top
jtexpress-sd.top

jupiter-qq.com

kqmyi.qd88.pro

krespace.com

license-ledger.com
lokerelite.com

lunatokencreators.com
mafedex.net
mauihost.qpon
maxddoomru.com

maxrusdom.com

meteorasol.com

moffobet.com

moonshot-tops.com

mycoldwallet-coinbase.com

myhermes.de-vfrs.top

myhermes.de-xdfh.top
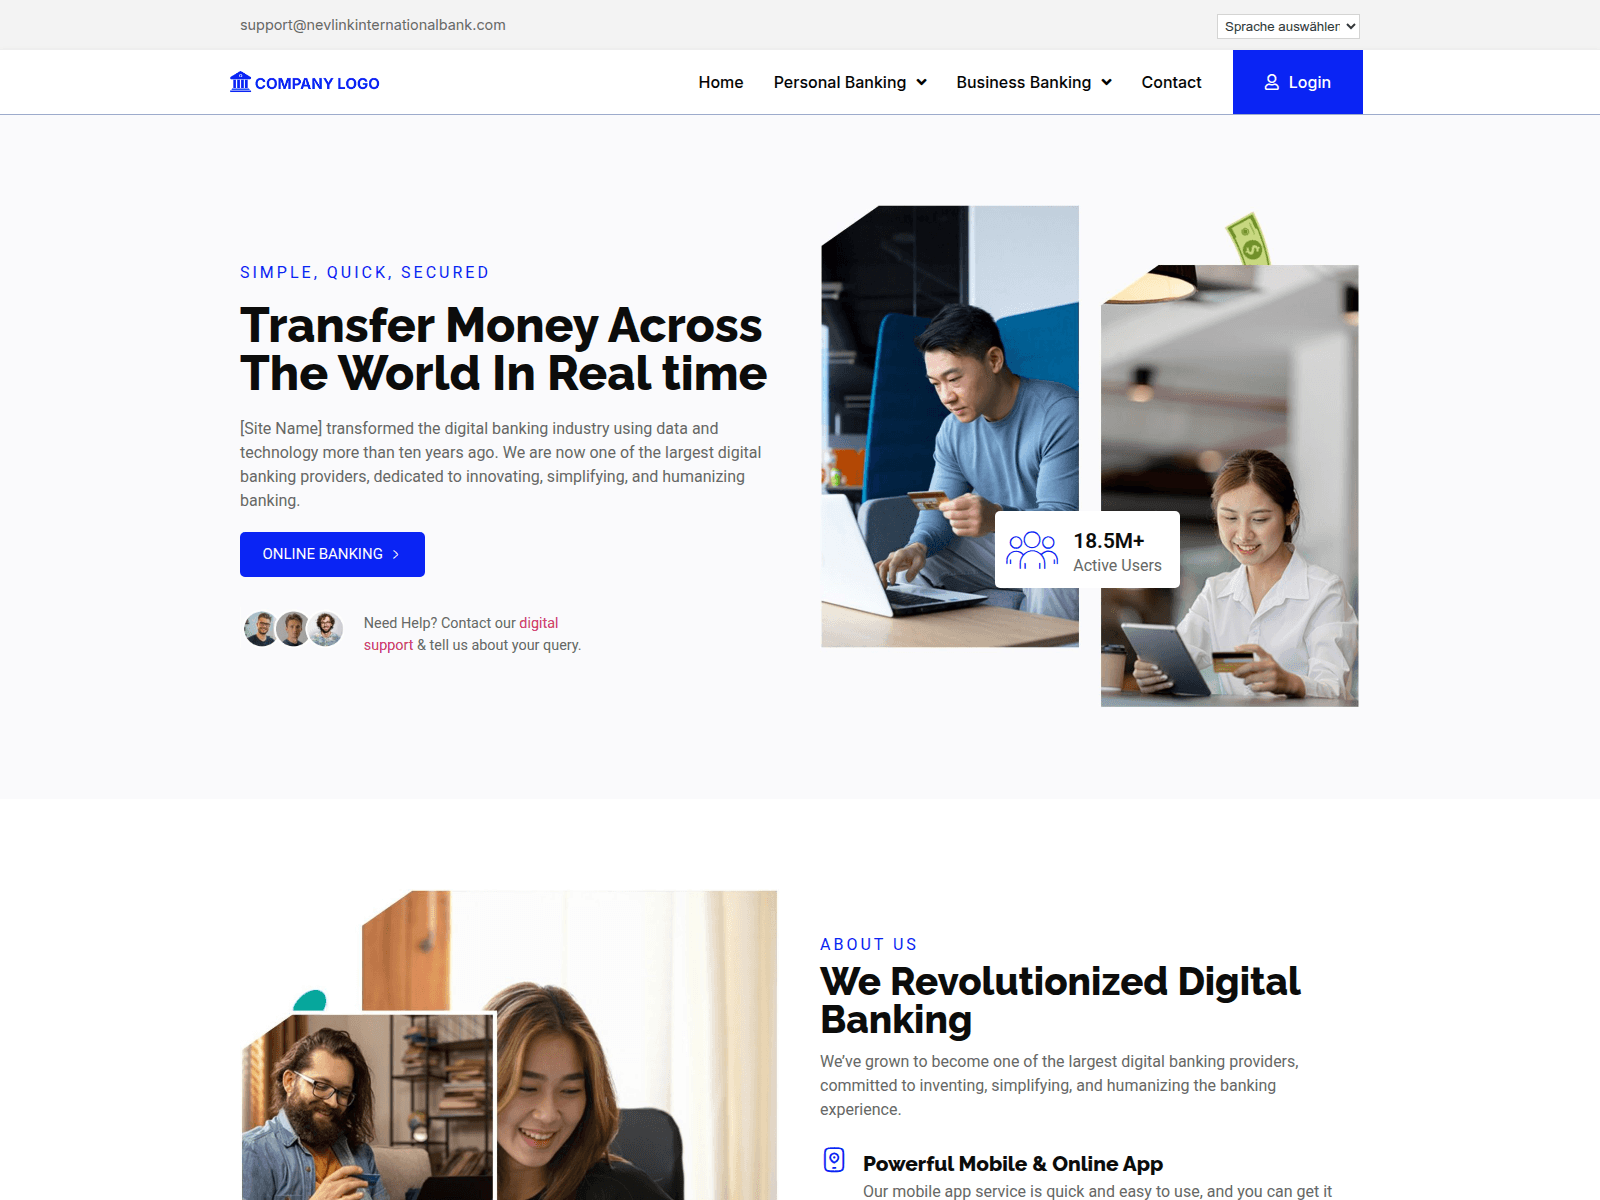
nevlinkinternationalbank.com

okdcprime.com

okgbox.com

pos555.com
promoigrau.com

pumpxclub.com

qms-ai.net

qt188.vip
rainbowetz.net

refund-tesla.com

retofex.com

richcas.com

ridowex.com

rushspins.com

s.hifamiapp.com

stakeasterdex.com

tevnivier.space

token-im-nets.com

token-pocket-app.com

tokenpocket-official.net
trainwcas.com

treespins.com

trekie.cc

trontoexchange.com

twichfaceit.com
unlink-trezor.com
vmaverixies.com

vote-filecoin.com

wexnes.com

ydianes.com
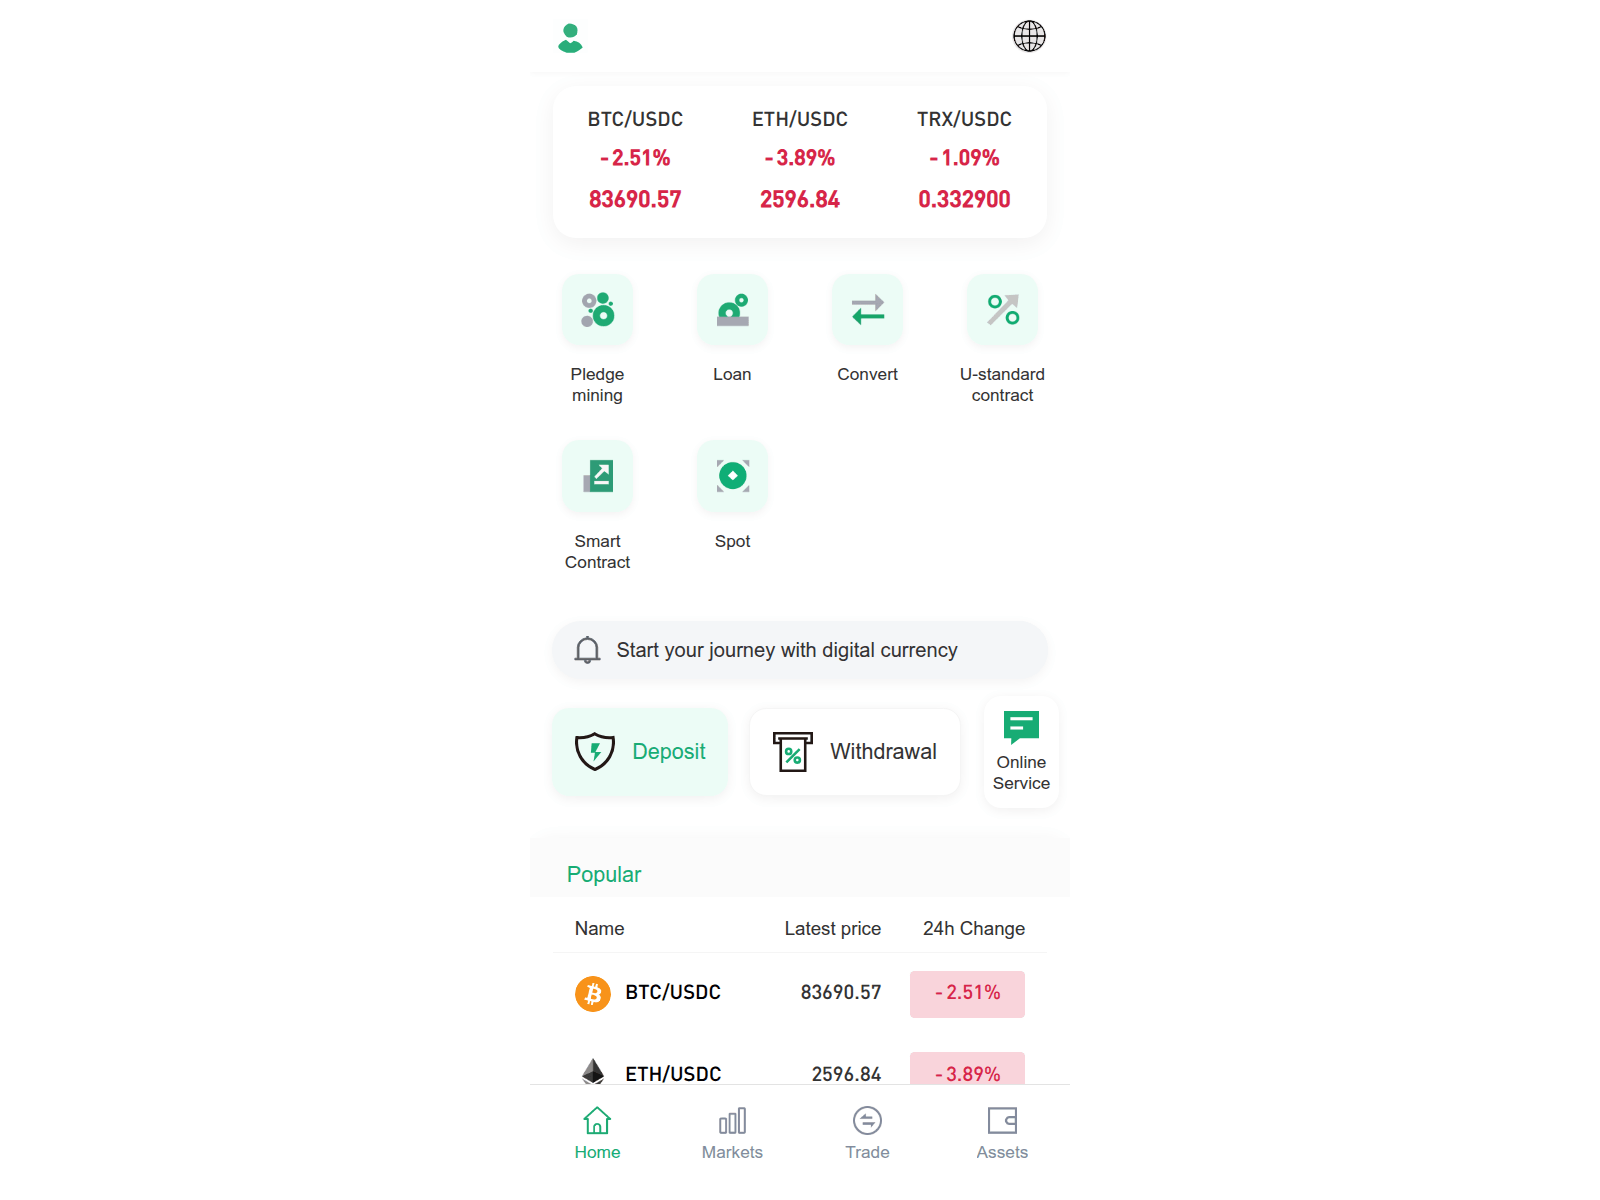
zkdarkpool.net

zxfh.cc

859825coinbase.com

aavev4.com
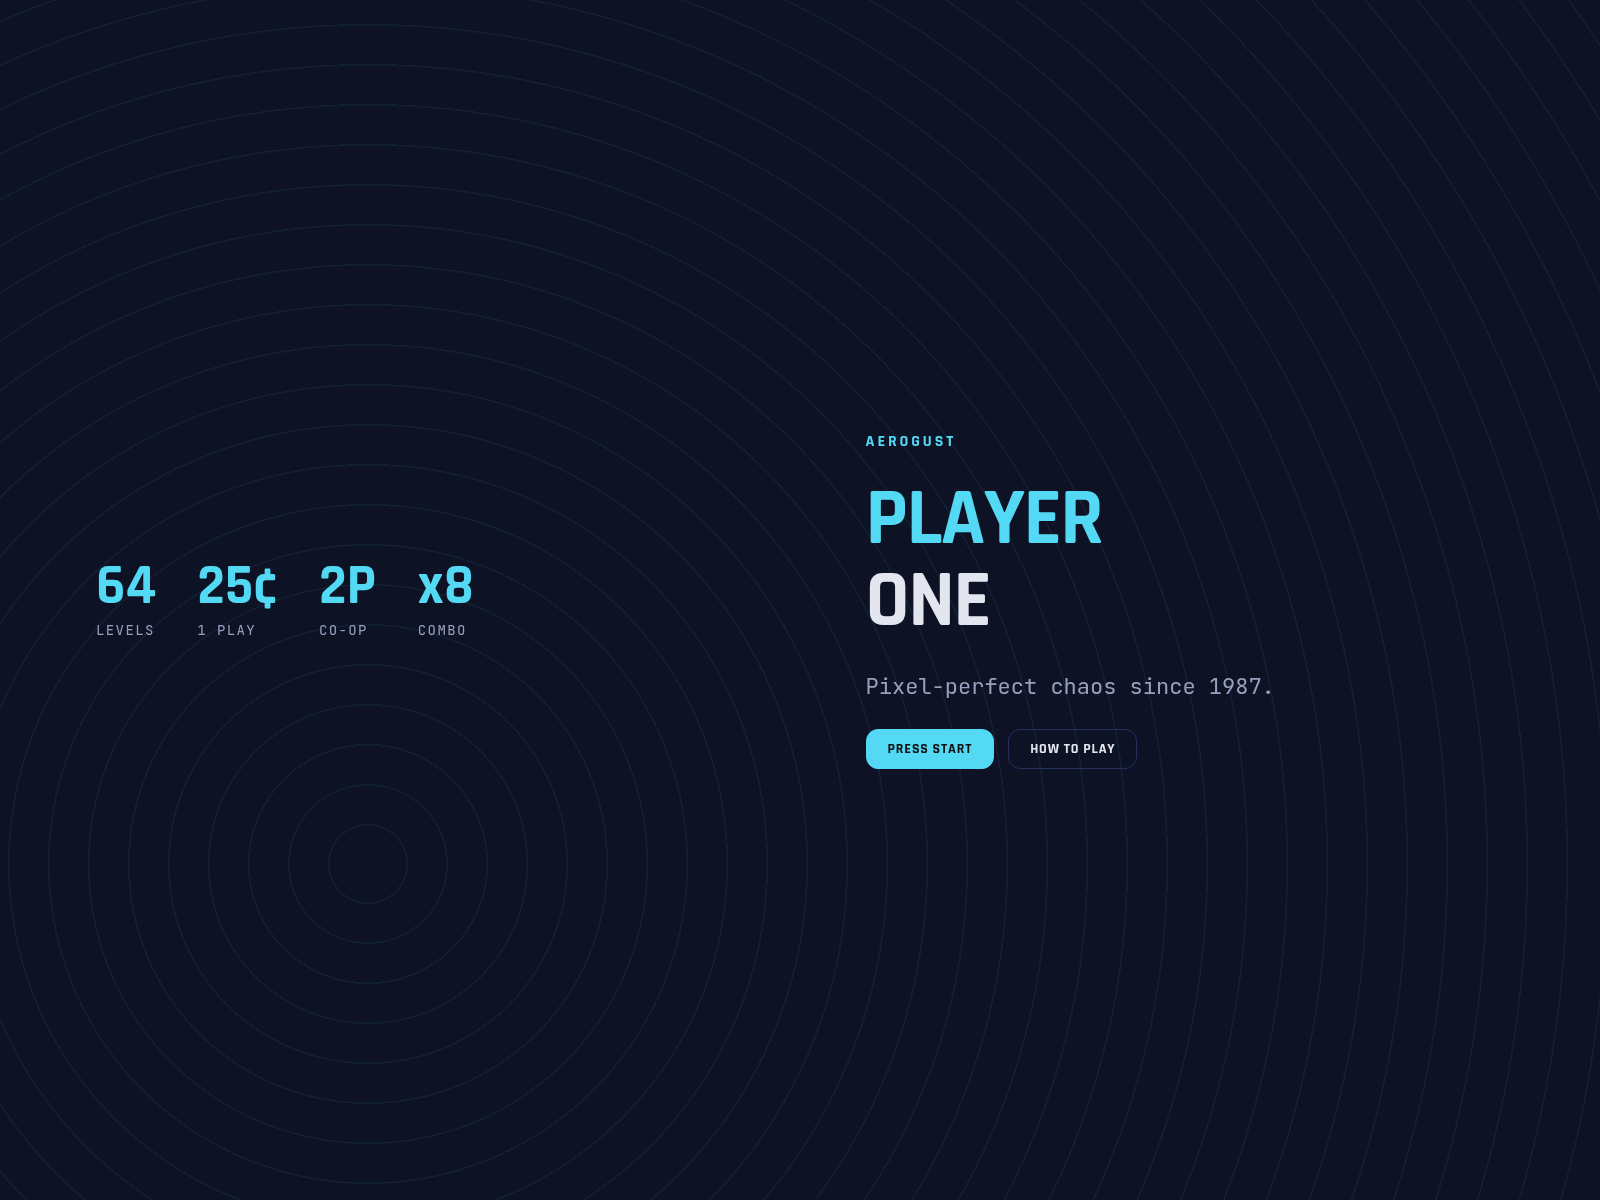
aerogust.xyz

amlbotanalys.com
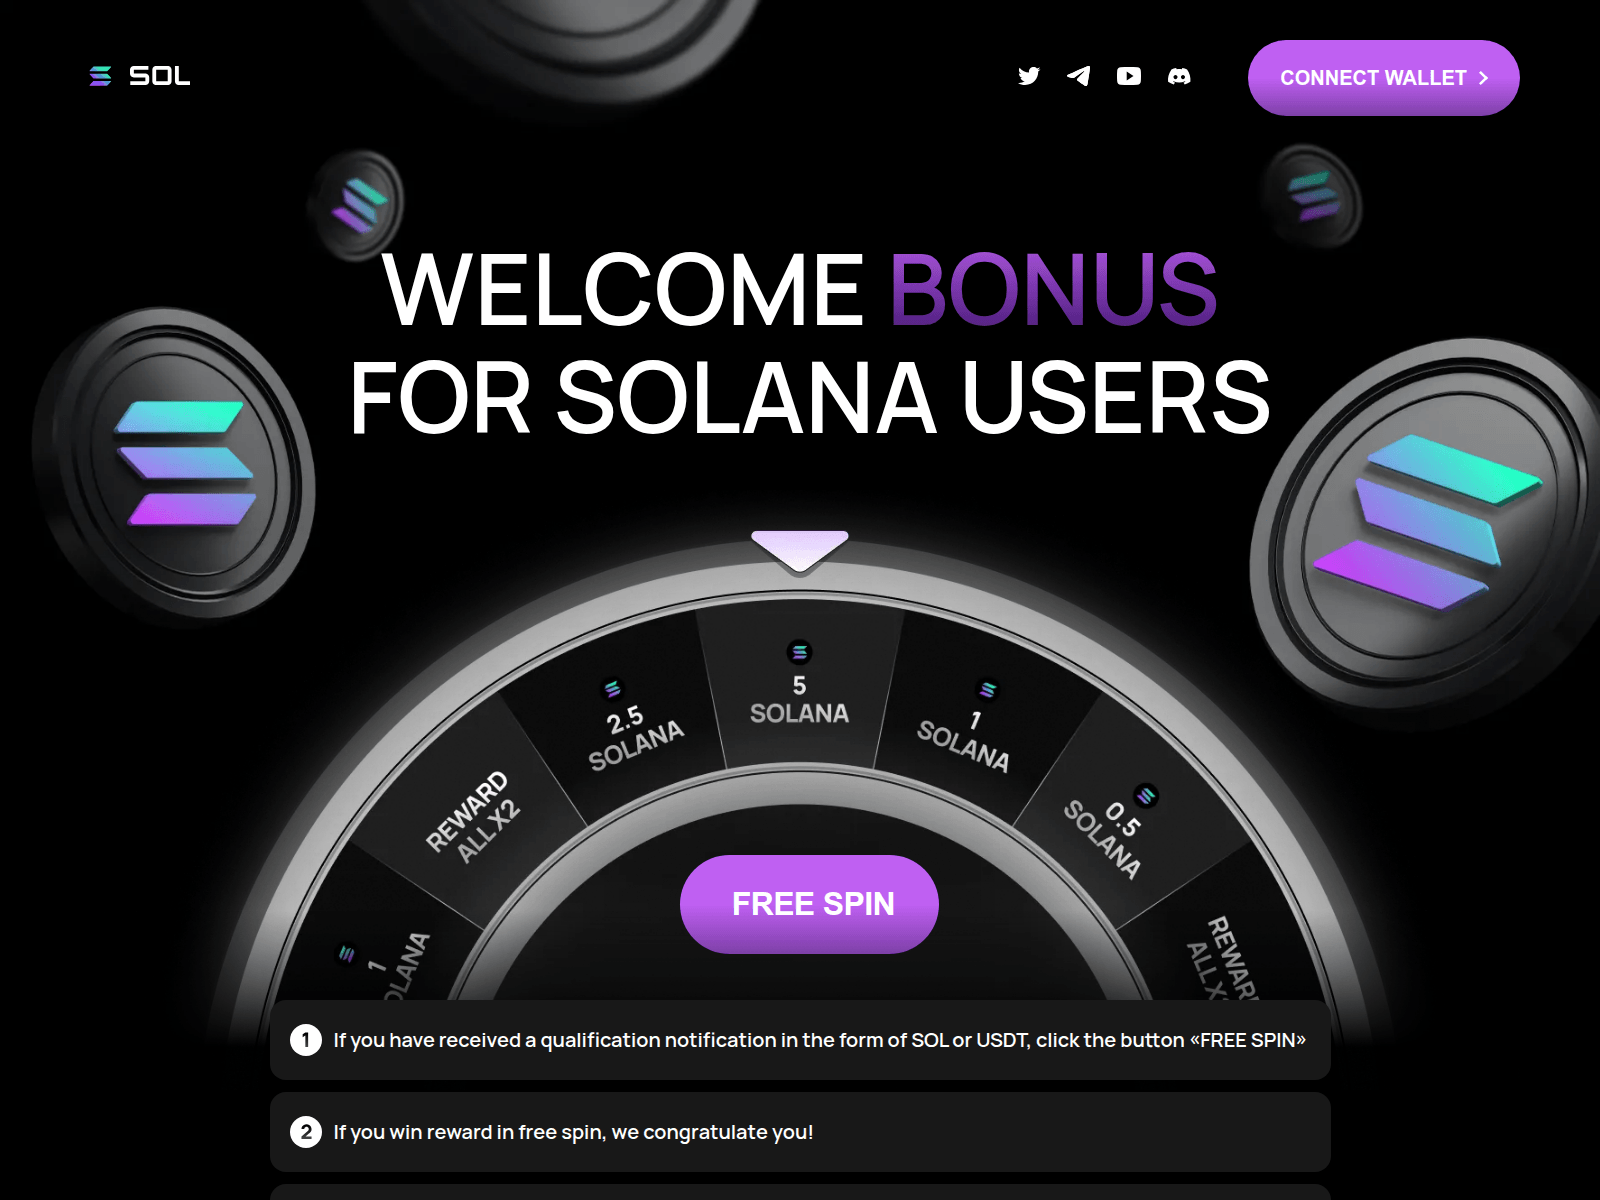
app.solquik.com

arenadrops.com

atsrobots.top
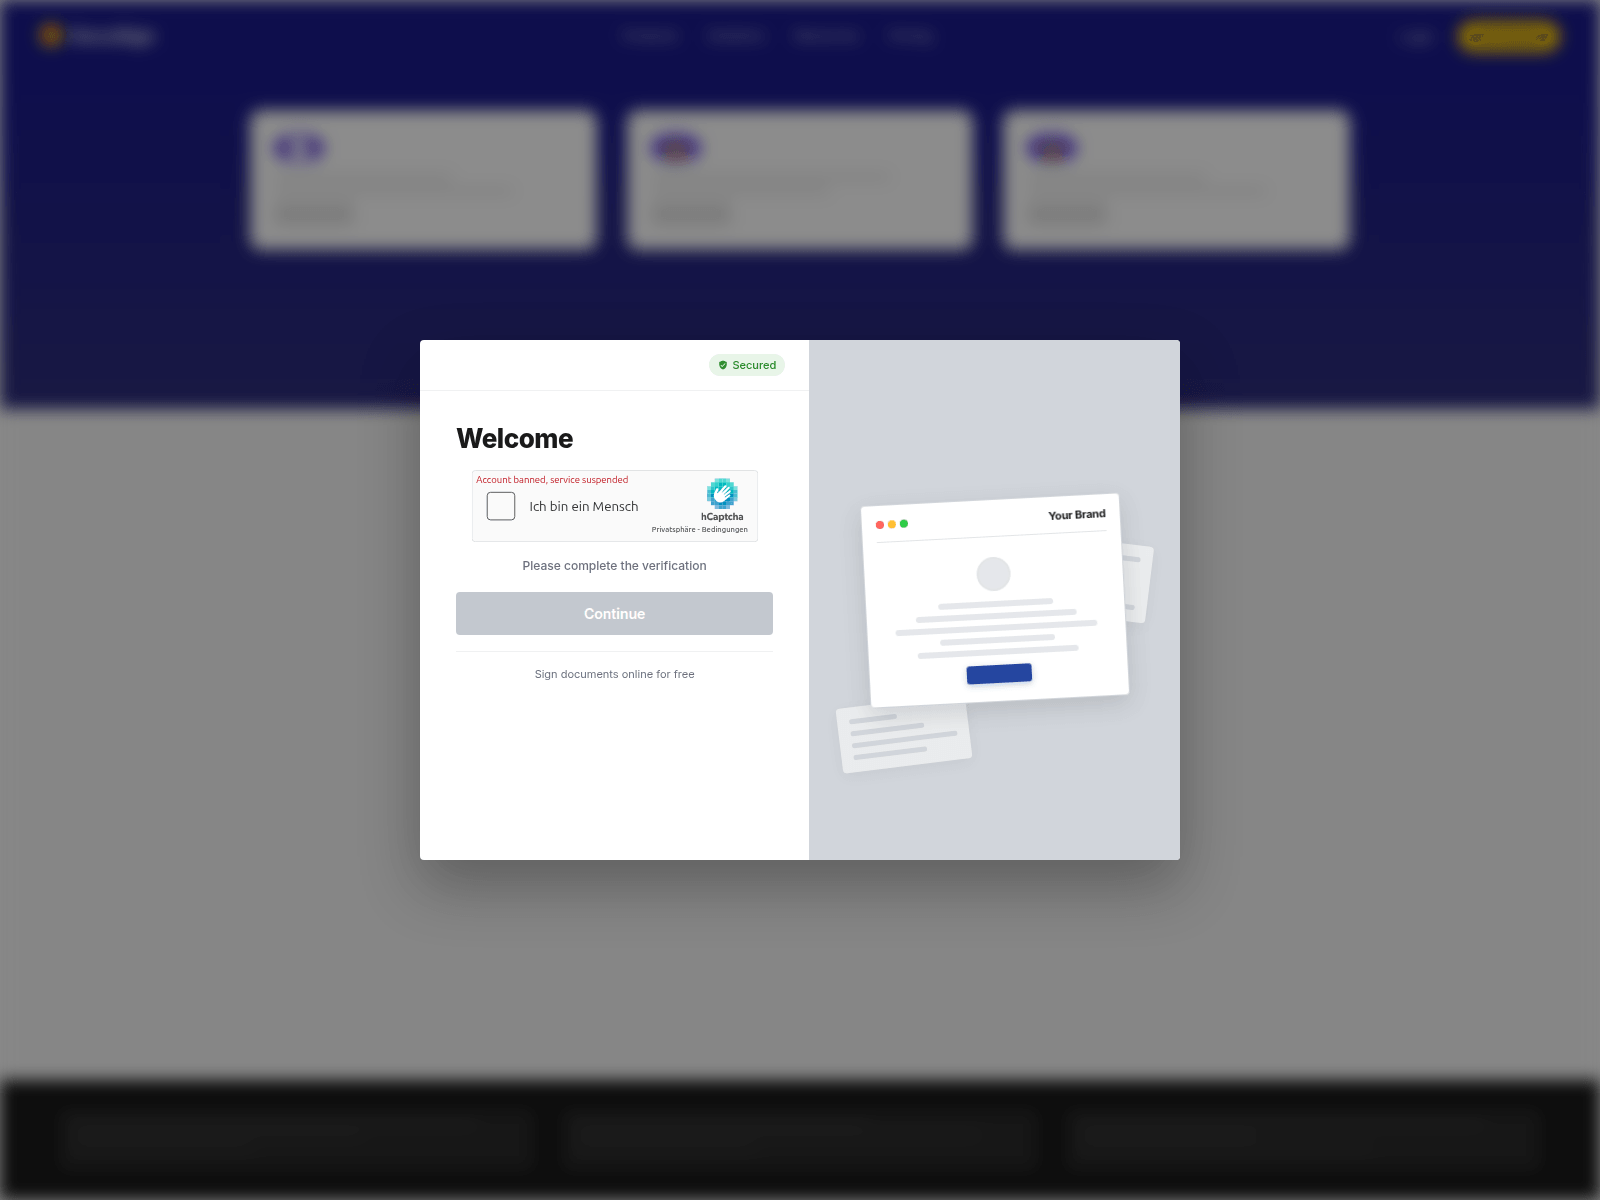
awarenesss.cfd

binancealphastaking.com

bitpieow.com

bitpierc.com
Buscar por registrador
Selecciona un registrador para ver todos los dominios marcados que se hayan registrado a través de él.
 NiceNIC
31,541
 Cloudflare
21,934
 Dynadot
17,657
 Namecheap
9,085
 PDR Ltd. d/b/a PublicDomainRe...
8,489
 GoDaddy
7,329
 NameSilo
7,295
 Gname.com Pte. Ltd.
7,172
 WebNIC
5,377
 Global Domain Group
5,182
 Trustname.com
4,750
 Tucows
4,452
Wix Studio
4,093
 Hostinger
3,599
 Vercel
3,430
 Spaceship, Inc.
3,067
GitHub, Inc.
2,912
 MarkMonitor
2,673
 Dominet (HK) Limited
2,552
Cloudflare Pages
2,550
 Netlify
2,167
 OwnRegistrar, Inc.
2,111
 Hosting Concepts B.V. d/b/a R...
2,040
 Name.com
1,926
 Cosmotown
1,718
 CSC Corporate Domains, Inc.
1,635
 MAT BAO CORPORATION
1,547
Key-Systems
1,497
 REGRU-RU
1,475
 Porkbun LLC
1,453
Mostrando 2,552 los dominios anteriores
Buscar por tipo de desagüe
Se han detectado kits para vaciar carteras en dominios de phishing.


Explorar por «Scam Kit»
Tipos habituales de campañas fraudulentas detectadas mediante el análisis de los títulos de las páginas.
Buscar por marca de Target
Marcas legítimas de las que se suplantan la identidad en sitios web de phishing.


Buscar por tipo de estafa
Clasificación de las campañas de phishing según la metodología de ataque y la técnica de ingeniería social.
Proceso de respuesta ante amenazas Pipeline
Cómo se verifica cada dominio de este centro y cómo se neutralizan las amenazas confirmadas. Visualización completa del proceso →
Comprobaciones de inteligencia sobre amenazas— Cada dominio se analiza y se comprueba con los siguientes criterios:
urlscan.ioCaptura de pantalla · DOM · HTTPVirusTotal90+ AV enginesGoogle Safe BrowsingTransparency InformeCloudflare RadarDNS · certs · categoriesAlienVault OTXThreat-intel pulsesWayback MachineHistorical evidenceabuse.ch ThreatFoxIOC correlationcrt.shCertificate TransparencyDNS Seguridad FiltersQuad9 · AdGuard · CleanBrowsingWeb-ComprobarFull surface scan
 crt.sh
Sincronización global de proveedores— Las detecciones confirmadas se envían a 29 socios:
GoogleSafe BrowsingGoogleWeb Risk APIMicrosoftSmartScreenVirusTotalDetection feedCloudflareRadar / 1.1.1.1YandexSafe BrowsingURLScan.ioPublic scanESETWebGuardBitdefenderThreat exchangeNortonSafe WebSymantecRevisión del sitio webAviraCloud detectionAvast / AVGWeb ShieldKasperskyOpenTIPDr.WebOnline scannerNetcraftRetirada APIPhishTankVerified voteAPWG eCXBulk feedPhishStatsOpen feedPhish.InformeHosting abuseSpamhausDBL feedPolySwarmMarketplaceCheckPhishBolster scanQutteraMalware scanURLquerySandboxCriminal IPAsset intelCRDFThreat CenterScamadviserTrust scoreMyWOTWeb of Trust