Hỗ trợ các quyết định từ chối theo mẫu — Hệ thống tự động xử lý hồ sơ
Các lý do từ chối và lý do chấp thuận theo mẫu có sẵn
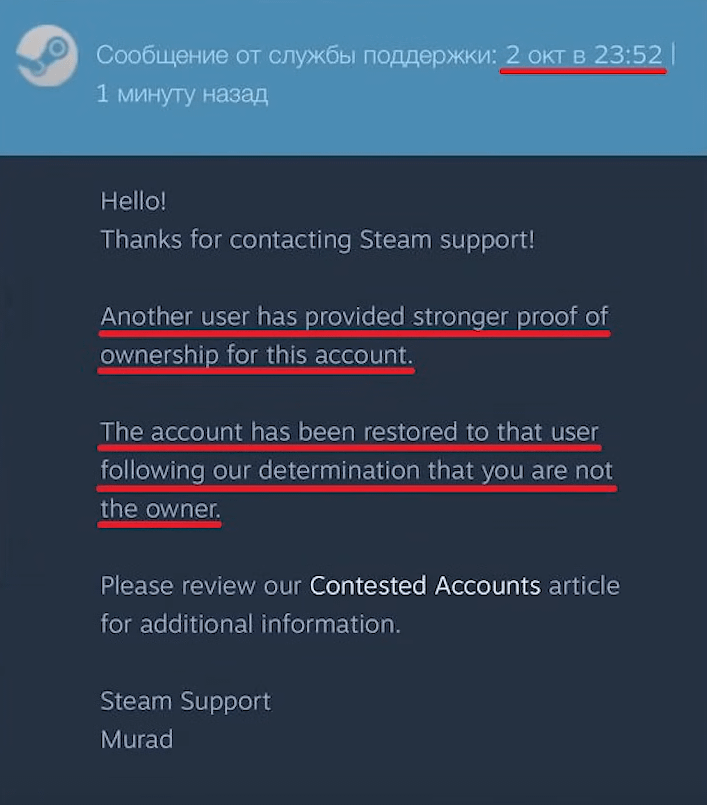
Kho lưu trữ này ghi lại các ảnh chụp màn hình gốc được lưu giữ tại 137 và các đơn khiếu nại của nạn nhân đã được kiểm toán tại 1,505, trong đó nêu chi tiết quy trình xử lý phiếu hỗ trợ tự động của Valve. Điều này chứng minh rằng khi các tài khoản bị xâm phạm thông qua chuyển hướng OpenID hoặc việc tạo khóa API trái phép, bộ phận Hỗ trợ của Steam đã có hệ thống sử dụng các mẫu từ chối chuẩn hóa mà không tiến hành điều tra kỹ thuật. Bằng cách từ chối một cách dứt khoát việc khôi phục vật phẩm hoặc tiết lộ nhật ký kiểm toán, nền tảng này chuyển toàn bộ trách nhiệm pháp lý về các lỗ hổng xác thực mang tính cấu trúc sang cho chủ sở hữu các tài khoản bị xâm phạm.
← Quay lại Bản tóm tắt dành cho lãnh đạoValve Công ty này tuyên bố trên các tài liệu tiếp thị và bài đăng trên diễn đàn rằng họ đang vận hành một cơ chế thực thi tích cực nhằm bảo vệ an ninh cho người dùng. Tuy nhiên, trên thực tế, những nạn nhân của các vụ chiếm đoạt tài khoản, lừa đảo chuyển hướng liên kết “API” và việc rút cạn hàng tồn kho tự động lại phải đối mặt với một hệ thống từ chối tự động, được chuẩn hóa sẵn theo kiểu “sao chép-dán”, vốn đóng các phiếu yêu cầu hỗ trợ mà không có bất kỳ sự điều tra nào từ con người.
Tất cả các ảnh chụp màn hình đều là các bản chụp do bên thứ ba thực hiện. Bản quyền và nội dung thuộc về các tác giả và nền tảng tương ứng (người dùng Reddit, các tác giả của cộng đồng Steam, người đánh giá trên Trustpilot, X và những người đăng tải trên YouTube). Các ảnh chụp màn hình này được sao chép lại chỉ nhằm mục đích nhận diện và đưa tin vì lợi ích công cộng; chúng tôi không tuyên bố sở hữu bất kỳ quyền nào đối với chúng. Mỗi tài liệu minh họa đều có liên kết đến nguồn gốc ban đầu của nó.
Chứng cứ pháp y: Ba trụ cột chính của việc từ chối hỗ trợ
Lời thừa nhận của Roger: Xác nhận vụ tấn công MitM trên API
Trong phản hồi yêu cầu hỗ trợ số1cp582i, Steam, nhân viên hỗ trợ “Roger” thừa nhận bằng văn bản rằng những kẻ tấn công hủy các giao dịch hợp lệ thông qua API và thay thế chúng bằng các bot giả mạo chỉ trong vài mili giây, nhưng từ chối khôi phục các vật phẩm và yêu cầu nạn nhân tìm đến một “kỹ thuật viên máy tính địa phương”.
7-Giao dịch trong ngày – Giữ vị thế – Không thực hiện hành động nào
Một nạn nhân đã cung cấp SteamID64 của các tài khoản thuộc về hacker trong khoảng thời gian tạm ngưng giao dịch trong ngày của sự kiện “7-”. Nhân viên hỗ trợ “Artem” và “Ilya” đã từ chối khóa các vật phẩm bị đánh cắp, với lý do vật phẩm ảo này rất hiếm, và đã đóng phiếu yêu cầu bằng một mẫu trả lời tự động.
Tình trạng khan hiếm trên thị trường so với quyền sở hữu tài sản
Chính sách hoàn trả vật phẩm chính thức của Valve nêu rõ rằng vật phẩm sẽ không được hoàn trả vì việc hoàn trả chúng sẽ “làm giảm tính khan hiếm và thổi phồng nền kinh tế, từ đó làm giảm giá trị của các vật phẩm trên Thị trường Cộng đồng”.
Trường hợp thay thế hàng hóa được ghi chép sớm nhất (22 March 2018)
Chính xác một tuần trước khi Valve áp dụng quy định gây tranh cãi về thời gian chờ 7-đối với các vật phẩm trong Counter-Strike, cộng đồng giao dịch đã phát hiện những trường hợp đầu tiên trên thực tế về việc Steam Lỗ hổng khai thác chuyển hướng giao dịch trên trang web API. Những kẻ tấn công đã chiếm quyền điều khiển các phiên truy cập web để tạo ra một khóa API trái phép tại steamcommunity.com/dev/apikey không cần xác nhận từ ứng dụng di động 2FA, cho phép các bot hủy và hoán đổi giao dịch theo thời gian thực.
Các chứng cứ đã được xác minh
137 tác phẩm trưng bày · được trưng bày 137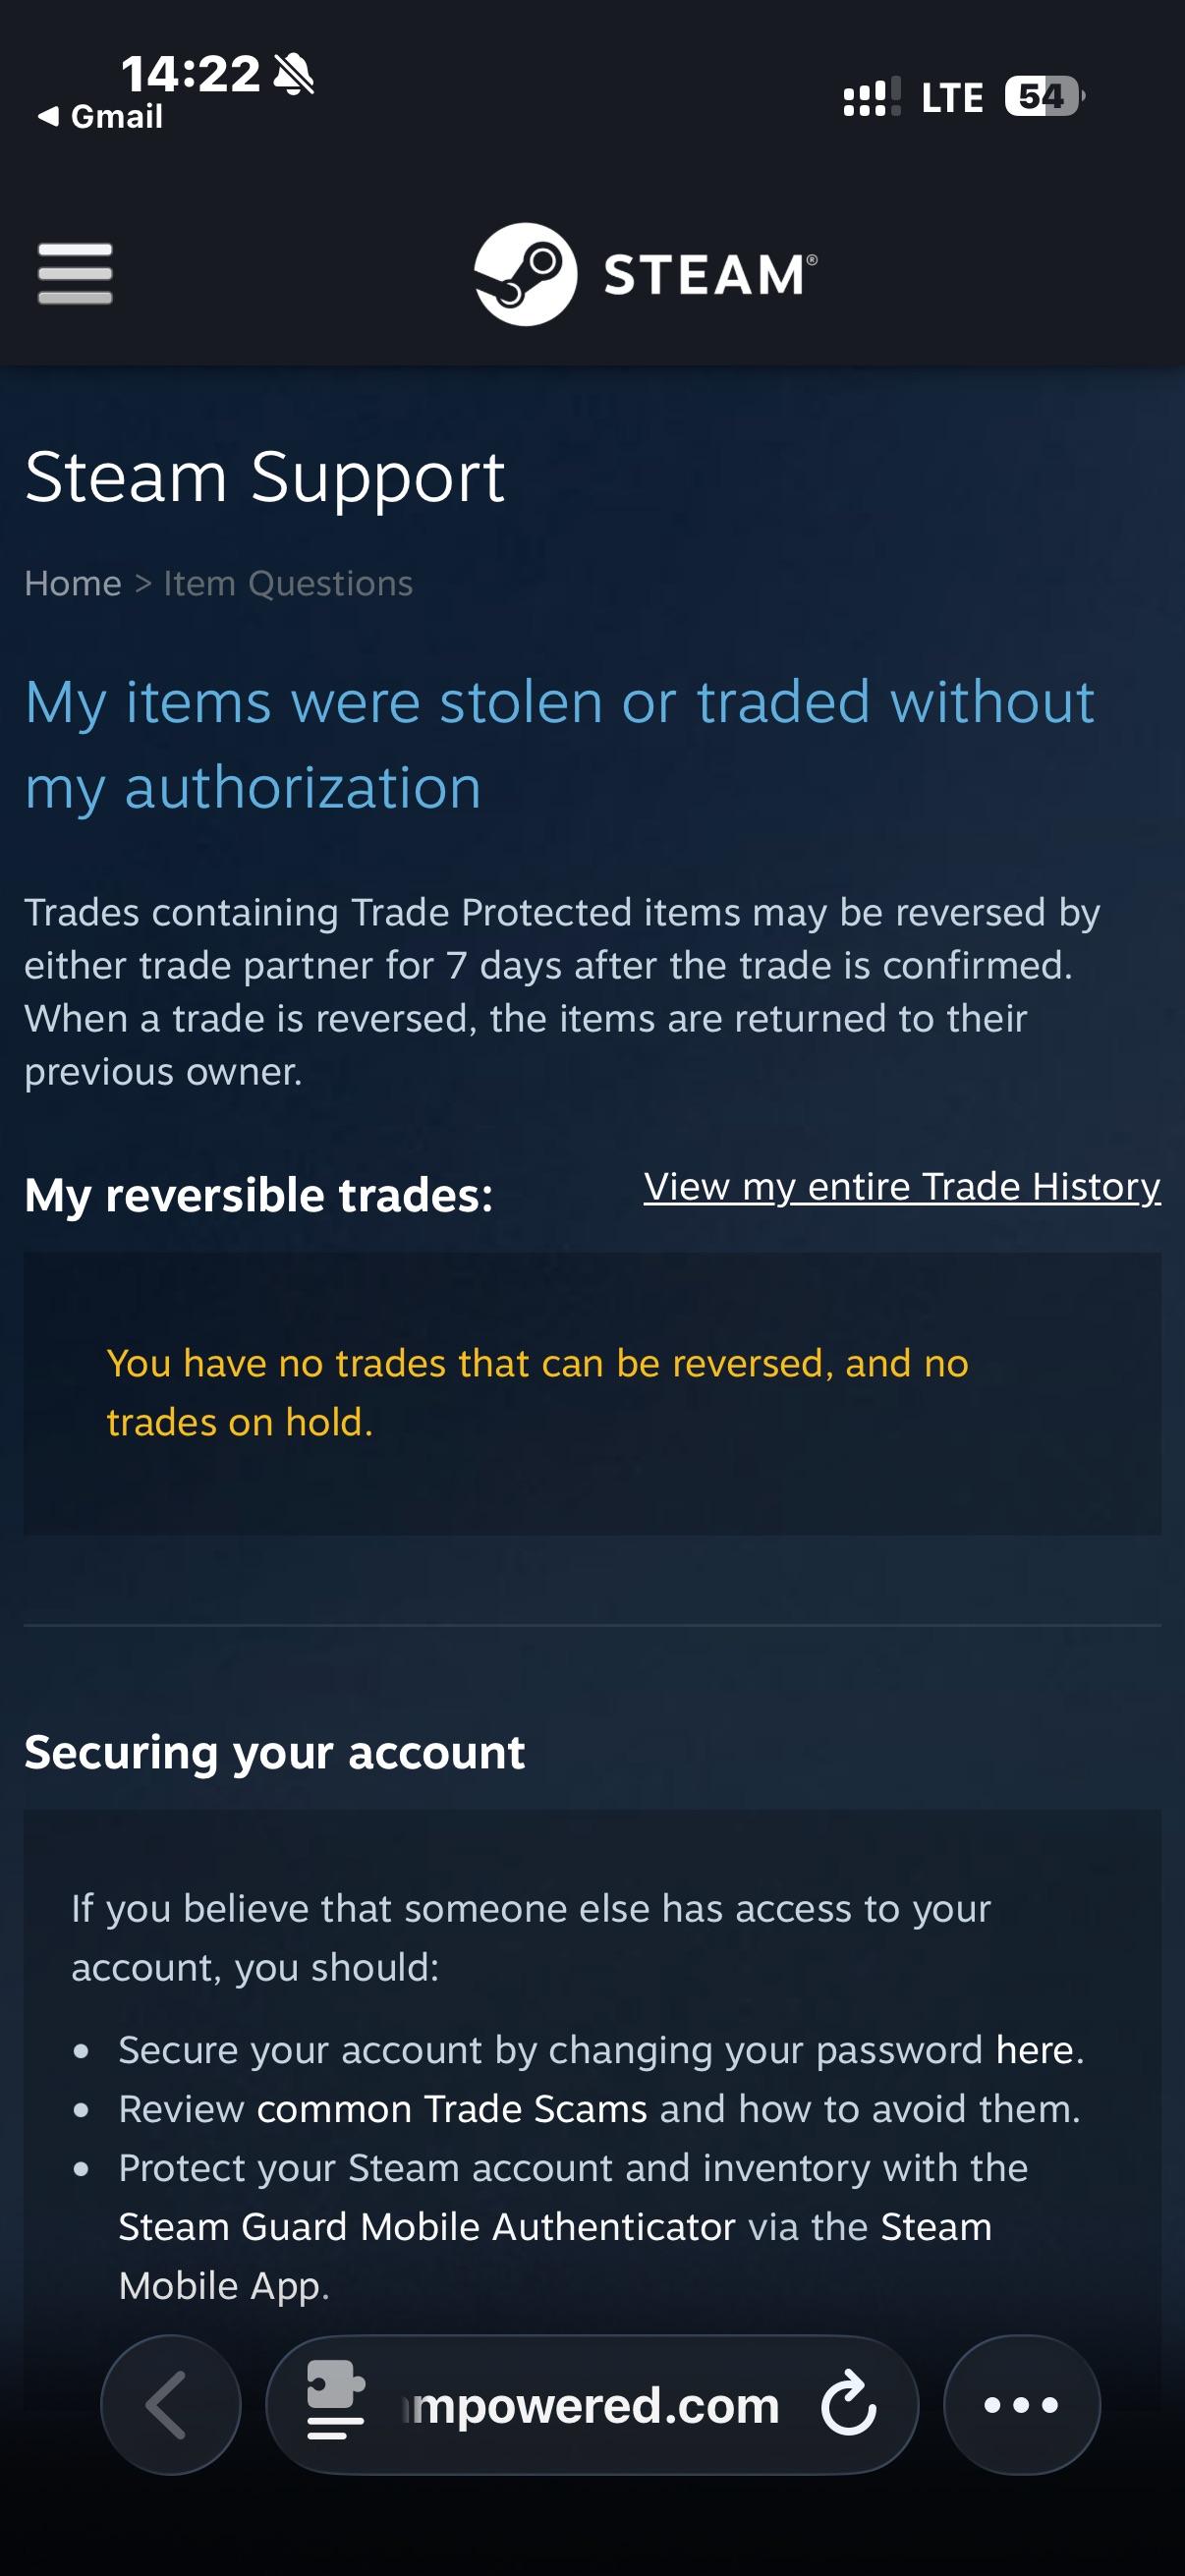
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit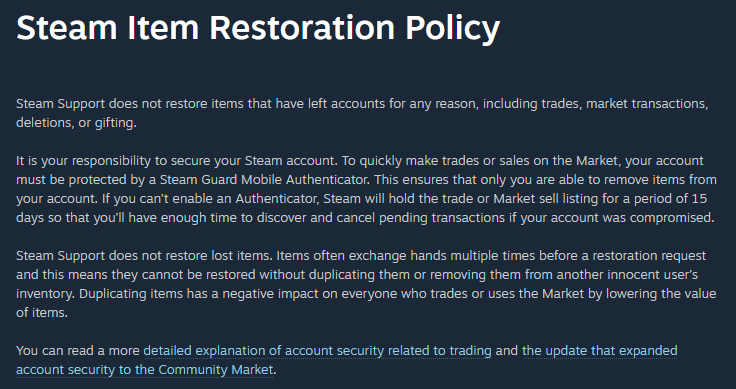
Was there case of someone getting back their items after scam ? : r/SteamScams
Source: Reddit
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit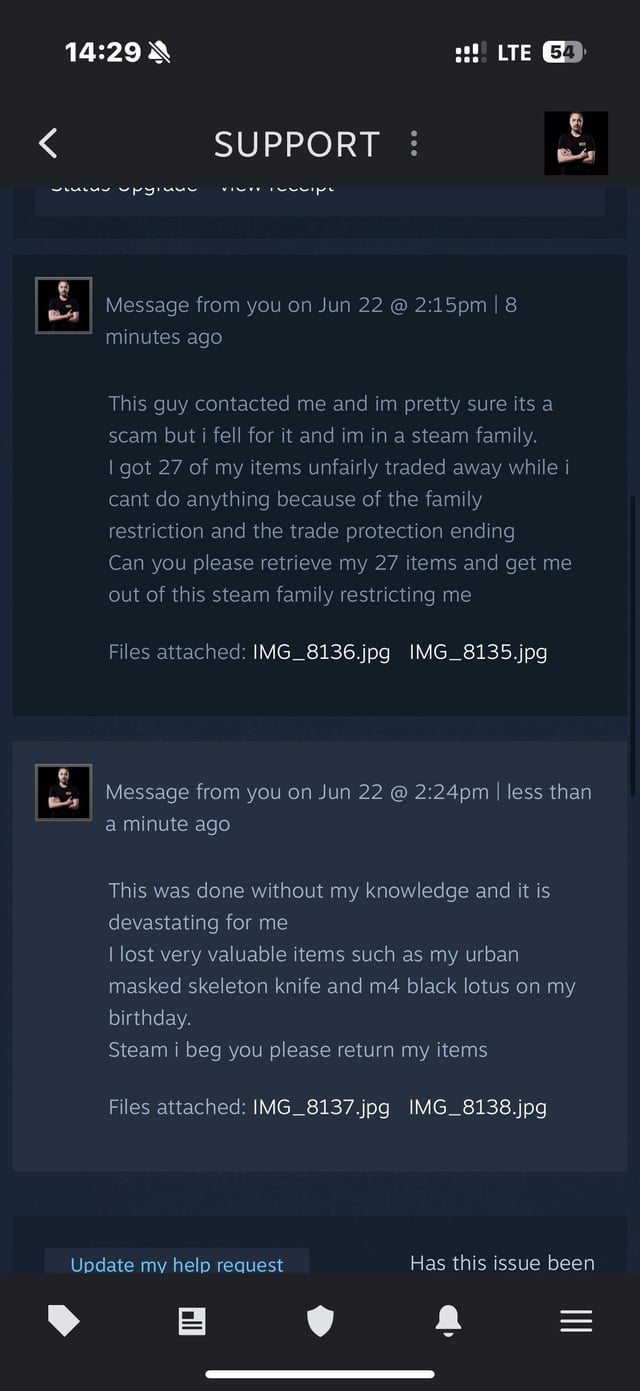
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit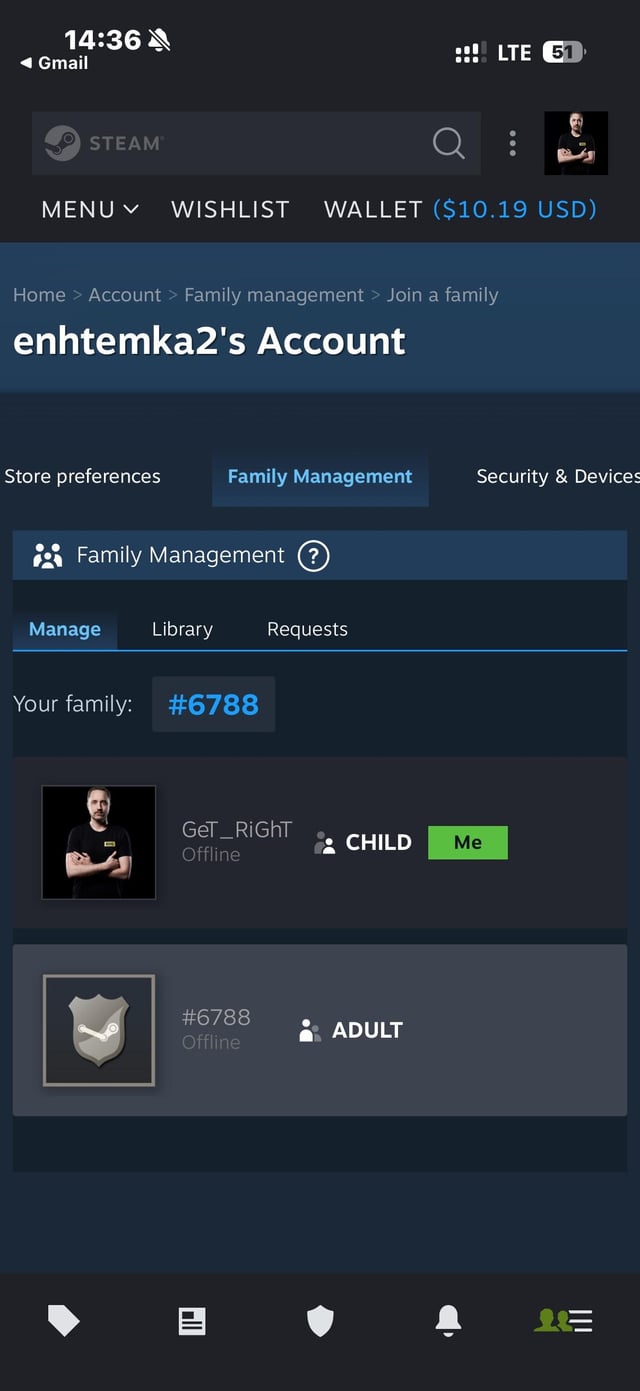
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit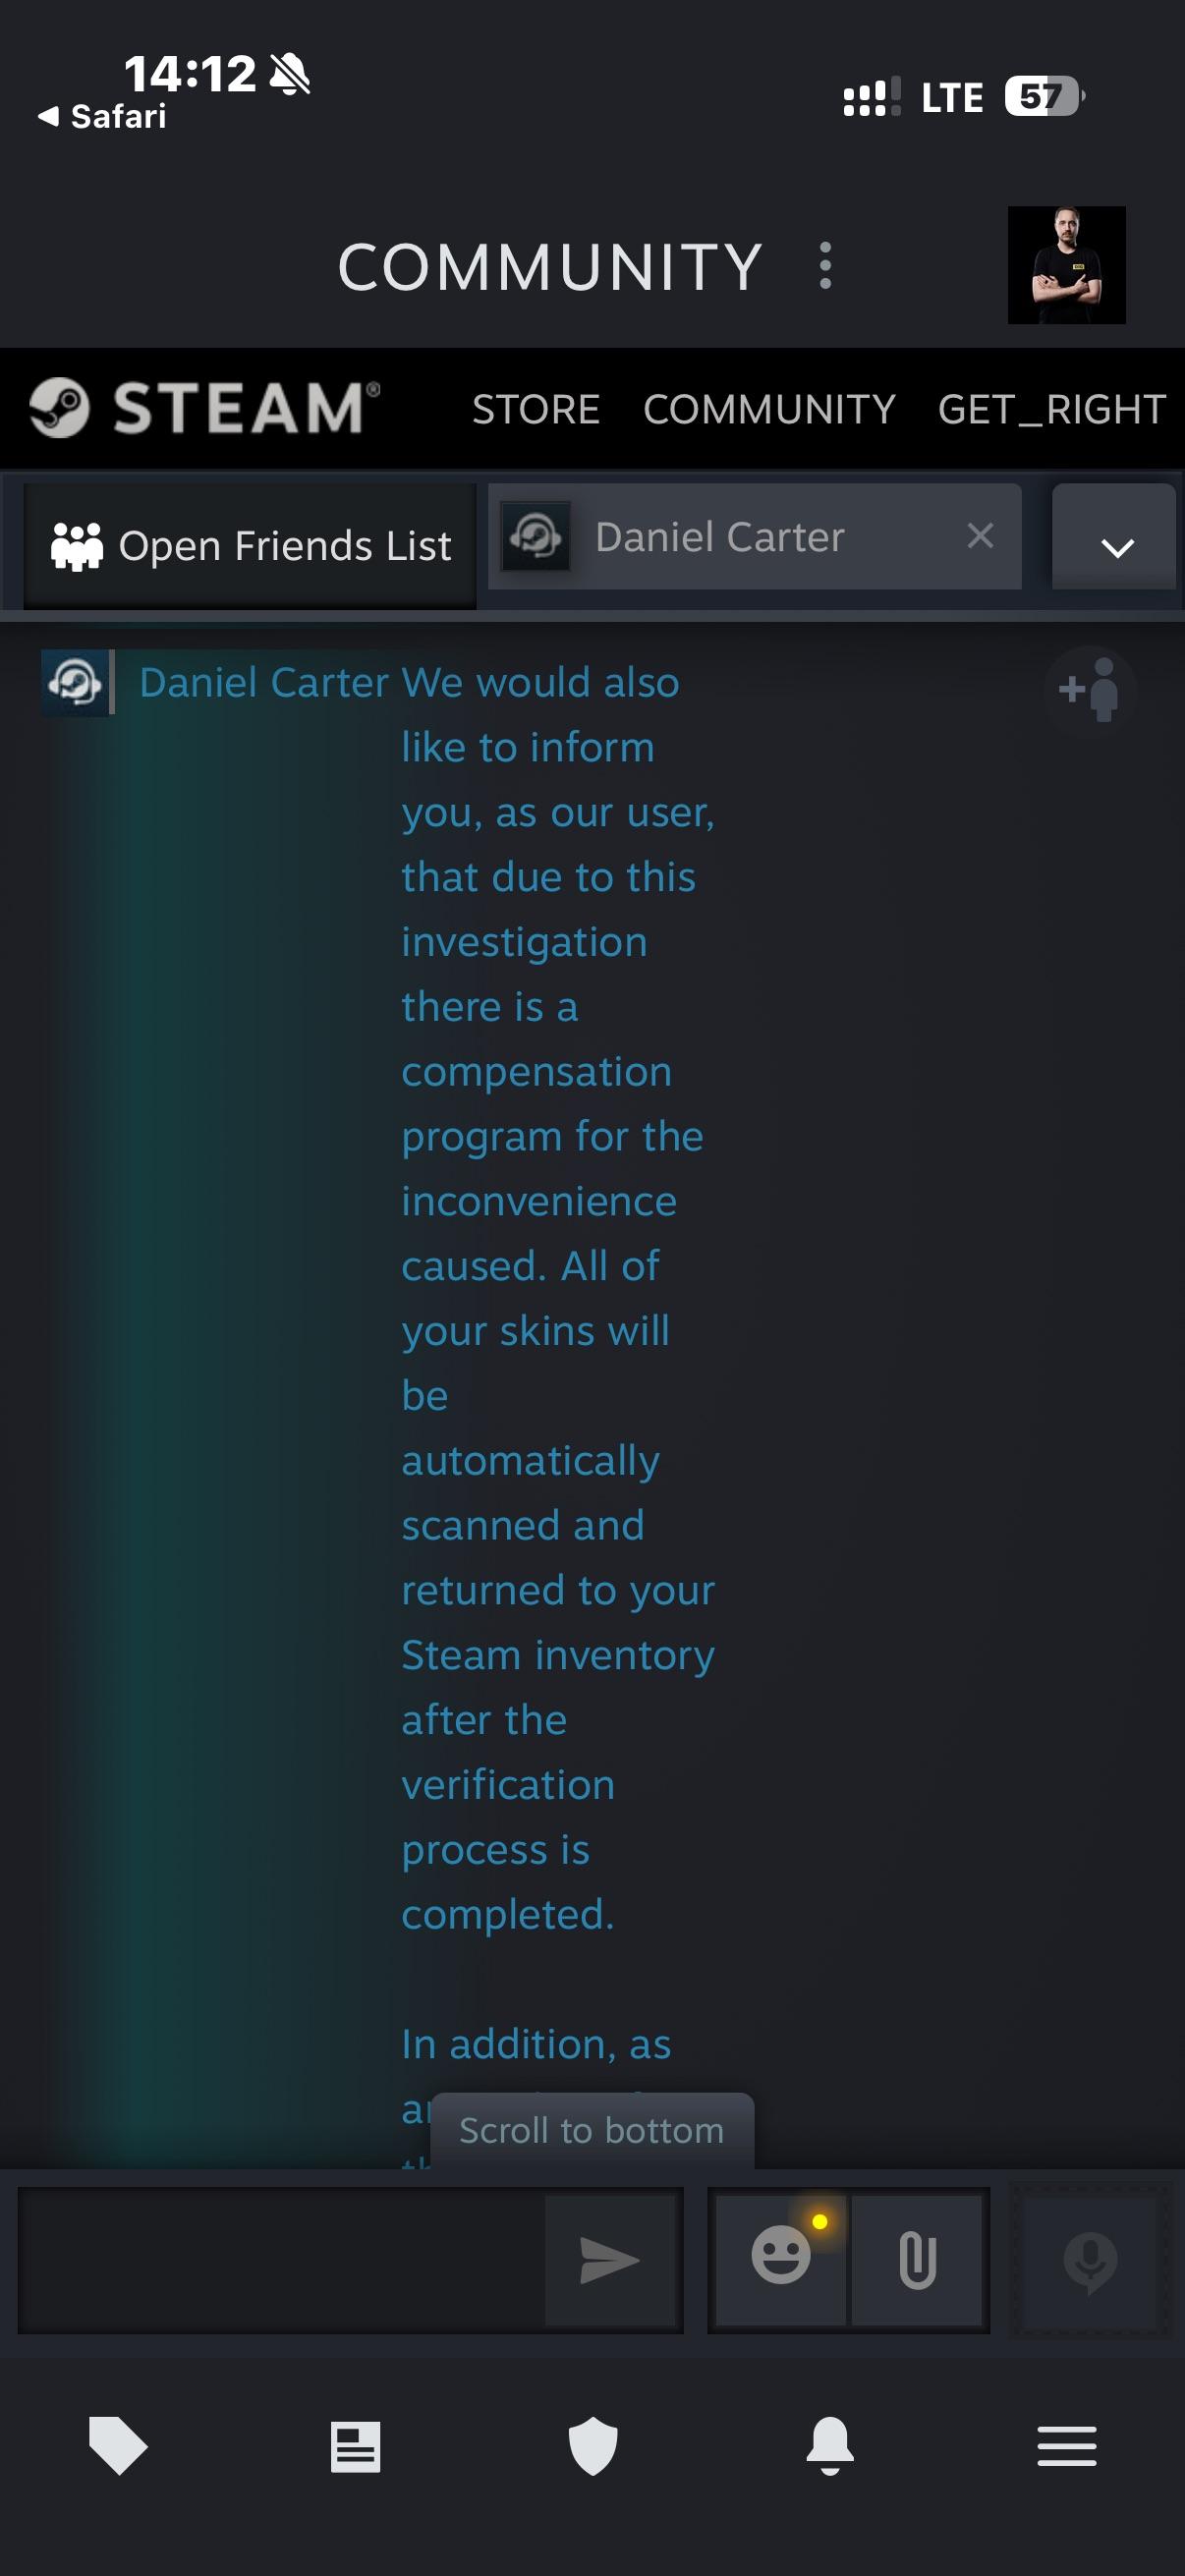
I lost many of my items and if theres a chance i could get it back : r/SteamScams
Source: Reddit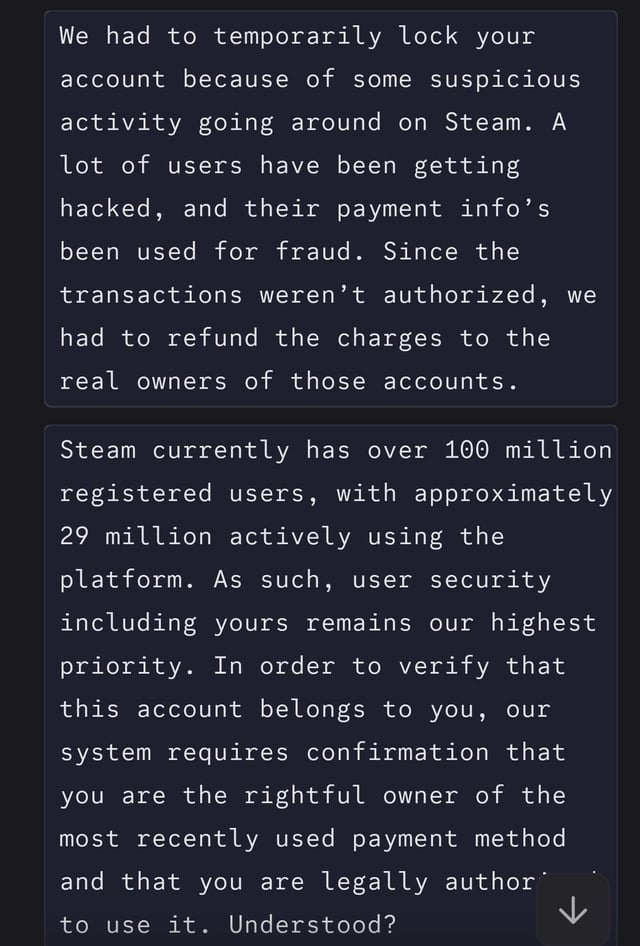
Is this normal with the Steam Support : r/Steam
Source: Reddit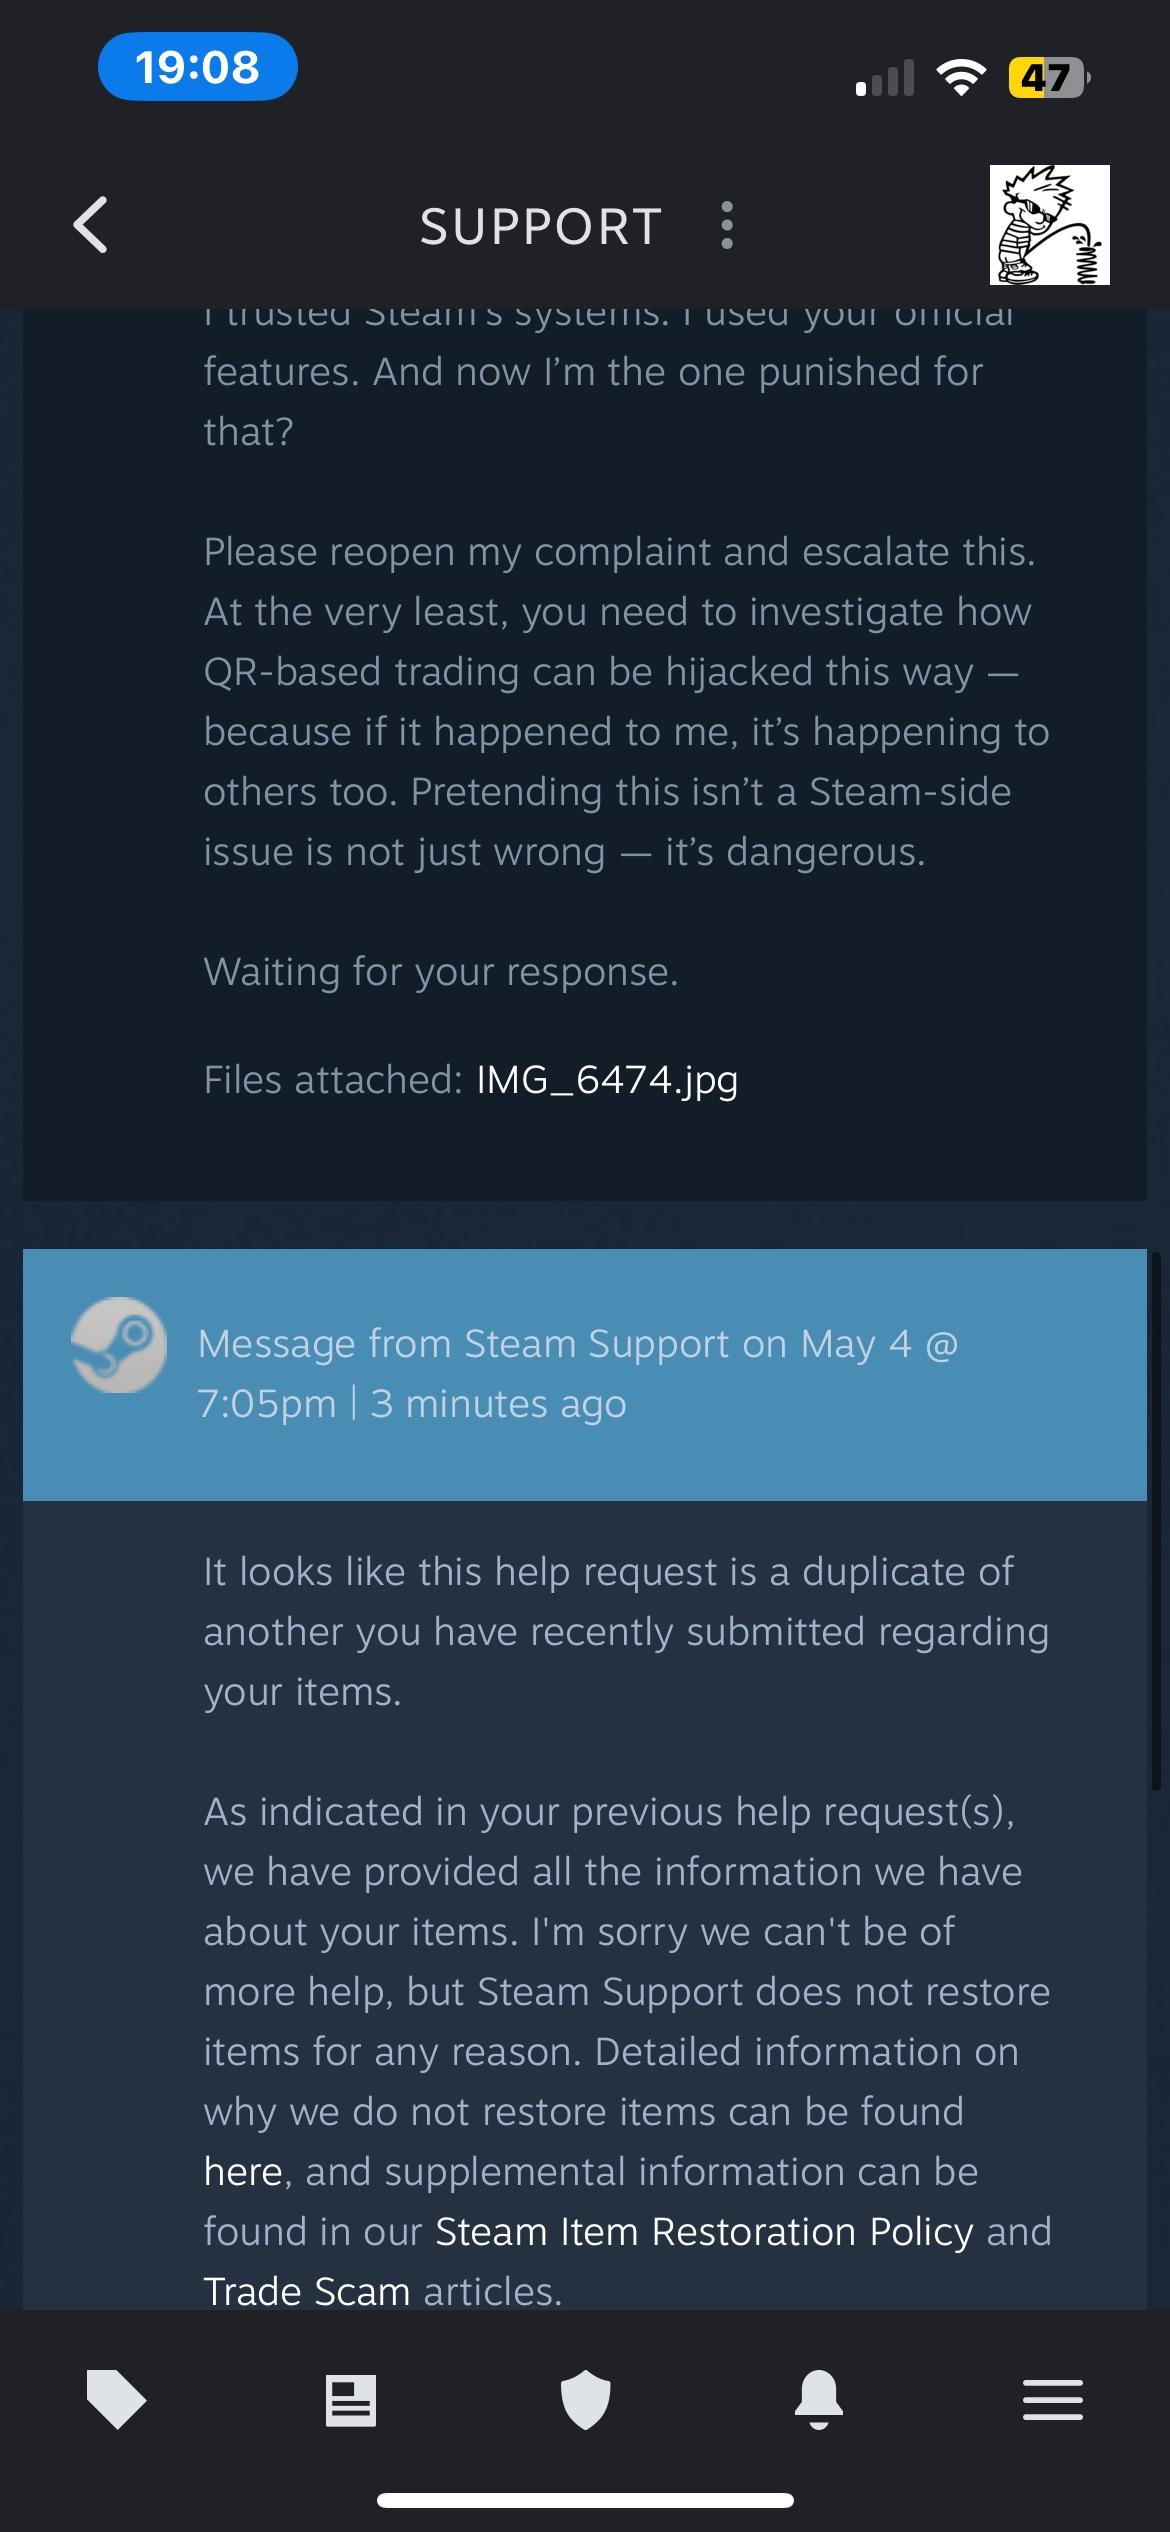
Steam Trade QR Scam – My Inventory Got Stolen and Support Closed My Ticket Without Helping : r/SteamScams
Source: Reddit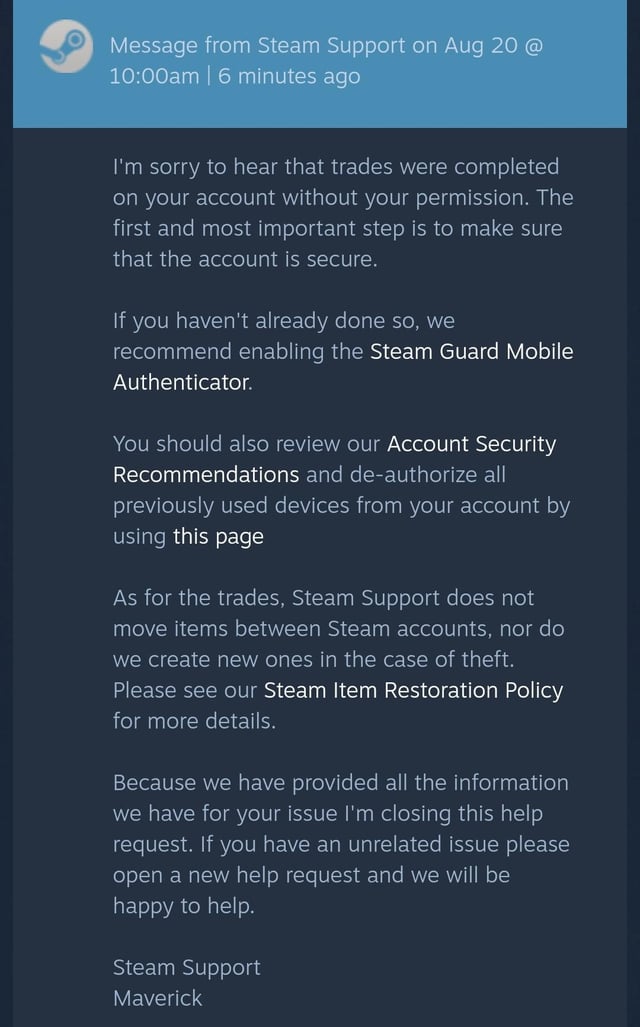
Hacked.. : r/cs2
Source: Reddit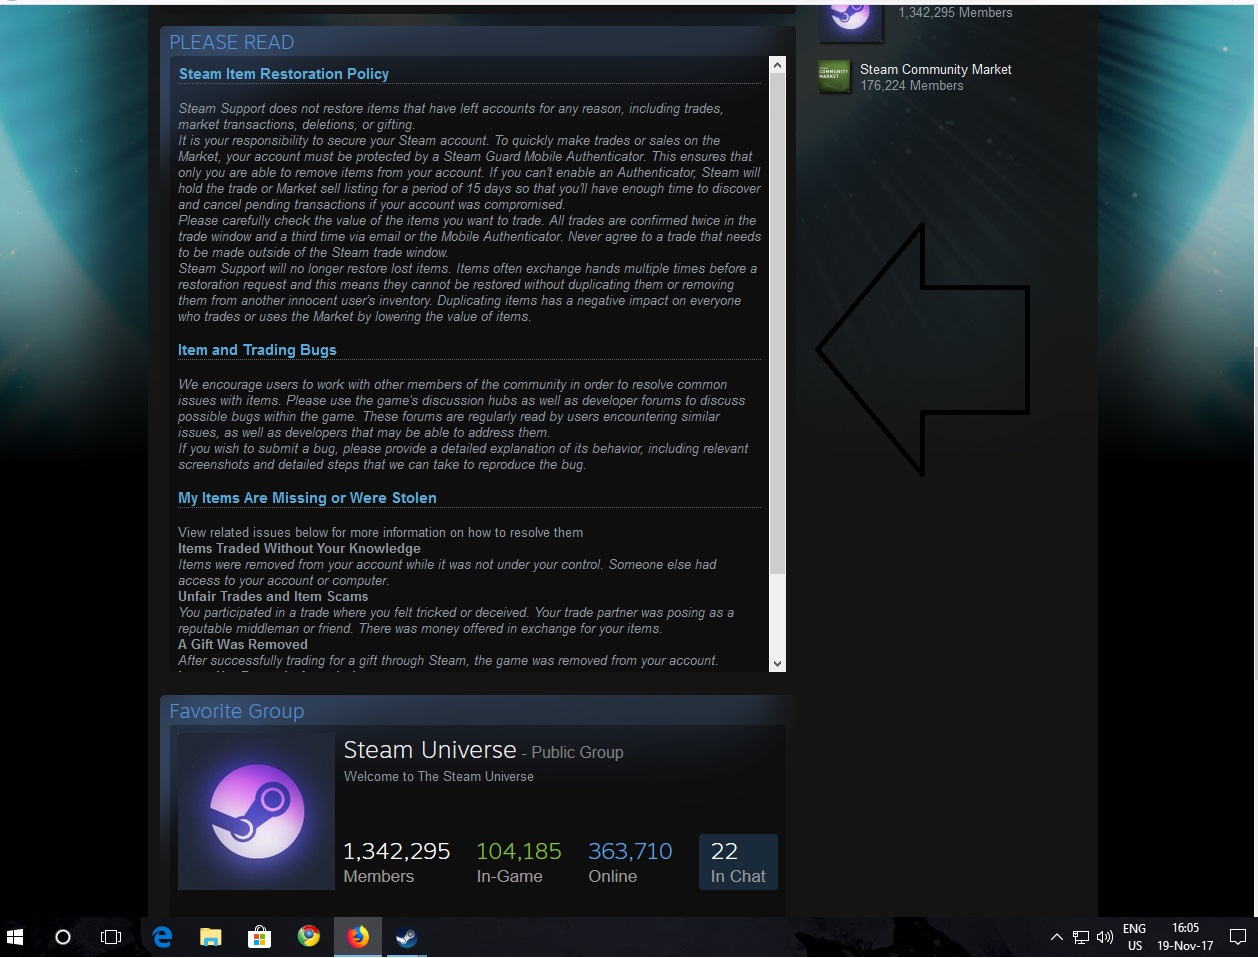
Steam 커뮤니티 :: 가이드 :: How to recognize a scammer
Source: Steam Community
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community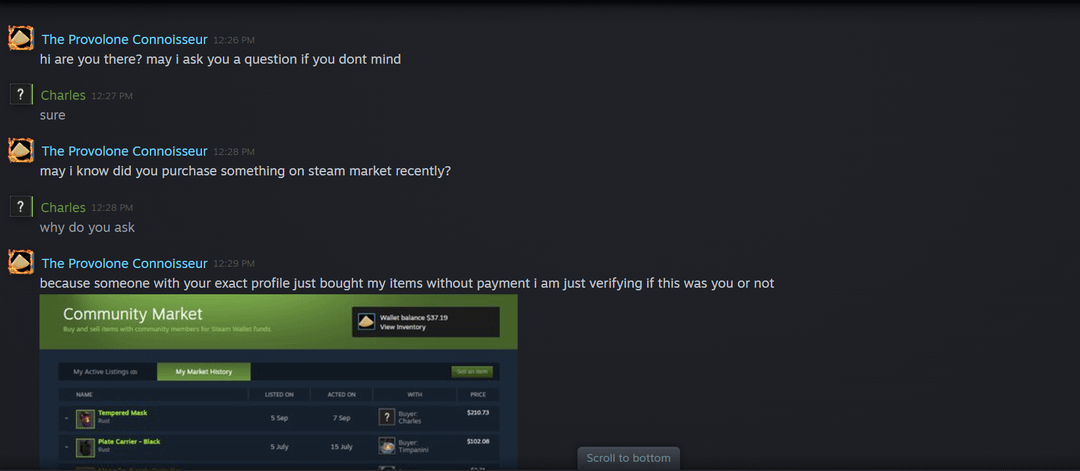
Fraud supposedly lol : r/Steam
Source: Reddit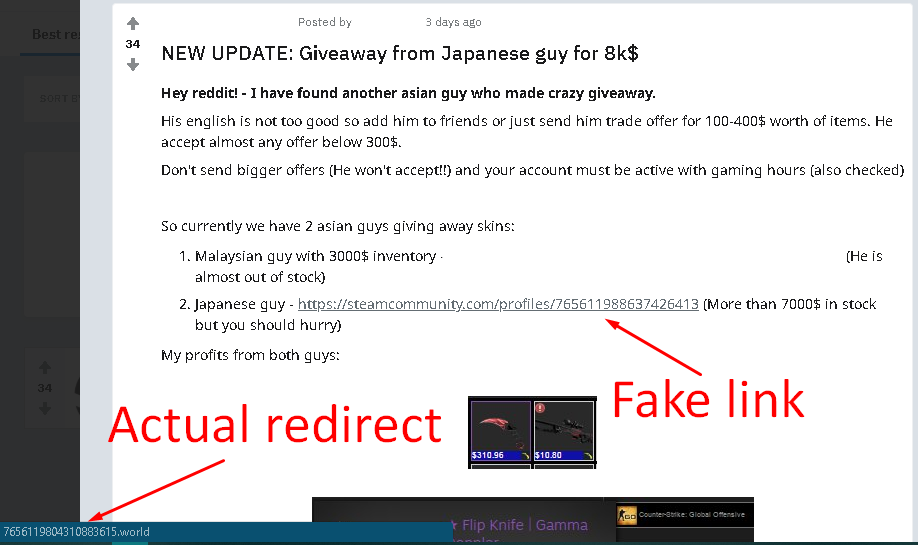
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community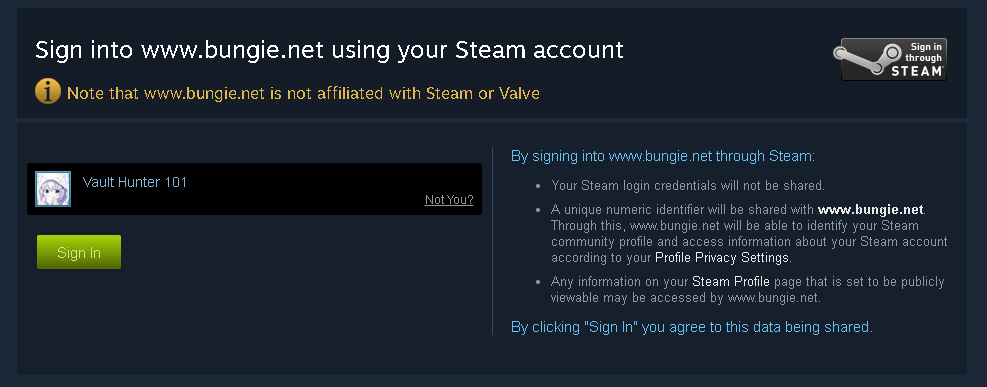
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community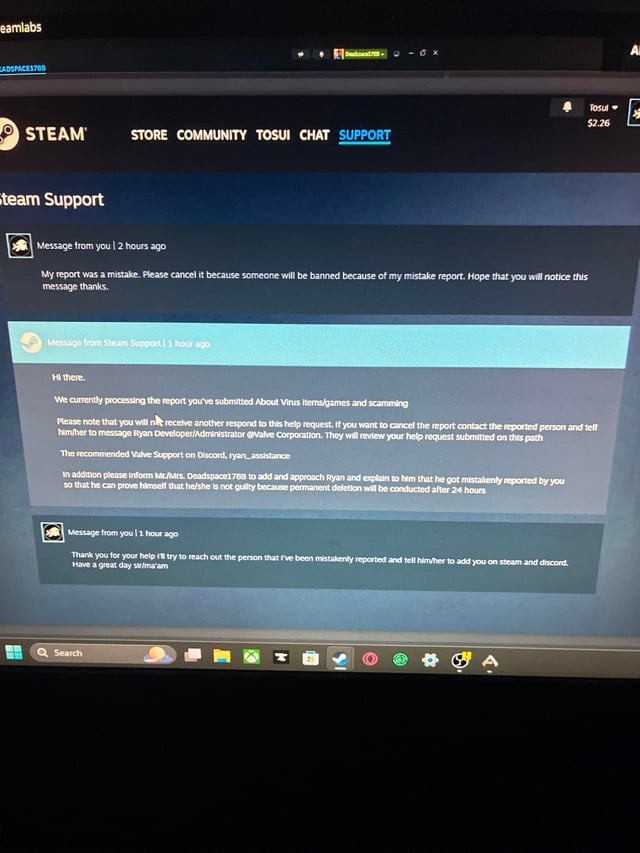
Reported by accident” : r/Steam
Source: Reddit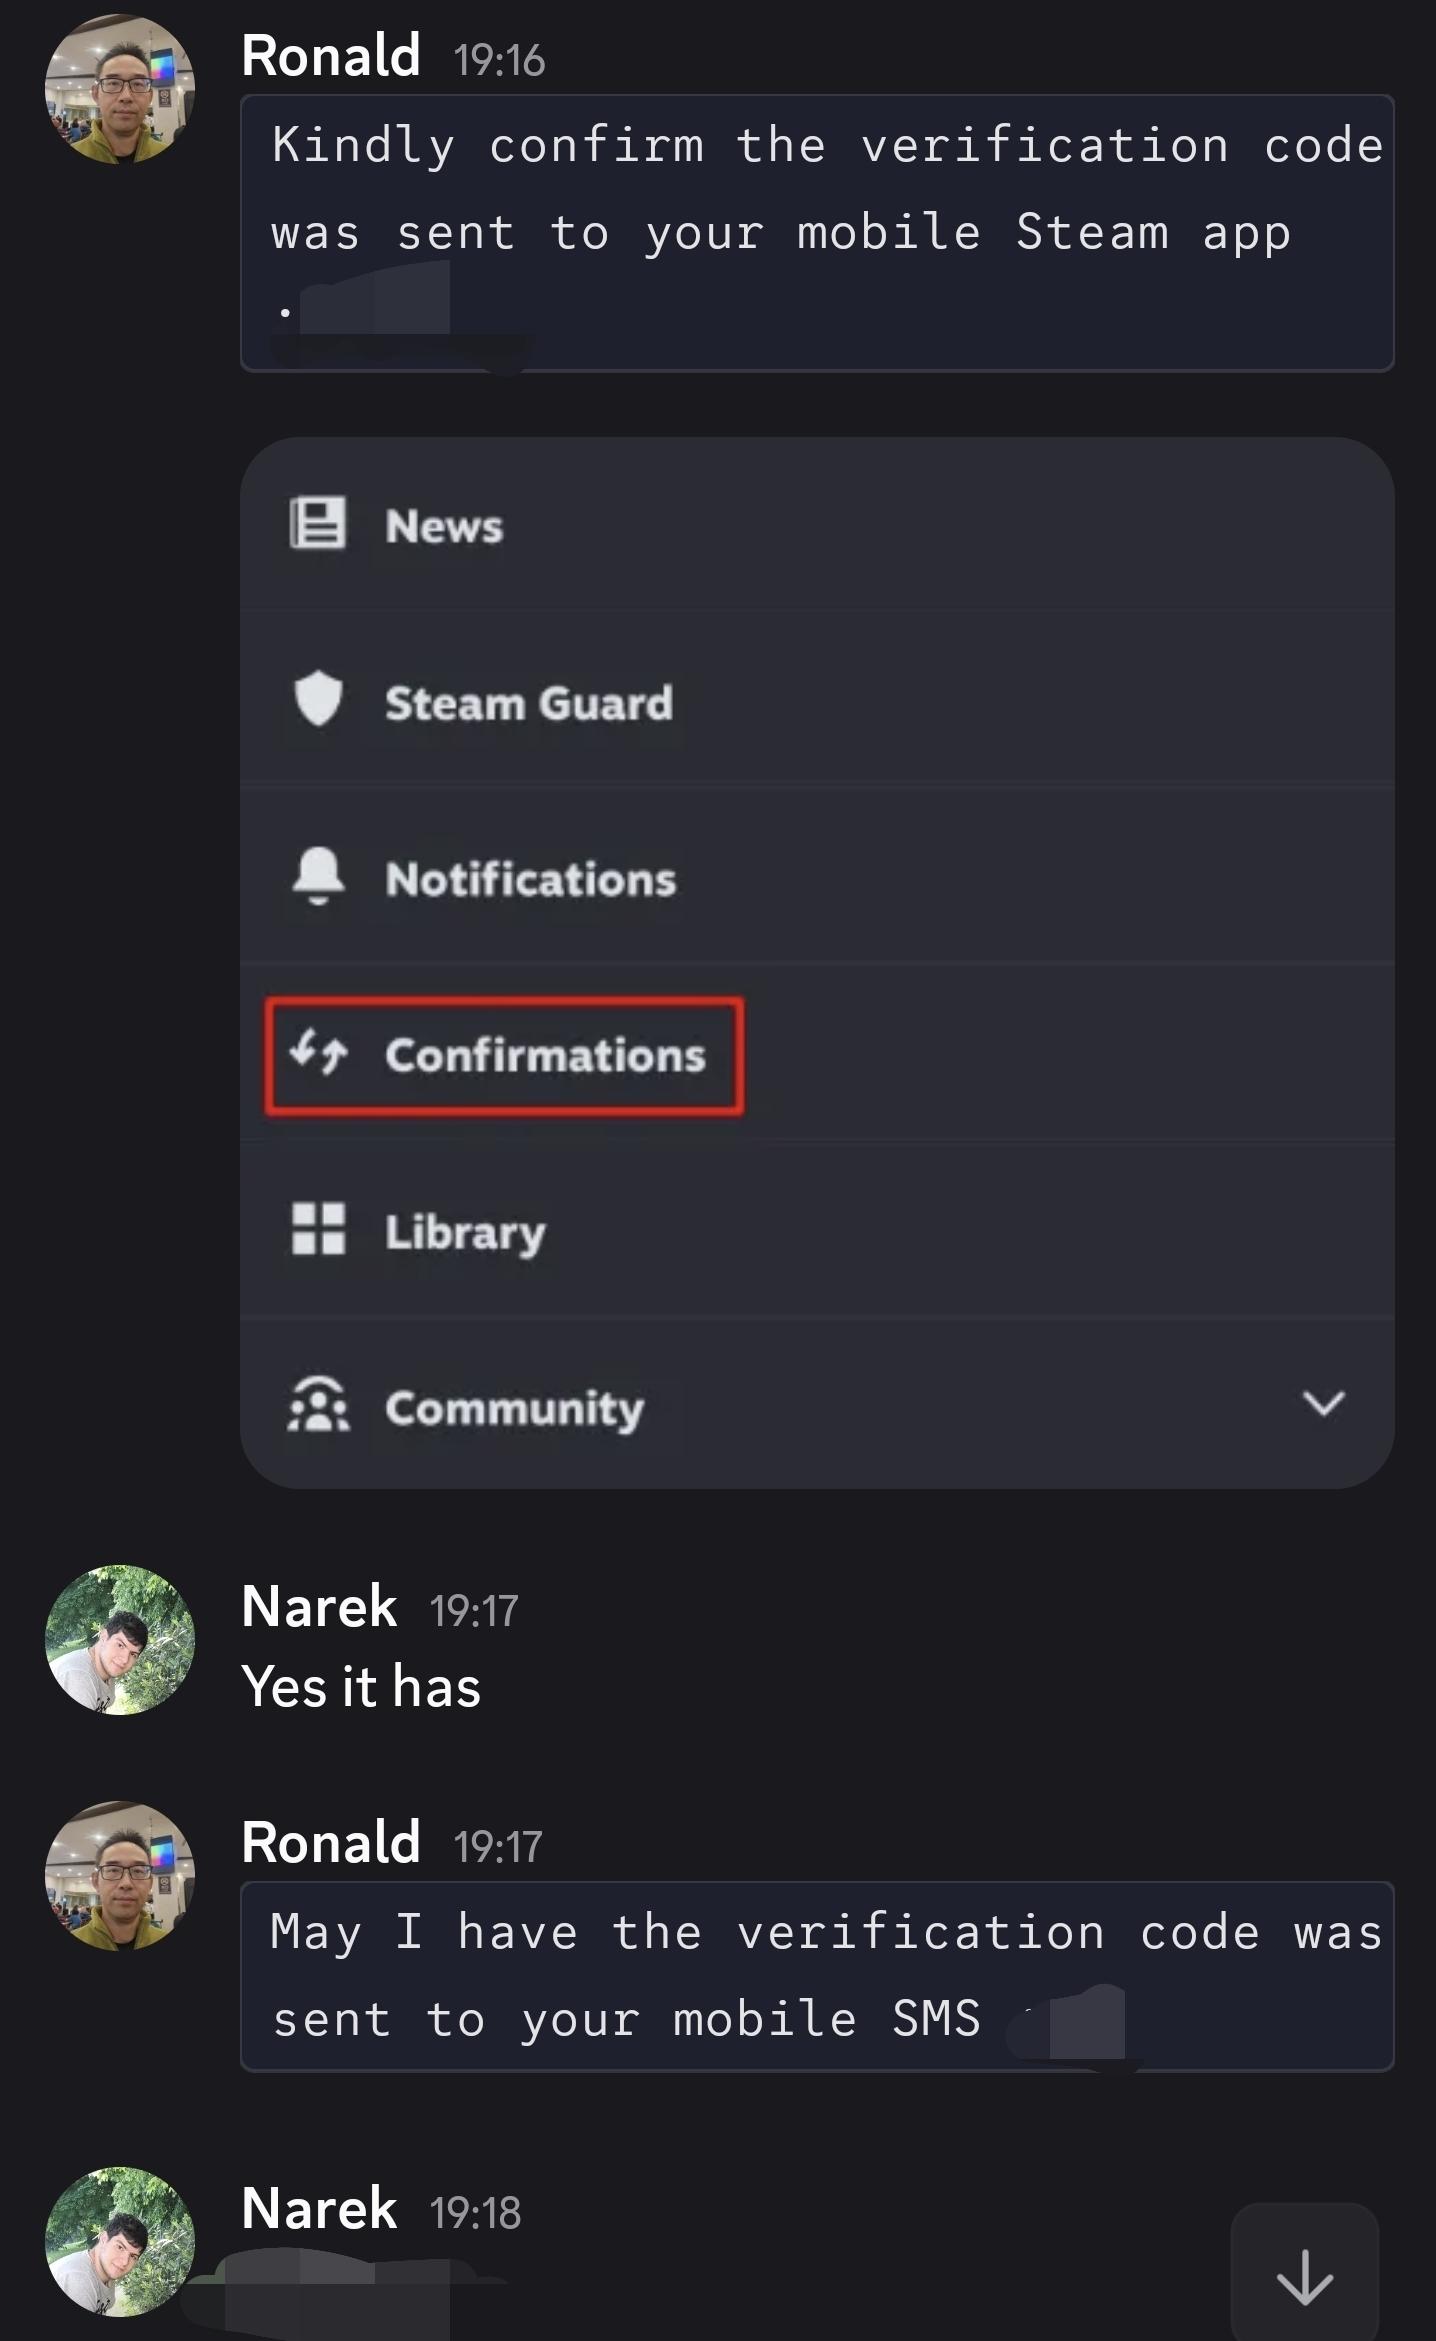
Is this normal with the Steam Support : r/Steam
Source: Reddit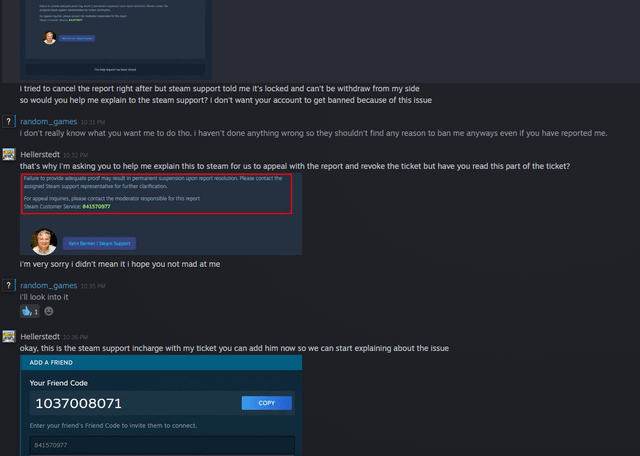
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit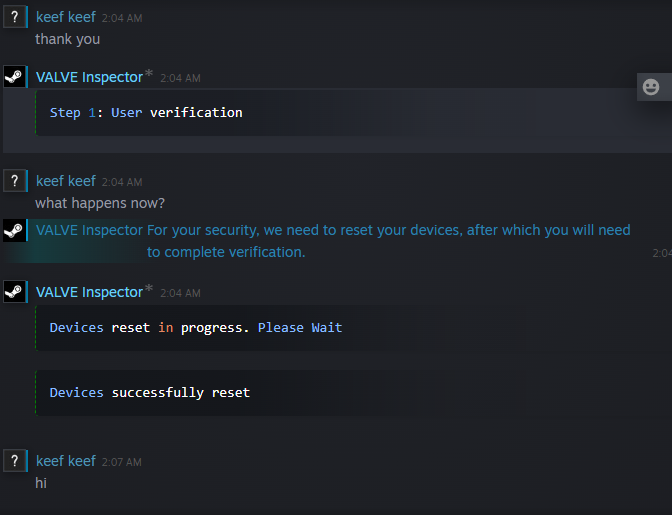
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit
Steam Account was hacked and hacker emptied my inventory :: Help and Tips
Source: Steam Community
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community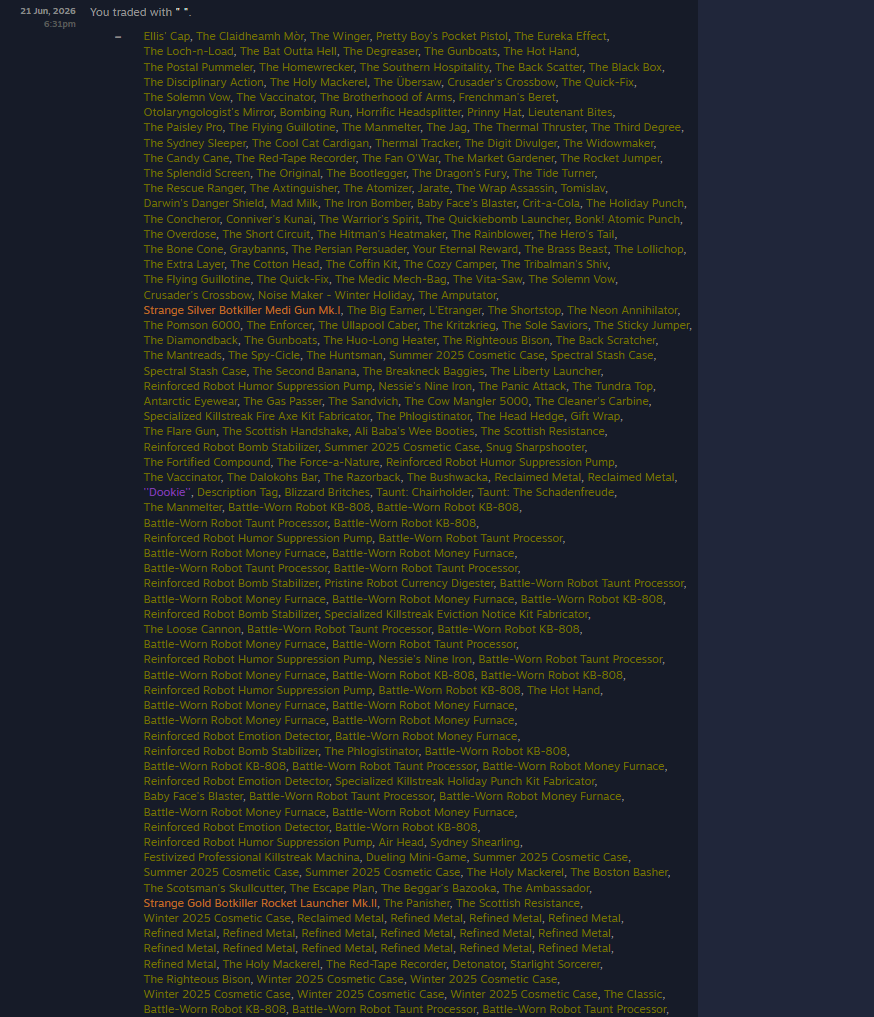
just got scammed, what can I do? : r/SteamScams
Source: Reddit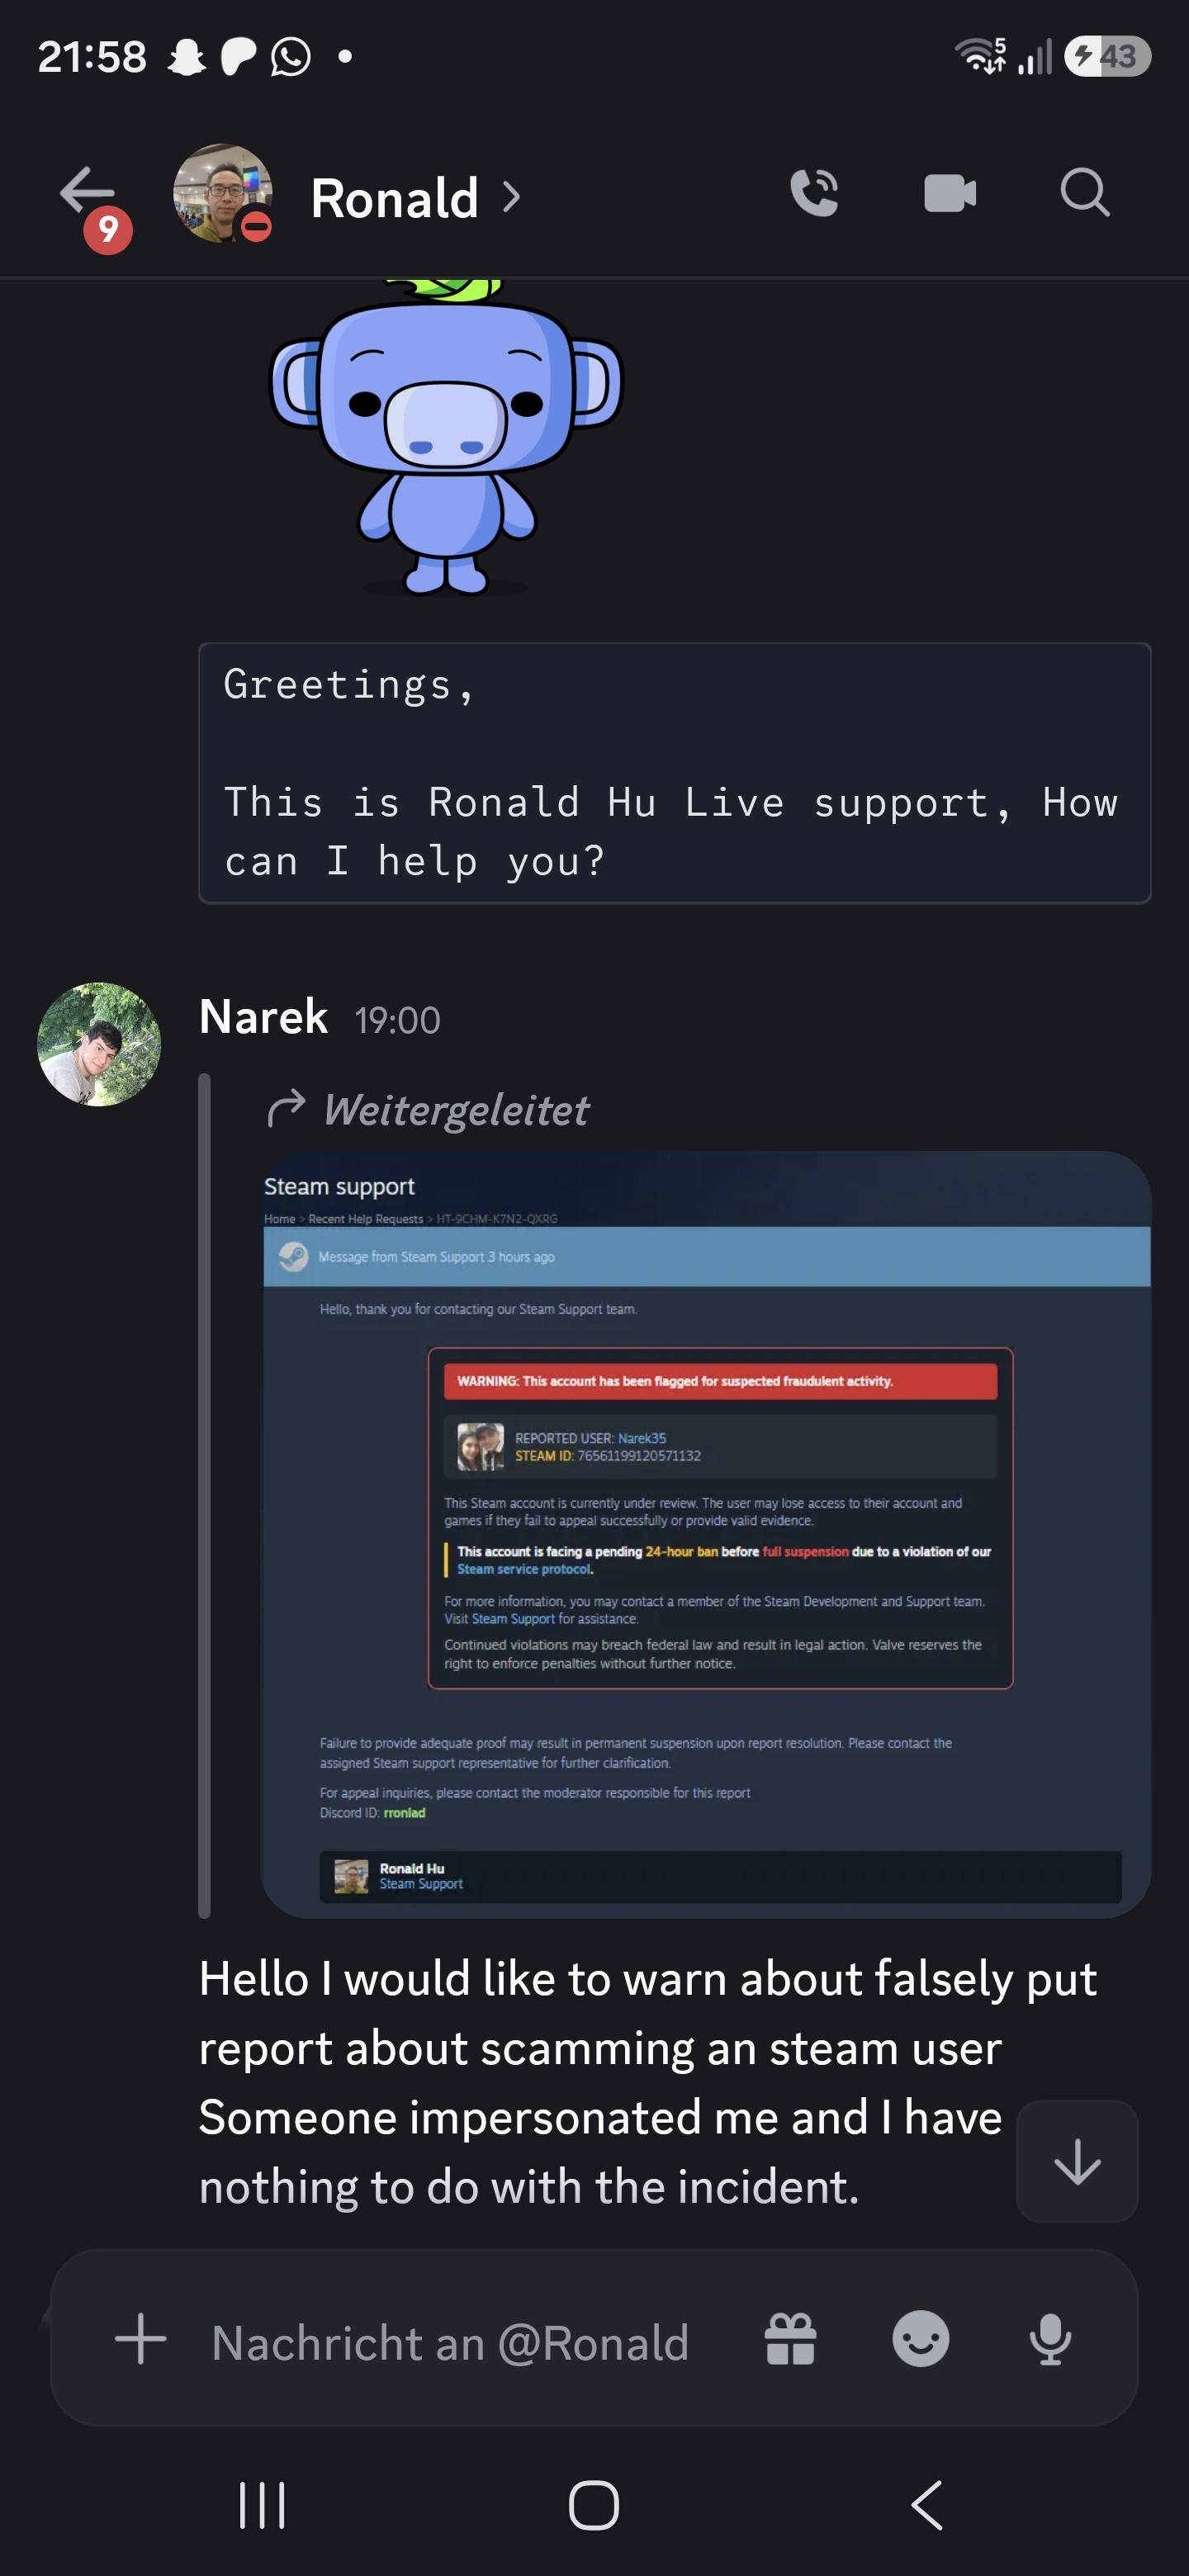
Is this normal with the Steam Support : r/Steam
Source: Reddit
Steam Topluluğu :: Rehber :: All scam methods explained!
Source: Steam Community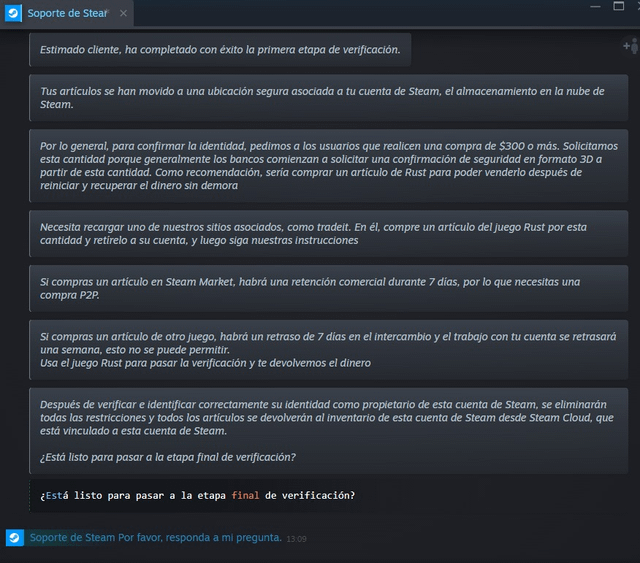
Title: My younger brother got scammed for 1500+ Dota 2 items) – need advice and warning : r/SteamScams
Source: Reddit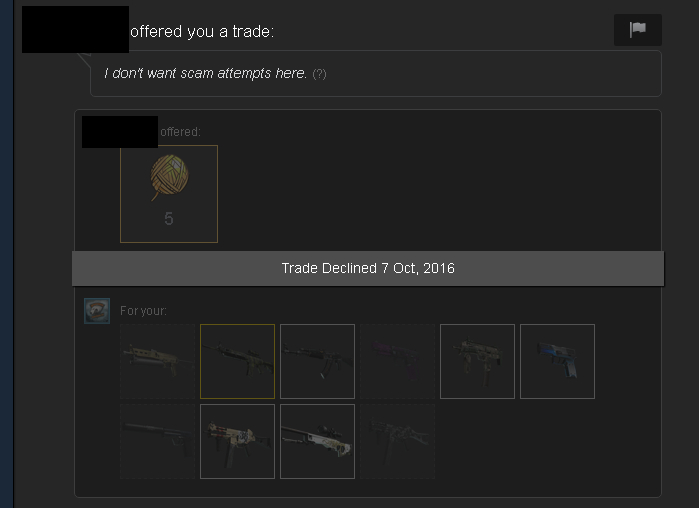
Сообщество Steam :: Руководство :: All scam methods explained!
Source: Steam Community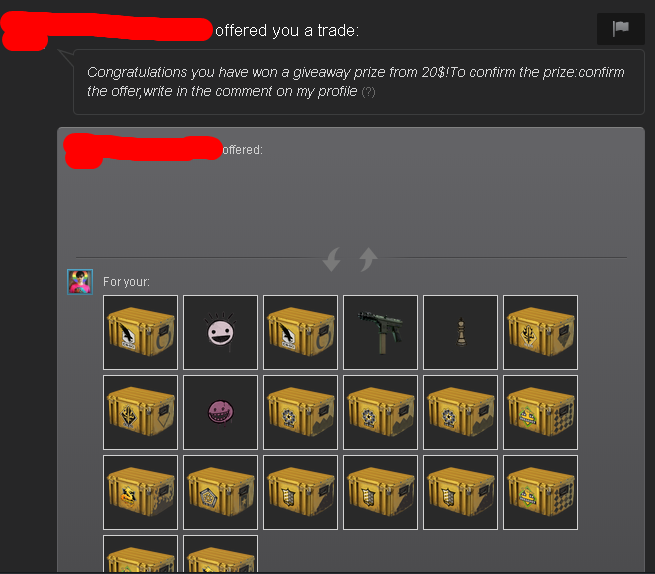
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community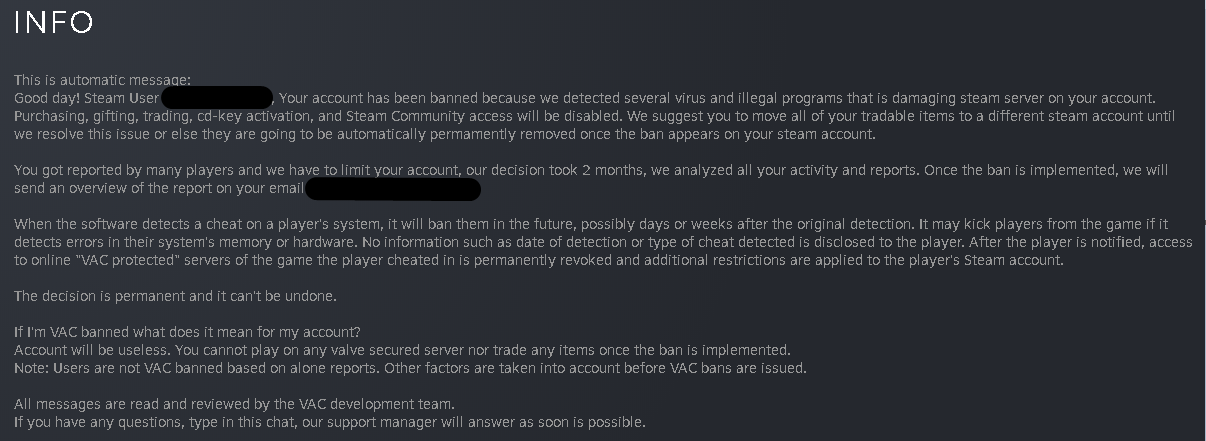
Steam-Community :: Guide :: All scam methods explained!
Source: Steam Community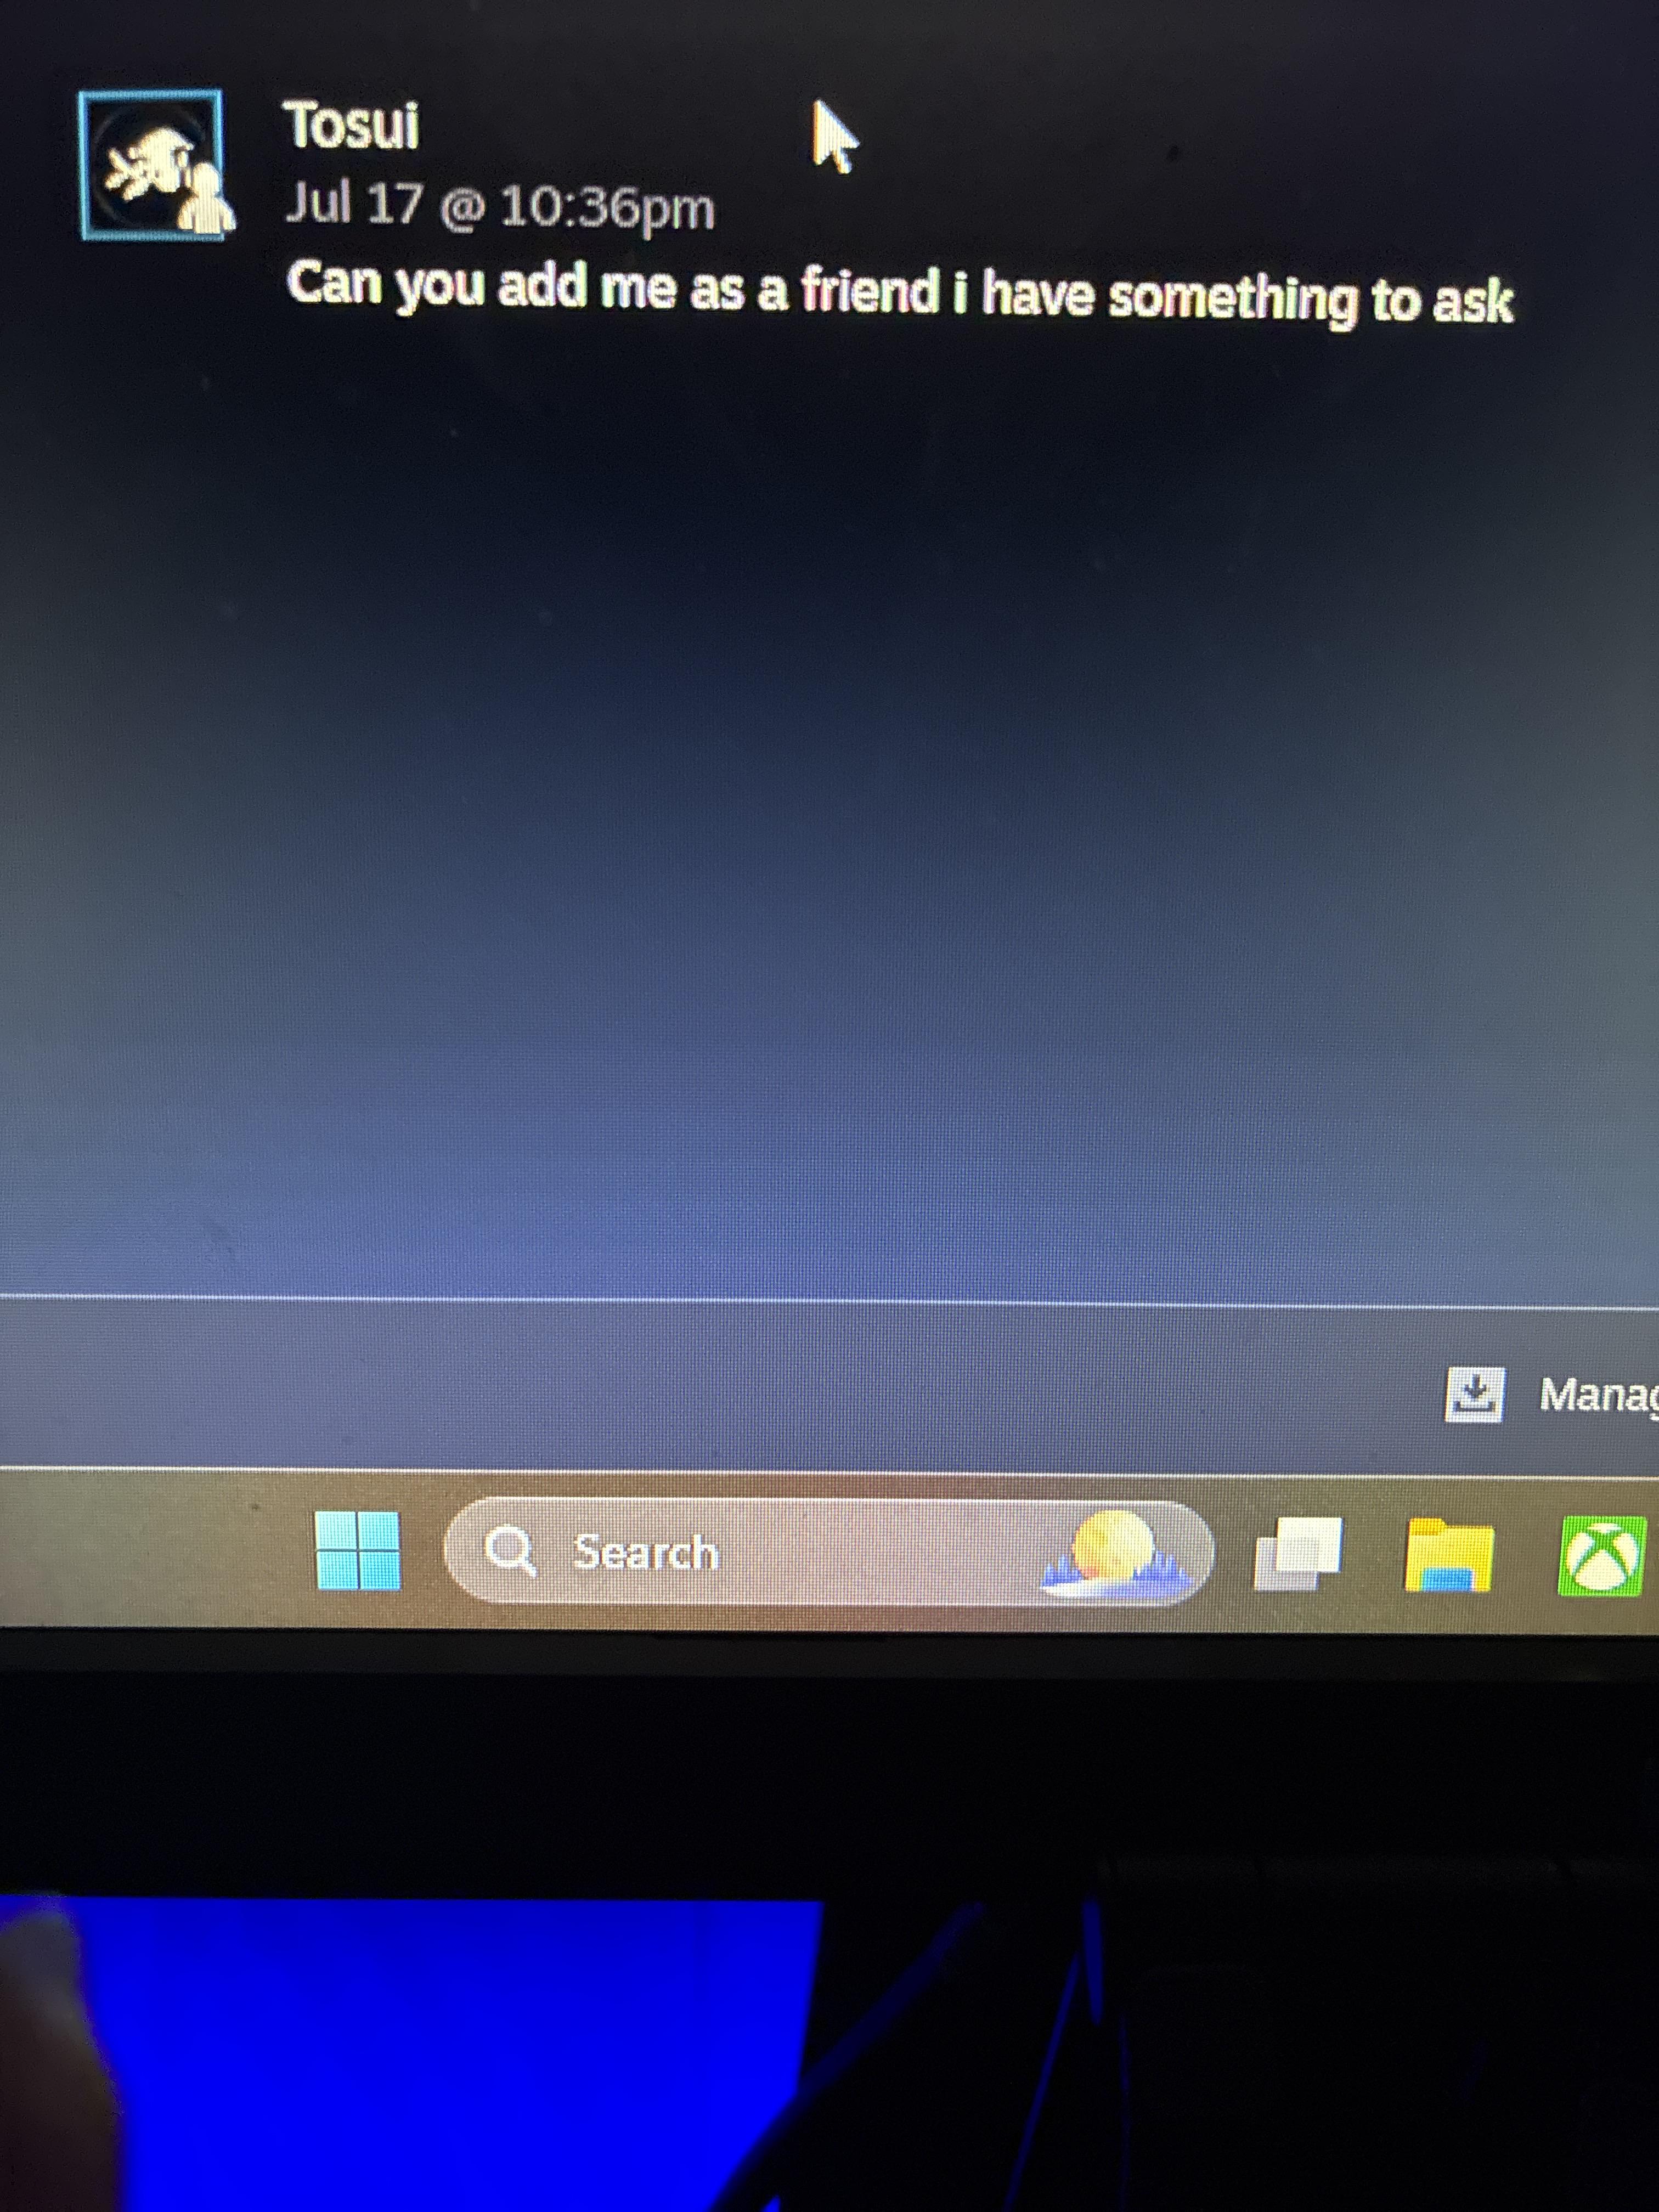
Reported by accident” : r/Steam
Source: Reddit
Steam Reviews | Read Customer Service Reviews of store.steampowered.com | 4 of 13
Source: Trustpilot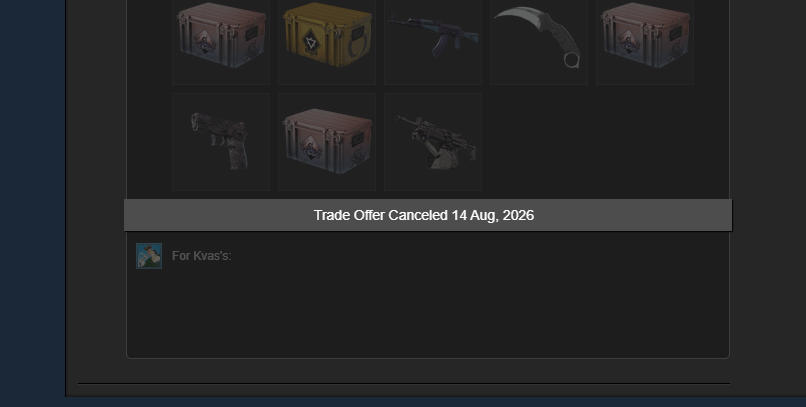
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit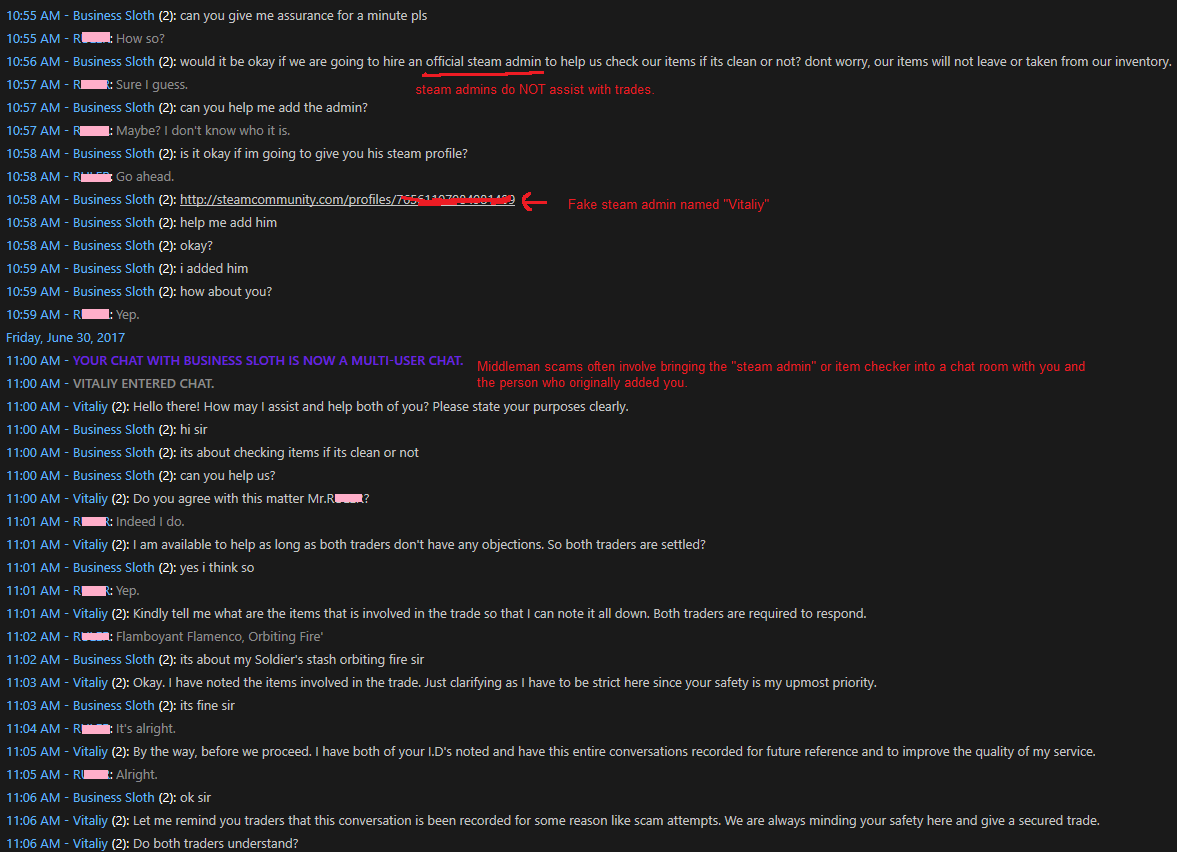
Steam Community :: Guide :: OP SKINS SCAM! Fake Bots! Fake Steam Admins! Fake Chrome Extensions! Item Checking!?
Source: Steam Community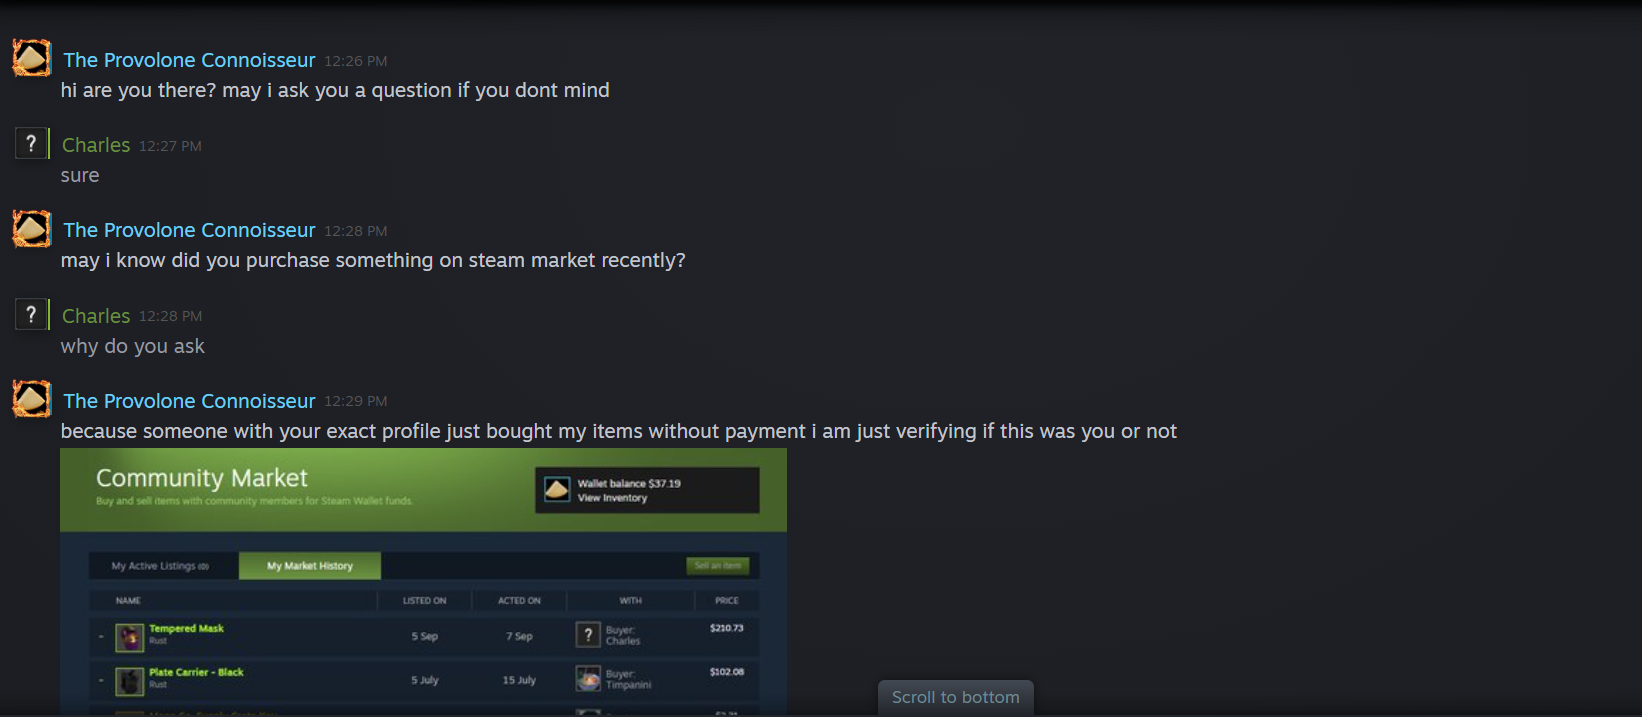
Fraud supposedly lol : r/Steam
Source: Reddit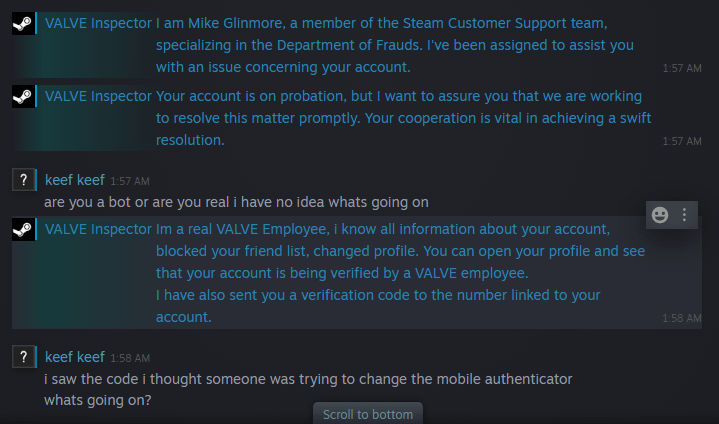
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit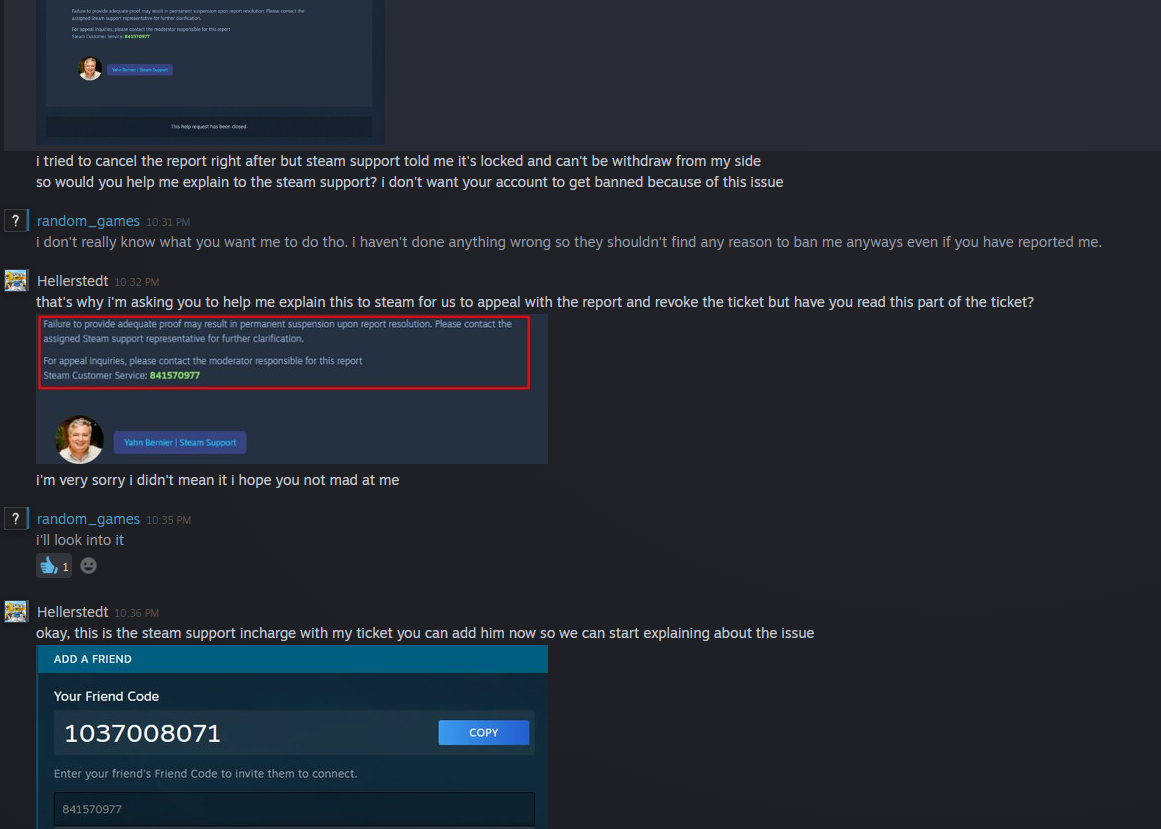
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Reported by accident” : r/Steam
Source: Reddit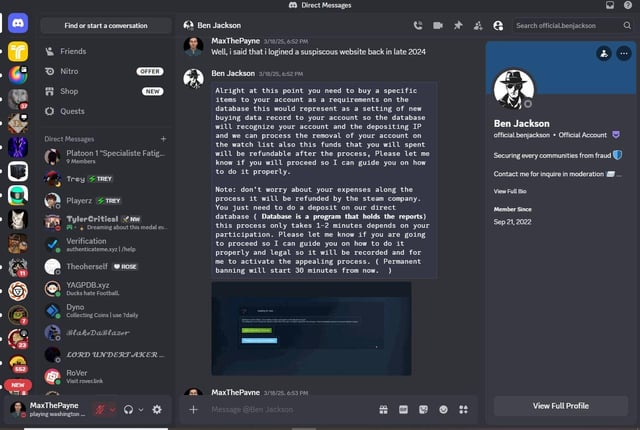
READ POST FIRST) question: was this thingy actually real? : r/Steam
Source: Reddit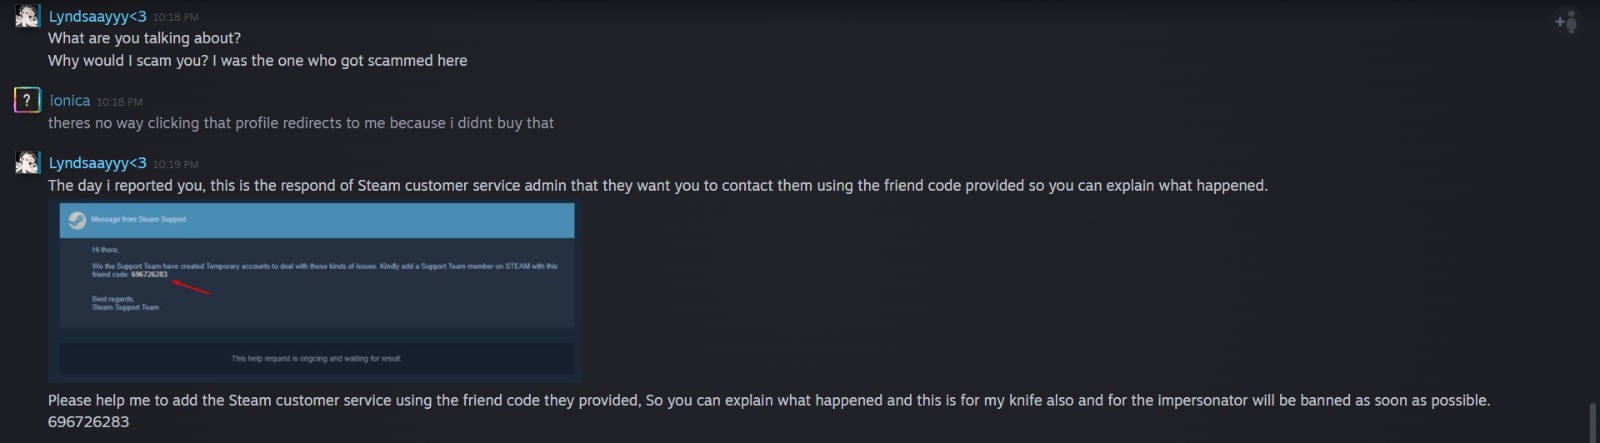
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit
Is this a scam? : r/Steam
Source: Reddit
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Kden : r/Steam
Source: Reddit
This is probably a scam isn't it? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Confused about a possible scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit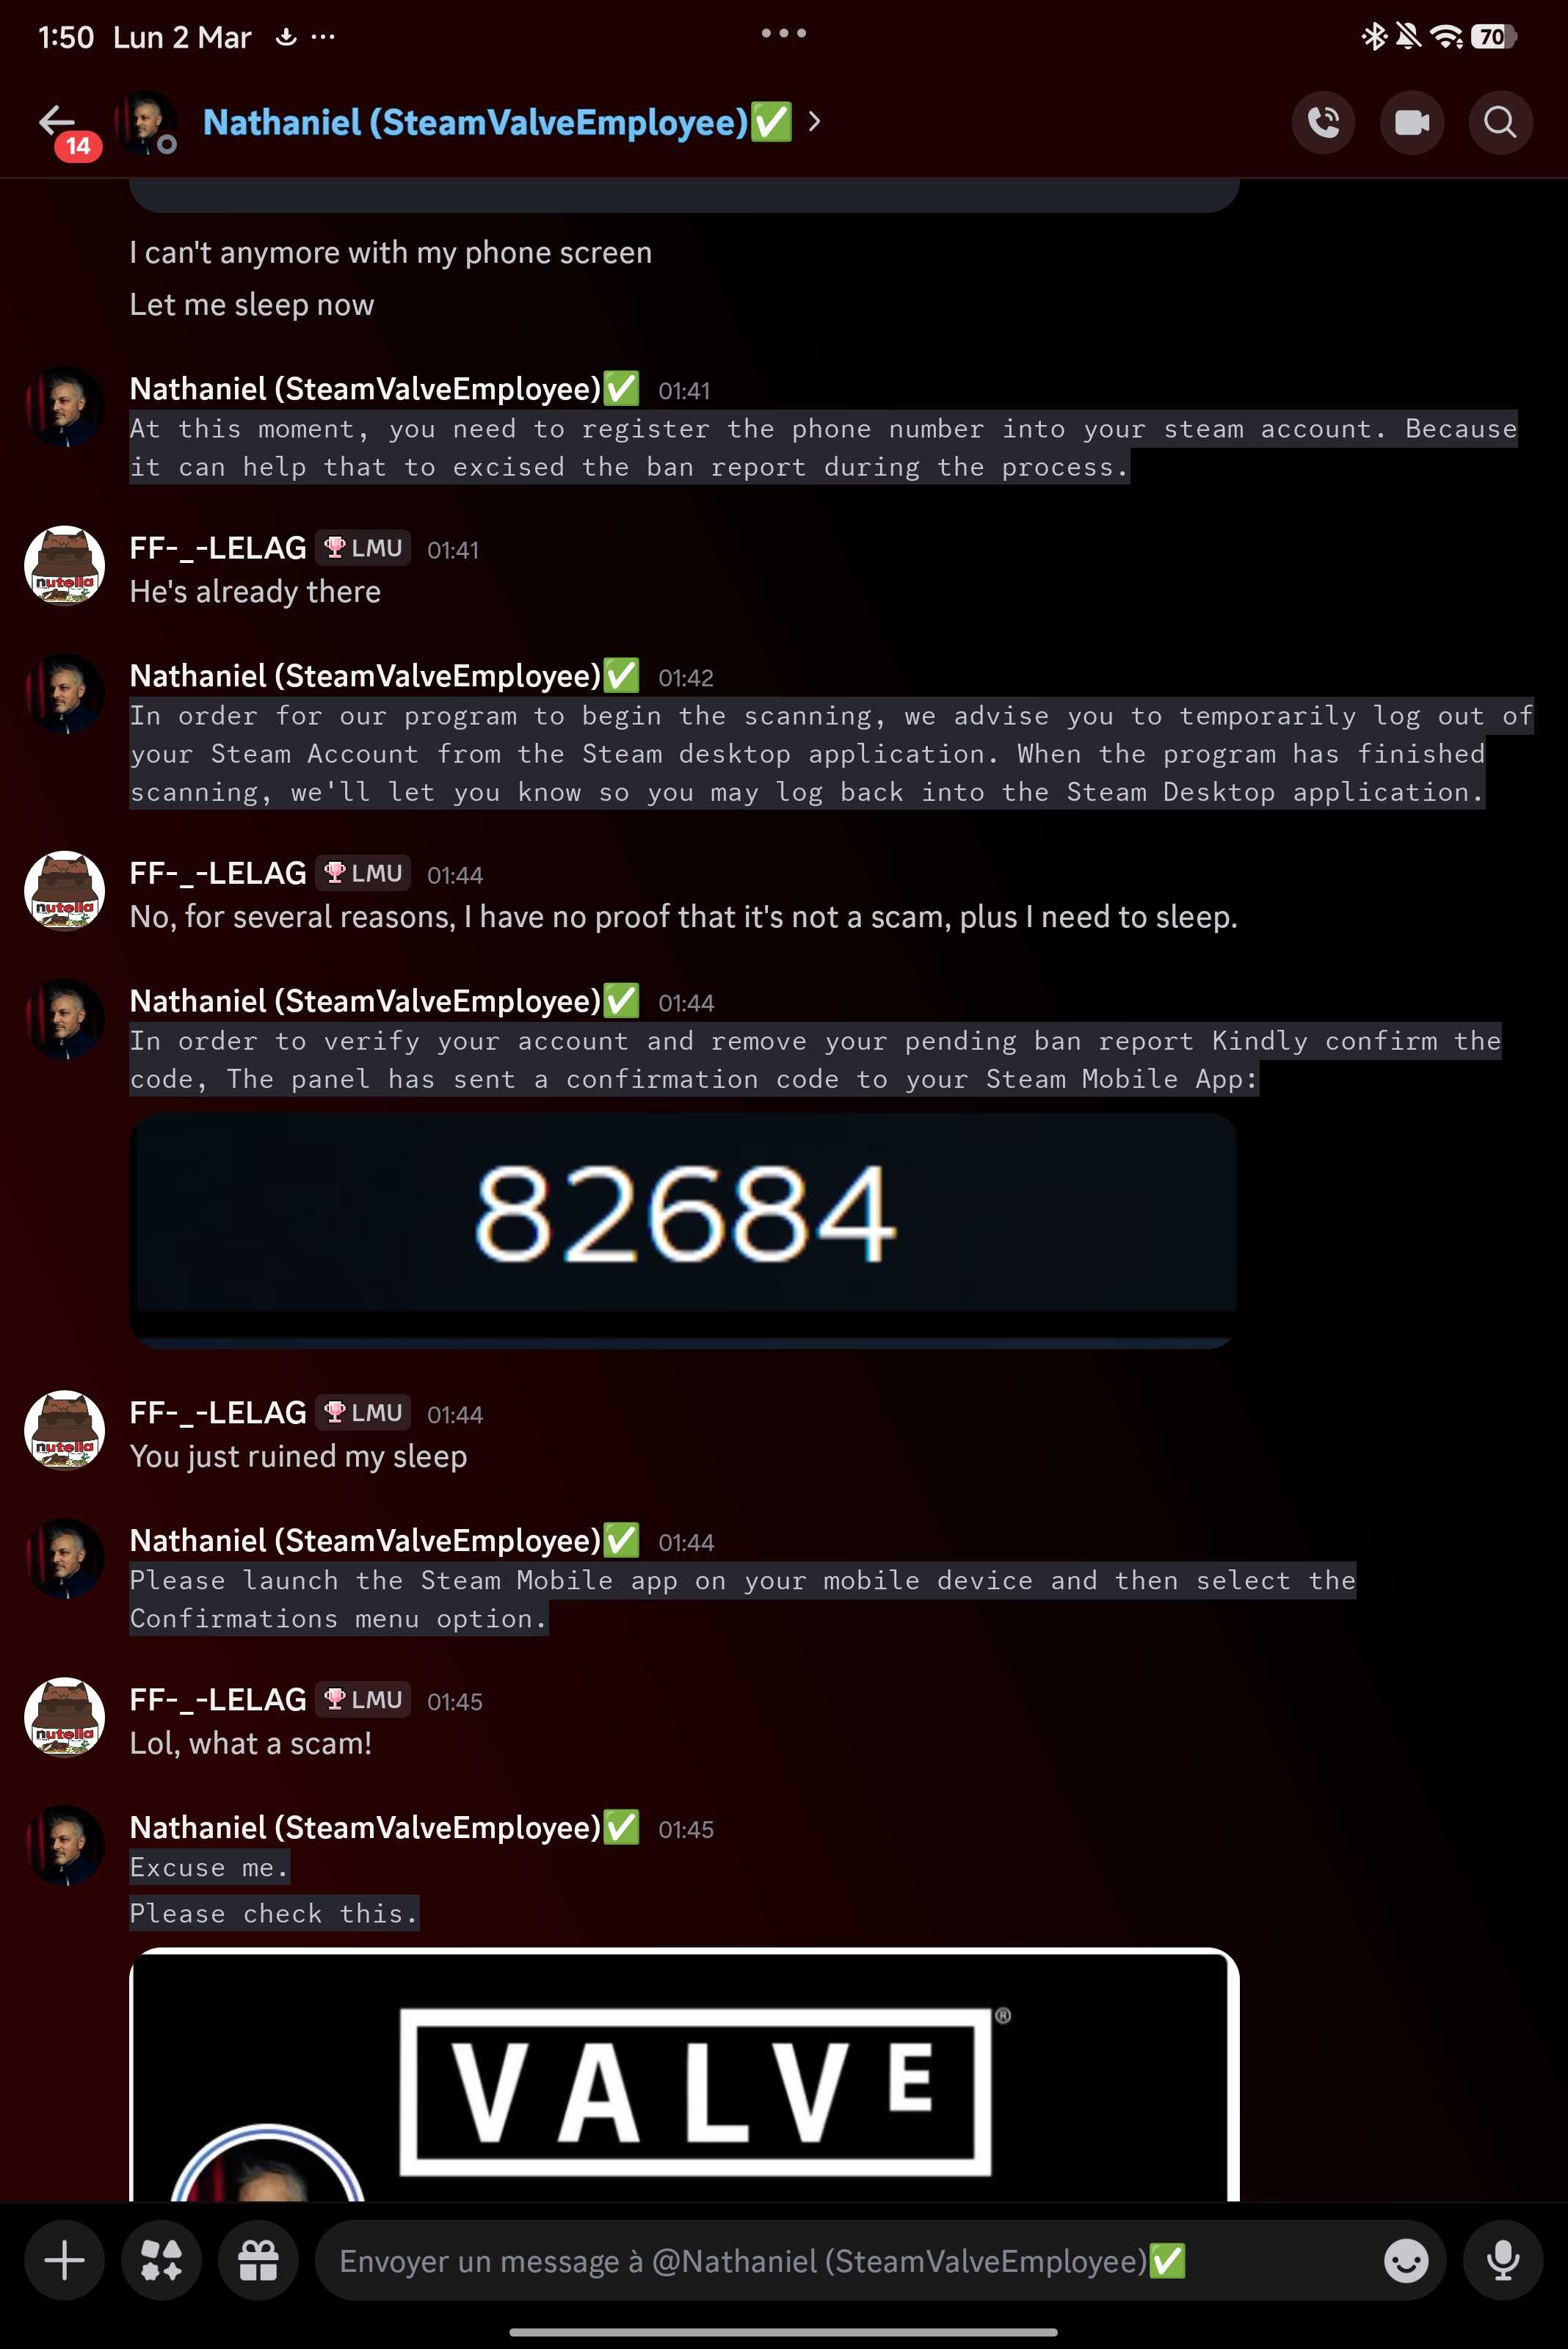
Was it a scam? : r/Steam
Source: Reddit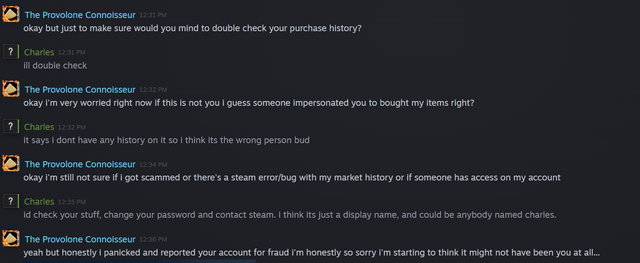
Fraud supposedly lol : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit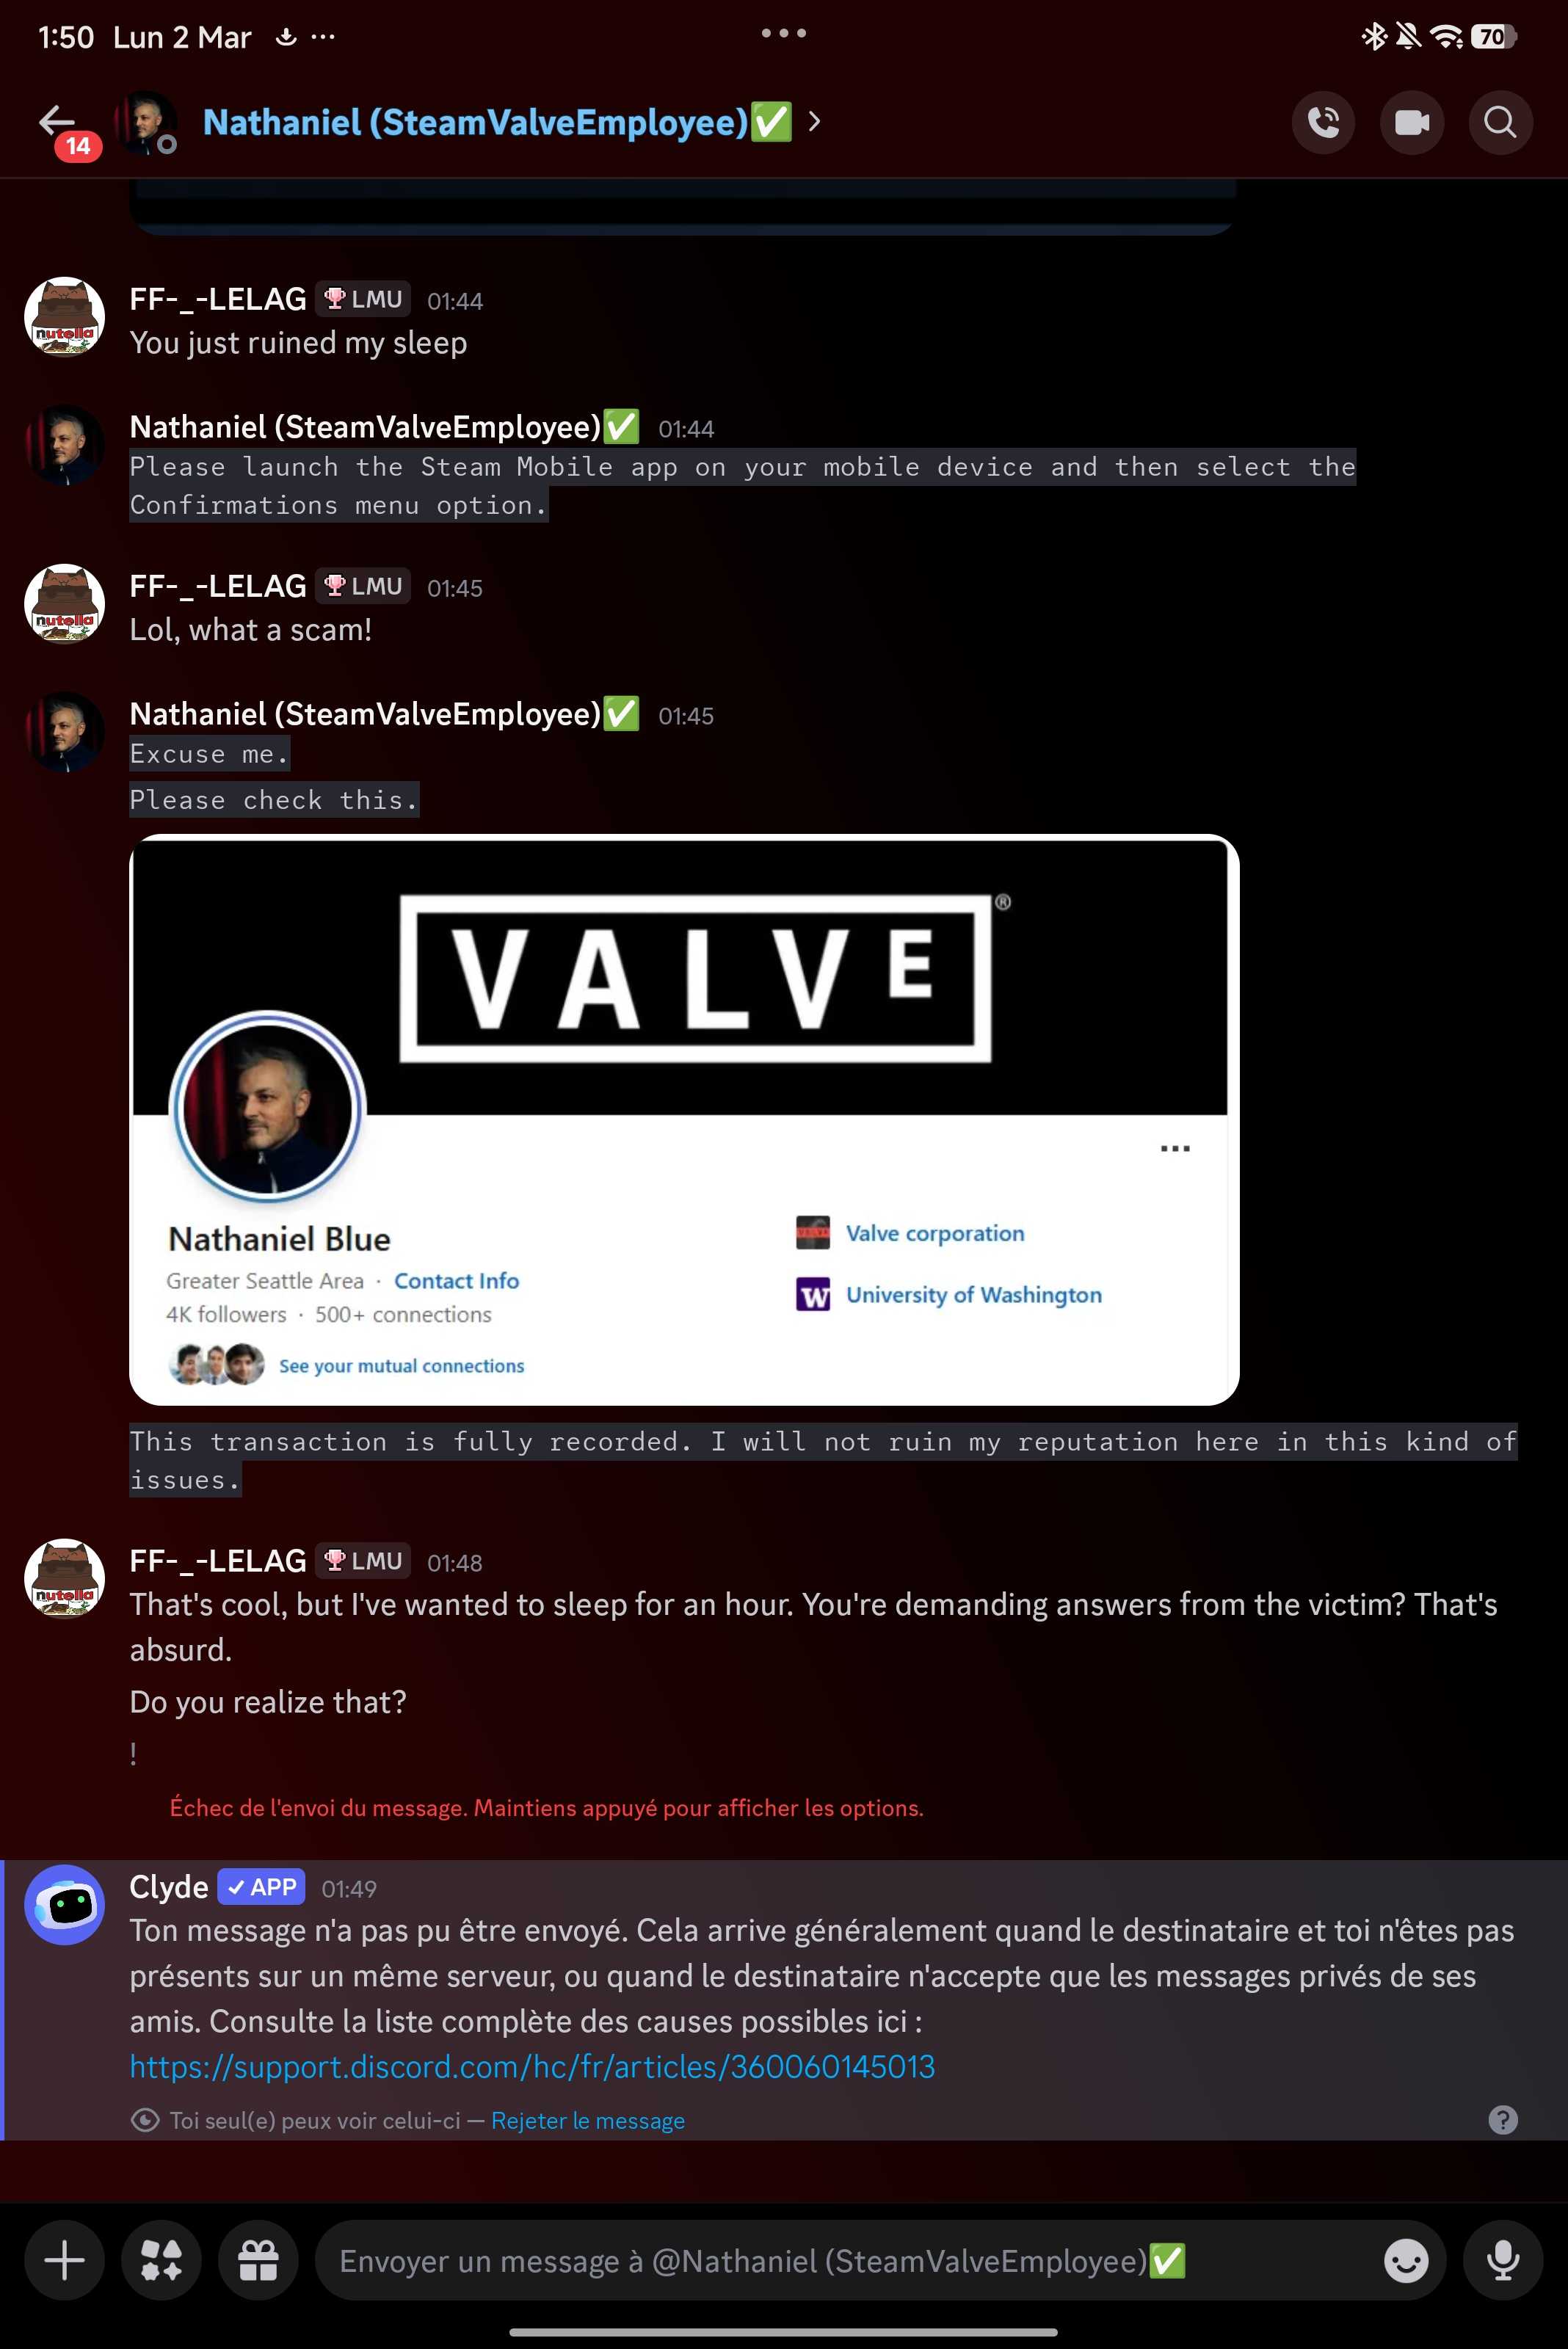
Was it a scam? : r/Steam
Source: Reddit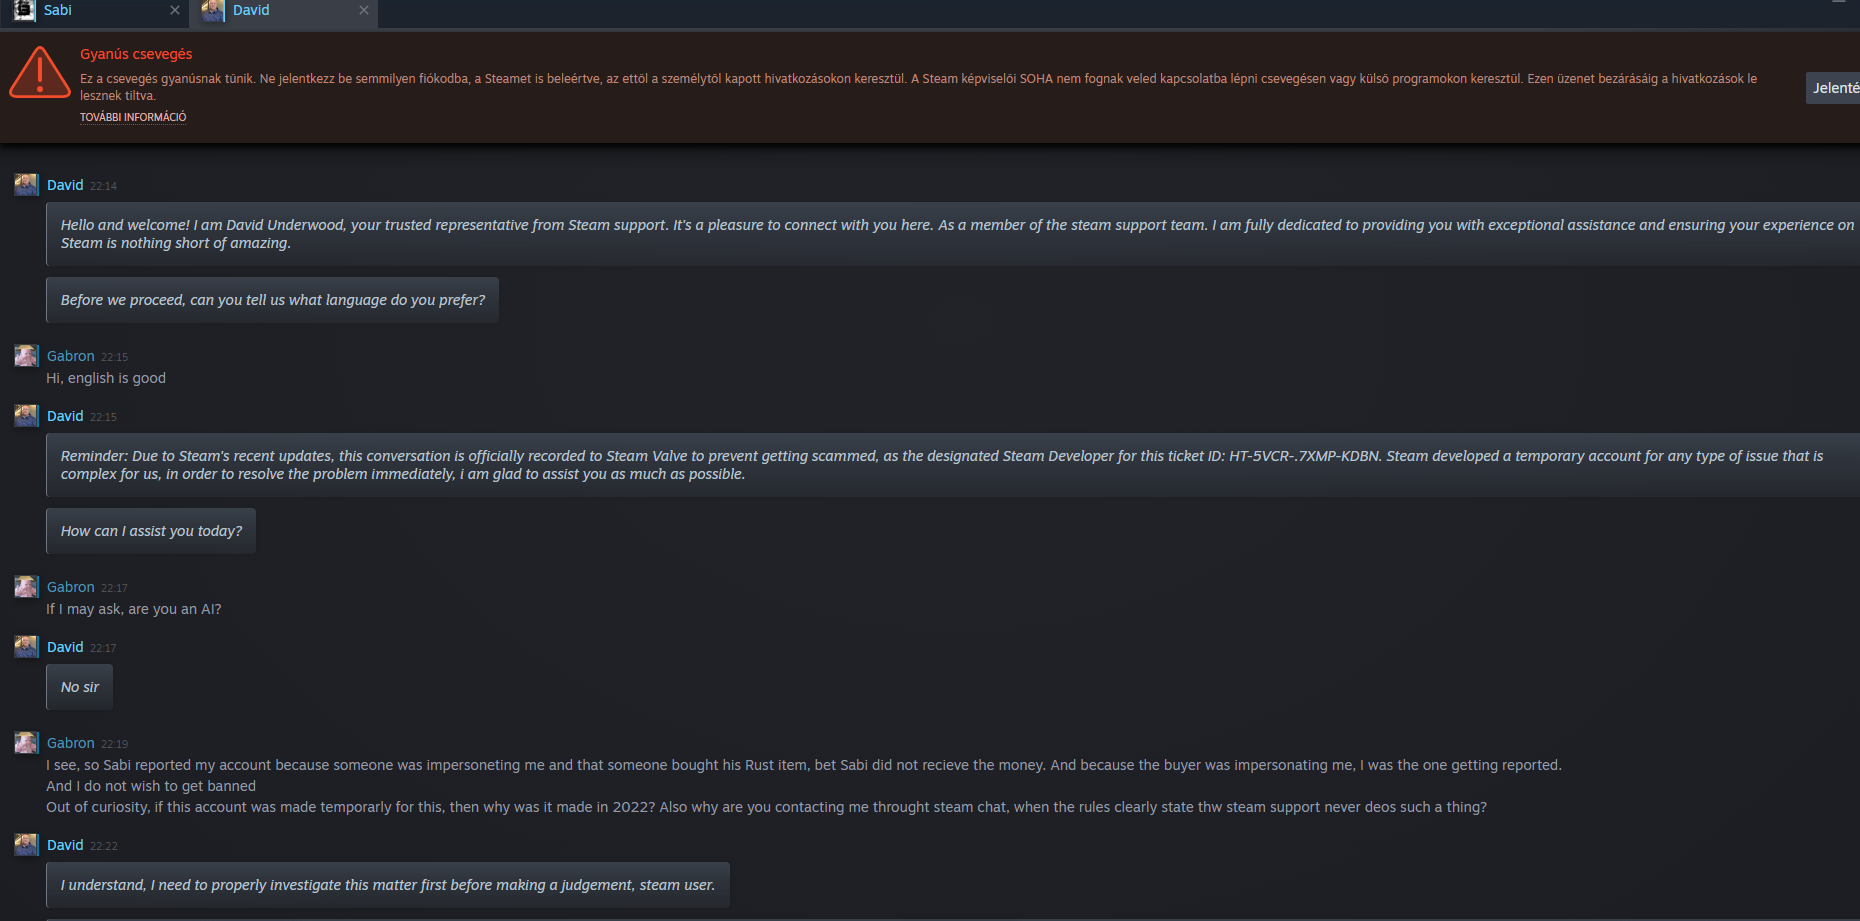
Scam? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit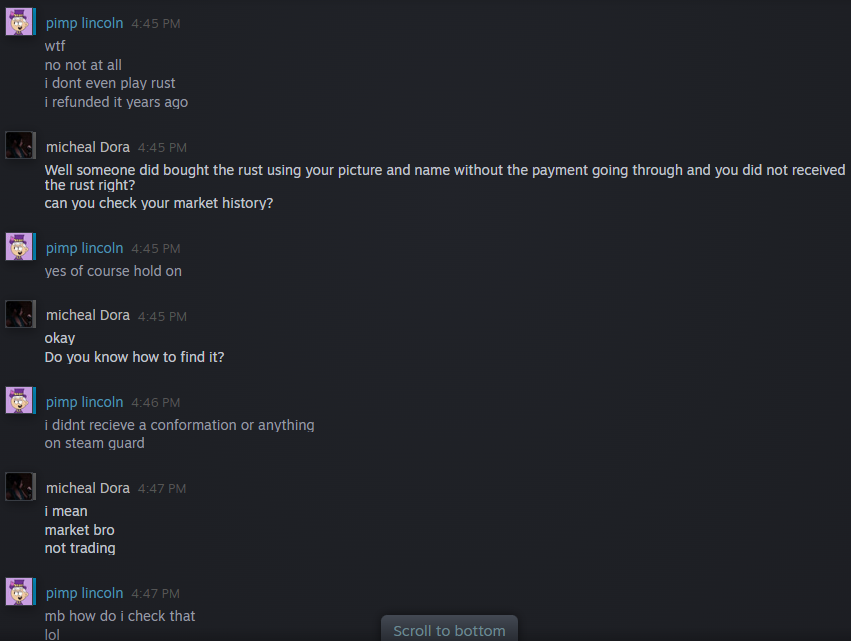
This has to be a scam, right? : r/Steam
Source: Reddit
Scammed for 800€ worth of CS2 items. Please help. : r/Steam
Source: Reddit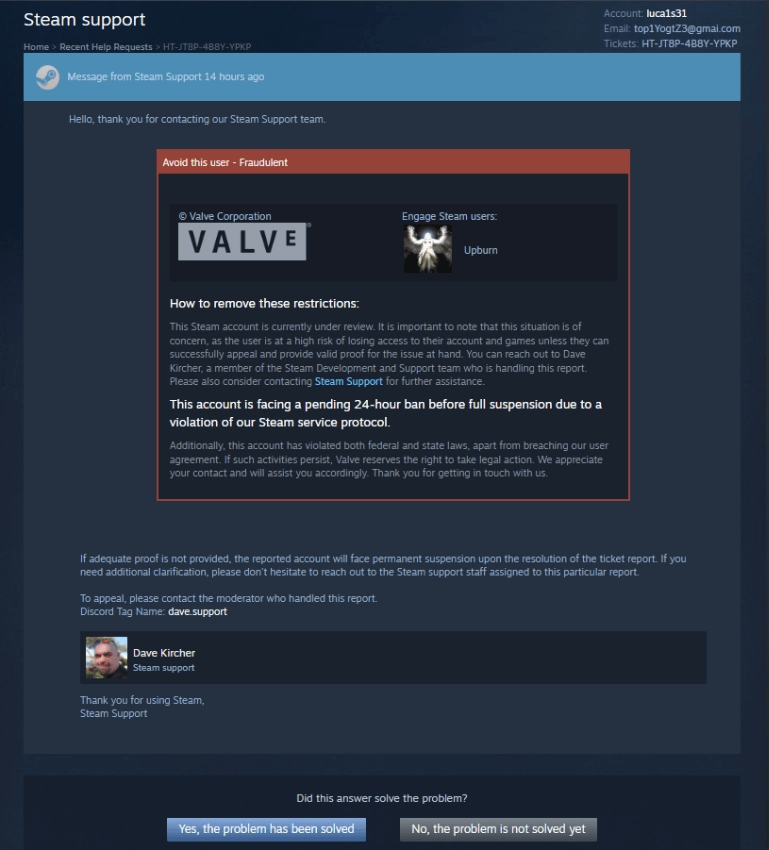
Scam attempts? : r/Steam
Source: Reddit
Scam… : r/Steam
Source: Reddit
I actually took this seriously at first, then realized its just a scam : r/Steam
Source: Reddit
Is this a scam? i think so but i'm not 100% sure as they don't fit the stereotypical fake account theme : r/Steam
Source: Reddit
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit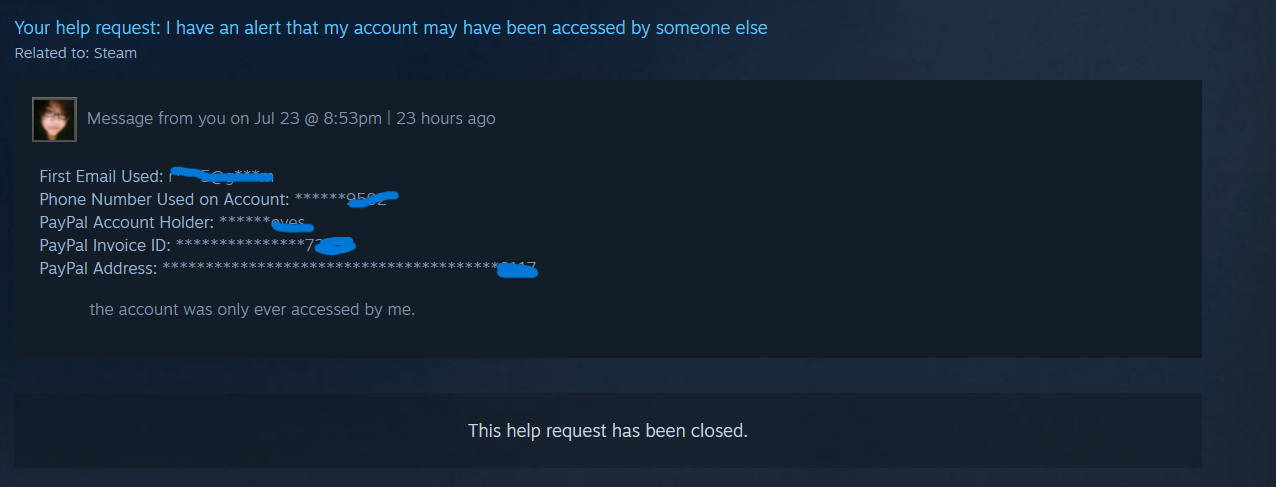
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit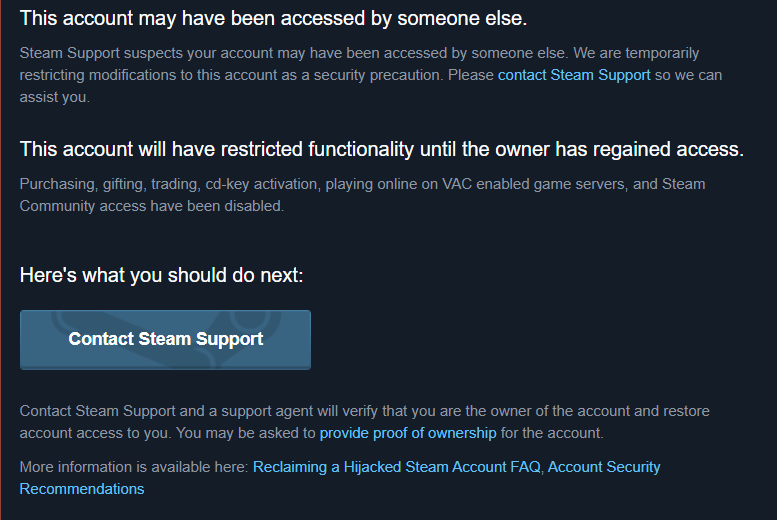
Not Sure What to do at this point. Help? Details in Comments : r/Steam
Source: Reddit
ive been getting these weird requests, any idea whats causing them and are they a breach attack? any help would be appreciated : r/Steam
Source: Reddit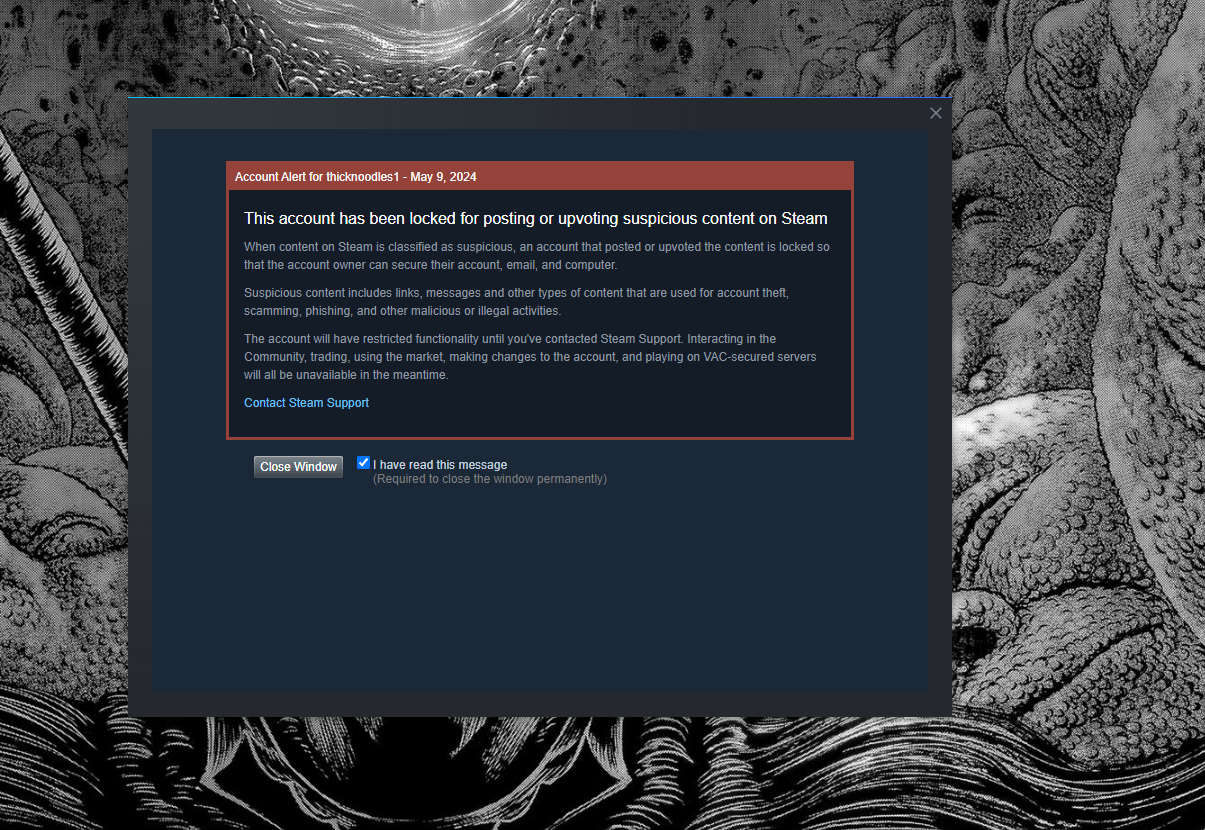
Should I be concerned about this? I've never posted or upvoted anything on Steam ever. : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit
Steam support coming through as always : r/Steam
Source: Reddit
My friend recently got his account stolen, he contacted steam support and they replied saying he needed to update the info on his ticket. When going to create or update a ticket the site is down and ...
Source: Reddit
Can anyone tell me how long is it going to be on hold? *Read Selected Text : r/Steam
Source: Reddit
I got this email yesterday, is this legit? Also my email is the same and its still the old one : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit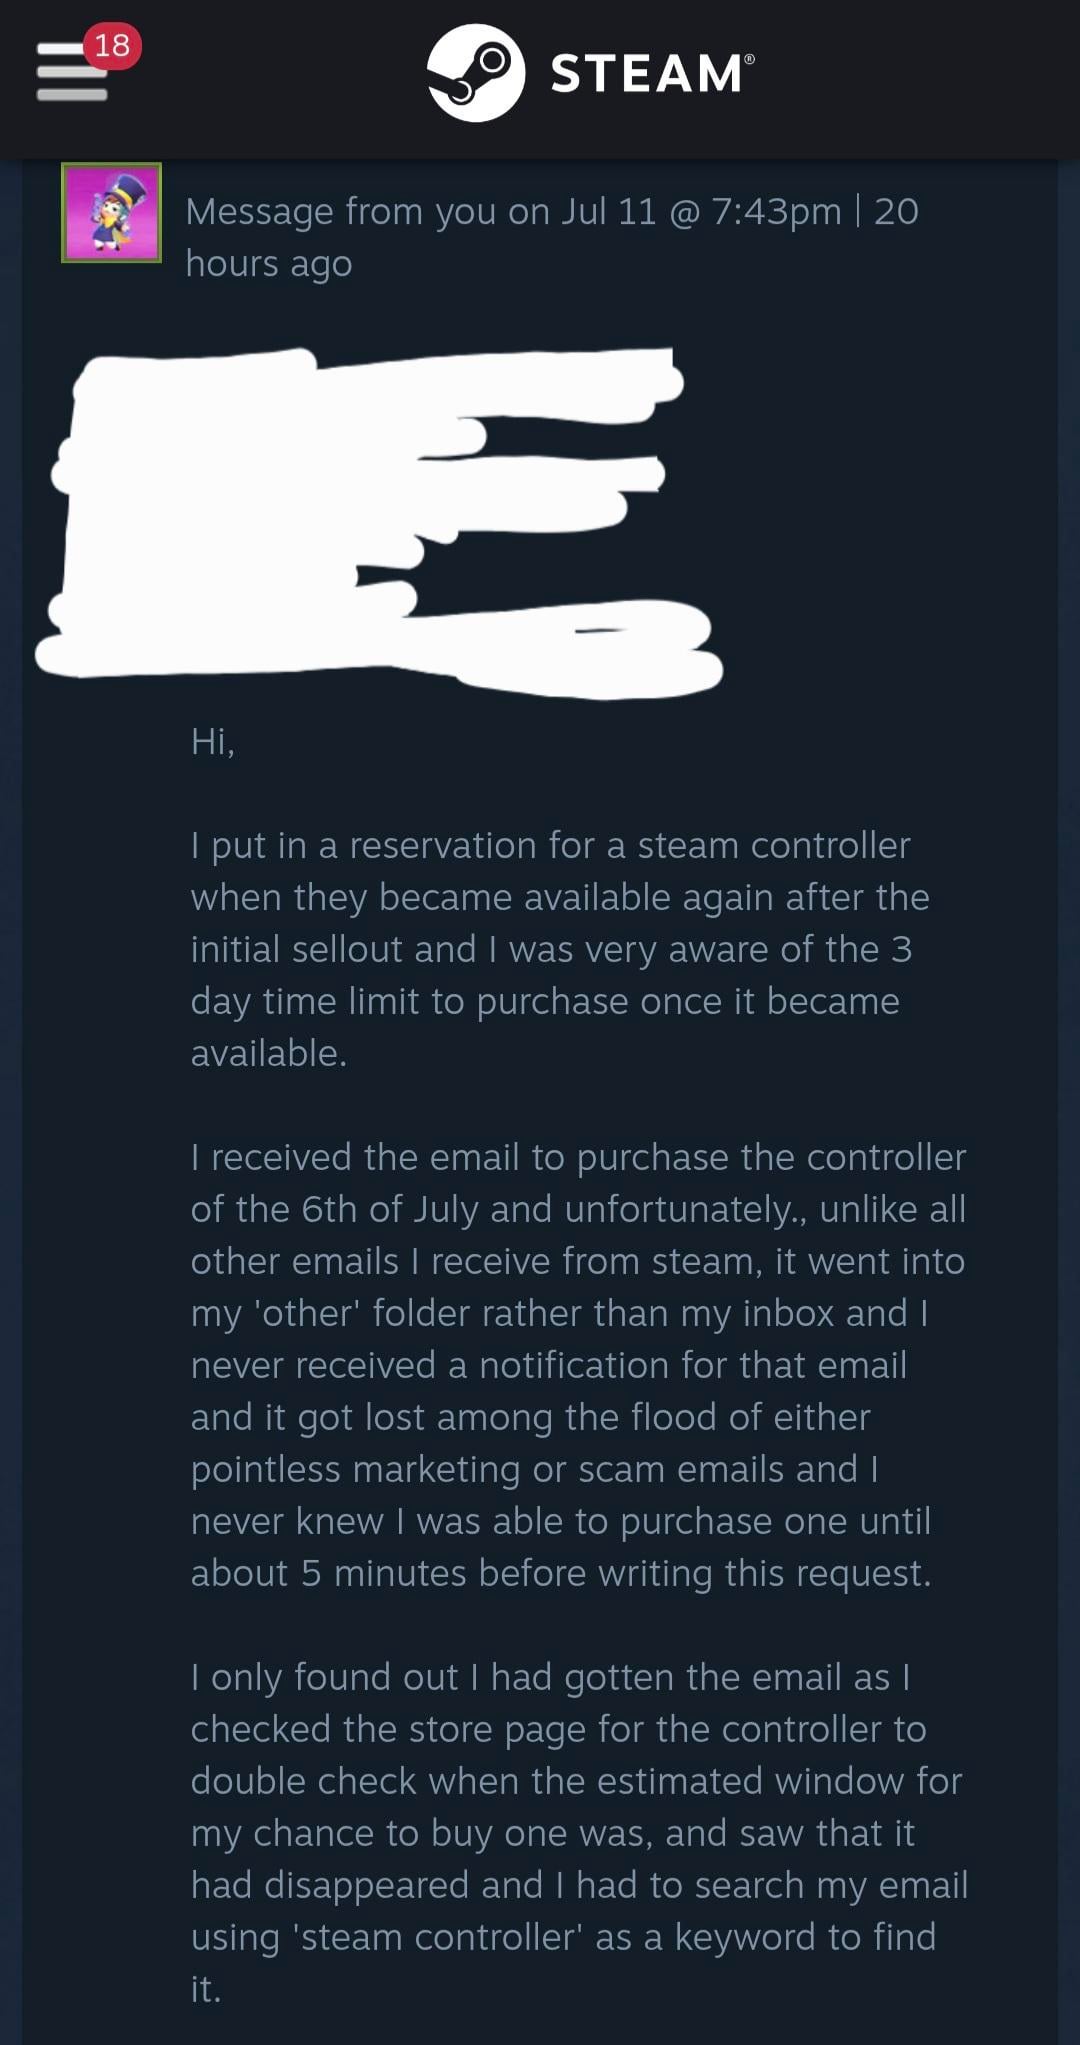
Steam support coming through as always : r/Steam
Source: Reddit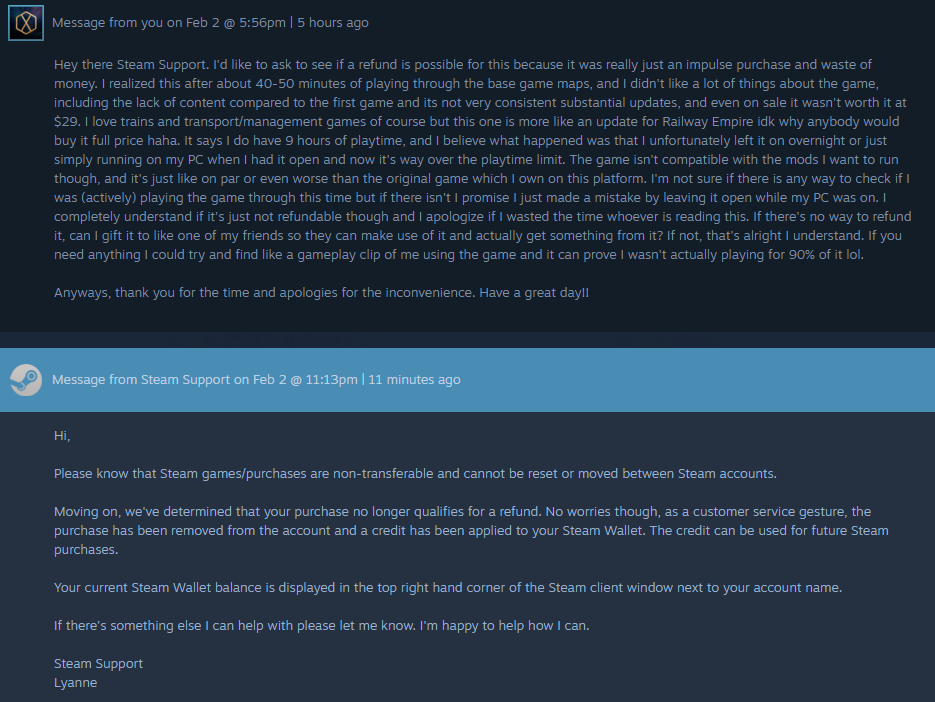
Steam Support is simply outstanding : r/Steam
Source: Reddit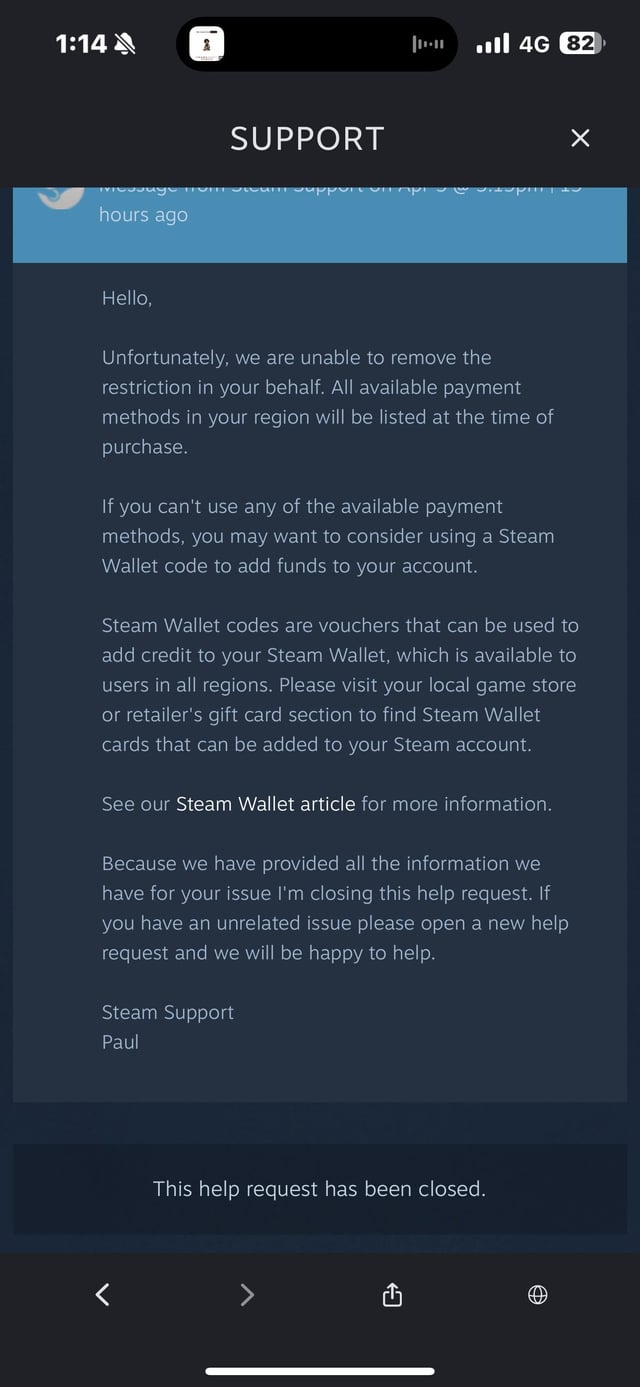
Hey anyone else faced this? : r/Steam
Source: Reddit
Wired Mail from Steam : r/Steam
Source: Reddit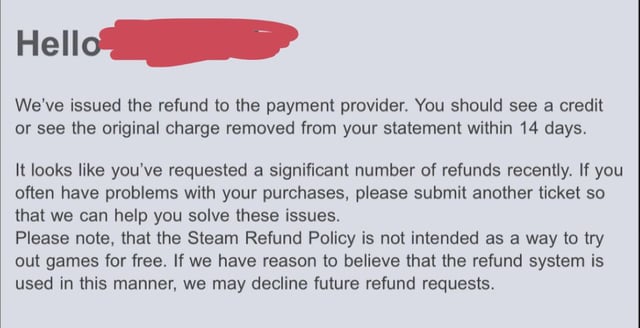
Has anyone actually had refund requests declined? : r/Steam
Source: Reddit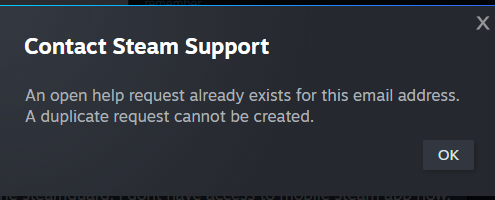
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit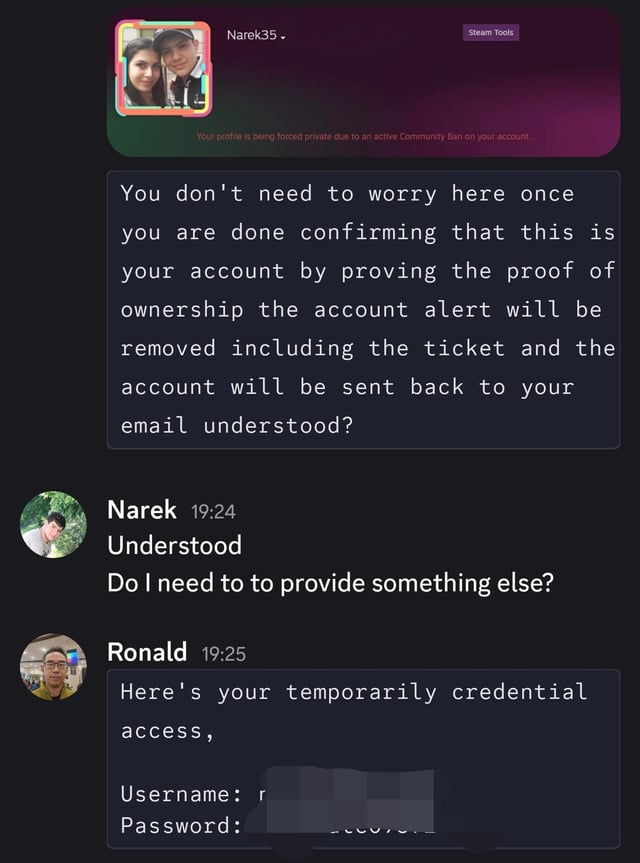
Is this normal with the Steam Support : r/Steam
Source: Reddit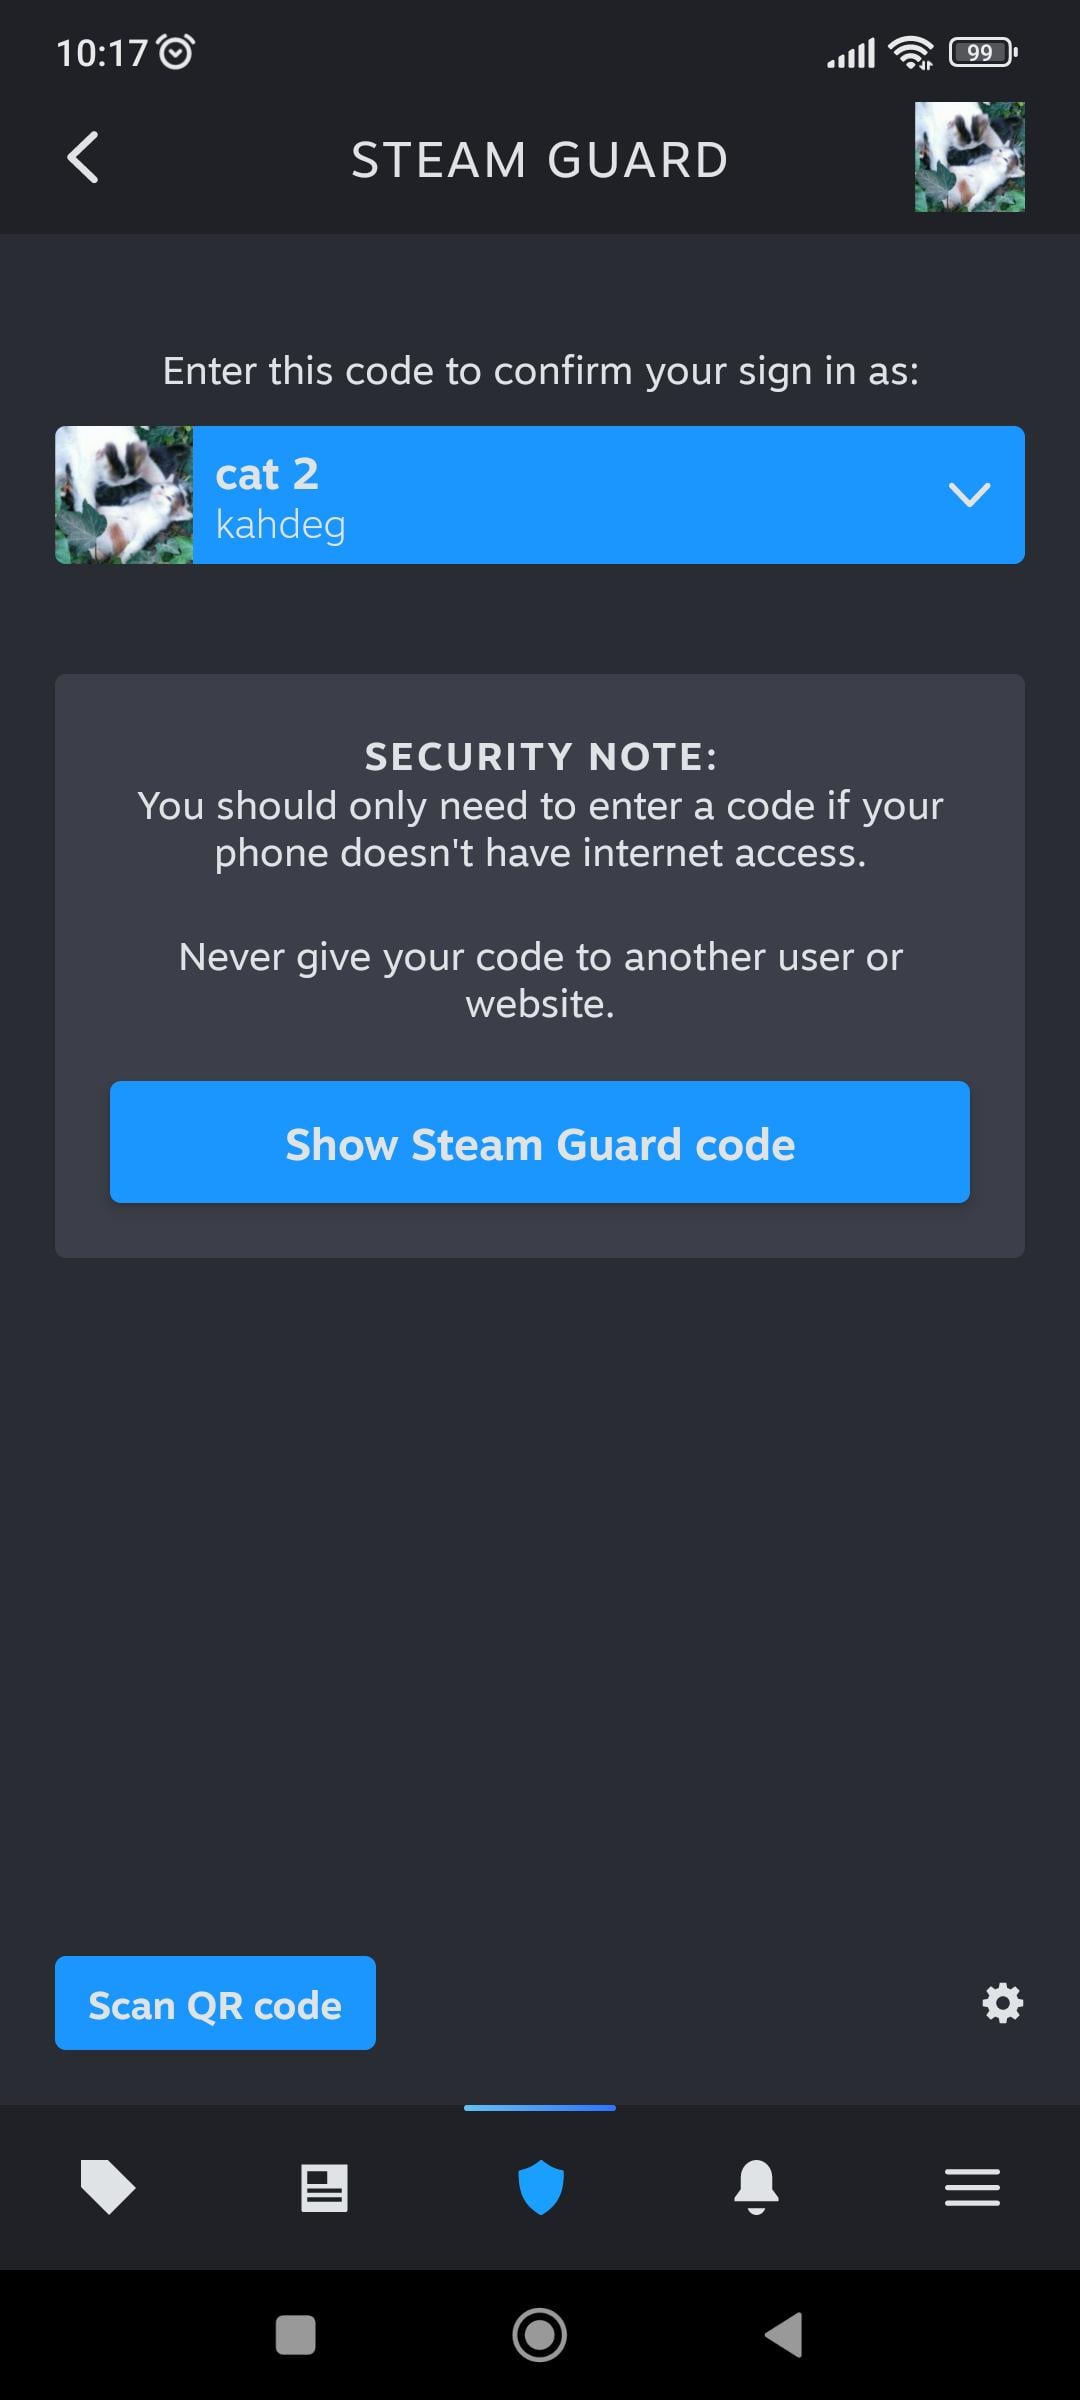
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit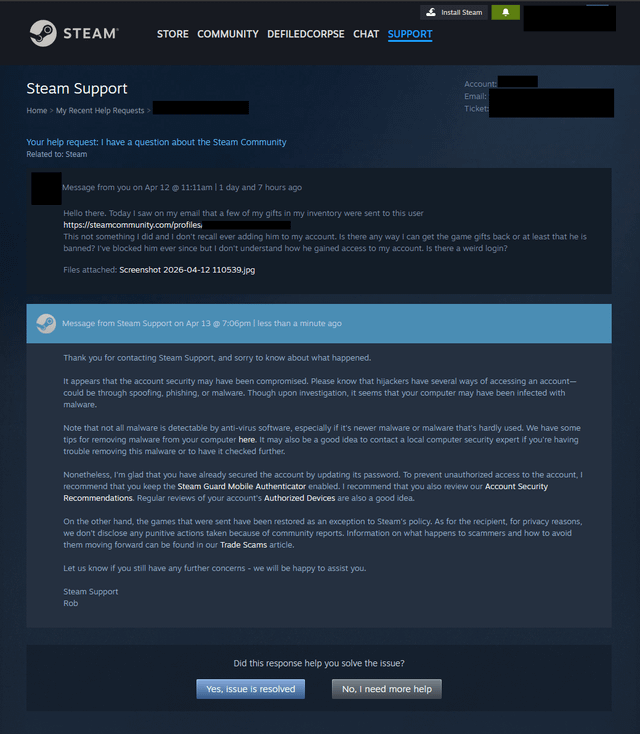
This is why Steam will always have me as a client : r/Steam
Source: Reddit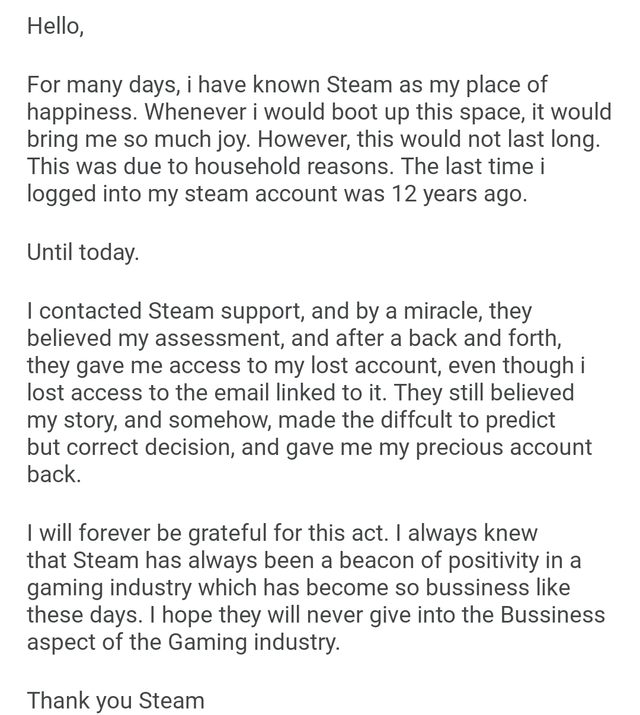
Steam did something for me, Which i will never forget : r/Steam
Source: Reddit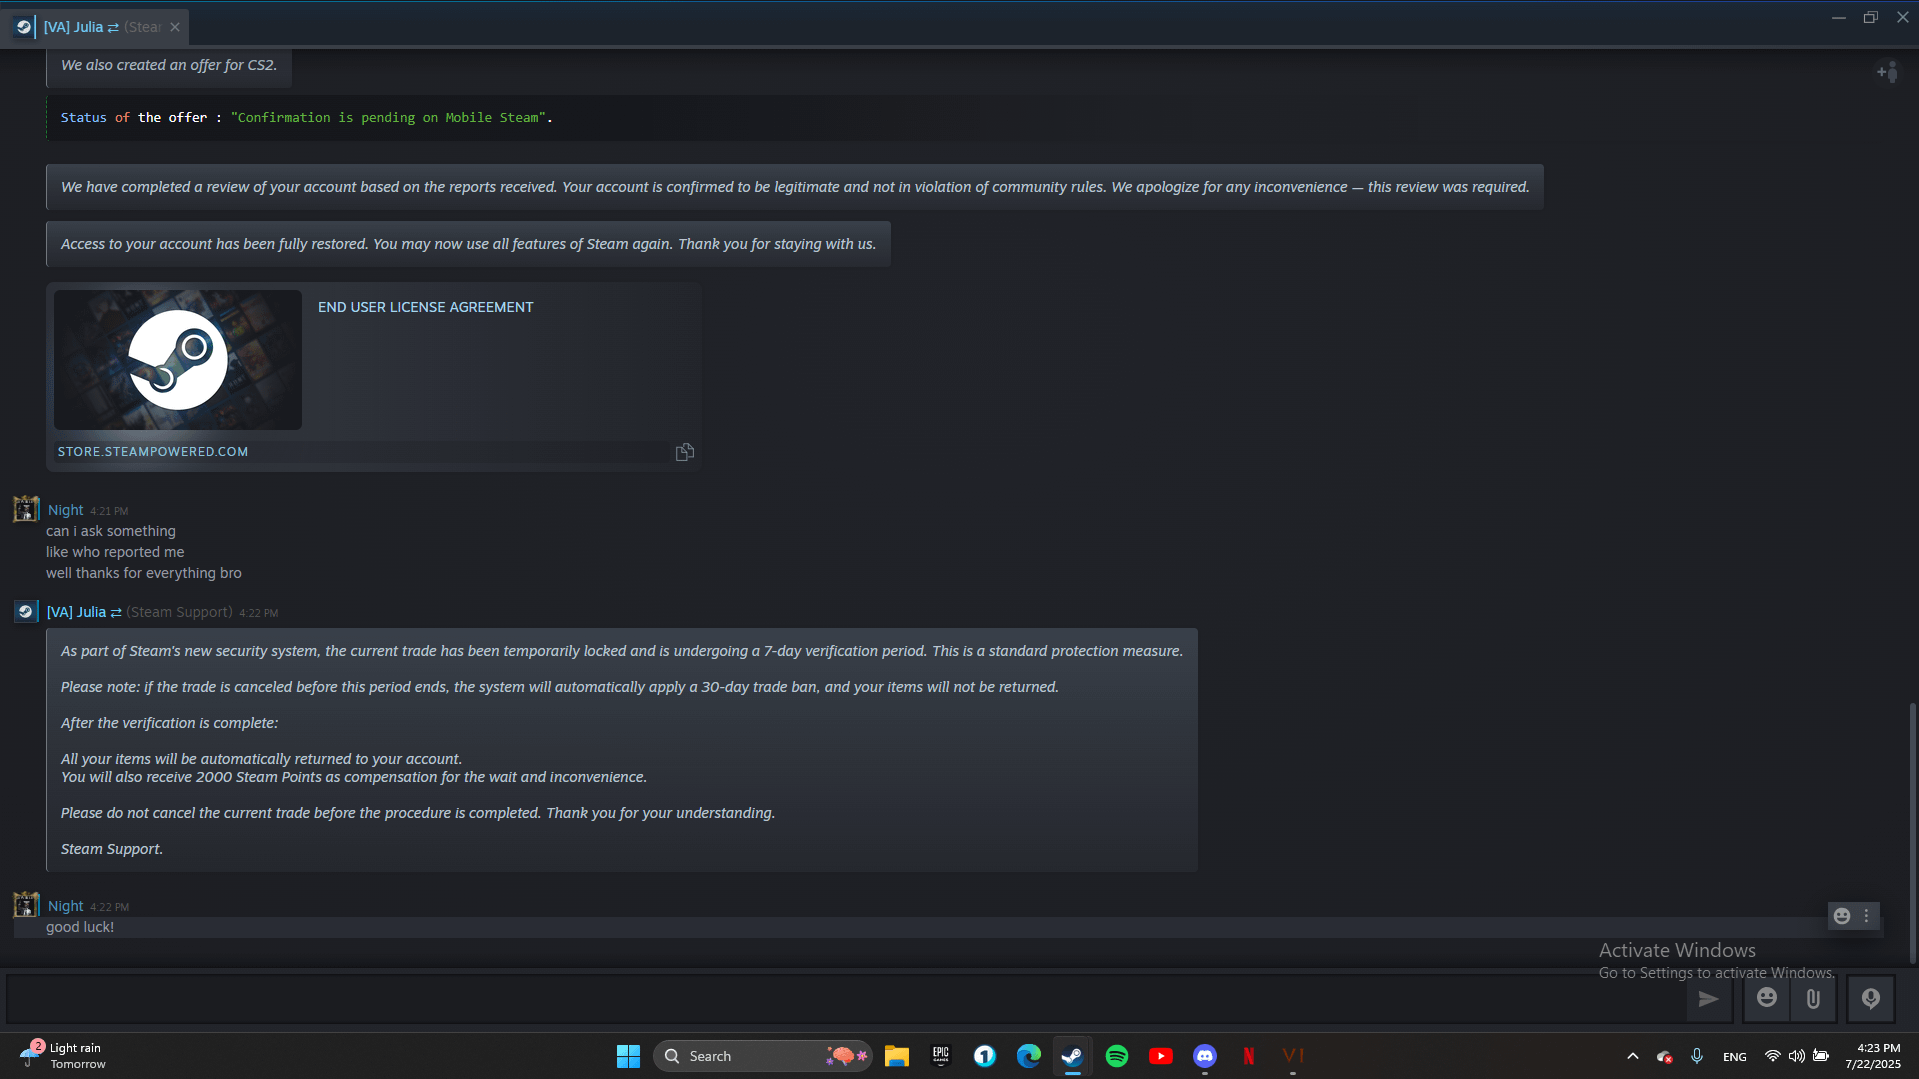
scam: [WARNING] Beware of Advanced Steam Support Scams – Don't Lose Your Items! : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit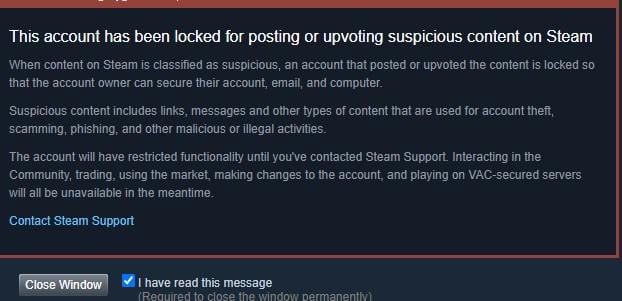
tf?, just got this message today, have not ever posted : r/Steam
Source: Reddit
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit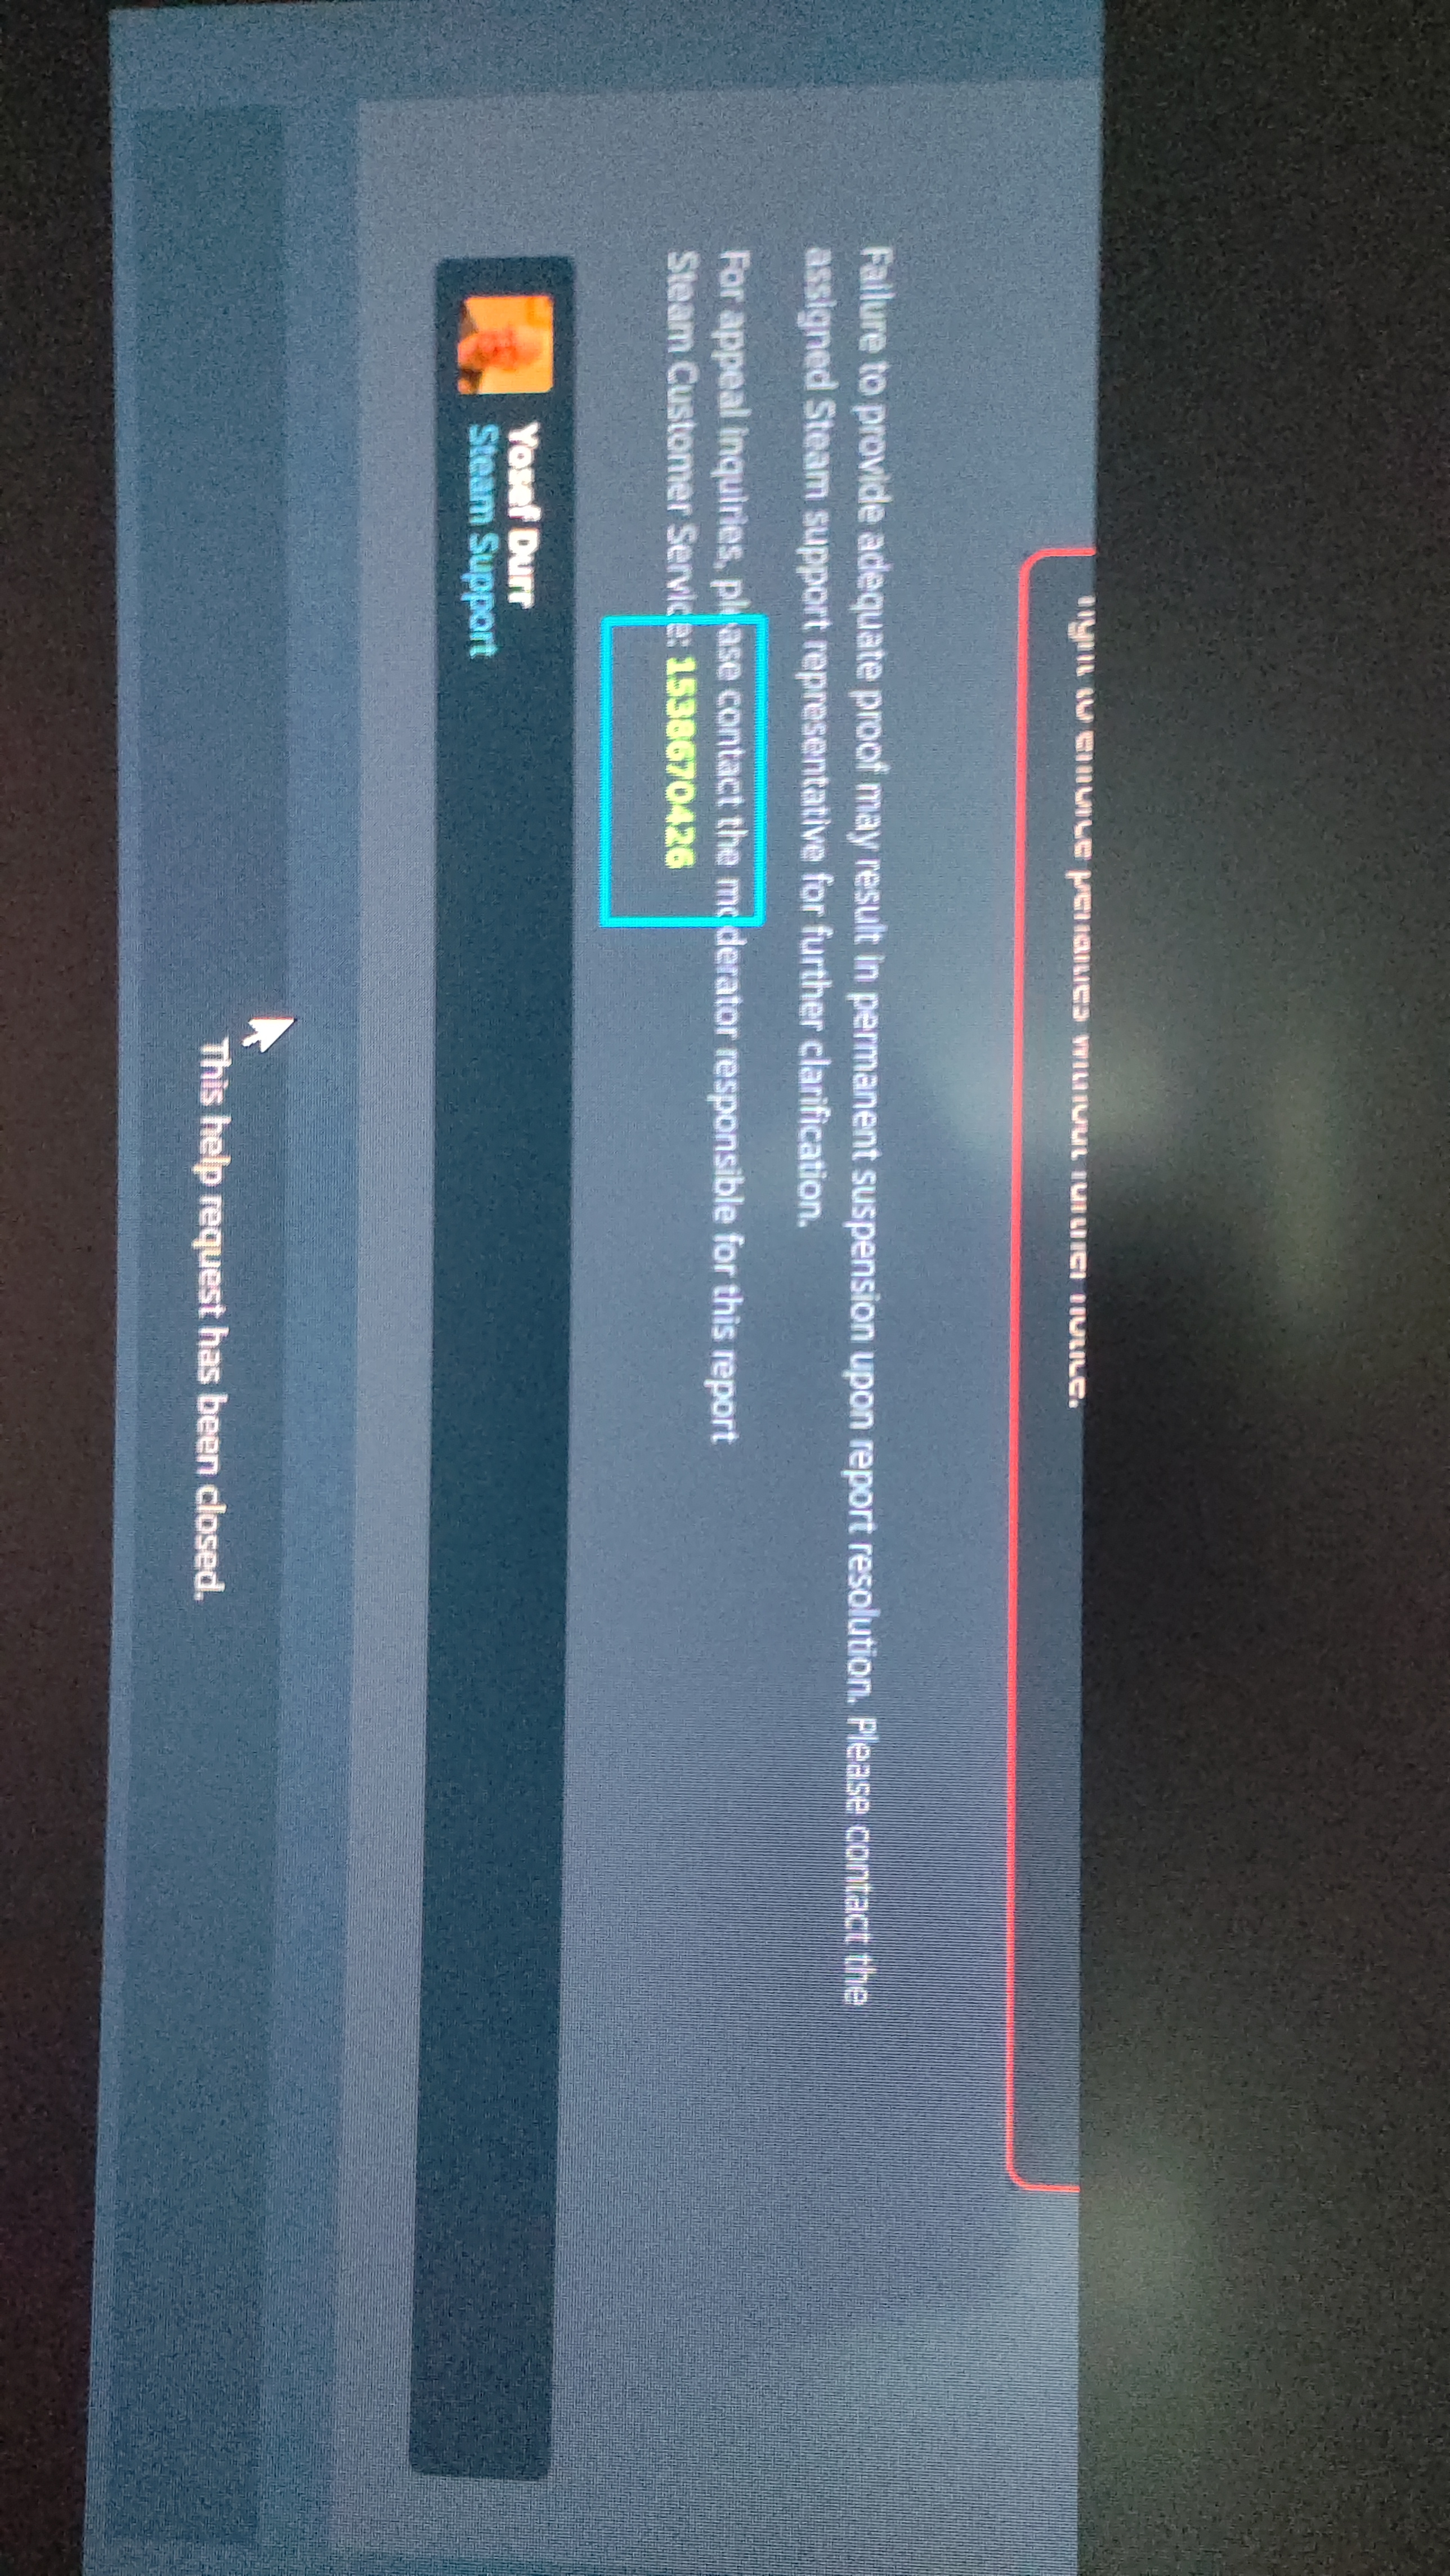
Props to Steam Support: Got my hacked account back in under 6 hours : r/Steam
Source: Reddit
Joining a family, where does this confirmation request get sent? : r/Steam
Source: Reddit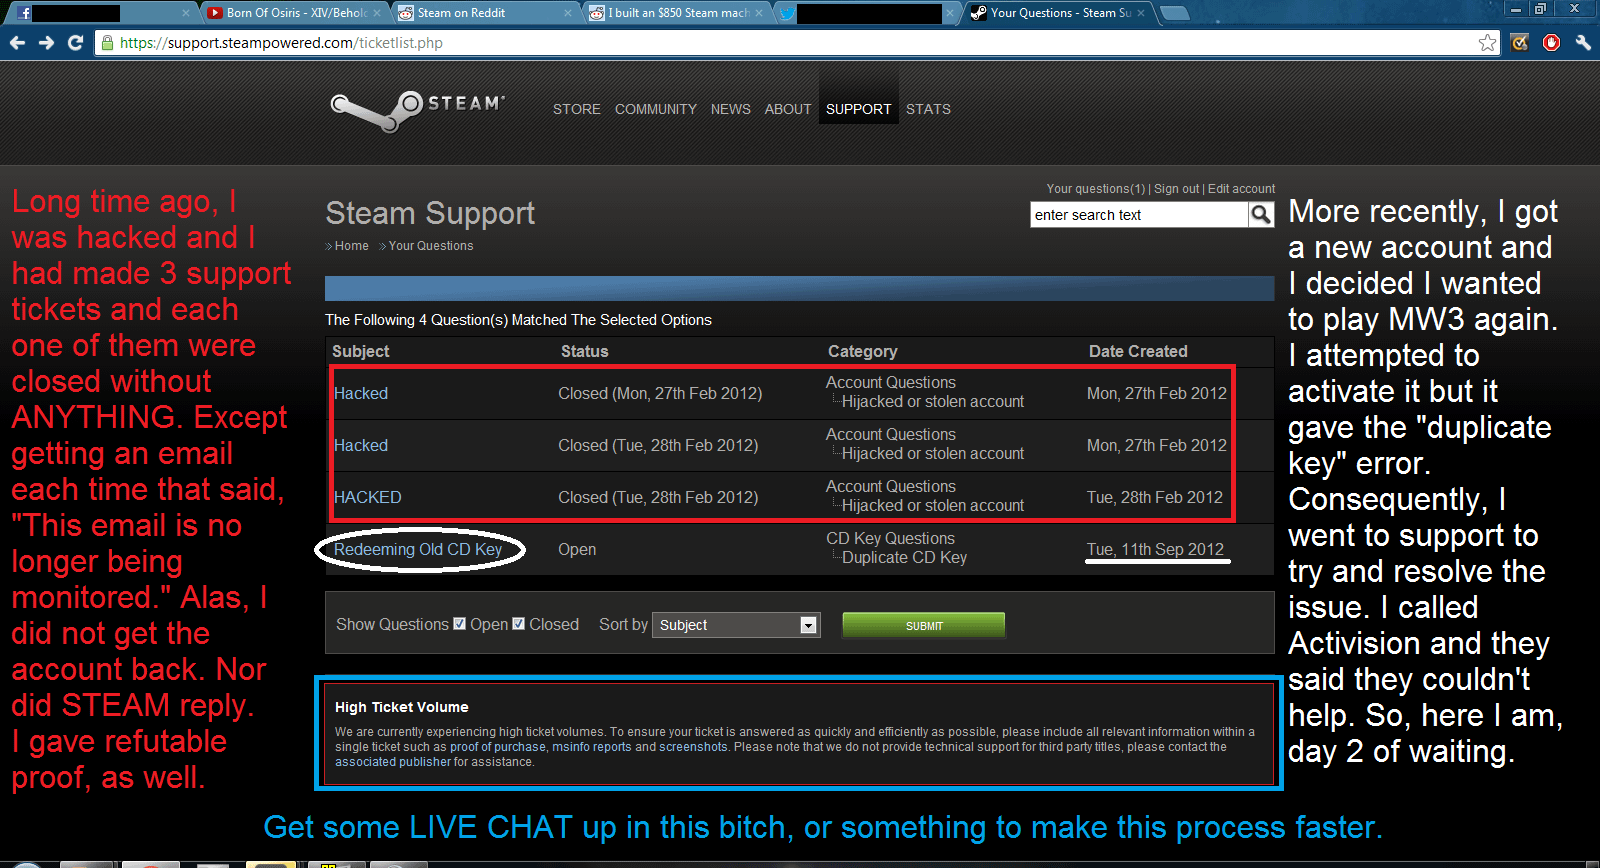
STEAM support is getting terrible. : r/Steam
Source: Reddit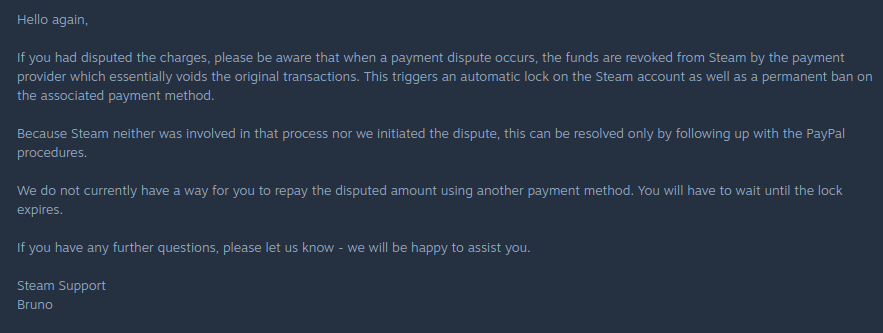
r/Steam Monthly Community Support Thread. : r/Steam
Source: Reddit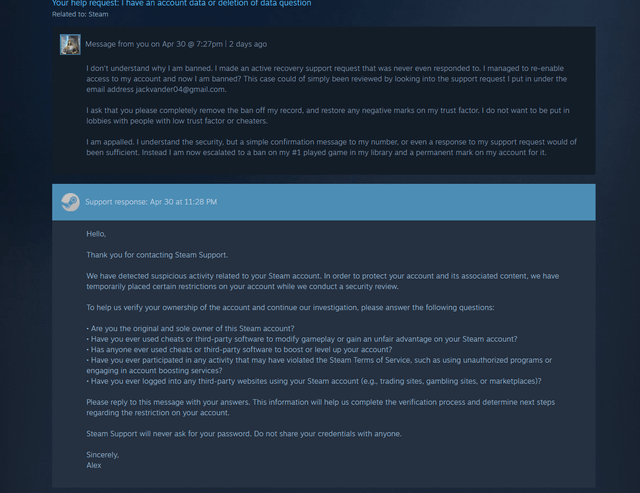
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit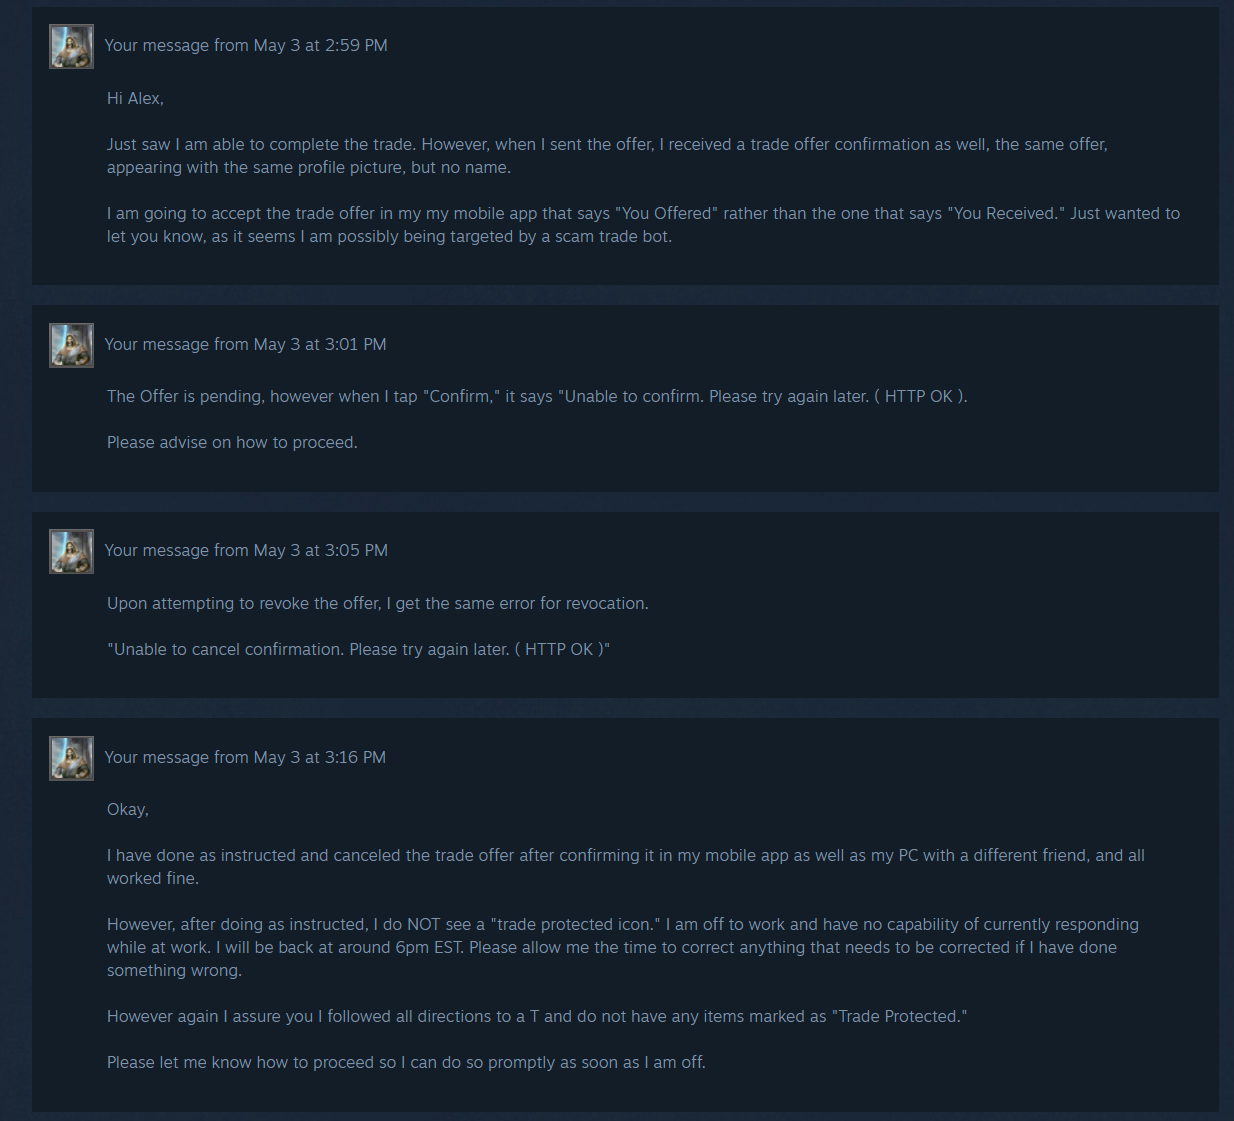
Steam Support Ticket Possibly Compromised ( HELP ) : r/cs2
Source: Reddit
Discord Steam Scam: Signs & What to Do
Source: VanishInbox
Welcome to Doll Town (@lifeindolltown) / X
Source: X
How To Contact Steam Support (Quick Tutorial)
Source: YouTube
Steam Community :: Guide :: YIIN Defense Of YIIK: A Postmodern Review; ABSOLUTE TRUTH
Source: Steam Community
Steam Community :: Guide :: Road Map To Everything (still underway)
Source: Steam Community
Ladies and Gentlemen, you’re officially Welcome to Doll Town. 🤍, https://t.co/054pxvD0Uk
Source: X
Age Check Requirement to Chat Now Live Globally - Page 3 - Announcements - Developer Forum | Roblox
Source: Developer Forum | Roblox
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit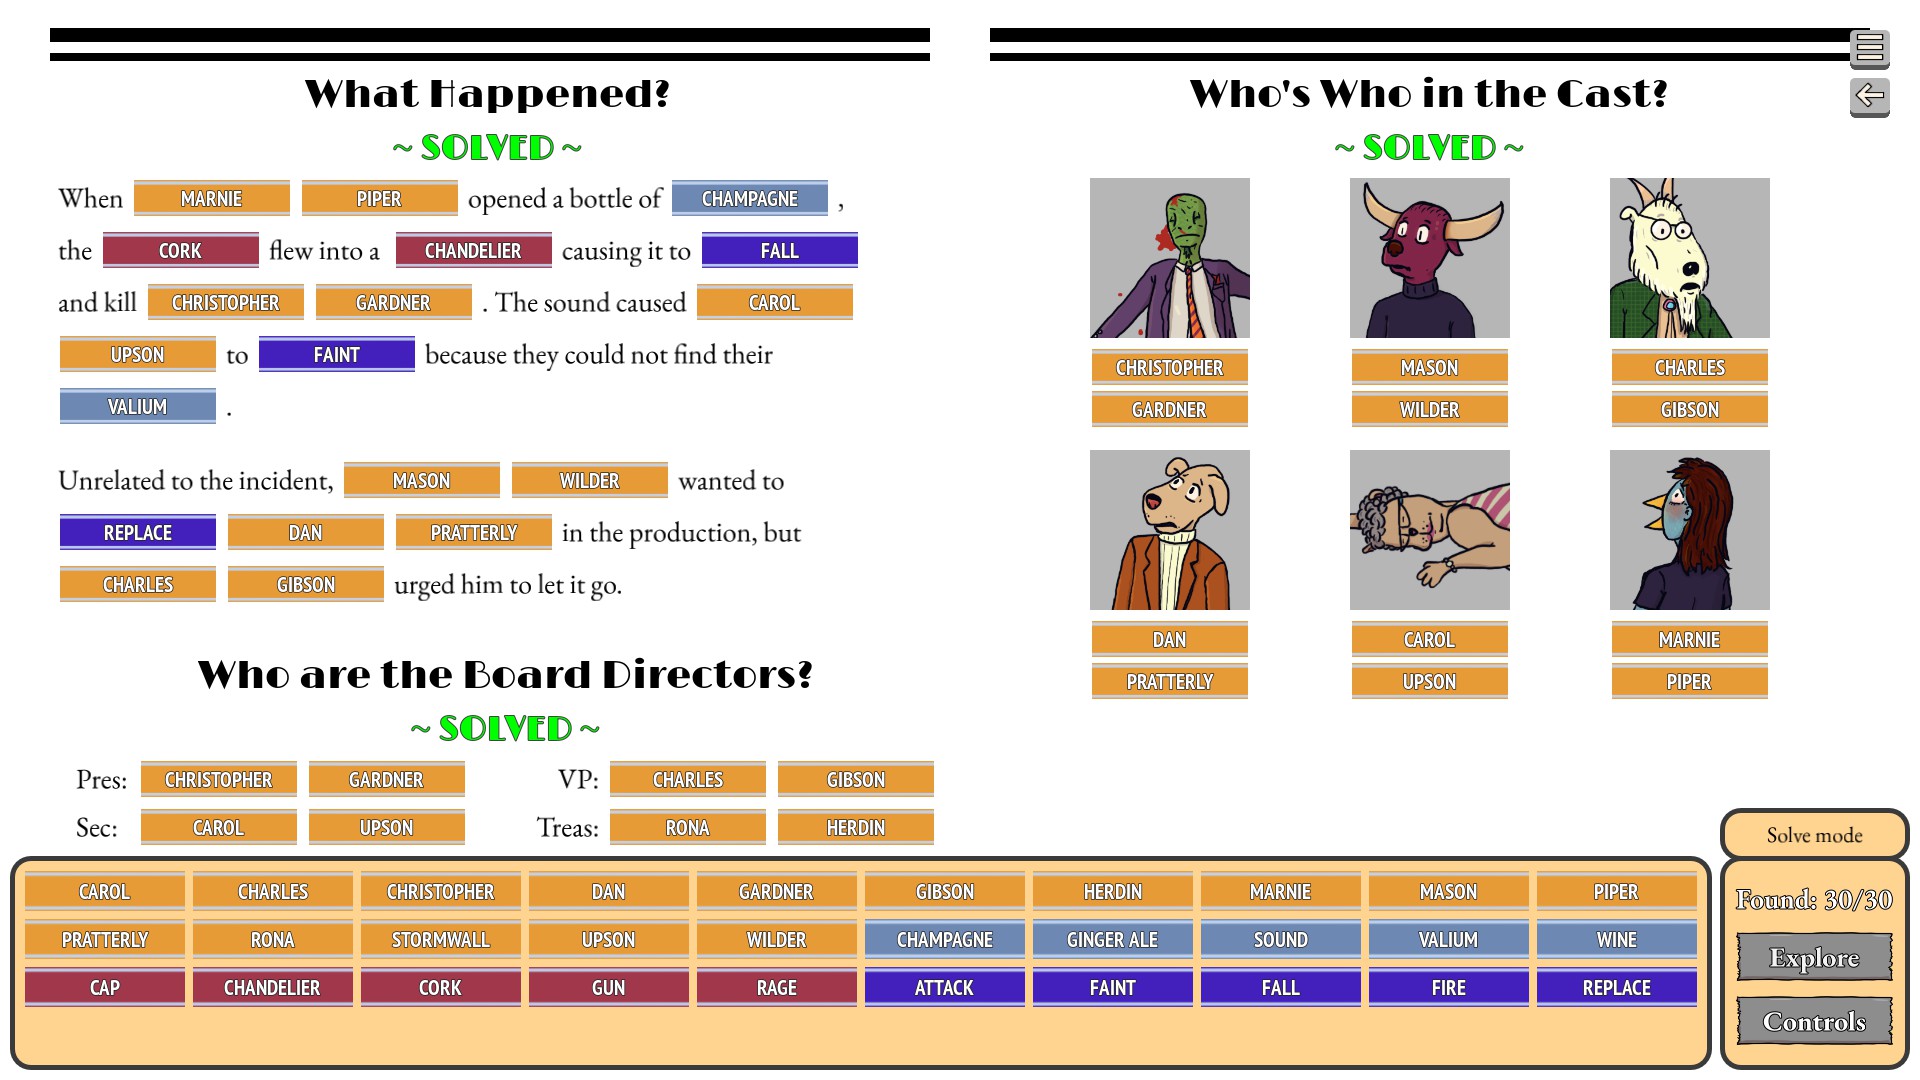
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
The fights did last around 17 minutes each though... : r/CalamityMod
Source: Reddit
Steam Community :: Guide :: Murder at the Birch Tree Theater - Hint Guide
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
The Game Awards 2016 : r/Steam
Source: Reddit
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Comunidade Steam :: Black Squad
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam-fællesskab :: Guide :: Guide for Moon [2020 updated]
Source: Steam Community
Steam Community :: Guide :: General Tips and Hard to Find Information
Source: Steam Community
Steam-Community :: Guide :: Guide for Origins [2020 updated]
Source: Steam Community
Thoughts about the game (Spoiler heavy) :: True Fear: Forsaken Souls Part 2 Allgemeine Diskussionen
Source: Steam Community
Steam Community :: Guide :: Easter Eggs
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Сообщество Steam :: Black Squad
Source: Steam Community
Crashing after certain enemies :: GRANDIA II HD Remaster General Discussions
Source: Steam Community
Сообщество Steam :: Black Squad
Source: Steam Community
Part2 of: I got low priority after only 4 games. This time, Steam support provided me the match ID : r/DotA2
Source: Reddit
Haunted Arcade bei Steam
Source: Steam
Steam Community :: Guide :: Card Tier List and Effectiveness
Source: Steam Community
Haunted Arcade bei Steam
Source: Steam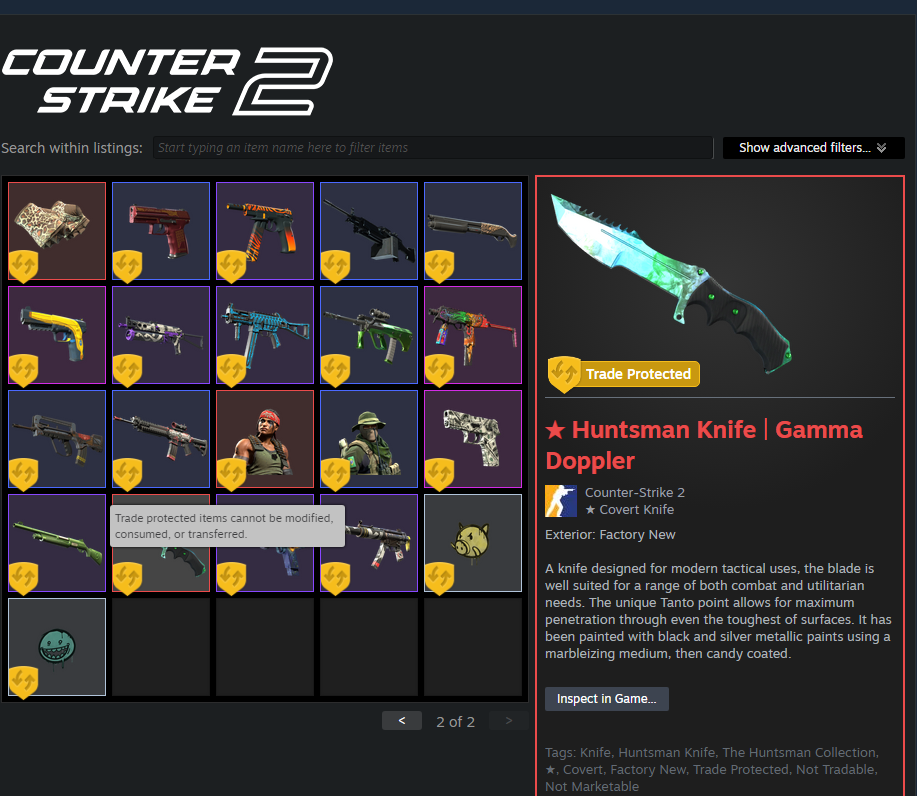
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit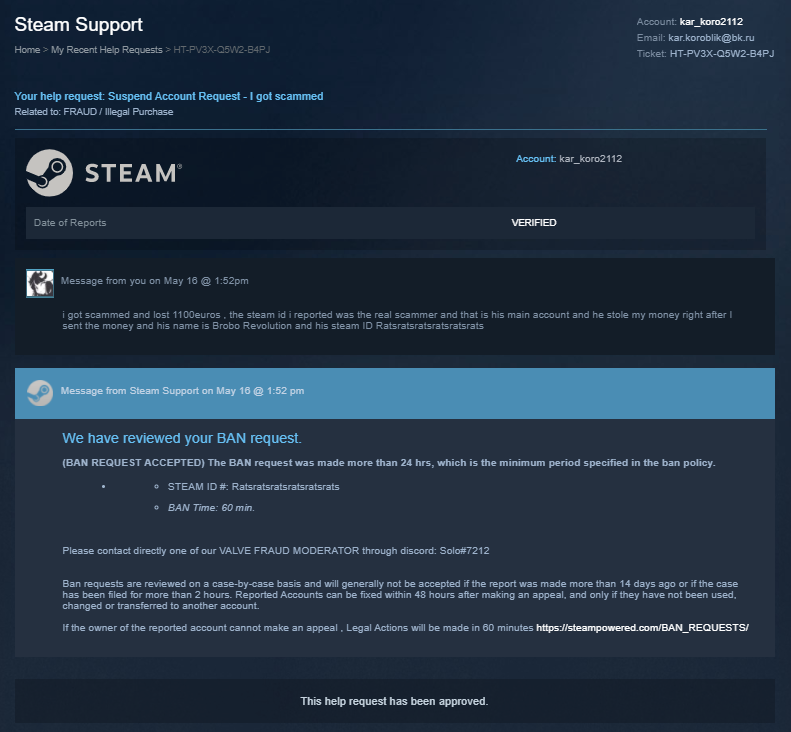
Is this a real message from steam support? : r/SteamScams
Source: Reddit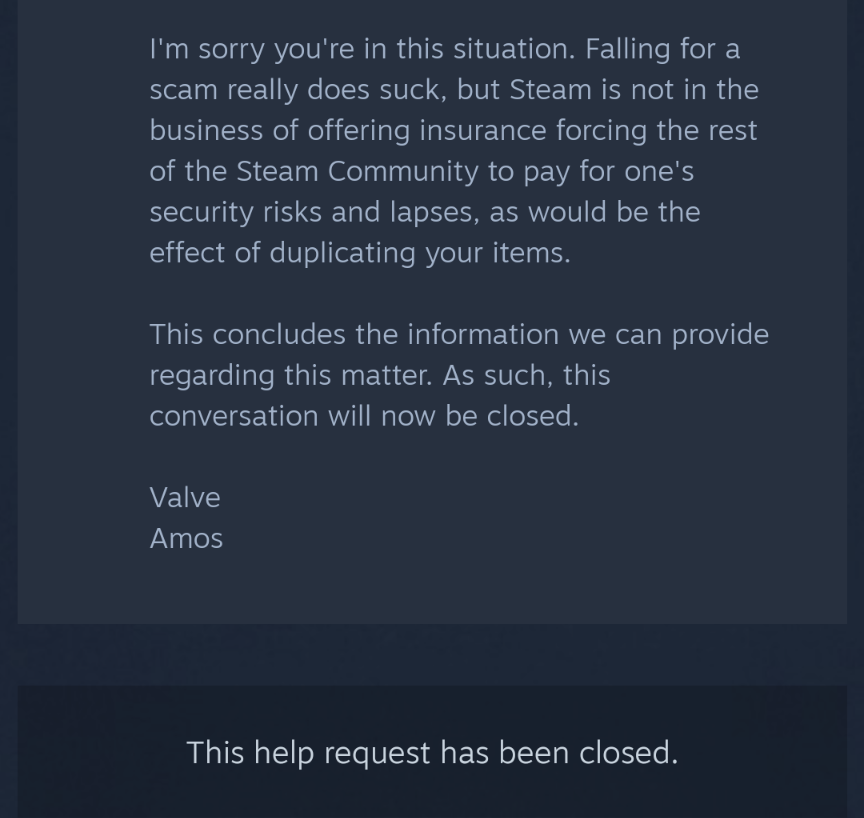
I was in contact with Steam Support for days because my account was hacked and they stole all of my items and this was their final response before closing my ticket after
Source: Reddit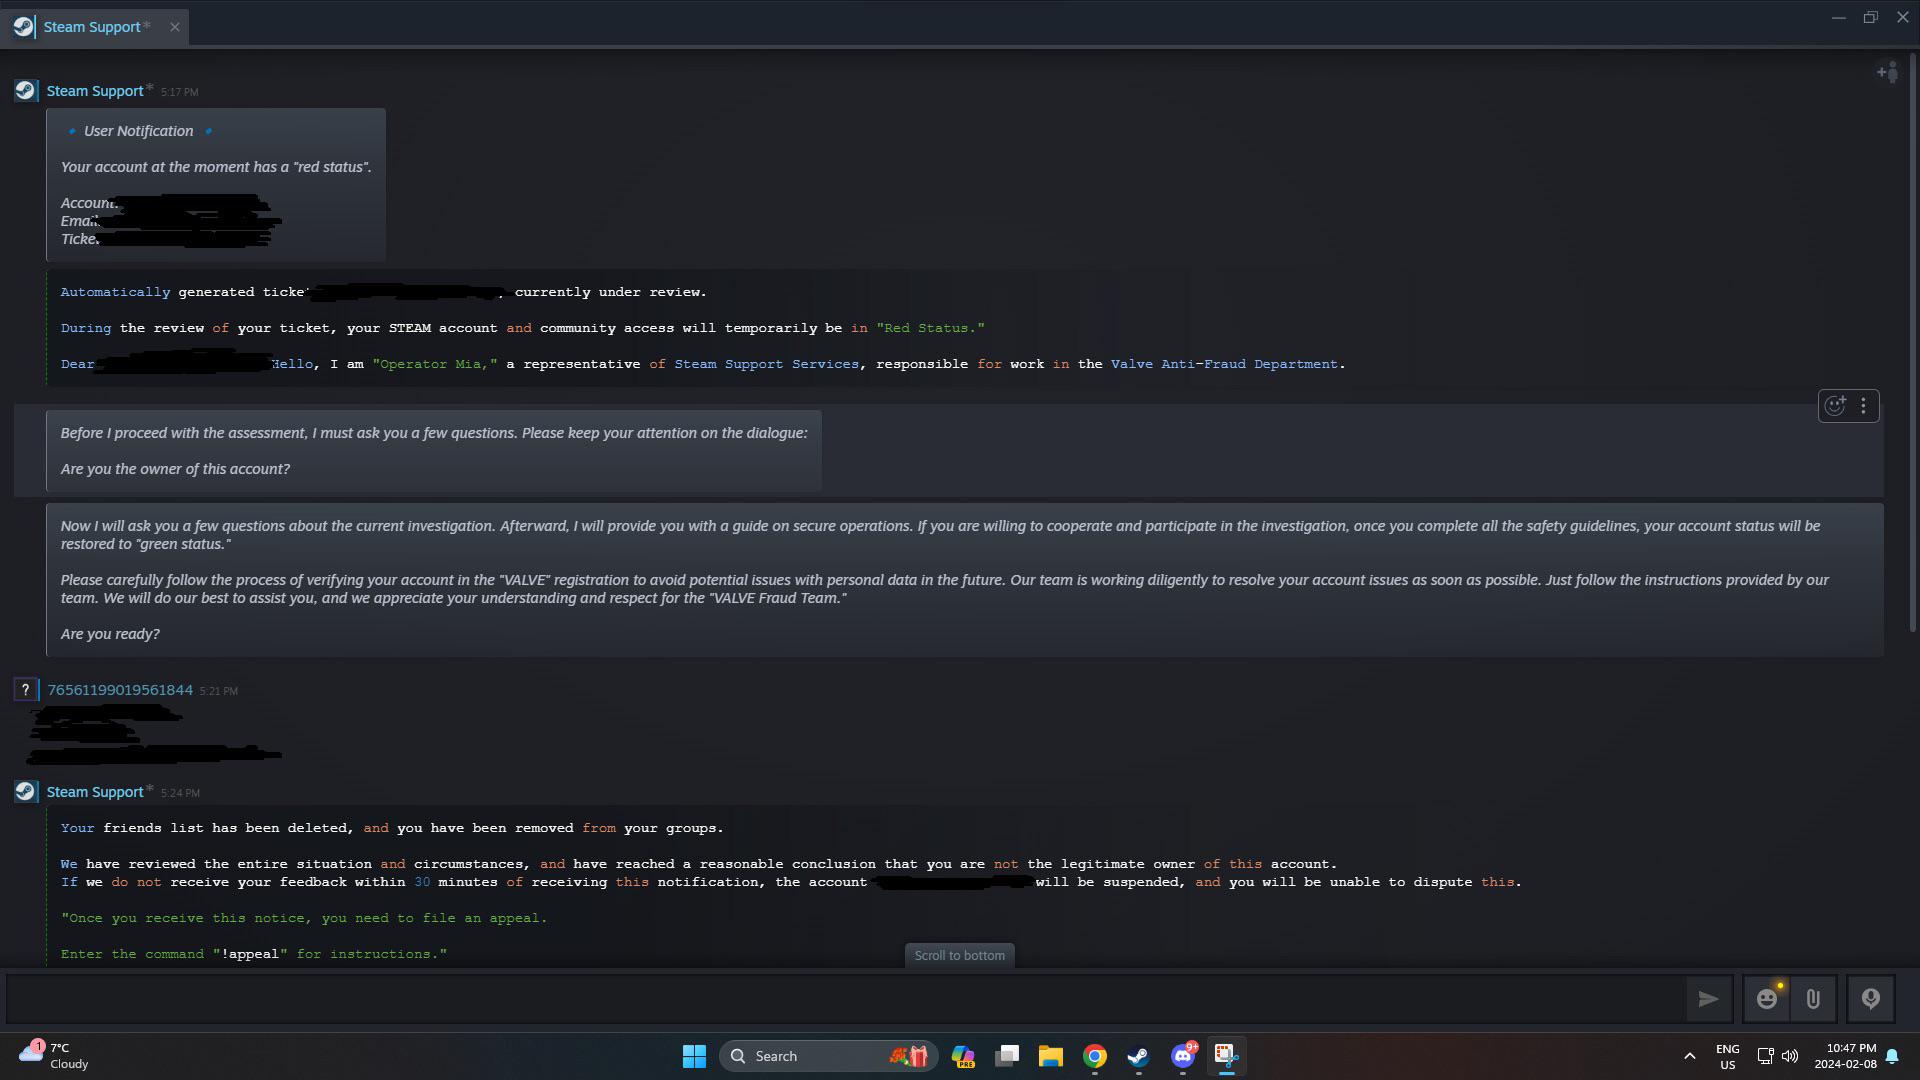
Real message from steam support? : r/SteamScams
Source: Reddit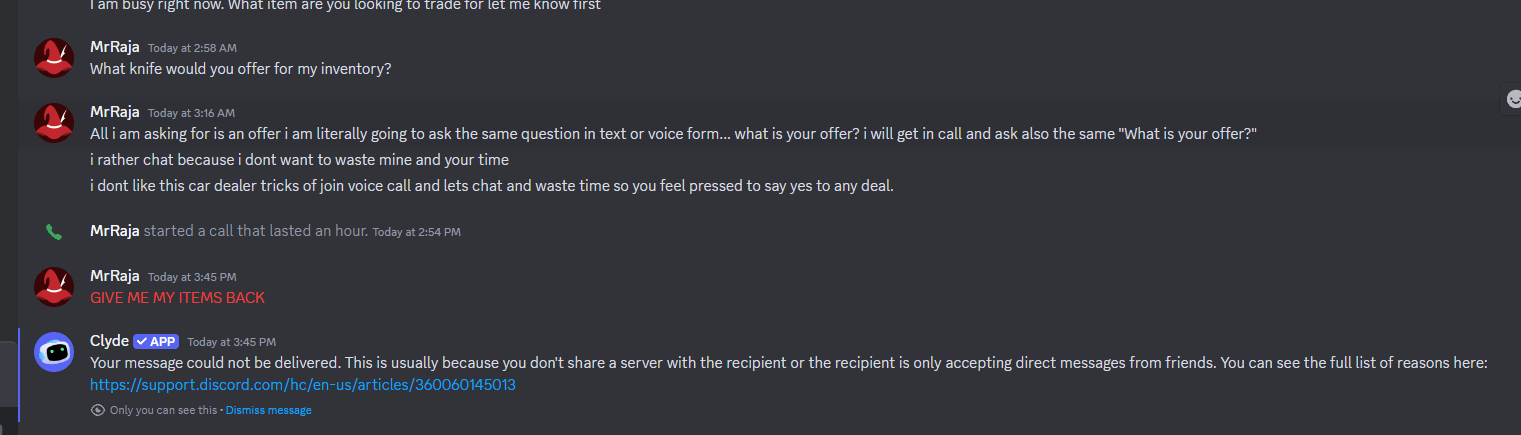
It finally happened to me... i lost my knife and many more items... I hope Steam Support returns them to me. : r/SteamScams
Source: Reddit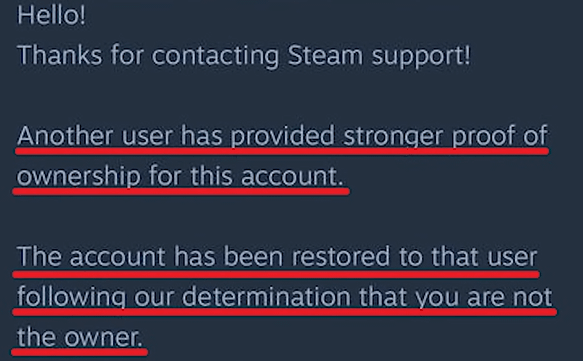
Steam support is stealing accounts again. : r/cs2
Source: Reddit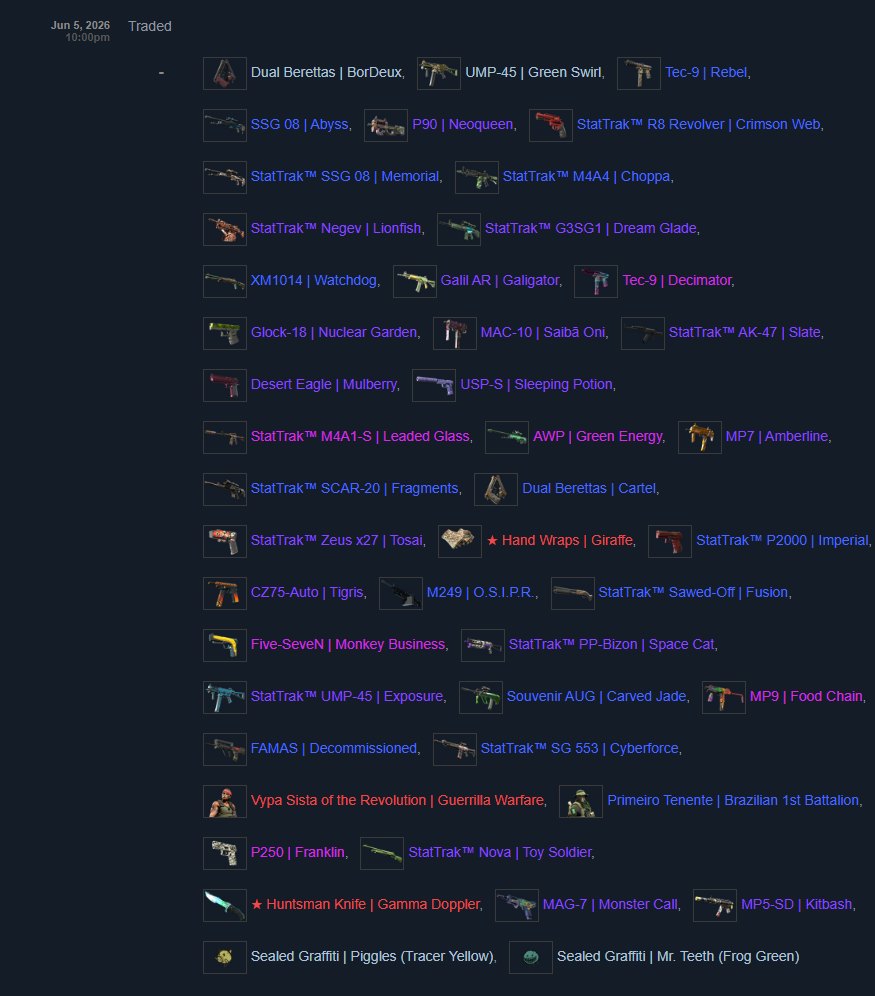
scam steam support nuked my cs2 inventory? : r/SteamScams
Source: Reddit