Werkversie Het is nog geen 14 oktober — maar we zijn al aan het publiceren. Beschouw dit als een concept. Volledige versie met vertalingen en regelgevingsdocumenten wordt gepubliceerd 14 oktober 2026. — tot de definitieve release Lees het manifest ▾

We publiceren niet één onderzoek. We splitsen ons grootschalige project op in drie afzonderlijke vectoren — drie verschillende sporen, elk met een eigen vorm, doelgroep en bewijsstandaard. Wat je nu leest, is er één van. Dit is een conceptversie. Sommige feiten die hier worden genoemd, zullen we zelf betwisten en het tegendeel bewijzen — waaronder de gebeurtenissen van 2023 en bepaalde verbanden die we volledig willen documenteren. We laten het materiaal ongewijzigd, zodat u het kunt verifiëren en uw eigen conclusies kunt trekken.

Op 14 oktober 2026 zal de definitieve versie — inclusief vertalingen — gelijktijdig bij maximaal tien regelgevende instanties worden ingediend. Wij zijn ervan overtuigd dat zij ons werk, dat volledig is gebaseerd op openbare bronnen en ondersteund wordt door gedocumenteerd bewijsmateriaal, de moeite waard zullen vinden.

Wij stellen

De gebruiksvoorwaarden van Steam vormen geen gebruikersovereenkomst. Ze zijn een juridisch bolwerk dat is opgericht om Valve te beschermen — tegen toezichthouders, tegen gebruikers die het onrechtmatig uitsluit, en tegen slachtoffers van diefstal aan wie is verteld dat er geen beroepsmogelijkheid is en geen procedure bestaat.

Wij stellen

Steam is van mening dat wetten kunnen worden gekocht met advocaten die zo duur zijn dat ze bewijsmateriaal kunnen vervalsen. We hebben vastgelegd wat die advocaten met het bewijsmateriaal hebben gedaan.

Wij stellen

Steam heeft automatisering niet alleen getolereerd. Het heeft de bibliotheken, de API’s en de sessie-infrastructuur gepubliceerd — de volledige technische toolkit die nodig is om een botfarm op grote schaal te laten draaien. Het automatiseringsecosysteem is gebaseerd op de eigen technische ontwikkeling van Valve, die onder een andere naam wordt verspreid.

Wij stellen

De abonneeovereenkomst van Steam verbiedt uitdrukkelijk commerciële automatisering en marktplaatsen van derden. Elke skinmarkt en gokactiviteit die gedurende de gehele geschiedenis van Steam werd geëxploiteerd, maakte gebruik van de API’s van Valve, het sessiesysteem van Valve en de OpenID-relay van Valve. Steam is niet het slachtoffer van dit ecosysteem. Steam is de architect ervan.

Wij stellen

Elke diefstal, elke voorraadverduistering, elke vorm van API-fraude op het platform — de hoofdoorzaak ligt in de architectuur van Steam zelf en in een bewuste strategie om afhankelijkheid van derde partijen te bevorderen. Dit is geen nalatigheid. Dit is zo ontworpen.

Wij stellen

De sluiting van OPSkins en andere gerichte acties tegen „illegale” platforms waren geen handhavingsmaatregelen. Het waren concurrentiegerichte operaties die werden uitgevoerd via het juridische apparaat van Valve — ten voordele van andere „illegale” platforms die onaangeroerd bleven.

Wij stellen

Het bedrijfsmodel van Steam — geen reclame, geen directe inkomsten uit de secundaire markt — is structureel afhankelijk van de platforms die in de eigen gebruiksvoorwaarden als illegaal worden aangemerkt. Wij benaderen dit als data-analisten die met grote datasets werken. Wij volgen geen vooraf uitgestippeld spoor. Wij controleren de beweringen van anderen. De afhankelijkheid blijkt uit de cijfers.

Wij stellen

Elke vorm van ‘offer-substitution’-fraude, elke API-zwendel die tot en met januari 2026 is gedocumenteerd — de volledige verantwoordelijkheid ligt bij Valve. Door derden ontwikkelde tools voor Steam implementeerden beveiligingsmaatregelen voor transactieverificatie die Valve, met aanzienlijk meer middelen, bewust niet heeft geïmplementeerd. Gokken werd aan banden gelegd toen toezichthouders het opmerkten. Zwendelpraktijken niet — omdat het oplossen ervan vereiste dat Valve zou toegeven dat de kwetsbaarheid architectonisch was en altijd al bij hen lag. In plaats daarvan kregen de gebruikers de schuld.

Wij stellen

Steam heeft een browser in zijn eigen client ingebouwd — met het oog op het verzamelen van telemetrie, niet op de veiligheid van de gebruiker. Antivirussoftware kan daarbinnen niet werken. De malwarebescherming van Chrome kan er niet bij. Steam's eigen Link Filter — de blokkeerlijst die Valve beheert — hebben we getest aan de hand van een openbare dataset met phishing-aanvallen. Er staat vrijwel geen enkel actief Steam-phishingdomein op die lijst. Een Steam-phishingcampagne blijft bestaan zolang het domein bestaat.

Wij stellen

Dit regelen met advocaten die een gemeenschappelijk golfschema hebben, zal misschien in één rechtsgebied lukken. We hebben het hier niet over één land. We hebben het over elk land waar Steam actief is en waar Valve zijn financiële belangen boven — en in de praktijk in plaats van — de veiligheid van zijn gebruikers en hun vermogen heeft gesteld.

Wij stellen

We zien wat Steam en zijn advocaten doen: ze discussiëren over de details van honkbalkaartjes met een publiek waarvan ze verwachten dat het er niets van begrijpt. Wij hebben dat inzicht beschikbaar gemaakt. Het is volledig gebaseerd op openbare bronnen, met een gedocumenteerde bewijsketen — en het kan door toezichthouders worden gebruikt tegen een bedrijf dat openlijk liegt.

Wij stellen

CS2. Dota 2. Esports op grote schaal. Zonder de skin-economie zou geen van deze titels zijn huidige publiek bereiken — en de skin-economie kan niet functioneren zonder de commerciële markten van derden die in de gebruiksvoorwaarden van Steam uitdrukkelijk worden verboden. Haal het content-ecosysteem, de cultuur van het openen van cases, de gesponsorde teams en de liquiditeit op de secundaire markt weg: de twee meest waardevolle franchises van Valve verliezen het publiek dat hen in stand houdt. De economie Valve die als illegaal wordt bestempeld, vormt de basis waarop de economie Valve is gebouwd.

Wij stellen

Valve geeft gevolg aan verzoeken van Russische overheidsinstanties. Valve geeft gevolg aan verzoeken van Chinese overheidsinstanties. Dit geven zij zelf toe. Klantenservicemedewerkers met interne toegang kunnen gedetailleerde accountgegevens inzien, exporteren en doorgeven zonder extern toezicht. Bij in 2023 gedocumenteerde inbreuken op hoogwaardige accounts werd misbruik gemaakt van gecompromitteerde supporttoegang om activa naar externe actoren te sluizen. Valve blijft zijn wettelijke rechten binnen de Russische Federatie doen gelden en dient dagvaardingen in op Russisch grondgebied.

Wij stellen

We kennen de identiteit van de meeste personen achter de grote commerciële platforms die in de invloedssfeer van Steam actief zijn. We weten welke nationaliteit ze hebben. Het volledige beeld begint zich af te tekenen. We verwachten niet dat het zeven jaar zal duren.

IWETENSCHAPPELIJK ONDERZOEK

Taylor Wessing & dr. Patrick

Wij zijn deze strijd niet begonnen — dat hebben hun advocaten gedaan. In een gedegen wetenschappelijk artikel, ondersteund door deskundigen, zal de gedocumenteerde omgang met bewijsmateriaal door Taylor Wessing onder de loep worden genomen, met bronvermeldingen.

IIBEWEZEN FEITEN

Droog. Afkomstig uit. Geen conclusies toegevoegd.

Uitsluitend openbare gegevens, geen mening. Elke bewering is gekoppeld aan een gedateerd document of een waarneming; alles wat niet met een bron is onderbouwd, is verwijderd. Opgesteld met het oog op toetsing door de toezichthouder.

IIIINLICHTINGEN

Wat we weten, maar nog niet kunnen bewijzen.

Niet geverifieerd, niet opgeschoond, duidelijk gemarkeerd — gepubliceerd zodat anderen dit samen met ons kunnen onderzoeken.

Hoe dan ook — zoals we beloofd hadden: We zullen bij iedereen aankloppen. De wereld zal de waarheid te weten komen over Valve, of over een Trojaans paard met een adres in de VS en belangen elders. Dat is precies waarom we deze sporen van elkaar scheiden — zodat toezichthouders elk spoor afzonderlijk kunnen onderzoeken.
§1 of 30
01/30
Draft
PhishDestroyII·Hoofdstuk 1 — Samenvatting van de zaakSteam / Case File 001
01 / ONDERZOEKInhoudsopgave →02 / BEWIJSBewijs · EN ↗03 / VERKENNENVerkennen · EN ↗

HET STEAM-DOSSIER / II

Authenticatie door derden,
Handhaving & Toegang tot gegevens

Het toonaangevende forensisch onderzoek naar de structurele hiaten, mechanismen om regelgeving te omzeilen, selectieve handhaving en uitdagingen op het gebied van regelgeving rondom het Steam Web API-ecosysteem.

Open account access subsection
Hoofdstuk 1 — Samenvatting van de zaak

De regel. Het record. De onbeantwoorde vragen.

Context en bronbeperkingen

Zes bevindingen, die elk zijn gekoppeld aan een gedateerd openbaar document. De gedetailleerde hoofdstukken volgen dezelfde volgorde: technisch dossier (deel A), regels en handhavingsdossier (deel B), wettelijke kaders (deel C), en vervolgens de bijlagen met de belangrijkste bewijsstukken.

Zes bevindingen. Elk daarvan koppelt een schriftelijke regel aan een gedateerd document en aan een vraag die aan de hand van het bewijsmateriaal kan worden getoetst.

1. Authentificatiehosts met afzonderlijke domeinen — 44 routes · 26 gesplitste paren

De gegevens in het live-register 44 platforms die zich authenticeren via een afzonderlijk registreerbaar domein. Er zijn nog vijf routes die in afwachting van verificatie zijn en waarvoor nog geen RDAP-datum is vastgesteld; als deze worden toegevoegd, komt het totaal op 47. Ze zijn niet meegeteld in het aantal van 44 en komen niet voor in de leeftijdsgrafiek. — 27 met een gepubliceerd bewijsbestand per route en 17 die handmatig zijn verzameld, apart vermeld. In 26 filter-split-paren het hoofddomein is GEBLOKKEERD in het Steam Link Filter, terwijl de proxy die de inloggegevens bevat dat niet is. Dit zijn geen wegwerpdomeinen: csgogem.com wordt geblokkeerd, terwijl api.csgem.com, de host met de login Steam, is sinds maart 2014 geregistreerd — 12 jaar en 6 maanden. Valve ontvangt die hostnaam bij elk OpenID-verzoek en toont deze aan de gebruiker op zijn eigen inlogpagina. De volledige tabel, de leeftijden per route en de herkomst zijn te vinden in paragraaf 3.

2. 2016: het mechanisme kreeg een naam en de deadline werd vastgesteld

Op 13 juli 2016 heeft Valve openbaar beschreven hoe goksites gebruik maakten van Steam OpenID en geautomatiseerde handelsaccounts, en in de kennisgevingen van zijn raadsman van 20 juli 2016 werd een termijn van tien dagen gesteld. Sindsdien is er geen handhavingsrapport per exploitant meer gepubliceerd. Tien jaar na het verstrijken van die termijn wordt hetzelfde genoemde mechanisme nog steeds gebruikt op authenticatiehosts met afzonderlijke domeinen die op 2026-09-21 geen Link Filter-blokkering retourneerden.

3. Correlatie van apparaten, op briefpapier van de raadsman

In de hier weergegeven correspondentie beschreef de raadsman van Valve een correlatie op apparaatniveau waarbij één apparaat aan meerdere accounts wordt gekoppeld — een mogelijkheid waarvan de klantenservice van Steam gebruikers eerder had verteld dat deze technisch niet haalbaar was. De vraag is welke gegevens op apparaatniveau Valve in zijn bezit heeft en op welke gronden accounthouders de toegang daartoe wordt geweigerd.

4. Twee reacties op het verzoek om toegang. In het ene geval werden de gegevens niet vrijgegeven, in het andere geval werden ze gelekt.

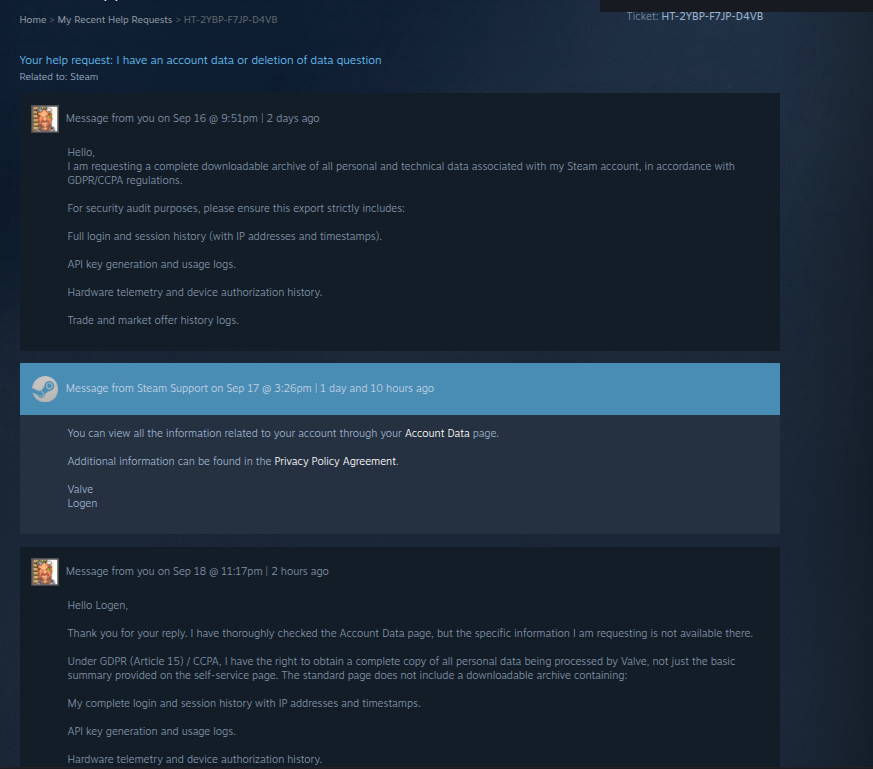
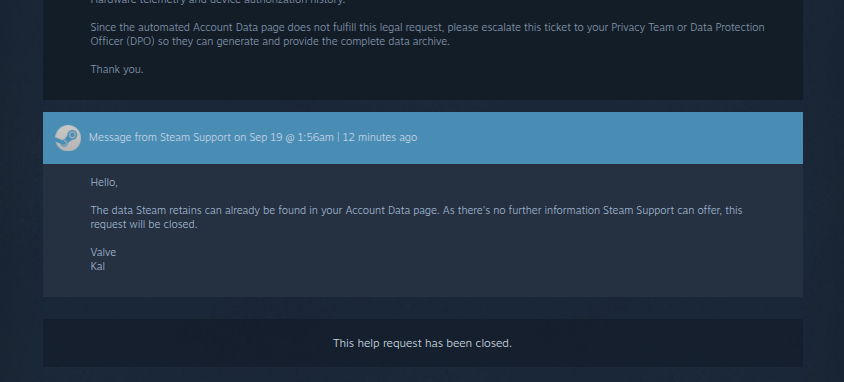
oktober 2025: De raadsman van Valve reageerde op een verzoek op grond van artikel 15 met een bijlage van 830 pagina’s waarin de geschrapte passages over de tekst heen zijn geschreven in plaats van te worden verwijderd — 902,270 tekens met een standaard extractietool weer naar buiten komen, inclusief de identificatiegegevens van derden die juist door die blokkades moesten worden achtergehouden. Artikel 15, lid 4, is de reden waarom die blokkades bestaan. september 2026: Ticket HT-2YBP-F7JP-D4VB werd na drie dagen afgesloten met een link naar de zelfbedieningspagina ‘Accountgegevens’ — geen gegevens, geen vermelde rechtsgrondslag. De termijn van één maand krachtens artikel 12, lid 3, was op het moment van publicatie nog niet verstreken; het bezwaar heeft betrekking op de inhoud.

5. De markt boven het plafond van Steam

Steam beperkt de marktkapitalisatie tot ongeveer $1,800. Op vijf marktplaatsen in een verouderd momentopname (23 september 2026), 248 CS2-productcategorieën door twee of meer van hen afzonderlijk boven die bovengrens worden geprijsd, en alle 248 ontbreken in Steam; een gloednieuwe Dragon Lore is verkrijgbaar vanaf $10,941 over 389 exemplaren die op alle vijf platforms staan vermeld (het cijfer voor uitsluitend CSFloat in paragraaf 13, afkomstig uit de momentopname van 20 september, bedraagt $10,623.95 over 62 aanbiedingen). Om tegen die prijzen te verkopen is een extern platform nodig, terwijl de overdracht van items nog steeds via Steam verloopt.

6. De regel is duidelijk; het audittraject is dat niet

De abonneeovereenkomst reserveert Steam voor persoonlijk, niet-commercieel gebruik, verbiedt commerciële exploitatie tenzij uitdrukkelijk toegestaan, verbiedt scripts en bots, en staat beëindiging van het account toe. Valve paste die bepalingen in 2016 toe op gokexploitanten. Los daarvan heeft Valve, volgens het technische account van CSFloat, de dienst gesloten IEconItems_730/GetPlayerItems in 2017, waarbij de openbare toegang tot de originele item-ID's werd opgeheven (er is geen changelog met Valve gevonden).

2016 / Schriftelijk verzoek 10 dagen
Uiterste termijn in de kennisgevingen van Valve raadsman aan goksites van juli 2016. Open brief aan de WSGC: paragraaf 2.
2017 / Openbaar controlespoor Toegang via ID geblokkeerd
CSFloat registreert het verlies van originele item-ID’s.
Correspondentie met de raadsman Correlatie tussen apparaten
Eén apparaat dat in verband wordt gebracht met tientallen gestolen accounts.
Routeregister Geblokkeerd, maar nog steeds aan het inloggen
De regel: De verklaring van Valve uit 2016 verbiedt het exploiteren van een gokbedrijf via Steam OpenID. Het verslag: Er staan 26 hoofddomeinen in het Link Filter, terwijl de host waarop de Steam-login van elk domein draait, al — die van csgogem.com draait al 12 jaar en 6 maanden.
Deel A — Technisch dossier · Paragraaf 4

Een eindpunt is gesloten. Bij het openbare traceren is een sleutel verloren gegaan.

Context en bronbeperkingen

Steam heeft wijzigingen doorgevoerd waardoor de Asset-ID’s van artikelen niet langer openbaar zichtbaar waren en de toegang tot de voorraad via de API werd beperkt. Het gevolg: het werd onmogelijk om een specifiek artikel aan de hand van de oorspronkelijke Asset-ID te traceren via openbare gegevens. Hieronder volgt wat voorheen mogelijk was, wat daarna niet meer mogelijk was, en wat dat kost voor een slachtoffer dat probeert te bewijzen waar zijn eigendom is gebleven. Volgens het engineeringaccount van CSFloat is de datum 2017; er is geen changelog van Valve gevonden. De volgorde van gebeurtenissen — ruwweg een jaar na de verklaring over gokken van juli 2016 — is de vraag waarop het onderzoek zich richt, niet een bevinding. De itemgegevens zelf bevinden zich nog steeds in de systemen van Valve; externe onderzoekers hebben de toegang tot de keten van originele ID’s verloren, terwijl float-, seed- en paint-identificatoren slechts gedeeltelijke vergelijking mogelijk maken.

De regel Valve geldt: Steam De klantenservice kan geen items terugzetten die uit je account zijn verdwenen, en het is aan jou om aan te tonen wat er is gebeurd. Het verslag: In 2017 heeft Valve het eindpunt gesloten dat de oorspronkelijke item-ID's bevatte. Voor die tijd kon iedereen een gestolen skin volgen vanaf het account van het slachtoffer naar een marktplaatsbot. Sindsdien kan niemand buiten Valve dat meer. Het bewijs dat van het slachtoffer wordt gevraagd, is het bewijs dat was uitgeschakeld — en het bestaat nog steeds, binnen Valve.

Het tijdperk vóór de stroomstoring

Van oudsher had elk virtueel item dat op Steam werd gegenereerd een wereldwijd uniek, onveranderlijk Asset-ID. OSINT-databases van derden zouden deze ID’s kunnen indexeren. Als een gebruiker een item zou laten kapen, zouden onderzoekers de herkomst van dat specifieke item kunnen traceren terwijl het van de tussenrekening van de kaper naar de opslagrekeningen van een marktplaats of goksite wordt overgeheveld.

VOORHEEN: kon iedereen aan de hand van openbare gegevens een transactie volgen vanaf de rekening van het slachtoffer via tussenrekeningen naar een marktplaats of een opslagbot van een casino.

Na de wijziging

Volgens het technische account van CSFloat heeft Valve het eindpunt in 2017 gesloten en waren de oorspronkelijke item-ID’s niet langer beschikbaar voor externe partijen. Er is geen Valve verklaring gevonden over de reden voor deze wijziging. In dezelfde periode zijn er evenmin gepubliceerde maatregelen gevonden tegen de commerciële botaccounts die op grote schaal items verplaatsten.

Wat de reden er ook voor mag zijn, deze wijziging heeft de openbare bewijsketen verbroken. Een slachtoffer kan de oorspronkelijke ID-keten niet langer reconstrueren aan de hand van openbare gegevens om aan te tonen dat een specifiek gestolen voorwerp via een specifieke marktplaats of een specifiek casino is verkocht. De gegevens over het voorwerp bestaan nog steeds in de systemen van Valve; het publiek, onderzoekers en wetshandhavers die werken op basis van openbare gegevens hebben er echter geen toegang toe.

NA: het is niet langer mogelijk om een specifiek item aan de hand van zijn oorspronkelijke Asset-ID te traceren op basis van openbare gegevens. De keten van bewaring van de oorspronkelijke ID voor een item dat na 2017 is verplaatst, bestaat alleen binnen de infrastructuur van Valve; er is geen dergelijk overzicht openbaar gemaakt. Float-, seed- en paint-identificatiegegevens maken slechts een gedeeltelijke, probabilistische koppeling mogelijk.
IEconItems_730
GET /IEconItems_730/GetPlayerItems/v1/
Traceerbare payload (vóór de patch)
"id": "14892281934",
"original_id": "11829910211",
Status: Het slachtoffer kan de herkomst van het item volgen via verschillende bot-accounts.
Verborgen payload (na de patch)
Huidig
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Status: externe partijen kunnen de herkomst van een item niet langer traceren aan de hand van de oorspronkelijke Asset-ID op basis van openbare gegevens.
Gevolgen voor het bewijsmateriaal: Na de wijziging waren de openbare gegevens die nodig waren om een specifiek item aan de hand van zijn oorspronkelijke Asset-ID te volgen – van de account van een slachtoffer naar een marktplaats of casinobot – niet langer beschikbaar. De interne gegevens bestaan nog steeds bij Valve; een slachtoffer, onderzoeker of rechercheur die op basis van openbare gegevens werkt, kan de oorspronkelijke ID-keten niet reproduceren (float-, seed- en paint-identificatoren maken slechts gedeeltelijke overeenstemming mogelijk).

Bron: Verslag van CSFloat Engineering over de sluiting in 2017 van IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (gearchiveerd 2026-09-21) · de weergegeven payloads dienen ter illustratie van de veldstructuur en zijn geen vastgelegde reacties · er is geen Valve changelog voor de closure gevonden.

Deel A — Technisch dossier · Paragraaf 6

Interactieve simulator voor exploits en kapingen

Context en bronbeperkingen

Een weergave van het traject vanaf het phishingbericht tot aan de registratie van de sleutel aan de serverzijde en de uitvoering van de transactie. Vóór 2023 kon een op een account geregistreerde Web API-sleutel de voorraad van dat account inzien, een lopend transactieaanbod annuleren en een nieuw aanbod aanmaken, zonder dat de accounthouder bij geen van deze handelingen een bevestigingsscherm te zien kreeg. Dat is het ontbreken van het ‘least privilege’-principe (OWASP A01:2021). De tijdsduur in deze simulatie is ter illustratie en betreft geen live metingen van het huidige platform.

Doorloop de gereconstrueerde kaping stap voor stap. Bij elke fase wordt weergegeven wat de accounthouder ziet en, daarnaast, het telefoontje Steam dat op datzelfde moment binnenkomt. Al die oproepen zijn correct geverifieerd. Geen enkel onderdeel van de reeks hoeft te mislukken vanwege de authenticatie door Steam — het is juist nodig dat de sleutel die het uitgeeft geen toepassingsgebied heeft (OWASP A01:2021).

Wat de speler ziet. Wat er daarachter verandert.STAP-VOOR-STAP-SIMULATOR
01 / HET CHAT-AASEen vriend vraagt of ik wil stemmenHet slachtoffer ontvangt een bericht met een link.
02 / DE AANMELDINGEen portaal voor lookalikesHet slachtoffer voert zijn inloggegevens in.
03 / DE TOEGANGHet aanmaken van een Silent Web APIDe aanvaller registreert een ontwikkelaarsleutel.
04 / DE OVERGANGLegitieme handel werd vervangen doorDe Clone-bot maakt een kopie van de beoogde ontvanger.
05 / BEVESTIGINGNamaak goedgekeurdVerkeerde aanbieding goedgekeurd op de mobiele telefoon.

De aanval is voltooid. In de verwachting dat er een melding op zijn mobiel verschijnt voor de oorspronkelijke transactie, keurt het slachtoffer de vervangende transactie goed. Dit is een geïntegreerde forensische simulatie die laat zien hoe het ontbreken van het ‘Least Privilege’-principe (OWASP A01:2021) geautomatiseerde kaping van bedrijfsmiddelen binnen een fractie van een seconde mogelijk maakt.

Dezelfde stap, gezien vanuit het netwerkReconstructie van het patroon van vóór 2023 · illustratieve belvormen
SlachtofferKeurt de mobiele melding goed die voor de oorspronkelijke transactie was verwacht.
AanvallerOntvangt de artikelen op de kloonrekening.
Steam zietEen overschrijving die door de rekeninghouder op een geregistreerd apparaat is bevestigd.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

Het nalatenschap: een transactie die de gebruiker heeft goedgekeurd. Dat is het record Steam dat Support leest wanneer de klacht binnenkomt, en de reden waarom de gearchiveerde klachten als ‘gebruikersfout’ zijn afgesloten. De klachten staan in het handhavingsarchief.

Deel A — Technisch dossier · Paragraaf 7

De eindpunten achter de reeks.

Context en bronbeperkingen

Dit zijn de Steam Web API-eindpunten die de gemelde kapingsscripts gebruikten om transacties te onderscheppen zonder de bevestigingsstappen aan de browserzijde te doorlopen.

Vier gedocumenteerde eindpunten volstaan. Geen van alle is een kwetsbaarheid, en bij geen enkel punt hoefde misbruik te worden gemaakt — een geldige sleutel roept ze aan en Steam geeft antwoord. De sleutel is het enige wat de aanvaller hoefde te stelen.

IEconService / GetTradeOffers / v1 ENQUÊTE

Wordt gebruikt om de handelsaanbiedingen van de account bij te houden. Scripts pollen dit eindpunt herhaaldelijk met de gehackte API-sleutel; het retourneert de details van nieuw aangemaakte, in behandeling zijnde of gewijzigde handelsaanbiedingen. De polling-intervallen worden hier niet gemeten.

Bedreigingsvector: Geeft de ID’s van lopende handelsvoorstellen en de profielgegevens van de ontvanger weer.
IEconService / CancelTradeOffer / v1 INTERACTIE

Wordt gebruikt om het legitieme handelsaanbod van de gebruiker programmatisch ongeldig te maken. Vóór 2023 werd de sleutel niet beschermd door tweefactorauthenticatie, waardoor een geautomatiseerde server een aanbod kon annuleren zodra het werd gedetecteerd, zonder dat de accounthouder hierover werd geïnformeerd.

Bedreigingsvector: De transactie wordt geannuleerd voordat de rekeninghouder de bevestiging via de mobiele app heeft voltooid.
ISteamUser / GetPlayerSummaries / v2 RECON

Er is een query uitgevoerd om de profielnaam, de URL van de avatarafbeelding en het niveau van de legitieme handelspartner op te halen. Hierdoor kan het script een vooraf aangemaakt kloonaccount zo aanpassen dat het overeenkomt. Hier wordt geen tijd gemeten.

Bedreigingsvector: Levert de gegevens die nodig zijn om zich voor te doen als de beoogde ontvanger.
/dev/ajaxregisterkey CREATIE

Het registratie-eindpunt van Steam voor sleutels. Vroeger kon elke actieve browsercookie-sessie (`steamLoginSecure`) een sleutel registreren zonder bevestiging van Steam Guard op het mobiele apparaat en zonder dat de accounthouder hiervan op de hoogte werd gesteld.

Bedreigingsvector: Een permanente inlogcode die door een script is aangemaakt, zonder dat de accounthouder hiervan op de hoogte is.
Forensische autopsie · De vector voor vervanging van grondstoffen

Hoe Valve uiteindelijk een einde maakte aan „handelsvervanging“ — en waarom het zeven jaar vol tijdelijke oplossingen kostte

Al bijna tien jaar lang is de "Vervanging van API-sleutels" (of API-MitM-zwendel) was het meest winstgevende model voor accountovervallen op Steam, waarbij honderden miljoenen dollars aan skins werden weggesluisd van nietsvermoedende spelers. Valve heeft de kwetsbaarheid niet verholpen door de kwetsbare API-architectuur te repareren; in plaats daarvan heeft Valve zeven jaar lang vier platformbrede drempels ingebouwd die de liquiditeit van de handel binnen de community ernstig hebben belemmerd, terwijl de onderliggende oorzaak onopgelost bleef.

1. De dood door mimiek

Afkoelperiode voor avatar en naam (februari 2024)

De aanval vereiste een reactietijd van minder dan een seconde: de oplichtingsbot onderschepte een uitgaande transactie en haalde de avatar en naam van de ontvanger op via ISteamUser, en het profiel in 200 ms gekloond. Op 14 februari 2024 heeft Valve stilletjes een verplichte Afkoelperiode van 2 tot 4 uur (Fout 34) onmiddellijk na elke wijziging van de profielnaam of het profielbeeld. Een bot kan een ontvanger niet langer direct klonen zonder zichzelf uit te sluiten van de handel.

2. De economische ondergang

7-daagse CS2-trendomkering (juli 2025)

Valve heeft eenzijdig ingevoerd Omkeringen in de handel voor Counter-Strike-items. Elke geruilde skin krijgt zeven dagen lang de status „Trade Protected“. Als een slachtoffer ontdekt dat het item is vervangen, klikt hij of zij op „Reverse Trade“ in Steam Support, waarna de skin onmiddellijk wordt teruggezet in de inventaris en de ontvanger wordt geblokkeerd. Omdat de verhandelingsblokkering van 7 dagen voorkomt dat oplichters het item naar een uitbetalingssite kunnen verplaatsen, levert de diefstal geen winst op.

3. De dood van de ‘Silent Key’

Verplichte mobiele pushmeldingen voor API (december 2023)

In het verleden konden kwaadaardige scripts met behulp van een gestolen sessiecookie een 'headless' POST-verzoek op de achtergrond uitvoeren naar /dev/ajaxregisterkey zonder het slachtoffer hiervan op de hoogte te stellen. Op 4 december 2023 heeft Valve een expliciete bevestiging via een pushmelding verplicht gesteld in de Steam mobiele app voor het genereren van een Web API-sleutel, waardoor het stil genereren van sleutels op de achtergrond werd uitgeschakeld.

4. Waarschuwingen in de mobiele app

Banners met accountleeftijd en naam (2022–2024)

Valve heeft het bevestigingsvenster voor mobiele apparaten aangepast, zodat de gegevens van de handelspartner worden weergegeven Steam duur van de rekening (aanmaakdatum), Steam-niveau, en een expliciete oranje waarschuwing: "Deze gebruiker heeft onlangs zijn of haar profielnaam gewijzigd", waardoor de visuele illusie voor oplettende slachtoffers wordt doorbroken.

De drie tekortkomingen in het lappendeken van Valve: waarom oplichters gewoon van doelwit zijn veranderd
1. De maas in de wet inzake het uitsluiten van games (Dota 2 & TF2)

Trade Reversals werden uitsluitend ingezet voor Counter-Strike 2. Items in Dota 2 en Team Fortress 2 blijven volledig onbeschermd vanwege de complexiteit van het vervaardigen en het plaatsen van edelstenen. Voor hoogwaardige items ter waarde van duizenden dollars (Dragonclaw Hooks, Golden Baby Roshans, Unusual TF2 burning flames) geldt geen terugdraaitermijn. Oplichters hebben de geautomatiseerde API-onderschepping simpelweg omgeleid naar Dota 2- en TF2-handelaars, waar de Steam-klantenservice het beleid uit 2016 inzake „geen teruggave van items“ strikt handhaaft.

2. Het "Zombie Key"-reservoir (zonder vervaldatum)

Terwijl Valve mobiele push-2FA heeft toegevoegd om nieuw sleutels in december 2023, Valve bestaande verouderde API-sleutels zijn nooit ingetrokken, verlopen of verwijderd. Miljoenen actieve accounts waarvoor sleutels zijn gegenereerd (of waarvoor vóór december 2023 stilletjes sleutels zijn aangemaakt door phishing of malware) bevatten nog steeds actieve inloggegevens met geen vervaldatum (geen TTL) en geen time-out bij inactiviteit. Cybercriminelen beschikken over enorme databases met historische gegevens van deze permanente sleutels en blijven deze regelmatig controleren IEconService ongestoord.

3. De straf voor het slachtoffer: een handelsstop van 30 dagen

Zelfs in CS2 wordt de opgelichte speler in Valve bestraft: als je in Steam Support op „Reverse Trade“ klikt, wordt automatisch een verplichte handelsstop en uitsluiting van de Community Market van 30 dagen voor de account van het slachtoffer. Valve bestraft de gebruiker met een verbanning van het platform voor een maand als afschrikwekkende maatregel tegen „frivole“ terugdraaiingen, waardoor slachtoffers worden ontmoedigd om transacties met liquide items van lagere waarde terug te draaien.

Het grote regelgevingsschandaal: zeven jaar lang omzeilingen versus één API-toepassingsgebied

Waarom heeft Valve zeven jaar lang de tijd genomen om handelsblokkades, afkoelingsperiodes voor accounts en omkeerbare handelsvergrendelingen te bedenken – waardoor de hele game-economie werd ontwricht en $104M aan marktkapitalisatie verloren ging – in plaats van de in de sector gangbare oplossing door te voeren?

Zoals blijkt uit de officiële Steamworks-aankondiging van Valve op 16 januari 2026 (Aankondiging #493839547938902179 ↗), Valve reeds gebouwd Gedetailleerde machtigingsgroepen (Algemeen, Microtransacties, Economie, Verkoopgegevens) en IP-whitelisting voor uitgeverssleutels voor bedrijven. Valve beschikte al jaren over de technische oplossing. Eén enkel selectievakje voor de gebruiker—"Voorkom dat deze Web API-sleutel toegang krijgt tot IEconService (Trade Management)" of een whitelist voor thuis-IP-adressen — zou de zwendel met handelsvervanging in 2018 hebben uitgeroeid zonder enige economische nevenschade. Valve weigerde gewone spelers de bescherming te bieden die het voor zakelijke partners had ontwikkeld.

Deel B — Regels en handhavingsgeschiedenis · Artikel 10

Een API voor automatisering. Een regel tegen automatisering.

Context en bronbeperkingen

De vraag die in dit hoofdstuk aan de orde komt, is hoe deze twee met elkaar in overeenstemming kunnen worden gebracht: welke toepassingen van de API zijn toegestaan, door wie en op basis van welke gepubliceerde criteria. Er wordt hier geen schatting gemaakt van het aantal geautoriseerde commerciële API-gebruikers, en het ontbreken van een gepubliceerde lijst impliceert evenmin een dergelijk aantal — het ontbreken zelf is de bevinding, niet een cijfer dat erachter schuilgaat. De hierboven geciteerde Steam ondersteuningsberichten worden door het ArchiSteamFarm-project in zijn eigen FAQ weergegeven (woordelijk geverifieerd 2026-09-22); het zijn geen Valve publicaties en de accounts waaraan ze zijn verzonden, worden niet geïdentificeerd.

De regel (SSA § 4.C): geen scripts, geen bots, geen niet-menselijke systemen op Steam. Het verslag: Valve biedt een headless REST API aan die uitsluitend bedoeld is voor server-naar-server-automatisering, en geeft de toegangscode aan elk account. Gebruikers worden geblokkeerd wegens automatisering; de automatiseringsinterface is een eigen product van Valve. Welke commerciële toepassingen zijn toegestaan, is nooit bekendgemaakt.

De misvatting van de „gameontwikkelaar”

Steamworks SDK (legaal)

Wordt gebruikt door erkende gamestudio’s om prestaties, matchmaking en ranglijsten in hun gameclients te integreren. Vereist een complexe C++-integratie en officiële partnerregistratie.

Steam Web-API (De maas in de wet)

Een ‘headless’ JSON/REST-architectuur die is ontworpen voor externe webservers. In het hier beschreven ‘hijack’-patroon wordt deze architectuur gebruikt om voorraadgegevens uit te lezen en peer-to-peer-transacties vanaf externe servers te beïnvloeden; de legitieme toepassingen ervan worden in dit dossier niet beschreven.

Voor wie de sleutel bedoeld isEen gewone Steam-gebruiker heeft binnen de client geen behoefte aan een Web API-sleutel; de sleutelpagina bevindt zich onder een URL voor ontwikkelaars en het gedocumenteerde doel ervan is externe, server-side toegang. Uit de gearchiveerde klachten over accountkaping blijkt dat slachtoffers niet wisten dat de pagina bestond, totdat er een sleutel op hun account was geregistreerd.

De tegenstrijdigheid van automatisering

SSA § 4.C bepaalt: "Het is niet toegestaan om op welke manier dan ook gebruik te maken van scripts, bots, macro’s of andere niet door mensen bestuurde systemen (‘automatisering’) om met de inhoud en diensten op Steam te communiceren." Toch zijn de Web API-eindpunten (zoals CancelTradeOffer) vereisen geen gebruikersinterface en geen captcha en omzeilen de Steam-client volledig. De API is ontworpen voor automatisering tussen servers; de regel verbiedt automatisering door gebruikers; de grens tussen beide is niet bekendgemaakt.

Een server-side rol in de handelsstroom

Met een Web API-sleutel kan een server van een derde partij transacties op de rekening uitvoeren zonder tussenkomst van de Steam-client. Bij het ‘hijack’-patroon bevindt die server zich tussen de rekeninghouder en de transactieserver.

  • → Er wordt geen scherm met transactiebevestiging weergegeven voor de acties van de toets.
  • → Maakt polling op de achtergrond mogelijk (GetTradeOffers).
  • → Annuleert aanbiedingen en stelt deze opnieuw op zonder tussenkomst van de gebruiker.
Valve heeft de interface ontwikkeld, automatisering door gebruikers in zijn regels verboden en geen criteria gepubliceerd op basis waarvan commercieel gebruik is toegestaan.
Deel B — Regels en handhavingsgeschiedenis · Artikel 11

Tien dagen geëist. Tien jaar om verantwoording af te leggen.

Context en bronbeperkingen

Op 20 juli 2016 stelde de juridisch adviseur van Valve gokexploitanten een termijn van 10 dagen. Tien jaar later (op het moment van de dossiermomentopname, 2026-09-21) is ten minste één platform dat in persberichten over die kennisgeving werd genoemd, CSGOFast, nog steeds operationeel met een authenticatiehost op een apart domein. De tekst is hieronder gereconstrueerd op basis van persberichten van 21 juli 2016; de reconstructie is geen scan. Het handhavingsdossier waarop de kennisgeving doelspeelde, is niet gepubliceerd. De open brief aan de Commissie is Paragraaf 2.

Lees de mededeling van juli 2016 naast de latere opmerkingen. Wat nog ontbreekt, is een overzicht van de handhavingsmaatregelen per exploitant.

Een week eerder — 13 juli 2016, in het openbaar

Op 13 juli 2016 gearchiveerd 2026-09-21 ↗, Valve beschreef hoe goksites gebruik maakten van Steam: OpenID voor accountidentificatie en geautomatiseerde accounts voor het plaatsen van weddenschappen. Valve verklaarde dat het gebruik van deze mechanismen voor het exploiteren van een gokbedrijf in strijd was met de API- en gebruikersvoorwaarden. Zowel de beschrijving van het mechanisme als het verbod staan in de eigen, gedateerde verklaring van Valve. Op 2026-09-21 leverden de geteste authenticatiehosts met afzonderlijke domeinen geen blokkering door de linkfilter op, en Valve heeft geen handhavingsrecord per operator gepubliceerd.

VALVE CORPORATION

Bellevue, WA

"Wij zijn ons ervan bewust dat u een van de hieronder vermelde goksites exploiteert. U gebruikt Steam accounts om deze activiteiten uit te voeren. Krachtens de Steam abonneeovereenkomst zijn de diensten Steam en Steam uitsluitend bestemd voor persoonlijk, niet-commercieel gebruik."

"U dient onmiddellijk te stoppen met het gebruik van uw Steam-accounts voor commerciële doeleinden. Indien u dit nalaat, binnen tien (10) dagen, Valve zal alle beschikbare rechtsmiddelen aanwenden, met inbegrip van, maar niet beperkt tot, het beëindigen van uw accounts."

Reconstructie van de tekst van de kennisgeving van juli 2016, door de auteurs samengesteld op basis van persberichten van 21 juli 2016
Karl Quackenbush
Hoofd Juridische Zaken, Valve Corp.
Tijdlijn juli 2016 – september 2026
Uiterste datum in de aankondiging:
10 dagen
juli 2016
Tijd verstreken sinds de kennisgeving:
3,715 dagen
Vast aantal vanaf 20 juli 2016 tot aan de momentopname van het dossier op 21 september 2026; dit is geen actuele waarde
Gepubliceerd handhavingsverslag:
Geen
Er is geen overzicht per operator gevonden van beëindigingen of blokkades

Tien jaar later, CSGOFast — genoemd in persberichten over de kennisgevingen uit 2016 — is operationeel: csgofast.com leverde een Link Filter-blokkering op voor 2026-09-19 en 2026-09-21, terwijl de authenticatiehost ervan steam-login.authtofast.com (geregistreerd 2026-06-30) deed dat niet.

Volledig gedateerd overzicht van de beveiligingswijzigingen van Valve: Tijdlijn beveiliging → · De „Washington Record” en de handhavingsnorm: hieronder

Wat uit het dossier blijkt: In de kennisgeving van 2016 werd een termijn van 10 dagen vastgesteld; Valve hanteerde al een domeinlijst (de Link Filter) en ontving de geautoriseerde hostnamen in zijn eigen OpenID-verzoeken; er is geen handhavingsrapport per exploitant gepubliceerd. In berichten uit de gemeenschap wordt melding gemaakt van een actie in 2018 tegen een marktplaats (SkinJar), maar die berichten zijn niet geverifieerd en worden hier niet als basis gebruikt.
OPENBAAR REGISTER / WASHINGTON · 2016 → 2026

Twee termijnen. Eén onduidelijke handhavingsnorm.

20 juli

Valve geeft goksites 10 dagen de tijd

In de eis van de raadsman werd gewaarschuwd dat voortgezet commercieel gebruik van Steam-accounts tot beëindiging zou kunnen leiden.

27 SEP

Washington drukt op Valve

De Kansspelcommissie van de staat eiste bewijs van maatregelen om geldtransacties ten behoeve van kansspelen te stoppen en stelde 14 oktober vast als uiterste datum voor een reactie.

17 OKT

Valve verwerpt de beschuldiging

Valve reageerde na de deadline, betwistte dat het gokken faciliteerde, verklaarde dat het de betreffende accounts had geblokkeerd en gaf aan dat het de handel en OpenID niet voor iedereen wilde uitschakelen. Ten minste één platform dat in persberichten over de kennisgevingen van juli werd genoemd (CSGOFast), was tien jaar later nog steeds actief. Beide feiten kunnen alleen kloppen als de exploitant de geblokkeerde accounts heeft vervangen; het bewijs dat dit zou aantonen, is niet gepubliceerd. De WSGC zou Valve moeten vragen om deze twee zaken met elkaar in overeenstemming te brengen.

2026

De routes die in september 2026 zijn waargenomen

Het routeregister vermeldt 44 platforms die zich authenticeren via authenticatiehosts in afzonderlijke domeinen, waaronder CSGOFast, waarbij gebruik wordt gemaakt van de OpenID- en handelsmechanismen Valve die in 2016 zijn beschreven. Het handhavingsrapport waaruit zou blijken welke exploitanten zijn afgesloten, is niet overgelegd.

DE EIGEN INFORMATIEBRIEF VAN DE COMMISSIE · 30 JANUARI 2018

Achttien maanden nadat Valve had geantwoord, noemde de toezichthouder het nog steeds een voornemen.

Tijdens de openbare hoorzitting over wetsvoorstel HB 2881 gaf de Commissie een toelichting aan haar eigen wetgevende instantie en beschreef zij de verklaring van juli 2016 in haar eigen woorden: Valve "heeft aangekondigd dat het van plan is hard op te treden tegen het gebruik van zijn platform om gokken met skins te faciliteren." Op diezelfde pagina wordt beschreven welke gevolgen die aankondiging had voor de sectorprognose — "daardoor," de prognose voor de markt voor online gokken in 2020 werd bijgesteld van $19.7 miljard naar $670 miljoen, een daling van ongeveer 97 procent, louter op basis van de aankondiging. De prognose is bijgesteld. Het handhavingsrapport per exploitant dat dit zou rechtvaardigen, is nog steeds niet gepubliceerd.

De marktcijfers zijn schattingen van Narus Advisors / Eilers & Krejcik Gaming die in de briefing van de Commissie zijn overgenomen, en geen bevindingen van de Commissie; volgens hetzelfde document bedroeg de omzet uit ‘skin wagering’ in 2016 ongeveer $5 miljard, waarvan ruwweg $3 miljard op casino-achtige websites. Opgehaald op 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Het officiële standpunt van Valve uit 2016 en de infrastructuur die vandaag de dag waarneembaar is, kunnen naast elkaar worden gelegd. De vraag is of de handhaving ook de rekeningen en routes heeft bereikt die door verboden exploitanten werden gebruikt. Een kennisgeving met een termijn van tien dagen vormt geen bewijs dat de kennisgeving daadwerkelijk is gedaan aan alle daarin genoemde exploitanten. De OPSkins-maatregel uit 2018 is de enige gedocumenteerde ingreep tegen een bij naam genoemde exploitant; gezien het feit dat er 189 platforms zijn gecontroleerd en er geen gegevens per exploitant zijn gepubliceerd, wijst één gedocumenteerde maatregel niet op een patroon van handhaving.

Kennisgeving van de Kansspelcommissie van Washington uit 2016 ↗ gearchiveerd 2026-05-20 ↗ · Het antwoord van Valve van 17 oktober 2016 (kopie van het document) ↗ · WSGC-briefing aan de wetgevende macht, 30 januari 2018 (lokale kopie, 4 blz.) ↗ · hetzelfde bestand op wsgc.wa.gov ↗ · opvraagrecord en hash ↗ · Valve's OPSkins-actie uit 2018 ↗ gearchiveerd 2026-03-07 ↗ · Huidige routecontrole ↗

Forensisch longitudinaal onderzoek · Doelwitten van het dwangbevel uit 2016

Het decennium van de 10-daagse kennisgeving: forensische overlevingsaudit van de 23 genoemde locaties

Op 19 en 20 juli 2016 heeft Valve juridisch adviseur Karl Quackenbush formele sommaties tot staking en onthouding verstuurd aan 23 gokplatforms voor skins, waarin hij hen opdroeg het commerciële gebruik van Steam-accounts binnen 10 dagen onder dreiging van accountbeëindiging en juridische stappen. Ruim 3,700 dagen later brengt een empirisch onderzoek het werkelijke handhavingspatroon aan het licht: talrijke exploitanten hebben hun activiteiten nooit stopgezet, anderen bleven tot wel zes jaar na de deadline actief, en het miljarden-dollar-ecosysteem bleef gebruikmaken van de OpenID-architectuur van Valve.

5+ LIVE
Zal in 2026 zeker operationeel zijn (CSGOBig, CSGO500, CSGOFast, enz.)
6 JAAR
Langste periode na de aankondiging tot aan de sluiting (CSGOatse actief tot en met 2022)
$5.01B
Inzetvolume op huidweddenschappen in 2016 (Narus / Eilers & Krejcik)
200+
Actieve goksites die op het hoogtepunt van de markt actief zijn
The Surviving Titans · Financieel en bezoekersplan 2024–2026

Van 10-daagse waarschuwingen tot offshore-conglomeraten: de omzet van meerdere miljarden dollars

In plaats van het gokken met skin te verbieden, hebben de mededelingen van Valve uit 2016 juist een industriële evolutie in gang gezet. De overgebleven exploitanten herstructureerden zich tot offshore-ondernemingen (Curaçao, Belize, Cyprus), waren pioniers op het gebied van Peer-to-Peer (P2P)-handel om botverboden te omzeilen, en verwerken nu meer dan 10 miljoen websitebezoeken per maand en miljarden dollars aan jaarlijkse inzet terwijl de authenticatie via Steam wordt voortgezet:

Platform / Domein Mededeling juli 2016 Handhavingsresultaat en overlevingsstatus Geregistreerde verificatie / Primaire links
CSGOBig
csgobig.com
Kennisgeving 10 dagen van tevoren (juli 2016) LEEFT NOG STEEDS IN 2026
Tijdelijk gepauzeerd, opnieuw gelanceerd; authenticatie via letmeinbig.com en csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
Kennisgeving 10 dagen van tevoren (juli 2016) LEEFT NOG STEEDS IN 2026
Omgedoopt tot 500 Casino (vergunning Curaçao nr. 8048/JAZ2014-037), met een maandelijkse omzet van meerdere miljoenen
Live Platform (500.casino) ↗
CSGOFast
csgofast.com
Kennisgeving van 10 dagen (juli 2016) LEEFT NOG STEEDS IN 2026
Roulette, Crash en Jackpot worden actief aangeboden via steam-login.authtofast.com
Dossier-authenticiteitscontrole ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
Kennisgeving van 10 dagen (juli 2016) LEEFT NOG STEEDS IN 2026
Gericht op weddenschappen met esports-munten en crypto-weddenschappen; de bedrijfsvoering is ononderbroken voortgezet
Live-platform ↗
CSGOCasino
csgocasino.net / csgocasino.gg
Kennisgeving 10 dagen van tevoren (juli 2016) LIVE VIA SUCCESSOR (2026)
Het domein is omgeleid; het actieve opvolgende portaal is te vinden op csgocasino.gg
Opvolgend domein ↗
CSGOatse
csgoatse.com
Kennisgeving 10 dagen van tevoren (juli 2016) 6 JAAR BESTAAN (ACTIEF TOT 2022)
De gokactiviteiten werden nog zes jaar lang volledig voortgezet, ondanks het ultimatum van 10 dagen van Valve
X: @CSGOatsecom (Actief tot 2022) ↗
CSGOSweep
csgosweep.com
Kennisgeving 10 dagen van tevoren (juli 2016) BESTAAND TOT DECEMBER 2017
Na het verstrijken van de deadline nog 17 maanden openbaar in gebruik geweest
X: Status CSGOSweep december 2017 ↗
CSGOWild
csgowild.com
Kennisgeving 10 dagen van tevoren (juli 2016) BESTAAND TOT DECEMBER 2017
Gepromoot door grote influencers; bleef 1,5 jaar na de C&D-brief actief, voordat de overstap naar crypto plaatsvond
X: @Wild (actief dec. 2017) ↗
CSGOPot
csgopot.com
Kennisgeving 10 dagen van tevoren (juli 2016) Heeft het volgehouden tot september 2017
Er werd 14 maanden na de kennisgeving nog steeds gewed op jackpots met hoge inzetten
X: @csgopot (actief in september 2017) ↗
CSGODiamonds
csgodiamonds.com
Kennisgeving 10 dagen van tevoren (juli 2016) Heeft het tot halverwege 2017 volgehouden
Het jaar 2017 liep gewoon door, ondanks het toegegeven manipuleren van resultaten ten gunste van gesponsorde streamers
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
Kennisgeving 10 dagen van tevoren (juli 2016) GESLOTEN IN JULI 2016
Gesloten na een publieke schandaal; het doelwit van een schikkingsovereenkomst van de federale FTC
Inschikkingsovereenkomst van de FTC (dossiernummer C-4632) ↗
CSGODouble
csgodouble.com
Kennisgeving 10 dagen van tevoren (juli 2016) GESLOTEN IN JULI 2016
Onmiddellijk na publicatie van de sommatie vrijwillig de activiteiten stopzetten
X: @CSGODouble (Gesloten in juli 2016) ↗
CSGOMassive
csgomassive.com
Kennisgeving 10 dagen van tevoren (juli 2016) GESLOTEN 2016
Eind 2016 zijn de openbare activiteiten stopgezet
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
Kennisgeving 10 dagen van tevoren (juli 2016) GESLOTEN 2016
Heeft in 2016 de openbare activiteiten stopgezet
FB: csgostrongfree ↗
Skins2
skins2.com
Kennisgeving 10 dagen van tevoren (juli 2016) GESLOTEN 2016
Heeft in 2016 de openbare activiteiten gestaakt
FB: CSNCOM ↗
Platform Maandelijks verkeer (bezoeken) Geschatte omzet / volume Rechtspersoon en rechtsgebied Belangrijkste regelgevende maatregelen en model
CSGOEmpire
csgoempire.com
2,3 miljoen — 9,0 miljoen / maand
Gemiddelde duur: 6+ min; 80% direct
$1.5B — $2.5B Jaarlijkse omzet
>1,000,000 P2P-huidtransacties per maand; $6.4 miljoen actieve liquide orders
Moonrail Limited B.V. (Curaçao nr. 148182)
Betalingen: JHOLT LTD (Cyprus); Oprichter: „Monarch“ (Ossi Ketola)
Pionier op het gebied van commissievrije P2P-handel in artikelen; vergunning van Curaçao OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 miljoen — 3,5 miljoen per maand
Gemiddelde duur: 9 min. 23 sec.; 16% bouncepercentage
$1.0B — $2.0B Jaarlijks verwerkingsvolume
Geschatte jaarlijkse bedrijfsopbrengsten uit het huisvoordeel: $100M–$200M
Feral Holdings Limited
Met hoofdkantoor in Belize City, Belize (registratienummer 171519)
Verboden door de Australische ACMA (mei 2023); sponsorde het tier-1-team G2 Esports met minderjarige spelers
500 Casino (CSGO500)
500.casino / csgo500.com
220.000 — 425.000 per maand
~105.000 unieke bezoekers per maand
$100k / week ($5.2M/jaar) in Royales
Inzetvereiste voor high rollers: $400 inzet per $1 rakeback
Perfect Storm B.V. (Curaçao nr. 150536)
Vergunning van de Kansspelcommissie van Curaçao OGL/2024/1354/0882
Verboden door de Zweedse Spelinspektionen (november 2023) wegens het zonder vergunning richten van activiteiten op Zweedse spelers
CSGOBig
csgobig.com
~169,600 / maand
Gemiddelde duur 19m 12s; Amerikaanse voorverkiezingen
Jaarlijks omzetvolume van meerdere miljoenen
Mystery boxes, roulette en case battles
Werkt via aanvullende proxy-routing
letmeinbig.com (geregistreerd in 2023) & csgobiglogin.com
Target van juli 2016 C&D; opnieuw gelanceerd met proxy-authenticatiearchitectuur
CSGOFast
csgofast.com
~150.000 — 250.000 / maand
Wereldwijd meertalig publiek
Jaaromzet van meerdere miljoenen
Roulette- en crash-spellen met hoge snelheid
Offshore-bedrijfsentiteiten
Routes Steam authenticatie via steam-login.authtofast.com
Doelwit van de C&D van juli 2016; activiteiten nooit stopgezet; actief in 2026
CSGOPolygon
csgopolygon.com / plg.bet
~300.000 — 500.000 per maand
De dominantie van de GOS-landen en Oost-Europa
Jaarlijks omzetvolume van meerdere miljoenen
Crypto- en skin-roulette, weddenschappen op wedstrijden
Doelstelling voor de tweede golf (oktober 2016)
De focus is verlegd naar cryptovaluta met het spiegeldomein plg.bet
Heeft een heel decennium standgehouden; zet de afbouw van de skin voort via API’s van derden
De tweede golf: waarom de sommatiebrief van Valve in totaal op meer dan 43 websites was gericht

Op 17 oktober 2016 heeft de juridisch adviseur van Valve formeel aan de Kansspelcommissie van de staat Washington meegedeeld dat Valve, na de eerste 23 kennisgevingen op 19 juli, sommatiebrieven had gestuurd aan meer dan 20 extra goksites met skins (waardoor het officiële totaal boven de 43 komt). Deze tweede ronde was noodzakelijk omdat op de oorspronkelijke lijst op onverklaarbare wijze de grootste en beruchtste gokcentra ter wereld ontbraken:

  • CSGOJackpot.com: De historische grondlegger van de ‘skin jackpots’, die een omzet van honderden miljoenen verwerkte voordat het bedrijf de deuren moest sluiten onder dreiging van een federale aanklacht.
  • CSGOShuffle.com: De website die centraal stond in het streaming-schandaal van juli 2016, waarbij Twitch-streamer PhantomL0rd in het geheim 33% van het bedrijf in bezit had en ontmaskerd werd omdat hij met bedrijfsgeld de kansen had gemanipuleerd.
  • Het macro-ecosysteem (meer dan 200 exploitanten): Volgens sectoronderzoek door Narus Advisors en Eilers & Krejcik Gaming waren er in 2016 meer dan 200 verschillende skin-goksites actief, die een inzetvolume van $5.01 miljard genereerden bij 3,03 miljoen actieve spelers. De 43 brieven van Valve hadden betrekking op minder dan 20% van de actieve markt.
Officiële onderzoeken door de overheid en toezichthouders naar Steam Skin Gambling

Het fenomeen van het gokken via ‘skin-gokken’ is gedocumenteerd in diverse officiële wettelijke onderzoeken, handhavingsmaatregelen en standpuntnota’s van de overheid:

1. Kansspelcommissie van de staat Washington (WSGC) (2016–2018)

Op 5 oktober 2016 is een formele sommatie tot staking en onthouding uitgevaardigd; op 30 januari 2018 is een wetgevingsnota gepubliceerd waarin wordt vastgesteld dat skins als contante equivalenten worden beschouwd en waarin het inzetvolume van skins ter waarde van $5.0B wordt vermeld.

WSGC-wetgevingsrapport (PDF) (lokale kopie) ↗
2. Amerikaanse Federal Trade Commission (FTC) (sept. 2017, dossiernummer C-4632)

Eerste handhavingsmaatregel van de federale overheid in verband met online gokken, gericht tegen de eigenaren van CSGOLotto, Trevor Martin en Thomas Cassell, wegens misleidende praktijken en verzwegen zeggenschap over het platform.

Besluit en schikkingsovereenkomst van de FTC ↗
3. Standpuntnota van de Britse Kansspelcommissie (UKGC) en onderzoeken naar jongeren

In-game skins werden formeel aangemerkt als „geld of iets van gelijke waarde” in het kader van de Kansspelwet van 2005. Uit latere onderzoeken bleek dat meer dan 11% van de kinderen in de leeftijd van 11 tot 16 jaar skins in videogames had ingezet.

UKGC-onderzoeksarchief ↗
4. Onderzoek van de Australische Senaat naar milieu en communicatie (2018)

Verslag van het federale parlement over "Microtransacties in games voor items die op kansspel berusten", waarbij de lootbox-mechanismen van Valve, uitbetalingen op de secundaire markt en het omzeilen van regelgeving worden geëvalueerd.

Onderzoek van het Australische parlement ↗
De openstaande vordering

Maak het handhavingsverslag openbaar: welke gokaccounts en bots zijn geblokkeerd, welke return-hosts zijn aan banden gelegd en welke commerciële diensten toestemming hebben gekregen. Een openbaar verbod en een waarschuwing op de startpagina betekenen nog niet dat de onderliggende activiteiten zijn stopgezet.

Deel B — Voorschriften en handhavingsgeschiedenis · Artikel 12

De hostnaam staat al in het verzoek.

Context en bronbeperkingen

Valve beschikt al over een domeinlijst (de Link Filter) en ontvangt bij elk OpenID-verzoek de authenticatiehostnaam. De onderstaande pseudocode laat zien hoe deze twee logisch met elkaar kunnen worden gekoppeld. Er zijn geen openbare aanwijzingen dat Valve dit doet.

Valve hanteert al een blokkeerlijst voor domeinen. Valve ontvangt al bij elk OpenID-verzoek de host van de inlogger. Er hoeft niets gebouwd te worden — de twee moeten met elkaar worden verbonden. Dat is een hostnaamopzoeking aan de hand van een lijst die Valve zelf bijhoudt. De onderstaande pseudocode dient ter illustratie en is geen implementatie van Valve.

forensic_autoban.py
# ILLUSTRATIEVE PSEUDOCODE — Valve.block_domain() en flag_session_as_mitm() zijn geen echte API-aanroepen. Dit illustreert de logische structuur van een beveiligingsmaatregel die Valve zou kunnen implementeren tegen proxy-authenticatiedomeinen, niet de daadwerkelijke interne werking van Valve.
# Illustratie: de logische opbouw van een controle van het binnenkomende OpenID-verzoek
def audit_openid_request(verzoek):
blocked_origins = database.get_blacklisted_platforms()
proxy_domain = request.params.krijgen('openid.realm')
target_redirect = request.params.krijgen('openid.return_to')

# Logica: Als de proxy doorverwijst naar een geblokkeerde website, blokkeer de proxy dan.
voor website in blocked_origins:
als website in target_redirect:
Valve.block_domain(proxy_domain)
Valve.flag_session_as_mitm(request.session)
# Resultaat: het inlogverzoek voor die host wordt geweigerd

Opmerking:
Wanneer een hoofddomein al in het linkfilter staat (bijv. howl.gg, geblokkeerd 2026-09-18/19/21) en de authenticatiehost (howl.uno) voorkomt in het OpenID-verzoek vanuit de inlogknop van die site, is de koppeling waarneembaar voor Valve aan de hand van de eigen verzoekgegevens. De controle kan worden geautomatiseerd; of deze daadwerkelijk wordt uitgevoerd, is niet het geval.

Gedocumenteerde en gemelde precedenten

Valve heeft volgens de gegevens minstens één keer ingegrepen tegen een externe exploitant: in 2018 heeft het de toegang van OPSkins tot het ExpressTrade-systeem ingetrokken (De aankondiging van Valve ↗ gearchiveerd 2026-03-07 ↗). In communityverslagen uit 2018 wordt ook melding gemaakt van een marktplaats (SkinJar) die de toegang verloor; deze verslagen zijn niet geverifieerd en het mechanisme wordt afgeleid uit het resultaat, niet uit een openbaar gemaakt proces.

Wat dit precedent vaststelt:

Valve kan de toegang van een externe exploitant blokkeren wanneer het dat wil. CSGOFast, dat in persberichten over de kennisgevingen van juli 2016 werd genoemd, was actief op 2026-09-21 met een geauthenticeerde host geregistreerd op 2026-06-30, die geen Link Filter-blokkering opleverde. Waarom één exploitant werd afgesloten en andere niet, wordt door geen enkel gepubliceerd criterium verklaard.

Wat een registratiedatum wel en niet aangeeft

De registratiedatum van een geauthenticeerde host vormt een ondergrens voor het moment waarop de host voor het eerst in een OpenID-verzoek zou kunnen zijn verschenen; dit betekent niet dat er sprake is van ononderbroken gebruik. sc-auth.net, werd bijvoorbeeld geregistreerd als 2019-04-02 (RDAP) en werd in september 2026 waargenomen in de Steam-inlogprocedure van Skin.Club; wat er tussen die twee data is gebeurd, is niet openbaar bekend.

Vergelijkende controle: API-nalevingsnormen

Handhavingsaspect Regels voor de GitHub-API Steam Web-API (Valve)
1. Neutraliteit ten aanzien van naleving Gepubliceerde, uniforme regels. Gedocumenteerde limieten (bijv. 5,000 oproepen/uur voor geauthenticeerde gebruikers, 15,000/uur voor GitHub Enterprise Cloud-organisaties) en gepubliceerde beleidsregels inzake aanvaardbaar gebruik zijn van toepassing op elk account. Er zijn geen criteria gepubliceerd. Individuele accounts worden beëindigd op grond van de bepalingen inzake automatisering en commercieel gebruik (gearchiveerde klachten), terwijl er geen handhavingsgegevens per exploitant voor commerciële platforms zijn gepubliceerd.
2. Misbruik van OpenID / authenticatieproxy Volgens het gepubliceerde beleid van GitHub kunnen OAuth-apps en -tokens bij misbruik worden opgeschort of ingetrokken, en in de documentatie wordt de automatische intrekking van blootgestelde tokens beschreven (samenvatting van de GitHub-documentatie door de auteurs). Authenticatiehosts met een afzonderlijk domein die werden waargenomen in Steam OpenID-stromen (bijv. rbsnin.com, howl.uno, sc-auth.net) leverden geen blokkering door de Link Filter op 2026-09-21 op, terwijl hun hoofddomeinen dat wel deden.
3. Geld verdienen aan misbruik GitHub brengt geen transactiekosten in rekening voor items die via automatisering door derden worden verplaatst; het verdienmodel is gebaseerd op abonnementen en aanbiedingen op de marktplaats. Valve verkoopt de case-sleutels waarmee de items kunnen worden verkregen, en de Community Market brengt een totale vergoeding van ongeveer 15% in rekening voor verkopen die binnen de Market worden afgerond. Er wordt hier geen schatting gemaakt van de inkomsten die aan platforms van derden kunnen worden toegeschreven.
4. Levensduur van ontwijkingslussen Opgeschorte OAuth-client-ID’s werken bij opschorting niet meer op het hele platform; in de documentatie wordt geen termijn voor het nemen van maatregelen vermeld en hier wordt ook geen termijn aangenomen. Bij de controles van 2026-09-19 en 2026-09-21 werd voor authenticatiehosts met afzonderlijke domeinen en registratiedata tussen 2011 en september 2026 geen blokkering door het Link Filter vastgesteld. De registratiedatum vormt een ondergrens voor mogelijk gebruik, maar is geen bewijs van ononderbroken gebruik.
Bronnen: GitHub-column — Door GitHub gepubliceerde documentatie over API-limieten en platformbeleid (samenvatting door de auteurs, geen letterlijke citaten) · Steam-column — Linkfiltercontroles van 2026-09-19 en 2026-09-21 (linkfilter-recheck-2026-09-21.json), RDAP-register (domain-registration.json) en de gearchiveerde supportklachten (bewijsarchief).
Deel B — Regels en handhavingsgeschiedenis · Artikel 13

Het prijsverschil ten opzichte van 0

Het artikel bevindt zich in een Steam-voorraad; de verkoop vindt elders plaats. Een fabrieksnieuwe AWP Dragon Lore had 62 actuele aanbiedingen op CSFloat; de laagste vraagprijs $10,623.95. Op de eigen markt van Steam kan geen vraagprijs worden weergegeven die hoger is dan ongeveer $1,800. Om tegen de waargenomen hogere prijs te verkopen, heeft een eigenaar een koper of marktplaats buiten Steam nodig. Het artikel en de overdracht ervan zijn nog steeds afhankelijk van Steam.

Context en bronbeperkingen

In dit hoofdstuk komen drie verschillende tellingen voor, die niet onderling uitwisselbaar zijn. 245 is het aantal CS2-categorieën waarvan het goedkoopste actieve aanbod op 20 september 2026 uitsluitend op CSFloat hoger was dan $1,800. 241 dat is dezelfde verzameling minus de vier categorieën die zijn vastgezet aan het $100,000-plafond van CSFloat, het paneel waarop de $13.63M-ondergrens wordt berekend. 248 is een ander overzicht: categorieën waarvan de prijs op 23 september 2026 door twee of meer van de vijf marktplaatsen boven het maximum lag. De marktplaatsen overlappen elkaar, dus de aantallen van verschillende platforms mogen nooit bij elkaar worden opgeteld. Elk cijfer hier is een vraagprijs, geen afgeronde verkoop, en niets daarvan is omzet, omzetcijfer of winst — noch voor Valve, noch voor wie dan ook. De door PriceEmpire vermelde waarden zijn afgeronde schattingen die door die site zijn gepubliceerd, en de Steam-kaart omvat items uit andere Steam-spellen, waardoor de reikwijdte van de vergelijking niet identiek is.

Eén artikel. Twee prijssystemen.VOLG HET VERSLAG
STEAMOver $1,800Gepubliceerde maximumbedrag voor aanbiedingen op de Community Market
OPGESLAGEN CATALOGUS$10,623.95Fabrieksnieuw AWP Dragon Lore – prijs op aanvraag
DE AFHANKELIJKHEIDNog steeds een Steam-artikelDe voorraad en de overdracht staan nog steeds op Steam

Bij dat verzoek heeft de verkoper een alternatieve handelsplaats of koper nodig. Het artikel is nog steeds afhankelijk van de voorraad en het overdrachtssysteem van Steam.

01 / ARTIKELValve speloverzichtCS2- of Dota 2-item in Steam
02 / PLAFONDOver $1,800 op SteamMaximale prijs voor één marktadvertentie
03 / BUITEN VRAAG$10,623.95 voor Dragon LoreGoedkoopste CSFloat-aanbieding in de momentopname van die datum
04 / LEVERINGSteam blijft in de ketenEigendom en overdracht van voorwerpen zijn afhankelijk van het systeem
245 CS2-categorieën op CSFloat.166 CS2- en 3 Dota 2-categorieën op Skinport.

Elke figuur geeft het aantal categorieën weer waarvan de goedkoopste actieve aanbieding op 20 september 2026 strikt boven $1,800 lag. De marktplaatsen overlappen elkaar; hun aantallen mogen niet bij elkaar worden opgeteld. Een aanbieding is geen afgeronde verkoop.

Controleer het register op artikelniveau →
DIRECTE CSFLOAT-API / SNAPSHOT MET DATUM$13.63M

Minimale totale vraagprijs in 241 productcategorieën en 3,395 actieve aanbiedingen. Berekend als de goedkoopste vraagprijs van elke categorie vermenigvuldigd met het aantal aanbiedingen. Vier categorieën die vastzitten aan het $100,000-plafond van CSFloat zijn uitgesloten van dit conservatieve panel.

Wat het bedrag aangeeft

Deze aanbiedingen vertegenwoordigen ten minste $13,631,888.25 in de geadverteerde vraagprijzen voor deze beperkte CSFloat-subset. Als we de vier categorieën met de hoogste prijs meerekenen, komt men uit op $14,231,888.25. Dit is een minimum bij actieve biedingen, niet de gerealiseerde omzet, de kasomzet, de winst of de gehele CS2-markt.

Opnieuw berekenen op basis van de CSFloat-momentopname met 245 rijen ↗
PRICEEMPIRE / GELIJSTE WAARDESteam: nr. 15 van 39

Veel locaties vermelden een waarde in dollars die hoger is dan Steam.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

De zes grootste weergegeven waarden en Steam. PriceEmpire rondt deze getallen af; Steam geeft aan $31M. Veertien beursgenoteerde locaties staan boven deze locatie op basis van de weergegeven dollarwaarden.

PRICEEMPIRE / AANTAL AANBIEDINGENSteam: nr. 1 van 39

Steam staat nog steeds aan kop wat betreft het aantal aanbiedingen.

Steam
32,2 miljoen
YouPin898
5,9 miljoen
C5Game
4,6 miljoen
HaloSkins
4,4 miljoen
Skinport
3,8 miljoen

Steam toont 32,2 miljoen aanbiedingen. Het aantal aanbiedingen en de totale vraagprijs geven antwoord op verschillende vragen; veel goedkope aanbiedingen kunnen het totaal aantal aanbiedingen sterk beïnvloeden.

Bron: Openbare vergelijking van PriceEmpire ↗ gearchiveerd 2026-09-21 ↗, vastgelegd op 2026-09-20 om 19:03 UTC; gedateerde extractie van 39 rijen ↗. De cijfers zijn afgeronde schattingen en de voorraad kan zich over meerdere locaties uitstrekken. Op de kaart van Steam staan ook voorwerpen uit andere Steam-spellen vermeld, dus de reikwijdte is niet identiek. De vermelde waarde geeft de vraagprijs weer, niet de verkoopopbrengst of omzet.
42
EEN ANDERE BRON / STEAMANALYST

Het commerciële ecosysteem ligt voor het grijpen.

De marktplaatsgids van SteamAnalyst gearchiveerd 2026-07-19 ↗ vermeldt 42 externe CS2-marktplaatsen naast Steam, met recente prijsgegevens voor 32 van de 43 vermeldingen. PriceEmpire vermeldt 39 marktplaatsen op basis van zijn eigen selectiecriteria. Genoemde bedrijven, openbare aanbiedingen, zichtbare prijzen: deze economie is voor iedereen inzichtelijk.

HET PLAFOND IS HET MECHANISME: DE UITVERKOOP VERLIEST AAN KRAFT, HET ARTIKEL NIET.

Vijf marktplaatsen, vastgelegd in één gelicentieerde momentopname, 248 CS2-productcategorieën hebben elk afzonderlijk een prijs die twee of meer van de door Steam vastgestelde maximumprijs van ongeveer $1,800 overschrijdt — en geen enkele daarvan is te vinden op Steam. In hetzelfde momentopname werd de gehele catalogus op prijs ingedeeld: de markt van Valve bevat 95.3% van de artikelcategorieën onder zijn limiet en 1.9% van de categorieën daarboven. De inkrimping is geen gevolg van een dalende vraag; ze valt precies samen met de gepubliceerde regel. Om tegen die prijzen te verkopen is een externe koper of marktplaats nodig, terwijl Steam nog steeds de controle heeft over de voorraad en de overdracht — de transactie verlaat de kassa van Valve en de levering blijft op de infrastructuur van Valve.

Steam Veelgestelde vragen over de markt ↗gearchiveerd 2026-09-21 ↗Steam Abonnementsovereenkomst ↗gearchiveerd 2026-09-21 ↗Atlas-dataset met vijf marktplaatsen ↗Herkomstverklaring ↗Eerdere momentopname van CSFloat ↗Skinport-overzicht ↗PriceEmpire ↗ gearchiveerd 2026-09-21 ↗SteamAnalyst ↗ gearchiveerd 2026-07-19 ↗Prijsverschillenregister ↗Prijsladderatlas ↗

Deel C — Wettelijke kaders · Paragraaf 15 · Commerciële schaal

Volg het geld. Scheid de transacties.

Context en bronbeperkingen

De vraag of er sprake is van commercieel gebruik wordt nog urgenter wanneer de geldstromen van elkaar worden gescheiden. Overdrachten van goederen aan derden, de primaire verkopen van Valve en externe uitbetalingen zijn verschillende transacties.

Het artikel is van Valve. De voorraad is van Valve. De overdracht vindt plaats op de servers van Valve. Alleen de betaling vindt ergens anders plaats — en dat is de stap die bepaalt of iemand een geldtransporteur is, en de enige stap die Valve niet uitvoert.

Het inkomstenmechanisme

Waar het geld daadwerkelijk naartoe gaat.

Drie paden / één-item-economie
  1. 01 / AccountGebruikersoverzicht

    Aantal items: Steam

  2. 02 / OverdrachtP2P-handel

    Gebruiker ↔ bot of gebruiker ↔ gebruiker

  3. 03 / AfwikkelingExtern platform

    Saldo van de locatie of afbetaling Steam

OplageDe economische motor reikt verder dan een transfersom

Steam levert de voorraad- en overdrachtsinfrastructuur die door externe markten wordt gebruikt. Het economische argument van het onderzoek is dat de liquiditeit bij wederverkoop en de terugkerende vraag de uitgaven voor kisten, sleutels en vervangingsartikelen in stand houden, met vergoedingen op daaropvolgende verkopen op de Community Market. Bij een directe P2P-overdracht wordt geen commissie van de Community Market in rekening gebracht; dat boekhoudkundige feit doet echter geen afbreuk aan het bredere voordeel. Valve behoudt te allen tijde de controle over de toegang tot de account en de handelsbeperkingen.

  1. 01 / Secundaire vraagLiquiditeit en restwaarde

    Externe vraag naar handel en kansspelen

  2. 02 / Uitgaven in het basisonderwijsSleutels, hoesjes en capsules

    Aankopen bij Valve, indien aangeboden

  3. 03 / OmzetOpbrengsten uit eerste verkoop

    Plus provisies op daadwerkelijke verkopen op de markt

5% + 10%Steam + CS2-vergoeding op verkopen via de Community Market

De economische conclusie van het onderzoek: liquide doorverkoopmarkten kunnen de aankoop van nieuwe artikelen stimuleren. De bekende 15% is een combinatie van marktvergoedingen, waarbij minimumbedragen en afrondingen van toepassing zijn; het is geen heffing op alle buitenlandse handel.

Het tariefoverzicht van de Community Market van Valve ↗ gearchiveerd 2026-09-21 ↗. Op 25 februari 2026 De procureur-generaal van New York heeft een rechtszaak aangespannen gearchiveerd 2026-09-01 ↗ waarin wordt beweerd dat betaalde lootboxen verband houden met de doorverkoop voor contant geld en schade door gokken — hetzelfde verband dat in dit dossier vanuit het oogpunt van de technische infrastructuur wordt gedocumenteerd. Die klacht is een bewering, geen vaststelling; ze wordt hier aangehaald omdat een staatswetshandhavingsinstantie een vraag heeft gesteld die aansluit bij de vraag die in dit dossier wordt gesteld: waar is het handhavingsdossier dat overeenkomt met de publieke verklaringen?

  1. 01 / InvoerStorting in cryptovaluta

    Externe service- en portemonneegegevens

  2. 02 / OmzettingBalans → skins

    Artikelen geleverd via Steam transacties

  3. 03 / UitgangVerkoop van externe fiatvaluta

    Verkoper, koper en uitbetalingsdienst

KYC?Controleer bij elke overdracht wie de leiding heeft

Dit is de manier waarop dit moet worden onderzocht, en niet via een native Steam API-dienst voor het omzetten van contant geld. Controleer bij elke externe aanbieder de identiteitscontrole, de bewaring, de transactie-ID’s en de ontvangers van uitbetalingen voordat je een uitbetaling zonder KYC-controle toestaat.

Verenigde Staten / Wet op het bankgeheim

Classificeer eerst de activiteit en daarna de verplichting.

FinCEN beoordeelt het overmaken van geld op basis van de activiteiten van een bedrijf. Het accepteren en overmaken van converteerbare virtuele valuta kan leiden tot verplichtingen op het gebied van gelddiensten, afhankelijk van de toepasselijke definities en uitzonderingen. De Steam-wallet van Valve accepteert geld en zet dit om in in-game-items; die items worden vervolgens via externe exploitanten omgezet in echte valuta. Het item en de overdracht ervan vinden plaats op de infrastructuur van Valve; de uitbetaling vindt daar niet plaats, en of een deel van die cyclus voldoet aan de definities van geldovermaking is een classificatiekwestie voor FinCEN, geen conclusie die hier wordt getrokken.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ gearchiveerd 2025-07-11 ↗

Europese Unie / witwassen

Volg opbrengsten, kennis en ondersteuning.

Richtlijn (EU) 2018/1673 heeft betrekking op opzettelijke witwaspraktijken en medeplichtigheid waarbij opbrengsten uit misdrijven betrokken zijn. De vraag in het onderzoek is wat Valve wist over de exploitanten die na 13 juli 2016 gebruik maakten van zijn handels- en OpenID-infrastructuur – toen het dat gebruik openbaar beschreef – en wat het daartegen heeft ondernomen. Valve heeft geen handhavingsrapport per exploitant gepubliceerd; dat rapport, en niet dit dossier, zou de vraag beantwoorden.

EU-strafrechtelijk kader ↗

Terminologie van AMLD6: De bovengenoemde strafrechtelijke richtlijn staat los van Richtlijn (EU) 2024/1640, ook wel AMLD6 genoemd. Voor deze laatste geldt een algemene omzettingstermijn tot 10 juli 2027, met bepaalde uitzonderingen. Artikel 78 ↗ gearchiveerd 2026-08-30 ↗

Deel C — Wettelijke kaders · Paragraaf 16 · Kennisgeving, reactie, aansprakelijkheid

De Wet inzake digitale diensten: leg kennis vast

Context en bronbeperkingen

Twee onderdelen van een kennisgeving op grond van artikel 16 vallen onder de verantwoordelijkheid van de indiener en niet onder dit dossier: de eigen gegevens van de indiener en een verklaring te goeder trouw dat de informatie juist is. Al het overige dat het artikel vereist — de onderbouwde toelichting en de exacte elektronische locatie — is vastgelegd in paragraaf 3 en in het route-register, met opgeslagen reacties en hashes, zodat elke partij de kennisgeving kan indienen. Twee verdere beperkingen van de wet zelf: het verlies van de hostingvrijstelling leidt op zichzelf niet tot aansprakelijkheid op grond van enige andere wet, en het 6% in artikel 52, lid 3, is een wettelijk maximum, geen vastgestelde boete tegen Valve.

Op grond van de DSA behoudt een hostingprovider zijn aansprakelijkheidsvrijstelling slechts zolang hij geen concrete kennis heeft en nalaat op te treden. Dit dossier vormt die kennisgeving. Daarin worden de hosts, de datums, de opgeslagen antwoorden en de hashes genoemd. Sinds de publicatie is de vraag niet langer of Valve het wist, maar wat Valve daarna heeft gedaan.

01juli 2016 / de tentoonstelling ‘The Dossier’

Een eis van tien dagen.

De hierboven weergegeven kennisgeving vormt het historische uitgangspunt voor de vergelijking van de handhavingsmaatregelen in het kader van het onderzoek.

0217 februari 2024 / algemene aanvraag

Het DSA-tijdvenster.

Maak een onderscheid tussen gedragingen in het verleden en gedragingen in de periode waarin de desbetreffende DSA-verplichtingen van toepassing zijn.

03Tien jaar / momentopname van het oorspronkelijke dossier

De looptijd moet worden bijgehouden.

De tijd die is verstreken sinds juli 2016 (zie paragraaf 11) is een dossierindicator. Het gaat hier niet om tien jaar aan vastgestelde DSA-overtredingen. Koppel elke kennisgeving aan een specifiek punt, de toepasselijke wetgeving, het bewijs van verzending en het antwoord.

Deel C — Wettelijke kaders · Paragraaf 17 · Identiteit, leeftijd, toegang tot commerciële diensten

Minderjarigen: een Steam-login geldt niet als leeftijdsverificatie

Context en bronbeperkingen

Er komen nergens in dit dossier gegevens van minderjarigen voor en er zijn ook geen gegevens verzameld: de auteurs hebben zich niet geregistreerd op, geen gegevens achtergelaten bij of ingelogd op enig genoemd platform. Iedereen die op dit hoofdstuk voortbouwt, dient bewijsmateriaal waarbij een kind betrokken is vertrouwelijk te behandelen en identificerende details uit openbare bewijsstukken te verwijderen. COPPA wordt hier aangehaald als een wet inzake de privacy van kinderen met eigen toepassingsvoorwaarden — doelgroep, daadwerkelijke kennis, verzamelde persoonsgegevens — en niet als een algemene regel voor de minimumleeftijd voor gokken; de klacht uit New York uit 2026 is een beschuldiging door een staatsautoriteit, geen vaststelling.

"Inloggen met Steam" bewijst dat er een account bestaat. Dat zegt niets over de leeftijd — en op deze sites is het de enige barrière tussen een kind en een storting. Lees het met Paragraaf 3.1: binnen de Steam-client wordt de waarschuwing die een browser zou weergeven nooit geactiveerd, dus het kind ziet er nooit een.

Wat biedt Steam OpenID?Accountgegevens

Een geverifieerde SteamID die wordt gebruikt om in te loggen of een account te koppelen.

Wat de exploitant moet aantonenDeelnamevoorwaarden

Leeftijd, rechtsgebied en eventuele vereiste identiteitscontroles.

Technische grondslag: Documentatie over Steamworks OpenID ↗ gearchiveerd 2026-09-21 ↗. De gedocumenteerde identiteitsverklaring houdt niet in dat de gebruiker wettelijk mag gokken.

COPPA / kinderen jonger dan 13 jaar

Geef aan wat de operator en de gegevens zijn.

De COPPA is van toepassing op diensten die zich op kinderen richten en op diensten waarvan daadwerkelijk bekend is dat zij persoonsgegevens verzamelen van kinderen jonger dan 13 jaar. Het is een wet inzake de privacy van kinderen, geen algemene regel voor de minimumleeftijd voor gokken. Bepaal de doelgroep, de verzamelde persoonsgegevens, de mate van kennis en de procedure voor ouderlijke toestemming.

FTC: COPPA-vereisten ↗ gearchiveerd 2026-09-21 ↗

Het bewijsmateriaal dat bewaard moet blijven

Leg het traject vast, van het inloggen tot het storten.

Behoud de leeftijdsbeperking, de tekst van de registratievoorwaarden, de toelatingsvoorwaarden, het betalingsproces en de klachtenhistorie van de website. Beoordeel elke exploitant afzonderlijk. Behandel al het bewijsmateriaal waarin een kind betrokken is vertrouwelijk en verwijder identificerende gegevens uit openbare stukken.

Een daarmee verband houdend openbaar handhavingsdossier is het Aankondiging van een rechtszaak in New York in 2026 gearchiveerd 2026-09-01 ↗, waarin wordt beweerd dat betaalde loot boxes schade toebrengen aan jonge gebruikers. Het gaat hier niet om een bevinding in het kader van de COPPA.

Deel C — Wettelijke kaders · Paragraaf 18 · Verzoek op grond van artikel 15 van de AVG

Het verzoek. Het antwoord. De ontbrekende vergelijking.

Hij vroeg om vier dingen, waaronder het logbestand waarmee zou kunnen worden achterhaald wie er een API-sleutel aan zijn account had toegevoegd. Drie dagen later werd het ticket afgesloten met een link naar een pagina waarop geen van deze gegevens te vinden is — en de zin waarmee het wordt afgesloten, wordt tegengesproken door de eigen advocaten van Valve.

Van wie deze account is · Herkomst en beperkingen

Deze schermafbeeldingen zijn niet van PhishDestroy. Ze zijn afkomstig van een gewone Steam-accounthouder — een deelnemer aan een korte enquête die in het kader van dit project is gehouden, die het verzoek zelf heeft ingediend en de schermafbeeldingen heeft aangeleverd. De account is van hem, het ticket is van hem en de correspondentie vindt plaats tussen hem en Steam Support. Dit project heeft het verzoek niet ingediend, heeft geen account op het platform en is geen partij in dit ticket.

Op 16 september 2026 diende hij een verzoek om inzage in zijn persoonsgegevens in op grond van artikel 15 van de AVG/CCPA in, waarin hij specifiek vroeg om registratielogboeken van API-sleutels, inloggeschiedenis met IP-adressen, autorisatiegeschiedenis van apparaten en transactiegeschiedenis. Op 17 september verwees medewerker „Logen” hem door naar de zelfbedieningspagina „Accountgegevens”. Op 18 september gaf hij aan dat de gevraagde categorieën niet op die pagina stonden en vroeg hij om escalatie naar het privacyteam of de functionaris voor gegevensbescherming (DPO). Op 19 september sloot medewerker „Kal“ het ticket af met dezelfde doorverwijzing. Beide schermafbeeldingen zijn hieronder bewaard (e-mailadres van de aanvrager is verborgen; SHA-256 in steam_tos_assets/screenshot-manifest.json).

Hij is om een heel gewone reden een geschikte aanvrager: zijn account bevat een Steam Web API-sleutel die hij niet zelf heeft aangemaakt en die is geregistreerd bij localhost. Het is niet bekend wanneer het is ontstaan — niet aan hem, en ook niet op basis van iets wat Valve hem ter beschikking heeft gesteld, omdat het enige document waarmee de datum zou kunnen worden vastgesteld het registratielogboek van de API-sleutel is, en dat is precies de categorie die de afsluiting achterhield. De sleutel is niet nieuw: hij dateert van vóór het moment waarop hij er kennis van nam, met een tijdsinterval dat hij om dezelfde reden niet kan bepalen.

Andere accounthouders dienen hetzelfde verzoek in. Elk antwoord dat binnenkomt, wordt hier op dezelfde voorwaarden toegevoegd als deze twee — ticketnummer, vastleggingsdatum, SHA-256, aanvrager geanonimiseerd — ongeacht of de categorieën worden verstrekt of geweigerd.

Dit project neemt geen standpunt in over de reden waarom het ticket is gesloten. Er werd daarin geen reden vermeld, en ook hier wordt er geen reden uit afgeleid.

Het verzoek. Het antwoord. De vergelijking.VOLG HET VERSLAG
HET VERZOEKSpecifieke categorieënAPI-sleutel, inloggegevens, apparaat- en transactiegegevens
HET ANTWOORDReferentie accountgegevensControleer de uitwisseling van steun
DE TESTWat is er geleverd?Vergelijk elke gevraagde categorie

Hij vroeg om vier specifiek genoemde categorieën. De pagina ‘Accountgegevens’ waarnaar hij werd doorverwezen, is de eigen selfservice-export van Valve, en dit project kan de inhoud daarvan niet opsommen voor de account van iemand anders — daarom wordt hier geen volledige vergelijking per categorie gepubliceerd. Wat wel vastligt, is zijn verklaring van 18 september dat de categorieën er niet waren, en de afsluiting van 19 september waarin de doorverwijzing werd herhaald zonder hierop in te gaan.

Scherm 1/2 — Verzoek (16 sep) en eerste antwoord, agent "Logen" (17 sep)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Bron: help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · vastgelegd op 16–17 september 2026 · e-mailadres van de aanvrager verborgen 2026-09-21 · Bestand: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Scherm 2/2 — Escalatieverzoek (18 sep) en afsluiting, medewerker "Kal" (19 sep)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Bron: help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · vastgelegd op 18–19 september 2026 · Bestand: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Afsluitende reactie, 19 september (letterlijk):
"De gegevens Steam die worden bewaard, zijn al te vinden op de pagina 'Accountgegevens'. Aangezien de klantenservice Steam geen verdere informatie kan verstrekken, dit verzoek wordt afgesloten."
Geen gegevens verstrekt · geen rechtsgrond voor weigering vermeld · geen uitkomst van de escalatie weergegeven
Die zin klopt niet, en de advocaten van Valve zelf bewijzen dat. In de brief van de raadsman van 1 oktober 2025 wordt in paragraaf 1.9 een correlatie op apparaatniveau beschreven waarbij één apparaat aan tientallen accounts wordt gekoppeld (Bijlage A). Bij datzelfde antwoord waren 830 pagina’s aan bewaarde documenten gevoegd (Bijlage B). Er staat niets van op de pagina ‘Accountgegevens’.
Waarom dit account om het API-sleutelverslag heeft gevraagd

Hij heeft die vier categorieën niet zomaar uitgekozen. De localhost het sleutelwoord voor zijn account is het kenmerk van een script, niet van iemand die een echt domein in de ontwikkelaarspagina invoert (Paragraaf 5, Paragraaf 6). Het enige document waaruit blijkt wie het heeft aangemaakt en waarvandaan, is het registratielogboek van de API-sleutel. Dat was het eerste waar hij om vroeg. Dat is wat de rechtbank achterhield.

Bron: de rekeninghouder, tijdens de enquête voor dit project. De bovenstaande schermafbeeldingen van de tickets zijn versleuteld; de sleutelpagina is niet gepubliceerd.

Beoordeling · PhishDestroy

Het afsluiten van een ticket terwijl de vraag nog openstaat, is hier geen toeval. Het is de normale gang van zaken. Wij hanteren 16,319 bewaarde klachten- en ondersteuningsdossiers en 354 ontdubbelde ondersteuningsverzoeken daaruit afgeleid. Dit kaartje is een gedateerd, volledig vastgelegd voorbeeld van de vorm die ze aannemen.

Ondersteuningsticket — Bewaard HT-2YBP-F7JP-D4VB
Type aanvraag Artikel 15 van de AVG (verzoek om inzage)
Ticketstatus GESLOTEN 19 SEP 2026 — GEEN GEGEVENS VERSTREKT
Makelaars op de beurs "Logen" (17 sep), "Kal" (19 sep)
Gearchiveerd 16 september 2026
Gevraagde gegevens Wie heeft de Web API-sleutel geregistreerd die aan dit account is gekoppeld, en vanaf welk IP-adres / apparaat / tijdstempel?
Aangehaalde rechtsgrondslag AVG, artikel 15 — recht op inzage in persoonsgegevens
Het wettelijk kader: Artikel 12, lid 3, geeft de verwerkingsverantwoordelijke een termijn van één maand vanaf de ontvangst (die met opgave van redenen kan worden verlengd). Die termijn was op het moment van publicatie nog niet verstreken, en in dit dossier wordt geen schending van de termijn aangevoerd. Het bezwaar betreft de inhoud: het slotantwoord bevat een link naar een zelfbedieningspagina, maar laat niet zien dat de vier genoemde gegevenscategorieën zijn verstrekt, en indien de verwerkingsverantwoordelijke weigert op te treden, is hij krachtens artikel 12, lid 4, verplicht de redenen daarvoor en de klachtenprocedures te vermelden. Geen van beide komt in het slotantwoord voor.
Waarom juist deze gegevens van belang zijn

Het gebeurtenissenlogboek van de Web API-sleutel is het overzicht waaruit blijkt of een derde partij een sleutel heeft geregistreerd met behulp van een gestolen sessiecookie — het mechanisme dat wordt beschreven in de klachten over inventarisdiefstal die in het archief van dit dossier zijn bewaard. Het openbaar maken van wie een API-sleutel heeft geregistreerd, vanaf welk IP-adres en op welk tijdstip, zou:

  • Geef het slachtoffer de mogelijkheid om het IP-adres waarmee de API is aangemaakt te vergelijken met zijn eigen inloggeschiedenis
  • Breng de IP-adressen van datacenters aan het licht die verband houden met bekende infrastructuren voor phishing en gokbots
  • Bewijs aanleveren dat bruikbaar is in civiele of strafrechtelijke procedures tegen de dader
  • Geef aan of de rekeninghouder op de hoogte is gesteld toen de sleutel werd aangemaakt
Wat uit het dossier blijkt: Valve bewaart gegevens op apparaatniveau en gegevens over accountkoppelingen — deze worden beschreven in de brief van de raadsman van 1 oktober 2025 (zie Bijlage A, Bewijsmemorandum — Bron 1). In ticket HT-2YBP-F7JP-D4VB werd door de betrokkene om hetzelfde soort gegevens gevraagd en werd het ticket afgesloten met een verwijzing naar een zelfbedieningspagina die volgens de betrokkene deze gegevens niet bevatte. Of die weigering rechtmatig is, is een vraag voor de toezichthoudende autoriteit; het gevolg is dat de betrokkene de gegevens niet ontvangt.
De uitwisseling — vier berichten, drie dagen

Twee Steam-klantenservicemedewerkers reageerden onder de voornamen die op het ticket stonden vermeld: „Logen” op 17 september en „Kal” op 19 september. Beiden verwezen de aanvrager naar de pagina „Accountgegevens”. Niets op het ticket geeft aan of het verzoek het privacyteam of de functionaris voor gegevensbescherming van Valve heeft bereikt, en uit het dossier blijkt niet wie de medewerkers zijn, wat hun functies zijn of hoe het ticket is doorgestuurd.

16 SEP
Art. 15: verzoek ingediend met betrekking tot vier genoemde categorieën gegevens
17–18 sep
Verwijzing naar accountgegevens; de aanvrager vraagt om escalatie naar de functionaris voor gegevensbescherming
19 SEP
Ticket gesloten met dezelfde verwijzing; geen gegevens, geen opgegeven reden
Waarop heeft de betrokkene volgens artikel 15 van de AVG uitdrukkelijk recht?
Art. 15, lid 1, onder a) Doeleinden van de verwerking — waarom Valve de gegevens bewaart
Art. 15, lid 1, onder b) Gegevenscategorieën — wat Valve inhoudt
Art. 15, lid 1, onder c) Ontvangers of categorieën van ontvangers — wie de gegevens heeft ontvangen (bijvoorbeeld de houder van de API-sleutel)
Art. 15, lid 1, onder d) Bewaartermijn of criteria voor het vaststellen daarvan
Art. 15, lid 3 Een kopie van de persoonsgegevens die worden verwerkt — d.w.z. het API-sleutelverslag zelf
ART. 12, lid 3 Antwoord vereist binnen één maand vanaf de ontvangst; een verlenging moet binnen die maand worden gemeld. De termijn was op het moment van publicatie nog niet verstreken. Art. 12, lid 4: Als de verwerkingsverantwoordelijke geen maatregelen neemt, moet hij aangeven waarom en de betrokkene informeren over de mogelijkheden om een klacht in te dienen.
Procedure voor het indienen van een klacht bij de toezichthouder — voor alle gebruikers

Elke gebruiker die een verzoek op grond van artikel 15 AVG heeft ingediend bij Valve en geen conform antwoord heeft ontvangen (of een standaardafwijzing zonder gegevens), kan een klacht indienen bij de toezichthoudende autoriteit in zijn of haar EU-/EER-lidstaat. De vestiging van Valve in de EU is Valve GmbH in Hamburg, dus de leidende toezichthoudende autoriteit voor grensoverschrijdende klachten is de Hamburgse commissaris voor gegevensbescherming en vrijheid van informatie (HmbBfDI). (De vertegenwoordiger op grond van artikel 27 van Valve is eveneens gevestigd in Hamburg; het adres van een vertegenwoordiger is op zich niet bepalend voor de bevoegde autoriteit.) Er kan ook een klacht worden ingediend bij de autoriteit van de lidstaat van de klager op grond van artikel 77.

Ticketnummer voor eventuele klachten: HT-2YBP-F7JP-D4VB — in dit dossier opgenomen als een gedocumenteerd geval.

Een gedocumenteerd geval

De documenten bestaan wel; de betrokkene heeft ze echter niet ontvangen.

De raadsman van Valve heeft in een brief van 1 oktober 2025 de correlatiegegevens op apparaatniveau beschreven. Op 19 september 2026 werd een verzoek op grond van artikel 15 voor dezelfde categorie gegevens afgesloten met een verwijzing naar een zelfbedieningspagina die volgens de verzoeker deze gegevens niet bevatte, zonder dat daarvoor een rechtsgrondslag werd vermeld. Ticket HT-2YBP-F7JP-D4VB is één gedocumenteerd geval; of dit een bredere praktijk weerspiegelt, is een vraag voor de toezichthoudende autoriteit, die Valve om zijn afhandelingsgegevens kan vragen.

Deel C — Wettelijke kaders · Artikel 19 · Contractenrecht

De abonneeovereenkomst in strijd met de eigen architectuur van het platform

Context en bronbeperkingen

De auteurs zijn geen juristen en dit alles vormt geen juridisch advies. De SSA wordt geciteerd uit de herziening van 10 september 2026; een andere herziening kan anders luiden, en de nummering van de artikelen is tussen de herzieningen gewijzigd — vergelijk het artikel met de versie die van toepassing was op het betreffende gedrag. De argumenten in de artikelen 25 en 32 geven aan wat de verordening voorschrijft, niet dat een toezichthoudende autoriteit een inbreuk heeft vastgesteld. De cijfers in argument 1 bevatten de toepassingsbeperkingen zoals uiteengezet in artikel 13.

Drie van de centrale bepalingen van de SSA staan op gespannen voet met de manier waarop het platform is opgezet: het verbod op commercieel gebruik in combinatie met een prijsplafond op de Market, waardoor verkopen met een hoge waarde buiten het platform plaatsvinden; de aansprakelijkheidsclausule voor gebruikers met betrekking tot API-sleutels, in tegenstelling tot een sleutel-eindpunt waarvoor vóór 2023 geen tweefactorauthenticatie vereist was; en de handhavingsbepalingen, in tegenstelling tot een openbaar register waaruit blijkt dat er geen handhaving per exploitant plaatsvindt. Of deze spanningen van invloed zijn op de afdwingbaarheid, is een vraag voor de rechter; in dit hoofdstuk worden de feiten uiteengezet die een rechter ter beschikking zouden staan.

Argument 1 / Marktkapitalisatiearchitectuur

Het marktplafond en het verbod op commercieel gebruik

De Steam Community Market hanteert een maximumprijs van ongeveer $1,800. Op vijf marktplaatsen in een verouderde momentopname (23 september 2026) worden 248 CS2-artikelcategorieën op twee of meer van die marktplaatsen afzonderlijk tegen een prijs aangeboden die boven dat maximum ligt; dergelijke artikelen kunnen niet tegen die prijzen worden verkocht op het eigen platform van Valve. Eigenaren die die prijzen willen hanteren, maken gebruik van externe marktplaatsen, die draaien op Steam-accounts en de Steam-API — het gebruik daarvan wordt door de SSA als commercieel aangemerkt, tenzij dit uitdrukkelijk is toegestaan.

Artikelen overschrijden het marktplafond → externe markten vullen het tekort aan → die markten maken gebruik van Steam-accounts en de Steam-API → de SSA verbiedt commercieel gebruik zonder toestemming → er is geen register met toestemmingen gepubliceerd. De gecombineerde vergoeding van de Community Market van ongeveer 15% geldt alleen voor verkopen die binnen de Market zijn afgerond, niet voor deze externe transacties.
Argument 2 / Beveiligingsarchitectuur voor API-sleutels

De kwetsbaarheid van de API-sleutel is eerder een kwestie van platformontwerp dan van nalatigheid van de gebruiker

Vóór 2023 accepteerde het eindpunt voor het aanmaken van API-sleutels van Steam een POST-verzoek met een gestolen sessie-ID en genereerde het inloggegevens met uitgebreide rechten zonder bevestiging via e-mail, een tweede verificatiemethode of verificatie via een apparaat. De klachten over API-kaping die in dit onderzoek zijn verzameld, volgen allemaal hetzelfde patroon: een script van de aanvaller, een gestolen sessiecookie, het stilletjes aanmaken van een sleutel en het onderscheppen van transacties (de inhoud van het verzoek wordt weergegeven in paragraaf 8).

Artikel 25 van de AVG (gegevensbescherming door ontwerp) en artikel 32 (beveiliging van de verwerking) schrijven technische maatregelen voor die in verhouding staan tot het risico. Het uitgeven van een toegangsbewijs waarmee transacties kunnen worden onderschept zonder een tweede authenticatiefactor of kennisgeving aan de eigenaar, is een ontwerpkwestie voor de verwerkingsverantwoordelijke. Of de SSA-clausule die de aansprakelijkheid bij de gebruiker legt, tegen die achtergrond kan worden ingeroepen, is een vraag voor de rechter en de toezichthoudende autoriteit.

Argument 3 / Real-time inzicht

Valve ontvangt bij elke aanmelding de hostnaam van de authenticatie

De hostnaam van de authenticatieserver komt in leesbare tekst aan bij het OpenID-eindpunt van Valve in openid.return_to en openid.realm (de vorm van het verzoek wordt weergegeven in paragraaf 3). Het extraheren ervan is een standaardhandeling. Vanaf 2026-09-22 stond bij 26 paren het hoofddomein op de Link Filter, terwijl de host met de Steam-login dat niet was. Valve heeft geen handhavingsgegevens per operator gepubliceerd, dus uit openbare gegevens kan niet worden afgeleid of er naast de Link Filter nog andere maatregelen op deze hosts zijn toegepast.

Wie draagt de kosten?

Het patroon in de gearchiveerde klachten

In de onderzochte klachten volgt het antwoord van Steam Support op een melding van misbruik van een API-sleutel steeds hetzelfde patroon: herstel wordt geweigerd, er wordt gewezen op de verantwoordelijkheid van de gebruiker voor het account en de bijbehorende API-sleutel, en het ticket wordt gesloten. In dit dossier wordt geen schatting gegeven van het totale aantal getroffen accounts of de totale waarde van het verlies; er is geen bron voor een dergelijk cijfer gevonden.

De vraag is niet of individuele gebruikers fouten hebben gemaakt. De vraag is wie verantwoordelijk is voor een architectuur die het tot 2023 mogelijk maakte dat een POST-verzoek met een gestolen cookie kon worden gebruikt om inloggegevens met uitgebreide rechten voor het verhandelen van effecten aan te maken, zonder dat er een melding werd gegeven en zonder tweefactorauthenticatie.
De SSA als document versus de SSA als contract

Een rechtbank die dit dossier beoordeelt, zou de SSA niet op zichzelf beschouwen.

Het zou dit document lezen in samenhang met de brief van de raadsman van oktober 2025, waarin de correlatie op apparaatniveau, de registratiedata van de auth-hosts, de tijdstempels van de batchregistraties, de inhoud van het verzoek om een API-sleutel en de tien jaar tussen de kennisgevingen van juli 2016 en de platforms die in september 2026 nog steeds in bedrijf waren, worden beschreven. Dat is het dossier waar Valve zich over zou moeten buigen.

Bijlage B — De gegenereerde PDF · controle op het wegwerken van vertrouwelijke informatie

De bewerking in de gegenereerde PDF is louter cosmetisch: de afgedekte tekst kan nog steeds worden geëxtraheerd

De raadsman van Valve reageerde op een verzoek om inzage op grond van de AVG met een bijlage van 830 pagina’s, waarin de geschrapte passages over de tekst heen zijn geschilderd in plaats van te worden verwijderd. 902,270 tekens bevinden zich onder de zwarte balken en worden direct weergegeven met een tekst-extractietool — inclusief de identificatiegegevens van derden die juist door de streepjes moesten worden verborgen. Hier worden alleen geaggregeerde cijfers gepubliceerd; er wordt geen vertrouwelijke inhoud weergegeven en de bijlage zelf wordt niet gepubliceerd.

1. Wat de geometrische controle aan het licht heeft gebracht

Het antwoord op grond van artikel 15 van de AVG van 1 oktober 2025 werd vergezeld van een PDF-bijlage van 830 pagina’s (metadata van de maker van Aspose.PDF voor .NET, aangemaakt en gewijzigd op dezelfde datum). De auteurs voerden een geometrische controle op paginaniveau uit: voor elke pagina werden ondoorzichtige, bijna zwarte rechthoeken gelokaliseerd die over de tekstlaag waren aangebracht, en werden de eronder liggende, extraheerbare tekens geteld.

Gemeten aan de hand van het gegenereerde bestand
902,270
Tekens die nog steeds onder de zwarte balken vandaan kunnen worden gehaald
Geteld, niet geschat. Dit is een telling van de betrokken personen — niet van slachtoffers, heridentificaties of incidenten.
830 / 830
Betrokken pagina’s — elke pagina
986
Rechthoeken over uittrekbare tekst
1,329
Totaal aantal ondoorzichtige zwarte rechthoeken
De zwarte balken worden over de tekstlaag heen getekend; ze verwijderen de tekst niet. Tekst onder de balken kan met standaard PDF-tools worden geëxtraheerd. Alleen totale aantallen worden gepubliceerd; de afgedekte inhoud wordt hier niet weergegeven.
Forensische demonstratie: Scheiding van lagen
ASPOSE.PDF VOOR .NET: MOCK-UP VAN EEN VECTOROVERLAY (BIJLAGE P. 412)

Klacht ingediend tegen account: [INLOGGEN: redacted_user_667]

Reden opgegeven door de gebruiker: [TEKST: "Gebruiker meldt dubbele items in de inventaris en oneerlijk handelsgedrag..."]

Voorgrond: <path fill="#000" /> Tekortkoming: De onderliggende UTF-8-stream is intact
Bron: PDF-bijlage bij de brief van de raadsman van 1 oktober 2025 (830 pagina’s, metadata van de maker van Aspose.PDF voor .NET) · gemeten door de auteurs, methode en aantal per pagina in disclosure-audit.json · De SHA-256-hash van de bijlage die in hetzelfde bestand is opgenomen · de bijlage zelf wordt niet gepubliceerd.
2. Waarom dit van belang is voor een reactie van de betrokkene

De raadsman van Valve heeft dit dossier naar een betrokkene gestuurd in reactie op een verzoek om inzage in diens eigen gegevens. De streepjes zijn louter cosmetisch: de tekst eronder is nooit verwijderd, dus de identificatiegegevens van derden die met de streepjes moesten worden verborgen, zijn samen met het bestand bij de ontvanger terechtgekomen. Een redactie die met een tekst-extractietool kan worden opgeheven, verbergt niets en zorgt er bovendien voor dat de ontvanger niet kan vaststellen wat wel en wat niet openbaar is gemaakt.

Artikel 15, lid 4, is de reden waarom die beperkingen überhaupt bestaan: het recht om een kopie te verkrijgen mag geen afbreuk doen aan de rechten en vrijheden van anderen. Aan die verplichting heeft deze productie niet voldaan. Of dit kan worden gekwalificeerd als een inbreuk op persoonsgegevens in de zin van artikel 4, lid 12, is aan de toezichthoudende autoriteit om te bepalen; de openbaarmaking zelf is meetbaar in het bestand en reproduceerbaar door iedereen die over dezelfde bytes beschikt — de SHA-256 is gepubliceerd, de bijlage niet.

Wat er onder de streepjes stond, waren geen rekeningnummers. Het betrof de verzameling gebruikersmeldingen die tegen de verzoeker waren ingediend, met de namen van de auteurs erbij: Steam aanmeldingen die, aangezien een aanmelding zelden alleen op Steam wordt gebruikt, de persoon erachter identificeren — volgens de auteurs zijn meer dan 60% van de in het document genoemde gebruikers volledig identificeerbaar — samen met de ruwe, onbewerkte tekst van wat zij hebben geschreven. Die tekst bevat doodsbedreigingen en beledigingen gericht tegen de nationaliteit van de verzoeker. Sommige van de aldus geïdentificeerde personen zijn minderjarigen. De productie heeft een lijst met namen van verslaggevers overhandigd aan de persoon over wie zij verslag hadden gedaan, en dat is precies de schade die artikel 15, lid 4, beoogt te voorkomen.

De volgorde van de tekens in het bestand is net zo belangrijk als de inhoud ervan. Op het verzoek werd aanvankelijk gereageerd met een eis tot nadere identiteitsbewijzen, met als reden dat het alias-e-mailadres van de verzoeker zijn naam niet bevatte; tijdens de daaropvolgende vertraging werd het account definitief geblokkeerd. In de brief waarin de gegevens uiteindelijk werden verstrekt – meer dan zes weken na de termijn van één maand zoals bedoeld in artikel 12, lid 3 – werd de ontvanger met strafrechtelijke vervolging gedreigd en werd de rest van zijn eigen gegevens achtergehouden totdat hij zijn accountactiviteiten aan de raadsman had toegelicht. De openbaarmaking geeft ook antwoord op twee vragen die Valve niet in het openbaar heeft beantwoord: uit de overgelegde documenten blijkt dat het koppelen van accounts teruggaat tot 2019, en dat er interne telemetrie bestaat van een omvang die Valve nooit heeft beschreven.

Toepassingsgebied van dit hoofdstuk: De opmerking hier beperkt zich tot de technische aspecten van de bewerking, zoals vastgesteld aan de hand van het geleverde bestand. De verdere analyse van de geleverde logbestanden door de auteurs wordt achtergehouden in afwachting van een onafhankelijke beoordeling en wordt elders in dit dossier niet als uitgangspunt genomen.

Bewijsstuk: brief van de raadsman van 1 oktober 2025 en de bijbehorende PDF-bijlage (SHA-256 vastgelegd in het auditbestand); PDF-metingen op paginaniveau en methode ↗. De volgorde van het verzoek, de afwijzing op pagina 8 en de omschrijving van de openbaar gemaakte documenten worden volledig uiteengezet in het verslag van PhishDestroy, “Mijn hond tegen topadvocaten op het gebied van de AVG”, 17 augustus 2026 ↗ gearchiveerd 2026-08-21 ↗. Accountnamen en gegevens van derden zijn hier weggelaten; er wordt niets weergegeven wat door de streepjes wordt afgedekt.

Op pagina 8 van de begeleidende brief wordt een deel van het verzoek afgewezen, waarbij de reden hiervoor schriftelijk wordt vermeld: Nader informatie is niet mogelijk vanwege de bescherming van de persoonsgegevens van andere gebruikers van het Steam-platform… — Een gedetailleerder antwoord is niet mogelijk, omdat de persoonsgegevens van andere Steam-gebruikers moeten worden beschermd. De bijlage van 830 pagina’s zat in hetzelfde pakket. Wat de streepjes bedekten, waren geen rekeningnummers: het waren de aangiften die tegen de verzoeker waren ingediend, met vermelding van de namen van de opstellers, en met de onbewerkte, niet-geredigeerde berichten in de bijlage. De rekeninghouder had via zijn raadsman Valve om zijn eigen dossier gevraagd; wat hij daaruit kon halen, betrof echter de gegevens van anderen. Niets in deze bijlage draait om de vraag wie de kaders heeft getekend. Wat hieruit blijkt, is dat de bescherming Valve die als grond voor het achterhouden werd aangevoerd, juist de bescherming is die bij dezezelfde overhandiging, in dezelfde envelop, op dezelfde dag niet werd gewaarborgd.
Bijlage D — Verzameling van bronmateriaal

Geselecteerde primaire bronnen

Zes documenten uit het archief — drie GitHub-issues in de trackers van Valve en drie Reddit-berichten over omstreden ondersteuningsresultaten. Elke bron blijft gekoppeld aan de bewering, de opgeslagen tekst en de vraag die hieruit voortvloeit.

GH-01 / GITHUBOpenen in opgeslagen build

Hardware-sleutels, aangevraagd in 2016

Een gebruiker heeft Valve gevraagd om ondersteuning voor U2F-hardwaresleutels als alternatieve tweede authenticatiefactor. Het opgeslagen ticket is voorzien van zowel het label ‘Feature Request’ als het label ‘reviewed’, en de status ervan is vastgelegd als ‘open’.

Ik vraag om ondersteuning voor een U2F-USB-dongle in Steam als alternatief.

Fragment uit de GitHub-issue ↗
Gedocumenteerd verslag
Een verouderd verzoek om een extra beveiligingsmaatregel voor een account, gepubliceerd in de eigen issue tracker van Valve en gemarkeerd als ’beoordeeld’.
Eis tot verantwoording
Maak het productbesluit, de reactietermijn en de na beoordeling verleende bescherming bekend.

Zes geselecteerde records. GitHub-beschrijvingen geven informatie over de opgeslagen build. Reddit-berichten bevatten de verslagen van de auteurs.

Download de zes opnames ↓

De doorzoekbare build bevat 16,319 unieke records: 393 Trustpilot, 5,635 Reddit, 2,395 GitHub, 276 webvermeldingen en 7,620 wikivermeldingen. Meerdere vermeldingen kunnen betrekking hebben op dezelfde gebeurtenis. De afzonderlijke master-export met 40,448 rijen heeft een andere reikwijdte.

Zoek in het volledige archief ↗ · Manifest samenstellen ↗ · Omvang en aantallen van de dataset →

Bijlage E — Casestudie

ArchiSteamFarm en de automatiseringsclausule

Een open-sourceprogramma voor het verzamelen van kaarten, waarvan in de eigen FAQ wordt vermeld dat het op miljoenen accounts draait, wat in strijd is met de clausule (§ 4.C) van de abonneeovereenkomst die automatisering verbiedt. De werkwijze — wat een farm bij Valve moet kopen voordat deze iets kan produceren, waarom elke manier om een kaart te verzilveren in strijd is met de licentie, de handhavingsgeschiedenis en wie toezicht houdt op de kaarteconomie — wordt volledig uiteengezet in Bijlage V ↗.

In de Steam-abonnementsovereenkomst, § 4.C, staat het volgende:

"Het is niet toegestaan om op welke manier dan ook gebruik te maken van scripts, bots, macro's of andere niet door mensen bestuurde systemen ('automatisering') om interactie te hebben met de inhoud en diensten op Steam." — Steam Abonnementsovereenkomst § 4.C (huidige versie) ↗ gearchiveerd 2026-09-18 ↗

Valve zorgt ervoor dat deze clausule wordt nageleefd. Daar is het erg goed in. De veelgestelde vragen van ArchiSteamFarm (ASF) — een open-sourceprogramma dat volgens de eigen documentatie draait op meer dan een paar miljoen Steam-accounts sinds de eerste release ruim 11 jaar geleden — geeft drie Steam-berichten van de ondersteuning weer waarin gebruikers die botnetwerken beheerden definitief werden geblokkeerd. Valve ontdekte de netwerken, benoemde ze en schakelde ze uit. De relevante vraag is daarom niet of Valve automatisering op grote schaal kan detecteren.

De officiële website van het project ArchiSteamFarm Veelgestelde vragen gaat rechtstreeks in op het risico van een verbod:

"Dit is uiterst onwaarschijnlijk, gezien het feit dat ASF al sinds de eerste release, meer dan 11 jaar geleden, op meer dan een paar miljoen Steam-accounts wordt gebruikt — maar het blijft een mogelijkheid, ongeacht de daadwerkelijke waarschijnlijkheid."

"Valve erkent duidelijk dat er 'Steam nietsnutten' bestaan, zoals hier wordt vermeld, dus als je het mij vraagt, ben ik er vrij zeker van dat als ze daar een probleem mee hadden, ze al iets zouden hebben ondernomen in plaats van erop te wijzen dat ze problemen zouden kunnen veroorzaken op het gebied van VAC. Het sleutelwoord hier is Steam idlers, bijvoorbeeld ASF, en niet game-idlers."

— ArchiSteamFarm Veelgestelde vragen, JustArchiNET. Bron: GitHub-wiki ↗ · woordelijk geverifieerd 2026-09-22

In dezelfde FAQ wordt de vraag „Is er iemand hiervoor geblokkeerd?“ beantwoord met Ja, en geeft weer wat Steam Support aan drie van hen schreef:

1,000+ bots · handelsverbod
"Het lijkt erop dat dit account is gebruikt om een netwerk van botaccounts te beheren. Het gebruik van bots is in strijd met de Steam-abonneeovereenkomst."

Meer dan 170 bots · definitief geblokkeerd, Winteruitverkoop 2017
"Dit account werd gebruikt om op Steam op illegale wijze verzamelkaarten te verzamelen, evenals aanverwante en niet uitsluitend commerciële activiteiten. Het account is definitief geblokkeerd en Steam Support kan geen verdere ondersteuning bieden met betrekking tot deze kwestie."

Meer dan 120 bots · definitief geblokkeerd
"Dit en andere accounts werden gebruikt om onze netwerkinfrastructuur te overbelasten, wat in strijd is met Steam van de gedragsregels online."

— Steam Steunbetuigingen die zijn opgenomen in de ArchiSteamFarm FAQ, onder het kopje „Is er iemand hiervoor geblokkeerd?”. Bron ↗ · woordelijk geverifieerd 2026-09-22

Leg de twee documenten naast elkaar. Een particuliere gebruiker met 1,000 farming-bots wordt geïdentificeerd, krijgt te horen dat „botting een schending is van de Steam abonneeovereenkomst” en wordt definitief verwijderd. De commerciële platforms in dit dossier hebben geautomatiseerde Steam-accounts als hun kernactiviteit, op veel grotere schaal, en verifiëren bij elke aanmelding via Valve's eigen OpenID — en voor geen van hen is er een handhavingsrapport per exploitant gepubliceerd. De clausule werkt. De vraag is tegen wie ze gericht is.

ASF wordt hier nergens van beschuldigd, en de interpretatie van het standpunt van Valve is die van ASF zelf — de auteur stelt duidelijk dat „ASF geen toestemming heeft van Valve”. De tool wordt hier als meetinstrument gebruikt: hieruit blijkt dat Valve botnetwerken opspoort, deze schriftelijk bij naam noemt en ze permanent verbant. Valve kan de kwestie in één zin afsluiten door bekend te maken welke commerciële automatisering het toestaat, en per operator bij te houden wat het met de rest heeft gedaan.

Waar het verzamelen van kaarten invloed heeft op de inkomsten van Valve

Verzamelkaarten die in het spel zijn verkregen, worden verkocht op de Steam Community Market, die voor elke voltooide verkoop binnen de Market een totale vergoeding van ongeveer 15% in rekening brengt; het account moet $5.00 USD aan Steam hebben uitgegeven voordat het überhaupt een kaart kan ontvangen; en voor het ontvangen van kaarten is het bezit van het spel of in-game aankopen vereist. Er wordt hier geen schatting gemaakt van de totale omzet — de omvang van de activiteiten wordt uitsluitend vermeld zoals deze in de ASF-FAQ staat. De FAQ vermeldt ook Valve onderscheidende "Steam luilakken" (kaarten verzamelen) uit "spelverslaafden"; zie de Veelgestelde vragen over ASF ↗. De werkwijze wordt volledig beschreven in Bijlage V — de schaal en de valkuil van commercieel gebruik.

Onderwerp ArchiSteamFarm — geautomatiseerd verzamelen van kaarten
Aangegeven schaal Miljoenen accounts (volgens de ASF-FAQ — het exacte aantal actieve accounts is niet geverifieerd)
Geteld, niet geciteerd 10,880,610 API-vermeldingen in totaal in de eigen Steam-groep van ASF (5,360,499 onbeperkt, zoals Steam laat zien) — de „miljoenen” in de FAQ zijn geen verhaal, maar een telling. 88.97% zijn op geen enkele wijze Steam verboden. Het volledige overzicht van de verboden ↗
Informatie in de documentatie van de tool zelf
  • ASF logt accounts in via de commandoregel en laat games op stand-by staan om kaarten te verzamelen, zonder de Steam-client te starten (volgens de projectdocumentatie).
  • In de FAQ wordt gesteld dat Valve op de hoogte is van de "Steam-luilakken" en dat "als ze daar een probleem mee hadden, ze allang iets zouden hebben ondernomen".
  • Er is al meer dan 11 jaar geen gerichte handhaving gemeld (volgens de FAQ); de daaruit voortvloeiende kaartverkopen binnen de Community Market brengen Steam's totale vergoeding van ongeveer 15% met zich mee.
  • In de FAQ wordt een aanbevolen maximum van tien accounts per gebruiker genoemd, waarbij de bron Valve wordt aangehaald: "Deze aanbeveling is gebaseerd op interne Valve-richtlijnen en op onze eigen suggesties." Een dergelijke richtlijn is niet gepubliceerd door Valve.
  • Technische limiet, volgens dezelfde FAQ: "Je kunt maximaal 100 tot 200 bots draaien met één IP-adres en één ASF-instantie."
  • De gespeelde speeltijd wordt bijgehouden door Valve — „dit wordt doorgaans om de ongeveer 30 minuten bijgewerkt“ — en in § 4.C wordt „het vervalsen van gameplay-statistieken (bijv. opgeblazen winst- of verliescijfers, XP, speeltijd)“ vermeld als een verboden handeling.
De automatiseringsclausule is duidelijk; in de FAQ van de ASF staat al jaren vermeld dat de tool op miljoenen accounts draait; er zijn geen meldingen van gerichte handhavingsmaatregelen hiertegen. De kloof tussen de regel en de toepassing ervan is een vaststaand feit; de reden hiervoor wordt hier niet nader toegelicht.
Volledige tentoonstelling De kaarteconomie: het proces, de omvang, de vergunning en wie hier toezicht op houdt ↗ Wat een boerderij bij Valve moet kopen voordat ze ook maar één kaart kan produceren; de twee regels van § 4.C die het kweken van kaarten omschrijven aan de hand van de gevolgen ervan; waarom elke manier om een kaart te verzilveren in strijd is met de licentie die Valve heeft opgesteld, terwijl Valve een vergoeding vraagt bij de ingang; het handhavingsverslag, inclusief de VAC-golf van juni 2025 en het ketenverbod op basis van gedeelde telefoonnummers; en de Valve-medewerkers en communitymoderators die de kaartverhandelings- en banlijstdiensten rond Steam beheerden. De telling van de verboden We hebben Valve niet gevraagd hoe groot de boerderij is. We hebben het geteld. ↗ 10,880,610 totale accounts (beperkt en onbeperkt) gelezen uit de eigen Steam-groep van ArchiSteamFarm, waar de software standaard bij de eerste start automatisch lid van wordt, tenzij de gebruiker de instelling voor het lid worden van de groep uitschakelt (waarbij zowel commerciële botfarms als reguliere spelers worden meegeteld die de standaardinstelling hebben laten staan). 88.97% hebben geen enkele vorm van Steam-ban; van de 11% die dat wel hebben, zijn 99.8% cosmetische community-bans die de handel nooit verhinderen. Na kruiscontrole met SteamRep komen 67.77% van de genoemde oplichters ermee weg zodra de anti-cheat-verboden buiten beschouwing worden gelaten. Met uitsplitsingen op registratiedatum, geografie en overlevingspercentages — de werkelijke omvang, gemeten, niet alleen beschreven.
Bijlage G — Van een standaardafwijzing naar het onderliggende dossier

DSAR-handleiding: vraag om het bewijsmateriaal

Maak gebruik van artikel 15 van de AVG om persoonsgegevens op te vragen met betrekking tot het aanmaken van API-sleutels, het herstellen van accounts en toegang tot ondersteuning. Aan de hand van een bewaard gebleven verslag kan worden nagegaan wie een actie heeft geïnitieerd en waarop het platform zich heeft gebaseerd.

  1. 01

    Bewaar je tijdlijn.

    Sla accountmeldingen, tickets, transactie-ID’s en datums op in UTC. Beveilig het account en bekijk de herstelopties die van toepassing zijn op het spel en de transactie.

    Steam Informatie over handelsbescherming ↗
  2. 02

    Vraag uw bewaarde gegevens op.

    Vraag om tijdstempels, bron-IP-adressen, belangrijke gebeurtenissen in de levenscyclus van sleutels, beveiligingsbevestigingen en herstelmaatregelen met betrekking tot accounts. Neem ook gebeurtenissen met betrekking tot toegang door de ondersteuning en ontvangers op, voor zover die gegevens voor u van belang zijn.

  3. 03

    Bewaar het afleveringsbewijs.

    Maak gebruik van het contactformulier voor privacyzaken van Valve. De gebruikelijke reactietermijn bedraagt één maand; een noodzakelijke verlenging met maximaal twee extra maanden moet binnen die eerste maand worden gemotiveerd.

    Valve privacy contact route ↗ gearchiveerd 2026-09-21 ↗
  4. 04

    Vergelijk de reactie.

    Vergelijk de logboeken met je tijdlijn. Vraag naar de redenen voor weglatingen en maak vervolgens, indien nodig, gebruik van de klachtenprocedure bij de toezichthoudende instantie. Bewaar het antwoord precies zoals je het hebt ontvangen.

Verzoek om inzage van de betrokkeneAVG / Artikel 15

Accountbeveiliging en toegangsgegevens

Vul de velden tussen haakjes in voordat u het formulier verstuurt.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
.txt downloaden

Wat een IP-adres in een datacenter kan bewerkstelligen

Een discrepantie is een aanleiding om een onderzoek in te stellen.

Een verzoek om een API-sleutel afkomstig van het netwerk van een datacenter, zoals in het voorbeeld van de hostingprovider dat in dit onderzoek aan de orde is gekomen, kan relevant zijn bij vergelijking met inloggegevens, bevestigingen en de tijdlijn van de gebruiker. Een IP-adres alleen is niet voldoende om de dader te identificeren of om automatisch elke verdediging te ondermijnen. Bewijs dat een kwaadwillende dader de geregistreerde toestemming heeft verstrekt, zou het vertrouwen in die toestemming kunnen aantasten; andere rechtsgrondslagen en aansprakelijkheidskwesties vereisen een afzonderlijke analyse.

Bekijk de bewaarde klacht inzake het verbod en de AVG →
Bijlage H — Analyse van het Wayback Machine-archief · gepubliceerde ondersteuningsstatistieken

Ondersteuningsvolume. Gepubliceerde responstijden.

Context en bronbeperkingen

Valve publiceert dagelijks ondersteuningsstatistieken op store.steampowered.com/stats/support. De archieven van de Wayback Machine bevatten historische momentopnames van deze pagina uit de periode 2018 tot en met 2026. De verhouding tussen het aantal tickets en het aantal medewerkers die uit deze cijfers blijkt, is niet in overeenstemming met een handmatige beoordeling per ticket binnen de gepubliceerde reactietijden.

Vergelijk de gearchiveerde ondersteuningscijfers van Valve in de opgeslagen momentopnames. In de methodologie wordt uitgelegd wat deze cijfers wel en niet kunnen meten.

Volume ten opzichte van de gepubliceerde responstijd (2018 → 2026)

Twee wachtrijen bij één helpdesk, te zien op 21 gearchiveerde schermafbeeldingen.

Valve publiceert cijfers over live ondersteuning op store.steampowered.com/stats/support. Elk punt hieronder is de ondergrens Valve zelf, zoals die op die pagina stond op de dag dat het Internet Archive de pagina vastlegde — het is geen schatting van ons. Beide reeksen geven dezelfde maat weer in dezelfde eenheid, dus horen ze op één as thuis en kunnen ze direct naast elkaar worden afgelezen.

Verzoeken om terugbetaling — geld Valve in bezit Accountbeveiliging en -herstel — het account dat je kwijt bent geraakt
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 minDe ondergrens van de terugbetaling in elke registratie van februari 2018 tot augustus 2026. Over een periode van acht en een half jaar verschuift deze met minder dan zes minuten, terwijl het dagelijkse terugbetalingsvolume met een factor negen verandert.
2,4 uur → 8,7 uurDe ondergrens voor het herstel van accounts ligt in alle metingen tot en met december 2022, op één na, rond de 2,4 uur. In de drie metingen van 2026 rapporteert Valve 10,9 uur, 5,8 uur en 8,7 uur.
×2,8 → ×13Hoeveel trager het herstel verloopt dan terugbetalingen, volgens de door Valve zelf gepubliceerde cijfers. Vijf jaar lang blijft het stabiel, daarna wordt de kloof groter — de wachtrij die trager is geworden, is die waarbij de gebruiker, en niet Valve, zelf voor de kosten opdraait.

Bron: 21 Wayback Machine-archiefkopieën van store.steampowered.com/stats/support, 2018-02-03 tot 2026-08-10; extractie in VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Bekijk de grenzen aan de hand van de cijfers: de grafiek geeft de lager bovengrens van het bereik Valve afdrukken. De gepubliceerde bovengrens is op beide lijnen slechter — terugbetalingen varieerden van 1,5 uur tot 1,5 dag, herstel van 7,0 uur tot 3,6 dag. Twee schermafbeeldingen zijn gearchiveerd in een gelokaliseerde versie van dezelfde Valve pagina — 2018-11-03 in het Tsjechisch, 2020-03-25 in het Frans — en zijn in de tabel gemarkeerd met (cs) en (fr); hun cijfers worden hier weergegeven met de vertaalde eenheidsaanduidingen en de getallen zoals gepubliceerd, terwijl de letterlijke bronteksten in het extractiebestand zijn bewaard. Elke opname publiceerde een responstijd voor beide wachtrijen, en geen enkel punt op beide lijnen is geïnterpoleerd. Het enige herstelcijfer van 2020-10-21 voor 15 minuten is in de grafiek gemarkeerd en is behouden: het komt slechts in één opname voor en geen enkele andere opname ligt binnen een orde van grootte daarvan. Er bestaat geen registratie tussen 2022-12-08 en 2026-02-01; dat gat van 38 maanden in de gegevensreeks is gearceerd en er is niets overheen getekend. Deze cijfers beschrijven gepubliceerde responstijden. Ze laten niet zien wat er binnen een ticket gebeurt, en Valve heeft geen personeelsaantal gepubliceerd waartegen deze cijfers kunnen worden afgewogen.

Elke opname als tabel openen
Elke gearchiveerde opname, zoals gepubliceerd
VastleggenRestituties / dagReactie op verzoek om terugbetalingHerstel / dagHerstelmaatregelen
2018-02-0398,78850,12 minuten tot 1,52 uur25,6622,51 uur tot 1,80 dagen
2018-05-0760,49453,83 minuten tot 1,47 dagen24,2262,45 uur tot 2,22 dagen
2018-08-0269,08450,27 minuten tot 1,59 uur28,9532,44 uur tot 22,17 uur
2018-11-03 (cs)63,41049,28 minuten tot 1,54 uur33,9102,42 uur tot 1,31 dagen
2019-02-0176,30550,13 minuten tot 1,52 uur35,1642,44 uur tot 2,04 dagen
2019-05-1878,95151,03 minuten tot 3,12 uur27,5142,46 uur tot 20,39 uur
2019-09-0778,94150,65 minuten tot 1,66 uur28,8122,42 uur tot 13,59 uur
2019-12-1369,58950,77 minuten tot 1,55 uur25,3222,45 uur tot 1,13 dagen
2020-03-25 (fr)139,27849,45 minuten tot 1,53 uur32,3022,48 uur tot 3,62 dagen
2020-06-26278,50448,98 minuten tot 2,29 uur20,3432,39 uur tot 6,99 uur
2020-10-21107,63350,80 minuten tot 1,54 uur20,68815,33 minuten tot 8,62 uur
2021-03-20158,95650,80 minuten tot 1,64 uur25,7602,34 uur tot 11,62 uur
2021-06-26547,90751,93 minuten tot 6,73 uur29,7282,40 uur tot 15,63 uur
2021-10-10170,10351,88 minuten tot 3,25 uur23,9892,39 uur tot 13,05 uur
2022-01-31354,38653,65 minuten tot 8,09 uur24,3912,42 uur tot 15,29 uur
2022-05-09172,55551,83 minuten tot 1,65 uur23,2892,41 uur tot 16,90 uur
2022-09-05153,45353,67 minuten tot 4,15 uur23,5942,45 uur tot 1,22 dagen
2022-12-08181,07554,83 minuten tot 6,67 uur27,1112,46 uur tot 18,89 uur
2026-02-01317,76250,30 minuten tot 1,52 uur47,197van 10.91 uur tot 21.30 uur
2026-05-09246,77650,12 minuten tot 1,52 uur35,2645,81 uur tot 15,60 uur
2026-08-10373,24452,05 minuten tot 2,07 uur45,3198,73 uur tot 16,52 uur
BELANGRIJKSTE CONSTATIE:
Over 21 Wayback-archiefkopieën in de periode van 2018-02-03 tot 2026-08-10 varieerden de dagelijkse aanvragen voor terugbetaling van 60,494 (mei 2018) tot 547,907 (juni 2021) — a 9,1× spread. Het cijfer voor 2026 is 373,244 (+278% ten opzichte van de gegevens van februari 2018).
In diezelfde negen jaar is de gepubliceerde ondergrens voor de reactietijd bij terugbetalingen nooit onder de 49–55 minuten band: een totale beweging van minder dan zes minuten, terwijl de werkbelasting erachter met een factor negen toenam.
Als iemand elk kaartje slechts 5 seconden zou bestuderen, zou het verwerken van 373,244 kaartjes per dag (huidige situatie) 22 medewerkers die 24 uur per dag, 7 dagen per week aan het werk zijn alleen al om ze te openen en te sluiten; op het hoogtepunt (547,907, juni 2021) loopt dat op tot 32.
Als de gepubliceerde responstijd de verwerkingstijd per ticket zou weerspiegelen (~52 min/ticket), zou de benodigde personeelsbezetting in de orde van grootte liggen van 13,500 agenten bij het huidige volume en ~20,000 op het hoogtepunt. Er is geen bronvermelding gevonden voor het aantal medewerkers dat Valve ondersteunt; hier wordt daarvan uitgegaan dat dit aantal nihil is.
Wat hieruit volgt: de verhouding tussen het volume en het aantal medewerkers is niet in overeenstemming met een handmatige beoordeling per ticket binnen de gepubliceerde responstijden. De cijfers komen overeen met een grotendeels geautomatiseerde eerste beoordeling; welk deel daadwerkelijk door mensen wordt beoordeeld, is niet bekendgemaakt.
Waarom dit van belang is voor de naleving van de AVG

Artikel 22 van de AVG verbiedt uitsluitend geautomatiseerde individuele besluitvorming die aanzienlijke rechtsgevolgen heeft, zonder dat op verzoek het recht op menselijke toetsing wordt geboden. Als Steam beslissingen van de klantenservice (het afsluiten van tickets, acties met betrekking tot accounts, het afwijzen van verzoeken om gegevens) volledig door geautomatiseerde scripts worden genomen, kan elke dergelijke beslissing die „aanzienlijke gevolgen“ heeft voor de gebruiker in strijd zijn met artikel 22.

Ticket HT-2YBP-F7JP-D4VB (Artikel 18) werd na drie dagen afgesloten met een standaardverwijzing, zonder dat er werd ingegaan op de aangehaalde rechtsgrondslag. Of iemand het heeft bekeken, kan niet uit het ticket worden afgeleid; dat is een vraag die de toezichthoudende autoriteit aan Valve kan stellen op grond van artikel 22 en artikel 15, lid 1, onder h).

Bron: Wayback Machine-momentopnames van store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) — gegevens geëxtraheerd naar VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 momentopnames, 2018–2026). Opmerking: de responstijd van „~52 min“ is de ondergrens voor de categorie „terugbetalingen“; de responstijd voor „accountbeveiliging“ lag tussen 2,4 en 16,5 uur in dezelfde snapshots. 2021-06-26 is de absolute piek (547,907 terugbetalingsverzoeken), geen monotoon middenpunt — het volume steeg ~6× in 2020–2021, daalde vervolgens gedeeltelijk en herstelde zich daarna tot 373K in 2026.
Bijlage I — Reikwijdte van de dataset · aantallen die kunnen worden gereproduceerd

Tel de records. Controleer het bereik.

Context en bronbeperkingen

Tel het aantal records en controleer vervolgens de beweringen: elk onderstaand cijfer kan opnieuw worden afgeleid uit de gepubliceerde bestanden.

Controleer de onderliggende datasets, reproduceer de tellingen en maak onderscheid tussen bronrijen en unieke voorvallen.

Het hoofd-CSV-bestand bevat 40,448 rijen. Hiervan, 36,516 zijn afkomstig uit de Discord-AntiScam-phishingfeed. De overige 3,932 De rijen omvatten GitHub, beoordelingen, zoekresultaten, forumberichten en andere bronnen, en bieden zo een uitgebreide index van gemelde community-onderwerpen en beveiligingsrapporten.

In dat CSV-bestand zijn 1,690 rijen ondergebracht onder het verzamelingslabel „Unpatched Security Exploit”, dat betrekking heeft op eerdere gebruikersproblemen en bekendgemaakte kwetsbaarheden. Om deze meldingen te traceren, moet de specifieke build-tijdlijn en de openbare patchgeschiedenis van elke thread worden bekeken.

Het doorzoekbare 16,319-recordarchief is een afzonderlijke, samengestelde versie met een eigen manifest, die is ontworpen voor een nauwkeurig lokaal onderzoek naar specifieke klachten van gebruikers en incidentmeldingen.

Om een betrouwbaar controlespoor op te bouwen, moet elk door een gebruiker gemeld record worden vergeleken met gedocumenteerde bouwtijdlijnen en historische patchlogboeken.

De afzonderlijke collectiedocumenten van Deel II 231,829 unieke advertentie-ID’s, waaronder 33,509 in de categorie ‘geautomatiseerde registratie’ en 198,320 gemarkeerd als ‘niet-geverifieerde overboekingen’. De SHA-256 van het invoerbestand komt overeen met de bewaarde meting. Deze tellingen beschrijven pogingen tot aanbieden en waargenomen overdrachten, in plaats van definitieve transactiewaarden of geverifieerde diefttotalen, wat de noodzaak onderstreept van primaire platformgegevens om de exacte economische impact te meten. Afmetingen en hashes weergeven ↗

CSV onder de knie krijgen ↗ · Doorzoekbaar archiefoverzicht ↗ · Bronrecords controleren ↗

Bijlage J — Over dit onderzoek

Valve publiceert geen handhavingsgegevens.
We hebben er een gebouwd.

Onafhankelijk. Niet-commercieel. Uitsluitend op basis van openbare gegevens samengesteld. Ingediend bij de toezichthouders.

88.97% het automatiseringspark blijft onaangetast — er geldt geen enkel verbod
67.77% van 51,732 veroordeelde oplichters komen vrij
$26.8M+ minimumuitgaven in de winkel door het niet-beperkte wagenpark
3.6% gokwebsites die door de linkfilter van Valve zijn geblokkeerd
8 jaar van gedocumenteerde beveiligingsincidenten

Wat dit is. Een forensisch dossier over het Steam-platform van Valve Corporation — de handhavingsgeschiedenis, de ‘card-farming’-economie, het juridische kader en de authenticatie-infrastructuur die gokexploitanten gebruiken via Steam’s eigen OpenID-relay. Elk cijfer is herleidbaar uit twee bronnen: de eigen openbare API van Valve en de datasets die samen met dit onderzoek zijn gepubliceerd.

Voor wie is het bedoeld? Toezichthouders met bevoegdheid over Valve — de AVG-toezichthouder voor Nederland, FinCEN, de SEC, de DSA-coördinator voor digitale diensten, UOKiK en elke wetshandhavingsinstantie die financiële stromen in verband met Steam onderzoekt. Ook voor journalisten, onderzoekers en elke gebruiker die een permanente accountblokkering heeft gekregen, een terugbetaling is geweigerd of wiens inventaris is gestolen en aan wie is verteld dat er geen beroepsmogelijkheid is.

De enige eis. Valve bewaart deze gegevens met volledige nauwkeurigheid — inclusief redenen voor verbanning, volledige ID-ruimte, in realtime. Het systeem kan elke zoekopdracht in dit dossier binnen enkele seconden uitvoeren en heeft ervoor gekozen om hieruit niets openbaar te maken. De vraag voor elke bevoegde autoriteit is eenvoudig: waarom niet?

Wat de auteurs niet beweren. Tijdens dit onderzoek is er op geen enkel platform van een derde partij een aanmelding bij Steam voltooid. Een opgegeven OpenID-URL bepaalt de verzoekparameters, niet of er een aanmelding is voltooid. Een afzonderlijk registreerbaar domein is op zichzelf geen bewijs van ontduiking. Registratiedata vormen de ondergrens voor het moment waarop een host voor het eerst in een OpenID-verzoek zou kunnen zijn verschenen; ze bewijzen geen continu gebruik. De auteurs doen geen uitspraken over wat Valve wist of van plan was: elke bewering over Valve is gekoppeld aan een gedateerd openbaar document of een gedateerde waarneming. Wanneer een bewering niet kon worden onderbouwd met een brondocument, is deze verwijderd.

Wie wij zijn

PhishDestroy — onafhankelijke onderzoekers. Geen banden met Valve Corporation of enig hier genoemd platform. Eén Steam-account werd uitsluitend gebruikt om het AVG-verzoek in paragraaf 18 vast te leggen.

Wettelijke disclaimer

Niet-commercieel, gedecentraliseerd onderzoek in het algemeen belang. Alle gegevens worden verstrekt „zoals ze zijn“, zonder enige garantie. Deze publicatie vormt geen gerechtelijke uitspraak.

PUBLIEK DOMEIN
Licenties

Alle rechten zijn afgestaan aan de mensheid. Reproduceren, aanpassen, publiceren — bronvermelding niet vereist. Toegang vanuit OFAC-regio’s: verboden. Volledige licentie en disclaimer →