Projet de travail On n'est pas encore le 14 octobre, mais on publie déjà. Considérez ceci comme un brouillon. Publication de la version complète, comprenant les traductions et les dossiers réglementaires 14 octobre 2026. — jusqu'à la sortie définitive Lire le manifeste ▾

Nous ne publions pas une seule enquête. Nous divisons notre travail de grande envergure en trois vecteurs distincts — trois axes distincts, chacun avec sa propre forme, son public et ses critères de preuve. Ce que vous lisez actuellement en fait partie. Il s’agit d’un projet de travail. Nous contesterons nous-mêmes certains des faits présentés ici et démontrerons le contraire — notamment en ce qui concerne les événements de 2023 et certains liens que nous avons l’intention de documenter de manière exhaustive. Nous laissons ces informations telles quelles afin que vous puissiez les vérifier et tirer vos propres conclusions.

Le 14 octobre 2026, la version définitive — accompagnée des traductions — sera soumise simultanément à un maximum de dix organismes de réglementation. Nous sommes convaincus qu’ils jugeront que notre travail, entièrement élaboré à partir de sources publiques et s’appuyant sur des données factuelles documentées, mérite leur attention.

Nous affirmons

Les conditions d'utilisation de Steam ne constituent pas un contrat d'utilisation. Il s'agit d'une forteresse juridique conçue pour protéger Valve — contre les autorités de régulation, contre les utilisateurs qu'elle exclut de manière illégale, contre les victimes de vol à qui l'on a fait savoir qu'il n'existait ni recours ni procédure.

Nous affirmons

Steam estime qu’il est possible de s’acheter la loi en faisant appel à des avocats suffisamment bien payés pour falsifier des preuves. Nous avons consigné ce que ces avocats ont fait de ces éléments de preuve.

Nous affirmons que

Steam ne s'est pas contenté de tolérer l'automatisation. Il a publié les bibliothèques, les API, l'infrastructure de session — c'est-à-dire l'ensemble des outils techniques nécessaires pour exploiter une ferme de bots à grande échelle. L'écosystème d'automatisation repose sur les développements techniques de Valve, diffusés sous un autre nom.

Nous affirmons

Le contrat d'abonnement de Steam interdit explicitement l'automatisation à des fins commerciales et les places de marché tierces. Toutes les plateformes de vente de skins et toutes les activités de jeux d’argent ont fonctionné tout au long de l’histoire de Steam — en utilisant les API de Valve, le système de session de Valve et le relais OpenID de Valve. Steam n'est pas la victime de cet écosystème. Steam en est l'architecte.

Nous affirmons

Chaque vol, chaque détournement de stock, chaque fraude commise via l'API sur la plateforme : la cause profonde réside dans l'architecture même de Steam et dans une stratégie délibérée visant à renforcer la dépendance vis-à-vis de tiers. Ce n'est pas de la négligence. C'est voulu.

Nous affirmons que

La fermeture d'OPSkins et d'autres mesures ciblées contre des plateformes « illégales » ne relevaient pas de l'application de la loi. Il s'agissait d'opérations concurrentielles menées par le biais de l'appareil juridique de Valve — au profit d'autres plateformes « illégales » qui n'ont pas été touchées.

Nous affirmons

Le modèle économique de Steam — aucune publicité, aucun revenu direct provenant du marché secondaire — repose structurellement sur des plateformes que ses propres conditions générales d'utilisation qualifient d'illégales. Nous abordons cette question en tant qu'analystes de données travaillant sur de vastes ensembles de données. Nous ne suivons pas une piste prédéfinie. Nous vérifions les affirmations d'autrui. La dépendance se mesure en chiffres.

Nous affirmons

Toute fraude par substitution d’offre, toute arnaque liée aux API recensée jusqu’en janvier 2026 — la responsabilité en incombe entièrement à Valve. Des outils tiers développés pour Steam ont mis en place des mesures de protection pour la vérification des transactions que Valve, disposant de ressources bien plus importantes, a choisi de ne pas déployer. Les jeux d’argent ont été interdits lorsque les autorités de régulation s’en sont aperçues. Ce n’a pas été le cas des escroqueries — car pour y remédier, il aurait fallu que Valve admette que la vulnérabilité était d’ordre architectural et qu’elle leur était inhérente depuis toujours. Ce sont les utilisateurs qui ont été tenus pour responsables.

Nous affirmons

Steam a intégré un navigateur au sein de son propre client — dans le but de collecter des données télémétriques, et non pour assurer la sécurité des utilisateurs. Les logiciels antivirus ne peuvent pas fonctionner à l’intérieur de celui-ci. Les protections anti-malware de Chrome ne peuvent pas l’atteindre. Le filtre de liens propre à Steam — la liste noire contrôlée par Valve — a été testé à l’aide d’un ensemble de données public sur le phishing. Presque aucun domaine de hameçonnage actif Steam ne figure sur cette liste. Une campagne de hameçonnage de type « Steam » dure aussi longtemps que le nom de domaine reste actif.

Nous affirmons que

Régler cette affaire avec des avocats qui partagent le même emploi du temps de golf permettra peut-être d’aboutir dans une juridiction. Mais nous ne parlons pas d’un seul pays. Nous parlons de tous les pays où Steam opère et où Valve a fait passer ses intérêts financiers avant — et, dans les faits, à la place de — la sécurité de ses utilisateurs et de leurs actifs.

Nous affirmons

Nous voyons bien ce que font Steam et ses avocats : ils se perdent dans des subtilités de terminologie, comme si leur public n’était pas en mesure de comprendre. Nous avons rendu ces informations accessibles. Elles proviennent exclusivement de sources publiques, s’appuient sur une chaîne de preuves documentée, et peuvent être utilisées par les autorités de régulation contre une entreprise qui ment ouvertement.

Nous affirmons

CS2. Dota 2. L'e-sport à grande échelle. Aucun de ces titres ne pourrait toucher son public actuel sans l'économie des skins — et cette économie ne peut fonctionner sans les marchés commerciaux tiers que les conditions générales d'utilisation de Steam interdisent explicitement. Sans l’écosystème de contenu, la culture de l’ouverture de caisses, les équipes sponsorisées et la liquidité du marché secondaire, les deux franchises les plus lucratives de Valve perdraient l’audience qui les fait vivre. L'économie Valve, qualifiée d'illégale, est celle sur laquelle repose l'économie Valve.

Nous affirmons

Valve se conforme aux demandes des autorités publiques russes. Valve se conforme aux demandes des autorités publiques chinoises. C'est ce qu'ils admettent eux-mêmes. Les agents du service d'assistance disposant d'un accès interne peuvent consulter, exporter et transférer des données détaillées relatives aux comptes sans aucun contrôle externe. Les compromissions de comptes de grande valeur recensées en 2023 impliquaient l’utilisation d’un accès d’assistance compromis pour transférer des actifs vers des acteurs extérieurs. Valve continue de faire valoir ses droits légaux au sein de la Fédération de Russie et dépose des avis préalables à la procédure judiciaire sur le territoire russe.

Nous affirmons

Nous connaissons l'identité de la plupart des acteurs qui se cachent derrière les principales plateformes commerciales opérant dans l'orbite de Steam. Nous connaissons leur nationalité. Le tableau complet commence à se dessiner. Nous ne pensons pas que cela prendra sept ans.

IENQUÊTE UNIVERSITAIRE

Taylor Wessing & Dr Patrick

Ce n'est pas nous qui avons déclenché ce conflit, mais leurs avocats. Un article universitaire approfondi, étayé par des experts, analysera en détail la manière dont Taylor Wessing a traité les preuves, en s'appuyant sur des sources documentées.

IIFAITS DOCUMENTÉS

Sec. D'origine. Sans conclusions ajoutées.

Uniquement des données publiques, aucune opinion. Chaque affirmation est étayée par un document ou une observation datée ; tout élément non référencé a été supprimé. Conçu pour un examen réglementaire.

IIIINTELLIGENCE

Ce que nous savons, mais que nous ne pouvons pas encore prouver.

Non vérifié, non validé, clairement signalé — publié pour que d'autres puissent l'étudier avec nous.

Quoi qu’il en soit, comme nous l’avions promis : Nous frapperons à toutes les portes. Le monde découvrira la vérité sur Valve, ou sur un cheval de Troie dont l'adresse se trouve aux États-Unis mais dont les intérêts se situent ailleurs. C'est précisément pour cette raison que nous séparons ces deux volets — afin que les autorités de régulation puissent traiter chacun d'entre eux de manière distincte.
§1 of 30
01/30
Draft
PhishDestroyII·Section 1 — Résumé de l'affaireSteam / Case File 001

Leurs règles.
Leur système.

Valve fixe les restrictions. Steam fournit l’infrastructure.

Six conclusions, chacune étant liée à un document public daté. Les sections détaillées suivent le même ordre : dossier technique (partie A), règlement et mesures d'application (partie B), cadres juridiques (partie C), puis les annexes contenant les pièces à conviction principales.

01 / ENQUÊTESommaire →02 / PREUVESPreuves · EN ↗03 / EXPLORERExplorer · EN ↗

LE DOSSIER STEAM / II

Authentification par un tiers,
Application de la loi et Accès aux données

L'étude approfondie et exhaustive des lacunes structurelles, des mécanismes de contournement des mandataires, de l'application sélective de la réglementation et des défis réglementaires liés à l'écosystème des API Web Steam.

Open account access subsection
Section 1 — Résumé de l'affaire

Le record. L'histoire. Les questions sans réponse.

Contexte et limites de la source

Six conclusions, chacune étant liée à un document public daté. Les sections détaillées suivent le même ordre : dossier technique (partie A), règlement et mesures d'application (partie B), cadres juridiques (partie C), puis les annexes contenant les pièces à conviction principales.

Six conclusions. Chacune établit un lien entre une règle écrite, un document daté et une hypothèse que les éléments de preuve permettent de vérifier.

1. Hôtes d'authentification à domaine distinct — 44 routes · 26 paires divisées

Les registres des personnes inscrites 44 plateformes s'authentifiant via un domaine distinct pouvant faire l'objet d'un enregistrement. Cinq autres itinéraires sont en attente de vérification et d'une date RDAP ; leur validation porterait le total à 47. Ils ne sont pas pris en compte dans le chiffre de 44 ni dans le tableau des âges. — 27, avec un dossier de justification publié pour chaque itinéraire et 17 autres issus d'une collecte manuelle, répertoriés séparément. Dans 26 paires de filtres séparés le domaine principal est BLOQUÉ dans le filtre de liens Steam, alors que le proxy utilisant ses identifiants ne l'est pas. Il ne s'agit pas de domaines jetables : csgogem.com est bloqué tandis que api.csgem.com, l'hôte portant l'identifiant Steam, est enregistré depuis mars 2014 — 12 ans et 6 mois. Valve reçoit ce nom d'hôte dans chaque requête OpenID et le affiche à l'utilisateur sur sa propre page de connexion. Le tableau complet, les durées de validité par route et les sources sont présentés à la section 3.

2. 2016 : le mécanisme a été baptisé et la date limite a été fixée

Le 13 juillet 2016, Valve a décrit publiquement comment les sites de jeux d’argent utilisaient Steam OpenID et des comptes de trading automatisés, et les mises en demeure de son avocat, datées du 20 juillet 2016, ont fixé un délai de dix jours. Aucun rapport d’application de la réglementation par opérateur n’a été publié depuis. Dix ans après l’expiration de ce délai, le même mécanisme est utilisé sur des serveurs d’authentification de domaines distincts qui n’ont renvoyé aucun blocage par le filtre de liens sur 2026-09-21.

3. Corrélation des appareils, sur papier à en-tête de l'avocat

Dans la correspondance reproduite ici, l'avocat de Valve a décrit une corrélation au niveau des appareils reliant un appareil à plusieurs comptes — une fonctionnalité que le service d'assistance de Steam avait auparavant déclaré aux utilisateurs comme étant techniquement impossible. La question qui reste en suspens est de savoir quels enregistrements au niveau des appareils Valve détient et sur quelle base l’accès à ces enregistrements est refusé aux titulaires de comptes.

4. Deux réponses concernant l'accès aux données. L'une a refusé de les communiquer, l'autre les a divulguées.

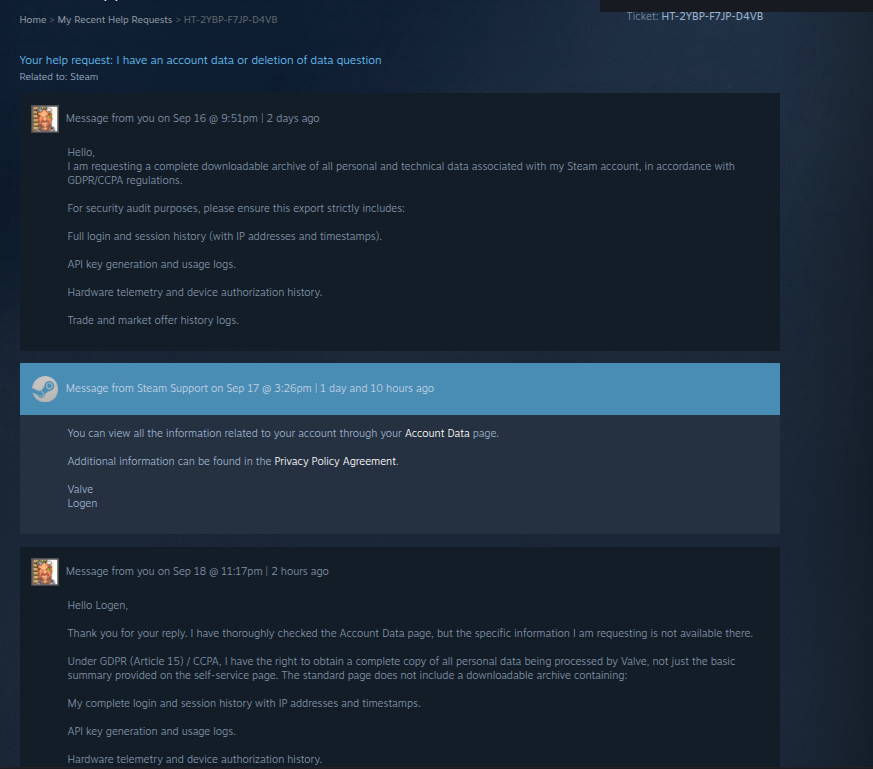
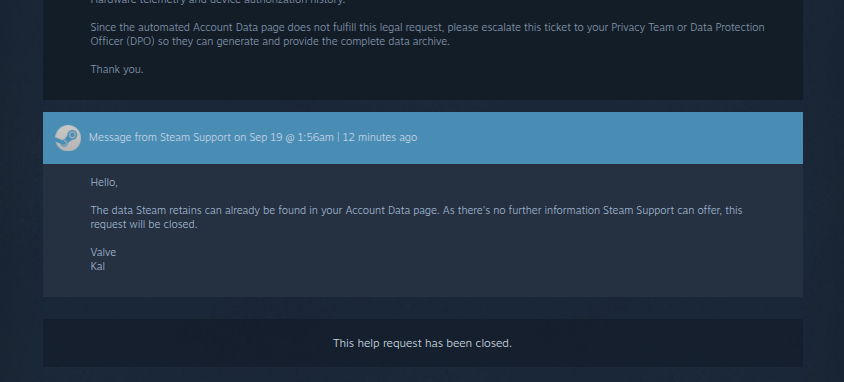
Octobre 2025 : L'avocat de Valve a répondu à une demande au titre de l'article 15 en joignant une annexe de 830 pages dans laquelle les passages caviardés ont été masqués par des marques sur le texte au lieu d'être supprimés — 902,270 caractères révèlent des informations à l'aide d'un outil d'extraction standard, y compris les identifiants tiers que ces barres étaient censées masquer. C'est l'article 15, paragraphe 4, qui justifie l'existence de ces barres. Septembre 2026 : Le dossier HT-2YBP-F7JP-D4VB a été classé au bout de trois jours, accompagné d'un lien vers la page « Données du compte » en libre-service — aucune donnée n'y figurait et aucune base juridique n'était mentionnée. Le délai d'un mois prévu à l'article 12, paragraphe 3, n'était pas encore écoulé au moment de la publication ; l'objection porte sur le fond.

5. Le marché au-dessus du plafond de Steam

Steam limite la capitalisation boursière à environ $1,800. Sur cinq places de marché, selon un instantané daté du 23 septembre 2026, 248 catégories d'articles CS2 dont le prix dépasse ce plafond, et ce de manière indépendante, par au moins deux d'entre eux, et les 248 sont absents de Steam; un Dragon Lore neuf d’usine est proposé à partir de $10,941 sur 389 exemplaires répertoriés sur les cinq plateformes (le chiffre concernant uniquement CSFloat à la section 13, issu de l'instantané du 20 septembre, est de $10,623.95 sur 62 offres). La vente à ces prix nécessite une plateforme externe, tandis que le transfert d’objets s’effectue toujours à Steam.

6. La règle est explicite ; la piste d'audit ne l'est pas

Le contrat d’abonnement réserve Steam à un usage personnel et non commercial, interdit toute exploitation commerciale sauf autorisation expresse, interdit l’utilisation de scripts et de bots, et autorise la résiliation du compte. Valve a étendu cette disposition aux opérateurs de jeux d’argent en 2016. Par ailleurs, selon le compte d’ingénierie de CSFloat, Valve a fermé IEconItems_730/GetPlayerItems en 2017, suppression de l'accès public aux identifiants d'éléments d'origine (aucun journal des modifications Valve trouvé).

2016 / Demande écrite 10 jours
Date limite mentionnée dans les avis envoyés en juillet 2016 par l’avocat aux sites de jeux d’argent. Lettre ouverte à la WSGC : section 2.
2017 / Journal d'audit public Accès par identifiant fermé
CSFloat enregistre la perte des identifiants d'origine des éléments.
Correspondance avec les avocats Corrélation entre appareils
Un appareil lié à des dizaines de comptes piratés.
Registre des itinéraires Bloqué, mais je continue à me connecter
La règle : La déclaration de Valve de 2016 interdit l'exploitation d'une activité de jeux d'argent sur Steam OpenID. Le bilan : Le « Link Filter » héberge 26 domaines principaux, tandis que l'hébergeur gérant la connexion « Steam » de chacun d'entre eux est en service depuis — celui de csgogem.com fonctionne depuis 12 ans et 6 mois.
Partie A — Dossier technique · Section 4

Un point de terminaison a été fermé. Le traçage public a perdu une clé.

Contexte et limites de la source

Steam a mis en place des modifications qui ont supprimé la visibilité publique des identifiants d’actifs (Asset ID) et restreint l’accès à l’inventaire via l’API. Conséquence : il est devenu impossible de retracer un article spécifique à partir de son identifiant d’actif d’origine à partir des données publiques. Ce qui suit présente ce qui était possible auparavant, ce qui ne l’est plus depuis lors, et ce que cela coûte à une victime qui tente de prouver où sont passés ses biens. La date est 2017 selon le compte d’ingénierie de CSFloat ; aucun journal des modifications de Valve n’a été retrouvé. Cette chronologie — qui intervient environ un an après la déclaration de juillet 2016 concernant les jeux d’argent — constitue l’objet de l’enquête, et non une conclusion. Les enregistrements des objets eux-mêmes restent dans les systèmes de Valve ; les enquêteurs externes ont perdu l’accès à la chaîne d’identifiants d’origine, tandis que les identifiants « float », « seed » et « paint » ne permettent qu’une correspondance partielle.

La règle Valve s'applique : Steam Le service d'assistance ne rétablit pas les éléments qui ont quitté votre compte, et c'est à vous qu'il incombe de prouver ce qui s'est passé. Le bilan : En 2017, Valve a fermé le point de terminaison qui transmettait les identifiants d'origine des objets. Avant cela, n'importe qui pouvait suivre le parcours d'un skin volé depuis le compte de la victime jusqu'à un bot sur une place de marché. Depuis, personne en dehors de Valve ne peut plus le faire. Le justificatif demandé à la victime est celui qui a été retiré. — et elle existe toujours, à l’intérieur de Valve.

L'époque d'avant la panne d'électricité

Historiquement, chaque objet virtuel généré sur Steam possédait un identifiant unique au niveau mondial et immuable Identifiant de l'élément. Des bases de données OSINT tierces pourraient indexer ces identifiants. Si un utilisateur se faisait détourner un bien, les enquêteurs pourraient retracer le parcours de cet actif spécifique, depuis le compte intermédiaire du pirate jusqu’aux comptes de stockage d’une place de marché ou d’un site de jeux d’argent.

AVANT : n'importe qui pouvait, à l'aide de données publiques, retracer le parcours d'un objet depuis le compte de la victime, en passant par des comptes intermédiaires, jusqu'à un bot de stockage sur une place de marché ou un casino.

Après le changement

Selon le compte d'ingénierie de CSFloat, Valve a fermé le point de terminaison en 2017 et les identifiants d'éléments d'origine ont cessé d'être accessibles aux tiers. Aucune déclaration Valve expliquant la raison de ce changement n’a été trouvée. Au cours de la même période, aucune mesure publiée à l’encontre des comptes de bots commerciaux qui transféraient des objets à grande échelle n’a non plus été identifiée.

Quelle qu'en soit la raison, ce changement a rompu la chaîne de traçabilité publique. Une victime ne peut plus reconstituer la chaîne d'identification d'origine à partir des données publiques pour démontrer qu'un objet volé spécifique a été écoulé via une plateforme de vente ou un casino en particulier. Les enregistrements relatifs à ces objets existent toujours dans les systèmes de Valve ; le grand public, les chercheurs et les forces de l'ordre qui travaillent à partir des données publiques n'y ont toutefois pas accès.

DÉSORMAIS : il n'est plus possible de retracer un objet spécifique à partir de son identifiant d'actif (Asset ID) d'origine à partir des données publiques. La chaîne de traçabilité de l'identifiant d'origine d'un objet déplacé après 2017 n'existe qu'au sein de l'infrastructure de Valve ; aucun enregistrement de ce type n'a été rendu public. Les identifiants « float », « seed » et « paint » ne permettent qu'une correspondance partielle et probabiliste.
IEconItems_730
OBTENIR /IEconItems_730/GetPlayerItems/v1/
Charge utile traçable (avant le correctif)
"id": "14892281934",
"original_id": "11829910211",
Statut : la victime peut retracer le parcours d'un objet à travers les différents comptes de bots.
Charge utile obscurcie (après application du correctif)
Actuel
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Statut : les tiers ne peuvent plus retracer l'historique d'un élément à partir de son identifiant d'actif d'origine à partir des données publiques.
Incidence sur les éléments de preuve : Après cette modification, les données publiques nécessaires pour suivre un élément spécifique à partir de son identifiant d'actif (Asset ID) d'origine, depuis le compte d'une victime jusqu'à une plateforme de marché ou un bot de casino, n'étaient plus disponibles. Les enregistrements internes existent toujours à l'adresse Valve ; une victime, un chercheur ou un enquêteur travaillant à partir de données publiques ne peut pas reconstituer la chaîne d'identifiants d'origine (les identifiants « float », « seed » et « paint » ne permettent qu'une correspondance partielle).

Source : Compte rendu technique de CSFloat concernant la fermeture en 2017 de IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (archivé 2026-09-21) · Les données présentées servent à illustrer la forme du champ et ne constituent pas des réponses enregistrées · Aucun journal des modifications Valve n'a été trouvé pour cette fermeture.

Partie A — Dossier technique · Section 6

Simulateur interactif d'exploitation et de détournement

Contexte et limites de la source

Reconstitution du parcours, depuis le message de hameçonnage jusqu’à l’enregistrement de la clé côté serveur et à l’échange. Avant 2023, une clé d’API Web enregistrée sur un compte permettait de consulter son inventaire, d’annuler une offre d’échange en attente et d’en créer une nouvelle, sans qu’aucun écran de confirmation d’échange ne s’affiche pour le titulaire du compte lors de ces actions. Il s’agit là d’une violation du principe du privilège minimal (OWASP A01:2021). Les durées indiquées dans cette simulation sont données à titre indicatif et ne correspondent pas à des mesures en temps réel de la plateforme actuelle.

Parcourez étape par étape la reconstitution du piratage. Chaque phase montre ce que voit le titulaire du compte et, à côté, l'appel Steam qu'il reçoit au même moment. Chacun de ces appels est correctement authentifié. Aucune étape de la séquence ne nécessite que l'authentification de Steam échoue — il suffit que la clé qu'elle génère n'ait aucune portée (OWASP A01:2021).

Ce que voit le joueur. Ce qui change en coulisses.SIMULATEUR DE PARCOURS
01 / L'APPÂT À CHATUn ami me demande de voterLa victime reçoit un message contenant un lien.
02 / LA CONNEXIONUn portail dédié aux sosiesLa victime saisit ses identifiants de connexion.
03 / L'ACCÈSCréation d'une API « Silent Web »L'attaquant enregistre une clé de développeur.
04 / LE CHANGEMENTÉchange commercial légitimeLe bot « Clone » crée une copie du destinataire ciblé.
05 / CONFIRMATIONContrefaçon autoriséeUne offre erronée a été validée sur mobile.

L'exploitation est terminée. S'attendant à recevoir une notification sur son mobile concernant sa transaction initiale, la victime valide la transaction de remplacement. Il s'agit d'une démonstration forensic intégrée montrant comment l'absence du principe du « privilège minimal » (OWASP A01:2021) permet un détournement automatisé d'actifs en moins d'une seconde.

La même étape, vue du point de vue du réseauReconstitution de la tendance antérieure à 2023 · exemples de formes d'appels
VictimeValide la notification mobile attendue pour la transaction initiale.
AttaquantReçoit les articles sur le compte clone.
Steam voitUn virement validé par le titulaire du compte sur un appareil enregistré.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

Les traces laissées : une transaction approuvée par l'utilisateur. C'est l'enregistrement que le service d'assistance Steam consulte lorsque la réclamation est reçue, et la raison pour laquelle les réclamations archivées ont été classées comme « erreur de l'utilisateur ». Les réclamations se trouvent dans les archives des mesures d'exécution.

Partie A — Dossier technique · Section 7

Les points d'extrémité associés à la séquence.

Contexte et limites de la source

Il s'agit des points de terminaison de l'API Web Steam que les scripts de détournement signalés ont utilisés pour intercepter des transactions sans passer par les étapes de confirmation côté navigateur.

Quatre points de terminaison documentés suffisent à tout faire. Aucun d'entre eux ne présente de faille, aucun n'a besoin d'être exploité : une clé valide les appelle et Steam répond. La clé est la seule chose que l'attaquant a dû voler.

IEconService / GetTradeOffers / v1 SONDAGE

Permet de suivre les offres de transaction du compte. Des scripts interrogent régulièrement ce point de terminaison à l'aide de la clé API piratée ; celui-ci renvoie les détails des offres de transaction nouvellement créées, en attente ou modifiées. Les intervalles d'interrogation ne sont pas mesurés ici.

Vecteur de menace : Affiche les références des offres commerciales en cours ainsi que les informations du profil du destinataire.
IEconService / Annuler une offre commerciale / v1 INTERACTION

Utilisé pour invalider par programmation l'offre d'échange légitime de l'utilisateur. Avant 2023, aucune authentification renforcée ne protégeait la clé ; ainsi, un serveur automatisé pouvait annuler une offre dès qu'elle était détectée, sans que le titulaire du compte ne soit averti.

Vecteur de menace : Annule la transaction avant que le titulaire du compte n'ait validé la confirmation sur son mobile.
ISteamUser / GetPlayerSummaries / v2 RECON

Requête visant à récupérer le nom du profil, l'URL de l'avatar et le niveau du destinataire légitime de la transaction. Cela permet au script d'adapter un compte clone pré-configuré en conséquence. Aucun temps n'est mesuré ici.

Vecteur de menace : Fournit les données nécessaires pour se faire passer pour le destinataire visé.
/dev/ajaxregisterkey CRÉATION

Le point de terminaison d'enregistrement des clés de Steam. Auparavant, toute session de cookie de navigateur active (`steamLoginSecure`) pouvait enregistrer une clé sans confirmation Steam Guard sur l'appareil mobile et sans aucune notification au titulaire du compte.

Vecteur de menace : Identifiants persistants créés par un script, à l'insu du titulaire du compte.
Autopsie médico-légale · Le vecteur de substitution des produits

Comment Valve a finalement mis fin à la « substitution commerciale » — et pourquoi il a fallu sept ans de solutions de contournement

Depuis près d'une décennie, le « Substitution de clé API » (ou arnaque de type « MitM » via l'API) était le modèle de vol de comptes le plus lucratif sur Steam, permettant de détourner des centaines de millions de dollars en skins au détriment de joueurs qui ne se doutaient de rien. Valve n’a pas éliminé cette faille en corrigeant l’architecture API vulnérable ; au lieu de cela, Valve a passé sept ans à mettre en place quatre barrières à l’échelle de la plateforme qui ont paralysé la liquidité des échanges au sein de la communauté, sans pour autant s’attaquer à la cause profonde du problème.

1. La mort par mimétisme

Délai de recharge de l'avatar et du nom (février 2024)

Cette faille nécessitait une imitation en moins d'une seconde : le bot malveillant interceptait une transaction sortante, récupérait l'avatar et le nom du destinataire via ISteamUser, et a cloné le profil en 200 ms. Le 14 février 2024, Valve a discrètement mis en place une mesure obligatoire Délai de recharge de 2 à 4 heures pour les échanges (Erreur 34) immédiatement après tout changement de nom de profil ou d'avatar. Un bot ne peut plus cloner un destinataire à la volée sans se priver lui-même de la possibilité d'effectuer des transactions.

2. La mort économique

Inversion de tendance sur le CS2 sur 7 jours (juillet 2025)

Valve a mis en place, de manière unilatérale, Inversions de tendance pour les objets de Counter-Strike. Tout skin échangé est marqué comme « Protégé contre les échanges » pendant sept jours. Si une victime constate une substitution, elle clique sur « Annuler l’échange » dans l’assistance Steam, et le skin est immédiatement restitué dans son inventaire tandis que le destinataire est bloqué. Comme le verrouillage des échanges de 7 jours empêche les escrocs de transférer l’objet vers un site de revente, le vol n’est plus rentable.

3. La mort d’un « Silent Key »

Mise à jour obligatoire des notifications push mobiles pour l'API (décembre 2023)

Par le passé, un cookie de session volé permettait à des scripts malveillants d'exécuter une requête POST en arrière-plan et sans interface graphique vers /dev/ajaxregisterkey sans en informer la victime. Le 4 décembre 2023, Valve a imposé une confirmation explicite par notification push sur l’application mobile Steam pour générer une clé API Web, mettant ainsi fin à l’attribution silencieuse de clés en arrière-plan.

4. Alertes mobiles intégrées à l'application

Bannières « Âge et nom du compte » (2022-2024)

Valve a repensé la fenêtre contextuelle de confirmation sur mobile afin d'afficher les informations relatives au partenaire commercial Steam ancienneté du compte (date de création), niveau Steam, et une alerte orange explicite : « Cet utilisateur a récemment modifié le nom de son profil », brisant ainsi l'illusion d'optique pour les victimes attentives.

Les trois failles du « patchwork » de Valve : pourquoi les escrocs se sont simplement tournés vers d'autres cibles
1. La faille liée à l'exclusion des jeux (Dota 2 et TF2)

Les « Trade Reversals » ont été utilisés exclusivement pour Counter-Strike 2. Les objets de Dota 2 et Team Fortress 2 ne bénéficient toujours d'aucune protection en raison de la complexité de la fabrication et de l'encastrement. Les objets haut de gamme valant des milliers de dollars (Dragonclaw Hooks, Golden Baby Roshans, flammes ardentes TF2 « Unusual ») ne bénéficient d’aucun délai de rétractation. Les escrocs ont simplement redirigé l'interception automatisée via API vers les traders de Dota 2 et TF2, où le service d'assistance Steam applique strictement sa politique de 2016 interdisant la « restauration d'objets ».

2. Le réservoir « Zombie Key » (sans date d'expiration)

Alors que Valve a ajouté l'authentification à deux facteurs (2FA) par notification push mobile pour générer nouveau en décembre 2023, Valve les clés API héritées existantes n'ont jamais été révoquées, n'ont jamais expiré et n'ont jamais été supprimées. Des millions de comptes actifs ayant généré des clés (ou pour lesquels des clés avaient été créées à leur insu par hameçonnage ou des logiciels malveillants avant décembre 2023) contiennent toujours des identifiants actifs avec expiration nulle (pas de TTL) et délai d'inactivité nul. Les acteurs malveillants disposent d’énormes bases de données historiques contenant ces clés persistantes et continuent d’interroger IEconService en toute tranquillité.

3. La sanction infligée à la victime : suspension des opérations de trading pendant 30 jours

Même dans CS2, Valve pénalise le joueur victime d'une arnaque : cliquer sur « Annuler l'échange » dans Steam Support inflige automatiquement une suspension obligatoire de 30 jours des opérations de trading et d'accès au marché communautaire sur le compte de la victime. Valve sanctionne l'utilisateur par une exclusion de la plateforme d'un mois afin de dissuader les annulations « futiles » et d'empêcher les victimes d'annuler des transactions portant sur des articles liquides de faible valeur.

Le scandale au cœur de la réglementation : sept ans de solutions de contournement contre un seul champ d'application de l'API

Pourquoi Valve a-t-il passé sept ans à mettre au point des blocages de transactions, des délais de recharge des comptes et des verrouillages de transactions réversibles — bouleversant ainsi l'ensemble de l'économie du jeu et faisant perdre $104M de capitalisation boursière — au lieu d'appliquer la solution standard du secteur ?

Comme l'atteste la sortie officielle de Valve sur Steamworks le 16 janvier 2026 (Annonce #493839547938902179 ↗), Valve déjà construits Groupes d'autorisations granulaires (Général, Microtransactions, Économie, Données de vente) et Liste blanche d'adresses IP pour les clés d'éditeur d'entreprise. Valve disposait de la solution technique depuis des années. Une simple case à cocher accessible à l'utilisateur —« Empêcher cette clé d'API Web d'accéder à IEconService (Gestion des transactions) » ou une liste blanche d’adresses IP résidentielles — aurait permis d’éradiquer l’arnaque à la substitution commerciale en 2018 sans aucun préjudice économique collatéral. Valve a refusé d’accorder aux joueurs réguliers la protection qu’elle avait mise au point pour ses partenaires commerciaux.

Partie B — Règles et bilan de leur application · Article 10

Une API d'automatisation. Une règle interdisant l'automatisation.

Contexte et limites de la source

La question soulevée dans cette section est de savoir comment concilier ces deux aspects : quelles utilisations de l’API sont autorisées, par qui et selon quels critères publiés ? Aucun chiffre concernant le nombre d’utilisateurs commerciaux autorisés de l’API n’est estimé ici, et l’absence de liste publiée n’implique aucun chiffre — c’est l’absence elle-même qui constitue le constat, et non un chiffre sous-jacent. Les messages d’assistance Steam cités ci-dessus sont reproduits par le projet ArchiSteamFarm dans sa propre FAQ (vérifiés mot pour mot 2026-09-22) ; il ne s’agit pas de Valve publications, et les comptes auxquels ils ont été envoyés ne sont pas identifiés.

La règle (SSA § 4.C) : Pas de scripts, pas de bots, pas de systèmes non humains sur Steam. Le bilan : Valve propose une API REST « headless » dont l'unique objectif est l'automatisation de serveur à serveur, et fournit la clé à n'importe quel compte. Les utilisateurs sont bannis pour utilisation d'outils d'automatisation ; l'interface d'automatisation est un produit développé par Valve. La liste des utilisations commerciales autorisées n'a jamais été publiée.

Le mythe du « développeur de jeux vidéo »

SDK Steamworks (version officielle)

Utilisé par des studios de jeux vidéo reconnus pour intégrer des succès, un système de mise en relation entre joueurs et des classements dans leurs clients de jeu. Nécessite une intégration complexe en C++ et une procédure officielle d'intégration en tant que partenaire.

Steam API Web (The Loophole)

Une architecture JSON/REST « headless » conçue pour les serveurs web externes. Dans le modèle de détournement décrit ici, elle est utilisée pour lire des inventaires et manipuler des échanges peer-to-peer à partir de serveurs distants ; ses utilisations légitimes ne sont pas répertoriées dans ce dossier.

À qui est destinée cette clé ?Un utilisateur ordinaire Steam n'a pas besoin d'une clé d'API Web au sein du client ; la page dédiée aux clés se trouve sous une URL réservée aux développeurs et son objectif, tel qu'il est documenté, est l'accès externe côté serveur. Les plaintes archivées pour détournement de compte font état de victimes qui ignoraient l'existence de cette page jusqu'à ce qu'une clé ait été enregistrée sur leur compte.

La contradiction de l'automatisation

L'article 4.C du SSA dispose : « Il est interdit d'utiliser, de quelque manière que ce soit, des scripts, des bots, des macros ou tout autre système non contrôlé par un être humain (« automatisation ») pour interagir avec le Contenu et les Services sur Steam. » Pourtant, les points de terminaison de l'API Web (tels que CancelTradeOffer) ne nécessitent ni interface utilisateur ni captcha et contournent entièrement le client Steam. L'API est conçue pour l'automatisation de serveur à serveur ; la règle interdit l'automatisation par les utilisateurs ; la frontière entre les deux n'est pas publiée.

Un rôle côté serveur dans le flux commercial

Une clé API Web permet à un serveur tiers d'intervenir sur les transactions du compte sans passer par le client Steam. Dans le scénario de détournement, ce serveur se place entre le titulaire du compte et le serveur de transactions.

  • → Aucun écran de confirmation de transaction ne s'affiche pour les actions effectuées à l'aide de cette touche.
  • → Permet l'interrogation en arrière-plan (GetTradeOffers).
  • → Annule et réémet les offres sans intervention de l'utilisateur.
Valve a développé l'interface, a interdit l'automatisation par les utilisateurs dans ses règles et n'a publié aucun critère précisant quelles utilisations commerciales sont autorisées.
Partie B — Règles et bilan des mesures coercitives · Article 11

Dix jours exigés. Dix ans à justifier.

Contexte et limites de la source

Le 20 juillet 2016, le directeur juridique de Valve a fixé un délai de 10 jours aux opérateurs de jeux d'argent. Dix ans plus tard (à la date de la capture d’écran du dossier, 2026-09-21), au moins une plateforme citée dans les articles de presse relatifs à cet avis, CSGOFast, est toujours opérationnelle avec un hôte d’authentification sur un domaine distinct. Le texte est reconstitué ci-dessous à partir d’articles de presse du 21 juillet 2016 ; cette reconstitution n’est pas un scan. Le dossier d’application de la loi auquel l’avis faisait allusion n’a pas été publié. La lettre ouverte adressée à la Commission est Section 2.

Veuillez consulter l'avis de juillet 2016 figurant à côté des observations ultérieures. Il reste à établir un bilan de la mise en application par opérateur.

Une semaine auparavant — le 13 juillet 2016, en public

Le 13 juillet 2016 archivé 2026-09-21 ↗, Valve a expliqué comment les sites de jeux d'argent utilisaient Steam : OpenID pour l'identification des comptes et des comptes automatisés pour les transactions. Valve a déclaré que l'utilisation de ces mécanismes pour exploiter une activité de jeux d'argent constituait une violation de son API et de ses conditions d'utilisation. La description du mécanisme et l'interdiction figurent toutes deux dans la déclaration datée de Valve lui-même. Le 2026-09-21, les hôtes d'authentification à domaine distinct testés n'ont renvoyé aucun blocage de filtre de lien, et le Valve n'a publié aucun enregistrement d'application par opérateur.

VALVE CORPORATION

Bellevue, État de Washington

« Nous savons que vous exploitez l'un des sites de jeux d'argent énumérés ci-dessous. Vous utilisez Steam comptes pour exercer cette activité. Conformément au Steam Contrat d'abonnement, les services Steam et Steam sont autorisés uniquement à des fins personnelles et non commerciales. »

« Vous devez cesser immédiatement toute utilisation de vos comptes Steam à des fins commerciales. Si vous ne vous conformez pas à cette exigence, dans un délai de dix (10) jours, Valve fera valoir tous les recours à sa disposition, y compris, sans s'y limiter, la résiliation de vos comptes. »

Reconstitution du texte de l'avis de juillet 2016, établie par les auteurs à partir d'articles de presse du 21 juillet 2016
Karl Quackenbush
Directeur juridique, Valve Corp.
Chronologie Juillet 2016 – septembre 2026
Date limite indiquée dans l'avis :
10 jours
Juillet 2016
Délai écoulé depuis l'avis :
3,715 jours
Chiffre fixe correspondant à la période allant du 20 juillet 2016 à la date de l'instantané du dossier du 21 septembre 2026 ; il ne s'agit pas d'un chiffre en temps réel.
Historique des mesures coercitives rendues publiques :
Aucun
Aucun relevé par opérateur concernant les résiliations ou les blocages n'a été trouvé

Dix ans plus tard, CSGOFast — cité dans les articles de presse relatifs aux notifications de 2016 — est opérationnel : csgofast.com a renvoyé un blocage « Link Filter » pour 2026-09-19 et 2026-09-21, tandis que son hôte d'authentification steam-login.authtofast.com (enregistré 2026-06-30) ne l'a pas fait.

Historique complet et daté des modifications apportées à la sécurité par Valve : Chronologie de la sécurité → · La jurisprudence de Washington et le critère d'application : ci-dessous

Ce que révèlent les éléments du dossier : L'avis de 2016 fixait un délai de 10 jours ; Valve gérait déjà une liste de domaines (le « Link Filter ») et recevait les noms d'hôtes d'authentification dans ses propres requêtes OpenID ; aucun rapport sur les mesures d'application par opérateur n'a été publié. Des rapports de la communauté font état d’une action menée en 2018 contre une place de marché (SkinJar), mais ces rapports n’ont pas été vérifiés et ne sont pas pris en compte ici.
ARCHIVES PUBLIQUES / WASHINGTON · 2016 → 2026

Deux délais. Une norme d'application qui reste sans réponse.

20 JUILLET

Valve accorde 10 jours aux sites de jeux d'argent

Dans sa mise en demeure, son avocat a averti que la poursuite de l'utilisation commerciale des comptes Steam pourrait entraîner la résiliation du contrat.

27 septembre

Washington fait pression Valve

La Commission des jeux de l'État a exigé des preuves des mesures prises pour mettre fin aux transferts de « skins » à des fins de jeu et a fixé au 14 octobre la date limite de réponse.

17 OCT

Valve rejette l'accusation

Valve a répondu après l'expiration du délai, a contesté avoir facilité les jeux d'argent, a déclaré avoir désactivé les comptes associés et a indiqué ne pas vouloir désactiver les transactions et OpenID pour tous les utilisateurs. Au moins une plateforme citée dans les articles de presse relatifs aux avis de juillet (CSGOFast) était toujours en activité dix ans plus tard. Ces deux faits ne peuvent être conciliés que si l'opérateur a remplacé les comptes désactivés ; le document qui permettrait de le prouver n'a pas été publié. La WSGC devrait demander à Valve de concilier ces deux éléments.

2026

Les itinéraires observés en septembre 2026

Le registre des itinéraires recense 44 plateformes s'authentifiant via des serveurs d'authentification de domaines distincts, dont CSGOFast, en utilisant les mécanismes OpenID et d'échange Valve décrits en 2016. Le rapport d'application qui permettrait de savoir quels opérateurs ont été coupés n'a pas été produit.

COMMUNIQUÉ DE LA COMMISSION · 30 JANVIER 2018

Dix-huit mois après la réponse de Valve, l'autorité de régulation continuait de qualifier cela d'« intention ».

Lors de l'audition publique relative au projet de loi HB 2881, la Commission a présenté un exposé devant son propre organe législatif et a décrit, dans ses propres termes, la déclaration de juillet 2016 : Valve « a annoncé son intention de sévir contre l'utilisation de sa plateforme pour faciliter les paris sur les skins. » Cette même page indique l'impact de cette annonce sur les prévisions du secteur — « par conséquent, » les prévisions concernant le marché des jeux d'argent « skin » pour 2020 ont été révisées, passant de $19.7 milliards à $670 million, soit une baisse d'environ 97 %, uniquement sur la base de cette annonce. Les prévisions ont évolué. Le bilan des contrôles par opérateur qui permettrait de justifier cette mesure n'a toujours pas été publié.

Les chiffres du marché sont des estimations de Narus Advisors / Eilers & Krejcik Gaming reprises dans la note d'information de la Commission, et non des conclusions de cette dernière ; ce même document estime le montant des paris « skin » en 2016 à environ $5 milliard, dont environ $3 milliards sur des sites de type casino. Récupéré le 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

On peut comparer la position officielle exprimée par Valve en 2016 et l'infrastructure observable aujourd'hui. La question est de savoir si les mesures de contrôle ont concerné les comptes et les itinéraires utilisés par les opérateurs interdits. Un préavis de dix jours ne constitue pas une preuve que la notification a bien été transmise à l'ensemble des opérateurs qu'il désignait. L'action menée par OPSkins en 2018 est la seule intervention avérée à l'encontre d'un opérateur identifié ; compte tenu des 189 plateformes contrôlées et de l'absence de données publiées par opérateur, une seule action avérée ne permet pas de mettre en évidence une tendance en matière d'application de la réglementation.

Avis de 2016 de la Commission des jeux de Washington ↗ archivé 2026-05-20 ↗ · Réponse de Valve du 17 octobre 2016 (copie du document) ↗ · Exposé du WSGC devant l'Assemblée législative, 30 janvier 2018 (copie locale, 4 pages) ↗ · le même fichier sur wsgc.wa.gov ↗ · enregistrement de récupération et hachage ↗ · L'action OPSkins de Valve en 2018 ↗ archivé 2026-03-07 ↗ · Audit de l'itinéraire actuel ↗

Audit longitudinal judiciaire · Cibles des mises en demeure de 2016

La « Décennie du préavis de 10 jours » : audit de survie médico-légal des 23 sites désignés

Les 19 et 20 juillet 2016, Valve Karl Quackenbush, directeur juridique, a adressé des mises en demeure officielles à 23 plateformes de jeux d’argent basées sur des « skins », leur ordonnant de cesser l’utilisation commerciale des comptes Steam au sein de 10 jours sous peine de fermeture de compte et de poursuites judiciaires. Plus de 3,700 jours plus tard, un audit empirique révèle la véritable réalité de l'application de ces mesures : de nombreux opérateurs n'ont jamais cessé leurs activités, d'autres ont continué à fonctionner jusqu'à six ans après la date butoir, et cet écosystème de plusieurs milliards de dollars a continué à s'appuyer sur l'architecture OpenID de Valve.

5+ EN DIRECT
Définitivement opérationnels en 2026 (CSGOBig, CSGO500, CSGOFast, etc.)
6 ANS
Durée maximale entre la publication de l'avis et la fermeture (CSGOatse restera actif jusqu'en 2022)
$5.01B
Volume des paris « skin » en 2016 (Narus / Eilers & Krejcik)
Plus de 200
Sites de jeux d'argent en ligne très actifs, opérant au plus fort du marché
Les Titans survivants · Plan stratégique financier et d’audience 2024-2026

Des alertes de 10 jours aux conglomérats offshore : un chiffre d'affaires de plusieurs milliards de dollars

Plutôt que de mettre fin aux paris « skin », les avis publiés par Valve en 2016 ont catalysé une évolution du secteur. Les opérateurs qui ont survécu se sont restructurés en sociétés offshore (Curaçao, Belize, Chypre), ont été les pionniers du trading entre particuliers (P2P) pour contourner les interdictions des bots, et traitent désormais plus de 10 millions de visites mensuelles sur le site et des milliards de dollars de mises annuelles tout en continuant à s'authentifier via Steam :

Plateforme / Domaine Avis de juillet 2016 Résultats de l'application de la loi et statut de survie Vérification enregistrée / Liens principaux
CSGOBig
csgobig.com
Avis de 10 jours (juillet 2016) TOUJOURS EN VIE EN 2026
Temporairement suspendu, puis relancé ; authentification via letmeinbig.com et csgobiglogin.com
X : @csgobig ↗ · FB : csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
Avis de 10 jours (juillet 2016) TOUJOURS EN VIE EN 2026
Rebaptisé « 500 Casino » (licence de Curaçao n° 8048/JAZ2014-037), chiffre d'affaires mensuel de plusieurs millions
Plateforme en direct (500.casino) ↗
CSGOFast
csgofast.com
Avis de 10 jours (juillet 2016) TOUJOURS EN VIE EN 2026
Exploitation active des jeux de roulette, crash et jackpot via steam-login.authtofast.com
Dossier d'audit d'authentification ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
Avis de 10 jours (juillet 2016) TOUJOURS EN VIE EN 2026
S'est recentré sur les paris liés aux cryptomonnaies dans le domaine de l'e-sport ; a maintenu une activité ininterrompue
Plateforme en direct ↗
CSGOCasino
csgocasino.net / csgocasino.gg
Avis de 10 jours (juillet 2016) EN DIRECT VIA SUCCESSOR (2026)
Le domaine a été redirigé ; le portail successeur, désormais opérationnel, est accessible à l'adresse csgocasino.gg
Domaine successeur ↗
CSGOatse
csgoatse.com
Avis de 10 jours (juillet 2016) A EXISTÉ PENDANT 6 ANS (EN ACTIVITÉ JUSQU'EN 2022)
Poursuite des activités de jeux d'argent à plein régime pendant six ans après l'ultimatum de 10 jours lancé par Valve
X : @CSGOatsecom (Actif jusqu'en 2022) ↗
CSGOSweep
csgosweep.com
Avis de 10 jours (juillet 2016) A SURVÉCU JUSQU'EN DÉCEMBRE 2017
A continué à fonctionner au public pendant 17 mois après la date limite
X : État d'avancement de CSGOSweep, décembre 2017 ↗
CSGOWild
csgowild.com
Avis de 10 jours (juillet 2016) A SURVÉCU JUSQU'EN DÉCEMBRE 2017
Promue par des influenceurs de premier plan ; a fonctionné pendant un an et demi après la mise en demeure, avant la migration vers la cryptomonnaie
X : @Wild (Actif en décembre 2017) ↗
CSGOPot
csgopot.com
Avis de 10 jours (juillet 2016) A VÉCU JUSQU'EN SEPTEMBRE 2017
A continué à proposer des paris à gros enjeux avec jackpot pendant 14 mois après la notification
X : @csgopot (Actif en septembre 2017) ↗
CSGODiamonds
csgodiamonds.com
Avis de 10 jours (juillet 2016) A SURVÉCU JUSQU'AU MILIEU DE L'ANNÉE 2017
A continué jusqu'en 2017 malgré des manipulations avouées des résultats au profit de streamers sponsorisés
X : @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
Avis de 10 jours (juillet 2016) FERMÉ EN JUILLET 2016
A fermé ses portes à la suite d’un scandale public ; a fait l’objet d’une ordonnance de consentement de la FTC fédérale
Ordonnance par consentement de la FTC (dossier C-4632) ↗
CSGODouble
csgodouble.com
Avis de 10 jours (juillet 2016) FERMÉ EN JUILLET 2016
Fermeture volontaire immédiatement après la publication de la mise en demeure
X : @CSGODouble (Fermé en juillet 2016) ↗
CSGOMassive
csgomassive.com
Avis de 10 jours (juillet 2016) FERMÉ EN 2016
A cessé ses activités publiques fin 2016
X : @csgo_massive ↗
CSGOStrong
csgostrong.com
Avis de 10 jours (juillet 2016) FERMÉ EN 2016
A cessé ses activités publiques en 2016
FB : csgostrongfree ↗
Skins2
skins2.com
Avis de 10 jours (juillet 2016) FERMÉ EN 2016
A cessé ses activités publiques en 2016
FB : CSNCOM ↗
Plateforme Trafic mensuel (visites) Chiffre d'affaires / Volume estimé Entité juridique et juridiction Principales mesures réglementaires et modèle
CSGOEmpire
csgoempire.com
2,3 millions — 9,0 millions / mois
Durée moyenne : 6 minutes ou plus ; 80% direct
$1.5B — $2.5B Chiffre d'affaires annuel
>1,000,000 transaction P2P de skins par mois ; $6.4M de volume d'ordres actifs et liquides
Moonrail Limited B.V. (Curaçao n° 148182)
Paiements : JHOLT LTD (Chypre) ; Fondateur : « Monarch » (Ossi Ketola)
Pionnier du commerce d'objets P2P sans frais ; titulaire de la licence OGL/2024/1183/0869 délivrée par Curaçao
CSGORoll
csgoroll.com
2,74 millions — 3,5 millions / mois
Durée moyenne : 9 min 23 s ; taux de rebond : 16%
$1.0B — $2.0B Chiffre d'affaires annuel
Chiffre d'affaires annuel estimé de l'entreprise, provenant de l'avantage de la maison : entre $100M et $200M
Feral Holdings Limited
Siège social à Belize City, au Belize (n° d'enregistrement 171519)
Interdit par l'ACMA australienne (mai 2023) ; sponsorisait l'équipe de niveau 1 G2 Esports, qui comptait des joueurs mineurs dans ses rangs
500 Casino (CSGO500)
500.casino / csgo500.com
220 000 — 425 000 / mois
environ 105 000 visiteurs uniques par mois
$100k / semaine ($5.2M/an) à Royales
Condition de mise pour les gros parieurs : $400 de mise pour chaque $1 de rakeback
Perfect Storm B.V. (Curaçao n° 150536)
Licence OGL/2024/1354/0882 délivrée par la Commission de contrôle des jeux de Curaçao
Interdit par la Spelinspektionen suédoise (novembre 2023) pour avoir ciblé des joueurs suédois sans licence
CSGOBig
csgobig.com
~169,600 / mois
Durée moyenne : 19 min 12 s ; primaires américaines
Un chiffre d'affaires annuel de plusieurs millions
Boîtes mystères, roulette et combats de caisses
Fonctionne via un routage par proxy auxiliaire
letmeinbig.com (enregistré en 2023) & csgobiglogin.com
Cible de juillet 2016 pour C&D ; relancé avec une architecture d'authentification par proxy
CSGOFast
csgofast.com
environ 150 000 — 250 000 / mois
Un public international multilingue
Un chiffre d'affaires annuel de plusieurs millions
Jeux de roulette et de « crash » à rythme effréné
Entités opérationnelles offshore
Itinéraires Steam authentification via steam-login.authtofast.com
Cible de la mise en demeure de juillet 2016 ; n'a jamais cessé ses activités ; toujours en activité en 2026
CSGOPolygon
csgopolygon.com / plg.bet
environ 300 000 — 500 000 / mois
La prédominance de la CEI et de l'Europe de l'Est
Un chiffre d'affaires annuel de plusieurs millions
Roulette crypto et skin, paris sur les matchs
Objectif de la deuxième vague (octobre 2016)
Réorientation vers les cryptomonnaies avec le domaine miroir plg.bet
A tenu le coup pendant une décennie entière ; poursuit la liquidation des skins via des API tierces
La deuxième vague : pourquoi la mise en demeure de Valve visait au total plus de 43 sites

Le 17 octobre 2016, le conseiller juridique de Valve a officiellement informé la Commission des jeux de l'État de Washington qu'à la suite des 23 premières notifications envoyées le 19 juillet, Valve avait adressé des lettres de mise en demeure à plus de 20 sites supplémentaires de jeux d'argent en « skins » (ce qui porte le total officiel à plus de 43). Cette deuxième vague s'est avérée nécessaire car la liste initiale omettait, sans raison apparente, les centres de jeux d'argent les plus importants et les plus tristement célèbres au monde :

  • CSGOJackpot.com : Le pionnier historique des « jackpots de peau », qui a géré des centaines de millions avant de mettre la clé sous la porte sous la menace d’une mise en accusation fédérale.
  • CSGOShuffle.com : Le site au cœur du scandale de streaming de juillet 2016, où le streamer Twitch PhantomL0rd détenait secrètement 33% de la société et a été dénoncé pour avoir truqué les cotes avec les fonds de la maison.
  • L'écosystème macro (plus de 200 opérateurs) : Selon une étude sectorielle menée par Narus Advisors et Eilers & Krejcik Gaming, plus de 200 sites distincts de jeux d’argent « skin » étaient en activité en 2016, générant $5.01 milliards de volume de paris auprès de 3,03 millions de joueurs actifs. Les 43 lettres de Valve ne couvraient que moins de 20% du marché actif.
Enquêtes officielles menées par les pouvoirs publics et les autorités de régulation sur les jeux d’argent « Steam Skin Gambling »

Le phénomène des paris « skin gambling » est documenté dans le cadre de nombreuses enquêtes officielles, mesures coercitives et prises de position gouvernementales :

1. Commission des jeux de l'État de Washington (WSGC) (2016-2018)

Envoi d'une mise en demeure officielle le 5 octobre 2016 ; publication d'une note d'information législative le 30 janvier 2018 établissant que les « skins » constituent des équivalents de trésorerie et faisant état d'un volume de paris sur les « skins » de $5.0B.

Rapport législatif du WSGC au format PDF (copie locale) ↗
2. Commission fédérale du commerce des États-Unis (FTC) (septembre 2017, dossier n° C-4632)

Première mesure coercitive fédérale visant les propriétaires de CSGOLotto, Trevor Martin et Thomas Cassell, dans le cadre des jeux d'argent « skin gambling », pour pratiques trompeuses et contrôle non divulgué de la plateforme.

Décision et ordonnance par consentement de la FTC ↗
3. Document de prise de position de la Commission britannique des jeux d'argent (UKGC) et audits consacrés aux jeunes

Les skins utilisés dans les jeux vidéo ont été officiellement classés comme « de l'argent ou ayant la valeur de l'argent » au titre de la loi de 2005 sur les jeux d'argent. Des enquêtes menées par la suite ont révélé que plus de 11% des enfants âgés de 11 à 16 ans avaient parié des skins dans des jeux vidéo.

Répertoire de recherches de l'UKGC ↗
4. Enquête du Sénat australien sur l’environnement et les communications (2018)

Rapport du Parlement fédéral sur « Microtransactions dans les jeux vidéo pour l'obtention d'objets aléatoires », en analysant les mécanismes des « loot boxes » de Valve, les retraits d'argent sur le marché secondaire et le contournement de la réglementation.

Enquête du Parlement australien ↗
La demande en cours

Publier le rapport d'application : quels comptes de jeux d'argent et quels bots ont été désactivés, quels serveurs de redirection ont été bloqués et quels services commerciaux ont reçu une autorisation. Une interdiction publique et un avertissement sur la page d'accueil ne suffisent pas à prouver que l'activité sous-jacente a été interrompue.

Partie B — Règles et bilan de leur application · Article 12

Le nom d'hôte figure déjà dans la requête.

Contexte et limites de la source

Valve dispose déjà d’une liste de domaines (le « Link Filter ») et reçoit déjà le nom d’hôte d’authentification dans chaque requête OpenID. Le pseudocode ci-dessous illustre la structure logique permettant de relier ces deux éléments. Aucune preuve publique n’indique que Valve procède de la sorte.

Valve gère déjà une liste noire de domaines. Valve reçoit déjà l'hôte de connexion dans chaque requête OpenID. Il n'y a rien à construire : il suffit de les assembler. Il s'agit d'une recherche de nom d'hôte effectuée à partir d'une liste que Valve gère lui-même. Le pseudocode ci-dessous est donné à titre d'illustration et ne correspond pas à l'implémentation de Valve.

forensic_autoban.py
# PSEUDOCODE À TITRE D'ILLUSTRATION — Valve.block_domain() et flag_session_as_mitm() ne sont pas de véritables appels d'API. Ceci illustre la structure logique d’une mesure d’atténuation Valve pouvant être mise en œuvre contre les domaines d’authentification par proxy, et non le fonctionnement interne réel de Valve.
# Illustration : schéma logique d'une vérification de la requête OpenID entrante
def audit_openid_request(demande) :
blocked_origins = base de données.get_blacklisted_platforms()
proxy_domain = request.params.obtenir(« openid.realm »)
target_redirect = request.params.obtenir(« openid.return_to »)

# Logique : si le proxy redirige vers un site bloqué, bloquer le proxy.
pour site dans blocked_origins :
si site dans target_redirect :
Valve.block_domain(proxy_domain)
Valve.flag_session_as_mitm(request.session)
# Résultat : la demande de connexion pour cet hôte a été refusée

Remarque :
Lorsqu’un domaine principal figure déjà dans le filtre de liens (par exemple, howl.gg, bloqué 2026-09-18/19/21) et que son hôte d’authentification (howl.uno) apparaît dans la requête OpenID provenant du bouton de connexion de ce site, l’association est observable par Valve à partir de ses propres données de requête. La vérification peut être automatisée ; son exécution, en revanche, ne l’est pas.

Précédents documentés et signalés

Valve est intervenu au moins une fois, d'après les informations disponibles, à l'encontre d'un opérateur tiers : en 2018, il a révoqué l'accès d'OPSkins au système ExpressTrade (Annonce de Valve ↗ archivé 2026-03-07 ↗). Des rapports de la communauté datant de 2018 font également état d'une plateforme (SkinJar) ayant perdu son accès ; ces rapports n'ont pas été vérifiés et le mécanisme est déduit du résultat, et non d'un processus rendu public.

Ce qu'établit ce précédent :

Valve peut bloquer l'accès d'un opérateur tiers quand bon lui semble. CSGOFast, cité dans les articles de presse relatifs aux notifications de juillet 2016, fonctionnait sur 2026-09-21 avec un hôte d'authentification enregistré sous 2026-06-30 qui ne renvoyait aucun blocage via Link Filter. Aucun critère publié n’explique pourquoi un opérateur a été coupé et d’autres non.

Ce qu'une date d'immatriculation indique et ce qu'elle n'indique pas

La date d'enregistrement d'un hôte d'authentification correspond à la date la plus ancienne à laquelle cet hôte aurait pu apparaître pour la première fois dans une requête OpenID ; elle ne prouve pas pour autant une utilisation continue. sc-auth.net, par exemple, a été enregistré sous le numéro 2019-04-02 (RDAP) et a été observé dans le processus de connexion Steam de Skin.Club en septembre 2026 ; ce qui s'est passé entre ces deux dates ne figure pas dans les archives publiques.

Audit comparatif : normes de conformité aux API

Dimension relative à l'application de la loi Règles relatives à l'API GitHub Steam API Web (Valve)
1. Neutralité en matière de conformité Des règles publiées et uniformes. Des limites de débit documentées (par exemple, 5,000 appels/heure pour les utilisateurs authentifiés, 15,000/heure pour les organisations GitHub Enterprise Cloud) et des politiques d'utilisation acceptable publiées s'appliquent à chaque compte. Aucun critère n'a été publié. Les comptes individuels sont résiliés en vertu des clauses relatives à l'automatisation et à l'utilisation commerciale (plaintes archivées), tandis qu'aucun relevé des mesures prises par opérateur n'a été publié pour les plateformes commerciales.
2. Utilisation abusive d'OpenID / du proxy d'authentification Les politiques publiées par GitHub permettent de suspendre ou de révoquer les applications et les jetons OAuth en cas d'abus, et sa documentation décrit la révocation automatique des jetons exposés (résumé de la documentation GitHub par les auteurs). Les serveurs d'authentification de domaines distincts observés dans Steam flux OpenID (par exemple rbsnin.com, howl.uno, sc-auth.net) n'ont pas été bloqués par le filtre de liens sur 2026-09-21, contrairement à leurs domaines principaux.
3. Monétisation des abus GitHub ne prélève aucun frais de transaction sur les articles transférés via des outils d'automatisation tiers ; son modèle économique repose sur les abonnements et les annonces publiées sur sa place de marché. Valve vend les clés de coffrets permettant d'obtenir ces objets, et le Marché communautaire prélève des frais combinés d'environ 15% sur les ventes réalisées au sein du Marché. Aucune estimation des revenus attribuables aux plateformes tierces n'est fournie ici.
4. Durée de vie des boucles d'évasion Les identifiants de client OAuth suspendus cessent de fonctionner sur l'ensemble de la plateforme dès leur suspension ; la documentation ne précise pas de délai d'intervention et aucun n'est supposé ici. Les hôtes d'authentification de domaines distincts dont les dates d'enregistrement s'étendent de 2011 à septembre 2026 n'ont donné lieu à aucun blocage par le filtre de liens lors des vérifications 2026-09-19 et 2026-09-21. La date d'enregistrement constitue une limite inférieure quant à l'utilisation possible, et non une preuve d'utilisation continue.
Sources : rubrique GitHub — Documentation publiée par GitHub concernant les limites de débit de l'API et la politique de la plateforme (résumé des auteurs, non cité) · rubrique Steam — Vérifications du filtre de liens pour 2026-09-19 et 2026-09-21 (linkfilter-recheck-2026-09-21.json), registre RDAP (domain-registration.json) et les demandes d'assistance archivées (archives des preuves).
Partie B — Règles et bilan de leur application · Article 13

L'écart de prix « off-Steam »

L'objet se trouve dans un inventaire « Steam » ; la vente a lieu ailleurs. Un AWP Dragon Lore « Factory New » avait 62 offres en cours sur CSFloat; le prix le plus bas demandé $10,623.95. Sur le marché de Steam, le prix demandé ne peut pas dépasser environ $1,800. Pour vendre à un prix plus élevé que celui observé, un propriétaire doit trouver un acheteur ou une place de marché hors Steam. L'article et son transfert dépendent toujours de Steam.

Contexte et limites de la source

Cette section présente trois types de comptage différents, qui ne sont pas interchangeables. 245 correspond au nombre de catégories de noms d'articles CS2 dont l'offre active la moins chère dépassait $1,800 sur CSFloat uniquement, le 20 septembre 2026. 241 Il s'agit de cet ensemble, dont on a retiré les quatre catégories épinglées au plafond $100,000 de CSFloat, qui correspond au panneau sur lequel est calculé le plancher $13.63M. 248 Voici un autre aperçu : les catégories dont le prix dépassait le plafond sur au moins deux des cinq places de marché au 23 septembre 2026. Les places de marché se recoupent ; il ne faut donc en aucun cas additionner les chiffres provenant de différentes places de marché. Tous les chiffres présentés ici correspondent à des prix demandés, et non à des ventes conclues ; aucun d’entre eux ne représente de chiffre d’affaires, de volume d’affaires ou de bénéfice — ni pour Valve ni pour quiconque d’autre. Les valeurs indiquées par PriceEmpire sont des estimations arrondies publiées par ce site, et sa carte « Steam » couvre des objets issus d’autres jeux « Steam » ; les périmètres de comparaison ne sont donc pas identiques.

Un article. Deux systèmes de prix.SUIVEZ L'ACTUALITÉ
STEAMÀ propos de $1,800Plafond publié pour les annonces sur le Marché communautaire
CATALOGUE ENREGISTRÉ$10,623.95AWP Dragon Lore neuf d'usine : demande de prix
LA DÉPENDANCEToujours un article SteamLe stock et le transfert restent à Steam

Dans ce cas, le vendeur doit trouver une plateforme ou un acheteur hors Steam. L'article dépend toujours du stock et du système de transfert de Steam.

01 / ARTICLEValve inventaire du jeuObjet de CS2 ou Dota 2 détenu dans Steam
02 / PLAFONDÀ propos de $1,800 sur SteamPrix maximal pour une annonce sur le Marché
03 / DEMANDE EXTÉRIEURE$10,623.95 pour « Dragon Lore »L'offre CSFloat la moins chère dans l'instantané daté
04 / LIVRAISONSteam reste dans la chaîneLa propriété et le transfert des objets dépendent de ce système
245 catégories CS2 sur CSFloat.166 catégories CS2 et 3 Dota 2 sur Skinport.

Chaque chiffre correspond au nombre de catégories de produits dont l'offre active la moins chère était strictement supérieure à $1,800 au 20 septembre 2026. Les places de marché se recoupent ; leurs chiffres ne doivent pas être additionnés. Une offre ne correspond pas à une vente conclue.

Consulter le registre au niveau des articles →
API DIRECTE CSFLOAT / INSTANTANÉ DATÉ$13.63M

Valeur totale minimale demandée en 241 catégories d'articles et 3,395 offres en cours. Calculé en multipliant le prix de vente le plus bas de chaque catégorie par le nombre d'offres correspondantes. Les quatre catégories plafonnées à $100,000 par CSFloat sont exclues de ce panel prudent.

Ce que révèle ce chiffre en dollars

Ces offres représentent au moins $13,631,888.25 dans les prix demandés publiés pour ce sous-ensemble limité de CSFloat. En incluant les quatre catégories dont le prix est plafonné, on obtient $14,231,888.25. Il s'agit d'un seuil pour les ordres d'achat actifs, et non pas le chiffre d'affaires réalisé, la trésorerie, les bénéfices ou l'ensemble du marché CS2.

Recalculer à partir de l'instantané CSFloat de 245 lignes ↗
PRICEEMPIRE / VALEUR INSCRITESteam : n° 15 sur 39

De nombreuses salles indiquent une valeur en dollars supérieure à Steam.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

Les six valeurs les plus élevées affichées et Steam. PriceEmpire arrondit ces chiffres ; Steam indique $31M. Quatorze lieux répertoriés le devancent selon les montants en dollars affichés.

PRICEEMPIRE / NOMBRE D'OFFRESSteam : n° 1 sur 39

Steam reste en tête en termes de nombre d'offres.

Steam
32,2 millions
YouPin898
5,9 millions
C5Game
4,6 millions
HaloSkins
4,4 millions
Skinport
3,8 millions

Steam affiche 32,2 millions offres. Le nombre d'offres et la valeur totale des demandes ne répondent pas aux mêmes questions ; de nombreuses annonces à bas prix peuvent faire grimper ce chiffre.

Source : Comparatif public de PriceEmpire ↗ archivé 2026-09-21 ↗, enregistré le 2026-09-20 à 19 h 03 UTC ; extraction datée de 39 lignes ↗. Les chiffres indiqués sont des estimations arrondies, et les stocks peuvent se recouper d'un site à l'autre. La fiche de Steam mentionne également des éléments issus d'autres jeux Steam ; les périmètres ne sont donc pas identiques. Les valeurs indiquées correspondent aux prix demandés, et non aux ventes ou au chiffre d'affaires.
42
AUTRE SOURCE / STEAMANALYST

L'écosystème commercial est sous les yeux de tous.

Répertoire des boutiques de SteamAnalyst archivé 2026-07-19 ↗ répertorie 42 places de marché CS2 tierces aux côtés de Steam, avec des données récentes sur les prix pour 32 des 43 entrées. PriceEmpire répertorie 39 places de marché selon ses propres critères de sélection. Entreprises nommées, offres publiques, prix visibles : cette économie est transparente.

LE PLAFOND EST LE MÉCANISME : LA PROMOTION PREND FIN, MAIS L'ARTICLE RESTE.

Sur cinq places de marché représentées dans un instantané sous licence, 248 catégories d'articles CS2 ont un prix fixé indépendamment supérieur au plafond de mise en vente d'environ $1,800 fixé par Steam pour au moins deux d'entre elles — et chacune d'entre elles est absente de Steam. Ce même instantané a classé l’ensemble du catalogue par prix : le marché de Valve propose 95.3% des catégories d’articles situées en dessous de son plafond et 1.9% de celles situées au-dessus. Cette chute ne reflète pas une baisse de la demande ; elle correspond exactement à la règle publiée. La vente à ces prix nécessite un acheteur ou une place de marché externe, tandis que Steam contrôle toujours le stock et le transfert : la transaction quitte la caisse de Valve et la livraison reste sur l’infrastructure de Valve.

Steam FAQ sur le marché ↗archivé 2026-09-21 ↗Steam Contrat d'abonnement ↗archivé 2026-09-21 ↗Ensemble de données « Atlas » portant sur cinq marchés ↗Manifeste de provenance ↗Instantané précédent de CSFloat ↗Aperçu de Skinport ↗PriceEmpire ↗ archivé 2026-09-21 ↗SteamAnalyst ↗ archivé 2026-07-19 ↗Registre des écarts de prix ↗Atlas des échelles de prix ↗

Partie C — Cadres juridiques · Section 15 · Échelle commerciale

Suivez la trace de l'argent. Séparez les transactions.

Contexte et limites de la source

La question de l'utilisation à des fins commerciales se pose avec plus d'acuité lorsque les flux financiers sont dissociés. Les transferts de biens à des tiers, les ventes principales de Valve et les retraits de fonds externes constituent des transactions distinctes.

L'article appartient à Valve. Le stock est de Valve. Le transfert s'effectue sur les serveurs de Valve. Seul le paiement s'effectue ailleurs — c'est-à-dire l'étape qui détermine si une personne est considérée comme un opérateur de transfert de fonds, et la seule étape que Valve ne réalise pas.

Le mécanisme de recettes

Là où l'argent circule réellement.

Trois voies / une économie fondée sur un seul bien
  1. 01 / CompteInventaire des utilisateurs

    Articles en stock : Steam

  2. 02 / TransfertCommerce P2P

    Utilisateur ↔ bot ou utilisateur ↔ utilisateur

  3. 03 / RèglementPlateforme externe

    Solde du site ou paiement de Steam

DiffusionLe moteur économique ne se limite pas aux frais de transfert

Steam fournit l’infrastructure de gestion des stocks et de transfert utilisée par les marchés externes. L’argument économique avancé dans le cadre de l’enquête est que la liquidité de la revente et la demande répétée soutiennent les dépenses liées aux coffrets, aux clés et aux articles de remplacement, ainsi que les commissions sur les ventes ultérieures sur le Marché communautaire. Un transfert direct entre particuliers (P2P) n’entraîne aucune commission du Marché communautaire ; ce fait comptable ne permet toutefois pas de trancher la question de l’intérêt général. Valve conserve à tout moment le contrôle de l’accès aux comptes et des restrictions de négociation.

  1. 01 / Demande secondaireLiquidité et valeur de revente

    Demande extérieure liée au commerce et aux jeux d'argent

  2. 02 / Dépenses primairesClés, étuis et capsules

    Achats à partir de Valve lorsque cette option est proposée

  3. 03 / Chiffre d'affairesRevenus de la vente en première main

    Plus les frais liés aux ventes réelles sur le marché

5% + 10%Steam + frais CS2 sur les ventes sur le Marché communautaire

Conclusion économique de cette étude : l'existence de marchés de revente liquides peut encourager les dépenses pour l'achat de produits neufs. Le symbole bien connu 15% regroupe les taux des frais de marché, soumis à des montants minimaux et à des arrondis ; il ne s'agit pas d'une taxe prélevée sur chaque transaction commerciale avec l'étranger.

Barème des frais du marché communautaire de Valve ↗ archivé 2026-09-21 ↗. Le 25 février 2026 Le procureur général de New York a intenté une action en justice archivé 2026-09-01 ↗ alléguant que les « loot boxes » payantes sont liées à la revente en argent réel et aux méfaits du jeu — ce même lien que ce dossier met en évidence du point de vue de l’infrastructure technique. Cette plainte est une allégation, et non une conclusion ; elle est citée ici parce qu’un organisme d’application de la loi de l’État a soulevé une question étroitement liée à celle posée par ce dossier : où sont les résultats concrets en matière d’application de la loi qui correspondent aux déclarations publiques ?

  1. 01 / EntréeDépôt en cryptomonnaie

    Enregistrements relatifs aux services externes et aux portefeuilles

  2. 02 / ConversionÉquilibre → apparences

    Articles livrés via Steam transactions

  3. 03 / SortieVente externe de monnaie fiduciaire

    Vendeur, acheteur et prestataire de paiement

KYC ?Identifier le responsable à chaque transfert de responsabilité

C'est cette piste qu'il convient d'explorer, et non un service de conversion d'argent via l'API native Steam. Vérifiez les contrôles d'identité, la conservation des fonds, les identifiants de transaction et les destinataires des versements auprès de chaque opérateur externe avant de valider un retrait sans vérification d'identité (no-KYC).

États-Unis / Loi sur le secret bancaire

Classez d'abord l'activité, puis l'obligation.

Le FinCEN évalue les activités de transfert de fonds en fonction des activités exercées par l’entreprise. L'acceptation et le transfert de monnaie virtuelle convertible peuvent entraîner des obligations en matière de services monétaires, sous réserve des définitions et exceptions applicables. Le portefeuille Steam de Valve accepte des fonds et les convertit en objets de jeu ; ces objets sont ensuite monnayés par des opérateurs tiers contre de la monnaie réelle. L’objet et son transfert s’effectuent sur l’infrastructure de Valve ; ce n’est pas le cas du retrait d’argent, et la question de savoir si une partie quelconque de ce cycle répond aux définitions du transfert de fonds relève d’une classification qui incombe au FinCEN, et non d’une conclusion tirée ici.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ archivé 2025-07-11 ↗

Union européenne / blanchiment d'argent

Suivi des recettes, des connaissances et de l'assistance.

La directive (UE) 2018/1673 porte sur le blanchiment intentionnel et la participation impliquant des produits du crime. La question qui se pose dans le cadre de l’enquête est de savoir ce que Valve savait au sujet des opérateurs utilisant son infrastructure de trading et OpenID après le 13 juillet 2016, date à laquelle elle a publiquement décrit cette utilisation, et quelles mesures elle a prises à leur égard. Valve n’a publié aucun registre des mesures coercitives par opérateur ; c’est ce registre, et non le présent dossier, qui permettrait de répondre à cette question.

Cadre pénal de l'UE ↗

Terminologie de la 6e directive anti-blanchiment (AMLD6) : La directive pénale susmentionnée est distincte de la directive (UE) 2024/1640, également appelée AMLD6. Pour cette dernière, la date limite générale de transposition est fixée au 10 juillet 2027, sous réserve de certaines exceptions. Article 78 ↗ archivé 2026-08-30 ↗

Partie C — Cadres juridiques · Section 16 · Notification, réponse, responsabilité

La loi sur les services numériques : consigner les connaissances

Contexte et limites de la source

Deux éléments d'une notification au titre de l'article 16 relèvent de la responsabilité du déclarant plutôt que de ce dossier : les coordonnées du déclarant et une déclaration de bonne foi attestant que les informations sont exactes. Tout ce que l’article exige par ailleurs — l’explication étayée et l’emplacement électronique exact — est précisé dans la section 3 et dans le registre des itinéraires, avec les réponses enregistrées et les hachages, de sorte que n’importe quelle partie puisse le déposer. Deux autres limites s’appliquent à la loi elle-même : la perte de l’exemption relative à l’hébergement n’entraîne pas en soi de responsabilité au titre d’une autre loi, et le montant de 6% prévu à l’article 52, paragraphe 3, constitue un plafond légal, et non une amende fixée à Valve.

En vertu de la DSA, un hébergeur ne bénéficie de l'immunité de responsabilité que jusqu'à ce qu'il ait connaissance de faits précis et qu'il omette d'agir. Ce dossier constitue cette notification. Il mentionne les hôtes, les dates, les réponses enregistrées et les hachages. Depuis la publication, la question n’est plus de savoir si Valve était au courant, mais ce que Valve a fait ensuite.

01Juillet 2016 / l'exposition « Le dossier »

Un délai de dix jours.

L'avis reproduit ci-dessus constitue le point de départ historique de la comparaison des mesures d'application menée dans le cadre de l'enquête.

0217 février 2024 / candidature générale

La fenêtre temporelle DSA.

Il convient de distinguer les comportements antérieurs de ceux adoptés pendant la période au cours de laquelle les obligations prévues par la DSA s'appliquent.

03Dix ans / instantané du dossier d'origine

La durée doit être accompagnée d'un historique des notifications.

Le délai écoulé depuis juillet 2016 (voir section 11) est un indicateur issu du dossier. Il ne s'agit pas de dix années de violations avérées de la DSA. Associez chaque notification à un élément spécifique, à la législation applicable, à une preuve de transmission et à une réponse.

Partie C — Cadres juridiques · Section 17 · Identité, âge, accès aux services commerciaux

Mineurs : une connexion avec « Steam » ne constitue pas une vérification de l'âge

Contexte et limites de la source

Aucune donnée relative à un mineur n'apparaît dans ce dossier et aucune n'a été collectée : les auteurs ne se sont pas inscrits, n'ont rien déposé ni effectué de connexion sur aucune des plateformes citées. Toute personne s'appuyant sur cette section doit préserver la confidentialité des éléments de preuve concernant un enfant et expurger les détails permettant de l'identifier des pièces à conviction rendues publiques. La loi COPPA est citée ici en tant que loi sur la protection de la vie privée des enfants, avec ses propres conditions d’application — public visé, connaissance effective, données à caractère personnel collectées — et non comme une règle générale relative à l’âge légal pour les jeux d’argent ; la plainte déposée à New York en 2026 est une allégation émanant d’une autorité publique, et non une conclusion.

« Se connecter avec Steam » permet de vérifier l'existence d'un compte. Cela ne prouve rien quant à l'âge — et sur ces sites, c’est le seul obstacle entre un enfant et un dépôt. Lisez-le avec Section 3.1: au sein du client Steam, l'avertissement qu'un navigateur afficherait ne s'affiche jamais, de sorte que l'enfant ne le voit jamais.

Ce qu'offre OpenID SteamIdentité du compte

Un SteamID vérifié, utilisé pour se connecter ou associer un compte.

Ce que l'opérateur doit établirConditions d'éligibilité pour participer

Âge, juridiction compétente et vérifications d'identité éventuellement requises.

Fondements techniques : Documentation Steamworks OpenID ↗ archivé 2026-09-21 ↗. La vérification d'identité consignée ne constitue pas une attestation selon laquelle l'utilisateur est légalement autorisé à jouer.

COPPA / enfants de moins de 13 ans

Identifiez l'opérateur et les données.

La loi COPPA s'applique aux services destinés aux enfants qui relèvent de son champ d'application, ainsi qu'aux services ayant la connaissance effective qu'ils collectent des données à caractère personnel auprès d'enfants de moins de 13 ans. Il s'agit d'une loi relative à la protection de la vie privée des enfants, et non d'une règle générale concernant l'âge légal pour jouer à des jeux d'argent. Il convient de définir le public cible, les données à caractère personnel collectées, la connaissance de ces faits et la procédure d'obtention du consentement parental.

FTC : Exigences de la loi COPPA ↗ archivé 2026-09-21 ↗

Les éléments de preuve à conserver

Enregistrez le parcours, de la connexion au versement.

Conserver les critères d'âge d'accès au site, le libellé des conditions d'inscription, les conditions d'éligibilité, le processus de paiement et l'historique des plaintes. Évaluer chaque opérateur séparément. Préserver la confidentialité de tout élément de preuve concernant un enfant et masquer les informations permettant de l'identifier dans les pièces versées au dossier public.

Un autre registre public relatif à l'application de la loi est celui de Annonce d'une plainte à New York en 2026 archivé 2026-09-01 ↗, qui fait état de préjudices subis par de jeunes utilisateurs du fait des « loot boxes » payantes. Il ne s’agit pas d’une conclusion au titre de la COPPA.

Partie C — Cadres juridiques · Section 18 · Demande au titre de l'article 15 du RGPD

La demande. La réponse. La comparaison qui manque.

Il a demandé quatre choses, dont le fichier journal permettant d'identifier la personne qui avait ajouté une clé API à son compte. Trois jours plus tard, le ticket a été clôturé avec un lien vers une page qui ne contient aucune de ces informations. — et la phrase qui conclut ce texte est contredite par les propres avocats de Valve.

À qui appartient ce compte ? · Provenance et limites

Ces captures d'écran ne sont pas celles de PhishDestroy. Ces informations proviennent d’un simple titulaire de compte Steam — un participant à une brève enquête menée dans le cadre de ce projet — qui a lui-même déposé la demande et fourni les captures d’écran. Le compte est le sien, le ticket est le sien, et la correspondance s'est déroulée entre lui et le service d'assistance Steam. Ce projet n'a pas soumis la demande, ne détient aucun compte sur la plateforme et n'est pas partie prenante dans ce ticket.

Le 16 septembre 2026, il a déposé une demande d’accès aux données personnelles en vertu de l’article 15 du RGPD/CCPA, demandant spécifiquement les journaux d’enregistrement des clés API, l’historique des connexions avec les adresses IP, l’historique des autorisations des appareils et l’historique des transactions. Le 17 septembre, l’agent « Logen » l’a redirigé vers la page en libre-service « Données du compte ». Le 18 septembre, il a indiqué que les catégories demandées ne figuraient pas sur cette page et a demandé que sa demande soit transmise à l’équipe chargée de la protection de la vie privée ou au délégué à la protection des données (DPO). Le 19 septembre, l’agent « Kal » a clôturé le ticket en lui fournissant la même réponse. Les deux captures d’écran sont conservées ci-dessous (l’adresse e-mail du demandeur a été masquée ; SHA-256 dans steam_tos_assets/screenshot-manifest.json).

C'est une personne tout à fait indiquée pour formuler cette demande, et ce pour une raison toute simple : Son compte est associé à une clé API Web Steam qu'il n'a pas créée, enregistrée auprès de localhost. On ignore quand elle a été créée. — ni pour lui, ni à partir de quoi que ce soit que Valve ait mis à sa disposition, car le seul document permettant de la dater est le journal d’enregistrement des clés API, qui correspond précisément à la catégorie que la société a refusé de divulguer. Cette clé n’est pas récente : elle est antérieure au moment où il en a pris connaissance, d’une durée qu’il ne peut pas évaluer, pour la même raison.

D'autres titulaires de compte ont déposé la même demande. Toute réponse reçue sera ajoutée ici selon les mêmes modalités que pour ces deux demandes — numéro de ticket, date de capture, SHA-256, identité du demandeur masquée —, qu'elle accorde ou refuse l'accès aux catégories demandées.

Ce projet ne se prononce pas sur les raisons pour lesquelles le ticket a été clôturé. Aucune raison n'y était mentionnée, et aucune n'est supposée ici.

La demande. La réponse. La comparaison.SUIVEZ L'ACTUALITÉ
LA DEMANDECatégories spécifiquesClé API, identifiants de connexion, appareils et enregistrements de transactions
LA RÉPONSERéférence des données du compteVérifier l'échange de support
LE TESTQu'est-ce qui a été fourni ?Comparer chaque catégorie demandée

Il a demandé quatre catégories précises. La page « Données du compte » vers laquelle il a été redirigé correspond à l’exportation en libre-service de Valve lui-même, et ce projet ne peut pas énumérer son contenu pour le compte d’une autre personne — c’est pourquoi aucune comparaison complète, catégorie par catégorie, n’est publiée ici. Ce qui figure dans le dossier, c’est sa déclaration du 18 septembre indiquant que les catégories n’y figuraient pas, ainsi que la clôture du dossier du 19 septembre qui réitérait le renvoi sans aborder ces catégories.

Écran 1/2 — Demande (16 septembre) et première réponse de l'agent « Logen » (17 septembre)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Source : help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · capturé les 16 et 17 septembre 2026 · adresse e-mail du demandeur masquée 2026-09-21 · Fichier : gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Écran 2/2 — Demande de recourir à un niveau supérieur (18 septembre) et clôture, agent « Kal » (19 septembre)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Source : help.steampowered.com, ticket HT-2YBP-F7JP-D4VB · capturé les 18 et 19 septembre 2026 · Fichier : gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Réponse finale, 19 septembre (transcription intégrale) :
« Les données Steam conservées sont déjà disponibles sur la page « Données de votre compte ». Le service d'assistance ne pouvant vous fournir aucune autre information Steam, Cette demande sera classée.«
Aucune donnée fournie · aucune base juridique justifiant le refus n'a été indiquée · aucun résultat de l'escalade n'est indiqué
Cette affirmation est fausse, et ce sont les propres avocats de Valve qui le prouvent. La lettre de l'avocat du 1er octobre 2025, au paragraphe 1.9, décrit une corrélation au niveau des appareils reliant un appareil à des dizaines de comptes (Annexe A). Cette même réponse comprenait 830 pages de documents conservés (Annexe B). Aucune de ces informations ne figure sur la page « Données du compte ».
Pourquoi ce compte a-t-il demandé le journal des clés API ?

Il n'a pas choisi ces quatre catégories au hasard. Le localhost La clé de son compte est la marque d'un script, et non celle d'une personne saisissant un véritable nom de domaine dans la page de développement (Section 5, Section 6). Le seul document indiquant qui l'a créé et d'où il provient est le journal d'enregistrement des clés API. C'est la première chose qu'il a demandée. C'est ce que la partie défenderesse a refusé de communiquer.

Source : le titulaire du compte, lors de l'enquête menée dans le cadre de ce projet. Les captures d'écran des tickets ci-dessus ont été hachées ; la page contenant la clé n'est pas publiée.

Évaluation · PhishDestroy

Le fait de clore un ticket alors que la question reste en suspens n'est pas un hasard dans ce contexte. C'est le dénouement normal. Nous considérons que 16,319 dossiers de réclamations et de prise en charge conservés et 354 échanges d'assistance après déduplication tirés de ces sources. Ce billet en est un exemple daté et très complet illustrant la forme qu’ils prennent.

Ticket d'assistance — Conservé HT-2YBP-F7JP-D4VB
Type de demande Article 15 du RGPD (demande d'accès aux données)
Statut du billet FERMÉ LE 19 SEPT. 2026 — AUCUNE DONNÉE FOURNIE
Agents de la bourse « Logen » (17 septembre), « Kal » (19 septembre)
Classé 16 septembre 2026
Données demandées Qui a enregistré la clé API Web associée à ce compte, et depuis quelle adresse IP / quel appareil / à quelle date et heure ?
Base juridique invoquée Article 15 du RGPD — droit d'accès aux données à caractère personnel
Le cadre juridique : L'article 12, paragraphe 3, accorde au responsable du traitement un délai d'un mois à compter de la réception (prolongeable sur motivation). Ce délai n'était pas encore écoulé au moment de la publication, et le présent dossier ne fait pas état d'un dépassement de délai. L’objection porte sur le fond : la réponse finale renvoie à une page en libre-service, mais ne démontre pas que les quatre catégories de données mentionnées ont été fournies ; or, si le responsable du traitement refuse de donner suite, l’article 12, paragraphe 4, lui impose d’en exposer les motifs et d’indiquer les voies de recours. Aucun de ces éléments ne figure dans la réponse finale.
Pourquoi ces données précises sont-elles importantes ?

Le journal des événements liés aux clés API Web est le registre qui indique si un tiers a enregistré une clé à l'aide d'un cookie de session volé — le mécanisme décrit dans les plaintes pour vol d'inventaire conservées dans les archives de ce dossier. Révéler l'identité de la personne ayant enregistré une clé API, l'adresse IP d'où provient l'enregistrement et l'horodatage de celui-ci permettrait :

  • Permettre à la victime de comparer l'adresse IP utilisée pour la création de l'API avec son propre historique de connexion
  • Révéler les adresses IP des centres de données liées à des infrastructures connues de hameçonnage ou de bots de jeux d'argent
  • Fournir des éléments de preuve pouvant être utilisés dans le cadre d'une procédure civile ou pénale à l'encontre de l'auteur des faits
  • Indiquer si le titulaire du compte a été informé lors de la création de la clé
Ce qui ressort du dossier : Valve conserve des enregistrements relatifs aux appareils et aux corrélations entre comptes — la lettre de son avocat du 1er octobre 2025 les décrit (voir annexe A, Mémoire de preuve — Source 1). Dans le dossier HT-2YBP-F7JP-D4VB, la même catégorie de données a été demandée par la personne concernée et le dossier a été clôturé par un renvoi vers une page en libre-service qui, selon la personne concernée, ne contenait pas ces données. La légalité de ce refus relève de la compétence de l’autorité de contrôle ; en l’occurrence, la personne concernée n’obtient pas les informations demandées.
L'échange — quatre messages en trois jours

Deux agents du service d'assistance Steam ont répondu en utilisant les prénoms indiqués sur le ticket : « Logen » le 17 septembre et « Kal » le 19 septembre. Tous deux ont renvoyé le demandeur vers la page « Données du compte ». Rien dans le ticket n’indique si la demande a été transmise à l’équipe chargée de la confidentialité ou au délégué à la protection des données de Valve, et le dossier ne précise pas qui sont ces agents, quels sont leurs rôles ni comment le ticket a été acheminé.

16 septembre
Demande au titre de l'article 15 portant sur quatre catégories de données désignées
17-18 septembre
Référence aux données du compte ; le demandeur sollicite une intervention du délégué à la protection des données
19 SEPT.
Dossier clôturé avec la même référence ; aucune donnée, aucun fondement indiqué
Quels sont les droits que l'article 15 du RGPD reconnaît explicitement à la personne concernée ?
Art. 15, paragraphe 1, point a) Finalités du traitement — pourquoi Valve conserve ces données
Art. 15, paragraphe 1, point b) Catégories de données — ce que contient Valve
Art. 15, paragraphe 1, point c) Destinataires ou catégories de destinataires — qui a reçu les données (par exemple, le détenteur de la clé API)
Art. 15, paragraphe 1, point d) Durée de conservation ou critères permettant de la déterminer
Art. 15, paragraphe 3 Une copie des données à caractère personnel faisant l'objet du traitement — c'est-à-dire le journal des clés API lui-même
ART. 12, paragraphe 3 Réponse attendue dans un délai de un mois à compter de la réception ; toute prolongation doit être notifiée au cours de ce mois. Le délai n’était pas encore écoulé au moment de la publication. Art. 12, paragraphe 4 : Si le responsable du traitement ne donne pas suite, il doit en indiquer les raisons et informer la personne concernée des voies de recours.
Procédure de réclamation auprès des autorités de régulation — pour tout utilisateur

Tout utilisateur ayant adressé une demande au titre de l’article 15 du RGPD à Valve et n’ayant reçu aucune réponse conforme (ou un refus type ne contenant aucune donnée) peut déposer une réclamation auprès de l’autorité de contrôle de son État membre de l’UE/EEE. L'établissement européen de Valve est Valve GmbH à Hambourg ; l'autorité de contrôle chef de file pour les plaintes transfrontalières est donc la Commissaire à la protection des données et à la liberté d'information de Hambourg (HmbBfDI). (Le représentant désigné au titre de l'article 27 de Valve est également établi à Hambourg ; l'adresse d'un représentant ne détermine pas à elle seule l'autorité compétente.) Une plainte peut également être déposée auprès de l'autorité de l'État membre dont relève le plaignant, en vertu de l'article 77.

Référence du dossier pour toute réclamation : HT-2YBP-F7JP-D4VB — conservé dans ce dossier à titre d'exemple documenté.

Un cas avéré

Ces documents existent ; la personne concernée ne les a pas reçus.

L'avocat de Valve a décrit les enregistrements de corrélation au niveau des appareils dans une lettre datée du 1er octobre 2025. Le 19 septembre 2026, une demande au titre de l’article 15 portant sur la même catégorie de documents a été classée sans suite par renvoi vers une page en libre-service qui, selon le demandeur, ne contenait pas les informations demandées, et ce sans fondement juridique précisé. Le ticket HT-2YBP-F7JP-D4VB constitue un exemple documenté ; la question de savoir s’il reflète une pratique plus générale relève de l’autorité de contrôle, qui peut demander à Valve ses registres de traitement.

Partie C — Cadres juridiques · Section 19 · Droit des contrats

Le contrat d'abonnement par rapport à l'architecture propre à la plateforme

Contexte et limites de la source

Les auteurs ne sont pas juristes et le présent texte ne constitue en aucun cas un avis juridique. La SSA est citée dans sa version révisée du 10 septembre 2026 ; une autre version peut présenter des différences, et la numérotation des articles a évolué d'une version à l'autre — il convient de vérifier l'article en se référant à la version qui régissait le comportement en question. Les arguments relatifs aux articles 25 et 32 énoncent ce qu’exige la réglementation, et non le fait qu’une autorité de contrôle ait constaté une infraction. Les chiffres mentionnés dans l’argument n° 1 reprennent les limites de champ d’application définies à l’article 13.

Trois des dispositions centrales de la SSA sont en contradiction avec la conception même de la plateforme : l’interdiction d’utilisation commerciale associée à un plafond de prix sur le « Market », qui pousse les ventes de grande valeur hors de la plateforme ; la clause de responsabilité de l’utilisateur relative aux clés API, qui s’oppose à un point de terminaison de clé n’exigeant, avant 2023, aucune authentification à deux facteurs ; et les dispositions relatives à l’application de la loi, qui s’opposent à un registre public ne faisant état d’aucune mesure coercitive par opérateur. Il appartiendra à un tribunal de déterminer si ces tensions affectent l’applicabilité de la loi ; la présente section expose les faits qui seraient soumis à l’appréciation d’un tribunal.

Argument n° 1 / Architecture de la capitalisation boursière

Le plafond du marché et l'interdiction d'utilisation à des fins commerciales

Le marché communautaire Steam a un plafond de mise en vente d'environ $1,800. Sur cinq places de marché, selon un instantané daté du 23 septembre 2026, 248 catégories d'articles CS2 affichent, sur au moins deux de ces places de marché, un prix supérieur à ce plafond ; ces articles ne peuvent pas être vendus à ces prix sur la propre plateforme de Valve. Les propriétaires qui souhaitent bénéficier de ces tarifs ont recours à des marchés tiers, qui fonctionnent avec des comptes « Steam » et l’API « Steam » — une utilisation que la SSA considère comme commerciale, sauf autorisation expresse.

Les articles dépassent le plafond du Marché → des marchés tiers comblent ce manque → ces marchés utilisent des comptes Steam et l’API Steam → la SSA interdit toute utilisation commerciale sans autorisation → aucun registre des autorisations n’a été publié. Les frais combinés du Marché communautaire, d’environ 15%, s’appliquent uniquement aux ventes réalisées au sein du Marché, et non à ces transactions externes.
Argument n° 2 / Architecture de sécurité des clés API

La vulnérabilité liée à la clé API relève davantage d'un problème de conception de la plateforme que d'une négligence de la part des utilisateurs

Avant 2023, le point de terminaison de création de clés API de Steam acceptait une requête POST contenant un identifiant de session volé et générait des identifiants dotés de privilèges élevés. sans confirmation par e-mail, sans authentification à deux facteurs ni vérification par appareil. Les signalements de détournement d'API recueillis dans le cadre de cette enquête suivent tous le même schéma : script de l'attaquant, cookie de session volé, création silencieuse d'une clé, interception d'une transaction (le contenu de la requête est présenté à la section 8).

L’article 25 du RGPD (protection des données dès la conception) et l’article 32 (sécurité du traitement) exigent la mise en œuvre de mesures techniques adaptées au risque. La délivrance d’un identifiant susceptible d’être intercepté lors d’une transaction sans authentification à deux facteurs ni notification au titulaire relève d’un choix de conception incombant au responsable du traitement. La question de savoir si la clause du SSA attribuant la responsabilité à l’utilisateur peut être invoquée dans ce contexte relève de la compétence d’un tribunal et de l’autorité de contrôle.

Argument n° 3 / Visibilité en temps réel

Valve reçoit le nom d'hôte d'authentification à chaque connexion

Le nom d'hôte d'authentification parvient au point de terminaison OpenID de Valve en texte clair dans openid.return_to et openid.realm (la structure de la requête est présentée à la section 3). Son extraction est une opération standard. À la date de 2026-09-22, sur 26 paires, le domaine principal figurait dans le filtre de liens (Link Filter), contrairement à l’hôte hébergeant son identifiant Steam. Valve n’ayant publié aucun rapport sur les mesures d’application par opérateur, il n’est pas possible, à partir des données publiques, de déterminer si une mesure autre que le filtre de liaison a été appliquée à ces hôtes.

Qui prend en charge les frais ?

La tendance qui se dégage des plaintes archivées

Dans les plaintes examinées, la réponse du service d'assistance Steam à une plainte concernant le détournement d'une clé API suit toujours le même schéma : refus de la restauration, mise en avant de la responsabilité de l'utilisateur vis-à-vis de son compte et de sa clé API, puis clôture du ticket. Ce dossier ne contient aucune estimation du nombre total de comptes concernés ni du montant des pertes subies ; aucune source permettant d'établir ces chiffres n'a pu être identifiée.

La question n'est pas de savoir si certains utilisateurs ont commis des erreurs. La question est de savoir qui est responsable d'une architecture qui, jusqu'en 2023, permettait à une requête POST utilisant un cookie volé de créer un identifiant de trading doté de privilèges élevés, sans notification ni authentification à deux facteurs.
La SSA en tant que document vs la SSA en tant que contrat

Un tribunal chargé d'examiner ce dossier ne se contenterait pas d'interpréter la SSA de manière isolée.

Il faudrait le lire en parallèle de la lettre de l'avocat datée d'octobre 2025, qui décrit la corrélation au niveau des appareils, les dates d'enregistrement des hôtes d'authentification, les horodatages d'enregistrement des lots, le contenu de la requête de clé API, ainsi que les dix années écoulées entre les notifications de juillet 2016 et les plateformes encore en service en septembre 2026. C'est sur ce dossier que Valve devrait se pencher.

Annexe B — Le fichier PDF généré · vérification de la caviardage

La caviardage dans le fichier PDF fourni est purement esthétique : le texte masqué reste extractible

L'avocat de Valve a répondu à une demande d'accès au titre du RGPD en joignant une annexe de 830 pages dans laquelle les passages caviardés sont masqués par une couche de peinture plutôt que supprimés. 902,270 caractères se trouvent sous les barres noires et apparaissent directement grâce à un outil d'extraction de texte — y compris les identifiants tiers que les barres étaient censées masquer. Seuls les chiffres agrégés sont publiés ici ; aucun contenu protégé n'est reproduit, et l'annexe elle-même n'est pas publiée.

1. Résultats de la vérification géométrique

Réponse au titre de l'article 15 du RGPD en date du 1er octobre 2025 était accompagné d'une annexe au format PDF de 830 pages (métadonnées du créateur Aspose.PDF pour .NET, créées et modifiées à la même date). Les auteurs ont effectué une vérification géométrique au niveau de chaque page : pour chaque page, ils ont repéré les rectangles opaques, presque noirs, superposés au calque de texte, puis ont compté les caractères extractibles situés en dessous.

Mesuré sur le fichier généré
902,270
Des caractères peuvent encore être extraits de sous les barres noires
Chiffre compté, et non estimé. Il s’agit du nombre de personnages concernés — et non du nombre de victimes, de cas de réidentification ou d’incidents.
830 / 830
Pages concernées — toutes les pages
986
Des rectangles recouvrant du texte extractible
1,329
Nombre total de rectangles noirs opaques
Les barres noires sont superposées au calque de texte ; elles ne le suppriment pas. Le texte situé sous les barres peut être extrait à l'aide d'outils PDF courants. Seuls les chiffres globaux sont publiés ; aucun contenu masqué n'est reproduit ici.
Démonstration médico-légale : séparation des couches
MAQUETTE DE SUPERPOSITION VECTORIELLE D'ASPOSE.PDF POUR .NET (ANNEXE, p. 412)

Plainte déposée à l'encontre du compte : [IDENTIFIANT : redacted_user_667]

Motif fourni par l'utilisateur : [TEXTE : « Un utilisateur signale la présence d'articles en double dans son inventaire et des pratiques commerciales abusives... »]

Premier plan : <path fill="#000" /> Vulnérabilité : le flux UTF-8 sous-jacent reste intact
Source : annexe au format PDF de la lettre de l'avocat du 1er octobre 2025 (830 pages, métadonnées du créateur fournies par Aspose.PDF pour .NET) · calcul effectué par les auteurs, méthode et nombre de pages dans disclosure-audit.json · La valeur SHA-256 de l'annexe est enregistrée dans le même fichier · L'annexe elle-même n'est pas publiée.
2. En quoi cela est-il important pour la réponse apportée à une personne concernée ?

L'avocat de Valve a transmis ce dossier à une personne concernée en réponse à une demande visant à obtenir ses propres données. Ces barres sont purement esthétiques : le texte situé en dessous n'a jamais été supprimé ; par conséquent, les identifiants tiers que ces barres étaient censées masquer ont été transmis au destinataire en même temps que le fichier. Une caviardage qui peut être supprimé à l'aide d'un outil d'extraction de texte ne masque rien et empêche en outre le destinataire de déterminer ce qui a été divulgué et ce qui ne l'a pas été.

C’est l’article 15, paragraphe 4, qui justifie l’existence même de ces caviates : le droit d’obtenir une copie ne doit pas porter atteinte aux droits et libertés d’autrui. C’est à cette obligation que cette production n’a pas satisfait. C’est à l’autorité de contrôle qu’il appartient de déterminer s’il s’agit d’une violation de données à caractère personnel au sens de l’article 4, paragraphe 12 ; la divulgation elle-même est mesurable dans le fichier et reproductible par toute personne disposant des mêmes octets — la valeur SHA-256 est publiée, contrairement à l’annexe.

Ce qui se trouvait sous les barres n'était pas des numéros de compte. Il s'agissait de l'ensemble des signalements d'utilisateurs déposés à l'encontre du demandeur, accompagnés du nom de leurs auteurs : Steam identifiants qui, comme un identifiant est rarement utilisé uniquement sur Steam, permettent d'identifier la personne qui se cache derrière eux — Selon les auteurs, plus de 60% des utilisateurs cités dans le document sont parfaitement identifiables — ainsi que le texte brut, non expurgé, de ce qu’ils ont écrit. Ce texte contient des menaces de mort et des propos injurieux à l’encontre de la nationalité du demandeur. Certaines des personnes ainsi identifiées sont mineures. La production a remis une liste nominative de journalistes à la personne qu'elle avait dénoncée., ce qui correspond précisément au préjudice que l'article 15, paragraphe 4, vise à prévenir.

L'ordre des caractères dans le fichier est tout aussi important que son contenu. La demande a d’abord donné lieu à une exigence de preuves d’identité supplémentaires, au motif que l’adresse e-mail d’alias du demandeur ne contenait pas son nom ; le compte a été définitivement suspendu pendant le délai qui a suivi. La lettre qui a finalement permis de transmettre les données, plus de six semaines après l’expiration du délai d’un mois prévu à l’article 12, paragraphe 3, menaçait le destinataire de poursuites pénales et retenait le reste de ses propres données jusqu’à ce qu’il explique l’activité de son compte à son avocat. Cette divulgation apporte également une réponse à deux questions auxquelles Valve n’avait pas répondu publiquement : les documents fournis montrent que les liens entre comptes remontent à 2019, et la télémétrie interne atteint un niveau de détail que Valve n’a jamais décrit.

Champ d'application de cette section : La présente analyse se limite aux aspects techniques de la rédaction, tels qu’ils ressortent du dossier tel qu’il a été produit. L’analyse plus approfondie des journaux de bord fournis, réalisée par les auteurs, n’est pas divulguée dans l’attente d’un examen indépendant et n’est pas prise en compte ailleurs dans ce dossier.

Pièce à conviction : lettre de l'avocat du 1er octobre 2025 et son annexe au format PDF (SHA-256 enregistré dans le dossier d'audit) ; Mesures et méthode au niveau de la page dans un fichier PDF ↗. Le déroulement de la demande, le refus mentionné à la page 8 et la description des documents divulgués sont exposés en détail dans le récit de PhishDestroy, « Mon chien contre les avocats d'élite spécialisés dans le RGPD », 17 août 2026 ↗ archivé 2026-08-21 ↗. Les noms de comptes et les données provenant de tiers ont été omis ici ; aucune information masquée par les barres n'est reproduite.

À la page 8 de la lettre d'accompagnement, une partie de la demande est rejetée, et le motif est exposé par écrit : Il n'est pas possible de fournir des informations plus précises en raison de la protection des données à caractère personnel des autres utilisateurs de la plateforme Steam… — Il n’est pas possible de donner une réponse plus détaillée, car les données à caractère personnel des autres utilisateurs Steam doivent être protégées. L’annexe de 830 pages figurait dans le même dossier. Ce que masquaient les barres n’était pas des numéros de compte : il s’agissait des signalements déposés à l’encontre du demandeur, avec le nom de leurs auteurs et les messages bruts non expurgés en pièce jointe. Le titulaire du compte avait demandé à Valve, par l’intermédiaire de son avocat, son propre dossier ; ce qu’il a pu en extraire concernait d’autres personnes. Rien dans cette annexe ne porte sur l’identité de la personne ayant tracé ces encadrés. Ce qu’elle établit, c’est que la protection Valve invoquée pour justifier la non-divulgation est précisément celle que cette même communication n’a pas respectée, dans la même enveloppe, le même jour.
Annexe D — Collecte des sources

Documents sources sélectionnés

Six éléments issus des archives : trois tickets GitHub dans les trackers de Valve et trois comptes Reddit relatant des cas de support controversés. Chaque source est associée à l'allégation, au texte enregistré et à la question qu'elle soulève.

GH-01 / GITHUBOuvrir dans la version enregistrée

Clés matérielles, demandées en 2016

Un utilisateur a demandé à Valve de prendre en charge les clés matérielles U2F comme deuxième facteur d'authentification alternatif. Le ticket enregistré porte à la fois les étiquettes « Demande de fonctionnalité » et « Révisé », et son statut est indiqué comme « ouvert ».

Je demande que Steam prenne en charge les clés USB U2F comme alternative.

Extrait de la ticket GitHub ↗
Dossier documenté
Une demande datée visant à mettre en place une mesure de sécurité supplémentaire pour le compte, publiée dans le système de suivi des incidents de Valve et marquée comme « examinée ».
Exigence de responsabilité
Publier la décision relative au produit, la date de réponse et la protection accordée à l'issue de l'examen.
Dans le dossier : Mesures de sécurité du compte →Archive n° 484 · version 2026-09-17

Six enregistrements sélectionnés. Les descriptions GitHub détaillent la version enregistrée. Les publications Reddit conservent les témoignages des auteurs.

Téléchargez les six morceaux ↓

La version consultable contient 16,319 enregistrements distincts: 393 entrées sur Trustpilot, 5,635 sur Reddit, 2,395 sur GitHub, 276 entrées sur le Web et 7,620 sur le wiki. Plusieurs entrées peuvent concerner un même événement. Le fichier d'exportation principal, composé de 40,448 lignes distinctes, a une portée différente.

Rechercher dans l'intégralité des archives ↗ · Créer un manifeste ↗ · Portée et nombre d'enregistrements →

Annexe E — Étude de cas

ArchiSteamFarm et la clause d'automatisation

Un outil open source de « farming » de cartes dont la FAQ indique qu'il fonctionne sur des millions de comptes, ce qui va à l'encontre de la clause du contrat d'abonnement (§ 4.C) interdisant l'automatisation. Les mécanismes — ce qu’une ferme doit acheter auprès de Valve avant de pouvoir produire quoi que ce soit, pourquoi chaque méthode de retrait d’argent d’une carte constitue une violation de la licence, le bilan des mesures prises et qui modère l’économie des cartes — sont exposés en détail dans Annexe V ↗.

Le contrat d’abonnement Steam, § 4.C, stipule :

« Il est interdit d'utiliser, de quelque manière que ce soit, des scripts, des bots, des macros ou tout autre système non contrôlé par un être humain (« automatisation ») pour interagir avec le Contenu et les Services sur Steam. » — Steam Contrat d'abonnement, § 4.C (version en vigueur) ↗ archivé 2026-09-18 ↗

Valve veille au respect de cette clause. Il s'en acquitte très bien. La FAQ de ArchiSteamFarm (ASF) — un outil open source dont la documentation indique qu’il fonctionne sur plus de quelques millions de comptes Steam depuis sa première version il y a plus de 11 ans — reproduit trois Steam messages du service d'assistance annonçant l'exclusion définitive d'utilisateurs qui exploitaient des réseaux de bots. Valve a identifié ces réseaux, les a nommés et les a démantelés. La question qui se pose n'est donc pas de savoir si Valve est capable de détecter l'automatisation à grande échelle.

Le site officiel du projet ArchiSteamFarm FAQ aborde directement le risque d'une interdiction :

« Cela semble extrêmement improbable, étant donné que l’ASF est utilisé sur plusieurs millions de comptes Steam depuis sa première version, sortie il y a plus de 11 ans — mais cela reste une possibilité, quelle que soit la probabilité réelle. »

« Valve reconnaît clairement l’existence des « Steam fainéants », comme indiqué ici ; donc, si tu me demandes mon avis, je suis presque sûr que s’ils ne les acceptaient pas, ils auraient déjà pris des mesures au lieu de simplement souligner qu’ils pourraient poser des problèmes du point de vue VAC. » Le mot-clé ici, ce sont les « idlers » Steam, comme ASF par exemple, et non les « game idlers ».«

— ArchiSteamFarm FAQ, JustArchiNET. Source : wiki GitHub ↗ · vérifié mot pour mot 2026-09-22

Dans cette même FAQ, la question « Est-ce que quelqu’un s’est fait bannir pour ça ? » reçoit la réponse suivante : Oui, et reproduit ce que Steam Support a écrit à trois d'entre eux :

1,000+ bots · interdiction de transaction
« Il semblerait que ce compte ait été utilisé pour gérer un réseau de comptes de bots. L'utilisation de bots constitue une violation du Contrat d'abonnement Steam. »

Plus de 170 bots · bannis définitivement, soldes d'hiver 2017
« Ce compte a été utilisé pour collecter illégalement des cartes à collectionner sur Steam, ainsi que pour mener des activités connexes, qui ne se limitaient pas au domaine commercial. Le compte a été définitivement bloqué et le service d'assistance Steam ne peut pas fournir d'aide supplémentaire à ce sujet. »

Plus de 120 bots · bannis définitivement
« Ce compte, ainsi que d’autres, ont été utilisés pour saturer notre infrastructure réseau, ce qui constitue une violation des règles de conduite en ligne Steam. »

— Steam Messages d'assistance reproduits dans la ArchiSteamFarm FAQ, section « Quelqu'un s'est-il déjà fait bannir pour ça ? ». Source ↗ · vérifié mot pour mot 2026-09-22

Placez les deux disques côte à côte. Un utilisateur privé disposant de 1,000 bots d’exploitation est identifié, informé que « l’utilisation de bots constitue une violation du Steam Contrat d’abonnement », puis banni définitivement. Les plateformes commerciales mentionnées dans ce dossier ont pour activité principale la gestion de comptes automatisés Steam, à une échelle bien plus grande, et s’authentifient via l’OpenID propre à Valve à chaque connexion — or, aucun rapport sur les mesures de contrôle par opérateur n’a été publié pour aucune d’entre elles. Cette clause est valable. La question est de savoir à qui elle s'adresse.

L'ASF n'est ici accusée de rien, et son interprétation de la position de Valve n'engage qu'elle-même — son auteur affirme clairement que « l'ASF n'est pas autorisée par Valve ». Cet outil est utilisé ici comme un instrument de mesure : il montre que Valve détecte les réseaux de bots, les identifie par écrit et les bannit définitivement. Valve pourrait clore le débat en une seule phrase en publiant la liste des automatisations commerciales qu’il autorise, ainsi que le relevé, opérateur par opérateur, des mesures qu’il a prises concernant les autres.

L'impact du « card farming » sur le chiffre d'affaires de Valve

Les cartes à collectionner obtenues en jeu sont vendues sur le Marché communautaire Steam, qui prélève des frais combinés d'environ 15% sur chaque vente conclue au sein du Marché ; le compte doit avoir dépensé $5.00 USD sur Steam avant de pouvoir recevoir la moindre carte ; et l’obtention de cartes nécessite de posséder le jeu ou d’effectuer des achats dans le jeu. Aucun chiffre global de chiffre d’affaires n’est estimé ici — l’ampleur des activités est indiquée uniquement telle qu’elle est présentée dans la FAQ de l’ASF. La FAQ mentionne également Valve éléments distinctifs « Steam roues folles » (collecte de cartes) à partir de « les joueurs qui ne font rien »; voir le FAQ sur la PPA ↗. Les modalités sont décrites en détail dans Annexe V — le barème et le piège de l'utilisation commerciale.

Objet ArchiSteamFarm — obtention automatisée de cartes
Échelle indiquée Des millions de comptes (selon la FAQ de l'ASF — le nombre exact de comptes actifs n'a pas été vérifié)
Comptés, et non cités 10,880,610 entrées API au total dans le Steam groupe propre à l'ASF (5,360,499 sans restriction, comme l'indique Steam) — le chiffre de « millions » mentionné dans la FAQ ne correspond pas à un récit, mais à un décompte. 88.97% ne comportent aucune Steam interdiction d’aucune sorte. Le recensement complet des interdictions ↗
Informations figurant dans la documentation de l'outil lui-même
  • ASF se connecte en mode sans interface graphique et laisse les jeux en veille pour obtenir des cartes sans lancer le client Steam (conformément à la documentation du projet).
  • La FAQ explique que Valve est au courant de l'existence des « Steam fainéants » et que « s'ils ne les acceptaient pas, ils auraient déjà réagi ».
  • Aucune mesure de contrôle ciblée n'a été signalée depuis plus de 11 ans (selon la FAQ) ; les ventes de cartes qui en résultent au sein du Community Market génèrent des frais cumulés d'environ 15% pour Steam.
  • La FAQ indique un plafond recommandé de dix comptes par opérateur et l'attribue à Valve : « Cette recommandation repose sur des directives internes Valve, ainsi que sur nos propres suggestions. » Aucune directive de ce type n'est publiée par Valve.
  • Limite technique, selon cette même FAQ : « Vous pouvez faire fonctionner jusqu'à 100 à 200 bots avec une seule adresse IP et une seule instance ASF. »
  • Le temps de jeu « farmé » est enregistré par Valve — « il est généralement mis à jour toutes les 30 minutes environ » — et le § 4.C mentionne la « falsification des statistiques de jeu (par exemple, gonflement du nombre de victoires ou de défaites, des points d'expérience ou du temps de jeu) » comme un acte interdit.
La clause relative à l'automatisation est explicite ; la FAQ de l'ASF précise depuis des années que l'outil est utilisé sur des millions de comptes ; aucune mesure coercitive ciblée à son encontre n'a été signalée. L'écart entre la règle et son application est avéré ; la raison de cet écart n'est pas établie ici.
Exposition complète L'économie des cartes : le fonctionnement, l'ampleur, la licence et qui la réglemente ↗ Ce qu'une ferme doit acheter auprès de Valve avant de pouvoir produire une seule carte ; les deux lignes du § 4.C qui définissent la « culture de cartes » par ses effets ; pourquoi toute méthode d’encaissement d’une carte constitue une violation de la licence Valve, alors que Valve prélève des frais à l’entrée ; le bilan des mesures de contrôle, y compris la vague de juin 2025 VAC et l’interdiction en chaîne par numéro de téléphone partagé ; et les employés Valve et modérateurs communautaires chargés de gérer les services d’échange de cartes et de liste noire autour de Steam. Le recensement des interdictions Nous n'avons pas demandé à Valve quelle était la superficie de la ferme. Nous l'avons mesurée. ↗ 10,880,610 comptes au total (limités et non limités) lus à partir du groupe Steam propre à ArchiSteamFarm, auquel le logiciel adhère automatiquement par défaut lors du premier lancement, à moins que l'utilisateur ne désactive le paramètre d'adhésion au groupe (ce qui inclut à la fois les fermes de bots commerciales et les joueurs réguliers ayant conservé le paramètre par défaut). 88.97% ne font l’objet d’aucune Steam interdiction d’aucune sorte ; parmi les 11% qui en font l’objet, 99.8% sont des interdictions communautaires purement symboliques qui n’empêchent en rien la poursuite des échanges. Après recoupement avec les données de SteamRep, 67.77% des escrocs répertoriés sont remis en liberté une fois les interdictions anti-triche levées. Avec des ventilations par date d’inscription, zone géographique et durée de survie — l’ampleur réelle, mesurée, et non pas simplement décrite.
Annexe G — D’un modèle de refus au dossier correspondant

Guide pratique DSAR : demander les éléments de preuve

Invoquez l'article 15 du RGPD pour demander les données à caractère personnel relatives à la création d'une clé API, à la récupération d'un compte et à l'accès au service d'assistance. Un enregistrement conservé permet de vérifier qui a lancé une action et sur quoi la plateforme s'est appuyée.

  1. 01

    Conservez votre chronologie.

    Enregistrez les notifications relatives au compte, les tickets, les identifiants de transaction et les dates en UTC. Sécurisez le compte et passez en revue les options de récupération applicables au jeu et à la transaction.

    Steam Informations sur la protection commerciale ↗
  2. 02

    Demandez à consulter vos données conservées.

    Demandez les horodatages, les adresses IP sources, les événements clés du cycle de vie, les confirmations de sécurité et les actions de récupération liées au compte. Précisez les événements d'accès au service d'assistance et les destinataires lorsque ces données vous concernent.

  3. 03

    Conservez le bon de livraison.

    Utilisez le canal de contact dédié à la protection de la vie privée de Valve. Le délai de réponse habituel est d'un mois ; toute prolongation nécessaire pouvant aller jusqu'à deux mois supplémentaires doit être justifiée au cours de ce premier mois.

    Valve contact relatif à la confidentialité ↗ archivé 2026-09-21 ↗
  4. 04

    Comparez les réponses.

    Comparez les registres avec votre chronologie. Demandez les raisons des omissions, puis, si nécessaire, engagez une procédure de réclamation auprès de l'autorité de tutelle. Conservez la réponse telle que vous l'avez reçue.

Demande d'accès aux données personnellesRGPD / Article 15

Sécurité du compte et historique des accès

Remplacez les champs entre crochets avant de valider.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]

Ce qu'une adresse IP de centre de données permet de mettre en place

Une anomalie constitue un élément justifiant l'ouverture d'une enquête.

Une demande de clé API provenant du réseau d'un centre de données, comme dans l'exemple du fournisseur d'hébergement évoqué dans le cadre de cette enquête, peut s'avérer pertinente lorsqu'elle est recoupée avec les historiques de connexion, les confirmations et l'historique de l'utilisateur. Une adresse IP à elle seule ne permet pas d’identifier l’acteur ni de contourner automatiquement toutes les mesures de protection. La preuve qu’un acteur malveillant a fourni le consentement enregistré pourrait remettre en cause le caractère valable de ce consentement ; d’autres fondements juridiques et questions de responsabilité nécessitent une analyse distincte.

Consultez la plainte relative à l'interdiction et au RGPD conservée →
Annexe H — Analyse des archives de Wayback Machine · Statistiques de prise en charge publiées

Volume d'assistance. Délais de réponse publiés.

Contexte et limites de la source

Valve publie quotidiennement des statistiques relatives à l'assistance sur store.steampowered.com/stats/support. Les archives de Wayback Machine conservent des instantanés historiques de cette page de 2018 à 2026. Le rapport volume/effectifs que laissent entrevoir ces chiffres n'est pas compatible avec une vérification humaine de chaque ticket dans les délais de réponse publiés.

Comparez les chiffres d'audience archivés de Valve dans les instantanés enregistrés. La méthodologie explique ce que ces chiffres permettent et ne permettent pas de mesurer.

Volume en fonction du délai de réponse publié (2018 → 2026)

Deux files d'attente à un même guichet d'assistance, d'après 21 captures d'écran archivées.

Valve publie les chiffres relatifs à l'assistance en direct sur store.steampowered.com/stats/support. Chaque point ci-dessous correspond à la borne inférieure Valve telle qu’elle figurait sur cette page le jour où Internet Archive l’a archivée — et non à une estimation de notre part. Les deux séries représentent la même mesure dans la même unité ; elles doivent donc figurer sur un même axe et peuvent être comparées directement l’une à l’autre.

Demandes de remboursement — argent Valve en possession de Sécurité et récupération du compte — le compte que vous avez perdu
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49 à 55 minLa limite inférieure du remboursement pour chaque capture, de février 2018 à août 2026. Sur une période de huit ans et demi, elle varie de moins de six minutes, tandis que le volume quotidien des remboursements est multiplié par neuf.
2,4 h → 8,7 hLa borne inférieure du temps de récupération de compte se situe à environ 2,4 heures dans toutes les mesures jusqu'en décembre 2022, à l'exception d'une seule. Dans les trois mesures de 2026, Valve publie respectivement 10,9 h, 5,8 h et 8,7 h.
×2,8 → ×13À quel point le remboursement est-il plus lent que les remboursements, d'après les chiffres publiés par Valve lui-même ? La situation reste stable pendant cinq ans, puis l'écart se creuse : la file d'attente qui a ralenti est celle où c'est l'utilisateur, et non Valve, qui doit avancer les frais.

Source : 21 captures d'écran de Wayback Machine de store.steampowered.com/stats/support, de 2018-02-03 à 2026-08-10 ; extraction dans VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Lisez les limites indiquées par les chiffres : le graphique représente la inférieur limite de l'intervalle Valve impressions. La limite supérieure publiée est moins favorable sur les deux lignes : les remboursements ont varié entre 1,5 heure et 1,5 jour, et les récupérations entre 7,0 heures et 3,6 jours. Deux captures ont été archivées dans une édition localisée de la même Valve page — 2018-11-03 en tchèque, 2020-03-25 en français — et sont marquées (cs) et (fr) dans le tableau ; leurs chiffres apparaissent ici avec les noms d’unités traduits et les nombres tels que publiés, tandis que les chaînes source mot pour mot sont conservées dans le fichier d’extraction. Chaque capture a publié un temps de réponse pour les deux files d’attente, et aucun point sur l’une ou l’autre courbe n’est interpolé. La seule valeur de temps de récupération de 2020-10-21 en 15 minutes est signalée sur le graphique et conservée : elle n’apparaît que dans une seule capture et aucune autre capture ne se situe à un ordre de grandeur proche de celle-ci. Il n’existe aucune capture entre 2022-12-08 et 2026-02-01 ; cette lacune de 38 mois dans l’historique est ombrée, et rien n’est tracé par-dessus. Ces chiffres décrivent les délais de réponse publiés. Ils ne montrent pas ce qui se passe au sein d’un ticket, et Valve n’a publié aucun effectif permettant de les mettre en perspective.

Ouvrir chaque capture sous forme de tableau
Chaque capture archivée, telle qu'elle a été publiée
CaptureRemboursements / jourRéponse concernant le remboursementRécupération / jourMesures de reprise
2018-02-0398,78850,12 minutes à 1 h 5225,6622,51 heures à 1,80 jour
2018-05-0760,494De 53,83 minutes à 1,47 jour24,226De 2 h 45 à 2,22 jours
2018-08-0269,08450,27 minutes à 1 h 5928,953De 2 h 44 à 22 h 17
2018-11-03 (cs)63,41049,28 minutes à 1 h 5433,910De 2,42 heures à 1,31 jour
2019-02-0176,30550,13 minutes à 1 h 5235,164De 2,44 heures à 2,04 jours
2019-05-1878,95151,03 minutes à 3 h 1227,514De 2 h 46 à 20 h 39
2019-09-0778,94150,65 minutes à 1,66 heure28,812De 2 h 42 à 13 h 59
2019-12-1369,58950,77 minutes à 1 h 5525,322De 2 h 45 à 1,13 jour
2020-03-25 (fr)139,27849,45 minutes à 1 h 5332,302De 2,48 heures à 3,62 jours
2020-06-26278,50448,98 minutes à 2 h 2920,343De 2,39 heures à 6,99 heures
2020-10-21107,63350,80 minutes à 1 h 5420,68815,33 minutes à 8,62 heures
2021-03-20158,95650,80 minutes à 1,64 heure25,760De 2,34 heures à 11,62 heures
2021-06-26547,90751,93 minutes à 6,73 heures29,728De 2 h 40 à 15 h 63
2021-10-10170,10351,88 minutes à 3 h 2523,989De 2 h 39 à 13 h 05
2022-01-31354,38653,65 minutes à 8 h 0924,391De 2 h 42 à 15 h 29
2022-05-09172,55551,83 minutes à 1,65 heure23,289De 2 h 41 à 16 h 90
2022-09-05153,45353,67 minutes à 4 h 1523,594De 2 h 45 à 1,22 jour
2022-12-08181,07554,83 minutes à 6,67 heures27,111De 2,46 heures à 18,89 heures
2026-02-01317,76250,30 minutes à 1 h 5247,197De 10 h 91 à 21 h 30
2026-05-09246,77650,12 minutes à 1 h 5235,264De 5,81 heures à 15,60 heures
2026-08-10373,24452,05 minutes à 2 h 0745,319De 8 h 73 à 16 h 52
OBSERVATION CLÉ :
De l'autre côté 21 captures Wayback entre 2018-02-03 et 2026-08-10, les demandes de remboursement quotidiennes variaient entre 60,494 (mai 2018) à 547,907 (juin 2021) — un 9,1 × écart. Le chiffre pour 2026 est de 373,244 (+278% par rapport aux données de février 2018).
Au cours de ces neuf mêmes années, la limite inférieure publiée concernant le délai de traitement des demandes de remboursement n’a jamais dépassé 49 à 55 minutes bande : un mouvement total de moins de six minutes, alors que la charge de travail sous-jacente a été multipliée par neuf.
Si une personne consacrait ne serait-que 5 secondes à la lecture de chaque ticket, le traitement de 373,244 tickets par jour (chiffre actuel) prendrait 22 agents travaillant 24 heures sur 24, 7 jours sur 7 simplement pour les ouvrir et les fermer ; ce chiffre atteint 32 lors du pic (547,907, juin 2021).
Si le temps de réponse publié reflétait le temps de traitement par ticket (~52 min/ticket), les effectifs simultanés nécessaires seraient de l'ordre de 13,500 agents au volume actuel et ~20,000 au pic. Aucune donnée provenant d'une source fiable concernant les effectifs de soutien de Valve n'a pu être trouvée ; on ne tient pas compte de ce chiffre ici.
Ce qui suit : le rapport volume/effectifs n'est pas compatible avec un examen humain de chaque ticket dans les délais de réponse publiés. Les chiffres correspondent à un premier traitement largement automatisé ; la proportion de tickets faisant l'objet d'un examen humain n'est pas communiquée.
Pourquoi est-ce important pour la conformité au RGPD ?

L'article 22 du RGPD interdit toute prise de décision individuelle entièrement automatisée qui produit des effets juridiques significatifs, sans prévoir le droit à un contrôle humain sur demande. Si les décisions de support (clôture de tickets, actions sur les comptes, refus de demandes de données) sont prises entièrement par des scripts automatisés, chacune de ces décisions qui « affecte de manière significative » l’utilisateur peut constituer une violation de l’article 22.

Billet HT-2YBP-F7JP-D4VB (Section 18) a été classée après trois jours avec un renvoi type et sans examen approfondi du fondement juridique invoqué. Le ticket ne permet pas de déterminer si une personne l’a examiné ; il s’agit là d’une question que l’autorité de contrôle peut poser à Valve en vertu de l’article 22 et de l’article 15, paragraphe 1, point h).

Source : instantanés de Wayback Machine de store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) — données extraites dans VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 captures, 2018–2026). Remarque : le délai de réponse de « ~52 min » correspond à la limite inférieure pour la catégorie des remboursements ; le délai de réponse concernant la sécurité des comptes variait entre 2,4 et 16,5 heures sur l’ensemble de ces captures. 2021-06-26 correspond au pic historique (547,907 demandes de remboursement), et non à un point médian monotone — le volume a été multiplié par environ 6 entre 2020 et 2021, puis a partiellement baissé avant de remonter à 373 000 en 2026.
Annexe I — Portée de l'ensemble de données · chiffres pouvant être reproduits

Comptez les enregistrements. Vérifiez la portée.

Contexte et limites de la source

Comptez les enregistrements, puis vérifiez les affirmations : chaque chiffre ci-dessous peut être recalculé à partir des fichiers publiés.

Examinez les ensembles de données sous-jacents, reproduisez les décomptes et distinguez les lignes sources des incidents uniques.

Le fichier CSV principal contient 40,448 lignes. Parmi ceux-ci, 36,516 proviennent du fil d'actualités « Discord-AntiScam » consacré au phishing. Les autres 3,932 Ces lignes couvrent GitHub, les revues de code, les résultats de recherche, les contributions aux forums et d'autres sources, offrant ainsi un index complet des sujets abordés par la communauté et des rapports de sécurité.

Dans ce fichier CSV, 1,690 lignes sont classées sous l'étiquette « Unpatched Security Exploit » (Faille de sécurité non corrigée), qui regroupe les problèmes signalés par les utilisateurs et les divulgations de vulnérabilités par le passé. Pour retracer ces signalements, il faut examiner la chronologie de compilation spécifique à chaque fil de discussion ainsi que l'historique public des correctifs.

L'archive consultable « 16,319-record » est une version distincte et organisée, dotée de son propre manifeste, conçue pour permettre une exploration locale précise des réclamations d'utilisateurs et des rapports d'incident spécifiques.

Pour établir une piste d'audit fiable, chaque enregistrement signalé par un utilisateur doit être vérifié par rapport aux calendriers de compilation documentés et aux journaux historiques des correctifs.

Les notices de la collection « Partie II » (distincte) 231,829 identifiants d'annonce uniques, dont 33,509 dans la catégorie des inscriptions automatisées et 198,320 signalé comme transfert non vérifié. La valeur SHA-256 du fichier d’entrée correspond à celle conservée dans la mesure. Ces chiffres décrivent les tentatives de mise en vente et les transferts observés plutôt que les montants des transactions finalisées ou les totaux vérifiés des vols, ce qui souligne la nécessité de disposer des registres primaires de la plateforme pour mesurer l’impact économique exact. Liste des mesures et des hachages ↗

Maîtriser le format CSV ↗ · Liste des archives consultables ↗ · Consulter les documents sources ↗

Annexe J — À propos de cette enquête

Valve ne publie aucun rapport sur les mesures coercitives.
Nous en avons construit un.

Indépendant. À but non commercial. Élaboré exclusivement à partir de données publiques. Soumis aux autorités de régulation.

88.97% flotte de véhicules autonomes : aucune restriction d'aucune sorte
67.77% parmi les 51,732 escrocs condamnés, certains sont en liberté
$26.8M+ seuil minimal des dépenses en magasin pour les flottes non limitées
3.6% domaines liés aux jeux d'argent bloqués par le filtre de liens de Valve
8 ans d'incidents de sécurité recensés

De quoi s'agit-il ? Un dossier d'analyse approfondie de la plateforme Steam de la société Valve : son historique en matière d'application des règles, son économie basée sur le « card-farming », son cadre juridique et l'infrastructure d'authentification utilisée par les opérateurs de jeux d'argent via le relais OpenID propre à Steam. Chaque chiffre est vérifiable à partir de deux sources : l’API publique de Valve et les ensembles de données publiés parallèlement à cette enquête.

À qui s'adresse-t-il ? Les autorités de régulation compétentes en matière de Valve — l’autorité de contrôle du RGPD aux Pays-Bas, le FinCEN, la SEC, le coordinateur des services numériques (DSA), l’UOKiK, ainsi que tout organisme chargé de l’application de la loi enquêtant sur les flux financiers liés à Steam. Également pour les journalistes, les chercheurs et tous les utilisateurs ayant fait l'objet d'une suspension définitive de leur compte, d'un refus de remboursement ou d'un vol de leurs biens, et à qui l'on a indiqué qu'il n'existait aucun recours.

La seule exigence. Valve conserve ces données dans leur intégralité — motifs d’interdiction joints, espace d’identification complet, en temps réel. Il est capable d’exécuter n’importe quelle requête contenue dans ce dossier en quelques secondes et a choisi de n’en publier aucune partie. La question qui se pose à toute autorité compétente est simple : Pourquoi pas ?

Ce que les auteurs ne prétendent pas. Aucune connexion à Steam n’a été effectuée sur une plateforme tierce au cours de ces travaux. Une URL OpenID fournie définit les paramètres de la requête, et non une connexion effective. Le fait qu’un domaine distinct soit enregistrable ne constitue pas en soi une preuve de contournement. Les dates d’enregistrement constituent des limites inférieures quant au moment où un hôte aurait pu apparaître pour la première fois dans une requête OpenID ; elles ne prouvent pas une utilisation continue. Les auteurs ne se prononcent pas sur ce que Valve savait ou avait l’intention de faire : chaque affirmation concernant Valve est étayée par un document public daté ou une observation datée. Lorsqu’une affirmation ne pouvait s’appuyer sur un document source, elle a été supprimée.

Qui sommes-nous ?

PhishDestroy — enquêteurs indépendants. Aucun lien avec la société Valve ni avec aucune des plateformes mentionnées ici. Un compte Steam a été utilisé uniquement pour consigner la demande relative au RGPD mentionnée à la section 18.

Mentions légales

Enquête d'intérêt public, non commerciale et décentralisée. Toutes les données sont fournies « en l'état », sans aucune garantie. Cette publication ne constitue pas une décision judiciaire.

DOMAINE PUBLIC
Licences

Tous les droits sont cédés à l'humanité. Reproduction, adaptation, publication autorisées — mention de la source non requise. Accès interdit aux personnes résidant dans les pays soumis aux sanctions de l'OFAC. Licence complète et clause de non-responsabilité →