Arbeitsentwurf Es ist zwar noch nicht der 14. Oktober – aber wir veröffentlichen bereits. Betrachten Sie dies bitte als Entwurf. Die Vollversion mit Übersetzungen und Zulassungsunterlagen wird veröffentlicht 14. Oktober 2026. — bis zur endgültigen Veröffentlichung Manifest lesen ▾

Wir veröffentlichen nicht nur eine einzige Untersuchung. Wir unterteilen unser umfangreiches Projekt in drei separate Vektoren — drei unterschiedliche Ansätze, jeder mit seiner eigenen Form, seinem eigenen Publikum und seinem eigenen Beweismaßstab. Was Sie gerade lesen, ist einer davon. Dies ist ein Arbeitsentwurf. Einige der hier dargestellten Fakten werden wir selbst anfechten und das Gegenteil beweisen – darunter die Ereignisse von 2023 und bestimmte Zusammenhänge, die wir vollständig dokumentieren wollen. Wir lassen das Material unverändert, damit Sie es überprüfen und Ihre eigenen Schlussfolgerungen ziehen können.

Am 14. Oktober 2026 wird die fertige Fassung – einschließlich der Übersetzungen – gleichzeitig bei bis zu zehn Aufsichtsbehörden eingereicht. Wir sind überzeugt, dass diese unsere Arbeit, die ausschließlich auf öffentlich zugänglichen Quellen basiert und durch eine dokumentierte Faktengrundlage untermauert ist, als lohnenswert erachten werden.

Wir behaupten

Die Nutzungsbedingungen von Steam stellen keine Nutzungsvereinbarung dar. Sie sind eine juristische Festung, die zum Schutz von Valve errichtet wurde – vor Aufsichtsbehörden, vor Nutzern, die unrechtmäßig ausgesperrt werden, und vor Opfern von Diebstahl, denen mitgeteilt wurde, dass es keinen Rechtsbehelf und kein Verfahren gebe.

Wir behaupten

Steam ist der Ansicht, dass sich Gesetze mit Anwälten kaufen lassen, die teuer genug sind, um Beweise zu fälschen. Wir haben dokumentiert, was diese Anwälte mit den Beweismitteln gemacht haben.

Wir behaupten

Steam hat die Automatisierung nicht nur toleriert. Es hat die Bibliotheken, die APIs und die Session-Infrastruktur veröffentlicht – das komplette technische Toolkit, das für den Betrieb einer Bot-Farm in großem Maßstab erforderlich ist. Das Automatisierungs-Ökosystem basiert auf der eigenen Technik von Valve, die unter einem anderen Namen vertrieben wird.

Wir behaupten

Der Nutzungsvertrag von Steam verbietet ausdrücklich die kommerzielle Automatisierung und die Nutzung von Marktplätzen Dritter. Jeder Skin-Marktplatz und jeder Glücksspielbetrieb, der während der gesamten Geschichte von Steam betrieben wurde – unter Verwendung der APIs von Valve, des Sitzungssystems von Valve und des OpenID-Relays von Valve. Steam ist nicht das Opfer dieses Ökosystems. Steam ist dessen Schöpfer.

Wir behaupten

Jeder Diebstahl, jede Entwendung von Lagerbeständen, jeder API-gestützte Betrug auf der Plattform – die eigentliche Ursache liegt in der Architektur von Steam selbst und in einer bewussten Strategie, die Abhängigkeit von Drittanbietern zu fördern. Das ist keine Nachlässigkeit. Das ist Absicht.

Wir behaupten

Die Schließung von OPSkins und andere gezielte Maßnahmen gegen „illegale“ Plattformen waren keine Durchsetzungsmaßnahmen. Es handelte sich um wettbewerbsorientierte Maßnahmen, die über den Rechtsapparat von Valve durchgeführt wurden – zum Vorteil anderer „illegaler“ Plattformen, die unberührt blieben.

Wir behaupten

Das Geschäftsmodell von Steam – keine Werbung, keine direkten Einnahmen aus dem Sekundärmarkt – ist strukturell von Plattformen abhängig, die in den eigenen Nutzungsbedingungen als illegal eingestuft werden. Wir gehen dies als Datenanalysten an, die mit großen Datensätzen arbeiten. Wir folgen keiner vorgegebenen Spur. Wir überprüfen die Behauptungen anderer. Die Abhängigkeit zeigt sich in den Zahlen.

Wir behaupten

Jeder Betrug durch Angebotsersetzung, jeder API-Betrug, der bis Januar 2026 dokumentiert wurde – die volle Verantwortung liegt bei Valve. Von Drittanbietern für Steam entwickelte Tools implementierten Schutzmaßnahmen zur Handelsüberprüfung, die Valve trotz weitaus größerer Ressourcen bewusst nicht eingeführt hatte. Das Glücksspiel wurde unterbunden, als die Aufsichtsbehörden davon Kenntnis erlangten. Bei den Betrugsfällen war dies nicht der Fall – denn um diese zu beheben, hätte Valve zugeben müssen, dass die Sicherheitslücke architektonischer Natur war und von Anfang an bei ihnen lag. Stattdessen wurden die Nutzer dafür verantwortlich gemacht.

Wir behaupten

Steam hat einen Browser in seinen eigenen Client integriert – motiviert durch die Erfassung von Telemetriedaten, nicht durch die Sicherheit der Nutzer. Antivirensoftware kann darin nicht ausgeführt werden. Die Malware-Schutzmaßnahmen von Chrome greifen dort nicht. Den eigenen Link-Filter von Steam – die von Valve verwaltete Sperrliste – haben wir anhand eines öffentlichen Phishing-Datensatzes getestet. Auf dieser Liste taucht fast keine aktive Steam-Phishing-Domain auf. Eine Steam-Phishing-Kampagne dauert so lange an, wie die Domain besteht.

Wir behaupten

Diese Angelegenheit mit Anwälten zu klären, die denselben Golfspielplan haben, mag vielleicht in einer Rechtsordnung funktionieren. Wir sprechen hier jedoch nicht von einem einzigen Land. Wir sprechen von jedem Land, in dem Steam tätig ist und in dem Valve seine finanziellen Interessen über die Sicherheit seiner Nutzer und deren Vermögenswerte gestellt hat – und in der Praxis sogar an deren Stelle gesetzt hat.

Wir behaupten

Wir sehen, was Steam und seine Anwälte tun – sie streiten sich vor einem Publikum, von dem sie annehmen, dass es die Feinheiten nicht versteht, über die Semantik von Baseballkarten. Wir haben dieses Verständnis zugänglich gemacht. Es basiert vollständig auf öffentlich zugänglichen Quellen und verfügt über eine dokumentierte Beweiskette – und es kann von den Aufsichtsbehörden gegen ein Unternehmen eingesetzt werden, das offen lügt.

Wir behaupten

CS2. Dota 2. E-Sport im großen Stil. Nichts davon würde sein derzeitiges Publikum erreichen, gäbe es nicht die Skin-Ökonomie – und die Skin-Ökonomie kann nicht funktionieren ohne die kommerziellen Drittmärkte, die in den Nutzungsbedingungen von Steam ausdrücklich verboten sind. Nimmt man das Inhaltsökosystem, die Kultur des Case-Öffnens, die gesponserten Teams und die Liquidität des Sekundärmarkts weg, verlieren die beiden wertvollsten Franchises von Valve das Publikum, das sie am Leben erhält. Die Wirtschaft Valve, die als illegal bezeichnet wird, ist die Grundlage der Wirtschaft Valve.

Wir behaupten

Valve kommt Aufforderungen russischer staatlicher Behörden nach. Valve kommt Aufforderungen chinesischer staatlicher Behörden nach. Dies ist ihr eigenes Eingeständnis. Support-Mitarbeiter mit internem Zugriff können detaillierte Kontodaten ohne externe Kontrolle einsehen, exportieren und weiterleiten. Im Jahr 2023 dokumentierte Kompromittierungen hochwertiger Konten erfolgten über kompromittierte Support-Zugänge, über die Vermögenswerte an externe Akteure weitergeleitet wurden. Valve macht weiterhin seine gesetzlichen Rechte innerhalb der Russischen Föderation geltend und reicht auf russischem Staatsgebiet Vorladungen ein.

Wir behaupten

Wir kennen die meisten Identitäten der Betreiber der großen kommerziellen Plattformen, die im Umfeld von Steam tätig sind. Wir kennen ihre Staatsangehörigkeit. Das Gesamtbild fügt sich allmählich zusammen. Wir gehen nicht davon aus, dass es sieben Jahre dauern wird.

IWISSENSCHAFTLICHE UNTERSUCHUNG

Taylor Wessing & Dr. Patrick

Nicht wir haben diesen Streit angezettelt – sondern ihre Anwälte. Eine fundierte wissenschaftliche Abhandlung, die von Experten gestützt wird, wird Taylor Wessings dokumentierten Umgang mit Beweismitteln unter Angabe der Quellen genau unter die Lupe nehmen.

IIDOKUMENTIERTEN TATSACHEN

Trocken. Aus der Region. Keine Schlussfolgerungen hinzugefügt.

Ausschließlich öffentlich zugängliche Daten, keine Wertung. Jede Aussage ist mit einem datierten Dokument oder einer Beobachtung verknüpft; alle Angaben ohne Quellenangabe wurden entfernt. Für behördliche Prüfungen erstellt.

IIIINTELLIGENZ

Was wir wissen, aber noch nicht beweisen können.

Unüberprüft, unbearbeitet, deutlich gekennzeichnet – veröffentlicht, damit andere gemeinsam mit uns Nachforschungen anstellen können.

Wie dem auch sei – wie versprochen: Wir werden an jede Tür klopfen. Die Welt wird die Wahrheit über Valve erfahren – oder über ein Trojanisches Pferd mit einer Adresse in den USA und Interessen anderswo. Genau aus diesem Grund trennen wir diese Spuren voneinander – damit die Aufsichtsbehörden sich jeweils klar und eindeutig mit einer davon befassen können.
§1 of 30
01/30
Draft
PhishDestroyII·Abschnitt 1 – FallzusammenfassungSteam / Case File 001

Ihre Regeln.
Ihr System.

Valve legt die Einschränkungen fest. Steam stellt die Infrastruktur bereit.

Sechs Feststellungen, die jeweils mit einem datierten öffentlichen Dokument verknüpft sind. Die einzelnen Abschnitte folgen derselben Reihenfolge: Technische Unterlagen (Teil A), Vorschriften und Durchsetzungsmaßnahmen (Teil B), rechtliche Rahmenbedingungen (Teil C) sowie die Anhänge mit den wichtigsten Anlagen.

01 / UNTERSUCHUNGInhaltsverzeichnis →02 / BELEGEBelege · EN ↗03 / ENTDECKENEntdecken · EN ↗

DAS STEAM-DOSSIER / II

Authentifizierung durch Dritte,
Durchsetzung & Datenzugriff

Die maßgebliche forensische Untersuchung der strukturellen Lücken, Mechanismen zur Umgehung von Proxy-Servern, der selektiven Durchsetzung sowie der regulatorischen Herausforderungen im Zusammenhang mit dem Steam-Web-API-Ökosystem.

Open account access subsection
Abschnitt 1 – Fallzusammenfassung

Die Regel. Der Rekord. Die offenen Fragen.

Kontext und Quellenbeschränkungen

Sechs Feststellungen, die jeweils mit einem datierten öffentlichen Dokument verknüpft sind. Die einzelnen Abschnitte folgen derselben Reihenfolge: Technische Unterlagen (Teil A), Vorschriften und Durchsetzungsmaßnahmen (Teil B), rechtliche Rahmenbedingungen (Teil C) sowie die Anhänge mit den wichtigsten Anlagen.

Sechs Erkenntnisse. Jede davon verknüpft eine schriftliche Regel mit einer datierten Aufzeichnung und einer Frage, die anhand der Beweislage überprüft werden kann.

1. Authentifizierungshosts mit separaten Domänen – 44 Routen · 26 geteilte Paare

Die Aufzeichnungen im Live-Register 44 Plattformen, die sich über eine separate, registrierbare Domain authentifizieren. Fünf weitere Routen befinden sich in der ausstehenden Überprüfung und warten auf einen RDAP-Termin; würden diese hinzugefügt, würde sich die Gesamtzahl auf 47 erhöhen. Sie sind in der Zahl 44 und in der Altersübersicht nicht enthalten. — 27 mit einer veröffentlichten Nachweisdatei pro Route sowie 17 aus der manuellen Erfassung hinzugefügte, die separat aufgeführt sind. In 26 Filter-Split-Paare Die Hauptdomain lautet GESPERRT im Steam-Linkfilter, während der Proxy, der diese Anmeldedaten überträgt, nicht blockiert ist. Es handelt sich hierbei nicht um Wegwerf-Domains: csgogem.com ist blockiert, während api.csgem.com, der Host mit der Kennung Steam, ist seit März 2014 registriert — 12 Jahre und 6 Monate. Valve empfängt diesen Hostnamen bei jeder OpenID-Anfrage und zeigt ihn dem Nutzer auf seiner eigenen Anmeldeseite an. Die vollständige Tabelle mit den Altersangaben pro Route und den Herkunftsangaben findet sich in Abschnitt 3.

2. 2016: Der Mechanismus wurde benannt, die Frist festgelegt

Am 13. Juli 2016 beschrieb Valve öffentlich, wie Glücksspielseiten Steam OpenID und automatisierte Handelskonten nutzten, und in den Mitteilungen seines Rechtsbeistands vom 20. Juli 2016 wurde eine Frist von zehn Tagen gesetzt. Seitdem wurde keine Aufstellung der Durchsetzungsmaßnahmen nach Betreibern veröffentlicht. Zehn Jahre nach Ablauf dieser Frist wird derselbe benannte Mechanismus auf Authentifizierungs-Hosts mit separaten Domains verwendet, die am 2026-09-21 keine Blockierung durch den Link-Filter zurückgaben.

3. Geräteabgleich, auf Briefpapier der Kanzlei

In dem hier wiedergegebenen Schriftwechsel beschrieb der Rechtsbeistand von Valve eine Korrelation auf Geräteebene, bei der ein Gerät mit mehreren Konten verknüpft wird – eine Funktion, von der der Steam-Support den Nutzern zuvor mitgeteilt hatte, dass sie technisch nicht möglich sei. Die offene Frage ist, welche Daten auf Geräteebene Valve besitzt und auf welcher Grundlage den Kontoinhabern der Zugriff darauf verweigert wird.

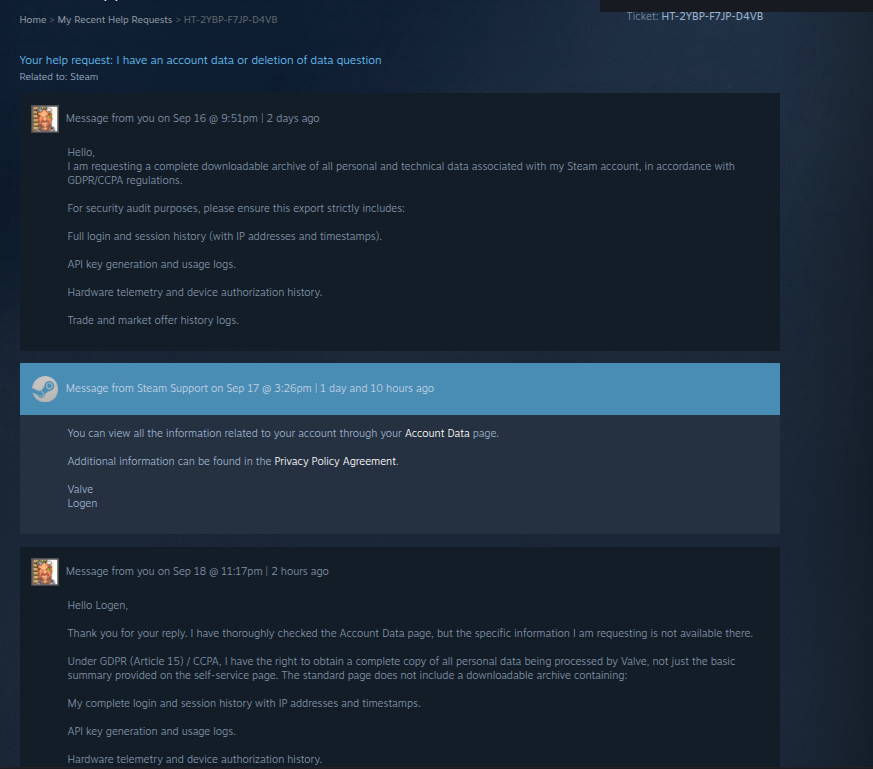
4. Zwei Reaktionen auf die Zugangsanfrage. In einem Fall wurden die Daten zurückgehalten, im anderen wurden sie weitergegeben.

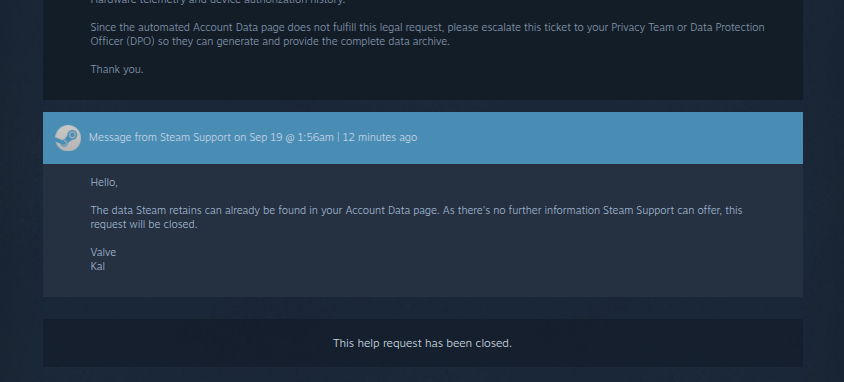
Oktober 2025: Der Anwalt von Valve antwortete auf ein Ersuchen gemäß § 15 mit einem 830-seitigen Anhang, in dem die Schwärzungen über den Text gemalt wurden, anstatt ihn zu entfernen — 902,270 Zeichen mit einem Standard-Extraktionswerkzeug wiederherzustellen, einschließlich der Identifikatoren von Drittanbietern, die durch die Sperrstriche verborgen werden sollten. Art. 15 Abs. 4 ist der Grund für das Vorhandensein dieser Sperrstriche. September 2026: Das Ticket HT-2YBP-F7JP-D4VB wurde nach drei Tagen mit einem Link zur Self-Service-Seite „Kontodaten“ geschlossen – ohne Angaben zu den Daten und ohne Angabe einer Rechtsgrundlage. Die einmonatige Frist gemäß Art. 12 Abs. 3 war zum Zeitpunkt der Veröffentlichung noch nicht abgelaufen; der Einspruch bezieht sich auf den Sachverhalt.

5. Der Markt oberhalb der Obergrenze von Steam

Steam begrenzt die Marktkapitalisierung auf etwa $1,800. Auf fünf Marktplätzen in einer veralteten Momentaufnahme (23. September 2026), 248 CS2-Artikelkategorien von zwei oder mehr von ihnen unabhängig voneinander über dieser Obergrenze angeboten werden, und Alle 248 fehlen in Steam; ein fabrikneues „Dragon Lore“-Exemplar kostet ab $10,941 über 389 Exemplare, die in allen fünf Listen aufgeführt sind (die Zahl für „CSFloat“ allein in Abschnitt 13, basierend auf dem Snapshot vom 20. September, beträgt $10,623.95 bei 62 Angeboten). Der Verkauf zu diesen Preisen erfordert eine externe Handelsplattform, während die Artikelübertragung weiterhin über Steam läuft.

6. Die Regel ist eindeutig; der Prüfpfad ist es nicht.

Die Nutzungsvereinbarung behält Steam für den persönlichen, nichtkommerziellen Gebrauch vor, untersagt die kommerzielle Nutzung, sofern dies nicht ausdrücklich gestattet ist, verbietet Skripte und Bots und erlaubt die Kündigung des Kontos. Valve hat diese Bestimmungen im Jahr 2016 auf Glücksspielanbieter angewendet. Unabhängig davon wurde laut dem Entwickler-Account von CSFloat Valve geschlossen IEconItems_730/GetPlayerItems im Jahr 2017, wodurch der öffentliche Zugriff auf die IDs der Originalelemente aufgehoben wurde (kein Valve-Änderungsprotokoll gefunden).

2016 / Schriftliche Aufforderung 10 Tage
Frist gemäß den Mitteilungen der Valve-Anwälte an Glücksspielseiten vom Juli 2016. Offener Brief an die WSGC: Abschnitt 2.
2017 / Öffentlicher Prüfpfad Zugang per Ausweis gesperrt
CSFloat protokolliert den Verlust von ursprünglichen Artikel-IDs.
Korrespondenz mit dem Rechtsbeistand Gerätekorrelation
Ein Gerät, das mit Dutzenden gestohlener Konten in Verbindung steht.
Streckenverzeichnis Gesperrt, aber weiterhin beim Einloggen
Die Regel: Die Erklärung von Valve aus dem Jahr 2016 verbietet den Betrieb eines Glücksspielunternehmens auf Steam OpenID. Die Bilanz: Im Link-Filter sind 26 Hauptdomains hinterlegt, während der Host, auf dem jeweils die Steam-Anmeldung läuft, bereits seit — im Fall von csgogem.com seit 12 Jahren und 6 Monaten – in Betrieb ist.
Teil A – Technische Unterlagen · Abschnitt 4

Ein Endpunkt wurde geschlossen. Bei der öffentlichen Rückverfolgung ging ein Schlüssel verloren.

Kontext und Quellenbeschränkungen

Steam wurden Änderungen eingeführt, durch die die öffentliche Sichtbarkeit von Asset-IDs entfernt und der API-Zugriff auf den Bestand eingeschränkt wurde. Die Folge: Es wurde unmöglich, einen bestimmten Artikel anhand seiner ursprünglichen Asset-ID anhand öffentlicher Daten zurückzuverfolgen. Im Folgenden wird dargelegt, was zuvor möglich war, was danach nicht mehr möglich war und welche Kosten einem Opfer entstehen, das nachweisen möchte, wohin sein Eigentum gelangt ist. Laut dem Entwicklerkonto von CSFloat ist das Datum 2017; ein Valve-Changelog wurde nicht gefunden. Der zeitliche Ablauf – etwa ein Jahr nach der Erklärung zum Glücksspiel vom Juli 2016 – ist Gegenstand der Untersuchung, keine Feststellung. Die Gegenstanddatensätze selbst verbleiben in den Systemen von Valve; externe Ermittler haben den Zugriff auf die ursprüngliche ID-Kette verloren, während Float-, Seed- und Paint-Identifikatoren nur einen teilweisen Abgleich ermöglichen.

Es gilt die Regel Valve: Steam Der Support stellt keine Elemente wieder her, die Ihr Konto verlassen haben, und die Beweislast dafür, was geschehen ist, liegt bei Ihnen. Die Bilanz: Im Jahr 2017 schloss Valve den Endpunkt, über den die ursprünglichen Artikel-IDs übertragen wurden. Vorher konnte jeder einen gestohlenen Skin vom Konto des Opfers bis zu einem Marktplatz-Bot zurückverfolgen. Seitdem ist dies niemandem außerhalb von Valve mehr möglich. Der Nachweis, um den das Opfer gebeten wird, ist der Nachweis, der ausgetauscht wurde. — und es existiert immer noch, innerhalb von Valve.

Die Zeit vor dem Stromausfall

In der Vergangenheit verfügte jeder auf Steam generierte virtuelle Gegenstand über eine global eindeutige, unveränderliche Asset-ID. OSINT-Datenbanken von Drittanbietern könnten diese IDs indexieren. Wenn einem Nutzer ein Gegenstand entwendet wurde, könnten Ermittler den Weg dieses bestimmten Gegenstands nachverfolgen, während er vom Zwischenkonto des Entführers in die Lagerkonten einer Handelsplattform oder einer Glücksspielseite gelangt.

VORHER: Jeder konnte anhand öffentlich zugänglicher Daten den Weg eines Gegenstands vom Konto des Opfers über Zwischenkonten bis hin zu einem Marktplatz oder einem Casino-Speicherbot verfolgen.

Nach der Änderung

Laut dem technischen Bericht von CSFloat hat Valve den Endpunkt im Jahr 2017 geschlossen, und die ursprünglichen Artikel-IDs standen externen Parteien nicht mehr zur Verfügung. Es wurde keine Erklärung von Valve zum Grund für diese Änderung gefunden. Im gleichen Zeitraum wurden auch keine veröffentlichten Maßnahmen gegen die kommerziellen Bot-Konten gefunden, die Artikel in großem Umfang verschoben haben.

Was auch immer der Grund dafür sein mag, diese Änderung hat die öffentliche Nachverfolgungskette unterbrochen. Ein Geschädigter kann die ursprüngliche ID-Kette nicht mehr anhand öffentlicher Daten rekonstruieren, um nachzuweisen, dass ein bestimmter gestohlener Gegenstand über einen bestimmten Marktplatz oder ein bestimmtes Casino veräußert wurde. Die Datensätze zu den Gegenständen existieren zwar weiterhin in den Systemen von Valve, doch die Öffentlichkeit, Forscher und Strafverfolgungsbehörden, die mit öffentlichen Daten arbeiten, haben keinen Zugriff darauf.

NACHHER: Die Rückverfolgung eines bestimmten Objekts anhand seiner ursprünglichen Asset-ID ist anhand öffentlicher Daten nicht mehr möglich. Die ursprüngliche ID-Nachverfolgungskette für ein nach 2017 verlegtes Objekt existiert nur innerhalb der Infrastruktur von Valve; öffentlich wurden keine entsprechenden Aufzeichnungen veröffentlicht. Float-, Seed- und Paint-Identifikatoren ermöglichen nur einen teilweisen, probabilistischen Abgleich.
IEconItems_730
GET /IEconItems_730/GetPlayerItems/v1/
Nachverfolgbare Nutzlast (vor dem Patch)
"id": "14892281934",
"original_id": "11829910211",
Status: Das Opfer kann die Herkunft des Gegenstands über verschiedene Bot-Konten hinweg nachverfolgen.
Verschleierte Nutzlast (nach dem Patch)
Aktuell
"id": "HIDDEN_BY_PRIVACY_SETTINGS",
"original_id": "NULL",
Status: Externe Parteien können die Herkunft eines Artikels anhand der ursprünglichen Asset-ID nicht mehr aus öffentlich zugänglichen Daten zurückverfolgen.
Auswirkungen auf die Beweisführung: Nach der Änderung standen die öffentlichen Daten, die erforderlich waren, um einen bestimmten Gegenstand anhand seiner ursprünglichen Asset-ID vom Konto eines Opfers bis hin zu einem Marktplatz oder Casino-Bot zu verfolgen, nicht mehr zur Verfügung. Die internen Aufzeichnungen existieren weiterhin unter Valve; ein Opfer, Forscher oder Ermittler, der auf der Grundlage öffentlicher Daten arbeitet, kann die ursprüngliche ID-Kette nicht rekonstruieren (Float-, Seed- und Paint-Identifikatoren ermöglichen nur einen teilweisen Abgleich).

Quelle: Bericht von CSFloat Engineering über die Schließung im Jahr 2017 von IEconItems_730/GetPlayerItems — blog.csfloat.com/how-floatdb-tracks-items (archiviert 2026-09-21) · Die dargestellten Payloads dienen lediglich zur Veranschaulichung der Feldstruktur und stellen keine erfassten Antworten dar. · Es wurde kein Änderungsprotokoll (Valve) für die Closure gefunden.

Teil A – Technische Unterlagen · Abschnitt 6

Interaktiver Exploit- und Hijack-Simulator

Kontext und Quellenbeschränkungen

Eine Rekonstruktion des Ablaufs von der Phishing-Nachricht bis zur serverseitigen Schlüsselregistrierung und dem Handelstausch. Vor 2023 konnte ein auf einem Konto registrierter Web-API-Schlüssel den Bestand des Kontos einsehen, ein ausstehendes Handelsangebot stornieren und ein neues erstellen, ohne dass dem Kontoinhaber bei einer dieser Aktionen ein Bestätigungsbildschirm angezeigt wurde. Dies stellt einen Verstoß gegen das Prinzip der geringsten Berechtigungen dar (OWASP A01:2021). Die Zeitangaben in dieser Simulation dienen lediglich der Veranschaulichung und sind keine Echtzeitmessungen der aktuellen Plattform.

Gehen Sie die rekonstruierte Entführung Schritt für Schritt durch. In jeder Phase wird gezeigt, was der Kontoinhaber sieht, und daneben der Anruf, den Steam im selben Moment erhält. Jeder einzelne dieser Anrufe wird ordnungsgemäß authentifiziert. Nichts in diesem Ablauf erfordert, dass die Authentifizierung von Steam fehlschlägt – vielmehr darf der von Steam ausgestellte Schlüssel keinen Geltungsbereich haben (OWASP A01:2021).

Was der Spieler sieht. Was sich dahinter verändert.WALKTHROUGH-SIMULATOR
01 / DER CHAT-KÖDEREin Freund bittet mich, meine Stimme abzugebenDas Opfer erhält eine Nachricht mit einem Link.
02 / DIE ANMELDUNGEin Portal für DoppelgängerDas Opfer gibt seine Anmeldedaten ein.
03 / DER ZUGANGErstellung einer „Silent Web“-APIDer Angreifer registriert einen Entwicklerschlüssel.
04 / DER WECHSELLegitimer Handel ausgetauschtDer „Clone Bot“ dupliziert den Zielempfänger.
05 / BESTÄTIGUNGFälschung genehmigtFalsches Angebot auf dem Handy genehmigt.

Der Exploit wurde erfolgreich ausgeführt. Da das Opfer eine Benachrichtigung auf seinem Mobilgerät bezüglich seines ursprünglichen Handelsgeschäfts erwartet, genehmigt es das Ersatzgeschäft. Dies ist eine integrierte forensische Schritt-für-Schritt-Anleitung, die zeigt, wie das Fehlen des Prinzips der geringsten Berechtigungen (OWASP A01:2021) eine automatisierte, in Bruchteilen von Sekunden erfolgende Übernahme von Vermögenswerten ermöglicht.

Derselbe Schritt, aus der Perspektive des Netzwerks betrachtetRekonstruktion des Musters vor 2023 · veranschaulichende Anrufmuster
OpferBestätigt die mobile Benachrichtigung, die für das ursprüngliche Geschäft erwartet wurde.
AngreiferNimmt die Artikel auf dem Klonkonto entgegen.
Steam siehtEine Überweisung, die vom Kontoinhaber auf einem registrierten Gerät bestätigt wurde.
Confirmation genuine — made by the account holder
Recipient the clone bot, not the intended counterparty
The confirmation is authentic. The offer it confirms is not the one the user initiated.

Die hinterlassenen Spuren: ein Handel, den der Nutzer genehmigt hat. Das ist der Datensatz, den der Support bei Eingang der Beschwerde ausliest (Steam), und der Grund, warum die archivierten Beschwerden als „Benutzerfehler“ abgeschlossen wurden. Die Beschwerden befinden sich in das Vollstreckungsarchiv.

Teil A – Technische Unterlagen · Abschnitt 7

Die Endpunkte, die hinter der Sequenz stehen.

Kontext und Quellenbeschränkungen

Dies sind die Steam Web-API-Endpunkte, über die die gemeldeten Hijack-Skripte Transaktionen abgefangen haben, ohne die bestätigungsschritte auf der Browserseite zu durchlaufen.

Vier dokumentierte Endpunkte erledigen die gesamte Aufgabe. Keiner davon weist einen Fehler auf, keiner musste ausgenutzt werden – ein gültiger Schlüssel ruft sie auf, und Steam antwortet. Der Schlüssel ist das Einzige, was der Angreifer stehlen musste.

IEconService / GetTradeOffers / v1 UMFRAGE

Dient zur Überwachung der Handelsangebote des Kontos. Skripte fragen diesen Endpunkt wiederholt mit dem kompromittierten API-Schlüssel ab; er gibt die Details neu erstellter, ausstehender oder geänderter Handelsangebote zurück. Die Abfrageintervalle werden hier nicht gemessen.

Angriffsvektor: Zeigt die IDs ausstehender Handelsangebote sowie die Profildetails des Empfängers an.
IEconService / CancelTradeOffer / v1 INTERAKTION

Wurde verwendet, um das rechtmäßige Handelsangebot des Nutzers programmgesteuert für ungültig zu erklären. Vor 2023 war der Schlüssel nicht durch eine mehrstufige Authentifizierung geschützt, sodass ein automatisierter Server ein Angebot sofort nach dessen Erkennung stornieren konnte, ohne dass der Kontoinhaber dazu aufgefordert wurde.

Angriffsvektor: Der Handel wird storniert, bevor der Kontoinhaber die Bestätigung per Handy abgeschlossen hat.
ISteamUser / GetPlayerSummaries / v2 RECON

Abfrage zum Abrufen des Profilnamens, der URL des Avatar-Bildes und der Stufe des legitimen Handelsempfängers. Dadurch kann das Skript ein vorbereitetes Klonkonto entsprechend anpassen. Hier wird keine Zeit gemessen.

Angriffsvektor: Stellt die Daten bereit, die erforderlich sind, um sich als der beabsichtigte Empfänger auszugeben.
/dev/ajaxregisterkey ENTSTEHUNG

Der Registrierungsendpunkt von Steam für Schlüssel. In der Vergangenheit konnte jede aktive Browser-Cookie-Sitzung (`steamLoginSecure`) einen Schlüssel registrieren, ohne dass eine Bestätigung durch Steam Guard auf dem Mobilgerät erforderlich war und ohne dass der Kontoinhaber darüber benachrichtigt wurde.

Angriffsvektor: Eine dauerhafte Zugangsberechtigung, die von einem Skript erstellt wurde, ohne dass der Kontoinhaber davon Kenntnis hat.
Forensische Autopsie · Der Handelssubstitutionsvektor

Wie Valve schließlich die „Handelssubstitution“ neutralisierte – und warum es sieben Jahre voller Umgehungslösungen dauerte

Seit fast einem Jahrzehnt ist die „API-Schlüssel-Substitution“ (oder API-MitM-Betrug) war das lukrativste Modell für Kontodiebstahl auf Steam, bei dem Skins im Wert von Hunderten Millionen Dollar von ahnungslosen Spielern abgezweigt wurden. Valve hat den Exploit nicht durch eine Korrektur der anfälligen API-Architektur beseitigt; stattdessen hat Valve sieben Jahre damit verbracht, vier plattformweite Reibungsbarrieren zu errichten, die die Liquidität des Handels innerhalb der Community stark beeinträchtigten, während die eigentliche Ursache ungelöst blieb.

1. Der Tod durch Mimikry

Abklingzeit für Avatar und Namen (Februar 2024)

Der Angriff erforderte eine Nachahmung im Bruchteil einer Sekunde: Der Betrugsbot fing eine ausgehende Transaktion ab und extrahierte den Avatar bzw. den Namen des Empfängers über ISteamUser, und klonte das Profil in 200 ms. Am 14. Februar 2024 führte Valve stillschweigend eine verbindliche 2- bis 4-stündige Abklingzeit für den Handel (Fehler 34) unmittelbar nach jeder Änderung des Profilnamens oder des Avatars. Ein Bot kann einen Empfänger nicht mehr spontan klonen, ohne sich selbst vom Handel auszuschließen.

2. Der wirtschaftliche Niedergang

7-Tage-CS2-Handelsumkehr (Juli 2025)

Valve einseitig eingeführt Handelsumkehrungen für Counter-Strike-Gegenstände. Jeder getauschte Skin wird sieben Tage lang als „Tauschgeschützt“ gekennzeichnet. Entdeckt ein Opfer einen Austausch, klickt es im Steam-Support auf „Tausch rückgängig machen“, woraufhin der Skin sofort in sein Inventar zurückgeführt und der Empfänger gesperrt wird. Da die 7-tägige Tausch-Sperre Betrüger daran hindert, den Gegenstand auf eine Auszahlungsseite zu übertragen, wird der Diebstahl unrentabel.

3. Der Tod des „Silent Key“

Obligatorischer mobiler Push für die API (Dezember 2023)

In der Vergangenheit ermöglichte ein gestohlenes Session-Cookie bösartigen Skripten, einen „Headless“-POST-Aufruf im Hintergrund an /dev/ajaxregisterkey ohne das Opfer darüber zu informieren. Am 4. Dezember 2023 schrieb Valve eine ausdrückliche Push-Bestätigung in der Steam-App vor, um einen Web-API-Schlüssel zu generieren, wodurch die stillschweigende Schlüsselvergabe im Hintergrund unterbunden wurde.

4. Mobile Warnmeldungen in der App

Banner mit Kontodauer und Namen (2022–2024)

Valve hat das Bestätigungsfenster für Mobilgeräte überarbeitet, um die Daten des Handelspartners anzuzeigen Steam Kontoalter (Erstellungsdatum), Stufe Steam und eine ausdrückliche gelbe Warnung: „Dieser Nutzer hat kürzlich seinen Profilnamen geändert.“, wodurch die optische Täuschung für aufmerksame Opfer durchbrochen wird.

Die drei Schwachstellen in Valves Patchwork: Warum Betrüger einfach ihre Ziele gewechselt haben
1. Die Lücke beim Ausschluss von Spielen (Dota 2 & TF2)

„Trade Reversals“ wurden ausschließlich für Counter-Strike 2 eingesetzt. Gegenstände in „Dota 2“ und „Team Fortress 2“ sind nach wie vor völlig ungeschützt aufgrund der Komplexität beim Herstellen und Besetzen. Hochwertige Gegenstände im Wert von Tausenden von Dollar (Drachenklauenhaken, Goldene Baby-Roshans, ungewöhnliche TF2-Brennflammen) unterliegen keinerlei Rückgaberecht. Betrüger haben die automatisierte API-Abfangtechnik einfach auf „Dota 2“- und „TF2“-Händler umgeleitet, wo der Steam-Support seine Richtlinie aus dem Jahr 2016, wonach keine Gegenstände wiederhergestellt werden, strikt durchsetzt.

2. Der „Zombie-Key“-Speicher (ohne Ablaufdatum)

Während Valve die mobile Push-2FA hinzugefügt hat, um neu Schlüssel im Dezember 2023, Valve Bestehende API-Schlüssel aus früheren Versionen wurden nie widerrufen, sind nie abgelaufen und wurden nie gelöscht.. Millionen aktiver Konten, die Schlüssel generiert haben (oder bei denen vor Dezember 2023 durch Phishing oder Malware unbemerkt Schlüssel erstellt wurden), verfügen nach wie vor über aktive Anmeldedaten mit keine Ablaufzeit (keine TTL) und kein Zeitlimit für Inaktivität. Angreifer unterhalten riesige historische Datenbanken mit diesen persistenten Schlüsseln und fragen diese weiterhin ab IEconService ungestört.

3. Die Strafe für das Opfer: 30-tägiges Handelsverbot

Selbst in CS2 wird der betrogene Spieler in Valve bestraft: Ein Klick auf „Reverse Trade“ im Steam-Support führt automatisch zu einer zwingendes 30-tägiges Handels- und Community-Markt-Verbot für das Konto des Opfers. Valve bestraft den Nutzer mit einem einmonatigen Plattformverbot, um von „unbegründeten“ Rückabwicklungen abzuschrecken und Opfer davon abzuhalten, Transaktionen mit liquiden Artikeln von geringem Wert rückgängig zu machen.

Der zentrale Regulierungsskandal: Sieben Jahre Umgehungsmaßnahmen gegen einen einzigen API-Gültigkeitsbereich

Warum hat Valve sieben Jahre damit verbracht, Handelssperren, Konto-Abklingzeiten und reversible Handelssperren zu entwickeln – wodurch die gesamte Spielwirtschaft durcheinandergebracht und eine Marktkapitalisierung von $104M zunichte gemacht wurde –, anstatt die branchenübliche Lösung umzusetzen?

Wie die offizielle Steamworks-Veröffentlichung von Valve am 16. Januar 2026 belegt (Ankündigung #493839547938902179 ↗), Valve bereits gebaut Detaillierte Berechtigungsgruppen (Allgemein, Mikrotransaktionen, Wirtschaft, Verkaufsdaten) und IP-Whitelisting für Publisher-Schlüssel von Unternehmen. Valve verfügte bereits seit Jahren über die technische Lösung. Ein einziges Kontrollkästchen für den Benutzer –„Verhindern Sie, dass dieser Web-API-Schlüssel auf IEconService (Trade Management) zugreift.“ oder eine Whitelist für private IP-Adressen – hätte den Betrug mit Handelssubstitutionen im Jahr 2018 ohne jegliche wirtschaftlichen Kollateralschäden beseitigt. Valve weigerte sich, regulären Spielern denselben Schutz zu gewähren, den es für seine Unternehmenspartner entwickelt hatte.

Teil B – Vorschriften und Durchsetzungsbilanz · § 10

Eine API zur Automatisierung. Eine Regel gegen Automatisierung.

Kontext und Quellenbeschränkungen

Die Frage, die in diesem Abschnitt gestellt wird, lautet, wie sich beides miteinander vereinbaren lässt: Welche Nutzungen der API sind zulässig, durch wen und nach welchen veröffentlichten Kriterien? Eine Schätzung der Anzahl der autorisierten kommerziellen API-Nutzer wird hier nicht vorgenommen, und das Fehlen einer veröffentlichten Liste lässt auch keine solche Zahl vermuten – das Fehlen selbst ist die Feststellung, nicht eine dahinterstehende Zahl. Die oben zitierten Steam Support-Nachrichten werden vom ArchiSteamFarm-Projekt in seinen eigenen FAQ wiedergegeben (wortgetreu überprüft 2026-09-22); es handelt sich dabei nicht um Valve Veröffentlichungen, und die Konten, an die sie gesendet wurden, sind nicht identifiziert.

Die Vorschrift (SSA § 4.C): Keine Skripte, keine Bots, keine nicht-menschlichen Systeme auf Steam. Die Bilanz: Valve stellt eine Headless-REST-API bereit, deren einziger Zweck die Server-zu-Server-Automatisierung ist, und übergibt den Schlüssel an jedes beliebige Konto. Nutzer werden wegen Automatisierung gesperrt; die Automatisierungsschnittstelle ist ein eigenes Produkt von Valve. Welche kommerziellen Verwendungszwecke zulässig sind, wurde nie veröffentlicht.

Der Irrtum des „Spieleentwicklers“

Steamworks SDK (Original)

Wird von seriösen Spielestudios genutzt, um Erfolge, Matchmaking und Bestenlisten in ihre Spiel-Clients zu integrieren. Erfordert eine komplexe C++-Integration und die Aufnahme als offizieller Partner.

Steam Web-API (Die Lücke)

Eine „headless“ JSON/REST-Architektur, die für externe Webserver konzipiert ist. Im hier dokumentierten „Hijack“-Muster wird sie zum Auslesen von Bestandslisten und zur Manipulation von Peer-to-Peer-Transaktionen von Remote-Servern verwendet; ihre legitimen Anwendungsfälle werden in diesem Dossier nicht aufgeführt.

Für wen der Schlüssel bestimmt istEin gewöhnlicher Steam-Nutzer benötigt innerhalb der App keinen Web-API-Schlüssel; die Schlüsselseite ist unter einer Entwickler-URL zu finden und dient laut Dokumentation dem externen, serverseitigen Zugriff. Die archivierten Beschwerden über Kontoübernahmen beschreiben Opfer, die nichts von der Existenz dieser Seite wussten, bis ein Schlüssel für ihr Konto registriert worden war.

Der Widerspruch der Automatisierung

SSA § 4.C sieht vor: „Es ist Ihnen untersagt, in irgendeiner Weise Skripte, Bots, Makros oder andere nicht von Menschen gesteuerte Systeme („Automatisierung“) zu verwenden, um mit den Inhalten und Diensten auf Steam zu interagieren.“ Allerdings sind die Web-API-Endpunkte (wie CancelTradeOffer) erfordern weder eine Benutzeroberfläche noch ein Captcha und umgehen den Steam-Client vollständig. Die API ist für die Server-zu-Server-Automatisierung konzipiert; die Regel verbietet die Automatisierung durch Benutzer; die Grenze zwischen beiden ist nicht veröffentlicht.

Eine serverseitige Position im Handelsablauf

Mit einem Web-API-Schlüssel kann ein Server eines Drittanbieters ohne den Steam-Client Transaktionen auf dem Konto ausführen. Beim „Hijack“-Muster befindet sich dieser Server zwischen dem Kontoinhaber und dem Handelsserver.

  • → Für die Aktionen der Taste wird kein Bestätigungsbildschirm angezeigt.
  • → Ermöglicht die Abfrage im Hintergrund (GetTradeOffers).
  • → Storniert Angebote und gibt sie erneut aus, ohne dass ein Eingreifen des Benutzers erforderlich ist.
Valve hat die Benutzeroberfläche entwickelt, in seinen Regeln die Automatisierung durch Nutzer untersagt und keine Kriterien veröffentlicht, nach denen kommerzielle Nutzungen zulässig sind.
Teil B – Vorschriften und Durchsetzungsbilanz · § 11

Zehn Tage wurden gefordert. Zehn Jahre müssen abgerechnet werden.

Kontext und Quellenbeschränkungen

Am 20. Juli 2016 setzte der Leiter der Rechtsabteilung von Valve den Glücksspielanbietern eine Frist von 10 Tagen. Zehn Jahre später (Stand der Dossier-Momentaufnahme, 2026-09-21) ist mindestens eine Plattform, die in Presseberichten zu dieser Mitteilung namentlich genannt wurde – CSGOFast –, weiterhin mit einem Auth-Host unter einer separaten Domain in Betrieb. Der Wortlaut wurde im Folgenden anhand von Presseberichten vom 21. Juli 2016 rekonstruiert; es handelt sich nicht um einen Scan. Das in der Mitteilung angedeutete Durchsetzungsprotokoll wurde nicht veröffentlicht. Der offene Brief an die Kommission lautet Abschnitt 2.

Lesen Sie die Mitteilung vom Juli 2016 neben den späteren Bemerkungen. Was noch aussteht, ist eine Aufstellung der Durchsetzungsmaßnahmen nach einzelnen Betreibern.

Eine Woche zuvor – am 13. Juli 2016, in der Öffentlichkeit

Am 13. Juli 2016 archiviert 2026-09-21 ↗, Valve beschrieb, wie Glücksspielseiten Steam nutzten: OpenID zur Kontoidentifizierung und automatisierte Konten für den Handel. Valve erklärte, dass die Nutzung dieser Mechanismen zum Betreiben eines Glücksspielunternehmens gegen die API- und Nutzungsbedingungen verstoße. Sowohl die Beschreibung des Mechanismus als auch das Verbot sind in der datierten Erklärung von Valve selbst enthalten. Am 2026-09-21 haben die getesteten Auth-Hosts mit separaten Domänen keine Blockierung durch den Link-Filter zurückgegeben, und Valve hat keinen betreiberspezifischen Durchsetzungsdatensatz veröffentlicht.

VALVE CORPORATION

Bellevue, WA

„Uns ist bekannt, dass Sie eine der unten aufgeführten Glücksspiel-Websites betreiben. Sie nutzen Steam Konten, um dieses Geschäft zu betreiben. Gemäß der Steam Nutzungsvereinbarung sind die Dienste Steam und Steam ausschließlich für den persönlichen, nicht kommerziellen Gebrauch lizenziert.“

„Sie sollten die weitere Nutzung Ihrer Steam-Konten für kommerzielle Zwecke unverzüglich einstellen. Sollten Sie dies nicht tun, innerhalb von zehn (10) Tagen, Valve wird alle verfügbaren Rechtsmittel ausschöpfen, einschließlich, aber nicht beschränkt auf die Kündigung Ihrer Konten."

Rekonstruktion des Wortlauts der Bekanntmachung vom Juli 2016, von den Autoren anhand von Presseberichten vom 21. Juli 2016 zusammengestellt
Karl Quackenbush
Leiter der Rechtsabteilung, Valve Corp.
Zeitleiste Juli 2016 – September 2026
Frist in der Bekanntmachung:
10 Tage
Juli 2016
Seit der Mitteilung verstrichene Zeit:
3,715 Tage
Feste Zahl vom 20. Juli 2016 bis zur Momentaufnahme der Akte vom 21. September 2026, keine Echtzeitzahl
Veröffentlichte Vollstreckungsakte:
Keine
Es wurde keine nach Betreibern aufgeschlüsselte Aufstellung der Kündigungen oder Sperrungen gefunden

Zehn Jahre später, CSGOFast — das in Presseberichten zu den Meldungen aus dem Jahr 2016 genannt wurde — ist in Betrieb: csgofast.com löste bei 2026-09-19 und 2026-09-21 eine Blockierung durch den Link-Filter aus, während sein Auth-Host steam-login.authtofast.com (registriert 2026-06-30) tat dies nicht.

Vollständige, datierte Aufzeichnung der Sicherheitsänderungen von Valve: Sicherheitszeitleiste → · Die Rechtsprechung in Washington und der Maßstab für die Durchsetzung: unten

Was aus den Akten hervorgeht: In der Mitteilung von 2016 wurde eine Frist von 10 Tagen festgelegt; Valve betrieb bereits eine Domain-Liste (den „Link Filter“) und erhielt die autorisierten Hostnamen in seinen eigenen OpenID-Anfragen; es wurde kein Durchsetzungsbericht pro Betreiber veröffentlicht. Berichte aus der Community beschreiben eine Maßnahme aus dem Jahr 2018 gegen einen Marktplatz (SkinJar), doch diese Berichte sind unbestätigt und werden hier nicht herangezogen.
CSGOFAST / DER SPEICHERTE AUTHENTIFIZIERUNGSPROZESS

Folgen Sie dem angegebenen Rückgaberechner.

Die Links zu den gespeicherten Routenaufzeichnungen csgofast.com zu steam-login.authtofast.com. Der separate Hostname wird in der OpenID-Anfrage Steam übermittelt. Er liefert den Ermittlern eine konkrete Adresse, die sie mit den Filter- und Durchsetzungsaufzeichnungen von Valve abgleichen können.

Sehen Sie sich die CSGOFast-Route und deren Quelle an ↗ · Gespeicherte Ergebnisse vergleichen Steam Linkfilter-Ergebnisse ↗

ÖFFENTLICHES REGISTER / WASHINGTON · 2016 → 2026

Zwei Fristen. Ein ungeklärter Durchsetzungsmaßstab.

20. Juli

Valve räumt Glücksspielseiten eine Frist von 10 Tagen ein

In der Aufforderung des Anwalts des Unternehmens wurde darauf hingewiesen, dass eine fortgesetzte gewerbliche Nutzung von Steam-Konten zur Kündigung führen könnte.

27. SEP

Washington drängt Valve

Die staatliche Glücksspielkommission forderte Nachweise für Maßnahmen zur Unterbindung von Skin-Transfers für Glücksspielzwecke und setzte eine Antwortfrist bis zum 14. Oktober fest.

17. OKT.

Valve weist den Vorwurf zurück

Valve antwortete nach Ablauf der Frist, bestritt, Glücksspiele zu ermöglichen, gab an, die betreffenden Konten deaktiviert zu haben, und erklärte, man wolle den Handel und OpenID nicht für alle Nutzer deaktivieren. Mindestens eine Plattform, die in Presseberichten über die Mitteilungen vom Juli genannt wurde (CSGOFast), war ein Jahrzehnt später noch in Betrieb. Beide Tatsachen können nur zutreffen, wenn der Betreiber die deaktivierten Konten ersetzt hat; die Aufzeichnungen, die dies belegen würden, wurden nicht veröffentlicht. Die WSGC sollte Valve auffordern, diese beiden Sachverhalte in Einklang zu bringen.

2026

Die im September 2026 beobachteten Routen

Das Routenregister verzeichnet 44 Plattformen, die sich über Authentifizierungsserver in separaten Domänen, darunter CSGOFast, authentifizieren und dabei die 2016 beschriebenen OpenID- und Handelsmechanismen Valve nutzen. Der Durchsetzungsbericht, aus dem hervorgehen würde, welche Betreiber gesperrt wurden, wurde nicht vorgelegt.

EIGENE INFORMATION DER KOMMISSION · 30. JANUAR 2018

Achtzehn Monate nach der Antwort von Valve bezeichnete die Aufsichtsbehörde dies immer noch als Absichtserklärung.

Bei der öffentlichen Anhörung zu HB 2881 beschrieb die Kommission vor dem eigenen Landtag die Erklärung vom Juli 2016 mit eigenen Worten: Valve „kündigte an, entschlossen gegen die Nutzung seiner Plattform zur Ermöglichung von Glücksspielen mit Skins vorzugehen.“ Auf derselben Seite wird beschrieben, wie sich diese Ankündigung auf die Branchenprognose ausgewirkt hat — „infolgedessen“, Die Prognose für den Skin-Gambling-Markt im Jahr 2020 wurde von $19.7 Milliarden zu $670 Millionen, ein Rückgang um etwa 97 Prozent, allein aufgrund der Ankündigung. Die Prognose wurde angepasst. Der Durchschnittswert pro Betreiber, der dies rechtfertigen würde, wurde noch immer nicht veröffentlicht.

Bei den Marktzahlen handelt es sich um Schätzungen von Narus Advisors / Eilers & Krejcik Gaming, die im Briefing der Kommission wiedergegeben wurden, nicht um Erkenntnisse der Kommission; demselben Dokument zufolge beliefen sich die Einsätze bei „Skin-Wetten“ im Jahr 2016 auf etwa $5 Milliarden, davon etwa $3 Milliarden auf Websites im Casino-Stil. Abgerufen am 2026-09-22, SHA-256 c507c9025f93da0aadaf395c4d8882f25973211c318ee8e9b6f18a5b3755e050.

Die öffentliche Stellungnahme von Valve aus dem Jahr 2016 lässt sich mit der heute sichtbaren Infrastruktur vergleichen. Die Frage ist, ob die Durchsetzungsmaßnahmen auch die Konten und Routen der verbotenen Betreiber erfasst haben. Eine zehntägige Frist ist kein Beweis dafür, dass die Benachrichtigung bei allen darin genannten Betreibern erfolgt ist. Die OPSkins-Maßnahme aus dem Jahr 2018 ist die einzige dokumentierte Intervention gegen einen namentlich genannten Betreiber; vor dem Hintergrund von 189 überprüften Plattformen und keiner veröffentlichten Aufschlüsselung nach Betreibern lässt eine einzige dokumentierte Maßnahme kein Muster der Durchsetzung erkennen.

Bekanntmachung der Glücksspielkommission von Washington aus dem Jahr 2016 ↗ archiviert 2026-05-20 ↗ · Antwort von Valve vom 17. Oktober 2016 (Kopie des Dokuments) ↗ · WSGC-Informationsveranstaltung vor dem Landtag, 30. Januar 2018 (lokale Kopie, 4 Seiten) ↗ · die gleiche Datei auf wsgc.wa.gov ↗ · Abrufdatensatz & Hash ↗ · Valves OPSkins-Aktion 2018 ↗ archiviert 2026-03-07 ↗ · Aktuelle Routenprüfung ↗

Forensische Längsschnittprüfung · Adressaten der Unterlassungsaufforderungen aus dem Jahr 2016

Das Jahrzehnt der 10-Tage-Frist: Forensische Überlebensprüfung der 23 genannten Standorte

Am 19. und 20. Juli 2016 erließ Valve General Counsel Karl Quackenbush formelle Unterlassungsaufforderungen an 23 Skin-Glücksspielplattformen und wies diese an, die kommerzielle Nutzung von Steam-Konten innerhalb von 10 Tage unter Androhung der Kontosperrung und rechtlicher Schritte. Mehr als 3,700 Tage später deckt eine empirische Überprüfung das tatsächliche Durchsetzungsmuster auf: Zahlreiche Betreiber haben ihren Betrieb nie eingestellt, andere waren auch nach Ablauf der Frist noch bis zu sechs Jahre lang aktiv, und das milliardenschwere Ökosystem nutzte weiterhin die OpenID-Architektur von Valve.

5+ LIVE
Wird 2026 definitiv in Betrieb sein (CSGOBig, CSGO500, CSGOFast usw.)
6 JAHRE
Längster Betrieb nach Bekanntgabe vor der Schließung (CSGOatse war bis 2022 aktiv)
$5.01B
Wettvolumen im Bereich „Skin“ im Jahr 2016 (Narus / Eilers & Krejcik)
200+
Aktive Glücksspiel-Websites, die auf dem Höhepunkt des Marktes tätig sind
Die „Surviving Titans“ · Finanz- und Besucherzahlenplan 2024–2026

Von 10-Tage-Warnungen bis hin zu Offshore-Konzernen: Der Umsatz in Milliardenhöhe

Anstatt das „Skin-Glücksspiel“ zu unterbinden, haben die Bekanntmachungen von Valve aus dem Jahr 2016 eine industrielle Entwicklung vorangetrieben. Die überlebenden Betreiber strukturierten sich als Offshore-Unternehmen (Curaçao, Belize, Zypern) um, leisteten Pionierarbeit beim Peer-to-Peer-Handel (P2P), um Bot-Verbote zu umgehen, und wickeln mittlerweile über 10 Millionen Webbesuche pro Monat und Milliarden Dollar an jährlichem Wettumsatz wobei die Authentifizierung weiterhin über Steam erfolgt:

Plattform / Domain Mitteilung vom Juli 2016 Ergebnis der Vollstreckung und Überlebensstatus Protokollierte Überprüfung / Primäre Links
CSGOBig
csgobig.com
10-Tage-Frist (Juli 2016) IM JAHR 2026 NOCH IMMER AM LEBEN
Vorübergehend ausgesetzt, wieder aufgenommen; Authentifizierung über letmeinbig.com und csgobiglogin.com
X: @csgobig ↗ · FB: csgobigofficial ↗
CSGO500
csgo500.com / 500.casino
10-Tage-Frist (Juli 2016) IM JAHR 2026 NOCH IMMER AM LEBEN
Umbenannt in 500 Casino (Curaçao-Lizenz Nr. 8048/JAZ2014-037), monatlicher Umsatz in Millionenhöhe
Live-Plattform (500.casino) ↗
CSGOFast
csgofast.com
10-Tage-Frist (Juli 2016) IM JAHR 2026 NOCH IMMER AM LEBEN
Aktiver Betrieb von Roulette, Crash und Jackpot über steam-login.authtofast.com
Dossier-Authentifizierungsprüfung ↗
CSGOLounge / Dota2Lounge
csgolounge.com / dota2lounge.com
10-Tage-Frist (Juli 2016) IM JAHR 2026 NOCH IMMER AM LEBEN
Fokus auf Wetten mit E-Sport-Coins und Krypto-Wetten; Aufrechterhaltung des kontinuierlichen Betriebs
Live-Plattform ↗
CSGOCasino
csgocasino.net / csgocasino.gg
10-Tage-Frist (Juli 2016) LIVE VIA SUCCESSOR (2026)
Die Domain wurde umgeleitet; das aktive Nachfolgeportal ist unter csgocasino.gg erreichbar.
Nachfolgende Domäne ↗
CSGOatse
csgoatse.com
10-Tage-Frist (Juli 2016) 6 JAHRE ÜBERLEBT (AKTIV BIS 2022)
Der Glücksspielbetrieb wurde nach dem 10-tägigen Ultimatum von Valve sechs Jahre lang uneingeschränkt fortgeführt
X: @CSGOatsecom (aktiv bis 2022) ↗
CSGOSweep
csgosweep.com
10-Tage-Frist (Juli 2016) BIS DEZEMBER 2017 ÜBERLEBT
Wurde nach Ablauf der Frist noch 17 Monate lang öffentlich betrieben
X: CSGOSweep-Status Dez. 2017 ↗
CSGOWild
csgowild.com
10-Tage-Frist (Juli 2016) BIS DEZEMBER 2017 ÜBERLEBT
Von bedeutenden Influencern beworben; lief nach der Unterlassungsaufforderung noch 1,5 Jahre weiter, bevor die Umstellung auf Kryptowährung erfolgte
X: @Wild (aktiv seit Dez. 2017) ↗
CSGOPot
csgopot.com
10-Tage-Frist (Juli 2016) BIS SEPTEMBER 2017 ÜBERLEBT
14 Monate nach der Bekanntgabe wurden weiterhin Jackpot-Wetten mit hohen Einsätzen angeboten
X: @csgopot (aktiv im September 2017) ↗
CSGODiamonds
csgodiamonds.com
10-Tage-Frist (Juli 2016) HAT BIS MITTE 2017 ÜBERLEBT
Lief bis 2017 weiter, obwohl zugegeben wurde, dass die Ergebnisse für gesponserte Streamer manipuliert wurden
X: @csgodiamondscom (2017) ↗
CSGOLotto
csgolotto.com
10-Tage-Frist (Juli 2016) GESCHLOSSEN IM JULI 2016
Wegen eines öffentlichen Skandals geschlossen; Gegenstand einer Einverständniserklärung der US-Kartellbehörde FTC
Einverständniserklärung der FTC (Aktenzeichen C-4632) ↗
CSGODouble
csgodouble.com
10-Tage-Frist (Juli 2016) GESCHLOSSEN IM JULI 2016
Sofortige freiwillige Einstellung des Betriebs nach Veröffentlichung der Unterlassungsaufforderung
X: @CSGODouble (im Juli 2016 geschlossen) ↗
CSGOMassive
csgomassive.com
10-Tage-Frist (Juli 2016) GESCHLOSSEN 2016
Der öffentliche Betrieb wurde Ende 2016 eingestellt
X: @csgo_massive ↗
CSGOStrong
csgostrong.com
10-Tage-Frist (Juli 2016) GESCHLOSSEN 2016
Hat den öffentlichen Betrieb im Jahr 2016 eingestellt
FB: csgostrongfree ↗
Skins2
skins2.com
10-Tage-Frist (Juli 2016) GESCHLOSSEN 2016
Hat den öffentlichen Betrieb im Jahr 2016 eingestellt
FB: CSNCOM ↗
Plattform Monatliche Besucherzahlen (Besuche) Geschätzter Umsatz / Volumen Rechtsform und Gerichtsbarkeit Wichtige regulatorische Maßnahmen und Modell
CSGOEmpire
csgoempire.com
2,3 Mio. – 9,0 Mio. / Monat
Durchschnittliche Dauer: 6+ Minuten; 80% direkt
$1.5B — $2.5B Jährlicher Umsatz
>1,000,000 P2P-Skin-Trades pro Monat; $6.4M aktiver Liquiditätspool
Moonrail Limited B.V. (Curaçao Nr. 148182)
Zahlungen: JHOLT LTD (Zypern); Gründer: „Monarch“ (Ossi Ketola)
Pionier des gebührenfreien P2P-Handels mit Gegenständen; lizenziert in Curaçao unter der Nummer OGL/2024/1183/0869
CSGORoll
csgoroll.com
2,74 Mio. – 3,5 Mio. / Monat
Durchschnittliche Dauer: 9 Minuten 23 Sekunden; Absprungrate: 16%
$1.0B — $2.0B Jährlicher Umsatz
Geschätzter Jahresumsatz des Unternehmens aus dem Hausvorteil: $100M–$200M
Feral Holdings Limited
Mit Hauptsitz in Belize City, Belize (Reg.-Nr. 171519)
Von der australischen ACMA gesperrt (Mai 2023); sponserte das Tier-1-Team G2 Esports mit minderjährigen Spielern
500 Casino (CSGO500)
500.casino / csgo500.com
220.000 – 425.000 / Monat
~105.000 einzelne Besucher pro Monat
$100k / Woche ($5.2M/Jahr) in Royales
Umsatzanforderung für High-Roller: $400 Einsatz pro $1 Rakeback
Perfect Storm B.V. (Curaçao Nr. 150536)
Lizenz der Glücksspielaufsichtsbehörde von Curaçao OGL/2024/1354/0882
Von der schwedischen Spelinspektionen (Nov. 2023) wegen nicht genehmigter Werbung für schwedische Spieler gesperrt
CSGOBig
csgobig.com
~169,600 / Monat
Durchschnittliche Dauer: 19 Min. 12 Sek.; US-Vorwahlen
Jährliches Umsatzvolumen in Millionenhöhe
Überraschungskisten, Roulette und Kistenkämpfe
Funktioniert über zusätzliches Proxy-Routing
letmeinbig.com (registriert 2023) & csgobiglogin.com
Ziel des C&D vom Juli 2016; mit Proxy-Authentifizierungsarchitektur neu gestartet
CSGOFast
csgofast.com
ca. 150.000 – 250.000 / Monat
Ein weltweites, mehrsprachiges Publikum
Jährliches Umsatzvolumen in Millionenhöhe
Hochgeschwindigkeits-Roulette und Crash-Spiele
Offshore-Betriebsgesellschaften
Routen Steam Authentifizierung über steam-login.authtofast.com
Zielobjekt der Unterlassungsklage vom Juli 2016; Betrieb wurde nie eingestellt; im Jahr 2026 noch aktiv
CSGOPolygon
csgopolygon.com / plg.bet
~300.000 – 500.000 / Monat
Die Vorherrschaft der GUS-Staaten und Osteuropas
Jährliches Umsatzvolumen in Höhe von mehreren Millionen
Krypto- und Skin-Roulette, Match-Wetten
Ziel der zweiten Welle (Okt. 2016)
Umstellung auf Kryptowährung mit der Spiegeldomain plg.bet
Hat ein ganzes Jahrzehnt überstanden; setzt die Skin-Liquidation über APIs von Drittanbietern fort
Die zweite Welle: Warum die Unterlassungsaufforderungen von Valve insgesamt mehr als 43 Websites betrafen

Am 17. Oktober 2016 teilte der Rechtsbeistand von Valve der Glücksspielkommission des Bundesstaates Washington offiziell mit, dass Valve nach den ersten 23 Mitteilungen vom 19. Juli Unterlassungsaufforderungen an mehr als 20 weitere Skin-Glücksspielseiten (wodurch die offizielle Gesamtzahl auf über 43 stieg). Diese zweite Runde war notwendig geworden, da in der ursprünglichen Liste aus unerklärlichen Gründen die größten und berüchtigtsten Glücksspielzentren der Welt nicht aufgeführt waren:

  • CSGOJackpot.com: Der historische Pionier der „Skin-Jackpots“, der ein Volumen von mehreren hundert Millionen abwickelte, bevor er unter Androhung einer Anklage durch die Bundesbehörden den Betrieb einstellte.
  • CSGOShuffle.com: Die Plattform, die im Mittelpunkt des Streaming-Skandals vom Juli 2016 stand, bei dem der Twitch-Streamer PhantomL0rd heimlich 33% des Unternehmens besaß und dabei überführt wurde, mit firmeneigenen Mitteln die Gewinnchancen manipuliert zu haben.
  • Das Makro-Ökosystem (über 200 Betreiber): Laut einer Branchenstudie von Narus Advisors und Eilers & Krejcik Gaming waren im Jahr 2016 über 200 verschiedene Skin-Glücksspielseiten in Betrieb, die mit 3,03 Millionen aktiven Spielern ein Wettvolumen von $5.01 Milliarden erzielten. Die 43 Schreiben von Valve richteten sich an weniger als 20% des aktiven Marktes.
Offizielle behördliche und aufsichtsrechtliche Ermittlungen zu Steam Skin Gambling

Das Phänomen des „Skin Gambling“ ist in zahlreichen offiziellen behördlichen Untersuchungen, Durchsetzungsmaßnahmen und Stellungnahmen der Regierung dokumentiert:

1. Glücksspielkommission des Bundesstaates Washington (WSGC) (2016–2018)

Am 5. Oktober 2016 wurde eine formelle Unterlassungsaufforderung erlassen; am 30. Januar 2018 wurde ein Gesetzgebungsbericht veröffentlicht, in dem dokumentiert wird, dass „Skins“ als Zahlungsmitteläquivalente gelten, und in dem das Wettvolumen von $5.0B „Skins“ ausgewiesen wird.

WSGC-Gesetzgebungsbericht als PDF (lokale Kopie) ↗
2. US-Bundeswettbewerbsbehörde (Federal Trade Commission, FTC) (Sept. 2017, Aktenzeichen C-4632)

Erste behördliche Durchsetzungsmaßnahme auf Bundesebene im Zusammenhang mit „Skin Gambling“ gegen die CSGOLotto-Eigentümer Trevor Martin und Thomas Cassell wegen irreführender Praktiken und nicht offengelegter Kontrolle über die Plattform.

Entscheidung und Vergleichsvereinbarung der FTC ↗
3. Positionspapier der britischen Glücksspielkommission (UKGC) und Jugendprüfungen

Im Spiel wurden Skins gemäß dem Glücksspielgesetz von 2005 offiziell als „Geld oder Geldwert“ eingestuft. Nachfolgende Umfragen ergaben, dass über 11% der Kinder im Alter von 11 bis 16 Jahren Skins in Videospielen eingesetzt hatten.

UKGC-Forschungsarchiv ↗
4. Untersuchung des australischen Senats zu Umwelt und Kommunikation (2018)

Bericht des Bundesparlaments über „Mikrotransaktionen in Spielen für zufällig generierte Gegenstände“, wobei die Loot-Box-Mechanismen von Valve, Auszahlungen auf dem Sekundärmarkt und die Umgehung von Vorschriften untersucht werden.

Untersuchung des australischen Parlaments ↗
Die ausstehende Forderung

Veröffentlichung des Durchsetzungsberichts: Welche Glücksspielkonten und Bots wurden gesperrt, welche Return-Hosts wurden eingeschränkt und welche kommerziellen Dienste erhielten eine Genehmigung? Ein öffentliches Verbot und ein Warnhinweis auf der Startseite bedeuten nicht, dass der zugrunde liegende Betrieb eingestellt wurde.

Teil B – Vorschriften und Durchsetzungsbilanz · § 12

Der Hostname ist bereits in der Anfrage enthalten.

Kontext und Quellenbeschränkungen

Valve verfügt bereits über eine Domänenliste (den Link-Filter) und erhält bei jeder OpenID-Anfrage den Auth-Hostnamen. Der folgende Pseudocode veranschaulicht den logischen Aufbau der Verknüpfung beider Elemente. Es gibt keine öffentlichen Hinweise darauf, dass Valve dies tut.

Valve betreibt bereits eine Domain-Blockliste. Valve erhält bereits bei jeder OpenID-Anfrage den Anmelde-Host. Es muss nichts gebaut werden – die beiden müssen nur miteinander verbunden werden. Das ist eine Hostnamenabfrage anhand einer Liste, die Valve selbst verwaltet. Der folgende Pseudocode dient lediglich zur Veranschaulichung und stellt nicht die Implementierung von Valve dar.

forensic_autoban.py
# VERANSCHAULICHENDER PSEUDOCODE — Valve.block_domain() und flag_session_as_mitm() sind keine echten API-Aufrufe. Dies veranschaulicht die logische Struktur einer Schutzmaßnahme, die Valve gegen Proxy-Authentifizierungsdomänen implementieren könnte, und nicht die tatsächlichen Valve-Interna.
# Abbildung: Der logische Aufbau einer Überprüfung der eingehenden OpenID-Anfrage
def audit_openid_request(Anfrage):
blocked_origins = database.get_blacklisted_platforms()
proxy_domain = request.params.erhalten(„openid.realm“)
target_redirect = request.params.erhalten('openid.return_to')

# Logik: Wenn der Proxy zu einer gesperrten Website weiterleitet, wird der Proxy gesperrt.
für Website in blocked_origins:
falls Website in target_redirect:
Valve.block_domain(proxy_domain)
Valve.flag_session_as_mitm(request.session)
# Ergebnis: Die Anmeldeanfrage für diesen Host wird abgelehnt.

Anmerkung:
Wenn eine Hauptdomain bereits im Link-Filter enthalten ist (z. B. howl.gg, gesperrt 2026-09-18/19/21) und ihr Authentifizierungshost (howl.uno) in der OpenID-Anfrage über den Anmeldebutton dieser Website erscheint, ist die Zuordnung für Valve anhand der eigenen Anfragedaten erkennbar. Die Überprüfung lässt sich automatisieren; ob sie durchgeführt wird, ist jedoch nicht automatisierbar.

Dokumentierte und gemeldete Präzedenzfälle

Valve ist nachweislich mindestens einmal gegen einen Drittanbieter vorgegangen: Im Jahr 2018 entzog es OPSkins den Zugang zum ExpressTrade-System (Valves Ankündigung ↗ archiviert 2026-03-07 ↗). In Community-Berichten aus dem Jahr 2018 wird ebenfalls beschrieben, dass ein Marktplatz (SkinJar) den Zugriff verloren hat; diese Berichte sind unbestätigt, und der Mechanismus wird aus dem Ergebnis abgeleitet, nicht aus einem offengelegten Ablauf.

Was dieser Präzedenzfall festlegt:

Valve kann den Zugang eines Drittanbieters nach eigenem Ermessen sperren. CSGOFast, das in Presseberichten zu den Mitteilungen vom Juli 2016 genannt wurde, war auf 2026-09-21 aktiv und verfügte über einen unter 2026-06-30 registrierten Auth-Host, der keine Sperre durch den Link-Filter auslöste. Warum ein Betreiber gesperrt wurde und andere nicht, wird durch keine veröffentlichten Kriterien erklärt.

Was ein Eintragungsdatum aussagt und was nicht

Das Registrierungsdatum eines Auth-Hosts stellt eine Untergrenze dafür dar, wann der Host erstmals in einer OpenID-Anfrage aufgetaucht sein könnte; es belegt jedoch keine kontinuierliche Nutzung. sc-auth.net… wurde beispielsweise unter der Kennung 2019-04-02 (RDAP) registriert und im September 2026 im Anmeldeablauf Steam von Skin.Club beobachtet; was zwischen diesen beiden Zeitpunkten geschah, ist nicht öffentlich bekannt.

Vergleichsprüfung: API-Konformitätsstandards

Durchsetzungsaspekt Regeln für die GitHub-API Steam Web-API (Valve)
1. Compliance-Neutralität Veröffentlichte, einheitliche Regeln. Dokumentierte Ratenbeschränkungen (z. B. 5,000 Aufrufe/Stunde für authentifizierte Benutzer, 15,000/Stunde für GitHub Enterprise Cloud-Organisationen) und veröffentlichte Richtlinien zur zulässigen Nutzung gelten für jedes Konto. Es wurden keine Kriterien veröffentlicht. Einzelne Konten werden aufgrund der Klauseln zur Automatisierung und zur kommerziellen Nutzung (archivierte Beschwerden) gekündigt, während keine Aufzeichnungen über die Durchsetzungsmaßnahmen pro Betreiber für kommerzielle Plattformen veröffentlicht wurden.
2. Missbrauch von OpenID / Auth-Proxy Die von GitHub veröffentlichten Richtlinien sehen vor, dass OAuth-Apps und -Token bei Missbrauch gesperrt oder widerrufen werden können, und in der Dokumentation wird der automatische Widerruf offengelegter Token beschrieben (Zusammenfassung der GitHub-Dokumentation durch die Autoren). Bei Authentifizierungs-Hosts mit separaten Domänen, die in Steam OpenID-Abläufen beobachtet wurden (z. B. rbsnin.com, howl.uno, sc-auth.net), wurde bei 2026-09-21 kein Block durch den Link-Filter ausgelöst, während dies bei ihren Hauptdomänen der Fall war.
3. Monetarisierung von Missbrauch GitHub erhebt keine Transaktionsgebühren für Artikel, die über Automatisierungslösungen von Drittanbietern verkauft werden; sein Erlösmodell basiert auf Abonnements und Marktplatzangeboten. Valve verkauft die Kisten-Schlüssel, mit denen die Gegenstände hergestellt werden, und der Community-Markt erhebt eine Gesamtgebühr von etwa 15% auf Verkäufe, die innerhalb des Marktes getätigt werden. Hier werden keine Schätzungen zu den Einnahmen aus Drittplattformen vorgenommen.
4. Lebensdauer von Ausweichschleifen Gesperrte OAuth-Client-IDs funktionieren ab dem Zeitpunkt der Sperrung plattformweit nicht mehr; in der Dokumentation wird kein Zeitraum für die Umsetzung genannt, und auch hier wird kein solcher angenommen. Bei den Authentifizierungshosts mit separaten Domänen und Registrierungsdaten zwischen 2011 und September 2026 wurde bei den Prüfungen von 2026-09-19 und 2026-09-21 keine Sperrung durch den Link-Filter festgestellt. Das Registrierungsdatum stellt eine Untergrenze für die mögliche Nutzung dar, ist jedoch kein Nachweis für eine kontinuierliche Nutzung.
Quellen: GitHub-Kolumne – Von GitHub veröffentlichte Dokumentation zu API-Ratenbeschränkungen und Plattformrichtlinien (Zusammenfassung der Autoren, nicht wörtlich zitiert) · Steam-Kolumne – Linkfilter-Prüfungen von 2026-09-19 und 2026-09-21 (linkfilter-recheck-2026-09-21.json), RDAP-Register (domain-registration.json) und die archivierten Support-Anfragen (Beweisarchiv).
Teil B – Vorschriften und Durchsetzungshistorie · § 13

Die Preisdifferenz zwischen „Off-0“ und „0“

Der Artikel befindet sich in einem Steam-Inventar; der Verkauf findet an anderer Stelle statt. Ein fabrikneues AWP Dragon Lore hatte 62 aktuelle Angebote bei CSFloat; der günstigste Preis $10,623.95. Auf dem eigenen Markt von Steam kann kein Angebotspreis über etwa $1,800 angezeigt werden. Um zu dem beobachteten höheren Preis zu verkaufen, benötigt ein Eigentümer einen Käufer oder Marktplatz außerhalb von Steam. Der Artikel und seine Übertragung hängen weiterhin von Steam ab.

Kontext und Quellenbeschränkungen

In diesem Abschnitt werden drei verschiedene Zählweisen aufgeführt, die nicht miteinander austauschbar sind. 245 ist die Anzahl der CS2-Artikelkategorien, deren günstigstes aktives Angebot allein auf CSFloat am 20. September 2026 den Wert $1,800 überschritten hat. 241 Das ist dieselbe Menge abzüglich der vier Kategorien, die an der Obergrenze $100,000 von CSFloat fixiert sind – das ist das Feld, auf dessen Grundlage die Untergrenze $13.63M berechnet wird. 248 ist eine andere Momentaufnahme: Kategorien, deren Preis am 23. September 2026 auf zwei oder mehr von fünf Marktplätzen über der Obergrenze lag. Da sich die Marktplätze überschneiden, dürfen die Zahlen verschiedener Plattformen keinesfalls addiert werden. Jede hier angegebene Zahl ist ein Angebotspreis, kein abgeschlossener Verkauf, und nichts davon stellt Umsatz, Erlös oder Gewinn dar – weder für Valve noch für irgendjemanden sonst. Die von PriceEmpire aufgeführten Werte sind gerundete Schätzungen, die von dieser Website veröffentlicht wurden, und die Steam-Karte umfasst Gegenstände aus anderen Steam-Spielen, sodass die Vergleichsgrundlagen nicht identisch sind.

Ein Artikel. Zwei Preissysteme.FOLGEN SIE DER ENTWICKLUNG
STEAMÜber $1,800Veröffentlichte Obergrenze für Notierungen am Community-Markt
GESPEICHERTER KATALOG$10,623.95AWP „Dragon Lore“ – brandneu, Preis auf Anfrage
DIE ABHÄNGIGKEITImmer noch ein Steam-ArtikelDer Bestand und die Übertragung bleiben bei Steam

Bei diesem Angebot benötigt der Verkäufer eine alternative Plattform oder einen Käufer. Der Artikel hängt weiterhin vom Lagerbestand und vom Transfersystem von Steam ab.

01 / ARTIKELValve SpielbestandCS2- oder Dota 2-Gegenstand, der in Steam aufbewahrt wird
02 / DECKEÜber $1,800 am SteamHöchstpreis für einen Markt-Eintrag
03 / EXTERNE ANFRAGE$10,623.95 für „Dragon Lore“Das günstigste CSFloat-Angebot in der Momentaufnahme vom [Datum]
04 / LIEFERUNGSteam bleibt in der Kette erhaltenEigentumsverhältnisse und die Übertragung von Gegenständen basieren auf diesem System
245 CS2-Kategorien auf CSFloat.166 CS2- und 3 Dota 2-Kategorien auf Skinport.

Jede Abbildung erfasst Kategorien von Artikelnamen, deren günstigstes aktives Angebot am 20. September 2026 streng genommen über $1,800 lag. Die Marktplätze überschneiden sich; ihre Zahlen dürfen nicht addiert werden. Ein Angebot ist kein abgeschlossener Verkauf.

Das Register auf Artikelebene überprüfen →
DIRECT CSFLOAT API / DATUMSBEZOGENE MOMENTAUFNAHME$13.63M

Mindestgesamtschlusspreis in 241 Artikelkategorien und 3,395 aktive Angebote. Berechnet als das günstigste Verkaufsangebot jeder Kategorie multipliziert mit der Anzahl der Angebote. Vier Kategorien, die an die Obergrenze von CSFloat $100,000 gebunden sind, werden aus dieser konservativen Auswertung ausgeschlossen.

Was die Dollarbeträge aussagen

Diese Angebote entsprechen mindestens $13,631,888.25 in den angegebenen Angebotspreisen für diese begrenzte CSFloat-Teilmenge. Bezieht man die vier Kategorien mit Höchstpreisen mit ein, ergibt sich $14,231,888.25. Dies ist ein Mindestpreis bei aktiven Kaufaufträgen, nicht der abgeschlossene Umsatz, der Barumsatz, der Gewinn oder der gesamte CS2-Markt.

Neuberechnung anhand des CSFloat-Snapshots mit 245 Zeilen ↗
PRICEEMPIRE / ANGEGEBENER WERTSteam: Nr. 15 von 39

Viele Veranstaltungsorte geben einen höheren Dollarwert als Steam an.

UUSkins
$133.8M
YouPin898
$127.5M
Buff.163
$104M
Moon.Market
$100.3M
White.Market
$89.6M
Buff.Market
$86.7M
Steam
$31M

Die sechs größten angezeigten Werte und Steam. PriceEmpire rundet diese Zahlen; Steam zeigt $31M. Vierzehn der aufgeführten Veranstaltungsorte liegen gemessen an den angegebenen Dollarbeträgen vor diesem.

PRICEEMPIRE / ANZAHL DER ANGEBOTESteam: Platz 1 von 39

Steam liegt bei der Anzahl der Angebote weiterhin an der Spitze.

Steam
32,2 Mio.
YouPin898
5,9 Mio.
C5Game
4,6 Mio.
HaloSkins
4,4 Mio.
Skinport
3,8 Mio.

Steam zeigt 32,2 Mio. Angebote. Die Anzahl der Angebote und der Gesamtverkaufspreis geben Aufschluss über unterschiedliche Aspekte; viele preisgünstige Angebote können die Gesamtzahl dominieren.

Quelle: Öffentlicher Vergleich von PriceEmpire ↗ archiviert 2026-09-21 ↗, erfasst am 2026-09-20 um 19:03 UTC; veraltete 39-zeilige Extraktion ↗. Bei den Zahlen handelt es sich um gerundete Schätzwerte, und Bestände können sich standortübergreifend überschneiden. Auf der Karte von Steam sind auch Gegenstände aus anderen Steam-Spielen aufgeführt, sodass die Umfangsangaben nicht identisch sind. Die angegebenen Werte beziehen sich auf die Angebotspreise, nicht auf Verkäufe oder Umsätze.
42
EINE WEITERE QUELLE / STEAMANALYST

Das kommerzielle Ökosystem liegt auf der Hand.

Das Marktplatzverzeichnis von SteamAnalyst archiviert 2026-07-19 ↗ listet 42 CS2-Marktplätze von Drittanbietern neben Steam auf, wobei für 32 der 43 Einträge aktuelle Preisdaten vorliegen. PriceEmpire listet 39 Marktplätze nach seinen eigenen Aufnahmekriterien auf. Namentlich genannte Unternehmen, öffentliche Angebote, sichtbare Preise: Diese Wirtschaft ist für jedermann einsehbar.

DIE OBERGRENZE IST DER MECHANISMUS: DER VERKAUF VERLOR AN DYNAMIK, DER ARTIKEL JEDOCH NICHT.

Über fünf Marktplätze hinweg, die in einer lizenzierten Momentaufnahme erfasst wurden, 248 Artikelkategorien der CS2 liegen preislich unabhängig voneinander um zwei oder mehr über der von Steam festgelegten Obergrenze von etwa $1,800 – und jede einzelne davon fehlt bei Steam. Derselbe Momentaufnahme unterteilte den gesamten Katalog nach Preis: Der Markt von Valve führt 95.3% der Artikelkategorien unterhalb seiner Obergrenze und 1.9% derjenigen oberhalb davon. Der Einbruch ist nicht auf eine sinkende Nachfrage zurückzuführen; er entspricht genau der veröffentlichten Regel. Der Verkauf zu diesen Preisen erfordert einen externen Käufer oder Marktplatz, während Steam weiterhin die Kontrolle über den Lagerbestand und den Transfer behält – der Geschäftsvorgang verlässt die Kasse von Valve und die Lieferung erfolgt weiterhin über die Infrastruktur von Valve.

Steam Häufig gestellte Fragen zum Markt ↗archiviert 2026-09-21 ↗Steam Abonnentenvertrag ↗archiviert 2026-09-21 ↗Datensatz „Five-Marketplace-Atlas“ ↗Herkunftsnachweis ↗Früherer CSFloat-Snapshot ↗Skinport-Übersicht ↗PriceEmpire ↗ archiviert 2026-09-21 ↗SteamAnalyst ↗ archiviert 2026-07-19 ↗Preisunterschiedsregister ↗Preisleiter-Atlas ↗

Teil C – Rechtliche Rahmenbedingungen · Abschnitt 15 · Kommerzieller Maßstab

Folgen Sie dem Geld. Trennen Sie die Transaktionen.

Kontext und Quellenbeschränkungen

Die Frage nach der gewerblichen Nutzung stellt sich umso deutlicher, wenn die Geldströme voneinander getrennt werden. Die Übertragung von Gegenständen an Dritte, die Hauptverkäufe von Valve und externe Auszahlungen sind unterschiedliche Transaktionen.

Der Artikel gehört Valve. Der Bestand beträgt Valve. Die Übertragung läuft auf den Servern von Valve. Nur die Zahlung erfolgt an einem anderen Ort — das ist der Schritt, der darüber entscheidet, ob jemand als Geldtransferdienstleister gilt, und genau diesen Schritt Valve führt das Unternehmen nicht durch.

Der Einnahmemechanismus

Wo das Geld tatsächlich fließt.

Drei Pfade / Ein-Gegenstand-Wirtschaft
  1. 01 / KontoBenutzerverzeichnis

    Artikel im Bestand: Steam

  2. 02 / TransferP2P-Handel

    Benutzer ↔ Bot oder Benutzer ↔ Benutzer

  3. 03 / AbrechnungExterne Plattform

    Saldo oder Restzahlung Steam

AuflageDer wirtschaftliche Motor geht über die Ablösesumme hinaus

Steam stellt die von externen Märkten genutzte Infrastruktur für Bestandsführung und Transfers bereit. Das wirtschaftliche Argument der Untersuchung lautet, dass die Liquidität beim Weiterverkauf und die wiederkehrende Nachfrage die Ausgaben für Koffer, Schlüssel und Ersatzartikel aufrechterhalten, wobei Gebühren auf nachfolgende Verkäufe auf dem Community-Markt anfallen. Bei einem direkten P2P-Transfer fällt keine Provision des Community-Marktes an; diese buchhalterische Tatsache sagt jedoch nichts über den umfassenderen Nutzen aus. Valve behält durchgehend die Kontrolle über den Kontozugang und die Handelsbeschränkungen.

  1. 01 / SekundärnachfrageLiquidität und Wiederverkaufswert

    Nachfrage im Außenhandel und im Glücksspielbereich

  2. 02 / Primäre AusgabenSchlüssel, Etuis und Kapseln

    Einkäufe bei Valve, sofern angeboten

  3. 03 / UmsatzErlöse aus Erstverkäufen

    Zuzüglich Gebühren auf tatsächliche Marktverkäufe

5% + 10%Steam + CS2-Gebühr auf Verkäufe im Community-Markt

Die wirtschaftliche Schlussfolgerung der Untersuchung: Flüssige Wiederverkaufsmärkte können den Kauf neuer Artikel fördern. Das bekannte 15% umfasst Marktgebühren, die Mindestbeträgen und Rundungen unterliegen; es handelt sich nicht um eine Abgabe auf jeden Außenhandel.

Gebührenordnung des Community Market von Valve ↗ archiviert 2026-09-21 ↗. Am 25. Februar 2026 Der Generalstaatsanwalt von New York hat Klage eingereicht archiviert 2026-09-01 ↗ mit der Behauptung, dass kostenpflichtige Lootboxen mit dem Weiterverkauf gegen Bargeld und Glücksspielschäden in Verbindung stehen – genau dieser Zusammenhang wird in diesem Dossier aus Sicht der technischen Infrastruktur dokumentiert. Diese Beschwerde ist eine Behauptung, keine Feststellung; sie wird hier angeführt, weil eine staatliche Strafverfolgungsbehörde eine Frage aufgeworfen hat, die eng mit der in diesem Dossier gestellten zusammenhängt: Wo sind die Durchsetzungsergebnisse, die den öffentlichen Erklärungen entsprechen?

  1. 01 / EintragKrypto-Einzahlung

    Externe Dienst- und Wallet-Datensätze

  2. 02 / UmwandlungBalance → Skins

    Artikel, die über Steam-Transaktionen geliefert wurden

  3. 03 / AusgangExterner Fiat-Verkauf

    Verkäufer, Käufer und Auszahlungsdienstleister

KYC?Bei jeder Übergabe die Kontrollinstanz ermitteln

Dies ist der Weg, den es zu prüfen gilt, und nicht ein nativer Steam-API-Dienst zur Bargeldumwandlung. Dokumentieren Sie Identitätsprüfungen, Verwahrung, Transaktions-IDs und Auszahlungsempfänger bei jedem externen Betreiber, bevor Sie eine Auszahlung ohne KYC-Prüfung genehmigen.

Vereinigte Staaten / Bankgeheimnisgesetz

Ordnen Sie zunächst die Tätigkeit und anschließend die Verpflichtung zu.

FinCEN bewertet den Geldtransfer anhand der Geschäftstätigkeit eines Unternehmens. Die Annahme und der Transfer konvertierbarer virtueller Währungen können Verpflichtungen im Rahmen des Gelddienstleistungsgesetzes auslösen, vorbehaltlich der geltenden Definitionen und Ausnahmen. Die Steam-Wallet von Valve nimmt Gelder entgegen und wandelt sie in Gegenstände im Spiel um; diese Gegenstände werden anschließend über Drittanbieter gegen echte Währung veräußert. Der Gegenstand und dessen Übertragung laufen über die Infrastruktur von Valve; die Auszahlung erfolgt jedoch nicht darüber, und ob ein Teil dieses Zyklus den Definitionen für Geldtransfers entspricht, ist eine Einstufungsfrage für FinCEN und wird hier nicht abschließend beurteilt.

FinCEN FIN-2019-G001, §§ 1–2, 5.1 ↗ archiviert 2025-07-11 ↗

Europäische Union / Geldwäsche

Erlöse, Wissen und Unterstützung nachverfolgen.

Die Richtlinie (EU) 2018/1673 betrifft vorsätzliche Geldwäsche und die Beteiligung an Straftaten im Zusammenhang mit Erträgen aus Straftaten. Die ermittlungsrelevante Frage lautet, was Valve über die Betreiber wusste, die seine Handels- und OpenID-Infrastruktur nach dem 13. Juli 2016 nutzten – als das Unternehmen diese Nutzung öffentlich beschrieb –, und welche Maßnahmen es in diesem Zusammenhang ergriffen hat. Valve hat keine Aufzeichnungen über die Durchsetzungsmaßnahmen pro Betreiber veröffentlicht; diese Aufzeichnungen, nicht das vorliegende Dossier, würden die Frage beantworten.

Strafrechtlicher Rahmen der EU ↗

Begriffe der AMLD6: Die oben genannte strafrechtliche Richtlinie unterscheidet sich von der Richtlinie (EU) 2024/1640, auch bekannt als AMLD6. Für Letztere gilt eine allgemeine Umsetzungsfrist bis zum 10. Juli 2027, wobei bestimmte Ausnahmen vorgesehen sind. Artikel 78 ↗ archiviert 2026-08-30 ↗

Teil C – Rechtliche Rahmenbedingungen · § 16 · Mitteilung, Antwort, Haftung

Das Gesetz über digitale Dienste: Wissen dokumentieren

Kontext und Quellenbeschränkungen

Zwei Elemente einer Mitteilung gemäß Artikel 16 liegen beim Einreicher und nicht in diesem Dossier vor: die Angaben des Einreichers selbst und eine Erklärung in gutem Glauben, dass die Informationen korrekt sind. Alles andere, was der Artikel vorschreibt – die begründete Erklärung und der genaue elektronische Speicherort –, ist in Abschnitt 3 und im Routenregister mit gespeicherten Antworten und Hashwerten festgelegt, sodass jede Partei die Meldung einreichen kann. Zwei weitere Einschränkungen des Gesetzes selbst: Der Verlust der Hosting-Ausnahme begründet für sich genommen keine Haftung nach anderen Gesetzen, und der Betrag „0“ in Artikel 52 Absatz 3 ist eine gesetzliche Obergrenze, keine festgesetzte Strafe in Höhe von „1“.

Gemäß dem DSA genießt ein Hosting-Anbieter nur so lange Haftungsschutz, bis er konkrete Kenntnis erlangt und es versäumt, entsprechend zu handeln. Dieses Dossier stellt diese Mitteilung dar. Darin werden die Hosts, die Daten, die gespeicherten Antworten und die Hashes genannt. Seit der Veröffentlichung stellt sich nicht mehr die Frage, ob Valve davon wusste – sondern vielmehr, was Valve als Nächstes tat.

01Juli 2016 / die Dossier-Ausstellung

Eine zehntägige Frist.

Die oben wiedergegebene Bekanntmachung bildet den historischen Ausgangspunkt für den Vergleich der Durchsetzungsmaßnahmen im Rahmen der Untersuchung.

0217. Februar 2024 / Allgemeine Bewerbung

Das DSA-Zeitfenster.

Trennen Sie das Verhalten in der Vergangenheit von dem Verhalten während des Zeitraums, in dem die einschlägigen DSA-Verpflichtungen gelten.

03Zehn Jahre / Momentaufnahme der ursprünglichen Akte

Für die Dauer ist ein Nachverfolgungspfad erforderlich.

Die seit Juli 2016 verstrichene Zeit (siehe Abschnitt 11) ist eine Kennzahl aus den Akten. Es handelt sich nicht um zehn Jahre nachgewiesener Verstöße gegen das DSA. Verknüpfen Sie jede Mitteilung mit einem konkreten Sachverhalt, dem anwendbaren Recht, dem Zustellnachweis und der Antwort.

Teil C – Rechtliche Rahmenbedingungen · Abschnitt 17 · Identität, Alter, Zugang zu kommerziellen Diensten

Minderjährige: Eine Anmeldung mit „0“ gilt nicht als Altersüberprüfung.

Kontext und Quellenbeschränkungen

In dieser Akte tauchen an keiner Stelle Daten von Minderjährigen auf, und es wurden auch keine erhoben: Die Autoren haben sich auf keiner der genannten Plattformen registriert, dort Daten hinterlegt oder sich dort angemeldet. Wer auf diesem Abschnitt aufbaut, sollte Beweismittel, die ein Kind betreffen, vertraulich behandeln und identifizierende Angaben aus öffentlichen Unterlagen schwärzen. COPPA wird hier als Datenschutzgesetz für Kinder mit eigenen Anwendungsbedingungen – Zielgruppe, tatsächliche Kenntnis, erhobene personenbezogene Daten – zitiert und nicht als allgemeine Regel zum Mindestalter für Glücksspiele; die Klage aus New York aus dem Jahr 2026 ist eine Behauptung einer staatlichen Behörde, keine festgestellte Tatsache.

„Mit Steam anmelden“ bestätigt, dass ein Konto vorhanden ist. Das sagt nichts über das Alter aus — und auf diesen Seiten ist es das einzige Hindernis zwischen einem Kind und einer Einzahlung. Lies es mit Abschnitt 3.1: Innerhalb des Steam-Clients wird die Warnung, die ein Browser anzeigen würde, niemals ausgelöst, sodass das Kind sie nie zu sehen bekommt.

Was Steam OpenID bietetKontoidentität

Eine verifizierte Steam-ID, die zum Einloggen oder zum Verknüpfen eines Kontos verwendet wird.

Was der Betreiber nachweisen mussTeilnahmeberechtigung

Alter, zuständiges Gericht und etwaige erforderliche Identitätsprüfungen.

Technische Grundlagen: Steamworks OpenID-Dokumentation ↗ archiviert 2026-09-21 ↗. Die dokumentierte Identitätsbestätigung stellt keine Bescheinigung dar, dass der Nutzer rechtmäßig Glücksspiele betreiben darf.

COPPA / Kinder unter 13 Jahren

Bestimmen Sie den Operator und die Daten.

COPPA gilt für betroffene, an Kinder gerichtete Dienste sowie für Dienste, denen tatsächlich bekannt ist, dass sie personenbezogene Daten von Kindern unter 13 Jahren erheben. Es handelt sich um ein Datenschutzgesetz für Kinder und nicht um eine allgemeine Regelung zum Mindestalter für Glücksspiele. Legen Sie die Zielgruppe, die erhobenen personenbezogenen Daten, die Kenntnislage sowie das Verfahren zur Einholung der elterlichen Einwilligung fest.

FTC: COPPA-Vorschriften ↗ archiviert 2026-09-21 ↗

Die zu sichernden Beweismittel

Erfassen Sie den Ablauf vom Einloggen bis zur Einzahlung.

Behalten Sie die Altersbeschränkung der Website, den Wortlaut der Registrierungsbedingungen, die Teilnahmebedingungen, den Zahlungsablauf und die Beschwerdehistorie bei. Bewerten Sie jeden Betreiber separat. Behandeln Sie alle Beweismittel, die ein Kind betreffen, vertraulich und schwärzen Sie identifizierende Angaben in öffentlichen Unterlagen.

Ein damit zusammenhängender öffentlicher Vollstreckungsbescheid ist der Bekanntmachung zur Klage in New York 2026 archiviert 2026-09-01 ↗, in der behauptet wird, dass kostenpflichtige Lootboxen jungen Nutzern Schaden zufügen. Es handelt sich dabei nicht um eine Feststellung im Rahmen des COPPA.

Teil C – Rechtliche Rahmenbedingungen · Abschnitt 18 · Antrag gemäß Artikel 15 der DSGVO

Die Anfrage. Die Antwort. Der fehlende Vergleich.

Er bat um vier Dinge, darunter das Protokoll, aus dem hervorgehen würde, wer einen API-Schlüssel in seinem Konto hinterlegt hatte. Drei Tage später wurde das Ticket mit einem Link zu einer Seite geschlossen, auf der keine davon zu finden ist. — und der Satz, mit dem der Text abgeschlossen wird, wird von Valves eigenen Anwälten widerlegt.

Wem dieser Bericht gehört · Herkunft und Einschränkungen

Diese Screenshots stammen nicht von PhishDestroy. Sie stammen von einem gewöhnlichen Steam-Kontoinhaber – einem Teilnehmer einer kurzen Umfrage im Rahmen dieses Projekts, der die Anfrage selbst gestellt und die Screenshots bereitgestellt hat. Das Konto gehört ihm, das Ticket gehört ihm, und der Schriftverkehr findet zwischen ihm und dem Steam-Support statt. Dieses Projekt hat den Antrag nicht gestellt, unterhält kein Konto auf der Plattform und ist nicht Partei dieses Tickets.

Am 16. September 2026 reichte er einen Antrag auf Auskunft gemäß Artikel 15 der DSGVO/des CCPA ein, in dem er ausdrücklich um die Bereitstellung von Protokollen zur Registrierung von API-Schlüsseln, den Anmeldeverlauf mit IP-Adressen, den Verlauf der Geräteautorisierungen und den Handelsverlauf bat. Am 17. September verwies ihn der Mitarbeiter „Logen“ auf die Self-Service-Seite „Kontodaten“. Am 18. September wies er darauf hin, dass die angeforderten Kategorien auf dieser Seite nicht zu finden seien, und bat um Weiterleitung an das Datenschutzteam oder den Datenschutzbeauftragten. Am 19. September schloss der Mitarbeiter „Kal“ das Ticket mit demselben Verweis. Beide Screenshots sind unten zu sehen (E-Mail-Adresse des Antragstellers unkenntlich gemacht; SHA-256 in steam_tos_assets/screenshot-manifest.json).

Er ist aus einem ganz gewöhnlichen Grund der richtige Anfragende: Sein Konto verfügt über einen Steam Web-API-Schlüssel, den er nicht erstellt hat und der registriert ist unter localhost. Wann es entstanden ist, ist nicht bekannt — nicht für ihn und auch nicht aus irgendetwas, das Valve ihm zur Verfügung gestellt hat, denn die einzige Aufzeichnung, die eine Datierung ermöglichen würde, ist das Registrierungsprotokoll für den API-Schlüssel, und genau diese Kategorie hat die Schließung zurückgehalten. Der Schlüssel ist nicht neu: Er existierte bereits vor dem Zeitpunkt, zu dem er davon Kenntnis erlangte, und zwar um einen Zeitraum, den er aus demselben Grund nicht beziffern kann.

Andere Kontoinhaber reichen denselben Antrag ein. Jede eingehende Antwort wird hier unter denselben Bedingungen wie bei diesen beiden hinzugefügt – Ticketnummer, Erfassungsdatum, SHA-256, Antragsteller unkenntlich gemacht –, unabhängig davon, ob darin die Kategorien genehmigt oder abgelehnt werden.

Dieses Projekt nimmt keine Stellung dazu, warum das Ticket geschlossen wurde. Es wurde kein Grund dafür angegeben, und auch hier wird kein Grund vermutet.

Die Anfrage. Die Antwort. Der Vergleich.FOLGE DEM VERLAUF
DIE ANFRAGEBestimmte KategorienAPI-Schlüssel, Anmeldedaten, Geräte- und Handelsdaten
DIE ANTWORTVerweis auf KontodatenDen Austausch der Halterung überprüfen
DER TESTWas wurde geliefert?Vergleiche die einzelnen angeforderten Kategorien

Er fragte nach vier namentlich genannten Kategorien. Die Seite „Kontodaten“, auf die er verwiesen wurde, ist der Selbstbedienungs-Export von Valve selbst, und dieses Projekt kann deren Inhalt für das Konto einer anderen Person nicht auflisten – daher wird hier kein vollständiger Vergleich nach einzelnen Kategorien veröffentlicht. Dokumentiert sind lediglich seine Aussage vom 18. September, dass die Kategorien nicht vorhanden waren, sowie der Abschluss vom 19. September, in dem der Verweis wiederholt wurde, ohne auf diese einzugehen.

Bildschirm 1/2 – Anfrage (16. September) und erste Antwort, Mitarbeiter „Logen“ (17. September)
GDPR ticket HT-2YBP-F7JP-D4VB — request and first response
Quelle: help.steampowered.com, Ticket HT-2YBP-F7JP-D4VB · erfasst am 16.–17. September 2026 · E-Mail-Adresse des Anfragenden unkenntlich gemacht 2026-09-21 · Datei: gdpr-ticket-1.png · SHA-256 da940c731ab9869d226e9d06ccc8a1b393738766b7b0c445a56662623e025a66 (screenshot-manifest.json).
Bildschirm 2/2 – Eskalationsanfrage (18. September) und Abschluss, Mitarbeiter „Kal“ (19. September)
GDPR ticket HT-2YBP-F7JP-D4VB — escalation request and closure
Quelle: help.steampowered.com, Ticket HT-2YBP-F7JP-D4VB · erfasst am 18.–19. September 2026 · Datei: gdpr-ticket-2.png · SHA-256 44844ea7b251f7fd7d79f87ee1578a846606a97b9659d3a53b322120c422219b (screenshot-manifest.json).
Abschließende Stellungnahme, 19. September (wörtliches Zitat):
„Die von Steam gespeicherten Daten finden Sie bereits auf der Seite ‚Kontodaten‘. Da der Support keine weiteren Informationen Steam bereitstellen kann, Diese Anfrage wird geschlossen."
Keine Daten angegeben · keine Rechtsgrundlage für die Ablehnung angegeben · kein Ergebnis der Eskalation angegeben
Dieser Satz ist falsch, und die Anwälte von Valve selbst beweisen dies. Im Schreiben des Rechtsbeistands vom 1. Oktober 2025 wird in Absatz 1.9 eine Korrelation auf Geräteebene beschrieben, die ein Gerät mit Dutzenden von Konten verknüpft (Anhang A). Diese Antwort umfasste 830 Seiten an aufbewahrten Unterlagen (Anhang B). Auf der Seite „Kontodaten“ ist davon nichts zu finden.
Warum hat dieses Konto das API-Schlüssel-Protokoll angefordert?

Er hat diese vier Kategorien nicht zufällig ausgewählt. Die localhost Der Schlüssel zu seinem Konto ist ein Hinweis auf ein Skript, nicht auf eine Person, die eine echte Domain auf der Entwicklerseite eingibt (Abschnitt 5, Abschnitt 6). Der einzige Eintrag, aus dem hervorgeht, wer ihn erstellt hat und woher er stammt, ist das Protokoll zur Registrierung des API-Schlüssels. Das war das Erste, wonach er gefragt hatte. Genau das hat die geschlossene Gesellschaft zurückgehalten.

Quelle: Der Kontoinhaber im Rahmen der Umfrage zu diesem Projekt. Die oben gezeigten Screenshots der Tickets sind mit einem Hash versehen; die Schlüsselseite wurde nicht veröffentlicht.

Bewertung · PhishDestroy

Ein Ticket zu schließen, obwohl die Frage noch offen ist, ist hier kein Zufall. Es ist das normale Ergebnis. Wir halten 16,319 aufbewahrte Beschwerde- und Unterstützungsunterlagen und 354 deduplizierte Support-Anfragen die daraus entnommen wurden. Diese Fahrkarte ist ein datiertes, vollständig dokumentiertes Beispiel für ihre Form.

Support-Ticket – Aufbewahrt HT-2YBP-F7JP-D4VB
Anfragetyp DSGVO Artikel 15 – Recht auf Auskunft (DSAR)
Ticketstatus GESCHLOSSEN AM 19. SEPT. 2026 — KEINE DATEN VERFÜGBAR
Handelsvertreter an der Börse „Logen“ (17. September), „Kal“ (19. September)
Abgelegt 16. September 2026
Angeforderte Daten Wer hat den mit diesem Konto verknüpften Web-API-Schlüssel registriert, und von welcher IP-Adresse / welchem Gerät / zu welchem Zeitpunkt?
Angeführte Rechtsgrundlage DSGVO Art. 15 – Recht auf Auskunft über personenbezogene Daten
Der rechtliche Rahmen: Artikel 12 Absatz 3 räumt dem für die Verarbeitung Verantwortlichen eine Frist von einem Monat ab Erhalt ein (die unter Angabe von Gründen verlängert werden kann). Diese Frist war zum Zeitpunkt der Veröffentlichung noch nicht abgelaufen, und in dieser Akte wird kein Verstoß gegen die Frist geltend gemacht. Der Einwand bezieht sich auf den Inhalt: Die abschließende Antwort verweist auf eine Selbstbedienungsseite, zeigt jedoch nicht, dass die vier genannten Datenkategorien bereitgestellt wurden, und sollte der Verantwortliche ein Tätigwerden ablehnen, ist er gemäß Artikel 12 Absatz 4 verpflichtet, die Gründe dafür anzugeben und die Beschwerdewege darzulegen. Beides ist in der abschließenden Antwort nicht enthalten.
Warum gerade diese Daten wichtig sind

Das Ereignisprotokoll der Web-API-Schlüssel ist die Aufzeichnung, aus der hervorgeht, ob ein Dritter einen Schlüssel unter Verwendung eines gestohlenen Sitzungs-Cookies registriert hat – der Mechanismus, der in den Beschwerden über Inventardiebstahl beschrieben wird, die im Archiv dieses Dossiers aufbewahrt werden. Die Offenlegung, wer einen API-Schlüssel registriert hat, von welcher IP-Adresse aus und zu welchem Zeitpunkt, würde:

  • Geben Sie dem Opfer die Möglichkeit, die IP-Adresse, von der aus die API erstellt wurde, mit seinem eigenen Anmeldeverlauf zu vergleichen.
  • Aufdeckung von IP-Adressen von Rechenzentren, die mit bekannter Phishing- bzw. Glücksspiel-Bot-Infrastruktur in Verbindung stehen
  • Beweismittel vorlegen, die in Zivil- oder Strafverfahren gegen den Täter verwertbar sind
  • Anzeigen, ob der Kontoinhaber bei der Erstellung des Schlüssels benachrichtigt wurde
Was aus den Unterlagen hervorgeht: Valve bewahrt Datensätze auf Geräteebene sowie zur Kontenverknüpfung auf – diese werden im Schreiben des Rechtsbeistands vom 1. Oktober 2025 beschrieben (siehe Anhang A, Beweisverzeichnis – Quelle 1). Im Ticket HT-2YBP-F7JP-D4VB wurden dieselbe Art von Datensätzen von der betroffenen Person angefordert, und das Ticket wurde mit einem Verweis auf eine Selbstbedienungsseite geschlossen, die nach Angaben der betroffenen Person diese Datensätze nicht enthielt. Ob diese Verweigerung rechtmäßig ist, ist eine Frage für die Aufsichtsbehörde; die Folge ist, dass die betroffene Person die Daten nicht erhält.
Der Austausch – vier Nachrichten, drei Tage

Zwei Support-Mitarbeiter von Steam antworteten unter den im Ticket angegebenen Vornamen: „Logen“ am 17. September und „Kal“ am 19. September. Beide verwiesen den Anfragenden auf die Seite „Kontodaten“. Aus dem Ticket geht nicht hervor, ob die Anfrage das Datenschutzteam oder den Datenschutzbeauftragten von Valve erreicht hat, und aus den Unterlagen geht nicht hervor, wer die Mitarbeiter sind, welche Funktionen sie ausüben oder wie das Ticket weitergeleitet wurde.

16. SEP
Art. 15: Antrag mit Angabe von vier Datenkategorien
17.–18. SEP
Verweis auf Kontodaten; der Antragsteller bittet um Eskalation an den Datenschutzbeauftragten
19. SEP
Der Fall wurde mit demselben Verweis abgeschlossen; keine Daten, keine angegebene Begründung
Wozu ist die betroffene Person gemäß Artikel 15 DSGVO ausdrücklich berechtigt?
Art. 15 Abs. 1 Buchstabe a Verarbeitungszwecke – warum Valve die Daten speichert
Art. 15 Abs. 1 Buchstabe b Datenkategorien – was Valve beinhaltet
Art. 15 Abs. 1 Buchstabe c Empfänger oder Empfängergruppen — wer die Daten erhalten hat (z. B. der Inhaber des API-Schlüssels)
Art. 15 Abs. 1 Buchstabe d Aufbewahrungsfrist bzw. Kriterien für deren Festlegung
Art. 15 Abs. 3 Eine Kopie der personenbezogenen Daten, die verarbeitet werden – d. h. das API-Schlüssel-Protokoll selbst
Art. 12 Abs. 3 Antwort bitte bis zum ein Monat ab Erhalt; eine Verlängerung muss innerhalb dieses Monats mitgeteilt werden. Die Frist war zum Zeitpunkt der Veröffentlichung noch nicht abgelaufen. § 12 Abs. 4: Wenn der Verantwortliche keine Maßnahmen ergreift, muss er die Gründe dafür darlegen und die betroffene Person über die Beschwerdemöglichkeiten informieren.
Verfahren zur Einreichung von Beschwerden bei der Aufsichtsbehörde – für alle Nutzer

Jeder Nutzer, der einen Antrag gemäß Artikel 15 DSGVO an Valve gestellt und keine konforme Antwort (oder eine vorformulierte Ablehnung ohne Datenangaben) erhalten hat, kann eine Beschwerde bei der Aufsichtsbehörde seines EU-/EWR-Mitgliedstaats einreichen. Die EU-Niederlassung von Valve ist die Valve GmbH in Hamburg, daher ist die federführende Aufsichtsbehörde für grenzüberschreitende Beschwerden die Hamburgische Beauftragte für Datenschutz und Informationsfreiheit (HmbBfDI). (Der gemäß Artikel 27 benannte Vertreter von Valve hat seinen Sitz ebenfalls in Hamburg; die Anschrift eines Vertreters ist für sich genommen nicht ausschlaggebend für die Bestimmung der zuständigen Behörde.) Eine Beschwerde kann gemäß Artikel 77 auch bei der Behörde des Mitgliedstaats des Beschwerdeführers eingereicht werden.

Ticket-Nummer für jede Reklamation: HT-2YBP-F7JP-D4VB — in dieser Akte als dokumentierter Fall festgehalten.

Ein dokumentierter Fall

Die Unterlagen sind vorhanden; die betroffene Person hat sie nicht erhalten.

Der Rechtsbeistand von Valve beschrieb in einem Schreiben vom 1. Oktober 2025 Korrelationsdatensätze auf Geräteebene. Am 19. September 2026 wurde ein Antrag gemäß Artikel 15 auf dieselbe Art von Aufzeichnungen mit einem Verweis auf eine Selbstbedienungsseite abgeschlossen, die nach Angaben des Antragstellers diese Aufzeichnungen nicht enthielt, ohne dass eine Rechtsgrundlage angegeben wurde. Das Ticket HT-2YBP-F7JP-D4VB ist ein dokumentierter Einzelfall; ob dies eine weit verbreitete Praxis widerspiegelt, ist eine Frage an die Aufsichtsbehörde, die Valve um Einsicht in dessen Bearbeitungsunterlagen ersuchen kann.

Teil C – Rechtliche Rahmenbedingungen · Abschnitt 19 · Vertragsrecht

Die Nutzungsvereinbarung im Widerspruch zur eigenen Architektur der Plattform

Kontext und Quellenbeschränkungen

Die Autoren sind keine Juristen, und der vorliegende Text stellt keine Rechtsberatung dar. Die SSA wird in der Fassung vom 10. September 2026 zitiert; eine andere Fassung kann abweichende Formulierungen enthalten, und die Nummerierung der Paragraphen hat sich im Laufe der verschiedenen Fassungen geändert – vergleichen Sie den betreffenden Paragrafen mit der Fassung, die für das fragliche Verhalten maßgeblich war. Die Argumente zu den Artikeln 25 und 32 legen dar, was die Verordnung vorschreibt, und nicht, dass eine Aufsichtsbehörde einen Verstoß festgestellt hat. Die Zahlen in Argument 1 enthalten die in Abschnitt 13 festgelegten Anwendungsgrenzen.

Drei der zentralen Bestimmungen der SSA stehen in einem Widerspruch zur Art und Weise, wie die Plattform aufgebaut ist: das Verbot der kommerziellen Nutzung in Verbindung mit einer Preisobergrenze auf dem Marktplatz, die hochpreisige Verkäufe von der Plattform verdrängt; die Haftungsklausel für Nutzer in Bezug auf API-Schlüssel im Gegensatz zu einem Schlüssel-Endpunkt, für den vor 2023 keine Zwei-Faktor-Authentifizierung erforderlich war; und die Formulierungen zur Durchsetzung im Gegensatz zu einem öffentlichen Verzeichnis, aus dem hervorgeht, dass keine betreiberspezifische Durchsetzung erfolgt. Ob diese Widersprüche die Durchsetzbarkeit beeinträchtigen, ist eine Frage für ein Gericht; in diesem Abschnitt werden die Sachverhalte dargelegt, die einem Gericht vorliegen würden.

Argument 1 / Architektur der Marktkapitalisierung

Die Markt-Obergrenze und das Verbot der gewerblichen Nutzung

Der Steam Community Market hat eine Preisobergrenze von etwa $1,800. In einer veralteten Momentaufnahme (23. September 2026) liegen die Preise für 248 CS2-Artikelkategorien auf fünf Marktplätzen bei zwei oder mehr dieser Marktplätze unabhängig voneinander über dieser Obergrenze; solche Artikel können auf der eigenen Plattform von Valve nicht zu diesen Preisen verkauft werden. Eigentümer, die diese Preise nutzen möchten, greifen auf Drittanbieter-Marktplätze zurück, die über Steam-Konten und die Steam-API betrieben werden – die SSA stuft diese als kommerziell ein, sofern nicht ausdrücklich anders genehmigt.

Artikel überschreiten die Obergrenze des Marktes → Drittanbieter-Märkte füllen die Lücke → diese Märkte nutzen Steam-Konten und die Steam-API → die SSA verbietet die kommerzielle Nutzung ohne Genehmigung → es wurde kein Verzeichnis der Genehmigungen veröffentlicht. Die kombinierte Gebühr des Community-Marktes in Höhe von etwa 15% gilt nur für Verkäufe, die innerhalb des Marktes abgeschlossen werden, nicht für diese externen Transaktionen.
Argument 2 / Sicherheitsarchitektur für API-Schlüssel

Die Sicherheitslücke beim API-Schlüssel ist eher ein Problem des Plattformdesigns als auf Nachlässigkeit der Nutzer zurückzuführen

Vor 2023 akzeptierte der Endpunkt zur Erstellung von API-Schlüsseln bei Steam einen POST-Aufruf mit einer gestohlenen Session-ID und generierte Zugangsdaten mit hohen Berechtigungen. ohne E-Mail-Bestätigung, ohne zweistufige Authentifizierung oder Geräteüberprüfung. Die im Rahmen dieser Untersuchung gesammelten Beschwerden über API-Hijacking folgen einem einheitlichen Muster: Angreiferskript, gestohlenes Sitzungs-Cookie, heimliche Schlüsselgenerierung, Abfangen von Transaktionen (die Nutzdaten der Anfrage sind in Abschnitt 8 dargestellt).

Artikel 25 (Datenschutz durch Technikgestaltung) und Artikel 32 (Sicherheit der Verarbeitung) der DSGVO verlangen risikogerechte technische Maßnahmen. Die Ausstellung eines Zugangsnachweises, der ohne einen zweiten Authentifizierungsfaktor oder eine Benachrichtigung des Inhabers abgefangen werden kann, ist eine Frage der Konzeption seitens des Verantwortlichen. Ob vor diesem Hintergrund auf die SSA-Klausel, die die Haftung dem Nutzer auferlegt, zurückgegriffen werden kann, ist eine Frage, die von einem Gericht und der Aufsichtsbehörde zu klären ist.

Argument 3 / Echtzeit-Transparenz

Valve erhält bei jeder Anmeldung den Authentifizierungs-Hostnamen

Der Authentifizierungs-Hostname wird im Klartext an den OpenID-Endpunkt von Valve gesendet in openid.return_to und openid.realm (Die Form der Anfrage ist in Abschnitt 3 dargestellt). Das Extrahieren dieser Informationen ist ein Standardvorgang. Zum Zeitpunkt von 2026-09-22 befand sich bei 26 Paaren die Hauptdomain im Link-Filter, während der Host, der die Steam-Anmeldung trug, nicht darin enthalten war. Valve hat keine Aufzeichnungen über die Durchsetzung pro Betreiber veröffentlicht, sodass anhand öffentlicher Daten nicht festgestellt werden kann, ob auf diese Hosts andere Maßnahmen als der Link-Filter angewendet wurden.

Wer trägt die Kosten?

Das Muster in den archivierten Beschwerden

In den untersuchten Beschwerden folgt die Antwort des Steam-Supports auf die Behauptung einer API-Schlüssel-Entwendung stets einem festen Muster: Ablehnung der Wiederherstellung, Hinweis auf die Verantwortung des Nutzers für das Konto und dessen API-Schlüssel sowie Schließung des Tickets. In dieser Akte wird keine Gesamtzahl der betroffenen Konten oder des entstandenen Schadens geschätzt; eine Quelle für eine solche Zahl wurde nicht gefunden.

Die Frage ist nicht, ob einzelne Nutzer Fehler gemacht haben. Die Frage ist, wer für eine Architektur verantwortlich ist, die es bis 2023 ermöglichte, dass eine POST-Anfrage mit einem gestohlenen Cookie ohne Benachrichtigung und ohne Zwei-Faktor-Authentifizierung Zugangsdaten mit hohen Berechtigungen für den Handel erstellte.
Die SSA als Dokument im Vergleich zur SSA als Vertrag

Ein Gericht, das diese Aktenlage prüft, würde die SSA nicht isoliert betrachten.

Es würde dies im Zusammenhang mit dem Schreiben des Rechtsbeistands vom Oktober 2025 betrachten, in dem die Korrelation auf Geräteebene, die Registrierungsdaten der Authentifizierungshosts, die Zeitstempel der Batch-Registrierung, die Nutzdaten der API-Schlüsselanforderung sowie die zehn Jahre zwischen den Mitteilungen vom Juli 2016 und den im September 2026 noch in Betrieb befindlichen Plattformen beschrieben werden. Das ist der Sachverhalt, auf den sich Valve beziehen müsste.

Anhang B – Die erstellte PDF-Datei · Redaktionsprüfung

Die Schwärzung in der bereitgestellten PDF-Datei ist rein kosmetischer Natur: Der verdeckte Text lässt sich weiterhin extrahieren.

Der Anwalt von Valve beantwortete einen Auskunftsantrag gemäß DSGVO mit einem 830-seitigen Anhang, in dem die Schwärzungen über den Text gemalt wurden, anstatt ihn zu entfernen. 902,270 Zeichen befinden sich unter den schwarzen Balken und werden mit einem Text-Extraktions-Tool direkt angezeigt — einschließlich der Identifikatoren von Drittanbietern, die durch die Balken verborgen werden sollten. Hier werden lediglich aggregierte Zahlen veröffentlicht; es werden keine geschützten Inhalte wiedergegeben, und der Anhang selbst wird nicht veröffentlicht.

1. Was die Geometrieprüfung ergeben hat

Die Antwort gemäß Art. 15 der DSGVO vom 1. Oktober 2025 Es lag ein 830-seitiger PDF-Anhang bei (Metadaten des Erstellers: Aspose.PDF für .NET, erstellt und geändert am selben Tag). Die Autoren führten eine Geometrieprüfung auf Seitenebene durch: Für jede Seite wurden undurchsichtige, fast schwarze Rechtecke, die über die Textebene gelegt worden waren, lokalisiert und die darunter liegenden extrahierbaren Zeichen gezählt.

Gemessen anhand der erstellten Datei
902,270
Zeichen, die noch unter den schwarzen Balken hervorgeholt werden können
Zählen, nicht schätzen. Hierbei handelt es sich um eine Zählung der erfassten Personen – nicht der Opfer, der erneuten Identifizierungen oder der Vorfälle.
830 / 830
Betroffene Seiten – jede Seite
986
Rechtecke über extrahierbarem Text
1,329
Gesamtzahl der undurchsichtigen schwarzen Rechtecke
Die schwarzen Balken werden über die Textebene gelegt; sie entfernen den Text nicht. Der unter den Balken liegende Text kann mit gängigen PDF-Tools extrahiert werden. Es werden lediglich Gesamtzahlen veröffentlicht; der verdeckte Inhalt wird hier nicht wiedergegeben.
Forensische Demonstration: Schichttrennung
ASPOSE.PDF FÜR .NET – VEKTOR-OVERLAY-MOCKUP (ANHANG, S. 412)

Meldung zu diesem Konto: [LOGIN: redacted_user_667]

Vom Nutzer angegebener Grund: [TEXT: „Nutzer meldet doppelte Gegenstände im Inventar und missbräuchliches Handelsverhalten...“]

Vordergrund: <path fill="#000" /> Fehler: Der zugrunde liegende UTF-8-Stream bleibt unverändert
Quelle: PDF-Anhang zum Anwaltsschreiben vom 1. Oktober 2025 (830 Seiten, Metadaten des Erstellers gemäß Aspose.PDF für .NET) · von den Autoren ermittelt, Methode und Seitenanzahl in disclosure-audit.json · SHA-256 des im selben Dateianhang enthaltenen Anhangs · Der Anhang selbst wird nicht veröffentlicht.
2. Warum dies für die Reaktion einer betroffenen Person von Bedeutung ist

Der Anwalt von Valve hat diese Akte als Antwort auf einen Antrag einer betroffenen Person auf Einsicht in ihre eigenen Unterlagen an diese gesendet. Die Schwärzungen dienen lediglich der optischen Maskierung: Der darunterliegende Text wurde nie entfernt, sodass die Identifikationsmerkmale Dritter, die durch die Schwärzungen verborgen werden sollten, zusammen mit der Datei an den Empfänger gelangten. Eine Schwärzung, die sich mit einem Text-Extraktions-Tool entfernen lässt, verbergen nichts und macht es dem Empfänger zudem unmöglich festzustellen, welche Informationen offengelegt wurden und welche nicht.

Artikel 15 Absatz 4 ist der Grund, warum diese Sperren überhaupt bestehen: Das Recht auf Erhalt einer Kopie darf die Rechte und Freiheiten anderer nicht beeinträchtigen. Diese Verpflichtung hat diese Produktion nicht erfüllt. Ob dies als Verletzung des Schutzes personenbezogener Daten im Sinne von Art. 4 Abs. 12 einzustufen ist, obliegt der Aufsichtsbehörde; die Offenlegung selbst ist in der Datei messbar und von jedem reproduzierbar, der über dieselben Bytes verfügt – der SHA-256-Hash ist veröffentlicht, der Anhang hingegen nicht.

Was sich unter den Strichen befand, waren keine Kontonummern. Es handelte sich um die Sammlung der gegen den Antragsteller eingereichten Nutzerberichte, zusammen mit den Namen ihrer Verfasser: Steam Anmeldungen, die – da eine Anmeldung selten nur auf Steam verwendet wird – die dahinter stehende Person identifizieren — Nach Angaben der Autoren sind über 60% der in dem Dokument genannten Nutzer vollständig identifizierbar — zusammen mit dem unbearbeiteten, ungeschwärzten Wortlaut ihrer Beiträge. Dieser Text enthält Todeswünsche und Beleidigungen, die sich gegen die Nationalität des Anfragenden richten. Einige der so identifizierten Personen sind minderjährig. Die Produktion übergab der Person, über die sie berichtet hatten, eine namentliche Liste von Reportern., was genau der Schaden ist, den Art. 15 Abs. 4 verhindern soll.

Die Reihenfolge der Zeichen in der Datei ist genauso wichtig wie ihr Inhalt. Auf die Anfrage hin wurde zunächst ein weiterer Identitätsnachweis verlangt, mit der Begründung, dass die Alias-E-Mail-Adresse des Anfragenden nicht seinen Namen enthielt; während der darauf folgenden Verzögerung wurde das Konto dauerhaft gesperrt. In dem Schreiben, mit dem die Daten schließlich über sechs Wochen nach Ablauf der in Art. 12 Abs. 3 festgelegten Frist übermittelt wurden, wurde dem Empfänger mit strafrechtlicher Verfolgung gedroht und die Herausgabe der restlichen Daten zurückgehalten, bis er seine Kontoaktivitäten gegenüber dem Rechtsbeistand erläutert hatte. Die Offenlegung klärt zudem zwei Fragen, die Valve öffentlich nicht beantwortet hat: Die vorgelegten Unterlagen zeigen, dass die Verknüpfung von Konten bis ins Jahr 2019 zurückreicht, und es gibt interne Telemetriedaten in einem Umfang, den Valve noch nie beschrieben hat.

Geltungsbereich dieses Abschnitts: Die hier vorgebrachte Feststellung beschränkt sich auf die technischen Aspekte der Bearbeitung, die anhand der vorgelegten Datei ermittelt wurden. Die weitere Analyse der vorgelegten Protokolle durch die Autoren wird bis zum Vorliegen einer unabhängigen Überprüfung zurückgehalten und an keiner anderen Stelle dieses Dossiers herangezogen.

Beweismittel: Schreiben des Rechtsbeistands vom 1. Oktober 2025 und dessen PDF-Anhang (SHA-256 in der Prüfungsdatei gespeichert); PDF-Messungen auf Seitenebene und Methode ↗. Der Ablauf der Anfrage, die Ablehnung auf Seite 8 und die Beschreibung der offengelegten Datensätze sind in der Schilderung von PhishDestroy ausführlich dargelegt, „Mein Hund gegen Elite-DSG-Anwälte“, 17. August 2026 ↗ archiviert 2026-08-21 ↗. Kontonamen und Daten von Dritten wurden hier weggelassen; nichts, was von den Balken verdeckt wird, wird wiedergegeben.

Auf Seite 8 des Begleitschreibens wird ein Teil des Antrags abgelehnt und der Grund dafür schriftlich dargelegt: Eine genauere Auskunft ist aufgrund des Schutzes der personenbezogenen Daten anderer Nutzer der Steam-Plattform… nicht möglich. — Eine detailliertere Antwort ist nicht möglich, da die personenbezogenen Daten anderer Steam-Nutzer geschützt werden müssen. Der 830-seitige Anhang befand sich im selben Paket. Was die Schwärzungen verdeckten, waren keine Kontonummern: Es handelte sich um die gegen den Antragsteller eingereichten Berichte, in denen die Verfasser namentlich genannt wurden und denen die unbearbeiteten, ungeschwärzten Nachrichten beigefügt waren. Der Kontoinhaber hatte über seinen Anwalt Valve um seine eigene Akte gebeten; was er daraus entnehmen konnte, betraf jedoch andere Personen. Nichts in diesem Anhang hängt davon ab, wer die Markierungen gesetzt hat. Es wird lediglich festgestellt, dass der Schutz Valve, der als Begründung für die Zurückhaltung angeführt wurde, genau der Schutz ist, den diese gleiche Herausgabe – im selben Umschlag, am selben Tag – nicht gewährleistet hat.
Anhang D – Quellenerhebung

Ausgewählte Primärquellen

Sechs Einträge aus dem Archiv – drei GitHub-Issues in den Trackern von Valve und drei Reddit-Beiträge zu umstrittenen Support-Ergebnissen. Jede Quelle bleibt mit der Behauptung, dem gespeicherten Text und der damit verbundenen Frage verknüpft.

GH-01 / GITHUBIn gespeicherter Version öffnen

Hardware-Schlüssel, angefordert im Jahr 2016

Ein Nutzer hat Valve gebeten, U2F-Hardware-Schlüssel als alternative zweite Authentifizierungsstufe zu unterstützen. Das gespeicherte Ticket trägt sowohl das Label „Feature Request“ als auch das Label „reviewed“, und sein Status ist als „offen“ vermerkt.

Ich bitte darum, dass U2F-USB-Dongles in Steam als Alternative unterstützt werden.

Auszug aus dem GitHub-Issue ↗
Dokumentierte Aufzeichnung
Eine veraltete Anfrage bezüglich einer zusätzlichen Kontosicherung, die im eigenen Issue-Tracker von Valve veröffentlicht und als „geprüft“ gekennzeichnet wurde.
Forderung nach Rechenschaftspflicht
Veröffentlichen Sie die Produktentscheidung, das Antwortdatum und den nach der Prüfung gewährten Schutz.
Im Dossier: Kontosicherheitsmaßnahmen →Archiv Nr. 484 · Build 2026-09-17

Sechs ausgewählte Datensätze. GitHub-Beschreibungen geben Auskunft über den gespeicherten Build. Reddit-Beiträge enthalten die Berichte der Autoren.

Lade die sechs Datensätze herunter ↓

Die durchsuchbare Version enthält 16,319 eindeutige Datensätze: 393 Trustpilot, 5,635 Reddit, 2,395 GitHub, 276 Web- und 7,620 Wiki-Einträge. Mehrere Einträge können sich auf dasselbe Ereignis beziehen. Der separate Master-Export mit 40,448 Zeilen hat einen anderen Umfang.

Das gesamte Archiv durchsuchen ↗ · Manifest erstellen ↗ · Umfang und Anzahl der Datensätze →

Anhang E – Fallstudie

ArchiSteamFarm und die Automatisierungsklausel

Ein Open-Source-Tool zum Sammeln von Karten, das laut eigener FAQ auf Millionen von Konten läuft – im Widerspruch zur Klausel (§ 4.C) der Nutzungsvereinbarung, die Automatisierung verbietet. Die Funktionsweise – was eine Farm bei Valve kaufen muss, bevor sie etwas produzieren kann, warum jede Art der Auszahlung einer Karte gegen die Lizenz verstößt, die Durchsetzungsbilanz und wer die Kartenwirtschaft moderiert – wird ausführlich beschrieben in Anlage V ↗.

In § 4.C des Steam-Abonnentenvertrags heißt es:

„Es ist Ihnen untersagt, in irgendeiner Weise Skripte, Bots, Makros oder andere nicht von Menschen gesteuerte Systeme („Automatisierung“) zu verwenden, um mit den Inhalten und Diensten auf Steam zu interagieren.“ — Steam Abonnentenvertrag § 4.C (aktuell) ↗ archiviert 2026-09-18 ↗

Valve setzt diese Klausel durch. Das macht es sehr gut. Die FAQ zu ArchiSteamFarm (ASF) — ein Open-Source-Tool, das laut seiner eigenen Dokumentation auf mehr als ein paar Millionen Steam-Konten Seit der ersten Veröffentlichung vor über 11 Jahren – gibt es drei Steam Support-Meldungen, in denen Nutzer, die Bot-Netzwerke betrieben haben, dauerhaft gesperrt wurden. Valve hat die Netzwerke aufgedeckt, benannt und zerschlagen. Die relevante Frage ist daher nicht, ob Valve Automatisierung in großem Maßstab erkennen kann.

Die offizielle Website des Projekts ArchiSteamFarm Häufig gestellte Fragen geht direkt auf das Risiko eines Verbots ein:

„Angesichts der Tatsache, dass ASF seit seiner ersten Veröffentlichung vor über elf Jahren auf mehr als ein paar Millionen Steam-Konten eingesetzt wird, ist dies äußerst unwahrscheinlich – aber unabhängig von der tatsächlichen Wahrscheinlichkeit dennoch eine Möglichkeit.“

„Valve räumt, wie hier dargelegt, eindeutig ein, dass es ‚Steam Faulenzer‘ gibt. Wenn du mich also fragst, bin ich mir ziemlich sicher: Wenn sie damit nicht einverstanden wären, hätten sie längst etwas unternommen, anstatt nur darauf hinzuweisen, dass diese VAC-mäßig Probleme verursachen könnten.“ Das Schlüsselwort lautet hier „Steam-Idler“, zum Beispiel ASF, und nicht „Game-Idler“."

— ArchiSteamFarm FAQ, JustArchiNET. Quelle: GitHub-Wiki ↗ · wortgetreu überprüft 2026-09-22

In denselben FAQ wird die Frage „Wurde jemand deswegen gesperrt?“ wie folgt beantwortet: Ja, und gibt wieder, was Steam Support an drei von ihnen geschrieben hat:

1,000+ Bots · Handelssperre
„Es sieht so aus, als wäre dieses Konto zur Verwaltung eines Netzwerks von Bot-Konten genutzt worden. Der Einsatz von Bots stellt einen Verstoß gegen die Steam-Nutzungsbedingungen dar.“

Über 170 Bots · dauerhaft gesperrt, Winter-Sale 2017
„Dieses Konto wurde dazu genutzt, auf Steam illegal Sammelkarten zu sammeln sowie damit verbundene und nicht ausschließlich kommerzielle Aktivitäten durchzuführen. Das Konto wurde dauerhaft gesperrt, und der Steam-Support kann zu diesem Thema keine weitere Unterstützung leisten.“

Über 120 Bots · dauerhaft gesperrt
„Dieses und andere Konten wurden dazu genutzt, unsere Netzwerkinfrastruktur zu überlasten, was einen Verstoß gegen die Online-Verhaltensregeln Steam darstellt.“

— Steam Support-Nachrichten, die in den ArchiSteamFarm FAQ unter der Rubrik „Wurde jemand deswegen gesperrt?“ wiedergegeben sind. Quelle ↗ · wortgetreu überprüft 2026-09-22

Legen Sie die beiden Datensätze nebeneinander. Ein privater Nutzer mit 1,000 Farming-Bots wird identifiziert, darauf hingewiesen, dass „das Einsatz von Bots einen Verstoß gegen die Steam Nutzungsbedingungen darstellt“, und dauerhaft gesperrt. Die kommerziellen Plattformen in diesem Dossier betreiben automatisierte Steam-Konten als ihr Kerngeschäft in weitaus größerem Umfang und authentifizieren sich bei jeder Anmeldung über die eigene OpenID von Valve – und für keine von ihnen wurde bisher ein Durchsetzungsbericht pro Betreiber veröffentlicht. Die Klausel funktioniert. Die Frage ist nur, gegen wen sie sich richtet.

Der ASF wird hier nichts vorgeworfen, und ihre Interpretation der Position von Valve ist ihre eigene – der Autor stellt klar, dass „der ASF nicht von Valve bevollmächtigt ist“. Das Tool wird hier als Messinstrument verwendet: Es zeigt, dass Valve Bot-Netzwerke aufspürt, sie namentlich nennt und dauerhaft sperrt. Valve könnte die Frage mit einem einzigen Satz klären, indem es veröffentlicht, welche kommerzielle Automatisierung es zulässt, und für jeden Betreiber dokumentiert, wie es mit dem Rest verfahren ist.

Wo sich das „Card Farming“ auf die Einnahmen von Valve auswirkt

Die im Spiel gesammelten Sammelkarten werden auf dem Steam Community-Markt verkauft, der für jeden auf dem Markt abgeschlossenen Verkauf eine Gesamtgebühr von etwa 15% erhebt; Das Konto muss $5.00 USD für Steam ausgegeben haben, bevor es überhaupt eine Karte erhalten kann; und für das Erhalten von Karten ist der Besitz des Spiels oder der Kauf von In-Game-Inhalten erforderlich. Es wird hier keine geschätzte Gesamtumsatzzahl angegeben – der Betriebsumfang wird lediglich so angegeben, wie es in den ASF-FAQ steht. Die FAQ verzeichnen außerdem Valve Unterscheidungsmerkmale "Steam Müßiggänger" (Kartenfarmen) aus „Spiel-Faulenzer“; siehe die ASF – Häufig gestellte Fragen ↗. Die Einzelheiten sind ausführlich dargelegt in Anlage V – die Skala und die Falle der gewerblichen Nutzung.

Betreff ArchiSteamFarm — automatisiertes Sammeln von Karten
Angegebener Maßstab Millionen von Konten (laut ASF-FAQ – genaue Anzahl der aktiven Konten nicht bestätigt)
Gezählt, nicht zitiert 10,880,610 API-Einträge insgesamt in der ASF-eigenen Steam-Gruppe (5,360,499 uneingeschränkt, wie Steam zeigt) – die „Millionen“ in den FAQs sind keine Erfindung, sondern eine Zählung. 88.97% unterliegen keinerlei Steam Sperre. Die vollständige Übersicht über die Verbote ↗
Angaben in der Dokumentation des Tools selbst
  • ASF meldet Konten im Headless-Modus an und hält Spiele im Leerlauf, um Karten zu erhalten, ohne den Steam-Client zu starten (gemäß der Projektdokumentation).
  • In den FAQ wird argumentiert, dass Valve sich der „Steam-Faulenzer“ bewusst sei und dass „sie bereits etwas unternommen hätten, wenn sie damit nicht einverstanden wären“.
  • Seit über 11 Jahren wurden keine gezielten Durchsetzungsmaßnahmen gemeldet (laut FAQ); die daraus resultierenden Kartenumsätze im Community Market sind mit einer Gesamtgebühr von etwa 15% für Steam verbunden.
  • In den FAQ wird eine empfohlene Obergrenze von zehn Konten pro Betreiber genannt und auf Valve zurückgeführt: „Diese Empfehlung basiert auf internen Valve-Richtlinien sowie auf unseren eigenen Vorschlägen.“ Eine solche Richtlinie wurde von Valve nicht veröffentlicht.
  • Technische Obergrenze laut derselben FAQ: „Mit einer einzigen IP-Adresse und einer einzigen ASF-Instanz können Sie bis zu 100–200 Bots betreiben.“
  • Die Spielzeit aus dem „Farming“ wird von Valve erfasst – „sie wird in der Regel etwa alle 30 Minuten aktualisiert“ – und in § 4.C wird das „Fälschen von Spielstatistiken (z. B. überhöhte Siege oder Niederlagen, XP, Spielzeit)“ als verbotene Handlung aufgeführt.
Die Automatisierungsklausel ist eindeutig formuliert; in den ASF-FAQ wird seit Jahren darauf hingewiesen, dass das Tool auf Millionen von Konten läuft; es wurden keine gezielten Durchsetzungsmaßnahmen dagegen gemeldet. Die Diskrepanz zwischen der Regel und ihrer Anwendung ist aktenkundig; der Grund dafür wird hier nicht näher erläutert.
Gesamte Ausstellung Die Kartenwirtschaft: der Ablauf, der Umfang, die Lizenz und wer sie überwacht ↗ Was ein Betrieb bei Valve kaufen muss, bevor er eine einzige Karte produzieren kann; die beiden Zeilen in § 4.C, die das „Card Farming“ anhand seiner Auswirkungen benennen; warum jede Art der Einlösung einer Karte gegen die Lizenz verstößt, die Valve verfasst hat, während Valve eine Gebühr am Eingang erhebt; die Durchsetzungsakte, einschließlich der VAC-Welle im Juni 2025 und der Ketten-Sperrung anhand gemeinsamer Telefonnummern; sowie die Valve-Mitarbeiter und Community-Moderatoren, die rund um Steam für die Verwaltung des Kartentauschs und der Sperrlisten zuständig waren. Die Erhebung zum Verbot Wir haben Valve nicht gefragt, wie groß der Hof ist. Wir haben ihn gezählt. ↗ 10,880,610 Konten insgesamt (mit und ohne Beschränkung), die aus der eigenen Steam-Gruppe von ArchiSteamFarm ausgelesen werden, der die Software beim ersten Start standardmäßig automatisch beitritt, sofern der Benutzer die Einstellung zum Beitritt zur Gruppe nicht deaktiviert (wobei sowohl kommerzielle Bot-Farmen als auch reguläre Spieler erfasst werden, die die Standardeinstellung beibehalten haben). 88.97% unterliegen keinerlei Steam-Sperre; von den 11%, bei denen dies der Fall ist, handelt es sich bei 99.8% um rein kosmetische Community-Sperren, die den Handel in keiner Weise behindern. Nach einem Abgleich mit SteamRep bleiben 67.77% der aufgeführten Betrüger straffrei, sobald Anti-Cheat-Sperren aufgehoben werden. Mit Aufschlüsselungen nach Registrierungsdatum, geografischer Herkunft und Überlebensrate – das tatsächliche Ausmaß, gemessen, nicht nur beschrieben.
Anhang G – Von einer Standardablehnung zum zugrunde liegenden Datensatz

DSAR-Leitfaden: Anforderung der Nachweise

Nutzen Sie Artikel 15 DSGVO, um personenbezogene Daten im Zusammenhang mit der Erstellung von API-Schlüsseln, der Kontowiederherstellung und dem Supportzugang anzufordern. Anhand einer gespeicherten Aufzeichnung lässt sich nachprüfen, wer eine Aktion ausgelöst hat und worauf sich die Plattform dabei gestützt hat.

  1. 01

    Bewahre deine Zeitleiste auf.

    Speichern Sie Kontobenachrichtigungen, Tickets, Transaktions-IDs und Datumsangaben in UTC. Sichern Sie das Konto und prüfen Sie die für das Spiel und die Transaktion geltenden Wiederherstellungsoptionen.

    Steam Informationen zum Handelsschutz ↗
  2. 02

    Fordern Sie Ihre gespeicherten Daten an.

    Fragen Sie nach Zeitstempeln, Quell-IP-Adressen, wichtigen Ereignissen im Lebenszyklus von Schlüsseln, Sicherheitsbestätigungen und Maßnahmen zur Kontowiederherstellung. Beziehen Sie Ereignisse im Zusammenhang mit dem Support-Zugriff sowie die Empfänger mit ein, sofern diese Daten für Sie relevant sind.

  3. 03

    Bewahren Sie den Lieferschein auf.

    Nutzen Sie den Datenschutz-Kontaktweg von Valve. Die übliche Bearbeitungsfrist beträgt einen Monat; eine erforderliche Verlängerung um bis zu zwei weitere Monate muss innerhalb dieses ersten Monats begründet werden.

    Valve Datenschutz – Kontakt – Wegbeschreibung ↗ archiviert 2026-09-21 ↗
  4. 04

    Vergleiche die Antwort.

    Gleichen Sie die Protokolle mit Ihrem Zeitablauf ab. Fragen Sie nach den Gründen für Auslassungen und nutzen Sie gegebenenfalls den Beschwerdeweg bei der Aufsichtsbehörde. Bewahren Sie die Antwort genau so auf, wie Sie sie erhalten haben.

Auskunftsersuchen der betroffenen PersonDSGVO / Artikel 15

Kontosicherheit und Zugriffsprotokolle

Ersetzen Sie die Felder in Klammern, bevor Sie das Formular absenden.

To: Valve Privacy Team
Subject: Article 15 GDPR request — account security records

Account / SteamID: [YOUR ACCOUNT IDENTIFIER]
Relevant period (UTC): [START] to [END]
Related support tickets: [TICKET REFERENCES]

I request a copy of the personal data concerning me that you retain for this period, including:

1. API-key registration, confirmation, use and revocation events, with available timestamps, source IP addresses, registered domains, device or user-agent information and non-secret key identifiers.

2. Recorded account-recovery actions, password/email/phone changes, Steam Guard removals or resets, confirmation events and the account-related evidence relied on to authorize those actions.

3. Personal data in support-access and administrative-action logs concerning my account, including available dates, purposes, actions and the support entity involved, subject to applicable rights of others.

4. Account-related records used to determine any sanction, and available records of my complaints, reviews and responses.

Please also provide the applicable processing purposes, categories, recipients, retention periods or criteria, and available information about sources where data were not obtained from me.

Where processing relies on my consent, please provide the retained record of the consent relied upon and the wording presented at that time.

Please provide an intelligible electronic copy with time zones and field definitions. Please do not include active credentials or secret tokens. If any requested data are not held, please say so. For any withheld data, please identify the scope and legal basis of the restriction and provide the remainder.

Please acknowledge receipt and respond within the applicable Article 12 period, explaining any necessary extension. I also ask you to preserve relevant existing records while this request is handled.

Name: [YOUR NAME]
Date: [DATE]
.txt herunterladen

Was eine IP-Adresse im Rechenzentrum leisten kann

Eine Unstimmigkeit ist ein Anhaltspunkt für weitere Untersuchungen.

Eine API-Schlüsselanfrage, die aus einem Rechenzentrumsnetzwerk stammt, wie im Rahmen dieser Untersuchung angeführten Beispiel des Hosting-Anbieters, kann im Zusammenhang mit Anmeldedaten, Bestätigungen und der Zeitleiste des Nutzers von Bedeutung sein. Eine IP-Adresse allein identifiziert den Akteur nicht und umgeht nicht automatisch alle Schutzmaßnahmen. Der Nachweis, dass ein böswilliger Akteur die aufgezeichnete Einwilligung bereitgestellt hat, könnte die Verlässlichkeit dieser Einwilligung in Frage stellen; andere Rechtsgrundlagen und Haftungsfragen erfordern eine gesonderte Analyse.

Siehe die archivierte Beschwerde bezüglich des Verbots und der DSGVO →
Anhang H – Analyse des Wayback-Machine-Archivs · Veröffentlichte Support-Statistiken

Support-Umfang. Veröffentlichte Reaktionszeiten.

Kontext und Quellenbeschränkungen

Valve veröffentlicht täglich Support-Statistiken unter store.steampowered.com/stats/support. Die Archive der Wayback Machine bewahren historische Momentaufnahmen dieser Seite aus den Jahren 2018 bis 2026 auf. Das aus diesen Zahlen abgeleitete Verhältnis von Fallvolumen zu Personalbestand steht im Widerspruch zu einer manuellen Überprüfung jedes einzelnen Tickets innerhalb der angegebenen Bearbeitungszeiten.

Vergleichen Sie die archivierten Unterstützungswerte von Valve in den gespeicherten Momentaufnahmen. In der Methodik wird erläutert, was diese Werte messen können und was nicht.

Aufkommen im Vergleich zur veröffentlichten Reaktionszeit (2018 → 2026)

Zwei Warteschlangen an einem Support-Schalter, wie aus 21 archivierten Screenshots hervorgeht.

Valve veröffentlicht Zahlen zum Live-Support unter store.steampowered.com/stats/support. Jeder der unten aufgeführten Punkte entspricht dem unteren Grenzwert Valve, der an dem Tag, an dem das Internet Archive die Seite erfasst hat, dort tatsächlich angegeben war – es handelt sich nicht um eine Schätzung unsererseits. Da beide Reihen dieselbe Größe in derselben Einheit darstellen, gehören sie auf eine Achse und lassen sich direkt miteinander vergleichen.

Rückerstattungsanträge — Geld Valve ist im Besitz von Kontosicherheit und Wiederherstellung — das Konto, das Sie verloren haben
Published lower-bound response time, refunds against account recovery, 2018–2026 Two series from 21 archived captures of Valve's public support statistics page. The refund lower bound stays between 49 and 55 minutes throughout. The account-recovery lower bound holds near 2.4 hours until December 2022 and stands between 5.8 and 10.9 hours in the 2026 captures. 0 h 2 h 4 h 6 h 8 h 10 h no captures · 38 months 2019 2020 2021 2022 2023 2024 2025 2026 8 h 44 m account recovery 52 m refunds 15 m — one capture only 2018-02-03 · refunds 50.12 minutes to 1.52 hours · account recovery 2.51 hours to 1.80 days 2018-05-07 · refunds 53.83 minutes to 1.47 days · account recovery 2.45 hours to 2.22 days 2018-08-02 · refunds 50.27 minutes to 1.59 hours · account recovery 2.44 hours to 22.17 hours 2018-11-03 · refunds 49.28 minutes to 1.54 hours · account recovery 2.42 hours to 1.31 days · capture archived in Czech 2019-02-01 · refunds 50.13 minutes to 1.52 hours · account recovery 2.44 hours to 2.04 days 2019-05-18 · refunds 51.03 minutes to 3.12 hours · account recovery 2.46 hours to 20.39 hours 2019-09-07 · refunds 50.65 minutes to 1.66 hours · account recovery 2.42 hours to 13.59 hours 2019-12-13 · refunds 50.77 minutes to 1.55 hours · account recovery 2.45 hours to 1.13 days 2020-03-25 · refunds 49.45 minutes to 1.53 hours · account recovery 2.48 hours to 3.62 days · capture archived in French 2020-06-26 · refunds 48.98 minutes to 2.29 hours · account recovery 2.39 hours to 6.99 hours 2020-10-21 · refunds 50.80 minutes to 1.54 hours · account recovery 15.33 minutes to 8.62 hours 2021-03-20 · refunds 50.80 minutes to 1.64 hours · account recovery 2.34 hours to 11.62 hours 2021-06-26 · refunds 51.93 minutes to 6.73 hours · account recovery 2.40 hours to 15.63 hours 2021-10-10 · refunds 51.88 minutes to 3.25 hours · account recovery 2.39 hours to 13.05 hours 2022-01-31 · refunds 53.65 minutes to 8.09 hours · account recovery 2.42 hours to 15.29 hours 2022-05-09 · refunds 51.83 minutes to 1.65 hours · account recovery 2.41 hours to 16.90 hours 2022-09-05 · refunds 53.67 minutes to 4.15 hours · account recovery 2.45 hours to 1.22 days 2022-12-08 · refunds 54.83 minutes to 6.67 hours · account recovery 2.46 hours to 18.89 hours 2026-02-01 · refunds 50.30 minutes to 1.52 hours · account recovery 10.91 hours to 21.30 hours 2026-05-09 · refunds 50.12 minutes to 1.52 hours · account recovery 5.81 hours to 15.60 hours 2026-08-10 · refunds 52.05 minutes to 2.07 hours · account recovery 8.73 hours to 16.52 hours
49–55 Min.Die Untergrenze der Rückvergütung in jedem Erfassungszeitraum von Februar 2018 bis August 2026. Über einen Zeitraum von achteinhalb Jahren verschiebt sie sich um weniger als sechs Minuten, während sich das tägliche Rückvergütungsvolumen um den Faktor neun verändert.
2,4 h → 8,7 hDie Untergrenze für die Kontowiederherstellung liegt in allen Erhebungen bis einschließlich Dezember 2022 mit einer Ausnahme bei etwa 2,4 Stunden. In den drei Erhebungen für das Jahr 2026 gibt Valve Werte von 10,9 h, 5,8 h und 8,7 h an.
×2,8 → ×13Um wie viel langsamer die Rückerstattung im Vergleich zu Rückzahlungen ist – laut den von Valve selbst veröffentlichten Zahlen. Fünf Jahre lang bleibt der Abstand konstant, dann vergrößert er sich – die Warteschlange, in der es langsamer vorangeht, ist die, bei der der Nutzer – und nicht Valve – aus eigener Tasche zahlen muss.

Quelle: 21 Wayback-Machine-Speicherabbilder von store.steampowered.com/stats/support, 2018-02-03 bis 2026-08-10; Extraktion in VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json. Lesen Sie die Grenzwerte anhand der Zahlen ab: Das Diagramm stellt die niedriger Obergrenze des Bereichs Valve Drucke. Die veröffentlichte Obergrenze ist in beiden Fällen schlechter – die Rückerstattungszeiten lagen zwischen 1,5 Stunden und 1,5 Tagen, die Wiederherstellungszeiten zwischen 7,0 Stunden und 3,6 Tagen. Zwei Erfassungen wurden in einer lokalisierten Ausgabe derselben Valve-Seite archiviert – 2018-11-03 auf Tschechisch, 2020-03-25 auf Französisch – und sind in der Tabelle mit (cs) und (fr) gekennzeichnet; ihre Zahlen erscheinen hier mit übersetzten Einheitenbezeichnungen und den Zahlen in der veröffentlichten Form, während die wörtlichen Quellzeichenfolgen in der Extraktionsdatei beibehalten werden. Jeder Datensatz enthält eine Antwortzeit für beide Warteschlangen, und kein Punkt auf einer der beiden Linien wurde interpoliert. Der einzelne 15-Minuten-Wiederherstellungswert von 2020-10-21 ist im Diagramm markiert und wurde beibehalten: Er erscheint nur in einem Datensatz, und kein anderer Datensatz liegt auch nur annähernd in derselben Größenordnung. Zwischen 2022-12-08 und 2026-02-01 gibt es keine Erfassung; diese 38-monatige Lücke in den Aufzeichnungen ist schattiert, und es wird keine Linie darüber gezogen. Diese Zahlen beschreiben veröffentlichte Antwortzeiten. Sie zeigen nicht, was innerhalb eines Tickets geschieht, und Valve hat keine Mitarbeiterzahlen veröffentlicht, anhand derer man sie einordnen könnte.

Jede Aufnahme als Tabelle öffnen
Jede archivierte Aufnahme, wie veröffentlicht
ErfassenRückerstattungen / TagAntwort zur RückerstattungErholung / TagMaßnahmen zur Wiederherstellung
2018-02-0398,78850,12 Minuten bis 1,52 Stunden25,6622,51 Stunden bis 1,80 Tage
2018-05-0760,49453,83 Minuten bis 1,47 Tage24,2262,45 Stunden bis 2,22 Tage
2018-08-0269,08450,27 Minuten bis 1,59 Stunden28,9532,44 Stunden bis 22,17 Stunden
2018-11-03 (cs)63,41049,28 Minuten bis 1,54 Stunden33,9102,42 Stunden bis 1,31 Tage
2019-02-0176,30550,13 Minuten bis 1,52 Stunden35,1642,44 Stunden bis 2,04 Tage
2019-05-1878,95151,03 Minuten bis 3,12 Stunden27,5142,46 Stunden bis 20,39 Stunden
2019-09-0778,94150,65 Minuten bis 1,66 Stunden28,8122,42 Stunden bis 13,59 Stunden
2019-12-1369,58950,77 Minuten bis 1,55 Stunden25,3222,45 Stunden bis 1,13 Tage
2020-03-25 (fr)139,27849,45 Minuten bis 1,53 Stunden32,3022,48 Stunden bis 3,62 Tage
2020-06-26278,50448,98 Minuten bis 2,29 Stunden20,3432,39 Stunden bis 6,99 Stunden
2020-10-21107,63350,80 Minuten bis 1,54 Stunden20,68815,33 Minuten bis 8,62 Stunden
2021-03-20158,95650,80 Minuten bis 1,64 Stunden25,7602,34 Stunden bis 11,62 Stunden
2021-06-26547,90751,93 Minuten bis 6,73 Stunden29,7282,40 Stunden bis 15,63 Stunden
2021-10-10170,10351,88 Minuten bis 3,25 Stunden23,9892,39 Stunden bis 13,05 Stunden
2022-01-31354,38653,65 Minuten bis 8,09 Stunden24,3912,42 Stunden bis 15,29 Stunden
2022-05-09172,55551,83 Minuten bis 1,65 Stunden23,2892,41 Stunden bis 16,90 Stunden
2022-09-05153,45353,67 Minuten bis 4,15 Stunden23,5942,45 Stunden bis 1,22 Tage
2022-12-08181,07554,83 Minuten bis 6,67 Stunden27,1112,46 Stunden bis 18,89 Stunden
2026-02-01317,76250,30 Minuten bis 1,52 Stunden47,19710:91 Uhr bis 21:30 Uhr
2026-05-09246,77650,12 Minuten bis 1,52 Stunden35,2645,81 Stunden bis 15,60 Stunden
2026-08-10373,24452,05 Minuten bis 2,07 Stunden45,3198,73 Stunden bis 16,52 Stunden
WICHTIGSTE BEMERKUNG:
Quer durch 21 Wayback-Archivierungen Im Zeitraum von 2018-02-03 bis 2026-08-10 lagen die täglichen Rückerstattungsanträge zwischen 60,494 (Mai 2018) bis 547,907 (Juni 2021) — a 9,1× Spread. Der Wert für 2026 beträgt 373,244 (+278% im Vergleich zur Erhebung vom Februar 2018).
In diesen neun Jahren lag die veröffentlichte Untergrenze für die Bearbeitungszeit von Erstattungsanträgen stets bei 49–55 Minuten Band: Eine Gesamtbewegung von weniger als sechs Minuten, während sich die dahinterliegende Arbeitslast um den Faktor neun veränderte.
Wenn eine Person jedes Ticket auch nur 5 Sekunden lang lesen würde, würde die Bearbeitung von 373,244 Tickets pro Tag (derzeit) 22 Mitarbeiter, die rund um die Uhr im Einsatz sind allein schon, um sie zu öffnen und zu schließen; in der Hochsaison (547,907, Juni 2021) steigt dieser Wert auf 32.
Wenn die veröffentlichte Bearbeitungszeit die Bearbeitungszeit pro Ticket widerspiegeln würde (~52 Min./Ticket), läge der daraus abgeleitete Personalbedarf in der Größenordnung von 13,500 Agenten bei der aktuellen Menge und ~20,000 bei Spitzenwerten. Es konnte keine Quelle für die Anzahl der Mitarbeiter von Valve gefunden werden; hier wird keine angenommen.
Was daraus folgt: Das Verhältnis von Bearbeitungsvolumen zu Mitarbeiterzahl lässt sich bei den veröffentlichten Bearbeitungszeiten nicht mit einer manuellen Überprüfung jedes einzelnen Tickets vereinbaren. Die Zahlen deuten auf einen weitgehend automatisierten ersten Durchlauf hin; welcher Anteil einer manuellen Überprüfung unterzogen wird, wird nicht veröffentlicht.
Warum dies für die Einhaltung der DSGVO wichtig ist

Artikel 22 der DSGVO verbietet eine ausschließlich automatisierte Einzelentscheidung, die erhebliche rechtliche Auswirkungen hat, ohne dass auf Antrag das Recht auf eine Überprüfung durch einen Menschen gewährt wird. Wenn Steam Support-Entscheidungen (Schließung von Tickets, Maßnahmen in Bezug auf Konten, Ablehnung von Datenanfragen) vollständig durch automatisierte Skripte getroffen werden, kann jede solche Entscheidung, die den Nutzer „erheblich betrifft“, gegen Artikel 22 verstoßen.

Fahrkarte HT-2YBP-F7JP-D4VB (Abschnitt 18) wurde nach drei Tagen mit einer Standardverweisung abgeschlossen, ohne dass auf die angeführte Rechtsgrundlage eingegangen wurde. Ob eine Person den Fall geprüft hat, lässt sich aus dem Ticket nicht feststellen; diese Frage kann die Aufsichtsbehörde gemäß Artikel 22 und Artikel 15 Absatz 1 Buchstabe h an Valve richten.

Quelle: Wayback-Machine-Snapshots von store.steampowered.com/stats/support (2018-02-03, 2021-06-26, 2026-08-10) – Daten extrahiert in VALVE_EVIDENCE_PACK/databases/steam_support_stats_history.json (21 Snapshots, 2018–2026). Hinweis: Die Reaktionszeit von „~52 min“ ist die Untergrenze für die Kategorie „Rückerstattung“; die Reaktionszeit bei der Kontosicherheit lag in denselben Snapshots zwischen 2,4 und 16,5 Stunden. 2021-06-26 ist der historische Höchstwert (547,907 Rückerstattungsanträge), kein monotoner Mittelwert – das Volumen stieg 2020–2021 um das ~6-Fache an, ging dann teilweise zurück, bevor es sich 2026 auf 373.000 erholte.
Anhang I – Umfang des Datensatzes · reproduzierbare Zählwerte

Zähle die Datensätze. Überprüfe den Umfang.

Kontext und Quellenbeschränkungen

Zählen Sie die Datensätze und überprüfen Sie anschließend die Angaben: Jede der folgenden Zahlen lässt sich aus den veröffentlichten Dateien erneut ableiten.

Überprüfen Sie die zugrunde liegenden Datensätze, reproduzieren Sie die Zählwerte und unterscheiden Sie Quellzeilen von einzelnen Vorfällen.

Die CSV-Stammdatei enthält 40,448 Zeilen. Davon 36,516 stammen aus dem Discord-AntiScam-Phishing-Feed. Die übrigen 3,932 Die Einträge umfassen GitHub, Reviews, Suchergebnisse, Forenbeiträge und andere Quellen und bieten so einen umfassenden Überblick über gemeldete Community-Themen und Sicherheitsberichte.

In dieser CSV-Datei sind 1,690 Zeilen unter der Sammelbezeichnung „Unpatched Security Exploit“ zusammengefasst, die historische Benutzerprobleme und Offenlegungen von Sicherheitslücken darstellen. Um diese Meldungen nachzuverfolgen, müssen die spezifische Build-Zeitleiste und die öffentliche Patch-Historie jedes Threads überprüft werden.

Das durchsuchbare Archiv mit 16,319 Datensätzen ist eine eigenständige, kuratierte Version mit einem eigenen Manifest, die für die gezielte lokale Untersuchung bestimmter Nutzerbeanstandungen und Vorfallmeldungen konzipiert ist.

Um einen zuverlässigen Prüfpfad zu erstellen, muss jeder vom Benutzer gemeldete Datensatz anhand dokumentierter Build-Zeitpläne und historischer Patch-Protokolle überprüft werden.

Die separaten Bestandsdatensätze von Teil II 231,829 eindeutige Angebots-IDs, darunter 33,509 in der Kategorie „automatische Registrierung“ und 198,320, die als nicht verifizierte Übertragungen gekennzeichnet sind. Der SHA-256-Hash der Eingabedatei stimmt mit dem gespeicherten Messwert überein. Diese Zahlen beschreiben Einstellversuche und beobachtete Transfers und nicht die endgültigen Transaktionswerte oder verifizierten Diebstahlsummen, was die Notwendigkeit von Primärdaten der Plattformen zur Ermittlung der genauen wirtschaftlichen Auswirkungen unterstreicht. Auflistung von Maßen und Hashwerten ↗

CSV beherrschen ↗ · Durchsuchbares Archivverzeichnis ↗ · Quelldatensätze prüfen ↗

Anhang J – Über diese Untersuchung

Valve veröffentlicht keine Vollstreckungsunterlagen.
Wir haben eins gebaut.

Unabhängig. Nicht kommerziell. Ausschließlich auf der Grundlage öffentlicher Daten erstellt. Den Aufsichtsbehörden vorgelegt.

88.97% Automatisierungsflotte bleibt unberührt – keinerlei Verbot
67.77% von 51,732 verurteilten Betrügern kommen ungestraft davon
$26.8M+ Mindestausgaben im Geschäft durch die nicht-begrenzte Flotte
3.6% Glücksspiel-Domains, die vom Linkfilter von Valve blockiert wurden
8 Jahre der dokumentierten Sicherheitsvorfälle

Was das ist. Ein forensisches Dossier zur Steam-Plattform der Valve Corporation – ihre Durchsetzungsbilanz, ihre „Card-Farming“-Ökonomie, ihr rechtlicher Rahmen sowie die Authentifizierungsinfrastruktur, die Glücksspielanbieter über das eigene OpenID-Relay von Steam nutzen. Jede Zahl lässt sich anhand von zwei Quellen nachvollziehen: der eigenen öffentlichen API von Valve und den im Rahmen dieser Untersuchung veröffentlichten Datensätzen.

Für wen ist es gedacht? Zuständige Aufsichtsbehörden für Valve – die DSGVO-Aufsichtsbehörde der Niederlande, FinCEN, die SEC, der DSA-Koordinator für digitale Dienste, UOKiK sowie alle Strafverfolgungsbehörden, die mit Steam verbundene Finanzströme untersuchen. Ebenso für Journalisten, Forscher und alle Nutzer, denen eine dauerhafte Kontosperrung auferlegt, eine Rückerstattung verweigert oder Inventar gestohlen wurde und denen mitgeteilt wurde, dass kein Rechtsmittel eingelegt werden kann.

Die einzige Forderung. Valve speichert diese Daten in voller Genauigkeit – einschließlich der Sperrgründe, des vollständigen ID-Raums und in Echtzeit. Es kann jede Abfrage in dieser Akte innerhalb von Sekunden ausführen und hat sich entschieden, nichts davon zu veröffentlichen. Die Frage für jede zuständige Behörde ist einfach: Warum nicht?

Was die Autoren nicht behaupten. Während dieser Arbeit wurde auf keiner Drittanbieter-Plattform eine Anmeldung bei Steam abgeschlossen. Eine bereitgestellte OpenID-URL legt die Anforderungsparameter fest, nicht jedoch eine abgeschlossene Anmeldung. Eine separate registrierbare Domain ist für sich genommen kein Beweis für eine Umgehung. Registrierungsdaten stellen Untergrenzen dafür dar, wann ein Host erstmals in einer OpenID-Anfrage aufgetaucht sein könnte; sie belegen keine kontinuierliche Nutzung. Die Autoren machen keine Aussagen darüber, was Valve wusste oder beabsichtigte: Jede Aussage über Valve ist an ein datiertes öffentliches Dokument oder eine datierte Beobachtung gebunden. Wo eine Behauptung nicht durch ein Quelldokument belegt werden konnte, wurde sie entfernt.

Wer wir sind

PhishDestroy — unabhängige Ermittler. Keine Verbindung zur Valve Corporation oder zu einer der hier genannten Plattformen. Ein Steam-Konto wurde ausschließlich dazu verwendet, den DSGVO-Antrag in Abschnitt 18 zu dokumentieren.

Rechtlicher Hinweis

Nichtkommerzielle, dezentrale Recherche im öffentlichen Interesse. Alle Daten werden „wie besehen“ und ohne jegliche Gewähr bereitgestellt. Diese Veröffentlichung stellt keine gerichtliche Feststellung dar.

GEMEINWARE
Lizenzierung

Alle Rechte werden der Menschheit übertragen. Vervielfältigung, Bearbeitung, Veröffentlichung – keine Nennung der Quelle erforderlich. Zugriff aus OFAC-Regionen: untersagt. Vollständige Lizenz und Haftungsausschluss →