
Recherchez les domaines surveillés et consultez les preuves enregistrées, les détections et les dernières informations relatives à leur disponibilité.
221,960
Total suivi
216,039
VT détecté
92,182
Dernière connexion : actif
129,778
Indisponible lors de la dernière vérification
0
VT En attente
How This Attack Works
Ledger phishing attacks are sophisticated attempts to steal cryptocurrency from unsuspecting users. Here's how they typically unfold:
STEP 1
Initial Contact
Attackers send phishing emails or messages that mimic official Ledger communications.
STEP 2
Fake Website
Victims are directed to fraudulent websites resembling the official Ledger site.
STEP 3
Data Capture
Users unknowingly enter sensitive information like recovery phrases, which are captured by attackers.
STEP 4
Asset Theft
Attackers use the stolen information to access victims' cryptocurrency wallets and transfer funds.
Technical Analysis
Ledger phishing scams often use advanced techniques to deceive users. Attackers frequently register domains with slight variations of legitimate Ledger URLs, such as 'ledgerglobai.com' or 'ledger.com.af', exploiting visual similarity to the official site. These domains are set up to host phishing websites that mimic the appearance and functionality of Ledger's real site. Attackers use SSL certificates to add legitimacy, making it difficult for users to distinguish between a real and a fake site. The phishing sites employ JavaScript to capture user input, particularly recovery phrases, which are crucial for accessing cryptocurrency wallets. Attackers also leverage email spoofing and social engineering tactics to increase the credibility of their phishing emails, often using registrars like Cloudflare, Inc., and Dominet (HK) Limited to mask their identities.
Real Cases
Ledger Phishing Campaign (2024)
$2 million stolen
A large-scale phishing attack targeted Ledger users, resulting in significant financial losses.
Phishing Exploit via Fake Ledger App (2023)
$1.5 million stolen
Attackers used a fake Ledger app on a popular domain to steal from users.
Fraudulent Ledger Site (2024)
$3 million stolen
A fake site resembling Ledger's official website tricked users into giving up their recovery phrases.
How to Detect
The domain name slightly differs from the official Ledger site.
Unexpected requests for recovery phrases or private keys.
Poor grammar or spelling errors in communication.
Lack of HTTPS security on websites claiming to be Ledger.
Unsolicited emails or messages claiming account issues.
How to Protect Yourself
1
Always verify the URL of the Ledger website before entering any data.
2
Never share your recovery phrase or private keys with anyone.
3
Enable two-factor authentication for your accounts.
4
Regularly update and secure your devices with antivirus software.
5
Stay informed about the latest phishing tactics and scams.
Frequently Asked Questions
Data sourced from PhishDestroy threat intelligence database — 8,610 domains tracked for this threat type
Ledger Phishing 8,610 domains
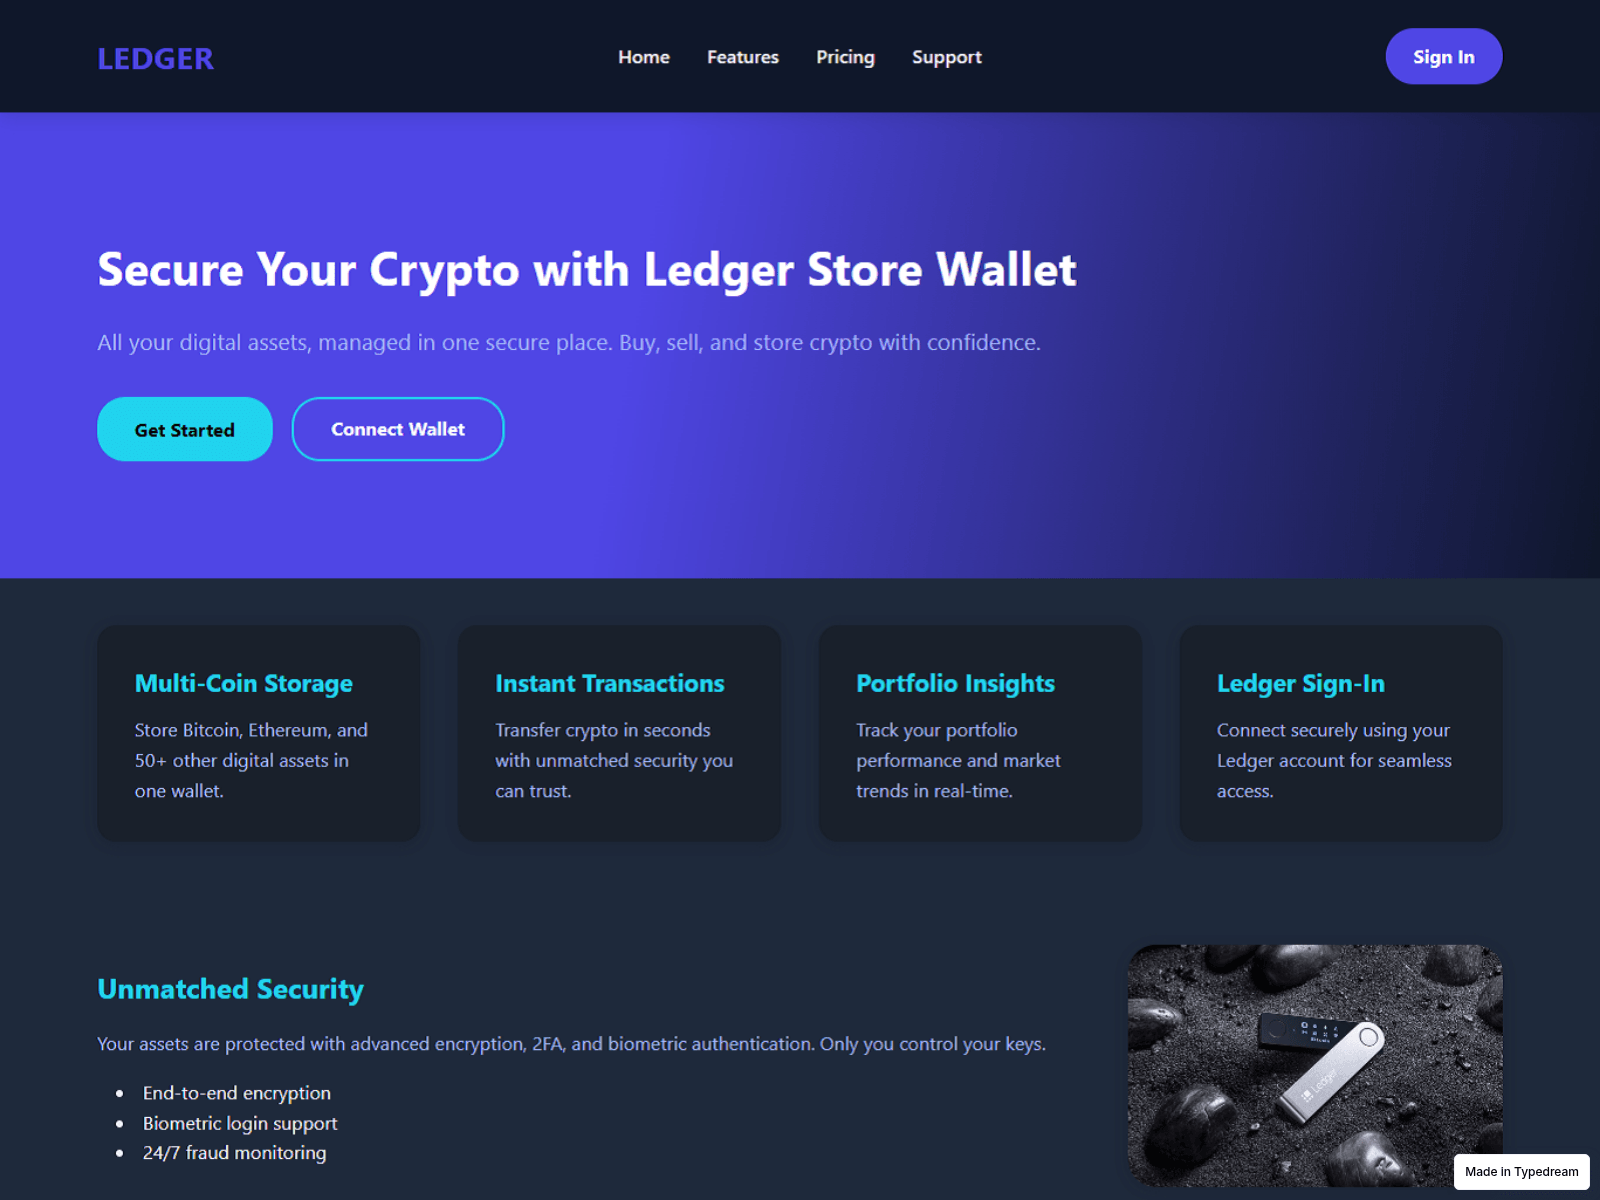
home-ledgrreliveapp.typedream.app
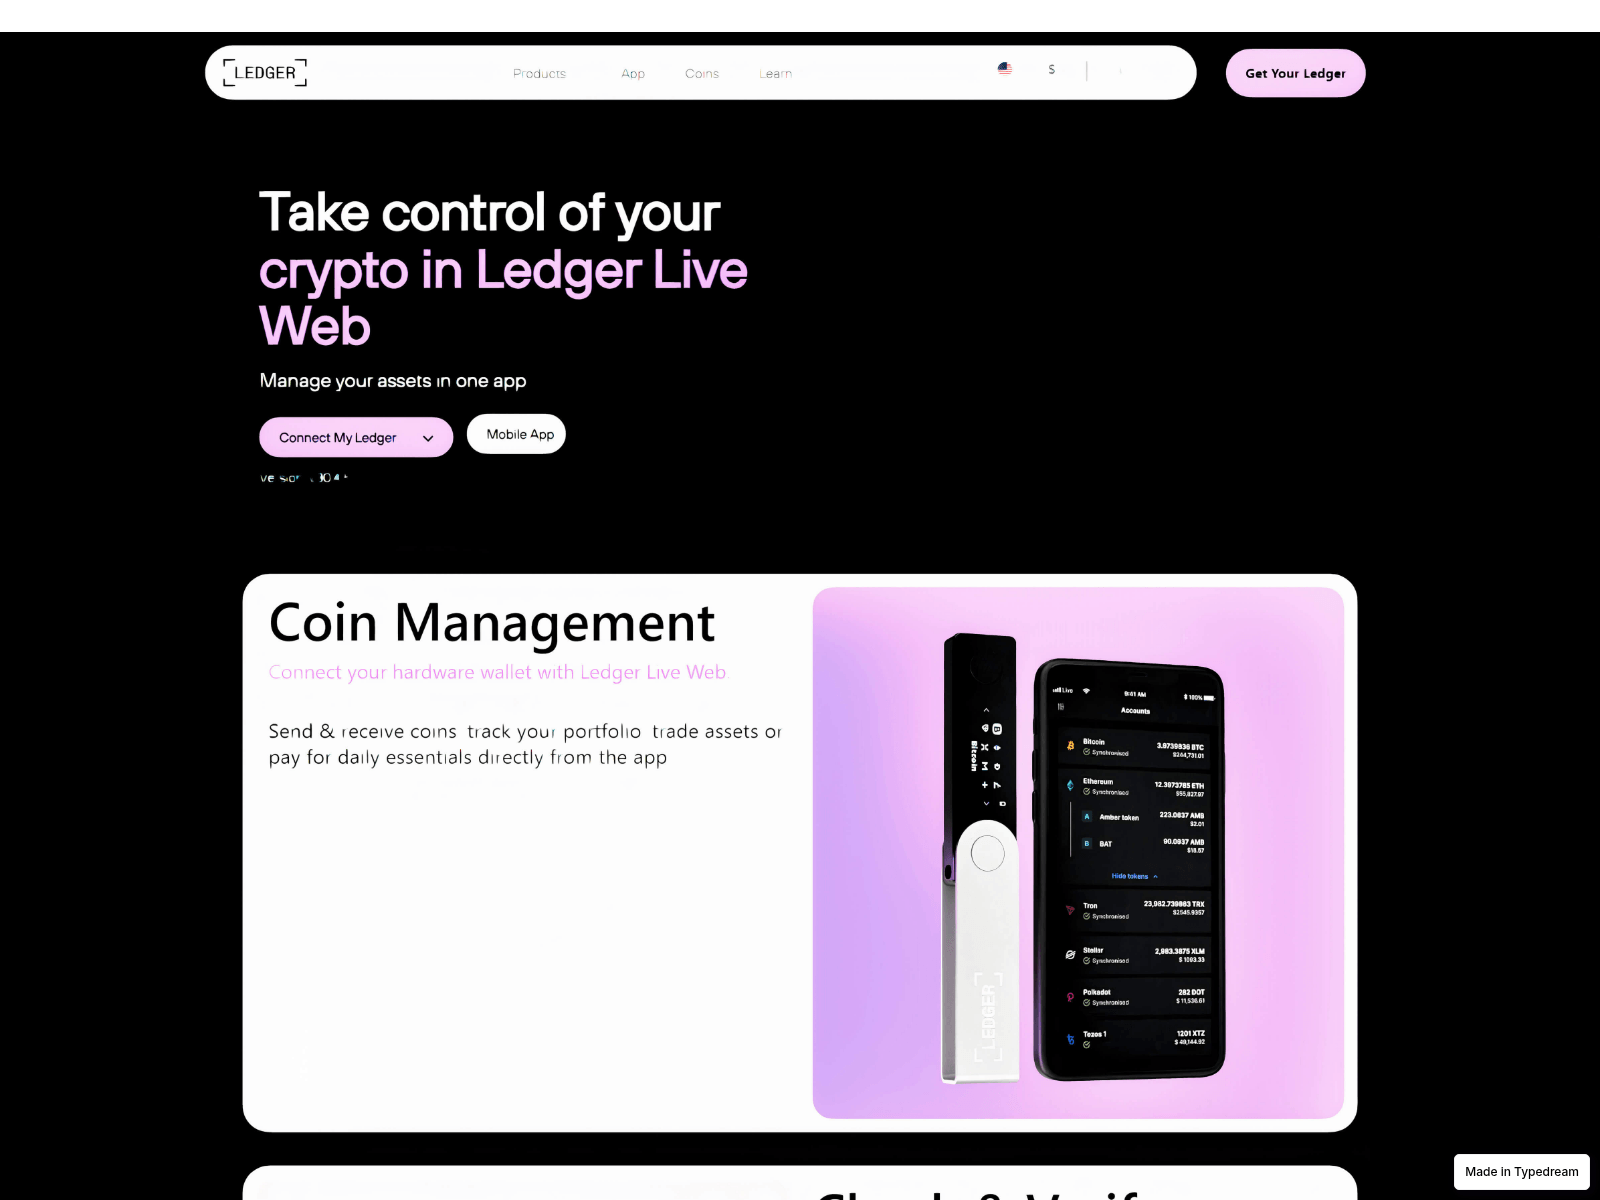
portal-liv-e-ap-p-ledger.typedream.app
en-ledgerlive.vercel.app
ledger.com.af
ledger.recovery.5930217.com
ledgerglobai.com

begin-ledger-support.typedream.app
docs--login--ledger-live-desktop-io.typedream.app
ledfegrlikve-downlod.webflow.io
ledger-live-app-us-web.typedream.app
ledger-wallets-guide.com
ledgerqfsconnect.com
ledgerwalletdeviceupdateweb3.com
live-led-ger-sso-auth.typedream.app
mongolianews.info
sso-ledger-live-strt-ledger-support-cdn.typedream.app
updateterms.com
windows-ledger-live.typedream.app
48765ledger.com
53support.com
app-live-ledger-wllet.typedream.app
appgallery.ledgerliveapp.lol
auth-web-ledger-live-desktop.typedream.app
co-web-ledger-live-login.typedream.app
help-ledger-login.vercel.app
helpp--ledgerdwnlod.webflow.io
io--ledgre--com.webflow.io
ledfgf-jggjh.pages.dev
ledger-com-start-start-us-app.typedream.app
ledger-connectapp.live
ledger-live-desktop-start-cloud.typedream.app

ledger-live-wallet-start-conect-us-en.typedream.app

ledger-login-ledger-us-en.typedream.app
ledger-official-wallet.pro
ledger-wallet-cdn.vercel.app
ledger-wallet-overview.net
ledger-wallet-secure-crypto.com
ledger.hk.cn
ledgeraustralia.live
ledgerlive.updateterms.com
ledgr-walt-secure-td.typedream.app
lidgeirlivewallet.webflow.io
public-crypto-ledger-en.typedream.app
safeurl-leedger.com
scanledgerapi.com
secure-help-eng-ledger-live-login.typedream.app
update-ledger-login.vercel.app
us-conect-ledger-live-login.typedream.app
vote-xaman.org
voted-xaman.org
wallet-ladger-livelogin.vercel.app

web-us-en-ledger-live-wallet.typedream.app
4875ledger.com
app-ledgerlive--official.webflow.io
beamish-daffodil-f3f5cc.netlify.app
best-ledger.live
closeup-ldzr-liive-en.pages.dev
com-legr-desktop.wasmer.app
connect-ledgercom-help.typedream.app
connectapp-ledger.live
crypt-ledger-live-login.vercel.app
docs-ledger-live-feq.typedream.app
eng-ledgerlvestart.pages.dev

etherealux-ledger-tech.com
guide-liveledgr-faq.pages.dev
help---cloud--ledger.webflow.io
help---live--s-ledcxgers.webflow.io
help-start-leddger--usa.webflow.io
helpwithledgerdevice.com
home-app-ledger.webflow.io
home-ledger-app.webflow.io
index--ledgerlivewallet.webflow.io
information-ledger-logon.webflow.io
ldgr-secure-live.wasmer.app
led-net1-9cjf.vercel.app
leddgger--wallet.webflow.io
ledger-com-start-sso-web.typedream.app
ledger-com-strt.netlify.app
ledger-download-web-sso.typedream.app
ledger-dun-six-phi-newyork-pod-paint-sigma-gole-324324-psi.vercel.app
ledger-eng-start.typedream.app
ledger-live-nanox-cdnchuk.vercel.app
ledger-live-wind.io
ledger-login-conect-sso-us.typedream.app
ledger-login-start-auth-get.typedream.app
ledger-login-start-ledger-web.typedream.app
ledger-secure-live.wasmer.app
ledger-wallet-crypto-guide.com
ledger.setupterms.com
ledger.updatesetup.com
Processus de réponse aux menaces Pipeline
Comment chaque domaine de cette plateforme est vérifié et comment les menaces confirmées sont neutralisées. Visualisation complète du pipeline →
Contrôles relatifs aux renseignements sur les menaces— chaque domaine est analysé et soumis à une vérification croisée par rapport à :
urlscan.ioCapture d'écran · DOM · HTTPVirusTotal90+ AV enginesGoogle Safe BrowsingTransparency RapportCloudflare RadarDNS · certs · categoriesAlienVault OTXThreat-intel pulsesWayback MachineHistorical evidenceabuse.ch ThreatFoxIOC correlationcrt.shCertificate TransparencyDNS Sécurité FiltersQuad9 · AdGuard · CleanBrowsingWeb-VérifierFull surface scan
 crt.sh
Synchronisation mondiale des fournisseurs— les détections confirmées sont transmises à 29 partenaires :
GoogleSafe BrowsingGoogleWeb Risk APIMicrosoftSmartScreenVirusTotalDetection feedCloudflareRadar / 1.1.1.1YandexSafe BrowsingURLScan.ioPublic scanESETWebGuardBitdefenderThreat exchangeNortonSafe WebSymantecÉvaluation du siteAviraCloud detectionAvast / AVGWeb ShieldKasperskyOpenTIPDr.WebOnline scannerNetcraftRetrait APIPhishTankVerified voteAPWG eCXBulk feedPhishStatsOpen feedPhish.RapportHosting abuseSpamhausDBL feedPolySwarmMarketplaceCheckPhishBolster scanQutteraMalware scanURLquerySandboxCriminal IPAsset intelCRDFThreat CenterScamadviserTrust scoreMyWOTWeb of Trust